Cybersecurity nel Settore Sanitario: Minacce, Vulnerabilità e Strategie di Difesa per il 2025

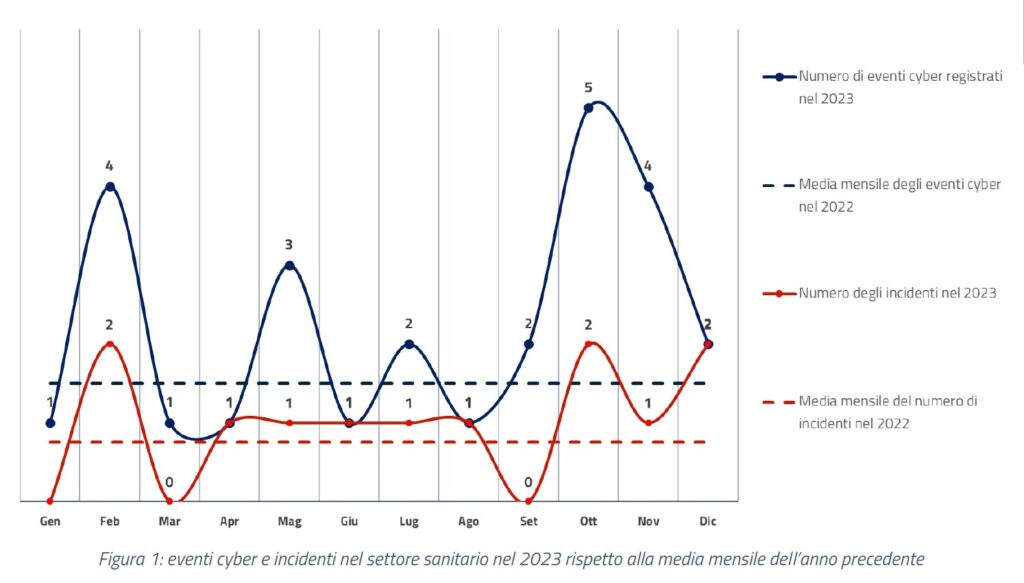
Il settore sanitario è tra i più vulnerabili agli attacchi informatici, con un impatto potenzialmente devastante sulla disponibilità e la sicurezza dei servizi essenziali. Dal gennaio 2022, in Italia si sono verificati in media due eventi cibernetici malevoli al mese contro le strutture sanitarie, e la metà di questi si sono tradotti in incidenti di sicurezza concreti. Le conseguenze di tali attacchi spaziano dalla compromissione della riservatezza dei dati alla sospensione dei servizi, influenzando negativamente l’erogazione delle cure e mettendo a rischio la privacy dei pazienti.

Il settore sanitario italiano si trova di fronte a una crescente minaccia cibernetica, come evidenziato dal rapporto dell’Agenzia per la Cybersicurezza Nazionale “La minaccia cibernetica al settore sanitario“. Questa analisi approfondita esamina le tendenze degli attacchi, le vulnerabilità più comuni e fornisce raccomandazioni cruciali per migliorare la sicurezza informatica nelle strutture sanitarie.

Tendenze degli attacchi cibernetici nel settore sanitario italiano

Gli attacchi al settore sanitario hanno subito un incremento significativo negli ultimi anni. Nel 2022, sono stati rilevati 45 eventi cyber, con un aumento del 50% nel 2023 rispetto all’anno precedente. Tra questi, il 47% ha portato a incidenti confermati, sottolineando la gravità della situazione.

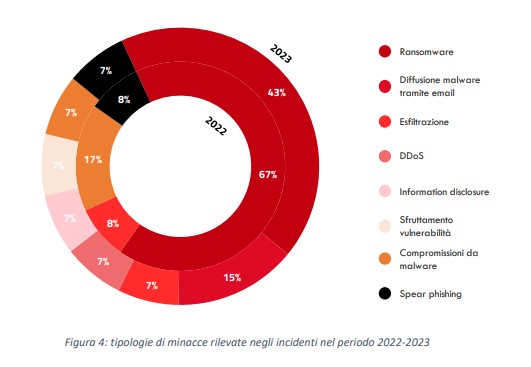
Aumento degli eventi cyber: Nel 2022-2023 si sono verificati 45 eventi cyber significativi, con un incremento del 50% nel 2023 rispetto all'anno precedente. Gli attacchi ransomware rappresentano la minaccia principale, costituendo il 35% degli eventi nel 2023 e il 60% nel 2022.

Le minacce predominanti sono rappresentate dal ransomware, responsabile del 60% degli eventi nel 2022 e del 35% nel 2023. Altri vettori di attacco comuni includono la diffusione di malware via email, lo sfruttamento di vulnerabilità e la compromissione delle credenziali di accesso.

Incidenti cyber nel settore sanitario: interruzione dei servizi, rischio per la privacy dei pazienti e sicurezza delle informazioni mediche, con impatti sulla reputazione e fiducia.

Durante il periodo gennaio-agosto 2024, si è registrato un ulteriore aumento degli eventi cyber, con un picco a luglio dovuto a un attacco alla supply chain che ha compromesso un fornitore di servizi IT, colpendo diverse strutture sanitarie. Gli attacchi ransomware sono rimasti la minaccia principale, seguiti da tentativi di intrusione tramite credenziali e compromissioni malware, in aumento rispetto agli anni precedenti.

Impatto degli attacchi cibernetici sulle strutture sanitarie

Gli incidenti di sicurezza hanno avuto conseguenze gravi e multiformi:

  1. Interruzione dei servizi IT: La maggior parte degli attacchi ha causato blocchi temporanei di uno o più servizi, compromettendo l’operatività delle strutture;
  2. Compromissione dei dati sensibili: Sono stati registrati casi di esfiltrazione di dati, con e senza cifratura, mettendo a rischio la privacy dei pazienti;
  3. Modifiche all’integrità dei dati: Alcuni attacchi hanno alterato l’integrità delle informazioni memorizzate, potenzialmente influenzando la qualità delle cure;
  4. Impatto sulla continuità operativa: L’impossibilità di accedere a sistemi e dati ha compromesso l’erogazione di servizi sanitari essenziali.

Analisi delle vulnerabilità informatiche nel settore sanitario italiano

Le vulnerabilità nelle infrastrutture digitali del settore sanitario derivano principalmente dall’obsolescenza delle tecnologie utilizzate e dalla gestione decentralizzata dei sistemi. Molte strutture sanitarie continuano a utilizzare apparati obsoleti, non più aggiornabili o supportati dai produttori. Inoltre, la gestione delle infrastrutture IT è spesso frammentata, con reparti diversi che adottano soluzioni tecnologiche diverse senza una governance centralizzata. Ciò crea una superficie di attacco ampia e facilmente sfruttabile dagli attaccanti.

Un analisi condotta da ACN su oltre 50.000 indirizzi IP associati al settore sanitario ha rivelato che circa 2.178 di essi espongono quotidianamente servizi su Internet, presentando numerose criticità. Queste vulnerabilità sono state classificate in tre categorie

  1. Servizi e dispositivi esposti incautamente (15% delle criticità);
  2. Software obsoleti o vulnerabili (25% delle criticità);
  3. Configurazioni errate (60% delle criticità).

Fattori di rischio e pratiche errate nel settore sanitario

L’analisi ha identificato tre condizioni critiche che favoriscono gli attacchi informatici:

  1. Gestione decentralizzata dei sistemi digitali: Mancanza di una governance IT centralizzata, che porta a inconsistenze nella sicurezza.
  2. Obsolescenza dei dispositivi: Lunga vita utile degli apparati medicali in contrasto con la rapida evoluzione delle tecnologie di sicurezza.
  3. Carenza di personale specializzato in cybersicurezza: Insufficienza di risorse dedicate alla gestione della sicurezza informatica.

Queste condizioni si traducono in pratiche errate (bad practices) che aumentano il rischio di attacchi:

  • Utilizzo di credenziali deboli o condivise tra più utenti;
  • Mancata implementazione dell’autenticazione a più fattori (MFA);
  • Assenza di una corretta segmentazione della rete;
  • Strategie di backup inadeguate o non regolarmente testate;
  • Patch management inefficace o assente;
  • Esposizione non necessaria di servizi su Internet;
  • Mancanza di sistemi di rilevamento e risposta agli incidenti (EDR/XDR).

10 raccomandazioni per migliorare la cybersicurezza nel settore sanitario

L’ACN ha formulato 10 raccomandazioni chiave per rafforzare la sicurezza informatica nelle strutture sanitarie:

  1. Implementare una gestione robusta delle identità e degli accessi:
    • Adottare policy di password complesse e uniche;
    • Implementare l’autenticazione a più fattori (MFA) per tutti gli accessi critici.
  2. Adottare soluzioni di Network Access Control (NAC):
    • Controllare e limitare l’accesso alla rete basandosi sull’identità e lo stato dei dispositivi.
  3. Segmentare efficacemente la rete:
    • Isolare i sistemi critici e i dispositivi medicali in segmenti di rete separati;
    • Implementare firewall interni per controllare il traffico tra segmenti.
  4. Implementare una strategia di backup 3-2-1:
    • Mantenere tre copie dei dati, su due tipi di supporti diversi, con una copia off-site;
    • Testare regolarmente il ripristino dei backup.
  5. Effettuare regolarmente vulnerability assessment e penetration testing:
    • Identificare e correggere proattivamente le vulnerabilità;
    • Simulare attacchi reali per testare le difese.
  6. Gestire efficacemente le patch di sicurezza:
    • Implementare un processo strutturato di patch management;
    • Prioritizzare gli aggiornamenti di sicurezza critici.
  7. Limitare l’esposizione dei servizi su Internet:
    • Ridurre al minimo i servizi esposti pubblicamente;
    • Utilizzare VPN per l’accesso remoto sicuro.
  8. Implementare sistemi di rilevamento e risposta agli incidenti (EDR/XDR):
    • Monitorare continuamente le attività sospette;
    • Abilitare risposte rapide agli incidenti di sicurezza.
  9. Formare e sensibilizzare il personale sulla cybersicurezza:
    • Condurre programmi di formazione regolari su sicurezza e privacy;
    • Simulare attacchi di phishing per aumentare la consapevolezza.
  10. Sviluppare e testare piani di risposta agli incidenti:
    • Creare procedure dettagliate per la gestione degli incidenti;
    • Condurre esercitazioni periodiche di simulazione di incidenti.

Il settore sanitario italiano si trova ad affrontare una sfida crescente in termini di sicurezza informatica. L’aumento degli attacchi cibernetici, in particolare di tipo ransomware, richiede un approccio proattivo e strutturato alla cybersicurezza. L’implementazione delle raccomandazioni dell’ACN è fondamentale per ridurre il rischio di incidenti e proteggere l’integrità dei servizi sanitari e la privacy dei pazienti.

L’implementazione di queste misure, insieme alla segregazione dei ruoli e all’adozione di processi di gestione del rischio, può ridurre in modo significativo il rischio di attacchi informatici. Inoltre, in caso di incidente, l’ACN consiglia di contattare immediatamente il CSIRT Italia, l’hub nazionale per la gestione delle segnalazioni di incidenti e per il supporto reattivo.

Per costruire un ecosistema sanitario digitale resiliente e sicuro, è necessario:

  • Investire in tecnologie di sicurezza avanzate
  • Formare continuamente il personale sulle best practices di cybersicurezza
  • Collaborare con esperti di sicurezza e condividere informazioni sulle minacce
  • Adottare un approccio di “security by design” nell’implementazione di nuove tecnologie sanitarie
  • Sviluppare una cultura organizzativa che ponga la sicurezza informatica al centro delle operazioni quotidiane

Solo attraverso un impegno continuo e coordinato, il settore sanitario italiano potrà far fronte efficacemente alle sfide del panorama di minacce in continua evoluzione, garantendo la continuità dei servizi essenziali e la protezione dei dati sensibili dei pazienti.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/settore-sanitario-2025/


Why data protection is non-negotiable for every business

Every morning, I start my day by reading the news, and every morning, I see headlines about major cyberattacks and breaches causing damage to companies, brands, and people around the world. The barrage of attacks and the damage that goes with them are relentless. Attackers will always be on the lookout for soft targets, but my experience has taught me that implementing some basic yet powerful protections can shield most organizations from ransomware attacks and data breaches. 

Data is the lifeblood of any organization. Every business, no matter its size or industry, relies on data to operate. Customer information, financial records and intellectual property are invaluable assets that demand robust protection. When the security of this data is breached and malicious actors can access it, the consequences extend far beyond immediate financial losses, encompassing significant reputational damage and complex legal challenges. For these reasons, a comprehensive data protection strategy is no longer optional — it’s absolutely essential.

Unfortunately, there is no “one-size-fits-all” approach to security. However, as organizations develop security strategies and efforts to safeguard their data, there are several key pillars they must prioritize.

Encryption: Lock your data in a secure vault

Encryption serves as a critical safeguard, transforming sensitive data into an unreadable format accessible only to authorized parties. The effectiveness of encryption hinges not just on its implementation but on strategic key management: the location of your encryption key is just as important as the data itself. Storing encryption keys on the same server as the protected data is analogous to leaving your house key under the doormat — a fundamental security vulnerability that can, and should be, easily avoided. 

Instead, organizations should leverage hardware-based key storage solutions. This creates a physical layer of separation that ensures your encryption keys are kept safe on a dedicated device, making it harder for cyber criminals to access both with a single attack. This approach brings the added benefit of aligning with many industry standards, including GDPR and HIPAA, which either recommend or mandate hardware-based key storage to safeguard sensitive information. 

Two-factor authentication: Loosing a password doesn’t compromise the kingdom

Utilizing a two-factor authentication (2FA) system is critical for accessing everything from your email to applications containing sensitive information, VPNS and zero trust modeling. This will become a mandate at some point but if you are not utilizing two-factor authentication for your environments, you will lose the fight to keep attackers out of your environments. Don’t let the one person that has trouble with using two-factor authentication dictate the needs for security. I have seen many companies compromised because some department fought the implementation of this technology only to have that department be the attack vector for a malicious actor to gain access to the company’s environment. 

Penetration testing: Identify vulnerabilities before attackers do

Effective cybersecurity demands a proactive approach to identifying potential vulnerabilities. Understanding where those vulnerabilities reside on your network is critical: you can’t protect what you don’t know is vulnerable. Much like a fire drill prepares teachers and students for a worst-case scenario in a school, regular penetration testing allows security teams to do the same for their security infrastructure. Ethical hackers simulate real-world attacks to uncover weaknesses in networks, applications, and systems before malicious actors can exploit them. 

The benefits of penetration testing are significant. In addition to helping identify potential entry points that hackers can exploit, penetration testing allows organizations to prioritize security efforts and focus on fixing the most critical vulnerabilities first to minimize potential damage. Ongoing testing allows companies to continuously improve and fortify defenses, helping to strengthen a company’s overall security posture and improve resilience against evolving threats. 

24/7 security operations center (SOC): Vigilance without compromise

Comprehensive security requires uninterrupted monitoring and rapid incident response. The threat landscape is constantly evolving, and security teams need eyes and ears paying attention and monitoring for suspicious activity around the endpoints, networks and systems that make up the enterprise attack surface. A dedicated Security Operations Center (SOC) provides the continuous surveillance necessary to detect and mitigate potential threats in real-time, before they escalate and cause real damage. SOCs leverage advanced threat intelligence platforms to identify patterns, trends, and new types of attacks, improving overall prevention measures.

Yet, it’s essential to understand that a successful SOC requires more than just a couple of overworked IT staff members juggling multiple responsibilities. Without dedicated resources and attention, your monitoring efforts may fall short as workers drown in a sea of alerts trying to ascertain which threats are most pressing.

Patch management: Eliminating the path of least resistance to your data

Patch management has emerged as a critical pillar of data security, ensuring that software and systems are up to date, free from known vulnerabilities, and less susceptible to exploitation by malicious actors. Unpatched vulnerabilities are the easiest path for cyber criminals to access your data, and criminal actors are getting increasingly adept at identifying and exploiting known vulnerabilities. Regular patch updates also enhance system stability and performance, reducing downtime while improving compliance with industry standards and regulatory requirements. By taking a proactive approach to patch management, companies can reduce the size of their exploitable attack surface: a key element in maintaining a resilient, secure IT infrastructure.

Data protection isn’t a one-time fix — it’s an ongoing process that must evolve as threats grow and change. By integrating encryption, 2FA, penetration testing, 24/7 incident response monitoring, and patch management, organizations can combine critical elements of a multi-layered cybersecurity defense that addresses risks from every angle. These pillars work together to prevent attacks, reduce vulnerabilities, protect sensitive data, detect threats in real time, and ensure that defenses remain strong and adaptive to new and evolving threats. 

https://www.securitymagazine.com/blogs/14-security-blog/post/101306-why-data-protection-is-non-negotiable-for-every-business


Take a security team from data-wrangling to data analysis

Most data analysts spend just 20% of their time doing actual data analysis; the other 80% is spent finding, cleaning and organizing the data. This is the 80/20 rule, also known as the Pareto principle. The problem grows worse as the amount of data increases, and the problem is especially pronounced when it comes to security.

Today, organizations use all manner of security tools, each producing its own volume of data in its own unique format. Cross-correlating these disparate data sets can help reduce false positives and provides important context to increase security, but this can feel like a Sisyphean task.

Every minute spent pivoting between tools or trying to collect, clean and normalize data manually is time that isn’t spent on analyzing data to look for threats and vulnerabilities. That puts the organization at risk. Security (data) analysts need a better way to collect, streamline, centralize and correlate data to enable them to focus on doing what they do best: stopping threats and fortifying the organization.

Looking at the challenges

Data analysts have a lot to contend with: incomplete configuration management databases (CMDBs), isolated security controls, limited next-gen security information and event management (SIEM) platforms and more. These all work from or produce disjointed and variable raw data, thus filling analysts’ days with redundant data work. They do more data wrangling than analysis.

Analyst morale and motivation wane as alert fatigue takes over. In addition to a massive amount of data, security analysts are also struggling with this reality. There are more alerts than time in a day to address them. If all the dials on the instrument panel are in the red, which one do you look at first?

These are highly paid and educated employees, and spending their time on tedious, repetitive data cleaning and normalization instead of actual analysis and extrapolation of insights from data is a waste of money and time.

Taking back control 

Organizations need to streamline and centralize their data collection to establish a better data foundation and eliminate these other challenges. The path forward starts with solving for data quality and data completeness. Organizational challenges aside, by capturing data at or near the source, normalizing and enriching it to create a common wellspring for every business unit to work from, a company can accelerate time-to-value and turn the burden of big data into benefits that can help it truly differentiate. 

How do security leaders do this? It starts with having good, clean, standardized data. Security leaders need to be able to collect their data from many different sources and then put it into a common schema or data structure. Once it’s in a common data structure, it will be much easier to cross-correlate.

Having a data quality game plan is key. Increasing data’s quality and usefulness doesn’t just happen; there are distinct formats, syntaxes, and volumes of varied data sources that must be addressed — and much of this work is manual. A holistic plan that spans the enterprise will help to automate and hasten this process. It also creates a foundation for ongoing data maturity innovations. Here are two factors to consider:

  • Make sure the data sources and fields identified align with the current use cases and possible applications in the near term.
  • Think about what the “data of interest” is for an organization. Determine the scope and develop use cases that help to visualize the ideal final goal. In other words, consider what you want the data to do, how employees will leverage it and which outcomes you want to drive.

To centralize the data and move forward, adopt a data lake approach. A security data lake provides a place to collect your downstream data. An enterprise can draw from that lake as needed. An enterprise can have multiple data lakes since data may come in various forms and from many sources. Step One of mastering data is to centralize it and grant as much access to it as possible within the confines of a company’s governance policies. This lake will be a “raw materials” source for the needs of security and operational staff.

Next, look to a data fabric to bring it all together. Combining a data lake and a data fabric creates an ideal method of expediting this process flow. These two technologies, or architectural approaches, work together to help organizations understand and unlock what their data can tell them and how to incorporate the resulting insights into their operations.

Understanding the benefits of quality data 

Better data can help you gain confidence in your ability to protect your organization. It enables improved security, business, and operational outcomes and more focused employees. Security analysts and teams can find and fix vulnerabilities faster, ultimately giving them more time to work on other projects. Instead of spending 80% of their time wrangling and only 20% on analysis, analysts can spend closer to 100% of their time on analysis. And that enables faster responses to threats. This can also improve employee morale by giving analytical people who like problem-solving complex problems to solve.

Potentially avoidable problems that can be mitigated with this approach include:

  • Adverse or delayed outcomes from stale or fragmented data
  • Inability to answer security questions due to lack of data
  • False positives that waste resources
  • Uninformed decisions that might negatively impact brand reputation, financials, security and more

From data wranglers to security data analysts

It’s time to re-examine how your data analysts are spending their time. With vast amounts of data coming from myriad sources and having to be collected from different places, many analysts find themselves becoming data wranglers. When you’re talking about security, this means your security teams can’t focus enough on mission-critical tasks. It’s time to try a new approach — the powerful combination of a security data lake and a security data fabric — that streamlines and centralizes data collection so that your security teams can do what they do best. 

https://www.securitymagazine.com/articles/101305-take-a-security-team-from-data-wrangling-to-data-analysis


SentinelOne estende Purple AI alle soluzioni di sicurezza di terze parti


SentinelOne ha annunciato che Purple AI, la soluzione di sicurezza della compagnia basata su intelligenza artificiale, supporta ora le piattaforme di security Zero Trust Exchange di Zscaler, i firewall di Palo Alto Networks, la soluzione di Okta, TAP di Proofpoint, FortiGate di Fortinet e Microsoft Office 365.

Purple AI potenzia le analisi dei professioni di sicurezza consentendogli di individuare più facilmente i rischi nascosti e le minacce. Combinando strumenti di IA, la piattaforma offre riepiloghi delle minacce con informazioni di intelligence sintetizzate e approfondimenti contestuali.

“Purple AI è diventato velocemente il prodotto di SentinelOne con la crescita più rapida e il riscontro dei clienti è stato incredibile. E’ molto più di un semplice strumento di query in linguaggio naturale e Purple AI sta automatizzando le indagini, dando priorità alle minacce e riducendo i tempi di risposta da ore a pochi minuti“ ha dichiarato Ely Kahn, Vice President, Product Management, Cloud Security, AI/ML e Core Platform di SentinelOne. “Ampliando le capacità di Purple AI ai dati nativi e di terze parti in Singularity, i clienti possono bloccare rapidamente anche gli attacchi più sofisticati, ottenendo più valore dall’intero stack di sicurezza e dai dati di sicurezza raccolti“.

SentinelOne Purple AI

La piattaforma semplifica il processo di raccolta dei dati per i team di sicurezza e abilita un’individuazione delle minacce più semplice e completa, accelerando di conseguenza le indagini e la risposta agli attacchi. Purple AI sfrutta l’Open Cybersecurity Schema Framework (OCSF) per interrogare i dati che sono stati normalizzati al momento di acquisizione. I clienti possono beneficiare quindi di interrogazioni immediate su dati nativi e delle terze parti, di correlazioni e contesto in tutto lo stack di sicurezza e scalabilità su fonti di dati in continua espansione.

SentinelOne ha anche introdotto il supporto multilingua per Purple AI, ampliando le query in linguaggio naturale e le sintesi in spagnolo, francese, tedesco, italiano, olandese, arabo, giapponese, coreano, tailandese, malese, indonesiano e altre lingue.

L’espansione di Purple AI di SentinelOne a fornitori terzi è disponibile immediatamente per tutti i clienti della piattaforma, così come il supporto multilingua.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/01/20/sentinelone-estende-purple-ai-alle-soluzioni-di-sicurezza-di-terze-parti/?utm_source=rss&utm_medium=rss&utm_campaign=sentinelone-estende-purple-ai-alle-soluzioni-di-sicurezza-di-terze-parti


FTC: GoDaddy Hosting Was “Blind” To Security Threats via @sejournal, @martinibuster

The United States Federal Trade Commission (FTC) charged GoDaddy with violations of the Federal Trade Commission Act for allegedly maintaining “unreasonable” security practices that led to multiple security breaches. The FTC’s proposed settlement order will require GoDaddy to take reasonable steps to tighten security and engage third-party security assessments.

FTC Charged GoDaddy With Security Failures

The FTC complaint charged GoDaddy with misrepresenting itself as a secure web host through marketing on its website, in emails and it’s “Trust Center”, alleging that GoDaddy provided customers with “lax data security” in its web hosting environment.

The FTC complaint (PDF) stated:

“Since at least 2015, GoDaddy has marketed itself as a secure choice for customers to host their websites, touting its commitment to data security and careful threat monitoring practices in multiple locations, including its main website for hosting services, its “Trust Center,” and in email and online marketing.

In fact, GoDaddy’s data security program was unreasonable for a company of its size and complexity. Despite its representations, GoDaddy was blind to vulnerabilities and threats in its hosting environment. Since 2018, GoDaddy has violated Section 5 of the FTC Act by failing to implement standard security tools and practices to protect the environment where it hosts customers’ websites and data, and to monitor it for security threats.”

Proposed Settlement

The FTC is proposing that GoDaddy implement a security program to settle charges that it failed to secure its web hosting services, endangering their customers and the people who visited their customer’s compromised websites during major security breaches between 2019 and 2022.

The settlement proposes the following to settle the charges with GoDaddy:

“Prohibit GoDaddy from making misrepresentations about its security and the extent to which it complies with any privacy or security program sponsored by a government, self-regulatory, or standard-setting organization, including the EU-U.S. and Swiss-U.S. Privacy Shield Frameworks;

Require GoDaddy to establish and implement a comprehensive information-security program that protects the security, confidentiality, and integrity of its website-hosting services; and

Mandate that GoDaddy hire an independent third-party assessor who conducts an initial and biennial review of its information-security program.”

Read the FTC statement:

FTC Takes Action Against GoDaddy for Alleged Lax Data Security for Its Website Hosting Services

Featured Image by Shutterstock/Photo For Everything

https://www.searchenginejournal.com/ftc-godaddy-hosting-was-blind-to-security-threats/537784/


Big Data: Gestione e Analisi dei Dati su Larga Scala

Questo articolo è il primo di una serie estratta dal white paper “Big e Fast Data: tra sfida per la sicurezza e privacy”. In questa prima parte esploreremo in dettaglio i Big Data, le loro caratteristiche fondamentali e le implicazioni per il business moderno.

Cosa Sono i Big Data: Definizione e Caratteristiche Principali

“La definizione di Big Data è un dato che contiene una maggiore varietà, arrivando in volumi crescenti e con maggiore velocità. questo è anche noto come le tre v.”[1]

In parole povere, i Big Data sono insiemi di dati più grandi e complessi, soprattutto provenienti da nuove fonti di dati. Questi set di dati sono così voluminosi che i software di elaborazione dati tradizionali non sono in grado di gestirli. Tuttavia questi enormi volumi di dati possono essere utilizzati per risolvere problemi aziendali che prima non si sarebbe stati in grado di affrontare.

Storia ed Evoluzione dei Big Data: Dagli Anni ’60 ad Oggi

Sebbene il concetto stesso di Big Data sia relativamente nuovo, le origini dei grandi set di dati risalgono agli anni ’60 e ’70, quando il mondo dei dati era appena agli inizi con i primi data center e lo sviluppo del database relazionale. Intorno al 2005, le persone hanno iniziato a rendersi conto della quantità di dati generati dagli utenti attraverso Facebook, YouTube e altri servizi online. Hadoop, un framework open source creato appositamente per archiviare e analizzare set di Big Data, è stato sviluppato nello stesso anno. Anche Nosql ha iniziato a guadagnare popolarità durante questo periodo.

Lo sviluppo di framework open source, come Hadoop e, più recentemente, Spark, è stato essenziale per la crescita dei Big Data perché rendono i Big Data più facili da usare e più economici da archiviare. Negli anni successivi, il volume dei Big Data è salito alle stelle. Gli utenti continuano a generare enormi quantità di dati, ma non sono solo gli esseri umani a farlo.

Con l’avvento dell’Internet of Things (IoT), sempre più oggetti e dispositivi sono connessi a Internet, raccogliendo dati sui modelli di utilizzo dei clienti e sulle prestazioni dei prodotti. l’emergere dell’apprendimento automatico ha prodotto ancora più dati”[2].

Sfide e Opportunità dei Big Data

“Sebbene i Big Data abbiano fatto molta strada, la loro utilità è solo all’inizio. Il cloud computing ha ampliato ulteriormente le possibilità dei Big Data”[3].

Il cloud offre una scalabilità veramente elastica, in cui gli sviluppatori possono semplicemente creare cluster ad hoc per testare un sottoinsieme di dati. In questo ambito anche i database a grafo stanno diventando sempre più importanti, con la loro capacità di visualizzare enormi quantità di dati in un modo che rende l’analisi veloce e completa. Innanzitutto, i Big Data sono… grandi. Sebbene siano state sviluppate nuove tecnologie per l’archiviazione dei dati, i volumi di dati raddoppiano di dimensioni circa ogni due anni. Le organizzazioni faticano ancora a tenere il passo con i propri dati e a trovare modi per archiviarli in modo efficace.

Ma non è sufficiente archiviare i dati. I dati devono essere utilizzati per essere preziosi e questo dipende dalla cura. I dati puliti, o i dati rilevanti per il cliente e organizzati in modo da consentire un’analisi significativa, richiedono molto lavoro. I data scientist dedicano dal 50 all’80% del loro tempo alla cura e alla preparazione dei dati prima che possano essere effettivamente utilizzati.

Infine, la tecnologia dei Big Data sta cambiando a un ritmo rapido. Oggi, una combinazione dei due quadri sembra essere l’approccio migliore. Stare al passo con la tecnologia dei Big Data è una sfida continua[4].

Le Tre Azioni Chiave per l’Implementazione dei Big Data

I Big Data offrono nuove informazioni che aprono nuove opportunità e modelli di business. Per iniziare, sono necessarie tre azioni chiave:

1.Integrazione dei Big Data

“I Big Data aggregano dati provenienti da molte fonti e applicazioni disparate. I meccanismi tradizionali di integrazione dei dati, come l’estrazione, la trasformazione e il caricamento (ETL), in genere non sono all’altezza del compito”[5]. Richiede nuove strategie e tecnologie per analizzare i grandi set di dati su scala terabyte o addirittura petabyte.

Durante l’integrazione, è necessario inserire i dati, elaborarli e assicurarsi che siano formattati e disponibili in un formato con cui gli analisti aziendali possano iniziare.

2.Gestione dei Big Data

“I Big Data richiedono spazio di archiviazione. La soluzione di archiviazione può essere nel cloud, on-premise o in entrambi. È possibile archiviare i dati in qualsiasi forma desiderata e trasferire i requisiti di elaborazione desiderati e i motori di processo necessari a tali set di dati su richiesta”[6]. Molte persone scelgono la loro soluzione di archiviazione in base a dove risiedono attualmente i loro dati. Il cloud sta gradualmente guadagnando popolarità perché supporta gli attuali requisiti di calcolo e consentono di attivare le risorse in base alle esigenze.

3.Analisi dei Big Data

“L’investimento nei Big Data restituisce valore quando analizza e agisce concretamente sui propri dati perché consente nuova chiarezza con un’analisi visiva dei vari set di dati che consente di fare nuove scoperte. É quindi possibile condividere le proprie scoperte con gli altri e creare modelli di dati con l’apprendimento automatico e l’intelligenza artificiale”[7].

Architetture di Computing per i Big Data

I “Big Data” riconducono all’enorme quantità di dati disponibili per le organizzazioni che, a causa del volume e della complessità, non sono facilmente gestiti o analizzati da molti strumenti di business intelligence. Gli strumenti per i Big Data possono essere d’aiuto con il volume di dati raccolti, la velocità con cui questi dati diventano disponibili per un’organizzazione per l’analisi e la complessità o varietà di questi dati.

Con l’emergere dei Big Data, sono emersi modelli di computing con la capacità di archiviarli e gestirli. I sistemi di computing centralizzati o distribuiti forniscono l’accesso ai Big Data. Computing centralizzato significa che i dati vengono archiviati su un computer centrale ed elaborati da piattaforme di calcolo come BigQuery.

Computing distribuito significa invece che i Big Data vengono archiviati ed elaborati su computer diversi che comunicano su una rete. Un framework software come Hadoop consente di archiviare i dati e di eseguire applicazioni per elaborarli.

L’utilizzo del computing centralizzato e l’analisi dei Big Data nel luogo in cui risiedono, offre dei vantaggi rispetto all’estrazione dei dati per l’analisi da un sistema distribuito. Quando i Big Data vengono ospitati in un unico luogo e analizzati da una piattaforma, gli insight sono accessibili a ogni utente dell’azienda e integrati nei flussi di lavoro quotidiani.

I Big Data differiscono dai tipici asset di dati a causa della complessità del loro volume e della necessità di strumenti avanzati di business intelligence per elaborarli e analizzarli.

Le Sette “V” dei Big Data: Caratteristiche Fondamentali

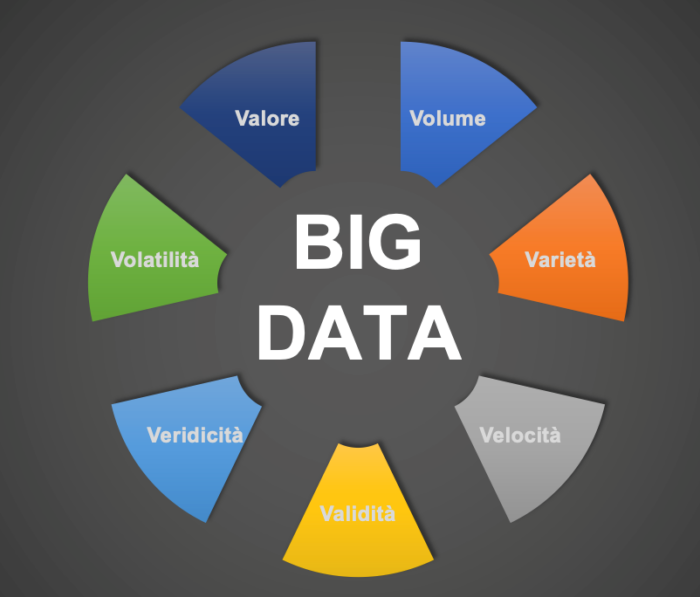
Gli attributi che definiscono i Big Data sono volume, velocità, varietà, validità, veridicità, volatilità, valore, anche conosciute come sette.”V”[8] (figura 1.), ovvero:

  • Volume di dati che rappresenta la quantità totale di informazioni o dati che sono generati, raccolti o archiviati in un determinato contesto o sistema. La dimensione del volume di dati è spesso espressa in unità di misura come byte, kilobyte, megabyte, gigabyte, terabyte o anche petabyte, a seconda delle dimensioni dell’insieme di dati[9].
  • Velocità dei dati che si riferisce alla rapidità con cui le informazioni vengono ricevute e analizzate. Le organizzazioni si stanno adattando a gestire flussi continui di dati in movimento anziché solo dati statici. Questa transizione da analisi periodiche a analisi in tempo reale è motivata dalla breve validità dei flussi di dati. La velocità non riguarda solo il processo di analisi, ma anche la percezione culturale degli utenti, che vedono la tempestività nella trasmissione dei dati come un valore aggiunto per il loro lavoro. La necessità di reazioni rapide sottolinea l’importanza di elaborare i dati con crescente velocità, spesso in tempo reale.
  • Varietà dei dati che utilizza degli strumenti di data integration che permettono di combinare dati provenienti da diverse fonti e formati. Inoltre, per affrontare la complessità dei dati non strutturati, quali testi, immagini o video, è opportuno implementare tecnologie avanzate come il Natural Language Processing o la Computer Vision.
  • Veridicità dei dati che implementa processi di controllo della qualità, che comprendano tecniche di data cleaning e algoritmi di rilevamento degli errori. Inoltre, per mantenere la sicurezza dei dati e assicurare la loro veridicità, è cruciale adottare misure di sicurezza adeguate a proteggerli da accessi non autorizzati o modifiche indebite.
  • Validità dei dati, in relazione ai modi in cui vengono analizzati, che si riferisce alla coerenza e all’affidabilità delle informazioni nel contesto delle metodologie di analisi adottate. In sostanza, la validità sottolinea la congruenza dei dati rispetto alle tecniche e agli strumenti impiegati per esaminarli. Un insieme di dati è considerato valido se le informazioni che fornisce sono coerenti e pertinenti alla specifica metodologia analitica utilizzata. La valutazione della validità dei dati è fondamentale per garantire che le conclusioni derivate dall’analisi siano accurate e che le informazioni estratte siano affidabili, contribuendo così a prendere decisioni informate basate su dati solidi e pertinenti.
  • Valore dei dati che è essenziale per definire obiettivi chiari prima dell’analisi dei dati. Per estrarre valore, è necessario utilizzare strumenti avanzati come apprendimento automatico, intelligenza artificiale o visualizzazione dei dati. Integrare i risultati nelle decisioni aziendali richiede una collaborazione tra i team di analisi dei dati e i responsabili delle decisioni aziendali.
  • Volatilità nel tempo che si riferisce alla capacità intrinseca dei dati di mantenere la loro affidabilità e leggibilità nel corso dell’evoluzione delle nuove tecnologie di archiviazione. In altre parole, è la misura della resistenza dei dati alle trasformazioni o agli avanzamenti nel campo delle tecnologie di archiviazione. Una maggiore volatilità nel tempo implica che i dati conservino la loro integrità e comprensibilità anche quando vengono trasferiti o archiviati in nuovi ambienti tecnologici. Questa caratteristica diventa cruciale nel contesto della rapida evoluzione delle tecnologie, poiché assicura che le informazioni conservate rimangano pertinenti e accessibili nel lungo periodo, contribuendo alla continuità e all’affidabilità delle risorse informative.Le sette “V” dei Big Data (realizzazione Michel Durinx). Sicurezza e privacy big data

Figura 1. Le sette “V” dei Big Data (realizzazione Michel Durinx).

Applicazioni Pratiche e Vantaggi Competitivi dei Big Data

I dati possono essere la risorsa più preziosa di un’azienda, in quanto sono in grado di veicolarsi tra i diversi prodotti e diversi settori sociali. In questo senso il vero potere dei Big Data consiste nel permettere di instaurare connessioni tra settori e approcci con cui nel passato è risultato difficile – sia per barriere sociali sia per motivi tecnici – dialogare direttamente. L’utilizzo dei Big Data per estrarre insight, infatti, può supportare nella comprensione di aree che influenzano le aziende, dalle condizioni di mercato e dal comportamento di acquisto dei clienti ai processi aziendali. Queste informazioni aiutano a prendere decisioni più efficaci.

I Big Data gestiti dall’azienda, sono caratterizzati da velocità e volumi elevati e variabilità, sono asset essenziali, in grado di guidare processi decisionali migliori per produrre risultati aziendali di qualità superiore. L’utilizzo dei Big Data attraverso un’analisi efficace dei dati offre molti vantaggi competitivi. Tra le applicazioni di Big Data sono incluse:

Iper-personalizzazione nel retail con i Big Data

L’analisi dei Big Data può aiutare le aziende di vendita al dettaglio a comprendere meglio le preferenze e i comportamenti dei propri clienti. Grazie a queste informazioni, un rivenditore può iper-personalizzare le iniziative di marketing e le esperienze di acquisto che ridefiniscono l’esperienza del cliente.

Ottimizzazione dei Processi Finanziari con i Big Data

Le applicazioni dei Big Data possono aiutare le aziende a sfruttare al meglio i dati finanziari per migliorare l’efficienza operativa, semplificando il tempo e i processi per ottenere informazioni strategiche. Questa semplificazione riduce al minimo i colli di bottiglia e concede più tempo per identificare nuove opportunità di fatturato.

Scalabilità e Crescita Aziendale

I Big Data contengono insight nascosti, che aiutano le aziende a migliorare le prestazioni, aumentare la competitività e adeguare efficacemente il modello aziendale per un’espansione efficace in nuovi mercati.

Big Data in Azione: Esempi e Volumi

La Borsa di New York è un esempio di Big Data che genera circa un terabyte di nuovi dati commerciali al giorno. I Big Data devono essere veloci e intelligenti. Ecco perché. Ogni minuto vengono caricate su YouTube 48 ore di video. Vengono inviati 204 milioni di messaggi di posta elettronica e generati 600 nuovi siti web. 600.000 contenuti vengono condivisi su Facebook e vengono inviati più di 100.000 tweet. E questo non inizia nemmeno a scalfire la superficie della generazione di dati, che si estende a sensori, cartelle cliniche, database aziendali e altro ancora.

Poiché registriamo e generiamo una quantità crescente di dati ogni millisecondo, dobbiamo anche essere in grado di comprendere questi dati altrettanto rapidamente[10]. Dal monitoraggio del traffico al monitoraggio della diffusione dell’epidemia al trading di azioni, il tempo è essenziale. Un ritardo di pochi secondi nella comprensione delle informazioni potrebbe costare non solo denaro, ma anche vite umane.

Sebbene “Big Data” sia stata recentemente considerata una parola d’ordine inflazionata, non scomparirà presto. Il sovraccarico di informazioni è un fenomeno e una sfida che affrontiamo ora, e che inevitabilmente continueremo ad affrontare, forse con maggiore gravità, nei prossimi decenni. In effetti, l’analisi dei dati su larga scala, la modellazione predittiva e la visualizzazione sono sempre più cruciali per la sopravvivenza delle aziende sia nei settori high-tech che in quelli tradizionali. Le funzionalità dei Big Data sono oggi un’esigenza, non un desiderio. “Big Data” è un termine ampio che comprende una varietà di angolazioni. Ci sono sfide complesse all’interno dei “Big Data” che devono essere prioritarie e affrontate, come i “Fast Data” e gli “Smart Data”[11].

Smart Data: Il Futuro dell’Analisi dei Dati

Per “Smart Data” si intendono le informazioni che hanno effettivamente senso. È la differenza tra vedere un lungo elenco di numeri che si riferiscono alle vendite settimanali e identificare i picchi e le depressioni del volume delle vendite nel tempo. Gli algoritmi trasformano numeri privi di significato in informazioni fruibili. Gli smart data sono dati da cui sono stati estratti segnali e modelli da algoritmi intelligenti. La raccolta di grandi quantità di statistiche e numeri porta pochi benefici se non c’è uno strato di intelligenza aggiuntiva[12].

Questo primo articolo della serie ci ha permesso di comprendere le fondamenta e l’importanza dei Big Data nel panorama aziendale moderno. Nel prossimo articolo, ci concentreremo sui Fast Data, per approfondire tutti gli aspetti legati a questi temi è possibile scaricare in maniera libera e gratuita il white paper completo “Big e Fast Data: tra sfida per la sicurezza e privacy”.

Note e Biografia:

[1] Oracle Italia. Cosa sono i Big Data? Oracle Italia.

[2] InlineStyle. “Cosa sono i Big Data e a cosa servono?”.

[3] Vgs. nota 1.

[4] Miloslavskaya, N., & Tolstoy, A. (2016). Big Data, Fast Data and Data Lake Concepts. Procedia Computer Science, 88, 300-305. ISSN 1877-0509.

[5] Vgs. nota 1.

[6] Vgs. nota 1.

[7] Vgs. nota 1.

[8] Leonelli, Sabina. (2018) “La Ricerca Scientifica Nell’era Dei Big Data.” Costan, A. “From Big Data to Fast Data: Efficient stream data management.” Diss. ENS Rennes, 2019.

[9] Per gestire in modo efficiente grandi volumi di dati, è essenziale investire in infrastrutture adeguate, come il cloud computing o soluzioni di storage scalabili. La capacità di archiviare e processare quantità significative di informazioni è cruciale. Inoltre, l’utilizzo di strategie di compressione dati risulta vantaggioso per ridurre le dimensioni senza compromettere informazioni importanti, mitigando così l’impatto dell’ingente volume di dati.

[10] Pasco, Richard Clark. (1976) Source coding algorithms for Fast Data compression. Diss. Stanford University.

[11] Data & Analitycs. “Ruolo nel contesto aziendale: Analisi predittiva, miglioramento decisionale, innovazione”. LinkedIn.

[12] Vgs. nota 8.

Profilo Autore

É un esperto di sicurezza informatica, con una formazione che combina conoscenze giuridiche e tecniche. Ha conseguito una laurea triennale in Operatore Giuridico di Impresa presso l’Università degli Studi de L’Aquila, seguita da una laurea magistrale in Giurisprudenza presso l’Università Telematica Pegaso. La sua formazione si arricchisce di quattro master: uno in Criminologia e Studi Forensi, uno in Programmazione e Sviluppo Backend e Frontend, un master in Cybersecurity presso l’Ethical Hacker Academy, e un master di II livello in Homeland Security presso l’Università Campus Bio-Medico di Roma.

Grazie a diverse certificazioni EIPASS, tra cui quella di Data Protection Officer (DPO/RDP), e licenze OPSWAT, ha acquisito competenze avanzate in sicurezza delle reti, protezione delle infrastrutture critiche e gestione dei dati. La sua passione per il mondo informatico e tecnologico e il costante aggiornamento professionale lo hanno reso un punto di riferimento nel settore, incluse aree emergenti come l’intelligenza artificiale.

È autore di due pubblicazioni scientifiche: “Contrasto al Terrorismo: La Normativa dell’Unione Europea” e “La Cyber Security: La Riforma Europea in Materia di Cybersicurezza ed il Cyber- Crime”, entrambe edite da Currenti Calamo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/big-data-cosa-sono/


CERT-AGID 11 – 17 gennaio: una campagna di phishing sul Ministero della Salute e di nuovo Lumma Stealer.


Di queste, 29 erano mirate specificamente a obiettivi italiani, mentre le altre 20, pur essendo di carattere generico, hanno avuto un impatto anche sull’Italia.

Gli enti accreditati hanno ricevuto 796 indicatori di compromissione (IoC) identificati nel corso delle analisi.

I temi della settimana

Questa settimana sono stati individuati 16 temi sfruttati per condurre campagne malevole sul territorio italiano.

Tra i principali troviamo il tema dei Pagamenti è stato ampiamente utilizzato per diffondere vari malware, tra cui Snake Keylogger, Strela Stealer, Formbook e Darkcloud. Inoltre, sono state individuate due campagne generiche di phishing che prendevano di mira DHL e una generica webmail.

Il settore bancario (Banking) si è confermato un bersaglio ricorrente, con campagne di smishing e phishing indirizzate ai clienti di istituti italiani e internazionali come Poste Italiane, Intesa Sanpaolo e Mediolanum. Tre campagne italiane di smishing hanno veicolato i malware Irata e SpyNote attraverso APK malevoli.

Nel corso della settimana il CERT-AGID ha rilevato e analizzato 49 campagne malevole nell’ambito dello scenario italiano di sua competenza.

Il tema delle consegne (Delivery) è stato sfruttato per cinque campagne italiane di phishing e smishing che prendevano di mira DHL, GLS e Poste Italiane. Gli altri temi rilevati sono stati utilizzati per varie campagne di malware e phishing.

Tra gli eventi di rilievo il CERT-AGID segna una campagna di phishing, attualmente in corso, che sfrutta il nome e il logo del Ministero della Salute per ingannare le vittime e ottenere dati personali e finanziari.

Le email fraudolente, spacciate per comunicazioni ufficiali, invitano gli utenti a fornire i propri dati personali con la promessa di un presunto rimborso di 265,67 euro da parte del Servizio Sanitario Nazionale.

Inoltre, su forum underground sono stati recentemente pubblicati oltre 10 GB di dati sottratti tramite il malware Lumma Stealer.

Tra le informazioni esposte figurano dati personali come username, password, URL dei siti web associati alle credenziali rubate, dettagli sul browser utilizzato, la relativa versione e il sistema operativo.

Il CERT-AGID ha poi analizzato una campagna Lumma Stealer risalente a ottobre 2024, che utilizzava un falso CAPTCHA su un dominio italiano compromesso.

Questa tecnica si è rivelata particolarmente efficace, sfruttando la fiducia che gli utenti ripongono nei CAPTCHA, comunemente considerati strumenti legittimi per verificare l’identità umana.

Fonte: CERT-AGID

Malware della settimana

Nel corso della settimana sono state identificate 14 famiglie di malware che hanno colpito l’Italia.

Tra le campagne più significative si segnalano diverse operazioni legate a temi specifici. AgentTesla è stato utilizzato in una campagna italiana a tema “Prezzi” e in tre campagne generiche su “Booking” e “Pagamenti”, diffuse tramite email con allegati come ARJ, 7Z, TAR e RAR.

MassLogger è stato impiegato in due campagne italiane a tema “Contratti” e “Banking” e in una campagna generica a tema “Ordine”, con email contenenti allegati BAT, ZIP e RAR.

Remcos ha caratterizzato tre campagne italiane basate su temi come “Ordine”, “Preventivo” e “Documenti”, distribuite tramite email con allegati GZ, TGZ e ZIP.

LummaStealer è stato rilevato in due campagne generiche legate al tema “Booking”, veicolate attraverso email con allegati PDF e link a script malevoli PS1. SpyNote è emerso in due campagne italiane a tema “Banking”, nelle quali l’APK malevolo è stato diffuso tramite SMS.

Anche FormBook è stato protagonista di una campagna italiana legata al tema “Ordine” e di una generica a tema “Pagamenti”, veicolate tramite email con allegati XZ e Z. NetSupport è stato individuato in una campagna italiana focalizzata su “Booking” e diffusa con email contenenti allegati PDF.

Fonte: CERT-AGID

SnakeKeylogger è stato utilizzato sia in una campagna italiana a tema “Ordine”, con email contenenti allegati IMG, sia in una campagna generica a tema “Pagamenti”, distribuita tramite allegati ZIP.

Irata è stato riscontrato in una campagna italiana a tema “Banking”, con diffusione di APK malevoli tramite SMS. DarkCloud è stato individuato in una campagna generica legata al tema “Pagamenti”, veicolata con email che includevano allegati RAR.

Modiloader è stato protagonista di una campagna italiana sul tema “Preventivo”, diffusa tramite email con allegati GZ. CobaltStrike ha caratterizzato una campagna italiana a tema “Aggiornamenti”, veicolata tramite email con link malevoli.

Infine, VIPKeylogger è stato rilevato in una campagna generica a tema “Preventivo”, distribuita tramite email con allegati PDF.

Phishing della settimana

Nel corso della settimana, sono stati 11 i brand presi di mira nelle campagne di phishing attive sul territorio italiano.

Tra questi, emergono in particolare i nomi di Intesa Sanpaolo, Poste Italiane, DHL e GLS, che rappresentano i bersagli principali per quantità di attacchi rilevati.

Le campagne che sfruttano questi marchi si concentrano su temi ricorrenti come operazioni bancarie, spedizioni e consegne, facendo leva sulla fiducia degli utenti per indurli a rivelare dati sensibili o scaricare malware tramite link o allegati malevoli.

Fonte: CERT-AGID

Come sempre, ugualmente pericolose sono le campagne di phishing non direttamente associate a un brand specifico, ma mascherate come comunicazioni generiche di servizi di webmail.

Questi attacchi puntano principalmente al furto di credenziali d’accesso, sfruttando messaggi che simulano notifiche urgenti, come presunti problemi con l’account o richieste di verifica. L’assenza di un marchio noto può, in alcuni casi, risultare più insidiosa, poiché gli utenti potrebbero non sospettare immediatamente della legittimità del messaggio.

Formati e canali di diffusione

Il rapporto settimanale del CERT-AGID ha evidenziato l’uso di 15 tipologie di file diverse per la distribuzione di contenuti dannosi.

Tra i formati analizzati, il file ZIP è risultato il più utilizzato, coinvolto in 5 campagne malevole. Seguono, con 3 utilizzi ciascuno, i file PDF, RAR e APK, mentre i formati GZ, HTML e BAT sono stati impiegati in 2 operazioni.

Altri formati, come TGZ, TAR, ARJ, IMG, Z, 7Z, PS1 e XZ, sono stati rilevati in una sola campagna ciascuno.

Fonte: CERT-AGID

Per quanto riguarda i canali di diffusione, le email si confermano il vettore principale, utilizzato in ben 39 campagne. Questo dato sottolinea ancora una volta l’efficacia di questo mezzo per raggiungere un ampio numero di vittime.

Gli SMS sono stati impiegati in 7 campagne, confermando che anche i messaggi brevi continuano a rappresentare una modalità di attacco significativa. La Posta Elettronica Certificata (PEC), sebbene più circoscritta, è stata sfruttata in 3 campagne malevole, dimostrando come gli attaccanti stiano diversificando le strategie per colpire contesti più specifici.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/01/20/cert-agid-11-17-gennaio-una-campagna-di-phishing-sul-ministero-della-salute-e-di-nuovo-lumma-stealer/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-11-17-gennaio-una-campagna-di-phishing-sul-ministero-della-salute-e-di-nuovo-lumma-stealer


Healthcare can — and must — learn from 2024’s devastating cyberattacks

It was a rough year for cybersecurity in the healthcare industry. Providers remain opportune targets because of relatively limited security budgets, a vulnerability to downtime, valuable patient data, and insufficient monitoring of fast-scaling Internet of Medical Things (IoMT) devices and other network-connected equipment.

Ideally, absorbing the lessons of these attacks enables healthcare delivery organizations to move faster: faster to implement sufficient protections that deter attacks with harder targets, and faster to respond when attacks do arrive. Time will tell if that’s the reality, but here are three specific incidents from the last year that every provider should understand. 

Lesson #1: Ascension Healthcare and multi-layer access protections

In May 2024, Ascension Healthcare suffered a ransomware attack perpetrated by the Black Basta gang. Ascension is the largest nonprofit Catholic health system in the United States, with 2,600 healthcare facilities, 142 hospitals, and 90 skilled nursing facilities across 19 states.

The attack eliminated access to the organization’s electronic health record system and blocked patient access to the patient portal — causing major operational issues and forcing facilities to send patients to other locations for care. These issues persisted for weeks, and efforts to upload patient records from between those dates are still underway.

The incident was traced to a spearphishing attack on a single device that allowed attackers to escalate their access privileges over weeks before finally introducing ransomware encryption and capturing patient health data.

This attack is a cautionary tale that prescribes layered access security and anomalous behavioral tracking. With multi-layer protections in place limiting device permissions, attackers would not have gained the powerful foothold they did by bypassing a single security layer. Anomalous behavior monitoring could have flagged threat activity, allowing Ascension’s security team to stop the attack in its tracks.

Lesson #2: Change Healthcare and supply chain risk

In February 2024, Change Healthcare faced a ransomware attack from the BlackCat/ALPHV gang, resulting in major service interruptions, an unprecedented impact on healthcare providers, and one of the largest data breaches of all time (for any industry).

Change Healthcare is the payments processing supplier for about one-third of all healthcare insurance transactions in the U.S.; in 2023, it handled more than 15 billion transactions and $1.5 trillion in collected revenue. The attack rendered Change customers unable to be reimbursed or pay employees, suddenly making countless facilities unable to care for patients. At the same time, approximately a third of all patients in the U.S. likely had their data breached.

Frustratingly, this massive attack could have been prevented if Change had implemented multi-factor authentication on a critical remote access service. The takeaway for healthcare organizations is to have a plan ready in case a crucial link in their supply chain is compromised, and to make sure to keep even seemingly basic security in good working order. That includes ensuring that protections like multi-factor authentication, access controls guided by the principle of least privilege, and other simple safeguards are in place so that exposing a single set of credentials can’t cripple a business.

Lesson #3: Synnovis and zero-day vulnerabilities

In June 2024, the Qilin ransomware gang launched an attack on London-based pathology services provider Synnovis. The ransomware attack forced Synnovis, a partnership among two London-area hospitals and SYNLAB, to destroy 20,000 blood samples. The attack also interrupted the hospitals’ ability to perform blood transfusions, making it necessary to cancel cancer-related surgeries. All totaled, the attack has required rescheduling 1,130 operations and 2,190 outpatient appointments.

According to the Qilin gang that took responsibility for the attack, this significant harmful impact on patient care was caused by a zero-day vulnerability. While they didn’t disclose which device or vulnerability they exploited — and the gang may have sourced its own unknown zero-day vulnerability — healthcare organizations are by no means helpless against these threats. Even if a patch or workaround takes time to develop for a zero-day, the anomalous behavior that can be part of an exploit attempt can be detected. IT and security teams should deploy anomalous behavior detection capabilities. They need to be able to discover all devices on a healthcare organization’s network, accurately assess the risks of such vulnerabilities for each device, and apply available updates or virtual patches to mitigate those risks.

Healthcare security must improve

Healthcare organizations are under relentless threat, at a level unparalleled among critical infrastructure industries. In 2023, the FBI tracked 1,193 ransomware attacks: a plurality of 20.9% (249 attacks) hit healthcare organizations.

Attackers will remain eager to apply ransomware and breach data as long as healthcare providers give them the opportunity. By maintaining basic security hygiene, multi-layer access controls, anomalous behavior detection, and measures that address vulnerability risks, healthcare organizations can withstand threats and send attackers looking elsewhere.

https://www.securitymagazine.com/articles/101303-healthcare-can-and-must-learn-from-2024s-devastating-cyberattacks


Cybercrime 2025: Nuove Sfide per la Sicurezza Digitale

Nel panorama sempre più digitalizzato della nostra società, il cybercrime si sta evolvendo con una rapidità allarmante, presentando sfide senza precedenti per la sicurezza informatica globale. Un’analisi approfondita delle più recenti ricerche nel settore rivela non solo tendenze preoccupanti e nuove modalità di attacco, ma anche l’emergere di strutture criminali sempre più sofisticate e organizzate. Questo fenomeno richiede un’attenzione particolare da parte di istituzioni, aziende e cittadini, poiché le sue implicazioni si estendono ben oltre il mondo virtuale.

Le Nuove Frontiere degli Attacchi Informatici

Il cybercrime ha subito una trasformazione significativa negli ultimi anni, adattandosi rapidamente alle innovazioni tecnologiche e sfruttando le vulnerabilità emergenti. Gli esperti del settore hanno identificato un preoccupante aumento degli attacchi ibridi, che combinano ransomware con il furto di dati, rendendo particolarmente complesse le strategie di rilevamento e mitigazione. Questi attacchi mostrano un livello di sofisticazione crescente, con i criminali che sviluppano costantemente nuove tecniche per eludere i sistemi di sicurezza tradizionali.

Le attività criminali online si sono evolute fino a includere network criminali organizzati che operano su scala transnazionale. Questi gruppi hanno sviluppato strutture gerarchiche ben definite, con ruoli specializzati e una chiara divisione del lavoro. I membri di questi network spaziano da operatori tecnici altamente qualificati a intermediari finanziari e “money mules“, creando una catena operativa efficiente e difficile da smantellare.

L’Internet delle Cose sotto Attacco

Un aspetto particolarmente allarmante è l’incremento degli attacchi mirati ai dispositivi IoT (Internet of Things). Con la proliferazione di dispositivi connessi nelle case e nelle industrie, i cybercriminali stanno trovando nuove vie per compromettere sistemi critici e accedere a dati sensibili. La vulnerabilità di questi dispositivi è spesso aggravata da pratiche di sicurezza inadeguate e dalla mancanza di standard uniformi di protezione.

Secondo gli ultimi studi, questa tendenza è destinata a intensificarsi, soprattutto considerando la rapida espansione del mercato IoT. Le infrastrutture critiche, in particolare, sono diventate obiettivi sempre più attraenti per i criminali informatici, con potenziali conseguenze devastanti per la società nel suo complesso.

L’Intelligenza Artificiale: Arma a Doppio Taglio

Un elemento di particolare interesse è l’utilizzo crescente dell’intelligenza artificiale (AI) e del machine learning da parte dei cybercriminali. Le analisi più recenti mostrano come queste tecnologie vengano impiegate per sviluppare attacchi più sofisticati e adattabili, capaci di eludere i tradizionali sistemi di sicurezza. Gli attacchi basati su AI possono apprendere e adattarsi in tempo reale, rendendo sempre più difficile la loro identificazione e neutralizzazione.

Parallelamente, le stesse tecnologie vengono utilizzate per la difesa, creando una sorta di “corsa agli armamenti” digitale. I sistemi di sicurezza basati su AI stanno diventando sempre più sofisticati, in grado di rilevare anomalie e comportamenti sospetti con una precisione sempre maggiore. Le ricerche più recenti indicano che l’implementazione di modelli predittivi basati sul machine learning ha migliorato del 15% l’accuratezza nella previsione degli attacchi rispetto ai modelli convenzionali.

La Crescente Minaccia delle Frodi Online

Un settore in rapida espansione è quello delle frodi online, in particolare le truffe romantiche e il sextortion. Queste attività criminali si sono evolute da operazioni individuali a vere e proprie imprese criminali organizzate, specialmente nell’Africa occidentale. Le ricerche condotte in Costa d’Avorio hanno rivelato l’esistenza di network criminali strutturati, con ruoli ben definiti che includono operatori tecnici, intermediari finanziari e complici all’interno delle istituzioni finanziarie.

Il Ruolo delle Criptovalute nel Panorama Criminale

Le criptovalute hanno introdotto nuove dimensioni nel panorama del cybercrime. Il cryptojacking, ovvero il dirottamento delle risorse di calcolo per il mining di criptovalute, è diventato un fenomeno sempre più diffuso. I criminali informatici hanno sviluppato tecniche di offuscamento e evasione sempre più sofisticate, come il metamorfismo e il reverse engineering, per nascondere le loro attività maligne.

L’analisi forense digitale ha acquisito un’importanza cruciale nella lotta contro questi crimini. Gli esperti stanno esplorando l’uso della tecnologia blockchain come soluzione promettente per migliorare la sicurezza e preservare le prove digitali, particolarmente in ambienti di smart city.

La Risposta Istituzionale e Normativa

La risposta globale a queste minacce sta diventando sempre più coordinata e sofisticata. L’Unione Europea sta implementando nuove misure normative, come il Cyber Resilience Act e il Digital Operational Resilience Act, per rafforzare la sicurezza informatica nel settore finanziario e proteggere le infrastrutture critiche. Questi strumenti legislativi mirano a stabilire standard comuni di sicurezza e promuovere la cooperazione tra gli Stati membri nella lotta al cybercrime.

Cybercrime: Tendenze Future e Sfide Emergenti

La natura transfrontaliera del cybercrime richiede una collaborazione internazionale sempre più stretta. Gli esperti prevedono un’ulteriore evoluzione delle minacce nel prossimo futuro. Particolare attenzione viene posta sugli attacchi sempre più sofisticati basati su AI e sulle nuove forme di cryptojacking e ransomware. Non meno rilevanti sono le preoccupazioni legate alle vulnerabilità nei sistemi di smart city e infrastrutture critiche, mentre all’orizzonte si profilano già le prime minacce legate alle tecnologie quantistiche.

Conclusioni e Prospettive

Il panorama del cybercrime continua a evolversi con una rapidità che mette alla prova le capacità difensive di organizzazioni e istituzioni. La risposta a queste sfide richiede un approccio olistico che combini innovazione tecnologica, collaborazione internazionale e adattabilità nelle strategie di difesa.

Il futuro della sicurezza informatica dipenderà dalla capacità di anticipare e rispondere efficacemente alle nuove minacce, mantenendo al contempo un equilibrio tra sicurezza e funzionalità dei sistemi digitali che sono ormai parte integrante della nostra vita quotidiana. Solo attraverso uno sforzo coordinato e continuo sarà possibile mantenere il passo con le minacce emergenti nel cyberspazio, proteggendo efficacemente sia le infrastrutture critiche che i dati personali dei cittadini.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cybercrime-2025/


Autonomic Computing: La Rivoluzione dei Sistemi Auto-Gestiti nella Cybersecurity Moderna

L’Autonomic Computing rappresenta una rivoluzione fondamentale nel panorama dell’informatica moderna, introducendo un paradigma innovativo ispirato direttamente al sistema nervoso umano. Questa tecnologia all’avanguardia sta trasformando radicalmente il modo in cui gestiamo e proteggiamo le infrastrutture informatiche, offrendo soluzioni avanzate per le sfide crescenti della sicurezza digitale. In un’epoca caratterizzata da minacce informatiche sempre più sofisticate e complesse, l’esigenza di sistemi capaci di autogestirsi e proteggersi autonomamente è diventata cruciale per la sicurezza delle organizzazioni moderne.

Autonomic Computing: Le Basi dell’Auto-Gestione

Nel cuore di questa tecnologia troviamo un concetto rivoluzionario: sistemi informatici capaci di gestirsi autonomamente, adattandosi in tempo reale alle variazioni dell’ambiente e rispondendo proattivamente alle minacce alla sicurezza.

IBM ha introdotto questo concetto pioneristico nel 2001, definendo quattro caratteristiche fondamentali che ancora oggi guidano lo sviluppo di questi sistemi avanzati: la self-configuration per l’auto-configurazione intelligente, la self-optimization per il continuo miglioramento delle performance, il self-healing per il recupero autonomo dai guasti, e la self-protection per la difesa proattiva contro le minacce.

Questi elementi fondamentali lavorano in sinergia per creare sistemi resilienti capaci di mantenere elevati standard di sicurezza anche in scenari complessi e dinamici. La capacità di auto-apprendimento di questi sistemi permette loro di migliorare costantemente le proprie prestazioni e di adattarsi a nuove tipologie di minacce.

Architetture Innovative per la Sicurezza

L’implementazione di sistemi autonomici richiede architetture sofisticate, con particolare enfasi sul ciclo MAPE-K (Monitor, Analyze, Plan, Execute – Knowledge). Questo framework fornisce la struttura metodologica necessaria per realizzare sistemi veramente auto-gestiti, integrandosi perfettamente con le moderne esigenze di cybersecurity. L’architettura multi-agent gerarchica implementa una struttura stratificata di agenti intelligenti operanti a diversi livelli di astrazione, permettendo una gestione ottimale della sicurezza e bilanciando controllo centralizzato e flessibilità operativa. Questi agenti collaborano in modo coordinato per identificare e neutralizzare le minacce, creando un sistema di difesa distribuito ma coerente. La comunicazione tra gli agenti avviene attraverso protocolli sicuri e crittografati, garantendo l’integrità delle informazioni scambiate e prevenendo possibili manipolazioni.

La Convergenza con l’Intelligenza Artificiale

La sinergia tra Autonomic Computing e intelligenza artificiale sta aprendo nuovi orizzonti nella gestione della sicurezza informatica. L’integrazione dei Large Language Models (LLM) permette ai sistemi autonomici di comprendere e interpretare il contesto operativo con una sofisticazione senza precedenti. Questi sistemi avanzati utilizzano tecniche di apprendimento automatico sempre più raffinate, inclusi approcci di apprendimento per rinforzo e continuo, per migliorare costantemente le proprie capacità di risposta alle minacce. L’analisi predittiva basata su AI consente di anticipare potenziali vulnerabilità e attacchi, permettendo una risposta proattiva prima che i problemi si manifestino. I modelli di machine learning vengono continuamente aggiornati e raffinati sulla base delle nuove minacce emergenti, garantendo una protezione sempre aggiornata e efficace.

Sfide Etiche e Considerazioni sulla Privacy

L’implementazione di sistemi autonomici solleva importanti questioni etiche e legali, particolarmente riguardo la responsabilità delle decisioni automatizzate. La protezione della privacy assume un ruolo centrale, richiedendo l’implementazione di robusti meccanismi di minimizzazione dei dati e anonimizzazione automatica. L’approccio “Privacy by Design” viene reinterpretato nel contesto dell’Autonomic Computing, integrando considerazioni etiche direttamente nell’architettura dei sistemi. La gestione dei dati sensibili richiede particolare attenzione, con l’implementazione di meccanismi di cifratura avanzata e controlli di accesso granulari. La trasparenza delle decisioni automatizzate diventa un requisito fondamentale, con la necessità di mantenere log dettagliati e verificabili di tutte le azioni intraprese dal sistema.

Il Futuro della Sicurezza Digitale

L’adozione crescente di architetture Zero Trust e l’implementazione di microsegmentazione dinamica stanno plasmando il futuro di questa tecnologia. Questi sviluppi promettono di rendere i sistemi autonomici sempre più resilienti e capaci di operare efficacemente in ambienti complessi e minacciosi. L’integrazione di tecnologie quantum-safe e l’utilizzo di blockchain per la verificabilità delle decisioni rappresentano direzioni di ricerca particolarmente promettenti. La continua evoluzione delle minacce cyber richiede sistemi sempre più sofisticati e adattivi, capaci di proteggere le infrastrutture critiche da attacchi sempre più complessi e mirati. L’implementazione di meccanismi di risposta automatica agli incidenti permette di ridurre drasticamente i tempi di reazione, minimizzando l’impatto potenziale delle violazioni.

La cybersecurity nell’era digitale richiede un approccio olistico che integri tecnologie avanzate, considerazioni etiche e framework di governance robusti. La continua evoluzione di questi sistemi richiederà un costante bilanciamento tra innovazione e sicurezza, autonomia e controllo, efficienza e affidabilità. La convergenza tra intelligenza artificiale e sistemi autonomi sta creando una nuova generazione di soluzioni di sicurezza, capaci di adattarsi e rispondere in tempo reale alle minacce emergenti. L’Autonomic Computing rappresenta non solo il futuro dell’informatica ma anche la chiave per costruire sistemi più sicuri e resilienti in un mondo digitale sempre più interconnesso.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/autonomic-computing/