Sovranità digitale e Sicurezza Informatica: Minacce Informatiche e Dipendenza dal Cloud
La sovranità digitale è sempre più rilevante in un contesto segnato dalla rapida evoluzione tecnologica, dall’aumento della dipendenza dal cloud e dalle incessanti minacce informatiche che gravano su infrastrutture e dati sensibili. In questo scenario, la sicurezza informatica diventa fondamentale non solo per proteggere le reti critiche e salvaguardare la privacy, ma anche per preservare la stabilità economica e la fiducia dei cittadini nelle istituzioni.

Sovranità Digitale: una Sfida per le Democrazie Moderne

La crescente dipendenza dalle tecnologie digitali ha innescato un dibattito sempre più intenso sul tema della sovranità digitale, collegato a una vasta gamma di minacce informatiche in grado di compromettere interessi economici, sicurezza nazionale e valori democratici. In un mondo in cui le infrastrutture critiche, le comunicazioni, i dati personali e l’innovazione tecnologica dipendono in misura rilevante dai servizi digitali, la domanda cruciale riguarda l’effettiva capacità degli Stati di controllare, gestire e proteggere i propri sistemi, processi e dati.

L’idea di digital sovereignty (o “autonomia strategica digitale”) ha guadagnato terreno sia nel dibattito accademico sia in quello politico, acquisendo una portata ben più ampia di quanto immaginato fino a pochi anni fa. In passato, la sovranità era quasi esclusivamente associata al controllo territoriale e al riconoscimento internazionale. Oggi, invece, la tutela della sovranità in ambito digitale si traduce nella capacità di difendere l’economia, la stabilità istituzionale e la fiducia dei cittadini nelle istituzioni.

Concetto di Sovranità: dall’Autorità Territoriale al Controllo dei Dati

La trasformazione digitale ha acuito la concorrenza geopolitica fra le potenze globali, generando dipendenze tecnologiche che influiscono sull’autonomia decisionale di un Paese. Gli esempi più evidenti sono il ricorso massiccio ai servizi in cloud forniti da big tech perlopiù non europee, il dominio straniero delle piattaforme social e dei motori di ricerca e la carenza di infrastrutture cloud europee in grado di competere su vasta scala.

Secondo un’interpretazione ampia, la sovranità digitale non è limitata a un solo aspetto tecnico, bensì comprende il controllo degli asset strategici nazionali, il monitoraggio dei flussi di dati (industriali e pubblici) e la capacità di garantire processi democratici trasparenti. Laddove uno Stato non riesca a difendere l’integrità dei propri dati e delle proprie infrastrutture, rischia di subire un’erosione progressiva della propria autonomia, con conseguenze sia sul piano economico che su quello istituzionale.

Sicurezza Informatica: la Colonna Portante della Sovranità Digitale

La dimensione chiave della sovranità digitale è la sicurezza informatica. Nell’accezione tradizionale, essa concerne la resilienza cibernetica delle infrastrutture critiche, come le reti energetiche, i sistemi di gestione del traffico o i servizi idrici. Denominate spesso IACS (Industrial Automation & Control Systems), queste piattaforme sono bersagli strategici per potenziali attacchi mirati a causare interruzioni o sabotaggi.

A tale problematica si somma la protezione della proprietà intellettuale: la sottrazione di progetti innovativi, brevetti o know-how industriale può danneggiare in modo grave i settori di punta di un Paese. Autorità di sicurezza e intelligence di vari Stati segnalano che potenze estere e attori non statali conducono campagne di cyberspionaggio per rubare dati sensibili e preparare azioni di sabotaggio.

Dipendenze Tecnologiche e Rischio di Vendor Lock-In

La crescente adozione del cloud rende palpabile la vulnerabilità derivante dalla dipendenza da un numero ristretto di fornitori globali (i cosiddetti hyperscalers). Questi colossi gestiscono infrastrutture, data center e software per milioni di imprese e amministrazioni in tutto il mondo, agendo spesso su più giurisdizioni.

La concentrazione del mercato in poche mani rischia di creare di fatto un monopolio, favorendo la possibilità di “vendor lock-in”: le organizzazioni, una volta scelte determinate soluzioni, incontrano grandi difficoltà nel migrare altrove dati e servizi. Queste situazioni di dipendenza si acuiscono a causa di normative come il CLOUD Act statunitense, che può consentire, in circostanze mirate, l’accesso delle autorità USA ai dati detenuti da aziende americane, indipendentemente dal Paese in cui sono fisicamente ospitati.

A tutto ciò si affiancano altre potenze extraeuropee, dotate di strumenti normativi in grado di ottenere l’accesso a dati strategici, con forti implicazioni sulla sovranità informatica di Paesi terzi.

Geopolitica e Big Player: Stati Uniti, Cina e le Sfide per l’Unione Europea

La contesa globale per la leadership tecnologica si svolge principalmente fra Stati Uniti e Cina, sebbene non siano da sottovalutare altri attori emergenti. L’Unione Europea si trova a dover conciliare una visione di mercato unico aperto e competitivo con l’esigenza di tutelare il proprio tessuto industriale e la sicurezza interna.

Le difficoltà più grandi sorgono quando interessi geopolitici divergenti si traducono in limitazioni all’esportazione di componenti tecnologici, bandi verso fornitori cinesi o restrizioni all’uso di determinate app. Queste tensioni spingono l’UE a ripensare le proprie strategie di autonomia digitale, invocando un quadro normativo più incisivo e avviando progetti come GAIA-X, che ambisce a creare un cloud europeo federato e interoperabile.

Minacce Ibride: Disinformazione e Manipolazione del Dibattito Pubblico

La cybersecurity non si limita più alle violazioni di dati o agli attacchi ai sistemi critici, ma si estende a quelle che vengono spesso definite minacce ibride. Fra queste spiccano le campagne di disinformazione o “information warfare”, in cui piattaforme digitali e social vengono sfruttate per manipolare l’opinione pubblica, influenzare le elezioni e innescare divisioni politiche interne.

Le democrazie occidentali hanno sperimentato come un uso mirato delle reti sociali possa diffondere fake news, generare polarizzazione e minare la fiducia degli elettori, inquinando il processo democratico. In tale scenario, la difesa della “sfera digitale” e dei meccanismi di autenticazione diventa un tassello essenziale per preservare valori costituzionali fondamentali.

Le Risposte Normative dell’Unione Europea: dal GDPR alla Direttiva NIS

Per far fronte ai problemi di sovranità digitale, l’UE ha emanato normative di grande impatto, come il Regolamento Generale sulla Protezione dei Dati (GDPR) e la Direttiva NIS (Network and Information Security). Il GDPR ha fissato standard rigorosi per la protezione dei dati personali, influenzando in modo significativo la scena digitale globale. La Direttiva NIS, invece, impone obblighi di sicurezza informatica e notifica degli incidenti per gli operatori di servizi essenziali, estendendosi in parte anche a un ristretto insieme di servizi digitali.

Nonostante l’efficacia di alcune misure, queste norme sono nate principalmente come strumenti di risk management più che come risposte a una visione unitaria di sovranità digitale. Per esempio, la Direttiva NIS ha un ambito limitato: coinvolge settori classificati come “critici” (energia, acqua, trasporti ecc.), ma lascia fuori molti altri ambiti (dalla formazione online alla produzione industriale non catalogata come essenziale).

Arriva poi la Direttiva NIS2, che amplia l’elenco dei soggetti obbligati ad adottare misure di sicurezza e migliorare la gestione delle minacce informatiche. Tuttavia, le competenze europee in materie afferenti alla sicurezza nazionale rimangono limitate dagli stessi trattati istitutivi, che attribuiscono agli Stati membri la prerogativa di occuparsi in autonomia degli aspetti legati alla difesa e all’ordine pubblico.

GAIA-X e la Prospettiva di un Cloud Europeo

Fra i tentativi più rilevanti di rafforzare l’autonomia europea, emerge il progetto GAIA-X: un’iniziativa promossa inizialmente da Francia e Germania, con l’obiettivo di creare un sistema di cloud federato e interoperabile, basato su standard aperti e su principi di sovereignty-by-design. L’idea è di favorire la portabilità dei dati e la compatibilità tra diverse infrastrutture cloud, ampliando di fatto la libertà di scelta per le aziende e la Pubblica Amministrazione.

GAIA-X, che ad oggi ha subito una notevole battuta di arresto, si prefigge di garantire che i dati dei cittadini e delle imprese europee siano sottoposti a regole di protezione coerenti con i valori dell’Unione. Ciononostante, il progetto dovrà confrontarsi con la concorrenza agguerrita degli hyperscalers statunitensi e cinesi, i quali investono ingenti capitali in ricerca e sviluppo, oltre a godere di posizioni consolidate nel mercato globale.

E-Identity ed eIDAS: Opportunità e Sfide per l’Identificazione Digitale

Un aspetto particolarmente delicato nella difesa della sovranità digitale è la creazione di un’identità elettronica europea (eID). L’attuale Regolamento eIDAS incoraggia gli Stati membri a notificare i propri sistemi nazionali di identificazione elettronica (come lo SPID o la CIE in Italia, o il DigiD nei Paesi Bassi), in modo che i cittadini possano utilizzarli anche per l’accesso a servizi cross-border.

Tuttavia, mancano norme cogenti che obblighino i principali fornitori di servizi online a riconoscere le identità elettroniche europee. Questo vuoto lascia spazio ai login con account forniti da piattaforme private (Facebook, Google, Apple, Amazon ecc.), generando una forte concentrazione di dati personali presso soggetti non europei. L’iniziativa annunciata dalla Commissione Europea di creare una e-identity comunitaria obbligatoria, accettata nei servizi digitali, potrebbe migliorare il controllo sui dati dei cittadini, nonché facilitare il contrasto a fenomeni come deep fake e disinformazione.

Coordinamento Nazionale ed Europeo: le Strade Possibili

Per mitigare i rischi legati a infrastrutture e servizi digitali, molti esperti suggeriscono un rafforzamento del coordinamento sia a livello nazionale sia a livello comunitario. Nel caso italiano, ad esempio, diversi osservatori raccomandano la costituzione di una cabina di regia che possa armonizzare le politiche legate all’innovazione, alla sicurezza informatica, alla difesa e alla privacy, riferendo direttamente alla Presidenza del Consiglio.

A livello UE, invece, si discute la possibilità di rivedere i trattati o di sottoporre a dibattito pubblico la creazione di un fondamento giuridico esplicito per la sovranità digitale. L’idea di ampliare le competenze europee in un settore così critico si scontra con l’eterogeneità degli interessi fra gli Stati membri e col timore di perdere quote di autonomia nazionale. Eppure, se i Paesi più piccoli non saranno in grado di proteggere efficacemente le proprie infrastrutture e i propri dati, il rischio è che la limitata competenza dell’UE finisca per indebolire ulteriormente la sicurezza collettiva.

Proteggere la Sovranità Digitale in un Contesto Globale

La protezione della sovranità digitale e la difesa dalle minacce informatiche non costituiscono soltanto problemi tecnici, ma coinvolgono aspetti costituzionali e politici di primaria importanza. In gioco ci sono la tutela dell’economia nazionale, i diritti fondamentali dei cittadini, la continuità dei servizi essenziali e la stessa credibilità del sistema democratico.

Le iniziative legislative, a livello sia nazionale sia europeo, mostrano segnali di un lento risveglio. È necessario però che gli interventi siano più armonizzati, che si rafforzino gli organismi di governo e che si sostengano ricerca e innovazione nei settori chiave. Solo con un approccio di lungo periodo, integrato e consapevole, si potrà garantire la solidità della sovranità digitale e preservare i valori fondanti del modello democratico.

Occorre essere realistici: nessuno Stato può pretendere l’autarchia tecnologica totale, poiché l’economia digitale è per sua natura globale. Tuttavia, la riduzione delle dipendenze critiche e la costruzione di partenariati strategici con Paesi affini possono arginare i rischi e sostenere la crescita di competenze e infrastrutture all’interno dell’Unione. In ultima analisi, come evidenziato dalle tensioni geopolitiche in atto, l’effettiva capacità di un Paese di promuovere i propri interessi e i propri valori nel panorama internazionale dipende sempre più dal suo livello di autonomia digitale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sovranita-digitale-e-sicurezza-informatica/


Microsoft estende Administrator Protection agli utenti Insider


Microsoft esteso i test per la feature Administrator Protection ai membri dell’Insider Program. In un post sul blog, la compagnia ha annunciato il rilascio della Windows 11 Insider Preview Build 27774 sul Canary Channel che comprende anche la nuova funzionalità di sicurezza.

La feature era stata introdotta lo scorso ottobre in una build di preview precedente ed è ora disponibile per gli utenti Insider. La funzionalità abilita dei privilegi di amministratore temporanei che decadono dopo aver effettuato l’operazione scelta. Nel dettaglio, il sistema genera un token che, una volta eseguita l’operazione sul sistema, verrà eliminato, bloccando potenziali accessi successivi.

Administrator Protection

Il meccanismo sfrutta l’autenticazione di Windows Hello per confermare l’identità dell’utente e lasciarlo procedere con l’azione richiesta. La funzionalità è disattivata di default e può essere ora abilitata dalle impostazioni di Windows Security, nella tab “Account Protection”. Qualsiasi utente può abilitarla, senza l’intervento degli amministratori di sistema.

L’aggiornamento comprende anche alcuni fix che migliorano la user experience e risolvono problemi applicativi, come l’errore che capitava a volte all’avvio dell’app Xbox.

Non ci sono ancora fix invece per un problema di rendering delle finestre del File Explorer quando da minimizzate vengono riaperte, né per un errore all’apertura di Remote Desktop.

Oltre all’Administrator Protection, Microsoft è al lavoro su altre feature di prossima uscita: come riporta Bleeping Computer, negli scorsi mesi la compagnia aveva annunciato l’arrivo di una nuova funzionalità di “Quick Machine Recovery” per consentire agli amministratori di sistemare i dispositivi bloccati in un loop di riavvio da remoto; inoltre, è previsto il supporto per “Config Refresh”, una funzionalità per permettere agli admin di ripristinare le impostazioni del PC a quelle di default.

La nuova feature e le successive saranno rese disponibili sul Canary Channel in maniera progressiva, in base al feedback ricevuto dai primi gruppi di utenti che le useranno.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/01/17/microsoft-estende-administrator-protection-agli-utenti-insider/?utm_source=rss&utm_medium=rss&utm_campaign=microsoft-estende-administrator-protection-agli-utenti-insider


GDPR: Guida al Trasferimento dei Dati Personali

Oggi esploreremo la definizione di “trasferimento” secondo il GDPR, le linee guida dell’EDPB e le implicazioni delle sentenze della Corte di Giustizia Europea. Questo articolo è parte di una raccolta dedicata al tema del Registro dei Trattamenti: in questo capitolo, ci concentreremo sul trasferimento dei dati personali, con particolare attenzione ai requisiti necessari per il trasferimento di dati all’estero.

Definizione di “Trasferimento” di Dati nel contesto GDPR

Prima di individuare quali informazioni possono essere inserite nella sezione relativa al trasferimento, occorre premettere che il GDPR non contiene la definizione di «trasferimento di dati», e che pertanto essa deve essere ricavata alla luce di alcune decisioni e linee guida in materia.

Non emergono dubbi alla luce della decisione Commissione 2001/497/CE, al suo considerando 7, circa il concetto che le attività di trasferimento costituiscano a tutti gli effetti trattamento di dati personali. Nel caso di specie, è utile richiamare le Linee Guida 05/2021 adottate il 18 novembre del 2021 dall’EDPB per individuare la definizione di “trasferimento di dati” alla luce dei tre “criteri cumulativi indicati per qualificare quando un trattamento come trasferimento di dati personali verso un paese terzo o un’organizzazione internazionale” che sono i seguenti:

  1. Un titolare del trattamento o un responsabile del trattamento è soggetto al GDPR per il trattamento conferito;
  2. Questo titolare del trattamento o responsabile (“esportatore”) divulga mediante trasmissione o altrimenti rende i dati personali, oggetto di tale trattamento, disponibili a un altro titolare, contitolare o responsabile del trattamento (“importatore”);
  3. L’importatore si trova in un paese terzo o è un’organizzazione internazionale, indipendentemente dal fatto che tale importatore sia o meno soggetto al GDPR in relazione al trattamento previsto ai sensi dell’articolo 3.

La Nozione di “Stabilimento” e Flussi transfrontalieri dei dati nel GDPR

Sebbene la nozione di «stabilimento principale» sia definita nell’articolo 4, paragrafo 16, il GDPR non fornisca una definizione del concetto di «stabilimento» ai fini dell’articolo 3. Tuttavia, il considerando 22 chiarisce che «lo stabilimento implica l’effettivo e reale svolgimento di attività nel quadro di un’organizzazione stabile. A tale riguardo, non è determinante la forma giuridica assunta, sia essa una succursale o una filiale dotata di personalità giuridica».

In sintesi, un flusso transfrontaliero dei dati può essere definito come il trasferimento di dati personali verso un destinatario soggetto a una giurisdizione straniera. Secondo l’EDPB, si parla di “trasferimento” anche se l’importatore stabilito in un paese terzo è già soggetto al GDPR, in quanto il fattore determinante ai fini della qualificazione del concetto di “trasferimento” è la collocazione geografica delle organizzazioni, che sono al di fuori del territorio dell’UE (per cui le norme dell’Unione non si applicano più). Tuttavia, la raccolta di dati direttamente dagli interessati nell’UE di propria iniziativa non costituisce un trasferimento (ad esempio inserendo i dati in un modulo online).

Elementi chiave per identificare un Trasferimento di Dati secondo il GDPR

Rileva dunque ai fini di un trasferimento di dati la presenza dei due soggetti attori e cioè l’esportatore e l’importatore, a condizione che il primo sia soggetto alla disciplina del GDPR mentre per il secondo l’assoggettamento al GDPR o meno non rileva, mentre sicuramente è imprescindibile la collocazione in un paese terzo extra UE. Poiché tra gli elementi minimi sono elencati sia l’attività di comunicazione ai destinatari che l’attività di trasferimento verso i paesi terzi, in questa sede è opportuno individuare le differenze che sono sia di tipo soggettivo sia di tipo territoriale al fine di chiarire il contenuto.

In un contesto oramai digitale, la Corte di Giustizia (Sentenza Bodil Lindqvist) ha stabilito come la semplice pubblicazione di dati personali su un sito Internet non può considerarsi trasferimento all’estero, in quanto tale trasferimento avverrebbe necessariamente verso tutti i paesi esteri e quindi il regime speciale stabilito per i flussi transfrontalieri finirebbe per diventare un regime generale.

Per cui se un solo Stato estero non garantisse un livello di protezione adeguato, gli Stati membri dovrebbero bloccare l’immissione di tutti i dati in rete. In conclusione, solo la comunicazione diretta a destinatari specifici rientra nella nozione di “flusso transfrontaliero dei dati”.

Corre inoltre richiamare la sentenza in nota con la quale la Corte di Giustizia ha precisato come “l’art. 25 della direttiva 95/46 dev’essere interpretato nel senso che operazioni come quelle effettuate dalla sig.ra Lindqvist non costituiscono di per sé un «trasferimento verso un paese terzo di dati».

Non è quindi necessario accertare se una persona di un paese terzo abbia avuto accesso alla pagina Internet di cui trattasi o se il server di tale fornitore si trovi fisicamente in un paese terzo, nonché che “La quinta questione va quindi risolta nel senso che non si configura un «trasferimento verso un paese terzo di dati» ai sensi dell’art. 25 della direttiva 95/46 allorché una persona che si trova in uno Stato membro inserisce in una pagina Internet – caricata presso il suo fornitore di servizi di ospitalità («web hosting provider»), stabilito nello Stato stesso o in un altro Stato membro – dati personali, rendendoli così accessibili a chiunque si colleghi ad Internet, compresi coloro che si trovano in paesi terzi”.

La Corte di Giustizia ha dunque operato una distinzione tra la nozione di trasferimento e la nozione di accessibilità on line.

Requisiti per il Trasferimento di Dati all’Estero: Conformità GDPR e Sentenze UE

Per operare un trasferimento di dati all’estero occorre:

  1. Una base legale, nel rispetto di tutte le disposizioni del GDPR;
  2. Ottemperare alle disposizioni di cui al Capo V del GDPR (art. 44 e seguenti), al GDPR stesso nonché a tutte le ulteriori disposizioni vigenti in materia.

La Corte di Giustizia è successivamente intervenuta con la sentenza SCHREMS II, a cui per approfondimenti comunque si rinvia, ha dichiarato invalido l’accordo denominato “Privacy Shield”.

Raccomandazioni e Linee Guida EDPB per i Trasferimenti di Dati

In materia, l’EDPB ha pubblicato le seguenti raccomandazioni e linee guida:

  • Raccomandazione 1/2020, relative alle misure che integrano gli strumenti di trasferimento al fine di garantire il rispetto del livello di protezione dei dati personali dell’UE;
  • Raccomandazione 2/2020, relative alle garanzie essenziali europee per le misure di sorveglianza;
  • Linee guida 5/2021, sull’Interazione tra l’applicazione dell’articolo 3 e le disposizioni sui trasferimenti internazionali di cui al Capo V del GDPR come richiamate nella nota 28.

Regolamentazione dei Trasferimenti di Dati per Settori privati e pubblici

Per i trasferimenti di dati la regolamentazione è diversa a seconda dei settori:

  • Regolamento GDPR: si occupa dei trasferimenti dei privati e delle autorità pubbliche;
  • Direttiva Polizia: si occupa dei trasferimenti riguardanti le autorità di polizia.

Corre precisare che a seguito delle sentenze della Corte di Giustizia Europea Schrems I e Schrems II sono stati invalidati rispettivamente il Safe Harbour, un sistema di regolamentazione del trasferimento e dello scambio delle informazioni di carattere personale tra gli USA e l’Unione Europea, e la decisione di adeguatezza del Privacy Shield. Una nuova decisione di adeguatezza in tal senso è stata adottata a norma dell’art. 45, par. 3 del GDPR, così da determinare una base giuridica certa per il trasferimento dei dati personali tra gli USA e l’Unione Europea che partecipano al Data Privacy Framework, senza dover predisporre ulteriori garanzie per la protezione dei dati.

In questo articolo, abbiamo approfondito il concetto di trasferimento dei dati personali nel contesto del GDPR, analizzando la sua definizione, i requisiti per i trasferimenti all’estero e l’impatto delle recenti sentenze della Corte di Giustizia Europea. Nel prossimo capitolo, ci focalizzeremo sul trasferimento dei dati personali sulla base di una decisione di adeguatezza nel GDPR. Per un’analisi più dettagliata di questi temi, vi invitiamo a scaricare il nostro white paper completo, dove troverete informazioni approfondite e aggiornate su tutti gli aspetti del trasferimento dei dati personali nel GDPR.

Profilo Autore

Tecnologo presso l’UAIG del CNR.
Abilitato all’esercizio della professione forense.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/gdpr-dati-personali/


Security leaders weigh in on Biden’s new cybersecurity executive order

The Biden Administration has established a new executive order with intention to bolster the nation’s cybersecurity. This executive order includes provisions for:

  • Improving software supply chain transparency and security
  • Securing federal communications
  • Boosting federal cybersecurity 
  • Strengthening digital identities
  • Utilizing artificial intelligence (AI) in cyber defense
  • Increasing sanction power against nations and individuals 
  • Establishing quantum-resistant encryption

Below, security leaders discuss the executive order and its implications. 

Security leaders weigh in 

Casey Ellis, Founder at Bugcrowd:

This final executive order has been somewhat of an open secret in Washington, with drafts being circulated to a limited audience for a few weeks now. The Whitehouse, and especially departments like ONCD, have built up a lot of technical expertise on the topics covered off by this EO over a particularly transformational time in technology, and many of those involved are political appointees or staffers who’s tours are coming to a close. Despite the strong chance that the order will be promptly reversed with the administration change, this EO is a clear effort to ensure that the core cybersecurity, safety, and International Relations equities conclusions developed over the past four years are a part of the United States policy zeitgeist.

Marcus Fowler, CEO of Darktrace Federal:

It is encouraging to see a recognition of the huge potential of AI-powered cybersecurity in this latest executive order. While AI presents new challenges for cybersecurity by enabling greater speed, scale and sophistication of attacks, it also serves as our best defense.  

The threat landscape continues to increase in sophistication in the age of AI. We are seeing a rise in novel multi-stage and multi-domain attacks that take advantage of a lack of visibility and siloes to move undetected between systems. The adoption of AI-powered cybersecurity tools — such as solutions with anomaly-based detection capabilities that can detect and respond to both known and novel threat — are instrumental in keeping both public and private sector organizations secure. 

While the order calls out AI’s ability to rapidly and effectively identify threats, greater emphasis and prioritization should be placed on AI’s role in stopping them as well. Specific types of AI can perform the micro decision-making necessary to respond to and contain malicious behavior in seconds. Private-Public partnerships are increasingly critical as some of the key areas of expansion and AI innovation are already occurring in the commercial space. Specifically, effective human-AI collaboration is augmenting stretched security teams, helping organizations to stay one step ahead of rising threats.  

We look forward to working with the next administration on the huge potential of AI-powered cybersecurity to improve the nation’s security. Together, we can help realize AI’s transformative potential in improving the cybersecurity posture of our federal agencies and beyond.

Jason Soroko, Senior Fellow at Sectigo:

Based on the text of the executive order, each federal agency must transition to quantum-resistant cryptography for all new systems and communications within a specific, near-term timeline — generally set at 18 to 24 months from issuance. The order also mandates that within this same period, agencies develop a detailed plan to retrofit or replace any legacy systems that cannot meet new standards.

In practical terms, this means agencies cannot deploy new encryption tools unless they align with NIST-approved quantum-resistant algorithms.

The order also imposes strict standards on the private sector, especially software suppliers. Firms vying for federal contracts must prove secure development practices and compliance with rigorous testing, patching, and reporting obligations. This can have the effect of forcing suppliers to harden their products overall, not just for offerings meant for the federal government.

James Yaeger, VP of Public Sector at Abnormal Security:

Biden’s Executive Order puts a large focus on AI use for cyber defense — no surprise, given AI’s powerful potential to better anticipate and mitigate national security threats. However, limiting the program to the Pentagon (as outlined in the EO summary) is disconcerting. It’s potentially a missed opportunity to additionally support the Executive Branch and FCEB agencies, many of which are on the frontlines of grappling with increasingly sophisticated and targeted cyberattacks. 

Additionally, the EO’s proposed establishment of working groups to conduct more threat hunting and EDR in federal networks is encouraging. But threat hunting goes hand in hand with visibility, and it will be interesting to see what guidance CISA releases around how visibility is defined and promoted. 

I think there is an opportunity here to open up the aperture when it comes to defining ‘visibility.’ For example, email continues to be the number one threat vector facing organizations today, and is the root cause of the vast majority of federal incidents and breaches. Expanding visibility into systems like email could be necessary precursors for conducting effective threat hunting in federal networks. 

Lastly, the push for digital identity documents and validation services promises enhancements to the process of applying for public benefits, but comes with potential risks. Public sector organizations may need to prepare for spikes in identity-based fraud, for example, and figure out how they protect a deluge of PII from being exploited by adversaries.

https://www.securitymagazine.com/articles/101302-security-leaders-weigh-in-on-bidens-new-cybersecurity-executive-order


Security’s Top 5 – 2024 Year in Review

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #C72026; } figure { padding: 4px; margin: auto; } figcaption { background-color: #f8f8f8; color: #404144; Nunito Sans’, Arial, sans-serif; font-size: 16px; padding: 2px; text-align: center; }

Security’s Top 5 from Security magazine showcases the top stories and new developments from across the security industry. Here are the highlights from 2024.

Security's Most Influential People in Security

Security’s Most Influential People in Security 2024

The 2024 Most Influential People in Security have driven progress in the security & risk management field throughout their varied careers.

Small business store fronts

Protect small businesses: Addressing security threats and insider risks

Small businesses face unique security challenges that make them highly vulnerable compared to larger organizations.

Cheatle headshot

US Secret Service Director Kimberly Cheatle resigns

Kimberly Cheatle resigns following the assassination attempt against now president-elect Donald Trump.

Middle East Escalation, Humanitarian Law and Disinformation – Episode 25

The Cybersecurity and Geopolitical Discussion — Middle East Escalation, Humanitarian Law and Disinformation – Episode 25

In episode 25 of the Cybersecurity & Geopolitical Discussion, our expert panel, CYJAX Chief Information Security Officer (CISO) Ian Thornton-Trump, CD, Philip Ingram, MBE, of Grey Hare Media, and Lisa Forte of Red Goat Security, pull apart the rapidly deteriorating situation in the Middle East. Unsurprisingly, a key focus is on the recent audacious pager and walkie-talkie attacks analyzed through a strategic and humanitarian lens. Lisa also takes you on a journey to Central Asian Countries to uncover the differing tensions and attitudes towards the US, Europe and Russia following her summer visit to the region.

Employees in meeting room

Cybersecurity and the current skills gap

Staffing shortages and limited skillsets negatively impact security.

https://www.securitymagazine.com/articles/101299-securitys-top-5-2024-year-in-review


3 ways AI will transform security in 2025

Dangling lights

Skye Studios via Unsplash

Automated threat detection and prevention, advanced intelligence, and AI-driven supply chain attacks — the AI we see in the world today has evolved significantly beyond the days of basic pattern matching. Whereas 10 years ago, machine learning could singularly translate variable inputs into a fixed output, now, it can not only take in variable inputs but also produce variable outputs.  

This expansion of intelligence is why we can have human-like conversations with AI bots today. It’s also why we can get a phone call from our bank asking us to reset a password, unable to discern if it’s a real employee or an imposter. While AI promises a bevy of new opportunities for efficiency and productivity, it also brings with it great uncertainty and unknown risks. Here are 3 ways that we can expect AI to transform security in the year ahead.  

Weaponized AI will be the biggest security concern in 2025

Earlier this year, it was found that 74 percent of business leaders are worried about AI’s impact on data privacy, and 71 percent cited security risks as their top AI-related concern. While we’re still learning about the exact kind of risks and threats AI can pose to businesses, we can assume bad actors will increasingly lean into the advanced technology to impersonate individuals, gain access to organizations, and exploit employees via more targeted attacks to drive revenue. 

IT teams especially, and employees who can easily access sensitive business information, will be hit hardest by these targeted attacks before AI awareness and more stringent safeguards firm up. Plus, large-scale organizations in legacy industries — like transportation, energy production, etc. — will have the largest bullseyes on their backs as bad actors exploit their (often) outdated IT and security systems. In 2025, IT teams will be challenged with balancing ongoing modernization efforts needed to drive business revenue with securing their organization (and a distributed workforce) against an even larger and more ruthless attack surface.  

Advanced automation will transform IT and security teams

AI capabilities and advanced automation will streamline manual tasks and security efficacy in a way we haven’t seen before. Specifically, AI will advance IT and security operations in many ways, including: 

  • Providing more informed recommendations to accelerate efficiency: Especially for arduous, time-consuming tasks (like patching), AI will be able to assist IT teams in providing comprehensive sentiment analyses of patches before they’re issued at scale. This will lead to more robust and informed recommendations, so security professionals can rest assured they’re issuing patches and securing devices without inviting additional risks. 
  • Enhance existing security defenses and technologies to optimize resilience: AI algorithms will be able to assist security teams in more quickly analyzing, identifying, and mitigating potential threats in real time (via enhanced capabilities like real-time threat detection and automated incident response), automatically curbing threats before they can cause harm to the business or impact critical operations. 
  • Strengthen cyber best practices to fuel compliance efforts: AI has the potential to help security teams further strengthen and improve patch compliance by regularly scanning systems for vulnerabilities, offering recommendations on which remediations to prioritize first (based on system priorities), and even predict which systems are most likely to be targeted by bad actors and recommend proactive patching strategies (via capabilities like predictive patching). 

Not only will capabilities like these streamline processes like patch and vulnerability management, but they can help businesses stay secure while remaining productive as the threat landscape evolves. 

Prepare for future compliance measures by bolstering security today  

Lastly, 2025 will bring with it more stringent data protection and compliance requirements from around the world to address AI and other privacy concerns. In the EU, NIS2 is now law, meaning that there’s a whole new set of cybersecurity and privacy requirements that all entities that do business in healthcare, financial services, manufacturing, and others must comply with. And in the United States, NIST 2, which accounts for similar structures and policies, is a firm best practice.  

As AI regulation becomes a bigger part of the conversation, and the federal government develops and implements more guardrails around the technology and how it’s used, organizations should start with the basics right now — i.e. secure, track, and report on where and how they’re storing data. Adopting best practices sooner rather than later will better position organizations to address compliance standards and best serve their customers.  

Arming people with the resources needed to successfully navigate this new era

While the AI era unfolds, one of our biggest challenges and strengths will be our people. Human error and uncertainty may initially beget heightened AI risks, but it’s also the oversight of AI — the human and algorithmic partnership — that will help us safely innovate with and explore the technology. AI itself is intended to be a good thing: Unlocking value and improving efficiency.  

But ultimately, AI cannot be left unchecked. The best way for organizations to rein in AI risks is with more education and employee training. People have to know what to look out for, and more broadly, you can’t do enough cyber awareness training. Even beyond AI, there are a ton of ways to compromise an individual system or information, and the digital world around us is constantly changing.  

The more that we can educate employees and strengthen security across the board, the better prepared organizations (and their IT and security teams) will be to stay compliant, resilient, and scale sustainably in this new era.  

https://www.securitymagazine.com/blogs/14-security-blog/post/101300-3-ways-ai-will-transform-security-in-2025


Security Executive Council celebrates 20 years of security service

The Security Executive Council (SEC) celebrates its 20th anniversary this year, marking two decades of research and service to the security community.

Since the SEC launched in 2005, it has held fast to its mission: to help security leaders succeed while advancing the corporate security profession overall. With the SEC’s research arm, the Security Leadership Research Institute, it has developed data- and evidence-based solutions that have transformed the corporate security leaders and programs that have employed them.

Each year, the SEC has acted as the trusted advisory firm to 200 high-performing companies and security practitioners on average, leading and participating in hundreds of corporate security projects and thousands of security leader conversations. It has partnered with colleges and universities, security associations, and corporate security product vendors to advance knowledge of risk-based practices and to continually pursue excellence in the corporate security industry. And SEC staff and faculty have authored more than 50 books on research findings and successful practices, as well as hundreds of columns and articles.

“Over our 20-year history, we have had the distinct honor to partner with some of the very best security people in the world,” said Bob Hayes, founder and Managing Director of the SEC. “We have been invited into some of the best and most valued security programs to examine and document their journey and winning formulas. Security leaders have openly shared their knowledge to advance the industry. The proficiency we acquired is not the sum content of the SEC, but the collective effort of hundreds of like-minded professionals working to advance an industry they have invested their careers in.”

https://www.securitymagazine.com/articles/101301-security-executive-council-celebrates-20-years-of-security-service


Una vulnerabilità di UEFI Secure Boot permette l’esecuzione di codice durante il boot di sistema


I ricercatori di ESET hanno scoperto una nuova vulnerabilità di Secure Boot dei sistemi UEFI che consente ai cybercriminali di eseguire codice arbitrario durante l’avvio del sistema. 

vulnerabilità secure boot

Il bug, tracciato come CVE.2024-7344, è stato trovato in un’applicazione UEFI firmata da “Microsoft Corporation UEFI CA 2011”, un’autorità di certificazione dell’azienda di Redmond.

La vulnerabilità è causato da un loader PE custom che consente l’esecuzione di qualsiasi binario UEFI, anche quelli non firmati, durante l’avvio del sistema. Un attaccante può sfruttare questo bug per eseguire bootkit malevoli e alterare il corretto funzionamento del sistema operativo.

Normalmente il meccanismo di Secure Boot previene l’esecuzione di malware al caricamento del sistema garantendo che vengano caricati solo software riconosciuti. Questa funzionalità usa i certificati digitali per validare l’autenticità e l’integrità del codice che viene caricato, bloccando quello non legittimo. L’applicazione in questione però, a causa del bug, consente l’esecuzione di codice senza controlli di integrità. 

“Il codice eseguito in questa fase iniziale di avvio può persistere sul sistema, potenzialmente caricando estensioni kernel malevole che sopravvivono ai riavvii” avverte il CERT Coordination Center in un avviso.

La compagnia riporta che l’applicazione viene usata in diverse suite di ripristino del sistema di diversi provider. Nel dettaglio, i software colpiti sono: Howyar SysReturn, (versioni precedenti alla 10.2.023_20240919); Greenware GreenGuard (versioni precedenti alla 10.2.023-20240927); Radix SmartRecovery (versioni precedenti alla 11.2.023-20240927); Sanfong EZ-back System (versioni precedenti alla 10.3.024-20241127); WASAY eRecoveryRX (versioni precedenti alla 8.4.022-20241127); CES NeoImpact (versioni precedenti alla 10.1.024-20241127); SignalComputer HDD King (versioni precedenti alla 10.3.021-20241127).

ESET ha individuato la vulnerabilità lo scorso luglio e ha immediatamente notificato la scoperta al CERT Coordination Center. Insieme all’associazione, ESET ha aiutato i provider a elaborare e validare le patch risolutive. Dopo la revoca di Microsoft delle applicazioni UEFI vulnerabili, oggi la compagnia ha reso nota la vulnerabilità.

“Il numero di vulnerabilità UEFI scoperte negli ultimi anni e l’incapacità di correggerle o di revocare i binari vulnerabili entro un lasso di tempo ragionevole dimostrano che anche una funzione essenziale come UEFI Secure Boot non dovrebbe essere considerata una barriera impenetrabile” hanno commentato i ricercatori.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/01/16/una-vulnerabilita-di-uefi-secure-boot-permette-lesecuzione-di-codice-durante-il-boot-di-sistema/?utm_source=rss&utm_medium=rss&utm_campaign=una-vulnerabilita-di-uefi-secure-boot-permette-lesecuzione-di-codice-durante-il-boot-di-sistema


Continuous Threat Exposure Management e Cyber Risk Operation Center: Architettura Avanzata per la Cybersecurity

La gestione continua dell’esposizione alle minacce (Continuous Threat Exposure Management – CTEM) emerge come paradigma fondamentale, superando i limiti delle metodologie convenzionali per consentire una risposta più sofisticata e proattiva: al riguardo è stato introdotto il concetto di Cyber Risk Operation Center (CROC), mostrandone l’utilità nell’ambito della gestione del rischio informatico aziendale.

L’intervento a due voci “Gestione Continua dell’Esposizione alle Minacce, un approccio strategico alla Cybersecurity”, tenuto durante il 22° Forum ICT Security da Francesco Faenzi (Direttore Cyber Security & Resiliency di Itway) e Alessio Fasano (Country Manager di Skybox Security), ha messo in luce come la continua evoluzione delle minacce informatiche richieda un ripensamento radicale dei tradizionali approcci alla sicurezza.

Guarda il video completo dell’intervento:

[embedded content]

Il Cyber Risk Operations Center (CROC)

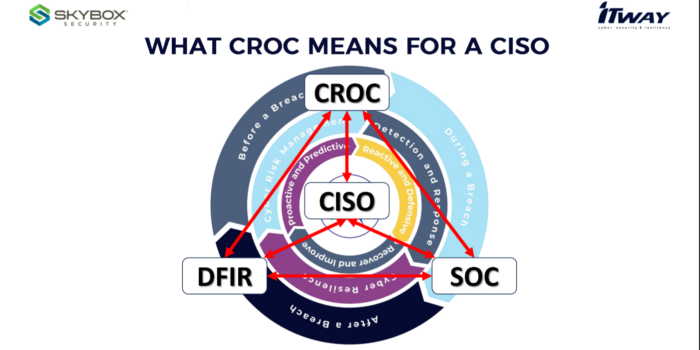
Faenzi ha aperto l’intervento evidenziando come al centro di questo nuovo modello di sicurezza si collochi proprio il Cyber Risk Operations Center (CROC), che rappresenta un’evoluzione cruciale rispetto al tradizionale Security Operation Center (SOC).

Se infatti quest’ultimo si concentra prevalentemente sul monitoraggio delle minacce informatiche, il CROC opera a un livello strategico superiore, trasformando le informazioni tecniche in indicatori di rischio a supporto delle scelte manageriali: l’integrazione delle informazioni fornite dal SOC permette al CROC di tradurre i dati operativi in insight strategici, contribuendo a una sicurezza che sia non solo tecnicamente robusta ma anche funzionalmente allineata alle esigenze di business.

Continuous Threat Exposure Management (CTEM) e Cyber Risk Operation Center (CROC) - What CROC means for a Ciso

Il Cyber Risk Operations Center non si limita quindi alla rilevazione degli attacchi ma mira a creare una visione olistica e complessiva del rischio informatico, abilitandone una gestione proattiva e coerente con gli obiettivi aziendali.

Framework di Sicurezza e Resilienza

Il framework di sicurezza e resilienza del CROC si articola lungo i principali domini temporali della cybersecurity: pre-intrusione, durante l’intrusione e post-intrusione.

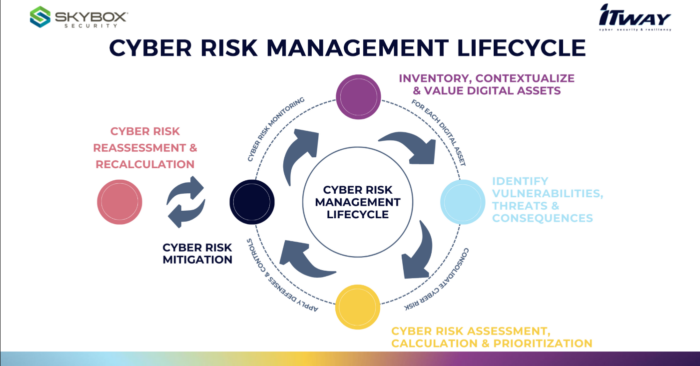
Continuous Threat Exposure Management (CTEM) e Cyber Risk Operation Center (CROC): Cyber Risk Management lifecycle

La governance del rischio informatico prevede l’implementazione di processi e capacità specifici per ciascuna di queste fasi:

  • prevenzione,
  • rilevamento e risposta,
  • recupero.

Il Cyber Risk Management si concentra principalmente sulla fase preventiva, ponendo le fondamenta necessarie per anticipare e mitigare le potenziali minacce.
Questo approccio si basa su tre pilastri essenziali:

  1. conoscenza approfondita degli asset e del contesto operativo;
  2. capacità di misurare quantitativamente rischi e minacce;
  3. implementazione di una governance efficace basata su metriche oggettive.

La capacità di comprendere appieno gli asset e il loro valore per il business rappresenta la base di una difesa proattiva e resiliente. Sulla base di tale visibilità l’integrazione di questi tre pilastri consente una gestione del rischio non solo reattiva ma “anticipatoria”, in grado di adattarsi rapidamente ai cambiamenti del panorama tecnologico e alle minacce emergenti.

Operatività del CROC

L’operatività del CROC si realizza attraverso l’integrazione di una vasta gamma di fonti informative, che spaziano dall’analisi delle intrusioni in corso alla valutazione delle vulnerabilità e dei potenziali impatti sull’organizzazione.

Un Cyber Risk Operations Center – inteso come insieme di processi, prodotti e competenze – si concentra quindi sulla governance del rischio, fornendo una prospettiva più ampia per la definizione delle strategie organizzative.

La visibilità fornita dal SOC e dalle sue piattaforme è un componente essenziale per il CROC, che traduce le informazioni provenienti dal monitoraggio continuo delle minacce in indicatori di rischio: queste informazioni vengono aggregate a quelle sulla postura di sicurezza degli asset e, quindi, trasformate in dati utilizzabili per decisioni strategiche e operative.

Faenzi ha evidenziato come il CROC possa rappresentare un fattore abilitante per una governance più efficace, in cui le informazioni tecniche vengono contestualizzate come rischi e opportunità per l’organizzazione.

Mappatura dei Percorsi di Attacco

Attraverso la mappatura degli asset, la misurazione dei rischi e l’applicazione di metriche oggettive, il CROC permette di identificare e prioritizzare le vulnerabilità che rappresentano un rischio significativo per l’organizzazione.

Uno degli aspetti più innovativi del modello CROC, infatti, è la capacità di mappare i potenziali percorsi di attacco e contestualizzarli rispetto al valore degli asset coinvolti: questa mappatura è fondamentale per assicurare che le decisioni di sicurezza siano sempre allineate con le priorità del business e per valutare le azioni di mitigazione in funzione degli obiettivi aziendali.

L’analisi dei percorsi di attacco consente al CROC non solo di identificare le vulnerabilità più critiche ma anche di valutare quali strategie di mitigazione abbiano il maggiore impatto nel ridurre il rischio complessivo, integrando considerazioni tecniche e strategiche in un quadro unico: ciò contribuisce a rafforzare la resilienza complessiva, aiutando le aziende a gestire un panorama di minacce in continua evoluzione.

La Piattaforma di Continuous Threat Exposure Management

L’evoluzione tecnologica di questo approccio è stata esposta da Alessio Fasano, il quale ha presentato la piattaforma di Continuous Threat Exposure Management di Skybox, basata su tre pilastri fondamentali:

  1. Governance, Risk e Compliance (GRC)
    • Garantisce la conformità con le normative in vigore, sia di natura cogente (come NIST, PCI DSS e DORA) sia ad adesione volontaria (come ISO 27001).
    • Facilita il rispetto delle normative e consente di implementare una governance del rischio basata su principi strutturati e metriche oggettive.
  2. Attack Surface Management
    • Consente una visione completa e dinamica della superficie di attacco, monitorando continuamente i cambiamenti nella configurazione degli asset e identificando nuove esposizioni al rischio.
    • Garantisce una riduzione continua della superficie di attacco, prevenendo così nuove possibili vie di ingresso per gli attaccanti.
  3. Threat Detection and Response
    • Integra le capacità di threat intelligence con informazioni provenienti da oltre 150 piattaforme di sicurezza, offrendo una panoramica completa della postura di rischio.
    • Utilizza tecniche avanzate di machine learning per identificare comportamenti anomali e pattern sospetti, migliorando la capacità di rilevare minacce sconosciute.

La capacità di correlare informazioni provenienti da diverse fonti consente una comprensione più accurata del contesto delle minacce, permettendo una risposta rapida ed efficace; mentre l’integrazione delle capacità di GRC, gestione della superficie di attacco e rilevamento delle minacce rappresenta la base per una difesa informatica multilivello.

Digital Twin nella Cybersecurity

Un elemento distintivo dell’approccio CTEM è l’adozione del concetto di digital twin per la cybersecurity.

Il digital twin consente di creare una mappa relazionale completa e aggiornata degli asset aziendali: ciò permette di superare i tradizionali confini tra silos organizzativi e tecnologici, offrendo una panoramica dettagliata delle interconnessioni tra i vari elementi dell’infrastruttura IT.

Avere una rappresentazione virtuale e dinamica della propria superficie consente di comprendere meglio le interazioni tra asset critici e possibili punti di vulnerabilità, simulare scenari di attacco e valutare l’impatto delle misure di sicurezza in modo realistico e proattivo, aiutando a prioritizzare le azioni di mitigazione .

Il ricorso ai digital twin può quindi offrire un ulteriore supporto ai processi decisionali, migliorando significativamente l’efficacia delle strategie di difesa e ottimizzando la gestione del rischio complessivo.

Ottimizzazione della Gestione delle Vulnerabilità

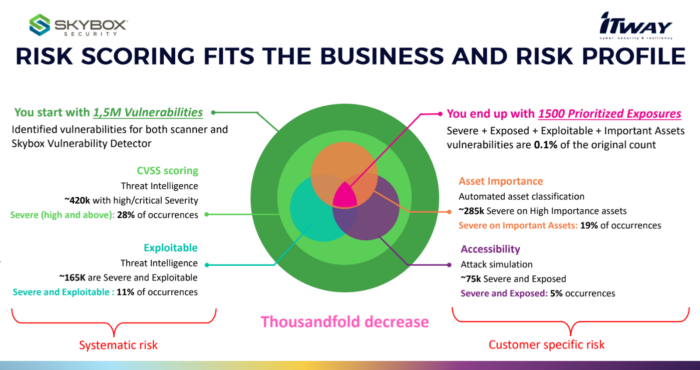
Un aspetto di particolare rilevanza della piattaforma CTEM è l’ottimizzazione della gestione delle vulnerabilità.Continuous Threat Exposure Management (CTEM) e Cyber Risk Operation Center (CROC): Risk Scoring

In un caso citato dal relatore l’analisi avanzata ha permesso, partendo da un milione e mezzo di vulnerabilità identificate su 30.000 asset, di identificare 1.500 vulnerabilità critiche da gestire con priorità. Questo risultato è ottenuto grazie ad algoritmi avanzati che non considerano solo le criticità tradizionali secondo il punteggio CVSS ma anche fattori quali i percorsi di raggiungimento, l’esposizione effettiva, la sfruttabilità pratica, la presenza di campagne attive di minacce e l’impatto potenziale sul business.

Questo consente di ottimizzare l’allocazione delle risorse, concentrandosi sulle vulnerabilità che rappresentano la minaccia più significativa per l’organizzazione e migliorando drasticamente l’efficacia delle attività di remediation.

Virtual Patching

Un altro elemento innovativo è la capacità di implementare soluzioni di virtual patching.

Anziché attendere che siano disponibili patch ufficiali – che tipicamente richiedono tempi prolungati – la piattaforma può suggerire regole firewall o firme IPS per mitigare temporaneamente le vulnerabilità rilevate: questo approccio riduce significativamente la finestra di esposizione alle minacce, migliorando in tempi brevissimi la postura di sicurezza dell’organizzazione.

Il virtual patching si rivela particolarmente utile in contesti in cui l’applicazione di patch tradizionali è complessa o richiede tempi lunghi, come nei sistemi legacy o nelle infrastrutture critiche. La capacità di mitigare le vulnerabilità in maniera tempestiva garantisce una riduzione del rischio immediata, limitando l’opportunità per i potenziali attaccanti di sfruttare le debolezze del sistema.

Conclusioni

La capacità di aggregare e correlare in un’unica piattaforma informazioni provenienti da diverse fonti – dalla rete agli scanner, fino alle piattaforme cloud e OT – rappresenta un notevole progresso rispetto alle soluzioni tradizionali, che tipicamente affrontano solo aspetti specifici della sicurezza.

Oltre a consentire analisi del rischio molto più accurate, questo permette di ottenere una visione olistica della propria postura di sicurezza, facilitando l’identificazione delle interdipendenze tra diverse aree dell’infrastruttura IT e migliorando la capacità di risposta a minacce complesse e coordinate.

Tale approccio integra un’evoluzione necessaria, permettendo alle organizzazioni di affrontare le moderne sfide della sicurezza: la combinazione di visibilità completa degli asset, analisi contestuale dei rischi e capacità di risposta rapida fornisce alle organizzazioni gli strumenti necessari per mantenere una postura resiliente in un panorama di minacce in costante evoluzione.

Questo modello consente di trasformare la sicurezza informatica in una funzione strategica e proattiva, integrata con gli obiettivi di business e in grado di supportare la crescita e l’innovazione.

La capacità di anticipare le minacce, adattarsi rapidamente e migliorare continuamente la propria resilienza rappresenta il cuore della cybersecurity contemporanea: il Continuous Threat Exposure Management fornisce il quadro operativo – nonché gli strumenti tecnologici – per raggiungere questi obiettivi in modo strategico ed efficace.

Profilo Autore

Oltre venti anni di esperienza in consulenza e management.

Già Responsabile di Practice in Atos Origin e poi Lutech, Partner in Kyndryl, è oggi Responsabile di business, offerta, alliance e operation della BU “Cyber Security & Resiliency” di Itway.

È stato inoltre Founder di centri di Ricerca & Sviluppo e di Business Unit, nonché CISO.

Subject Matter Expert riconosciuto in Cyber Security IT e OT, Information Security, Business Continuity e Resiliency, Intelligence e Compliance, con esperienza in molteplici settori nel privato, pubblico e difesa, in Italia, Europa e Middle-East.

Speaker, docente da oltre 15 anni e autore di un libro di Information Security.

Profilo Autore

Alessio è un professionista versatile con un ricco background in management, consulenza e imprenditorialità. Prima di entrare in Skybox Security, Alessio ha lavorato presso Retelit come Chief Security Officer, dove ha svolto un ruolo cruciale nel migliorare la strategia di sicurezza dell’organizzazione. Le sue responsabilità includevano lo sviluppo di piani di gestione delle crisi e la valutazione di soluzioni specializzate nel campo della sicurezza informatica.

Ha inoltre ricoperto la carica di copresidente di un’associazione industriale globale focalizzata sui temi di rete, cloud ed automazione tecnologica.

Nella sua carriera Alessio ha ricoperto altri ruoli come Direttore della Corporate IT, dell’Ingegneria di Prevendita e delle Offerte e della Strategia IT Aziendale.

Nella sua carriera, iniziata ormai 25 anni fa, Alessio Fasano è noto anche per aver fondato e guidato Novustech come CEO per otto anni, fondato e guidato PA Maghreb in Marocco e per aver collaborato con Symantec.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/continuous-threat-exposure-management-e-cyber-risk-operation-center/


Biden Administration proposes framework for AI chip exports

To bolster the security and economic strength of the United States, the Biden Administration has proposed an Interim Final Rule on Artificial Intelligence Diffusion. The purpose of this framework is to modernize licensing challenges for large and small chip orders, support U.S. artificial intelligence (AI) leadership, and inform allied and partner nations on the benefits of AI. 

Some key points of the proposal include:

  • Chip sale restrictions will not apply to 18 allies and partners. 
  • Chip orders with total computation capabilities of around 1,700 advanced GPUs do not count against national chip caps and do not need a license. 
  • Entities (headquartered in close allies and partners) that meet high trust and security criteria can receive “Universal Verified End User” (UVEU) status. 

Below, security leaders share their insights on this proposal.  

Security leaders weigh in

Ms. Kris Bondi, CEO and Co-Founder of Mimoto:

One of the most frustrating things about decrees from any administration is that they tend to be all or nothing. Regulations are needed, however, they should be on access, monitoring, and the usage of AI.

While I agree that the use and protection of AI is critical for U.S. national security and economic strength, this form of isolationism will undermine innovation. Not every advancement is produced on U.S. soil. Instead of protecting, the bubble it will create will limit the ability to evolve and compete on a global scale.   

Casey Ellis, Founder at Bugcrowd:

The rule reflects the broader consensus in Washington that AI is establishing itself as a “Great Power” technology. Maintaining American and allied dominance in this field is critical to sustaining the U.S. position as a global hegemon. The administration’s emphasis on not offshoring this critical technology underscores the strategic importance of AI in shaping future economic and geopolitical power dynamics.

Historically, America’s edge in AI and semiconductor technology has come from its ability to innovate rapidly and compete globally. Overly restrictive export controls risk alienating allied nations and preventing U.S. companies from accessing critical markets, potentially weakening America’s technological dominance. That said, the need for strategic restrictions remains clear, particularly to prevent adversaries like China or Russia from weaponizing advanced AI capabilities against the U.S. and its allies. The challenge lies in applying these restrictions with precision — narrowly targeting high-risk technologies — without undermining broader economic opportunities or innovation.

AI is inherently dual-use, meaning its capabilities can serve both civilian and military purposes. This creates immediate national security implications that justify government oversight. The current approach bears a strong resemblance to the export control regulations imposed on cryptography, where safeguarding national interests while enabling innovation became a critical balancing act.

The timing of this rule is notable, coming just days before an administration handover. It seems clear that those within the Biden Administration who worked on this framework were determined to, at the very least, ensure that their concerns and proposed solutions remain part of the policy zeitgeist moving forward.

Stephen Kowski, Field CTO at SlashNext Email Security+:

The rule attempts to strike an essential balance between protecting advanced AI capabilities and maintaining technological leadership. Given the increasing sophistication of cyber threats and potential misuse of AI systems, securing AI infrastructure and computing resources is crucial. Strong controls on AI chip exports can help prevent advanced capabilities from being used in ways that could compromise security or enable malicious activities.

Technology sharing must be balanced with robust security controls and verification systems to prevent misuse. Smart partnerships with trusted allies can amplify innovation while maintaining essential safeguards against threats. The key is implementing precise, targeted controls rather than broad restrictions.

Given its dual-use nature and potential impact on critical infrastructure, government oversight of AI technology is essential. Strong regulatory frameworks help prevent sophisticated cyber-attacks and protect against AI-enabled threats while fostering responsible innovation. The real challenge lies in creating precise, targeted controls that protect without stifling progress.

The rules represent a crucial step in establishing guardrails for AI development while maintaining technological advantage. Success will depend on implementing verification systems that can detect and prevent misuse while enabling legitimate innovation. The focus should be on creating precise controls that protect critical AI capabilities while fostering collaboration with trusted partners.

https://www.securitymagazine.com/articles/101298-biden-administration-proposes-framework-for-ai-chip-exports