Lessons from the Security 500 Conference: The good, the bad, and the ugly

Cue the Ennio Morricone theme. The 2024 SECURITY 500 Conference was full of examples and tales of leadership — the good, the bad, and the ugly. Herewith, a compilation.

The Good: Critical to providing effective leadership is knowing how to inspire and impart shared mission and vision. In her keynote, Linda Reid, Vice President of Security Operations, The Walt Disney World Resort, spoke about how she inculcates her team with a mission that aligns with Disney’s core objective of making dreams come true. “If they don’t feel it, they won’t detect it,” she said. “We have to give them a reason to believe. They are your best deterrent.”

The Bad: While the panel on “Thinking Globally, Acting Locally: When World Events Show Up at Your Front Door” provided successful examples of companies addressing local manifestations of global issues, the discussion reflected the struggles of other organizations. Inability to effectively lead during the turbulence on campus triggered by Israel-Gaza conflict, for example, led to the ouster or resignation of the presidents of Columbia, the University of Pennsylvania, and Harvard. Session attendees also heard how some companies have struggled to defend their brands from online disinformation emanating from Russia, China and elsewhere.

The Ugly: In a candid conversation, one young security professional confided that a superior informed him he would never advance in his company because he was too valuable in his current role. Were he to get promoted, they would have to backfill his role, and the replacement wouldn’t be as effective. This isn’t an isolated example. And guess what? This type of short-sighted, toxic leadership all but guarantees to drive away this talented young employee — someone motivated, skilled, successful, and confident enough to attend a conference filled with senior security executives.

The Good: Reid also emphasized how Disney creates tailor-made experiences because the company knows its patrons and customers so well. Disney knows who attends which parks on which days and times, how they behave, how they spend, where they stay, and what they want. Security follows suit, knowing potential flashpoints for conflict, such as in lines for rides, in the parking lot, or back at the resort after a long day. Security staff are trained to contribute to a positive experience and to de-escalate anger, frustration, or tension.

The Bad: Next Generation 911 offers hope for the future, but the current 911 system is woefully deficient. In his presentation on that topic, Michael Martin of RapidSOS noted that more than half of 911 traffic provides responders with only the nearest cell tower location, not the location of the actual emergency. And there’s very little supplementary information that would assist in response. In fact, Martin noted that 911 operators receive only 512 bytes of information per call — 100 fewer than were contained in the first transatlantic telegram, sent in 1858 from Queen Victoria to U.S. President James Buchanan

The Ugly: In a social media-fueled world, perception often trumps reality. Security executives in fast/fast-casual food services related how their brands are tainted when someone wearing a uniform of their company posts a video depicting unsanitary treatment of food before it is served. In fact, the people uploading the images are typically not associated with the company in any way.

Turning the Bad and Ugly into the Good: In a panel session called “What Keeps Security Leaders Up at Night,” Cheryl Steele, VP of Global Security and Resilience at Starbucks Coffee Company, described integrating young staff into the organization’s security culture. She noted that many of the chain’s baristas grew up in an era of frequent school assailants and took part in many active shooter drills. Unlike earlier generations that might fear or resist such training, these employees more readily understand the importance of drills and buy into security’s mission.

The SECURITY 500 Conference may have lacked the bounty hunters, bandits and assorted baddies of the classic Sergio Leone spaghetti western, but it teemed with modern-day examples of good, bad and ugly leadership. There was plenty of gold there; like Blondie and Tuco, you just needed to know where to find it.

https://www.securitymagazine.com/articles/101294-lessons-from-the-security-500-conference-the-good-the-bad-and-the-ugly


Looking Ahead to 2025

With each New Year comes new challenges and concerns. This year is no different as security professionals prepare to respond to those challenges as well as the opportunities brought on by technological advancements and an ever-evolving threat landscape. I asked some security leaders to share their thoughts on trends and concerns they see becoming a top priority for security teams in the coming year. 

“Ongoing concerns that ‘core’ U.S. values relating to social norms and rule of law are no longer common, creating the potential for increased distrust, proliferation of conspiracy theories, and escalation of domestic tensions and threats of violence,” says Kristine Raad, Chief Security Officer at General Motors. 

She adds that potential shifts in foreign policy, immigration restrictions, and aggressive use of tariffs could damage views of the U.S. abroad and increase hostility directed at U.S. citizens. 

“Governments and regulatory bodies will enforce stricter laws and compliance requirements, requiring healthcare providers to implement more robust security measures, both physical and data,” says Jeff Hauk, Corporate Director, Safety and Security Services at Lynchburg General Hospital and Virginia Baptist Hospital. “This will include regular audits, mandatory risk assessments, and comprehensive incident and operational response plans.” 

“The landscape continues to be complex with various risks impacting and/or amplifying others,” Raad says. “Which of these may become top priorities for security in the coming year depends on the organization and would require a risk prioritization review with key stakeholders such as Public Policy, Risk, Legal, etc.” 

Among some of his predictions, Hauk believes that physical security — particularly in healthcare — will continue to see significant advancements to address emerging threats. These threats include workplace violence, cyber and data events and the call for increased security and safety of patients, staff, and facilities.

Focus on Collaboration

When it comes to what strategies security leaders should keep top of mind as they look forward to a new year, both Raad and Hauk believe strong partnerships and collaborations are essential to an effective security strategy. 

“Focus on continued partnership and information sharing with peers and public agency liaisons through direct contact or via organizations such as OSAC and DSAC,” Raad says. 

She adds that a renewed focus on training and communication campaigns promoting situational awareness and “see something — say something”, as well as timely monitoring of travel risk globally and subsequent updates to protocols to enhance traveler security are important for security professionals to keep in mind. 

In the healthcare industry, Hauk highlights collaboration with law enforcement. 

“More healthcare organizations have and are moving towards maintaining their own police authority. If we are not already, it will continue to be paramount for healthcare security and public safety departments to establish strong partnerships with local law enforcement and emergency services,” Hauk says. “The development of joint training exercises and regular communication will improve preparedness and response to incidents.” 

As we step into the New Year, the modern security leader will be faced with an evolving threat landscape of risks, opportunities, and technologies. However, by working together, staying ahead of industry trends and fostering collaboration, the uncertainty can be navigated with confidence. It is important to not focus on just reacting to the issues the year ahead brings, but look to turning challenges into opportunities to build a more effective security strategy for the future.

https://www.securitymagazine.com/articles/101295-looking-ahead-to-2025


Report: Software security awareness training is at an all-time low

Black Duck has released its annual Building Security In Maturity Model (BSIMM) report, investigating how different sectors (including financial services, healthcare, IoT and technology) are addressing modern software security challenges. This report considers software security practices from more than 120 organizations and represents the work of 11,100 security professionals, who are supporting a total of 270,000 developers and protecting 96,000 applications. 

100% of the organizations in the 2008 BSIMM report conducted training for software security awareness. However, the most recent report discovered 51.2% of organizations are offering basic security training. This is the lowest rate observed to date. 

Patrick Tiquet, Vice President, Security & Architecture at Keeper Security, remarks, “Ongoing training and education on cybersecurity is essential for all organizations — and this should always encompass leadership. Implementing simulated phishing attacks enables employees at all levels to identify and respond to real threats promptly. Additionally, staying informed about the latest tactics and trends helps is crucial for equipping employees with the knowledge to recognize potential threats. Leaders, positioned as key cybersecurity advocates within the organization, play a vital role in ensuring they and their teams receive timely and relevant information. 

“In addition to strengthening password policies, organizations must prioritize education and awareness initiatives to ensure that employees understand and follow cybersecurity best practices. This includes educating them about common password mistakes, such as using easily guessable passwords or reusing passwords across multiple accounts. Again, regular training and simulated phishing exercises can help reinforce best practices and identify areas of concern.”

https://www.securitymagazine.com/articles/101290-report-software-security-awareness-training-is-at-an-all-time-low


La Nuova Era della Cybersecurity: Resilienza, Intelligenza Artificiale e Protezione dei Dati

La sicurezza informatica rappresenta un asse portante per la sostenibilità e l’innovazione delle imprese nell’economia contemporanea: è quanto emerso dall’intervento “Cyber Resiliency and Artificial Intelligence for a Secure Future” tenuto da Pierpaolo Ali (Director Southern Europe, OpenText Cybersecurity) e Vito Volpini (Security Solution Architect, OpenText Cybersecurity) durante il Forum ICT Security 2024.

L’intervento ha evidenziato come l’assenza di solide infrastrutture informatiche non solo rischi di compromettere la crescita aziendale ma possa mettere a repentaglio la stessa sopravvivenza delle organizzazioni, limitando la loro capacità di operare in modo affidabile e sicuro.

In tale prospettiva la cybersecurity va intesa come un fattore abilitante per il business, in quanto necessaria a garantire la sicurezza delle transazioni, la protezione dei dati e la crescita economica complessiva.

Guarda il l’intervento completo:

[embedded content]

Data Economy e Platform Economy

Pierpaolo Ali ha esordito ricordando come il 2024 sia stato aperto dalla Settimana della Privacy, iniziativa che mette in luce l’importanza cruciale dei dati personali e aziendali in un’economia sempre più fondata sulle informazioni.

La privacy non integra solo un requisito regolamentare, rappresentando un asset strategico nel contesto dell’attuale data economy in cui i dati e le applicazioni sono il fondamento di nuovi modelli di business. La transizione dalla data economy alla platform economy è già evidente nella nostra quotidianità: che si tratti di sport, intrattenimento, servizi di ristorazione o pianificazione di viaggi, la centralità delle piattaforme digitali è ormai un dato di fatto.

Ali ha richiamato una ricerca del Politecnico che mostra come la capitalizzazione delle principali aziende sia cambiata radicalmente negli ultimi vent’anni, con l’unica eccezione di Microsoft, che ha saputo mostrare particolari capacità di innovazione e adattamento.

Nel 2023 il termine “Platform” ha registrato quasi 6 miliardi di ricerche su Google, seguito da “Innovation” (con 2 miliardi di ricerche) e “Agile” (circa 500.000). Questi dati indicano chiaramente l’interesse crescente verso le piattaforme digitali e i temi dell’innovazione, divenuti elementi imprescindibili nel contesto economico contemporaneo.

Cybersecurity: l’Intelligenza Artificiale come Forza Disruptive

L’intelligenza artificiale (AI) si va imponendo come una delle tecnologie più influenti e trasformative del nostro tempo. L’esempio di ChatGPT, che ha raggiunto un milione di utenti in soli cinque giorni dal suo rilascio (rispetto ai 10 mesi impiegati da Facebook e ai 24 di Twitter), dimostra che l’AI sta già ridefinendo il nostro modo di vivere, lavorare e concepire la tecnologia.

“L’84% dei dirigenti ritiene che l’AI possa migliorare significativamente l’esperienza del cliente” ha affermato Ali, evidenziando inoltre che le previsioni economiche relative all’AI indicano un impatto di circa 4.5 trilioni di dollari sul PIL globale, con una crescente domanda di figure professionali altamente specializzate in questo settore.

L’AI non si limita a migliorare l’efficienza operativa, offrendo anche potenzialità rivoluzionarie in ambito scientifico: l’estensione dell’aspettativa di vita fino a 120 anni e il contributo nella lotta al cambiamento climatico rappresentano solo alcune delle “promesse” di questa tecnologia.

Tuttavia – come ogni tecnologia potente – l’AI presenta anche rischi significativi, tanto da essere classificata tra le principali minacce del 2024, subito dopo i disastri ambientali.

Al riguardo è diventato fondamentale il concetto di reality protection, poiché la capacità dell’AI di generare contenuti sempre più indistinguibili dalla realtà aumenta esponenzialmente i rischi di disinformazione, facilitando la possibilità di condurre attacchi informatici sofisticati.

L’Evoluzione delle Minacce e la Risposta Strategica

Oggi l’aumento esponenziale degli attacchi informatici e dei data breach richiedono una security posture sempre più attenta e proattiva.

A fronte della crescente complessità delle minacce, anche la carenza di competenze specialistiche rappresenta una criticità fondamentale: diventa perciò essenziale adottare un approccio improntato alla security by design in tutti i processi aziendali, collaborando con partner tecnologici capaci di offrire soluzioni integrate di sicurezza e governance.

OpenText si pone come partner strategico delle imprese garantendo la protezione delle loro risorse, applicazioni e dati ovunque essi si trovino, attraverso un approccio zero trust supportato da una gestione avanzata della sicurezza che è in grado di salvaguardare anche la supply chain.

“Senza sicurezza non c’è crescita” – ha ricordato Pierpaolo Ali – “perché la sicurezza è ciò che consente la libertà di operare nel mercato globale, scambiare dati e far prosperare il business”. Questo è il motivo per cui OpenText si impegna costantemente nella definizione e implementazione delle soluzioni di sicurezza del futuro.

La Direttiva NIS2 e la centralità della Resilienza

Con l’introduzione della direttiva NIS2, si fa ancora più evidente l’importanza di collaborare con partner tecnologici che supportino le aziende nell’adozione di misure di sicurezza adeguate.

OpenText si pone come leader in questo ambito, offrendo visibilità estesa sugli eventi di sicurezza e capacità predittive per anticipare potenziali attacchi, nonché strumenti avanzati per incrementare la resilienza aziendale.

La resilienza, infatti, è il pilastro su cui si basa la cybersecurity del futuro. Le organizzazioni hanno bisogno di una sicurezza che renda più difficoltosi gli attacchi e garantisca la continuità operativa anche durante gli incidenti, adattando dinamicamente le strategie di difesa mediante l’impiego di motori di AI non supervisionati.

Pierpaolo Ali ha sottolineato che la cybersecurity non è soltanto un aspetto tecnico, ma un elemento chiave per ogni organizzazione: “La nostra strategia integra tecnologie avanzate e resilienza organizzativa, consentendo alle aziende di adattarsi in tempo reale ai mutamenti nel contesto delle minacce”.

Oltre a incrementare la protezione di dati e infrastrutture, infatti, un approccio proattivo alla sicurezza genera fiducia in clienti e partner, creando un vantaggio competitivo duraturo per le imprese.

Sicurezza Predittiva e Machine Learning

Vito Volpini ha proseguito l’intervento approfondendo l’importanza della sicurezza predittiva, spiegando come in questo ambito l’AI giochi un ruolo cruciale: “Utilizzando modelli di machine learning non supervisionati, possiamo identificare anomalie e possibili attacchi prima che si concretizzino, migliorando il livello complessivo di sicurezza e riducendo drasticamente i tempi di risposta”, ha spiegato.

Grazie a queste tecnologie avanzate – che utilizza già da oltre un decennio – OpenText è in grado di adattare costantemente le difese informatiche alle minacce emergenti, assicurando una risposta sempre più tempestiva e proattiva.

Applicazioni pratiche: il Caso del Settore Sanitario

Nella seconda parte dell’intervento è stato illustrato come le soluzioni di OpenText possano tradursi in applicazioni pratiche per la protezione dei dati, anche in settori particolarmente sensibili.

“La tecnologia deve apportare miglioramenti tangibili alle aziende, alle loro operazioni e ai diritti dei cittadini, tra cui quello alla protezione dei propri dati personali e sanitari”, ha osservato Volpini. Citando proprio il caso della sanità, il relatore ha evidenziato come i dati sanitari stiano diventando un obiettivo ricorrente degli attacchi informatici: ciò in ragione del loro crescente valore economico, nonché di un livello di protezione spesso inferiore rispetto ad altri settori.Cybersecurity, report ENISA sugli attacchi contro il settore sanitario - Cyber Resiliency and Artificial Intelligence for a Secure Future, OpenText

Un recente report ENISA conferma che gli attacchi contro il settore sanitario sono in aumento, principalmente a causa dell’alto valore dei dati e delle vulnerabilità esistenti nei relativi sistemi.

In Italia, l’Agenzia per la Cybersicurezza Nazionale (ACN) ha documentato le gravi conseguenze di tali attacchi: dall’esfiltrazione di dati sensibili, con potenziale compromissione della loro integrità, fino al temporaneo blocco dei servizi, che può avere effettii sulla salute o addirittura sulla vita dei pazienti.Cybersecurity, report Agenzia per la Cybersicurezza Nazionale (ACN) sul settore sanitario - Cyber Resiliency and Artificial Intelligence for a Secure Future, OpenText

“I dati sanitari sono preziosi non solo per i criminali interessati a venderli, ma anche per il potere di ricatto che conferiscono. Le limitazioni di budget, il timore di compromettere l’accessibilità ai dati e l’assenza di tecnologie che bilancino sicurezza e usabilità sono le principali ragioni per cui il settore sanitario è particolarmente vulnerabile.” La necessità di disporre di un inventario accurato dei rischi è cruciale: “Molte organizzazioni non sanno cosa devono proteggere o quali sono i rischi connessi ai loro dati. Questa mancanza di consapevolezza rappresenta una vulnerabilità critica”, ha affermato Volpini.

Le soluzioni OpenText aiutano ad affrontare questo scenario grazie all’impiego di tecnologie avanzate: un esempio è Voltage Fusion, che offre una dashboard per la valutazione del rischio in tempo reale utilizzando metriche basate su livelli di rischio generali, conformità normativa e contesti specifici del settore sanitario per fornire una visione complessiva delle minacce e consentire risposte immediate.Cybersecurity, Voltage Fusion per la protezione del dato - Cyber Resiliency and Artificial Intelligence for a Secure Future, OpenText

Voltage Secure Data, invece, rappresenta un’innovativa tecnologia data-centrica che permette di cifrare e hashare i dati mantenendo il loro formato originale, così da garantire sia piena conformità normativa sia compatibilità con le piattaforme esistenti, riducendo significativamente il security gap.
Questa soluzione consente di utilizzare i dati in forma protetta senza comprometterne l’usabilità, permettendo agli operatori sanitari di accedere rapidamente alle informazioni critiche nel rispetto delle normative vigenti, come il GDPR e la NIS2.

“Il nostro obiettivo è consentire alle organizzazioni di adottare un approccio olistico alla sicurezza, basato su una gestione del rischio consapevole e su tecnologie di protezione avanzate”, ha concluso Volpini.

Conclusioni

L’intervento ha evidenziato come le aziende debbano aggiornare la propria postura di sicurezza per fronteggiare la crescente pervasività delle minacce informatiche. Oggi la cybersecurity va intesa come fattore abilitante, che permette al business di prosperare in un contesto sempre più dominato dalla centralità di dati e informazioni.

Questa evoluzione può essere più semplice se ci si affida a partner qualificati che forniscano alle organizzazioni tecnologie all’avanguardia per proteggere i propri asset, agevolando anche la conformità alle normative di settore.

Nell’attuale panorama di rischio, una particolare e preoccupante evoluzione riguarda gli attacchi contro il comparto sanitario: in merito urgono interventi che mettano in sicurezza dati e infrastrutture, tutelando i diritti dei pazienti nonché la privacy delle informazioni sensibili.

L’adozione delle soluzioni OpenText può incrementare il livello di protezione dei dati e migliorare la resilienza operativa delle strutture sanitarie, minimizzando il grave rischio di interruzioni dei servizi essenziali a seguito di attacchi informatici.

Profilo Autore

Con oltre 20 anni di esperienza nell’ambito della Cyber Security, Pierpaolo Alì è un Executive di OpenText che ha ricoperto varie posizioni di crescente responsabilità in diverse aziende multinazionali.

Nella sua attuale posizione manageriale, è Director Cybersecurity per il Sud Europa, Francia, Belgio e Lussemburgo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybersecurity-resilienza-ai/


DEI training: Importance, benefits and best practices

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’); @import url(‘https://fonts.googleapis.com/css2?family=Architects+Daughter&family=Roboto:ital,wght@0,100;0,300;0,400;0,500;0,700;0,900;1,100;1,300;1,400;1,500;1,700;1,900&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #C72026; } figure { padding: 4px; margin: auto; } figcaption { background-color: #f8f8f8; color: #404144; Nunito Sans’, Arial, sans-serif; font-size: 16px; padding: 2px; text-align: center; } .pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Architects Daughter’, Arial, sans-serif; font-size: 21px; text-align: center; color: #0067A6; } .pqFull:before { content: ‘\201C’; position: absolute; top: 0em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 3rem; height: 2rem; color: #666; text-align: center; } .pqFull:after { content: “\2013 \2003” attr(cite); display: block; text-align: center; font-size: 18px; color: #404144; } .w3-circle { border-radius: 50% }

Educating team members in Diversity, Equity, and Inclusion (DEI) can be daunting, especially for leaders who feel in the dark themselves on these concepts. With so much chatter surrounding the topic, it can be a challenge to tune out the noise and get back to the basics that are so fundamental to an effective DEI training program.

Kari Mayfield, Head of Diversity, Equity & Inclusion at Ping Identity, shares her perspective on the core values of DEI, why training is important, and how security leaders can effectively implement it.

What is DEI?

Mayfield explains, “Diversity encompasses a broad range of different traits and attributes. This can include gender identity, race and ethnicity, sexual orientation and identity, and age. It can also include thinking styles, experience levels, backgrounds, geographic areas, and socio-economic status. So, when it comes to DEI, diversity is the mix of different people, inclusion is about bringing the mix together to work well together, and equity is fulfilling the promise of equal access and opportunity to rewards and support that are available to everyone.”

Why is DEI training important?

“I truly believe it is fundamental that we educate, lean in and really try to understand what DEI means,” Mayfield states.

DEI training can promote a sense of connection between individuals within the wider team, which is crucial for any workforce. Not everyone has experienced being bothered due to their identity, and that lack of experience may make it difficult for one employee to understand what another is going through. DEI training can provide clarity and promote healthy workplace connections.

“If you haven’t been put into a situation in which you feel different, then you might not be able to understand the feelings of team members who have been made to feel like outsiders at times,” Mayfield says. “Training is the cornerstone for every individual to develop skills, knowledge and competencies in the DEI space. Training is essential to understanding how we can create more inclusive workspaces and to better understand, from an individual perspective, what key behaviors and actions are needed to cultivate an environment where every employee feels like they belong.”

If DEI education is not already a facet of an organization’s training program, its absence may cause leaders to miss opportunities to foster a better team culture.

“It’s up to us to create the culture we want to live in. Culture is not a spectator sport, and if we want to live in a culture that is welcoming to all, then it is up to every individual to contribute to that culture,” Mayfield says.

Benefits of DEI training

Helping employees to better understand each other can come with innumerable benefits. Mayfield focuses on two key benefits: value for the individual and value for the institution.

Individual Value

DEI training helps promote a culture of mutual respect, which makes the workplace a healthier environment for employees.

Kari MayfieldIt’s up to us to create the culture we want to live in. Culture is not a spectator sport, and if we want to live in a culture that is welcoming to all, then it is up to every individual to contribute to that culture.

“By building an inclusive culture — and making sure the culture is considerate — helps individuals to feel respected. They feel that they’re being listened to and valued,” Mayfield states. “Not only that, individuals receiving DEI training learn to recognize and address unconscious bias, helping to mitigate that bias in the workplace.”

Institutional Value

Individual employees are not the only ones who see benefits of DEI training in the workplace. The entire workplace benefits from DEI training, as it encourages organizations to diversify talent recruitment pools.

Diversity on a team can promote innovation and creativity, as individuals with unique backgrounds provide fresh perspectives to tackle challenges. However, hiring diverse candidates is only the first step.

Mayfield says, “As the diversity of a workplace increases, leaders should ask, ‘We’ve brought these employees in the door — but how do we retain them?’”

A leader’s responsibility to DEI

Employees are not the only ones who need to be mindful of DEI — leaders need to as well, perhaps even more so than other employees. Leaders are in an excellent position to promote a welcoming and inclusive atmosphere within their team. But how can leaders take the first step toward fostering an inviting environment?

When it comes to enacting inclusive practices within the workplace, leaders are encouraged to do what they do best: lead.

“Leaders can support DEI initiatives by using their voices and platforms to advocate for others on their team,” Mayfield explains. “Leaders should also promote an open-door policy to encourage communication about questions, mistakes and learning. This can help employees feel welcomed and respected.”

Best practices for DEI training

It Starts with Onboarding

“Make sure DEI training is embedded in the onboarding process, because you really want every new hire coming in the door to understand that inclusivity is important to the company culture.”

Establish and Inform Employees of Resource Groups

“As a leader, make sure employees know about Employee Resource Groups (ERGs). They’re a great way for individuals to know there is a community for them if they are looking for it.”

Engage middle leaders

“DEI training for managers is essential. If you’ve got executive support and grassroots support, that’s fantastic; but without the middle leaders engaged, you won’t go very far. You may be able to get training done, but you won’t make much impact in terms of cultivating a sustainable culture of inclusivity.”

Intentionality is key to success

To ensure DEI training is effective, Mayfield recommends practicing daily intentionality.

Mayfield asserts, “Intentionality is really important. The work around inclusion has to be top of mind every day. It isn’t like most training programs where you roll them out and they’re one and done. It’s the actions that are taken outside of DEI training situations that will actually create the welcoming culture you’re looking for.”

DEI training doesn’t need to be daunting. Everyone is learning something new each day about how to best make their team members feel welcomed and appreciated — DEI training simply provides a framework for it.

“We all have opportunities to learn and grow,” Mayfield says.

https://www.securitymagazine.com/articles/101292-dei-training-importance-benefits-and-best-practices


Choose your job search references carefully

An essential component of a successful job search is the compilation of a solid group of employment references. Companies considering you as a candidate for one of their security roles will ask you to provide contact details for three to five professional references. Having the right references ready to go at a moment’s notice can expedite a job offer.

You may be asked to provide these in advance of a final job offer with the understanding your references will not be contacted until you have spoken to them directly. Other organizations will incorporate reference checks into a background process.

Too often candidates fail to prepare for this in advance and send a hastily compiled list of former colleagues and professional acquaintances with whom they have a positive relationship. This may prove useful for a cursory validation of your background. However, a list that was thrown together reactively vs proactively can work to your detriment.

Candidates often send us a list of friends whose responsibilities would be considered the same professional level as they are. Peer references are useful in certain situations, but they are not necessarily able to provide a clear description of your professional capabilities and competencies.

You may feel reluctant to let your current employer know that you are interviewing. However, it is particularly important to present references who functioned as your managing supervisor. You can also include other senior leadership who were your internal clients at either your current employer or your previous employers. These individuals should be ones with whom you regularly interacted and who can comment on your soft skills, competencies, and reputation.

Do not rule out including subordinates and other individuals who work outside the security profession with whom you had professional interaction with. Their input can add value as an indicator of the management level at which you operate and the relationships you have built.

Companies often share the job description you are interviewing for with a reference. This gives the person an opportunity to reflect on their analysis of your suitability for the specific role. You can take that same initiative and send a copy of the job outline to your references in advance, so they are prepared to answer the questions the recruiting organization is likely to ask.

One of the final questions often asked of references toward the end of the discussion is: “Would you hire the candidate to be on your team?” or “Would you want to work for this candidate as a subordinate?” Consider what your references will say in answer to questions such as these.

Your choice of references should not be taken lightly. Selecting the wrong ones will have a major impact on whether you are chosen for jobs you want. Pick your references carefully, check with them ahead of time, have their current contact details, and stay in regular touch with them to keep them informed of your job search progress.

https://www.securitymagazine.com/articles/101291-choose-your-job-search-references-carefully


Banshee macOS sfrutta XProtect di Apple per eludere i controlli di sicurezza


I ricercatori di Check Point Research hanno studiato una nuova versione dello stealer Banshee macOS che include nuove feature per eludere i controlli di sicurezza standard.

Il malware, scoperto a metà 2024, è in grado di sottrarre credenziali salvate nel browser, portafogli di criptovalute e altri dati sensibili. La nuova versione, rimasta inosservata per più di due mesi, usa la funzionalità di cifratura delle stringhe di XProtect di Apple per superare i controlli degli antivirus. 

“Questo malware furtivo non si limita a infiltrarsi, ma opera senza essere rilevato, mescolandosi perfettamente con i normali processi di sistema e rubando le credenziali del browser, i portafogli di criptovalute, le password degli utenti e i dati sensibili dei file. Ciò che rende Banshee davvero allarmante è la sua capacità di eludere il rilevamento“ hanno sottolineato i ricercatori.

Banshee macOS

Gli attaccanti dietro Banshee macOS sono riusciti a sottrarre l’algoritmo per la cifratura delle stringhe dal motore antivirus di Apple, XProtect, permettendo così allo stealer di operare indisturbato per più di due mesi.

Il malware, nato come stealer-as-a-service, è stato distribuito tramite siti di phishing e repository GitHub che si fingevano software popolari come Chrome, Telegram e TradingView.

Una volta scaricato e installato, il malware è in grado di ottenere credenziali e altri dati sensibili da browser quali Chrome, Brave, Edge e Vivaldi, oltre che sfruttare le estensioni installate per sottrarre i fondi dei portafogli di criptovalute; inoltre, lo stealer mostra dei pop-up agli utenti che appaiono come prompt legittimi di sistema per indurli a inserire la propria password macOS. 

Lo scorso novembre il codice sorgente dello stealer è stato pubblicato sui forum del dark web, permettendo così ai ricercatori di comprendere il suo meccanismo e rafforzare le difese. Nonostante il progetto originale sia stato chiuso dopo il leak, il team di Check Point Research ha scoperto numerose campagne che continuano a distribuire il malware. Non è chiaro se dietro queste operazioni ci sia il vecchio team di attaccanti o i clienti del gruppo.

I ricercatori di Check Point evidenziano anche che l’ultima versione del malware aveva rimosso il controllo sulla lingua russa: inizialmente lo stealer si fermava se individuava l’uso del russo sul dispositivo target, mentre nelle ultime campagne questo check è stato eliminato del tutto, ampliando di conseguenza il raggio di possibili vittime.

“Il successo di Banshee evidenzia la natura in evoluzione delle cyberminacce e la necessità di adottare difese robuste“ spiegano i ricercatori. Anche se il progetto principale non è più attivo, la minaccia di Banshee non si arresta e potrebbe ripresentarsi in futuro in altre forme, sotto altri nomi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/01/13/banshee-macos-sfrutta-xprotect-di-apple-per-eludere-i-controlli-di-sicurezza/?utm_source=rss&utm_medium=rss&utm_campaign=banshee-macos-sfrutta-xprotect-di-apple-per-eludere-i-controlli-di-sicurezza


Cybersecurity researchers discover malware targeting macOS users

Cybersecurity researchers have discovered an information-stealing malware targeting macOS users. This malware, referred to as Banshee Stealer, is considered a stealthier update to previous versions of the malware. Researchers discovered the updated version in September 2024, in which the malware was distributed via phishing websites and false GitHub repositories. 

Banshee Stealer was initially discovered in August 2024 as a a malware-as-a-service (MaaS) model able to harvest data from web browsers, files matching certain extensions, and cryptocurrency wallets. 

Security leaders weigh in

Ms. Ngoc Bui, Cybersecurity Expert at Menlo Security:

This new Banshee Stealer variant exposes a critical gap in Mac security. While companies are increasingly adopting Apple ecosystems, the security tools haven’t kept pace. Even leading EDR solutions have limitations on Macs, leaving organizations with significant blind spots. We need a multi-layered approach to security, including more trained hunters on Mac environments.

James Scobey, Chief Information Security Officer at Keeper Security: 

Banshee Stealer is a clear indicator of the evolving threats targeting macOS systems, which are traditionally viewed as more secure than their PC counterparts, and less susceptible to malware and viruses. As attackers refine their techniques, including leveraging encryption methods inspired by native security tools, it’s evident that businesses can no longer rely on legacy assumptions about platform security. Sophisticated malware like Banshee Stealer can bypass traditional defenses, capitalizing on stolen credentials and user errors.

Privileged Access Management (PAM) is no longer a ‘nice-to-have’ — it’s an essential pillar of modern cybersecurity. By restricting access and ensuring that elevated permissions are granted only when necessary, PAM significantly reduces the attack surface for threats like Banshee. Combined with endpoint protection and robust password management, it creates a formidable barrier against such exploits. The time has come for businesses to shift from reactive to proactive security strategies. Malware like Banshee thrives on gaps in vigilance and access controls. By prioritizing advanced tools, user education and layered defenses, organizations can stay ahead in the race against evolving cyber threats.

Eric Schwake, Director of Cybersecurity Strategy at Salt Security:

The return of Banshee Stealer malware, which has improved its capability to evade antivirus software and steal confidential data, represents a significant risk for organizations using macOS devices. This malware is designed to attack browsers, cryptocurrency wallets, and user files, reflecting the rising sophistication of threats to macOS users. Despite the common belief that Macs offer greater security, this incident emphasizes that organizations must adopt strong security measures across all devices, independent of their operating systems. This entails implementing endpoint security solutions, enforcing strict password policies, educating staff about phishing and malware risks, and ensuring all software is regularly updated with the latest security patches. By adopting a proactive stance on macOS security, organizations can lessen the risk from evolving threats like Banshee Stealer and safeguard their essential data and resources.

https://www.securitymagazine.com/articles/101289-cybersecurity-researchers-discover-malware-targeting-macos-users


CERT-AGID 4 – 10 gennaio: Vidar protagonista con una campagna malspam


Nel corso della settimana, il CERT-AGID ha rilevato e analizzato 29 campagne malevole nel contesto italiano di sua competenza.

Tra queste, 18 erano mirate specificamente a obiettivi italiani, mentre 11 erano di natura generica ma hanno comunque coinvolto il territorio nazionale. Agli enti accreditati sono stati forniti 527 indicatori di compromissione (IoC) identificati durante l’analisi.

I temi della settimana

Questa settimana sono stati individuati 14 temi sfruttati per condurre campagne malevole sul territorio italiano.

Tra questi, il tema dei Pagamenti è stato utilizzato in due campagne di phishing: una italiana mirata contro Aruba, diffusa tramite PEC, e una generica che ha preso di mira DocuSign. Lo stesso tema è stato impiegato anche per diffondere i malware Rhadamantys e Vidar.

Il CERT-AGID ha rilevato 29 campagne malevole e fornito 527 indicatori di compromissione (IoC).

L’argomento degli Ordini è stato sfruttato per due campagne generiche che hanno distribuito il malware Formbook tramite email.

Una tematica è stata quella dello Spazio sul disco, alla base di una campagna italiana di phishing veicolata tramite Zimbra e di due campagne generiche legate a Mailbox e Webmail.

Il tema della Vincita è stato utilizzato per tre campagne di phishing italiane che hanno preso di mira ACI, Leroy Merlin e Decathlon.

L’argomento Legale, invece, è stato sfruttato per la diffusione del malware Rhadamantys. Gli altri temi rilevati sono stati utilizzati per supportare ulteriori campagne di phishing e malware di varia natura.

Tra gli eventi di rilievo della settimana spicca una nuova campagna malspam, veicolata tramite caselle PEC compromesse, che ha colpito l’Italia nelle prime ore di martedì mattina, sfruttando il rientro dalle ferie di molti.

Fonte: CERT-AGID

La campagna mirava a diffondere il malware Vidar e ha portato all’identificazione e al blocco di 148 domini di secondo livello utilizzati per la distribuzione del malware. Gli attacchi hanno sfruttato percorsi randomizzati e una nuova tecnica di offuscamento del codice.

Come in casi precedenti, gli URL coinvolti sono rimasti inattivi nelle prime ore, attivandosi solo successivamente.

Malware della settimana

Nel corso della settimana, sono state identificate varie famiglie di malware che hanno coinvolto il territorio italiano.

Tra le campagne più rilevanti spiccano quelle legate a Rhadamanthys, con tre operazioni italiane: due a tema “Legale” e una a tema “Pagamenti”, diffuse tramite email contenenti allegati PDF e link a file ZIP.

Anche Remcos è stato protagonista con due campagne generiche basate sui temi “Preventivo” e “Ordine”, veicolate attraverso email con allegati GZ.

Fonte: CERT-AGID

FormBook è stato rilevato in due campagne generiche, entrambe sfruttanti il tema “Ordine” e diffuse tramite email contenenti file ZIP e RAR. LummaStealer è emerso in due campagne distinte: una italiana legata al tema “Verifica” e una generica associata agli “Aggiornamenti”.

Per SnakeKeylogger è stata individuata una campagna generica sul tema “Prezzi”, diffusa con email contenenti allegati GZ.

Tra le attività italiane si segnala una campagna legata a VIPKeylogger, veicolata tramite email con allegati RAR, e un’operazione di Vidar a tema “Pagamenti”, diffusa attraverso caselle PEC compromesse con link a script JS malevolo.

Infine, njRAT è stato utilizzato in una campagna generica sul tema “Aggiornamenti”, mentre un indirizzo IP italiano, legato a Brute Ratel, è stato rilevato e associato a un’infrastruttura di Command and Control.

Phishing della settimana

Nel corso della settimana sono stati individuati 13 brand presi di mira dalle campagne di phishing.

Tra i marchi maggiormente colpiti spiccano Intesa Sanpaolo, Poste Italiane e Leroy Merlin, spesso sfruttati per indurre le vittime a fornire credenziali o informazioni personali sensibili.

Fonte: CERT-AGID

Un dato ancora più significativo riguarda però il gran numero di campagne che hanno avuto come tema principale le Webmail generiche, una scelta che evidenzia una strategia volta a colpire una platea più ampia e non limitata a specifici marchi o settori.

Questa diffusione sottolinea l’importanza di rafforzare la consapevolezza degli utenti e l’adozione di misure preventive per ridurre i rischi di compromissione.

Formati e canali di diffusione

Il rapporto settimanale del CERT-AGID ha messo in luce l’utilizzo di sei diverse tipologie di file impiegate per distribuire contenuti dannosi, evidenziando una varietà di formati utilizzati dai criminali informatici per veicolare le loro campagne.

Tra i file analizzati, i formati PDF e GZ sono risultati i più frequentemente sfruttati, con tre campagne ciascuno che ne hanno approfittato per ingannare le vittime. Subito dopo si collocano i file RAR e ZIP, utilizzati in due campagne ciascuno, mentre i formati JS e PS1 sono stati impiegati in un’unica operazione.

Fonte: CERT-AGID

Per quanto riguarda i canali di diffusione, le email si confermano il mezzo privilegiato dagli attaccanti, con ben 23 campagne identificate che hanno utilizzato questo vettore per raggiungere gli obiettivi. Inoltre, la Posta Elettronica Certificata (PEC) è stata sfruttata in 4 campagne malevole, confermando la crescente attenzione dei criminali verso questo sistema ritenuto tradizionalmente più sicuro.

Gli SMS, infine, sono stati impiegati in 2 campagne, dimostrando come anche i messaggi brevi continuino a rappresentare un’opzione per condurre attacchi mirati.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/01/13/cert-agid-4-10-gennaio-vidar-protagonista-con-una-campagna-malspam/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-4-10-gennaio-vidar-protagonista-con-una-campagna-malspam


Cyber Resilience Act: Un Nuovo Strumento per la Sicurezza Digitale nell’UE

Cos’è il Cyber Resilience Act (EU CRA)? E perché me ne dovrei occupare? Il Cyber Resilience Act, presentato dalla Commissione Europea nel settembre 2022, ma esecutivo dal 10 Dicembre 2024 è un regolamento che intende stabilire norme comuni per la sicurezza dei prodotti e dei servizi connessi alle tecnologie informatiche. Sembra tutto corretto, ma sarà facile da Implementiare? Il dibattito iniziato deve continuare perché riguarda tutti.

“Easy to Learn, Hard to Master”: il Cyber Resilience Act (EU CRA), una sfida difficile per i produttori.

Nel contesto dell’era digitale in cui viviamo, la sicurezza informatica è diventata una priorità fondamentale per la protezione delle infrastrutture critiche, dei dati sensibili e della privacy dei cittadini. Con l’aumento delle minacce cibernetiche, che spaziano dagli attacchi ransomware agli exploit software, l’Unione Europea ha compreso la necessità di introdurre misure normative più robuste per garantire una difesa più solida contro queste sfide. È in questo scenario che si inserisce il Cyber Resilience Act (EU CRA), un’iniziativa legislativa che mira a rafforzare la resilienza delle infrastrutture digitali europee e a tutelare meglio i consumatori e le aziende.

Cos’è il Cyber Resilience Act (EU CRA)?

Il Cyber Resilience Act, presentato dalla Commissione Europea nel settembre 2022 ed in vigore dal 2024, è un regolamento che intende stabilire norme comuni per la sicurezza dei prodotti e dei servizi connessi alle tecnologie informatiche. L’obiettivo principale del CRA è quello di migliorare la sicurezza e la protezione delle infrastrutture digitali europee, riducendo la superficie di attacco attraverso il rafforzamento dei requisiti di sicurezza per i dispositivi e i software venduti nell’UE. In altre parole, il regolamento vuole garantire che i prodotti digitali immessi sul mercato europeo siano progettati, sviluppati e gestiti con una resilienza intrinseca contro le minacce cibernetiche.

Gli Obiettivi del Cyber Resilience Act

Il CRA ha diversi obiettivi chiave che mirano a creare un ecosistema digitale più sicuro e resistente alle minacce cibernetiche:

  1. Migliorare la sicurezza dei prodotti connessi: L’atto stabilisce che tutti i prodotti e servizi connessi (dai dispositivi IoT alle applicazioni software) siano progettati con la sicurezza integrata fin dall’inizio, non come un’idea aggiunta successivamente. Questo approccio, noto come “security by design”, implica che la sicurezza sia parte integrante del ciclo di vita del prodotto.
  2. Ridurre i rischi derivanti dalle vulnerabilità: Il CRA mira a limitare l’introduzione di vulnerabilità nel software e nei dispositivi, obbligando i produttori a fornire aggiornamenti di sicurezza tempestivi e regolari. I produttori saranno inoltre tenuti a reagire rapidamente alle vulnerabilità critiche.
  3. Responsabilità e trasparenza: Il regolamento stabilisce obblighi di trasparenza riguardo le politiche di gestione della sicurezza da parte delle aziende, inclusa la segnalazione delle vulnerabilità. I produttori saranno obbligati a informare le autorità competenti in caso di violazioni della sicurezza.
  4. Migliorare la protezione dei consumatori e delle PMI: Con l’aumento delle minacce cibernetiche, le piccole e medie imprese (PMI) e i consumatori sono spesso i più vulnerabili. Il CRA mira a garantire che anche questi attori, che potrebbero non avere le risorse per difendersi adeguatamente, possano beneficiare di dispositivi e software più sicuri.
  5. Promuovere la cooperazione tra Stati membri: Il CRA cerca di creare un quadro normativo armonizzato in tutta l’UE, affinché i prodotti digitali rispettino standard di sicurezza simili in tutti gli Stati membri. Questo non solo riduce il rischio di frammentazione delle leggi, ma facilita anche l’adozione di pratiche di sicurezza comuni.

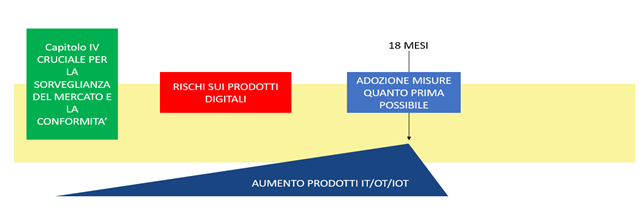
Cyber Resilience Act: obiettivi

Serviva una nuova normativa?

Il nuovo Regolamento che ricordo essere diventato attivo ed esecutivo dal 10 dicembre 2024, seppur completamente in esercizio dal 2027, avrà degli effetti a partire da 18 mesi dall’entrata in vigore.

Il Regolamento si affianca alle seguenti normative:

  • Direttiva (UE) 2022/2555: La direttiva NIS2 (Network and Information Systems Directive 2) stabilisce nuove misure di sicurezza informatica per rafforzare la resilienza delle infrastrutture critiche nell’Unione Europea, imponendo obblighi più severi per le imprese e le amministrazioni pubbliche al fine di prevenire e rispondere efficacemente a minacce cibernetiche in continuo aumento.
  • Legge 105/2019: Conosciuta anche come “Legge sul Perimetro di sicurezza nazionale cibernetica”, stabilisce le misure per la protezione delle infrastrutture digitali critiche in Italia, imponendo obblighi di sicurezza informatica per le aziende che operano in settori strategici, al fine di prevenire e mitigare i rischi derivanti da attacchi cibernetici a livello nazionale.
  • Legge 90/2024: introduce disposizioni per il rafforzamento della sicurezza cibernetica in Italia, integrando e aggiornando il quadro normativo per proteggere le infrastrutture critiche e i sistemi informativi da minacce digitali sempre più complesse e pervasive.
  • Legge 138/2024: riguarda l’adeguamento delle normative italiane in materia di sicurezza cibernetica, con particolare attenzione alla protezione delle infrastrutture critiche e al rafforzamento delle misure di prevenzione e risposta agli attacchi informatici a livello nazionale.

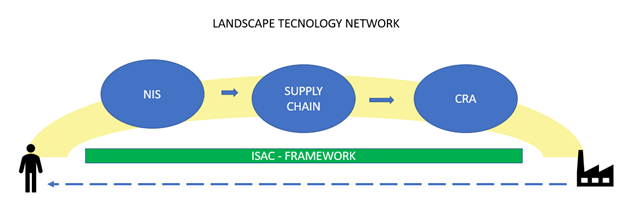
Cyber Resilience Act: NIS, Supply chain e CRAAi lettori meno attenti potrebbe apparire che il Regolamento vada in sovrapposizione con le leggi già vigenti sul settore. Tuttavia, si affianca ed integra le leggi ed i regolamenti estendendo i concetti legati alla CYBER SECURITY ai PRODUTTORI e coinvolgendo gli utenti finali, in buna sostanza i consumatori.
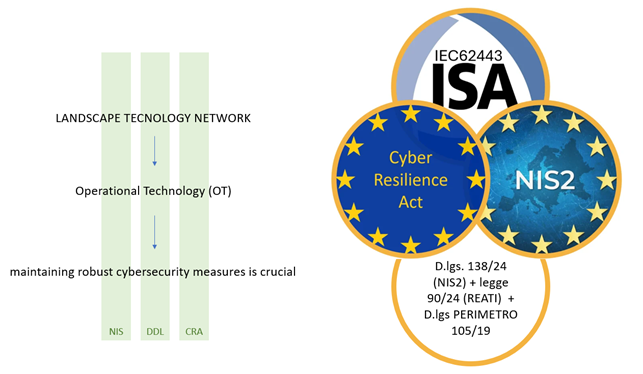
Cyber Resilience Act: operation technology OT

Le Implicazioni per i Produttori e i Consumatori

Il Cyber Resilience Act avrà un impatto significativo sia sui produttori di dispositivi e software, sia sugli utenti finali.

Impatti sui Produttori

I produttori di dispositivi e applicazioni digitali dovranno rispettare requisiti rigorosi per la sicurezza dei loro prodotti. Ciò includerà:

  • Sicurezza per tutto il ciclo di vita: I produttori dovranno garantire che i loro dispositivi o software siano sicuri sin dal momento della progettazione e che possano essere aggiornati e mantenuti sicuri durante l’intero ciclo di vita del prodotto.
  • Gestione delle vulnerabilità: Le aziende dovranno sviluppare meccanismi di gestione per individuare, correggere e informare tempestivamente riguardo le vulnerabilità. La segnalazione delle vulnerabilità alle autorità competenti diventerà una necessità legale.
  • Obbligo di aggiornamenti di sicurezza: I produttori saranno obbligati a fornire aggiornamenti di sicurezza tempestivi per affrontare le minacce emergenti e garantire la protezione contro nuovi exploit.
  • Requisiti di documentazione: Sarà richiesto un livello maggiore di documentazione riguardo i test di sicurezza effettuati sui prodotti, nonché informazioni su come vengono gestite le vulnerabilità.

Impatti sui Consumatori

I consumatori trarranno vantaggio dalla maggiore sicurezza dei prodotti acquistati. Grazie al CRA, i dispositivi IoT e i software saranno progettati per essere più sicuri e facili da aggiornare, riducendo i rischi derivanti da vulnerabilità note. Inoltre, i consumatori saranno più informati riguardo la sicurezza dei prodotti, poiché le etichette di conformità alla sicurezza diventeranno un requisito obbligatorio per determinati prodotti.

Le piccole e medie imprese, che spesso non dispongono delle risorse per difendersi da attacchi cibernetici sofisticati, beneficeranno delle misure di protezione imposte dal regolamento. In tal modo, si ridurranno le disuguaglianze in termini di sicurezza digitale tra grandi imprese e PMI.

Le Sfide del Cyber Resilience Act

Nonostante i benefici, il Cyber Resilience Act presenta alcune sfide pratiche per l’attuazione. Una delle principali difficoltà risiede nel garantire che tutti i prodotti venduti nell’UE siano conformi agli standard di sicurezza. Ciò implica una stretta sorveglianza e una cooperazione efficace tra le autorità competenti di tutti gli Stati membri.

Inoltre, alcune piccole imprese potrebbero trovare difficoltoso adattarsi ai nuovi requisiti normativi, poiché potrebbero non avere le risorse necessarie per implementare pratiche di sicurezza avanzate o per aggiornare continuamente i loro prodotti.

Un problema enorme di cui non si parla è quello legato ai prodotti IT/OT/IOT/SOFTWARE basati sull’OPEN SOURCE.

Da un anno dopo molto clamore non se ne parla più, ma l’attenzione sarà massima sul settore, specialmente perché nei prodotti industriali, sono moltissimi gli oggetti IT/OT basati su software open source.

Il Cyber Resilience Act avrà un impatto significativo anche sui produttori di SOFTWARE open source, poiché introduce requisiti di sicurezza più stringenti per i prodotti software immessi sul mercato dell’Unione Europea, inclusi quelli open source. Sebbene il EU-CRA sia principalmente orientato verso i produttori di software commerciali, alcuni dei suoi obblighi, come quelli riguardanti la gestione dei rischi, l’implementazione di aggiornamenti di sicurezza e la segnalazione delle vulnerabilità, si applicano anche a chi sviluppa software open source.

Gli sviluppatori di software open source gestiscono la sicurezza, il patching e la trasparenza del prodotto rispetto ad alcuni prodotti commerciali, gli impatti sulla comunità potrebbero essere devastanti. Sebbene il CRA non imponga gli stessi obblighi per ogni tipo di software open source (in particolare per quelli non destinati a usi professionali o aziendali), il suo impatto si sentirà più forte nelle comunità che sviluppano software utilizzato in contesti critici o commerciali. I produttori di software open source dovranno pertanto adattarsi a queste nuove normative, in particolare se il loro software è integrato in soluzioni aziendali o infrastrutture sensibili.

Conclusione

Il Cyber Resilience Act rappresenta un passo fondamentale nella costruzione di un’Unione Europea più sicura e resiliente agli attacchi informatici. Se da un lato impone nuove responsabilità e obblighi ai produttori, dall’altro offre agli utenti finali maggiore protezione contro le minacce cibernetiche. La sua adozione potrebbe segnare un cambiamento significativo nella gestione della sicurezza digitale, influenzando positivamente l’intero ecosistema tecnologico europeo.

Il regolamento, una volta implementato, potrebbe diventare un modello a livello globale, ispirando altre giurisdizioni a rafforzare le proprie normative sulla sicurezza informatica. Se applicato correttamente, il CRA non solo migliorerà la sicurezza dei dispositivi digitali, ma contribuirà anche a costruire una cultura della cybersicurezza più forte e diffusa.

Il panorama per i produttori sarà facile da capire ma difficile da padroneggiare, come citavano i primi videogiochi…Cyber Resilience Act: Sicurezza Digitale

Profilo Autore

Efrem Zugnaz, opera nel settore IT da più di venticinque anni. Attualmente si occupa di PRIVACY e diritti digitali, in ambito Autostradale ed in gruppi Privacy Europei. Fondatore del progetto WEBPREPPING che da dieci anni promuove il survivalismo digitale per la società civile, la scuola e le istituzioni. Ricercatore e sviluppatore di software, esperto di tecnologie Centralizzate, Tecnologo e divulgatore di Internet dagli albori avendo passato molte fasi storico-tecnologiche ora si occupa di portare in maniera gratuita a quanti possibile buone prassi ed informazioni per i cittadini digitali, con lo scopo di alimentare una infosfera etica e corretta, ma soprattutto psicologicamente ecologica. Appassionato di privacy e crittografia in Rete, collabora a progetti di software libero. Fellow del Centro Studi Hermes Trasparenza e Diritti Umani Digitali è anche membro di associazioni di Sicurezza e Tecnologie Cloud. Collabora con diverse scuole ed università e ha partecipato come relatore a numerosi congressi nazionali e internazionali, affianca alla professione l’attività di formazione rivolta a professionisti, pubbliche amministrazioni, istituzioni, società sportive nel campo dell’informatica giuridica e in particolare diritto ai diritti digitali.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cyber-resilience-act-sicurezza-digitale/