New leadership and board updates for Mission 500

Mission 500, a nonprofit charity working closely with the security industry to help children in need, has announced leadership and board updates for 2025.

Taking the role of Board Chair and succeeding Co-Chairs Tracy Larson and Janet Fenner is Jason Lutz, Industry Affairs Leader at Resideo Technologies. “I want to sincerely thank Tracy and Janet for their exceptional leadership over the past two years,” said Lutz. “Their passion for Mission 500 has been inspiring and I look forward to building on their hard work.” 

Other roles filled for 2025 include:

  • John Nemerofsky, COO of Sage Integration, as Treasurer
  • Garrett Savage, Director of Category Strategy at ADI Global, as Secretary
  • Ken Gould, President at KJG Consulting, as a member
  • Stacy Deveraux, President of ASSA ABLOY Electromechanical Solutions Group, as a member 

Larson, President and Partner at WeSuite, remarked, “As we pass the torch to Jason, we are confident he will lead Mission 500 into the next exciting new chapter. I look forward to supporting him, John, Garrett and the entire team as we continue to build on the strong foundation we’ve established.”

https://www.securitymagazine.com/articles/101285-new-leadership-and-board-updates-for-mission-500


La Remediation nella Sicurezza Informatica: sfide e prospettive

Veronica Leonardi (Chief Marketing Officer e Investor Relator di Cyberoo) ha preso parte al 22° Forum ICT Security con l’intervento “Oggi tutti parlano di identificazione delle minacce, ma della remediation chi se ne occupa?”, affrontando un aspetto spesso trascurato nel panorama della sicurezza informatica: la “remediation”.

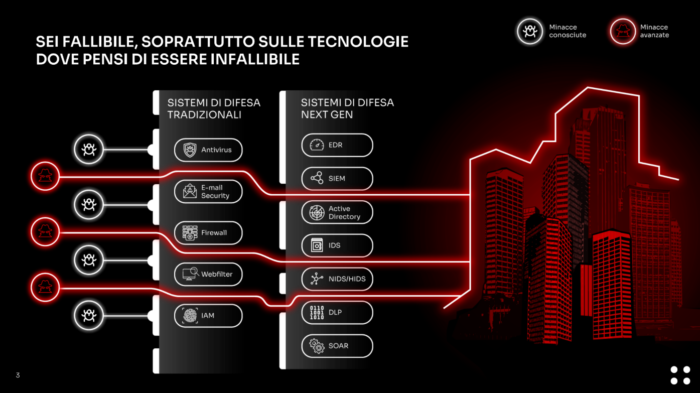
Mentre l’attenzione generale tende a focalizzarsi sulla rilevazione delle minacce, la relatrice ha sottolineato l’importanza critica delle attività di risposta e mitigazione degli incidenti, evidenziando le sfide inerenti alla gestione della remediation nonché la centralità di un approccio strutturato e collaborativo.

La Filiera della Detection e della Risposta agli Incidenti di Sicurezza Informatica

L’intervento ha messo in luce quanto sia cruciale una riflessione approfondita sulla sicurezza informatica, concentrandosi sull’intero processo che include la detection e la risposta agli incidenti.

Guarda il video completo dell’intervento:

[embedded content]

La relatrice ha ricordato come l’attuale contesto di sicurezza sia caratterizzato da una complessità crescente delle reti e degli ambienti digitali. Di conseguenza, se in passato l’impiego di soluzioni verticali – quali le protezioni endpoint o i firewall – poteva risultare sufficiente per tutelare gli asset aziendali, oggi queste misure non rappresentano più una risposta adeguata alle minacce informatiche.

Remediation nella Sicurezza Informatica: Detection e Risposta agli Incidenti di Sicurezza Informatica

Richiamando quanto già teorizzato da Sun Tzu ne L’arte della guerra, ha quindi ribadito come in ogni tempo una valida strategia difensiva debba basarsi sui medesimi princìpi: ossia conoscere sé stessi e i propri avversari, così da poter anticipare le loro mosse e individuare tempestivamente le migliori risposte.

I tre Pilastri della Cybersecurity moderna

Da tempo il settore IT soffre di una cronica carenza di personale e molte aziende italiane tendono sempre più verso l’outsourcing. In tale contesto, le organizzazioni devono poter contare su alcuni elementi fondamentali per affrontare in maniera efficace le sfide della cybersecurity.

Al riguardo la relatrice ha individuato tre pilastri imprescindibili:

  1. una tecnologia “agnostica” ad elevato tasso di sofisticazione, capace di raccogliere e analizzare i dati mediante intelligenza artificiale e machine learning;
  2. professionisti altamente specializzati in grado di comprendere le dinamiche degli attacchi e definire le necessarie azioni mitigative;
  3. un processo continuo e attivo 24 ore su 24, poiché il cybercrime non conosce pause.

Questi tre pilastri si traducono in tre fasi operative fondamentali: detection, analisi e remediation.

La Sfida della Remediation

Cyberoo, attraverso i propri servizi di Managed Detection and Response (MDR), gestisce oltre 700 clienti in Italia e all’estero.

Nonostante l’importante impegno profuso nella fase di detection, l’esperienza insegna che al contrario la remediation si traduce spesso in un processo caotico, nel quale è richiesto un significativo intervento umano.

Dopo aver individuato e analizzato una minaccia, infatti, per passare alla remediation sono richieste competenze specifiche interne all’organizzazione, insieme a una collaborazione sinergica con i diversi partner che gestiscono porzioni delle infrastrutture e che potrebbero risultare coinvolti nell’attacco.

L’esistenza di meccanismi di coordinamento tra tutte le parti coinvolte, disponibili 24 ore su 24, è quindi essenziale per garantire una risposta tempestiva; come ha ricordato la relatrice, “più siamo proattivi e più siamo protetti”.

Modalità di attuazione della Remediation

La seconda parte dell’intervento ha approfondito le due principali modalità di attuazione della remediation, ovvero la “catena del soccorso” e la “automatic remediation”.

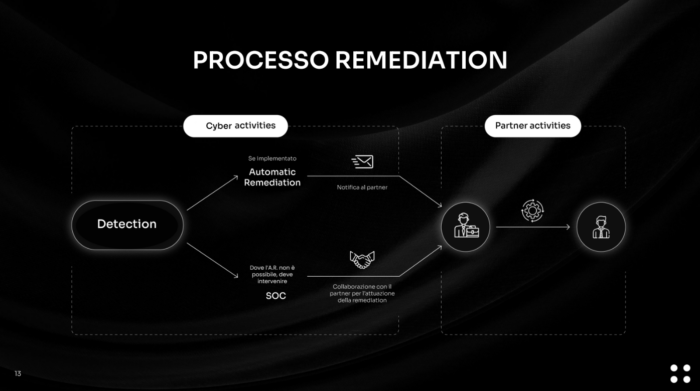
L’automatic remediation è un’opzione valida per l’isolamento di server compromessi o per la blacklist di IP malevoli, ma non è applicabile in tutte le situazioni; inoltre, i rischi che comporta in termini di possibili interruzioni della continuità operativa ne scoraggiano spesso l’adozione.

Remediation nella Sicurezza Informatica: attuazione della remediation, ovvero la "catena del soccorso"

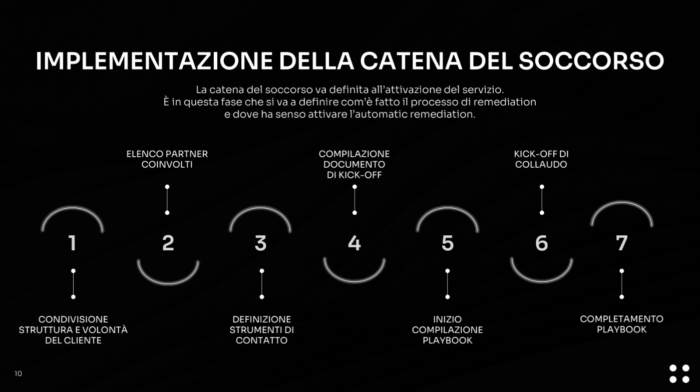
La catena del soccorso implica invece un approccio collaborativo tra il Security Operations Center (SOC), il cliente e i partner coinvolti, seguendo schemi predefiniti – come il MITRE ATT&CK – all’obiettivo di mappare le operazioni necessarie, per garantire che ciascuna attività sia gestita da una figura con responsabilità ben definite e che i relativi contatti siano sempre aggiornati.

Remediation nella Sicurezza Informatica: La catena del soccorso implica invece un approccio collaborativo tra il Security Operations Center (SOC), il cliente e i partner coinvolti

La Cybersecurity è un processo Continuo e Dinamico

Nel contesto odierno la cybersecurity non deve più essere concepita semplicemente come un prodotto o un servizio, bensì come processo dinamico e continuo: una vera e propria “filiera certificata” che includa tutte le diverse fasi, partendo dalla detection per arrivare alla remediation.

Il successo della remediation è a sua volta strettamente correlato alla capacità di sviluppare un piano ben strutturato, costantemente aggiornato e capace di adattarsi all’evoluzione delle minacce.

La relatrice ha concluso evidenziando che per affrontare le attuali sfide di sicurezza è fondamentale andare oltre la tecnologia, chiedendosi sempre chi si occuperà della remediation e in che modo tale processo verrà effettivamente implementato.

Profilo Autore

Veronica Leonardi si è laureata in Ingegneria Gestionale presso il Politecnico di Milano e ha completato i suoi studi con un Master in Marketing e Comunicazione alla SDA Bocconi.

Nel 2014 ha ricoperto il ruolo di Web Consulente Marketing in LYB e nel 2016 entra in Henkel div. Beauty Care come Marketing Specialist, dove ha curato i Piani di Lancio del i principali prodotti della divisione.

È entrata in Cyberoo nel 2018 come membro esecutivo del CDA e Chief Marketing Officer & Investor Relator, occupandosi del posizionamento di mercato, dello sviluppo del brand e del coordinamento di tutte attività di marketing e comunicazione dell’azienda.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/remediation-sicurezza/


The Green Bay Packers online store breached, customer information compromised

The Green Bay Packers is notifying fans of a breach against its online store, which may have impacted the personal and/or financial data of customers. Compromised information may include: 

  • Names 
  • Addresses (billing and shipping) 
  • Email addresses 
  • Credit card type, number, verification code and expiration date

Steve Povolny, Senior Director of Security Research at Exabeam, comments, “As a long-time Packer fan growing up in Wisconsin, this definitely caught my eye. While script injection and card skimming are age-old techniques for data theft, the original point of entry remains unknown. Whether a server-side vulnerability such as XSS (Cross-site scripting), social engineering such as phishing, or a configuration issue on login/authentication, it is important to remember that both the original points of entry and all follow-up vectors must be monitored and tracked. Even if an attacker manages to get in, so long their actions afterward can be profiled or detected, ultimate harm can be avoided or at least alerted earlier. Regardless, I’m calling a penalty on this play, ‘unnecessary hacking.’ At least they didn’t get our cheese curds.”

https://www.securitymagazine.com/articles/101282-the-green-bay-packers-online-store-breached-customer-information-compromised


“U.S. Cyber Trust Mark” launched by the White House

The White House announced a “U.S. Cyber Trust Mark,” establishing a label for American consumers to verify if their connected devices are cybersecure. This voluntary program is designed for wireless, interconnected smart products and will be administered by the Federal Communications Commission (FCC). The goal of the program is to help Americans to make more informed decisions about the products they purchase. 

Roger Grimes, Data-Driven Defense Evangelist at KnowBe4, shares his thoughts on the program below. 

Grimes states, “There are a lot of things to like about this program, especially the focus on IoT cybersecurity basics, such as changing default passwords, patching, data protection, and a software/hardware bill of materials. Allowing consumers to scan a QR code and get information from a decentralized IoT registry is a terrific idea. Those reasons alone are reasons enough for the program. But the devil is in the details and many of the security requirements are really just recommendations, such as the entire program itself (i.e., vendors do not need to participate), are voluntary and only suggestions. I wish many basic cybersecurity defenses such as the customer being forced to change the default password and automatic patching were required to be in the program. It would make the program much more valuable. 

“As another example, vendors participating in the program must tell consumers if they have a hard-coded default password instead of just preventing any vendor from having a hard-coded default password. The way I read the current requirements, a vendor could apply the mark if they simply told the consumer they only patched once a year, never automatically, and that the consumer had to manually remember and go out of their way to look for and apply a patch, if any are ever available. What percentage of consumers are going to do that? It would be far better to automatically patch your product without consumer involvement. 

“But now, the way the program is written, a vendor simply disclosing that they purposefully have included very dangerous substandard cybersecurity practices seems still sufficient for using the mark. So, you could have some IoT vendors really going out of their way to make very secure products that require very little attention from the consumer and other IoT vendors not applying the same high cybersecurity practices and getting to use the same mark simply for telling the consumer they use substandard cybersecurity practices, assuming the consumer actually scans the QR code and reads the information. Wouldn’t it be better if the mark actually meant the vendor was using generally accepted safe cybersecurity practices? 

“When I see an FCC safety mark on an electrical cord or lamp, I know it’s safe. I don’t have to scan a code and read information to find out if it is actually safe. I wish the Cyber Trust Mark label meant the same thing… that the device was actually safe as designed. I think the problem is that consumers will see the mark and automatically assume the device meets expected cybersecurity standards and maybe it does and maybe it doesn’t.”

https://www.securitymagazine.com/articles/101280-us-cyber-trust-mark-launched-by-the-white-house


Recent research reveals “phish-free PayPal phishing” scam

Research from Dr. Carl Windsor with FortiGuard Labs reveals the emergence of a “phish-free PayPal phishing” scam. Targets of this scam receive emails that appear legitimate, mimicking a message from PayPal and prompting the target to fulfill a necessary payment. If the target clicks on the provided link, they will be redirected to a PayPal login page and prompted to enter their login credentials. 

Elad Luz, Head of Research at Oasis Security, offers his insight on this scam. He states, “Standard phishing methods typically require threat actors to craft and deliver emails to a wide audience. These methods are relatively easy for mailbox providers to detect and block, as they can be quickly identified by their origin and content.

“In this case, however, the threat actors exploit a vendor feature to deliver their messages. The emails are sent from a verified source and follow an identical template to legitimate messages, such as a standard PayPal payment request. This makes them difficult for mailbox providers to distinguish from genuine communications, leaving PayPal as potentially the only entity capable of mitigating the issue.

“Furthermore, since PayPal operates as a payment platform, it directly facilitates the threat actor’s end goal.

“I recognize that there is likely a tradeoff between delaying transactions to allow more time for detecting fraudulent activity, maintaining customer satisfaction by processing payments promptly, and addressing the need to compensate affected customers.

“I trust PayPal will strike the right balance to address this challenge effectively.” 

https://www.securitymagazine.com/articles/101279-recent-research-reveals-phish-free-paypal-phishing-scam


Come Implementare una Efficiente Gestione di Identità e Accessi nel Cloud

L’adozione di una moderna gestione di identità e accessi (IAM) nel Cloud è un elemento centrale in ogni roadmap di sicurezza e strategia di protezione delle informazioni basata sull’approccio zero trust. Vi sono numerose ragioni convincenti per cui le organizzazioni dovrebbero migrare verso sistemi di identità basati sul Cloud: questi sistemi offrono funzionalità come gestione unificata, governance degli accessi, single sign-on (SSO), elevata disponibilità e resilienza. Includono anche progressi nella sicurezza dell’identità, come l’autenticazione multifattore (MFA), il monitoraggio delle credenziali nel dark web e il rilevamento e la risposta alle minacce legate all’identità (ITDR).

L’Evoluzione nella Gestione di Identità e Accessi

Identity Fabric: un nuovo paradigma per la sicurezza

Con la crescente adozione di IAM basati sul Cloud, sta emergendo un concetto chiave che sta ridefinendo l’approccio delle organizzazioni alla sicurezza: l’identity fabric. Questo approccio olistico consente una sicurezza basata sull’identità, superando i silos e gli strumenti disparati per offrire una visione unificata e coerente della gestione delle identità e degli accessi.

Le organizzazioni che passano dalle infrastrutture IAM tradizionali a un identity fabric sperimenteranno numerosi vantaggi, tra cui riduzione della complessità, maggiore compatibilità, automazione migliorata, orchestrazione più rapida, analisi dei rischi quasi in tempo reale e convenienza economica. Questo approccio, combinato con i principi dello zero trust e il controllo degli accessi basato su policy attraverso la rete, gli endpoint e l’identità, assicura un’applicazione coerente e una valutazione continua della sicurezza.

Credenziali: il tallone d’Achille della sicurezza

È ben noto che gli attacchi basati sulle credenziali sono la principale causa di violazioni dei dati ogni anno. Sebbene l’autenticazione multifattore (MFA) possa contrastare significativamente i tentativi di acquisizione di account verificando ogni richiesta di accesso degli utenti, il fattore di autenticazione primario, solitamente una password, rimane vulnerabile a usi impropri, furti e vendita. Il monitoraggio delle credenziali sul dark web si concentra sulla raccolta continua di informazioni sulle minacce da fonti in cui le credenziali vengono comunemente raccolte e vendute. Essere informati sulla potenziale esposizione delle proprie credenziali consente a utenti e aziende di gestire meglio i rischi associati a tali violazioni.

ITDR: L’evoluzione della risposta alle minacce

Un’area emergente nel continuum di rilevamento e risposta avanzata alle minacce (XDR) è il rilevamento e risposta alle minacce legate all’identità (ITDR). Questa disciplina si concentra sulla protezione delle identità e delle infrastrutture di identità contro le varie tecniche utilizzate dagli attaccanti. L’ITDR comprende capacità progettate per rilevare, indagare e rispondere in modo proattivo alle minacce e anomalie legate all’identità, oltre che alle vulnerabilità presenti nelle infrastrutture di identità locali.

Rimuovere gli attori malevoli è complesso: una volta ottenuto l’accesso, possono causare danni significativi acquisendo privilegi, muovendosi lateralmente e applicando tecniche di esfiltrazione dei dati. Per questo motivo, raccomandiamo innanzitutto un approccio zero trust, in cui nessuna entità è considerata affidabile per impostazione predefinita, si applica il principio del minimo privilegio e il controllo degli accessi è basato su policy. Inoltre, promuoviamo l’implementazione dell’ITDR, in cui tutte le identità, i dispositivi e le infrastrutture di identità sono monitorati attraverso la raccolta continua di eventi, correlazione dei segnali, punteggio del rischio e azioni di risposta, allineate con la matrice ATT&CK di MITRE, un framework ampiamente utilizzato per descrivere i comportamenti degli attaccanti.

Il futuro della sicurezza delle identità

Man mano che le organizzazioni migrano verso il cloud, la sicurezza delle identità è diventata una componente cruciale di qualsiasi strategia di cybersecurity. Adottare un identity fabric e tecnologie avanzate come ITDR e MFA non solo rafforza la protezione degli asset digitali, ma prepara anche le imprese ad affrontare un panorama di minacce sempre più sofisticato.

Combinando una moderna gestione delle identità con i principi dello zero trust, le organizzazioni possono garantire che le proprie infrastrutture di identità siano resilienti, automatizzate e capaci di rilevare e rispondere a eventuali minacce emergenti.

L’approccio di WatchGuard in questo ambito riflette una visione chiara e convincente per il futuro della cybersecurity. L’architettura della piattaforma di sicurezza unificata di WatchGuard crea un “tessuto di identità” che semplifica la sicurezza, aumenta l’automazione e potenzia la protezione contro gli attacchi alle credenziali. Grazie a innovazioni come l’autenticazione multifattore (MFA) e il rilevamento e la risposta alle minacce legate all’identità (ITDR), WatchGuard introduce nuove difese per la strategia di sicurezza zero trust.

A cura di Carla Roncato, Vicepresidente Identità, WatchGuard Technologies

Profilo Autore

Vicepresidente Identità, WatchGuard Technologies

Carla Roncato is WatchGuard’s Vice President of Identity. She is an industry expert in identity management, access management, open identity standards, data security, privacy, and zero-trust initiatives.

Carla has expertise in cloud, software, hardware, and services and previously worked at organizations such as Cognizant, Intel, McAfee, Microsoft, Teradata and the OpenID Foundation, where she is an evangelist for open identity standards. She has been featured in the Wall Street Journal, SC Magazine, TechTarget, and Biometric Update media publications.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/gestione-di-identita-e-accessi/


Una campagna di phishing sfrutta Microsoft 365 per compromettere gli account PayPal


Di recente è emersa una nuova campagna di phishing che sfrutta una feature legittima di Microsoft 365 per prendere il controllo degli account PayPal delle vittime. A lanciare l’allarme è Carl Windsor, CISO di Fortinet Labs, che è stato coinvolto in un tentativo di attacco.

In un post sul blog della compagnia, Windsor ha spiegato di aver ricevuto una mail di richiesta di pagamento da PayPal sul proprio indirizzo email Fortinet, anche se con indirizzo mail di destinazione diverso da quello effettivo. Pur essendo chiaramente phishing visto che il CISO non utilizza la mail professionale per il servizio, Windsor ha deciso di analizzare il messaggio, scoprendo un pattern interessante.

Sia il mittente che il link interno per il pagamento apparivano autentici, caratteristica sufficiente a convincere molti utenti della legittimità della richiesta. Cliccando sul link nella mail, si atterra su una pagina di PayPal con la richiesta di un pagamento. “Un utente in panico potrebbe essere tentato di loggarsi con il proprio account, ma potrebbe essere molto pericoloso“ ha specificato Windsor. “Collega il tuo indirizzo PayPal con l’indirizzo a cui era inviata la mail – non con quella dove è stata ricevuta“.

Pixabay

L’attaccante ha registrato un dominio di test di Microsoft 365, gratuito per tre mesi, e poi ha creato una lista di distribuzione con le email delle vittime. Da PayPal, l’attaccante ha semplicemente inviato una richiesta di pagamento agli indirizzi specificati.

A questo punto entra in gioco la funzionalità SRS (Sender Rewrite Scheme) di Microsoft 365 che riscrive il mittente dell’email per facilitare l’inoltro, evitando gli errori causati da SPF. In questo caso, il meccanismo ha permesso all’attaccante di inviare messaggi di phishing PayPal superando i controlli di sicurezza. 

Una volta che l’utente fa il login su PayPal per verificare il pagamento, l’account dell’attaccante viene collegato a quello della vittima; in questo modo, il cybercriminale riesce a prendere il controllo del profilo target.

“La bellezza di questo attacco è che non usa metodi di phishing tradizionali. L’email, gli URL  e tutto il resto sono perfettamente legittimi” spiega Windsor. L’unico modo davvero efficace per proteggersi è mantenersi aggiornati sui metodi di phishing usati dagli attaccanti e verificare sempre la legittimità della richiesta e l’identità del mittente, mettendo in dubbio anche ciò che a primo impatto potrebbe sembrare legittimo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2025/01/09/una-campagna-di-phishing-sfrutta-microsoft-365-per-compromettere-gli-account-paypal/?utm_source=rss&utm_medium=rss&utm_campaign=una-campagna-di-phishing-sfrutta-microsoft-365-per-compromettere-gli-account-paypal


Quantum Technologies – La Seconda Rivoluzione Quantistica tra opportunità e sfide

Durante il Forum ICT Security 2024, Lorenzo Pupillo – Senior Associate Research Fellow e Head of the Cybersecurity presso il Center for European Policy Studies (CEPS) – ha esaminato la trasformazione in atto nell’intervento “La governance delle quantum technologies: sfide etiche e di policy” descrivendo come il panorama tecnologico contemporaneo sia caratterizzato da una trasformazione profonda e radicale: l’avvento della seconda rivoluzione quantistica.

Rappresentando un salto paradigmatico rispetto al passato, la seconda rivoluzione quantistica è stata descritta non solo come avanzamento tecnologico ma come una rivoluzione destinata a rimodellare l’intera società, influenzando profondamente i nostri modi di vivere e di lavorare.

Guarda il video completo dell’intervento:

[embedded content]

Potenziale delle Quantum Technologies

Come afferma l’esperto del CEPS, le Quantum Technologies “cambieranno il mondo come lo conosciamo, non solo accelerando i processi esistenti ma aprendo la strada a possibilità finora inimmaginabili”.Quantum Technologies - quantum markets

Il quantum parallelism consente infatti di eseguire calcoli in modo radicalmente diverso rispetto ai computer classici, riducendo a pochi minuti tempi di elaborazione che in passato avrebbero richiesto mesi o anni; lo storico dibattito tra Einstein e Bohr sulla natura della meccanica quantistica ha contribuito a porre le premesse teoriche per questa nuova fase, con il fondamentale contributo di Bohr alla convalida dei principi quantistici.

Questa capacità di elaborazione massiva ha il potenziale per risolvere problemi estremamente complessi, migliorando significativamente settori quali la logistica, l’intelligenza artificiale e la ricerca scientifica avanzata.

Tra i dati citati da Pupillo spiccano le previsioni McKinsey secondo le quali il mercato delle Quantum Technologies potrebbe valere 1,3 trilioni di dollari entro il 2035, riflettendone l’impatto rivoluzionario su settori chiave come la sanità, la finanza e l’energia.

Applicazioni nella Sanità e nella Sostenibilità ambientale

Citando alcuni importanti esempi di applicazioni concrete, il relatore ha illustrato come i computer quantistici promettano di trasformare radicalmente il processo di scoperta di nuovi farmaci: la capacità di simulare interazioni molecolari complesse consentirà infatti di sviluppare nuovi farmaci in una frazione del tempo richiesto oggi, con implicazioni rivoluzionarie per il trattamento di malattie attualmente incurabili.

Ciò potrebbe portare a progressi significativi nella cura di patologie come il cancro o le malattie neurodegenerative, offrendo terapie personalizzate basate sulla genetica individuale dei pazienti.

Le Quantum Technologies potrebbero contribuire anche alla lotta contro il cambiamento climatico, ottimizzando la cattura del carbonio e permettendo di sviluppare nuovi materiali per l’energia pulita con un’efficienza senza precedenti, così da facilitare la transizione verso un’economia sostenibile; inoltre i computer quantistici potrebbero migliorare significativamente la previsione dei modelli climatici, consentendo una risposta più tempestiva ed efficace alle emergenze ambientali.

Applicazioni nel settore finanziario

Il settore finanziario sta già preparandosi per l’era quantistica, con le principali istituzioni che investono massicciamente nella transizione verso sistemi post-quantum.

Le simulazioni di portafoglio quantistiche promettono di rivoluzionare la gestione del rischio, mentre nuovi algoritmi potrebbero prevedere tendenze di mercato con una precisione senza precedenti.

La capacità di analizzare enormi quantità di dati e di identificare pattern nascosti con una velocità e una precisione mai viste prima potrebbe trasformare radicalmente il settore finanziario, portando a una gestione più efficace del rischio e a nuove opportunità di investimento.

Comunicazione Quantistica e Sicurezza

Pupillo ha evidenziato che la comunicazione quantistica, basata sulle proprietà uniche dei fotoni, promette di creare reti di comunicazione intrinsecamente sicure.

Quantum Technologies e cybersecurityIl principio di indeterminazione di Heisenberg – che stabilisce l’impossibilità di misurare contemporaneamente e con estrema esattezza le proprietà che definiscono lo stato di una particella elementare senza alterarla. Di conseguenza, ogni tentativo di intercettazione lascerebbe infatti un’impronta indelebile, rendendo la comunicazione quantistica il “Santo Graal” della sicurezza informatica.

In futuro potremmo immaginare che comunicazioni governative, transazioni finanziarie e persino sistemi di messaggistica personale saranno assistiti da un livello di sicurezza mai visto prima, riducendo drasticamente il rischio di attacchi informatici e intercettazioni.

Sfide della Rivoluzione Quantistica

Nonostante il suo potenziale rivoluzionario, la rivoluzione quantistica comporta anche sfide monumentali.

Al riguardo il relatore ha ricordato come ci sia oggi una convergenza tra i produttori di computer quantistici nel considerare disponibili all’inizio della prossima decade i computer quantistici in grado di compromettere gli attuali algoritmi di criptazione,

Con oltre 90 miliardi di dispositivi che dipendono dalla crittografia per proteggere i dati sensibili coinvolti nei loro servizi – tra cui messaggistica e transazioni bancarie – il rischio è di natura sistemica; sebbene le istituzioni finanziarie stiano già prendendo provvedimenti, la transizione verso sistemi crittografici quantum-safe potrebbe richiedere fino a 12 anni, un periodo che potrebbe rivelarsi insufficiente per prevenire una crisi di sicurezza su larga scala.

Competizione geopolitica e Vulnerabilità

Il relatore ha evidenziato come la competizione globale per il “primato quantistico” stia ridisegnando gli equilibri geopolitici mondiali.

Ad oggi l’Europa mantiene una posizione di leadership in ambiti come le tecnologie criogeniche e fotoniche, con paesi come Germania, Finlandia e Paesi Bassi in prima linea.

Tuttavia la dipendenza critica da fornitori non europei, soprattutto nel settore della microelettronica, rappresenta una vulnerabilità strategica: ciò ha portato all’adozione di politiche di controllo delle esportazioni in Stati come Spagna, Regno Unito, Germania e Stati Uniti, che impongono restrizioni sul trasferimento di Quantum Technologies verso paesi terzi in base a valutazioni di sicurezza nazionale.

La corsa al primato quantistico sta altresì alimentando un aumento degli investimenti in ricerca e sviluppo, nonché un’intensa attività diplomatica volta a stabilire alleanze strategiche.

In particolare la Cina ha compiuto progressi significativi in questo settore, investendo massicciamente in infrastrutture e competenze per raggiungere la leadership quantistica, aumentando così la pressione sugli altri attori globali.

Disuguaglianze globali negli Investimenti

Pupillo ha evidenziato come anche la distribuzione geografica degli investimenti quantistici riveli un quadro preoccupante di disuguaglianza globale.distribuzione equa delle Quantum Technologies - quantum effort worldwide

Mentre infatti Nord America, Europa e Asia orientale guidano l’innovazione con investimenti significativi, Africa e America Latina rischiano di rimanere indietro.

Nonostante le recenti iniziative in Brasile e Sudafrica rappresentino segnali positivi, tale divario è ancora rilevante e rischia di ampliare ulteriormente le disuguaglianze globali, creando una spaccatura tra i paesi che hanno accesso alle Quantum Technologies e quelli che ne sono esclusi.

È necessario un impegno internazionale per promuovere una distribuzione equa delle Quantum Technologies, attraverso investimenti mirati e collaborazioni intercontinentali che consentano anche ai paesi in via di sviluppo di prendere parte a questa rivoluzione.

Divario nelle Competenze Quantistiche

Un aspetto cruciale – ma spesso sottovalutato – è il divario nelle competenze quantistiche.

Il mondo delle quantum technologies soffre di una carenza di professionisti qualificati, nonché di una significativa sottorappresentazione di donne e minoranze: tale mancanza di diversità non è solo una questione di giustizia sociale, rappresentando un ostacolo concreto allo sviluppo del settore.

Per di più la domanda di competenze quantistiche sta crescendo esponenzialmente, con previsioni che indicano un deficit critico nei prossimi anni se non verranno adottate azioni correttive immediate. Università e istituti di ricerca stanno cercando di colmare il divario offrendo programmi specifici in Quantum Technologies, ma il processo è lento e richiede un impegno coordinato da parte di governi, industrie e istituzioni educative.

Senza una forza lavoro diversificata e adeguatamente preparata, ha ricordato il relatore, rischiamo di non poter sfruttare appieno le potenzialità di questa rivoluzione.quantum skill gaps - quantum technologies

Implicazioni etiche

Le implicazioni etiche delle Quantum Technologies sono profonde e complesse.

Ad esempio, la possibilità di utilizzare computer quantistici per modificare il genoma umano solleva interrogativi etici fondamentali: fino a che punto è lecito utilizzare una tale potenza di calcolo per alterare il DNA umano? Quali potrebbero essere le conseguenze sociali e morali di una manipolazione genetica su larga scala?

Inoltre l’integrazione con l’intelligenza artificiale, attraverso il quantum machine learning, potrebbe portare a sistemi decisionali autonomi di una complessità finora inimmaginabile. Tali sistemi potrebbero prendere decisioni critiche senza alcun intervento umano, sollevando importanti questioni riguardo alla responsabilità e alla trasparenza.

Come società dobbiamo chiederci non solo cosa queste tecnologie possono fare, ma cosa dovrebbero fare. È fondamentale sviluppare un quadro normativo solido per garantire un uso responsabile e benefico di queste tecnologie, prevenendo abusi che potrebbero mettere a rischio la nostra stessa umanità.

Quantum Computing as a Service

Nello scenario attuale un dato particolarmente interessante è l’emersione di modelli di Quantum Computing as a Service, che potrebbero democratizzare l’accesso a queste tecnologie.

Possiamo immaginare un futuro in cui piccole imprese, startup e università abbiano accesso alla potenza di calcolo quantistica senza dover investire in infrastrutture costose: tuttavia questi modelli richiedono meccanismi di controllo sofisticati per prevenire usi malevoli, un’area di ricerca in rapida evoluzione.

La sicurezza rimane una priorità, poiché l’accesso a tecnologie così potenti potrebbe essere sfruttato anche da attori con intenti malevoli, come hacker od organizzazioni criminali.

Innovazione Responsabile e Regulatory Sandboxes

Per affrontare queste sfide il relatore ha evidenziato come l’approccio dell’Innovazione Responsabile adotti una prospettiva di lungo termine per promuovere lo sviluppo tecnologico senza rinunciare a gestirne gli impatti sociali, così consentendo di bilanciare innovazione e sicurezza.

Questo approccio include l’uso di “regulatory sandboxes”, ovvero ambienti controllati in cui sperimentare nuove applicazioni sotto supervisione regolatoria. Le “regulatory sandboxes” possono facilitare la collaborazione tra diverse parti interessate – aziende tecnologiche, regolatori, società civile – creando un ambiente di sperimentazione sicuro ma flessibile: ciò è particolarmente importante per tecnologie dirompenti come quelle quantistiche, il cui impatto è ancora in gran parte sconosciuto e potenzialmente trasformativo.

Le raccomandazioni del CEPS includono pertanto l’implementazione di sistemi di governance anticipatoria che considerino gli impatti delle tecnologie prima del loro sviluppo completo, nonché l’adozione di solidi framework etici.

Conclusione

La sfida posta dalle quantum technologies non è solo tecnologica ma anche profondamente umana, portando a chiederci come sfruttare questi strumenti rivoluzionari per creare un mondo più equo, sicuro e prospero per tutti. Dalla risposta a queste domande dipenderanno tanto il successo della rivoluzione quantistica, quanto il tipo di società che costruiremo per le generazioni future.

Il relatore ha concluso l’intervento ribadendo come sia fondamentale sviluppare meccanismi di accesso equo alle Quantum Technologies, per evitare il consolidamento di un “quantum divide” che accentui le differenze socio-economiche tra le nazioni e lasci indietro i Paesi in via di sviluppo.

È inoltre cruciale promuovere la formazione di esperti nel campo della governance tecnologica, in grado di anticipare e gestire le sfide emergenti; senza una gestione adeguata, infatti, le Quantum Technologies potrebbero facilmente sfuggire al controllo, con conseguenze potenzialmente devastanti per la società globale.

La seconda rivoluzione quantistica rappresenta un’opportunità unica nella storia per ridefinire le nostre capacità e i nostri limiti: sta a noi decidere come sfruttare questo potenziale per costruire un mondo migliore, in cui la tecnologia sia al servizio delle persone – e non il contrario.

Profilo Autore

Before joining CEPS, he served as an Executive Director in the Public & Regulatory Affairs Unit of Telecom Italia developing the company’ global public policies for Internet, Cyber-Security, Next Generation Networks. He also managed Telecom Italia’s relations with the OECD, the ITU and other international associations and organizations. Previously, Dr. Pupillo held a variety of senior positions in the Strategy, Business Development and Learning Services divisions of Telecom Italia. He is an economist by training and has worked in many areas of telecommunications demand and regulatory analysis, publishing four books on Internet Policy and many papers in applied econometrics and industrial organization. He has served as an advisor to the Global Information and Communication Technologies Department of the World Bank. Before joining Telecom Italia, he was member of the technical staff at AT&T Bell Laboratories in Murray Hill – New Jersey – and he worked as senior economist for governmental institutions. Dr. Pupillo is also an affiliated researcher at Columbia Institute for Tele Information at Columbia Business School and serves on numerous scientific and advisory boards around the globe. He obtained a Ph.D. and an M.A. from University of Pennsylvania, an MBA from Istituto Adriano Olivetti in Ancona Italy and an MS in Mathematics from University of Rome.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/quantum-technologies-security/


Navigating surveillance: Balance security and privacy

@import url(‘https://fonts.googleapis.com/css2?family=Architects+Daughter&family=Roboto:ital,wght@0,100;0,300;0,400;0,500;0,700;0,900;1,100;1,300;1,400;1,500;1,700;1,900&display=swap’); .pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Architects Daughter’, Arial, sans-serif; font-size: 21px; text-align: center; color: #0067A6; } .pqFull:before { content: ‘\201C’; position: absolute; top: 0em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 3rem; height: 2rem; color: #666; text-align: center; } .pqFull:after { content: “\2013 \2003” attr(cite); display: block; text-align: center; font-size: 18px; color: #404144; }

In today’s day and age, “surveillance” is a term that feels almost identical to “security”. When people think about security, they picture officers keeping watch of their surroundings or sitting at a desk to review camera footage. They picture a security guard staffing a metal detector, checking IDs to ensure visitors are authorized to be where they are.

With data privacy being a top concern for users and organizations, surveillance has taken on a more negative connotation. To combat this, security leaders need to be especially careful when balancing security and personal privacy.

One way to do this is with streamlining video surveillance.

“A video management system (VMS) can streamline building security by bringing video, access control and intercoms into one place. Security teams gain a comprehensive view of activities in secure areas. And with remote and mobile access, authorized personnel can monitor and manage their VMS from anywhere. This is especially helpful for large facilities or campuses where incidents may occur across multiple locations,” says Charles Nguyen, Product Marketing Manager for Video, Audio and Analytics at Genetec. Connecting these systems can ease the workload for employees while also ensuring only essential personnel have access to this information.

Users want to know that video feeds are only being viewed by the organization they’re in, not an unknown third-party. This became an issue for Ring users, who discovered that non-security staff could access their home cameras. By combining video and access control, security leaders can monitor who has access to what data, and be alerted immediately if someone tries to gain unauthorized access.

In today’s world, where threats are increasingly multi-dimensional — spanning both physical and cyber domains — strategic surveillance is more critical than ever.

“Event-based alerts can also be configured within a VMS to provide instant notifications if criteria are met, such as restricted access attempts or unusual motion. Analytics may help teams identify unusual patterns. This could include alerts for crowd formations or abandoned objects. When an alarm is triggered, security teams have immediate access to relevant footage. Automation reduces the need for the constant monitoring of camera feeds so staff can focus on critical events,” says Nguyen.

By highlighting the ways in which an organization prioritizes safety over convenience, security leaders can help ease some of the fears around personal data. Additionally, a certain amount of visible security can place people on edge. In the retail space, customers may perceive “too much” security as an indicator that the store has been a victim of crime in the past. On the other hand, “too little” security may make them feel unprotected. The key is finding the right balance for an organization and its consumers.

When it comes to security, technology alone can’t be the only solution. A surveillance system is only as strong as the people who manage it.

“Strategic security surveillance shifts the focus from a product-centric approach to a process-driven model, employing a layered strategy to ensure comprehensive protection. To be truly effective, it must be integrated into an organization’s culture, operationalized so that teams are equipped to respond proactively, and enhanced by technology as a force multiplier for security personnel,” says Jim Traficant, Chairman, CEO, and Co-Founder of Citadel.

By focusing on security training, organizations can build a strategy designed to fill in the gaps of technology and personnel. Technology can catch human errors and reduce fatigue, while security officers provide essential judgement and decision-making that technology can’t replicate.

“In today’s world, where threats are increasingly multi-dimensional — spanning both physical and cyber domains — strategic surveillance is more critical than ever. Security is no longer just about safeguarding facilities; it’s about protecting data, people, and infrastructure holistically,” says Traficant.

As the threat landscape changes, so does the public’s perception of security. People want to feel safe without feeling like they’re being watched, meaning security leaders have to get creative to continue prioritizing security.

https://www.securitymagazine.com/articles/101277-navigating-surveillance-balance-security-and-privacy


Keys and vehicle barriers: A unified approach to protection

Prioritizing security and safety from the curb to the core of a building is essential for organizations looking to proactively address potential threats while fostering a culture of protection and resilience. By consistently evaluating and updating barriers and control measures, companies mitigate risks and enjoy the benefits of enhanced efficiency, productivity, and peace of mind. Several examples of physical security solutions, both outside and inside the facility, demonstrate how this comprehensive approach can set the foundation for a thriving security environment.

At the most basic level, there’s a measure of transparency companies need to have when considering security measures. While getting fixated on promising new technology is easy, it’s imperative to consider the entire ecosystem and how that solution will fit into the sequence of operations. Regarding vehicle barriers, companies should first identify the highest security threat level and the specific vulnerabilities to the building and employees. It’s essential to set perimeters at a standoff distance far enough away from buildings, which can be accomplished through a variety of solutions like crash-rated gates, barrier arms, wedges, and bollards.

Once a vehicle has passed the first barrier, implementing redundant measures may or may not become necessary. It can be tempting to add them, but companies should equally consider what a typical day’s traffic looks like. If the solutions hinder vehicles from entering a facility during busier times at the beginning or end of a typical day, that technology can become counter-productive and costly. Also, unnecessary barriers can be restrictive when there’s a medical emergency within the facility; if an ambulance can’t reach the front doors within minutes of being notified, the result could be disastrous.

Ultimately, it’s not enough to choose a vehicle barrier solution based on its ability to stop a vehicle from entering; it has to integrate into everyday operations seamlessly. A similar mindset can apply to additional security solutions, like intelligent key cabinets, which, like vehicle barriers, can help improve the safety and security of widely used assets in high-traffic areas. By strategically implementing a cabinet or a gate, companies can gain great insight into who has access, where, and when.

As noted, how those solutions communicate with the overall security system is paramount, which grows in complexity when multiple assets, access points, and buildings exist. Modern vehicle barriers (and key cabinets, for that matter), can be monitored through a central control center, which gives administrators a comprehensive view of total operations. Access can be granted or revoked instantaneously from a remote location, which can be invaluable for employees exiting the company.

Many of the violent attacks that occur within a company’s facility involve a disgruntled former employee, so any solution that can immediately restrict access to ensure that doesn’t happen can prove to be lifesaving. A company using a standard access credential like a badge, or a fob can apply as far out as an outer perimeter gate or as intimate as a master key cabinet from within the facility when the security solution integrates from curb to core, a cohesive and reinforced level of protection against potential security threats immediately possible.

Once a solution has been selected and installed, that doesn’t represent the end of the evaluation process; it represents the beginning. Companies should institute a maintenance routine to ensure those solutions are always functioning correctly and check how security operations are impacted because of it. Are there different applications in other organization sectors that could benefit from this type of technology? Some of the most successful security systems are in organizations where solutions have been tested at one location, proven their worth, and implemented system wide. There isn’t a one-size-fits-all answer for every organization, which further underscores the need for transparency in recognizing a weakness and taking the appropriate steps to correct it.

In addition to learning through introspection, companies should also learn from key case studies. Two seminal incidents highlight the devastating result of failing to install adequate protective measures regarding vehicle barriers. The Oklahoma City Bombing in 1995 and the Khobar Towers bombing in 1996, which occurred just 14 months apart, remain powerful reminders of the need for perimeter security and continue to serve as key references when evaluating an appropriate standoff distance from a facility and its access points. Subsequent legislation from those events led to compliance and policy measures for specific buildings, a trend that continues today in various industry verticals and regarding numerous security solutions.

Technology continues to advance because of ever-evolving threats. Companies aware of the threats can better stay in tune with the latest advancements. By consistently reflecting on what is and isn’t working internally, organizations can ideally position themselves to select, implement, monitor, and optimize advanced security solutions, like vehicle barriers and key management, to protect their most important assets and people while promoting efficiency and safety as critical elements of their company culture. 

https://www.securitymagazine.com/articles/101273-keys-and-vehicle-barriers-a-unified-approach-to-protection