Passkey technology is elegant, but it’s most definitely not usable security

Dialog box finally allows the creation of a passkey on a security key.

The dueling dialogs in this example are by no means unique to macOS.

Too many cooks in the kitchen

“Most try to funnel you into a vendor’s sync passkey option, and don’t make it clear how you can use other things,” Brown noted. “Chrome, Apple, Windows, all try to force you to use their synced passkeys by default, and you have to click through prompts to use alternatives.”

Bruce Davie, another software engineer with expertise in authentication, agreed, writing in an October post that the current implementation of passkeys “seems to have failed the ‘make it easy for users’ test, which in my view is the whole point of passkeys.”

In April, Son Nguyen Kim, the product lead for the free Proton Pass password manager, penned a post titled Big Tech passkey implementations are a trap. In it, he complained that passkey implementations to date lock users into the platform they created the credential on.

“If you use Google Chrome as your browser on a Mac, it uses the Apple Keychain feature to store your passkeys,” he wrote. “This means you can’t sync your passkeys to your Chrome profile on other devices.” In an email last month, Kim said users can now override this option and choose to store their passkeys in Chrome. Even then, however, “passkeys created on Chrome on Mac don’t sync to Chrome in iPhone, so the user can’t use it seamlessly on Chrome on their iPhone.”

Other posts reciting similar complaints are here and here.

In short, there are too many cooks in the kitchen, and each one thinks they know the proper way to make pie.

I have put these and other criticisms to the test over the past four months. I have used them on a true heterogeneous environment that includes a MacBook Air, a Lenovo X1 ThinkPad, an iPhone, and a Pixel running Firefox, Chrome, Edge, Safari, and on the phones, a large number of apps, including those for LinkedIn, PayPal, eBay, Kayak, Gmail, Amazon, and Uber. My objective has been to understand how well passkey-based authentication works over the long term, particularly for cross-platform users.

https://arstechnica.com/security/2024/12/passkey-technology-is-elegant-but-its-most-definitely-not-usable-security/


Sempre più aziende redigono i report sugli incidenti di sicurezza, ma non sono completi


Nonostante gli sforzi per redigere e consegnare i report sugli incidenti di sicurezza, le aziende non sono in grado di compilarli correttamente. Secondo l’analisi di Paul Hastings LLP, dopo le normative di cybersecurity introdotte dalla SEC (Securities and Exchange Commission) entrate in vigore a dicembre 2023, il numero di report sugli incidenti è aumentato del 60%, ma meno del 10% di essi conteneva la descrizione dell’effettivo impatto dell’attacco.

Le regole imposte dalla SEC prevedono delle sanzioni in caso di ritardo delle comunicazioni e per questo le imprese hanno cercato di compilare i documenti il più velocemente possibile.

report sicurezza

Secondo il report infatti il 32% delle aziende ha presentato la comunicazione sull’attacco entro quatto giorni dalla scoperta dell’incidente. La Commissione ha specificato però che il limite dei quattro giorni si intende non dalla scoperta dall’attacco, ma da quando si è riusciti a verificare l’effettivo impatto dell’incidente.

Temendo di essere multate per il ritardo nelle comunicazioni, le imprese hanno agito troppo rapidamente, omettendo o inserendo solo parzialmente informazioni fondamentali quali la natura, lo scope e le tempistiche dell’incidente, oltre che le conseguenze finanziarie e operative sul business. Dall’analisi è emerso anche che il 42% delle aziende ha presentato più report di sicurezza per lo stesso incidente, arricchendoli ogni volta di maggiori dettagli per completarli.

“La SEC richiede che le società effettuino una determinazione della rilevanza “senza ritardi irragionevoli”, ma osserva anche che “una determinazione della rilevanza richiede un processo informato e deliberativo”” si legge nell’analisi. “Le società dovrebbero continuare a valutare i controlli di divulgazione e a impegnarsi in esercitazioni a tavolino per esercitarsi nel processo decisionale necessario a prendere tali decisioni sulla rilevanza in caso di incidente“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/30/sempre-piu-aziende-redigono-i-report-sugli-incidenti-di-sicurezza-ma-non-sono-completi/?utm_source=rss&utm_medium=rss&utm_campaign=sempre-piu-aziende-redigono-i-report-sugli-incidenti-di-sicurezza-ma-non-sono-completi


CERT-AGID 21 – 27 dicembre: anche gli hacker festeggiano il Natale


Probabilmente, la settimana scorsa, anche gli hacker sono dovuti usciti a prendere gli ultimi regali.

Nel periodo che va dal 21 al 27 dicembre, infatti, il CERT-AGID ha riscontrato ed analizzato, nello scenario italiano di suo riferimento un totale di 18 campagne malevole, mettendo a disposizione dei suoi enti accreditati i relativi 147 indicatori di compromissione (IoC) individuati.

La settimana precedente, per fare un raffronto, abbiamo commentato il doppio delle campagne malevole e oltre il quadruplo degli indicatori di compromissione.

I temi della settimana

Questa settimana, sono stati utilizzati 12 temi per promuovere campagne malevole in Italia.

Tra questi, il tema dei Pagamenti è stato sfruttato in due distinte campagne di phishing mirate a utenti Microsoft e Capital One, nonché in una campagna Microsoft italiana. Inoltre, è stato impiegato per diffondere il malware Astaroth tramite email.

Il settore Bancario ha visto l’utilizzo del tema in campagne di phishing inviate tramite PEC, indirizzate principalmente a clienti di istituti bancari italiani come Intesa Sanpaolo.

CERT-AGID hacker

Nel periodo che va dal 21 al 27 dicembre, il CERT-AGID ha riscontrato 18 campagne malevole ed emesso 147 indicatori di compromissione.

Gli Aggiornamenti, invece, sono stati sfruttati in una campagna di phishing ai danni di utenti SumUp e in una campagna Webmail generica.

Le Poste sono state utilizzate come pretesto per altre campagne di phishing mirate a clienti di Poste Italiane. Gli altri temi sono stati impiegati per veicolare vari tipi di malware e phishing.

Tra gli eventi di particolare interesse segnaliamo l’individuazione di 3 famiglie di malware che hanno interessato l’Italia.

Nello specifico, sono stati rilevati diversi attacchi informatici causati dal malware Lumma Stealer, sfruttando il tema SORA, un nuovo modello di generazione video sviluppato da OpenAI, per ingannare le vittime.

Utilizzando tecniche di ingegneria sociale, gli attaccanti hanno indotto gli utenti a cliccare su link malevoli che hanno portato al download di un file apparentemente legittimo.

Una volta eseguito, il file attiva l’infezione, permettendo al malware Lumma Stealer di raccogliere informazioni e trasferirle verso il server C2.

Questo tipo di attacco ricorda quello avvenuto poco più di un mese fa, quando il malware AsyncRAT veniva diffuso tramite falsi domini OpenAI.

Fonte: CERT-AGID

Sono poi continuate le campagne di smishing ai danni dell’INPS. Gli utenti hanno ricevuto un SMS fraudolento che simula una comunicazione urgente da parte dell’ente previdenziale, indirizzandoli a una pagina web che replica il portale ufficiale dell’INPS.

Sulla falsa piattaforma, le vittime sono indotte a caricare copie di vari documenti personali, tra cui carta d’identità, patente, tessera sanitaria, IBAN e ultime buste paga.

Malware della settimana

Nel corso della settimana, sono state individuate tre famiglie di malware che hanno colpito l’Italia.

Tra queste, di particolare rilievo, troviamo la succitata campagna con Lumma Stealer, con una campagna a tema “AI” diffusa tramite link che ha portato al download di un file ZIP malevolo.

La seconda è legata a AgentTesla, scoperta in una campagna a tema Acquisti che sfrutta email con allegati 7Z.

Fonte: CERT-AGID

Infine, è stata rilevata una campagna di Astaroth, a tema Pagamenti, distribuita tramite email contenenti allegati ZIP.

Phishing della settimana

Nel corso di questa settimana, sono stati 10 i brand coinvolti nelle campagne di phishing, con un’attenzione particolare rivolta a tre in particolare, che spiccano per la quantità di attacchi subiti.

Poste Italiane è stata al centro di numerose campagne, con tentativi di inganno che hanno preso di mira i suoi utenti attraverso email e SMS fraudolenti.

Anche Microsoft ha visto un’intensificazione delle attività di phishing, con attacchi mirati a sottrarre informazioni sensibili da parte degli utenti.

Fonte: CERT-AGID

Infine, Intesa Sanpaolo ha subito una serie di campagne di phishing tramite PEC, indirizzate principalmente ai suoi clienti, cercando di carpire dati bancari e personali.

Formati e canali di diffusione

Il rapporto settimanale del CERT-AGID ha messo in evidenza l’uso di tre diversi formati di file per la distribuzione di contenuti dannosi.

Tra questi, il formato ZIP si conferma come il più utilizzato, impiegato in due diverse campagne malevoli. Seguono i formati HTML e 7Z, utilizzati una sola volta ciascuno.

Le email rimangono il principale canale di attacco, con ben 12 campagne identificate che sfruttano questo mezzo per colpire le vittime.

Anche la posta elettronica certificata (PEC), solitamente considerata più sicura, è stata presa di mira da tre campagne dannose.

Fonte: CERT-AGID

Da ultimo, gli SMS continuano a emergere come uno strumento in crescita nel phishing, con tre campagne rilevate, a testimonianza della crescente varietà nelle tecniche di attacco.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/30/cert-agid-21-27-dicembre-hacker-festeggiano-natale/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-21-27-dicembre-hacker-festeggiano-natale


Minimizing CISO personal liability through end of year budgeting

As the end of 2024 quickly approaches and companies are scrambling to finalize fiscal year 2025 budgets, Chief Information Security Officers (CISOs) are tasked with balancing ever increasing cyber risks with limited budgets, all while facing potentially crippling personal liability if they fail to strike the right balance and a breach occurs. To minimize the potential risks to their organizations and their own personal well-being, there are a number of steps CISOs should consider taking as they work to prepare for fiscal year 2025.

The shift toward personal liability

As the harm to consumers and shareholders from headline grabbing data breaches continues to mount, legislatures, regulators, consumers and shareholders no longer consider large monetary fines imposed on corporations to be sufficient deterrents for corporate negligence. Many have concluded that the only way to get corporations to take their cybersecurity obligations seriously is to hold individuals accountable for their corporate employer’s neglect, and unfortunately for CISOs, they are the natural individuals to target.

As a result, consumers and shareholders have started naming CISOs as defendants in civil suits, global and United States regulators have begun to target CISOs in civil enforcement proceedings, and prosecutors at agencies like the Department of Justice and Securities and Exchange Commission (SEC) have begun to file criminal charges against CISOs following data breaches.

We have also started to see more efforts by legislatures and regulatory bodies to better enable these efforts. For example, the European Union’s Network and Information Systems Directive II (NIS2), which recently went into effect, contains provisions that specifically enable regulators to hold CISOs and other individuals responsible for managing a corporate entity’s compliance with the regulation directly and personally liable for failing to comply with NIS2’s cybersecurity risk-management measures. NIS2 goes a step further by enabling authorities in certain cases to temporarily prohibit CISOs from executing managerial functions at their organizations. Notably, there is no requirement that a data breach occur for authorities to invoke these powers.

Planning for the future

The changing tide has not gone unnoticed by CISOs. According to a 2023 State of the CISO report, nearly 50% of CISOs are concerned about personal litigation stemming from breaches. Although these developments are clearly concerning for CISOs, the end of year budget cycle presents a great opportunity for CISOs to take the steps necessary to insulate themselves from the risks of personal liability.

First, CISOs can leverage these developments to obtain the resources and support they need to comply with regulations and adequately address risks in their cybersecurity organization during the end of year budget cycle. Importantly, corporate boards and CEOs carry similar risks to CISOs when it comes to personal liability for cybersecurity failings. CISOs can use this to their advantage as they advocate for resources and budget. However, to be effective in these advocacy efforts, it is imperative that CISOs have a strong grasp of their organization’s current regulatory obligations and industry best practices.

Second, as budgeting decisions are made, CISOs should document in real time the decisions that may later on prove to be the root cause of a cybersecurity incident or regulatory failure. CISOs who can show that their requests for resources, personnel and/or tools were denied are far less likely to be held accountable for the consequences of those decisions.

Third, documented end of year budgeting requests can serve as powerful evidence that the CISO takes their leadership role seriously, is up to speed on evolving threats to the organization, and has taken a proactive approach to their responsibilities as head of the cybersecurity organization. For example, one glaring risk area that has recently grown in prominence is a company’s APIs. According to a 2024 State of API Security report, within the last year, 34% of data breaches stemmed from API vulnerabilities, and 95% of organizations experienced security problems in production APIs. These figures are likely to increase exponentially as more companies leverage GenAI to rapidly accelerate API development and usage.

Many organizations do not have a firm grasp on their API environment let alone a solution in place to ensure that their APIs are secure from malicious exploitation. CISOs who can demonstrate that they advocated for and obtained the resources and funding to implement measures to understand their API environments and protect APIs will have successfully demonstrated a forward-thinking approach to their obligations and commitment to security that not only reduces the likelihood of a breach but also strengthens their legal defense should a breach occur.

The bottom line

While personal liability may seem like a scary concept, CISOs who are aware of these developments, educate themselves on their company’s regulatory obligations and industry best practices, advocate effectively for what their organizations need, and document the results of those efforts are far less likely to find themselves in the crosshairs than CISOs who fail to take these steps. The end of year budget cycle presents a natural inflection point for CISOs to take all of these steps so they get what they need to protect both their organization and themselves.

https://www.securitymagazine.com/articles/101255-minimizing-ciso-personal-liability-through-end-of-year-budgeting


Un bug di Windows 11 blocca gli aggiornamenti di sicurezza


Un bug di Windows 11 sta causando problemi agli aggiornamenti di sicurezza per alcuni utenti: secondo quanto segnalato da Microsoft, installando la versione 24H2 del sistema operativo c’è il rischio che Windows non accetti più gli update di sicurezza.

Questo si verifica con gli aggiornamenti di ottobre e novembre e solo utilizzando CD o chiavette USB per installare l’update della release di Windows 11, mentre non accade se gli aggiornamenti sono installati tramite Windows Update o Microsoft Update Catalog.

bug Windows 11

Come sottolineato da Bleeping Computer, non è la prima volta che la versione 24H2 dà dei problemi di questo tipo agli utenti. Pensata per migliorare la sicurezza, l’usabilità e le performance del sistema, la release ha causato problemi di audio, difficoltà nell’utilizzo di alcune versioni di Outlook, problemi con gli scanner USB e con l’Auto HDR.

Quest’ultima problematica non è ancora stata risolta e sta creando non pochi fastidi: i giocatori non solo visualizzano i colori in maniera alterata, ma spesso i giochi si bloccano e il software smette di rispondere. L’unico workaround proposto da Microsoft è di disabilitare del tutto l’Auto HDR nelle impostazioni del display.

A causa delle varie problematiche della versione 24H2, l’aggiornamento alla release è stato temporaneamente bloccato su alcuni hardware ASUS e diverse configurazioni software/hardware.

Per quanto riguarda invece l’ultimo bug di Windows 11, la soluzione è, per chi non l’avesse ancora fatto, di non installare gli aggiornamenti di sicurezza di ottobre e novembre, ma di scaricare direttamente quello di dicembre. Microsoft sta tuttora lavorando a una soluzione per gli utenti che invece hanno scaricato i precedenti update.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/27/un-bug-di-windows-11-blocca-gli-aggiornamenti-di-sicurezza/?utm_source=rss&utm_medium=rss&utm_campaign=un-bug-di-windows-11-blocca-gli-aggiornamenti-di-sicurezza


How the web’s foundational tech is evolving in the era of remote work

The internet is a cornerstone of our daily existence. It integrates into every aspect of our lives and is the underpinning of modern communication, work dynamics, and the way we access information across our personal and work lives. However, the foundation of the internet — the Domain Name System (DNS), a system that translates domain names into IP addresses, allowing us to access websites or other online services — remains a mystery to many.

A convergence of factors like increasing remote work, IoT connectivity and internet users’ expectations of seamless and secure online experiences are all drawing renewed attention to the need for reliable DNS solutions.

Advancements in DNS

The sudden transition to remote work in 2020 changed work as we knew it. Businesses scrambled to adapt their operations, and employees had to learn how to access information from disparate locations — inadvertently creating new vulnerabilities in their networks and making them susceptible to a multitude of cyber threats.

A recent Vercara survey revealed that 52% of respondents work outside of company offices, demonstrating that remote work is more than just a passing trend and return to office mandates are still not that prevalent. As individuals access sensitive corporate networks from disparate locations, the vulnerability of DNS infrastructure to cyber threats looms particularly large.

DNS technology has quietly continued to evolve to meet the demands of the modern internet landscape. While the core principles of DNS remain unchanged, several developments have emerged in authoritative and recursive DNS as a response to the shift to remote work, reshaping how organizations leverage DNS to support their distributed workforces. Some developments include optimization for remote access and enhanced security measures.

DNS security challenges amid remote work

With remote work came expanded networks, and with expanded networks came more connected devices and “Bring Your Own Device” (BYOD), which brought new and serious security concerns. Research also revealed that 58% of respondents access work accounts from personal devices, solidifying the need for increased security awareness for remote workforces.

According to IDC’s 2020 Global DNS Report, 79% of organizations experienced a DNS attack, and 82% suffered application downtime (cloud and in-house). Specifically, DNS hijacking attacks — which involve unauthorized changes to DNS settings, redirecting users to malicious websites, or altering DNS records to intercept traffic intended for legitimate servers — emerged as prevalent threats, jeopardizing the integrity and availability of internet services. 

The shift to remote and hybrid working models, coupled with the more recent return to travel, presented new challenges for cybersecurity, as employees began connecting to corporate networks from various locations, such as public Wi-Fi networks, and devices, including personal laptops, tablets, and smartphones, creating new entry points for attackers to exploit. DNS hijacking attacks are particularly effective in compromising victim’s devices because they allow attackers to closely mimic legitimate services.

Using DNS to reduce security risks 

Authoritative DNS services can provide capabilities to counter most common DNS based security threats. Services with integrated protection against DNS based DDoS attacks feature high-capacity networks and DDoS specific technology. Domain Name System Security Extensions (DNSSEC) is a feature in authoritative DNS that ensures that DNS responses you receive come from a valid source preventing DNS hijacking attacks.

Recursive DNS can also be used to provide an additional layer of security. The repercussions of a security breach or a successful ransomware attack are significant, with an average cost of $2.8 million per incident. However, the potentially devastating financial and operational consequences can be avoided by proactively implementing Protective DNS to help detect and mitigate threats in real time, safeguarding against unauthorized access and data exfiltration.  

Protective DNS involves the use of security policies to control and restrict access to specific domains or categories of websites based on their reputation or content. By filtering out malicious domains and blocking access to phishing sites, malware distribution networks, and command-and-control servers, organizations can significantly reduce the risk of employees inadvertently accessing malicious content or falling victim to attacks.

Continuous monitoring of DNS traffic allows organizations to detect and respond to suspicious activity in real-time. By analyzing DNS query logs for anomalies, such as unusual query patterns, sudden spikes in traffic volume, or requests for known malicious domains, security teams can identify potential threats and take proactive measures to mitigate them before they escalate into full-blown security incidents. 

The expanding role of DNS in security postures

Adept IT departments and application owners have been quick to adopt the various security capabilities that authoritative DNS has to offer. DDoS protection is an essential part of protecting the availability of DNS, and DNSSEC ensures the integrity of every DNS transaction.

Training employees and stakeholders on best practices for securely accessing corporate networks and identifying potential threats is a critical component of any comprehensive cybersecurity strategy. Fostering a culture of cybersecurity awareness and accountability can empower employees to take proactive measures against cyber threats. This is a good first step, but it is not enough. Attackers are persistent, well-funded and creative. Eventually, some users will make the mistake of clicking on the wrong link or attachment. This is where recursive-based protective DNS comes into play and prevents that user’s system from accessing the malicious content and completing the attack. 

Understanding the critical role of DNS in maintaining connectivity and security is essential. By demystifying DNS and addressing the security challenges posed by remote work, we can ensure the resilience and integrity of the internet with confidence, protecting against emerging threats while embracing the opportunities that lie ahead. 

https://www.securitymagazine.com/blogs/14-security-blog/post/101254-how-the-webs-foundational-tech-is-evolving-in-the-era-of-remote-work


75% of organizations view social unrest as the greatest risk

International SOS released its 2025 Risk Outlook Report, highlighting the growing challenges organizations face in terms of workforce risk and resilience. The report also offers insights and predictions for prominent risks in 2025. 

According to the report, 65% of senior risk professionals believe risks have increased over the past year. Furthermore, 69% believe rising geopolitical tensions will exert significant influence over their business operations or workforce in 2025. 75% of respondents view social and political unrest as the greatest risk, and 78% believe burnout and stress will impact their business operations or workforce in the coming year. 

With geopolitical tensions cited as the top concern, the report dives into key findings on the topic: 

  • 75% of respondents believe political and social unrest/protests will have impacts on their business or workforce within the next 12 months. 
  • 74% believe geopolitical events will impact their business or workforce within the next 12 months. 
  • 73% expect transportation and disruptions and risks will have a notable impact on their business or workforce within the next 12 months.

https://www.securitymagazine.com/articles/101256-75-of-organizations-view-social-unrest-as-the-greatest-risk


Health care giant Ascension says 5.6 million patients affected in cyberattack

Health care company Ascension lost sensitive data for nearly 5.6 million individuals in a cyberattack that was attributed to a notorious ransomware gang, according to documents filed with the attorney general of Maine.

Ascension owns 140 hospitals and scores of assisted living facilities. In May, the organization was hit with an attack that caused mass disruptions as staff was forced to move to manual processes that caused errors, delayed or lost lab results, and diversions of ambulances to other hospitals. Ascension managed to restore most services by mid-June. At the time, the company said the attackers had stolen protected health information and personally identifiable information for an undisclosed number of people.

Investigation concluded

A filing Ascension made earlier in December revealed that nearly 5.6 million people were affected by the breach. Data stolen depended on the particular person but included individuals’ names and medical information (e.g., medical record numbers, dates of service, types of lab tests, or procedure codes), payment information (e.g., credit card information or bank account numbers), insurance information (e.g., Medicaid/Medicare ID, policy number, or insurance claim), government
identification (e.g., Social Security numbers, tax identification numbers, driver’s license numbers, or passport numbers), and other personal information (such as date of birth or address).

https://arstechnica.com/information-technology/2024/12/health-care-giant-ascension-says-5-6-million-patients-affected-in-cyberattack/


Gli hacker nord-coreani hanno rubato 1.3 miliardi di dollari in criptovalute nel 2024


Tempo di bilanci di fine anno anche per il mondo della cybersecurity. Uno ci arriva da Chainalysis, compagnia americana di analisi blockchain, la quale ha riportato che nel 2024 gli hacker nord-coreani hanno rubato ben 1.3 miliardi di dollari in criptovalute. 

Da cinque anni gli attacchi di crypto-hacking sono una minaccia persistente, con bel oltre un milione di criptovalute rubate per anno a partire dal 2021. I ricercatori di Chainalysis riportano che nel 2024 il numero di fondi rubati è cresciuto del 2,1,07% rispetto al 2023, arrivano a 2.2 miliardi di dollari; al contempo, è cresciuto anche il numero di attacchi: da 282 dell’anno scorso a 303 di quest’anno.

criptovalute

Nel 2024 si è osservato un cambiamento importante: se fino al 2023 le piattaforme di finanza decentralizzata (DeFi) erano le più colpite, negli ultimi mesi i cybercriminali hanno cominciato a spostare la loro attenzione anche sui servizi centralizzati. Tra i più colpiti la compagnia riporta DMM Bitcoin e WazirX.

“Questo spostamento dell’attenzione dalla DeFi ai servizi centralizzati evidenzia la crescente importanza della protezione dei meccanismi comunemente sfruttati negli hack, come le chiavi private” si legge nell’analisi. Proprio la compromissione di chiavi private rappresenta la principale causa dei furto di criptovalute del 2024 (43,8%). “Poiché i servizi centralizzati gestiscono enormi quantità di fondi degli utenti, l’impatto di una compromissione della chiave privata può essere devastante“.

Furti di criptovalute: gli hacker nord-coreani sono sempre più agguerriti

L’attività criminale degli hacker nord-coreani è cresciuta notevolmente nell’ultimo anno, in particolare nel mondo delle criptovalute. Chainalysis riporta che la dittatura della Corea del Nord usa i fondi rubati per finanziare armi di distruzioni di massa e missili balistici, mettendo a rischio la sicurezza internazionale.

Solo nel 2024, gli hacker affiliati al governo hanno rubato oltre 1.3 milioni di dollari in criptovalute, un aumento del 102,88% rispetto al 2023. Sul totale globale, i fondi sottratti dagli hacker nord-coreani rappresentano il 61%.

Credits: Chainalysis

Gli attacchi nord-coreani stanno diventano sempre più frequenti, ma soprattutto più efficaci e veloci. Rispetto al 2022, i tempi tra un attacco e l’altro sono calati notevolmente ed è aumentato il successo delle campagne che hanno sottratto oltre 100 milioni di dollari. Negli ultimi tre anni, inoltre, gli hacker nord-coreani sono stati responsabili della maggior parte dei più grandi exploit globali.

Alcuni degli eventi registrati sono stati opera di dipendenti del settore IT, ingaggiati dal governo per infiltrarsi nelle compagnie di criptovalute e Web3 per compromettere le loro operazioni. Tramite l’uso di identità false e intermediari di terze parti, questi lavoratori hanno sottratto oltre 88 milioni di dollari alle loro vittime.

Uno degli exploit più significativi eseguiti dagli hacker nord-coreani è stato quello contro DMM Bitcoin: la compagnia ha subito un breach che ha portato alla perdita di circa 4.500 Bitcoin (305 milioni di dollari al momento dell’attacco).

“L’aumento dei furti di criptovalute nel 2024 sottolinea la necessità per il settore di affrontare una minaccia sempre più complessa e in evoluzione” sottolinea Chainalysis. La compagnia ritiene che per affrontare l’aumento e l’efficacia degli attacchi sia necessario adottare un approccio collaborativo tra il settore pubblico e privato.

Oltre a iniziative di condivisione di dati, è essenziale affidarsi a soluzioni di sicurezza in tempo reale, tool di tracciamento avanzati e investire sulla formazione mirata dei dipendenti per identificare e neutralizzare velocemente le minacce. “Questi sforzi sono fondamentali non solo per proteggere i beni individuali, ma anche per costruire fiducia e stabilità a lungo termine nell’ecosistema digitale“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/23/gli-hacker-nord-coreani-hanno-rubato-1-3-miliardi-di-dollari-in-criptovalute-nel-2024/?utm_source=rss&utm_medium=rss&utm_campaign=gli-hacker-nord-coreani-hanno-rubato-1-3-miliardi-di-dollari-in-criptovalute-nel-2024


CERT-AGID 14 – 20 dicembre: Vidar, Poste Italiane e 659 IoC


Nel corso di questa settimana, il CERT-AGID ha rilevato e analizzato 36 campagne malevole nello scenario italiano di sua competenza.

Di queste, 22 erano specificamente mirate a obiettivi italiani, mentre 14 avevano una natura più generica, ma hanno comunque coinvolto il territorio italiano.

A seguito delle analisi, sono stati messi a disposizione degli enti accreditati 659 indicatori di compromissione (IoC) identificati.

I temi della settimana

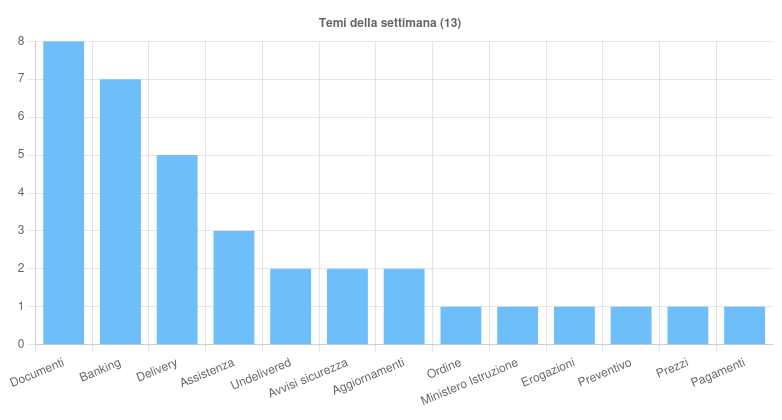
Questa settimana sono stati identificati 13 temi sfruttati per la diffusione di campagne malevole in Italia.

Tra questi, il tema dei Documenti è stato al centro di due campagne generiche di phishing, mirate a Microsoft e DocuSign, ed è stato utilizzato in campagne italiane per diffondere i malware Rhadamanthys e Amadey.
Nel corso di questa settimana, il CERT-AGID ha rilevato e analizzato 36 campagne malevole nello scenario italiano di sua competenza.

Il settore Banking è stato un altro obiettivo rilevante, con campagne di phishing via PEC e PEO rivolte a clienti di istituti come Intesa Sanpaolo, American Express, Wells Fargo e SumUp, oltre che per distribuire il malware Spynote tramite SMS in formato APK.

Il tema delle Consegne (Delivery) è stato sfruttato per diverse campagne di phishing generiche ai danni di Poste Italiane e DHL, e per veicolare il malware Formbook tramite PEO.

Anche il tema dell’Assistenza è stato utilizzato in alcune campagne di phishing italiane che hanno preso di mira Aruba, diffuse principalmente tramite PEC. Gli altri temi identificati sono stati impiegati per campagne di malware e phishing di varia natura.

Tra gli eventi di maggiore interesse, una nuova campagna di malspam mirata alla diffusione del malware Vidar ha colpito l’Italia martedì scorso.

Durante il monitoraggio, sono stati identificati e bloccati 133 domini di secondo livello utilizzati per la distribuzione del malware.

A differenza delle precedenti ondate, solitamente lanciate tra domenica e lunedì, questa campagna è stata attivata nelle prime ore del martedì mattina.
Fonte: CERT-AGID

Il CERT-AGID, in collaborazione con i Gestori PEC, ha adottato misure per disattivare le caselle PEC malevoli e ha condiviso con le Pubbliche Amministrazioni accreditate i relativi Indicatori di Compromissione (IoC).

Un’altra segnalazione riguarda una campagna di smishing che sfrutta il marchio di Poste Italiane per carpire dati personali e finanziari.

Tramite falsi SMS, gli utenti vengono informati di presunti problemi legati alla consegna di un pacco e invitati a visitare un sito fraudolento dove vengono richieste informazioni sensibili, come dati personali e numeri di carta di credito.

Malware della settimana

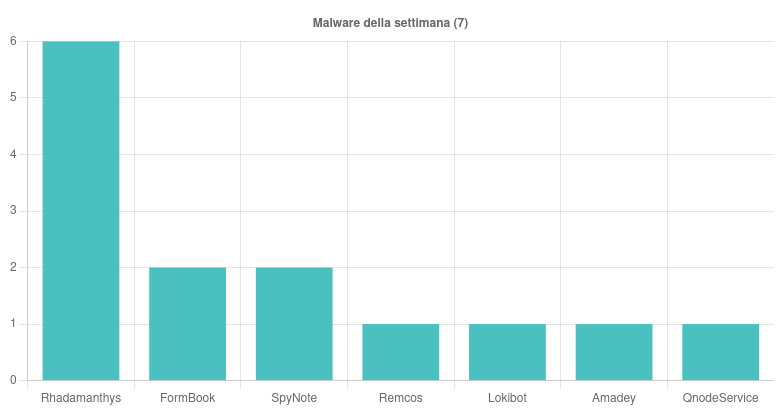
Durante la settimana sono state individuate sette famiglie di malware che hanno interessato l’Italia, con campagne di particolare rilievo.

Tra queste, Rhadamanthys è stato protagonista di diverse operazioni italiane a tema Documenti e di una campagna generica incentrata su Preventivo, distribuite tramite email contenenti allegati ZIP, BAT, LNK e PDF.

Anche FormBook è stato al centro di numerose campagne generiche a tema Delivery, veicolate attraverso email con allegati RAR e XLA.
Fonte: CERT-AGID

SpyNote è emerso in due campagne: una italiana a tema Banking e una generica su Aggiornamenti, entrambe diffuse tramite SMS con file APK malevoli.

Il malware Remcos è stato rilevato in una campagna generica a tema Ordine, distribuita via email con allegato 7Z. Lokibot, invece, è stato associato a una campagna italiana a tema Prezzi, veicolata tramite email con allegato RAR.

Amadey ha fatto la sua comparsa in una campagna italiana a tema Documenti, diffusa tramite email con allegato ZIP. Infine, il malware QnodeService è stato rilevato in una campagna Vidar italiana a tema “Pagamenti”, veicolata attraverso PEC con allegato JS.

Phishing della settimana

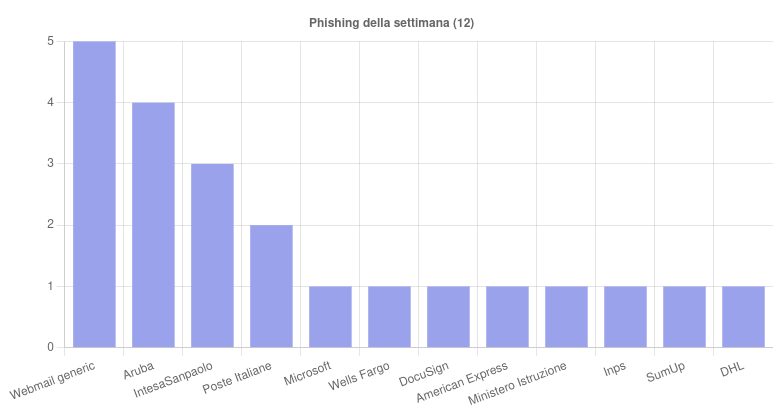
Nella settimana appena trascorsa, 12 brand sono stati coinvolti in campagne di phishing mirate a carpire dati sensibili.

Tra i marchi più colpiti emergono Aruba, Intesa Sanpaolo e Poste Italiane, presi di mira con tecniche sofisticate che sfruttano temi come l’assistenza clienti e i servizi bancari per ingannare le vittime.
Fonte: CERT-AGID

A destare ancora più preoccupazione però è stato il volume elevato di campagne generiche legate a Webmail generiche, che hanno puntato principalmente a ottenere credenziali di accesso e altre informazioni sensibili dagli utenti.

Formati e canali di diffusione

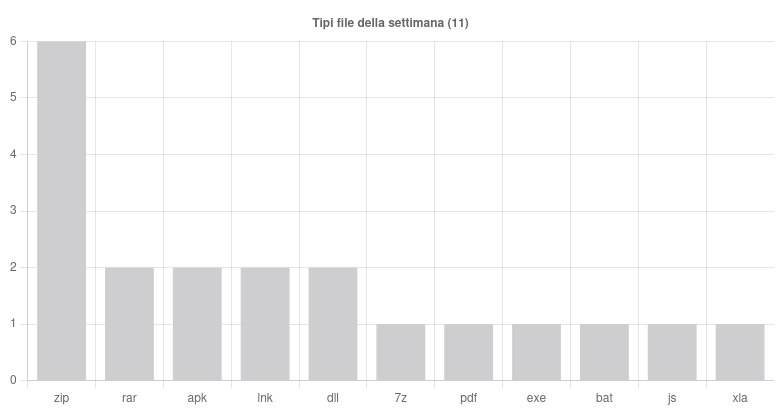
Il rapporto settimanale del CERT-AGID ha evidenziato l’utilizzo di 11 diversi formati di file per la diffusione di contenuti malevoli.

Tra questi, il formato ZIP si è confermato il più sfruttato, presente in ben sei campagne malevole. Seguono i formati RAR, APK, LNK e DLL, ognuno utilizzato in due campagne.

Sono stati inoltre segnalati formati meno comuni, con un solo caso ciascuno per 7Z, PDF, EXE, BAT, JS e XLA.

Le email si confermano il principale vettore di attacco, con 25 campagne individuate che sfruttano questo canale per raggiungere le vittime.

Anche la posta elettronica certificata (PEC), tradizionalmente considerata un mezzo più sicuro, è stata bersaglio di otto campagne malevole nel corso della settimana.
Fonte: CERT-AGID

Gli SMS, infine, continuano a rappresentare uno strumento in crescita per il phishing, con tre campagne rilevate che dimostrano una sempre maggiore diversificazione delle tecniche di attacco.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/23/cert-agid-14-20-dicembre-vidar-poste-italiane-659-ioc/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-14-20-dicembre-vidar-poste-italiane-659-ioc