How control rooms help organizations and security management

h3 { font-weight: bold; font-size: 18px; color: #C72026; } .w3-panel:after,.w3-panel:before { content: “”; display: table; clear: both } .w3-panel { padding: 5px; margin-top: 16px; margin-bottom: 16px } .w3-card { box-shadow: 0 2px 5px 0 rgba(0,0,0,0.16),0 2px 10px 0 rgba(0,0,0,0.12) }

In this episode of The Security Podcasts featuring Dan Gundry, Strategic Director at Barco Control Rooms, we discuss how control rooms benefit organizations and security management. 

“Control rooms tend to be a very underserved part of an organization, or underappreciated part of an organization. But realistically, a control room’s a heartbeat or nerve center of a particular operations — in this case, security — but it could be process control, electrical transmission, traffic management, lots of different things, but at the at the center of it is the operation center. It’s the workflow. They are monitoring all of this data and information in order to basically keep the organization safe and secure, and protect and defend against all kinds of different things and threats.”

From the Cold Corner Podcast logo

How control rooms help organizations and security management

Dan Gundry, Strategic Director at Barco Control Rooms, discusses how control rooms benefit organizations and security management.

Listen to more from The Security podcasts.

Or check it out on our Apple Podcasts or Spotify channels. Don’t forget to like, follow, and rate and review our podcasts!

https://www.securitymagazine.com/articles/101265-how-control-rooms-help-organizations-and-security-management


AI vs AI: In the age of AI-driven attacks, only AI can keep up

Cybersecurity is constantly evolving. Attackers are continuously innovating which means security operations center (SOC) teams must also refine their tactics. Most recently, the rapid adoption of AI and GenAI-powered tools in the enterprise are creating new and highly accessible attack surfaces for threat actors, and legacy tools are struggling to keep pace. 

Last year, GenAI was predominately used in consumer-facing applications but now it’s entered the enterprise, embedding itself in business processes and software. Companies like Microsoft, Google and Meta have integrated it in their products and are charging for it like they do any other service or offering. Some companies are starting to bring the technology in-house to build their own large language model (LLM) powered tool.  

While these tools promise to increase efficiency and productivity for SOC teams, they also afford attackers the same opportunities enabling them to carry out more sophisticated attacks at scale and speed. GenAI will commoditize the sophisticated attack. Techniques that were once only used by highly skilled hackers will be accessible to all thanks to GenAI.  

Attackers were quick to jump on the GenAI bandwagon. They’re manipulating LLMs to exploit vulnerabilities in enterprise systems and supply chains and deploying identity attacks that take advantage of GenAI’s ability to create compelling fakes at scale. To keep pace, SOC teams need to fight AI with AI.  

The new battleground — fighting AI with AI 

GenAI-powered tools are being used by SOC teams to streamline processes while augmenting work and productivity. And attackers are using it the same way, automating various parts to work faster and quicker. Take a phishing email — using GenAI, attackers can draft emails void of typos, grammatical errors and robotic language. These emails are more convincing, more humanlike, making them harder to spot. Attackers are also using GenAI to mimic user behavior or generate tailored methods to bypass defenses like multi-factor authentication. As attackers leverage AI to scale their efforts, security teams must counter with equally powerful AI-driven solutions to effectively defend and identify attacks. 

When armed with AI-powered solutions, SOC teams can move at the same scale and speed that attackers do. With the shift to hybrid and multi-cloud environments, organizations are defending a hybrid attack surface that includes cloud, endpoints, network, identity, SaaS, and GenAI. Behavior-based AI tools help SOC teams detect threats across this hybrid attack surface, triaging, correlating and prioritizing threats with the highest degree of accuracy so SOC defenders can isolate and contain real attacks. AI enables defenders to sift through information and threat signals to see if indicators of attacker behavior are happening within their organization’s environment. Considering traditional threat detection tools generate an influx of alerts, AI helps reduce clutter to uncover real threats with more efficiency and accuracy. 

Lessons learned from early GenAI  

As the adoption of GenAI across the cybersecurity industry continues, there are important lessons to keep in mind from the early implementations. One key takeaway is the need for robust human oversight to mitigate risks, as AI can introduce new vulnerabilities if not properly managed. Additionally, keeping in mind there is no universal approach to AI and that AI alone isn’t enough to defend against GenAI-driven trackers.  

There is no one-size-fits-all approach to AI 

Not all AI is created equal, as different problems require specific techniques and approaches. Applying the wrong technique — like using a neural network for a task better suited to decision trees — can lead to inefficiencies and suboptimal results.  

Understanding the nuances of each problem is essential for selecting the right AI method.  For instance, knowing which AI techniques to apply to “width problems” is crucial because not all models are equally effective at handling complex, multi-dimensional data. Width problems involve datasets with diverse features, where the model must capture relationships across many variables. Techniques such as wide & deep learning, feature selection, attention mechanisms, and ensemble methods are commonly used to address these challenges, ensuring that AI models perform effectively across varied and broad data landscapes. 

Organizations can’t just hire AI experts  

Security threats evolve rapidly, driven by human behaviors and sophisticated attack techniques. Because of this, AI alone isn’t enough to defend against them. Without an understanding of these behaviors, an AI-powered system can miss critical nuances or flag too many false positives. This is why when it comes to applying AI to address these challenges, organizations can’t just hire data scientists or AI experts. The most effective AI-driven cybersecurity solutions come from the integration of deep security research and human behavioral insights with data science techniques. While AI can automate and analyze large volumes of data quickly, it’s the context provided by security experts that makes these insights actionable. 

It’s not enough to just apply machine learning algorithms or anomaly detection to cybersecurity data; the models need to be trained and refined by professionals who understand the behaviors and tactics of attackers. This combination of expertise ensures that AI tools are not only efficient but also precise in identifying real threats and reducing noise, leading to a more resilient security posture. 

With more organizations using GenAI tools, SOC teams are facing a new attack surface, one that can only be protected with AI. Looking ahead, the most promising use of AI in cybersecurity will come through in investigation, triage, prioritization and response. The industry is also likely to see a more sophisticated multi-model that uses GenAI and classic machine learning. As attackers continue to leverage AI to scale and sharpen their attacks, only equally intelligent defenses can effectively safeguard critical systems. 

https://www.securitymagazine.com/articles/101238-ai-vs-ai-in-the-age-of-ai-driven-attacks-only-ai-can-keep-up


Integrating Technology and Physical Security to Advance Duty of Care

In an era where workplace environments are constantly evolving, organizations face a profound responsibility to uphold their duty of care—ensuring the safety and well-being of their employees wherever they may be. This duty goes beyond providing a secure office space; it demands a comprehensive approach that integrates physical security measures with advanced technology to address risks in both digital and real-world settings.  

By embracing innovative tools and strategies, businesses can foster a culture of protection, adaptability, and trust that supports their employees in on-site, remote, and travel scenarios alike. 

Enhance Access Control Systems

Modern access control solutions, such as biometric scanners, smart ID cards, and mobile app-based systems, bolster physical security by restricting unauthorized access to sensitive areas. These tools also provide real-time monitoring of who is entering and leaving a facility, enhancing accountability and situational awareness. They also allow for management across multiple sites – ideal for larger enterprises where user permissions may vary, and reports need to be seamless. Finally, in the case of employee termination, credentials can be updated immediately.  Be keenly aware that older access control credentials/badges can be easily be cloned and hacked with off-the-shelf hardware.  If your credentials aren’t properly encrypted, you may have gaping vulnerabilities to your access control plan. 

Surveillance and Monitoring Technologies

Advanced surveillance systems equipped with edge analytics offer more than just video recording. Features such as motion detection, facial recognition, characteristic labeling and behavior analysis can identify potential threats in near real time, enabling organizations to respond swiftly and proactively to mitigate risks before they become a danger. 

Employee Safety Apps

A number of businesses are implementing mobile safety applications to provide employees with direct access to emergency assistance, panic buttons, or location tracking when traveling or working in high-risk areas. These apps often integrate with central security teams, ensuring immediate responses to incidents when necessary. 

Emergency Response Systems

We have come a long way from simple fire alarm systems that have been commercially pervasive for years.  Now, businesses have access to advanced alarm and response systems that integrated mass communication tools, mobile phone integration, networked office phone integrations and more.  These solutions ensure employees receive timely and clear instructions during various modern crises. Whether it’s an evacuation due to severe weather alert, workplace violence incidents, or serious lock-down incidents, these systems are crucial for minimizing harm and confusion. 

Workplace Design for Safety

Organizations can incorporate principles of Crime Prevention Through Environmental Design (CPTED) to create safer physical environments. This involves strategic use of lighting, natural surveillance, and secure facility layouts that deter potential threats and provide employees with a sense of safety and security. 

Proactive Risk Assessments with Technology

Technology-driven risk assessment tools allow organizations to conduct regular and detailed evaluations of physical vulnerabilities. By using AI and machine learning to analyze historical data and identify trends, businesses can prioritize improvements, such as installing additional security cameras or reinforcing perimeters, to address emerging threats.  The risk assessments shouldn’t solely focus on your on-prem risks.  It is a business’ duty of care to understand the risk around them as well.  Other risks to consider, business density in the area, real and perceived criminal activity in the area, proximity to local law enforcement resources, proximity to local highways and interstates as well as vagrant and homelessness within close proximity.  Also, evaluate “hidden risks” that linger that aren’t always obvious, but contribute to social instability.  Things like poverty levels, unemployment levels, abandoned or unoccupied businesses within proximity. 

Training on Physical Security Awareness

Comprehensive training programs that include physical security awareness can empower employees to recognize and report potential threats. Teaching employees how to identify and report suspicious behavior, respond to alarms, and safely evacuate a facility during emergencies ensures they are active participants in their own safety. 

By integrating advanced physical security measures with broader duty of care initiatives, organizations demonstrate a comprehensive approach to protecting their employees. This not only helps mitigate risks but also builds trust, loyalty, and confidence within the workforce—key components of a thriving and resilient organization. 

Conclusion

By integrating advanced physical security measures with broader duty of care initiatives, organizations demonstrate a commitment to their employees’ safety that extends far beyond the workplace. This holistic approach not only mitigates risks but fosters trust, loyalty, and confidence—key components of a resilient workforce and a thriving organization. In today’s interconnected world, combining technology with physical security isn’t just about protection; it’s about empowering businesses to adapt, innovate, and lead with care.

https://www.securitymagazine.com/articles/101260-integrating-technology-and-physical-security-to-advance-duty-of-care


VPN used for VR game cheat sells access to your home network

For proxy networks, Hinderer says, one end of the spectrum is where networks could be used as a way for companies to scrape pricing details from their competitors’ websites. Other uses can include ad verification or people scalping sneakers during sales. They may be considered ethically murky but not necessarily illegal.

At the other end of the scale, according to Orange’s research, residential proxy networks have broadly been used for cyber espionage by Russian hackers, in social engineering efforts, as part of DDoS attacks, phishing, botnets, and more. “We have cybercriminals using them knowingly,” Hinderer says of residential proxy networks generally, with Orange Cyberdefense having frequently seen proxy traffic in logs linked to cyberattacks it has investigated. Orange’s research did not specifically look at uses of Big Mama’s services.

Some people can consent to having their devices used in proxy networks and be paid for their connections, Hinderer says, while others may be included because they agreed to it in a service’s terms and conditions—something research has long shown people don’t often read or understand.

Big Mama doesn’t make it a secret that people who use its VPN will have other traffic routed through their networks. Within the app it says it “may transport other customer’s traffic through” the device that’s connected to the VPN, while it is also mentioned in the terms of use and on a FAQ page about how the app is free.

The Big Mama Network page advertises its proxies as being available to be used for ad verification, buying online tickets, price comparison, web scraping, SEO, and a host of other use cases. When a user signs up, they’re shown a list of locations proxy devices are located in, their internet service provider, and how much each connection costs.

This marketplace, at the time of writing, lists 21,000 IP addresses for sale in the United Arab Emirates, 4,000 in the US, and tens to hundreds of other IP addresses in a host of other countries. Payments can only be made in cryptocurrency. Its terms of service say the network is only provided for “legal purposes,” and people using it for fraud or other illicit activities will be banned.

https://arstechnica.com/security/2024/12/vpn-used-for-vr-game-cheat-sells-access-to-your-home-network/


Rapporto CSIRT di novembre: aumentano le vittime e tornano gli attacchi DDoS


Ieri il CSIRT ha pubblicato il nuovo rapporto mensile sullo stato della minaccia cyber in Italia, fornendo un quadro delle minacce e del livello di esposizione dei soggetti della nazione.

L’Operational Summary di novembre ha evidenziato un aumento del numero di vittime rispetto al mese di ottobre, dovuto principalmente al rilevamento di un data beach contenenti dati di centinaia di soggetti, oltre che al rilevamento di potenziali compromissione di diversi account Microsoft 365. In aumento anche il numero di eventi e incidenti, con i primi che si attestano nella media rispetto al semestre precedente, mentre i secondi l’hanno superata.

CSIRT

Gli eventi cyber hanno avuto un impatto su 452 soggetti nazionali; di questi, 267 appartengono alla constituency, ovvero operanti nei settori NIS, Perimetro, Telco o nella Pubblica amministrazione.

I settori più colpiti sono la Pubblica Amministrazione Locale, la Pubblica Amministrazione Centrale e Università e ricerca. Nella Pubblica Amministrazione Locale l’aumento è dipeso soprattutto dagli attacchi di tipo defacement condotti ai danni dei siti web di diversi piccoli comuni, rivendicati dal collettivo hacker Nofawkx-al.

Le minacce più diffuse sono state il brand abuse, con 41 attacchi registrati, e il phishing, con 36 attacchi rilevati; rispetto alla media dell’analisi precedente, la prima ha registrato un incremento del 167%, mentre la seconda del 73%.

Rapporto CSIRT: tornano gli attacchi DDoS

Il report di CSIRT ha evidenziato anche una ripresa degli attacchi DDoS nei confronti dei soggetti italiani condotti da gruppi hacktivisti filorussi, dopo un’interruzione di circa cinque mesi. Gli attacchi hanno colpito diverse società del settore dei trasporti, anche se gli impatti sono stati limitati. Il CSIRT ha registrato 7 rivendicazioni di attacchi di questo tipo.

Gli stessi gruppi hanno colpito anche la Svezia nello stesso periodo, mentre la Corea del Sud è stata oggetto di una serie di attacchi da parte di NoName057(16). Gli attaccanti hanno colpito siti governativi, enti finanziari e istituzioni pubbliche. A livello globale, gruppi più attivi a livello globale per numero di rivendicazioni sono stati NoName057(16) e CyberArmyofRussia_Reborn.

DDoS

CSIRT sottolinea anche che a novembre il numero delle nuove CVE pubblicate è aumentato sensibilmente rispetto a ottobre. Secondo il report, solo a novembre sono state pubblicate 3.986 nuove CVE (+443 rispetto a ottobre). Di queste, 409 presentano almeno un proof of concept, e per 9 CVE è stato rilevato lo sfruttamento attivo.

Il 49% di esse è stato di tipo “Cross-site Scripting”, seguite dalle “Missing authorization” (17%), dalle “SQL Injection” (12%), dalle “Out-of-bounds Read” (12%) e dalle “Out-of-bounds Write” (10%).

Infine, sono state diramate  321 comunicazioni verso i soggetti della constituency che esponevano pubblicamente su Internet complessivamente 646 servizi a rischio.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/20/rapporto-csirt-di-novembre-aumentano-le-vittime-e-tornano-gli-attacchi-ddos/?utm_source=rss&utm_medium=rss&utm_campaign=rapporto-csirt-di-novembre-aumentano-le-vittime-e-tornano-gli-attacchi-ddos


Survey: Parking lot safety influences holiday shopping habits

A recent survey, collecting responses from 2,000 United States consumers, highlights the need for retailers to focus on security. The survey found that parking lot security is a major factor influencing shopping habits this year, with 54% of respondents saying they feel the least safe in parking spaces when compared to other retail spaces. This includes 59% of women and 47% of men. Additionally, 32% of women say concerns over parking lot safety impact their decision to shop in person. 

According to the survey, poor lighting is a top safety concern among shoppers, with 69% of women and 56% of men in agreement. The survey also shared role of security technology in perceptions of safety by assessing consumer attitudes toward visible security measures. Visible security cameras in public locations made 66% of respondents feel safer, with 77% of women stating the presence of security cameras boosted their sense of safety. 

Matt Kelley, SVP of Business and Market Development at LVT, comments, “As the holiday shopping season peaks, this survey reveals an urgent need for retailers to prioritize safety. Safety isn’t just an added benefit — it’s a critical factor in attracting and retaining shoppers. Innovative security solutions empower retail centers to address these concerns, creating an environment where customers can shop with confidence.”

https://www.securitymagazine.com/articles/101267-survey-parking-lot-safety-influences-holiday-shopping-habits


eIDAS 2: Innovazione dell’Identità Digitale e dei Servizi Fiduciari

L’Unione Europea si trova nel mezzo di una trasformazione normativa senza precedenti con eIDAS 2, che ridefinisce l’identità digitale e i servizi fiduciari.
Come emerso durante l’intervento “eIDAS_2 e la nuova conservazione digitale: l’evoluzione dei servizi trust nell’ambito dell’UE” tenuto da Anna Conte (Responsabile Sviluppo Servizi Digitali & Cybersecurity – CSQA) e Andrea Castello (Responsabile Schema Servizi Digitali – CSQA) in occasione del Forum ICT Security 2024, questo processo mira a definire un quadro giuridico che faciliti la creazione di un sistema di identità digitale unico e sicuro per ogni cittadino comunitario.

Tale evoluzione normativa – avviata inizialmente in Italia e progressivamente estesa all’intera Unione – si concretizza attraverso oltre venti regolamenti, parte di un ambizioso programma di digitalizzazione dell’ecosistema europeo: l’obiettivo è fornire una risposta strategica alle sfide poste da un contesto tecnologico sempre più interconnesso e vulnerabile a rischi di natura sistemica.

Guarda la registrazione video dell’intervento:

[embedded content]

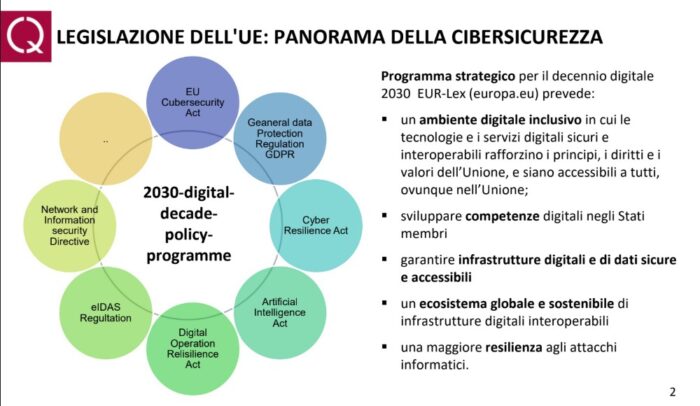
Castello ha evidenziato come negli ultimi anni la priorità dell’Unione Europea sia stata la creazione di un quadro regolatorio uniforme, partendo nel 2014 con eIDAS per la definizione di un framework di identità digitale passando poi nel 2016 con il GDPR per la protezione dei dati personali fino ad arrivare ad atti recenti come Dora il Cyber Resilience Act.

eIDAS 2 e Identità Digitale: la Nuova Conservazione Digitale - Legislazione dell’UE: panorama della cybersicurezza

Questi regolamenti non sono esclusivamente volti alla definizione di standard tecnici: mirano infatti alla costruzione di un ecosistema digitale interoperabile a livello europeo, caratterizzato da una convergenza normativa che rafforza la fiducia nella sicurezza degli strumenti digitali. L’interazione tra i vari strumenti normativi tende perciò allo sviluppo di una struttura integrata che tuteli non solo la privacy degli utenti ma anche la sicurezza complessiva, nonché la resilienza e la continuità operativa del sistema.

L’attuale quadro normativo si estende ben oltre la mera sicurezza informatica, includendo ulteriori aspetti essenziali come la trasparenza contrattuale, la continuità operativa e l’accessibilità dei servizi digitali.

Particolare attenzione è rivolta alla continuità del servizio anche in condizioni di indisponibilità temporanea dei fornitori, per garantire che i cittadini possano continuare a fare affidamento su piattaforme digitali resilienti: ciò richiede l’adozione di standard rigorosi oltre all’integrazione di misure di backup e disaster recovery, tutti elementi imprescindibili per mantenere la fiducia nei servizi digitali.

L’evoluzione di eIDAS (electronic IDentification Authentication and Signature) rappresenta una pietra miliare nella creazione di un’infrastruttura unificata di identità digitale.

Dal suo lancio nel 2014 eIDAS ha infatti subito importanti trasformazioni, passando da un’iniziale focus su identità digitali e firme elettroniche ad una nuova versione – eIDAS 2.0 (Regolamento UE 1183/24), pubblicata nel maggio 2024 – che introduce il concetto del wallet digitale europeo. Destinato a diventare il principale strumento di gestione dell’identità digitale dei cittadini, questo wallet consentirà di amministrare in sicurezza un insieme di attributi verificabili, quali dati sanitari, titoli di studio e altre informazioni personali, così riducendo al minimo il rischio di furti di identità e altre forme di frode.

Il wallet digitale europeo consisterà, quindi, in una piattaforma unificata che consentirà ai cittadini di accedere a una vasta gamma di servizi pubblici e privati, autenticarsi in sicurezza e firmare digitalmente vari tipi di documenti, nonché di conservare attestati e certificati in modo protetto.

La riduzione della frammentazione delle credenziali e il consolidamento dell’identità digitale rappresentano elementi cardine per migliorare l’efficienza e la sicurezza complessiva del sistema; il relatore ha ribadito come l’adozione di questo strumento sia motivata dalla necessità di creare un ambiente di fiducia che faciliti l’interazione tra individui, istituzioni e aziende, promuovendo l’adozione su vasta scala dei servizi digitali nel contesto europeo.

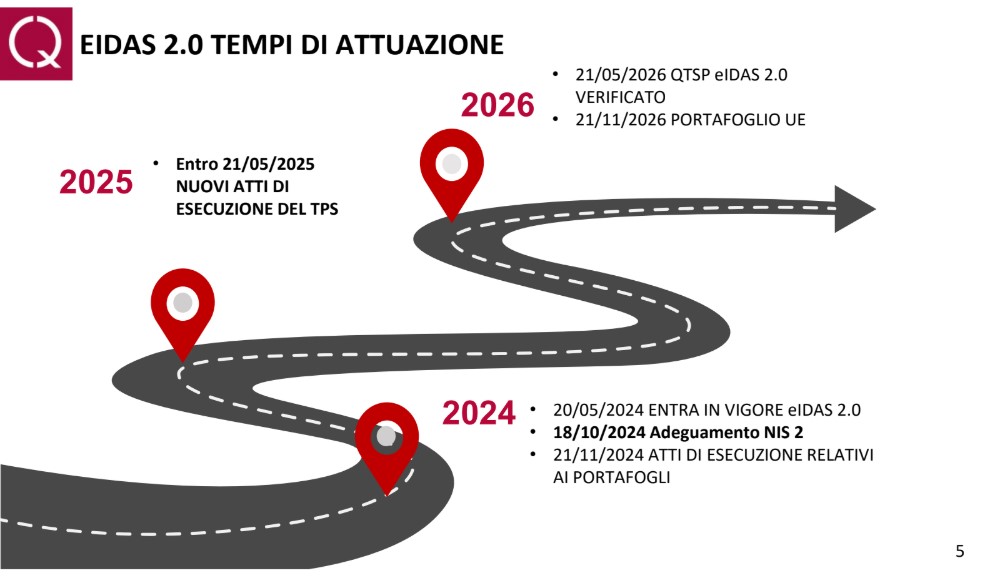
Il processo di implementazione del framework eIDAS 2 seguirà una timeline articolata, che si estenderà fino al 2026.

eIDAS 2 e Identità Digitale: Tempi di Attuazione Ripercorrendo le tappe fondamentali, Castello ha ricordato come il 18 ottobre 2024 sia entrato in vigore il regolamento NIS2, che integra i contenuti eIDAS relativamente alle misure di sicurezza; nei prossimi 6 mesi verranno definiti gli atti implementativi dedicati al wallet digitale, mentre entro un anno saranno specificate le regole per i servizi fiduciari e per il processo di accreditamento sulle certificazioni.

L’intero processo culminerà, a maggio 2026, nell’implementazione degli esperimenti di wallet e nella qualifica dei nuovi servizi. La gradualità di questa attuazione è essenziale per permettere la sperimentazione e la validazione del sistema prima della sua piena operatività, garantendo che tutte le parti coinvolte possano adattarsi alle nuove dinamiche previste.

Uno degli aspetti più complessi dell’implementazione di eIDAS 2 riguarda infatti la gestione del periodo di transizione, che comporta l’abbandono degli standard precedenti in favore delle nuove normative.

La Commissione Europea sta elaborando una serie di atti implementativi e linee guida per assicurare una transizione efficace e priva di discontinuità: la gestione di questo periodo transitorio richiede la collaborazione attiva dei fornitori di servizi, supportati da percorsi di adeguamento specifici e da risorse per la formazione, affinché possano garantire la loro conformità ai nuovi requisiti senza interruzioni significative dei servizi.

Nel settore dei servizi fiduciari eIDAS 2 introduce nuovi elementi accanto a quelli già consolidati, come la firma digitale, la marca temporale e i servizi di consegna certificata.

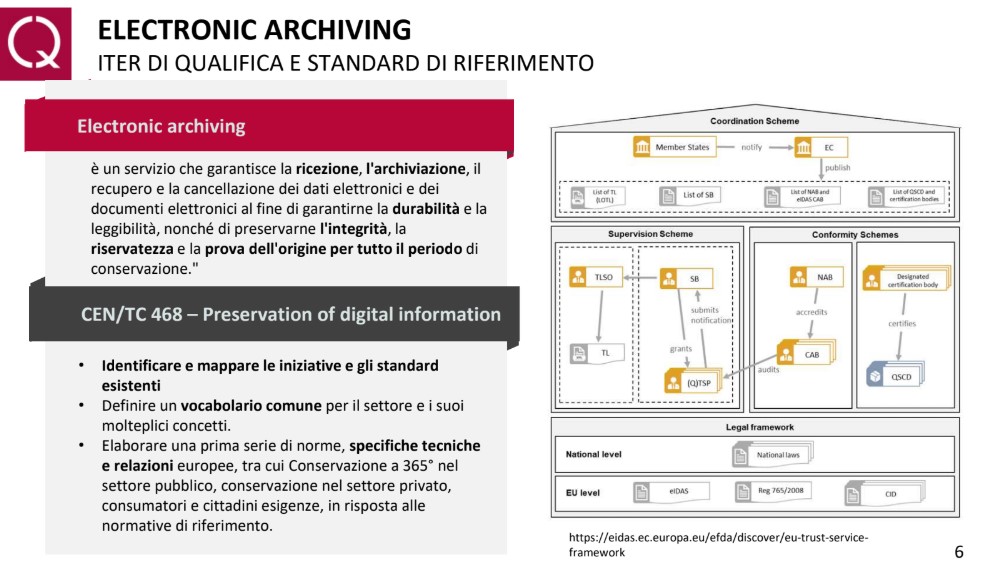
Tra i nuovi servizi si distingue l’archiving, finalizzato alla conservazione a lungo termine dei documenti digitali, garantendone riservatezza e integrità. Questo servizio di archiviazione non è semplicemente un deposito statico, ma rappresenta una soluzione dinamica che assicura la leggibilità e la disponibilità dei documenti nel corso del tempo, grazie all’adozione di tecnologie avanzate per la cifratura e la verifica dell’integrità. L’obiettivo è quello di creare un sistema uniforme di archiviazione digitale per tutti gli Stati membri, riducendo le differenze esistenti e migliorando la coerenza nella conservazione delle informazioni.

eIDAS 2 introduce anche il concetto di “attributi verificabili”, che possono essere utilizzati dai cittadini per dimostrare determinate caratteristiche personali nei contesti digitali.

Questi attributi – come il passaporto, i titoli di studio o altre certificazioni – saranno custoditi in sicurezza all’interno del wallet digitale e potranno essere condivisi solo previa autorizzazione dell’utente: un approccio che pone il titolare dei dati al centro del processo decisionale, assicurando un alto livello di sicurezza e un’adeguata protezione delle informazioni personali.

La capacità di gestire in modo sicuro e interoperabile questi attributi rappresenta un progresso significativo verso la costruzione di un mercato digitale unico, resiliente e sicuro.

Il processo di qualifica dei servizi fiduciari è piuttosto articolato e coinvolge molteplici attori. I Qualified Trust Service Provider (QTSP) devono infatti collaborare con le autorità nazionali e con gli enti di accreditamento, sottoponendosi ad audit che testimoniano l’aderenza agli standard normativi: questo approccio permette di mantenere il livello di sicurezza richiesto, rafforzando al contempo la fiducia dei cittadini nei servizi digitali.

eIDAS 2 e Identità Digitale: la Nuova Conservazione Digitale: ELECTRONIC ARCHIVINGInoltre, la gestione della supply chain diventa fondamentale: è necessario assicurarsi che tutti i fornitori coinvolti nei processi rispettino gli standard di sicurezza definiti a livello europeo, minimizzando i rischi associati alla catena di approvvigionamento.

Integrazione tra eIDAS 2 e NIS 2

Una delle innovazioni più rilevanti di eIDAS 2 è l’integrazione con NIS 2, volta ad armonizzare i sistemi di supervisione e le procedure di notifica degli incidenti di sicurezza.

Tale integrazione prevede una mappatura precisa degli standard coinvolti, come B70001, B70002 e IT401, garantendo una maggiore coerenza nella gestione delle vulnerabilità e della supply chain.

La sinergia tra eIDAS e NIS 2 è essenziale per sviluppare un ecosistema che non si limiti a proteggere i dati, adottando anche un approccio proattivo nella gestione dei rischi informatici; questa strategia contribuirà a rendere il sistema digitale europeo più resiliente e capace di rispondere efficacemente agli incidenti di sicurezza.

L’intervento di Anna Conte si è focalizzato sul ruolo degli enti di certificazione, ricordando che essi giocano un ruolo fondamentale in questo panorama in evoluzione.

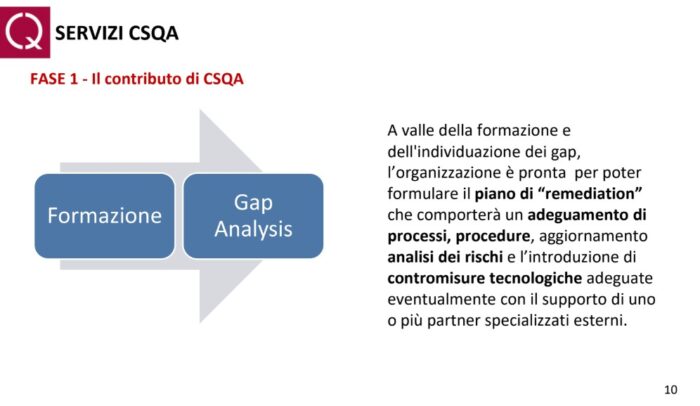
eIDAS 2 e Identità Digitale: la Nuova Conservazione Digitale: SERVIZI CSQAL’importanza di questi enti risiede anzitutto nella loro capacità di aiutare le organizzazioni a prepararsi alle nuove sfide normative, promuovendo un’implementazione adeguata e facilitando la piena conformità ai requisiti.

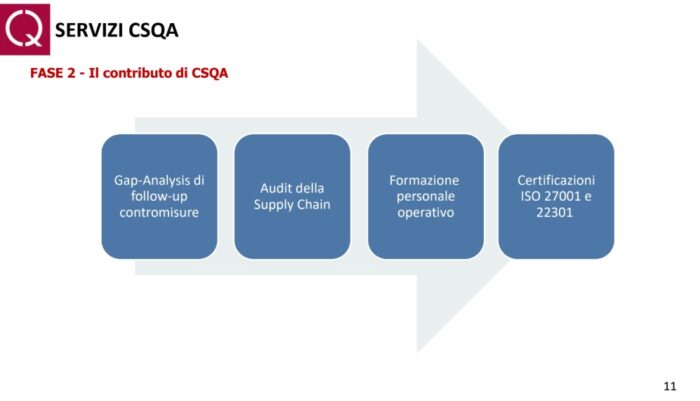
Il supporto degli enti di certificazione include poi l’analisi delle procedure aziendali (con l’individuazione di eventuali gap) e la definizione di piani di remediation, seguita dall’esecuzione di audit per verificare la postura di sicurezza. Possono anche essere previsti audit di seconda parte presso i fornitori, così da garantire l’affidabilità e la resilienza dell’intera supply chain.

eIDAS 2 e Identità Digitale: Nuova Conservazione Digitale: FASE 2 - Il contributo di CSQAInoltre gli enti di certificazione offrono consulenza specialistica per l’adozione di tecnologie emergenti, come la crittografia avanzata o l’autenticazione multifattoriale, sempre più rilevanti per la protezione delle identità digitali.

Una particolare enfasi va posta sulla formazione e la qualificazione del personale – a partire dal top management – nonché sulla gestione della comunicazione interna, tutti elementi critici per garantire la sicurezza dell’ecosistema digitale.

Sostenibilità e Trasparenza nei Servizi Digitali

Accanto alla sicurezza dei servizi digitali, eIDAS 2 ne enfatizza anche la sostenibilità e la trasparenza.

La continuità operativa e la gestione delle crisi sono affrontate tramite standard rigorosi che mirano a garantire la disponibilità dei servizi anche in caso di eventi critici, rafforzando così la fiducia degli utenti.

La sostenibilità non riguarda solo l’infrastruttura tecnologica, estendendosi alla capacità delle istituzioni di adattarsi e innovare costantemente per garantire servizi che rispondano alle esigenze attuali e future dell’Unione Europea: tutti questi aspetti sono integrati nel quadro normativo per garantire che i servizi digitali siano non soltanto affidabili e sicuri, ma anche resilienti e sostenibili nel lungo periodo.

Come ricordato dalla relatrice, l’implementazione dei nuovi standard – oltre a garantire una piena conformità alla NIS 2 – consente alle organizzazioni di ottenere importanti certificazioni di settore, quali la ISO 27001 e la ISO 22301.

Tali certificazioni sono fondamentali per dimostrare la sicurezza delle operazioni digitali a livello internazionale: in particolare la ISO 27001 è cruciale per la protezione delle informazioni aziendali, mentre la ISO 22301 garantisce la continuità operativa anche in caso di crisi, offrendo così un significativo vantaggio competitivo sul mercato.

L’ottenimento di queste certificazioni non è pertanto una mera misura di compliance, rappresentando un’opportunità per rafforzare la fiducia dei clienti e dei partner nei confronti delle organizzazioni che operano nel settore digitale.

Conclusioni

In conclusione, la trasformazione normativa che vede in eIDAS 2 uno dei più recenti sviluppi costituisce un passo decisivo verso un’Europa digitalmente integrata nonché caratterizzata da servizi interoperabili, sicuri e resilienti.

Il successo di questa trasformazione dipenderà dalla capacità delle organizzazioni di adattarsi e implementare i nuovi standard; senza dimenticare il ruolo essenziale degli enti di certificazione, che da un lato supporteranno la formazione del personale e dall’altro garantiranno la conformità dell’intera supply chain alle regole normative.

Solo attraverso una collaborazione sinergica tra istituzioni europee, provider di servizi fiduciari e organizzazioni pubbliche e private sarà possibile costruire un sistema di identità digitale inclusivo e sicuro: la partecipazione attiva di tutti gli attori coinvolti – cittadini, imprese, enti pubblici e privati – sarà determinante per creare un ambiente digitale che sicuro e accessibile, contribuendo così alla crescita di un’economia digitale sostenibile e resiliente in tutta l’Unione Europea.

Profilo Autore

Esperta in Cybersecurity, ricopre il ruolo di Responsabile dello sviluppo servizi Digitali e Cybersecurity di CSQA, Organismo di Certificazione Accreditato sia a livello nazionale sia europeo. È Key Account Manager orientata ai Top Client. Si occupa dello sviluppo per tutti i mercati dell’Organismo di certificazione (Pubblica Amministrazione, Servizi Digitali, Finance, Sanità, Food) proponendo soluzioni orientate alla Sicurezza IT e OT con una visione olistica. Grazie al portafoglio dei servizi offerti dell’Ente, propone iniziative commerciali rivolte ai Top Client, coordinando il team di prevendita e nella selezione dei Partner Tecnologici da coinvolgere nei progetti. Ha maturato altresì esperienza nelle tematiche di Sicurezza delle informazioni e di consulenza organizzativa in ambito bancario, ICT e telecomunicazioni.

Profilo Autore

Responsabile di Schema Servizi Digitali, CSQA.

Laureato in Ingegneria Gestionale, è un professionista che opera nel settore dei Sistemi Informativi. Dal 2006 è impegnato come formatore e Auditor con focus sui Sistemi di Gestione (ISO 9001, ISO/IEC 20000, ISO/IEC 27001), Servizi fiduciari ai sensi del Regolamento eIDAS, Risk Analysis & Management e Privacy.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/eidas-2-identita-digitale/


Executives targeted in mobile spearphishing attacks

Researchers at Zimperium zLabs present their analysis of a phishing campaign in a new report. This attack chain, which attempts to steal executive credentials, involves sophisticated evasion tactics, mobile phishing links within PDF files, and advanced infrastructure that bypasses conventional security measures while mimicking a convincing corporate appearance.

The sophistication of this campaign highlights the evolution of targeted mobile-specific targeting (mishing) in corporate settings. Below, security experts discuss the risks of this campaign as well as how organizations can defend against this threat. 

Security leaders weigh in 

Stephen Kowski, Field CTO at SlashNext Email Security+:

The growth in mobile-targeted phishing attacks highlights the need for advanced, AI-driven security solutions that can detect and block sophisticated threats in real-time. With threat actors increasingly leveraging secure protocols, traditional security measures are no longer sufficient to protect users and organizations. It’s crucial for enterprises to implement comprehensive, multi-layered mobile defense strategies that combine leading-edge threat intelligence, continuous employee education, and robust mobile device management policies. By adopting a proactive approach to mobile security, organizations can pointedly reduce their vulnerability to these evolving phishing tactics and better safeguard their sensitive data. Regular security audits and penetration testing can help identify and address vulnerabilities beyond those covered by platform updates.

Patrick Tiquet, Vice President, Security & Architecture at Keeper Security:

As mobile devices have become essential to business operations, securing them is crucial, especially to protect against the large variety of different types of phishing attacks, including these sophisticated mobile-targeted phishing attempts. Organizations should implement robust Mobile Device Management (MDM) policies, ensuring that both corporate-issued and BYOD devices comply with security standards. Regular updates to both devices and security software will ensure that vulnerabilities are promptly patched — safeguarding against known threats that target mobile users. 

Enforcing Multi-Factor Authentication (MFA) adds another layer of protection for sensitive data. Password managers play a crucial role by generating and storing strong, unique passwords and supporting advanced MFA methods. Regular employee training on cybersecurity best practices and simulated phishing exercises will help reinforce secure behaviors.

Enterprises should enhance security by deploying mobile threat detection tools that provide real-time monitoring for malicious activity. Strong encryption and automated patch management can further protect devices. MDM solutions that enforce compliance and restrict data access based on device health ensure a well-rounded mobile security strategy that goes beyond relying on OS updates alone.

Mr. Mika Aalto, Co-Founder and CEO at Hoxhunt:

The most important thing that companies can do is to shift left and equip senior management and employees with the skills and tools to recognize and safely report a mobile phishing (mishing) attack. We can hope that technical filters and endpoint detection and response technologies quickly develop to be able to pick up these highly obfuscated, native code-based Malware attacks and pinpoint irregular signals and traffic. 

Ultimately, it comes down to people. Attackers will launch a complex attack with what might just be a simple phishing message. It’s up to people to be able to listen to that little voice in their head that is telling them that something is wrong, and report suspicious messages as a matter of habit. From there, you want to have a platform that will automatically categorize and escalate their reports to the SOC for accelerated response.

https://www.securitymagazine.com/articles/101266-executives-targeted-in-mobile-spearphishing-attacks


Self-Sovereign Identity e Distributed Ledger Technology: una Rivoluzione nell’Identità Digitale

Al 22° Forum ICT Security, Igor Serraino – Independent ICT Advisor – ha trattato argomenti avanzati come l’innovazione tecnologica della blockchain, la gestione dell’identità digitale attraverso Self-Sovereign Identity (SSI) e l’applicazione della Zero Knowledge Proof (ZKP) nel suo intervento “Self-Sovereign Identity and Distributed Ledger Technology: Innovations in Digital Identity Management for Users and Machines”.

Il relatore ha esaminato i benefici della SSI, tra cui spiccano il controllo decentralizzato e autonomo sui dati personali dell’utente, nonché la maggiore sicurezza derivante dall’uso di registri distribuiti, citando, come spunti di approfondimento, varie tecnologie correlate.

È stata, in particolare, approfondita l’importante metodologia Zero Knowledge Proof, che grazie all’uso di protocolli crittografici consente di verificare la correttezza di un’informazione senza divulgare dati sensibili, esemplificandone alcuni casi d’uso in ambiti ove sia essenziale tutelare la privacy degli utenti pur potendo verificare la veridicità di una affermazione.

Self-Sovereign Identity: la gestione delle identità nel mondo digitale

Nel contesto tecnologico contemporaneo, la Self-Sovereign Identity (SSI) rappresenta una delle innovazioni più rilevanti nel panorama dell’identità digitale.

Il modello di identità digitale SSI – che sfugge a una precisa traduzione in italiano – è emblematico di una trasformazione radicale nella gestione delle identità nel mondo informatizzato, con profonde implicazioni per la privacy, la sicurezza e la capacità dell’utente di disporre e gestire ogni tipo di informazione che lo caratterizza.

Serraino ha infatti sottolineato come l’adozione della SSI non modifichi soltanto l’interazione tra individui e organizzazioni ma ridefinisca la struttura stessa delle relazioni digitali, fondandosi sui princìpi di decentralizzazione e sovranità dei dati.

Fondamenti della Self-Sovereign Identity

Per analizzare pienamente la portata della SSI, il relatore è partito dalle basi concettuali che la definiscono.

La SSI spesso è erroneamente ricondotta a modelli a database relazionali o di archiviazione strutturata secondo tipica logica CRUD: si tratta invece di un framework complesso, distribuito e rigorosamente decentralizzato, implementato tramite paradigma BlockChain, pensato per garantire l’autenticazione e la validazione dell’identità attraverso meccanismi che, ad oggi, presentano ancora un alto grado di innovazione rispetto allo stato dell’arte.

SSI impone di conferire al titolare dei dati il totale controllo sugli stessi, cruciale in un’epoca in cui la protezione delle informazioni personali è diventata una priorità a livello globale.

L’idea della centralità del controllo – con l’individuo come unico depositario dei propri dati – distingue profondamente la SSI dai tradizionali modelli di gestione delle identità.

Self-Sovereign Identity (SSI) basics

La struttura della SSI poggia su tre pilastri essenziali:

  1. Controllo e Accesso

Il primo pilastro riguarda la capacità dell’individuo di decidere autonomamente a quali informazioni condividere e con chi, nonché in quale contesto. Questo modello di gestione granulare dei dati può essere assimilato a una “cassaforte digitale” in cui l’utente ha compartimenti separati per ogni aspetto della propria identità.

  1. Sicurezza e Integrità

Il secondo pilastro si riferisce all’adozione dei principi fondamentali della sicurezza informatica: confidenzialità, integrità e disponibilità (nota anche come CIA triad). L’utilizzo del paradigma BlockChain garantisce che le informazioni restino inalterate, riducendo al minimo il rischio di compromissioni.

  1. Portabilità e Sovranità dei Dati

Il terzo pilastro riguarda la portabilità dei dati: nel modello SSI l’utente non è vincolato a un singolo fornitore di servizi ma può muovere le proprie credenziali tra diverse piattaforme, mantenendo comunque la sovranità e il pieno controllo sulle proprie informazioni.

Evoluzione dell’Identità Digitale

Ripercorrendo l’evoluzione che ha portato alla SSI, Serraino ha ricordato che ad oggi un’alta percentuale dei sistemi di identità digitale, soprattutto nella Pubblica Amministrazione, sono centralizzati e basati su modelli in cui un’unica autorità detiene il controllo sui dati personali degli utenti; un’architettura che presenta evidenti limiti, tra cui la vulnerabilità a violazioni di sicurezza (unico entry point) e la limitata autonomia degli utenti, nonché frammentazione informativa e complessità nell’applicazione di policies di IR e DR.

Self-Sovereign Identity (SSI)

In risposta a queste criticità si è quindi sviluppato il modello federato, che consente di utilizzare le stesse credenziali per accedere a più servizi: rappresenta senza dubbio un miglioramento rispetto al modello centralizzato, ma la dipendenza da entità terze rimane un problema irrisolto. Si pensi ad esempio alla revoca da parte del fornitore di servizi, per cui l’utente vada a perdere il privilegio di accesso anche ad altre piattaforme che si basano sull’identità federata non più disponibile.

Il modello user-centric, prevedendo un maggiore controllo degli utenti sui propri dati, ha rappresentato un ulteriore passo avanti; ma non è riuscito a eliminare completamente la necessità di provider centralizzati, le identità digitali sono comunque mantenute e controllate dalle entità che forniscono i servizi di identità digitale.

La Self-Sovereign Identity idealmente risolve le varie problematiche insite negli altri modelli, introducendo decisamente il pattern della decentralizzazione, in cui il titolare dell’identità risulta l’unico responsabile e controllore delle proprie informazioni. Si realizza insomma un “contenitore di identità” i cui dati sono sotto il pieno controllo del proprietario, che può aggiornarli, eliminarli, gestirli, in base alla propria volontà.

Il Triangolo della Fiducia

Un elemento fondamentale della SSI è il cosiddetto “Triangle of Trust” (ToT), o “Triangolo della Fiducia” – controllo, sicurezza e integrità, portabilità e sovranità – che coinvolge tre attori principali: il titolare dell’identità, l’entità emittente e l’entità verificante via VC (Verifiable Credentials).

Self-Sovereign Identity (SSI) - SSI triangle of trust (ToT)

Serraino ha evidenziato come in questo schema il titolare dell’identità possa essere un individuo, un’organizzazione o persino un dispositivo IoT, caratteristica funzionale – negli ultimi anni – anche ad esempio al contesto di Impresa 4.0 e le relative realtà operazionali delle Organizzazioni coinvolte.

In qualunque caso, l’entità emittente sarà responsabile della creazione e registrazione delle credenziali, mentre all’entità verificante spetterà validare l’informazione attraverso logiche a paradigma BlockChain.

Questo approccio garantisce un ecosistema di fiducia distribuita, eliminando la necessità di una singola autorità che autentichi e certifichi le identità a livello centralizzato, ove a supporto si trovano tecnologie algoritmiche come ZKP (Zero Knowledge Proofs) o DID (Decentralized Identifier)

Il Ruolo della Blockchain nella Self-Sovereign Identity

Nel paradigma SSI un ruolo cardine è rivestito dalla BlockChain: come ha ricordato Serraino, questa non va idealizzata come una sorta di database distribuito, ma piuttosto fondata su un registro immutabile (DLT) che garantisce la sicurezza e la tracciabilità delle transazioni, riducendo drasticamente la necessità di intermediari e promuovendo la fiducia tra le parti.
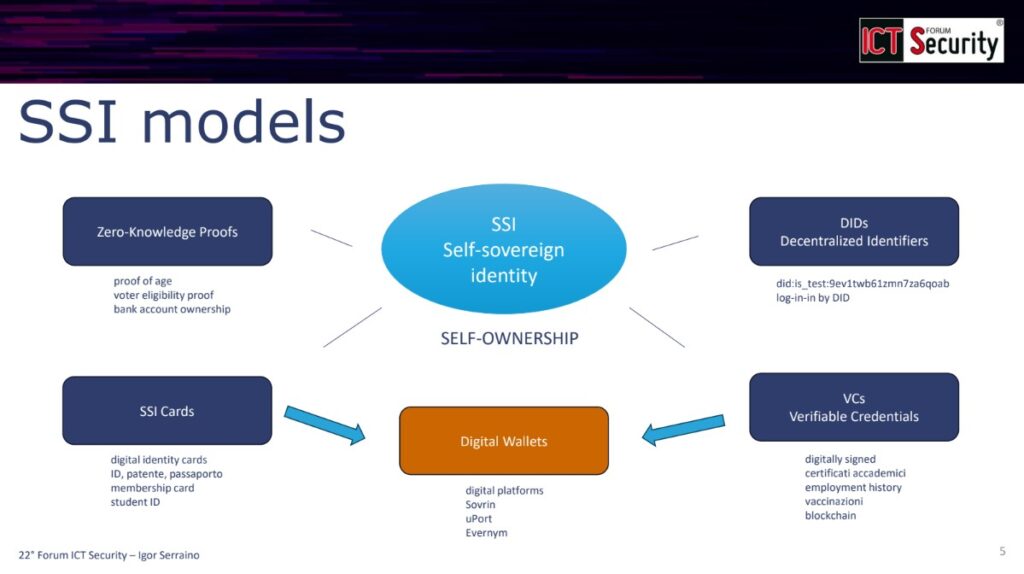
Self-Sovereign Identity (SSI) - SSI models

In tale contesto i digital wallets fungono da interfaccia utente, consentendo la gestione degli identificatori decentralizzati (DID) e delle VC credenziali verificabili; mentre le SSI cards, equivalenti digitali di documenti fisici come passaporti o patenti, sono uno strumento chiave per l’identificazione in contesti sia digitali che fisici. Si è ricordato il contesto della Pubblica Amministrazione, ove la sperimentazione della documentazione digitale, patenti e passaporti, sia già partita tramite piattaforme applicative ad hoc.

Zero Knowledge Proof: un’Innovazione Chiave

Un ulteriore avanzamento tecnologico nel contesto della SSI è rappresentato dalla Zero Knowledge Proof (ZKP). Si tratta di una famiglia di tecnologie crittografiche che permettono di dimostrare la veridicità di un’affermazione senza dover rivelare le informazioni che la riguardano. Per esempio, con le ZKP è possibile dimostrare a qualcuno di conoscere la soluzione di un complesso schema di sudoku, senza svelare nulla della soluzione stessa.

Ulteriori esempi applicativi di questa tecnologia crittografica alla base della SSI, sono nell’ambito dell’attestazione la veridicità delle informazioni senza rivelare i dettagli sottostanti: nell’esempio illustrato dal relatore, si ricava come sia possibile dimostrare di essere maggiorenni senza dover fornire la propria data di nascita. Da una prospettiva più tecnica, Serraino ha anticipato che la ZKP si sta affermando anche come strumento per ottimizzare l’efficienza computazionale rispetto ai tradizionali metodi di mining della BlockChain, rappresentando una soluzione più sostenibile e scalabile.

Applicazioni e Implicazioni della Self-Sovereign Identity

L’implementazione pratica della SSI trova nella BlockChain uno strumento fondamentale, applicando un modello informativo distribuito a supporto della validazione dell’identità in contesti complessi costituiti da più attori; in merito, il relatore ha ribadito come l’ambito di applicazione non sia solo per singoli individui ma anche per organizzazioni e dispositivi IoT ove gli aspetti di sicurezza informatica spesso passano in secondo piano, rispetto ad esigenze operative correlate al dover realizzare in tempo breve sistemi tecnologicamente innovativi e per cui le competenze sul campo sono difficili da reperire.

La BlockChain offre infatti la possibilità di fornire una prova univoca e incontrovertibile delle identità, lasciando al titolare la scelta – revocabile in qualsiasi momento – di concedere l’accesso a terze parti.

Oltre ad aumentare il controllo sui dati, questo sistema decentralizzato riduce il rischio di attacchi informatici, poiché non esiste un singolo punto di fallimento che possa essere compromesso.

Con la SSI ogni individuo diventa il vero titolare dei propri dati, eliminando la necessità di intermediari e garantendo piena sovranità sulle proprie informazioni personali.

Contesto Europeo: il Framework EBSI

Passando ad alcuni esempi concreti di applicazioni della SSI, il relatore ha citato il framework EBSI (European Blockchain Services Infrastructure), che testimonia l’impegno dell’Unione Europea nel promuovere l’adozione della SSI.

Self-Sovereign Identity (SSI) - Verifiable Credentials Framework

EBSI intende fornisce servizi come la notarizzazione digitale, gli audit trail e la conformità agli standard internazionali, contribuendo a rendere l’interazione tra cittadini e istituzioni più trasparente e sicura.

La SSI è infatti progettata per supportare una vasta gamma di casi d’uso, dalla gestione delle identità alla tracciabilità delle transazioni: nel contesto europeo i settori interessati includono la certificazione delle credenziali accademiche, l’implementazione dell’identità digitale europea e la condivisione attendibile dei dati nelle Pubbliche Amministrazioni.

Protocolli di Comunicazione e Sicurezza

I protocolli di comunicazione implementati nella SSI rappresentano un notevole progresso rispetto ai sistemi tradizionali, in particolare per quanto riguarda la sicurezza e la protezione dei dati.

L’autenticazione reciproca basata di identificatori decentralizzati (DID) – in cui si verifica l’identità sia del mittente che del destinatario – offre un livello di sicurezza che supera di gran lunga i protocolli standard, citando ad esempio il caso PEC di ampia diffusione, o ancora le casistiche di truffe di phishing estremamente diffuse.

La protezione dei metadati è un altro aspetto fondamentale, poiché permette di evitare che informazioni sensibili, come timestamp o indirizzi IP, possano essere utilizzate per scopi malevoli.

Il paradigma BlockChain realizza concettualmente e tecnologicamente le caratteristiche dei protocolli di sicurezza, assicurando l’integrità dei messaggi e la reale identità di entrambe le parti, garantendo che le comunicazioni non possano essere alterate durante la loro trasmissione.

Prospettive future

Le prospettive per la futura diffusione del paradigma SSI appaiono estremamente promettenti, grazie alla standardizzazione dei protocolli e all’interoperabilità tra sistemi diversi.

I più rilevanti casi d’uso citati nella presentazione hanno incluso:

  • ambito pubblico – la SSI potrebbe risolvere il problema della frammentazione dei dati, consentendo una gestione più sicura delle identità e una migliore condivisione delle informazioni tra le varie entità della Pubblica Amministrazione;
  • ambito sanitario – la SSI permetterebbe ai pazienti di mantenere il controllo completo dei propri dati medici, decidendo chi può accedervi e in quali circostanze, così migliorando la privacy e la qualità delle cure;
  • ambito educativo – la SSI consente l’uso di credenziali verificabili per attestare titoli di studio e qualifiche accademiche, riducendo il rischio di frodi nonché semplificando il processo di verifica da parte di datori di lavoro e istituzioni.

Conclusioni

In conclusione dell’intervento il relatore ha ribadito che la Self-Sovereign Identity rappresenta un vero e proprio cambio di paradigma nella gestione delle identità digitali.

Non si tratta, infatti, soltanto di un’innovazione tecnologica ma di una trasformazione che mette l’utente al centro del proprio ecosistema digitale, garantendo sicurezza, privacy e controllo.

L’implementazione su larga scala della SSI potrebbe rivoluzionare il modo in cui interagiamo con istituzioni, aziende e altre persone, creando un futuro digitale più equo e rispettoso dei diritti individuali: la collaborazione tra governi, industria e sviluppatori sarà fondamentale per costruire un ecosistema interoperabile e sicuro entro cui realizzare appieno le potenzialità della SSI, ponendo le basi per una nuova era di sovranità digitale.

Profilo Autore

Igor Serraino è professionista IT.
Opera come analista infrastrutturale e di Open Innovation nel contesto di Impresa 4.0 fin dal 2017, in qualità di Technology Expert per una importante società di settore attiva in ambiti aziendali eterogenei e sfidanti.
Il suo portfolio professionale senior-level si consolida attraverso una decennale esperienza da analista e sviluppatore hard-skills in ambienti Java-based, con particolare riferimento alla coprogettazione e sviluppo di applicativi per la gestione finanziaria commercializzati nel mondo della Pubblica Amministrazione.
Ha all’attivo numerose attività di formazione aziendale, workshops e pubblicazioni nei contesti di Cyber Security (GDPR e ISO27001), Legal-Tech, BlockChain Architect.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/self-sovereign-identity/


Credential phishing attacks rose by 703% in H2 of 2024

A new report from SlashNext analyzes scam trends to help organizations prepare for threats in 2025. The report analyzes a range of email and mobile threats, such as: 

According to the report, credential theft attacks increased by 703% in the second half of 2024, suggesting a rise in the use of phishing kits and social engineering techniques. Overall, email-based attacks increased by 202% in H2 of 2024, with individuals receiving at minimum one phishing link each week that was able to bypass conventional network security. 

Other key findings from the report include: 

  • Among the observed embedded, malicious links, 80% were zero-day threats that were previously unknown. 
  • Users faced an average of three to six threats each week during peak periods. 
  • Users experienced an average of 600 mobile threats per year. 
  • Social engineering threats saw a 141% increase in H2 of 2024. 

https://www.securitymagazine.com/articles/101261-credential-phishing-attacks-rose-by-703-in-h2-of-2024