CSOs speak out on today’s leadership challenges

h3 { font-weight: bold; font-size: 18px; color: #C72026;
}

What leadership issues are challenging and motivating today’s senior security executives? I put that question out to a “brain trust” of chief security officers, VPs of security, and security directors across several verticals, sizes, geographies, and reporting structures.

The following represent some of the most pertinent leadership issues identified by your peers today.

Downsizing and restructuring

“Many organizations are experiencing mergers, acquisitions, divestitures, restructuring, reductions in workforce and layoffs — the latter two items affecting both the general employee population and security staff. There needs to be constant preparation regarding yourself and your program for future downsizing and optimizing what you currently have to align with where the business and the economy (or other external factors) is going. This should not be a knee-jerk reaction to the circumstances. It must be an ongoing awareness and execution of your planning. I emphasize ‘planning’ as that is far more useful than any plan because nothing ever goes according to your plan.”

— Roy Lemons, CSO, International Paper

Persistent law enforcement mentality

“Looking across our industry, we continue to see antiquated security leadership. Even after talking about this for years, the corporate police mentality and belief in the ‘cost center principle’ still trumps the view of security as a strategic business partner, competitive advantage, growth driver, and culture creator. Job descriptions for senior-level positions still list law enforcement experience as prerequisites. It’s time we move away from sourcing CSO positions from federal agencies and police departments and begin to diversity our function and skillsets.”

— Steven Antoine, Vice President of Global Security, Pepsico

Recognition and respect from the C-Suite

“My biggest challenge here has consistently been trying to get the C-Suite to take security and safety seriously. The lack of a culture of accountability makes it close to impossible to get compliance with existing protocols and best practices. It is the ages-old conundrum that security and convenience often collide.”

— Lori Flor, Director of Safety and Security, University of California San Diego

Being both global and local

“How can we best prepare our physical security teams for the plethora of risks that cascade to our local level from international conflicts, natural disasters, infrastructure attacks and outages, potential resource scarcities etc., while still managing regular security responsibilities in access control, medical assistance, threat assessment, technology maintenance, and so forth? We need to prepare for global situations that impact local security that will not improve in the near future. This challenge requires teams with members that have developed wide knowledge, and perhaps creating larger teams during a time when many organizations are facing fiscal constraints. Hiring a mix of experience levels from a wide scope of industries is integral, since it creates diversity in thought and a wider span of experience dealing with complex issues.”

— Danielle Weddepohl, multidisciplinary senior security executive

Technology and talent

“Between my work as a security executive and as an executive coach, I have the opportunity to talk to many security professionals. Acquiring the right talent is almost a universal challenge. The pace of change in technology and emerging threats call for more highly skilled (and more expensive) front-line security professionals. As for the technology itself, it offers the opportunity to make us more effective and efficient at the same time, if used correctly by properly trained staff. The potential — such as to parse vast amounts of data to uncover threats — is incredible.”

— Scott R. Wolford, Director of Security, Grandview Yard, Nationwide; Owner, Beyond the Blue Professional Coaching

It’s clear that today’s security executives are struggling with both long-term leadership issues (influence and respect, old leadership models, staffing, etc.) and newer challenges (complexity of tech, global issues having local repercussions, for example).

But opportunities present themselves as well, such as when local staff must deal with global issues. Weddepohl notes that it may be wise to promote employment opportunities where potential candidates speak the language of your patrons and understand cultural nuances. Or organizations can draw candidates from other industries and consider altering traditional job and educational requirements to expand the talent pool, bringing in new experiences and perspectives.

“Diversity and wide understanding will help prepare our organizations for issues that cascade from global events, and heighten our ability to best serve customers,” Weddepohl says.

https://www.securitymagazine.com/articles/101244-csos-speak-out-on-todays-leadership-challenges


Critical WordPress plugin vulnerability under active exploit threatens thousands

Thousands of sites running WordPress remain unpatched against a critical security flaw in a widely used plugin that was being actively exploited in attacks that allow for unauthenticated execution of malicious code, security researchers said.

The vulnerability, tracked as CVE-2024-11972, is found in Hunk Companion, a plugin that runs on 10,000 sites that use the WordPress content management system. The vulnerability, which carries a severity rating of 9.8 out of a possible 10, was patched earlier this week. At the time this post went live on Ars, figures provided on the Hunk Companion page indicated that less than 12 percent of users had installed the patch, meaning nearly 9,000 sites could be next to be targeted.

Significant, multifaceted threat

“This vulnerability represents a significant and multifaceted threat, targeting sites that use both a ThemeHunk theme and the Hunk Companion plugin,” Daniel Rodriguez, a researcher with WordPress security firm WP Scan, wrote. “With over 10,000 active installations, this exposed thousands of websites to anonymous, unauthenticated attacks capable of severely compromising their integrity.”

Rodriquez said WP Scan discovered the vulnerability while analyzing the compromise of a customer’s site. The firm found that the initial vector was CVE-2024-11972. The exploit allowed the hackers behind the attack to cause vulnerable sites to automatically navigate to wordpress.org and download WP Query Console, a plugin that hasn’t been updated in years.

https://arstechnica.com/security/2024/12/thousands-of-sites-remain-unpatched-against-actively-exploited-wordpress-plugin-bug/


Linee guida GDPR per la compilazione del Registro del Titolare e del Responsabile

Questo articolo rientra nella serie di contenuti di approfondimento legati al tema del Registro del Trattamenti. In questo focus ci concentreremo sugli elementi essenziali per la compilazione del Registro del Titolare, uno strumento cruciale per garantire la conformità al Regolamento Generale sulla Protezione dei Dati.

Compilazione del Registro del Titolare: Guida Completa all’Articolo 30 GDPR

Il titolare nel compilare il Registro è tenuto ad inserire alcune informazioni che il GDPR predefinisce e più in particolare deve inserire:

“Il nome e i dati di contatto del titolare del trattamento e, ove applicabile, del contitolare del trattamento, del rappresentante del titolare del trattamento e del responsabile della protezione dei dati.”

Individuate sopra con l’ausilio delle definizioni figure coinvolte nella compilazione occorre ora illustrare brevemente la figura del contitolare. Con riferimento alla figura dei contitolari è utile ribadire che il fatto costitutivo della contitolarità è rappresentato dalla determinazione congiunta delle finalità e dei mezzi del trattamento e non l’esistenza o meno di un accordo tra le parti, non rileva infatti né l’accordo tra le parti né il nomen iuris utilizzato dalle parti per qualificare il negozio.

In presenza di una violazione del GDPR, infatti, il giudice competente alla ricostruzione dei fatti analizzerà il caso concreto e dunque l’esistenza di una determinazione congiunta delle finalità e dei mezzi del trattamento in concreto e non il contenuto dell’accordo di contitolarità qualora divergente dal principio enunciato richiamandosi in tal senso l’art. 26, par. 2 e par 3 del GDPR che offre alcune indicazioni per individuare il ruolo da attribuire a ciascun contitolare nonché sull’effettiva tutela dell’interessato.

Accountability: le responsabilità dei Contitolari

In ambito di accountability le parti sono tenute a delineare adeguatamente i rispettivi ruoli e i rapporti dei contitolari che assumono con gli interessati e, il contenuto essenziale dell’accordo è messo a disposizione dell’interessato.

In tema di responsabilità nei confronti dell’interessato occorre precisare che, a norma dell’art. 26, par 3 del GDPR, indipendentemente dalle disposizioni dell’accordo tra i contitolari, l’interessato può esercitare i propri diritti ai sensi del presente regolamento nei confronti di e contro ciascun titolare del trattamento e quindi il GDPR se da un lato consente ai titolari di sottoscrivere un accordo dall’altro esclude la possibilità di limitare le singole responsabilità dei contitolari. L’autonomia privata, pertanto, non può derogare alle disposizioni poste a presidio dei diritti degli interessati.

Poiché in un trattamento può essere presente un titolare oppure in alternativa due o più titolari, rinviandosi per approfondimento alle “Linee guida 07/2020 sui concetti di titolare del trattamento e di responsabile del trattamento ai sensi del GDPR adottate il 7 luglio 2021”, nel caso di due o più titolari, il trattamento viene svolto in regime di contitolarità a norma dell’art 26 par. 1 del GDPR, la medesima attività deve essere censita nei registri di ciascun Titolare.

Occorre chiarire, e quindi tenere presente, che la determinazione delle finalità dei mezzi del trattamento tra due o più contitolari non implica necessariamente la determinazione completa delle finalità dei mezzi del trattamento ma può presentarsi con una modalità di condivisione parziale delle finalità dei mezzi del trattamento.

Finalità del Trattamento e Base Giuridica: Elementi Chiave per la Compliance

“Le finalità del trattamento e base giuridica del trattamento”

L’avvio di ciascun trattamento dei dati personali può avere luogo esclusivamente se associato ad una finalità (scopo del trattamento) individuata preventivamente e in modo puntuale per ciascun trattamento e per ciascuna categoria di interessati e in coerenza con le condizioni di liceità previste.

L’art. 5 par. 1 lett. b) del GDPR specifica che i dati personali devono essere raccolti per finalità determinate, esplicite e legittime, e successivamente trattati in modo che non sia incompatibile con tali finalità; un ulteriore trattamento dei dati personali a fini di archiviazione nel pubblico interesse, di ricerca scientifica o storica o a fini statistici non è, conformemente all’articolo 89, par. 1 del GDPR, considerato incompatibile con le finalità iniziali («limitazione della finalità»).

Il Titolare è dunque tenuto ad individuare le finalità del trattamento prima del suo avvio e questo anche quale forma di garanzia per l’interessato al quale è così garantita una forma di controllo in omaggio al principio di trasparenza.

Categorie di Interessati e Dati Personali nel GDPR: Classificazione e Protezione

“Una descrizione delle categorie di interessati e delle categorie di dati personali;

La descrizione delle categorie di interessati deve avvenire per macroaree dei soggetti interessati e non per ciascun nominativo e quindi ad esempio (dipendenti, fornitori, minori, pazienti ecc.).”

Premesso che il dato personale è qualsiasi informazione riguardante una persona fisica identificata o identificabile («interessato»); e che si considera identificabile la persona fisica che può essere identificata, direttamente o indirettamente, con particolare riferimento o ad un identificativo come il nome, un numero di identificazione, dati relativi all’ubicazione, un identificativo online o a uno o più elementi caratteristici della sua identità fisica, fisiologica, genetica, psichica, economica, culturale o sociale, i dati personali si possono distinguere in tre categorie.

La descrizione categorie di dati personali deve avvenire per macroaree dei dati e quindi ad esempio:

  • I dati comuni (ad esempio: nome e cognome, il codice fiscale, l’indirizzo IP etc.).
  • I dati rientranti in particolari categorie (art. 9): si tratta dei dati c.d. “ex sensibili” con l’aggiunta dei dati genetici e biometrici e cioè quelli che rivelano l’origine razziale od etnica, le convinzioni religiose, filosofiche, le opinioni politiche, l’appartenenza sindacale, relativi alla salute o alla vita sessuale i dati genetici, i dati biometrici e quelli relativi all’orientamento sessuale.
  • I dati relativi a condanne penali e reati (art. 10): si tratta dei dati c.d. “ex giudiziari”, cioè quelli che possono rivelare l’esistenza di determinati provvedimenti giudiziari soggetti ad iscrizione nel casellario giudiziale (ad esempio, i provvedimenti penali di condanna definitivi, la liberazione condizionale, il divieto od obbligo di soggiorno, le misure alternative alla detenzione) o la qualità di imputato o di indagato. Rientrano in tale nozione i dati relativi alle condanne penali e ai reati o a connesse misure di sicurezza.

Destinatari dei Dati Personali nel GDPR

“Le categorie dei destinatari a cui i dati personali sono stati o saranno comunicati compresi i destinatari, dei paesi terzi o organizzazioni internazionali.”

Il GDPR utilizza il termine di comunicazione, (art. 4, par. 1, n. 9), la cui definizione è invece contenuta nell’art. 2-ter comma 4 del Codice privacy alla lettera a) unitamente al termine di diffusione contenuta alla successiva lettera b) così da differenziare le due azioni che avvengono con modalità distinte e raggiungono una differente platea di destinatari.

L’Autorità sul proprio sito internet ha precisato che il campo “categorie di destinatari a cui i dati sono stati o saranno comunicati” deve contenere, anche semplicemente la categoria di appartenenza, gli altri titolari cui siano comunicati i dati (es. enti previdenziali cui debbano essere trasmessi i dati dei dipendenti per adempiere agli obblighi contributivi).

Inoltre, si ritiene opportuno che siano indicati anche gli eventuali altri soggetti ai quali – in qualità di responsabili e sub-responsabili del trattamento – siano trasmessi i dati da parte del titolare (es. soggetto esterno cui sia affidato dal titolare il servizio di elaborazione delle buste paga dei dipendenti o altri soggetti esterni cui siano affidate in tutto o in parte le attività di trattamento). Ciò al fine di consentire al titolare medesimo di avere effettiva contezza del novero e della tipologia dei soggetti esterni cui sono affidate le operazioni di trattamento dei dati personali.

Trasferimenti di Dati Personali verso Paesi Terzi o Organizzazioni Internazionali

“Ove applicabile, i trasferimenti di dati personali verso un paese terzo o un’organizzazione internazionale, compresa l’identificazione del paese terzo o dell’organizzazione internazionale e, per i trasferimenti di cui al secondo comma dell’articolo 49, la documentazione delle garanzie adeguate.”

L’art. 30 del GDPR individua le informazioni relative al trasferimento dei dati personali quale contenuto obbligatorio da inserire nel registro dei trattamenti del titolare e del responsabile. Il trasferimento dei dati personali deve essere eseguito a norma degli artt. 44-49 del GDPR applicabili al trasferimento dei dati personali fermo restando la necessità di coerenza del trasferimento stesso con tutte le altre disposizioni vigenti in materia.

Principi Fondamentali del GDPR sul Trasferimento dei Dati Personali

Dall’art. 1, par. 1 del GDPR, cui per una lettura completa comunque si rinvia, rubricato “Oggetto e finalità” si evince uno dei principi innovativi presenti nel regolamento che così recita: “Il presente regolamento stabilisce norme relative alla protezione delle persone fisiche con riguardo al trattamento dei dati personali, nonché le norme relative alla libera circolazione di tali dati”.

Il concetto di privacy si evolve da diritto alla riservatezza e di rispetto alla propria sfera personale di ciascun interessato al diritto, per ciascun interessato di controllare l’uso che altri fanno delle informazioni che lo riguardano.

Prima di illustrare le disposizioni relative al trasferimento dei dati occorre definire l’ambito di territoriale di applicazione della normativa del Regolamento, poiché il principio enunciato all’art. 3 del GDPR26 “ambito di applicazione territoriale” governa la circolazione dei dati personali all’interno dell’Unione Europea mentre l’art 44 GDPR27 “principio generale per il trasferimento” enuncia la regola che governa il trasferimento dei dati al di fuori dell’Unione Europea a norma della quale tutte le disposizioni del Capo V sono applicate al fine di assicurare che il livello di protezione delle persone fisiche garantito dal presente regolamento non sia pregiudicato.

Il Capo V del GDPR rubricato “Trasferimento dei dati personali verso paesi terzi o organizzazioni internazionali” disciplina tale materia e consente il trasferimento dei dati personali nei seguenti casi:

  • Trasferimento sulla base di una decisione di adeguatezza (art. 45 GDPR);
    • Trasferimento soggetto a garanzie adeguate (art. 46 GDPR); Norme vincolanti d’impresa (Art. 47 GDPR);
    • Trasferimento o comunicazione non autorizzati dal diritto dell’Unione (Art. 48 GDPR);
    • Deroghe in specifiche situazioni (art. 49 GDPR).

In questo articolo abbiamo esaminato gli elementi fondamentali per la compilazione del Registro del Titolare, in conformità all’art. 30 del GDPR. Abbiamo approfondito le figure coinvolte, le finalità del trattamento, le categorie di interessati e di dati personali, i destinatari dei dati e i trasferimenti verso paesi terzi. Nel prossimo articolo della serie, ci concentreremo in particolare sul tema del “Trasferimento dei Dati Personali nel GDPR”. Per un quadro completo dell’argomento, vi invitiamo a scaricare il nostro white paper dedicato dal titolo “Registro dei Trattamenti”.

Profilo Autore

Tecnologo presso l’UAIG del CNR.
Abilitato all’esercizio della professione forense.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/gdpr-linee-guida/


Russia takes unusual route to hack Starlink-connected devices in Ukraine

“Microsoft assesses that Secret Blizzard either used the Amadey malware as a service (MaaS) or accessed the Amadey command-and-control (C2) panels surreptitiously to download a PowerShell dropper on target devices,” Microsoft said. “The PowerShell dropper contained a Base64-encoded Amadey payload appended by code that invoked a request to Secret Blizzard C2 infrastructure.”

The ultimate objective was to install Tavdig, a backdoor Secret Blizzard used to conduct reconnaissance on targets of interest. The Amdey sample Microsoft uncovered collected information from device clipboards and harvested passwords from browsers. It would then go on to install a custom reconnaissance tool that was “selectively deployed to devices of further interest by the threat actor—for example, devices egressing from STARLINK IP addresses, a common signature of Ukrainian front-line military devices.”

When Secret Blizzard assessed a target was of high value, it would then install Tavdig to collect information, including “user info, netstat, and installed patches and to import registry settings into the compromised device.”

Earlier in the year, Microsoft said, company investigators observed Secret Blizzard using tools belonging to Storm-1887 to also target Ukrainian military personnel. Microsoft researchers wrote:

In January 2024, Microsoft observed a military-related device in Ukraine compromised by a Storm-1837 backdoor configured to use the Telegram API to launch a cmdlet with credentials (supplied as parameters) for an account on the file-sharing platform Mega. The cmdlet appeared to have facilitated remote connections to the account at Mega and likely invoked the download of commands or files for launch on the target device. When the Storm-1837 PowerShell backdoor launched, Microsoft noted a PowerShell dropper deployed to the device. The dropper was very similar to the one observed during the use of Amadey bots and contained two base64 encoded files containing the previously referenced Tavdig backdoor payload (rastls.dll) and the Symantec binary (kavp.exe).

As with the Amadey bot attack chain, Secret Blizzard used the Tavdig backdoor loaded into kavp.exe to conduct initial reconnaissance on the device. Secret Blizzard then used Tavdig to import a registry file, which was used to install and provide persistence for the KazuarV2 backdoor, which was subsequently observed launching on the affected device.

Although Microsoft did not directly observe the Storm-1837 PowerShell backdoor downloading the Tavdig loader, based on the temporal proximity between the execution of the Storm-1837 backdoor and the observation of the PowerShell dropper, Microsoft assesses that it is likely that the Storm-1837 backdoor was used by Secret Blizzard to deploy the Tavdig loader.

Wednesday’s post comes a week after both Microsoft and Lumen’s Black Lotus Labs reported that Secret Blizzard co-opted the tools of a Pakistan-based threat group tracked as Storm-0156 to install backdoors and collect intel on targets in South Asia. Microsoft first observed the activity in late 2022. In all, Microsoft said, Secret Blizzard has used the tools and infrastructure of at least six other threat groups in the past seven years.

https://arstechnica.com/security/2024/12/russia-takes-unusual-route-to-hack-starlink-connected-devices-in-ukraine/


Top 5 sectors targeted with subject customization techniques

Research from Cofense Intelligence has revealed the five industries most frequently targeted with subject customization techniques. Subject customization is a tactic commonly used in phishing emails to deceive a recipient, and often includes the use of the recipient’s name, phone number, email address, or organization name in order to disguise the purpose of the the email. Based on data collected from Q3 2023 to Q3 2024, researchers were able to determine the most targeted industries as well as common subject customization techniques deployed in each. 

The top targeted industries are: 

  1. Finance and insurance
  2. Manufacturing
  3. Mining, quarrying oil, and gas extraction
  4. Healthcare and social assistance
  5. Retail trade

Observed subject lines in the finance and insurance industry often replicated business communication including business documentation, invoices and forms requiring action or attention. In the manufacturing industry, email correspondence regarding orders and contracts are common. With a personalized email subject line, phishing emails can appear legitimate and cause a target to open a malicious file. Similarly, the mining, quarrying oil, and gas extraction sector often saw subject lines based on invoices, proposals, or notifications about shared documentation. In healthcare and social assistance, notification or document emails were common; and as for retail trade, common subjects include urgent shipments, contracts and sales. 

https://www.securitymagazine.com/articles/101241-top-5-sectors-targeted-with-subject-customization-techniques


Cybercrime 2025: evoluzione delle Cyber Minacce

Avvicinandoci il nuovo anno, l’analisi dei trend del cybercrime 2025 si configura sempre più come un campo di studio interdisciplinare, in cui la complessità tecnologica si intreccia con vulnerabilità socio-economiche e geopolitiche. Questo articolo vuole essere una fonte di riflessione utile a comprendere e affrontare le sfide emergenti attraverso modelli analitici avanzati e strategie globali.

L’Intelligenza Artificiale Come Vettore di Minacce Evolutive

Gli attori delle minacce stanno sempre più integrando l’intelligenza artificiale (AI) nelle loro operazioni, sfruttandone la capacità di automatizzare e ottimizzare attacchi complessi. Nel 2025, si prevede un ulteriore perfezionamento di queste tattiche:

  • Ingegneria Sociale e Manipolazione Cognitiva: L’AI è destinata a migliorare la qualità e la precisione degli attacchi di phishing e vishing. Deepfake estremamente realistici diventeranno strumenti centrali per il furto di identità e la manipolazione psicologica, riducendo ulteriormente la capacità delle difese tradizionali di rilevare comunicazioni fraudolente.
  • Operazioni di Disinformazione Scalabili: L’utilizzo dell’AI nella generazione di contenuti persuasivi porterà a campagne di disinformazione su larga scala, con implicazioni significative per la stabilità sociale e politica a livello globale.

Cybercrime 2025: Costi Crescenti e Impatto Sistemico

Con una stima di 10,5 trilioni di dollari di costi annuali entro il 2025, il cybercrime non rappresenta solo una minaccia per le singole organizzazioni, ma una sfida sistemica per l’economia globale. Le categorie di danno includono:

  • Distruzione dei Dati: La perdita di accesso a dati critici ha ripercussioni immediate su produttività e operatività.
  • Erosione della Fiducia e Danni Reputazionali: I costi a lungo termine derivano dalla perdita di fiducia di clienti, partner e stakeholder.
  • Furto di Proprietà Intellettuale: La sottrazione di innovazioni chiave mina la competitività aziendale e nazionale.

Questi costi non sono limitati all’ambito economico, ma si estendono alle infrastrutture critiche, compromettendo servizi essenziali come energia e sanità.

Il Ransomware: Una Minaccia in Evoluzione

Il ransomware continua a rappresentare una delle forme più redditizie e devastanti di attacco informatico. Le previsioni per il 2025 indicano un incremento tanto nella frequenza quanto nella sofisticazione degli attacchi:

  • Estorsione Multilivello: L’utilizzo combinato di crittografia e minacce di pubblicazione di dati sensibili rende più difficili le negoziazioni e aumenta il valore dei riscatti richiesti.
  • Impatto Sulle Infrastrutture Critiche: Settori come la sanità e i trasporti sono particolarmente vulnerabili, con ripercussioni dirette sulla sicurezza pubblica.
  • Adattamento dei Modelli di Business Criminale: Il ransomware-as-a-service (RaaS) sta abbassando la barriera d’ingresso per attori meno sofisticati.

Superfici di Attacco in Espansione

Con oltre 200 zettabyte di dati previsti per il 2025, la crescente digitalizzazione amplifica in modo esponenziale le vulnerabilità:

  • Internet of Things (IoT): La proliferazione di dispositivi connessi espone reti personali e aziendali a rischi significativi. La sicurezza by design diventa imperativa per mitigare queste minacce.
  • Infrastrutture Edge: La crescente adozione di architetture edge introduce nuovi punti di attacco, spesso non adeguatamente protetti.
  • Settori Strategici: Energia, trasporti e sanità rimangono i principali obiettivi di attacchi mirati, con implicazioni che vanno ben oltre il danno economico.

Evoluzione delle Minacce: Un Approccio Prognostico

Le tendenze emergenti delineano un panorama in continua trasformazione:

  • Attacchi alla Supply Chain: Gli attacchi mirati alle dipendenze software rappresentano un vettore sempre più utilizzato per penetrare ecosistemi complessi.
  • Blockchain Exploits: L’adozione crescente delle criptovalute introduce vulnerabilità legate alla sicurezza delle transazioni.
  • Minacce Quantum-Resistant: Con il progresso del quantum computing, i cybercriminali adotteranno tecniche di crittografia avanzate per eludere le difese attuali.
  • Malware Modulari: La personalizzazione dei malware aumenterà l’efficacia degli attacchi su target specifici.

Strategia Globale e Approccio INTERPOL

L’implementazione della Global Cybercrime Strategy 2022-2025 di INTERPOL rappresenta una pietra miliare nella lotta contro il cybercrime, con quattro obiettivi principali:

  1. Analisi e Prevenzione Proattiva: Rafforzare la condivisione di informazioni tra i paesi membri e sviluppare una comprensione approfondita del panorama delle minacce.
  2. Azioni Operative e Investigative: Coordinare attività transnazionali per prevenire e contrastare il cybercrime a livello globale.
  3. Sviluppo delle Capacità: Promuovere la creazione di competenze attraverso programmi di formazione e capacity building, coinvolgendo partner del settore pubblico e privato.
  4. Leadership nella Sicurezza Globale: Collaborare con organismi internazionali per definire policy e strumenti che rafforzino l’ecosistema globale della cybersecurity.

Investimenti Strategici in Cybersecurity

Per affrontare queste minacce, la spesa globale per la cybersecurity supererà 1 trilione di dollari entro il 2025. Le aree prioritarie includono:

  • Tecnologie Basate su AI: Implementare soluzioni capaci di rilevare e neutralizzare minacce in tempo reale.
  • Architetture Zero-Trust: Rafforzare i modelli di sicurezza che richiedono verifiche continue su utenti e dispositivi.
  • Resilienza delle Infrastrutture Critiche: Migliorare le capacità di prevenzione e risposta per settori strategici.
  • Formazione Avanzata: Promuovere una cultura della sicurezza tra professionisti e utenti finali.

Cooperazione Internazionale e Governance Globale

Come evidenziato nelle strategie di INTERPOL, la collaborazione internazionale è fondamentale per combattere il crimine informatico:

  • Condivisione di Informazioni: Sviluppare piattaforme per lo scambio tempestivo di intelligence.
  • Partnership Pubblico-Private: Coinvolgere attori chiave nella definizione di standard e politiche comuni.
  • Protocolli Coordinati: Implementare risposte armonizzate per mitigare gli impatti di attacchi globali.

Una Visione Olistica per il Futuro della Cybersecurity

La prospettiva dei trend relativi al cybercrime 2025 non è solo una previsione, ma un richiamo all’azione per affrontare le sfide di un mondo sempre più interconnesso. Solo attraverso un impegno concertato, investimenti mirati e una governance collaborativa possiamo garantire la sicurezza di un ecosistema digitale complesso e in rapida evoluzione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cybercrime-2025-trends/


FTC prohibits data brokers from selling Americans’ location data

Two data brokers, Mobilewalla and Gravy Analytics, have been banned from collecting and selling certain private location data of Americans by the Federal Trade Commission (FTC). This includes sensitive data linked to: 

  • Churches
  • Healthcare institutions
  • Military locations 
  • Schools

Security leaders weigh in

Erich Kron, Security Awareness Advocate at KnowBe4: 

The collection of data on individuals has become a very controversial topic for many and is not being helped by the repeated failures to protect the sensitive information being collected by these organizations. Restricting the collection of things like location information is an important step, especially for those in professions where the disclosure of this information could be a danger to them and their families or might make them a target of hate groups due to religious or other affiliations.”

“Unfortunately, we live in a time where we rely on the convenience provided by cell phones, connected vehicles and other devices that have the ability to track location through GPS or other means, and this information can easily be misused by bad actors. As more and more data is collected, and as more and more organizations that collect this information are breached or leave information open to the public internet accidentally, regulatory authorities will be forced to address the issues for the good of the American public.

Paul Bischoff, Consumer Privacy Advocate at Comparitech: 

This breach shows how mobile advertising IDs, which are often touted as non-identifying, can in fact be used to identify and track specific people. The threat of this data being sold goes beyond the usual threats of phishing and scams. It enables stalking, harassment, and domestic abuse. The FTC made the right call in banning data brokers from selling location info.

Chris Hauk, Consumer Privacy Champion at Pixel Privacy:

While I applaud any limits on information that can be tracked, I particularly like it when any type of geographical location tracking has limitations placed on it. This type of tracking makes it too easy for users to be stalked, both online and in real life, by those that may wish to do them harm. It also provides too much information to government agencies like the alphabet agencies and other law enforcement, allowing them to track a targeted users’ every move, even if they are not engaging in illegal activities.

https://www.securitymagazine.com/articles/101240-ftc-prohibits-data-brokers-from-selling-americans-location-data


Security Twin e Dati Sintetici: verso una nuova era della Sicurezza nelle Infrastrutture ICT/OT

Nel corso del Forum ICT Security 2024, il prof. Fabrizio Baiardi – coordinatore del gruppo ICT Risk Assessment and Management del Dipartimento di Informatica dell’Università di Pisa e consulente scientifico di Haruspex – ha presentato un’analisi dedicata all’utilizzo di dati sintetici prodotti mediante Security Twin per la protezione delle infrastrutture ICT/OT.

Security Twin e Dati Sintetici: una rivoluzione nella Security by Design

Sulla scorta della sua vasta esperienza nell’analisi dei rischi cyber relativi alle infrastrutture critiche, il relatore ha evidenziato come le metodologie tradizionali di security testing appaiano ormai inadeguate a contrastare le moderne tecniche di attacco.

Per questo l’utilizzo di un Security Twin per la produzione di dati sintetici può rappresentare una vera rivoluzione nell’ambito della cybersecurity, introducendo un paradigma innovativo per la Security by Design.

Questa metodologia si fonda sulla creazione di “gemelli digitale” dell’infrastruttura e degli attaccanti che vengono quindi utilizzati da una piattaforma digitale per simulare le intrusioni possibili e generare dati sintetici rappresentativi. Questi dati consentono di analizzare scenari di attacco complessi in un ambiente controllato e senza disturbare l’infrastruttura, anticipando i comportamenti dei potenziali attaccanti prima che possano manifestarsi nei sistemi.

Guarda il video completo dell’intervento:

[embedded content]

Analisi delle intrusioni e MITRE ATT&CK

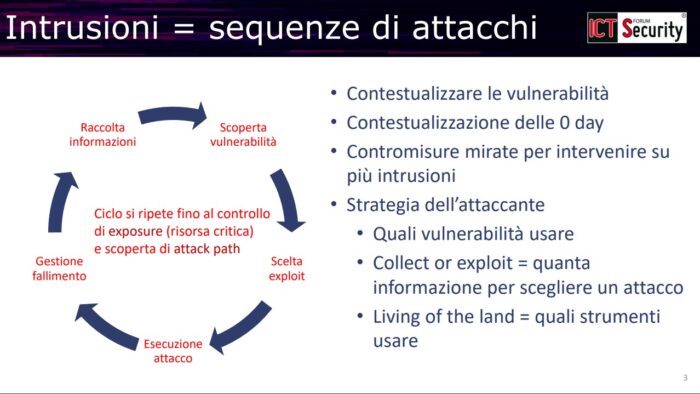
Il prof. Baiardi ha sottolineato che, nel contesto attuale della sicurezza informatica, gli attaccanti continuano a ottenere successi significativi nonostante l’implementazione di misure difensive sempre più sofisticate.
Security Twin e Dati Sintetici: verso una nuova era della Sicurezza nelle Infrastrutture ICT/OT. Analisi delle intrusioni e MITRE ATT&CK

La chiave per comprendere questa persistente esposizione risiede nell’analisi delle intrusioni come sequenze dinamiche di azioni che gli attaccanti eseguono metodicamente: dalla raccolta iniziale di informazioni allo sfruttamento delle vulnerabilità, fino al movimento laterale all’interno dei sistemi compromessi.

La MITRE ATT&CK Matrix fornisce una mappatura dettagliata di queste tattiche, tecniche e procedure, offrendo un framework prezioso per comprendere le modalità con cui gli attaccanti raggiungono i loro obiettivi.

Tecniche sofisticate di attacco: Living off the Land

Per esemplificare le innovazioni alle strategie utilizzate delle moderne minacce il relatore ha citato il “Living off the Land”, in cui le minacce sfruttano elementi già presenti nel sistema anziché introdurre malware dall’esterno.

In alcuni casi, applicando questa e altre tecniche sofisticate, gli attaccanti sono stati in grado di utilizzare come vettori di attacco anche strumenti tradizionalmente deputati alla difesa, tra cui le soluzioni di Endpoint Detection and Response (EDR).

Secondo il prof. Baiardi, ciò dipende dal fatto che – soprattutto grazie al fenomeno ransomware – oggi i cyber criminali possono contare su ingenti risorse che li mettono in condizione di adottare un approccio sempre più “professionale” con una elevata innovazione e la possibilità di acquistare strumenti e vulnerabilità zero day sul dark web.

Vulnerabilità diffusa e limiti degli approcci tradizionali

A conferma della criticità della situazione, il prof. Baiardi ha citato una ricerca Cisco che evidenzia come anche le organizzazioni più preparate presentino migliaia di risorse potenzialmente esposte ad attacchi esterni.
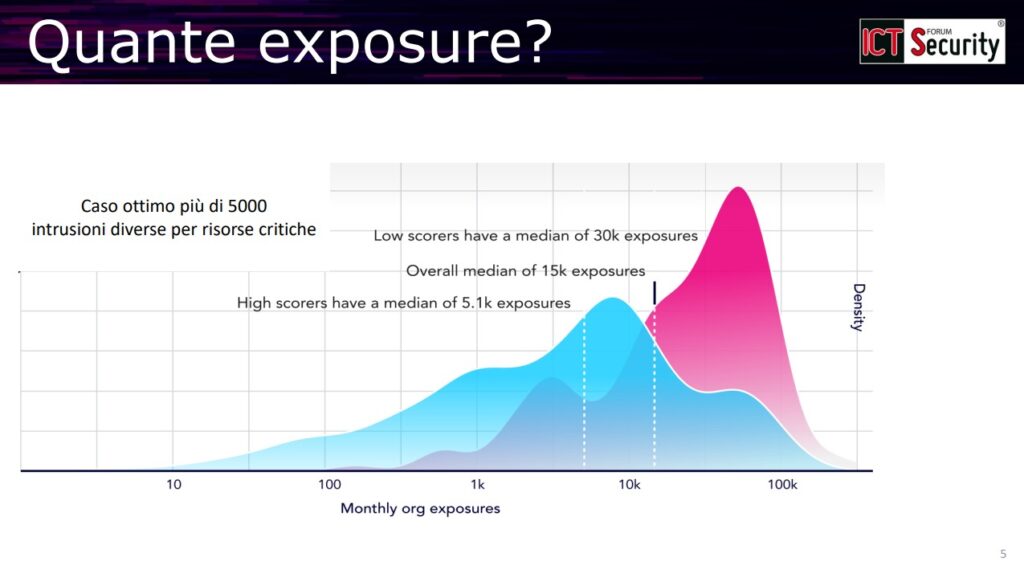
Security Twin e Dati Sintetici: verso una nuova era della Sicurezza nelle Infrastrutture ICT/OT: VulnerabilitàNell’ambito di ecosistemi interconnessi e caratterizzati da una supply chain complessa, questa vulnerabilità diffusa diventa particolarmente preoccupante, poiché la compromissione di un singolo elemento può innescare un effetto domino con conseguenze devastanti anche su infrastrutture gestite da organizzazioni con elevati requisiti di sicurezza. E’ fondamentale riconoscere che, rispetto a tale scenario di rischio, i classici approcci alla sicurezza mostrano limiti significativi.

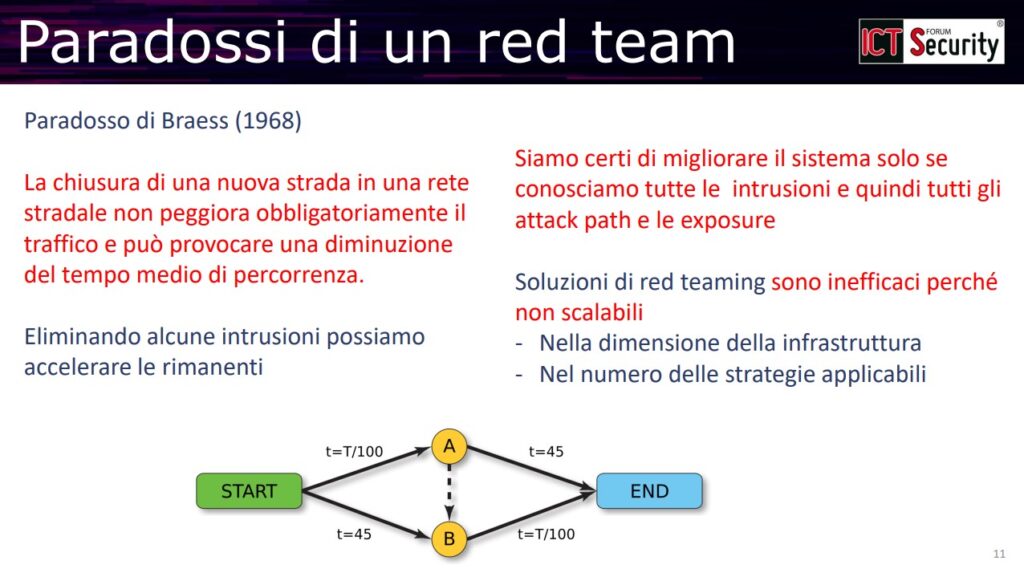
Il “patch all”, guidato da sistemi di scoring come CVSS o EPSS, spesso si rivela un esercizio futile: mentre un’organizzazione lavora per correggere le vulnerabilità note continuano infatti a emergerne di nuove, generando un ciclo infinito che non garantisce un reale miglioramento della sicurezza.

Paradossalmente, perfino il penetration testing tradizionale – sebbene ampiamente prescritto dalle normative europee – può peggiorare la situazione, in quanto la correzione selettiva delle vulnerabilità identificate può avere l’effetto indesiderato di agevolare altri percorsi di attacco.
Security Twin e Dati Sintetici: verso una nuova era della Sicurezza nelle Infrastrutture ICT/OT. penetration testing e red team

Security Twin: un nuovo paradigma per la Sicurezza

Poiché la dinamicità delle minacce odierne rende sostanzialmente inutile fare riferimento ai dati storici – che descrivono una realtà ormai non più esistente – il relatore ha evidenziato la necessità di sviluppare soluzioni innovative e radicalmente differenti.

In questo contesto, il Security Twin emerge come uno strumento dal grande potenziale. Non si tratta, infatti, di una semplice virtualizzazione del sistema ma di un modello astratto dell’infrastruttura che include tutte le informazioni critiche per la sicurezza: moduli, interconnessioni, vulnerabilità, profili utente (in quanto potenziali destinatari di phishing) e altri vettori di attacco.

Questo consente la generazione di dati sintetici significativi per un’analisi della sicurezza che utilizzi anche i twin degli specifici Threat Actor di interesse per una organizzazione.

Dati Sintetici e Gemelli Digitali degli attaccanti

Il sistema include infatti anche “gemelli digitali” degli attaccanti, modellati in base alle loro varie strategie e obiettivi. Ad esempio un attaccante interessato al furto di proprietà intellettuale adotterà tecniche furtive per mantenere una presenza prolungata e non rilevata nel sistema, mentre un Threat Actor focalizzato sul sabotaggio potrebbe adottare approcci più aggressivi e tesi a ottenere un vantaggio immediato.

Insieme alle attività automatizzate che simulano il comportamento degli attaccanti, la generazione e l’analisi di dati sintetici costituiscono elementi cruciali.
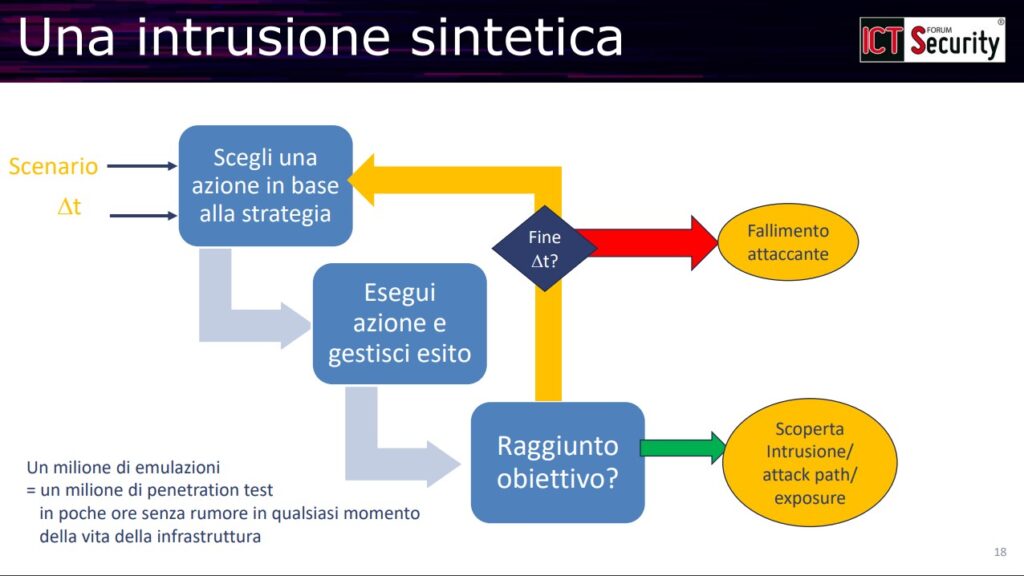
Security Twin e Dati Sintetici: verso una nuova era della Sicurezza nelle Infrastrutture ICT/OT: Intrusione sintetica

Questi dati – ha evidenziato Baiardi – forniscono un corpus informativo che sarebbe impossibile ottenere tramite test tradizionali; se da un lato il volume e la varietà dei dati sintetici consentono di identificare pattern e vulnerabilità nascoste, dall’altro la loro natura simulata garantisce la possibilità di condurre analisi approfondite senza nessun impatto sui sistemi analizzati.

Il ruolo dell’Intelligenza Artificiale

L’intelligenza artificiale gioca un ruolo fondamentale in questo contesto, contribuendo a:

  • raffinare le strategie di attacco simulate;
  • analizzare i pattern emergenti dai dati sintetici;
  • identificare correlazioni non evidenti tra diverse vulnerabilità;
  • migliorare le capacità predittive rispetto alle minacce rilevanti;
  • prevedere possibili evoluzioni delle tecniche di attacco.

Simulazioni e Identificazione dei Choke Point

Uno dei vantaggi più significativi del ricorso ai gemelli digitali è la possibilità di eseguire migliaia di penetration test senza impattare i sistemi produttivi, lasciandone inalterata l’operatività, che è particolarmente critica nei casi dei sistemi OT.

Ciò consente di condurre simulazioni e analisi approfondite per identificare i “choke point”, ovvero i punti critici dove convergono multiple vie di attacco.

Il prof. Baiardi ha ricordato come tali punti rappresentino tipicamente solo una piccola percentuale delle vulnerabilità totali: un ulteriore vantaggio del condurre molteplici simulazioni è proprio la possibilità di evidenziare le minacce più critiche, rendendo la remediation più gestibile ed efficace.

Analisi What-if e ottimizzazione della Sicurezza

Il sistema descritto nella presentazione supporta anche analisi di tipo “what-if” per valutare l’impatto di potenziali modifiche all’infrastruttura.
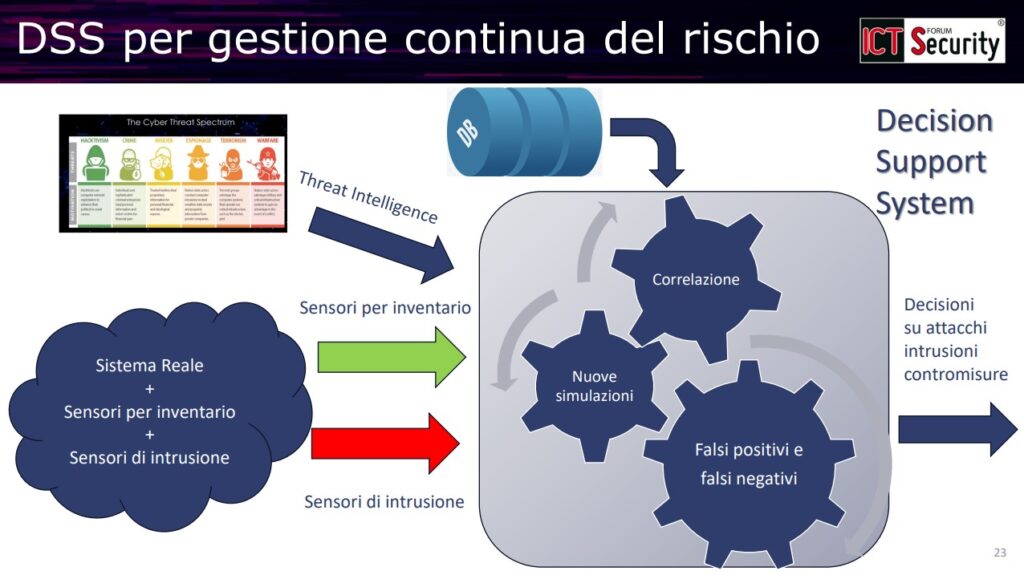
Security Twin e Dati Sintetici: verso una nuova era della Sicurezza nelle Infrastrutture ICT/OT: risk management

Consente inoltre di simulare l’introduzione di nuovi strumenti difensivi quali firewall, EDR o IDS, analizzandone l’efficacia prima di un deployment effettivo.

Questo approccio proattivo consente di ottimizzare gli investimenti in sicurezza e di valutare oggettivamente – alla luce delle informazioni raccolte – l’efficacia delle diverse soluzioni di protezione in rapporto allo specifico scenario di rischio, nonché alle sue prevedibili evoluzioni future.

Aggiornamento continuo e riduzione dei falsi positivi

La raccolta continua di dati dal sistema reale – combinata con l’integrazione di fonti di threat intelligence – mantiene infatti il Security Twin costantemente aggiornato e rilevante rispetto alle minacce emergenti.

Il Security Twin dimostra inoltre la sua utilità durante l’intero ciclo di vita dei sistemi, dalla progettazione iniziale all’evoluzione continua dell’infrastruttura.
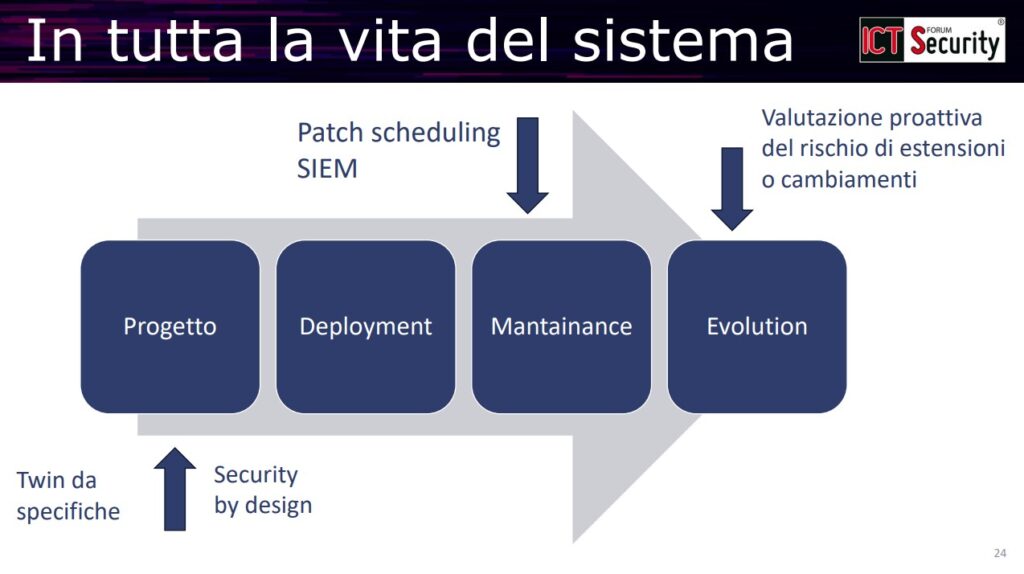
Security Twin e Dati Sintetici: verso una nuova era della Sicurezza nelle Infrastrutture ICT/OT: patch

Come sottolineato dal relatore, un aspetto particolarmente incoraggiante emerso dalla sperimentazione è la significativa riduzione dei falsi positivi e negativi quando si analizzano intrusioni complete, anziché concentrare l’analisi sulle singole vulnerabilità.

Conclusioni: verso una Sicurezza dinamica e adattiva

In un contesto in cui la superficie di attacco continua ad espandersi, mentre le minacce diventano sempre più sofisticate, l’impiego di Security Twin abilita un’evoluzione sostanziale nel campo della cybersecurity e offre uno strumento concreto per migliorare la sicurezza delle infrastrutture.

A conclusione dell’intervento il prof. Baiardi ha ribadito come la produzione di dati sintetici mediante “gemelli digitali” possa dare un contributo essenziale soprattutto alla protezione delle infrastrutture critiche, rappresentando un passo significativo verso una sicurezza più dinamica e adattiva.

Per saperne di più leggi White Paper “Security Twins e il Futuro della Previsione di Intrusioni Cyber” scritto da Fabrizio Baiardi, Salvatore Ruggieri e Vincenzo Sammartino, del Dip. di Informatica, Università di Pisa, fornisce un’analisi approfondita su come i Security Twins e i dati sintetici stanno trasformando il panorama della sicurezza informatica. Scopri in dettaglio come creare un Security Twin, implementare il Twin della Minaccia e sfruttare i dati sintetici per potenziare la resilienza delle tue infrastrutture ICT/OT. Attraverso simulazioni costanti e accurate, avrai la possibilità di anticipare le intrusioni e proteggere in modo proattivo la tua azienda dagli attacchi più sofisticati. Questo prezioso contenuto di approfondimento è visionabile tramite libero accesso e scaricabile in maniera gratuita.

Profilo Autore

Full Professor, Università di Pisa
E’ attualmente è professore ordinario di Informatica presso l’Università di Pisa dove coordina il gruppo di ricerca su ICT risk assessment and management. La sua attività di ricerca è focalizzata su strumenti e metodi formali l’automazione dell’analisi e la gestione del rischio.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/security-twin-cybersec/


ESET scopre il primo bootkit UEFI per Linux


I ricercatori di ESET hanno scoperto il primo bootkit UEFI per sistemi Linux. Denominato “Bootkitty“, secondo la compagnia di sicurezza si tratta di una PoC iniziale che non è stata ancora distribuita.

La funzionalità principale del malware scoperto da ESET mira a disabilitare la funzione di verifica della firma del kernel e precaricare due binari ELF ancora sconosciuti tramite il processo “init” di Linux, il primo eseguito dal kernel durante l’avvio.

bootkit UEFI Linux

Credits: ESET

L’applicazione UEFI precedentemente sconosciuta, denominata bootkit.efi, è stata caricata su VirusTotal a novembre. Bootkitty è firmato con un certificato auto-generato, il che lo rende incompatibile con sistemi che abbiano UEFI Secure Boot abilitato. Nonostante ciò, è in grado di avviare il kernel Linux a prescindere da Secure Boot, modificando in memoria le funzioni per la verifica dell’integrità prima dell’esecuzione di GRUB.

Nel dettaglio, il bootkit sfrutta la funzione module_sig_check, responsabile del controllo della firma dei moduli. Bootkitty alte

ra la funzione in modo che ritorni sempre “0”, in modo che il kernerl carichi qualsiasi modulo senza verificarne la firma; questo non avviene quando UEFI Secure Boot è abilitato.

Dopo l’esecuzione, Bootkitty consente all’attaccante di ottenere il pieno controllo del sistema, inserendosi nel processo di avvio ed eseguendo malware prima che il sistema operativo venga avviato.

Durante i test sul bootkit, i ricercatori hanno osservato che il kernel risultava marcato come “tainted” (corrotto), cosa che non accadeva in assenza del bootkit. Per capire se il malware è presente sul sistema si può anche provare a caricare un modulo kernel non firmato: se il bootkit è installato, allora il modulo verrà caricato.

L’analisi ha portato anche all’individuazione di un modulo kernel non firmato denominato “BCDropper”, caricato su VirusTotal nello stesso periodo del bootkit Linux. Secondo i ricercatori, è probabile che sia stato sviluppato dagli stessi autori di Bootkitty. Il modulo distribuisce un binario ELF denominato “BCObserver” che si occupa di caricare un altro modulo kernel, al momento non ancora identificato.

“Che sia una PoC o meno, Bootkitty rappresenta un interessante passo avanti nel panorama delle minacce UEFI, spezzando la convinzione che i moderni bootkit siano esclusivamente minacce per Windows” hanno spiegato i ricercatori.

Per proteggere i propri sistemi Linux, ESET consiglia di abilitare UEFI Secure Boot, aggiornare il firmware e l’OS e assicurarsi di aver aggiornato la lista di revoca UEFI.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/11/eset-scopre-il-primo-bootkit-uefi-per-linux/?utm_source=rss&utm_medium=rss&utm_campaign=eset-scopre-il-primo-bootkit-uefi-per-linux


Healthcare organizations report ransomware payments over $500,000

Cyberattacks against cyber-physical systems (CPS) were analyzed in a recent Claroty report. The findings revealed a significant financial impact, with over a quarter (27%) of organizations reporting a financial impact of $1 million USD or more from cyberattacks affecting CPS. Several factors contributed to these losses, the most common being lost revenue (selected by 39% of respondents), recovery costs (35%) and employee overtime (33%).

The report found that ransomware continues to play a big role in recovery costs, as more than half of respondents (53%) met ransom demands of more than $500,000 USD to recover access to encrypted systems and files in order to resume operations. This problem is particularly severe in the healthcare sector — 78% reported ransom payments over $500,000 — as ransomware and extortion-based attacks on hospitals and clinical environments continue to run seemingly unabated.

Closely tied to the financial losses are the operational impacts, with one-third (33%) reporting a full day or more of operational downtime that impacted their ability to produce goods or services. About half (49%) said the recovery process took a week or more and nearly a third (29%) said recovery took over a month. This is particularly notable given that CPS environments such as manufacturing plants place a premium on availability and uptime of critical systems — even at the expense of timely security and feature updates.

When considering the root cause of these cyberattacks, third-party and remote access exposures persist across organizations. Eighty-two percent of respondents said at least one cyberattack — and nearly half (45%) said five or more attacks — in the past 12 months originated from third-party supplier access to the CPS environment. And yet, almost two-thirds (63%) admit to having only partial or no understanding of third-party connectivity to the CPS environment.

While the findings show the last 12 months were both disruptive and costly for most CPS-enabled organizations, respondents also conveyed growing confidence and improvements in their organization’s risk reduction efforts. A majority (56%) have greater confidence in the ability of their organization’s CPS to withstand cyberattacks today versus 12 months ago, and 72% expect to see quantifiable improvements in their CPS security in the next 12 months.

Read the report.

https://www.securitymagazine.com/articles/101231-healthcare-organizations-report-ransomware-payments-over-500-000