FCC Chair proposes action to protect nation’s communications systems

FCC Chairwoman Jessica Rosenworcel has proposed communications service providers be mandated to submit annual certification. This certification would attest that the organization has a plan in action to defend against cyberattacks. This proposal is partly in response to the news that Chinese hackers accessed the text and call data of Americans by hacking telecommunication organizations. 

Below, security leaders share their insights on this proposal. 

Security leaders weigh in 

Jason Soroko, Senior Fellow at Sectigo: 

The FCC’s proposed annual cybersecurity certification for telecoms addresses vulnerabilities but smaller providers may struggle with costs without federal support. The proposal is likely to pass given bipartisan urgency, however, its impact depends on addressing compliance costs and enforcement. If properly defined and audited, it could improve security; otherwise, it risks becoming a symbolic measure.

Heath Renfrow, CISO and Co-Founder at Fenix24:

While the framework is solid conceptually, its success will hinge on effective implementation, government-industry collaboration, and periodic updates to address emerging threats. I do not believe this will be successful if made into a regulatory requirement. You can see other regulatory requirements that become compliance-based check the box type of audits. For example, do you have a firewall? Do you use MFA? Do you have backups? Do you use a modern EDR solution? It becomes nothing more than yes and no questions and true foundational cybersecurity and IT controls are not and frankly cannot be evaluated from an outside audit. The skill set is not there, and companies are not just going to let you poke around in their production systems. 

Trey Ford, Chief Information Security Officer at Bugcrowd: 

Accountability drives action, and sunlight is the best disinfectant. The FCC is creating a forcing function to prioritize risk management and cybersecurity, which will also drive modernization in a lot of useful ways. The FCC will appreciate the challenges that Corporate Directors and the SEC have been wrestling with — how inventory, score, and treat cyber risks — and the challenges in communicating what needs done, when, and how.

The highest calling in cybersecurity is creating safety around uncomfortable conversations — acknowledging and managing vulnerabilities. Obviously, telecoms have a massive amount of infrastructure to maintain, and security hygiene requires a body of investment and maintenance to stay current. The FCC’s desire for oversight also underscores the importance of the work at CISA, especially their Secure by Design pledge.

https://www.securitymagazine.com/articles/101235-fcc-chair-proposes-action-to-protect-nations-communications-systems


Cybersecurity trends 2026: il futuro della Sicurezza Digitale nell’Era dell’IA

Cybersecurity trends 2026, quale futuro ci aspetta? La cybersecurity sta vivendo una trasformazione senza precedenti, trainata dall’intelligenza artificiale (IA) e dalla crescente complessità delle minacce digitali. Questa evoluzione richiede un approccio sempre più integrato alle tecnologie emergenti, come l’Internet of Things (IoT), il quantum computing e l’architettura Zero Trust. Il presente studio analizza le dinamiche tecnologiche, le sfide normative e le opportunità strategiche che definiranno il panorama della sicurezza informatica nel 2026.

Impatto dell’IA: Verso un’Automazione Intelligente

Tra i Cybersecurity Trends 2026, l’IA si conferma un pilastro della sicurezza informatica moderna, grazie a:

  • Rilevamento avanzato di minacce: Gli algoritmi di machine learning (ML) identificano pattern di attacco complessi e inediti.
  • Automazione delle risposte: La gestione automatizzata degli incidenti riduce drasticamente i tempi di intervento.
  • Analisi predittiva: Modelli di IA prevedono vulnerabilità future, rafforzando la prevenzione.

Tuttavia, l’uso dell’IA da parte di attori malevoli rappresenta una sfida critica. Per mitigare i rischi, è essenziale adottare misure di sicurezza multilivello e sviluppare algoritmi spiegabili per garantire trasparenza nelle decisioni. Questo rende l’IA un elemento chiave dei Cybersecurity Trends 2026, poiché le sue applicazioni continuano a espandersi e a evolversi.

Quantum Computing: Opportunità e Rischi

Il quantum computing è una delle maggiori sfide per i sistemi crittografici tradizionali, ma offre anche opportunità innovative per la sicurezza dei dati:

  • Crittografia quantum-safe: Algoritmi progettati per resistere alle capacità computazionali dei futuri computer quantistici.
  • Randomizzazione quantistica: Generazione di chiavi crittografiche con elevata entropia per una sicurezza senza precedenti.

Le organizzazioni devono prepararsi investendo in ricerca collaborativa e implementando infrastrutture post-quantum, garantendo la resilienza delle loro risorse digitali. Il quantum computing, come parte dei Cybersecurity Trends 2026, rappresenta una sfida ma anche una promessa per il futuro della sicurezza.

Architettura Zero Trust: Un Nuovo Paradigma

Il modello Zero Trust ridefinisce le strategie di sicurezza aziendale, basandosi sul principio “never trust, always verify”. I suoi elementi chiave includono:

  • Autenticazione continua: Validazione dinamica di utenti e dispositivi.
  • Micro-segmentazione: Isolamento delle risorse per limitare il rischio di compromissione laterale.
  • Orchestrazione intelligente: Integrazione di IA per la gestione di ambienti multi-cloud e distribuiti.

L’implementazione del modello richiede non solo innovazioni tecnologiche, ma anche un cambiamento culturale con policy adattative e strumenti di monitoraggio avanzati. L’architettura Zero Trust si inserisce tra i Cybersecurity Trends 2026 come approccio indispensabile per affrontare minacce sempre più sofisticate.

Sicurezza IoT: Protezione di Ecosistemi Complessi

La rapida diffusione dell’IoT introduce nuove vulnerabilità, rendendo necessarie strategie di sicurezza specifiche:

  • Standard globali: Protocollo unificato per garantire interoperabilità e sicurezza.
  • Gestione delle patch automatizzata: Sistemi intelligenti che rilevano e correggono vulnerabilità in tempo reale.
  • Protezione edge computing: Soluzioni di sicurezza localizzate nei nodi periferici per migliorare la resilienza delle reti.

L’integrazione tra IoT e IA consentirà un controllo distribuito più efficiente, ottimizzando i costi operativi e rafforzando la risposta alle minacce. Nei Cybersecurity Trends 2026, l’IoT si conferma un settore cruciale, dove la sicurezza deve essere considerata una priorità strategica.

Privacy e Conformità Normativa: Una Priorità Strategica

L’inasprimento delle normative globali impone alle aziende di adottare strategie proattive per la gestione etica dei dati:

  • Privacy by design: Protezione dei dati integrata fin dalle prime fasi di progettazione.
  • Automazione normativa: Strumenti per garantire conformità in tempo reale e ridurre i rischi legali.
  • Governance trasparente: Rafforzamento della fiducia degli stakeholder attraverso politiche di gestione responsabile.

Investire in tecnologie avanzate di compliance diventerà essenziale per mantenere la competitività in un contesto normativo sempre più stringente. Questi aspetti rappresentano un pilastro nei Cybersecurity Trends 2026, sottolineando l’importanza di bilanciare innovazione e responsabilità.

Conclusioni

Il 2026 rappresenta un punto di svolta per la cybersecurity, con l’emergere di tecnologie avanzate e approcci trasformativi. L’IA, il quantum computing, l’architettura Zero Trust e l’IoT ridefiniranno le modalità di protezione delle risorse digitali. I Cybersecurity Trends 2026 evidenziano come solo le organizzazioni che abbracceranno l’innovazione con una visione strategica e proattiva potranno garantire un ecosistema digitale resiliente e sicuro. In un panorama in continua evoluzione, la preparazione e la capacità di adattamento saranno fondamentali per affrontare con successo le sfide del futuro.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cybersecurity-trends-2026/


FTC orders Marriott to implement information security program

The Federal Trade Commission (FTC) will require Marriott International, Inc. and its subsidiary Starwood Hotels & Resorts Worldwide LLC to implement a robust information security program to settle charges that the companies’ failure to implement reasonable data security led to three large data breaches from 2014 to 2020 impacting more than 344 million customers worldwide.

In a proposed settlement order with the FTC announced today, Marriott and Starwood also agreed to provide all its U.S. customers with a way to request deletion of personal information associated with their email address or loyalty rewards account number. In addition, the proposed settlement requires Marriott to review loyalty rewards accounts upon customer request and restore stolen loyalty points.

Marriott manages and franchises more than 7,000 properties throughout the United States and across more than 130 other countries. After Marriott acquired Starwood in 2016, it was responsible for the data security practices of both brands.

In a proposed complaint, the FTC says that Marriott and Starwood deceived consumers by claiming to have reasonable and appropriate data security. Despite these claims, the companies unfairly failed to deploy reasonable or appropriate security to protect personal information. Specifically, the proposed complaint alleges that Marriott and Starwood failed to: implement appropriate password controls, access controls, firewall controls, or network segmentation; patch outdated software and systems; adequately log and monitor network environments; and deploy adequate multifactor authentication.

The FTC alleged that security failures by Marriott and Starwood resulted in at least three separate data breaches wherein malicious actors obtained the passport information, payment card numbers, loyalty numbers, dates of birth, email addresses and/or personal information from hundreds of millions of consumers, according to the proposed complaint.

The first breach began in June 2014 involving payment card information of more than 40,000 Starwood customers, according to the proposed complaint. The breach went undetected for 14 months until Starwood notified customers in November 2015, just four days after Marriott announced it was acquiring Starwood.

The second breach began around July 2014 and went undetected until September 2018. During that time, malicious actors accessed 339 million Starwood guest account records worldwide, including 5.25 million unencrypted passport numbers.

The third breach, which went undetected from September 2018 until February 2020, impacted Marriott’s own network. Malicious actors accessed 5.2 million guest records worldwide, including data from 1.8 million Americans. The compromised records contained significant amounts of personal information, including names, mailing addresses, email addresses, phone numbers, month and day of birth and loyalty account information.

Under the proposed order, Marriott and Starwood will be prohibited from misrepresenting how they collect, maintain, use, delete or disclose consumers’ personal information; and the extent to which the companies protect the privacy, security, availability, confidentiality, or integrity of personal information. Other provisions of the proposed order include:

  • Data minimization: The companies must implement a policy to retain personal information for only as long as is reasonably necessary to fulfill the purpose for which it was collected. The companies also must share the purpose behind collecting personal information and specific business need for retaining it.
  • Comprehensive information security program: Marriott and Starwood are required to establish, implement and maintain a comprehensive information security program and certify compliance to the FTC annually for 20 years. The information security program must contain robust safeguards, and undergo an independent, third-party assessment every two years.
  • Loyalty rewards program account review: The companies must provide a method for consumers to request review of unauthorized activity in their Marriott Bonvoy loyalty rewards accounts and Marriott must restore any loyalty points stolen by malicious actors.
  • Data deletion: The companies must provide a link for customers to request deletion of personal information associated with an email address and/or a loyalty rewards program account number.

https://www.securitymagazine.com/articles/101207-ftc-orders-marriott-to-implement-information-security-program


Privacy web: Google si conferma lo strumento di tracciamento più usato


Quali strumenti vengono usati in Italia per tracciare gli utenti sul web? Secondo il report annuale sulla privacy web di Iubenda, nel nostro Paese sono due i tool più usati in ogni sito web per il tracciamento; al contrario, in altri stati i siti ne ospitano almeno cinque.

Dall’analisi emerge infatti che circa la metà dei siti web usa strumenti di Google, mentre Meta è presente solo sul 9% delle pagine. Nel dettaglio, Google è presente nel 51,46% dei casi.

tracciamento web

Il 18,34% dei siti web italiani usa Google fonts per incorporare caratteri tipografici professionali e il 15,23% inserisce Google Analytics per comprendere le interazioni dei visitatori con il sito. Infine, il 7,25% usa Google Tag Manager per gestire centralmente tutti gli strumenti di tracciamento e analisi con un’unica interfaccia.

L’altro strumento utilizzato in Italia è quello di monitoraggio delle conversioni di Meta, usato dal 4,36% dei siti web a livello globale per misurare l’efficacia delle campagne pubblicitarie online. Al nono posto nella classifica globale c’è un altro strumento di Meta per integrare la chat di WhatsApp direttamente nei siti web. Infine, l’1,69% dei siti a livello globale usa il widget di YouTube per riprodurre video direttamente in pagina.

Guardando alle finalità, in Italia il 5,61% dei dati raccolti dai tool di tracciamento web viene usato per finalità di marketing, mentre l’11,62% ha funzionalità di misurazione, in particolare per monitorare il traffico e raccogliere dati sul comportamento degli utenti. 

Il 31% dei tracker analizzati sono considerati necessari, perché indispensabili al funzionamento del sito web. Un altro 30% delle informazioni viene usato per motivi strettamente funzionali, cioè per abilitare interazioni e funzionalità di base come la memorizzazione degli articoli aggiunti a carrello. Infine, il 21,75% serve per migliorare l’esperienza, permettendo agli utenti di interagire con contenuti esterni, reti e piattaforme.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/09/privacy-web-google-si-conferma-lo-strumento-di-tracciamento-piu-usato/?utm_source=rss&utm_medium=rss&utm_campaign=privacy-web-google-si-conferma-lo-strumento-di-tracciamento-piu-usato


Vulnerabilità nei prodotti Zyxel, ProjectSend e CyberPanel


La Cybersecurity and Infrastructure Security Agency (CISA) degli Stati Uniti ha recentemente aggiunto al proprio catalogo delle Known Exploited Vulnerabilities (KEV) una serie di vulnerabilità nei prodotti di aziende come Zyxel, North Grid Proself, ProjectSend e CyberPanel. Una decisione che arriva in seguito a segnalazioni di sfruttamento attivo di queste falle per scopi malevoli.

Le vulnerabilità sotto i riflettori

Tra le criticità segnalate figura una vulnerabilità classificata come CVE-2024-51378, che ha ottenuto un punteggio CVSS di 10.0, il massimo della gravità. Il calcolo del punteggio base del CVSS (Common Vulnerability Scoring System) si basa su tre categorie: Exploitability, Impact e Scope.

vulnerabilità nei prodotti

La falla CVE-2024-51378 è legata a permessi predefiniti errati. Consentono di bypassare l’autenticazione ed eseguire comandi arbitrari, sfruttando metacaratteri della shell. Un’altra vulnerabilità, CVE-2024-11680, presenta invece un problema di autenticazione insufficiente, permettendo agli hacker di creare da remoto nuovi account o incorporare script dannosi. Anche CVE-2024-11667 va monitorata. Questo perché dà agli hacker la possibilità di scaricare o caricare file tramite URL appositamente modificati. CVE-2023-45727, invece, apre la porta a potenziali attacchi XML External Entity (XXE), che colpiscono le applicazioni per analizzare l’input XML.

CISA ha invitato le agenzie della Federal Civilian Executive Branch (FCEB) a risolvere queste vulnerabilità entro il 25 dicembre 2024, per garantire la sicurezza delle reti e prevenire possibili compromissioni.

Il coinvolgimento di alcuni noti gruppi di hacker

Tra le nuove falle inserite nel catalogo di CISA, CVE-2023-45727 è stata collegata a un gruppo di cyber spionaggio cinese noto come Earth Kasha, identificato anche con il nome di MirrorFace dagli esperti di Trend Micro. Questa vulnerabilità è perfetta per condurre attacchi mirati. Le vulnerabilità CVE-2024-11680, CVE-2024-51378 e CVE-2024-11667, invece, sono state associate a campagne ransomware come PSAUX e Helldown.

Nuove segnalazioni sui router I-O DATA

Parallelamente, il JPCERT/CC, il primo CSIRT (Computer Security Incident Response Team) istituito in Giappone, ha segnalato attività malevole contro i router I-O DATA UD-LT1 e UD-LT1/EX. Tra le vulnerabilità individuate, una consente ai criminali dotati di accesso come ospite di leggere file sensibili contenenti credenziali. Un’altra può essere invece sfruttata da utenti autenticati con privilegi amministrativi per eseguire comandi arbitrari. Infine, un’ulteriore criticità permette di disabilitare il firewall, alterare la configurazione del router ed eseguire comandi non autorizzati.

Misure di mitigazione in attesa delle patch

Per una delle falle critiche nei router, la società giapponese I-O DATA ha già rilasciato una patch con il firmware Ver2.1.9. Gli aggiornamenti per le altre vulnerabilità nei prodotti, invece, sono previsti per il 18 dicembre 2024. Nel frattempo, si raccomanda agli utenti di disattivare la gestione remota, di modificare le password di default per gli account ospite e di usare credenziali amministrative più robuste.

Monitoraggio costante

I più recenti sviluppi di CISA e JPCERT sulle vulnerabilità nei prodotti mettono in evidenza l’importanza di adottare un approccio proattivo alla cybersecurity, aggiornando regolarmente i sistemi e monitorando in modo continuo le possibili falle. Il panorama delle minacce è in costante evoluzione. Una corretta gestione dei rischi è fondamentale per proteggere infrastrutture critiche e dati sensibili.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/09/vulnerabilita-nei-prodotti-di-zyxel-projectsend-e-cyberpanel/?utm_source=rss&utm_medium=rss&utm_campaign=vulnerabilita-nei-prodotti-di-zyxel-projectsend-e-cyberpanel


Ingegneria della Sicurezza applicata ai Sistemi Spaziali: affrontare le minacce cyber nel nuovo contesto globale

Il panorama dell’ingegneria della sicurezza applicata ai sistemi spaziali sta attraversando una trasformazione profonda, con gli attacchi informatici che emergono come la minaccia più insidiosa e pericolosa.

A differenza delle minacce fisiche, che consentono un intervento immediato, i cyber attacchi sono spesso difficili da identificare e comprendere, rendendo la prevenzione e la mitigazione delle loro conseguenze estremamente complesse: in risposta a questo nuovo scenario l’ingegneria della sicurezza ha assunto un ruolo di primaria importanza, diventando un campo specializzato all’interno dell’ingegneria spaziale. Questo settore si concentra sugli aspetti critici della sicurezza nella progettazione e nello sviluppo dei sistemi spaziali, con particolare attenzione alla protezione contro le minacce cyber.

L’evoluzione del concetto di “guerra non lineare” ha introdotto un nuovo approccio metodologico alla strategia militare, in netto contrasto con le pratiche del passato. Questa definizione (coniata da Vladislav Surkov, consigliere personale di Vladimir Putin) fa riferimento a una complessa tecnica di manipolazione mediatica e finanziaria finalizzata a creare confusione e instabilità all’interno di un sistema, rendendolo vulnerabile e difficile da difendere/governare.

Due driver fondamentali guidano la sicurezza dei sistemi complessi: l’uso del sistema – soprattutto in contesti militari – e le politiche relative ai dati, che rivestono un ruolo cruciale nella protezione delle informazioni sensibili gestite dal sistema. Il contesto attuale è caratterizzato da sfide significative, con l’adozione di sistemi dual-use che rappresentano una tendenza emergente per massimizzare le sinergie finanziarie.

La cooperazione internazionale diventa sempre più essenziale per lo sviluppo e l’impiego di questi sistemi.

I sistemi spaziali integrati nel teatro operativo
Fig 1 – I sistemi spaziali integrati nel teatro operativo

La Sicurezza dei sistemi di osservazione della Terra

I sistemi di osservazione della Terra rivestono un ruolo critico nella sicurezza, grazie alla loro capacità di fornire immagini ad alta risoluzione e di accesso globale. Tuttavia, questa stessa caratteristica li rende vulnerabili a diverse minacce: è pertanto necessario implementare misure di sicurezza per proteggere gli asset del sistema, garantendo la disponibilità, l’integrità e la confidenzialità dei dati.

La definizione di una politica di sicurezza efficace è fondamentale per affrontare le minacce cyber in modo proattivo. Questa politica dovrebbe comprendere l’identificazione degli asset da proteggere, l’analisi dei punti deboli del sistema e la valutazione delle contromisure necessarie. Tra le misure di sicurezza chiave si annoverano la certificazione Common Criteria, la protezione COMSEC e l’implementazione di sistemi crittografici.

Esempi di Asset di un Sistema Spaziale
Fig. 2 – Esempi di Asset di un Sistema Spaziale

Gestione degli asset e misure di sicurezza

Gli asset di un sistema spaziale possono includere una vasta gamma di informazioni e dati sensibili che devono essere protetti per garantire la confidenzialità, l’integrità e la disponibilità. Tra questi rientrano i dati acquisiti dai sensori di bordo, i cataloghi di richieste, gli scenari operativi per la difesa, la protezione dei dati sui link terra/bordo, nonché i database e piani di missione duali.

In particolare:

Dati acquisiti dai sensori di bordo

Questi dati rappresentano informazioni critiche raccolte dai sensori dei satelliti, come immagini e dati scientifici. La loro protezione è essenziale per evitare l’accesso non autorizzato e garantire l’integrità delle informazioni trasmesse.

Cataloghi di richieste

I cataloghi di richieste contengono informazioni sulle esigenze degli utenti e le specifiche richieste per l’acquisizione di dati da parte dei satelliti. La loro protezione è necessaria per impedire l’accesso non autorizzato e assicurare che le richieste siano autentiche e non alterate.

Scenari operativi per la Difesa

Gli scenari operativi includono piani e strategie per l’utilizzo dei satelliti in operazioni di difesa. La protezione di questi scenari è cruciale per garantire la sicurezza nazionale e prevenire l’interferenza di attori ostili.

Protezione dei dati sui link terra/bordo

I link di comunicazione tra le stazioni a terra e i satelliti sono vulnerabili agli attacchi cyber. È fondamentale implementare misure di sicurezza, come la crittografia, per proteggere i dati trasmessi e prevenire l’intercettazione o la manomissione.

Database e piani di missione duali

I database contengono informazioni critiche per la gestione e il funzionamento dei satelliti, inclusi i piani di missione duali che prevedono l’uso dei satelliti sia per scopi civili che militari. La loro protezione è essenziale per garantire la continuità operativa e prevenire accessi non autorizzati.

Negli ultimi anni la Cyber Defence è diventata una priorità per molteplici settori, inclusi i sistemi spaziali. La crescente integrazione dei sistemi satellitari con le reti esterne ha esposto queste infrastrutture a nuove vulnerabilità, rendendo i cyber attacchi una delle minacce più pericolose. In questo contesto di guerra ibrida, caratterizzato da conflitti non lineari, è emersa l’urgenza di rivedere l’approccio metodologico nell’analisi del rischio per i sistemi spaziali, adottando soluzioni di sicurezza sempre più specifiche e avanzate.

Fino ai primi anni 2000, i sistemi satellitari erano considerati relativamente al sicuro rispetto alle minacce cyber, principalmente grazie alla loro segregazione fisica dalle reti esterne. Tuttavia, con l’incremento degli attacchi informatici e l’integrazione crescente dei sistemi spaziali con le reti terrestri, è diventato evidente che anche questi sistemi necessitano di robuste misure di sicurezza. L’emergere di sistemi duali ha ulteriormente complicato il panorama, richiedendo un’attenzione particolare alle problematiche di sicurezza specifiche per il segmento spaziale.

Peculiarità della sicurezza nei sistemi spaziali

La sicurezza dei sistemi spaziali presenta sfide uniche rispetto alle reti terrestri.

Le principali peculiarità sono:

  • Complessità della gestione delle chiavi: negli scenari multi-operativi e multi-utenza, la gestione delle chiavi crittografiche diventa estremamente complessa.
  • Periodo di visibilità dei satelliti: la finestra temporale per la comunicazione con i satelliti è limitata, il che complica ulteriormente la sicurezza delle trasmissioni.
  • Manutenzione impossibile: l’hardware a bordo dei satelliti non può essere riparato una volta in orbita, richiedendo soluzioni di sicurezza che garantiscano la massima affidabilità.
  • Standard di cybersecurity non specifici: gli standard come le Common Criteria sono progettati per i sistemi terrestri e non tengono conto delle specificità dei sistemi spaziali.

I sistemi spaziali moderni sono sempre più integrati, rendendo la sicurezza una questione complessa. La protezione deve considerare tutti i componenti del sistema, dai satelliti ai centri di controllo a terra. Le misure di sicurezza devono includere:

  • Valutazione dei sistemi dal punto di vista cyber – inclusa la valutazione di satelliti e componenti a bordo, secondo standard come Common Criteria e FIPS.
  • Gestione dinamica delle chiavi – l’adozione di sistemi di gestione delle chiavi dinamici e l’implementazione di algoritmi avanzati come quelli basati su sistemi dinamici caotici.
  • Protezione del software di bordo – misure per garantire l’integrità del software e prevenire operazioni di reverse engineering.
  • Protezione elettromagnetica – valutazioni TEMPEST per garantire la sicurezza elettromagnetica dei satelliti e dei sistemi cifranti.

Analisi del rischio

L’analisi del rischio è un processo essenziale per garantire la sicurezza e la resilienza di un sistema o un’organizzazione. È cruciale che questo processo inizi considerando una serie di input fondamentali, tra cui i requisiti del cliente, gli standard di riferimento e il contesto geopolitico: i requisiti del cliente forniscono una comprensione chiara delle aspettative e delle necessità specifiche del progetto, mentre gli standard di riferimento assicurano che l’analisi e le misure adottate siano conformi alle migliori pratiche e normative del settore. Il contesto geopolitico, inoltre, influenza significativamente il panorama delle minacce e delle vulnerabilità, variando in base a fattori come stabilità politica, legislazione locale e tensioni internazionali.

Processo di Analisi del Rischio
Fig 3 – Processo di Analisi del Rischio

Quantum Technology applicata ai Sistemi Spaziali: la rivoluzione della Quantum Key Distribution

Negli ultimi anni le tecnologie quantistiche hanno iniziato a rivoluzionare vari settori, tra cui quello spaziale. Una delle applicazioni più promettenti è la Quantum Key Distribution (QKD), una tecnologia che permette di scambiare chiavi crittografiche in modo estremamente sicuro sfruttando le proprietà della meccanica quantistica. Questa innovazione risulta particolarmente efficace nei sistemi spaziali, dove la sicurezza delle comunicazioni è fondamentale.

La QKD si basa sui principi della meccanica quantistica per garantire la sicurezza delle chiavi crittografiche. Utilizzando fotoni entangled o singoli fotoni in stati quantistici, la QKD permette di rilevare qualsiasi tentativo di intercettazione; questo perché qualsiasi misurazione non autorizzata altera lo stato quantistico dei fotoni, rendendo immediatamente evidente la presenza di un attacco.

Peculiarità della QKD nei Sistemi Spaziali

  • Distanza e Sicurezza: la QKD permette la trasmissione di chiavi crittografiche su grandi distanze senza compromettere la sicurezza. Nei sistemi spaziali questa caratteristica è cruciale, data la necessità di comunicare con satelliti che orbitano a centinaia di chilometri dalla Terra.
  • Intercettazioni rilevabili: qualsiasi tentativo di intercettazione dei fotoni utilizzati per la QKD altera lo stato quantistico del segnale, permettendo di rilevare immediatamente una possibile intrusione. Questo garantisce un livello di sicurezza ineguagliabile rispetto ai metodi tradizionali.
  • Protezione dai sistemi a computer quantistici: la QKD è intrinsecamente sicura contro gli attacchi futuri che potrebbero essere realizzati con i computer quantistici. Questi dispositivi, quando saranno pienamente operativi, avranno la capacità di rompere molte delle attuali tecniche di crittografia. La QKD, invece, rimane sicura grazie alle leggi fondamentali della fisica quantistica.

Oltre alla QKD, la sicurezza delle comunicazioni nei sistemi spaziali deve considerare l’avvento dei computer quantistici. Gli algoritmi post-quantum sono progettati per resistere agli attacchi da parte di questi potenti computer: questi algoritmi si basano infatti su problemi matematici che si ritiene siano difficili da risolvere anche per i computer quantistici, come quelli legati alla teoria dei reticoli, ai codici di correzione degli errori e alle funzioni hash quantistiche.

Implementare algoritmi post-quantum nei sistemi spaziali, in combinazione con la QKD, garantisce un doppio livello di sicurezza. Da un lato, la QKD fornisce un metodo sicuro per la distribuzione delle chiavi; dall’altro, gli algoritmi post-quantum assicurano che i dati rimangano protetti anche se un avversario dovesse ottenere accesso a un computer quantistico.

La Quantum Key Distribution rappresenta una svolta significativa per la sicurezza delle comunicazioni nei sistemi spaziali. Le sue peculiarità, come la capacità di rilevare intercettazioni e la resistenza ai futuri attacchi quantistici, la rendono una tecnologia fondamentale per proteggere le informazioni sensibili trasmesse tra satelliti e stazioni terrestri. Integrando la QKD con algoritmi post-quantum, possiamo creare un’infrastruttura di comunicazione spaziale robusta e sicura, pronta ad affrontare le sfide del futuro tecnologico.

Conclusioni

L’analisi condotta evidenzia l’importanza cruciale dell’Ingegneria della Sicurezza nei sistemi spaziali, sottolineando la necessità di una protezione integrata che copra tutti i componenti, dai satelliti ai centri di controllo a terra. Le misure di sicurezza devono essere progettate in modo tale da garantire la disponibilità, l’integrità e la confidenzialità dei dati, adottando un approccio che combini valutazioni cyber, gestione dinamica delle chiavi, protezione del software di bordo e valutazioni elettromagnetiche secondo standard come Common Criteria e FIPS.

L’analisi del rischio emerge come un processo essenziale, in grado di garantire la resilienza dei sistemi attraverso l’identificazione delle minacce, la valutazione delle vulnerabilità e l’implementazione di misure di mitigazione. Questo processo deve essere continuo e adattarsi ai cambiamenti del contesto geopolitico e alle evoluzioni tecnologiche, al fine di mantenere un elevato livello di sicurezza nel tempo.

In conclusione, la protezione dei dati e dei sistemi spaziali richiede un’attenzione costante e un approccio multidisciplinare, che integri competenze tecniche, normative e di gestione del rischio.

Solo attraverso una strategia di sicurezza ben strutturata e proattiva è possibile affrontare efficacemente le sfide poste dai cyber attacchi e garantire la sicurezza delle infrastrutture spaziali in un contesto globale sempre più interconnesso e vulnerabile.

Questo articolo è stato estratto dal white paper “Quaderni di Cyber Intelligence #6” disponibile in maniera libera e gratuita al seguente link: https://www.ictsecuritymagazine.com/pubblicazioni/quaderni-di-cyber-intelligence-6/

Articolo a cura di Daniele Frasca

Profilo Autore

Daniele Frasca, Ingegnere elettronico, attualmente ricopre il ruolo di Security Advisor dell’Amministratore Delegato di Thales Alenia Space Italia; è inoltre Responsabile del Dipartimento di Cyber Security Engineering.
Con oltre venti anni di esperienza nell’ingegneria della sicurezza e nella cybersecurity applicata ai Sistemi spaziali, ha lavorato su importanti programmi come COSMO-SkyMed, SICRAL, Copernicus e MUSIS.
Ha pubblicato numerosi lavori nel campo della sicurezza e della cybersecurity per i sistemi spaziali.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sicurezza-sistemi-spaziali/


Experts say Chinese hacking campaign underscores value of mobile data

A Chinese hacking campaign hacked telecommunications companies, spying on the calls and messages of United States citizens. The hackers stole bulk phone records, indicating where, when, and with whom people were communicating. The content of text messages and calls were generally untouched, but for select groups in the U.S. Government or those otherwise involved in politics, hackers did intercept call and text information. 

Nico Chiaraviglio, Chief Scientist at Zimperium, states, “Although this attack was targeted at the backend of a telco, and not affecting mobile endpoints directly, it highlights the value of targeting data related to mobile devices, which can then be used as a springboard to more targeted attacks.”

The hacking campaign is larger than initially reported, with more than eight telecommunications communications impacted. Kern Smith, Vice President, Americas at Zimperium, remarks, “Telecom networks serve as critical digital highways for personal, corporate, and governmental communications, making them prime targets for sophisticated attackers seeking to exploit backend systems and access highly sensitive data. This breach is further proof of the rise in attacks targeting or seeking access to mobile data, leveraging systemic vulnerabilities that bypass individual endpoint defenses and create cascading risks for devices, apps, and users. To address these multi-layered threats, telco providers must adopt a collaborative approach, leveraging AI-driven, real-time monitoring alongside robust mobile endpoint security to ensure end-to-end protection in an increasingly interconnected world.“

https://www.securitymagazine.com/articles/101234-experts-say-chinese-hacking-campaign-underscores-value-of-mobile-data


CERT-AGID 30 novembre – 6 dicembre: il phishing colpisce Intesa Sanpaolo


Nel corso di questa settimana, il CERT-AGID ha individuato e analizzato 37 campagne malevole nel contesto italiano di sua competenza.

Di queste, 20 erano specificamente mirate a obiettivi italiani, mentre le altre 17, pur essendo di carattere generico, hanno comunque coinvolto il territorio nazionale. A seguito dell’analisi, il CERT-AGID ha fornito agli enti accreditati i 622 indicatori di compromissione (IoC) rilevati.

I temi della settimana

Questa settimana il CERT-AGID ha rilevato 16 temi sfruttati per diffondere campagne malevole sul territorio italiano.

Tra questi, il tema delle Fatture è stato uno dei più ricorrenti, impiegato per diffondere malware come AgentTesla, Formbook e Rhadamanthys attraverso campagne generiche.

Lo stesso argomento è stato sfruttato anche in due campagne di phishing italiane: la prima ha riguardato Aruba, veicolata tramite PEC compromesse, la seconda  ha colpito DocuSign.

Il tema Legale si è rivelato un veicolo per malware quali PureLogs Stealer, AsyncRAT, RedLine, Rhadamanthys e XMrig, tutti diffusi tramite campagne mirate al pubblico italiano.

Anche il tema degli Ordini è stato utilizzato per orchestrare attacchi, dapprima in una campagna generica di phishing sul tema Webmail, e poi in altre iniziative per distribuire Rhadamanthys attraverso il loader Guloader e SnakeKeylogger.

Fonte: CERT-AGID

I Pagamenti hanno rappresentato un altro vettore significativo, con una campagna generica di phishing mirata agli utenti di Office365 e altre due operazioni destinate a diffondere AgentTesla e Formbook.

Particolare attenzione, come sempre, è stata dedicata al tema del Banking, sfruttato per tre campagne condotte tramite PEC compromesse contro clienti di Intesa Sanpaolo, una delle banche italiane più esposte a queste minacce.

Tra gli eventi di particolare interesse segnaliamo l’aumento delle campagne di phishing condotte tramite PEC compromesse o fraudolente. Questa tecnica è stata utilizzata soprattutto per attacchi mirati al settore bancario, con campagne che hanno colpito gli utenti di Intesa Sanpaolo.

Infine, è stato analizzato un caso insolito riguardante il malware AgentTesla. Una sua versione, distribuita come allegato email, presentava un meccanismo di attivazione difettoso che impediva il traffico di rete e rendeva difficile l’individuazione della sua natura.

Nei giorni successivi, gli attaccanti hanno risolto il problema con una nuova versione del malware, distribuita tramite una nuova campagna.

Malware della settimana

Questa settimana sono state rilevate 11 diverse famiglie di malware che hanno preso di mira l’Italia.

Tra le campagne più significative figura FormBook, diffuso attraverso una campagna italiana a tema “Delivery” e due campagne generiche legate ai temi “Pagamenti” e “Fattura”. Queste operazioni hanno sfruttato email contenenti allegati compressi in formato ZIP e RAR per colpire le vittime.

Anche Rhadamanthys, veicolato tramite il loader GuLoader, ha rappresentato una minaccia rilevante, con una campagna italiana a tema “Legale” e due campagne generiche basate sui temi “Ordine” e “Fattura”. Gli allegati utilizzati variavano tra file XLSX, PDF e link a file dannosi.

Fonte: CERT-AGID

AgentTesla ha invece caratterizzato due campagne generiche legate ai temi “Pagamenti” e “Fattura”, distribuite tramite email con file ZIP allegati.

Tra le altre famiglie di malware, XMRig è stato individuato in una campagna italiana a tema “Legale”, veicolata tramite allegati ZIP, mentre PureLogs e Redline sono stati utilizzati in campagne simili, sempre a tema “Legale”, con allegati BAT ed EXE rispettivamente.

Anche AsyncRAT ha seguito lo stesso tema, utilizzando allegati compressi contenenti file eseguibili.

Remcos, anch’esso distribuito tramite GuLoader, è stato rilevato in una campagna italiana che sfruttava email con allegati 7Z.

Parallelamente, KoiStealer è stato diffuso tramite allegati ZIP, mentre SnakeKeylogger è stato associato a una campagna italiana a tema “Ordine” con email contenenti file Z.

Infine, SpyNote si è distinto per la sua diffusione attraverso una campagna generica che sfruttava il tema “Aggiornamenti”, distribuendo file APK malevoli tramite SMS.

Phishing della settimana

Questa settimana sono stati 11 i brand coinvolti nelle campagne di phishing che hanno preso di mira utenti italiani.

Tra i marchi maggiormente colpiti spiccano Aruba, Intesa Sanpaolo, come abbiamo scritto in precedenza. Anche le Dogane, però, sono rientrate tra i bersagli privilegiati dai cybercriminali.

Le campagne a tema Aruba hanno sfruttato principalmente email fraudolente inviate da caselle PEC compromesse, una tecnica particolarmente insidiosa poiché sfrutta la fiducia generalmente riposta nella posta certificata.

Fonte: CERT-AGID

Intesa Sanpaolo, regolarmente al centro di numerosi attacchi, continua a essere un obiettivo frequente. I cybercriminali hanno orchestrato campagne di phishing estremamente mirate, inviando email apparentemente provenienti dalla banca e progettate per reindirizzare gli utenti verso copie fedeli dei portali di home banking.

Tornando alla categoria di attacchi che ha interessato le Dogane, si tratta di un settore strategico che gestisce informazioni sensibili legate alle operazioni di import-export.

Anche in questo caso, le email malevole hanno simulato comunicazioni ufficiali, convincendo le vittime a scaricare file contenenti malware o a inserire dati riservati su siti contraffatti.

Di particolare rilievo sono state, inoltre, le campagne di phishing generiche che sfruttano il tema delle Webmail. Questi attacchi non si limitano a colpire un marchio specifico ma puntano più in generale a intercettare credenziali di accesso ai servizi email, fondamentali per avviare ulteriori attività malevole.

Gli account compromessi vengono spesso utilizzati come punto di partenza per attacchi a catena, sfruttando la rubrica della vittima o inviando email fraudolente a contatti fidati.

Formati e canali di diffusione

L’ultimo rapporto del CERT-AGID ha rivelato l’impiego di otto formati di file diversi per la diffusione di contenuti malevoli nell’arco della settimana.

Fonte: CERT-AGID

Tra questi, il formato ZIP si è confermato il più utilizzato, protagonista di tre campagne, seguito dal formato RAR, impiegato in due occasioni.

Gli altri formati individuati (7Z, HTML, APK, PDF, Z e XLSX) sono stati rilevati in una sola campagna ciascuno, ma restano strumenti insidiosi per veicolare malware.

Le email continuano a rappresentare il canale privilegiato per la diffusione delle minacce informatiche, con ben 30 campagne identificate che sfruttano questo mezzo per raggiungere le vittime.

Anche la posta elettronica certificata, generalmente considerata più sicura, è stata sfruttata in 6  campagne individuata dal CERT-AGID. Da ultimo, si segnala 1 campagna che ha sfruttato gli SMS.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/12/09/cert-agid-30-novembre-6-dicembre-il-phishing-colpisce-intesa-sanpaolo/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-30-novembre-6-dicembre-il-phishing-colpisce-intesa-sanpaolo


The pillars of success: Planning, preparation and collaboration

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’); @import url(‘https://fonts.googleapis.com/css2?family=Architects+Daughter&family=Roboto:ital,wght@0,100;0,300;0,400;0,500;0,700;0,900;1,100;1,300;1,400;1,500;1,700;1,900&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #9C48B0; } figure { padding: 4px; margin: auto; } figcaption { background-color: #f8f8f8; color: #404144; Nunito Sans’, Arial, sans-serif; font-size: 16px; padding: 2px; text-align: center; } .sidebarFullWidth { position: relative; left: -30px; margin-right: -60px; color: #fff; padding: 20px 40px; width: auto; box-shadow: none; Nunito Sans”, “Open Sans”, sans-serif; font-weight: 600; background-color: #58526F; } .pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Architects Daughter’, Arial, sans-serif; font-size: 21px; text-align: center; color: #0067A6; } .pqFull:before { content: ‘\201C’; position: absolute; top: 0em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 3rem; height: 2rem; color: #666; text-align: center; } .pqFull:after { content: “\2013 \2003” attr(cite); display: block; text-align: center; font-size: 18px; color: #404144; }

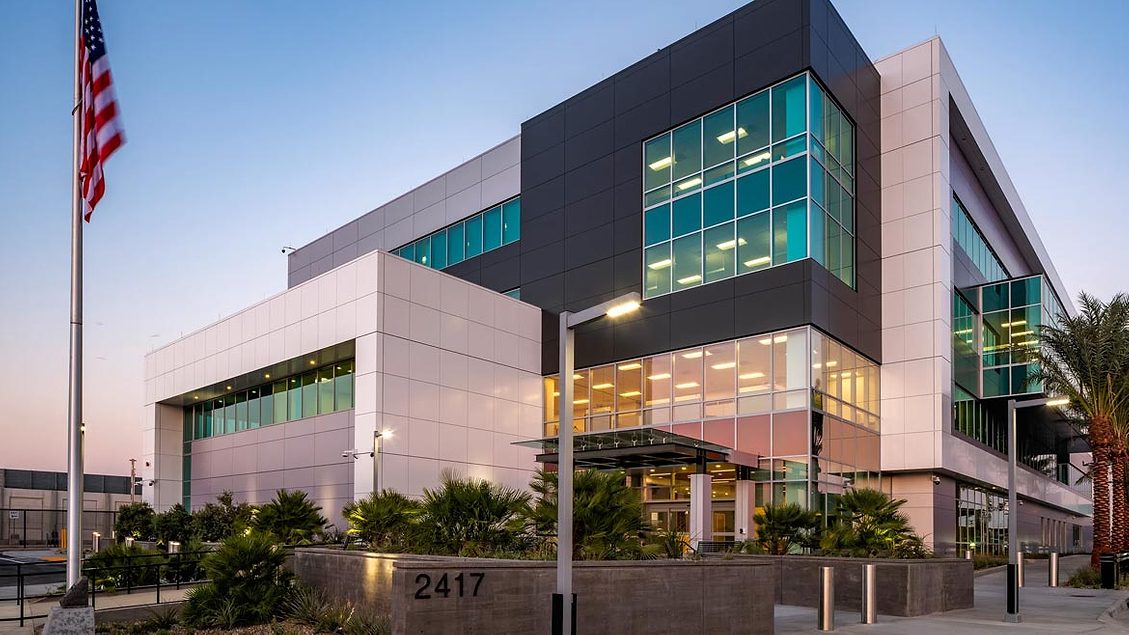
After diligent planning and years of preparation, the San Diego International Airport’s new Administration Building was completed. The building was the first essential project for a $3.8 billion Capital Improvement Program and was developed by TLC Engineering Solutions, a full-service engineering firm with HOK, a global firm for design, planning, architecture, and engineering.

The construction of this building took place on a greenfield site and included a 135,000-square-foot, four-story building allowing for a range of functions such as the Authority Board Room and administrative offices, the Airport Operations Center (AOC), a Security Operations Center (SOC), and an Emergency Operations Center (EOC). Public assembly spaces were also included in the design of the building.

In addition to constructing the new building from the ground up, TLC Engineering Solutions with HOK was also responsible for demolishing the previous administration facility. Furthermore, the team needed to assess existing systems and seamlessly migrate those systems for the several organizations operating within the administration building. Meanwhile, new systems were being integrated into the facility.

Since the construction of the new Administration Building was the first step in a series of planned airport projects, delays, budget issues, or other mistakes could have negatively impacted all subsequent projects. Moreover, the organizations that utilize the Administration Building are vital to the safety and functionality of the airport, so mishaps in this project could have put a strain on the San Diego International Airport’s operations and security.

Therefore, TLC Engineering Solutions with HOK considered the design and security system integration holistically, carefully considering how each system would affect the other.

Due to the precision and care required from this process, TLC Engineering Solutions with HOK relied heavily on constant communication and collaboration from key stakeholders.

Feedback was instrumental. Considering the schedule constraints, this project required active participation from all of the stakeholders throughout the entire process — even more so than a typical project.”

“Feedback was instrumental. Considering the schedule constraints, this project required active participation from all of the stakeholders throughout the entire process — even more so than a typical project,” says Frank Cauthen, Senior Project Designer at HOK. “We didn’t have the time to get feedback and then sit back and digest it, then speak to another stakeholder and digest their feedback too. But when we received feedback, we had the ability to pivot, which greatly contributed to our success.”

Albert Kaneshiro, Senior Regional Practice Leader at HOK, adds, “Due to the relationships that we have with the owner, the stakeholders, our build partner and our consultants, it was easier to be able to have conversations — and sometimes challenging conversations — about how to move forward. Because of those pre-existing relationships, we were able to have discussions without anybody holding back. So that allowed us to keep on schedule and together as a team, move forward and make those tough decisions to maintain and hit the primary goals for the project.”

Collaboration with the airport, design-builder, and lead architect were crucial to the success of this project, as the airport had specialized requirements that needed to be met.

Cauthen explains, “There are quite a few agencies involved in an airport, everyone from the FAA to the local building department, and making sure all of their requirements are clear at the onset of the project was crucial. That was part of our validation, identifying any gaps in that information and getting answers to those as soon as possible.”

Naturally, a project of this magnitude came with unique obstacles. The central challenge the team faced was ensuring unimpeded transition as the new AOC, SOC and EOC were developed while the existing centers stayed operational. These functions remained active 24/7 throughout the construction and migration processes. Guaranteeing the continued performance of these centers was critical, as they were foundational to the airport’s safety.

Nonetheless, the team prevailed. After dedicated research, preparation and planning, the design-build team was able to deactivate systems in the old administrative building and reactivate them in the new one within just one week of the project. To ensure the functionality of these systems, the team assessed all systems by allowing the users to test them in three-day trial periods. Afterward, the team gathered user feedback to make needed adjustments before final commissioning.

“The whole commissioning process was scheduled early, even when we were doing design, so that we could start earlier than normal and have the ability to test and confirm that everything was up and operational,” Cauthen explains. “Then training time for airport staff was incorporated so that day one, they weren’t looking through training manuals but were already fully trained once they started out of the new building.”

The project was able to finish on time and within budget; furthermore, there were no disruptions to the airport’s systems or operations. The success of such a complex project is attributed mainly to inter-organizational cooperation and communication.

“It’s always nice to have a little extra time to coordinate and plan things out, but that’s not always possible,” Kaneshiro points out. “That’s why those relationships are so critical, so that people can have open communication and hit those aggressive schedules. Having the ability to talk to each other as people first, as opposed to just as firms, has greatly benefited this particular project and overall team success.

https://www.securitymagazine.com/articles/101224-the-pillars-of-success-planning-preparation-and-collaboration


Protect small businesses: Addressing security threats and insider risks

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’);
@import url(‘https://fonts.googleapis.com/css2?family=Architects+Daughter&family=Roboto:ital,wght@0,100;0,300;0,400;0,500;0,700;0,900;1,100;1,300;1,400;1,500;1,700;1,900&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #C72026; } figure { padding: 4px; margin: auto; } figcaption { background-color: #f8f8f8; color: #404144; Nunito Sans’, Arial, sans-serif; font-size: 16px; padding: 2px; text-align: center; } .sidebarFullWidth { position: relative; left: -30px; margin-right: -60px; color: #fff; padding: 20px 40px; width: auto; box-shadow: none; Nunito Sans”, “Open Sans”, sans-serif; background-color: #465E70; } .pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Architects Daughter’, Arial, sans-serif; font-size: 21px; text-align: center; color:#0067A6;
}
.pqFull:before { content: ‘\201C’; position: absolute; top: 0em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 3rem; height: 2rem; color: #666; text-align: center;
}
.pqFull:after { content: “\2013 \2003” attr(cite); display: block; text-align: center; font-size: 18px; color: #404144;
}

Small businesses face unique security challenges that make them highly vulnerable compared to larger organizations. While large companies often have dedicated teams of cybersecurity experts, fraud examiners, investigators and the resources to implement robust security measures, small businesses typically operate with limited budgets and minimal staff, making them prime targets for a variety of internal and external threats.

One of the greatest threats to small businesses comes from within: insider fraud and embezzlement. While the media frequently covers external security concerns such as organized retail crime, burglaries and workplace violence, insider fraud is often the silent but most damaging threat. According to the Small Business Administration (SBA), nearly one-third of small businesses that file for Chapter 7 bankruptcy do so due to insider fraud and embezzlement. This staggering statistic underscores the need for small business owners to implement proactive security measures to protect their enterprises from internal and external risks.

The prevalence of insider fraud

Insider fraud poses a far greater threat to small businesses than most external crimes. Small businesses account for over 90% of U.S. businesses, which is why adopting preventive security measures is crucial for these enterprises. Unlike large corporations with formalized procedures for oversight, small businesses often rely on a few trusted employees to handle multiple responsibilities. This increased access without sufficient checks and balances creates opportunities for fraud.

Consider the following real-world examples of insider fraud in small businesses:

  • The Coffee Shop Scandal: Two investors opened a small chain of coffee shops in a college town to compete with Starbucks. Despite offering excellent coffee that consistently ranked high in taste tests, the business collapsed when one of the owners embezzled $180,000 of investment funds and disappeared, leaving the business financially crippled.
  • The Cleaning Service Supervisor: A small business owner hired a supervisor to manage staff for a cleaning service. The supervisor created fake “ghost” employees and billed the company for work that was never performed, pocketing the extra wages totaling $87,900.
  • The Dental Office Embezzlement: A small dental practice hired an office worker to manage its finances, including handling mail, accounts receivable and payable, and company credit cards. Unbeknownst to the dentist, the office worker embezzled more than $364,000, using the stolen funds for lavish vacations. The scheme went unnoticed until the IRS contacted the practice regarding unpaid taxes.

These examples highlight a few critical insights: none of the insiders involved had prior criminal records, all had excessive access to business operations without proper oversight, and all displayed red flags that went unnoticed or unaddressed.

The impact of insider fraud on small businesses

The financial toll of insider fraud is devastating for small businesses. The FBI estimates that approximately $300 billion is embezzled from U.S. businesses annually, with small businesses bearing the brunt of these losses. This figure only represents reported cases — experts believe the actual number could be four to 10 times higher due to underreporting. Many small business owners are reluctant to report insider fraud, either out of fear of reputational damage or because they feel betrayed by someone they trusted.

Beyond financial losses, insider fraud can damage a company’s reputation, lower employee morale, and result in legal consequences, including fines, tax penalties, or even business closure. For small businesses operating on thin profit margins, such incidents can be catastrophic, leading to layoffs, reduced services, or bankruptcy.

While larger organizations can invest in robust security teams and technologies, small businesses must rely on practical, cost-effective strategies to mitigate risks.”

Proactive measures: Conducting risk assessments and business impact analyses

Given the prevalence of insider fraud and its devastating effects, small business owners must take proactive steps to protect themselves. A comprehensive risk assessment can help identify the most likely and impactful security threats. This process involves evaluating various aspects of the business — such as financial systems, operational workflows and employee access — and identifying potential vulnerabilities.

Once risks are identified, a business impact analysis (BIA) should be conducted. A BIA evaluates the potential damage that each security threat could inflict on the business. This process helps prioritize which risks require the most attention and resources, as well as provide a roadmap for developing mitigation strategies.

Best practices for insider threat prevention

While no security measure is foolproof, small businesses can significantly reduce the risk of insider fraud by adopting several key practices:

  1. Pre-employment screening: Since most insiders do not have criminal records, conducting thorough pre-employment screenings is essential. This should include reference checks to verify employment history, academic qualifications and other credentials. Going beyond a standard background check, integrity assessments can help identify candidates with a higher likelihood of engaging in fraudulent activities or unethical behavior.
  2. Separation of duties: One of the most effective ways to prevent fraud is by ensuring that no single employee has too much control over critical business functions. For example, the employee responsible for accounts payable should not also handle accounts receivable or manage payroll. By dividing these responsibilities among multiple employees, the opportunity for fraud is reduced, and any suspicious activity is more likely to be detected.
  3. Regular audits: Routine internal audits of financial records and operational processes are vital for detecting irregularities early. Regular reviews should include examining bank statements, employee payroll, expense reports and any other areas where fraud could occur. If small businesses cannot afford to hire full-time auditors, they should consider outsourcing these functions to third-party specialists or using automated software tools designed for fraud detection.
  4. Monitoring red flags: Employees who commit fraud often display certain red flags, such as living beyond their means, reluctance to take time off (fearing their fraud will be uncovered), or exhibiting excessive control over financial processes. Business owners should stay alert for these signs and investigate any suspicious behavior.
  5. Implementing strong internal controls: Establishing clear policies around financial management, inventory control, and employee access to sensitive information can serve as deterrents to fraud. Access to financial systems and sensitive data should be limited to only those who absolutely need it for their job. Regular password changes, multi-factor authentication and restricting administrative privileges can also help safeguard against internal threats.
  6. Fostering an ethical workplace culture: Creating a workplace environment where ethical behavior is encouraged and expected can reduce the likelihood of fraud. Leadership should communicate a zero-tolerance policy toward fraud and emphasize that unethical behavior will result in immediate consequences. This can be reinforced by offering fraud prevention training to employees and establishing an anonymous reporting system for whistleblowers.

For small businesses, insider fraud and security threats are all too real. While larger organizations can invest in robust security teams and technologies, small businesses must rely on practical, cost-effective strategies to mitigate risks. The examples of insider fraud in coffee shops, cleaning services, and dental offices highlight the dangers of ignoring internal threats. By conducting risk assessments, implementing pre-employment screening, separating duties, performing regular audits, and monitoring red flags, small business owners can better protect their companies from fraud and insider threats.

Though insider fraud may be a silent threat, it can be addressed with the right approach. Ultimately, fostering an ethical workplace, establishing strong internal controls, and proactively monitoring for signs of fraud are crucial steps to ensure long-term business success.

https://www.securitymagazine.com/articles/101225-protect-small-businesses-addressing-security-threats-and-insider-risks