I ricercatori di 0patch, piattaforma per la distribuzione di patch non ufficiali, hanno individuato e risolto una vulnerabilità 0-day di Windows Server 2012 e Server 2012 R2 che consente a un attaccante di superare i controlli di sicurezza del sistema operativo.
“La nostra analisi ha rivelato che la vulnerabilità è stata introdotta in Windows Server 2012 più di due anni fa ed è rimasta inosservata – o perlomeno non fixata – fino a oggi. È presente anche su server aggiornati con Extended Security Updates” ha scritto Mitja Kolsek, ricercatore di 0patch.
La vulnerabilità colpisce il meccanismo di sicurezza Mark of the Web (MotW): esso si occupa di etichettare tutti i documenti e i file eseguibili scaricati da fonti non attendibili e segnalarli al sistema operativo, a Office e ad altre applicazioni, imponendo cautela nell’aprirli.
Microsoft è stata informata del problema e al momento non ci sono dei fix disponibili; per questo, il team di 0patch ha distribuito gratuitamente il proprio fix, in attesa di quella ufficiale. “Poiché si tratta di una vulnerabilità 0-day per la quale non è disponibile una patch ufficiale da parte del fornitore, offriamo gratuitamente le nostre micro patch fino a quando non sarà disponibile il fixufficiale” ha specificato Kolsek.
Poiché Microsoft non ha ancora rilasciato aggiornamenti, i ricercatori non hanno condiviso i dettagli tecnici della vulnerabilità. Da quel poco che è noto, il bug consente ai cybercriminali di bloccare il meccanismo MotW, perlomeno per determinati tipi di file.
Le micro patch sono disponibili sia per Windows Server 2012 che per Windows Server 2012 R2.
Study finds crime is causing retail workers to search for new roles
A recent study from Verkada and the Loss Prevention Research Council has shown that crime is causing retail employees to search for new employment opportunities. According to the research, more than four out of 10 of retail employees are likely to vacate their current roles in the next 12 months due to personal safety issues.
Security concerns in the retail sphere are a concern for many employees, yet many feel as though executives do not care for their safety concerns. 27% of retail workers have reported feeling unsafe at work, and 54% have reported experience harassment or aggression from customers. However, 62% of retail employees report no change in security measures within the past 12 months, and 22% report little to no security measures in place at their workplace establishment.
Key findings from the report include:
37% of store managers find that safety concerns are a barrier to hiring new employees.
Among retail employees who have experienced workplace violence, 71% report that enhanced security measures would help them to feel safer.
Only 52% of respondents indicate that they always report violent events to law enforcement.
L’Italia continua a essere uno dei Paesi più colpiti dal nuovo trend di attacchi: negli ultimi sei mesi le organizzazioni del nostro Paese sono state colpite in media da 1.896 attacchi a settimana, oltre 200 in più rispetto alla media mondiale. A dirlo è Check Point nel suo primo rapporto annuale sulla situazione della sicurezza informatica in Italia rispetto al resto del mondo.
L’aumento degli attacchi è trasversale ai diversi tipi di malware che minacciano l’Italia. Nell’ultimo semestre, in particolare, sono aumentati gli attacchi botnet (+1,89%), i ransomware (+1,22%), gli infostealer (+0,35%) e i malware per mobile (+0,36%).
Tra le principali minacce contro il nostro Paese del 2024 c’è FakeUpdates, un download JavaScript che compromette i sistemi tramite malware aggiuntivi. Seguono anche Blindingcan, un RRAT di origine nord coreana, e Formbook, un infostealer contro Windows commerciato come Malware-as-a-service e da anni una delle prime quattro minacce in Italia.
Nella lista troviamo anche Asyncrat, un trojan contro Windows, Androxgh0st, una botnet che colpisce Windows, Mac e Linux sfruttando numerose vulnerabilità, e Remcos, un RAT distribuito tramite documenti Microsoft Office dannosi allegati a e-mail di spam.
I settori più colpiti dagli attacchi sono quello dell’Istruzione e della Ricerca, il Governativo/Militare e quello della Comunicazione: rispetto al semestre ottobre 2023-marzo 2024 hanno rispettivamente quasi e più che raddoppiato il numero di attacchi rilevati. Al contrario, il settore bancario ha evidenziato una diminuzione delle minacce subite.
“Nell’era digitale in cui viviamo, la sicurezza informatica rappresenta una sfida cruciale per istituzioni, aziende e individui, costantemente esposti a una complessità crescente e a un’intensità senza precedenti di attacchi cyber” ha commentato Cristiano Voschion, Country Manager, Check Point Software Italia.
Il report di Check Point ha evidenziato un uso importante di intelligenza artificiale generativa per creare malware e tattiche di ingegneria sociale. Questi strumenti risultano particolarmente pericolosi in un periodo ad alta intensità elettorale come il 2024; soprattutto i deepfake rappresentano una sfida significativa per le democrazie.
La compagnia ha individuato tre modi principali che i cybercriminali usano per generare deepfake: il lip-syncing, il lip-syncing con sostituzione del volto e il doppiaggio vero e proprio della voce. Oggi gli attaccanti riescono a clonare in modo convincente una voce con soli tre secondi di audio, a un prezzo irrisorio.
“L’evoluzione tecnologica e l’intelligenza artificiale hanno giocato e continuano ad avere un ruolo ambivalente: se da un lato sono diventate strumenti preziosi nella difesa contro le minacce informatiche, dall’altro hanno fornito ai criminali nuove e potenti armi, facilitando la creazione di malware sempre più sofisticati e distruttivi” ha continuato Voschion.
In crescita anche il fenomeno dell’hacktivismo che sta diventando sempre più organizzato e con confini sempre più labili per le operazioni informatiche statali.
Check Point sottolinea che il paradigma della sicurezza informatica si sta evolvendo sia per proteggersi da attaccanti sempre più forti, sia perché il perimetro di protezione sta diventando sempre più indefinito: con la diffusione del cloud e l’accesso ai servizi al di fuori delle reti aziendali, i punti di accesso aumentano e con essi la vulnerabilità dei sistemi.
Bisogna inoltre considerare che, con lo sviluppo delle nuove tecnologie, anche in Italia si stanno registrando numerosi attacchi interni alle organizzazioni e alle aziende.
Per combattere le nuove minacce, Check Point ricorda l’importanza di affidarsi a strumenti avanzati e comprensivi di sicurezza, implementare misure tecnologiche e legislative robuste e promuovere la collaborazione tra fornitori, autorità di regolamentazione, media e società.
Code found online exploits LogoFAIL to install Bootkitty Linux backdoor
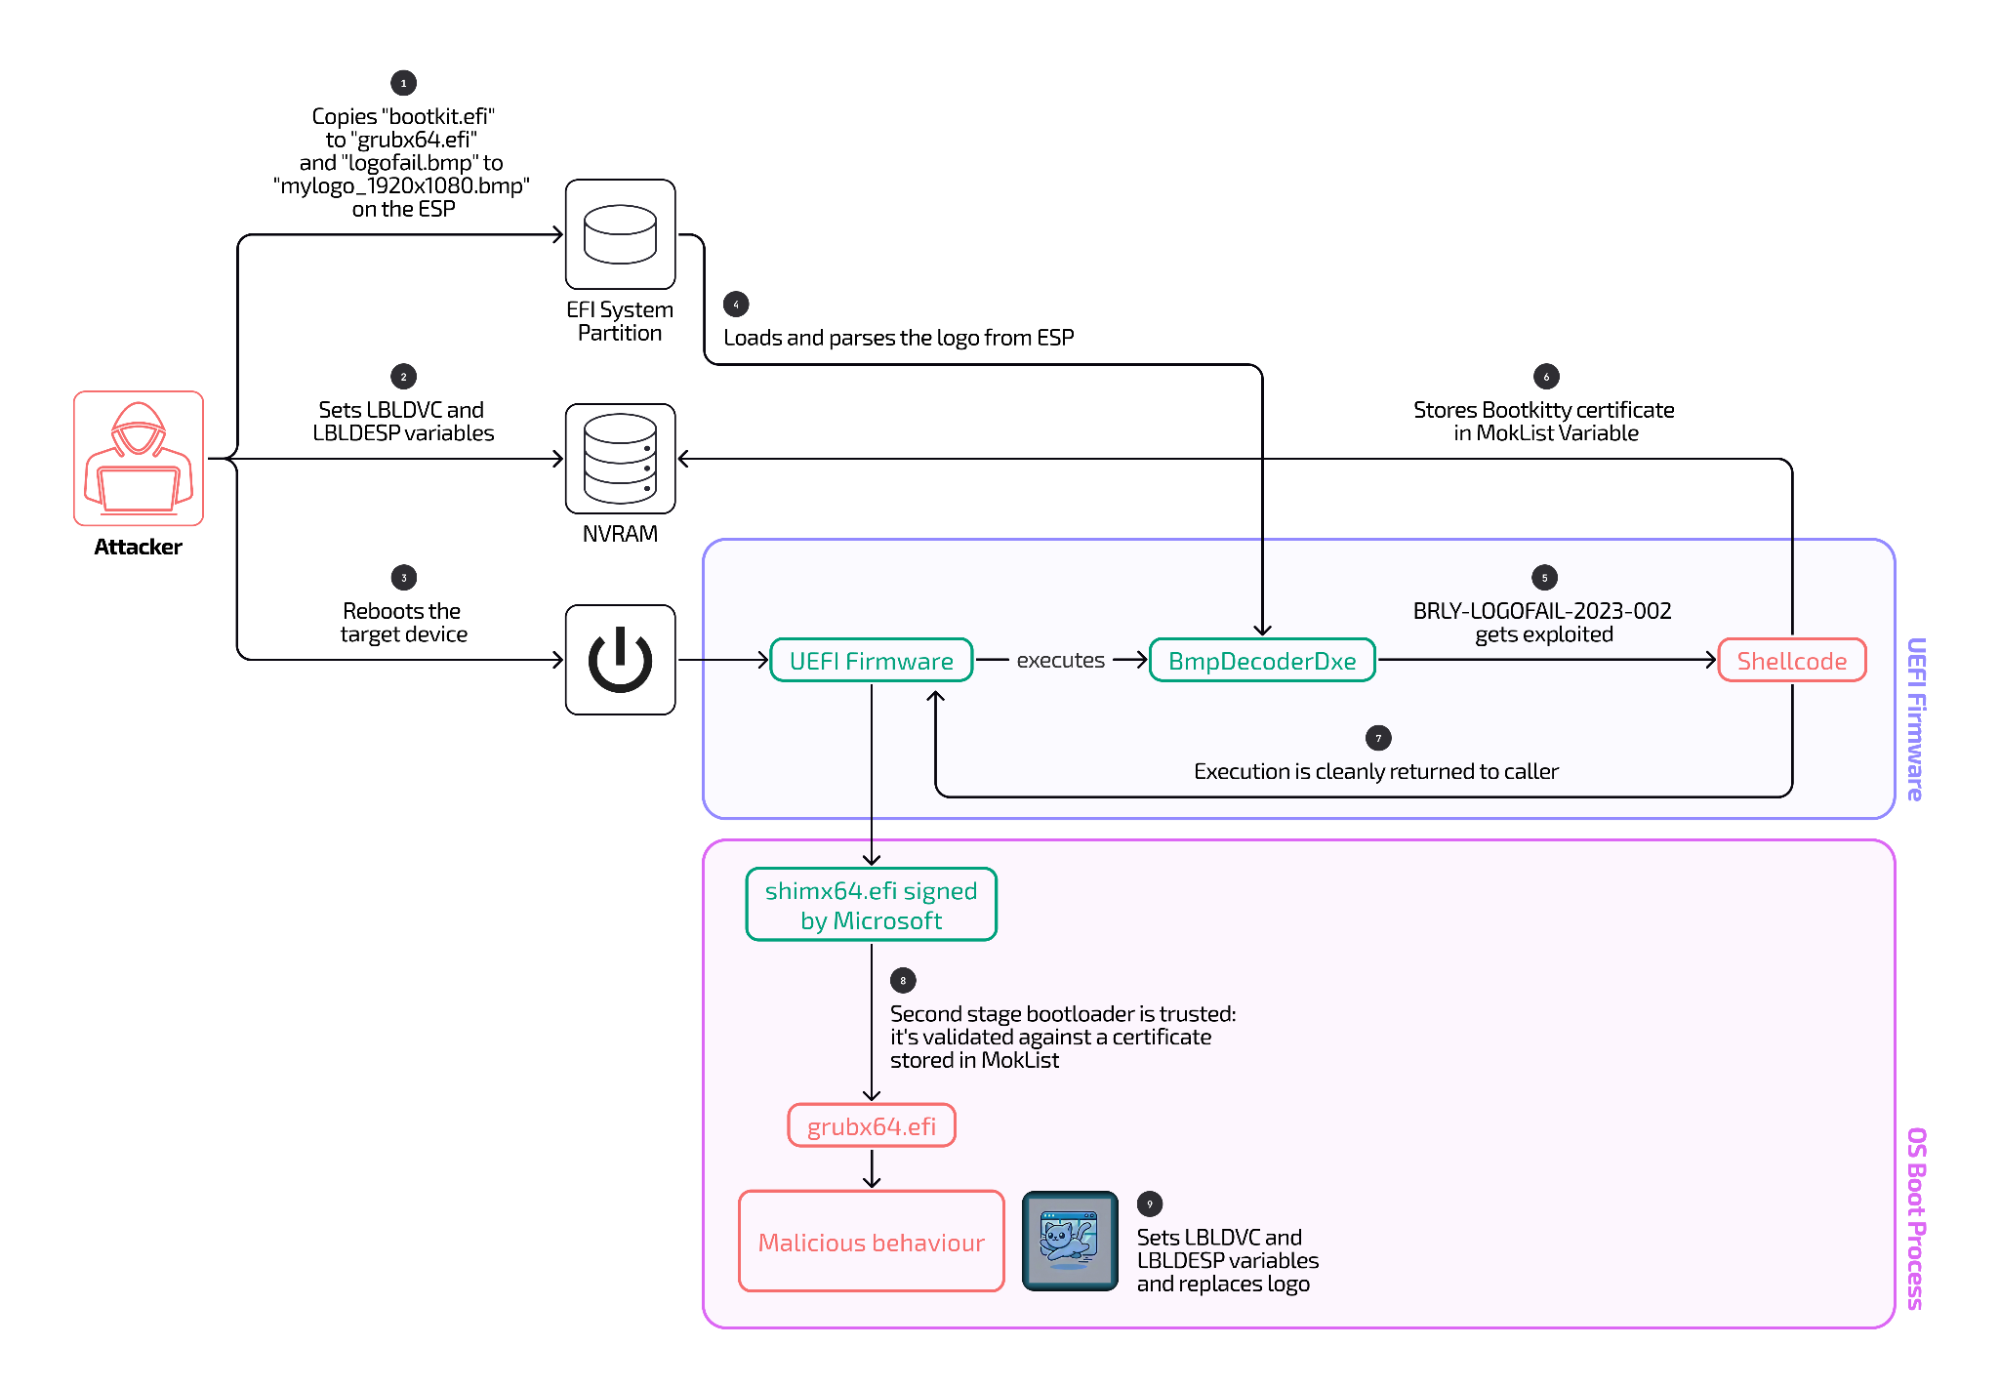
Normally, Secure Boot prevents the UEFI from running all subsequent files unless they bear a digital signature certifying those files are trusted by the device maker. The exploit bypasses this protection by injecting shell code stashed in a malicious bitmap image displayed by the UEFI during the boot-up process. The injected code installs a cryptographic key that digitally signs a malicious GRUB file along with a backdoored image of the Linux kernel, both of which run during later stages of the boot process on Linux machines.
The silent installation of this key induces the UEFI to treat the malicious GRUB and kernel image as trusted components, and thereby bypass Secure Boot protections. The final result is a backdoor slipped into the Linux kernel before any other security defenses are loaded.
Diagram illustrating the execution flow of the LogoFAIL exploit Binarly found in the wild. Credit: Binarly
In an online interview, HD Moore, CTO and co-founder at runZero and an expert in firmware-based malware, explained the Binarly report this way:
The Binarly paper points to someone using the LogoFAIL bug to configure a UEFI payload that bypasses secure boot (firmware) by tricking the firmware into accepting their self-signed key (which is then stored in the firmware as the MOK variable). The evil code is still limited to the user-side of UEFI, but the LogoFAIL exploit does let them add their own signing key to the firmware’s allow list (but does not infect the firmware in any way otherwise).
It’s still effectively a GRUB-based kernel backdoor versus a firmware backdoor, but it does abuse a firmware bug (LogoFAIL) to allow installation without user interaction (enrolling, rebooting, then accepting the new MOK signing key).
In a normal secure boot setup, the admin generates a local key, uses this to sign their updated kernel/GRUB packages, tells the firmware to enroll the key they made, then after reboot, the admin has to accept this new key via the console (or remotely via bmc/ipmi/ilo/drac/etc bios console).
In this setup, the attacker can replace the known-good GRUB + kernel with a backdoored version by enrolling their own signing key without user interaction via the LogoFAIL exploit, but it’s still effectively a GRUB-based bootkit, and doesn’t get hardcoded into the BIOS firmware or anything.
Machines vulnerable to the exploit include some models sold by Acer, HP, Fujitsu, and Lenovo when they ship with a UEFI developed by manufacturer Insyde and run Linux. Evidence found in the exploit code indicates the exploit may be tailored for specific hardware configurations of such machines. Insyde issued a patch earlier this year that prevents the exploit from working. Unpatched devices remain vulnerable. Devices from these manufacturers that use non-Insyde UEFIs aren’t affected.
NIS2: la Rivoluzione della Cybersicurezza Italiana
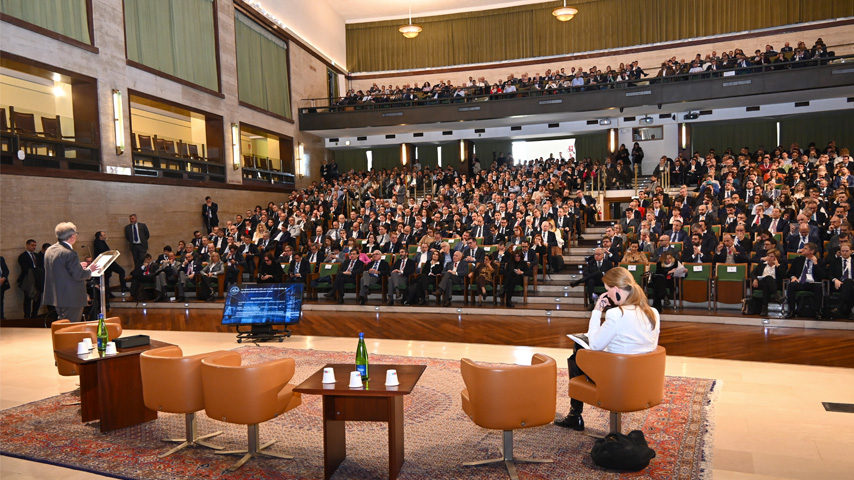
L’Aula Magna della Sapienza di Roma ha ospitato il convegno sull’attuazione della direttiva NIS2 in Italia, un evento informativo dell’Agenzia per la Cybersicurezza Nazionale di grande rilevanza. Questo appuntamento segna l’inizio di una nuova era nella protezione digitale del Sistema Paese, ridefinendo l’approccio nazionale alla sicurezza informatica in modo sistematico e strutturale.
I partecipanti, tra cui rappresentanti governativi, accademici ed esperti del settore privato, hanno discusso l’importanza della nuova normativa per migliorare la cybersicurezza nazionale, focalizzandosi sugli obblighi per enti pubblici e privati, sulla necessità di una maggiore formazione e consapevolezza del rischio digitale, e sul ruolo fondamentale della collaborazione tra pubblico e privato per raggiungere un elevato livello di resilienza informatica. Sono state inoltre illustrate le modalità di registrazione sulla piattaforma NIS e il processo di categorizzazione dei soggetti in base alla loro criticità, arrivando poi ad approfondire l’importanza della sicurezza della catena di approvvigionamento.
[embedded content]
IL QUADRO ISTITUZIONALE
“La cybersecurity diventa l’infrastruttura del cuore digitale della Nazione“, ha dichiarato Bruno Frattasi, direttore generale dell’Agenzia per la Cybersicurezza Nazionale (ACN), inaugurando i lavori alla presenza di un parterre di alto livello. La partecipazione del Ministro dell’Università e della ricerca Anna Maria Bernini, del Sottosegretario Alfredo Mantovano, Autorità delegata per la sicurezza della Repubblica, e di numerosi altri rappresentanti istituzionali ha evidenziato l’importanza strategica dell’evento.
Il percorso parlamentare della legge, come evidenziato da Mantovano, ha goduto di un consenso bipartisan: “La consapevolezza dell’intero Parlamento dell’importanza della posta in gioco ha portato a un contributo positivo e propositivo anche da parte delle opposizioni” Questo consenso è un segnale di maturità politica nel fronteggiare una sfida cruciale per la sicurezza del Paese.
I NUMERI DELLA MINACCIA
Il quadro delineato durante l’evento non è rassicurante. Secondo i dati presentati da IBM, ogni incidente informatico costa alle aziende italiane in media 4,37 milioni di euro, una cifra leggermente inferiore alla media mondiale di 4,88 milioni. Tuttavia, il dato più preoccupante riguarda la diffusione degli attacchi: “Il 72% delle imprese è stato attaccato nel 2023“, hanno rivelato gli esperti, “e il restante 28% probabilmente non si è accorto di esserlo stato.”
NIS2: LE SFIDE TECNICHE E OPERATIVE
La NIS 2 introduce una serie di sfide tecniche e operative significative per i settori pubblico e privato. La normativa estende sostanzialmente il perimetro dei soggetti obbligati, imponendo requisiti di sicurezza più stringenti e meccanismi di reporting strutturati. Per il settore pubblico, emerge la necessità di implementare sistemi di monitoraggio continuo e di risposta agli incidenti sempre più sofisticati, mentre per il settore privato è essenziale adeguare le infrastrutture IT agli standard di sicurezza avanzati richiesti.
IL RUOLO DELL’UNIVERSITÀ
La Sapienza si conferma un hub strategico nella formazione dei futuri esperti di cybersicurezza. “Il nostro corso di laurea magistrale in Cybersecurity, avviato nel 2017, registra uno dei più alti numeri di iscrizioni in Italia“, ha affermato con orgoglio la Rettrice della Sapienza Antonella Polimeni. L’ateneo non si limita alla formazione tradizionale: la Cyber Challenge, iniziativa nata proprio all’interno di Sapienza e oggi gestita dal Cini, è diventata un progetto nazionale di riferimento per l’identificazione e la formazione dei giovani talenti nel settore.
LA COOPERAZIONE PUBBLICO-PRIVATO
L’ACN si pone come facilitatore di un dialogo essenziale tra settore pubblico e privato. Sono già stati avviati tavoli di coordinamento con le nove amministrazioni centrali designate come autorità di settore, mentre per il settore privato l’Agenzia si propone come partner strategico nel processo di adeguamento.
“Non siete soli in questo percorso“, ha dichiarato Gianluca Berruti dell’ACN, “siamo qui per aiutarvi a tradurre la NIS 2 in azioni concrete e sostenibili.” Questo messaggio è cruciale per il tessuto imprenditoriale italiano, spesso costituito da PMI che potrebbero percepire la nuova normativa come un ulteriore onere burocratico.
IL FATTORE UMANO E LA FORMAZIONE
La nuova normativa pone un’enfasi particolare sul fattore umano, introducendo obblighi formativi specifici per i dirigenti e programmi di aggiornamento continuo per tutti i dipendenti. “La sicurezza è partecipata“, hanno evidenziato gli esperti, “non c’è più qualcuno a fianco a noi che si deve occupare della nostra sicurezza: ognuno deve fare la propria parte.”
NIS 2: Non solo regole ma un’opportunità per la sicurezza digitale
Nunzia Ciardi, Vicedirettore Generale dell’ACN, durante il suo intervento all’evento dedicato alla nuova normativa NIS 2, ha sottolineato con forza come questa direttiva non debba essere percepita come un mero insieme di regole, bensì come una vera e propria opportunità per un approccio innovativo e olistico all’ecosistema digitale. “La direttiva NIS 2 non va soltanto interpretata e vissuta come una serie di regole che possono appesantire il lavoro del pubblico, del privato, dei singoli, ma va vissuta (…) come un’opportunità“, ha dichiarato Ciardi.
Questa nuova normativa rappresenta un cambio di passo rispetto alla precedente NIS 1, ampliando il suo raggio d’azione e riconoscendo che la sicurezza digitale non può più essere confinata in un perimetro ristretto, ma deve permeare ogni aspetto della nostra realtà, coinvolgendo istituzioni, aziende private e singoli cittadini.
Ciardi ha sottolineato come la pandemia e la guerra russo-ucraina abbiano accelerato la necessità di un approccio più ampio alla sicurezza informatica, evidenziando l’importanza di un’azione collettiva e di uno sforzo congiunto per garantire la sicurezza digitale in un mondo sempre più interconnesso. “Oggi è sotto gli occhi di tutti che lo sguardo deve essere più largo, l’orizzonte deve essere più lontano, la sicurezza digitale deve essere proporzionata alla realtà che noi viviamo, cioè una trama digitale che sottende completamente alle nostre vite“, ha affermato.
Oltre alla regolamentazione e alla tecnologia, ha inoltre posto l’accento sul fattore umano, considerato spesso l’anello debole della catena. Tuttavia, ha sottolineato l’importanza di supportare e aiutare le persone a raggiungere standard di sicurezza più elevati attraverso cultura, formazione e consapevolezza. A tal proposito, ha portato l’esempio del settore sanitario, dove i dati sensibili sono particolarmente appetibili per la criminalità informatica e ha suggerito come la sicurezza dei processi, ad esempio l’identificazione biometrica, possa aiutare gli operatori sanitari a proteggere i dati sensibili, semplificando le procedure e riducendo i rischi.
Infine, la relatrice ha ribadito l’importanza di una “democrazia digitale” in cui la sicurezza informatica non sia imposta dall’alto, ma sia il frutto di uno sforzo collettivo e condiviso, in cui ognuno si assume la responsabilità della propria quota di sicurezza. “Ognuno di noi è interprete di una quota di cybersicurezza e questa quota non è una monade, è qualche cosa che può mettere a rischio l’intero processo“, ha concluso Ciardi, invitando tutti a vedere la NIS 2 come un’occasione per costruire una nuova mentalità in cui la sicurezza informatica sia parte integrante della nostra cultura e del nostro modo di vivere e lavorare
NIS2: LA NUOVA FRONTIERA DELLA SICUREZZA
La NIS 2 segna un punto di svolta nella concezione stessa della sicurezza informatica. Come ha sottolineato la giornalista Barbara Carfagna, “non si tratta più solo di proteggere infrastrutture fisiche, ma anche di difendere le nostre menti dalle fake news.” La cybersecurity diventa così “una guerra tra le guerre“, con un campo di battaglia che si estende dal dominio digitale a quello informativo.
LA ROADMAP VERSO IL 2026
Il percorso di implementazione è definito da scadenze precise:
28 febbraio 2025: termine ultimo per la registrazione di imprese e pubbliche amministrazioni presso l’ACN.
Ottobre 2026: termine per la piena operatività del sistema.
PROSPETTIVE E INVESTIMENTI
La questione degli investimenti rimane centrale. “La protezione va vista come un investimento e non come un costo“, ha ribadito Berruti, delineando tre pilastri della nuova strategia:
La sicurezza come vantaggio competitivo;
Il rafforzamento della fiducia dei clienti;
La sostenibilità digitale dell’ecosistema.
CONCLUSIONI
La giornata si è conclusa con un messaggio inequivocabile: la cybersicurezza è ora una questione di sicurezza nazionale che richiede l’impegno congiunto di tutti gli attori coinvolti. L’Italia ha due anni per dimostrare di essere all’altezza di questa sfida epocale, in un contesto geopolitico sempre più complesso, dove la sicurezza digitale è diventata un pilastro essenziale della sovranità nazionale.
Come ha sottolineato il direttore Frattasi nelle sue conclusioni, “il successo della cybersicurezza passa solo attraverso un approccio integrato. Nessuno può farcela da solo.” Una sfida ambiziosa che richiederà uno sforzo coordinato tra pubblico e privato, università e imprese, per costruire un’Italia digitalmente sicura e resiliente.
Google launches a regular scams and fraud advisory
Google has launched an online fraud advisory due to the increasing volume and complexity of scams. This advisory will be regularly updated in order to raise awareness and keep individuals and organizations informed of the latest techniques deployed by malicious actors. For the initial advisory, five scam trends were noted:
Realistic impersonation campaigns of public figures
Cryptocurrency investment scams
Clones of app pages and landing pages
Cloaking of landing pages
Major event exploitation (natural disaster, sporting events, concerts, etc.)
Below, security leaders discuss Google’s new advisory initiative.
Security leaders weigh in
Dr. Martin J. Kraemer, Security Awareness Advocate at KnowBe4:
I welcome Google’s effort to raise awareness of ongoing scams and frauds. We should expect Google to protect its ranking algorithms from outside manipulation such as cloaking. However, even when Google has increased the robustness of its algorithms, we must understand that cybercrime syndicates are run as professional enterprises that enter a constant battle with defenders of organizations. In any case, it is imperative to raise awareness among users. It is great to see Google joining GASA and other associations where we have been working on the issues of employee training for many years.
James McQuiggan, Security Awareness Advocate at KnowBe4:
Cloaking is challenging because it influences visibility. For organizations, this means traditional security controls are likely to fall short against well-engineered cloaking techniques. The rise in these scams also underscores the significance of adaptive threat detection mechanisms that use machine learning models capable of recognizing pattern deviations in real time. Additional investments in threat intelligence should be considered to leverage continuous behavioral analysis. Organizations can uncover cloaked content that may otherwise bypass detection by recognizing user behavior anomalies rather than just malicious code.
Google’s alert also informs cybersecurity leaders and practitioners to consider a multi-layered security approach. Organizations can blend defensive practices with advanced analytics and leverage AI-driven detection systems to allow them to manage the ever-evolving threat landscape. This issue is not just about securing data but about maintaining a proactive outlook against the creativity of modern cyber threats.
Paul Bischoff, Consumer Privacy Advocate at Comparitech:
Using a fake website to trick visitors into downloading malware or giving up their password is nothing new and is a hallmark of phishing. My takeaway is the tactic is increasingly being used to mimic employee login portals so that hackers can gain a foothold inside an organization’s network. From there they can plant ransomware and steal data from inside the company network, which is a lot more profitable than trying to scam individuals.
Chris Hauk, Consumer Privacy Champion at Pixel Privacy:
Hackers have long worked to attract users to malicious sites and apps and these latest scams are merely an extension of previous attempts. Hackers are exploring ways to use Artificial Intelligence to fool users into clicking on malicious links and attachments. Deepfakes and crypto scams continue to be popular among bad actors, especially during election years and other periods of upheaval.
Le crescenti perdite finanziarie dovute ai cyber-attacchi stanno spingendo le aziende a incrementare significativamente i loro investimenti in sicurezza informatica. È quanto emerge dal Kaspersky IT Security Economics Report, un’indagine globale che analizza trend di budget, sfide e violazioni nel settore della sicurezza IT.
Perdite finanziarie: spendere subito per spendere meno
Secondo il report, le aziende coinvolte nell’indagine pianificano di aumentare i budget per la cybersecurity fino al 9%. Nello specifico, le grandi imprese investiranno mediamente 5,7 milioni di dollari, mentre le PMI destineranno circa 200 mila dollari alla sicurezza informatica. Questo incremento è giustificato dalle perdite finanziarie ingenti registrate a causa degli attacchi. Per le grandi aziende, i costi di ripristino hanno superato nel corso del 2024 i 6,2 milioni di dollari. Per le PMI, d’altra parte, le perdite finanziarie ammontano a ben 300 mila dollari, un valore che rappresenta 1,5 volte il loro budget dedicato alla sicurezza.
In Italia, il panorama è altrettanto preoccupante: le aziende hanno affrontato mediamente 16 incidenti in un anno. Con un costo di ripristino stimato in 2,1 milioni di dollari. Gli investimenti futuri nella cybersecurity, invece, dovrebbero raggiungere complessivamente la cifra di 1 milione di dollari.
Sfide diverse a seconda della dimensione dell’impresa
Le grandi aziende, pur disponendo di infrastrutture avanzate, soffrono per la complessità dei loro ambienti IT, che richiedono tempi prolungati per la completa mitigazione degli incidenti. Le PMI, invece, si trovano spesso a fronteggiare vulnerabilità derivanti da configurazioni errate del cloud e incidenti causati dagli stessi dipendenti. Spesso le Piccole e Medie Imprese non sono dotate di policy per guidare il personale durante le crisi informatiche. E proprio loro rappresentano il gruppo più colpito in termini di impatto finanziario.
Quali fattori trainano l’aumento di spesa
Il report di Kaspersky, che ha coinvolto gli esperti IT di ben 27 Paesi diversi, individua tre motivi principali per l’aumento dei budget dedicati alla cybersecurity. Primo una crescente complessità delle minacce informatiche, che richiede soluzioni avanzate per automatizzare le risposte. Secondo, l’evoluzione delle normative sulla sovranità digitale, che impongono alle aziende adeguamenti continui. Infine, la crescita delle aspettative retributive per i professionisti del settore, che per le loro competenze e lo stress che vivono nel lavoro quotidiano si aspettano di essere pagati meglio.
Perdite finanziarie, le strategie per evitarle
Con l’aumento esponenziale delle minacce informatiche, le aziende devono considerare la sicurezza informatica non più come un’opzione ma come una priorità strategica. Pianificare investimenti adeguati e adottare soluzioni ad hoc rappresenta non solo una misura preventiva, ma uno strumento di salvaguardia essenziale per la continuità e il successo aziendale.
Per difendersi in modo efficace in questo contesto, Kaspersky raccomanda l’adozione di soluzioni personalizzate e di strumenti in grado di offrire protezione in tempo reale e risorse di analisi avanzata. Una soluzione, quest’ultima, ancora più utile per le realtà prive di esperti dedicati.
Computing Continuum e Sicurezza Avanzata nelle Infrastrutture Distribuite
Nel suo intervento al 22° Forum ICT Security, Luigi Romano – professore di Ingegneria Informatica presso l’Università Parthenope di Napoli e presidente del Centro regionale di competenza sull’ICT della Regione Campania – ha approfondito il tema “Verso un Computing Continuum (IoT, Edge, Cloud e Dataspaces) sicuro”, fornendo un’analisi dettagliata dell’evoluzione degli scenari di calcolo negli ultimi anni e – verosimilmente – in quelli a venire.
Il concetto centrale è il “computing continuum”, che rappresenta una significativa evoluzione nella distribuzione delle risorse computazionali: il relatore ha esposto le relative tecnologie abilitanti, esaminato le principali minacce che interessano tale contesto e analizzato la superficie di attacco che lo caratterizza, delineando strategie sostenibili per garantire la sicurezza in ambienti così complessi.
Successivamente, ha presentato un caso di studio reale in cui queste tecnologie sono già state implementate con successo.
Architettura del Computing Continuum
Il computing continuum si basa su un’architettura che realizza un ecosistema in cui la produzione e l’elaborazione dei dati avvengono senza soluzione di continuità, superando i tradizionali perimetri fisici che separavano le diverse aree computazionali. In questo continuum, muovendosi da una zona all’altra, si osservano variazioni nei costi delle risorse computazionali, nella latenza, nella pervasività, nella dipendenza energetica e nella reattività del sistema. Il cloud costituisce il nucleo centrale del sistema: la terminologia “near edge” e “far edge” si riferisce proprio alla distanza rispetto al cloud, che rappresenta il cuore dell’infrastruttura computazionale.
Gran parte dell’elaborazione avviene “on-device”, quindi su dispositivi indossabili o IoT, situati all’estremità del sistema computazionale.
L’elaborazione “on-premise” viene condotta a livello domestico o aziendale.
Nel livello “far edge” i dati iniziano ad aggregarsi ed in quello “near edge” sono presenti risorse di calcolo collettive su scala nazionale.
Data Space e Sovranità Digitale
il prof. Romano ha ricordato come un elemento fondamentale del computing continuum sia l’integrazione dei data space, un concetto avanzato che trascende i limiti dei classici database, permettendo la condivisione delle informazioni senza necessariamente condividere i dati o comunque garantendo la sovranità sugli stessi.
Un’iniziativa di particolare rilevanza in questo contesto è Gaia-X, che si focalizza sullo sviluppo dei data space al fine di promuovere la sovranità digitale europea.
Fiducia e Sicurezza nel Computing Continuum
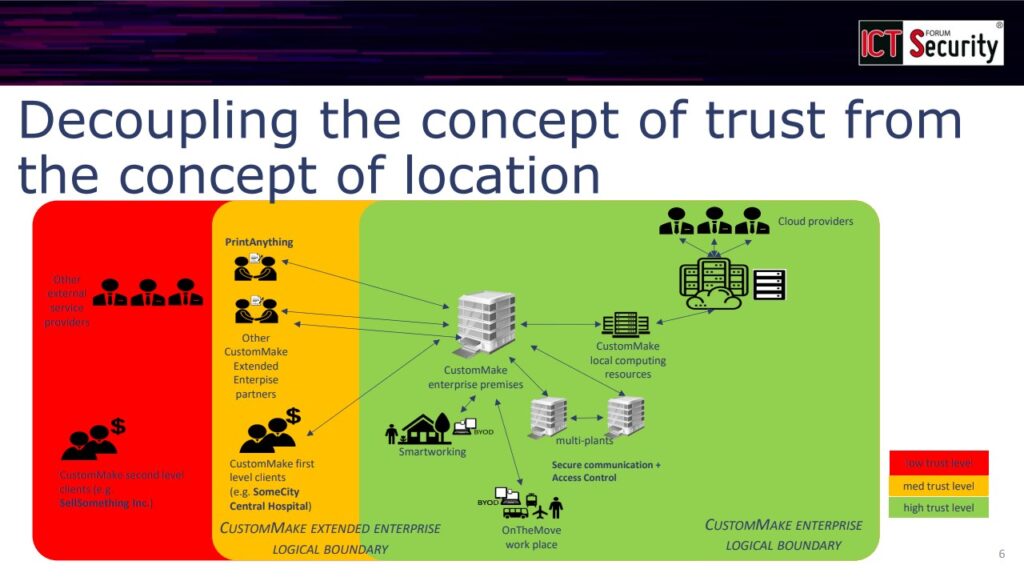
Una delle caratteristiche chiave del computing continuum è il disaccoppiamento tra il livello di fiducia (trust) richiesto al sistema e la sua collocazione fisica.
L’esempio condiviso dal relatore ha riguardato un’ipotetica azienda “Custom Make” operante nel settore del Flexible Manufacturing.
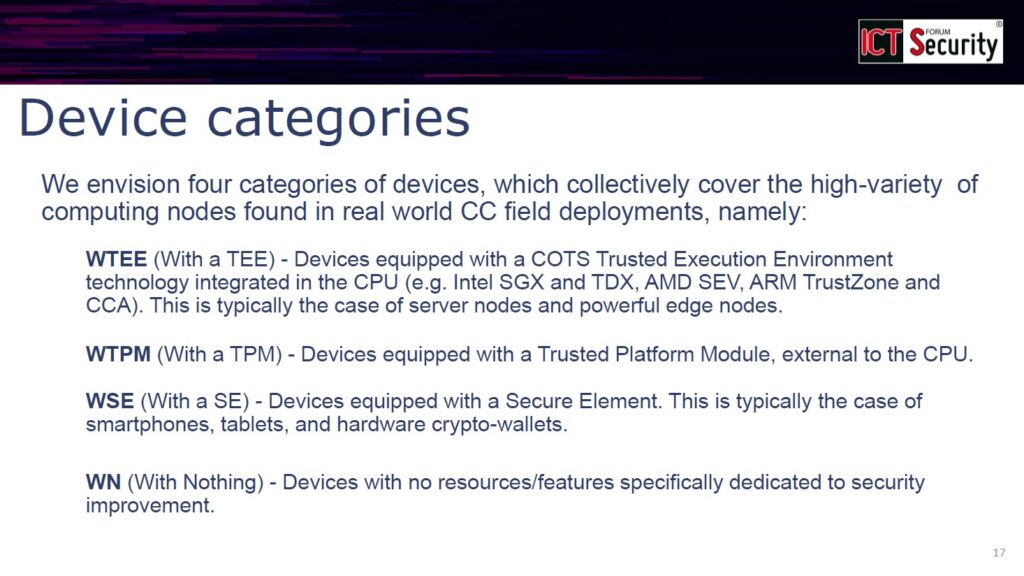
Slide dell’intervento “Verso un Computing Continuum (IoT, Edge, Cloud e Dataspaces) sicuro” tenuto al 22° Forum ICT Security dal prof. Luigi Romano
Tale azienda potrebbe avere diverse sedi fisiche, nonché dei dipendenti in smart working o in trasferta, ai quali occorre garantire – nell’interesse dell’azienda – lo stesso livello di fiducia, indipendentemente dalla loro posizione fisica e dal tipo di dispositivo utilizzato per il collegamento. L’obiettivo è, pertanto, garantire un elevato livello di fiducia su tutta l’area logica – non più perimetro – che riguarda l’azienda, senza vincolarlo alla né alla localizzazione geografica né alle risorse computazionali disponibili in loco.
Quando “Custom Make” collabora con terze parti, diventa necessario stabilire un livello di fiducia (medio) anche con questi partner. Questo approccio si estende anche ai clienti di prima linea e ad altri partner commerciali, mentre per i partner esterni può essere ridotto.
Anche per i partner e per il mondo esterno, il livello di fiducia non potrà più basarsi sul concetto di location tradizionale, né potrà essere influenzato da vincoli computazionali legati alla locazione.
Tecnologie Abilitanti del Computing Continuum
Rispetto alle tecnologie che abilitano il computing continuum, nell’intervento sono stati citati il cloud computing, l’Internet of Things (IoT) e i data space.
Il cloud computing rappresenta una vera rivoluzione tecnologica, trasformando la capacità di calcolo in una facility: vale a dire una risorsa accessibile attraverso qualsiasi rete di connettività, un po’ come avviene per l’acqua o per l’energia elettrica.
L’IoT è costituito da dispositivi in grado di raccogliere, elaborare e trasmettere dati; mentre i data space, anche alla luce della Strategia Europea per i Dati, offrono nuove opportunità economiche rispetto alla gestione e all’utilizzo delle informazioni.
Superficie di Attacco e Rischi
Nell’ambito del computing continuum, la superficie di attacco (attack surface) è estremamente ampia e presenta una vasta gamma di rischi, che interessano tanto i dispositivi IoT quanto le risorse cloud.
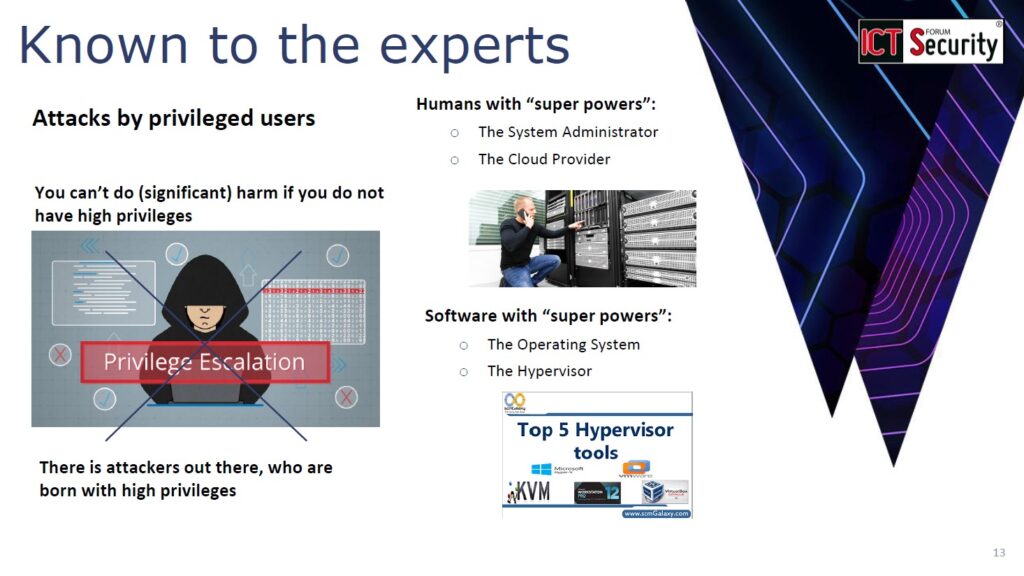
Al riguardo esistono rischi ormai noti al grande pubblico, come gli attacchi contro dispositivi medici o domestici; meno conosciuta è la possibilità di attacchi più sofisticati perpetrati da utenti privilegiati, come amministratori di sistema o cloud provider, i quali non necessitano di una fase di “privilege escalation”.
Slide dell’intervento “Verso un Computing Continuum (IoT, Edge, Cloud e Dataspaces) sicuro” tenuto al 22° Forum ICT Security dal prof. Luigi Romano
Questi utenti – che includono sia operatori umani sia componenti software, come sistemi operativi e hypervisor – rappresentano una delle maggiori sfide di sicurezza, specialmente negli ambienti cloud: se non adeguatamente gestiti, i relativi rischi potrebbero causare non solo seri danni agli utenti ma addirittura un crollo del mercato.
Approccio alla Sicurezza: Trusted Computing
Per affrontare le sfide del computing continuum, l’approccio proposto dal prof. Romano consiste nell’accettare e gestire le sue complessità intrinseche, come l’eterogeneità dei dispositivi e la limitata sovranità sulle tecnologie che compongono i prodotti ICT.
Nell’impossibilità di ottenere una soluzione ottimale si ricerca quindi una soluzione sub-ottimale ma praticabile, applicando con un approccio di tipo “best effort” il concetto e le funzioni del “Trusted Computing” anche a dispositivi non progettati in base a tale paradigma.
Slide dell’intervento “Verso un Computing Continuum (IoT, Edge, Cloud e Dataspaces) sicuro” tenuto al 22° Forum ICT Security dal prof. Luigi Romano
In questo approccio, i vari dispositivi vengono classificati in base al livello di supporto hardware “nativo” per l’implementazione di funzioni di sicurezza: ad esempio valutando se includano un “Trusted Execution Environment” (TEE) o un “Trusted Platform Module” (TPM), o ancora se non presentino alcuna protezione specifica, per poi sviluppare le soluzioni di sicurezza più adeguate.
Caso di Studio: le Smart Grid
Questa strategia è stata applicata a un caso di studio sulle smart grid, un classico esempio di computing continuum, sviluppato nell’ambito del progetto europeo CyberSEAS.
L’architettura delle smart grid, infatti, racchiude parti “on-device” e “on-premises” per la generazione e il consumo di energia; una parte “far edge” con i concentratori; una parte “near edge” per la gestione dei distributori e, infine, il cloud.
Ciascuna di queste componenti presenta esigenze di sicurezza diverse ma tutte sono interconnesse tra loro, così evidenziando sfide di protezione particolarmente complesse.
Conclusioni
Come evidenziato dall’intervento, il computing continuum rappresenta una trasformazione radicale nella gestione delle risorse computazionali: l’integrazione di data space, IoT, edge computing e cloud offre nuove opportunità ma anche significative sfide di sicurezza, richiedendo soluzioni innovative per garantire elevati livelli di fiducia in ambienti altamente eterogenei.
In tale contesto la strategia proposta da Romano suggerisce un percorso verso una sicurezza sostenibile, che tenga conto della natura distribuita e complessa delle moderne infrastrutture computazionali.
Profilo Autore
Luigi Romano è un esperto di sicurezza e affidabilità dei sistemi distribuiti. È Professore Ordinario di Ingegneria Informatica all’ Università degli Studi di Napoli “Parthenope”, dove ricopre anche il ruolo di Prorettore alle Tecnologie Informatiche. È Presidente del Centro Regionale Information Communication Technology (CeRICT – http://www.cerict.it/en/), il centro di competenza della regione Campania sull’IT. È uno dei cinque fondatori di Trust Up srl (https://www.trustup.it/en/), uno spin-off dell’Università degli Studi di Napoli “Parthenope”, specializzato in tecnologie TEE (Trusted Execution Environment). Collabora frequentemente con ENISA, l’Agenzia Europea per la Sicurezza Informatica. È uno degli esperti selezionati da EU-CIP (https://www.eucip.eu/) per la definizione di strategie per la protezione delle Infrastrutture Critiche. È il Technical Coordinator del progetto CyberSEAS, che ha prodotto importanti risultati sulla cybersecurity dei dataspace.
Zscalerha annunciato la sua soluzione di segmentazione Zero Trust per fornire una modalità più sicura, agile ed economica per connettere utenti, dispositivi e workload attraverso e all’interno di filiali, stabilimenti, campus, data center e cloud pubblici distribuiti a livello globale.
La proposta della compagnia, estendendo la segmentazione a nuovi ambienti, aiuta a prevenire gli attacchi ransomware, trasforma le filiali in ambienti semplificati ed elimina la necessità di firewall, Network Access Control, SD-WAN e VPN site-to-site.
Grazie a un’architettura Zero Trust, le aziende non devono più estendere la rete aziendale dal data center alle sedi distribuite e ai cloud pubblici: ogni filiale, stabilimento e cloud pubblico diventa un centro virtuale che comunica direttamente con la piattaforma di sicurezza cloud Zscaler attraverso qualsiasi connessione a banda larga. La piattaforma Zero Trust Exchange applica poi le policy aziendali per connettere in modo sicuro utenti, workload e dispositivi, riducendo al minimo la superficie di attacco associata agli IP pubblici.
“Le architetture di rete e di sicurezza tradizionali favoriscono la diffusione del ransomware“ ha dichiarato Dhawal Sharma, Executive Vice President of Product Management di Zscaler. “L‘utilizzo dei firewall per segmentare le reti aziendali è estremamente complesso e si trasforma in un’iniziativa senza fine per molte aziende. Integrando la tecnologia avanzata della recente acquisizione di AirGap, Zscaler Zero Trust Segmentation offre ora la protezione più avanzata e solida contro gli attacchi ransomware che può essere implementata in pochi giorni. Inoltre, consente di risparmiare fino al 50% sui costi, eliminando la necessità di firewall legacy e infrastrutture complesse“.
La soluzione di Zscaler contribuisce a segmentare in modo sicuro i dispositivi IoT e OT presenti nelle filiali e stabilimenti. Questi device, sottolinea la compagnia, sono tra i punti più deboli delle infrastrutture aziendali, a causa di sistemi operativi obsoleti e a fine vita ricchi di vulnerabilità note.
La Zero Trust Segmentation dell’azienda contribuisce anche a proteggere le comunicazioni in ambienti ibridi e multicloud. La soluzione supera i limiti dei firewall e standardizza la sicurezza dei workload multicloud per il traffico diretto a Internet, la comunicazione tra cloud e data center, tra Virtual Private Cloud tra workload e processi, eliminando la necessità non solo di firewall, ma anche di VPN site-to-site, Direct Connect o ExpressRoute.
La soluzione Zero Trust Segmentation supporta attualmente AWS e Azure, mentre il supporto di Google Cloud (GCP) è previsto per febbraio 2025.
Found in the wild: The world’s first unkillable UEFI bootkit for Linux
Over the past decade, a new class of infections has threatened Windows users. By infecting the firmware that runs immediately before the operating system loads, these UEFI bootkits continue to run even when the hard drive is replaced or reformatted. Now the same type of chip-dwelling malware has been found in the wild for backdooring Linux machines.
Researchers at security firm ESET said Wednesday that Bootkitty—the name unknown threat actors gave to their Linux bootkit—was uploaded to VirusTotal earlier this month. Compared to its Windows cousins, Bootkitty is still relatively rudimentary, containing imperfections in key under-the-hood functionality and lacking the means to infect all Linux distributions other than Ubuntu. That has led the company researchers to suspect the new bootkit is likely a proof-of-concept release. To date, ESET has found no evidence of actual infections in the wild.
The ASCII logo that Bootkitty is capable of rendering. Credit: ESET
Be prepared
Still, Bootkitty suggests threat actors may be actively developing a Linux version of the same sort of unkillable bootkit that previously was found only targeting Windows machines.
“Whether a proof of concept or not, Bootkitty marks an interesting move forward in the UEFI threat landscape, breaking the belief about modern UEFI bootkits being Windows-exclusive threats,” ESET researchers wrote. “Even though the current version from VirusTotal does not, at the moment, represent a real threat to the majority of Linux systems, it emphasizes the necessity of being prepared for potential future threats.”
A rootkit is a piece of malware that runs in the deepest regions of the operating system it infects. It leverages this strategic position to hide information about its presence from the operating system itself. A bootkit, meanwhile, is malware that infects the boot-up process in much the same way. Bootkits for the UEFI—short for Unified Extensible Firmware Interface—lurk in the chip-resident firmware that runs each time a machine boots. These sorts of bootkits can persist indefinitely, providing a stealthy means for backdooring the operating system even before it has fully loaded and enabled security defenses such as antivirus software.
The bar for installing a bootkit is high. An attacker first must gain administrative control of the targeted machine, either through physical access while it’s unlocked or somehow exploiting a critical vulnerability in the OS. Under those circumstances, attackers already have the ability to install OS-resident malware. Bootkits, however, are much more powerful since they (1) run before the OS does and (2) are, at least practically speaking, undetectable and unremovable.