Security leaders discuss risks and offer advice on seasonal scams
A new report from Fortinet’s FortiGuard Labs reveals the state of the e-commerce threat landscape. As the holidays approach, threats to online shoppers grow as malicious actors leverage Man-in-the-Middle (MITM) phishing kits, Remote Code Execution (RCE) exploits and website cloning services to steal sensitive data. The report demonstrates how malicious actors are deploying generative AI tools in order to craft phishing lures for individuals as well as businesses. Threats discussed in the report include:
Phishing emails, replicating legitimate retailers or financial institutions
Below, security experts share insights on seasonal scams as well as advice for defending against them.
Why seasonal scams are so effective
Mr. Mika Aalto, Co-Founder and CEO at Hoxhunt:
Seasonal scams continue to exist because they’re successful for hackers. Cybersecurity leaders should take steps to bulk up defenses during the holidays, when there is heightened email activity and emotions that social engineers can manipulate. Many employees use the same devices for work as they do for personal use, so opening a malicious link in a seemingly personal message could have catastrophic consequences for the organization.
The holidays contain more travel and gift-buying activity along with heightened emotions, so there are a lot more psychological buttons available to hackers during this season of giving. Package delivery-themed phishing campaigns are common, and we see a lot of those Amazon spoofed sites lead to credential harvesters. Travel-themed phishing campaigns might notify a victim that their flight has been canceled, so in a panic, someone might click something they otherwise wouldn’t and download malware that could compromise your system.
This is a good time to send targeted phishing simulations along with a general communication full of examples of holiday themed phishing campaigns to bring the topic to the front of people’s minds. Deploy some of the same educational tactics you use during Cybersecurity Awareness Month during the holidays, and wrap the training in messaging of cybersecurity being a gift that you can pass on to your loved ones. Just as the bad guys know how to manipulate emotions, the good guys should be mindful of the season when we send educational materials. People are much more receptive to positive messages than negative.
The role of AI in seasonal scams
Stephen Kowski, Field CTO at SlashNext Email Security+:
AI is being leveraged to automate and scale attacks, generate highly convincing phishing lures, and evade traditional security controls. Machine learning models can analyze vast datasets to identify vulnerabilities and optimize attack strategies in real-time. Advanced natural language AI is also being used to craft hyper-personalized social engineering attacks that are extremely difficult for humans to detect.
AI-powered phishing uses machine learning to create highly personalized and contextually relevant lures that appear legitimate. These attacks can automatically generate customized content, adapt in real-time, and learn from successes and failures to improve effectiveness. Unlike traditional phishing, AI phishing can scale to produce thousands of unique, targeted messages and quickly pivot based on defense
Leaders should invest in AI-powered defenses that can detect subtle anomalies and patterns indicative of AI-driven attacks. Implementing robust email and messaging security with natural language AI capabilities is critical for combating next-gen phishing. Continuous AI-based monitoring and behavioral analysis across all channels is also essential to identify threats in real-time.
How individuals can protect themselves from seasonal scams
Craig Lurey, CTO and Co-Founder at Keeper Security:
Some of the most common security mistakes shoppers make online revolve around the ease of online shopping and streamlining the process. Storing financial information on the store’s website, saving login information to web browsers, reusing passwords for multiple accounts, and shopping while on public Wi-Fi are just a few of the ways online shoppers are exposing themselves to cybercriminals. Another major mistake shoppers make is using a debit card instead of a credit card, the latter of which offers more protections and less risk in the event of your information being stolen.
Protecting your information online, especially while shopping with sensitive financial information, starts with good password hygiene. Having multiple online shopping accounts means you should have a strong and unique password for each and every one. They should be stored in a password manager to provide easy access while creating another layer of security to protect against bad actors. Password managers will also allow you to securely store credit card information so you don’t have to type it in every time you make a purchase. Setting up multi-factor authentication (MFA) on your accounts provides a critical second layer of security in the event that your password is compromised. Authenticator apps, SMS codes, and security devices are a few of the options available for MFA.
Also, be aware of phishing scams from cybercriminals posing as legitimate businesses. If a message looks suspicious or contains a deal that seems too good to be true, avoid clicking any links or responding. The key is to ensure that the URL of the destination website matches the authentic website. When a password manager is used, it automatically identifies when a site’s URL doesn’t match what’s contained in the user’s vault, which provides a critical extra layer of security.
How organizations can defend against seasonal scams
Krishna Vishnubhotla, Vice President, Threat Intelligence at Zimperium:
During the holidays, we will be flooded with offers and deals. Brands you have never engaged with will hit you with persuasive offers with the hopes of tempting you to make a purchase. However, we must be careful when choosing which ads to click on. Make sure it’s a brand you have engaged with, and even then, make sure that you are on their official site before you transact. Since mobile devices have a smaller form factor, this will be extremely difficult. Bad actors will redirect you over and over again in order to confuse you and make you land on a fake website. Unfortunately, there is no way to know where these sites are hosted so that you can make a smart decision based on that information.
As employees may be shopping and making purchases during work hours, using work devices, organizations must protect their employees from phishing links, malicious QR codes, and malicious attachments in these emails across all legacy and mobile endpoints. Bad actors are getting very creative in designing email campaigns that bypass traditional detection mechanisms. Email attachments and links should be scrutinized by enterprises. Adopting a zero-trust security model and using encrypted communication for sensitive exchanges will further guard against malicious emails.
A recent report revealed that 82% of phishing sites now target mobile devices and that 76% of phishing sites targeting enterprises are using HTTPS. We are seeing a dramatic rise in this approach for mobile devices, which is sign of maturing tactics on mobile. Mobile is conducive to misleading the user because we rarely see the URL in the browser or the quick redirects. Moreover, we are conditioned to believe a link is secure if it has a padlock icon next to the URL in our browsers. Especially on mobile devices, users should look beyond the lock icon and carefully verify the website’s domain name before entering any sensitive information.
The best way that we can all fight cybercriminals is to combine technological defenses with vigilant practices. Where possible, install anti-phishing tools to enhance security, and ensure your operating system is regularly updated to close vulnerabilities that phishing links may attempt to exploit. Keep yourself updated about the latest trends in phishing. It’s our cyber-hygiene on our devices that really gets us into trouble.
More than 2,000 Palo Alto Networks firewalls compromised
By exploiting two zero-day vulnerabilities (both of which have been recently patched), malicious actors were able to compromise more than 2,000 Palo Alto Networks firewalls.
The two exploited vulnerabilities include an authentication bypass that provides malicious actors with administrator privileges in the PAN-OS management web interface (CVE-2024-0012) and a privilege escalation in PAN-OS (CVE-2024-9474).
Palo Alto Networks is investigating ongoing attacks and warns that a chain exploit is likely in existence. Below, security leaders discuss the risks of these flaws as well as what organizations can do to defend against them.
Security leaders weigh in
Elad Luz, Head of Research at Oasis Security:
Even before patching, affected customers should immediately restrict access to the web management interface, preferably allowing only internal IPs.
The numbers reported by Shadowserver are very concerning, indicating that 7% of customers were compromised. With such a high ratio, it is essential not only to patch, but also to ensure that the device is free from any potential malware that may have been dropped or malicious configurations that may have been applied. We strongly recommend that users review their firewall configurations after applying the patch to ensure nothing has been altered.
Finally, users should check their audit logs for administrator activity to determine if a threat actor used the web interface for any malicious actions.
Patrick Tiquet, Vice President, Security & Architecture at Keeper Security:
The immediate danger is that attackers exploiting these vulnerabilities can gain full control over affected firewalls, compromising the very systems designed to protect sensitive networks. This opens the door for malware deployment, data theft, lateral movement within the network and even complete network shutdowns. For organizations relying on these firewalls, this could mean business disruption, loss of sensitive data and exposure to regulatory and financial consequences.
Beyond patching, security teams must prioritize assessing the potential damage from compromised firewalls. This includes checking for unauthorized access, scanning for malware and reviewing configurations to ensure no additional vulnerabilities were introduced during the attack.
Organizations should also adopt a proactive approach to managing their attack surface, such as restricting access to management interfaces, implementing strong authentication and leveraging Privileged Access Management (PAM) solutions to protect administrative controls. While patching is critical, ongoing vigilance and layered defenses are equally essential to minimize risks from similar threats in the future.
Mr. Mayuresh Dani, Manager, Security Research, at Qualys Threat Research Unit:
Security teams should consider the following points while approaching these CVEs:
Definitively patching all vulnerable PAN-OS devices is the first step. They should secure access to the management interface by restricting access only to trusted IP addresses, reducing the attack surface. Sift through their installations and make sure none of the IOCs exist on their system. If any of these exist, they should follow their organizational IR steps to remediate these devices.
Teams should go through their installations and verify if they have not been altered in any way and undo those changes. If this cannot be done, the last known good configuration update should be restored and verified working properly. Any virtual PAN-OS versions should be strictly checked for jump-to-host exploit conditions and upgraded or decommissioned irrespectively.
Di recente i ricercatori di Trellix hanno scoperto una nuova campagna malware che usa un driver di un anti-rootkit di Avast per disabilitare le difese dei sistemi e prenderne il controllo. Di fatto gli attaccanti sfruttano i software di sicurezza come un’arma per ottenere il controllo del sistema ed eseguire altre azioni malevole.
La catena di attacco comincia proprio con la diffusione del driver dell’anti-rootkit di Avast. Trishaan Kalra, ricercatore della compagnia, spiega che invece di usare un driver creato appositamente, gli attaccanti usano un driver kernel legittimo; in questo modo, i software di sicurezza non sollevano alert all’utente.
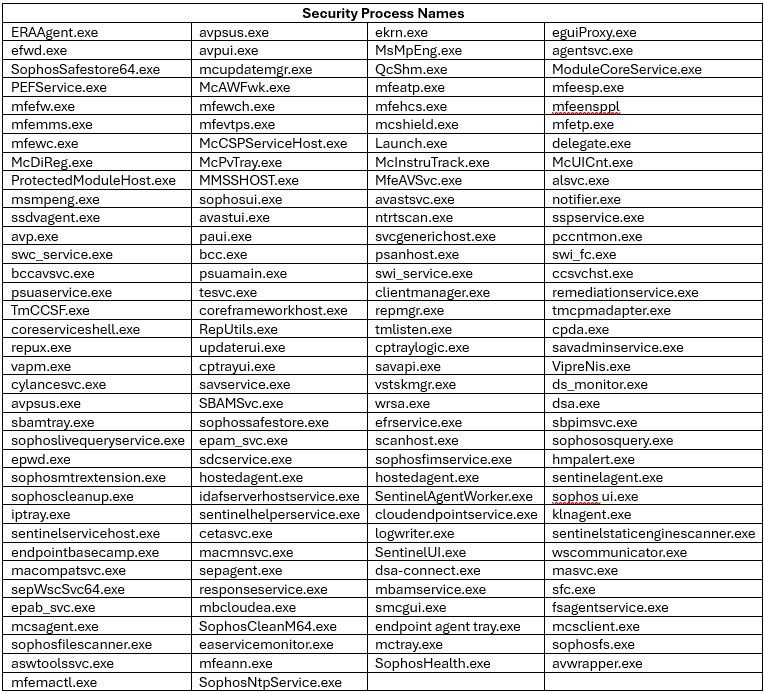
Una volta che il driver è stato installato ed è in esecuzione, il malware ottiene accesso di livello kernel al sistema e procede con l’interruzione deiprocessi di sicurezza in esecuzione. Il malware è in grado di terminare ben 142 processi legati ad antivirus e soluzioni EDR ampiamente usati accedendo a una lista di nomi hard-coded.
La lista di processi di sicurezza che il malware può interrompere. Credits: Trellix
Dopo l’esecuzione iniziale, il malware comincia ad acquisire screenshot di tutti i processi attivi del sistema. Una volta ottenuto l’intero elenco, il malware confronta i nomi dei processi con quelli presenti nella lista hard-coded; se uno o più nomi corrispondono, il malware crea un handle per ciascun processo e sfrutta il driver Avast per terminarlo.
Per contrastare questa minaccia, Kalra consiglia di definire delle regole nei tool di sicurezza per identificare e bloccare i driver vulnerabili in base alla loro firma o hash. “L’integrazione di questa regola in una soluzione EDR antivirus garantisce che anche i driver legittimi con vulnerabilità vengano bloccati efficacemente, aggiungendo un livello cruciale di protezione contro gli attacchi avanzati basati sui driver” spiega Kalra.
AI Generativa, il suo impatto dirompente sulla Cybersecurity
Durante il Forum ICT Security 2024, la presentazione “Generative AI’s Emerging Disruption of Cybersecurity” di Jim Reavis – Cofondatore e Chief Executive Officer della Cloud Security Alliance (CSA) – ha esplorato il ruolo cruciale dei professionisti della sicurezza informatica nel campo dell’AI generativa.
La discussione ha incluso l’iniziativa in tema di AI security della CSA e i relativi modelli di responsabilità condivisa, evidenziando l’importanza di una comprensione approfondita dell’AI per affrontare nuove minacce e relative opportunità.
Lo stato attuale della Cybersecurity e dell’AI Generativa
In base alla sua esperienza trentennale nel settore della cybersecurity, il relatore ha esordito con la convinzione che attualmente ci si trovi nel mezzo della più grande trasformazione tecnologica mai vista.
L’impatto dell’AI generativa sta già travolgendo le aziende e ne sta ribaltando gli equilibri: come un vulcano, sta facendo tremare la terra sotto di noi.
Di conseguenza i professionisti della sicurezza informatica hanno la responsabilità di conoscere l’AI generativa più di chiunque altro, perché oggi per le organizzazioni è cruciale comprenderne implicazioni ed effetti.
Il ruolo della Cloud Security Alliance
La Cloud Security Alliance è un’organizzazione no-profit con 140 sezioni distribuite in tutto il mondo, che ha costruito una vasta comunità attraverso l’educazione, la ricerca e la condivisione delle migliori pratiche di cybersecurity a livello globale.
La strategia della CSA per l’AI security, lanciata lo scorso anno, tiene in considerazione diverse dimensioni: come l’intelligenza artificiale possa essere attaccata (es. prompt injection, data poisoning), come possa abilitare nuove modalità di attacco e, infine, come possa trasformare i processi di cybersecurity.
Nell’intervento sono quindi stati condivisi esempi concreti di aziende che sperimentano i vari aspetti dell’AI generativa, per ispirare i professionisti della cybersecurity a esplorare simili opportunità nelle loro organizzazioni.
Minacce emergenti con l’AI Generativa
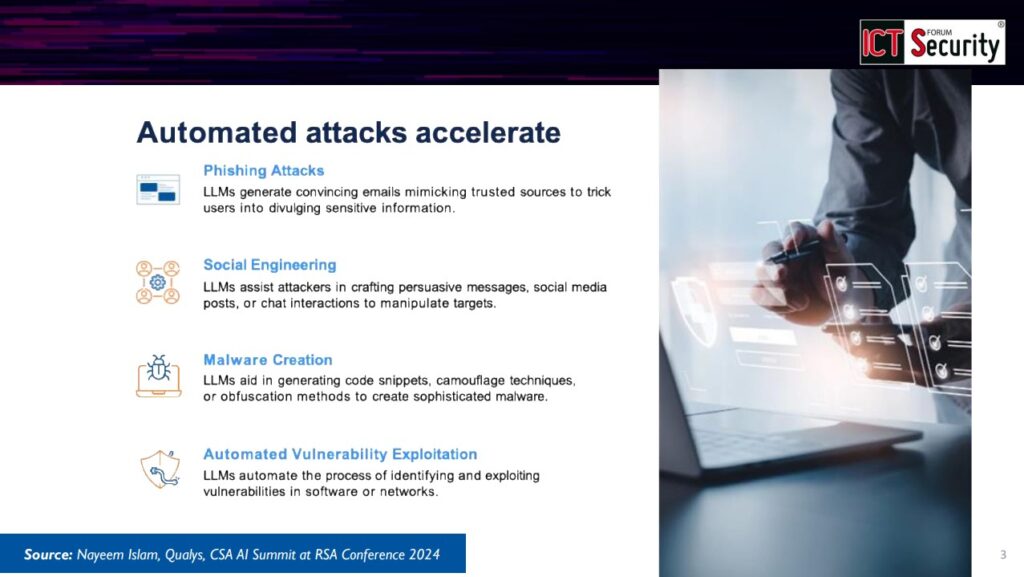
Come ricordato da Reavis nel panorama attuale deepfake, attacchi di phishing sofisticati, social engineering e scansione automatizzata delle vulnerabilità nei grandi repository di GitHub stanno diventando sempre più diffusi.
Slide dell’intervento “Generative AI’s Emerging Disruption of Cybersecurity” tenuto al 22° Forum ICT Security da Jim Reavis, Co-founder and Chief Executive Officer, CSA
Le capacità di creare malware polimorfico sono nelle fasi iniziali e, sebbene preoccupanti, appaiono ancora poco sofisticate rispetto a ciò che potrebbe profilarsi nel futuro.
In un futuro non troppo lontano, infatti, si prevede che i cybercriminali potranno sfruttare agenti AI per raccogliere informazioni personali su internet e creare “gemelli digitali” tramite deepfake, riproducendo voci, immagini e comportamenti delle persone prese di mira.
Queste capacità di “clonazione” migliorano di giorno in giorno, rendendo sempre più difficile distinguere tra finzione e realtà: uno dei casi citati ha coinvolto un esperto della CSA che, a scopo sperimentale, ha clonato la propria voce così fedelmente che neppure i suoi figli e amici sono riusciti a distinguerla dall’originale.
Simili tecnologie possono essere utilizzate per attacchi estremamente mirati, ad esempio impersonando qualcuno in una conversazione per richiedere a suo nome denaro o altre transazioni, comportando incredibili cambiamenti nelle capacità offensive.
Comprendere la natura dell’AI Generativa
Reavis ha evidenziato che, nelle conferenze in tema di cybersecurity e AI, sembra che quest’ultima sia spesso vista soltanto come uno strumento per aumentare la produttività.
In realtà l’AI generativa – particolarmente nei large language models – si concentra sulla comprensione delle relazioni tra token, la previsione di sequenze e la generazione di output coerenti. Sebbene ciò possa sembrare innocuo l’evoluzione delle capacità di computazione, unita alla quantità di dati e algoritmi coinvolti, sta creando abilità tanto affascinanti quanto imprevedibili; la natura non deterministica di questi modelli significa che nemmeno i loro creatori possono prevederne le azioni.
L’AI generativa continua infatti a mostrare capacità emergenti, sviluppando nuove abilità in modo inaspettato. Alcuni la paragonano a un bambino o un adolescente: brillante ma privo di coerenza e quindi incline a errori, inesattezze o persino “allucinazioni”.
Verso l’AGI e la necessità di barriere responsabili
Il relatore ha raccontato come un dirigente del settore AI abbia sollecitato la Cloud Security Alliance ad accelerare la sua iniziativa di sicurezza suggerendo che, sulla base dei progressi nel System 2 thinking, l’AI generativa potrebbe presto avvicinarsi all’AGI (Artificial General Intelligence).
Questo dirigente ipotizza infatti che già entro la fine del 2025 i “modelli di frontiera” potrebbero arrivare a padroneggiare la maggior parte delle funzioni svolte dai lavoratori ICT, incluse quelle di cybersecurity. Tale scenario solleva significative preoccupazioni: interagire con l’AI generativa è essenziale per capire come funziona oggi e quali miglioramenti vengono apportati sia nell’addestramento dei modelli e nel miglioramento delle applicazioni, sia nella costruzione di layer di astrazione.
Se vogliamo garantire che un’AI sempre più potente rimanga benefica, è quindi urgente comprendere le implicazioni future e lavorare per creare barriere responsabili.
Il Ruolo dei Professionisti della Cybersecurity
Il relatore ha confermato che gli elementi essenziali della cybersecurity – tra cui la gestione del rischio, delle vulnerabilità e delle identità – continueranno ad essere rilevanti.
Tuttavia, oggi è anche necessario utilizzare l’AI “buona” per combattere quella “cattiva”: i professionisti della sicurezza informatica devono arrivare a comprendere ogni livello di questa tecnologia.
Slide dell’intervento “Generative AI’s Emerging Disruption of Cybersecurity” tenuto al 22° Forum ICT Security da Jim Reavis, Co-founder and Chief Executive Officer, CSA
Citando il modello di responsabilità condivisa di Microsoft, ha quindi ricordato come sia necessario implementare una sicurezza olistica per evitare che la responsabilità di garantire la sicurezza ricada solo sugli sviluppatori dei modelli di frontiera, come OpenAI o Google DeepMind. Le organizzazioni che utilizzano questi modelli per creare applicazioni hanno anch’esse responsabilità significative e devono, quindi, garantirne uno sviluppo etico e sicuro.
L’esperienza del cloud computing fornisce un confronto utile: se inizialmente la responsabilità sembrava ricadere solo sugli hyperscaler, nel tempo è diventato chiaro come dovesse essere condivisa tra tutti gli attori coinvolti.
Allo stesso modo, anche il panorama dell’AI generativa richiede un approccio collettivo per la gestione delle relative minacce.
Approcci organizzativi e Gestione del Rischio
Secondo Reavis, l’adozione efficace dell’AI generativa deve includere un approccio organizzativo che definisca chiaramente ruoli, responsabilità e collaborazione tra i dipartimenti. Per quanto la gestione del rischio rimanga centrale, la natura non deterministica dell’AI generativa richiede un approccio differente; il framework di gestione del rischio AI del NIST e le complementari risorse create dalla CSA possono aiutare le aziende ad affrontare queste sfide.
Oggi difendere le organizzazioni impone di concentrarsi maggiormente sulla governance dei dati. Il modello Zero Trust si conferma una strategia efficace per proteggere le informazioni: tuttavia, considerato che quando i dati sono inseriti nei large language models (LLM) i controlli di sicurezza vengono rimossi, è necessario replicarli in modo efficace al loro interno.
La formazione all’interno delle organizzazioni è necessaria per garantire che tutti comprendano gli obiettivi e partecipino alle responsabilità di sicurezza. Per saperne di più, Reavis ha consigliato di visitare la pagina dedicata alla safety initiative della CSA.
L’impatto dell’AI Generativa sulle Organizzazioni
Avviandosi alle conclusioni del suo intervento, il relatore ha ribadito come l’AI generativa stia ridefinendo gli assetti e producendo cambiamenti culturali all’interno delle organizzazioni.
Ha citato al riguardo l’esempio di Caleb Sima, presidente dell’AI Safety Initiative: partendo dai suoi primi contributi allo sviluppo di soluzioni di sicurezza per applicazioni web, Sima ha ricoperto ruoli di leadership nel settore finanziario ma in seguito ha scelto di impegnarsi presso la CSA, mosso da una profonda curiosità per il potere trasformativo dell’AI generativa.
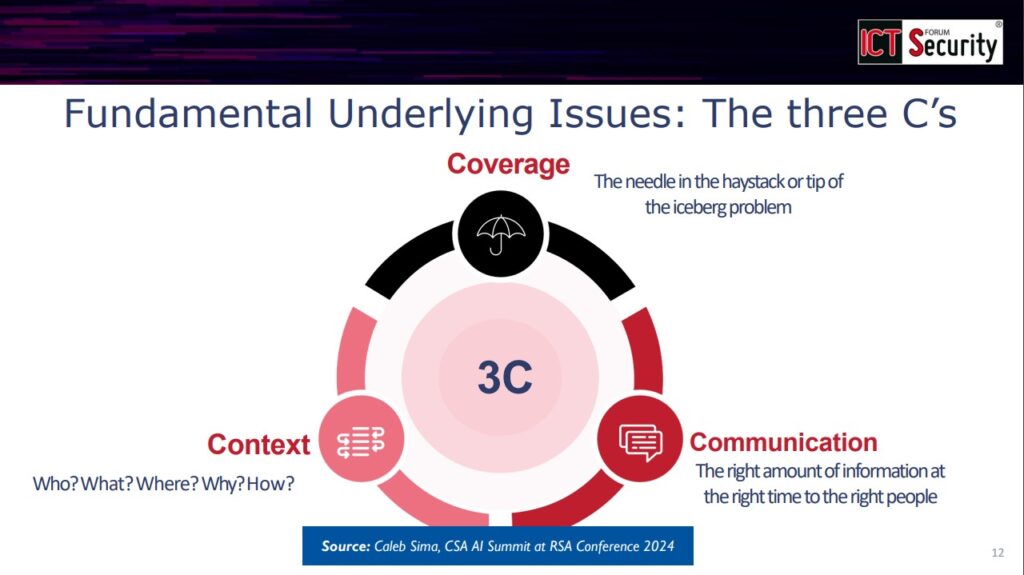
Affrontare le Sfide della Cybersecurity: le “tre C”
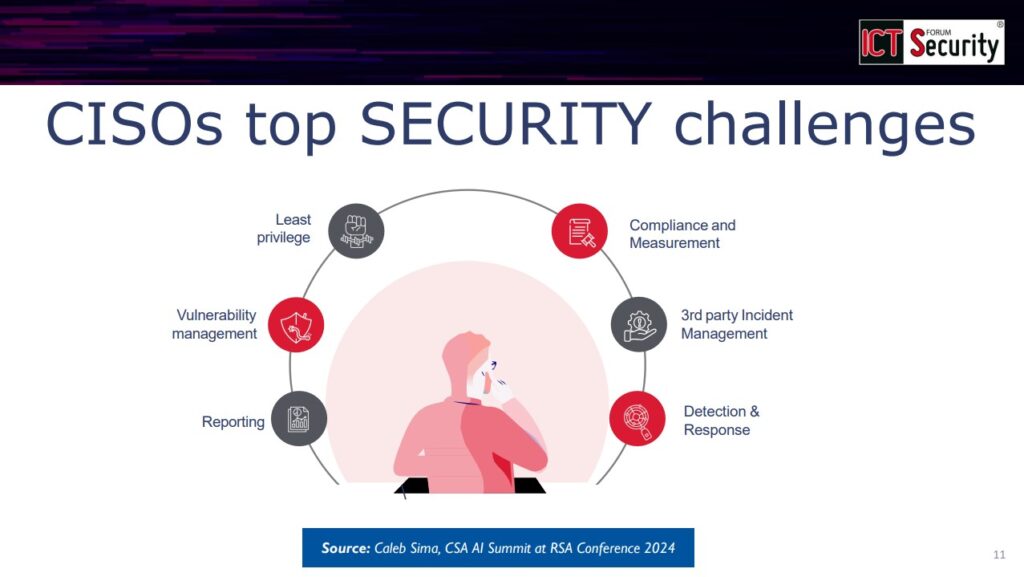
Basandosi sulle ricerche svolte da Sima, le ultime slide condivise hanno sintetizzato le principali aree operative che i CISO devono includere per gestire la sicurezza AI: definizione del budget, analisi delle vulnerabilità, reporting, applicazione del principio least privilege, profili di compliance e misurazione, per arrivare alla gestione degli incidenti e relative azioni di risposta.
Slide dell’intervento “Generative AI’s Emerging Disruption of Cybersecurity” tenuto al 22° Forum ICT Security da Jim Reavis, Co-founder and Chief Executive Officer, CSA
Poiché queste aree sono spesso difficili da gestire, può essere utile riassumerle nelle “tre C”: Contesto, Copertura e Comunicazione.
Comprendere il contesto, infatti, è cruciale per valutare se un determinato indicatore rappresenti una minaccia reale; è poi vitale garantire un’adeguata copertura di tutte le aree del sistema (spesso il triage si basa su presupposti errati proprio a causa di una copertura limitata) nonché attuare una comunicazione efficace (dato che una scarsa comunicazione interna è spesso la principale causa di fallimento delle strategie aziendali).
Sfruttare l’AI Generativa per vincere le Sfide
Tornando all’importanza del contesto, il relatore ha ribadito che l’AI generativa eccelle nell’analizzare grandi quantità di informazioni e fornire approfondimenti utili su più dimensioni.
Ad esempio, valutare un log o una scansione di vulnerabilità potrebbe comportare la riconsiderazione di privilegi o accessi insoliti; il contesto aggiunto da recenti discussioni tra sviluppatori su Slack o Zoom potrebbe aiutare a definire la priorità della risposta ed evitare la classificazione errata di problemi critici.
Al fine di comprendere meglio la loro postura di sicurezza, alcune aziende hanno già iniziato a utilizzare l’AI per integrare nelle proprie analisi dati tratti da verbali delle riunioni, email o altre fonti informali. Questo approccio ha il vantaggio di rendere la cybersecurity più accessibile e coinvolgente anche per chi operi al di fuori dei tradizionali ruoli di sicurezza, rendendo il processo più efficiente e migliorando la qualità generale dei servizi.
Conclusioni
Alla luce di ciò – secondo Reavis – una profonda e responsabile integrazione dell’AI può inaugurare una nuova era di threat intelligence, ottimizzare i flussi di lavoro della cybersecurity e abilitare misure difensive che garantiscano la resilienza dei sistemi a fronte di avversari sempre più sofisticati.
È ormai evidente come l’AI possa supportare le organizzazioni in tutti i domini della sicurezza: analizzare vasti quantitativi di dati non strutturati per identificare i rischi in tempo reale, automatizzare le valutazioni delle vulnerabilità e fornire elementi contestuali per il processo decisionale è infatti cruciale non solo per gestire proattivamente minacce attuali e future, ma anche per evolversi in un paesaggio digitale in rapida trasformazione.
Dopo aver ribadito che l’AI generativa consentirà di tenere il passo delle minacce emergenti, con impatti positivi sull’intero settore, il relatore ha concluso confermando la determinazione della Cloud Security Alliance nel partecipare a questa trasformazione.
CISA Director Jen Easterly to resign, cybersecurity experts weigh in
Jen Easterly, Director of the Cybersecurity and Infrastructure Security Agency (CISA), is set to resign on Inauguration Day, January 20, 2025. President Biden nominated Easterly in April 2021, and the Senate unanimously confirmed her appointment in July 2021. Prior to serving as the CISA Director, Easterly was Morgan Stanley’s Head of Firm Resilience, constructing the Firm’s Cybersecurity Fusion Center, where she served as the first Global Head.
During her time as the CISA Director, Easterly was responsible for rolling out Secure by Design principles to reduce the occurrence exploitable flaws in products before public release. Jason Soroko, Senior Fellow at Sectigo, remarks, “Under Jenn Easterly, CISA’s proactive initiatives such as ‘Secure by Design’ and faster reporting of attacks by companies were positive for both the sell and buy side of the cybersecurity industry. What could be seen as regulatory burden was actually a positive call to arms to do the right thing. CISA should continue its work and look at initiatives to promote more public-private partnerships as well as look at what it can do to promote a strong cybersecurity workforce.”
How could a new administration impact CISA?
“CISA was established in 2018 during the Trump administration under the Cybersecurity and Infrastructure Security Agency Act, creating a dedicated federal agency to protect the nation’s critical infrastructure from cyber threats,” says Elad Luz, Head of Research at Oasis Security. “Since its inception, CISA has made significant strides in enhancing the nation’s cybersecurity posture, including issuing critical directives to secure federal networks, spearheading initiatives to combat ransomware, and promoting public-private partnerships to strengthen cyber resilience. For example, the agency launched the Secure by Design and Shields Up initiative. The Shields Up initiative provided actionable guidance and resources to organizations in response to heightened cyber threats.”
With the resignation of Director Easterly, the agency is likely to experience some changes. However, Luz anticipates many aspects will remain the same.
“Looking ahead, I expect that the Trump administration will continue to prioritize cybersecurity, particularly in terms of strengthening the defense of critical infrastructure and securing the national supply chain,” Luz states. “With the transition to the new administration, we anticipate that CISA will continue to play a vital and expanded role in protecting critical infrastructure, securing the national supply chain, and mitigating emerging cyber threats. The agency’s ongoing efforts will remain essential to ensuring the resilience of critical systems and defending against nation-state actors and other sophisticated adversaries.”
Casey Ellis, Founder and Advisor at Bugcrowd, shares his insights on the subject, saying, “I see a lot of the CISA initiatives, like Secure By Design, CIRCIA, and the vulnerability disclosure mandates set out by BOD 20-01, as work that is never done. Cyber defense is a constantly evolving game of cat-and-mouse, and these initiatives have had a material and measurable impact, as well as going a long way to clarify and, perhaps more importantly, mark out the North Star in a range otherwise complicated and ambiguous cybersecurity domains.”
In regard to notable agency changes, Ellis states, “It’s too early to tell, especially with all of the leadership shifts happening at the moment, but I expect that once the cutover takes place the Trump administration will review the core initiatives, potentially add or make a few cuts, and the department will otherwise be left to get back to work.”
Director Jen Easterly’s legacy
As Easterly’s role as the CISA Director comes to a close, cybersecurity experts are reflecting on the impact she made through her work.
“Director Easterly did an incredible job in the middle of an extremely turbulent period in U.S. cybersecurity history,” remarks Ellis. “Her willingness to get out front-and-center and her instincts for ‘marketing the problem’ have been a core part of driving and improving cybersecurity awareness across a huge variety of domains, ranging from critical infrastructure and the threat posed by nation-states, through to consumer cybersecurity education. She has consistently been a huge champion of the good-faith hacker community as a part of the solution to cyber resilience. Most importantly, her internal and external leadership has been inspiring to many, especially women working to make their mark in a traditionally male-dominated field.”
Finastra investigates data breach, security leaders discuss
Finastra, a financial technology firm, is investigating an alleged data breach. According to a notice distributed by the organization, Finastra’s Security Operations Center (SOC) discovered activity on an internal file transfer platform on November 7th, prompting incident response protocols. On November 8th, a malicious actor on the dark web claimed to exfiltrated data from this platform, causing Finastra to investigate.
Finastra has stated that customer operations, systems and services have not been impacted by this incident. Currently, Finastra is in the process of determining which customers may have been affected by the breach. Below, security leaders are sharing their thoughts on the incident.
Security leaders weigh in
Trey Ford, Chief Information Security Officer at Bugcrowd:
The first challenge in incident response is drawing the sandbox of what’s in scope, how systems and information were accessed, and what was taken. The process of inventory and impact — companies will retain outside counsel who will pull in a DFIR (data forensics/incident response) partner to drive the investigation, and will use specialized firms to inventory the data (intellectual property vs. privacy impacted data, etc.) to understand which customers, and which users were impacted. From there, the analysis is done to understand where the parties are based, and what privacy laws are impacted by the compromised data.
These investigations can take weeks to months, depending on a wide variety of variables. “Right of Boom” — the actions and responses taken after the incident happens, the first priority is recovering positive control of the environment, and preventing re-compromise or further loss of control. The scope of impact often expands during that analysis. Concurrently, impacted data will be inventoried, and the notification clock starts — timelines to notifying impacted parties and data supervisory authorities or regulators.
Mr. Piyush Pandey, CEO at Pathlock:
Analyzing stolen data from breaches like this is a complex and time-intensive process, particularly when dealing with a diverse customer base. To understand what data has been impacted, organizations need to have the ability to monitor master data and configuration changes on a continuous basis across multiple applications and data pools. A major challenge is that many of these applications and data pools are siloed and don’t have a management layer that looks over all of them. Each dataset must be carefully reviewed to determine ownership, sensitivity, and impact.
Large volumes of data (400GB) require extensive forensic review to identify contents and affected customers.
Diverse customer and product lines complicate mapping data to specific entities.
Limited monitoring or incomplete logs can hinder root cause and impact analysis.
Data breaches involving sensitive financial data can have far-reaching implications, even for a privately held company like Finastra. One critical area of concern is the impact on cyber insurance, as breaches often lead to increased scrutiny from insurers, and may result in the significant rise of insurance premiums. The Reputational damage may be difficult to quantify but is an inherent impact of any data breach.
Cyber insurance premiums may rise significantly after a breach.
Insurers might question coverage if security gaps, like insufficient privileged account monitoring, are identified.
Compliance with data privacy laws (e.g., GDPR, CCPA) could also influence future policy terms and costs.
Jason Soroko, Senior Fellow at Sectigo:
Analyzing stolen data in breaches like this is challenging because the volume and diversity of information across multiple company divisions or back office silos. It is difficult to map stolen files to specific customers and assessing the sensitivity of each piece of information. Sifting through logs and knowing what the adversary exfiltrated could take a long time. This process is complicated by varying data formats and storage locations, making it difficult to quickly determine the full impact.
Elad Luz, Head of Research at Oasis Security:
According to Finastra’s notice, the threat actor gained access to sensitive files through a vulnerable Secure File Transfer Protocol (SFTP) server. SFTP is a widely used protocol for securely accessing files remotely through encryption, with several popular software solutions supporting it.
One such solution, MOVEit by Progress Software, had a critical vulnerability that was publicly disclosed just a few months ago. MOVEit is also PCI-DSS compliant, which is required for financial institutions, making it likely that this was the software in use. Interestingly, although the vulnerability was discovered months ago, NIST has updated its severity rating.
Di recente CISAha pubblicato la classifica delle vulnerabilità più sfruttate del 2023, un documento utile per valutare l’andamento del 2024 e confrontarlo con l’anno precedente prima di entrare nel 2025.
Stando a un’analisi del report di VulnCheck, attualmente ci sono oltre 400.000 sistemi sul web che sono esposti alle vulnerabilità più sfruttate del 2023.
L’approfondimento della compagnia evidenzia che delle prime 15 vulnerabilità indicate da CISA, 14 hanno più di 8 exploit POC disponibili sul web e accessibili da chiunque. Si tratta di una minaccia significativa, considerando anche che ogni bug aveva almeno una POC accessibile prima che venisse reso pubblico o il giorno stesso.
Sempre in riferimento alle prime 15, 13 vulnerabilità hanno degli exploit “strumentalizzati”, ovvero esplicitamente malevoli, perché contenuti in payload di malware e funzionanti contro diversi obiettivi e sistemi operativi.
Per comprendere l’impatto di queste vulnerabilità, VulnCheck ha condotto un’analisi sugli obiettivi potenzialmente sfruttabili dagli attaccanti. L’analisi ha rivelato che sul web ci sono oltre 400.000 dispositivi vulnerabili; di questi, la maggior parte è composta da sistemi Fortinet (poco meno della metà di tutti i dispositivi).
VulnCheck ha approfondito anche i gruppi che hanno sfruttato i bug riportati da CISA identificando 60 gang differenti, ognuna associata con almeno una delle vulnerabilità riportate. Il gruppo che ha sfruttato più debolezze di tutti gli altri (9 su 15) è stato Silent Chollima, una gang nord-coreana affiliata al governo. Più di metà dei gruppi ha sfruttato la vulnerabilità di Log4j (CVE-2021-44228).
Su 60 gruppi individuati, 15 sono di provenienza cinese, 9 russa, 8 iraniana, 3 nord-coreana e 1 turca; dei restanti 24 al momento non si conosce la geografia.
CISA consiglia alle organizzazioni di aumentare gli sforzi di cybersecurity, in particolare sfruttando soluzioni EDR che migliorano l’individuazione di exploit zero-day. “Le organizzazioni devono valutare la loro vulnerabilità a queste tecnologie, migliorare la visibilità dei rischi, sfruttare una robusta intelligence sulle minacce, mantenere solide pratiche di gestione delle patch e implementare controlli di mitigazione, come ridurre al minimo l’esposizione di questi dispositivi a Internet, ove possibile” aggiungono i ricercatori di VulnCheck.
Panoramica dei principali Threat Actor legati agli Hostile Nation-State
Nel presente articolo si vuole ripercorrere la nascita dei concetti di minaccia cyber e di threat actor, avvenuta davvero da pochi anni e che giustifica tutti gli sforzi che attualmente si stanno compiendo per stabilire framework con cui definire lo svolgimento di un attacco e classificare/categorizzare al meglio un avversario. Successivamente, saranno analizzati i principali governi che sono oggi considerati ostili e i threat actor a loro legati, fino a introdurre una metodologia che permetta di farne una valutazione.
Dal punto di vista storico, le prime menzioni di targeted cyber threats e, in particolare, di cyber threat al di fuori degli ambiti governativi sono apparse nel 2001 durante un briefing non classificato della National Security Agency del 2010. Il termine APT[1] (o Advanced Persistent Threat) è stato invece utilizzato per la prima volta durante una discussione all’Air Force Intelligence Agency in cui si cercava un termine per classificare una specifica tipologia di attaccanti, molto ben addestrati, che con ogni probabilità erano finanziati e addestrati da enti governativi.
Una definizione attualmente condivisa di Advanced Persistent Threat è fornita dal NIST SP 800-39[2], che li descrive come:
“an adversary with sophisticated levels of expertise and significant resources, allowing it through the use of multiple different attack vectors (e.g., cyber, physical, and deception), to generate opportunities to achieve its objectives which are typically to establish and extend its presence within the information technology infrastructure of organizations for purposes of continually exfiltrating information and/or to undermine or impede critical aspects of a mission, program, or organization, or place itself in a position to do so in the future; moreover, the advanced persistent threat pursues its objectives repeatedly over an extended period of time, adapting to a defender’s efforts to resist it, and with determination to maintain the level of interaction needed to execute its objectives”.
Una caratteristica chiave di un attacco APT è l’uso congiunto di tecniche manuali e automatizzate per raggiungere i propri obiettivi, che possono consistere nella compromissione di computer e di dispositivi mobili. Gli APT sono generalmente associati ad attacchi sponsorizzati dai governi, ma sono utilizzati anche da organizzazioni criminali e da singoli individui.
Generalmente – data la loro complessità – gli APT sono attacchi multi-stage, possono richiedere anche molto tempo per essere preparati e l’aspettativa degli attaccanti è che la compromissione non sia rilevata per per molto tempo (o addirittura anni).
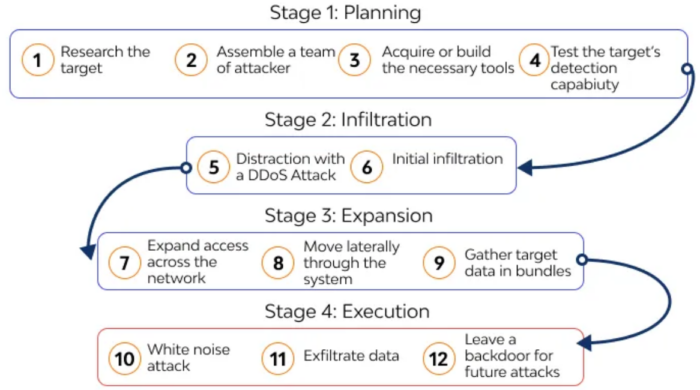
Le fasi che compongono un attacco APT sono le seguenti:
Observation/Social Engineering: ricerca e raccolta di dati sul target dell’attacco;
Section: delivery del malware che sarà utilizzato nell’attacco attraverso la tattica scelta (Phishing, Exploit Public-Facing Application, Drive-by Compromise,);
Discovery: dopo aver ottenuto l’accesso, gli attaccanti devono agire rapidamente per evitare il loro riconoscimento;
Catch & Exfiltration: i dati riservati del target raccolti durante l’attacco sono inviati ai server dagli attaccanti. Questa fase può essere molto lunga e può contemplare l’interazione continua tra l’attaccante e l’infrastruttura target.
Un attacco basato su APT si differenzia moltissimo dagli attacchi informatici di base e possiamo considerare almeno i seguenti aspetti distintivi:
un APT è più complesso di una generica minaccia online, in quanto la realizzazione degli strumenti impiegati e l’esecuzione dell’attacco comportano che il gruppo di attaccanti lavori a tempo pieno per realizzarla. Nel setup dell’attacco deve essere anche considerato il tempo in cui gli avversari – dopo aver trovato il primo punto di accesso all’infrastruttura target – svolgono le attività manuali necessarie a garantirne la miglior persistenza;
gli APT sono creati per perseguire specifici obiettivi (come, ad esempio, specifiche organizzazioni o determinati settori industriali) e quindi non rappresentano una minaccia generale. Per questa caratteristica, gli APT si definiscono tailored.
Nella Figura 1 sono mostrate tutte le fasi che compongono un attacco di tipo APT:
Gli attori di Advanced Persistent Threat possono appartenere ad una (a volte più d’una) tra le seguenti categorie:
Terrorists
Corporate espionage actor
Nation-state actor
Organized criminal actor
Hacktivist
Le motivazioni alla base degli attacchi APT possono variare notevolmente, ma le finalità primarie di solito rientrano tra le seguenti:
raccogliere informazioni;
ottenere un punto di ingresso per realizzare successive fasi di un attacco o all’accesso indiretto a una società legata al target o a un suo affiliato;
ottenere un guadagno finanziario;
ottenere un vantaggio competitivo su altre nazioni;
danneggiare la reputazione di un’organizzazione;
produrre interferenze a livello politico;
mettere fuori uso sistemi, dispositivi o intere infrastrutture;
condurre operazioni di Cyber Espionage (furto di proprietà intellettuali e accesso alle credenziali, finanziarie, informazioni classificate o sensibili);
condurre operazioni di Cyber Warfare;
controllare le attività di singoli o di gruppi di persone.
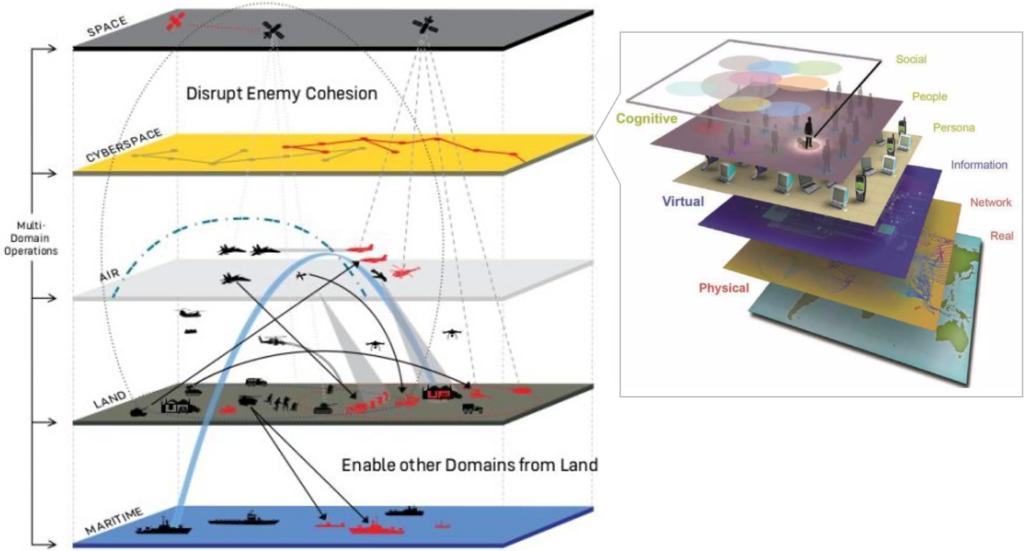
Solo nel 2016[3] il Segretario generale della NATO Jens Stoltenberg, nonostante gli attacchi di tipo APT siano già stati riconosciuti come minacce di alto livello che possono coinvolgere apparati e infrastrutture governativi o privati, riconosce il cyberspazio come dominio operativo.
Dopo l’attacco del 2015[4] alla rete elettrica dell’Ucraina, realizzato utilizzando il malware Black Energy, gli attacchi cyber sono equiparati per pericolosità a quelli fisici.
“We also turned our attention to cyberspace[5]. We agreed that we will recognise cyberspace as an operational domain. Just like air, sea and land. Cyber defence is part of collective defence. Most crises and conflicts today have a cyber dimension. So treating cyber as an operational domain would enable us to better protect our missions and operations.”
Nella conferenza stampa che si è tenuta a seguito dell’intervento, alla domanda di un giornalista riguardo all’implicazione del considerare gli attacchi cyber al pari dei “kinetic attack” rispetto all’attivazione dell’articolo 5[6] per la NATO, alla capacità di identificare gli autori e alla necessità di sviluppare capacità informatiche offensive all’interno della NATO, il Segretario Generale risponde in questi termini:
“We have decided that a cyber attack can trigger Article 5, meaning that a cyber attack can trigger collective defence, because we regard cyber attacks as something that can cause a lot of damage and can be very dangerous. As I said, it’s hard to imagine a conflict without a cyber dimension. So, yes, cyber can trigger Article 5, but the same time I think it’s also important to understand that cyber is not something that always triggers Article 5. […]
What we do is defensive, but it is important to develop our defensive capabilities, and it is important to be able to attribute because one of the challenges when we speak about cyber is that it’s not always easy to tell exactly who is attacking you. So everything related to attribution is one of the issues which are high on our agenda and we are developing capabilities to be better able to attribute different kinds of cyber attacks.”
Sebbene la decisione di inserire anche il cyberspazio come dominio operativo sia stata fondamentale, le tempistiche della NATO nel riconoscere tali attacchi come altamente dannosi possono apparire faziosi se si pensa che, nei primi mesi del 2010, gli esperti della National Security Agency (NSA), in collaborazione con l’Israel Defense Force (IDF), crearono il malware Stuxnet[7].
Tale malware fu in grado di agire sui PLC Siemens Simatic S7-300 adibiti al controllo delle centrifughe utilizzate per produrre l’uranio arricchito. Si stima che l’attacco potrebbe aver messo fuori uso almeno 1.000 delle 5.000 centrifughe iraniane, causando un ritardo di alcuni anni nel programma nucleare iraniano.
Naturalmente, sebbene in misura e con modalità diverse, i governi delegano parte delle attività cyber di tipo offensivo a diversi “stakeholder” che possono essere aziende, freelance o università.
L’attuale conflitto russo-ucraino sta mostrando, nella maniera più ampia possibile, quanti soggetti possano essere disposti sullo scacchiere del cyber warfare: gruppi governativi che si avvalgono di aziende private per la progettazione e sviluppo di strumenti offensivi, ransomware gang e gruppi cybercrime che collaborano con attori governativi e creano per loro uno smokescreen, gruppi (o freelance) che supportano le fasi iniziali di un attacco, quali gli Initial Access Broker (IAB)[8].
Tra le figure non governative generalmente utilizzate nello svolgimento di un attacco vi è quella dei cyber proxy.
Questi[9] conducono o contribuiscono direttamente nelle Offensive Cyber Operation che possono avere una varietà di effetti e di finalità. Oltre ad offrire la plausibile negabilità del coinvolgimento di un governo in un attacco informatico, l’utilizzo dei cyber proxy permette di incrementare la complessità/sofisticazione di un attacco, in quanto questi dispongono generalmente di elevate capability.
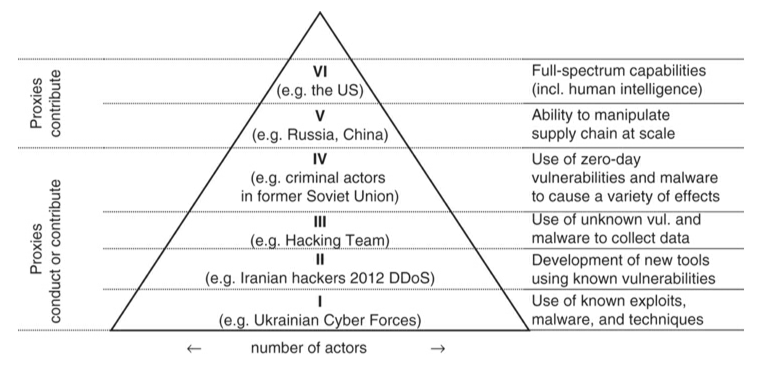
La Figura 3 mostra una gerarchia distinta su sei livelli (I = livello più basso, VI = livello più alto) delle minacce informatiche definita dello US Defense Science Board:
Fig. 3 – Collocazione dei cyber proxy nella tassonomia delle minacce
Il grafico riassume le distinzioni fatte confrontando le capacità degli attori statali e non statali: i cyber proxy che conducono operazioni informatiche offensive hanno spaziato dal livello I al IV. I proxy possono anche contribuire alle operazioni informatiche offensive condotte da attori governativi di livello V e VI (quali Stati Uniti, Russia e Cina).
Il Defense Science Board[10] formula due osservazioni particolarmente importanti al riguardo. In primo luogo, “gli attori di livello superiore useranno i metodi e le tecniche al livello più basso necessario per raggiungere i loro obiettivi… per evitare di esporre le loro tecniche più sofisticate” e, in secondo luogo, “gli Stati potrebbero impiegare attori non statali come delegati (proxy). In tali situazioni, le organizzazioni di livello intermedio ottengono l’accesso a capacità di livello superiore”.
Prima di indicare i governi a cui risulta associabile il numero più alto di gruppi APT, è bene fare almeno le seguenti precisazioni:
la conoscenza dei gruppi APT legati ai vari governi è sicuramente incompleta, ovvero l’attribution potrebbe essere errata o ancora in corso di approfondimento. La difficoltà principale deriva dall’assenza di una completa conoscenza e associazione tra governi e APT e occorre considerare pure la fase di attribuzione è svolta mentre sono in corso continui cambiamenti politici e le tecniche di attacco diventano più avanzate.
quand’anche un governo non abbia le risorse per sostenere le attività di gruppi APT, non vuol dire che questo non possa disporre di strumenti che – forniti ad operatori legati al governo e opportunamente addestrati – realizzino attività compatibili con quelle svolte da un gruppo APT. A titolo di esempio si può citare lo strumento Pegasus, prodotto dall’azienda israeliana NSO Group e introdotto nel mercato globale nel 2011, poi acquistato e utilizzato – per fini molto differenti – da decine di governi di tutto il mondo.
Sin da quando i governi hanno iniziato a utilizzare i cyber threat actor per incrementare la loro potenza offensiva, alcuni tra questi si sono distinti per un loro uso estensivo[11]. Tra gli Stati che devono principalmente essere presi in considerazione sono Russia, Cina, Nord Corea e Iran, visto che si stima che il 77% delle attività state-sponsored siano a loro associabili[12][13].
Naturalmente, di seguito saranno evidenziate le caratteristiche dei threat actor di questi Stati senza approcciare le loro attività in una visione complessiva e senza, quindi, esaminare eventuali motivazioni politiche.
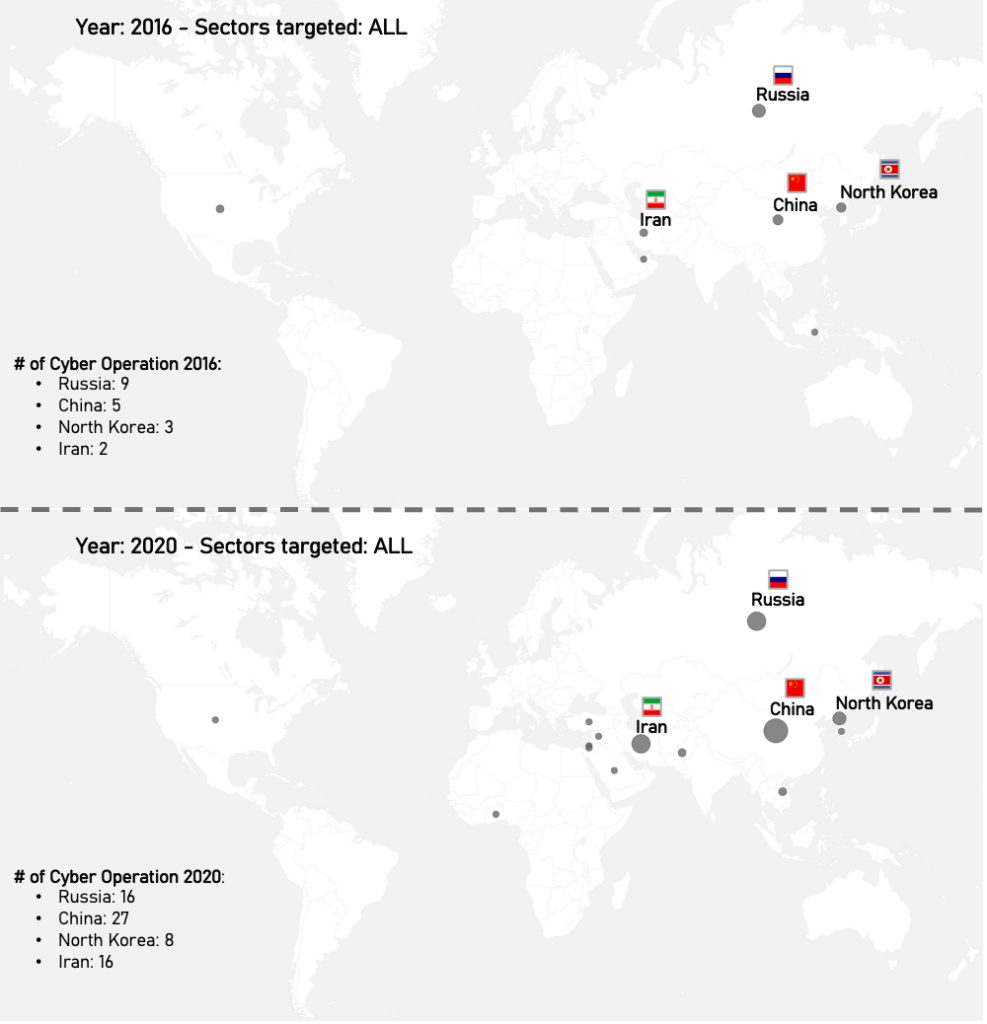
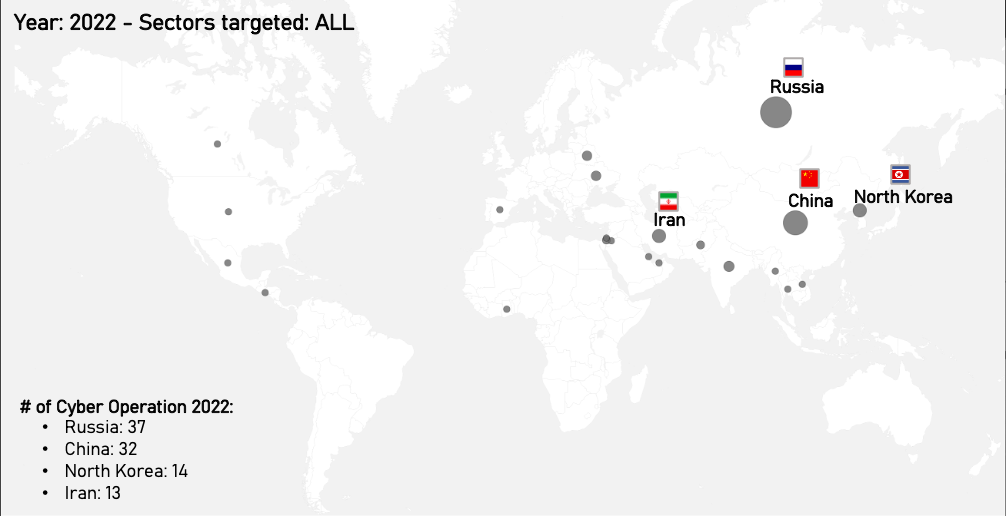
Come mostrato nelle figure seguenti, a partire dal 2016 la numerosità degli attacchi realizzati dai threat actor di questi quattro governi (a volte indicati come big-four tra gli Stati ostili) è sempre cresciuta e la vittimologia è anche mutata al variare degli scenari e delle condizioni socio-politiche:
Fig. 4 – Incremento delle Cyber Operation tra il 2016 e il 2020 da parte di Russia, Cina, Nord Corea e Iran
Nella Figura 4 si riporta la stima, aggiornata al 2022, delle CybOp eseguiti dai diversi gruppi APT di questi quattro governi:
Fig. 5 – Stima delle Cyber Operation da parte di Russia, Cina, Nord Corea e Iran eseguite nel 2022
Sebbene l’elevato impiego di operazioni cyber offensive non sia la sola caratteristica comune ai quattro governi sopra indicati, in diverse situazioni (vedi ad esempio il conflitto russo-ucraino in cui sono apertamente schierati con la Russia) essi rappresentano anche una coalizione (con sfaccettature sicuramente diverse al proprio interno) che si oppone alle politiche della NATO.
Su questo aspetto sono disponibili molti report dell’Unione Europea, del Regno Unito, degli Stati Uniti[14] e del Canada, che descrivono le minacce (anche da un punto di vista multi-domain) rappresentate da questi Paesi[15].
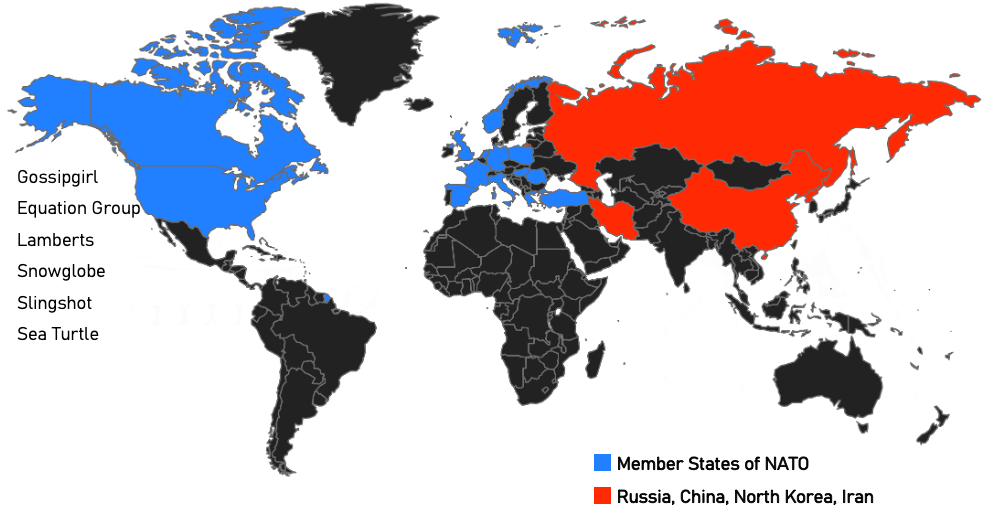
Nella Figura 6 è mostrata una mappa degli Stati che appartengono alle due coalizioni ed è riportata la lista dei principali threat actor legati a governi NATO[16]:
Fig. 6 – Suddivisione tra gli stati della coalizione NATO e gli stati China, Russia, Iran e North Korea
Di seguito, per ciascuno dei quattro Stati prima indicati, si riporta una breve sintesi delle caratteristiche principali e motivazioni dei threat actor a loro legati:
Motivazioni Principali degli APT russi:
Espionage
Hybrid Warfare
Principali attori attivi nel 2022:
APT28 (alias Sofacy e Fancy Bear)
APT29 (alias Cozy Bear e Dukes)
Callisto
Gamaredon
The Dukes
Sandworm
Le avanzate capacità informatiche della Russia sono principalmente dirette a supportare gli obiettivi della sua politica estera per contrastare l’influenza occidentale in patria e a promuovere la sua posizione di leader a livello globale. La Russia considera l’Occidente, in particolare l’alleanza dell’Organizzazione del Trattato del Nord Atlantico (NATO), come una minaccia continua e centrale per gli interessi nazionali della Federazione Russa.
Motivazioni Principali degli APT cinesi:
Cyber Espionage
Intellectual Property
Theft
Principali attori attivi nel 2022:
Mustang Panda
Goblin Pand
MirrorFace
LuckyMouse
APT10
APT41
I gruppi APT sponsorizzati dal governo cinese rappresentano – nell’intero panorama internazionale – alcune delle minacce più prolifiche e ricche di risorse. Il governo di Pechino utilizza le sue capacità informatiche, tipicamente gestite o incaricate dal Ministero della Sicurezza di Stato (MSS) o dall’Esercito popolare di liberazione (PLA) per raccogliere informazioni politiche e militari, svolgere attività di cyber espionage e spiare individui di interesse.
Negli ultimi anni il governo cinese ha intrapreso iniziative legate alla modernizzazione e innovazione del Paese e, in linea con questa finalità, sono state impiegate le sue capacità informatiche offensive. Inoltre, negli ultimi dodici mesi c’è stata una tendenza continua degli APT cinesi a condurre operazioni che siano difficili da ricondurre a loro e rivolte contro una gamma più selezionata di obiettivi.
Tuttavia questi attacchi sono spesso condotti per apparire come opportunistici, ad esempio utilizzando tecniche più spesso impiegate dai gruppi cyber criminali come, ad esempio, le ransomware gang. Va sottolineato che, tra tutti i casi di spionaggio gestiti dal Dipartimento di Giustizia degli U.S.A. tra il 2011 ed il 2018, si stima che il 90% abbia coinvolto attori connessi alla Cina. Il cyber espionage posto in essere dalla Cina è fonte di preoccupazione anche per numerose agenzie di intelligence europee.
Motivazioni Principali degli APT nordcoreani:
Financial Gain
Espionage
Principali attori attivi nel 2022:
Konni
Lazarus
Andariel
APT37ù
Per la maggior parte dei gruppi APT nordcoreani, l’utilizzo della criminalità rimane la principale priorità per fornire reddito allo stato e rafforzare il proprio apparato militare. La necessità di fare cassa attraverso attacchi informatici è legata principalmente alle sanzioni delle Nazioni Unite (ONU) imposte alla Corea del Nord a causa del continuo impegno in un programma di armi nucleari. Inoltre, la crisi economica si è aggravata con l’evento della pandemia di COVID-19 e ha isolato la RPDC dalla Cina, il suo partner commerciale più vicino.
Gli obiettivi prima esposti sono ottenuti dagli APT nordcoreani attraverso operazioni di cyber spionaggio. In aggiunta a queste finalità primarie, gli APT nordcoreani hanno anche agito nella raccolta di informazioni di intelligence nell’ambito nucleare e dello spionaggio diplomatico, presumibilmente al fine di mantenere l’attuale regime al potere.
Motivazioni Principali degli APT iraniani:
Espionage
Monitoring dissidents
Sabotage
Principali attori attivi nel 2022:
APT34 (alias Helix kitten e OilRig)
APT35
MuddyWater
POLONIUM
Cutting Kitten
APT33
APT39
Le attività informatiche offensive dell’Iran,quasi esclusivamente supervisionate dalle Islamic Revolutionary Guard Corps (IRGC), sono commissionate a diverse strutture che possono essere completamente legate al governo, ad organizzazioni proxy come pure ad appaltatori indipendenti che mescolano lavoro di sicurezza, frode criminale e sviluppo di software.
Sebbene i funzionari statunitensi abbiano ipotizzato che Teheran abbia ricevuto assistenza tecnica da paesi come la Russia e la Corea del Nord, il livello di sofisticazione è commisurato alle pratiche consolidate delle comunità di hacker amatoriali.
L’attività dei gruppi APT iraniani è rimasta, nel complesso, concentrata su obiettivi tradizionali quali Israele, alcuni Paesi del Medio Oriente e i dissidenti in patria e all’estero tra la sua comunità della diaspora. In particolare i settori della difesa, delle telecomunicazioni e relativi alla tecnologia dell’informazione sono candidati ad essere, nel prossimo futuro, i probabili target dei gruppi connessi al regime iraniano, soprattutto con riferimento a entità pubbliche e private nell’area MENA (Medio Oriente e Nord Africa) e negli Stati Uniti. Una caratteristica di alcuni gruppi APT iraniani è l’impiego di tecniche di pseudo-ransomware e di tunneling in un’ampia varietà di attacchi.
Nell’ipotesi che un’azienda/organizzazione sia un target per più di un gruppo APT, una questione che ci si può porre è come dare una priorità sull’adeguamento ad un loro eventuale attacco. Chiaramente la questione vale indipendentemente che gli attaccanti siano gruppi APT, cybercrime, hacktivist, etc. Dunque, la necessità di ogni organizzazione è di disporre di una metodologia di Threat Actor Assessment.
Sebbene ogni organizzazione possa definirne una propria, possono essere utilizzate delle metodologie già disponibili che si prestano anche ad essere personalizzate.
Alla base di ciascuna metodologia occorre che si esplicitino due elementi fondamentali: una Threat Matrix e una categorizzazione delle tecniche di attacco potenzialmente impiegate dagli avversari.
Per avere una categorizzazione delle tecniche di attacco, generalmente si dovrebbe prediligere la creazione di un Cyber Threat Landscape[17] specifico per il settore industriale in cui opera l’organizzazione e, opzionalmente, si possono utilizzare strumenti di Adversary Emulation dotati di una Threat Actor Profile Knowledge-Base.
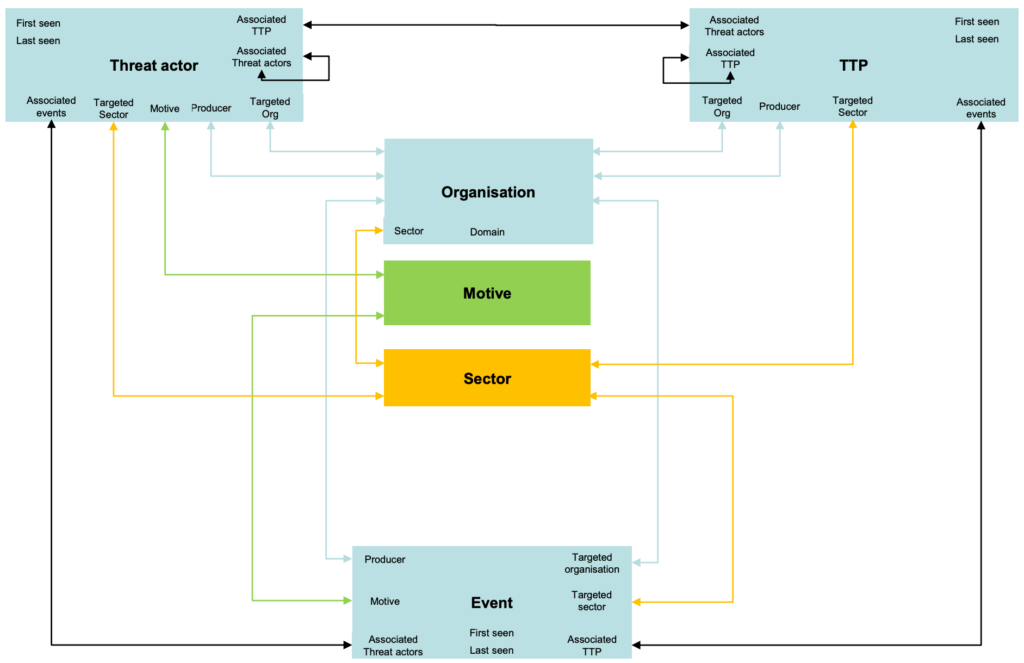
Un esempio di Data Model su cui basare il Cyber Threat Landscape è quello proposto dal CERT-EU[18] che mette in relazione i threat actor (con le informazioni ad essi connesse), le TTP (Tactics, Techniques & Procedure)[19] e i settori/target:
Fig. 7 – Esempio di Data Model
A titolo esemplificativo, tra le varie metodologie (o strumenti) che possono essere utilizzate si segnalano le seguenti:
il Threat Assessment and Remediation Analysis (TARA)[20] sviluppato dal MITRE;
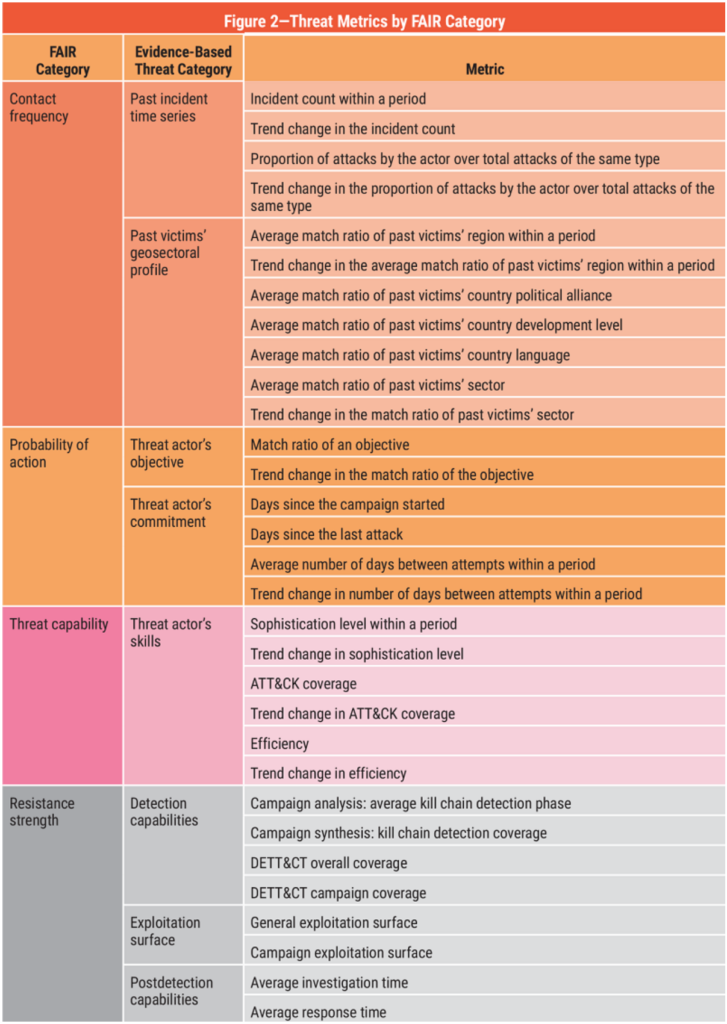
le metodologie basate sui cosiddetti FAIR (Factor Analysis of Information Risk) Factors[21]. In Figura 2 è mostrata una esemplificazione di Threat Matrix basata sulle categorie FAIR;
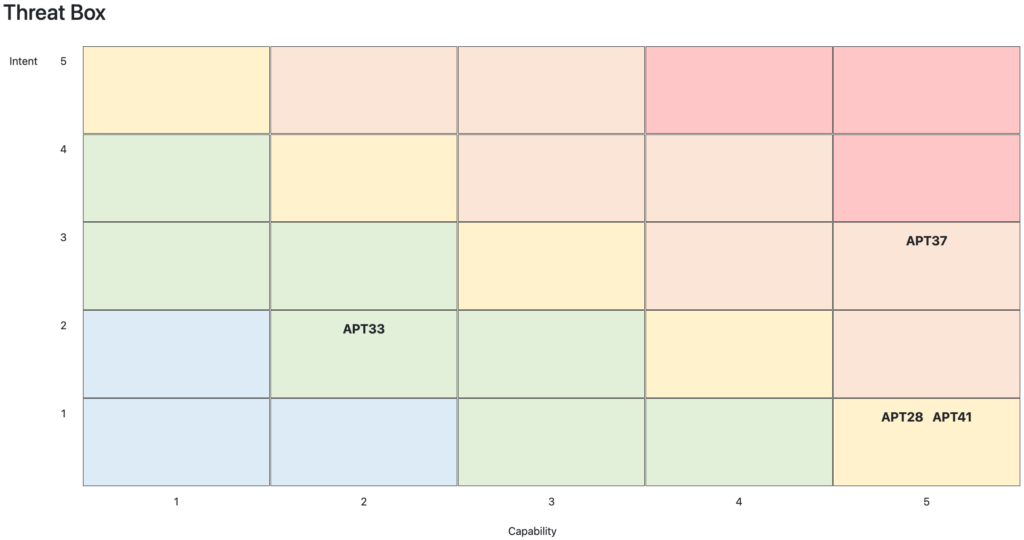
la metodologia di Threat Actor Assessment basata su Threat Box[22], che si pone l’obiettivo di valutare intenzioni e capacità e produrre un’unica rappresentazione grafica di immediata comprensione.
Al fine di offrire un esempio concreto di Threat Actor Assessment si è creata una rappresentazione utilizzando Threat Box[23]. Per semplicità, si è sviluppato l’esempio prendendo in considerazione solo un threat actor tra tutti quelli sopra citati e legati – rispettivamente – alla Russia, alla Cina, all’Iran e alla Corea del Nord. In particolare, sono stati scelti i gruppi APT28, APT33, APT37 e APT41.
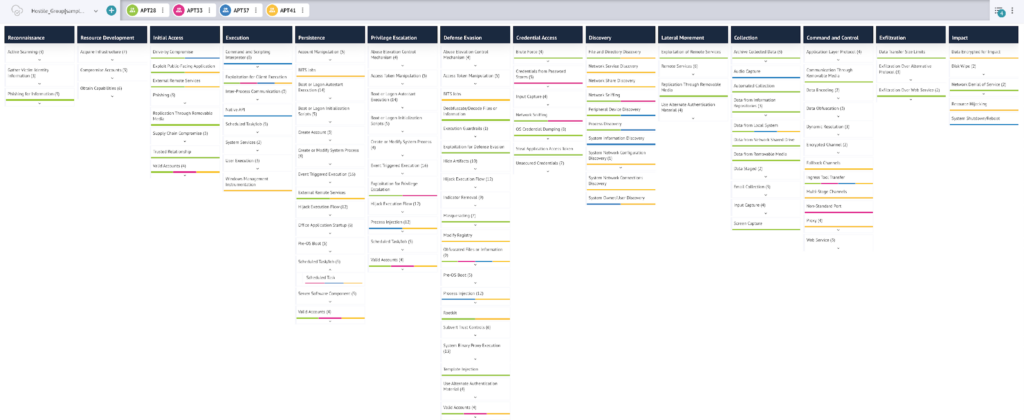
Nella Tabella 1 sono riportati i target di questi gruppi e nella Figura 8 sono mostrate in maniera comparata le principali tecniche di attacco (espresse in termini di Tactics & Techniques della MITRE ATT&CK ver. 12).
Sebbene col progetto tbat si possano ottenere automaticamente le Tactics & Techniques, si è preferito esplicitarle separatamente per evidenziare come gruppi APT diversi, che vogliono ottenere obiettivi distinti, utilizzeranno tecniche di attacco solo parzialmente sovrapponibili.
Fig. 8 – Threat Metric basata sulle categorie FAIR
Threat Actor
Suspected Attribution
Target Sectors
APT28
Russia
The Caucasus, particularly Georgia, eastern European countries and militaries, North Atlantic Treaty Organization (NATO) and other European security organizations and defense firms
APT41
China
Healthcare, telecoms, and the high-tech sector, and have historically included stealing intellectual property, higher education, travel services, and news/media firms. Their cybercrime intrusions are most apparent among video game industry targeting (including the manipulation of virtual currencies) and attempted deployment of ransomware.
APT33
Iran
Aerospace, energy
APT37
North Korea
Primarily South Korea – though also Japan, Vietnam and the Middle East – in various industry verticals, including chemicals, electronics, manufacturing, aerospace, automotive, and healthcare.
Tab. 1 – Settori target dei gruppi APT28, APT33, APT37 e APT41
Fig. 9 – Matrice ATT&CK con le TTP utilizzate dai gruppi APT28, APT33, APT37 e APT41
Per la creazione del report è necessario fornire – per ciascun threat actor – alcune informazioni di base, mentre quelle relative alle tecniche di attacco impiegate sono già presenti per i principali avversari.
La prima domanda è legata alla tipologia/categoria di attacchi realizzata dagli avversari.
Espionage: attacchi che incidono sulla riservatezza dei dati o dei sistemi;
Destructive: attacchi che hanno un impatto sull’integrità dei dati o dei sistemi;
Disruptive: attacchi che incidono sulla disponibilità di dati o sistemi;
Cyber-Crime: attacchi finalizzati al profitto finanziario a breve termine.
Gli altri elementi che si chiede di valutare sono relativi a:
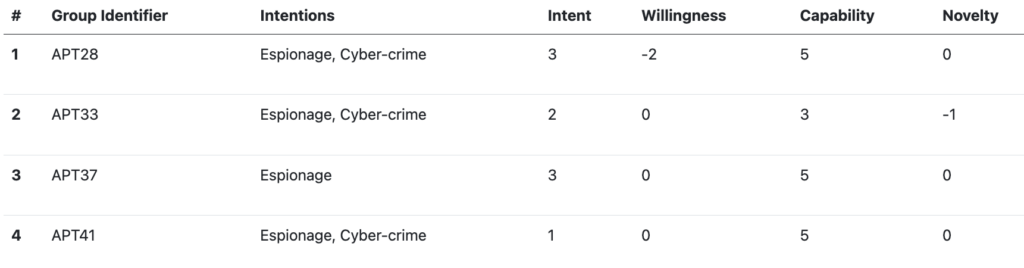
Intent & Willingness, in cui si identificano le motivazioni (Intent) per cui un threat actor vuole prendere di mira un’organizzazione e quali sono i vincoli (Willingness) che possono influire sull’intento dell’attaccante;
Capabilities & Novelty, in cui si valutano le reali possibilità (Capabilities) di eseguire un certo tipo di attacco e se l’attaccante dispone di capacità di realizzare tecniche avanzate/innovative (Novelty).
Nella tabella seguente si riporta la valorizzazione delle informazioni sopra riportate rispetto ai gruppi scelti:
Tab. 2 – Valutazione degli elementi Intentions, Intent & Willingness e Capabilities & Novelty
Sulla base di queste informazioni e sulle tecniche di attacco impiegate dagli attori presi in considerazione, è stato prodotto il seguente report:
Fig. 9 – Report prodotto dal progetto tbat
Note
[1] Il concetto di Advanced Persistent Threat si riferisce al fatto che gli APT mostrano un alto livello di sofisticazione, difficile da raggiungere con strumenti automatizzati; inoltre gli attacchi utilizzano un’ampia varietà di tecniche per mantenersi offuscati e sono spesso mirati a individui specifici all’interno dell’organizzazione.
[4] Va segnalato che l’attacco del 2015 alla rete elettrica dell’Ucraina non è stato il primo tra quelli più conosciuti e di alta rilevanza, in quanto già nell’aprile del 2007 era stato accertato l’attacco mirato (molto probabilmente di matrice russa) contro diverse infrastrutture governative e private in Estonia; tra questi anche l’Operation Aurora, attribuita all’Elderwood Group per conto del PLA cinese, che nel 2009 ebbe l’obiettivo principale di ottenere l’accesso (e potenzialmente modificare) i repository dei codici sorgenti di diverse società – principalmente statunitensi – del campo IT, Network Security e Internet Provider.
[5] Possiamo definire il cyberspace come “all of the computer networks in the world and everything they connect and control. It’s not just the Internet […] cyberspace includes the Internet plus lots of other networks of computers that are not supposed to be accessible from the Internet.” (da“Cyber War: The Next Threat to National Security and What to Do About It” di Clarke, Knake – 2010)
[6]“Le parti convengono che un attacco armato contro una o più di esse in Europa o nell’America settentrionale sarà considerato come un attacco diretto contro tutte le parti, e di conseguenza convengono che se un tale attacco si producesse, ciascuna di esse, nell’esercizio del diritto di legittima difesa, individuale o collettiva, riconosciuto dall’art. 51 dello Statuto delle Nazioni Unite, assisterà la parte o le parti così attaccate intraprendendo immediatamente, individualmente e di concerto con le altre parti, l’azione che giudicherà necessaria, ivi compreso l’uso della forza armata, per ristabilire e mantenere la sicurezza nella regione dell’Atlantico settentrionale.
Ogni attacco armato di questo genere e tutte le misure prese in conseguenza di esso saranno immediatamente portate a conoscenza del Consiglio di Sicurezza. Queste misure termineranno allorché il Consiglio di Sicurezza avrà preso le misure necessarie per ristabilire e mantenere la pace e la sicurezza internazionali”, https://www.nato.int/cps/en/natohq/topics_110496.htm
[19] Le TTP descrivono come un threat actor tenta di raggiungere l’obiettivo desiderato. Le Tattiche descrivono l’obiettivo delle azioni eseguite da un attaccante. Le Tecniche forniscono una descrizione più dettagliata delle azioni stesse, mentre le Procedure dettagliano in maniera approfondita le istruzioni che l’attaccante sta utilizzando per implementare una tecnica specifica.
Esperto in sicurezza delle informazioni, digital forensic e cyber threat intelligence per grandi aziende. È stato il Practice Manager di Forensic Technology & Discovery Services (FTDS) in Fraud Investigation & Dispute Services (EY). Ricercatore nel campo di Malware e Memory Analysis, Structured Analytic Procedures (SAT), OSINT, Intelligence Investigation Techniques, Incident Responding Techniques e Cyber Threat Intelligence. Laureato in Informatica presso l’Università degli studi di Catania e docente in corsi e master in digital forensics e malware forensics.
Cyber agencies reveal top 15 routinely exploited vulnerabilities
Cybersecurity agencies from five countries collaborated on an advisory regarding Common Vulnerabilities and Exposures (CVEs) routinely exploited in 2023. The agencies involved in this advisory include:
United States: The Cybersecurity and Infrastructure Security Agency (CISA), the Federal Bureau of Investigation (FBI), and National Security Agency (NSA)
Canada: Canadian Centre for Cyber Security (CCCS)
Australia: Australian Signals Directorate’s Australian Cyber Security Centre (ACSC)
United Kingdom: National Cyber Security Centre (NCSC-UK)
New Zealand: New Zealand National Cyber Security Centre (NCSC-NZ) and Computer Emergency Response Team New Zealand (CERT NZ)
Out of the 15 top vulnerabilities exploited, some include:
A vulnerability affecting Citrix NetScaler ADC and NetScaler Gateway, allowing unauthenticated user to create a stack buffer overflow
A vulnerability impacting Microsoft Netlogon, allowing privilege escalation
A vulnerability influencing ownCloud graphapi, allowing unauthenticated information disclosure
For a comprehensive list of all 15 vulnerabilities, review the advisory on CISA’s website. The advisory encourages organizations to patch vulnerabilities in a timely manner and engage a centralized patch management system in order to try and mitigate vulnerabilities.
Jared Smith, Distinguished Engineer, R&D Strategy at SecurityScorecard, comments, “This advisory reveals a troubling surge in zero-day exploits targeting enterprise networks compared to 2022. It underscores the critical importance of secure development practices, emphasizing the Secure By Design tactics to minimize vulnerabilities across the software lifecycle. However, Secure By Design only goes so far. Some of these products are written in languages that cannot be made bulletproof against zero-days.
“Two of the top exploited vulnerabilities were due to insecure memory access issues (buffer overflows). While CISA pushes for the software community to stop writing code in languages like C, which are extremely error-prone to memory issues, developers working on more secure versions of software to replace those written in C using languages like Rust are retiring due to burnout and near-religious debates about the (in)security of C and why it should or should not be used, despite the amount of issues it has led to in the products named in the list.
“Furthermore, it serves as an important reminder of the importance of limiting third-party applications and establishing clean notification processes for security incidents from third-party service providers. With 75% of third-party breaches targeting software and technology supply chains, embedding security from the outset can significantly enhance resilience across the supply chain.
“With the rise in vulnerabilities in 2023, this upward trend demands a proactive, trust-centered approach to limit the impact of exploited weaknesses and strengthen defenses across the board.”
How remote video verification is transforming commercial security
Today, commercial businesses face a myriad of security challenges. Though businesses vary widely in shape and size — from restaurants, storefronts and office buildings to industrial properties and shopping centers — threats like break-ins and trespassing, burglary and theft, vandalism and physical assaults keep security directors on their toes.
While conventional networks of surveillance cameras have helped organizations expand their situational awareness, many of these systems struggle to keep pace with evolving security challenges, prompting the need for more agile and intelligent solutions.
Overview of security challenges
False alarms, for example, can present astronomical costs for commercial businesses. A recent Parks Associates study found that nearly two-thirds of security system owners experience false alarms annually. As the fines associated with these alarms reach an average of $1.8 billion per year in the U.S., the cost of false alarms often seems to outweigh the benefits of video surveillance.
Even when a traditional surveillance system does capture footage of an event, it isn’t uncommon for businesses to either erase, misplace or record over key surveillance footage, due to limited data storage on site. For organizations to get the most out of their investment in security technology, something must change.
What is RVV?
To address these challenges, many commercial businesses are turning to Remote Video Verification (RVV) services to reduce the rate of false alarms, improve response times and enhance overall security.
By adding subscription-based video monitoring services to new or existing surveillance systems, RVV provides real-time, visual confirmation of incidents using a remote security team to review security events or alarm activations and confirm whether a triggered alarm (such as a motion sensor or door breach) is a genuine threat or a false alarm.
Benefits for small businesses
In concert with advanced surveillance technologies, RVV services utilize both historical and real-time data to remotely verify the authenticity of alarms. Whether deployed for motion detection, object detection, facial recognition, number plate recognition or target tracking, integrating advanced RVV solutions expands the capabilities of physical security systems by offering security teams real-time alerts related to ongoing threats.
The benefits of integrating RVV don’t stop there, either.
Reduced false alarms
While the primary benefit of RVV is its ability to minimize false alarms by requiring multi-factor verification before alerting emergency services, RVV services can also classify alarms based on the verification standards like AVS-01, in order to prioritize confirmed threats over potential threats and assist law enforcement and emergency response teams with resource allocation.
Improved response times
Part of verifying alarms for law enforcement involves providing several sources of authenticated information, whether from an integrated surveillance camera, an audio monitoring device or another system datapoints. In this way, RVV services not only prioritize verified alarms, but they also help ensure that true emergencies receive faster attention from police and other first responders.
Cost savings for businesses continuity
For commercial businesses with limited physical security budgets, reducing false alarms and improving response times translates directly to lower total cost of ownership (TCO), as RVV ensures these businessowners avoid fines and mitigate the costs of burglary, theft, vandalism, unauthorized access and other crimes. In the end, RVV offers businessowners peace of mind, protects employees and keeps doors open.
Staying resilient and adaptive
For organizations struggling with the cost of false alarms, RVV services offer security teams a reliable approach to video surveillance that reduces TCO, enhances overall safety, and optimizes operational efficiency. Utilizing a framework for alarm classification, RVV operators can help improve police response times, enhance accountability and ensure cost savings.
As the demand for comprehensive security solutions continues to grow, RVV not only represents a significant advancement in security solutions but also a strategic imperative for organizations aiming to stay resilient and adaptive in the face of evolving security threats.