Preventing workplace violence

h3 { font-weight: bold; font-size: 18px; color: #C72026; } .w3-panel:after,.w3-panel:before { content: “”; display: table; clear: both } .w3-panel { padding: 5px; margin-top: 16px; margin-bottom: 16px } .w3-card { box-shadow: 0 2px 5px 0 rgba(0,0,0,0.16),0 2px 10px 0 rgba(0,0,0,0.12) }

In this episode of The Security Podcasts featuring Kelly Johnstone, Senior Security Advisor at International SOS, we discuss the importance of taking a proactive stance against workplace violence.

“Not only do we want our employees to feel safe at work, but we want them to work at their best capability. And if they’re worried about something bad happening, or being bullied, or dealing with a hostile work environment, or confronting the husband that has a restraining order, then you’re not going to get employees who are focused on their work. We have a duty of care, and we want our employees to work. So we need to provide them a safe workspace.”

The Security Podcast logo

Preventing workplace violence

Kelly Johnstone, Senior Security Advisor at International SOS, discusses the importance of taking a proactive stance against workplace violence.

Listen to more from The Security Podcasts.

Or check it out on our Apple Podcasts or Spotify channels. Don’t forget to like, follow, and rate and review our podcasts!

https://www.securitymagazine.com/articles/101132-preventing-workplace-violence


Proving physical security value across an organization

h3 { font-weight: bold; font-size: 18px; color: #C72026; } .w3-panel: after,.w3-panel: before{content: “”; display: table; clear: both } .w3-panel { padding: 5px; margin-top: 16px; margin-bottom: 16px } .w3-card { box-shadow: 0 2px 5px 0 rgba(0,0,0,0.16),0 2px 10px 0 rgba(0,0,0,0.12) }

In this episode of The Security Podcasts we sit down with Thomasina Martin, a Key Account Manager specializing in Energy and Utilities at Genetec, Inc., to talk about proving the value of physical security across an organization.

“One of the primary challenges I think a lot of us see, I think it’s universal in the security industry when trying to secure a budget, is that physical security often competes with other critical business units or functions,” Martin says. “Additionally, the benefits of security initiatives can often be something intangible or difficult to really quantify until an actual incident occurs, which makes it harder to really justify that expense until something happens. So a way to overcome this is that leaders need to tie security initiatives directly to business risks and outcomes, present again, data-driven ROI projections and communicate the potential cost of not prioritizing security. It’s absolutely imperative to build strong relationships with key stakeholders and to align security with their overall strategic priorities or their their overall goals.”

The Security Podcast logo

Proving physical security value across an organization

In this episode, we sit down with Thomasina Martin, a Key Account Manager specializing in Energy and Utilities at Genetec, Inc., to talk about proving the value of physical security across an organization.

Listen to more from The Security Podcasts.

Or check it out on our Apple Podcasts or Spotify channels. Don’t forget to like, follow, and rate and review our podcasts!

https://www.securitymagazine.com/articles/101041-proving-physical-security-value-across-an-organization


Startup can identify deepfake video in real time

Christopher Ren does a solid Elon Musk impression.

Ren is a product manager at Reality Defender, a company that makes tools to combat AI disinformation. During a video call last week, I watched him use some viral GitHub code and a single photo to generate a simplistic deepfake of Elon Musk that maps onto his own face. This digital impersonation was to demonstrate how the startup’s new AI detection tool could work. As Ren masqueraded as Musk on our video chat, still frames from the call were actively sent over to Reality Defender’s custom model for analysis, and the company’s widget on the screen alerted me to the fact that I was likely looking at an AI-generated deepfake and not the real Elon.

Wired logo

Sure, I never really thought we were on a video call with Musk, and the demonstration was built specifically to make Reality Defender’s early-stage tech look impressive, but the problem is entirely genuine. Real-time video deepfakes are a growing threat for governments, businesses, and individuals. Recently, the chairman of the US Senate Committee on Foreign Relations mistakenly took a video call with someone pretending to be a Ukrainian official. An international engineering company lost millions of dollars earlier in 2024 when one employee was tricked by a deepfake video call. Also, romance scams targeting everyday individuals have employed similar techniques.

“It’s probably only a matter of months before we’re going to start seeing an explosion of deepfake video, face-to-face fraud,” says Ben Colman, CEO and cofounder at Reality Defender. When it comes to video calls, especially in high-stakes situations, seeing should not be believing.

https://arstechnica.com/security/2024/10/startup-can-catch-identify-deepfake-video-in-realtime/


Cybersquatting e Combosquatting – La minaccia digitale per i marchi aziendali

Il cybersquatting e il combosquatting sono minacce crescenti nel panorama digitale, con gravi implicazioni per le aziende. Queste pratiche si basano sulla registrazione illecita di domini simili a quelli di marchi noti per trarne vantaggio, danneggiando la reputazione o realizzando profitti fraudolenti. Recenti studi mostrano che queste minacce continuano a evolversi, mettendo in pericolo brand globali come Facebook, Apple, Amazon e Netflix e tanti atri.

Introduzione al Cybersquatting e al Combosquatting

Cybersquatting e combosquatting rappresentano serie minacce per i marchi e le aziende nell’era digitale.

Questi fenomeni emergenti comportano l’acquisizione e l’uso non autorizzato di nomi di dominio (DN) simili o identici a quelli corrispondenti ad aziende e marchi affermati, al fine di trarne illeciti profitti e/o di danneggiare la reputazione aziendale.

Il presente articolo esplora tali fenomeni analizzando le tendenze attuali e le implicazioni legali, nonché le possibili strategie tese alla prevenzione e mitigazione delle loro conseguenze per le aziende.

Definizione e caratteristiche del Cybersquatting e del Combosquatting

Cybersquatting

Il cybersquatting consiste nella registrazione, nell’utilizzo o nella vendita di un nome di dominio appartenente a un marchio o a un’azienda noti, senza avere le autorizzazioni per compiere tali azioni.

Gli obiettivi possono includere l’intento di sfruttare la popolarità del marchio a fini di guadagno, oltre alla volontà di danneggiare la reputazione dell’organizzazione agli occhi di investitori e clienti.

Talvolta i cybersquatter provano anche a “rivendere” i nomi di dominio illeciti direttamente all’azienda titolare, sperando che questa ceda al ricatto nel tentativo di limitare i potenziali danni.

Spesso, i cybersquatter registrano domini con errori di battitura del nome del brand (typosquatting), ingannando utenti che sbagliano a digitare.

Combosquatting

Il combosquatting è una variante più sofisticata di cybersquatting, caratterizzata dai medesimi obiettivi di quest’ultimo.

Concretamente, un combosquatter registra nomi di dominio che combinano il nome del marchio con altre parole o caratteri – ad esempio “marchioacme.com” o “acme-marchio.com” – per ingannare gli utenti, i quali accederanno all’indirizzo fraudolento convinti si tratti di quello legittimo.

Questa tecnica può essere impiegata anche in attacchi informatici di tipo phishing, mirati ad attirare l’utente su siti illeciti per impossessarsi dei suoi dati o per indurlo a compiere delle transazioni in favore dei cyber criminali.

Il combosquatting è particolarmente rischioso in contesti mobili, dove l’URL completo potrebbe non essere visibile sullo schermo​

Tendenze attuali e Statistiche sul Cybersquatting e Combosquatting

Secondo l’Organizzazione Mondiale della Proprietà Intellettuale (OMPI) nel 2023 sono state presentate oltre 6000 denunce di cybersquatting: un aumento di quasi il 10% rispetto all’anno precedente, che arriva a superare il 60% se paragonato ai dati di cinque anni fa.

Inoltre, uno studio condotto nel 2022 ha rilevato che il combosquatting rappresenta la più pericolosa tra le varianti del cybersquatting. Dalla ricerca è emerso che ad essere più frequentemente aggiunti ai nomi di dominio sono parole come “verification”, “alert” o “security”, all’evidente fine di sfruttare il senso di urgenza che tali parole suscitano negli utenti.

Queste statistiche evidenziano la crescente diffusione e gravità del problema a livello globale; l’acquisizione di nomi di dominio simili a marchi affermati e la pratica del combosquatting espongono sempre più aziende e brand al rischio di danni reputazionali, nonché a perdite economiche stimate nell’ordine di milioni di dollari ogni anno.

Implicazioni legali del Cybersquatting e del Combosquatting

Ad oggi, cybersquatting e combosquatting sono considerati pratiche illegali in molti paesi.

Negli Stati Uniti, ad esempio, l’Anti-Cybersquatting Consumer Protection Act (ACPA) fissa la cornice legale entro cui affrontare questi fenomeni, mentre la Uniform Domain Name Dispute Resolution Policy (UDRP) definita dall’Internet Corporation for Assigned Names and Numbers (ICANN) stabilisce una procedura extra-giudiziaria per mitigarne gli effetti.

Infatti l’ACPA – promulgata nel 1999 – vieta la registrazione, l’utilizzo o la vendita di nomi di dominio che violino intenzionalmente i diritti di marchio di un’azienda o di un’organizzazione. Questa legge consente alle vittime di cybersquatting di intentare una causa civile e di ottenere il trasferimento del nome di dominio indesiderato, oltre ad abilitare il risarcimento di potenziali danni economici.

Dal canto suo, l’UDRP stabilisce una procedura amministrativa per la risoluzione di controversie relative ai nomi di dominio: tale procedura offre alle aziende vittime di cybersquatting o combosquatting un meccanismo più rapido ed economico per recuperare il controllo dei propri nomi di dominio, senza dover necessariamente ricorrere alle vie giudiziarie.

Strategie di Prevenzione e Mitigazione del Cybersquatting e del Combosquatting

Per prevenire e mitigare i rischi di cybersquatting e combosquatting le aziende dovrebbero adottare una serie di misure proattive, sintetizzate di seguito.

  1. Registrazione tempestiva dei nomi di dominio relativi ai propri marchi e brand:
    • le organizzazioni dovrebbero registrare prontamente i nomi di dominio corrispondenti ai propri marchi (pratica nota come Defensive Domain Registration) nonché ogni loro possibile variante e combinazione, al fine di prevenirne l’acquisizione da parte di un cybersquatter;
    • questo approccio proattivo può aiutare a mantenere il controllo sui propri asset digitali e a impedire che terze parti possano sfruttarli indebitamente.
  2. Monitoraggio regolare dell’utilizzo dei propri nomi di dominio e marchi online:
    • le aziende dovrebbero monitorare costantemente l’utilizzo dei propri nomi di dominio e marchi online, cercando di individuare tempestivamente eventuali casi di cybersquatting o combosquatting;
    • questo può avvenire attraverso strumenti di monitoraggio automatizzato e con la revisione periodica dei risultati sui motori di ricerca.
  3. Collaborazione con i registri di domini per identificare e rimuovere i nomi di dominio indesiderati:
    • qualora vengano individuati casi di cybersquatting o combosquatting, le aziende dovrebbero collaborare con i registri di domini per identificare e rimuovere i nomi di dominio indesiderati;
    • questa strategia può comportare l’invio di diffide e il ricorso alle procedure di risoluzione delle controversie, come la citata UDRP.
  4. Implementazione di una solida strategia di protezione dei marchi:
    • le organizzazioni dovrebbero adottare una strategia di protezione dei marchi a 360 gradi, che includa la registrazione dei marchi non solo a livello nazionale ma anche internazionale;
    • questo approccio fornisce una base legale più solida per contrastare i casi di cybersquatting e combosquatting, consentendo di perseguirli ovunque avvengano.
  5. Sensibilizzazione dei dipendenti e dei clienti:
    • è fondamentale che le aziende formino tutti i dipendenti sui rischi di cybersquatting e combosquatting, sensibilizzando altresì i propri clienti sui pericoli delle frodi online e dell’accesso involontario a siti web fraudolenti;
    • tale consapevolezza diffusa può facilitare la prevenzione di questi fenomeni, aiutando a prevenire e segnalare tempestivamente attività sospette di cybersquatting o combosquatting.

Caso di Studio sul Cybersquatting e Combosquatting

Per comprendere il reale impatto del cybersquatting e del combosquatting, esaminiamo alcuni casi di studio significativi in materia.

Cybersquatting contro il brand Coca-Cola

Nel 2018 Coca-Cola ha dovuto affrontare numerosi casi di cybersquatting, con oltre 100 nomi di dominio registrati da terze parti contenenti il marchio Coca-Cola.

Attraverso l’applicazione dell’ACPA e la collaborazione con i registri di domini, Coca-Cola è riuscita a ottenere il trasferimento della maggior parte di questi nomi di dominio indesiderati.

Microsoft e i tanti tentativi di cybersquatting e combosquatting

Nel 2007, Microsoft ha ampliato i suoi sforzi contro il cybersquatting, intraprendendo azioni legali significative contro aziende e individui che registravano domini simili ai suoi marchi per trarne profitto. Questo includeva casi come Microsoft Corp. v. Shah, dove la corte ha stabilito che la registrazione di domini simili a quelli di Microsoft violava la legge sui marchi, e Microsoft v. MikeRoweSoft, in cui uno studente canadese che aveva creato un sito con un nome simile a quello dell’azienda è stato coinvolto in una disputa legale. Sebbene il caso di MikeRoweSoft si sia risolto con una transazione amichevole, evidenziò il problema delle piccole variazioni nei domini e del loro impatto sui marchi globali.

Microsoft, attraverso queste cause e altre azioni come quella contro Maltuzi LLC, ha cercato non solo di proteggere i propri marchi ma anche di stabilire un precedente legale che scoraggiasse futuri tentativi di cybersquatting e combosquatting. Questi casi hanno dimostrato l’importanza di monitorare e proteggere attivamente i nomi di dominio, spingendo altre aziende a seguire l’esempio di Microsoft.

In molti di questi casi, le dispute si sono risolte attraverso la UDRP (Uniform Domain-Name Dispute-Resolution Policy), permettendo a Microsoft di recuperare rapidamente domini abusivi.

I casi esaminati mostrano l’importanza per le aziende di adottare misure proattive per proteggere i propri marchi e nomi di dominio, nonché l’efficacia degli strumenti legali e delle procedure amministrative nel contrastare i fenomeni di cybersquatting e combosquatting.

Il Ruolo delle Autorità e degli Enti di Regolamentazione

Oltre alle azioni intraprese dalle singole aziende, il contrasto al cybersquatting e al combosquatting richiede anche il coinvolgimento delle autorità e degli enti di regolamentazione a livello nazionale e sovranazionale.

Organizzazioni internazionali come l’ICANN e l’OMPI svolgono un ruolo fondamentale nello sviluppo e nell’applicazione di politiche e procedure per la risoluzione delle controversie relative ai nomi di dominio, come la già citata UDRP.

Inoltre, le autorità nazionali – come i Tribunali e le Agenzie preposte alla tutela dei consumatori nei vari paesi – hanno il compito di far rispettare le leggi e di sanzionare i casi concreti di cybersquatting e combosquatting, in modo da scoraggiare tali pratiche illegali tutelando al contempo i diritti delle aziende e dei consumatori.

Prospettive future e Conclusioni

Il cybersquatting e il combosquatting rappresentano una minaccia in continua evoluzione per le aziende e i marchi nell’ambiente digitale.

Con l’aumento della presenza online dei brand e della dipendenza dai canali digitali per finalità di vendita e promozione del marchio, è probabile che questi fenomeni continuino a diffondersi, rappresentando una sfida sempre più significativa per ogni tipo di organizzazione.

Pertanto è fondamentale che le aziende rimangano vigili e adottino una strategia proattiva per affrontare queste nuove minacce.

Attraverso una combinazione di misure legali, tecnologiche e di formazione, le organizzazioni possono proteggere efficacemente i propri asset digitali e la propria reputazione sul mercato.

In conclusione, il cybersquatting e il combosquatting rappresentano una grave minaccia per i marchi dell’era digitale: affrontare queste sfide richiede un impegno costante e una strategia multiforme che coinvolga aziende, pubbliche autorità ed enti di regolamentazione.

Solo attraverso un approccio integrato e determinato sarà possibile contrastare efficacemente queste pratiche illegali, così da tutelare l’integrità dei marchi e delle aziende ma anche gli interessi di investitori e consumatori dei marchi stessi.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cybersquatting-minacce/


Motti Ben Shoshan: “F5, innovazione e sicurezza per il futuro del cloud”


F5 si distingue nel settore della cybersecurity per la sua capacità di offrire un portafoglio completo di soluzioni in un contesto in costante evoluzione.

Ne abbiamo parlato al Cybertech con Motti Ben Shoshan, Direttore del canale di F5 per Europa Meridionale, Medio Oriente e Africa, che nella seguente intervista spiega come l’azienda stia evolvendosi per rispondere alle sfide del mercato, garantendo soluzioni all’avanguardia per il cloud. 

Qual è il servizio di F5 più richiesto in Europa? Si tratta di una domanda omogenea o ci sono aree geografiche dove è particolarmente ricercato? 

F5 è un’azienda che offre servizi a 360 gradi. Le nostre tre piattaforme principali sono quella core di sicurezza, che è dove F5 ha iniziato nel 1996, che dopo anni di evoluzione ora si chiama BIG-IP Next; poi c’è la piattaforma NGINX e infine Distributed Cloud Platform.

Queste tre soluzioni forniscono una protezione end-to-end a partner e clienti, partendo dal livello del codice, fino all’applicazione e all’utente finale.

Tutte e tre sono più o meno allo stesso livello di domanda ma la crescita più rapida la stiamo registrando sulla Distributed Cloud Platform.

Le aziende di qualsiasi dimensione, dalle startup alle organizzazioni tradizionali, mostrano un crescente bisogno di soluzioni SaaS e cloud distribuite, che garantiscano lo stesso livello e la stessa consistenza in termini di sicurezza per le loro applicazioni. 

Motti Ben Shoshan è Direttore del canale di F5 per Europa Meridionale, Medio Oriente e Africa.

F5 si rivolge esclusivamente al mercato enterprise o sta ampliando il proprio target?

 F5 si rivolge al mercato enterprise ma non solo. La nostra offerta è estremamente flessibile: possiamo adattarci alle esigenze sia di grandi aziende che di piccole realtà. Siamo molto agili e offriamo soluzioni sia a livello di piattaforma che di singoli prodotti.

I nostri servizi possono essere consumati indipendentemente dalla dimensione del cliente, che si tratti di hardware, software o modelli di consumo flessibili. Siamo presenti sia on-prem che nel cloud, coprendo tutte le esigenze dal mercato entry-level fino all’enterprise.

 Qual è la principale ragione per cui scegliere F5? Escludendo la sicurezza, che è ormai un dato comune tra tutte le aziende…

F5 si evolve strategicamente nel panorama della cybersecurity investendo in ricerca e sviluppo.  E rispondendo alla tua domanda, direi per il nostro impegno nell’innovazione e nell’adattabilità, testimoniata dal continuo investimento in questo settore. Ciò assicura che le nostre soluzioni siano sempre all’avanguardia per rispondere ai bisogni in evoluzione dei nostri clienti.

Con l’adozione crescente di infrastrutture cloud, vediamo una domanda sempre maggiore di soluzioni di sicurezza per il cloud. F5 sta investendo in tal senso, con soluzioni innovative che proteggono gli ambienti cloud e garantiscono ai clienti la sicurezza di cui hanno bisogno.

Un altro elemento cruciale è l’automazione, che è un fattore chiave nel mondo digitale di oggi. Le soluzioni F5 sono progettate per automatizzare molti dei compiti manuali legati alla gestione della sicurezza, permettendo alle organizzazioni di rispondere rapidamente alle minacce e mantenere un alto livello di protezione.

Grazie a tutti questi elementi, F5 è ben posizionata per rispondere alla crescente domanda di soluzioni di cybersecurity in un contesto di trasformazione digitale.

F5 NGINX fornisce una suite di prodotti che, insieme, costituiscono il nucleo di ciò che le organizzazioni necessitano per creare applicazioni e API con prestazioni elevate, affidabilità, sicurezza e scalabilità.

Riguardo alla piattaforma NGINX, quali sono le sue caratteristiche tecniche che vorrebbe mettere in risalto? 

È una domanda molto tecnica alla quale eviterei di rispondere perché richiederebbe un livello di approfondimento destinato probabilmente a un pubblico molto tecnico.

NGINX offre soluzioni molto importanti ma spiegare i dettagli del suo funzionamento a livello di codice potrebbe essere di difficile comprensibile per tutti.

Posso comunque dire che la piattaforma è molto rilevante per sviluppatori e professionisti SecOps, sebbene la maggior parte del nostro pubblico sia più interessata alle nostre soluzioni principali come Big-IP e Distributed Cloud Platform.

Parliamo allora del canale: in che modo supportate i vostri partner di canale? E devono essere certificati per collaborare con F5? 

Nel mondo digitale dinamico di oggi, le organizzazioni si trovano a gestire ecosistemi di dati complessi, che spaziano dai sistemi legacy on-premise fino alle infrastrutture cloud e ai dispositivi edge. Questa complessità rende estremamente difficile garantire una visibilità, un controllo e una sicurezza completa sui dati.

Il nostro ecosistema di canale permette ai partner di supportare e guidare la strategia di cybersecurity per i nostri clienti. Oggi i clienti non cercano solo un prodotto specifico ma una soluzione completa, un’architettura end-to-end. Ti dicono di cosa hanno bisogno e spetta a te fare il lavoro di “reverse engineering”.

Investiamo molto nel nostro canale in termini di risorse con abilitazione, accreditamenti, certificazioni, formazione, boot camp e campagne commerciali che costruiscono un’identità condivisa attorno a specifici use case. 

Per Motti Ben Shoshan, la trasformazione digitale è un percorso di reverse engineering, nel quale bisogna prima comprendere dove vogliono arrivare e quindi fare il percorso inverso per offrire la soluzione ideale.

Il che aiuta il canale a rispondere meglio alle domande dei clienti… 

Non si tratta solo di rispondere alle domande ma anche di creare la domanda. I clienti di oggi sono più consapevoli e, con la trasformazione digitale in corso, è fondamentale comprendere dove vogliono arrivare; e quindi fare il percorso inverso per offrire la soluzione giusta.

Si tratta di una corretta abilitazione, marketing, vendite e servizi professionali. C’è una grande opportunità per i nostri partner, non solo di fornire soluzioni ma anche di aggiungere i propri servizi e competenze, costruendo specializzazioni attorno ad esse, e aumentando il loro margine.

Il nostro programma di incentivi supporta il canale proprio in questo, permettendo di reinvestire e co-investire con noi per far crescere il business.

Il vostro canale di distribuzione vende anche prodotti dei vostri competitor o si concentra esclusivamente sui vostri? 

È un mondo libero, possono lavorare con noi o con i nostri competitor. La scelta è nelle loro mani.

Considerando l’evoluzione del settore, quali sono allora i fattori che potrebbero spingere il canale a scegliere le vostre soluzioni invece di quelle della concorrenza? 

F5 è l’unica azienda che oggi offre un set completo di soluzioni, dal livello del codice fino all’utente finale. Questa coerenza nella sicurezza delle applicazioni, indipendentemente dall’ambiente – on-premise, cloud, ibrido – riduce la complessità e aiuta a evitare la proliferazione di strumenti e soluzioni diverse.

Anche se ci sono competitor di valore, ognuno offre soluzioni specifiche, come la protezione DDoS o i Web Application Firewall, ma nessuno offre un pacchetto completo come F5.

Mi piace paragonare F5 a un ‘dinosauro tecnologico’, un’espressione che ho sentito usare da uno dei nostri partner. E non è una critica, è un complimento.

Secondo Motti Ben Shoshan, F5 è l’unica azienda a offrire un set completo di soluzioni, dal livello del codice fino all’utente finale.

Siamo stati fondati nel 1996 e siamo andati in borsa nel 1999. In quasi 30 anni nel settore, abbiamo fatto numerose acquisizioni e sviluppato competenze eccezionali nella gestione del traffico, nella sicurezza e nel cloud, fino a diventare una software company.

La nostra lunga storia ci ha permesso di essere innovativi, e oggi stiamo lanciando soluzioni di sicurezza basate sull’intelligenza artificiale. E anche se i competitor oggi sono più numerosi, nessuno riesce a vedere il quadro completo come noi.

Questo si riflette nella fiducia del mercato, con partner e clienti che continuano a scegliere F5. Lo vediamo non solo nel lancio di nuove soluzioni innovative ma anche nelle valutazioni degli analisti e nel valore delle nostre azioni.

Tre decenni nella cybersecurity ci permettono di offrire una piattaforma completa di soluzioni, un pacchetto che risponde a tutte le esigenze.

Messa così però sembra che la risposta alla domanda stia nel passato e non nel futuro…

F5, come dicevo, è l’unica azienda che offre una visione a 360 gradi, coprendo tutte le necessità, dal livello del codice fino all’utente finale. Ma, guardando al futuro, ciò che ci distingue è la nostra capacità di innovare continuamente.

Un esempio chiave è l’introduzione di soluzioni di sicurezza basate sull’intelligenza artificiale, che permettono alle organizzazioni di rilevare e rispondere alle minacce che i metodi tradizionali potrebbero non individuare. Per esempio, l’AI può analizzare i modelli di traffico di rete per identificare anomalie indicative di un possibile attacco informatico.

In F5 vediamo l’AI come un componente cruciale della strategia di sicurezza del futuro e la stiamo integrando nelle nostre soluzioni per offrire rilevamento delle minacce in tempo reale, risposte automatiche e un apprendimento continuo che si adatta alle minacce in evoluzione.

Nessun altro competitor ha un set di soluzioni così esteso, e con tre piattaforme innovative e quasi tre decenni di esperienza, siamo pronti a guidare il futuro della sicurezza applicativa.

Motti Ben Shoshan riconosce l’importanza di utilizzare soluzioni di sicurezza basate sull’intelligenza artificiale. Ma precisa che F5 non è un’azienda specializzata in IA.

Qualsiasi azienda di sicurezza informatica oggi sottolinea l’aggiunta dell’intelligenza artificiale nel proprio catalogo. In quale modo la state introducendo più efficacemente rispetto ai vostri competitor?

Stiamo utilizzando soluzioni di sicurezza basate sull’intelligenza artificiale per aiutare le organizzazioni a rilevare e rispondere alle minacce che i sistemi di sicurezza tradizionali potrebbero non catturare.

Ma F5 non è un’azienda specializzata in AI. Il nostro obiettivo è sfruttarla per migliorare l’esperienza digitale dei nostri clienti e offrire una sicurezza applicativa più efficace.

Riconosciamo il ruolo cruciale che nelle moderne strategie di sicurezza e le nostre soluzioni sfruttano la potenza dell’IA per offrire rilevamento delle minacce in tempo reale, capacità di risposta automatizzate e un framework di apprendimento continuo che si adatta al panorama delle minacce in continua evoluzione.

Questo si allinea perfettamente col nostro impegno per l’innovazione, che abbiamo dimostrato negli ultimi trent’anni e che continueremo a portare avanti anche in futuro.

Come direttore del canale per l’area Southern EMEA, supervisiona nove paesi, tra cui Francia, Italia, Malta, Spagna, Portogallo e Israele. Quali differenze vede nelle esigenze del canale tra i vari paesi?

 La nostra strategia di canale è molto robusta e si basa sulla costruzione di solide relazioni con diversi tipi di partner, come i rivenditori a valore aggiunto, i fornitori di servizi cloud e le alleanze tecnologiche.

Questo approccio ci consente di raggiungere una base clienti più ampia e di sfruttare le competenze dei nostri partner per fornire soluzioni complete.

Offrendo ai partner formazione, supporto all’abilitazione e marketing, permettiamo al nostro canale di vendere e implementare con successo le nostre soluzioni per la sicurezza e la distribuzione delle applicazioni.

Le esigenze di sicurezza applicativa delle organizzazioni variano notevolmente da un paese all’altro e a livello globale, influenzate da fattori come l’industria, i requisiti normativi e il panorama delle minacce.

In regioni con alti livelli di criminalità informatica, ad esempio, le organizzazioni potrebbero dare priorità alla protezione contro attacchi sofisticati come il ransomware o le violazioni dei dati.

In settori come quello sanitario e finanziario, dove la privacy dei dati è fondamentale, le organizzazioni devono rispettare normative severe come HIPAA (Health Insurance Portability and Accountability Act, una legge federale statunitense del 1996, ndR) e GDPR.

Inoltre, l’adozione crescente del cloud computing e delle iniziative di trasformazione digitale ha creato nuove sfide di sicurezza, come la protezione delle API, la protezione dei carichi di lavoro nel cloud e la mitigazione delle vulnerabilità nelle architetture a microservizi.

La strategia di canale di F5 e il nostro ecosistema diversificato di partner ci permettono di affrontare le esigenze uniche di sicurezza applicativa delle organizzazioni in tutto il mondo.

Lavorando a stretto contatto con i nostri partner, forniamo soluzioni personalizzate che aiutano i clienti a proteggere le loro applicazioni, i dati e le infrastrutture dalle minacce emergenti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/10/16/motti-ben-shoshan-f5-intervista-cybertech/?utm_source=rss&utm_medium=rss&utm_campaign=motti-ben-shoshan-f5-intervista-cybertech


New iPhone feature could expose employees’ personal information

Cybersecurity researchers have discovered that Apple’s new “Mirroring” feature could expose an employee’s personal applications to their company’s software inventory. Although the data within the apps is not directly shared, the apps could expose private information about the employee. 

Jason Soroko, Senior Fellow at Sectigo, explains the flaw researchers uncovered. “A flaw in Apple’s Mirroring feature compromises personal privacy when used on work Macs. Personal iPhone apps become visible to the company’s IT department, as mirrored apps are cataloged like native macOS apps. While app data isn’t shared, the mere presence of certain apps like health or dating services can reveal sensitive personal information. What is being shared is the metadata about the presence of applications on the mirrored iPhone. This issue arises because the Mirroring feature doesn’t adequately separate personal app metadata from corporate software inventories. In environments where device monitoring is standard, employees risk unintended exposure of their personal app usage.”

The researchers have notified Apple of the issue. Currently, Apple is working on fixing the flaw. In the meantime, iPhone users are encouraged to take preventative measures to reduce the risk of exposed private information. Soroko recommends, “To mitigate this risk, avoid using Mirroring on work devices. Companies should revise policies to address this vulnerability, and Apple must implement stricter data segregation to protect user privacy in mixed-use settings.”

https://www.securitymagazine.com/articles/101134-new-iphone-feature-could-expose-employees-personal-information


Over half of tech leaders cite phishing as a top security concern

Security threats were analyzed in a recent report by O’Reilly. The report found that 33.9% of tech professionals report a shortage of artificial intelligence (AI) security skills, particularly around emerging vulnerabilities like prompt injection.

Despite cloud computing’s two-decade presence, 38.9% of respondents identified cloud security as the most significant skills shortage. This revelation underscores a lag in expertise as organizations continue their cloud migration journeys, potentially leaving them vulnerable to cloud-specific security threats.

Looking ahead, AI-enabled security tools rank as the top priority for the coming year (34.4%), with security automation following closely behind (28.2%), signaling a strong push toward automation in cybersecurity defenses. In an era of sophisticated cyberattacks, 55.4% of respondents still cite phishing as the primary security concern, followed by network intrusion (39.9%) and ransomware (35.1%).

A majority (88.1%) of tech professionals have adopted multifactor authentication, 60.1% have implemented endpoint security, and 49.2% have adopted a zero trust model. Despite 51.3% of companies requiring certifications for hiring, 40.8% of security team members remain uncertified. This gap is pronounced among incident responders (70% uncertified) but less so for CISOs (33.3% uncertified).

Over 80% of employers mandate continuing education for security professionals, with 32.2% requiring 41 or more hours annually. This emphasis on ongoing training reflects the rapidly changing threat landscape.

Security professionals emphasize the importance of continuous learning, utilizing online courses (88.8%), books (76.6%), and videos (75.2%) to stay updated on best practices and emerging threats. The survey also found that better security awareness training for all employees (40.1%) was identified as the most crucial step in improving an organization’s security posture, outranking additional staffing and better security tools.

Read the report

https://www.securitymagazine.com/articles/101114-over-half-of-tech-leaders-cite-phishing-as-a-top-security-concern


La governance di sicurezza del Programma spaziale europeo

Il programma spaziale europeo rappresenta un elemento chiave per l’autonomia strategica dell’Unione Europea, nonché per lo sviluppo tecnologico e la sicurezza nel settore spaziale. Attraverso un complesso quadro normativo, che include il Trattato di Lisbona e regolamenti successivi, l’UE ha definito le basi legali e operative per la gestione e la sicurezza delle sue infrastrutture spaziali. Questo articolo esplora il quadro legale, gli organismi coinvolti, le regole di sicurezza e le iniziative in corso, offrendo una panoramica approfondita della governance del programma spaziale europeo.

Il quadro legale e il Programma spaziale europeo

Il Trattato di Lisbona[1] stabiliva che l’Unione potesse perseguire una politica spaziale europea, promuovendo iniziative comuni, sostenendo la ricerca e lo sviluppo tecnologico e coordinando gli sforzi necessari per l’esplorazione e l’utilizzo dello spazio. Queste iniziative – recita il Trattato – possono assumere la forma di un Programma spaziale europeo: pertanto le iniziative del Parlamento europeo e del Consiglio, come il Programma spaziale stesso o lo Space working party, possono essere ricondotte al Trattato.

Nel 2021 il Regolamento (UE) 2021/696, che abrogava i precedenti, istituiva il programma spaziale dell’Unione europea e sanciva la nascita dell’Agenzia dell’Unione europea per il programma spaziale (EUSPA). In aggiunta ai componenti Galileo e PRS, EGNOS, Copernicus, SSA/SST e GOVSATCOM, ricompresi nel Regolamento (UE) 2021/696, possiamo considerare anche il Programma dell’Unione per una connettività sicura (IRIS2) introdotto dal Regolamento (UE) 2023/588.

Di fondamentale importanza è altresì la decisione (PESC) 2021/698, che definisce i meccanismi e il ruolo Consiglio dell’Unione europea e dell’Alto Rappresentante per prevenire una minaccia alla sicurezza dell’Unione o di uno o più dei suoi Stati membri, o per attenuare le conseguenze di un danno grave agli interessi essenziali dell’Unione o di uno o più dei suoi Stati membri, derivante dal dispiegamento, dal funzionamento o dall’uso dei sistemi istituiti e dei servizi forniti nell’ambito delle componenti del programma spaziale dell’Unione, oppure in caso di minaccia al funzionamento di uno di tali sistemi o alla fornitura dei servizi.

Alcuni principi

Al fine di comprendere le dinamiche e la governance degli aspetti di sicurezza, occorre considerare due principi fondamentali.

  1. Il primo è quello sancito dall’articolo 4 (2) del Trattato sull’Unione europea[2], secondo il quale la sicurezza nazionale resta competenza esclusiva di ciascuno Stato membro. Da qui discende una notevole capacità degli Stati membri di direzionare (cd. steering), a livello degli organi comunitari, i vari dossier con impatti sulla sicurezza, compresi quelli relativi al settore spaziale.
  1. Il secondo aspetto è legato alla giurisdizione delle regole di sicurezza: a ogni istituzione europea, come alle agenzie da essi coordinate, si applicano le regole di quella istituzione. Nonostante le regole di information assurance, COMSEC e crypto discendano tutte, per sommi capi, da quelle del Consiglio[3], alla Commissione, al Parlamento e al Servizio Europeo di Azione Esterna (EEAS) si applicano le proprie regole di sicurezza. Nel Programma spaziale il medesimo principio si applica anche all’Agenzia Spaziale Europea (ESA) e all’Agenzia per i Programmi Spaziali Europei (EUSPA). Non esistono, conseguentemente, un corpus unico di regole di sicurezza e un’unica Autorità di Sicurezza a livello del Programma spaziale, bensì regole diverse, anche se omogenee.

Una governance multilivello

Il Regolamento spaziale ha ribadito due principi, ovvero (1) quello secondo cui bisogna tenere conto dell’esperienza acquisita dagli Stati membri nel settore della sicurezza e ispirarsi alle loro migliori pratiche; e (2) l’applicabilità delle regole di sicurezza del Consiglio e della Commissione, che prevedono, tra le altre cose, una separazione tra le funzioni operative e di accreditamento.

La Commissione Europea (DG DEFIS), quale programme manager, ha la responsabilità generale dell’attuazione del programma anche nel settore della sicurezza, fatte salve le prerogative degli Stati membri in materia di sicurezza nazionale.

Con il supporto di EUSPA, garantisce:

  1. la protezione dell’infrastruttura (sia spaziale sia di terra) e la fornitura di servizi, in particolare contro gli attacchi fisici e informatici, incluse le interferenze con i flussi di dati;
  2. il controllo e la gestione dei trasferimenti di tecnologia;
  3. lo sviluppo e la conservazione all’interno dell’Unione delle competenze e delle conoscenze acquisite;
  4. la protezione delle informazioni sensibili non classificate e delle informazioni classificate.

Sulla base dell’analisi del rischio e delle minacce per ciascun componente, la Commissione definisce i requisiti di sicurezza di quel componente[4] e l’identificazione della struttura per il monitoraggio della sicurezza. Per questi aspetti la Commissione è assistita, ratione materiae, dal comitato di programma in configurazione di sicurezza; i lavori sono svolti tramite gruppi di lavoro composti dagli esperti degli Stati membri.

EUSPA, oltre a contribuire alla sicurezza del Programma e a supportare la Commissione nella definizione degli aspetti di sicurezza, è responsabile per la sicurezza operativa dei componenti per i quali è responsabile della gestione (component manager), come ad esempio Galileo.

Il comitato di accreditamento di sicurezza (SAB, Security Accreditation Board), istituito presso EUSPA, è responsabile di tutte le attività necessarie a ottenere e mantenere l’accreditamento di tutti i componenti del Programma, incluse eventuali interconnessioni con altri sistemi o sottosistemi.

Il SAB adotta, in modo strettamente indipendente, le decisioni di accreditamento riferite al lancio di satelliti; le autorizzazioni necessarie a operare sistemi, sottosistemi o servizi e al dispiegamento di nuove configurazioni (system releases), incluso il segnale nello spazio; e l’autorizzazione a gestire le stazioni terrestri. Infine, per quel che concerne il Public Regulated Service (PRS[5]), adotta decisioni relative all’autorizzazioni delle entità industriali.

Con un esempio pratico, all’atto dell’avvio di un nuovo componente del Programma che implementa caratteristiche di sicurezza, sarà la Commissione a definire – con il supporto degli esperti degli Stati membri nonché attraverso il Comitato di programma in configurazione sicurezza e i propri gruppi di lavoro – i general security requirements e gli altri requisiti di sicurezza (e.g. aspetti COMSEC, di sicurezza industriale) e a monitorarne l’implementazione da parte di EUSPA ed ESA. Essi, a loro volta, implementeranno i requisiti nell’ambito delle loro precipue competenze (e.g. EUSPA quale service manager, ESA quale system design authority) e li declineranno ulteriormente in requisiti di livello inferiore, applicandoli altresì ai contratti o grant classificati che EUSPA ed ESA gestiscono quali stazioni appaltanti.

Il SAB – che, ricordiamo, è composto anch’esso dagli esperti degli Stati membri, la Commissione e il Servizio Europeo di Azione Esterna – verifica, tramite l’accreditamento di sicurezza, la corretta implementazione dei requisiti (compliance) prima di autorizzare (tramite ATO, authorization to operate) o meno le operazioni del componente stesso, di sottosistemi, network, apparati.

La sicurezza del Programma spaziale dell’Unione è, quindi, garantita tramite una governance multilivello nella quale le decisioni finali sono prese in maniera collettiva e adottate in un contesto di responsabilità condivisa per la sicurezza dell’Unione e degli Stati membri.

L’autonomia strategica della UE

Con il Regolamento 2021/696, la UE ha deciso di dotarsi di uno strumento specifico per preservare la sicurezza, l’integrità e la resilienza dei sistemi operativi dell’Unione. L’Articolo 24 si pone, infatti, l’obiettivo di essere un ulteriore scudo a salvaguardia della tecnologia e delle catene di fornitura (supply chain) fondamentali europee, al fine di garantirne l’autonomia strategica e preservare, al contempo, un’economia aperta.

I medesimi principi sono applicati anche al Programma IRIS[6].

L’Articolo 24, che viene implementato nelle condizioni di ammissibilità e di partecipazione (participating conditions) delle entità che partecipano agli appalti, alle sovvenzioni o ai premi (procurement e grant), prevede che:

  1. il soggetto giuridico ammissibile è stabilito in uno Stato membro e le sue strutture di gestione esecutiva sono stabilite nello stesso Stato membro;
  2. il soggetto giuridico ammissibile si impegna a svolgere tutte le attività pertinenti in uno o più Stati membri;
  3. il soggetto giuridico ammissibile non è soggetto al controllo di un paese terzo o di un soggetto di paese terzo.

Il meccanismo prevede, quindi, un “controllo all’ingresso” al fine di assicurarsi che i soggetti giuridici non siano sotto il controllo di attori terzi, ovvero che non vi sia la possibilità per questi ultimi di esercitare, direttamente o indirettamente, un’influenza determinante attraverso uno o più soggetti giuridici intermedi.

Come monitorano gli Stati membri l’implementazione dell’Articolo 24? Attraverso il Comitato di programma in configurazione sicurezza: le autorità competenti degli Stati membri forniscono pareri sulla definizione delle condizioni di partecipazione e, soprattutto, verificano se i soggetti giuridici in parola abbiano attuato misure sufficienti ad assicurare la protezione delle Informazioni Classificate Europee (EUCI) nonché ad assicurare l’integrità, la sicurezza e la resilienza delle componenti del programma, del loro funzionamento e dei loro servizi.

Sebbene formalmente indipendente dal Programma spaziale, è opportuno menzionare un altro strumento che contribuisce a rafforzare la competitività dell’Unione, dotando gli Stati membri e la Commissione di un mezzo per affrontare in modo globale i rischi per la sicurezza (e per l’ordine pubblico).

Il Regolamento (UE) 2019/452[7], ispirato tra gli altri al D. legge n. 21 del 2012[8] italiano che istituisce il golden power, definisce un quadro per il controllo degli investimenti esteri diretti nell’Unione. Tale Regolamento rappresenta, quindi, un ulteriore strumento per verificare, in cooperazione con gli Stati membri, se nell’ambito del Programma spaziale è in programma – o è stato realizzato – un investimento estero e intervenire di conseguenza.

Il controllo dell’export della tecnologia ad uso duale

Pur ribadendo la natura civile del Programma spaziale, il Regolamento 2021/696 sottolinea quanto, storicamente, le attività spaziali siano legate alla sicurezza; e quanto i componenti, gli apparati, i sistemi, i dati e le applicazioni abbiano una natura duale.

Il regime di controllo delle esportazioni e trasferimenti ad uso duale[9] prevede che gli Stati membri possano subordinare l’autorizzazione o il transito di determinati apparati, sistemi, software, applicazioni all’autorizzazione delle competenti autorità nazionali. Il materiale aerospaziale, il software crittografico e gli algoritmi, ad esempio, sono ricompresi nella normativa europea per il controllo dell’export.

La Strategia Europea per la Sicurezza e la Difesa

Il Programma spaziale, come la governance di sicurezza con esso stabilita, non rappresenta un monolite granitico o immutabile nel corso del suo periodo di validità[10].

Nel 2023, con la Strategia Europea per la Sicurezza e la Difesa[11], sono state infatti avviate iniziative per difendere gli interessi strategici della UE, rafforzarne la postura strategica e la capacità deterrente verso le minacce nello – e provenienti dallo – spazio.

Tra queste iniziative la Commissione Europea ha avviato, con il supporto di EUSPA, l’ISAC (Information Sharing and Analysis Centre), un centro di fusione di informazioni circa le minacce, vulnerabilità, trend e migliori pratiche relativi alla sicurezza e alla cybersicurezza, al fine di aumentare le capacità di resilienza dell’industria spaziale. Il Centro è rivolto all’industria europea, incluso il settore New Space, a università e centri di ricerca, nonché ad agenzie spaziali, ESA e CERT (Computer Emergency Response Teams) nazionali.

Per quanto concerne gli aspetti di cybersicurezza, è da sottolineare altresì il rinnovato interesse a incrementare lo scambio informativo. Ciò vede, quale perno principale, i centri operativi di sicurezza (SOC, Security Operation Centre) dei componenti del Programma. In particolare, sarà aumentata la cooperazione con il CERT-EU (il Computer Security Incident Response Team delle istituzioni della UE) e con ENISA (Agenzia dell’Unione europea per la cibersicurezza).

È altresì verosimile ritenere che anche il C-SOC (Cyber-Security Operations Centre)[12] di ESA verrà incluso, con modalità da definire, in questo sistema di sistemi.

Infine, nel panorama dei futuri sviluppi tecnologici, meritano un cenno le comunicazioni e la sicurezza quantistiche.

Al progetto SAGA (Security And cryptoGrAphic mission)[13], che prevede la creazione di una serie di satelliti quantici gestiti da ESA e un network di stazioni terrestri gestite dalla Commissione Europea (DG CONNECT), si è affiancata l’iniziativa UE EuroQCI[14]. Lo scopo del progetto è sviluppare un segmento terrestre – basato su reti di comunicazione in fibra ottica che collegano siti strategici a livello nazionale – e un segmento spaziale, basato su satelliti quantistici: EuroQCI sarà parte integrante di IRIS.

La rivoluzione quantistica, che pure presenta una serie di sfide non banali (e.g. per l’accreditamento di sicurezza), è un elemento che permetterà un significativo salto di qualità, aumentando il livello di resilienza dei nostri sistemi spaziali e la capacità di affrontare minacce di livello strategico.

Note

[1] Il Trattato di Lisbona modifica il Trattato sull’Unione Europea e il Trattato che istituisce la Comunità Economica Europea (2007/C 306/01), articolo 127(bis)

[2] Trattato sull’Unione europea (TUE) (Maastricht, 7 febbraio 1992) modificato dal Trattato di Lisbona

[3] Decisione del Consiglio del 23 settembre 2013 sulle norme di sicurezza per proteggere le informazioni classificate UE (2013/488/UE)

[4] I requisiti generali di sicurezza sono adottati quali atti di esecuzione (implementing acts), dopo l’approvazione degli Stati membri nel comitato del programma in configurazione di sicurezza

[6] Articolo 22 del Regolamento (UE) 2023/588

[7] Regolamento (UE) 2019/452 del Parlamento Europeo e del Consiglio del 19 marzo 2019, che istituisce un quadro per il controllo degli investimenti esteri diretti nell’Unione

[8] Decreto legge 15 marzo 2012, n. 21 ”Norme in materia di poteri speciali sugli assetti societari nei settori della difesa e della sicurezza nazionale, nonché per le attività di rilevanza strategica nei settori dell’energia, dei trasporti e delle comunicazioni”

[9] Regolamento (UE) 2021/821 del Parlamento Europeo e del Consiglio del 20 maggio 2021, che istituisce un regime dell’Unione di controllo delle esportazioni, dell’intermediazione, dell’assistenza tecnica, del transito e del trasferimento di prodotti a duplice uso

[10] Il Regolamento copre il quadro finanziario pluriennale (MFF, Multiannual Financial Framework) 2021-2027

[11] JOIN(2023) 9 final, Joint communication to the European Parliament and the Council “European Union Space Strategy for Security and Defence”

[12] Il C-SOC fornisce ad ESA capacità di monitoraggio ed implementazione preventiva e reattiva delle misure di cybersicurezza riferite agli assetti spaziali gestiti da ESA

[13] https://www.esa.int/ESA_Multimedia/Images/2019/04/SAGA_for_quantum_key_distribution

[14] https://digital-strategy.ec.europa.eu/it/policies/european-quantum-communication-infrastructure-euroqci

Questo articolo è stato estratto dal white paper “Quaderni di Cyber Intelligence #6” disponibile in maniera libera e gratuita al seguente link: https://www.ictsecuritymagazine.com/pubblicazioni/quaderni-di-cyber-intelligence-6/

Articolo a cura di Antonio Piccirillo

Profilo Autore

Attualmente Programme Officer nella Direzione Generale Industria della difesa e spazio (DG DEFIS) della Commissione Europea, da Ufficiale dell’Esercito Italiano è stato impiegato in Italia e in vari teatri operativi, in ruoli di comando nel settore delle telecomunicazioni e dell’information security. Si è occupato di gestione delle crisi presso l’Ufficio del Consigliere Militare della Presidenza del Consiglio dei Ministri ed è stato parte dello staff dell’Autorità Nazionale Responsabile per il Galileo PRS. Dal 2019 è nel team che si occupa della definizione e gestione degli aspetti di sicurezza del Programma Spaziale dell’Unione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/programma-spaziale-europeo/


Guarding Democracy: The software supply chain’s role in elections

Right now, voter trust is at a troubling low. A recent Associated Press poll noted that only 44% of Americans have a “great deal” or “quite a bit” of confidence that the 2024 vote count will be accurate. With only a few months left until the United States elections alongside 60 more countries, 2024 is becoming a pivotal year for election security awareness worldwide. Rightfully so, as cybersecurity researchers are already tracking activity from foreign influence and nation-state groups. The software supply chain will undoubtedly become a key target for malicious actors in this historic election year. Having the right tools and context in place to know what’s in certain software will be more essential than ever to help fortify election security software.

A potential scandal to upend voter confidence could take any number of forms, but in the cybersecurity industry, the thinking inevitably turns to the technological aspect of a possible cyberattack. High profile catastrophes (like the attack on SolarWinds) have made clear that our software is highly vulnerable — and the technology used to conduct elections is far from immune to these concerns.

In this context, the integrity of software supply chains becomes more important than ever. In the past this has been likened to the software supply chain to a kind of recipe: it refers to the ingredients that make up software. The software used by elections commissions across the country is made up of a number of component parts — both open-source and third-party — and any of these can have a significant impact on the final product’s quality. The systems relied on for a smooth elections process are all built out of these diverse assemblages — and for this reason are all at risk. If one of these component parts is vulnerable, it could have a dire impact on voting processes system-wide.

The vulnerability of the software supply chain

The U.S. has seen more change to its voting systems in the last two decades than it had in the previous century. Well into the 90s, according to the MIT Election Data and Science Lab, mechanical lever machines and hand-counted paper ballots were still the norm, and a tenth of Americans were still using hand-counted paper as late as 2004. Today, only a small handful of counties still use hand-counted paper ballots, and software-based scanning systems are the norm coast to coast.

This software has obvious advantages: it makes counting votes simpler and more convenient, and — conducted properly — can actually increase the accuracy of the vote count. But it also presents substantial risks. Like most software, election software is largely built out of open source components — i.e., software created and maintained through open collaboration, with source code available for anyone to use. Recent research shows that 82% of open-source software components are susceptible to vulnerabilities, security issues, code quality or maintainability concerns. Which is to say that — without stringent supply chain protocols in place — every organization is at risk.

Some sense of this risk is evident from a recent presentation at DEF CON Voting Village 2023. Per Ashlee Bengee at Spiceworks, the presentation involved a state election organization assessing one of its third-party software application providers. What they found was troubling: while the application code was high-quality overall, it was nonetheless determined that one of the open-source libraries it relied on, core-js, was maintained by a nation-state threat actor. Further, a separate library used by the application had links to internet top-level-domains (TLDs) connected to foreign applications.

Advancing election security

It is important to stress that no evidence points that elections have been compromised: in fact, committees within the Department of Homeland Security said in the aftermath of the 2020 election that it had been “the most secure in American history.” To a large degree, concerns about election security are a matter of perception divorced from factual reality, which in turn affects public trust. Nonetheless, the risk of potential compromise is very real, and all it takes is one small breach to set off waves of distrust throughout the entire system. 

So: what does integrity look like in an election software context?

For one thing, it means strengthening the emphasis on software quality. Teams should be in place to evaluate code quality, security posture, vulnerabilities and supplier reputation. As important: the software supply chain needs to be fortified. This is the key preventative measure and software bills of materials (SBOMs) are the crucial solution. By necessity, every software project presents a tangled web of dependencies; a quality SBOM can standardize, organize, and document this process, so that potentially destructive vulnerabilities don’t fall through the cracks. The federal government itself has already recognized the urgency of these measures, with President Biden’s Executive Order (EO) 14028 tasking multiple agencies with enhancing cybersecurity and maintaining the integrity of the software supply chain.

To provide peace of mind to voters, these processes need to be transparent. To quell increasing concerns around election integrity, the ability to point to exactly how the process is safeguarded is necessary. Software attestation serves as another crucial safeguard. It provides the assurance that the software deployed is exactly what was constructed, and that this construction is a direct product of the source code. It verifies the integrity of the components in software. This process establishes a comprehensive and verified chain of trust.

This isn’t to say that any of this is easy. Addressing vulnerabilities discovered through the SBOM process and software attestation requires time and resources. In voting as in life, 100% invincibility is impossible — and that applies to both paper ballots and digital voting systems. The point is to create a culture of accountability. Software providers may not feel like they’re operating at the very tip of the spear in the fight against election disinformation — but they are, and they need to shape their processes accordingly.

https://www.securitymagazine.com/articles/101133-guarding-democracy-the-software-supply-chains-role-in-elections


North Korean hackers use newly discovered Linux malware to raid ATMs

Credit: haxrob

Credit: haxrob

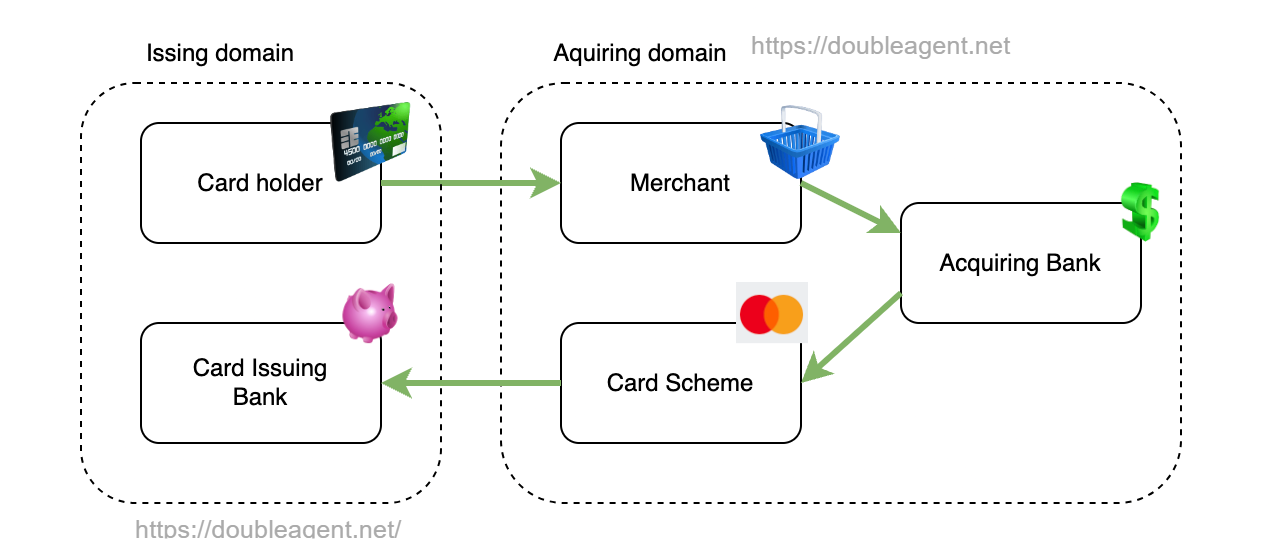
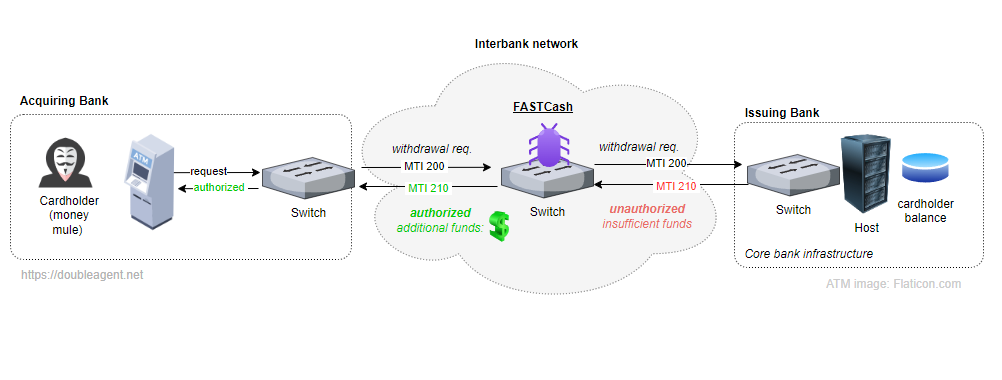
The malware resides in the userspace portion of the interbank switch connecting the issuing domain and the acquiring domain. When a compromised card is used to make a fraudulent translation, FASTCash tampers with the messages the switch receives from issuers before relaying it back to the merchant bank. As a result, issuer messages denying the transaction are changed to approvals.

The following diagram illustrates how FASTCash works:

Credit: haxrob

Credit: haxrob

The switches chosen for targeting run misconfigured implementations of ISO 8583, a messaging standard for financial transactions. The misconfigurations prevent message authentication mechanisms, such as those used by field 64 as defined in the specification, from working. As a result, the tampered messages created by FASTCash aren’t detected as fraudulent.

“FASTCash malware targets systems that ISO8583 messages at a specific intermediate host where security mechanisms that ensure the integrity of the messages are missing, and hence can be tampered,” haxrob wrote. “If the messages were integrity protected, a field such as DE64 would likely include a MAC (message authentication code). As the standard does not define the algorithm, the MAC algorithm is implementation specific.”

The researcher went on to explain:

FASTCash malware modifies transaction messages in a point in the network where tampering will not cause upstream or downstream systems to reject the message. A feasible position of interception would be where the ATM/PoS messages are converted from one format to another (For example, the interface between a proprietary protocol and some other form of an ISO8583 message) or when some other modification to the message is done by a process running in the switch.

CISA said that BeagleBoyz—one of the names the North Korean hackers are tracked under—is a subset of HiddenCobra, an umbrella group backed by the government of that country. Since 2015, BeagleBoyz has attempted to steal nearly $2 billion. The malicious group, CISA said, has also “manipulated and, at times, rendered inoperable, critical computer systems at banks and other financial institutions.”

The haxrob report provides cryptographic hashes for tracking the two samples of the newly discovered Linux version and hashes for several newly discovered samples of FASTCash for Windows.

https://arstechnica.com/security/2024/10/north-korean-hackers-use-newly-discovered-linux-malware-to-raid-atms/