CERT-AGID 5-11 ottobre: 378 IoC e una campagna di phishing che basata sulla Polizia di Stato


Nell’ultima settimana, il CERT-AGID (Computer Emergency Response Team dell’Agenzia per l’Italia Digitale) ha condotto un’analisi della sicurezza informatica in Italia.

Complessivamente, sono state identificate 28 campagne malevole, di cui 18 mirate specificamente a obiettivi italiani e 10 di natura più generica ma comunque con un impatto significativo sul nostro paese.

Nel corso di questa attività di monitoraggio e analisi, il CERT-AGID ha individuato 378 indicatori di compromissione (IoC), prontamente condivisi con gli enti accreditati per rafforzare le loro difese contro le minacce informatiche.

I temi della settimana

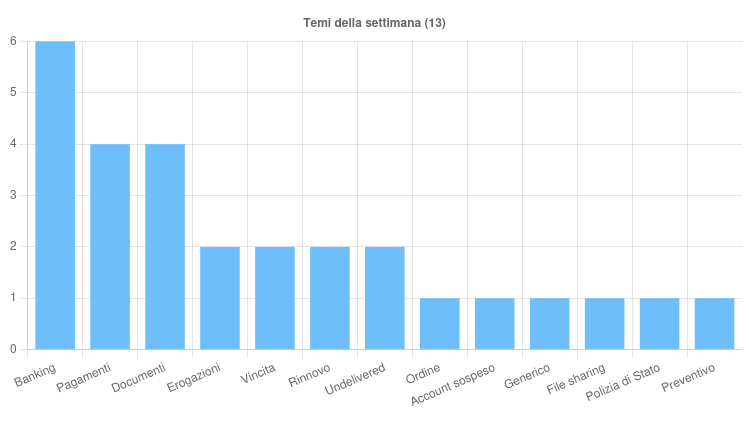
Nell’ultima settimana, le campagne malevole sul territorio italiano hanno sfruttato 13 temi per ingannare le vittime.

Tra questi, immancabilmente, il Banking è emerso come uno degli obiettivi principali, con attacchi di smishing mirati ai clienti di istituti come Intesa Sanpaolo, Crédit Agricole e Zenith Bank. Questo tema è stato anche utilizzato per diffondere il malware SpyNote attraverso file APK inviati via SMS.

Il tema dei Pagamenti è stato sfruttato in una campagna di phishing contro gli utenti di Hostinger, oltre a essere impiegato per distribuire i malware FormBook e SnakeKeylogger.

Fonte: CERT-AGID

Le campagne incentrate sui Documenti hanno preso di mira servizi come Adobe, Outlook e cPanel, mentre il tema del Rinnovo è stato utilizzato per attacchi contro clienti di Aruba e Wix.

Oltre a questi, sono stati identificati altri temi utilizzati per veicolare diverse tipologie di malware e campagne di phishing.

Tra gli eventi di particolare rilievo, si segnala una campagna di phishing che ha sfruttato il nome e il logo della Polizia di Stato per rubare le credenziali email degli utenti.

Inoltre, il CERT-AGID ha individuato due campagne di phishing a tema INPS, mirate a sottrarre dati sensibili con la promessa di erogazioni di denaro. In questi casi, le vittime sono state indotte a fornire informazioni personali dettagliate, inclusi IBAN, selfie e documenti d’identità.

 Malware della settimana

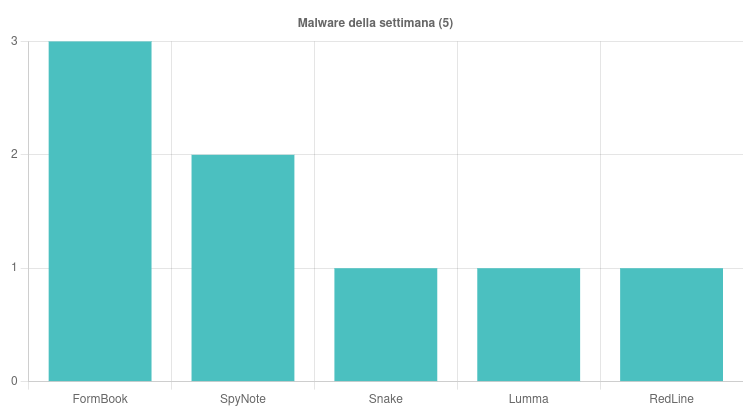
Nel corso dell’ultima settimana, l’Italia è stata interessata da attività malevole riconducibili a cinque diverse famiglie di malware, ciascuna con le proprie caratteristiche e modalità di diffusione.

Il malware FormBook si è distinto per la sua versatilità, essendo stato veicolato attraverso multiple campagne. Una di queste, specificamente mirata al contesto italiano, ha sfruttato il tema dei Pagamenti, diffondendosi tramite email contenenti allegati VBS.

Parallelamente, sono state identificate due campagne di portata più ampia, anch’esse incentrate sui temi Pagamenti e Ordine, che hanno utilizzato email con allegati RAR come vettore di diffusione.

Fonte: CERT-AGID

SpyNote, un’altra minaccia significativa, ha preso di mira il settore bancario italiano. Questa famiglia di malware ha adottato una strategia di diffusione basata sull’invio di APK malevoli tramite SMS, sfruttando la crescente dipendenza degli utenti dai servizi bancari mobili.

Snake Keylogger ha fatto la sua comparsa in una campagna specifica per l’Italia, ancora una volta sfruttando il tema dei pagamenti. In questo caso, il malware è stato distribuito attraverso email contenenti allegati in formato XZ.

Le ultime due famiglie di malware identificate, LummaC e RedLine, hanno mostrato un approccio più generico.

Mentre per LummaC non sono stati forniti dettagli specifici sulla sua campagna, RedLine si è distinto per una campagna incentrata sul tema Preventivo.

Questa ultima minaccia ha utilizzato una strategia di diffusione basata su email contenenti allegati sia in formato PDF che ISO, dimostrando una certa flessibilità nelle sue tattiche d’infezione.

Phishing della settimana

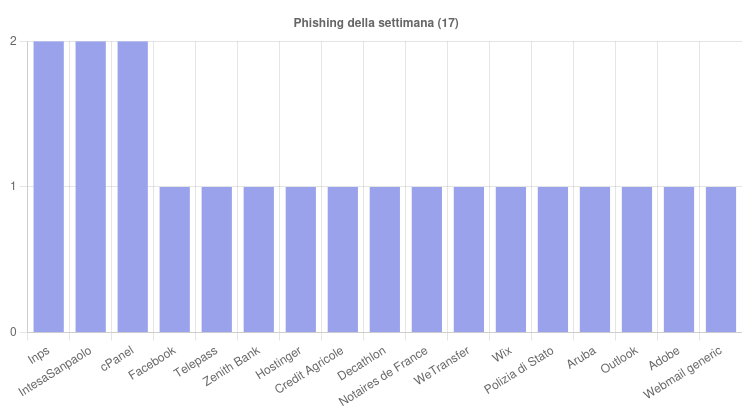
 Nel corso dell’ultima settimana, le campagne di phishing hanno preso di mira un totale di 17 marchi noti, sfruttando la loro reputazione e familiarità presso il pubblico per ingannare le potenziali vittime.

Questo dato evidenzia la persistente minaccia del phishing nel panorama della sicurezza informatica italiana e la necessità di una costante vigilanza da parte degli utenti.

Tra i vari obiettivi, tre brand in particolare sono emersi come bersagli principali delle attività di phishing, distinguendosi per la frequenza e l’intensità degli attacchi.

Fonte: CERT-AGID

L’INPS (Istituto Nazionale della Previdenza Sociale) si è trovato in cima a questa lista, riflettendo la tendenza dei cybercriminali a sfruttare la fiducia dei cittadini nelle istituzioni pubbliche.

Intesa Sanpaolo è stato anch’esso bersaglio di numerose campagne di phishing. Ciò sottolinea come il settore finanziario continui a essere un obiettivo privilegiato per i criminali informatici, data la possibilità di accedere direttamente a informazioni finanziarie sensibili e potenzialmente a fondi delle vittime.

Infine, cPanel, una popolare piattaforma di gestione di hosting web, ha completato il trio dei brand più colpiti. Questo suggerisce un interesse crescente dei malintenzionati verso le credenziali di accesso a servizi di hosting, probabilmente con l’intento di compromettere siti web per ulteriori attività malevole.

 Formati e canali di diffusione

L’esame delle recenti attività malevole ha messo in luce la versatilità dei cybercriminali nell’impiego di diversi formati di file per le loro campagne d’attacco.

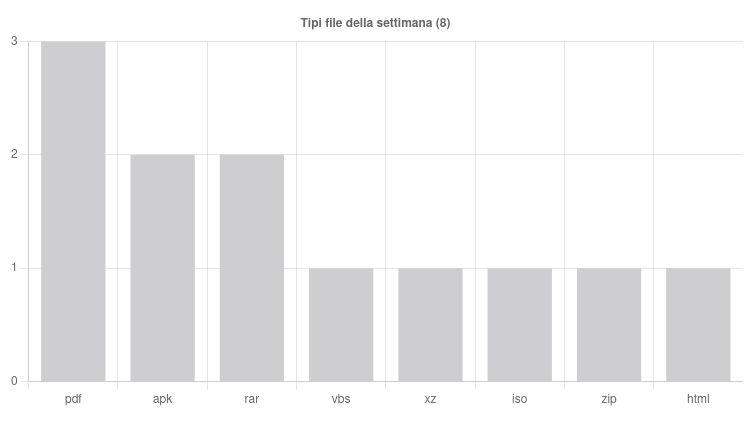
L’analisi ha identificato l’uso di 8 distinte tipologie di file, evidenziando una strategia diversificata volta a massimizzare le possibilità di successo delle loro operazioni.

Il formato PDF si è distinto come il più frequentemente utilizzato, comparendo in 3 e diverse occasioni.

Fonte: CERT-AGID

Seguono i formati APK e RAR, ciascuno impiegato due volte, mentre altri formati come VBS, XZ, ISO, ZIP e HTML sono stati riscontrati una sola volta ciascuno.

Per quanto concerne i metodi di diffusione, le email si confermano il canale preferito, essendo state utilizzate in ben 25 occasioni. Questo dato sottolinea la persistente efficacia del phishing via email nonostante la crescente consapevolezza degli utenti.

Gli SMS, impiegati due volte, indicano un interesse verso gli attacchi basati su dispositivi mobili, mentre l’uso singolo della PEC suggerisce tentativi di sfruttare la percezione di sicurezza associata a questo sistema di posta certificata.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/10/14/cert-agid-5-11-ottobre-378-ioc-e-una-campagna-di-phishing-che-basata-sulla-polizia-di-stato/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-5-11-ottobre-378-ioc-e-una-campagna-di-phishing-che-basata-sulla-polizia-di-stato


State of cybersecurity: Complex threat landscape spiking stress levels

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’); @import url(‘https://fonts.googleapis.com/css2?family=Architects+Daughter&family=Roboto:ital,wght@0,100;0,300;0,400;0,500;0,700;0,900;1,100;1,300;1,400;1,500;1,700;1,900&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #C72026; } figure { padding: 4px; margin: auto; } figcaption { background-color: #f8f8f8; color: #404144; Nunito Sans’, Arial, sans-serif; font-size: 16px; padding: 2px; text-align: center; } .pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Architects Daughter’, Arial, sans-serif; font-size: 21px; text-align: center; color: #0067A6; } .pqFull:before { content: ‘\201C’; position: absolute; top: 0em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 3rem; height: 2rem; color: #666; text-align: center; } .pqFull:after { content:; display: block; text-align: center; font-size: 18px; color: #404144; }

ISACA’s 2024 State of Cybersecurity report offers insights into the current landscape of cybersecurity challenges and trends. This report highlights several key areas of concern, including staffing shortages, skills gaps, evolving threats, and budgetary constraints, while also identifying areas of progress such as increased confidence in threat response capabilities and a growing awareness of cyber risk assessments.

One of the most alarming trends in the report is the increased stress among cybersecurity professionals, with 66% of respondents indicating that their roles are significantly or slightly more stressful than five years ago. This heightened stress is primarily due to the increasingly complex threat landscape. Compounding this issue, 57% of organizations report being understaffed, further exacerbating the burden on existing personnel.

The aging workforce also is a growing issue, with the number of respondents aged 45 to 54 now surpassing those aged 35 to 44. Coupled with minimal improvement in the representation of individuals aged 34 and below, and no increase in managers overseeing staff with less than three years of experience, this trend suggests that industry leaders need to develop succession plans to address potential increases in attrition.

Recruiting and retaining qualified talent remains a significant challenge. While 44% of staff have transitioned from other fields into cybersecurity, the demand for experienced professionals continues to outpace supply. Unfilled cyber positions remain high, with 64% of organizations reporting vacancies at various levels. Filling these positions also takes considerable time, with 37% of organizations needing 3-6 months to fill entry-level roles and 38% taking the same amount of time for non-entry-level positions.

Persistent skills gaps

The report identifies persistent skills gaps in several critical areas. Notably, “soft skills” and “cloud computing” are cited by 51% and 42% of respondents, respectively, as the most significant gaps. This underscores the need for professionals who can not only understand technical concepts but also effectively communicate, collaborate, and adapt to changing environments.

To address these gaps, organizations are increasingly turning to training and development programs. The most common approaches include online learning websites, corporate training events, and mentoring. However, upskilling existing staff and attracting new talent with the necessary skills remains a crucial challenge.

The use of artificial intelligence (AI) in security operations remains relatively low, with 20% of respondents reporting no usage. However, its potential is undeniable. The top three applications of AI include automating threat detection and response, enhancing endpoint security, and automating routine security tasks. Despite its promise, the lack of involvement by security professionals in AI development and implementation raises concerns about the effective integration and utilization of this technology.

Cyberattacks still on the rise

Cyberattacks continue to rise, with 38% of respondents experiencing an increase compared to the previous year. Cybercriminals and hackers remain the primary threat actors, employing tactics such as social engineering, malware, and exploiting unpatched systems. This underscores the need for vigilance and continuous improvement in security practices to mitigate these threats.

While 81% of executive leadership teams see the value in cyber risk assessments, only 41% conduct them annually. This indicates a growing awareness but also potential gaps in understanding and implementation. Additionally, nearly half (45%) of respondents are unaware of their organization’s cyber insurance coverage, highlighting a significant need for better communication and education in this area.

By investing in talent, bridging skills gaps, leveraging technology, improving risk management, and strengthening communication and collaboration, organizations can significantly enhance their security posture and mitigate potential risks.

The report reveals that 49% of cybersecurity teams report to the Chief Information Security Officer (CISO), who most often reports to the Chief Information Officer (CIO) (26%) or Chief Executive Officer (CEO) (23%). This suggests a centralized approach to cybersecurity leadership, with the CISO playing a key role in aligning security strategies with organizational objectives. Encouragingly, 74% of respondents think their cyber strategy is aligned with organizational goals, and 56% believe their board of directors adequately prioritizes cybersecurity.

The 2024 State of Cybersecurity report emphasizes the necessity of a multi-faceted approach to tackle evolving challenges. By investing in talent, bridging skills gaps, leveraging technology, improving risk management, and strengthening communication and collaboration, organizations can significantly enhance their security posture and mitigate potential risks. The insights offered by this report serve as an essential guide for organizations aiming to navigate the complex and ever-changing cybersecurity landscape effectively.

Specific Actions for Organizations: 

  • Develop and implement proactive recruitment strategies: Attract and retain qualified cybersecurity professionals by offering competitive salaries, benefits, and professional development opportunities.
  • Invest in training and development programs: Upskill existing staff and bridge skills gaps by providing access to online webinars and learning platforms, corporate training events, and mentoring programs.
  • Explore the potential of AI: Implement AI-driven solutions to automate routine tasks, enhance threat detection and response capabilities, and improve overall security posture.
  • Conduct regular cyber risk assessments: Identify vulnerabilities and develop mitigation strategies to reduce the likelihood and impact of cyberattacks.
  • Ensure comprehensive cyber insurance coverage: Understand the organization’s cyber insurance policy and ensure it provides adequate coverage for potential risks.
  • Foster effective communication and collaboration: Break down silos between security teams, leadership, and other departments. Share information, insights, and best practices to enhance overall security posture.

Actions for Individuals:

  • Stay informed about the latest threats and trends: Continuously update your knowledge and skills through professional development, certifications, and online resources.
  • Develop strong soft skills: Communication, collaboration, critical thinking, and problem-solving are essential skills for any cybersecurity professional.
  • Embrace continuous learning: The cybersecurity landscape is constantly evolving. Stay ahead of the curve by embracing a lifelong learning mindset.

https://www.securitymagazine.com/articles/101113-state-of-cybersecurity-complex-threat-landscape-spiking-stress-levels


Learning from leaders across sectors

From implementing effective emergency preparedness to navigating today’s cyber landscape, the role of the enterprise security leader requires a continual education to be apprised of best practices and ensure program success from the top down. In addition to networking, leaders in the security industry can benefit from lessons learned by their peers in a variety of sectors and the security field as whole.

In Security magazine’s monthly Solutions by Sector live webinar series, an editorial initiative highlighting enterprise security best practices across a number of industries each year, including K-12, manufacturing, IT, healthcare, retail and more, security executives share critical leadership and tactical insights. While each event is framed around a particular sector, the security leaders who present these webinars provide advice that hit across the profession.

Workplace violence prevention

In this webinar, Kristen Devitt, a social worker, educator, and former law enforcement officer with 25 years of experience in Behavioral Threat Assessment and Management, shared insights on the critical intersection of workplace violence prevention and intimate partner violence. Devitt discussed the dynamics of intimate partner violence and the impacts it can have on the workplace. Viewers will learn proactive strategies to create a resilient and supportive workplace culture while addressing the complex dynamics of interpersonal relationships.

“When we’re thinking about targeted violence, it’s important to understand the dynamics and how our interventions or our interaction with the people who are involved, either the target or the person of concern, can change the outcomes of a specific situation,” Devitt says. “So when we’re thinking about the process of threat assessment, trying to prevent someone to escalating to targeted violence or stop something that is reactive or happening in the moment, if the behavior indicates to us that we are escalating to targeted violence, more towards stalking behavior, more towards long -term harassment, more towards lethality, planned lethality, then that’s when threat assessment is going to be helpful for us. When that assessment is done properly, we are not necessarily looking at specific impressions or assumptions about an attacker or a victim.”

Implementing effective emergency preparedness

In times of crisis, preparedness can be the difference between safety and chaos. In his webinar, Travis Forrester Director of Security and Emergency Management at Greenville County School District in South Carolina, discussed aspects of a comprehensive emergency preparedness plan, including training, drills, crisis communication and building relationships with outside agencies. From extreme weather situations to active shooter incidents, this webinar will provide insights into proactive measures for mitigating risks and cultivating a culture of safety in schools.

“What can we do as emergency management experts to prevent things from happening inside our buildings or schools that would possibly lead to a major event for us to have to activate our emergency response plan,” Forrester says.

Navigating the cyber landscape

With digital threats looming, understanding the role of cybersecurity in safeguarding your operations has never been more critical. In his webinar, Lester Godesy, Chief Information Security and Privacy Officer for Maricopa County, dove into the critical intersection of cybersecurity, reputational risk, and the battle against misinformation, disinformation, and malinformation within local governments and organizations large and small.

This webinar also explored lessons learned and the evolving threat landscape of cybersecurity within local governments and how these key challenges and tactics can develop an effective security strategy.

“Probably a more difficult question for a lot of us to answer is who in your organization is responsible for reputational risk,” Godsey says. “So that makes the assumption that your organization at least acknowledges that reputational risk is something to be cognizant of. And that is something that your organization needs to maintain that level of awareness about. This one in particular, especially with government agencies, is probably a lot more nebulous. I’m willing to go out on the limb and say that probably most government organizations, at least local government, don’t have a department that’s ultimately responsible for that.”

Building business resilience

In this webinar, Doug Alexander, Director of Security and Loss Prevention at Grand Hotel on Mackinac Island, in Michigan shared his insights on security supporting business resilience through emergency response planning, incident response preparation, emergency preparedness and response, training and more. The Grand Hotel security team faces several unique challenges with Mackinac Island being a popular tourist destination with almost no motorized vehicles allowed on the island. Alexander discussed developing an Emergency Action Plan (EAP) from the ground up, devising a robust security strategy and guiding a versatile team that not only ensures security, but must also serve as first responders when challenging situations arise.

“What is emergency response planning? It’s the process of planning and development, developing strategies and procedures to effectively respond to emergencies,” Alexander says. “The number one priority for us is to ensure the security and safety of our guests and staff for emergencies or during emergencies.”

The Solutions by Sector webinar series provides an opportunity for security professionals to learn leadership tactics and bring them back to their programs. Be sure to check out some past Solutions by Sector webinars on demand and register for future events here.

https://www.securitymagazine.com/articles/101112-learning-from-leaders-across-sectors


Google lancia Global Signal Exchange per combattere le frodi online


Mercoledì Google ha annunciato  Global Signal Exchange, progetto che mira a combattere le frodi online nato in partnersgip con  la Global Anti-Scam Alliance (GASA) e la DNS Research Federation.

“Le frodi hanno un impatto devastante sulla vita delle persone e possono provocare danni reali. Liberare le persone dagli scammer è il core del lavoro di molti team in Google” hanno affermato Amanda Storey, Senior Director Trust and Safety, e Nafis Zebarjadi, Product Manager, Account Security della compagnia.

Google Global Signal Exchange

Nella visione di Google il Global Signal Exchange sarà una vera e propria “camera di compensazione” globale per garantire la sicurezza delle transazioni digitali. La collaborazione sfrutta la rete di stakeholder di GASA e la data platform della DNS Research Federation per crare una piattaforma centralizzata che migliori l’individuazione di segnali di possibili frodi, permettendo di bloccare più velocemente le attività fraudolente.

Il progetto semplificherà il signal sharing, ovvero la condivisione di informazioni sulle possibili frodi. Google, in una prima fase del progetto, ha già condiviso i partner gli oltre 100.000 URL identificati come fraudolenti e ha ottenuto per l’elaborazione più di un milione di segnali di frodi.

Il motore di analisi dati alla base della piattaforma del Global Signal Exchange viene eseguito sulla Cloud Platform di Google e permetterà a tutti coloro che collaboreranno al progetto di condividere e consumare segnali raccolti dagli altri.

“Sappiamo per esperienza che la lotta alle truffe e alle organizzazioni criminali che vi si celano richiede una forte collaborazione tra industria, imprese, società civile e governi per combattere i cattivi attori e proteggere gli utenti. Ci impegniamo a fare la nostra parte per proteggere gli utenti, anche attraverso il nostro continuo lavoro di sviluppo di strumenti, pubblicazione di ricerche e condivisione di competenze e informazioni con altri soggetti per proteggere le persone online” hanno spiegato Storey e Zebarjadi.

Sempre nell’ottica di proteggere gli utenti nella loro vita online, Google ha annunciato che il tool Cross-Account Protection, lanciato lo scorso maggio, sta ora proteggendo 3.2 miliardi di utenti in tutto il mondo. Il tool è gratuito ed è disponibile in automatico in tutti i siti web e le applicazioni che integrano il login con Google.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/10/11/google-lancia-global-signal-exchange-per-combattere-le-frodi-online/?utm_source=rss&utm_medium=rss&utm_campaign=google-lancia-global-signal-exchange-per-combattere-le-frodi-online


60% of organizations manually gather employee data

According to a recent Envoy report, shifting workplace dynamics have led to outdated processes. The report found that nearly half (47%) of companies have had to delay critical business decisions due to complexities arising from remote or hybrid work policies. 

Over 40% of organizations allocate 11+ hours monthly to generating space utilization reports, with some spending up to 40+ hours a month on this task alone. Sixty percent of workplace leaders still manually gather employee attendance data for real estate decisions, highlighting a significant inefficiency in data management.

While 76% of companies rely on badge swipes or Wi-Fi access for attendance data, they lack comprehensive space utilization insights, limiting their ability to optimize workplace layouts effectively. Seventeen percent of organizations report that over a quarter of their space is either unused or underutilized, according to the report.

https://www.securitymagazine.com/articles/101090-60-of-organizations-manually-gather-employee-data


More than one-third of tech professionals report AI skills shortage

Research from O’Reilly reveals a disconnect between the evolving threat landscape and the preparedness of security teams to meet said threats. A notable finding in the research is the skills gap for AI security. According to 33.9% of technology professionals, the industry is experiencing a shortage of AI-related security skills, particularly in relation to prompt injection vulnerabilities. Another concern highlighted was the lack of cloud skills expertise. 38.9% of respondents reported cloud skills were the top skills shortage. 

Key findings from the report include: 

  • Phishing is a the top threat: 55.4% cite phishing as their top concern, succeeded by network intrusion (39.9%) and ransomware (35.1%). 
  • Multifactor authentication (MFA) is common: Among tech professionals, 88.1% have implemented MFA, 60.1% have adopted endpoint security, and 49.2% have subscribed to a zero trust mindset.
  • Certification trends: 40.8% of security team workers are not certificated, yet 51.3% of organizations require certification in the hiring process. 
  • Continuous training: 80.7% of organizations require continuing education for security team professionals. 

Security leaders weigh in

Amit Zimerman, Co-Founder and Chief Product Officer at Oasis Security:

“To address the shortage of AI security skills, organizations need to invest in upskilling their teams through dedicated AI security training programs. These programs should focus on both foundational AI security knowledge and emerging threats like prompt injection. Partnering with universities and industry certification bodies to develop standardized curricula can help bridge the gap. Moreover, encouraging cross-functional collaboration between AI specialists, security professionals and software engineers can help teams stay ahead of evolving threats. Implementing AI security tools that provide real-time threat detection and learning capabilities can also alleviate the skills gap by automating the identification of vulnerabilities like prompt injection.

“Cloud security is a multifaceted challenge that requires both strategic planning and operational excellence. Organizations should focus on leveraging modern tools that offer comprehensive analytics, capable of processing large volumes of data to identify and prioritize vulnerabilities. The use of policy-based automation and security orchestration tools allows teams to respond to threats proactively and at scale. Additionally, building a culture of continuous learning is crucial — offering specialized cloud security training and certifications can help fill this expertise gap. Investing in hands-on, scenario-based training can ensure teams are equipped to handle real-world security incidents efficiently.

“Regular employee training remains essential in combating phishing threats, but training must evolve beyond static lessons. Incorporating phishing simulators to mimic real-world attacks enables employees to apply their training in dynamic environments, testing their ability to recognize and respond to threats effectively. However, education alone isn’t sufficient. IT security teams must implement strong identity and access management (IAM) frameworks with compensating controls like multi-factor authentication (MFA) to mitigate phishing attempts. While traditionally phishing has been the main entry point for attackers, as an industry we have done a lot to improve our defense and made it much harder for attackers. What we are seeing is that attackers are now increasingly looking at weaker parts of the perimeter, such as non-human identities (NHIs), which control machine-to-machine access and are increasingly critical in cloud environments. NHIs now outnumber human identities in most organizations, and securing these non-human accounts is vital, especially in AI-heavy architectures like Retrieval-Augmented Generation (RAG) systems.

“To successfully integrate AI-enabled security tools and automation, organizations should start by evaluating the effectiveness of these tools in their specific contexts. Rather than being swayed by marketing claims, teams should test tools against real-world data to ensure they provide actionable insights and surface previously unseen threats. Existing security frameworks may need to be updated, as older frameworks were designed for non-AI environments. A flexible approach that allows for the continuous evolution of security policies is critical.” 

Nicole Carignan, Vice President of Strategic Cyber AI at Darktrace:

“Historically, security was an afterthought in the development of AI models, leading to a skills gap between security practitioners and AI developers. As we continue to embark on the AI revolution, innovation research and information sharing across the industry is essential for both AI developers and security practitioners to expand their knowledge. Practitioners should leverage industry resources from NIST, CISA, MIT, and other reputable podcasts, news sources, online courses and more to upskill themselves and help bridge the growing skills gap in AI security. Promoting continued education through industry collaboration and knowledge sharing upfront will allow us to move even faster to realize the positive opportunities and benefits of AI. Cross-functional teams that work together with expertise across different domains (DevSecOps, data engineering, data Science, ML engineering, security, cloud, risk, etc.) can facilitate faster, safer innovation as well as provide individuals the ability to cross-skill in other areas. 

“Faced with limited resources, organizations need to ensure their technology is helping to augment the expertise and skills that they do have. Organizations should seek integrated solutions purpose built for cloud data rather than trying to retrofit on-prem tools. With the right implementation, AI can significantly enhance visibility and threat detection across multi-cloud, hybrid, and on-premise environments. AI-powered agentless cloud solutions can reduce the complexity and costs associated with installing and maintaining agents on cloud resources. They reduce the performance impact on cloud workloads, and can streamline security deployment across large, dynamic environments. With tools that provide constant visibility, autonomous investigation and real-time response, security teams can focus their limited time and resources where they are needed most.

“Implementing AI safely and securely in security operation centers (SOC) can help augment the current cyber workforce, expanding situational awareness, and accelerating mean time to action to allow them to be more efficient, reduce fatigue and prioritize cyber investigation workloads. AI can act as a force multiplier, augmenting human teams by performing autonomous investigations to lower triage time and accelerate detection of an incident.

“It is critical that organizations focus on implementing AI techniques that drive accuracies of detection and data analysis to help uplift teams, enabling security teams to prioritize higher-level strategic efforts, like improving cyber resilience. If models are not rooted in transparency, explainability, privacy and control; hallucinations or inaccurate outputs may cause erroneous information to be fed into workflows, exacerbating issues of alert fatigue and potential burnout.” 

Stephen Kowski, Field CTO at SlashNext Email Security+:

“Organizations can address AI security skills shortages by investing in specialized training programs and partnering with AI security experts. Encouraging cross-functional collaboration between AI and security teams can foster knowledge sharing and skill development. Leveraging advanced AI-powered security solutions can also help bridge the gap by automating complex threat detection and response tasks.

“To close the cloud security skills gap, organizations should prioritize cloud-specific security training and certifications for their IT staff. Implementing cloud-native security tools that provide comprehensive visibility and protection across multi-cloud environments can help mitigate risks. Engaging managed security service providers with cloud expertise can also supplement in-house capabilities and provide valuable guidance.

“To prepare for AI-enabled security tools and automation, organizations should first assess their current security posture and identify areas where AI can add the most value. Investing in solutions that seamlessly integrate with existing security infrastructure and provide actionable insights is crucial. Upskilling security teams on AI concepts and fostering a culture of continuous learning will ensure successful adoption and maximize the benefits of these advanced technologies.” 

Jason Soroko, Senior Fellow at Sectigo:

“Organizations can address the AI security skills shortage by investing in specialized training for emerging vulnerabilities like prompt injection, giving time to achieve certifications, and partnering with educational institutions to develop relevant curricula. Employees need time and experience with new toolsets. The mind shift won’t happen without an investment in putting aside dedicated time.

“To close the cloud security skills gap, organizations should offer targeted training programs, support certification efforts and consider hiring experts to mentor existing teams. To combat phishing, IT security teams should implement regular phishing simulations, provide interactive training sessions and promote a security-conscious culture that encourages reporting suspicious activities. 

“Preparing for AI-enabled security tools and automation involves assessing current security frameworks, identifying integration points for new technologies, investing in appropriate tools and training staff to effectively manage and utilize these innovations. Technical staff often have the problem of thinking that automation will put their jobs at risk, but they should be encouraged to utilize automation tools to enhance their effectiveness.” 

https://www.securitymagazine.com/articles/101127-more-than-one-third-of-tech-professionals-report-ai-skills-shortage


Valutare i rischi Cyber al tempo dell’Intelligenza Artificiale

I modelli di Intelligenza Artificiale (IA) e in particolare quelli di Machine Learning (ML), Predittivi, Generativi e “General Purpose” quali ad esempio i “Large Language Models” (LLM) come GPT, Bard/Gemini, LLaMA ecc., compaiono sempre più spesso all’interno delle applicazioni aziendali come componenti di applicazioni o per uso diretto.

E’ necessario quindi valutare i rischi di sicurezza informatica per le aziende, comunemente anche detti “Rischi Cyber”, connessi all’utilizzo di queste tecnologie. In questo articolo si danno alcune indicazioni su come approcciare la valutazione dei Rischi Cyber in presenza di modelli IA, quali sono le principali novità e cosa invece dovrebbe rimanere immutato rispetto alla tradizionale valutazione dei Rischi Cyber aziendali.

Valutazione dei Rischi Cyber

Conviene iniziare riassumendo brevemente l’approccio di base alla valutazione dei rischi [1,2]. Il punto di partenza è il possibile avverarsi di un Evento che può portare danno all’azienda. L’Evento può essere non-intenzionale, come un terremoto, un guasto, un errore umano, o intenzionale, come un attacco di “Denial of Service” in Internet.

E’ necessario quindi avere una tassonomia di Eventi che potrebbero essere nocivi e valutarne la Probabilità di Accadimento e l’eventuale Impatto (o danno).

Per ogni Evento, il Rischio Inerente è formalmente rappresentato dalla formula:

Rischio Inerente = (Probabilità di Accadimento) x Impatto

Per ridurre il Rischio Inerente si adottano delle Misure di Mitigazione del Rischio, ottenendo il Rischio Residuo associato ad ogni Evento:

Rischio Residuo = (Probabilità di Accadimento) x Impatto / Maturità delle Misure di Mitigazione

o anche

Rischio Residuo = Rischio Inerente / Maturità delle Misure di Mitigazione

Riassumendo, per ogni Evento potenzialmente nocivo va valutata la Probabilità di Accadimento, l’Impatto e la Maturità delle Misure di Mitigazione.

Rischi Cyber e Rischi Cyber dovuti all’IA

Le applicazioni che forniscono o contengono modelli di Intelligenza Artificiale sono comunque applicazioni informatiche e come tali soggette ai rischi comuni a tutte le applicazioni informatiche. Tra questi possono essere indicati ad esempio guasti all’hardware dei sistemi, guasti ai sistemi di alimentazione e di condizionamento delle sale macchine, o attacchi con malware/ ransomware, attacchi di phishing, attacchi ai sistemi di controllo accesso (quali quelli di forza bruta sulle password), eccetera.

La valutazione di tutti questi Rischi Cyber procede identica anche per le applicazioni che forniscono o contengono modelli IA, e non sono considerate in questo articolo. Nel prosieguo sono considerati solo Eventi e rischi specifici per i modelli di Intelligenza Artificiale.

Valutazione della Probabilità di Accadimento e Rischi nei Modelli di Intelligenza Artificiale: Sfide e Approcci Qualitativi

L’approccio standard alla valutazione della Probabilità di Accadimento di un Evento è di avere statistiche su periodi temporali appropriati sull’avverarsi dell’Evento. In informatica queste statistiche sono difficilmente disponibili o non esistono proprio. Infatti spesso la velocità degli sviluppi informatici è altamente superiore agli intervalli di tempo necessari per ottenere opportune statistiche, oltre alla difficoltà di raccogliere dati da molte diverse organizzazioni. Nel caso dei modelli di Intelligenza Artificiale, la novità di questa tecnologia e la rapidità del suo sviluppo implica una quasi totale assenza di statistiche su periodi di tempo sufficienti.

Come molto spesso per la valutazione dei rischi in informatica, è quindi necessario valutare qualitativamente la Probabilità di Accadimento di un Evento, adottando scale come la seguente:

  • molto bassa (o quasi mai)
  • bassa (al più una volta all’anno)
  • media (al più quattro volte all’anno)
  • alta (una o due volte al mese)
  • molto alta (ogni giorno o quasi sempre).

La valutazione è fatta sulla base delle informazioni note sull’Evento e sul sistema informatico, nostro caso il modello IA in ambito, la sua configurazione, i suoi modi d’uso, i suoi utenti ecc.

Conviene fare un paio di esempi considerando come componente IA un Large Language Model, ovvero ad esempio un ChatBot basato su un LLM. Si consideri un’applicazione esposta in Internet con registrazione per l’accesso pressoché libera; a priori quindi chiunque può registrarsi e accedere all’applicazione basata sul LLM.

Si consideri come Evento un attacco di “Prompt Injection”: solo sulla base delle notizie giornalistiche e degli articoli scientifici su questo tipo di attacchi, è possibile valutare qualitativamente che la Probabilità di Accadimento è Molto Alta.

Si consideri ora un altro modello IA addestrato con dati sintetici, generati unicamente all’interno dell’azienda, da personale interno, qualificato e molto limitato in numero. In questo caso un Evento di attacco di “Training Data Poisoning” sarà, sempre qualitativamente, molto poco probabile e quindi con Probabilità di Accadimento Molto Bassa.

Viceversa, se il modello IA è addestrato con dati scaricati con Bot da Internet e direttamente passati al modello per l’addestramento, la Probabilità di Accadimento di un Evento di attacco di “Training Data Poisoning” potrà anche essere Alta o anche Molto Alta.

Va ricordato che l’approccio adottato per la valutazione dei rischi suppone che la valutazione della Probabilità di Accadimento sia indipendente dalla presenza di Misure di Mitigazione. In altre parole, va fatta una per quanto possibile chiara distinzione tra Evento, la sua Probabilità di Accadimento, l’Impatto che l’Evento ha in caso di suo accadimento e le Misure di Mitigazione del rischio già presenti, valutando per quanto possibile in maniera indipendente gli ultimi tre fattori.

In particolare è alle volte difficile valutare quali siano le Misure di Mitigazione del rischio da considerare. Conviene ragionare su un esempio semplice: si consideri un’applicazione non esposta in Internet.

Tipicamente l’applicazione è eseguita su un server (fisico o virtuale) sulla rete aziendale (on-premises o in-cloud) che è separata da Internet da uno o più firewall che non permettono l’accesso da Internet all’applicazione. Nella valutazione dei rischi in considerazione, la non-esposizione in Internet è una caratteristica dell’applicazione, e non (formalmente) una Misura di Mitigazione del rischio, anche se questa caratteristica è in pratica realizzata da uno o più firewall.

Nella valutazione del rischio si dà quindi per scontato che la non-esposizione in Internet porti un rischio già valutato e accettato. D’altra parte, se si considera un’applicazione esposta in Internet si può ridurre parte del rischio eliminando l’esposizione in Internet; così facendo alcuni Eventi non saranno più applicabili (o più precisamente, la loro probabilità di accadimento sarà nulla o quasi) e alcune specifiche Misure di Mitigazione non saranno più strettamente necessarie, quale ad esempio l’utilizzo di Web Application Firewall.

Questo si collega a un’altra considerazione che deve essere fatta quando si considera la probabilità di accadimento degli eventi, ovvero la valutazione di eventi che vanno sotto il nome di “Black Swan”.

Come già indicato, l’avvio di una valutazione dei rischi richiede di identificare i possibili eventi nocivi, tra questi possono esserci eventi con bassissima Probabilità di Accadimento ma con altissimo Impatto potenziale.

Ad esempio, nel caso appena citato di un’applicazione non esposta in Internet, l’Evento Black Swan potrebbe essere la contemporanea compromissione di tutti i sistemi di segregazione della rete interna da Internet e la conseguente esposizione in Internet delle applicazioni aziendali.

O nel caso di un Datacenter e il suo Datacenter di Disaster Recovery, un guasto contemporaneo all’alimentazione o all’impianto di raffreddamento o alla rete di connettività che rende indisponibili entrambi allo stesso tempo.

In molti casi, come nei semplici esempi appena indicati, eventi Black Swan sono dati dall’avverarsi contemporaneamente di più Eventi semplici oggetto dell’analisi dei rischi e da questi ne può essere fatta un’analisi sia della Probabilità di Accadimento sia dei possibili Impatti.

Valutazione degli Impatti su Riservatezza, Integrità e Disponibilità nei Modelli di Intelligenza Artificiale: Classificazione e Rischi di Abuso

La valutazione degli Impatti che un Evento può avere deve essere sempre svolta considerando diversi aspetti o dimensioni di valutazione: quelli più comuni sono gli impatti economici, quelli d’immagine e quelli di conformità legislativa, a standard e certificazioni.

Per procedere alla valutazione dell’Impatto potenziale che un Evento può avere (in assenza di Misure di Mitigazione), è conveniente classificare gli Eventi secondo il tipo di impatto che potrebbero avere, ovvero se possono impattare Riservatezza, Integrità e Disponibilità (RID, in Inglese CIA) delle informazioni e/o del servizio informatico, o costituire un Abuso del sistema [Rif. 3].

Per una tradizionale applicazione informatica, un Abuso può verificarsi nel caso di utilizzo di funzionalità esistenti da parte di chi non ne è autorizzato (violazione dell’Integrità del sistema di autorizzazione dell’applicazione) o in violazione della licenza d’uso. Questo perché tutte le funzionalità e i possibili dati prodotti sono decisi, progettati e implementati dai programmatori; in altre parole, ogni dato prodotto dell’applicazione è previsto in fase di progettazione e quindi, almeno teoricamente, già noto.

Invece per i modelli IA Generativi, per loro stessa natura, vi è un ulteriore caso di Abuso quando il modello IA è utilizzato per generare dati non previsti dai programmatori e/o in violazione degli scopi dell’addestramento del modello, senza però violarne le caratteristiche RID.

Seguendo anche [Rif. 4], vengono qui considerati Eventi specifici per i modelli IA/ML che possono impattare le informazioni e/o il servizio informatico che le gestisce, organizzati secondo la caratteristica che potrebbero violare, tra Disponibilità, Integrità, Abuso e Riservatezza.

Impatto degli Attacchi e Malfunzionamenti sulla Disponibilità dei Modelli IA/ML: Rischi e Vulnerabilità

I modelli IA/ML possono essere oggetti a violazioni della loro Disponibilità con specifici attacchi o malfunzionamenti. A parte la violazione del codice con l’inserimento di back/trap-door, specifici Eventi per i modelli IA/ML possono far decadere le loro prestazioni sino a violare i livelli di Disponibilità previsti.

Come primo esempio, si considerino modelli IA/ML utilizzati in un veicolo a guida autonoma, alcuni di questi devono valutare dati provenienti dai sensori esterni in brevissimo tempo e fornire indicazioni per la guida del veicolo. Ma è possibile che per particolari dati sui quali non sono stati specificamente addestrati, questi modelli possano impiegare più tempo del previsto per svolgere le analisi.

Va ricordato che i modelli IA/ML sono addestrati su un campione di dati e non su tutti i dati possibili per cui il programmatore non può valutare a priori i tempi di esecuzione dei programmi su tutti i possibili dati in ingresso. Quello che può accadere è che il modello IA/ML non fornisca i dati nei tempi previsti, ovvero che i dati non siano disponibili nelle tempistiche previste.

L’impatto di un ritardo nella generazione dei dati può dipendere dalla quantità del ritardo; si possono quindi considerare diversi Eventi a seconda della possibile durata del ritardo nella produzione dei dati.

Un altro Evento di cui valutare il possibile Impatto, è che il modello IA/ML non sia in grado di identificare e processare i dati in ingresso producendo un risultato valido.

Ad esempio nel caso di un’immagine, il modello potrebbe non essere in grado di distinguere se è presente un cartello stradale, un’automobile o un albero, dando uguale probabilità a tutti i tre oggetti, anche se l’elaborazione è fatta nei tempi previsti.

Questo è un caso un po’ particolare di mancanza di Disponibilità, in quanto l’applicazione è disponibile, mentre quello che non è disponibile è il risultato dell’elaborazione. Un evento paragonabile per un’applicazione non IA è il caso che un errore di programmazione blocchi l’esecuzione dell’applicazione producendo al più un risultato nullo o un messaggio di errore.

Spesso l’addestramento dei modelli IA/ML, in particolare quelli più avanzati e complessi, viene esteso e integrato con nuovi dati ad esempio per migliorarne il comportamento, eliminare “Adversarial Examples” e aggiungere nuovi dati e informazioni.

L’estensione e integrazione dell’addestramento di un modello IA/ML può anche far dimenticare informazioni precedentemente imparate, e in casi estremi anche peggiorare le prestazioni di elaborazione del modello IA/ML. Quindi anche un Evento di estensione dell’addestramento può essere causa di un Impatto sulla Disponibilità di un modello IA/ML.

I precedenti tipi di Eventi sono principalmente dovuti sia all’architettura del modello IA/ML sia al processo e ai dati utilizzati per il suo addestramento. Sono però possibili anche attacchi ai modelli IA/ML, in particolare a quelli Generativi e ai Large Language Model, allo scopo sia di rallentare l’esecuzione del modello sino a quasi fermarne completamente l’elaborazione, sia di aumentare i consumi energetici in quanto i server su cui il modello è eseguito utilizzano tantissime risorse per l’elaborazione di una singola richiesta.

Questo può essere ottenuto con la preparazione ed esecuzione di specifiche richieste (“Query”) al modello costruite ad arte per poterne abusare. Questi tipi di attacco fanno anche parte degli attacchi di Abuso chiamati “Prompt Injection” o “Adversarial Prompting” [Rif. 5], ma sono qui considerati in quanto lo scopo di questi attacchi è di violare la Disponibilità del modello IA/ML [Rif. 6], per questo sono anche chiamati attacchi di tipo “AI Model DoS”.

Infine vanno anche considerati specifici Eventi relativi ai modelli IA/ML con funzionalità di tipo “Retrieval Augmented Generation (RAG)” [Rif. 7], ovvero che possono accedere a banche dati esterne, tra cui anche l’intero Internet, per integrare i dati con cui sono stati addestrati con informazioni puntuali, di dettaglio e aggiornate.

Tipicamente i dati provenienti dalle banche dati esterne sono pre-elaborati e aggiunti alla richiesta (“Query”) dell’utente per essere utilizzati come informazioni di contesto dal modello IA/ML. L’utilizzo di dati esterni può anche diventare un canale di attacco, anche solo involontario, al modello ottenendo effetti simili a quelli appena descritti per gli Eventi di “AI Model DoS”.

Violazioni dell’Integrità nei Modelli IA/ML: Attacchi Adversariali, Allucinazioni e Avvelenamento dei Dati

In una usuale applicazione informatica la violazione dell’Integrità dei dati (informazioni o codice) comporta la produzione di risultati errati sia come risultato di una elaborazione sia come semplice produzione dei dati archiviati.

Per i modelli IA/ML è possibile considerare come violazione della “Integrità” eventi in cui il risultato dell’elaborazione è errato. Quindi per i modelli IA/ML associamo al concetto di violazione dell’Integrità più che la violazione di dati quali informazioni archiviate o codice dell’applicazione, il risultato di questa violazione, ovvero il produrre risultati errati.

Gli Eventi, sia involontari che attacchi volontari, detti di Evasione e anche chiamati “Adversarial Attacks” o “Adversarial Examples”, sono forse quelli più specifici dei modelli di Machine Learning. Questi sono principalmente dovuti al processo di apprendimento dei modelli stessi e al modo in cui le informazioni apprese vengono utilizzate dai modelli durante la loro esecuzione.

In pratica sono Eventi in cui il modello sbaglia completamente su dati di ingresso molto simili a quelli di addestramento [Rif. 8]. Esempi famosi sono i cartelli stradali di stop con uno sticker giallo riconosciuti come cartelli di limite di velocità, o montature di occhiali, cappelli, trucco per il viso che portano il modello a riconoscere una persona per un’altra. Gli Impatti di un Evento di Evasione possono essere molto significativi e devono essere considerati attentamente nella valutazione dei rischi Cyber di un’applicazione IA/ML.

Altri Eventi specifici per i modelli Generativi / LLM sono chiamati Allucinazioni (o “Confabulation”) sono dovuti al fatto che questi modelli possono produrre risultati che sembrano assolutamente reali o realistici (hanno un’alta probabilità di assomigliare alla realtà derivante dai dati di addestramento), ma in realtà sono del tutto falsi, inappropriati o pericolosi. Negli ultimi due anni, sono stati riportati dagli organi di informazioni molti casi, alcuni anche clamorosi, di Eventi di Allucinazione dei modelli Generativi / LLM più famosi, a partire da ChatGPT, Bard ecc.

Altri tipi di Eventi più tradizionali di violazione dell’Integrità ma sempre molto significativi per i modelli IA/ML sono quelli di “Avvelenamento” del codice o dei dati di addestramento. In entrambi i casi si tratta di Eventi di modifica volontaria (cioè attacchi) o involontaria del codice del modello IA/ML o dei suoi dati di addestramento.

In particolare, la maggior parte dei modelli IA/ML più avanzati ha la necessità di utilizzare grandi quantità di dati di addestramento di cui è quindi difficile verificare la qualità e sicurezza; un loro “Avvelenamento” può far sì che il modello produca, almeno in alcune situazioni, risultati diversi da quelli attesi e per i quali è stato programmato, violando appunto l’Integrità di quanto prodotto.

Abuso dei Modelli IA Generativi: Rischi di Utilizzo Improprio e Impatti su Sicurezza e Conformità

Come indicato precedentemente, un Evento di Abuso per i modelli IA Generativi consiste in un utilizzo (tipicamente volontario) del modello allo scopo di ottenere risultati non previsti dai programmatori e/o in violazione degli scopi dell’addestramento del modello.

Esempi semplici, se non banali, sono la produzione da parte del modello di codice di Malware, di testi di Phishing, di Fake News, di istruzioni per la preparazione di ordigni o per la realizzazione di eventi malevoli quali attentati, rapine o furti, ma anche la generazione di immagini, video, audio in violazione di Copyright ecc.

Questi Eventi possono produrre Impatti di immagine, di conformità ma anche economici nel caso di violazione di diritti altrui ed è quindi necessario valutarne sia la Probabilità di accadimento (potrebbe anche essere nulla per certi tipi di modelli IA/ML) e i possibili Impatti.

Si possono includere tra gli Abusi, anche se dovuti direttamente al modello IA/ML stesso e non ad un uso improprio da parte di un utente finale, Eventi in cui modelli con funzionalità di tipo RAG sono in grado di eseguire azioni ad esempio su altre applicazioni raggiungibili in Internet, non previste e non lecite, quali attacchi a siti web per estrarne informazioni non direttamente accessibili [Rif. 9].

Violazioni della Riservatezza nei Modelli IA/ML: Attacchi di Estrazione e Ricostruzione dei Dati di Addestramento

L’analisi degli Eventi che possono violare la riservatezza delle informazioni elaborate da un modello IA/ML è quella più simile al caso di una applicazione informatica non IA/ML. Vi sono alcune sorgenti di informazioni che possono essere riservate: i dati di addestramento, l’architettura, il disegno e il codice del modello, i dati degli utenti che utilizzano il modello ma che non sono utilizzati per addestrare il modello stesso.

Dal punto di vista di un’analisi dei rischi specifica per i modelli IA/ML, l’unico tipo di Eventi realmente rilevante è quello che riguarda i dati di addestramento, utilizzati sia nelle fasi di pre-training che nelle fasi di fine-tuning, elaborati e memorizzati dal modello stesso. I principali Eventi che possono violare la Riservatezza delle informazioni in questo caso sono gli attacchi di Estrazione e Ricostruzione.

Questi attacchi sfruttano delle debolezze o vulnerabilità dei modelli IA/ML per estrarre dati riservati tramite l’utilizzo del modello stesso. Questo è possibile perché all’interno di un modello ML non è possibile, almeno ad oggi, implementare un sistema di controllo accessi alle informazioni, e quindi un attaccante può provare a formulare delle “Query” in modo tale da ottenere come risultato dell’elaborazione informazioni sui dati di addestramento o sulla struttura stessa del modello, e in alcuni casi di ottenere i dati stessi.

Con maggiori difficoltà, questo è possibile anche per i modelli di ML più semplici quali quelli di “Classificazione” in cui un attaccante può sottoporre al modello dei dati in ingresso così preparati da poter dedurre dalle risposte del modello se un certo dato è stato utilizzato per l’addestramento del modello stesso (questi attacchi sono chiamati di “Membership Inference”).

Strategie di Mitigazione dei Rischi Cyber nei Modelli IA/ML: L’Importanza di Governance, Formazione e Controlli Operativi

In questo articolo non sono trattate in dettaglio possibili misure di mitigazione dei rischi specifici alle applicazioni IA/ML.

È utile comunque sottolineare che forse più delle misure tecniche di sicurezza applicabili ai modelli IA/ML stessi, oggi sono forse più importanti e più efficaci misure di sicurezza di governo, processo, utilizzo e gestione di queste tecnologie. Queste includono la formazione e informazione degli amministratori IT e degli utenti sulle reali caratteristiche, potenzialità, funzionalità e rischi di utilizzo di queste tecnologie.

In altre parole, il solo fatto che tipicamente i risultati prodotti da modelli IA/ML siano elaborazione probabilistiche sulla base dei soli dati di addestramento utilizzati e non risultati esatti, decisi da chi ha disegnato l’applicazione, richiede un diverso approccio degli utenti al loro utilizzo.

D’altra parte gli sviluppatori che le programmano e gli amministratori IT che le gestiscono devono introdurre misure di sicurezza spesso esterne ai modelli IA/ML quali ad esempio filtri sui dati in ingresso e verifiche di qualità sui dati prodotti.

Il Ruolo della Supply Chain nella Valutazione dei Rischi Cyber per l’Utilizzo di Modelli IA/ML Avanzati: Sfide e Impatti delle Terze Parti

Per concludere questa breve presentazione di un possibile approccio alla valutazione dei “Rischi Cyber” dovuti a un eventuale utilizzo dei più recenti e avanzati modelli di Intelligenza Artificiale e Machine Learning, deve essere evidenziato e considerato il ruolo e il possibile impatto di terze parti e in generale della Supply Chain.

Per molti aspetti il paradigma informatico dei modelli IA/ML è molto diverso da quello di una tradizionale applicazione informatica e richiede personale con specifiche competenze per la loro creazione e gestione. Dato il rapidissimo sviluppo di queste tecnologie nell’ultimo paio di anni, è comune che all’interno delle aziende non vi siano ancora né specifiche competenze tecniche, né sensibilità del personale per comprendere le proprietà, utilizzare correttamente e valutare i rischi derivanti dall’uso di modelli IA/ML. Questo facilmente porta ad affidarsi a terze parti senza però essere in grado di valutare i possibili impatti e rischi che ne possono derivare.

Il problema è ancora più complesso in quanto ad oggi il numero di fornitori di queste tecnologie che sono all’avanguardia sono relativamente pochi, e può capitare che un servizio applicativo erogato in Internet (o “Cloud”) basato o che include tecnologie IA/ML avanzate come quelle dei modelli Predittivi, Generativi, “General Purpose” e “Large Language Models” (LLM), in realtà abbia come terza parte che fornisce integralmente la tecnologia IA/ML uno dei maggiori fornitori quali Amazon, Google, Meta, Microsoft, OpenAI ecc. La catena di fornitura, o Supply Chain, è spesso lunga e le competenze tecniche in ambito AI/ML possono risiedere all’estremo opposto della catena rispetto all’utilizzatore, e quindi difficili da verificare e valutare.

L’esempio più semplice da considerare è quello della gestione dei dati di addestramento. Per valutare i rischi derivanti dall’utilizzo di un’applicazione di Machine Learning erogata da un fornitore, bisogna comprendere su quali dati è addestrato il modello. Infatti un modello ML potrebbe essere addestrato utilizzando dati direttamente scaricati da Internet o, più probabilmente, forniti da una terza parte specializzata nella loro raccolta e preparazione.

Bisognerebbe comprendere quali procedure sono state adottate per garantire non solo la qualità dei dati, ma anche l’eticità, l’assenza di copyright o restrizioni sul loro uso, le misure di sicurezza adottate per evitare che un attaccante sia in grado di avvelenare i dati di addestramento per propri scopi che possono includere anche un attacco all’azienda che utilizza il servizio. Inoltre bisognerebbe sapere se tra i dati di addestramento sono utilizzate anche informazioni dei propri concorrenti, se sono utilizzati dati pubblici della propria azienda, se sono utilizzati i dati inviati dal personale aziendale all’applicazione nel corso del suo utilizzo (genericamente chiamati dati delle “Query”), ecc.

La complessità e al contempo novità di questa Supply Chain può quindi rendere ancora più complessa la valutazione dei Rischi Cyber connessi all’utilizzo dei più avanzati modelli di Intelligenza Artificiale e Machine Learning.

Riferimenti

[1] Quella presentata è solo una tra le più comuni metodologie di calcolo dei rischi, un altro approccio alle volte adottato per la valutazione dei rischi in informatica è quello proposto da OWASP con la “OWASP Risk Rating Methodology”

https://owasp.org/www-community/OWASP_Risk_Rating_Methodology

[2] si veda anche “Mapping LLM Security Landscapes: A Comprehensive Stakeholder Risk Assessment Proposal”, https://arxiv.org/abs/2403.13309v1

[3] NIST AI 100-2 “Adversarial Machine Learning: A Taxonomy and Terminology of Attacks and Mitigations”, https://csrc.nist.gov/pubs/ai/100/2/e2023/final

[4] OWASP, “OWASP Top 10 for Large Language Models”, https://genai.owasp.org/ ; si veda anche A. Pasquinucci, “Attacchi ai Modelli di Intelligenza Artificiale”, https://www.ictsecuritymagazine.com/articoli/attacchi-ai-modelli-di-intelligenza-artificiale/

[5] Per una breve introduzione si veda “Prompt Injection Attacks in Large Language Models”, SecureFlag, https://blog.secureflag.com/2023/11/10/prompt-injection-attacks-in-large-language-models/

[6] I. Shumailov, Y. Zhao, D. Bates, N. Papernot, R. Mullins, R. Anderson , “Sponge Examples: Energy-Latency Attacks on Neural Networks”, https://arxiv.org/abs/2006.03463

[7] Per una breve introduzione si veda ad esempio A. Kumar, “Retrieval Augmented Generation (RAG) & LLM”, https://vitalflux.com/retrieval-augmented-generation-rag-llm-examples/

[8] A. Pasquinucci, “Adversarial Attacks a Modelli di Machine Learning”, White Paper, ICT Security Magazine, https://www.ictsecuritymagazine.com/pubblicazioni/adversarial-attacks/

[9] R. Fang, R. Bindu, A. Gupta, Q. Zhan, D. Kang, “LLM Agents can Autonomously Hack Websites”, https://arxiv.org/abs/2402.06664 ; R. Fang, R. Bindu, A. Gupta, D. Kang, “LLM Agents can Autonomously Exploit One-day Vulnerabilities”, https://arxiv.org/abs/2404.08144

Articolo a cura di Andrea Pasquinucci

Profilo Autore

PhD CISA CISSP
Consulente freelance in sicurezza informatica: si occupa prevalentemente di consulenza al top management in Cyber Security e di progetti, governance, risk management, compliance, audit e formazione in sicurezza IT.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/valutare-i-rischi-cyber-al-tempo-dellintelligenza-artificiale/
Emerging security career challenges

We often talk to security professionals who are seeking to improve their value and overcome challenges within their organizations at the same time as they are working to advance their careers. It is not unusual during these conversations to spend considerable time on security issues companies will face in the future. 

Security leaders have the desire to plan for issues and obtain leadership support for their initiatives. This often means putting revised or innovative programs in place which in turn requires anticipation of resources required for these plans to succeed. 

If you are actively seeking career growth outside of your current role, having the ability to discuss topics that are beyond the traditional set of security program expectations will allow you to stand out from most candidates. 

The long-term impact surrounding people’s behavior patterns are what we are hearing the most about right now. Security practitioners who want to be viewed as subject matter experts should invest time in understanding the following future challenges: 

  • Change in societal norms dealing with stress and conflicts. 
  • Influence of social and highly targeted media. 
  • Expansion of the types of insider threat issues. 
  • Management of traditional security risks facing both organizations and their employees due to continued growth of remote and hybrid work models. 
  • Appropriate utilization and validation of AI in fact finding and decision-making. 
  • Enhanced intellectual property protection programs due to growing public and private AI utilization. 

Each one of these areas has a direct impact on employee behaviors and can lead to security-related risks. 

One example is the increased challenge of “civility” in the workplace. HR departments have either put assessment and training programs in place to deal with this or are planning to do so. From a security risk perspective, a look beyond surface behaviors is warranted, as is an analysis of the underlying triggers. Will your organization’s people and assets become a target of individual or group anger? 

These motivating factors are a catalyst for many of the security-related issues you have been managing today. They will continue to be issues in the future. Leaders place a high value on security practitioners having the skills to deal with these trends. 

The other change that is needed is your ability to expand your internal participation throughout the organization. This will further enable cross functional understanding of opportunities to support business objectives. It provides a better understanding of the security risk challenges management is facing in the workplace. 

As a security executive, you will be successful in your career if you focus on incorporation of intelligence analysis and risk assessment surrounding impacts of ever-shifting societal behavior patterns. Understanding your customers, suppliers — and your candidate pool — will have a positive effect on the success of your organization. And your security career.

https://www.securitymagazine.com/articles/101108-emerging-security-career-challenges


Has “thought leadership” lost its luster?

The term “thought leader” originated 30 years ago this month in PWC’s magazine Strategy+Business. Today, among LinkedIn’s billion users, is there anyone who doesn’t self-identify as a thought leader — bots and scammers included?

That’s an exaggeration, but in an age of ubiquitous claims of thought leadership in security and the broader business world, has that term lost its luster? Or even its credibility?

The question of the term’s use and applicability arose recently on LinkedIn when Tyler Schmoker (whose LinkedIn style was featured in this column in January 2024) posted that the topic of thought leadership “has become cringe in all of its social media excess.” He invited readers to weigh in on their perception and definition of the phrase, himself asking whether thought leadership included “talking about the thoughts and ideas many already have… but haven’t organized or mustered the courage to say it for themselves in public just yet?”

Twenty or so people, including me, took his bait.

Commenters agreed that you don’t need to create a new business model, philosophy, theorem or revolutionary approach to be a thought leader. So step aside Simon Sinek, Malcolm Gladwell and Sheryl Sandberg.

“Thought leadership to me is more than original concepts, opinions, ideas or modes of thinking,” posted Brand Advisor Cebien Alty. “It’s in our ability to put a voice to the topics that interest us to drive conversation and challenge the status quo or assumptions.” It’s not a province of the elite or the most accomplished, she wrote. “It’s open to those of us who are bold enough to simply let our voices be heard.”

Creative Project Manager Tanya Boyd echoed that sentiment: “We aren’t always able to come up with topics that have never been covered before — but what we can do is take topics that hit home for many people, reframe them in a unique way… and get the conversation started again.”

Despite its continuing relevance, the term may be wearing thin. Technology consultant Drew Brown wondered whether “’‘thought leader’ is just a newer adjective to add on to leader like ‘servant leadership’ of a few years back.”

Similarly, Brand Strategist Lisa McGuire suggested that people self-identify as thought leaders too readily. “I see them more as ‘thought repeaters’ who like to share an opinion or point of view,” she posted.

Given that the phrase still holds value, is there agreement on who qualifies?

To test whether there is an accepted cadre of security professionals who are considered thought leaders, I put this question to ChatGPT: “Who are the 10 leading thought leaders in corporate security?” I then asked several colleagues to do the same, and I compared the results.

My query returned mostly physical security professionals. Others received a list of cybersecurity specialists; I asked them to repeat the query by specifying physical security.

So, did generative AI agree on who constitutes a leading thought leader regardless of who posed the question? After all, ChatGPT is notably prone to the power of suggestion.

When it came to cyber, ChatGPT showed about 50% overlap, always naming Bruce Schneier, Eugene Kaspersky, Brian Krebs, and Mikko Hyppönen while rotating others in and out. The lists of physical security thought leaders, by contrast, varied widely. My list included seven people I know personally — including Dave Komendat, Bonnie Butlin and Brian Tuskan — though I had never met a single security professional on others’ lists. Tuskan was one of the few corporate security professionals who appeared on more than one tally.

Professionals mentioned just once as thought leaders represent a who’s who of the security world, including Ray O’Hara, Randy Atlas, Jennifer Hesterman, Mark Lex, Brian Allen, George Campbell, Stacy Smith, and Tom Ridge.

Those names are hard to dispute.

The upshot is, similar to the word “influencer,” as long as the term “thought leader” carries value in security we can expect to see it appended liberally to bios and profiles.

But try this experiment. Open ChatGPT and type this phrase, inserting your own name: “Is XXX a thought leader in corporate security?” — or in whatever field you associate yourself with.

You may be surprised.

https://www.securitymagazine.com/articles/101110-has-thought-leadership-lost-its-luster


Attaccanti nascondono uno skimmer negli e-commerce sfruttando i caratteri Unicode


I ricercatori di Jscrambler hanno individuato peculiare campagna di attacchi in cui i cybercriminali offuscavano uno skimmer negli e-commerce sfruttano i caratteri Unicode. 

“L’ampio uso di caratteri Unicode, molti dei quali invisibili, rende effettivamente il codice molto difficile da leggere per gli esseri umani“ affermano i ricercatori. Nel dettaglio, gli attaccanti hanno sfruttato la possibilità di usare qualsiasi carattere Unicode per gli identificatori (come nomi di variabili e funzioni) in JavaScript per offuscare il codice dello skimmer.

skimmer Unicode

I ricercatori spiegano che non si tratta affatto di una tecnica avanzata come era sembrato inizialmente, ma introduce effettivamente un livello di confusione aggiuntivo per chi cerca di leggere il codice senza tool per il reverse engineering.

Lo skimmer, soprannominato Mongolian Skimmer dal team di Jscrambler, si occupa di monitorare il DOM delle pagine web per individuare eventuali cambiamenti nei campi di input; questi elementi, spiegano i ricercatori, sono i target primari per raccogliere le informazioni che l’utente inserisce in pagina.

Lo skimmer è anche in grado di controllare l’URL della pagina e individuare keyword quali “checkout” o “admin” per identificare pagine che potenzialmente contengono dati sensibili, i quali vengono poi raccolti e inviati agli attaccanti. Lo script verifica inoltre se è aperta la finestra dei tool per gli sviluppatori e, in caso positivo, disabilita alcune funzioni. I dati vengono raccolti prima che la pagina venga chiusa o aggiornata. Infine, lo skimmer usa una tecnica di anti-debugging per “proteggersi” da possibili modifiche di formato che lo esporrebbero, rendendo inutile l’Unicode.

Il Mongolian Skimmer ha utilizzato una tecnica piuttosto obsoleta per aggiungere un ulteriore livello di offuscamento e di certo non più difficile da individuare ed effettuarne il reverse. Lo skimmer ha preso di mira le installazioni vulnerabili di Magento; per questo si consiglia agli utenti di aggiornare il prima possibile il CMS all’ultima release disponibile.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/10/10/attaccanti-nascondono-uno-skimmer-negli-e-commerce-sfruttando-i-caratteri-unicode/?utm_source=rss&utm_medium=rss&utm_campaign=attaccanti-nascondono-uno-skimmer-negli-e-commerce-sfruttando-i-caratteri-unicode