XDR (eXtended Detection and Response): Il Futuro della Cybersecurity Aziendale

Nel panorama in rapida evoluzione della sicurezza informatica, l’Extended Detection and Response (XDR) emerge come una soluzione all’avanguardia per contrastare le crescenti minacce cyber. Ma cos’è esattamente l’XDR e perché sta diventando indispensabile per le aziende di ogni dimensione? Questo articolo esplora in dettaglio le capacità dell’XDR, la sua architettura e il suo impatto sulla postura di sicurezza delle organizzazioni moderne.

Cosa è l’XDR e Perché è Fondamentale per la Sicurezza Informatica Moderna

L’XDR rappresenta un salto evolutivo significativo rispetto ai sistemi di sicurezza tradizionali. Integrando dati provenienti da molteplici fonti all’interno dell’infrastruttura IT, l’XDR offre una visione olistica della sicurezza aziendale, superando le limitazioni dei sistemi che operano in silos.

XDR: Definizione e Importanza nella Sicurezza Informatica

L’XDR, acronimo di eXtended Detection and Response, rappresenta un’evoluzione significativa nelle strategie di cyber protection. Questa tecnologia avanzata integra e coordina dati provenienti da molteplici punti dell’infrastruttura IT.

Caratteristiche chiave dell’XDR

  • Visibilità completa sull’intera infrastruttura IT
  • Analisi avanzata basata su AI e machine learning
  • Rilevamento rapido e preciso delle minacce
  • Risposta automatizzata agli incidenti di sicurezza
  • Correlazione di dati provenienti da diverse fonti
  • Capacità di identificare minacce complesse e sconosciute

L’evoluzione della sicurezza informatica: dal TDR all’XDR

Per comprendere appieno l’importanza dell’XDR, è fondamentale confrontarlo con il suo predecessore, il Threat Detection and Response (TDR) tradizionale.

Il TDR tradizionale si concentra generalmente su:

  1. Monitoraggio di specifici punti dell’infrastruttura IT
  2. Rilevamento di minacce basato su regole predefinite
  3. Risposta manuale o semi-automatizzata agli incidenti
  4. Analisi limitata ai dati provenienti da fonti singole o poche fonti correlate

Limitazioni del TDR:

  • Visibilità limitata sull’infrastruttura complessiva
  • Elevata probabilità di falsi positivi
  • Tempi di risposta più lunghi
  • Difficoltà nel rilevare minacce complesse o sconosciute

Extended Threat Detection and Response (XDR)

L’XDR espande e migliora il concetto di TDR in diversi modi chiave:

  1. Integrazione di dati da molteplici fonti (endpoint, rete, cloud, applicazioni)
  2. Analisi avanzata basata su machine learning e intelligenza artificiale
  3. Correlazione automatizzata di eventi provenienti da diverse parti dell’infrastruttura
  4. Risposta automatizzata e orchestrata agli incidenti
  5. Visibilità completa sull’intera superficie di attacco

Vantaggi dell’XDR:

  • Rilevamento più accurato di minacce complesse e avanzate
  • Riduzione significativa dei falsi positivi
  • Tempi di risposta notevolmente ridotti
  • Capacità di identificare e rispondere a minacce sconosciute (zero-day)
  • Analisi contestuale più ricca per una migliore comprensione delle minacce

Tabella Comparativa TDR all’XDR:
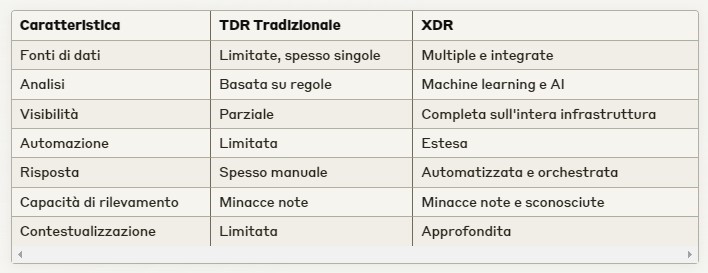
Tabella Comparativa TDR all'XDR

Architettura e Componenti dell’XDR: I 5 Pilastri della Sicurezza Integrata

L’efficacia dell’XDR risiede nella sua architettura integrata, che si basa su cinque componenti fondamentali:

1 – Raccolta dati multi-sorgente

L’XDR integra log e telemetria da una vasta gamma di fonti, inclusi: endpoint (computer, dispositivi mobili), firewall e sistemi di sicurezza di rete, applicazioni cloud e on-premise, sistemi di autenticazione e gestione delle identità, IoT e dispositivi smart.

2 – Motore di analisi avanzato

Il cuore dell’XDR è il suo motore di analisi che utilizza: algoritmi di machine learning sofisticati, analisi comportamentale, tecniche di rilevamento delle anomalie, correlazione di eventi multifattoriale.

3 – Orchestrazione automatizzata

L’XDR implementa risposte automatizzate attraverso: playbook predefiniti per scenari comuni, azioni di risposta personalizzabili, integrazione con sistemi di sicurezza esistenti, capacità di isolamento e contenimento rapido delle minacce.

4 – Console di gestione centralizzata

Una dashboard unificata offre: visualizzazione in tempo reale degli eventi di sicurezza, strumenti di analisi e reporting avanzati, gestione centralizzata delle policy di sicurezza, interfaccia intuitiva per operatori SOC.

5 – Cyber Threat Intelligence integrata

L’XDR si mantiene aggiornato sulle ultime minacce attraverso: feed di intelligence in tempo reale, analisi delle tendenze globali delle minacce, aggiornamenti automatici delle firme e delle regole di rilevamento, condivisione di informazioni sulla sicurezza tra organizzazioni.

Il Processo di Rilevamento e Risposta alle Minacce nell’XDR: Un Ciclo in 8 Fasi

Il ciclo di rilevamento e risposta dell’XDR è un processo continuo e sofisticato che si articola in otto fasi critiche:

1 – Raccolta Dati Continua

  • Monitoraggio 24/7 di tutti i punti di ingresso della rete
  • Acquisizione di log, eventi di sistema e traffico di rete
  • Integrazione di dati da sistemi di sicurezza e applicazioni aziendali

2 – Analisi e Correlazione

  • Utilizzo di algoritmi di AI per analizzare grandi volumi di dati
  • Correlazione di eventi apparentemente non collegati
  • Identificazione di pattern e anomalie altrimenti sottostimate

3 – Rilevamento delle Minacce

  • Applicazione di regole di rilevamento avanzate
  • Utilizzo di modelli di machine learning per identificare comportamenti sospetti
  • Comparazione con database di minacce note e emergenti

4 – Contestualizzazione

  • Valutazione delle minacce considerando il contesto aziendale
  • Analisi del comportamento degli utenti e delle tendenze storiche
  • Determinazione dell’impatto potenziale e della priorità delle minacce

5 – Risposta Automatizzata

  • Implementazione immediata di contromisure per minacce note
  • Isolamento automatico di sistemi compromessi
  • Blocco di connessioni sospette e revoca di privilegi compromessi

6 – Escalation e Intervento Umano

  • Notifica al team di sicurezza per minacce complesse o sconosciute
  • Fornitura di informazioni dettagliate per l’analisi approfondita
  • Supporto decisionale per azioni di risposta non standard

7 – Remediation e Ripristino

  • Guida passo-passo nel processo di bonifica
  • Ripristino sicuro dei sistemi e dei dati
  • Verifica dell’integrità post-incidente

8 – Apprendimento Continuo

  • Aggiornamento dei modelli di identificazione in base agli incidenti passati
  • Affinamento delle regole e delle politiche di sicurezza
  • Condivisione delle lezioni apprese all’interno dell’organizzazione

XDR vs Soluzioni di Sicurezza Tradizionali: Un’Analisi Comparativa

L’XDR si distingue dalle soluzioni tradizionali per la sua capacità di integrare e correlare dati da diverse fonti. Vediamo un confronto dettagliato:
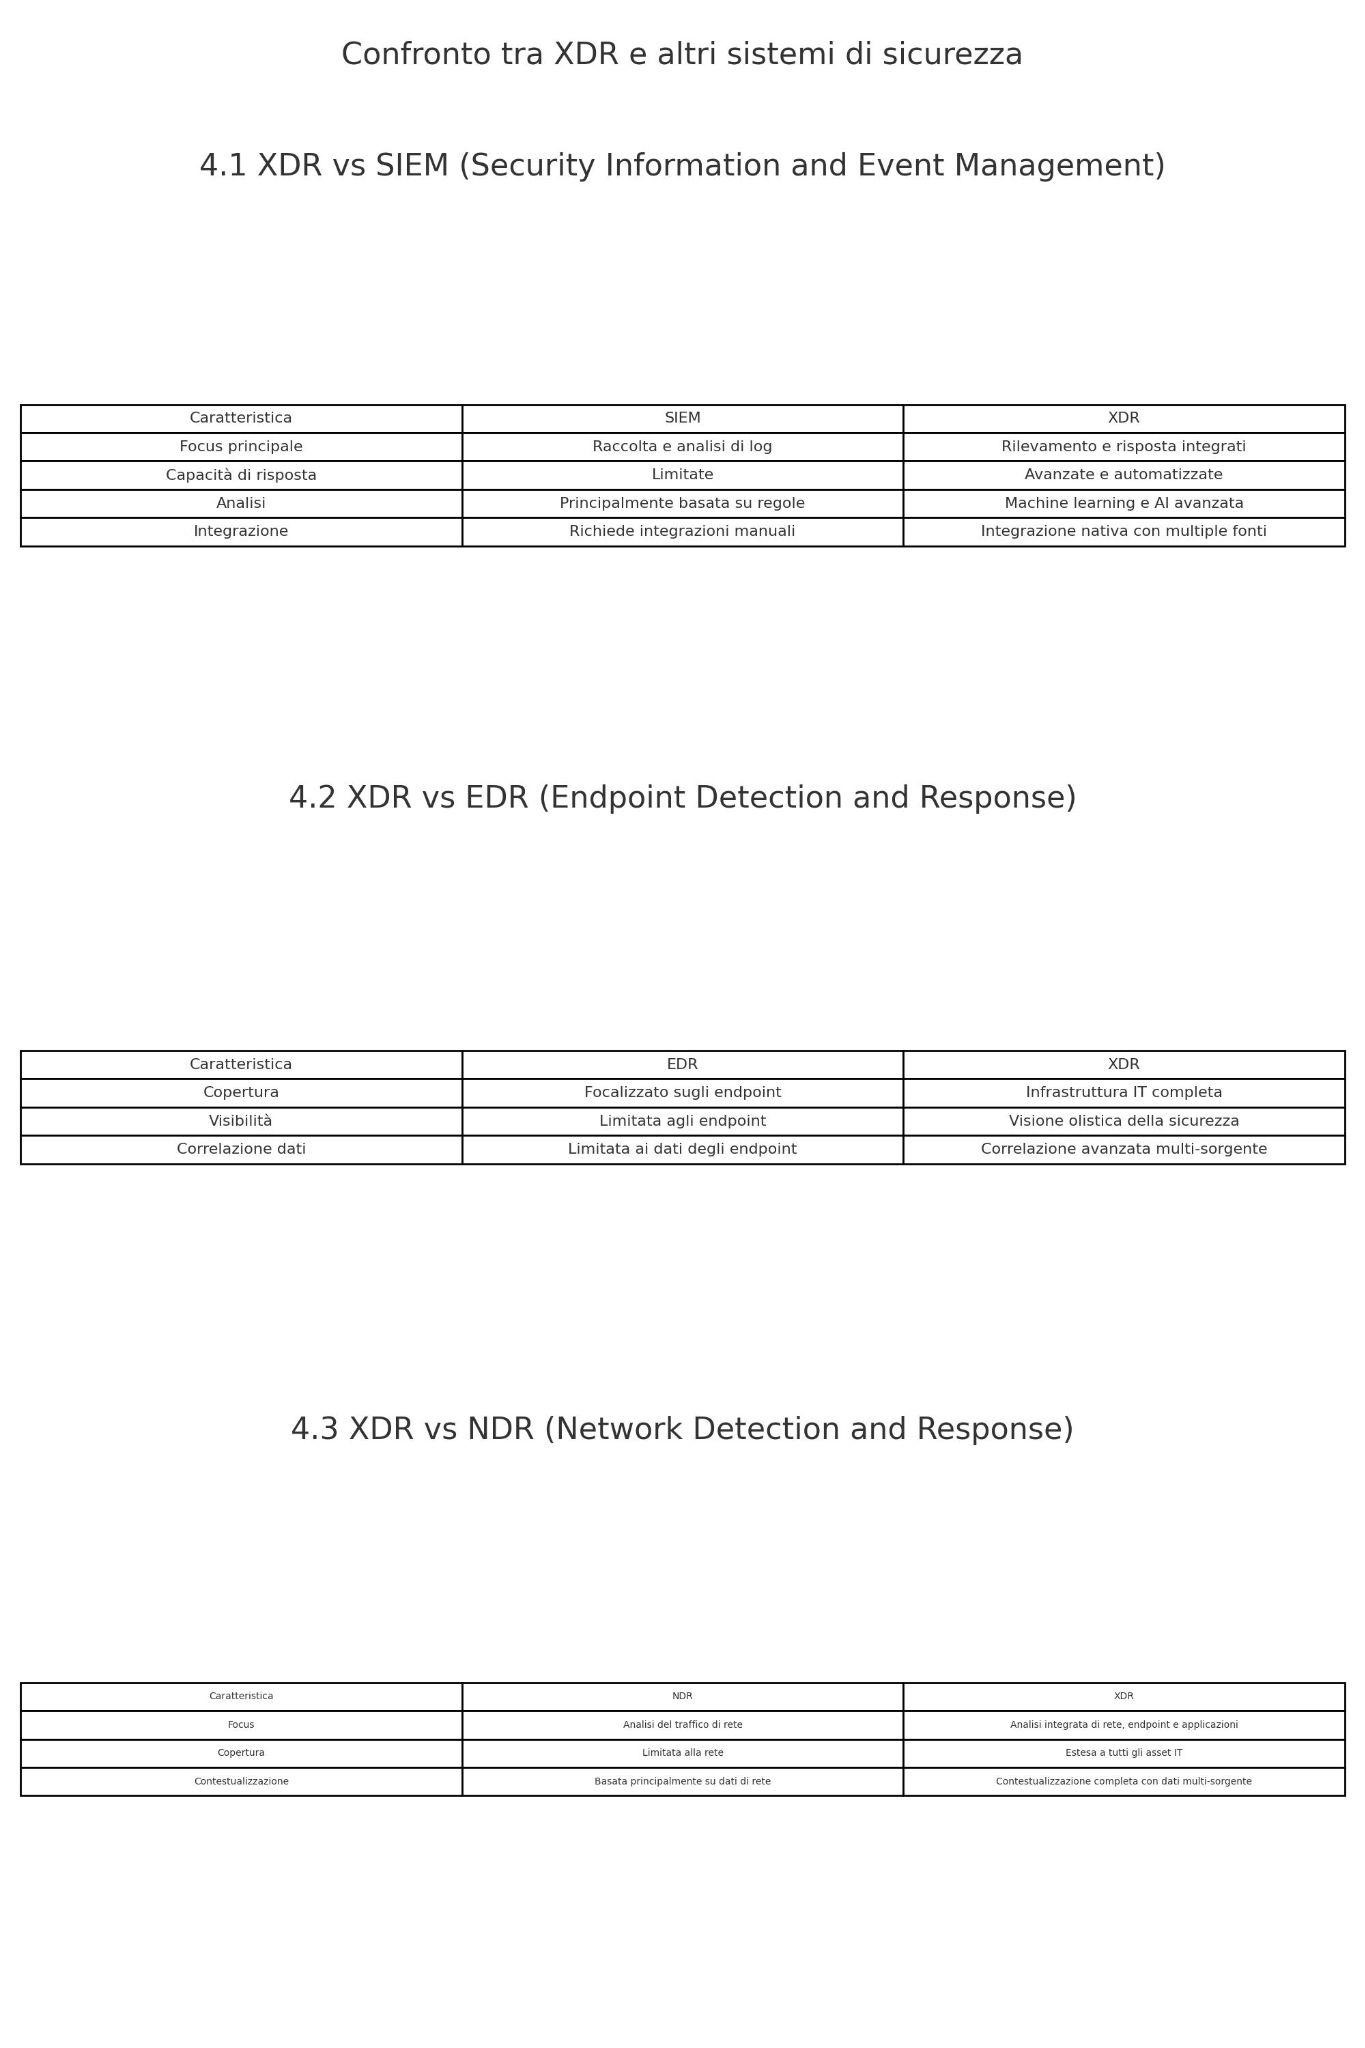
Analisi Comparativa XDR

Implementazione dell’XDR: 5 Considerazioni Tecniche Fondamentali

L’adozione dell’XDR richiede una pianificazione attenta e considerazioni tecniche specifiche:

1 – Integrazione con l’infrastruttura esistente

  • Valutazione della compatibilità con soluzioni di sicurezza preesistenti
  • Pianificazione della migrazione da sistemi legacy
  • Sviluppo di connettori personalizzati se necessario

2 – Scalabilità

  • Capacità di gestire grandi volumi di dati
  • Adattabilità alla crescita dell’organizzazione
  • Flessibilità nell’aggiunta di nuove fonti di dati

3 – Compatibilità cloud

  • Protezione efficace per ambienti ibridi e multi-cloud
  • Integrazione con servizi cloud nativi
  • Gestione unificata della sicurezza on-premise e cloud

4 – Personalizzazione

  • Flessibilità per adattarsi alle esigenze specifiche dell’organizzazione
  • Capacità di creare regole e playbook personalizzati
  • Interfacce API per integrazioni avanzate

5 – Compliance e privacy

  • Configurazione in linea con normative come GDPR, HIPAA, PCI DSS
  • Gestione sicura dei dati sensibili
  • Capacità di generare report di conformità automatizzati

Sfide e Considerazioni Future: Preparare l’XDR per il 2025 e oltre

L’implementazione dell’XDR presenta alcune sfide significative e prospettive future interessanti:

Sfide attuali

  • Complessità di integrazione con sistemi legacy
  • Gestione e analisi di volumi di dati sempre crescenti
  • Necessità di personale altamente qualificato in cybersecurity
  • Evoluzione ed adeguamento continuo e rapido delle tattiche e tecniche dell’attaccante

Tendenze future dell’XDR

  • Integrazione più profonda con l’intelligenza artificiale avanzata
  • Potenziale utilizzo del quantum computing per l’analisi delle minacce
  • Maggiore focus sulla sicurezza degli ambienti IoT e 5G
  • Sviluppo di capacità predittive per anticipare le minacce

Preparazione per le sfide future

  • Investimento continuo nella formazione del personale di sicurezza
  • Adozione di un approccio proattivo alla sicurezza
  • Collaborazione più stretta tra vendor di sicurezza e organizzazioni
  • Sviluppo di framework di sicurezza adattivi e resilienti

La cybersecurity si è evoluta da semplice protezione dei dati a una soluzione completa e certificata che garantisce la “cyber-serenità” per infrastrutture critiche, reti e ambienti operativi, permettendo alle organizzazioni di concentrarsi sulle loro attività principali con il supporto di provider di fiducia, come raccontato in questo video:

[embedded content]

Il Futuro della Cybersecurity: XDR come Pilastro della Difesa Digitale nel 2024 e oltre

l’XDR (Extended Detection and Response) si afferma come una tecnologia indispensabile nel panorama in rapida evoluzione della sicurezza informatica. La sua capacità di integrare dati da molteplici fonti, analizzarli con intelligenza artificiale avanzata e orchestrare risposte automatizzate lo rende uno strumento potente nella lotta contro le minacce cyber moderne.

Le aziende che adottano l’XDR si posizionano in prima linea nella difesa contro attacchi sempre più sofisticati, beneficiando di:

  • Rilevamento precoce e accurato delle minacce
  • Riduzione significativa dei falsi positivi
  • Tempi di risposta notevolmente ridotti
  • Visibilità completa sull’intera infrastruttura IT
  • Protezione avanzata contro attacchi zero-day

Mentre il panorama delle minacce continua a evolversi, l’XDR si configura come una soluzione adattiva e scalabile, pronta a affrontare le sfide future della cybersecurity. Per le organizzazioni che mirano a mantenere una postura di sicurezza robusta e resiliente, l’implementazione di una soluzione XDR non è più un’opzione, ma una necessità strategica.

Prossimi Passi per Potenziare la Vostra Cybersecurity

  1. Valutate la vostra attuale postura di sicurezza
  2. Esplorate le soluzioni XDR disponibili sul mercato
  3. Considerate una prova pilota con una soluzione XDR
  4. Formate il vostro team IT sulle capacità dell’XDR
  5. Sviluppate una roadmap per l’integrazione dell’XDR nella vostra strategia di sicurezza

Non lasciate che la vostra organizzazione rimanga vulnerabile alle cyber minacce, L’XDR offre la protezione avanzata di cui avete bisogno per navigare sicuri nel complesso panorama digitale di oggi e di domani.

Approfondite la Vostra Conoscenza dell’XDR

Per scoprire come l’XDR può trasformare la sicurezza della vostra azienda, esplorate le risorse Stormshield:

Proteggetevi oggi per un domani più sicuro con le soluzioni XDR all’avanguardia. Verificate oggi stesso come le soluzioni XDR possono migliorare la vostra sicurezza informatica aziendale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/xdr-extended-detection-and-response-il-futuro-della-cybersecurity-aziendale/

La conformità alla NIS2 negli ambienti OT passa per lo Zero Trust e la segmentazione di rete

“Trovandoci al crocevia della convergenza tra IT e OT, abbracciare questi nuovi paradigmi di sicurezza non è solo un requisito normativo, ma un imperativo strategico. Il percorso verso ambienti OT veramente resilienti può essere impegnativo, ma con gli strumenti e la mentalità giusti, le aziende possono navigare in questo panorama complesso e uscirne rafforzate e più sicure” conclude Fergusson.https://www.securityinfo.it/2024/09/24/la-conformita-alla-nis2-negli-ambienti-ot-passa-per-lo-zero-trust-e-la-segmentazione-di-rete/?utm_source=rss&utm_medium=rss&utm_campaign=la-conformita-alla-nis2-negli-ambienti-ot-passa-per-lo-zero-trust-e-la-segmentazione-di-rete


Forum ICT Security 2024 – Anticipazione Agenda

La 22a edizione del Forum ICT Security, che si svolgerà a Roma il 23 e 24 ottobre 2024, offrirà uno spazio di dialogo e confronto utile ad approfondire una vasta gamma di temi cruciali in ambito cybersecurity. L’Auditorium della Tecnica si riempirà di professionisti, accademici, policy makers e leader aziendali, impegnati a scambiare conoscenze, strategie e soluzioni atte ad affrontare le sfide della sicurezza informatica contemporanea.

Il Programma, attualmente in fase di aggiornamento, affronterà i temi più rilevanti in ambito cybersecurity attraverso tavole rotonde, keynote ed interventi tecnici di approfondimento.

Bruno Frattasi, Direttore Generale dell’Agenzia Nazionale per la Cybersecurity, aprirà ufficialmente l’evento. Al suo discorso di benvenuto seguirà quello di Luca Tagliaretti, Direttore Esecutivo del Centro Europeo di Competenza per la Cybersecurity. Insieme delineeranno l’importanza crescente della cybersecurity nell’era digitale.

La mattinata proseguirà con una tavola rotonda che affronterà il tema della digital transformation sempre più abilitata dall’adozione di tecnologie cloud, dove i relatori condivideranno esperienze pratiche e best practice su come implementare architetture Zero Trust in ambienti cloud privati, ibridi e multi-cloud.

Seguirà una panoramica sull’innovazione portata dall’intelligenza artificiale e su come le soluzioni ML/GenAI possano essere utilizzate per migliorare le azioni di monitoraggio, analisi minacce e difesa da attacchi sempre più rapidi e sofisticati. Si scenderà maggiormente in dettaglio attraverso l’esplorazione dei sistemi avanzati di machine learning applicati all’encryption omomorfica, con un successivo focus sull’impiego dell’intelligenza artificiale nel ciclo OSINT.

Le sessioni proseguiranno mettendo in luce aree critiche come le sfide della sicurezza nel computing continuum, che spazia dall’IoT al cloud e ai data spaces, presentando quello che si potrebbe definire un approccio di tipo “best effort” alla sicurezza del Computing Continuum. Si analizzerà successivamente il concetto di sovranità digitale, cruciale per le aziende italiane poiché indirizzato a garantire il controllo sui dati e la sicurezza delle infrastrutture critiche, traducendosi in indipendenza strategica, resilienza e competitività economica.

La giornata si concluderà con l’integrazione della cybersecurity nella digitalizzazione del sistema sanitario italiano sotto l’egida del PNRR. La tavola rotonda sarà dedicata alla sanità digitale e al ruolo della cybersecurity e delle nuove tecnologie nell’ambito del Piano Nazionale di Ripresa e Resilienza, analizzando le implicazioni in termini di interconnessione dei sistemi, sicurezza dei dati dei pazienti e utilizzo dell’intelligenza artificiale.

Il secondo giorno del Forum ICT Security inizierà con una tavola rotonda dedicata alle direttive NIS2, CER e al regolamento DORA. Gli esperti discuteranno l’implementazione di queste normative e la loro integrazione nei paradigmi di sicurezza esistenti, con un focus particolare sulla sicurezza delle infrastrutture critiche e la resilienza operativa. Le discussioni approfondiranno le sfide della security nella supply chain e il ruolo delle certificazioni nel nuovo contesto normativo, offrendo una panoramica complessiva delle strategie di threat intelligence sharing e delle metodologie di gestione del rischio.

Seguiranno delle sessioni di approfondimento su come mettere in campo una sicurezza proattiva attraverso test di sicurezza avanzati e la gestione proattiva del rischio mediante l’integrazione del security twin della minaccia, capace di simulare in modo accurato le intrusioni generando proattivamente dati sintetici accurati e aggiornati.

Ci saranno interventi relativi alla gestione delle identità che spazieranno dalle innovazioni come la Self-Sovereign Identity (SSI) e le architetture BlockChain Distributed Ledger Technology (DLT) al regolamento eIDAS 2.

Più tardi, il focus si sposterà sui rischi e le prospettive offerte dalle quantum technologies, dove verranno discusse le implicazioni dei computer quantistici sulla crittografia corrente e si esamineranno le sfide etiche e di policy legate a queste tecnologie in rapida evoluzione.

In chiusura, durante la tavola rotonda dedicata all’Industria 5.0, i relatori esamineranno le sfide e le strategie per mantenere sicure le interazioni tra umani e macchine e i rischi e le diverse applicazioni dell’intelligenza artificiale. La sessione esplorerà temi come la gestione dell’identità e degli accessi e la sicurezza nei contesti AIoT e IIoT.

I due giorni del Forum ICT Security offriranno un’ampia gamma di sessioni informative e interattive che riguardano tutti gli ambiti della cybersecurity, dalla protezione contro le minacce interne ed esterne, all’adozione di nuove tecnologie e strategie all’avanguardia per garantire la resilienza digitale delle organizzazioni con una prospettiva sia tecnica che strategica.

Le tavole rotonde di questa 22a edizione sono state realizzate in collaborazioni con quattro importanti associazioni del settore: Cyber 4.0; CSA Italy; MADE; START 4.0

Si preannuncia un evento ricco di informazioni che stimolerà intense discussioni e potenzialmente guiderà nuove politiche e tecniche per combattere le minacce alla cybersecurity in modo innovativo ed efficace. Saranno due giorni di apprendimento e di networking indispensabili per ogni professionista del settore.

Scopri tutti i relatori della nuova edizione del Forum ICT Security: https://www.ictsecuritymagazine.com/eventi/forumictsecurity2024#relatori

Vieni a conoscere le soluzioni innovative proposte dai nostri sponsor: https://www.ictsecuritymagazine.com/eventi/forumictsecurity2024#sponsor

La partecipazione all’evento è gratuita previa registrazione al seguente link: https://www.ictsecuritymagazine.com/eventi/register

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/forum-ict-security-2024-anticipazione-agenda/


Un’introduzione a Self-Sovereign Identity

In questo articolo, ci dedichiamo alla descrizione delle nozioni fondamentali dietro a Self-Sovereign Identity, un modello di gestione dell’identità digitale in cui gli individui hanno il pieno controllo delle proprie informazioni personali. Parleremo inoltre dei suoi punti di forza rispetto ai precedenti modelli. In futuri articoli sullo stesso tema, ci addentreremo più sugli aspetti tecnici e sulla possibilità di creare un wallet di credenziali personali.

Introduzione alle identità digitali, alle operazioni, ai sistemi che le utilizzano

Una digital identity (identità digitale) può essere descritta come un insieme di attributi che aiutano a descrivere o qualificare un’entità, che si tratti di un essere umano o di un dispositivo elettronico. Alcuni di questi attributi sono chiamati identifier (identificatori) e distinguono il titolare dell’identità all’interno di un contesto specifico. Per esempio, nel mondo fisico, una targa di un’auto o il nostro codice fiscale, possono fungere da identificatori in contesti differenti.

Le identità, fisiche o digitali, nascono per essere soggette a un processo di verifica, diviso in identification e authentication (rispettivamente, identificazione e autenticazione). Il processo di identificazione è l’associazione di un identificatore personale con il titolare dell’identità digitale che lo presenta, ad esempio fornendo un indirizzo email durante un’operazione di iscrizione su un sito Web.

Il processo di autenticazione consiste invece nel verificare l’entità identificata tramite una prova di sicurezza, solitamente mediante una password segreta o una firma digitale. Ad esempio, cliccare su un link ricevuto via email dimostra che l’indirizzo email appartiene al titolare. Queste due operazioni sono fornite dai sistemi di Identity and Access Management (IAM), servizi specializzati di cui si fidano tutte le entità coinvolte (rappresentano quindi un trusted party) [1].

Uno IAM consiste solitamente di tre parti, rappresentate da un end-user (qualsiasi entità che possiede un’identità digitale e desidera svolgere una qualche attività), un identity provider (IdP) e un service provider (SP).

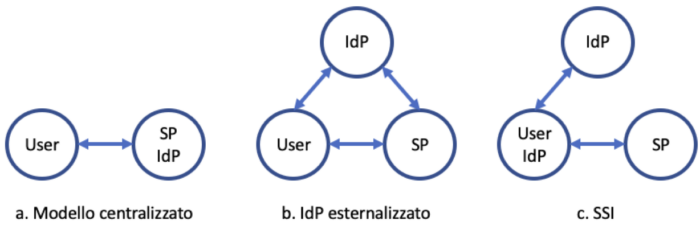
Un IdP genera e gestisce informazioni sull’identità degli utenti-entità da riconoscere (umane, software, hardware, etc), oltre a fornire servizi di autenticazione. Un SP è, con una definizione molto generale, un’organizzazione che offre servizi per i quali gli utenti hanno bisogno di fornire informazioni personali. Per una lunga fase iniziale del Web, erano gli stessi SP che implementavano soluzioni IAM come autorità centralizzate (Figura 1a).

Questo modello presenta alcuni svantaggi per gli utenti, in quanto devono gestire account differenti e mantenere per ciascuno di essi le proprie credenziali di accesso (che spesso coinvolgono password semplici), le impostazioni di sicurezza, e, in generale, tutte le informazioni relative all’account. Questo approccio rende vulnerabili al furto di password attraverso tecniche di phishing, key-logging, e malware in generale.

Per questi motivi, sono stati sviluppati successivamente standard per protocolli di federated identity (identità federata), tra cui Security Assertion Markup Language (SAML) e OpenID/OAuth, consentendo quindi agli utenti di riutilizzare identità già presenti presso vari provider spesso “social”, come Google, LinkedIn, Apple, Amazon, etc. In questo modello, l’utente deve autorizzare/negare l’IdP a condividere specifici attributi personali richiesti dall’SP che l’utente vuole utilizzare.

Questo sistema IAM di terze parti, chiamato IdP “esternalizzato”, migliora il precedente modello centralizzato su alcuni aspetti (Figura 1b): gli utenti devono essere registrati in pochi IdP per poter accedere ai servizi disponibili sul Web. Gli SP devono essere registrati con gli IdP desiderati (o con federazioni di IdP, che collaborano tra loro in modo trasparente per l’utente) per lavorare con utenti identificati e autenticati dagli IdP. Uno dei principali problemi di questo approccio è che negli IdP adesso si concentra una grande quantità di identità digitali, che fanno sì che maggior parte degli attacchi si trasferisca verso gli IdP piuttosto che ai server degli SP, come avveniva invece col modello centralizzato.

Il modello esternalizzato si è sviluppato in modo da porre anche altri svantaggi, come la formazione di oligopoli di IdP tra i quali l’identità dell’utente non è portabile, e la possibilità degli IdP di cancellare arbitrariamente un utente (e la sua identità) dalle proprie piattaforme (in caso l’IdP sia un social network, questo può avvenire anche per una violazione delle sue condizioni di utilizzo).

Figura 1: tre diversi modelli IAM: modello centralizzato, IdP esternalizzato, SSI
Figura 1: tre diversi modelli IAM

Self-Sovereign Identity

Il modello di Self-Sovereign Identity (SSI) elimina la necessità di un fornitore di identità esterno, consentendo all’utente di avere il pieno controllo della propria identità, potendo anche diventare lui stesso un IdP (Figura 1c). Gli utenti possono quindi gestire la propria identità digitale senza affidarsi a piattaforme di terze parti, facendo un passo avanti verso una maggiore privacy e sicurezza e mitigando eventi di data breach/leak [2].

SSI si basa sulla tecnologia blockchain, che fornisce un sistema decentralizzato per l’archiviazione e la verifica delle informazioni relative all’identità, resistente a manomissione. Si noti che la blockchain viene utilizzata “solamente” per memorizzare informazioni che permettono la verifica decentralizzata delle, e non memorizza quindi dati personali che al contrario rimangono all’interno di wallet digitali.

Il concetto centrale di SSI è che gli individui sono sovrani rispetto al proprio “io digitale” e hanno il controllo dei propri dati. In SSI l’identità è sovrana, duratura e portabile per qualsiasi individuo, gruppo o entità che consente l’accesso a tutti i servizi digitali pertinenti utilizzando credenziali verificabili relative all’identità pur mantenendo la privacy. Christopher Allen ha proposto dieci principi fondamentali per SSI [3], che in [4] sono stati raggruppati in tre principali gruppi riguardanti rispettivamente la sicurezza, controllabilità e portabilità dell’identità.

L’ecosistema SSI

Nell’ambito dell’SSI, introduciamo adesso un po’ di terminologia. I claim sono asserzioni fatte da un’entità riguardanti un soggetto. Un insieme di una o più affermazioni fatte da un’entità è una credential (credenziale). Se la credenziale contiene materiale crittografico che ne assicura l’integrità e l’autenticità, viene definita una veriafiable credential (VC). Un’affermazione a prova di manomissione derivata da una credenziale verificabile è chiamata verifiable claim. In SSI, le entità emettono credenziali verificabili verso gli holder (i titolari della credenziale), permettendo poi agli utenti di scegliere quali affermazioni essi vogliono condividere.

Ad esempio, una credenziale può riguardare una certificazione professionale in ambito sicurezza, ed i claim all’interno possono rappresentare la data dell’esame, il punteggio ottenuto, o il periodo di validità della certificazione.

Una verifiable presentation (VP) permette agli utenti di condividere solo le informazioni necessarie (decise dall’holder) provenienti da una o più credenziali, senza dover rivelare tutti i dettagli di una credenziale, permettendone al contempo anche le verifiche di autenticità ed integrità.

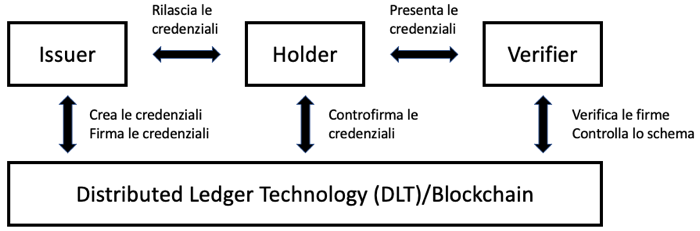
Nell’ecosistema SSI sono tre i principali attori: l’issuer crea e rilascia le credenziali ad un holder, l’holder le detiene e presenta al verifier che le richiede, e poi effettua i controlli di verifica. Figura 2 riassume le interazioni tra questi attori.

Self-Sovereign Identity: l’ecosistema SSI
Figura 2: l’ecosistema SSI

In un successivo articolo ci addentreremo nei Decentralized Identifier (DID), degli identificatori creati per essere gestiti in modo decentralizzato, i loro standard principali (W3C) [5] e le principali blockchain utilizzate.

BIBLIOGRAFIA

[1] Frederico Schardong and Ricardo Custódio. Self-sovereign identity: A systematic review, mapping and taxonomy. Sensors, 22(15):5641, 2022. URL https://doi.org/10.3390/s22155641

[2] Perché dovrei preoccuparmi della self-sovereign identity, se sono un’azienda o un cittadino?, di Efrem Zugnaz, 24 Giugno 2020. URL https://www.ictsecuritymagazine.com/articoli/perche-dovrei-preoccuparmi-della-self-sovereign-identity-se-sono-unazienda-o-un-cittadino/

[3] Christopher Allen. The path to self-sovereign identity, 26 Aprile 2016. URL https://www.lifewithalacrity.com/article/the-path-to-self-soverereign-identity/

[4] Andrew Tobin and Drummond Reed. The inevitable rise of self-sovereign identity. The Sovrin Foundation, 29(2016):18, 2016.

[5] Decentralized Identifiers (DIDs) v1.0 Core architecture, data model, and representations W3C Recommendation 19 July 2022. URL https://www.w3.org/TR/did-core/

Articolo a cura di Francesco Santini

Profilo Autore

Francesco Santini è Professore Associato presso il Dipartimento di Matematica e Informatica dell’Università degli Studi di Perugia. Si occupa da quasi venti anni di Intelligenza Artificiale e Cybersecurity, con un approccio integrato. È docente di corsi riguardanti la sicurezza per corsi di laurea magistrale in informatica e in master universitari di primo livello su protezione del dato e forensics. È relatore di tesi sulle materie di insegnamento. Organizza il programma di training CyberChallenge.it per studenti di scuole superiori e laurea triennale, ed è membro del Cybersecurity National Lab. presso il nodo di Perugia.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/intro-self-sovereign-identity/


Revolutionizing public safety and criminal justice through AI

Artificial Intelligence (AI) is rapidly transforming public safety, criminal justice and security by fundamentally changing how crimes are committed, investigated and prevented. As AI tools become increasingly sophisticated, law enforcement and corporate security professionals are utilizing these advancements to enhance their capabilities. However, integrating AI into these sectors also brings significant challenges, including ethical concerns, recruitment difficulties, and the surge in crime rates. This article examines the transformative impact of AI, the ongoing efforts to unify AI applications across public safety and security sectors, and expert advice on overcoming the associated challenges.

The evolving landscape of crime and security with AI

AI’s influence on public safety and security is multifaceted, impacting both the nature of criminal activities and the methods used to combat them. Criminals are increasingly leveraging AI to execute more sophisticated cyberattacks, evade detection, and exploit vulnerabilities in security systems. For instance, AI-powered malware can adapt to different environments, making it more challenging for traditional security measures to detect and neutralize threats. Additionally, deepfake technology, which uses AI to create highly convincing fake audio and video content, has been exploited for identity theft, financial fraud, and misinformation campaigns.

Conversely, AI equips law enforcement and security professionals with powerful tools to counter these evolving threats. Predictive analytics, powered by machine learning algorithms, allows for the analysis of vast amounts of data to identify patterns and predict criminal behavior. This proactive approach enables law enforcement agencies to allocate resources more effectively and prevent crimes before they occur. For example, AI-driven crime mapping tools analyze historical crime data to forecast high-risk areas, helping police departments deploy officers more strategically.

In criminal investigations, AI is revolutionizing the way evidence is gathered, analyzed and interpreted. Advanced facial recognition technology, natural language processing, and AI-driven data mining have become essential tools in identifying suspects, uncovering connections between criminal networks, and solving complex cases. AI-powered surveillance systems can automatically flag suspicious behavior in real-time, reducing the burden on human operators and enhancing the accuracy of monitoring efforts.

Integrating AI across public safety and security sectors

As AI continues to advance, there is growing recognition of the need to integrate AI applications across public safety and security sectors. A unified approach can enhance collaboration between law enforcement, corporate security, and other stakeholders, leading to more effective crime prevention and response strategies. However, achieving this integration requires addressing several challenges, including ethical use of AI, recruitment and hiring issues, and the need for standardized practices.

One key effort to integrate AI across these sectors is the development of shared platforms and data exchange protocols. These initiatives aim to break down silos between different agencies and organizations, allowing for seamless information sharing and coordinated responses to emerging threats. For example, the Global AI Ethics Consortium (GAIEC) is working to establish guidelines for the ethical use of AI in public safety and security, emphasizing transparency, accountability, and fairness in AI-driven decision-making processes.

Another important aspect of integration is the collaboration between public and private sectors. Corporate security professionals are increasingly partnering with law enforcement agencies to share insights, best practices and technological innovations. These partnerships are particularly valuable in addressing cybersecurity threats, where the private sector often possesses innovative expertise and resources. By working together, public and private entities can create a more comprehensive and resilient security ecosystem.

To successfully integrate AI into law enforcement and security organizations, it is crucial to tackle the recruitment and hiring challenges these sectors face. The demand for skilled professionals capable of leveraging AI-driven tools is rapidly outpacing the available talent, resulting in a significant gap. To address this, many agencies are not only investing in comprehensive training programs to upskill their current workforce but are also revising their recruitment strategies to attract tech-savvy candidates. A prime example of this effort is Embry-Riddle Aeronautical University’s College of Business, Security, and Intelligence in Prescott, Arizona. The college offers hands-on courses that utilize advanced tools complemented by immersive internships that allow students to apply and refine their skills in real-world settings. As a result, graduates are highly sought after, receiving multiple offers from both public and private sector organizations.

Addressing rising crime rates and workplace violence

The increase in crime rates and workplace violence has underscored the urgency of integrating AI into public safety and security efforts. AI offers innovative solutions to these pressing issues but also raises ethical concerns that must be addressed to ensure responsible use.

In the context of rising crime rates, AI can play a crucial role in enhancing law enforcement’s ability to respond to and prevent criminal activities. Predictive policing, as mentioned earlier, allows agencies to anticipate crime hotspots and deploy resources accordingly. Moreover, AI-driven forensic analysis can expedite the investigation process, enabling faster identification of suspects and resolution of cases. However, critics argue that predictive policing may perpetuate biases present in historical crime data, leading to discriminatory practices and unequal treatment of communities. To mitigate these risks, it is essential to implement robust oversight mechanisms and ensure that AI systems are transparent and accountable.

Workplace violence is another area where AI is making a significant impact. AI-powered monitoring systems can detect early warning signs of violent behavior, such as verbal threats or aggressive body language, allowing for timely intervention. Additionally, AI-driven risk assessment tools can evaluate the likelihood of workplace violence based on various factors, helping employers implement preventive measures. However, the use of AI in monitoring employees raises privacy concerns, as constant surveillance may infringe on individuals’ rights and create a culture of mistrust. Balancing the need for safety with respect for privacy is a critical challenge that organizations must navigate when implementing AI-driven solutions.

Expert recommendations for the responsible use of AI

To address the challenges associated with the integration of AI in public safety, criminal justice and security, experts from these fields advocate several key measures. These recommendations focus on ensuring the ethical use of AI, improving recruitment and hiring practices, and fostering collaboration across sectors.

Primarily, experts emphasize the importance of establishing clear ethical guidelines for AI deployment. These guidelines should be developed in consultation with a diverse range of stakeholders, including law enforcement, security professionals, legal experts, and community representatives. The goal is to create a framework that prioritizes transparency, accountability and fairness while minimizing the potential for bias and discrimination. Additionally, ongoing monitoring and evaluation of AI systems are crucial to identify and address any unintended consequences.

Regarding recruitment and hiring, experts suggest that agencies should prioritize diversity and inclusion in their hiring practices. A diverse workforce is more likely to bring a variety of perspectives to the table, reducing the risk of bias in AI-driven decision-making. Furthermore, investing in continuous training and professional development for existing employees is essential to keep pace with the rapidly evolving AI landscape. By building a workforce that is both technically proficient and ethically aware, organizations can better navigate the challenges associated with AI integration.

Ultimately, experts advocate for stronger collaboration between public safety, criminal justice and corporate security sectors. This collaboration should extend beyond traditional partnerships to include academic institutions, technology companies and civil society organizations. By fostering a multidisciplinary approach, stakeholders can leverage their collective expertise to develop more effective and equitable AI-driven solutions. Moreover, cross-sector collaboration can help establish standardized practices and protocols, ensuring that AI is used consistently and responsibly across different domains.

The transformative impact of AI on public safety, criminal justice and security is undeniable, offering new tools and capabilities to combat crime and enhance security. However, the integration of AI across these sectors presents significant challenges, including ethical considerations, recruitment issues, and the need for unified approaches. By adhering to expert recommendations, such as the development of ethical guidelines, improving hiring practices, and fostering collaboration, stakeholders can harness the potential of AI while addressing its associated risks. As AI continues to evolve, its role in shaping the future of public safety and security will undoubtedly become even more critical.

https://www.securitymagazine.com/articles/101023-revolutionizing-public-safety-and-criminal-justice-through-ai


11 million devices infected with botnet malware hosted in Google Play

A computer screen filled with ones and zeros also contains a Google logo and the word hacked.

Five years ago, researchers made a grim discovery—a legitimate Android app in the Google Play market that was surreptitiously made malicious by a library the developers used to earn advertising revenue. With that, the app was infected with code that caused 100 million infected devices to connect to attacker-controlled servers and download secret payloads.

Now, history is repeating itself. Researchers from the same Moscow, Russia-based security firm reported Monday that they found two new apps, downloaded from Play 11 million times, that were infected with the same malware family. The researchers, from Kaspersky, believe a malicious software developer kit for integrating advertising capabilities is once again responsible.

Clever tradecraft

Software developer kits, better known as SDKs, are apps that provide developers with frameworks that can greatly speed up the app-creation process by streamlining repetitive tasks. An unverified SDK module incorporated into the apps ostensibly supported the display of ads. Behind the scenes, it provided a host of advanced methods for stealthy communication with malicious servers, where the apps would upload user data and download malicious code that could be executed and updated at any time.

The stealthy malware family in both campaigns is known as Necro. This time, some variants use techniques such as steganography, an obfuscation method rarely seen in mobile malware. Some variants also deploy clever tradecraft to deliver malicious code that can run with heightened system rights. Once devices are infected with this variant, they contact an attacker-controlled command-and-control server and send web requests containing encrypted JSON data that reports information about each compromised device and application hosting the module.

The server, in turn, returns a JSON response that contains a link to a PNG image and associated metadata that includes the image hash. If the malicious module installed on the infected device confirms the hash is correct, it downloads the image.

The SDK module “uses a very simple steganographic algorithm,” Kaspersky researchers explained in a separate post. “If the MD5 check is successful, it extracts the contents of the PNG file—the pixel values in the ARGB channels—using standard Android tools. Then the getPixel method returns a value whose least significant byte contains the blue channel of the image, and processing begins in the code.”

The researchers continued:

If we consider the blue channel of the image as a byte array of dimension 1, then the first four bytes of the image are the size of the encoded payload in Little Endian format (from the least significant byte to the most significant). Next, the payload of the specified size is recorded: this is a JAR file encoded with Base64, which is loaded after decoding via DexClassLoader. Coral SDK loads the sdk.fkgh.mvp.SdkEntry class in a JAR file using the native library libcoral.so. This library has been obfuscated using the OLLVM tool. The starting point, or entry point, for execution within the loaded class is the run method.

Necro code implementing steganography.
Enlarge / Necro code implementing steganography.

Follow-on payloads that get installed download malicious plugins that can be mixed and matched for each infected device to perform a variety of different actions. One of the plugins allows code to run with elevated system rights. By default, Android bars privileged processes from using WebView, an extension in the OS for displaying webpages in apps. To bypass this safety restriction, Necro uses a hacking technique known as a reflection attack to create a separate instance of the WebView factory.

This plugin can also download and run other executable files that will replace links rendered through WebView. When running with the elevated system rights, these executables have the ability to modify URLs to add confirmation codes for paid subscriptions and download and execute code loaded at links controlled by the attacker. The researchers listed five separate payloads they encountered in their analysis of Necro.

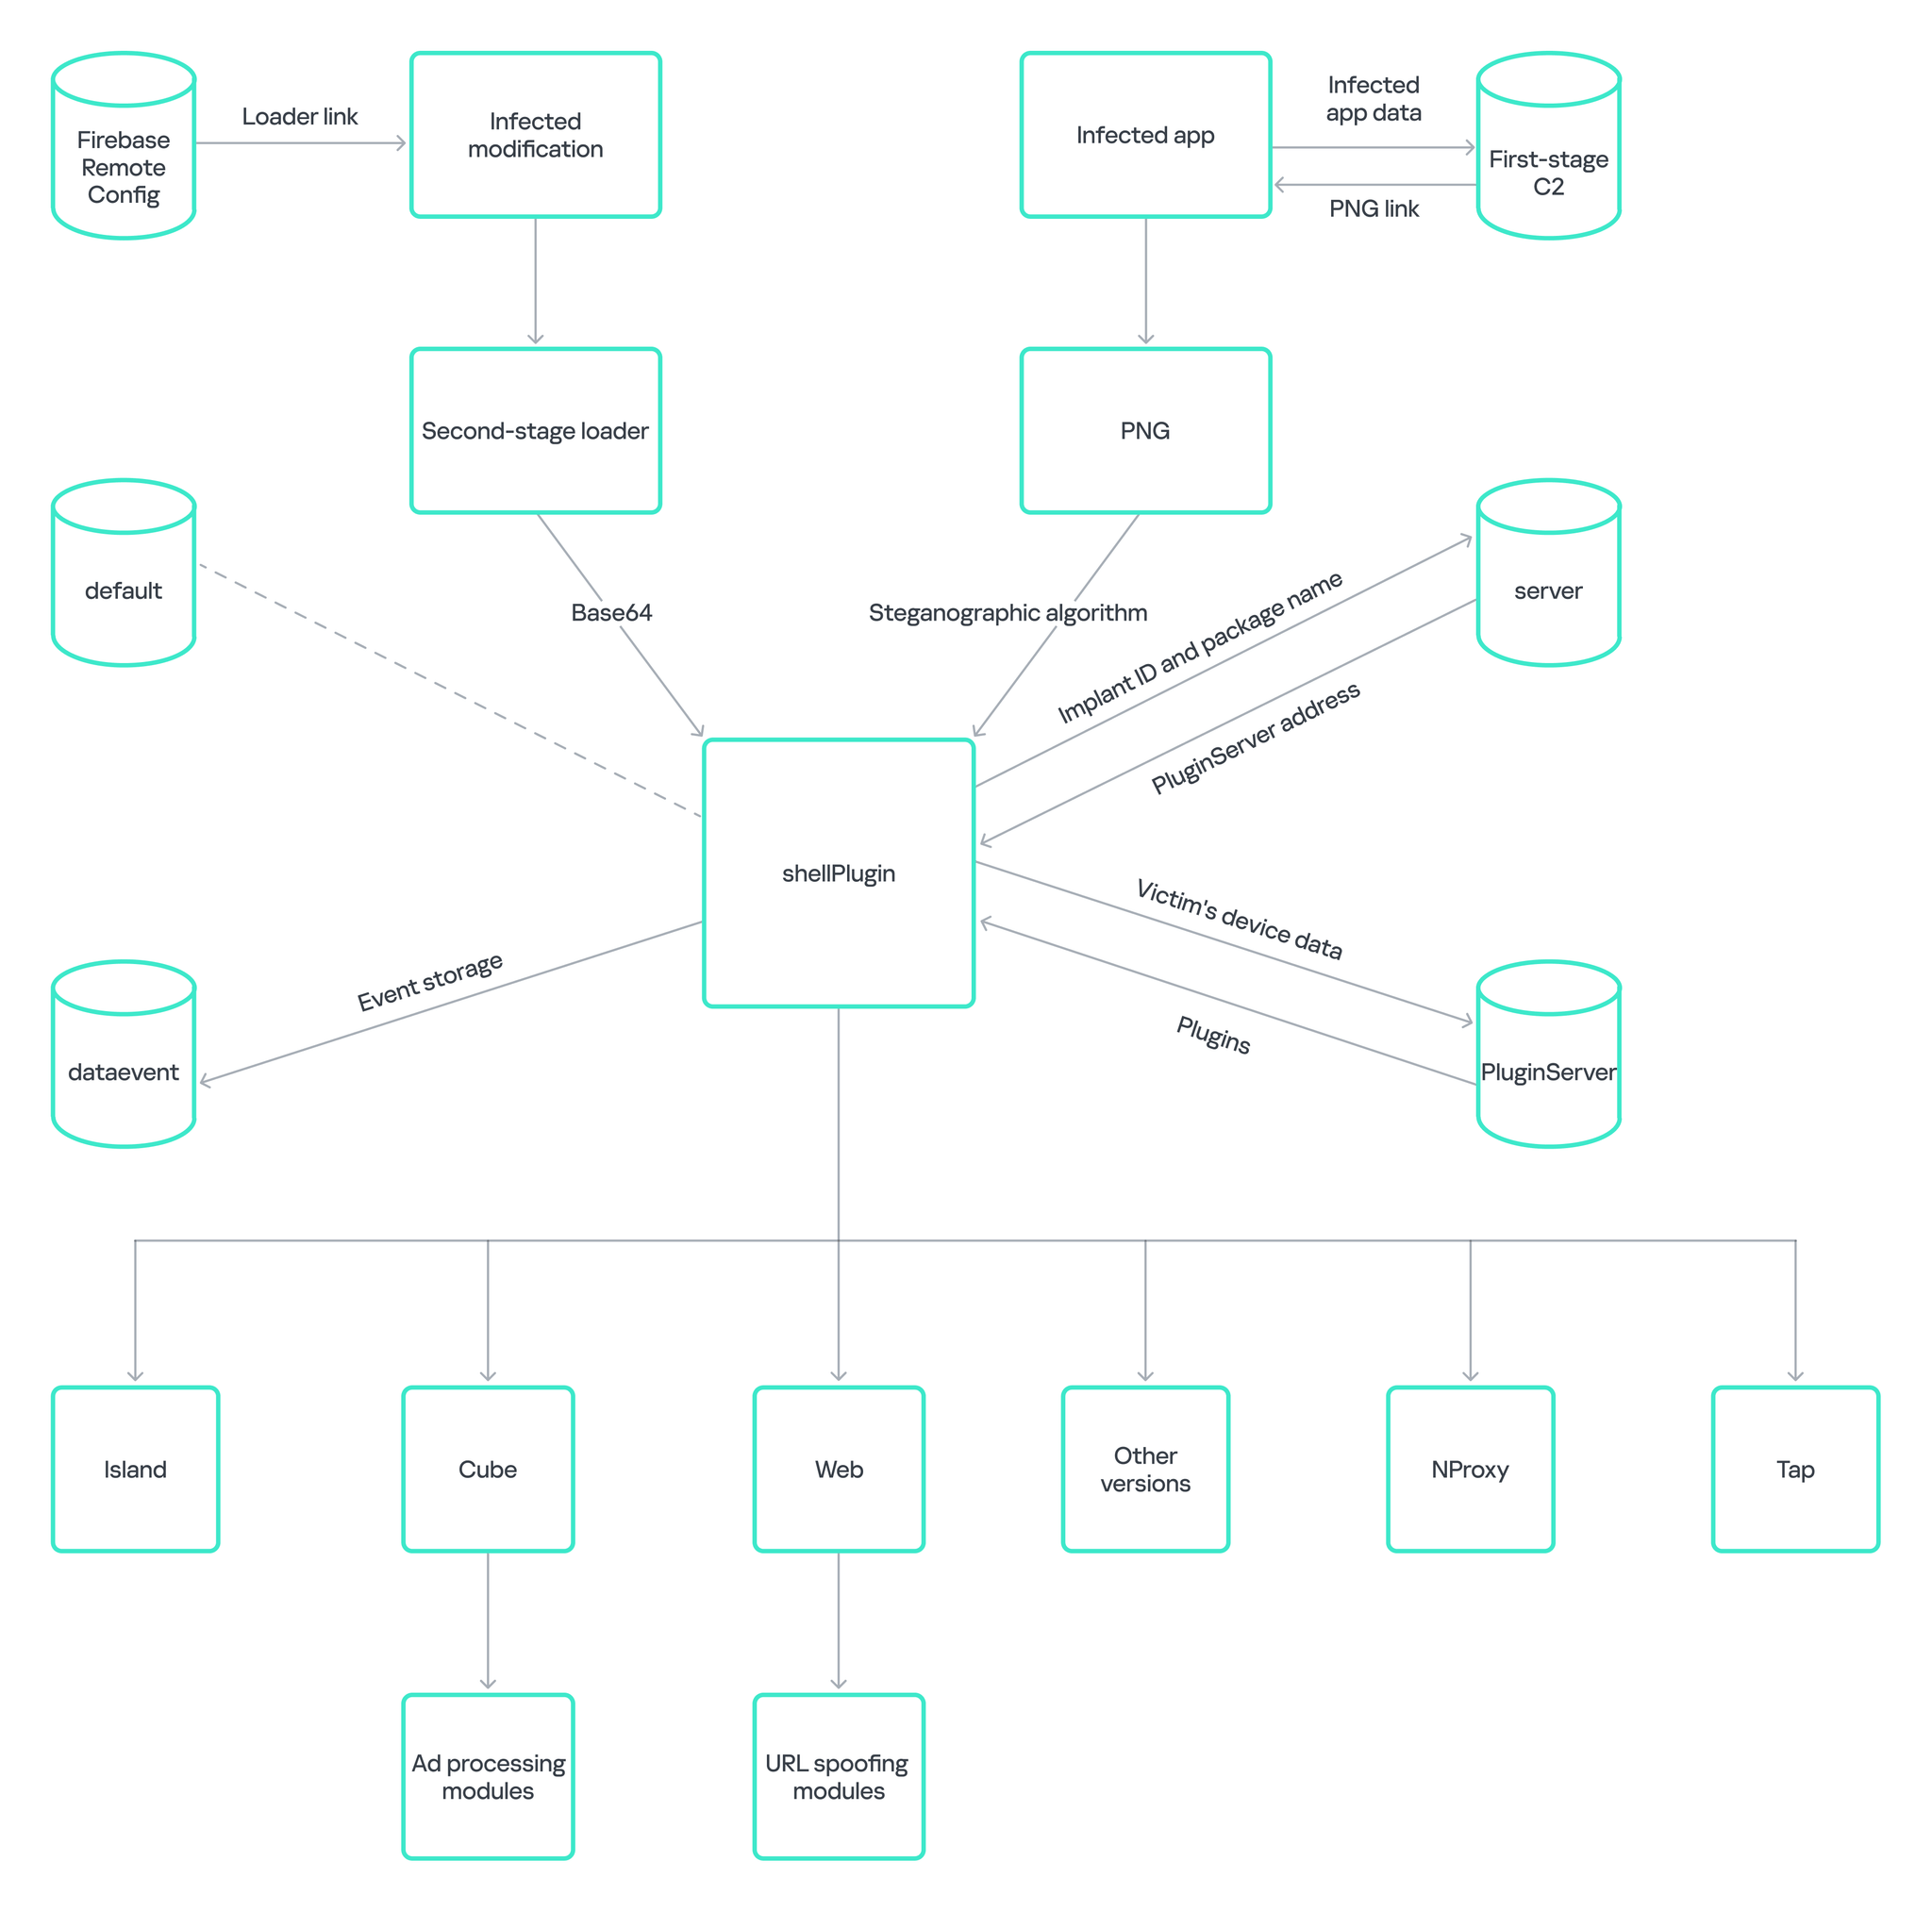
The modular design of Necro opens myriad ways for the malware to behave. Kaspersky provided the following image that provides an overview.

Necro Trojan infection diagram.
Enlarge / Necro Trojan infection diagram.

The researchers found Necro in two Google Play apps. One was Wuta Camera, an app with 10 million downloads to date. Wuta Camera versions 6.3.2.148 through 6.3.6.148 contained the malicious SDK that infects apps. The app has since been updated to remove the malicious component. A separate app with roughly 1 million downloads—known as Max Browser—was also infected. That app is no longer available in Google Play.

The researchers also found Necro infecting a variety of Android apps available in alternative marketplaces. Those apps typically billed themselves as modified versions of legitimate apps such as Spotify, Minecraft, WhatsApp, Stumble Guys, Car Parking Multiplayer, and Melon Sandbox.

People who are concerned they may be infected by Necro should check their devices for the presence of indicators of compromise listed at the end of this writeup.

https://arstechnica.com/?p=2051854


Integrate red, blue and purple teams into cyber resilience strategy

Given the relentless pace of the security industry, prevention of cyber threats demands that organizations properly understand and implement red, blue and purple team exercises. 

With increasing pressure on organizations to adopt cutting-edge technology and assemble teams to tackle evolving threats, it is crucial to pause and reflect before integrating red, blue or purple teams. It is essential to grasp their current significance, evolution and the responsible incorporation of these teams into a security resilience strategy.

Red, blue, and purple teaming today

  • The red team is responsible for simulating or emulating the attackers. Their primary goal is to gain access and achieve a predefined objective. This oftentimes, but not always, is done in a stealthy manner. 
  • The blue team protects the environment. Their primary goal is to protect the network by triaging and responding to security alerts. This team has it tougher, as it’s far more difficult to defend than it is to attack.
  • The purple team is a bit trickier because it isn’t an actual team, per se. It actually evolved from red teaming in an effort to reduce costs and provide greater security value. The term is meant to refer to the blue team and red team working together to raise the security bar and help improve the organization’s security posture either by collaboration or knowledge transfer. It provides the best return on investment of all the various attack simulation services offered.

How these teams have evolved

Over two decades ago, security testing was split into two main camps: infrastructure and application. Scopes were fairly loose, and the permission to exploit vulnerabilities was freely granted, if not expected, which made for a more robust security assessment. 

As testing has become more mainstream, scopes have been restricted to such an extent that testing now tends to be focused on a small piece of an environment, be it a system or an application, and the permission to exploit vulnerabilities has slowly disappeared. 

When testing in isolation, it’s harder to identify security risks posed by other areas of the business or network. As such, red teaming came about to test the broad scope of the organization and get a big-picture sense of the risk posed by a cyber breach. 

Red teaming wasn’t a strong effort until endpoint detection and response (EDR) was introduced, which prompted teams to completely shift their operating methods to living off the land more. From here, the focus was to achieve the objectives without being detected or evicted by the blue team. These jobs took longer, so the return on investment (ROI) was harder to prove given the increased resources organizations had to invest. This raised the question: is it more important to fix the security vulnerabilities or improve the detection rate?

Many companies decided to invest more in detection, which is where purple teams came into play. Purple teams reduced the time required for red teams to carry out their objectives, and gave blue teams real-time access to specialist knowledge that helped them develop their detection capabilities.

Key considerations

Although this may be frustrating, it’s easier to identify the telltale signs an organization is NOT ready for this kind of teaming. No matter how a team is structured, how many people are on it, and how strong they are, if an organization is not equipped with a 24/7 security team, they will not succeed. Working strictly nine-to-five in cybersecurity just doesn’t cut it, and it’s game over for these organizations with or without red, blue and purple teaming. 

The future of security teaming

Attack simulation of any flavor is a valuable exercise to run, but only when performed as part of a layered security strategy that addresses people, process and technology. Red, blue and purple teams are not silver bullets for cyber defense; they are just another layer of defense and verification.

When it comes to technology, organizations can start with a secure design, keep patch levels up to date, and use a “least privilege” model. Similarly, organizations must ensure their people are educated and upskilled in security with the understanding of how their actions impact the business. And finally, it’s important that security processes are exercised so they suit the organization and its people, and are familiar to all team members.

Cyber crisis exercising is the key to security, as it helps build the muscle memory of what to do in any given situation. With the pace of the industry today, to be successful in the red, blue, and purple team arena, security leaders have to continuously learn and adapt the approach as techniques, tactics, and procedures have a limited shelf life. If all teams are continuously upleveled, individuals and teams will be confident in all skills offered by all security teams.

https://www.securitymagazine.com/articles/101020-integrate-red-blue-and-purple-teams-into-cyber-resilience-strategy


Il ciclo di vita dei dati rubati: dal furto al profitto

I dati aziendali violati sono al centro dell’attenzione in questo momento. Il 2023 ha segnato un record per numero di violazioni dei dati e di individui colpiti, con 3.205 compromissioni dei dati che hanno interessato 353 milioni di persone in totale. In particolare, Travel and Tourism si è classificato al terzo posto tra le aziende prese di mira secondo l’ultimo report Cybersecurity in Travel and Tourism di Reasearch and Markets (Cybersecurity in Travel and Tourism – Thematic Intelligence (researchandmarkets.com)).

Ma cosa succede realmente quando si verifica una violazione dei dati e vengono effettivamente trapelate informazioni sensibili? Quali sono i pericoli specifici per un’organizzazione una volta che tali informazioni vengono esposte?

Questo articolo si addentra nel ciclo di vita dei dati violati, esplorando come gli hacker sfruttano le informazioni trapelate e fornendo strategie attuabili dalle aziende per proteggersi efficacemente.

Come vengono compromessi i dati aziendali

I dati sensibili possono essere compromessi in vari modi e spesso sono l’obiettivo principale di molti hacker e gruppi di criminali informatici. Tra i vari metodi, i dati possono essere violati tramite:

  • Software dannoso: malware e trojan possono annidarsi nelle reti e nei dispositivi, esfiltrando dati ed eludendo il rilevamento.
  • Accesso non autorizzato: gli attacchi di compromissione degli account realizzati tramite attacchi brute-force, furto di credenziali, phishing o social engineering possono fornire le chiavi di accesso, soprattutto se le aziende non limitano i privilegi o le autorizzazioni degli account.
  • Exploit delle vulnerabilità: l’esplosione delle applicazioni SaaS ha aumentato significativamente la superficie di attacco di qualsiasi azienda, rendendo la gestione delle vulnerabilità una sfida più ardua. Ciò significa che gli hacker hanno più facilità nello sfruttare le vulnerabilità note per compromettere le aziende e i loro dati.

Anche i gruppi ransomware stanno ricorrendo all’esfiltrazione dei dati per aumentare le loro possibilità di essere pagati. Tradizionalmente, il ransomware crittografava i dati di un’organizzazione, escludendo l’azienda dalla propria rete o dalle proprie risorse. Ora, i gruppi ransomware minacciano di far trapelare ed esporre dati sensibili, sapendo che ciò potrebbe causare ulteriori danni alla reputazione, a livello legale e finanziario.

In Bitdefender, abbiamo visto gruppi ransomware impiegare mesi per compromettere ed esfiltrare i dati fino ad essere certi di aver raccolto abbastanza informazioni per colpire in modo significativo un’azienda. In questo modo, anche se la vittima ha dei backup e non è disposta a pagare, i gruppi ransomware ricorrono alla minaccia di divulgare e rendere pubblici i dati.

Questo nuovo approccio al ransomware è in gran parte il motivo per cui il tasso e il costo delle richieste di riscatto per ransomware sono aumentati costantemente nell’ultimo decennio.

Una volta che gli hacker hanno accesso ai dati di un’azienda, possono monetizzarli. In molti casi, si rivolgono al dark web.

Trarre profitto dal crimine informatico nel Dark Web

Il dark web è una parte nascosta di Internet accessibile tramite browser specializzati. È progettato per garantire il completo anonimato ed è noto per facilitare l’acquisto di contenuti, servizi e beni illeciti come droghe e dati rubati..

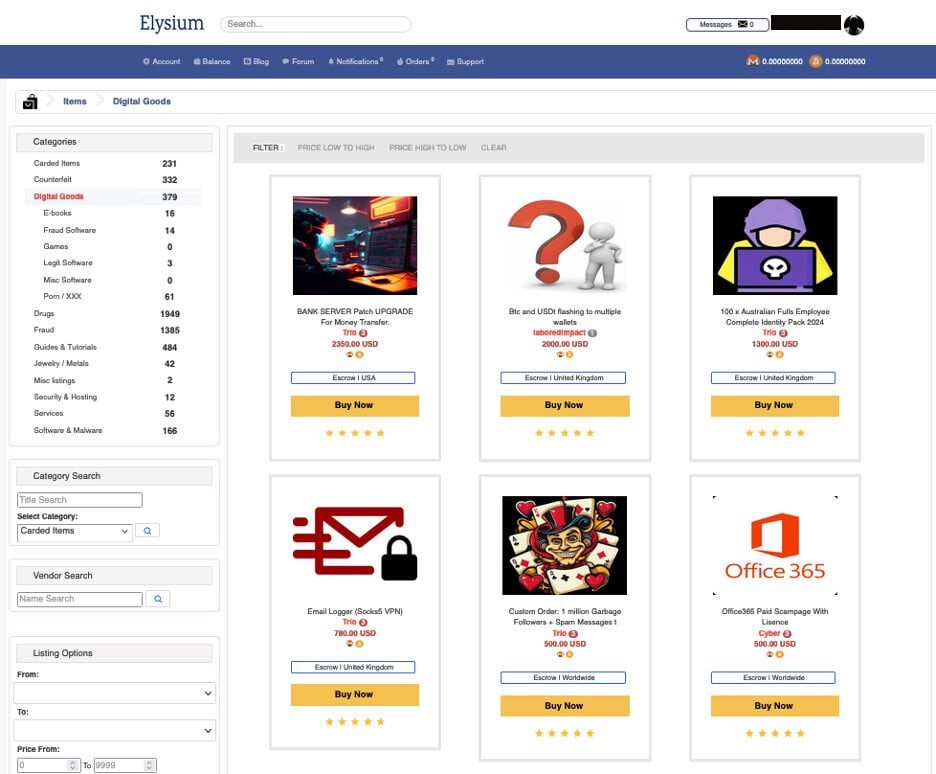
Una rapida immersione nel dark web può rivelare numerose entità che vendono dati come informazioni sulle carte di credito, numeri di previdenza sociale o dati in blocco provenienti da compromissioni aziendali.

Esempio di hacker che vendono dati

Il dark web è spesso il primo posto in cui gli hacker vanno per vendere dati rubati, vendere l’accesso a dati rubati o vendere l’accesso ad account o aziende compromessi. Le aziende compromesse sono beni di grande valore e stanno alimentando l’aumento dei ransomware.

Quasi il 70% degli attacchi ransomware si conclude con dei pagamenti, quindi l’accesso a un’azienda può comportare ulteriori attacchi ransomware. Con un tasso di pagamento così elevato, gli hacker sono fortemente incentivati ​​a monetizzare quell’accesso perché è una vendita facile.

A seconda di ciò che viene venduto, può essere presentato a un prezzo di mercato fisso o venduto tramite un’asta al miglior offerente. Nel corso degli anni, abbiamo scoperto che il dark web si è evoluto ed è diventato più efficiente e senza attriti da utilizzare, facilitando le transazioni e incentivando ulteriormente il furto di dati.

Ad esempio, i depositi non sono più necessari per entrare nei marketplace, rimuovendo una barriera per chiunque potrebbe interagire con il dark web per la prima volta. L’emergere della criptovaluta ha anche facilitato l’attività del dark web perché rende più facile per gli individui coprire le proprie tracce, mascherare la propria attività e rimanere relativamente anonimi.

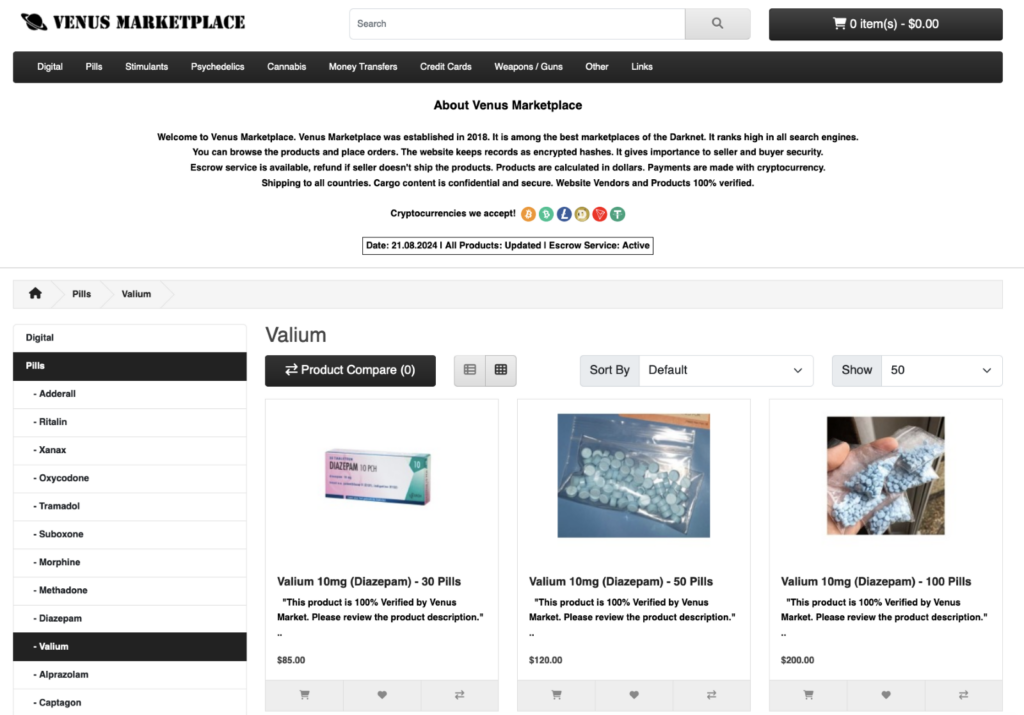
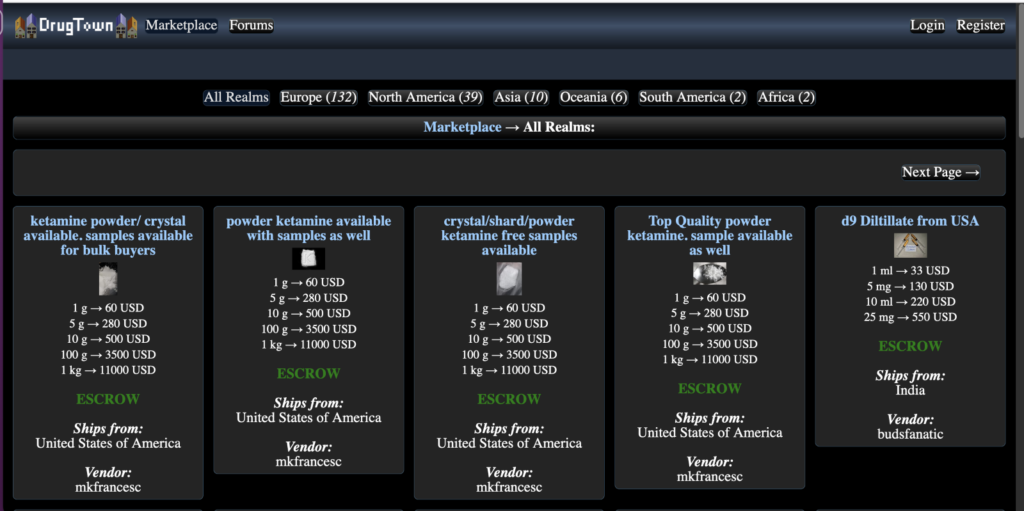
Anche dopo la chiusura dei principali marketplace, al loro posto sono emersi marketplace mono-venditore, diventando un centro criminale decentralizzato che ha reso difficile per le forze dell’ordine (LEA) rintracciare e chiudere. Oggigiorno, con l’attività delle LEA ai minimi storici, stanno iniziando a spuntare marketplace consolidati con venditori convalidati e recensiti, rendendo ancora più facile per gli acquirenti fare affari con venditori fidati.

Esempio di mercato del dark web noto come Venus Marketplace.
Esempio di mercato del dark web noto come DrugTown.

Tutti questi progressi stanno rendendo il furto di dati ancora più redditizio perché è più facile utilizzare i marketplace, vendere dati (o accedere ai dati) e stare alla larga dalle LEA. È diventato così facile oggigiorno che persino gli hacker scavenger di basso livello possono prosperare. Sfruttano i casi in cui le violazioni dei dati vengono pubblicate su siti web pubblici e non dark web, come i forum degli hacker. I dati vengono infine eliminati quando viene invocato il GDPR per eliminare le informazioni rubate. Gli hacker scavenger, tuttavia, possono facilmente prendere quei dati gratuitamente prima che vengano eliminati e venderli sul dark web insieme alla parte responsabile, potenzialmente a un prezzo inferiore. Ciò rende le informazioni ancora più accessibili ai malintenzionati.

Dati rubati del Dark Web e il loro ruolo nei futuri attacchi informatici

Una volta che i dati rubati di un’azienda finiscono nel dark web, vengono esposti a un numero qualsiasi di hacker che hanno acquistato i dati o vi hanno avuto accesso. Ciò può portare a ulteriori compromessi e attacchi come:

  • Compromissione dell’account tramite credenziali rubate
  • Attacchi APT tramite accesso ad account compromessi
  • Attacchi di spear phishing e BEC tramite PII rubati
  • Fondi rubati tramite dettagli di conti bancari rubati
  • Attacchi di furto di identità tramite PII

Gli hacker sostanzialmente saltano il duro lavoro di hackeraggio e compromissione degli account acquistando dati sul dark web, che è parte del motivo per cui le aziende che subiscono una violazione dei dati hanno il 67% di probabilità in più di essere attaccate di nuovo entro un anno.

Questo è particolarmente preoccupante quando si tratta di combinazioni password/e-mail da altre violazioni dei dati. Poiché le password vengono spesso riutilizzate, gli hacker possono prendere le credenziali rubate da un’azienda e utilizzarle su un’altra azienda con un certo successo.

Come le aziende possono proteggersi dai dati trapelati

Per proteggersi meglio, le aziende devono concentrarsi su due priorità principali:

  • Prevenire innanzitutto una violazione dei dati.
  • Impedire che i dati sul dark web, che provengano dalla compromissione della propria azienda e o da quella di un’altra organizzazione, vengano utilizzati per attaccare la propria azienda.

Per la prima priorità, possono essere utili strumenti di rilevamento, visibilità e risposta come le soluzioni Extended Detection and Response (XDR) e i servizi MDR. Questi possono vedere se un utente non autorizzato ha accesso ai tuoi sistemi o dati, individuare attività anomale o sospette che potrebbero essere un’indicazione di compromissione. Avere una visibilità completa è fondamentale in questo caso, in modo da gestire tutti i tuoi endpoint, sistemi e asset, assicurandoti al contempo che i propri dati siano protetti e non finiscano nelle mani sbagliate.

Utilizzare questi strumenti e fornitori contribuisce notevolmente alla resilienza informatica. Gli hacker che cercano di rubare dati o di trarre vantaggio da informazioni già trapelate trovano modi facili per entrare. Un’azienda con una soluzione di rilevamento e risposta solida in atto probabilmente dissuaderà un aggressore meno sofisticato. Tuttavia, nessun responsabile della sicurezza dovrebbe pensare di poter prevenire una violazione dei dati: una strategia migliore è presumere che possa accadere e agire di conseguenza. Questo ci porta alla nostra seconda priorità.

Per garantire che le violazioni dei dati passate e future non tornino a perseguitare la propria azienda, occorre essere proattivo e creativo. Una delle cose più importanti che è possibile fare è crittografare le proprie informazioni sensibili. Quando si tratta di dati di password, occorre gestire le proprie password crittografate. Ciò garantisce che anche se i dati vengono esfiltrati, sono inutili per gli hacker. E’ possibile anche dare informazioni false per vedere dove potrebbero finire. Ciò può essere fatto tramite strumenti automatizzati che possono avvisare di una compromissione attiva e segnalare potenziali hacker che hanno l’organizzazione nel mirino. Vedere le proprie informazioni comparire sul dark web è una chiara indicazione che qualcosa è andato storto e consente di rimanere proattivo piuttosto che reattivo.

Anche la formazione sulla consapevolezza della sicurezza è una componente fondamentale che deve essere uno sforzo continuo. In Bitdefender, abbiamo una formazione per tutti i nostri dipendenti che viene condotta annualmente. Ciò aiuta i dipendenti a mantenere una buona igiene della sicurezza, a individuare potenziali attacchi come attacchi di phishing e di ingegneria sociale e crea una cultura della sicurezza che riduce al minimo la negligenza e gli incidenti che possono portare a una violazione dei dati.

In definitiva, la due diligence più efficace richiede un mix di strumenti, soluzioni e processi per prevenire l’esfiltrazione e ridurre al minimo i danni nel caso in cui i dati rubati vengano utilizzati contro la propria organizzazione.

A cura di Bitdefender

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/il-ciclo-di-vita-dei-dati-rubati-dal-furto-al-profitto/


Ransomware affected 44% of U.S. companies

Top cyber threat concerns were analyzed in a recent report by GetApp.

The report reveals that 37% of U.S. IT professionals view AI-enhanced attacks as their primary concern for 2025, with AI-enhanced malware cited as the top AI-generated threat by 60% of global IT professionals. While phishing and ransomware attacks remain prevalent and pervasive, the increasing sophistication of AI-augmented threats signals the need for businesses to prioritize new defensive strategies.

In 2024, ransomware attacks affected 44% of U.S. companies, with 43% of those paying a ransom. However, 36% of businesses were able to recover their data without payment, indicating improvements in incident response and decryption capabilities.

Phishing continues to plague businesses with 87% of U.S. organizations reporting phishing attempts in the past 12 months. Alarmingly, 74% of employees who received a phishing email clicked on malicious links, highlighting the ongoing need for security awareness training.

As more businesses adopt cloud solutions, 56% of data breaches in the U.S. were attributed to software vulnerabilities, emphasizing the importance of securing cloud-based infrastructure.

The U.S. fared better than its global counterparts in terms of data breaches, with 54% of businesses reporting them in 2024 compared to the global average of 62%. Despite this, over half of U.S. organizations still experienced a breach, underscoring the need for continued vigilance.

Over half (51%) of U.S. companies have implemented MFA for all applications, higher than the global average of 44%.

Read the report.

https://www.securitymagazine.com/articles/101067-ransomware-affected-44-of-us-companies


D-Link risolve tre vulnerabilità critiche nei suoi router Wi-Fi


D-Link ha recentemente risolto tre vulnerabilità critiche (CVSS: 9.8) presenti in tre dei suoi modelli di router wireless. I bug consentivano agli attaccanti di eseguire codice arbitrario sui dispositivi da remoto e di ottenere credenziali hard-coded per autenticarsi.

D Link vulnerabilità

Pixabay

La CVE-2024-45694 è un bug di buffer overflow stack-based che permette ad attaccanti non autenticati di eseguire codice sul dispositivo, così come la CVE-2024-45695, a sua volta una vulnerabilità di buffer overflow stack-based del tutto analoga alla precedente.

La terza vulnerabilità, la CVE-2024-45697, è presente in una feature nascosta di alcuni router che abilita il servizio telnet quando la porta WAN è collegata; in questo modo, gli attaccanti non autenticati possono loggarsi ed eseguire comandi usando credenziali hard-coded nel dispositivo.

A individuare le vulnerabilità di D-Link è stato TWCERT lo scorso 6 giugno; D-Link ha poi rilasciato le patch risolutive a metà settembre.

I modelli colpiti dai bug sono il COVR-X1870 con versioni 1.02 e inferiori, il DIR-X4860 con versioni 1.04B04_Hot-Fix e inferiori e il DIR-X5460 con versioni 1.11B01_Hot-Fix e inferiori. Le patch risolutive sono rispettivamente la versione 1.03V01, la 1.04B05 e la DIR-X5460A1_V1.11B04.

“D-Link prende molto sul serio la sicurezza della rete e la privacy degli utenti. Abbiamo una task force dedicata e un team di gestione dei prodotti a disposizione per affrontare i problemi di sicurezza in evoluzione e implementare misure di sicurezza adeguate” ha specificato la compagnia nell’advisory.

Pixabay

I tre modelli di router soffrono anche di altre due vulnerabilità, entrambe a rischio elevato: la CVE-2024-45969, la quale consente a un attaccante di abilitare il servizio telnet e usare credenziali hard-coded per gestire il dispositivo, e la CVE-2024-45698, un bug di validazione dell’input del servizio telnet che permette ad attaccanti non autenticati di iniettare comandi OS arbitrari ed eseguirli sul dispositivo.

La compagnia invita i suoi utenti a installare il prima possibile le patch risolutive per proteggere i device e la rete aziendale.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/09/23/d-link-risolve-tre-vulnerabilita-critiche-nei-suoi-router-wi-fi/?utm_source=rss&utm_medium=rss&utm_campaign=d-link-risolve-tre-vulnerabilita-critiche-nei-suoi-router-wi-fi