Security’s Top 5 – July & August 2024


@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’); h3 {font-weight: bold;font-size: 18px;color: #C72026;}
figure {padding: 4px;margin: auto;}
figcaption {background-color: #f8f8f8;color: #404144;Nunito Sans’, Arial, sans-serif;font-size: 16px;padding: 2px;text-align: center;}

Security’s Top 5 from Security magazine showcases the top stories and new developments from across the security industry.


US Secret Service Director Kimberly Cheatle Releases Statement on Assassination Attempt

U.S. Secret Service Director Kimberly Cheatle, released a statement on the assassination attempt on former President Donald Trump during a political rally on Saturday, July 13.


North Korean hacker tries to access KnowBe4, security leaders react

On July 23, 2024, KnowBe4 announced that a North Korean hacker attempted to infiltrate its systems. According to the statement, the hacker constructed a believable identity by leveraging a valid yet stolen identity based in the United States and using an AI-enhanced image. After interviews were conducted, the hacker passed background checks and reference checks and received the job.


Nearly 10 Billion Stolen Passwords Were Leaked on a Hacker Forum

According to recent reports, nearly 10 billion stolen passwords were leaked onto a hacker forum. The unique, plaintext passwords were uploaded to the forum on July 4, 2024. It is believed that this compilation is building off of an earlier database of credentials, adding around 1.5 billion new passwords into the database.


The Cybersecurity and Geopolitical Discussion — The Money Laundering Machine: Inside the global crime epidemic – Episode 24

In episode 24 of the Cybersecurity & Geopolitical Discussion, our trio of hosts discuss paradoxes surrounding money laundering and the reasons it’s so popular, particularly among well-establish organized criminal gangs.


Balancing trust and safety: Lessons from the CrowdStrike incident

On July 19, CrowdStrike, one of the largest endpoint security providers, issued an update to Windows servers globally that caused them to enter a “crash loop,” resulting in the infamous Blue Screen of Death (BSOD). CrowdStrike explained the issue was caused by a “defect found in a single content update for Windows hosts.” The downstream impact of this bug resulted in one of the largest and broadest outages in history.

https://www.securitymagazine.com/articles/101065-securitys-top-5-july-and-august-2024


Ever wonder how crooks get the credentials to unlock stolen phones?

Ever wonder how crooks get the credentials to unlock stolen phones?
Getty Images

A coalition of law-enforcement agencies said it shut down a service that facilitated the unlocking of more than 1.2 million stolen or lost mobile phones so they could be used by someone other than their rightful owner.

The service was part of iServer, a phishing-as-a-service platform that has been operating since 2018. The Argentina-based iServer sold access to a platform that offered a host of phishing-related services through email, texts, and voice calls. One of the specialized services offered was designed to help people in possession of large numbers of stolen or lost mobile devices to obtain the credentials needed to bypass protections such as the lost mode for iPhones, which prevent a lost or stolen device from being used without entering its passcode.

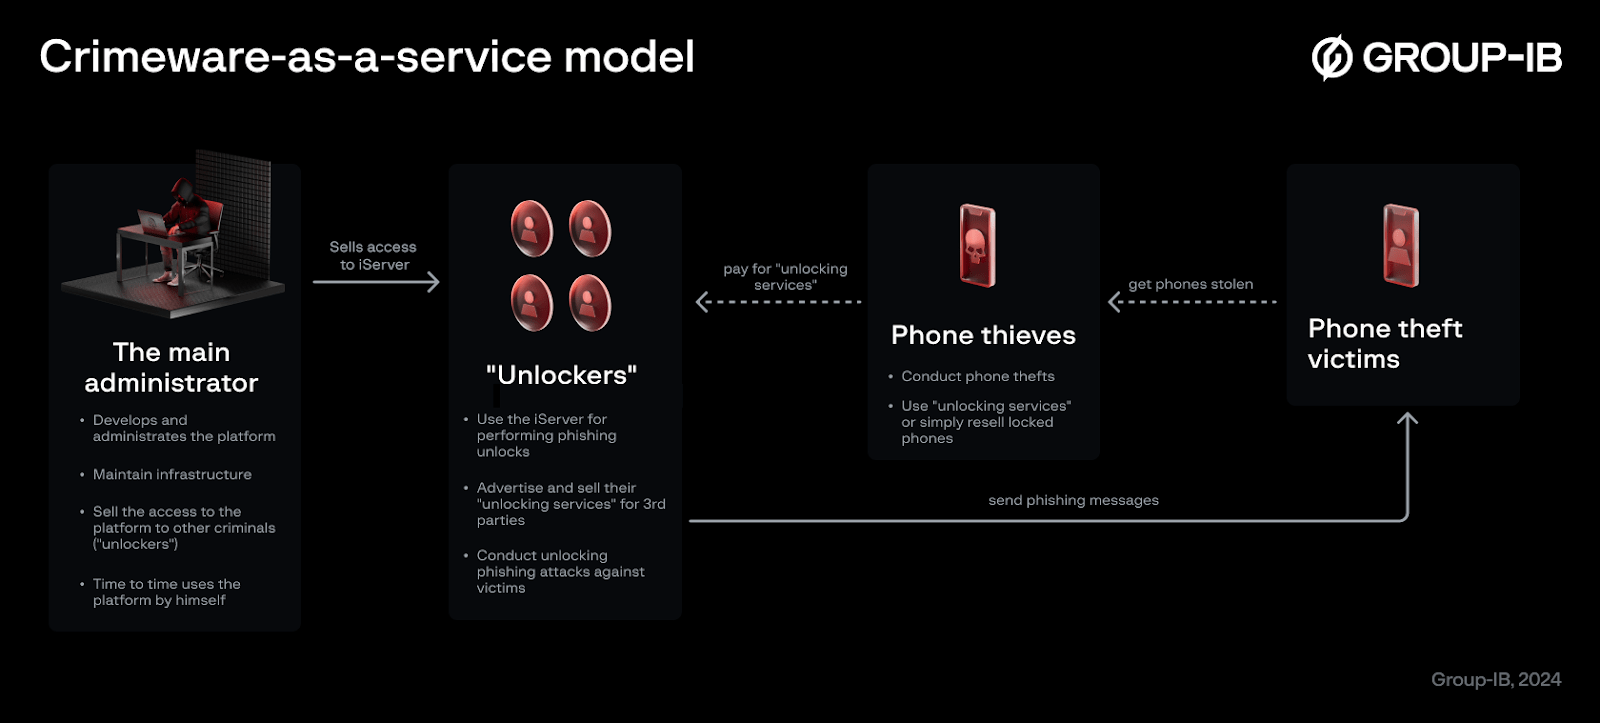
iServer's phishing-as-a-service model.
Enlarge / iServer’s phishing-as-a-service model.

Catering to low-skilled thieves

An international operation coordinated by Europol’s European Cybercrime Center said it arrested the Argentinian national that was behind iServer and identified more than 2,000 “unlockers” who had enrolled in the phishing platform over the years. Investigators ultimately found that the criminal network had been used to unlock more than 1.2 million mobile phones. Officials said they also identified 483,000 phone owners who had received messages phishing for credentials for their lost or stolen devices.

According to Group-IB, the security firm that discovered the phone-unlocking racket and reported it to authorities, iServer provided a web interface that allowed low-skilled unlockers to phish the rightful device owners for the device passcodes, user credentials from cloud-based mobile platforms, and other personal information.

Group-IB wrote:

During its investigations into iServer’s criminal activities, Group-IB specialists also uncovered the structure and roles of criminal syndicates operating with the platform: the platform’s owner/developer sells access to “unlockers,” who in their turn provide phone unlocking services to other criminals with locked stolen devices. The phishing attacks are specifically designed to gather data that grants access to physical mobile devices, enabling criminals to acquire users’ credentials and local device passwords to unlock devices or unlink them from their owners. iServer automates the creation and delivery of phishing pages that imitate popular cloud-based mobile platforms, featuring several unique implementations that enhance its effectiveness as a cybercrime tool.

Unlockers obtain the necessary information for unlocking the mobile phones, such as IMEI, language, owner details, and contact information, often accessed through lost mode or via cloud-based mobile platforms. They utilize phishing domains provided by iServer or create their own to set up a phishing attack. After selecting an attack scenario, iServer creates a phishing page and sends an SMS with a malicious link to the victim.

An example phishing message sent.
Enlarge / An example phishing message sent.

When successful, iServer customers would receive the credentials through the web interface. The customers could then unlock a phone to disable the lost mode so the device could be used by someone new.

Ultimately, criminals received the stolen and validated credentials through the iServer web interface, enabling them to unlock a phone, turn off “Lost mode” and untie it from the owner’s account.

To better camouflage the ruse, iServer often disguised phishing pages as belonging to cloud-based services.

Phishing message asking for passcode.
Enlarge / Phishing message asking for passcode.
Phishing message masquerades as a cloud-based service with a map once passcode is entered.
Enlarge / Phishing message masquerades as a cloud-based service with a map once passcode is entered.

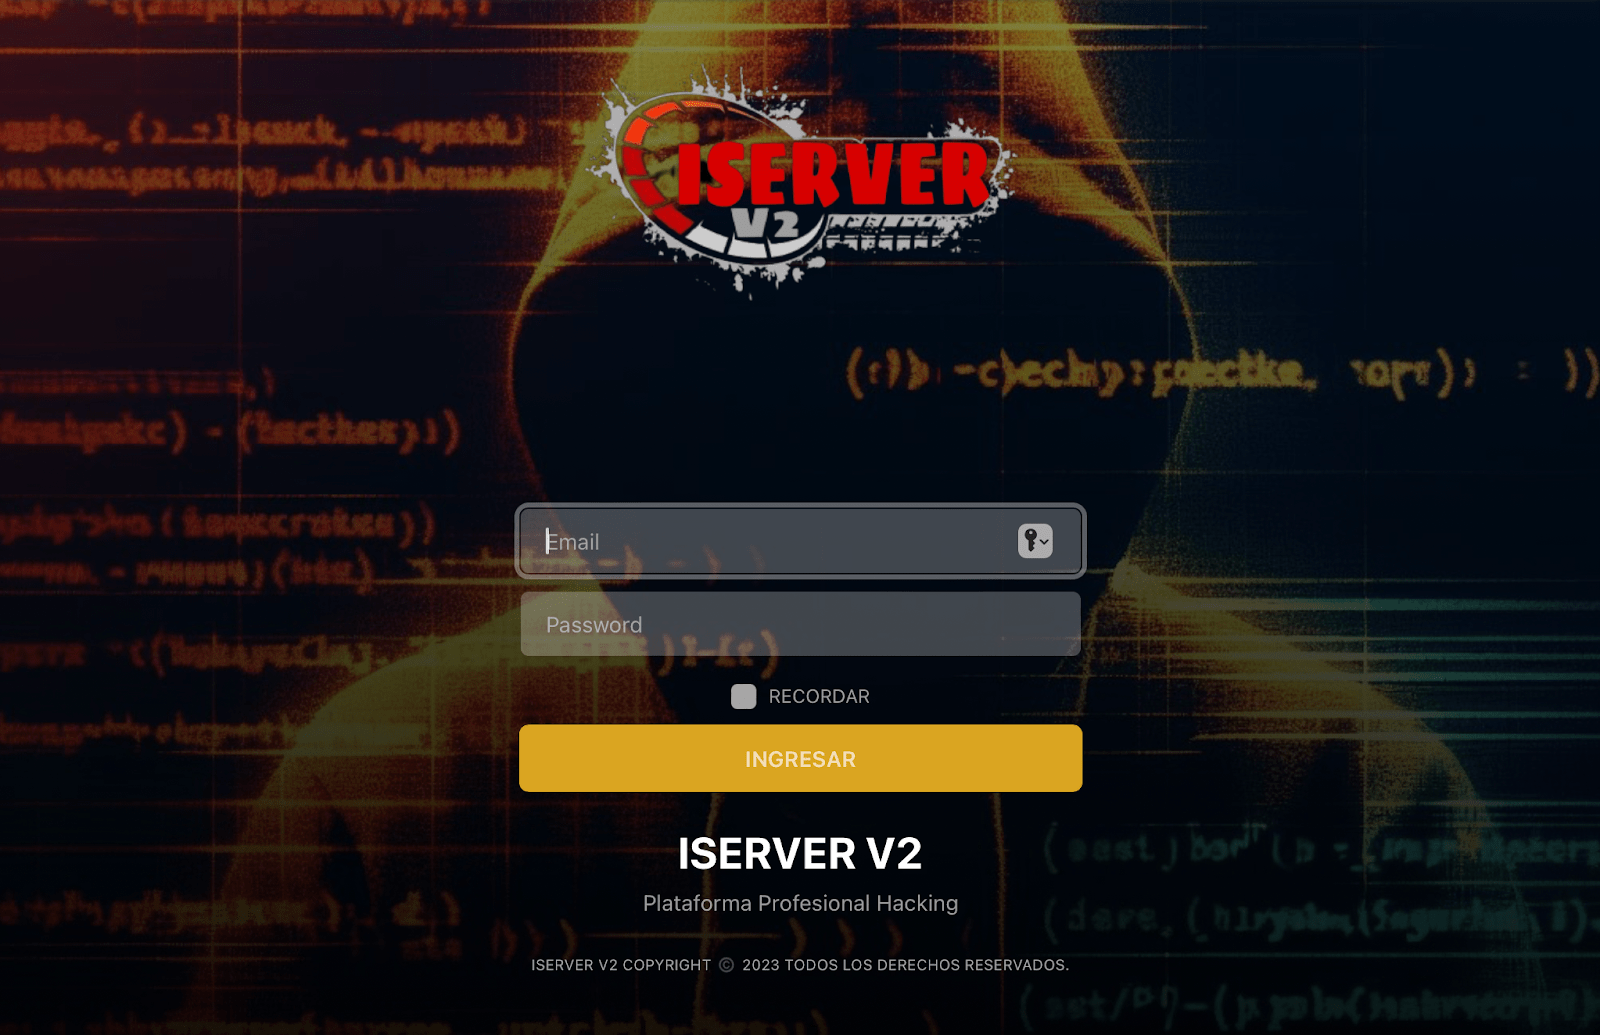
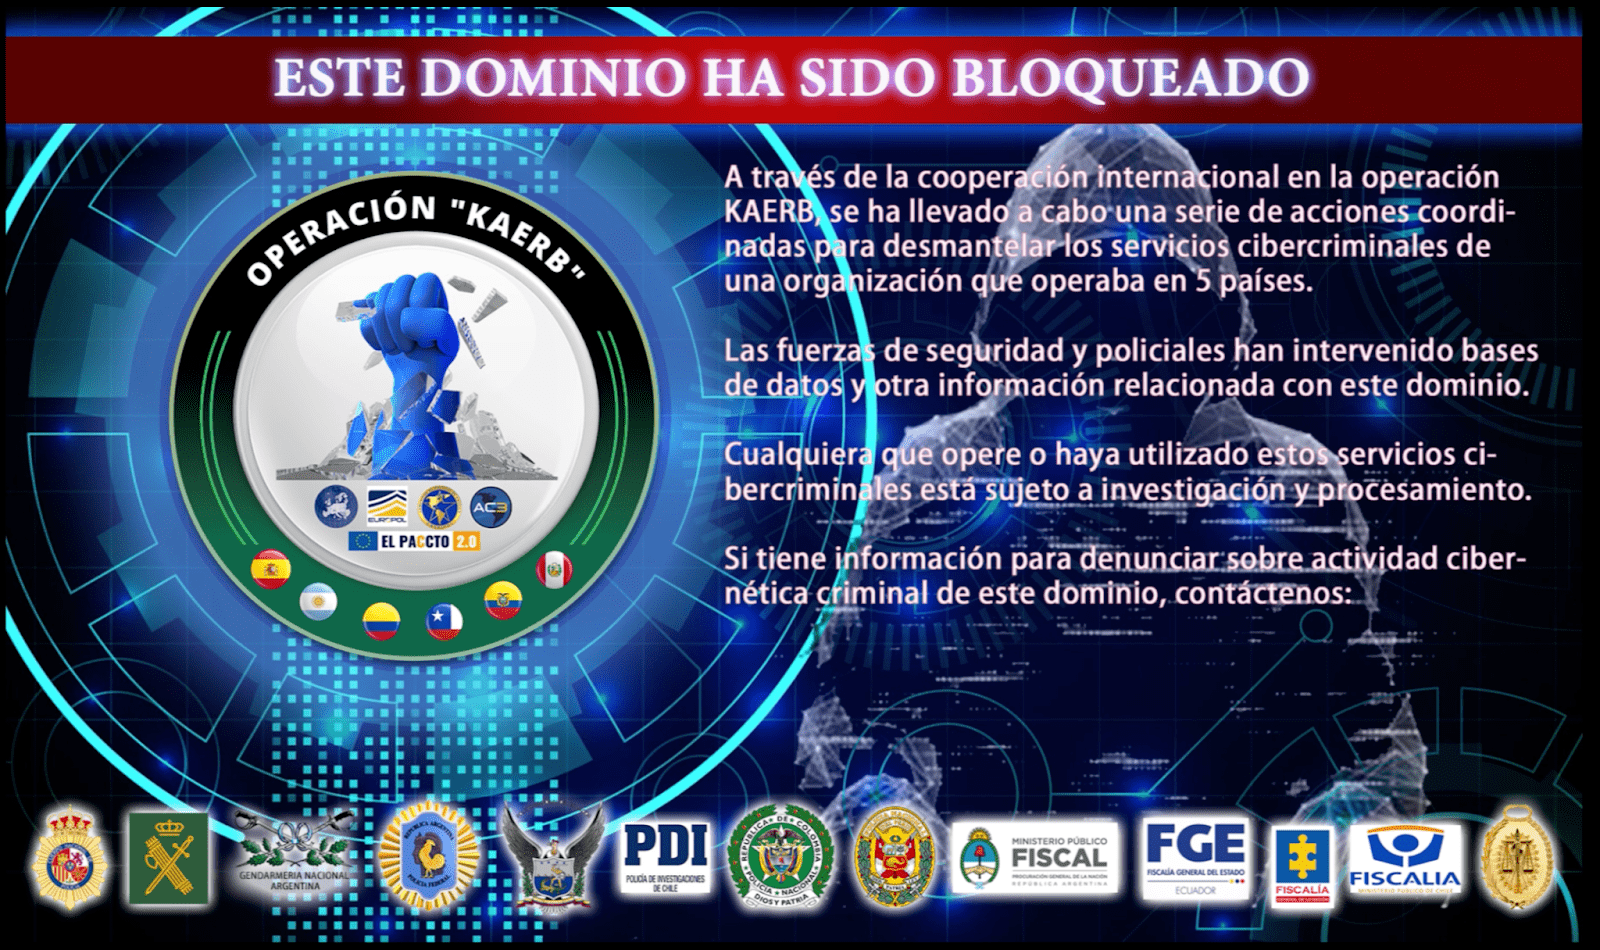
Besides the arrest, authorities also seized the iserver.com domain.

The iServer site as it appeared before the takedown.
Enlarge / The iServer site as it appeared before the takedown.
The iServer website after the takedown.
Enlarge / The iServer website after the takedown.

The takedown and arrests occurred from September 10–17 in Spain, Argentina, Chile, Colombia, Ecuador, and Peru. Authorities in those countries began investigating the phishing service in 2022.

https://arstechnica.com/?p=2051165


Liars in the wires: Getting the most from GenAI without getting duped

Before, artificial intelligence (AI) and machine learning (ML) required programming languages. Now, simple text interfaces enable everyone to interact with powerful models that are seemingly limitless. A University of California, San Diego study found that GPT4 has passed the TuringTest, with 54% of participants mistaking GPT4s responses as coming from a human. Many of the latest AI enabled tools can make you feel like you’ve mastered new subjects far and wide, unlocking vast riches and capabilities at first glance. Until you submit those results to true experts in those fields, and end up sanctioned like the legal counsel in New York for generating fake case matter. AI was going to change the world, until it didn’t. 

There are a few industries that have remained skeptical of large AI claims, with cybersecurity amongst them. AI has proven to be a hard sell in the computer security space. Perhaps due to the trauma of the early 2010s ML and UEBA that was going to automate detection of all the threats with zero false positives. 

So why is AI and ML challenged with cybersecurity? 

There are notable challenges with AI/ML in cybersecurity: Cybersecurity deals with finding extraordinarily rare events, for which there is a very high penalty in failure, and the findings need to be explainable.

Even though it seems like every day there is news of another intrusion or ransomware attack, these events are rare in comparison the the quadrillions of normal events generated each day. This poses a challenge for AI and ML, which gravitate towards the most common nearby explanation, when cybersecurity events are themselves one of the many less likely explanations. 

There is a high penalty for errors in cybersecurity, while the areas where AI and ML have been most successful have a low penalty for false positives. In cybersecurity, the most common situations result in a mistaken explanation adding more false positive alerts to the team’s load, eroding trust in the system they are relying on for help. At it’s worst, a mistaken result by AI leads to an alert that would normally be raised being overlooked, and an intrusion that could have been stopped being overlooked.

Finally, cybersecurity requires explainable findings, but our GenAI copilots can’t testify. GenAI is a habitual liar, sometimes convincingly so, many times providing false references and explanations. In cybersecurity, analysts often need accurate references to better understand the stimuli they are evaluating. In other cases, accurate references and explainable results are necessary for court cases, insurance settlements, and liability claims. This is an area that will likely improve over time as GenAI systems become embedded as research assistants, though for today, we can’t trust these liars in the wires.

The rest of the world is talking about the benefits of GenAI, what can it do for cybersecurity? 

Most cybersecurity jobs are exercises in context switching from one urgent fire to the next. Those context switches are productivity killers. GenAI has proven most useful for drafting code, with vendors such as AWS claiming code assistants can help developers complete tasks 28% faster than without. I wouldn’t be surprised if that development speed gain is faster in cybersecurity, where the context switches are more common. In our field, the code assistant can help pull analysts into the task of writing data ingestion parsers, detection rules, or automated response and enrichment scripts. 

Every cybersecurity group I’ve worked with has struggled with post incident write ups, often because the team members are paralyzed by writer’s block. Generating the start of technical documents is a great way to break through the block wall facing these writers, and with the added bonus that giving security analyst’s a sort-of but not quite correct report is a surefire way to nerd-snipe their undivided attention! This is an area where GenAI shines.

GenAI may be appropriately named, similar to sales lead-gen, where GenAI gives a starting point to work from, requiring skilled practitioners to take that start molding it to a finished and accurate product. My words, not AI’s. 

https://www.securitymagazine.com/blogs/14-security-blog/post/101057-liars-in-the-wires-getting-the-most-from-genai-without-getting-duped


Aumento dei Data Breach Globali: 7 attacchi su 10 in EMEA hanno rubato i tuoi dati. Attenzione anche alle minacce interne!

Dopo una giornata stressante provi a rilassarti davanti alla Tv. Mentre ti godi un po’ di pace, ti arriva una notifica di una mail dalla tua banca che ti avvisa che ti hanno rubato le credenziali e che per recuperarle devi cliccare sul link inviato.

Il tuo cervello lo processa alla velocità della luce, spinto dall’urgenza di riparare e recuperare le credenziali di accesso, e non si accorge dell’errore di battitura, del link che non è del dominio della banca, dell’intestazione che manca, e clicchi sul link.

Il tempo medio per abboccare a una e-mail di phishing è inferiore a 60 secondi.

In meno di 60 secondi, hai compromesso, senza saperlo, la validità delle tue credenziali, aprendo una breccia anche nella rete di sicurezza della tua azienda.

Proprio così, perché tu con quello stesso dispositivo ci lavori, ricevi le mail e scambi documenti, ti colleghi alla rete dell’azienda. Entrare nel sistema aziendale, con il tuo contributo inconsapevole, per un attaccante malevolo, è infinitamente più semplice ed economico, che provare a violare il server dell’azienda.

Gli attaccanti dispongono di strumenti avanzati come kit phishing-as-a-service, strumenti automatizzati e liste di obiettivi curate. Con l’evoluzione costante delle minacce e l’uso dell’intelligenza artificiale, gli attacchi sono diventati più sofisticati ed elusivi, richiedendo alle imprese di mantenere una vigilanza costante.

Minacce interne ed esterne

Il perimetro di sicurezza di un’organizzazione è costantemente minacciato da attori interni ed esterni. Le minacce esterne provengono da fonti sconosciute – gruppi criminali organizzati, hacker solitari, ex dipendenti insoddisfatti o addirittura stati-nazione- che possono sfruttare vulnerabilità a livello di sistema o di applicazione. Le minacce interne, dipendenti e contractor, che godono di un accesso privilegiato, credenziali di accesso legittime, che in modo involontario o consapevole possono essere sfruttate per compiere azioni dannose. Infine, i partner commerciali, con cui condividiamo dati e risorse, rappresentano un vettore di attacco potenziale, soprattutto se non vengono adeguatamente valutati e monitorati.

L’anello debole della catena

Il recente rapporto Verizon Data Breach Investigations Report (DBIR) 2024 dipinge un quadro allarmante: l’errore umano continua a essere il principale responsabile delle violazioni dei dati. Analizzando oltre 30.000 incidenti di sicurezza nel 2023, un aumento del doppio rispetto all’anno precedente, il report evidenzia come l’elemento umano sia coinvolto in ben il 68% dei casi.

L’Italia non fa eccezione: l’esfiltrazione di dati è in costante crescita (+65% rispetto al 2022), e le minacce interne, come l’insider trading, rappresentano un pericolo sempre più concreto.

Ecco alcuni dati chiave:

  • EMEA sotto attacco: Nel 2023, la regione EMEA ha registrato oltre 8.300 casi informatici, di cui oltre 6.000 classificati come data breach.
  • L’uomo al centro dell’attacco: Il 68% delle violazioni globali coinvolge errori umani, come cliccare su link sospetti o fornire credenziali a terzi.
  • Minacce interne: Il 12% degli attacchi è causato da insider, che sfruttano la loro posizione di fiducia per danneggiare l’organizzazione.
  • Terze parti: Il 15% delle violazioni è legato a fornitori o partner esterni.
  • Il costo dell’errore: In Italia, il costo medio di una violazione dei dati ha raggiunto i 3,6 milioni di dollari, con un aumento del 15% negli ultimi tre anni.

Cosa significa tutto questo? Semplicemente che, nonostante i progressi tecnologici, siamo ancora noi stessi il bersaglio più vulnerabile degli attacchi informatici. Errori di valutazione, distrazione o semplice ingenuità possono aprire le porte a cybercriminali sempre più sofisticati.

PMI nel mirino dei cyber criminali

La crescente digitalizzazione delle piccole e medie imprese le ha esposte a un rischio cibernetico sempre più elevato. L’aumento del perimetro di sicurezza, legato all’adozione di nuove tecnologie e all’espansione della superficie di attacco, ha reso queste organizzazioni un bersaglio facile per i threat actor. Secondo recenti report, il tasso di successo degli attacchi informatici nei confronti delle PMI è in costante crescita, con un impatto significativo sulla loro operatività e sulla loro reputazione.

Data exfiltration: cos’è e che finalità ha

L’obiettivo a cui mirano i Cyber criminali è portar via dati e informazioni sensibili per chiedere un riscatto o bloccare la continuità del business, mettendo in ginocchio le aziende colpite, che sempre più spesso, sono PMI, aziende di medie dimensioni, che non hanno strumenti accessibili e semplici da gestire, per difendersi. E quando si scopre il data breach è sempre troppo tardi (200 giorni dopo che è avvenuto).

Troppo piccole per valerne la pena?

Le piccole e medie imprese commettono errori comuni che facilitano gli attacchi dei cybercriminali. Nonostante il 67% delle PMI intervistate da OpenText pensi di essere al sicuro dal ransomware, i dati parlano chiaro: quasi la metà di queste aziende è già stata vittima di un attacco. La convinzione che i cybercriminali non si interessino alle piccole imprese è un’illusione pericolosa. La realtà è che il ransomware rappresenta una minaccia concreta per tutte le aziende, indipendentemente dalle loro dimensioni.

Scorrendo l’elenco degli ultimi attacchi di gruppi di hacker in Italia riportati da Ransomfeed , tra le vittime si trovano caseifici, studi legali, studi notarili, aziende di logistica e spedizioni, una sartoria, aziende di design e moda, imprese edili: in pratica piccole e medie imprese che rappresentano il tessuto produttivo italiano.

Tra le debolezze che rendono le PMI particolarmente vulnerabili:

  • la scarsa consapevolezza dei rischi informatici
  • la mancanza di risorse dedicate alla sicurezza
  • l’utilizzo di password deboli e non aggiornate,
  • la negligenza nell’applicazione di patch di sicurezza
  • la mancanza di piani di risposta agli incidenti.
  • sottovalutare l’importanza della formazione del personale, che spesso non è adeguatamente preparato a riconoscere e segnalare le minacce informatiche.

Le conseguenze di questi attacchi possono essere devastanti per le PMI. La perdita di dati sensibili, l’interruzione dei servizi, il danneggiamento della reputazione e i costi legati al ripristino dei sistemi sono solo alcune delle possibili conseguenze. Per proteggersi da queste minacce, le PMI devono investire in soluzioni di sicurezza adeguate, formare il personale e adottare best practice per la gestione dei rischi informatici.

Le soluzioni a portata di PMI

Formare il personale, inserire figure specifiche dedicate alla sicurezza sono rimedi, necessari, ma di lungo periodo, ovvero serve tempo per scaricare a terra i risultati, ma alle aziende servono soluzioni in grado di proteggerle dall’errore umano, prevenire minacce interne ed esterne che siano alla loro portata in termini di facilità di installazione e manutenzione e accessibilità dei costi.

Sviluppato da Cyber Grant Inc., un’azienda americana con una solida presenza in Italia, Remotegrant è una soluzione di sicurezza avanzata progettata per proteggere gli endpoint aziendali da minacce informatiche sempre più sofisticate. Con Remotegrant si possono proteggere dati, computer e reti aziendali contro le minacce cyber.

Remotegrant, il partner ideale per proteggere il tuo business.

Questo add-on di sicurezza, facile da installare e manutenere, rinforza i terminali vulnerabili proteggendoli dalle minacce esterne e interne, garantendo connessioni sicure a desktop remoti, applicazioni e file sia tramite internet che reti interne.

Remotegrant, grazie al suo approccio Zero Trust Application offre una protezione robusta per aziende di tutte le dimensioni e di qualunque settore: manifatturiero, finanziario e assicurativo, edilizia, di servizi tech, farmaceutico e sanitario, ecc.

Il brevetto su una tecnologia avanzata di Zero Trust Application rivoluziona il modo in cui le organizzazioni possono proteggere i propri dati sensibili. Questo approccio si basa sul principio cardine del “mai fidarsi e sempre verificare”, un concetto che supera le tradizionali misure di sicurezza informatica.

Questa soluzione permette di gestire gli accessi di utenti specifici o la creazione di una whitelist applicazioni autorizzate a interagire con determinati tipi di file, bloccando automaticamente tutte le altre applicazioni non presenti in questa lista. In pratica, ad esempio, solo le applicazioni espressamente autorizzate possono accedere a determinati file, impedendo qualsiasi tentativo non autorizzato, sia esso accidentale o malevolo. In un contesto in cui applicazioni legittime ma non essenziali, come quelle di streaming musicale o di messaggistica, possono rappresentare un rischio se installate sui dispositivi aziendali, l’approccio Zero Trust offre una protezione completa e superiore rispetto agli antivirus tradizionali. Considerando, ad esempio, i documenti aziendali più critici, spesso file Office contenenti contratti, database finanziari o informazioni strategiche, non c’è motivo per cui un software come Adobe o Spotify, se non necessario, debba avere accesso a questi file. La tecnologia Zero Trust garantisce che solo applicazioni selezionate e approvate possano accedere a questi documenti, escludendo qualsiasi altro programma e riducendo così i vettori di attacco.

Questo livello di sicurezza non solo previene accessi non autorizzati, ma protegge anche la rete e i dati aziendali da minacce che i normali antivirus non sono ancora in grado di catalogare. Ad esempio offre protezione contro attacchi sofisticati come il ransomware e gli attacchi Zero Day. Mentre i tradizionali antivirus potrebbero non rilevare immediatamente queste minacce, il sistema le blocca a prescindere, grazie alla sua natura restrittiva e alla capacità di controllare in modo granulare quali applicazioni possono interagire con i dati aziendali.

I vantaggi di Remotegrant:

  • Sicurezza: Protegge i dati aziendali da minacce interne ed esterne, ransomware e attacchi zero-day.
  • Privacy: Garantisce la privacy degli utenti, separando nettamente gli ambienti lavorativi da quelli personali.
  • Flessibilità: Si adatta a qualsiasi tipo di azienda, dalle piccole imprese alle grandi organizzazioni.
  • Economicità: Offre piani tariffari flessibili e competitivi.
  • Facilità d’uso: Installazione semplice e manutenzione ridotta, grazie a un’interfaccia intuitiva.
  • Prestazioni elevate: Non impatta sulle prestazioni del sistema, garantendo un’esperienza utente fluida.

Fonti

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/aumento-dei-data-breach-globali-7-attacchi-su-10-in-emea-hanno-rubato-i-tuoi-dati-attenzione-anche-alle-minacce-interne/


52% of consumers have an increased fear of becoming a fraud victim

Consumer trust was analyzed in a recent report by Telesign. Among the new findings, nearly one in three people globally report being a victim of digital fraud, with most victims reporting the crime occurred in the past six months. It also found that data breaches remain a significant driver of these fraud incidents, with nearly half of all reported fraud cases involving information stolen during a breach.

The study also found that the majority of people worldwide (58%) are more fearful of becoming fraud victims now than they were two years ago. This heightened fear of fraud is consistent across various demographics and regions, highlighting the growing global anxiety around digital security fueled by the rise of AI.

Globally, most people (58%) are more fearful than they were two years ago. Half of those surveyed (52%) have an increased fear of being the victim of fraud due to an increased necessity to submit personal information online, while 34% attribute the increased fear to someone they know becoming a victim of fraud, illustrating how new technology and personal connections amplify concerns.

Data breaches remain a significant driver of fraud incidents, with nearly half of all reported fraud cases involving information stolen during a breach. As more brands fall victim to data breaches, the number of fraud incidents linked to stolen data continues to rise year over year.

In the United States, 30% of respondents reported being victims of fraud in the past three years, with 59% of these cases occurring within the last six months. This marks a notable 31% increase from the previous year. This surge is likely driven by the rapid evolution of fraud techniques, including the use of Generative AI. Fraudsters are increasingly deploying sophisticated AI tools to conduct more frequent and complex attacks, making it harder for consumers to protect themselves.

The study’s findings reveal notable differences in fraud victimization rates among different demographics. Men report higher victimization rates than women (55% vs. 45%), while younger generations, particularly millennials, experience fraud more frequently than older generations – 45% of all fraud victims are millennials, compared to 28% of Generation X and 15% of Baby Boomers. This marks the second consecutive year that millennials have been the most targeted generation, underscoring the need for fraud protection solutions powered by AI to protect the integrity of personal data.

Read the report.

https://www.securitymagazine.com/articles/101059-52-of-consumers-have-an-increased-fear-of-becoming-a-fraud-victim


Malicious actors target UK motorists with QR code scams

Motorists in the United Kingdom are being targeted with quick response (QR) code scams, according to recent research. Once scanned, these malicious QR codes will take a user to a website designed to draw out personal data, such as payment information, by presenting itself as a legitimate parking payment service provider. The U.K. is not alone in experiencing this type of scam, as reports of similar malicious QR codes have emerged across Europe, Canada and the United States. 

Other personal information that may be exposed in this scam includes: 

  • License plate 
  • Vehicle make and model 
  • Location code

This information could potentially be leveraged for future, advanced phishing attacks, utilizing personal knowledge of the target to make the phishing email, website, or other correspondence appear legitimate. 

The research identified an approximate number of victims by observing how many visitors these malicious sites had over time. Through this, the research found these websites had around 13 visitors per hour and around 320 per day. Many of these visitors may have personal information stolen as a result. 

https://www.securitymagazine.com/articles/101054-malicious-actors-target-uk-motorists-with-qr-code-scams


Il costo di un cyberattacco va oltre le perdite finanziarie dirette


Ora più che mai le aziende si trovano nel mirino dei cybercriminali: gli attaccanti prendono di mira le organizzazioni di tutto il mondo indipendentemente dalle dimensioni e dal settore, causando danni ingenti a breve e lungo termine. Ma qual è il vero costo di un cyberattacco? Gli esperti di Kaspersky sottolineano che dopo un attacco le aziende hanno a che fare non solo con i costi immediati di ripristino e con le perdite finanziarie, ma anche con danni a lungo termine.

Le perdite finanziarie dirette, dovute per esempio al pagamento del riscatto di un ransomware, portano a molti costi indiretti che possono addirittura superare le spese più immediate. Nel caso di interruzione dell’operatività prolungata, la produttività diminuisce e il danno dipende dalla durata del blocco he può durare per giorni o intere settimane; oltre alla perdita di fatturato, le aziende devono vedersela con la diminuzione della qualità del servizio e quindi lo scontento di clienti e partner che porta a un grosso problema di reputazione.

costo cyberattacco

Pixabay

Proprio il danno reputazionale può portare a un calo degli affari a lungo termine: in caso di furto di dati dei clienti o interruzioni prolungate del servizio, i consumatori possono abbandonare il brand sentendosi traditi nella fiducia. Questo vale anche per le relazioni con partner e fornitori e in generale per tutte le relazioni commerciali di valore.

Tra i costi indiretti a lungo termine ci sono anche quelli legati al miglioramento dell’infrastruttura di sicurezza e alla gestione delle conseguenze legali. Con le normative sulla protezione dei dati, come il GDPR, una violazione delle informazioni può inoltre comportare sanzioni e cause legali che danneggiano ulteriormente la reputazione del brand.

Sul reale costo di un cyberattacco influisce anche la perdita di proprietà intellettuale: il furto di progetti di prodotti, strategie di marketing e informazioni riservate può rivelarsi molto dannoso in settori competitivi come il tecnologico e farmaceutico.

Per contrastare le nuove minacce informatiche e ridurre al minimo le perdite è essenziale fornirsi di soluzioni di protezione in tempo reale con capacità EDR e XDR, eventualmente affidandosi a esperti esterni e a servizi MDR. È fondamentale inoltre mantenere i software aggiornati e installare le patch risolutive il prima possibile per eliminare le vulnerabilità. È essenziale disporre poi di piani di backup robusti e implementare strategie di controllo degli accessi attente. Infine, le imprese dovrebbero investire sulla formazione del personale per ridurre il rischio di danni finanziari a causa di errori umani.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/09/19/il-costo-di-un-cyberattacco-va-oltre-le-perdite-finanziarie-dirette/?utm_source=rss&utm_medium=rss&utm_campaign=il-costo-di-un-cyberattacco-va-oltre-le-perdite-finanziarie-dirette


Operazione Flax Typhoon: L’FBI neutralizza una sofisticata botnet cinese in un’epica battaglia cibernetica

Nel teatro globale della cyberwarfare, un nuovo capitolo si è appena concluso con un colpo da maestro dell’FBI. In un’operazione che ricorda le più audaci missioni di controspionaggio, l’agenzia ha smantellato non una, ma due reti botnet legate al governo cinese, ridefinendo le regole d’ingaggio nel conflitto digitale internazionale.

Anatomia di Flax Typhoon: Un’infrastruttura di attacco distribuita

Dopo il clamoroso takedown di Volt Typhoon, l’FBI ha colpito ancora, questa volta neutralizzando un Advanced Persistent Threat (APT) noto come Flax Typhoon. Questo sofisticato threat actor ha orchestrato una rete di comando e controllo (C2) che ha trasformato centinaia di migliaia di dispositivi IoT – dalle innocue IP cam ai NAS, passando per DVR e router domestici – in un esercito di zombie digitali pronti all’azione.

Questa botnet, un capolavoro di ingegneria malevola, si estendeva ben oltre i confini statunitensi, infettando endpoint in Sud America, Europa, Africa, Sud-est asiatico e Australia, creando una vera e propria rete di proxying globale per operazioni di cyber-espionage.

L’operazione: Un capolavoro di digital forensics e incident response

L’FBI, armata di un mandato basato sulla Rule 41, ha eseguito un’operazione di takedown che passerà alla storia della cybersecurity. Utilizzando tecniche avanzate di reverse engineering e malware analysis, gli agenti hanno non solo sequestrato l’infrastruttura C2 di Flax Typhoon, ma hanno anche implementato una sofisticata procedura di disinfection sui dispositivi compromessi.

Il momento clou? Un tentativo di counter-attack da parte degli operatori di Flax Typhoon, che hanno lanciato un massiccio attacco DDoS contro l’infrastruttura dell’FBI. Immaginate la war room dell’agenzia: analisti che monitorano freneticamente i SIEM, esperti di threat intelligence che decodificano in tempo reale i pattern di attacco, mentre i team di blue team respingono ondate di traffico malevolo.

La risposta dell’FBI? Un virtuosismo di incident handling. In un time frame di poche ore, non solo hanno mitigato l’attacco DDoS attraverso sofisticate tecniche di traffic scrubbing, ma hanno anche eseguito un rapido threat hunting che ha portato all’identificazione della nuova infrastruttura di Flax Typhoon. Di fronte a questa dimostrazione di cyber resilience, gli attaccanti hanno optato per una kill chain inversa, bruciando la loro infrastruttura in un disperato tentativo di operational security (OPSEC).

Integrity Technology Group: La facciata APT del cyber-espionage cinese

Dietro questa operazione si cela un’entità con un nome paradossalmente rassicurante: Integrity Technology Group. Questa shell company si presentava come un legittimo Managed Service Provider (MSP), ma in realtà era il cervello operativo di Flax Typhoon. In un twist degno del miglior techno-thriller, il loro CEO ha pubblicamente ammesso le connessioni con le agenzie di intelligence cinesi, trasformando quello che sembrava un caso di cybercrime in un chiaro esempio di state-sponsored hacking.

Metriche di compromissione: Una panoramica allarmante

Le cifre di questa campagna di cyber-attacco sono da capogiro. A giugno, il threat assessment indicava oltre 250.000 endpoint compromessi a livello globale. Ma il vero shock è arrivato con la scoperta di un database contenente oltre 1,2 milioni di record di dispositivi potenzialmente infetti, di cui 385.000 solo negli Stati Uniti. Christopher Wray ha rivelato che circa il 50% dei dispositivi hijackati si trovava in territorio statunitense, dipingendo un quadro allarmante dell’estensione di questa campagna di cyber-espionage.

Impatto operativo: Non solo statistiche, ma disruption reale

Flax Typhoon ha dimostrato una notevole capacità di target selection, colpendo un ampio spettro di asset critici: “dalle corporate network alle infrastrutture mediatiche, passando per reti universitarie e sistemi governativi”, come ha sottolineato Wray. Ma oltre i numeri, ci sono storie concrete di business disruption. Un’organizzazione in California, la cui identità rimane classificata, ha dovuto attivare protocolli di incident response di livello critico, subendo significative perdite finanziarie e reputazionali.

Geopolitica cibernetica: La nuova frontiera della deterrenza strategica

Questa operazione si inserisce in un contesto più ampio di cyber deterrence. Gli Stati Uniti hanno ripetutamente lanciato warning sulla capacità della Cina di posizionare persistenze a lungo termine nelle infrastrutture critiche occidentali, potenzialmente per attivare kill-switch in scenari di conflitto reale.

L’operazione contro Flax Typhoon, seguita a breve distanza dal takedown di Volt Typhoon, segnala una chiara escalation nella cyber cold war tra le due superpotenze. Siamo di fronte a una nuova dottrina di Mutually Assured Disruption (MAD) digitale, dove il vantaggio strategico si misura in 0-day exploit e backdoor silenti.

La narrativa cinese: Un esercizio di cyber-deception

Come in ogni operazione di alto profilo, anche qui assistiamo a un sofisticato gioco di cyber-deception. L’ambasciata cinese a Washington ha accusato le autorità statunitensi di “jumping to conclusions” e di muovere “groundless accusations”, sostenendo che Pechino è in prima linea nel contrasto al cybercrime. Un classico caso di plausible deniability su scala geopolitica, con implicazioni potenzialmente devastanti per la stabilità del cyberspace globale

Prospettive future: Una cyber arms race senza fine

Il direttore del Federal Bureau of Investigation (FBI), Christopher Wray ha definito questa operazione solo “un round in una lotta molto più lunga”. E ha ragione. Mentre celebriamo questo successo tattico, dobbiamo essere consapevoli che là fuori ci sono altri APT come Flax Typhoon e Volt Typhoon, costantemente impegnati in campagne di zero-day hunting e supply chain attacks.

La vera sfida sarà mantenere questo livello di cyber vigilance e threat intelligence sharing a livello internazionale. L’FBI ha dimostrato capacità di cyber attribution e takedown di livello mondiale, ma la natura stessa della cyberwarfare implica una continua evoluzione delle TTPs (Tecniche, Tattiche e Procedure).

Riflessioni conclusive: Vivere nell’era della guerra cibernetica persistente

In un mondo dove il confine tra la nostra digital footprint quotidiana e il cyber battlefield globale è sempre più sfumato, operazioni come questa ci ricordano l’importanza critica della cyber hygiene personale e aziendale. Mentre torniamo alle nostre routine digitali, dobbiamo essere consapevoli che ogni dispositivo connesso è potenzialmente un punto di ingresso per operazioni di cyber-espionage di livello statale.

Questa operazione dell’FBI non è solo una vittoria tattica, ma un wake-up call strategico: nel XXI secolo, la sicurezza nazionale si gioca tanto nei SOC (Security Operation Center) quanto nei tradizionali centri di comando militari. E mentre noi, come utenti finali, continuiamo a navigare nel cyberspace, dietro le quinte si combatte una guerra silenziosa ma cruciale per il futuro della nostra digital sovereignty e della nostra privacy.

La lezione è chiara: in un’epoca di persistent threats, la cybersecurity non è più un’opzione, ma una necessità esistenziale per la sopravvivenza digitale di individui, aziende e nazioni intere.

Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/operazione-flax-typhoon-lfbi-neutralizza-una-sofisticata-botnet-cinese-in-unepica-battaglia-cibernetica/


Zero Trust e Smart Industry: mettere in sicurezza Cloud, OT, IIoT, e ambienti M2M attraverso strategie avanzate di Sicurezza Informatica con l’aiuto dell’Intelligenza Artificiale

L’avanzamento della Smart Industry ha portato a un incremento significativo nell’integrazione di tecnologie innovative quali cloud computing, Operational Technology (OT), Industrial Internet of Things (IIoT) e Machine-to-Machine (M2M) communications. Questa convergenza tecnologica offre enormi benefici in termini di efficienza operativa e capacità analitica, ma solleva anche nuove sfide per la sicurezza informatica, rendendo imperativo l’adozione di strategie avanzate come il modello di Zero Trust.

Zero Trust nell’era di Industry 4.0

Il modello di Zero Trust, che segue il principio “never trust, always verify”, si rivela fondamentale nell’ambito della sicurezza industriale moderna. Questo approccio è basato sull’assunzione che attaccanti possano essere presenti sia all’interno che all’esterno della rete aziendale, quindi nessun dispositivo o utente dovrebbe essere considerato sicuro senza verifica. Originariamente focalizzato sulla micro-segmentazione della rete per controllare il traffico est-ovest, cioè il movimento laterale dei dati all’interno dei data center, il modello si è evoluto per abbracciare strategie più complesse e integrate.

Il 2016 ha visto l’introduzione del concetto di Software Defined Perimeter (SDP) che ha ulteriormente rafforzato l’implementazione di Zero Trust, separando il piano di controllo, dove si stabilisce la fiducia, dal piano dati, dove i dati vengono trasferiti effettivamente. Questo approccio nasconde l’infrastruttura utilizzando firewall dinamici che negano tutto l’accesso non autorizzato, migliorando la sicurezza attraverso l’autenticazione di singoli pacchetti per validare utenti e dispositivi prima dell’accesso ai servizi protetti.

Integrazione e sfide di sicurezza in ambienti OT e IIoT

Nell’OT e IIoT, sistemi spesso caratterizzati da tecnologie legacy, l’adozione di Zero Trust richiede una pianificazione attenta e l’introduzione graduale di modernizzazioni o l’applicazione di strategie di micro-segmentazione per isolare e proteggere le risorse legacy. Questi ambienti sono notoriamente difficili da proteggere a causa delle loro specifiche tecniche e operazionali che differiscono notevolmente da quelle tipiche delle reti IT.

La crescente interconnessione tra dispositivi in ambito industriale, comprese le comunicazioni M2M, aumenta la superficie di attacco rendendo queste reti più vulnerabili agli attacchi cyber. Questo ha portato alla necessità di adottare misure di sicurezza robuste come la crittografia dei dati, il controllo degli accessi e l’utilizzo di strumenti di monitoraggio per prevenire accessi non autorizzati e garantire l’integrità dei dati.

Best Practices e Continuous Adaptive Risk and Trust Assessment (CARTA)

Accanto a Zero Trust, la strategia CARTA di Gartner propone un approccio ancora più ampio alla sicurezza, che include la valutazione continua del rischio e della fiducia come parte integrante delle operazioni digitali dell’azienda. CARTA si concentra su piattaforme di sicurezza adattive e programmabili che siano consapevoli del contesto, oltre all’utilizzo di analisi, AI, automazione e orchestrazione per accelerare il rilevamento e la risposta alle minacce.

Implementazione pratica del modello Zero Trust nella Industry 4.0

Per le aziende nel settore della smart industry, l’implementazione di misure di micro-segmentazione, come primo passo verso Zero Trust, rappresenta una soluzione pratica. Questo non solo migliora la sicurezza ma supporta l’integrazione continua di IT e OT, consentendo controlli di accesso specifici per i carichi di lavoro virtualizzati nei data center e nelle applicazioni cloud.

Le squadre di sicurezza OT dovrebbero abbracciare la maturazione della strategia Zero Trust e considerare la definizione di un perimetro definito dal software come obiettivo a lungo termine. La micro-segmentazione, ottenuta con tecnologie più tradizionali, dovrebbe essere sempre considerata una best practice nell’implementazione di una strategia Zero Trust.

Criticità dell’implementazione del modello zero trust nella Smart Industry

L’implementazione del modello Zero Trust nell’ambito della Industry 4.0 presenta diverse criticità, soprattutto a causa della complessità intrinseca degli ambienti industriali moderni che integrano tecnologie IT, OT, IIoT e M2M. Una delle principali sfide è la gestione delle infrastrutture legacy che non sono state progettate con le moderne pratiche di sicurezza in mente. Questi sistemi spesso non supportano protocolli di sicurezza avanzati necessari per l’adozione di Zero Trust, rendendo difficile l’implementazione di controlli di autenticazione e autorizzazione rigorosi senza compromettere la funzionalità operativa.

Inoltre, la diversità e la vastità delle macchine e dispositivi connessi nell’ambito dell’IIoT possono rendere complesso il monitoraggio continuo e l’analisi dei comportamenti di rete, essenziali per il modello Zero Trust. La necessità di aggiornare e mantenere costantemente i sistemi di sicurezza per tenere il passo con le evoluzioni tecnologiche e le nuove minacce può risultare onerosa e complessa, soprattutto per le aziende con risorse limitate.

La resistenza al cambiamento è un’altra barriera significativa. La trasformazione dei processi di sicurezza aziendali verso un approccio Zero Trust richiede un cambiamento culturale che può incontrare resistenza sia da parte degli operatori IT che OT, che potrebbero percepire queste nuove misure come un ostacolo alla produttività operativa.

Infine, la complessità nella configurazione e gestione della micro-segmentazione, essenziale per il modello Zero Trust, rappresenta una sfida tecnica notevole. L’errata configurazione può non solo ridurre l’efficacia delle misure di sicurezza, ma anche esporre l’organizzazione a nuovi rischi di sicurezza, complicando ulteriormente la protezione di dati sensibili e infrastrutture critiche.

Tutte queste criticità richiedono che l’adozione del modello Zero Trust nella Industry 4.0 sia accompagnata da una strategia ben pianificata, supporto esecutivo, investimenti adeguati in tecnologie avanzate e formazione continua per gli addetti ai lavori.

L’integrazione dell’Intelligenza Artificiale nella Sicurezza Zero Trust

L’applicazione dell’intelligenza artificiale (AI) in contesti di sicurezza Zero Trust rappresenta una pietra miliare per la smart industry, particolarmente in ambienti cloud, OT, IIoT e M2M. L’AI può migliorare significativamente l’efficacia delle misure di sicurezza attraverso la capacità di analizzare grandi volumi di dati di rete, identificare pattern di traffico anomali, e prevedere potenziali minacce prima che diventino critiche. Questo livello di analisi avanzata e predittiva è fondamentale per un’applicazione efficace del modello Zero Trust, dove la verifica continua e la valutazione del rischio sono essenziali.

Grazie all’AI, i sistemi di sicurezza possono diventare proattivi piuttosto che reattivi. Le tecnologie di apprendimento automatico (Machine Learning, ML) sono in grado di addestrarsi su vasti set di dati per riconoscere e reagire a schemi di comportamento sia noti che emergenti. Questo permette non solo di rispondere in tempo reale, ma anche di adattare le politiche di sicurezza dinamicamente in base al contesto e alle evidenze analitiche.

Inoltre, l’AI supporta la micro-segmentazione nel contesto di Zero Trust, automatizzando la configurazione delle politiche di sicurezza per specifici segmenti di rete e dispositivi, riducendo così la superficie di attacco e limitando il potenziale danno di eventuali intrusioni. L’AI può anche gestire l’autenticazione e l’autorizzazione di dispositivi e utenti in maniera più efficiente, utilizzando tecniche avanzate di riconoscimento biometrico e comportamentale che vanno oltre le tradizionali credenziali basate su password.

Un altro aspetto cruciale è l’utilizzo dell’AI per il monitoraggio continuo e l’assessment del rischio, come suggerito dalla strategia CARTA. Qui, l’AI aiuta a valutare continuamente il rischio associato ad ogni utente e dispositivo all’interno della rete, permettendo alle organizzazioni di adattare rapidamente le loro strategie di sicurezza in risposta a nuove informazioni o minacce emergenti.

Infine, la capacità dell’AI di integrare e analizzare dati provenienti da diverse fonti è vitale per creare un ecosistema di sicurezza olistico e interconnesso che supporti sia la sicurezza operativa (OT) che quella informativa (IT). Attraverso l’orchestrazione di soluzioni di sicurezza basate sull’AI, le organizzazioni possono ottenere una visione unificata e centralizzata delle minacce, migliorando la collaborazione tra le squadre IT e OT e rafforzando la resilienza complessiva della rete.

L’adozione di AI in ambito di Zero Trust non solo eleva il livello di sicurezza implementabile ma trasforma anche il modo in cui le organizzazioni affrontano e gestiscono le sfide della cybersecurity nella smart industry, rendendo le infrastrutture più intelligenti, reattive e adattabili ai cambiamenti del panorama delle minacce.

Cybersecurity nell’Era della Industry 4.0: Uno Sguardo ai Principali Standard e Framework Internazionali

Nel contesto dell’evoluzione continua delle minacce cyber e della crescente interconnessione delle infrastrutture critiche, diversi standard e framework normativi si sono affermati come pilastri fondamentali per guidare l’implementazione di robuste pratiche di cybersecurity nelle organizzazioni. Il NIST SP 800-82, specifico per la protezione dei sistemi di controllo industriale, fornisce una serie comprensiva di linee guida tecniche e raccomandazioni per assicurare i sistemi operativi da potenziali cyber attacchi. Questo standard si focalizza sull’identificazione dei rischi, la protezione delle infrastrutture, la rilevazione delle anomalie e la risposta agli incidenti, stabilendo così un modello sicuro per operazioni critiche.
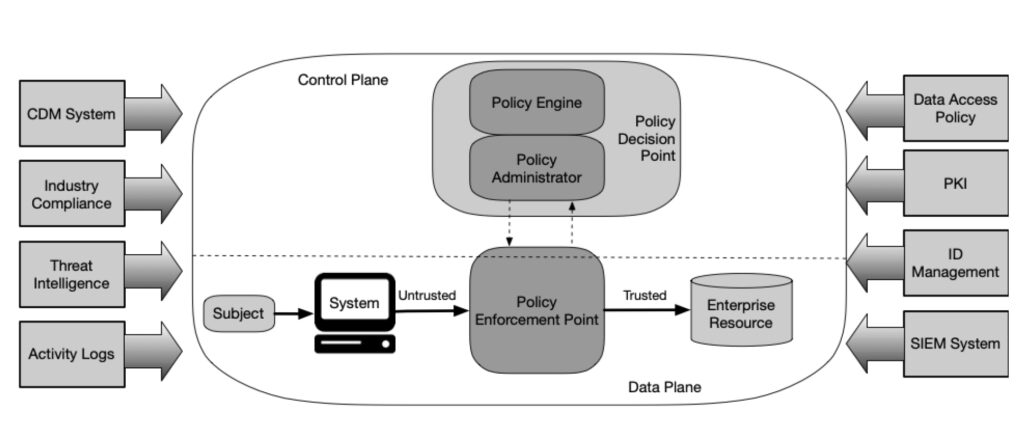
Il NIST SP 800-82 è una guida del National Institute of Standards and Technology (NIST) che fornisce raccomandazioni per la sicurezza dei sistemi di controllo industriale (ICS). Lo scopo principale del documento è proteggere questi sistemi critici da minacce informatiche. Il NIST SP 800-82 si concentra su:Identificazione dei rischi: Riconoscere le vulnerabilità e le potenziali minacce per i sistemi di controllo industriale.Protezione delle infrastrutture: Implementare misure di difesa per prevenire accessi non autorizzati o attacchi dannosi.Rilevazione delle anomalie: Monitorare i sistemi in tempo reale per individuare attività sospette o non conformi.Risposta agli incidenti: Definire procedure e strategie per rispondere a potenziali violazioni o attacchi, minimizzando i danni e garantendo la continuità operativa.Questa guida è fondamentale per garantire la sicurezza in ambienti industriali e proteggere infrastrutture critiche da minacce crescenti.

Parallelamente, il NIST 800-207 delinea i principi per l’implementazione del modello di sicurezza Zero Trust. Questo framework enfatizza la necessità di una verifica continua e di una gestione dell’accesso basata sulla minimizzazione della fiducia iniziale concessa agli utenti e ai dispositivi all’interno delle reti aziendali. Il modello propone l’adozione di micro-segmentazione delle reti, autenticazione dinamica, e politiche di sicurezza basate sulle valutazioni in tempo reale del contesto e del rischio associato ad ogni richiesta di accesso ai dati.

L’IEC 62443, standard internazionale per la sicurezza delle reti e dei sistemi industriali automatizzati, offre un quadro per la gestione della sicurezza che copre tutti gli aspetti dalla progettazione alla manutenzione e dal monitoraggio alla risposta agli incidenti. Questo standard si concentra particolarmente sulla resistenza delle infrastrutture agli attacchi, fornendo linee guida su come costruire architetture di sicurezza difensive che proteggano efficacemente sia la fisicità che la virtualità delle operazioni industriali.

In aggiunta, il CISA Zero Trust Maturity Model offre un metodo per valutare e guidare l’evoluzione delle organizzazioni verso l’adozione completa del modello Zero Trust. Il modello descrive diverse fasi di maturità, da una fiducia iniziale e condizionata fino all’adozione piena di un ambiente di sicurezza in cui la verifica è costante e indipendente dalla posizione di rete dell’entità che richiede l’accesso.

Le normative come la NIS2 introducono requisiti legali specifici, come l’obbligo di implementazione della multi-factor authentication (MFA), per aumentare il livello di sicurezza delle infrastrutture critiche e garantire la protezione dei dati sensibili. Questi requisiti legali obbligano le organizzazioni a conformarsi a standard minimi di sicurezza e spesso fungono da catalizzatori per l’adozione di tecnologie e pratiche più avanzate nel campo della cybersecurity.
Una delle misure chiave promosse dalla NIS2 è l'implementazione della multi-factor authentication (MFA). L'MFA è un meccanismo di sicurezza che richiede agli utenti di fornire più di una forma di verifica per accedere a sistemi o servizi critici.

La comprensione e l’applicazione di questi standard e normative sono essenziali per le organizzazioni che operano nell’ambito della Industry 4.0, fornendo loro le basi per costruire sistemi resilienti e capaci di fronteggiare le sfide del panorama cibernetico moderno. L’armonizzazione di questi framework a livello internazionale promuove anche un approccio più uniforme e coerente alla sicurezza, essenziale in un mondo sempre più interconnesso e dipendente da tecnologie digitali avanzate.

La crescente dipendenza da soluzioni Cloud, IIoT e M2M nell’industria intelligente pone sfide uniche per la sicurezza informatica. L’adozione di un modello di Zero Trust rappresenta una risposta strategica essenziale per proteggere le infrastrutture critiche in questo nuovo ambiente digitale. Le aziende devono continuare a evolvere le loro strategie di sicurezza per fronteggiare le minacce in rapido cambiamento, garantendo così la continuità operativa e la protezione delle operazioni industriali in un’era di crescente interconnessione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/zero-trust-e-smart-industry-mettere-in-sicurezza-cloud-ot-iiot-e-ambienti-m2m-attraverso-strategie-avanzate-di-sicurezza-informatica-con-laiuto-dellintelligenza-artificiale/


4 steps organizations can take to get started with AI-powered SecOps

Cybersecurity is under siege. While 74% of security leaders recognize the growing threat of AI-powered cyberattacks, only 40% feel confident in their ability to defend against them.

The latest AI tools are making highly personalized phishing attacks and the ability to change the signatures and hashes associated with malware files easier than before. Not to mention, methods to identify exactly when and where AI is being applied are scarce. This leaves CISOs racing against the clock to stay ahead of the latest cyber threats.

Security leaders migrate to the cloud to benefit from scalable infrastructure, enhanced security posture, potentially built-in disaster recovery capabilities, and adherence to industry-standard certifications, such as ISO 27001 and SOC 2. But security concerns remain. SecOps teams need a complete solution for building, migrating and managing cloud applications and environments. 

This is where AI-powered SecOps solutions can prove valuable. Here are four key steps to get you started.

Identify specific use cases

Does your SecOps team have a high MTTR (mean time to repair), but proactively identifying threats tends to be a little trickier? Threat detection AI helps to identify anomalous network behavior, detect advanced threats, and prioritize alerts.

Or perhaps your team has a fast MTTD (mean time to detection), witnessing multiple potential threats, but doesn’t have the bandwidth to action them in real-time? Automating incident triage, investigation and response processes could be a better fit in this case.

In either scenario, it’s essential that tools and processes match up to your current threat landscape and level of expertise. Resource-strained and overworked security professionals are set up to fail if they don’t have the right tools, strategies and support.

Select the right AI tools

According to IBM research, the global average cost of a data breach in 2024 was $4.88 million — a 10% increase over last year and the highest total ever. However, organizations that used security AI and automation extensively in prevention saved roughly half of these costs ($2.22 million) versus those that didn’t.

Once you’ve identified your critical use cases, research and evaluate the AI platforms available. It’s a must for AI-powered SecOp tool providers to work with you initially to identify the cloud architecture that best fits your needs. But don’t forget to ensure they will work with you as your needs evolve and help enhance the platform while making it available via your console. As your company grows, needs change, and so do regulations, so you must have access to a team of experts who have been there. 

How does their offering fit your existing tech stack and security infrastructure? Can you run new environments and stay on top of your cloud health and security from one screen? Does your prospective provider automatically gather the evidence required for SOC2/ISO/HIPAA compliance? These are the kinds of questions you want to ask when reviewing product demos. 

Prepare your data

Companies are swimming in data pools, from network traffic logs and user activities to system configurations and threat intelligence feeds. This leaves SecOps teams with the heavy task of analyzing all of it to identify patterns, anomalies and security threats. So you can imagine feeling pretty relieved when finding out that AI can analyze up to 10 terabytes of security data per day, compared to a human analyst’s capacity of 1 gigabyte.

SecOps teams can deploy AI for threat detection, incident response and vulnerability management tasks. But AI still needs pointing in the right direction. SecOps teams must have the correct data, data management strategy, and storage solution in place to handle large volumes of data efficiently, first.

Is your solution scalable? Will you be storing structured data such as security logs or unstructured data like network traffic and video files? What formats are these datasets in? What are the latency requirements for accessing this data?

Well-thought-out data collection processes that gather data in a semi-structured format will help streamline integration. You can use AI here to help you assess the data quality and consistency, but it’s your job to integrate the right sources and validate the findings.

The next steps are to clean the data, remove duplicates, fill in missing values, and convert it into a standard format with proper timestamps. Adding context to data, such as device types and locations, can help enrich your datasets and encourage AI to draw more accurate conclusions. Still, anonymizing sensitive data with strict access controls is critical and will not affect algorithm accuracy.

Train and deploy the AI model

Once your relevant data is clean and consistent, you can begin to train your AI. 

Divide the data into training, validation, and testing sets to evaluate the model performance. You can do this by random splitting, portioning 60% for training, 20% for validation, and 20% for testing. Or, for time-dependent data, such as security event logs or sensor data where you’re analyzing correlated attacks or compromised systems, time-series splitting will ensure that the order of data points is reserved.

Use the validation set to evaluate the model and identify any over- or underfitting. If overfitting occurs — where you have high training accuracy but low validation accuracy — you may need to increase the training data size. More diverse data can help the model generalize better. However, you may also want to consider removing uninformative features and engineering new ones that capture relevant relationships in the data.

Once it is ready, you can integrate it with your existing security infrastructure, continuously monitoring and refining it to maximize performance as it adapts to changing threat landscapes. Keep an eye on critical metrics such as false positive and false negative threat detection rates, MTTD and MMTR, vulnerability discovery rates and patch compliance rates.

By determining specific areas where AI can provide the most value, such as threat detection, incident response, or vulnerability management, and choosing AI tools that align with these — and your tech stack — you can boost your security posture and save your SecOps teams a lot of time and stress. Make sure to prepare the data and train the model carefully before integrating it with your existing security workflows; the more you do upfront, the easier it will be later on.

https://www.securitymagazine.com/blogs/14-security-blog/post/101056-4-steps-organizations-can-take-to-get-started-with-ai-powered-secops