Malicious actors target UK motorists with QR code scams

Motorists in the United Kingdom are being targeted with quick response (QR) code scams, according to recent research. Once scanned, these malicious QR codes will take a user to a website designed to draw out personal data, such as payment information, by presenting itself as a legitimate parking payment service provider. The U.K. is not alone in experiencing this type of scam, as reports of similar malicious QR codes have emerged across Europe, Canada and the United States. 

Other personal information that may be exposed in this scam includes: 

  • License plate 
  • Vehicle make and model 
  • Location code

This information could potentially be leveraged for future, advanced phishing attacks, utilizing personal knowledge of the target to make the phishing email, website, or other correspondence appear legitimate. 

The research identified an approximate number of victims by observing how many visitors these malicious sites had over time. Through this, the research found these websites had around 13 visitors per hour and around 320 per day. Many of these visitors may have personal information stolen as a result. 

https://www.securitymagazine.com/articles/101054-malicious-actors-target-uk-motorists-with-qr-code-scams


Il costo di un cyberattacco va oltre le perdite finanziarie dirette


Ora più che mai le aziende si trovano nel mirino dei cybercriminali: gli attaccanti prendono di mira le organizzazioni di tutto il mondo indipendentemente dalle dimensioni e dal settore, causando danni ingenti a breve e lungo termine. Ma qual è il vero costo di un cyberattacco? Gli esperti di Kaspersky sottolineano che dopo un attacco le aziende hanno a che fare non solo con i costi immediati di ripristino e con le perdite finanziarie, ma anche con danni a lungo termine.

Le perdite finanziarie dirette, dovute per esempio al pagamento del riscatto di un ransomware, portano a molti costi indiretti che possono addirittura superare le spese più immediate. Nel caso di interruzione dell’operatività prolungata, la produttività diminuisce e il danno dipende dalla durata del blocco he può durare per giorni o intere settimane; oltre alla perdita di fatturato, le aziende devono vedersela con la diminuzione della qualità del servizio e quindi lo scontento di clienti e partner che porta a un grosso problema di reputazione.

costo cyberattacco

Pixabay

Proprio il danno reputazionale può portare a un calo degli affari a lungo termine: in caso di furto di dati dei clienti o interruzioni prolungate del servizio, i consumatori possono abbandonare il brand sentendosi traditi nella fiducia. Questo vale anche per le relazioni con partner e fornitori e in generale per tutte le relazioni commerciali di valore.

Tra i costi indiretti a lungo termine ci sono anche quelli legati al miglioramento dell’infrastruttura di sicurezza e alla gestione delle conseguenze legali. Con le normative sulla protezione dei dati, come il GDPR, una violazione delle informazioni può inoltre comportare sanzioni e cause legali che danneggiano ulteriormente la reputazione del brand.

Sul reale costo di un cyberattacco influisce anche la perdita di proprietà intellettuale: il furto di progetti di prodotti, strategie di marketing e informazioni riservate può rivelarsi molto dannoso in settori competitivi come il tecnologico e farmaceutico.

Per contrastare le nuove minacce informatiche e ridurre al minimo le perdite è essenziale fornirsi di soluzioni di protezione in tempo reale con capacità EDR e XDR, eventualmente affidandosi a esperti esterni e a servizi MDR. È fondamentale inoltre mantenere i software aggiornati e installare le patch risolutive il prima possibile per eliminare le vulnerabilità. È essenziale disporre poi di piani di backup robusti e implementare strategie di controllo degli accessi attente. Infine, le imprese dovrebbero investire sulla formazione del personale per ridurre il rischio di danni finanziari a causa di errori umani.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/09/19/il-costo-di-un-cyberattacco-va-oltre-le-perdite-finanziarie-dirette/?utm_source=rss&utm_medium=rss&utm_campaign=il-costo-di-un-cyberattacco-va-oltre-le-perdite-finanziarie-dirette


Operazione Flax Typhoon: L’FBI neutralizza una sofisticata botnet cinese in un’epica battaglia cibernetica

Nel teatro globale della cyberwarfare, un nuovo capitolo si è appena concluso con un colpo da maestro dell’FBI. In un’operazione che ricorda le più audaci missioni di controspionaggio, l’agenzia ha smantellato non una, ma due reti botnet legate al governo cinese, ridefinendo le regole d’ingaggio nel conflitto digitale internazionale.

Anatomia di Flax Typhoon: Un’infrastruttura di attacco distribuita

Dopo il clamoroso takedown di Volt Typhoon, l’FBI ha colpito ancora, questa volta neutralizzando un Advanced Persistent Threat (APT) noto come Flax Typhoon. Questo sofisticato threat actor ha orchestrato una rete di comando e controllo (C2) che ha trasformato centinaia di migliaia di dispositivi IoT – dalle innocue IP cam ai NAS, passando per DVR e router domestici – in un esercito di zombie digitali pronti all’azione.

Questa botnet, un capolavoro di ingegneria malevola, si estendeva ben oltre i confini statunitensi, infettando endpoint in Sud America, Europa, Africa, Sud-est asiatico e Australia, creando una vera e propria rete di proxying globale per operazioni di cyber-espionage.

L’operazione: Un capolavoro di digital forensics e incident response

L’FBI, armata di un mandato basato sulla Rule 41, ha eseguito un’operazione di takedown che passerà alla storia della cybersecurity. Utilizzando tecniche avanzate di reverse engineering e malware analysis, gli agenti hanno non solo sequestrato l’infrastruttura C2 di Flax Typhoon, ma hanno anche implementato una sofisticata procedura di disinfection sui dispositivi compromessi.

Il momento clou? Un tentativo di counter-attack da parte degli operatori di Flax Typhoon, che hanno lanciato un massiccio attacco DDoS contro l’infrastruttura dell’FBI. Immaginate la war room dell’agenzia: analisti che monitorano freneticamente i SIEM, esperti di threat intelligence che decodificano in tempo reale i pattern di attacco, mentre i team di blue team respingono ondate di traffico malevolo.

La risposta dell’FBI? Un virtuosismo di incident handling. In un time frame di poche ore, non solo hanno mitigato l’attacco DDoS attraverso sofisticate tecniche di traffic scrubbing, ma hanno anche eseguito un rapido threat hunting che ha portato all’identificazione della nuova infrastruttura di Flax Typhoon. Di fronte a questa dimostrazione di cyber resilience, gli attaccanti hanno optato per una kill chain inversa, bruciando la loro infrastruttura in un disperato tentativo di operational security (OPSEC).

Integrity Technology Group: La facciata APT del cyber-espionage cinese

Dietro questa operazione si cela un’entità con un nome paradossalmente rassicurante: Integrity Technology Group. Questa shell company si presentava come un legittimo Managed Service Provider (MSP), ma in realtà era il cervello operativo di Flax Typhoon. In un twist degno del miglior techno-thriller, il loro CEO ha pubblicamente ammesso le connessioni con le agenzie di intelligence cinesi, trasformando quello che sembrava un caso di cybercrime in un chiaro esempio di state-sponsored hacking.

Metriche di compromissione: Una panoramica allarmante

Le cifre di questa campagna di cyber-attacco sono da capogiro. A giugno, il threat assessment indicava oltre 250.000 endpoint compromessi a livello globale. Ma il vero shock è arrivato con la scoperta di un database contenente oltre 1,2 milioni di record di dispositivi potenzialmente infetti, di cui 385.000 solo negli Stati Uniti. Christopher Wray ha rivelato che circa il 50% dei dispositivi hijackati si trovava in territorio statunitense, dipingendo un quadro allarmante dell’estensione di questa campagna di cyber-espionage.

Impatto operativo: Non solo statistiche, ma disruption reale

Flax Typhoon ha dimostrato una notevole capacità di target selection, colpendo un ampio spettro di asset critici: “dalle corporate network alle infrastrutture mediatiche, passando per reti universitarie e sistemi governativi”, come ha sottolineato Wray. Ma oltre i numeri, ci sono storie concrete di business disruption. Un’organizzazione in California, la cui identità rimane classificata, ha dovuto attivare protocolli di incident response di livello critico, subendo significative perdite finanziarie e reputazionali.

Geopolitica cibernetica: La nuova frontiera della deterrenza strategica

Questa operazione si inserisce in un contesto più ampio di cyber deterrence. Gli Stati Uniti hanno ripetutamente lanciato warning sulla capacità della Cina di posizionare persistenze a lungo termine nelle infrastrutture critiche occidentali, potenzialmente per attivare kill-switch in scenari di conflitto reale.

L’operazione contro Flax Typhoon, seguita a breve distanza dal takedown di Volt Typhoon, segnala una chiara escalation nella cyber cold war tra le due superpotenze. Siamo di fronte a una nuova dottrina di Mutually Assured Disruption (MAD) digitale, dove il vantaggio strategico si misura in 0-day exploit e backdoor silenti.

La narrativa cinese: Un esercizio di cyber-deception

Come in ogni operazione di alto profilo, anche qui assistiamo a un sofisticato gioco di cyber-deception. L’ambasciata cinese a Washington ha accusato le autorità statunitensi di “jumping to conclusions” e di muovere “groundless accusations”, sostenendo che Pechino è in prima linea nel contrasto al cybercrime. Un classico caso di plausible deniability su scala geopolitica, con implicazioni potenzialmente devastanti per la stabilità del cyberspace globale

Prospettive future: Una cyber arms race senza fine

Il direttore del Federal Bureau of Investigation (FBI), Christopher Wray ha definito questa operazione solo “un round in una lotta molto più lunga”. E ha ragione. Mentre celebriamo questo successo tattico, dobbiamo essere consapevoli che là fuori ci sono altri APT come Flax Typhoon e Volt Typhoon, costantemente impegnati in campagne di zero-day hunting e supply chain attacks.

La vera sfida sarà mantenere questo livello di cyber vigilance e threat intelligence sharing a livello internazionale. L’FBI ha dimostrato capacità di cyber attribution e takedown di livello mondiale, ma la natura stessa della cyberwarfare implica una continua evoluzione delle TTPs (Tecniche, Tattiche e Procedure).

Riflessioni conclusive: Vivere nell’era della guerra cibernetica persistente

In un mondo dove il confine tra la nostra digital footprint quotidiana e il cyber battlefield globale è sempre più sfumato, operazioni come questa ci ricordano l’importanza critica della cyber hygiene personale e aziendale. Mentre torniamo alle nostre routine digitali, dobbiamo essere consapevoli che ogni dispositivo connesso è potenzialmente un punto di ingresso per operazioni di cyber-espionage di livello statale.

Questa operazione dell’FBI non è solo una vittoria tattica, ma un wake-up call strategico: nel XXI secolo, la sicurezza nazionale si gioca tanto nei SOC (Security Operation Center) quanto nei tradizionali centri di comando militari. E mentre noi, come utenti finali, continuiamo a navigare nel cyberspace, dietro le quinte si combatte una guerra silenziosa ma cruciale per il futuro della nostra digital sovereignty e della nostra privacy.

La lezione è chiara: in un’epoca di persistent threats, la cybersecurity non è più un’opzione, ma una necessità esistenziale per la sopravvivenza digitale di individui, aziende e nazioni intere.

Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/operazione-flax-typhoon-lfbi-neutralizza-una-sofisticata-botnet-cinese-in-unepica-battaglia-cibernetica/


Zero Trust e Smart Industry: mettere in sicurezza Cloud, OT, IIoT, e ambienti M2M attraverso strategie avanzate di Sicurezza Informatica con l’aiuto dell’Intelligenza Artificiale

L’avanzamento della Smart Industry ha portato a un incremento significativo nell’integrazione di tecnologie innovative quali cloud computing, Operational Technology (OT), Industrial Internet of Things (IIoT) e Machine-to-Machine (M2M) communications. Questa convergenza tecnologica offre enormi benefici in termini di efficienza operativa e capacità analitica, ma solleva anche nuove sfide per la sicurezza informatica, rendendo imperativo l’adozione di strategie avanzate come il modello di Zero Trust.

Zero Trust nell’era di Industry 4.0

Il modello di Zero Trust, che segue il principio “never trust, always verify”, si rivela fondamentale nell’ambito della sicurezza industriale moderna. Questo approccio è basato sull’assunzione che attaccanti possano essere presenti sia all’interno che all’esterno della rete aziendale, quindi nessun dispositivo o utente dovrebbe essere considerato sicuro senza verifica. Originariamente focalizzato sulla micro-segmentazione della rete per controllare il traffico est-ovest, cioè il movimento laterale dei dati all’interno dei data center, il modello si è evoluto per abbracciare strategie più complesse e integrate.

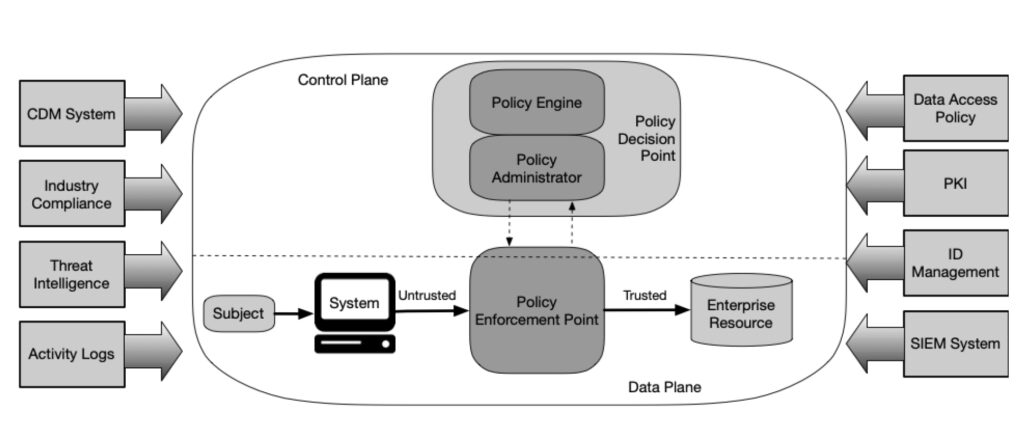
Il 2016 ha visto l’introduzione del concetto di Software Defined Perimeter (SDP) che ha ulteriormente rafforzato l’implementazione di Zero Trust, separando il piano di controllo, dove si stabilisce la fiducia, dal piano dati, dove i dati vengono trasferiti effettivamente. Questo approccio nasconde l’infrastruttura utilizzando firewall dinamici che negano tutto l’accesso non autorizzato, migliorando la sicurezza attraverso l’autenticazione di singoli pacchetti per validare utenti e dispositivi prima dell’accesso ai servizi protetti.

Integrazione e sfide di sicurezza in ambienti OT e IIoT

Nell’OT e IIoT, sistemi spesso caratterizzati da tecnologie legacy, l’adozione di Zero Trust richiede una pianificazione attenta e l’introduzione graduale di modernizzazioni o l’applicazione di strategie di micro-segmentazione per isolare e proteggere le risorse legacy. Questi ambienti sono notoriamente difficili da proteggere a causa delle loro specifiche tecniche e operazionali che differiscono notevolmente da quelle tipiche delle reti IT.

La crescente interconnessione tra dispositivi in ambito industriale, comprese le comunicazioni M2M, aumenta la superficie di attacco rendendo queste reti più vulnerabili agli attacchi cyber. Questo ha portato alla necessità di adottare misure di sicurezza robuste come la crittografia dei dati, il controllo degli accessi e l’utilizzo di strumenti di monitoraggio per prevenire accessi non autorizzati e garantire l’integrità dei dati.

Best Practices e Continuous Adaptive Risk and Trust Assessment (CARTA)

Accanto a Zero Trust, la strategia CARTA di Gartner propone un approccio ancora più ampio alla sicurezza, che include la valutazione continua del rischio e della fiducia come parte integrante delle operazioni digitali dell’azienda. CARTA si concentra su piattaforme di sicurezza adattive e programmabili che siano consapevoli del contesto, oltre all’utilizzo di analisi, AI, automazione e orchestrazione per accelerare il rilevamento e la risposta alle minacce.

Implementazione pratica del modello Zero Trust nella Industry 4.0

Per le aziende nel settore della smart industry, l’implementazione di misure di micro-segmentazione, come primo passo verso Zero Trust, rappresenta una soluzione pratica. Questo non solo migliora la sicurezza ma supporta l’integrazione continua di IT e OT, consentendo controlli di accesso specifici per i carichi di lavoro virtualizzati nei data center e nelle applicazioni cloud.

Le squadre di sicurezza OT dovrebbero abbracciare la maturazione della strategia Zero Trust e considerare la definizione di un perimetro definito dal software come obiettivo a lungo termine. La micro-segmentazione, ottenuta con tecnologie più tradizionali, dovrebbe essere sempre considerata una best practice nell’implementazione di una strategia Zero Trust.

Criticità dell’implementazione del modello zero trust nella Smart Industry

L’implementazione del modello Zero Trust nell’ambito della Industry 4.0 presenta diverse criticità, soprattutto a causa della complessità intrinseca degli ambienti industriali moderni che integrano tecnologie IT, OT, IIoT e M2M. Una delle principali sfide è la gestione delle infrastrutture legacy che non sono state progettate con le moderne pratiche di sicurezza in mente. Questi sistemi spesso non supportano protocolli di sicurezza avanzati necessari per l’adozione di Zero Trust, rendendo difficile l’implementazione di controlli di autenticazione e autorizzazione rigorosi senza compromettere la funzionalità operativa.

Inoltre, la diversità e la vastità delle macchine e dispositivi connessi nell’ambito dell’IIoT possono rendere complesso il monitoraggio continuo e l’analisi dei comportamenti di rete, essenziali per il modello Zero Trust. La necessità di aggiornare e mantenere costantemente i sistemi di sicurezza per tenere il passo con le evoluzioni tecnologiche e le nuove minacce può risultare onerosa e complessa, soprattutto per le aziende con risorse limitate.

La resistenza al cambiamento è un’altra barriera significativa. La trasformazione dei processi di sicurezza aziendali verso un approccio Zero Trust richiede un cambiamento culturale che può incontrare resistenza sia da parte degli operatori IT che OT, che potrebbero percepire queste nuove misure come un ostacolo alla produttività operativa.

Infine, la complessità nella configurazione e gestione della micro-segmentazione, essenziale per il modello Zero Trust, rappresenta una sfida tecnica notevole. L’errata configurazione può non solo ridurre l’efficacia delle misure di sicurezza, ma anche esporre l’organizzazione a nuovi rischi di sicurezza, complicando ulteriormente la protezione di dati sensibili e infrastrutture critiche.

Tutte queste criticità richiedono che l’adozione del modello Zero Trust nella Industry 4.0 sia accompagnata da una strategia ben pianificata, supporto esecutivo, investimenti adeguati in tecnologie avanzate e formazione continua per gli addetti ai lavori.

L’integrazione dell’Intelligenza Artificiale nella Sicurezza Zero Trust

L’applicazione dell’intelligenza artificiale (AI) in contesti di sicurezza Zero Trust rappresenta una pietra miliare per la smart industry, particolarmente in ambienti cloud, OT, IIoT e M2M. L’AI può migliorare significativamente l’efficacia delle misure di sicurezza attraverso la capacità di analizzare grandi volumi di dati di rete, identificare pattern di traffico anomali, e prevedere potenziali minacce prima che diventino critiche. Questo livello di analisi avanzata e predittiva è fondamentale per un’applicazione efficace del modello Zero Trust, dove la verifica continua e la valutazione del rischio sono essenziali.

Grazie all’AI, i sistemi di sicurezza possono diventare proattivi piuttosto che reattivi. Le tecnologie di apprendimento automatico (Machine Learning, ML) sono in grado di addestrarsi su vasti set di dati per riconoscere e reagire a schemi di comportamento sia noti che emergenti. Questo permette non solo di rispondere in tempo reale, ma anche di adattare le politiche di sicurezza dinamicamente in base al contesto e alle evidenze analitiche.

Inoltre, l’AI supporta la micro-segmentazione nel contesto di Zero Trust, automatizzando la configurazione delle politiche di sicurezza per specifici segmenti di rete e dispositivi, riducendo così la superficie di attacco e limitando il potenziale danno di eventuali intrusioni. L’AI può anche gestire l’autenticazione e l’autorizzazione di dispositivi e utenti in maniera più efficiente, utilizzando tecniche avanzate di riconoscimento biometrico e comportamentale che vanno oltre le tradizionali credenziali basate su password.

Un altro aspetto cruciale è l’utilizzo dell’AI per il monitoraggio continuo e l’assessment del rischio, come suggerito dalla strategia CARTA. Qui, l’AI aiuta a valutare continuamente il rischio associato ad ogni utente e dispositivo all’interno della rete, permettendo alle organizzazioni di adattare rapidamente le loro strategie di sicurezza in risposta a nuove informazioni o minacce emergenti.

Infine, la capacità dell’AI di integrare e analizzare dati provenienti da diverse fonti è vitale per creare un ecosistema di sicurezza olistico e interconnesso che supporti sia la sicurezza operativa (OT) che quella informativa (IT). Attraverso l’orchestrazione di soluzioni di sicurezza basate sull’AI, le organizzazioni possono ottenere una visione unificata e centralizzata delle minacce, migliorando la collaborazione tra le squadre IT e OT e rafforzando la resilienza complessiva della rete.

L’adozione di AI in ambito di Zero Trust non solo eleva il livello di sicurezza implementabile ma trasforma anche il modo in cui le organizzazioni affrontano e gestiscono le sfide della cybersecurity nella smart industry, rendendo le infrastrutture più intelligenti, reattive e adattabili ai cambiamenti del panorama delle minacce.

Cybersecurity nell’Era della Industry 4.0: Uno Sguardo ai Principali Standard e Framework Internazionali

Nel contesto dell’evoluzione continua delle minacce cyber e della crescente interconnessione delle infrastrutture critiche, diversi standard e framework normativi si sono affermati come pilastri fondamentali per guidare l’implementazione di robuste pratiche di cybersecurity nelle organizzazioni. Il NIST SP 800-82, specifico per la protezione dei sistemi di controllo industriale, fornisce una serie comprensiva di linee guida tecniche e raccomandazioni per assicurare i sistemi operativi da potenziali cyber attacchi. Questo standard si focalizza sull’identificazione dei rischi, la protezione delle infrastrutture, la rilevazione delle anomalie e la risposta agli incidenti, stabilendo così un modello sicuro per operazioni critiche.
Il NIST SP 800-82 è una guida del National Institute of Standards and Technology (NIST) che fornisce raccomandazioni per la sicurezza dei sistemi di controllo industriale (ICS). Lo scopo principale del documento è proteggere questi sistemi critici da minacce informatiche. Il NIST SP 800-82 si concentra su:Identificazione dei rischi: Riconoscere le vulnerabilità e le potenziali minacce per i sistemi di controllo industriale.Protezione delle infrastrutture: Implementare misure di difesa per prevenire accessi non autorizzati o attacchi dannosi.Rilevazione delle anomalie: Monitorare i sistemi in tempo reale per individuare attività sospette o non conformi.Risposta agli incidenti: Definire procedure e strategie per rispondere a potenziali violazioni o attacchi, minimizzando i danni e garantendo la continuità operativa.Questa guida è fondamentale per garantire la sicurezza in ambienti industriali e proteggere infrastrutture critiche da minacce crescenti.

Parallelamente, il NIST 800-207 delinea i principi per l’implementazione del modello di sicurezza Zero Trust. Questo framework enfatizza la necessità di una verifica continua e di una gestione dell’accesso basata sulla minimizzazione della fiducia iniziale concessa agli utenti e ai dispositivi all’interno delle reti aziendali. Il modello propone l’adozione di micro-segmentazione delle reti, autenticazione dinamica, e politiche di sicurezza basate sulle valutazioni in tempo reale del contesto e del rischio associato ad ogni richiesta di accesso ai dati.

L’IEC 62443, standard internazionale per la sicurezza delle reti e dei sistemi industriali automatizzati, offre un quadro per la gestione della sicurezza che copre tutti gli aspetti dalla progettazione alla manutenzione e dal monitoraggio alla risposta agli incidenti. Questo standard si concentra particolarmente sulla resistenza delle infrastrutture agli attacchi, fornendo linee guida su come costruire architetture di sicurezza difensive che proteggano efficacemente sia la fisicità che la virtualità delle operazioni industriali.

In aggiunta, il CISA Zero Trust Maturity Model offre un metodo per valutare e guidare l’evoluzione delle organizzazioni verso l’adozione completa del modello Zero Trust. Il modello descrive diverse fasi di maturità, da una fiducia iniziale e condizionata fino all’adozione piena di un ambiente di sicurezza in cui la verifica è costante e indipendente dalla posizione di rete dell’entità che richiede l’accesso.

Le normative come la NIS2 introducono requisiti legali specifici, come l’obbligo di implementazione della multi-factor authentication (MFA), per aumentare il livello di sicurezza delle infrastrutture critiche e garantire la protezione dei dati sensibili. Questi requisiti legali obbligano le organizzazioni a conformarsi a standard minimi di sicurezza e spesso fungono da catalizzatori per l’adozione di tecnologie e pratiche più avanzate nel campo della cybersecurity.
Una delle misure chiave promosse dalla NIS2 è l'implementazione della multi-factor authentication (MFA). L'MFA è un meccanismo di sicurezza che richiede agli utenti di fornire più di una forma di verifica per accedere a sistemi o servizi critici.

La comprensione e l’applicazione di questi standard e normative sono essenziali per le organizzazioni che operano nell’ambito della Industry 4.0, fornendo loro le basi per costruire sistemi resilienti e capaci di fronteggiare le sfide del panorama cibernetico moderno. L’armonizzazione di questi framework a livello internazionale promuove anche un approccio più uniforme e coerente alla sicurezza, essenziale in un mondo sempre più interconnesso e dipendente da tecnologie digitali avanzate.

La crescente dipendenza da soluzioni Cloud, IIoT e M2M nell’industria intelligente pone sfide uniche per la sicurezza informatica. L’adozione di un modello di Zero Trust rappresenta una risposta strategica essenziale per proteggere le infrastrutture critiche in questo nuovo ambiente digitale. Le aziende devono continuare a evolvere le loro strategie di sicurezza per fronteggiare le minacce in rapido cambiamento, garantendo così la continuità operativa e la protezione delle operazioni industriali in un’era di crescente interconnessione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/zero-trust-e-smart-industry-mettere-in-sicurezza-cloud-ot-iiot-e-ambienti-m2m-attraverso-strategie-avanzate-di-sicurezza-informatica-con-laiuto-dellintelligenza-artificiale/


4 steps organizations can take to get started with AI-powered SecOps

Cybersecurity is under siege. While 74% of security leaders recognize the growing threat of AI-powered cyberattacks, only 40% feel confident in their ability to defend against them.

The latest AI tools are making highly personalized phishing attacks and the ability to change the signatures and hashes associated with malware files easier than before. Not to mention, methods to identify exactly when and where AI is being applied are scarce. This leaves CISOs racing against the clock to stay ahead of the latest cyber threats.

Security leaders migrate to the cloud to benefit from scalable infrastructure, enhanced security posture, potentially built-in disaster recovery capabilities, and adherence to industry-standard certifications, such as ISO 27001 and SOC 2. But security concerns remain. SecOps teams need a complete solution for building, migrating and managing cloud applications and environments. 

This is where AI-powered SecOps solutions can prove valuable. Here are four key steps to get you started.

Identify specific use cases

Does your SecOps team have a high MTTR (mean time to repair), but proactively identifying threats tends to be a little trickier? Threat detection AI helps to identify anomalous network behavior, detect advanced threats, and prioritize alerts.

Or perhaps your team has a fast MTTD (mean time to detection), witnessing multiple potential threats, but doesn’t have the bandwidth to action them in real-time? Automating incident triage, investigation and response processes could be a better fit in this case.

In either scenario, it’s essential that tools and processes match up to your current threat landscape and level of expertise. Resource-strained and overworked security professionals are set up to fail if they don’t have the right tools, strategies and support.

Select the right AI tools

According to IBM research, the global average cost of a data breach in 2024 was $4.88 million — a 10% increase over last year and the highest total ever. However, organizations that used security AI and automation extensively in prevention saved roughly half of these costs ($2.22 million) versus those that didn’t.

Once you’ve identified your critical use cases, research and evaluate the AI platforms available. It’s a must for AI-powered SecOp tool providers to work with you initially to identify the cloud architecture that best fits your needs. But don’t forget to ensure they will work with you as your needs evolve and help enhance the platform while making it available via your console. As your company grows, needs change, and so do regulations, so you must have access to a team of experts who have been there. 

How does their offering fit your existing tech stack and security infrastructure? Can you run new environments and stay on top of your cloud health and security from one screen? Does your prospective provider automatically gather the evidence required for SOC2/ISO/HIPAA compliance? These are the kinds of questions you want to ask when reviewing product demos. 

Prepare your data

Companies are swimming in data pools, from network traffic logs and user activities to system configurations and threat intelligence feeds. This leaves SecOps teams with the heavy task of analyzing all of it to identify patterns, anomalies and security threats. So you can imagine feeling pretty relieved when finding out that AI can analyze up to 10 terabytes of security data per day, compared to a human analyst’s capacity of 1 gigabyte.

SecOps teams can deploy AI for threat detection, incident response and vulnerability management tasks. But AI still needs pointing in the right direction. SecOps teams must have the correct data, data management strategy, and storage solution in place to handle large volumes of data efficiently, first.

Is your solution scalable? Will you be storing structured data such as security logs or unstructured data like network traffic and video files? What formats are these datasets in? What are the latency requirements for accessing this data?

Well-thought-out data collection processes that gather data in a semi-structured format will help streamline integration. You can use AI here to help you assess the data quality and consistency, but it’s your job to integrate the right sources and validate the findings.

The next steps are to clean the data, remove duplicates, fill in missing values, and convert it into a standard format with proper timestamps. Adding context to data, such as device types and locations, can help enrich your datasets and encourage AI to draw more accurate conclusions. Still, anonymizing sensitive data with strict access controls is critical and will not affect algorithm accuracy.

Train and deploy the AI model

Once your relevant data is clean and consistent, you can begin to train your AI. 

Divide the data into training, validation, and testing sets to evaluate the model performance. You can do this by random splitting, portioning 60% for training, 20% for validation, and 20% for testing. Or, for time-dependent data, such as security event logs or sensor data where you’re analyzing correlated attacks or compromised systems, time-series splitting will ensure that the order of data points is reserved.

Use the validation set to evaluate the model and identify any over- or underfitting. If overfitting occurs — where you have high training accuracy but low validation accuracy — you may need to increase the training data size. More diverse data can help the model generalize better. However, you may also want to consider removing uninformative features and engineering new ones that capture relevant relationships in the data.

Once it is ready, you can integrate it with your existing security infrastructure, continuously monitoring and refining it to maximize performance as it adapts to changing threat landscapes. Keep an eye on critical metrics such as false positive and false negative threat detection rates, MTTD and MMTR, vulnerability discovery rates and patch compliance rates.

By determining specific areas where AI can provide the most value, such as threat detection, incident response, or vulnerability management, and choosing AI tools that align with these — and your tech stack — you can boost your security posture and save your SecOps teams a lot of time and stress. Make sure to prepare the data and train the model carefully before integrating it with your existing security workflows; the more you do upfront, the easier it will be later on.

https://www.securitymagazine.com/blogs/14-security-blog/post/101056-4-steps-organizations-can-take-to-get-started-with-ai-powered-secops


Massive China-state IoT botnet went undetected for four years—until now

Massive China-state IoT botnet went undetected for four years—until now
Getty Images

The FBI has dismantled a massive network of compromised devices that Chinese state-sponsored hackers have used for four years to mount attacks on government agencies, telecoms, defense contractors, and other targets in the US and Taiwan.

The botnet was made up primarily of small office and home office routers, surveillance cameras, network-attached storage, and other Internet-connected devices located all over the world. Over the past four years, US officials said, 260,000 such devices have cycled through the sophisticated network, which is organized in three tiers that allow the botnet to operate with efficiency and precision. At its peak in June 2023, Raptor Train, as the botnet is named, consisted of more than 60,000 commandeered devices, according to researchers from Black Lotus Labs, making it the largest China state botnet discovered to date.

Burning down the house

Raptor Train is the second China state-operated botnet US authorities have taken down this year. In January, law enforcement officials covertly issued commands to disinfect Internet of Things devices that hackers backed by the Chinese government had taken over without the device owners’ knowledge. The Chinese hackers, part of a group tracked as Volt Typhoon, used the botnet for more than a year as a platform to deliver exploits that burrowed deep into the networks of targets of interest. Because the attacks appear to originate from IP addresses with good reputations, they are subjected to less scrutiny from network security defenses, making the bots an ideal delivery proxy. Russia-state hackers have also been caught assembling large IoT botnets for the same purposes.

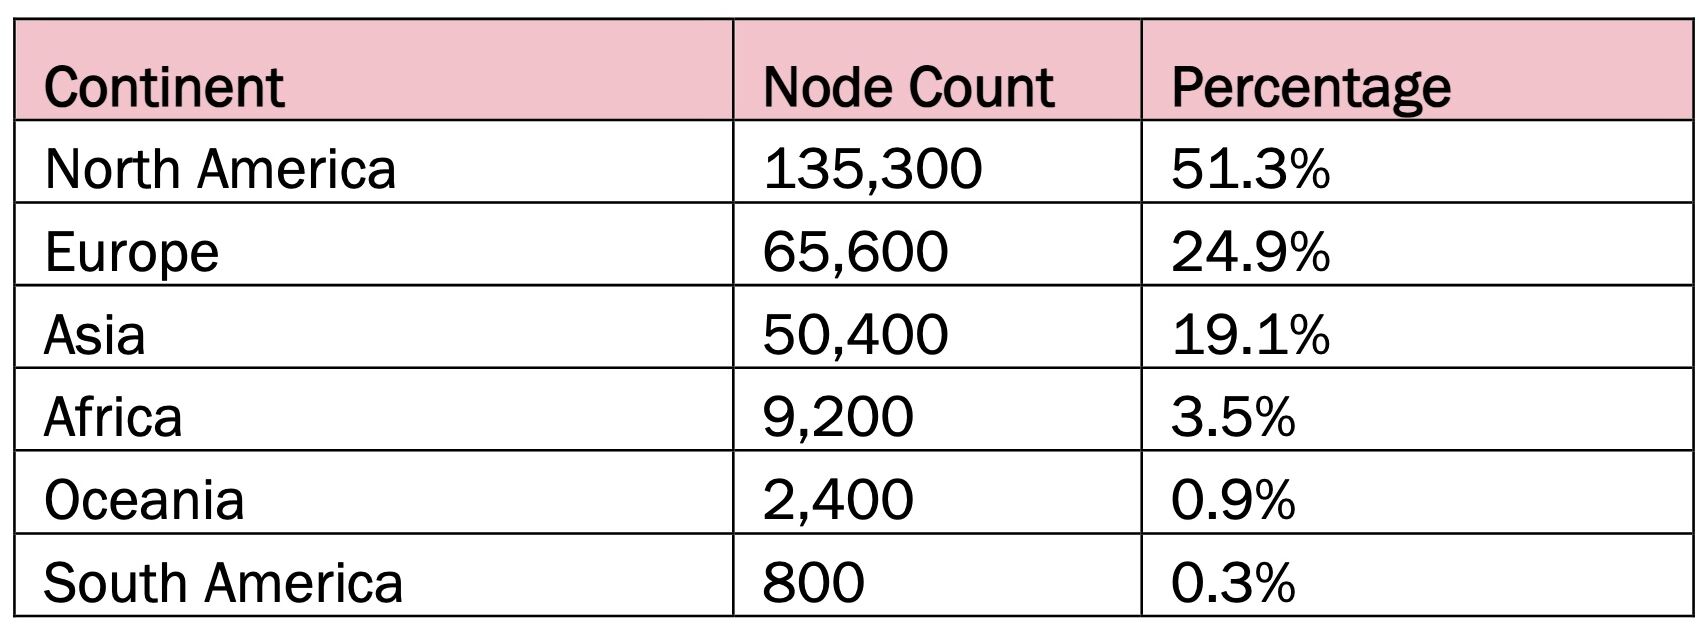
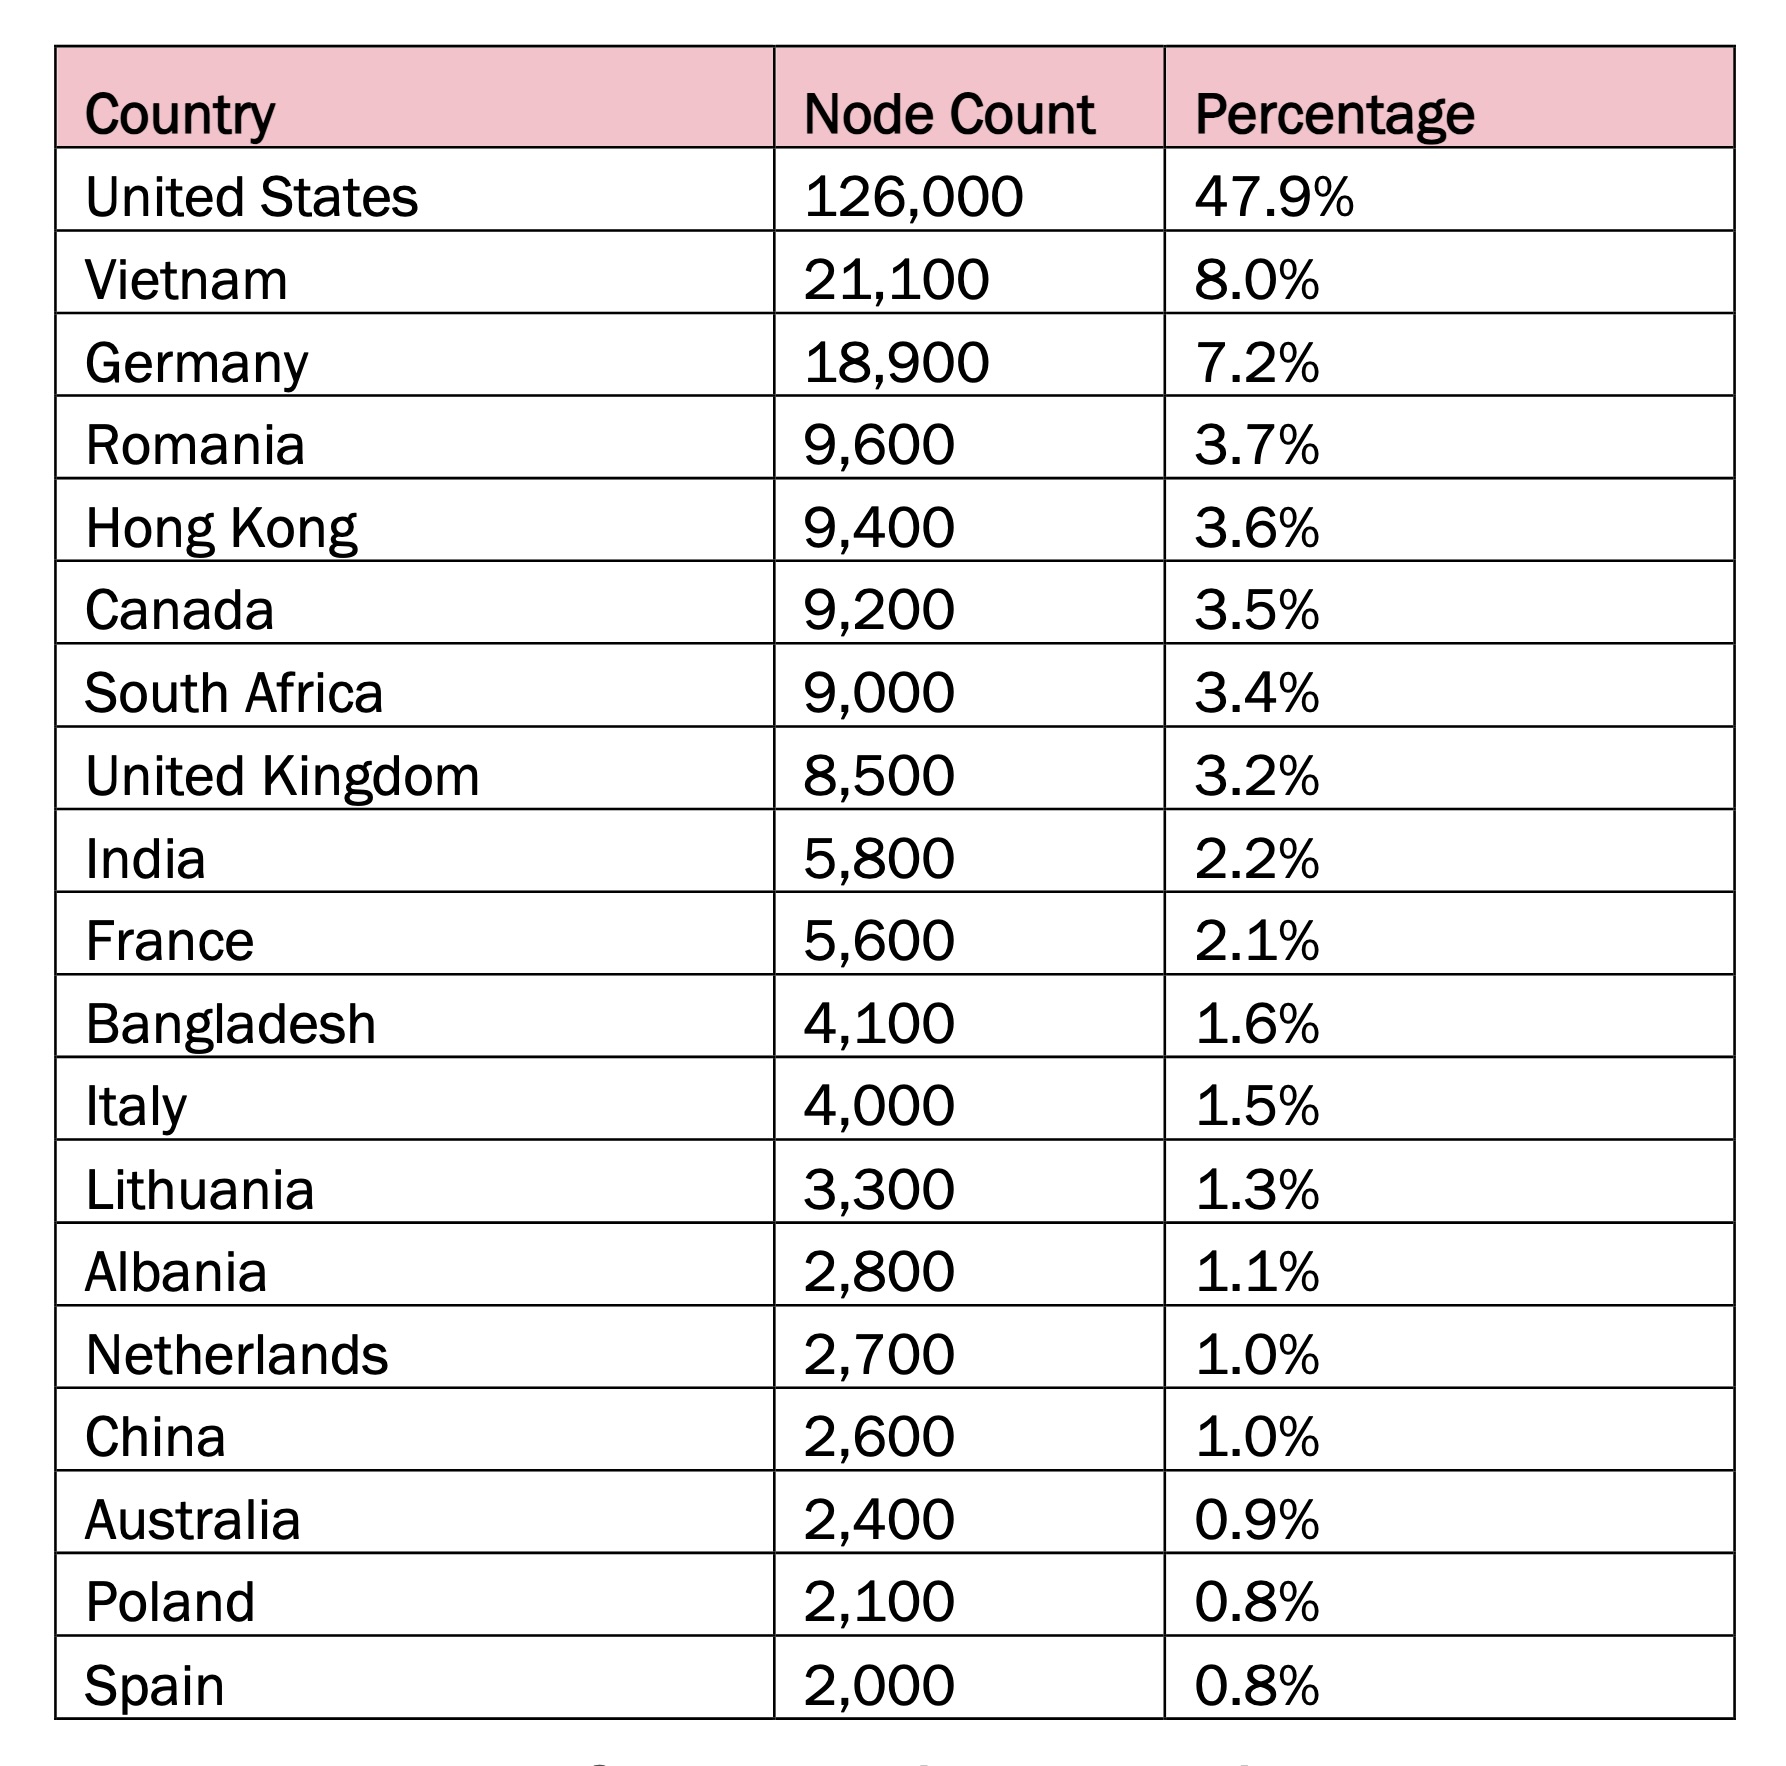
An advisory jointly issued Wednesday by the FBI, the Cyber National Mission Force, and the National Security Agency said that China-based company Integrity Technology Group controlled and managed Raptor Train. The company has ties to the People’s Republic of China, officials said. The company, they said, has also used the state-controlled China Unicom Beijing Province Network IP addresses to control and manage the botnet. Researchers and law enforcement track the China-state group that worked with Integrity Technology as Flax Typhoon. More than half of the infected Raptor Train devices were located in North America and another 25 percent in Europe.

Raptor Train concentration by continent.
Enlarge / Raptor Train concentration by continent.
Raptor Train concentration by country.
Enlarge / Raptor Train concentration by country.

“Flax Typhoon was targeting critical infrastructure across the US and overseas, everyone from corporations and media organizations to universities and government agencies,” FBI Director Christopher Wray said Wednesday at the Aspen Cyber Summit. “Like Volt Typhoon, they used Internet-connected devices, this time hundreds of thousands of them, to create a botnet that helped them compromise systems and exfiltrate confidential data.” He added: “Flax Typhoon’s actions caused real harm to its victims who had to devote precious time to clean up the mess.”

https://arstechnica.com/?p=2050629


14 dead as Hezbollah walkie-talkies explode in second, deadlier attack

14 dead as Hezbollah walkie-talkies explode in second, deadlier attack
Aurich Lawson | Getty Images

Wireless communication devices have exploded again today across Lebanon in a second attack even deadlier than yesterday’s explosion of thousands of Hezbollah pagers. According to Lebanon’s Ministry of Health, the new attack has killed at least 14 more people and injured more than 450.

Today’s attack targeted two-way radios (“walkie-talkies”) issued to Hezbollah members. The radios exploded in the middle of the day, with at least one going off during a funeral for people killed in yesterday’s pager attacks. A New York Times report on that funeral described the moment:

When the blast went off, a brief, eerie stillness descended on the crowd. Mourners looked at one another in disbelief. The religious chants being broadcast over a loudspeaker abruptly stopped.

Then panic set in. People started scrambling in the streets, hiding in the lobbies of nearby buildings, and shouting at one another, “Turn off your phone! Take out the battery!” Soon a voice on the loudspeaker at the funeral urged everyone to do the same…

One woman, Um Ibrahim, stopped a reporter in the middle of the confusion and begged to use the reporter’s cellphone to call her children. The woman dialed a number with her hands shaking, then screamed into the phone, “Turn off your phones now!”

The story appears to capture the current mood in Lebanon, where no one seems quite sure what will explode next. While today’s attack against walkie-talkies is well-attested, various unconfirmed reports suggest that people fear an explosion from just about anything with a battery.

At the time of publication, The Associated Press was currently leading its coverage of the attack with the line, “Walkie-talkies and solar equipment exploded in Beirut and multiple parts of Lebanon on Wednesday.” It later added that “a girl was hurt in the south when a solar energy system blew up, the state news agency reported.” Whether this actually happened, or if it was in any way connected with the attacks, remains unclear.

The Jerusalem Post rounded up a slew of rumors making the rounds in the region, some far less plausible than others:

Unofficial reports claimed that iPhones, video cameras, IC-V82 radios, and other devices also detonated.

According to unconfirmed reports, Hezbollah has told its operatives to distance itself from communication devices.

Unofficial reports also claimed that Hezbollah told its members to dispose of devices containing a lithium battery or that are connected to the internet.

Additional unconfirmed reports claimed that lithium batteries for solar energy storage had detonated and that some houses were on fire.

Yesterday, multiple news outlets reported that the pager attacks had been caused by explosives built into the devices, likely as part of an Israeli supply chain attack.

Today, similar reporting suggests the same kind of attack was used against the two-way radios. Axios cited two of its own sources who confirmed that the “walkie-talkies were booby-trapped in advance by Israeli intelligence services and then delivered to Hezbollah as part of the militia’s emergency communications system,” adding that “the decision to conduct the second attack was also driven by the assessment that Hezbollah’s investigation into the pager explosions would likely expose the security breach in the walkie-talkies.”

https://arstechnica.com/?p=2050740


Certifying secure access service edge solutions

h3 { font-weight: bold; font-size: 18px; color: #C72026; } .w3-panel:after,.w3-panel:before { content: “”; display: table; clear: both } .w3-panel { padding: 5px; margin-top: 16px; margin-bottom: 16px } .w3-card { box-shadow: 0 2px 5px 0 rgba(0,0,0,0.16),0 2px 10px 0 rgba(0,0,0,0.12) }
In this episode of The Security Podcasts featuring Pascal Menezes, CTO at MEF, we discuss the importance of certifying secure access service edge (SASE) solutions.

“At the end of the day, what we want to assure is that that these SASE clouds are really holding up to what they’re saying they can do,” Menezes states. “What I think is important is to get everybody into the boat, racing to the top, racing to get the best scores, and maintaining that score continuously. I think that’s the goal of certification, especially SASE certification.”

Security Podcast logo

Certifying secure access service edge solutions

Pascal Menezes, CTO at MEF, discusses the importance of certifying secure access service edge (SASE) solutions.

Listen to more from The Security Podcasts.  

Or check it out on our Apple Podcasts or Spotify channels. Don’t forget to like, follow, and rate and review our podcasts!

https://www.securitymagazine.com/articles/101034-certifying-secure-access-service-edge-solutions


Attacco Cyber-Fisico in Libano: Esplosione di cercapersone di Hezbollah, Israele nel mirino

L’attacco che ha colpito migliaia di persone in Libano e Siria attraverso l’esplosione di cercapersone ha segnato un nuovo e devastante capitolo nella guerra cibernetica e militare tra Israele e Hezbollah. Martedì scorso, un’operazione sofisticata ha provocato la detonazione simultanea di centinaia di dispositivi elettronici ordinati da Hezbollah, causando la morte di almeno 11 persone in Libano e 7 in Siria, con migliaia di feriti, tra cui numerosi civili e membri dell’organizzazione sciita.

L’attacco e la dinamica

Secondo fonti come il New York Times, Israele sarebbe il responsabile dell’attacco, avendo manomesso i cercapersone ordinati dall’organizzazione libanese presso la Gold Apollo, una compagnia taiwanese, che riferisce di essersi però avvalso di un partner Ungherese. Gli esplosivi, posizionati accanto alle batterie dei dispositivi, sarebbero stati attivati tramite un messaggio remoto, provocando esplosioni devastanti. Questo tipo di attacco, descritto come un’operazione cibernetica e militare congiunta, ha colpito duramente la capacità di Hezbollah di comunicare e coordinare le sue operazioni.

Reazioni internazionali

Hezbollah ha immediatamente accusato Israele, dichiarando che quest’ultimo “pagherà per quello che ha fatto” e confermando la sua intenzione di continuare il supporto a Gaza, nonostante l’attacco. L’organizzazione ha descritto l’incidente come un’aggressione diretta contro il Libano, e il Consiglio dei Ministri libanese ha denunciato l’attacco come una violazione della sovranità nazionale.

Gli Stati Uniti, pur dichiarando di non essere stati coinvolti e di non essere a conoscenza dell’operazione prima del suo avvenimento, hanno confermato, tramite il portavoce del Dipartimento di Stato Matthew Miller, che Hezbollah resta un “obiettivo legittimo”. Questa posizione solleva questioni delicate sulla legittimità di tali attacchi, che pur colpendo obiettivi militari, hanno provocato pesanti danni collaterali tra i civili.

Impatto umanitario

Le esplosioni hanno avuto un impatto devastante anche sui civili. In Libano, almeno 4.000 persone sono state ferite, con 200 in condizioni critiche. Tra i feriti figura anche l’ambasciatore iraniano in Libano, Mojtaba Aman, mentre diversi ospedali sono stati travolti dall’emergenza e sono al collasso. Il numero delle vittime civili è particolarmente preoccupante, poiché tra i morti vi sono anche bambini, come confermato dall’Alto Rappresentante dell’Unione Europea, che ha condannato fermamente l’attacco, sottolineando il rischio di un’escalation incontrollata nella regione.

Anche in Siria, l’esplosione dei cercapersone ha avuto conseguenze gravi. A Damasco, nel quartiere di Seyedah Zeinab, almeno sette persone sono morte, e diversi membri di Hezbollah sono stati trasportati negli ospedali locali, come riportato da fonti vicine al Corpo delle Guardie della Rivoluzione Islamica iraniana.

Conseguenze geopolitiche e strategiche

L’attacco ai cercapersone di Hezbollah evidenzia l’evoluzione della guerra moderna, dove cyberattacchi e sabotaggi tecnologici possono diventare armi letali senza l’uso diretto di forze convenzionali. L’operazione non si è limitata a colpire la capacità comunicativa di Hezbollah, ma ha avuto conseguenze dirette sulla popolazione civile, aumentando la tensione in un’area già instabile come il Medio Oriente.

Israele ha anche condotto attacchi militari diretti in altre aree del Libano, bombardando città come Majidiye e Aita Shaab, provocando altre vittime e danni strutturali significativi. In Siria, la situazione si è complicata ulteriormente con le segnalazioni di esplosioni che hanno coinvolto membri di Hezbollah.

Conclusioni

Questo attacco rappresenta una grave escalation nel conflitto tra Israele e Hezbollah, con implicazioni regionali di vasta portata. La combinazione di guerra cibernetica, sabotaggio tecnologico e attacchi militari diretti evidenzia la complessità dei conflitti moderni, dove le vittime civili diventano spesso parte del bilancio di strategie mirate. Le reazioni internazionali, in particolare quelle degli Stati Uniti e dell’Unione Europea, mostrano una crescente preoccupazione per la stabilità della regione e per il rischio di una guerra su vasta scala.

Fonti: https://it.euronews.com/2024/09/17/attacco-hacker-israeliano-in-libano-esplosi-centinaia-di-cercapersone-morti-e-migliaia-di-
https://www.nytimes.com/2024/09/17/world/middleeast/israel-hezbollah-pagers-explosives.html

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/attacco-cyber-fisico-in-libano-esplosione-di-cercapersone-di-hezbollah-israele-nel-mirino/


Claims of hacked voter data aims to cause distrust in elections

Claims of hacked voter data are intended to cause distrust in the election process, the FBI and CISA warn. The organizations assert that these are false claims made with the goal of undermining confidence in the security of United States elections. The claims in question are those that state cyberattacks have compromised databases for U.S. voter registration.

CISA Senior Advisor Cait Conley states, “This PSA is to educate people that false claims of election infrastructure compromise, like a voter registration database hack, may be spread by foreign actors and to not accept claims of intrusion at face value, as these claims may be meant to influence public opinion and negatively impact the American people’s confidence in our democratic process.”

The FBI and CISA released a joint statement to raise awareness. The public service announcement states that malicious actors are spreading these false claims and leveraging voter registration information as evidence to support these claims that such data is compromised. However, the FBI and CISA assert that such information is not evidence of voter registration databases being compromised, as most of this information can be accessed via publicly available sources.  

“The FBI continues to investigate any claims of malicious cyber actors’ attempts to target U.S. elections,” comments Cynthia Kaiser, FBI Cyber Division, Deputy Assistant Director. “Through our investigations, the FBI has identified that malicious actors commonly attempt to undermine public confidence in U.S. elections by grossly exaggerating about obtaining U.S. voter information. Today’s announcement urges the American public to critically evaluate claims of hacked or leaked voter information and remember that most voter registration information is available to the public. We at the FBI remain committed to continuing to share information to counter false claims and help election officials further secure election processes.” 

The FBI and CISA stated that as of September 12, 2024, there is no indication that a compromise of voter registration data has occurred. 

https://www.securitymagazine.com/articles/101052-claims-of-hacked-voter-data-aims-to-cause-distrust-in-elections