As quantum computing threats loom, Microsoft updates its core crypto library
Getty Images
Microsoft has updated a key cryptographic library with two new encryption algorithms designed to withstand attacks from quantum computers.
The updates were made last week to SymCrypt, a core cryptographic code library for handing cryptographic functions in Windows and Linux. The library, started in 2006, provides operations and algorithms developers can use to safely implement secure encryption, decryption, signing, verification, hashing, and key exchange in the apps they create. The library supports federal certification requirements for cryptographic modules used in some governmental environments.
Massive overhaul underway
Despite the name, SymCrypt supports both symmetric and asymmetric algorithms. It’s the main cryptographic library Microsoft uses in products and services including Azure, Microsoft 365, all supported versions of Windows, Azure Stack HCI, and Azure Linux. The library provides cryptographic security used in email security, cloud storage, web browsing, remote access, and device management. Microsoft documented the update in a post on Monday.
The updates are the first steps in implementing a massive overhaul of encryption protocols that incorporate a new set of algorithms that aren’t vulnerable to attacks from quantum computers.
In Monday’s post, Microdsoft Principal Product Manager Lead Aabha Thipsay wrote: “PQC algorithms offer a promising solution for the future of cryptography, but they also come with some trade-offs. For example, these typically require larger key sizes, longer computation times, and more bandwidth than classical algorithms. Therefore, implementing PQC in real-world applications requires careful optimization and integration with existing systems and standards.”
Algorithms known to be vulnerable to quantum computing attacks include RSA, Elliptic Curve, and Diffie-Hellman. These algorithms have been widely used for decades and are believed to be virtually uncrackable with classical computers when implemented correctly.
The security of these algorithms is based on mathematical problems that are easy to solve in one direction but are nearly impossible to solve in the other. The difficulty means that adversaries trying to decipher encrypted data by factoring or guessing the cryptographic key must randomly test trillions of combinations before finding the correct one.
Quantum computing makes a new approach to cracking keys possible based on these vulnerable algorithms. The approach, known as Shor’s algorithm, relies on properties of quantum physics, such as superposition and entanglement, that are impossible with today’s classical computers. The inability to implement Shor’s algorithm today means that this approach is still theoretical, but most, if not all, cryptography experts believe that it will be practical with sufficient quantum computing resources.
No one knows precisely when those resources will be practical. Estimates range from five years to as many as 50 or more. Even then, encrypted data won’t be cracked all at once. The current estimate is that breaking a 1,024-bit or 2,048-bit RSA key will require a quantum computer with vast resources.
Specifically, those estimated resources are about 20 million qubits and about eight hours of them running in a state of superposition. (A qubit is a basic unit of quantum computing, analogous to the binary bit in classical computing. But whereas a classic binary bit can represent only a single binary value such as a 0 or 1, a qubit is represented by a superposition of multiple possible states.) Current quantum computers maxed out at 433 qubits in 2022 and 1,000 qubits last year.
All of that means that even when the scale of quantum computing reaches the required levels, each individual key will have to be cracked separately by using extremely expensive machines that must run in a state of superposition for sustained periods. Nuances such as these are one of the reasons predictions vary so widely for when practical attacks from quantum computers will be possible.
The post-quantum algorithms are secured using problems that aren’t vulnerable to Shor’s algorithm. That resilience means that adversaries equipped with quantum computers will still require trillions of guesses to crack cryptographic keys based on these algorithms.
The first new algorithm Microsoft added to SymCrypt is called ML-KEM. Previously known as CRYSTALS-Kyber, ML-KEM is one of three post-quantum standards formalized last month by the National Institute of Standards and Technology (NIST). The KEM in the new name is short for key encapsulation. KEMs can be used by two parties to negotiate a shared secret over a public channel. Shared secrets generated by a KEM can then be used with symmetric-key cryptographic operations, which aren’t vulnerable to Shor’s algorithm when the keys are of a sufficient size.
The ML in the ML-KEM name refers to Module Learning with Errors, a problem that can’t be cracked with Shor’s algorithm. As explained here, this problem is based on a “core computational assumption of lattice-based cryptography which offers an interesting trade-off between guaranteed security and concrete efficiency.”
ML-KEM, which is formally known as FIPS 203, specifies three parameter sets of varying security strength denoted as ML-KEM-512, ML-KEM-768, and ML-KEM-1024. The stronger the parameter, the more computational resources are required.
The other algorithm added to SymCrypt is the NIST-recommended XMSS. Short for eXtended Merkle Signature Scheme, it’s based on “stateful hash-based signature schemes.” These algorithms are useful in very specific contexts such as firmware signing, but are not suitable for more general uses.
Monday’s post said Microsoft will add additional post-quantum algorithms to SymCrypt in the coming months. They are ML-DSA, a lattice-based digital signature scheme, previously called Dilithium, and SLH-DSA, a stateless hash-based signature scheme previously called SPHINCS+. Both became NIST standards last month and are formally referred to as FIPS 204 and FIPS 205.
https://arstechnica.com/?p=2049244
Progress Software issues fix for maximum severity vulnerability
Progress Software issued an emergency fix to deal with a vulnerability impacting its its LoadMaster and LoadMaster Multi-Tenant (MT) Hypervisor products. This issue, called CVE-2024-7591, is considered a maximum severity vulnerability. The vulnerability is an improper input validation issue, which could allow unauthenticated, remote attackers to gain access to LoadMaster’s management interface.
Security leaders weigh in
Jason Soroko, Senior Fellow at Sectigo:
“The CVE-2024-7591 vulnerability in Progress Software’s LoadMaster products is highly critical due to its 10/10 CVSS score, enabling unauthenticated remote attackers to execute arbitrary commands. Given Progress Software’s recent issues after the MOVEit breach, this vulnerability potentially exposes the brand to security concerns. LoadMaster is widely used for load balancing in enterprises, making this flaw a high-priority risk. Security teams should immediately apply the emergency fix, isolate vulnerable systems from untrusted networks, and restrict access to the management interface to trusted IPs only. The recommendation is that swift action is essential to avoid exploitation.”
Stephen Kowski, Field CTO SlashNext Email Security+:
“This vulnerability in Progress Software’s LoadMaster is critical due to its maximum CVSS score of 10 and the potential for unauthenticated remote code execution. LoadMaster is widely used for load balancing and application delivery in enterprise environments, making it an attractive target for attackers seeking to compromise networks. Security teams should immediately patch affected systems and implement advanced threat detection capabilities to identify and block sophisticated attacks that may exploit this or similar vulnerabilities.
“The popularity of LoadMaster in enterprise environments, combined with Progress Software’s recent high-profile security issues, makes this vulnerability particularly concerning. Organizations should not only patch but also conduct thorough security audits, implement robust access controls, and deploy AI-powered detection systems capable of identifying anomalous behavior that could indicate exploitation attempts. It’s crucial to stay ahead of evolving threats by continuously monitoring for new attack vectors and updating security measures accordingly.
“Security teams should prioritize patching this vulnerability immediately, but also recognize that patching alone is insufficient in today’s threat environment. Implementing a multi-layered security approach that includes real-time threat intelligence, advanced email security to prevent phishing attacks that could lead to credential compromise, and continuous monitoring for suspicious activities is essential. Additionally, teams should review and enhance their incident response plans to ensure rapid detection and mitigation of any potential breaches related to this or similar vulnerabilities.”
Phishing threats were analyzed in a recent report by APWG.
According to the report, fraudsters are increasingly calling potential victims directly, and luring them with text messages that may contain a phone number for the targeted subscriber to call. These phone-based methods are more immediate, and allow fraudsters to talk victims out of their sensitive information.
The report also found that phone methods being blended with email to carry out targeted attacks known as Business Email Compromise (BEC) attacks. These attacks can be especially costly: Fortra found that scammers requested an average of $89,520 per attempt in Q2 2024.
When fraudsters use email, they prefer to use free email services. Fortra found that 72% of Business Email Compromise (BEC) attacks in Q2 2024 were launched using a free webmail domain. The remaining 28% of BEC attacks utilized a combination of maliciously registered domains and compromised email accounts. Google’s Gmail was by far the most popular free webmail provider for BEC scammers, used for 72.4% of the free webmail accounts that scammers set up for BEC scams in Q2 2024.
The report also reveals that in Q2 2024, APWG observed 877,536 phishing attacks, decreasing from 963,994 attacks in the first quarter of 2024.
Only 5% of business leaders report seamless connectivity
A survey of 500 enterprise leaders across six countries (United States, United Kingdom, Germany, Japan, Canada and Australia) highlights the relationship between connectivity and cybersecurity. The research asserts that better connectivity improves an organization’s chances of defending against cyberattacks, as 38% of organizations with excellent connectivity are among industry leaders for cybersecurity performance. When an organization has good connectivity, only 22% are considered industry leaders.
However, only 5% of business leaders report seamless connectivity across their organizations. According to the survey, there are several reasons organizations are prevented from attaining seamless connectivity, such as differences between organization departments (30%) or an inability to prove a return on investment for improved connectivity (27%). Among organizations with excellent connectivity, concerns about cybersecurity prevent the transition to seamless connectivity (24%). Therefore, cybersecurity is both a benefit and an impediment to improved connectivity.
Furthermore, 99% of enterprise leaders report a lack of trust in their organization’s internal data. The central reasons cited for this are multiple versions of the truth (38%), opposing data management practices (32%) and poor hardware reliability (31%).
La mobile security è una branca della cybersecurity che si occupa specificamente degli aspetti di sicurezza legata ai dispositivi mobili (smartphone, tablet, watch, smart tv…), alla loro interazione con i servizi esterni e alla protezione dell’utente e dei suoi dati personali.
Nozioni preliminari
Per capire gli obiettivi della mobile security occorre introdurre il concetto di threat model, legato ai dispositivi mobili. Un threat model serve a fare assunzioni sulle capacità di un attaccante in un dato ecosistema, ed è il primo passo per capire e studiare problemi di cybersecurity in ogni sua declinazione.
Ricordiamo che nello scenario descritto nella Figura 1 gli utenti cercano e installano app per aumentare le funzionalità del proprio dispositivo. Dal punto di vista della sicurezza, le app possono essere o vulnerabili o malware. Nella prima categoria rientrano app benevole ma che, fisiologicamente, presentano dei problemi di sicurezza, definite vulnerabilità. In dettaglio, una vulnerabilità è un bug dell’app che ha un impatto sulla sicurezza del sistema o dell’utente. In un’assunzione realistica ogni app, come ogni software, presenta necessariamente qualche vulnerabilità. L’insieme di vulnerabilità di un software prende il nome di superficie di attacco.
I malware sono invece app malevole sviluppate dall’attaccante al fine di sfruttare vulnerabilità; il primo obiettivo è spingere l’utente ad installarle e/o eseguirle sul proprio dispositivo. Per questo motivo, i malware tendono a camuffarsi da app innocue, o si nascondono dentro app già esistenti tramite un processo, tipico del solo mondo mobile, che si chiama repackaging (cfr. Sezione 4.3.2).
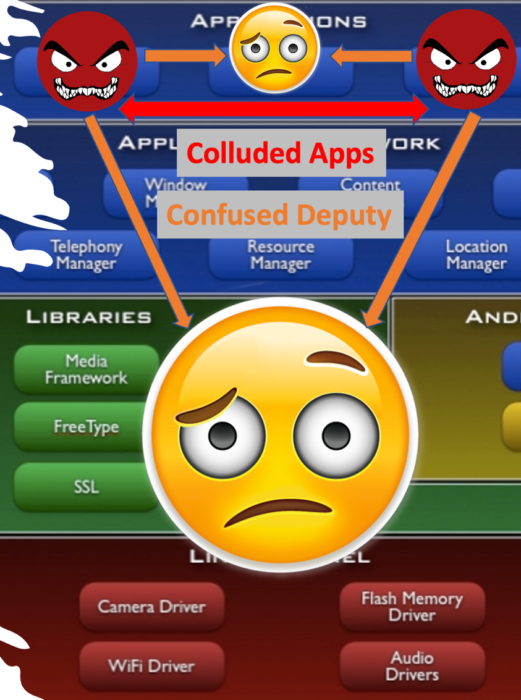
Figura 2: Threat model del Confused Deputy e delle Colluded Apps
In questo scenario, il threat model di riferimento è rappresentato in Figura 2, dove si assume che l’attaccante sia in grado di trovare vulnerabilità esistenti in una qualsiasi app o versione del sistema operativo Android. Inoltre, l’attaccante può produrre un malware e distribuirlo sugli app store ufficiali e non, nonché tramite canali terzi (e.g., caricandolo su un sito o inviandolo via e-mail), per sfruttare le vulnerabilità scoperte. Infine, si assume che il malware riesca a eseguirsi sullo smartphone, tramite interazione con l’utente o sfruttando le caratteristiche di Android. Una volta eseguito, lo stesso cerca di attaccare l’app vulnerabile o Android, sfruttando i canali di comunicazione messi a disposizione del sistema operativo. Infine, si assume che ogni app benevola non sia a conoscenza di alcuna propria vulnerabilità.
Tale threat model prende il nome di confused deputy, nome che sottolinea l’impossibilità dell’app di distinguere se le sue interazioni avvengano con un’altra app lecita o con un malware che sfrutti qualche sua vulnerabilità.
Una variante del confused deputy è quella delle colluded apps dove il malware, per ridurre le probabilità di essere identificato, divide il codice malevolo su più app maliziose ma all’apparenza innocue. Tuttavia, l’interazione tra queste app permette di perpetrare l’attacco.
Valutare il peso di una vulnerabilità: il concetto di rischio
La valutazione della pericolosità di una vulnerabilità si esprime in termini di rischio. Il rischio associato ad una vulnerabilità è il prodotto tra due metriche, ovvero la probabilità e l’impatto (Rischio = Probabilità x Impatto). La probabilità indica la facilità con cui un attaccante potrebbe sfruttare con successo la vulnerabilità. Facendo un paragone con il mondo reale, la probabilità indica quanto sia facile per un ladro violare la serratura di una casa ed entrarvi.
L’impatto si riferisce alle conseguenze di un attacco riuscito che sfrutta la vulnerabilità. Ad esempio, se l’attaccante, sfruttando la vulnerabilità, riesce ad impossessarsi di numeri di carte di credito, l’impatto sarà alto. Secondo il paragone precedente, l’impatto valuta quanto il ladro riesce a rubare una volta penetrato in casa.
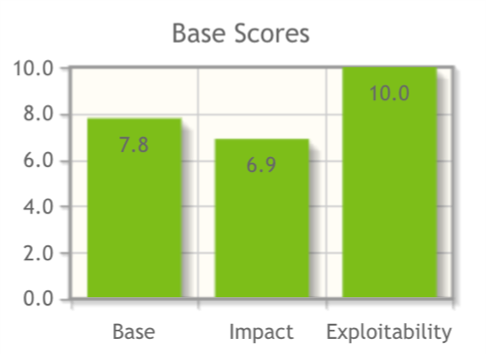
Figura 3: Valore di Rischio associato alla Zygote Vulnerability (2011)
A titolo di esempio, la Figura 3 indica il valore di rischio di una vera vulnerabilità[1] su una scala da 1 a 10. L’alto valore di rischio (7.8) è dovuto ad un buon valore di impatto (6.9) e all’estrema facilità, per un malware, di sfruttarla (10).
Specializzazioni della Mobile Security
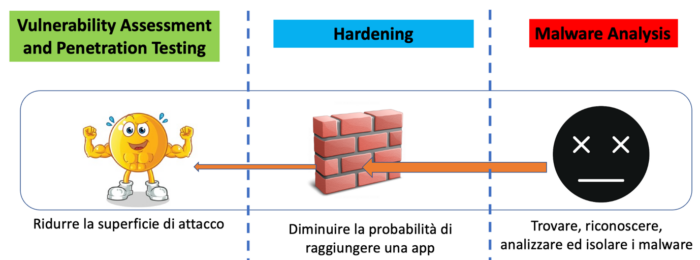
La mobile security si articola in specializzazioni (o branche) principali, rappresentate in Figura 4:
Vulnerability Assessment & Penetration Testing (VA/PT): persegue la definizione di metodologie di analisi dei sistemi operativi mobili e delle app al fine di riconoscere potenziali vulnerabilità (VA) e verificarne la sfruttabilità da parte di un attaccante (PT); l’obiettivo finale è scoprire e risolvere vulnerabilità in modo da diminuire la superficie di attacco delle app e del sistema operativo da parte dei malware.
Hardening: studia e crea tecniche atte ad incrementare la protezione dei sistemi operativi e delle app, spesso sotto forma di estensione e miglioramento dei sistemi di protezione esistenti. Lo scopo dell’hardening è ridurre la probabilità che un malware riesca a raggiungere e sfruttare una vulnerabilità, pur garantendo le interazioni legali tra app e sistema operativo tramite i canali di comunicazione previsti.
Malware Analysis: si occupa di cercare, analizzare e isolare nuovi pattern malevoli e malware che compaiono sugli app store, a prescindere dalle vulnerabilità che questi intendano sfruttare.
Figura 4: Principali specializzazioni della Mobile Security e loro obiettivi primari obiettivi primari (2011)
Sicurezza e Privacy sono due concetti che spesso possono confondere. Alcuni possono tendere a pensare che essi siano in qualche modo interconnessi, o che la privacy sia un sotto-caso particolare della security. I concetti sono, in realtà, ortogonali, avendo threat model diversi e molto ben distinti.
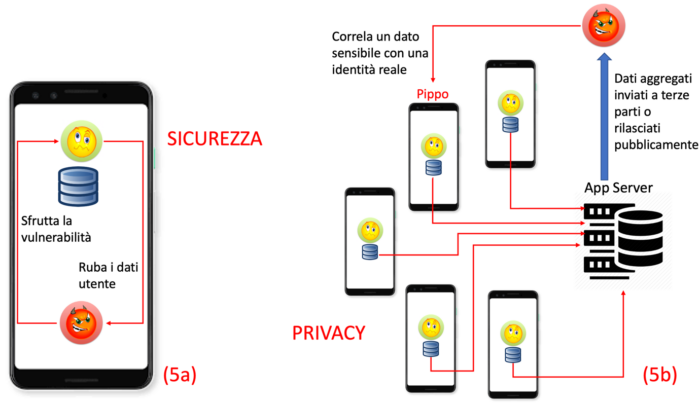
Figura 5: Threat model di sicurezza (5°) e privacy (5b) nell’ecosistema mobile
Nel mondo mobile, il threat model classico della security è il già discusso confuseddeputy, mostrato in Figura 5a. In questo caso, un’app vulnerabile che contiene dati di uno o più utenti viene attaccata con successo da un malware, portando ad un conseguente furto di dati personali dell’utente conservati nel database dell’app vulnerabile. Si noti che, sebbene questo attacco coinvolga il furto di dati personali, questo è a tutti gli effetti un problema di sicurezza.
Il threat model per la privacy nell’ecosistema mobile è invece mostrato in Figura 5b. Gli sviluppatori delle app utilizzano delle librerie, chiamate librerie di analytics[2], offerte da grossi player dell’ICT come Meta (Facebook, Instagram, WhatsApp) e Google stesso. Tali librerie consentono agli sviluppatori di un’app di catturare eventi generati dagli utenti che hanno installato e usano l’app nel mondo, per fini di monitoraggio le cui motivazioni possono essere molteplici (miglioramento dell’app, aggiunta di funzionalità, analisi dei tempi medi di utilizzo, …).
Come si può intuire i dati raccolti da queste librerie di analytics, oltre che essere messi a disposizione dello sviluppatore della singola app, sono conservati anche dagli stessi fornitori delle librerie. Questi dati contengono informazioni sensibili, come le preferenze e le ricerche dell’utente, con quali altre app o siti interagiscono in un certo momento, ecc. Tali informazioni sensibili sono appetibili per aziende terze; pertanto, una buona parte del business model di questi player, che raccolgono dati sensibili tramite le librerie di analytics, si basa sulla vendita a terze parti di questi dati. Affinché questo avvenga in maniera legale, deve essere garantita la privacy degli utenti che hanno prodotto quei dati. Per questo motivo, i dati vengono dapprima aggregati e anonimizzati secondo tecniche allo stato dell’arte e poi venduti. In alcuni casi, dati aggregati e anonimizzati possono essere resi pubblici. In ogni caso se un attaccante, interno a qualche azienda (tali attori malevoli, sia nel campo della security che della privacy, vengono chiamati insider threat) o esterno, in caso di rilascio pubblico dei dati, sia in grado di de-anonimizzare qualche dato collegando anche solo un dato sensibile all’identità di una persona fisica, questo è un problema di violazione della privacy.
Come si può vedere, i due threat model sono molto differenti e i problemi che la security e la privacy affrontano nel contesto operativo mobile sono ragionevolmente ortogonali tra loro.
Obiettivi e costi dell’attaccante
Il malware non è altro che il mezzo tramite il quale un attaccante raggiunge il dispositivo e perpetra l’attacco a una vulnerabilità. Il malware deve essere sviluppato dall’attaccante e distribuito in modo da raggiungere lo smartphone. Per questo secondo punto esistono diverse tecniche, tra le quali la più famosa è il phishing (cfr. Sezione 4.1).
Riguardo lo sviluppo di un malware, questo processo ha costi in termini di tempo e risorse per l’attaccante. Pertanto, un malware viene prodotto solo se è conveniente per l’attaccante, ovvero se le probabilità di successo sono ragionevolmente alte e il guadagno derivante sensibilmente maggiore dei costi richiesti per realizzare il malware. Se “il gioco non vale la candela”, un attaccante non produce il malware e si interessa ad altri obiettivi. Da questo punto di vista, la protezione fornita dai sistemi di sicurezza ha in primis un effetto demotivante: più un sistema diventa difficile da attaccare e minore è il guadagno nel farlo, più il numero di malware è destinato con il tempo a diminuire.
Nel prosieguo ci concentreremo separatamente sulla sicurezza di Android e quella delle app. Prima di procedere, è importante sottolineare che i malware che attaccano Android hanno un obiettivo diverso rispetto a quelli che attaccano specifiche app.
Nel primo caso, l’obiettivo principale è prendere il controllo del sistema operativo (rooting) e, conseguentemente, di tutto il sistema. In caso di successo, ogni sistema di sicurezza di Android verrebbe bypassato e l’attaccante avrebbe pieno accesso a tutte le app e le risorse del sistema. La categoria di attacchi che persegue questo obiettivo prende il nome di privilegeescalation e si basa sostanzialmente sullo sfruttamento di vulnerabilità nel sistema operativo. Inoltre, la privilege escalation può essere anche parziale: il malware non arriva a controllare l’intero sistema, ma almeno ad acquisire più diritti di quelli che spettano ad un’app.
Un obiettivo secondario di malware per il sistema operativo è bypassare i meccanismi di sicurezza per trovare nuovi canali di attacco alle app. Questi prendono il nome di side channel (cfr. Sezione 3.2.3).
Nel caso di malware che attaccano le app, questi sono realizzati per sfruttare una o più vulnerabilità specifiche di una o più app, che tendono a raggiungere seguendo i canali di comunicazione forniti (e protetti) da Android, o tramite i già citati side-channel. L’obiettivo è pertanto rubare dati contenuti nell’app (e.g., carte di credito, informazioni sensibili) oppure sfruttare le funzionalità dell’app all’insaputa dell’utente (e.g., usare un’app bancaria per fare trasferimenti di denaro).
Si noti che un malware si focalizza spesso su un insieme di app che condividono le stesse – o un sottoinsieme – delle vulnerabilità che sa attaccare. Questo è abbastanza comune per due motivi: in primis molte app si basano sulle stesse librerie che, se vulnerabili, rendono parimenti vulnerabili tutte le app che le usano; inoltre le app spesso hanno una radice comune, ovvero sono personalizzazioni di app generiche (chiamate white label[3]): anche in questo caso, una vulnerabilità presente nella versione generica dell’app è presente con buona probabilità in tutte le sue personalizzazioni.
Le white label personalizzate sono abbastanza comuni negli app store, soprattutto nelle categorie delle attività commerciali: i titolari di queste attività non hanno, da una parte, “tempo e risorse” per creare un’app assumendo sviluppatori o affidandone lo sviluppo from scratch ad aziende terze, e, dall’altra, non hanno necessità di app particolarmente sofisticate (molte app sono solo informative e mappano le informazioni di un sito web).
Note
[1] Armando, A., Merlo, A., Migliardi, M., & Verderame, L. (2012). Would You Mind Forking This Process? A Denial of Service Attack on Android (and Some Countermeasures). Proc. of IFIP-Sec 2012 (p. 13-24). Heraklion, Crete: Springer.
Ha conseguito una laurea magistrale in Informatica nel 2005 presso l’Università degli Studi di Genova, ed il dottorato di ricerca in Informatica nel 2010 presso la stessa università. Dal 2010 la sua ricerca si concentra interamente nell’ambito della Cybersecurity, con un focus specifico sulla Mobile Security, dove negli anni contribuisce a definire metodi innovativi per l’analisi statica e dinamica della sicurezza di applicazioni Android, con ricadute in contesti reali (e.g., BYOD), a definire nuove metodologie di testing di applicazioni mobili e di protezione delle stesse quali tecniche di offuscazione e protezione delle applicazioni da attacchi di repackaging. Ha inoltre lavorato allo sviluppo di nuove tecnologie per l’autenticazione utente su dispositiviì mobili, a tecniche di profilazione dell’impronta energetica di attacchi e malware, ed a metodologie per la protezione dei dati personali degli utenti acquisiti dalle applicazioni mobili. Ha contribuito alla scoperta di una serie di pericolose vulnerabilità, tra cui la Zygote Vulnerability, due vulnerabilità nei protocolli GSM ed UMTS, alcune nei Password Manager su Android, ed una sul servizio iNotify di Android, che avrebbero portato a diverse conseguenze sull’utente finale, dal furto di credenziali fino all’impossibilità di utilizzare il dispositivo mobile. E’ autore di oltre 130 pubblicazioni scientifiche su riviste e conferenze internazionali ed ha ricevuto diversi riconoscimenti per l’attività di ricerca sulla Mobile Security.
I ricercatori di Trend Micro hanno individuato una serie di attacchi a opera di un gruppo di hacker contro obiettivi dell’industria militare, in particolare contro i produttori di droni di Taiwan. Il cluster di attaccanti, denominato TIDRONE dai ricercatori, è attivo da inizio 2024 e usa diversi toolset malware per attività di spionaggio.
Stando all’analisi di Trend Micro, nei primi mesi dell’anno il gruppo ha colpito principalmente fornitori di servizi di pagamento di Taiwan, mentre da poco prima dell’estate ha spostato l’attenzione verso l’industria militare e dei satelliti.
Pixabay
TIDRONE utilizza due payload malware: CXCLNT e CLNTEND, entrambe backdoor. La prima è in grado di raccogliere informazioni come l’indirizzo IP e MAC del dispositivo compromesso, il nome del computer e l’architettura di sistema per inviarle agli attaccanti; inoltre, possiede capacità di upload e download dei file, probabilmente allo scopo di eseguire payload aggiuntivi.
CLNTEND viene usata invece principalmente per l’accesso remoto e supporta una serie di protocolli di comunicazione quali TCP, HTTP, HTTPS, TLS e SMB (port:445).
Secondo i ricercatori di Trend Micro, il gruppo ha sfruttato UltraVNC, un programma per il controllo remoto dei dispositivi, per distribuire i payload malevoli. “Durante la nostra indagine abbiamo scoperto che lo stesso sistema ERP era presente negli ambienti di diverse vittime, il che suggerisce che il malware sia stato distribuito tramite un attacco supply chain“.
Il team di Trend Micro ritiene che TIDRONE sia un gruppo di attaccanti cinese, al momento non ancora identificato con certezza.
Per proteggersi da questi attacchi, i ricercatori consigliano di scaricare software solo da origini conosciute e legittime, prestare molta attenzione alle tecniche di social engineering e utilizzare software di sicurezza robusti che riescano a individuare i primi segnali di compromissione nel sistema.
Nata nel 2013, l’app di messaggistica è oggi la seconda più utilizzata al mondo con 950 milioni di profili attivi (la prima, con oltre 2 miliardi di utenti, rimane per ora Whatsapp).
Data la notorietà del suo protagonista – incluso da Forbes tra le 150 persone più ricche del pianeta – la vicenda ha suscitato pareri discordanti e accese valutazioni.
A far discutere sono le potenziali ricadute rispetto alla responsabilità delle piattaforme per i contenuti pubblicati, soprattutto alla luce delle nuove previsioni comunitarie in materia, come quelle previste dal Digital Service Act o DSA.
Sebbene sia stato rilasciato su cauzione pochi giorni dopo, Durov è tuttora indagato per 12 capi di imputazione, tra cui il possesso e la distribuzione di materiale pedopornografico rinvenuto su diversi canali Telegram; di conseguenza, si è visto imporre il divieto di lasciare il territorio francese fino al termine dell’indagine.
Le ultime novità sul procedimento e i commenti di Durov
Il 5 settembre ulteriori aggiornamenti sono stati condivisi proprio su Telegram tramite il Du Rove’s Channel, che conta quasi 13 milioni di iscritti.
Dopo aver ringraziato per il supporto ricevuto, Durov ha riferito di essere stato interrogato per 4 giorni dalla polizia parigina in merito alla sua possibile responsabilità “for other people’s illegal use of Telegram”, nonché per le mancate risposte conseguenti alle richieste formulate dalle autorità francesi.
Ciò viene definito “sorprendente” per diverse ragioni:
Telegram avrebbe già da tempo nominato un rappresentante ufficiale nell’Unione Europea e i relativi contatti sono pubblicamente disponibili tramite una semplice ricerca online.
Le autorità inquirenti avrebbero avuto vari modi per contattare Durov, il quale, essendo cittadino francese (ed emiratino) frequentava regolarmente il consolato di Parigi a Dubai. Inoltre, poco tempo fa, lo stesso si sarebbe personalmente speso per favorire ogni comunicazione volta a contrastare la minaccia terroristica in Francia.
Se un Paese intende contestare le scelte di un internet service, la prassi prevede un’azione legale contro il servizio stesso; al contrario, ricorrere a normative antecedenti all’era digitale al fine di incriminare un CEO per reati commessi da terzi sulla piattaforma che dirige rappresenterebbe “a misguided approach”. Anche perché “Nessun innovatore creerebbe nuovi strumenti sapendo di poter essere ritenuto responsabile di un loro uso scorretto”.
Il messaggio prosegue evidenziando la difficoltà di individuare il giusto equilibrio tra privacy e sicurezza e la necessità di conciliare le regole in tema di privacy con le richieste delle forze dell’ordine, nonché le leggi locali con le normative UE.
Rispetto ai limiti tecnologici ed etici (“As a platform you want your processes to be consistent globally, while also ensuring they are not abused in countries with weak rule of law”), si assicura di aver sempre provato a dialogare con le autorità alla ricerca dei necessari compromessi.
Tuttavia, prosegue Durov, “We stand by our principles: our experience is shaped by our mission to protect our users in authoritarian regimes”.
Si afferma altresì di non poter concordare con ogni scelta nazionale circa il suddetto equilibrio privacy/sicurezza, ricordando come in diversi casi Telegram abbia scelto di abbandonare il Paese in questione: “When Russia demanded we hand over encryption keys to enable surveillance, we refused — and Telegram got banned in Russia. When Iran demanded we block channels of peaceful protesters, we refused — and Telegram got banned in Iran […] We are driven by the intention to bring good and defend the basic rights of people, particularly in places where these rights are violated”.
Il futuro di Telegram: nuove funzionalità e più moderazione sui contenuti
Dopo aver ribadito che Telegram non è un servizio perfetto e che restano molte cose – tra cui proprio il dialogo con le autorità – da migliorare, nella comunicazione si sottolinea come esistano già dei meccanismi di moderazione sui contenuti pubblicati.
Al riguardo, infatti, si afferma: “The claims in some media that Telegram is some sort of anarchic paradise are absolutely untrue. We take down millions of harmful posts and channels every day. We publish daily transparency reports [and] We have direct hotlines with NGOs to process urgent moderation requests faster”.
Rispetto al futuro, il CEO promette di ascoltare chi ritiene insufficienti gli attuali meccanismi di moderazione e dichiara d’essersi posto il personale obiettivo di migliorarli significativamente (“We’ve already started that process internally, and I will share more details on our progress with you very soon”).
A pesare sulla recente gestione della piattaforma sarebbe stato anche l’improvviso aumento degli iscritti, che ha complicato il monitoraggio dei contenuti rendendo più semplice il verificarsi di illeciti o di abusi.
In conclusione si esprime la speranza che le attuali vicissitudini possano rendere la piattaforma – nonché l’intera industria dei social network – “safer and stronger”.
Nella stessa direzione sembrano andare gli annunci di nuove funzionalità e le dichiarazioni formulate su X (già Twitter) dove pochi giorni fa, celebrando il traguardo dei 10 milioni di iscritti a Telegram Premium, Durov ha affermato: “Per quanto il 99,999% degli utenti non abbia nulla a che fare con la criminalità lo 0,001% coinvolto in attività illecite crea una cattiva immagine per l’intera piattaforma, mettendo a rischio gli interessi del nostro quasi miliardo di utenti. Ecco perché quest’anno ci siamo impegnati a far sì che la moderazione su Telegram, da oggetto di critica, diventi motivo di elogio”.
IT leaders stress the need for stronger risk management
Risk management was analyzed in a recent report by AuditBoard. The study revealed that expanding expectations are coming at a time when internal audit has limited bandwidth for advisory-related services — and increasing risk demand and insufficient risk management capacity are creating a risk coverage gap for the business.
The report looks at where internal audit teams are currently spending the majority of their time, and where adjustments could be made to help shift focus to value-added, risk-related activities. Key findings include:
Information security control testing appears to be growing in practice, with 82% of chief audit executives (CAEs) involved in some capacity and 44% either owning or heavily involved. Twenty-eight percent of CAEs either own or are heavily involved with continuous monitoring of a key process, but 60% of surveyed auditors have some level of involvement in ERM — and 40% have no involvement whatsoever.
More than half (55%) of CAEs indicate that their administrative reporting managers (typically CFOs and CEOs) have asked internal audit teams to be involved in more activities in the past two years, including ERM, ESG, governance, operational initiatives, and quality assurance.
While surveyed CAEs identified integrated risk management (IRM) as their top area for increasing responsibilities, most organizations still have a long way to go toward IRM maturity. IRM was CAEs’ top response for where they should be more involved.
Ninety-six percent of organizations lack mature IRM programs, and 11% of organizations report having no IRM strategy whatsoever, with audit, risk and compliance functions working independently, while 51% of organizations seem to know IRM is needed, but have no cohesive strategy for it.
Another 24% have no formal strategy, but say they’re actively working toward connecting audit, risk, and compliance functions. This finding is promising, reflecting a recognition of the need for IRM even if they aren’t yet using the specific term.
Generative artificial intelligence (GenAI) was analyzed in a recent report by Transmit. The report includes screenshots of dark web forums, marketplaces and subscription-based services.
According to the report, Blackhat Gen-AI tools make it easier to create and automate fraud campaigns, resulting in an increased volume, velocity and variety of attacks. GenAI tools automate pentesting to find enterprise vulnerabilities and circumvent security used by specific targets.
Configuration (config) files, generated with the assistance of GenAI, are used for validating accounts and can validate up to 500 credentials per minute, according to the report. Bundled services like Remote Desktop Protocols (RDPs) and credit card checkers are augmented by AI to streamline attack creation.
The report found that GenAI rapidly generates real or synthetic identity data to create hard-to-detect fraudulent accounts aged with eight-plus years of order history to appear legitimate. GenAI makes it easy to create high-quality fake IDs that are able to bypass security checks, including most AI-driven identity verification.
Video and voice deepfakes lure victims into scams, while voice cloning is able to trick call center voice authentication systems, according to the report. Dark web markets offer 24/7 escrow and high seller ratings up to 4.99/5 to assure purchasers of product efficacy.
The report included advise to mitigate GenAI threats, such as implementing fraud prevention, identity verification and customer identity management services.
GenAI can be beneficial as a fraud analytics tool and can be used to query an organization’s identity data to generate graphs or insights about end users, devices, risk or trust events, attack types and other information — to adapt to rapidly-emerging trends.
New York establishes new legislation for workplace safety
Governor Kathy Hochul of New York signed legislation to protect and support the growth of the state’s workforce.
“Coming from a union family, I know how critical organized labor is to building a strong middle class,” remarks Governor Hochul. “As we celebrate today’s Labor Day Parade in New York City, we are strengthening our commitment to working families and letting them know we have their backs every step of the way.”
There are eight pieces of legislation associated with this goal:
S.8358C/A.8947C: This is the Retail Worker Safety Act, requiring employers provide employee training and information to prevent workplace violence. This training will be based on a model provided by the State’s Department of Labor. Furthermore, employers of 500 employees statewide must have a silent alarm accessible to employees in the event of an emergency.
S.8948/A.9935: Judgements regarding an employee’s inability to perform their job due to a disability must be given to the employee and their representative.
S.8557/A.9386: A public employees can qualify for promotional civil service examination for appointment from an eligible list via provisional credit.
S.5085C/A.4066B: This legislation mandates automobile manufacturers will reimburse dealerships in accordance with retail labor time guides.
A.9265A/S.8608A: This requires contractors and subcontractors of covered public projects to submit payrolls and transcripts to a public database developed by the Department of Labor.
S.5500B/A.6146B: State agencies must develop a policy to notify employees of freedom of information requests for public disciplinary records.
S.8216A/A.8876: Competitive civil service exams may be taken within 12 months of the required age or educational criteria for the position.
S.8551/A.9349: Civil service exam questions must be reviewed and updated by the Department of Civil Service at least every five years.
Cynthia Marble, Senior Director, Threat Assessment and Management at Ontic, comments, “With similarities to the Workplace Violence Prevention Act that was passed by the state of California last year, NY state is requiring some employers to establish a proactive position of preparation and prevention when it comes to matters of workplace safety. The Retail Worker Safety Act requires corporate retail employers to adopt violence prevention plans, train workers in de-escalation techniques, and provide active shooter training.
“To prepare, retailers should develop a workplace violence prevention plan that details how to address employee concerns about violence, provides instructions for how employees should report incidents, and provides guidance on when to call law enforcement, use panic buttons, or alert individuals in the case of an emergency. Companies also need to ensure that they are tracking any investigations conducted on the reported incidents or threats so that they can continually monitor situations in real time. Having a robust system of record that can house information about these incidents can help retailers identify and address problem areas such as a high volume of incidents in a certain store location, aggressive behaviors directed towards employees, changes in policies or procedures, etc. With the passage of the Retail Worker’s Safety Act, retailers have the opportunity to be better prepared to address workplace violence concerns and minimize risk.
“Now that the law has been passed, all employers, not just those directly affected by its passage, should consider doing a health check of their current workplace violence prevention program. And if they don’t have one, see this as an opportunity to establish policies and procedures that meet best practice in workplace violence prevention. Employers should ensure their employees know how to recognize behavior that may be concerning and know how and where to report it. There should be procedures for investigating concerns so that the appropriate measures can be taken to address them. And lastly, employers need to have a secure method to log concerns, memorialize investigations, and have a record of steps taken to mitigate risk.”