I ricercatori di Zimperium hanno reso nota l’esistenza di una massiccia campagna malware contro i dispositivi Android che ha colpito device in 113 Paesi con oltre 107.000 tipi di malware.
Pixabay
L’obiettivo della campagna è sottrarre le OTP inviate alle vittime per accedere ai loro account e ottenere dati sensibili e finanziari. Gli attaccanti cercano di convincere la vittima a scaricare e installare un’applicazione, o tramite un banner pubblicitario che riporta al download di un’app apparentemente legittima, oppure sfruttando una serie di bot Telegram.
Questi bot fingono di essere legati a dei servizi conosciuti e ingannano le vittime portandole a scaricare APK malevoli spacciati per applicazioni legittime.
Dopo l’installazione, l’applicazione malevola richiede i permessi per leggere gli SMS allo scopo di ottenere le OTP. Ottenuto il permesso, il malware contatta il server C2 dal quale gli attaccanti possono eseguire comandi per rubare i dati. Il dispositivo della vittima diventa a questo punto uno strumento per intercettare le comunicazioni dell’utente e monitorare i messaggi in entrata, in particolare quelli contenenti le OTP.
I ricercatori spiegano che la campagna ha dimensioni impressionanti, sia in numero di vittime che di tipi malware unici distribuiti tra i dispositivi Android. Secondo l’analisi di Zimperium, il 95% di questi malware (più di 99.000) è sconosciuto e non si trova in repository pubblici.
Gli attaccanti hanno colpito più di 60 tra i più noti brand al mondo, ognuno dei quali conta centinaia di milioni di utenti. I ricercatori di Zimperium hanno inoltre scoperto circa 2.600 bot Telegram usati per la campagna.
I Paesi più colpiti sono l’India (23,8% degli attacchi) e la Russia (17,5% degli attacchi). Tra le altre nazioni nel mirino della campagna ci sono la Bielorussia, il Messico, l’Estonia, l’Ucraina e gli Stati Uniti. Zimperium ha confermato che gli attaccanti dietro la campagna sono mossi da una forte motivazione finanziaria.
Pixabay
Una volta sottratte, le credenziali vengono usate per altre attività fraudolente, come la creazione di account falsi su servizi popolari tra gli utenti per eseguire campagne di phishing o attacchi di social engineering.
“La proliferazione di questi malware mobile, unita alla facilità di furto dei dati (ad esempio SMS, OTP), rappresenta una minaccia significativa sia per gli individui che per le organizzazioni” avvertono i ricercatori. La capacità degli attaccanti di accedere a informazioni sensibili, in particolare alle OTP, rivela la necessità di servirsi di soluzioni di sicurezza mobile a livello enterprise.
Rimane sempre valida l’avvertenza di non scaricare APK da fonti sconosciute o sospette e di installare applicazioni solo tramite store e piattaforme ufficiali.
The path to reducing software vulnerabilities leads to AI
Tool proliferation has created a data volume challenge that is making it harder than ever to understand the security risks that really matter, which in turn makes it harder to secure the software development and deployment lifecycle. As threats continue to mount, this challenge will only get worse unless there is a better way of separating relevant risks from the background noise. Fortunately, AI now offers a solution
Data, data, and more data
Cybersecurity threats are ever evolving, and to prevent them or mitigate their impact, cybersecurity pros must have real-time insight into what is happening in their environments. This requires the analysis of the security scan reports, log files and data sets produced by a very fragmented set of tools used by security professionals, DevOps, network administrators, compliance and governance teams and others. In larger organizations, users in each of these groups often adopt a variety of overlapping tools, generating dozens of reports and log files with information in different formats, creating tremendous complexity for the security professionals who must manually review them when hunting for the cause of a security incident.
In the past, this manual review was feasible if tedious. Today, it’s impossible. In addition to the array of DevOps tools, including the security tools themselves, and the logs produced by different systems and applications, reliance on the cloud means a new set of logs to analyze. In AWS, for example, there are load balancers, firewalls and other monitoring systems, all generating huge log files.
Typically, as soon as software code enters the merge process, tools looking at the code immediately start generating extensive reports. Then there’s the build process, the basic vulnerability scanning process, the software composition analysis process (including open source dependencies) and more before the code goes into production. Next, the cloud-based infrastructure hosting the application generates another dozen or so additional sets of logs.
So just one application can create gigabytes of data in a relatively short time. And most organizations deploy multiple applications and rely on continuous deployments, leading to massive amounts of log data that can reach cloud scale.
In this environment, it’s impossible for manual reviews to distinguish valuable signals from all that noise and make meaningful correlations that point toward root causes — let alone reveal how to respond. Thus, incident response takes far too long, giving attackers more time to do damage while creating a greater public relations nightmare when the incident is finally made public.
AI to the rescue
AI is the perfect technology to solve this problem. A properly trained AI model can cut through the noise to identify patterns and small bits of data that hold the key to an issue. AI applications can also pull huge amounts of data from disparate sources to identify patterns and make correlations that would never be apparent during a manual review.
Specifically, AI could help security professionals:
Quickly identify where to look for a problem. For example, cloud environments have rules and best practices that should be followed (e.g., don’t leave ports open or run containers as a root), but various tools report errors related to these rules differently. AI can correlate the error messages from different tools and systems.
Prioritize what’s important. For example, AI can combine and analyze data related to deployment configuration in conjunction with the Exploit Prediction Scoring System (EPSS), the Common Vulnerability Scoring System (CVSS) and Knowledge of Exploit Vulnerability (KEV), enabling security teams to quickly prioritize the threats they should address first.
Generative AI can also be used to make security assessments interactive, so the system can be queried in natural language, allowing staff with different backgrounds and skill sets to use the system effectively.
Is prevention possible?
A problem identified and fixed in a test environment never becomes a problem in a production environment. AI can be used early in the software development lifecycle to proactively identify obvious gaps in security or policy non-compliance, which if not addressed could become issues in production.
So yes, AI can enable some level of prevention. However, no matter how well trained a model may be and how many patterns it can recognize, unidentifiable threats will continually emerge because the possibilities are endless, and threat actors are hard at work on something new. This means the need for a fast, AI-powered reactive strategy will always exist.
Effective AI-powered software security risk detection is possible
There is no technical challenge to using AI for software vulnerability detection. It’s a standard AI problem. However, AI works most effectively when models are trained on abundant data, and in this case, much of the data required for training is siloed in the hands of the various vendors. Each tool and each cloud platform has its own structures and types of messages they understand. Thus, vendors must make their data accessible via APIs, if they aren’t already doing so, enabling AI solutions to access, unify, and analyze all the available information.
The volume of security data will continue exploding for the foreseeable future, so using AI to improve software security isn’t just an option. It’s a necessity. And the sooner AI-powered solutions are delivered and adopted, the sooner security teams will achieve better overall risk management decisions, faster mean time to remediation and the ability to catch more problems before they cause harm.
Come determinare la Cybersecurity Posture: i security assessment
Introduzione
In un contesto in cui la digitalizzazione sta crescendo costantemente, è importante sapere come sfruttare gli strumenti che ci offre, ma anche come proteggerci dalle minacce che può comportare. Questo articolo si concentra sulla determinazione della Cybersecurity Posture e sui SecurityAssesment, fornendo informazioni utili per comprendere il loro attuale livello di rischio e stabilire una strategia per proteggersi dagli attacchi informatici e quindi migliorare la propria sicurezza.
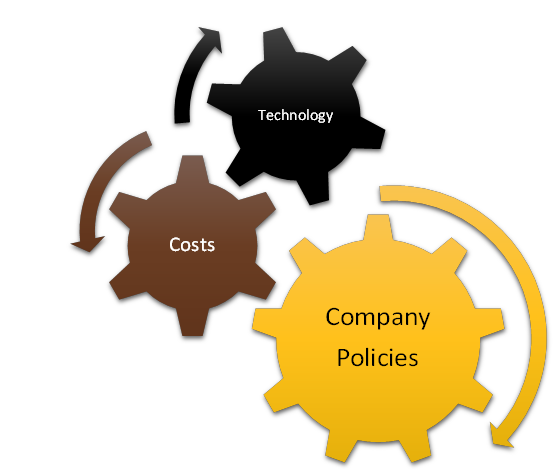
Per Cybersecurity Posture si intende lo stato di sicurezza di un’organizzazione, in funzione delle sue politiche di gestione di software, hardware e dati, e la sua capacità di difendersi e reagire agli attacchi informatici.
Determinare la Cybersecurity Posture permette ad una organizzazione di comprendere le azioni da introdurre in ambito organizzativo, formativo e tecnologico per far fronte alla costante crescita dei tentativi di compromissione, esfiltrazione dati o estorsione (ransomware). È fondamentale, infatti, non essere impreparati alla continua evoluzione delle metodologie e del numero di tentativi di accessi non autorizzati alle risorse aziendali, sia da parte di soggetti esterni all’organizzazione sia da parte di quelli interni.
Per determinare la Cybersecurity Posture di una organizzazione è necessario raccogliere diverse informazioni, di carattere sia organizzativo che tecnico, attraverso una attività di Cybersecurity Assesment (o security assessment). Non esiste una metodologia unica per determinare la Cybersecurity Posture, e sono possibili diversi approcci e scale di valutazione. Questo può rappresentare un elemento di confusione per le organizzazioni, che non riescono a determinare come procedere o a quale metodologia affidarsi.
Un Cybersecurity Assessment (brevemente CSA) è un processo di analisi che valuta un’organizzazione e la sua capacità di rilevare e gestire attacchi informatici, o le loro conseguenze. Per questo il Cybersecurity Assessment deve tenere in considerazione differenti aspetti:
l’identificazione degli asset e dei servizi da proteggere, in particolare quelli critici;
la valutazione degli strumenti di protezione e monitoring in uso;
la disponibilità di processi per la gestione degli espetti di sicurezza (prevenzione, reazione, documentazione, etc,);
il livello di sensibilità e competenza del personale sui temi della sicurezza.
I principali framework che stabiliscono come per svolgere un Cybersecurity Assessment includono:
NIST Cybersecurity Framework: sviluppato dall’Istituto Nazionale degli Standard e della Tecnologia degli Stati Uniti, è uno dei framework più conosciuti. Fornisce linee guida per aiutare le organizzazioni a gestire e ridurre i rischi di cybersecurity;
ISO/IEC 27000series: questa serie di standard internazionali è focalizzata sulla sicurezza delle informazioni e offre un modello per l’implementazione, il monitoraggio e il miglioramento di un sistema di gestione della sicurezza delle informazioni;
CIS Critical Security Controls: sono controlli di sicurezza sviluppati a partire dal 2008 dal consorzio CIS (Center for Internet Security) che, a livello internazionale, riunisce aziende, agenzie governative, istituzioni e individui provenienti da ogni parte dell’ecosistema informatico. Contengono una serie di azioni raccomandate per la difesa informatica che forniscono modi specifici, e attuabili, per contrastare gli attacchi più pervasivi;
Impresoft 4ward, per erogare ai propri Clienti il Cybersecurity Assessment, ha scelto di utilizzare come principale riferimento il framework del CIS (Center for Internet Security): di carattere internazionale, non collegato ad alcuna organizzazione specifica e, soprattutto, dotato di elementi pragmatici che consentono la rapida determinazione di un piano di azione che possa indirizzare con efficacia i propri Clienti ad affrontare gli elementi manchevoli rilevati.
I principali fattori che influenzano la Cybersecurity Posture
Molte organizzazioni, purtroppo, tendono ancora a declinare la valutazione delle Cybersecurity Posture sul fronte esclusivamente tecnologico attuando solamente alcuni tipi di assessment di sicurezza, indubbiamente utili, ma non sufficienti da soli per la determinazione delle Cybersecurity Posture. Sono fondamentali, infatti, nella strategia di sicurezza aziendale, gli aspetti organizzativi con i quali l’organizzazione deve fronteggiare il rischio, tra questi ricordiamo:
valutazione periodica del rischio informatico;
coinvolgimento del top Management nelle decisioni relative alle strategia di sicurezza;
definizione e mantenimento di politiche aziendali di sicurezza tra cui:
ruoli e responsabilità;
accesso sicuro alle risorse aziendali e uso dei dispositivi personali;
condivisione delle informazioni aziendali;
classificazione e protezione dei dati;
risposta agli incidenti di sicurezza;
qualifica di sicurezza dei software aziendali;
qualifica di sicurezza per Partner e fornitori.
formazione e cybersecurity awareness;
Per completezza riepiloghiamo comunque, a seguire, alcune tipologie di security assessment e i loro effettivi obiettivi.
Vulnerability Assessment (VA)
È un processo di analisi, svolto tramite strumenti software specifici, per l’identificazione e classificazione di vulnerabilità note, presenti nel software (o firmware) dei sistemi collegati alla rete aziendale.
Un vulnerabilità software corrisponde alla possibilità (presunta o reale) per un attaccante di sfruttare una specifica condizione di un sistema per ottenere informazioni, o svolgere azioni, in modo non autorizzato. Le vulnerabilità possono consistere in:
errori del software/firmware (bug) dei sistemi;
errori umani nella configurazione del sistema operativo, delle applicazioni o dei servizi;
inadeguatezza della configurazione del sistema operativo, delle applicazioni o dei servizi (es: configurazioni di default);
assenza di strumenti di protezione specifici;
obsolescenza delle soluzioni software o degli strumenti di protezione.
La valutazione della gravità delle vulnerabilità di norma viene quantificata tramite il sistema Common Vulnerability Scoring System (CVSS) o altri sistemi proprietari collegati agli strumenti che svolgono la valutazione (es. in scala Low/Medium/High, oppure con altre scale numeriche).
L’obiettivo dell’attività di Vulnerability Assessment è identificare la presenza delle vulnerabilità nei sistemi dell’organizzazione analizzati, allo scopo di eliminarle o mitigarle tramite le attività di remediation. Rimediare ad una vulnerabilità dipende dalla natura delle vulnerabilità stessa. Genericamente parlando è comunque possibile indentificare le principali categorie di remediation con:
software updating (o patching) – attività di distribuzione e installazione di aggiornamenti software dell’applicazione/servizio vulnerabile allo scopo di sostituire la parte di codice che contiene la vulnerabilità, con un nuovo codice corretto;
software upgrading – attività di distribuzione e installazione di una nuova versione dell’applicazione/servizio vulnerabile che non contiene più la vulnerabilità;
configuration change – attività di modifica delle configurazione del sistema, applicazione o servizio, al fine di evitare o mitigare lo sfruttamento della vulnerabilità.
decommissioning – attività che prevedere la rimozione del sistema, applicazione o servizio, in modo da eliminare la presenza della vulnerabilità.
Tramite le remediation le vulnerabilità possono essere risolte o mitigate. Per mitigate si intende l’effetto di ridurre, senza poter annullare, la possibilità che la vulnerabilità sia sfruttata dall’attaccante, o degli effetti a cui questo sfruttamento potrebbe portare. In assenza di possibilità di risoluzione o mitigazione talvolta risulta necessario accettare la presenza della vulnerabilità adottando misure esterne all’applicazione o al servizio oggetto della vulnerabilità (si pensi ad esempio al caso di applicazioni o sistemi operativi non più supportati dal relativo vendor).
È importante inoltre sottolineare che l’attività di Vulnerability Assessment (VA) si differenzia dal Vulnerability Management (VM). Questa infatti prevede, oltre all’attività di VA, anche l’analisi degli impatti delle remediation e il relativo piano di adozione. Il Vulnerability Management, inoltre, prevedere un processo continuo di VA ripetuto nel tempo, secondo uno schema pianificato e costante. Il Vulnerability Management, quindi, è una forma più organizzata e completa del VA, come processo ciclico e continuativo per identificare, classificare, rimediare e mitigare le vulnerabilità ed è spesso collegato ad un processo di asset discovery e asset management.
Penetration Test (PT)
È il processo operativo di analisi e valutazione della sicurezza di un sistema informatico condotto da una persona (Penetration tester o Ethical hacker) attraverso l’uso del suo ingegno e strumenti di sua scelta (hacking tools). In genere viene eseguito senza che la persona conosca informazioni sull’infrastruttura IT oggetto della verifica (Black Box PT). E’ possibile tuttavia svolgere Penetration Test anche in modalità White box, quando vengono fornite conoscenze dettagliate dell’infrastruttura da esaminare, o Grey box quando vengono fornite al Penetration Tester solo alcune informazioni dell’infrastruttura da esaminare. L’attività del soggetto che svolge il Penetration Test può prevedere anche tecniche non tecnologiche come il Social Engineering per ottenere una parte delle informazioni necessarie al suo scopo.
L’obiettivo del Penetration Test è dimostrare di poter superare i sistemi di protezione del sistema informatico aziendale per compromettere l’organizzazione, sfruttando l’eventuale presenza di vulnerabilità, errori di configurazione, o la mancanza di protezione di alcuni sistemi o dati.
Questa modalità riflette le modalità operative, e le tecniche, utilizzate dai reali soggetti attaccanti e richiede quindi una notevole competenza analoga degli strumenti e delle procedure utilizzate.
Breach and Attack Simulation (BAS)
Questo tipo di security assessment utilizza strumenti per l’automazione di procedure che utilizzano tecniche di attacco note riproducendone il comportamento. Lo scopo di questa metodologia è quella di valutare costantemente, nell’insieme, gli strumenti di sicurezza in uso dall’organizzazione e di verificarne quindi l’efficacia. Con questi strumenti è possibile, ad esempio, verificare l’efficacia dei sistemi anti-phishing della posta elettronica, o dei sistemi EDR/XDR di cui l’organizzazione è dotata. Anche il personale può essere oggetto di verifica da parte di questi strumenti attraverso, ad esempio, campagne di phishing simulato che hanno l’obiettivo di verificare se i continui processi formativi di cybersecurity awareness, adottati dall’organizzazione per il proprio personale, sono efficaci.
Security assessment specifici
È possibile anche declinare dei security assessment a specifici ambiti in modo più verticale, al fine di valutare il livello di rischio, e le possibili remedaition, di uno specifico servizio o insieme di servizi. L’obiettivo di questi assessment verticali è focalizzare l’attenzione su uno specifico ambito, per rilevare vulnerabilità o mancanze allo scopo di ridurre la superficie di attacco, migliorando la configurazione del servizio e/o adottando soluzioni di protezione specifiche. Ad esempio, è possibile svolgere attività di assessment di sicurezza specifici nei seguenti ambiti:
l’identity provider e sistema di autenticazione on-premise o cloud;
i servizi di produttività e collaborazione;
i dispositivi e i relativi software utilizzati dagli utenti;
la piattaforma di business intelligence;
i servizi IaaS, PaaS e SaaS in cloud;
Ognuna di queste attività è utile all’organizzazione per contribuire dal punto di vista tecnico al miglioramento della sicurezza, tuttavia, non affrontano gli aspetti organizzativi e formativi come il Cybersecurity Assessment.
Conclusioni
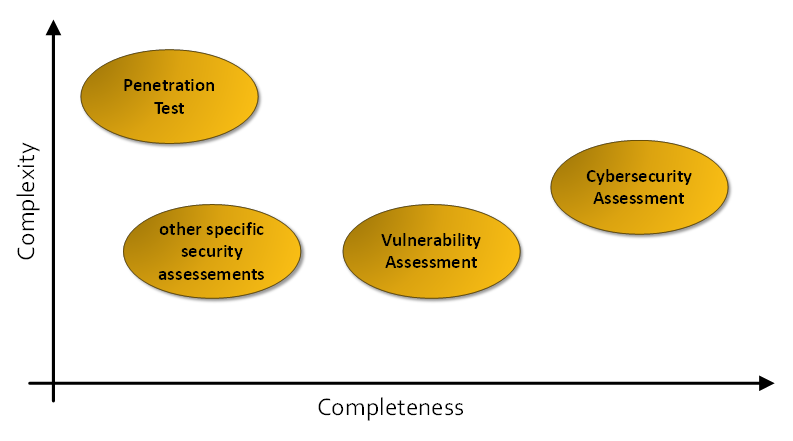
Ognuno dei security assessment riportati in precedenza apporta un contributo al miglioramento della Cybersecurity Posture, tuttavia, alcuni di essi valutano solamente aspetti tecnologici e non affrontano in modo completo le tematiche della sicurezza dell’organizzazione anche dal punto di vista organizzativo. Possiamo rappresentare, in questo senso, nello schema seguente le varie soluzioni in precedenza descritte secondo i fattori di complessità e completezza dell’analisi:
È importante valutare, infatti, questi due aspetti dei vari security assessment per comprendere quale valore essi possano apportare alla determinazione delle Cybersecurity Posture.
Altri fattori da considerare per la messa in opera dei security assesment sono anche la frequenza di attuazione e l’eventuale possibile impatto sull’operatività dei servizi. Ogni security assessment, infatti, diventa obsoleto poco dopo essere stato svolto. La rapidità con cui sono individuate e sfruttate nuove vulnerabilità software e definite nuove tecniche di attacco o esfiltrazione dati (sommata all’evoluzione dei prodotti stessi), richiede di rivalutare periodicamente gli aspetti tecnici. È da considerare invece che, sul fronte organizzativo, per attuare reali cambiamenti a livello di politiche e processi di gestione spesso è necessario tempo.
Rivalutare periodicamente la Cybersecurity Posture o lo stato di sicurezza di uno specifico ambito serve comunque a misurare i progressi ottenuti e stabilire quindi il miglioramento dello stato di sicurezza della propria organizzazione.
Si consiglia di effettuare un Cybersecurity Assessment ogni anno, mentre per il Vulnerability Assessment si può prevedere una frequenza trimestrale o semestrale. La frequenza per altri security assessment più specifici va valutata in funzione della tecnologia utilizzata e al suo livello di criticità ed evoluzione all’interno dell’organizzazione.
Ad esclusione del Penetration Test che potrebbe, in funzione degli strumenti utilizzati, generare una possibile impatto funzionale, di norma le altre tipologie di assessment corrispondono in genere ad una raccolta di informazioni dai sistemi oggetto dell’analisi e/o dal personale IT, e quindi non prevedono un impatto sui sistemi analizzati.
Impresoft 4ward forte della propria esperienza sul fronte della sicurezza può aiutarti a determinare la Cybersecurity Posture della tua organizzazione o effettuare attività di security assessment specifici per migliorare la sicurezza dei tuoi servizi. Contattaci per raccontarci le tue necessità e definire la migliore soluzione alle tue esigenze.
Vuoi saperne di più?
Scopri subito come vincere la sfida al cambiamento
Nel corso degli ultimi trent’anni ha svolto attività di sviluppo software, system administration, consulente, team leader e trainer. Microsoft Cybersecurity Architect e Microsoft Certified Trainer ha svolto attività divulgativa, di formazione, e consulenziale per diverse tecnologie, per aziende a carattere nazionale e internazionale. Negli ultimi cinque anni ha focalizzato le proprie energie nell’ambito della Cybersecurity per accompagnare aziende e organizzazioni, in sicurezza, nella loro trasformazione digitale.
La necessità di software di digital forensics direttamente gestiti e controllati dallo Stato
Casi come Cellebrite Ufed v. Signal pongono in luce come la cybersecurity sia un fattore essenziale per la corretta riuscita di un’indagine di digital forensics. In particolare, emerge come uno scarso livello di sicurezza del software utilizzato per l’analisi della copia forense rischi in concreto di tradursi in un’indagine fuorviante, dalla quale non potranno che conseguire risultati inattendibili.
È opportuno, tuttavia, osservare come nell’assetto giuridico che disciplina la materia manchi del tutto una normativa tecnica che imponga livelli minimi di sicurezza nelle strumentazioni utilizzate. Sul punto, il rinvio del legislatore alle best practices – tra le quali ve ne sono di specifiche che si occupano di sicurezza – è l’unico appoggio normativo che possa rinvenirsi riguardo al dovere di rispettare criteri minimi di cybersecurity. Però, dal momento che la giurisprudenza ha stabilito come il mancato rispetto delle buone pratiche internazionali non comporti automaticamente l’inutilizzabilità delle evidenze digitali, sorge spontaneo chiedersi se la soluzione adottata sul piano legislativo si possa valutare sufficiente oppure se sia il caso di introdurre accorgimenti giuridici ulteriori.
In realtà, se si prende in considerazione la rapidità con cui evolvono le minacce informatiche e se si considera l’entità del danno che un’indagine potrebbe subire in caso di mancanza d’uso di strumenti sicuri, appare palese come l’attuale impostazione della disciplina contenga un vuoto normativo che, in un contesto di crescente ricorso alle tecniche di digital forensics, corre il rischio di aumentare sempre più la percentuale di errori giudiziari.
La questione assume un tono di maggiore inquietudine se si considera che strumenti con acclarate vulnerabilità, come ad esempio la precedente versione del software Phisycal Anayzer di Cellebrite Ufed, sono stati largamente usati dalle procure e dalle forze dell’ordine del nostro Paese e potenzialmente potrebbero tuttora essere in utilizzo presso i medesimi organi.
Il problema si pone dal momento che, non disponendo la Pubblica Amministrazione di strumenti e software di digital forensics prodotti direttamente dallo Stato, procure e forze dell’ordine per munirsi di simili sistemi sono costrette a rivolgersi ad aziende private, quasi sempre straniere. Tale circostanza, in assenza di una normativa specifica che disponga standard minimi di sicurezza, comporta che l’acquirente – in questo caso, gli organi statali – debbano necessariamente rifarsi ai livelli di sicurezza che propone l’azienda venditrice, la quale agendo secondo logiche privatistiche potrebbe talvolta ritenere non necessario incrementare le difese dei propri sistemi. Si rammenti, a titolo esemplificativo, che il precedente di Phisycal Analyzer veniva ad esistenza proprio a causa del mancato ammodernamento del software, che circolava con un aggiornamento obsoleto poiché non implementato da anni dalla casa produttrice.
Alla luce di quanto esposto, si presenta sempre più necessario il perfezionamento di un intervento normativo diretto a colmare il vuoto legislativo in tema di sicurezza e volto all’eliminazione delle attuali incertezze.
L’intervento, nello specifico, dovrebbe muoversi su due piani distinti ma connessi tra loro. Innanzitutto, andrebbero stabiliti dei livelli minimi di sicurezza che gli applicativi usati per le operazioni di digital forensics dovrebbero rispettare per poter essere adoperati ai fini d’indagine. In secondo luogo, occorrerebbe fare in modo che lo Stato sia messo concretamente nella posizione di valutare attivamente lo standard di sicurezza minima essenziale di tali applicativi.
Per fare ciò, bisognerebbe mettere a punto un sistema di controllo diretto dello Stato sulle aziende fornitrici: ipotesi allo stato attuale molto difficile, sia perché le maggiori aziende tech sono straniere e sia perché le medesime, in ottica di mercato, tendono a proteggere il segreto delle loro invenzioni, anche nei confronti degli Stati a cui offrono il servizio.
Oltre alla possibilità di creare dei software di completa proprietà dello Stato – in linea teorica la scelta migliore, ma in termini pratici di complessa realizzazione nonché estremamente dispendiosa[1] – un’altra soluzione potrebbe essere incentivare la nascita di un gruppo di aziende conformi a specifici criteri, organizzate in consorzio e sottoposte alla diretta vigilanza dello Stato, che ne costituirebbe il primo fruitore dei servizi[2]. Una simile soluzione, se opportunamente regolata, permetterebbe allo Stato di imporre a tali aziende il rispetto di livelli di sicurezza minimi per i loro prodotti e la necessità di sottoporsi a controlli specifici che garantirebbero l’efficienza dei servizi e la più completa trasparenza al riguardo. Di ritorno, tali aziende avrebbero la certezza di un cliente sicuro quale la Pubblica Amministrazione.
È chiaro che una soluzione del genere andrebbe disciplinata a regola d’arte al fine di evitare situazioni di abuso e in ogni caso non sarebbe realizzabile nel breve termine.
Non vi è dubbio, tuttavia, che la questione della sicurezza informatica nella digital forensics debba essere quanto prima attenzionata a livello normativo; così da impedire da un lato che sia compromessa la genuinità delle indagini di informatica forense e dall’altro tutelando la posizione processuale dell’indagato.
CONCLUSIONI
La rivoluzione digitale che caratterizza l’attuale fase storica ha notevolmente impattato, tra gli altri, anche i settori del diritto processuale e delle scienze forensi. Qui, le nuove tecnologie stanno trovando larghissimo impiego soprattutto per quanto concerne l’ambito investigativo e il ricorso alle tecniche di digital forensics si rivela, sempre più di frequente, un elemento imprescindibile per gli inquirenti. L’analisi dei dispositivi elettronici rinvenuti sulla scena del crimine o in uso dall’indagato permette infatti di reperire informazioni, trovare indizi, collezionare elementi di prova e raggiungere risultati che le indagini tradizionali, in un mondo sempre più informatizzato, difficilmente riuscirebbero a ottenere.
Per contro, a causa della delicatezza che caratterizza questo tipo di operazioni, le potenzialità investigative della digital forensics si scontrano inevitabilmente con una serie di criticità.
Ove non adeguatamente tenuta in conto durante le fasi di acquisizione, analisi e catena di custodia, la fragilità della digital evidence rischia di compromettere da un lato il buon esito delle indagini e, dall’altro, le garanzie difensive del soggetto indagato, che nella normalità della casistica riveste, durante l’espletamento delle attività forensi, un ruolo meramente passivo.
Inoltre, proprio la natura digitale di questo tipo di indagine non lascia immune la digital forensics dai pericoli che riguardano il settore informatico in generale, imponendo la necessità di adottare opportuni accorgimenti anche per quanto concerne la sicurezza. Come dimostrato dai recenti casi di cronaca, infatti, il concetto di cybersecurity nella digital forensics non può assolutamente essere sottovalutato al fine di garantire la completa attendibilità dell’indagine.
Per quanto riguarda la disciplina normativa si è visto come in Italia, anziché regolare dettagliatamente la materia, sia stata scelta una strategia di rinvio alle c.d. best practices internazionali, inserendo all’interno del codice di procedura penale esclusivamente l’obbligo, nel maneggiare le evidenze digitali, di fare ricorso a tecniche atte a preservare l’integrità e l’immodificabilità dei dati.
Questo atteggiamento legislativo, seppur giustificabile alla luce della continua evoluzione tecnologica, ha lasciato ampio spazio di manovra alla giurisprudenza; la quale, avendo chiarito la non obbligatorietà per gli inquirenti di rispettare le best practices, parrebbe aver addirittura ridimensionato il proposito della legge n. 48/2008.
Il nostro modello giuridico propone, attualmente, un contemperamento tra garanzie del diritto di difesa ed esigenze investigative nettamente sbilanciato in favore di queste ultime, ponendo l’indagato in una posizione oltremodo subalterna e relegandone le tutele costituzionali in secondo piano. Per tutelarne quanto più possibile la posizione processuale potrebbe essere utile, allora, trovare nuove strategie per anticipare il contraddittorio: ad esempio con la possibilità di nominare un consulente per la difesa che intervenga ancor prima della discovery delle prove. Si rammenta in proposito che la giurisprudenza ha ricompreso le operazioni di digital forensics tra gli atti ripetibili, eseguibili pertanto senza la necessità di integrare il contraddittorio con l’indagato: evenienza che tuttavia, unita alla possibilità di discostarsi dalle best practices, rischia di assumere i contorni propri del processo inquisitorio. Secondo l’attuale impostazione, infatti, l’onere probatorio (inquadrabile come probatio diabolica) di indicare come il discostamento dagli standard internazionali abbia compromesso le evidenze digitali ricade in capo all’indagato, anche laddove non abbia potuto partecipare alle operazioni.
La mancata previsione di una disciplina specifica in tema di cybersecurity può, inoltre, riverberarsi negativamente sull’attendibilità delle risultanze che vengano analizzate con strumenti di digital forensics non sostenuti da idonei sistemi di sicurezza. Andrebbero altresì previsti opportuni controlli sulle aziende fornitrici di questi servizi, per poter valutare l’efficienza dei prodotti in uso presso le Pubbliche Amministrazioni.
Alla luce di tali considerazioni appare ormai necessaria la creazione di un assetto normativo più dettagliato, che sappia calibrare correttamente il peso delle criticità che permeano una materia delicata come l’informatica forense per individuare il corretto bilanciamento tra esigenze investigative, cybersecurity e diritto di difesa.
[1] Si consideri che il mondo della sicurezza è in continua evoluzione e, in ottica di spese, per lo Stato sviluppare software proprietari significherebbe investire in maniera continuativa somme di denaro molto ingenti obbligandolo ad uno sforzo economico di elevate proporzioni.
[2] Una soluzione simile è stata proposta anche per quanto riguarda la materia del captatore informatico, strumento che per molti aspetti, se non in maniera addirittura più rilevante, patisce dal punto di vista della cybersecurity delle medesime problematicità a cui soggiacciono gli strumenti informatici per la digital forensics. Si veda sul punto il servizio giornalistico intitolato “Infiltrato speciale”, curato da P. MONDANI nella trasmissione “Report”, puntata del 18/11/2019.
Articolo a cura di Francesco Lazzini
Profilo Autore
Laureato in giurisprudenza con successivo conseguimento dei master in Scienze Forensi (Criminologia-Investigazione-Security-Intelligence) e in Informatica giuridica, nuove tecnologie e diritto dell’informatica. Attività di studio postuniversitario focalizzata in materia di indagini con l’utilizzo del captatore informatico e digital forensics.
Superior Court of Los Angeles County closes after ransomware attack
Superior Court of Los Angeles County closed all courthouse locations on July 22, 2024, in response to a ransomware attack. 36 courthouses were shut down in order to restore systems after the attack.
“Unfortunately, bad actors in the ransomware space don’t care about what types of organizations they attack,” comments Erich Kron, Security Awareness Advocate at KnowBe4. “The judicial system is an extremely critical part of the American government, and interruptions and disruptions to the system can have a very negative impact on the public and legal community as a whole. Government entities often have extremely limited budgets for things like cybersecurity and IT services leaving them vulnerable to very skilled adversaries. This attack, happening alongside the largest global IT outage recorded, placed a significant amount of stress on IT and cybersecurity resources, likely making response even more difficult than usual.”
The statement provided by the court affirms the court’s intentions to secure sensitive data; however, it does not reveal whether or not any information was exposed due to the attack.
“A component of modern ransomware attacks is often the exfiltration of data,” Kron says, “meaning there’s a good chance that sensitive information will be at risk after this attack.”
The court assures that it is moving toward recovery.
Kron states, “Protecting against these attacks can be a challenge with such a limited budget, so they must focus on the biggest threats and one of the most cost-effective ways to mitigate them. Because most cyberattacks, including ransomware, start with a social engineering attack, these organizations should focus on employee education and fostering a strong security culture. Employees should be encouraged to learn to spot and report suspected social engineering attacks as quickly as possible. Teaching employees the importance of not reusing passwords across different systems is also a key component to counter credential stuffing attacks that may result from massive data dumps such as the recent RockYou2024 credential dump that included over 10 billion credential pairs.”
Mysterious family of malware hid in Google Play for years
A mysterious family of Android malware with a demonstrated history of effectively concealing its myriad spying activities has once again been found in Google Play after more than two years of hiding in plain sight.
The apps, disguised as file-sharing, astronomy, and cryptocurrency apps, hosted Mandrake, a family of highly intrusive malware that security firm Bitdefender called out in 2020. Bitdefender said the apps appeared in two waves, one in 2016 through 2017 and again in 2018 through 2020. Mandrake’s ability to go unnoticed then was the result of some unusually rigorous steps to fly under the radar. They included:
Not working in 90 countries, including those comprising the former Soviet Union
Delivering its final payload only to victims who were extremely narrowly targeted
Containing a kill switch the developers named seppuku (Japanese form of ritual suicide) that fully wiped all traces of the malware
Fully functional decoy apps in categories including finance, Auto & Vehicles, Video Players & Editors, Art & Design, and Productivity
Quick fixes for bugs reported in comments
TLS certificate pinning to conceal communications with command and control servers.
Lurking in the shadows
Bitdefender estimated the number of victims in the tens of thousands for the 2018 to 2020 wave and “probably hundreds of thousands throughout the full 4-year period.”
Following Bitdefender’s 2020 report, Mandrake-infected apps seemed to vanish from Play. Now, security firm Kaspersky has reported that the apps reappeared in 2022 and went unnoticed until now. Besides a new round of decoy apps, the Mandrake operators also introduced several measures to better conceal their malicious behavior, avoid analysis from “sandboxes” used by researchers to identify and study malware, and combat malware protections introduced in recent years.
“The Mandrake spyware is evolving dynamically, improving its methods of concealment, sandbox evasion, and bypassing new defense mechanisms,” Kaspersky researchers Tatyana Shishkova and Igor Golovin wrote. “After the applications of the first campaign stayed undetected for four years, the current campaign lurked in the shadows for two years, while still available for download on Google Play. This highlights the threat actors’ formidable skills, and also that stricter controls for applications before being published in the markets only translate into more sophisticated, harder-to-detect threats sneaking into official app marketplaces.
A key feature of the latest generation of Mandrake is multiple layers of obfuscation designed to prevent analysis by researchers and bypass the vetting process Google Play uses to identify malicious apps. All five of the apps Kaspersky discovered first appeared in Play in 2022 and remained available for at least a year. The most recent app was updated on March 15 and removed from the app market later that month. As of earlier this month, none of the apps were detected as malicious by any major malware detection provider.
One means of obfuscation was to move malicious functionality to native libraries, which were obfuscated. Previously, Mandrake stored the malicious logic of the first stage in what’s known as the application DEX file, a type of file that’s trivial to analyze. By switching the location to the native library libopencv_dnn.so, the Mandrake code is harder to analyze and detect because the native libraries are more difficult to inspect. By then obfuscating the native library using the OLLVM obfuscator, Mandrake apps were even more stealthy.
The chief purposes of Mandrake are to steal the user’s credentials and download and execute next-stage malicious applications. But these actions are carried out only in later-stage infections that are served only to a small number of carefully selected targets. The primary method is by recording the screen while a victim is entering a passcode. The screen recording is initiated by a control server sending commands such as start_v, start_i, or start_a. The researchers explained:
When Mandrake receives a start_v command, the service starts and loads the specified URL in an application-owned webview with a custom JavaScript interface, which the application uses to manipulate the web page it loads.
While the page is loading, the application establishes a websocket connection and starts taking screenshots of the page at regular intervals, while encoding them to base64 strings and sending these to the C2 server. The attackers can use additional commands to adjust the frame rate and quality. The threat actors call this “vnc_stream”. At the same time, the C2 server can send back control commands that make application execute actions, such as swipe to a given coordinate, change the webview size and resolution, switch between the desktop and mobile page display modes, enable or disable JavaScript execution, change the User Agent, import or export cookies, go back and forward, refresh the loaded page, zoom the loaded page and so on.
When Mandrake receives a start_i command, it loads a URL in a webview, but instead of initiating a “VNC” stream, the C2 server starts recording the screen and saving the record to a file. The recording process is similar to the “VNC” scenario, but screenshots are saved to a video file. Also in this mode, the application waits until the user enters their credentials on the web page and then collects cookies from the webview.
The start_a command allows running automated actions in the context of the current page, such as swipe, click, etc. If this is the case, Mandrake downloads automation scenarios from the URL specified in the command options. In this mode, the screen is also recorded.
Screen recordings can be uploaded to the C2 with the upload_i or upload_d commands.
Neither Kaspersky nor Bitdefender provided attribution for the group or what its motives are for spreading a spyware and credential-stealing app as sophisticated as Mandrake. The apps Kaspersky discovered appear in the table below. Google has since removed them from Play. Additional indicators of compromise can be found in the Kaspersky post.
A report shares hacktivist targeting criteria for the Olympic Games
A recent threat intelligence report from Radware offers insights into the evolving cyber landscape surrounding the Paris 2024 Olympics. The report suggests that hacktivists will attempt to induce chaos by leveraging high-visibility targets. The central criteria the report focuses on is timing and impact.
Timing: By striking at pivotal moments, hacktivists can increase disruption with less effort.
Impact: Targeting services that may gather large media focus can lead to a wider impact.
Considering these key points, the report asserts that certain sectors and industries may be at higher risk of hacktivist activity. These include:
Olympics operations and logistics (such as ticketing systems or hotel booking platforms)
Media and streaming services
Sports betting
Financial services
Hospitality and tourism
Olympics digital services (such as official mobile apps)
The report suggests that heightened geopolitical conflict could encourage hacktivists to target the Olympics more intently. Potential consequences of successful hacktivist campaigns may include diplomatic issues, safety threats and reputational damage to the Olympic Games.
Stargazer Goblin, gruppo hacker di provenienza sconosciuta, ha creato una “rete fantasma” di account GitHub per diffondere malware composta da oltre 3.000 account falsi. A scoprirlo sono stati i ricercatori di Check Point Research, i quali hanno rilevato che la rete di account distribuiva diversi tipi di malware, compresi Lumma Stealer e Rhadamanthys.
Pixabay
Di solito nel mondo del cybercrimine GitHub viene usato per distribuire codice malevolo tramite repository creati appositamente che rimangono online per poco tempo. Questo tipo di attacchi non vuole portare gli utenti a scaricare ed eseguire payload direttamente dal repository, ma mira piuttosto a far eseguire uno script che scarica ed esegue payload da fonti apparentemente legittime.
Nel caso della rete di Stargazer Goblin, ribattezzata “Stargazers Ghost Network”, il repository malevolo contiene un link che appare come “verificato” dai numerosi account GitHub falsi, il che lo fa apparire come legittimo.
Come funziona la rete fantasma
Gli account della rete hanno tutti dei “compiti” diversi: tra i principali c’è la gestione dei template per il phishing, la distribuzione dell’immagine per il phishing e la distribuzione dei malware.
Il fatto di utilizzare numerosiaccount, ognuno dei quali si occupa di attività come lo starring e l’hosting del repository o dei payload malevoli, consente al gruppo di minimizzare le proprie perdite quando GitHub interrompe le attività illecite degli account: la rete rimane online e solo una piccola porzione di essa si ferma.
I malware vengono distribuiti tramite archivi protetti da password, un modo per eludere molti dei controlli di sicurezza della piattaforma. Tra i malware, oltre a quelli già citati, i ricercatori hanno individuato RisePro, Atlantida Stealer e RedLine. In alcuni casi i repository contengono dei link che rimandano a siti esterni dai quali viene scaricato uno script malevolo, responsabile in ultima analisi del download ed esecuzione del malware.
La campagna sembra aver preso di mira utenti che volevano aumentare i propri follower su altre piattaforme.
Pixabay
I malware su GitHub sono solo l’inizio
Secondo i ricercatori, la rete di Stargazer Goblin è attiva da agosto 2022, anche se gli attaccanti hanno cominciato a operare su larga scala da luglio 2023. Il team di Check Point Research stima un guadagno complessivo di circa 100.000 dollari.
3.000 è solo una stima al ribasso degli account creati dal gruppo ,e visto che la campagna continua ad avere successo, è molto probabile che la rete stia continuando a espandersi, compromettendo anche account esistenti di normali utenti GitHub.
I ricercatori sottolineano che gli account creati dal gruppo non operano solo su GitHub per diffondere malware, ma anche su Twitter, YouTube, Discord, Instagram, Facebook e molte altre piattaforme, sempre per legittimare i link usati per scaricare i payload malevoli.
Il timore è che nel prossimo futuro gli account fantasma possano utilizzare l’intelligenza artificiale per generare contenuti diversificati e mirati, non solo testuali ma anche contenenti immagini e video. “È iniziata una nuova era della distribuzione di malware, in cui ci aspettiamo che questo tipo di operazioni si verifichino con maggiore frequenza, rendendo sempre più difficile distinguere i contenuti legittimi dal materiale dannoso” avvertono i ricercatori.
Getting API security right: Ensuring robust protection
Application programmable interfaces (APIs) are an essential component of the online experience — from business websites and applications to consumer platforms like social media. APIs enable different software applications to communicate and interact with each other programmatically.
APIs create a unique security environment that can be difficult to get right. The big problem is that many APIs remain unmanaged and undiscovered, and even known APIs are often poorly protected. Without getting a handle on their API footprint, organizations face growing threats of exposing sensitive data or falling victim to malicious bots performing credential stuffing, website scraping and other nefarious acts.
The right protection can help mitigate a much larger attack surface of which security teams may not even be aware of. Special attention should also be placed on major events, such as the 2024 Olympics and U.S. election, where custom websites and applications are spun up, often leading to the proliferation of API vulnerabilities.
The critical role of APIs
In 2021, Gartner predicted that APIs would soon become the top attack vector — a prediction that has come true. Since then, there have been significant API-targeted attacks on top brands, such as attackers exposing the personal data of about 37 million T-Mobile customers and scraping the data of 2.6 million Duolingo users that appeared on a dark web hacking forum.
Having access to all data for a website, APIs are integral to digital transformation and enable smooth communication between applications and databases. As entry points to critical systems, APIs often handle sensitive data, from personal information to corporate data. An exploited API can severely impact a business, putting corporate intellectual property and customer data at heightened risk, and insecure APIs compromise the integrity of the systems they interact with, creating significant opportunity data breaches and other attacks. As the API ecosystem constantly evolves, security teams must also evolve their defenses.
Examining common attacks
APIs have become pervasive and extremely valuable targets for bad actors. Many have coding deficiencies or other vulnerabilities that open them to attacks, and even properly coded APIs can suffer business logic abuse. Security and IT teams should pay close attention to common and threat vectors, including:
Sensitive data exposure: When an API unintentionally makes sensitive data accessible to unauthorized users, security breaches will likely happen, targeting data like personally identifiable information (PII).
Credential stuffing: To gain unauthorized access to systems, data or accounts, attackers use automated tools to “guess” a multitude of log-in credential combinations — often obtained from data breaches — against a target API.
Malicious bot attacks: Bots are automated software programs designed to carry out disruptive activities on APIs without human intervention. Attacks can result in fraud, account takeovers, data theft and DDoS.
Third-party vulnerabilities: When an organization uses or integrates APIs with external providers, it often acts as a gateway for bad actors to enter the network.
Artificial intelligence: AI enhances the capabilities of cybercriminals, helping them facilitate attacks that are more efficient, sophisticated and harder to detect.
It’s important to understand APIs in all states to enable better protection. For example, shadow APIs exist within an organization without proper approval or oversight from the security team. They can emerge from various sources like development projects, third-party integrations or employee-initiated tools. Shadow APIs often lack proper security controls and documentation, making them highly vulnerable to attacks. Deprecated APIs, or those no longer supported or maintained by developers, also pose significant risks. Many have been replaced by newer versions or discontinued altogether, but the original API was never retired.
Ensuring robust protection
Keeping track of all APIs and assessing potential vulnerabilities are enormous obstacles for security teams to manage. Undiscovered vulnerabilities can be a disaster waiting to happen, as they give bad actors easier access to an entry point. From there, attackers steal data, takeover accounts and wreak havoc on the targeted business.
Security teams should inventory all API hosts and document important aspects of each one. Taking inventory includes understanding of the full API environment including production, staging, testing and development and having the ability to detect known and unknown APIs in that environment. Complete API detection and mitigation solutions should cover discovery of all APIs, monitoring for compliance and vulnerabilities and blocking malicious traffic and attacks.
Continuous monitoring of internal and external APIs helps reveal new endpoints and provide a basis for real-time visibility, testing and monitoring. Given that bot attacks are on the rise, advanced bot mitigation capabilities are a must-have when it comes to robust API security. Bot mitigation helps identify bots that carry out malicious behaviors so threats can be blocked in real-time, reducing damage to the organization.
Protecting the business as the bottom line
As the API threat landscape continues to advance and bad actors deploy more sophisticated methods of attack, organizations must better understand their API environment. Security teams — those at the enterprise level or those protecting major events like the Olympics and 2024 election — can’t underestimate the risks that APIs introduce. Investing in API security can drastically reduce vulnerabilities and attacks, preventing business disruption, data theft, financial loss and damaged brand reputation.
A recent survey reported that 53% of organizations are impacted by three or more API attacks per month. That’s why it’s never been more important to secure the-online experience with solutions that encompass the entire API lifecycle — from discovering exposed APIs to protecting them against attacks and ensuring regulatory compliance.
ESXi environments targeted with new Linux variant ransomware strain
Recent research has shown the Play ransomware group, also known as PlayCrypt and Balloonfly, is deploying a Linux variant that targets ESXi environments. Play has displayed increases in activity throughout 2024, as the group was ranked the most prolific ransomware group in April of 2024.
Security leaders weigh in
Jason Soroko, Senior Vice President of Product at Sectigo:
“Attackers targeting VMware ESXi environments pose a critical threat to enterprise infrastructure due to the hypervisor’s central role in managing virtualized resources. Compromising an ESXi server can lead to widespread disruption, as a single attack can incapacitate multiple virtual machines simultaneously, affecting core business operations and services. Play’s double extortion tactics, which involve encrypting and exfiltrating data, increase pressure on victims to pay ransoms. The inclusion of commonly used tools for lateral movement and persistence highlights the threat’s potency.”
Mr. Saumitra Das, Vice President of Engineering at Qualys:
“The growth in the public and virtualized cloud and its associated misconfigurations have also coincided with the growth in Linux malware. In fact, malware authors are increasingly moving to platform independent frameworks, such as using GoLang, to make their malware work on different operating systems as well as reuse the other command and control infrastructure around the malware. Linux malware is not as well studied as the Windows counterparts due their prevalence but organizations need to pay much more attention to them as these systems become increasingly targeted by attackers.”
Patrick Tiquet, Vice President, Security & Architecture at Keeper Security:
“The increasing popularity of cloud computing has led to a corresponding surge in Virtual Machine (VM) usage, consolidating multiple applications onto a single physical server. This consolidation not only enhances operational efficiency but also presents attackers with the opportunity to compromise a variety of services through a single breach. As VM deployment continues to expand within cloud environments, they become even more appealing targets due to their shared resources and complex configurations.
“VMWare instances, prevalent in enterprise infrastructure, are particularly attractive to attackers due to their critical role and widespread adoption. Successful breaches not only disrupt services and dole out financial losses, but can also lead to the exposure of sensitive data and violations of regulatory requirements, severely damaging an organization’s reputation.
“Effective protection strategies for virtualized and cloud environments extend beyond patching vulnerabilities. Organizations must enforce rigorous network segmentation to limit lateral movement, implement strong access controls and regularly audit for vulnerabilities. Security hardening practices, such as disabling unnecessary services and employing encryption, alongside robust incident response plans and comprehensive backup strategies, are crucial defenses. Administrators should always ensure they’re using a secure vault and secrets management solution, and they must apply necessary patches and updates as soon as possible. They should also check their cloud console’s security controls to ensure they’re following the latest recommendations.”