Scoperta una variante Linux del ransomware Play che colpisce gli ambienti ESXi


I ricercatori di Trend Micro hanno scoperto una variante Linux del ransomware Play che cifra i file solo quando si trova in un ambiente ESXi VMware. Il gruppo è attivo dal 2022, ma è la prima volta che esegue campagne attaccando i sistemi Linux.

Finora il ransomware ha colpito per lo più organizzazioni negli Stati Uniti, in particolare quelle del settore manifatturiero e dei servizi professionali. La variante Linux indica che il gruppo sta cercando di espandersi per colpire nuove vittime e aumentare i propri guadagni.

I ricercatori spiegano che il gruppo ottiene l’accesso iniziale ai sistemi tramite tecniche di phishing, sottraendo credenziali valide di utenti aziendali. In seguito, dopo aver stabilito la comunicazione, esegue una serie di tool per individuare altre macchine da infettare (Netscan), per il movimento laterale (PsExec), per la gestione dei comandi inviati dal server C2 (Coroxy backdoor) e per l’esfiltrazione dei dati (WinRAR e WinSCP).

La variante ESXi esegue una serie di comandi relativi a questo ambiente per capire se si trova effettivamente in un ambiente VMware; in caso positivo, prosegue con il flusso di infezione, altrimenti termina il processo e cancella tutti i file creati.

ransomware

Pixabay

Tra i file cifrati ci sono anche quelli relativi alla VM, come le informazioni sui dischi, le configurazioni e i metadati. La maggior parte dei file cifrati contiene informazioni critiche sulle applicazioni e sull’utente della macchina. Dopo aver concluso il processo di cifratura, la variante Linux del ransomware appende l’estensione “.play” ai file risultanti e crea una nota per il riscatto nella directory di root contenente i link ai siti Tor del gruppo.

Secondo l’analisi dei ricercatori, l’URL da cui gli attaccanti scaricano il payload del ransomware è collegato a Prolific Puma, un altro gruppo di cybercriminali. Prolific Puma è noto per generare nomi di dominio tramite un algoritmo apposito e utilizzarli per offrire un servizio di link-shortening per gli altri attaccanti, i quali lo usano poi per eludere i controlli durante le campagne di phishing e malware.

Per proteggere efficacemente gli ambienti ESXi (e non solo) dai ransomware, i ricercatori ricordano di applicare regolarmente le patch e installare gli ultimi aggiornamenti disponibili, segmentare la rete e implementare meccanismi robusti per il controllo degli accessi. Per minimizzare la superficie di attacco è inoltre fondamentale disabilitare tutti i servizi e i protocolli non utilizzati. Infine, è opportuno pianificare ed eseguire backup regolari e risolvere le potenziali configurazioni errate degli ambienti di lavoro.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/22/scoperta-una-variante-linux-del-ransomware-play-che-colpisce-gli-ambienti-esxi/?utm_source=rss&utm_medium=rss&utm_campaign=scoperta-una-variante-linux-del-ransomware-play-che-colpisce-gli-ambienti-esxi


New honeypot techniques for addressing targeted attacks

Automated at-scale attack campaigns now represent the vast majority of online threats, and are starting to blend together with targeted attacks. As the number of these attacks increases, so does the cyber risk for organizations.  

Unfortunately, the most common approaches to defense — including vulnerability management, phishing awareness, signature-based network and endpoint detection — are neither effective nor efficient in addressing these kinds of attacks because traditional third-party threat intelligence cannot provide adequate targeted attack visibility. 

In the second quarter of 2023, GreyNoise researchers observed a substantial change in the behavior of some regular internet scanning idioms. Inventory scans —where both benign and malicious actors perform regular checks for a given technology or specific vulnerability — significantly reduced in frequency and scale. The vast majority of these types of scans now come from benign sources. This, along with the speed at which organizations are compromised after the announcement of a new vulnerability, strongly suggests more capable attacker groups have their own form of “attack surface monitoring,” and use it to avoid tripping existing defenses. 

These targeted attacks threaten to circumvent existing defense capabilities and expose organizations to a new wave of disruptive breaches. In order to adequately protect their networks, defenders must evolve in response.

Honeypots are back in vogue 

Although there are countless sources of third-party intelligence about attacker behavior, many of them are the secondary outputs of some other security program. Managed service providers, hosting providers, endpoint and network security vendors use what they learn about the networks to defend the broader universe of organizations. Since the data is provided by the targeted organizations, it cannot be controlled. This intelligence is a byproduct of another business, with another business model. What’s more, threat intelligence providers cannot collect information about a potential attacker until they have actually attacked a protected network, which biases the data toward widespread attacks.

Another approach to threat intelligence relies on first party (i.e. “primary source”) data, derived from sensors that observe attacker behavior directly. When these sensors are designed to mimic vulnerable systems with the intent to attract attackers, they are referred to as honeypots. On a small scale, this approach is not effective, but when honeypots are deployed on a large scale it becomes possible to detect many internet-wide as well as targeted attacks. 

Honeypots offer some key advantages to defenders when used to complement traditional third-party threat intelligence, especially when addressing the threat of targeted attacks:

  • Velocity. Honeypots avoid the operational lag of traditional threat intel because observations can be automatically tagged and distributed at machine speed.
  • Proactivity. Rather than waiting until an attack has actually happened to collect data, honeypots can research and analyze the behavior of a potential attacker before the targeted system is compromised.
  • Relevance. Instead of relying on inconsistent data collected from verticals, systems and various geographies that may or may not pertain to a specific defender, honeypots collect data from systems that are optimized to resemble key defender assets.
  • Comprehension. Honeypot data is derived from its own network configuration, rather than depending on third party data.

In the past, honeypot programs have struggled due to several challenges with their operational security and detection capabilities. Because of this, few organizations currently have mature, effective honeypot programs. However, new advances in infrastructure automation, network traffic shaping, cloud computing and artificial intelligence can resolve these issues and make it possible to consistently identify novel attacks and reveal attacker infrastructure.

Defenders should define their honeypot strategy by identifying attack risks and intelligence gaps, assessing honeypot maturity and evaluating security partnerships for comprehensive visibility. 

6 criteria for a successful honeypot defense strategy

While honeypots are not a silver bullet, a mature honeypot program can fill the gaps in current intelligence approaches and effectively manage business risks. One of the key advantages is that they offer a unique opportunity to see what potential attackers are doing in real-time before a full-on incident takes place.  

Here are six criteria for a successful and effective honeypot defense strategy:

  1. Ease of deployment. Advances in cloud technology and infrastructure orchestration have made it possible for network architecture to support streamlined operations. This enables new honeypots to be erected as redirects to established cloud resources, permitting resource-constrained teams to deploy and manage multiple honeypots that cover the systems and protocols they wish to defend. 
  2. Flexible persona. In order to be effective, the apparent identity that a honeypot presents to scanners and attackers needs to be frequently updated in response to changing threats. Fortunately, the same cloud architectures that support easy deployments can also deliver dynamic personas. As attackers modify their targeted systems, in response to new vulnerabilities, new attack campaigns and new priorities, defenders need to be able to shift their honeypot networks in response. 
  3. Credibility. Depending on what behavior defenders wish to observe, different levels of honeypot interaction are required (e.g. a clone of login pages, exposed vulnerabilities or even deeper). In many cases, it isn’t enough to imitate — the honeypot must actually become the thing that lures attackers. 
  4. Completeness of data.  A successful honeypot program will collect all of the data that analysts, detection engineers and others require to block automated attacks and identify targeted ones. New honeypots collect more comprehensive data from packet capture and in-persona process, file and network actions, providing analysts with the data they need to observe, identify and understand novel activities and attacks. 
  5. Automatic analysis. While an initial, unadvertised perimeter sensor will only see a trickle of background noise, once the honeypot presents a popular tech persona and is indexed, it will see a high volume of scan and attack traffic. This data can overwhelm defenders, undermining honeypot value. Manual approaches to analyzing this data are possible, but mature programs must increasingly leverage AI to assist in data labeling. 
  6. Global visibility. The true value of honeypots is realized when the data can be effectively aggregated and compared with global threat data. An attack seen by one organization’s honeypots, but not globally, is a targeted attack. A honeypot program that empowers defenders to immediately and systematically contrast what they’re seeing with what’s happening worldwide represents a new source of truth on both mass attack campaigns and targeted activity, allowing defenders to understand, prioritize and respond to the threats that they are facing.

There will always be a need for the unique threat intelligence insights that only large, advanced honeypot networks can safely provide. Organizations that accurately scope their risk profile and honeypot maturity will be best positioned to make effective investments, equipping their defenders with the intelligence they need to deal with the evolving landscape of automated and targeted attacks.

https://www.securitymagazine.com/articles/100865-new-honeypot-techniques-for-addressing-targeted-attacks


Ransomware: Le contromisure

Come per tutti i problemi complessi con cause molteplici, non esiste una soluzione per il ransomware che sia contemporaneamente semplice, efficace ed economica. In generale, possiamo distinguere tra contromisure basate sul ripristino dei dati criptati da una intrusione e quelle che mirano a contenere l’intrusione prima del suo successo completo.

Il backup come contromisura

Le contromisure basate sul ripristino dei dati sono efficaci solo quando l’attaccante non ricorre a double extortion o comunque non minaccia la pubblicazione dei dati esfiltrati. La base di queste contromisure sono le copie di backup dei dati. Ovviamente, tali copie vanno difese impedendo che, come quasi sempre accade, l’attaccante le elimini durante la sua intrusione. Una difesa possibile sono strategie come la 3-2-1, che prevede l’utilizzo di almeno tre copie dei dati memorizzate su due supporti diversi, di cui almeno una non in linea o su un altro sistema; non in linea vuol dire non collegato ad una rete e non semplicemente spento, visto che alcuni ransomware possono forzare il boot di una macchina per criptarne le informazioni.

La strategia 3-2-1 è talmente efficace che la gang Lockbit la usa per proteggere le informazioni sui propri malware: ma è difficile garantire l’aggiornamento istantaneo e continuo delle copie, soprattutto di quella non online. Ergo, tutti i dati non ancora memorizzati sulla copia non online potranno andare persi, aumentando il tempo di ripristino.

Una seconda strategia di difesa prevede l’uso di memorie immutabili. Si tratta di memorie worm, write once read many, in cui ogni operazione può essere scritta ma non aggiornata. In generale, la proprietà worm viene garantita in modo nativo da CD-r o DvD-r, oppure utilizzando degli interruttori o delle chiavi fisiche che impediscono l’aggiornamento del supporto fisico di memoria. Memorie worm, ormai messe comunemente a disposizione dai fornitori di servizi cloud, possono essere usate per memorizzare backup; ma sono anche stati sviluppati file system che utilizzano questi dispositivi e che offrono all’utente una interfaccia completamente standard. Sostanzialmente, ogni scrittura di una pagina fisica del file system provoca non la modifica della stessa ma l’allocazione e la scrittura di una nuova pagina. In questo modo, il dispositivo conserva tutte le pagine già scritte e la copia di backup è prodotta automaticamente, pertanto non può essere cancellata.

La robustezza come contromisura

Una soluzione più generale e proattiva cerca di bloccare l’intrusione prima che abbia successo. Ciò richiede l’adozione di difese standard, cioè non specializzate per il ransomware. Tra queste strategie ricordiamo:

  • l’aumento della security awarness degli utenti;
  • una politica di patching per le vulnerabilità più critiche;
  • la classificazione delle informazioni;
  • la minimizzazione dei diritti assegnati ad ogni utente;
  • il privilegio minimo;
  • la segmentazione delle reti.

In particolare, la segmentazione delle reti e la separazione delle varie sottoreti mediante firewall è una delle contromisure più efficaci per il contenimento della diffusione del malware sia nel caso in cui attaccanti usino una piattaforma di attacco automatizzata, sia in quello di human operated ransomware. Le strategie che le varie gang usano nelle loro intrusioni dimostrano che la segmentazione può determinare un aumento significativo del tempo per la raccolta di informazioni e di quello per criptarle, aumentando così il tempo a disposizione dei difensori. Una forma estrema di segmentazione è l’air gap, cioè l’impossibilità di due reti di interagire come richiesto dalla strategia 3-2-1 discussa in precedenza. Un’altra contromisura efficace − soprattutto nel caso di ransomware che esfiltri le informazioni − è l’egress filtering, cioè il filtraggio delle comunicazioni in uscita per individuare comunicazioni anomale in termini di quantità o di destinatari. Tenendo conto che molte gang hanno sfruttato vulnerabilità in sistemi per VPN, in prospettiva, anche soluzioni zero trust potranno essere adottate per respingere intrusioni che sfruttano credenziali rubate o device infettati al di fuori del perimetro aziendale.

Sostanzialmente, la soluzione più generale per contrastare il ransomware non è diversa da quella per contrastare altre minacce ed è basato su una lista di meccanismi e strategie che gli esperti di sicurezza informatica suggeriscono da tempo ma che le organizzazioni, dalle più piccole alle più grandi, non riescono ad adottare. Questo può in parte essere dovuto ai meccanismi di scelta dei responsabili della sicurezza, che privilegiano persone interne all’organizzazione rispetto a quelle in possesso delle competenze necessarie.

Delegare a ditte esterne l’installazione, gestione e manutenzione di strumenti per la propria sicurezza può migliorare, anche drammaticamente, le competenze a disposizione; ma pone uno dei problemi più critici nella situazione attuale, quello dei supply chain attacks e delle vulnerabilità condivise tra organizzazioni diverse. Ad esempio, Solarwinds, una azienda produtrice di strumenti per la sicurezza informatica, è stata vittima di una intrusione che ha permesso all’attaccante di manipolare il codice dei suo tool, facendo sì che ogni utilizzatore di queste soluzioni diventi una potenziale vittima. Intrusioni simili potrebbero coinvolgere le ditte che offrono servizi di sicurezza. A questo si affianca la carenza di risorse che le organizzazioni riservano per la propria sicurezza.

È singolare come l’alta dirigenza delle organizzazioni, sia pubbliche che private, spinga per l’adozione delle tecnologie emergenti per aumentare la competitività aziendale trascurando come ogni adozione aumenti la digitalizzazione dei processi aziendali ma anche la superficie d’attacco dell’organizzazione e i rischi associati.

In contrapposizione ai ridotti investimenti da parte delle vittime, le gang ransomware investono costantemente una parte dei loro profitti per migliorare la qualità dei loro strumenti software e delle loro infrastrutture di attacco. Ad esempio, un anno fa solo poche varianti erano in grado di criptare informazioni su sistemi operativi diversi da Windows: oggi tutte le varianti possono criptare informazioni su qualsiasi sistema Windows o Linux e su macchine virtuali e sono quindi in grado di attaccare qualsiasi server.

Assicurazioni e contrattacchi

Oltre alle soluzioni più tipicamente informatiche e sistemistiche, altre strategie di mitigazione sono state proposte. Una è quella delle polizze assicurative: una soluzione classica per trasferire il rischio ma, dopo un entusiasmo iniziale, le assicurazioni sono restie a coprire il rischio cyber perché è governato da correlazioni e condivisioni spesso ignote a priori. Non siamo nel mondo felice delle assicurazioni auto, dove il fatto che un automezzo è coinvolto in un incidente non cambia la probabilità che un altro automezzo lo sia. Nell’ecosistema informatico, la scoperta di una vulnerabilità in un sistema operativo può cambiare lo scenario di rischio in un numero elevato di sistemi. Il rischio di un singolo evento catastrofico che coinvolga un numero elevatissimo di sistemi informatici preoccupa molto sia gli assicuratori che i riassicuratori. La diffusione di NotPetya ha concretizzato molte delle caratteristiche di un tale evento e ha provocato un numero elevato di cause legali che, per la prima volta, hanno posto il problema delle intrusioni informatiche come atti di guerra in un periodo di guerra non dichiarata. Inoltre, come certificato in numerose audizioni presso il senato US, le assicurazioni non sono attualmente in grado di adeguare il costo delle loro polizze alla effettiva robustezza della singola infrastruttura perché non sanno misurare tale robustezza. Ciò produce un approccio “one size fits all”, che ovviamente i clienti non amano, ed evidenzia la necessità di test per misurare tale robustezza, così come i crash test misurano quella di un’autovettura.

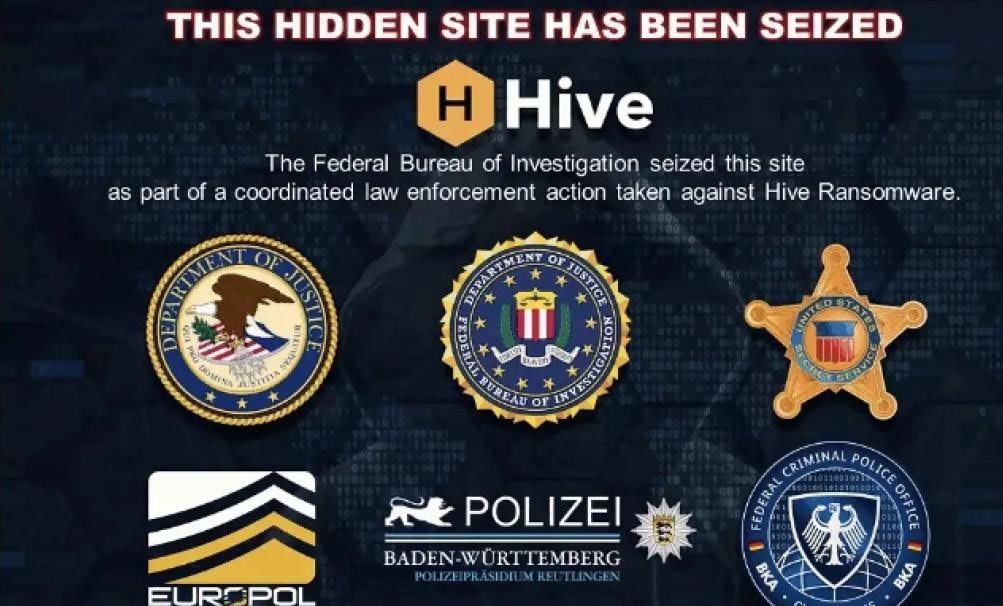
Fig. 4 – La pagina web che appare sui nodi di Hive attaccati da FBI

Un recente esempio di contrattacco è quello FBI contro la gang Hive. A partire dal luglio 2022, gli agenti FBI si sono infiltrati nella infrastruttura d’attacco e nei sistemi della gang rubando chiavi di decrittazione che venivano poi fornite alle vittime della gang.

Complessivamente sono state fornite circa 300 chiavi a vittime che erano sotto attacco mentre gli agenti si muovevano nei sistemi di Hive e circa 1000 alle vittime precedenti.

In generale, la fornitura delle chiavi ha permesso alle vittime di risparmiare più di 130 milioni di dollari. Nel gennaio 2023, un’azione congiunta delle forze di polizia di più paesi ha smantellato l’infrastuttura d’attacco e i sistemi di Hive. Coloro che hanno smantellato la gang prevedono che a breve i membri si riorganizzeranno sotto un altro nome o in altro gruppi. Alcune ore dopo l’operazione del FBI, alcuni siti che pubblicizzavano l’offerta di una taglia per informazioni su Hive sono stati bloccati da un attacco DoS. Secondo molti analisti, il DoS è stato realizzato da agenti che hanno operato per conto del governo russo. Questo può fornire indizi sulla sponsorizzazione delle gang ransomware.

Una diversa versione di contrattacco, citata per completezza, è quella della sicurezza offensiva: cioè la possibilità, non per le forze di polizia ma per una organizzazione che scopra di essere attaccata da una gang, di contrattaccare. In pratica, c’è chi propone una innovazione legale che permetta anche ad una organizzazione privata di contrattaccare per smantellare i sistemi delle gang che la stanno attaccando. Ad esempio, Entrust, una grande società di sicurezza informatica, ha in passato eseguito un attacco DoS per impedire l’accesso al sito web dove la gang Lockbit aveva minacciato di pubblicare dei dati esfiltrati da Entrust. L’innovazione è controversa ed estremamente discutibile, visto che le infrastrutture di attacco sono botnet costruite con risorse che non appartengono sicuramente all’attaccante. La proposta evidenzia come anche nel settore civile si possano presentare situazioni che richiedono l’adozione di piattaforme offensive.

Si pensi ad esempio alle azioni per smantellare le botnet che le gang criminali utilizzano nelle loro intrusioni ransomware, ma non solo. Esperienze passate hanno dimostrato che l’efficacia delle azioni per smantellare una botnet dipende dalla capacità di agire simultaneamente su tutta la botnet stessa. Senza tale simultaneità, la tecnologia P2P che le botnet adottano permette alla parte non smantellata di sopravvivere e di ricreare quella eliminata. Solo l’automazione delle azioni in una singola piattaforma può garantire la simultaneità.

Contrasto al riciclaggio

Il miglioramento della tecnologia per analizzare i flussi di pagamento su strutture dati di tipo blockchain e per deanonimizzare i soggetti coinvolti in questi flussi permette di individuare e punire gli attori coinvolti nel riciclaggio dei riscatti. Sfruttando questa tecnologia, a gennaio 2023 il Department of Justice statunitense ha incriminato e arrestato Anatoly Legkodymov, fondatore e maggiore azionista di Bitzlato, una società per il cambio di valute. L’accusa a Bitzlato è quella di riciclare i riscatti del ransomware del dark market Hydra, smantellato nell’aprile 2022. Questi riscatti comprendono anche quelli generati dal ransomware Conti.

Complessivamente, circa il 2% dei fondi gestiti da Bitzlato proveniva da ransomware mentre gli altri erano sostanzialmente legati al mercato della droga.

Il cambio di prospettiva

Molti ricercatori e analisti evidenziano come il fenomeno del ransomware metta in crisi gli strumenti tradizionali di analisi e gestione del rischio. Infatti, il fenomeno richiede un approccio altamente dinamico in cui lo scenario di rischio può essere completamente rivoluzionato in conseguenza di una nuova strategia di attacco o di una nuova vulnerabilità. Inoltre, anche i sistemi da proteggere si evolvono per nuovi nodi, nuove applicazioni e nuovi utenti. È chiaro che tutte queste caratteristiche generano una situazione che è, ad esempio, molto diversa da quelle che le compagnie di assicurazione affrontano tradizionalmente e che hanno tempi di evoluzione minori per molti ordini di grandezza. Non si tratta solo della scarsità delle informazioni su intrusioni, ricatti e danni subiti per la naturale ritrosia delle vittime a condividere tali informazioni. Purtroppo, molte di queste informazioni diventano obsolete all’apparire, ad esempio, di gang che usano strategie di attacco o diffusione del ransomware diverse. Quindi la scarsità dei dati è un fenomeno strutturale, sistemico dell’ecosistema informatico e non è legato a una carenza momentanea a cui si può rimediare creando agenzie che, come per il traffico aereo, raccolgano e facilitino la condivisione di informazioni su incidenti o malfunzionamenti. Fortunatamente, esistono strumenti formali per rimediare alla mancanza di dati: ad esempio il metodo Monte Carlo, che può essere integrato con la tecnologia del digital twin per condurre esperimenti ripetuti che forniscano i dati di interesse ma sintetici. Questi dati possono permette di reagire in tempi brevi o brevissimi a repentini cambi di scenario sia nei sistemi da proteggere che nelle intrusioni contro di essi.

Possiamo concludere dicendo che la necessità di un approccio dinamico alla valutazione e gestione del rischio generato dal ransomware è corretta ma parziale perché, in realtà, tutti i rischi cyber richiedono un approccio dinamico: solo accettando e gestendo questa dinamicità possiamo disporre di solidi strumenti di analisi in grado di gestire anche il rischio ransomware.

Questo articolo è stato estratto dal white paper “Ransomware – Innovazione e redditività del cyber crime” disponibile in maniera libera e gratuita al seguente link: https://www.ictsecuritymagazine.com/pubblicazioni/ransomware-innovazione-e-redditivita-del-cyber-crime/
La monografia del Prof. Baiardi offre un’approfondita panoramica sul fenomeno, partendo dalla sua storia ed evoluzione per poi concentrarsi sul profilo dei principali attaccanti: non più singoli cybercriminali ma gruppi organizzati (che oggi forniscono anche ai “neofiti” i necessari strumenti offensivi tramite il Ransomware-as-a-service o RaaS) nonché attori statali che, sempre più spesso, impiegano tali attacchi a fini di spionaggio o come armi nella guerra cibernetica con altri Stati.

Articolo a cura di Fabrizio Baiardi

Profilo Autore

Full Professor, Università di Pisa
E’ attualmente è professore ordinario di Informatica presso l’Università di Pisa dove coordina il gruppo di ricerca su ICT risk assessment and management. La sua attività di ricerca è focalizzata su strumenti e metodi formali l’automazione dell’analisi e la gestione del rischio.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ransomware-le-contromisure/


Researchers discovered a new phishing kit on the dark web

Researchers at SlashNext discovered a new phishing kit on the dark web. This phishing kit, known as FishXProxy Phishing Kit, starts with uniquely generated links that can evade initial suspicion. Cybercriminals on underground forums are advertising this kit as “The Ultimate Powerful Phishing Toolkit” due to the sophisticated tools it provides. Capabilities this phishing kit provides includes:

  • Sophisticated antibot systems that utilize Cloudfare’s CAPTCHA and filter out security measures
  • Redirection abilities that obscure intended destinations
  • Page expiration settings that impede analysis and aid campaigns 
  • Cross-project tracking to enable malicious actors to focus on targets across multiple campaigns

This advanced phishing kit challenges most conventional security measures, focusing on avoiding detection and increasing the success rate of credential thefts.  

Callie Guenther, Senior Manager, Cyber Threat Research at Critical Start, shares her insights on the FishXProxy Phishing Kit. 

“The emergence of the FishXProxy Phishing Kit represents a significant development in the threat landscape, with advanced features that challenge traditional security defenses,” Guenther explains. “This toolkit, designed for ease of use by cybercriminals, incorporates sophisticated techniques that complicate detection and mitigation efforts.”

Implications of the FishXProxy Phishing Kit

Guenther breaks down the implications of the phishing kit below. 

  1. “Antibot configurations: The multi-layered antibot system prevents automated scanners and security researchers from easily identifying phishing sites. This increases the likelihood that malicious pages will go undetected, allowing attackers to maintain their phishing campaigns longer and reach more victims.
  2. Cloudflare integration: Leveraging Cloudflare’s infrastructure, including Workers and SSL certificates, enables attackers to use enterprise-grade resources to host phishing sites. This not only makes these sites more resilient to takedown efforts but also lends them an air of legitimacy due to the “padlock” icon, which can deceive even vigilant users.
  3. Inbuilt redirector: The redirection system complicates the tracing and analysis of phishing campaigns. By hiding the true destination of phishing links and distributing traffic across multiple servers, it becomes challenging for security teams to identify and block these campaigns quickly.
  4. Page expiration settings: By allowing phishing pages to expire after a set period, attackers can reduce the window of opportunity for detection and analysis by security researchers. This tactic also creates a sense of urgency for potential victims, increasing the chances of successful credential theft.
  5. Cross-project user tracking: The ability to track users across multiple phishing campaigns enables attackers to build detailed profiles of their targets. This information can be used to craft highly personalized and convincing phishing attempts, increasing the effectiveness of the attacks.
  6. Offline HTML smuggling attachments: This technique allows attackers to bypass email filters and deliver malicious payloads directly to the victim’s device. The use of HTML smuggling can lead to malware infections, data breaches, and further exploitation beyond credential theft.”

Guenther then goes on to elaborate on the broader impacts to the threat landscape. 

  1. “Lower barrier to entry: By providing an easy-to-use toolkit with advanced features, FishXProxy lowers the technical barrier for cybercriminals. This democratization of sophisticated phishing techniques means that a larger pool of attackers, including those with limited technical skills, can launch highly effective phishing campaigns.
  2. Increase in phishing volume and sophistication: The availability of FishXProxy is likely to lead to an increase in both the volume and sophistication of phishing attacks. Organizations may face a higher frequency of attacks that are more difficult to detect and mitigate, requiring enhanced vigilance and advanced security measures.
  3. Challenge to traditional security measures: Traditional security solutions may struggle to keep pace with the advanced evasion techniques employed by FishXProxy. Security teams will need to adopt more sophisticated, multi-layered defenses and continuously update their threat intelligence to stay ahead of these evolving tactics.”

To defend against phishing kits such as FishXProxy Phishing Kit, organizations are encouraged to rely on human intelligence. Mr. Mika Aalto, Co-Founder and CEO at Hoxhunt, states, “Phishing kits are lowering the barrier of entry to advanced cybercrime even for low resourced and not terribly clever criminals. As more phishing attacks consequently bypass filters, we need to make sure our people are equipped with the skills and tools to keep themselves and their colleagues safe. Even advanced attacks will trigger a mental alarm in the upskilled human defense layer. With a dedicated threat reporting button integrated into the email client and connected directly to the SOC, we can quickly leverage a single threat report into the total extermination of a widespread phishing campaign that’s wormed its way into inboxes. Human threat intelligence can be a game changer when it’s factored into the security stack.”

https://www.securitymagazine.com/articles/100863-researchers-discovered-a-new-phishing-kit-on-the-dark-web


Microsoft and Crowdstrike outage grounds planes and closes offices

Thursday, July 18, users worldwide experienced a technology outage affecting flights, banks, hospitals and more. Microsoft 365 released a short statement on X stating that they’re working on the issue and to check their page for live updates. 

On Friday, July 19, Microsoft announced that the outages was linked to a Crowdstrike update. Several corporate and government offices announced on Friday morning that their systems were affected by the outage, leading to delays and closures. As of 12 pm EST on Monday, over East Coast 1,000 flights have been canceled and even more have been delayed. Maryland courts and offices will be closed to the public on the 19th. 

Crowdstrike has stated that there is currently no evidence of a cyberattack or security incident. 

https://www.securitymagazine.com/articles/100864-microsoft-and-crowdstrike-outage-grounds-planes-and-closes-offices


Summer travel plans? Don’t get scammed while you’re away

Your itinerary is set. 

Your luggage is packed. 

You’ve even scheduled the Uber pickup for the morning trip to the airport. It seems as if nothing now stands in the way between you and clicking that glorious out-of-office button.

However, if you work in IT or security, your pre-summer vacation checklist must go beyond the items you’ll pack inside a suitcase. How will you maintain the organization’s cyber security posture when you’re away from the office? 

SecOps teams are continuing to see spikes in cyber-attacks during United States summer holiday weekends — including some of the most notable cyber-attacks in recent years. Consider the MOVEit SQL injection vulnerability during Memorial Day weekend last year. Prior to that, the ransomware assault on the Los Angeles Unified School District over Labor Day weekend in 2022. 

On an even larger scale, the infamous Colonial Pipeline ransomware attack preceding Mother’s Day weekend in 2021 was the largest publicly disclosed cyberattack on critical infrastructure in U.S. history, causing the pipeline to shut down for several days, fuel widespread consumer panic, and drive gas prices to their highest point since 2014.

Each of these historical cyber incidents — all occurring during summer holiday weekends — serve as stark reminders of the necessity for organizations to bolster its security measures during holiday weekends and summer months. 

For IT and security leaders, nothing will ruin a vacation faster than a malicious actor gaining access into your systems. To help ensure that does not happen, below are a handful of actions that you can focus on to help prevent their organization from becoming this summer’s hottest breach. 

Power-down what you can before you leave the office

Take a moment to safeguard the assets that make up your organization’s attack surface. One simple (yet crucial) step is to power-down all devices that won’t be in use while you’re out of the office. While it’s a common and relatively harmless practice to leave these devices running continuously, doing so leaves each device openly exposed to potential cyber threats. By shutting them down, you effectively sever their online connection and minimize the risk of unauthorized access. If you anticipate not needing these devices remotely for several days (or weeks, considering our European peers with envious summer vacation practices), take the proactive approach and power them off. This is perhaps the simplest action you can take that will yield significant security benefits and hopefully, provide some peace of mind during your vacation. 

Install patches & updates

According to the 2024 Verizon Data Breach Investigations Report, there’s been a 180% jump in vulnerability exploitation from 2023’s numbers, emphasizing the critical need for prompt security updates. One of the most impactful data breaches in the U.S. — leaking most U.S. adult social security numbers from Equifax—was due to an unpatched instance of Apache Struts. 

If you’re a part of a security or IT team, chances are you oversee critical production servers, and thus should ensure timely software updates to mitigate risks. Before extended absences, identify all systems, software and devices that need to update before you leave. Before you go on vacation, be certain that you have pushed all the patches you need to before you leave; making sure to prioritize the critical, externally-exposed ones first. A patched infrastructure will lower the risk of an incident occurring while you are out of the office. 

Ensure all accounts and devices enable MFA

Integrating a Multi-Factor Authentication (MFA) solution into your organization’s cybersecurity framework serves as a formidable barrier against unauthorized network access, especially in the wake of successful phishing attacks on staff members. MFA’s multifaceted verification process significantly heightens security measures, requiring not only passwords but also additional factors like temporary access codes or biometric verification. Obviously, deploying MFA right before a vacation is not ideal. Hopefully, you have added MFA to your security controls long ago. That said, if you already use MFA, it could help protect the users who remain in office during your vacation from causing a breach, should they fall for a phishing attempt or any other credential theft. 

Define contingency plans

Creating robust cybersecurity contingency plans is crucial for effectively responding to cyber threats and minimizing their impact on your organization. This involves establishing clear communication channels and response procedures for various types of incidents like malware and ransomware, data breaches, distributed denial-of-service attacks and more. It’s also important to identify and ensure the availability of necessary resources; this should include defining roles and responsibilities for those enacting this process in your absence. Not only must you ensure that your team is properly staffed and scheduled, but also that they are given appropriate access to the organization’s security platform and solutions. 

Additionally, if your vacation plans will take you completely off the grid for longer than a few days (sounds nice, doesn’t it?), take time beforehand to align these plans with your organization’s legal and executive teams to cover-off on responsibilities for the absolute worst-case-scenarios, such as complying with data breach notification laws and disclose timelines. 

Simplified security software

Integrate solutions that offer automated threat detection features. Early detection and automated response against sophisticated attacks is a must in today’s robust threat landscape. Look for a solution that uses an AI-driven protection model with continuous monitoring of endpoints to detect malicious activity that might slip by traditional antivirus solutions. By prioritizing the adoption of robust yet simplified security solutions, businesses can establish a comprehensive defense mechanism against potential threats. Reducing complexities can increase employee compliance with security protocols and minimize the likelihood unauthorized access via human error. If you work with a Managed Service Provider (MSP) or a Managed Security Services provider (MSSP), touch base with them to make sure that they’re aware of out-of-office schedules and have quick access to emergency contacts and login credentials. 

Consider working with an MSP

Working with a trusted MSP helps lighten the load on an organization’s internal IT and security teams, especially MSPs that provide proactive monitoring and maintenance to keep your IT systems running 24/7. Aligning with an MSP often leads to fewer disruptions, increased productivity and a higher level of confidence that the business operates smoothly — even when you’re out of the office.  

By incorporating these proactive measures into your summer out-of-office preparations, IT and security leaders can cultivate a culture of cyber resilience and readiness that gives the wider organization peace of mind during these increasingly hostile summer months. 

Corey Nachreiner is the CTO of WatchGuard Technologies. A front-line cybersecurity expert for nearly two decades, Nachreiner regularly contributes to security publications, speaks internationally at leading industry trade shows like RSA and has written thousands of security alerts and educational articles for WatchGuard’s Secplicity blog. A Certified Information Systems Security Professional (CISSP), Nachreiner enjoys “modding” any technical gizmo he can get his hands on and considers himself a hacker in the old sense of the word.

https://www.securitymagazine.com/blogs/14-security-blog/post/100862-summer-travel-plans-dont-get-scammed-while-youre-away


Major outages at CrowdStrike, Microsoft leave the world with BSODs and confusion

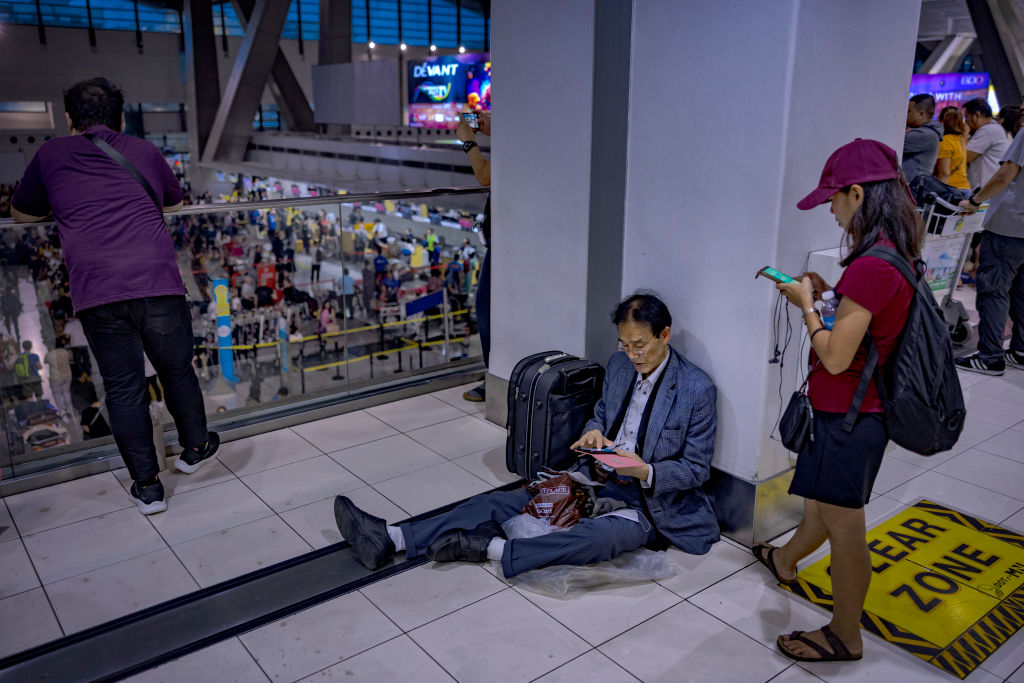
A passenger sits on the floor as long queues form at the check-in counters at Ninoy Aquino International Airport, on July 19, 2024 in Manila, Philippines.
Enlarge / A passenger sits on the floor as long queues form at the check-in counters at Ninoy Aquino International Airport, on July 19, 2024 in Manila, Philippines.
Ezra Acayan/Getty Images

Millions of people outside the IT industry are learning what CrowdStrike is today, and that’s a real bad thing. Meanwhile, Microsoft is also catching blame for global network outages, and between the two, it’s unclear as of Friday morning just who caused what.

After cybersecurity firm CrowdStrike shipped an update to its Falcon Sensor software that protects mission-critical systems, blue screens of death (BSODs) started taking down Windows-based systems. The problems started in Australia and followed the dateline from there.

TV networks, 911 call centers, and even the Paris Olympics were affected. Banks and financial systems in India, South Africa, Thailand, and other countries fell as computers suddenly crashed. Some individual workers discovered that their work-issued laptops were booting to blue screens on Friday morning. The outages took down not only Starbucks mobile ordering, but also a single motel in Laramie, Wyoming.

Airlines, never the most agile of networks, were particularly hard-hit, with American Airlines, United, Delta, and Frontier among the US airlines overwhelmed Friday morning.

CrowdStrike CEO “deeply sorry”

Fixes suggested by both CrowdStrike and Microsoft for endlessly crashing Windows systems range from “reboot it up to 15 times” to individual driver deletions within detached virtual OS disks. The presence of BitLocker drive encryption on affected devices further complicates matters.

CrowdStrike CEO George Kurtz posted on X (formerly Twitter) at 5:45 am Eastern time that the firm was working on “a defect found in a single content update for Windows hosts,” with Mac and Linux hosts unaffected. “This is not a security incident or cyberattack. The issue has been identified, isolated and a fix has been deployed,” Kurtz wrote. Kurtz told NBC’s Today Show Friday morning that CrowdStrike is “deeply sorry for the impact that we’ve caused to customers.”

As noted on Mastodon by LittleAlex, Kurtz was the Chief Technology Officer of security firm McAfee when, in April 2010, that firm sent an update that deleted a crucial Windows XP file that caused widespread outages and required system-by-system file repair.

The costs of such an outage will take some time to be known, and will be hard to measure. Cloud cost analyst CloudZero estimated mid-morning Friday that the CrowdStrike incident had already cost $24 billion, based on a previous estimate.

Multiple outages, unclear blame

Microsoft services were, in a seemingly terrible coincidence, also down overnight Thursday into Friday. Multiple Azure services went down Thursday evening, with the cause cited as “a backend cluster management workflow [that] deployed a configuration change causing backend access to be blocked between a subset of Azure Storage clusters and compute resources in the Central US region.”

A spokesperson for Microsoft told Ars in a statement Friday that the CrowdStrike update was not related to its July 18 Azure outage. “That issue has fully recovered,” the statement read.

News reporting on these outages has so far blamed either Microsoft, CrowdStrike, or an unclear mixture of the two as the responsible party for various outages. It may be unavoidable, given that the outages are all happening on one platform, Windows. Microsoft itself issued an “Awareness” regarding the CrowdStrike BSOD issue on virtual machines running Windows. The firm was frequently updating it Friday, with a fix that may or may not surprise IT veterans.

“We’ve received feedback from customers that several reboots (as many as 15 have been reported) may be required, but overall feedback is that reboots are an effective troubleshooting step at this stage,” Microsoft wrote in the bulletin. Alternately, Microsoft recommend customers that have a backup from “before 19:00 UTC on the 18th of July” restore it, or attach the OS disk to a repair VM to then delete the file (Windows/System32/Drivers/CrowdStrike/C00000291*.sys) at the heart of the boot loop.

Security consultant Troy Hunt was quoted as describing the dual failures as “the largest IT outage in history,” saying, “basically what we were all worried about with Y2K, except it’s actually happened this time.”

United Airlines told Ars that it was “resuming some flights, but expect schedule disruptions to continue throughout Friday,” and had issued waivers for customers to change travel plans. American Airlines posted early Friday that it had re-established its operations by 5 am Eastern, but expected delays and cancellations throughout Friday.

Ars has reached out to CrowdStrike for comment and will update this post with response.

This is a developing story and this post will be updated as new information is available.

https://arstechnica.com/?p=2038106


Workplace compliance considerations for California Senate Bill 553

The California Senate Bill 553 (CA SB 553), which went into effect on July 1, 2024, is a milestone in labor law legislation. The bill introduces new safety obligations for most businesses in California, aimed at addressing growing concerns around workplace violence. Specifically, CA SB 553 mandates the implementation of comprehensive workplace violence prevention plans (WVPPs). These plans must include procedures for identifying and addressing potential security risks, maintaining extensive and auditable records of each incident, developing emergency response plans and conducting annual employee training on these measures. 

With no grace period for compliance, employers were required to have a WVPP in place by July 1 to avoid serious legal and financial consequences from the California Occupational Health and Safety Administration (Cal/OSHA), and the fines for non-compliance range from $18,000 to $25,000 per violation. Implementing a plan for CA SB 553 and maintaining compliance can be a complex endeavor, with customization required for each workplace, but adherence to these standards is mandatory. Organizations must review the specific requirements, assess current WVPPs and incorporate any necessary adjustments to ensure full compliance.  

Breaking it down  

Although SB 553 applies to all CA employers with at least one employee, there are a few notable exceptions: 

  • Employers already abiding by Cal/OSHA’s Violence Prevention in Health Care standard (typically healthcare facilities) 
  • Department of Corrections and Rehabilitation employers and law enforcement agencies 
  • Employees who work remotely from a location outside the employer’s control 
  • Employers with ten or fewer employees working in a location that is not accessible to the public 
  • Employers whose employees are located outside of California 

For companies that must adhere to the bill’s requirement, several critical aspects must be considered when developing a WVPP: 

  • Customized prevention plans: Employers are required to develop and integrate customized WVPPs into their Injury and Illness Prevention Plans (IIPP). WVPPs should specify the job titles or names of those responsible for carrying the plan out.  
  • Employee engagement and involvement: Active employee participation is critical for developing, implementing, and reviewing WVPPs. Communication with employees must be clear and transparent regarding all aspects of the plan and the role employees play in its success. 
  • Training and awareness: Annual training is required for personnel on the definitions and requirements of CA SB 553, including what to report, how to report it, and to whom to report incidents. Training must also address workplace-specific hazards, corrective measures implemented, strategies to avoid physical harm, an overview of the violent incident log and how to obtain copies of the records. Employers are required to include “an opportunity for interactive questions and answers with a person knowledgeable about the employer’s plan” and maintain records that reflect the dates of the sessions, the content and the names and titles of both trainers and attendees.  
  • Comprehensive reporting: There are procedures outlined within CA SB 553 for reporting workplace violence incidents, with a focus on follow-up measures and strategies for intervention. Employers must develop confidential pathways for reporting that foster a sense of comfort for those reporting.  
  • Protocols for high-risk situations: Processes for violent incidents must be developed, including procedures for emergency response and communication with emergency response agencies. 

Cal/OSHA ensures compliance through routine inspections that may particularly target industries at higher risk of violence, employee-filed complaints, serious incident investigations and follow-up inspections to verify corrective actions have been taken in previously cited workplaces. Complying with CA SB 553 can be complex; however, following best practices and leveraging tools can facilitate an efficient transition.  

Supporting the transition 

Organizations should emphasize leadership commitment, prioritize industry and community collaboration and seek experienced legal counsel. An effective WVPP hinges on prioritizing these aspects. Leadership commitment is essential for implementation and must remain firm for continuous fine-tuning. Industry peers and community organizations can share insights and provide a broader network for learning, while professionals with expertise in California law can ensure full compliance. 

Employers can reduce the burden of meeting CA SB 553 by leveraging real-time occupancy data for accurate reporting of all employees or visitors onsite. This ensures accurate incident reports and better coordination by emergency response teams. 

In an emergency, mass notifications to both employees and visitors can provide essential information about a workplace violence incident, including the number of people involved and the location. Emergency notifications are a critical part of a response plan, as sharing urgent information can help keep everyone safe and organize evacuations if necessary. In these situations, interactive workplace maps clearly mark all emergency exits, fire extinguishers and first aid kits with instant updates on any changes in the environment.  

Employers must comply with CA SB 553; however, this is also an opportunity to demonstrate a commitment to creating safer work environments. Businesses can establish transparent, trusted programs that improve employee safety, enhance preparedness for potential workplace violence to reduce incident risk, ensure swift response if necessary and strengthen employee trust and engagement with a more secure and productive workplace. 

https://www.securitymagazine.com/articles/100861-workplace-compliance-considerations-for-california-senate-bill-553


Un aggiornamento di Crowdstrike abbatte servizi e connessioni Microsoft: disservizi in tutto il mondo


Brutto risveglio per Microsoft: da questa mattina è in corso un disservizio mondiale di pc e server Windows a causa di un problema di CrowdStrike. Secondo le ultime notizie, il caos sarebbe causato da un aggiornamento fallato di CrowdStrike.

I sistemi hanno cominciato a mostrare la classica schermata blu di errore e non riescono ad avviarsi correttamente. Il disservizio è cominciato circa all’1.30 di questa notte, ma la notizia si è diffusa solo nelle ultime ore.

CrowdStrike Windows

Pixabay

“Siamo a conoscenza di segnalazioni di arresti anomali su host Windows relativi al Falcon sensor” ha specificato CrowdStrike in un avviso, come riportato da CNBC. Falcon sensor è un software di cybersicurezza che comprende diverse funzionalità per la protezione degli endpoint, integrando, tra le altre cose, antivirus, gestione del firewall e feature di threat intelligence.

Il problema sarebbe proprio nella componente antivirus del prodotto: secondo il professor Salil Kanhere, dell’Università New South Wales di Sydney, le macchine Windows col software installato continuano a bloccarsi in un loop di boot a causa di un update globale rilasciato senza test appropriati. 

Sistemi Windows bloccati: le conseguenze dell’update di CrowdStrike

I sistemi Windows bloccati dall’aggiornamento CrowdStrike comprendono non solo PC personali, ma anche dispositivi di infrastrutture critiche come servizi di emergenza, aeroporti, stazioni, compagnie aeree e diversi sistemi di prenotazione sanitari, oltre a banche e testate giornalistiche.

Ryanair, Sky, Visa, Virgin Media sono solo alcuni nomi di compagnie colpite dal down dei sistemi. Numerose compagnie aeree stanno avvertendo i propri clienti di arrivare con largo anticipo in aeroporto, vista l’interruzione di servizio che sta rallentando notevolmente i check-in e altri servizi.

La nazione più colpita sembra essere l’Australia: numerosi servizi di emergenza sono bloccati, così come i supermercati e tutti gli aeroporti del Paese. La BBC riporta che un portavoce di Microsoft ha chiarito che “la maggior parte dei servizi è stata ripristinata“, ma ci sono ancora numerose difficoltà, tanto che le compagnie aeree United, Delta e American Airlines hanno imposto uno stop di tutti i loro voli non ancora partiti. 

Al momento, spiegano i ricercatori di Kaspersky, l’unico modo per risolvere il problema è eliminare il driver coinvolto nell’aggiornamento (csagent.sys o C-00000291*.sys) utilizzando la modalità provvisoria. La soluzione però non è così semplice: molti utenti aziendali non hanno i diritti necessari per procedere con l’operazione e in molti casi sono gli amministratori dei dispositivi a dover intervenire manualmente.

Nel frattempo il titolo di CrowdStrike ha già registrato un calo del 13% nel pre-market di Wall Street.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/19/un-aggiornamento-di-crowdstrike-ha-bloccato-i-sistemi-windows-di-tutto-il-mondo/?utm_source=rss&utm_medium=rss&utm_campaign=un-aggiornamento-di-crowdstrike-ha-bloccato-i-sistemi-windows-di-tutto-il-mondo


Affrontare l’Emergenza di Conformità: il Regolamento Cloud e la direttiva NIS2

In un mondo sempre più connesso e digitalizzato, le innovazioni tecnologiche stanno cambiando radicalmente il modo di comunicare e di gestire i processi di business.

A livello comunitario e nazionale è inoltre in corso un grande lavoro di normalizzazione e standardizzazione della Cybersecurity al fine di rendere i servizi digitali più resilienti ed aumentare la fiducia degli utenti di tali servizi.

Per adattarsi ai cambiamenti, agli sviluppi tecnologici e rimanere competitivi in un mercato fortemente dinamico, le aziende devono implementare processi atti a garantire la digitalizzazione e la protezione dei dati e del patrimonio informativo.

Tra le nuove sfide rientra anche la necessità di essere compliant ai regolamenti e alle normative, anch’esse in continua evoluzione. In questo contesto, l’emergenza di conformità è diventata una priorità per molte aziende e in particolare per le Pubbliche Amministrazioni, specialmente considerando le recenti introduzioni normative.

Ci riferiamo in particolare al regolamento Cloud e alla NIS2, che hanno l’onore e l’onere di proseguire il grande lavoro di innalzamento della cyber security richiedendo alle aziende l’implementazione di controlli di sicurezza secondo un approccio risk-based.

Il Regolamento Cloud nella PA: Nuovi Standard Normativi

Il Regolamento Cloud, adottato da AGID con Determinazione 628/2021, rappresenta una importante iniziativa normativa dal momento che mira a garantire la sicurezza e la protezione dei dati nel contesto dell’uso dei servizi cloud. Nello specifico il Regolamento definisce i livelli minimi di sicurezza, capacità elaborativa, risparmio energetico e affidabilità delle infrastrutture digitali per la PA e le caratteristiche di qualità, sicurezza, performance e scalabilità, portabilità dei servizi cloud per la pubblica amministrazione, le modalità di migrazione nonché le modalità di qualificazione dei servizi cloud per la Pubblica Amministrazione.

Per capire meglio da quale contesto partiamo parlando di una emergenza di conformità, tuttavia, è necessario iniziare ponendoci la domanda che segue.

A che punto siamo in Italia e in Europa sul tema della sicurezza nel Cloud per le PA?
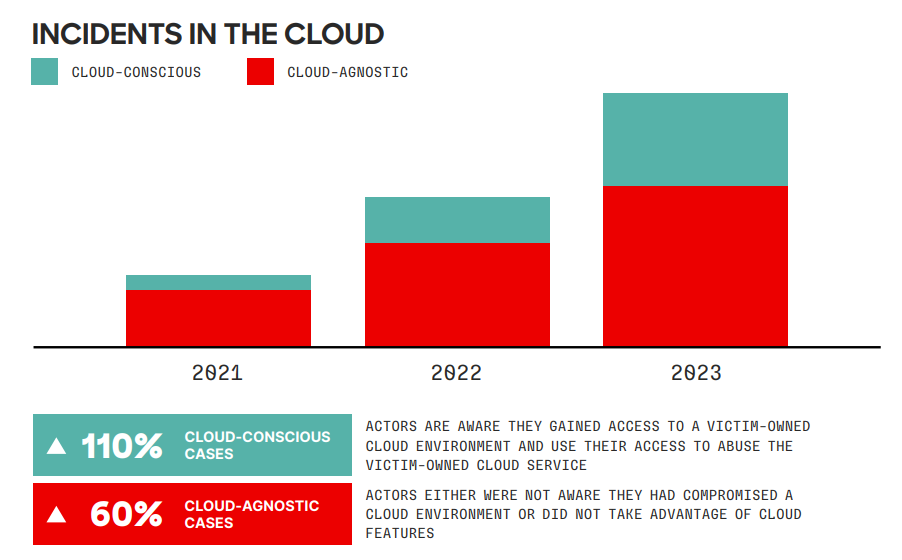
Partiamo dallo scenario più recente. Come si evince dal “CrowdStrike 2024 – Global Threat Report”, il numero di attacchi che hanno coinvolto infrastrutture cloud è aumentato del 75% nel 2023 ed i gruppi criminali specializzati nel prendere di mira esclusivamente gli ambienti cloud sono aumentati del 110%: si parla infatti di avversari “cloud-conscious”.
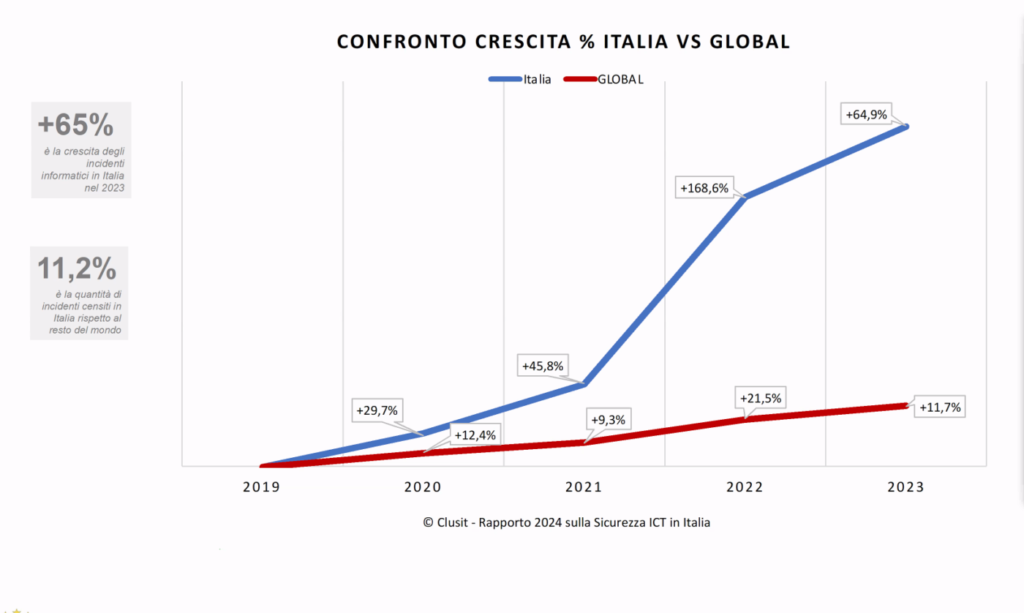
Dal “Rapporto Clusit 2024” emerge che gli attacchi cyber in Italia sono aumentati del 65%. Tra il 2019 e il 2023 il campione ha incluso 653 attacchi noti di particolare gravità che hanno coinvolto realtà italiane. Di questi, 310 incidenti – cioè più del 47% sono avvenuti nel 2023.

Ciò vuol dire che il Cloud non è sicuro? Non è così, ma è necessario adeguarsi agli standard per renderlo un ambiente stabile e protetto da rischi, in particolare per la PA.

Per questo Il 18 gennaio 2022 l’Agenzia per la Cybersicurezza Nazionale ha adottato la Determina n. 307/2022 che definisce, mediante specifici allegati, i requisiti minimi e le caratteristiche che devono assicurare le infrastrutture digitali e i servizi cloud di cui si avvalgono le Pubbliche Amministrazioni. Il percorso di qualificazione dei servizi e delle infrastrutture è sfidante e complesso e prevede l’esecuzione di step obbligatori nel rispetto di deadline stringenti.

Un vero e proprio percorso di adeguamento che deve seguire i seguenti macro-step:

  1. CLASSIFICAZIONE DEI DATI/SERVIZI: Tutte le Pubbliche Amministrazioni devono classificare i dati e servizi digitali sulla base di tre livelli definiti (ordinari, critici, strategici) secondo il modello predisposto da ACN e comunicare il livello ai propri fornitori.
  2. ADEGUAMENTO INFRASTRUTTURA E SERVIZI: le aziende che intendono qualificarsi devono soddisfare requisiti sulla base della classificazione dei dati trattati. Il numero dei requisiti è incrementale rispetto al livello precedente.
  3. QUALIFICAZIONE: Le aziende richiedono la qualificazione tramite il portale ACN. Una volta completato il processo, le infrastrutture/servizi qualificate sono inserite nel Catalogo ACN, disponibile sul sito dell’Agenzia.

Secondo il PNRR, entro il 2026 il 75% dei servizi digitali pubblici dovrà migrare su piattaforme cloud. Allo stesso tempo, il 100% dei servizi e i dati strategici della PA che hanno impatto sul funzionamento dello Stato dovrà essere ospitato su infrastrutture sicure e sovrane. Ma perché parliamo di emergenza di conformità?

Emergenza di conformità: complessità e requisiti

La realtà che ci troviamo di fronte, tuttavia, è la mancanza in Italia di competenza da parte delle aziende di servizi nell’adeguarsi ai requisiti di conformità e nel rendere i sistemi Cloud sicuri e resilienti.

Stiamo parlando di elementi di complessità notevoli, riassunti in questo schema:

  • +150 Requisiti di sicurezza da soddisfare
  • +50 Politiche di sicurezza da definire
  • +80 processi di sicurezza da implementare
  • +20 Tecnologie di sicurezza da adottare

Le Pubbliche Amministrazioni nel 2023 hanno comunicato ai propri Cloud Service Provider la tipologia di dati e servizi trattati per loro conto. Sulla base di tale classificazione, i CSP devono soddisfare queste richieste specifiche entro il 30 giugno 2024. Come?

Strategie per rispondere all’emergenza di conformità

Per affrontare efficacemente l’emergenza di conformità derivante dal regolamento Cloud, le PA devono servirsi di strategie e soluzioni concrete, come:

  1. Valutazione dei Rischi: Effettuare una valutazione approfondita dei rischi per identificare le vulnerabilità e le minacce potenziali alle infrastrutture critiche e ai dati sensibili.
  2. Implementazione di Misure di Sicurezza: Implementare misure di sicurezza adeguate, come crittografia dei dati, autenticazione multi-fattore e monitoraggio costante dei sistemi.
  3. Formazione e Consapevolezza: Formare il personale sulla sicurezza informatica e sensibilizzarlo riguardo alle best practice per ridurre il rischio di violazioni dei dati.
  4. Collaborazione con Fornitori di Servizi Cloud: Collaborare strettamente con i fornitori di servizi cloud per garantire che rispettino i requisiti normativi e adottino misure di sicurezza adeguate.
  5. Aggiornamento Costante: Mantenere costantemente aggiornate le politiche e le procedure di sicurezza per adattarsi ai cambiamenti normativi e alle nuove minacce informatiche.

E la NIS2? Quali sono le aziende interessate dalla normativa e quali azioni sono richieste?

La direttiva NIS2 (Network and Information Security) si pone l’obiettivo di innalzare il livello di sicurezza dei sistemi, delle reti e delle informazioni dei Paesi membri. L’obiettivo della revisione della Direttiva NIS è da un lato uniformare l’applicazione a livello EU della direttiva, dall’altro estendere in modo significativo la platea di soggetti coinvolti.

La novità principale della direttiva NIS2 è il suo ambito di applicazione. Le nuove disposizioni normative superano la categorizzazione precedente di “operatori di servizi essenziali” e “fornitori di servizi digitali” ed introducono le nuove categorie di “soggetti essenziali” e “soggetti importanti” per una più semplice e coerente identificazione degli operatori.

I principali obblighi per le aziende sono clusterizzabili in tre macro ambiti:

  • Attuazione di misure di gestione del rischio cyber (es. definizione di politiche di analisi del rischio e sicurezza dei sistemi informativi, incident handling, business continuity, sicurezza della catena di fornitura, ecc.)
  • Notifica degli incidenti di sicurezza con impatto sui servizi erogati. In virtù dei tempi stringenti di segnalazione richiesti dalla Direttiva, le aziende dovranno dotarsi di capability di Detection & Response nell’ottica di monitorare il proprio perimetro, rilevare gli incidenti, valutare le segnalazioni e notificare quelli rilevanti.
  • Sensibilizzazione degli organismi apicali, responsabili per l’applicazione delle misure di gestione del rischio. La Direttiva prevede che gli organismi apicali delle entities monitorino e approvino le misure di gestione del rischio cyber e siano opportunamente sensibilizzati e formati sulle materie legate al cyber risk.

Ogni Stato membro ha tempo fino al 18 ottobre 2024 per adottare e pubblicare le misure necessarie per conformarsi alla direttiva (a partire da tale data, di conseguenza, la Direttiva NIS 2 abrogherà la precedente Direttiva NIS, che in Italia era stata recepita nel 2018). In attesa delle leggi di recepimento le aziende possono già avviare un programma di conformità che prevede:

  • identificazione dello scope: censimento delle Legal Entity (in particolari per i grandi gruppi) in scope sulla base dei parametri oggettivi forniti dalla Direttiva e identificazione preliminare del perimetro di processi e tecnologie coinvolte
  • Mappatura entity-processi-asset risk: Le organizzazioni devono verificare l’applicazione di un processo di Cyber Risk Management sul perimetro coinvolto nell’ottica di:
    • Mappare processi e asset delle entities coinvolte
    • Identificare processi e asset critici
    • Valutare misure di sicurezza in essere
  • Verifica presidi di Detect & Respond: Le organizzazioni devono verificare l’esistenza di persone, processi e tecnologie di monitoraggio e risposta agli incidenti cyber. Tali strutture devono essere in grado di monitorare il perimetro critico aziendale per rispondere prontamente alle minacce e incidenti, e adempiere agli obblighi di notifica.
  • Verifica awareness e governance Top Management: Le organizzazioni devono garantire che il Top Management (Executive & Board) sia opportunamente sensibilizzato e formato sulle pratiche e sui rischi cyber in azienda. La Direttiva prevede inoltre che gli organi apicali approvino le misure rischi cyber implementate dall’organizzazione.

Quale è il ruolo di Bip CyberSec nel processo di adeguamento al Regolamento Cloud e alla Direttiva NIS2?

Sin dalla sua nascita, BIP CyberSec supporta le aziende nel complesso percorso di analisi e mitigazione dei rischi cyber: questo comporta degli adeguamenti sia in ambito organizzazione e processi, sia in ambito tecnologico. Per questo all’interno della nostra divisione operano professionisti che provengono da percorsi di formazione ed esperienze molto variegate: dagli esperti in ambito legal e compliance, agli ingegneri informatici, dagli esperti in Ethical Hacking ai professionisti che vantano una lunga carriera maturata nel mondo militare.

Grazie a oltre 10 anni di progetti in ambito nazionale ed internazionale, Bip CyberSec ha oggi una padronanza in molti settori di industria: Energy & Utility, Financial Services, Telco & Media, Retail, Life Science, Automotive, ecc.

Le esperienze maturate e le competenze delle persone che sono cresciute in Bip CyberSec costituiscono delle buone fondamenta per affrontare la vera sfida di tutte le aziende che operano nel settore della Cyber Security: prepararsi a supportare un numero di aziende sempre più ampio e di dimensioni molto più ridotte rispetto alle grandi organizzazioni con cui abbiamo collaborato negli ultimi 10 anni.

Sia la normativa sul Cloud nella Pubblica Amministrazione, sia la direttiva NIS2, coinvolgeranno un numero di aziende molto elevato: solo in Italia la stima supera la decina di migliaia di aziende.

Questa sfida richiede una molteplice combinazione di tecnologia, competenze e strumenti: per riuscire a raggiungere queto elevato numero di clienti è necessario passare da un approccio sartoriale ad un approccio industriale, basato sulla definizione di metodologie e prodotti in grado di semplificare l’adozione di strumenti concreti da parte delle aziende che saranno coinvolte da queste nuove normative.

Per poter indirizzare questa nuova sfida del marcato, BIP CyberSec ha deciso di avviare già da diversi anni una strategia di investimenti in una suite di prodotti e servizi in grado di garantire l’automazione e la velocità di risposta nei propri servizi di Cyber Security.
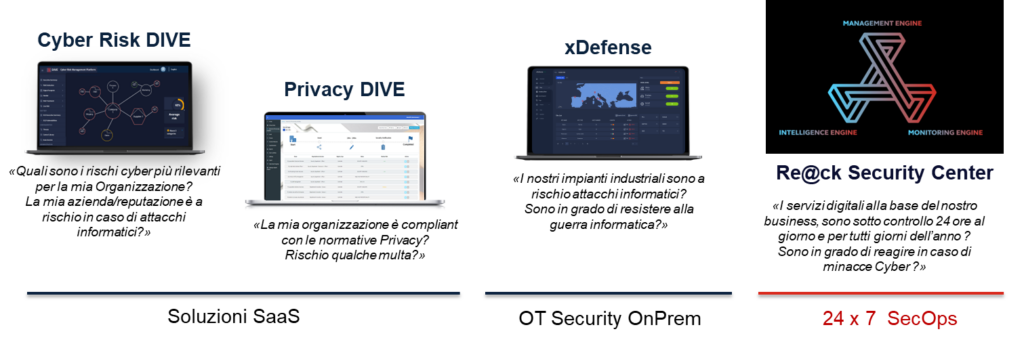
CYBER RISK DIVE

Dalle numerose esperienze nella definizione di metodologie di gestione del rischio cyber, è nata Cyber ​​Risk DIVE, soluzione SaaS in grado di misurare i rischi cyber di qualsiasi organizzazione in modo rapido e approfondito. La piattaforma è dotata di un algoritmo in grado di adattarsi agli specifici contesti aziendali e tecnologici, come ad esempio le infrastrutture critiche, identificando automaticamente le minacce come ransomware, APT, DDoS, Identity Theft e i vincoli normativi applicabili ai diversi contesti.

L’elemento chiave di differenziazione della soluzione si basa sull’offerta di uno strumento all-in-one in grado di gestire centralmente tutti i rischi informatici, combinando approcci Top-Down e Bottom-Up per una vista interna, insieme a fonti esterne (OSINT, Supply chain, etc). Le informazioni raccolte e correlate dalla piattaforma garantiscono una visibilità estesa (rischio sull’organizzazione) e atomica (rischio su servizi e asset) con lo stesso livello di profondità, risultando utile e fruibile per tutti i seguenti use-case:

  • Gestione del rischio cyber dell’intera organizzazione
  • Gestione dei rischi cyber dovute ai fornitori (Supply Chain Risk Management, SCRM)
  • Analisi dei rischi cyber in occasione di fusioni e acquisizioni (gestione del rischio di M&A)

La piattaforma garantisce l’accountability e l’integrità delle informazioni collezionate, nonché un aggiornamento agile delle stesse con conseguente adeguamento dei livelli di rischio in modo automatizzato.

Il vantaggio intenzionale del complesso algoritmo, al quale tutte le variabili di valutazione del rischio contribuiscono, è una rappresentazione chiara e derivata dei rischi informatici a cui le organizzazioni sono esposte. Cyber Risk DIVE include rappresentazioni della articolazione del rischio cyber in report e dashboard progettati per poter essere consultati dal top management delle aziende. Queste funzionalità favoriscono e semplificano la condivisione dell’esposizione ai rischi cyber con i principali responsabili di business dell’organizzazione e la conseguente definizione condivisa di strategie ed investimenti in grado di mitigare i rischi non accettabili dall’azienda. La piattaforma Cyber Risk DIVE consente quindi di tracciare le iniziative di mitigazione del rischio e verificare l’andamento del profilo di rischio nel tempo. Uno dei benefici principali derivanti dall’uso della soluzione riguarda la possibilità di analizzare la compliance rispetto ai principali framework di riferimento come, ad esempio, il NIST Cyber Security Framework, la ISO27001, l’applicazione dei controlli del Center of Internet Security) e alle principali normative come ad esempio la direttiva NIS2, il Perimetro di Sicurezza Nazionale per la Cybersecurity, il regolamento GDPR, il regolamento DORA, etc.).

PRIVACY DIVE

A partire dall’entrata in vigore del regolamento GDPR in Europa, molte aziende si sono trovate di fronte ad una sfida non banale: proteggere i “dati personali” trattati dall’organizzazione adottando un approccio basato sul rischio per i diritti e le libertà fondamentali degli interessati, ovvero definire e tracciare le regole con cui gestire queste informazioni nel pieno rispetto del principio di accountability richiamato dal nuovo regolamento.

Questa nuova sfida ha visto coinvolti diversi attori nelle aziende: l’ufficio legale e in seguito il Data Protection Officer, le funzioni di risk & compliance e la divisione di Information Technology., ognuno con responsabilità ben definite

Per riuscire a dimostrare la compliance a questa nuova e sfidante normativa è necessario che tutti gli attori coinvolti collaborino in maniera sinergica, attraverso un workflow che abiliti la corretta gestione di tutte le fasi del ciclo di vita del trattamento dei dati personali: registrazione, analisi degli impatti, analisi dei rischi, identificazione, implementazione e monitoraggio delle misure di protezione: in questo contesto non è semplice per aziende di medie e grandi dimensioni riuscire a coordinare tutti gli attori coinvolti per indirizzare le prescrizioni richieste dal regolamento.

Per semplificare questa azione di collaborazione e coordinamento fra i diversi attori, BIP CyberSec ha sviluppato la piattaforma software “Privacy DIVE” fruibile via Internet in modalità cloud SaaS. Le principali funzionalità della piattaforma indirizzano la conformità ai requisiti del Regolamento e sono organizzate in specifici moduli, riportiamo di seguito un estratto di quelle più rilevanti:

  • Registro delle attività di trattamento – consente la registrazione di tutte le tipologie di trattamento dei dati personali e il tracciamento dei diversi attori in azienda che assumono specifiche responsabilità in merito alla protezione e alla gestione di tali informazioni.
  • Selezione delle misure di sicurezza e piano di mitigazione dei rischi – l’identificazione delle misure di sicurezza è una delle azioni più importanti che le aziende hanno in carico, essa consente di definire misure tecniche ed organizzative per la tutela dei dati personali di dipendenti, fornitori e clienti.
  • Data Breach – la gestione di un evento di accesso non autorizzato ai dati personali è una delle attività più delicate e complesse che un’azienda si trovi a dover gestire. Il Garante per la protezione dei Dati Personali richiede di rispettare una serie di regole formali che arrivano fino al coinvolgimento diretto di tutti gli interessati i cui dati personali siano stati compromessi. La piattaforma di Privacy DIVE supporta i clienti nella gestione di queste attività così importanti e critiche.
xDEFENSE

Una delle sfide più complesse che tutte le aziende che dispongono di infrastrutture industriali si trovano a dover affrontare è la gestione della sicurezza cyber di tutti gli apparati digitali inseriti nei sistemi di automazione industriale. Disporre di un inventario digitale aggiornato degli asset digitali che sono presenti all’interno di un ambiante OT e poter analizzare le informazioni di dettaglio come il software installato sui sistemi industriali è una delle necessità più impellenti per la stragrande maggioranza di aziende. Dopo oltre 10 anni di esperienza in questo settore, possiamo affermare che se anche sono presenti in qualche forma dei sistemi di inventario, questi risultano incompleti o datati. Spesso le informazioni sono collezionate in modo non organico e gestite in modo che sia complicato comprendere il reale stato di sicurezza degli asset digitali.

Queste complessità appena descritte, unite alla direzione intrapresa dall’Europa a seguito della pubblicazione delle direttive NIS e NIS2 che richiedono in modo esplicito la protezione da attacchi cyber dei sistemi digitali più rilevanti per le aziende che si avvalgono di sistemi di automazione industriale, mette in chiara evidenza l’urgenza di riuscire a portare soluzioni concrete ai diversi attori di questi settori.

Grazie alle numerose attività svolte in ambito industriale, BIPCyberSec ha avuto la possibilità di individuare un approccio metodologico efficace per il censimento e la continua gestione degli asset digitali in ambito OT e successivamente sviluppare una piattaforma con una mission molto precisa: la discovery, l’analisi e la gestione di tutti gli asset digitali presenti sui siti industriali. Infatti, la visibilità dettagliata e costantemente aggiornata dello stato di tutte le risorse digitali che potrebbero essere oggetto di attacco è il punto di partenza per qualsiasi azione atta a garantire una protezione efficace.

XDenfense è la soluzione che permette di:

  • Raccogliere informazioni dettagliate degli asset industriali in modo non invasivo e senza impattare sui processi di operation;
  • Aggiornare in tempo reale il censimento e le informazioni degli asset ogni qual volta viene modificata una configurazione, istallato un nuovo sistema, modificata una architettura di rete etc.;
  • Esplorare i dati in modo gerarchico, attraverso una navigazione top-down, e con tempi di risposta rapidi (circa 300 millisecondi su DB con +100k asset);
  • Costruire logiche di tagging che permettono di aggregare gli oggetti e creare coni di visibilità sui dati;
  • Analizzare le potenziali vulnerabilità presenti sia a livello di asset che di configurazione di rete
  • Contestualizzare le informazioni rispetto agli impatti sul business per supportare i processi decisionali risk-based;
  • Collezionare le informazioni necessarie a dimostrare la compliant alle normative;
  • Integrarsi con altre soluzioni per supportare i principali processi di Cyber security (Risk management, Incident management, Patching , Compliance etc)

L’architettura della soluzione è scalabile e basata su due principali componenti:

  • xDefense CORE: il “cuore” dell’intera piattaforma, memorizza i dati in arrivo dalle sonde e fornisce attraverso un’innovativa GUI funzionalità di analisi e reporting. Questo componente può fungere da broker di dati tra altre fonti di dati e sistemi di gestione delle risorse aziendali
  • xDefense PROBE: le sonde responsabili della discovery delle risorse OT e della raccolta di informazioni. E’ possibile scegliere due modalità di raccolta agentless o agent based.

Le caratteristiche che differenziano xDefense dalle altre soluzioni sono l’alto livello di personalizzazione in termini di deployment e integrazione e la fruibilità delle informazioni a supporto dei processi cyber security, tra cui quelli di compliance alle normative.

Re@ck Security Center

Reagire in caso di attacchi cyber in tempi brevi in relazione ai rischi e agli impatti di un incidente, oltre ad essere una delle richieste “mandatory” della maggior parte delle normative, è una della attività più complesse da indirizzare per qualsiasi azienda. Gli attacchi iniziano e potrebbero non terminare mai, sono come le guerre fra popolazioni: le aziende non sono preparate a gestirle, i militari, in questo caso gli addetti ai lavori, …si.

Il mercato dei servizi gestiti in ambito Cyber Security prevede delle specifiche offerte che spesso prendono il nome del centro servizi che viene usato per svolgere le attività: il SOC, Security Operation Center.

Quest’area di mercato è in piena trasformazione per diversi motivi:

  • le occorrenze relative a reali attacchi sono aumentate in modo considerevole e le aziende che offrono servizi SOC vengono giudicate sulla base delle capacità di reagire tempestivamente a questi eventi;
  • la migrazione di molti servizi IT in contesti cloud ha reso poco efficaci le architetture e le infrastrutture su cui in passato si sono costruiti i data center che ospitavano i servizi di monitoring offerti dai SOC;
  • l’analisi di log, eventi e telemetrie, utili a identificare possibili azioni malevole, , richiedono infrastrutture e tecnologie innovative in continuo aggiornamento.

Per poter supportare i clienti in questo conteso di cambiamento è quindi necessaria una nuova strategia e nuove modalità di servizio ma soprattutto dei partner tecnologici in grado di accompagnare i clienti nella gestione di queste nuove sfide.

Per questo motivo già a partire dal 2022 BIP ha deciso di avviare un innovativo servizio per la gestione dei servizi di reazione agli attacchi basato sulle tecnologie di sicurezza di Google Cloud, denominato Re@ck Security Center, un centro operativo h24 per servire clienti nazionali ed internazionali con l’obiettivo di garantire sicurezza informatica ad aziende e istituzioni.
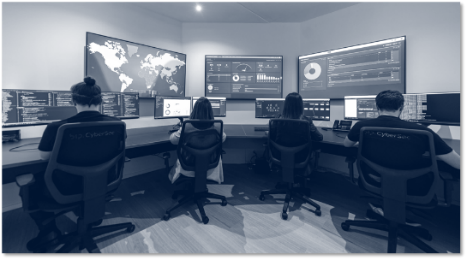
Il Re@ck Security Center di BIP supporta i clienti nell’identificazione e nella gestione delle minacce per la sicurezza delle infrastrutture IT e OT, con particolare attenzione alle azioni di reazione a possibili attacchi identificati.

I servizi offerti da Re@ck si focalizzano sull’arricchimento dei dati, la contestualizzazione e il contenimento delle minacce cyber, in accordo con le regola di risposta e reazione concordate con il cliente.

Uno dei fattori di differenziazione dei servizi offerti da Re@ck Security Center si basa sulla conoscenza dei rischi di business acquisita sul campo da BIP CyberSec in oltre 10 anni a supporto dei propri clienti: la capacità di distinguere gli attacchi che hanno un elevato impatto da quelli che rimangono confinati ad ambiti a minore impatto, consente di abilitare azioni di risposta efficaci e coerenti con le aspettative delle aziende e delle istituzioni che hanno la responsabilità della protezione delle infrastrutture critiche.

In un contesto normativo complesso e dinamico, gli strumenti di BipCyberSec consentono dunque alle aziende di adeguarsi rapidamente ai requisiti cogenti e assicurare la protezione dei propri dati.
Solo adottando un approccio proattivo e integrato alla sicurezza informatica è possibile proteggersi efficacemente dalle minacce emergenti e mantenere la fiducia dei propri clienti.

Per saperne di più sui nostri servizi oppure organizzare una consulenza senza impegno, visitate il nostro sito www.bipcybersec.com.

Vuoi scoprire anche i servizi pensati per gestire i requisiti legati alla Direttiva NIS2? Visita la pagina
dedicata: https://www.bipcybersec.com/it/nis2-e-regolamento-cloud/

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/affrontare-lemergenza-di-conformita-il-regolamento-cloud-e-la-nis2/