Effective security career management

The groundwork for success in your security career lies in careful consideration of your goals, your drive and your ability to reach them. Every security professional goes through this complex process at some point in their career.

Effective career management is the opposite of chance. It is based on accurate analysis of your situation, skills, and attributes followed by action you take to improve your position to succeed. The only person who has all this information and can use it to affect change is you. 

A complete picture of you is essential to the creation of an effective resume or CV as well as any online employment profiles. It takes time and effort to think through this, but the exercise is an investment in yourself. It helps set up your best security career direction and gives you control over how potential employers evaluate and perceive you. 

Think about your current employment circumstances. There are lots of reasons to be variously happy or unhappy in your current job. List the pluses and minuses, then consider the role your family situation plays in your career decisions. A partner’s employment, children, aging parents or other family dynamics including financial well-being all have an impact. 

Create a complete list of every job you have ever held, including any military service, internships, summer or part-time employment. Not everything will make it onto your resume or CV, but it will outline directionally where you have been. It can also help identify those things you genuinely enjoyed, may want to revisit and set a direction for. 

Analyze how you chose participation or memberships in business, professional and social associations. If you held office or served on committees, you demonstrated and excelled at leadership. Achievement of certifications, licenses or clearances through organizations reflects commitment. 

Look at your formal education. Include any added non-degree-related work. Would you take a different direction if you were to begin those programs now? Most organizations support lifelong learning. Would literally changing course or seeking additional training put you on a more preferable path? 

Recognition of lifetime achievements is key. Naming what they are will help clarify your personal strengths and preferences. Look for achievements within the scope of normal activities. Think about instances where you were highly motivated and enjoyed what you were doing. Past successes like these indicate interest, talent, ability and potential. 

Even after this reflection, you may not be completely clear about your goals. No job is perfect, and a description of your ideal job and organization can be hard to pin down. What are your immediate objectives including compensation requirements? Are there adverse factors or barriers to you achieving these goals, and how can you overcome them? 

Finally, consider what you want to see in the rear-view mirror when you are at the end of your career. Re-examine your personal value system as it underlies the decisions you make about both your life and career. Staying true to yourself is not always the easy road, but odds are you will be more confident in your career decisions. 

Regardless of where you are in your security career, laying initial or more groundwork for your success is always a worthwhile investment.

https://www.securitymagazine.com/articles/100845-effective-security-career-management


Threat actors exploited Windows 0-day for more than a year before Microsoft fixed it

Threat actors exploited Windows 0-day for more than a year before Microsoft fixed it
Getty Images

Threat actors carried out zero-day attacks that targeted Windows users with malware for more than a year before Microsoft fixed the vulnerability that made them possible, researchers said Tuesday.

The vulnerability, present in both Windows 10 and 11, causes devices to open Internet Explorer, a legacy browser that Microsoft decommissioned in 2022 after its aging code base made it increasingly susceptible to exploits. Following the move, Windows made it difficult, if not impossible, for normal actions to open the browser, which was first introduced in the mid-1990s.

Tricks old and new

Malicious code that exploits the vulnerability dates back to at least January 2023 and was circulating as recently as May this year, according to the researchers who discovered the vulnerability and reported it to Microsoft. The company fixed the vulnerability, tracked as CVE-2024-CVE-38112, on Tuesday as part of its monthly patch release program. The vulnerability, which resided in the MSHTML engine of Windows, carried a severity rating of 7.0 out of 10.

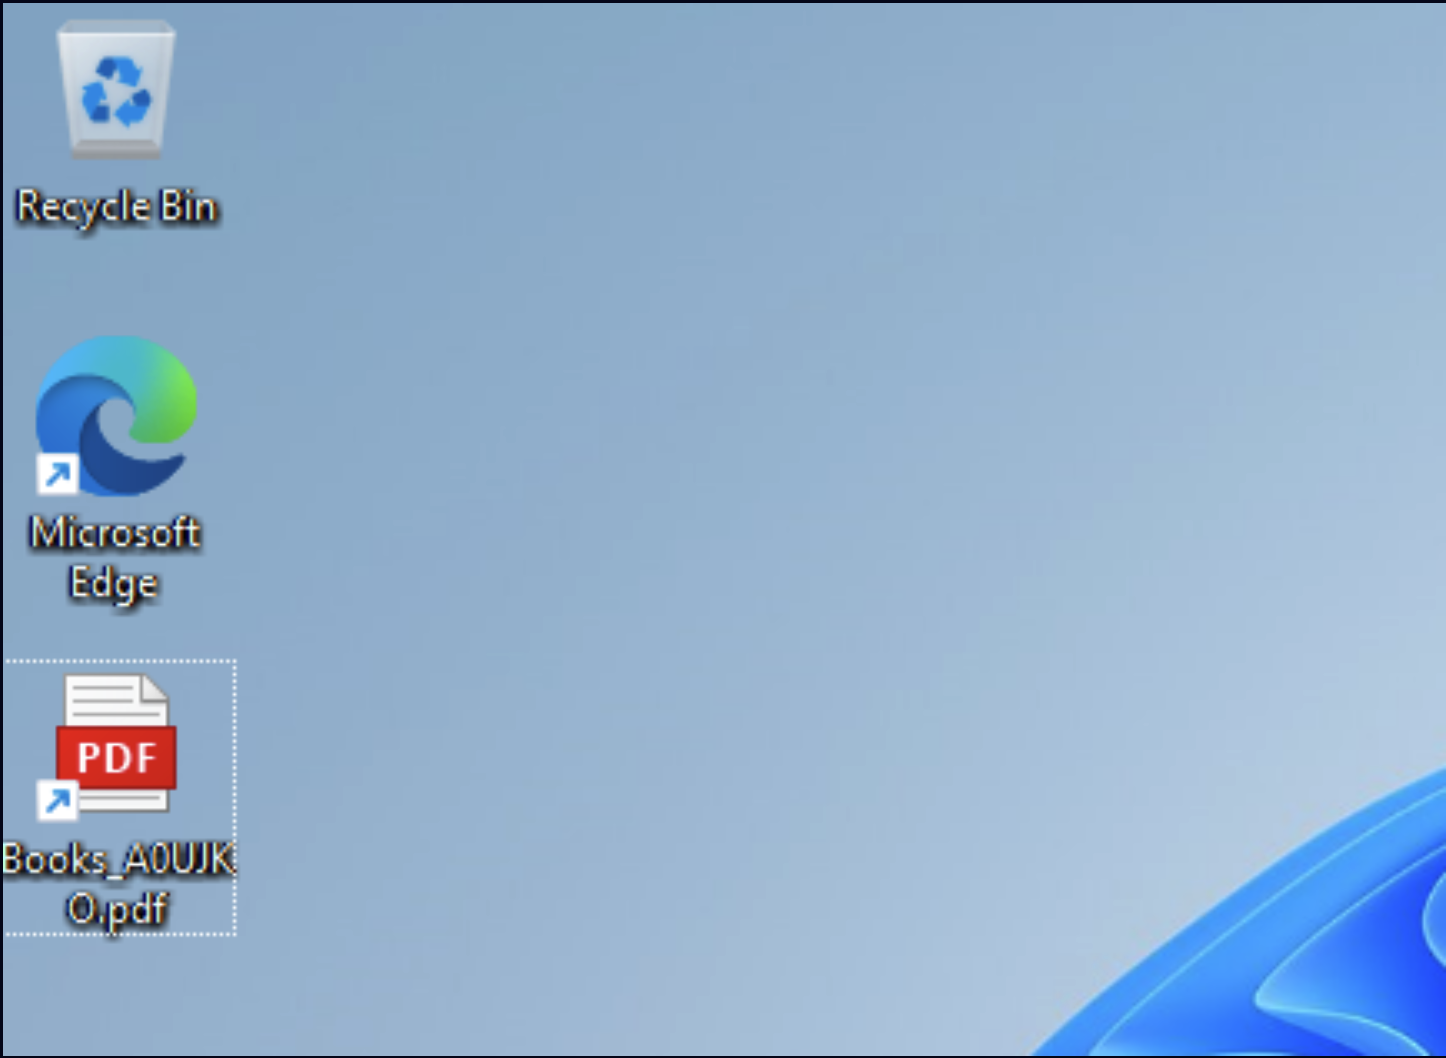
The researchers from security firm Check Point said the attack code executed “novel (or previously unknown) tricks to lure Windows users for remote code execution.” A link that appeared to open a PDF file appended a .url extension to the end of the file, for instance, Books_A0UJKO.pdf.url, found in one of the malicious code samples.

When viewed in Windows, the file showed an icon indicating the file was a PDF rather than a .url file. Such files are designed to open an application specified in a link.

Screenshot showing a file named Books_A0UJKO.pdf. The file icon indicates it's a PDF.
Enlarge / Screenshot showing a file named Books_A0UJKO.pdf. The file icon indicates it’s a PDF.
Check Point

A link in the file made a call to msedge.exe, a file that runs Edge. The link, however, incorporated two attributes—mhtml: and !x-usc:—an “old trick” threat actors have been using for years to cause Windows to open applications such as MS Word. It also included a link to a malicious website. When clicked, the .url file disguised as a PDF opened the site, not in Edge, but in Internet Explorer.

“From there (the website being opened with IE), the attacker could do many bad things because IE is insecure and outdated,” Haifei Li, the Check Point researcher who discovered the vulnerability, wrote. “For example, if the attacker has an IE zero-day exploit—which is much easier to find compared to Chrome/Edge—the attacker could attack the victim to gain remote code execution immediately. However, in the samples we analyzed, the threat actors didn’t use any IE remote code execution exploit. Instead, they used another trick in IE—which is probably not publicly known previously—to the best of our knowledge—to trick the victim into gaining remote code execution.”

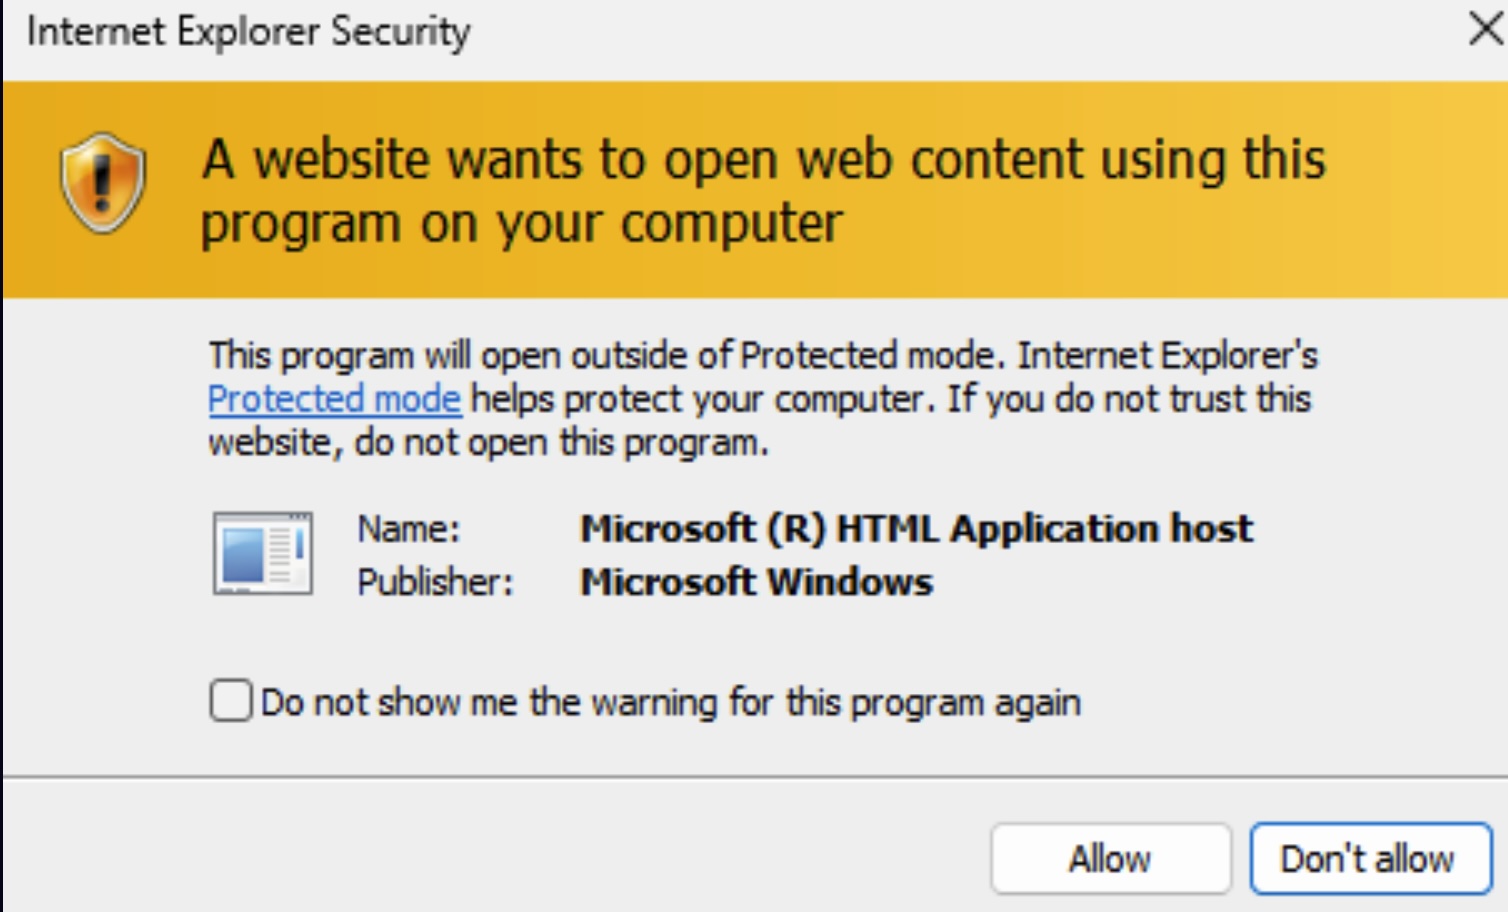
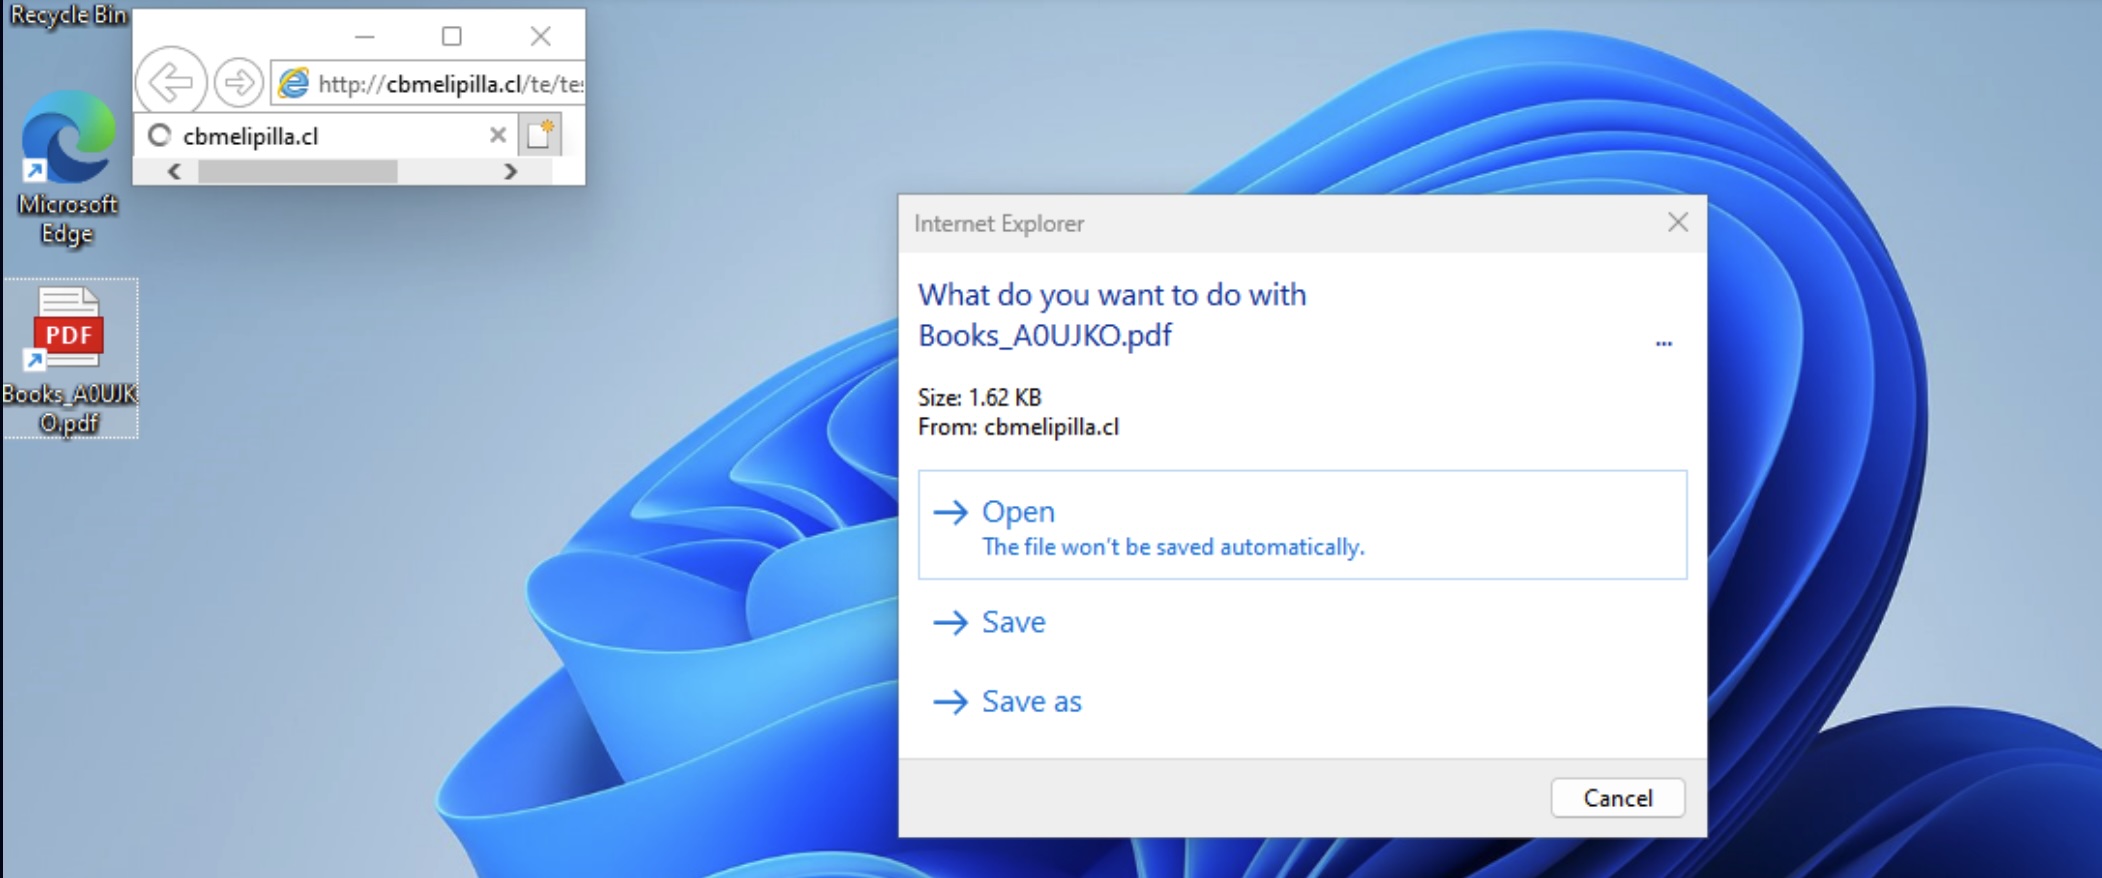
IE would then present the user with a dialog box asking them if they wanted to open the file masquerading as a PDF. If the user clicked “open,” Windows presented a second dialog box displaying a vague notice that proceeding would open content on the Windows device. If users clicked “allow,” IE would load a file ending in .hta, an extension that causes Windows to open the file in Internet Explorer and run embedded code.

Screenshot showing open IE window and IE-generated dialog box asking to open Books_A0UJKO.pdf file.
Enlarge / Screenshot showing open IE window and IE-generated dialog box asking to open Books_A0UJKO.pdf file.
Check Point
Screenshot of IE Security box asking if user wants to "open web content" using IE.
Enlarge / Screenshot of IE Security box asking if user wants to “open web content” using IE.
Check Point

“To summarize the attacks from the exploitation perspective: the first technique used in these campaigns is the “mhtml” trick, which allows the attacker to call IE instead of the more secure Chrome/Edge,” Li wrote. “The second technique is an IE trick to make the victim believe they are opening a PDF file, while in fact, they are downloading and executing a dangerous .hta application. The overall goal of these attacks is to make the victims believe they are opening a PDF file, and it is made possible by using these two tricks.”

The Check Point post includes cryptographic hashes for six malicious .url files used in the campaign. Windows users can use the hashes to check if they have been targeted.

https://arstechnica.com/?p=2036304


Malware campaign targets Spanish-speaking individuals

A new malware campaign targets Spanish-speaking individuals within the mining sector. This campaign, discovered by Cofense Intelligence, is named Poco RAT and is a Remote Access Trojan. Based on the research, Poco RAT appears to utilize the POCO C++ Library to target Spanish-speaking individuals. 

While the mining sector is the predominant target (67%) in this campaign, the campaign has also targeted manufacturing (20%), utilities (7%) and hospitality (6%). 

This malware campaign was initially observed in early 2024 and was primarily delivered through embedded links to 7zip archives that contained executables housed in Google Drive. Emails in this campaign contained consistent features, including:

  • A financial theme in the subject line and body of the message 
  • Spanish being the language in the subject line and body 
  • The inclusion of a link to a 7zip archive housed in Google Drive or a delivered file with the link embedded 

According to the research, this campaign is ongoing. 

https://www.securitymagazine.com/articles/100843-malware-campaign-targets-spanish-speaking-individuals


The Money Laundering Machine: Inside the global crime epidemic – Episode 24

h3 { font-weight: bold; font-size: 18px; color: #C72026; }

Get caught dealing drugs, and they practically throw away the key! Fall foul of the law by money laundering millions of dollars, however, and you’ll likely be back laundering more cash in around six years.

This is just one of the many paradoxes surrounding one of the world’s most widespread criminal activities and is one of the reasons it’s so popular, particularly among well-establish organized criminal gangs. In this episode, our regular panel of Cyjax CISO Ian Thornton-Trump, Red Goat Security’s Lisa Forte and Grey Hare Media’s Philip Ingram MBE dive deep into this dirty world.

Security Podcast logo

The Money Laundering Machine: Inside the global crime epidemic – Episode 24

Our trio of hosts discuss paradoxes surrounding money laundering and the reasons it’s so popular, particularly among well-establish organized criminal gangs.

Listen to more Security podcasts.

Three for the money

Lisa kicks off the debate, explaining the three key stages of money laundering, all of which must be painstakingly executed to liberate, distribute and hide the most funds successfully. The focus then shifts to what’s involved in launching a scam and the methods deployed to move money, viewed through the lens of some of the more high-profile cases, such as the Pandora Papers.

The complexity of money laundering activities and their huge reach and influence is then examined. The need for profitable businesses to act as fronts has actually benefited many of the communities targeted by criminal gangs, in whose interest it is, ironically, to crack down on neighbourhood crime so that the local shops they are extorting can flourish. This makes for safer, more stable environments and more profitable local businesses, which is how communities can gain by being exploited.

Spreading corruption

Having sourced the funds, successfully distributing, concealing and ultimately legitimizing the dirty money almost always means securing friends in high places, spreading corruption to the highest echelons of society. And our panel are quick to point out that this is why the influence of money laundering capers is so widespread.

Their attention next turns to traceability, which is key to law enforcement agencies cracking the money laundering code and disrupting the multi-layered scams. Ian points out how the Covid pandemic acted as a catalyst, making it easier to launder money as cashless payments exploded and cryptocurrency boomed. In contrast, blockchain’s immutability has become a key weapon in identifying and tracking the money trails and catching the scammers.

The exploited ecosystem

Of course, most crimes result in unfortunate innocent victims. In money laundering our panel conclude that there is a disturbing exploited ecosystem of unsuspecting or forced individuals who act as the distribution network of funds or valuable items. These people not only suffer at the hands of the gangs, but also frequently end up in jail while their abusers remain at large.

Our journey ends with our panel discussing what the future holds. Will innovation like AI help or hinder law enforcement? Will money laundering ever be stamped out? Tune in to discover the conclusions our experts draw, and to gain a fascinating insight into this ongoing crime wave.

Until next time…

https://www.securitymagazine.com/articles/100801-the-money-laundering-machine-inside-the-global-crime-epidemic-episode-24


A vulnerability was discovered in an NSA SkillTree training platform

Research from Contrast Security has unveiled a potential vulnerability within a training platform called SkillTree. This training platform is maintained on GitHub by the NSA. 

GitHub has been used by malicious actors as an open-source development platform to house malware. For this reason, researchers aimed to uncover and understand security vulnerabilities in popular GitHub repositories.

Through the research, it was discovered that a cross-site request forgery (CSRF) vulnerability existed within SkillTree. This vulnerability provides a malicious actor with the ability to target a logged-in SkillTree’s Skills Service administrator to alter videos, text and captions. This vulnerability was designated CVE-2024-39326 and is rated moderate. The maintainers have been informed of the vulnerability and a patched version has been publicly released. 

Researchers assert that this vulnerability existed due to a lack of CSRF protections within the SkillTree application. 

https://www.securitymagazine.com/articles/100840-a-vulnerability-was-discovered-in-an-nsa-skilltree-training-platform


CloudSorcerer, un nuovo gruppo APT che colpisce le agenzie governative russe


I ricercatori di Securelist di Kaspersky hanno individuato CloudSorcerer, un nuovo gruppo APT che prende di mira le agenzie governative russe.

La gang usa un tool di cyberspionaggio sofisticato per monitorare i dispositivi colpiti e ottenere i dati sensibili sfruttando l’infrastruttura cloud di Microsoft Graph, Tandex Cloud e Dropbox come server C2.

Dopo aver ottenuto l’accesso iniziale, il gruppo esegue il malware, un binario scritto in C, che inizializza l’ambiente di attività e i moduli. Uno dei moduli centrali del malware è la backdoor, la quale si occupa di collezionare diverse informazioni sul sistema colpito, come il nome del computer, lo username e l’uptime di sistema, e inviarle agli attaccanti. Inizialmente i dati vengono memorizzati in una struttura specifica creata a hoc; una volta che il processo di raccolta è completo, le informazioni vengono scritte su una pipe connessa al modulo C2 per la comunicazione.

CloudSorcerer

Pixabay

La stessa pipe viene usata dal malware per ricevere comandi dagli attaccanti. I comandi comprendono, oltre alla raccolta di dati, l’esecuzione di comandi shell, la modifica e la cancellazione di file e l’injection di una shellcode in uno o più processi.

Il server C2 iniziale a cui si collega il modulo di comunicazione è una pagina GitHub relativa a un repository che contiene fork di tre progetti pubblici mai aggiornati. “L’obiettivo è semplicemente far apparire la pagina GitHub legittima e attiva“.

I ricercatori sottolineano che il modus operandi del gruppo ricorda molto quello di CloudWizard APT, attivo nel 2023, ma il codice del malware è completamente diverso. “Riteniamo che CloudSorcerer sia un nuovo gruppo che ha adottato un metodo simile per interagire con i servizi di cloud pubblico” spiega il team di Securelist. “La capacità del malware di adattare dinamicamente il suo comportamento in base al processo in cui è in esecuzione, insieme all’uso di una complessa comunicazione tra processi attraverso le pipe di Windows, evidenzia ulteriormente la sua sofisticatezza“.

In seguito, i ricercatori di Threat Insight hanno scoperto una campagna contro organizzazioni statunitensi che utilizza le stesse tecniche messe in pratica da CloudSorcerer. La compagnia ha attribuito le attività a un cluster soprannominato UNK_ArbitraryAcrobat, probabilmente un gruppo diverso che sta imitando le tattiche di CloudSorcerer.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/10/cloudsorcerer-un-nuovo-gruppo-apt-che-colpisce-le-agenzie-governative-russe/?utm_source=rss&utm_medium=rss&utm_campaign=cloudsorcerer-un-nuovo-gruppo-apt-che-colpisce-le-agenzie-governative-russe


APT40 è ancora una minaccia: il rapporto di CISA e altre agenzie di cybersecurity


Le agenzie governative e di cybersicurezza di Australia (ASD ACSC), Stati Uniti (CISA, NSA e FBI), Regno Unito (NCSC-UK), Canada (CCCS), Nuova Zelanda (NCSC-NZ), Germania (BND e BfV), Corea (NIS) e Giappone (NISC e NPA) hanno pubblicato un advisory congiunto in cui descrivono le attività del gruppo cybercriminale APT40.

APT40

Pixabay

Il report spiega che la gang agisce per conto del governo cinese e ha colpito organizzazioni in diversi Paesi, in particolare in Australia e Stati Uniti, e continua a essere una minaccia per queste nazioni. L’advisory si focalizza in particolare sulle attività contro le reti aziendali australiane, sia pubbliche che private, colpite più volte dal gruppo.

“APT40 riesce a trasformare e adattare rapidamente i proof-of-concept (POC) di nuove vulnerabilità e di utilizzarli immediatamente contro le reti che possiedono l’infrastruttura della vulnerabilità associata” spiegano le autorità.

Il gruppo esegue regolarmente operazioni di analisi delle reti alla ricerca di nuove opportunità per comprometterle, come vulnerabilità non patchate o dispositivi obsoleti, preferendole a tecniche di phishing o attività che richiedono l’interazione dell’utente. La priorità della gang è ottenere credenziali valide per l’accesso alle reti, così da eseguire una serie di attività malevole contro le organizzazioni target.

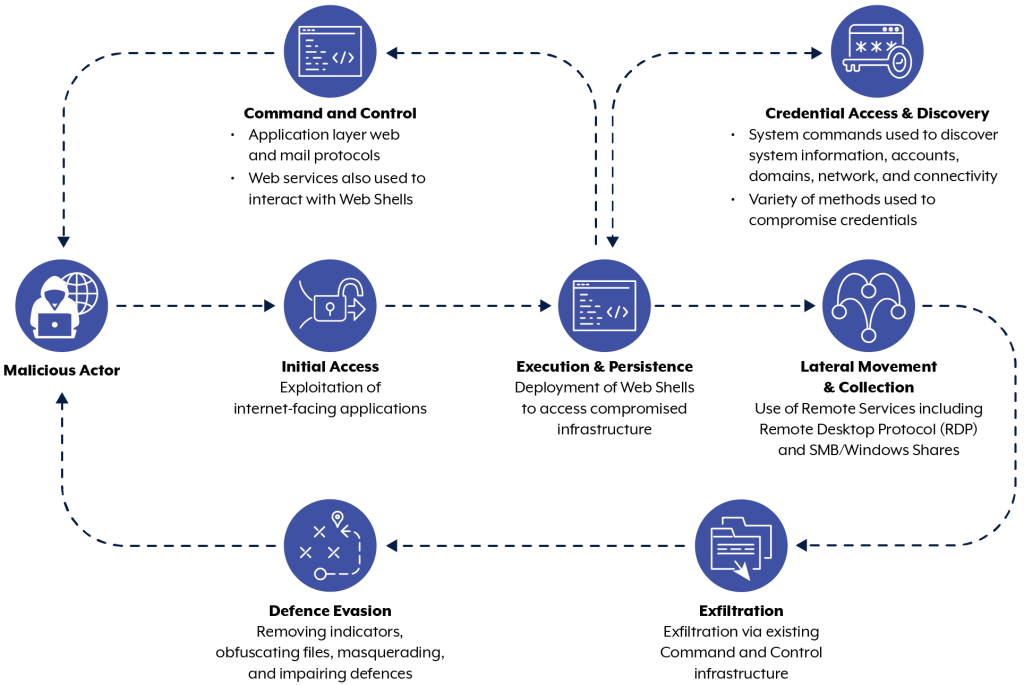
Dopo aver ottenuto l’accesso iniziale alla rete, APT40 esegue web shell per mantenere la persistenza e condurre altre operazioni, tra le quali l’esfiltrazione di dati sensibili, la compromissione di credenziali e lo spostamento laterale per compromettere altri dispositivi.

APT40

Le attività di APT40

Essendo il gruppo ancora in attività, le Agenzie invitano le organizzazioni dei Paesi colpiti a mettere in atto strategie robuste per proteggere le proprie reti. Tra queste c’è una gestione più attenta delle patch, per ridurre il rischio di sfruttamento dei dispositivi e servizi esposti su Internet, e la segmentazione di rete per bloccare il movimento laterale.

Gli amministratori di rete dovrebbero inoltre limitare al minimo i privilegi degli utenti e impostare come obbligatoria l’autenticazione multi-fattore per tutti i servizi accessibili da remoto. È consigliabile inoltre disabilitare servizi, porte e protocolli non utilizzati e ridurre il numero di appliance esposte a Internet.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/10/apt40-e-ancora-una-minaccia-il-rapporto-di-cisa-e-altre-agenzie-di-cybersecurity/?utm_source=rss&utm_medium=rss&utm_campaign=apt40-e-ancora-una-minaccia-il-rapporto-di-cisa-e-altre-agenzie-di-cybersecurity


Attività di digital forensics e diritto di difesa

Se da un lato la potenzialità investigativa offerta dalle nuove tecniche dell’informatica forense comporta un indiscutibile vantaggio per il lavoro degli inquirenti, dall’altro, se non debitamente perimetrata all’interno di una disciplina ben delineata, rischia inevitabilmente di porre a rischio le garanzie con le quali la Costituzione ha inteso tutelare il diritto di difesa e il giusto processo (artt. 24 e 111 Cost.).

La fragilità che contrassegna la digital evidence, infatti, rende le attività di digital forensics estremamente delicate e una scarsa attenzione normativa (oppure orientamenti giurisprudenziali più attenti alle necessità di repressione dei reati che alle garanzie difensive), potrebbero aggravare non di poco la posizione del soggetto sottoposto alla macchina processuale.

La lacunosità della disciplina codicistica – che, come visto, si limita a richiedere l’adozione di modalità idonee alla salvaguardia del dato – unita alla posizione della giurisprudenza dominante che sembrerebbe abbracciare soluzioni poco inclini a considerare necessaria la partecipazione dell’indagato nel momento acquisitivo, lascia intendere che il tentativo di contemperazione tra esigenze investigative ed esigenze difensive tenda, nel nostro ordinamento, a privilegiare le prime.

È proprio l’insufficienza del contraddittorio che contraddistingue la fase di acquisizione in copia forense, giudicata atto ripetibile e pertanto eseguibile autonomamente dall’autorità procedente in assenza della controparte giudiziale, che però riduce notevolmente il principio di dialettica tra le parti che il nostro modello processuale (prevalentemente accusatorio) ha fatto proprio, con conseguente smussamento dell’“arsenale difensivo” a disposizione dell’indagato. Se si tiene inoltre conto del fatto che un certo grado di disparità sussiste in ogni caso, anche nel corso delle indagini tradizionali, si può cogliere come la sperequazione tra accusa e difesa sia destinata ad aumentare in caso di attività di digital forensics.

Ora, se è vero come sostiene la giurisprudenza che l’estrazione in copia forense costituisce una mera operazione meccanica, è anche vero che la volubilità del dato consente di affermare che si tratti comunque di un tipo di attività altamente aleatoria e che anche il minimo errore potrebbe condurre ad esito fatale per il processo e per l’accusato. Ad esempio, uno scorretto uso delle apparecchiature, una piccola disattenzione o anche fattori ambientali potrebbero comportare alterazioni involontarie come la cancellazione di dati idonei a dimostrare che in un determinato momento l’indagato stava utilizzando il computer e dunque non poteva trovarsi altrove a commettere il reato.

Al contrario, immedesimandosi negli investigatori, talvolta anticipare il contraddittorio alla fase acquisitiva potrebbe significare dover anticipare la discovery del materiale probatorio ad una fase ancora acerba; con conseguente rischio di mettere in allerta un eventuale colpevole che potrebbe così riuscire a correre ai ripari, anche se in realtà tale evenienza non sembra essere sufficiente a giustificare la limitazione del principio costituzionale del diritto alla difesa.

Altra situazione è quella in cui l’eventualità del caso concreto non consente all’autorità procedente di poter dilazionare le operazioni ad altro momento in attesa dell’instaurazione del contraddittorio, poiché la situazione impone di agire con assoluta urgenza.

Una soluzione capace di rappresentare un punto di incontro tra necessità investigative e garanzie difensive potrebbe essere quella – già enucleata da parte della dottrina attiva nel settore delle scienze forensi – di affiancare all’operatore incaricato dall’autorità un esperto, inteso come «consulente tecnico a futura memoria»[1], che avrebbe il ruolo di partecipare alle operazioni di acquisizione o anche solo di supervisionarle ed eventualmente intervenire consigliando le migliori modalità tecniche, così da poter in qualche modo anticipare il contraddittorio tra le parti anche nelle occasioni in cui l’indagato non possa partecipare. Inoltre, una simile figura infonderebbe sicuramente un grado di attendibilità maggiore al materiale informatico estratto. È ovvio, in ogni caso, che questa soluzione dovrebbe essere considerata pur sempre secondaria rispetto alla possibilità di intervento del diretto interessato o di esperti da quest’ultimo nominati.

L’importanza dell’intervento di un esperto nella veste di “consulente tecnico a futura memoria”, che controlli la fase di acquisizione in ottica di tutela preventiva dell’indagato, potrebbe essere avvertita come essenziale se si tiene conto degli arrivi giurisprudenziali per i quali è stato giudicato non obbligatorio, ai fini dell’utilizzabilità del materiale informatico, l’aver seguito i criteri operativi messi a punto dalle best practices.

Proprio la non obbligatorietà del rispetto delle migliori pratiche, intesa come utilizzabilità della digital evidence ottenuta con procedimenti non riconosciuti dagli standard internazionali, si rivela un’altra causa di aggravio nei confronti dell’indagato. Come stabilito dalle già esaminate sentenze pronunciate nel caso Vierika, in base ad un meccanismo di inversione dell’onere probatorio diventa, infatti, compito della difesa trovare elementi capaci di destituire l’attività svolta dagli inquirenti, che nella loro funzione sono liberi di discostarsi dalle regole precostituite dai protocolli comunemente riconosciuti senza inciampare in ipotesi di invalidità. In pratica, l’indagato si ritrova nella situazione di dover dimostrare da un lato l’avvenuta violazione delle best practices e, dall’altro, che tale violazione abbia prodotto un possibile pregiudizio all’integrità del dato digitale raccolto. È superfluo precisare come il riuscire a provare l’inattendibilità del materiale probatorio senza aver avuto la possibilità di partecipare all’acquisizione del medesimo si traduce a tutti gli effetti in un’ipotesi di probatio diabolica.

Sul punto occorre richiamare un moderno orientamento per il quale l’onere probatorio dovrebbe cadere sull’accusa e verrebbe correttamente assolto qualora fossero indicate talune circostanze, ovvero: il soggetto che ha individuato il dato informatico, come il dato si presentava al momento del rinvenimento, modo e tempo di acquisizione del dato e modalità di successiva conservazione[2]. Spetterebbe poi alla difesa, in ottica di ripartizione dell’onere probatorio, riuscire a dimostrare anche sul presupposto di proprie attività investigative la non genuinità del reperto[3].

Si deve osservare, tuttavia, come anche seguendo tale approccio, sebbene più rispettoso delle esigenze difensive, non si riuscirebbe comunque ad attenuare del tutto il carattere diabolico della prova contraria che l’indagato dovrebbe individuare per smantellare la tesi dell’accusa. Le indicazioni che dovrebbero integrare il valore probatorio del dato digitale, infatti, sarebbero in ogni caso faticosamente confutabili da una parte processuale che non ha avuto la possibilità materiale di partecipare alle attività investigative che hanno riguardato quel dato.

In pratica, anche se si volesse appoggiare questo nuovo orientamento, non vi è dubbio che in caso di eventuali incertezze queste graverebbero, inevitabilmente, sulla posizione dell’indagato contro il quale la prova è utilizzata. Situazione che fuoriesce dagli schemi del processo prevalentemente accusatorio del codice del 1988, assumendo un tono squisitamente inquisitorio.

La posizione subalterna dei diritti dell’indagato rispetto all’esigenza investigativa, in ultimo, si riflette anche sul diritto alla riservatezza. Le operazioni di digital forensics, infatti, si manifestano come attività particolarmente invasive dal punto di vista della riservatezza, concretizzandosi in un’intrusione non irrilevante nella sfera privata del soggetto indagato. Questo perché computer, smartphone e simili, oltre a contenere i possibili elementi di prova ricercati, immancabilmente fanno da contenitore ad una grande quantità di informazioni e dati sensibili che nulla hanno a che fare con il presunto delitto. Metaforicamente parlando, nella società odierna tali dispositivi sono a tutti gli effetti equiparabili a delle vere e proprie casseforti digitali di dati personali, che con questo tipo di operazioni vengono inevitabilmente forzate. Partendo da tale presupposto, appare opportuno comprendere fino a che punto gli inquirenti possano spingersi nel trattare reperti informatici.

In sostanza appare opportuno chiedersi se – e come – la portata invasiva delle moderne tecniche dell’informatica forense possa essere limitata in favore al diritto alla privacy dell’indagato. Invero, il legislatore e la giurisprudenza nell’ultimo decennio hanno già avuto modo di confrontarsi con il tema della capacità invasiva delle nuove tecnologie, peraltro in materie che per molti aspetti possono paragonarsi, dal punto di vista privacy, alla digital forensics. Tra queste, prima fra tutte la recente disciplina relativa alle intercettazioni ambientali a mezzo captatore informatico, ossia quel tipo di intercettazioni condotte con l’uso di un «un software (rectius: malware) di tipo trojan che si introduce occultamente nelle “mura protette” di un sistema informatico»[4] e che una volta al suo interno è in grado di monitorarlo e potenzialmente di esfiltrarne, da remoto e di nascosto, il contenuto digitale.

Ebbene, la normativa del captatore – e delle intercettazioni in generale – proprio in considerazione della sua capacità penetrativa nella vita dell’indagato, seppure con qualche incertezza, ha limitato la possibilità del suo utilizzo solo ad alcuni tipi di reato e solo al ricorrere di determinate condizioni[5].

Sul punto è sufficiente osservare che, anche in materia di digital forensics, non vi è motivo di non ritenere che una limitazione alla possibilità di ricorso alle operazioni di acquisizione in copia forense solo per fatti di reato in grado di arrecare un particolare disvalore sociale, potrebbe essere un giusto contemperamento tra necessità investigative e tutela della riservatezza dell’indagato.

Ad ogni modo, seppure un contemperamento tra dovere di repressione dei reati e privacy in tema di digital forensics, nei termini visti, al momento ancora non è stato oggetto di dibattito, occorre prendere nota di una recente pronuncia giurisprudenziale, scaturita da un caso di notevole impatto mediatico, relativo a fatti di finanziamento illecito a partiti politici e traffico di influenze illecite, con la quale la Suprema Corte, tenuta in considerazione l’eventualità che nelle indagini informatiche vengano acquisite informazioni “sensibili” o “supersensibili”, ha evidenziato le modalità operative e i limiti ai quali deve soggiacere il sequestro probatorio di dati informatici e telematici[6].
In particolare, ribadendo il principio del divieto di esecuzione di indagini meramente esplorative, la Cassazione ha precisato che in caso di sequestro attraverso apprensione fisica delle memorie di sistemi elettronici, una volta realizzata una copia integrale del contenuto del sistema (denominata «copia mezzo») questa debba essere analizzata al fine di selezionare i contenuti pertinenti al reato per cui si procede e quindi restituita al legittimo titolare, giacché la medesima, una volta carpiti gli elementi utili alle indagini, non rileva di per sé quale cosa pertinente al reato, trattandosi unicamente di «un insieme di dati indistinti e magmatici». In sintesi, la copia integrale va intesa come un mero strumento dal quale reperire le informazioni pertinenti al reato e in conseguenza di ciò, non sussistendo reali ragioni al trattenimento di qualsiasi altro tipo di dato in essa contenuto, può essere trattenuta esclusivamente per il tempo strettamente necessario all’espletamento delle operazioni di selezione del materiale di interesse investigativo[7].

Questo articolo è stato estratto dal white paper “La Digital forensics nel processo penale” disponibile in maniera libera e gratuita al seguente link: https://www.ictsecuritymagazine.com/pubblicazioni/digital-forensics-nel-processo-penale/

Note

[1] N. FUSARO, “Delitti e condanne… Prova scientifica e ragionevole dubbio”, in Osservatorio del Processo Penale, 2009, pp. 4-5. Lo stesso concetto viene riportato dal medesimo autore anche nell’opera “La sentenza assolutoria della Corte di assise d’appello di Perugia per l’omicidio di Meredith Kercher, tra valutazione della prova scientifica e prevalenza del principio dell’oltre ogni ragionevole dubbio. L’analisi del criminologo”, in “L’assassino di Meredith Kercher”, Aracne, 2012, p. 379, dove si legge «soprattutto nelle prime fasi di indagine, durante il sopralluogo e nel corso degli altri atti irripetibili, quale l’autopsia, appare opportuna, essendo nella quasi totalità dei casi ancora ignoto l’autore del reato, la già richiamata previsione di un consulente difensivo “a futura memoria”, che vesta anche solo e semplicemente le vesti di discussent, garantendo anticipatamente quella dialettica che, pur prevista dal nostro codice di procedura all’art. 358 c.p.p., finisce il più delle volte per essere totalmente disattesa».

[2] R. MURENEC, op. cit., p. 114.

[3] Ibidem.

[4] O. CALAVITA, “L’odissea del trojan horse, Tra potenzialità tecniche e lacune normative”, in Diritto Penale Contemporaneo, fasc. 11/2018, p. 46.

[5] Si consideri che la disciplina vigente in materia di captatore informatico ne legifera l’utilizzo unicamente in materia di intercettazioni ambientali. Attualmente il “trojan di stato” può essere usato esclusivamente per i reati contemplati dall’art. 266 c.p.p. e ne è proibito l’uso all’interno dei luoghi indicati dall’art. 614 c.p., salvo che vi sia fondato motivo di ritenere che ivi si stia svolgendo l’azione criminosa. Limitazione che tuttavia non si applica per i procedimenti di criminalità organizzata di stampo mafioso e terrorismo e, previa indicazione delle ragioni giustificative, anche per i delitti dei pubblici ufficiali o degli incaricati di pubblico servizio contro la pubblica amministrazione con pena della reclusione non inferiore nel massimo a cinque anni.

[6] Cass. Pen., Sez. IV, Sent. n. 34256 del 2020.

[7] Sull’argomento si veda M. Pittiruti, “Dalla Corte di Cassazione un vademecum sulle acquisizioni probatorie informatiche e un monito contro i sequestri digitali omnibus”, in Sistema Penale, consultabile sul sito https://www.sistemapenale.it/it/scheda/cass-sez-vi-sent-22-settembre-2020-dep-2-dicembre-2020-n-34265-pres-di-stefano-rel-silvestri?out=print.

Articolo a cura di Francesco Lazzini

Profilo Autore

Laureato in giurisprudenza con successivo conseguimento dei master in Scienze Forensi (Criminologia-Investigazione-Security-Intelligence) e in Informatica giuridica, nuove tecnologie e diritto dell’informatica. Attività di studio postuniversitario focalizzata in materia di indagini con l’utilizzo del captatore informatico e digital forensics.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/attivita-di-digital-forensics-e-diritto-di-difesa/


Ticketmaster tickets leaked for Taylor Swift concerts and more

The extortion campaign against Ticketmaster continues with the alleged leaking of print-at-home tickets for 150 upcoming events. These tickets were leaked by an individual under the pseudonym of Sp1d3rHunters, who is selling data stolen in the recent thefts against Snowflake accounts. The concerts targeted in this leak include tickets for Pearl Jam, Tate McCrae, Phish and Foo Fighters. The malicious actors behind this demanded a ransom of $500,000 to prevent the leak or sale of tickets to other threat actors. 

At the same time, Sp1d3rHunters leaked 166,000 Taylor Swift ticket barcodes and demanded a $2 million ransom. If the extortion demand is not met, Sp1d3rHunters threatens to leak mail and e-ticket barcodes for all events. 

“The ongoing Ticketmaster extortion campaign, now claiming to leak over 30,000 print-at-home tickets, highlights a critical cybersecurity issue,” states Toby Lewis, Global Head of Threat Analysis at Darktrace. “Unlike typical data breaches, stolen ticket barcodes are immediately monetizable and could cause significant disruption at events if duplicates are used.”

Ticketmaster claims that the data leaked is useless, as barcodes are regularly refreshed to avoid fraud. 

“This breach poses a unique challenge for Ticketmaster. While they claim they can easily revoke digital tickets without most users noticing, the situation with printed barcodes is far more complex,” Lewis says. “If the attackers indeed have access to physical ticket data as claimed, any attempts to address this will be highly visible to end-users and potentially disruptive to events.”

Any individual who has purchased tickets via Ticketmaster is encouraged to be vigilant with their security and personal data. 

Lewis advises, “Customers should follow Ticketmaster’s official instructions, change passwords and stay alert for any communications about ticket validity. Ticket holders may face additional verification measures at events.

“This incident underscores the need for robust cybersecurity strategies, especially for businesses handling instantly valuable data. It demonstrates how cyber attacks can have immediate, real-world consequences beyond data privacy concerns.”

https://www.securitymagazine.com/articles/100842-ticketmaster-tickets-leaked-for-taylor-swift-concerts-and-more


Advancing technology puts identities at risk

Identity and vulnerability management were analyzed in a recent report by CyberArk. According to the report, 93% of organizations had two or more identity-related breaches in the past year. The report found that machine identities are the top cause of identity growth and considered by respondents to be the riskiest identity type. 

According to the report, 50% of organizations expect identities to grow three times in the next 12 months. Sixty-one percent of organizations define a privileged user as human-only. The report found that 38% of organizations define all human and machine identities with sensitive access as privileged users. 

According to the report, 84% of organizations will use three or more Cloud Service Providers (CSPs) in the next 12 months. The report also found that nearly all (99%) of organizations are using AI in cybersecurity defense initiatives. 

Ninety-three percent of respondents expect AI-powered tools to create cyber risk for their organization in the coming year. More than 70% are confident that their employees can identify deepfakes of their organizational leadership. Nine out of 10 organizations have been a victim of a successful identity-related breach due to a phishing or vishing attack. 

Nearly three-quarters (68%) of respondents indicate that up to 50% of all machine identities have access to sensitive data, according to the report, compared to 64% who report that about half of human identities have access to sensitive data. With an increasing number of machine identities gaining access to sensitive data, 49% of respondents identify them as the riskiest identity type.  

Read the report.

https://www.securitymagazine.com/articles/100838-advancing-technology-puts-identities-at-risk