Unlocking innovation: 4 trends in access control technology

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #C72026; } figure { padding: 4px; margin: auto; } figcaption { background-color: #F4F5F6; color: #404144; Nunito Sans’, Arial, sans-serif; font-size: 16px; padding: 2px; text-align: left; } .w3-panel:after,.w3-panel:before { content: “”; display: table; clear: both } .w3-panel { padding: 16px; margin-top: 16px; margin-bottom: 16px } .w3-leftbar { border-left: 6px solid #386994!important } .w3-color,.w3-hover-color:hover { color: #386994!important; background-color: #eaf1f7!important } .w3-large { font-size: 20px!important } .w3-sans-serif { Nunito Sans’,Arial,sans-serif } .w3-opacity,.w3-hover-opacity:hover { opacity: 0.60 }

Access control technology is changing, older systems are being switched out for newer, more accessible systems. More and more, people are asking for all-in-one solutions that incorporate video, audio and analytics. These new, unified solutions are increasingly possible thanks to advancements in system architecture, mobile technology, artificial intelligence and cybersecurity. Here, we discuss four of the biggest trends in access control that security leaders should pay attention to and the opportunities they present.

System architecture

How are cloud and hybrid technologies being applied to access control? What are their advantages and are there any disadvantages?

Before diving into any advantages or disadvantages, it’s important to note that within the security industry, cloud technology is being adopted the fastest in access control. This is because people are more comfortable testing cloud capabilities in access control since it strictly deals with transactional data, versus video which requires greater storage capabilities and carries greater privacy concerns.

As for the pros and cons, cloud solutions offer the advantage of always having access to the latest software features without the need for onsite physical servers. This eliminates the burden on system administrators to frequently update or maintain hardware. However, cloud technologies have yet to be widely adopted for enterprise systems, which often prefer the greater control provided by on-premises servers. Additionally, cloud solutions can be less effective in remote locations or areas with bandwidth constraints.

Hybrid solutions present a cost-effective approach for expanding legacy systems into the cloud while protecting the initial investment in existing hardware. They are also beneficial for adding new sites without the expense of additional hardware. Despite their advantages, integrating hybrid systems can be complex, and ensuring they meet all requirements is crucial. Sometimes hybrid solutions may result in user interfaces not as robust as traditional on-premises systems, potentially limiting some features.

Mobile-first technology

Are access control solutions moving toward mobile technology? If so, why, and what opportunities and challenges does this present?

Access control is experiencing a shift toward mobile technology for two reasons: It is cost-effective for organizations and easier for their users. Additionally, this shift makes temporary credentialling more efficient, since QR codes and Bluetooth credentials can be sent directly to the visitor or contract worker via their phones or emails. These credentials can be set for an allotted time thereby offering more control and improved security. Finally, mobile credentialing can be used across different types of systems, whether on-prem, hybrid or cloud. This movement toward mobile, known as Mobile-First, is an approach toward design that leverages mobile devices as a user’s credentials versus key cards or key fobs.

❝

Cybersecurity risks in access control are not unique and many of the best practices that security leaders apply to other areas can, and should, be applied.”

With this move towards mobile credentialing, there’s still the potential risk that people could share credentials. However, this isn’t unique to this type of solution and is something that good systems can manage. Another potential challenge is that some cardholders may not want to have work related application or credentials on their personal devices. However, this can be easily addressed by issuing them card credentials and having readers that can handle multiple types of credentialing.

Mobile technology presents major opportunities for system management, and it’s growing in popularity. It allows authorized users to more easily add and remove users, assign visitor access, receive alerts and notifications, and even remotely control doors all from their mobile device.

AI and analytics

How are AI and analytics being applied in access control? What are their potential use cases and how can they improve safety?

While the access control is one of the leading areas of security that’s adopting cloud technology, video leads the way with AI and analytics. That’s not to say that AI and analytics aren’t being used in access control, rather it’s being adopted more slowly and in conjunction with video or audio to help create a more secure environment.

For example, by combining video with access control, users are able to determine instances of tailgating, or piggybacking (whereby unauthorized people follow an authorized individual into a secure premise) which is always a vulnerability. Or it can be used to monitor access to sites requiring PPE (personal protective equipment) and restrict entry to anyone not wearing appropriate equipment. Access control analytics can also help monitor and manage instances of occupancy restriction. There are endless possibilities but as with any AI or analytic, the greatest challenge is properly trained models.

Cybersecurity

Are there cyber risks uniquely associated with access control? If so, how can they be mitigated?

Cybersecurity risks in access control are not unique and many of the best practices that security leaders apply to other areas can, and should, be applied. For example, making sure that they are aware of who has access to what spaces and using multi-factor authentication (MFA) are both important steps in protecting credentials and access to an organization’s spaces. Likewise, it’s important that devices on the network and communications are both encrypted, security leaders should be looking at security keys, and standards like OSDP and TPM modules, among other things to make sure every aspect — from door reader to server — is secure.

Legacy access control systems are making way for new, all-in-one systems that are designed to automate and unify the entire system experience for end users. From changing architectures to mobile design, increased use of AI and analytics to greater cybersecurity demands, access control is going to continue evolving with the rest of the security industry. It’s important to be mindful of the latest developments, while always focusing on what is needed out of an organization’s system.

https://www.securitymagazine.com/articles/100836-unlocking-innovation-4-trends-in-access-control-technology


Patelco announces ransomware attack

Patelco Credit Union announced that on June 29, 2024, the company faced a ransomware attack.

Hackers gained access to its systems, blocked access and then demanded a ransom payment to restore its systems and return stolen data.

As a result, many of Patelco’s systems were shut down. The credit union’s members have been locked out of electronic payments, direct deposits and transfers since the beginning of the attack. 

https://www.securitymagazine.com/articles/100834-patelco-announces-ransomware-attack


L’Europol si lamenta dell’home routing: è un ostacolo per le intercettazioni


L’home routing è un bel problema per la sicurezza nazionale: secondo l’Europol, questa tecnologia impedisce alle forze dell’ordine di intercettare comunicazioni sospette e di conseguenza interagire per proteggere i cittadini.

Europol home routing

Pexels

L’home routing consente a un fornitore di servizi di telecomunicazioni di continuare a offrire i propri servizi ai consumatori anche quando essi si trovano all’estero. “Questo significa che quando un consumatore viaggia al di fuori dei confini nazionali, le sue comunicazioni (chiamate, messaggi e traffico internet) sono processati tramite la sua rete casalinga e non quella del Paese che sta visitando” si legge nel report.

Ciò implica che, in caso di necessità, i provider esteri non sono in grado fornire i dati di comunicazione alle forze dell’ordine, e questo significa che qualsiasi attività sospetta non può essere intercettata. Il problema si presenta sia quando un consumatore usa la propria SIM (estera) nel Paese che sta visitando, sia se un residente di una nazione usa una SIM estera nel proprio Paese.

Questo accade quando il service provider a cui si appoggia l’utente ha abilitato i sistemi Privacy Enhancing Technologies (PET), ovvero tecnologie che permettono di raccogliere e analizzare informazioni senza però compromettere la riservatezza dei dati personali. Nel caso delle comunicazioni mobile, si tratta di un ulteriore livello di cifratura dato dal service provider.

L’Europol specifica che molti criminali sono a conoscenza di questa problematica e la stanno sfruttando da tempo per eludere i controlli delle forze dell’ordine e portare avanti le loro attività illecite. Anche se è comunque possibile sottomettere una richiesta al provider per accedere ai dati di comunicazioni, le tempistiche di risposta possono essere molto lunghe e quindi non è un’opzione valida in caso di emergenze.

Nel suo paper, l’Agenzia ha proposto due soluzioni: o si disabilitano del tutto le tecnologie PET, oppure si abilita la possibilità di richiedere l’intercettazione delle comunicazioni di una persona sospetta al service provider di riferimento, con una risposta che però deve essere immediata.

La prima soluzione è semplice da implementare e mantiene l’attuale livello di sicurezza, ovvero lo stesso che si ha con le SIM nazionali; la seconda, al contrario, richiederebbe la definizione di precisi standard di comunicazione tra i service provider di diverse nazioni e una stretta collaborazione tra le parti coinvolte. L’Agenzia sottolinea inoltre che, in questo modo, i service provider dell’altro Stato sarebbe al corrente dell’identità della persona sospettata e “operazionalmente questo non sempre è auspicabile“.

L’Europol si è detta pronta ad aprire un tavolo di confronto per risolvere le implicazioni di sicurezza dell’home routing e continuare a garantire la privacy delle persone. “Bisogna trovare una soluzione che permetta alle autorità dei Paesi di intercettare legalmente le comunicazioni di una persona sospetta nel proprio territorio, senza ostacolare le comunicazioni sicure“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/08/l-europol-si-lamenta-dellhome-routing-e-un-ostacolo-per-le-intercettazioni/?utm_source=rss&utm_medium=rss&utm_campaign=l-europol-si-lamenta-dellhome-routing-e-un-ostacolo-per-le-intercettazioni


Nearly 800,000 affected by children’s hospital ransomware attack

Ann & Robert H. Lurie Children’s Hospital of Chicago (“Lurie Children’s”) was impacted by a ransomware attack. This attack impacted 791,784 individuals and may have included the following personal information: 

  • Full name
  • Home address
  • Email address 
  • Telephone number
  • Date of birth
  • Date(s) of service
  • Driver’s license number
  • Health claims information (including health plan and health plan beneficiary number)
  • Medical conditions, diagnoses or treatments 
  • Medical record number
  • Prescription information
  • Social Security number

“This attack illustrates how much damage can be done in a relatively short amount of time once bad actors gain initial network access,” Erich Kron, Security Awareness Advocate at KnowBe4, commented. “This theft of 600 gigabytes of data, which included very sensitive information, is likely to impact victims of this breach for years to come. Unfortunately, once the information is stolen and sold or dumped on the Internet, there is no good way to undo the damage.”

The Rhysida ransomware group claims to be behind the attack. These cybercriminals accessed the hospital’s systems between January 26 and 31, 2024. 

Kron states, “The Rhysida ransomware group behind the attack is well known for using email phishing to gain initial network access, then following up with cobalt strike to move within the network. Because email phishing continues to be a favorite of ransomware attackers around the world, it’s especially important to ensure employees are educated and trained in how to spot and report these social engineering attacks. In addition, data leakage prevention (DLP) controls need to be in place to help stop the exfiltration of data from the network.”

Lurie Children’s is in the process of notifying impacted individuals and encourages all patients, previous or otherwise, to monitor their accounts. 

https://www.securitymagazine.com/articles/100828-nearly-800-000-affected-by-childrens-hospital-ransomware-attack


Cyber budgets year-over-year have increased by 59%

Optiv has published its 2024 Threat and Risk Management Report, exploring how organizations are maintaining pace with the evolving threat landscape. Specifically, the report examines the efforts of organizations in terms of cybersecurity investments and governance priorities. For instance, among organizations with more than 5,000 employers, 63% allocated an average of $26 million toward cybersecurity investments in 2024. 

The top three investments made among organizations include acquiring additional cybersecurity tools (51%), investing in identity and access management programs (58%) and investing in internal security assessments (60%). Yet, only 36% of respondents claim to have a formal approach to establishing cybersecurity budgets, potentially leading to missed opportunities in addressing security gaps. 

The report suggests that the increased cybersecurity budgets may be caused by a rise in security incidents. 61% of respondents reported experiencing a cybersecurity event within the past two years, and 55% reported experiencing four or more incidents. 

As organizations invest more in cyber technology, 40% of respondents say their organization has too many technologies, thus decreasing overall effectiveness. 29% believe that they have the right amount of tools. The report emphasizes the importance of approaching cyber budgeting with a strategic plan. 

https://www.securitymagazine.com/articles/100827-cyber-budgets-year-over-year-have-increased-by-59


NIS2: misure, controlli e sanzioni previste dalla Direttiva Europea. E uno spunto di 7Layers

La cybersecurity non è più solo una questione tecnica: al contrario, è ormai diventata una componente critica della sicurezza comune e oggetto di normazione nazionale e internazionale.

Da diversi anni, l’Unione Europea ha promosso provvedimenti volti ad armonizzare il quadro normativo per costruire uno spazio digitale Europa sicuro e resiliente, in grado di reggere la competizione globale.

La recente direttiva NIS2 (Network and Information Security), che aggiorna la precedente NIS del 2016 (di seguito per comodità NIS1), rappresenta un passo significativo in tale direzione.

Vediamo in dettaglio quali sono i requisiti della normativa e come implementare le misure di sicurezza necessarie, nonché quali siano i controlli e le sanzioni previste in caso di inadempienze.

Cos’è la NIS2?

La NIS2 è una Direttiva comunitaria che mira a migliorare il livello di sicurezza delle reti e dei sistemi informativi dei soggetti ritenuti critici che operano sul territorio dell’UE. Definendo requisiti più rigorosi rispetto alla NIS1 e ampliando in modo significativo il campo di applicazione, la NIS2 si propone di uniformare a un livello elevato le capacità di resilienza e di gestione degli incidenti che potrebbero compromettere sistemi e reti dei soggetti pubblici e privati che sorreggono alla vita della comunità europea.

Approvata nel 2022 ed entrata in vigore nel 2023, la direttiva prevede come termine ultimo per la sua adozione da parte degli Stati membri entro il 17 ottobre 2024.

Settori Interessati dalla NIS2

In ragione delle crescenti e allarmanti minacce informatiche, NIS2 allarga il raggio d’azione previsto da NIS1 con l’obiettivo di mettere in sicurezza tutti quei settori i cui sistemi e le cui reti, se seriamente compromessi, potrebbero portare a impatti rilevanti sul tessuto sociale a livello nazionale e transfrontaliero.

In particolare, la direttiva include nel perimetro di applicazione 18 settori suddivisi fra soggetti altamente critici e ulteriori soggetti critici.

Fra i soggetti altamente critici troviamo gli operatori del settore energetico, sanitario, spaziale, bancario (ambito in cui la NIS2 cederà il passo al regolamento DORA), dei trasporti, delle infrastrutture digitali, della distribuzione dell’acqua unitamente a enti della pubblica amministrazione. Le grandi aziende che operano nei settori altamente critici sono considerate soggette essenziali mentre le medie imprese sono considerate soggetti importanti.

Operatori postali, produttori e distributori alimentari, gestori di rifiuti, enti di ricerca, aziende di manufacturing sono alcune delle categorie incluse fra gli ulteriori soggetti critici. In questo caso le medie e grandi imprese che operano in tali settori sono considerate soggetti importanti.

Salvo eccezioni, legate ad ambiti specifici (e.g. infrastrutture digitali), le piccole imprese al momento sono escluse (al netto delle ricadute in termini di supply chain).

Implementazione delle Misure di Sicurezza Necessarie

NIS2 definisce una serie di requisiti con cui le realtà coinvolte dovranno confrontarsi. È opportuno precisare che le prescrizioni normative riguardano sia i soggetti essenziali, sia i soggetti importanti, che differiscono invece per controlli previsti e valori massimi delle sanzioni applicabili.

Le misure richieste dalla direttiva dovranno essere in ogni caso attuate in virtù di un criterio di proporzionalità valutato in funzione della criticità dei servizi supportati e quindi in ultima analisi dei rischi effettivi che potrebbero inficiarne l’erogazione.

1. Valutazione e Gestione del Rischio

La valutazione del rischio è il primo passo per implementare le misure di sicurezza richieste dalla direttiva in esame. Gli enti convolti sono tenuti a definire politiche e procedure per identificare le risorse critiche, analizzare le minacce che potrebbero comprometterne la sicurezza, identificarne le vulnerabilità che potrebbero essere sfruttate. Grazie a questo processo, le organizzazioni coinvolte potranno individuare le misure di sicurezza da mettere in campo e il livello di implementazione più opportuno di ognuna.

2. Gestione degli incidenti

La NIS2 dedica particolare attenzione al processo di gestione degli incidenti, invitando de facto i soggetti in scope ad adottare misure proattive e reattive. Alla luce delle tempistiche stringenti previste per le notifiche verso lo CSIRT in caso di incidenti rilevanti (gli incidenti c.d. significativi) si rende inevitabile lo sviluppo di piani di IR (Incident Response), che definiscano le procedure per identificare e contenere le minacce, nonché garantire un rapido recupero della piena operatività a fronte di un evento critico.

3 Misure di sicurezza tecniche e organizzative

I soggetti in scope dovranno adottare una serie di misure tecniche e organizzative per mitigare i rischi identificati:

  • gestione della continuità operative, definendo politiche di backup, piani di ripristino (DRP, Disaster Recovery Plan) per fronteggiare scenari di crisi;
  • sicurezza della supply chain, garantendo la sicurezza dei propri fornitori di servizi definendo misure contrattuali adeguate e verifiche periodiche (e.g., assessment, analisi della superficie di attacco, etc.);
  • politiche per la sicurezza applicata nelle attività di sviluppo, acquisizione e maintenance di reti, sistemi e, inevitabilmente, applicazioni;
  • verifica dell’efficacia delle misure adottate per mitigare i rischi per la cybersecurity, ricorrendo, ad esempio, a simulazioni periodiche di attacchi informatici e incidenti di sicurezza;
  • sicurezza nella gestione delle risorse umane, di cui garantire training & awareness, definendo piani di formazione estesi a tutto il personale: pillole di cybersecurity e campagne di phishing potrebbero essere strumenti utili per aumentare la consapevolezza in materia di rischi e sicurezza informatica;
  • controllo degli accessi fisici e logici, da gestire in ottica multi-rischio: a tal fine si possono considerare, ad esempio, soluzioni IAM (Indentity Access Management) e PAM (Priviliged Access Management) e ricorrendo alla MFA (Multi-Factor Authentication) per proteggere il patrimonio informativo aziendale;
  • gestione degli asset, indispensabile per avere il pieno controllo del perimetro da mettere al riparo dalle minacce più rilevanti;
  • protezione dei dati a riposo e in transito attraverso politiche di crittografia e cifratura che garantiscano la sicurezza delle comunicazioni interne ed esterne.

Appare immediatamente evidente la necessità di incrementare la propria capacità di evitare o, quanto meno, di intercettare e gestire tempestivamente eventi critici. Si rendono allora raccomandabili misure per la protezione delle reti, quali

  • implementazione di firewall avanzati;
  • sistemi di rilevamento delle intrusioni (IDS);
  • soluzioni di prevenzione delle intrusioni (IPS).

Unitamente a soluzioni per il monitoraggio continuo di reti e sistemi, cruciale per rilevare e rispondere prontamente a possibili incidenti di sicurezza, quali:

  • Security Information and Event Management (SIEM) – impiego di soluzioni SIEM per aggregare, analizzare e correlare i dati di sicurezza in tempo reale;
  • Threat Intelligence – integrazione di fonti di intelligence sulle minacce per migliorare la propria gestione del rischio e la capacità di rilevamento e risposta agli attacchi.

Governance, controlli e sanzioni in caso di inadempienza

La NIS2 riconosce un ruolo fondamentale alla governance aziendale: gli organi direttivi dovranno mantenersi aggiornati e dunque seguire percorsi formativi in materia di cybersecurity, assicurando al contempo analoga formazione al personale, in modo da incrementare la capacità di intercettare i rischi per l’Organizzazione. Non solo: gli organi di gestione hanno l’onere di valutare, approvare e supervisionare l’attuazione delle misure individuate per affrontare le minacce che potrebbero compromettere sistemi e reti. A conferma del grado di responsabilità, la direttiva prevede interventi sulle funzioni dirigenziali in caso di inadempimenti.

Controlli previsti dalla NIS2

Una volta che la Direttiva sarà stata recepita dai singoli Stati UE, spetterà alle autorità competenti a livello nazionale il compito di garantire che le aziende ne rispettino i requisiti.

Ecco come potrebbero avvenire i controlli:

  • Ispezioni e Audit – per verificare la conformità delle aziende alla normativa europea è prevista la possibilità di condurre ispezioni e svolgere audit, che potranno essere condotti ex-ante per i soggetti essenziali ed ex-post sui soggetti importanti, a fronte di segnalazioni che li vedano coinvolti;
  • Valutazioni di conformità – per assicurarsi che le organizzazioni rispettino i requisiti della direttiva, le autorità nazionali potranno eseguire valutazioni periodiche di conformità;
  • Test di Sicurezza – si prevede l’esecuzione di test per valutare l’efficacia in concreto delle misure di protezione implementate dalle aziende;
  • Monitoraggio continuo – gli enti preposti, infine, dovranno monitorare costantemente le reti e i sistemi informativi per individuare eventuali vulnerabilità o potenziali incidenti di sicurezza.

Sanzioni per inadempienza previste dalla Direttiva

Come si è visto, la NIS2 irrobustisce il quadro normativo vigente per garantire un elevato livello di sicurezza delle reti e dei sistemi che supportano lo spazio digitale europeo.

Tra le conseguenze per l’inadempienza alle nuove regole figurano multe dagli importi potenzialmente rilevanti e misure correttive: diviene essenziale per i soggetti a perimetro uno scrupoloso confronto con la norma, seguito dalla definizione di un percorso di adeguamento ai suoi requisiti, al duplice fine di evitare sanzioni e di garantire la migliore protezione dei propri sistemi.

I valori massimi delle sanzioni amministrative previste dalla NIS2 variano a seconda della tipologia del soggetto inadempiente:

  • Multe fino a 10 milioni di euro o, se superiore, al 2% del fatturato mondiale annuo totale dell’azienda per i soggetti essenziali;
  • Multe fino a 7 milioni di euro o, se superiore, al 1,4% del fatturato mondiale annuo totale dell’azienda per i soggetti importanti.

Conformità ed opportunità

La compliance alla NIS2 è certamente un percorso di adeguamento alle disposizioni normative introdotte dalla direttiva, ma rappresenta anche una non trascurabile opportunità per migliorare la security posture e, più in generale, la resilienza informatica aziendale.

Per raggiungere simili obiettivi, le aziende dovranno definire strategie di investimento in tecnologie di sicurezza avanzate, aggiornare le proprie politiche di sicurezza e formare adeguatamente tutto il personale: per quanto impegnative, tali misure contribuiranno a proteggere le organizzazioni da potenziali attacchi che potrebbero portare a conseguenze devastanti sul piano economico, reputazionale e sociale.

Implementare le misure di sicurezza necessarie: una guida pratica

Implementare le numerose misure di sicurezza richieste dalla Direttiva NIS2 richiede un approccio strutturato e metodico, di seguito esemplificato in una breve guida step-by-step.

1. Valutazione del rischio

La prima fase richiesta inizia con un’analisi dettagliata delle reti e dei sistemi informativi dell’organizzazione con un approccio multi-rischio, che non si limiti al solo ambito digitale, ma esplori anche gli aspetti fisici e ambientali, al fine di identificare tutte le potenziali minacce, determinare il proprio livello di esposizione e dare priorità alle aree che necessitano di interventi immediati.

2. Pianificazione delle misure di sicurezza

Per mitigare i rischi identificati, le organizzazioni dovranno sviluppare un piano di sicurezza che includa politiche, procedure e controlli specifici allineati con i requisiti della Direttiva e in grado di coprire in primis le aree critiche dell’infrastruttura IT. Raggiungere un simile risultato significa in primo luogo comprendere la propria security posture e individuare i gap da colmare per essere nelle condizioni di fronteggiare le minacce individuate.

3. Implementazione dei controlli di sicurezza

Le organizzazioni dovranno quindi adottare strumenti di controllo come firewall, sistemi di rilevamento delle intrusioni, autenticazione multifattoriale (MFA) e crittografia. Dovranno inoltre integrare controlli di tipo organizzativo, tra cui adeguate politiche di segregazione dei compiti, di gestione degli accessi alle informazioni, di change e patch management e, naturalmente, regolari backup del proprio patrimonio informativo.

4. Formazione e consapevolezza del personale

Sono auspicabili sessioni di formazione regolari per il personale (inclusi gli organi direttivi), dando particolare rilievo a temi quali la gestione delle password, il riconoscimento delle e-mail di phishing e le procedure di risposta agli incidenti: la formazione continua è strumento essenziale per mantenere alta la consapevolezza rispetto alle minacce e la propensione alla valutazione dei rischi.

5. Monitoraggio e revisione continui

Potrebbe risultare necessario implementare un sistema di monitoraggio continuo e automatizzato, per rilevare e rispondere rapidamente agli incidenti di sicurezza. Sono del resto da considerarsi indispensabili la gestione delle vulnerabilità e la revisioni periodiche di tutte le politiche e procedure di sicurezza, per appurarne l’efficacia e procedere laddove opportuno con gli aggiornamenti necessari all’emergere di nuove minacce.

6. Collaborazione e condivisione delle informazioni

Un aspetto spesso sottovalutato della direttiva è l’invito alla collaborazione inteso a diffondere informazioni rilevanti per aiutare la comunità europea a fronteggiare minacce cibernetiche. Le organizzazioni potranno stabilire canali di comunicazione con altre aziende, con le autorità competenti ed enti di settore per condividere e acquisire informazioni circa le minacce e le migliori pratiche di sicurezza: la collaborazione è fondamentale per poter dare una risposta efficace e coordinata agli incidenti informatici.

7.NIS2 e ISO/IEC 27001

Se la NIS2 definisce con un certo grado di precisione cosa aspettarsi dai soggetti coinvolti, certamente nulla dice su come le organizzazioni dovrebbero concretizzarne i requisiti. Il considerando 79 della direttiva ci viene tuttavia in soccorso, con un richiamo diretto alla famiglia di standard ISO/IEC 27000. In particolare, confrontando il testo della direttiva con le clausole e i controlli della ISO/IEC 27001:2022 appaiono evidenti le corrispondenze. Lo standard internazionale fornisce del resto preziose indicazioni su come affrontare, in un’ottica di sistema di gestione, il tema della sicurezza e può costituire un riferimento illuminante nel perseguimento e nel mantenimento della conformità alla direttiva europea.

“La NIS2 – ci dice Guido Arrigoni, Cybersecurity compliance manager di 7Layers – definisce requisiti stringenti la cui attuazione dovrà essere commisurata alla criticità dei sistemi e quindi agli scenari di rischio che i soggetti interessati dovranno affrontare. L’ultima versione della ISO/IEC 27001, particolarmente attenta alle tematiche di cybersecurity, offre gli strumenti metodologici per progettare e implementare un sistema a supporto della governance della sicurezza aziendale coerente con le disposizioni normative, a prescindere dal raggiungimento della certificazione”.

Benefici dell’implementazione della Direttiva NIS2

Conformarsi alla Direttiva NIS2 offre alle aziende numerosi vantaggi, tra cui:

  • Maggiore resilienza, poiché migliora le capacità di prevenire, rilevare e rispondere agli incidenti di sicurezza;
  • Fiducia dei clienti, in quanto sapere che la loro sicurezza è ritenuta una priorità rende più fiduciosi clienti, partner e collaboratori;
  • Protezione finanziaria, grazie alla riduzione dei costi associati agli incidenti di sicurezza (come perdita di dati, interruzione del servizio e danni reputazionali);
  • Vantaggio competitivo, perché garantire la conformità alle normative di sicurezza può trasformarsi in un vantaggio strategico rispetto agli altri competitor sul mercato.

La NIS2 in Italia

È di recente approvazione da parte del Consiglio dei Ministri lo schema del decreto di recepimento della NIS2 in Italia. Dalle informazioni attualmente disponibili non risultano significative variazioni sui requisiti tecnici e organizzativi, mentre vengono accuratamente definiti i compiti dell’autorità nazionale competente NIS, individuata nella Agenzia di Cybersicurezza Nazionale (ACN), che sarà supportata nella sua attività dai Ministeri quali autorità di settore. Le aziende potenzialmente coinvolte dalla Direttiva dovranno auto-segnalarsi nei primi mesi del prossimo anno sul portale digitale che sarà messo a loro disposizione (e che costituirà il principale anale di comunicazioni con le autorità). Sulla base delle informazioni raccolte, la ACN provvederà a comunicare l’inserimento, la permanenza o l’eliminazione dall’elenco dei soggetti essenziali o importanti.

Conclusioni

I soggetti che ritengono di rientrare nel perimetro di applicabilità della NIS2 dovranno inevitabilmente valutare la propria security posture e colmare l’eventuale gap che le separa da quanto richiesto dalla norma europea e, presto, nazionale. Riteniamo tuttavia che, nel panorama odierno, le aziende debbano in ogni caso prepararsi adeguatamente per proteggere i propri sistemi da minacce informatiche sempre più sofisticate: pianificare mirati investimenti in materia di cybersecurity, ancor prima che l’esito dell’applicazione di una norma, è da considerarsi una strategia vincente per garantire la propria continuità operativa, preservare la propria posizione sul mercato e assicurarsi la fiducia dei clienti.

Per ulteriori informazioni sulla Direttiva NIS2 e su come implementare le misure di sicurezza necessarie, puoi consultare le linee guida ufficiali della Commissione Europea e le informazioni offerte dalla Agenzia Nazionale di Cybersecurity, ACN.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/nis2-misure-controlli-e-sanzioni-previste-dalla-direttiva-europea-e-uno-spunto-di-7layers/


Workplace violence prevention: How to formulate a plan

Workplace safety remains a critical issue, impacting more than 1 million Americans each year. In response to the challenge that employees face, California enacted S.B. 553 last fall, mandating that employers with more than 10 employees in the state of California develop workplace violence prevention plans, along with other requirements, by July 1, 2024. 

Laws like S.B. 553 are essential tools for safeguarding employees that ensure employers meet legal standards, implement preventive measures and foster a culture where reporting incidents is encouraged without fear of reprisal. While the challenge is in implementation of these laws, they do help establish clear guidelines and requirements, reducing employer liability, enhancing public image and promoting societal values of maintaining a violence-free and harassment-free workplace. Compliance with these regulations creates a secure work environment, boosts employee morale and supports organizational success and social responsibility.

Defining workplace violence

According to S.B. 553, workplace violence includes: 

  • The threat or use of physical force against an employee that results in or is likely to result in injury, psychological trauma or stress. 
  • Incidents involving the threat or use of firearms or other dangerous weapons, including common objects used as weapons. 

Workplace violence can involve employees, employers, customers, clients or visitors and can take various forms, such as verbal abuse, threats, physical assault, property damage or other aggressive behaviors. 

This is a significant concern for both employers and employees because of its impact on individual well-being and the overall workplace environment. Preventive measures often include developing and implementing policies, training programs and security measures to address and mitigate these risks. 

Key provisions of S.B. 553 

The new law requires California employers to create a workplace violence plan that includes: 

  • Methods and protocols: Address unsafe or unhealthy conditions and work practices. 
  • Hazard recognition: Regularly scheduled inspections to quickly identify and rectify unsafe conditions and practices. 
  • Adherence to practices: Systems ensuring employees follow safe and healthy work practices, with disciplinary actions for non-compliance. 
  • Emergency response procedures: Effective procedures for responding to potential or actual workplace violence, including alert protocols, evacuation plans and seeking assistance from security and law enforcement. 
  • Program implementation: Identification of individuals responsible for program implementation. 
  • Training programs: Occupational health and safety training for employees. 
  • Communication system: Establishment of a communication system for occupational health and safety matters, emphasizing the reporting of workplace hazards without fear of reprisal. 
  • Incident logs: Definition of logs recording workplace violence incidents, including details like date, time, location and type of incident. 
  • Post-incident response: Procedures for responding to and investigating incidents. 

How to prepare your business  

As the deadline approaches, organizations that employ California residents must consider several factors: 

  • Leadership: Larger organizations with dedicated security and risk management teams may lead these efforts, while smaller organizations may need external resources, such as consultants, to develop a plan. 
  • Training: Collaboration between security and risk teams, as well as human resources, is critical for defining and implementing training. 
  • Defining the role technology plays: Technology can streamline the gathering of information for post-incident response and investigation, integrating video, access control data, response notes and emergency communication logs to assist law enforcement. 
  • Implement incident and case management: Using technology to gather and present critical information efficiently can help organizations comply with the new laws. 

There are a few steps that can be taken when preparing a workplace violence prevention plan for your company, regardless of whether you have a need to be compliant with the S.B. 553 law. They include, but are not limited to: 

  1. Risk assessment: Conduct a thorough workplace violence risk assessment to identify potential hazards and vulnerable areas, as well as consult employees for insights on potential risks. 
  2. Develop policies: Draft a clear, comprehensive workplace violence prevention policy to ensure the policy includes zero-tolerance statements, then communicate the policy to all employees. 
  3. Establish prevention measures: Implement physical security measures (e.g., consider adding surveillance cameras, establishing controlled access areas, etc) and develop safety protocols for high-risk situations. Additionally, create procedures for reporting and responding to incidents. 
  4. Engage in employee training: Develop and conduct regular training programs on recognizing and responding to workplace violence that include conflict resolution and de-escalation techniques. Train employees on emergency procedures. 
  5. Enact an emergency response plan: Create a detailed emergency response plan that includes evacuation routes, shelter-in-place procedures and communication protocols. As part of this, designate roles and responsibilities for responding to incidents. 
  6. Ensure you have incident reporting and investigation capabilities: Establish a clear incident reporting system and ensure employees can report incidents anonymously if preferred. Develop a procedure for investigating incidents promptly and thoroughly. 
  7. Engage additional support resources: Provide support services for victims of workplace violence (e.g., counseling, legal assistance) and establish a peer support network. 
  8. Regularly review and update planning measures: Schedule regular reviews and updates of the workplace violence prevention plan, incorporating feedback from employees and incident reports. Make sure you update the plan based on changes in the workplace or new risks. 
  9. Develop a communication plan: Develop a communication plan to keep employees informed about safety policies and procedures using multiple channels (e.g., meetings, emails, intranet) to disseminate information. Going further, encourage open communication and feedback. 
  10. Ensure proper documentation and record-keeping: Maintain detailed records of all incidents, reports and investigations; document training sessions, attendance and materials used; and keep logs of safety inspections and maintenance of security systems. 

Prioritizing workplace violence prevention ultimately supports organizational success and the well-being of your employees. While S.B. 553 might currently only apply to California employees, many states are elevating these conversations to protect employees from threats, which means having a plan in place on how to address and prevent incidents of workplace violence should be top of mind for security leaders.

https://www.securitymagazine.com/articles/100831-workplace-violence-prevention-how-to-formulate-a-plan


How security leaders can close the tech talent gap — once and for all

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #C72026; } .w3-panel:after,.w3-panel:before { content: “”; display: table; clear: both } .w3-panel { padding: 16px; margin-top: 16px; margin-bottom: 16px } .w3-leftbar { border-left: 6px solid #386994!important } .w3-color,.w3-hover-color:hover { color: #386994!important; background-color: #eaf1f7!important } .w3-large { font-size: 20px!important } .w3-sans-serif { Nunito Sans’,Arial,sans-serif } .w3-opacity,.w3-hover-opacity:hover { opacity: 0.60 }

Competition for tech talent is hotter than ever, fueled by technological growth. As new research has found, security organizations are feeling this acutely, particularly in light of recent cyberattacks. High-profile hacks targeting organizations from the Ascension health system to the UK Ministry of Defence payroll system highlight the need for tech-savvy talent.

Beset by challenges such as outdated employee value propositions, prescriptive career paths, and low pay, security organizations often struggle to attract this type of talent. Even with improvements to purpose, progression, and pay, outmoded recruitment strategies, strict vetting procedures and reluctance to change staff entry levels can undermine efforts to upskill. So what’s the solution?

Addressing the elephant in the room

It’s a universally acknowledged truth that many security roles are stifled by stringent vetting policies. Originating in the 1940s, these policies don’t always reflect dynamic societal shifts. Recruits are left in limbo while security clearances are confirmed, and many drop out of the pipeline before they see the light at the end. Vetting is just as restrictive for those who leave security roles and want to return, but a “one-way door” for leavers can shut out new perspectives gained from outside experiences.

To revamp vetting, security organizations can look back to move forward, understand how vetting has evolved (or hasn’t), and update processes for a fast-paced world. In practice, this means adjusting clearances for less sensitive roles, and thinking about how to maintain clearances so people can be called on as required. Employees who leave well can rejoin well, and bring new skills with them to aid upskilling efforts.

Find skills in surprising places

In addition to revamped vetting, security leaders must remember that talent doesn’t always have to come from STEM grad schemes. Aptitude-based recruitment is a non-traditional approach that can help organisations obtain aligned and often surprising skillsets.

A keen crocheter, for example, can create patterns in a way that aligns to coding. Applying this type of aptitude lens to the recruitment process helps create a more diverse workforce, including for neurodiversity, gender and background. To reach diverse talent, tailoring the language used in job specifications, such as using inclusive language and reducing “must-have” requirements, is crucial. Organizations can also develop accessible learning models and upskilling programmes, such as immersive learning and gamification, that enable people to learn in “safe to fail” environments. Focusing on strengths in training — and, importantly, day-to-day work — will incentivise people to stay, boosting retention.

Talent can also be exported from citizens: just look at Bellingcat, the citizen-led research collaboration, or Sweden’s Total Defence approach, inspiring Swedes to become stakeholders in security. Taking a more holistic, whole-of-society approach helps organizations to spot inter-dependencies, find and upskill new talent, and draw on a wider range of resources.

❝

Upskilling is an important element of making use of available talent. Rather than one-off training days and click-through courses, effective upskilling focuses on continuous, whole-life learning — because the skills learned today don’t always answer tomorrow’s problems.”

For example, in the U.K., the government could consider adapting its existing military reserve model to enable civilian contributions as part of a whole-of-society security approach. If the vetting model became more flexible, civilian staff leaving full-time employment might still be able to contribute to national security through a lighter commitment. This could also allow those from outside government to share expertise on a minimal commitment basis, much like they do with other organizations through non-executive roles. This would widen the talent pool to include those later in their careers who want to add a national security contribution to their legacy, but are currently excluded by the focus on those at the start of their professional lives.

Use what you have

To take advantage of available talent, organizations can enhance the skills of current staff and those joining laterally from other departments or teams. Exporting talent between different departments and organizations requires changing defined career paths in favour of flexibility. This enables new thinking, different perspectives and beneficial cross-referencing between solutions applied elsewhere. It also allows staff to build on prior learning and pursue their unique areas of interest and strengths, which supports long-term upskilling.

Taking this approach to the wider security ecosystem, organizations could share skilled employees, aided by common career pathways, aptitude tests and joint selection frameworks co-developed through shared language and systems. The Defence Nuclear Enterprise’s latest strategy report, for example, looks at shifting from a talent ownership model to one of shared benefit, creating robust structures for individuals to move between teams. 

Don’t underestimate the power of new thinking

Upskilling is an important element of making use of available talent. Rather than one-off training days and click-through courses, effective upskilling focuses on continuous, whole-life learning — because the skills learned today don’t always answer tomorrow’s problems.&

To gain the necessary tech skills, security organizations must therefore revamp vetting, adopt non-traditional recruitment strategies and optimize existing talent through life-long upskilling. When recruitment policies were first created, the landscape was inherently different, which is why security organizations struggle to keep up with tech acceleration. But if they invest in optimizing their approach to closing the tech talent gap, they will strengthen the security ecosystem as a whole and create a secure future.

https://www.securitymagazine.com/articles/100830-how-security-leaders-can-close-the-tech-talent-gap-once-and-for-all


To guard against cyberattacks in space, researchers ask “what if?”

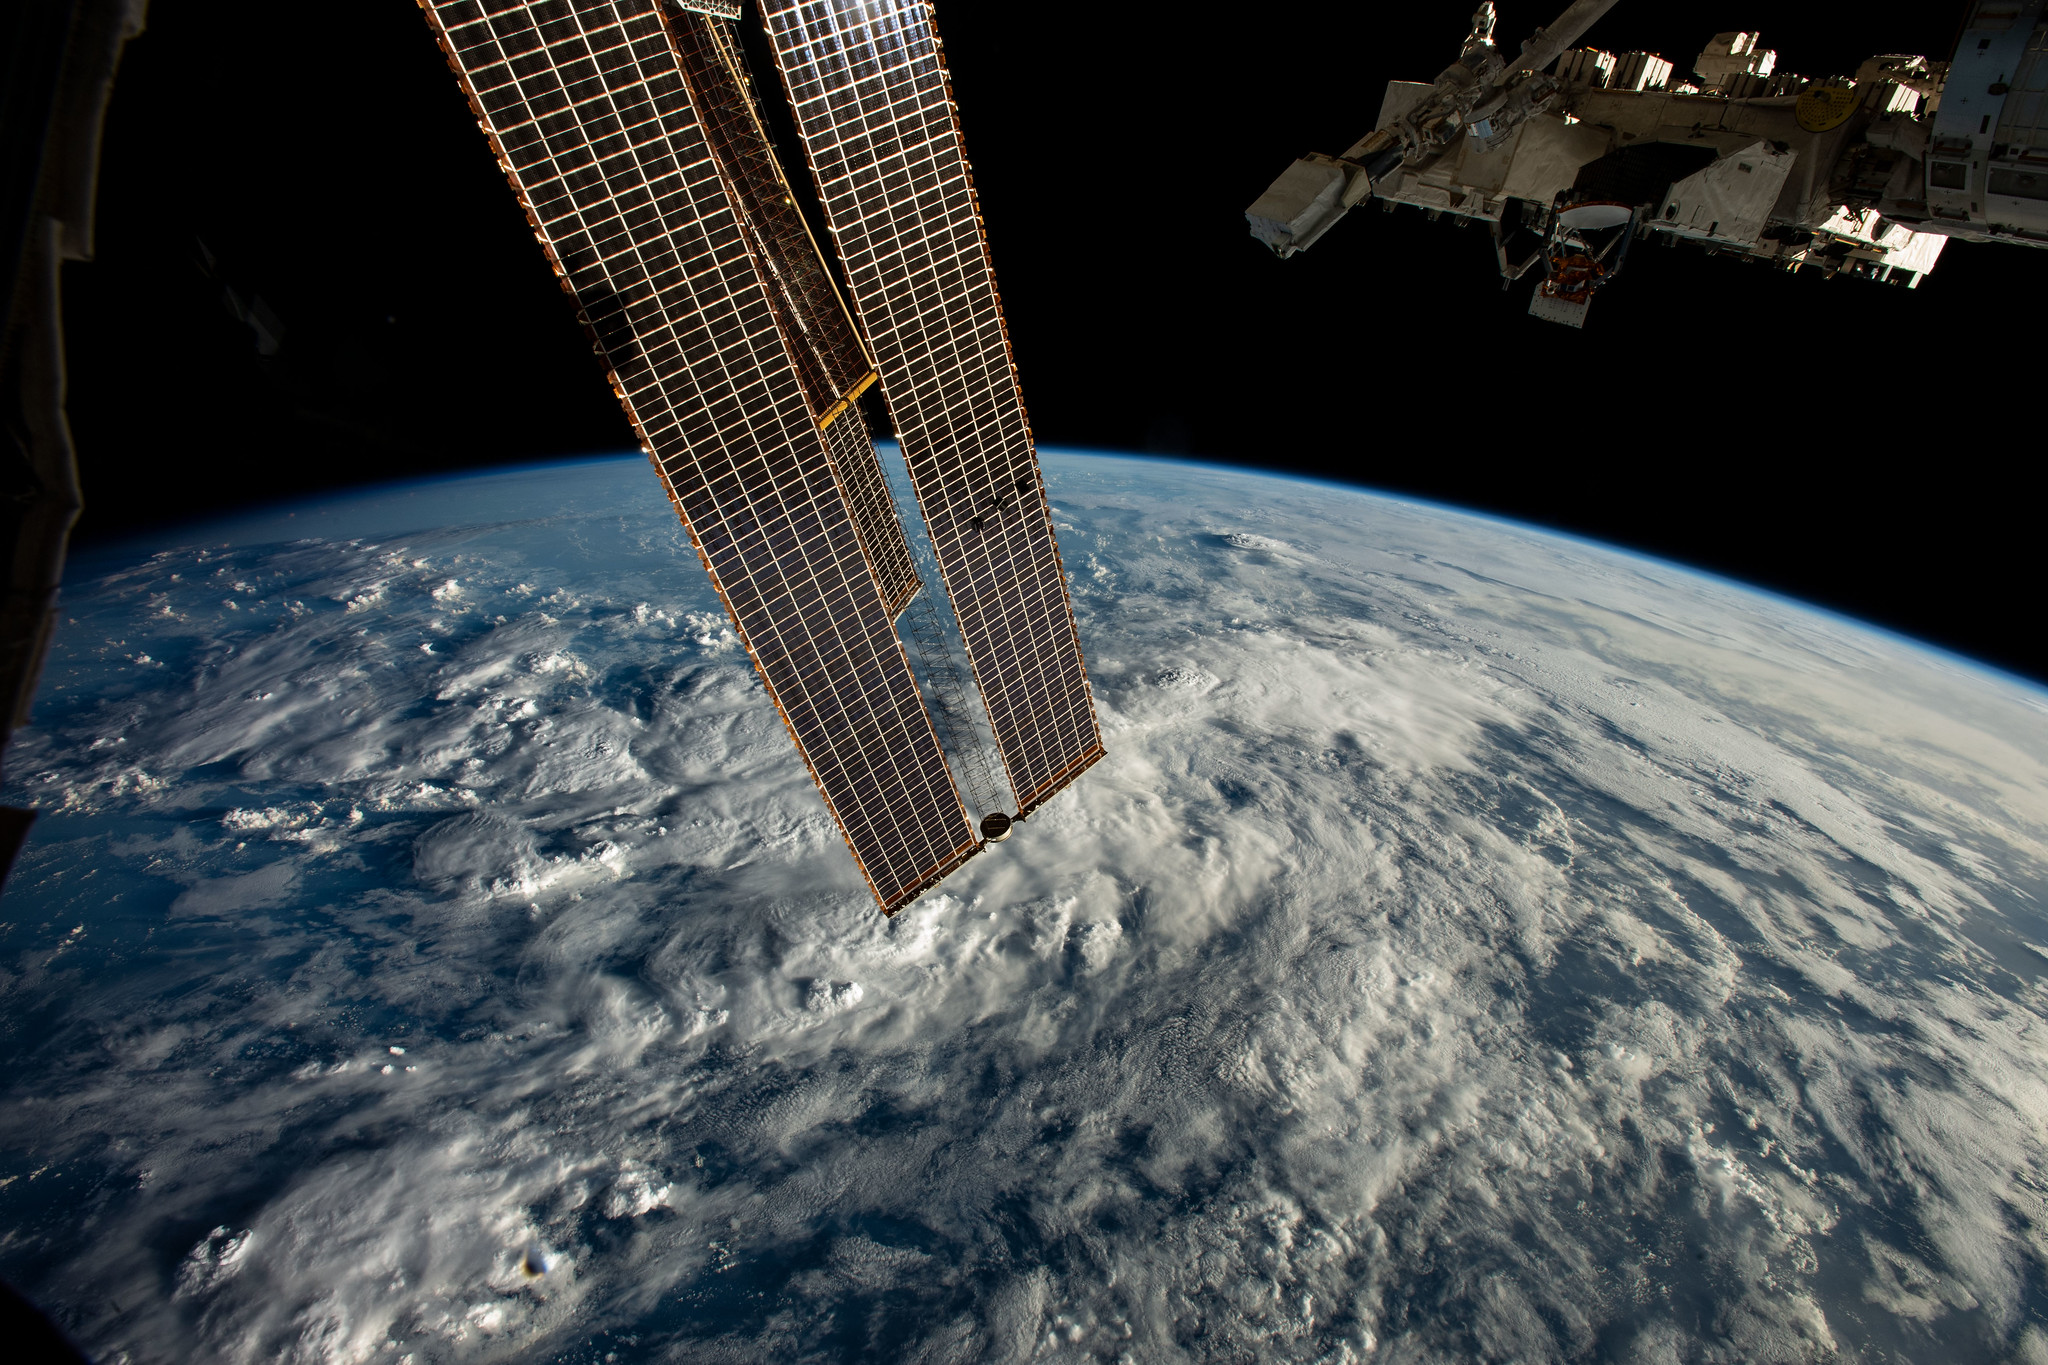
Complex space systems like the International Space Station could be vulnerable to hackers.
Enlarge / Complex space systems like the International Space Station could be vulnerable to hackers.

If space systems such as GPS were hacked and knocked offline, much of the world would instantly be returned to the communications and navigation technologies of the 1950s. Yet space cybersecurity is largely invisible to the public at a time of heightened geopolitical tensions.

Cyberattacks on satellites have occurred since the 1980s, but the global wake-up alarm went off only a couple of years ago. An hour before Russia’s invasion of Ukraine on February 24, 2022, its government operatives hacked Viasat’s satellite-Internet services to cut off communications and create confusion in Ukraine.

I study ethics and emerging technologies and serve as an adviser to the US National Space Council. My colleagues and I at California Polytechnic State University’s Ethics + Emerging Sciences Group released a US National Science Foundation-funded report on June 17, 2024, to explain the problem of cyberattacks in space and help anticipate novel and surprising scenarios.

Space and you

Most people are unaware of the crucial role that space systems play in their daily lives, never mind military conflicts. For instance, GPS uses signals from satellites. GPS-enabled precision timing is essential in financial services where every detail—such as time of payment or withdrawal—needs to be faithfully captured and coordinated. Even making a mobile phone call relies on precise coordination of time in the network.

Besides navigation for airplanes, boats, cars, and people, GPS is also important for coordinating fleets of trucks that transport goods to stock local stores every day.

Earth-observation satellites are “eyes in the skies” with a unique vantage point to help forecast the weather, monitor environmental changes, track and respond to natural disasters, boost agricultural crop yields, manage land and water use, monitor troop movements, and much more. The loss of these and other space services could be fatal to people vulnerable to natural disasters and crop failure. They could also put global economics and security at serious risk.

Many satellites are crucial for tracking natural and human activity on Earth.
Enlarge / Many satellites are crucial for tracking natural and human activity on Earth.

Factors in play

In our report, we identified several factors that contribute to the increasing threat of space cyberattacks. For instance, it’s important to recognize that the world is at the start of a new space race.

By all accounts, space is becoming more congested and more contested. Both nation-states and private companies, which are underregulated and now own most of the satellites in orbit, are gearing up to compete for resources and research sites.

Because space is so remote and hard to access, if someone wanted to attack a space system, they would likely need to do it through a cyberattack. Space systems are particularly attractive targets because their hardware cannot be easily upgraded once launched, and this insecurity worsens over time. As complex systems, they can have long supply chains, and more links in the chain increase the chance of vulnerabilities. Major space projects are also challenged to keep up with best practices over the decade or more needed to build them.

And the stakes are unusually high in space. Orbital trash zips around at speeds of 6 to 9 miles per second and can easily destroy a spacecraft on impact. It can also end space programs worldwide given the hypothesized Kessler syndrome in which the Earth is eventually imprisoned in a cocoon of debris. These consequences weigh in favor of space cyberattacks over physical attacks because the debris problem is also likely to affect the attacker.

Moreover, given critical space infrastructure and services, such as GPS, conflicts in space can spark or add more fuel to a conflict on Earth, even those in cyberspace. For instance, Russia warned in 2022 that hacking one of its satellites would be taken as a declaration of war, which was a dramatic escalation from previous norms around warfare.

https://arstechnica.com/?p=2035254


Da ACN e DIE una campagna per diffondere la cultura di cybersecurity


In un momento di forte digitalizzazione e dell’aumento del numero e della gravità degli attacchi informatici, ACN (Agenzia Nazionale per la Cybersicurezza) e DIE (Dipartimento per l’Informazione e l’Editoria) hanno dato il via a una campagna radio, tv e social per “rafforzare il fattore umano” nella cybersecurity.

“Accendiamo la cybersicurezza. Proteggiamo le nostre imprese“ è lo slogan con cui si presenta la campagna volta a diffondere la cultura di cybersecurity, specialmente tra le piccole e medie imprese che spesso non hanno la conoscenza e le risorse necessarie per contrastare i nuovi attacchi.

“Costruire la consapevolezza del crescente pericolo dei cyber-attacchi è uno dei target principali di questa campagna istituzionale. Con il nostro Dipartimento siamo impegnati a fornire a cittadini e imprese le informazioni fondamentali per la tutela della loro vita, sociale ed economica, e della loro produttività. Per questa ragione cerchiamo sempre di realizzare una coerenza di fondo fra tutte le campagne in modo che il Governo possa parlare con un tono di voce comunicativo omogeneo” ha spiegato Alberto Barachini, sottosegretario alla Presidenza del Consiglio alla guida del DIE.

“Il Dipartimento ha lavorato insieme all’Agenzia per la Cybersicurezza alla realizzazione dello spot per mettere a punto un messaggio chiaro, semplice nel quale la creatività sia al servizio del bene comune e della sicurezza del nostro Paese. Questa è solo la prima delle misure contenute nella più ampia Strategia Nazionale per la Cybersicurezza 2022 – 2026 che ci vedrà al fianco dell’Acn. Un’alleanza fondamentale grazie alla quale porteremo avanti anche una missione specifica contro la disinformazione e a tutela dell’integrità del sistema informativo nazionale“.

Campagna ACN

Credits: ACN

“In vista dell’imminente recepimento della Direttiva NIS 2 che amplierà notevolmente i settori coinvolti, è essenziale che le PMI aumentino il loro presidio di sicurezza riducendo l’esposizione alle minacce informatiche e mitigando gli impatti di eventuali attacchi cyber, al fine di salvaguardare la produttività e gli investimenti fatti” ha aggiunto Bruno Frattasi, direttore dell’ACN.

Dalle analisi effettuate da ACN attraverso il CSIRT, gli attacchi informatici ai danni delle PMI sono in aumento, sia in termini di numerosità che di impatti. Tra le principali minacce figurano la diffusione di malware e ransomware e l’utilizzo di tecniche di social engineering quali il phishing.

Barachini e Frattasi hanno sottolineato la centralità del fattore umano per il successo di queste tecniche, ribadendo l’importanza di rendere operatori e dipendenti più consapevoli dei rischi a cui le organizzazioni sono esposte.

L’iniziativa attua la misura numero 71 della Strategia Nazionale sulla “Promozione della cultura della sicurezza cibernetica” e verrà trasmessa su diversi canali (radio, tv, stampa e web) così da raggiungere dirigenti, capi d’azienda, professionisti ICT e dipendenti.

La campagna si divide in tre step: tra il 4 e il 18 luglio sono previsti 10 passaggi al giorno dello spot tv sulle reti RAI e diffusione dello spot sui social media DIE e ACN, oltre alla pubblicazione sul sito ACN della pagina promozionale con consigli sulla cybersicurezza delle PMI distinti per dirigenti, dipendenti, professionisti e fornitori IT.

In seguito, dal 15 settembre al 15 gennaio avverrà la diffusione della campagna social con diversi contenuti nativi. Infine, dal 15 settembre al 30 ottobre ci sarà una programmazione pubblicitaria dello spot sulle reti televisive commerciali, le radio nazionali e locali, contenuti social di approfondimento con alcuni consigli di cyber hygiene come la protezione dal Phishing, il backup sicuro dei dati aziendali e la gestione sicura delle password.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/07/05/da-acn-e-die-una-campagna-per-diffondere-la-cultura-di-cybersecurity/?utm_source=rss&utm_medium=rss&utm_campaign=da-acn-e-die-una-campagna-per-diffondere-la-cultura-di-cybersecurity