Will decentralized identity unlock the future of identity protection?

All eyes have been on AI over the last few years and how it has impacted businesses’ daily operations — both positively and negatively. It goes without saying that it’s a challenging moment for those working in digital identity and security as technology is evolving at an unprecedented pace. AI-powered cyber threats and identity attacks are about to explode at rates never seen before. According to results from a recent survey, over 40% of businesses say they expect fraud to increase significantly within the next 12 months. The time is now for a new way to think about and respond to security and identity fraud challenges. Decentralized identity — the idea of giving a digital wallet to customers, so they can personally hold and selectively share their own data — is fast becoming a strategic approach to do just that.

Understanding risk in today’s environment

Organizations and business leaders know that their companies are at risk and acknowledge that processes must be put in place to guard against identity fraud. It’s no longer a “nice to have” but a necessity to protect a company’s most important assets. In the survey mentioned above, organizations admitted they are not using proper protections against identity fraud. Almost all (97%) noted they are experiencing challenges with identity verification, and 52% are very concerned about credential compromise, followed by account takeover (50%). 

That being said, nearly half (49%) admitted their current fraud prevention strategy is somewhat or not at all effective at protecting against credential compromise. Despite stronger protection solutions available, many organizations aren’t taking full advantage. What these companies do have in place right now spans a more rudimentary selection of security solutions, from the increasingly common passcode authentication to knowledge-based authentication and more.

AI’s impact on identity fraud 

Identity fraud is acknowledged universally as a problem, yet often remains a vulnerability as leaders and companies struggle to implement the right methods and solutions to protect themselves. This will only get worse as AI continues to advance and evolve. Over half (54%) of IT decision-makers are very concerned that AI technology will increase identity fraud, yet 48% are not very confident they have technology in place to defend against AI attacks. 

Aside from the technology itself, only 52% expressed high confidence in their ability to detect a deepfake of their CEO — revealing the increased sophistication of and lack of education surrounding AI-generated content. Anyone today understands the pain points of being asked for multiple ways of proving they are who they say they are when they log into an account or a device. Everyone wants their information to stay protected, but there’s a line to walk between convenience and protection from risk. It’s a tricky, yet necessary, balance to strike. Risk is inevitable and the best way for companies to best defend themselves is through decentralized identity. 

Decentralized identity (DCI): An untapped opportunity

While only 38% of respondents have implemented a strategy to use DCI as a protection against fraud for both customers and employees, this is a 13% increase from last year. Everyone knows that identity management is a problem and that it’s getting harder to manage. Yet so many businesses are struggling. While most large organizations understand that decentralized identity presents a way out of the mess, not enough are putting things into practice. Concerns about integration and accessibility are preventing more widespread adoption, but the truth is that failing to adapt to this new approach to identity and security will only put organizations under more pressure — both financially and reputationally.

In terms of what companies can do to fight this evolving threat landscape, there are three actions for business executives to consider in their security strategy moving forward.

  1. Consider how DCI can form part of the organization’s wider AI response and part of the business case for digital growth and building competitive advantage. 
  2. Engage and educate leadership teams across the organization around DCI, making the case for a digital identity strategy that includes both ‘defense’ (dealing with AI-enabled security threats) as well as ‘offense’ (delivering digital growth). 
  3. Start now. It will take time to develop the right strategy, engage the right teams and partners and implement solutions. 

As technology evolves, so does the threat landscape and the need for secure identity management. Identity fraud is a widespread issue across every sector and geography, plaguing businesses and consumers alike. With the expansion and evolution of AI-based threats, security leaders can only expect this to become more of a business-critical problem. Yet while all businesses have some levels of defense, the truth is that for many, those protections aren’t enough. With the right education, planning and partnerships, organizations can put themselves in a strong position to fight increasingly sophisticated identity and fraud attacks. This is a necessity, not a choice, as attackers seize the power of AI for their bad intentions. The more organizations can do to prepare today, the better equipped they will be to defend tomorrow.

https://www.securitymagazine.com/articles/100742-will-decentralized-identity-unlock-the-future-of-identity-protection


How to close the widening AI and cybersecurity skills gap

With so many emerging cybersecurity threats, it can be easy to forget about a notable, growing cybersecurity concern: the talent gap. As malicious actors continue to evolve their tools and techniques, how can organizations keep pace with the shifting threat landscape while facing a skills shortage? 

Here, we talk to Riccardo Ocleppo, Founder and CEO of Open Institute of Technology. 

Security magazine: Tell us about your title and background. 

I am the founder of Docsity and OPIT — Open Institute of Technology. As an entrepreneur passionate about education, I develop products and services that positively impact millions. Since founding Docsity in 2010, we’ve grown to over 20 million registered students and partnered with 250+ universities worldwide to enhance and promote their programs. This experience inspired me to establish OPIT, which aims to revolutionize technology-focused higher education with innovative, flexible, career-aligned curricula that democratize access to higher education in technology fields.

Security magazine: Some say it is necessary to have a traditional higher education degree in order to work in the fast-paced cybersecurity field, especially when it comes to AI. What are your thoughts on the subject? 

While a traditional university degree can provide valuable foundational knowledge and critical thinking skills, the fast-paced nature of the cybersecurity field, (especially in areas like AI) means that practical, hands-on training is just as important. Many of the most successful cybersecurity professionals have backgrounds that blend formal education with real-world experience and continuous learning.

The approach we find works best is to combine a solid academic grounding — both technical and managerial — with opportunities for applied projects, industry internships and certifications; this allows students to be best prepared to hit the ground running in cybersecurity careers. Theoretical understanding of topics like governance, network security, cryptography, risk management as well as other cutting-edge areas is indeed important; however, the ability to actually implement these technologies to solve complex, evolving security challenges is what employers are seeking.

Security magazine: How can practical training in AI can be directly applied to the ever-evolving cybersecurity market? 

The cybersecurity landscape is constantly shifting, and AI is accelerating this. Think about deep fakes, next-level social engineering, AI malware generation/adaptation and more. On the other side, AI and machine learning are also proving to be invaluable tools for identifying patterns, automating responses and staying ahead of sophisticated cyber criminals.

In this context, teaching students how AI can be used on both sides (attacking and defending) is as key as allowing them to test such things first-hand. This includes developing skills — through practice — in areas like:

  • Applying natural language processing to analyze threat intelligence and security logs
  • Automating incident response and security operations with AI-powered systems
  • Leveraging generative AI to create synthetic data for security testing

The next generation of cybersecurity professionals needs to know and use these technologies to solve the constantly changing cybersecurity challenges. 

Security magazine: What are some actionable ways to close the cybersecurity skills gap? 

I believe a multi-pronged approach is needed in higher education in cybersecurity:

  • Offer more specialized cybersecurity degree programs, certificates and professional development courses to build a larger pipeline of skilled talent.
  • Incorporate more project-based learning, internships and real-world simulations into cybersecurity curricula to give students practical experience.
  • Encourage professionals from adjacent fields like IT, data science and software engineering to explore cybersecurity through bridging programs and skills development initiatives.
  • Debunk the myth that cybersecurity professionals are super tech profiles. Cybersecurity is a multifaceted field, including both technical and managerial aspects. Cybersecurity professionals might come from a wide variety of backgrounds.
  • Work closely with employers to understand their evolving needs and tailor educational offerings accordingly. Leverage industry partnerships to provide students with mentorship and career placement support.
  • Actively recruit and support underrepresented groups in cybersecurity to expand the talent pool and bring diverse perspectives to the field.

Security magazine: Anything else you’d like to add?

Certifications also play a crucial role in ensuring that professionals in the field are recognized for their skills in the field. It is a way to prove the skills acquired through training courses and your experiences in practice. However, it is important to highlight that the learning process does not stop there. The constant and rapid evolution of cyber threats requires a constant commitment from the student to stay up to date with the latest trends.

My tip for staying current is to participate in extracurricular training courses, read articles and specialized publications, sign up for webinars and online conferences, join groups, and receive newsletters on the topic. Investing in continuous self-improvement allows professionals to remain relevant in their industry and can open up new career opportunities. 

https://www.securitymagazine.com/articles/100678-how-to-close-the-widening-ai-and-cybersecurity-skills-gap


Fortifying the software supply chain: A crucial security practice

The software supply chain (SSC) serves as the backbone of software development, encompassing every stage from code creation to deployment infrastructure. However, the very interconnectedness that makes the SSC efficient also renders it vulnerable to escalating cyber threats.

The urgency of software supply chain security

Software supply chain security (SSCS) is paramount in safeguarding the integrity and security of software throughout its lifecycle. The gravity of reinforcing SSCS is underscored by the “State of Software Security 2023” report from Veracode, revealing that over 80% of applications contain at least one security vulnerability. Moreover, ReversingLabs reports a staggering 1300% increase in cybersecurity threats via open-source repositories from 2020 to 2023, signaling the heightened sophistication and frequency of attacks targeting the SSC.

Navigating the evolving landscape of SSCS

The proliferation of high-profile SSC attacks, such as breaches compromising widely used libraries, emphasizes the potential for significant downstream impacts across dependent applications. This cascade effect underscores the evolving and expanding attack surfaces within the supply chain, particularly with the proliferation of open-source components.

Strategies for a resilient software foundation

Addressing these challenges necessitates proactive measures. Adopting the National Institute of Standards and Technology’s (NIST) Secure Software Development Framework (SSDF) guidelines is crucial, as they help mitigate risks across the software development lifecycle (SDLC). Additionally, implementing a Software Bill of Materials (SBOM) is indispensable. An SBOM provides a comprehensive inventory of all software components, enhancing transparency and aiding in the swift identification and remediation of vulnerabilities. Coupled with best practices for managing open-source dependencies recommended by the Open Source Security Foundation (OpenSSF), organizations can significantly bolster their SSC defenses.

The complexity of AI/ML in SSCS

The integration of Artificial Intelligence (AI) and Machine Learning (ML) into the software supply chain introduces additional complexities. The potential for data poisoning in AI/ML training datasets and the opaque nature of some AI models present unique security challenges that must be navigated carefully.

Comprehensive approaches to mitigating SSC risks

A robust SSC security strategy involves multiple layers of protection:

  1. Code signing: Utilizing digital signatures ensures the authenticity and integrity of software by verifying that the code remains unaltered from development to deployment. Employing hardware security modules (HSMs) for key management enhances the security of code signing practices.
  2. Application encryption: Encrypting sensitive data both at rest and in transit is fundamental. Application encryption secures code across various platforms, safeguarding against unauthorized access during SSC breaches.
  3. Cryptographic key management: Effective encryption depends on secure cryptographic key management, ensuring that only authorized personnel can access sensitive elements like the SBOM.

Expanding the discussion: Extending the dialogue on SSCS

While the outlined strategies provide a solid foundation for bolstering SSC security, it’s essential to delve deeper into each aspect and explore additional avenues for enhancement. For instance, organizations can leverage threat intelligence platforms to proactively identify and mitigate potential vulnerabilities in open-source components before they are integrated into the SSC. Moreover, continuous monitoring and auditing of the SSC can provide real-time insights into emerging threats and vulnerabilities, enabling timely remediation actions.

Additionally, collaboration among stakeholders within the software supply chain ecosystem, including developers, vendors and end-users, is vital for fostering a collective defense posture against evolving cyber threats. By sharing threat intelligence, best practices and lessons learned, stakeholders can collectively strengthen the resilience of the SSC and mitigate the risk of supply chain attacks.

Furthermore, as the adoption of DevOps and agile methodologies continues to gain traction, organizations must integrate security seamlessly into their development workflows. This entails embedding security controls and best practices throughout the SDLC, from initial code development to deployment and beyond. Embracing automation and orchestration technologies can streamline security processes and ensure consistency and accuracy in security implementations across the SSC.

Embracing a comprehensive approach to SSC security

As organizations navigate the evolving threat landscape and strive to fortify their software supply chains, it’s clear that a proactive and multi-layered approach to SSC security is essential. By adopting industry best practices, leveraging advanced technologies and fostering collaboration across the supply chain ecosystem, organizations can strengthen their defenses against cyber threats and mitigate the risk of supply chain attacks.

When software underpins virtually every aspect of modern society, securing the software supply chain is not just a best practice; it’s a strategic imperative. By prioritizing SSC security and investing in robust security measures, organizations can protect their critical assets, maintain customer trust, and safeguard against the potentially devastating consequences of supply chain breaches. 

https://www.securitymagazine.com/articles/100741-fortifying-the-software-supply-chain-a-crucial-security-practice


Affrontare i Rischi Informatici nel Pubblico: Normative, Rivoluzioni e Strategie di Mitigazione – Tavola Rotonda

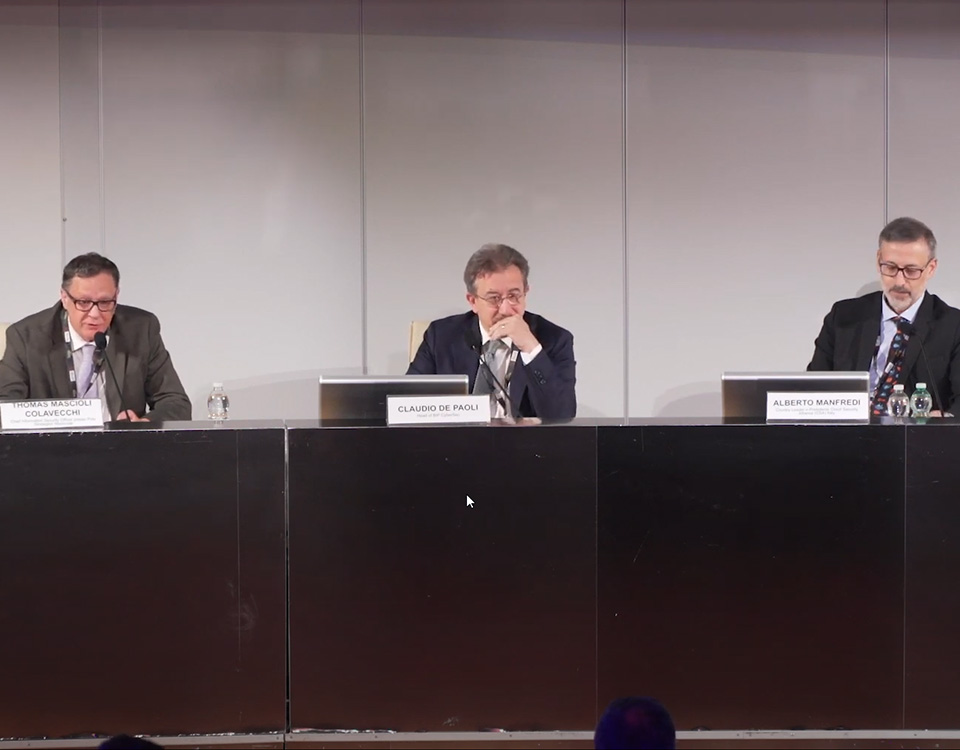
Tavola Rotonda tenutasi durante la 12a edizione della Cyber Crime Conference il 18 aprile 2024, dove sono intervenuti:

  • Thomas Mascioli Colavecchi, Chief Information Security Officer presso Polo Strategico Nazionale
  • Alberto Manfredi, Country Leader e Presidente Cloud Security Alliance (CSA) Italy
  • Claudio De Paoli, Head of BIP CyberSec, in veste di moderatore

Guarda la registrazione video del panel:

[embedded content]

Digitalizzazione della Pubblica Amministrazione

L’incontro ha discusso lo stato attuale della trasformazione digitale nella Pubblica Amministrazione italiana, dove i prossimi obiettivi sono portare il 35% dei servizi digitali su infrastrutture cloud, rendere tutti i servizi più fruibili dalla cittadinanza e garantirne la conformità alle regole sulla classificazione dei dati della P.A.

In apertura, il moderatore Claudio De Paoli ha citato la Determina n. 307/2022 e i nuovi processi di qualificazione e classificazione dei dati ivi previsti, che attualmente si basano su uno schema a quattro livelli (ordinario, critico, strategico, strategico plus).

Ruolo del Polo Strategico Nazionale

A seguire Thomas Mascioli Colavecchi – CISO del Polo Strategico Nazionale – ha citato l’ultima Relazione annuale sulla Politica dell’Informazione per la Sicurezza, in cui si evidenziano gli interventi tecnologici e le riforme strutturali messe in campo dal governo nell’arco dell’anno passato, tra le quali “il supporto alla migrazione al cloud attraverso la creazione di una infrastruttura nazionale”.

Una delle principali novità prevede proprio il supporto alla migrazione al cloud attraverso la creazione di un’infrastruttura nazionale: qui si colloca il ruolo del Polo Strategico, attestato dall’Agenzia per la Cybersicurezza Nazionale come unico ente in Italia al massimo livello (Q*4) previsto per il settore.

Anche in base a questa posizione di leadership, la sua principale sfida strategica sarà quindi accompagnare le Pubbliche Amministrazioni nella migrazione dei loro dati sul cloud, supportando al tempo stesso l’innalzamento dei livelli di sicurezza, in una valida operazione di partenariato tra pubblico e privato.

Risorse della Cloud Security Alliance (CSA)

In qualità di co-fondatore e presidente del suo capitolo italiano, il relatore Alberto Manfredi ha poi presentato Cloud Security Alliance: un’associazione nata a Seattle nel 2009 con l’intento di sviluppare linee guida – ad oggi più di 400, tutte consultabili gratuitamente online – oltre a formazione e certificazioni per la sicurezza cloud.

Nell’intervento sono state citate diverse risorse create da CSA, tra le quali una formazione specifica in ambito di Zero Trust e soprattutto lo schema di certificazione CSA Security Trust Assurance and Risk (STAR), oggi richiesto dalla Determina n. 307/2022 come mandatorio per qualificare i servizi cloud ai due livelli più alti (QC3 e QC4).

Tra gli obiettivi futuri della ricerca CSA, Manfredi ha citato lo sviluppo di linee guida e certificazioni della sicurezza dell’AI, in particolare GenAI, e l’evoluzione del Quantum Computing a partire dall’adozione di algoritmi di crittografia Quantum Resistant. Questi obiettivi richiederanno l’istituzione di tavoli di lavoro allargati con i vari stakeholder, come fornitori di servizi, Pubbliche Amministrazioni, agenzie ed associazioni esperte di settore, per garantire un’adozione delle nuove tecnologie conforme sia alle esigenze di sicurezza a breve termine che agli sviluppi normativi futuri.

Sicurezza del Cloud: una Responsabilità Condivisa

In conclusione del panel i relatori hanno evidenziato la necessità di affrontare anche gli aspetti culturali legati a questa trasformazione, senza illudersi che la migrazione al cloud garantisca automaticamente la sicurezza dei servizi.

È stata inoltre sottolineata l’importanza della ricerca, della formazione continua e della collaborazione tra i differenti attori del settore.

Ciò al fine di sviluppare best practice condivise per la governance del cloud, armonizzando i livelli di robustezza dei diversi soggetti coinvolti e così garantendo a questo ecosistema un’adeguata sicurezza complessiva.

Il programma completo della Cyber Crime Conference 2024 è disponibile al seguente link: https://www.ictsecuritymagazine.com/eventi/cybercrimeconference2024#programma

Iscriviti alla nostra newsletter per rimanere aggiornate sulle nostre iniziative: https://www.ictsecuritymagazine.com/newsletter/

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/cybersecurity-video/affrontare-i-rischi-informatici-nel-pubblico-normative-rivoluzioni-e-strategie-di-mitigazione-tavola-rotonda/


La catena di custodia della digital evidence

In linea generale, una volta raccolto il reperto dalla scena del crimine sorge l’esigenza di conservarne l’originale autenticità in tutti i passaggi successivi – anche mediante documentazione dei singoli spostamenti e indicando chi vi entra in contatto – affinché possa giungere inalterato sino al dibattimento e affinché, in tale sede, possa esserne opportunamente verificata l’attendibilità, valutando la corretta applicazione dei principi cardine della c.d. catena di custodia, espressione con cui «vengono indicati l’insieme di passaggi, formalizzati con un sistema di tracciamento (manuale o elettronico), attraverso i quali il reperto, o meglio i plichi ed i confezionamenti in cui è conservato, transita dalla scena del crimine alla fase del giudizio»[1].

In altre parole, la catena di custodia è la «documentazione cronologica che mostra la conservazione dei reperti dal momento della raccolta a quello della produzione in giudizio»[2] e che permette in sede giudiziale di poter valutare l’attendibilità del reperto sotto i profili della sua integrità e genuinità, o meglio di verificare che durante tutti i passaggi che hanno coinvolto il reperto sia stato salvaguardato l’insieme di informazioni che intrinsecamente possiede[3].

Alla necessità di rispettare i principi della catena di custodia, basilari per la buona riuscita dell’indagine, non fa eccezione nemmeno la prova informatica; caratterizzata, inoltre, da una fragilità che impone un’attenzione ancora maggiore onde impedirne modificazioni involontarie.

Esaurita, dunque, la fase di acquisizione dei dati dal supporto oggetto d’investigazione, le digital evidence ottenute devono essere salvaguardate per garantire il loro ingresso all’interno del processo nello stesso stato nel quale sono state rinvenute. A tal fine occorrerà conservare adeguatamente sia la copia forense che tutte le altre copie che potranno essere estratte a partire da quest’ultima.

Allo stesso modo, al fine di assicurare l’integrità dell’intero quadro probatorio, occorre che anche rispetto al supporto originale siano dettagliatamente documentati gli spostamenti e le fasi operative o conservative che lo interessano, dal suo rinvenimento fino al giudizio.

Nonostante la centralità di questa fase, esattamente come avviene per l’acquisizione, non è però rinvenibile una normativa atta a disciplinarne con chiarezza i passaggi.

La sola disposizione cui è possibile fare riferimento, infatti, è contenuta nel comma 2 dell’art. 260 c.p.p., rubricato “apposizione dei sigilli alle cose sequestrate. Cose deperibili. Distruzione di cose sequestrate”[4], dove non viene indicata una procedura precisa ma è unicamente previsto che “quando si tratta di dati, di informazioni o di programmi informatici, la copia deve essere realizzata su adeguati supporti, mediante procedura che assicuri la conformità della copia all’originale e la sua immodificabilità…”.

Anche in questo caso la strategia del legislatore, stando alla terminologia adoperata, è lasciare la possibilità di fare ricorso alle best practices indicate dalle linee guida internazionali, senza imporre modalità attuative già predeterminate agli operatori.

Anche in questo caso però il ricorso alle migliori pratiche, stante l’omissione dell’indicazione di precise conseguenze in caso di violazione, non sembrerebbe comportare conseguenze sul piano della validità del reperto informatico.

Per la giurisprudenza, in particolare, la disposizione non imporrebbe modalità di custodia obbligatorie, contenendo direttive puramente indicative e di conseguenza derogabili sia per ragioni di assoluta impossibilità che di opportunità. Pertanto, scelte operative inidonee potrebbero avere effetto solo sotto il profilo della valutazione della prova ex art. 192 c.p.p., senza alcuna ripercussione nell’ottica della nullità o inutilizzabilità processuale del reperto digitale[5].

In buona sostanza, la giurisprudenza, ha riadattato le medesime conclusioni alle quali era già pervenuta in tema di acquisizione di digital evidence, sdoganando – anche nella fase della catena di custodia – il principio in base al quale il mancato rispetto di buone pratiche non costituisce automaticamente motivo di invalidità della prova informatica, potendo semmai costituire uno strumento per calibrare il peso giudiziario dell’elemento probatorio. È chiaro che in ogni caso, al fine di non incappare in un vizio motivazionale, il giudice in sentenza resta vincolato al dovere di evidenziare le motivazioni che lo hanno addotto a prendere in considerazione elementi di prova provenienti da processi investigativi derogatori dei principi della catena di custodia.

Non vi è dubbio, comunque, che il rispetto delle indicazioni elaborate dagli standard internazionali fornisca un alto grado di attendibilità al reperto informatico, essendo pertanto detti principi, seppur non cogenti, diffusi nelle prassi operative. Ciò perché seguire tali principi per la custodia dei dati rende di fatto possibile, anche in momenti successivi, verificare l’autenticità del materiale informatico raccolto che potrà essere direttamente visionato, nonché pienamente conosciuto, sia dalle parti sia dal giudice stesso[6].

Dal punto di vista tecnico, nella digital forensics, la catena di custodia si concretizza consiste in un documento all’interno del quale viene riportata, oltre alla descrizione del reperto digitale, ciascuna operazione svolta in relazione al medesimo con l’indicazione del momento di svolgimento (data e ora) e del soggetto materialmente intervenuto. Altre informazioni possono riguardare gli spostamenti, il luogo di custodia e le modalità con la quale questa viene attuata[7].

In termini pratici, all’interno di tale documento viene descritto l’intero arco di vita della digital evidence nel contesto investigativo, dal momento della sua raccolta alla presentazione innanzi all’autorità giudiziaria[8].

Per garantire il corretto funzionamento del meccanismo di conservazione è altresì necessario provvedere all’apposizione dei sigilli sia sul dispositivo originale, sia sui supporti contenenti le copie forensi[9].

Un’eventuale compromissione del sigillo potrà infatti rivelare una possibile manomissione dell’evidenza elettronica, con conseguente inattendibilità del materiale probatorio sul piano processuale.

La peculiarità della digital forensics, inoltre, impone di ragionare sul concetto di protezione dell’evidenza digitale da fattori esterni, con ciò intesi fenomeni provenienti da fonti estranee all’evidenza digitale e al supporto che la ospita ma capaci di influenzarne irrimediabilmente l’integrità e capaci di alterazioni da remoto, bypassando il sistema di sigilli fisico (pertanto molto complessi da individuare).

La questione della protezione della digital evidence dal pericolo di aggressioni ha ricevuto l’attenzione dei più importanti standard internazionali, tra i quali risalta l’ISO/IEC 27037:2012.

In particolare, le linee guida offerte da quest’ultimo si focalizzano sulla necessità di tutelare il dato informatico da fenomeni di perdita (loss), manomissioni (tampering) e distruzioni (spoliation) di informazioni, durante la fase di raccolta, trasporto e stoccaggio nel luogo finale di conservazione.

Infatti – prelevata la possibile prova dalla scena del crimine – occorre fare in modo che questa, una volta confezionata, giunga nel sito di deposito senza subire contaminazioni. È proprio un opportuno confezionamento o impacchettamento del materiale probatorio rinvenuto che scongiura quanto più possibile il prodursi di fenomeni deteriorativi, che possono provenire sia da condizioni naturali che da attività dolose o colpose (come ad esempio errori involontari degli operatori).

Le cause di deterioramento naturale che possono colpire il dato digitale possono riguardare fenomeni ambientali (ad esempio l’umidità, che come risaputo danneggia i sistemi elettronici, fonti di calore oppure, qualora il reperto si trovi all’aperto, pioggia e condizioni atmosferiche in generale: dalla grandine che potrebbe colpire la componente hardware, ai fulmini che potrebbero mandare in tilt il sistema).

I fenomeni volontari, invece, possono consistere sia in danneggiamenti fisici prodotti direttamente sul supporto informatico sia in attacchi da remoto mediante accesso abusivo al sistema. Si pensi a dispositivi accesi con sistema bluetooth attivato, collegati ad altri dispositivi o direttamente connessi alla rete, dove qualsiasi utente in linea può rappresentare un rischio concreto di alterazione. Infine, occorre tenere presente l’alta sensibilità degli apparecchi elettronici nei confronti di campi elettromagnetici, onde radio e in generale frequenze generate da altri sistemi elettronici che potrebbero interferire irreversibilmente sull’integrità del dato, se non addirittura rendere inservibile il supporto dove è registrato.

Durante la fase di trasporto dell’evidenza digitale, pertanto, è necessario adottare strategie protettive utilizzando strumenti capaci di isolare il dispositivo prelevato dal mondo esterno, sia fisico che digitale.

Per i motivi sopra visti, infatti, non è sufficiente riporre l’elemento di prova informatico all’interno di comuni confezioni, come buste di carta o contenitori di plastica, utilizzati ad esempio per l’impacchettamento dei reperti biologici, ma sono necessarie tutele specifiche con l’ausilio di strumenti adeguati.

Tra le diverse soluzioni vi è l’inserimento del supporto prelevato all’interno di una gabbia di Faraday, ovvero un particolare contenitore composto da materiale elettricamente conduttore in grado di schermare le onde elettromagnetiche e le frequenze radio esterne, così rendendo impossibile l’interazione tra il dispositivo elettronico in esso contenuto e apparecchi o campi elettrostatici esterni[10].

Un altro strumento – per ovvi motivi di difficile impiego nella pratica – è il c.d. jammer, capace di inibire temporaneamente la funzione di emissione e ricezione delle onde radio degli apparecchi elettronici che si trovano all’interno del suo raggio d’azione, rendendo in questo modo impossibile comunicazioni tra questi e il supporto prelevato[11].

Simili strategie, chiaramente, devono essere adottate anche successivamente alla fase di trasporto e più propriamente all’interno del luogo di stoccaggio, dove oltre all’emarginazione del dispositivo dall’esterno potrebbero essere adoperati sistemi di videosorveglianza e sistemi altri accorgimenti per rendere inaccessibile a soggetti non autorizzati l’ingresso ai locali di custodia.

Nonostante tutti gli accorgimenti adottabili sul piano della sicurezza, preme sottolineare come il rischio di alterazione non sia mai completamente eliminabile[12]; talvolta, quindi, potrebbe rendersi necessario analizzare direttamente il supporto repertato per verificare che non vi siano state manomissioni o accessi da persone non autorizzate durante le fasi di raccolta, trasporto e conservazione.

In tali evenienze, procedere con dei controlli mirati si rivelerebbe quindi un utile strumento di garanzia ai fini dell’attendibilità del reperto, che – seppure trattato con la massima precauzione,– soggiace sempre, anche se in percentuali bassissime, al rischio di subire violazioni.

In particolare, a talune condizioni, con l’ausilio di appositi software è possibile ricostruire la timeline del dispositivo[13], per verificare che essa coincida con la sequenza cronologica di utilizzo come descritta nel documento della catena di custodia.

In estrema sintesi, nella digital forensics la catena di custodia costituisce un sistema procedurale che, seppure non obbligatorio sul piano giuridico, si rivela essenziale per il corretto esito delle indagini.

Il rispetto dei relativi principi e il corretto uso della strumentazione atta alla protezione del dato informatico, infatti, garantiscono la possibilità di condurre verifiche ex post sulla vita investigativa del reperto digitale.
Tutto ciò, nell’ottica del giusto processo, consente di consegnare nelle mani dei soggetti coinvolti nella dinamica giudiziale la possibilità di verificare in totale trasparenza l’integrità e l’autenticità del materiale probatorio.

Questo articolo è stato estratto dal white paper “La Digital forensics nel processo penale” disponibile in maniera libera e gratuita al seguente link: https://www.ictsecuritymagazine.com/pubblicazioni/digital-forensics-nel-processo-penale/

Note

[1] R. GENNARI e L. SARAVO, “Tecnica, tecnologia e scienza sulle tracce del reato – Le tracce”, in Manuale delle investigazioni sulla scena del crimine, cit., p. 496, dove gli autori specificano che la catena di custodia è meglio nota con il nome inglese “chain of custody”. Effettivamente, preme sottolineare come tale fase dell’investigazione forense sia propria degli sviluppi avutisi in tale settore nella prassi dei paesi anglosassoni e in particolare in quella dell’ordinamento nordamericano. Su quest’ultimo aspetto si veda R. MURENEC, op. cit., p. 128, nota (269).

[2] F. COLAIUDA, “La qualità dell’investigazione sulla scena del crimine – il metodo di lavoro basato sui protocolli operativi e sulle check lists”, p. 1, consultabile sul sito http://www.associazionelaic.it/wp-content/uploads/2018/07/Colaiuda-3.pdf.

[3] R. GENNARI e L. SARAVO, op. cit., p. 497, dove dopo aver individuato quale obiettivo della catena di custodia la salvaguardia delle informazioni contenute dal reperto si precisa che la protezione afferisce a tre aspetti: quello «Scientifico dovuto alla necessità di preservare le tracce da fenomeni degenerativi e degradativi, nonché da possibili contaminazioni» (si aggiunge che in ottica di digital forensics potrebbe tradursi come la necessità di evitare alterazioni del dato digitale); quello «Formale» per il quale «tutte le fasi di custodia, dal repertamento alle analisi di laboratorio, devono essere opportunamente documentate [… al fine di] garantire che non vi sia pericolo di scambio e che per l’oggetto e le informazioni in esso contenute non vi possano essere altre provenienze al di fuori di quella documentata»; quello «Processuale [che] scaturisce dalla necessità di garantire in qualsiasi fase dell’accertamento, a partire quindi dall’ambito nel quale ha origine il reperto, l’acquisizione e la perfetta gestione della fonte di prova scevra da qualsiasi pericolo di manipolazione o ipotesi di manipolazione che ne potrebbe diminuire il valore probatorio».

[4] Si veda sul punto anche R. MURENEC, op. cit., pp. 128 e 129, dove viene fatto apposito rimando a quanto previsto da detta disposizione ai fini di garanzia dell’attendibilità e inalterabilità della prova informatica.

[5] D. CURTOTTI, “Il sequestro”, in “Cyber forensics e indagini digitali Manuale tecnico-giuridico e casi pratici”, cit., p. 475, dove si legge: «Si dica subito che le modalità di custodia delle cose sequestrate indicate dall’art. 260 costituiscono, per la giurisprudenza, prescrizioni meramente indicative che, da un lato, sono derogabili per ragioni di assoluta impossibilità o di opportunità, e, dall’altro lato, non sono astrattamente contestabili, tranne che nel caso in cui dalla loro mancata applicazione vogliano dedursi inconvenienti sostanziali attinenti a concrete ipotesi di alterazione, modificazione o sostituzione dei reperti. Ne consegue che l’inosservanza delle norme non è sanzionata da alcuna ipotesi di nullità ma può incidere unicamente sul diverso profilo della valutazione della genuinità della prova, secondo le regole generali dettate dall’art. 192 c.p.p.».

[6] Si veda L. BARTOLI e C. MAIOLI, “La catena di custodia del dato digitale: tra anelli solidi e anelli mancanti”, in Informatica e diritto, XLI annata, Vol. XXIV, 2015, n. 1-2, p. 141, dove trattando dell’importanza della trasparenza nella digital forensics e nella catena di custodia si precisa che «Un’avvertenza preliminare sembra però opportuna: né le migliori tecniche né le più inespugnabili costruzioni normative possono eliminare in radice il pericolo di errori, perdite o incertezze. Alle norme spetterà il compito di salvaguardare, allora, non tanto la certezza dell’autenticità, quanto la trasparenza del percorso, l’occasione di conoscerne i passaggi. Per il giudice e le parti sarà così possibile smascherare i più malsicuri, considerarne il margine di rischio o ripercorrerli – a volte persino replicarli – così da corroborare o smentire la tenuta metodologica delle procedure adoperate». In proposito di tale affermazione, a loro volta gli autori operano un richiamo a E. CASEY, “Digital Evidence and Computer Crime”, III ed.,Waltham,Academic Press, 2011, p. 68 e ss.; ID., “Error, Uncerainty and Loss in Digital Evidence”, in International Journal of Digital Evidence, Vol. 1, 2002, p. 3, www.utica.edu.

[7] Per un esempio grafico di documento di catena di custodia si veda R. MURENEC, op. cit., p. 129.

[8] Ibidem, dove in nota (269), facendo riferimento al modello di chain of custody dell’esperienza nordamericana, viene precisato che «questo documento [la catena di custodia] deve sempre accompagnare, quasi fosse una “carta d’identità”, gli elementi di prova, descrivendone in maniera precisa la res acquisita e indicando inequivocabilmente il nominativo degli individui che con essa entrano in contatto ed il momento e il luogo in cui ciò avviene».

[9] Si veda D. CURTOTTI, ultima opera citata, p. 476, dove viene riportato un orientamento giurisprudenziale minoritario per il quale, usando le parole dell’autrice, «risultano inutilizzabili le indagini condotte su un computer regolarmente sequestrato ma custodito in uno scatolone aperto, privo dell’apposizione di sigilli contrariamente a quanto dispone l’art. 260 c.p.p.», la pronuncia n questione è Cass. Pen., Sez. III del 19 gennaio 2010.

[10] Per un approfondimento sulla gabbia di Faraday e il suo impiego nell’informatica forense si veda il sito https://www.bit4law.com/blog/informatica-forense-incident-response/gabbia-di-faraday-informatica-forense/. Per esempi relativi a dispositivi utilizzabili per l’isolamento dei supporti informatici si veda https://www.dmi.unict.it/~battiato/CF1213/Lezione02%20-%20ISO%20e%20misurazione%20alterazioni.pdf dove vengono riportare in immagine alcune delle soluzioni adottabili.

[11] Occorre precisare che l’uso di strumenti come il jammer, proprio poiché volti ad azioni di disturbo delle frequenze radio e quindi ad impedire comunicazioni, è sottoposto a stringenti vincoli legislativi, si veda in proposito il dettato dell’art. 617 bis c.p. rubricato «Installazione di apparecchiature atte ad intercettare od impedire comunicazioni o conversazioni telegrafiche o telefoniche».

[12] Come è risaputo nel campo della sicurezza informatica non esiste il c.d. “rischio 0”, sussistendo sempre, nonostante le migliori cautele, una percentuale per quanto bassa di rischio.

[13] Per un approfondimento in tale senso si veda P. DAL CHECCO, “Hacking-Boat 2019 – Digital Forensics”, consultabile sul sito https://hackinboat.it/wp-content/uploads/2019/05/HackInBoat-Digital-Forensics-Paolo-Dal-Checco.pdf.

Articolo a cura di Francesco Lazzini

Profilo Autore

Laureato in giurisprudenza con successivo conseguimento dei master in Scienze Forensi (Criminologia-Investigazione-Security-Intelligence) e in Informatica giuridica, nuove tecnologie e diritto dell’informatica. Attività di studio postuniversitario focalizzata in materia di indagini con l’utilizzo del captatore informatico e digital forensics.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/la-catena-di-custodia-della-digital-evidence/


Crescono gli attacchi di compromissione delle e-mail aziendali


Negli ultimi 12 mesi gli attacchi di compromissione delle e-mail aziendali sono aumentati fino a rappresentare il 10,6% del social engineering tramite posta elettronica: è quanto emerge da Email Threats and Trends (Vol. 1) di Barracuda, report che ha analizzato 69 milioni di attacchi su 4,5 milioni di caselle di posta elettronica.

Le e-email di business sono colpite anche dal conversation hijacking: i cybercriminali si inseriscono in una conversazione già esistente o ne iniziano una nuova con l’obiettivo di esfiltrare dati sensibili e possibilmente prendere il controllo dell’account. Gli attacchi di conversation hijacking rappresentano solo lo 0,5% del totale, ma Barracuda riporta che si tratta di un aumento del 70% rispetto al 2022.

Gli attacchi alle email di business hanno fatto perdere milioni di dollari a organizzazioni di diversi settori nel 2023. Generalmente un attaccante si finge un dipendente dell’azienda, di solito un executive, e richiede soldi tramite carte regalo o donazioni. Questi attacchi non colpiscono solo utenti di alto profilo, ma chiunque abbia accesso alle informazioni finanziarie dell’azienda e ad altri dati sensibili.

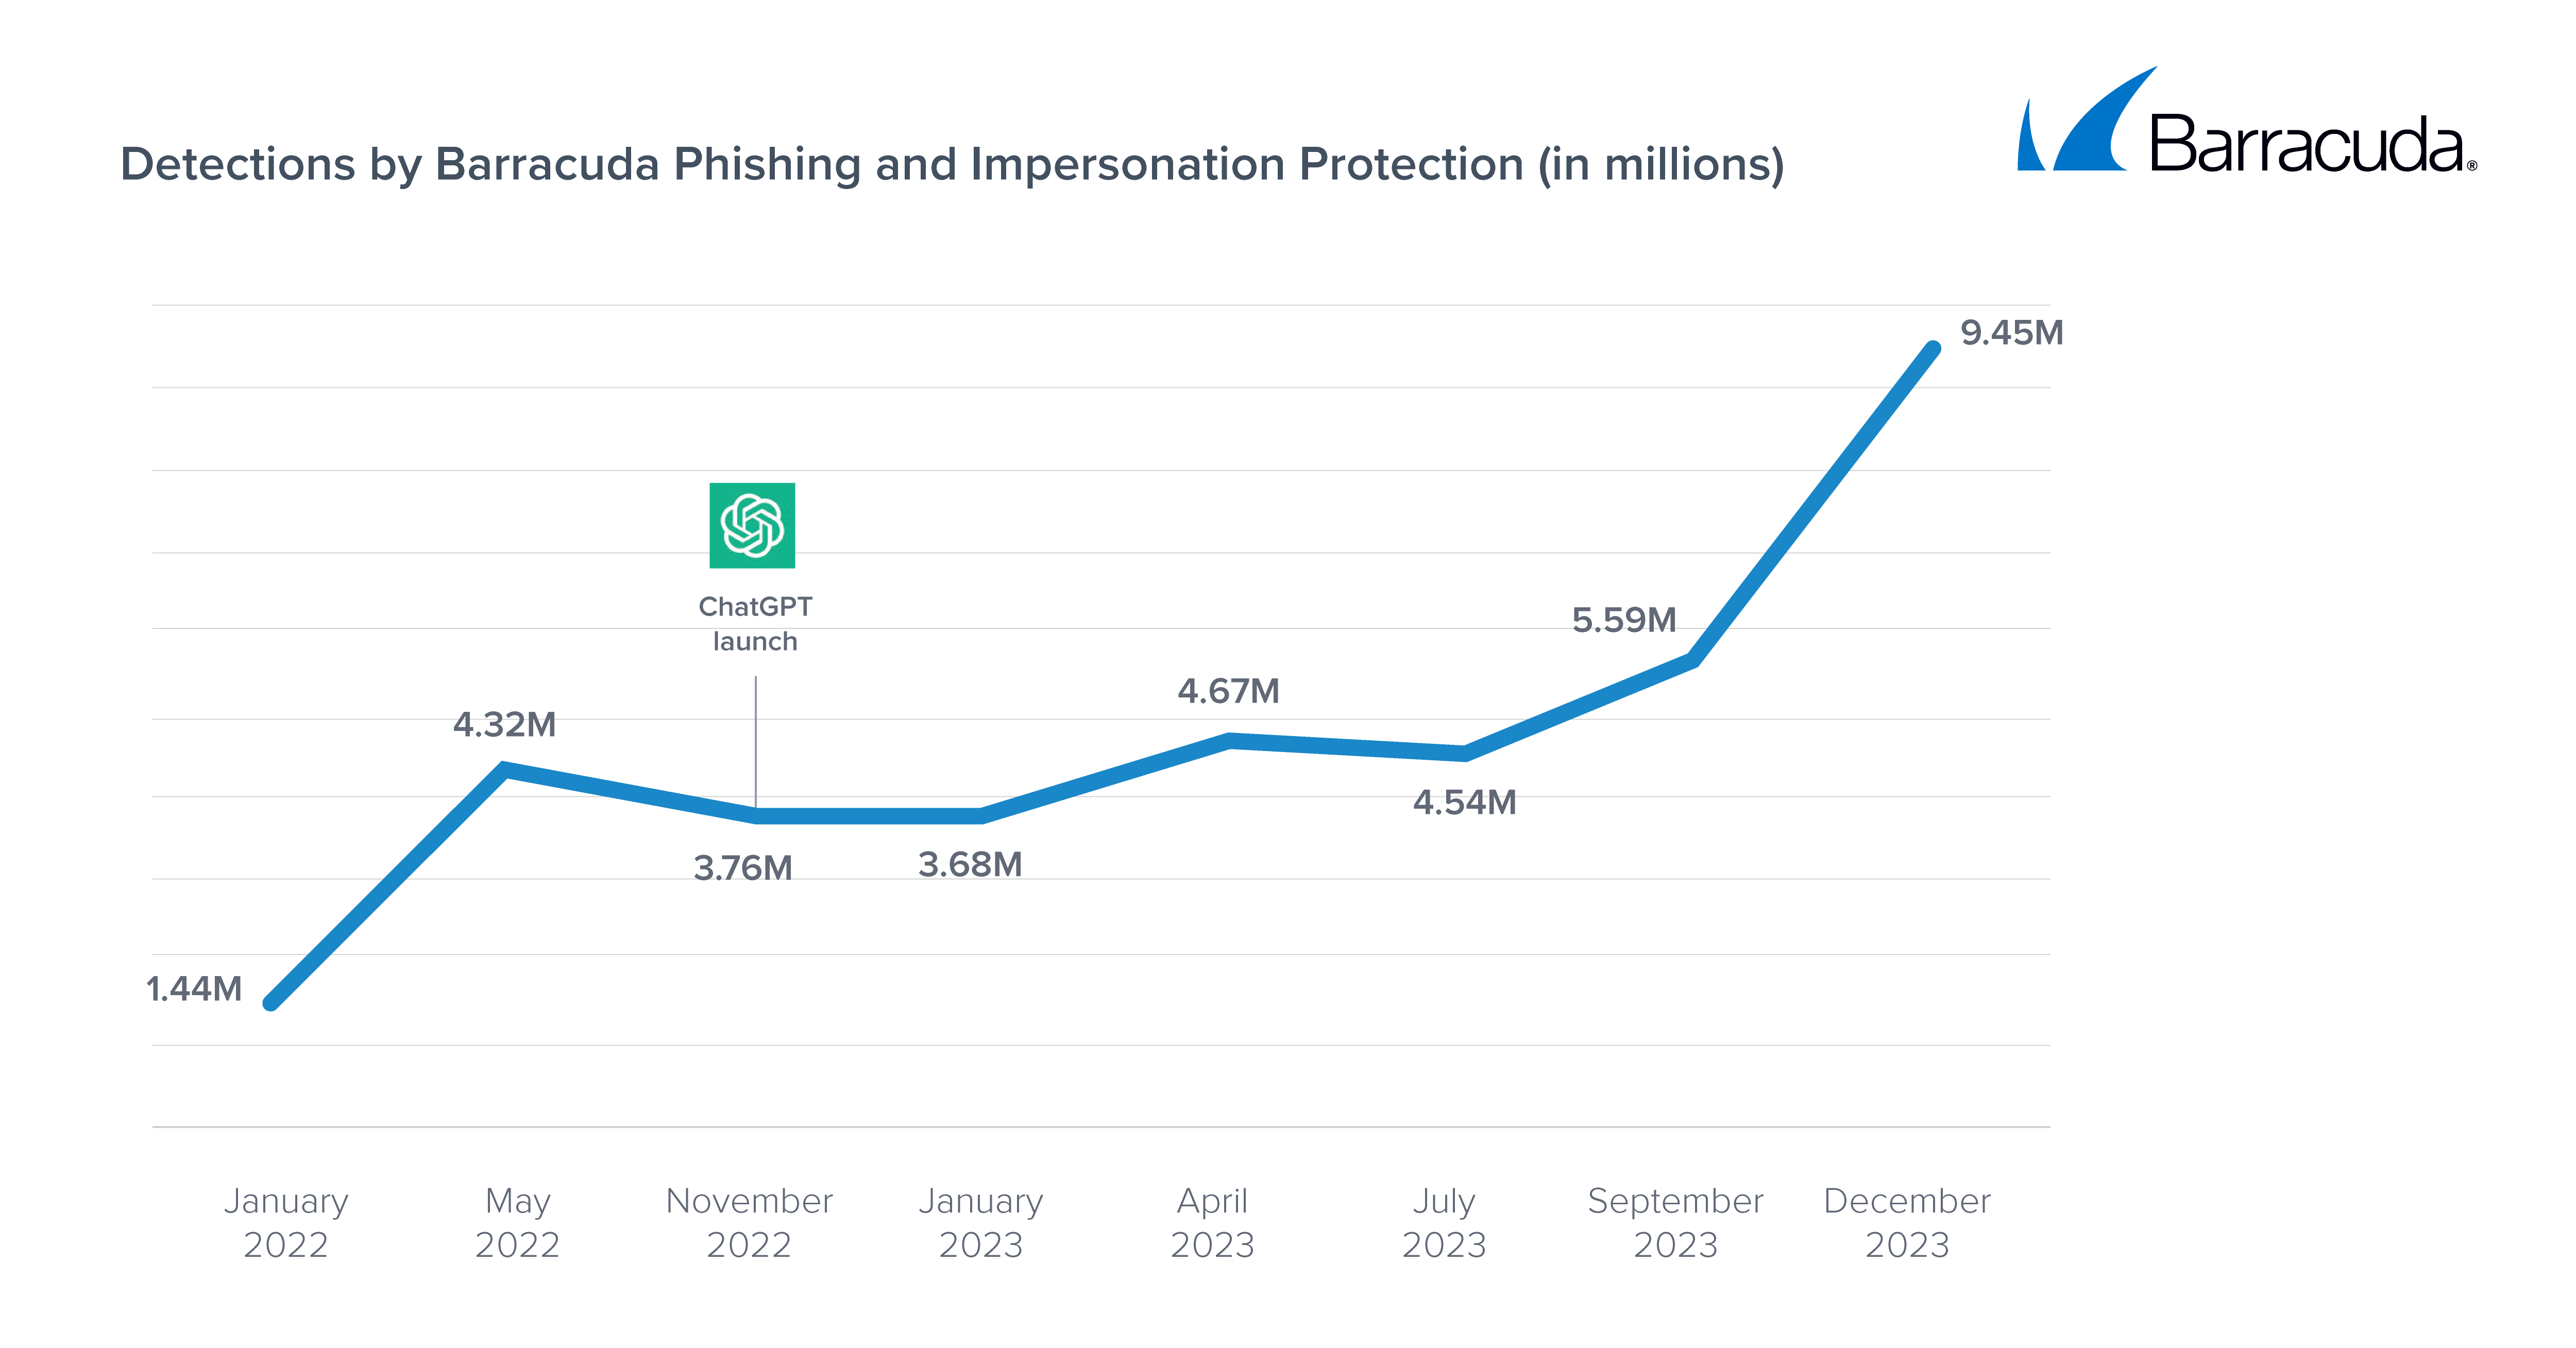
Gli attaccanti stanno adattando le loro tattiche e stanno sfruttando l’intelligenza artificiale generativa per aumentare la portata degli attacchi, aggirare le misure di sicurezza e colpire nuove vittime. Dopo il rilascio di ChatGPT nel 2022, Barracuda ha rilevato un significativo aumento del numero di attacchi di phishing e furto di identità, i quali sono arrivati a 9.45 milioni (dai 3,76 milioni di novembre 2022).

Credits: Barracuda

Il report ha inoltre evidenziato che 1 casella di posta elettronica su 20 è stata presa di mira da attacchi con codici QR nell’ultimo trimestre del 2023. Barracuda riporta che si tratta di una tattica difficile da rilevare coi tradizionali metodi di filtraggio delle e-mail e molto insidiosa, in quanto porta le vittime a usare un dispositivo personale che non è protetto dai sistemi di sicurezza aziendali.

Gmail è stato il servizio di webmail gratuito più usato per le tecniche di social engineering, con il 22% dei domini usati per questi attacchi. Infine, bitly è stato usato nel 40% degli attacchi di social engineering che includono un URL accorciato. L’abbreviazione dell’URL consente agli attaccanti di nascondere l’indirizzo reale del sito e mascherarne la vera natura.

“I professionisti dell’IT e della cybersecurity non devono mai perdere di vista l’evoluzione delle minacce diffuse via e-mail e le relative conseguenze per le misure di sicurezza e risposta agli incidenti” ha dichiarato Sheila Hara, senior Director Product Management di Barracuda. “Ciò significa capire come gli aggressori possono sfruttare l’intelligenza artificiale generativa per far progredire e incrementare le attività e le tattiche più recenti utilizzate per eludere gli strumenti di controllo. La miglior difesa consiste in una tecnologia di sicurezza in cloud delle e-mail basata su AI, che sia in grado di adattarsi rapidamente a un panorama in continua evoluzione e che non si basi esclusivamente sulla ricerca di link o allegati malevoli“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/27/crescono-gli-attacchi-di-compromissione-delle-e-mail-aziendali/?utm_source=rss&utm_medium=rss&utm_campaign=crescono-gli-attacchi-di-compromissione-delle-e-mail-aziendali


AI arms race: Cybersecurity defenders in the age of evolving threats

As web application cyberattacks surge, defenders are on the frontline of an ever-evolving battlefield. With adversaries leveraging artificial intelligence (AI) to sharpen their assaults, defenders face unprecedented challenges. However, AI isn’t just empowering attackers — it’s also emerging as a crucial ally for defenders. Organizations can use AI’s capabilities and implement strong security training to identify and neutralize threats. 

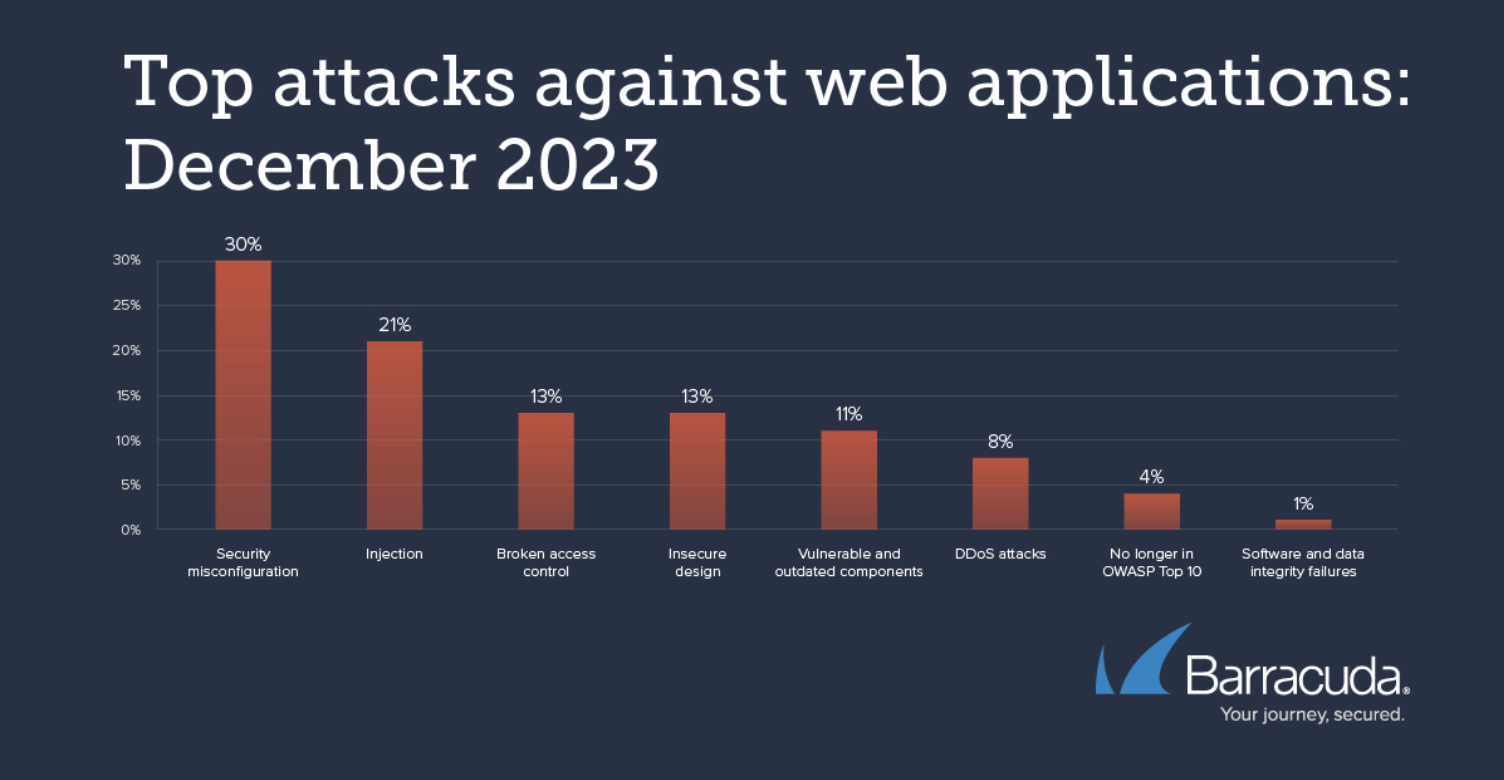
Rest assured, the rise in web application attacks signifies a persistent shift rather than a passing trend. A recent Global Threat Analysis Report found that in 2023, the total malicious web application and API transactions rose by 171%, due primarily to layer 7 encrypted web application attacks. The attackers’ primary targets are misconfigurations.

Barracuda’s Application Security system found that 30% of all attacks against web applications targeted security misconfigurations — such as coding and implementation errors, while 21% of attacks involved SQL code injection in December 2023. Additional top-level attack tactics included cross-site scripting (XSS) and cross-site request forgery (CSRF), which allows attackers to steal data or trick the victim into performing an action that they do not intend to. Now, entry-level bug bounty hunters typically use cross-site scripting to break into networks. 

 Top attacks against web applications graphImage courtesy of Barracuda

Barracuda found that two primary factors contribute to the spike in web application attacks. One is that a significant number of web applications harbor vulnerabilities or misconfigurations, leaving them susceptible to exploitation. Two, these applications often store highly sensitive information, including personal and financial data, making them prime targets for attackers seeking direct access to valuable data. 

Armed with sophisticated AI-driven tools, attackers are refining their methods to bypass traditional defense measures. Injection attacks, cross-site scripting and an array of other tactics keep defenders on their toes, requiring swift and proactive responses. In this dynamic environment, AI not only enhances response capabilities but also reshapes the very narrative of cybersecurity.

AI plays two multifaceted roles — it serves as both a weapon for attackers and a defense weapon for defenders. Attackers use AI to launch more targeted and efficient attacks, while defenders race against time to reinforce their defenses. 

Most recently, attackers have been using AI to automate generative content, notably in phishing attacks, to craft convincing phishing emails that resemble legitimate messages. Now, attackers can produce personalized and contextually relevant messages that improve their chances of success. AI facilitates the spoofing of authentic email addresses, analysis of publicly available data for tailored attacks, and the replication of the communication patterns of familiar contacts to dupe recipients. Additionally, AI-generated content often lacks the grammatical errors typically associated with fraudulent content, making it more challenging for traditional security measures to detect and prevent such attacks.

WormGPT and EvilGPT are two AI-powered tools that allow attackers to carry out zero-day attacks successfully. They use them to generate malicious attachments and dynamic malware payloads. Their goal is to create adaptive malware capable of modifying its behavior to evade detection. 

Moreover, AI-powered botnets pose a threat with their potential for devastating distributed-denial-of-service (DDoS) attacks. By incorporating AI intelligence into attack tooling, adversaries can significantly amplify their impact while reducing the need for extensive human involvement and accelerating breach rates. Attackers also use AI to gain access to personal credentials, utilize deep fake content such as impersonation videos or extortion and ultimately leverage content localization to broaden their attack base. 

However, AI doesn’t just empower adversaries, it also offers defenders a weapon in their arsenal. AI is a potent weapon for attackers and defenders must match their high level of sophistication to fortify their defenses and counteract these threats. Barracuda’s research found that more organizations are doing just that.

Roughly half (46%) of organizations surveyed say they are already using AI in cybersecurity, and 43% are planning to implement AI in the future. They’re utilizing AI to analyze vast datasets to pinpoint real threats and correlate signals across various attack surfaces while deploying natural language-based query builders to extract pertinent data and deliver targeted, personalized security awareness training.

AI-driven machine learning algorithms use threat detection and intelligence to sift through datasets and detect irregularities indicative of security breaches like unusual network traffic or unusual user behavior. Behavioral analytics monitor and identify suspicious activities to identify insider threats and abnormal access patterns. 

Additionally, while attackers are targeting their victims with generative phishing attacks, cyber experts can use AI to stay a step ahead. Now, organizations can use AI to identify phishing patterns and signatures — scanning for irregular sending behavior, deviations or unusual email content using natural language processing. AI also excels at responding to security threats in real time. Applications such as automated incident identification, orchestration and playbook automation enhance identification and detection to improve threat detection. 

It’s important to note that implementing AI-powered security solutions does not minimize the role humans play in strengthening their organizations’ security postures. Technology serves people, not the other way around. A joint research study found that human error was a contributing factor to 88% of security breaches. That’s why it’s important for organizations to leverage AI to implement smart-security training across the board — allowing organizations and users to better understand and feel confident in the technology to identify threats efficiently and effectively.

This shift from reactive to proactive defense marks a crucial turning point in the cybersecurity paradigm — and it’s important to implement robust security solutions to safeguard against the ever-improving AI techniques employed by attackers. While AI is a powerful tool for both defenders and attackers, it can ultimately be integrated with defense strategies — aiding organizations in significantly bolstering resilience and adaptability in the face of relentless cyber adversaries.

Cybersecurity companies find themselves at the forefront of an evolving battleground. Adversaries are using AI to refine their assaults, creating new challenges for defenders. Yet, AI also emerges as a crucial ally, empowering defenders with machine learning and predictive analytics to preemptively identify and neutralize threats, reshaping the cybersecurity narrative. Defenders must find ways to use AI equally — if not greater — for efficient threat detection, real-time incident response and comprehensive security training. By harnessing AI’s capabilities, organizations will strengthen their resilience and enhance adaptability, forging a formidable defense against relentless cyber adversaries.

https://www.securitymagazine.com/articles/100717-ai-arms-race-cybersecurity-defenders-in-the-age-of-evolving-threats


Critical MOVEit vulnerability puts huge swaths of the Internet at severe risk

Critical MOVEit vulnerability puts huge swaths of the Internet at severe risk

A critical vulnerability recently discovered in a widely used piece of software is putting huge swaths of the Internet at risk of devastating hacks, and attackers have already begun actively trying to exploit it in real-world attacks, researchers warn.

The software, known as MOVEit and sold by Progress Software, allows enterprises to transfer and manage files using various specifications, including SFTP, SCP, and HTTP protocols and in ways that comply with regulations mandated under PCI and HIPAA. At the time this post went live, Internet scans indicated it was installed inside almost 1,800 networks around the world, with the biggest number in the US. A separate scan performed Tuesday by security firm Censys found 2,700 such instances.

Causing mayhem with a null string

Last year, a critical MOVEit vulnerability led to the compromise of more than 2,300 organizations, including Shell, British Airways, the US Department of Energy, and Ontario’s government birth registry, BORN Ontario, the latter of which led to the compromise of information for 3.4 million people.

On Tuesday, Progress Software disclosed CVE-2024-5806, a vulnerability that enables attackers to bypass authentication and gain access to sensitive data. The vulnerability, found in the MOVEit SFTP module, carries a severity rating of 9.1 out of 10. Within hours of the vulnerability becoming publicly known, hackers were already attempting to exploit it, researchers from the Shadowserver organization said.

A deep-dive technical analysis by researchers with the offensive security firm watchTowr Labs said that the vulnerability, found in the MOVEit SFTP module, can be exploited in at least two attack scenarios. The most powerful attack allows hackers to use a null string—a programming concept for no value—as a public encryption key during the authentication process. As a result, the hacker can log in as an existing trusted user.

“This is a devastating attack,” watchTowr Labs researchers wrote. “It allows anyone who is able to place a public key on the server to assume the identity of any SFTP user at all. From here, this user can do all the usual operations—read, write, or delete files, or otherwise cause mayhem.”

A separate attack described by the watchTowr researchers allows attackers to obtain cryptographic hashes masking user passwords. It works by manipulating SSH public key paths to execute a “forced authentication” using a malicious SMB server and a valid username. The technique will expose the cryptographic hash masking the user password. The hash, in turn, must be cracked.

The researchers said that the requirements of uploading a public key to a vulnerable server isn’t a particularly high hurdle for attackers to clear, because the entire purpose of MOVEit is to transfer files. It’s also not especially hard to learn or guess the names of user accounts of a system. The watchTowr post also noted that their exploits use IPWorks SSH, a commercial product Progress Software extends in MOVEit.

The Progress Software advisory said: “A newly identified vulnerability in a third-party component used in MOVEit Transfer elevates the risk of the original issue mentioned above if left unpatched. While the patch distributed by Progress on June 11th successfully remediates the issue identified in CVE-2024-5806, this newly disclosed third-party vulnerability introduces new risk.”

The post advised customers to ensure inbound RDP access to MOVEit servers is blocked and to restrict outbound access to known trusted endpoints from MOVEit servers. A company representative declined to say if that component was IPWorks SSH.

The vulnerability affects MOVEit Transfer versions:

  • 2023.0.0 before 2023.0.11
  • 2023.1.0 before 2023.1.6
  • 2024.0.0 before 2024.0.2

Fixes for 2023.0.11, 2023.1.6, and 2024.0.2 are available here, here, and here, respectively. MOVEit users can check the version they’re running using this link.

Given the damage resulting from the mass exploitation of last year’s MOVEit vulnerability, it’s likely this latest one could follow a similar path. Affected admins should prioritize investigating if they’re vulnerable ASAP and respond appropriately. Additional analysis and guidance is available here and here.

https://arstechnica.com/?p=2033848


93% of UK residents want local police to have backup dispatch

U.K residents revealed that they would prefer police departments to have additional safety technology.

The research indicates that 89%  said that they support investments in technology to free police to engage with their communities, with emergency backup call handling systems, software to pinpoint locations and modern report writing systems. Nearly as many (85%) said that sharing data and information in real time with neighboring police forces and partner agencies would enable even more crime prevention and resolution.

Ninety-three percent of residents would like their local police force to have a backup emergency dispatch system in case of outages; this can be addressed through cloud-native technology. Sixty-seven percent of the group said that would provide them with an increased feeling of safety during emergencies.

Eighty-seven percent said that more opportunities for police to engage with young people through community sport and school programs could help solve recruitment issues.

https://www.securitymagazine.com/articles/100813-93-of-uk-residents-want-local-police-to-have-backup-dispatch


Deepen Desai: ecco come lo Zero Trust di Zscaler si adatta a intelligenze artificiali e IoT/OT


Se c’è un concetto che abbiamo sentito ripetere decine di volte nel corso dello Zenith Live ’24, è “Zero Trust”.

Ed è sulle implicazioni di questo concetto (ma potremmo anche chiamarla ‘filosofia di vita’) che abbiamo incentrato la nostra intervista con Deepen Desai, Chief Security Officer e SVP Security Engineering & Research di Zscaler.

Lei è ultimo baluardo della fortezza, il nume tutelare della sicurezza della sua azienda e, a cascata, di tutti i clienti di Zscaler. Quanto spesso siete oggetto di attacchi esterni?

Deepen Desai: Non attiriamo più attenzioni di altre aziende. Come ogni grande organizzazione, registriamo la nostra quota di tentativi di intrusione contro la nostra infrastruttura. Per contrastarli, disponiamo di un team globale composto da analisti SOC ed esperti di minacce informatiche.

Il vantaggio di cui godo è che dirigo anche il nostro team di threat intelligence, ThreatLabZ, distribuito in sette paesi diversi. Gran parte dell’intelligence che raccogliamo viene utilizzata per la sicurezza interna dell’azienda, permettendoci di mantenere un vantaggio strategico.

Con quale frequenza subite attacchi?

Deepen Desai: Quantificare gli attacchi è complesso. Abbiamo circa 70-80.000 istanze distribuite a livello globale; quindi, non si tratta di un’impronta digitale ridotta. Sebbene adottiamo un’architettura Zero Trust, registriamo del “rumore di fondo” dovuto alle continue scansioni della nostra infrastruttura.

Mi riferisco a script che eseguono determinate attività e che, volendo quantificarli, mi porterebbero a parlare di alcune centinaia di tentativi al mese. Ma si tratta di attività ‘scolastiche’ che contrastiamo facilmente.

Se invece parliamo di minacce serie, di attori determinati che provano effettivamente a sfruttare vulnerabilità, sono invece casi sono molto rari che si verificano tre o quattro volte all’anno.

Qual è stata la battaglia più dura che avete affrontato?

Deepen Desai: Avrei molto da raccontare al riguardo ma preferirei non vantarmene pubblicamente. Posso dire che negli ultimi tre anni ci sono stati almeno un paio di casi in cui siamo riusciti a proteggere la nostra infrastruttura da avversari altamente qualificati.

Non voglio però fare nomi, poiché questo potrebbe attirare ulteriori attenzioni indesiderate. Posso però raccontare di un incidente in cui qualcuno, impersonando il nostro amministratore delegato, Jay Chaudhry, ha tentato un attacco di vishing contro uno dei nostri dipendenti.

Per farlo, ha utilizzato l’audio di un intervento pubblico di Jay, estrapolandone la voce, e ha preso di mira uno dei dipendenti fingendosi Jay stesso. Una tipica truffa, insomma, senza l’utilizzo di una particolare tecnologia.

Come sempre, in questi casi, la difesa si basa principalmente sulla formazione e la consapevolezza del personale.

Chi sono i vostri principali avversari?

Deepen Desai: Esistono gruppi legati al crimine organizzato le cui capacità tecniche sono tali da renderli una minaccia significativa, equiparabile a quella di attori sponsorizzati da stati nazionali.

La loro strategia di targeting mirato verso esperti di sicurezza e aziende del settore, dimostra un livello di sofisticazione e pianificazione avanzati.

Le persone sono sempre l’anello più debole della catena, il che significa che non solo dovete eccellere tecnologicamente, ma anche che tutto il personale dev’essere adeguatamente formato…

Deepen Desai: La formazione sulla consapevolezza è fondamentale e un esempio che mi piace citare è quello del gruppo Scattered Spider.

Alla fine dello scorso anno, hanno lanciato un nuovo tipo di attacco di ingegneria sociale. La loro tattica, di cui ho anche una registrazione, consisteva nel chiamare l’helpdesk IT di un’azienda, fingendosi un dipendente che ha perso il cellulare e che non riesce ad accedere al proprio account. L’attaccante chiedeva di reimpostare l’autenticazione a due fattori (MFA) e le credenziali utente.

Il gruppo ha replicato questa tattica con numerose organizzazioni e saresti sorpreso di sapere quanti sono caduti nella trappola. L’FBI ha persino emesso un avviso al riguardo.

Per quanto riguarda la nostra gestione interna, quando emergono campagne di questo tipo, il mio team invia una nota a tutti i dipendenti e avvisa tutti i clienti di Zscaler.

Nel caso di Scattered Spider, l’avviso raccomandava di aggiornare i protocolli dell’helpdesk IT, richiedendo sempre l’approvazione di uno o due livelli manageriali prima di procedere col reset delle credenziali.

L’avvento delle IA generative ha reso il vishing più pericoloso che mai.

Oggi è facile impersonare qualcuno, persino la sua voce, affermando di essere un dipendente che ha perso il telefono e ha bisogno di recuperare l’accesso. E l’helpdesk IT, dato che questi attacchi stanno diventando sempre più credibili, è particolarmente a rischio.

A tale riguardo ho un aneddoto che dà l’idea del livello di scaltrezza raggiunto dai cybercriminali. Accade infatti che chiamino gli helpdesk IT, presentandosi come parte del team di sicurezza interno o del SOC, e dichiarando di star investigando su degli incidenti che hanno portato alla compromissione del computer dell’operatore.

Questo, solitamente si spaventa e segue le loro istruzioni. Dopo aver eseguito alcune azioni apparentemente innocue, gli attaccanti dichiarano che si trattava di un falso positivo, ringraziano per la collaborazione e chiedono di compilare un sondaggio per valutare il loro operato. La mail che inviano contiene un link che, una volta cliccato, compromette il sistema.

E se invece la minaccia arriva dall’interno? Come nel caso di un dipendente scontento che, prima di andarsene, vuole portarsi via informazioni sensibili?

Deepen Desai: Quando un dipendente con intenti malevoli cerca deliberatamente di causare danni, i principi dello Zero Trust giocano un ruolo ancora più cruciale, perché la sua formazione non può essere d’aiuto in queste situazioni.

È qui che entra in gioco il principio secondo cui i dipendenti dovrebbero avere accesso solo a ciò che gli è necessario per essere produttivi e svolgere le proprie mansioni quotidiane.

Se si implementa un ambiente simile a quello degli Starbucks, si riduce drasticamente questo rischio perché ogni loro esercizio è come se fosse un’isola. E lo stesso vale anche gli hotel che visitiamo e di cui utilizziamo la connessione internet: la maggior parte di essi implementa correttamente questo concetto.

Da dove arriveranno le minacce più importanti nell’immediato futuro: dall’intelligenza artificiale o dai dispostivi IoT/OT?

Deepen Desai: Direi che entrambe sono minacce significative ma l’IA è, a mio avviso, la più preoccupante. Sai perché? Perché ci sono molte “incognite sconosciute” e numerosi aspetti che ancora non sono compresi appieno.

Per quanto riguarda l’IoT, sappiamo che si tratta di dispositivi non gestiti che dovrebbero essere segmentati e trattati in modo differente. Ma quando parliamo di attacchi basati sull’IA, siamo di fronte a minacce di due diverse categorie.

La prima riguarda gli attori che utilizzano l’IA per colpire le imprese. La seconda concerne gli attori che prendono di mira l’adozione dell’IA da parte delle organizzazioni. Ogni azienda sta adottando l’IA in qualche misura, e stiamo osservando ad esempio attori statali russi che prendono specificamente di mira gli ambienti di sviluppo AI/ML.

L’avvelenamento delle IA è uno dei fronti più caldi quando si parla di cybersecurity e intelligenze artificiali.

Quando parliamo di attacchi guidati dall’IA o attacchi all’IA, ci riferiamo a tutto lo spettro che va dal phishing al malware, ai deepfake, fino agli attacchi contro le infrastrutture IA. In quest’ultimo caso, assistiamo a tecniche come l’avvelenamento dei dati, tentativi di influenzare i risultati delle applicazioni in sviluppo o attacchi mirati ai dati presenti nell’ambiente.

Come gestite l’intercettazione e la scansione dei dati cifrati? Come bilanciate questa attività col rispetto della privacy?

Deepen Desai: È discorso di granularità, il che significa che bisogna capire cosa ispezionare e cosa no.

L’adozione di politiche di ispezione selettiva, basate su categorie di rischio e conformità normativa, rappresenta un compromesso pragmatico tra la necessità di proteggere i sistemi aziendali e il rispetto dei diritti alla privacy degli utenti e dei requisiti legali.

Questo equilibrio è particolarmente cruciale nell’era dell’IA e degli LLM aziendali, dove la protezione dei dati sensibili e proprietari deve coesistere con l’imperativo di sicurezza contro le minacce informatiche sempre più sofisticate.

Zscaler si trova in prima linea nella lotta contro le minacce informatiche emergenti. Come affronta l’azienda la sfida delle vulnerabilità zero-day, considerando l’imprevedibilità di queste falle di sicurezza?

Deepen Desai: La nostra strategia si basa sull’implementazione di un’architettura Zero Trust, offerta attraverso la nostra piattaforma Zscaler Zero Trust Exchange. Questo approccio ci permette di ridurre significativamente sia il raggio d’impatto che la superficie d’attacco esposta alle minacce esterne.

Per contestualizzare, immaginiamo un dispositivo vulnerabile a specifiche falle di sicurezza. Se questo dispositivo è protetto dalla nostra soluzione Zscaler, gli attaccanti esterni non possono puntarlo direttamente, in quanto risulta “nascosto” grazie a tecnologie come Zscaler Private Access o Zscaler Internal Access.

È importante sottolineare che ciò non elimina la necessità di applicare patch ma offre alle organizzazioni un margine di tempo più ampio per farlo. La ragione è che, sebbene un attaccante non possa sfruttare direttamente la vulnerabilità dall’esterno, esiste ancora il rischio che un dispositivo compromesso internamente possa essere utilizzato per sfruttare la falla, se l’utente ha i permessi necessari.

Tuttavia, l’adozione della nostra architettura Zero Trust riduce di circa dieci volte la superficie d’attacco.

In caso di vulnerabilità Zero Day, lo Zero Trust Exchange di Zscaler riduce sia il raggio d’impatto, sia la superficie d’attacco esposta alle minacce esterne.

Anche con soluzioni avanzate come quelle di Zscaler, nessuna azienda può dirsi completamente invulnerabile. Come gestite le situazioni in cui un cliente subisce una violazione? Ci sono mai state tensioni riguardo all’attribuzione delle responsabilità?

Deepen Desai: È fondamentale comprendere che l’adozione di un approccio Zero Trust è un percorso graduale. Le organizzazioni si trovano in fasi diverse di questa trasformazione, e la loro vulnerabilità a certi tipi di attacchi dipende dal punto in cui si trovano in questo viaggio.

Per esempio, se un’azienda non ha ancora implementato la segmentazione utente-applicazione, permettendo quindi a chiunque di accedere a ogni applicazione, un singolo dispositivo compromesso può esporre l’intera rete. La nostra raccomandazione è di implementare questa segmentazione per contenere potenziali minacce a un singolo dispositivo o un’identità compromessa.

Quando i clienti Zscaler subiscono un attacco, questo spesso accelera significativamente il loro percorso di trasformazione Zero Trust. Lavorano con noi per prioritizzare le misure che prevengono il ripetersi di incidenti simili.

Quanto alle “tensioni”, quando si verifica una violazione informatica i clienti cercano supporto, non conflitto. Noi ci impegniamo a essere partner affidabili in questi momenti critici, offrendo assistenza gratuita per aiutarli a raggiungere rapidamente uno stato di sicurezza elevato.

Il nostro obiettivo è prevenire ulteriori compromissioni mentre l’azienda cerca di rimediare e migliorare la propria postura di sicurezza. I clienti, e spesso anche i potenziali clienti che utilizzano soluzioni concorrenti, tendono ad ascoltare i nostri consigli e ad accelerare l’implementazione di misure che migliorano la loro sicurezza. Ci vedono insomma come partner che li aiutano in un momento di crisi.

IA e IoT/OT stanno ampliando le superfici d’attacco. Come si concilia la necessità di ridurle con un’espansione tecnologica che non fa che aumentarle?

Deepen Desai: Il nostro approccio affronta questa sfida in modo strategico. Quando implementiamo Zscaler, il primo passo è nascondere tutto ciò che si trova dietro la nostra soluzione da Internet, riducendo effettivamente la superficie di attacco ai soli dipendenti interni.

Successivamente, applichiamo la segmentazione che crea essenzialmente tante “reti di uno”, isolando efficacemente ogni dispositivo, che in questo modo ha accesso solo alle destinazioni specifiche di cui ha bisogno. Questa è la vera definizione di Zero Trust.

Nascondendoli dietro lo Zero Trust Exchange, Zscaler promette di ridurre notevolmente la superficie d’attacco anche dei dispositivi IoT/OT.

È importante sottolineare che questi principi si applicano non solo quando si accede da remoto ma anche quando si è in ufficio. Che un dipendente si trovi nella sede aziendale, a una conferenza o in un hotel, i principi dello Zero Trust rimangono gli stessi grazie.

Lei possiede le stesse conoscenze, la stessa mentalità, direi, di un criminale informatico. Ma ha scelto di usarle per difendere, anziché per attaccare. E sì che guadagnerebbe molto di più dall’altro lato della barricata…

Deepen Desai: Beh, i professionisti della sicurezza sono ben retribuiti… ma sì, non c’è confronto tra quanto guadagnano i “cattivi” di successo rispetto ai “buoni”.

Credo sia una questione di intenti, di integrità… Anche la cultura ha il suo ruolo. Hai ragione, c’è più denaro dall’altra parte ma porta soddisfazione? Porta gioia? O ne porta di più combattere una battaglia giusta e proteggere la gente?

Anche i poliziotti non guadagnano quanto i criminali ma combattono per il bene e possono essere orgogliosi di sé stessi alla fine della giornata, invece di avere una spada di Damocle sulla testa che può cadere in qualsiasi momento.

Quando incontra una nuova persona, c’è una parte di lei che pensa che potrebbe essere una minaccia, che potrebbe cercare di approfittarsi di lei? Riesce ancora a guardare l’umanità in modo positivo?

Deepen Desai: La paranoia è presente di default nella mentalità delle persone che si occupano di sicurezza informatica, perché è così che siamo ‘programmati’. Ma possiamo mettere da parte il lavoro e vivere una vita normale.

Dipende dal tipo di connessione che cercano con me. Se qualcuno cerca di connettersi col mio lato professionale, sì, quella paranoia si attiva. Se cerca invece di connettersi con me sul lato personale, tipo “Ehi, Deepen, andiamo a giocare a golf?”, non porterò le mie questioni lavorative sul campo da golf. Ma comunque sì, vivo una vita Zero Trust.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/26/deepen-desai-zscaler-intervista-zero-trust-ia-iot-ot/?utm_source=rss&utm_medium=rss&utm_campaign=deepen-desai-zscaler-intervista-zero-trust-ia-iot-ot