Rockwell Automation: la sicurezza informatica preoccupa i produttori di auto


Rockwell Automation, con sede a Milwaukee, azienda leader nei settori dell’automazione industriale e della trasformazione digitale, ha pubblicato i risultati del suo nono studio annuale “State of Smart Manufacturing Report: Automotive Edition”.

L’indagine, condotta a livello globale, ha raccolto le risposte di 182 leader di case automobilistiche, produttori di componenti per auto e produttori di veicoli elettrici provenienti da 15 dei principali paesi manifatturieri.

Il rapporto di quest’anno sottolinea l‘evoluzione dell’industria automobilistica, evidenziando l’uso delle tecnologie emergenti per ridurre i rischi, favorire la crescita e massimizzare il potenziale della forza lavoro.

Un dato preoccupante emerso è il costo degli attacchi informatici, che ha raggiunto 1,99 miliardi di dollari in downtime dei sistemi solo nella prima metà del 2023.

I principali risultati del rapporto includono l’indicazione del rischio legato alla sicurezza informatica come principale ostacolo esterno per i produttori automobilistici nel 2024, rispetto alla nona posizione del 2023.

Il 97% dei produttori automobilistici sta utilizzando o valutando tecnologie di produzione intelligente, in aumento rispetto all’85% del 2023. Il che pare una diretta conseguenza del fatto che gli investimenti tecnologici sono aumentati del 35% su base annua, passando dal 23% al 31% del budget operativo.

Sempre guardando ai risultati di questa edizione, la tecnologia indossabile è ora una delle principali aree di investimento per il 2024, classificandosi al terzo posto assoluto. Inoltre, il coinvolgimento dei dipendenti è considerato il principale ostacolo relativo alla forza lavoro per il 2024.

Il costo degli attacchi informatici ha raggiunto 1,99 miliardi di dollari in downtime dei sistemi nella sola prima metà del 2023.

Infine, la riduzione degli sprechi di produzione è il fattore più importante per i programmi ESG dei produttori automobilistici.

James Glasson, vicepresidente di Rockwell Automation per l’industria globale – auto, pneumatici e mobilità avanzata, ha dichiarato: “Con l’industria automobilistica che sta attraversando un’era di rapida trasformazione, la definizione di obiettivi chiari e la promozione della collaborazione interdipartimentale sono emersi come fattori critici per il successo”.

Ha quindi proseguito: “Il rapporto di quest’anno evidenzia la necessità pressante per le case automobilistiche di dare priorità alla gestione del cambiamento organizzativo e di adottare tecnologie che potenzino le capacità della loro forza lavoro”.

Il rapporto si conclude ricordando che le strategie delle case automobilistiche si stanno concentrando sulla fidelizzazione della forza lavoro, sul miglioramento delle competenze e sull’engagement.

Tecnologie come l‘automazione e la produzione intelligente, che valorizzano il contributo dei dipendenti, sono fondamentali per ottenere risultati positivi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/21/rockwell-automation-la-sicurezza-informatica-preoccupa-i-produttori-di-auto/?utm_source=rss&utm_medium=rss&utm_campaign=rockwell-automation-la-sicurezza-informatica-preoccupa-i-produttori-di-auto


Le vittime di attacchi ransomware non riescono a recuperare il 43% dei dati


L’ultimo Ransomware Trends Report di Veeam evidenzia una situazione preoccupante: i ransomware rimangono una minaccia costante e impattano significativamente sul business, tanto che le aziende non riescono a recuperare il 43% dei dati.

ransomware

Pixabay

Attualmente questi attacchi rappresentano la principale causa di interruzioni e downtime dell’IT, questo perché il 41% dei dati viene compromesso durante l’operazione.

“Il ransomware è un dato di fatto e ha avuto un impatto per 3 aziende su 4 nel 2023. L’intelligenza artificiale sta permettendo di creare una sicurezza più intelligente e avanzata, ma sta anche facilitando la crescita del volume e della complessità degli attacchi” ha dichiarato Dave Russell, Senior Vice President, Head of Strategy di Veeam.

L’impatto finanziario e umano dei ransomware

Dal report emerge che, per il terzo anno consecutivo, la maggior parte delle aziende (81%) ha pagato il riscatto per poter recuperare i dati, con un terzo di esse che non sono riuscite però a riottenere le informazioni; inoltre, ancora una volta sono risultate più numerose le imprese che hanno pagato senza riuscire a recuperare i dati rispetto a quelle che li hanno recuperati senza pagare.

Per ridurre l’impatto finanziario non solo del pagamento del riscatto ma anche delle procedure di ripristino dei sistemi, gli esperti di Veeam consigliano di sottoscrivere un’assicurazione informatica. Contrariamente alla convinzione che avere una polizza aumenti la probabilità di pagare il riscatto, la ricerca della compagnia ha evidenziato il contrario.

Delle aziende che sono state colpite dai ransomware, il 65% ha pagato tramite assicurazione, mentre un altro 21%, nonostante avesse una polizza, ha scelto di pagare senza presentare una richiesta di risarcimento; questo significa che nel 2023 l’86% delle imprese aveva una copertura assicurativa che avrebbe potuto essere usata per un evento informatico.

I riscatti pagati rappresentano in media solo il 32% dell’impatto finanziario complessivo dopo un attacco. Inoltre, l’assicurazione informatica non copre la totalità dei costi totali associati a un attacco: solo il 62% dell’impatto complessivo è in qualche modo recuperabile attraverso l’assicurazione o altri mezzi, mentre tutto il resto va a scapito del budget aziendale.

L’impatto non è soltanto finanziario, ma anche umano: in caso di attacco, il 45% degli intervistati ha segnalato un aumento della pressione sui team IT e di sicurezza, con un 26% che ha subito una perdita di produttività e un 25% che ha riscontrato interruzioni dei servizi interni o legati ai clienti.

Il report di Veeam evidenzia che l’impatto umano dei ransomware va considerato: il 45% degli intervistati ha segnalato un aumento del carico di lavoro dopo un attacco, e il 40% ha riferito un aumento di livelli di stress e altre sfide personali difficili da mitigare.

ransomware

Pixabay

L’importanza dei backup

Il backup rimane uno degli elementi fondamentali per riprendersi dopo un attacco ransomware e le aziende ne sono consapevoli: alla domanda sull’esistenza di un team di risposta agli incidenti, solo il 2% degli intervistati ha riferito di non averne uno, e solo il 3% ha un team dedicato ma senza protocollo definito.

Nonostante una maggiore attenzione alla sicurezza, le imprese soffrono ancora di disallineamenti tra i team di backup e quelli informatici: quasi due terzi degli intervistati (63%) ritiene che non ci sia un allineamento tra i team. A tal proposito, il 61% dei professionisti di sicurezza e il 75% degli amministratori di backup ritengono che i team necessitino di “miglioramenti significativi” o che sia necessaria una revisione completa del sistema.

Oltre ai dati sui backup, dal report emerge che il 63% delle aziende rischia di reintrodurre infezioni durante il recupero da attacco ransomware o da gravi incidenti informatici. Molte realtà, pressate dalla necessità di ripristinare velocemente i sistemi, saltano passaggi fondamentali che rischiano di portare al ripristino di dati infetti o malware.

Le imprese che hanno subito attacchi riconoscono or all’importanza dell’immutabilità, tanto che il 75% di esse usa dischi hardened on-premise e l’85% sfrutta il cloud-storage con funzionalità di immutabilità. I dati rivelano che metà dello storage di backup complessivo è immutabile, ma ci sono ancora importanti margini di miglioramento.

“La nostra ricerca trasmette un messaggio chiaro: gli attacchi ransomware continueranno, saranno più gravi del previsto e l’impatto complessivo costerà alle aziende più di quanto si aspettino. Le aziende devono agire per garantire la resilienza informatica e riconoscere che un recupero rapido e pulito è essenziale. Allineando i team e rafforzando la cybersecurity con backup immutabili, possono proteggere i loro preziosi dati aziendali mentre Veeam si occupa di mantenere la loro attività in funzione e al sicuro” ha concluso Russell.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/21/le-vittime-di-attacchi-ransomware-non-riescono-a-recuperare-il-43-dei-dati/?utm_source=rss&utm_medium=rss&utm_campaign=le-vittime-di-attacchi-ransomware-non-riescono-a-recuperare-il-43-dei-dati


Beyond compliance theater: Crafting a compliance strategy that works

For too long, enterprises have engaged in a performance of “compliance theater” — superficial processes that create an illusion of governance, risk management and compliance (GRC) without actually safeguarding the organization. In today’s volatile cyber landscape and heightened regulatory environment, checkbox-style compliance leaves companies dangerously exposed.

True compliance requires a paradigm shift from reactive, incident-driven efforts toward the proactive integration of GRC principles into the very fabric of business operations. Only through a cohesive, risk-based compliance strategy can organizations achieve authentic security and sustainable compliance success.

Moving past patchwork compliance

Non-compliance consequences are severe — punishing fines, irreparable brand damage and shattered customer trust. Yet basic adherence to minimum standards is merely the first and easiest hurdle. Real compliance demands an enterprise-wide cultural shift.

Too often, compliance initiatives exist in isolated silos rather than being deeply embedded into decision-making processes across teams and business units. This fragmented approach leaves gaping holes that skilled threat actors can exploit.

Static, periodic compliance reviews (often completed once a year in preparation for annual audits) provide — at best — a fleeting snapshot rather than continuous vigilance. As new systems are integrated, talent shifts and the regulatory landscape evolves, compliance efforts rapidly become outdated without persistent reevaluation.

Furthermore, many organizations still rely on error-prone manual processes and spreadsheets to track data such as identities and user access permissions. This unscalable approach exposes businesses to insider threats, toxic role combinations and identity anomalies that could be ticking breach time bombs.

Architecting an effective compliance strategy

To unleash the true value of GRC, a multipronged strategy that integrates technology, talent and processes is imperative. This holistic approach aligns compliance as an overarching priority and competitive advantage rather than an afterthought or box to check.

An effective compliance framework should be designed as an intrinsic part of the operational process. It should emphasize the following:

  1. A risk-based approach: Not all compliance requirements carry equal weight or urgency. An effective strategy triages and concentrates efforts on the highest-impact risks facing your unique organization. This risk-based approach optimizes resources rather than chasing every potential threat.
  2. A culture of engagement: Employees across departments — from IT to human resources and customer service — must understand not just the “what” of compliance policies but also the “why” behind them. An open culture of communication, where staff feels empowered to report issues or seek clarification, lays the foundation for consistent adherence. Promote an environment where compliance discussions are encouraged, issues are openly addressed and reporting mechanisms are clear and accessible. Training programs should aim for comprehension and commitment, not just adherence.

Leveraging advanced technology for effective GRC

Technology can be a powerful enabler of an effective GRC strategy. It can help an organization gain a comprehensive view of existing infrastructure, pinpoint potential automation gaps or manual process inefficiencies and illuminate disconnected silos. 

Gaining Visibility into Complex Infrastructures

Identifying and cataloging assets – from server rooms to cloud environments – establishes the groundwork for comprehensive governance and compliance. Modern technology can deliver a bird’s eye view of the organizational fabric, highlighting interconnected systems and access privileges across the enterprise.

Closing gaps in automated and manual processes

Automation in compliance is a game-changer, but gaps that can lead to breaches or inefficiencies can persist. Understanding these vulnerabilities enables organizations to deploy strategic enhancements to their GRC initiatives. Similarly, where manual oversight is necessary, such as in nuanced decision-making or complex risk assessments, technology can support and streamline tasks, reducing the burden on human resources.

Addressing disconnected systems and shadow IT

Shadow IT and disconnected systems can be a significant liability. Tools that monitor and track unauthorized or rogue applications can help uncover these liabilities, enabling companies to apply the same stringent GRC standards across all systems.

Ongoing monitoring and integration for continuous compliance

Sustainable compliance demands regular, rigorous monitoring. Advanced technological solutions enable ongoing scrutiny of user access and privileges, ensuring adherence to policies and flagging inconsistencies. This helps foster an environment in which compliance is part of the day-to-day, rather than a static, one-time checkbox.

Prioritizing actions based on risk and strategic goals

Technology enables organizations to categorize and prioritize actions based on their strategic goals and the level of risk associated with erroneous access. In doing so, enterprises can direct their focus and resources toward the most impactful areas, ensuring that efforts in GRC yield the maximum benefit and align with the organization’s broader mission.

The compliance advantage

Compliance initiatives become a potent competitive advantage when implemented strategically rather than superficially. 

A reputation for compliance builds trust

In today’s environment of rampant cyberattacks and data breaches, customers and partners prioritize transparency and digital trustworthiness when selecting vendors and collaborators. A robust culture of compliance signals an organization’s seriousness about data privacy, security and ethical operations — critical factors for anyone evaluating third-party risk.

Moreover, many industries like healthcare and finance mandate that partners and suppliers must meet stringent regulatory standards. Companies with mature GRC programs and a track record of audit successes gain a competitive edge during RFP processes over providers without demonstrated commitment to compliance.

Organizations known for rigorous identity and access governance also appeal to partners and B2B customers seeking to collaborate on integrated systems and processes. Well-implemented identity lifecycle management and least-privilege access pave the way for seamless interoperability and minimized risk exposure between interconnected entities. World-class compliance reputations open doors to new business opportunities.

Strengthening internal operations

While compliance provides external credibility, embedding GRC best practices within daily workflows also optimizes an organization’s internal operations and efficiency. Continuous automated monitoring of access rights and roles provides a proactive deterrent against insider threats or unauthorized activity.

In onboarding situations, automated provisioning and de-provisioning of appropriate system permissions accelerates employee productivity while reducing IT burdens. Consistent enforcement of segregation of duties controls and least-privilege principles minimizes risks across sensitive applications and data repositories.

With advanced identity analytics surfacing risks and anomalies, issues like entitlement creep, inappropriate access and excessive privileges can be quickly identified and remediated. This level of visibility prevents errors from bloating into larger threats while reducing administrative overhead.

Leaner, more secure, more agile

Compliance is more than box-checking — it’s a catalyst for leaner, more secure, and more agile business processes when executed thoughtfully and enabled by modern identity governance solutions. By prioritizing authentic compliance backed by a holistic strategy, organizations outpace the compliance theater and transform it into a powerful competitive differentiator.

https://www.securitymagazine.com/articles/100661-beyond-compliance-theater-crafting-a-compliance-strategy-that-works


Blockchain: Analisi per il tracciamento e la deanonimizzazione di pagamenti in criptovalute – Laura Ricci

Durante la Cyber Crime Conference 2024, Laura Ricci, professoressa del Dipartimento di Informatica all’Università di Pisa, ha discusso l’impiego della blockchain in funzione al fenomeno delle Crypto Scams, descrivendo le tecniche di analisi delle transazioni utili ad individuare comportamenti scorretti.

Guarda il video completo dell’intervento:

[embedded content]

Blockchain oltre le Criptovalute, un Notaio Digitale per Transazioni Decentralizzate

Il suo intervento ha approfondito il ruolo della blockchain, che non escusivamente applicabile al mondo Bitcoin, ma in quanto “notaio digitale” utile alla verifica e alla registrazione di transazioni che non prevedono un’entità centralizzata, assume un ruolo versatile ed è una tecnologia applicabile in diversi ambiti, anche al di fuori delle criptovalute.

Tracciamento e Deanonimizzazione delle Transazioni Bitcoin

Il Bitcoin, rappresentando il 51% del mercato delle criptovalute, è stato al centro della discussione. La professoressa ha illustrato come, nonostante l’intenzione originale di Satoshi Nakamoto di preservare l’anonimato degli utenti, la blockchain di Bitcoin non garantisce un completo anonimato.

Gli utenti sono tracciati tramite indirizzi pseudo-anonimi che possono essere collegati alle loro identità reali attraverso tecniche di analisi avanzate. Questo pseudo-anonimato, combinato con la possibilità di tracciare e collegare transazioni e indirizzi, ha reso Bitcoin un bersaglio per vari tipi di truffe, tra cui riciclaggio di denaro, traffico illecito e ransomware.

Clustering e Change Address: Tecniche Avanzate di Anonimato per la Transazioni Bitcoin

La relatrice ha poi descritto le tecniche di “clustering” e “change address” come metodi per aumentare l’anonimato delle transazioni su Bitcoin, spiegando come queste strategie aiutino a mascherare l’identità reale degli utenti dietro ai movimenti dei fondi. Attraverso esempi storici come Silk Road e Mt. Gox, ha dimostrato come l’analisi delle transazioni abbia permesso di scoprire e intervenire su attività illecite.

Mixer e CoinJoin: Strumenti per la Privacy nelle Transazioni Blockchain

Tuttavia, ha anche evidenziato la continua evoluzione della blockchain di Bitcoin per contrastare tali tecniche analitiche e mantenere l’anonimato degli utenti, introducendo concetti come i “mixer” centralizzati e decentralizzati (ad esempio CoinJoin) che offuscano ulteriormente le tracce delle transazioni.

Questioni Etiche e Rischi della Privacy Aumentata nelle Transazioni Blockchain

La professoressa, ha affrontato la questione etica legata all’anonimato, discutendo come questo possa essere vantaggioso per la privacy degli utenti ma problematico quando facilita attività criminali. La discussione ha incluso l’analisi dei rischi legati all’uso di servizi di mixing che, pur aumentando l’anonimato, introducono rischi di sicurezza dovuti alla loro natura centralizzata e alla possibilità di abuso o truffa da parte dei gestori di tali servizi.

L’Impiego dell’Intelligenza Artificiale e Big Data nell’Analisi delle Blockchain

Infine, la prof. Ricci ha esplorato l’uso di intelligenza artificiale e le tecniche di big data per analizzare le blockchain, rilevando nuovi modi per studiare e comprendere meglio le transazioni e l’evoluzione della rete.

Importanza della Collaborazione e della Ricerca Continua in Blockchain e Cybersecurity

Ha concluso il suo intervento sottolineando l’importanza della ricerca continua in questo campo e ha invitato alla collaborazione tra accademici e professionisti del settore per sviluppare tecnologie e metodologie sempre più avanzate utili a garantire la sicurezza e la trasparenza nelle transazioni blockchain.

Il suo lavoro evidenzia un’area critica di ricerca e sviluppo che ha un impatto significativo sul panorama della sicurezza informatica e finanziaria, stimolando ulteriori discussioni e studi su come migliorare e proteggere le infrastrutture tecnologiche moderne.

Il programma completo della Cyber Crime Conference 2024 è disponibile al seguente link: https://www.ictsecuritymagazine.com/eventi/cybercrimeconference2024#programma

Iscriviti alla nostra newsletter per rimanere aggiornate sulle nostre iniziative: https://www.ictsecuritymagazine.com/newsletter/

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/cybersecurity-video/blockchain-analisi-per-il-tracciamento-e-la-deanonimizzazione-di-pagamenti-in-criptovalute-laura-ricci/


Zscaler: ecco le novità della Zenith Live EMEA 2024 Innovations


Si sono spente da poche ore le luci sul Zenith Live EMEA 2024 Innovations, evento tenutosi al The World Forum de L’AIA, in Olanda, nel quale Zscaler ha annunciato le sue novità più importanti.

Si comincia con Zscaler Unified Experience, una console di gestione integrata che fornisce un client comune per tutta l’infrastruttura di servizi Zscaler. Pensata per ottimizzare i flussi di lavoro, automatizzare i compiti ripetitivi e migliorare l’efficienza operativa su larga scala, centralizza le configurazioni, dall’endpoint al cloud.

Al tempo stesso, offre analisi dettagliate, programmabilità e risultati guidati dall’intelligenza artificiale. Ciò è reso possibile da una piattaforma unificata, che fornisce una vera e propria vista unica.

ZDX Copilot, recentemente annunciato, è già integrato nella console, garantendo così a tutti i diversi tipi di utenti una visione completa della postura di sicurezza e delle prestazioni di rete della loro organizzazione.

IA vs. IA

L’IA predittiva si conferma un tema d’attualità con Zscaler Breach Predictor, un avanzato servizio di sicurezza cloud basato sull’intelligenza artificiale. L’obiettivo? Consentire alle organizzazioni di prevedere e prevenire le minacce informatiche.

Zscaler ha presentato Breach Predictor come una soluzione di cybersecurity unica nel suo genere, progettata per combattere con l’intelligenza artificiale l’uso crescente dell’IA avversaria.

Il servizio avvisa le organizzazioni quando rileva potenziali scenari di violazione in un ambiente e notifica i team di sicurezza IT con azioni consigliate, come bloccare l’accesso a determinate destinazioni Internet o impedire a un endpoint di comunicare con applicazioni interne.

Il sistema offre dunque sicurezza preventiva, utilizzando il punteggio di probabilità di violazione basato sull’IA per identificare ed eliminare potenziali percorsi di attacco, limitando il rischio informatico complessivo di un’organizzazione.

Jay Chaudhry, CEO di Zscaler, durante il keynote d’apertura allo Zenith Live 24.

I principali vantaggi per le organizzazioni che utilizzano Zscaler Breach Predictor includono una maggiore consapevolezza degli attacchi, una visibilità in tempo reale dei percorsi di attacco e delle attività degli aggressori, inclusi gli utenti coinvolti, per identificare e contenere efficacemente gli attacchi.

Infine, Zscaler Breach Predictor garantisce una efficienza migliorata del SOC, ottimizzando la risposta del centro operativo per la sicurezza informatica alle attività di minaccia ad alta gravità, proprio attraverso l’analisi predittiva e opzioni di mitigazione automatizzata.

A quanto scritto finora s’aggiunge Zscaler Threat Hunting Service, grazie al quale il team di Zscaler sfrutta la sua vasta esperienza e i modelli proprietari personalizzati di machine learning per analizzare, cacciare e neutralizzare proattivamente le minacce.

Il team di ricerca interno ThreatLabz di Zscaler è dotato di intelligence privata certificata su oltre 200 gruppi di minacce, così da aiutare i team SOC a proteggere proattivamente i loro dati e le loro applicazioni. Per quantificare l’impegno di Zscaler e del suo ThreatLabz, parliamo di un servizio attivo 24/7 che distilla centinaia di miliardi di informazioni in avvisi contestualizzati.

Ciò gioca ovviamente a vantaggio dei team di sicurezza, che possono così fermare le minacce all’inizio della catena di attacco, analizzando il traffico Internet e SaaS. E, quindi, rilevare e interrompere gli attacchi prima che abbiano violato gli endpoint di un’organizzazione e causato danni.

IoT e OT: il perimetro s’allarga

Una delle novità più importanti Zenith Live ‘24 è stata la Zero Trust SIM, che porta le connettività sicura dello Zero Trust di Zscaler nel mondo dei dispositivi IoT e OT.

Nella costante ricerca di monitorare perimetri aziendali sempre più estesi e variegati, Zscaler ha compreso l’importanza di controllare anche ciò che opera al di fuori dei confini dell’infrastruttura di rete tradizionale. E il cui traffico, nel caso dei dispositivi mobili attivi al di fuori del perimetro tradizionale, sfuggirebbe al controllo dei team di sicurezza IT.

Connettendo utenti, sedi, applicazioni e ora dispositivi IoT e OT attraverso la piattaforma Zero Trust Exchange, Zero Trust SIM estende il concetto di zero trust e protegge il traffico dei dispositivi e dei server non solo nelle filiali, nei magazzini e nelle fabbriche, ma anche in movimento.

Con Zero Trust SIM, le organizzazioni possono garantire un processo di connettività uniforme attraverso tutti gli altri servizi Zscaler, inclusi Client Connector o Branch Connector, e affrontare un’ampia gamma di casi d’uso.

Al Zenith Live EMEA 2024 Innovations, tenutosi al The World Forum de L’AIA, in Olanda, hanno partecipato oltre un migliaio di persone.

Zscaler e NVIDIA per soluzioni innovative basate sull’AI generativa

Il rapido progresso dell’intelligenza artificiale sta rivoluzionando il settore della cybersecurity, accelerando l’innovazione. Per gestire efficacemente le operazioni IT e contrastare le minacce su larga scala, le aziende devono sfruttare appieno i loro vasti volumi di dati, adottando un approccio proattivo e offensivo alla sicurezza.

Durante Zenith Live ‘24, Zscaler ha annunciato una collaborazione con NVIDIA per accelerare le tecnologie copilot basate sull’intelligenza artificiale. Zscaler utilizzerà così le tecnologie AI di NVIDIA per offrire alle aziende una nuova esperienza utente e servizi copilot focalizzati sulla sicurezza.

L’introduzione di nuove funzionalità di intelligenza artificiale, che sfruttano i microservizi di inferenza NVIDIA NIM, NVIDIA NeMo Guardrails e il framework NVIDIA Morpheus, migliorerà significativamente la capacità di elaborare i dati dalla piattaforma Zero Trust Exchange.

In particolare, la soluzione Zscaler ZDX Copilot, insieme a NVIDIA NeMo Guardrails, fornirà informazioni sulle prestazioni di rete, dispositivi e applicazioni, facilitando operazioni IT e supporto su larga scala.

NeMo Guardrails gestirà invece le conversazioni, garantendo precisione, adeguatezza e sicurezza nelle applicazioni intelligenti con modelli linguistici di grandi dimensioni. Inoltre, contribuirà a proteggere le aziende monitorando i sistemi di intelligenza artificiale generativa.

Zscaler offrirà anche soluzioni di intelligenza artificiale predittiva e generativa grazie a NVIDIA Morpheus e NVIDIA NIM.

In particolare, Zscaler ZDX Copilot con NVIDIA Morpheus permetterà agli sviluppatori di creare applicazioni ottimizzate per filtrare, elaborare e classificare grandi volumi di dati di streaming di cybersecurity. Questo consentirà di rilevare le minacce in tempo reale, ottimizzando le pipeline AI con grandi volumi di dati.

Zscaler ZDX Copilot con NVIDIA NIM, parte di NVIDIA AI Enterprise, supporterà una vasta gamma di LLM, offrendo ai clienti funzionalità di inferenza di AI generativa efficienti e scalabili, ideali per specifici casi d’uso nella sicurezza e protezione dei dati.

Zscaler rafforza la partnership con Google

Gli approcci di sicurezza tradizionali come le VPN creano ampie superfici di attacco, permettendo ai criminali informatici di accedere e muoversi lateralmente nelle reti per esfiltrare dati sensibili.

Secondo il recente report Zscaler ThreatLabz VPN Risk 2024, il 56% delle aziende ha subito attacchi legati alle VPN nell’ultimo anno, e il 91% degli intervistati è preoccupato per le violazioni IT causate dalle VPN. La partnership tra Google e Zscaler offre un accesso sicuro alle applicazioni private senza l’uso delle VPN.

Quando dipendenti e terze parti usano dispositivi personali (BYOD) per accedere alle applicazioni aziendali, aumentano i rischi di minacce informatiche e perdita di dati. Soluzioni tradizionali come agenti di sicurezza per gli endpoint e infrastrutture desktop virtuali (VDI), sono costose e complesse. Alcune aziende hanno proposto browser specializzati, ma ciò aggiunge complessità per gli utenti.

La collaborazione tra Zscaler e Google riduce la dipendenza dalle VDI rimuovendo la necessità di nuovi browser. L’integrazione con Chrome Enterprise Premium fornisce a milioni di utenti aziendali protezione avanzata dei dati e contro le minacce, eliminando la necessità di VPN tradizionali.

Insieme alla Zero Trust SIM, gli annunci delle collaborazioni con Nvidia e Google sono stati tra i momenti più importanti della manifestazione.

L’integrazione di Zscaler con Google Workspace previene l’esfiltrazione di dati sensibili da app come Gmail e Drive. La condivisione dei dati di telemetria di Zscaler con Google Security Operations rafforza le operazioni di sicurezza direttamente dal cloud, migliorando la piattaforma Zero Trust Exchange di Zscaler.

Zscaler acquisirà segnali da Chrome Enterprise, inclusi livello di sicurezza del dispositivo, identità dell’utente e attributi del dispositivo, permettendo alle aziende di limitare l’accesso aziendale ai browser Chrome Enterprise. Ciò garantisce che dipendenti e collaboratori esterni possano accedere in modo sicuro e flessibile alle applicazioni private.

Le restrizioni per i tenant e i controlli granulari delle istanze mantengono separati i dati personali e professionali. L’integrazione con le API delle etichette di Google Drive consente una gestione avanzata dei file per classificazione e protezione dei dati.

Infine, l’integrazione di Zscaler con Google Security Operations migliora l’efficacia nella rilevazione, analisi e neutralizzazione delle minacce, fornendo dati fruibili senza dover passare da una console all’altra durante le indagini.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/21/zscaler-ecco-le-novita-della-zenith-live-emea-2024-innovations/?utm_source=rss&utm_medium=rss&utm_campaign=zscaler-ecco-le-novita-della-zenith-live-emea-2024-innovations


Sicurezza cibernetica della società digitale: approcci integrati per la prevenzione e il contrasto delle minacce informatiche – Tavola Rotonda

Tavola Rotonda tenutasi durante la 12a edizione della Cyber Crime Conference il 17 aprile 2024, dove sono intervenuti:

  • Gianluca Galasso, Head of Operations Directorate and CSIRT Italia, National Cybersecurity Agency, Italy
  • Gen.D. Paolo Aceto, Capo del III° Reparto del Comando Generale dell’Arma dei Carabinieri
  • Ivano Gabrielli, Direttore della Polizia Postale e delle Comunicazioni
  • Agostino Ghiglia, Componente Autorità Garante per la Protezione dei Dati Personali
  • Pierluigi Paganini, Member ENISA Ad-Hoc Working Group on Cyber Threat Landscapes, in veste di moderatore del panel

La prima Tavola Rotonda della CCC 2024 ha approfondito i più recenti trend di attacco, le principali operazioni di contrasto condotte dalla Polizia Postale e le misure di sicurezza informatica attualmente adottate nel contesto italiano, insieme alle future sfide per affrontare la criminalità digitale a livello nazionale e internazionale.

Il dibattito ha evidenziato la necessità di un approccio multilaterale che coinvolga strumenti di intelligence, formazione continua e pratiche di resilienza condivisa, ribadendo quanto sia fondamentale sensibilizzare gli utenti – specialmente i più giovani, veri “cittadini cibernetici del domani” – sull’utilizzo responsabile delle tecnologie.

Guarda la registrazione video del panel:

[embedded content]

Lo scenario attuale delle minacce informatiche in Italia

I dati citati dal dott. Gabrielli hanno evidenziato come l’Italia si posizioni tra i primi 6/7 Paesi più colpiti da cyber attacchi entro il panorama internazionale, in linea con il suo livello di digitalizzazione e di consistenza economica.

Al riguardo si è sottolineato che, solo nel corso dell’ultimo anno, i Nuclei Operativi di Sicurezza Cibernetica hanno dovuto gestire all’incirca 14.000 eventi legati ad attacchi informatici.

Per di più, in base alle ultime stime, nel prossimo triennio il valore globale del mercato del cyber crime potrebbe arrivare all’astronomica cifra di 10.5 trilioni di dollari.

I numeri del fenomeno evidenziano l’esigenza di rafforzare le misure di sicurezza informatica a livello nazionale e internazionale, potenziando i meccanismi di raccordo tra le varie agenzie di law enforcement, per poter contrastare efficacemente un panorama di minacce in continua evoluzione.

Il dott. Galasso ha poi citato – entro la “tempesta perfetta” dello scenario attuale – anche l’hacktivism, che trae nuova linfa dall’instabilità geopolitica globale; nonché il fronte di rischio legato all’Intelligenza Artificiale generativa, con la conseguente necessità di regolamentarla adeguatamente.

Le operazioni di contrasto al crimine informatico della Polizia Postale

Circa la necessità di una costante cooperazione tra differenti attori istituzionali al fine di contrastare il crimine informatico, il dott. Gabrielli ha menzionato l’operazione “Talpa”, condotta nel 2023 dal Centro operativo della Polizia Postale di Milano.

Tale indagine ha contribuito allo sforzo congiunto di numerose agenzie internazionali per contrastare le attività del gruppo LockBit, che applica un modello economico basato prevalentemente sull’estorsione e sul riciclaggio di criptovalute.

In merito il Direttore della Polizia Postale ha ricordato che, a complicare ulteriormente il lavoro delle forze dell’ordine, oggi molte organizzazioni cyber criminali sono strutturate come vere e proprie aziende; al punto che tra le diverse figure coinvolte nelle operazioni illecite figurano anche reclutatori, esperti di marketing e ingegneri informatici.

Rafforzare la Difesa Digitale: investimenti e formazione nel contrastare la crescente criminalità informatica

Poiché le statistiche evidenziano come i reati mediati da strumenti tecnologici stiano ormai superando quelli “fisici”, anche alla luce della crescente disponibilità di servizi connessi a Internet, il Gen. Aceto ha ribadito la necessità di aumentare le risorse dedicate al contrasto della criminalità informatica.

Ciò tanto in termini economici, quanto di capitale umano: l’importanza di investire in Ricerca & Sviluppo, creare percorsi formativi aggiornati e reclutare risorse umane specializzate – coinvolgendo anche il settore privato – è stata condivisa da tutti i partecipanti.

Il dott. Ghiglia ha infine ricordato la Proposta di Legge finalizzata a prevedere l’educazione civica digitale sin dal primo ciclo scolastico, per sensibilizzare i cittadini a un utilizzo delle tecnologie più consapevole e sicuro.

Bilanciare Etica e Innovazione: il futuro dell’IA e della cybersecurity in Europa

La Tavola Rotonda ha affrontato anche il Regolamento europeo sull’Intelligenza Artificiale (AIA) e il Disegno di Legge sulla Cybersecurity attualmente in discussione presso il Parlamento italiano.

Al riguardo i relatori hanno sottolineato l’importanza di garantire uno sviluppo sicuro dell’IA, stabilendo criteri condivisi di sicurezza informatica che includano gli aspetti “umanistici” ed etici; senza tuttavia trascurare l’opportunità di promuovere questa tecnologia per favorire lo sviluppo digitale e la competitività del Paese.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/cybersecurity-video/sicurezza-cibernetica-della-societa-digitale-approcci-integrati-per-la-prevenzione-e-il-contrasto-delle-minacce-informatiche-tavola-rotonda/


Single point of software failure could hamstring 15K car dealerships for days

Ford Mustang Mach E electric vehicles are offered for sale at a dealership on June 5, 2024, in Chicago, Illinois.
Enlarge / Ford Mustang Mach E electric vehicles are offered for sale at a dealership on June 5, 2024, in Chicago, Illinois.
Scott Olson / Getty Images

CDK Global touts itself as an all-in-one software-as-a-service solution that is “trusted by nearly 15,000 dealer locations.” One connection, over an always-on VPN to CDK’s data centers, gives a dealership customer relationship management (CRM) software, financing, inventory, and more back-office tools.

That all-in-one nature explains why people trying to buy cars, and especially those trying to sell them, have had a rough couple of days. CDK’s services have been down, due to what the firm describes as a “cyber incident.” CDK shut down most of its systems Wednesday, June 19, then told dealerships that afternoon that it restored some services. CDK told dealers today, June 20, that it had “experienced an additional cyber incident late in the evening on June 19,” and shut down systems again.

“At this time, we do not have an estimated time frame for resolution and therefore our dealers’ systems will not be available at a minimum on Thursday, June 20th,” CDK told customers.

As of 2 pm Eastern on June 20, an automated message on CDK’s updates hotline said that, “At this time, we do not have an estimated time frame for resolution and therefore our dealers’ systems will not be available likely for several days.” The message added that support lines would remain down due to security precautions. Getting retail dealership services back up was “our highest priority,” the message said.

On Reddit, car dealership owners and workers have met the news with some combination of anger and “What’s wrong with paper and Excel?” Some dealerships report not being able to do more than oil changes or write down customer names and numbers, while others have sought to make do with documenting orders they plan to enter in once their systems come back online.

“We lost 4 deals at my store because of this,” wrote one user Thursday morning on r/askcarsales. “Our whole auto group uses CDK for just about everything and we are completely dead. 30+ stores in our auto group.”

“We were on our own server until a month ago because CDK forced us to go to the cloud so we could implement [Electronic Repair Orders, EROs],” wrote one worker on r/serviceadvisors. “Since the change, CDK freezes multiple times a day… But now being completely down for 2 days. CDK I want a divorce.”

CDK benefits from “a rise in consolidation”

CDK started as the car dealership arm of payroll-processing giant ADP after ADP acquired two inventory and sales systems companies in 1973. CDK was spun off from ADP in 2014. In mid-2022, it was acquired by venture capital firm Brookfield Business Partners and went private, following pressure from activist public investors to trim costs.

Brookfield said at the time that it expected CDK “to benefit from a rise in consolidation across the dealership industry,” an industry estimated to be worth $30 billion by 2026. Analysts generally consider CDK to be the dominant player in the dealership management market, with an additional 15,000 customers in the trucking industry.

Under CEO Brian McDonald, who returned to the firm after its private equity buyout, the company pushed most of its enterprise IT unit to global outsourcing firm Genpact in March 2023.

CDK released a report on cybersecurity for dealerships in 2023. It noted that dealerships suffered an average of 3.4 weeks of downtime from ransomware attacks, or potentially an average payout of $740,144 (or even both). Insurer Zurich North America noted in a 2023 report that dealerships are a particularly rich target for attackers because “dealerships store large amounts of confidential, personal data, including financing and credit applications, customer financial information and home addresses.”

“In addition,” the report stated, “dealership systems are often interconnected to external interfaces and portals, such as external service providers.”

Lisa Finney, senior manager for external communications at CDK, said in a statement Thursday that at CDK, “In partnership with third party experts, we are assessing the impact and providing regular updates to our customers. We remain vigilant in our effots to reinstate our services and get our dealers back to business as usual as quickly as possible.”

As of Thursday morning, the firm has not clarified if the “cyber incident” is due to ransomware or another kind of attack.

This post was updated at 2 pm to note a message indicating that CDK’s outage could last several days. It was updated again at 4:15 p.m. with a statement from CDK.

Listing image by Scott Olson / Getty Images

https://arstechnica.com/?p=2032502


The CISO role will either flourish or vanish

Without a doubt, any C-level executive title comes at a personal cost — sleepless nights, countless questions and loads of responsibilities. That said, I believe today’s role of the CISO is accompanied by enormous pressures. Consequently, the way the role is currently structured does not set the CISO, nor the organization, up for success. 

In speaking with my peers across the industry, I realize that we’re at a pivotal time for CISOs. Since its creation 20 years ago, the CISO role has evolved and has enormous potential, but it’s one that requires a great deal of support given an ever-evolving threat landscape. 

And frankly, I believe that at the rate the industry is changing, the CISO role has the potential to fail, unfortunately. That said, the ship can be righted with a few operational adjustments and by shaking up the way the role is structured, funded and regulated.

Increase the budgetary foundation for the CISO role

CISOs have been facing a more sophisticated threat landscape over the last few years. The World Economic Forum recently reported a 72% increase in data compromises in 2023 over 2022, which had also been a record-high year. CISOs must contend with higher volume and more complex threats, while budgets aren’t scaling at pace, with 2023 budgets, up just 6% from 2022. 

To be effective, the CISO’s budget must be significant enough to realistically combat the malicious actors in order to maintain an organizations’ cybersecurity posture. But simply throwing money at a problem isn’t the answer either. Security budgets must be allocated to hiring strong talent and developing a strong tech stack that addresses new and evolving threats. For example, with 93% of malware now hiding behind encrypted traffic, gaining visibility into such activity is the first line of defense, yet many organizations aren’t set up to support that today. 

Realign on federal regulations for CISOs 

The increasing activity CISOs are combatting has been coupled with added legal liability and federal regulations. With the SEC adjusting its cybersecurity disclosure rules, and some organizations considering implementing eight-hour disclosure policies, it’s clear that these regulations often miss the mark and can set security professionals up for failure rather than enabling them to achieve their intended outcomes. Although more visibility and transparency into breaches can protect impacted users, consumers, employees and other organizations, the regulations are too time-sensitive, putting unnecessary additional pressure on CISOs who are already working around the clock to mitigate cyberthreats. 

In many cases with these disclosure regulations, CISOs can be charged for misleading investors and can be legally and financially accountable for breaches. Of course, CISOs should act with integrity and do everything in their power to avoid a breach, but with cases like this, it definitely gives security professionals pause when considering that top spot.

Shake up the reporting structure for CISOs

As the CISO role stands, we are tasked with protecting our organizations from the ever-increasing malicious threat actors with smaller budgets and even more red tape, proving it incredibly difficult to make a great impact. CISOs traditionally report to heads of legal, CIOs, or other technical heads, yet are still often legally culpable for any breach. 

In this chain of command, the CISOs have an unfavorable seat at the table, and are often missing a direct line to the CEO. Instead, I believe CISOs should report directly to the CEO and the board. This dotted line connecting the two would provide necessary communication, shared information, budget visibility and oversight. This dynamic relationship, fostered by recurring metric presentations and appropriate budget allocations, would be a surefire way to improve overall performance and efficacy for the CISO position.

The clear path forward for CISOs

Based on the above, if I could wave a magic wand and reconfigure the CISO position, I’d equip CISOs to:

  1. Have direct budget oversight to properly improve visibility to reduce exposure to threats
  2. Develop a shared legal and financial responsibility model
  3. Directly report to the CEO and the board

As a Chief Security Officer, and having dedicated my entire profession to strengthening the cybersecurity industry and my organization’s cybersecurity posture, my focus is to elevate both understanding and support of the role. CISOs perform mission-critical work each and every day in protecting their organizations, stakeholders and consumers from being victim to malicious actors. But I also understand that the work can feel incredibly draining and borderline impossible if we continue on the current course. That said, I believe with the right resources in place, practical regulations and a more productive reporting structure that brings the security perspective to the executive leadership table, the industry would ultimately prosper in its mission to strengthen security. 

https://www.securitymagazine.com/blogs/14-security-blog/post/100655-the-ciso-role-will-either-flourish-or-vanish


Does GPT-4 risk accelerating cybercrime?

Artificial intelligence is continuing to evolve and advance at a rapid rate. Its heightened integration into business models has grown, with large language models (LLMs) like GPT-4 (the one that is arguably dominating most of the recent discourse) continuing to illustrate possibilities and risks.

While the technological breakthrough of GPT-4 holds immense potential for streamlining tasks and augmenting human teams, it also raises several security concerns and risks accelerating cybercrime. A recent report suggested that 72% of CISOs believe AI solutions such as those powered by the GPT-4 LLM could lead to an enhanced number of severe security breaches.

This short guide looks at the potential threats posed by GPT-4 and its imminent successor GPT-5 which looks set to arrive by the end of summer 2024. Fundamentally, however, enterprise security leaders can take solace in the fact that these risks can be largely mitigated and contained with careful oversight, allowing them to harness the tangible benefits of this powerful, game-changing innovation.

AI poses challenges and opportunities

Like any transformative technology, AI is a double-edged sword. The rise of OpenAI’s ChatGPT, Google’s Bard, Anthropic’s Claude and Meta’s Llama (to name just a few) has paved the way for extraordinary business innovation and productivity enhancement. From streamlining arduous, manual tasks to generating content in a fraction of the time, AI chatbots have become an asset to businesses everywhere. 

On the other hand, recent insights suggest that the continued use of chatbots poses new security risks with each passing day, and the tool is now being leveraged to generate malicious code and programs that can compromise enterprise security data and assets en masse. Considering that ChatGPT currently has approximately 180.5 million global users and is now generating huge revenue for OpenAI and Microsoft, one has to wonder whether the security risks are falling on mostly deaf ears.

GPT-4: A powerful tool in the wrong hands

With an innate ability to understand requests and generate convincing text, images, code and other assets, GPT-4 can be leveraged for both bad and good. Cybercriminals can utilize tools like ChatGPT, for example, to quickly create malicious tools and deploy attacks.

GPT-4 can be used to generate convincing phishing emails, texts or social media messages, making them more likely to deceive users into divulging sensitive information. It can also generate code in any programming language quickly, allowing attackers to modify and develop sophisticated and covert malware, ransomware and other malicious programs that can lock systems down. It was recently reported that the notable open-source program PowerShell (which has GPT-4 integration) was used in over three quarters (76%) of ransomware incidents last year.

Misinformation and disinformation — a common social engineering tactic — are also made easier with the help of GPT-4, as is the ability to use it to bypass traditional security controls and content filters. A recent example saw CyberArk use ChatGPT to create polymorphic malware, which could mutate and move laterally, to evade filters in security infrastructure. Recently, generative AI was found to be the root cause of an identity and document fraud scam, which was believed to be the latest in a series of malicious tactics.

This only scratches the surface of what malicious actors can use GPT-4 for, and with its successor GPT-5 looming with promised advanced features, security leaders and organizations will need to up their vigilance and due diligence to spot AI-assisted cyberattacks more decisively and efficiently.

Harnessing GPT-4 for a security asset

Mitigating the risks of AI-powered cybercrime begins with taking a proactive, methodical approach to incumbent security strategies and minimizing their attack surface. Within the last 12 months alone, 95% of organizations have altered their cyber security and threat containment strategies in the wake of the evolving threat landscape.

While it can be easy to view GPT-4 as a problem waiting to happen, it’s prudent to recognize that this technology presents exciting and promising opportunities to fortify defenses and strengthen security postures.

Leveraging GPT-4’s capabilities ethically and responsibly can allow enterprise security teams to improve and automate many of their threat detection and response measures. GPT-4 can analyze and aggregate vast amounts of data, identify patterns and anomalies, and alert security teams to potential threats. By deploying automated threat detection, false positives may exist, but human cyber alert fatigue and error risks are significantly reduced.

The LLM’s innate ability to understand and generate code can be leveraged to remediate vulnerabilities in endpoints, networks and software, thus reducing the attack surface. Routine patch management processes are aided exponentially with the help of AI.

Data forensics are also augmented with GPT-4, with security logs, network traffic and other data sources analyzed rapidly to aid in incident response and investigations. Provided that human teams cast watchful eyes over data legitimacy and accuracy, an automated forensics function will save valuable hours and resources.

It’s evident that GPT-4 and indeed other LLMs represent a huge milestone in the evolution of generative AI technology. However, its potential for accelerating and worsening cybercrime activities should rightfully cause concern, and security leaders must act quickly to leverage this type of AI to counter and circumvent that which is used maliciously and fraudulently. An important takeaway from this is that the technology itself is not inherently meant to be malicious, but its malleability makes those types of activities possible. 

https://www.securitymagazine.com/articles/100654-does-gpt-4-risk-accelerating-cybercrime


Ecosistema ransomware

Il ransomware è diventato una scelta sempre più popolare nel mondo criminale, grazie anche alla riduzione della barriera d’ingresso permessa dall’ecosistema ransomware e dal RaaS (Ransomware-as-a-Service).

Infatti, in passato una intrusione ransomware richiedeva lo sviluppo di un malware che, a sua volta, richiedeva significative competenze di sviluppo software, crittografia e capacità di penetrazione nei sistemi target. Di fronte a queste competenze, il profitto finale era moderato. Il RaaS crea una situazione completamente diversa, perché i malware sono offerti su mercati nel dark web. Nel seguito esaminiamo brevemente il funzionamento dei mercati e dell’ecosistema.

Mercati ed ecosistema

I mercati sul dark web permettono la collaborazione tra autori di ransomware e gang, semplificando le transazioni, diminuendo le intermediazioni e quindi aumentando i rispettivi profitti. A causa della loro cessione anche a utilizzatori potenzialmente poco competenti, le versioni ransomware offerte in RaaS sono altamente user friendly, con pannelli di controllo semplici, guide e supporto tecnico. Un ulteriore vantaggio permesso dai mercati sul dark web è la vendita di vulnerabilità, comprese anche quelle zero-day, per lo sviluppo del ransomware. Ovviamente, l’utilizzo delle criptovalute semplifica i pagamenti al di fuori dei circuiti ufficiali, anche se non sempre garantisce un completo anonimato.

Ciò che completa in qualche modo l’ecosistema e lo rende autosufficiente è che sui mercati sono in vendita anche accessi iniziali ai sistemi delle organizzazioni. La vendita di accessi alimenta tutto l’ecosistema e sta vivendo un momento di boom. Fonti di threat intelligence indicano che nel 2022 sono stati venduti circa 2200 accessi e ognuno dei primi tre venditori ha ceduto circa 100 accessi. I cyber criminali che acquistano un accesso iniziale possono poi utilizzare ransomware diversi in base alle loro competenze, al tipo di sistema coinvolto e alle vulnerabilità presenti. Questi ransomware possono essere acquisiti da altre organizzazioni che si focalizzano sullo sviluppo di malware e di software per criptare. Quindi lo human-operated ransomware è anche funzionale all’ecosistema, perché non vincola una gang ad alcuni strumenti predefiniti ma le permette di acquistare i migliori e più convenienti una volta esplorato il sistema target. Infine, la presenza di fornitori specializzati di ransomware rende sempre più trascurabile la probabilità di vulnerabilità o di errori che permettano di decriptare le informazioni. Per ridurre ulteriormente vulnerabilità ed errori, alcuni venditori hanno creato programmi di bug bounty che ricompensano chi segnala errori nel loro ransomware. Inoltre, nei mercati sono anche in vendita botnet da utilizzare come infrastruttura d’attacco. Queste botnet fanno sempre più ricorso a soluzioni peer-to-peer, aumentando significativamente la difficoltà di smantellarle. Inoltre, le gang condividono parti delle loro botnet per meglio resistere agli attacchi.

Cambiamenti nell’ecosistema sono possibili, poichè la possibilità di ricattare senza criptare in qualche modo diminuisce l’importanza degli sviluppatori di ransomware rispetto a chi penetra nei sistemi e li esplora per scoprire le risorse e le informazioni critiche.

Nel seguito presentiamo le informazioni disponibili su alcune organizzazioni criminali nell’ecosistema ransomware a partire da alcune fughe di informazioni sul loro funzionamento.

Le offerte di lavoro sul dark web

Un elemento interessante per approfondire ruolo e funzionamento dei mercati del dark web è come si crea il rapporto professionale tra una persona ed una gang. In un report apparso alla fine del gennaio 2023, Kaspersky ha analizzato il mercato del lavoro sul dark web dal gennaio 2020 al giugno 2022 a partire da offerte di lavoro e curriculum postati su 155 forum sul dark web. Complessivamente parliamo di circa 200.000 post con un picco a Marzo 2020 quando la pandemia ha ridotto fortemente il numero di offerte di lavoro sui mercati legali. Di questo post, poco meno di 900 erano legati al mondo IT e le offerte di posti di lavoro erano circa il triplo delle richieste. In generale, le persone postavano il loro curriculum in risposta ad offerte.

Le offerte riguardano competenze varie che vanno dallo sviluppo di software per intrusioni alla gestione delle infrastrutture di attacco al reverse engineering. Dato che il dark web non apprezza le iniziative per formare degli hacker, la professionalità più ricercata è quella dello sviluppatore, circa il 60% delle offerte di lavoro con stipendi estremamente variabili che arrivano fino a 20.000 rubli mensili con un cambio di 75 rubli per un dollaro. Il compenso medio maggiore è per il reverse engineering. I compensi di un attaccante per l’accesso iniziale sono inferiori e sono molto spesso richieste competenze su piattaforme come Cobalt Strike o Metasploit. Molte offerte di lavoro hanno come requisito la non dipendenza da alcool o droghe. L’elevato numero di posti di lavoro per sviluppatori può indicare degli investimenti sullo sviluppo di strumenti di attacco ed intrusione più sofisticati di quelli attualmente disponibili.

Le procedure di assunzione sono abbastanza standard e confermano le forti similitudini tra reclutamento nel mondo reale e nel dark web. Dopo alcuni test iniziali per verificare le competenze di sviluppo malware dei candidati, il processo di reclutamento prevede una intervista ed un periodo di prova. Per gli sviluppatori è ovviamente importante la capacità di sviluppare software che non sia rilevabile dai più diffusi antivirus.
Come è ovvio, tra i maggiori vantaggi di un impiego trovato sul dark web vi sono il lavoro remoto e gli orari di lavoro flessibili. Alcune offerte parlano di ferie pagate.

Infine, è interessante notare come alcune offerte di lavoro siano per posizioni in aziende perfettamente legali e per incarichi altrettanto legali.

La gang Conti

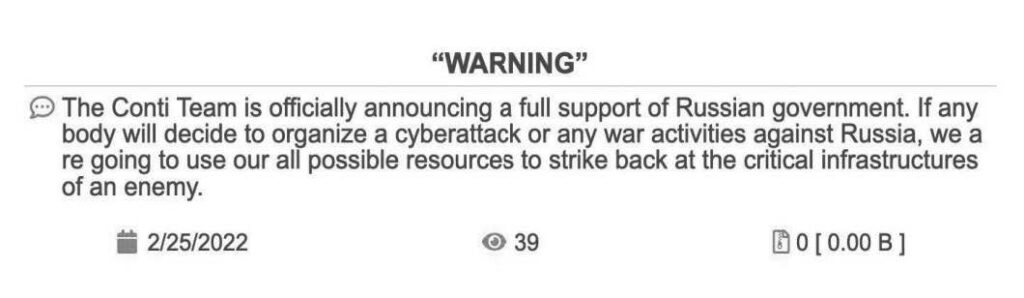
Nello scorso anno si è verificata una fuga di informazioni importante su Wizard Spider, una gang russa che ha incassato riscatti per centinaia di milioni di euro e ha utilizzato ransomware come Conti o Ryuk (e che, per semplicità, nel seguito indicheremo come Conti). Anche se la fuga di informazioni è legata alla invasione russa dell’Ucraina, le informazioni ottenute sono completamente generali e probabilmente valgono anche per altre gang. L’evento iniziale è avvenuto poche ore dopo l’invasione, quando la gang si è pubblicamente schierata a fianco degli invasori minacciando di attaccare chi avesse messo in pericolo le infrastrutture russe.

Fig.1 – La presa di posizione della gang Conti

Questa presa di posizione aumenta i sospetti sui legami tra la gang e lo Stato russo, sospetti alimentati anche dal fatto che Conti è l’unica gang che abbia sviluppato software per lo spionaggio informatico. La dichiarazione di Conti − definita da alcuni come la mossa più idiota che la gang potesse fare, visti i suoi numerosi membri ucraini − è stata poi stemperata; ma ha spinto un membro ucraino della gang a pubblicare più di 60.000 messaggi di una chat interna. Una significativa informazione resa pubblica è che la gang comprende un centinaio di persone, con una organizzazione interna simile a quella di una software house. Copiando l’organizzazione di una normale software house, la gang è organizzata con un reparto di amministrazione, uno di ricerca e sviluppo e uno di produzione. Esistono regole per la gestione del codice dei malware prodotti e per non essere scoperti dalle forze di polizia. La gerarchia interna alla gang è molto rigida e fa capo a un “presidente” e un “amministratore”. Il presidente (indicato come Stern o Demon) e l’amministratore (Mango) comunicano molto frequentemente, stabiliscono privatamente le strategie del gruppo e valutano i dipendenti in base alla quantità e qualità del lavoro. Possono anche punire i dipendenti che non rispettano le scadenze o violano regole come quella di non attaccare gli ospedali, un comportamento che secondo la dirigenza provoca un notevole danno di immagine. Forse i dipendenti coinvolti sono quelli che hanno attaccato il servizio sanitario irlandese.

I programmatori a libro paga della gang hanno uno stipendio fisso, mentre coloro che negoziano il pagamento dei riscatti sono incentivati con una percentuale dei profitti. I neoassunti provengono da normali software house o da forum di hacking.

Le dimensioni del gruppo variano, con un elevato turnover. Per accelerare le assunzioni la gang stava pensando di aprire uffici di reclutamento a San Pietroburgo o di trasferirsi a Mosca. Qualche dipendente vorrebbe godersi una vacanza all’estero ma vi è il forte rischio di essere arrestato. La gang ha anche a libro paga dei giornalisti, che dovrebbero porre sotto pressione le aziende attaccate per spingerle a pagare il riscatto: non vi sono informazioni sulla nazionalità di questi giornalisti.

La gang utilizza nelle sue attività un insieme di strumenti per l’anonimato come Tor, ProtonMail e Privnote, con messaggi che si cancellano dopo un certo tempo. Utilizza anche CobaltStrike, una piattaforma di attacco sempre più popolare, che permette di automatizzare alcuni passi di una intrusione. La gang ha anche tentato di ottenere versioni demo degli antivirus commerciali, per verificare che non rilevino i suoi malware.

Dopo la fuga di informazioni, è stato anche possibile accedere ai repository della gang con i vari eseguibili. Secondo altre fonti, le informazioni fornite dalla “gola profonda” ucraina avrebbero permesso di smantellare la botnet che la gang usa come infrastruttura d’attacco ma l’FBI ha chiesto di non rivelare queste informazioni in modo da monitorare le azioni della gang. Invece, la pubblicazione delle informazioni avrebbe forzato la gang a utilizzare un’infrastruttura, ovvero una botnet, diversa. È comunque molto improbabile che la gang abbia continuato ad usare la stessa infrastruttura.

Le informazioni pubblicate producono la sensazione di una organizzazione strutturata in modo da continuare ad essere operativa a lungo. Questo è anche confermato dal fatto che l’organizzazione ha assorbito altre gang e che gli attacchi sono continuati anche dopo il leaking di informazioni sulla sua struttura e organizzazione.
Però, nel maggio 2022, il governo USA ha offerto fino a 10 milioni di dollari per informazioni sul gruppo e questo ha provocato il ritiro della gang o forse del solo brand. Tutti i membri di Conti si sono riciclati in altre gang o ne hanno create di nuove. Alla fine del 2022 erano note quattro varianti del ransomware Conti.

L’esperienza di Conti è stata sfruttata da altre gang russe, ad esempio Lockbit, che per evitare ogni problema hanno dichiarato la loro neutralità nella invasione russa, affermando di essere unicamente interessate ai propri affari. Un segnale importante, considerati i sospetti rapporti tra Stato russo e alcune gang. A posteriori possiamo dire che, ad eccezione di Conti, l’invasione ha avuto effetti limitati se non nulli sulle gang che hanno continuato, con successo, a condurre i loro affari. Un altro effetto delle vicende di Conti è che questo tipo di organizzazioni stanno riducendo le loro dimensioni, perché all’aumentare della dimensione aumentano anche i rischi di conflitti interni o di fughe di informazioni.

La gang Lockbit

Nel gennaio 2023 è apparsa una interessante analisi su Lockbit, la gang che ha attualmente eseguito il massimo numero di intrusioni con successo e a cui è stato attribuito più del 40% delle intrusioni del 2022.
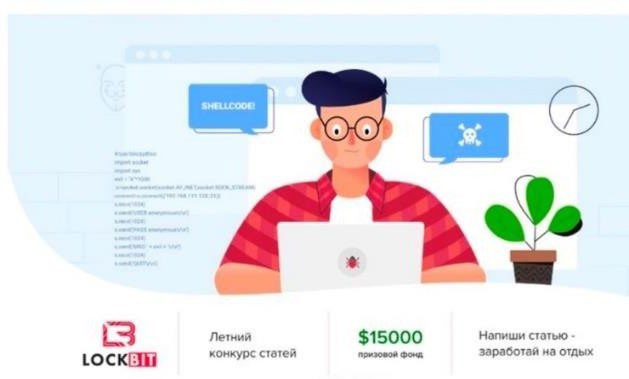
Oggetto dell’analisi sono le notizie su Lockbit nelle chat e nei forum dell’underground russo dove i membri delle gang interagiscono usando Tox, un servizio di messagistica p2p criptato. L’analisi copre il periodo da settembre 2019 a gennaio 2022 e fornisce informazioni per approfondire i rapporti, le fusioni e le scissioni tra gang e le competizioni per offrire il proprio ransomware. Eventi sorprendenti e interessanti sono ad esempio la competizione per il miglior articolo scientifico sponsorizzata da Lockbit con 5000 dollari di premio (la call for paper è in Fig.2), oppure le campagne diffamatorie contro gang rivali per segnalare il fallimento di intrusioni che usano il ransomware di un concorrente o che rivelano presunte collaborazioni con l’FBI o lo Stato russo. Ad esempio, autorevoli membri di Lockbit affermano che le varie incarnazioni della gang Conti lavorino per il Cremlino.

Fig.2 – Annuncio del premio Lockbit per il miglior articolo

Le gang e le versioni di ransomware

Le informazioni sulle gang e sull’ecosistema sono state arricchite da analisi dei flussi di pagamenti prodotti dalle varie versioni di ransomware. In particolare, lo stesso post di Chainanalysis sulla diminuzione del numero di pagamenti suggerisce che non vi è una associazione stretta tra gang e variante di ransomware: uno stesso gruppo può usare varianti diverse e la stessa variante può essere sfruttata da più gang. La conclusione di Chaianalysis è che l’ecosistema sia formato da un numero ridotto di persone che si muovono tra le varie gang e che usano diverse versioni di ransomware. Questa elevata dinamicità produce la sensazione di molti gruppi, ognuno con tanti membri; ma in realtà non è così. Forse assistiamo a una nuova versione dei villaggi Potëmkin, falsi villaggi di sole facciate creati per ingannare l’imperatrice Caterina II, o ad una nuova versione della guerra ibrida russa. Il piccolo numero di membri delle gang può contribuire a spiegare l’elevato numero di offerte di lavoro presenti sul dark web.

Il rapporto tra le gang e lo Stato russo

Le considerazioni del paragrafo precedente pongono il problema dei rapporti tra le gang e lo Stato russo.
Nessuno dubita che questi rapporti esistano ed alcune analisi evidenziano come, in un contesto in cui le relazioni sono flessibili e altamente variabili, vi sono tre principali tipi di rapporto: associazione diretta, affiliazione indiretta e consenso implicito. Nel caso di associazione diretta, un esponente di una gang criminale viene assunto da un organo di sicurezza o di intelligence. Sono stati documentati casi di assunzioni di esponenti di rilievo di una gang. Abbiamo affiliazione indiretta quando vi sono forti indicazioni dell’uso da parte di organi di sicurezza di risorse di una gang. Ad esempio, in passato l’infrastruttura di attacco di una gang creata per il furto di informazioni bancarie e per diffondere ransomware è stata utilizzate da organi di intelligence o per lanciare DDOS in conflitti in atto. Nel caso di consenso implicito, le attività della gang non sono esplicitamente coordinate con le attività dello Stato russo ma si integrano naturalmente con tali attività.
Un possibile esempio sono intrusioni ransomware delle gang e diffusione di fake news da parte dei organi dello stato. L’obiettivo finale dei vari tipi di rapporto è quello della plausible deniability o negazione plausibile ovvero la possibilità per uno stato di non essere coinvolto in attività illegali svolte da alcuni suoi cittadini.

Il rapporto non chiarito tra cybercrime e lo Stato russo è particolarmente critico ed importante come provato dall’arresto per altro tradimento di Ilya Sachkov, fondatore e CEO di Group-IB, una azienda di cybersecurity. Sachkov ha fatto dichiarazioni critiche e molto informative sui rapporti tra cybercrime e Cremlino e sulla protezione offerta da alcune orgranizzazioni statali ai capi di una gang.

Questo articolo è stato estratto dal white paper “Ransomware – Innovazione e redditività del cyber crime” disponibile in maniera libera e gratuita al seguente link: https://www.ictsecuritymagazine.com/pubblicazioni/ransomware-innovazione-e-redditivita-del-cyber-crime/
La monografia del Prof. Baiardi offre un’approfondita panoramica sul fenomeno, partendo dalla sua storia ed evoluzione per poi concentrarsi sul profilo dei principali attaccanti: non più singoli cybercriminali ma gruppi organizzati (che oggi forniscono anche ai “neofiti” i necessari strumenti offensivi tramite il Ransomware-as-a-service o RaaS) nonché attori statali che, sempre più spesso, impiegano tali attacchi a fini di spionaggio o come armi nella guerra cibernetica con altri Stati.

Articolo a cura di Fabrizio Baiardi

Profilo Autore

Full Professor, Università di Pisa
E’ attualmente è professore ordinario di Informatica presso l’Università di Pisa dove coordina il gruppo di ricerca su ICT risk assessment and management. La sua attività di ricerca è focalizzata su strumenti e metodi formali l’automazione dell’analisi e la gestione del rischio.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ecosistema-ransomware/