Dispositivi F5 BIG-IP usati per anni per sottrarre dati aziendali


Velvet Ant, un gruppo di attaccanti cinesi, ha sfruttato per anni F5 BIG-IP per ottenere persistenza nelle rete aziendali e sottrarre dati sensibili; a scoprirlo sono stati i ricercatori di Sygnia: a fine 2023 il team ha analizzato un grosso cyber attaccato ai danni di una grande organizzazioni e ha rivelato che il gruppo di black-hat hacker è rimasto nella rete aziendale per circa tre anni senza mai essere scoperto.

F5 BIG-IP

Pixabay

F5 BIG-IP è un’appliance che offre servizi avanzati di gestione del traffico e sicurezza come bilanciamento del carico, offload SSL/TLS, DNS e firewall per migliorare la disponibilità e le performance delle applicazioni.

Compromettendo questi dispositivi, il gruppo è riuscito a esercitare un controllo significativo sul traffico di rete senza mai destare sospetti. Poiché generalmente le aziende fanno più attenzione alla sicurezza applicativa, i log dei sistemi operativi vengono spesso ignorati; per questo i dispositivi F5 si sono rivelati il posto perfetto per posizionare la backdoor e permettere al gruppo di eludere i controlli di sicurezza.

“L’organizzazione compromessa disponeva di due appliance F5 BIG-IP che fornivano servizi quali firewall, WAF, bilanciamento del carico e gestione del traffico locale. Queste appliance erano direttamente esposte a Internet e sono state entrambe compromesse” affermano i ricercatori. Entrambi i dispositivi eseguivano versioni obsolete e vulnerabili del sistema operativo, e gli attaccanti hanno sfruttato una delle vulnerabilità per ottenere accesso remoto ai device.

Dopo aver ottenuto l’accesso ai file del dispositivo Velvet Ant ha eseguito PlugX, un trojan ad accesso remoto utilizzato da gruppi state-sponsored cinesi fin dal 2008. La versione base del trojan consente l’accesso remoto ai sistemi, ma grazie al suo sistema modulare può essere arricchito di ulteriori funzionalità.

I dispositivi F5 BIG-IP colpiti da altri malware

Oltre a PlugX, utilizzando per la comunicazione col server C2, il gruppo ha diffuso altri quattro malware nella rete. Uno di questi è VELVETSTING, un tool che si connette al server C2 una volta ogni ora per ricevere eventuali comandi ed eseguirli.

Gli altri malware sono VELVETTAP, uno strumento in grado di ottenere i pacchetti di rete; SAMRID, conosciuto anche come EarthWorm, un tool open-source per il tunneling; infine ESRDE, uno strumento simile a VELVETSTING che utilizza bash invece di csh.

Nel corso degli anni il gruppo ha utilizzato diversi tool e tecniche per infiltrarsi nei sistemi critici e accedere a informazioni sensibili. I ricercatori di Sygnia spiegano che il gruppo è riuscito a familiarizzare con la complessa infrastruttura di rete dell’organizzazione e ottenere così persistenza in numerose aree della rete.

Il team di Sygnia è riuscito inizialmente a eliminare la presenza del gruppo dalla rete, ma dopo qualche giorno Velvet Ant è tornato alla carica infettando nuovi host.

Per proteggersi da questo tipo di attacchi, i ricercatori di Sygnia consigliano di limitare le connessioni in uscita verso il web e analizzare attentamente il traffico interno per ridurre il rischio di movimento laterale. È fondamentale inoltre mantenere aggiornati i sistemi e dismettere il prima possibile i server legacy; infine, occorre implementare soluzioni EDR per intercettare eventuali azioni malevoli e mitigare la raccolta di credenziali.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/18/dispositivi-f5-big-ip-usati-per-anni-per-sottrarre-dati-aziendali/?utm_source=rss&utm_medium=rss&utm_campaign=dispositivi-f5-big-ip-usati-per-anni-per-sottrarre-dati-aziendali


Acquisizione della prova informatica all’estero

Il carattere di immaterialità della prova informatica, unito al crescente sviluppo dell’interconnessione digitale, comporta inevitabilmente che l’evidenza digitale da acquisire possa trovarsi all’interno di server ubicati presso paesi differenti da quello ove si svolge l’attività investigativa.

Anche per quanto concerne le indagini portate avanti dall’autorità italiana accade non di rado che, sebbene si proceda per crimini commessi nel nostro territorio, le prove informatiche siano stoccate in sistemi di memorizzazione collocati all’estero[1].

Proprio questo tratto transfrontaliero della digital evidence[2] impone un approccio per così dire internazionale, in ottica di cooperazione giudiziaria fra gli Stati. Una corretta comunicazione tra le autorità giudiziarie e le forze dell’ordine dei vari paesi che possono essere coinvolti nelle operazioni di digital forensics, infatti, costituisce spesso la chiave di volta per una rapida e buona riuscita dell’indagine, soprattutto per quanto riguarda la fase di acquisizione degli eleemnti di prova.

Ad ogni modo, allo stato attuale (salvo alcuni tentativi) non vi è ancora stata una reale armonizzazione tra gli ordinamenti giuridici in tema di digital forensics, sicché potrebbero verificarsi situazioni di incertezza con riferimento all’attendibilità di evidenze ottenute presso stati esteri ove non vengono rispettati i principi da noi considerati cardine a garanzia della genuinità della prova nonché, più in generale, le regole costituzionali in materia di giusto processo e tutela dei diritti fondamentali della persona.

In assenza di regole condivise lo strumento principale per l’acquisizione all’estero rimane dunque, anche in tema di indagini digitali, la tradizionale rogatoria internazionale, già vigente per l’assunzione degli altri tipi di prova.

Quanto appena detto vale nei rapporti tra Stati non appartenenti alla Comunità Europea. Un’eccezione è infatti rappresentata, per i soli Stati membri, dalla direttiva del Parlamento europeo e del Consiglio n. 41/2014/UE del 2014 – recepita nel nostro ordinamento con decreto legislativo n. 108 del 2017 – che ha istituito la procedura del c.d. ordine europeo di indagine (OEI).

L’OEI, discostandosi dal meccanismo della richiesta proprio della rogatoria internazionale e poggiando le basi sul mutuo riconoscimento delle decisioni e dei provvedimenti delle autorità giudiziarie straniere, segue le logiche dell’ordine ad eseguire[3]. Più propriamente, l’OEI consiste in un provvedimento mediante il quale l’autorità giudiziaria o amministrativa procedente richiede ad altra autorità di un paese membro di svolgere attività di indagine o di assunzione probatoria – che in materia di digital forensics può coincidere, appuntom con l’acquisizione in copia forense di evidenze digitali – al fine di acquisire informazioni o prove già disponibili presso il paese a cui è rivolto (art. 1, lett. a d.lgs. n. 108 del 2017)[4].

Una volta rivolto allo stato estero, l’OEI viene sottoposto da quest’ultimo a un giudizio di ammissibilità; in talune circostanze espressamente previste può essere rifiutato[5], mentre in ogni altro caso deve essere eseguito con rapidità.

Per quanto riguarda le regole esecutive dell’OEI la disciplina lascia ampio margine discrezionale allo Stato di emissione, che può prescrivere all’autorità di esecuzione di utilizzare le proprie modalità attuative.

Di conseguenza, parte della dottrina ritiene che le evidenze digitali ottenute senza il rispetto delle prescrizioni indicate dallo Stato di emissione non potrebbero che condurre alla loro inutilizzabilità in sede giudiziale[6]. Secondo tale filone dottrinale, pertanto, anche la violazione delle best practices accolte dal nostro ordinamento con la legge n. 48/2008 comporterebbe un’ipotesi di inutilizzabilità[7], se fossero poste alla base delle modalità di esecuzione.

Infine, non tutte le attività volte all’assunzione della prova digitale all’estero sono sottoposte al regime della rogatoria internazionale o dell’ordine di esecuzione europeo. All’art. 234 bis del c.p.p., infatti è specificato che «è sempre consentita l’acquisizione di documenti e dati informatici conservati all’estero, anche diversi da quelli disponibili al pubblico, previo consenso, in quest’ultimo caso, del legittimo titolare».

Il consenso prestato dal titolare del dato informatico, dunque, fa venire meno l’obbligo di adozione delle formalità contemplate dalle procedure sopra analizzate[8]. Sulla base di tale presupposto, l’autorità competente potrà procedere alla raccolta a distanza, senza che si pongano problematiche attinenti all’utilizzabilità, di tutte le evidenze liberamente accessibili al pubblico in rete. Secondo un’interpretazione nemmeno troppo estensiva della norma, la libera accessibilità deve infatti essere letta come un consenso preventivo del titolare del dato all’acquisizione dello stesso.

Note

[1] Sul punto occorre precisare che non sono solo i crimini informatici gli unici idonei a lasciare tracce digitali. Infatti, l’ingerenza che le nuove tecnologie stanno avendo nella quotidianità di chiunque, comporta l’evenienza, cosa che ormai costituisce la normalità, che anche tutti gli altri reati possano avere una loro componente informatica. Basti pensare a reati organizzati su chat online, o a documenti salvati sul dispositivo, etc. Cfr. R. MURENEC, op. cit., p. 115 dove per l’autore «oggi potrebbe risultare arduo immaginare un crimine che non abbia una dimensione per così dire “digitale”».

[2] Ivi, p. 116, dove la natura transnazionale della prova digitale viene ricondotta a tre aspetti specifici, ovvero: «localizzazione e conservazione della prova digitale» atteso che la prova digitale può essere memorizzata e conservata in qualsiasi parte del mondo; «sede dell’Internet Service Provider (ISP privato», giacché la maggior parte delle prove digitali si trovano nei server di provider privati che spesso possono avere la sede legale presso altri paesi; «natura transnazionale del presunto crimine», poiché può capitare, specie per i crimini informatici, che il reato coinvolga molteplici giurisdizioni con conseguente aggravamento delle attività di raccolta, acquisizione e utilizzo processuale della prova digitale.

[3] F. CAJANI, “La cooperazione internazionale nelle indagini digitali”, in “Cyber forensics e indagini digitali Manuale tecnico-giuridico e casi pratici”, cit., p. 237.

[4] Ivi, p. 238 dove si specifica che l’ambito di applicazione dell’OEI, in ogni caso, si limita esclusivamente agli atti di indagine e agli atti di ricerca della prova espressamente previsti dalla direttiva n. 49/2014/UE.

[5] Si pensi ad esempio al caso in cui l’OEI avanzi richiesta di svolgimento di attività d’indagine che si pongano in contrasto con i principi e le libertà dei diritti umani sostenute dall’UE, che siano oggettivamente impossibili da portare ad esecuzione, o ancora che si pongano in contrasto con i principi fondamentali dello stato cui si rivolge la richiesta o ne mettano a rischio l’ordine pubblico.

[6] A. COLAIOCCO, op. cit., pp. 8 e ss.

[7] Ibidem, In senso difforme si veda R. MURENEC, op. cit., p. 139 dove, invece, si legge «non determinerebbe nessuna invalidità delle prove raccolte, per converso, la mancata adozione delle Best Practices dell’informatica richieste a livello nazionale, il cui impiego è suscettibile, al più, di riverberarsi sull’affidabilità cognitiva delle prove ottenute».

[8] Sul punto si veda Cass. Pen., Sez. VI, n. 18907 del 20 aprile 2021, mediante la quale è stata dichiarata la piena validità processuale dell’acquisizione di conversazioni via chat scambiate tra telefoni del tipo blackbarry e protette da sistema pin to pin, decriptate grazie alla collaborazione volontaria del produttore del sistema operativo, avente sede all’estero, senza che siano state attivate le formalità procedurali della rogatoria internazionale.

Articolo a cura di Francesco Lazzini

Profilo Autore

Laureato in giurisprudenza con successivo conseguimento dei master in Scienze Forensi (Criminologia-Investigazione-Security-Intelligence) e in Informatica giuridica, nuove tecnologie e diritto dell’informatica. Attività di studio postuniversitario focalizzata in materia di indagini con l’utilizzo del captatore informatico e digital forensics.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/acquisizione-della-prova-informatica-allestero/


Humans in AI: The necessity for human-in-the-loop (HILT)

A deliberate approach is essential for AI to be net positive, and that human-in-the-loop (HILT), and its natural successor reinforcement learning from human feedback (RLHF), are essential components of this.

What is HILT?  

To understand HILT, we must first understand machine learning. Machine learning is when the computer is able to learn from data. LLM (large language model) chatbots are made possible by machine learning. A concrete and easy to understand example of machine learning can be found in computer vision. If you want to teach the computer to recognize cars, you give it 10,000 pictures of cars, and 50,000 pictures that are not cars (boats, buildings, mailboxes, etc.) and you tell the computer, “Sort it out.” Thanks to machine learning, it learns to recognize cars and it does it better than it ever could without machine learning.  

But here’s the problem: once a computer is taught wrong, or makes an assumption on its own that is wrong, absent human intervention, it will keep doing it wrong. An example would be training the computer to recognize faces by telling it, “Put all these different faces into clusters, and we’ll call each cluster a different person”. Then, one day, the camera captures a picture of your face from a funny angle so that you look a bit like someone else in your office. Suddenly, you and this other person can end up in the same cluster and the computer could think the two of you are the same person. Seems like a minor problem…until that person is charged with a crime, and you are picked up by police.

That’s why machine learning needs to be supervised to be effective. When there is a lower confidence score where the computer isn’t sure if this is you or someone else, a human can be brought in to make the call. Now the computer has some important feedback and will do a better job in the future telling you and your coworker apart. 

This type of supervised learning is HILT. While the concept has been widely recognized as a crucial safeguard, as AI systems become increasingly complex and operate at breakneck speeds, the ability of humans to effectively monitor and respond to potential malfunctions is called into question. 

Who watches the watchers?

In certain scenarios, the reaction time of human overseers may simply be too slow to prevent costly errors or unintended consequences. This has led to the suggestion that AI itself may need to play a role in policing itself or other AI systems, especially in high-responsibility environments like security. 

While this idea has merit, it is not without its own risks and challenges. Relying too heavily on AI to monitor itself could potentially lead to compounding errors, biases, or blind spots, making it crucial to maintain a balance between AI-driven oversight and human judgment. 

Supervision means safety

Humans provide an essential safety net, offering judgment, intuition and domain expertise that can catch issues AI might miss, given the black box nature of current deep learning models and the risk of unintended biases from underlying data. Or, simply, as Michael Polanyi noted, human knowledge has a tacit dimension — we know more than we can tell. Human experts have valuable insights that are difficult to fully codify into AI. They can also adapt more flexibly to novel situations and exercise common sense reasoning in ways AI struggles with.

A hybrid approach combining AI automation with human oversight can be optimal in many cases. AI can handle the majority of monitoring tasks, doing the majority of the work; while humans provide high-level guidance, handle edge cases and make final decisions in high-stakes scenarios. This requires developing human-aligned AI systems. Techniques like runtime monitoring, formal verification and interpretability methods can help build trust and catch flaws. We also need to train human overseers to effectively monitor AI.

Security is a high responsibility use case that necessitates HILT

Security is a high responsibility use case for AI because it involves making decisions about human liberty, property and even life safety. It is an industry where HILT is visible, specifically as remote guarding, when it is paired with AI video surveillance. Teaming up humans with AI in this instance provides the best of both worlds.  

Computers can watch all the video all the time, without any degradation of performance, whereas humans inevitably fatigue from the monotonous task. The AI can detect when something potentially concerning occurs, e.g. there are people in the apartment parking garage after midnight. The AI, however, is not good at determining if the people in the garage are there appropriately or not. The act of unlocking a car door with a key versus a crowbar is too similar for AI to reliably differentiate This is when humans become the best final arbiters: if they determine that the people in the garage are in fact trying to break into cars, they can “talk down” to them over networked speakers. Then they can escalate to police, and otherwise intervene in other ways that AI can not be trusted to always do appropriately.

So, what comes next?

The next step in the above remote guarding example, is to take the humans’ judgment and actions and feed them into the computer so the computer can start to automate more and more of these tasks going forward. This is RLHF, which just means the system gets smarter over time as it benefits from the human training. 

Systems that efficiently incorporate RLHF from the start will be the ones that will win. By learning from human input, these systems will get smarter faster than systems that don’t. In high-stakes areas like security, human oversight will remain critical for longer. Maintaining a balance between autonomy and oversight will be key to ensuring the safety, reliability and alignment of these ever-evolving AI systems.

Is my AI racist?

Human-generated labels also play a crucial role in reducing bias in AI systems. By carefully curating and annotating training data with human perspectives, we can help ensure that the AI models learn from a more balanced and representative set of examples. This HILT approach to data preparation can help mitigate the risk of AI systems perpetuating or amplifying biases present in the original data. However, it is important to recognize that humans themselves can introduce their own biases.

For example, let’s say you want to build a system that can detect criminal behavior, like someone breaking into a car vs jiggling a stuck key. Now let’s assume you are training off of real security footage. It might be the case that one race is overrepresented in this video footage you collected. If so, then the system might accidentally train off of that race to predict criminal behavior. This might cause more people of that race to get called in for questioning/arrest/trial/conviction than others for the same behavior. 

The twist is that if your humans that are in the loop come with racial biases, then RLHF might make things worse and not better. Let’s say the humans tend to mark one race’s subjects as participating in criminal behavior more often than others based on the same behavior, because of their own racial biases. In this case, RLHF would just perpetuate those human biases back into the model, rather than weed them out.

Staying on the right track

Is AI going to be an evil Skynet or a benign Oracle? Arguably that is up to us, and the approach we take right now, in terms of what we develop as engineers and what AI we as consumers elect to purchase and use. HILT, and its derivative RLHF, will help keep us on the right track.

Ultimately, by combining the strengths of AI automation with HILT and including RLHF, we will likely see the fastest and most responsible AI development across all industries. 

https://www.securitymagazine.com/blogs/14-security-blog/post/100798-humans-in-ai-the-necessity-for-human-in-the-loop-hilt


High-severity vulnerabilities affect a wide range of Asus router models

High-severity vulnerabilities affect a wide range of Asus router models
Getty Images

Hardware manufacturer Asus has released updates patching multiple critical vulnerabilities that allow hackers to remotely take control of a range of router models with no authentication or interaction required of end users.

The most critical vulnerability, tracked as CVE-2024-3080 is an authentication bypass flaw that can allow remote attackers to log into a device without authentication. The vulnerability, according to the Taiwan Computer Emergency Response Team / Coordination Center (TWCERT/CC), carries a severity rating of 9.8 out of 10. Asus said the vulnerability affects the following routers:

A favorite haven for hackers

A second vulnerability tracked as CVE-2024-3079 affects the same router models. It stems from a buffer overflow flaw and allows remote hackers who have already obtained administrative access to an affected router to execute commands.

TWCERT/CC is warning of a third vulnerability affecting various Asus router models. It’s tracked as CVE-2024-3912 and can allow remote hackers to execute commands with no user authentication required. The vulnerability, carrying a severity rating of 9.8, affects:

Security patches, which have been available since January, are available for those models at the links provided in the table above. CVE-2024-3912 also affects Asus router models that are no longer supported by the manufacturer. Those models include:

  • DSL-N10_C1
  • DSL-N10_D1
  • DSL-N10P_C1
  • DSL-N12E_C1
  • DSL-N16P
  • DSL-N16U
  • DSL-AC52
  • DSL-AC55

TWCERT/CC advises owners of these devices to replace them.

Asus has advised all router owners to regularly check their devices to ensure they’re running the latest available firmware. The company also recommended users set a separate password from the wireless network and router-administration page. Additionally, passwords should be strong, meaning 11 or more characters that are unique and randomly generated. Asus also recommended users disable any services that can be reached from the Internet, including remote access from the WAN, port forwarding, DDNS, VPN server, DMZ, and port trigger. The company provided FAQs here and here.

There are no known reports of any of the vulnerabilities being actively exploited in the wild. That said, routers have become a favorite haven for hackers, who often use them to hide the origins of their attacks. In recent months, both nation-state espionage spies and financially motivated threat actors have been found camping out in routers, sometimes simultaneously. Hackers backed by the Russian and Chinese governments regularly wage attacks on critical infrastructure from routers that are connected to IP addresses with reputations for trustworthiness. Most of the hijackings are made possible by exploiting unpatched vulnerabilities or weak passwords. https://arstechnica.com/?p=2031993


6 months of SEC cybersecurity disclosure rules: An updated view

As we reach the six-month mark of the SEC’s new cybersecurity disclosure regulations going into effect, it seems a good time to reflect on the requirements. 

With the average cost of a security breach nearing $4.5 million and the increased frequency and sophistication of attacks showing no signs of letting up, it seems these requirements are necessary; self-regulation proved insufficient, and the stakes are higher than many people in leadership positions recognize. It’s not just a matter of cost (although the cost is exorbitant and growing) — breaches erode customer trust, disrupt operations and impact company value. Not to mention the growing risk of coordinated attacks that impact critical infrastructure and even national security.

I believe we can expect additional regulations and revisions to emerge in the coming years from regulatory bodies, including the SEC. The last six months reflect an ongoing trend as regulators, companies and the public assess and accept the true scope of the issue. These requirements have had a positive impact on cybersecurity preparedness and awareness, but there’s more work to do.

Regulation serves as a measurement tool – if requirements are consistent 

My conversations with peers and CISOs across industries have highlighted how these new regulations will help us understand the scope of the issue. We knew the sheer number of breaches — and level of detriment to organizations — had steadily increased over the years, but we lacked uniform, accurate and real-time availability of detailed information. 

The disclosure requirements from the SEC have helped — but only to an extent thus far. The multiple, disparate regulatory requirements around cybersecurity can overwhelm professionals and make full and consistent adherence an enormous challenge. A Department of Homeland Security report from last September detailed 45 different federal cyber incident reporting requirements administered by 22 separate federal agencies — and that doesn’t even account for state, local and foreign requirements. As outlined in that report, the Cyber Incident Reporting Council (CIRC) will coordinate a federal effort to harmonize these multiple requirements, which hopefully will go a long way to alleviating the burden. 

That said, regarding the SEC disclosure rules specifically, we must remember that the constituency of the SEC and these regulations is the investing public, which differs from the intended beneficiaries of most of the other requirements and will lead to some inevitable differences in approach and requirements.

Cybersecurity awareness belongs in the boardroom 

Cybersecurity should be a top priority for all types of organizations — and awareness of the changing threat landscape, new types of attacks to prepare for and what cyber resilience actually looks like is still lacking in too many places. 

I recently discussed the SEC regulations with an S&P 100 CISO, who is also generally a fan of them. He feels the requirements are driving greater board awareness and engagement on cybersecurity and adding discipline around understanding and documenting the processes in place to mitigate cybersecurity risk. But he expressed disappointment in a revision between the proposed and final regulations not to require cybersecurity expertise at the board level. While the disclosure requirements do include board oversight (thus increasing awareness), he is among the cybersecurity experts who are concerned about a lack of specific expertise. 

Only 3% of directors at S&P 500 companies rate their board’s ability to oversee a cyber crisis as “expert,” and less than half of respondents said their board had participated in a tabletop exercise involving cyber scenarios in the last year, according to one report. 

There is ample opportunity for board members to influence firms’ cyber resilience for the better by embedding consideration of security postures into strategic decisions and improving oversight of preparedness for this new era of threats — but it must begin with more education on the topic. 

Organizations need clear guardrails and strong cyber tech stacks to comply

While the SEC disclosure requirement applies only to material incidents, the difficulty of determining materiality is an issue. It has led to concerns of both over- and under-reporting, even if unintentionally. In the case of underreporting, the goals of more transparent cyber event reporting aren’t being met. And in the case of overreporting, there is concern that the forest will be lost for the trees and an inundation of data will challenge the ability to draw meaningful insight and conclusions from the disclosures. And some speculate that companies already aren’t complying with the rules and failing to qualitatively disclose what material impacts look like altogether. It is fair to assume that further guidance will be forthcoming from the SEC as it analyses the disclosures being made and that the regulations will evolve over time as things continue to develop. The SEC may also impose fines for non-compliance to encourage the desired behaviors.  

To be able to accurately disclose incidents, companies must be able to detect, correlate and assess unauthorized occurrences and have sufficient insight into their scope and reach to understand their potential impact. And when it comes to companies’ 10-Ks, they are effectively required to describe their ability to access, assess and react to timely, accurate data about the state of their IT systems. To achieve these goals, companies need full and detailed visibility into the entire estate including across assets, applications, files and processes — and many companies still lack the tools to get that information in an accurate and timely manner. 

These conversations will continue to evolve at the federal level and beyond; even becoming more frequent — for and against additional regulation from more governing bodies. In fact, we just saw a resolution to unwind the SEC regulations on a party-line vote by the House Financial Service Committee. It all goes to show how critical these efforts are and how much corporate cyber risk impacts the public en masse. For now, the enduring companies will be the ones that are prepared for an inevitable ransomware attack or data breach — through a strong security posture, cyber expertise at the top of their organization and a keen eye toward the evolving threat landscape. 

https://www.securitymagazine.com/blogs/14-security-blog/post/100793-6-months-of-sec-cybersecurity-disclosure-rules-an-updated-view


Only 19% of MITRE ATT&CK tactics are covered by SIEMs

CardinalOps has released its State of SIEM Detection Risk report. The report, which analyzed 3,000 detection rules and 1.2 million log sources, found that SIEMs only cover 19% of MITRE ATT&CK tactics. This accounts for 38 out of the 201 techniques in the MITRE ATT&CK v14 framework. Yet, the report also found that organizations have the ability to cover 87% of the techniques. 

Key findings from the report include: 

  • Multiple SIEM environments are becoming more common, as 43% of organizations have two or more SIEMs.
  • 18% of SIEM rules are broken, often due to missing fields and misconfigured data sources.

Security leaders weigh in

Adam Neel, Senior Threat Detection Engineer at Critical Start:

“Looking at the state of SIEM from the angle of detection engineering and threat hunting it is interesting to see that 43% of organizations report having more than one SIEM. While there are certain use cases where having multiple SIEM tools could be beneficial (i.e. cost savings by sending a bulk of data to a less expensive SIEM and then forwarding the most important data to a more robust and expensive SIEM), it can also lead to a concern of complexity. 

“Managing integrations, rules, detections and automation for one SIEM can already be a daunting task. Adding on a second SIEM with its own idiosyncrasies that every team member must learn can lead to falling behind by trying to make sure that both SIEM tools are at parity with their capabilities and detections. If there is a critical threat, response times to create capable detections could be slowed since engineers will need to test across two different platforms rather than one. There is also a greater chance for misconfigured rules since engineers will need to learn syntax for both SIEMs, rather than focusing on mastering one.

“Another potential concern is related to threat hunting and investigation, tracking lateral movement could become much more difficult. If logs are split between two different SIEMs then it is possible to lose track of lateral movement if data from two impacted devices are going to separate SIEM tools. At the very least this could slow down investigation by having hunters jumping between both SIEM solutions.

“Making sure that detections are properly tested and working as intended takes a large effort. The reporting that 18% of SIEM rules are broken does not come as a surprise, it is easy for teams to enable rules that come with the product out-of-the-box with little testing. This can quickly result in SIEM rules that are enabled, but will never fire due to basic issues like misconfigured data sources. It is important for engineers to keep in mind that whenever possible, rules should be tested and confirmed to be working before relying on them to cover a MITRE ATT&CK technique. Improper detection testing can result in a false sense of security and false negatives that go unnoticed.”

Tamir Passi, Senior Product Director at DoControl:

“The findings in the CardinalOps report highlight a critical issue in the cybersecurity landscape: the significant gap between SIEM systems’ capabilities and the actual detection coverage they provide. This gap underscores a fundamental challenge for security operations centers (SOCs) worldwide.

“The rise in the use of multiple SIEM environments, reported by 43% of organizations, highlights that the data is not being utilized correctly. Fact is, SIEMs are too much of a Swiss army knife. This is why companies should be using purpose-built systems for detection such as SaaS Security Posture Management and Cloud Security Posture Management. These highly focused systems understand specific event data as well as the context the events were generated under. Context includes configuration and policy information, which can make a large impact on the detection level. While you can ultimately place event data into a security data lake and have multiple focused systems analyze the data from a single datastore, you will still need to have systems to understand and analyze the contextual information.”

John Bambenek, President at Bambenek Consulting:

“Detection engineering has often lacked thoroughness and efficiency for decades. Many rules, even those written by vendors, are ineffective against anything except very specific examples of attacks. Enterprises are often left to fill the gap from various security tools. What is worse is we often lack sample logs to test alerts and detections in a test environment so we’re left always trying to stop the last breach and not prevent the next one.

“It isn’t as intellectually attractive, but organizations need to focus their detection rules on foundational behaviors covered in MITRE ATT&CK instead of specific IOCs or TTPs that change between attacks. Almost every attack uses malicious scripting, phishing and privilege escalation so those should get a priority for generic but comprehensive coverage.”

https://www.securitymagazine.com/articles/100792-only-19-of-mitre-att-and-ck-tactics-are-covered-by-siems


CyberArk Identity Security Threat Landscape: nel 2024 il 91% delle aziende italiane ha affrontato almeno un attacco ransomware


CyberArk, società leader nel campo della sicurezza informatica e specializzata in soluzioni di Identity Security, ha appena divulgato un nuovo report, il CyberArk 2024 Identity Security Threat Landscape.

Per farlo, ha deciso di avviare contestualmente il CyberArk World Impact Tour. L’evento, partito da Nashville lo scorso 22 maggio, sta toccando tutte le città europee e si sposterà in Asia il 25 luglio, con la tappa di Singapore.

Quello delle identità digitali è il tema cardine dell’azienda, che fra i tanti servizi offre la gestione degli accessi privilegiati, volta a ridurre il rischio di login non autorizzati e di abusi interni.

Nel suo portafoglio troviamo prodotti per la protezione delle identità digitali sia umane che macchina, in grado di garantire che solamente utenti e dispositivi autorizzati possano accedere alle risorse aziendali.

Ed è dalle macchine che, secondo CyberArk, oggi arrivano le minacce più grandi. Le loro identità paiono simili a quelle umane ma in realtà sono relative a dispositivi IoT, applicazioni, servizi cloud e sistemi di automazione industriale, come i robot che eseguono operazioni e comunicano con i sistemi di controllo.

L’insieme delle credenziali e degli identificatori digitali utilizzati dalle macchine per autenticarsi, è in costante crescita. Ciò è dovuto sia all’adozione diffusa di strategie multi-cloud, sia al crescente utilizzo di programmi legati all’intelligenza artificiale.

Tuttavia, secondo il CyberArk 2024 Identity Security Threat Landscape, il 63% degli intervistati considera privilegiati solo gli utenti umani. Dal che ne risulta che solamente il 37% ha un comportamento virtuoso.

Il CyberArk 2024 Identity Security Threat Landscape prende poi in esame le principali aziende italiane, e rivela che il 90% di esse ha subito due o più violazioni legate all’identità nell’ultimo anno. Il 91%, inoltre, ha affrontato almeno un attacco ransomware nel corso degli ultimi 12 mesi; l’83%, infine, ha pagato un riscatto per ripristinare i dati.

Sempre secondo l’analisi, le identità di terze parti sono considerate le più rischiose (51%), seguite da quelle macchina (49%) e da quelle dei clienti B2B (44%). Infine, il 39% prevede che le identità cresceranno di 2 volte nei prossimi 12 mesi.

Paolo Lossa, Country Sales Director di CyberArk Italia.

“Le iniziative digitali volte a far progredire le aziende creano inevitabilmente una pletora di identità umane e macchina, molte delle quali con accesso a dati sensibili, a cui devono essere applicati controlli di sicurezza per proteggersi dalle violazioni incentrate sull’identità”, dichiara Matt Cohen, Chief Executive Officer di CyberArk.

“Il report mostra come violazioni di questo tipo abbiano colpito quasi tutte le imprese – spesso più di una volta – e conferma che le soluzioni tradizionali puntuali sono inefficaci per contrastare gli attacchi attuali. Per essere all’avanguardia è necessario un cambio di paradigma, in cui la resilienza sia costruita attorno a un nuovo modello di cybersecurity che metta al centro la sicurezza delle identità”.

A queste parole fanno eco quelle di Paolo Lossa, Country Sales Director di CyberArk Italia: “Come emerso dal nostro report, il 90% delle aziende italiane ha subito due o più violazioni di identità nel corso dell’ultimo anno. È un dato che allarma e che conferma l’esigenza prioritaria per l’Italia di focalizzarsi rapidamente sulla cybersecurity per rafforzare le proprie difese da attacchi IT sempre più sofisticati e pericolosi”.

L’intelligenza di CyberArk CORA AI

In linea con i risultati della ricerca del 2023, il report di quest’anno evidenzia che quasi tutte le aziende (98%) utilizzano l’AI nelle loro iniziative di cybersecurity. Inoltre, la ricerca prevede un aumento del volume e della sofisticazione degli attacchi legati all’identità, poiché grazie all’intelligenza artificiale anche i cybercriminali possono migliorare le loro capacità, inclusa la creazione di malware e phishing.

Curiosamente, nonostante il 90% delle aziende preveda che gli strumenti basati su AI comporteranno rischi informatici nel prossimo anno, oltre il 70% ritiene che i propri dipendenti siano in grado di identificare eventuali deepfake.

Ciò spiega l’integrazione nella CyberArk Identity Security Platform di CyberArk CORA AI, che offre funzionalità basate sull’IA in grado di tradurre una grande quantità di dati sull’identità in insight, permettendo di eseguire azioni complesse attraverso il linguaggio naturale.

CORA AI rileva e segnala anche le anomalie di sicurezza all’interno di AWS Secrets Manager, avvisando gli utenti in caso di accessi insoliti o non conformi che potrebbero indicare una compromissione di identità, accelerando così le indagini e i tempi di risposta.

Supporta inoltre istruzioni in linguaggio naturale, la creazione di safe e l’interrogazione di dati, eseguendo rapidamente i comandi impartiti utilizzando i vari prodotti della CyberArk Identity Security Platform.

Massimo Carlotti, responsabile del team di pre-vendita di CyberArk, ha ricordato la suddivisione del personale tra forza lavoro, IT, sviluppatori e macchine.

Un “safe” è un contenitore sicuro in cui vengono archiviate e gestite in modo protetto le credenziali, i segreti e le altre informazioni sensibili. Le safe sono utilizzate per controllare chi può accedere a quali informazioni e per garantire che solo gli utenti autorizzati possano vedere o utilizzare quei dati.

“Nell’attuale panorama digitale in rapida evoluzione, l’AI è un’arma a doppio taglio: è usata sia dai malintenzionati per superare le barriere di sicurezza, sia dalle aziende lungimiranti per le sue potenti capacità di difesa. Se applicata strategicamente, l’IA diventa una tecnologia trasformativa capace di risolvere i problemi reali dei clienti”, afferma Matt Cohen, CEO di CyberArk.

CORA AI offre anche la gestione degli accessi privilegiati e strumenti completi per il privilegio minimo, elaborando automaticamente i dati raccolti da CyberArk Endpoint Privilege Manager per ridurre i rischi.

Il privilegio minimo è una pratica di sicurezza che prevede di fornire agli utenti solo i permessi strettamente necessari per svolgere le loro attività, riducendo così la superficie d’attacco e minimizzando i rischi di abuso.

Infine, CORA AI risponde alle domande senza necessità di consultare lunghe documentazioni, fornendo spiegazioni e indicazioni chiare e in tempo reale.

CyberArk Identity Security Platform: la sicurezza prima di tutto

L’intelligenza artificiale di CyberArk mostra il massimo potenziale quando applicata nella CyberArk Identity Security Platform, che permette alle aziende di impostare il livello di controllo desiderato dei privilegi a ogni identità.

I miglioramenti apportati alla piattaforma forniscono nuovi insight di sicurezza che monitorano lo stato di salute e i rischi dell’infrastruttura d’identità, offrendo intelligence, analisi continua e indicazioni per la risoluzione dei problemi. Inoltre, informazioni dettagliate sulle password contribuiscono a impedire attacchi causati da credenziali compromesse.

Le soluzioni per la sicurezza della forza lavoro includono anche miglioramenti a CyberArk Secure Web Sessions, che offre policy di gestione degli accessi dettagliate per consentire o bloccare l’accesso e le azioni eseguite dopo l’autenticazione.

CyberArk Endpoint Privilege Manager introduce un’autenticazione forte end-to-end senza password per l’accesso agli endpoint e il controllo delle applicazioni. Per quanto riguarda gli utenti IT, le nuove funzionalità includono il supporto per l’accesso sicuro e senza privilegi permanenti, con la possibilità di isolare e verificare le sessioni privilegiate.

Miglioramenti ulteriori per la protezione degli utenti IT provengono da CyberArk Privileged Access Manager, con l’integrazione di un nuovo servizio di gestione delle sessioni che consente ai clienti di mantenere il controllo dei propri secret on-premise.

CyberArk Security Platform permette alle aziende di applicare il livello appropriato di controllo dei privilegi a ogni identità.

Inoltre, con CyberArk Secure Browser, gli utenti IT e i fornitori possono avviare l’accesso sicuro alle risorse on-premise e cloud con un solo clic dalla barra laterale del browser.

Per soddisfare le esigenze degli sviluppatori, le aziende possono ora fornire ai team IT, di sviluppo e cloud operation un accesso privilegiato e nativo just-in-time a database come Oracle, Postgres e MongoDB.

Questo approccio aiuta a prevenire che malware e ransomware raggiungano i database, perché limita il tempo e le circostanze in cui le credenziali privilegiate sono attive, riducendo così le opportunità per i cybercriminali di sfruttare eventuali vulnerabilità.

Ulteriori miglioramenti per la protezione degli sviluppatori includono la gestione dell’accesso ai servizi nativi di AWS, Azure e GCP tramite la politica di “zero privilegi permanenti”, impedendo il movimento laterale durante un attacco.

Policy personalizzate consentono agli utenti di connettersi in modo nativo con gli strumenti preferiti, sia tramite interfaccia a riga di comando che console cloud, rimuovendo i diritti al termine della sessione.

Per quanto riguarda le identità macchina, i team di sicurezza cloud hanno ora visibilità sui secret, gestiti e non, negli archivi di Azure, riducendo la dispersione dei repository di credenziali cloud nativi.

Grazie a questa visibilità migliorata, i team di sicurezza possono ridurre la dispersione consolidando e centralizzando la gestione delle credenziali. In questo modo si migliora la sicurezza complessiva e si riducono i rischi associati a credenziali non monitorate o non gestite.

Ulteriori miglioramenti per la protezione delle identità macchina includono CyberArk Secrets Hub, che ora identifica, gestisce centralmente e ruota i secret nei Key Vault di Azure e Google Cloud.

CyberArk Conjur Cloud estende le opzioni di gestione dei secret per i clienti PAM Self-hosted, aggiungendo secret dinamici e a rotazione. L’esperienza utente è migliorata notevolmente grazie all’accesso nativo con un solo clic alle risorse aziendali, con controlli intelligenti dei privilegi a protezione.

Grazie all’integrazione con CyberArk Secure Browser, gli utenti possono aprire sessioni web avviando qualsiasi client connesso, sia SaaS, cloud o applicazioni desktop. Gli amministratori possono configurare l’accesso degli utenti da un’unica schermata, visualizzare tutte le policy della piattaforma e utilizzare CyberArk CORA AI per semplificare le proprie attività.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/17/cyberark-identity-security-threat-landscape-nel-2024-il-91-delle-aziende-italiane-ha-affrontato-almeno-un-attacco-ransomware/?utm_source=rss&utm_medium=rss&utm_campaign=cyberark-identity-security-threat-landscape-nel-2024-il-91-delle-aziende-italiane-ha-affrontato-almeno-un-attacco-ransomware



Cyber-Physical Systems: Sicurezza e Differenze Tra Reti Industriali e Sistemi IT Tradizionali

Le reti industriali appartengono alla più vasta categoria dei cosiddetti Cyber-Physical Systems (CPS) che include, ad esempio: impianti e infrastrutture di produzione e distribuzione di energia elettrica (smart grid), acqua, gas, petrolio, raffinerie, impianti di trattamento acque e fabbriche intelligenti, infrastrutture di controllo e gestione dei trasporti terrestri, acquatici e aerei, fino al singolo veicolo (aereo, nave, treno o automobile). Quindi sistemi, mobili o immobili, con enormi differenze in termini innanzitutto di estensione, da migliaia di chilometri a qualche metro, da transnazionali a confinate in un capannone industriale.

Nonostante le differenze, vi sono sufficienti punti in comune da giustificare la classificazione unitaria in CPS.

In effetti, la dicitura cyber-physical racchiude la comunanza tra sistemi così eterogenei:

https://it.wikipedia.org/wiki/Sistema_ciberfisico: Un sistema ciberfisico o ciber-fisico (CPS, dall’inglese cyber-physical system) è un sistema informatico in grado di interagire in modo continuo con il sistema fisico in cui opera. Il sistema è composto da elementi fisici dotati ciascuno di capacità computazionale e riunisce strettamente le cosiddette “tre C”: capacità computazionale, comunicazione e capacità di controllo. Le strutture artificiali di calcolo e comunicazione, rappresentate dal prefisso “ciber”, formano un sistema distribuito che interagisce direttamente e dinamicamente con il mondo reale che le circonda. Alla base del sistema, il singolo elemento è il dispositivo embedded. Tra le possibili applicazioni: smart grid, controllo intelligente del traffico, domotica, robot cooperanti, telecomunicazioni, automobilismo, avionica, fabbriche intelligenti.

In particolare, la nozione di “sistema distribuito che interagisce direttamente e dinamicamente con il mondo reale che le circonda” è il fulcro di tutto ciò che concerne la security[1]: qualsiasi alterazione, accidentale o malevola, alle strutture di computazione, comunicazione o controllo (lato cyber), ha impatti diretti sul mondo reale (lato fisico), quindi sull’ambiente e, direttamente o indirettamente, sulle persone, cioè sul piano della safety1.

La prima peculiarità, dunque, che i sistemi CPS hanno rispetto agli IT (Information Technology) tradizionali è la connessione diretta col mondo fisico mediante la componente OT (Operational Technology): sensori, controllori e attuatori, che determina una connessione indissolubile tra security e safety, imponendo nuovi modelli per il calcolo del rischio e la quantificazione delle conseguenze.

La seconda peculiarità che accomuna i CPS è costituita da una serie di differenze che li distingue dai sistemi IT tradizionali. Si tratta dei loro requisiti funzionali e prestazionali, tre su tutti: determinismo, affidabilità (reliability) e disponibilità (availability), che potranno avere “scale” diverse per ciascuna tipologia di CPS ma che, con buona approssimazione, sono presenti in tutti.

In sostanza, nei CPS odierni coesistono e sono intercomunicanti le componenti IT e OT (Tabella 1): quindi la superficie di attacco è maggiore e le debolezze di una componente come le sue peculiarità, possono essere utilizzate per veicolare attacchi all’altra [1].

La restante parte del documento è organizzata come segue: un capitolo dedicato alle differenze tra i sistemi CPS e quelli tradizionali, a cui ne segue un secondo con esempi di sistemi CPS, per mostrare l’ampia varietà nel settore. A seguire, alcuni esempi di attacchi saliti alla ribalta mediatica, descritti con dovizia di particolari; poi una disamina delle tipologie di attacchi più frequenti ai CPS e relative contromisure. L’ultimo capitolo, che conclude la parte tecnica, riguarda la costruzione di un CPS sicuro da un punto di vista architetturale, con alcuni esempi mirati ; seguono le conclusioni e una bibliografia tematica.

IT OT
Aggiornamenti SW e HW Frequenti con poca o senza pianificazione Pianificazione obbligatoria e su termini medio-lunghi
Protocolli di comunicazione TCP/IP e UDP: HTTP(S), (S)FTP, UDP, SMTP, SSH Wired Fieldbus: DeviceNet, DNP3, BACnet, Modbus

Wired Industrial Ethernet: Modbus-TCP, EtherCAT, Profinet, Ethernet/IP

Wireless: WirelessHART, ZigBee, Bluetooth

Applicazioni/task Massimizzare il throughput Real-time / determinismo
Vita media degli apparati 3-5 anni Anche oltre i 20 anni
Priorità di sicurezza Confidentiality Availability
Meccanismi di sicurezza Presenti Raramente presenti
Competenze in sicurezza Elevate / molto elevate Scarse / molto scarse
Danni da cyberattack Reputazione, informazioni, denaro Beni materiali, ambientali e vite umane
Costi indotti dai cyberattack Stimabili Difficilmente stimabili

Tabella 1: Principali differenze tra sistemi IT e sistemi OT

Nomenclatura

Nella letteratura tecnico-scientifica coesistono moltissimi termini, acronimi e classificazioni per i sistemi CPS:

  • Industrial Cyber Physical System (ICPS): sistema prettamente industriale. La specializzazione “industrial” non è rilevante ai fini della presente trattazione;
  • Industrial Control System (ICS) e Distributed Control System (DCS) appartengono alla categoria dei CPS. In particolare, i DCS sono in stretta connessione a Internet e a servizi anche cloud;
  • Critical Infrastructure (CI) è il sistema fisico a cui un CPS sovraintende;
  • Industrial Wireless Sensor Network (IWSN) è un CPS dove la comunicazione wireless da/tra sensori è prevalente;
  • Industrial Internet of Things (IIoT) è un sistema basato su Supervisory Control And Data Acquisition (SCADA).

Differenze tra i sistemi IT tradizionali e i sistemi CPS

Per i CPS si considera la componente OT, peculiare rispetto alla parte IT; e queste due componenti presentano profonde differenze che non possono essere ignorate quando si tratta di sicurezza. La Tabella 1 riassume alcuni aspetti principali che devono essere presi in considerazione con attenzione.

Come mostra la tabella, i sistemi IT e OT sono molto diversi dal punto di vista dell’architettura, della gestione e della manutenzione: queste differenze sono principalmente dovute al tipo di missioni che devono supportare. I sistemi OT, infatti, pongono numerosi vincoli (ad esempio, sui tempi massimi di reazione e sulla massima indisponibilità tollerabile per il sistema) che sono, invece, assenti o marginali nei sistemi IT.

IT OT
Priorità crescente ⇑ Confidentiality Availability
Integrity Integrity
Availability Confidentiality

Tabella 2: Priorità dei requisiti di sicurezza

IT OT
Aggiornamenti SW e HW Non critico Critico
Vincoli real-time Non critico Critico
Conseguenze di attacchi/guasti Non critico Critico
Prestazioni e consumi Non critico Critico

Tabella 3: Criticità dei sistemi IT e OT

Inevitabilmente, ciò ha anche un impatto sulle alternative progettuali disponibili e influenza pesantemente le scelte per i componenti h/w e s/w. Ad esempio, i sistemi operativi e i protocolli di comunicazione su cui si basano i sistemi OT sono più interessati ad aspetti come l’elaborazione in tempo reale, la limitazione del jitter e la notifica degli eventi rispetto ai sistemi IT, mentre i dispositivi hanno architetture h/w più semplici e una potenza di calcolo generalmente inferiore .

Purtroppo, a causa di queste e altre peculiarità (Tabella 1), lo scenario di sicurezza è anche significativamente diverso nei due casi, come mostra la parte inferiore della tabella. Pertanto le popolari strategie e meccanismi sviluppati per proteggere i sistemi IT non sempre possono essere adottati nella maggior parte dei sistemi OT, che pongono quindi nuove sfide per la sicurezza delle informazioni.

In sintesi le più classiche proprietà di sicurezza sono contenute nell’acronimo CIA [2], [3]:

  • Confidentiality (riservatezza): la garanzia che le informazioni non vengano rese disponibili o divulgate a persone, entità o processi non autorizzati.
  • Integrity (integrità): la capacità di salvaguardare l’accuratezza e la completezza delle risorse;
  • Availability (disponibilità): la capacità di essere accessibile e utilizzabile su richiesta da parte di altre entità;

Tali proprietà vanno soggette, nei due casi, a priorità inverse (Tabella 2) e le strategie di mitigazione devono tenere conto delle principali criticità dei sistemi OT rispetto a quelli IT (Tabella 3):

  • La pratica diffusa di patching e aggiornamento h/w e s/w (un’attività di routine nel mondo IT che aiuta a far fronte alle nuove vulnerabilità man mano che vengono scoperte e conseguentemente sviluppate gli aggiornamenti software) di solito richiede che (parte del) sistema/impianto controllato sia temporaneamente reso inaccessibile. Nel mondo OT, sfortunatamente, questa azione deve spesso essere pianificata molto prima (anche settimane o mesi) rispetto al tempo programmato. In altre parole, il requisito di disponibilità difficilmente potrebbe essere compatibile con le attività di patching/upgrading
  • I vincoli in tempo reale della maggior parte dei sistemi OT possono rendere difficile o addirittura impossibile eseguire azioni asincrone e/o sporadiche, come gli aggiornamenti dell’antivirus. Inoltre, l’adozione di firewall e filtri complessi comunemente utilizzati nei sistemi IT può introdurre ritardi imprevedibili o inaccettabili nelle reti di elaborazione e controllo.
  • Le conseguenze dei fallimenti in sistemi IT sono generalmente limitate a perdite finanziarie e/o di reputazione, perché solo i dati (informazioni) necessitano di protezione. Questo aspetto è sicuramente importante anche per il mondo OT ma, in questo caso, i guasti possono anche causare danni all’ambiente gravi o catastrofici, insieme a danni alle persone e persino perdite di vite umane (Tabella 1). Ciò è dovuto principalmente alla stretta interdipendenza tra security e safety nel mondo OT. .
  • Le prestazioni e la potenza sono fondamentali nel mondo OT, dove molti dispositivi di campo e di controllo hanno capacità di calcolo ridotte e/o disponibilità di energia limitata (ad esempio, dispositivi alimentati a batteria nelle reti di sensori). Ciò rende impraticabile, ad esempio, l’uso di sofisticati meccanismi di crittografia e protocolli di sicurezza che di solito richiedono ingenti risorse di calcolo e comunicazione.

A causa del complesso scenario così brevemente introdotto, il problema della messa in sicurezza di sistemi OT non può essere risolto semplicemente adottando le stesse tecniche sviluppate per il mondo IT, sebbene gli ingredienti di base che costruiscono l’intero processo possano essere gli stessi. Nella maggior parte dei casi, infatti, sono necessari adattamenti delle metodologie in uso nei sistemi IT, se non diverse soluzioni scientifiche e tecnologiche.

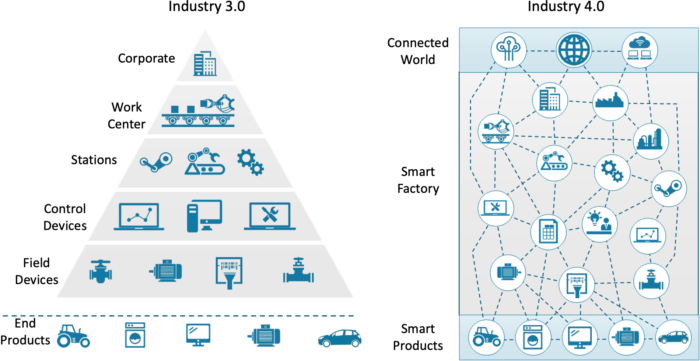
Figura 1: HIERARCHY LEVELS OF INDUSTRY 3.0 AND RAMI 4.0 (SOURCE: PLATFORM I4.0 AND ZVEI)

La Figura 1 illustra le caratteristiche dell’architettura di riferimento “tradizionale” e quella “smart” di Industry 4.0: da una struttura gerarchica, con confini e interfacce ben definite, si passa ad una struttura fortemente connessa, non più gerarchica, quindi certamente più fluida e flessibile (anche per quanto riguarda gli ingressi e le uscite di nodi, anche mobili, dal sistema) ma anche maggiormente esposta: connettività, flessibilità ed esposizione agli attacchi vanno di pari passo e quindi, a fronte dei vantaggi, occorre sempre attivamente predisporre contromisure per mitigare gli svantaggi.

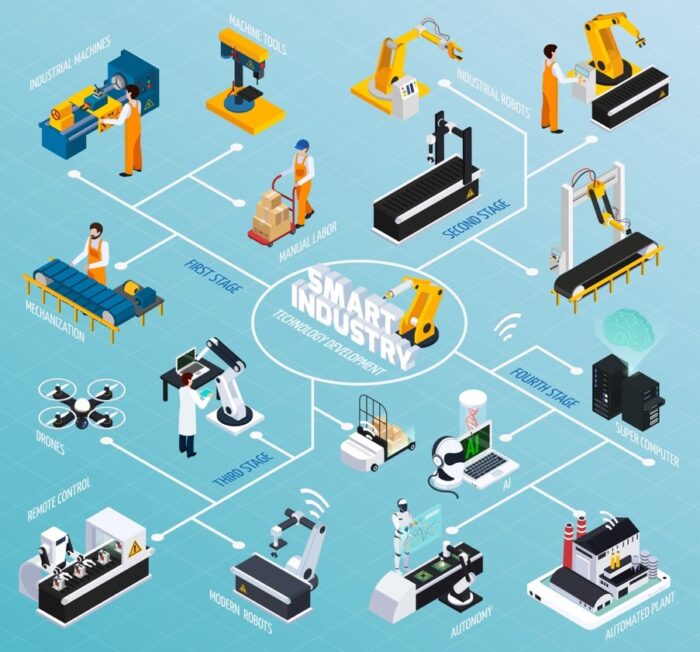
Figura 2: CPS industriale

Un elemento degno di particolare nota è che nella “visione” Industry 4.0 il cordone ombelicale tra la Smart Factory e lo Smart Product permane, ad esempio per manutenzioni programmate e non, statistiche di uso e funzionamento, ricambi, garanzia, riparazioni, aggiornamenti software e firmware dello Smart Product o dell’app che lo controlla/gestisce.

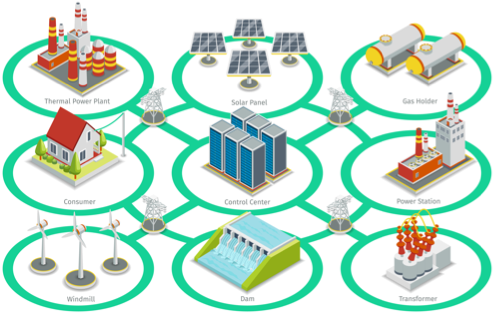
Figura 3: Smart grid

La Figura 1 riproduce lo schema astratto di un impianto industriale, ma alcuni tratti architetturali caratterizzanti saranno presenti anche in altri CPS: connessione a Internet, presenza di servizi cloud, elevato grado di connessione di rete tra gli elementi, sia wired che wireless, oltre ai vincoli funzionali e prestazionali già descritti.

Il medesimo grado di interconnessione si rileva anche in rappresentazioni meno astratte di CPS, come quello mostrato in Figura 2, dove è riconoscibile un ambiente industriale con le varie componenti e le loro interconnessioni funzionali e di comunicazione.

Esistono altre importanti declinazioni del concetto di CPS: ad esempio le Smart Grid, come schematizzato in Figura 3, dove lo scambio di informazioni tra i soggetti coinvolti riguarda sia il consumo che la produzione di energia, che oggi può avvenire in modo capillare sul territorio, dove la tradizionale figura di utente consumatore si è estesa anche a produttore. In tal caso la necessità di scambio di dati tra i vari attori è continua, non solo per consumo e produzione nei due sensi, con relativa tariffazione, ma anche per la gestione delle attività di manutenzione e degli allarmi di ciascuna installazione.

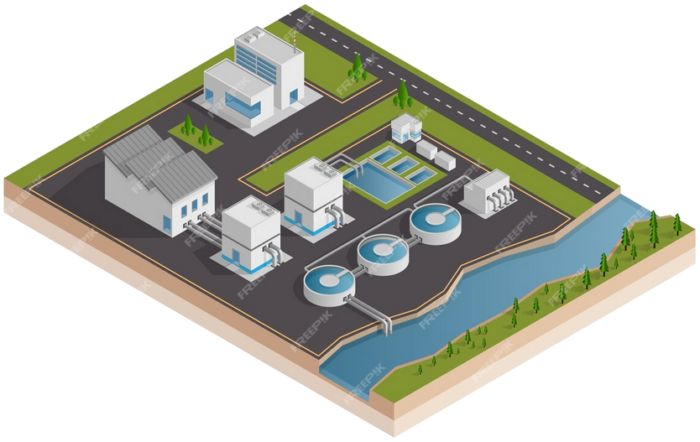
Figura 4: Trattamento delle acque

Un altro esempio di CPS (utile nel prosieguo) è quello di trattamento delle acque: che lega la gestione delle acque da trattare, le risorse necessarie al trattamento, la gestione dei flussi all’interno dell’impianto e le misurazioni automatiche dei parametri di qualità durante ciascuna fase del trattamento, come mostrato in Figura 4.

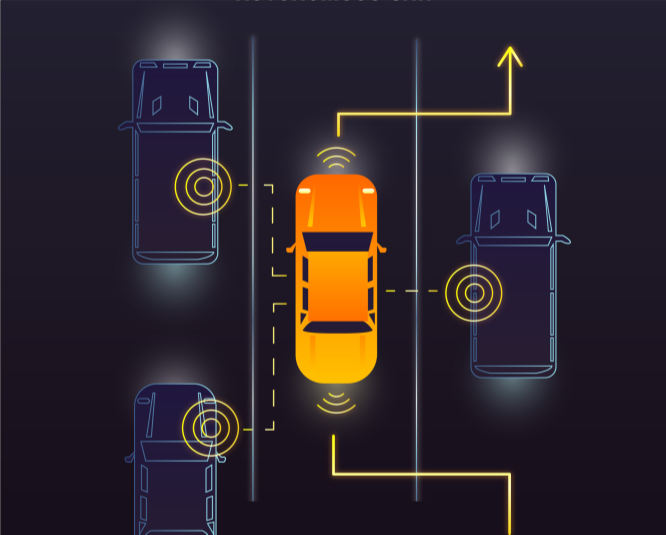
La Figura 5 mostra un ulteriore CPS appartenente all’ormai molto popolata categoria dei mezzi di trasporto, un tempo soltanto fisici e oggi con una componente cyber sempre in aumento, sia per la gestione intra-veicolo che inter-veicoli, nonché da/a altre infrastrutture, quali l’assistenza alla guida autonoma e i vari allarmi.

Figura 5: Smart car

Note

[1] Il termine sicurezza, quando inteso come difesa, verrà sempre utilizzato nella sua traduzione inglese security; mentre, quando inteso come incolumità, verrà sempre tradotto in safety.

Articolo a cura di Luca Durante

Profilo Autore

Luca Durante è Primo Ricercatore presso l’Istituto di Elettronica e Ingegneria dell’Informazione e delle Telecomunicazioni del Consiglio Nazionale delle Ricerche (CNR-IEIIT) di Torino.
Nel 1996 ha conseguito il Dottorato di Ricerca in Ingegneria Informatica presso il Politecnico di Torino, è autore di oltre 70 articoli per riviste e conferenze internazionali, ed è stato ed è tuttora Responsabile Scientifico per il CNR in Progetti Europei e in contratti di ricerca con aziende.
È stato inoltre general co-chair, program co-chair e membro del comitato di
programma di conferenze internazionali, associate editor di IEEE Transactions on Industrial Informaatics e revisore per riviste internazionali.
Gli interessi di ricerca vertono principalmente sulle tematiche di sicurezza
informatica, attualmente declinati sulle policy di sicurezza per il controllo di accessi e la sicurezza dei sistemi cyber-fisici.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cyber-physical-systems-sicurezza-e-differenze-tra-reti-industriali-e-sistemi-it-tradizionali/


Una campagna di cryptojacking colpisce i cluster Kubernetes mal configurati


I ricercatori di Wiz, fornitore di soluzioni di sicurezza per il cloud, hanno scoperto una nuova campagna di cryptojacking che colpisce i cluster Kubernetes mal configurati.

Nella campagna, ancora in atto, gli attaccanti hanno sfruttato l’accesso anonimo ai cluster esposti su Internet per eseguire immagini di container malevoli presenti su Docker Hub. Le immagini contengono un miner di DERO chiamato pause.

“È interessante notare che gli attaccanti hanno codificato le informazioni relative ai loro portafogli nell’eseguibile del miner; ciò permette al gruppo di eseguire il miner senza alcun flag, probabilmente come meccanismo per evadere le difese” spiegano i ricercatori.

cryptojacking Kubernetes

Pixabay

A essere vulnerabili sono tutti i cluster Kubernetes con autenticazione anonima abilitata che assegnano agli utenti anonimi permessi non di default, i quali possono essere abusati dagli attaccanti. Dopo aver ottenuto accesso iniziale e aver verificato di avere i permessi necessari, gli attaccanti eseguono diversi workload di cryptominer riferiti a pause con nomi che appaiono innocui.

Gli workload contengono diverse immagini malevole, tutte in grado di eseguire il miner pause. Il nome, spiegano i ricercatori, è stato scelto probabilmente per ricordare il vero container “pause” che si trova di solito nei cluster Kubernetes.

Il miner usato per il cryptojacking in Kubernetes è un malware open-source scritto in Go. Analizzando il codice del miner, i ricercatori hanno trovato due indirizzi di portafogli di criptovalute.

Il team di Wiz ha scoperto anche un altro miner DERO, questa volta specifico per sistemi Windows, e un dropper script chiamato ddns.sh usato dal gruppo per interrompere eventuali altri processi di mining in esecuzione sul sistema.

Non è la prima volta che i ricercatori di sicurezza individuano le attività di pause: lo scorso anno a marzo il team di CrowdStrike aveva segnalato per la prima volta l’attività del gruppo. Nel frattempo gli attaccanti hanno migliorato le proprie tecniche per eludere i controlli di sicurezza: in primis, il gruppo ha usato UPX-packing per oscurare i binari del malware; gli attaccanti hanno inoltre integrato gli indirizzi wallet nei binari per bypassare i controlli; infine, hanno utilizzato domini con nomi innocui per non dare nell’occhio e confondersi col traffico legittimo.

Pixabay

“Sebbene non vi siano prove che il gruppo a si sia spostato lateralmente dal cluster Kubernetes all’ambiente cloud più ampio, gli aggressori possono certamente farlo se non sono presenti solidi confini di sicurezza” afferma il team di Wiz.

Per proteggersi da questo attacco, i ricercatori consigliano di disabilitare l’accesso esterno al cluster a meno che non sia assolutamente necessario e disabilitare l’accesso anonimo alle risorse. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/14/una-campagna-di-cryptojacking-colpisce-i-cluster-kubernetes-mal-configurati/?utm_source=rss&utm_medium=rss&utm_campaign=una-campagna-di-cryptojacking-colpisce-i-cluster-kubernetes-mal-configurati


Apple risolve il primo bug specifico di Vision Pro


Il 10 giugno Apple ha pubblicato una serie di aggiornamenti di sicurezza per visionOS, aggiornando il sistema operativo alla versione 1.2. Tra i bug risolti spicca CVE-2024-27812, considerata potenzialmente la prima vulnerabilità legata nello specifico a Vision Pro.

“Questa sembra essere l’unica CVE specifica per l’headset Vision Pro, dal momento che non è presente negli advisory di altri prodotti Apple oltre a visionOS” fa notare Eduard Kovacs di Bleeping Computer.

La vulnerabilità in questione permetterebbe a un attaccante di eseguire un attacco di denial of service sfruttando dei contenuti web appositamente creati. Apple ha dichiarato di aver migliorare il protocollo per la gestione dei file, ma non ha fornito altri dettagli sul funzionamento dell’exploit.

A individuare la vulnerabilità è stato il ricercatore di sicurezza Ryan Pickren. Alla redazione di Bleeping Computer Pickren ha confermato che si tratta di un bug specifico di Vision Pro e che secondo lui è “il primo hack di spatial computing“.

L’aggiornamento dell’OS di Vision Pro comprende anche la risoluzione di otto vulnerabilità di WebKit e dei suoi componenti che possono portare all’esecuzione di codice arbitrario, al fingerprinting dell’utente e in un caso anche all’interruzione del servizio.

Apple ha risolto anche due vulnerabilità presenti in CoreMedia: la prima, la CVE-2024-27817, consente a un attaccante di eseguire codice arbitrario con privilegi di kernel; la seconda, la CVE-2024-27831 era un bug di out-of-bounds write che, quando viene processato un file, può portare alla chiusura improvvisa dell’applicazione o all’esecuzione di codice arbitrario.

Si consiglia agli utenti di aggiornare il prima possibile il sistema operativo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/14/apple-risolve-il-primo-bug-specifico-di-vision-pro/?utm_source=rss&utm_medium=rss&utm_campaign=apple-risolve-il-primo-bug-specifico-di-vision-pro