78% of people use the same password across multiple accounts

A new report from Forbes Advisor reveals current password security trends by surveying 2,000 individuals. Notable trends include password reuse and frequent password changes due to security breaches. Other password trends noted in the report include: 

  • 78% of individuals use the same password for more than one account. 52% use it for at least three accounts, and 4% use it on at least 11. 
  • 30% of individuals use password managers.
  • 22% of Americans do not use any safety measures to secure passwords.

The report also uncovered which accounts are most likely to be a target for password hacking. These include: 

  • Social media accounts (29%)
  • Email accounts (15%) 
  • Home Wi-Fi (9%) 
  • Shopping accounts (8%) 
  • Streaming platforms (7%) 

According to the survey respondents, the most common reason their passwords were hacked was due to a weak password (35%). This is followed by repeatedly using passwords (30%), company data breaches (27%) and phishing (21%). 17% stated that they were unsure of how their password was hacked. 

https://www.securitymagazine.com/articles/100765-78-of-people-use-the-same-password-across-multiple-accounts


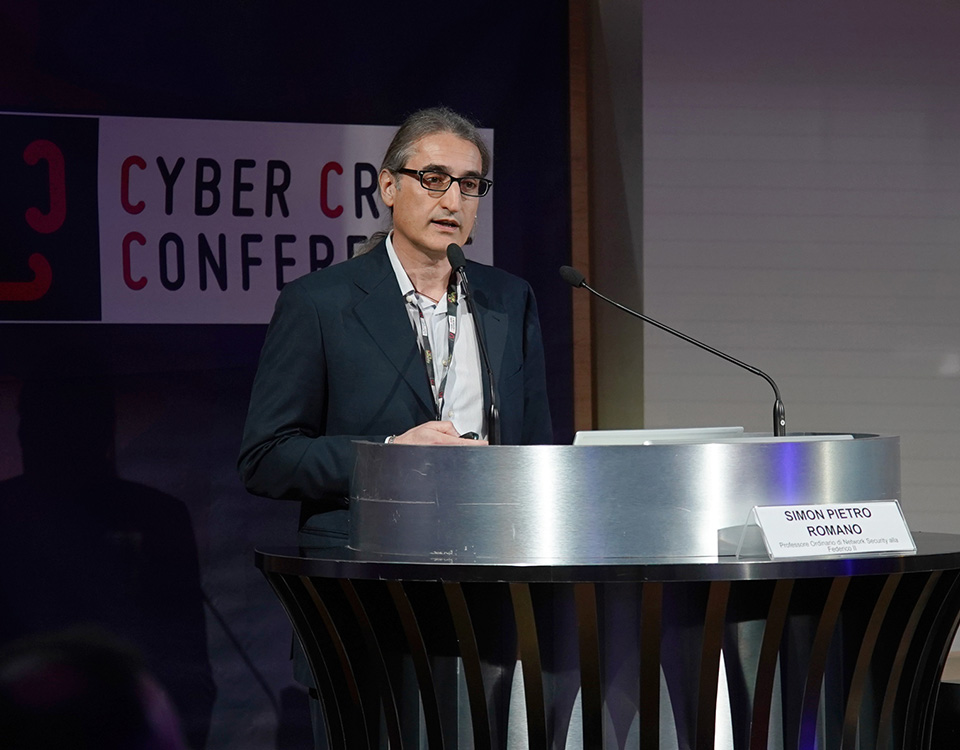
La cybersecurity nell’era dell’AI generativa: una ‘chiacchierata’ tra LLAMA2 e ChatGPT per la creazione automatizzata di exploit – Simon Pietro Romano

Alla Cyber Crime Conference 2024, il professor Simon Pietro Romano, esperto di network security presso l’Università Federico II, ha offerto una prospettiva unica sull’intersezione tra intelligenza artificiale generativa e cyber security.

Guarda il video completo dell’intervento:

[embedded content]

Introduzione alla Cybersecurity nell’Era dell’AI Generativa

La sua presentazione, intitolata “LA CYBERSECURITY NELL’ERA DELL’AI GENERATIVA: UNA ‘CHIACCHIERATA’ TRA LLAMA2 E CHATGPT PER LA CREAZIONE AUTOMATIZZATA DI EXPLOIT”, ha esplorato il potenziale uso dell’AI per automatizzare la creazione di codice d’attacco, riguardando specificamente gli exploit.

LLaMA-2 e ChatGPT per l’Automazione della Creazione di Exploit

Il cuore della presentazione del prof. Romano ha riguardato l’utilizzo di due specifici Large Language Models: LLaMA-2, sviluppato da Meta (Facebook Research) e ChatGPT di OpenAI. durante l’intervento ha dimostrato come questi modelli possano interagire per generare automaticamente codice di attacco, ovvero exploit, senza che un umano debba formulare direttamente le richieste a ChatGPT. Questo scenario rappresenta un salto qualitativo nel modo in cui l’intelligenza artificiale può essere applicata nel campo della sicurezza informatica, proponendo un modello in cui un Intelligenza Artificiale può commissionare a un’altra Intelligenza Artificiale la creazione di codice malevolo.

Processo Tradizionale vs Utilizzo dell’AI nella Generazione di Exploit

Il professore ha illustrato come l’attività di generazione di exploit richieda solitamente competenze avanzate in programmazione, conoscenza dei sistemi operativi e delle reti, oltre a un’approfondita comprensione dei linguaggi di programmazione di basso livello come il C. Tradizionalmente, queste attività sono state prerogativa degli esseri umani, in particolare degli ingegneri informatici con un’ampia gamma di conoscenze tecniche. Tuttavia, il progetto di Romano cerca di dimostrare che queste competenze possono essere in parte replicate e gestite attraverso l’utilizzo di AI, riducendo così la necessità di intervento umano diretto.

Durante la conferenza, Romano ha discusso il processo di exploit software, che comprende l’identificazione di vulnerabilità nel software e la creazione di codice che può essere utilizzato per attaccare un sistema. La vulnerabilità rappresenta un punto debole che, una volta individuato, può essere sfruttato per scrivere codice addizionale che consegna il payload dell’attacco al nodo target. Questo processo è stato tipicamente eseguito manualmente da esperti del settore, ma con l’introduzione dell’AI nel workflow si possono automatizzare significativamente questi passaggi.

Questioni Etiche nell’Uso dell’AI: Una Riflessione Necessaria

La presentazione ha anche evidenziato come l’uso di AI per generare exploit sollevi questioni etiche significative, dato che semplifica la creazione di attacchi informatici abbassando notevolmente le capacità di barriera utili a contrastare l’accesso degli attaccanti. Romano ha chiarito che il suo obiettivo non è promuovere attività malevole, ma piuttosto aumentare la consapevolezza e preparare meglio i difensori nel campo della cyber security.

Dialogo Innovativo tra LLaMA-2 e ChatGPT, la “Question Generation” per la Produzione di Codice

Uno degli aspetti più interessanti della presentazione è stato il dialogo tra LLaMA-2 e ChatGPT, dove LLaMA-2 funge da iniziatore della conversazione, chiedendo a ChatGPT di generare codice di exploit. Questo approccio utilizza la “Question Generation” come metodo per stimolare la produzione di codice, riflettendo le potenzialità dei moderni AI Models nel comprendere e manipolare contesti tecnici complessi.

Impatto dell’AI Generativa sulla Cybersecurity

In conclusione, Simon Pietro Romano alla Cyber Crime Conference 2024 ha gettato luce su come l’intelligenza artificiale generativa stia iniziando a giocare un ruolo cruciale nella cyber security, non solo nel rafforzare le difese, ma anche nella potenziale creazione di nuove sfide e minacce. L’approccio innovativo del professor Romano ha offerto una nuova prospettiva su come gli AI Models possono essere utilizzati in scenari di sicurezza e pone questioni fondamentali riguardo l’etica e la responsabilità nell’uso dell’intelligenza artificiale.

Il programma completo della Cyber Crime Conference 2024 è disponibile al seguente link: https://www.ictsecuritymagazine.com/eventi/cybercrimeconference2024#programma

Iscriviti alla nostra newsletter per rimanere aggiornate sulle nostre iniziative: https://www.ictsecuritymagazine.com/newsletter/

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/cybersecurity-video/la-cybersecurity-nellera-dellai-generativa-una-chiacchierata-tra-llama2-e-chatgpt-per-la-creazione-automatizzata-di-exploit-simon-pietro-romano/


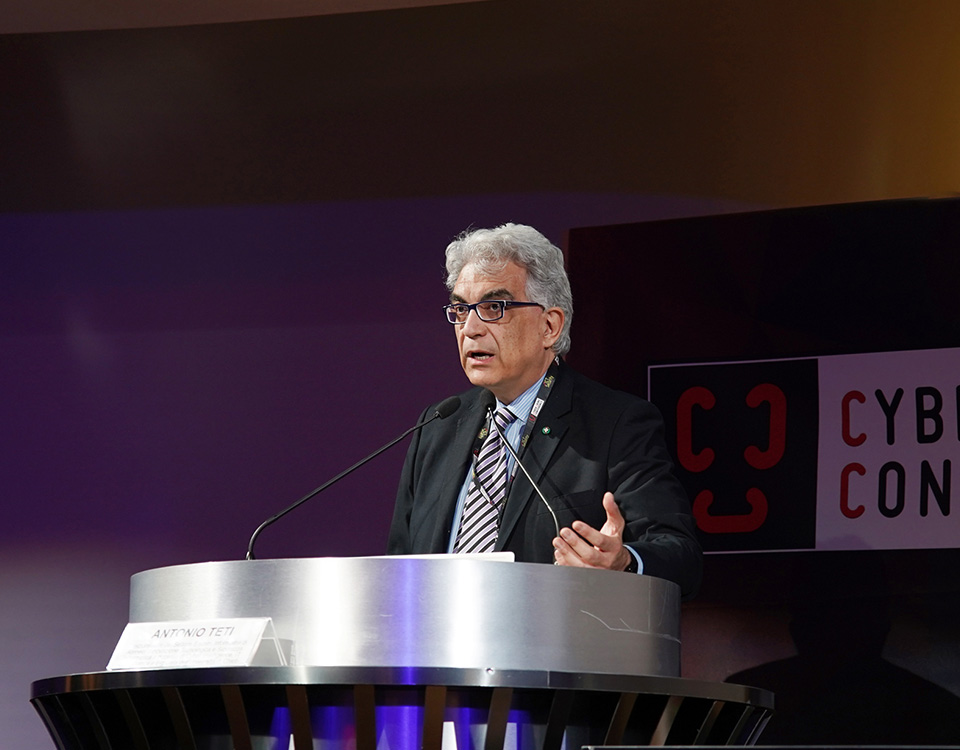
Cybercrime and misinformation: evoluzioni e trend – Antonio Teti

Durante il suo intervento alla Cyber Crime Conference 2024, Antonio Teti, professore presso l’Università degli Studi Gabriele d’Annunzio di Chieti Pescara, ha esplorato temi cruciali riguardanti la criminalità informatica, concentrando l’attenzione su aspetti quali disinformazione, propaganda e il condizionamento psicologico e comportamentale attraverso i media digitali.

Guarda il video completo dell’intervento:

[embedded content]

Impatto della Disinformazione sui Media Digitali: Come i Social Media Modellano la Percezione e la Veridicità delle Informazioni

Teti ha evidenziato come la nostra interazione quotidiana con il mondo digitale modelli profondamente le nostre percezioni, ponendo interrogativi critici sulla veridicità delle fonti di informazione e l’identità dietro ai profili social. Ha discusso l’importanza di distinguere tra profili autentici e fake, sottolineando come quest’ultimi siano spesso strumenti di disinformazione e propaganda. Durante la conferenza, è stato presentato uno studio dell’Università di Buffalo che dimostra quanto facilmente gli utenti accettano richieste di amicizia da profili falsi, spesso senza interrogarsi sulla loro autenticità.

Fake Profiles e Rischi di Disinformazione: Studio dell’Università di Buffalo

Il fenomeno dei fake profiles è stato analizzato attraverso un esperimento in cui agli studenti universitari venivano inviate richieste di amicizia da profili falsi creati appositamente. I risultati hanno mostrato che il 70% degli studenti ha accettato queste richieste senza sospetti, con un 15% che ha persino condiviso informazioni personali, dimostrando così una tendenza all’accettazione passiva di contenuti potenzialmente manipolati.

Guerra Asimmetrica Digitale e le Sue Implicazioni: Esempi dal Conflitto Russo-Ucraino

Il relatore ha poi collegato questi comportamenti al più ampio contesto di “guerra asimmetrica” digitale, citando esempi specifici dal conflitto Russo-Ucraino, dove botnet e piattaforme di intelligenza artificiale sono stati utilizzati per diffondere informazioni false o manipolate. Ha sottolineato la necessità di riflettere sulla capacità di queste tecnologie di influenzare opinioni e comportamenti su larga scala.

LinkedIn e Spionaggio: Il Caso di Katy Jones

Un altro punto saliente dell’intervento è stato l’uso di LinkedIn per operazioni di spionaggio, come nel caso di Katy Jones, un profilo falso utilizzato per raccogliere informazioni da figure politiche e militari statunitensi. Questo caso ha evidenziato come i social media possano essere sfruttati per attività di intelligence, dimostrando la vulnerabilità delle reti professionali agli attacchi di phishing sofisticati.

Denial of Service (Dos): Tattiche di Cyber Conflitto

Inoltre, Teti ha discusso l’efficacia dei metodi di attacco Dos (Denial of Service), prevalenti nei conflitti cyber attuali come quelli Russo-Ucraino e Israelo-Palestinese. Ha chiarito che, nonostante l’impatto limitato sulle infrastrutture, questi attacchi sono frequentemente utilizzati per saturare le risorse di un sistema al fine di causare interruzioni temporanee ma significative.

Legislazione Cinese sullo Spionaggio e Implicazioni Globali: Riflessioni Finali

La relazione si è conclusa con una riflessione sulla legislazione cinese che legittima le operazioni di spionaggio, evidenziando come queste politiche stiano ridefinendo il panorama globale del cyber spionaggio. Questo aspetto solleva importanti questioni sulla raccolta di informazioni e la necessità di una maggiore consapevolezza e protezione a livello individuale e istituzionale.

La Necessità di Strategie di Difesa Efficaci e Educazione Digitale

In sintesi, l’intervento ha messo in luce la complessità e la multidimensionalità della cyber security moderna, evidenziando come la tecnologia possa essere sfruttata per influenzare percezioni e comportamenti su vasta scala, sottolineando l’urgente necessità di sviluppare strategie di difesa più efficaci e di promuovere una maggiore educazione digitale tra gli utenti.

Il programma completo della Cyber Crime Conference 2024 è disponibile al seguente link: https://www.ictsecuritymagazine.com/eventi/cybercrimeconference2024#programmazione

Iscriviti alla nostra newsletter per rimanere aggiornate sulle nostre iniziative: https://www.ictsecuritymagazine.com/newsletter/

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/cybersecurity-video/cybercrime-and-misinformation-evoluzioni-e-trend-antonio-teti/


Progettazione di sicurezza in Operational Technology: applicazioni militari dello standard ISA-62443

Breve introduzione allo standard ANSI/ISA-62443

Lo standard tecnico ANSI/ISA-62443 (anche noto come IEC-62443) rappresenta un pilastro fondamentale nella protezione delle infrastrutture critiche e dei sistemi di automazione e controllo industriale (IACS). Questa serie di standard, sviluppata dal comitato ISA99 dell’International Society of Automation (ISA) in collaborazione con la International Electrotechnical Commission (IEC), offre linee guida dettagliate e metodologie approfondite per la progettazione, l’implementazione, l’operatività e il mantenimento di sistemi di controllo industriale sicuri e affidabili.

Lo standard ISA-62443 si distingue per il suo approccio olistico alla sicurezza, integrando principi di ingegneria, gestione del rischio e tecnologie di sicurezza avanzate, definendo un quadro completo per affrontare le vulnerabilità e le minacce sempre più sofisticate e pervasive che affliggono i sistemi industriali moderni: una delle caratteristiche distintive di ISA-62443 è infatti la sua capacità di adattarsi a una vasta gamma di settori industriali, compresi il manifatturiero, l’energia, l’acqua, i trasporti ed altri ancora.

In ambito di infrastrutture critiche della Difesa, nell’aprile 2021 il NATO ENSEC COE[1] – centro di eccellenza per la sicurezza energetica della NATO – e il comitato di standard ISA99 – dedicato alla Sicurezza dei Sistemi di Automazione e Controllo Industriale – hanno sottoscritto un protocollo d’intesa per la cooperazione nello scambio di informazioni e la possibile collaborazione su risorse didattiche e attività: il NATO ENSEC COE si è subito interessato all’applicazione dello standard ANSI/ISA-62443 durante uno studio sul rischio cibernetico dei sistemi di controllo industriale utilizzati nel sistema di oleodotti NATO dell’Europa Centrale NATO-POL[2], al fine di migliorare la sicurezza, l’affidabilità e le prestazioni delle tecnologie fondamentali che sostengono la sicurezza dell’Alleanza e degli Stati membri.

Tra gli obiettivi primari dello standard ISA-62443 vi è garantire la disponibilità, l’integrità e la confidenzialità delle informazioni e dei sistemi di controllo nelle infrastrutture industriali secondo un concetto di triade C.I.A. invertita, introdotto dallo stesso standard per enfatizzare l’importanza della disponibilità nei sistemi di controllo industriale, dove il tempo di inattività può avere conseguenze significative tanto sulla produzione quanto sulla sicurezza. Nel cuore dello standard ISA-62443 risiede il concetto di Security Level (SL), che stabilisce i requisiti di sicurezza per i sistemi di automazione industriale in base alla loro capacità di resistere ad attacchi di intensità e motivazione variabile; tale classificazione (riportata nel dettaglio al paragrafo Adozione nel contesto delle infrastrutture militari critiche) serve come guida per gli operatori industriali, consentendo loro di implementare misure di sicurezza proporzionali al livello di minaccia valutato. In aggiunta, lo standard introduce il concetto di Security Level Target (SL-T), che indica il livello di sicurezza che si aspira a ottenere per tutelare i sistemi IACS (Industrial Automation & Control Systems) dalle minacce individuate attraverso l’analisi dei rischi.

Definizione e determinazione dei Security Level Target (SL-T): ostacoli e considerazioni

Citando lo standard tecnico ANSI/ISA-62443-3‑2-2020:

“There is no prescribed method for establishing SL-T. Some organizations choose to establish SLT based upon the difference between the unmitigated cyber security risk and tolerable risk. Whereas others elect to establish SL-T based on the SL definitions provided in Annex A of this document and ISA-62443-3-3. Another approach, if a risk matrix is used (see Annex B for examples), is to qualitatively establish the SL. Starting from a reasonable estimate of SL (can also be none) the cyber security risk is evaluated by the risk matrix taking into account the countermeasures implied by the SL. If the risk is not acceptable, then the SL is raised (this means additional countermeasures are added) until the cyber security risk is acceptable. The SL derived from this analysis becomes SL-T.”[3]

Appare evidente l’assenza di un metodo fisso, definito dallo stesso standard, che consenta di stabilire il Security Level Target (SL-T) di un IACS: alcune organizzazioni potrebbero scegliere di adottare un approccio basato unicamente sulla differenza tra rischio non mitigato e rischio tollerabile, altre di seguire le definizioni fornite nella norma ISA-62443-3-3, queste ultime oggetto di analisi nel successivo paragrafo.

Alcuni metodi prevedono l’uso di una matrice di rischio: si parte da una stima di SL e si valuta il rischio usando la matrice, aggiungendo contromisure finché il rischio non sia ritenuto accettabile derivando quindi un livello di sicurezza target (SL-T). Tale flessibilità nell’approccio potrebbe consentire alle organizzazioni di adattare SL-T alle proprie esigenze specifiche; occorre tuttavia notare come la stessa flessibilità sia in grado di portare a interpretazioni soggettive e, potenzialmente, ad incoerenze nella determinazione di SL-T tra diverse parti coinvolte all’interno di un’organizzazione.

In una prima progettazione di tipo “greenfield” (termine proveniente dallo standard che si riferisce a una nuova installazione o a un nuovo sistema che viene progettato e implementato da zero, senza vincoli derivanti da tecnologie o infrastrutture esistenti), risulta essenziale considerare le seguenti situazioni che potrebbero emergere e influenzare il processo di definizione di un Security Level Target (SL-T).

  • Mancanza di dati reali: in un progetto non ancora avviato, potrebbero mancare dati reali sulla performance degli impianti o sulla vulnerabilità degli asset. Senza dati concreti, qualsiasi valutazione del rischio sarà basata su stime e ipotesi, rendendo difficile stabilire un SL-T accurato e affidabile.
  • Variabilità delle specifiche: le specifiche del progetto potrebbero cambiare durante le fasi di progettazione e sviluppo. Questi cambiamenti potrebbero influenzare significativamente il livello di sicurezza richiesto; conseguentemente, l’assegnazione di un SL-T in questa fase e mediante la conduzione del solo risk assessment potrebbe portare a discrepanze tra le specifiche iniziali e i requisiti di sicurezza finali.
  • Mancanza di specifiche nell’implementazione delle contromisure di sicurezza: durante la fase di progettazione, potrebbe sorgere incertezza riguardo all’implementazione concreta delle contromisure di sicurezza. L’assenza di dettagli sull’attuazione pratica potrebbe compromettere le valutazioni dei rischi, conducendo a scelte basate su scenari ideali piuttosto che sulla realtà effettiva.
  • Variazioni nella complessità: la complessità del sistema potrebbe variare durante la progettazione. Un sistema inizialmente progettato come “semplice” potrebbe diventare più complesso a causa di requisiti aggiuntivi o di modifiche nel progetto. Tali variazioni potrebbero influenzare il livello di sicurezza richiesto, rendendo difficile stabilire un SL-T “baseline” che sia definitivo o duraturo nel tempo.
  • Rischio di sovra o sotto-stima: in assenza di dati concreti e dettagli sull’implementazione, il rischio di sovrastimare o sottovalutare il livello di sicurezza richiesto potrebbe aumentare. Tra le dirette conseguenze si avrebbe un eccesso di spesa per contromisure di sicurezza non necessarie o, al contrario, una protezione insufficiente contro le minacce reali.
  • Mancato coinvolgimento degli stakeholder: nelle fasi iniziali del progetto, specie quelle precoci, potrebbe non essere coinvolto un numero sufficiente di stakeholder. Senza il coinvolgimento di tutte le parti interessate, le valutazioni del rischio e gli SL-T proposti potrebbero non riflettere appieno le esigenze – anche in termini di compliance – e le “preoccupazioni” di tutte le parti coinvolte nel progetto.

Adozione nel contesto delle infrastrutture militari critiche

Nel contesto delle infrastrutture militari critiche legate alla Operational Technology, argomento centrale del presente contributo, l’assegnazione del livello di sicurezza (SL-T) è un processo complesso che richiede una considerazione accurata delle minacce, delle specifiche dottrine e normative militari e delle esigenze operative. L’approccio del risk assessment “tradizionale” mediante fogli o modelli pronti all’uso, sebbene ampiamente utilizzato in contesti come quello delle utilities, potrebbe non soddisfare completamente le esigenze delle organizzazioni militari coinvolte.

Di seguito vengono esaminate – seppur non esaustivamente – le ragioni principali per cui un approccio più specializzato e orientato alla cyber threat intelligence, oltre che specificamente adattato alle minacce e alle precipue esigenze militari, è essenziale nella progettazione e implementazione di sistemi e infrastrutture OT nell’ambito della difesa.

  1. Classificazione delle informazioni sensibili: considerato che le organizzazioni militari trattano anche informazioni altamente sensibili e/o classificate, un risk assessment tradizionale potrebbe non tener conto delle minacce particolari legate alla sicurezza nazionale e alle operazioni militari. La classificazione delle informazioni potrebbe rendere inadeguate alcune metodologie di valutazione del rischio utilizzate nel contesto civile e industriale.
  2. Advanced Persistent Threat: le organizzazioni militari affrontano minacce avanzate e persistenti da attori statali e non statali. Queste minacce spesso superano le tradizionali capacità di valutazione del rischio, richiedendo approcci più sofisticati e orientati all’intelligence per poter essere efficacemente identificate e mitigate.
  3. Necessità di contromisure specifiche: le dottrine militari richiedono contromisure specifiche e altamente specializzate per affrontare minacce particolari. Un risk assessment generico potrebbe non identificare adeguatamente queste esigenze specifiche, portando ad una protezione insufficiente contro minacce complesse.
  4. Gestione delle operazioni tattiche e strategiche: le implementazioni nell’ambito delle operazioni militari possono richiedere una gestione delle risorse e delle operazioni altamente dinamica e flessibile. Un approccio basato su risk assessment tradizionale, seppur mirato alle infrastrutture critiche, potrebbe non essere sufficientemente adattabile alle mutevoli condizioni del teatro operativo o alle esigenze tattiche e strategiche in rapida evoluzione.
  5. Riservatezza delle capacità tecniche: alcune capacità tecniche utilizzate in contesti militari sono altamente riservate. La divulgazione di queste informazioni, quando possibile, durante un processo di valutazione del rischio potrebbe compromettere la sicurezza e l’efficacia delle operazioni militari.
  6. Possibili minacce interne: le minacce interne, come insider non affidabili o infiltrazioni nemiche, sono una preoccupazione diffusa in diverse organizzazioni; tuttavia, nel contesto militare possono avere implicazioni particolarmente gravi per la sicurezza nazionale. Le esigenze specifiche delle organizzazioni militari, incluse la riservatezza delle informazioni e la necessità di operare in ambienti ad alto rischio, richiedono un approccio più specializzato e orientato all’intelligence per identificare e affrontare tali minacce in modo efficace.
  7. Rispetto delle direttive governative e normative militari: le organizzazioni militari devono naturalmente conformarsi a direttive governative[4] e normative militari specifiche, che potrebbero richiedere approcci di sicurezza unici e non facilmente adattabili a modelli di valutazione del rischio generici.

In aggiunta, per quanto concerne le definizioni dei quattro livelli di sicurezza presenti nello standard tecnico ANSI/ISA-62443-3‑2-2020, di seguito riportate:

“ISA-62443-4-2 [10] defines SLs in terms of four different levels (1, 2, 3 and 4), each with an increasing level of security. SL 0 is implicitly defined as no security requirements or security protection necessary.

SL 1: Protection against casual or coincidental violation

SL 2: Protection against intentional violation using simple means with low resources, generic skills and low motivation

SL 3: Protection against intentional violation using sophisticated means with moderate resources, IACS specific skills and moderate motivation

SL 4: Protection against intentional violation using sophisticated means with extended resources, IACS specific skills and high motivation.”

È chiaro che le definizioni dei quattro livelli di sicurezza fornite dallo standard ISA-62443-4-2, basate unicamente sulle capacità delle minacce e sulle risorse necessarie per compromettere la sicurezza del sistema, risultano piuttosto generiche e potrebbero presentare limitazioni rilevanti se applicate al contesto militare. L’assenza di dettagli specifici rischia di “spingere”, “forzare” i decisori verso un’assegnazione “automatica” di SL 4 a tutte le casistiche rientranti in tale contesto, a causa della percezione di minacce esterne complesse, altamente motivate o non completamente comprese, dando così origine a varie problematiche, di seguito elencate.

  • Sovraccarico di risorse: l’assegnazione deliberata di SL 4 ad ogni IACS potrebbe portare a un eccessivo dispendio di risorse, finanziarie e umane, per implementare e gestire misure di sicurezza sofisticate anche in situazioni che non richiedono tali livelli di protezione.
  • Difficoltà nell’identificare le minacce prioritarie: con la deliberata e indiscriminata assegnazione di SL 4, gli enti potrebbero avere difficoltà a identificare e dedicare risorse alle minacce più gravi e specifiche, perdendo di vista le priorità di sicurezza.
  • Rischio di non conformità: l’assegnazione indiscriminata di SL 4 potrebbe portare a non conformità con direttive, normative e requisiti specifici dell’ambito militare.
  • Mancanza di adattabilità e interoperabilità: un’assegnazione generica del massimo SL potrebbe mancare di adattabilità alle mutevoli minacce e a esigenze operative specifiche, incluse quelle di interoperabilità, poiché non terrebbe conto dei contesti operativi variabili e delle minacce emergenti.
  • Eccessiva complessità: l’implementazione generalizzata di misure di sicurezza al massimo livello potrebbe portare a una complessità eccessiva nei sistemi militari, rendendo difficile la gestione operativa e la manutenzione delle infrastrutture.

La mancanza di dettaglio nelle definizioni degli SL potrebbe, quindi, portare a un’applicazione inefficace e/o poco adattabile delle misure di sicurezza nel contesto militare. Risulta pertanto fondamentale – al fine di scongiurare inefficienze operative, spreco di risorse e una protezione inefficace contro le minacce reali e prioritarie – una personalizzazione o reinterpretazione (anche estesa) dei quattro Security Level, così da poterli adattare alle minacce specifiche, alle dottrine militari e alle esigenze operative di ciascun ente. Tale personalizzazione consentirebbe una maggiore flessibilità nell’adozione di contromisure mirate, riducendo al minimo la spesa e l’utilizzo delle risorse senza tuttavia compromettere l’efficacia della sicurezza. Inoltre, permetterebbe di reagire in modo tempestivo alle minacce emergenti e di adattare continuamente le strategie di sicurezza, garantendo una protezione dinamica e adeguata in un panorama estremamente mutevole come quello militare.

Operational Technology e Difesa: un modello di sicurezza adattivo

Per massimizzare tanto l’efficienza quanto l’efficacia nella metodologia di progettazione e implementazione dell’Operational Technology in infrastrutture militari critiche, in accordo anche con lo standard tecnico ISA-62443, è cruciale l’adozione di obiettivi tecnici strategici, specialmente nelle nuove implementazioni (greenfield secondo ISA-62443). Tali obiettivi dovrebbero essere di natura dinamica e personalizzabile per rispondere alle necessità specifiche di ogni organizzazione militare. Obiettivi ad alto livello potrebbero abbracciare vari ambiti, alcuni dei quali elencati di seguito.

Identificazione delle minacce e delle vulnerabilità

Conduzione di un’analisi approfondita per l’identificazione delle minacce specifiche che potrebbero essere affrontate nelle operazioni militari in corso o future, critiche e non; conseguente valutazione delle vulnerabilità delle infrastrutture militari, inclusi sistemi di comunicazione, reti informatiche, protocolli di comunicazione e infrastrutture fisiche.

Valutazione del rischio

Adozione di una metodologia di valutazione del rischio specifica che tenga conto delle minacce e delle vulnerabilità identificate e che tenga inoltre in considerazione parametri quali: la sensibilità delle informazioni, la criticità delle operazioni e l’impatto potenziale di un attacco sulle missioni e operazioni militari in corso e/o future, nonché sulle capacità dell’ente e sulla sicurezza nazionale.

Definizione delle metriche di sicurezza

Sviluppo e definizione di metriche specifiche per la valutazione della sicurezza delle infrastrutture militari. Ciò potrebbe includere indicatori di performance operativa, tempi di ripristino in caso di attacco, capacità di ripristino automatico[5], densità di valore[6] e capacità di resilienza. Potrebbe essere valutata anche l’inclusione di indicatori di performance derivanti da dati storici esistenti, anche se collezionati nel contesto dell’information technology, come ad esempio il tempo medio di rilevamento (MTTD) e di risposta (MTTR).

Coinvolgimento delle parti interessate

Sviluppo di un piano di dettaglio che preveda e descriva il coinvolgimento e lo “scope di autorità” (opzionalmente anche di “autorevolezza”) di tutte le parti interessate: compresi vertici e reparti militari, organi di vigilanza, agenzie di informazione per la sicurezza, organismi di certificazione, vendor, system integrator e professionisti della sicurezza.

Adattamento alle dottrine e normative militari

Incorporazione di specifiche dottrine e regolamenti militari che governano la sicurezza e la protezione delle infrastrutture critiche all’interno delle analisi di rischio. È altresì fondamentale includere tassonomie, definizioni e standard pertinenti, anche quando si tratta di standard interni all’organizzazione.

Personalizzazione degli SL

Rielaborazione delle definizioni di Security Level derivanti dallo standard per calibrarli in modo specifico in base alle minacce e alle necessità proprie del settore Difesa. Ad esempio, potrebbe rivelarsi necessaria l’introduzione di processi valutativi supplementari o criteri di assegnazione per ciascun SL, che considerino le operazioni erogate o supportate – anche marginalmente – da determinati IACS, nonché la gestione di informazioni sensibili o classificate e le minacce emerse da entità ostili, inclusi potenziali scenari di conflitto armato.

Validazione e aggiornamento continuo

Validazione programmata delle valutazioni del rischio condotte attraverso esercitazioni e simulazioni, per assicurare che esse siano realistiche e rappresentino le minacce attuali; costante aggiornamento delle valutazioni del rischio al fine di riflettere l’evoluzione delle minacce e delle tecnologie.

Implementazione di contromisure specifiche

Implementazione di contromisure di sicurezza specifiche che siano in linea con il livello di sicurezza target identificato, partendo dalla baseline di “controlli” e requisiti di sicurezza definiti per ciascun Security Level dallo standard ANSI/ISA-62443; sorveglianza continua dell’efficacia delle misure di sicurezza per garantire aggiustamenti tempestivi in relazione a minacce o vulnerabilità di recente scoperta.

Collaborazione e condivisione

Lavoro sinergico con entità, organizzazioni militari e istituti di ricerca specializzati in Operational Technology per lo scambio di expertise e approcci ottimali. Questo interscambio di esperienze è fondamentale per affinare le tattiche di protezione e personalizzare i livelli di sicurezza (SL) in modo più efficace.

Cyber Threat Intelligence

La Cyber Threat Intelligence (ambito intenzionalmente ampliato rispetto ai precedenti) permette l’analisi approfondita delle minacce emergenti e delle vulnerabilità sistemiche, fornendo dati critici per la valutazione del rischio e l’adozione di misure di sicurezza adeguate, attraverso processi di identificazione e classificazione sistematica; può pertanto contribuire significativamente alla determinazione dei Security Level Targets (SL-T) necessari per la protezione delle risorse strategiche. Si richiama infatti l’attenzione del lettore su come l’efficienza nell’uso delle risorse risulti imprescindibile in tale ambito, dove il capitale – sia umano che tecnologico – deve essere impiegato in maniera ottimale: ottimizzazione delle risorse che passa attraverso una gestione strategica basata su informazioni affidabili, permettendo di allocare l’investimento delle capacità difensive in modo proporzionato al grado di rischio rilevato. La capacità di identificare con precisione le minacce più rilevanti consente di allocare le risorse in maniera oculata, concentrando gli investimenti sulle aree di maggiore rischio e importanza. Questo approccio mirato non solo massimizza l’efficacia delle misure protettive implementate ma riduce anche l’inefficienza derivante dall’utilizzo eccessivo o mal diretto di risorse (tempo, manodopera, budget, attrezzature, etc.) per affrontare minacce di minore entità o improbabili (fenomeno noto come “overprovisioning”).

Tabella riepilogativa

Fase Descrizione
Identificazione delle minacce e vulnerabilità Conduzione di un’analisi approfondita per individuare minacce specifiche e valutare le vulnerabilità del sistema.
Valutazione del rischio Adozione di una metodologia specifica considerando minacce, vulnerabilità, likelihood, impatto potenziale e parametri critici.
Definizione delle metriche di sicurezza Sviluppo di metriche specifiche per valutare la sicurezza delle infrastrutture militari, considerando vari aspetti.
Coinvolgimento delle parti interessate Definizione del coinvolgimento e dell’autorità di tutte le parti interessate, comprese organizzazioni ed enti esterni.
Adattamento alle dottrine militari Incorporazione delle dottrine e normative militari nelle analisi di rischio, tenendo conto di esigenze specifiche.
Personalizzazione dei Security Level Rielaborazione delle definizioni di SL per adattarle alle minacce e alle necessità uniche del settore Difesa.
Validazione e aggiornamento continuo Esercitazioni programmate e aggiornamenti costanti per garantire la realismo delle valutazioni e tener conto dell’evoluzione delle minacce.
Implementazione di contromisure specifiche Applicazione di misure di sicurezza mirate, partendo dai controlli definiti per ciascun Security Level.
Collaborazione e condivisione Lavoro sinergico con entità specializzate in Operational Technology per scambio di expertise e approcci ottimali.
Cyber Threat Intelligence Utilizzo della CTI per analizzare le minacce emergenti e fornire dati critici per la valutazione del rischio e la definizione dei Security Level Targets.

Note

[1] https://www.enseccoe.org/en/about/6

[2] https://it.wikipedia.org/wiki/Oleodotto_NATO_Petroleum,_Oil_and_Lubricant

[3] (ANSI/ISA-62443-3-2-2020)

[4] Direttive PCM-ONS 3/2019, PCM-ANS/COMSEC-256 (B), PCM-ANS/TI-001÷005 e 008, PCM-ANS 6/2006 et al.

[5] e.g. CVSS v4.0, Metrica “Recovery”: describes the resilience of a system to recover services, in terms of performance and availability, after an attack has been performed.

[6] e.g. CVSS v4.0, Metrica “Value Density”: describes the resources that the attacker will gain control over with a single exploitation event. It has two possible values, diffuse and concentrated.

Articolo a cura di Mirko Caruso

Profilo Autore

Esperto in sicurezza delle informazioni e conformità delle infrastrutture critiche, membro e collaboratore della OWASP® Foundation. Ricercatore del progetto Domain-based Message Authentication, Reporting and Conformance e nei settori della sicurezza, prevenzione e contrasto della posta elettronica ai fenomeni di “Government impersonation” e pedopornografia. ISACA CISM e Cisco Certified Network Security Professional con esperienza diretta nei data center Tier IV di ISP italiani. Tre volte nella Hall of Fame del Gruppo TIM per la divulgazione responsabile di vulnerabilità critiche. Appassionato di OSINT, laureato in Studi Giuridici, con major in Informatica.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/progettazione-di-sicurezza-in-operational-technology-applicazioni-militari-dello-standard-isa-62443/

CERT-AGID 01 – 07 Giugno 2024: 202 IOC e una campagna malware sconosciuta


Questa settimana, il CERT-AGID ha individuato e analizzato complessivamente 31 campagne malevole nel contesto italiano, di cui 18 mirate specificamente a obiettivi italiani e 13 di carattere generale che hanno comunque coinvolto l’Italia. Ai suoi enti accreditati sono stati forniti i relativi 202 indicatori di compromissione (IOC).

I temi più rilevanti della settimana

Questa settimana sono stati individuati 13 temi utilizzati per diffondere campagne malevole in Italia. Tra questi, il tema Banking è stato spesso sfruttato nelle campagne di phishing dirette principalmente a clienti di banche italiane, poste, carte di credito e prepagate, ed è stato anche impiegato per diffondere il malware Irata attraverso una campagna di smishing.

Il tema del Rinnovo è stato utilizzato nelle campagne di phishing legate ad Aruba e OVHcloud, facendo leva sulla mancata conferma del rinnovo del dominio. Il tema Webmail è stato prevalentemente usato per le campagne di phishing indirizzate agli utenti di cPanel. Gli altri temi hanno supportato diverse campagne di malware e phishing.

Un caso di particolare interesse è stata la campagna di phishing veicolata tramite PEC registrata appositamente, che il CERT-AGID ha contrastato con l’aiuto dei Gestori PEC.

Fonte: CERT-AGID

Malware della settimana

Questa settimana in Italia sono state osservate cinque famiglie di malware. Di particolare rilievo sono le campagne relative a Guloader, con tre campagne individuate, di cui due specificamente italiane, su temi come “Preventivo”, “Pagamenti” e “Documenti”, veicolate tramite email con allegati IMG, PDF e ZIP contenenti script VBS.

AgentTesla ha visto due campagne, una italiana e una generale, rispettivamente su “Contratti” e “Acquisti”, diffuse tramite email con allegati IMG e GZ.

È stata poi osservata una campagna che ha diffuso un malware ancora sconosciuto, sfruttando il tema “Pagamenti” e veicolato tramite email con allegato ZIP contenente un archivio JAR mascherato da IMG.

Irata è stata protagonista di una campagna italiana di smishing a tema “Banking”, che distribuisce un file APK tramite un link. Infine c’è stata anche una campagna italiana a tema “Preventivo”, diffusa da Remcos tramite email con allegati RAR.

Fonte: CERT-AGID

Phishing della settimana

Questa settimana sono stati coinvolti 13 brand nelle campagne di phishing. Di particolare rilievo sono state le numerose campagne rivolte ad Aruba e IntesaSanPaolo, che hanno sfruttato principalmente la scusa del mancato rinnovo del dominio e la necessità di compiere operazioni bancarie.

Si segnala inoltre una campagna di phishing effettuata tramite email PEC registrata in modo fraudolento, e il succitato smishing a tema bancario finalizzato a diffondere il ransomware Irata.

Fonte: CERT-AGID

Formati e canali di diffusione

Questa settimana gli attacchi sono stati veicolati attraverso 9 diversi tipi di file. I più gettonati sono stati ZIP e IMG (2). Con un solo impiego troviamo i file VBS, JAR, HTML, GZ, APK, PDF e RAR.

Relativamente ai canali di diffusione, le email sono state usate 30 volte, le PEC una sola volta.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/06/10/cert-agid-01-07-giugno-2024-202-ioc-e-una-campagna-malware-sconosciuta/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-01-07-giugno-2024-202-ioc-e-una-campagna-malware-sconosciuta


Event safety: How one day can affect a company’s reputation

The reputation of an organization can be built, or destroyed, through a single event. This is especially true for arenas and stadiums, who hold the reputation of a sports team, a city and often an artist in their hands. These arenas are frequently tied to organizations in other industries that have a high investment in protecting these events. 

Take the following organizations as an example: 

  • AT&T 
  • Bank of America 
  • Mercedes-Benz 
  • Kroger 
  • Tropicana 
  • Gillette 
  • State Farm 

On paper, these organizations don’t have much in common. Some are financial institutions, some are service providers or grocery stores. However, all of these companies have an event space in their name. If an incident were to occur, their brand would be involved in headlines, associating them with whichever scandal has occurred. For those companies without public-facing retail locations, this event space is the only time consumers are interacting directly with their employees. 

Poor planning can lead to stressed out staff, displeased executives and disappointed guests, damaging an organization’s reputation on multiple levels. Even if the issues are rectified, the loss in trust is hard to repair. Previously overworked staff may be reluctant to help, and guests may refuse to attend if all they can remember is long lines, cold food or extreme temperatures. 

More important than the aesthetics of an event is the event’s safety. Event incidents such as the bombing at an Ariana Grande concert in Manchester leave long-lasting impressions on the community. Employees may quit, and rehiring will be difficult unless their safety can be guaranteed. Concert venues have the additional concern of navigating talent concerns. If over-eager fans are able to jump over barricades and bypass security, artists will hesitate to agree to work in that space. 

Even if staffing issues have been resolved, security leaders have to be prepared to work to rebuild their consumers’ trust. Guests need to feel safe entering or sending their children into a space. Even if the events are unrelated, such as a sports game or a concert, with entirely different security teams, consumers often won’t know the difference. An organization needs to ensure that not only their security teams are fully prepared, but any security team that enters their perimeter. 

“It is very important to ensure that there is a legal contract in place to protect the agency from any liability issues. Ensuring that the organizer has insurance, and who is responsible for security is also extremely important,” Chief Arnaldo Bernabe, Director of Public Safety at The City University of New York, Hostos Community College, says. If an outside security team is entering an event space, that organization takes responsibility for how that event unfolds. 

“The first step in securing an event involves getting to know more. Important considerations include: What is the event about? What type of event is it? Has it been held at the location before? Have there been any issues with the event at previous venues? How many people will it attract? Who will make up the majority of the audience, (young people, professional business people, older crowd, etc.) Will there be any elected officials, or other high profile VIPs, entertainers, influencers at the event? How has the event been advertised?” Bernabe says. 

What physical safety measures (turnstiles, security cameras, alarms, mobile and fixed posts, panic alarms) are in place? Systems like these not only reduce the number of employees that need to be in specific locations, but also can provide an additional sense of security for guests. 

This is where collaboration can really come in handy. Security leaders can prepare for an artist touring in their city by seeing how preceding concert venues handled the artists’ arrival. How was traffic redirected to reduce the likelihood of car accidents? If alcohol is involved, how were underage guests identified from those 21 and older? Could nearby public transit stations handle the increase in volume? Where does rideshare normally pick up, and does that location need to be changed? Is there a plan for guests who have a medical emergency? Are people waiting outside in the sun or the shade? How will minors be supervised throughout the event? 

These partnerships can involve local law enforcement, state partners and nearby organizations. A sports arena may be dealing with stadium employees alongside those working for the visiting team. Clear communication is essential to ensure everyone is on the same page both during the event and in case of an emergency. 

Even if they only happen once a year, events can leave a lasting impression — good or bad — to a company’s reputation. Securing them needs to be just as important as building security into everyday operations.

https://www.securitymagazine.com/articles/100756-event-safety-how-one-day-can-affect-a-companys-reputation


AI hits prime time for physical security

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #9C48B0; } .w3-panel:after,.w3-panel:before { content: “”; display: table; clear: both } .w3-panel { padding: 16px; margin-top: 16px; margin-bottom: 16px } .w3-leftbar { border-left: 6px solid #386994!important } .w3-color,.w3-hover-color:hover { color: #386994!important; background-color: #eaf1f7!important } .w3-large { font-size: 20px!important } .w3-sans-serif { Nunito Sans’,Arial,sans-serif } .w3-opacity,.w3-hover-opacity:hover { opacity: 0.60 }

Artificial intelligence (AI) is many things to many people. For some, it’s the hyped-up future of everything. To others, it’s just big data and analytics in a shiny new box. But regardless of where one falls on the AI spectrum, there’s no denying one thing: AI is causing big changes, and it’s already changing how organizations secure their physical infrastructure.

AI does this by sensing when something is outside the normal state-of-affairs, which enables it to identify actual threats rather than non-existent ones. This is a breakthrough capability because humans may not look for all the signs of criminal behavior, or they may have some issues preventing them from doing their jobs well — they may be tired, or sick, or have some personal problem causing them to be distracted.

AI, on the other hand, never has these problems and is excellent at doing the same thing over and over again. Because of this, it can be a superior approach to monitoring thousands of hours of videotape and finding the “needle in the haystack.”

AI makes proactive security possible


Working with humans, AI can be a powerful supplemental tool. It can provide perfect repeatability, while humans can provide the judgment that is needed to properly respond to an event. For example, AI can alert humans to an activity in progress without them having to stare at a screen waiting for something to happen. And humans can verify that a crime is happening and respond appropriately.

By working in this way, AI can spare humans from running down rabbit holes chasing false-positive alerts. This achieves the ultimate goal of security surveillance: drastically reducing the need for humans to waste time chasing down bogus alerts.

From the vendor operational side of things, particularly from those organizations that offer remote video monitoring (RVM) services, AI is a valuable tool because it lets one person in the surveillance operations center do the jobs of many people (after all, if there are fewer rabbits to chase, organizations also need fewer people to chase the rabbits). This is especially important in today’s labor crunch, where it can be difficult to find enough people with the skills to work in a surveillance operations center.

❝

Working with humans, AI can be a powerful supplemental tool. It can provide perfect repeatability, while humans can provide the judgment that is needed to properly respond to an event.”

For customers of RVM vendors, AI makes proactive security possible. Proactive security is important because it deters crime before it happens, without police intervention. This is cheaper for everyone and eliminates the risk of someone getting hurt. AI-enabled video does this by activating visual and audio deterrents to drive would-be criminals off the property.

Also, AI-enabled video enables security vendors to provide affordable security services that otherwise would be cost-prohibitive and inferior. Without AI, it would be near impossible to reliably catch crimes in process, relegating video to its traditional role of providing after-the-fact evidence for legal and insurance claims.

AI must be trained


No two organizations are the same. This means AI must “understand” what it is protecting and the specific location where it is being used. It must understand hours of operation and know when to expect people on premises and when not to. It must distinguish between criminal and normal behavior. And it needs to understand its immediate surroundings so, for example, it can recognize a deer or some other wildlife visiting from nearby woods, rather than mistakenly identifying any large moving object as a human.

To optimize AI for a specific location, it must be trained to filter out innocent distractions so it only alerts for incidents worth investigating. It can do this when properly trained because it has “seen” things thousands of times. It stands to reason: anything — human or machine — that has seen an environment and activities occurring on it many times will be much more accurate in identifying behavior or conditions that fall outside the norm. This is why there is no such thing as “out of the box” AI — it first must be trained in its specific environment to be effective.

Once AI has been trained on what is normal, it can also be used for purposes that extend beyond security. AI-enabled video can alert on anomalous weather — like snow or rain — to give decision-makers better situational awareness. It can also tell whether or not someone is wearing a hard hat or some other piece of mandated clothing to reduce exceptions and possible serious incidents. In short, it can issue notifications on anything it sees that is abnormal.

Most organizations, however, will take a security first approach to AI-enabled video. It has come a long way since the days of closed-circuit television and IP-based video, which were after-the-fact tools. AI makes video active, so crime can be deterred before it happens. And unlike the “pie in the sky” predictions about how AI will be used in the future, AI-enabled video for physical security is in use today and providing countless benefits — security and otherwise.

https://www.securitymagazine.com/articles/100758-ai-hits-prime-time-for-physical-security


Nasty bug with very simple exploit hits PHP just in time for the weekend

Nasty bug with very simple exploit hits PHP just in time for the weekend

A critical vulnerability in the PHP programming language can be trivially exploited to execute malicious code on Windows devices, security researchers warned as they urged those affected to take action before the weekend starts.

Within 24 hours of the vulnerability and accompanying patch being published, researchers from the nonprofit security organization Shadowserver reported Internet scans designed to identify servers that are susceptible to attacks. That—combined with (1) the ease of exploitation, (2) the availability of proof-of-concept attack code, (3) the severity of remotely executing code on vulnerable machines, and (4) the widely used XAMPP platform being vulnerable by default—has prompted security practitioners to urge admins check to see if their PHP servers are affected before starting the weekend.

When “Best Fit” isn’t

“A nasty bug with a very simple exploit—perfect for a Friday afternoon,” researchers with security firm WatchTowr wrote.

CVE-2024-4577, as the vulnerability is tracked, stems from errors in the way PHP converts unicode characters into ASCII. A feature built into Windows known as Best Fit allows attackers to use a technique known as argument injection to pass user-supplied input into commands executed by an application, in this case, PHP. Exploits allow attackers to bypass CVE-2012-1823, a critical code execution vulnerability patched in PHP in 2012.

“While implementing PHP, the team did not notice the Best-Fit feature of encoding conversion within the Windows operating system,” researchers with Devcore, the security firm that discovered CVE-2024-4577, wrote. “This oversight allows unauthenticated attackers to bypass the previous protection of CVE-2012-1823 by specific character sequences. Arbitrary code can be executed on remote PHP servers through the argument injection attack.”

CVE-2024-4577 affects PHP only when it runs in a mode known as CGI, in which a web server parses HTTP requests and passes them to a PHP script for processing. Even when PHP isn’t set to CGI mode, however, the vulnerability may still be exploitable when PHP executables such as php.exe and php-cgi.exe are in directories that are accessible by the web server. This configuration is set by default in XAMPP for Windows, making the platform vulnerable unless it has been modified.

One example, WatchTowr noted, occurs when queries are parsed and sent through a command line. The result: a harmless request such as http://host/cgi.php?foo=bar could be converted into php.exe cgi.php foo=bar, a command that would be executed by the main PHP engine.

No escape

Like many other languages, PHP converts certain types of user input to prevent it from being interpreted as a command for execution. This is a process known as escaping. For example, in HTML, the < and > characters are often escaped by converting them into their unicode hex value equivalents < and > to prevent them from being interpreted as HTML tags by a browser.

The WatchTowr researchers demonstrate how Best Fit fails to escape characters such as a soft hyphen (with unicode value 0xAD) and instead converts it to an unescaped regular hyphen (0x2D), a character that’s instrumental in many code syntaxes.

The researchers went on to explain:

It turns out that, as part of unicode processing, PHP will apply what’s known as a ‘best fit’ mapping, and helpfully assume that, when the user entered a soft hyphen, they actually intended to type a real hyphen, and interpret it as such. Herein lies our vulnerability—if we supply a CGI handler with a soft hyphen (0xAD), the CGI handler won’t feel the need to escape it, and will pass it to PHP. PHP, however, will interpret it as if it were a real hyphen, which allows an attacker to sneak extra command line arguments, which begin with hyphens, into the PHP process.

This is remarkably similar to an older PHP bug (when in CGI mode), CVE-2012-1823, and so we can borrow some exploitation techniques developed for this older bug and adapt them to work with our new bug. A helpful writeup advises that, to translate our injection into RCE, we should aim to inject the following arguments:

-d allow_url_include=1 -d auto_prepend_file=php://input

This will accept input from our HTTP request body, and process it using PHP. Straightforward enough – let’s try a version of this equipped with our 0xAD ‘soft hyphen’ instead of the usual hyphen. Maybe it’s enough to slip through the escaping?

POST /test.php?%ADd+allow_url_include%3d1+%ADd+auto_prepend_file%3dphp://input HTTP/1.1
Host: {{host}}
User-Agent: curl/8.3.0
Accept: */*
Content-Length: 23
Content-Type: application/x-www-form-urlencoded
Connection: keep-alive  

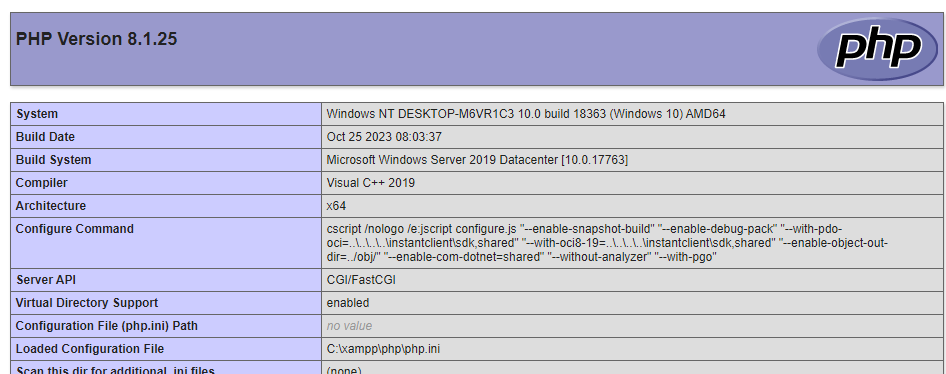
Oh joy—we’re rewarded with a phpinfo page, showing us we have indeed achieved RCE.

The vulnerability was discovered by Devcore researcher Orange Tsai, who said: “The bug is incredibly simple, but that’s also what makes it interesting.”

The Devcore writeup said that the researchers have confirmed that XAMPP is vulnerable when Windows is configured to use the locales for Traditional Chinese, Simplified Chinese, or Japanese. In Windows, a locale is a set of user preference information related to the user’s language, environment, and/or cultural conventions. The researchers haven’t tested other locales and have urged people using them to perform a comprehensive asset assessment to test their usage scenarios.

CVE-2024-4577 affects all versions of PHP running on a Windows device. That includes version branches 8.3 prior to 8.3.8, 8.2 prior to 8.2.20, and 8.1 prior to 8.1.29.

The 8.0, 7, and 5 version branches are also vulnerable, but since they’re no longer supported, admins will have to follow mitigation advice since patches aren’t available. One option is to apply what are known as rewrite rules such as:

RewriteEngine On
RewriteCond %{QUERY_STRING} ^%ad [NC]
RewriteRule .? - [F,L]

The researchers caution these rules have been tested only for the three locales they have confirmed as vulnerable.

XAMPP for Windows had yet to release a fix at the time this post went live. For admins without the need for PHP CGI, they can turn it off using the following Apache HTTP Server configuration:

C:/xampp/apache/conf/extra/httpd-xampp.conf

Locating the corresponding lines:

ScriptAlias /php-cgi/ "C:/xampp/php/"

And comment it out:

# ScriptAlias /php-cgi/ "C:/xampp/php/"

Additional analysis of the vulnerability is available here.

https://arstechnica.com/?p=2029943


7 in 10 organizations will spend more on physical security systems

A survey reveals that a majority of organizations plan to increase spending on physical security systems in 2025. The survey, conducted by The Harris Poll on behalf of Verkada, recorded the responses of 1,518 security professionals in the United States.

The results found that 7 in 10 security professionals anticipate that their organization will increase spending in 2025 for physical security systems. Additionally, more than 90% of security leaders believe that the future of physical security will involve cloud-based solutions, and 75% plan to transition to the cloud within the next 12 months. 

The survey also uncovered security leaders’ attitudes about cyber readiness and artificial intelligence (AI). It found that 9 in 10 security professionals think cloud security has improved in the last five years and is more effective at protecting against data leakage and unauthorized access. Furthermore, the survey discovered that more than 80% of security leaders believe AI-based video analytics will have a large influence on the future of proactive physical security solutions. 

https://www.securitymagazine.com/articles/100760-7-in-10-organizations-will-spend-more-on-physical-security-systems


5 key elements of cyber simulation exercises to boost cyber resilience

There are two main objectives that organizations typically focus on while reducing cyber risk. First, reducing the frequency of cyber incidents materializing, which usually comprises traditional cybersecurity measures and risk mitigation activities. Second, reducing financial loss and other impacts to the organization when they occur, which is where cyber resilience comes in. In achieving both these objectives, cyber simulation exercises play a central role because people have a major role to play in preventing, detecting, responding and remediating cyber incidents.

In certain high-risk environments, organizations may find it impractical to solely prioritize prevention and detection. In such cases, it is beneficial to shift focus towards building resilience, including response, containment and recovery of incidents. Equipping all stakeholders in the organization to handle these challenging situations should be a priority, and allocating time efforts, and resources towards this strategy is advisable. Now, let’s delve into the key elements required to design simulation exercises aimed at enhancing cyber resilience.

1. Preparedness

The element of preparedness is similar to the French culinary concept of “mise en place,” which describes the notion of being well prepared in advance for a hostile and dynamic work environment: the setup, the ingredients, the tools needed for cooking. This can also apply to cyber exercises — understanding the organization’s systems, processes, security approaches, and vulnerabilities; designing realistic scenarios based on specific security concerns (i.e., ransomware, supply chain attacks, DDoS, advanced persistent threats) and measuring how various stakeholders respond and react to different situations.

2. Relevance

The scenarios and tests being conducted must be relevant and contextual for the audience that is participating and must be tailored to the organizational objectives. For example, while dealing with the security team, simulations should be more focused on individuals that are operating a SOC (security operations center) or security analysts responsible for managing endpoints and cloud environments. Ensure that the exercise aligns with the organization’s culture, technology, and security expectations. The exercise should be designed in a way that supports the organization’s technology and security strategies, ultimately meeting the desired objectives by the end of the exercise.

3. Immersion

Simulation exercises must be immersive enough so that participants believe they are dealing with a real-life incident. To create a scenario that’s more realistic, facilitators can seek participation from key internal and external stakeholders. Internal stakeholders are basically employees while external stakeholders can include customers, suppliers, business partners and insurers.  

4. Challengingness

“Challengingness” is meant to express the quality or degree of something that is challenging. Simulation exercises should be engaging, intellectually stimulating and competitive. One way to achieve this is by implementing the exercises as dynamic games using custom applications. External stakeholders, such as actors playing the roles of media or government representatives, can provide real-time feedback to participants. The idea is to challenge the audience, pushing them to test their quick-thinking, decision-making, communication, delegation, stakeholder management, incident coordination and other skills needed for an effective cyber response. 

5. Responsiveness

There’s a famous quote, “No battle plan ever survives first contact with the enemy.” It means that regardless of how much preparation is done, or how well documented a processes or the playbooks are, security leaders are never quite know for sure whether people will perform exactly how they’d expect them to, particularly when dealing with a lot of uncertainty. Security leaders need to test and test regularly; they need to test with various audiences and test how the audience responds even to the most unlikely or adverse cyber conditions. They also need to look at how the organization transitions from response to containment, all the way through recovery and resumption.

Cyber simulation isn’t just resilience, it’s also cyber assurance                 

It’s important to appreciate and understand that a cyber simulation exercise is just one of many assurance activities to perform within an organization to infer how ready an organization is for a major cyber incident. Just like conducting a security audit, a controls gap analysis, a business continuity test, pen testing, red team, blue team, purple team testing etc. a cyber simulation exercise is also complementary to other assurance activities. Again, the results of other assurance activities will influence and shape how these cyber simulation exercises should be designed and how they should be run for the respective audiences. When looking at the observations and findings from these exercises, it’s often very clear that there are several implications for organizations, both in their ability to respond to a major cyber incident as well as long term risk implications.

Instead of waiting for a crisis to strike and then scrambling or panicking, it is advisable that organizations adopt a process of preparation and improvement. Working with an outside partner that is independent of office dynamics and workplace politics may be the best option. Cyber simulation exercises are about future-proofing cyber resilience, serving as an assurance activity to assess an organization’s readiness for cyber incidents.                          

https://www.securitymagazine.com/articles/100762-5-key-elements-of-cyber-simulation-exercises-to-boost-cyber-resilience