An intelligent application future hinges on using responsible AI
As enthusiasm for AI builds and regulation gains momentum, investing in “doing generative AI” responsibly and ethically is not just the right thing to do — it will give companies a competitive advantage. Responsible AI helps mitigate operational, financial and competitive risks. Plus, data shows that companies leveraging responsible AI practices may be better positioned to attract and retain talent.
Unfortunately, there’s no industry standard for what responsible AI should look like. Stanford researchers found that companies building AI test their models against different benchmarks and testing methods, like TruthfulQA or Toxic Gen. This complicates efforts to compare models, and analyze the risks and limitations of the models that enterprises are deploying or using. Improving AI posture can start now. Here are a few things for leaders to consider:
Start with dynamic and practical frameworks to close the information gap
Understanding generative AI and how it works is key to defining responsible AI and improving AI practices. Many CISOs are nervous about deploying AI due to how broadly it expands their attack surface and risk exposure. Until they are more comfortable with what they can do to defend against these risks, their organizations are unable to pursue valuable generative AI use cases. That’s why some colleagues began developing an AI security framework designed to help CISOs understand AI system components and associated security risks.
This isn’t limited to CISOs. Leaders excited about generative AI also need to understand where things can go wrong if they don’t build responsibly. As risk grows, leaders must get clear on the different financial, environmental, and ethical risks that come with this space. But they can’t commit to responsible innovation without first identifying what that actually looks like for their organization. For example, per that same Stanford study, vulnerabilities in foundation models are getting more complex. Researchers are finding more strategies to get models to exhibit harmful behavior that don’t exist in most general red teaming efforts.
Make security and safety the number-one priority
The core tenets of responsible generative AI can be broken down into three main categories: ethical, governance and design.
Ethical AI means that models and data follow the cultural values of those developing and deploying them. In most contexts, that means they are human-centric, fair and safe. AI should be created to help people, prioritize the human experience and promote equitable outcomes.
Governance imposes ongoing accountability and observability on AI-based applications. This means that a person or group retains responsibility for outcomes and can make any needed changes over time. The AI must be compliant with data privacy, copyright, intellectual property and model regulations of the jurisdictions of its operation. It should seek to minimize private information collection, track that data’s use and anticipate the need for data deletion in the future.
Responsibly designed AI means that AI is built to be interpretable and explainable to the best extent possible. It is efficient (e.g., using smaller models that require less compute at training or inference), therefore being more sustainable. The system should be built to be resilient to technical interruptions or adversarial attacks.
Security and safety are central to each pillar. Controls that protect customer data and company IP are table stakes, as is resiliency to technical interruptions or adversarial attacks. Organizations must deploy AI systems with encryption, network controls, data governance and auditing to ensure that the entire AI workflow is protected and monitored for vulnerabilities or breaches. Those who don’t keep these controls in mind risk system infiltration, data breaches or exfiltrations, business disruptions and more; there are massive legal, financial, strategic and reputational damages on the line from these types of attacks.
Curate, screen and layer to create custom models best suited for the organization
While generative AI technology continues to evolve, thoughtful regulation is necessary to uphold responsible AI development across the board. In the interim, there are a few steps companies can take to improve their AI security posture and lay the groundwork towards better, more responsible practices:
Curate. Companies can opt to use smaller, focused sets of data for training or fine-tuning that are carefully adjusted to remove risks specific to their business. AI is only as good as the data it uses, so good data hygiene and governance is essential as a first step for curation.
Screen. AI and ML teams can implement filtering capabilities and risk-based scores (e.g. toxicity labeling) to both the prompt and the output. These filters should apply to both the prompts and responses for best effect.
Layer. Teams can limit what actually interacts with the base model through prompt engineering and grounding. Retrieval-augmented generation (RAG) is a common and cost-effective way to constrain responses to what is in a corpus of provided text that serves as a layer.
From an enterprise use perspective, intentional model choice should underscore all of this. Shared, off-the-shelf offerings are, in many ways, insufficient for the enterprise in regard to responsible AI principles. For example, consider how a generalized model trained off of broad, web-based data would fare in a healthcare setting. The same way a person on the street would be unlikely to understand doctors’ reports, a large model isn’t customized to the necessary level to help doctors with specialized tasks.
Consider two healthcare tasks: recommending post-operative care protocols and predicting post-operative hospital readmittance. A custom model could be trained on curated health records to generate post-operative instructions based on other patients’ histories. To do this, patient names and other identifying information must be suppressed to ensure privacy. Since physicians often have their own unique way of giving instructions, RAG could be employed to further tailor the language of response. Doctors should also review all of the generated instructions for accuracy and make any necessary changes before they go to the patient. The model could then continue to be tuned with updated, verified instructions from physicians.
Separately, hospital readmission is typically treated as a classification model rather than a generative one. This could be handled with a far less complex model with increased transparency and explainability and far less cost.
Identifying a model that makes sense for the business objective (avoiding the harmful environmental impacts associated with creating and using unnecessarily large hyperscale models) is central to responsible, secure AI use.
Responsible controls for tomorrow and beyond
Generative AI is moving fast, but there’s no need to break things. The advancement of generative AI relies on building trust in intelligent applications through responsible practices in the deployment and use of the technology.
As regulation begins to crystallize, companies must stay ahead. Maintain data hygiene and governance best practices to ensure that outputs are high-quality and reflect the technology’s intended use. Keep the ethical, governance and design principles at the center of all responsible AI deployment decisions with the goal of creating robust and resilient systems that maintain accountability and trust.
Approcci integrati per la governance del rischio cibernetico nella Supply Chain ICT
Introduzione
La crescente dipendenza dalle tecnologie digitali e l’interconnessione delle catene di approvvigionamento hanno introdotto nuove opportunità e, contemporaneamente, esposto le organizzazioni a rischi cibernetici sempre più sofisticati. La sicurezza della Supply Chain ICT è diventata una priorità strategica, considerando l’ampia gamma di attacchi informatici che possono compromettere l’integrità dei dati, la continuità operativa e la reputazione aziendale.
Questo articolo si concentra sull’analisi della governance del rischio cibernetico, esplorando la sinergia tra gli approcci manageriali, economici, finanziari e di strategia competitiva nella gestione della sicurezza della Supply Chain ICT. L’obiettivo è fornire un quadro integrato per affrontare le sfide emergenti, valutare l’impatto finanziario delle violazioni della sicurezza, gestire le risorse finanziarie in modo efficiente e sfruttare la sicurezza cibernetica come fattore differenziante per la competitività aziendale.
Attraverso l’analisi degli approcci e di casi studio, si mira a fornire un contributo significativo alla comprensione di come una visione integrata degli stessi possa plasmare una governance del rischio cibernetico completa e adatta al contesto della Supply Chain ICT. In conclusione, il quadro delineato offre un’opportunità per affrontare le sfide emergenti in modo sistemico, posizionando la sicurezza cibernetica quale nuovo obiettivo di valore della strategia aziendale e della competitività nel panorama digitale globale.
Background
Supply Chain ICT: interconnessione e complessità
La definizione di ciò che costituisce la Supply Chain dell’Information and Communication Technology (ICT) si è evoluta ampiamente nel corso dei decenni.
Dalla prima definizione che collegava la Supply Chain ICT alle attività online intraprese dall’azienda o dai fornitori[1] (Barlow e Li, 2007[2]; Sindhuja e Kunnathur, 2015[3]) alla più recente, che la pone quale elemento principale in grado di rappresentare il tessuto vitale dell’economia digitale contemporanea, ciò che diventa interessante è l’uso di termini legati alla “creazione di valore” (letteralmente “value creation”[4]).
Kim e Im (2014) ritengono infatti che la Supply Chain ICT sia “an effective value chain”[5].
Riprendendo una definizione successiva a quella di Barlow and Li (2007)[6], la Supply Chain ICT viene presentata come “the entire set of key actors and their organisational and process-level interactions that plan, build, manage, maintain, and defend the IT system infrastructure”[7] (Boyson, Corsi e Rossman, 2009) e, inoltre, come “a globally distributed and dynamic collection of people, process, and technology” (Simpson, 2010)[8].
Caratterizzata da una rete intricata di fornitori, produttori e distributori, la Supply Chain ICT è, quindi, il fondamento su cui si basa la distribuzione di prodotti e servizi digitali all’interno di un’organizzazione. Purtuttavia la sua interconnessione globale, sebbene apporti notevoli vantaggi in termini di efficienza e accesso alle risorse, introduce concomitantemente una serie di sfide in termini di sicurezza cibernetica.
Per questi motivi possiamo assumere che la Supply Chain ICT sia un sistema aperto, dinamico e complesso.
Rischio Cibernetico: Minacce in Evoluzione
Le minacce cibernetiche si sono evolute negli ultimi 20 anni in modo esponenziale, mettendo a repentaglio la sicurezza di reti, sistemi e dati lungo tutta la Supply Chain ICT. Da attacchi ransomware a sofisticate campagne di phishing, le organizzazioni sono esposte a una gamma sempre più ampia di minacce. La complessità di queste minacce è ulteriormente accentuata dalla presenza di fornitori esteri, dalla globalizzazione della Supply Chain e dalla rapida evoluzione delle tecnologie ICT.
Relativamente a ciò, storicamente diversi sono stati i tentativi di individuare framework teorici per classificare i differenti rischi cyber che impattano la Supply Chain ICT. Ognuno di essi però, basandosi su ipotesi iniziali restrittive, non riesce a raccogliere l’insieme completo di rischi, denotando quindi dei limiti applicativi.
Si pensi ad esempio all’approccio di Gordon and Ford (2006)[9] e di Urciuoli et al. (2013)[10], che classifica i rischi in Type I (derivanti da incidenti causati da phishing, furto delle informazioni e manipolazione di dati o servizi) e in Type II (derivanti da incidenti causati da cyberstalking e molestie, manipolazione o ricatto del mercato azionario e spionaggio aziendale), il cui limite è il concentrarsi solo sugli atti deliberati compiuti da attori malintenzionati.
Allo stesso modo, il National Cyber Security Centre del Regno Unito (2016)[11] classifica i rischi informatici in attacchi targeted (i.e., spear-phishing, denial of service, ecc.) e untargeted (i.e., phishing, ransomware, scanning, ecc.), trascurando quelli derivanti da guasti (letteralmente physical breakdown) o insider threats.
Da qui la necessità di elevare il concetto di rischio al livello di business, valutandolo attraverso un approccio che ci permetta di sviluppare una classificazione olistica dei rischi.
Obiettivi della governance del rischio cibernetico nella Supply Chain ICT
Alla luce di quanto detto sopra, l’obiettivo principale della governance del rischio cibernetico nella Supply Chain ICT è garantire l’integrità, la riservatezza e la disponibilità delle informazioni critiche attraverso un approccio che superi il limite tecnologico, che vada oltre la mera conformità normativa e che abbia caratteristiche di proattività.
La sicurezza cibernetica deve essere considerata come una componente strategica e integrata nella gestione complessiva dell’azienda, al fine di proteggere l’infrastruttura critica e mantenere la fiducia degli stakeholder interni ed esterni.
Nella prossima sezione esploreremo come gli approcci manageriali, economici, finanziari e di strategia competitiva possano essere sinergicamente integrati per affrontare le sfide uniche della governance del rischio cibernetico nella Supply Chain ICT. La combinazione di queste prospettive offrirà un quadro completo per la gestione delle minacce cibernetiche, consentendo alle organizzazioni di adattarsi dinamicamente a un panorama in continua evoluzione e di emergere come leader resilienti nell’era digitale.
Governance integrata del rischio cibernetico
La gestione efficace del rischio cibernetico nella Supply Chain ICT richiede un approccio integrato che unisca prospettive manageriali, economiche, finanziarie e di strategia competitiva, di cui in Figura 1 si fornisce un diagramma di sintesi.
Questa sezione esplorerà come tali approcci possano convergere sinergicamente per fornire una governance completa e resiliente del rischio cibernetico.
Figura 1 – Governance del Rischio Cibernetico Integrata
Approccio Manageriale
Leadership Strategica
L’adozione di una leadership strategica in materia di sicurezza cibernetica, a maggior ragione se i rischi da gestire sono quelli indotti dalla catena di approvvigionamento, implica il coinvolgimento diretto del Top Management nell’identificazione delle minacce e nello sviluppo di strategie a lungo termine. Questo coinvolgimento dovrebbe manifestarsi attraverso la definizione di una visione chiara della sicurezza cibernetica, l’allocazione di risorse adeguate e la promozione di una cultura di sicurezza all’interno dell’organizzazione. Inoltre, i leader dovrebbero essere attivamente coinvolti nella definizione di obiettivi chiave di sicurezza e nel monitoraggio continuo delle prestazioni[12].
Questo approccio può essere sintetizzato nei seguenti punti:
Visione e impegno del Top Management
Il primo passo da fare, da parte dell’organizzazione, per supportare al meglio la strategia di gestione del rischio cyber nella Supply Chain ICT è avere una struttura di governance chiara[13], in cui il Top Management è in grado di definire una visione precisa degli obiettivi di sicurezza cibernetica dell’organizzazione, allineati agli obiettivi aziendali generali[14].
Il supporto del Top Management, in letteratura, è sempre citato come un fattore critico per l’implementazione di una corretta strategia di governance[15], sebbene sia assolutamente riconosciuto per la sua importanza[16].
Ciò che quindi deve essere costruito all’interno dell’organizzazione è una nuova visione, un processo di cultural shift, in cui il supporto effettivo del Top Management si traduce nell’inseguimento di un nuovo mindset riguardo la sicurezza cibernetica e la gestione dei rischi nella Supply Chain ICT, evidenziando l’importanza della sicurezza cibernetica a tutti i livelli dell’organizzazione.
Leadership esecutiva e coinvolgimento attivo
Come già avviene in alcuni settori specifici – in cui le norme settoriali, ovvero l’interpretazione di esse da parte delle autorità competenti, hanno portato ad una netta posizione sull’argomento – il responsabile per l’esecuzione della strategia di sicurezza ICT deve essere coinvolto attivamente nelle decisioni strategiche dell’organizzazione, per garantire che la sicurezza cibernetica sia una considerazione fondamentale a livello manageriale.
Reich e Benbasat (2000)[17] fanno riferimento a questa visione condivisa, in cui la leadership e il Top Management aziendale condividono una visione comune del modo in cui gli obiettivi di sicurezza cibernetica contribuiranno al successo dell’impresa.
In tal senso, il Top Management dovrebbe integrare la sicurezza cibernetica nei processi decisionali di ogni dipartimento aziendale, garantendo che sia una componente trasversale ed essenziale in tutte le fasi del business.
Ciò permette ai processi di sicurezza cibernetica una portata a livello di intera organizzazione, contribuendo ad allineare la visione con la strategia aziendale in tema di gestione della Supply Chain ICT.
Gestione del cambiamento e agilità organizzativa
La leadership deve essere pronta ad adattarsi rapidamente alle minacce emergenti, incorporando un approccio dinamico e agile nella gestione del rischio cibernetico.
Teece (1997)[18] si riferiva alle “capacità dinamiche” di un’organizzazione come a quelle che permettono alla stessa di integrare, costruire e riconfigurare le competenze interne ed esterne per affrontare ambienti in rapida evoluzione. In un’epoca di agilità e complessità organizzativa le competenze, come la resilienza, l’adattabilità e la capacità di far fronte alle innovazioni tecnologiche, sono fondamentali per la sopravvivenza. Allo stesso modo, le organizzazioni che adottano una cultura di fiducia (“trust”, come meglio specificato successivamente) e coinvolgimento possono creare una capacità di maggiore resilienza nei confronti della sicurezza informatica.
In tal ottica deve essere promossa una comprensione condivisa del cambiamento e degli scenari di rischio, per garantire che tutti siano consapevoli delle nuove minacce e delle best practices di sicurezza.
Una comprensione condivisa che aiuta la leadership a garantire risorse dedicate per l’iniziativa, a costruire team di coalizione efficaci per guidare il cambiamento nonché a fornire una visione chiara del progetto in tutta l’organizzazione.
Comunicazione efficace e coinvolgimento degli stakeholder
La leadership deve comunicare chiaramente i rischi cibernetici all’intera organizzazione, fornendo informazioni trasparenti sulle minacce e sulle strategie di mitigazione e promuovendo la collaborazione tra i dipartimenti con il coinvolgimento della Supply Chain ICT nella pianificazione e nell’attuazione delle strategie di sicurezza.
Nello sviluppo di un processo di “trust”, il management svolge un ruolo importante nella comunicazione del messaggio di sicurezza informatica in tutta l’organizzazione[19] e anche al di fuori della stessa, agli stakeholder esterni.
Collaborazione e comunicazione
La collaborazione e la comunicazione sono cardini per un approccio manageriale efficace alla sicurezza cibernetica. Un’efficace gestione del rischio cibernetico richiede la partecipazione di team multidisciplinari che comprendano IT, ufficio legale, risorse umane e altri reparti pertinenti. La comunicazione dovrebbe essere chiara e diretta, con l’istituzione di canali regolari per la condivisione di informazioni cruciali sulla sicurezza. La promozione di una cultura di sicurezza attraverso la formazione e la sensibilizzazione è altrettanto importante per coinvolgere tutti i membri dell’organizzazione.
I quattro pilastri su cui si basa questo approccio sono di seguito elencati:
Comunicazione efficace
La trasparenza nelle comunicazioni diventa un fattore abilitante concreto se si riesce a comunicare apertamente ai dipendenti e agli stakeholder i rischi cibernetici, spiegando in modo chiaro le minacce potenziali e le misure di mitigazione.
Il ruolo che il management svolge nel comunicare un messaggio chiaro in tutta l’organizzazione è spesso citato in letteratura[20]. Allo stesso modo, l’esecuzione di programmi di formazione sulla sicurezza informatica per i dipendenti aiuta anche a sviluppare una maggiore comprensione della sicurezza.
Questo porta a implementare campagne di sensibilizzazione periodiche per educare il personale sulle best practices di sicurezza e sulla consapevolezza delle minacce.
Collaborazione interfunzionale
Il coinvolgimento di diverse competenze è teso a creare team di sicurezza cibernetica multidisciplinari e comitati interfunzionali che coinvolgono esperti tecnici, legali e di gestione per affrontare in modo completo le nuove sfide il cambiamento culturale (di cui abbiamo parlato nei punti precedenti).
Un cambiamento culturale richiede un’attenzione manageriale significativa, in cui i manager non si concentrano solo su “ciò che facciamo”, ma si muovono in modo incrementale verso una migliore comprensione di “come facciamo le cose”, che supporta un’organizzazione più resiliente dal punto di vista informatico[21]. Lo sviluppo di un’organizzazione resiliente, in cui la Supply Chain è allineata all’interno di un ecosistema di rete, supporta ulteriormente tale mentalità culturale, conducendo altresì a facilitare la possibilità di organizzare esercitazioni congiunte di risposta agli incidenti che coinvolgono rappresentanti di diverse funzioni aziendali per garantire una risposta coordinata.
Strumenti di comunicazione sicuri
L’utilizzo di strumenti sicuri e di piattaforme di comunicazione implementate ad hoc per facilitare la collaborazione interna senza compromettere la sicurezza delle informazioni rappresenta un ulteriore vantaggio, ulteriormente accresciuto se per le comunicazioni riservate, utilizzare canali sicuri e crittografati per proteggere le informazioni da accessi non autorizzati.
Gestione delle relazioni con gli stakeholder
Coinvolgere attivamente fornitori, clienti e altri partner di business nella definizione delle strategie di sicurezza e nell’implementazione delle misure di mitigazione porta a stringere partnership più forti e a rafforzare, quando non a stabilire, rapporti regolari con le parti interessate attraverso riunioni periodiche e report dettagliati sulla sicurezza atti a garantire un dialogo costante.
Approccio economico
Analisi costo-beneficio
Negli ultimi due decenni, gli sviluppatori e i ricercatori nel campo della sicurezza cibernetica si sono resi conto che le soluzioni tecnologiche da sole non sono sufficienti a risolvere i problemi[22] e, quindi, hanno iniziato a studiarli anche da una prospettiva economica[23],[24].
L’analisi costo-beneficio è uno strumento chiave per la selezione e la prioritizzazione delle misure di sicurezza cibernetica. Questa analisi dovrebbe comprendere la valutazione dei costi diretti e indiretti associati alle minacce cibernetiche, nonché i benefici attesi dalle contromisure implementate. La valutazione dovrebbe essere dinamica, tenendo conto delle evoluzioni delle minacce e delle tecnologie di sicurezza. Le organizzazioni dovrebbero mirare a massimizzare il valore di sicurezza per ogni investimento effettuato.
Gli elementi dell’analisi costo-beneficio possono essere sintetizzati in:
Costi diretti, che includono i costi associati all’implementazione di misure di sicurezza cibernetica, come l’acquisto di hardware, software e la formazione del personale, nonché la manutenzione continua delle soluzioni.
Inoltre, si può ragionevolmente ritenere che i costi diretti incorporino altresì i costi derivanti da attività di risposta a incidenti e processi di recupero dopo una violazione[25].
Costi indiretti, che includono la stima dei costi legati alla perdita di produttività dovuta a interruzioni del servizio o rallentamenti operativi causati da attacchi cibernetici e valutano i costi a lungo termine derivanti da danni alla reputazione dell’azienda, come la perdita di clienti o partner commerciali.
Benefici, derivanti dalla riduzione del rischio del verificarsi di attacchi cibernetici. La stima di questi benefici può essere complessa ma è essenziale per valutare l’efficacia delle misure di sicurezza.
È bene notare che devono essere considerati benefici anche quelli derivanti dalla conformità a normative e regolamentazioni di sicurezza, che possono evitare multe e sanzioni.
Allo stesso modo, i metodi di analisi possono essere divisi in:
Metodi quantitativi, che cercano di assegnare valori monetari ai costi e ai benefici[26]. Ad esempio, possiamo quantificare la perdita finanziaria attesa in caso di violazione e stimare i risparmi derivanti dalla prevenzione di tale violazione.
In questo caso, ciò che esprime il beneficio netto rispetto ai costi totali è il calcolo del Return on Investment – ROI[27]. Un ROI positivo indica un investimento che produce un guadagno.
Metodi qualitativi, che considerano qualitativamente il livello di rischio associato a diverse minacce e la capacità di mitigare tali rischi con le misure di sicurezza cibernetica.
In questo caso, viene valorizzata in modo qualitativo la valutazione del valore della reputazione aziendale e la percezione di affidabilità che derivano dall’implementazione di solide pratiche di sicurezza.
Data la natura della Supply Chain, per le assunzioni fatte nel precedente paragrafo 2.1, l’analisi che andremo a svolgere sarà un’analisi dinamica e adattiva, che ci permette di considerare l’evoluzione delle minacce cibernetiche nel tempo. L’approccio dinamico ci permette di adattarci alle nuove minacce emergenti e di incorporare il costo e il beneficio associato all’adattamento e all’aggiornamento continuo delle misure di sicurezza per affrontare le minacce in evoluzione.
ROI degli Investimenti di Sicurezza
Il calcolo del Return on Security Investment – ROSI[28][29], ovverosia del ROI calcolato sugli investimenti di sicurezza, è fondamentale per misurare l’efficacia delle iniziative di sicurezza cibernetica per valutare i valori ottenuti dagli stakeholder nell’ecosistema di condivisione delle informazioni sulla cibersicurezza. La metrica del ROSI consente alle organizzazioni di valutare quanto valore aggiunto ottengono rispetto ai costi sostenuti.
Inoltre, può consentire di valutare tutti gli stakeholder esterni nell’ecosistema di condivisione delle informazioni sulla sicurezza informatica, in linea con il processo di “trust” visto in precedenza, anche attraverso lo studio di incentivi[30] e specifiche metriche[31].
I decision maker dovrebbero valutare regolarmente il ROSI per garantire che gli investimenti in sicurezza siano allineati agli obiettivi aziendali e possano adattarsi alle mutevoli minacce cibernetiche.
Definiamo ora gli elementi che abilitano l’analisi del ROSI:
Calcolo del ROSI
Il ROSI si calcola sottraendo il costo dell’investimento di sicurezza dai benefici ottenuti, quindi dividendo questo risultato nuovamente per il costo dell’investimento.
La formula è:
Costi
Il costo dell’investimento include il costo di acquisizione, implementazione e configurazione delle soluzioni di sicurezza, che possiamo definire “Costo iniziale”, e i “Costi operativi” che coprono i costi continuativi, come manutenzione, formazione del personale e aggiornamenti.
Benefici
A loro volta, i benefici possono essere intesi come somma di due fattori:
(a) “Riduzione delle perdite”, che includono i risparmi derivanti dalla riduzione delle perdite dovute a incidenti di sicurezza, compresi i danni finanziari diretti e le perdite di produttività;
(b) “Prevenzione delle violazioni”, che considera i benefici derivanti dalla prevenzione di violazioni, come i costi legali evitati e il mantenimento della fiducia dei clienti.
Con questi ingredienti, possiamo procedere all’analisi del ROSI che, come abbiamo visto nel paragrafo 3.2.1, possiamo affrontare attraverso l’uso di:
Metodi quantitativi
Che ci permettono di effettuare:
una “valutazione monetaria dei benefici” attraverso il calcolo: (a) delle “Stime delle perdite”, che utilizza stime quantitative delle perdite finanziarie attese in caso di violazione e può derivare da modelli di valutazione del rischio; (b) del “Valore della prevenzione”, che stima il valore finanziario di prevenire attacchi e violazioni, considerando sia i costi diretti che quelli indiretti;
una “valutazione dei benchmarking” attraverso: (a) l’“Analisi dei dati storici”, utilizzati per confrontare l’efficacia delle misure di sicurezza rispetto a situazioni passate, aiutando a stabilire un punto di riferimento per la valutazione del ROSI; (b) l’“Analisi dei benchmark di settore”, che confrontano il ROSI con i benchmark per determinare come si posizioni l’organizzazione rispetto agli standard del settore.
Metodi qualitativi
Che ci permettono di apprezzare:
i valori di “reputazione e affidabilità” attraverso: (a) l’“Impatto sulla reputazione”, che valuta qualitativamente come la sicurezza cibernetica influisce sulla reputazione del fornitore e sulla percezione di affidabilità che l’organizzazione ha dello specifico partner; (b) la “Fiducia del cliente”, che considera la fiducia degli utenti nell’azienda come un indicatore qualitativo del successo delle iniziative di sicurezza sulla Supply Chain ICT;
la capacità di “adattabilità delle soluzioni”, che valuta la capacità delle soluzioni di sicurezza di adattarsi a cambiamenti nel panorama delle minacce e nella crescita dell’organizzazione attraverso le caratteristiche di scalabilità e flessibilità delle stesse.
Come precedentemente detto, queste analisi hanno un senso se riusciamo a svolgerle in modo dinamico e adattivo. Per far ciò, il calcolo e la successiva analisi del ROSI devono prendere in considerazione gli scenari futuri, inclusi nuovi tipi di minacce e cambiamenti nel panorama cibernetico, nonché l’evoluzione delle tecnologie di sicurezza e l’adozione di nuove soluzioni.
Inoltre, l’analisi del ROSI dovrebbe essere periodica e adattata a nuovi dati, nuove minacce e cambiamenti nelle operazioni aziendali, incorporando il feedback del mercato e delle parti interessate per migliorare continuamente le strategie di sicurezza e l’efficacia delle misure.
È importante notare che il successo dei nostri investimenti di sicurezza in termini di creazione di valore diventa, specie alla luce di quanto visto nel primo punto descritto nei metodi qualitativi, co-creazione di valore[32], da affrontare su due livelli: (i) l’estrazione di valore da enormi volumi di informazioni disponibili in ambienti aperti, dinamici e complessi, come è appunto la Supply Chain ICT; (ii) il miglioramento delle percezioni degli utenti interni all’azienda.
La letteratura ha indagato direttamente la sicurezza e la privacy come un’istanza di co-creazione di valore[33],[34]. Nell’ambito di un approccio collaborativo in materia di sicurezza[35], proposto nel precedente paragrafo 3.1.2, la condivisione delle informazioni tra stakeholder interni – il cui ruolo cambia verso la partecipazione proattiva alla creazione di valore in ambito cibernetico – e Supply Chain ICT potrebbe favorire l’istituzione di meccanismi di prevenzione degli incidenti, aumentando i benefici e ottenendo un ROSI più alto.
Approccio finanziario
Gestione delle risorse finanziarie
La gestione oculata delle risorse finanziarie richiede un approccio basato sulla prioritizzazione e sull’ottimizzazione. Le organizzazioni dovrebbero identificare le aree critiche e allocare risorse finanziarie in modo proporzionato al livello di rischio, soprattutto quando questo è associato alla Supply Chain ICT.
La creazione di un budget dedicato alla sicurezza cibernetica, con la flessibilità necessaria per rispondere alle nuove minacce, è cruciale. La gestione finanziaria deve essere dinamica, con una revisione periodica degli investimenti in base all’evoluzione delle minacce.
Per studiare questo approccio, utilizziamo lo stesso workflow pensato per il paragrafo 3.2, andando a definire preliminarmente gli elementi della gestione finanziaria, e cioè:
Risorse necessarie
L’analisi del rischio identifica le aree a rischio elevato che richiedono investimenti finanziari significativi. Questa analisi dovrebbe basarsi sulla valutazione del rischio cibernetico e sulla prioritizzazione delle minacce.
Budget dedicato
Attraverso l’allocazione delle risorse, l’organizzazione stabilisce un budget dedicato alla sicurezza cibernetica, tenendo conto delle priorità identificate dall’analisi del rischio. L’allocazione delle risorse dovrebbe essere proporzionata al livello di rischio e all’importanza delle risorse coinvolte, anche in termini di accordi commerciali con i partner della Supply Chain ICT.
Definiti gli elementi dell’analisi finanziaria, la stessa potrà essere affrontata, anche in questo caso, attraverso l’uso di:
Metodi quantitativi
Che ci permettono di calcolare:
il “Costo effettivo delle soluzioni”, attraverso la valutazione del rapporto costo/beneficio di ogni soluzione di sicurezza considerata, determinando quali soluzioni offrono il massimo beneficio rispetto ai costi sostenuti;
la “Riduzione dei costi residui”, misurata attraverso l’ottimizzazione delle risorse, garantendo che ogni investimento sia utilizzato in modo efficiente e che non ci siano sprechi finanziari.
Metodi qualitativi
Che ci permettono di apprezzare:
la “Concentrazione delle risorse finanziarie”, attraverso l’analisi della densità di allocazione delle stesse rapportata alla magnitude delle aree di maggior rischio nella Supply Chain ICT, determinate grazie alla prioritizzazione delle minacce in fase di analisi del rischio fatta sulla base della loro gravità e probabilità di occorrenza;
la “Conformità normativa”, che deriva dall’analisi fatta per valutare la “Concentrazione delle risorse finanziarie” ma ci permette di considerare con un grado di detenzione maggiore, ovverosia con un occhio di attenzione, gli investimenti necessari per mantenere la conformità, contribuendo a evitare multe e sanzioni finanziarie.
L’ultimo passaggio è quello di rendere questa analisi dinamica e adattiva. Obiettivi che si realizzano con una revisione regolare del budget per adattarsi a nuove minacce e alla rapida evoluzione del panorama cibernetico, nonché con una flessibilità finanziaria per rispondere a incidenti di sicurezza improvvisi e alle necessità di emergenza indotta dalla indisponibilità dei servizi forniti dalla Supply Chain, senza compromettere altre aree operative.
Assicurazioni e finanza strutturata
L’uso di assicurazioni contro le minacce cibernetiche e strumenti di finanza strutturata può contribuire a mitigare i rischi finanziari derivanti da violazioni della sicurezza. Le organizzazioni dovrebbero valutare attentamente le opzioni disponibili e adattarle alle proprie esigenze specifiche. Le assicurazioni possono fornire un meccanismo di trasferimento del rischio finanziario, mentre la finanza strutturata può consentire alle organizzazioni di gestire le conseguenze finanziarie attraverso strumenti come i derivati finanziari o l’emissione di bond.
Proviamo a valutare ora il ruolo e l’effetto che questi due elementi avrebbero sul nostro processo integrato di governance del rischio cibernetico nella Supply Chain ICT.
Ruolo delle assicurazioni L’azienda deve valutare attentamente il proprio profilo di rischio cibernetico per determinare la necessità di assicurazioni. Ciò, può includere una valutazione delle potenziali perdite finanziarie[36] dovute a violazioni della sicurezza, svolta secondo il processo di analisi visto nel precedente paragrafo 3.3. Tenendo conto delle potenziali perdite finanziarie, l’azienda deve strutturare la polizza assicurativa attraverso la definizione di una copertura adeguata, assicurandosi, quindi, che la polizza copra un’ampia gamma di rischi, inclusi danni finanziari diretti, spese legali, costi di ripristino e perdite di reddito dovute a interruzioni delle operazioni. Tutto ciò può essere accelerato e meglio indirizzato grazie ad un’attenta partnership con assicuratori specializzati in rischi cibernetici, che comprendano le sfide uniche associate alle minacce informatiche.
Ruolo della finanza strutturata Dagli anni ‘90, le assicurazioni sul rischio cibernetico si sono evolute per affrontare i crimini informatici emergenti come i Data Breach e il ransomware. Purtuttavia, negli ultimi anni sono emersi nuovi veicoli di trasferimento del rischio informatico[37], come i prodotti di capital market “cyber cat bond”[38], annunciati nel 2023. L’obiettivo di questa sezione non vuole essere quello di analizzare nel dettaglio le caratteristiche di questi nuovi veicoli di trasferimento del rischio ma stimolare una riflessione sulla possibilità di esplorare l’uso di derivati finanziari per mitigare il rischio finanziario derivante da perdite causate da violazioni della sicurezza cibernetica, ovvero esaminare la possibilità di emettere titoli garantiti da rischi cibernetici come mezzo per trasferire parte del rischio finanziario a investitori interessati.
Applicando la metodologia usata in precedenza, in questo caso, l’analisi quantitativa degli elementi “Assicurazioni” e “Finanza strutturata” ci permette:
nel primo caso, di utilizzare analisi attuariali per determinare il premio assicurativo appropriato in base al livello di rischio cibernetico dell’azienda;
nel secondo caso di analizzare la struttura del portafoglio finanziario per garantire un equilibrio tra rischi e rendimenti.
Attraverso l’analisi qualitativa, invece, possiamo apprezzare:
i vantaggi derivanti dalla conformità a standard di sicurezza riconosciuti, che può portare a ridurre i premi assicurativi e migliorare la valutazione assicurativa;
l’efficacia della strutturazione finanziaria, attraverso la verifica della flessibilità della struttura finanziaria per adattarsi a minacce cibernetiche emergenti e nuovi scenari di rischio.
Approccio di Strategia competitiva
Differenziazione competitiva
La sicurezza cibernetica può diventare un elemento di differenziazione competitiva attraverso l’implementazione di misure robuste e la comunicazione attiva degli sforzi di sicurezza. Le organizzazioni dovrebbero evidenziare la loro attenzione alla sicurezza nei confronti dei clienti e dei partner commerciali, posizionandola come un valore aggiunto distintivo. La trasparenza riguardo alle pratiche di sicurezza e alle certificazioni ottenute può contribuire a costruire una reputazione di affidabilità.
Un aspetto sempre più riconosciuto nella creazione di vantaggio competitivo è quello teso a integrare la sicurezza nei processi di sviluppo del prodotto fin dalle fasi iniziali, seguendo il principio di “security by design”, per garantire che la stessa sia una componente essenziale delle nuove iniziative.
Questo, unito a metodologie di sviluppo agile, consente di dare un forte impulso ai processi di sviluppo messi in atto dalla Supply Chain ICT nonché una rapida risposta alle minacce emergenti, permettendo l’integrazione di feedback sulla sicurezza durante i cicli di test e produzione.
Parallelamente, lo stesso approccio può essere applicato sia alla protezione dei dati sensibili/personali – attraverso l’implementazione di una rigorosa identificazione e classificazione dei dati gestiti e/o trattati per mezzo dei beni e servizi messi a disposizione dalla Supply Chain ICT, garantendo che le risorse siano allocate in modo proporzionato al valore e alla sensibilità dei dati – sia alla proprietà intellettuale, implementando misure di sicurezza specifiche atte alla protezione del copyright, inclusi brevetti, algoritmi e informazioni strategiche, ovvero al knowledge transfer.
In questo contesto rispettare gli standard specifici del settore, quando applicabili, per garantire la conformità alle regolamentazioni settoriali, nonché ottenere certificazioni di sicurezza riconosciute a livello internazionale (come la ISO/IEC 27001) e/o seguire linee guida come quelle dettate dal Framework NIST, permettono di migliorare la credibilità della sicurezza dell’organizzazione e migliorare la differenziazione competitiva.
Last but not least, è importante ponderare investimenti in innovazioni tecnologiche, esplorando e adottando tecnologie emergenti che possano migliorare la sicurezza cibernetica, come la blockchain per la tracciabilità e l’intelligenza artificiale per l’analisi predittiva delle minacce. Ciò, anche collaborando attivamente con fornitori di tecnologie avanzate per sviluppare soluzioni innovative di sicurezza, sfruttando le competenze specializzate e rimanendo all’avanguardia nelle difese cibernetiche.
Collaborazione sicura con la Supply Chain
La collaborazione sicura con i partner della Supply Chain ICT è essenziale per garantire la sicurezza lungo tutta la catena di approvvigionamento.
Prima di instaurare una collaborazione, è sempre fondamentale condurre una due diligence approfondita per valutare la maturità e la sicurezza cibernetica dei potenziali partner nella Supply Chain. Ciò, anche in ottica di definizione di standard comuni di sicurezza che devono essere rispettati da entrambe le parti, garantendo un livello uniforme di sicurezza nell’intera catena di fornitura.
Implementare canali di comunicazione sicuri con i partner, utilizzando protocolli crittografati, permette di proteggere le informazioni scambiate e ridurre il rischio di intercettazioni malevole. In tal senso, risulta indispensabile fornire formazione continua sulla sicurezza cibernetica ai partner nella Supply Chain per assicurare una comprensione condivisa delle minacce e delle best practices.
Nell’adozione di canali sicuri di comunicazione con la Supply Chain, l’organizzazione dovrebbe considerare l’implementazione di strategie di condivisione graduale, iniziando con informazioni meno sensibili e aumentando la condivisione man mano che la fiducia e la sicurezza crescono, tenendo sempre ben a mente l’adozione del principio del “need-to-know”, condividendo solo le informazioni necessarie per il raggiungimento degli obiettivi comuni e limitando l’accesso a dati sensibili.
Creare meccanismi per la condivisione proattiva di informazioni sulle minacce tra i partner, soprattutto se queste sono informazioni derivate da processi di intelligence, permette una risposta più rapida e coordinata agli eventi di sicurezza.
Prontezza e coordinazione, – assolutamente necessarie in situazioni di emergenza – raggiungono una maturità maggiore conducendo, inoltre, esercitazioni congiunte con la propria Supply Chain ICT.
In conclusione, la letteratura rileva il ruolo operativo che la sicurezza delle informazioni ha svolto negli ultimi decenni nel consentire alle organizzazioni di mantenere al sicuro le rispettive informazioni e dati.
Le organizzazioni che cercano di costruire imprese più resilienti dal punto di vista informatico, in particolare alla luce delle tecnologie digitali emergenti, devono considerare un ruolo più strategico per i loro dati.
In altre parole, i dati e la loro conseguente sicurezza diventano un key focal point per il management, da esplorare per sfruttarne il potenziale vantaggio competitivo, proteggendo al contempo l’organizzazione e gli stakeholder.
Analisi dei casi di studio
L’analisi dei casi di studio fornisce una visione delle esperienze pratiche di aziende che hanno implementato strategie avanzate di gestione del rischio cibernetico nella loro Supply Chain. Questi casi offrono un’opportunità di apprendimento preziosa, consentendo di comprendere le sfide incontrate, le soluzioni adottate e i risultati ottenuti.
Data la funzione di integratore dei processi visti fin qui, che si vuole dare all’analisi in questo articolo, il caso di studio sarà ambientato in un contesto ipotetico.
Azienda XYZ
L’azienda XYZ, un produttore globale di dispositivi elettronici la cui Supply Chain ICT estesa coinvolge diversi fornitori, partner e distributori in tutto il mondo, ha subito recentemente una serie di attacchi cibernetici che hanno minacciato la continuità operativa, con potenziale impatto sulla sicurezza dei dati sensibili.
Proviamo ad applicare all’azienda XYZ una strategia integrata basata sui quattro approcci visti in precedenza:
Approccio manageriale: L’azienda XYZ implementa un approccio manageriale attraverso la creazione di un comitato interfunzionale per la sicurezza cibernetica. Questo comitato è responsabile della pianificazione della strategia di sicurezza e della definizione di politiche, procedure e linee guida per la gestione del rischio cibernetico nella Supply Chain ICT. Vengono inoltre sviluppati programmi intensivi di sensibilizzazione e formazione per educare i dipendenti, i fornitori e i partner sulla sicurezza informatica, che mira a creare una cultura di sicurezza condivisa in tutta la Supply Chain ICT.
Approccio economico: L’azienda XYZ conduce una valutazione economica del rischio cibernetico, identificando e quantificando le possibili perdite dovute a interruzioni operative, Data Breach e danni alla reputazione derivanti da incidenti alla sua catena di approvvigionamento. Questa analisi economica guida gli investimenti nella sicurezza cibernetica, anche per la gestione della Supply Chain ICT. Viene effettuato un calcolo dettagliato dei costi necessari per implementare misure di monitoraggio e difesa avanzate. L’azienda cerca di bilanciare gli investimenti in sicurezza con i benefici attesi in termini di riduzione del rischio e potenziale impatto economico.
Approccio finanziario: L’azienda XYZ considera l’acquisto di polizze assicurative cibernetiche per coprire i danni finanziari derivanti da violazioni della sicurezza. Questo approccio offre una copertura supplementare per ridurre l’esposizione finanziaria in caso di incidenti. Viene inoltre istituito un fondo di riserva finanziario dedicato alla gestione del rischio cibernetico nella Supply Chain ICT. Questo fondo fornisce liquidità immediata per affrontare le conseguenze finanziarie di un’indisponibilità prolungata di beni e servizi e facilitare la ripresa operativa.
Approccio di strategia competitiva: L’Azienda XYZ utilizza la robusta gestione del rischio cibernetico come elemento differenziante del marchio. Comunicando apertamente le misure di sicurezza adottate nella Supply Chain ICT, l’azienda mira a costruire la fiducia dei clienti e dei partner. L’azienda sviluppa inoltre partenariati strategici con fornitori e partner che dimostrano impegni significativi per la sicurezza cibernetica. Questa collaborazione sicura diventa un vantaggio competitivo, creando una rete di supplier più resiliente.
Risultati attesi:
L’implementazione di questi approcci integrati consente all’azienda XYZ di affrontare in modo proattivo le minacce cibernetiche, proteggendo non solo i propri interessi ma anche la sicurezza di tutta la sua catena del valore. La combinazione di strategie manageriali, economiche, finanziarie e di strategia competitiva fornisce un quadro completo per gestire il rischio cibernetico in modo efficace e sostenibile.
Proviamo ora ad ipotizzare l’impatto di una non adozione della strategia consigliata.
Mancanza di governance manageriale
Scenario: l’azienda XYZ trascura di implementare un comitato inter-funzionale per la sicurezza cibernetica e di stabilire politiche chiare con i propri fornitori.
Impatto: la mancanza di governance potrebbe portare a una risposta disorganizzata agli incidenti, provocando un’escalation della crisi e aumentando il rischio di danni irreparabili alla reputazione e perdite finanziarie.
Sensibilizzazione inadeguata
Scenario: la formazione sulla sicurezza informatica non viene prioritizzata.
Impatto: gli utenti potrebbero essere più suscettibili a cadere vittime di attacchi di phishing o a commettere errori che portano a violazioni della sicurezza, aumentando il rischio complessivo.
Assenza di valutazione economica del rischio
Scenario: l’azienda non effettua una valutazione economica del rischio cibernetico.
Impatto: senza una comprensione chiara delle possibili perdite economiche, l’azienda potrebbe investire in misure di sicurezza non adeguate o sottovalutare i reali costi di un potenziale attacco alla propria Supply Chain.
Investimenti inadeguati in sicurezza cibernetica
Scenario: la leadership non approva investimenti sufficienti in sicurezza cibernetica, ovvero non approva investimenti atti a migliorare il monitoraggio dei trasferimenti di dati verso la propria catena del valore.
Impatto: La mancanza di risorse finanziarie per misure di sicurezza avanzate potrebbe rendere l’azienda vulnerabile ad attacchi sofisticati, con conseguenze finanziarie e operative significative.
Mancanza di copertura assicurativa
Scenario: l’azienda decide di non investire in polizze assicurative cibernetiche.
Impatto: in caso di violazione, l’azienda potrebbe affrontare costi elevati per la riparazione, la ripresa e le conseguenze legali senza il supporto finanziario di un’assicurazione cibernetica.
Assenza di fondo di riserva
Scenario: l’azienda non istituisce un fondo di riserva dedicato alla gestione del rischio cibernetico.
Impatto: in caso di incidente, l’azienda potrebbe trovarsi impreparata a gestire le spese immediate e subire danni finanziari significativi.
Mancata differenziazione competitiva
Scenario: l’azienda trascura di comunicare in modo trasparente le sue misure di sicurezza nella Supply Chain
Impatto: la mancanza di differenziazione competitiva sulla sicurezza cibernetica potrebbe influire negativamente sulla fiducia dei clienti e dei partner, minando la posizione dell’azienda sul mercato.
Collaborazione insufficiente nella Supply Chain ICT
Scenario: l’azienda non sviluppa partenariati strategici per una collaborazione sicura nella Supply Chain
Impatto: una mancanza di collaborazione sicura potrebbe rendere vulnerabile tutta la Supply Chain, aumentando la probabilità di attacchi mirati.
I risultati previsti in caso di non adozione delle strategie consigliate possono quindi così essere sintetizzati:
aumento del rischio di violazioni della sicurezza con impatti finanziari e sulla reputazione;
possibilità di una risposta disorganizzata agli incidenti, con tempi di ripristino più lunghi;
maggiore esposizione finanziaria a conseguenze legali e ripristino post-attacco;
diminuzione della fiducia da parte dei clienti e dei partner, con potenziali perdite di redditività;
riduzione della competitività sul mercato a causa della mancanza di differenziazione nella sicurezza cibernetica;
potenziale compromissione dell’integrità della Supply Chain a causa di collaborazioni non sicure.
Conclusioni
Riassunto degli approcci e delle analisi
In questo articolo abbiamo esaminato gli approcci chiave alla governance del rischio cibernetico nella Supply Chain ICT, con un particolare focus sugli aspetti manageriali, economici, finanziari e di strategia competitiva. Attraverso un’analisi approfondita di ciascun approccio, abbiamo cercato di fornire una panoramica completa delle sfide e delle opportunità che le aziende possono incontrare nel gestire la sicurezza cibernetica in un ambiente così aperto, dinamico e complesso.
Dal punto di vista manageriale, abbiamo sottolineato l’importanza della leadership e della cultura aziendale nel plasmare una forte postura di sicurezza. L’adozione di pratiche gestionali solide può contribuire a mitigare le minacce cibernetiche e ad aumentare la resilienza organizzativa.
Analizzando l’approccio economico, abbiamo evidenziato la necessità di valutare l’impatto finanziario delle violazioni della sicurezza cibernetica. La gestione accurata dei costi e la valutazione del ROSI possono guidare decisioni informate nella definizione di strategie di sicurezza cibernetica.
In termini finanziari, abbiamo esplorato la gestione delle risorse finanziarie come elemento cruciale della sicurezza cibernetica. Investimenti oculati possono contribuire a stabilire una solida base di difesa contro le minacce emergenti.
Infine abbiamo analizzato l’approccio di strategia competitiva, riconoscendo la sicurezza cibernetica come elemento differenziante. Una gestione efficace della sicurezza può non solo proteggere l’azienda da minacce potenzialmente dannose, ma anche conferirle un vantaggio competitivo nel mercato.
Le principali conclusioni possono quindi sintetizzarsi nei seguenti punti:
Integrazione necessaria: l’approccio migliore alla sicurezza cibernetica nella Supply Chain ICT richiede l’integrazione sinergica di approcci manageriali, economici, finanziari e di strategia competitiva.
Comprendere la complessità: la natura complessa delle catene di approvvigionamento richiede una comprensione approfondita delle interconnessioni tra attori e l’adozione di misure preventive adeguate.
Ruolo centrale della leadership: la leadership efficace è fondamentale per creare una cultura di sicurezza cibernetica che permei l’intera organizzazione, garantendo l’adesione e la consapevolezza a tutti i livelli.
Valutazione costo-beneficio continua: l’analisi continua dei costi e dei benefici delle misure di sicurezza è essenziale per adattare e ottimizzare le strategie in risposta alle minacce in evoluzione.
Innovazione e differenziazione: la sicurezza cibernetica non deve solo difendere, ma può anche fungere da catalizzatore per l’innovazione e la differenziazione competitiva.
Prospettive future
La sicurezza cibernetica nella Supply Chain ICT è un campo in continua evoluzione. Le aziende devono rimanere agili nell’affrontare le nuove minacce emergenti e nell’adattare le proprie strategie di sicurezza di conseguenza. L’adozione di tecnologie emergenti, come l’intelligenza artificiale e il machine learning, potrebbe offrire nuovi modi per prevenire, rilevare e rispondere alle minacce, sebbene la loro introduzione debba essere ben integrata con gli obiettivi di business al fine di evitare disallineamenti.
Inoltre, la collaborazione tra le parti interessate nella catena di approvvigionamento – inclusi fornitori, partner e regolatori – diventa sempre più cruciale per creare un ecosistema di sicurezza robusto.
In conclusione, la governance del rischio cibernetico nella Supply Chain ICT richiede un approccio olistico, basato su una leadership forte, valutazioni finanziarie precise e un impegno continuo per l’innovazione e la differenziazione competitiva. Solo attraverso una gestione strategica e consapevole della sicurezza cibernetica le aziende possono prosperare in un ambiente digitale sempre più complesso.
Note
[1]“E-supply chains involve organisations using online information, to perform, rather than just support, some value-adding activities in the supply chain more efficiently and effectively” (vedasi nota 2, Barlow and Li, 2007)
[2]Barlow, A. and Li, F. (2007), “E-supply chains: understanding current and future opportunities and barriers”, International Journal of Information Technology and Management, Vol. 6 Nos 2/3/4, pp. 286-298.
[3]Sindhuja, P.N. and Kunnathur, A.S. (2015), “Information security in supply chains: a management control perspective”, Information&Computer Security.
[4] Abhijeet Ghadge, Maximilian Weiß and Nigel D. Caldwell, Richard Wilding (2020), “Managing cyber risk in supply chains: a review and research agenda”, Supply Chain Management: An International Journal 25/2, pp. 223–240.
[5]Kim, K.C. and Im, I. (2014), “Research letter: issues of cyber supply chain security in Korea”, Technovation, Vol. 34 No. 7, pp. 387-387.
[7]Boyson, S., Corsi, T. and Rossman, H. (2009), “Building a cyber supply chain assurance reference model”, Science Applications InternationalCorporation (SAIC).
[8]Simpson, S., Baldini, D., Bits, G., Dillard, D., Fagan, C., Minnis, B. and Reddy, D. (2010), “Software integrity controls – an assurance-based approach to minimizing risks in the software supply chain”, SAFECode, June.
[9]Gordon, S. and Ford, R. (2006), “On the definition and classification of cybercrime”, Journal in Computer Virology, Vol. 2 No. 1, pp. 13-20.
[10]Urciuoli, L., Männistö, T., Hintsa, J. and Khan, T. (2013), “Supply chain cyber security – potential threats”, Information&Security: An International Journal, Vol. 29, pp. 51-68.
[11]National Cyber Security Centre, UK (2016), “Common cyber attacks: reducing the impact”, disponibile all’indirizzo: www.ncsc.gov.uk/white-papers/common-cyber-attacks-reducing-impact
[13] Si noti in tal senso che la l’adeguatezza degli assetti organizzativi di cui gli Amministratori sono responsabili include la sicurezza delle reti e dei sistemi informativi.
A.TINA “Nel contesto societario anche l’implementazione di misure tecniche e organizzative adeguate e proporzionate alla gestione dei rischi posti dalla sicurezza delle reti e dei sistemi informativi utilizzati dall’impresa può essere considerata oggetto del dovere di predisposizione di adeguati assetti organizzativi dell’impresa collettiva (artt. 2086 e 2381 c.c.)” (Cybersicurezza: integrità dei processi e dei dati, in Cian – Sandei (a cura di), Diritto del Fintech, Padova, Cedam, 2020, pp. 109 ss.).
[14] Cfr. requisito 5.1 (Leadership and commitment), Norma ISO/IEC 27001:2022.
[15]L. Dong, D. Neufeld, and C. Higgins, “Top management support of enterprise systems implementation”, J. Inf. Technol, vol. 24, no. 1, pp. 55-80, 2009
[16]D. S. Preston, E. Karahanna, and F. Rowe, “Development of shared understanding between the chief information officer and top management team in US and French organizations: A cross-cultural comparison,” IEEE Trans. Eng. Manage., vol. 53, no. 2, pp. 191–206, May 2006.
[17]B. H. Reich, and I. Benbasat, “Factors that influence the social dimension of alignment between business and information technology objectives.” MIS quarterly, vol. 24, no. 1, pp. 81–113, 2000.
[18]D. J. Teece, G. Pisano, and A. Shuen, “Dynamic capabilities and strategic management,” Strategic Manage. J., vol. 18, no. 7, pp. 509–533, 1997.
[19] D. Dang-Pham, S. Pittayachawan, and V. Bruno, “Applying network analysis to investigate interpersonal influence of information security behaviors in the workplace,” Inf. Manage., vol. 54, no. 5, pp. 625–637, 2017.
[20]Y. Yi, H. A. Ndofor, X. He, and Z. Wei, “Top management team tenure diversity and performance: The moderating role of behavioral integration” IEEE Trans. Eng. Manage., vol. 65, no. 1, pp. 21–33, Feb. 2018.
[21]J. Loonam, J. Zweigelaar, V. Kumar, and C. Booth, “Cyber-Resiliency for Digital Enterprises: A Strategic Leadership Perspective”, IEEE Trans. Eng. Manage., vol. 69, no. 6, Dec. 2022
[22]Z. Rashid, U. Noor, J. Altmann, “Economic model for evaluating the value creation through information sharing within the cybersecurity information sharing ecosystem”, Future Generation Computer Systems, Vol. 124, pp. 436–466, 2021.
[23]R. Anderson, “Why information security is hard: An economic perspective”,in: In ACSAC: Proceedings of the Seventeenth Annual Computer Security Applications Conference, pp. 358–365, 2001.
[24]B. Schneier, “Secrets and Lies: Digital Security in a Networked World”, John Wiley & Sons, 2011.
[25] Quale semplice riferimento, anche per quanto segue, si consideri, sebbene vi siano modelli più recenti, quello presentato da Gordon e Loeb (2006).
L.A. Gordon and M.P. Loeb, “Economic aspects of information security: An emerging field of research.” Information Systems Frontiers, 8(5), pp.335-337, 2006.
[26] J. Freund, J. Jones, “Measuring and Managing Information Risk: A FAIR Approach”, 2015.
[28]S. Alter, S.A. Sherer, “A general, but readily adaptable model of information system risk”, Commun. Assoc. Inf. Syst. 14, 2004
[29]C.D. Huang, R.S. Behara, Economics of information security investment in the case of concurrent heterogeneous attacks with budget constraints, Int. J. Prod. Econ. 141, pp. 255–268, 2013.
[30]L.A. Gordon, M.P. Loeb, W. Lucyshyn, L. Zhou, The impact of information sharing on cybersecurity underinvestment: A real options perspective, J. Account. Public Policy 34 (5) (2015) 509–519.
[31]K. Campbell, L.A. Gordon, M.P. Loeb, L. Zhou, “The economic cost of publicly announced information security breaches: empirical evidence from the stock market”, J. Comput. Secur. 11 (3), pp. 431–448, 2003.
[32]S. Vicini, F. Alberti, A. Sanna, N. Notario, A. Crespo, J.R.T. Pastoriza, “Cocreating security-and-privacy-by-design systems”, 11th International Conference on Availability, Reliability and Security, ARES 2016, pp. 768–775, 2016.
[33]C. Feltus, E.H.A. Proper, Conceptualization of an abstract language to support value co-creation”, Federated Conference on Computer Science and Information Systems (FedCSIS), pp. 971–980, 2017.
[34]C. Feltus, E.H.A. Proper, “Towards a security and privacy co-creation method”, 12th International Conference for Internet Technology and Secured Transactions (ICITST), pp. 75–80, 2017.
[35]R. Garrido-Pelaz, L. González-Manzano, S. Pastrana, “Shall we collaborate?: A model to analyse the benefits of information sharing”, Proceedings of the 2016 ACM on Workshop on Information Sharing and Collaborative Security, pp. 15–24, 2016.
[36] Ipotizzare un impatto finanziario preciso è sempre molto difficile senza informazioni dettagliate. Tuttavia, una stima approssimativa può essere fatta considerando alcune delle tipiche categorie di spese associate a violazioni della sicurezza cibernetica. In particolare, possono essere considerati, sempre attraverso un’analisi quantitativa che qualitativa, i seguenti fattori:
costi legati alla risposta all’incidente, che includono le spese per risolvere l’incidente, condurre indagini forensi, ripristinare sistemi compromessi e implementare nuove misure di sicurezza;
perdita di entrate, che derivano da clienti persi a causa della perdita di fiducia, interruzioni delle operazioni e difficoltà nell’acquisire nuovi clienti;
costi legali e penali, che includono spese per difendersi da azioni legali, multe per violazioni di normative sulla privacy e/o sulla sicurezza cibernetica, nonché eventuali risarcimenti a clienti colpiti;
costi di ripristino e miglioramento della sicurezza, che includono investimenti in nuove tecnologie, aggiornamenti dei sistemi, formazione del personale e altre misure per migliorare la sicurezza;
perdita di valore del marchio, ridotto dalla reputazione danneggiata a causa dell’incidente, influenzato dalla perdita di fiducia dei clienti e delle parti interessate;
perdita di differenziazione competitiva, difficile da quantificare, che può tradursi in perdite di quota di mercato, dovuta a mancanza di trasparenza sulla sicurezza cibernetica, che influenza negativamente la percezione del marchio rispetto ai concorrenti.
[37] D. W. Woods, J. Wolff, “A History of Cyber Risk Transfer”, Draft version June 2023
Esperto in materia di governance dei processi di security, con particolare rilevanza per quelli in ambito Network and Information, Golden Power e Intelligenza Artificiale, ha maturato significative esperienze in attività di indirizzo, coordinamento e controllo implementate sia nel settore delle istituzioni nazionali e internazionali sia nel settore privato. In tali ambiti, grazie ad una solida e concreta preparazione anche post-universitaria, avendo frequentato corsi di specializzazione sia nella sfera della Business Administration che in ambiente accademico e della Difesa, sorretto da un vasto network relazionale, ha gestito rapporti interistituzionali e attività di ricerca, analisi ed elaborazione di informazioni, nel settore della sicurezza e delle strategie innovative, ai fini della tutela di know-how di rilevanza scientifica e industriale.
In January of this year, the directors of the United States Cybersecurity and Infrastructure Security Agency (CISA), National Security Agency (NSA) and Federal Bureau of Investigation (FBI) appeared before a committee on Capitol Hill. During their testimonies, they attested to the present and growing cyber threat that Chinese state-sponsored cyber attackers, such as Volt Typhoon, pose to U.S. critical national infrastructure (CNI) — primarily communications, energy, transportation systems and water and wastewater systems sectors.
The directors emphasized how Volt Typhoon’s choice of targets and pattern of behavior has not been consistent with traditional cyber espionage or intelligence gathering operations. Rather, the U.S. government officials believe that this surreptitious actor is simply pre-positioning themselves on CNI IT networks and waiting to exploit their access through lateral movement to OT assets to disrupt critical infrastructure during military conflicts or geopolitical tensions.
Despite sophisticated threat and detection tools, such cyber adversaries have proven that they are able to establish and maintain a presence on a victim’s network for extended periods of time. One CNI organization was said to have been compromised for over five years unbeknownst to the network owner before finally being discovered. So, how can malicious cyber actors remain undetected for so long?
According to a recent U.S. government advisory, one of the primary tactics, techniques, and procedures (TTPs) used by cyber attackers like Volt Typhoon to establish and sustain a clandestine presence in a network is living off the land (LOTL). It’s an effective technique that requires a strong focus on stealth that allows the adversary to maintain long-term, undiscovered persistence on a victim network.
LOTL uses built-in network administration tools that enable the attacker to evade detection by blending in with normal system and network activities, avoiding endpoint detection and response (EDR) products, and limiting the amount of activity that is captured in default logging configurations. So, the challenge for the network defender is that many of the behavioral indicators of LOTL can also be legitimate system administration commands that appear in benign activity.
Additionally, many organizations do not implement security and network management best practice capabilities — such as established baselines — that support detection of such malicious LOTL activity. This makes it even harder for network defenders to discern legitimate behavior from malicious behavior.
Volt Typhoon typically targets and gains initial access to a victim’s network through network infrastructure devices, especially internet-connected ones — for example, firewalls and routers. Which is why the advisory recommends using tools and technology that helps detect anomalies that could represent an IOC in these devices.
They are targeted because they are the backbone of a network, and they are where threat actors can escalate their privileges and then proliferate across a network enterprise. For these devices, any changes to their configurations could be representative of malicious activity which would not necessarily trigger alerts in typical security solutions. But, considering importance of secure and segmented infrastructure to the overall resilience of the enterprise, all of these changes should be analyzed to firstly determine whether or not they were planned or unplanned — the latter being a potential IOC — and then proactively assessed to determine whether these changes have introduced new vulnerabilities.
Hardening the network can stop or limit LOTL TTPs
Although it’s critical to detect potential IOCs that could represent the possible presence of an adversary utilizing the LOTL approach, it is equally important to harden and ensure the resilience of the network — both to prevent the adversary from infiltrating in the first place and to also limit their ability to move laterally within the network should they be successful in gaining access. For this reason, additional attention should be focused on network infrastructure appliances.
For hardening these devices against a LOTL TTP, recently published guidance, developed by the U.S. government alongside several other U.S. agencies and international partners, recommends:
Reviewing current configurations against a known, secure baseline. This can catch IOCs that may not get reverted through regular group policy updates, such as firewall changes, adding/removing users, and privilege escalation.
Ensuring that device configurations adhere to vendor-provided or industry, sector, or government (e.g., U.S. National Institute of Standards and Technology (NIST)) hardening guidance to reduce the attack surface.
Properly implementing and managing network segmentation, limiting only allowed traffic to systems and protocols that require access, in accordance with zero trust principles.
Continuous monitoring is key
Assessing network infrastructure intermittently, or worse, sampling a subset of devices, to draw conclusions for the security posture of all devices in the enterprise is a flawed approach. This has been the way that some CNI organizations have assessed their routers, switches and firewalls. But it is simply insufficient for critical infrastructure, which is increasingly being targeted by the most sophisticated cyber attackers, to harden their networks or detect the presence of an adversary in this way.
This is why CNI organizations should adopt technology solutions that continuously monitor for configuration change across all network appliances in the enterprise. Any unplanned changes to device configurations, even if they appear to be benign in nature, could be a sign of compromise and should be reviewed to ensure segmentation fidelity remains as intended. Even better, these solutions should proactively assess any configuration changes against trusted hardening benchmarks to alert to any new vulnerabilities or identify any misconfigurations that could be exploited in the future. Without this continuous and proactive approach to configuration security, threat actors like Volt Typhoon will continue to leverage weaknesses in network infrastructure, use LOTL to blend into normal network activity and reconfigure these devices to enable their proliferation and to strategically preposition themselves for future attacks on U.S. critical national infrastructure.
Law enforcement operation takes aim at an often-overlooked cybercrime linchpin
Getty Images
An international cast of law enforcement agencies has struck a blow at a cybercrime linchpin that’s as obscure as it is instrumental in the mass-infection of devices: so-called droppers, the sneaky software that’s used to install ransomware, spyware, and all manner of other malware.
Europol said Wednesday it made four arrests, took down 100 servers, and seized 2,000 domain names that were facilitating six of the best-known droppers. Officials also added eight fugitives linked to the enterprises to Europe’s Most Wanted list. The droppers named by Europol are IcedID, SystemBC, Pikabot, Smokeloader, Bumblebee, and Trickbot.
Droppers provide two specialized functions. First, they use encryption, code-obfuscation, and similar techniques to cloak malicious code inside a packer or other form of container. These containers are then put into email attachments, malicious websites, or alongside legitimate software available through malicious web ads. Second, the malware droppers serve as specialized botnets that facilitate the installation of additional malware.
In years past, droppers were unique to many different malware families. As evasion techniques have gotten harder and the cybercrime landscape has grown evermore specialized, droppers have become stand-alone services of their own. A single unnamed suspect in the investigation has pocketed nearly $75 million in cryptocurrency, Europol said. Investigators are now actively seeking ways to seize the digital funds.
By disrupting a half-dozen of the most active droppers, law enforcement officials hope to sever the infrastructures that are crucial for the larger malware and botnet ecosystem to thrive. Operation Endgame, the name Europol gave to the takedown effort, is the largest operation to ever target botnets, the officials said.
“Operation Endgame does not end today,” the officials said. “New actions will be announced on the website Operation Endgame.”
Under the operation, the officials have:
Arrested four individuals (three in Ukraine and one in Armenia)
Served 16 location searches (11 in Ukraine, three in Portugal, one in Armenia, and one in the Netherlands)
Taken down or disrupted more than 100 servers located in Bulgaria, Canada, Germany, Lithuania, the Netherlands, Romania, Switzerland, the UK, the US, and Ukraine
Seized more than 2,000 domains
Countries participating in Operation Endgame include Denmark, France, Germany, the Netherlands, the UK, and the US. Private partners included Bitdefender, Cryptolaemus, Sekoia, Shadowserver, Team Cymru, Prodaft, Proofpoint, NFIR, Computest, Northwave, Fox-IT, HaveIBeenPwned, Spamhaus, DIVD, abuse.ch, and Zscaler.
Wednesday’s Europol notice stated:
Europol facilitated the information exchange and provided analytical, crypto-tracing and forensic support to the investigation. To support the coordination of the operation, Europol organized more than 50 coordination calls with all the countries as well as an operational sprint at its headquarters.
Over 20 law enforcement officers from Denmark, France, Germany and the United States supported the coordination of the operational actions from the command post at Europol and hundreds of other officers from the different countries involved in the actions. In addition, a virtual command post allowed real-time coordination between the Armenian, French, Portuguese and Ukrainian officers deployed on the spot during the field activities.
The command post at Europol facilitated the exchange of intelligence on seized servers, suspects and the transfer of seized data. Local command posts were also set up in Germany, the Netherlands, Portugal, the United States and Ukraine. Eurojust supported the action by setting up a coordination center at its headquarters to facilitate the judicial cooperation between all authorities involved. Eurojust also assisted with the execution of European Arrest Warrants and European Investigation Orders.
The officials also added the names, pictures, and descriptions of eight men to Europol’s most wanted list:
The officials further announced operation-endgame.com, a site dedicated to the continued crackdown on droppers. It adopts much of the same swagger and smack talk ransomware name-and-shame sites direct at victims and targets. FBI officials similarly trolled members of the LockBit ransomware syndicate in February when they set up a site following a separate disruption operation.
“International law enforcement and partners have joined forces,” Operation Endgame investigators wrote. “We have been investigating you and your criminal undertakings for a long time and we will not stop here.”
https://arstechnica.com/?p=2027800
OpenAI Board establishes Safety and Security Committee
A Safety and Security committee has been formed by the OpenAI Board with the purpose to provide suggestions about safety and security decisions for all OpenAI projects. One of the committee’s first tasks will be to assess and develop the processes and safeguards that OpenAI has in place within 90 days. After 90 days, the committee will share recommendations with the OpenAI Board for full review. Following the review, OpenAI will publicly release an update on adopted process changes.
Security leaders weigh in
Stephen Kowski, Field CTO at SlashNext Email Security+:
“OpenAI creating a new AI safety committee, and starting to train its next major AI model, is no surprise. Especially after the recent agreement in Seoul where global leaders committed to responsible AI development. Nearly every government is laser-focused on AI governance right now, and OpenAI’s own partners, like Microsoft, just signed onto international AI safety pledges. So, really, OpenAI and similar vendors have little choice but to put these kinds of controls and oversight in place if they want to keep operating and innovating in today’s environment. By being proactive, OpenAI gets a strong voice in shaping these controls, therefore, there is a strong incentive for them to initiate this type of governance on their own.”
Narayana Pappu, CEO at Zendata:
“This news of a new AI model from OpenAI puts them on par with institutions like Google, which has specifically had a safety and security board since 2019. Although the field of AI is fairly new, there are parallel institutions in other industries, such as institution review boards that govern medical research on human subjects, with equal significance. Their structures of having non-technical, as well as outside, unaffiliated people, are certainly relevant and applicable to AI security and safety and should be considered by OpenAI moving forward.”
John Bambenek, President at Bambenek Consulting:
“The one, obviously concerning, view is that I don’t see any outside involvement, based on this announcement. The board seems to be entirely OpenAI employees or executives. It’ll be difficult to prevent an echo chamber effect from taking hold that may overlook risks from more advanced models.”
Nicole Carignan, Vice President of Strategic Cyber AI at Darktrace:
“As AI innovation continues to unfold at a rapid pace, we hope to see similar commitments for data science and data integrity. Data integrity, testing, evaluation and verification, as well as accuracy benchmarks, are key components in the accurate and effective use of AI. Encouraging diversity of thought in AI teams is also crucial to help combat bias and harmful training and/or output. Most importantly, AI should be used responsibly, safely and securely. The risk AI poses is often in the way it is adopted.”
More than 3.5 billion people use Facebook, Messenger, Instagram and WhatsApp, and more than 200 million businesses use Facebook tools to communicate with their customers. Social media platforms are the primary means of both receiving information and communicating for many organizations, and these outages can have a profoundly negative impact, both financially and in terms of reputation.
Beyond the monetary and reputational consequences, the bigger question companies should be asking themselves is: “What would we have done if an emergency had happened during the outage?” This question has become even more urgent as the risk landscape continues to become more complex. Severe weather events are happening more frequently, cyber attacks are on the rise and civil unrest disturbances are in the news all too often.
If you’re relying on social media platforms to communicate with your stakeholders during critical events, the massive Facebook outage is a definite wake-up call that social media isn’t a reliable or effective tool for business operations. We’ve got a long list of reasons why – and we have some information to share about a better platform when it comes to crisis communications.
5 Reasons Social Media Platforms Are a Risky Choice
It’s not intended for crisis situations. Social media is a great tool for businesses when it comes to attracting new customers, advertising products and services and sharing information about upcoming events and activities. But it’s not nearly as effective if your business is trying to handle a cyber attack or a hurricane. Why? Simply put, crisis management isn’t the intended use of social media platforms – and it’s not what people use them for either. In fact, the most popular reasons people use social media are to read news stories, find funny and entertaining content, fill their spare time and stay in touch with friends, according to research. Choosing a tool that’s meant (and used) more for social interactions and engagement isn’t a smart choice when it comes to managing high-risk situations.
There’s a lack of technical support and security. What if your facility is in the path of a severe storm and you’re trying to use social media to alert impacted individuals, but you’re having technical difficulties? Do you think you’ll be able to get in touch with a support technician immediately? And what about security? We all know there have been plenty of questions over the past few years about data privacy when it comes to social media platforms. During a crisis, the last thing organizations have time to worry about is whether the information and messages being communicated are secure. But social media isn’t able to provide that assurance or peace of mind.
It lacks functionality for crisis situations. During a critical event, one channel (like social media) isn’t enough. You need to be able to reach people across multiple channels and devices to ensure your message is read. Social media also doesn’t make it easy to track and log the flow of communications during an incident. It’s a challenge to monitor progress, and you can’t create an accurate audit trail.
Messages can get lost in the mix (or sent to the wrong people). Just think about the sheer number of posts and feeds people read on social media every day. Even if you have a specific group set up for your business, there’s still a very good chance some of your messages won’t be read by everyone. If that message is about a severe storm or a cyber attack, you can’t risk it getting lost in the never-ending feed. In certain situations, you may also only want to notify people in a certain location or department. Unless you have groups set up for each potential scenario, you risk sending critical information to the wrong people. Yet another concern is knowing whether or not your messages were read. Counting “likes” isn’t going to cut it during a crisis.
It’s inefficient and slow. Every minute counts during a crisis. Social media may seem like a fast way to reach people, but think about how events actually unfold during an incident. The crisis management team may be contacted first. They will then contact executives and management, who will then inform staff. There’s no time for this waterfall of communications during a critical event. Decisions need to be made in an instant, and communications need to be fast, relevant and targeted.
A Better Way to Manage Risk and Communicate During a Crisis
Organizations looking for a better way to manage risk need look no further than a modern critical event management (CEM) platform. By combining AI-powered risk intelligence, mass notification and incident management, companies can take a proactive approach. Here’s a quick overview of how each component helps businesses mitigate risk:
AI-powered risk intelligence: Artificial intelligence technology sorts through the enormous amount of data coming in from tens of thousands of global data sources and identifies issues that impact your business. Security leaders can anticipate imminent threats faster and respond appropriately and swiftly. Security teams can focus on strategic decisions about how to respond, rather than trying to determine if an event is real and may impact the business.
Mass notification: The most important aspect of communications during a critical event is getting the right information to the right people at the right time. Integrated mass notifications enables response teams to send out instant, geo-targeted, two-way alerts. Messages are sent in the recipient’s preferred device and channel, and you know if alerts are read.
Incident management: No matter how much you plan for a crisis, every situation is unique. Mobile incident management makes it possible for crisis teams to seamlessly coordinate a response, access plans from anywhere, keep track of actions taken and adjust on the fly as the situation continues to unfold.
Whether it’s six hours or six minutes, organizations cannot afford to be left in the dark when it comes to managing a critical event. Take a closer look at how technology can give you the confidence to reach the right people at the right time during a crisis in this brochure.
Il dipartimento di giustizia statunitense ha dichiarato di aver smantellato labotnet 911 S5, operativa dal 2014. L’operazione ha coinvolto diverse forze dell’ordine internazionali e si è conclusa con l’arresto di YunHe Wang, un cittadino cinese di 35 anni a capo della rete criminale.
“Secondo l’accusa presentata il 24 maggio, dal 2014 al luglio 2022, Wang e altri avrebbero creato e diffuso malware per compromettere e accumulare una rete di milioni di computer Windows residenziali in tutto il mondo” si legge nel comunicato del Dipartimento.
I dispositivi erano associati con più di 19 milioni di indirizzi IP unici; di questi, oltre 600.000 erano localizzati negli Stati Uniti. Il gruppo guidato da Wang ha guadagnato milioni di dollari vendendo ad altri cybercriminali l’accesso agli IP infettati.
Stando alle informazioni condivise dal Dipartimento, Wang ha diffuso il malware usando programmi VPN come MaskVPN e DewVPN e servizi pay-per-install che includevano il malware in versioni piratate di software. La botnet 911 S5 poteva contare su 150 server dedicati distribuiti in tutto il mondo, 76 dei quali messi a disposizione da provider statunitensi.
Pixabay
I cybercriminali che hanno sfruttato la rete di Want hanno colpito i dispositivi compromessi per commettere vari tipi di crimine, come frodi, cyberstalking, minacce, coordinamento di operazioni per l’esportazione illegale di beni e condivisione di materiale per lo sfruttamento minorile.
Molti attaccanti hanno colpito anche programmi di supporto economico alla popolazione, in particolare durante gli anni della pandemia, provocando una perdita di quasi 6 miliardi di dollari alle compagnie assicuratve.
“Questo caso chiarisce che il lungo braccio della legge si estende oltre i confini e nelle ombre più profonde del dark web, e il Dipartimento di Giustizia non smetterà mai di lottare per chiedere conto ai criminali informatici” ha affermato Merrick B. Garland, procuratore generale degli Stati Uniti.
Wang ha utilizzato i proventi della botnet per acquistare oltre venti immobili negli Stati Uniti, in Cina, a Singapore, in Thailandia e negli Emirati Arabi Uniti; dopo l’arresto sono stati individuati anche più di una dozzina di account bancari locali e internazionali, più di venti portafogli di criptovalute e altrettanti domini sul web.
L’uomo ora è accusato di associazione a delinquere finalizzata alla frode informatica, frode informatica sostanziale, associazione a delinquere finalizzata alla frode telematica e associazione a delinquere finalizzata al riciclaggio di denaro, e rischia una pena massima di 65 anni di carcere.
I ricercatori di mnemonic hanno scoperto una vulnerabilità critica in Check Point Security Gateways. Il bug colpisce Security Gateways con l’accesso VPN remoto abilitato e alle istanze in cui è attivo Mobile Secure Workspace con Capsule.
Il bug, tracciato come CVE-2024-24919, consente a un attaccante di enumerare ed estrarre gli hash delle password per tutti gli account locali, incluso quello usato per connettersi ad Active Directory. Al momento non è chiaro lo scopo dell’attacco, ma è probabile che gli attaccanti vogliano spostarsi lateralmente nella rete e potenzialmente violare account esterni.
Sfruttando la vulnerabilità gli attaccanti potrebbero divulgare informazioni sensibili e accedere a servizi VPN che prevedono la password come unico metodo di autenticazione.
I ricercatori parlano di “tentativi” di sfruttamento, lasciando intendere che finora non ci sono stati attacchi andati a buon fine. La situazione è comunque preoccupante, anche perché la vulnerabilità non richiede alcuna interazione utente né privilegi elevati per essere sfruttata.
Pixabay
Check Point ha rivelato che gli attacchi sembrano aver colpito solo pochi clienti, anche se non ha rivelato quanti siano con esattezza. La compagnia ha spiegato di aver individuato i tentativi di sfruttamento solo a partire dal 24 maggio, mentre secondo mnemonic i tentativi di exploit sarebbero cominciati almeno dal 30 aprile.
Il bug non è legato a versioni specifiche di software. Check Point ha già rilasciato il fix per la vulnerabilità e invita i suoi utenti ad applicare il prima possibile la patch, oltre che a implementare l’autenticazione multi-fattore per account di servizio e amministrativi.
Oltre ad aggiornare le soluzioni Check Point, il team di mnemonic consiglia di ruotare le password e gli account per le connessioni LDAP dal gateway ad Active Directory e controllare i log per individuare qualsiasi segno di compromissione o login sospetto.
Best Buy was the top most impersonated brand in 2023
The Federal Trade Commission (FTC) released data on which brands were most often impersonated by scammers. The report found that Best Buy/Geek Squad, Amazon and PayPal are the companies people report scammers impersonate most often.
A newly released data spotlight shows that consumers in 2023 submitted about 52,000 reports about scammers impersonating Best Buy or its Geek Squad tech support brand, followed by about 34,000 reports about scammers impersonating Amazon. PayPal was the third-most impersonated company with about 10,000 reports from consumers.
When it comes to the amount lost, though, consumers reported losing far more money to scammers impersonating Microsoft and Publishers Clearing House than any other companies. Consumers reported losing a total of $60 million to Microsoft impersonation scams and $49 million to Publishers Clearing House impersonation scams.
Scammers requested a variety of payment methods, including cryptocurrency and bank transfers, which were the top methods used by investment scammers, according to the data spotlight. Other frequently reported payment methods included payment apps or services and gift cards. The top payment apps and services people reported paying with were PayPal, CashApp and Zelle, while the most reported gift cards were Apple and Target.
3 ways to safeguard identity and insurance in the age of AI
Narratives are constantly emerging of how people and devices both in the digital and physical world are being manipulated by generative AI. This is a threat to the economy at-large, and it is becoming a larger problem that insurance companies cannot ignore. Insurance policies are essential shock absorbers in many industries and without them, many businesses will not be able to survive generative AI-induced crises.
Insurance companies cannot ignore this threat from generative AI. It’s not just about insuring against cyberattacks on digital infrastructure and assets. Generative AI is already making it extremely easy to create ‘evidence’ to make claims against insurance policies in the physical world as well as to create physical damage to assets covered by insurance. Fewer and fewer insurance companies are able to calculate risk in a way that is profitable and affordable for businesses in the digital and physical economy. These companies will not only be challenged to assess risk in order to issue new policies, but they will also be dealing with a surge in claims on existing traditional policies.
Three key technologies and practices enable businesses to ensure the health of insurance in the age of generative AI. These include solutions based on zero trust, zero knowledge proofs and self-sovereign identity.
Zero trust (ZT) has received a lot of attention in the public arena, especially as a result of the United States government’s Executive Order (EO) 14028 issued in 2021. ZT is an amorphous concept signaling the end of an era of focusing on securing the perimeter against cyberattacks and ushers in one of constant verification of every cyberactivity within the organization potentially down to the level of each data packet. While ZT seems obvious in the era of cloud-based services, the actual details of implementing ZT in multi-party environments is challenging. Many of these challenges are rooted in the difficulty of verifying the identity of true source and destination of traffic, as well as the policies that should be applied to the traffic. However, especially in the era of generative AI, implementing ZT is an unavoidable requirement for enterprises.
Zero knowledge proofs (ZKPs) are the result of mind-bending work done by mathematicians starting in the late 1980s. An example of a ZKP in real life is proving without doubt that a person is over 21 years of age without showing any personal details — say in a driving license. ZKPs are becoming extremely important in the world of cybersecurity because they allow participants in a digital interaction to prove who (or what) they are without any of today’s drawbacks of managing credentials. ZKPs also make recording transactions and other forms of interaction on a public blockchain — where they are immutable and therefore deemed tamper-proof — extremely scalable and completely private.
Self-sovereign identity (SSI) is the ability of a person, or a device, to manage their own digital identity. The importance of digital identity is not yet understood by the vast majority of the public including those managing enterprise cybersecurity. SSI is an essential element in extending trust throughout complex digital environments, especially in the era of tens of billions of Internet of Things (IoT) elements being used by enterprises. For example, think about networked cameras on which we increasingly rely on for a wide range of uses. Being able to verify in real time that camera’s details such as the version and source of firmware it is running, its current owner, its previous owner, its location and so on is essential for successful implementation of ZT and ZKP.
These technologies have been implemented and are rapidly being enhanced. However, it is incumbent on everyone, from the individual employee to all parts of the executive management of businesses to learn how to use ZT, ZKP and SSI to ensure a healthy future for our digital economy and the insurance industry that underpins it by managing risk.

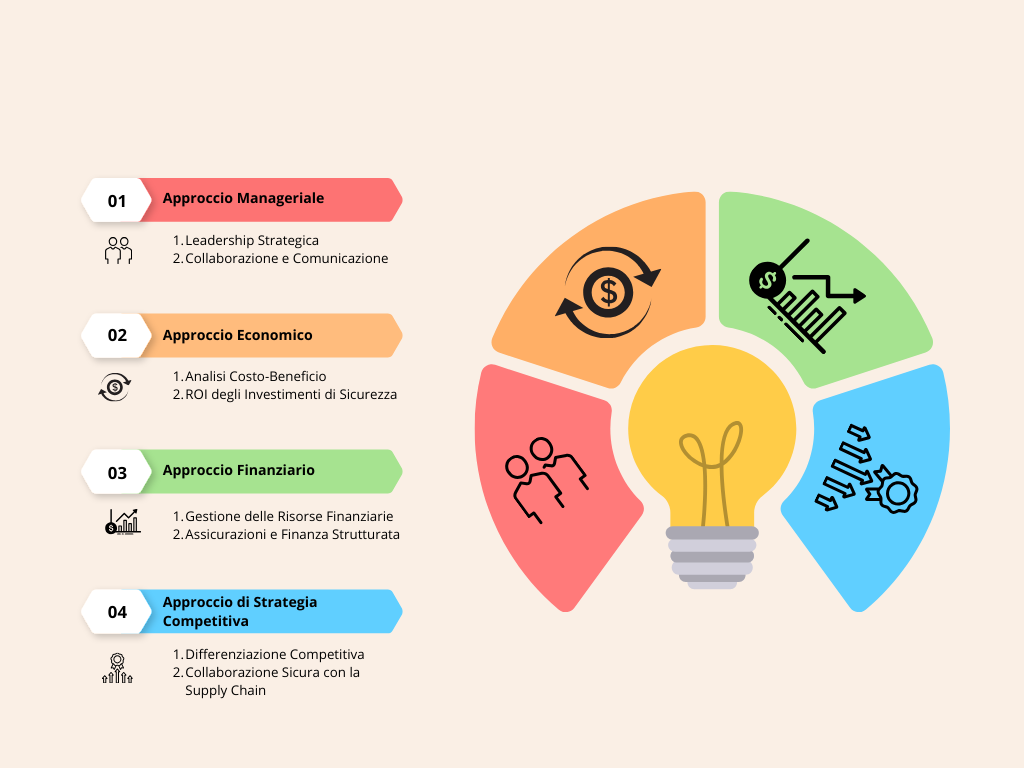
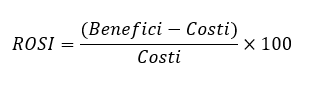



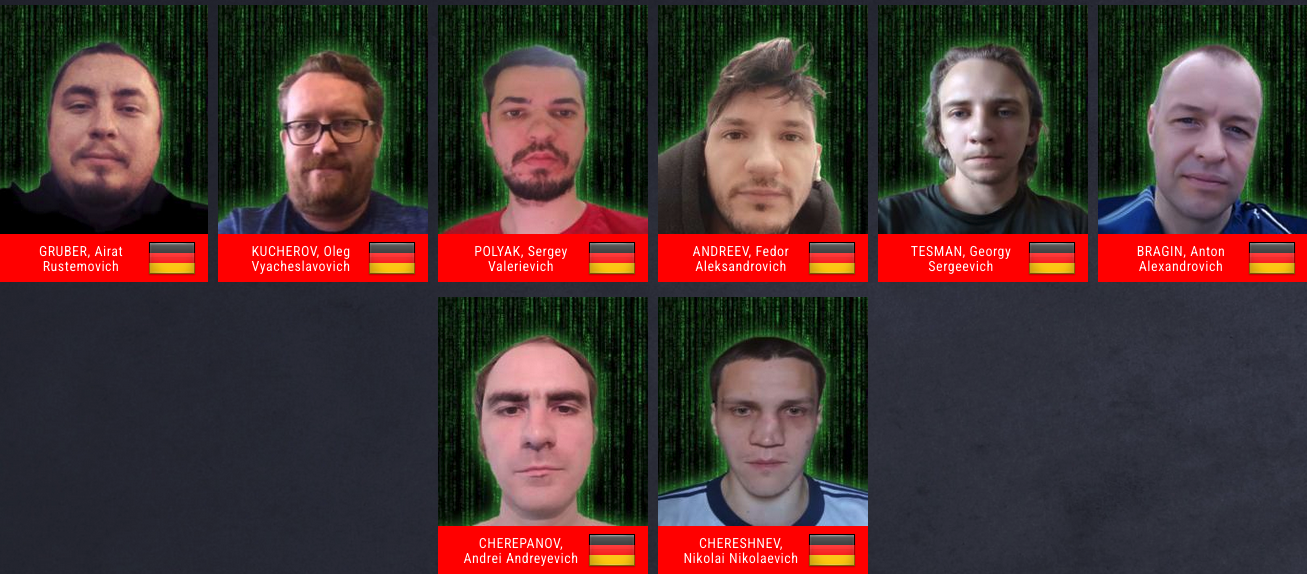


 More than 3.5 billion people use Facebook, Messenger, Instagram and WhatsApp, and more than 200 million businesses use Facebook tools to communicate with their customers. Social media platforms are the primary means of both receiving information and communicating for many organizations, and these outages can have a profoundly negative impact, both financially and in terms of reputation.


