Il settore sanitario è l’obiettivo principale degli infostealer


La sanità viene presa di mira dagli infostealer: a dirlo è l’ultimo report sulle minacce di settore di Netskope Threat Labs. Secondo l’analisi, gli infostealer sono stati la principale famiglia di malware usata per colpire il settore sanitario negli ultimi 12 mesi.

La sanità è anche il settore più colpito nel 2023 dalle “mega violazioni”, ovvero campagne in cui sono stati rubati più di un milione di record. Oltre ai ransomware, gli attaccanti sfruttano gli infostealer per sottrarre dati preziosi su organizzazioni e pazienti per poi ricattare le vittime al fine di ottenere un riscatto. Cl0p è stato tra i gruppi più attivi nel prendere di mira le organizzazioni sanitarie e di assicurazione sanitaria, sfruttando la nota vulnerabilità di MOVEit.

“Gli infostealer sono tra le principali minacce per il settore sanitario e ciò si riflette nel fatto che nel corso del 2023 molte organizzazioni sanitarie sono state bersaglio di mega violazioni e tra i principali obiettivi della massiccia campagna Clop che sfrutta la vulnerabilità CVE-2023- 34362. Naturalmente questo modus operandi non sorprende considerando le tipologie di dati personali gestite da queste organizzazioni, ma è particolarmente efficace perché gli attaccanti non devono necessariamente crittografare i dati in un attacco in stile ransomware, ma esfiltrano le informazioni rubate e le usano per ricattare la vittima (o i suoi clienti/pazienti)” spiega Paolo Passeri. Cyber Intelligence Principal di Netskope.

Paolo Passeri, Cyber Intelligence Principal di Netskope. Credits: Netskope

Paolo Passeri, Cyber Intelligence Principal di Netskope. Credits: Netskope

Sanità e infostealer: il cloud usato per distribuire malware

L’analisi di Netskope ha evidenziato anche che nel settore sanitario i download di malware da applicazioni cloud sono aumentati nel 2023, ma si sono stabilizzati nel secondo semestre dell’anno: dopo un picco del 50% a giugno, il numero di download ha chiuso l’anno con un 40% del totale.

La sanità è comunque il settore con la percentuale più bassa di malware provenienti dal cloud negli ultimi 12 mesi, posizionandosi dietro a settori quali telecomunicazioni, servizi finanziari, manifatturiero, retail, tecnologia ed enti di pubblica amministrazione. In generale, le applicazioni cloud sono sempre più usate per distribuire malware poiché permettono agli attaccanti di eludere i controlli di sicurezza basati su blacklist e il monitoraggio del traffico.

Microsoft OneDrive rimane l’applicazione più popolare per distribuire malware nel settore sanitario, anche se il suo utilizzo è stato molto inferiore rispetto ad altri settori. OneDrive è comunque la piattaforma più usata in ogni settore per attacchi malware grazie soprattutto alla sua popolarità.

Subito dopo OneDrive, tra le applicazioni più usate per distribuire malware nella sanità troviamo Slack. La piattaforma di messaggistica è seconda per upload di dati ma quinta per download, un valore comunque più alto rispetto ad altri settori. Slack viene usata spesso anche come server C2 perché le sue API forniscono un meccanismo flessibile per esfiltrare dati sensibili.

“Malware e infostealer non dovrebbero essere l’unica preoccupazione per il settore sanitario: campagne come quella orchestrata dal gruppo Clop indicano che devono essere considerati anche i rischi provenienti dalla supply chain, applicando alle terze parti la stessa strategia Zero Trust utilizzata internamente all’organizzazione” ha concluso Passeri.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/03/27/il-settore-sanitario-e-lobiettivo-principale-degli-infostealer/?utm_source=rss&utm_medium=rss&utm_campaign=il-settore-sanitario-e-lobiettivo-principale-degli-infostealer


SecBSD distro for security specialist

La sicurezza informatica è di fondamentale importanza in un’era in cui la nostra vita quotidiana, le nostre attività commerciali e le infrastrutture critiche dipendono sempre di più dalla tecnologia e dall’accesso a dati digitali.

Mantenere una robusta difesa contro queste minacce è essenziale per proteggere le risorse digitali.

Le infrastrutture critiche e le infrastrutture di comunicazione, dipendono sempre più dalla tecnologia informatica. La sicurezza IT è essenziale per proteggere queste infrastrutture da attacchi che potrebbero avere gravi conseguenze sulla società e sull’economia. Il progetto SecBSD, simile alla distro Kali per i linuxiani, verte su questa mission.

SecBSD da BSD, acronimo di Berkeley Software Distribution, è una famiglia di sistemi operativi derivati da UNIX sviluppati presso l’Università di Berkeley, in California. Questi sistemi operativi derivati dal nucleo BSD, hanno avuto un’enorme influenza nello sviluppo del software libero e open source. La storia del BSD ha inizio negli anni ’70, quando il sistema operativo UNIX fu sviluppato presso i laboratori Bell della AT&T. Il mondo BSD da cui deriva SecBSD è stato uno insieme dei primi sistemi operativi basati sul kernel BSD diverso dal kernel Linux, a essere distribuiti con una licenza open source, la cosiddetta “Licenza BSD” diversa dalla GPL, che permetteva agli utenti di modificare, distribuire e utilizzare il codice sorgente a loro piacimento, con poche restrizioni. Questo ha contribuito alla sua popolarità e ha permesso a molte persone di contribuire allo sviluppo del sistema operativo.

Alcune delle varianti più conosciute del BSD includono FreeBSD, OpenBSD e NetBSD,DragonFly BSD, GhostBSD, MidnightBSD, NomadBSD e HardenedBSD ognuna delle quali ha le proprie caratteristiche e obiettivi di sviluppo. Tutti i fork BSD derivano sostanzialmente da FreeBSD noto per essere adatto a scopi generali e OpenBSD si concentra sulla sicurezza paranoica da cui poi è stato realizzato quindi il fork SecBSD.

Il kernel BSD di base è noto per la sua stabilità e affidabilità. È stato utilizzato ampiamente in ambienti di produzione critici e ha dimostrato di essere in grado di gestire carichi di lavoro intensi con pochi problemi. La sicurezza è una delle priorità del kernel BSD. Molti sforzi sono stati dedicati al miglioramento della sicurezza del sistema operativo nel suo complesso, inclusi strumenti per mitigare le vulnerabilità e proteggere il sistema da attacchi informatici come “jails”, che fornisce un ambiente di sistema operativo virtualizzato e isolato. Questo consente agli amministratori di sistema di creare contesti separati all’interno di un sistema BSD, ognuno con il proprio ambiente di sistema e risorse isolate dagli altri.

Il mondo BSD è anche conosciuto per le tecnologie ZFS, ultimamente usato anche su GNU/linux e DTrace per la gestione del file system e il monitoraggio delle prestazioni del sistema.

Il progetto SecBSD ha pensato quindi di creare un fork dalla variante più sicura del settore BSD, quindi OpenBSD agli strumenti Opensource per la sicurezza informatica scaturendo Sec-BSD un kernel BSD orientato alla security.

Tra tools che troviamo di base ci sono tutti i software opensource multipiattaforma presenti anche per il mondo kernel Gnu/linux. Tra cui spiccano strumenti sia per le ricerche OSINT come Email2phonenumber, Infoga un software email OSINT sia per attacchi di tipo social-engineer.

OSINT, acronimo di Open Source Intelligence (Intelligence di Fonti Aperte), si riferisce alla pratica di raccogliere informazioni da fonti pubbliche e aperte per ottenere una comprensione più approfondita di determinati soggetti, organizzazioni, eventi o questioni. Questo tipo di intelligence si basa su informazioni disponibili pubblicamente, come siti web, social media, database pubblici, notizie, forum online, e altre fonti simili.

Le informazioni raccolte tramite OSINT possono essere utilizzate in vari contesti, tra cui sicurezza informatica, investigazioni penali, intelligence aziendale, analisi del rischio, ricerca di mercato e molto altro. Le fonti di informazioni aperte possono fornire una vasta gamma di dati, che vanno dalle informazioni personali e professionali alle tendenze di mercato e alle opinioni pubbliche. L’OSINT viene ultimamente sempre più associato alla sicurezza informatica perché lo spionaggio industriale inizia dalle info riscontrabili nel web. Ecco l’importanza di un uso etico e legale, rispettando la privacy delle persone e le leggi locali e nazionali. Inoltre, poiché si basa su fonti di informazioni pubbliche, l’OSINT può essere limitato dalla disponibilità e dalla qualità delle informazioni disponibili. Tuttavia, quando utilizzato correttamente, può fornire preziose informazioni per supportare decisioni informate in una varietà di contesti. Il progetto SecBSD prevede l’uso di tool inerenti a questa tematica.

Diversa tipologia sono gli attacchi di tipo social engineering che sfruttano la manipolazione psicologica degli individui per ottenere accesso non autorizzato a informazioni sensibili o sistemi informatici. Questi attacchi non si basano principalmente sulla violazione delle misure di sicurezza tecniche, ma piuttosto sfruttano la naturale tendenza delle persone a fidarsi e a rispondere a determinati stimoli emotivi o sociali. Tra le diverse forme di attacco ci sono il phishing ormai noto a tutti e il tailgating in cui gli attaccanti seguono un dipendente autorizzato all’interno di un’area sicura senza autorizzazione, approfittando della sua fiducia o cercando di convincerlo a lasciarli entrare. SecBSD ha il SET ovvero the social-engineer toolkit framework completo e conosciuto per organizzare attachi social clonando pagine di social noti e altre tecniche di phishing per illudere la vittima a inserire user e password.

Il pentesting, abbreviazione di penetration testing (test di penetrazione), è una pratica fondamentale nell’ambito della sicurezza informatica. Si tratta di una simulazione controllata di un attacco informatico contro un sistema, una rete o un’applicazione, condotta da esperti di sicurezza informatica autorizzati. L’obiettivo del pentesting è quello di identificare e correggere le vulnerabilità presenti nei sistemi e nelle reti prima che possano essere sfruttate da persone malintenzionate. Tra le fasi del Pentesting vi sono la pianificazione e raccolta informazioni, la scansione e analisi di sistemi quindi l’identificazione se ci sono delle vulnerabilità e documentare nella fase finale i risultati ottenuti durante l’attività con l’eventuale mitigazione dei problemi riscontrati.

Nell’arsenale SecBSD utili a questo scopo ci sono tools come nmap, nikto, aircrack-ng, OWASP Zed, Autosploit, wireshark, fluxploider, jaeles, Narq, Hydra, SQLmap, Metasploit e XSStrike. Tutti strumenti per l’attività di pentester nella fase di vulnerability assessment e post-esploitation e molti altri.

I tools presenti sono solo il punto di partenza come ogni strumento che può essere utile alla consulenza, ma sta al pentester poi saperli usare a dovere e adattarli ai casi specifici, la security IT non si esegue lanciando solo un programma automatico ma è il frutto di esperienza in materia IT security e sistemistico. Il mondo opensource insieme ai molti repository presenti su github ampliano gli strumenti disponibili per i casi più disparati. I volontari che contribuiscono a questo progetto OPENSOURCE hanno voluto creare un “coltellino svizzero” ben fornito basato su un motore stabile BSD. Progetto realizzabile anche grazie alla comunità del software libero e ai tanti volontari che postano i loro progetti su piattaforme git. L’aiuto di tutti i volontari del mondo del software libero rendono i progetti free-software/opensource un punto di riferimento sempre più incisivo per appassionati e professionisti che operano in contesti IT.

Articolo a cura di Fabio Carletti

Profilo Autore

Fabio Carletti aka Ryuw è un White Hat del gruppo (SoldierX Hacker team).

Esperto di sicurezza informatica con una vasta esperienza nel campo della protezione dei sistemi, delle reti e dei dati sensibili. Con più di 20 anni di esperienza nel settore della sicurezza informatica, ha lavorato con diverse organizzazioni per implementare strategie di difesa avanzate e mitigare le minacce informatiche in continua evoluzione.

Collabora come membro volontario del Tor Project team.

Ospite di rilevanti eventi italiani riguardanti la privacy, gnu/linux e software open source dedica le sue energie alla ricerca nella sicurezza informatica.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/secbsd-distro-for-security-specialist/


Thousands of phones and routers swept into proxy service, unbeknownst to users

Thousands of phones and routers swept into proxy service, unbeknownst to users
Getty Images

Crooks are working overtime to anonymize their illicit online activities using thousands of devices of unsuspecting users, as evidenced by two unrelated reports published Tuesday.

The first, from security firm Lumen Labs, reports that roughly 40,000 home and office routers have been drafted into a criminal enterprise that anonymizes illicit Internet activities, with another 1,000 new devices being added each day. The malware responsible is a variant of TheMoon, a malicious code family dating back to at least 2014. In its earliest days, TheMoon almost exclusively infected Linksys E1000 series routers. Over the years it branched out to targeting the Asus WRTs, Vivotek Network Cameras, and multiple D-Link models.

In the years following its debut, TheMoon’s self-propagating behavior and growing ability to compromise a broad base of architectures enabled a growth curve that captured attention in security circles. More recently, the visibility of the Internet of Things botnet trailed off, leading many to assume it was inert. To the surprise of researchers in Lumen’s Black Lotus Lab, during a single 72-hour stretch earlier this month, TheMoon added 6,000 ASUS routers to its ranks, an indication that the botnet is as strong as it’s ever been.

More stunning than the discovery of more than 40,000 infected small office and home office routers located in 88 countries is the revelation that TheMoon is enrolling the vast majority of the infected devices into Faceless, a service sold on online crime forums for anonymizing illicit activities. The proxy service gained widespread attention last year following this profile by KrebsOnSecurity.

“This global network of compromised SOHO routers gives actors the ability to bypass some standard network-based detection tools—especially those based on geolocation, autonomous system-based blocking, or those that focus on TOR blocking,” Black Lotus researchers wrote Tuesday. They added that “80 percent of Faceless bots are located in the United States, implying that accounts and organizations within the US are primary targets. We suspect the bulk of the criminal activity is likely password spraying and/or data exfiltration, especially toward the financial sector.”

The researchers went on to say that more traditional ways to anonymize illicit online behavior may have fallen out of favor with some criminals. VPNs, for instance, may log user activity despite some service providers’ claims to the contrary. The researchers say that the potential for tampering with the Tor anonymizing browser may also have scared away some users.

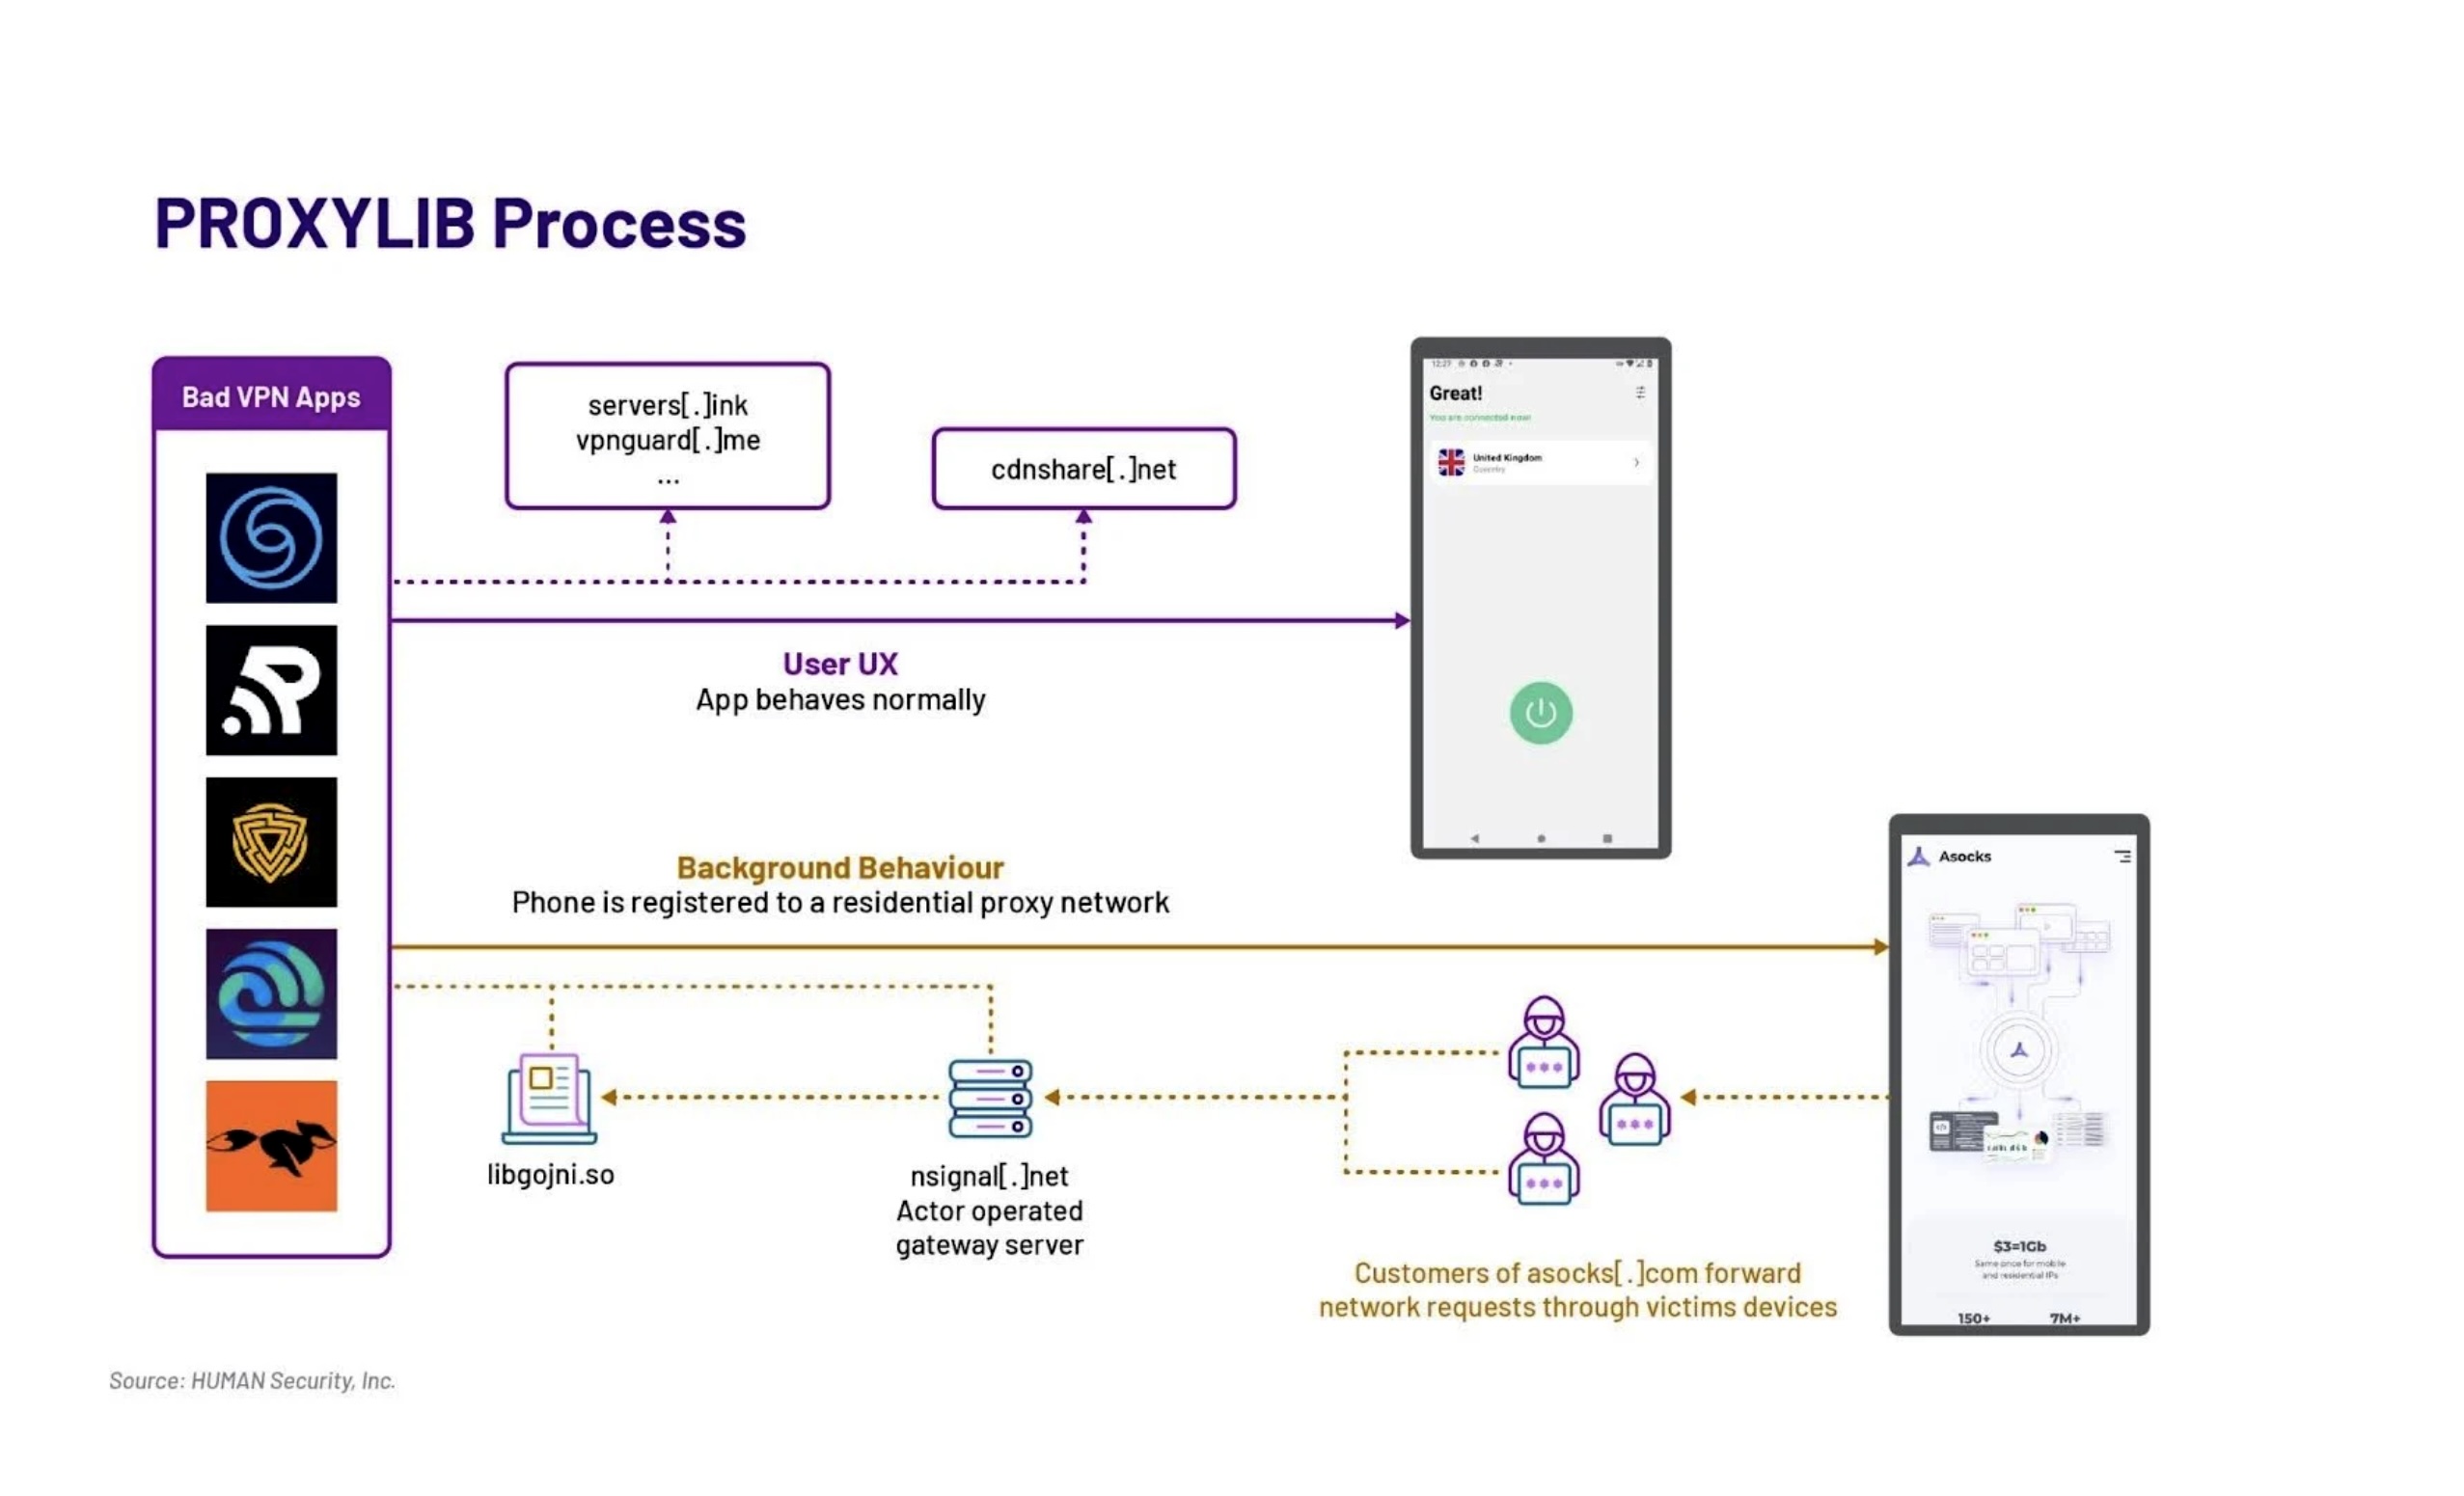
The second post came from Satori Intelligence, the research arm of security firm HUMAN. It reported finding 28 apps available in Google Play that, unbeknownst to users, enrolled their devices into a residential proxy network of 190,000 nodes at its peak for anonymizing and obfuscating the Internet traffic of others.

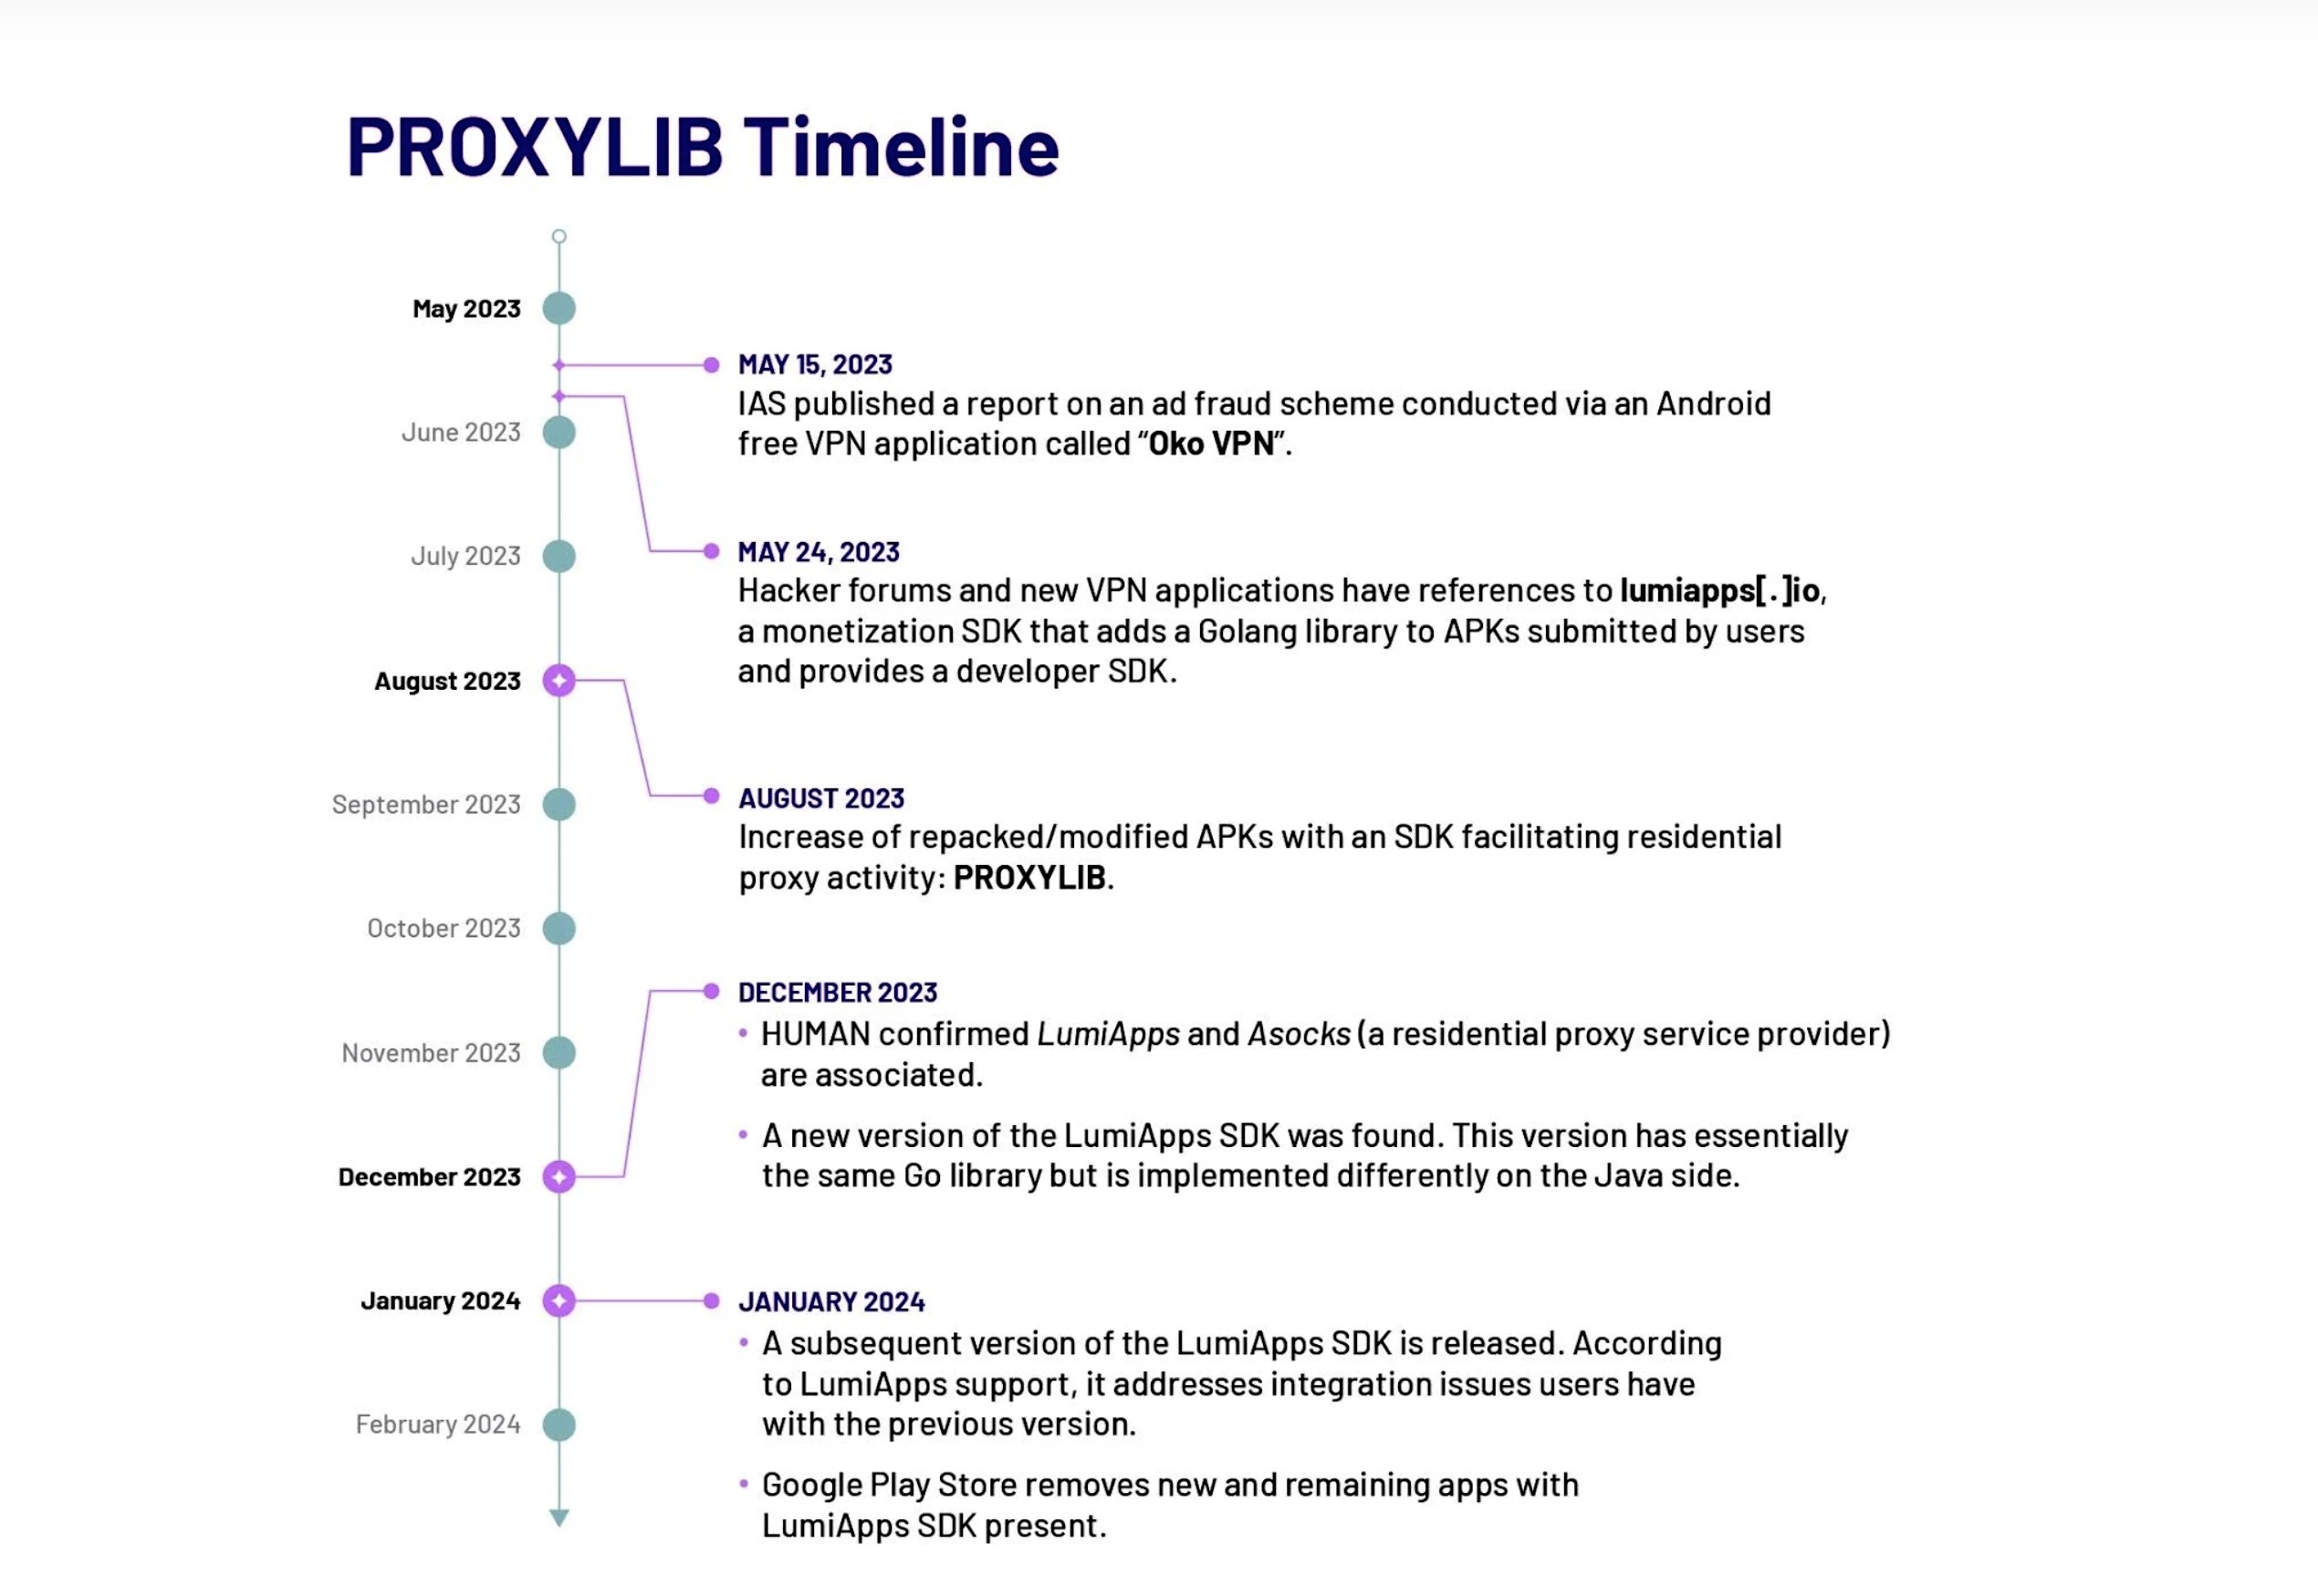
ProxyLib, the name Satori gave to the network, has its roots in Oko VPN, an app that was removed from Play last year after being revealed using infected devices for ad fraud. The 28 apps Satori discovered all copied the Oko VPN code, which made them nodes in the residential proxy service Asock.

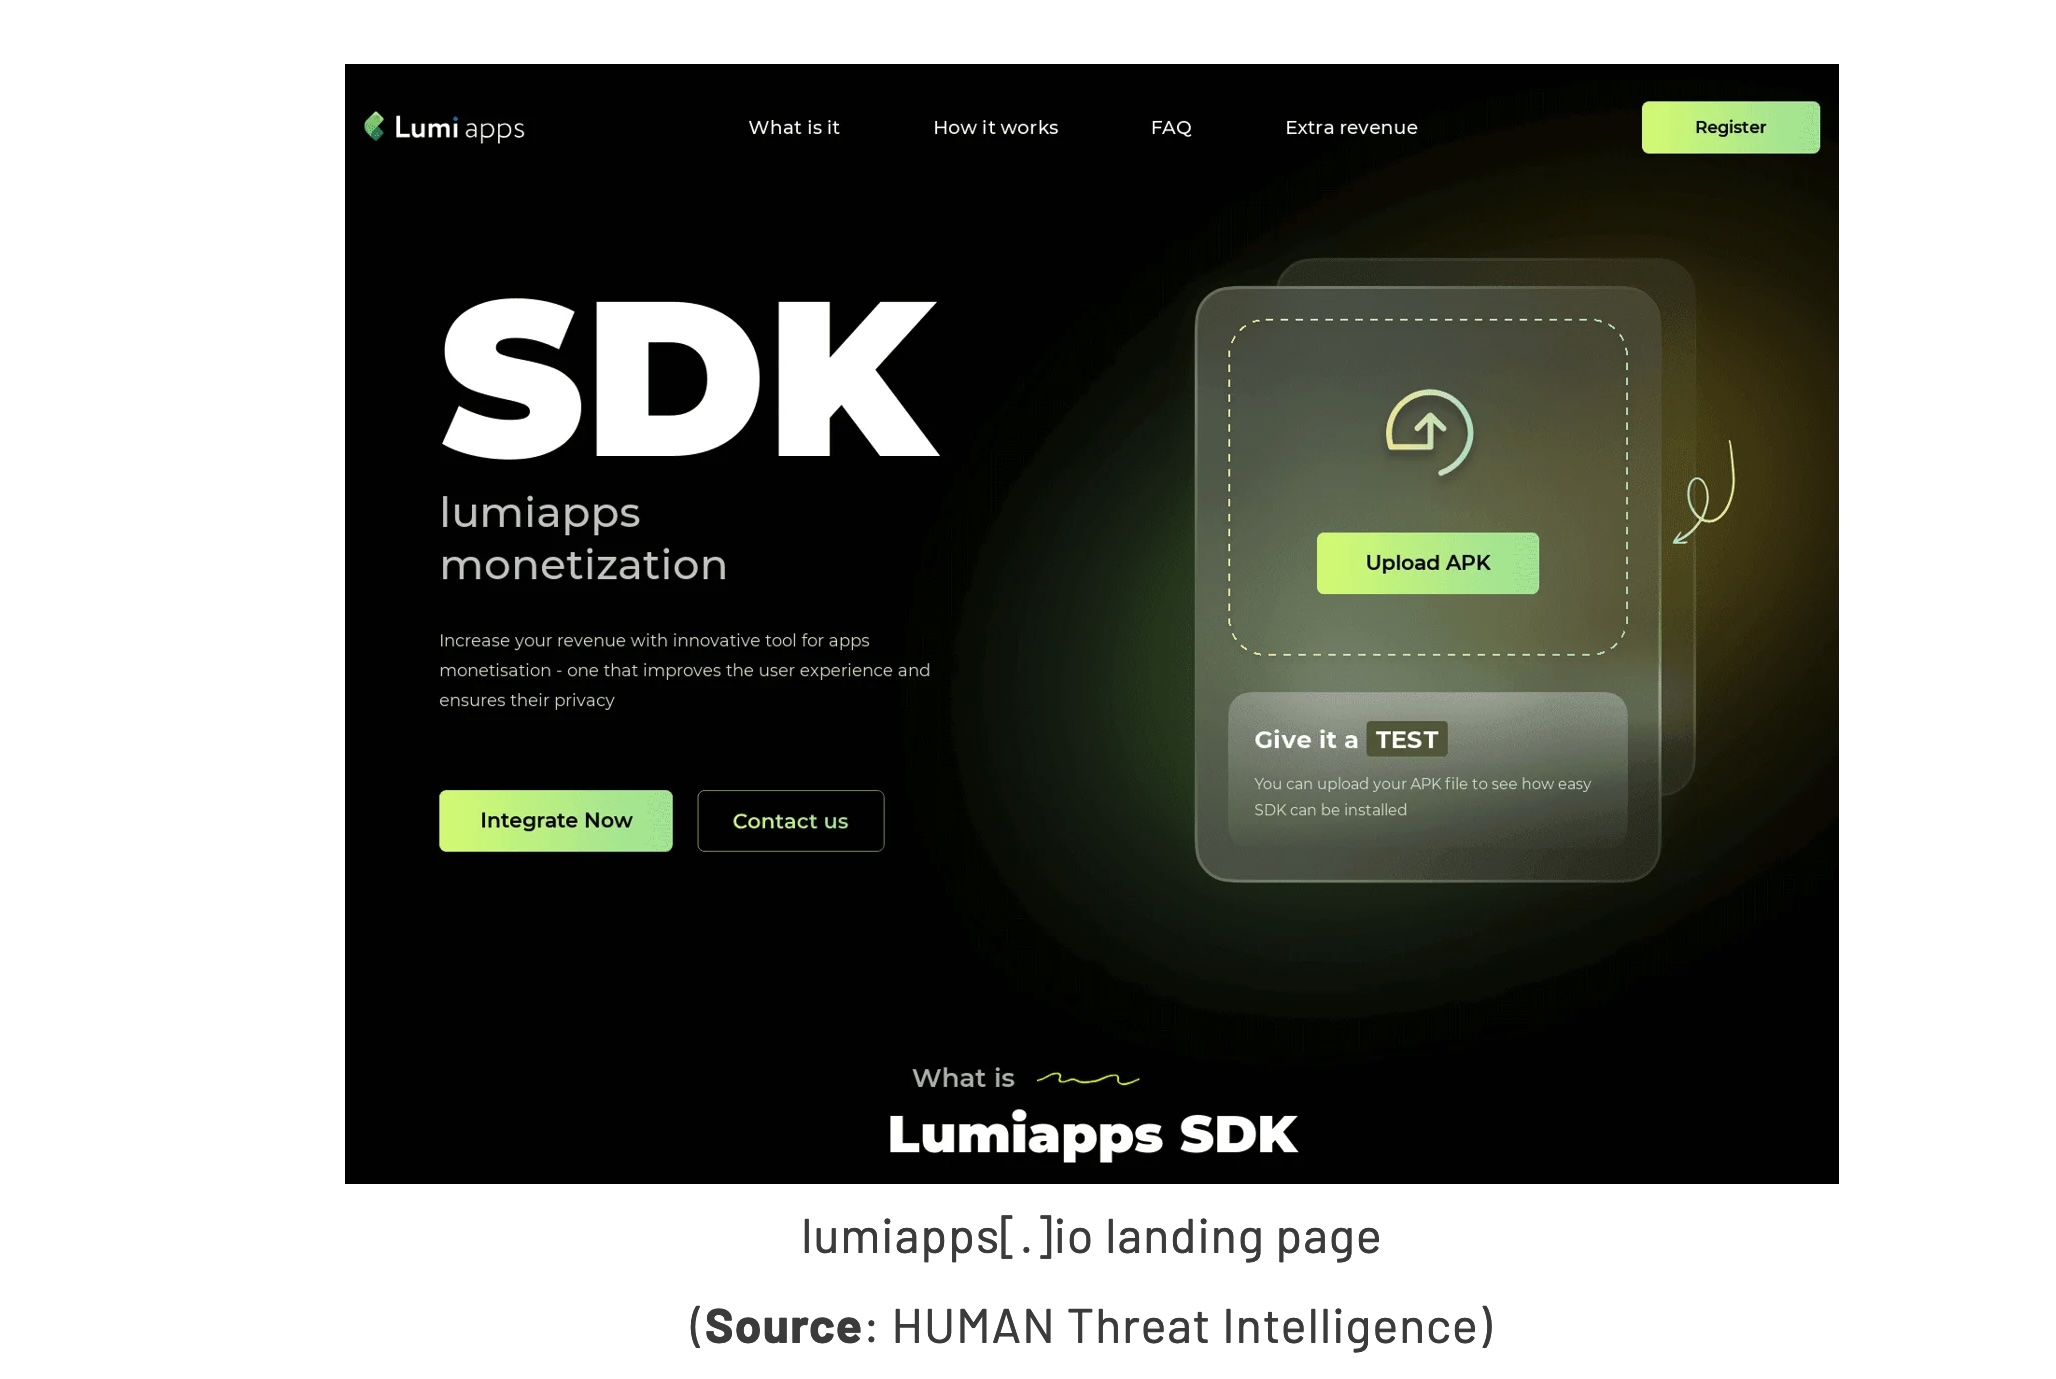
The researchers went on to identify a second generation of ProxyLib apps developed through lumiapps[.]io, a software developer kit deploying exactly the same functionality and using the same server infrastructure as Oko VPN. The LumiApps SDK allows developers to integrate their custom code into a library to automate standard processes. It also allows developers to do so without having to create a user account or having to recompile code. Instead they can upload their custom code and then download a new version.

“Satori has observed individuals using the LumiApps toolkit in the wild,” researchers wrote. “Most of the applications we identified between May and October 2023 appear to be modified versions of known legitimate applications, further indicating that users do not necessarily need to have access to the applications’ source code in order to modify them using LumiApps. These apps are largely named as ‘mods’ or indicated as patched versions and shared outside of the Google Play Store.”

The researchers don’t know if the 190,000 nodes comprising Asock at its peak were made up exclusively of infected Android devices or if they included other types of devices compromised through other means. Either way, the number indicates the popularity of anonymous proxies.

People who want to prevent their devices from being drafted into such networks should take a few precautions. The first is to resist the temptation to keep using devices once they’re no longer supported by the manufacturer. Most of the devices swept into TheMoon, for instance, have reached end-of-life status, meaning they no longer receive security updates. It’s also important to install security updates in a timely manner and to disable UPnP unless there’s a good reason for it remaining on and then allowing it only for needed ports. Users of Android devices should install apps sparingly and then only after researching the reputation of both the app and the app maker.

https://arstechnica.com/?p=2012682


Women working in tech are less likely to be employed full time

The experiences of women in technology were analyzed in a recent report by Dice. According to the report, technology professionals who identify as women are more likely to be actively looking for a new job (38%) than tech professionals who identify as men (30%). On average, women still earn about 71 cents on the dollar compared to men with the same education level, and pay dissatisfaction is a big factor in driving women in tech toward a different company.

The report found that fewer women tech professionals reported receiving an increase in pay over the last year compared to men (52% vs. 56%, respectively). It’s not surprising then that, despite continued layoffs across tech and many questioning job security, 67% of women in tech roles are likely to change employers in the next year compared to 57% of men.

The report reveals that women tech professionals earn roughly $15,000 less annually on average compared to their counterparts (roughly $99,000 compared to $114,000, respectively). That’s about 87 cents on the dollar — better than the national average — but it’s crucial to note that disparity can be attributed to other factors including tenure and experience.

Additional findings include:

  • Women in tech were less likely to be employed full time (80% of women vs. 86% of men)
  • Women in tech were less likely to have been in their current role for more than 5 years (22% of women vs. 31% of men)
  • Women were less likely to have worked in the tech field for more than 5 years (66% of women vs. 80% of men)

While women in tech are more optimistic about the future — 46% say the tech profession will “grow significantly” over the next five years vs. 37% of men — they are increasingly dissatisfied with their current circumstances, particularly relating to gender discrimination in the workplace: 48% of women reported experiencing it, compared to just 15% of men. As companies across the country grapple with diversity and inclusion efforts and how to address systemic race and gender discrimination, it’s crucial to address these concerns to retain and attract top talent.

https://www.securitymagazine.com/articles/100545-women-working-in-tech-are-less-likely-to-be-employed-full-time


67% of businesses sync on-premises passwords to cloud environments

New research by Silverfort has revealed that two out of three businesses sync on-premises passwords to cloud environments, weakening the cloud environment. Any on-premises vulnerabilities are migrated to the cloud environment, creating a weakness that malicious actors can exploit. 

Over the past 10 years, more and more organizations have sought to utilize cloud environments. While many organizations seek to innovate, not all are prepared to secure cloud environments. Observed security gaps include misconfigurations, inadequate legacy infrastructure and vulnerable built-in features that malicious actors can leverage to gain access to the cloud. 

The research team created four distinct categories of Identity Threat Exposures (ITEs) to give security leaders a framework to classify, understand and confront the diverse range of identity issues that malicious actors can leverage. 

  1. Privilege escalators, such as unconstrained delegation and shadow admins, give malicious actors an avenue to find additional access privileges. 
  2. Lateral movers allow a malicious actor to move laterally while avoiding detection. Examples include prolific users and service accounts. 
  3. Password exposers (like NTLM or NTLMv1 authentication) can reveal an account’s passwords to a malicious actor. 
  4. Protection dodgers can create legitimate user accounts for malicious actors. They stem from mismanaged accounts or human error and include new users, stale users and shared accounts. 

https://www.securitymagazine.com/articles/100539-67-of-businesses-sync-on-premises-passwords-to-cloud-environments


GoFetch, il bug dei chip Apple che non può essere risolto


Un gruppo di ricercatori ha individuato un grosso problema di sicurezza presente nei chip M1, M2 e M3 silicon di Apple che è risolvibile solo tramite una revisione dell’architettura. Chiamato “GoFetch”, il bug permette a un attaccante di sottrarre informazioni crittografiche dalla cache CPU, ottenendo le chiavi utilizzate e riuscendo quindi ad accedere ai dati cifrati.

La vulnerabilità colpisce il DMP (data memory-dependent prefetcher), una funzionalità hardware usata per ottimizzare la cifratura. Nel dettaglio, DMP riesce a prevedere gli indirizzi di memoria a cui i programmi potrebbero accedere, pre-caricando i dati corrispondenti in cache; questo migliora notevolmente le performance.

I ricercatori hanno effettuato il reverse engineering del DMP nelle CPU Apple serie M e hanno scoperto che la funzionalità carica non solo i gli indirizzi di memoria ma anche il valore stesso dei dati, violando un importante requisito di sicurezza per la crittografia dato dal paradigma constant-time.

Questo paradigma viene usato per proteggere i dispositivi da attacchi side-channel e si assicura che tutte le operazioni della CPU impieghino lo stesso tempo, indipendentemente da ciò che fanno. Il codice constant-time prevede che non si possano mischiare dati e indirizzi di memoria, cosa che succede invece nelle CPU Apple: il DMP genera accessi alla memoria che sono dipendenti dal contenuto, dando origine a codice di esecuzione variabile che diventa vulnerabile agli attacchi.

“Per sfruttare il DMP, creiamo input specifici per le operazioni crittografiche in modo che i valori simili a puntatori appaiano solo se abbiamo indovinato correttamente alcuni bit della chiave segreta” ha spiegato il team. “Verifichiamo queste ipotesi controllando se il DMP esegue una de-referenziazione attraverso l’analisi del tempo di cache. Una volta indovinato, procediamo a indovinare il gruppo successivo di bit della chiave”.

Il team ha dimostrato l’efficacia dell’attacco sulle principali implementazioni crittografiche, sia classiche che post-quantistiche. Il bug colpisce anche le microarchitetture Intel Raptor Lake di 13° generazione.

I ricercatori specificano che non esistono fix per risolvere GoFetch, ma solo dei modi per mitigare i rischi. Il team ha condiviso diverse alternative, tra le quali disabilitare completamente DMP o applicare tecniche a livello di codice per il blinding crittografico che però penalizzano notevolmente le performance.

“Dato che abbiamo scoperto che i DMP esistono anche sulle CPU Apple M2/M3 e Intel di 13a generazione, il problema sembra trascendere i processori e i fornitori di hardware specifici” spiegano i ricercatori, evidenziando che il problema andrebbe risolto con delle contromisure hardware dedicate che modificano la microarchitettura delle CPU.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/03/26/gofetch-il-bug-dei-chip-apple-che-non-puo-essere-risolto/?utm_source=rss&utm_medium=rss&utm_campaign=gofetch-il-bug-dei-chip-apple-che-non-puo-essere-risolto


Cybercriminals can leverage March Madness as bait for attacks

Major events can be used by malicious actors to bait the general public. Events that gain traffic among consumers can be leveraged to release malicious emails, links and other forms of communication. During March Madness, security leaders are encouraged to remind their organization’s employees to remain vigilant against phishing campaigns or other scams. 

Security leaders weigh in

Jason Soroko, Senior Vice President of Product at Sectigo:

“Especially with remote workers, it’s imperative that employees understand the basics of digital hygiene and are trained to recognize social engineering attempts like phishing. All staff should understand the basics of avoiding malware, viruses and phishing — as well as the bare bones of digital identity.

  • Stick to reputable sites: Whether betting online or joining a fantasy league, do your research. Choose established platforms with strong reputations for security. Ensure the website you’re visiting has https:// in the address bar.
  • Keep it personal: When it comes to personal information, less is more. Share only what’s absolutely necessary.
  • Beware the phish: Don’t click on suspicious links or attachments, especially in emails related to fantasy sports or online betting.
  • Strong authentication: It may not be enough to use unique and complex passwords for all your online accounts.  If the online betting service or office pool system utilizes multi-factor authentication, then use it.  Better yet, choose a reputable site that offers Passkey authentication, which is far better than anything using passwords and is less vulnerable to social engineering.”

Krishna Vishnubhotla, Vice President of Product Strategy at Zimperium:

“With the NCAA March Madness Tournament approaching, there’s an expected surge in online activities related to office pools and online betting, significantly increasing cyber risks. As it is so popular and online activity spikes, it’s a prime target for cyber criminals. Fans’ emotional investment makes the event a perfect storm for cybercriminals. Fraudsters exploit the increased volume of legitimate communications and people’s distracted, relaxed vigilance to launch scams and phishing attacks. 

“Cybercriminals exploit these events to launch attacks via phishing emails, malicious links, or fake betting websites and mobile apps. Due to the prevalence of smartphones for these activities, they often target mobile users.

“What’s obvious: 

  • Phishing scams: Phishing scams are common during events like March Madness. They often involve emails or messages mimicking legitimate tournament updates or betting sites, aiming to steal credentials or personal information. Since the games are going on during the workday, many of these emails will also target your business email.
  • Unsecured Wi-Fi networks: Using public or unsecured Wi-Fi to participate in pools or watch games can expose users to eavesdropping and data theft.

“What’s not: 

  • Social engineering beyond email: Cybercriminals may use social media or messaging apps to target individuals with scams related to bracket picks or betting pools, leveraging the informal nature of these platforms. Messaging apps like WhatsApp and Telegram and in-app messages on social apps are great for these.
  • Compromised mobile apps: Not all apps related to March Madness are legitimate; some may be designed to look genuine but are actually created to install malware or steal data from mobile devices. In particular, betting and gambling apps will lure you into installing them by promising exponential returns.

“Organizations should proactively educate their employees about these risks, advise caution with unsolicited communications related to March Madness, ensure the security of their devices, and verify the legitimacy of websites and apps used for betting or streaming. The security team should consider deploying MFA and mobile endpoint protection tools as part of a multi-layer defense strategy. Implementing and reinforcing cybersecurity best practices during this period can help mitigate the risks associated with the heightened online activities driven by the tournament.”

Darren Guccione, CEO and Co-Founder at Keeper Security:

“Phishing and online scams are two of the biggest cyber threats for March Madness fans leading up to, and during, the NCAA Tournament. Throughout the tournament, cybercriminals may send phishing emails or text messages with malicious links or attachments disguised as updates on games and brackets. I recommend that you do not open attachments or click on any links from unknown sources. Scammers may also use social media to learn more about you or to request money. They may impersonate a friend or family member claiming to be in need of money to buy tickets or place bets on games, or even impersonate an athlete themselves. Along with being wary of fake tickets, fans should also be careful about fake bracket contests promising large prizes to the winners. Once they collect your entry fee or personal information, scammers will disappear and the winners will never receive their prizes.

“When creating accounts to follow the games, create a bracket or take part in the fun of the tournament any other way, it may be tempting to reuse passwords. Make sure you have different, high-strength passwords for all of your accounts. This way, if one account is breached, a cybercriminal does not gain access to all your accounts. Passwords should be at least 16 characters in length with both upper and lowercase letters, numbers and special characters, as well as a random assortment of numbers. Also, consider creating a passphrase rather than using a single word. A secure password manager can help create and store those passwords.”

Patrick Harr, CEO at SlashNext:

“With an event as popular as March Madness, it’s easy for cyber criminals to prey on the excitement. With money on the line for many employees participating in office pools and brackets, cyber criminals serve fake sporting-themed websites, free streaming of games, private VPNs, contests, and browser extensions that claim to keep track of scores and stats of the games.

“The sophistication of these phishing threats is becoming more difficult to detect, especially for users. With the tournament starting next week, March Madness-themed phishing sites will quickly pop up to steal credentials for future corporate-based attacks or to commit credit card fraud.

“Organizations must educate their employees and, most importantly, be proactive in securing employees devices. With the increased use of dual-purpose devices, it’s important to avoid giving away login credentials or accidentally adding malicious browser extensions which can be used to breach corporate assets.

“Protect your organization by encouraging users to exercise extreme caution when participating in brackets and office contests. Most importantly, have the right security tools, including real-time mobile and browser security solutions.”

https://www.securitymagazine.com/articles/100538-cybercriminals-can-leverage-march-madness-as-bait-for-attacks


Ddl Cybersicurezza: Verso un Futuro più Sicuro attraverso Normative Rafforzate, Resilienza delle PA e Gestione Trasparente degli Incidenti

Questo articolo è il secondo di una serie dedicata all’analisi tecnico-giuridica del Disegno di Legge recante “Disposizioni in materia di rafforzamento della cybersicurezza nazionale e di reati informatici” approvato dal Consiglio dei Ministri lo scorso 25 gennaio e attualmente in corso di esame parlamentare (qui la prima parte).

Disegno di legge Cybersicurezza: panoramica e obiettivi

Il Ddl in materia di rafforzamento della cybersicurezza nazionale e di reati informatici, approvato il 25 gennaio 2024 dal Consiglio dei Ministri e presentato alle Camere il successivo 16 febbraio, costituisce un avanzamento rilevante nel processo di evoluzione della normativa italiana in materia.

Esso si presenta come un insieme normativo di notevole complessità, ideato per confrontarsi con le sfide e le minacce che caratterizzano l’ambiente digitale in continua trasformazione.

Il suddetto Disegno di Legge rappresenta segna un punto di svolta nel corpus legislativo italiano, in risposta all’esigenza sempre più pressante di salvaguardare infrastrutture critiche e dati di rilevanza sensibile da pericoli informatici in costante ascesa ed evoluzione.

Con questa iniziativa si intende consolidare il tessuto di sicurezza digitale nazionale attraverso una serie di interventi specifici, che riflettono un approccio olistico alla prevenzione e alla gestione degli incidenti informatici. Il fulcro di tale iniziativa legislativa è il riconoscimento che la sicurezza delle informazioni non può essere relegata a un “secondo piano” ma deve essere integrata in ogni aspetto della gestione pubblica e privata.

La volontà di estendere il perimetro di applicazione delle norme sulla cybersicurezza va intesa come un segnale inequivocabile dell’intento del legislatore di abbracciare una varietà più estesa di entità, non limitandosi alle infrastrutture critiche tradizionalmente riconosciute ma estendendo la protezione a nuove realtà esposte ai pericoli informatici. Tale estensione implica una valutazione accurata dei soggetti coinvolti, che saranno tenuti ad adottare misure di sicurezza adeguate e a rispondere in modo proattivo agli incidenti, assicurando in tal modo un livello uniforme e coeso di protezione su scala nazionale.

Il rafforzamento delle capacità di prevenzione, rilevamento e risposta agli incidenti informatici si concretizza in un impegno tangibile per le Pubbliche Amministrazioni e gli operatori di servizi essenziali, invitati ad adottare politiche e procedure capaci di ridurre efficacemente il rischio di attacchi informatici.

La cooperazione e il coordinamento tra i vari soggetti coinvolti diventano, pertanto, elementi chiave per la realizzazione di un sistema di sicurezza informatica efficace ed efficiente, in grado di proteggere il patrimonio informativo nazionale.

Inoltre, l’adozione di un regime sanzionatorio rafforzato per i reati informatici testimonia la volontà del legislatore di affrontare con maggiore determinazione la minaccia rappresentata da attacchi sempre più sofisticati e dannosi. Le disposizioni introdotte prevedono severe punizioni per coloro che compromettono la sicurezza informatica, inviando un messaggio incisivo riguardo alla serietà con cui lo Stato intende difendere le proprie infrastrutture e i dati personali dei cittadini.

Attraverso tali misure, il disegno di legge mira ad instaurare un ambiente digitale più sicuro per tutti i cittadini e le aziende italiane, favorendo la diffusione e l’ancoraggio di una cultura della sicurezza. La sfida che il legislatore è chiamato a raccogliere è di notevole complessità, richiedendo di trovare un equilibrio tra la tutela della sicurezza nazionale e la salvaguardia della libertà e dei diritti fondamentali dei cittadini nell’era digitale.

Perimetro di applicabilità

Il Disegno di Legge, introducendo un ambito di applicazione ampio e dettagliato, sottolinea un approccio legislativo mirato a inglobare una varietà di soggetti chiave nel tessuto della sicurezza digitale italiana.

Con una visione inclusiva, il Ddl Cybersicurezza indirizza la sua attenzione verso le Pubbliche Amministrazioni, le aziende strategiche operanti nei settori nevralgici dell’economia e le infrastrutture di importanza cruciale, precedentemente non incluse in regolamentazioni specifiche di sicurezza a livello nazionale, stabilendo per tali soggetti una gamma di responsabilità intese a incrementare il grado di protezione e resilienza di fronte a minacce di natura informatica.

Il nucleo dell’orientamento legislativo adottato dal Ddl si concentra sull’integrazione esplicita di pubbliche amministrazioni e imprese di rilevanza strategica, operanti in settori come le telecomunicazioni, l’energia, i trasporti, la finanza e la salute.

Tali entità, data la loro essenziale rilevanza nell’ecosistema nazionale, sono tenute a osservare standard di sicurezza informatica particolarmente rigorosi. La scelta di includere questi soggetti segue una logica preventiva, in quanto rappresentano bersagli più appetibili per attacchi informatici, avendo la potenzialità, se compromessi, di influenzare significativamente il quotidiano dei cittadini e le funzioni primarie dello Stato.

Parallelamente, il disegno di legge specifica l’esclusione dal suo campo d’applicazione dei cosiddetti “Soggetti Perimetro” – già tutelati da precedenti disposizioni legislative (i.e. soggetti di cui all’articolo 1, comma 2-bis, del decreto-legge n. 105 del 2019) – e gli organi di Stato preposti alla prevenzione, all’accertamento e alla repressione dei reati, alla tutela dell’ordine e della sicurezza pubblica, alla difesa e sicurezza militare dello Stato e agli organismi di informazione per la sicurezza (i.e. soggetti di cui agli articoli 4, 6 e 7 della legge 3 agosto 2007, n. 124).

Tale esclusione mira a evitare ridondanze normative e a garantire un intervento legislativo snello ed efficace, focalizzato laddove il bisogno di nuove misure di sicurezza si fa più pressante. Ne consegue, pertanto, che la decisione di escludere queste categorie non deriva da una percezione di minore importanza della loro sicurezza informatica ma, al contrario, dall’esistenza di un impianto normativo già definito e specializzato che le riguarda.

Obblighi specifici per il rafforzamento della resilienza delle P.A.

Secondo le disposizioni normative richiamate, il disegno di legge stabilisce obblighi specifici per i soggetti inclusi nel suo ambito di applicazione. L’essenza di tali obblighi si radica nella necessità di un’azione coordinata e rapida di fronte alle vulnerabilità informatiche, mirando a garantire una reattività efficace alle minacce informatiche e una riduzione del rischio di incidenti di sicurezza, nonché a consolidare la resilienza informatica del Paese.

Le Pubbliche Amministrazioni sono chiamate a svolgere un ruolo proattivo e strutturato nella prevenzione e gestione delle minacce informatiche, integrando obblighi specifici che trascendono la mera risposta alle segnalazioni di vulnerabilità. In particolare sono tenute ad elaborare politiche e procedure di sicurezza informatica adeguate, a gestire il rischio informatico in modo proattivo, a definire ruoli e organizzazioni per la sicurezza delle informazioni, nonché a sviluppare piani per la sicurezza di dati, dei sistemi e delle infrastrutture. Questo impegno necessita di un approccio olistico alla sicurezza, che includa non solo la protezione contro gli attacchi esterni ma anche la preparazione interna e la capacità di resilienza.

Tra le disposizioni di maggiore importanza vi è l’obbligo di formazione e aggiornamento continuo del personale riguardo alle minacce alla sicurezza e alle vulnerabilità dei sistemi. Tale aspetto enfatizza la necessità di una cultura della sicurezza profondamente integrata all’interno delle organizzazioni, capace di adattarsi dinamicamente al panorama delle minacce in continua evoluzione.

L’articolo 6 del Ddl rafforza ulteriormente questo indirizzo, proponendo di proseguire l’attuazione di una direttiva del Presidente del Consiglio dei Ministri (datata 6 luglio 2023) che aveva già definito linee guida per promuovere una gestione efficace degli incidenti cibernetici all’interno delle P.A., inserendosi in un contesto di normative preesistenti e di nuove disposizioni volto a consolidare la capacità delle amministrazioni di prevenire, gestire e rispondere in maniera efficace agli incidenti informatici.

Un aspetto fondamentale di questa strategia è l’obbligatorietà per le amministrazioni di individuare – qualora non già presente – una struttura interna dedicata specificamente alle attività di cybersicurezza, avvalendosi delle risorse umane, strumentali e finanziarie disponibili. Questa struttura avrà il compito di operare come fulcro delle iniziative di sicurezza informatica, garantendo un approccio coordinato e integrato.

Presso tale struttura opererà la figura del referente per la cybersicurezza, designato come punto di contatto unico dell’amministrazione con l’Agenzia per la Cybersicurezza Nazionale (ACN). Questa figura svolge un ruolo cruciale nella garanzia di comunicazione e collaborazione efficaci con l’ACN, fungendo da snodo centrale per il flusso di informazioni, segnalazioni e aggiornamenti relativi alla sicurezza informatica.

Attraverso l’istituzione di strutture dedicate e la designazione di referenti specifici per la cybersicurezza, il Disegno di Legge persegue l’obiettivo di migliorare la capacità delle pubbliche amministrazioni di rispondere in maniera coordinata ed efficace agli incidenti di cybersicurezza. Il suddetto approccio non solo rafforza la cybersecurity posture delle singole entità, ma contribuisce significativamente alla resilienza complessiva del tessuto digitale nazionale, creando un ambiente più sicuro e protetto contro le minacce informatiche.

Obblighi di notifica e segnalazione degli incidenti di sicurezza e relative sanzioni

Premesso quanto sopra, il Disegno di Legge impone specifici obblighi di segnalazione e notifica degli incidenti di sicurezza alle Pubbliche Amministrazioni, delineando chiare responsabilità in caso di incidenti che riescano a eludere le misure di sicurezza implementate. Questi obblighi rappresentano una componente critica della strategia nazionale di cybersicurezza, garantendo una reazione tempestiva e coordinata agli incidenti, essenziale per minimizzare potenziali impatti e prevenire ulteriori compromissioni.

L’art. 1 del Ddl specifica che le P.A. centrali, le regioni, le province autonome, i comuni con una popolazione superiore ai 100.000 abitanti e altre entità, quali le società di trasporto pubblico urbano e le aziende sanitarie locali, sono tenute a segnalare e notificare all’ACN gli incidenti di sicurezza aventi un impatto significativo sui loro sistemi informativi e servizi informatici.

Cruciale per il quadro normativo è l’implementazione dell’art. 2, che impone a tali soggetti di agire prontamente in risposta alle segnalazioni dell’ACN riguardanti specifiche vulnerabilità cui risultano potenzialmente esposti. Senza ritardo e non oltre quindici giorni dalla comunicazione, è necessario che i soggetti procedano con l’attuazione degli interventi risolutivi indicati dall’Agenzia.

In caso di inosservanza di questa disposizione, ovvero se gli enti non mettono in atto con prontezza le azioni correttive indicate, il Disegno di Legge stabilisce l’imposizione di sanzioni pecuniarie, come specificato nell’articolo 1, comma 5. Tanto premesso, si osserva come il disegno di legge contempli un’eccezione per i casi in cui impedimenti di ordine tecnico-organizzativo, debitamente notificati all’ACN, ostacolino l’adozione degli interventi risolutivi nei termini stabiliti.

La procedura sanzionatoria prevista per gli enti che omettono gli obblighi di segnalazione e notifica (come specificato all’art. 1), nonché in caso di mancato adeguamento alle indicazioni fornite a seguito di segnalazioni (conforme all’art. 2, fatto salvo quanto previsto al comma 2 del medesimo articolo), sottolinea l’importanza di assicurare trasparenza e collaborazione proattiva con l’ACN. In particolare, l’Agenzia invia una comunicazione preliminare all’ente inadempiente, segnalando che la persistenza nell’inosservanza comporterà l’applicazione di sanzioni pecuniarie. L’avviso preliminare emanato dall’Agenzia agisce come monito alla responsabilità degli enti nell’applicare le disposizioni, incentivandoli a rispettare i propri obblighi e favorendo lo sviluppo di un ecosistema di cybersicurezza nazionale maggiormente solido e resistente.

Inoltre, nell’ottica di un continuo rafforzamento della cybersicurezza nazionale e di una più efficace gestione degli incidenti informatici, il Ddl introduce ulteriori significative modifiche. In particolare, l’articolo 3 modifica l’art. 1, comma 3-bis, del decreto-legge n. 105 del 2019, stabilendo un raccordo e coordinamento con le nuove disposizioni. Questa modifica prevede l’applicazione, anche per soggetti rientranti nel perimetro di sicurezza nazionale cibernetica, della stessa procedura di segnalazione e notifica degli incidenti di sicurezza delineata per le P.A., introducendo un doppio step: una segnalazione immediata entro 24 ore dall’incidente e una notifica dettagliata entro 72 ore.

Si tratta, lo si specifica, delle ipotesi di notifica già previste per gli stessi soggetti Perimetro dal richiamato comma 3- bis; e cioè in relazione agli incidenti aventi impatto su reti, sistemi informativi e servizi informatici, di pertinenza di tali soggetti, diversi da quelli inseriti nel Perimetro.

Tale innovazione normativa si propone di assicurare un flusso informativo tempestivo e dettagliato verso l’Agenzia per la Cybersicurezza Nazionale, facilitando un intervento più tempestivo ed efficace in caso di incidenti suscettibili di impattare le reti, i sistemi informativi e i servizi informatici nazionali, inclusi quelli non direttamente inseriti nel Perimetro di sicurezza nazionale.

La previsione di sanzioni amministrative pecuniarie, che possono variare da 25.000 a 125.000 euro per i casi di reiterata violazione dell’obbligo di notifica, enfatizza ancor di più la volontà legislativa di garantire l’aderenza ai summenzionati obblighi critici per la sicurezza informatica del Paese.

Tanto premesso, si osserva come le disposizioni del Disegno di Legge mirino a creare un ambiente digitale nazionale più sicuro e resiliente, ove la pronta segnalazione e notifica degli incidenti di sicurezza da parte delle pubbliche amministrazioni contribuisce significativamente alla capacità complessiva del Paese di rispondere alle minacce informatiche. Attraverso l’introduzione di obblighi chiari e sanzioni per l’inosservanza, il Ddl sottolinea l’importanza di una gestione proattiva e trasparente degli incidenti di sicurezza, consolidando ulteriormente la postura di cybersicurezza dell’Italia nel contesto globale.

Nel prossimo articolo – l’ultimo di questa serie incentrata sul Ddl Cybersicurezza – saranno esaminate le nuove disposizioni specificamente dedicate al tema dell’Intelligenza Artificiale.

Profilo Autore

Avvocato, Certified Ethical Hacker, Auditor di diversi schemi di certificazione (ISO/IEC 27001, ISO 22301, ISO 37001, ISO/IEC 20000-1, ISO 9001) e Project Manager. Chief Cybersecurity Advisor di ICT Cyber Consulting, Quality and Information Security Manager di ICTLC S.p.A., Of Counsel di ICT Legal Consulting, membro del CdA dell’Istituto Italiano per la Privacy e la Valorizzazione dei Dati e Senior Fellow Researcher nel framework Horizon Europe.
Autore di manuali, pubblicazioni e articoli scientifici sui temi relativi alla data protection e alla sicurezza informatica.

Profilo Autore

Esperta in cybersecurity e protezione dei dati. Laureata in Scienze delle Investigazioni e della Sicurezza e laurenda in Giurisprudenza presso l’Università degli Studi della Campania. Ha frequentato un Business Master in CyberSecurity Compliance e il Corso Maestro della Protezione dei Dati & Data Protection Designer. Auditor dei Sistemi di Gestione ISO/IEC 27001:2022 e ISO 9001:2015.
È Cybersecurity Specialist presso ICT Cyber Consulting ed offre il suo contributo nel framework Horizon 2020 come Of Counsel per ICT Legal Consulting, oltre ad essere Fellow Researcher per l’Istituto Italiano per la Privacy e la Valorizzazione dei Dati.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ddl-cybersicurezza-verso-un-futuro-piu-sicuro/


Justice Department indicts 7 accused in 14-year hack campaign by Chinese gov

Justice Department indicts 7 accused in 14-year hack campaign by Chinese gov
peterschreiber.media | Getty Images

The US Justice Department on Monday unsealed an indictment charging seven men with hacking or attempting to hack dozens of US companies in a 14-year campaign furthering an economic espionage and foreign intelligence gathering by the Chinese government.

All seven defendants, federal prosecutors alleged, were associated with Wuhan Xiaoruizhi Science & Technology Co., Ltd. a front company created by the Hubei State Security Department, an outpost of the Ministry of State Security located in Wuhan province. The MSS, in turn, has funded an advanced persistent threat group tracked under names including APT31, Zirconium Violet Typhoon, Judgment Panda, and Altaire.

Relentless 14-year campaign

“Since at least 2010, the defendants … engaged in computer network intrusion activity on behalf of the HSSD targeting numerous US government officials, various US economic and defense industries and a variety of private industry officials, foreign democracy activists, academics and parliamentarians in response to geopolitical events affecting the PRC,” federal prosecutors alleged. “These computer network intrusion activities resulted in the confirmed and potential compromise of work and personal email accounts, cloud storage accounts and telephone call records belonging to millions of Americans, including at least some information that could be released in support of malign influence targeting democratic processes and institutions, and economic plans, intellectual property, and trade secrets belonging to American businesses, and contributed to the estimated billions of dollars lost every year as a result of the PRC’s state-sponsored apparatus to transfer US technology to the PRC.”

The relentless, 14-year campaign targeted thousands of individuals and dozens of companies through the use of zero-day attacks, website vulnerability exploitation, and the targeting of home routers and personal devices of high-ranking US government officials and politicians and election campaign staff from both major US political parties.

“The targeted US government officials included individuals working in the White House, at the Departments of Justice, Commerce, Treasury and State, and US Senators and Representatives of both political parties,” Justice Department officials said. “The defendants and others in the APT31 Group targeted these individuals at both professional and personal email addresses. Additionally in some cases, the defendants also targeted victims’ spouses, including the spouses of a high-ranking Department of Justice official, high-ranking White House officials and multiple United States Senators. Targets also included election campaign staff from both major US political parties in advance of the 2020 election.”

One technique the defendants allegedly used was the sending of emails to journalists, political officials, and companies. The messages, which were made to appear as originating from news outlets or journalists, contained hidden tracking links, which, when activated, gave APT31 members information about the locations, IP addresses, network schematics, and specific devices of the targets for use in follow-on attacks. Some of the targets of these emails included foreign government officials who were part of the Inter-Parliamentary Alliance on China, a group formed after the 1989 Tiananmen Square massacre that’s critical of the Chinese government; every European Union member of that’s a member of that group; and 43 UK parliamentary accounts part of the group or critical of the People’s Republic of China.

APT31 used a variety of methods to infect networks of interest with custom malware such as RAWDOOR, Trochilus, EvilOSX, DropDoor/DropCa, and later the widely available Cobalt Strike Beacon security testing tool. In late 2016, the hacking group exploited what was then a zero-day vulnerability in unnamed software to gain access to an unidentified defense contractor. In their indictment, prosecutors wrote:

Using the zero-day privilege escalation exploit, the Conspirators first obtained administrator access to a subsidiary’s network before ultimately pivoting into the Defense Contractor’s core corporate network,” prosecutors wrote in the indictment. “The Conspirators used a SQL injection, in which they entered malicious code into a web form input box to gain access to information that was not intended to be displayed, to create an account on the subsidiary’s network with the username “testdew23.” The Conspirators used malicious software to grant administrator privileges to the “testdew23” user account. Next, the Conspirators uploaded a web shell, or a script that enables remote administration of the computer, named “Welcome to Chrome,” onto the subsidiary’s web server. Thereafter, the Conspirators used the web shell to upload and execute at least two malicious files on the web server, which were configured to open a connection between the victim’s network and computers outside that network that were controlled by the Conspirators. Through this method, the Conspirators successfully gained unauthorized access to the Defense Contractor’s network.

Other APT31 targets include military contractors and companies in the aerospace, IT services, software, telecommunications, manufacturing, and financial services industries. APT31 has long been known to target not only individuals and entities with information of primary interest but also companies or services that the primary targets rely on. Primary targets were dissidents and critics of the PRC and Western companies in possession of technical information of value to the PRC.

Prosecutors said targets successfully hacked by APT31 include:

  • a cleared defense contractor based in Oklahoma that designed and manufactured military flight simulators for the US military
  • a cleared aerospace and defense contractor based in Tennessee
  • an Alabama-based research corporation in the aerospace and defense industries
  • a Maryland-based professional support services company that serviced the Department of Defense and other government agencies
  • a leading American manufacturer of software and computer services based in California
  • a leading global provider of wireless technology based in Illinois; a technology company based in New York
  • a software company servicing the industrial controls industry based in California
  • an IT consulting company based in California; an IT services and spatial processing company based in Colorado
  • a multifactor authentication company; an American trade association
  • multiple information technology training and support companies
  • a leading provider of 5G network equipment in the United States
  • an IT solutions and 5G integration service company based in Idaho
  • a telecommunications company based in Illinois
  • a voice technology company headquartered in California;
  • a prominent trade organization with offices in New York and elsewhere
  • a manufacturing association based in Washington, DC
  • a steel company
  • an apparel company based in New York
  • an engineering company based in California
  • an energy company based in Texas
  • a finance company headquartered in New York
  • A US multi-national management consulting company with offices in Washington, DC, and elsewhere
  • a financial ratings company based in New York
  • an advertising agency based in New York
  • a consulting company based in Virginia;
  • multiple global law firms based in New York and throughout the United States
  • a law firm software provider
  • a machine learning laboratory based in Virginia
  • a university based in California
  • multiple research hospitals and institutes located in New York and Massachusetts
  • an international non-profit organization headquartered in Washington, DC.

The defendants are:

  • Ni Gaobin (倪高彬), age 38
  • Weng Ming (翁明), 37
  • Cheng Feng (程锋), 34
  • Peng Yaowen (彭耀文), 38
  • Sun Xiaohui (孙小辉), 38
  • Xiong Wang (熊旺), 35
  • Zhao Guangzong (赵光宗), 38

The men were charged with conspiracy to commit computer intrusions and conspiracy to commit wire fraud. While none of the men are in US custody or likely to face prosecution, the US Department of Treasury on Monday sanctioned Wuhan Xiaoruizhi Science and Technology Company, Limited. The department also designated Zhao Guangzong and Ni Gaobin for their roles in hacks targeting US critical infrastructure.

“As a result of today’s action, all property and interests in property of the designated persons and entity described above that are in the United States or in the possession or control of US persons are blocked and must be reported to OFAC,” Treasury officials wrote. “In addition, any entities that are owned, directly or indirectly, individually or in the aggregate, 50 percent or more by one or more blocked persons are also blocked. Unless authorized by a general or specific license issued by OFAC, or exempt, OFAC’s regulations generally prohibit all transactions by US persons or within (or transiting) the United States that involve any property or interests in property of designated or otherwise blocked persons.”

The US State Department is offering $10 million for information leading to the identification or location of any of the defendants or others associated with the campaign.

https://arstechnica.com/?p=2012482


A new report discusses emerging global threats

Global Guardian released a report detailing prevalent geopolitical threats in 2024. The key global concerned discussed in the report include: 

  • China’s desire to reunify with Taiwan, potentially via forceful measures. 
  • Russian influence operations engaging in the destabilization of gray zones across the globe. 
  • The rise in stand-off fire devices, which provides state and non-state actors access to effective, affordable offensive abilities. 
  • The intentional blockage of essential shipping paths, placing supply chains at risk. 
  • An increase in nuclear blackmail.  

Dale Buckner, the CEO of Global Guardian, states, “The international business landscape has undergone significant transformations over the past few decades, fundamentally altering the way companies operate abroad. Former pillars such as American security dominance, open navigation, nuclear disarmament, and barriers to large-scale conflicts have all but vanished. Today, we find ourselves in a world of interconnectedness without the cohesive unity of international cooperation. Geopolitical dynamics have become a paramount concern for businesses, surpassing the purview of traditional risk management sectors like travel, compliance, and operations.”

Understanding prevalent geopolitical threats is essential for international travelers and organizations. But understanding these risks isn’t enough; security leaders must also be prepared to face such threats. 

“Failure to navigate the evolving threat landscape can result in significant harm to your organization’s people, assets, and brand,” Dale Buckner says. “Enterprises that fail to anticipate and adapt to these new challenges risk falling behind the curve.”

https://www.securitymagazine.com/articles/100536-a-new-report-discusses-emerging-global-threats