CERT-AGID 16 – 22 Marzo 2024: 31 attacchi e 251 indicatori di compromissione, il Banking sempre protagonista


La scorsa settimana ha rappresentato una sfida considerevole per il CERT-AGID, che nel periodo tra il 16 e il 22 marzo si è trovato ad affrontare e valutare un totale di 31 campagne malevole.

Di queste, 22 erano dirette specificamente verso obiettivi situati in Italia, mentre le rimanenti 9, pur essendo di portata più generale, hanno avuto ripercussioni anche sul territorio italiano.

In risposta, sono stati distribuiti ai soggetti accreditati 251 indicatori di compromissione (IOC), individuati durante le attività di monitoraggio.

Andamento settimanale

Innanzitutto, è da sottolineare è la persistenza delle campagne Irata, mirate a infettare dispositivi con sistema operativo Android, e l’insistenza delle campagne di smishing legate all’INPS, volte alla sottrazione di documenti d’identità.

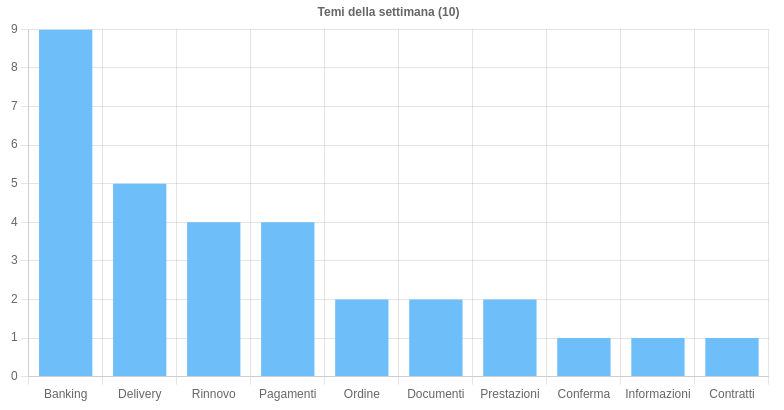
Nell’ultima settimana, sono stati isolati 10 argomenti chiave attraverso i quali sono state condotte operazioni nocive sul suolo italiano. Il Banking si è confermato nuovamente il bersaglio prediletto, essendo stato oggetto di 9 tentativi di phishing e smishing contro le istituzioni bancarie nazionali. Questo ambito ha inoltre visto due tentativi di diffusione del malware Irata su dispositivi Android.

Delivery è stato sfruttato per le campagne di phishing AgentTesla e Formbook mentre, con 4 operazioni malevole, seguono i temi Rinnovo e Pagamenti, utilizzati rispettivamente per le campagne di phishing legate ad AgentTesla, Remcos e PlanetStealer.

Con 2 iniziative ognuno troviamo i temi di Ordine, Documenti e Prestazioni, mentre i temi di Conferma, Informazioni e Contratti, utilizzati per propagare diverse forme di malware e phishing, hanno visto una singola campagna ciascuno.
Fonte: CERT-AGID

Malware della settimana

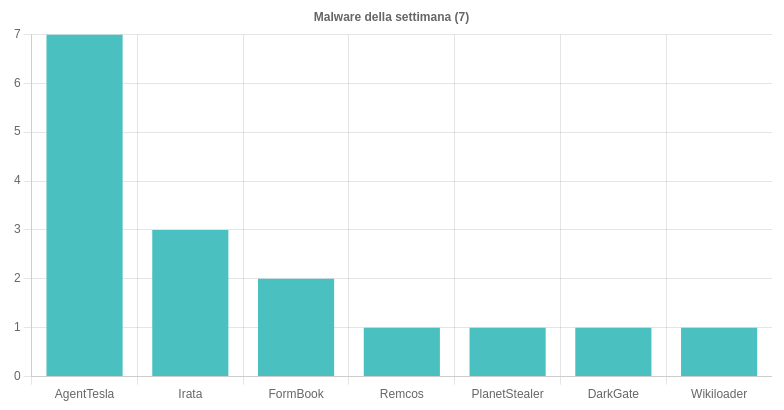
Per quanto concerne la sicurezza informatica in Italia, la settimana ha visto l’emergere di 7 distinte famiglie di malware, protagoniste di varie campagne nocive. In particolare, AgentTesla è stato protagonista di 7 campagne, due delle quali italiane e le altre cinque di carattere generale, incentrate sui temi “Ordine”, “Delivery” e “Pagamenti”, tramite email che includevano allegati in formato IMG e RAR.

Irata è stato osservato in 3 campagne italiane focalizzate a tema Banking, veicolate tramite SMS con link per il download di APK dannosi. Formbook è stato rilevato in 2 campagne italiane riguardanti “Delivery” e “Conferma”, mediante email con allegati ZIP e 7Z.

Remcos ha visto una campagna generale su “Pagamenti”, veicolata tramite email con allegati Z che contenevano un eseguibile con ModiLoader. PlanetStealer è stato individuato in una campagna italiana su “Pagamenti”, attraverso email con link per il download di un eseguibile.

DarkGate è stato notato in una campagna generale su “Informazioni”, diffusa in Italia tramite email con allegati XLS e connessioni SMB. Wikiloader è stato oggetto di una campagna generica su “Documenti”, veicolata mediante email con allegati PDF che contenevano link a ZIP con JS dannosi.
Fonte: CERT-AGID

Phishing della settimana

Nella settimana in esame, 9 brand sono stati coinvolti in campagne di phishing e smishing. Particolare attenzione hanno destato le operazioni che hanno riguardato Aruba (4), e quelle che hanno interessato Unicredit, Poste e INPS (2).

Marchi come BRT, Microsoft, Consip, Intesa Sanpaolo e BPM sono stati invece coinvolti in una singola campagna ciascuno.

Modalità e canali di diffusione

L’ultima settimana ha visto l’uso di 13 diverse tipologie di file per veicolare gli attacchi. I file IMG sono stati i più utilizzati (4 volte), seguiti da file APK (3), ZIP (2) e RAR (2). I file Z, 7Z, HTML, VBS, EXE, XLS, JS, PDF e SRC sono invece stati usati per una singola campagna.

Fonte: CERT-AGID

Per quanto riguarda i canali di diffusione, l’email ha dominato venendo utilizzata in 22 occasioni, mentre gli SMS sono stati impiegati 9 volte.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/03/25/cert-agid-16-22-marzo-2024-31-attacchi-e-251-indicatori-di-compromissione-il-banking-sempre-protagonista/?utm_source=rss&utm_medium=rss&utm_campaign=cert-agid-16-22-marzo-2024-31-attacchi-e-251-indicatori-di-compromissione-il-banking-sempre-protagonista

Pwn2Own 2024: hackerati Mozilla, Windows e Docker


Il 22 marzo si è concluso il Pwn2Own, l’hackathon annuale della Zero Day Initiative. Il primo giorno di gara ha visto trionfare il team di Synacktiv, il quale, riuscendo ad hackerare una Tesla, si è portato a casa 200.000 dollari e una Model 3.

Quest’anno la competizione ha visto la partecipazione di molti più team rispetto agli anni passati; di conseguenza, i premi si sono alzati notevolmente. Solo durante la prima giornata gli hacker hanno vinto un totale di 723.500 dollari, e con la seconda giornata si è arrivati alla cifra finale di 1.300.000 dollari.

In cima alla classifica del secondo giorno di competizione c’è Manfred Paul, ricercatore di sicurezza che il giorno precedente aveva vinto la bellezza di 102.500 dollari per aver individuato e sfruttato una vulnerabilità di Safari. Il secondo giorno di Pwn2Own Paul ha sfruttato una Out Of Bound Write per effettuare una sandbox escape su Mozilla. Sommando i punti del giorno precedente a questi, Paul ha ricevuto il titolo di Master of Pwn, vincendo l’hackathon.

bug

Pixabay

Windows 11 esce un po’ malconcio dalla gara: Marcin Wiązowsk ha individuato un bug di validazione impropria di input sul sistema operativo, riuscendo ad effettuare un’escalation dei privilegi, e anche Gabriel Kirkpatrick è riuscito a compromettere Windows 11 con un’escalation dei privilegi, nel suo caso sfruttando un bug di race condition. Con loro c’è anche Valentina Palmiotti che ha sfruttato una vulnerabilità di aggiornamento improprio del reference count per elevare i privilegi sul sistema.

L’edizione 2024 di Pwn2Own è stata anche la prima ad assistere a un exploit di escape su Docker desktop: il team di STAR Labs SG ha sfruttato due vulnerabilità, una delle quali era un bug di use-after-free. Per questo exploit il team ha vinto 60.000 dollari.

Adesso tocca ai vendor fare la loro parte: da regolamento hanno 90 giorni per sistemare le vulnerabilità segnalate. Riusciranno nell’impresa?

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/03/25/pwn2own-2024-hackerati-mozilla-windows-ubuntu/?utm_source=rss&utm_medium=rss&utm_campaign=pwn2own-2024-hackerati-mozilla-windows-ubuntu


Convenzione AI: i contenuti del nuovo framework

L’Unione Europea accelera l’iter per la regolamentazione dell’Intelligenza Artificiale, che ha visto un passaggio storico nel primo voto favorevole sull’AI Act.

In parallelo procede infatti l’elaborazione della “Framework convention on Artificial Intelligence, Human Rights, Democracy and the Rule of Law”, nuovo trattato elaborato dal Committee on Artificial Intelligence (CAI) del Consiglio d’Europa per stabilire regole minime rispetto al ruolo chiave giocato dall’AI in campo di diritti umani fondamentali.

La Convenzione detta quindi i principi essenziali alla base di un impiego dell’AI rispettoso dei diritti civili e politici dei cittadini, nonché dei processi democratici.

Lo scopo della Convenzione AI

L’ambizione del Trattato è definire standard e orientamenti condivisi a livello globale, uniformando il quadro regolatorio in materia così da prevenire – o almeno mitigare – i potenziali effetti nocivi delle sempre più onnipresenti tecnologie basate sull’Intelligenza Artificiale.

Sin dal Preambolo il CAI richiama la preoccupazione destata dai rischi di “discrimination in digital contexts, particularly those involving artificial intelligence systems […] including those experienced by women and individuals in vulnerable situations”, tra cui si citano minori, migranti e persone con disabilità; nonché di “arbitrary or unlawful surveillance and censorship practices that erode privacy and individual autonomy”.

Pericoli già emersi nel corso dei lavori per l’adozione del Regolamento AI, il cui testo finale ha ricevuto diverse critiche da parte delle associazioni di settore.

In particolare, l’EDRI e altre realtà attive nella tutela dei diritti digitali denunciano la mancata protezione delle persone migranti, accusando l’Europa di un approccio troppo lassista proprio verso le pratiche di sorveglianza e riconoscimento biometrico di massa impiegate nel controllo delle frontiere comunitarie.

Struttura e contenuti del Trattato

Dopo aver fissato nei primi articoli l’oggetto, le definizioni e l’ambito di applicazione della Convenzione, alla Sezione II del draft si ribadisce il dovere degli Stati di tutelare i diritti umani e l’integrità dei processi democratici, che includono il principio di separazione dei poteri, l’accesso alla giustizia e la libera partecipazione alla vita politica dei cittadini.

Ciò impone di considerare, “within the lifecycle of artificial intelligence systems”, tutti i principi elencati nella successiva Sezione III:

  • Article 7 – Human dignity and individual autonomy;
  • Article 8 – Transparency and oversight;
  • Article 9 – Accountability and responsibility;
  • Article 10 – Equality and non-discrimination;
  • Article 11 – Privacy and personal data protection;
  • Article 12 – Reliability;
  • Article 13 – Safe innovation.

Nella seguente Sezione IV (“Remedies”) si chiede agli Stati-parte di adottare misure che assicurino “accessible and effective remedies for violations of human rights resulting from […] artificial intelligence systems”, fornendo un’informazione trasparente circa gli strumenti usati e individuando adeguati strumenti di salvaguardia od organismi per porre rimedio agli eventuali abusi.

La Sezione V (“Assessment and Mitigation of Risks and Adverse Impacts”) si focalizza sulle valutazioni di sicurezza che devono precedere l’implementazione di ogni sistema AI capace di esercitare impatti significativi “upon the enjoyment of human rights”. Ciò impone la previsione di idonei processi di assessment e documentazione dei potenziali rischi derivanti da utilizzi illeciti o attacchi informatici contro i sistemi, includendo attività di testing sui nuovi strumenti nonché di monitoraggio su quelli già in uso.

Tali misure includono anche la possibilità, per i singoli Stati, di limitare o vietare del tutto “certain uses of artificial intelligence systems where it considers such uses incompatible with the respect of human rights, the functioning of democracy or the rule of law”.

La parte finale (Sez. VI-VII-VIII) è dedicata ad aspetti procedurali relativi all’entrata in vigore della Convenzione – prevista tre mesi dopo il raggiungimento del numero minimo di 5 ratifiche, tra cui dovranno figurare almeno 3 membri dell’Unione – nonché ai meccanismi di cooperazione necessari a garantirle piena applicazione.

Ai fini di un’efficace tutela dei diritti umani e dei processi democratici individuati come fulcro della Convenzione, si raccomanda altresì agli Stati di dare spazio a percorsi di consultazione pubblica multi-stakeholder e di promuovere “digital literacy and digital skills for all segments of the population, including specific expert skills […] for the identification, assessment, prevention and mitigation of risks posed by artificial intelligence systems”.

A cura della Redazione

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/convenzione-ai-i-contenuti-del-nuovo-framework-comunitario/


The future of data privacy and compliance (and how to stop it)

With 2024 upon us, experts are once again sharing best practices for adapting your business’ data strategy to the times. From ensuring compliance with state-by-state privacy laws to preparing for the inevitable removal of third-party cookies over the course of the year, organizations face ever-increasing pressure to adapt to new realities.

Still, mere compliance isn’t enough: the winners will be those who can follow the rules without sacrificing their ability to glean valuable insights or offer superior customer experiences using data. In the rush to stay one step ahead of this changing landscape, too few people are asking if the privacy vs. data capture arms race is sustainable — and if it isn’t, what would a viable alternative look like?

The Unsustainable Status Quo

Today’s paradigm is built on data extraction. Customers (and prospective customers) browse the web and engage with brands while businesses monitor and record these behaviors alongside any demographic information required to register or transact with them. Once extracted, this data can be used for analytics, marketing, and other purposes — everybody knows this.

At the same time, everybody also knows that this has historically occurred without the users’ consent, which has given rise to the increasingly complicated mix of technologies and laws that limit how information can be captured, housed and utilized. We can place these within two broad categories:

  • Direct Regulation: Perhaps the easiest to understand conceptually, direct regulation involves any specific limitations or requirements imposed by government regulators and enforced under penalty of law. These regulations vary widely in both their requirements and jurisdictional scale. For example, General Data Protection Regulation (GDPR) governs the entirety of the European Union, whereas the United States is a patchwork of laws from each individual state — or no specific laws at all, in some cases.
  • Indirect Regulation: Indirect regulation comes in several forms. It could be voluntary agreements between private companies that limit how certain data is captured or used; it could be an individual data or advertising company imposing limitations on its software based on a desire to avoid more restrictive direct regulation; or it could even be a strategic move on the part of a major service provider to eliminate alternatives and ensure the adoption of new proprietary solutions.

Multiple regulation types mean businesses have to deal with more constraints, but that’s not the whole story. Direct and indirect regulation each have their own stakeholders, priorities, and timelines while also placing different stresses on organizations looking to be compliant. Once the cost of indirect regulation is taken into account, the total potential price tag becomes truly staggering.

The expensive regulatory situation and poor consumer sentiment around the state of online privacy make it clear that something has to change, but most forward-looking strategies continue to focus on extracting data from users as the only way to secure advantages in the marketplace. Typical advice includes tactics like social listening, lookalike targeting and device fingerprinting to re-create the essential functions of tracking and targeting methods that have been — or will soon be — rendered largely ineffective or outright impossible due to direct or indirect regulation.

This approach focuses on compliance at the expense of long-term sustainability. Instead of addressing consumers’ privacy concerns, so-called best practices presume that the interests of businesses and consumers are largely opposed, if not fundamentally incompatible. Regulators share this presumption, as do many technology providers, which forces businesses into the uncomfortable position of having to stay one step ahead of regulators and walled gardens in the race to capture valuable data.

Things get worse on closer examination. Companies that wish to stay ahead of the curve when it comes to data extraction for marketing and analytics end up fighting on three fronts:

  1. Against regulators & jurisdictions: Businesses are forced to get increasingly creative as regulators restrict how customer data is collected and used. This creativity does nothing to assuage privacy concerns, which means there’s ongoing, even accelerating pressure for additional regulatory protections.
  2. Against technology providers: Walled gardens understand the value of consumer data, and frequently use privacy considerations as justification for creating their own proprietary “privacy-preserving” audiences and data assets.
  3. Against their own customers: Surveillance anxiety makes customers less likely to opt-in to disclosing non-essential information about themselves, forcing businesses to look for newer, more cutting-edge methods of compliant data capture.

All three adversarial scenarios share a common thread: they’re part of a self-sustaining, self-defeating system. Surveillance drives anxiety, and anxiety drives regulation. Regulation drives data scarcity and value, which incentivizes walled gardens to capture that value by making it harder to access. All of this forces businesses into new modes of surveillance, which create more anxiety. It’s unsustainable, it erodes brand equity, and it’s all needlessly complicated.

Moving Beyond the Arms Race

So, what does the future hold? There’s a world in which everything gets taken to its logical, dismal conclusion. In that world, businesses and consumers are strictly opposed to one another, consumer trust is functionally zero, and the cost of compliant data capture and storage continues to soar. At the same time, customer experience falls off of a cliff because brands are unable to personalize effectively without ready access to data.

Things don’t have to end up that way. There’s another world wherein the root cause is addressed, and the downward spiral is interrupted. In other words, there’s a world in which we move past outmoded notions of data extraction and adopt a more collaborative approach to data collection and utilization. Done correctly, this empowers consumers, reduces surveillance anxiety and enhances overall experience, which completely disrupts today’s privacy arms race mentality.

Businesses can take steps to begin addressing the problem today:

  • Communicate your data collection policy in a clear, direct way rather than hiding it in a ToS — and let them know why you need that data.
  • Empower your customers to share more or less data as they see fit, including anonymous transacting when possible. Cookie preferences are a great start; the more you can go beyond all-or-nothing, the easier it is to build trust over time.
  • Reward your customers for making disclosures to you. This doesn’t need to be discounting (although it can be); instead, be sure that the data you collect translates directly into a superior customer experience.

This is only the beginning, though. The next evolution of data-driven engagement and experience will be won not by the craftiest or the most brazen when it comes to skirting regulation, but instead by the organizations that most effectively find paths to real partnership with their customers. This starts with transparency, but has the potential to go much further, including finding ways to share data’s financial upside with the individuals who actually generate it.

None of this is easy. Today’s methods may be collapsing under their own weight, but that doesn’t mean we’re poised to return to the bad old days of low data and low personalization. Indeed, we’re still in an arms race, and the most innovative companies will reap the highest rewards. The only difference is where that innovation is focused, and how it can benefit businesses and consumers alike. 

https://www.securitymagazine.com/articles/100526-the-future-of-data-privacy-and-compliance-and-how-to-stop-it


Hackers can unlock over 3 million hotel doors in seconds

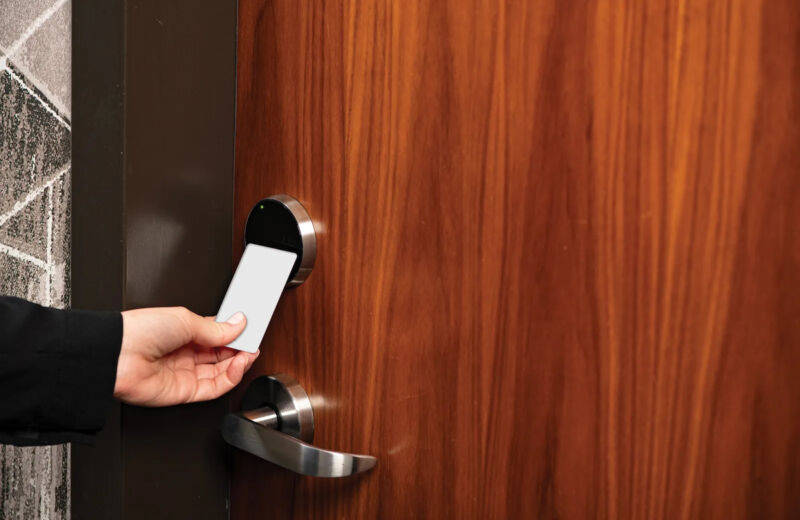
Picture of Saflok lock on hotel door
Enlarge / A Saflok branded lock.

When thousands of security researchers descend on Las Vegas every August for what’s come to be known as “hacker summer camp,” the back-to-back Black Hat and Defcon hacker conferences, it’s a given that some of them will experiment with hacking the infrastructure of Vegas itself, the city’s elaborate array of casino and hospitality technology. But at one private event in 2022, a select group of researchers were actually invited to hack a Vegas hotel room, competing in a suite crowded with their laptops and cans of Red Bull to find digital vulnerabilities in every one of the room’s gadgets, from its TV to its bedside VoIP phone.

One team of hackers spent those days focused on the lock on the room’s door, perhaps its most sensitive piece of technology of all. Now, more than a year and a half later, they’re finally bringing to light the results of that work: a technique they discovered that would allow an intruder to open any of millions of hotel rooms worldwide in seconds, with just two taps.

Today, Ian Carroll, Lennert Wouters, and a team of other security researchers are revealing a hotel keycard hacking technique they call Unsaflok. The technique is a collection of security vulnerabilities that would allow a hacker to almost instantly open several models of Saflok-brand RFID-based keycard locks sold by the Swiss lock maker Dormakaba. The Saflok systems are installed on 3 million doors worldwide, inside 13,000 properties in 131 countries.

By exploiting weaknesses in both Dormakaba’s encryption and the underlying RFID system Dormakaba uses, known as MIFARE Classic, Carroll and Wouters have demonstrated just how easily they can open a Saflok keycard lock. Their technique starts with obtaining any keycard from a target hotel—say, by booking a room there or grabbing a keycard out of a box of used ones—then reading a certain code from that card with a $300 RFID read-write device, and finally writing two keycards of their own. When they merely tap those two cards on a lock, the first rewrites a certain piece of the lock’s data, and the second opens it.

“Two quick taps and we open the door,” says Wouters, a researcher in the Computer Security and Industrial Cryptography group at the KU Leuven University in Belgium. “And that works on every door in the hotel.”

Wouters and Carroll, an independent security researcher and founder of travel website Seats.aero, shared the full technical details of their hacking technique with Dormakaba in November 2022. Dormakaba says that it’s been working since early last year to make hotels that use Saflok aware of their security flaws and to help them fix or replace the vulnerable locks. For many of the Saflok systems sold in the last eight years, there’s no hardware replacement necessary for each individual lock. Instead, hotels will only need to update or replace the front desk management system and have a technician carry out a relatively quick reprogramming of each lock, door by door.

Wouters and Carroll say they were nonetheless told by Dormakaba that, as of this month, only 36 percent of installed Safloks have been updated. Given that the locks aren’t connected to the Internet and some older locks will still need a hardware upgrade, they say the full fix will still likely take months longer to roll out, at the very least. Some older installations may take years.

https://arstechnica.com/?p=2012114


78% of organizations plan to increase ransomware protection

Cloud adoption and enterprise cybersecurity was analyzed in a recent report and survey by Nutanix. This year’s report revealed that the use of hybrid multicloud models is forecasted to double over the next one to three years as IT decision makers are facing new pressures to modernize IT infrastructures because of drivers like AI, security and sustainability.

As organizations continue to grapple with the complexities of moving applications and data across environments, the report highlighted the growing importance of hybrid multicloud infrastructure. The report found that security and innovation were the top drivers for moving applications from one environment to another over the past year. As AI takes center stage for businesses, respondents identified increasing investments to support AI strategy as their top priority, followed closely by investment in IT modernization.

Hybrid multicloud infrastructure deployments will become an infrastructure standard. Ninety percent of respondents are taking a “cloud smart” approach to their infrastructure strategy. Given the pervasiveness of this approach, it is no wonder that hybrid and multicloud environments have become the de facto infrastructure standard. Furthermore, over 80% of organizations believe hybrid IT environments are most beneficial to their ability to manage applications and data. Most importantly, this is now becoming an executive priority, with nearly half of respondents noting that implementing hybrid IT is a top priority for their CIO.

Ransomware protection is top of mind for both CXOs and practitioners but most organizations continue to struggle in the wake of attacks. Ransomware and malware attacks will remain existential threats to modern enterprises, with the cat-and-mouse game between malicious actors and enterprise security professionals set to continue throughout 2024. Yet, data protection and recovery remain a challenge, as 71% of respondents who experienced a ransomware attack reported taking days or even weeks to restore full operations. To help address this, 78% of organizations say they plan to increase investments in ransomware protection solutions throughout this year.

Read the full report here.

https://www.securitymagazine.com/articles/100530-78-of-organizations-plan-to-increase-ransomware-protection


IA e cybercrimine: cresce la popolarità dei deepfake


Nel 2024 i deepfake saranno una delle applicazioni di intelligenza artificiale più usate dagli attaccanti: a dirlo è il report “Adversarial Intelligence: Red Teaming Malicious Use Cases for AI” redatto da Insikt Group di Recorded Future.

Il mondo del cybercimine sta già sfruttando le potenzialità dell’IA, sperimentando LLM, modelli per la generazione di immagini e modelli text-to-speech, e continuerà a investire su nuovi tool per perfezionare i propri attacchi.

I deepfake possono essere creati con tool open-source e usati per impersonare manager aziendali, migliorando le campagne di social engineering. La possibilità di usare strumenti a costo zero o comunque minimo consente agli attaccanti anche di creare contenuti per campagne di disinformazione, sviluppando facilmente siti web falsi.

Agli attaccanti bastano clip video di meno di un minuto per addestrare i modelli e generare deepfake; inoltre possono contare anche su tool che permettono il live-cloning, ovvero la clonazione di audio e video in tempo reale.

Pixabay

Negli ultimi mesi si sono verificati molti casi di attacchi di social engineering tramite deepfake, come quello che ha coinvolto il dipendente di una grande compagnia di Hong Kong. In questo caso specifico, gli attaccanti sono riusciti a rubare 25 milioni di dollari alla società riproducendo non solo il CFO della compagnia, ma anche altri dipendenti.

La vicenda di Hong Kong è una dimostrazione di come questa tecnica può rivelarsi devastante per un’azienda sia dal punto di vista finanziario che della reputazione, con conseguenze anche a lungo termine.

I ricercatori sottolineano che ci sono comunque delle limitazioni nel processo di creazione dei deepfake: innanzitutto, acquisire delle clip audio di elevata qualità non è così semplice e richiede l’intervento umano; in secondo luogo, per le operazioni di live-cloning gli attaccanti devono riuscire a superare i meccanismi di controllo delle soluzioni commerciali e risolvere i problemi di latenza.

Nonostante ciò, il mondo del cybercrimine si sta evolvendo molto velocemente e presto sarà in grado di superare questi ostacoli. I ricercatori di Insikt Group sottolineano che l’efficacia provata delle campagne mirate di deepfake incoraggerà altri attaccanti a investire sui tool di IA per questi scopi e quindi a migliorare le tecniche in uso.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/03/22/ia-e-cybercrimine-cresce-la-popolarita-dei-deepfake/?utm_source=rss&utm_medium=rss&utm_campaign=ia-e-cybercrimine-cresce-la-popolarita-dei-deepfake


The CISA releases a secure software development attestation form

The CISA has released a form that identifies the minimum requirements of secure software development for organizations that produce software for the government. The attestation details additional security measures that software providers must abide by during the development process. This is to ensure that software used by the government is created in a secure environment and checked for vulnerabilities. Furthermore, the attestation implements a policy requiring developers to disclose known vulnerabilities. 

Security leaders weigh in 

Dr. Harry Wang, VP Strategic Partnerships at Sonar

“On Monday, CISA and the Office of Management and Budget (OMB) released a secure software development attestation form, a new requirement for software providers to the government. The form, which should be available this month, essentially ensures that these companies develop their software in secure environments. Separate production and development environments, better code quality, enforced multi-factor authentication, encryption, and, importantly, continuous monitoring/testing of code — these are all ways companies can ensure better security in their software.

“This announcement comes on the heels of the White House’s mandate for the use of memory-safe programming languages last month as well as NIST’s Cybersecurity Framework 2.0, all of which propose measures for better software security. It underscores the foundational issues created by bad software code and, in turn, the critical need for improved standards, processes, and measurement in the software development lifecycle (SDLC). Based on what we saw in Sonar’s telemetry data, there is on average one issue in every 27 lines of code. For companies with millions of lines of code, that’s tens of thousands of exposures to vulnerabilities, risks, and engineering debt. Together, these new regulations are the continued call for a proactive approach to addressing software vulnerabilities, including at the source code level.

By adopting a more secure production environment, memory-safe programming languages, Clean Code principles, and continuous code quality analysis to reduce tech debt, developers can prevent security incidents, reduce risk exposures, and improve the availability of their applications. This becomes increasingly important as we expect the volume of code produced to increase with the use and innovation of AI code assistants. As a technology community, further accountability for the software we put into production – specifically the code that software is built on – will benefit everyone.”

Tim Mackey, Head of Software Supply Chain Risk Strategy at Synopsys Software Integrity Group

“Like most government requirements, and the Self-Attestation form is a requirement, there are penalties for noncompliance. The form needs to be signed by someone within the software provider’s leadership team, potentially the CEO, and false statements are punishable under 18 U.S.C. § 1001, which covers False Statements made to the U.S. government. What this means is that any software producer that might be tempted to simply respond “Yes” to all questions should think twice about doing so.

Obviously, if you’re required to attest to software development practices, it’s helpful if those practices are well known and well understood. This is where the Self-Attestation form makes life easy, as software providers are expected to follow a subset of the NIST Secure Software Development Framework (SSDF) activities…

For those businesses that are pursuing a FedRAMP Authorization, the Self-Attestation form allows for a FedRAMP 3PAO Assessor to provide an independent attestation that can be used in lieu of self-attestation.

But what about all those businesses whose software is in use within the U.S. government but aren’t FedRAMP authorized? Some might feel that the risk of making a mistake when self-attesting isn’t worth taking. Given that there are far more than the 328 FedRAMP-authorized applications running within the U.S. government, a trustworthy attestation process needs to exist. Ideally, it should identify whether the corporate policies governing software development are consistently followed by development teams.”

https://www.securitymagazine.com/articles/100534-the-cisa-releases-a-secure-software-development-attestation-form


Synacktiv hackera una Tesla e conquista la prima giornata di Pwn2Own


Tesla è stata hackerata, ma per fortuna è successo in una gara: quest’anno il Pwn2Own, la competizione annuale di hacker ideata dalla Zero Day Initiative, ha visto trionfare, tra gli altri, il team di Synacktiv che si è portato a casa 200.000 dollari e una Tesla Model 3.

Gli hacker di Synacktiv, compagnia di offensive security e red teaming, ha usato un integer overflow per compromettere l’unità di controllo CAN (Controled Area Network) Bus che si occupa di gestire le comunicazioni tra i moduli elettronici del veicolo.

“L’attacco è inviato da un’antenna GSM che emula un finto BTS (un operatore di telefonia falso)” ha spiegato il team di Synacktiv alla redazione di Dark Reading. “Una prima vulnerabilità dà accesso di root alla modem card di Tesla. Un secondo attacco passa dal modem al sistema di infotainment. Superando le feature di sicurezza in questo processo, si può accedere a più moduli della macchina, come i fari o i tergicristalli, ed è possibile aprire il bagagliaio e le portiere“.

Tesla

Pixabay

Non è la prima volta che Synacktiv trionfa al Pwn2Own hackerando una Tesla: anche l’anno scorso il team era riuscito a sfruttare delle vulnerabilità dell’auto, così come nel 2022, ed è la seconda volta che la firma di sicurezza si porta a casa un veicolo Tesla.

Renaud Feil, CEO di Synacktiv, ha affermato che le Tesla hanno una superficie di attacco elevata, ma al contempo una sicurezza molto robusta. “È un obiettivo grosso, ma è anche difficile” ha commentato.

Al secondo posto, nella stessa giornata, si è piazzato Manfred Paul: il ricercatore di sicurezza è riuscito a sfruttare una vulnerabilità di Safari, eseguendo codice remoto, e a eseguire un exploit double-tap sia su Chrome che Edge.

Al terzo posto troviamo invece il team Theori, formato da Gwangung Jung e Junoh Lee, hanno sfruttato un bug di variabile non inizializzata, uno di use-after-free e un heap-based buffer overflow per eseguire codice da una Workstation VMware sull’host Windows con privilegi SYSTEM.

Quella di quest’anno è stata l’edizione più grande mai tenuta, sia in termini di potenziali premi che di partecipanti. Organizzato in due giorni, l’evento ha premiato gli hacker per un totale di 1.300.000 dollari.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/03/22/synacktiv-hackera-una-tesla-e-conquista-la-prima-giornata-di-pwn2own/?utm_source=rss&utm_medium=rss&utm_campaign=synacktiv-hackera-una-tesla-e-conquista-la-prima-giornata-di-pwn2own


CYBER GRANT: sicurezza informatica per aziende, professionisti e creators

Cyber Grant  Inc. è una società americana con DNA italiano che offre soluzioni di sicurezza informatica innovative per la protezione di dati, dispositivi e infrastrutture. La mission aziendale è rendere la cybersecurity accessibile, comprensibile e utilizzabile da tutti, dalle aziende di tutte le dimensioni ai professionisti e ai creators.

Minacce informatiche in aumento: la risposta di Cyber Grant

In un contesto di minacce informatiche in costante crescita, Cyber Grant offre soluzioni specifiche per:

  • Aziende di tutte le dimensioni: dalle grandi corporation alle piccole aziende che spesso hanno risorse limitate da investire in protezione.
  • Professionisti: che necessitano di strumenti per proteggere il loro lavoro da remoto.
  • Creators: che devono tutelare il proprio diritto d’autore e vendere contenuti digitali in modo sicuro.

Soluzioni a misura di azienda: Remotegrant e Filegrant Enterprise

Cyber Grant propone due soluzioni innovative per il mercato B2B.

Remotegrant: protegge Pc, accessi a desktop remoti, applicazioni e file.

Remotegrant: Pensato specificamente per le PMI, offre una protezione completa per ambienti di lavoro online e offline, consentendo un accesso sicuro a desktop remoti e applicazioni.

La soluzione è ideale per le aziende di qualunque industry che adottano modelli di lavoro ibridi, con dipendenti e consulenti dislocati in diverse location e che spesso utilizzano il proprio PC per collegarsi alla rete aziendale.

Questa modalità di lavoro, se non correttamente gestita, espone l’azienda a molti rischi.

Un singolo clic può compromettere l’intera rete aziendale. Come raccontato nell’articolo, in un recente attacco informatico mirato a organizzazioni ucraine, gli hacker hanno nascosto il Remcos RAT, un malware, all’interno di immagini PNG. Le email, camuffate da mittenti affidabili, consentivano agli hacker di prendere il controllo del computer della vittima. Questa tipologia di attacchi può essere bloccata da Remotegrant grazie alla sua modalità sandbox.

Filegrant Enterprise implementa una tecnologia di crittografia brevettata di ultima generazione, fornendo uno strumento potente per la protezione e la commercializzazione di documenti digitali.

CARATTERISTICHE

  • Sicurezza di alto livello: Crittografia avanzata, visualizzazione sicura dei file, revoca istantanea dell’accesso e tecnologia anti-screenshot.
  • Integrazione: Compatibile con Office 365 e integrazione con i sistemi IT esistenti.
  • Conformità: Rispetto degli standard di sicurezza internazionali, inclusa la conformità GDPR.
  • Accessibilità: Compatibile con tutti i browser e dispositivi mobili.

Filegrant Enterprise si rivela ideale per una vasta gamma di settori, inclusi finanziario, legale, tributario, sanitario e pubblico, offrendo una soluzione cruciale anche per l’editoria. La  piattaforma, tramite API e con un approccio in white label, consente agli editori di proteggere e vendere facilmente studi, ricerche e contenuti esclusivi online, difendendoli da minacce digitali emergenti, tra cui l’intelligenza artificiale, come raccontato da Valerio Pastore, fondatore di Cyber Grant, al Sole 24Ore. Pastore, inoltre sottolinea l’importanza della crittografia nell’attuale panorama digitale: “In un’era dominata dai dati, la crittografia emerge come uno degli strumenti più efficaci per la loro protezione. È essenziale che noi, come esperti, sviluppiamo tecnologie sicure che si integrino nell’esperienza quotidiana degli utenti in modo intuitivo, senza creare barriere.

Filegrant: la Rivoluzione per i Content Creator

Dalla stessa tecnologia alla base di Filegrant Enterprise nasce Filegrant, una soluzione B2C che mira a supportare i creator nell’era dell’economia dei contenuti, un settore in rapida espansione, che Cyber Grant ha lanciato lo scorso novembre negli USA. Secondo le analisi di Goldman Sachs sulla “creator economy”, questo mercato è destinato a crescere esponenzialmente (fino a $480 miliardi entro il 2027), offrendo nuove opportunità di monetizzazione per i creatori di contenuti. Esistono già strumenti che permettono ai creators di monetizzare la relazione con i propri follower, senza intermediari e anche le piattaforme social offrono modalità di remunerazione immediata. Tuttavia, il problema principale rimane la protezione dei contenuti da copie non autorizzate. Garantire questa protezione significa difendere il diritto d’autore, il valore del lavoro creativo e potenziali posti di lavoro. Filegrant consente ai creators  di proteggere e vendere opere digitali di qualsiasi formato, dai video ai documenti, garantendo l’integrità e la sicurezza del contenuto e facilitando al contempo la vendita diretta ai follower.

@filegrant 🌟 “I wish I knew these things before!” says Khalilah, @khalilah_d a content creator with 75k followers, sharing her top tips on content monetization. 📈 From speaking your truth to finding the right platform, she wishes she had started with Filegrant sooner! 🚀 Filegrant lets you sell any digital content – videos, photos, PDFs – with just a few clicks. 📚 Perfect for students selling notes or aspiring creators. You keep more of your earnings with only a 3% fee! 💸 Dive into Khalilah’s journey and see why Filegrant is her go-to for making money online. Start making money with your content today at www.filegrant.com #filegrant #CreatorLife #sellingdigitalproducts #digitalmonetization #monetizartiktok ♬ original sound – Filegrant

Conclusioni: protezione avanzata e monetizzazione Sicura

L’approccio di Cyber Grant alla sicurezza informatica non si limita alla mera protezione dai rischi digitali; si estende alla creazione di opportunità di crescita economica per individui e aziende. Attraverso Remotegrant, le PMI possono ora operare in un ambiente digitale sicuro, mentre Filegrant Enterprise apre alle grandi organizzazioni le porte verso una gestione e commercializzazione efficace dei loro documenti digitali. Parallelamente, Filegrant offre ai creator la possibilità di sfruttare al meglio le potenzialità della “creator economy”, proteggendo la propria proprietà intellettuale e generando nuovi flussi di entrate.

Contatti

Let’s talk about your security priority!

info@cybergrant.net
https://www.cybergrant.net/
https://www.remotegrant.com/
Linkedin: https://www.linkedin.com/company/cyber-grant-inc/

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cyber-grant-sicurezza-informatica-per-aziende-professionisti-e-creators/