I ricercatori del CISPA Helmholtz Center for Information Security hanno scoperto un nuovo tipo di attacco loop DoS che colpisce numerosi protocolli applicativi UDP, impattando centinaia di migliaia di sistemi.
Si tratta di un attacco di loop DoS che sfrutta i protocolli applicativi per avviare una comunicazione infinita tra due server, creando un enorme volume di traffico. Una volta che il loop comincia, neanche gli attaccanti sono in grado di fermarlo. Non è la prima volta che vengono eseguiti attacchi loop DoS, ma quelli precedenti erano limitati da un numero finito di iterazioni
Stando all’analisi dei ricercatori, circa 300.000 host sono vulnerabili a questo attacco. Il team ha confermato che le implementazioni TFTP, DNS e NTP sono vulnerabili, così come i protocolli legacy Daytime, Time, Active Users, Echo, Chargen e QOTD, usati per fornire le funzionalità base agli host esposti sul web.
Gli attacchi di loop DoS sfruttano la tecnica dell’IP spoofing e possono essere inizializzati da un singolo host. “Ad esempio, gli attaccanti potrebbero causare un loop che coinvolge due server TFTP compromessi iniettando un singolo messaggio di errore IP-spoofed. I server vulnerabili continuerebbero quindi a inviarsi messaggi di errore TFTP a vicenda, mettendo sotto pressione entrambi i server e qualsiasi collegamento di rete tra di essi” afferma il professor Christian Rossow, uno dei ricercatori che ha scoperto l’attacco.
Al momento non sembrano esserci indizi del fatto che questi attacchi siano già stati eseguiti ma, vista la relativa semplicità d’esecuzione, non sarebbe difficile per gli attaccanti sfruttare i server vulnerabili per colpire.
I ricercatori hanno condiviso una serie di misure per prevenire l’eventualità di un attacco o fermarlo in caso si stia verificando. Prima di tutto è fondamentale aggiornare o spegnere i servizi vulnerabili; in secondo luogo occorre restringere l’accesso ai servizi ai client con porte effimere, usate temporaneamente per le comunicazioni.
In caso di attacco, bisogna cercare di interrompere il loop il prima possibile. Sapendo che la comunicazione viene interrotta non appena si perde un pacchetto, ci sono tre opzioni per contrastare l’attacco: la prima consiste nel dare una minor priorità QoS ai protocolli vulnerabili, in modo che i pacchetti dell’attacco vengano abbandonati in caso di elevata congestione di rete; un’alternativa è impostare il rate liming, così che, anche in questo caso, i pacchetti vengano persi e il loop si interrompa; infine, se i server utilizzano porte UDP privilegiate (<1024) per la comunicazione, si possono identificare queste porte come sospette e chiuderle o limitarle.
A new report predicts the threats that will be most prevalent in 2024
Ontinue has released a report detailing emerging cybersecurity threats. This report analyzed around 600,000 endpoints in order to identify the most prevalent threats and make predictions about evolving threats in the future.
Security leaders are encouraged to consider the key trends highlighted in the report, including:
Nearly 50% of analyzed ransomware incidents targeted the construction and information technology sectors.
LockBit was declared the most active ransomware group, while 8Base targeted small and midsized businesses.
Ransomware attacks grew in complexity, as the frequency of double-extortion techniques increased.
Inadequate IoT security was leveraged by malicious actors, who utilized these devices for DDoS attacks, botnet attacks and unauthorized access gain.
AI presented a new challenge, as malicious actors were able to use this technology to avoid conventional security measures or to create realistic deepfake content.
Social engineering tactics leveraged human vulnerabilities and posed a notable threat to organizations.
In addition to discussing observed trends, the report also predicted trends that may emerge throughout 2024.
AI will continue to be exploited for sophisticated attack techniques, including social engineering attempts and biometric security evasion.
Mobile devices will become key targets for the exploitation of access points and credentials.
As global conflicts continue, hacktivism and hacks-for-hire are predicted to rise.
Ransomware operations will change, including the methods used and the information extorted.
Questo articolo è il primo di una serie dedicata all’analisi tecnico-giuridica del Disegno di Legge recante “Disposizioni in materia di rafforzamento della cybersicurezza nazionale e di reati informatici” approvato dal Consiglio dei Ministri lo scorso 25 gennaio e attualmente in corso di esame parlamentare.
Introduzione
Nell’attuale contesto geopolitico e tecnologico, la cybersicurezza si conferma come elemento chiave per la preservazione dell’integrità nazionale e la sicurezza dei dati.
Il recente disegno di legge recante disposizioni in materia di rafforzamento della cybersicurezza nazionale e di reati informatici (c.d. Ddl Cybersicurezza) emerge quale risposta strategica indispensabile alle sfide in continua evoluzione del cyberspazio, mirando primariamente a consolidare la resilienza nazionale contro l’escalation di attacchi informatici sempre più sofisticati.
La nuova legislazione – che si trova ora all’esame delle Commissioni Riunite Affari Costituzionali e Giustizia della Camera e di cui è stata calendarizzata a maggio la discussione nell’aula parlamentare – si colloca nell’ambito di un processo di evoluzione normativa incentrato sulla cybersicurezza, con l’aspirazione di adeguare il corpus giuridico italiano alle necessità imposte dalle minacce digitali emergenti, sia nel settore penale sia in quello della sicurezza informatica.
Il Disegno di Legge propugna un ventaglio di innovazioni finalizzate a intensificare le capacità di prevenzione, individuazione e gestione degli incidenti informatici, sottolineando l’urgenza di un aggiornamento normativo che rifletta le specificità e la transnazionalità delle minacce informatiche.
Tra gli obiettivi principali si distingue l’implementazione di obblighi più rigidi per le Pubbliche Amministrazioni in termini di notifica degli incidenti informatici, nonché l’elaborazione di un regime sanzionatorio più severo in caso di inadempimenti.
Inoltre, il Ddl Cyber si propone come un avanzamento significativo nella fortificazione del Perimetro di Sicurezza Nazionale Cibernetica, integrando le normative preesistenti e colmando eventuali lacune legislative.
Modifiche al Codice Penale
All’interno del tessuto normativo volto a consolidare la cybersicurezza nazionale, un’ulteriore tappa significativa è rappresentata dalle modifiche al Codice penale, che si inseriscono in un più ampio contesto di misure preventive e reattive delineate dal Disegno di Legge. Dopo aver esaminato le responsabilità delle pubbliche amministrazioni in termini di notifica e segnalazione degli incidenti di sicurezza, rileva considerare come il legislatore abbia parallelamente rafforzato il quadro sanzionatorio per i reati informatici, mirando a una deterrenza più efficace contro le minacce alla sicurezza digitale.
Le modifiche introdotte si focalizzano sull’inasprimento delle sanzioni pecuniarie per enti che commettono delitti informatici, evidenziando una chiara volontà di contrastare con maggiore severità le violazioni in questo ambito. In dettaglio, l’articolo 15 del Ddl modifica l’articolo 24-bis del decreto legislativo 8 giugno 2001 n. 231, inasprisce il regime sanzionatorio per gli enti responsabili di delitti quali l’accesso abusivo a sistemi informatici o telematici, la detenzione e diffusione illecita di codici di accesso e altri reati correlati, elevando il range delle quote sanzionatorie da duecento a settecento euro.
Questa decisione rafforza il regime sanzionatorio e sottolinea l’importanza attribuita alla protezione dei dati e alla sicurezza delle reti e dei sistemi informativi. Attraverso l’introduzione di sanzioni pecuniarie più elevate e di sanzioni interdittive in casi specifici, il Disegno di Legge mira a incentivare una maggiore responsabilità e cautela da parte degli enti, promuovendo pratiche di sicurezza informatica più rigorose e un’attenzione più marcata alla prevenzione delle violazioni.
L’approccio adottato, che contempla sia misure preventive e organizzative per le pubbliche amministrazioni sia una risposta legislativa più severa nei confronti dei reati informatici, riflette una strategia complessiva di cybersicurezza che pone l’Italia all’avanguardia nella lotta contro le minacce digitali. Con queste modifiche al codice penale, il legislatore italiano dimostra un impegno concreto nel rafforzare le capacità di prevenzione e reazione agli incidenti cibernetici delle entità pubbliche e, al contempo, nell’inasprire le conseguenze legali per coloro che mettono a rischio la sicurezza informatica nazionale.
Sembra pertanto che, in tale contesto, l’evoluzione del quadro sanzionatorio per i reati informatici rappresenti un elemento cruciale della strategia nazionale per una cybersicurezza robusta, delineando un ambiente digitale in cui la prevenzione, la protezione e la punizione dei comportamenti illeciti si integrano in un sistema coeso e dinamico, capace di adattarsi alle sfide poste dalla continua evoluzione tecnologica.
In un successivo articolo saranno esaminati gli obiettivi del Ddl e l’ambito di applicazione della nuova normativa, mentre l’ultimo contributo si focalizzerà sulle disposizioni in tema di Intelligenza Artificiale ivi contenute.
Articolo a cura di Francesco Capparelli e Maria Rosaria De Ligio
Profilo Autore
Avvocato, Certified Ethical Hacker, Auditor di diversi schemi di certificazione (ISO/IEC 27001, ISO 22301, ISO 37001, ISO/IEC 20000-1, ISO 9001) e Project Manager. Chief Cybersecurity Advisor di ICT Cyber Consulting, Quality and Information Security Manager di ICTLC S.p.A., Of Counsel di ICT Legal Consulting, membro del CdA dell’Istituto Italiano per la Privacy e la Valorizzazione dei Dati e Senior Fellow Researcher nel framework Horizon Europe. Autore di manuali, pubblicazioni e articoli scientifici sui temi relativi alla data protection e alla sicurezza informatica.
Profilo Autore
Esperta in cybersecurity e protezione dei dati. Laureata in Scienze delle Investigazioni e della Sicurezza e laurenda in Giurisprudenza presso l’Università degli Studi della Campania. Ha frequentato un Business Master in CyberSecurity Compliance e il Corso Maestro della Protezione dei Dati & Data Protection Designer. Auditor dei Sistemi di Gestione ISO/IEC 27001:2022 e ISO 9001:2015. È Cybersecurity Specialist presso ICT Cyber Consulting ed offre il suo contributo nel framework Horizon 2020 come Of Counsel per ICT Legal Consulting, oltre ad essere Fellow Researcher per l’Istituto Italiano per la Privacy e la Valorizzazione dei Dati.
Unlocking Savings: Migrating to Cloud-Based Access Control Without Breaking the Bank
In the fast-evolving landscape of access control solutions, the shift from legacy on-premise systems to cloud-based access control has become a strategic imperative for businesses seeking efficiency and scalability. However, the associated costs and concerns about swapping out existing proprietary equipment often act as significant barriers to change. Enter Brivo Mercury Solutions – a game-changer in the realm of security system migration.
One of the primary reasons organizations hesitate to upgrade their security systems is the financial burden associated with replacing proprietary controllers, doors, I/O modules, and readers. The traditional rip-and-replace approach can lead to exorbitant hardware costs, making the transition to cloud-based access control seem like an unattainable goal.
Brivo Mercury Solutions tackles this challenge head-on by offering a revolutionary approach: leveraging your existing hardware. This means you can seamlessly migrate to a cloud-based access control system without the need for a costly and disruptive overhaul of your security infrastructure.
Key Advantages:
Substantial Cost Savings: By repurposing your current controllers, doors, I/O modules, and readers, you avoid the hefty expense of purchasing new, proprietary equipment. This cost-effective strategy allows for a smoother transition, enabling you to allocate resources where they matter most.
Maintained or Enhanced Performance: Contrary to the misconception that reusing existing hardware compromises performance, Brivo Mercury Solutions ensures that your security system operates at the same or even improved levels. This means you can embrace modern technology without sacrificing functionality.
Preserving Your Investments: Your initial investment in security hardware doesn’t go to waste. With Brivo Mercury Solutions, your existing infrastructure remains a valuable part of your security ecosystem, contributing to a higher return on investment (ROI) over time.
Minimized Disruption: The fear of downtime and disruptions often paralyzes organizations contemplating a security system upgrade. By leveraging existing hardware, Brivo Mercury Solutions enables a phased migration, minimizing interruptions to your day-to-day operations.
Breaking Down Barriers: Making Change Feasible
The biggest obstacle to change is often the perception of insurmountable costs. Brivo Mercury Solutions shatters this barrier by providing a cost-effective, scalable, and performance-enhancing path to cloud-based access control. We understand that each organization’s security needs are unique, and our approach is tailored to meet those specific requirements.
Are you ready to explore how Brivo Mercury Solutions can help you unlock the full potential of cloud-based access control while preserving your existing hardware investments? Contact us today for a personalized consultation.
Organizations need to protect their employees, the public, and themselves in the event of security threats or unplanned threats such as natural disasters. When a security team’s focus shifts from proactive defense to reactive response, this depletes budget and resources. A strong architectural approach must include security-by-design, which acts as the overarching blueprint for creating a flexible and resilient security backbone. Incorporating the critical function that security planning plays at the outset of an architecture design project is just good business.
Proactive Nature
Involving a security expert in the design phase utilizes their in-depth knowledge to foresee potential weaknesses rather than only responding to problems. Incorporating security planning early in the design process enables firms to proactively develop and execute physical security systems that assist in preventing incidents by utilizing threat intelligence, security data, and the latest in access control technology. A well-planned design guarantees that construction workers are aware of what has to be built, how much it will cost, and what obstacles they might face. This promotes a safe and effective building process.
“Security means a number of different things—it can mean heavy doors, cameras, guards, many of the things people think of as ‘security’. But it also means building things to discourage threats and encourage secure behavior. Integrating this from the start is the only way to do this right.”
Security Team Empowerment
Early security planning provides security personnel with a methodical and planned system. This strategy has a significant benefit in simplicity and cost-effectiveness. By facilitating the design of secure systems, optimizing workflows, and seamlessly integrating security solutions, security-by-design reduces complexity and operational overhead. This lets building security teams focus on high-value tasks like security strategy development, threat hunting, and incident response.
Project Optimization
Thorough information collection at the outset of a project makes it easier to design a dazzling structure that satisfies physical security criteria and passes inspections with ease. AEC professionals can avoid the difficulties of retrofitting that may compromise security by adopting a security-by-design strategy that satisfies these requirements from the outset. According to the Structure and Infrastructure Engineering Journal, design changes and errors that occur during the construction phase of a building drive 52% of project overruns.
“Perhaps the biggest problem is that post-build fixes will be sub-optimal when compared to solving problems in the design stage…”
When building designs don’t need to be adjusted, construction workers accomplish excellent work in a timely manner. It also helps interior designers and craftsmen deliver a building that is visually stunning AND secure.
Your Design Partner
Brivo’s recent research confirms that security is a top priority in building design and reveals critical process improvements that deliver cost savings together with delightful aesthetic experiences for residents and owners. The research report, “The State of Security by Design,” will soon be available on our AEC Security Solutions website.
Brivo’s cloud-based access control technology is available in REVIT and provides security design support services. We partner with you from specifications and bid writing all the way through execution and construction.
The Biden administration on Tuesday warned the nation’s governors that drinking water and wastewater utilities in their states are facing “disabling cyberattacks” by hostile foreign nations that are targeting mission-critical plant operations.
“Disabling cyberattacks are striking water and wastewater systems throughout the United States,” Jake Sullivan, assistant to the President for National Security Affairs, and Michael S. Regan, administrator of the Environmental Protection Agency, wrote in a letter. “These attacks have the potential to disrupt the critical lifeline of clean and safe drinking water, as well as impose significant costs on affected communities.”
The letter cited two recent hacking threats water utilities have faced from groups backed by hostile foreign countries. One incident occurred when hackers backed by the government of Iran disabled operations gear used in water facilities that still used a publicly known default administrator password. The letter didn’t name the facility by name, but details included in a linked advisory tied the hack to one that struck the Municipal Water Authority of Aliquippa in western Pennsylvania last November. In that case, the hackers compromised a programmable logic controller made by Unitronics and made the device screen display an anti-Israeli message. Utility officials responded by temporarily shutting down a pump that provided drinking water to local townships.
The second threat was publicly revealed last month by the Cybersecurity and Infrastructure Security Agency. Officials said that a hacking group backed by the Chinese government and tracked under the name Volt Typhoon was maintaining a foothold inside the networks of multiple critical infrastructure organizations, including those in communications, energy, transportation, and water and wastewater sectors. The advisory said that the hackers were pre-positioning themselves inside IT environments to enable disruption operations across multiple critical infrastructure sectors in the event of a crisis or conflict with the US. The hackers, the officials said, had been present in some of the networks for as long as five years.
“Drinking water and wastewater systems are an attractive target for cyberattacks because they are a lifeline critical infrastructure sector but often lack the resources and technical capacity to adopt rigorous cybersecurity practices,” Sullivan and Regan wrote in Tuesday’s letter. They went on to urge all water facilities to follow basic security measures such as resetting default passwords and keeping software updated. They linked to this list of additional actions, published by CISA and guidance and tools jointly provided by CISA and the EPA. They went on to provide a list of cybersecurity resources available from private sector companies.
The letter extended an invitation for secretaries of each state’s governor to attend a meeting to discuss better securing the water sector’s critical infrastructure. It also announced that the EPA is forming a Water Sector Cybersecurity Task Force to identify vulnerabilities in water systems. The virtual meeting will take place on Thursday.
“EPA and NSC take these threats very seriously and will continue to partner with state environmental, health, and homeland security leaders to address the pervasive and challenging risk of cyberattacks on water systems,” Regan said in a separate statement.
https://arstechnica.com/?p=2011436
Cala il numero di computer OT attaccati, ma le minacce sono sempre più pericolose
Il numero di computer di Operation Technology (OT) è in calo, ma le imprese non possono abbassare la guardia: il panorama delle minacce è rimasto molto vario e sfaccettato, rendendo gli attacchi più pericolosi.
A dirlo è l’ICS CERT di Kaspersky, il report sulle minacce che colpiscono i sistemi di automazione industriale. L’analisi evidenzia un calo di dispositivi colpiti nel secondo semestre 2023: rispetto al 34% della prima metà del 2023, nella seconda metà dell’anno si è arrivati al 31,9%.
Secondo i risultati del report, le minacce distribuite via Internet continuano a essere la principale fonte di rischio per i computer OT (18,1%); a seguire troviamo i client di posta elettronica (4%) e i supporti rimovibili (1,9%).
Preoccupa l‘aumento di 1,4 volte dei sistemi ICS su cui sono stati bloccati miner eseguibili per Windows nel secondo semestre 2023 rispetto al primo; ciò evidenzia l’evoluzione delle tattiche impiegate dagli attaccanti, i quali cercano di sfruttare le vulnerabilità e l’infrastruttura ICS per ottenere profitti economici.
Pixabay
Guardando ai settori specifici, la building automation emerge come l’area più bersagliata: nel secondo semestre del 2023 ha registrato la percentuale più alta di oggetti bloccati. La situazione non è delle migliori anche per il settore delle industrie petrolifere e del gas: dopo un periodo di flessione, la seconda metà del 2023 ha registrato un nuovo aumento di attacchi.
“Nonostante l’esposizione generale dell’infrastruttura OT globale alle minacce informatiche sia diminuita nella seconda metà del 2023, le organizzazioni industriali dovrebbero continuare a rafforzare le proprie difese e rimanere al passo con le minacce in continua evoluzione. Il nostro report fornisce una panoramica delle minacce in grado di raggiungere i sistemi OT a livello regionale, nazionale e di settore, che può aiutare le aziende a personalizzare le proprie strategie di cybersecurity” ha affermato Evgeny Goncharov, Head ICS CERT di Kaspersky.
Gli esperti della firma di sicurezza consigliano alle imprese di condurre valutazioni periodiche della sicurezza dei sistemi OT e di impostare una procedura continua di valutazione e triage delle minacce. È importante inoltre aggiornare tempestivamente i componenti chiave della rete OT aziendale, applicando correzioni e patch di sicurezza. Infine, è consigliabile implementare soluzioni EDR e rafforzare continuamente le competenze dei team.
A newly uncovered phishing campaign that spreads remote access trojans
A discovery by FortiGuard Labs has revealed a phishing campaign that spreads VCURMS and STRRAT remote access trojans. By encouraging targets to download a malicious Java downloader, threat actors are able to deliver malware. Malicious actors store the malware on public services and utilize emails to direct the campaign.
Security leaders weigh in
Jason Soroko, Senior Vice President of Product at Sectigo:
“Malware writers are benefiting from the cloud and that shouldn’t surprise anyone. RAT malware typically harvests whatever it can, and the new VCURMS and STRRAT remote access trojans seems to have one or more keyloggers. This technique has been around for quite some time and is yet another example of why stronger authentication methods than simply a username and password are necessary.”
Darren Guccione, CEO and Co-Founder at Keeper Security:
“Phishing is becoming increasingly sophisticated. Bad actors at all levels are tailoring phishing scams using aesthetic-based tactics such as realistic-looking email templates and malicious websites to lure in their victims. In this campaign, the cybercriminals are exploiting trusted cloud infrastructure and GitHub repositories to launch their malware– deploying several malicious programs and using layered obfuscation techniques.
“It is important for organizations to consistently train their employees to recognize potential phishing and social-engineering attacks. Users are the last line of defense, and it is important that they are educated about recognizing these attack vectors to protect themselves and their organizations.”
Adam Neel, Threat Detection Engineer at Critical Start:
“The new VCURMS and STRRAT remote access trojans are being spread through a typical phishing attack masquerading as an email with an important attachment. When the attachment is executed it will download the attacker’s JAR files from their Amazon Web Services (AWS) instance, beginning the attack.
“AWS is a popular choice for malicious actors to host their malware due to its ease of use and protections attackers receive until they are discovered and reported. GitHub is also a popular choice to host malware for similar reasons. These services allow attackers to avoid detection by waiting until they already have a foothold on a system to deploy their malware and tools. Scripts are commonly used to pull their tools from these cloud services.
“Interestingly, one of the RATs installed during this attack (Windows.jar) sets up its command and control through email. This tactic is not commonly seen. Once ready, attackers are able to send emails that are parsed by the malware and turned into various commands. Some examples of commands that can be sent through this email C2 are setting up a shell on the system that allows attackers to execute commands, or downloading logs from the various infostealer and keylogger tools then sending them back as an attachment. It will be important to look out for any unexpected email traffic leaving the device.
“Even though this attack utilizes some uncommon techniques for obfuscation and defense evasion, it is important to note that users will remain safe as long as they do not download and execute the attachment in the phishing email. As always, it is imperative to exercise caution and use security best practices when browsing emails.”
Claude Mandy, Chief Evangelist, Data Security at Symmetry Systems:
“Cybercriminals have been using commercial infrastructure and capabilities for many years to “live off the land”. This approach allows attackers to successfully circumvent signature and reputation based security tools and leverage “trusted” services to deliver payloads.
“The challenge for organizations who use AWS and other cloud services is that they often don’t know what cloud account or services they own or use themselves in the cloud, and simply see this as another unknown but implicitly trusted account within AWS. Until orgs can get this visibility and knowledge of their own usage, they will need to continue to verify their protections accurately identified these new variants.”
Steganografia di rete: come implementare un canale nascosto su una macchina Windows
Introduzione
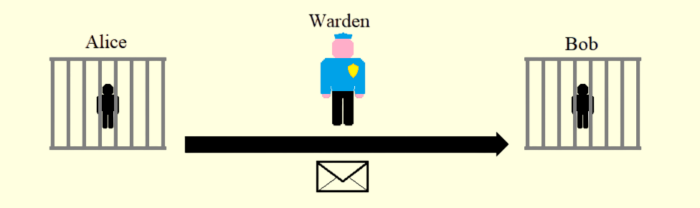
La steganografia consiste nella scienza di nascondere il trasferimento e l’archiviazione delle informazioni [1]. Essa non deve essere confusa con la crittografia: entrambe condividono l’obiettivo finale di proteggere le informazioni, ma la prima tenta di renderle “difficili da notare”, mentre la seconda cerca di confondere il messaggio per renderlo “difficile da leggere”. I dati crittografati possono attirare l’attenzione a causa della natura “stravolta” rispetto ad un messaggio in chiaro; la steganografia, invece, non altera in modo evidente il pattern dei dati, e le informazioni nascoste appaiono come un normale messaggio con altro significato. Come esempio, In Figura 1 facciamo riferimento alla classica comunicazione tra Alice e Bob, i cui messaggi sono però costantemente monitorati e analizzati da un warden (sorvegliante) con pieni poteri, il quale si può immediatamente rendere conto dello scambio di un messaggio cifrato [2].
Figura 1
Esempi di steganografia includono l’occultamento di informazioni nei media digitali come immagini di diverso formato, flussi audio e video. La steganografia di rete si distingue invece per la sua capacità di utilizzare il traffico di rete regolare come covert object, e cioè il carrier dati in cui si nasconde l’informazione inviata da un covert sender ad un covert receiver). Tale manipolazione non deve comunque inficiare il corretto scambio di informazioni su una rete.
La steganografia di rete può essere impiegata in varie applicazioni più o meno legittime. Alcuni esempi includono l’esfiltrazione di dati nello spionaggio e nell’intelligence, comunicazioni aziendali riservate, attività dannose (comunicazioni di malware o di Command-and-Control o C&C, per eludere gli Intrusion Detection Systems, o IDS), ed infine comunicazioni anonime e anti-censura.
Descrizione e implementazione di un covert channel
Come risultato di un esperimento eseguito nell’articolo in [3], in questo articolo proponiamo un canale nascosto (covert channel) e la sua implementazione nel sistema operativo Windows. Questo canale di archiviazione utilizza l’Initial Sequence Number di TCP per nascondere quattro caratteri di testo e il campo identificativo per “firmare” il messaggio e capire così se è stato alterato durante la trasmissione. Il segreto viene inviato dal mittente nel primo segmento SYN inviato per simulare l’apertura di una connessione, mentre una risposta ACK-RST conferma la ricezione da parte del ricevente, e al contempo simula la chiusura della connessione TCP. In questa risposta da parte del ricevente abbiamo inserito un codice per la correzione di eventuali errori, in modo da rendere il protocollo più robusto e in grado di gestire la perdita di pacchetti (IP) e errori di trasmissione. Infatti, per la costruzione di questo canale non ci affidiamo alla affidabilità fornita nativamente da TCP, ma spediamo in sequenza ciascuna parte del messaggio segreto con un semplice successivi segmenti SYN, e per ciascuno ci aspettiamo una risposta ACK-RST, che oltre alla conferma di avvenuta ricezione, ci può anche chiedere di ritrasmettere quella parte del messaggio o una precedente a causa di errori di trasmissione.
Un’implementazione in Python di mittente e destinatario presentati in questo articolo è disponibile all’indirizzo: https://github.com/Aldwyn47/TCPCovertChannel, ed è stata testata in ambiente Windows 10 e 11. Sia il mittente che il ricevente necessitano di essere eseguiti con i diritti di amministratore di sistema: Scapy[1], il package al cuore dello sviluppo, necessita infatti di manipolare i pacchetti a basso livello. La porta utilizzata per inviare il segmento da parte del mittente con SYN attivato è la 80, al fine di mimetizzare il più possibile la comunicazione all’interno di un normale traffico di rete che spesso include connessioni HTTP (ovviamente tala porta può essere modificata secondo necessità).
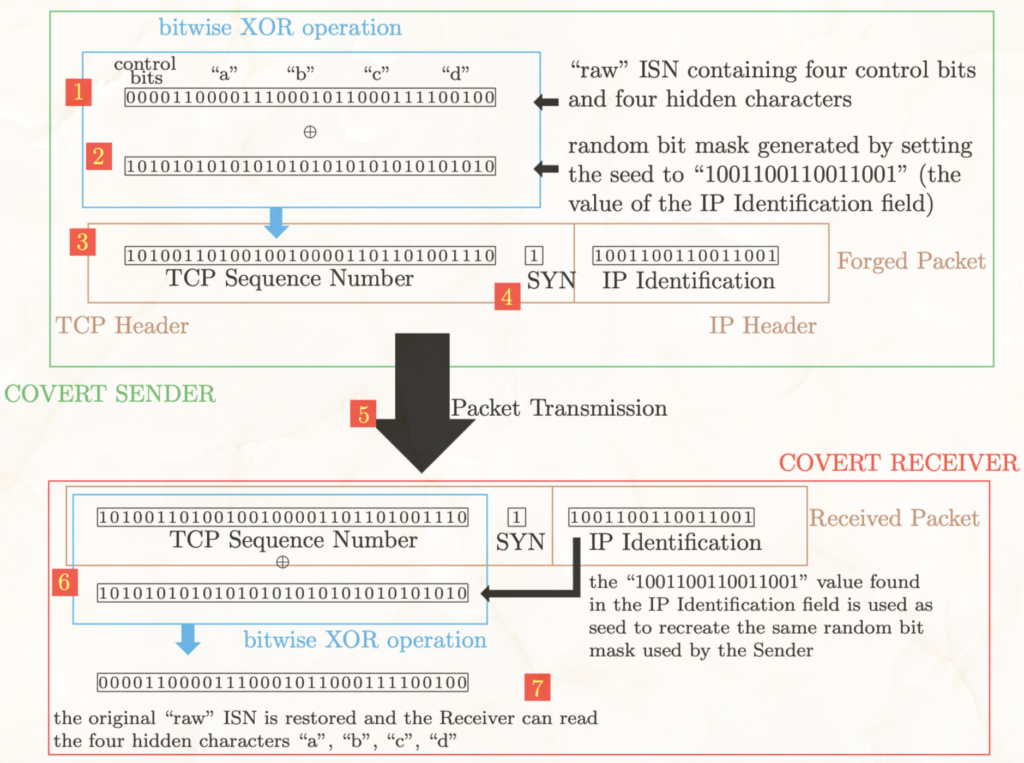
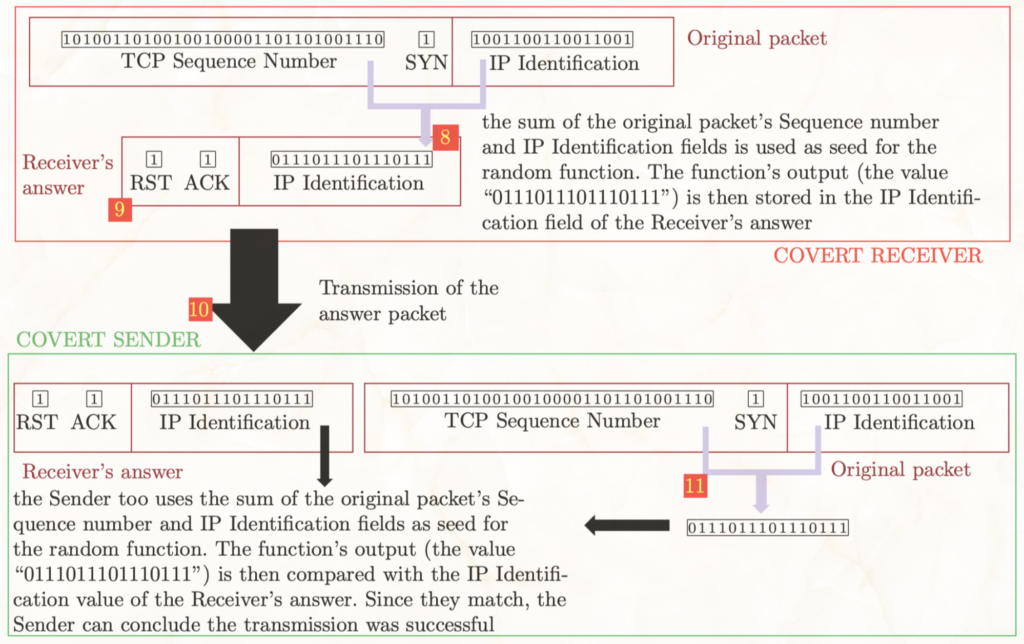
Di seguito elenchiamo numerandoli i passi principali, riassunti anche in Figura 2 e Figura 3:
Il mittente crea un pacchetto TCP contraffatto e incorpora il messaggio segreto nel campo del numero di sequenza dell’intestazione TCP. Vengono incorporati fino a quattro caratteri ASCII utilizzando i 28 bit meno significativi del campo; i quattro bit più significativi vengono invece utilizzati per implementare codici di errore e codici di controllo interni al nostro canale, volti a migliorare la robustezza.
Per migliorare la distribuzione dei valori, viene aggiunta anche una maschera di bit randomizzata a ciascun numero di sequenza contraffatto. Questa maschera si ottiene chiamando una determinata funzione casuale (nota sia al mittente che al ricevente) dopo che il suo seme è stato impostato per riflettere il valore di identificazione IP del pacchetto. Poiché ogni pacchetto ha un valore identificativo univoco, la maschera di bit randomizzata generata è sempre diversa.
Detta maschera viene poi applicata al numero di sequenza “grezzo” tramite un’operazione XOR bit a bit.
Il Mittente imposta quindi su 1 il flag SYN del pacchetto per far finta che il mittente stia tentando un nuovo handshake a tre vie con il ricevente.
Il Mittente procede quindi alla consegna del pacchetto.
Il ricevente ottiene il pacchetto ed estrae il valore del relativo campo Identificazione. Quindi utilizza questo valore per impostare il seme della stessa funzione casuale utilizzata dal mittente per ricreare la stessa maschera di bit randomizzata.
Il ricevitore quindi estrae il numero di sequenza del pacchetto in entrata ed esegue uno XOR bit a bit con la maschera di bit appena ricreata. Lo XOR bit a bit del ricevente alla fine annulla quello del mittente, ripristinando così il numero di sequenza “grezzo” originale e consentendo al ricevente di estrarre il messaggio nascosto.
Il ricevente imposta quindi il seme della funzione casuale su un valore corrispondente alla somma dei valori dell’identificazione IP e del numero di sequenza del pacchetto in entrata. L’output generato chiamando la funzione random sarà quindi una “firma” randomizzata determinata direttamente dai valori dei due campi.
Infine, il ricevente assembla una risposta consistente in un altro pacchetto TCP. I flag RST e ACK di questo pacchetto sono impostati su 1 per far finta che il destinatario stia semplicemente tentando di rifiutare il tentativo del mittente di stabilire un handshake a tre vie. In realtà, il ricevente conferma la ricezione del pacchetto originale e ne passa la “firma” al mittente inserendola nel campo Identificazione della risposta.
Il ricevente procede quindi a consegnare il suo pacchetto di risposta.
Dopo aver ricevuto il pacchetto di risposta, il mittente imposta il seme della funzione casuale sulla somma dei valori dell’identificazione IP e del numero di sequenza del pacchetto originale. Quindi confronta l’output della funzione casuale con il campo Identificazione della risposta (ovvero la “firma” del destinatario). Se i due valori differiscono, significa che i campi dell’intestazione del pacchetto originale sono stati in qualche modo alterati dopo la partenza del pacchetto. Ciò significa che la trasmissione è fallita e deve essere interrotta. Altrimenti, il mittente può continuare la sua trasmissione e preparare il successivo pacchetto per spedire la parte rimanente del messaggio.
Figura 2Figura 3
Test
Una possibile limitazione potrebbe consistere nella capacità di un warden di prevedere come un dato sistema operativo assegni nuovi valori per i numeri di sequenza TCP utilizzati dal nostro approccio, consentendo così di notare la differenza tra quelli legittimi e contraffatti. Nei moderni sistemi operativi però questi valori vengono generati in modo sufficiente casuale per motivi di sicurezza, e quindi questa limitazione risulta essere difficilmente applicabile. Più di successo risulta invece essere qualsiasi middlebox che operi da proxy TCP su tutte le connessioni in uscita della rete vittima. Alcune tecnologie router (ad esempio, CISCO ASA) sono per esempio in grado di riscrivere automaticamente il numero di sequenza e neutralizzare quindi il canale nascosto.
Siamo quindi ben lungi dal sostenere di avere una pallottola d’argento in grado di evitare qualsiasi forma possibile di difesa. D’altronde però, i test da noi effettuati dimostrano che è possibile comunicare attraverso il nostro canale segreto posizionando il mittente in i) una piccola/media rete aziendale, ii) una rete universitaria, iii) dietro un Internet Service Provider (ISP), mentre il ricevente riceve connettività da un ISP.
Infine, per attestare la stealthiness dell’implementazione, abbiamo effettuato vari test inviando messaggi segreti da 36 a 712 caratteri ciascuno e collezionando file .pcap di queste trasmissioni, mentre al contempo effettuavamo delle classiche operazioni come controllare la posta o navigare su Internet, cercando di includere sia traffico lecito che il nostro traffico manipolato. Né Suricata[2] (configurato con 47000 regole) né Zeek[3] (esteso con numerosi package, come icmp-exfil-detection) sono stati in grado di rilevare anomalie sui .pcap in questione. Alcuni dei tool più comuni di sicurezza disponibili liberamente non sono quindi in grado di riconoscere una comunicazione nascosta, e comunque un rilevamento necessiterebbe di analizzare tutto il traffico di rete nel dettaglio, un compito ben dispendioso dal punto di vista delle risorse, soprattutto se il traffico riguarda per esempio un ISP o comunque una rete di grandi dimensioni.
Conclusioni
L’implementazione presentata in questo articolo dimostra come sia possibile a tutt’oggi inviare informazioni segrete inserendole all’interno di pacchetti di rete opportunatamente modificati, senza destare allarmi nei sistemi più comuni per il monitoraggio della sicurezza di rete. Il traffico generato si perde insieme al rimanente traffico a livello trasporto come un tentativo di connessione andato a vuoto.
BIBLIOGRAFIA
[1] S. Wendzel, L. Caviglione, W. Mazurczyk, A. Mileva, J. Dittmann, C. Kr ̈atzer, K. Lamshoft, C. Vielhauer, L. Hartmann, J. Keller, and T. Neubert. A revised taxonomy of steganography embedding patterns. In ARES 2021: The 16th International Conference on Availability, Reliability and Security, pages 67:1–67:12. ACM, 2021.
[2] G. J. Simmons. The prisoners’ problem and the subliminal channel. In David Chaum, editor, Advances in Cryptology, Proceedings of CRYPTO, pages 51–67. Plenum Press, New York, 1983.
[3] S. Bistarelli, A. Imparato, F. Santini: A TCP-based Covert Channel with Integrity Check and Retransmission. 20th Annual International Conference on Privacy, Security and Trust, PST 2023: 1-7
Francesco Santini è Professore Associato presso il Dipartimento di Matematica e Informatica dell’Università degli Studi di Perugia. Si occupa da quasi venti anni di Intelligenza Artificiale e Cybersecurity, con un approccio integrato. È docente di corsi riguardanti la sicurezza per corsi di laurea magistrale in informatica e in master universitari di primo livello su protezione del dato e forensics. È relatore di tesi sulle materie di insegnamento. Organizza il programma di training CyberChallenge.it per studenti di scuole superiori e laurea triennale, ed è membro del Cybersecurity National Lab. presso il nodo di Perugia.
Proposed rules may lead to increased compliance requirements ahead
On January 29, 2024, the U.S. Department of Commerce’s (DOC) Bureau of Industry and Security (BIS) issued a proposed rule seeking to secure U.S. Infrastructure as a Service (IaaS) products against foreign parties seeking to use such products to engage in malicious cyber-enabled activity. Specifically, the proposed rule would impose certain due diligence and reporting requirements on U.S. IaaS providers and their foreign resellers.
The proposed rule, which would amend the Information and Communications Technology and Services (ICTS) regulations (15 C.F.R. Part 7) administered by the DOC, focuses on the following actions:
Requiring U.S. IaaS providers and their foreign resellers to implement a Customer Identification Program (CIP).
Empowering the DOC to prohibit or restrict access to U.S. IaaS products by certain foreign persons or persons in certain foreign jurisdictions.
Requiring U.S. IaaS providers and their foreign resellers to report known instances of foreign persons training large artificial intelligence models with potential abilities that could be employed in malicious cyber activity (e.g., social engineering attacks or denial-of-service attacks).
Below are the key takeaways regarding the DOC’s proposed rule on IaaS.
The DOC is seeking to regulate in this area based on concerns that foreign persons can use IaaS to engage in malicious activity, including training of large AI models.
Specifically, policymakers are concerned that foreign parties can remotely access computing power to engage in activity that poses a threat to U.S. national security. For the time being, the U.S. government’s preferred approach to address this risk is by imposing “know your customer” and reporting requirements on the industry, so that regulators can have access to information as necessary.
The proposed rule would require U.S. IaaS providers to establish a CIP requiring identification of foreign customers and their beneficial owners, akin to the “know your customer” information that banks maintain.
The CIP requirement would require U.S. providers and their foreign resellers to capture a large amount of information and would mark a significant change for the industry. Implementing the appropriate procedures and frameworks for compliance would require commitment of resources and would be an essential part of doing business for any company seeking to enter the industry.
Companies can apply for an exemption from the CIP requirement by demonstrating that they have established an “Abuse of IaaS Products Deterrence Program”.
In order to obtain an exemption, a company would have to affirmatively apply to the DOC, which would have discretion to grant the exemption or deny the request. The company would need to demonstrate that it has established a program aimed at detecting and preventing cyber threats.
The DOC can impose special measures prohibiting or limiting access to U.S. IaaS by foreign persons that are located in a jurisdiction found to engage in a pattern of malicious cyber activities or that have engaged in such activities themselves.
The proposed rule would empower the DOC to identify entire countries (e.g., China) engaged in a pattern of malicious activities or specific individuals or entities engaged in such activity, limiting or prohibiting their access accordingly.
U.S. IaaS providers would be required to make a report to the DOC within 15 days of becoming aware that a foreign person has used their services to train a large AI model with the potential capability to be used for malicious cyber activity.
This would call for significant monitoring on the part of U.S. IaaS providers, and mileage may vary regarding what constitutes reasonable diligence under the circumstances. This part of the proposed rule may be ripe for further guidance from the DOC.
U.S. providers are required to flow through the above requirements to their foreign resellers.
This is a key part of the proposed framework, intended to overcome limitations on information that may be available to U.S. providers based on the reseller model that may be prevalent in the industry to a certain extent.
The DOC is considering imposing controls on the use of U.S. export-controlled advanced computing items to provide cloud services for use in training large AI models.
This is an important part of the policy conversation and should be part of the risk calculus for companies in the industry. Specifically, policymakers are concerned that while U.S. export controls have been somewhat effective in cutting off exports to China of advanced semiconductors, China still has access to remote computing power in training large AI models.
The DOC would enact the rules by amending its Information and Communications Technology and Services (ICTS) regulations.
The ICTS regulations are the most import tech regulations that you have never heard of. You will be hearing a lot more about them in the future. In the months and years to come, the DOC will be taking action to secure the ICTS supply chain. Most recently, this was done by issuing an advance notice of proposed rulemaking regarding connected vehicles.
The DOC’s proposed rule would usher in new reporting requirements for the U.S. IaaS industry. However, it is important to keep in mind that it remains a proposal, and that the DOC will be accepting comments on the proposal through April 29, 2024. It will be important for providers to monitor developments in this area, as a final rule likely will impose significant compliance requirements.