DDoS attacks against customers in the Americas increases by 196%

A recent report by Radware indicates key trends regarding the threat landscape that are predicted to emerge throughout 2024. The main trends observed by the report include a rise in DDoS attacks, a continuation of hacktivism and the most commonly targeted industries. 

The average number of DDoS incidents per customer increased by 94% worldwide. Regionally, the Americas saw a 196% increase in such attacks, as nearly half of the total global DDoS attacks targeted the Americas. 

DDoS attacks also grew more sophisticated, with web DDoS attacks emerging as a threat. From 2022 to 2023, there was a 171% increase in malicious web application and API instances, many of which were linked to web DDoS attacks. 

Hacktivism also increased throughout 2023. In the first half of the year, 5,606 attacks were claimed by threat actors. This number rose in the second half of the year by 24%, with 6,971 attacks claimed. The most prevalent hacker group in 2023 was NoName057(16), claiming 3,391 DDoS attacks. 

In terms of global DDoS activity, certain industries experienced threats more frequently. Notable industries included finance (29%), technology (22%), healthcare (14%) and government (12%). 

https://www.securitymagazine.com/articles/100477-ddos-attacks-against-customers-in-the-americas-increases-by-196


BlackCat accusato di furto da un affiliato: il gruppo chiude i server


BlackCat, conosciuto anche come ALPHV, uno dei gruppi ransomware più attivi al mondo, ha chiuso i propri server dopo che un suo affiliato lo ha accusato di avergli rubato 22 milioni di dollari. 

Le accuse sono arrivate dal partner che ha condotto il recente attacco contro Optum, un fornitore di servizi sanitari americano: sembra che BlackCat abbia rubato il riscatto al suo affiliato. BleepingComputer riporta che nel weekend il sito del ransomware, usato per le comunicazioni e le negoziazioni, era ancora attivo; da ieri invece gli attaccanti hanno deciso di mettere tutto offline.

Dmitry Smilyanets, ricercatore della compagnia di sicurezza Recorded Future, ha condiviso il messaggio che l’affiliato ha pubblicato sui forum del dark web. Stando al partner di ALPHV, il 1° marzo Optum avrebbe pagato il riscatto alla rete di di BlackCat; dopo aver ricevuto il pagamento, il gruppo ransomware avrebbe sospeso l’account dell’affiliato senza corrispondergli alcuna somma. 

BlackCat

Il messaggio dell’affiliato di BlackCat. Credits: Dmitry Smilyanets

“Continuavano a dire che stavano aspettando l’admin e il coder fino a oggi (4 marzo, n.d.r.), quando hanno svuotato il wallet e rubato tutti i soldi” scrive l’affiliato. “Purtroppo per Optum i loro dati sono ancora con noi, 4TB di dati critici, gli stessi dati che avevano paura venissero pubblicati, dati di produzione che impatterebbero su tutti i clienti”.

Nel messaggio il gruppo ha condiviso il link di un wallet dove figurano diverse transazioni, e una di questa consisterebbe nel trasferimento di 350 bitcoin (quasi 24 milioni di dollari).

A dicembre l’FBI aveva sequestrato i server di BlackCat aiutando più di 400 vittime del ransomware a recuperare i propri dati. Nonostante il gruppo fosse in seguito riuscito a reclamare l’infrastruttura, l’Agenzia aveva inflitto un duro colpo ai cybercriminali; è quindi molto probabile che BlackCat abbia davvero intenzione di ricominciare le proprie attività sotto un altro nome e stia rubando i fondi dai propri affiliati per finanziare nuove campagne. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/03/05/blackcat-accusato-di-furto-da-un-affiliato-il-gruppo-chiude-i-server/?utm_source=rss&utm_medium=rss&utm_campaign=blackcat-accusato-di-furto-da-un-affiliato-il-gruppo-chiude-i-server


Security leaders weigh in on the recent UnitedHealth cyberattack

UnitedHealth Group recently announced that an associated technological unit (Change Healthcare) faced a cyberattack from the Blackcat ransomware group. The attack caused disruptions to insurance transactions and electronic pharmacy refills. As a result, the American Hospital Association has advised that healthcare entities remain vigilant and monitor for signs of risk. 

Security leaders weigh in:

Ariel Parnes, COO and Co-Founder at Mitiga:

“In the fight against cybercrime, the state holds a critical position, employing national capabilities like intelligence, law enforcement, and international collaboration to shield against digital threats. Recently, we have seen the use of offensive cyber tactics as part of the arsenal, aiming to damage criminals’ cyber capabilities and prevent their criminal activities. This method was highlighted in the disruption of the BlackCat ransomware by the FBI, which unfortunately led to the group intensifying their operations, as shown in their recent attack on UnitedHealth’s tech unit.

“These cybercrime groups are resilient, often lacking a central vulnerability, which allows them to swiftly recover from attacks. Despite this, the emergence of such action-reaction dynamics in cyber confrontations should not dissuade nations from utilizing their defensive capabilities. A more effective approach involves a multidimensional, international campaign. This strategy should integrate offensive cyber countermeasures with traditional tools of national power, fostering a collective defense against cyber threats. Emphasizing cooperation and comprehensive efforts, this approach is pivotal for a robust defense against the evolving landscape of cybercrime.”

Nic Finn, Senior Threat Intelligence Consultant at GuidePoint Security:

“Following December’s law enforcement disruption of their data leak site, Alphv, also known as BlackCat, has vowed increasingly aggressive actions and removed ostensible restrictions on targeting critical infrastructure and healthcare.

“While Alphv may have notionally prohibited targeting such organizations in the past, the group has been actively attacking healthcare organizations for a while now, with several large healthcare providers and networks impacted in 2023. Of the attacks impacting healthcare we observed in 2023, Alphv was responsible for nearly 10%, second only to LockBit.

“While we have seen several healthcare organizations impacted by Alphv in 2024, it remains to be seen whether this is an intentional increase representative of deliberate targeting or just continued operations as usual, pursuing vulnerable targets of opportunity and exploiting frequent weaknesses in health organization networks. Healthcare organizations make attractive targets for ransomware groups due to the sensitivity and value of Personal Identifiable Information and Protected Health Information, which both increase extortive leverage over victims and the value of data for sale to other actors should the victim not pay.

“More than perhaps any other group, Alphv has exhibited a particularly aggressive approach to public statements, routinely ridiculing victims and their associated incident responders and calling out alleged security shortcomings, which is likely intended as much as a coercive lever and ‘final warning’ to the victims as it is a signal to future victims of the consequences of non-compliance.”

Scott Small, Director of Cyber Threat Intelligence at Tidal Cyber:

“The BlackCat group claimed Change Healthcare as a victim, and the company confirmed that cybercriminal actors are behind a recent cybersecurity incident, changing course from a previous statement that blamed nation-state hackers for the attack.

“U.S. authorities announced they disrupted BlackCat’s operations late last year, but the group has recently returned to claiming attacks against new victims. A confirmed attack against a major healthcare organization would be the strongest indication that the ransomware group has resumed its activities.

“BlackCat was the second most active ransomware gang in terms of claimed victims last year, threatening organizations in virtually every primary sector. December’s disruption operation may have temporarily or partially changed the group’s operational ability, but defenders across the community should note a confirmed return.” 

https://www.securitymagazine.com/articles/100476-security-leaders-weigh-in-on-the-recent-unitedhealth-cyberattack


Cybersecurity nella Pubblica Amministrazione: Garantire la Continuità dei Servizi attraverso la Sicurezza Integrata

Il contesto normativo

Da un punto di vista normativo, i principali riferimenti sono rappresentati dall’art. 51 del Codice dell’Amministrazione Digitale (CAD) e dall’art. 32 del Regolamento Generale sulla Protezione dei Dati (GDPR). Entrambe le discipline sottolineano l’obbligo di garantire la confidenzialità, la riservatezza e l’integrità dei dati. Inoltre, stabiliscono l’importanza di implementare procedure per garantire la continuità dei servizi e il ripristino tempestivo dei sistemi in caso di incidenti fisici o tecnici. Vi sono anche altre misure, obiettivi ed azioni da rispettare in tema di sicurezza informatica nel Piano Triennale per l’Informatica delle PA 2024-2026 che richiamano alla necessità di redigere uno specifico piano di sicurezza.

Tutte queste disposizioni esigono adempimenti che, il più delle volte, si ripetono. Ragion per cui diventa importante coordinare le attività, in modo da non replicare i processi finalizzati a garantire la sicurezza. La chiave per bilanciare il contesto normativo e tecnologico è la gestione organica e strutturata del processo e, nel contesto delle pubbliche amministrazioni, particolare importanza assumono in materia le Linee guida e le circolari messe a disposizione dall’Agenzia per l’Italia Digitale (Agid).

Il contesto organizzativo

In qualsiasi organizzazione, la sicurezza informatica si articola in un processo che coniuga aspetti di natura tecnica ed economica, i quali convergono nel contesto organizzativo. A conferma dell’importanza della sicurezza informatica per gli enti pubblici, il CAD all’art. 17 introduce, nel contesto organizzativo della struttura pubblica, la figura del “Responsabile per la Transizione Digitale” (RTD). Uno dei principali compiti dell’RTD consiste nel sensibilizzare i vertici dell’amministrazione sulla consapevolezza dei rischi da attacco informatico, promuovendo delle best practice in ambito della protezione dei dati e servizi digitali. Questo include la facilitazione di sessioni formative, la diffusione di informazioni sulle minacce attuali e la promozione di politiche e procedure di sicurezza per garantire un ambiente digitale resiliente.

A parità di sistemi di protezione e dotazioni tecnologiche, è ormai un fatto consolidato che il punto critico nella catena della sicurezza informatica di un’organizzazione risieda nelle persone. Ciò sottolinea la necessità di gestire la sicurezza informatica attraverso precise azioni organizzative e decisionali, partendo dai vertici delle amministrazioni. È di fondamentale importanza agire su tre fronti principali: fornire linee guida per l’uso sicuro degli strumenti ICT (come previsto dall’art. 12 comma 3-bis del Codice dell’Amministrazione Digitale – CAD), implementare una formazione continua del personale per diffondere la consapevolezza sull’importanza della sicurezza informatica e sui suoi impatti sull’organizzazione (conformemente all’art. 13 del CAD), e infine, considerare nell’ambito dei contratti ICT specifiche garanzie da parte dei fornitori per garantire il rispetto dei requisiti minimi di sicurezza.

Il contesto tecnologico

Dal punto di vista tecnologico, i principali parametri di riferimento comprendono le Misure Minime di Sicurezza ICT per la Pubblica Amministrazione (allegate al n. 2/2017 da parte di Agid). Altri standard di riferimento fondamentali includono le Critical Security Controls della CIS (CIS CVS v.8), le linee guida dell’OWASP e le disposizioni della norma ISO 27001.

Le Misure Minime di Sicurezza di Agid delineano obiettivi di sicurezza (ABSC) suddivisi in criteri minimi (misure al di sotto delle quali nessuna PA può scendere), criteri standard (misure di best-practice per tutte le PA) e criteri avanzati (misure ottimali).

Nella pubblica amministrazione, la sicurezza informatica è essenzialmente il risultato di un processo organizzativo che comprende tecnologie informatiche rispondenti a precise caratteristiche di robustezza, non diverse da quelle normalmente utilizzate nel contesto privato. Anche la strategia italiana per il cloud, pur presentando aspetti che vanno attentamente valutati nel contesto delle pubbliche amministrazioni, rappresenta ad oggi un’opportunità da considerare nella scelta delle soluzioni tecnologiche sicure ed affidabili.

La fase di identificazione

La pianificazione della sicurezza informatica inizia con la fase di “Identify”, in cui vengono individuati, definiti e catalogati tutti gli asset dell’organizzazione. Per asset si intendono tutte le componenti tecnologiche dell’infrastruttura, i servizi, le applicazioni e i dati, nonché le componenti organizzative (persone) e fisiche (spazi e luoghi di lavoro).

La fase successiva è quella del “Risk Assessment”, in cui viene calcolato il livello di rischio, tenendo conto della probabilità che una minaccia sfrutti una specifica vulnerabilità a cui un asset potrebbe essere esposto.

La fase di protezione

Una volta che gli asset e il relativo livello di rischio sono stati identificati, si può procedere alla fase di “Protect”. Sul mercato, sono disponibili numerose soluzioni tecnologiche di protezione, spesso specializzate nella mitigazione di specifici rischi. Pertanto, è consigliabile adottare un approccio complementare che coinvolga diversi sistemi di protezione. In linea generale, e facendo riferimento anche alle misure minime di sicurezza, è possibile categorizzare le tecnologie di protezione in quattro livelli specifici: sistemi di protezione perimetrali (come i Next-Generation Firewall), sistemi di protezione degli end-point (quali antivirus e antimalware), sistemi di autenticazione e autorizzazione (come Identity Manager) e sistemi di demilitarizzazione della rete (tramite VLAN). Il funzionamento ottimale di queste soluzioni tecnologiche dipende dalla capacità dell’organizzazione di mantenerle costantemente aggiornate e patchate.

La fase di difesa

Il campo di protezione spesso non è sufficiente per garantire un livello completo di sicurezza dei sistemi, e pertanto è essenziale includere una specifica fase di difesa proattiva “Detect”. Anche in questo contesto, esistono diverse soluzioni commerciali che consentono di mitigare il rischio prima che si manifesti. Alcuni prodotti di riferimento riguardano la rilevazione proattiva dei controlli degli accessi (come gli IDS – Intrusion Detection System e i NAC – Network Access Control), la rilevazione proattiva delle minacce (come gli IPS – Intrusion Prevention System, SIEM – System Information and Event Management, DLP – Data Loss Prevention, ecc.), e sistemi in grado di fornire un monitoraggio trasversale dell’intero perimetro di sicurezza (come SOC – Security Operation Center e NOC – Network Operation Center).

La fase di risposta e ripristino

Nel contesto della sicurezza informatica, è cruciale integrare nella gestione della sicurezza anche le fasi di “Response” e “Recovery”. Queste fasi sono volte a gestire, rispettivamente, la comunicazione durante un attacco informatico e il ritorno alla normalità dopo l’incidente.

Nella fase di risposta a un attacco informatico, è essenziale gestire le comunicazioni interne ed esterne in modo tempestivo ed efficiente per mitigare possibili ulteriori danni causati dall’incidente. Un approccio comunicativo incentrato sulla massima trasparenza ed apertura verso l’esterno può favorire lo scambio di informazioni e una cooperazione di valore nella gestione dell’emergenza.

La fase di ripristino è volta a ristabilire rapidamente la piena operatività dell’organizzazione e deve essere disciplinata da un apposito piano contenente i soggetti, i compiti e le azioni da eseguire. A questa fase segue la fase di “Mitigation”, il cui obiettivo è riprogettare la sicurezza informatica dell’organizzazione. Questa fase ricalca l’intero processo di pianificazione, iniziando dalla fase di “Identify”, seguendo la logica del miglioramento continuo.

Conclusione

La crescente attenzione da parte degli attacchi informatici, in particolare rivolti verso le amministrazioni è strettamente legata a l’accelerato processo di transizione digitale delle PA, agevolato dalle misure del Piano Nazionale di Ripresa e Resilienza (PNRR). In questo contesto, è cruciale per la Pubblica Amministrazione gestire la sicurezza informatica come elemento di processo. Ciò implica assicurare la confidenzialità, integrità e disponibilità dei dati e dei servizi, seguendo principi “by design” e “by default”.

Articolo a cura di Daniele De Simone

Profilo Autore

Laurea in ingegneria informatica con master di specializzazione in sicurezza informatica e disciplina giuridica. Coordinatore dei sistemi informativi associati dell’Unione delle Terre d’Argine, dove si occupa di assicurare che i servizi esterni ed i processi informatici interni dell’Ente siano continuativi ed adeguati agli standard nazionali. Incaricato in più occasioni dal Tribunale come tecnico specializzato in computer forensics. Incaricato a collaborazione per la stesura del “Libro bianco sull’innovazione della PA” approvato il 29 Novembre 2018 dal Ministro per la Pubblica Amministrazione Giulia Buongiorno.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybersecurity-nella-pubblica-amministrazione-garantire-la-continuita-dei-servizi-attraverso-la-sicurezza-integrata/


Evolving cloud threats were observed in the last half of 2023

A report by Cado Security reveals tactics deployed by malicious actors in last six months of 2023. The report found that in cloud environments, attackers are exploiting web-facing services in order to obtain access. They are also targeting services that need technical expertise to exploit rather than targeting generic servers. The most frequently exploited cloud service is Docker, accounting for 90.65% of honeypot traffic. 

Malicious actors are taking advantage of the infrastructure of hosting companies around the world. The report identified malware campaigns (like P2Pinfect) that possessed a wide global distribution, including nodes belonging to providers in the United States, Germany and China. This suggest that regardless of the location of an organization’s infrastructure, it can still be exploited. 

Although cryptojacking is still a threat, it is no longer the only threat security leaders may face from cloud attackers. The report observed a diversification of threats in recent malware campaigns, making infrastructure subject to a wider variety of attacks. 

https://www.securitymagazine.com/articles/100472-evolving-cloud-threats-were-observed-in-the-last-half-of-2023


86% of CIOS have implemented formal AI policies

Artificial intelligence (AI) and chief information officers (CIOs) were analyzed in a recent report by Logicalis. According to the report, 85% of organizations are investing in AI technologies with transformative potential in 2024, despite economic uncertainty.

The majority of CIOs feel internal pressure to quickly seize new tech opportunities. For example, 87% of respondents have already established AI workstreams and a similar number are investing in AI skills despite the technology being in the very early stages. In response, 86% have kicked off formal AI policies. 

Despite improving cybersecurity, 83% of businesses suffered a cyber hack in 2023 resulting in significant business damage including unscheduled downtime, loss of revenue and customer data and regulatory fines. As a result, 43% of CIOs feeling fully prepared for another breach.

CIOs also recognized the importance of connectivity infrastructure in supporting innovative growth. The Internet of Things and Private 5G were key investment areas highlighted by respondents, with 93% investing in or planning to invest in Private 5G for uses including improving customer and employee experiences, real-time inventory and asset oversight, connecting remote areas and even enabling new revenue streams.

Additional findings include:

  • Respondents believe malware and ransomware (41%) pose a significant risk to their organization over the next 12 months, with a slightly similar portion saying the same for data breaches (36%) and phishing (35%).
  • Of the 83% who experienced a cyberattack in 2023, the following were almost as equally common: fraud, third party-related compromise, hacktivism/website/social media defacement, denial of service/sabotage, data exfiltration, ransomware/extortion and cryptojacking.
  • Almost all of those who experienced an attack faced a relatively equal range of consequences: unscheduled downtime, reputation damage, loss of revenue, loss of customer data, loss of employee data, regulatory fines.
  • Only 43% of CIOs feel their business is completely prepared to handle another major security breach.

Read the full report here.

https://www.securitymagazine.com/articles/100475-86-of-cios-have-implemented-formal-ai-policies


Meta accusata di pratiche illegali che violano il GDPR (di nuovo)


Qualche mese fa su Facebook e Instagram è comparso un avviso che chiedeva ai suoi utenti di scegliere se pagare per non avere più pubblicità sui social o continuare a usare il servizio in modo gratuito, acconsentendo alla raccolta e all’analisi dei propri dati. Questa scelta non è piaciuta a otto associazioni dei consumatori dell’UE che hanno presentato denunce contro Meta, accusandola di violare il GDPR.

Dietro la mossa della compagnia c’era l’intenzione di rispettare le leggi UE offrendo una scelta ai consumatori; scelta che, però, è stata giudicata “finta” dalle organizzazioni a protezione dei consumatori e non in linea col regolamento europeo.

Come riporta The Register, l’organizzazione no-profit austriaca NOYB (Non Of Your Business) ha sottolineato che le leggi europee sulla privacy impongono che la scelta sulla condivisione dei dati deve essere libera, e non, come in questo caso, un’alternativa quasi obbligata a una tassa.

Pexels

Le associazioni dei consumatori affermano che il nuovo modello proposto da Meta per l’uso dei social viola i principi di data protection espressi nel GDPR, come il principio della limitazione delle finalità, dell’offuscamento dei dati, dell’elaborazione etica e trasparente delle informazioni. La scelta di inserire un abbonamento per usare i social senza annunci non offre una vera scelta agli utenti, ed è visto come un modo per costringere i consumatori a condividere i propri dati e continuare a proporre pubblicità.

Contattata da The Register, Meta ha affermato che è pronta a contrastare le accuse, sottolineando che “i nostri obblighi normativi sono estremamente seri e siamo fiduciosi che il nostro approccio sia conforme al GDPR”. La compagnia ha aggiunto che il nuovo modello introdotto per l’uso dei suoi social sia in linea con il regolamento dell’UE.

Le battaglie legali per Meta sembrano non finire mai: l’anno scorso la compagnia ha dovuto pagare una multa da più di un miliardo di euro per aver inviato i dati dei cittadini europei negli Stati Uniti, violando la legislazione UE.

Le organizzazioni dei consumatori hanno presentato le loro denunce lo scorso giovedì, e ora Meta è in attesa di sapere se dovrà imbarcarsi ancora una volta in una dura battaglia legale.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/03/04/meta-accusata-di-pratiche-illegali-che-violano-il-gdpr-di-nuovo/?utm_source=rss&utm_medium=rss&utm_campaign=meta-accusata-di-pratiche-illegali-che-violano-il-gdpr-di-nuovo


Report provides key insights into the energy and utilities sector

AT&T Cybersecurity released a report regarding the energy and utilities sector. This report consists of a survey of more than 1,000 security practitioners across the globe and suggests that the emergence of edge computing may benefit the industry. Security practitioners have reported improvements to cost management, security stature and asset function. These improvements have been linked to edge computing, which has allowed security operators to refine inventory intelligence and decision-making.

The report provided key insights regarding edge computing in the energy and utilities sector. 

  • The top energy and utilities endpoint are mobile devices, making up 48% of the device group.
  • For edge connectivity, 74% of those surveyed employ private 5G cellular networks. 47% of respondents utilize an incorporated cybersecurity and networking function either on-premises or in the cloud.
  • 59% of respondents rely on outside expertise for project planning.
  • 70% of those surveyed rely on outside expertise for production. 

https://www.securitymagazine.com/articles/100471-report-provides-key-insights-into-the-energy-and-utilities-sector


Cyber Crime Conference 2024: anticipazioni dall’Agenda

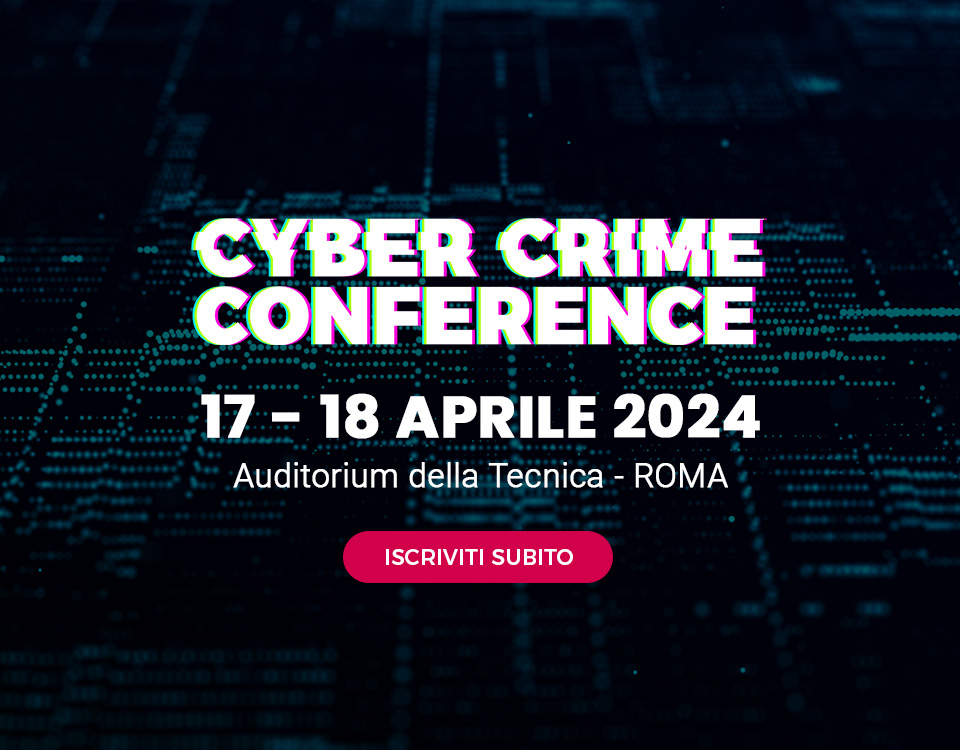
Si avvicinano le date della Cyber Crime Conference 2024, la cui 12a Edizione avrà luogo i prossimi 17 e 18 aprile a Roma.

Il Programma, in fase di aggiornamento, tratterà i temi più attuali legati al crimine informatico: le disruptive technologies AI/ML, il Cloud Computing e l’evoluzione della Digital Forensics.

Organizzato da ICT Security Magazine, anche quest’anno con il contributo di Cyber 4.0 e della Società Italiana di Intelligence (SOCINT), l’evento vedrà la partecipazione di autorità istituzionali, rappresentanti accademici e organizzazioni leader del settore.

Al fine di animare un proficuo confronto sulle minacce odierne e le migliori strategie per il loro contrasto, entrambe le giornate vedranno lo svolgimento di diversi panel a più voci.

La Tavola Rotonda “Cybercrime and the criminal justice perspective: legislative challenges and the way ahead” condurrà il pubblico nel vivo del programma, fornendo un interessante spaccato dell’attuale quadro regolamentare a livello europeo e sulle sfide della cooperazione internazionale in campo investigativo.

A seguire, l’incontro “Sicurezza cibernetica della società digitale: approcci integrati per la prevenzione e il contrasto delle minacce informatiche” vedrà il dialogo tra rappresentanti delle forze dell’ordine e autorità indipendenti di settore.

Con “Sistemi AI-ML: rischi, vulnerabilità e strategie di difesa” assisteremo a un panel partecipato da docenti di diverse Università nazionali che evidenzieranno pericoli e risorse relativi agli ecosistemi basati su Machine Learning e Intelligenza Artificiale; mentre la Tavola Rotonda conclusiva, dedicata a “L’impatto dell’Intelligenza Artificiale su Forze dell’Ordine e Giustizia”, includerà prospettive ed esperienze multidisciplinari sulla sfida rappresentata dall’avvento delle tecnologie AI nel mondo giudiziario.

I lavori proseguiranno poi con numerosi approfondimenti tematici a cura di aziende ed esperti nei quali saranno presentati casi di studio, trend emergenti e soluzioni innovative per un’efficace gestione dei rischi legati al crimine informatico.

Iscriviti alla Cyber Crime Conference 2024 e seguici su Linkedin per tutti gli aggiornamenti in tempo reale sul più importante evento nazionale nel campo della criminalità informatica.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cyber-crime-conference-2024-anticipazioni-dallagenda/


NIST AI Risk Management Framework, una risorsa per le organizzazioni

Poco più di un anno fa, nel gennaio del 2023, il National Institute of Standards and Technology (NIST) ha diffuso un documento dal titolo “Artificial Intelligence Risk Management Framework – AI RMF 1.0” al fine di contribuire alla mitigazione dei rischi legati all’Intelligenza Artificiale.

Il documento è accompagnato dall’AI RMF Playbook, che fornisce ulteriori strumenti per l’implementazione delle misure raccomandate dal Framework.

La strategia USA sull’Intelligenza Artificiale

L’AI RMF scaturisce da un’elaborazione triennale che ha visto l’agenzia statunitense collaborare con diversi partner pubblici e privati.

Le fitte consultazioni con gli esponenti delle Big Tech caratterizzano da diversi anni i lavori del governo di Washington sul tema; in questo parzialmente differenziandosi dalla strategia europea, che vede un minor contributo dei privati alla nascente regolamentazione di settore.

Nella medesima direzione andavano, d’altronde, tanto l’introduzione del Chief Digital and Artificial Intelligence Office (CDAO) presso il Dipartimento della Difesa USA nel 2022 quanto l’Executive Order on Safe, Secure, and Trustworthy Development and Use of Artificial Intelligence emesso dall’amministrazione Biden-Harris l’anno successivo.

AI RMF 1.0: struttura e contenuti

L’Artificial Intelligence Risk Management Framework si articola in due parti, la prima delle quali (“Foundational Information”) è suddivisa in 4 sotto-sezioni:

  • Framing Risk. Dopo aver definito il rischio come “composite measure of an event’s probability of occurring and the magnitude or degree of the consequences”, il NIST riconosce che la valutazione quantitativa/qualitativa del rischio legato agli strumenti AI, soprattutto nelle prime fasi del loro ciclo di vita, presenta delle difficoltà; sottolineando come la pretesa di “azzerare” i livelli di rischio possa addirittura risultare “controproduttiva”, dovendosi pertanto preferire misure e strategie mirate alla loro ragionevole mitigazione.
  • Audience. Ritenendo che ogni strategia di risk management dipenda dalla “collective responsibility” il documento evidenzia la necessità che i relativi processi abbiano uno stampo multidisciplinare, includendo diverse professionalità, prospettive e discipline per garantirne l’efficacia e il successo.
  • AI Risks and Trustworthiness. Rispetto all’affidabilità dei sistemi basati sull’Intelligenza Artificiale, il Framework cita diverse caratteristiche che andrebbero sempre contemplate (e bilanciate fra loro) nella progettazione degli stessi:
  1. safe,
  2. valid and reliable,
  3. secure and resilient,
  4. accountable and transparent,
  5. explainable and interpretable,
  6. privacy-enhanced,
  7. fair with harmful bias managed.
  • Effective. Come già avvenuto per la stesura del Framework, rispetto alla valutazione della sua efficacia e agli eventuali aggiornamenti futuri il NIST dichiara l’intenzione di voler procedere “in conjunction with the AI community”.

Anche la seconda parte (dal titolo “Core and Profiles”) si articola in quattro sezioni, corrispondenti ad altrettante funzioni essenziali per la gestione dei rischi connessi all’impiego dell’Intelligenza Artificiale:

  • Govern. Rispetto al ruolo delle istituzioni governative il documento cita come esempi: “policies, processes, and procedures for AI systems; empowering teams responsible for AI systems; promoting workforce diversity, equity, inclusion, and accessibility; and implementing processes for robust engagement with relevant AI actors”.
  • Map. L’importanza di questa funzione deriva dalla complessità dell’AI system lifecycle, che impone di coordinare diverse prospettive e numerosi attori al fine di “develop more trustworthy AI systems by improving their capacity for understanding contexts or anticipating risks of non-intended uses of AI systems”.
  • Measure. La funzione di “misurazione” e monitoraggio dei pericoli legati all’AI e dei relativi impatti, finalizzata a fornire “a traceable basis to inform management decisions”, include la valutazione dei sistemi in base alle loro caratteristiche (specificate nella Parte I), oltre a meccanismi per tracciare l’evoluzione dei rischi nel tempo e a sistemi di feedback circa la validità e attualità delle misurazioni stesse.
  • Manage. L’ultima funzione raggruppa tutte le attività associate alla gestione operativa dei rischi (anche relativi a “third-party AI systems”) identificati lungo i passaggi precedenti: ciò include la loro classificazione in ordine di priorità e la definizione di strategie per “maximize AI benefits and minimize negative impacts” nonché la scelta delle più idonee contromisure, che devono sempre includere “response and recovery plans”.

Quanto infine ai destinatari cui si rivolge, il Framework dichiara l’ambizioso obiettivo di rappresentare una risorsa per ogni individuo, organizzazione o società – a prescindere dal settore di riferimento – le cui operazioni includano attività di “designing, developing, deploying or using AI systems, to help manage the many risks of AI and promote trustworthy and responsible development and use of AI systems”.

A cura della Redazione

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/nist-ai-risk-management-framework-una-risorsa-per-le-organizzazioni/