GDPR compliance e ISO 27001 – Sistemi di Gestione della Sicurezza oltre la formalità

In una società e in un’economia basate sulla conoscenza, i flussi di informazione costituiscono il fattore principale di crescita economica e consolidamento strategico di ogni attività, sia nel pubblico che nel privato. Le informazioni sono considerate una risorsa ad elevatissimo valore strategico e fondamentali per aumentare la competitività di una organizzazione: di conseguenza, come per ogni altro asset tangibile o intangibile, i flussi informativi in continua generazione impongono progettazione e applicazione di adeguate politiche di protezione, al fine di preservarne il contenuto e garantirne la miglior strumentalità possibile in modo continuativo nel tempo.

Ove l’ambito di sicurezza informatica, in azienda o nelle PPAA, non venga incluso strutturalmente, sistematicamente e rigorosamente nelle attività quotidiane, è inevitabile che il palesarsi di fattori di rischio attraverso gravi incidenti di sicurezza vada a impattare direttamente anche su aspetti finanziari e di profitto, nonché su meccanismi di credibilità reputazionale in grado di penalizzare la capacità di innovazione digitale e attrarre utenti (clienti) verso i servizi evoluti offerti dall’organizzazione stessa.

All’interno di tale cornice, sono all’ordine del giorno lo scenario normativo GDPR (General Data Protection Regulation), e quello degli standard afferenti alla famiglia 2700x.

Un ambito sottovalutato

Le politiche di sicurezza di base, nella maggioranza dei contesti in cui si è costruita esperienza durante oltre 10 anni di operatività nel settore ICT, risultano spesso delineate sulla carta e in vari formalismi, mentre l’effettiva e continuativa applicazione è lasciata a fattori contingenti e postumi, come il subitaneo verificarsi di determinati eventi di attacco o situazione in grado di mettere a rischio la riservatezza e l’integrità delle banche dati. Si può dire, ad oggi, che sono veramente poche le medio-piccole organizzazioni in cui sia presente una governance strutturata e continuativa sulle tematiche di tutela informativa. Documenti, linee guida e strumenti a supporto delle attività e che tengano conto delle specificità caratteristiche dell’organizzazione restano perlopiù in vitro, delineando un quadro poco incoraggiante se rapportato al continuo verificarsi di incidenti di sicurezza sia in ambito IT che OT (operazionale, rif. Industria 4.0/5.0) documentato dai media di settore e non solo.

A partire da maggio 2018, eppure, con l’applicazione del Regolamento generale sulla protezione dei dati zione (GDPR), è entrato in vigore un severo quadro normativo sulla protezione dei dati, che è uno dei contesti chiave della sicurezza informatica, da applicare per tutte le aziende che operano con cittadini dell’UE. Sfruttando il quadro normativo sviluppato dall’EU e spostando i temi su una prospettiva legal-tech, il GDPR regola il trattamento e diffusione dei dati personali relativi alle persone fisiche e giuridiche, identificativi di ruoli e responsabilità, richiedendo esplicitamente alle organizzazioni di dimostrare di aver incorporato il principio della protezione dei dati fin dalla progettazione e per impostazione predefinita, adottando misure tecniche e organizzative adeguate a garantire tale trattamento i dati sono trattati in conformità al Regolamento.

Per raggiungere gli obiettivi imposti, è richiesta l’allocazione di risorse organizzative da parte delle aziende, ancor prima che economiche: pianificare strategie, progettare modelli di processo, implementare soluzioni proattive sono attività che richiedono tempo e una pianificazione temporale che tenga conto della necessità di non impattare eccessivamente sulla quotidianità degli operatori coinvolti. Pur essendo un processo graduale, infatti, il percorso porta all’introduzione di soluzioni anche radicalmente differenti rispetto allo stato dell’arte, imponendo agli utilizzatori di strumenti informatici nuove regole di norma ben più severe rispetto alla consuetudine. Il fattore di governance, nominando figure professionali interne o esterne dotate di ampie expertise di settore (ISO o RdT data processor) risulta fondamentale per ottenere obiettivi concreti e solidi nel tempo.

Eppure, l’obbligo normativo non ha realmente portato a una capillare diffusione di soluzioni strutturali e proattive, soprattutto se consideriamo realtà prive di motivazioni strettamente correlate al proprio core business. Proviamo ad estendere il tema.

Perchè un Sistema di Gestione della Sicurezza

Come noto, la sicurezza delle informazioni è fondata su tre aspetti principali: riservatezza, disponibilità e integrità. Per garantire il successo e la continuità dell’azienda e minimizzare l’impatto di eventi negativi, la sicurezza delle informazioni implica l’uso e la gestione di adeguate misure di sicurezza, prendendo in considerazione un’ampia varietà di minacce e implementando una serie di misure di controllo selezionate in base al processo di gestione del rischio e gestite utilizzando un framework che comprenda politiche, processi, procedure, strutture organizzative, software e hardware, al fine di proteggere la risorse informative identificate come a rischio.

La società odierna deve affrontare costantemente un’ampia varietà di rischi: rischi naturali, professionali rischi, rischi per la salute, rischi per la sicurezza delle informazioni, rischi che incidono sull’ambiente e hanno effetti negativi sulle generazioni future ecc., i cui effetti nella maggior parte dei casi perdurano nel tempo. Una delle numerose definizioni di rischio lo mostra come una minaccia, una possibilità che si verifichi a evento in grado di causare danni di varia entità, caratterizzato dalla gravità delle conseguenze e dalla probabilità di accadimento.

Un ISMS – Information Security Management System, in terminologia ISO 27001 – detta un approccio sistematico, strutturato, risk-based, alle politiche di gestione delle informazioni aziendali digitali, al fine di arrivare a un vero e proprio framework di sicurezza fortemente contestualizzato alla realtà per cui è progettato. L’ecosistema ISMS, costruito nella fattispecie per arrivare alla compliance 27001:2022, ma nelle tematiche senz’altro valido in un ambito più generale, prevede:

  • la mappatura degli ambiti di rischio e relativi gradi di pericolosità, costruendo una scala di valutazione contestualizzata alla realtà in cui si opera;
  • l’identificazione dei rischi specificatamente in ambito digitale, associati a riservatezza, integrità e integrità delle informazioni, perdita di disponibilità e identificando le entità coinvolte;
  • di stabilire e mantenere criteri di contenimento del rischio, assicurando continuità alle attività di monitoraggio e valutazione;
  • la strutturazione di un ambito di tracciamento degli eventi, secondo un modello di azione/reazione;
  • l’analisi del rischio, ovvero una stima delle potenziali conseguenze se dovesse verificarsi il rischio individuato, la reale possibilità di accadimento del rischio individuato e l’identificazione del livello di rischio stimato.

La creazione di un’opportuna strategia progettuale e di mantenimento include diversi passi, per cui si può considerare utile il diagramma seguente.
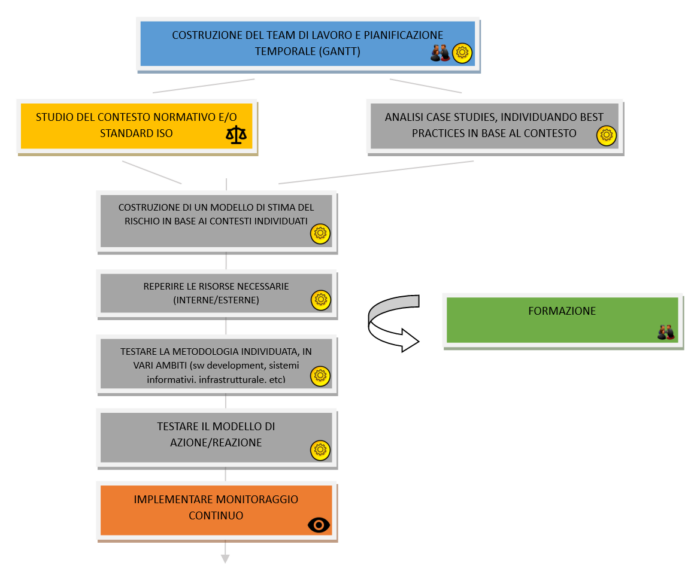
Figura 1: progettazione di un ISMS

Nella prima fase della metodologia modellizzata nel diagramma precedente, il team di lavoro viene costruito selezionando figure interne ed esterne dotate delle necessarie competenze e seniority, in base ai ruoli richiesti. Lo sviluppo del modello è pianificato secondo precisi canoni stabiliti dalla Proprietà o dai relativi manager incaricati (risultato desiderato, tempo, risorse, metodi) È effettuata una prima raccolta ed elaborazione delle informazioni necessarie per procedere con la costruzione dell’ISMS.

La seconda fase non può prescindere da percorsi di studio della normativa GDPR o dei cardini della ISO 27001:2022, in grado di portare il team di lavoro a individuare con maggior precisione gli ambiti di sviluppo del modello da realizzare, anche grazie all’individuazione di casi di studio reperiti nella knowledge base di settore o al proprio interno. L’algoritmo su cui si basa ogni sistema di gestione della sicurezza si deve consolidare previo un percorso di testing, ove la simulazione di scenari operativi risulti fondamentale per arrivare a una stima del rischio il più precisa possibile, costruendo di conseguenza modelli di azione/reazione efficaci con un approccio assolutamente proattivo da parte degli attori coinvolti.

È importante considerare, infine, che l’effettiva implementazione di un sistema di gestione della sicurezza, o messa in produzione volendo mutuare la terminologia da ambiti software, non chiude l’attività a tempo indeterminato: il contesto di sicurezza informatica è, per definizione, dotato di elevata dinamicità per cui attività di miglioramento continuo, consolidamento di uno storico significativo, formazione specifica dedicata agli operatori addetti alla quotidianità dell’organizzazione, sono parte integrante di un ISMS.

ISO 27001 / GDPR CROSSOVER

Se è pur vero che l’acronimo ISMS sia utilizzato specificatamente in ambito ISO, i relativi contenuti sono certamente trasversali a più contesti ove le organizzazioni abbiano necessità di mettere a punto sistemi di gestione della sicurezza. Soprattutto, si può arrivare alla costruzione di un ISMS in accezione ISO dopo aver già affrontato buona parte delle tematiche coinvolte in altri contesti, seppur da prospettive differenti o con obiettivi imposti da entità governative.

27001 e GDPR hanno ampie similarità di ambito, rendendosi spesso complementari su vari aspetti, nonostante sussista una differenza fondamentale nelle rispettive origini e obiettivi.

GDPR è un quadro normativo: il Regolamento (UE) 2016/679 (anche conosciuto come GDPR o con l’acronimo RGPD, in Italia) è entrato in vigore su scala europea a partire dal 25 maggio 2018, introducendo un ambito di applicazione più ampio rispetto alla normativa precedente (rif. quadro DPS) e detta un approccio innovativo alla protezione dei dati classificati secondo rigorose categorie predefinite, ancorché ad oggi – ad ormai 6 anni dalla ratifica – su alcuni aspetti, soprattutto terminologici, inizi a mostrare la necessità di qualche ritocco, perlomeno da una prospettiva prettamente informatica.

ISO 27001 è uno standard di gestione a validità internazionale: fornisce una serie di policies e procedure comprovate per arrivare a una efficace gestione della sicurezza delle informazioni e degli assets correlati, nonché a garantire una strategia di miglioramento continuativo, necessariamente adattativo rispetto all’evoluzione tecnologica. L’insieme integrato di politiche, procedure, documentazione e tecnologie raccomandate viene appunto definito qui Sistema di gestione della sicurezza delle informazioni (ISMS, conosciuto anche come SGSI in italiano).

In termini di requisiti di conformità, lo standard volontario ISO 27001 include la necessità di costruire requisiti di tutela informativa e riduzione dei rischi connessi assolutamente compatibili con lo scenario GDPR. Di fatto, quindi, la relazione può essere interpretata nel senso che possedere già una certificazione ISO 27001 permetta alle organizzazioni di attingere regole e policies dall’ISMS e trasferirle nel contesto normativo del GDPR. Ad esempio, la necessità di sistemi di logging degli accessi è caratteristica comune ai due contesti, così come la segmentazione dei livelli di accesso alle risorse condivise.

Viceversa, il rispetto della normativa GDPR e la presenza di un Manuale della Privacy ben costruito, permette alle aziende interessate a perseguire la certificazione ISO 27001 di poter attingere a un set di misure che possono costituire ambito propedeutico a quello richiesto dallo standard ISO. Ad esempio, non considerando qui nemmeno le (diffuse, ahimè) casistiche ove le nomine siano conferite esclusivamente pro forma e senza le dovute competenze specifiche, l’eventuale presenza di un DPO nominato in ambito GDPR fa sì che una figura professionale dotata delle necessarie expertise e visione a 360° sull’infrastruttura IT/OT sia già presente, ed esso può serenamente essere elevato a ISO di un ISMS senza la necessità di doverne individuare di ulteriori. Sarà possibile, in tal caso, concentrarsi su aspetti di formazione ulteriore.

È dunque chiaro che la conformità lato GDPR non implichi il raggiungimento diretto della certificazione ISO, né sia vero il viceversa: basta citare il fatto che tra i 7 principi base del GDPR solo 1 si riferisca esplicitamente alla sicurezza delle informazioni (rif. Integrity and Confidentiality), tema che invece è assolutamente trainante in ambito ISO. In particolare, la prospettiva decisamente orientata alle modalità con cui i dati sono trattati e su cui è costruito il GDPR stesso, tende a definire il contesto normativo EU come un di cui degli aspetti della ISO 27001.

Se facciamo riferimento al contesto di Risk Management, invece, l’approccio tra i due ambiti è più simile: viene incoraggiata in entrambi i casi una strategia risk-based, orientata a mitigare ogni fattore di rischio individuato a partire da una fondamentale fase di analisi preliminare (f.i. risk assessment). La differenza è perlopiù terminologica e in termini di espliciti obblighi formali: ove il GDPR impone – letteralmente – determinati criteri nel trattamento delle informazioni personali, in ambito ISO si insiste su procedure, best practices, controlli, orientati alla riduzione dei fattori di rischio individuati.

Anche dal punto di vista della Documentazione da produrre a corredo della compliance o della certificazione, le similitudini nei contenuti sono marcate. Particolarmente significativo in entrambi i contesti è il formato (in termini di layout, templates, modelli) della documentazione da realizzare. Documenti come il censimento dei Responsabili del Trattamento, il Registro degli Eventi, i fascicoli contenenti le nomine formali delle varie entità coinvolte, devono rispettare layout determinati dall’Unione Europea (GDPR) o dalla International Organization for Standardization (ISO) / International Electrotechnical Commission (IEC) (27001): eventuali difformità, portano a lacune informative nella documentazione depositata o ad aspetti di non conformità formale che possono vanificare un framework complessivo seppur ben costruito nei contenuti tecnici.

Compliance o Conformity?

Il termine conformity dovrebbe essere bandito dagli ambiti di sicurezza informatica, standard o normativi.

E, infatti, lo è.

La quasi totalità degli interlocutori fa riferimento a compliance, anche ove di compliant i propri sistemi di gestione della sicurezza nulla hanno.

L’interessantissimo web www.differencebetween.net aiuta a fornire una chiave di lettura interessante alle accezioni dei due termini, portando innanzitutto a una raffinata riflessione tra i rapporti semantici tra l’inglese e l’italiano, ma soprattutto a una certa autocritica funzionale a comprendere le motivazioni reali per cui normative e standard vengono realmente introdotti.

Il termine conformity si traduce in italiano con “conformità”, e deriva dal latino “conformare” “essere conforme, assoggettare a un vincolo di forma”.

Un sistema di gestione della sicurezza informatica è conforme quando rispetta tutti i requisiti formali per cui è stato costruito, in termini di documentazione necessaria sia dal punto di vista di uno standard, sia da quello della normativa. L’esperienza insegna che la grande maggioranza di tali sistemi sono conformi quanto basta per evitare non conformità o, peggio, sanzioni amministrativi a seguito di danni cagionati all’interno della propria organizzazione o a terzi. Il motivo, spesso, non è da ricercarsi in mancanza di competenze (seppur questo sia un fattore assai diffuso) o di volontà imprenditoriale, quanto in aspetti prettamente economici in quanto costruire e mantenere un ISMS solido nel tempo ha dei costi non irrilevanti, e se rapportiamo l’attività a organizzazioni di piccola e media estensione questo può costituire un elemento di incertezza bloccante.

Un sistema di gestione della sicurezza informatica, invece, è compliant (che deriva dal latino “complere” “adempiere, realizzare, assolvere”) quando porta a modificare sensibilmente lo stato dell’arte tecnologico, comportamentale, consuetudinario, verso regole riconosciute valide e provenienti dall’esterno. Implica, in modo semanticamente forte, un processo di cambiamento, profondamente compatibile e coerente con i modelli da cui ha avuto origine.

Articolo a cura di Igor Serraino
Profilo Autore

Igor Serraino è professionista IT.
Opera come analista infrastrutturale e di Open Innovation nel contesto di Impresa 4.0 fin dal 2017, in qualità di Technology Expert per una importante società di settore attiva in ambiti aziendali eterogenei e sfidanti.
Il suo portfolio professionale senior-level si consolida attraverso una decennale esperienza da analista e sviluppatore hard-skills in ambienti Java-based, con particolare riferimento alla coprogettazione e sviluppo di applicativi per la gestione finanziaria commercializzati nel mondo della Pubblica Amministrazione.
Ha all’attivo numerose attività di formazione aziendale, workshops e pubblicazioni nei contesti di Cyber Security (GDPR e ISO27001), Legal-Tech, BlockChain Architect.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/gdpr-compliance-e-iso-27001-sistemi-di-gestione-della-sicurezza-oltre-la-formalita/


New Jersey construction company cited by OSHA

The Occupational Safety and Health Administration (OSHA) cited a New Jersey contractor after exposing employees to fall hazards. 

OSHA initiated an inspection of Adrian Construction Group LLC in July 2023 under a local emphasis program for falls in construction. The agency issued six willful violations for lack of fall protection and failure to ensure the use of eye protection and four serious violations for unsafe scaffolds and failure to provide hard hats for overhead hazards. The company faces a proposed penalty of $1,017,248 for these violations.

OSHA has inspected Adrian Construction five times since 2016, and in each instance the agency cited the company for failure to provide workers with fall protection. The company has been added to the Severe Violators Enforcement Program due to the egregious nature of the fall violations.

The Bureau of Labor Statistics reports that 1,069 construction workers died on the job in 2022, with 395 of those fatalities related to falls from elevations. Exposure to fall hazards makes residential framing and roofing work among the deadliest jobs in construction.

https://www.securitymagazine.com/articles/100429-new-jersey-construction-company-cited-by-osha


Security industry mourns the loss of John L. Sullivan

John (Jack) L. Sullivan, Chief Security and Resiliency Officer, Vice President at Boston Scientific, passed away on February 16, 2024 at the age of 58. 

Throughout his career, Sullivan led corporate-level programs for business resiliency and global security and investigations while serving as a board member to various tech startups and venture capital firms. Sullivan provided instrumental expertise with his skills in crisis management and security and resiliency leadership. Those who worked with him say that he always sought to empower the teams he collaborated with and support mentees in their career development. 

Sullivan was recognized as a five-time recipient of the CEO award as well as a recipient of the SuperNova award. He also was named one of Security magazine’s Most Influential People in Security in 2019. 

Sullivan has been described as a man that loved to spend time with his family and dogs. He was known for his sense of dry humor, his enthusiasm for cars, and his passion for reading. 

Sullivan is survived by his wife Laura Sullivan and his two daughters, Sophia and Addison Sullivan. 

https://www.securitymagazine.com/articles/100425-security-industry-mourns-the-loss-of-john-l-sullivan


Diversifying the security workforce

.pod { width: 100%; border: solid 3px #C72026; padding: 7px; margin: 20px 0; justify-content: center; } h3 { font-weight: bold; font-size: 18px; color: #C72026; }

In this episode of The Security Podcasts featuring Larry Whiteside, Jr., CISO at RegScale and Co-Founder and President at Cyversity, we discusses the importance of diversity within the security workforce, the challenges security leaders face during the hiring process and how critical mentorship is when it comes developing talent.

“The reality is threat actors and our adversaries that are out there, and they don’t care about what someone looks like. They don’t care about what someone’s race is, they don’t care about what someone’s religion is, they care about money… and they only have to be right one time,” Whiteside says. “From a cyber practitioner’s standpoint, we need to be right all the time in our efforts to thwart what they’re doing. And so if you don’t have a diverse set of people who are thinking diversely based on their background, their upbringing, their learning, based on all these different things that lead to a diversity of thought, you aren’t going to have the most broad thought landscape as part of your team to think about how you protect your organization against the threats that they face.”

Or check it out on our Apple Podcasts or Spotify channels. Don’t forget to like, follow, and rate and review our podcasts!

https://www.securitymagazine.com/articles/100412-diversifying-the-security-workforce


CVEs expected to increase 25% in 2024

Coalition released a report detailing emerging cyber threats in 2024. According to the report, the total number of common vulnerabilities and exposures (CVEs) is expected to increase by 25% in 2024 to 34,888 vulnerabilities, or roughly 2,900 per month.

The report found that unique IP addresses scanning for Remote Desktop Protocol (RDP) increased by 59%. The data also reveals that businesses with RDP exposed to the internet are the most likely to experience a ransomware event.

Scans found that around 10,000 businesses are running the end-of-life (EOL) database Microsoft SQL Server 2000, and over 100,000 businesses are running EOL Microsoft SQL servers. Honeypot (sensor) activity spiked by 1,000% 16 days before Progress Software issued its MOVEit security advisory.

Read the full report here.

https://www.securitymagazine.com/articles/100426-cves-expected-to-increase-25-in-2024


Report: Average breakout time for intrusive activity is 62 minutes

A report by CrowdStrike revealed that malicious actors are intruding past cyber defenses faster. In 2022, the average breakout time was 79 minutes. In 2023, security leaders only had 62 minutes to secure against intrusions and minimize damage.

Interactive invasions, or hands-on-keyboard activity, saw a 60% increase. Among attacks that granted cybercriminals initial access, 75% did not use malware. This suggests an increase in methods such as social engineering, deployment of access brokers and supply chain targeting.

The most targeted sectors were technology and financial services. Adversaries such as Fancy Bear, Scattered Spider and Cozy Bear targeted Microsoft platforms such as Outlook and Excel in order to bypass defenses of organizations in hospitality, technology and government sectors.

Cybercriminals also use the cloud to carry out their attacks. 2023 saw successful cloud attacks increase by 75%, with a 110% year-over-year rise in cloud-conscious instances.

The report tracked over 232 adversaries in 2023. 34 new arrivals emerged last year, including Watchful Sphinx in Egypt. It is expected that these adversaries will expand their operations in 2024, highlighting the need for security leaders to be vigilant against evolving threats. 

https://www.securitymagazine.com/articles/100423-report-average-breakout-time-for-intrusive-activity-is-62-minutes


Disinstallate subito EAP di VMware: il plugin soffre di un bug critico


VMware ha pubblicato un avviso di sicurezza in cui chiede ai suoi utenti di disinstallare il prima possibile l’Enhanced Authentication Plugin (EAP) a causa di due vulnerabilità che lo colpiscono, di cui una critica.

EAP è un pacchetto software che può essere installato sulle workstation VMware per consentire un login diretto all’interfaccia di gestione di vSphere e altri tool della piattaforma. Il plugin è stato deprecato a marzo 2021, ma è ancora utilizzato da numerosi utenti.

Il pacchetto soffre di due vulnerabilità: la prima, tracciata come CVE-2024-22245, è un bug di Arbitrary Authentication Relay di gravità critica. La vulnerabilità consente a un attaccante di ingannare un utente con EAP installato e fargli richiedere e inoltrare ticket per Service Principal Names arbitrari di Active Directory, ovvero gli identificatori univoci di istanze di servizi.

L’altro bug, il CVE-2024-22250, è una vulnerabilità che consente a un attaccante con accesso locale a un sistema operativo Windows di ottenere i privilegi della sessione EAP aperta dall’utente.

Pixabay

Visto che il plugin è deprecato da quasi tre anni, non esistono soluzioni se non la disinstallazione del pacchetto. Per rimuoverlo è sufficiente usare il servizio di disinstallazione del software del sistema operativo.

Vale la pena sottolineare che, stando alle comunicazioni di VMware, il problema impatta solo gli utenti che utilizzano EAP su Windows per connettersi a vSphere; non sono colpiti invece il vCenter Server, ESXi e Cloud Foundation.

Come metodi alternativi per autenticarsi a sul client vSphere, VMware suggerisce Active Directory, Microsoft Active Directory Federation Services, Okta o Microsoft Entra ID.

Al momento la compagnia non è a conoscenza di attacchi che hanno sfruttato queste due vulnerabilità, ma è comunque essenziale rimuovere il plugin il prima possibile per ridurre i rischi di sicurezza.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/02/21/disinstallate-subito-eap-di-vmware-il-plugin-soffre-di-un-bug-critico/?utm_source=rss&utm_medium=rss&utm_campaign=disinstallate-subito-eap-di-vmware-il-plugin-soffre-di-un-bug-critico


Proteggi il tuo PC da virus e malware – Guida alla sicurezza informatica

Introduzione

La sicurezza informatica è un tema di cruciale importanza per gli esperti del settore. Proteggere il proprio PC da virus, malware e altre minacce è fondamentale per garantire la privacy e la sicurezza dei dati.

Prima di esplorare le strategie di sicurezza informatica, è essenziale comprendere le minacce che affliggono il mondo digitale. Virus, malware e attacchi informatici sono tra le principali minacce per la sicurezza dei computer. I virus sono software malevoli che si replicano e infettano altri file e programmi. I malware, invece, includono spyware, trojan e ransomware, capaci di causare gravi danni ai sistemi e ai dati. Conoscere queste minacce è il primo passo per adottare misure preventive efficaci.

Nel 2023, si osserva un aumento significativo degli attacchi di tipo ransomware, in cui i criminali informatici bloccano l’accesso ai dati o al sistema e chiedendo poi un riscatto per ripristinarli. Questi attacchi spesso colpiscono sia aziende che utenti, causando danni finanziari e reputazionali considerevoli.

Riconoscere i Sintomi di un’Infezione da virus e malware

Quando navighiamo nel vasto mondo digitale, spesso ci troviamo di fronte a minacce invisibili che mettono a rischio la sicurezza dei nostri computer. I virus e i malware sono tra le principali minacce che possono infettare il nostro sistema e compromettere la nostra privacy e i nostri dati. Riconoscere tempestivamente i sintomi di un’infezione da virus e malware è essenziale per proteggere il nostro PC da danni potenzialmente gravi. Ecco alcuni segnali per individuare un’infezione e prendere provvedimenti tempestivi.

  • Rallentamento Misterioso del PC: Se noti che il tuo computer improvvisamente sembra andare a passo d’uomo, con programmi che impiegano un’eternità per avviarsi o chiudersi, potrebbe essere un segno di infezione da malware. I virus possono sottrarre risorse del sistema, rendendo il PC molto più lento del solito.
  • Popup Fastidiosi: Gli annunci pubblicitari invadenti che appaiono quando navighi online o utilizzi le applicazioni potrebbero essere indicativi di adware o spyware. Questi programmi indesiderati possono riempire lo schermo con messaggi pubblicitari e interrompere la tua esperienza di navigazione.
  • Comportamenti Strani delle Applicazioni: Se le tue app iniziano a comportarsi in modo anomalo, come crash improvvisi o errori inspiegabili, è possibile che un malware stia interferendo con il funzionamento corretto delle applicazioni.
  • Consumo Elevato di Risorse: Un forte aumento dell’utilizzo della CPU, della memoria o della larghezza di banda può essere un segno di attività malware. Questo può rendere il tuo computer instabile e inefficiente.
  • Programmi Non Richiesti: Se trovi nuovi programmi o icone sul tuo desktop o nel menu Start che non hai installato, potrebbe esserci un’infezione da software indesiderato. Alcuni malware possono installarsi senza il tuo consenso.
  • Modifiche alle Impostazioni del Browser: Se il tuo browser web presenta improvvisamente una pagina iniziale diversa o una barra degli strumenti aggiuntiva, potresti essere vittima di adware o browser hijacker. Questi malware possono prendere il controllo delle tue impostazioni di navigazione.
  • Errore nell’Accesso ai File: L’impossibilità di accedere a determinati file o cartelle, o messaggi di errore relativi a file corrotti, potrebbero essere causati da un ransomware o da un altro tipo di malware che crittografa i dati.
  • Attività di Rete Anomala: Se noti un traffico di rete insolito o connessioni verso indirizzi IP sconosciuti, potrebbe esserci un malware che comunica con un server remoto. Questo è spesso un segno di attività dannosa.
  • Antivirus Disattivato o Malfunzionante: Alcuni malware sono progettati per disattivare o compromettere il funzionamento del software antivirus installato sul PC, lasciandoti vulnerabile a ulteriori infezioni.
  • Modifiche nei Processi di Avvio: Se noti cambiamenti nei programmi che si avviano automaticamente con il sistema, potrebbe essere dovuto all’azione di malware che cerca di infiltrarsi nei processi di avvio.

Osservare uno o più di questi sintomi potrebbe essere un segno di infezione da virus e malware. Utilizza software antivirus e anti-malware affidabili per eseguire una scansione approfondita del tuo PC e rimuovere eventuali minacce. Inoltre, mantieni il tuo sistema operativo e le applicazioni aggiornate per ridurre le vulnerabilità e prevenire futuri attacchi.

Un’efficace rilevazione precoce delle infezioni è essenziale per contrastare gli attacchi informatici. Negli ultimi anni sono emersi nuovi malware altamente sofisticati e difficili da individuare con gli strumenti tradizionali di sicurezza. Pertanto, gli esperti di sicurezza informatica si concentrano sull’uso di soluzioni avanzate di rilevamento delle minacce basate sull’intelligenza artificiale e sull’apprendimento automatico. Questi strumenti analizzano il comportamento del sistema e dei file per individuare comportamenti anomali associati a potenziali attacchi.

Le Migliori Pratiche per la Sicurezza Informatica

Date le crescenti minacce informatiche, le pratiche di sicurezza informatica si sono evolute per affrontare le sfide attuali. Gli investimenti in formazione e sensibilizzazione sono diventati una priorità per educare gli utenti sul crimine informatico e sulle tecniche di ingegneria sociale utilizzate dagli attaccanti. Inoltre, la crittografia dei dati è stata ulteriormente rafforzata per garantire che le informazioni sensibili siano protette sia durante il transito che durante il salvataggio.

Di seguito una lista delle migliori pratiche per la sicurezza informatica che possono aiutarti a proteggere il tuo PC e i tuoi dati:

  • Utilizza Software Antivirus e Anti-Malware Affidabili: Installa e mantieni sempre aggiornato un software antivirus e anti-malware affidabile per proteggerti dalle minacce informatiche. Questi strumenti sono progettati per rilevare, bloccare e rimuovere virus, malware e altre minacce dannose dal tuo sistema.
  • Aggiorna il Sistema Operativo e le Applicazioni: Mantieni il sistema operativo e tutte le applicazioni installate costantemente aggiornate. Gli sviluppatori rilasciano regolarmente aggiornamenti che correggono vulnerabilità di sicurezza e problemi noti.
  • Utilizza Password Robuste e Autenticazione a Due Fattori (2FA): Crea password complesse, che includano una combinazione di lettere maiuscole e minuscole, numeri e caratteri speciali. Abilita l’autenticazione a due fattori (2FA) per aggiungere un livello extra di sicurezza.
  • Educa Gli Utenti su Phishing e Social Engineering: Fornisci formazione agli utenti per riconoscere e evitare attacchi di phishing e social engineering. Queste tecniche sono spesso utilizzate per ottenere accesso non autorizzato ai dati sensibili.
  • Effettua Backup Regolari dei Dati: Esegui regolarmente il backup dei dati importanti in un luogo sicuro e isolato. In caso di perdita o corruzione dei dati, un backup recente può aiutarti a ripristinare il sistema e recuperare i dati.
  • Utilizza una Connessione Sicura: Quando navighi su Internet o accedi a dati sensibili, assicurati di utilizzare una connessione sicura e crittografata (HTTPS) per proteggere le informazioni durante il transito.
  • Limita i Privilegi di Accesso: Assegna privilegi di accesso solo a coloro che ne hanno effettivamente bisogno per svolgere il proprio lavoro. Limitando gli accessi, si riducono le possibilità di abusi e di accessi non autorizzati.
  • Monitora e Rileva Attività Anomale: Implementa strumenti di monitoraggio e rilevamento delle minacce per individuare tempestivamente attività sospette o intrusioni nel sistema. La rilevazione precoce può aiutare a mitigare i danni causati dagli attacchi.
  • Proteggi il Browser e le Email: Utilizza estensioni di sicurezza del browser per bloccare annunci e pop-up invadenti. Filtra le email in entrata per rilevare e bloccare messaggi di phishing e malware.
  • Mantieni Consapevolezza Costante: Mantieni te stesso e gli utenti consapevoli delle minacce informatiche attuali e delle nuove tecniche utilizzate dagli hacker. La consapevolezza è un potente strumento di difesa.

Proteggere il tuo mondo digitale richiede impegno costante e vigilanza. Seguendo queste migliori pratiche di sicurezza informatica, puoi ridurre notevolmente il rischio di essere colpito da minacce informatiche e proteggere la tua privacy e i tuoi dati sensibili. La sicurezza informatica è una responsabilità condivisa, quindi condividi queste informazioni con colleghi, amici e familiari per contribuire a creare un ambiente digitale più sicuro per tutti.

Protezione del PC con la Sicurezza Integrata: Le novità

I fornitori di sistemi operativi e software hanno posto una maggiore enfasi sulla sicurezza integrata. Le nuove versioni dei sistemi operativi includono funzionalità avanzate di protezione, come l’isolamento delle applicazioni e la protezione del kernel. Inoltre, la sicurezza integrata è stata estesa alle soluzioni di cloud computing, garantendo che i dati vengano protetti sia quando sono in loco che quando sono in transito.

Vediamo insieme le novità più interessanti che rendono questa soluzione una scelta vincente per un mondo digitale più sicuro.

  • Sicurezza a Tutto Tondo: La protezione del PC con la sicurezza integrata offre un approccio a 360 gradi per affrontare le minacce informatiche. Non si tratta solo di un software antivirus tradizionale, ma di una suite di strumenti integrati che lavorano insieme per fornire una protezione completa.
  • Rilevamento Avanzato delle Minacce: Grazie all’intelligenza artificiale e all’apprendimento automatico, la sicurezza integrata può individuare e isolare le minacce avanzate in tempo reale. Questa capacità di rilevamento avanzato riduce il rischio di infezioni dannose.
  • Protezione in Tempo Reale: Un elemento chiave della sicurezza integrata è la capacità di fornire una protezione in tempo reale. Il software è costantemente aggiornato per riconoscere le ultime minacce, garantendo una difesa efficace contro i cyber attacchi sempre più evoluti.
  • Minimo Impatto sulle Prestazioni: Un altro vantaggio delle soluzioni di sicurezza integrata è il loro basso impatto sulle prestazioni del sistema. Questo significa che puoi goderti un’esperienza di utilizzo fluida e reattiva senza compromettere la sicurezza.
  • Protezione Multi-Device: La sicurezza integrata può estendersi oltre il PC e includere la protezione di altri dispositivi, come smartphone e tablet. Questo assicura che tutti i tuoi dispositivi siano al sicuro da minacce informatiche ovunque tu vada.
  • Gestione Centralizzata: Alcune soluzioni di sicurezza integrata offrono la possibilità di gestire tutti i dispositivi da una singola console di amministrazione. Questa funzionalità semplifica notevolmente la gestione e il monitoraggio della sicurezza per gli utenti e gli amministratori.
  • Protezione Avanzata contro Ransomware: Le soluzioni di sicurezza integrata spesso includono funzionalità avanzate per proteggere i dati da ransomware. Queste misure possono prevenire e mitigare gli attacchi di ransomware, proteggendo così i tuoi dati e mettendoti al sicuro da una possibile estorsione.
  • Aggiornamenti Automatici: La sicurezza integrata si preoccupa di mantenerti protetto in modo proattivo attraverso gli aggiornamenti gestiti automaticamente, garantendo che il software sia sempre all’avanguardia, aggiornato per tenerti al sicuro dalle minacce più recenti.

La protezione del PC con la sicurezza integrata rappresenta un salto significativo nella difesa dei nostri dispositivi e dei dati personali. Con un approccio olistico e una combinazione di tecnologie avanzate, la sicurezza integrata è in grado di affrontare le sfide in continua evoluzione del mondo digitale. Scegliere una soluzione di sicurezza integrata significa proteggere il tuo PC con una barriera affidabile e robusta contro le minacce informatiche, consentendoti di navigare e lavorare in tutta tranquillità.

Rimozione dei Malware

Affrontare gli attacchi malware significa essere in grado di dare una risposta rapida ed efficace. Oggigiorno, gli esperti di sicurezza informatica adottano un approccio multidisciplinare alla rimozione dei malware, combinando strumenti automatizzati con analisi manuali approfondite. Questo approccio permette di individuare e rimuovere il malware più avanzato, riducendo al minimo il tempo di inattività del sistema e dei servizi.

Di seguito alcune delle strategie e tecniche per la rimozione efficace dei malware e dei virus dal tuo PC:

  • Isolamento del PC: Prima di avviare qualsiasi operazione di rimozione, è consigliabile isolare il PC dalla rete o dal WiFi per impedire la diffusione del malware ad altri dispositivi o alla rete aziendale.
  • Scansione del PC con un Software Antivirus e Anti-Malware: Utilizza un software antivirus e anti-malware affidabile e aggiornato per eseguire una scansione completa del tuo PC. Questo strumento individuerà e rimuoverà le minacce conosciute presenti nel sistema.
  • Scansione con Software Anti-Rootkit: I rootkit sono particolari tipi di malware che si nascondono nelle parti più profonde del sistema operativo. Utilizza software anti-rootkit specializzati per individuare e rimuovere queste minacce nascoste.
  • Avvio in Modalità Sicura: L’avvio del PC in modalità sicura permette di avviare il sistema con un numero minimo di driver e servizi, facilitando la rimozione dei malware che potrebbero essere attivi in modalità normale.
  • Pulizia dei File Temporanei e del Registro di Sistema: I malware possono nascondersi nei file temporanei e modificare il registro di sistema. Pulisci periodicamente i file temporanei e verifica il registro di sistema per eventuali voci sospette.
  • Analisi Manuale dei Processi in Esecuzione: Utilizza il Task Manager (Gestione Attività) o strumenti di monitoraggio del sistema per analizzare i processi in esecuzione. Cerca processi sospetti o con nomi non familiari e termina quelli dannosi.
  • Utilizzo di Strumenti di Rimozione Specifici: Alcuni malware possono essere particolarmente persistenti e richiedere strumenti specializzati per essere rimossi. Ricerca e utilizza tool di rimozione specifici per le tipologie di malware presenti.
  • Ripristino del Sistema: Seleziona un punto di ripristino precedente in cui il PC era libero da malware. Il ripristino del sistema può aiutare a eliminare le modifiche apportate dai malware al sistema operativo.
  • Esame dei File di Avvio e dei Servizi di Sistema: Controlla i file e i servizi che vengono avviati automaticamente con il sistema. Rimuovi o disabilita quelli sospetti o non necessari.
  • Monitoraggio Post-Rimozione: Dopo aver rimosso i malware, monitora attentamente il PC per eventuali segni di recidiva. Assicurati che il software antivirus e anti-malware sia sempre aggiornato e attivo.

La rimozione dei malware e dei virus dal tuo PC richiede una combinazione di conoscenza tecnica e utilizzo di strumenti specializzati. È essenziale agire con prudenza e cautela per evitare danni ulteriori durante il processo di rimozione. Se non ti senti sicuro di affrontare la rimozione da solo, consulta un esperto di sicurezza informatica o un tecnico specializzato.

Sicurezza del Browser

I browser web continuano a essere una delle principali vie di ingresso per gli attacchi informatici. Si pone particolare attenzione all’analisi e all’aggiornamento delle estensioni di sicurezza dei browser per proteggere gli utenti da siti web malevoli e truffe online. Ad esempio, l’implementazione di sandbox per le pagine web consente di isolare il contenuto web dannoso, impedendogli di infettare il sistema ospite.

Crittografia dei Dati e Sicurezza delle Reti

Nel vasto mondo del web, la sicurezza del browser è diventata una priorità fondamentale per proteggere i dati personali e la privacy online. I browser web sono spesso fonti di accesso per minacce informatiche, come malware, phishing e truffe online.

Con la crescente importanza dei dati digitali, la crittografia è diventata un pilastro fondamentale della sicurezza informatica. Sono emersi nuovi algoritmi crittografici avanzati e i requisiti di crittografia sono stati estesi per includere comunicazioni di rete, dispositivi mobili e storage cloud. Inoltre, gli investimenti nelle tecnologie di sicurezza delle reti, come il rilevamento e la risposta agli incidenti (NDR), hanno migliorato la capacità di identificare e contrastare le minacce in tempo reale.

Fortunatamente, le tecnologie di sicurezza del browser si stanno evolvendo costantemente per offrire un’esperienza di navigazione più sicura e protetta. Ecco una lista delle novità più interessanti che rendono la sicurezza del browser più robusta e affidabile:

  • Blocco dei Siti Web Malevoli e Phishing: Le ultime versioni dei browser integrano filtri e database aggiornati per rilevare e bloccare automaticamente l’accesso a siti web malevoli noti per ospitare malware o tentare attacchi di phishing.
  • Navigazione Sicura in Modalità Protetta: I browser moderni offrono una modalità protetta o sicura che isola l’attività di navigazione dal resto del sistema, riducendo il rischio di infezioni da malware.
  • Gestione delle Estensioni: Con il crescente uso di estensioni, i browser offrono ora maggiori controlli sulla gestione di queste aggiunte. Gli utenti possono controllare e verificare le estensioni installate per evitare potenziali rischi per la sicurezza.
  • Isolamento dei Siti Web: Le nuove tecnologie di isolamento dei siti web impediscono che un sito dannoso possa compromettere altre schede o sessioni aperte nel browser, proteggendo così gli altri siti visitati.
  • Filtri di Protezione Contro Pubblicità Malevole: Alcuni browser integrano filtri che bloccano pubblicità malevole o truffaldina, riducendo così la probabilità di clic accidentali su annunci rischiosi.
  • Avviso sulle Connessioni Non Sicure: I browser avvertono ora gli utenti quando navigano su siti web non protetti da connessioni SSL/TLS, riducendo il rischio di esposizione dei dati sensibili.
  • Protezione del Privacy: Le nuove versioni dei browser offrono opzioni avanzate per il controllo della privacy, come il blocco dei tracker, cookie di terze parti e altre tecnologie che possono monitorare l’attività online.
  • Sandbox del Browser: Alcuni browser implementano un ambiente sandbox per le pagine web, limitando le risorse del sistema a cui le pagine possono accedere, riducendo così il rischio di sfruttamento delle vulnerabilità.
  • Rimozione Automatica di Contenuti Pericolosi: I browser possono rilevare e rimuovere automaticamente contenuti pericolosi, come download dannosi o file infetti, per prevenire infezioni accidentali.
  • Aggiornamenti di Sicurezza Automatici: Gli aggiornamenti regolari del browser includono spesso patch di sicurezza per correggere le vulnerabilità note, garantendo un’esperienza di navigazione più sicura.

Sfruttando queste nuove caratteristiche di sicurezza, puoi navigare in modo più sicuro e ridurre notevolmente il rischio di essere vittima di minacce informatiche. Ricorda sempre di mantenere il tuo browser e le estensioni aggiornate e di adottare le migliori pratiche di sicurezza online, come evitare clic su link sospetti e condividere informazioni personali solo su siti sicuri e affidabili.

Backup e Recupero dei Dati:

Data la crescente minaccia dei ransomware, il backup e il recupero dei dati sono diventati ancor più cruciali per le organizzazioni e gli utenti. Gli esperti di sicurezza informatica sottolineano l’importanza di mantenere copie di backup dei dati in sistemi isolati e offline per evitare che vengano compromesse durante gli attacchi ransomware.

Come salvaguardare le Tue Informazioni Preziose

Il backup e il recupero dei dati sono due elementi cruciali per proteggere le tue informazioni preziose da perdite catastrofiche o incidenti informatici. Una strategia di backup solida ti consente di proteggere i dati importanti da situazioni impreviste, come il fallimento del disco rigido, il furto del dispositivo e tanti altri tipi di attacchi informatici. Ecco una lista utile a realizzare un efficace backup e recupero dei dati:

  • Identificazione dei Dati Critici: Prima di avviare il backup, identifica i dati critici che devono essere salvati. Questi possono includere documenti importanti, file personali, foto, video e altro ancora.
  • Scelta del Metodo di Backup: Decidi quale metodo di backup si adatta meglio alle tue esigenze. Le opzioni comuni includono backup su dispositivi esterni, cloud storage e soluzioni di backup su server locali o remoti.
  • Backup Automatico e Pianificato: Configura il backup automatico e pianificato per garantire che i tuoi dati vengano salvati regolarmente senza doverlo fare manualmente. Un backup automatico riduce il rischio di perdere dati importanti.
  • Utilizzo di Backup Incrementali o Differenziali: Per risparmiare tempo e spazio di archiviazione, considera l’utilizzo di backup incrementali o differenziali. Questi metodi copiano solo le modifiche apportate ai file rispetto al backup precedente.
  • Crittografia dei Dati: Proteggi i dati sensibili utilizzando metodi di crittografia durante il processo di backup. Ciò garantisce che solo tu possa accedere ai dati salvati.
  • Test del Backup: Periodicamente, esegui test di recupero per assicurarti che il backup sia funzionante e i dati possano essere ripristinati correttamente in caso di necessità.
  • Conservazione dei Backup Multipli: Conserva più copie di backup in diverse posizioni o dispositivi. Questo protegge i dati da eventi catastrofici come incendi o danni fisici al dispositivo principale.
  • Backup dei Dispositivi Mobili: Non dimenticare di eseguire il backup dei dati presenti sui tuoi dispositivi mobili, come smartphone e tablet. Utilizza soluzioni di backup apposite per questi dispositivi.
  • Monitoraggio e Manutenzione: Monitora regolarmente lo stato dei tuoi backup e assicurati che siano sempre aggiornati e funzionanti. Effettua la manutenzione periodica per garantire l’integrità dei dati salvati.
  • Documentazione e Politiche di Backup: Tieni una documentazione dettagliata della tua strategia di backup, compresi i dati salvati e i tempi di esecuzione. Definisci politiche di backup e recupero per i tuoi dati aziendali o personali.

La pratica regolare del backup e recupero dei dati è una delle misure preventive più importanti che puoi adottare per proteggere i dati importanti da perdite e incidenti. Una strategia di backup ben pianificata e implementata ti dà la tranquillità di sapere che i tuoi dati sono al sicuro e recuperabili in caso di necessità.

Conclusioni

Il panorama della sicurezza informatica nel 2023 presenta sfide significative, ma anche opportunità per sviluppare soluzioni più avanzate e sofisticate. Gli attacchi informatici, in particolare i ransomware, continuano a minacciare la sicurezza dei PC e dei dati, rendendo necessario un approccio olistico alla protezione. Investimenti in formazione, tecnologie avanzate di rilevamento delle minacce e migliorie nella crittografia dei dati e nella sicurezza delle reti giocano un ruolo cruciale nella protezione delle risorse digitali. La consapevolezza, la preparazione e l’adozione di strategie di sicurezza solide sono fondamentali per affrontare efficacemente le minacce informatiche in continua evoluzione.

A cura della Redazione

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/proteggi-il-tuo-pc-da-virus-e-malware-guida-alla-sicurezza-informatica/


Industrial sector ransomware attacks increased by 50% in 2023

Industrial cybersecurity was analyzed in a recent report by Dragos Inc. The report identified three new OT Threat Groups—VOLTZITE, GANANITE and LAURIONITE. With these additions, analysts now track 21 Threat Groups worldwide that have been observed as being engaged in OT operations in 2023.

VOLTZITE targets electric power generation, transmission and distribution and has been observed targeting research, technology, defense industrial bases, satellite services, telecommunications and educational organizations. The group overlaps with Volt Typhoon, a group that the U.S. government has publicly linked to the People’s Republic of China. The group’s threat activities include living off the land (LOTL) techniques, prolonged surveillance, and data gathering aligned with Volt Typhoon’s assessed objectives of reconnaissance and gaining geopolitical advantage in the Asia-Pacific region. They have traditionally targeted U.S.-based facilities, but also have been seen targeting organizations in Africa and Southeast Asia.

GANANITE targets critical infrastructure and government entities in the Commonwealth of Independent States and Central Asian nations. The group leverages publicly available proof of concept (POC) exploits for internet-exposed endpoints and focuses on espionage and data theft.

LAURIONITE targets and exploits Oracle E-Business Suite iSupplier web services and assets across aviation, automotive, and manufacturing industries. The group utilizes a combination of open-source offensive security tooling and public proof of concepts to aid in their exploitation of common vulnerabilities.

Geopolitical conflicts drove threat activity with regional and global kinetic events overlapping with OT cybersecurity threats. The Ukraine-Russia conflict prompted more mature threat groups, such as ELECTRUM, to increase activity, while tensions between China and Taiwan contributed to increased targeted cyber espionage attacks against industrial organizations in the Asia-Pacific region and the United States.

Ransomware remains the number one attack in the industrial sector increasing 50% from 2022. Lockbit caused 25% of total industrial ransomware attacks, with ALPHV and BlackBasta accounting for 9% each. Manufacturing continues to be the primary target of ransomware and accounted for 71% of all ransomware attacks. The majority of ransomware attacks impacted organizations in North America with 44% of incidents, followed by Europe at 32%. The report tracked 50 ransomware variants in 2023, a 28% increase over last year.

The number of vulnerabilities that require authentication to exploit is rising, pointing to a positive trend for OT defenders. In 2023, 34% of CVEs required some authentication compared to 25% of CVEs in 2020. On the other hand, of the 2010 vulnerabilities impacting industrial environments disclosed last year, 14% contained erroneous information for prioritizing risks in ICS/OT.

Read the full report here.

https://www.securitymagazine.com/articles/100422-industrial-sector-ransomware-attacks-increased-by-50-in-2023


Addio LockBit: smantellata l’infrastruttura del ransomware


Per LockBit è finita: il Dipartimento di Giustizia statunitense e le forze dell’ordine del Regno Unito, supportati da organi di giustizia internazionali, hanno smantellato l’infrastruttura di uno dei ransomware più attivi al mondo e arrestato due membri del gruppo.

I numeri condivisi dal Dipartimento di Giustizia parlano di più di 2.000 vittime in tutto il mondo con guadagni superiore a 120 milioni di dollari.

“Per anni i partner di di LockBit hanno messo in atto questo tipo di attacchi ripetutamente negli Stati Uniti e in tutto il mondo” ha affermato il procuratore generale degli U.S.A. Merrick B. Garland. “Oggi le forze dell’ordine statunitensi e britanniche stanno portando via le chiavi delle loro operazioni criminali. E stiamo facendo un ulteriore passo avanti: abbiamo anche ottenuto le chiavi dell’infrastruttura LockBit sequestrata per aiutare le vittime a decriptare i sistemi catturati e a riottenere l’accesso ai loro dati. LockBit non è la prima variante di ransomware che il Dipartimento di Giustizia e i suoi partner internazionali hanno smantellato. Non sarà l’ultima”.

LockBit è emerso per la prima volta nel 2019 sotto il nome di “ABCD” e ha esteso rapidamente il suo raggio d’azione, diventando, nel 2022, il ransomware più usato al mondo.

Pixabay

L’operazione, soprannominata “Operation Cronos” è durata mesi e ha visto il coordinamento anche dell’Europol e dell’Eurojust. La task force è riuscita a compromettere la piattaforma primaria di LockBit e altre componenti critiche dell’infrastruttura, tra le quali 34 server presenti nei Paesi Bassi, in Germania, Finlandia, Francia, Svizzera, Australia, Stati Uniti e Regno Unito. Le forze dell’ordine hanno anche arrestato due componenti del gruppo.

Dopo aver ottenuto il controllo dell’infrastruttura del gruppo, la polizia giapponese, la National Crime Agency e l’FBI hanno collaborato per sviluppare un decryptor, disponibile gratuitamente sul portale “No More Ransom”.

Il Dipartimento di Giustizia ha pubblicato un atto d’accusa nel Distretto del New Jersey contro i cittadini russi Artur Sungatov e Ivan Kondratyev per aver usato LockBit contro numerosi obiettivi in tutto il mondo.

Gli Stati Uniti si dicono pronti a continuare la loro battaglia per smantellare completamente il gruppo. “Le nostre indagini continueranno e siamo determinati come sempre a identificare e incriminare tutti i membri di LockBit, dai suoi sviluppatori e amministratori ai suoi affiliati. Li metteremo sotto i riflettori come criminali ricercati. Non si nasconderanno più nell’ombra” ha dichiarato Philip R. Sellinger, avvocato del Distretto del New Jersey. 

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/02/20/addio-lockbit-smantellata-linfrastruttura-del-ransomware/?utm_source=rss&utm_medium=rss&utm_campaign=addio-lockbit-smantellata-linfrastruttura-del-ransomware