Kent Goodrow appointed Chief Information Security Officer at Systems Engineering

Kent Goodrow has been appointed Chief Information Security Officer (CISO) at Systems Engineering. Since joining Systems Engineering in 2012, Goodrow has been a pivotal force in the firm, holding a variety of technical, professional and leadership roles. In his most recent position as Account Executive, he counseled and supported enterprise clients with complex IT-related risks and compliance needs. His deep-rooted understanding of the firm’s ethos and the unique cyber and operational requirements facing clients, position Goodrow to uniquely represent the security interests of the organization.

In his new role, Goodrow’s focus is on driving the strategic direction of the complex and evolving security needs. His leadership ensures that security is a cornerstone in all processes, enhances client trust and fortifies the integrity of the firm’s platforms and supply chain.

Goodrow, who holds a Bachelor of Science in Biology from St. Lawrence University, is currently pursuing a Master’s in Cybersecurity Management at Southern New Hampshire University. His academic pursuits are complemented by a suite of prestigious cybersecurity certifications, including a NIST CSF Lead Implementer certification and a Certified Cybersecurity credential from ISC2.

Congratulations!

https://www.securitymagazine.com/articles/100410-kent-goodrow-appointed-chief-information-security-officer-at-systems-engineering


Valentine’s Day sees a 61% increase in smoke alarms between 5 and 9 pm

According to a recent Alarm.com report, homeowners are more likely to report a fire alarm this Valentine’s Day. 

Analysis of aggregated and anonymized data reveals a 64% increase in smoke and carbon monoxide alarms on Valentine’s Day. According to the data from the last two years, fire alarms increase significantly on Valentine’s Day between 5 to 9 p.m.

A typical evening results in 1,226 weekday alarms during that time period. On Valentine’s Day, the smoke alarm frequency rose to 2,010 alarms. This Valentine’s Day, make sure all candles are blown out, and fire extinguishers are easily available. 

https://www.securitymagazine.com/articles/100406-valentines-day-sees-a-61-increase-in-smoke-alarms-between-5-and-9-pm


55% of generative AI inputs comprised personally identifiable data

Menlo Security released a report on generative AI’s impacts on security posture, analyzing the ways employees use generative AI and the risks associated with it. Within the last 30 days, 55% of data loss protection events involved user attempts to input personally identifiable data into generative AI sites. Following behind personally identifiable data was confidential documentation, which accounted for 40% of the attempts. 

The report revealed security risks associated with the transforming generative AI landscape. Copy and paste inputs decreased by 6%, but these attempts still frequently occur. Furthermore, attempted file uploads increased by 80%. These uses of generative AI pose a cybersecurity risk due to the simplicity and speed with which information can be inputted, including customer lists or personally identifiable information. 

Many organizations are aware or these risks and are working to secure against data leakage. In the past six months, security policies for generative AI have increased by 26% among organizations. Many of these security policies are established application by application rather than applying policies across all generative AI applications. When instating these policies application by application, organizations risk having cracks in their defenses. 

Key findings in the report suggest the need for group level security measures. File inputs are 70% higher when considering generative AI as a category, indicating the unreliability of security policies on an application basis.  

For more information, read the full report here.

https://www.securitymagazine.com/articles/100400-55-of-generative-ai-inputs-comprised-personally-identifiable-data


Fixing physical security issues can increase construction costs by 20%

Although many construction practitioners are committed to principles of security-by-design, a recent report by Brivo reveals that there are still shortcomings in the industry. Despite attempts to integrate physical security with building design, many buildings do not meet security standards and are subject to post-build fixes that can increase costs by 20%.

This report surveyed 800 building design decision-makers internationally and indicated that physical security is among the top three focuses in building design, with safety and sustainability at the top of the list. Among Architecture, Engineering and Construction (AEC) practitioners, 56% have a system in place to make physical security a part of building design. 41% are in the process of establishing such a system.

94% of AEC practitioners agree that physical security must be a key element in building design rather than an afterthought. The need for retroactive fixes creates additional expenses and poses risks, including contractual issues and legal actions.

However, there are barriers to integrating security-by-design, such as regulatory constraints, budget limitations and conflicts with design aesthetics. Nevertheless, the push for physical security as an essential utility is strong, as 88% of AEC practitioners report an increase in requests for security implementation. 

https://www.securitymagazine.com/articles/100401-fixing-physical-security-issues-can-increase-construction-costs-by-20


The differences between red, blue and purple team engagements

It’s no secret that the cyber threat landscape is growing with each passing day. Companies of all sizes are increasingly at risk of data breaches, ransomware, social engineering, and many other types of malicious, sophisticated cyber activity.

At the root of all robust, multi-layered cyber defense strategies lies proactive solutions to monitor infrastructure and networks, and intuitively contain and remove anomalies before they materialize into full-scale breaches. However, for many organizations, that cannot be established without full analyses of their current cyber posture, risk exposure and system robustness. 

In a move to bolster cyber awareness and preparation, organizations regularly turn to red, blue and purple team exercises. These multi-faceted cyber security solutions test a company’s systems, teams and processes for weaknesses. However, the names of these services all sound eerily similar and often get conflated, with terms often used interchangeably. The specific purposes and goals of each exercise are starkly different, which organizations should be aware of if they are to isolate and understand specific facets of their cyber readiness.

The short guide below will clearly define what each type of cyber defense solution does, when it might be used, and how they differ from other related services like penetration testing.

What is a red team assessment?

A red team exercise simulates a real-world cyber attack to test an organization’s systems and cyber response procedures from its in-house staff or incumbent security company. The goal is to replicate and mimic attacks as if a malicious threat actor were undertaking one.

Red team engagements often encompass processes from intelligence gathering and reconnaissance to developing attack plans and actively probing networks and systems for access. The target organization is pressured to respond decisively under pressure to test overall resiliency and uncover potential security gaps that may be overlooked.

Organizations with established cyber defenses may request a red team assessment from a third-party cyber security specialist to assess their resilience in real-world cyber scenarios. If they have made significant changes to their architecture or networks, a regular sequence of red team exercises may be sufficient to validate their readiness.

Quite often, a red team assessment gets conflated with penetration testing and vulnerability scans. Penetration testing solutions, regularly conducted by specialist third-party vendors, also focus more on specific vulnerabilities in endpoints, networks and systems, rather than testing a team’s persistence. During a pentesting exercise, for example, an ‘ethical hacker’ might exploit vulnerabilities in the same way a red team assessor would, but simply provide an analysis of its exposure level, rather than the team’s effectiveness in responding to and containing the ‘threat’. 

What is a blue team engagement?

A blue team refers to the target organization’s cyber defense force. In other words, the blue team refers to the individuals (security analysts, incident responders, and other staff) that a red team will be assessing.

Blue team assessments involve simulated attacks by a red team, during which the blue team is tasked with detection, mitigation, investigation, containment, eradication of threats, evidence collection, and recovery from an attack. Therefore, blue team engagements are used in collaboration with red team engagements. The key difference is that the blue team must detect intrusions and respond quickly, while the red teams focus on breaching a company’s defenses and breaking in.

However, blue teams are measured against their use of security technologies like SIEMs, EDR, MDR, and firewalls. Engagements like this aim to improve response processes in line with cybersecurity policies and procedures, while addressing any knowledge or skills gaps.

Organizations that have not recently assessed their detection and response capabilities in real-world conditions often benefit from a blue team assessment.

What are purple team exercises?

While the red team and blue team’s purposes remain abundantly clear in any cyber incident testing engagement, many companies often question the purpose of a purple team.

A purple team exercise would see the seamless integration of red team attackers and blue team defenders working together to test defenses, validate security controls and improve incident response processes. A purple team is often seen as a ‘mediator’ and point of liaison between the red and blue teams in a coordinated attack simulation. Purple teams bridge any communication gaps between the red and blue teams, while ensuring that both parties are fully aware of the goals, processes, and opportunities before an attack gets underway.

Many organizations consult a purple team to mediate simulated red team engagements and blue team tests to evaluate and enhance their overall security controls and strategies. Purple team engagements are seen as more immersive, providing real-time cooperation and collaboration between two dispersed teams, with learning outcomes clearly defined from the outset.

Organizations can benefit exponentially by commissioning red, blue, and purple team exercises. Not only can they witness first-hand how a sophisticated cyber attack can be conducted, but they can also prepare and validate the skills of incident responders and improve their breach mitigation and containment strategies. If companies want a collaborative experience to enhance cyber resilience, any of these exercises will be worth their weight in gold.

Understanding when and why to leverage each type of engagement is key. Periodic testing in one form or another will prove invaluable as part of a robust cyber defense program.

https://www.securitymagazine.com/articles/100373-the-differences-between-red-blue-and-purple-team-engagements


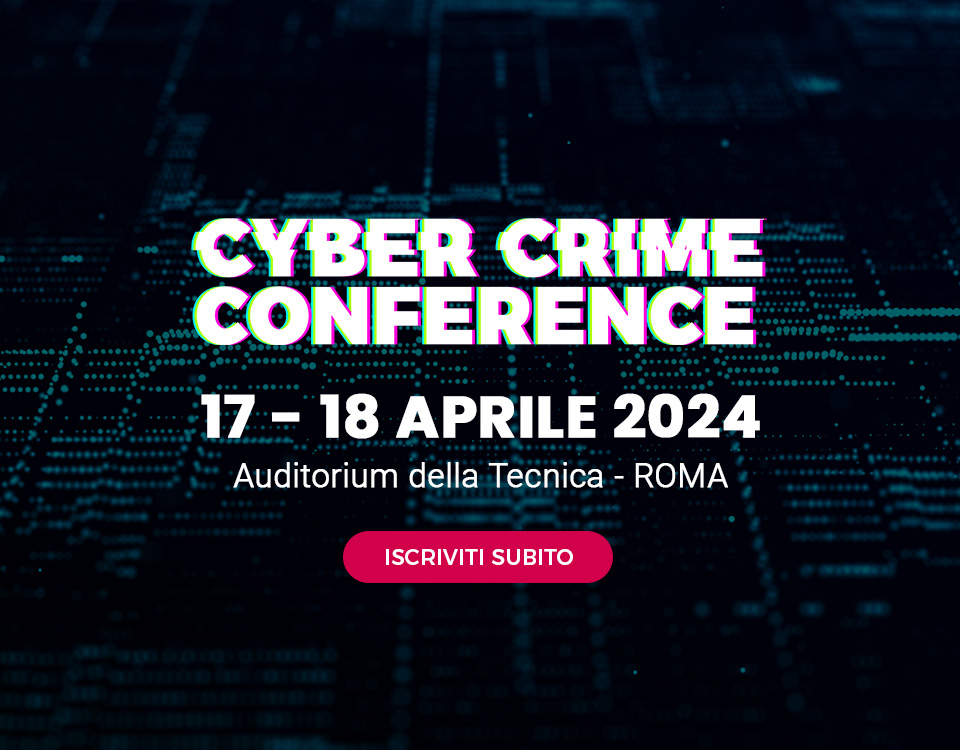
Cyber Crime Conference 2024: Intelligenza Artificiale / Machine Learning, Cloud Computing e Digital Forensics i macro temi della 12a Edizione

Continua ad arricchirsi il programma della Cyber Crime Conference 2024, in preparazione per il 17 e 18 aprile presso l’Auditorium della Tecnica di Roma.

La dodicesima edizione dell’evento B2B sarà incentrata su tre macrotemi di grande attualità: l’Intelligenza Artificiale/Machine Learning, Cloud Computing e Digital Forensics.

L’AI – con i sottostanti sistemi di Machine Learning – è la protagonista assoluta nel panorama odierno della sicurezza informatica, sia in termini di regolamentazione sia di minacce emergenti.

Nonostante la crescente adozione di atti normativi e standard tecnici che mirano a disciplinare l’uso dell’Intelligenza Artificiale, la sua rapidissima evoluzione tecnologica rende estremamente difficile prevenirne utilizzi malevoli o scorretti, come mostra ad esempio la diffusione del fenomeno Deepfake.

Nel corso dell’evento si parlerà delle scelte di policy a livello nazionale e sovranazionale nonché dei rischi e benefici apportati da AI e ML, grazie all’intervento di autorevoli rappresentanti del mondo istituzionale, accademico e aziendale che condivideranno con il pubblico la loro esperienza in materia di cyber crime e cyber security, esponendo anche le fragilità di queste disruptive technologies e l’importanza di integrarle adeguatamente considerandone la doppia natura.

Se da un lato AI e ML sono infatti in grado di rafforzare le misure di sicurezza contro le minacce informatiche, dall’altro bisogna essere consapevoli di come le stesse tecnologie possano essere sfruttate per scopi malevoli.

Un altro tema a cui verrà dato ampio spazio in agenda è il Cloud Computing; che non rappresenta certo una novità altrettanto dirompente ma che anche quest’anno si dimostra un settore ricco di innovazioni e tendenze rivoluzionarie, alla luce dell’integrazione di tecnologie AI/ML, Generative AI, Edge Computing e all’adozione di strategie multi-cloud o hybrid-cloud.

Sempre più spesso gli aggressori sfruttano i punti deboli dell’infrastruttura Cloud, delle applicazioni o degli account per mettere a rischio l’integrità dei dati, rubare informazioni confidenziali e interrompere servizi o processi, richiedendo ai professionisti del settore di valutarne attentamente possibili rischi e inevitabili impatti sulla sicurezza e la resilienza delle organizzazioni.

Verrà inoltre raccontato come affrontare queste sfide richieda un approccio innovativo alla Digital Forensics, che includa lo sviluppo di nuovi strumenti e tecniche nonché una collaborazione più stretta tra le aziende, i fornitori di servizi cloud e le autorità di regolamentazione.

L’educazione continua e l’aggiornamento delle competenze degli investigatori forensi sono fondamentali per tenere il passo con l’evoluzione del panorama delle minacce digitali.

I panel a più voci previsti nelle due giornate e i successivi interventi di approfondimento esamineranno questi temi fondamentali e le relative problematiche sotto molteplici angolazioni, in un’ottica multidisciplinare e sempre attenta alle applicazioni concrete.

Seguici su Linkedin per tutti gli aggiornamenti in tempo reale sull’evento.

Iscriviti alla Cyber Crime Conference 2024 per partecipare, in modo totalmente gratuito, ad un confronto di altissimo livello sullo scenario contemporaneo del crimine informatico e sulle strategie più innovative per la sua prevenzione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cyber-crime-conference-2024-intelligenza-artificiale-machine-learning-cloud-computing-e-digital-forensics-i-macro-temi-della-12a-edizione/


Raspberry Robin si evolve e sfrutta nuovi exploit 1-day


Raspberry Robin continua a evolvere: di recente il malware ha integrato nuovi exploit 1-day LPE (Local Privilege Escalation) per estendere il suo raggio d’azione.

Al contrario degli 0-day, gli 1-day exploit sono programmi che sfruttano una vulnerabilità software patchata di recente, ma per la quale il fix non è stato fornito a tutti i clienti o non è stato applicato a tutti i sistemi.

Raspberry Robin, un worm apparso per la prima volta nel 2021, ha aumentato notevolmente le sue capacità dallo scorso ottobre, quando il team di Check Point ha registrato numerosi attacchi contro i propri clienti. “Dal nostro ultimo report, è chiaro che Raspberry Robin non ha smesso di implementare nuove feature e tecniche che lo rendono ancora più difficile da analizzare” spiegano i ricercatori.

Il worm usa diversi metodi per effettuare l’escalation dei privilegi; uno di questi consiste nello sfruttare gli exploit per le vulnerabilità LPE del kernel. Gli exploit sono cifrati utilizzando una chiave di crittografia RC4 e vengono utilizzati solo se il computer della vittima è vulnerabile a essi: Rasbperry Robin utilizza gli exploit solo per specifiche versioni e numeri di build di Windows.

Pixabay

Uno degli exploit principali individuato dagli attaccanti è quello che prende di mira la CVE-2023-36802, una vulnerabilità di Type Confusion presente nello Streaming Service Proxy di Microsoft che consente a un attaccante di ottenere i privilegi SYSTEM. Il bug è stato reso noto lo scorso settembre, ma gli exploit erano stati già venduti sui forum del dark web a partire da febbraio 2023, sette mesi prima che venisse pubblicato l’avviso di sicurezza.

Un altro exploit significativo colpisce la vulnerabilità CVE-2023-29360, un bug di elevation of privilege presente nel driver TPM Device di Windows. Il gruppo dietro Raspberry Robin è riuscito a sfruttare l’exploit poco più di un mese dopo la divulgazione della vulnerabilità.

Il team di Check Point ha inoltre rilevato nuovi metodi per eludere l’analisi di sicurezza e nuove tattiche di evasione che gli consentono di sopravvivere allo shutdown di sistema e di superare il filtro UWF (Unified Write Filter), pensato per proteggere l’integrità delle directory di sistema.

Secondo i ricercatori di Check Point è probabile che il gruppo dietro il malware sia in contatto con un rivenditore di exploit e non sviluppi “in casa” il software. Il team prevede che il worm continuerà a evolvere e integrare nuove funzionalità ed exploit per effettuare l’escalation dei privilegi ed eludere i controlli di sicurezza, rendendo più complesso il lavoro dei team di sicurezza.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/02/14/raspberry-robin-si-evolve-e-sfrutta-nuovi-exploit-1-day/?utm_source=rss&utm_medium=rss&utm_campaign=raspberry-robin-si-evolve-e-sfrutta-nuovi-exploit-1-day


Guida pratica per la difesa cibernetica aziendale attraverso il fattore umano

Nell’era digitale in costante evoluzione le tecnologie avanzano, le opportunità crescono, e parallelamente aumenta anche la complessità delle sfide informatiche. Le organizzazioni si trovano pertanto di fronte a un costante dilemma: come proteggere i propri dati e la propria reputazione in un mondo sempre più interconnesso?

La risposta risiede nell’elemento umano, il cosiddetto Human Factor, spesso sottovalutato ma fondamentale. Ma cosa si intende quando parliamo di fattore umano? Il “fattore umano” è una componente chiave in vari contesti, implicando l’analisi dell’influenza delle persone su sistemi, ambienti e processi. Nell’ingegneria e nella progettazione, ci si concentra sulla creazione di soluzioni che tengano conto delle capacità e dei limiti umani per prevenire errori. Nelle scienze sociali, il termine si estende allo studio del comportamento e delle dinamiche interpersonali. La sua importanza emerge anche nell’ambito della sicurezza, dove la comprensione delle azioni umane è cruciale per evitare incidenti. La prospettiva del fattore umano guida la creazione di interfacce utente intuitive e di ambienti adatti alle esigenze umane, contribuendo a migliorare l’efficacia complessiva dei sistemi e a ottimizzare le interazioni sociali.

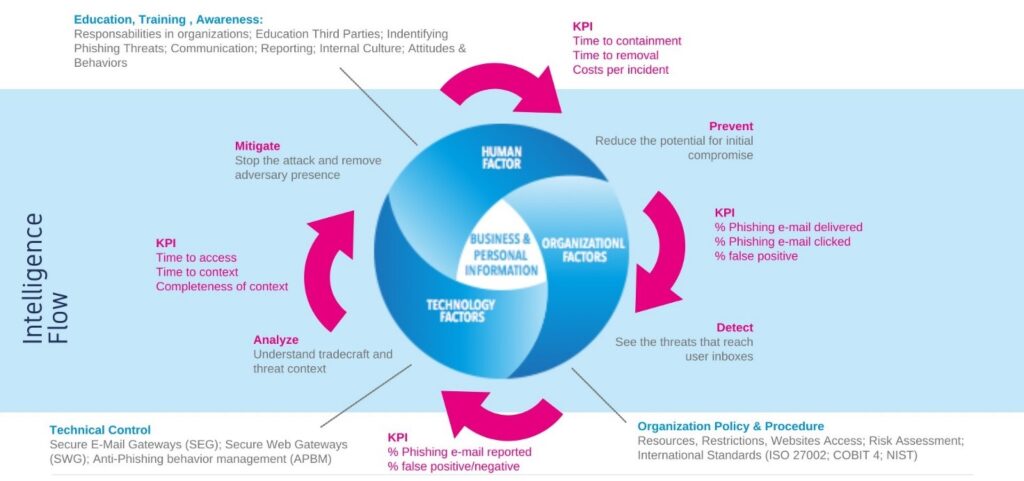
La catena di sicurezza si basa su tre grandi fattori (come possiamo vedere nel framework seguente): Fattore Organizzativo, Fattore Tecnologico e Fattore Umano. La tecnologia da sola non è sufficiente a fronteggiare queste sfide, è necessario coinvolgere attivamente gli utenti come primi guardiani della sicurezza informatica. Questo articolo esplora l’importanza nel sensibilizzare gli utenti riguardo le minacce digitali e nel fornire loro una formazione adeguata, trasformandoli da potenziali punti deboli a forti alleati nella difesa cibernetica.

Vedremo alcuni punti chiave in relazione a come un’organizzazione consapevole e preparata può anticipare, riconoscere e contrastare le minacce, costruendo un fronte unificato contro gli attacchi informatici.

Come prima cosa risulta fondamentale avere un piano di formazione. Una formazione degli utenti ben strutturata va oltre la mera divulgazione di informazioni. Deve essere interattiva, coinvolgente e mirata ad esplorare specifici scenari di minaccia. Moduli formativi che simulano situazioni reali, come tentativi di phishing, insegnano gli utenti a riconoscere e reagire prontamente a tali minacce. Questo approccio pratico è fondamentale per trasformare la conoscenza teorica in azione consapevole. Altro elemento fondante risulta essere la collaborazione. La lotta contro le minacce digitali richiede una collaborazione attiva tra reparti IT, utenti e altre organizzazioni. La condivisione di informazioni, l’identificazione tempestiva di potenziali rischi e una comunicazione aperta sono elementi cruciali in questo contesto. Coltivare una cultura di sicurezza digitale è fondamentale. La cultura di sicurezza digitale inizia con la consapevolezza diffusa. Ogni membro dell’organizzazione, indipendentemente dal ruolo, deve comprendere le minacce digitali, i potenziali rischi e il ruolo chiave che ciascuno svolge nella protezione dei dati aziendali. Uno dei punti principali che bisognare instaurare alla base di un’organizzazione consapevole è una conoscenza sulla complessità delle minacce digitali. Le minacce informatiche, in costante evoluzione, sfruttano sofisticate tattiche per infiltrarsi nei sistemi aziendali. Dall’ingegneria sociale ai ransomware, l’arsenale degli attaccanti è vasto e mutevole. Sensibilizzare gli utenti sulle varie tipologie di minacce è il primo passo fondamentale per renderli consapevoli del contesto in cui operano. In poche parole, la Formazione è l’inizio la Consapevolezza è l’arrivo. La “Consapevolezza” o “Awareness” si riferisce alla percezione e comprensione attente di ciò che accade intorno a noi o dentro di noi. È una cognizione acuta delle situazioni, delle emozioni o degli eventi. Nell’ambito personale, la consapevolezza può riguardare la comprensione dei propri pensieri e sentimenti. A livello sociale, può coinvolgere le dinamiche interpersonali e degli altri. Nel contesto della sicurezza e della tecnologia, indica la conoscenza dei rischi e delle minacce. In generale, sviluppare la consapevolezza contribuisce a prendere decisioni più informate e a migliorare la qualità della vita.
La Formazione

Come possiamo acquisire il giusto grado di conoscenza di cui abbiamo bisogno? Dobbiamo studiare, aggiornarci continuamente. E se questo è vero in ogni settore è fondamentale nella cybersecurity, che risulta essere una materia in continua evoluzione. Molto spesso capita di sentir parlare di nuovi sistemi di sicurezza, di nuovi metodi per salvaguardare i dati aziendali, dimenticando che il primo sistema di sicurezza siamo noi e i nostri colleghi. Risulta fondamentale creare un piano di formazione ben strutturato per innalzare il livello di consapevolezza dell’utenza ed avere, nel lungo periodo un riscontro positivo a livello di risultati. Come possiamo raggiungere questo obiettivo? Creando piani di studio “Step by Step”. Dopo un’attenta analisi degli argomenti formativi, bisogna creare una formazione chiara e progressiva e con un apprendimento graduale. Sarebbe auspicabile promuovere una cultura di informazione in relazione ai rischi, le modalità utilizzate dagli attaccanti e soprattutto le misure di sicurezza da attuare per prevenire e contrastare tali attacchi, molto spesso variando i metodi formativi: gamification, simulazioni reali, lezioni frontali e molti altri, ma ricordando anche di valutare come accennato prima, step by step, il progresso dei dipendenti.

Per esempio, potrebbe essere un’idea creare un piano di studio strutturato da una serie di punti, organizzati in ordine cronologico come segue:

  • Assessment ai dipendenti: processo fondamentale per testare e valutare lo stato dell’arte in materia di sicurezza all’interno di un’organizzazione. Questa fase serve a fornire una panoramica chiara delle vulnerabilità e delle aree di miglioramento, costituendo il punto di partenza per sviluppare strategie di sicurezza più efficaci.
  • Prima simulazione di phishing, laddove lo scopo è quello di creare uno scenario realistico di attacco, testando la capacità dei dipendenti di riconoscere e gestire minacce di questo tipo. Questa iniziativa fornisce un’istantanea del grado di attenzione del personale nei confronti delle potenziali minacce online, identificando eventuali aree di miglioramento e orientando le future strategie di formazione.
  • La creazione di una formazione dedicata e strutturata sui temi identificati come più critici rappresenta una risposta mirata e strategica in relazione alle specifiche esigenze di sicurezza dell’organizzazione. Basandosi sui risultati della simulazione di phishing e sulla valutazione delle aree di vulnerabilità.
  • Le valutazioni periodiche costituiscono un elemento essenziale nel mantenere un livello elevato di sicurezza all’interno di un’organizzazione, il ciclo di valutazione periodica contribuisce a creare un processo di apprendimento continuo all’interno dell’organizzazione.
  • L’implementazione di una seconda simulazione di phishing svolge un ruolo cruciale nel mantenere costantemente alta l’attenzione del personale nei confronti delle minacce informatiche. Questa pratica è finalizzata a consolidare e rafforzare la consapevolezza acquisita durante la formazione iniziale e la prima simulazione.
  • La continua formazione e i test periodici costituiscono un elemento cruciale per sostenere e potenziare la cultura di sicurezza nel lungo termine. Questa pratica riflette un impegno costante verso la preparazione e la consapevolezza del personale, riconoscendo che la sicurezza informatica è un processo dinamico che richiede un apprendimento continuo. Molto spesso aiutano anche i feedback che i dipendenti stessi ci rilasciano.
Il Ruolo Chiave della Collaborazione

Molto spesso sottovalutata, forse per paura, la collaborazione non viene nemmeno presa in considerazione fortificando ardentemente il potere degli attaccanti. Certo se un’azienda subisce un attacco e vengono estrapolati i dati perde di credibilità, non è in dubbio. È proprio in quel momento che possiamo fare qualcosa. Non avendo paura di raccontare cosa e come ci è successo, aiutando le altre aziende a prendere precauzioni per formare una vera e propria difesa che non tutela solo il nostro piccolo ma tutto il nostro settore. Ritengo che alla base di tutto ci debba essere una comunicazione aperta e trasparente. Una sola piccola azienda cosa può fare? Nulla. Ma tante piccole aziende unite posso fare la differenza.

Alcuni consigli per creare una collaborazione efficace:

  • Organizzare frequenti team building riveste un ruolo fondamentale nel favorire la collaborazione tra diversi reparti all’interno di un’organizzazione. Queste iniziative non solo contribuiscono a rafforzare il senso di appartenenza e di squadra, ma anche a migliorare la comunicazione e la cooperazione tra i dipendenti provenienti da ambiti diversi. Introducendo sempre argomenti o temi specifici in relazione alla nostra società.
  • Organizzare attività di sana competizione interna con premi può stimolare l’energia e la collaborazione tra i dipendenti. Definendo obiettivi chiari e varietà nelle sfide, si crea un ambiente dinamico.
  • Integrare le nuove risorse con onboarding costanti è essenziale. Programmi informativi continui, mentorship, e feedback regolare facilitano la transizione. Eventi sociali e risorse online contribuiscono a creare un ambiente collaborativo e inclusivo.
  • Organizzare eventi con altre realtà del medesimo settore è un’opportunità preziosa per interagire e discutere potenziali collaborazioni. Questi incontri favoriscono lo scambio di idee, la creazione di sinergie e la possibilità di esplorare partnership strategiche.
Coltivare una Cultura di Sicurezza Digitale

Uno dei pilastri fondamentali per garantire e realizzare un’organizzazione sicura è la coltivazione di una cultura di sicurezza impiantata nelle fondamenta della nostra realtà, testimoniando su tutti i fronti l’importanza di essa, coinvolgendo non solo personalità di spicco ma l’intera platea aziendale, rendendola parte di una grande catena, costruita da persone che remano verso un’unica direzione.

Come possiamo fare questo? Certo non è semplice, ma partire dal quotidiano con piccoli task assegnati che rendano sempre vigili i nostri collaboratori può essere un punto di partenza, creando una politica aziendale chiara e semplice. Ricordando che da una buona semina si produce un ottimo raccolto.

Alcune best practice:

  • Le simulazioni interne rappresentano un efficace strumento per testare e rafforzare la preparazione dell’organizzazione di fronte a situazioni critiche. Queste esercitazioni, condotte internamente, consentono di valutare la prontezza del personale e dei sistemi di sicurezza di fronte a scenari simulati, quali incidenti informatici, violazioni di dati o altre minacce.
  • La gestione di scadenze password periodiche per i dipendenti è una pratica di sicurezza informatica cruciale. Imporre la regola di cambiare le password regolarmente contribuisce a rafforzare la sicurezza dei sistemi, delle informazioni aziendali e permette di coltivare una cultura sana e sicura da tramandare.
  • Consentire l’accesso a strumenti (come, ad esempio, “I Have Been Pwned“) che consentono di verificare password compromesse è una misura proattiva per promuovere la sicurezza digitale all’interno dell’organizzazione. Questi strumenti permettono ai dipendenti di verificare se le loro password sono state coinvolte in violazioni note o compromesse, consentendo loro di adottare misure correttive tempestive.
  • Attribuire responsabilità e prestare particolare attenzione alle nuove assunzioni è un elemento chiave per garantire una transizione efficace e positiva nel contesto aziendale.
Come disse una volta Benjamin Franklin, “an investment in knowledge pays the best interest”.

La Complessità delle Minacce Digitali

Nel contesto sempre più intricato delle minacce digitali acquisire una comprensione approfondita di questa complessità si rivela fondamentale per sviluppare strategie di sicurezza informatica efficaci. È imperativo adottare un approccio proattivo nella difesa dei sistemi e dei dati, considerando il costante adattamento delle minacce digitali alle nuove tecnologie e alle misure di sicurezza. La natura mutevole delle minacce digitali, che si evolvono e si diversificano con estrema rapidità nel corso del tempo, aggiunge ulteriore sfida. Gli attacchi digitali sono diventati sempre più mirati e sofisticati, con attaccanti che impiegano tecniche avanzate come l’ingegneria sociale, il phishing mirato e l’utilizzo di malware altamente strutturati. Inoltre, le minacce spesso si presentano sotto forma di attacchi multi-vettore, combinando diverse metodologie come attacchi DDoS, malware, ransomware e vulnerabilità di rete per ottenere accesso e danneggiare i sistemi. La manipolazione delle informazioni e le minacce alla privacy emergono come aspetti complessi di questo scenario, sottolineando la necessità critica di proteggere sia i dati personali che le informazioni sensibili. Da non sottovalutare è il coinvolgimento del fattore umano nella complessità delle minacce digitali con attacchi che sfruttano le debolezze umane.

Di seguito alcuni consigli pratici:

  • La creazione di newsletter periodiche che riportano le nuove minacce e le notizie di settore è un modo efficace per mantenere il personale informato e consapevole delle dinamiche della sicurezza informatica. Queste newsletter forniscono aggiornamenti regolari sulle ultime minacce digitali, le vulnerabilità emergenti e le best practices di sicurezza.
  • L’istituzione di una community aziendale dedicata alla discussione e trattazione delle nuove forme di attacco rappresenta un passo significativo per rafforzare la sicurezza informatica. Questa piattaforma offre uno spazio interno dove i dipendenti possono condividere apertamente conoscenze, esperienze e approfondire la comprensione delle minacce emergenti. Inoltre, creare un ambiente dove la condivisione delle informazioni è incoraggiata contribuisce a migliorare la consapevolezza e a potenziare la prontezza dell’organizzazione di fronte alle minacce cibernetiche in continua evoluzione.
Conclusioni

In un mondo digitale in continua evoluzione la costruzione di una cultura della sicurezza e l’aumento del livello di awareness rappresentano le fondamenta essenziali per difendere le organizzazioni dalle insidie sempre più sofisticate. Da utenti consapevoli siamo chiamati a diventare difensori attivi del nostro spazio digitale. Nella mia visione personale vedo la cultura della sicurezza come un tessuto connettivo che unisce le persone attraverso la consapevolezza, la comprensione reciproca e la responsabilità condivisa. È un’impronta digitale collettiva che testimonia il nostro impegno a proteggere ciò che valorizziamo: i nostri dati, la nostra privacy e la nostra sicurezza. Un patto irrinunciabile che permea il nostro DNA digitale, scolpendo un sentiero di protezione e fiducia in ogni nostra azione online.

RIFERIMENTI BIBLIOGRAFICI

Articolo a cura di Giacomo Gabrieli

Profilo Autore

Giacomo Gabrieli, cybersecurity specialist presso DeepCyber, azienda del gruppo Maggioli. Svolge attività di valutazione e sviluppo relative allo “Human Factor”, promuovendo la consapevolezza degli utenti sui temi inerenti alla sicurezza informatica. Il suo ruolo include la progettazione di strategie che integrano l’aspetto umano nelle pratiche di sicurezza digitale. Ha consolidato le sue competenze con un master in Cyber Security presso l’Università Campus Bio-Medico di Roma.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/guida-pratica-per-la-difesa-cibernetica-aziendale-attraverso-il-fattore-umano/


Security experts discuss recent Bank of America data breach

The Bank of America has issued a warning to customers regarding a potential data breach after a service provider, Infosys McCamish Systems (IMS), was hacked. This security breach occurred in November of 2023 when an unauthorized third party accessed the systems of IMS. Affected customers had personally identifiable information exposed, including names, addresses and Social Security numbers. Financial data such as account numbers and credit card numbers also may have been leaked.

The Bank of America has not yet revealed how many users were affected by the data breach. However, a letter filed with the Attorney General of Maine disclosed that 57,028 individuals were impacted. 

This cybersecurity incident emphasizes the importance of securing customer data. Security leaders share their thoughts on this data breach and discuss how financial institutions and other organization can better safeguard customer data.

Security leaders weigh in

Al Lakhani, CEO of IDEE:

“Protecting the supply chain is critical. Especially when they can cause these kinds of attacks. Therefore, relying on first generation MFA that requires two devices and lacks the capability to prevent credential phishing attacks is a non-starter. To fortify supply chains effectively, they must be protected using next-generation MFA solutions, which protect against credential, phishing and password-based attacks, including adversary-in-the-middle attacks by using same device MFA.”

Oz Alashe MBE, CEO of CybSafe:

“The impact of the data breach at Infosys McCamish Systems (IMS) on the Bank of America emphasizes how increasingly connected the financial services are becoming as the sector continues to digitize. While the benefits of these processes are clear, institutions are increasingly trusting third-party organizations with customer data. Cybersecurity is not an ‘in-house’ issue, but one dependent on a series of organizations, from IT vendors and payment providers to cloud services and software platforms. Financial institutions and their partners must move beyond compliance and tick-box exercises, fostering an active security consciousness that encourages positive security behaviors.”

Ray Kelly, Fellow at Synopsys Software Integrity Group: 

“Third party breaches continue to plague organizations. Just last year, there were several cases of a zero-day exploit in the MOVEit file transfer service that is used heavily by third party vendors. This issue caused massive amounts of stolen data from large organizations and even the US Government. Ensuring the trust chain between organizations, while not a simple task, is essential to protecting consumers’ private information.”

https://www.securitymagazine.com/articles/100403-security-experts-discuss-recent-bank-of-america-data-breach


CISOs share 5 priorities for 2024

Info-Tech research group analyzed the priorities of several chief information security officers (CISOs) in their recent report.

According to the report, the top 5 priorities include:

Develop and optimize cybersecurity workforce 

For the third consecutive year, talent shortage has remained the most pressing cybersecurity challenge, as highlighted by survey data. Respondents rated the difficulty of hiring enough security professionals to meet demands at an average concern level of 3.32 out of 5. Security leaders must identify their current skills gap and organizational needs, define their current security resourcing plan and determine their approach to acquiring the necessary expertise.

Secure the AI revolution.

As many organizations are working to leverage the power of AI, measures must be in place to ensure an effective adoption of the technology. Establishing AI governance should be one of the initial initiatives within an organization’s AI roadmap to ensure a strong and ethical risk management framework is in place. However, according to the new report, over 40% of organizations don’t have AI governance in place. In order to address potential vulnerabilities, the report advises security leaders to prioritize identifying their organization’s AI goals, determine existing security gaps and formalize a comprehensive AI governance framework. This framework must define clear accountability, responsibilities and risk management strategies for AI deployments.

Embed security risk management with the enterprise 

With the increasing adoption of AI, organizational reliance on third-party vendor platforms and capabilities will also grow exponentially. This reliance on vendors means increased information sharing and places greater accountability on CISOs or security leaders to safeguard an organization’s information assets. Despite this critical need, many organizations lack mature vendor risk management practices. As outlined in the report, in many organizations, the responsibility of vendor risk inadvertently falls on the CISO, given their role in protecting sensitive information and assets. To address this issue, security leaders must evaluate their organization’s existing third-party risk management practices, establish comprehensive policies and ensure third-party risk management is communicated effectively to executive leadership.

Operationalize zero trust strategy 

As cyberattacks increase in sophistication due to the advancement of emerging technology and evolving attack techniques, organizations are evaluating various defense strategies to protect their most critical assets. The report emphasizes the adoption of a zero trust framework as an effective measure to enhance an organization’s security posture and align with its business objectives. A zero trust model can significantly reduce an attacker’s capacity for lateral movement within a network, enforce least privilege access across critical resources and minimize the organization’s overall attack surface. The report recommends security leaders adopt an iterative and scalable approach to developing a zero trust roadmap, allowing for continuous improvement and strategic deployment with an initial focus on critical surfaces. Security leaders can start by defining their zero trust strategy, assessing and identifying key capabilities and processes, formulating a comprehensive roadmap and then consistently monitoring initiatives to identify enhancement opportunities.

Automate and autonomize security processes

Automated and AI-based threats becoming increasingly prevalent, the need for security process automation and autonomization has become more pronounced. Organizations should evaluate their capacity for refining security processes to proactively defend against sophisticated attacks and maintain a technological edge. However, the firm’s research shows that not all security processes are prime candidates for automation, as they could introduce risks if automated. The report recommends security leaders start streamlining their security processes by first defining automation objectives and assessing the current and desired states of their security operations to identify any gaps. Subsequently, they should determine the suitability, value and risks associated with automating each security process, thereby prioritizing initiatives accordingly. Finally, a detailed automation roadmap that aligns with the organization’s strategic objectives must be developed and effectively communicated to executive leadership in order to obtain support.

https://www.securitymagazine.com/articles/100404-cisos-share-5-priorities-for-2024