Super Bowl security tips for planning corporate security strategy

While football fans are enjoying Super Bowl 58 on February 11, most viewers probably don’t realize how much preparation goes into securing such a colossal event. Like sporting events organizers, corporate teams can benefit from implementing some core ideas from big event security into their own security strategy. To see how, walk in the shoes of an event security team for a bit.

The big stage attracts the big hack

First, consider this iconic scenario: a breathtaking game is in full swing and the stadium suddenly goes dark. Chaos ensues. Now imagine that the lights did not go out because of an accidental power failure. Instead, the lights were turned off by unknown hackers wanting to make a name for themselves. Pulling off something as big as that would certainly gain them the notoriety they were seeking — and perhaps reap financial gains from some strategically placed bets.

Every athlete dreams of pinnacle moments: standing atop the Olympic podium with a gold medal or netting the decisive goal in the FIFA World Cup. But such high-profile occasions also draw the attention of malicious actors. While we can recall two Olympics marred by terror attacks in the past 50 years, it’s less known that during the 2018 Olympics, the IT team grappled with a cyberattack that targeted and initially disabled crucial servers underpinning the event’s IT infrastructure. When the whole world is watching, it is a great time for athletes and malicious actors alike.

The digital transformation of sports

While digital transformation has delivered significant returns for many businesses, it has also paved the way for an uptick in cyberattacks. The realm of sports, despite its physical nature, hasn’t been spared from this new reality. Today, technology is deeply woven into the fabric of nearly every major sport, creating fresh points of vulnerability that cybercriminals are quick to exploit. For example, last year, the San Francisco 49ers football team fell victim to a ransomware attack.

But let’s think bigger now because digital technology creates vulnerabilities where you might least expect them. Imagine if a cybercrime group brought down the digital ticketing systems right before a FIFA World Cup match, barring thousands from entering the venue and compelling officials to pay up to restore access. Or what if during a Formula 1 race like the Monaco Grand Prix, hackers disrupted the critical communication between drivers and their pit crews to stop the race? Or consider a scenario where threat actors manipulated the digital scoring system of the Super Bowl. These hypothetical situations highlight the intertwining of sports and technology and the emerging challenges therein.

Gaming the game

In 1982, an NFL game between the Miami Dolphins and the New England Patriots became notoriously known as the “Snowplow Game.” A heavy snowstorm had kept the score tied at 0-0 until just minutes before the end. Then, in a pivotal moment, a snowplow operator cleared a patch on the field, enabling the Patriots to successfully kick a game-winning field goal. Without this intervention, the game might well have ended in a stalemate. 

Fast forward to today, with vast sums of money bet on the NFL and other high-profile sports (wagers on the Superbowl are now eclipsing $1 million). Imagine if someone, hoping to swing a large bet in their favor, hired a hacker to activate a stadium’s sprinkler system, tilting the odds in one team’s favor. Indeed, there are multiple ways that outside stakeholders can influence the outcome of a game today. Those who oversee these big events have to be on alert. 

Preparing for the big leagues

While most businesses operate within a defined risk threshold due to resource limitations, those in charge of securing major sports events cannot afford such luxury. They must adopt a near zero risk tolerance because even a minor hiccup can spell catastrophe. The endeavor is like orchestrating a NASA space mission, where multiple layers of backup systems ensure resilient, uninterrupted operations.

Big event coordinators must worry about a full gamut of malicious characters, from a lone wolf hacker looking for their first big cyber strike, to nation-state actors involved in cyberespionage or politically motivated schemes, to hacktivists seeking the spotlight for their cause. The level of security orchestration required is unparalleled.

What corporate security pros can learn from their event peers

What insights can event security provide for corporate security teams? There are several key strategies worth considering. 

First of all, set adequate time for planning. Annual event teams start working on the next year’s event the next morning after the current event ends. Thorough preparation ensures smoother implementation. 

Second, adopt an “all in this together” mindset. Every part of the organization — along with the links of its supply chain — are connected to each other. Event security teams engage with partners, vendors, local and federal authorities, transportation providers like Uber, Lyft and contracted shuttle services, and any other entities associated with the event, directly or indirectly. By working more closely with the third parties involved in their organization’s activities, corporate security teams can improve overall cyber resilience. Find your allies and engage them.

Third, conduct regular tabletop simulations. These exercises model potential challenges and provide an effective forum for devising effective countermeasures. Such simulations are ideal opportunities for teams to push themselves to create effective approaches and work out any kinks. 

Williams Shakespeare said that “All the world’s a stage” and there isn’t any stage bigger than global sporting events such as the Super Bowl. Just as the athletes who participate in these games, event planners invest great preparation to ensure that these events play out safely. As corporate security pros enjoy Super Bowl Sunday and other big events, they can appreciate how those planners ensured security on game day!

https://www.securitymagazine.com/articles/100375-super-bowl-security-tips-for-planning-corporate-security-strategy


Google: metà degli exploit 0-day sono sviluppati dai fornitori di spyware commerciali


Il mercato degli spyware commerciali preoccupa il mondo della cybersecurity: in un recente report, il Threat Analysis Group (TAG) di Google ha evidenziato che negli ultimi 10 anni la metà degli exploit 0-day che hanno colpito Google sono da attribuire ai fornitori di software di sorveglianza ( Commercial Surveillance Vendor – CSV).

Il mercato della sorveglianza commerciale è diventato redditizio: i CSV vendono ai governi degli strumenti avanzati in grado di sfruttare le vulnerabilità dei dispositivi consumer e delle applicazioni per installare spyware e sorvegliare uno o più individui. “Facendo ciò, i CSV consentono la proliferazione di tool di hacking molto pericolosi” scrive il TAG.

I vendor di spyware offrono dei tool “pay-to-play” in grado di sfruttare le vulnerabilità del dispositivo e installare spyware. I governi che li acquistano mirano a ottenere diversi dati della vittima, come password, messaggi, email, chiamate e la posizione, oltre a registrare audio e video.

google spyware - Credits: lumerb- Depositphotos

Credits: lumerb- Depositphotos

Google ha identificato 40 CSV che hanno sviluppato e venduto spyware ai governi, prendendone in esame cinque per illustrare il loro modo di agire. Tra le firme analizzate c’è NSO Group, la compagnia israeliana che ha sviluppato lo spyware Pegasus, ma anche Cy4Gate e l’acquisita RCS Lab, entrambe italiane e colpevoli di aver sviluppato Epeius e Hermit, due spyware che colpiscono iOS e Android. Alla lista si aggiungono Negg Group, un’altra compagnia italiana che ha sviluppato il malware Skygofree e lo spyware VBiss, insieme a Variston e Intellexa.

I vendor di spyware, spiega il team, sostengono che i loro tool siano legittimi perché usati nella lotta al terrorismo e per far rispettare la legge. Il problema è che questi spyware vengono installati su dispositivi di giornalisti, difensori dei diritti umani, dissidenti o oppositori politici, mettendo in pericolo la libertà di parola, la libertà di stampa e l’integrità delle elezioni.

Il team attribuisce 35 dei 72 exploit 0-day individuati negli ultimi 10 anni ai tool dei CSV. Solo nel 2023 il TAG ha scoperto 25 0-day sfruttati attivamente, di cui 20 sfruttati dai CSV.

Pixabay

Google ha invitato le istituzioni a porre un freno a questa situazione e creare delle regolamentazioni per ridurre l’abuso degli spyware commerciali e proteggere la privacy degli utenti. Fondamentale in questo caso è cercare di collaborare con i governi delle nazioni in cui operano i vendor problematici per limitare i rischi di questa industria.

“Riteniamo che sia giunto il momento che il governo, l’industria e la società civile si uniscano per cambiare la struttura che ha permesso la diffusione di queste tecnologie. È positivo che negli ultimi due anni siano state avviate diverse iniziative nazionali e internazionali, ma devono essere sviluppate e trasformate in azioni durature“.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2024/02/08/google-meta-degli-exploit-0-day-sono-sviluppati-dai-fornitori-di-spyware-commerciali/?utm_source=rss&utm_medium=rss&utm_campaign=google-meta-degli-exploit-0-day-sono-sviluppati-dai-fornitori-di-spyware-commerciali


Modelli globali di governance per la protezione e la sicurezza dei dati: la proposta Gaia-X

Dati come risorsa da proteggere e governare

Tutti gli analisti di mercato sono concordi nell’individuare, fra i principali trend di sviluppo, le tecnologie della Intelligenza Artificiale e del Cloud and Edge Computing.

In particolare negli ultimi mesi, ha avuto enorme enfasi la cosiddetta ‘intelligenza artificiale generativa’ per le sue grandissime potenzialità, a volte temute e a volte sottostimate.

Ma proviamo innanzitutto a definire meglio il contesto complessivo.

Cominciamo dalla Intelligenza Artificiale.

L’app ChatGPT, lanciata pochi mesi fa, è diventata l’app in più rapida crescita di tutti i tempi.

Più in generale, sono diventate estremamente significative le possibilità della Intelligenza Artificiale di elaborare, con algoritmi sempre più sofisticati, le grandi quantità di dati che oggi siamo in grado di raccogliere sulle diverse piattaforme digitali per supportare (e in molti casi provare a sostituire) l’essere umano nelle sue decisioni e nelle sue attività.

L’Intelligenza Artificiale è diventata anche oggetto di preoccupazione per la sua capacità di creare, a valle di adeguate fasi di ‘deep learning’, immagini e testi indistinguibili da quelli prodotti da esseri umani.

Il 12 giugno 2023 il segretario generale delle Nazioni Unite Antonio Guterres si è dichiarato d’accordo con la proposta avanzate da alcuni ‘top-manager’, molti dei quali provenienti da industrie impegnate nello sviluppo dell’Intelligenza Artificiale, per la creazione di un organismo internazionale di controllo dell’intelligenza artificiale in analogia alla Agenzia internazionale per l’energia atomica (AIEA).

Veniamo ora alla definizione dei nuovi paradigmi computazionali.

Con Cloud Computing si intende un’erogazione di servizi di archiviazione, di elaborazione o di trasmissione dati offerti, con una architettura distribuita e remota di risorse configurabili, da fornitori (Cloud Service Provider) a clienti (Cloud Service Customer) che ne facciano richiesta tramite rete Internet.

L‘Edge Computing è invece un modello di calcolo distribuito nel quale l’elaborazione dei dati avviene il più vicino possibile a dove i dati vengono generati, migliorando decisamente tempi e costi di trasmissione e la resilienza delle infrastrutture in caso di interruzione dei collegamenti.

L’elemento che accomuna la Intelligenza Artificiale e i nuovi paradigmi computazionali è la importanza che vengono ad assumere i dati prodotti, raccolti e gestiti dalle organizzazioni pubbliche e private e dalle comunità con cui noi ci relazioniamo nella nostra vita di tutti i giorni.

Se si è paragonata la Intelligenza Artificiale alla energia atomica possiamo certamente ritenere che la strategicità geo-politica dei giacimenti di dati sui sistemi di cloud and edge computing sia analoga a quella dei giacimenti di uranio.

Pertanto, se i dati sono il ‘carburante’ di questa trasformazione digitale, la necessità delle strutture sociali e organizzative di controllare il trattamento dei dati (personali e non) è pertanto diventata una priorità strategica.

Questo comporta che i cittadini e gli organismi amministrativi, economici e sociali debbano essere in grado di conoscere ‘quali’ siano i dati da proteggere, ‘chi’ possiede questi dati, quali siano le ‘condizioni di trattamento’(p.e. ‘utilizzo’, ‘durata di mantenimento’), ‘dove’ il dato è conservato e ‘come’ poterlo riutilizzare per una sua valorizzazione, anche economica.

La importanza strategica della ‘data sovereignty’ è confermata dalle numerose iniziative legislative che si stanno intraprendendo nei diversi quadranti geopolitici globali per mantenere ed estendere il controllo sui dati.

Come vedremo, si tratterà di approcci diversi alla governance dei dati, approcci che potranno essere analizzati e valutati sulla base delle priorità che ciascuno di essi attribuisce a tre dimensioni fondamentali:

  • Rispetto dei diritti individuali e sociali
  • Creazione di valore economico
  • Strategie di controllo geo-politiche.

Prime iniziative negli Stati Uniti

Cominciamo con il descrivere cosa finora è accaduto nel quadrante statunitense.

Il 2 febbraio 2016 entrava in vigore il Privacy Shield UE-USA, accordo finalizzato alla regolamentazione degli scambi transatlantici di dati personali a fini commerciali tra l’UE e gli USA; il suo obiettivo era quello di consentire alle società statunitensi di ricevere più facilmente dati personali da entità dell’UE ai sensi delle leggi sulla privacy dell’UE.

Il Privacy Shield UE-USA andava a rimpiazzare il precedente accordo dell’ International Safe Harbor sviluppato fra il 1998 e il 2000, i cui principi erano stati dichiarati non validi dalla Corte di giustizia europea (CJEU) nell’ottobre 2015.

Tuttavia, il 16 luglio 2020 anche il Privacy Shield UE-USA veniva dichiarato non valido dalla Corte di giustizia europea (CJEU) con la sentenza ‘Schrems II’.

Nel frattempo, il 2 giugno 2018 il Congresso U.S. approvava il Clarifying Lawful Overseas Use of Data Act, or “CLOUD Act” con l’obiettivo di facilitare e accelerare, ai fini della sicurezza nazionale, l’accesso alle informazioni elettroniche detenute da fornitori globali con quartier generale negli Stati Uniti per alcuni tipi di indagine.

Il CLOUD Act, tuttora vigente, afferma esplicitamente che ad una società soggetta alla giurisdizione statunitense può essere richiesto di fornire i dati che la società controlla, indipendentemente da dove è memorizzato e in qualsiasi momento.

Infatti il Cloud Act afferma che ‘‘A provider of electronic communication service or remote computing service shall comply with the obligations of this chapter to preserve, backup, or disclose the contents of a wire or electronic communication and any record or other information pertaining to a customer or subscriber within such provider’s possession, custody, or control, regardless of whether such communication, record, or other information is located within or outside of the United States.’’.

Da quanto precede, si può certamente concludere le priorità nel quadrante statunitense siano quelle di garantire una libera circolazione di dati a supporto delle aziende ‘big tech’ assieme ad una grande attenzione alla necessità di poter permettere, a fini di sicurezza nazionale, alle agenzie governative l’accesso a tutti i dati in possesso di queste aziende.

Prime iniziative in Cina

Spostiamoci ora sul quadrante cinese.

Il primo giugno 2017 entrava in vigore la Cybersecurity Law of the People’s Republic of China per la cui attuazione veniva incaricata la Cyberspace Admininistration of China.

La Cyberspace Administration of China (CAC) è anche nota come Ufficio della Commissione Centrale per il Cyberspazio e riporta direttamente sia al Partito Comunista Cinese sia al Consiglio di Stato del Governo cinese.

Secondo l’articolo 5 di questa legge, lo Stato adotta le misure necessarie per vigilare, prevenire e far fronte ai rischi per la sicurezza della rete originati sia all’interno che all’esterno del territorio della Repubblica Popolare Cinese, protegge le infrastrutture informative essenziali da attacchi, intrusioni, interferenze e atti vandalici, sanziona i reati di rete secondo la legge, salvaguarda la sicurezza e mantiene il ‘buon ordine’ del cyber spazio.

Il 10 giugno 2021, durante la 29a sessione del Comitato permanente del XIII Congresso nazionale del popolo, veniva ufficialmente approvata la Data Security Law of the People’s Republic of China che entrava definitivamente in vigore il 1° settembre 2021.

Ai sensi dell’articolo 31 della Data Security Law, il trasferimento transfrontaliero di dati importanti raccolti e generati da operatori di infrastrutture di informazioni critiche all’interno della Cina è disciplinato dalla già citata Cybersecurity Law, in base alla quale i dati raccolti e generati da operatori di infrastrutture di informazioni critiche sono tenuti a essere immagazzinati obbligatoriamente nel territorio della Cina. Ogni volta che tali dati devono essere trasferiti all’estero, deve essere eseguita una valutazione di sicurezza.

Da questi riferimenti, si può certamente concludere che per il quadro legislativo cinese la priorità è quella del controllo geo-politico dell’immagazzinamento e del flusso dei dati con forte coinvolgimento delle strutture politiche in caso di trasferimenti ‘transfrontalieri’.

Prime iniziative in Europa

Vediamo adesso cosa è finora accaduto nella nostra cara Unione Europea.

Il 25 Maggio 2018 entrava in vigore la EU Regulation 2016/679 on the protection of natural persons with regard to the processing of personal data and on the free movement of such data (in breve, GDPR).

Il GDPR nasceva con l’obiettivo di garantire ad ogni persona naturale (‘data subject’) alcuni diritti fondamentali circa i propri dati personali e sulle loro modalità di trattamento ovvero:

  • Diritto di accesso;
  • Diritto alla rettifica;
  • Diritto alla cancellazione (“diritto all’oblio”);
  • Diritto alla limitazione del trattamento.

Il titolare e il responsabile del trattamento dei dati personali hanno il dovere di garantire misure tecniche e organizzative appropriate al fine di garantire un livello di sicurezza del trattamento adeguato al livello di rischio.

Questo atto normativo testimoniava della attenzione al rispetto dei diritti individuali che la Unione Europea considerava prioritari nel trattamento dei dati personali.

Il 18 dicembre dello stesso anno entrava in vigore la EU Regulation 2018/1807 on a framework for the free flow of non-personal data in the European Union (in breve, FFnPD).

Questo regolamento mirava ad abbattere gli ostacoli alla libera circolazione dei dati non personali all’interno dell’UE, promuovendo così l’economia europea dei dati e lo sviluppo di tecnologie emergenti come i servizi cloud, l’IoT, il 5G, l’intelligenza artificiale

Esso era pertanto la testimonianza del fatto che un ulteriore obiettivo della Unione Europea era quello di cogliere le opportunità della emergente economia dei dati incoraggiando e facilitando la creazione di un ‘level playing field’ che permettesse anche agli operatori europei di competere nel mercato dei servizi digitali nel quale era predominante il ruolo di operatori extra-europei.

Infatti, al fine di aumentare il livello di ‘trust’ del mercato nella adozione di servizi cloud e di contrastare i rischi di ‘lock-in provider’, l’articolo 6 di questo regolamento (“Porting of Data”) incoraggiava lo sviluppo e l’adozione di codici di condotta che, una volta sottoscritti dai fornitori di servizi cloud, dessero ai clienti il diritto di riprendersi i propri dati sia in caso di cambio di fornitore sia in caso di ritorno su infrastrutture ‘on premise’.

Il 26 novembre 2019 il gruppo SWIPO (Switching cloud service provider and Porting Data), facilitato dalla Commissione Europea e composto da fornitori e utilizzatori di servizi cloud, presentava alla Commissione Europea due Codici di Condotta (per IaaS e per SaaS) per la rendere possibile la attuazione dell’Articolo 6 precedentemente ricordato.

Successivamente la associazione no-profit SWIPO AISBL ( www.swipo.eu ), fondata nel maggio 2020 da Cloud Service Providers e Cloud Service Customers, assumeva, in continuità alle attività del Gruppo, la missione di:

  • Manutenere e sviluppare questi codici di Condotta;
  • Raccogliere le dichiarazioni di adesione ai codici stessi da parte dei Providers.

A queste prime due iniziative legislative, si affiancava il 27 giugno 2019, come manifestazione della attenzione al tema della sicurezza dei dati la EU Regulation 2019/881 on ENISA (the European Union Agency for Cybersecurity) and on information and communications technology cybersecurity certification (in breve, Cybersecurity Act)

Questa legge rafforzava il ruolo dell’Agenzia dell’UE per la sicurezza informatica (ENISA) e istituiva nella UE un quadro di certificazione della sicurezza informatica per prodotti, servizi e processi ICT.

Le aziende operanti nell’UE avrebbero potuto trarre vantaggio dal dover certificare i propri prodotti, processi e servizi ICT in uno dei qualsiasi paesi della UE e vedere i propri certificati riconosciuti in tutti i paesi della Unione stessa.

In particolare, per ogni schema di certificazione europeo veniva richiesto di specificare:

  • le categorie di prodotti, servizi e processi coperti;
  • i requisiti di sicurezza informatica, specificando standard o specifiche tecniche;
  • la modalità di valutazione (autovalutazione, di terze parti, …);
  • Il livello di garanzia offerto ( base, sostanziale, elevato) per informare gli utenti del livello di copertura di rischio di sicurezza informatica che un prodotto, servizio o processo poteva garantire.

Lo sviluppo del quadro normativo europeo riceveva ulteriore slancio il 19 febbraio 2020 con la definizione Strategia Europea dei dati da parte della Commissione Von der Leyen che fissava l’obiettivo prioritario della ‘sovranità digitale europea’.

Infatti, tale Strategia, partendo dal riconoscere che le tecnologie digitali stavano trasformando l’economia e, più in generale, la società civile e che i dati raccolti e gestiti in questa trasformazione globale sarebbero stati, in misura sempre più crescente, ospitati su piattaforme di cloud-computing i cui ‘provider’ predominanti erano in gran parte extra-europei e su emergenti sistemi di edge-computing la cui importanza sarebbe stata sempre più rilevante con lo sviluppo dell’Internet of Things, fissava i seguenti obiettivi:

  • Definire le modalità e i processi con le quali i dati sono raccolti e utilizzati tutelando in primo luogo gli interessi della persona, in conformità con i valori, i diritti fondamentali e le regole europee;
  • Costruire un solido quadro giuridico dell’UE – in termini di protezione dei dati, diritti fondamentali e sicurezza;
  • Cogliere i vantaggi di un migliore utilizzo dei dati, sia ai fini di una maggiore produttività e competitività dei mercati sia per l’ottenimento di miglioramenti in termini di salute e benessere per i cittadini, di ambiente, di trasparenza nella governance di servizi pubblici sempre più efficienti;
  • Raggiungere, in definitiva, la “sovranità digitale” intesa come capacità dell’Europa di agire in modo indipendente nel mondo digitale al fine di fornire ai cittadini europei la possibilità di completo controllo sui dati memorizzati ed elaborati sulle piattaforme di cloud ed edge computing, potendo decidere chi dovesse accedere a questi dati e quali fossero i processi e le modalità per estrarne ‘valore economico’.

Nella stessa Strategia Europea dei Dati venivano definiti 9 Common European Data Spaces in settori strategici e in domini di pubblico interesse (manifattura, green deal, mobilità, salute, finanza, energia, agricoltura, pubblica amministrazione, competenze) la cui importanza avrebbe visto convergere su di essi forti investimenti.

Vediamo ora rapidamente quali sono stati alcuni dei passi fondamentali per l’attuazione di questa strategia.

Una delle prime azioni chiave per la implementazione della strategia è stata il finanziamento di un High Impact project on common European data spaces per la definizione di una architettura di condivisione dei dati (inclusi standard, migliori pratiche, strumenti) e relativi meccanismi di governance, finalizzato alla realizzazione di una federazione europea di infrastrutture cloud affidabili e ad alta efficienza energetica.

Una seconda, fondamentale linea di azione è stata la definizione di un robusto quadro giuridico per la Unione Europea.

Alcune delle principali proposte legislative della Commissione europea sono:

  • Data Governance Act (DGA): entrato in vigore il 23/6/2022, mira a facilitare la condivisione dei dati stabilendo: (a) le condizioni per il riutilizzo, all’interno dell’Unione, di determinate categorie di dati detenuti da enti pubblici; (b) un quadro di notifica e controllo per la fornitura di servizi di condivisione dei dati; (c) un quadro per la registrazione volontaria delle entità che raccolgono e trattano dati messi a disposizione per scopi altruistici;
  • Digital Markets Act (DMA): entrato in vigore il 2/5/2023, intende garantire un maggiore grado di concorrenza nei mercati digitali europei, impedendo alle grandi aziende di abusare della loro posizione dominante così consentendo a nuovi operatori di entrare nel mercato. Questo regolamento si rivolge alle più grandi piattaforme digitali operanti nell’Unione Europea che vengono individuati come “Gatekeeper” per la loro ‘dominante’ posizione di mercato in alcuni settori digitali ed individuati sulla base di criteri predefiniti (numero di utenti, fatturato, capitalizzazione). Per questi particolari operatori viene definito un elenco di obblighi e, in caso di inadempienza, vengono definiti meccanismi sanzionatori, comprese multe fino al 10% del fatturato globale annuo che salgono al 20% in caso di violazioni ripetute. Il 6/9/2023 sono stati individuati i primi sei gatekeepers (Alphabet, Amazon, Apple, ByteDance, Meta, Microsoft) cui sono stati concessi 6 mesi per il pieno allineamento al DMA;
  • Digital Services Act (DSA): in vigore dal 17/2/2024 ha l’obiettivo di migliorare la moderazione dei contenuti sulle piattaforme di social media per evitare la pubblicazione di contenuti illegali. Le aziende sono tenute a rimuovere questi contenuti illegali una volta segnalati dai ‘trusted flaggers’, nuova figura individuata dalla normativa con l’obiettivo di monitorare i contenuti pubblicati sulle diverse piattaforme. Il DSA chiede inoltre alle piattaforme di rendere trasparente alle autorità di regolamentazione il funzionamento degli algoritmi impiegati per rimuovere i contenuti illegali e per la individuazione dei potenziali clienti da parte degli inserzionisti. Molte delle sue disposizioni si applicano solo alle cosiddette ‘very large platforms’ (piattaforme che hanno più di 45 milioni di utenti nell’Unione Europea). Un primo elenco di queste realtà è stato pubblicato il 25/4/2023. Le aziende che non rispettano i nuovi obblighi rischiano sanzioni fino al 6% sul fatturato;
  • Data Act: approvato il 13/12/23 dal Parlamento Europeo entrerà in vigore nella seconda metà del 2025 e definirà norme armonizzate:
    • per rendere disponibili, in modo gratuito, agli utilizzatori di prodotti ‘connessi’ e dei relativi servizi (si pensi alla Internet of Things) i dati generati nell’utilizzo di questi prodotti e servizi;
    • per rendere disponibili, laddove sussistano esigenze eccezionali e/o pubblico interesse, i dati da parte dei detentori (‘data holders’) alle amministrazioni pubbliche nazionali, alla Commissione Europea, alla Banca Centrale Europea e, in generale, alle strutture organizzative della Unione Europea;
    • per facilitare, fino a renderlo gratuito, il trasporto dei dati tra diversi fornitori di servizi cloud (in altri termini, diventa obbligo legislativo il diritto al porting dei dati finora garantito dalla adesione volontaria dei fornitori ai codici di condotta SWIPO che così confermano il loro valore);
    • per introdurre salvaguardie contro l’accesso illecito da parte di terze parti a dati non personali (si pensi agli accessi ai dati ispirati dal CLOUD Act);
    • per sviluppare standard per la interoperabilità per l’accesso, il trasferimento e l’utilizzo dei dati.

Si presenta pertanto come un importante atto normativo per la definizione di un ‘level playing field’ per lo sviluppo di una economia dei dati europea in quanto:

  • Metterà a disposizione in modo gratuito i dati agli utilizzatori di servizi IoT;
  • Faciliterà lo scambio dei dati nelle relazioni B2B garantendo alle PMI, quando richiedano dati, costi di compensazione ridotti;
  • Impedisce che i ‘gatekeeper’ che godono di una posizione predominante sul mercato possano svolgere il ruolo di terze parti e pertanto non potranno effettuare azioni di incentivo commerciale per avere i dati a disposizione;
  • Renderà gradualmente gratuiti i costi di cambio di fornitore nei servizi cloud riducendo il rischio ‘provider lock-in’;
  • Punterà a ridurre il rischio CLOUD ACT per l’accesso ai dati nella UE;
  • Supporterà gli sforzi per la crescita della interoperabilità fra data spaces favorendo la nascita di crescenti opportunità per lo sviluppo di business innovativi.

Artificial Intelligence Act: è l’atto normativo proposto dalla Commissione Europea il 21 aprile del 2021 per la regolamentazione della Intelligenza Artificiale. Il 2 febbraio del 2024 è stata approvata dal COREPER la versione consolidata del testo che dovrebbe essere approvata definitivamente nell’aprile del 2024. Questa legge fissa regole armonizzate per lo sviluppo, l’immissione sul mercato e l’utilizzo di sistemi di IA nell’Unione seguendo un approccio proporzionato basato sul rischio. Talune pratiche di IA particolarmente dannose sono assolutamente vietate in quanto in contrasto con i valori dell’Unione; sono, inoltre, proposte restrizioni e tutele specifiche in relazione a determinati usi dei sistemi di identificazione biometrica remota a fini di attività di contrasto. La proposta stabilisce infine una metodologia per la valutazione dei rischi al fine di definire i sistemi di IA “ad alto rischio” ovvero che pongono rischi significativi per la salute e la sicurezza o per i diritti fondamentali delle persone. Tali sistemi ad alto rischio dovranno essere adeguatamente pubblicizzati in un apposito database. Per eventuali violazioni delle norme sono previste sanzioni fino a 35 milioni di euro o al 7% del fatturato annuo (scegliendo fra il più alto fra i due importi).

Concludendo questa rapida sintesi di alcune iniziative del quadro normativo europeo, possiamo certamente affermare che, rispetto agli altri quadri normativi, esso considera prioritario l’obiettivo di conciliare, nello sviluppo della ‘data economy’, il rispetto dei diritti individuali e sociali con la creazione di valore economico e con le considerazioni derivanti da fattori geo-politici.

Gaia-X: una prima iniziativa industriale per lo sviluppo della Strategia

L’iniziativa Gaia-X è stata avviata nel febbraio 2020 (parallelamente alla definizione della Strategia Europea) su proposta franco-tedesca e ha visto nei mesi immediatamente successivi il coinvolgimento di quasi tutti i paesi europei (e non solo) nella fondazione di una AISBL (società no-profit di diritto belga) che si è posta l’obiettivo di rendere ‘operativa’ questa strategia.

Obiettivo fondamentale di Gaia-X è la valorizzazione del patrimonio dei dati che, con lo sviluppo e la adozione servizi di cloud computing ed edge computing, verrà a costituirsi nella Unione Europea affinchè la ‘ricchezza’ che da tali dati si potrà estrarre vada principalmente a beneficio dei suoi cittadini europei nel pieno rispetto dei valori comuni europei.

In questo approccio allo sviluppo della ‘data economy’ europea, Gaia-X attribuisce molta importanza al ruolo della ‘domanda’ dei servizi digitali (e quindi alle necessità degli utilizzatori) e dei ‘data owner’ che sulle piattaforme digitali allocano i propri dati.

A tal fine Gaia-X propone lo sviluppo di un ecosistema digitale che, sulla base di regole definite e condivise dai diversi stakeholder, sia in grado di garantire adeguati livelli di ‘trust’ e sicurezza garantendo la piena adesione alle normative europee.

In questo ecosistema saranno naturalmente ospitati anche, ma non solo, i Data Spaces individuati come strategici dalla Commissione Europea.

Concretamente Gaia-X propone una architettura aperta e federata di sistemi ‘cloud’ e ‘edge’ che, costituita da hub nazionali interconnessi e basata su standard comuni,’ best practices’, strumenti e meccanismi di governance, garantisca per i dati e i servizi ivi ospitati:

  • PORTABILITÀ
  • INTEROPERABILITÀ
  • TRASPARENZA CONTRATTUALE
  • CYBERSECURITY
  • INTERCONNETTIVITÀ

Elemento fondamentale del modello concettuale su cui si fonda Gaia-X è la definizione del concetto di Asset che si associa sia a strutture fisiche (i Nodi ovvero tutte le entità dotate di capacità computazionali e le Interconnessioni fra i nodi) sia a strutture logiche (i Dati organizzati in ‘data spaces’ secondo la Strategia europea dei dati e il Software rigorosamente basato su tecnologie ‘open source’).

Vi è pertanto, nella visione di Gaia-X, il riconoscimento dei ‘Dati’ come uno degli Asset fondamentali.

Molto schematicamente la architettura di Gaia-X può essere quindi vista come la interazione di due ecosistemi: le infrastrutture e i dati.

Questi due ecosistemi vengono interconnessi mediante i cosiddetti Federation services (Identity and Trust, Federated Catalogue, Sovereign Data Exchange and Compliance) che, sviluppati con logiche open source, costituiscono il collante di quella struttura federata di hub interconnessi e allineata ‘by-design’ al quadro normativo europeo cui abbiamo fatto precedentemente riferimento.

Gaia-X ha inoltre definito delle Policy Rules ed un sistema di Label che serviranno a garantire adeguati livelli di ‘trust’ dei servizi offerti, con criteri crescenti di ‘assurance’ per rispondere ai diversi livelli di rischio.

In altre parole, un utilizzatore di servizi digitali potrà scegliere, mediante la lettura della Label associata a ciascun servizio, ciò di cui ha bisogno avendo piena e trasparente consapevolezza di quanto i servizi a catalogo mettono a disposizione, in termini di sicurezza, portabilità, interoperabilità.

Per accelerare lo sviluppo e la offerta di servizi ‘Gaia-X compliant’ la fondazione Gaia-X AISBL ha proposto ed ha contribuito alla definizione delle Gaia-X Digital Clearing Houses.

Si tratta in particolare di aziende che si candidano per offrire risorse computazionali ed ambienti elaborativi dove si possa verificare, con la governance di Gaia-X AISBL, il rispetto delle regole di Gaia-X per i servizi digitali che si candidano a diventare parte dell’ecosistema Gaia-X.

In questo modo, con lo sviluppo della proposta architetturale di Gaia-X e con il ruolo delle Clearing Houses, si renderà disponibile, a livello europeo e non solo, un ecosistema digitale in cui potrà prosperare una ‘data economy’ in grado di assicurare sovranità, trasparenza, apertura, interoperabilità e portabilità dei dati.

Articolo a cura di Aniello Gentile
Profilo Autore

Dopo la laurea con lode in Ingegneria Elettronica nel 1980 presso l’Università Federico II di Napoli, Aniello Gentile ha svolto attività di ricerca presso il Centro di Ricerca Olivetti per Tecnologie Meccaniche e Automazione (RTM) di Vico Canavese (TO).
Nel 1981 ha iniziato la sua attività in Enel nell’area dello sviluppo ICT dove ha gestito progetti di telecomunicazione e automazione, anche con l’impiego di tecnologie di Artificial Intelligence per il controllo ‘unattended’ delle sale calcolo.
Dal 1990 ha occupato ruoli direzionali nel settore delle Operations ICT di Enel, dove è stato responsabile della gestione dei Data Center, del Release Management, dell’End User Support.
Dal 2014 al maggio 2023 è stato direttore nella unità Global Cyber Security di Enel contribuendo a tutte le principali iniziative dell’area tra le quali la progettazione di un nuovo Framework di Cybersecurity e la definizione della metodologia Cyber Risk Analysis.
Da maggio 2023 svolge attvità indipendente di supporto consulenziale sui temi della economia dei dati e della cybersecurity.
Nel corso della sua carriera ha partecipato e contributo a numerose organizzazioni e manifestazioni internazionali.
È stato presidente e relatore in numerosi convegni ed eventi internazionali sulla Cyber Security e su Infrastrutture critiche (IBM Interconnect 2016, PowerGen 2017, SeltaChallenge 2017, I-COM Public Conferenza 2018, Electrify Europe2018).
Nel gennaio 2018 è entrato a far parte del Consiglio Direttivo della Sezione Information Technology di Unindustria Lazio.
Da aprile 2018 a maggio 2020 è stato uno dei ‘co-chairs’ del Working Group SWIPO (SWItching provider and POrting of data), organizzato dalla Commissione europea con l’obiettivo di sviluppare codici di condotta per facilitare il ‘porting’ dei dati tra diversi Service Cloud Provider al fine di ridurre i rischi di ‘lock-in provider’.
Nel giugno 2018 è entrato a far parte del gruppo di lavoro del World Economic Forum per “Systems of Cyber Resilience: Electricity”.
Da maggio 2020 al maggio 2023 è stato membro dell’Executive Board di SWIPO AISBL, associazione ‘no-profit’ fondata per sviluppare, mantenere e favorire l’adozione di tali codici di condotta nel mercato dei servizi cloud.
Nel giugno del 2021 è stato eletto per la prima volta nel Board of Directors dell’associazione europea Gaia-X, l’iniziativa europea che mira a definizione di un’infrastruttura cloud federata allineata ai valori della strategia europea dei dati. Tale mandato è stato successivamente rinnovato nella Assemblea Generale del giugno 2023.
Nell’agosto 2022 è entrato a far parte del Gruppo Tecnico di Confindustria “Digitale per la competitività del sistema industriale”.
Dal dicembre 2022 fa parte della commissione Data Center e Cloud dell’Ordine Ingegneri di Roma e Provincia.
Da marzo 2023 è Consigliere di Confindustria Servizi lnnovativi e Tecnologici (CSIT) , dove ha la delega per le politiche europee per lo sviluppo dei servizi innovativi.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/modelli-globali-di-governance-per-la-protezione-e-la-sicurezza-dei-dati-la-proposta-gaia-x/

Balancing efficiency with security in manufacturing

h3 { font-weight: bold; font-size: 18px; color: #C72026; } .w3-panel:after,.w3-panel:before { content: “”; display: table; clear: both } .w3-panel { padding: 16px; margin-top: 16px; margin-bottom: 16px } .w3-light-grey,.w3-hover-light-grey:hover,.w3-light-gray,.w3-hover-light-gray:hover { color: #000!important; background-color: #f3eef7!important } .w3-xlarge { Nunito Sans’,sans-serif; font-size: 20px!important }
Manufacturing is an essential part of everyday life — from the cars on the road to the pens in your desk drawer, manufacturers keep the world running. When it comes to security, there are a lot of moving parts for manufacturers to consider —access management, supply chain, theft, intellectual property and more —in order to keep production on schedule.

Protecting intellectual property is a top priority for security leaders in the manufacturing industry. At Whirlpool Corporation, Chief Security Officer Erik Antons says the company has more than 7,200 patents, including unique creations which the company has spent countless hours and dollars to develop.

“This is our intellectual property and for those who play by the rules, the path is long and incredibly expensive, marked with intense periods of experimentation, self-sacrifice and continuous improvement,” Antons says. “For those who don’t play by the rules, an alternative exists to this path — take the shortcut and steal the information — and the perpetrators of this theft can be massive competitors and state actors with nearly unlimited resources. So, intellectual property theft is a major area of concern for manufacturing organizations.”

❝ Erik Antons

Security awareness programs are probably the most rewarding tools in our bags — they rarely cost much to employ, our employees actually learn skills and feel empowered, and they allow us to demonstrate clear value for the enterprise and we create agents of every person who attends.”

— Erik Antons, Chief Security Officer at Whirlpool Corporation
Headshot image courtesy of Antons

When it comes to assessing and mitigating risk within a manufacturing environment, Antons says he employs many of the same tactics and techniques used in other industries. The company’s process first involved creating global standards and operating procedures, including technical standards, to establish minimal expectations for all sites around the globe.

“These are amalgamations of existing sources like International Organization for Standardization (ISO), American National Standards Institute (ANSI), American Society for Industrial Security (ASIS) and National Institute of Standards and Technology (NIST) and others which have been benchmarked from other organizations,” he continues. “Standards are great, but without enforcement, they’re nothing more than good ideas, so we needed to develop an enforcement mechanism.”

For this, an audit program was created that referenced global security standards and operating procedures, including a 147-point audit checklist which covers 10 different domains.

“The self-scoring checklist is easy enough for a senior guard to employ and is intended to take no longer than three to four hours to complete. Scores are automatically tabulated, improvement plans are created, and results auto-populate on a platform which we can access any time,” Antons says. “Additionally, we conduct formal gap analyses for our major owned and managed sites. Armed with this information, sites understand their vulnerabilities and have a clear remediation plan for meeting our standards. We then work directly with those sites to ensure compliance.”

STRIKING A BALANCE

One challenge security leaders can face is finding a way to balance security measures with the need for operational efficiency within the manufacturing setting. Antons says it often requires hundreds of employees to work a single shift in a factory, so the company’s controls must be omnipresent yet discreet and, ideally, enhance production.

“For this reason, we often try to employ solutions which have the dual purpose of providing security but also enhancing the production process,” he says. “We can’t escape certain controls which do impede movement (e.g., employee turnstiles and/or badge readers), but we try to make this as simple as possible and ensure our solutions are aligned with risk.”

Antons adds that next-level programming involves creating a culture of security where employees understand risk and how to report it.

“For this reason, security awareness programs are probably the most rewarding tools in our bags — they rarely cost much to employ, our employees actually learn skills and feel empowered, and they allow us to demonstrate clear value for the enterprise and we create agents of every person who attends,” he says.

WORKPLACE VIOLENCE MITIGATION

Manufacturing organizations can employ a large number of workers in order to build their products and while workplace violence isn’t unique to manufacturing, the sheer size of the workforce can exacerbate issues. No matter the size of the facility, security is everyone’s responsibility.

“Our employees must first understand what’s acceptable and what’s not. This starts with socializing company policy and should be an element of every security awareness presentation or training,” he says. “We then need to ensure our employees understand our promise to them should they witness something strange or against policy. This facilitates reporting. If we have this level of confidence in our system, our employees will report and can be counted on to act — to some extent — as our agents. The ultimate goal is to create a culture of security.”

Antons says Whirlpool’s workplace violence prevention program has intervened numerous times before violence either manifested or escalated.

“In 2022 we saw a significant uptick in the number of workplace violence incidents over the prior year, and we started to see this trend continue through the first half of 2023,” he adds. “We interpreted this as good news — our employees were aware of our program and felt empowered to report incidents, allowing us to intervene early. In some cases, we were able to provide support to people just going through a rough patch in their lives, and this has been very gratifying.”

https://www.securitymagazine.com/articles/100363-balancing-efficiency-with-security-in-manufacturing


Align your security career for future success

Security professionals who look to advance their careers will often present their past successes as an indicator of achievement of equivalent results with a new organization. The measurement of knowledge together with how one shows characteristics and competencies does have merit. However, it also assumes that the problems and risks faced previously will be the same in the future.

Historical knowledge and analysis are definite benefits if they are adaptable. The underlying factors that influence future security risks are far more complex. Security practitioners will need an understanding of the internal and external cognitive risks facing organizations.

The five key areas of risk facing all organizations are typically Compliance, Operational, Strategic, Financial and Reputational. Many security leaders build their programs’ efforts surrounding response in aiding their organization’s operating units in minimizing these. These areas do need to be recognized and addressed. However, as we consider the changing role of security’s support of their internal customers, the predictive analysis of human behavior driven by societal and technological factors increasingly needs to be factored into prevention and awareness efforts.

This can be viewed as cognitive security risk, the underpinnings of which are driven by the human element. To effectively address it will require a multi-disciplined approach. This includes active solicitation of cross functional cooperation and implementation of active defenses resulting from predictive analysis of intelligence.

The criticality of initiative-taking anticipation of the security risks facing an organization’s operations and people associated with the impact of cognitive beliefs, decisions, critical thinking skills and later behaviors can negatively affect an organization across all functional areas. It is a growing significant factor to the ability to continually evaluate around resiliency and insider threat program efforts.

A sampling readily seen across the globe includes:

  • Disinformation campaigns that are intended to threaten the sense of security of a large number of individuals.
  • Significant increases in individual willingness to communicate threats of violence publicly when there is no personal threat to their own wellbeing.
  • Willingness of individuals and organizations to fabricate information and facts for financial and/or emotional gain.
  • Approaching success as a zero-sum effort and engage in a “win at any cost” philosophy while treating collaboration as a weakness.
  • Justifying illegal and/or erratic actions by blaming others as a psychological defense mechanism.
  • Increasing number of individuals seeking out affiliations to any number of radical groups supporting and engaging in violence against any group, person, or organizations they perceive to be against their beliefs.
  • Acceptance of sociopathic and narcissistic behaviors as normal, provided the individual or group supports one or more of the individual’s strongly held viewpoints.

On the surface, this may not appear to be a concern unless your organization is noticeably targeted. It is easy to wait and see if something happens and respond. However, given the large cross-section of the population who embrace these behaviors, it seems unrealistic that you would count none as part of your employee, supplier or customer population.

Given the evolution of risk, when you present your successes to a future employer, will you describe the traditional, benchmarked programs you developed to various risks? Or will you articulate how your program predicted and proactively built coalitions and relations to get out ahead of future security-related risks? Clearly the latter will be critical to alignment of your career for future success.

https://www.securitymagazine.com/articles/100365-align-your-security-career-for-future-success


John Godfrey announced as Kansas Chief Information Security Officer

Governor Laura Kelly recently announced that John Godfrey is the new Chief Information Security Officer (CISO) for the State of Kansas. In his role, he will lead the Kansas Information Security Office (KISO) in developing and implementing information security strategies, including cybersecurity strategies.  

Godfrey steps into the role following Jeff Maxon’s appointment to Chief Information Technology Officer (CITO) for the State of Kansas in October 2023. 

Godfrey comes to the state after serving as the CISO-in-Residence and Founder of LionHeart Cybersecurity Advisors in Kansas City, Kansas. He also has experience working with several of the State’s Regents universities. He spent more than 10 years with the University of Kansas Medical Center, six of which were as CISO and Associate Vice Chancellor for Information Security. Additionally, Godfrey spent more than five years as a Senior Cybersecurity Engineer and Systems Administrator and Information Security Analyst at Kansas State University.   

In 2021, Godfrey was a member of the Governor’s Cybersecurity Task Force where he chaired the Statewide Communication & Collaboration Subcommittee. The Task Force produced a final report to the Governor’s Office that included forty-one recommendations.  

Godfrey holds a Bachelor of Science degree in Information Technology from American InterContinental University and a Bachelor of Science degree in Justice Studies and Information Networking and Telecommunications from Fort Hays State University. He has a Master of Science in Information Assurance from Capital Technology University and is currently working on a Doctor of Science in Cybersecurity at Capital Technology University. Additionally, he has multiple licenses and professional certifications, including Certified Information Systems Security Professional (CISSP), Certified Penetration Testing Specialist (CPTS), Security+ and Network+ certifications from CompTIA, and several National Security Agency (NSA)/Committee on National Security Systems (CNSS) certifications.   

Congratulations! 

https://www.securitymagazine.com/articles/100385-john-godfrey-announced-as-kansas-chief-information-security-officer


AI Act, il testo approvato dal Coreper e i passaggi futuri

Il 2024 segna già un fondamentale passaggio nella disciplina normativa dell’AI.

Dopo l’accordo politico raggiunto alla fine dell’anno passato, infatti, lo scorso 2 febbraio il Comitato dei rappresentanti permanenti (Coreper) degli Stati membri dell’Unione ha approvato con voto unanime il Regolamento UE sull’intelligenza artificiale.

I principali contenuti del Regolamento AI

Nelle prossime settimane il testo dell’AI Act (o AIA) affronterà ancora l’esame di due Commissioni che ne analizzeranno rispettivamente gli impatti sul mercato interno e sulle libertà civili dei cittadini, per poi passare alla discussione nell’aula del Parlamento europeo.

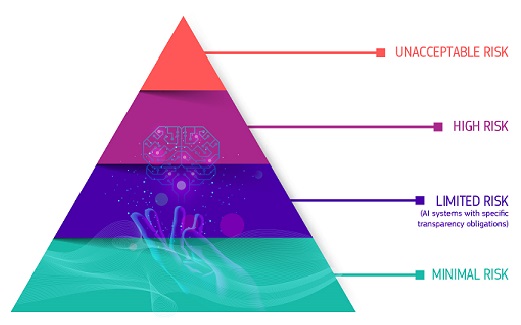
Sul piano dei contenuti, si confermano la preminenza di un approccio risk-based e la scelta di individuare 4 livelli di rischio per valutare i sistemi che impiegano l’intelligenza artificiale:

  • minimo/inesistente;
  • limitato;
  • elevato;
  • inaccettabile.
fonte: https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai

Particolari cautele sono previste in caso di general purpose AI (GPAI), categoria individuata in termini di “floating point operation” o FLOP, nella quale ad oggi rientrano ben pochi strumenti – tra cui GPT4 – ma di cui si prevede la forte espansione nel vicino futuro.

In concreto, i fornitori di sistemi ascritti alle categorie di rischio più elevato dovranno fornire informazioni dettagliate sulla qualità dei dati utilizzati e le modalità di “addestramento” applicate, oltre ad affrontare obblighi di mitigazione dei rischi particolarmente stringenti; ciò andrà implementato anche tramite attività di adversarial testing e, naturalmente, idonee misure di cybersecurity.

Per le pubbliche autorità europee si conferma il divieto di utilizzare tecniche di predictive policing o di riconoscimento biometrico in tempo reale. È tuttavia ammesso il ricorso alla crime analytics, ad esempio per individuare aree territoriali (ma non singole persone) che presentino un particolare rischio di attività criminali, con alcune eccezioni a salvaguardia delle libertà individuali.

Ulteriori novità sono rappresentate dall’istituzione di un AI Office presso la Commissione UE, che dovrà agevolare una governance condivisa in materia, nonché del Fundamental rights impact assessment, posto dall’art. 29 del Regolamento a carico di chiunque impieghi software basati sull’AI reputati “ad alto rischio”, imponendo loro più elevati requisiti di trasparenza e doveri di informazione verso gli utenti, insieme all’adozione di codici di condotta etica.

Sebbene a livello globale esistano già oltre 300 fonti normative – nonché numerosi standard tecnici – in ambito di Intelligenza Artificiale, il Regolamento comunitario assume su di sé l’onere di fornire definizioni univoche e regole condivise per la gestione di uno strumento ormai fondamentale, tanto per il mondo ICT quanto per l’umanità nel suo complesso.

Il voto finale del Parlamento europeo è previsto per il 24 aprile: fino ad allora, saranno ancora molti i nodi da sciogliere e le decisioni da prendere prima di poter dare una veste definitiva al nuovo AI Act.

A cura della Redazione

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/ai-act-il-testo-approvato-dal-coreper-e-i-passaggi-futuri/


Phishing is the top attack method used by threat actors

The cyber threat landscape is constantly changing with new technology and cyberattack methods. Security leaders have worked to mitigate the risks associated with artificial intelligence (AI) while also working to meet a number of federal regulations and guidelines.

IBM recently released their 2023 X-Force Threat Intelligence Index, analyzing cyberattacks throughout all of 2022. In almost one-quarter of all incidents remediated in 2022, the deployment of backdoors at 21% was the top action on objective.

At 27%, extortion was the clear impact of choice by threat actors, according to the report. Manufacturing accounted for 30% of incidents that resulted in extortion, as cybercriminals continued the trend of exploiting a strained industry.

Phishing remains the leading infection vector, identified in 41% of incidents, followed by exploitation of public-facing applications at 26%. There were twice as many thread hijacking attempts per month in 2022, compared to 2021 data. Ransomware’s share of incidents declined from 21% in 2021 to 17% in 2022.

The number of incidents resulting from vulnerability exploitation in 2022 decreased 19% from 2021, after rising 34% from 2020. The total number of vulnerabilities tracked in 2022 was 23,964 compared to 21,518 in 2021. Industrial control systems (ICS) vulnerabilities discovered in 2022 decreased for the first time in two years — 457 in 2022 compared to 715 in 2021 and 472 in 2020.

Find out more here.

https://www.securitymagazine.com/articles/100361-phishing-is-the-top-attack-method-used-by-threat-actors


The Growing Threat of Ransomware Attacks

Several different surveys and news reports in recent weeks point to a large uptick in ransomware attacks in 2023 — and though it is only two months in to 2024 this trend shows no sign of slowing down.

First, let’s look at what happened in 2023.

According to Forescout Research there were more than 420 million critical infrastructure cyber attacks in 2023 — which works out to be about 13 attacks per second. That represents a 30 percent increase from the previous year, according to the report. Network infrastructure and Internet of Things devices — two of the mainstays of smart buildings — particularly surged in 2023. 

“Among the IoT landscape, the spotlight falls on IP cameras, building automation systems and network-attached storage, emerging as the most sought-after targets for malicious actors,” a recent article in Security Magazine stated. 

A January cybersecurity report from Armis found that geopolitical concerns are affecting the cybersecurity realm. The report also found that cyber-warfare grew more widespread, with manufacturing, educational services and public administration facing the most attacks from Chinese and Russian actors. 

What about security systems, specifically? Two major security and building automation companies have themselves experienced recent ransomware attacks.

The first was Johnson Controls in October 2023. True to the global nature of many cyberattacks, the Johnson Controls incident began in its Asia offices before spreading across the company’s global network. 

In an SEC filing on January 30th, the company wrote, “The cybersecurity incident consisted of unauthorized access, data exfiltration, and deployment of ransomware by a third party to a portion of the Company’s internal IT infrastructure.” The company worked with cybersecurity experts to recover from the incident, but suffered around $27 million in expenses and losses from the event.

This year, Schneider Electric Sustainability Business division also suffered a ransomware incident on January 17th, 2024, according a Security Magazine article about the incident. 

Speaking of this event, security leaders speculated on how Schneider may have protected its customers, guidance that is good guidance for any company — and for end users to ask their providers of security and smart building systems:

Sarah Jones, cyber threat intelligence research analyst for Critical Start, said: “While Schneider Electric maintains confidentiality regarding the specifics of their Sustainability Business division’s isolation, industry best practices suggest a layered approach. This approach likely includes network segmentation to confine the division’s IT infrastructure, minimizing the attack surface. Firewalls and security controls act as gatekeepers, restricting traffic flow and preventing lateral movement or data exfiltration. In more extreme cases, it is possible the division’s network might be air-gapped, offering the strongest isolation but at the potential cost of operational challenges. It is also likely the Schneider maintains dedicated security tools and personnel, enabling scanning for suspicious activity and swift detection and response capabilities. Additionally, access controls ensure only authorized individuals can access the systems, preventing unauthorized modifications. While sensitive data is likely encrypted at rest and in transit, providing an additional layer of protection.”

With a new report on the “State of Ransomware” from Delinea finding that not only are ransomware attacks increasing again, but that cybercriminals are also changing their strategy — from crippling a company and holding it hostage to using more stealth methods of “exfiltrating” private data and selling it to the highest bidder or leveraging it to get a large cyberinsurance payment — it is critical to make sure that not only your own networks are as secure as possible, but that your providers are also taking steps like those suggested by Jones to ensure minimal impact on your organization if they in turn experience a breach.

https://www.securitymagazine.com/articles/100386-the-growing-threat-of-ransomware-attacks


Closing the gap between physical and cybersecurity

With an increase in in-person work, security leaders have looked into improving their physical security solutions. This could include updating their access control measures, video surveillance or hiring additional security staff.

According to the Genetec State of Physical Security Report, 33% of respondents stated that their physical security systems were on-premises and 67% were cloud or hybrid-cloud. Fifty-five percent of respondents stated that their information technology (IT) department has access to physical security data.

The report found that project delays due to supply chain issues are a bigger problem in the United States and Canada, with 55% of end-users concerned. Globally, 42% faced these delays.

Security leaders are also aware of the connection between physical and cybersecurity. Protecting security systems from cyberattacks and threat actors helps ensure that they’re working properly to protect buildings and employees.

According to the report, cybersecurity issues were prioritized in the responses of “information technology” respondents. The survey data also indicates that they have higher budgets compared to other departments, which could make it easier to focus on cybersecurity measures.

Thirty-one percent of end-users indicated that their organization was targeted by cybercriminals in 2023. In response to cyber threats, 42% of organizations increased deployments of cybersecurity-related tools in their physical security environments in 2023, up from 29% in 2022.

Staffing shortages and supply chain issues were also a concern, according to the report. Thirty-eight percent of respondents are having issues attracting talent and another 38% stated they are also experiencing labor shortages. Half of respondents believe supply chain issues will greatly increase or somewhat increase, while the remainder believe they will stay the same (28%) or somewhat decrease or greatly decrease (22%). This could lead to a number of issues in 2024, as projects may be paused or shut down.

Find out more here.

https://www.securitymagazine.com/articles/100362-closing-the-gap-between-physical-and-cybersecurity