This website requires certain cookies to work and uses other cookies to
help you have the best experience while on the site.
By visiting
this website, certain cookies have already been set, which you may delete and
block. If you do not agree to the use of cookies, you should not navigate
this website.
Visit our privacy
and cookie policy to learn more about the cookies we use and how we use your
data.
The pros and cons for AI in financial sector cybersecurity
This website requires certain cookies to work and uses other cookies to
help you have the best experience while on the site.
By visiting
this website, certain cookies have already been set, which you may delete and
block. If you do not agree to the use of cookies, you should not navigate
this website.
Visit our privacy
and cookie policy to learn more about the cookies we use and how we use your
data.
The US Justice Department said Wednesday that the FBI surreptitiously sent commands to hundreds of infected small office and home office routers to remove malware China state-sponsored hackers were using to wage attacks on critical infrastructure.
The routers—mainly Cisco and Netgear devices that had reached their end of life—were infected with what’s known as KV Botnet malware, Justice Department officials said. Chinese hackers from a group tracked as Volt Typhoon used the malware to wrangle the routers into a network they could control. Traffic passing between the hackers and the compromised devices was encrypted using a VPN module KV Botnet installed. From there, the campaign operators connected to the networks of US critical infrastructure organizations to establish posts that could be used in future cyberattacks. The arrangement caused traffic to appear as originating from US IP addresses with trustworthy reputations rather than suspicious regions in China.
Seizing infected devices
Before the takedown could be conducted legally, FBI agents had to receive authority—technically for what’s called a seizure of infected routers or “target devices”—from a federal judge. An initial affidavit seeking authority was filed in US federal court in Houston in December. Subsequent requests have been filed since then.
“To effect these seizures, the FBI will issue a command to each Target Device to stop it from running the KV Botnet VPN process,” an agency special agent wrote in an affidavit dated January 9. “This command will also stop the Target Device from operating as a VPN node, thereby preventing the hackers from further accessing Target Devices through any established VPN tunnel. This command will not affect the Target Device if the VPN process is not running, and will not otherwise affect the Target Device, including any legitimate VPN process installed by the owner of the Target Device.”
Wednesday’s Justice Department statement said authorities had followed through on the takedown, which disinfected “hundreds” of infected routers and removed them from the botnet. To prevent the devices from being reinfected, the takedown operators issued additional commands that the affidavit said would “interfere with the hackers’ control over the instrumentalities of their crimes (the Target Devices), including by preventing the hackers from easily re-infecting the Target Devices.”
The affidavit said elsewhere that the prevention measures would be neutralized if the routers were restarted. These devices would then be once again vulnerable to infection.
Redactions in the affidavit make the precise means used to prevent re-infections unclear. Portions that weren’t censored, however, indicated the technique involved a loop-back mechanism that prevented the devices from communicating with anyone trying to hack them.
Portions of the affidavit explained:
22. To effect these seizures, the FBI will simultaneously issue commands that will interfere with the hackers’ control over the instrumentalities of their crimes (the Target Devices), including by preventing the hackers from easily re-infecting the Target Devices with KV Botnet malware.
a. When the FBI deletes the KV Botnet malware from the Target Devices [redacted. To seize the Target Devices and interfere with the hackers’ control over them, the FBI [redacted]. This [redacted] will have no effect except to protect the Target Device from reinfection by the KV Botnet [redacted] The effect of can be undone by restarting the Target Device [redacted] make the Target Device vulnerable to re-infection.
b. [redacted] the FBI will seize each such Target Device by causing the malware on it to communicate with only itself. This method of seizure will interfere with the ability of the hackers to control these Target Devices. This communications loopback will, like the malware itself, not survive a restart of a Target Device.
c. To seize Target Devices, the FBI will [redacted] block incoming traffic [redacted] used exclusively by the KV Botnet malware on Target Devices, to block outbound traffic to [redacted] the Target Devices’ parent and command-and-control nodes, and to allow a Target Device to communicate with itself [redacted] are not normally used by the router, and so the router’s legitimate functionality is not affected. The effect of [redacted] to prevent other parts of the botnet from contacting the victim router, undoing the FBI’s commands, and reconnecting it to the botnet. The effect of these commands is undone by restarting the Target Devices.
23. To effect these seizures, the FBI will issue a command to each Target Device to stop it from running the KV Botnet VPN process. This command will also stop the Target Device from operating as a VPN node, thereby preventing the hackers from further accessing Target Devices through any established VPN tunnel. This command will not affect the Target Device if the VPN process is not running, and will not otherwise affect the Target Device, including any legitimate VPN process installed by the owner of the Target Device.
https://arstechnica.com/?p=2000376
79% of organizations faced a ransomware attack in H2 2023
This website requires certain cookies to work and uses other cookies to
help you have the best experience while on the site.
By visiting
this website, certain cookies have already been set, which you may delete and
block. If you do not agree to the use of cookies, you should not navigate
this website.
Visit our privacy
and cookie policy to learn more about the cookies we use and how we use your
data.
Security leaders share thoughts on Schneider Electric ransomware attack
Schneider Electric Sustainability Business division suffered a ransomware incident on January 17th, 2024. The attack has impacted Resource Advisor and other division specific systems and accessed company data. All affected individuals have been notified The company’s security team is continuing to take additional actions based on its outcomes, working with relevant authorities.
Security leaders share their thoughts on the recent attack and how other organizations can protect themselves.
John Gallagher, Vice President of Viakoo Labs:
“Whether for IoT, OT or ICS systems it has been a long standing best practice to ensure these systems are on dedicated and isolated networks to prevent lateral movement if vulnerable IoT devices are breached. But this is not that situation; this is a business division and more like a fully separate company. In addition to isolated or segmented networks, effective use of zero trust principles can also be effective in preventing lateral movement within an organization. Using application-based discovery to identify all application, device and port relationships can also be effective in setting up and maintaining an isolated network. Too often a network is properly configured and isolated, but over time both users and configuration drift can impact that segmentation and allow punch-throughs.”
Sarah Jones, Cyber Threat Intelligence Research Analyst at Critical Start:
“The connection of the Schneider Electric attack to the Cactus ransomware group likely arises from two factors: Cactus’ history of targeting corporate networks and potential Qlik software use within Schneider Electric. Since Cactus previously exploited vulnerabilities in Qlik software it further strengthens the Cactus connection. While Schneider Electric maintains confidentiality regarding the specifics of their Sustainability Business division’s isolation, industry best practices suggest a layered approach. This approach likely includes network segmentation to confine the division’s IT infrastructure, minimizing the attack surface. Firewalls and security controls act as gatekeepers, restricting traffic flow and preventing lateral movement or data exfiltration. In more extreme cases, it is possible the division’s network might be air-gapped, offering the strongest isolation but at the potential cost of operational challenges. It is also likely the Schneider maintains dedicated security tools and personnel, enabling scanning for suspicious activity and swift detection and response capabilities. Additionally, access controls ensure only authorized individuals can access the systems, preventing unauthorized modifications. While sensitive data is likely encrypted at rest and in transit, providing an additional layer of protection.”
In this episode of The Security Podcasts featuring Yoav Kalati, VP Product at Software as a Service Security Posture Management company Wing Security, we discuss the security challenges and red flags organizations face when it comes to offboarding employees.
Or check it out on our Apple Podcasts or Spotify channels. Don’t forget to like, follow, and rate and review our podcasts!
Sul web ci sono più di 18.000 API secret esposti in 1 milione di domini: è il bilancio condiviso dai ricercatori di Escape ed esposto nel loro ultimo report, State of API Security 2024.
Lo studio si concentra in particolare sul problema dell’ “API sprawl”, ovvero la proliferazione di API nelle organizzazioni e i conseguenti rischi di sicurezza per le applicazioni. L’API sprawl è diventata una sfida notevole, soprattutto nei progetti open-source, poiché comporta anche l’esposizione dei cosiddetti “secret”, i dati sensibili legati alle API.
Nella maggior parte dei casi gli sviluppatori non si rendono conto di star esponendo i secret, sia per mancanza di conoscenza che per l’assenza di best practice di sviluppo. Il risultato è che persone non autorizzate possono sfruttare i secret per accedere ai sistemi e sferrare ulteriori attacchi.
Pixabay
L’analisi di Escape
I ricercatori di Escape hanno utilizzato un web spider custom per effettuare la scansione di 1 milione di domini. Il crawler, scritto in Golang, sfrutta la libreria fasthttp per gestire un grande volume di richieste e tree-sitter, un tool per interpretare e analizzare velocemente il codice JavaScript delle pagine web.
Il team ha selezionato i domini più popolari attingendo da Majestic Million, un database che elenca il milione di siti web più visitati, ed eliminando tutti i domini governativi, del mondo dell’educazione e della sanità per rispettare le norme etica del web crawling e della collezione di dati.
Dei più di 18.000 API secret individuati, 7.737 sono stati classificati come “molto critici”. La maggior parte dei secret esposti erano chiavi private di API (26,3%), seguiti da token di refresh di GitHub (26%) e token di accesso di GitHub (25,5%). Quasi un decimo del totale (9,5%) erano webhooks di Slack, una delle applicazioni di messaggistica più usate nelle organizzazioni.
La portata dell’esposizione dei secret è significativa: i ricercatori specificano che, pur rappresentando una percentuale minima del totale (0,9%), i token di Stripe individuati permetterebbero a un attaccante di rubare fino a 17 milioni di dollari, usandone soltanto uno.
In media per ogni dominio sono stati trovati 1,7 secret esposti, e 409 domini superano notevolmente la media. Il dominio col maggior numero di secret esposti ne conta ben 28 e si tratta di una compagnia di gaming statunitense. I settori dei media, del gaming e del tech sono quelli che contano le percentuali maggiori di API secret esposti.
I rischi principali sono legati a un’errata gestione del codice Javascript: molti sviluppatori decidono di compilare tutto il codice, compresi file di setup con dati sensibili in un singolo file, anche se questo approccio espone i secret e li rende utilizzabili dagli attaccanti; nel dettaglio, il 35% dei secret individuati si trovava nei file JavaScript.
“Il nostro studio rivela che la proliferazione dei segreti delle API si estende su una vasta gamma di siti web, industrie e domini. Anche le moderne industrie tech non sono immuni al problema” affermano i ricercatori di Escape. “Le organizzazioni devono rispondere velocemente, adottando le best practice per proteggersi dalle minacce”.
Pixabay
Mitigare il rischio di esposizione degli API secret
Anche se la ricerca di Escape si è limitata ad analizzare 1 milione di domini su più di 365 milioni, i risultati sono comunque significativi e dimostrano che la problematica è diffusa tra i siti web più conosciuti e visitati.
Per ridurre il rischio di esporre gli API secret, il team di Escape consiglia di centralizzare la gestione dei token per migliorare il monitoraggio e identificare più velocemente le potenziali vulnerabilità.
Le organizzazioni dovrebbero ruotare i token regolarmente, riducendo gli impatti in caso di compromissione, e assegnare la gestione dei token a specifici team, assicurandosi che solo il personale dedicato abbia accesso ai secret.
Va inoltre definito un processo di revoca dei token nel caso di compromissione ed è necessario limitare l’accesso al singolo token garantendo solo i permessi necessari. Infine, è fondamentale educare i team sull’importanza della sicurezza dei token e condividere con loro le best practice per mantenere al sicuro i sistemi.
I ricercatori della Threat Research Unit di Qualys hanno individuatoquattro nuove vulnerabilità in glibc, la libreria principale di Linux; una di queste permette a un attaccante di ottenere i privilegi di root.
La libreria glibc (GNU Library C) è un componente fondamentale di qualsiasi sistema Linux-based e rappresenta l’interfaccia principale tra le applicazioni e il kernel Linux. Considerata la sua centralità nei sistemi Linux, la vulnerabilità rappresenta un problema di sicurezza molto grave, con implicazioni notevoli.
Il bug, identificato come CBE-2023-6246, è presente nella funzione vsyslog_internal della libreria e colpisce le funzioni syslog() e vsyslog(), usate per inviare messaggi al logger di sistema. Si tratta di una vulnerabilità heap-based buffer overflow introdotta accidentalmente in glibc 2.37 che consente l’escalation locale dei privilegi, permettendo a qualsiasi utente di ottenere i permessi di root.
Pixabay
I ricercatori hanno confermato che il bug colpisce le principali distribuzioni Linux, tra le quali Debian (versioni 12 e 13), Ubuntu (versioni 23.04 e 23.10) e Fedora (versioni dalla 37 alla 39).
“Sebbene la vulnerabilità richieda condizioni specifiche per essere sfruttata il suo impatto è significativo a causa dell’uso diffuso della libreria interessata” sottolinea il team di Qualys. “È interessante notare che un problema simile è stato segnalato nel dicembre 1997 in una vecchia versione di Linux libc”.
Le altre vulnerabilità di Linux
Lo scorso 6 ottobre la Threat Research Unit di Qualys aveva individuatoun’altra vulnerabilità di glibc che consentiva di ottenere i privilegi di root; in questo caso il bug colpiva la gestione della variabile GLIBC_TUNABLES, usata per specificare parametri di performance e il comportamento del sistema all’avvio.
L’ultima analisi di Qualys ha portato all’individuazione di altre due vulnerabilità di glibc: la CVE-2023-6779, un bug off-by-one heap-based buffer overflow nella funzione vsyslog_internal, e la CVE-2023-6790, un problema di integer overflow che ancora una volta colpisce la stessa funzione. I ricercatori spiegano che queste due vulnerabilità sono più complesse da sfruttare rispetto alla prima, ma non per questo vanno sottovalutate.
Infine, il team di Qualys ha scoperto una quarta vulnerabilità che colpisce la funzione qsort di glibc quando viene usata con una funzione di comparazione non transitiva. Un attaccante potrebbe sfruttare il bug per causare il crash del sistema.
Java Secure Coding – garantire la sicurezza delle applicazioni (web)
Ideare, costruire e realizzare codice sorgente sicuro è un’esigenza fondamentale per analisti, progettisti e sviluppatori: rappresenta una priorità assoluta ancor più rilevante all’interno dei contesti di deploy su architetture web, distribuite e in-cloud, ove sussistono forti temi come data protection, multi-tenancy, dipendenze da librerie di terze parti, necessità di arrivare a profili di responsabilità condivisa.
I linguaggi di programmazione moderni, seppur con caratteristiche e funzionalità differenti, offrono agli sviluppatori librerie standard, frameworks e containers ideati per consentire l’applicazione di un ampio set di regole di secure programming: tali costrutti, tuttavia, non garantiscono automaticamente la possibilità di arrivare alla produzione di codice sicuro, per il solo fatto che vengano utilizzati all’interno delle applicazioni.
A pervasive way of thinking
Il secure coding può essere costruito già dal punto di vista architetturale e progettuale nella propria applicazione, o singolo modulo software, ben prima di scrivere una sola riga di codice sorgente. A partire dall’obiettivo essenziale di evitare vulnerabilità occulte nel proprio codice, nonché prevenire attacchi da parte di hackers umani e/o malevoli sistemi automatizzati, lo sviluppatore Java deve considerare il proprio applicativo dalla prospettiva di interazione di una moltitudine di elementi soggetti a potenziali vulnerabilità: ambiente di deploy e application server, JVM, moduli funzionali considerati sia singolarmente che dopo l’assemblaggio, eventuali librerie esterne, connettori, file system.
È chiaro che definire un perimetro di prevenzione e reazione non rappresenti una attività da sottovalutare, tanto più che le caratteristiche di linguaggio a oggetti realizzano uno scenario OOP in cui le entità si scambiano messaggi, e in base ad essi mutano stato e caratteristiche, definendo un contesto di elevata dinamicità e variabilità dovute agli stimoli esterni.
La strategia di Java Secure Coding universalmente costruita negli anni è arrivata a identificare accademicamente oltre 18 ambiti di applicazione strategica di costrutti e regole. Lo scopo di uno standard di secure coding è promuovere la sicurezza del software: tuttavia, a causa della relazione tra la sicurezza e altri attributi di sistema come ad esempio portabilità e prestazioni, gli standard di codifica possono includere requisiti e raccomandazioni che si occupano principalmente di altri attributi di sistema che hanno anche un impatto significativo sulla sicurezza. Arrivare a un vero e proprio standard di secure coding, insomma, negli anni si è dimostrata procedura complessa e, di fatto, le good practices attualmente consigliate rappresentano un equo compromesso tra tutti gli attributi che influenzano la qualità di un software.
Figura 1: FindBugs, un interessante tool di auto analisi – https://findbugs.sourceforge.net/
Di seguito si propongono alcuni spunti, seppur non esaustivi, correlati ad alcuni contesti molto diffusi e spesso sfruttati per violare – con ben poco effort peraltro – le applicazioni web basate su architettura Java.
Input Validation
La validazione dell’input è tra i più rilevanti tra i numerosi criteri da considerare, significativo per tutte quelle applicazioni che richiedono l’inserimento di dati diretto da view oppure da altre sorgenti esterne all’applicazione. Criterio da applicare soprattutto in applicativi multilivello, per cui nello strato DAO (Data Access Object) vi è un connettore bidirezionale con un database di tipo relazionale, destinato a ricevere istruzioni in SQL. Parallelamente a input validation spesso è affiancata algoritmica di Data Sanitization, per cui da flussi di input (manuali o dataset strutturati) vengono rimossi elementi sensitivi come informazioni personali, confidenziali, o che portino alla identificazione di soggetti privati o giuridici.
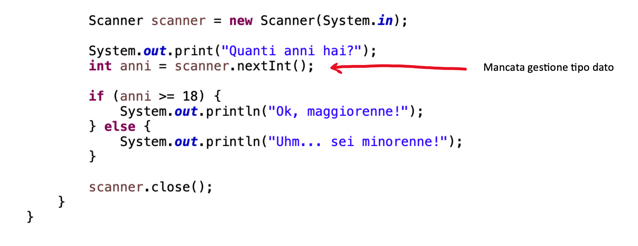
Un banale esempio di errata validazione dell’input può essere il seguente snippet, ove l’acquisizione di una variabile dall’utente non è blindata con un controllo sulla corretta tipizzazione:
Figura 2: corretta tipizzazione input non gestita
Grazie alla sua indipendenza della piattaforma, flessibilità e bassa complessità, il linguaggio di markup XML ha trovato uso in applicazioni che vanno dalle chiamate di procedure remote allo storage, allo scambio e al recupero dei dati. Tuttavia, a causa della sua versatilità, XML è vulnerabile a un ampio spettro di attacchi. Il noto XML-injection si verifica quando un utente che ha la capacità di fornire XML strutturato come input può ignorare il contenuto di un documento XML iniettando tag XML nei campi dati. Questi tag vengono interpretati e classificati da un parser XML come contenuto eseguibile e, di conseguenza, possono causare l’overriding di alcuni membri dei dati.
Si consideri il seguente esempio, evidenza di una mancata validazione dell’input utente.
Figura 3: XML Injection (1)
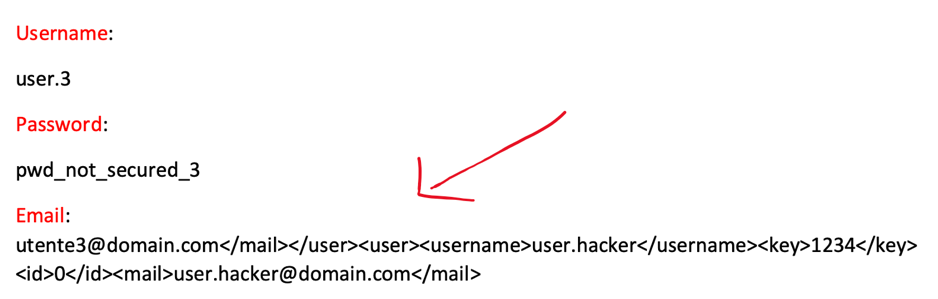
Tramite un modulo di creazione utente, a cui è riuscito ad ottenere accesso, l’attaccante immette i seguenti dati.
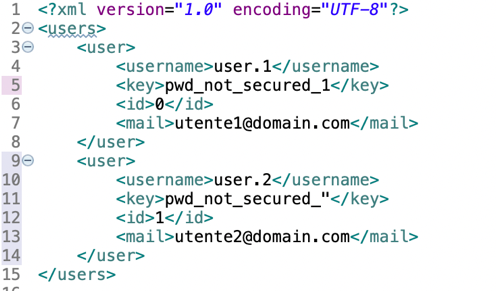
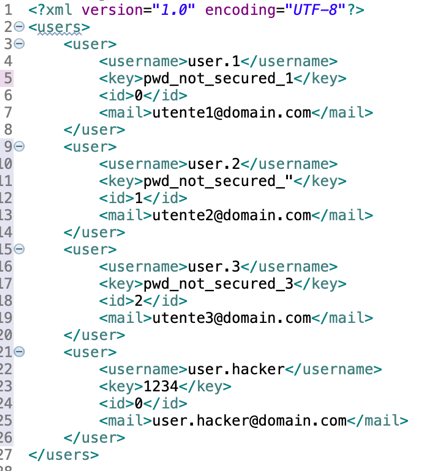
Il risultato nell’xml generato, formattato, e che è un componente chiave per l’autenticazione è il seguente.
Figura 4: XML Injection (2)
Essendo XML un linguaggio interpretato sequenzialmente e avendo l’attaccante usato una id 0 che, anche se presente sarà sovrascritta dalla nuova istruzione, potrà entrare con le proprie credenziali.
Chiaramente, la mancanza di validazione sul campo email permette l’injection di valori e caratteri speciali in grado di alterare la semantica del file xml di configurazione, una volta che l’attaccante ha intuito l’utilizzo di tale meccanismo per il login a livello applicativo.
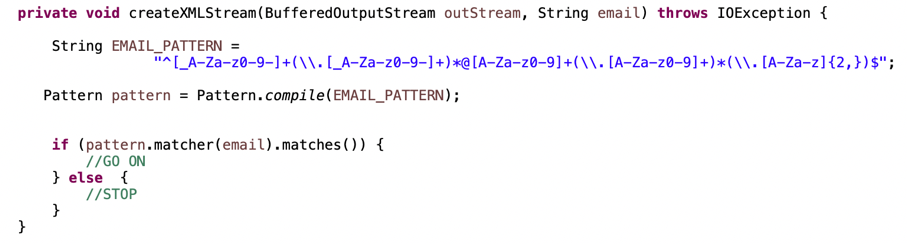
A seconda dei dati specifici e dell’interprete o del parser di comando a cui vengono inviati i dati, devono essere utilizzati metodi appropriati per disinfettare l’input dell’utente non attendibile. Una possibile soluzione nel contesto descritto è l’utilizzo della classe Pattern come validatore di formato, come mostrato nello snippet seguente.
Figura 5: soluzione a possibile XML Injection con classe Pattern
Exception handling
La gestione delle eccezioni rappresenta un altro contesto chiave per il secure coding in Java. Uno degli errori più frequenti, soprattutto in ambito web-app, è non considerare che eventuali stack traces generati da exceptions specifiche e mostrati nel browser (a causa di mancato settaggio di error pages di default, ad esempio) rappresentano un punto di ingresso per eventuali malintenzionati, in quanto vanno a esplicitare caratteristiche tecniche del codice su cui l’applicativo è basato.
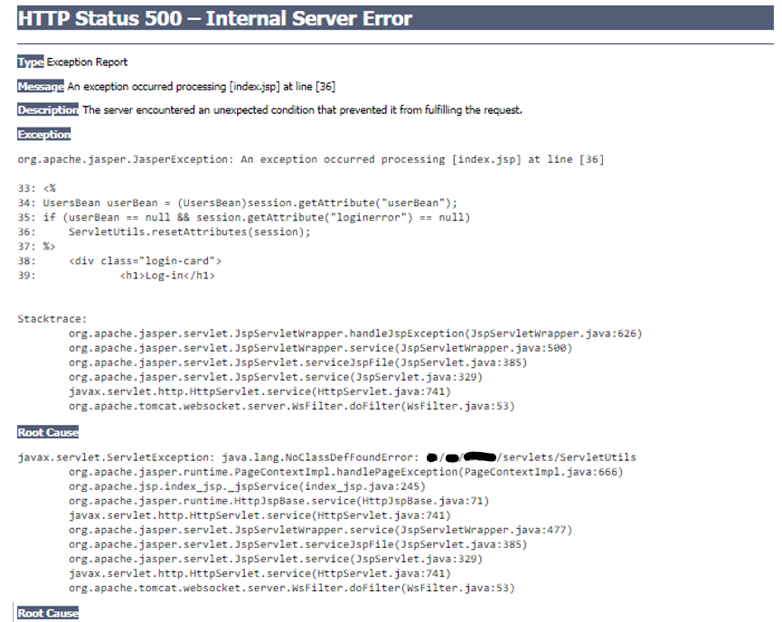
Si consideri il seguente stack trace, formattato di default dall’application/web server a partire da una situazione anomala generatasi in una jsp page in deploy su Apache Tomcat:
Figura 6: informazioni strutturali a view
Le informazioni strutturali che emergono dalla pagina, formattata in modo intelligibile a chiunque via browser ne abbia accesso, riportano caratteristiche tecniche potenzialmente attaccabili:
la pagina usa un attributo di sessione, “userBean”;
vi è una autenticazione session-based;
nella struttura dell’applicativo sussiste una classe denominata “ServletUtils” collocata in “nomepakage/servlets/” al cui interno potrebbero essere presenti informazioni correlate al login;
la web app utilizza uno strato di controller basato su servlets.
Il target per un potenziale attaccante, in tal caso, potrebbe essere quello di sfruttare tali informazioni strutturali – ottenute anche solo a causa della mancanza di una error-page di default – per bypassare l’autenticazione agendo sugli attributi di session (session hijacking/fixation), lavorando su path exploit, o sfruttando note vulnerabilità correlate all’architettura a servlet.
Il principio base di secure qui coding violato è riferibile all’assenza di un fail-safe mechanism che permetta all’applicazione, nella sua espressione via browser, di funzionare correttamente anche in tale situazione, qualunque ne sia la causa. Pianificando e gestendo le eccezioni, gli sviluppatori devono implementare meccanismi di fallbacks, decadimento parziale o percorsi logici alternativi per garantire che l’applicazione continui a funzionare in modo sicuro in condizioni anomale, dovute a input errati o situazioni sistemistiche contingenti.
In che fase dello stack dello sviluppo software ricade tale attività? Intercettare già in fase di progettazione possibili situazioni anomale è spesso auspicabile, seppur guidi alla ricerca di soluzioni generiche che possano fungere da percorso alternativo per qualunque eccezione. Ad esempio, in una web-app Java based, settare una error-page di default con indicazioni di view generiche come “il sistema non è disponibile, riprovare”, oppure “contattare l’amministratore”, consente di coprire qualunque casistica di errore possibile, andando eventualmente a includere più percorsi (cioè, error-pages) specifici in base a determinati errori, qualora ve ne fosse la necessità senza mettere a rischio la sicurezza dell’applicazione o dei sistemi su cui è in deploy (principio di minima informazione necessaria per l’utente).
Serialization & Data Sanitization
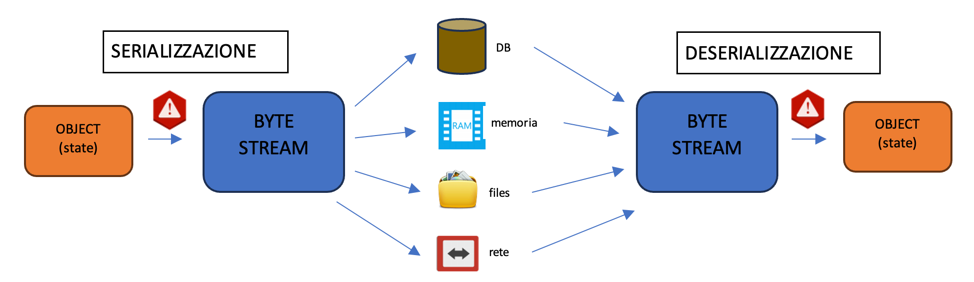
La serializzazione Java è un processo di conversione di un oggetto logico (OOP) in un flusso di byte, che può essere reso persistente o immediatamente trasmesso sulla rete, e successivamente ricostruito nella sua forma originale grazie a un processo detto di de-serializzazione.
I vantaggi di tale tecnica, se usata sapientemente, sono notevoli. Essa permette di salvare lo stato di un oggetto in un dato istante del ciclo di vita dell’applicazione generandone una rappresentazione binaria, trasmetterlo a un altro contesto e ricostruirlo garantendo sincronizzazione e coerenza logica. Spesso utilizzata anche per garantire autenticità a specifici moduli funzionali, può portare a miglioramenti prestazionali dovuti proprio alla disponibilità di strutture logiche trasmissibili o recuperabili in uno stato che, ricreato da 0, richiederebbe tempi di calcolo elevati.
Figura 7: Java serialization diagram
Proprio a causa dell’ampio utilizzo che se ne ritrova in applicazioni anche critiche, rappresenta uno dei contesti più vulnerabili del linguaggio in quanto relativamente semplice da implementare e applicabile a una moltitudine di scenari, anche grazie alle caratteristiche di indipendenza dalla JVM.
Consideriamo, ad esempio, la vulnerabilità nota con il nome di “Serialization Protocol Injection”. Se il processo di deserializzazione non include esplicitamente nel codice tecniche di validazione o controllo dell’integrità dell’output, è teoricamente possibile inserire all’interno del binario serializzato informazioni ad hoc o addirittura codice eseguibile. È pur vero che, in ambiente Java, essendo il serializzato un binario, rispetto ad altri linguaggi l’injection di bit al suo interno risulti più difficoltoso, ma il fattore di rischio esiste. Una volta che l’aggressore può controllare i dati consolidati in fase di serializzazione e successivamente ricostruiti, può di fatto controllare gli oggetti dell’applicazione e le variabili in memoria, influenzando il flusso del codice all’interno dello stack creando alterazioni significative nel comportamento dell’applicazione, anche su specifici moduli critici (es. MFA e persistenza degli oggetti user di sessione).
Un aiuto in tale scenario può arrivare da particolari tecniche di serializzazione che includano by design la necessità di validare l’oggetto ricostruito; è il caso di OWASP Java Encoder (rif. Spring Security), particolarmente utile in contesti web (ove la serializzazione è di ampio impiego) e che sfrutta una tecnica denominata Contextual Output Encoding, in grado di limitare il rischio di Cross-Site Scripting (XSS). Tale tecnica implica la codifica di dati generati dall’utente, o non attendibili, prima di trasformarli in HTML, JavaScript, CSS o altri contesti per assicurare che i caratteri speciali vengano trattati come dati anziché come codice eseguibile. In abbinamento alla deserializzazione, l’utilizzo di COE permette di escludere la possibilità che nel binario da ricostruire siano inclusi caratteri speciali che possano essere utilizzati per alterarne il contenuto, realizzando effettiva data sanitization.
Secure Database Access
La comunicazione con strati database (DAO) in ambiente Java – ma anche in qualunque altro linguaggio di alto livello – include aspetti cruciali in termini di secure code, in quanto va a integrare entità software distinte, ognuna con regole e semantiche specifiche. È necessario considerare l’adozione di best practices per la protezione dalle minacce alla sicurezza diffuse come SQLinjection e l’accesso non autorizzato, a seguito di appropriazione delle credenziali memorizzate in struttura inopportuna.
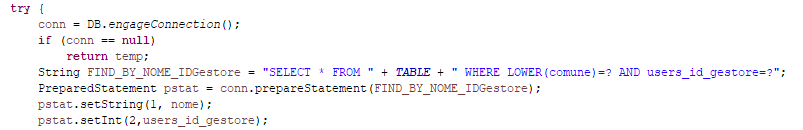
L’utilizzo di query parametrizzate è un costrutto base fornito dal linguaggio e, qualora non si utilizzino framework che mettano a disposizione meccanismi differenti (es. Hibernate), è da preferire a tecniche che prevedano concatenazione di stringhe tramite segnaposto.
Figura 8: queries parametrizzata
In un’applicazione web Java, le prestazioni e la sicurezza sono strettamente correlate: load testing, la messa a punto delle prestazioni e l’utilizzo di algoritmi di memory caching possono aiutare a ottimizzare le prestazioni e migliorare la sicurezza complessiva. Parallelamente, frequenti audit di sicurezza e aggiornamento delle librerie di terze parti con le ultime patch di sicurezza, applicazione di best practices e verifica puntuale delle caratteristiche dell’environment su cui la web app è in deploy.
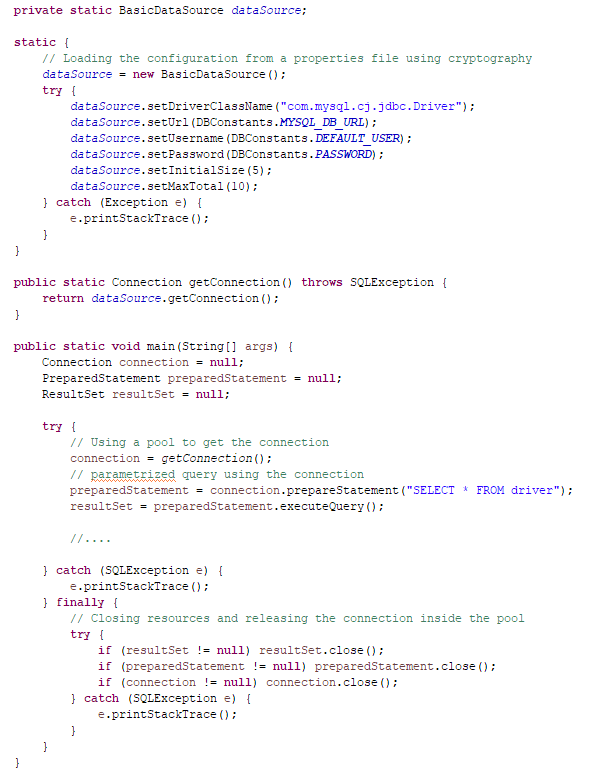
Si consideri, ad esempio, una applicazione multilivello che sovraccarica il server database a causa di ripetute richieste di connessione passa in uno stato inconsistente molto rapidamente, soprattutto se non sono state previste contromisure a un banale attacco DDos: il pooling delle connessioni, per gestire e riutilizzare le connessioni al database in modo efficiente, aiuta a prevenire l’esaurimento delle risorse e migliora le prestazioni riutilizzando le connessioni esistenti. La libreria Apache Commons DBCP (Database Connection Pooling) fornisce costrutti interessanti per mettere a punto by design un sistema di pooling da utilizzare in qualunque modulo applicativo di livello DAO.
Figura 9: autenticazione DB da layer applicativo (DAO)
Nella porzione di codice sopra riportata si può notare come il metodo instauri una connessione al DB tramite un utente specifico, preventivamente dotato degli opportuni privilegi e di norma impostati secondo il noto criterio di Least privilege. Poiché la connessione al server DB in architetture relazionali è necessaria per lo scambio di informazioni bidirezionali, un efficace criterio di sicurezza consiste nell’implementare una tecnica di RBAC (role-based access control), forzando un layer di controllo di accesso ulteriore.
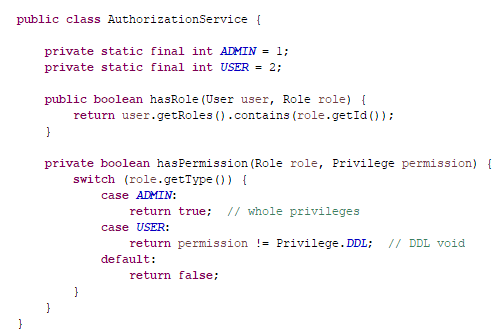
La role-based auth può essere realizzata sia a livello DB (preventivamente, agendo su tabelle create ad hoc), sia a livello applicativo creando un servizio di autorizzazione utente che tenga conto della relativa classe di privilegio.
Figura 10: role-based auth
Attenzione al logging
Per ultimo, ma non meno importante, un cenno all’utilizzo di sistemi o moduli di logging, creati ad hoc o di terze parti. Il controllo puntuale sul ciclo di vita run-time dell’applicazione e il tracciamento dello stato degli oggetti comunicanti risulta importante per intercettare eventuali anomalie o per rilevare specifiche azioni degli utenti.
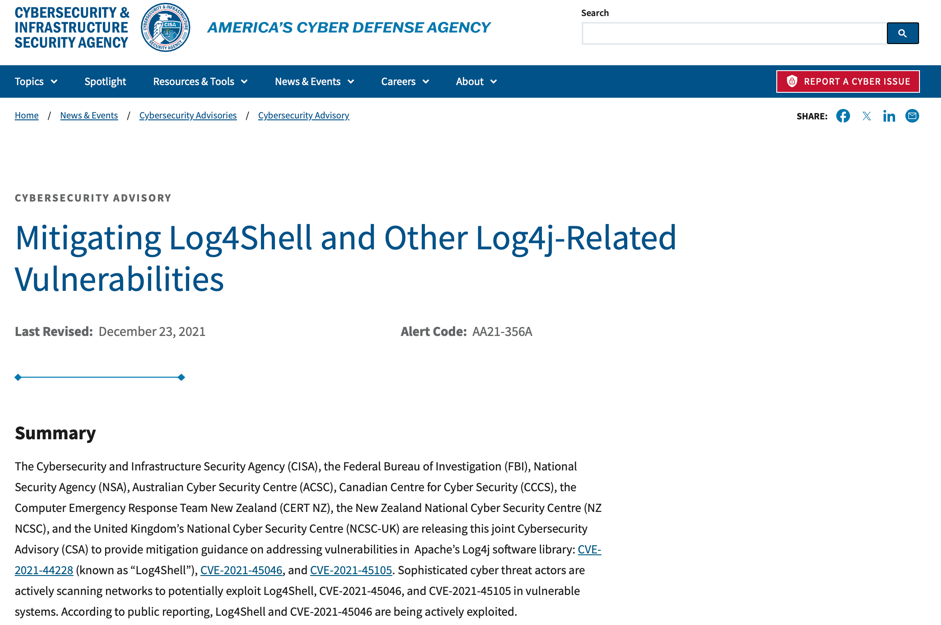
L’utilizzo del logging di norma prevede l’introduzione di un ulteriore layer di persistenza in cui conservare le informazioni di tracciamento, su file system o su database, e in alcuni casi può essere utile anche la trasmissione immediata dei messaggi di log via protocollo e-mail o TCP/IP. Alcuni frameworks come SLF4j o Log4j forniscono costrutti pronti all’uso o di facile customizzazione, ma è importante rilevare che nel corso degli anni vi sono stati degli episodi di vulnerabilità all’interno delle applicazioni che ne facevano uso. Si tratta generalmente di un errato utilizzo delle best practices di implementazione, ma nel caso di Log4j, ad esempio, sono in archivio scoperte di vulnerabilità significative, come la nota “Log4Shell” occorsa a inizio 2022. Nel report ufficiale della CISA (Cybersecurity and Infrastructure Security Agency), che indicava le funzionalità JNDI incluse in Log4j come principale responsabile, è spiegato che un attaccante poteva sfruttare Log4Shell inviando una richiesta appositamente strutturata a un sistema vulnerabile, causando l’esecuzione di codice arbitrario application-level. L’avversario può quindi rubare informazioni, lanciare ransomware o condurre altre attività dannose. Premesso che l’utilizzo di tali librerie è assolutamente preferibile rispetto a costrutti from scratch, in quanto consolidate dalla comunità, funzionalmente complete ed efficaci, come può lo sviluppatore proteggersi da tali vulnerabilità? La risposta è la stessa per qualunque tipo di libreria esterna utilizzata nel proprio source code, ovvero in presenza di risorse di terze parti nel proprio codice è necessario monitorare costantemente i repositories ufficiali in termini di aggiornamenti e knowledge base.
Nel caso di Log4Shell, l’aggiornamento immediato a Log4j versione 2.15.0 o successive correggeva la vulnerabilità riscontrata a fine 2021/inizio 2022, avendo cura di implementare nel proprio codice, per un tempo significativo, algoritmi di monitoring al fine di assicurarsi l’effettiva efficacia della soluzione.
Figura 11: https://www.cisa.gov/
References
The Cert® Oracle Secure Coding Standard For Java, Addison-Wesley
Pro Spring Security: Securing Spring Framework 6 and Boot 3-based Java Applications, Apress
Igor Serraino è professionista IT. Opera come analista infrastrutturale e di Open Innovation nel contesto di Impresa 4.0 fin dal 2017, in qualità di Technology Expert per una importante società di settore attiva in ambiti aziendali eterogenei e sfidanti. Il suo portfolio professionale senior-level si consolida attraverso una decennale esperienza da analista e sviluppatore hard-skills in ambienti Java-based, con particolare riferimento alla coprogettazione e sviluppo di applicativi per la gestione finanziaria commercializzati nel mondo della Pubblica Amministrazione. Ha all’attivo numerose attività di formazione aziendale, workshops e pubblicazioni nei contesti di Cyber Security (GDPR e ISO27001), Legal-Tech, BlockChain Architect.
Knowledge is key to mitigate risk, maximize resilience
Constantly looming on the horizon, the pervasive threat of physical and cyberattacks is always top of mind for security leaders. It is imperative for security leaders to educate themselves and remain vigilant and aware to ensure resilience in the ever-evolving threat landscape.
According to a recent report, cyber incidents such as ransomware, data breaches and IT disruptions are the top concern of 2024 with cyber replacing business interruption as the leading risk. According to the report, the resilience gap between large and smaller companies is widening, as risk awareness among larger organizations has grown since the pandemic with a drive to upgrade resilience. The report highlights that smaller businesses “often lack the time and resources to identify and effectively prepare for a wider range of risk scenarios and, as a result, take longer to get the business back up and running after an unexpected incident.”
The report also revealed that key risk management priorities in 2024 continue to be improving business continuity management, identifying supply chain bottlenecks and developing alternative suppliers.
As cyberattacks continue to increase in both amount and sophistication, it is vital for security leaders to protect digital identities within an organization ensuring only the correct people have access to the right data, network and systems.
According to the Identity Defined Security Alliance (IDSA) 2023 Trends in Identity Security report, 90% of organizations reported at least one identity-related incident in the last 12 months, a 6% increase from last year’s report. The report also revealed identity stakeholders are facing an increasing number of barriers without the support from leadership with 49% reporting their leadership teams understand identity and security risks and proactively invest in protection before suffering an incident, while 29% only engage and support after an incident.
A report released in December highlighted the importance of critical infrastructure cybersecurity. The report found that 90% of the world’s leading energy companies experienced a third-party data breach in the past 12 months while 100% of the top 10 U.S. energy companies experienced a third-party breach.
The report also revealed that 92% of the energy companies evaluated had been exposed to a fourth-party breach. The MOVEit vulnerability, revealed in June of last year, was a widespread third-party vulnerability in the last six months which impacted hundreds of companies and organizations around the world.
As part of Critical Infrastructure Security and Resilience Month in November, the Cybersecurity and Infrastructure Security Agency (CISA) highlighted some best practices critical infrastructure organizations could implement in order to recover quickly from a significant disruption. These best practices included:
Assess the risk — Organizations should identify their most critical functions and assets, define dependencies that enable the continuity of these functions and consider the full range of threats that could undermine functional continuity.
Make a plan and exercise it — Organizations should perform dedicated resilience planning, determine the maximum downtime acceptable for customers, develop recovery plans to regain functional capabilities within the maximum downtime and test those plans under real-life conditions to ensure the ability to operate through disruption.
Continuously improve and adapt — Organizations should be prepared to regularly adapt to changing conditions and threats. This starts with fostering a culture of continuous improvement, based on lessons learned from exercises and real-world incidents and evolving cross-sector risks.
Being aware of current cyber threats and staying educated on the latest trends are important tools in any security leader’s tool belt to help mitigate risk and improve resilience in today’s ever-evolving threat landscape.