SEO poisoning e chatbot AI dirottati per un malware miner


Le campagne di SEO poisoning non sono certo una novità nel panorama cybercriminale. Da decenni gli attaccanti manipolano i motori di ricerca per spingere siti malevoli tra i primi risultati, inducendo gli utenti a scaricare malware credendo di visitare pagine legittime. Ma una nuova campagna analizzata da Microsoft Security Blog mostra un’evoluzione particolarmente interessante del fenomeno: gli attori malevoli stanno iniziando a sfruttare anche i chatbot AI per distribuire malware destinato al cryptomining GPU.

Secondo i ricercatori, gli attaccanti stanno prendendo di mira utenti molto specifici: appassionati hardware, gamer e power user che dispongono di GPU ad alte prestazioni, sistemi ideali per attività di cryptojacking ad alta redditività.

Dalla SEO poisoning ai chatbot AI

La campagna sfrutta una combinazione di tecniche di social engineering e manipolazione algoritmica. Gli utenti cercano online utility popolari come CrystalDiskInfo, HWMonitor, Display Driver Uninstaller o FurMark e vengono indirizzati verso domini controllati dagli attaccanti che imitano i siti ufficiali. La parte più interessante della ricerca riguarda però l’utilizzo dei Large Language Model. Microsoft spiega di aver osservato casi in cui utenti che chiedevano consigli di download a chatbot AI ricevevano link verso domini malevoli inseriti direttamente nelle risposte generate dal modello.

Non si tratta ancora di un attacco strutturato contro gli LLM stessi, ma piuttosto di una forma di “AI search poisoning”, cioè un’estensione della classica SEO poisoning all’interno degli ecosistemi conversazionali basati su AI. Il concetto è semplice ma estremamente efficace: se gli utenti iniziano a sostituire Google con chatbot AI per trovare software e utility, gli attaccanti seguiranno inevitabilmente lo stesso flusso.

Come funziona la catena di infezione

La campagna descritta da Microsoft non punta alla massima diffusione possibile. L’obiettivo sembra essere invece la selezione accurata delle vittime più redditizie. I software impersonati dagli attaccanti sono infatti tutti associati a utenti enthusiast, overclocker o gamer avanzati. Questo consente agli operatori della campagna di aumentare la probabilità di compromettere sistemi dotati di GPU discrete di fascia alta, molto più profittevoli per il mining rispetto ai normali PC consumer.

Secondo l’analisi tecnica, gli utenti vengono indirizzati verso siti clone costruiti per sembrare identici alle pagine ufficiali delle utility più note. Una volta scaricato il software, il payload avvia una catena di infezione che include componenti di persistenza e accesso remoto. Tra gli elementi più preoccupanti figura l’abuso di ScreenConnect, utilizzato per mantenere accesso persistente ai sistemi compromessi. Questo dettaglio è particolarmente rilevante perché suggerisce che la campagna non sia limitata al solo cryptomining. Microsoft sottolinea infatti che gli accessi ottenuti potrebbero essere successivamente sfruttati anche per furto dati, movimenti laterali e distribuzione ransomware. La presenza di strumenti di remote management rende quindi l’infezione potenzialmente molto più pericolosa di un semplice miner GPU.

Il ruolo crescente della SEO poisoning nell’ecosistema malware

La SEO poisoning sta diventando una delle tecniche preferite dai cybercriminali per ottenere accesso iniziale. Secondo ReliaQuest, le rilevazioni di malware collegate a campagne SEO poisoning sono cresciute del 60% in sei mesi tra il 2023 e il 2024. Anche Zscaler aveva già osservato campagne analoghe basate su keyword AI, utilizzate per distribuire malware come Vidar, Lumma e Legion Loader attraverso siti ottimizzati con tecniche Black Hat SEO. La novità è che ora il fenomeno sembra estendersi oltre i motori di ricerca tradizionali, entrando nei flussi conversazionali generati dai chatbot AI: non viene compromessa l’AI in sé, ma il contesto informativo che l’AI utilizza per rispondere agli utenti.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/27/seo-poisoning-e-chatbot-ai-dirottati-per-un-malware-miner/?utm_source=rss&utm_medium=rss&utm_campaign=seo-poisoning-e-chatbot-ai-dirottati-per-un-malware-miner


Texas Tech University Constructing Critical Infrastructure Security Site

Texas Tech University recently broke ground to establish a critical infrastructure security site, expanding on the institute it established in 2024. The institute was established in order to assess and develop clarification and mediation methods for vulnerabilities to United States critical infrastructure. The current expansion will broaden the institute’s support of innovation, research and collaboration in regards to national security and critical infrastructure defense. 

“This groundbreaking reflects Texas Tech’s growing role in securing the nation’s critical infrastructure,” remarked Stephen Bayne, Vice President for National Security and Executive Director of the university’s Critical Infrastructure Security Institute (CISI). “This research site strengthens our ability to protect the systems our nation, state and community depend on every day and delivers solutions that address evolving threats to infrastructure security.”

This expansion will enable CISI operate as a hub for innovation, testing cyber-physical protections, critical power infrastructure, and more. In addition, the institute will be able to offer certification and training for the next generation of engineers and scientists. 

The institute will continue to collaborate with educational, federal, and industry partners in order to: 

  • Update networks for greater critical infrastructure security
  • Develop new technologies, standards and best practices to decrease vulnerabilities

The new construction will be at the university’s Reese National Security Complex.

https://www.securitymagazine.com/articles/102319-texas-tech-university-constructing-critical-infrastructure-security-site


600,000 Lithuanian National Register Entries Leaked

On Friday, the Lithuanian general prosecutor’s office announced a data leak of national register entries, predominantly registers of legal and real estate entities. This leak impacted more than 600,000 entries.

Upon discovery of this incident, authorities enacted further cybersecurity measures (such as restricting access and blocking the accounts of suspected malicious actors). 

At this time, Lithuanian officials believe this was the result of foreign activity, though no official statement has been made to indicate which country is suspected. However, some suspect a Russian intelligence operation, as Lithuania is considered a target of Russia’s hybrid war, which involves: 

  • Arson
  • Vandalism
  • Sabotage 
  • Influence operations

Following this data leak, the head of the State Enterprise Centre of Registers Adrijus Jusas resigned. 

https://www.securitymagazine.com/articles/102318-600-000-lithuanian-national-register-entries-leaked


Kaspersky: la GenAI mette alla prova il riconoscimento facciale


Un volto reale può essere modificato dall’intelligenza artificiale invecchiandolo, ringiovanendolo o alterandolo talmente tanto da perdere la somiglianza con l’originale. A un osservatore umano sembrerà quello di un’altra persona ma, per alcuni sistemi di riconoscimento facciale, quel volto può continuare a corrispondere alla stessa identità.

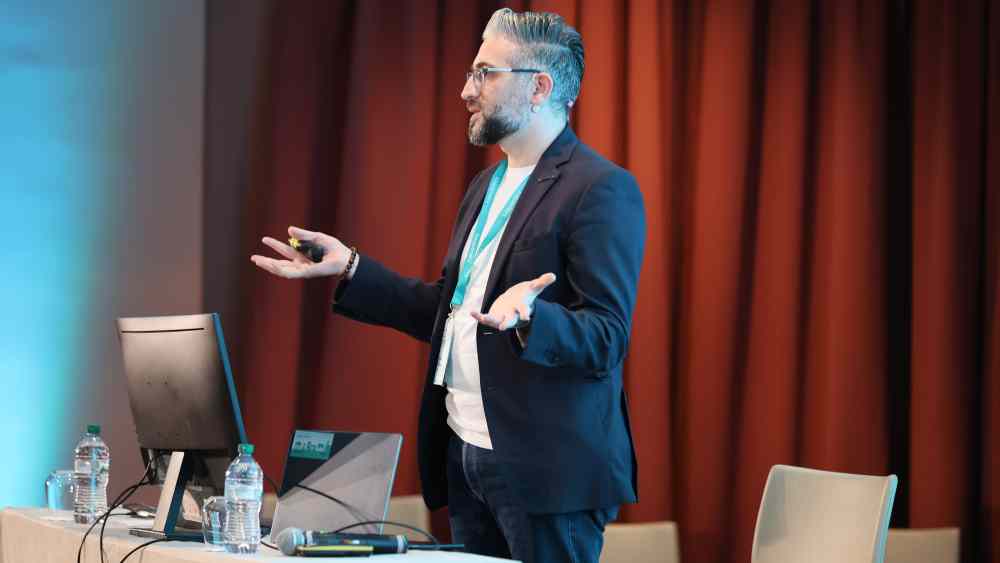
È il risultato mostrato da Kaspersky durante HORIZONS, la principale conferenza europea dell’azienda, in una dimostrazione condotta dal Global Research and Analysis Team, il GReAT.

I ricercatori hanno elaborato fotografie di volti reali con strumenti di intelligenza artificiale generativa, simulando scenari di invecchiamento e ringiovanimento. In molti casi le immagini prodotte sono apparse ai giornalisti presenti come ritratti di persone diverse, ma il sistema di riconoscimento facciale ha continuato ad associarle alle identità originali in dieci casi di test indipendenti.

Il punto, per Kaspersky, è duplice. Da una parte l’esperimento conferma che alcuni sistemi biometrici non si basano sulla semplice somiglianza visiva, ma su caratteristiche geometriche e strutturali del volto.

Dall’altra, proprio queste caratteristiche possono essere conservate anche in immagini sintetiche generate a partire da fotografie reali, creando un rischio per i sistemi automatici di verifica dell’identità.

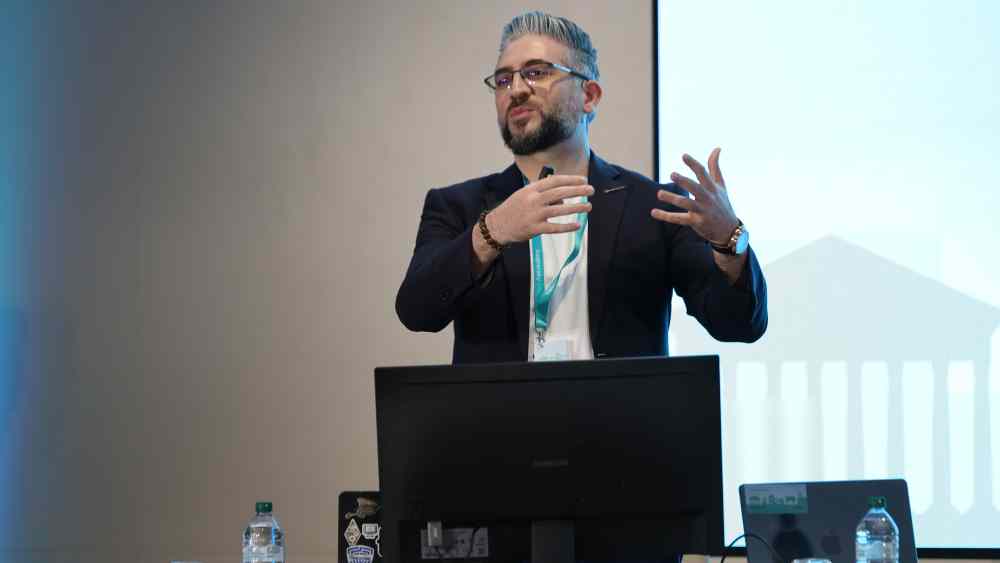
Maher Yamout è Lead Security Researcher del Global Research and Analysis Team di Kaspersky.

Maher Yamout, Lead Security Researcher del Global Research and Analysis Team di Kaspersky, lo ha definito “una prova di fattibilità di un potenziale attacco basato sull’intelligenza artificiale”, precisando che l’esperimento non costituisce uno studio su larga scala.

La conseguenza pratica, ha spiegato, è che “le trasformazioni facciali generate dall’IA possono preservare l’identità biometrica anche quando la percezione umana interpreta le immagini come individui completamente diversi”.

Perché la macchina non vede quello che vediamo noi

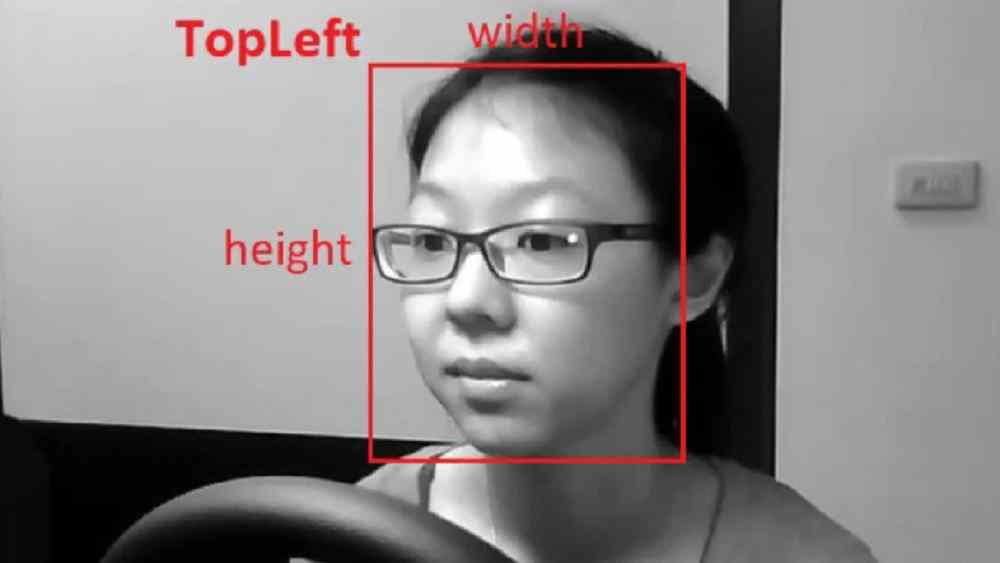
Per capire il problema bisogna distinguere due passaggi che spesso vengono confusi. Il primo è il rilevamento facciale: il sistema analizza un’immagine e stabilisce se al suo interno è presente un volto.

Il secondo è la verifica facciale: una volta individuato il volto, il sistema lo confronta con un’immagine di riferimento e valuta se appartiene alla stessa persona.

Nel suo intervento, Yamout ha spiegato che la macchina non “capisce” un volto nel modo in cui lo fa un essere umano. Non interpreta la pelle, l’espressione, l’impressione complessiva o la somiglianza visiva.

Il sistema individua l’area del volto, ne estrae caratteristiche e le converte in matrici matematiche. A quel punto confronta numeri, distanze e soglie di similarità.

Questo spiega perché un’immagine modificata dall’IA può apparire molto diversa a una persona, ma risultare ancora abbastanza vicina all’originale per un modello di riconoscimento.

L’intelligenza artificiale può cambiare l’età apparente, la texture della pelle, gli occhiali, alcuni dettagli estetici o lo stile dell’immagine, ma conservare elementi geometrici e strutturali sufficienti per superare il confronto biometrico.

Nella nostra intervista, avvenuta successivamente alla presentazione, Yamout ha riassunto il punto in modo molto diretto: “Le macchine non capiscono la pelle, non capiscono le fotografie”.

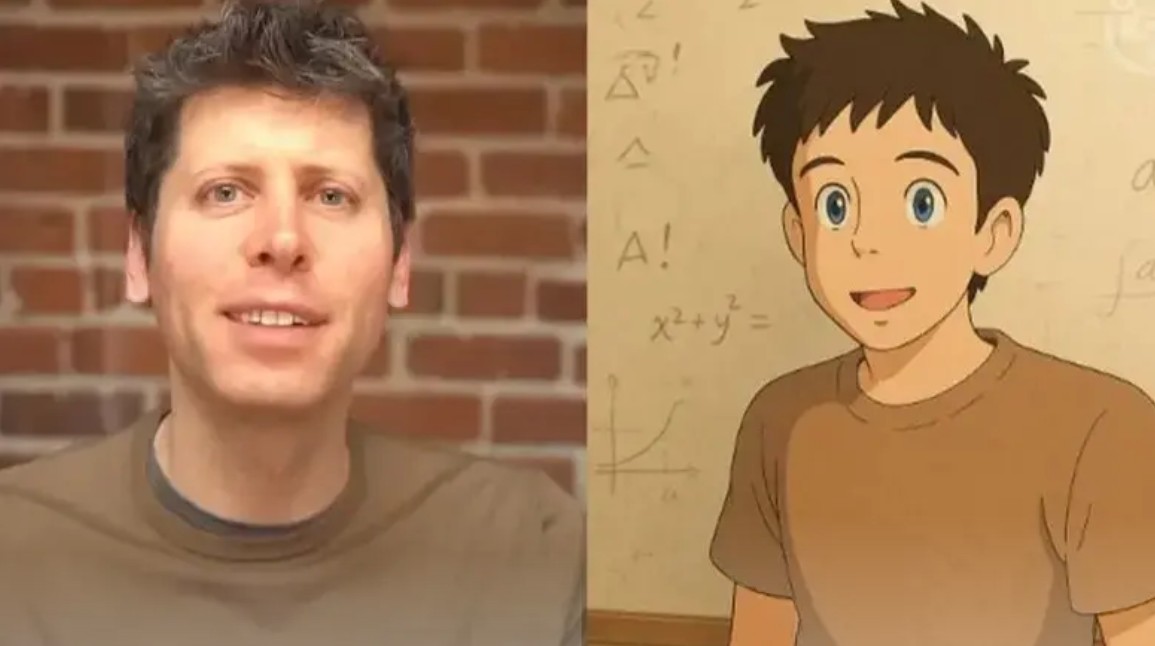
Secondo Yamout, sette modelli su otto hanno si sono fatti ingannare da immagini rifatte in stile Studio Ghibli. Che questa immagine sia sufficiente per fingersi Sam Altman?

I modelli, ha spiegato, cercano elementi come occhi, naso e bocca, individuano l’area del volto e la trasformano in numeri. “Quello che siamo riusciti a fare è stato cambiare l’aspetto visibile del volto ma mantenere intatta la struttura sottostante”.

Uno degli esempi più efficaci mostrati durante la presentazione riguardava un’immagine trasformata in uno stile illustrato simile a quello dello Studio Ghibli. A un osservatore umano non verrebbe naturale accettarla come prova di identità in un sistema di sicurezza.

Eppure, secondo Yamout, sette modelli su otto l’hanno comunque riconosciuta come riferibile alla stessa persona.

È un dettaglio aneddotico, che però rende bene la distanza tra la percezione umana e il calcolo biometrico.

KYC, onboarding e verifica dell’identità

Il tema diventa particolarmente rilevante nei processi di verifica dell’identità. Tra questi rientra il KYC, acronimo di “Know Your Customer”, cioè l’insieme delle procedure con cui banche, fintech, piattaforme finanziarie e altri soggetti verificano l’identità di un cliente prima di attivare un servizio o autorizzare determinate operazioni.

In molti casi l’utente carica un documento, scatta una foto o registra un breve video; il sistema confronta poi quei dati con un’immagine di riferimento.

Yamout ha indicato le università e le istituzioni finanziarie tra gli ambiti in cui possono essere ancora usate forme di verifica facciale bidimensionale.

È difficile misurarne la diffusione precisa, ha osservato, perché si tratta di una tecnologia comune, integrata in molti ambienti con motori, modelli e configurazioni differenti.

Il rischio più concreto riguarda gli scenari in cui un attaccante non genera un volto casuale ma parte da una fotografia reale.

Nella conferenza stampa Yamout ha parlato di immagini “seeded”: il modello riceve un’immagine iniziale e produce una variante sintetica, modificata secondo le istruzioni dell’operatore.

Questo rende l’attacco più mirato, perché l’immagine artificiale conserva una relazione matematica con il volto originale.

Yamout ha indicato le università e le istituzioni finanziarie tra i contesti in cui possono essere ancora usate forme di verifica facciale bidimensionale.

La conseguenza è che la verifica umana e quella algoritmica possono differire. Un operatore potrebbe considerare sospetta o non corrispondente un’immagine che il sistema giudica invece compatibile.

Oppure, in uno scenario automatizzato, una piattaforma potrebbe accettare un’immagine sintetica perché la distanza matematica rispetto al volto di riferimento rimane entro la soglia prevista dal modello.

Secondo Yamout, gli attaccanti partono sempre dallo studio dell’ambiente che vogliono colpire. Cercano di capire quali sistemi vengono usati, quali utenti sono coinvolti, quali software sono presenti e quali abitudini operative esistono all’interno dell’organizzazione.

Se scoprono che una procedura di verifica facciale usa un modello vulnerabile a immagini sintetiche o deepfake, quella procedura può diventare un punto d’ingresso.

La biometria resta utile, ma non basta da sola

Il messaggio di Yamout, però, non è che il riconoscimento facciale debba essere abbandonato.

Nell’intervista ha usato un paragone molto chiaro: le password continuano a essere usate anche se possono essere violate; i token di autenticazione a due fattori continuano a essere usati anche se possono essere sottratti con tecniche di phishing; gli antivirus continuano a essere distribuiti anche se esistono malware capaci di aggirarli.

La logica è la stessa per il riconoscimento facciale. Il riconoscimento facciale può ancora servire ma da solo non basta più a confermare un’identità. Deve essere affiancato da altri controlli, soprattutto nei processi più sensibili.

“Dobbiamo smettere di usarlo? No. È una buona misura di sicurezza”, ha spiegato Yamout. Il punto è affiancarla ad altri controlli compensativi: password, token, codici, verifica del dispositivo, analisi del comportamento, controlli documentali e procedure di escalation quando emergono anomalie.

Il riconoscimento facciale può ancora servire ma da solo non basta più a confermare un’identità. Deve essere affiancato da altri controlli, soprattutto nei processi più sensibili.

Questa logica vale soprattutto per i sistemi 2D. Yamout ha distinto questi scenari dal riconoscimento facciale usato ad esempio dagli smartphone, che si basa su scansioni 3D e quindi su una tecnologia più difficile da aggirare.

Anche in quel caso, ha ricordato, sono stati discussi tentativi di attacco tramite modelli tridimensionali del volto, ma il costo operativo è molto più alto. E nella sicurezza informatica, l’aumento del costo dell’attacco è già una forma di protezione.

È qui che torna il concetto di difesa in profondità. Se un sistema richiede password, token e verifica facciale, diventa più difficile aggirare tutto insieme. L’attaccante può riuscire a compromettere un fattore ma deve investire più tempo e più risorse per superarli tutti.

E spesso, ha detto Yamout, si sposta su un bersaglio più facile: “Gli attaccanti, alla fine, sono pigri”.

Le vecchie serrature vanno aggiornate

L’esperimento di Kaspersky non dice che ogni sistema di riconoscimento facciale sia facilmente aggirabile, né che la biometria abbia perso utilità.

Mostra però che immagini, audio e video generati dall’intelligenza artificiale stanno cambiando le regole della verifica dell’identità, costringendo aziende, sviluppatori e responsabili della sicurezza a ripensare molti processi oggi dati per affidabili.

Per anni il volto è stato trattato come un elemento forte dell’identità, perché difficile da replicare e immediato da verificare.

L’IA ha cambiato i termini del problema: può produrre immagini che confondono l’essere umano, preservano elementi biometrici rilevanti per la macchina e aprono nuovi scenari per frodi, identità sintetiche e manipolazioni nei processi di onboarding.

La risposta più solida passa da sistemi capaci di combinare più segnali. La verifica facciale deve essere accompagnata da controlli sulla provenienza dell’immagine, analisi del rischio, verifica del dispositivo, controlli antifrode e procedure manuali nei casi dubbi.

Dove la posta in gioco è alta, affidarsi a un singolo fattore espone a un rischio crescente.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/25/kaspersky-la-genai-mette-alla-prova-il-riconoscimento-facciale/?utm_source=rss&utm_medium=rss&utm_campaign=kaspersky-la-genai-mette-alla-prova-il-riconoscimento-facciale


Kaspersky: gli agenti IA cambiano la fiducia aziendale


Gli agenti di intelligenza artificiale sono ormai entrati nel radar dei criminali informatici. Dall’inizio dell’anno, infatti, Kaspersky ha rilevato a livello mondiale oltre 92.000 attacchi malware camuffati da servizi e agenti IA.

Il dato è stato presentato a Roma durante Kaspersky HORIZONS, e racconta bene quanto rapidamente l’hype sull’intelligenza artificiale sia stato metabolizzato anche dal cybercrime. Tant’è che le false applicazioni di ChatGPT rappresentano il 49% degli attacchi rilevati, mentre Claude e Gemini incidono ciascuno per il 18%.

Accanto ai nomi più noti, i ricercatori hanno individuato oltre 15.000 file malevoli distinti mascherati da software di IA autonoma, comprese versioni contraffatte di strumenti emergenti come OpenClaw.

Il punto, però, non è soltanto che i criminali usino l’IA come nuova esca. Nel suo intervento, Dmitry Galov, Head of Kaspersky’s Global Research & Analysis Team per Russia e CIS, ha spiegato che dietro molti di questi falsi strumenti si nascondono malware già noti.Ci riferiamo a banking trojan, spyware, infostealer, exploit e downloader in grado di installare ulteriori payload dannosi.

La novità sta nella confezione: gli attaccanti sfruttano la fiducia nei brand dell’IA e la curiosità verso strumenti percepiti come indispensabili per restare al passo.

cover Galov Kaspersky

Dmitry Galov, Head of Kaspersky’s Global Research & Analysis Team per Russia e CIS.

La supply chain dell’IA diventa un bersaglio

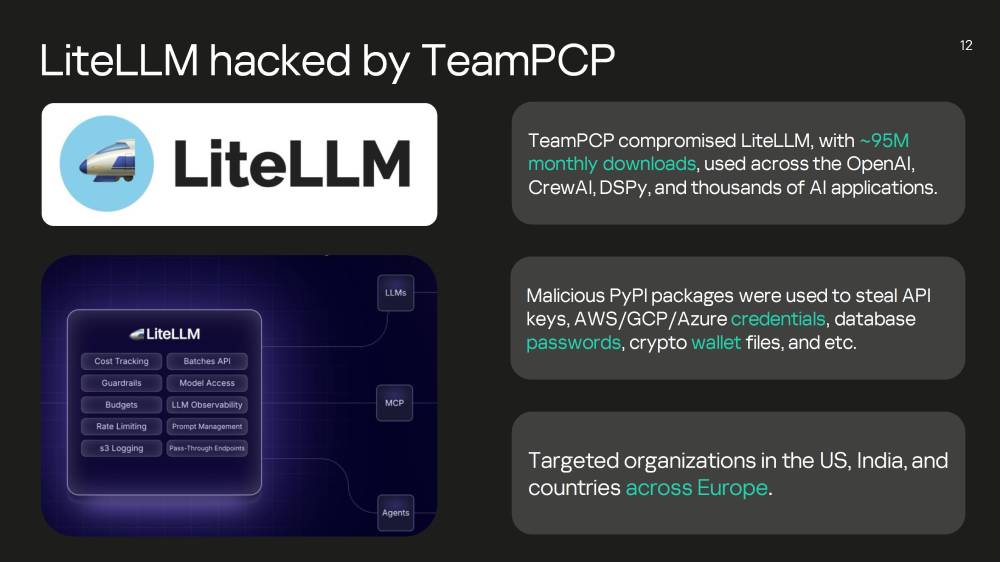
Un’altra area di rischio riguarda la supply chain del software. Galov ha citato il caso di LiteLLM, una libreria Python ampiamente usata per accedere a modelli di intelligenza artificiale, con circa 97 milioni di download mensili.

La compromissione della libreria ha permesso di inserire codice dannoso capace di sottrarre credenziali di database, file di wallet di criptovalute e altre informazioni sensibili. È un esempio concreto di come un singolo componente esterno, se compromesso, possa trasformarsi in un punto d’ingresso verso molte organizzazioni contemporaneamente.

Galov ha chiarito nell’intervista che il problema non riguarda solo l’IA. Qualsiasi software moderno può dipendere da librerie, pacchetti open source o componenti di terze parti. Nel caso dell’intelligenza artificiale, però, l’ecosistema si sta sviluppando a grande velocità, in modo aperto e collaborativo, e questo rende più appetibili le dipendenze esterne.

Per ridurre il rischio, secondo Galov, serve integrare la sicurezza in tutto il ciclo di sviluppo del software: ogni pacchetto esterno introdotto in un prodotto o in un’infrastruttura deve essere controllato da motori di rilevamento e gestito con policy chiare.

Per gli aggiornamenti non legati alla sicurezza, ha suggerito anche una finestra di “cool down”, evitando di adottare automaticamente l’ultima versione appena pubblicata. Molti attacchi alla supply chain, ha spiegato, restano attivi per finestre molto brevi, da pochi minuti a qualche giorno, prima di essere individuati dalla comunità open source o dai vendor di sicurezza.

Compromettendo LiteLLM (95 milioni di download mensili), il gruppo TeamPCP ha aperto una breccia in migliaia di applicazioni contemporaneamente, sottraendo credenziali cloud e chiavi di accesso ai modelli.

ClickFix e la vecchia debolezza umana

La corsa agli strumenti di IA ha riattivato anche tecniche di ingegneria sociale più classiche. Galov ha citato il caso degli attacchi ClickFix, in cui falsi tutorial o documentazioni apparentemente legittime convincono l’utente a copiare e incollare un comando nel terminale.

L’utente pensa di installare un componente, configurare un ambiente o migliorare le prestazioni di uno strumento, in realtà esegue una stringa malevola. Il meccanismo è particolarmente efficace perché colpisce sviluppatori, tecnici e persone che stanno cercando guide pratiche per entrare nel mondo degli agenti IA.

Nella nostra intervista, successiva alla presentazione, Galov ha ricondotto questi attacchi a una dinamica nota: le esche cambiano ma la natura umana resta la stessa. Gli utenti tendono a fidarsi di ciò che percepiscono come utile, urgente o di valore.

Sul primo gesto, cioè copiare, incollare e premere Invio, la tecnologia può fare ben poco. La difesa può però intervenire negli stadi successivi, con soluzioni di rilevamento e risposta sugli endpoint (EDR) e altri livelli di protezione capaci di bloccare l’esecuzione o riconoscere comportamenti malevoli prima che l’attacco raggiunga il suo obiettivo finale.

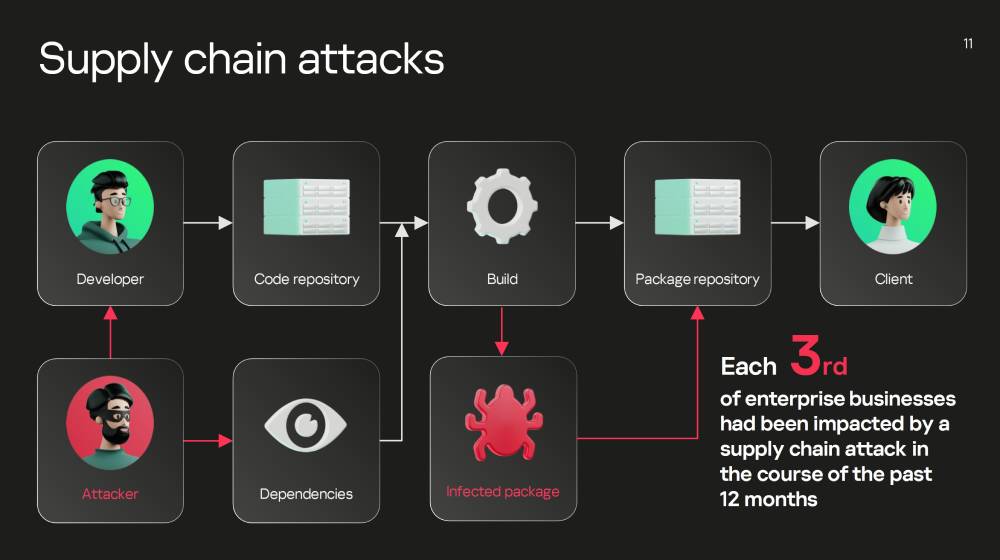
Negli attacchi alla supply chain, il bersaglio non è mai quello finale. Un’azienda su tre ne è rimasta vittima nell’ultimo anno.

Skill, plugin e falsi strumenti legittimi

Il rischio non si esaurisce nei malware travestiti da app IA. Kaspersky segnala anche la crescita delle “malicious skills”, cioè funzionalità dannose nascoste all’interno dei flussi di lavoro basati sull’intelligenza artificiale.

Possono presentarsi come plugin, prompt o estensioni apparentemente innocue, in realtà sono progettate per esfiltrare dati, fare ricognizione o manipolare risultati.

È un passaggio importante perché sposta il tema dalla protezione del singolo endpoint alla sicurezza dell’intero ecosistema agentico. OpenClaw, citato sia nel comunicato sia durante l’intervento, diventa in questo senso un esempio del nuovo perimetro da controllare.

Gli agenti IA possono essere estesi con skill e plugin, e queste estensioni possono a loro volta scaricare dipendenze, interagire con strumenti locali o collegarsi a servizi esterni.

La domanda di sicurezza non riguarda quindi solo il modello ma tutto ciò che gli viene connesso: codice, permessi, API, dipendenze e automazioni.

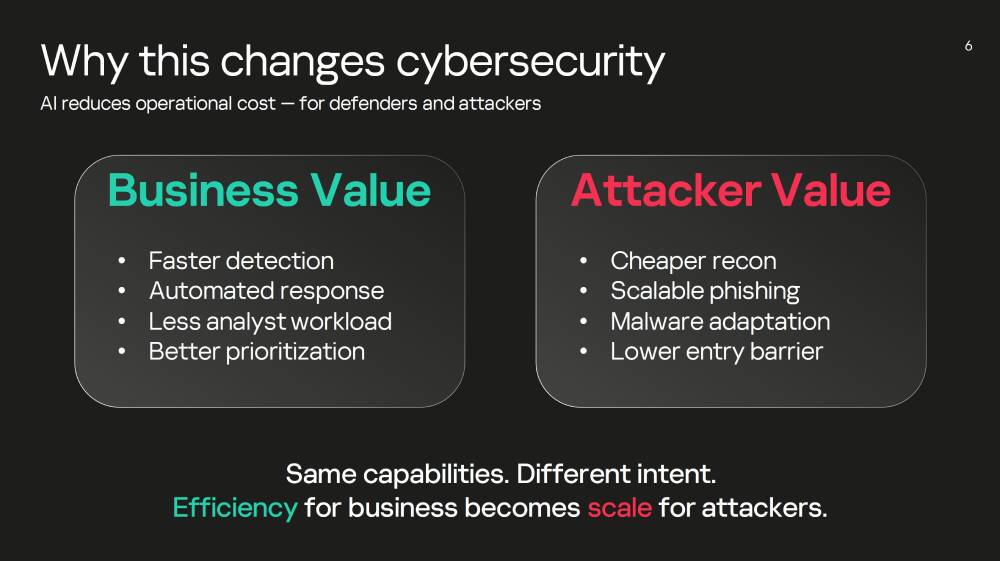
L’IA in ottica cybersecurity: stessi strumenti, intenzioni opposte. Quello che per le aziende è efficienza, per gli attaccanti diventa scala.

Gli agenti aumentano l’efficienza, ma anche l’esposizione

Nel corso della nostra intervista, Galov non ha proposto una lettura allarmistica. Anzi, ha definito gli agenti IA un grande vantaggio per l’efficienza, anche nella cybersecurity e nei SOC, soprattutto quando aiutano ad automatizzare attività ripetitive. Il problema nasce quando vengono adottati senza una postura di sicurezza adeguata.

La sua analogia è semplice: passare da carta e penna a un laptop aumenta senz’altro l’efficienza, ma anche il rischio di vulnerabilità. La scelta non è tra innovazione e sicurezza, ma tra automazione governata e automazione lasciata senza controllo.

Una posizione, questa, che troviamo anche nei comunicati di Kasperky: “L’introduzione di agenti di intelligenza artificiale negli ambienti aziendali cambia la natura stessa della fiducia. Ogni azione automatizzata diventa parte di una catena più ampia di sistemi e scambi di dati”.

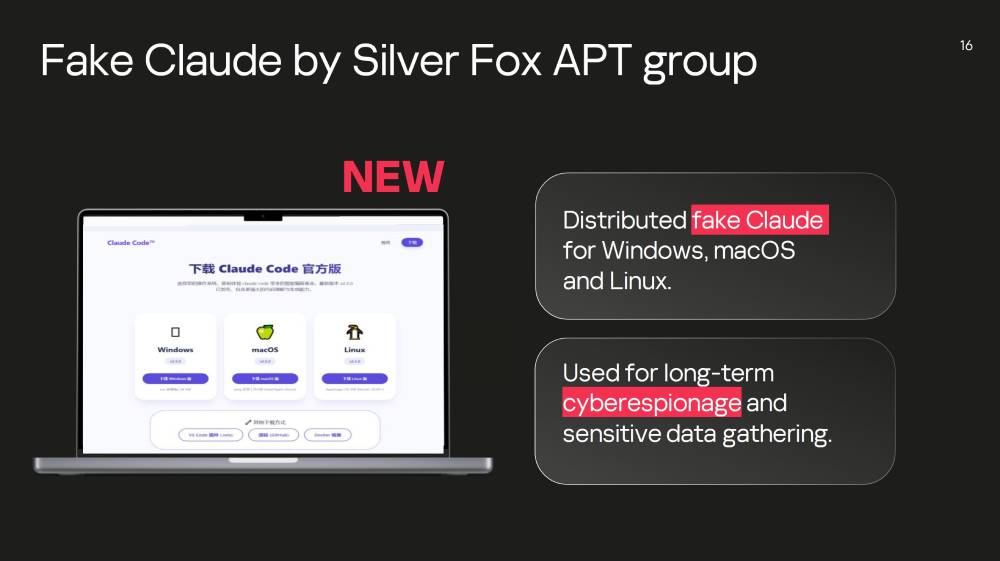
Il gruppo Silver Fox ha usato versioni false di Claude Code. Un caso che mostra come la diffusione degli strumenti IA apra nuove superfici d’attacco basate sull’ingegneria sociale.

Il nuovo controllo passa da dati, decisioni e log

Non corso dell’intervista, non ci è  restato che chiedere a Galov delle possibili contromisure. Per Galov le aziende devono concentrarsi su due piani: data management e decision management.

Il primo riguarda i dati a cui l’agente può accedere: bisogna verificare che siano davvero necessari per il compito assegnato e che non venga concesso più di quanto serva.

Il secondo riguarda le azioni che l’agente può compiere: per le decisioni più sensibili deve restare una validazione umana, una sorta di secondo fattore in cui il controllo finale torna a una persona.

A questo si aggiunge la visibilità sull’infrastruttura intorno agli agenti, che comunicano con modelli esterni, tool di terze parti e API.

Per questo, secondo Galov, le aziende devono raccogliere log ed eventi, integrarli in sistemi SIEM e metterli a disposizione dei SOC analyst. Il rischio peggiore è che qualcosa accada senza sapere chi lo ha fatto, quale componente lo ha eseguito e quali dati o sistemi siano stati coinvolti.

È lo stesso principio che Kaspersky riassume nelle sue raccomandazioni: standardizzare interfacce e protocolli, applicare il principio del minimo scambio necessario di dati, identificare chiaramente utenti, agenti e servizi IA, mantenere la supervisione umana nei processi critici e procedere con implementazioni graduali, includendo eventuali rollback.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/22/kaspersky-agenti-ia-cambiano-fiducia-aziendale/?utm_source=rss&utm_medium=rss&utm_campaign=kaspersky-agenti-ia-cambiano-fiducia-aziendale


HackerOne taglia drasticamente le ricompense dei bug bounty


L’epoca d’oro dei bug bounty potrebbe stare entrando in una nuova fase molto più complessa. HackerOne, una delle piattaforme più importanti al mondo per la segnalazione responsabile di vulnerabilità, ha drasticamente ridotto le ricompense economiche del proprio programma Internet Bug Bounty (IBB), provocando forti reazioni nella comunità dei ricercatori di sicurezza.

Secondo quanto riportato da The Register, i compensi per le vulnerabilità critiche sono stati ridotti di oltre il 75%. Un bug critico che in precedenza poteva valere circa 9.250 dollari viene ora premiato con appena 2.257 dollari. Anche le altre categorie hanno subito ridimensionamenti drastici: le vulnerabilità high severity passano da circa 4.429 a 1.009 dollari, mentre le medium severity scendono da 1.843 a 297 dollari.

Il taglio rappresenta uno dei segnali più evidenti della crisi che sta attraversando il settore del vulnerability research crowdsourced, sempre più travolto da una crescita esplosiva di report generati con l’AI, falsi positivi e attività automatizzate a basso valore.

La rivoluzione AI sta travolgendo i bug bounty

Negli ultimi mesi il mondo dei bug bounty è stato investito da un’ondata senza precedenti di segnalazioni generate o assistite da AI. Secondo diversi operatori del settore, i moderni LLM consentono ormai anche a utenti con competenze offensive limitate di produrre grandi quantità di report apparentemente plausibili, saturando i team di triage e aumentando enormemente il rumore operativo.

Il problema non riguarda solo HackerOne. Secondo Financial Times, alcune piattaforme hanno registrato un aumento quadruplo delle submission nel giro di poche settimane, mentre la percentuale di report realmente validi sarebbe crollata in molti casi sotto il 5%.

Il problema è talmente grave che persino Linus Torvalds ha recentemente definito la mailing list sicurezza del kernel Linux “quasi completamente ingestibile” a causa dell’aumento di report AI-generated.

HackerOne cerca di ridurre il rumore operativo

Il drastico ridimensionamento delle ricompense sembra quindi essere parte di una strategia più ampia. Già ad aprile 2026 HackerOne aveva annunciato la sospensione temporanea delle nuove submission per il programma Internet Bug Bounty, spiegando che il rapporto tra velocità di discovery e capacità di remediation era diventato insostenibile.

Secondo la piattaforma, l’intelligenza artificiale ha “industrializzato” la scoperta delle vulnerabilità molto più rapidamente rispetto alla capacità dei maintainer open source di validare, correggere e distribuire patch. In pratica, l’intero ecosistema dei bug bounty starebbe soffrendo un problema strutturale: trovare vulnerabilità sta diventando sempre più facile, ma gestirle continua a richiedere tempo umano altamente specializzato.

Questo crea un paradosso operativo. Da un lato le piattaforme ricevono volumi enormi di report; dall’altro il valore medio reale delle submission tende a diminuire.

Il rischio di una crisi economica per i ricercatori indipendenti

La riduzione dei payout rischia però di avere conseguenze importanti anche sulla sostenibilità economica del bug hunting indipendente. Negli ultimi dieci anni piattaforme come HackerOne e Bugcrowd hanno contribuito a trasformare il vulnerability research in una vera professione, creando un mercato globale basato sulla disclosure responsabile.

Molti ricercatori hanno costruito carriere interamente basate sui bug bounty, mentre alcune aziende hanno iniziato a utilizzare il crowdsourced testing come alternativa o complemento ai penetration test tradizionali. Secondo vari report di settore, i payout per vulnerabilità critiche nei programmi enterprise possono ancora raggiungere cifre a sei zeri, soprattutto in ambito cloud, crypto e infrastrutture strategiche. Tuttavia il drastico taglio del programma IBB mostra che il modello economico tradizionale potrebbe non essere più sostenibile per alcuni ecosistemi open source.

Il rischio, secondo diversi esperti, è che i ricercatori più qualificati inizino progressivamente ad abbandonare i bounty pubblici meno remunerativi, spostandosi verso altri ambiti.

L’effetto collaterale: meno vulnerabilità divulgate?

Storicamente i bug bounty sono stati considerati uno strumento fondamentale per incentivare la disclosure responsabile. L’idea alla base del modello è relativamente semplice: pagare i ricercatori affinché segnalino vulnerabilità ai vendor invece di venderle a broker, spyware company o gruppi criminali.

Ma il mercato delle vulnerabilità è cambiato enormemente negli ultimi anni. Diversi studi mostrano che il valore economico dei mercati grigi e dei broker zero-day può essere enormemente superiore rispetto ai payout tradizionali dei bug bounty. In alcuni casi vulnerabilità particolarmente critiche possono raggiungere cifre superiori al milione di dollari sui mercati offensivi.

Se i payout pubblici diminuiscono troppo, il rischio teorico è che una parte dei ricercatori inizi a considerare meno conveniente la disclosure responsabile tradizionale. Naturalmente il panorama resta molto più complesso di così. Per molti ricercatori contano anche reputazione, visibilità, riconoscimento professionale e opportunità lavorative future. Tuttavia il fattore economico continua a rappresentare uno dei principali motori dell’intero ecosistema.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/21/hackerone-taglia-drasticamente-le-ricompense-dei-bug-bounty/?utm_source=rss&utm_medium=rss&utm_campaign=hackerone-taglia-drasticamente-le-ricompense-dei-bug-bounty


Attacco ai router Huawei dietro blackout telecom del Lussemburgo


Un attacco informatico basato su una vulnerabilità sconosciuta nei router enterprise di Huawei avrebbe causato nel 2025 uno dei più gravi incidenti infrastrutturali europei degli ultimi anni, provocando il collasso temporaneo dell’intera rete telecom del Lussemburgo.

Secondo quanto riportato da Recorded Future News, l’incidente avrebbe coinvolto un comportamento non documentato del sistema operativo di rete Huawei VRP, sfruttato tramite traffico malevolo appositamente costruito per mandare in crash i router dell’operatore nazionale POST Luxembourg.

L’attacco, avvenuto il 23 luglio 2025, ha causato un’interruzione completa delle comunicazioni mobili 4G e 5G, della telefonia fissa e persino di parte dei servizi di emergenza nazionali per oltre tre ore.

La vicenda solleva interrogativi particolarmente delicati non solo sul piano tecnico, ma anche su quello della trasparenza nella disclosure delle vulnerabilità critiche che coinvolgono infrastrutture telecom strategiche.

Un blackout nazionale causato da traffico di rete malevolo

Secondo le informazioni emerse, l’attacco avrebbe sfruttato un’anomalia mai documentata pubblicamente nel software di routing Huawei. Paul Rausch, responsabile comunicazione di POST Luxembourg, ha confermato che l’incidente è stato causato da un attacco denial-of-service basato su un “comportamento non pubblico e non documentato” per il quale non esisteva alcuna patch disponibile al momento dell’incidente. Il traffico malevolo avrebbe innescato un ciclo continuo di reboot dei router enterprise Huawei, causando il collasso progressivo di parti critiche dell’infrastruttura telecom nazionale.

L’aspetto più interessante è che gli investigatori lussemburghesi non ritengono che l’attacco fosse necessariamente diretto contro il Lussemburgo come bersaglio specifico. Secondo le autorità, il traffico malevolo potrebbe semplicemente essere transitato attraverso l’infrastruttura di POST Luxembourg, provocando accidentalmente il crash dei dispositivi Huawei invece della normale elaborazione e inoltro dei pacchetti. In pratica, i router avrebbero reagito al traffico anomalo entrando in una condizione di failure non prevista che li costringeva a riavviarsi ripetutamente.

Il caso riapre il dibattito sugli zero-day nelle infrastrutture critiche

Diversi elementi emersi nelle indagini portano a classificare l’incidente come un possibile zero-day, cioè una vulnerabilità sconosciuta pubblicamente e priva di patch disponibili. Secondo le fonti citate da Recorded Future News, Huawei avrebbe dichiarato di non aver mai osservato un comportamento simile presso altri clienti e di non aver avuto a disposizione in quel momento una soluzione pronta per mitigare il problema.

Il punto più controverso riguarda però l’assenza totale di disclosure pubblica.

A quasi dieci mesi dall’incidente, non risulta infatti assegnato alcun identificativo CVE pubblico relativo alla vulnerabilità sfruttata nell’attacco. Non esistono advisory aperti alla comunità di sicurezza, né dettagli tecnici che consentano agli operatori telecom di verificare eventuali esposizioni analoghe.

E questo è un problema. I CVE rappresentano infatti uno dei principali strumenti globali per tracciare vulnerabilità, coordinare attività di remediation e permettere ai team SOC e CERT di identificare rapidamente i sistemi vulnerabili.

L’assenza di disclosure pubblica crea quindi un problema potenzialmente sistemico: altri operatori che utilizzano gli stessi apparati Huawei potrebbero non sapere di essere esposti allo stesso comportamento anomalo.

Huawei e il problema della trasparenza nelle vulnerabilità enterprise

La vicenda evidenzia anche un cambiamento nel modo in cui Huawei gestisce la disclosure delle vulnerabilità enterprise. Sempre secondo Recorded Future News, mentre il vendor continua a pubblicare CVE per prodotti consumer, le disclosure pubbliche relative ai prodotti enterprise networking sono diventate sempre più rare negli ultimi anni. Huawei pubblica anche advisory di sicurezza enterprise, ma spesso attraverso portali clienti riservati invece che tramite comunicazioni pubbliche aperte alla comunità globale di sicurezza.

La situazione rischia inevitabilmente di alimentare ulteriori tensioni geopolitiche attorno alle infrastrutture telecom cinesi, tema già al centro di anni di dibattiti internazionali su supply chain security, rischio cyber e sovranità digitale.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/20/attacco-ai-router-huawei-dietro-blackout-telecom-del-lussemburgo/?utm_source=rss&utm_medium=rss&utm_campaign=attacco-ai-router-huawei-dietro-blackout-telecom-del-lussemburgo


MSHTA, lo “zombie” di IE che alimenta attacchi su Windows


Nonostante Internet Explorer sia ormai ufficialmente morto da tempo, uno dei suoi componenti storici continua a rappresentare un serio problema di sicurezza per gli ambienti Windows moderni. Si tratta di MSHTA.exe, il Microsoft HTML Application Host, una utility legacy ancora inclusa di default nel sistema operativo e oggi sempre più sfruttata dai cybercriminali per distribuire malware, loader e infostealer.

Secondo una nuova ricerca pubblicata da Bitdefender Labs, negli ultimi mesi si è registrato un forte aumento delle catene di attacco che utilizzano mshta.exe come componente centrale delle operazioni malevole. Il fenomeno riguarda sia campagne cybercriminali opportunistiche sia minacce più sofisticate basate su tecniche LOLBIN, cioè “Living-off-the-Land Binary”.

Il problema è particolarmente delicato perché MSHTA è un binario firmato da Microsoft e considerato legittimo dal sistema operativo. Questo consente agli attaccanti di utilizzare uno strumento trusted di Windows per eseguire codice malevolo riducendo la probabilità di essere intercettati dalle difese tradizionali.

Cos’è MSHTA e perché esiste ancora in Windows

MSHTA nasce alla fine degli anni ’90 insieme a Internet Explorer 5 come componente dedicato all’esecuzione delle cosiddette HTML Application (HTA), applicazioni sviluppate con HTML, VBScript e JavaScript. L’obiettivo originario era permettere la creazione di piccoli strumenti amministrativi o applicazioni desktop leggere basate su tecnologie web. Nonostante la progressiva scomparsa di Internet Explorer, Microsoft ha continuato a mantenere MSHTA in Windows per ragioni di backward compatibility, soprattutto nei contesti enterprise dove alcuni ambienti legacy continuano ancora a dipendere da script e applicazioni HTA.

Secondo Bitdefender, una parte limitata dell’utilizzo di MSHTA è ancora legittima. Alcuni amministratori lo impiegano per script di login, notifiche di aggiornamento o piccoli tool interni. Tuttavia, la componente malevola sta crescendo molto più rapidamente rispetto agli utilizzi leciti. Ma c’è un problema: MSHTA consente di eseguire script direttamente in memoria, scaricare contenuti remoti ed eludere diversi controlli di sicurezza sfruttando un processo firmato Microsoft.

Come gli attaccanti usano MSHTA nelle campagne malware

Secondo i ricercatori di Bitdefender, MSHTA viene oggi utilizzato soprattutto come stadio intermedio nelle moderne catene di infezione. Gli attaccanti convincono la vittima ad aprire file HTA o eseguire comandi apparentemente innocui tramite phishing, siti fake, campagne ClickFix o falsi aggiornamenti software. Una volta avviato, mshta.exe può recuperare script remoti e lanciare codice PowerShell o VBScript direttamente in memoria senza scrivere necessariamente payload evidenti sul disco.

Questo approccio permette di distribuire malware come Lumma Stealer, Amatera e altri infostealer moderni mantenendo un profilo operativo relativamente basso. Bitdefender segnala inoltre che molti dei domini contattati dalle campagne osservate utilizzano tecniche di typosquatting, simulando URL apparentemente legittimi per aumentare la credibilità dell’infrastruttura malevola. Il vantaggio per gli attaccanti è duplice. Da un lato utilizzano un binario di sistema trusted; dall’altro eseguono gran parte dell’attività malevola direttamente in memoria, riducendo la visibilità per antivirus e strumenti EDR meno evoluti.

Il ritorno dei LOLBIN e la crisi delle difese tradizionali

Il caso MSHTA conferma un trend ormai consolidato nel panorama della cybersecurity: il ritorno massiccio delle tecniche LOLBIN. Invece di introdurre malware custom facilmente identificabili, molti gruppi criminali preferiscono sfruttare componenti già presenti nel sistema operativo per mascherare le proprie attività. Windows offre numerosi strumenti di questo tipo — PowerShell, rundll32, regsvr32, certutil, wmic — e MSHTA continua a essere uno dei più efficaci.

Questo approccio complica enormemente il lavoro dei team SOC perché il comportamento osservato appare inizialmente legittimo. Bloccare completamente mshta.exe può inoltre creare problemi operativi in alcune aziende che utilizzano ancora applicazioni legacy. Secondo diversi analisti, il problema deriva anche dall’enorme eredità storica di Windows. La necessità di mantenere compatibilità con software sviluppati decenni fa continua infatti a lasciare disponibili componenti che oggi rappresentano superfici di attacco estremamente appetibili.

Perché MSHTA è ancora così efficace contro le aziende

Uno degli aspetti più interessanti evidenziati dal report riguarda la persistenza operativa di questo strumento nonostante le tecnologie moderne di sicurezza. Molte organizzazioni si concentrano infatti sulla rilevazione del malware finale, ma monitorano molto meno attentamente i processi trusted del sistema operativo.

MSHTA permette inoltre di concatenare facilmente più tecnologie offensive. Un semplice file HTA può scaricare script PowerShell, avviare payload in memoria, contattare server remoti e stabilire persistenza senza utilizzare eseguibili tradizionali. In diversi scenari, gli attaccanti utilizzano MSHTA anche come componente iniziale per campagne ransomware o compromissioni enterprise più ampie.

Il problema è aggravato dal fatto che molte campagne moderne sfruttano social engineering avanzato. Le vittime vengono indotte a eseguire manualmente comandi o aprire file apparentemente innocui tramite falsi CAPTCHA, notifiche browser, finte procedure di supporto tecnico o documenti Office malevoli.

La sfida futura: eliminare il legacy senza rompere Windows

La vicenda riapre inevitabilmente il dibattito sulla gestione delle componenti legacy all’interno di Windows. Microsoft sta progressivamente dismettendo diverse tecnologie storiche, ma molti strumenti rimangono presenti per garantire compatibilità con ambienti enterprise complessi. Nel frattempo, però, i cybercriminali continuano a sfruttare proprio queste aree grigie dell’ecosistema Windows.

Secondo Bitdefender, il numero di catene malevole che coinvolgono mshta.exe è aumentato sensibilmente negli ultimi mesi, segnale che gli attaccanti considerano ancora questo strumento estremamente efficace. Per i team di sicurezza questo significa che la semplice presenza di processi firmati Microsoft non può più essere considerata automaticamente affidabile. Servono capacità avanzate di behavioral analysis, monitoraggio delle child process, controllo delle connessioni outbound e visibilità sulle esecuzioni in memoria.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/19/mshta-lo-zombie-di-internet-explorer-che-alimenta-attacchi-su-windows/?utm_source=rss&utm_medium=rss&utm_campaign=mshta-lo-zombie-di-internet-explorer-che-alimenta-attacchi-su-windows


Sicurezza delle reti 5G private: opportunità industriali e rischi sottovalutati

C’è un momento preciso in cui un impianto produttivo cessa di essere un ambiente fisicamente delimitato e diventa, di fatto, un operatore di telecomunicazioni. Accade quando l’azienda installa una rete 5G privata, un campus network autonomo, per connettere robot industriali, sistemi AGV (Automated Guided Vehicle), sensori IoT e stazioni operative. È un salto tecnologico che porta con sé una promessa concreta: latenza submillisecondo, banda garantita, isolamento logico dal 5G pubblico, controllo totale sullo spettro assegnato. Ma è anche un salto in un territorio di rischio che molte organizzazioni non hanno ancora imparato a cartografare con rigore.

La diffusione delle reti 5G private negli ambienti industriali è uno dei fenomeni più rilevanti del ciclo attuale di trasformazione digitale. Le stime di mercato variano significativamente a seconda del perimetro di analisi: tra i 5 e gli 11 miliardi di dollari nel 2025 secondo le principali società di ricerca, con proiezioni convergenti verso i 22-28 miliardi entro il 2029-2030 (Research and Markets, 2025; Grand View Research, 2025). Il dato che più impressiona, però, non è il valore di mercato: è il divario tra la velocità di adozione e la maturità dei modelli di sicurezza che accompagnano questa adozione.

La domanda che le imprese si pongono raramente con la giusta profondità non è “come connettere meglio i nostri asset”, ma “cosa cambia nella nostra superficie d’attacco quando introduciamo una rete 5G privata in un ambiente che ospita sistemi SCADA, PLC e HMI”. La risposta è scomoda: cambia tutto, e in una direzione che la maggior parte dei responsabili della sicurezza OT non ha ancora del tutto esplorato.

La convergenza IT/OT: un problema noto con una forma radicalmente nuova

Il tema della convergenza IT/OT non è nuovo. Da anni si discute dei rischi derivanti dalla connessione tra reti informatiche tradizionali e sistemi di controllo industriale; le vulnerabilità strutturali dei sistemi SCADA e ICS sono ben documentate, anche in questa sede.

Ma il 5G privato introduce una dimensione inedita: una rete di comunicazione mobile, con la propria architettura di core, i propri protocolli di segnalazione e la propria logica di gestione degli accessi, si inserisce fisicamente e logicamente all’interno dell’ambiente OT. Non si tratta più di un confine tra IT e OT mediato da un firewall perimetrale. Si tratta di una rete progettata per connettere tutto, che porta con sé gli stessi vettori di attacco propri delle infrastrutture di telecomunicazione.

Il rapporto PwC Global Digital Trust Insights 2026, condotto tra maggio e luglio 2025 su 3.887 executive in 72 paesi, fotografa con precisione questa criticità strutturale: il 41% delle organizzazioni intervistate identifica come principale ostacolo alla sicurezza OT/IIoT la mancanza di segmentazione di rete tra ambienti OT/IIoT e IT. Il 47% cita la carenza di competenze specialistiche OT, e il 39% denuncia assenza di governance e responsabilità chiare. Non sono problemi tecnici irrisolvibili: sono ritardi culturali e organizzativi nell’affrontare la convergenza con gli strumenti appropriati.

A dare la misura finanziaria del problema contribuisce il 2025 OT Security Financial Risk Report pubblicato da Dragos in collaborazione con il Cyber Risk Intelligence Center di Marsh McLennan (agosto 2025): in uno scenario estremo ma statisticamente plausibile (evento 1-su-250-anni), il rischio finanziario globale derivante da incidenti OT potrebbe raggiungere i 329,5 miliardi di dollari, con 172,4 miliardi attribuibili alla sola interruzione d’esercizio. Anche in anni ordinari, il rischio medio annuo stimato supera i 31 miliardi di dollari. Il dato più significativo del report, basato su un decennio di dati assicurativi e di breach, è che le perdite indirette, spesso escluse dai modelli tradizionali, rappresentano fino al 70% dell’impatto reale di un’intrusione OT.

Il 5G privato non risolve questa frammentazione: la amplifica. Introduce un layer supplementare, quello della rete mobile, che dialoga con entrambe le dimensioni, IT e OT, e che risponde a logiche di sicurezza proprie del mondo delle telecomunicazioni, non del mondo industriale. Il personale che gestisce i sistemi SCADA raramente ha familiarità con protocolli come GTP o NAS. I team di network security aziendale conoscono scarsamente le architetture del 5G core. Il risultato è uno spazio interstiziale dove nessuno guarda con sufficiente attenzione.

Robert M. Lee, CEO di Dragos, ha sintetizzato questa discrasia in modo diretto: “circa il 95% di tutti i budget destinati alla cybersecurity va al lato IT, non al lato OT. Eppure è sul lato OT che si genera tutta la capacità di fatturato, tutto l’impatto sulla sicurezza fisica e sulla sicurezza nazionale” (The Chemical Show, maggio 2025). Sono parole che descrivono con precisione l’asimmetria in cui si trovano le organizzazioni industriali che adottano il 5G privato: il nuovo vettore di attacco appartiene al dominio telco-IT, ma il danno si materializza nel dominio OT.

Specificità di sicurezza del 5G privato rispetto al 5G pubblico

Comprendere perché il 5G privato presenta sfide di sicurezza distinte rispetto alle reti pubbliche è essenziale per impostare correttamente la valutazione del rischio.

In una rete 5G pubblica, l’operatore assume la responsabilità primaria della sicurezza del core network: aggiornamenti software, gestione dell’autenticazione, integrità della segnalazione. L’impresa è sostanzialmente un utilizzatore finale, con visibilità limitata su ciò che accade al di là dell’interfaccia radio. In un campus network privato, questa responsabilità si sposta interamente sull’organizzazione che lo gestisce. Il 5G core, composto da funzioni virtualizzate come AMF (Access and Mobility Management Function), SMF (Session Management Function) e UPF (User Plane Function), è deployato in sede o in un cloud privato aziendale. La sua sicurezza dipende dalle competenze interne o da quelle di un system integrator terzo, spesso senza che i requisiti di sicurezza telco siano stati esplicitamente negoziati nel contratto.

Questa redistribuzione della responsabilità ha implicazioni dirette. La superficie d’attacco aumenta perché l’azienda gestisce ora componenti telco che in precedenza erano fuori dal proprio perimetro. Le architetture cloud-native delle funzioni 5G core introducono rischi legati a misconfigurazioni dei container, a vulnerabilità nelle interfacce Service-Based Interfaces (SBI) e a possibili movimenti laterali attraverso l’infrastruttura cloud condivisa. Il network slicing, presentato come la soluzione tecnologica per isolare logicamente i servizi, garantisce separazione a livello logico, ma non necessariamente a livello protocollare di basso livello, come si vedrà nel prossimo paragrafo.

Esistono poi vulnerabilità specifiche legate alle deployment Non-Standalone (NSA), le più diffuse negli ambienti industriali attualmente in fase di adozione. In queste architetture ibride, il core network LTE coesiste con la radio 5G, creando un paesaggio di sicurezza che eredita le debolezze di entrambe le generazioni e introduce complessità di correlazione degli indicatori di compromissione tra domini eterogenei. Come documenta ABI Research (settembre 2025), per le reti 5G Non-Standalone “il modello ibrido crea un panorama di sicurezza di complessità significativa, con la correlazione incrociata degli indicatori di minaccia come fattore critico per fronteggiare gli attacchi.”

Il problema GTP: un protocollo progettato senza avversari

Il GPRS Tunneling Protocol (GTP) è il protocollo che trasporta il traffico dati degli utenti nelle reti mobili, incapsulandolo in tunnel tra il nodo radio (gNB) e le funzioni di core. Nella variante GTP-U gestisce il piano utente; nella variante GTP-C gestisce i messaggi di controllo tra le funzioni di core nelle architetture NSA.

Il problema fondamentale di GTP è di natura storica: come molti protocolli di telecomunicazione, è stato progettato in un’epoca in cui le reti mobili erano ambienti fisicamente chiusi e l’autenticazione reciproca tra i nodi era considerata secondaria rispetto all’affidabilità della connessione. Il risultato è che GTP-C può essere abusato per manipolare i bearer path, i percorsi attraverso cui fluiscono i dati degli utenti, iniettando traffico non autorizzato nel piano utente (GTP-U) o causando interruzioni di sessione attraverso messaggi di controllo falsificati. Come documenta P1 Security nel febbraio 2026, “gli attaccanti che guadagnano accesso alla funzione di controllo possono creare messaggi che istanziano o modificano tunnel GTP, pur senza avere accesso diretto al protocollo GTP.”

Un attaccante che accede a un nodo interno alla rete 5G privata può usare messaggi GTP-C per terminare sessioni attive di dispositivi connessi, con effetti immediati sulle operazioni: un AGV che perde connettività nel mezzo di un ciclo produttivo, un sensore di sicurezza che smette di trasmettere, un sistema di monitoraggio remoto che diventa cieco. In contesti industriali dove il costo del downtime supera i 260.000 dollari per ora nei grandi stabilimenti manifatturieri e raggiunge i 2,3 milioni di dollari per ora nel comparto automotive (Siemens, True Cost of Downtime 2024), questi scenari non sono esercizi teorici.

La ricerca più recente ha chiarito un punto critico che riguarda anche il network slicing. Come analizzato in dettaglio su Cyber Defense Magazine (novembre 2025): “protocolli come GTP-U e PFCP (Packet Forwarding Control Protocol) operano a un livello inferiore rispetto alla separazione logica tra slice, all’interno dell’infrastruttura condivisa della User Plane Function (UPF). Un exploit su questi protocolli non rispetta i confini logici delle slice perché colpisce la risorsa fisica condivisa.” La promessa di isolamento offerta dal network slicing è, in assenza di controlli di sicurezza specifici aggiuntivi, una garanzia solo parziale.

Per le reti 5G Standalone (SA), l’architettura Service-Based ha sostituito GTP-C con interfacce HTTP/2 per la comunicazione tra le funzioni di core. Questo riduce alcune delle vulnerabilità di segnalazione ereditate da GTP-C, ma apre nuove superfici di attacco: le SBI sono esposte ad API fuzzing, a vulnerabilità di validazione degli input e a possibili escalation di privilegio attraverso la logica di orchestrazione condivisa. GTP-U rimane in uso anche nelle architetture SA per il piano dati.

Vulnerabilità NAS e il piano di segnalazione come vettore d’attacco

Il Non-Access Stratum (NAS) è il protocollo che gestisce la mobilità e la gestione della sessione tra il dispositivo (UE) e il core network, attraverso le funzioni AMF e SMF. È il livello dove avvengono autenticazione, cifratura e negoziazione degli algoritmi di sicurezza.

In architetture 5G NSA, i messaggi NAS vengono scambiati in chiaro durante la fase di attach iniziale, prima che la cifratura sia negoziata. Questa finestra espone informazioni sulla configurazione del dispositivo e sull’identità temporanea dell’utente (TMSI). Un attaccante può iniettare messaggi RRC falsificati a livello di base station per causare denial-of-service sul singolo terminale, sfruttando il fatto che il messaggio RRC Connection Request viene trasmesso in chiaro e contiene il TMSI dell’utente.

I cosiddetti downgrade attack, che forzano il dispositivo a retrocedere verso 4G o 3G perdendo le protezioni aggiuntive del 5G Standalone, rappresentano un rischio concreto nelle deployment industriali ibride. Quando la copertura 5G non è disponibile, il terminale effettua automaticamente il fallback verso la rete LTE, perdendo funzionalità di sicurezza come SUCI (Subscription Concealed Identifier) e l’autenticazione estesa. “Gli attaccanti possono sfruttare questa vulnerabilità attraverso downgrade attack che forzano o ingannano i dispositivi 5G a usare reti 4G, con conseguente perdita prevedibile di protezione” (TechTarget, 2025).

Nel contesto industriale, i dispositivi connessi alla rete 5G privata includono sensori, PLC con moduli cellulari, telecamere di supervisione e HMI mobili. Molti di questi dispositivi non sono soggetti allo stesso ciclo di aggiornamento del firmware riservato agli endpoint IT tradizionali, e i loro stack di comunicazione cellulare possono presentare vulnerabilità note non patchate. La superficie di attacco via NAS si estende quindi ben oltre la rete mobile in senso stretto: un dispositivo OT compromesso attraverso il vettore cellulare diventa un punto di accesso all’interno del segmento di controllo industriale.

Le analisi cross-protocollari di P1 Security (febbraio 2026) hanno evidenziato come gli attaccanti che guadagnano accesso alle funzioni AMF o SMF del core possano manipolare messaggi NAS per alterare la gestione della mobilità, triggerare drop di sessione, o ottenere informazioni sull’identità e la posizione dei dispositivi connessi. In ambienti dove la posizione di un AGV o di una macchina a controllo numerico è un dato operativo critico, la compromissione del piano di segnalazione ha implicazioni che vanno oltre la sicurezza informatica per toccare la safety fisica.

Il rischio di lateral movement verso sistemi SCADA

L’architettura di un campus network 5G privato crea, per sua natura, ponti tra domini che in precedenza erano separati. Il core 5G è tipicamente deployato su infrastruttura server in sede o cloud privato aziendale, che condivide risorse di rete con i sistemi IT aziendali. La UPF, la funzione che instrada il traffico degli utenti, è configurata per inviare i pacchetti verso le destinazioni appropriate, che possono includere sia server cloud sia sistemi OT locali.

Il rischio di lateral movement si concretizza quando un attaccante che ha compromesso un nodo della rete 5G, o un dispositivo connesso, riesce a raggiungere sistemi SCADA, DCS (Distributed Control System) o PLC che non erano direttamente esposti sulla rete IT. Il percorso tipico sfrutta la fiducia implicita che l’architettura ripone nel traffico proveniente dalla UPF: una volta dentro il tunnel GTP, il traffico è considerato legittimo dalla rete di destinazione, e la sua instradazione dipende dalla configurazione delle route. Se la segmentazione tra il segmento 5G e il segmento OT non è implementata con rigore (con firewall industriali, VLAN separate, deep packet inspection del traffico applicativo), il tunnel GTP diventa una via diretta verso i sistemi di controllo.

In questo scenario, i protocolli industriali legacy come Modbus, DNP3, IEC 104 e BACnet, che per definizione non includono autenticazione né cifratura, diventano il target terminale di un attacco che ha percorso un tragitto attraverso un vettore di telecomunicazione moderno. Un’azienda può aver investito considerevoli risorse nella sicurezza perimetrale della propria rete SCADA, ma aver lasciato aperto un accesso laterale attraverso l’infrastruttura 5G introdotta nell’impianto nell’ultimo anno.

La ricerca condotta nell’ambito del framework SWICS (Lenz et al., arXiv aprile 2026), il primo testbed virtuale per sistemi di controllo industriale che interconnette componenti ICS attraverso 5G in un ambiente di simulazione a eventi discreti, ha confermato che in condizioni di canale degradato o sotto attacco di jamming, i sistemi ICS connessi via 5G mostrano una suscettibilità agli attacchi significativamente superiore rispetto a quelli su rete cablata. In particolare, la variabilità del canale radio rende inaffidabile il rilevamento di anomalie basato su pattern di comunicazione: i modelli addestrati su dati 5G in condizioni ottimali falliscono nel rilevamento quando il canale si degrada, aprendo finestre di invisibilità che un attaccante può sfruttare deliberatamente tramite tecniche di jamming selettivo.

Quando un’infrastruttura cloud ospita il core 5G virtualizzato, si aggiunge un ulteriore vettore: le vulnerabilità dell’infrastruttura cloud stessa possono diventare punti di accesso per movimenti laterali che, attraverso la UPF, raggiungono la rete OT. Come evidenziato nel white paper di OneLayer dedicato alle reti cellulari private, “quando il core cellulare è eseguito nel cloud, qualsiasi vulnerabilità sfruttabile dell’infrastruttura cloud può esporre la rete ospitata a lateral movement.”

NIS2 e la governance delle reti 5G private industriali

In questo contesto di rischio emergente, il quadro normativo europeo e italiano offre strumenti di risposta, ma anche interrogativi aperti sulla loro applicazione concreta alle reti 5G private.

La Direttiva NIS2 (UE 2022/2555), recepita in Italia con il D.Lgs. 138/2024 entrato in vigore il 16 ottobre 2024, estende gli obblighi di sicurezza informatica a 18 settori critici, inclusi manifattura strategica, infrastrutture digitali, energia e trasporti.

L’Italia ha proceduto all’attuazione per fasi: dopo la registrazione obbligatoria dei soggetti NIS entro febbraio 2025 e la pubblicazione degli obblighi di base con la Determinazione ACN 164179/2025 (aprile 2025), il quadro operativo è stato consolidato a fine dicembre 2025 con due ulteriori determinazioni del Direttore Generale dell’ACN, la 379887/2025 (che disciplina il Portale NIS) e la 379907/2025 (che definisce le misure di sicurezza di base e gli incidenti significativi di base), applicabile dal 15 gennaio 2026. Come abbiamo analizzato in dettaglio sugli adempimenti NIS2, la mappa delle scadenze è ora precisa e non lascia spazio a rinvii.

Dal gennaio 2026 è pertanto operativo l’obbligo di notifica degli incidenti significativi allo CSIRT Italia, con pre-notifica entro 24 ore dalla rilevazione. Entro ottobre 2026, i soggetti NIS dovranno aver adottato le misure di sicurezza definite dalla Determinazione ACN 164179/2025: 37 misure per i soggetti importanti (87 requisiti complessivi) e 43 misure per i soggetti essenziali (116 requisiti). Entro aprile 2026, l’ACN dovrà adottare il modello di categorizzazione delle attività e dei servizi e gli obblighi a lungo termine, ulteriore evoluzione rispetto agli obblighi di base già operativi.

Calate in un contesto 5G privato, le prescrizioni NIS2 richiedono una traduzione tecnica non banale. La segmentazione di rete deve ora includere il piano di controllo 5G e il piano dati GTP-U, non solo le tradizionali VLAN IT/OT. La gestione delle vulnerabilità deve estendersi ai componenti software delle funzioni virtualizzate del core (AMF, SMF, UPF), ai firmware dei dispositivi UE industriali e alle dipendenze software della piattaforma cloud su cui il core può essere ospitato. Il monitoraggio continuo deve saper interpretare il traffico di segnalazione NAS e GTP, protocolli che i SIEM aziendali tradizionali non analizzano senza strumenti specializzati.

Sul versante della supply chain, la NIS2 impone mappatura e classificazione dei fornitori ICT rilevanti, con clausole contrattuali esplicite su gestione degli incidenti, obblighi di notifica e diritto di audit. Nel caso delle reti 5G private, questa catena include i vendor del core network (Ericsson, Nokia e altri), i fornitori di hardware radio (gNB), i system integrator che hanno realizzato la deployment e i fornitori cloud su cui è eventualmente ospitato il core virtualizzato. Ogni anello è potenzialmente un punto di ingresso.

Una questione normativa aperta riguarda la qualificazione della rete 5G privata industriale all’interno del perimetro NIS2 di un’organizzazione: la rete stessa è infrastruttura digitale soggetta agli obblighi, o è semplicemente un componente dell’infrastruttura produttiva? La risposta dipenderà dal settore di appartenenza dell’organizzazione e dalla classificazione come soggetto essenziale o importante, ma in ogni caso il rischio cyber derivante dalla rete 5G privata deve essere incluso nella valutazione del rischio complessiva che la NIS2 richiede.

Verso un modello di sicurezza integrato per il campus 5G

La soluzione non risiede in un singolo strumento tecnologico, ma in un cambio di prospettiva sull’architettura di rischio. Un campus network 5G industriale deve essere governato con un modello che integri tre livelli di competenza oggi troppo spesso separati: sicurezza delle telecomunicazioni (con conoscenza dei protocolli 5G), sicurezza IT (con capacità di network security, SIEM, identity management) e sicurezza OT (con comprensione dei sistemi industriali e delle loro specificità operative).

Il principio Zero Trust, applicato all’accesso dei dispositivi UE alla rete 5G privata, richiede che ogni dispositivo sia autenticato individualmente prima di ottenere accesso alle risorse OT, indipendentemente dalla posizione fisica nell’impianto. L’identità del SIM e del dispositivo deve essere verificata continuamente, non solo al momento dell’attach iniziale. L’uso di SUCI (Subscription Concealed Identifier) al posto del SUPI non cifrato riduce il rischio di tracking e intercettazione dell’identità durante la fase di attach.

La microsegmentazione del piano dati, implementata a livello di UPF tramite policy PFCP, consente di isolare il traffico tra gruppi di dispositivi anche all’interno dello stesso slice, limitando la propagazione di un eventuale lateral movement. Questa segmentazione deve essere progettata esplicitamente, non affidata alla configurazione di default del vendor.

Il monitoraggio del piano di segnalazione, attraverso strumenti capaci di analizzare messaggi NAS e GTP-C, è indispensabile per rilevare anomalie non visibili a un tradizionale IDS/IPS. La letteratura recente (MDPI Future Internet, ottobre 2025) indica come strategie raccomandate “cifratura avanzata, autenticazione a più fattori, sistemi di intrusion detection e audit di sicurezza periodici per mitigare rischi emergenti ed evolutivi.”

La gestione del rischio di downgrade, ovvero la ricaduta automatica su 4G o 3G in assenza di copertura 5G, deve essere valutata esplicitamente per ogni categoria di dispositivo. Per i dispositivi che accedono a sistemi OT critici, la policy preferibile può essere l’interdizione della connessione in assenza di 5G, piuttosto che la tolleranza di un fallback che degrada le protezioni di autenticazione.

Il rischio di jamming selettivo dell’interfaccia radio, documentato dal testbed SWICS (2026) come vettore per rendere inefficaci i sistemi di rilevamento anomalie, va infine incluso esplicitamente nei modelli di minaccia delle reti 5G private industriali, al pari degli attacchi protocollari sul core.

Conclusioni: la falsa sicurezza dell’isolamento privato

Il termine “privato” nel contesto delle reti 5G private porta con sé una connotazione di isolamento e controllo che rischia di diventare una trappola cognitiva. Una rete è privata nel senso che è dedicata a un singolo operatore, ma non è immune per natura dagli attacchi, né da quelli che provengono dall’esterno attraverso i dispositivi connessi, né da quelli interni che sfruttano le vulnerabilità protocollari del core.

Le industrie manifatturiere, energetiche e logistiche che stanno adottando campus network 5G si trovano a gestire una superficie d’attacco ibrida di tipo nuovo, dove la convergenza IT/OT si arricchisce di una terza dimensione, quella telco, per la quale non sempre esistono competenze interne, standard di riferimento condivisi o strumenti di difesa già consolidati. Il report PwC 2026 conferma che solo il 25% delle organizzazioni manifatturiere spende significativamente di più in misure di sicurezza proattive rispetto a quelle reattive: uno squilibrio che, nell’era dei campus network 5G, diventa ancora più pericoloso.

Ignorare questa specificità, o trattare il 5G privato come una semplice evoluzione del Wi-Fi industriale, è un errore che le organizzazioni critiche non possono permettersi. La NIS2, con gli obblighi ora operativi in Italia, offre una cornice normativa che spinge verso un approccio strutturato, ma la compliance non è sinonimo di sicurezza.

Il vero lavoro consiste nell’adattare il modello di gestione del rischio alla specificità tecnica di un’infrastruttura che parla simultaneamente i linguaggi del 3GPP, dell’IEC 62443 e dell’ISO/IEC 27001, e nel farlo prima che un attaccante trovi nel campus network il percorso verso il sistema SCADA che controlla la produzione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/reti-5g-private/


La geopolitica dell’acquisizione della prova elettronica: la cooperazione internazionale richiede più del solo diritto

Intervento di Aisling Kelly, Head of the Cybercrime Division, Consiglio d’Europa 14a Cyber Crime Conference, Auditorium della Tecnica, Roma, 6-7 maggio 2026

Da pochi mesi alla guida della Cybercrime Division del Consiglio d’Europa, con sede a Strasburgo, Aisling Kelly ha portato sul palco della 14a Cyber Crime Conference uno sguardo trasversale sulla cooperazione internazionale in materia di prove elettroniche.

Una prospettiva costruita su un percorso professionale articolato: diciotto anni come pubblico ministero, prima nei servizi di accusa irlandesi (Office of the Director of Public Prosecutions) e poi presso il Tribunale Penale Internazionale per il Ruanda delle Nazioni Unite, seguiti da un’esperienza in Microsoft alla guida del team europeo dedicato alle richieste di accesso ai dati provenienti dalle forze dell’ordine e dai servizi di sicurezza nazionale, e infine l’attuale ruolo presso l’istituzione di Strasburgo, dove la sua squadra è responsabile della Convenzione di Budapest sul cybercrime (2001) e dei suoi due protocolli aggiuntivi.

Prova elettronica e geopolitica dall'e-Evidence UE al caso Chatrie, l'intervento di Aisling Kelly (Consiglio d'Europa) alla Cyber Crime Conference 2026.
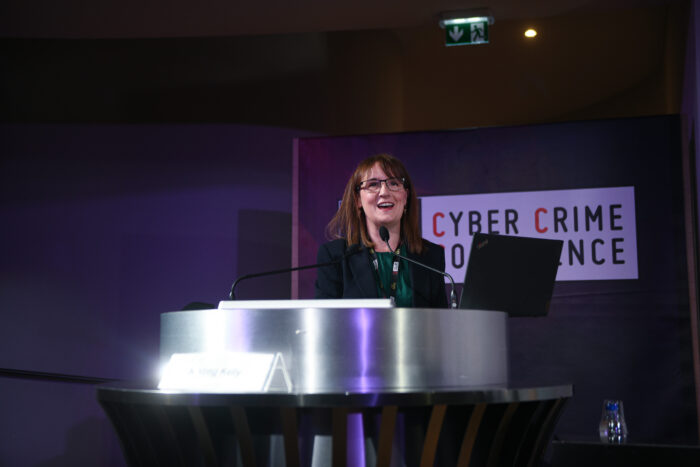
Aisling Kelly, Head of the Cybercrime Division, Consiglio d’Europa alla Cyber Crime Conference 2026

La cooperazione internazionale come architettura multilivello

Il primo passaggio dell’intervento è servito a chiarire cosa si intende davvero quando si parla di cooperazione internazionale sulle prove elettroniche. Non un canale unico, ma un sistema profondamente stratificato: cooperazione di polizia (police-to-police); cooperazione giudiziaria fondata su strumenti eterogenei, che spaziano dalla legislazione interna all’assistenza giudiziaria reciproca, dall’Ordine Europeo di Indagine ai trattati delle Nazioni Unite contro la criminalità organizzata transnazionale e la corruzione, fino alla Convenzione di Budapest e al suo Secondo Protocollo Aggiuntivo; cooperazione verticale all’interno dei singoli Paesi; cooperazione laterale tra agenzie di Stati diversi; e, infine, cooperazione con i service provider. Tutto questo, ha sottolineato l’esperta, è cooperazione internazionale.

Un’architettura così complessa non si governa con la sola disponibilità degli strumenti giuridici: serve la capacità concreta di utilizzarli. È per questa ragione che il capacity building costituisce il fulcro del lavoro del Consiglio d’Europa in materia. Un team di oltre quaranta professionisti organizza iniziative formative rivolte agli 81 Stati Parte della Convenzione e ad altri Paesi, su temi che spaziano dall’analisi delle prove digitali alla open source intelligence, dalle indagini sulle criptovalute alla comprensione dei meccanismi di assistenza giudiziaria reciproca. Un patrimonio che, ha tenuto a precisare la relatrice, non è caduto dal cielo: è il frutto della visione costruita in vent’anni dal suo predecessore Alexander Seger, al quale ha voluto rendere un sentito tributo.

Le tendenze globali: l’extraterritorialità come reazione

Il fulcro analitico dell’intervento è stato dedicato a un fenomeno trasversale: la crescente tendenza degli Stati a estendere extraterritorialmente l’applicazione delle proprie leggi in materia di acquisizione di prove elettroniche. Una tendenza che la giurista legge come risposta alla frustrazione del fronte investigativo, spesso incapace di ottenere in tempi utili i dati necessari a condurre le indagini.

La rassegna proposta è stata densa di esempi.

L’Australia, con il Telecommunications Legislation Amendment (International Production Orders) Act del 2021, ha aperto la strada a un accordo bilaterale diretto con gli Stati Uniti, siglato a dicembre 2021 nel quadro del CLOUD Act, che consente alle autorità australiane di accedere direttamente ai dati detenuti dai provider statunitensi: un cambiamento che la responsabile della Cybercrime Division ha definito trasformativo per il sistema investigativo del Paese.

Il Brasile, già nel 2014, aveva legiferato in chiave extraterritoriale attraverso l’articolo 11 del Marco Civil da Internet (Legge 12.965/2014).

L’Unione Europea, con il pacchetto e-Evidence (la cui entrata in applicazione è fissata al 18 agosto 2026, ai sensi del Regolamento UE 2023/1543), introduce un criterio giurisdizionale fondato sull’offerta del servizio nel territorio dell’Unione, consentendo alle autorità degli Stati membri di rivolgersi direttamente ai service provider per ottenere dati di contenuto e di non contenuto.

La Germania ha esteso extraterritorialmente la propria normativa sulle telecomunicazioni con riferimento all’intercettazione legale: in questo contesto la dirigente di Strasburgo ha richiamato una pronuncia del Tribunale Amministrativo di Colonia del giugno 2025, che affronta l’intreccio tra la legge tedesca sulle telecomunicazioni e la direttiva e-Commerce nel valutare l’applicabilità della normativa interna a un provider stabilito in un altro Stato membro UE.

L’India, di fronte all’impennata di minacce di attentati registrata negli ultimi dodici-diciotto mesi (riconducibile all’instabilità politica del contesto regionale), ha risposto rafforzando in chiave extraterritoriale le richieste di emergency disclosure rivolte a una pluralità di service provider esteri, spingendo ulteriormente i confini dell’applicazione extraterritoriale della propria normativa.

Sul fronte americano, l’ex pubblico ministero ha richiamato il caso Chatrie v. United States, attualmente pendente davanti alla Corte Suprema degli Stati Uniti dopo la concessione del writ of certiorari a gennaio 2026; l’argomentazione orale si è tenuta il 27 aprile, con decisione attesa entro la fine del term, a giugno 2026. Il caso affronta la legittimità dei geofence warrant, ovvero degli ordini rivolti ai service provider (nella specie Google) per ottenere i dati relativi a tutti i dispositivi presenti in un’area geografica circoscritta e in una finestra temporale definita.

Si tratta di un’inversione rispetto al paradigma tradizionale, nel quale la richiesta riguarda un soggetto già identificato; nel modello geofence, è la richiesta stessa a servire per identificare i soggetti.

Il Regno Unito, infine, rappresenta un terreno particolarmente fertile per gli sviluppi extraterritoriali, sia attraverso il Crime (Overseas Production Orders) Act del 2019 sia attraverso la Technical Capability Notice notificata ad Apple ai sensi dell’Investigatory Powers Act 2016: una richiesta che ha imposto al colosso di Cupertino di consentire l’accesso ai dati cifrati di iCloud, conducendo poi alla rimozione del servizio Advanced Data Protection per gli utenti britannici.

Tutte queste evoluzioni, ha osservato la relatrice, condividono un problema strutturale: l’extraterritorialità implica necessariamente conflitti di leggi. Riprendendo un’immagine efficace, non possiamo essere tutti corazzate che si protendono nello stesso oceano senza che, prima o poi, le rotte si incrocino. Come si risolvano questi conflitti resta una delle questioni aperte del diritto internazionale.

Dal puzzle all’autostrada a più corsie

Più che a un puzzle giuridico, come spesso viene descritto il quadro normativo internazionale, Aisling preferisce l’immagine dell’autostrada a più corsie. L’operatore di un singolo ordinamento si muove avendo a disposizione strumenti multipli, tutti contemporaneamente percorribili: la nuova Convenzione delle Nazioni Unite sul cybercrime, la Convenzione di Budapest, le leggi nazionali, l’assistenza giudiziaria tradizionale. Anche i service provider devono orientarsi in questo traffico, mentre tutti viaggiano a velocità diverse, con veicoli diversi, su corsie diverse.

In una metafora del genere, le garanzie giuridiche sono i semafori, i dossi e gli autovelox: indispensabili. Nella Convenzione di Budapest, l’articolo 15 stabilisce un nucleo essenziale di tutele; nel Secondo Protocollo Aggiuntivo sulle prove elettroniche, gli articoli 13 e 14 disciplinano le garanzie applicabili. Controllo giurisdizionale, proporzionalità, tutela dei diritti umani e delle libertà fondamentali: senza questi presidi, ha ribadito la relatrice, gli strumenti investigativi non possono operare in un quadro effettivamente rispettoso dei diritti.

Prova elettronica o dato? Una questione di linguaggio (e di sostanza)

Una delle riflessioni più stimolanti dell’intervento ha riguardato il diverso lessico utilizzato dagli attori in campo. Le forze dell’ordine parlano di prova elettronica; i service provider parlano di dato. Una differenza terminologica che riflette prospettive sostanzialmente diverse: per il pubblico ministero o l’investigatore, l’ordine giudiziario serve ad acquisire un elemento probatorio; per il provider, lo stesso elemento è un dato sottoposto a una pluralità di obblighi regolatori paralleli, di cui l’operatore del cybercrime farebbe bene a tenere conto.

La rappresentante del Consiglio d’Europa ha quindi ripercorso i principali quadri normativi che si intrecciano con la materia della prova elettronica, a partire dal Digital Services Act dell’Unione Europea (con particolare riferimento agli articoli 10 sugli ordini di fornire informazioni, 15 sugli obblighi di trasparenza e 18 sulla notifica di sospetti di reati) e dall’Online Safety Act britannico, che ha introdotto strumenti di acquisizione e conservazione dei dati nelle indagini sulle morti di minori, attivabili dai coroner attraverso Ofcom (segnatamente i Coroner Information Notice in vigore da aprile 2024 e i Data Preservation Notice operativi dal 30 settembre 2025).

A questi si aggiungono il GDPR e la direttiva sulla protezione dei dati nell’ambito penale, entrambi oggetto di possibili modifiche nel quadro del digital omnibus europeo, il ruolo di vigilanza delle autorità di protezione dei dati e, infine, la legislazione sulle intercettazioni, da monitorare tanto a livello internazionale quanto a livello domestico.

L’ultima frontiera: l’intelligenza artificiale

La chiusura dell’intervento è stata dedicata al tema più attuale: la regolazione dell’intelligenza artificiale e il suo impatto sull’azione delle law enforcement agency. Il Cybercrime Convention Committee (T-CY) del Consiglio d’Europa, attraverso il Working Group sull’IA istituito a dicembre 2024, sta preparando uno studio di mappatura sui reati legati all’intelligenza artificiale e sull’uso dell’IA nelle indagini e nei procedimenti penali. Il lavoro sarà pubblicato entro la fine dell’anno e, ha anticipato la relatrice, costituirà una risorsa di riferimento per chi opera in questo ambito.

Una conclusione che riassume bene lo spirito dell’intervento: la cooperazione internazionale sulle prove elettroniche non può essere ridotta a un esercizio di tecnica giuridica. È un terreno geopolitico nel quale strumenti, garanzie, attori istituzionali e operatori privati si muovono insieme, e nel quale la capacità di leggere le trasformazioni in corso è ormai parte integrante del mestiere di chi indaga, accusa o giudica.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/prova-elettronica-geopolitica/