AI-OSINT: quando l’intelligenza artificiale ridefinisce i confini dell’intelligence aperta
L’Open Source Intelligence non è mai stata soltanto una questione di strumenti. È sempre stata, prima di tutto, una questione di metodo: la capacità di trasformare frammenti di informazione pubblica in conoscenza operativa, passando attraverso raccolta, correlazione, verifica e interpretazione. Per decenni, questo processo ha richiesto pazienza, rigore analitico e una buona dose di creatività umana. Oggi, l’intelligenza artificiale sta comprimendo in minuti ciò che richiedeva giorni, e sta aprendo possibilità analitiche che fino a poco tempo fa appartenevano alla fantascienza. Ma sta anche consegnando le stesse capacità a chi ha interesse a fare danno.

Questo è il doppio binario su cui si muove l’AI-OSINT nel 2026: uno strumento di straordinaria utilità difensiva e, al tempo stesso, un moltiplicatore di forza per gli avversari. Capire entrambe le facce non è un esercizio teorico, è una necessità pratica per chiunque lavori nel campo della sicurezza.

Il problema del volume: quando i dati superano la capacità umana

Al cuore dell’OSINT è sempre stata la capacità di usare dati pubblici per risolvere un’indagine, ma oggi il volume ha superato di gran lunga ciò che qualsiasi analista umano può realisticamente gestire. Il web indicizzato, il dark web, i social media, i registri pubblici, le immagini satellitari commerciali, le blockchain, i repository di codice aperti: la superficie informativa disponibile cresce in modo esponenziale, e con essa il rischio che segnali rilevanti si perdano nel rumore.

Secondo un’analisi peer-reviewed condotta da Riccardo Ghioni, Mariarosaria Taddeo e Luciano Floridi dell’Oxford Internet Institute, pubblicata sulla rivista AI & Society nel 2023, l’OSINT costituisce oggi tra l’80 e il 90 per cento di tutte le attività di intelligence condotte dalle forze dell’ordine e dai servizi di sicurezza in Occidente. Questo dato, già significativo, diventa ancora più rilevante se si considera che la mole di dati pubblicamente accessibili continua ad aumentare. L’analista umano, per quanto esperto, incontra un limite fisico invalicabile.

Il mercato globale dell’OSINT riflette questa centralità crescente: secondo Global Market Insights, il settore era valutato 12,7 miliardi di dollari nel 2025 e si prevede raggiunga i 133,6 miliardi entro il 2035, con un tasso di crescita annuo composto del 26,7%. Una traiettoria che segnala un’adozione sistematica, non più sperimentale, in governi, aziende e organizzazioni di sicurezza di tutto il mondo.

Con il calo del costo della potenza di calcolo e la sofisticazione crescente degli algoritmi, quantità sempre maggiori di dati possono essere acquisiti ed elaborati in tempo quasi reale. L’AI non sostituisce il ragionamento dell’analista: abbatte il collo di bottiglia che precede quel ragionamento, liberando risorse cognitive per le fasi a più alto valore aggiunto.

Cosa cambia con i modelli linguistici di grandi dimensioni

L’introduzione dei Large Language Model (LLM) nella toolchain OSINT ha segnato un salto qualitativo rispetto alle generazioni precedenti di automazione. Non si tratta più soltanto di parser e crawler: i modelli linguistici possono leggere, riassumere, tradurre, correlare e suggerire percorsi di indagine su testi non strutturati provenienti da fonti eterogenee.

Lo Stimson Center, nel webinar del 26 marzo 2026 organizzato congiuntamente dallo Strategic Foresight Hub e dall’Energy, Water, and Sustainability Program, ha esaminato come i sistemi guidati dall’AI stiano trasformando la pratica OSINT allargandone le applicazioni attraverso sicurezza, governance e sviluppo sostenibile, analizzando in particolare le pipeline che alimentano modelli di analisi con dati da social media e immagini satellitari, e i sistemi di machine learning che classificano e mappano eventi globali in tempo reale.

Il contributo dei modelli linguistici si articola su più livelli. In fase di raccolta, automatizzano la strutturazione di dati grezzi eterogenei rendendoli immediatamente utilizzabili per analisi successive. In fase di verifica, permettono di confrontare più fonti simultaneamente, incrociare affermazioni e segnalare contraddizioni: un analista che indaga su un profilo sospetto può usare strumenti AI per confrontare nomi utente, biografie e attività in tempo reale, identificando istantaneamente le discrepanze. In fase di esplorazione, suggeriscono nuovi percorsi investigativi quando le piste sembrano esaurite.

La capacità multilingue merita un cenno a parte. L’OSINT operata su scala globale si scontra sistematicamente con la barriera linguistica: la maggior parte dei segnali di interesse non è in inglese. I modelli linguistici attuali trattano questa barriera come una variabile secondaria, non come un ostacolo strutturale. Per approfondire il ruolo dell’AI nella cybersecurity difensiva si rimanda agli approfondimenti della redazione.

Il lato oscuro: i threat actor e l’OSINT potenziata dall’AI

Ogni capacità difensiva ha la sua controparte offensiva. L’AI applicata all’OSINT non fa eccezione, e i dati disponibili nel 2026 disegnano un quadro preoccupante ma anche, almeno per ora, parzialmente rassicurante nelle sue proporzioni effettive.

Per gli attori sostenuti da governi, i modelli linguistici di grandi dimensioni sono diventati strumenti essenziali per la ricerca tecnica, la definizione dei target e la rapida generazione di contenuti di phishing sofisticati. Il report trimestrale di Google GTIG del 12 febbraio 2026 documenta come gruppi legati a Corea del Nord, Iran, Cina e Russia abbiano operazionalizzato l’AI nella seconda metà del 2025, coprendo attività di oltre 57 gruppi APT distinti provenienti da almeno sedici paesi.

Il meccanismo è preciso: i threat actor usano l’AI per accelerare la reconnaissance e trasformare informazioni pubblicamente disponibili in piani di attacco pronti all’uso. Invece di passare manualmente in rassegna siti web, profili social, dati di breach e tracce tecniche, possono usare strumenti AI per sintetizzare grandi volumi di OSINT in note di targeting operative.

Gli LLM possono servire come moltiplicatori strategici durante la fase di reconnaissance, consentendo agli attori malevoli di profilare rapidamente target ad alto valore, identificare i decisori chiave nei settori della difesa e mappare le gerarchie organizzative, passando dalla reconnaissance iniziale al targeting attivo con velocità e scala prima impossibili.

Una precisazione fondamentale è però indispensabile per leggere correttamente questo scenario: GTIG specifica chiaramente che i threat actor stanno sperimentando con l’AI ottenendo guadagni di produttività, ma non stanno ancora sviluppando capacità genuinamente nuove che alterino in modo fondamentale il panorama delle minacce. L’AI agisce come acceleratore della tradecraft esistente, non come generatore di capacità radicalmente diverse.

Il blog Microsoft Security del 6 marzo 2026 ha documentato una dinamica ulteriore: sebbene non ancora osservata su larga scala, la sperimentazione con sistemi di AI agentici segnala un potenziale cambiamento nella tradecraft, dove flussi di lavoro supportati dall’AI assistono sempre più il processo decisionale iterativo e l’esecuzione di compiti, indicando un adattamento più rapido e una maggiore resilienza nelle intrusioni future. In particolare, il gruppo nordcoreano Coral Sleet ha già sviluppato un flusso di lavoro completamente AI-assistito per la creazione di lure, il provisioning di infrastrutture e il testing di payload.

Il termine agentico merita una definizione precisa. A differenza dei modelli linguistici reattivi, i sistemi di AI agentici si basano sugli stessi modelli sottostanti ma sono integrati in flussi di lavoro che perseguono obiettivi nel tempo, pianificando passi, invocando strumenti, valutando risultati e adattando il comportamento senza continui interventi umani.

Ancora più recentemente, al RSAC 2026 di aprile, Microsoft ha presentato dati che mostrano come l’AI stia riducendo le frizioni lungo l’intero ciclo di vita dell’attacco, aiutando i threat actor a fare ricerche più velocemente, scrivere lure migliori, generare o effettuare il debug di malware e triagare i dati rubati. Rimane tuttavia ancora un operatore umano nel ciclo che controlla le campagne, senza AI pienamente autonoma o agentiva che gestisca gli attacchi in modo indipendente.

Il paradosso della disinformazione: l’AI come problema e come soluzione

Esiste una tensione profonda al cuore dell’AI-OSINT che merita di essere nominata esplicitamente. L’AI genera contenuti sintetici in quantità e qualità crescenti, rendendo la verifica dell’informazione sempre più difficile. Al tempo stesso, l’AI è lo strumento principale che abbiamo per operare quella verifica su scala.

Secondo Blackdot Solutions, la disinformazione generata dall’AI e i deepfake rendono più difficile che mai fidarsi di ciò che si vede online. Nel 2026, i professionisti OSINT si trovano ad affrontare un bisogno ancora maggiore di verificare l’autenticità delle informazioni, poiché gli attori malevoli usano strumenti avanzati per manipolare i media e creare identità false convincenti. Sarà cruciale per le organizzazioni assicurarsi che i propri analisti siano addestrati a riconoscere i contenuti generati dall’AI; in caso contrario, rischiano di facilitare involontariamente attività criminali.

La conseguenza pratica è che la catena di verifica dell’OSINT non può più appoggiarsi soltanto sull’analisi semantica del contenuto: deve includere l’analisi della provenienza, della coerenza interna, della contestualizzazione storica e del confronto con fonti primarie di natura diversa. La verifica delle informazioni sulla proprietà effettiva di aziende, per esempio, richiede di confrontare quanto emerge da fonti online con registri societari di fonte ufficiale.

Questo introduce un rischio di concentrazione: chi ha accesso alle fonti migliori e agli strumenti più affidabili costruisce un vantaggio informativo strutturale rispetto a chi ne è privo. La democratizzazione dell’OSINT resa possibile dall’AI porta con sé, paradossalmente, una nuova forma di asimmetria. Il tema si intreccia strettamente con quello della threat intelligence e disinformazione già affrontato sulle pagine di questa rivista.

L’elemento umano: insostituibile, non residuale

Di fronte all’accelerazione tecnologica, si genera spesso una retorica della sostituzione che merita di essere corretta con precisione. Nonostante i progressi tecnologici, il giudizio e l’esperienza umana continueranno a definire i processi OSINT di maggior successo. La migliore difesa contro l’attività criminale guidata dall’AI sarà la combinazione di automazione intelligente e investigatori qualificati, in grado di validare i risultati e garantire gli standard etici.

Il punto non è che gli analisti umani siano superiori ai sistemi AI nei task di elaborazione massiva: non lo sono, e fingere il contrario sarebbe controproducente. Il punto è che l’AI tende a ottimizzare per pattern già noti, mentre l’analista umano è capace di riconoscere l’anomalia che non ha precedenti, di costruire contestualizzazioni che richiedono comprensione culturale profonda, di prendere decisioni in condizioni di ambiguità radicale.

Affidarsi esclusivamente all’AI per la totalità di un’indagine è rischioso a causa delle tendenze alla distorsione e alle allucinazioni. L’esperienza umana rimane cruciale per l’analisi contestualizzata, la verifica e il processo decisionale etico. Bilanciare correttamente l’efficienza dell’AI con l’intuizione umana sarà la chiave del successo nel 2026 e negli anni a venire.

La metafora più utile non è quella della sostituzione ma quella dell’amplificazione: l’AI amplifica le capacità degli analisti preparati e amplifica i limiti di quelli non preparati. Investire nella formazione degli operatori diventa, in questo contesto, una priorità tanto strategica quanto l’investimento negli strumenti.

Verso l’OSINT agentiva: cosa ci aspetta

Il 2026 segna un punto di transizione, non un punto di arrivo. La traiettoria tecnologica indica chiaramente la direzione: sistemi OSINT sempre più autonomi, capaci di monitorare superfici informative in continuo, aggiornare modelli di rischio in tempo reale e produrre intelligence azionabile senza intervento umano nelle fasi di raccolta e prima elaborazione.

Strumenti come Taranis AI navigano attraverso diverse fonti di dati per raccogliere articoli non strutturati, utilizzano il Natural Language Processing e l’AI per migliorare la qualità del contenuto e supportano la condivisione collaborativa di threat intelligence tramite integrazione con MISP. Non si tratta di prototipi di laboratorio, ma di sistemi operativi open source che ridisegnano già oggi il flusso di lavoro degli analisti.

La dimensione etica e di governance non è accessoria a questa trasformazione, ne è parte costitutiva. La convergenza tra AI e OSINT solleva importanti preoccupazioni in termini di governo, implicazioni etiche, legali e sociali, con la necessità di supervisione crescente a fronte di strumenti di analisi sempre più avanzati che richiedono poca o nessuna supervisione continua. Domande come: chi è responsabile delle conclusioni prodotte da un sistema AI-OSINT? Come si gestisce il falso positivo che innesca un’azione operativa? Come si bilancia la capacità di raccolta con il rispetto della privacy degli individui non coinvolti in attività illecite? Queste domande non hanno ancora risposte consolidate, ma richiedono risposte urgenti.

Conclusione: lucidità senza ingenuità

L’AI-OSINT non è una moda tecnologica né una promessa lontana. È una realtà operativa che sta già ridisegnando le pratiche di intelligence, sicurezza e investigazione in tutto il mondo. La sfida per i professionisti della sicurezza non è decidere se adottarla, ma come farlo con lucidità.

Lucidità significa riconoscere le capacità reali senza sovrastimarle: l’AI non elimina l’errore, lo sposta e lo trasforma. Significa comprendere che ogni strumento che rafforza il difensore sta, potenzialmente, rafforzando anche l’offensore: la simmetria dell’accesso è una caratteristica strutturale delle tecnologie generative. Significa anche tenere a mente che, come confermano sia Google GTIG che Microsoft, l’AI agisce oggi come acceleratore della tradecraft esistente e non come generatore di capacità radicalmente nuove: un dato che non va sottovalutato, ma nemmeno usato per abbassare la guardia.

Chi si occupa di sicurezza sa già che il vantaggio non si costruisce su un singolo strumento, ma sulla capacità di integrare strumenti, metodi e giudizio critico in un sistema coerente. L’AI è uno strumento potente. Usarlo bene è, ancora, una questione umana.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ai-osint/


Forum ICT Security 2026: torna a Roma il 18 e 19 novembre la 24ª Edizione dell’evento di riferimento sulla cybersecurity

ICT Security Magazine annuncia l’apertura dei lavori per la 24ª Edizione del Forum ICT Security, in programma il 18 e 19 novembre 2026 presso l’Auditorium della Tecnica di Roma.

Giunto al suo ventiquattresimo anno, il Forum ICT Security si conferma come il principale appuntamento B2B italiano dedicato alla cybersecurity: due giornate di confronto strategico, approfondimento tecnico e networking qualificato, in cui istituzioni, mondo accademico, aziende utenti e vendor del settore si incontrano per costruire insieme una visione condivisa della sicurezza digitale.

Una community in crescita

Il Forum riunisce ogni anno un pubblico altamente profilato: C-level (CISO, CSO, CIO), security e IT manager, responsabili OT, risk manager e business continuity manager, oltre a rappresentanti di Pubbliche Amministrazioni centrali e locali, ministeri, agenzie governative, settore bancario e finanziario, sanità, energia, trasporti, telecomunicazioni e utilities. Presenti anche università e centri di ricerca, per un ecosistema unico in cui pubblico e privato, strategia e tecnologia, normativa e innovazione dialogano in modo strutturato.

I temi dell’edizione 2026

Il programma, in fase di definizione, affronterà le sfide che stanno ridefinendo il panorama della sicurezza informatica.

Quadro normativo europeo. Piena attuazione di NIS2 e DORA, applicazione dell’AI Act e del Cyber Resilience Act, evoluzione del quadro compliance per le organizzazioni italiane.

Resilienza e continuità operativa. Cyber resilience e business continuity nelle organizzazioni complesse, disaster recovery e gestione della crisi cyber.

Tecnologie emergenti. Sicurezza dell’AI agentica e dei sistemi autonomi, post-quantum cryptography, sfide e opportunità dell’innovazione tecnologica per la difesa digitale.

Infrastrutture critiche e ambienti industriali. Protezione degli ambienti OT/ICS, Operational Technology e sicurezza industriale, difesa dei settori strategici del Paese.

Supply chain e gestione del rischio. Supply chain security, third-party risk management, governance, risk e compliance (GRC) nell’era delle dipendenze digitali.

Architetture e sicurezza applicativa. Gestione delle identità e modelli Zero Trust, cloud e multi-cloud security, sicurezza applicativa e DevSecOps.

Minacce, intelligence e investigazione digitale. Threat intelligence e cooperazione internazionale nel contrasto alle minacce nation-state, digital forensics e incident response.

Fattore umano e cultura della sicurezza. Componente umana negli incidenti, programmi di security awareness e formazione, costruzione di una cultura della sicurezza nelle organizzazioni.

Dati, privacy e settori verticali. Data protection e privacy nell’era dell’AI, sicurezza dei sistemi di pagamento e protezione del settore finance.

Ampio spazio sarà dedicato, come di consueto, alle Tavole Rotonde istituzionali, alle sessioni verticali per settore e ai casi d’uso reali presentati direttamente dalle organizzazioni utenti.

Expo Area, live demo, incontri 1to1 e momenti di networking

L’Expo Area ospiterà le aziende leader del settore, con live demo, hands-on zone e spazi di confronto diretto sulle soluzioni più innovative. Sarà inoltre possibile prenotare incontri 1to1 per approfondire in modo riservato esigenze specifiche, casi d’uso e progettualità in corso. Non mancheranno momenti dedicati al networking, tra coffee break e business lunch.

Call for papers e opportunità di sponsorship

Aperte la call for papers per i relatori interessati a proporre un intervento e le opportunità di sponsorship per le aziende che desiderano presentare le proprie soluzioni a una community qualificata di oltre 60.000 lettori della testata e a un pubblico on site di altissimo profilo.

Informazioni

📅 18 -19 novembre 2026
📍 Auditorium della Tecnica, Viale Umberto Tupini 65, Roma
🌐 ictsecuritymagazine.com
📧 redazione@ictsecuritymagazine.com

La partecipazione sarà gratuita previa registrazione. Il programma completo, l’apertura delle iscrizioni e i dettagli per sponsor e relatori saranno comunicati nelle prossime settimane.
Vi aspettiamo a Roma.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/forum-ict-security/


Cyber Crime Conference 2026: il resoconto della 14ª edizione

La 14ª Cyber Crime Conference, svoltasi il 6 e 7 maggio 2026 nella prestigiosa cornice dell’Auditorium della Tecnica a Roma, si conferma come appuntamento di riferimento per istituzioni, aziende, professionisti ed esperti impegnati nel contrasto alla criminalità informatica.

L’evento B2B ha offerto due giornate di analisi e approfondimento sullo stato attuale del cybercrime globale, con la presentazione di soluzioni e strategie per contrastarlo efficacemente sul piano di governance, tecnico e normativo.

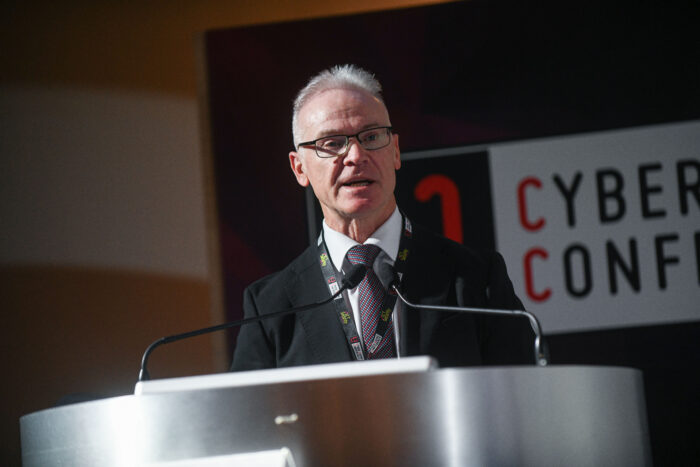
Glen Prichard Cyber Crime Conference 2026 - evento di cybercrime evento di cybersecurity
Glen Prichard, Chief of Cybercrime and Money Laundering Section, United Nations Office on Drugs and Crime (UNODC)

Alternandosi sul palco, rappresentanti delle istituzioni nazionali ed internazionali, del mondo accademico e dell’industria hanno animato i lavori con riflessioni stimolanti e mai scontate sui temi più attuali del settore.

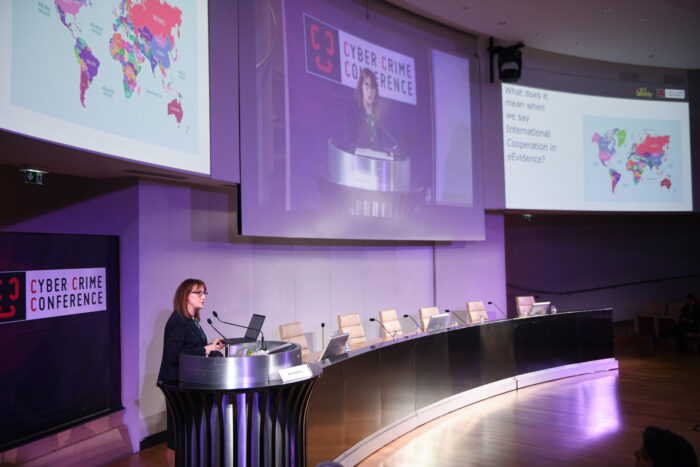
Aisling Kelly Cyber Crime Conference 2026 - evento cybercrime e cybersecurity
Aisling Kelly, Head of the Cybercrime Division, Council of Europe

La prima giornata si è aperta sulla dimensione globale del fenomeno: dalla firma e implementazione della Convenzione delle Nazioni Unite contro il cybercrime illustrata dall’UNODC, alle sfide della cooperazione internazionale per l’acquisizione delle prove elettroniche affrontate dal Consiglio d’Europa, passando per le operazioni Power-Off e Lightning condotte da Europol-EC3 contro gli asset criminali, fino al punto di vista delle forze di polizia italiane – con la Polizia Postale per la Sicurezza Cibernetica – e tedesche, rappresentate dal Bundeskriminalamt.

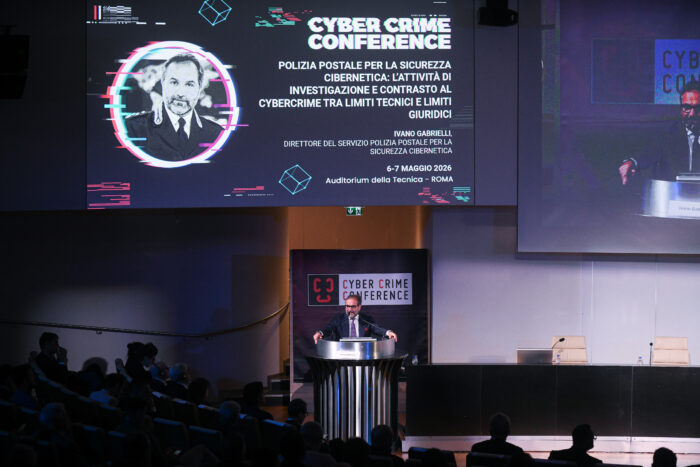
Ivano Gabrielli Cyber Crime Conference 2026 - evento di cybercrime evento di cybersecurity
Ivano Gabrielli, Direttore del Servizio Polizia Postale per la Sicurezza Cibernetica

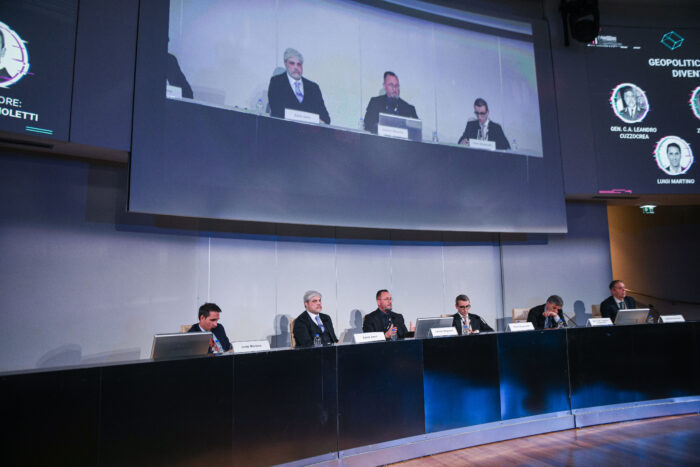
Il pomeriggio è stato dedicato al cambio di paradigma rappresentato dall’AI agentica, con interventi su Agentic AI e nuove frontiere del cybercrime, anti-forensics e prova digitale, fino agli scenari di Cyber Warfare autonoma. A chiusura, la Tavola Rotonda “Geopolitica e Cybercrime: quando il codice diventa strumento di potere tra Stati“, che ha visto confrontarsi DIS, Bundeskriminalamt, accademia e consulenti internazionali sotto la moderazione di Cyber 4.0.

Cyber Crime Conference 2026 - evento cybercrime e cybersecurity: Gen. C.A. Leandro Cuzzocrea - Vice Direttore Generale del Dipartimento delle Informazioni per la Sicurezza (DIS) Zahid Jamil - Barrister-at-Law, Advocate Supreme Court; former Legal Consultant FBI; Consultant Council of Europe Raffaele Marchetti - Professore Ordinario Relazioni Internazionali e Direttore Center for International and Strategic Studies-CISS, Università Luiss Luigi Martino - Professore @UniversitàdiBologna; Senior Research Scientist @KhalifaUniversity; CEO @DamoTech Carsten Meywirth - Director of the Cybercrime Division at Bundeskriminalamt Moderata da: Paolo Spagnoletti - Presidente di Cyber 4.0 e Professore Ordinario Luiss

Nel corso della giornata si sono susseguiti contributi tecnici di alto profilo: software supply chain compromessa da attori nation-state, Volt Typhoon e ambienti OT, abuso di file MSC da parte degli APT, OSINT potenziato dall’AI, campagne phishing contro lo Stato, minacce hardware e vulnerabilità nei sistemi di sicurezza aerea (TCAS). A chiusura, due interventi dedicati ai limiti tecnico-giuridici dell’indagine digitale: il caso Graphite tra tecnica, diritto ed etica, e la fine della copia integrale e del sequestro “a strascico” tra barriere crittografiche, garanzie costituzionali e giurisprudenza.

Gen. Brig. CC Giuseppe De Magistris Cyber Crime Conference 2026 - evento di cybercrime evento di cybersecurity
Gen. Brig. CC Giuseppe De Magistris, Direttore Coadiutore presso l’Istituto Alti Studi Difesa (IASD) del Centro Alti Studi Difesa (CASD) di Roma

La seconda giornata ha aperto sulla cornice strategica europea e nazionale, con i contributi dello European Security and Defence College (ESDC), del CASD-IASD e del Servizio per la Sicurezza Cibernetica del Ministero dell’Interno sugli attacchi alle infrastrutture critiche italiane.

Gianpaolo Zambonini Cyber Crime Conference 2026 - evento di cybercrime evento di cybersecurity
Gianpaolo Zambonini, Dirigente Superiore Ingegnere della Polizia di Stato con incarico di Direttore del Servizio per la Sicurezza Cibernetica del Ministero dell’Interno

Centrale la Tavola Rotonda “L‘attribuzione impossibile: identificare il nemico nell’era dell’AI e dei Proxy“, che ha riunito ROS dei Carabinieri, accademia italiana ed europea e ricercatori indipendenti di cyber in telligence, in un confronto rigorosamente transnazionale.

Cyber Crime Conference 2026 - evento cybercrime e cybersecurity: Gabriella Biró - Assistant lecturer at the Ludovika University of Public Service Ten. Col. Antonio Bisogno - Comandante del Reparto Indagini Tecniche, Raggruppamento Operativo Speciale (ROS), Arma dei Carabinieri Emanuele De Lucia - Cyber Security & Cyber Intelligence Researcher Roberto Flor - Professore ordinario di Diritto penale, Dipartimento di Scienze Giuridiche, Università di Verona Ranieri Razzante - Professore di "Cybercrime & Homeland Security" Università di Perugia Moderata da: Mattia Siciliano - Presidente Commissione Studi Cyber Threat Intelligence e Cyber Warfare, SOCINT

Come di consueto, foto, registrazioni e contenuti delle presentazioni saranno presto disponibili per tutti gli iscritti. Quest’anno, inoltre, è stata sviluppata per la prima volta una web app dalla quale è possibile -senza necessità di installazione – scaricare i materiali dell’evento e il proprio attestato di partecipazione, lasciare un feedback sull’esperienza complessiva e assegnare un punteggio ai singoli interventi.

Un sentito ringraziamento a Cyber 4.0 e SOCINT per la collaborazione, ai relatori e alle relatrici, alle aziende sponsor e a tutti gli ospiti che hanno animato queste due intense giornate di lavori. Vi diamo appuntamento il 18 e 19 novembre 2026 per la 24ª Edizione del Forum ICT Security.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cyber-crime-conference-2026-il-resoconto-della-14a-edizione/


Chaos erupts as cyberattack disrupts learning platform Canvas amid finals

Chaos erupted at schools and colleges throughout the US on Thursday as a cyberattack disrupted online learning platform Canvas just as students were due to take final exams.

Canvas parent company Instructure said that as of Friday morning, the platform was back online. Instructure said it temporarily took Canvas offline on Thursday after identifying unauthorized activity in its network. The threat actor was the same one responsible for a data breach that Instructure disclosed a week ago. Data accessed included user names, email addresses, student ID numbers, and messages exchanged on the platform. The company said it has no indication that passwords, dates of birth, government identifiers, or financial information were involved.

Schools and colleges scramble

A ransomware group known as ShinyHunters claimed responsibility for the breach on its dark web site. It claimed the data it took came from 275 million people associated with 8,800 schools.

As students were trying to prepare for and take final exams Thursday, Canvas login pages displayed a ransom demand. It said Instructure had rebuffed the group’s earlier demands and encouraged individual schools to negotiate directly with them. The note and the outage sent schools and colleges scrambling. The University of Illinois reportedly postponed all final exams and assignments scheduled for Friday, Saturday, and Sunday. The University of Massachusetts Dartmouth rescheduled or extended due dates for exams. The University of California system directed all its campuses to linkword.

Canvas isn’t the only learning platform to be struck by a cyberattack. Last year, PowerSchool, a firm that provides cloud-based software to 60 million students from 16,000 K–12 schools worldwide, disclosed a breach that exposed years’ worth of sensitive data, including names, addresses, and disciplinary records.

ShinyHunters has operated for years as a loose collective. In 2024, it made off with a trove of credentials and other data from cloud storage provider Snowflake and used it in follow-on breaches of Snowflake customers, including TicketMaster.

https://arstechnica.com/security/2026/05/chaos-erupts-as-cyberattack-disrupts-learning-platform-canvas-amid-finals/


AI Will Tell Your Breach Story for the Next Two Years — Day One Decides What It Says

Megaphone

Igor Omilaev via Unsplash

The breach hits at 6:14 a.m. By 9 a.m. you’ve got a holding statement out. By noon, the trades are running it. By the end of the week, the news cycle has moved on.

But the conversation hasn’t. It just moved somewhere you’re not watching. When a customer, investor, journalist, board member, or regulator’s staffer wants to understand what happened to your company, they are not opening a browser and combing through ten blue links. They are asking ChatGPT, Gemini, Claude, or Perplexity. And the answer they get, confident, conversational, authoritative, is built from whatever sources those engines indexed during the worst 72 hours of your incident. They will keep telling that version of your story for the next 18 to 24 months.

That is the new front line of cybersecurity communications, and most security and comms teams are not on it.

The post-breach AI narrative is sticky in ways the press cycle never was. A bad headline used to fade. A bad answer in an AI engine doesn’t. It gets repeated, paraphrased, summarized, and embedded into every downstream tool, sales intelligence platforms, vendor-risk questionnaires, due-diligence reports, even procurement chatbots that increasingly screen vendors before a human ever reads a proposal. Your breach story is now infrastructure.

Worse: the models tend to anchor on early reporting, which is almost always the worst, most speculative version of what happened. Initial estimates of records exposed, usually inflated. Unverified attribution. The threat actor’s ransom note read straight off the dark-web leak site as if it were fact. Days later, when you have actual forensics and a clean post-incident report, the public correction may never make it into the model’s next training pass, or it lands as a footnote against a paragraph of day-one panic.

Picture the flow: a Fortune 500 procurement officer pastes your company name into an internal AI tool to vet you for a renewal. The tool answers based on what it learned from a trade publication’s first-day write-up of your incident, the version that quoted “potentially millions of records” before forensics confirmed it was actually under fifty thousand. The renewal stalls. You will likely never know it stalled, or why. Multiply that by every vendor-risk team using AI to triage. That is the actual cost.

This is no longer a search-engine problem. It is a security and reputation problem, and it requires a coordinated response between the CISO and the chief communications officer. Three actions every leadership team should put on the table this quarter:

  1. Inventory your AI shelf — before you need it. Ask the major AI engines what they currently say about your company’s security posture, your last incident if you’ve had one, and your leadership. Treat that output the way you’d treat a vendor risk report. Document the gaps. If the answer is wrong, outdated, or speculative, you have a baseline problem you need to fix on a calm day, not a crisis day.
  2. Rebuild your owned-source authority. AI answer engines disproportionately weight authoritative, structured content from a company’s own domain — security trust pages, transparency reports, post-incident updates, executive bylines, and well-structured FAQs. If your owned properties are thin, the models will fill the gap with someone else’s reporting on you. The fix is not a press release. It is durable, primary-source content that gives the engines something better to cite than the day-one wire story.
  3. Add an AI-surface workstream to your incident response plan. Your IR runbook almost certainly covers regulators, customers, employees, media, and law enforcement. It probably does not cover monitoring how the major AI engines describe the incident in real time, identifying which sources are feeding them, and shipping corrective content within 48 hours to compete with the early narrative. Add it. Assign it. Drill it. The team that owns it is a joint CISO-CCO function — not a marketing project, not a security project, both.

There is a final piece that gets less attention than it should: the regulators are using these tools too. Staffers at the FTC, SEC, state AGs, and sector regulators increasingly use AI engines for early background on companies in their queue. The version of your breach those engines surface may shape how a regulator opens a file before any formal inquiry begins. The cost of letting an inaccurate first-week narrative calcify is no longer just commercial. It is legal exposure measured in years.

The hard truth for 2026: the breach statement on your website matters less than what an AI engine says when an enterprise buyer, a regulator, or a reporter asks, “Is this company safe to work with?” That answer is being formed right now, every day, whether or not anyone on your team is shaping it.

Cybersecurity has spent a decade learning that defense isn’t only technical — that culture, behavior, and communication are part of the perimeter. The next decade’s lesson is already arriving: the perimeter now includes the machines that explain you to the world.

The companies that win the AI-era reputation fight will be the ones whose CISOs and CCOs share a line item, a runbook, and a dashboard. The ones that don’t will keep wondering why the truth they put out at 9 a.m. never seemed to stick.

https://www.securitymagazine.com/blogs/14-security-blog/post/102295-ai-will-tell-your-breach-story-for-the-next-two-years-day-one-decides-what-it-says


In Other News: Train Hacker Arrested, PamDOORa Linux Backdoor, New CISA Director Frontrunner

SecurityWeek’s weekly cybersecurity news roundup offers a concise overview of important developments that may not receive full standalone coverage but remain relevant to the broader threat landscape.

This curated summary highlights key stories across vulnerability disclosures, emerging attack methods, policy updates, industry reports, and other noteworthy events to help readers maintain a well-rounded awareness of the evolving cybersecurity environment.

Here are this week’s highlights:

US government targets 72-hour patch cycles

US cybersecurity officials are proposing a significant reduction in federal remediation timelines, moving from a 14-day window to just three days for critical vulnerabilities, Reuters learned. This shift is driven by the rise of sophisticated AI models like Anthropic’s Mythos and OpenAI’s GPT-5.4-Cyber, which allow attackers to weaponize software flaws at unprecedented speeds. It’s worth noting that CISA even now instructs federal agencies to patch some vulnerabilities within three days if the risk of exploitation is significant. 

Malware leverages Windows Phone Link to steal OTPs

Advertisement. Scroll to continue reading.

Cisco Talos has identified a modular malware campaign featuring the CloudZ remote access tool and a new plugin named Pheno. This threat intercepts one-time passwords and SMS messages by targeting the Microsoft Phone Link application to extract data from synchronized SQLite databases on the host PC. The infection chain utilizes a Rust-compiled loader and reflective .NET execution to bypass detection mechanisms.

Another Venezuelan ATM jackpotter to be deported

Venezuelan national David Jose Gomez Cegarra was sentenced to time served for his role in an ATM jackpotting operation that stole nearly $300,000 from several banks. The group bypassed security by physically accessing ATM hard drives to install malware, allowing them to trigger cash dispensations. Following his conviction for bank larceny, Cegarra was ordered to pay $294,000 in restitution and was transferred to ICE for deportation.

Train hacker arrested in Taiwan

A 23-year-old student has been detained in Taiwan for allegedly infiltrating the high-speed rail network and transmitting fake General Alarm signals to the control center. By cloning Tetra radio signals to trigger manual emergency braking, the suspect forced several trains to stop. Authorities seized multiple radio and electronic devices during the investigation, and the suspect now faces several charges, including interference with public transportation safety.

IBM security executive positioned as frontrunner for CISA director

Tom Parker, a security services lead at IBM, has surfaced as a primary candidate to lead the Cybersecurity and Infrastructure Security Agency (CISA) following the withdrawal of Sean Plankey. The Trump administration reportedly favors Parker’s extensive private sector background, which includes founding Hubble. If appointed, he will take over the agency currently overseen by acting director Nick Andersen.

Drone forum participants targeted in Eurasian spy operation  

Researchers have identified a targeted spy operation called Operation Silent Rotor aimed at the Eurasian drone industry. Attackers used spear-phishing emails disguised as orders from the Russian Aeronautical Information Center to trick victims into running malware that steals data. The campaign was specifically timed to hit attendees of the Unmanned Aviation 2026 forum in Moscow, allowing the hackers to compromise high-value targets in the sector.

More US residents imprisoned for operating North Korean laptop farms

Matthew Isaac Knoot and Erick Ntekereze Prince were each sentenced to 18 months in prison for enabling North Korean IT workers to infiltrate nearly 70 US companies and generate $1.2 million for the sanctioned regime. The defendants hosted corporate laptops at their homes and installed unauthorized remote access software to create the illusion that the overseas workers were operating from within the United States. 

Gaming platform exploited in North Korean spy campaign

The North Korea-linked threat actor ScarCruft conducted targeted surveillance against users in the Yanbian region of China by compromising a video game platform used by ethnic Koreans living there. By trojanizing Windows update files and Android game packages, the group deployed the BirdCall backdoor to exfiltrate personal documents and record audio from victim devices. 

New Linux backdoor PamDOORa 

A threat actor known as ‘darkworm’ is marketing the source code for PamDOORa, a sophisticated post-exploitation tool designed to compromise the Linux Pluggable Authentication Module (PAM) stack. This backdoor enables persistent SSH access while simultaneously harvesting plaintext credentials from legitimate users, potentially even from incident responders. The malware is currently being offered on a Russian cybercrime forum for $900.

Hard power cycles required to eradicate Firestarter implant from Cisco firewalls  

The ArcaneDoor cyber espionage group is using a persistent Linux-based malware called Firestarter to compromise Cisco firewalls. According to Eclypsium, this implant hooks the core LINA process to evade detection and remains active even after firmware patches by re-installing its persistence mechanism during the system’s reboot sequence. Performing a hard power cycle by physically disconnecting the hardware from all power sources for at least one minute is needed to fully purge the infection.

Related: In Other News: Scattered Spider Hacker Arrested, SOC Effectiveness Metrics, NSA Tool Vulnerability

Related: In Other News: Unauthorized Mythos Access, Plankey CISA Nomination Ends, New Display Security Device

https://www.securityweek.com/in-other-news-train-hacker-arrested-pamdoora-linux-backdoor-new-cisa-director-frontrunner/


Crisi cyber: il vero punto debole non è la tecnologia, ma il coordinamento

Con l’evoluzione delle minacce informatiche, dal ransomware agli attacchi sponsorizzati da Stati, la gestione degli incidenti è entrata stabilmente nell’agenda dei consigli di amministrazione. Le organizzazioni hanno rafforzato processi, strumenti e competenze, costruendo nel tempo strutture sempre più solide di incident response.

Eppure, quando si verifica un attacco reale, emerge una criticità ricorrente. Le aziende sanno cosa fare. Ma spesso non riescono a farlo abbastanza velocemente.

Il problema non è tecnico, né legato alla mancanza di preparazione formale. È un problema di esecuzione: coordinare persone, decisioni e azioni in tempo reale, mentre la situazione evolve rapidamente.

Spesso molte strategie di risposta falliscono per una carenza di chiarezza decisionale. Ma c’è un ulteriore elemento che, crisi dopo crisi, si dimostra altrettanto determinante: la capacità di orchestrare la risposta. Quando questa manca, anche i piani migliori restano sulla carta.

Gestire una crisi cyber: coordinamento, velocità e orchestrazione della risposta agli incidenti

In uno scenario ideale, la risposta a un incidente segue un flusso chiaro. Nella realtà, accade l’opposto.

Durante una crisi, team IT, sicurezza, legale, comunicazione, management e partner esterni devono agire simultaneamente, spesso senza avere un quadro completo e con priorità che cambiano di continuo.

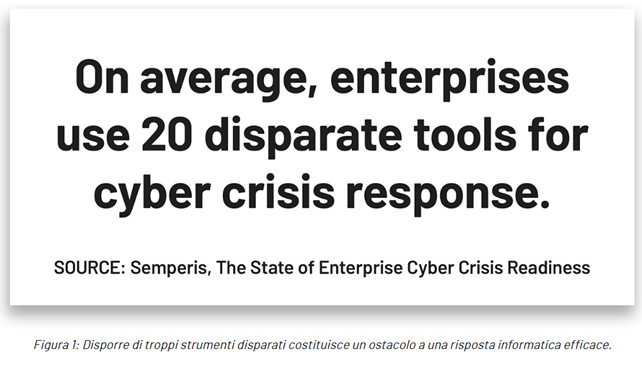
In assenza di un modello di coordinamento strutturato, le organizzazioni si affidano agli strumenti più immediati: email, chat, fogli di calcolo, call improvvisate, appunti condivisi. Presi singolarmente, funzionano. Insieme, generano disordine.

Le informazioni si disperdono, le responsabilità si sovrappongono, le decisioni vengono prese su basi parziali. I vertici aziendali, chiamati a decidere rapidamente, spesso non dispongono di una visione aggiornata e coerente della situazione.

crisi cyber

In queste condizioni, la risposta perde efficacia. Non è possibile prendere decisioni solide senza una visione d’insieme. Non è possibile eseguire un piano se non è chiaro chi debba fare cosa. E non è possibile ricostruire quanto accaduto se le informazioni sono frammentate.

La crisi, quindi, smette di essere solo un problema tecnico e diventa un problema organizzativo.

La risposta agli incidenti non è più solo tecnica

Oggi un incidente cyber coinvolge l’intera organizzazione. Non riguarda soltanto l’IT, ma impatta operatività, compliance, finanza, reputazione e relazioni con gli stakeholder. Richiede decisioni che vanno ben oltre la dimensione tecnica.

Gestire questa complessità non significa avere più documenti, ma essere in grado di coordinare azioni e persone in modo efficace.

Una gestione matura delle crisi dovrebbe garantire:

  • chiarezza nei ruoli e nelle responsabilità
  • visibilità in tempo reale su attività e criticità
  • flussi operativi adattabili al tipo di incidente
  • tracciabilità delle decisioni e delle escalation
  • comunicazione coordinata tra tutte le funzioni coinvolte
  • una documentazione centralizzata

In assenza di questi elementi, anche il miglior piano rischia di fallire nel momento dell’esecuzione.

Un modello superato: la “war room” fisica

Per anni, la gestione delle crisi si è basata su un presupposto implicito: riunire tutte le persone chiave nello stesso luogo.

Oggi questo approccio non è più realistico. Le organizzazioni operano in contesti distribuiti, con team globali, lavoro ibrido e un forte coinvolgimento di partner esterni. Le persone necessarie alla gestione di una crisi possono trovarsi in città, Paesi o fusi orari diversi.

In uno scenario di attacco, aspettare che tutti si coordinino fisicamente non è un’opzione. Ogni ritardo si traduce in conseguenze concrete: downtime prolungati, aumento dei costi, esposizione dei dati, rischi normativi e perdita di fiducia.

Il modello tradizionale, quindi, non è più adeguato.

La risposta: una “war room” virtuale

Per rispondere a questa evoluzione, sempre più organizzazioni adottano un approccio basato su un centro di comando virtuale.

Una war room digitale consente di riunire immediatamente tutte le figure coinvolte, indipendentemente dalla loro posizione geografica, e di creare un unico punto di coordinamento.

I vantaggi sono evidenti:

  • accesso immediato per tutti i team coinvolti
  • visibilità in tempo reale per il management
  • assegnazione chiara delle attività
  • comunicazione centralizzata
  • tracciamento continuo delle decisioni
  • coinvolgimento rapido di partner esterni

In questo modo, non sono più le persone a doversi spostare verso il luogo di coordinamento: è il coordinamento che si adatta alle persone. Non si tratta solo di efficienza operativa, ma di velocità di risposta. In una crisi, iniziare subito fa la differenza.

Senza un punto di orchestrazione condiviso, la gestione si frammenta rapidamente in flussi paralleli e non sincronizzati. Con una regia centralizzata, invece, anche team distribuiti possono operare come un’unica unità.

Più visibilità, decisioni migliori

La capacità decisionale, già centrale nella gestione delle crisi, dipende direttamente dalla qualità delle informazioni disponibili.

I decisori devono poter comprendere in ogni momento cosa è stato fatto, cosa è in corso, cosa è bloccato, quali sistemi sono coinvolti e quali rischi stanno emergendo.

Senza questa visione, le decisioni diventano ipotesi. E quando le decisioni non sono supportate da dati chiari, aumenta il rischio di paralisi.

Un approccio orchestrato consente invece di monitorare costantemente l’evoluzione della crisi, stabilire priorità sulla base di evidenze e correggere rapidamente la direzione.

È questo che permette di passare da una gestione reattiva a una realmente governata.

Dopo la crisi: il tema della responsabilità

Un aspetto spesso sottovalutato riguarda ciò che accade dopo l’incidente. Ogni crisi significativa genera inevitabilmente una serie di domande: cosa è successo, quando è stato rilevato, chi ha deciso, perché sono state intraprese determinate azioni. Le risposte non sono richieste solo internamente, ma anche da regolatori, clienti, assicuratori e stakeholder.

Se la gestione è avvenuta attraverso strumenti frammentati, ricostruire la sequenza degli eventi diventa estremamente complesso. Un modello coordinato, invece, produce una traccia chiara e completa: azioni intraprese, decisioni, responsabilità, evidenze di conformità.

Non è solo una questione di audit. È una forma di tutela per l’organizzazione e per chi prende decisioni.

L’orchestrazione come leva di maturità

Spesso si pensa che l’orchestrazione sia un obiettivo per organizzazioni già avanzate. In realtà, è uno strumento che porta benefici a ogni livello di maturità.

Le realtà meno strutturate ottengono ordine e chiarezza, quelle intermedie migliorano coerenza ed efficacia, le più mature rafforzano controllo e resilienza.

L’orchestrazione non sostituisce la pianificazione. La rende applicabile quando serve davvero: sotto pressione.

Dalla reazione alla gestione

Gli incidenti informatici sono inevitabili. Ciò che distingue le organizzazioni non è la capacità di evitarli completamente, ma il modo in cui li affrontano.

Le realtà più resilienti sono quelle che riescono a mantenere il focus sulle priorità, prendere decisioni senza esitazioni, coordinare l’intera organizzazione, operare con lucidità anche in condizioni critiche e ricostruire e giustificare quanto fatto. È questo che trasforma una risposta in una vera gestione della crisi.

La differenza non sta quindi nei piani disponibili, ma nella capacità di metterli in pratica. E quando questo accade, le organizzazioni non si limitano a reagire a un attacco: dimostrano di saperlo governare.

Articolo a cura di Courtney Guss, Director of Crisis Management, Semperis

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/crisi-cyber/


10 Data Breaches to Know About (April 2026)

Lock it Down Podcast logo

10 Data Breaches to Know About (April 2026)

Listen in to learn about notable data breaches that caught traction last month.


Available on white Apple Podcasts icon | Don’t forget to like, follow, rate and review our podcasts!

From government agencies to AI startups, April saw several notable data breaches. Here, Security magazine reviews 10 of those stories that caught traction last month.

1. Mercor

Mercor, the AI startup working with notable organizations such as Meta, Anthropic, and OpenAI, reportedly lost four terabytes of data in a breach. A LiteLLM supply-chain incident led to this breach. Security experts say this incident highlights how connecting data to AI models via proxies (such as LiteLLM) creates sensitive blind spots. 

Learn more about the Mercor breach. 

2. FBI Surveillance System Breach

An FBI surveillance system was breached, potentially exposing FBI criminal probes and targets of FBI surveillance. Early investigations suspected Chinese government-affiliated hackers, and cybersecurity experts point out this event and the Salt Typhoon telecommunications hack in 2024. 

Learn more about the FBI breach. 

3. Chinese Supercomputer Hacking

A state-run Chinese supercomputer allegedly had 10 petabytes of data stolen from it. The compromised information is sensitive in nature, and may include classified defense documents, missile schematics and more. 

Learn more about the potential supercomputer breach. 

4. Booking.com

Customer booking information was breached, potentially leading to compromise of: 

  • Names
  • Emails 
  • Phone numbers

Learn more about the Booking.com breach. 

5. LAPD Hacking

The Los Angeles Police Department (LAPD) had sensitive records exposed after a breach of the L.A. City Attorney’s Office. Seven terabytes of data were exposed, including sensitive information such as witness name and unredacted criminal complaints. 

Learn more about the LAPD breach. 

6. McGraw Hill

A Salesforce database misconfiguration reportedly led to the McGraw Hill breach, which was carried out by the threat actor group known as ShinyHunters. The group claims to have stolen 45 million records. 

Learn more about the McGraw Hill breach.

7. Vercel

A third-party AI tool led to the breach of Vercel, as the threat actor was able to access additional environments through this tool, highlighting the potential risks of AI tools in the enterprise. The organization states that a limited amount of customers were impacted.

Learn more about the Vercel breach.

8. French Government Agency Breach

ANTS, the French government agency storing citizens’ personal data (such as ID cards, passports and driving licenses) faced a breach that exposed sensitive information. While initial reports suggested 19 million records were stolen, newer reports suggest the number may be somewhere between 12 million and 18 million. 

Learn more about the ANTS breach. 

9. ADT

ADT’s data breach exposed personal information such as names, phone numbers, and addresses. In some instances, additional information was compromised. However, the company has found no evidence of payment information being exposed.  

Learn more about the ADT breach. 

10. Medtronic 

Medical equipment manufacturer Medtronic faced a breach of its corporate IT systems; however, the organization maintains other systems and operations are unaffected. ShinyHunters claimed responsibility for this attack. 

Learn more about the Medtronic breach. 

https://www.securitymagazine.com/articles/102282-10-data-breaches-to-know-about-april-2026


Polish Security Agency Reports ICS Breaches at Five Water Treatment Plants

Poland’s Internal Security Agency (ABW) has documented a significant escalation in cyberattacks targeting industrial control systems (ICS) and other operational technology (OT) infrastructure during 2024 and 2025, with state-sponsored threat actors increasingly shifting focus toward the physical disruption of critical services.

A Polish official revealed in August 2025 that a cyberattack could have caused a city to lose its water supply, but the attack was thwarted. No technical information was shared at the time. 

The government agency’s new report [written in Polish] provides more information about these types of attacks on the country’s water sector. 

[ Read: Claude AI Guided Hackers Toward OT Assets During Water Utility Intrusion ]

According to ABW, the most significant incidents involved direct intrusions into ICS at water treatment facilities across multiple Polish municipalities. In 2025, the agency recorded security breaches at water treatment stations in Jabłonna Lacka, Szczytno, Małdyty, Tolkmicko, and Sierakowo. 

In some cases the attackers gained access to ICS and obtained the ability to modify the operational parameters of equipment, creating a direct risk to operational continuity and the public water supply.

Advertisement. Scroll to continue reading.

The agency identified two primary attack vectors enabling these ICS intrusions: weak password policies and systems exposed directly to the internet. These are longstanding OT security hygiene failures, and they were also recently leveraged in a Russia-linked attack on Polish energy facilities. 

Beyond water systems, ABW documented an increase in attacks targeting supply chains, critical infrastructure, and ICS at other types of municipal utilities, including wastewater treatment plants and waste incineration facilities. 

Investigators determined that attackers targeting supply chains specifically sought contract data, project documentation, and authentication credentials that enable downstream access to systems.

ABW attributed primary responsibility to hacktivist groups, though these are often personas used by foreign governments, particularly Russian intelligence services.

The report specifically names Russian APT groups such as APT28 and APT29, and Belarusian-linked UNC1151 as operating against Polish targets. 

Related: Polish Space Agency Hit by Cyberattack

Related: Poland Faced a Surge in Cyberattacks in 2025, Including a Major Assault on the Energy Sector

Related: Man Linked to Phobos Ransomware Arrested in Poland

Related: Hacking Attempt Reported at Poland’s Nuclear Research Center

https://www.securityweek.com/polish-security-agency-reports-ics-breaches-at-five-water-treatment-plants/


AI Firm Braintrust Prompts API Key Rotation After Data Breach

AI evaluation and observability platform Braintrust urged customers this week to rotate API keys that may have been compromised after hackers accessed an AWS account.

The incident, the company says, was discovered on May 4, after receiving a report of suspicious behavior, and was communicated to customers via email on May 5. The message also included indicators of compromise (IOCs) and remediation steps.

Immediately after learning of the incident, Braintrust locked down the compromised account, audited related systems and restricted access to them, rotated internal secrets, and launched an investigation into the matter.

The internal AWS account used by its systems, Braintrust says, likely provided the attackers with access to API keys that organizations use to access AI models.

“As a precaution, we recommend that all customers rotate any org-level AI provider keys used with Braintrust,” the company said in an incident notice.

According to the company, at least one customer has been affected by the incident, with three other customers reporting suspicious spikes in AI provider usage.

“We have not identified broader customer exposure based on our investigation to date, but as a precaution we informed all org admins with stored AI provider secrets in Braintrust. The investigation is ongoing,” the company says.

Advertisement. Scroll to continue reading.

Braintrust recommends that customers access their org-level settings page, delete or revoke the existing secrets, configure new secrets, and confirm that they were rotated by checking their timestamps.

The org-level AI provider API keys potentially exposed in the incident were likely stored for AI-forward companies such as Box, Cloudflare, Dropbox, Notion, Ramp, Stripe, and others, Nudge Security CTO Jaime Blasco told SecurityWeek.

“The blast radius isn’t Braintrust, it’s every downstream customer’s AI stack, and a single SaaS compromise fans out across dozens of LLM provider accounts. This is the new shape of supply chain risk: every AI eval, observability, and gateway tool a company adopts becomes a credential warehouse, and those warehouses are now a tier-one target,” Blasco said.

Related: Edtech Firm Instructure Discloses Data Breach Amid Hacker Leak Threats

Related: Vimeo Confirms User and Customer Data Breach

Related: Luxury Cosmetics Giant Rituals Discloses Data Breach

Related: Medtronic Hack Confirmed After ShinyHunters Threatens Data Leak

https://www.securityweek.com/ai-firm-braintrust-prompts-api-key-rotation-after-data-breach/