Will This World Password Day Be the Last?

Today marks World Password Day, a day highlighting the importance of secure passwords. 

Doug Kersten, CISO of Appfire, states, “World Password Day reminds us that passwords are still one of the most common ways attackers gain access to systems, and the most common ways to protect information. Password risk doesn’t usually come from a single weak password; it comes from how those credentials are used across an organization. Employees reuse the same passwords across systems, share access to move work forward, or connect them to new tools that aren’t centrally tracked. Over time, no one has a complete view of where access exists or who owns it.”

Poor password visibility, Kersten asserts, is exactly what malicious actors exploit. 

“AI is making phishing emails, messages, and even voice calls more convincing, which increases the chances that someone could unknowingly give up a password that can be used across multiple systems,” he explains. “Password risk lies within everything that password connects to.” 

Passwords have long been an integral part of online security. But this year, some cybersecurity experts are pushing for this to change. 

“Passwords used to be the backbone of security, but they are starting to show their age,” says Tim Chase, Field CISO & Principal Technical Evangelist at Orca Security. “They were not built for a world where identities include not just people, but also apps, services, and now AI agents acting on their own. That shift makes identity the real control point. It is no longer enough to protect a login. You need to know who or what is accessing your environment, what they are allowed to do, and whether that behavior actually makes sense. Passwords can still play a role, but only as part of a bigger picture. Strong authentication, least privilege access, and continuous monitoring are what actually keep things in check. As AI becomes more embedded in day-to-day operations, the focus has to move from just securing credentials to managing and understanding every identity in the system.”

Steve Shoaff, SVP of Transformation at Imprivata, considers World Password Day to be “a reminder of one of the most outdated and frustrating conventions still embedded in modern technology.” 

“Passwords have long been a necessary part of digital security, while at the same time being one of its biggest liabilities,” he asserts. “Bad password habits have been around for so long that continuing to blame users just isn’t productive. The real problem is that the model itself is broken and increasingly unnecessary for the majority of our logins.” 

For this reason, Shoaff
hopes that today may be one of the last — if not the very last — World Password Days. 

“The industry is moving toward a future where passwords fade into the background — or disappear entirely — replaced by stronger, smarter authentication methods built on cryptography, trusted devices, and identity-bound access,” he says. “When security depends on people remembering complex secrets, failure is almost guaranteed. When security is designed to happen behind the scenes, organizations can reduce phishing and credential theft, eliminate password reuse, and strengthen protection without adding friction. The goal shouldn’t be better passwords or password managers. It should be a world that no longer asks people to manage passwords at all.”

John Cannava, CIO at Ping Identity, asserts that authentication solutions must keep pace with accelerating cyber threats, stating, “Passwordless solutions are rapidly replacing traditional passwords with stronger, more user-centric methods like biometrics, authenticator apps, and digital certificates. These approaches significantly reduce the risk of phishing and credential theft while improving the user experience.” 

In the past, World Password Day has served as a reminder to heed best practices for secure password creation and to update weak credentials. This year, however, security leaders are encouraging a new way of thinking about this day. 

“World Password Day shouldn’t just be about updating passwords. It should spark a broader shift,” declares Cannava. “To stay ahead of modern threats, organizations and individuals need to move beyond passwords and adopt more resilient authentication strategies that put control back in the hands of users.”

https://www.securitymagazine.com/articles/102293-will-this-world-password-day-be-the-last


Data Broker e OSINT Offensivo: quando l’intelligence è in vendita

L’industria della compravendita di dati personali, le tecniche di people search e social media intelligence, i rischi per la sicurezza individuale e le contromisure per chi opera ad alto rischio.

L’ecosistema invisibile che conosce tutto di te

C’è un’industria da quasi 300 miliardi di dollari che non conosci ma che ti conosce molto bene. Sa dove abiti, dove hai abitato in passato, il nome dei tuoi familiari, il numero di targa della tua automobile, la tua storia creditizia, le tue preferenze politiche e, in alcuni casi, il percorso che percorri ogni mattina per andare al lavoro. Non è un servizio di intelligence governativo: è il mercato dei data broker, un ecosistema miliardario e sostanzialmente privo di controllo che opera nell’ombra del web commerciale, trasformando l’identità digitale di centinaia di milioni di persone in una merce negoziabile.

Il mercato globale dei data broker è stato valutato a 294 miliardi di dollari nel 2025, con proiezioni di crescita fino a 315 miliardi nel 2026, in espansione costante trainata dalla domanda di dati arricchiti in tempo reale da parte di settori che vanno dalla pubblicità digitale alla sanità, dalla finanza alla difesa.

La questione non è più teorica. Il 14 giugno 2025, Vance Boelter, 57 anni, ha ucciso la deputata statale del Minnesota Melissa Hortman e suo marito Mark nella loro abitazione, ferendo nella stessa notte il senatore statale John Hoffman e sua moglie. Nel suo SUV le autorità hanno trovato notebook con i nomi di oltre 45 funzionari statali e federali, con gli indirizzi di casa annotati accanto a ciascun nome, e una lista di 11 specifici siti di data broker, con annotazioni su quali fossero gratuiti e quante informazioni richiedessero per restituire dati dettagliati sugli individui ricercati. Non si trattava di un’operazione sofisticata: era intelligence pronta all’uso, venduta legalmente sul mercato aperto.

Il caso non è il primo del genere. Nel luglio 2020, un attaccante si presentò all’abitazione della giudice federale Esther Salas e aprì il fuoco, uccidendo il figlio Daniel Anderl e ferendo il marito. In risposta a quell’episodio, il Congresso americano approvò una legge che vieta ai data broker di rivendere informazioni personali identificabili dei giudici federali, senza tuttavia estendere tale protezione alla generalità degli individui.

Questo è il punto di partenza di ogni riflessione seria sul tema: la privacy non è un’illusione perché qualcuno l’ha violata. È un’illusione perché abbiamo collettivamente costruito un’infrastruttura progettata per renderla tale.

Anatomia di un mercato: chi sono i data broker

I data broker sono aziende che raccolgono, aggregano, elaborano e rivendono informazioni personali provenienti da fonti eterogenee: registri pubblici (atti catastali, cartelle esattoriali, registri elettorali, documenti giudiziari), piattaforme di social media, programmi fedeltà della grande distribuzione, app mobile, moduli di garanzia prodotto, tracciatori web e cookie. La grande maggioranza delle persone non sa che questa industria esiste, né che i propri dati vengono compravenduti. Eppure, poiché le informazioni trattate dai broker sono tecnicamente di pubblico dominio, l’attività non è illegale.

Il mercato si articola in tre segmenti principali, spesso sovrapposti.

Il primo è costituito dai people search engine: Spokeo, Whitepages, BeenVerified, Intelius. Sono i più accessibili e raschiano continuamente registri pubblici (registrazioni elettorali, atti di proprietà, documenti giudiziari) combinandoli con dati commerciali per costruire profili individuali completi. Per pochi euro, chiunque può acquistare nome completo, storico degli indirizzi, numero di telefono e nomi di conviventi e parenti.

Il secondo segmento comprende i data aggregator e gli enrichment provider, un livello più sofisticato orientato al mercato business-to-business: Acxiom, LexisNexis Risk Solutions, Equifax (nella sua divisione commerciale), TransUnion. Vendono «profili arricchiti» a istituzioni finanziarie, compagnie assicurative, agenzie pubblicitarie e, come documentato, ad agenzie governative.

Le forze dell’ordine possono acquisire dati di localizzazione senza ottenere mandati giudiziari, acquistandoli da broker commerciali. I criminali informatici acquistano dati personali per eseguire attacchi di social engineering mirati: con profili dettagliati possono costruire messaggi convincenti che fanno riferimento a dettagli personali specifici, aumentando drasticamente i tassi di successo rispetto a campagne generiche. I gruppi ransomware utilizzano i data broker per trovare bersagli da colpire con spear phishing e per ottenere contatti da name-dropping nelle email, rendendole più credibili.

Il terzo segmento, il più critico sul piano della sicurezza, è quello ibrido tra aggregazione di dati e intelligenza artificiale applicata al riconoscimento biometrico. Il caso emblematico è Clearview AI.

Clearview AI: quando il volto diventa una chiave di ricerca

Clearview AI rappresenta il caso più perturbante nell’intera storia del data brokerage. Fondata nel 2017, l’azienda ha sviluppato un sistema proprietario di web scraping che ha indicizzato immagini fotografiche provenienti da miliardi di pagine web pubbliche (profili social, forum, siti di notizie) costruendo un database biometrico facciale senza precedenti. Al 21 gennaio 2026, Clearview AI ha aggiornato la propria documentazione ufficiale dichiarando che il database conta ormai oltre 70 miliardi di immagini, ciascuna indicizzata tramite marker biometrici facciali che consentono di identificare qualsiasi persona rilevata in una fotografia, restituendo al ricercatore tutte le altre immagini pubblicamente disponibili di quello stesso individuo, i link alle pagine sorgente e i relativi metadati.

Il modello di business è semplice quanto inquietante: chiunque disponga di accesso alla piattaforma può caricare una fotografia di un individuo sconosciuto, scattata per strada, in un ristorante o a una manifestazione pubblica, e ottenere in pochi secondi la sua identità completa, i profili social e ogni immagine pubblica disponibile sul web. La preoccupazione fondamentale riguarda la natura non revocabile dei dati biometrici: a differenza di un numero di previdenza sociale o di un numero di carta di credito, i dati biometrici non possono essere resettati se finiscono nelle mani di un attore malevolo.

In Europa, il caso ha generato una risposta regolamentare articolata. Le autorità di Francia, Grecia, Italia e Paesi Bassi hanno imposto sanzioni per circa 100 milioni di euro complessivi a Clearview per le sue pratiche invasive. Il Garante italiano ha irrogato una multa di 20 milioni di euro nel febbraio 2022, la sanzione massima prevista dal GDPR per i casi non parametrati al fatturato, ordinando contestualmente la cancellazione di tutti i dati relativi a cittadini italiani e la nomina di un rappresentante nell’Unione europea.

La multa rimane non pagata e i dati degli italiani sono ancora presenti nei server di Clearview: il Commissario del Garante Guido Scorza ha dichiarato nel 2025 di stare lavorando con la Federal Trade Commission americana per notificare formalmente la sanzione e aprire un canale di enforcement bilaterale.

Di fronte all’incapacità delle autorità amministrative di riscuotere le sanzioni, l’organizzazione per i diritti digitali noyb ha depositato nell’ottobre 2025 una denuncia penale contro Clearview AI e i suoi dirigenti in Austria, sfruttando le disposizioni del GDPR che consentono agli Stati membri di prevedere sanzioni penali. Se la denuncia dovesse avere successo, i dirigenti di Clearview AI potrebbero rischiare il carcere ed essere ritenuti personalmente responsabili, in particolare in caso di viaggio in Europa.

Le autorità europee per la protezione dei dati non sono riuscite finora a far valere le proprie sanzioni nei confronti dell’azienda americana, consentendole di eludere di fatto la legge. Il 19 febbraio 2026, la Corte d’Appello della British Columbia ha respinto il ricorso di Clearview AI, confermando che l’azienda è soggetta alle leggi canadesi sulla privacy nonostante abbia abbandonato il mercato canadese durante le indagini.

Il paradosso finale è rivelatorio: in febbraio 2026 il 1° Comando delle Forze Speciali dell’Esercito americano, i Green Berets, ha rinnovato il contratto con Clearview AI per un potenziale impegno quadriennale, con documentazione contrattuale che specifica l’accesso a circa 50 miliardi di immagini e un’accuratezza minima del 98%. Clearview è ora definita nei documenti ufficiali del Pentagono non più un complemento sperimentale, ma un componente consolidato dell’architettura di intelligence delle operazioni speciali.

OSINT offensivo: l’intelligence che non ha bisogno di hacker

L’OSINT (Open Source Intelligence) è la disciplina di raccolta e analisi di informazioni provenienti da fonti pubblicamente accessibili. Come abbiamo approfondito in questo magazine nel nostro articolo dedicato al ruolo dell’OSINT nella sicurezza, nella sua forma difensiva si tratta di uno strumento fondamentale per i team di sicurezza: nel 2026 questa pratica è diventata una capacità core per i threat analyst e i security leader, in grado di supportare il threat modeling, il rilevamento di credenziali trapelate e la mappa delle esposizioni esterne di un’organizzazione.

Ma lo stesso arsenale di tecniche e strumenti, nelle mani sbagliate o in assenza di vincoli etici, diventa OSINT offensivo: un processo sistematico di raccolta di intelligence su individui a scopo di danneggiamento, coercizione, stalking o attacco mirato. Le tecniche operative principali che un analista OSINT e le sue tecniche conoscono nella versione difensiva trovano un corrispettivo diretto nella versione offensiva.

Il footprinting digitale consiste nella ricerca sistematica del target su motori di ricerca, social network (LinkedIn, Facebook, Instagram, X/Twitter), siti professionali, registri camerali e catastali, elenchi telefonici e archivi di notizie. Un analista OSINT esperto può costruire un profilo completo di un individuo in meno di un’ora utilizzando solo strumenti gratuiti.

Il reverse image search e riconoscimento facciale sfrutta il caricamento di una fotografia pubblica su motori di ricerca visivi o su piattaforme come Clearview AI per risalire all’identità di un individuo e aggregare tutte le sue immagini pubbliche, ricostruendo movimenti, relazioni e abitudini.

Il metadata harvesting è una tecnica spesso sottovalutata: ogni foto scattata con uno smartphone contiene metadati EXIF che possono includere coordinate GPS precise, modello del dispositivo, data e ora. Le immagini pubblicate sui social raramente vengono «purificate» di questi dati. Gli stalker usano la cosiddetta GEOINT (intelligenza geospaziale) per identificare catene montuose, insegne di negozi o architetture uniche nello sfondo dei selfie e determinare la posizione del soggetto con precisione sorprendente.

Il cross-referencing e de-anonimizzazione sfrutta la correlazione di dati provenienti da fonti diverse (un nickname usato su Reddit con un indirizzo email di un forum di nicchia, un profilo LinkedIn e un documento pubblico) per de-anonimizzare persone che credono di essere irrintracciabili.

Il data enrichment via broker API è la fase finale: i dati raccolti liberamente vengono arricchiti acquistando profili da data broker, ottenendo l’indirizzo fisico, la storia abitativa, i numeri di telefono e i nomi dei familiari conviventi.

Il risultato è quello che i professionisti della sicurezza chiamano un dossier completo: un documento strutturato che, nelle mani di un attore malevolo, è sufficiente per pianificare un attacco di spear phishing altamente personalizzato, uno stalking fisico, un’operazione di doxing o, nel peggiore dei casi, un’aggressione fisica.

I rischi reali: doxing, stalking, attacchi mirati

Le conseguenze dell’OSINT offensivo alimentato dai data broker non sono astratte. Sono misurabili, documentate e in crescita esponenziale.

Il doxing automatizzato e potenziato dall’AI. Gli strumenti di data scraping automatizzato consentono agli attori malevoli di assemblare profili personali con sforzo minimo. I media sintetici, inclusi il voice cloning e la manipolazione delle immagini, hanno abilitato false segnalazioni e impersonificazioni sempre più convincenti. Il 2025 ha visto avvertimenti dell’FBI e dei principali organi di informazione riguardo all’uso crescente di questi strumenti in campagne di harassment organizzato.

La frontiera più recente è la convergenza tra data broker e Large Language Model: storicamente il doxing richiedeva un effort significativo (navigare in oscuri siti di people search, incrociare registri pubblici, pagare piccole tariffe a vari data broker). I chatbot AI hanno rimosso questo attrito: addestrati su dataset massicci raschiati dal web aperto, incluso il contenuto di migliaia di siti di data broker, un modello linguistico mal configurato o deliberatamente abusato può diventare un motore di aggregazione OSINT in tempo reale.

Il doxing come arma politica e sociale. Circa 11,7 milioni di adulti americani (il 4% della popolazione) sono stati vittime di doxing e una persona su sei conosce un amico o un familiare che lo è stato. Il 57% degli americani evita di condividere opinioni politiche online per paura di essere colpito da operazioni di doxing. Il fenomeno si manifesta in forme sempre più organizzate: campagne di blacklisting che mettono a rischio impieghi, status legali e incolumità fisica dei bersagli.

Lo stalking fisico digitalmente potenziato. La disponibilità di informazioni di contatto sensibili pone rischi specifici per coloro che vengono presi di mira a causa della loro professione (giudici, ufficiali di polizia, procuratori, altri dipendenti governativi) nonché per le vittime di violenza domestica, che rischiano di vedere la propria nuova residenza rintracciata tramite data broker.

Gli attacchi mirati a executive e professionisti ad alto rischio. Il Security Executive Council documenta 424 incidenti di targeting di executive nel periodo 2003-2025, con la frequenza degli incidenti che ha già raddoppiato i totali del 2024 entro ottobre 2025, segnando il livello più alto mai registrato. Un terzo di tutti gli incidenti si è concluso con un ferito o una vittima. L’85% degli incidenti è di natura fisica. I profili sono costruiti attraverso data broker e poi usati per personalizzare phishing, impersonificazione e, in casi estremi, attacchi fisici programmati.

Il quadro regolatorio: avanzamenti strutturali e lacune persistenti

Sul piano normativo, il 2026 segna un momento di svolta significativo almeno per la California. Il 1° gennaio 2026, la California Privacy Protection Agency ha lanciato il Delete Request and Opt-Out Platform (DROP): un servizio pubblico senza precedenti che consente ai residenti californiani di inviare una singola richiesta di cancellazione a tutti i data broker registrati in California, completamente gratuita. I data broker sono obbligati a iniziare a processare le richieste a partire dal 1° agosto 2026, rinnovando la cancellazione ogni 45 giorni.

Sul piano regolatorio più ampio, le leggi di «seconda generazione» che vanno oltre i diritti dei consumatori per regolare i data broker, la trasparenza algoritmica e il processo decisionale automatizzato prolifereranno nel 2026. I temi di enforcement si concentreranno sul profiling algoritmico opaco, sui fallimenti di trasparenza dei data broker e sulle richieste di cancellazione non gestite correttamente.

In Europa, il GDPR fornisce una protezione strutturalmente più robusta, ma la sua applicabilità agli attori extra-UE rimane la debolezza cruciale, come dimostra paradigmaticamente il caso Clearview. Preoccupazioni di sicurezza nazionale sono emerse anche in relazione a broker che vendono informazioni su veterani e manifestanti ad avversari stranieri: l’Office of the Director of National Intelligence ha riconosciuto formalmente che questa industria può minacciare le libertà civili e la sicurezza dei cittadini americani.

Contromisure per individui ad alto rischio

La protezione dalla sorveglianza commercializzata non è un problema che si risolve con un singolo strumento o un’unica azione. Per i profili ad alto rischio, la protezione più efficace connette la rimozione dai data broker con il monitoraggio OSINT, la soppressione dell’indicizzazione e la competenza di sicurezza umana. Va considerato che anche le migliori soluzioni manuali o basate su script raggiungono un’efficacia di rimozione del 68-70%, lasciando circa uno su tre profili intatto: poiché i data broker ri-aggregano e ri-pubblicano continuamente le informazioni, anche le rimozioni riuscite richiedono manutenzione continua.

Le misure concrete si articolano su quattro livelli.

Riduzione proattiva della superficie d’attacco digitale. Audit periodico della propria presenza online: verificare cosa appare cercando il proprio nome sui principali motori di ricerca, identificare i profili sui people search engine e inviare richieste di opt-out o rimozione individuali. In Europa, gli interessati possono esercitare il diritto alla cancellazione ex art. 17 GDPR direttamente verso i data broker che trattano dati personali. Il processo richiede persistenza: i dati vengono periodicamente ri-aggregati.

Separazione tra identità fisica e identità digitale. Per professionisti ad alto rischio (magistrati, giornalisti, dirigenti aziendali, figure politiche) è essenziale che l’indirizzo fisico di residenza non sia associabile all’identità pubblica. Ciò implica l’uso di caselle postali private o servizi di domiciliazione per le comunicazioni ufficiali, l’utilizzo di indirizzi di agenti registrati per partite IVA e società e la revisione sistematica di tutti i documenti pubblici (registri catastali, visure camerali) che possono rivelare la residenza effettiva.

Igiene operativa su social media e metadati. È necessario configurare tutti gli account in modalità privata come impostazione predefinita, disabilitare la geolocalizzazione nelle applicazioni fotografiche, rimuovere i metadati EXIF dalle immagini prima della pubblicazione (tramite strumenti come ExifTool o le funzioni integrate nei sistemi operativi) ed evitare di pubblicare informazioni che rispondano alle domande di sicurezza tipiche (nome da nubile, istituto scolastico, nome dell’animale domestico). Le immagini dovrebbero essere controllate per i riferimenti a punti di riferimento fisici: gli stalker usano l’intelligenza geospaziale per identificare catene montuose, insegne di negozi o architetture uniche nello sfondo dei selfie e determinare la posizione del soggetto.

Monitoraggio continuo e risposta agli incidenti. La protezione non è un’azione una tantum ma un processo continuativo. È opportuno impostare Google Alert sul proprio nome e sulle varianti dello stesso, monitorare periodicamente i risultati di ricerca immagini inversa e, per i profili più esposti, valutare servizi specializzati di executive protection digitale che combinino rimozione dai data broker, monitoraggio del dark web e intelligence OSINT difensiva. Un’esposizione incompleta può creare un falso senso di sicurezza: un individuo che crede che i propri dati personali siano stati rimossi può essere meno vigile riguardo all’esposizione residua, mentre gli attori che prendono di mira persone di alto valore sono abili nel trovare esattamente ciò che gli strumenti automatizzati hanno mancato.

Conclusione: la privacy come scelta di sistema

Il mercato dei data broker non è un’anomalia del capitalismo digitale. È la sua espressione più coerente: la trasformazione dell’identità umana in un asset negoziabile, in assenza di regole che impongano costi reali a chi commercia in questo asset. La tendenza strutturale è chiara: l’OSINT diventerà sempre più automatizzato, più continuo e più integrato con i sistemi di rilevamento e risposta. L’intelligenza artificiale aiuterà a stabilire priorità tra i segnali, identificare correlazioni deboli e ridurre il rumore. Regolatori e organizzazioni richiederanno simultaneamente una maggiore responsabilità riguardo all’uso dei dati aperti.

La consapevolezza individuale è necessaria ma non sufficiente. Le contromisure tecniche aiutano, ma operano su un terreno strutturalmente sfavorevole: ogni dato rimosso oggi può essere ri-aggregato domani da una fonte diversa. La vera soluzione è sistemica. Richiede che la regolamentazione imponga obblighi di trasparenza, limiti all’aggregazione, diritti di cancellazione effettivamente eseguibili anche nei confronti di attori extra-UE, e sanzioni proporzionali al danno causato, non solo nei confronti delle violazioni eclatanti, ma nei confronti del modello di business stesso.

Fino ad allora, l’intelligence è in vendita. E chiunque può comprarla.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/data-broker-osint/


Un dipendente su otto considera accettabile vendere le credenziali


Il problema del dipendente “infedele” è vecchio quanto le aziende stesse, ma sembra che il panorama stia evolvendo più velocemente del previsto nella direzione sbagliata e che una parte dei lavoratori sembra aver normalizzato comportamenti che fino a pochi anni fa sarebbero stati considerati gravissimi. Un nuovo studio pubblicato dal servizio britannico per la prevenzione delle frodi (Cifas) mostra infatti un quadro estremamente preoccupante: il 13% dei lavoratori afferma di aver venduto credenziali aziendali o di conoscere qualcuno che lo ha fatto negli ultimi dodici mesi.

Il dato assume un peso ancora maggiore se si considera che un altro 13% degli intervistati ritiene “giustificabile” vendere accessi ai sistemi aziendali, soprattutto a ex colleghi o soggetti ritenuti “fidati”. Secondo gli analisti, questo fenomeno indica un cambiamento culturale profondo nel modo in cui parte dei dipendenti percepisce il valore delle credenziali digitali e la responsabilità legata alla gestione degli accessi.

Il problema è culturale, non solo tecnologico

L’aspetto più inquietante emerso dalla ricerca è che la tolleranza verso questi comportamenti aumenta con il livello gerarchico. Lo studio evidenzia infatti che il 32% dei manager, il 36% dei direttori e addirittura il 43% degli executive di livello C-suite ritengono accettabile la vendita delle proprie credenziali aziendali in determinate circostanze. Ancora più sorprendente il dato relativo agli imprenditori: l’81% degli imprenditori coinvolti nel sondaggio ha dichiarato che il comportamento può essere giustificato

Questi numeri suggeriscono che il problema non riguarda soltanto la consapevolezza degli utenti finali, ma coinvolge direttamente la governance e la cultura organizzativa. In molte aziende, infatti, le credenziali continuano a essere percepite come strumenti operativi personali, anziché come componenti critiche della superficie di attacco aziendale.

Secondo Cifas, dietro questi comportamenti si nascondono spesso motivazioni economiche, insoddisfazione lavorativa, convinzione di non essere scoperti oppure la percezione che il gesto sia “innocuo” o che non abbia vere conseguenze.

Credenziali legittime: la porta perfetta per gli attaccanti

Dal punto di vista della cybersecurity, la vendita di account aziendali rappresenta uno scenario estremamente pericoloso. Gli attaccanti cercano sempre più spesso di ottenere accessi legittimi invece di forzare direttamente le difese perimetrali e delle credenziali autentiche permettono di aggirare numerosi controlli di sicurezza, ridurre la probabilità di rilevamento e muoversi lateralmente nei sistemi con maggiore facilità.

L’uso di identità valide è ormai centrale nelle operazioni ransomware, negli attacchi supply chain e nelle campagne di cyber spionaggio. In molti casi, gli access broker acquistano o rivendono credenziali sottratte o cedute volontariamente per poi monetizzarle nei marketplace underground.

Secondo la ricerca, i settori più esposti a una maggiore tolleranza verso comportamenti fraudolenti includono IT e telecomunicazioni, dove gli utenti possiedono spesso privilegi elevati e accessi sensibili.

La sicurezza non può dipendere soltanto dai controlli tecnici

I risultati del report mostrano chiaramente come la sicurezza aziendale non possa più basarsi esclusivamente su firewall, MFA o sistemi di monitoraggio. Le organizzazioni devono affrontare il problema anche dal punto di vista culturale e organizzativo, lavorando su formazione, consapevolezza e governance degli accessi.

Secondo Cifas, la prevenzione passa attraverso la costruzione di una vera “fraud-aware culture”, nella quale ogni dipendente comprenda le conseguenze operative, economiche e legali legate alla condivisione o vendita delle credenziali.

In questo scenario, onestamente desolante, assumono un ruolo centrale i modelli Zero Trust, la segmentazione degli accessi, il principio del privilegio minimo e il monitoraggio continuo delle anomalie comportamentali. Tuttavia, ricordiamoci che anche le architetture più avanzate rischiano di diventare inefficaci se una parte significativa del personale considera normale monetizzare l’accesso ai sistemi aziendali.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/07/un-dipendente-su-otto-considera-accettabile-vendere-le-credenziali/?utm_source=rss&utm_medium=rss&utm_campaign=un-dipendente-su-otto-considera-accettabile-vendere-le-credenziali


Third Party Risk Management (TPRM) nel 2026: quando il rischio entra dalla porta dei fornitori

C’è un paradosso al cuore della sicurezza informatica contemporanea: le organizzazioni investono risorse crescenti per proteggere il proprio perimetro, ma continuano a subire violazioni che entrano da una porta laterale, quella dei fornitori. Il Third Party Risk Management (TPRM), ovvero la gestione strutturata dei rischi provenienti da terze parti, è diventato uno degli ambiti più critici e, al tempo stesso, più sottovalutati della cybersecurity aziendale. Non è una questione di strumenti mancanti né di consapevolezza assente: è una questione di complessità che si moltiplica più rapidamente della capacità di governarla.

Il perimetro che non esiste più

L’impresa digitale moderna non ha confini netti. Ogni organizzazione è immersa in una rete di dipendenze fatta di software as a service, fornitori cloud, integratori di sistema, partner logistici e consulenti esterni, elementi che rendono il concetto stesso di perimetro di sicurezza quasi obsoleto. Secondo il TPRM Impact Report 2025 di Whistic, basato su interviste a oltre 500 decision-maker della sicurezza informatica in organizzazioni con almeno 500 dipendenti, la media aziendale gestisce oggi 286 fornitori, un incremento del 21% rispetto all’anno precedente.

Di queste organizzazioni, il 70% ha subito una violazione dei dati negli ultimi tre anni, e in ben il 77% dei casi l’origine era riconducibile a una terza parte. Il costo medio di un data breach ha raggiunto i 4,88 milioni di dollari secondo il rapporto IBM Cost of a Data Breach 2024, un dato che tende ad amplificarsi quando si aggiungono le ricadute reputazionali e le sanzioni regolamentari.

Il quadro che emerge non è semplicemente preoccupante: è strutturalmente instabile. Secondo lo stesso rapporto Whistic, le organizzazioni hanno aggiunto in media tre dipendenti full-time alla funzione TPRM nel corso del 2024, a un costo medio di 109.000 dollari ciascuno, ma il 94% dichiara comunque di non riuscire a valutare tutti i fornitori che vorrebbe. Il tempo dedicato agli assessment è aumentato a 37,4 ore settimanali, quattordici ore in più rispetto all’anno precedente, senza che ciò si traduca in un miglioramento proporzionale della copertura del rischio. Si spende di più, si fa di più, ma si riesce a meno. È la fotografia di un modello operativo che ha raggiunto i propri limiti strutturali.

La catena che si rompe dove è più debole

L’ENISA Threat Landscape 2025, pubblicato in ottobre e basato sull’analisi di 4.875 incidenti registrati tra luglio 2024 e giugno 2025, fornisce una prospettiva di taglio europeo altrettanto severa. Gli attacchi alla supply chain rappresentano il 10,6% di tutte le minacce censite, ma il loro peso specifico va oltre la mera statistica: ogni compromissione di un fornitore chiave produce effetti a cascata su decine o centinaia di organizzazioni a valle.

Un caso emblematico, documentato direttamente dall’ENISA, riguarda l’Italia. Nel marzo 2025 la violazione di Plus Service, fornitore esterno che gestisce la piattaforma Telemaco per conto di numerose aziende di trasporto italiano, ha comportato l’esfiltrazione non autorizzata di dati verso un repository remoto. Il risultato immediato è stato la paralisi dei sistemi di biglietteria di Mobilità di Marca per due giorni, con migliaia di pendolari coinvolti. Non è stata attaccata una singola organizzazione: è stato compromesso il nodo da cui dipendevano tutte le altre. Questa è la logica degli attacchi alla supply chain nella sua forma più pura, attaccare il fornitore per colpire i clienti, ed è una logica che gli avversari hanno interiorizzato con precisione industriale.

L’Operation Digital Eye, campagna di cyberespionage che nel 2024 ha preso di mira i principali provider IT del Sud Europa con l’obiettivo di infiltrare le catene di fornitura, conferma che questo non è un fenomeno episodico. ENISA segnala che i gruppi statali e para-statali, tra cui il gruppo nordcoreano Lazarus, sfruttano sistematicamente le dipendenze digitali, compresi i repository npm e le estensioni browser, per mantenersi all’interno degli ecosistemi aziendali senza essere rilevati. La sofisticazione non risiede soltanto nell’attacco in sé, ma nel fatto che questo si nasconde dietro la fiducia che le organizzazioni ripongono nei propri fornitori.

Il rischio dell’Nth-party: quando non sai nemmeno chi sono i tuoi fornitori

La complessità del TPRM non si ferma ai fornitori diretti. La Third Party Risk Association, nel suo State of the Industry 2026 pubblicato nel dicembre 2025, sintetizza con precisione un fenomeno già avvertito nel corso dell’anno precedente: quello del rischio Nth-party. I fornitori dipendono a loro volta da sub-fornitori, che dipendono da altri ancora, in catene che si estendono per tre, quattro, cinque livelli di profondità. Come osservato nel rapporto AuditBoard TPRM Trends for 2025, la crescente dipendenza da terze parti, intensificata dall’adozione dell’intelligenza artificiale, ha espanso non solo il numero di fornitori ma l’intera gamma dei rischi correlati. Non stiamo più gestendo il rischio di terze parti: stiamo gestendo il rischio di ecosistema.

Ciò pone un problema di visibilità che è prima di tutto epistemologico. La maggior parte delle organizzazioni non sa, e non può sapere con i soli strumenti manuali, chi siano effettivamente tutti i soggetti che accedono, anche indirettamente, ai propri dati e sistemi. La SecurityScorecard ha rilevato che la maggior parte delle organizzazioni che si dichiarano “fiduciose” nella propria gestione del rischio di terze parti non ha visibilità nemmeno sul 50% dei propri vendor. È la fiducia come sostituto della conoscenza: un punto cieco che gli avversari conoscono bene.

Il quadro normativo europeo: dal vincolo alla strategia

Il 2025 ha segnato un punto di non ritorno nella regolamentazione europea del rischio di terze parti. Con DORA, il Digital Operational Resilience Act, pienamente applicabile dal 17 gennaio 2025, le istituzioni finanziarie dell’UE sono ora soggette a requisiti dettagliati e prescrittivi sulla gestione del rischio ICT, incluse le dipendenze da fornitori terzi.

La normativa impone agli enti finanziari di costituire e mantenere un Register of Information dettagliato su tutti i fornitori di servizi ICT e i relativi accordi contrattuali. I registri erano da consegnare alle rispettive autorità competenti nazionali, con le European Supervisory Authorities che li hanno raccolti dalle autorità nazionali entro il 30 aprile 2025. Le stesse ESA hanno avviato la valutazione dei Critical Third-Party Providers (CTPP), con notifiche di classificazione previste entro luglio 2025. DORA introduce inoltre l’obbligo di strategie di uscita per i fornitori ICT critici: se un vendor non è sostituibile, diventa un rischio sistemico da dichiarare e gestire.

La NIS2, dal canto suo, estende questi obblighi al di là del settore finanziario, imponendo agli enti essenziali e importanti misure esplicite di sicurezza della supply chain ai sensi dell’Articolo 21(d). Sebbene l’iter di recepimento nazionale risulti ancora frammentato, poiché al 30 giugno 2025 soltanto 14 Stati membri su 27 avevano completato la trasposizione e la Commissione Europea il 7 maggio 2025 ha avviato procedure di infrazione nei confronti di 19 di essi, l’obbligo sostanziale è chiaro: la sicurezza dei fornitori è una responsabilità diretta dell’organizzazione committente.

Il recepimento italiano è avvenuto con il Decreto Legislativo 4 settembre 2024, n. 138, pubblicato in Gazzetta Ufficiale il 1° ottobre 2024 ed entrato in vigore il 16 ottobre 2024, che ha attribuito all’Agenzia per la Cybersicurezza Nazionale (ACN) il ruolo di Autorità Nazionale Competente NIS. ACN ha successivamente adottato le Determinazioni attuative n. 333017/2025 e n. 379907/2025, che definiscono i requisiti specifici di sicurezza e le modalità operative per i soggetti NIS italiani.

L’articolazione tra NIS2 e DORA segue il principio della lex specialis: DORA prevale sulle disposizioni NIS2 per il rischio ICT nel settore finanziario, ma le previsioni NIS2 non coperte da DORA restano applicabili. Per le organizzazioni che si trovano all’intersezione dei due regimi, tipicamente i fornitori di servizi tecnologici che operano nel settore finanziario, la sfida di compliance si moltiplica. ENISA e le ESA hanno firmato un Memorandum of Understanding per rafforzare la cooperazione e garantire un approccio armonizzato, ma la convergenza reale tra framework regolatori resta un cantiere aperto. Su questo tema è disponibile anche una analisi della convergenza normativa pubblicata su queste pagine, che esamina le implicazioni operative per le imprese italiane soggette a più regimi contemporaneamente.

L’intelligenza artificiale: amplificatore di rischio e leva di resilienza

L’AI occupa un posto duplice e paradossale nel panorama TPRM del 2025. Da un lato è emersa come il secondo rischio TPRM per importanza secondo il State of Third-Party Risk Management 2025 di Venminder/Ncontracts, con il 49% delle organizzazioni che ha subito un incidente cyber legato a terze parti nel corso del 2024 e il 40% che ha già inserito nei contratti clausole specifiche sull’uso dell’AI da parte dei vendor. Dall’altro, l’AI è la principale tecnologia abilitante per superare i limiti strutturali dei programmi TPRM tradizionali.

Il paradosso si chiarisce disaggregando i due piani. Sul versante del rischio, i fornitori che adottano modelli AI introducono nuove variabili: qualità e provenienza dei dati di addestramento, potenziale di model poisoning, opacità dei processi decisionali automatizzati, esposizione a prompt injection e adversarial attacks. Valutare la maturità AI di un fornitore è oggi una componente necessaria del processo di due diligence, e la maggior parte dei framework di assessment non è ancora attrezzata per farlo in modo sistematico.

Sul versante della resilienza, l’AI applicata ai programmi TPRM consente di automatizzare fino al 90% delle fasi di valutazione, dalla compilazione dei questionnaire all’analisi documentale, dal risk scoring al monitoraggio continuo, riducendo drasticamente i tempi e aumentando la copertura. La tecnologia è allo stesso tempo la fonte del problema e la chiave per affrontarlo.

Maturità operativa: tra modelli ibridi e automazione

Il survey Venminder/Ncontracts 2025, alla sua nona edizione con rispondenti provenienti da servizi finanziari, fintech, sanità e IT in organizzazioni di tutte le dimensioni, registra segnali incoraggianti di maturazione dei programmi TPRM. Il 52% delle organizzazioni ha adottato un modello operativo ibrido, una crescita del 41% in termini relativi rispetto all’anno precedente, segnale di una comprensione più sofisticata della complessità della gestione del rischio di terze parti.

L’utilizzo di piattaforme TPRM dedicate è aumentato del 19%, raggiungendo il 64% dei rispondenti, mentre il ricorso a spreadsheet manuali è diminuito del 29%. Il mercato globale del TPRM è stimato a circa 9,54 miliardi di dollari nel 2024, con proiezioni di crescita a tassi compresi tra il 14 e il 16% annuo fino al 2033: numeri che riflettono un’urgenza diffusa, non una moda.

Eppure la maturità tecnica non basta da sola. Il survey Ncontracts specificamente dedicato alle istituzioni finanziarie rileva che il 73% di esse gestisce il rischio fornitori con due o meno dipendenti full-time, nonostante oltre la metà supervisioni più di 300 vendor. Il 97% delle organizzazioni dichiara che farebbe valutazioni più approfondite se avesse le risorse per farlo. Il vincolo non è la volontà né la consapevolezza: è la sproporzione tra la complessità del rischio e la capacità organizzativa di governarlo. È qui che il salto verso l’automazione intelligente non è una scelta ma un’esigenza strutturale.

Verso un TPRM sistemico: oltre la checklist

La riflessione che emerge dall’insieme di questi dati non è tecnica ma strategica. Il TPRM tradizionale, fondato su assessment periodici, questionnaire standardizzati e revisioni contrattuali, è strumento necessario ma non più sufficiente. Il rischio di terze parti non è più un problema di compliance da gestire a cadenza annuale: è una variabile dinamica che cambia con ogni aggiornamento software di un fornitore, con ogni nuovo sub-contractor ingaggiato, con ogni modifica nella supply chain di un partner critico.

Il modello di governance che si profila per il 2026 e oltre è quello del TPRM come funzione di intelligenza continua: monitoraggio in tempo reale, mappatura Nth-party, integrazione con i team di threat intelligence, allineamento strutturale tra acquisti, compliance, sicurezza e vertici aziendali. Le organizzazioni che si sono distinte nel 2025, come osserva il rapporto TPRA, condividono una caratteristica: la collaborazione interfunzionale. La cybersecurity è uscita dai confini dell’IT per diventare una variabile di governance d’impresa.

La regolamentazione europea, con DORA, NIS2 e il Cyber Resilience Act in corso di piena implementazione, sta accelerando questa transizione, imponendo obblighi che trasformano il TPRM da buona pratica volontaria a requisito legale esigibile. Non è un onere aggiuntivo da assorbire: è, se letto correttamente, un’opportunità per costruire una resilienza che il mercato e gli avversari stanno già testando ogni giorno.

La porta dei fornitori è aperta. La domanda non è se qualcuno entrerà, ma se saremo in grado di accorgercene in tempo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/third-party-risk-management/


Synthetic Identities Are Redefining Trust in Biometric Systems

Most people assume they can recognize a real face when they see one, but in practice this is not always the case. A recent report published in the National Library of Medicine’s PubMed Central database found human accuracy in identifying deepfakes can fall below 25 percent in certain conditions. As a result, the need for verification is shifting away from the individual and toward the systems designed to validate identity.

These systems have long relied on the process of capturing a biometric input, comparing it to a stored record and confirming a match. While that model offers a broad range of use cases across government and enterprise environments from border control to digital service access, it’s built on the assumption that the input being evaluated originates from a legitimate, physical source.

Advances in generative AI are challenging that assumption. As synthetic media becomes more realistic and more widely available, systems are increasingly being asked to evaluate inputs that may not come from a camera or sensor. This shift is showing up in how identity standards develop, raising new questions about how verification systems validate the data they receive.

Standards Begin to Address Synthetic Inputs

In response to these emerging risks, identity frameworks are now accounting for inputs that may not come from a live, physical capture. The National Institute of Standards and Technology (NIST) recently updated its biometric data exchange standard, SP 500-290e4, marking its first revision since 2016. The standard defines how biometric data is formatted and shared across systems used in areas such as law enforcement, border security and identity verification.

One notable update is the formal classification of synthetic and morphed facial images as non-biometric content. This distinction signals that AI-generated images must be handled differently from traditional biometric data within verification workflows.

Additional guidance in NIST SP 800-63-4 outlines expectations for identity systems, including considerations for detecting machine-generated content and countering emerging attack methods such as injection attacks.

Together, these updates signal a wider recognition that identity systems must account for inputs that were not part of earlier design assumptions. However, updating standards is only the first step in translating these changes into effective system controls.

Standards define how data must be handled, but they don’t determine how systems operate. In practice, a system may confirm that an image match without evaluating whether the input itself is authentic.

As synthetic media becomes more accessible, this creates a point of friction between how identity is defined in standards and how it is processed in practice. The classification of synthetic images as non-biometric content reinforces that not all inputs can be treated equally.

As these gaps persist, attackers are quickly adapting, introducing new threats that outpace legacy detection methods.

Evolving Threat Models and Detection Approaches

Controls such as liveness detection and presentation attack detection (PAD) were designed to address spoofing at the point of capture. They remain effective in situations where a user interacts directly with a camera or sensor.

However, not all inputs enter the system that way. Injection attacks, for example, require inserting digital content directly into a verification pipeline rather than capturing it through a device. In those cases, front-end controls may never be triggered. 

Industry guidance has started to reflect this evolution, with programs such as the FIDO Alliance Face Verification Program testing for deepfake and spoofing resistance, while government-led efforts like the Department of Homeland Security’s Remote Identity Validation Rally (DHS RIVR) are exploring how systems perform against both presentation attacks and more complex scenarios.

Considerations for Government and Regulated Environments

Government systems and regulated environments rely on biometric standards to support interoperability and security across agencies and jurisdictions. To ensure these systems remain effective against synthetic identities, agencies should:

  • Evaluate detection capabilities across contexts: Assess whether existing tools remain effective across different operational environments. 
  • Strengthen end-to-end workflows: Review how verification is structured, including how inputs are validated before and during processing.
  • Align systems with evolving standards: Ensure system controls reflect updates like NIST SP 500-290e4 to maintain consistency while adjusting to new technologies and threats.
  • Design for constrained environments: Support identity verification in field operations or low-connectivity settings where centralized systems may not be accessible.
  • Leverage independent evaluation programs: Use third-party testing programs to assess how identity systems perform against real-world threats such as deepfakes and injection attacks. 

Together, these considerations emphasize the need to evaluate identity verification beyond individual controls.

Rethinking Verification Workflows

These developments point to a broader shift in how identity verification is approached.

Standards for identity verification must evolve to address how inputs are introduced, processed and validated before matching occurs. Agencies then need to reassess where their systems assume inputs are valid. Controls that focus only on capture may leave gaps as synthetic media becomes easier to generate and insert into digital systems.

Strengthening identity workflows does not require abandoning existing models, but it does require expanding them. Establishing confidence in the input itself is becoming just as important as confirming the identity.

https://www.securitymagazine.com/articles/102291-synthetic-identities-are-redefining-trust-in-biometric-systems


Security Experts Discuss Proposed Government Patching Deadlines

Reuters reported that United States cyber officials are considering shortening the deadline for fixing critical vulnerabilities in government IT. The current patching timeline, which is an average of two to three weeks, would be reduced to three days.

This reported proposal follows shortly after the release of Anthropic’s Claude Mythos and OpenAI’s GPT-5.4-Cyber, which have raised concerns about the future of accelerating cyber threats. 

Below, security experts share their insights on this shift. 

Security Leaders Weigh In

Matthew Hartman, Chief Strategy Officer at Merlin Group:

A move from two weeks to three days reflects a fundamental shift in the threat landscape, driven by AI’s ability to accelerate vulnerability discovery and exploitation. What once took skilled actors weeks can now happen in hours, collapsing the defender’s response window. Having spent the last decade working with federal CIOs and CISOs on this challenge — albeit before the release of Mythos and GPT-5.4-Cyber — most organizations are not yet equipped to safely validate, prioritize, and remediate critical or actively exploited vulnerabilities at that pace without risking service disruption or incomplete fixes. Closing that gap will require sharper prioritization, along with significant investment in automation and real-time asset visibility.

Morey Haber, Chief Security Advisor at BeyondTrust:

In the span of a few years, the asymmetry between threat actors and organizations has crumbled. What once took weeks for a discovered vulnerability to be weaponized with a reliable working exploit now takes merely hours. The rapid development is driven by increasingly capable AI models that can discover and exploit vulnerabilities at machine speed simply by pointing them at a target and executing automated penetration testing.

The proposal by the U.S. government to compress remediation timelines from weeks to three days is not just an aggressive policy, it is a recognition that the threat landscape has fundamentally changed and organizations of every size need to respond accordingly. The problem however is not just operating faster to defend organizations but rather giving serious consideration to the possibility that security patches may not exist in the accelerated time frame from vendors and open-source communities, and have they gone through sufficient quality issuance testing in order to demonstrate they not create other vulnerabilities nor break existing functionality.

In addition, patching in large organizations is not a single action by one individual or team. It is a chain of dependencies to verify asset discovery, impact analysis, regression testing, change management, outage coordination, and often regulatory validation. In many environments, especially those tied to critical infrastructure or financial systems, a patch is not deployed until absolutely necessary because of the downtime needed simply to apply the patch and reboot. This behavior is traditionally negotiated between teams and compressing that lifecycle into three days ignores the operational physics of enterprise IT and maintaining uptime.

Unfortunately, most enterprises do not have continuous visibility into their attack surface, let alone the ability to prioritize and remediate vulnerabilities in near real time. Vulnerability scanning still occurs once a month or at best, once a week and some cases, still once a quarter. Technical debt, legacy systems, and fragmented ownership models create friction that no mandate can eliminate overnight, and government agencies are already resource constrained with recent staff layoffs and lack of funding and expertise. This raises an important question: Who absorbs the operational burden when timelines shrink but capacity does not? This is where the policy collides with real world execution.

This acceleration is possible, but only for organizations that have already invested in extensive patch automation, real time vulnerability management, cloud security posture management, identity-centric controls, and risk-based prioritization. For everyone else, you cannot compress remediation timelines if you have not first compressed your reporting and exposure of risk first.

Trey Ford, Chief Strategy and Trust Officer at Bugcrowd:

AI-powered offensive tools have effectively put vulnerability exploitation on a production schedule. The federal government compressing remediation windows is the right move, and the hard truth is that most organizations do not have continuous visibility into what they actually own and what is actually exposed. 

Closing the gap between a known finding and a remediated one requires continuous human verification at machine speed — and most enterprises are nowhere near that today.

  • Three days is not a technical mandate — it is a business continuity objective. Organizations that have built remediation into a two-week approval chain will find that chain now creates liability and extends exposure.
  • AI-powered offensive tools have effectively put exploitation on a production schedule. The federal government is not raising the bar arbitrarily; it is trying to match a threat reality already visible in attack telemetry.
  • The finding is not the risk. The unpatched finding is the risk. Until organizations have real-time visibility into what is exposed, who owns it, and whether compensating controls are actually working, changing the deadline feels like theater.
  • Most enterprises will not close this gap by accelerating their existing processes. They will close it by abandoning the assumption that periodic reviews are sufficient — and shifting to continuous adversarial testing as an operational baseline, not audit backed intervals.
  • The companies that survive this shift will be the ones that treated patching as an operational discipline long before the mandate arrives.

Louis Eichenbaum, Federal CTO at ColorTokens:

This is a step in the right direction, but it’s still not enough. Even if agencies could patch every system within three days, that timeline is already too long in an environment where adversaries are using AI to discover and exploit vulnerabilities in near real time.

We also must acknowledge a structural reality: a significant portion of federal environments, particularly legacy and OT systems, cannot be patched quickly, and in some cases cannot be patched at all without risking mission disruption.

Patching alone is no longer a sufficient vulnerability management strategy.

Agencies must complement patching with a containment strategy. This is where microsegmentation becomes critical. By implementing granular microsegmentation, agencies can create secure, policy-enforced boundaries around vulnerable systems restricting traffic flows and preventing lateral movement even if a system is compromised.

This approach does two things: it reduces the blast radius of exploitation and provides enhanced visibility into vulnerable assets so they can be closely monitored until remediation is possible.

In effect, microsegmentation buys time, allowing IT and OT operators to patch and modernize on their schedule, not the adversary’s, while maintaining mission continuity.

John Gallagher, Vice President of Viakoo Labs at Viakoo:

CISA’s proposal simply reflects the reality that the speed of AI-driven cyber-attacks provide threat actors a clear advantage over cyber defenders operating at a much slower speed. Pushing organizations to remediate vulnerabilities faster than threat actors can exploit them is the right focus to have, and is overdue (even before Mythos the time to exploit a new vulnerability has come down to less than a day).  

AI-driven threats aimed at OT, IoT, and ICS environments is the real focus of CISA’s announcement. Methods already exist for IT systems to be rapidly patched using automation, so the real impact of this proposal will be mainly for non-IT systems.  

What makes this difficult to achieve is the unique nature of OT, IoT, and ICS environments, and how patching and remediation processes are different and more complex than IT environments. CISA has issued a challenging proposal to operators of non-IT systems, and should put more focus onto the methods they can use to achieve this.  

CISA put a spotlight onto the area needing the most attention (vulnerability remediation). This reflects the success that agencies have found in putting in place other parts of a threat management framework, such as asset discovery, continuous monitoring, and threat detection. Pushing federal agencies to turn their focus to automated and autonomous vulnerability remediation addresses the biggest weakness in current threat management.  

Collin Hogue-Spears, Senior Director of Solution Management at BlackDuck:

The federal patch policy did not get faster. It got honest. The proposal recognizes that attackers already work inside timelines most agencies still treat as exceptional. 

Three days is not a magic number. It is a deadline that admits attackers work in hours. AI-assisted research compresses exploitation windows from weeks to hours, and the proposal narrows the gap between policy time and attacker time. The hard part is not writing the deadline. It is knowing which systems can patch, which need isolation, and which need compensating controls.

Security leaders must replace emergency-patch heroics with pre-staged remediation lanes: named system owners, automated rollback testing, asset inventories, and pre-approved compensating controls. The 72-hour proposal does not change what good remediation looks like. It changes how much warning you get before you need it. If the first real decision happens after the clock starts, the attacker already owns the tempo.

https://www.securitymagazine.com/articles/102292-security-experts-discuss-proposed-government-patching-deadlines


Cybersecurity Professionals Need to Think Like Business Leaders

When CISOs, CIOs, and other cyber leaders approach the board, they often run into a familiar problem: the C-suite doesn’t speak their language.

I’ve seen security teams identify a legitimate vulnerability but not receive the budget, resources, and attention needed to mitigate it. Not because the problem wasn’t real, but because the team couldn’t clearly explain the issue to business decision-makers. You know how this story ends: the company jumped into firefighting mode once operations were eventually (inevitably) disrupted. 

There was a time when identifying and fixing risk was pretty much the extent of the job. These days, it’s table stakes. Businesses expect cybersecurity professionals to serve less as technical protectors of systems and more as business-facing protectors of revenue. That takes a blend of leadership posture, business fluency, and executive communication skills. 

Mastering those skills is how we get executive leadership to understand what’s at stake. It’s how we guide them toward proactive cybersecurity decisions that are best for the business, until one day, we find ourselves in the decision-making seat.

A Three-Step Framework for Executive Communication

Cybersecurity professionals often walk into the room thinking we’re the headline. Not to minimize us too much, but what we really are is an input to a decision about mitigating or eliminating risk. Executive leadership teams have limited bandwidth. When we lead with jargon, it shouldn’t surprise us that we don’t get the budget, resources, and support we need. 

Here’s a practical framework I teach cybersecurity professionals — and use in my own conversations with executive teams:

1. Frame the issue around business outcomes

When you need money or resources to fix a problem, lead with business outcomes. As technical people, we love to explain how the sausage is made. Executives don’t have the time or patience for that. 

Walking in with guns blazing, saying, “I need a million dollars for these tools to fix these vulnerabilities in these systems you’ve never heard of,” won’t get you far. On the other hand, this phrasing will grab an executive’s attention: “I understand that 80% of our revenue comes from transaction processing fees. I know we have customer concentration among our top five customers. If we don’t fix this issue, we are at risk of losing one of those top five customers, which would have a 20% impact on revenue.”

2. Provide two options

Next comes presenting options to fix the issue. I like to keep it to two — “Here’s Option A, Here’s Option B” — because people get overwhelmed by too many choices. If you’re anything like me, your instinct is to be hyper-accurate and detailed. I’ve learned to fight that urge.

Executives want the high-level picture: the cost, yes, but also the effort required, the trade-offs, and the impact on operations. They care about friction. They want to know whether an option will slow business and interfere with velocity goals. 

3. Make a recommendation

This step is easiest to miss. Executives pay us for our expertise, and they want to know what we think. I always make a clear recommendation. Explain my reasoning, and stand behind it. “Here’s the blue pill. Here’s the red pill. I recommend the red pill, and here’s why.” Clarity and confidence build trust with decision-makers.

When you don’t get an immediate “yes”…

Sometimes, we don’t get a “yes.” Or a “no.” We get that squishy in-between answer. “Oh, that sounds like a 2027 problem.”

When that happens, tie the issue back to the risk that executive leadership is ultimately accountable for. “If we don’t make a decision now, here’s the risk that you’re accepting.” If the tradeoff violates the company’s established risk tolerance, say so.

Following up after the initial conversation is often part of the process. Keep coming back to the risk, though not in a salesy way. Nobody wants to be the person lobbing emails in with “Thoughts? Following up. Checking in.” There’s a difference between that and saying, “I’m making sure you understand this is still at risk. We still have this revenue at risk. This contract with our largest client is still at risk. This is the risk we’ve accepted because a decision hasn’t been made yet.”

The Temperature Check

It takes practice to hone leadership posture, business fluency, and executive communication skills. We’re introverts, most of us tech nerds. In the workshops I lead, we practice through role-playing. Making your case against a mock CFO or board helps build the muscle memory to frame issues and have conversations with executives that actually move the needle. 

A couple of signs you’re on the right track: 

You’re thinking holistically. Your mindset has shifted away from “all about security and compliance.” You accept that your company or client doesn’t want to spend a dollar more than necessary on security. You identifying the risks that matter most to the business, and rather than merely flagging problems, you enable decisions. 

You’ve earned a seat at the table. Leaders call you for advice: “Hey, we’re getting ready to go into this new market. We want to take on this new client. We want to acquire this company. We want to get your input.” They invite you to the table because they see you as a trusted advisor who adds value and drives business outcomes.

The Gap Is Yours to Fill 

When I first started teaching other cybersecurity professionals, I was surprised to find that many of the folks in the room — mid-level managers and directors — had never received any leadership training. Not once. The good news is that leadership skills are learnable. 

Technical chops can get cybersecurity professionals far, but it’s leadership skills that take us to the next level. They make us more effective in our current roles and, over time, pave the way for us to become the ones making the big decisions.

https://www.securitymagazine.com/blogs/14-security-blog/post/102288-cybersecurity-professionals-need-to-think-like-business-leaders


Cyber Resilience Act obblighi 2026: tutti gli adempimenti in vigore

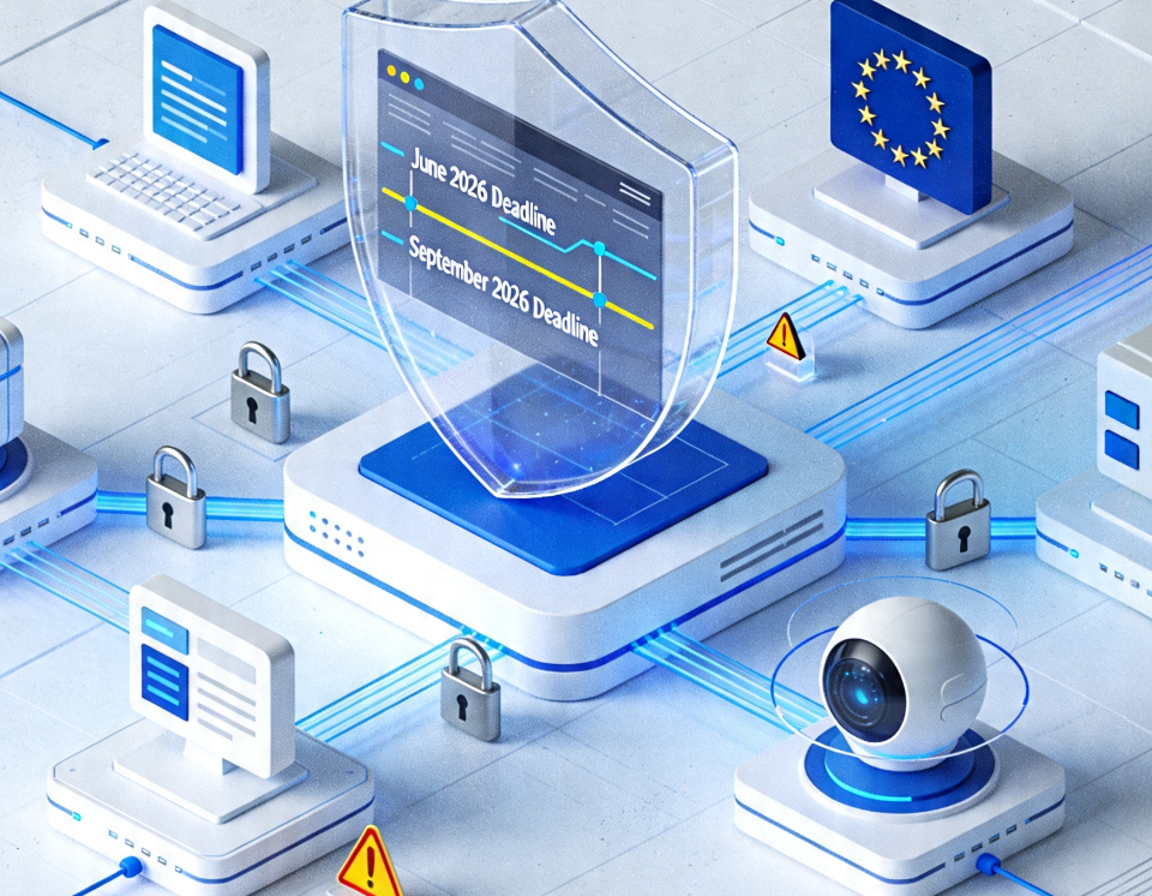
Cyber Resilience Act obblighi 2026: il 2026 segna una fase decisiva nell’attuazione del regolamento europeo sulla cibersicurezza, con l’avvio dei primi adempimenti operativi per fabbricanti, importatori e distributori. Le nuove regole riguardano la gestione delle vulnerabilità, la notifica degli incidenti e la conformità dei prodotti digitali, introducendo responsabilità concrete già prima della piena applicazione del quadro normativo. L’articolo analizza le principali scadenze e l’impatto reale della normativa sulle imprese europee.

Il Regolamento (UE) 2024/2847 è entrato in vigore il 10 dicembre 2024, ma il 2026 segna il primo grande banco di prova operativo per fabbricanti, importatori e distributori: due scadenze, quella di giugno e quella di settembre, anticipano il regime completo del 2027 e introducono obblighi già oggi sanzionabili. Ecco cosa cambia davvero.

Il CRA in sintesi: perché è una svolta normativa

Il Cyber Resilience Act, ufficialmente Regolamento (UE) 2024/2847, è la prima legislazione a livello di tutta l’Unione Europea che introduce norme comuni di cibersicurezza per i produttori e gli sviluppatori di prodotti con elementi digitali, coprendo sia la componente hardware sia quella software.

L’obiettivo non è solo sanzionatorio. Il CRA introduce requisiti obbligatori di cibersicurezza per i fabbricanti, che riguardano la pianificazione, la progettazione, lo sviluppo e la manutenzione dei prodotti. Tali obblighi devono essere rispettati in ogni fase della catena del valore.

Per capire la portata della riforma, basta guardare ai numeri che l’hanno motivata. Il costo globale stimato del cybercrimine era pari a 5,5 trilioni di euro nel 2021, con molti prodotti digitali che presentano vulnerabilità diffuse e ricevono aggiornamenti di sicurezza insufficienti o incoerenti, esponendo utenti e società a rischi significativi.

Cyber Resilience Act obblighi 2026: calendario di applicazione e tre tappe

Il CRA non è entrato in vigore tutto in una volta. La struttura temporale è articolata in tre momenti distinti, ciascuno con obblighi specifici.

Il Regolamento 2024/2847 si applica dall’11 dicembre 2027, ma l’Articolo 14, sugli obblighi di segnalazione delle vulnerabilità da parte dei fabbricanti, si applica a decorrere dall’11 settembre 2026. Il Capo IV, sulla notifica degli organismi di valutazione della conformità agli articoli da 35 a 51, si applica invece a decorrere dall’11 giugno 2026.

Il 2026, dunque, non è un anno di transizione passiva: è l’anno in cui gli obblighi operativi cominciano a produrre effetti giuridici concreti.

11 giugno 2026: entra in vigore il Capitolo IV

L’11 giugno 2026 entra in vigore il Capitolo IV del CRA, che disciplina la notificazione degli organismi di valutazione della conformità.

Questa disposizione ha implicazioni dirette sulla struttura del mercato europeo della certificazione. Gli organismi che intendono operare come valutatori di conformità per i prodotti con elementi digitali devono essere ufficialmente notificati dalle autorità nazionali competenti entro questa data. Si tratta di un passaggio abilitante: senza un sistema di organismi notificati operativo, i produttori delle categorie più critiche non potrebbero completare il percorso di valutazione richiesto dal regolamento per l’accesso al mercato UE.

Per le aziende coinvolte, questo significa dover verificare con anticipo se l’organismo di certificazione prescelto abbia già avviato o completato il processo di notifica nel proprio Stato membro.

11 settembre 2026: gli obblighi di segnalazione diventano vincolanti

La scadenza più impattante del 2026 è quella di settembre. Il Regolamento (UE) 2024/2847 si applica a partire dall’11 dicembre 2027, mentre l’Articolo 14, riguardante gli obblighi di segnalazione dei fabbricanti, si applica a decorrere dall’11 settembre 2026.

Le tempistiche di notifica previste dall’Articolo 14 seguono una struttura a cascata, confermata dalla pagina ufficiale della Commissione europea dedicata agli obblighi di comunicazione del CRA.

I fabbricanti devono presentare un allarme rapido entro 24 ore dal momento in cui vengono a conoscenza della vulnerabilità e una notifica completa entro 72 ore. Una relazione finale deve essere presentata entro 14 giorni dalla disponibilità di una misura correttiva per le vulnerabilità attivamente sfruttate, ed entro un mese per gli incidenti gravi.

Un dettaglio procedurale rilevante riguarda il canale di notifica. I fabbricanti riferiscono attraverso la piattaforma unica di comunicazione del CRA (Single Reporting Platform). La notifica è indirizzata al CSIRT dello Stato membro in cui il fabbricante ha il proprio stabilimento principale e, salvo circostanze particolarmente eccezionali, le informazioni sono messe a disposizione simultaneamente dell’ENISA.

La conformità a questi obblighi di segnalazione si intreccia con quanto già previsto dalla Direttiva NIS2, che impone regimi analoghi di notifica degli incidenti agli operatori di settori critici. Le aziende soggette a entrambe le normative dovranno coordinare i propri processi interni per evitare duplicazioni e garantire la coerenza delle segnalazioni verso i diversi destinatari istituzionali.

Cosa devono fare i fabbricanti: gli obblighi strutturali

Anche se la piena applicabilità è prevista per il 2027, gli obblighi strutturali del CRA richiedono una preparazione che deve partire ora. Il regolamento introduce obblighi fondamentali: i produttori devono incorporare la sicurezza informatica nei loro prodotti fin dalla fase di sviluppo, fornendo prodotti configurati per essere sicuri di default; rimangono responsabili della sicurezza del prodotto per tutto il suo ciclo di vita; devono effettuare un’autovalutazione o ricorrere a una terza parte per dimostrare la propria conformità; e devono comunicare chiaramente le caratteristiche di sicurezza e le buone pratiche d’uso ai clienti finali.

Sul fronte della gestione delle vulnerabilità, il CRA richiede ai fabbricanti una gestione strutturata delle vulnerabilità per l’intero periodo di assistenza del prodotto, pari ad almeno cinque anni o alla durata d’uso prevista se inferiore, con l’obbligo di creare e mantenere una SBOM (Software Bill of Materials) con le dipendenze di primo livello.

Le norme tecniche armonizzate: le scadenze del 2026

Un aspetto spesso sottovalutato riguarda lo sviluppo degli standard tecnici armonizzati, senza i quali la dimostrazione sistematica della conformità al CRA risulta più complessa. La data limite per l’adozione delle norme orizzontali di tipo A e delle norme di tipo B per la gestione delle vulnerabilità è prevista entro il 30 agosto 2026. Le norme di tipo C per le singole categorie di prodotti devono essere disponibili entro il 30 ottobre 2026, mentre le norme di tipo B per le misure tecniche seguiranno entro il 30 ottobre 2027.

CEN, CENELEC ed ETSI sono i principali organismi incaricati di sviluppare questi standard su mandato della Commissione, nell’ambito della richiesta di normazione M/606 che comprende 41 norme a supporto del CRA.

Prodotti importanti e critici: le categorie ad obblighi rafforzati

Il 1° dicembre 2025 è stato pubblicato nella Gazzetta ufficiale dell’UE il Regolamento di esecuzione (UE) 2025/2392, che include la descrizione tecnica delle categorie di prodotti con elementi digitali importanti (Allegato III) e critici (Allegato IV) del CRA. I prodotti importanti con elementi digitali sono suddivisi in Classe I, che comprende ad esempio sistemi di gestione delle password, sistemi di gestione delle informazioni e sistemi operativi, e Classe II.

Per i prodotti rientranti in queste classi, la valutazione di conformità non può essere autocertificata: è obbligatorio il ricorso a un organismo notificato terzo, rendendo la scadenza dell’11 giugno 2026 ancora più strategica sul piano operativo.

Il quadro sanzionatorio: tre livelli distinti

Il testo autentico dell’Articolo 64 del Regolamento (UE) 2024/2847 articola le sanzioni su tre livelli di gravità crescente.

La non conformità ai requisiti essenziali di cibersicurezza di cui all’Allegato I e agli obblighi degli articoli 13 e 14 è soggetta a sanzioni amministrative pecuniarie fino a 15.000.000 euro o, se l’autore del reato è un’impresa, fino al 2,5% del fatturato mondiale totale annuo dell’esercizio precedente, se superiore.

La non conformità agli obblighi relativi a rappresentanti autorizzati, importatori, distributori, dichiarazione di conformità, marcatura CE, documentazione tecnica e valutazione di conformità è soggetta a sanzioni fino a 10.000.000 euro o, se l’autore del reato è un’impresa, fino al 2% del fatturato mondiale totale annuo. Un terzo livello, fino a 5.000.000 euro o l’1% del fatturato, si applica per informazioni inesatte o fuorvianti fornite alle autorità.

Le sanzioni previste devono essere effettive, proporzionate e dissuasive. Spetta agli Stati membri fissare le norme nazionali di applicazione nel rispetto di questi massimali europei.

Il CRA nel contesto normativo europeo

Il Cyber Resilience Act non opera in isolamento. Il CRA si colloca all’interno di un quadro normativo europeo in continua evoluzione e trova un forte punto di connessione con il Cybersecurity Act, che definisce il sistema europeo di certificazione della sicurezza informatica, e con la Direttiva NIS2, che impone obblighi di gestione dei rischi e notifiche di incidenti a numerosi settori strategici.

Il biennio 2026-2027 concentra l’entrata in vigore di sei normative chiave: NIS2, Cyber Resilience Act, DORA, AI Act, nuovo Regolamento Macchine e Data Act. Per le aziende italiane ed europee, questa sovrapposizione di scadenze rende necessario un approccio integrato alla compliance, evitando di trattare ciascun regolamento come un percorso separato.

Sul tema dell’interazione tra il CRA e il più ampio quadro di governance della cybersecurity europea, ICT Security Magazine ha approfondito le implicazioni del DORA e dell’AI Act per le organizzazioni italiane, offrendo un riferimento utile per chi deve gestire più obblighi normativi in parallelo.

Cosa fare adesso

Per chi produce, importa o distribuisce prodotti con elementi digitali, il 2026 non è un anno di attesa. Le priorità operative da affrontare oggi riguardano la mappatura del portafoglio prodotti rispetto alle categorie del Regolamento di esecuzione (UE) 2025/2392; la verifica dello stato di notifica degli organismi di valutazione della conformità nel proprio Stato membro entro l’11 giugno; la predisposizione di processi interni per la rilevazione e la notifica delle vulnerabilità entro le tempistiche dell’Articolo 14, ovvero 24 ore per l’allarme rapido, 72 ore per la notifica completa, 14 giorni per il rapporto finale sulle vulnerabilità attivamente sfruttate e 30 giorni per gli incidenti gravi; e infine l’avvio della SBOM per tutti i prodotti con dipendenze software rilevanti.

Il Cyber Resilience Act non chiede alle aziende di essere perfette il giorno dell’applicazione: chiede di essere pronte. E la distanza tra i due traguardi si misura in mesi, non in anni.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cyber-resilience-act-obblighi-2026/


5 Skills That Will Serve You in Your Security Career

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’); @import url(‘https://fonts.googleapis.com/css2?family=Handlee&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #C72026; } figure { padding: 4px;margin: auto;
}
figcaption { color: #404144; Nunito Sans’, Arial, sans-serif; font-size: 14px; padding: 10px; text-align: left;
} .pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Handlee”, Arial, sans-serif; font-size: 20px; text-align: center; color: #0067A6; } .pqFull:before { content: ‘\275D’; position: absolute; top: -.10em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 4rem; height: 2rem; color: #666; text-align: center; } .pqFull:after { content: attr(cite); display: block; text-align: center; font-size: 18px; color: #404144; }

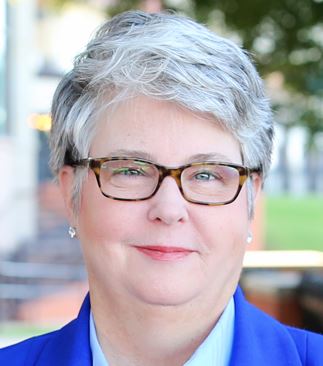
Mary Gates
Mary Gates, CFSSP, CHS-V, is CEO of GMR Security Consulting Group. Image courtesy of Gates

As the CEO of GMR Security Consulting Group, Mary Gates spearheads the group’s strategic direction, bringing to the table 25 years of experience with JPMorgan Chase & Co. and more than 40 years total. With leadership experience in investigations, physical security and enterprise risk, Gates approaches security with “a focus on protecting people and aligning our work to broader business priorities.”

“Security should make organizations stronger, not more complicated,” Gates asserts. “I believe it needs to be practical, grounded in risk mitigation, and tailored to each client’s environment. When done right, security becomes a business enabler, something that supports resilience, builds confidence, and helps organizations navigate an increasingly complex threat landscape.”

After a successful career at JP Morgan Chase & Co., where Gates rose to the title of Executive Director, Global Security & Investigations, Gates retired. At least, that’s what she thought.

“As the cultural and geopolitical landscape shifted, I started hearing from friends, former colleagues and industry peers who encouraged me to share my experience and knowledge more broadly,” she reflects. “Consulting wasn’t something I had considered, but as I reconnected with old contacts and built new relationships, I realized there was a real need for independent, focused guidance without the pressures of selling products like alarms, cameras, or security guarding personnel.”

Her experience as a security executive served her well in consultancy.

“Having spent decades in the practitioner’s seat, I knew the value of cutting through the noise to address the heart of a security challenge clearly and objectively,” Gates explains. “Being able to do that, free from sales pressures, felt both meaningful and necessary. It gave me a way to support organizations in making practical, strategic decisions while bringing my experience directly to where it could have the most impact.”

Having spent decades in the practitioner’s seat, I knew the value of cutting through the noise to address the heart of a security challenge clearly and objectively.

5 Skills That Elevate Careers in Security

When asked to highlight five skills that boosted her career, Gates chose:

  • Risk management
  • Crisis leadership/incident response
  • Communication/influence
  • Business and cross-functional alignment
  • Leadership/management

“In my opinion, these five skills matter most because they directly determine whether security actually reduces risk, supports the business and works in real life, not just on paper,” Gates asserts.

1. Strategic Risk Management

Why this matters: “Focusing resources on the threats that matter most allows security to protect revenue, reputation and operations while enabling growth. When risk is approached strategically, security becomes a business enabler rather than a blocker. Without it, organizations either overspend on low-impact controls or miss high-impact risks, leaving critical vulnerabilities unaddressed.”

2. Crisis Leadership and Incident Response

Why this matters: “How a security leader responds during a crisis often defines the organization’s resilience. Strong crisis leadership ensures plans are practiced, decisions are made under pressure, and recovery is coordinated so operations resume quickly with minimal impact. Lacking this skill can turn even a moderate incident into prolonged disruption, legal exposure and reputational harm.”

3. Communication and Influence

Why this matters: “Security rarely operates in isolation. Translating complex risks into clear, business-aligned narratives is essential to gain executive support, secure budgets, and drive adoption across the organization. Even the best technical strategies fail if others don’t understand, believe in or act on them.”

4. Business and Cross-Functional Alignment

Why this matters: “Security touches IT, HR, operations, legal and more. Understanding how the organization functions allow leaders to embed controls that protect key assets while supporting productivity, compliance and customer experience. Without alignment, security risks being perceived as obstructionist, leading to workarounds and weaker protection overall.”

5. Team Leadership and People Management

Why this matters: “The strength of a security program depends on the people executing it. Hiring, developing, and guiding a capable team builds a culture of accountability and learning, maintaining strong performance as threats evolve. Poor leadership, on the other hand, creates burnout, turnover and gaps that can compromise even the best strategies.”

Demanding Yet Rewarding

“Consulting is challenging but essential work,” Gates concludes. “Clients don’t just ask, ‘What’s the risk?’ They want to know which risks will truly affect business continuity, leadership confidence, and organizational resilience, why those risks matter now, and how to plan effectively for the next six to twelve to eighteen months. Being able to answer those questions thoughtfully is what makes our work meaningful and impactful.

https://www.securitymagazine.com/articles/102254-5-skills-that-will-serve-you-in-your-security-career


Quasar Linux RAT: malware che punta alla supply chain software


Un nuovo malware Linux altamente sofisticato sta attirando l’attenzione dei ricercatori di sicurezza per la sua capacità di compromettere sviluppatori software, sottrarre credenziali critiche e infiltrarsi nelle pipeline di distribuzione del software. Secondo un’analisi pubblicata da Trend Micro, il malware, battezzato Quasar Linux RAT (QLNX), rappresenta una delle minacce più avanzate emerse recentemente nel panorama Linux-oriented della cybercriminalità.

L’aspetto più preoccupante non è il livello tecnico del malware, ma il fatto che il suo obiettivo principale sia la compromissione della software supply chain, cioè l’intera catena di sviluppo e distribuzione delle applicazioni moderne.

Un malware progettato per colpire gli sviluppatori

QLNX non nasce per il cybercrime “di massa”. Non è un malware rumoroso progettato per bloccare sistemi o chiedere riscatti immediati. Al contrario, si tratta di un impianto estremamente silenzioso e persistente pensato per operazioni di lungo periodo.

Secondo i ricercatori, prende di mira soprattutto le credenziali che consentono agli sviluppatori di accedere agli ambienti più critici della filiera software moderna. Tra gli obiettivi figurano token Git, chiavi AWS, credenziali Docker Hub, token Kubernetes, chiavi PyPI e token NPM. In pratica, tutto ciò che può permettere agli attaccanti di infiltrarsi negli strumenti usati quotidianamente dagli sviluppatori. L’obiettivo è evidente: ottenere accesso agli ambienti utilizzati per la pubblicazione del software e sfruttare gli account compromessi per distribuire pacchetti malevoli tramite canali legittimi.

Si tratta di uno scenario particolarmente pericoloso perché permette ai criminali di compromettere la fiducia stessa su cui si basa l’ecosistema open source e DevOps. Un singolo maintainer violato può trasformarsi nel punto di ingresso per malware distribuiti poi a migliaia o milioni di utenti attraverso aggiornamenti apparentemente legittimi.

Il rischio supply chain continua a crescere

Negli ultimi anni gli attacchi supply chain sono diventati una delle principali preoccupazioni del settore cybersecurity. Incidenti che hanno coinvolto repository software, package manager e librerie open source hanno dimostrato quanto sia fragile l’infrastruttura digitale su cui poggia gran parte del software moderno.

Trend Micro sottolinea come l’intera architettura del malware sia stata progettata proprio per supportare questo tipo di workflow offensivo: compromissione iniziale, persistenza stealth, raccolta credenziali e successiva espansione dell’attacco verso altri sistemi.

Esecuzione in memoria e capacità anti-detection

Uno degli aspetti più sofisticati di QLNX riguarda le sue capacità di evasione. Il malware viene eseguito direttamente in memoria e può cancellarsi dal disco per ridurre le tracce lasciate sul sistema compromesso. Inoltre, altera il proprio nome di processo per mimetizzarsi meglio tra i processi Linux legittimi e rendere più difficile l’individuazione da parte degli strumenti di monitoraggio.

QLNX esegue anche attività di reconnaissance avanzata per identificare container, ambienti virtualizzati e configurazioni di sistema. Una volta installato, il malware ripulisce i log e nasconde attività, file, processi e porte di rete, complicando enormemente il lavoro degli analisti forensi.

Questo approccio rende il malware particolarmente adatto a operazioni di lunga durata, in cui gli attaccanti vogliono rimanere invisibili il più a lungo possibile per massimizzare la raccolta di credenziali e informazioni sensibili.

La doppia architettura rootkit

La parte più interessante dal punto di vista tecnico è probabilmente la sua architettura rootkit a due livelli. QLNX utilizza infatti sia tecniche user space sia meccanismi più avanzati basati su eBPF, una delle funzionalità più potenti e delicate del kernel Linux moderno.

Sul lato user space, il malware sfrutta hook LD_PRELOAD tramite librerie condivise, permettendo di alterare il comportamento di processi e strumenti standard. Questa tecnica consente al malware di nascondere processi, file e porte direttamente agli strumenti di amministrazione di sistema.

Parallelamente, il malware utilizza un controller rootkit eBPF che interagisce con il sottosistema BPF del kernel Linux. Secondo Trend Micro, questa componente non contiene direttamente il programma kernel-side, ma gestisce le mappe BPF usate per memorizzare gli elementi da nascondere al sistema operativo. In pratica, il malware sfrutta il kernel stesso per occultare le proprie attività, aumentando drasticamente il livello di stealth.

Le backdoor PAM e il furto di credenziali

QLNX integra anche due differenti implementazioni di backdoor PAM, elemento che rende la minaccia ancora più critica. Le PAM, o Pluggable Authentication Modules, sono componenti fondamentali dell’autenticazione Linux. Intervenendo a questo livello, il malware riesce a intercettare credenziali in chiaro durante i processi di login e autenticazione.

Una delle implementazioni descritte dai ricercatori include persino un sistema di master password bypass, che consente agli operatori di autenticarsi senza conoscere la password reale dell’utente. Il malware è inoltre in grado di registrare dati delle sessioni SSH in uscita e raccogliere token di autenticazione direttamente dai processi dinamicamente collegati.

Oltre alle credenziali, QLNX raccoglie una grande quantità di informazioni sensibili, comprese chiavi SSH, profili browser e persino contenuti degli appunti.

Sei meccanismi di persistenza contemporanei in un framework offensivo completo

Un altro elemento che distingue QLNX è la ridondanza dei sistemi di persistenza. Il malware può mantenersi attivo attraverso sei differenti tecniche contemporaneamente, sfruttando crontab, init script, service file, desktop entry e shell profile. Questo significa che anche se una tecnica viene individuata e rimossa, il malware può continuare a sopravvivere grazie agli altri meccanismi attivi sul sistema. Secondo Trend Micro, gli operatori possono decidere dinamicamente quali tecniche utilizzare tramite istruzioni ricevute dal server di comando e controllo.

QLNX supporta ben 58 comandi differenti, trasformandosi di fatto in una piattaforma offensiva estremamente completa. Gli operatori possono interagire con shell remote, manipolare file e processi, trasferire dati, riavviare sistemi, aprire connessioni TCP, catturare schermate, registrare i tasti digitati e utilizzare credenziali SSH compromesse per muoversi lateralmente verso altri host. Questa flessibilità rende il malware adatto non solo al furto di credenziali, ma anche a operazioni più ampie di spionaggio, persistenza avanzata e compromissione infrastrutturale.

Linux sempre più nel mirino

Per anni Linux è stato percepito da molte organizzazioni come un ambiente relativamente meno esposto rispetto ai sistemi Windows. Negli ultimi tempi, però, questa convinzione sta diventando sempre meno valida.

La crescita del cloud, dei container, del DevOps e delle infrastrutture Kubernetes ha reso Linux uno dei bersagli più preziosi per gli attaccanti moderni. Malware come QLNX dimostrano come i criminali stiano investendo sempre di più nello sviluppo di strumenti avanzati specificamente progettati per ambienti Linux enterprise.

E proprio perché il malware punta direttamente agli sviluppatori e alla supply chain software, il rischio non riguarda soltanto le singole macchine compromesse, ma potenzialmente interi ecosistemi applicativi e infrastrutturali.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/05/06/quasar-linux-rat-malware-che-punta-alla-supply-chain-software/?utm_source=rss&utm_medium=rss&utm_campaign=quasar-linux-rat-malware-che-punta-alla-supply-chain-software