How to Grow Your Cybersecurity Skills, According to Experts

This month, Security magazine is celebrating our Top Cybersecurity Leaders of 2026. This award celebrates the dynamic, talented professionals that innovate the cybersecurity field and spearhead change within their organizations. 

As we’ve recognized these esteemed professionals throughout March, I wanted to take a closer look at how cybersecurity leaders are developing their careers for the modern era. Particularly, I wanted greater insights into three common, key areas of career development: 

  • Education and/or certifications 
  • “Soft skills”
  • Networking 

Outside of those conventional areas of career development, I also wanted to see what unique paths cyber professionals are seeking to improve their career standing. So, I reached out to Daniela Giannini, Senior Security Engineer at Black Duck, and Shane Barney, Chief Information Security Officer at Keeper Security, to hear their perspective on how cybersecurity workers should grow their career. 

How to Grow Your Cybersecurity Skills

Security magazine: What education or certification(s) can support a successful career in cybersecurity?

Giannini: The world of cybersecurity is an extremely broad and, at times, complex environment. Looking back a few years, cybersecurity was based almost exclusively on the network: ‘everything inside the corporate network is trusted; everything outside is untrusted.’ Today, this perimeter-based model is no longer sufficient. We now operate in an interconnected ecosystem distributed across cloud environments, mobile devices, IoT, and increasingly enriched by elements of artificial intelligence.

For those who want to approach cybersecurity, the first step is to identify a macro-area of interest. Web application security, AI application security, and OT/IoT security, for example, require different skill sets and approaches. Despite these specializations, there is a common foundational knowledge base that is essential for anyone starting this journey: networking concepts (protocols, models, architectures), principles of application architecture, fundamentals of AI and machine learning — now increasingly relevant in modern digital ecosystems — as well as basic knowledge of operating systems and identity management.

From this foundation, it is possible to develop one’s specialization through training programs, professional courses, and certifications. There are both entry-level and advanced certifications that can help structure the learning path, such as CompTIA Security+, ideal for beginners; CEH (Certified Ethical Hacker), aimed at penetration testing; and CISSP (Certified Information Systems Security Professional), an advanced certification focused on security management and governance.

What’s important to understand is that cybersecurity is neither a single nor a linear path: it is a collection of disciplines that evolve rapidly.

Barney: Certifications certainly matter, but they’re not magic. Early in your career, they’re useful signaling mechanisms. They show discipline and a baseline understanding of the field. CISSP remains one of the most widely recognized generalist credentials in the field. It’s broad, it’s respected and it forces you to think beyond tooling into architecture and governance. If you’re leaning toward leadership, CISM carries weight because it emphasizes management and risk oversight. If you’re more risk-focused, CRISC is increasingly relevant in a world where boards want quantified risk conversations. 

That said, experience is always more important to me. Hands-on exposure to incident response, identity and access management, cloud security and privileged access controls will shape judgment far more than any single certification. Certifications can open doors, but demonstrated decision-making under pressure is what builds long-term credibility.

Security: What “soft skills” should aspiring security leaders develop?

Giannini: Each change has marked a break from the past, introducing new attack surfaces and new forms of exposure, and requiring specialists to adapt quickly.

Curiosity is essential. Cybersecurity thrives on details, analysis, and a deep understanding of systems. Being curious allows you to explore new technologies, understand how they work, and identify potential vulnerabilities before others do. Continuous learning is fundamental. Technology evolves at an impressive pace, and the ability to stay up to date — reading documentation, taking courses, engaging with the community, and constantly experimenting — is what distinguishes effective professionals. Critical thinking and problem solving are equally crucial. Every incident, threat, or anomaly requires structured reasoning: evaluating hypotheses, analyzing clues, and arriving at the right solution. Critical thinking is what enables informed, rapid and responsible decisions.

Technologies change, threats evolve, and professionals must evolve with them: curious, adaptable, collaborative, and always in motion.

Barney: Sound judgment, strong communication and calm under pressure are vital skills for aspiring security leaders. Security leadership isn’t about knowing every tool — it’s about making the right call when information is incomplete. Cyber professionals need to translate technical risk into business language without oversimplifying it, understand when to escalate and decide when to absorb impact. 

A good leader in cybersecurity needs to be steady when everyone else is escalating emotionally during an incident. They must also be able to align security priorities with business outcomes, ensuring that controls such as zero-trust architecture, identity governance and privileged access management are understood as business enablers, not obstacles.

Security: How can aspiring security leaders strategically network in order to develop their skills and career?

Giannini:
The world of cybersecurity thrives on communities, educational events, and opportunities for discussion. These elements are both valuable and essential: they provide access to new information, help us follow innovation, and support the creation of a solid network of contacts and reference points.

They are spaces where people learn, share experiences, and grow — both as professionals and individuals. Cybersecurity is a constantly evolving field, where collaboration is often the key to anticipating threats and responding quickly and effectively. No one can know everything: it is the exchange between experts, researchers, companies, and institutions that enables us to develop a broader perspective and address challenges with greater awareness.

Communities, conferences, and workshops are not just places for technical dissemination; they become true catalysts for innovation. They offer opportunities to discover new technologies, understand emerging trends, discuss regulatory developments, and, above all, build lasting professional relationships.

In a context where digital security has become a pillar of economic growth, infrastructure reliability, and the protection of individuals, these opportunities for discussion are strategic tools.

Barney:
Aspiring security leaders should seek out people who have handled real incidents and ask them what failed. Volunteer for cross-functional projects where you have to work with teams like legal, finance and operations. Join professional communities as a contributor, not just a listener. If you’re at a conference, go beyond collecting business cards and instead have conversations about lessons learned rather than focusing solely on product discussions. 

The strongest career acceleration happens when someone credible is willing to vouch for your judgment under pressure. That kind of reputation is built on shared experience.

Security: Are there any “out of the box” approaches to developing your career that you would recommend, such as volunteering or building a strong social media presence?

Giannini: A career in cybersecurity is built through several key elements: actively participating in communities, contributing to volunteer projects, and engaging in events and initiatives — whether in person or across social platforms. These activities are far more than optional “extras”: they are accelerators of growth. They allow you to put your skills into practice in real contexts, explore emerging areas of innovation, interact with professionals from diverse backgrounds, and expand your network in meaningful ways.

By taking part in these experiences, you gain exposure to new perspectives, discover tools and methodologies you might not encounter in daily work, and develop the soft skills that are essential in an ever evolving field — communication, teamwork, and the ability to navigate complexity. Each initiative becomes an opportunity to refine your interests, understand where you want to specialize, and strengthen your professional identity.

Everyone can choose the path that fits their personality and ambitions — technical, strategic, research focused, or community driven — and build a career that feels authentic, rewarding, and always evolving.

Barney:
Volunteer to be on the incident response team. Help run a tabletop exercise. Contribute to internal threat modeling reviews. Teach junior analysts. Write post-mortems, even if they’re internal-only. Those activities sharpen decision-making in ways certifications can’t. 

Aim to build a resume and career that shows hiring decision-makers that you’re not just knowledgeable, but trustworthy. Demonstrate that you understand identity and access as a primary attack vector in modern environments, and that you can design controls that reduce risk without disrupting operations.

https://www.securitymagazine.com/articles/102181-how-to-grow-your-cybersecurity-skills-according-to-experts


Recognizing Leadership and Industry Insight

For six years, Security Magazine has been recognizing enterprise information security executives and professionals who are making a real difference within the industry. In fact, this month’s Special Report highlights the 2026 Top Cybersecurity Leader honorees. Profiles on this year’s honorees can be found here.

In addition to Top Cybersecurity Leaders, Security Magazine has several other programs to honor those exceptional leaders and security programs throughout the industry. These include the Women in Security, Most Influential People in Security and our Profiles in Excellence features.

We take great pride in honoring these individuals each year, however it wouldn’t be possible without our readers taking the time to nominate their colleagues, peers, mentors and friends within the industry that have truly made their mark.

Nominations are currently open for the 2027 Most Influential People in Security, however I encourage all our readers to check out the Call for Entries page on the website for other recognition opportunities as forms go live throughout the year.

With our annual Most Influential People in Security program, Security aims to spotlight enterprise security executives and professionals that are at the forefront of the industry, leading the way in security and acting as mentors and true examples of leaders.

Nominations for all programs are considered based on leadership qualities and the overall positive impact that their security projects, programs or departments have on their shareholders, organizations, colleagues and the general public. We will consider executives, professionals, professors and other thought leaders in both physical and cybersecurity.

Another cornerstone of our editorial coverage is the annual Security Benchmark Report, published each November. This report provides valuable insights into how security programs compare across the industry, recognizing that priorities and metrics vary widely from one organization to another.

In the 2025 report, respondents shared details about security roles and responsibilities, training initiatives, budget fluctuations, key metrics, and much more. In order to continue building a comprehensive view of the industry, we are seeking even broader participation from our readers.

The input of security leaders’ is critical. Participate in the 2026 Security Benchmark Survey, now open, to ensure your program’s experience is reflected. Perhaps the biggest benefit of contributing to the Security Benchmark Survey is access to the raw, anonymized dataset. Respondents receive a unique opportunity to compare their program against others — across the entire industry or within their specific sector — on any metric they choose.

Whether nominating a peer for recognition or contributing data to the annual Security Benchmark Survey, your involvement helps shape the future of the industry. I encourage all security professionals to take part and share their perspectives!

https://www.securitymagazine.com/articles/102194-recognizing-leadership-and-industry-insight


Internet Yiff Machine: We hacked 93GB of “anonymous” crime tips

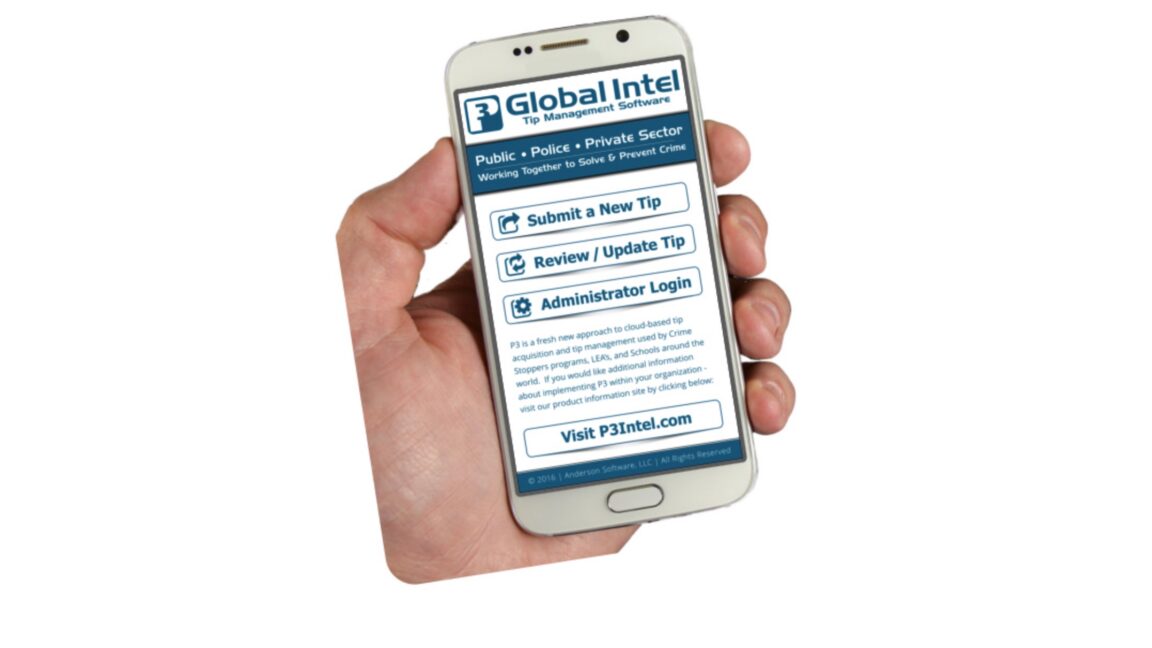
I used P3’s own site to find the tips page for my local Philly “fusion center,” clicked “continue,” and was immediately sent to the “Greater Kansas City Crime Stoppers TIPS Hotline” instead. Not confidence-inspiring.

In its release note, Internet Yiff Machine says the data contains 8.3 million tips and that P3 lacked numerous security features, not even rate-limiting requests as hackers allegedly exfiltrated the entire database. “No joke, I sent over 8 million requests pulling all their data and didn’t encounter any issues whatsoever,” says the note.

The group expressed an anti-police ideology, saying that “EVERY COP PLAYS A ROLE IN FOLLOWING THE ORDER OF BILLIONAIRES, POLITICIANS, AND CORPORATIONS” and that “we are made of copper wire, motherboards, fur, and homosexuality. Fight the Fascists. Hack the police, the government, corporations and billionaires.”

Who knows what any of that means these days; the whole thing could well be some nation-state hack just using Internet-speak as cover for the real goal of stirring up division. Data does not appear to have been released publicly, though, so this really might be an old-school hacktivist attack.

Is the data leak legitimate? Navigate360, which owns P3, would not confirm that a breach had actually taken place, telling Straight Arrow News only that a digital forensics company has been hired to investigate. The company did not respond to my requests for an update now that a week has passed since the initial report.

Some agencies are already treating this like a real hack, however. Police in the city of Portland, Oregon, announced on March 19 that, “out of an abundance of caution, [we are] encouraging community members to temporarily refrain from submitting tips through the Crime Stoppers platform.”

Education Week even covered the story, since more than 35,000 schools use P3’s service—and thus the leaked data could be stuffed with information on suicide threats, bullying, and drugs. (The three top kinds of school tips, according to P3.)

https://arstechnica.com/security/2026/03/internet-yiff-machine-we-hacked-93gb-of-anonymous-crime-tips/


Magento sotto attacco: PolyShell, sfruttamento di massa in pochi giorni


La vulnerabilità “PolyShell” in Magento Open Source e Adobe Commerce è passata dalla disclosure alla compromissione su larga scala in tempi estremamente rapidi: secondo Sansec, azienda specializzata in sicurezza informatica, lo sfruttamento di massa è iniziato il 19 marzo 2026, appena due giorni dopo la divulgazione pubblica, e oggi le tracce di attacco risultano presenti su circa il 56,7% degli store ancora vulnerabili.

Questa velocità è coerente con un pattern ormai ricorrente nell’e-commerce: quando un bug consente una catena semplice e automatizzabile, gli attori malevoli trasformano la scansione in infezione in poche ore, soprattutto su piattaforme diffuse e con installazioni eterogenee come Magento. Sansec, inoltre, ha pubblicato una lista di indirizzi IP utilizzati per lo scanning mirato degli shop, segnale che la fase di ricognizione e selezione delle vittime è già industrializzata.

Il cuore del problema: upload “travestito” via REST API

Dal punto di vista tecnico, PolyShell riguarda il modo in cui la REST API di Magento gestisce l’upload di file associati alle “custom options” di un articolo nel carrello. In pratica, quando una product option è di tipo file, la piattaforma può finire per accettare e processare contenuti caricati dall’utente, con il rischio che un attaccante invii un file “poliglotta”: un oggetto che appare come immagine o risorsa legittima, ma che contiene anche porzioni eseguibili o utili a innescare altre condizioni pericolose. Se la configurazione del web server e del contesto applicativo lo permette, questo meccanismo può aprire la strada a remote code execution (RCE), oppure a account takeover tramite stored cross-site scripting (XSS), sfruttando contenuti persistenti che vengono poi renderizzati o interpretati in un contesto privilegiato. In altre parole, non è “solo” un bug di input validation, ma un punto d’ingresso che, combinato con scelte di configurazione e catene note, può trasformare un e-commerce in una piattaforma di esecuzione per l’attaccante.

Patch gap e gestione del rischio: cosa sappiamo sulle correzioni

La finestra operativa degli attaccanti è stata favorita anche dal consueto problema del “patch gap” tra fix e produzione. Adobe ha indicato che una correzione è stata resa disponibile in Magento/Adobe Commerce 2.4.9-beta1 il 10 marzo 2026, ma il fix non risulta ancora arrivato ovunque, lasciando molte installazioni senza un aggiornamento “production-ready” immediato. Sul fronte ufficiale, il bollettino di sicurezza Adobe (APSB26-05) conferma l’esistenza di vulnerabilità che, se sfruttate con successo, possono portare anche a esecuzione di codice, escalation di privilegi e letture arbitrarie del file system, pur dichiarando di non essere a conoscenza di exploit in-the-wild per le vulnerabilità trattate dal bulletin. In questo scenario, la pratica difensiva più realistica non è aspettare “la patch perfetta”, ma ridurre subito l’esposizione: capire se l’istanza è raggiungibile e attaccabile via API, verificare l’eventuale presenza di anomalie in percorsi e file di upload, e potenziare telemetria e controlli attorno ai flussi di checkout.

WebRTC skimmer: esfiltrazione cifrata e anti-controlli “tradizionali”

Nel quadro degli attacchi attribuiti o sospetti legati allo sfruttamento, Sansec segnala anche la consegna di un nuovo payment-card skimmer che usa WebRTC per stabilire un canale di comunicazione e trasporto dati più elusivo rispetto ai classici beacon HTTP. L’elemento tecnico qui è importante: WebRTC può usare DataChannels su UDP con DTLS, quindi l’esfiltrazione avviene in modo cifrato e fuori dal perimetro di molti controlli pensati per traffico web “standard”, con un impatto potenziale anche su siti che applicano politiche CSP restrittive. Sansec descrive un loader JavaScript leggero che si collega a un C2 hardcoded via WebRTC, evitando il signaling tipico grazie a uno scambio SDP “forgiato”; quindi, riceve un secondo stadio sul canale cifrato e lo esegue cercando di bypassare la CSP riutilizzando un nonce già valido oppure ricorrendo a fallback più aggressivi. Per ridurre il rischio di rilevamento immediato, l’esecuzione viene posticipata con meccanismi come requestIdleCallback, spostando l’attività malevola in un momento di minore attenzione e rumore applicativo.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/03/25/magento-sotto-attacco-polyshell-sfruttamento-di-massa-in-pochi-giorni/?utm_source=rss&utm_medium=rss&utm_campaign=magento-sotto-attacco-polyshell-sfruttamento-di-massa-in-pochi-giorni


Test di rilevazione passiva con HackRF e SDR per la sicurezza carceraria

Dopo aver analizzato nei precedenti articoli la storia dell’adozione dei jammer nelle carceri italiane e i loro limiti tecnici, sanitari e normativi, questo ultimo approfondimento presenta i risultati concreti di test sperimentali condotti in ambiente controllato utilizzando hardware HackRF One. L’obiettivo era validare in condizioni realistiche l’efficacia dei sistemi di rilevazione passiva basati su tecnologia SDR (Software-Defined Radio), verificandone la capacità di rilevare, classificare e localizzare attività cellulare non autorizzata.

Per validare l’efficacia dei sistemi di rilevazione passiva in condizioni realistiche, sono stati condotti test approfonditi utilizzando hardware HackRF One presso un sito isolato appositamente predisposto. L’obiettivo era verificare la capacità del sistema di rilevare, classificare e localizzare attività cellulare non autorizzata in un ambiente che simulasse le condizioni operative di un istituto penitenziario.

Ambiente di test controllato per rilevazione passiva SDR

Per sviluppare e valutare il sistema di rilevamento in condizioni controllate, è stato creato un ambiente isolato completamente privo di copertura cellulare legittima, caratteristiche che lo rendevano analogo a un’ala carceraria idealmente schermata. In questo spazio “pulito” dal punto di vista elettromagnetico, ogni segnale radio percepito nelle bande cellulari proveniva necessariamente da un telefono di prova introdotto deliberatamente, eliminando qualsiasi ambiguità nell’interpretazione dei risultati.

Sono stati introdotti in modo casuale più telefoni di diversi operatori (Vodafone, TIM, WindTre, Iliad) in vari momenti della giornata e della notte, simulando l’accensione sporadica e imprevedibile dei dispositivi da parte di uno o più detenuti. L’uso dei telefoni è stato distribuito nel tempo secondo pattern variabili, talvolta concentrato nelle ore diurne, talaltra nelle ore notturne, per ricreare le condizioni di imprevedibilità che caratterizzano l’uso reale dei telefoni di contrabbando. Questo setup ha permesso di mettere alla prova il sistema nelle stesse condizioni operative di un vero carcere.

Sorveglianza continua dello spettro

All’interno dell’area simulata, il sistema ha monitorato ininterrottamente tutte le bande cellulari rilevanti (700, 800, 900, 1800, 2600 MHz) oltre alle frequenze Wi-Fi e Bluetooth, 24 ore su 24, 7 giorni su 7. La sorveglianza continua è essenziale perché un telefono di contrabbando potrebbe trasmettere solo per pochi secondi in orari totalmente inaspettati: una chiamata breve alle 3 di notte, un SMS inviato durante il cambio turno, una sessione dati di pochi minuti durante l’ora d’aria.

Nella pratica carceraria reale si impiegano più sonde o antenne distribuite strategicamente nell’istituto, convogliando i dati su una console centrale per garantire che nessuna zona resti scoperta. Non appena un telefono avvia una chiamata, invia un SMS o si collega ai dati mobili, i suoi segnali RF di uplink vengono captati in tempo reale. In un ambiente privo di segnali cellulari legittimi, ogni burst di trasmissione risalta in modo netto e inequivocabile, come una luce accesa in una stanza buia.

Registrazione automatica e post-analisi

Ogni evento RF catturato durante i test è stato registrato automaticamente dal sistema, generando un log cronologico completo con data, ora precisa al secondo, frequenza/banda di trasmissione, potenza del segnale ricevuto e classificazione automatica del tipo di attività (chiamata voce GSM, chiamata voce LTE, SMS, traffico dati). Ogni attivazione dei telefoni di prova ha creato un record dettagliato e permanente nel database del sistema.

Questo approccio garantisce che anche se il personale di sorveglianza non dovesse intervenire immediatamente – per qualsiasi ragione – l’attività rimane tracciata e consultabile in seguito per analisi forensi, procedimenti disciplinari o indagini penali. Il log costituisce una prova documentale solida, con timestamp verificabili e dati oggettivi non soggetti a interpretazione.

L’interfaccia del sistema permette di navigare agevolmente nei dati storici, selezionando data e ora per ottenere un resoconto visivo degli eventi rilevati in qualsiasi periodo. È possibile, ad esempio, ispezionare le ore notturne di un determinato giorno per verificare eventuali trasmissioni, o confrontare l’attività di settimane diverse per identificare pattern ricorrenti. Una timeline grafica mostra i burst rilevati con indicazione del tipo e della potenza, mentre filtri configurabili permettono di isolare le trasmissioni per operatore, per banda o per tipologia di traffico.

Sistema di rilevamento intelligente

Il cuore della soluzione testata è un motore di analisi intelligente che riconosce automaticamente le firme RF caratteristiche di chiamate GSM, SMS e traffico dati LTE/4G. Diversi tipi di trasmissione presentano pattern distintivi: una chiamata vocale LTE genera un flusso continuo di pacchetti su bande specifiche con caratteristiche temporali riconoscibili, mentre un SMS produce un burst breve e concentrato. Il traffico dati presenta pattern ancora diversi, variabili in funzione dell’applicazione utilizzata.

Il software classifica automaticamente l’attività rilevata sulla base di questi pattern, minimizzando i falsi allarmi e riducendo il carico di lavoro interpretativo per il personale di sorveglianza. Durante i test, ogni volta che i telefoni di prova avviavano una chiamata, inviavano un messaggio o generavano traffico dati, il sistema identificava correttamente il tipo di evento e generava una notifica appropriata.

Gli algoritmi avanzati implementati nel sistema sono inoltre in grado di distinguere i segnali autorizzati (radio di servizio del personale, Wi-Fi della rete interna, dispositivi IoT legittimi) da quelli illeciti, mantenendo alta l’affidabilità delle segnalazioni ed evitando di sommergere gli operatori con allarmi irrilevanti.

Il sistema ha dimostrato capacità di gestire efficacemente anche situazioni complesse, come l’attivazione simultanea di più dispositivi. Quando due telefoni venivano accesi contemporaneamente in punti diversi dell’area di test, entrambi gli eventi venivano rilevati, classificati e loggati separatamente, ciascuno con il proprio operatore, la propria banda e la propria stima di localizzazione.

Architettura cablata e sicurezza operativa dei sistemi SDR

L’implementazione di sonde RF in ambiente penitenziario reale richiede particolare attenzione al trasporto dei dati e alla compatibilità elettromagnetica complessiva del sistema. L’utilizzo di connessioni wireless per il collegamento delle sonde alla centrale di monitoraggio è tecnicamente sconsigliato: tali segnali potrebbero interferire con le analisi di spettro generando falsi positivi, e in alcuni casi potrebbero violare le stringenti policy di sicurezza del Ministero della Giustizia.

Per questo motivo, l’architettura raccomandata prevede un sistema interamente cablato, preferibilmente tramite fibra ottica. Questa soluzione garantisce totale immunità da emissioni RF (la fibra trasmette luce, non onde radio), elevata sicurezza contro intercettazioni (il segnale ottico non può essere captato senza interrompere fisicamente la fibra), e lunga portata senza degrado del segnale. In alternativa, laddove la posa in fibra non sia praticabile per vincoli architettonici o di costo, è accettabile l’uso di cavi Ethernet schermati (Cat6a STP) in canaline protette.

Ogni sonda può operare in due modalità distinte a seconda delle esigenze operative e delle caratteristiche dell’istituto. La modalità online cablata prevede l’invio continuo dei log verso la centrale di monitoraggio tramite switch PoE o uplink in fibra, consentendo il monitoraggio in tempo reale. La modalità offline prevede invece la memorizzazione locale cifrata dei dati e il successivo scarico fisico del file di log mediante connessione diretta USB o SSD rimovibile, seguendo rigorose procedure di catena di custodia per garantire l’utilizzabilità forense dei dati.

La centrale di controllo deve essere collocata in area tecnica protetta, accessibile solo a personale autorizzato, e deve ricevere i dati attraverso canali fisici isolati. La cifratura end-to-end e la sincronizzazione dei timestamp tramite sorgenti affidabili (server NTP autenticato o clock OCXO di alta precisione) completano il quadro delle garanzie di sicurezza e integrità dei dati.

Questa architettura elimina qualunque necessità di trasmissione radio da parte del sistema di monitoraggio, mantenendolo totalmente passivo, sicuro e forense-compliant. Il principio operativo può essere sintetizzato nella formula: «Osservare senza interferire».

Limiti dei jammer e vantaggi della rilevazione passiva

L’analisi condotta in questo paper ha messo in luce, con dati di fatto e considerazioni tecniche approfondite, i molteplici limiti e i rischi connessi all’impiego di jammer nelle carceri italiane, contrapposti alle potenzialità concrete di una strategia basata sulla rilevazione passiva delle attività radio mobili.

Sintesi dei limiti dei jammer

L’efficacia operativa dei jammer risulta fortemente ridotta dalle tipiche barriere architettoniche dei penitenziari – muri spessi in calcestruzzo armato, strutture metalliche, configurazioni planimetriche complesse – che causano inevitabili zone d’ombra dove il segnale di disturbo non arriva o è insufficiente. L’evoluzione continua delle reti mobili verso 4G/5G e oltre obbliga a costanti aggiornamenti hardware e software, con costi aggiuntivi significativi e periodi di fermo operativo durante i quali il sistema è inefficace.

L’impatto indiscriminato su tutte le trasmissioni RF genera effetti collaterali inaccettabili sulle comunicazioni di emergenza, sui dispositivi medici, sulla strumentazione di sicurezza interna e sulle comunicazioni legittime di personale, visitatori e operatori esterni. I rischi per la salute legati alle emissioni elettromagnetiche di potenza elevata sollevano questioni etiche e giuridiche che non possono essere ignorate, mentre il quadro sanzionatorio multiplo – amministrativo, civile e penale – espone l’amministrazione e i singoli responsabili a conseguenze potenzialmente gravi.

I vantaggi strategici della rilevazione passiva

I rilevatori SDR passivi offrono invece un paradigma completamente diverso, caratterizzato da non invasività e piena conformità normativa, precisione e granularità nella raccolta dei dati, intelligenza operativa avanzata con algoritmi di machine learning e pattern recognition, e una scalabilità che consente l’integrazione fluida con le piattaforme di sicurezza già esistenti negli istituti.

Il passaggio dai jammer ai sistemi di rilevazione passiva non è semplicemente un aggiornamento tecnologico: rappresenta un cambio di filosofia operativa, dalla logica del “bloccare tutto” a quella del “comprendere per intervenire”. Il primo approccio è rozzo, inefficiente e rischioso; il secondo è intelligente, mirato e sostenibile.

Raccomandazioni operative

Per tradurre questi vantaggi in pratica operativa, si propone un percorso articolato in fasi successive. La prima fase dovrebbe consistere in una mappatura preliminare del rischio RF in ogni ala carceraria, con rilievo dello spettro esistente, identificazione delle frequenze “pulite” e dei punti critici, e definizione di un piano di posizionamento delle sonde con criteri di ridondanza.

L’implementazione graduale del sistema di rilevazione dovrebbe poi procedere attraverso un pilotaggio iniziale in 2-3 istituti di diversa tipologia (alta, media e bassa sicurezza), seguito da un roll-out esteso su tutte le sedi con training on-site per il personale, e infine da una fase di monitoraggio e revisione periodica con upgrade software e affinamento degli algoritmi.

Fondamentale è l’investimento in formazione degli operatori e nella definizione di procedure standardizzate: addestramento specifico sull’uso delle interfacce, sull’interpretazione dei log e sui protocolli d’intervento in caso di rilevazione sospetta. Le politiche di governance dovrebbero includere la stipula di convenzioni con fornitori di tecnologia SDR comprendenti certificazioni di conformità CE e documentazione tecnica completa.

Un piano di comunicazione trasparente verso il personale penitenziario e le organizzazioni sindacali è essenziale per evitare resistenze culturali e false aspettative, chiarendo sia i benefici sia i limiti degli strumenti adottati.

Prospettive di sviluppo

Guardando al futuro, sarà necessario prevedere l’estensione della capacità di rilevazione alle bande emergenti che accompagneranno l’arrivo della tecnologia 6G e delle reti satellitari a bassa orbita. L’integrazione con intelligenza artificiale avanzata permetterà di sviluppare modelli predittivi capaci di anticipare comportamenti illeciti sulla base di pattern storici. Soluzioni Platform as a Service potrebbero ridurre i costi di manutenzione e garantire aggiornamenti automatici. Collaborazioni con università e centri di ricerca potranno validare scientificamente le soluzioni e ottimizzare ulteriormente gli algoritmi.

Rilevazione passiva vs jammer: sicurezza, salute e governance

La scelta degli apparati e delle strategie di controllo delle comunicazioni in carcere non è solo una questione tecnologica, ma un tema che investe sicurezza, salute pubblica, rispetto del diritto e qualità della governance. I jammer, pur apprezzati a suo tempo per l’immediatezza d’uso e la facilità di comunicazione politica, si sono dimostrati una soluzione parziale, rischiosa e sempre più obsoleta di fronte all’evoluzione delle tecnologie di comunicazione.

I sistemi di rilevazione passiva basati su SDR offrono invece un percorso innovativo e sostenibile, caratterizzato da selettività operativa (interventi mirati solo sui segnali sospetti), rispetto pieno delle normative (zero interferenze non autorizzate), tutela della salute (assenza di emissioni nocive), solidità delle evidenze documentali (log a prova di contestazione per procedimenti disciplinari o penali), e flessibilità di adattamento alle evoluzioni tecnologiche future.

Le soluzioni tecnologiche per contrastare efficacemente l’uso illecito di telefoni cellulari all’interno delle carceri esistono già, sono scientificamente validate e tecnicamente implementabili senza alcun rischio per la salute né interferenze sui servizi legittimi. Il problema, oggi, non è più tecnico ma politico e organizzativo. Continuare a considerare i jammer come soluzione “ufficiale” al problema dei cellulari in carcere rappresenta una sconfitta culturale prima ancora che ingegneristica: si sceglie di disturbare indiscriminatamente anziché comprendere selettivamente.

Qualunque tecnico di sicurezza delle comunicazioni – che si occupi di SIGINT, TSCM o analisi elettromagnetica – sa perfettamente che la tecnologia per affrontare questo problema in modo intelligente ed efficace non manca: manca la volontà di applicarla.

«Il progresso non nasce dall’invenzione, ma dal coraggio di sostituire ciò che non funziona.»

I test in ambiente controllato hanno confermato l’efficacia dei sistemi di rilevazione passiva basati su SDR. Il sistema rileva con precisione ogni attivazione dei telefoni, classifica automaticamente l’attività (chiamata, SMS, dati), registra timestamp verificabili e genera log forense utilizzabili in procedimenti disciplinari o penali.

L’architettura cablata (fibra ottica o Ethernet schermata) elimina qualsiasi emissione RF, rispettando il principio «osservare senza interferire». Il sistema gestisce anche attivazioni simultanee, distingue segnali autorizzati da illeciti e riduce i falsi allarmi.

I test evidenziano un punto chiave: i jammer sono soluzioni obsolete, rischiose e inefficaci, mentre la rilevazione passiva offre selettività operativa, conformità normativa, sicurezza e evidenze solide. La tecnologia per contrastare l’uso illecito di cellulari nelle carceri esiste, è validata e implementabile; il problema è politico e organizzativo, non tecnico.

Per una trattazione completa e approfondita del tema, con tutti i riferimenti tecnici, normativi e bibliografici, scarica gratuitamente il white paper di Stefano Cangiano dal titolo “Jammer nelle carceri: limiti, rischi e alternative”.

Riferimenti bibliografici:

Linee guida internazionali e standard di esposizione ai campi elettromagnetici

  1. ICNIRP (2020). Guidelines for Limiting Exposure to Electromagnetic Fields (100 kHz to 300 GHz). Health Physics, 118(5), 483–524.
    DOI: 10.1097/HP.0000000000001210
    PMID: 32167495
    Disponibile in open access
  2. ICNIRP (2020). Differences between the ICNIRP (2020) and previous guidelines. Documento esplicativo ufficiale.
  3. ICNIRP (2020). RF EMF Guidelines 2020 – Frequently Asked Questions.

Documentazione dell’Organizzazione Mondiale della Sanità (OMS/WHO)

  1. World Health Organization (2024). Electromagnetic fields: health topics overview.
  2. World Health Organization (2024). Radiation: Electromagnetic fields – Questions and Answers.
  3. World Health Organization (1996-ongoing). The International EMF Project.
  4. World Health Organization – Department of Environment, Climate Change and Health (2024). Electromagnetic fields and public health.

Pareri scientifici della Commissione Europea

  1. Scientific Committee on Emerging and Newly Identified Health Risks – SCENIHR (2015). Opinion on Potential Health Effects of Exposure to Electromagnetic Fields (EMF). European Commission, Directorate-General for Health and Consumers.
    ISBN: 978-92-79-30134-6
  2. SCENIHR (2015). Potential health effects of exposure to electromagnetic fields – Factsheet for citizens.
  3. Scientific Committee on Health, Environmental and Emerging Risks – SCHEER (2023). Preliminary Opinion on potential health effects of exposure to electromagnetic fields (EMF): Update with regard to frequencies between 1 Hz and 100 kHz. European Commission.

Quadro normativo italiano

  1. Decreto Legislativo 1° agosto 2003, n. 259 – Codice delle comunicazioni elettroniche. Gazzetta Ufficiale della Repubblica Italiana.
  2. Ministero delle Imprese e del Made in Italy – MIMIT (2024). Piano Nazionale di Ripartizione delle Frequenze (PNRF).
  3. Autorità per le Garanzie nelle Comunicazioni – AGCOM (2024). Gestione delle frequenze.
  4. Decreto Legislativo 9 aprile 2008, n. 81 – Testo unico sulla salute e sicurezza sul lavoro. Titolo VIII, Capo IV: Protezione dei lavoratori dai rischi di esposizione a campi elettromagnetici.

Normativa e avvisi delle autorità statunitensi sui jammer

  1. Federal Communications Commission – FCC (2024). Jammer Enforcement.
  2. Federal Communications Commission – FCC (2024). Jammers – Enforcement Areas.
  3. Federal Communications Commission – FCC (2014, aggiornato 2024). Enforcement Advisory: Warning – Jammer Use by the Public and Local Law Enforcement Is Illegal.
    Document DA-14-1785A1
  4. Federal Communications Commission – FCC (2024). Cell Phone and GPS Jamming – Consumer Information.
  5. Federal Communications Commission – FCC (2024). Jamming Cell Phones and GPS Equipment is Against the Law – Consumer Alert.
  6. S. Department of Homeland Security & Federal Communications Commission (2025). JAMMING? Understanding the Risks – Infographic for First Responders.
  7. S. Department of Homeland Security – Science & Technology Directorate (2022). JamX 22: Counter-Jamming Event – Fact Sheet.

Studi sperimentali sugli effetti biologici dei jammer

  1. Rafati, A., Rahimi, S., Talebi, A., Soleimani, A., Haghani, M., & Mortazavi, S. M. J. (2015). Exposure to Radiofrequency Radiation Emitted from Common Mobile Phone Jammers Alters the Pattern of Muscle Contractions: an Animal Model Study. Journal of Biomedical Physics and Engineering, 5(3), 133–142.
    PMID: 26396969
    PMCID: PMC4576874
  2. Shojaeifard, M. B., Jarideh, S., Owjfard, M., Nematollahii, S., Talaei-Khozani, T., & Malekzadeh, M. (2018). Electromagnetic Fields of Mobile Phone Jammer Exposure on Blood Factors in Rats. Journal of Biomedical Physics and Engineering, 8(4), 403–408.
    PMID: 30568930
    PMCID: PMC6280113
  3. Shekoohi Shooli, F., Mortazavi, S. A. R., Jarideh, S., Nematollahii, S., Yousefi, F., Haghani, M., Mortazavi, S. M. J., & Shojaei-Fard, M. B. (2016). Short-term Exposure to Electromagnetic Fields Generated by Mobile Phone Jammers Decreases the Fasting Blood Sugar in Adult Male Rats. Journal of Biomedical Physics and Engineering, 6(1), 27–32.
    PMID: 27026952
    PMCID: PMC4795326
  4. Yazdanpanahi, M., Namazi, A., Shojaeifard, M. B., Nematolahi, S., & Pourahmad, S. (2023). Evaluating the Effect of Jammer Radiation on Learning and Memory in Male Rats. Journal of Biomedical Physics and Engineering, 13(1), 29–38.
    PMID: 36818009
    PMCID: PMC9923240
  5. Mortazavi, S. M. J., Rahimi, S., Talebi, A., Soleimani, A., & Rafati, A. (2015). Survey of the Effects of Exposure to 900 MHz Radiofrequency Radiation Emitted by a GSM Mobile Phone on the Pattern of Muscle Contractions in an Animal Model. Journal of Biomedical Physics and Engineering, 5(3), 121–132.
    PMID: 26396968
    PMCID: PMC4576873

Rassegne scientifiche recenti su campi elettromagnetici e 5G

  1. Korkmaz, E., Yilmaz, H., & Comlekci, S. (2024). A comprehensive review of 5G NR RF-EMF exposure assessment tools and measurement methodologies. Environmental Research, 263, 120128.
    DOI: 10.1016/j.envres.2024.120128
  2. International Telecommunication Union – ITU (2022). Report ITU-R SM.2452-1: Electromagnetic field measurements to assess human exposure from radio base stations.

Fonti documentali sul caso italiano (jammer nelle carceri)

  1. POLPENUIL – Sindacato Polizia Penitenziaria UIL (2018). Acquisizione sistemi inibitori di telefoni cellulari (jammer) – Circolare.
  2. POLPENUIL – Il Sole 24 Ore (2018). Blocco telefoni carcere jammer – Ricostruzione documentale.
  3. Camera dei Deputati (2023). Resoconto stenografico dell’Assemblea – Seduta n. 452, Allegato A.
  4. HuffPost Italia (13 febbraio 2025). In carcere c’è campo: telefonini sempre più diffusi, 47 jammer comprati inutilizzabili. Si torna a perquisire.
  5. Ristretti Orizzonti (2025). Boss al telefono in carcere: lo Stato rottama il sistema di schermatura mai partito.
  6. Polizia Penitenziaria – Rivista online (2024). Gratteri: nuovo appello per l’utilizzo degli jammer per bloccare uso dei telefonini in carcere – Utilizzare risorse del PNRR.

Riferimenti normativi del Codice Penale italiano

  1. 340 c.p. – Interruzione di un ufficio o servizio pubblico o di un servizio di pubblica necessità.
  2. 617-bis c.p. – Installazione di apparecchiature atte a intercettare od impedire comunicazioni o conversazioni telegrafiche o telefoniche.
Profilo Autore

Titolare delle licenze EJPT e ECPPT (Professional Penetration Tester) della società eLearnSecurity. Svolge attività di Network Security in particolare Penetration Test & VA – Vulnerability Assessment.
Nel 2019 fonda la società ISK (www.isksecurity.it), partner strategico ed esterno per attività di Security specializzata. Svolge attività di bonifiche ambientali da microspie, attività di Security Assessment e Mobile Security.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/hackrf-sdr/


API sotto attacco: la sicurezza dell’AI passa dall’infrastruttura applicativa


Akamai ha appena rilasciato il suo report “2026 Apps, API, and DDoS State of the Internet” dove viene messo in evidenza come la crescita dell’intelligenza artificiale stia ridefinendo le priorità della sicurezza applicativa. Il punto centrale è che le API, diventate il tessuto connettivo dei sistemi AI, si stanno trasformando nella principale superficie di attacco per i cybercriminali.

L’evoluzione osservata non riguarda solo la sofisticazione tecnica, ma anche il modello operativo degli attaccanti. Le campagne sono sempre più industrializzate, automatizzate e progettate per scalare rapidamente, colpendo le infrastrutture critiche su cui si basa la trasformazione digitale delle imprese.

L’industrializzazione degli attacchi: API, web e DDoS convergono

Uno degli elementi più rilevanti del report riguarda la convergenza delle tecniche di attacco. Non si tratta più di singoli vettori isolati, ma di operazioni coordinate. Gli attacchi moderni combinano sistematicamente abuso delle API, compromissione delle applicazioni web e DDoS Layer 7, creando campagne multi-livello in grado di colpire contemporaneamente disponibilità, integrità e costi operativi delle piattaforme.

Questa evoluzione è strettamente legata alla diffusione dell’AI anche tra gli attaccanti. L’automazione basata su modelli intelligenti consente di rendere gli attacchi più economici, ripetibili e adattivi, abbassando la barriera d’ingresso e aumentando la frequenza delle operazioni malevole.

I numeri della minaccia: crescita esponenziale e impatto sistemico

I dati raccolti da Akamai evidenziano una crescita significativa su più dimensioni. Gli attacchi DDoS Layer 7 sono aumentati del 104% negli ultimi due anni, mentre le offensive contro le applicazioni web hanno registrato un incremento del 73% tra il 2023 e il 2025. Particolarmente significativo è il dato relativo alle API: l’87% delle aziende ha segnalato almeno un incidente di sicurezza nel 2025, indicando una diffusione capillare del problema. Parallelamente, il numero medio di attacchi API giornalieri è cresciuto del 113% dall’anno precedente.

L’adozione dell’intelligenza artificiale sta accelerando la proliferazione delle API che fungono da interfaccia tra modelli, dati e servizi aziendali. Proteggere i sistemi AI significa inevitabilmente proteggere le API che li alimentano, poiché ogni interazione tra modelli e infrastruttura passa attraverso questi endpoint. Questo crea una dipendenza diretta tra innovazione e rischio.

Il problema è aggravato dal fatto che molte organizzazioni continuano a trattare separatamente la sicurezza delle applicazioni e quella delle API. Questa separazione genera lacune di visibilità che gli attaccanti sfruttano come punto di ingresso unico verso sistemi complessi e interconnessi.

Una situazione “globale” che è aggravata, secondo il report, dal cosiddetto “vibe-coding”, lo sviluppo accelerato guidato anche da strumenti di AI. La velocità di sviluppo porta spesso a configurazioni errate e vulnerabilità che raggiungono l’ambiente di produzione senza adeguati test di sicurezza, aumentando la superficie esposta.

DDoS evoluti e botnet-as-a-service: l’infrastruttura degli attaccanti

Il report evidenzia anche l’evoluzione delle infrastrutture utilizzate per gli attacchi DDoS. L’aumento del 104% degli attacchi Layer 7 è alimentato dalla diffusione di servizi DDoS-for-hire e dall’uso di script automatizzati basati su AI.

Le botnet di nuova generazione, come Aisuru e Kimbolf, rappresentano l’evoluzione delle architetture Mirai e sono oggi alla base di ecosistemi DDoS-as-a-Service, accessibili sia a gruppi criminali che ad hacktivisti.

Hacktivismo e geopolitica: la pressione sulle infrastrutture digitali

Un altro elemento chiave è la crescita dell’attività hacktivista, spesso legata a tensioni geopolitiche. Questi attori utilizzano le stesse infrastrutture e tecniche dei gruppi criminali, ma con obiettivi diversi. Le campagne DDoS guidate da motivazioni politiche stanno diventando più frequenti e mirate, colpendo infrastrutture critiche e servizi pubblici, con impatti che vanno oltre il semplice downtime.

La combinazione tra hacktivismo e strumenti automatizzati crea scenari difficili da prevedere. La disponibilità di botnet a noleggio consente di orchestrare attacchi su larga scala in tempi ridotti, amplificando l’impatto mediatico e operativo.

Verso un nuovo modello di difesa: visibilità e integrazione

L’analisi di Akamai evidenzia come la sicurezza debba evolvere per rispondere a queste nuove dinamiche. La separazione tra domini di sicurezza non è più sostenibile. Le organizzazioni devono adottare un approccio integrato che unisca visibilità su API, applicazioni e infrastrutture, eliminando le zone d’ombra sfruttate dagli attaccanti, e garantendo un controllo continuo sulle superfici esposte. Inoltre, la crescente diffusione dell’agentic AI introduce nuove sfide. I sistemi autonomi amplificano la velocità e la complessità degli attacchi, richiedendo meccanismi di difesa altrettanto dinamici e adattivi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/03/24/api-sotto-attacco-la-sicurezza-dellai-passa-dallinfrastruttura-applicativa/?utm_source=rss&utm_medium=rss&utm_campaign=api-sotto-attacco-la-sicurezza-dellai-passa-dallinfrastruttura-applicativa


AWS Bedrock: otto vettori che trasformano l’AI in un punto d’ingresso


Man mano che il tempo passa, i ricercatori di sicurezza prendono sempre le meglio le misure con i sistemi LLM che forniscono i servizi AI a livello  aziendale. Purtroppo, questo significa per il momento rendersi conto  che le vulnerabilità sono davvero molte e articolate. Questo articolo analizza in dettaglio le vulnerabilità emergenti nella piattaforma Amazon Web Services Bedrock, basandosi su un’analisi pubblicata da ricercatori di sicurezza e ripresa da un articolo su Hackernews. Il tema centrale è come la forte integrazione tra agenti AI e sistemi aziendali trasformi Bedrock in una superficie di attacco estesa e profondamente interconnessa, aprendo scenari di compromissione che vanno ben oltre il singolo modello.

La capacità degli agenti di interrogare sistemi come CRM, storage e servizi applicativi introduce un nuovo paradigma. Un agente AI non è più solo un componente applicativo, ma un nodo infrastrutturale con privilegi, accessi e percorsi verso asset critici, rendendo ogni configurazione errata un potenziale punto di ingresso per attaccanti avanzati.

Logging e tracciamento: una superficie di attacco invisibile

Uno dei primi vettori individuati riguarda il sistema di logging delle interazioni con i modelli. Bedrock registra ogni richiesta per finalità di auditing, ma questa funzionalità introduce un rischio significativo.

Se un attaccante ottiene accesso ai bucket S3 utilizzati per i log, può estrarre prompt e dati sensibili senza interagire direttamente con il modello, trasformando il logging in un canale di esfiltrazione passivo. Ancora più critico è lo scenario in cui l’attaccante modifica la configurazione del logging, reindirizzando i flussi verso bucket sotto il proprio controllo.

In parallelo, la possibilità di eliminare log tramite permessi come s3:DeleteObject o logs:DeleteLogStream consente di cancellare le tracce di attività malevole. La combinazione di esfiltrazione e cancellazione delle evidenze crea una condizione ideale per attacchi stealth difficilmente rilevabili.

Knowledge Base: accesso diretto ai dati e compromissione delle credenziali

Le Knowledge Base di Bedrock rappresentano uno dei punti più critici, poiché collegano i modelli AI ai dati aziendali attraverso architetture RAG.

Un attaccante con accesso diretto alle sorgenti dati può bypassare completamente il modello e accedere ai dati grezzi, sfruttando permessi come s3:GetObject. Questo consente di aggirare qualsiasi logica di controllo applicata a livello di AI.

Ancora più pericoloso è il recupero delle credenziali utilizzate per integrare sistemi esterni come SharePoint o Salesforce. L’accesso a questi secret permette movimenti laterali verso ambienti enterprise, inclusi directory service come Active Directory, ampliando drasticamente la superficie di compromissione.

Data store e vector database: il punto debole delle credenziali

Una volta che i dati sono ingestiti, vengono archiviati in sistemi strutturati o vector database. In questo contesto, la sicurezza si sposta sulle credenziali e sulla configurazione degli endpoint.

L’accesso ai parametri di configurazione tramite API come bedrock:GetKnowledgeBase consente di recuperare chiavi API e endpoint dei database vettoriali, ottenendo accesso amministrativo completo. Questo vale per piattaforme come Pinecone o Redis Enterprise Cloud.

Nel caso di database gestiti come Aurora o Redshift, la compromissione delle credenziali consente l’accesso diretto a dataset strutturati. La violazione del data store trasforma l’intero sistema di knowledge retrieval in un vettore di esposizione massiva dei dati aziendali.

Agenti AI: orchestratori che possono essere dirottati

Gli agenti rappresentano il cuore operativo di Bedrock, orchestrando task complessi e interagendo con sistemi esterni. Questa centralità li rende un obiettivo privilegiato.

Permessi come bedrock:UpdateAgent consentono di modificare il prompt di base, inducendo l’agente a rivelare informazioni interne o comportarsi in modo malevolo, mentre la creazione di action group consente di collegare esecutori non autorizzati.

Gli attacchi indiretti risultano ancora più insidiosi. Modificando il codice di funzioni Lambda associate agli agenti, un attaccante può inserire payload malevoli. Questo approccio consente di manipolare le operazioni dell’agente dall’interno, trasformando strumenti legittimi in veicoli di esfiltrazione o sabotaggio.

Workflow e orchestrazione: manipolazione dei flussi applicativi

Bedrock Flows definiscono la logica operativa delle applicazioni AI. Intervenire su questi flussi significa alterare direttamente il comportamento dei sistemi.

Un attaccante può inserire nodi aggiuntivi nei workflow, come storage S3 o funzioni Lambda, per intercettare dati in transito senza interrompere il funzionamento dell’applicazione, rendendo l’attacco invisibile agli utenti.

La manipolazione dei nodi di condizione consente inoltre di bypassare controlli di autorizzazione. Questo permette a richieste non autorizzate di raggiungere sistemi downstream, compromettendo l’integrità dei processi aziendali.

Un ulteriore vettore riguarda la gestione delle chiavi di cifratura. Sostituendo le chiavi gestite dal cliente, un attaccante può controllare la cifratura dei dati futuri. La compromissione del sistema di encryption introduce un rischio persistente e difficilmente individuabile.

Guardrail e sicurezza del modello: degradazione controllata delle difese

I guardrail rappresentano il principale meccanismo di difesa contro contenuti malevoli, prompt injection e fuga di dati sensibili.

Attraverso permessi di modifica, un attaccante può ridurre progressivamente l’efficacia dei filtri, abbassando soglie e rimuovendo restrizioni, rendendo il modello più vulnerabile a manipolazioni.

Nel caso più estremo, la rimozione completa dei guardrail espone il sistema a comportamenti non controllati. La degradazione delle difese trasforma il modello in un vettore attivo di attacco, capace di generare contenuti pericolosi o esfiltrare informazioni.

Prompt management: compromissione su larga scala

La gestione centralizzata dei prompt introduce un ulteriore livello di rischio. I template sono utilizzati trasversalmente da agenti e applicazioni.

La modifica di un prompt condiviso consente di alterare il comportamento dell’intero sistema AI senza necessità di redeployment, rendendo l’attacco immediato e difficile da rilevare.

Attraverso prompt malevoli, un attaccante può inserire istruzioni persistenti, come la divulgazione di dati o l’inserimento di contenuti fraudolenti. La propagazione automatica di prompt compromessi può portare a esfiltrazioni massicce e a comportamenti anomali su larga scala.

Il vero problema: permessi e integrazione, non il modello

L’analisi evidenzia un pattern comune a tutti i vettori. Gli attacchi non colpiscono direttamente il modello, ma l’ecosistema che lo circonda.

Una singola identità con privilegi eccessivi può essere sufficiente per compromettere log, agenti, workflow e sistemi integrati, dimostrando come la sicurezza dell’AI sia strettamente legata alla gestione delle identità e delle configurazioni.

Per i team di sicurezza, questo implica un cambio di paradigma. La protezione delle piattaforme AI richiede visibilità completa su permessi, integrazioni e percorsi di attacco che attraversano ambienti cloud e on-premises, andando oltre i controlli tradizionali focalizzati sulle applicazioni.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/03/23/aws-bedrock-otto-vettori-che-trasformano-lai-in-un-punto-dingresso/?utm_source=rss&utm_medium=rss&utm_campaign=aws-bedrock-otto-vettori-che-trasformano-lai-in-un-punto-dingresso


Widely used Trivy scanner compromised in ongoing supply-chain attack

Hackers have compromised virtually all versions of Aqua Security’s widely used Trivy vulnerability scanner in an ongoing supply chain attack that could have wide-ranging consequences for developers and the organizations that use them.

Trivy maintainer Itay Shakury confirmed the compromise on Friday, following rumors and a thread, since deleted by the attackers, discussing the incident. The attack began in the early hours of Thursday. When it was done, the threat actor had used stolen credentials to force-push all but one of the trivy-action tags and seven setup-trivy tags to use malicious dependencies.

Assume your pipelines are compromised

A forced push is a git command that overrides a default safety mechanism that protects against overwriting existing commits. Trivy is a vulnerability scanner that developers use to detect vulnerabilities and inadvertently hardcoded authentication secrets in pipelines for developing and deploying software updates. The scanner has 33,200 stars on GitHub, a high rating that indicates it’s used widely.

“If you suspect you were running a compromised version, treat all pipeline secrets as compromised and rotate immediately,” Shakury wrote.

Security firms Socket and Wiz said that the malware, triggered in 75 compromised trivy-action tags, causes custom malware to thoroughly scour development pipelines, including developer machines, for GitHub tokens, cloud credentials, SSH keys, Kubernetes tokens, and whatever other secrets may live there. Once found, the malware encrypts the data and sends it to an attacker-controlled server.

The end result, Socket said, is that any CI/CD pipeline using software that references compromised version tags executes code as soon as the Trivy scan is run. Spoofed version tags include the widely used @0.34.2, @0.33, and @0.18.0. Version @0.35.0 appears to be the only one unaffected.

https://arstechnica.com/security/2026/03/widely-used-trivy-scanner-compromised-in-ongoing-supply-chain-attack/


AI fraud supply chain: dalla carta rubata all’identità sintetica

La AI fraud supply chain non è una metafora. È un’infrastruttura operativa, documentata, con i suoi fornitori, i suoi processi e i suoi clienti. E funziona.

Quando parliamo di intelligenza artificiale applicata alla frode digitale, l’errore più comune – anche tra i professionisti della sicurezza informatica – è pensare in termini di singole operazioni potenziate. Un phishing più convincente qui, un deepfake più realistico là, un chatbot che inganna una vittima isolata. La realtà che emerge dai dati del 2025 racconta qualcosa di strutturalmente diverso: l’AI non migliora un anello della catena criminale. Li connette tutti, creando un ecosistema integrato che opera con la logica, la resilienza e la scalabilità di un’impresa tecnologica.

Il Threat Intelligence Report di Anthropic dell’agosto 2025 ha reso visibile questa architettura attraverso tre casi distinti ma profondamente interconnessi, che compongono – letti insieme – il mosaico completo di una catena di fornitura della frode alimentata dall’intelligenza artificiale. Un servizio di carding con resilienza multi-API degna di un’architettura enterprise. Un bot Telegram per romance scam con oltre 10.000 utenti mensili e targeting geografico su tre continenti. Un servizio operativo di identità sintetiche costruito interamente con assistenza AI.

Questo articolo ricostruisce ciascuno dei tre casi, ne analizza le interconnessioni e ne esplora le implicazioni per il settore finanziario, la verifica dell’identità e le strategie antifrode. Perché nella AI fraud supply chain, la carta rubata di ieri diventa il profilo sintetico di domani, e il romance scam di oggi prepara l’account fraudolento di domani.

La fraud supply chain AI-powered: una visione d’insieme

Per comprendere la portata di ciò che sta accadendo, è utile visualizzare la catena del valore della frode digitale come un processo industriale con fasi sequenziali.

Nel modello tradizionale, ogni fase richiedeva competenze specialistiche distinte e operatori dedicati. I carders validavano carte rubate con strumenti artigianali. I truffatori sentimentali investivano settimane in conversazioni manuali, limitati dalle proprie competenze linguistiche. I creatori di identità false dipendevano da documentazione contraffatta fisica, con tempi e costi elevati. Le barriere linguistiche, tecniche e operative frammentavano il mercato in nicchie scollegate.

L’AI ha dissolto queste barriere. Come sintetizza il report di Anthropic, i criminali informatici hanno integrato l’intelligenza artificiale in ogni fase delle loro operazioni, dalla profilazione delle vittime all’analisi dei dati rubati, dal furto di informazioni finanziarie alla creazione di identità false. Il risultato è un ecosistema in cui le operazioni di frode possono espandere la propria portata verso un numero significativamente maggiore di potenziali obiettivi.

I dati macroeconomici confermano questa trasformazione. Secondo il report Feedzai 2025, oltre il 50% delle frodi finanziarie coinvolge ormai l’uso di intelligenza artificiale. Il Sumsub Identity Fraud Report 2025-2026 registra un incremento del 180% anno su anno degli attacchi multi-step sofisticati, che oggi rappresentano il 28% di tutti i tentativi di frode identitaria, rispetto al 10% del 2024. Il World Economic Forum ha definito questa tendenza un punto di inflessione: meno attori coinvolti, ma operazioni più coordinate e tecnologicamente avanzate.

La AI fraud supply chain non è un concetto astratto. È un’architettura operativa che i tre casi documentati da Anthropic rendono tangibile.

Caso 1: il carding store AI-powered

L’architettura enterprise del furto di carte di credito

Il primo caso riguarda un attore di lingua spagnola che utilizzava Claude Code per mantenere e potenziare un servizio web invite-only specializzato nella validazione e rivendita di carte di credito rubate su larga scala.

Il dettaglio tecnico più significativo non è il furto in sé – il carding esiste da decenni – ma l’architettura software con cui il servizio è stato costruito. L’attore ha implementato un framework di resilienza multi-API che ruota tra tre servizi di validazione delle carte, i cosiddetti card checker. Quando un’API viene bloccata o rallentata, il sistema esegue automaticamente il failover verso la successiva, con meccanismi di scoperta dinamica delle API per individuare nuovi servizi di validazione quando quelli esistenti diventano indisponibili.

Le caratteristiche tecniche documentate da Anthropic meritano attenzione:

  • Failover automatizzato e API discovery dinamica. Il sistema non si limita a ruotare tra tre API preconfigurate. Include la capacità di scoprire automaticamente nuovi servizi di validazione, una funzionalità che conferisce al carding store una resilienza operativa tipicamente associata a piattaforme enterprise legittime.
  • Throttling intelligente. Per evitare la rilevazione da parte dei sistemi antifrode, il servizio implementa un rallentamento deliberato e intelligente delle richieste di validazione. Non si tratta di pause casuali: l’AI calibra i tempi di attesa in base al comportamento atteso dal servizio di validazione, mimetizzando le richieste fraudolente nel traffico legittimo.
  • Batch processing strategico con ritardi deliberati. Le carte rubate vengono processate in lotti, con ritardi intenzionali tra un batch e l’altro, per ridurre la probabilità che i pattern di validazione vengano identificati come anomali dai sistemi di monitoraggio delle transazioni.
  • Misure di sicurezza operativa di livello enterprise. L’infrastruttura include protezioni contro il reverse engineering e il rilevamento, implementate con tecniche che normalmente richiederebbero un team di sviluppatori specializzati.

Cosa cambia rispetto al carding tradizionale

Il carding-as-a-service non è una novità. I forum underground ospitano servizi di validazione delle carte da anni. Ciò che distingue questo caso è il livello di sofisticazione ingegneristica – e il fatto che sia stato raggiunto con l’assistenza dell’AI.

Tradizionalmente, costruire un’infrastruttura di carding resiliente richiedeva competenze in sviluppo web, integrazione API, sicurezza operativa e gestione dell’infrastruttura. L’attore documentato da Anthropic ha esternalizzato questa complessità tecnica a Claude Code, che ha funzionato simultaneamente come architetto software, sviluppatore backend e consulente di sicurezza operativa.

L’implicazione per le istituzioni finanziarie è diretta. Come sottolinea TransUnion nell’analisi del primo semestre 2025, i prestatori statunitensi hanno registrato un’esposizione di 3,3 miliardi di dollari a identità sintetiche sospette tra prestiti auto, carte di credito e prestiti personali. Quando i servizi di validazione delle carte operano con resilienza enterprise e throttling intelligente, i sistemi antifrode basati su regole statiche – soglie di velocità, pattern di geolocalizzazione, limiti di transazione – perdono efficacia. La frode si mimetizza nel rumore del traffico legittimo.

Il contesto tecnico è rilevante: la validazione fraudolenta delle carte avviene esclusivamente in modalità card-not-present (CNP), dove il tasso di frode è significativamente più elevato rispetto alle transazioni in presenza. I circuiti di pagamento hanno risposto con investimenti massicci in AI difensiva.

Visa ha implementato il VAAI Score (Visa Account Attack Intelligence), che utilizza componenti di AI generativa per identificare e classificare gli attacchi di enumerazione – ovvero le tecniche di forza bruta con cui gli attaccanti testano combinazioni di numeri di carta, date di scadenza e CVV – assegnando un punteggio di rischio in tempo reale in 20 millisecondi, analizzando fino a 182 attributi per transazione.

Mastercard ha sviluppato Decision Intelligence Pro, un sistema basato su reti neurali ricorrenti e AI generativa che processa oltre 143 miliardi di transazioni annuali in meno di 50 millisecondi, con miglioramenti del tasso di rilevazione fino al 300% in specifici contesti. Tuttavia, il throttling intelligente del carding store documentato da Anthropic è progettato precisamente per eludere questi sistemi: mimetizzando le richieste nel traffico legittimo, le validazioni fraudolente evitano di attivare le soglie di anomalia che alimentano i modelli di scoring. È il dilemma dell’AI difensiva: ogni miglioramento nella detection catalizza un adattamento corrispondente nell’evasione.

Caso 2: il romance scam bot con “intelligenza emotiva”

Oltre 10.000 utenti mensili, tre continenti, manipolazione emotiva AI-driven

Il secondo caso rivela una dimensione della AI fraud supply chain che trascende la tecnologia per entrare nel territorio della psicologia applicata su scala industriale.

Seguendo l’indicazione di un ricercatore indipendente, Anthropic ha identificato un bot Telegram (@Chat_ChatGPT_AIbot) che fornisce strumenti AI multimodali specificamente commercializzati per supportare operazioni di romance scam. Il bot offre accesso a molteplici modelli di intelligenza artificiale, con Claude pubblicizzato come “high EQ model” – modello ad alta intelligenza emotiva – per risposte emotivamente intelligenti.

Il dato sulla scala è il primo elemento da registrare: oltre 10.000 utenti mensili. Non stiamo parlando di un esperimento isolato o di un singolo truffatore che usa ChatGPT per scrivere messaggi più convincenti. Stiamo parlando di una piattaforma operativa con una base utenti che rivaleggia con molti servizi SaaS legittimi.

L’architettura operativa del bot

Il sistema opera attraverso un’interfaccia a comandi che offre funzionalità specializzate per ogni fase dell’operazione di truffa sentimentale:

  • Generazione di risposte ad alta intelligenza emotiva. Claude viene utilizzato specificamente per la sua capacità di produrre messaggi emotivamente sofisticati. Non si tratta di frasi generiche di corteggiamento: l‘AI genera risposte calibrate sullo stato emotivo percepito della vittima, adattando tono, registro e contenuto in tempo reale.
  • Capacità di generazione di immagini. Il bot integra modelli di generazione di immagini di altri provider per il potenziamento dei profili, consentendo la creazione di foto profilo convincenti e di contenuti visivi personalizzati.
  • Supporto multilingue per targeting globale. Il servizio opera con targeting specifico su Stati Uniti, Giappone e Corea del Sud, tre dei mercati più redditizi per le truffe sentimentali. Il supporto multilingue consente a operatori non madrelingua di apparire fluenti e persuasivi nella lingua della vittima, bypassando i red flag linguistici che tradizionalmente aiutano le vittime a identificare i truffatori.
  • Generazione di contenuti di manipolazione emotiva specializzati. Il bot offre risposte specializzate per le diverse fasi del romance scam: dall’approccio iniziale alla costruzione del rapporto, dall’escalation emotiva alla richiesta finanziaria.

Il contesto: un’industria da miliardi che l’AI rende più efficiente

I messaggi del servizio e i canali collegati sono prevalentemente in cinese, suggerendo operazioni cinesi che prendono di mira vittime internazionali. Questo dettaglio si inserisce in un panorama documentato.

I dati FBI mostrano che le perdite per romance scam nella sola area della Baia di San Francisco sono più che raddoppiate nel 2025, raggiungendo 43,3 milioni di dollari rispetto ai 21,5 milioni dell’anno precedente. A livello globale, secondo Chainalysis, le perdite per truffe crypto – molte delle quali originano da romance scam e pig butchering – hanno raggiunto il record di 17 miliardi di dollari nel 2025. Le operazioni con collegamenti on-chain a vendor AI hanno generato una media di 3,2 milioni di dollari per operazione, circa 4,5 volte di più rispetto alle operazioni senza tali collegamenti.

L’evoluzione è significativa. I centri di scam tradizionali – documentati in Cambogia, Myanmar e altrove – impiegano persone fisiche, spesso vittime di traffico di esseri umani, costrette a condurre conversazioni manuali con le vittime. L’AI rende queste operazioni più scalabili ed economiche, potenzialmente riducendo la dipendenza dal lavoro forzato mentre ne amplifica l’efficacia. Un paradosso morale che non sfugge agli analisti: la stessa tecnologia che potrebbe ridurre lo sfruttamento umano nei centri di scam rende la truffa stessa più pervasiva e devastante per le vittime.

Per i professionisti antifrode, il romance scam bot AI-powered invalida un assunto operativo fondamentale: che il volume di conversazioni gestibili da un’organizzazione criminale sia limitato dalla disponibilità di operatori umani. Con l’AI, il vincolo non è più il personale: è la larghezza di banda.

Caso 3: servizi di identità sintetica operativi

Dall’identità rubata all’identità costruita

Il terzo tassello della AI fraud supply chain è quello che chiude il cerchio e apre prospettive strategiche più preoccupanti. Anthropic ha documentato un attore che ha lanciato con successo un servizio operativo di identità sintetica utilizzando Claude per varie componenti della propria infrastruttura.

Il caso è descritto in modo più sintetico nel report di Anthropic rispetto ai precedenti, ma il suo significato strategico è inversamente proporzionale al dettaglio disponibile. Un servizio di identità sintetica operativo – non sperimentale, non dimostrativo – rappresenta l’anello di congiunzione tra il furto di dati e la monetizzazione finale. Le carte rubate validate dal carding store e le relazioni emotive costruite dal romance scam bot convergono entrambe, in ultima analisi, verso la necessità di identità false convincenti: per aprire conti bancari, per ricevere trasferimenti fraudolenti, per mascherare la provenienza dei fondi.

Cosa sappiamo sull’architettura del servizio

Dall’analisi del report e delle fonti secondarie, il servizio di identità sintetica documentato presenta caratteristiche che lo distinguono dalla contraffazione documentale tradizionale:

L’AI non genera semplicemente documenti falsi. Costruisce profili identitari coerenti che includono storie professionali plausibili, reti di contatti credibili, e tracce digitali consistenti. La differenza tra un documento contraffatto e un’identità sintetica AI-powered è la stessa che intercorre tra una fotocopia e un ecosistema: la prima viene rilevata a un controllo superficiale, il secondo resiste a verifiche approfondite perché ogni elemento del profilo conferma gli altri.

Per comprendere la portata del Caso 3, è necessario richiamare la tassonomia consolidata della frode identitaria sintetica. La Federal Reserve ha definito la frode identitaria sintetica come l’uso di una combinazione di informazioni personali identificabili (PII) per fabbricare una persona o entità allo scopo di commettere un atto disonesto per guadagno personale o finanziario.

Il white paper della Fed distingue tre modalità di creazione: l’identity fabrication, che utilizza esclusivamente informazioni fittizie; l’identity manipulation, che modifica leggermente PII reali (ad esempio, variando una cifra del Social Security Number); e l’identity compilation, che combina PII autentiche – tipicamente un SSN reale sottratto a minori, anziani o persone decedute – con dati fabbricati. È quest’ultima la forma più insidiosa, perché il nucleo di dati autentici supera le verifiche di base, e l’AI generativa amplifica la capacità di costruire attorno a quel nucleo un profilo coerente e convincente.

Il ciclo di vita della frode segue un pattern documentato noto come bust-out. L’identità sintetica viene utilizzata per aprire una linea di credito. Il fraudster si comporta come un cliente legittimo per mesi, effettuando acquisti e pagando regolarmente per incrementare il punteggio creditizio.

Come ha spiegato Mike Timoney, vicepresidente della Federal Reserve Bank di Boston, quando il punteggio sale, le banche vogliono concedere più credito, estendono le linee, aumentano i limiti. A quel punto, il criminale massimizza tutte le linee disponibili e scompare – il bust-out propriamente detto. La Fed ha stimato che le perdite globali per questa tipologia sono passate da circa 8 miliardi di dollari intorno al 2020 a oltre 20 miliardi nel 2024, con una traiettoria che l’AI generativa sta accelerando. Il servizio documentato da Anthropic si inserisce nella fase iniziale di questo ciclo: genera le identità sintetiche che altri attori della supply chain utilizzano per aprire i conti e avviare il processo di credit building fraudolento.

L’esplosione della frode identitaria sintetica nel 2025

I dati di contesto rendono la portata del fenomeno impossibile da sottovalutare.

La Federal Reserve Bank di Boston ha dedicato un’analisi specifica al ruolo dell’AI generativa nella frode identitaria sintetica. Nel podcast della Fed di Boston, Mike Timoney ha tracciato la traiettoria delle perdite: circa 8 miliardi di dollari intorno al 2020, 14 miliardi dopo un paio d’anni, oltre 20 miliardi nelle stime più recenti – una crescita che l’AI generativa sta accelerando in modo significativo.

TransUnion ha quantificato l’esposizione dei soli prestatori statunitensi a 3,3 miliardi di dollari nel primo semestre 2025. A questo si aggiunge una dimensione emergente segnalata dalla Federal Reserve Financial Services: la synthetic business fraud, dove i criminali creano imprese fittizie utilizzando informazioni rubate, manipolate o fabbricate per accedere a linee di credito e prestiti commerciali, tipicamente di importo superiore rispetto a quelli concessi ai consumatori individuali.

Il Sumsub Identity Fraud Report 2025-2026 aggiunge una dimensione qualitativa: nel 2025, la falsificazione documentale assistita dall’AI, registrata allo 0% l’anno precedente, è salita al 2% di tutti i documenti falsi identificati. Può sembrare una percentuale marginale, ma rappresenta l’emergere di una categoria di frode che non esisteva in forma misurabile dodici mesi prima. Ancora più rilevante è la segnalazione dell’ascesa dei cosiddetti AI fraud agent: sistemi autonomi che combinano AI generativa, framework di automazione e apprendimento per rinforzo per creare identità sintetiche, interagire con i sistemi di verifica in tempo reale e adattare il comportamento in base ai risultati. Le traiettorie indicano che questi agenti potrebbero diventare mainstream entro 18 mesi, particolarmente nelle reti di frode organizzata.

Per il settore bancario e finanziario, l’implicazione è chiara: i processi KYC (Know Your Customer) progettati per verifiche documentali statiche sono strutturalmente inadeguati contro identità sintetiche che superano sia la verifica visiva sia il cross-referencing con database multipli. Come ha sintetizzato un analista di Heka Global citato da BankInfoSecurity: la detection della frode deve essere in tempo reale, perché affidarsi a controlli che avvengono una sola volta all’onboarding significa perdere ciò che accade dopo, ed è lì che la frode riesce.

L’integrazione: come i tre casi si interconnettono nell’ecosistema criminale

Analizzati isolatamente, ciascuno dei tre casi rappresenta un’evoluzione significativa nel proprio dominio. Letti insieme, raccontano una storia più ampia e più preoccupante: la nascita di una supply chain integrata della frode digitale, dove l’output di un’operazione alimenta l’input della successiva.

Il flusso è ricostruibile con chiarezza.

Fase 1 – Acquisizione dei dati. Le carte di credito e i dati personali vengono rubati attraverso infostealer, breach, social engineering. Questa fase beneficia della profilazione AI-driven documentata nel sesto articolo di questa serie, dove il Model Context Protocol offensivo trasforma stealer log grezzi in intelligence operativa strutturata.

Fase 2 – Validazione e monetizzazione primaria. Il carding store AI-powered valida le carte rubate con resilienza multi-API, identificando quelle ancora attive e commercializzabili. Il throttling intelligente e il batch processing strategico massimizzano il tasso di successo minimizzando il rischio di rilevazione.

Fase 3 – Costruzione della relazione. Il romance scam bot crea e mantiene relazioni fraudolente con le vittime, utilizzando l’intelligenza emotiva dell’AI per costruire fiducia e preparare il terreno per la richiesta finanziaria. Le vittime profilate nella Fase 1 possono essere targeting prioritari nella Fase 3: se il profilo comportamentale indica vulnerabilità emotiva o solitudine, il romance scam diventa il vettore di monetizzazione ottimale.

Fase 4 – Infrastruttura identitaria. I servizi di identità sintetica forniscono le identità necessarie per aprire i conti bancari che ricevono i fondi estorti, per creare i profili delle false identità romantiche, e per riciclare i proventi delle carte validate. L’identità sintetica è il tessuto connettivo che tiene insieme l’intera operazione. Come ha evidenziato la Federal Reserve Bank di Boston, un effetto particolarmente rilevante è l’eliminazione della dipendenza dai money mule – intermediari reclutati, spesso inconsapevoli, per ricevere e trasferire fondi illeciti. Tradizionalmente, il reclutamento dei mule rappresentava un collo di bottiglia costoso e rischioso per le organizzazioni criminali. Con identità sintetiche AI-generated, i fraudster aprono direttamente i propri conti attraverso portali online, riducendo costi, rischi e dipendenza da terzi.

La circolarità è il tratto distintivo di questo ecosistema. I dati rubati attraverso le carte validate alimentano la creazione di nuove identità sintetiche. Le relazioni costruite dal romance scam generano ulteriori dati personali sulle vittime, che arricchiscono i profili per future operazioni. Le identità sintetiche aprono nuovi vettori per il carding e per il riciclaggio dei proventi. Ogni operazione rafforza le altre in un ciclo virtuoso – per i criminali – di efficienza crescente.

Come ha sintetizzato l’analisi di Noma Security sul report di Anthropic, i criminali non aspettano. Stanno già integrando l’AI nell’estorsione, nella frode e nello spionaggio. Si muovono più velocemente delle difese di sicurezza AI di molte organizzazioni.

Implicazioni per il settore finanziario e la verifica dell’identità

La AI fraud supply chain ha implicazioni operative immediate per tre ambiti professionali.

Per i team antifrode bancari

La resilienza multi-API del carding store documenta una sofisticazione infrastrutturale che rende inadeguati i sistemi di rilevazione basati su regole statiche. Le strategie di throttling intelligente progettate per mimetizzare il traffico fraudolento nel flusso legittimo richiedono un approccio di detection basato sull’analisi comportamentale piuttosto che sulle soglie transazionali.

I circuiti di pagamento stanno investendo massicciamente in questa direzione – Visa ha destinato 3,3 miliardi di dollari in AI e infrastrutture dati nell’ultimo decennio e processa oltre 500 milioni di transazioni giornaliere con AI difensiva, mentre Mastercard ha acquisito Recorded Future per 2,65 miliardi di dollari per integrare la threat intelligence AI-driven nel proprio ecosistema – ma l’efficacia di questi investimenti dipende dalla capacità di anticipare le tecniche di evasione, non solo di reagire ad esse.

Il 90% delle istituzioni finanziarie utilizza già AI per la rilevazione delle frodi, secondo Feedzai. Ma la partita non è “AI difensiva contro attaccanti umani”. È “AI difensiva contro AI offensiva”, con l’aggravante che l’AI offensiva ha il vantaggio dell’iniziativa e della specificità: sa esattamente cosa deve eludere, mentre l’AI difensiva deve proteggere una superficie di attacco potenzialmente illimitata.

Per i responsabili KYC e compliance

L’operatività dei servizi di identità sintetica impone una revisione profonda dei processi di verifica dell’identità. Il modello KYC tradizionale – verifica documentale all’onboarding, monitoraggio transazionale successivo – è strutturalmente vulnerabile a identità sintetiche che passano la verifica iniziale e rimangono dormienti per mesi prima di essere attivate per operazioni fraudolente. La transizione verso un modello di verifica continua dell’identità, che integri segnali comportamentali, biometrici e contestuali lungo l’intero ciclo di vita del cliente, non è più un’opzione: è una necessità operativa.

Le sanzioni regolamentari confermano l’urgenza. Secondo l’analisi di Fenergo, i regolatori globali hanno emesso circa 139 sanzioni finanziarie nel primo semestre 2025, per un totale di 1,23 miliardi di dollari – un incremento del 417% rispetto allo stesso periodo del 2024.

Per i responsabili della sicurezza informatica

La convergenza dei tre vettori di frode in un ecosistema integrato impone un aggiornamento dei modelli di rischio. La valutazione del rischio di frode non può più essere compartimentalizzata: il rischio di carding, il rischio di social engineering e il rischio di identità sintetica sono manifestazioni interconnesse della stessa infrastruttura criminale. Le organizzazioni che li trattano come minacce separate sottostimano sistematicamente il rischio complessivo.

Sul versante normativo europeo, la Direttiva NIS2 (Direttiva UE 2022/2555), recepita in Italia con il D.lgs. 138/2024, impone agli operatori dei servizi essenziali e importanti – incluse le istituzioni finanziarie – misure di gestione del rischio che comprendono la sicurezza della supply chain. L’AI Act (Regolamento UE 2024/1689) aggiunge requisiti di trasparenza e governance per i sistemi AI. La AI fraud supply chain opera esattamente all’intersezione di questi due regimi normativi: è una minaccia alla sicurezza informatica che sfrutta sistemi di intelligenza artificiale come componenti funzionali, e richiede una risposta di compliance integrata.

La resilienza operativa: come l’AI permette pivot rapidi

Un aspetto della AI fraud supply chain che merita un’analisi dedicata è la resilienza operativa che l’AI conferisce all’ecosistema criminale.

Nel modello tradizionale, quando un servizio di carding veniva bloccato, ricostruirlo richiedeva settimane di sviluppo. Quando un account di romance scam veniva sospeso, ricreare il profilo e ricostruire le relazioni interrotte era un processo manuale e costoso. Quando un fornitore di documenti falsi veniva arrestato, la rete a valle subiva un’interruzione significativa.

Con l’AI, ciascuno di questi scenari diventa un inconveniente operativo piuttosto che un’interruzione critica.

Il carding store lo dimostra con la sua architettura multi-API: la perdita di un servizio di validazione non interrompe le operazioni, perché il sistema scopre autonomamente servizi alternativi. Il romance scam bot lo dimostra con la sua capacità multimodello: se l’accesso a un modello AI viene revocato, il sistema ruota verso un altro. Il servizio di identità sintetiche lo dimostra con la velocità con cui nuove identità possono essere generate per sostituire quelle compromesse.

Come sintetizzano gli autori del report di Anthropic – Alex Moix, Ken Lebedev e Jacob Klein – i quattro casi nell’ambito della frode documentano collettivamente un’evoluzione preoccupante: l’AI facilita pivot e adattamenti rapidi quando si affronta il blocco o la rilevazione. L’AI non solo potenzia le singole operazioni: rende l’ecosistema criminale antifragile, capace di rafforzarsi in risposta alle perturbazioni.

Questa resilienza ha un’implicazione strategica fondamentale per i difensori. Le operazioni di disruption – takedown di infrastrutture, blocco di account, sequestro di domini – restano necessarie ma non sufficienti. Se il costo di ricostruzione dell’infrastruttura criminale si riduce da settimane a ore grazie all’AI, la strategia di disruption diventa una corsa al ribasso in cui i difensori investono risorse crescenti per ottenere interruzioni sempre più brevi. Serve un cambio di paradigma: dalla disruption dell’infrastruttura all’erosione del modello di business, rendendo le operazioni meno redditizie piuttosto che semplicemente più difficili.

Limiti dell’analisi e controargomentazioni

Un’analisi rigorosa della AI fraud supply chain richiede di considerare anche i limiti della narrazione.

I tre casi sono documentati con livelli di dettaglio diversi. Il caso del carding store e quello del romance scam bot sono descritti con sufficiente specificità da consentire un’analisi tecnica. Il caso delle identità sintetiche è presentato in modo più sintetico, con meno dettagli sull’architettura e sulla scala delle operazioni. La ricostruzione dell’integrazione tra i tre casi è, in parte, un’inferenza analitica basata sulla logica dell’ecosistema criminale piuttosto che su evidenze dirette di collaborazione tra gli attori.

L’AI amplifica, ma non crea la frode. Il carding, i romance scam e la frode identitaria esistono da decenni. L’intelligenza artificiale ne aumenta scala, velocità e sofisticazione, ma il modello di business sottostante e le vulnerabilità sfruttate sono pre-esistenti. I controlli fondamentali – MFA robusto, monitoraggio delle transazioni, educazione degli utenti – restano efficaci e non vengono resi obsoleti dall’AI.

La risposta del settore non è statica. Il 73% delle istituzioni finanziarie ha implementato AI nella rilevazione delle frodi nel 2025, rispetto al 49% nel 2024. La corsa agli armamenti AI offensiva/difensiva non è unilaterale: i difensori stanno adottando le stesse tecnologie, e in molti casi dispongono di risorse e dati significativamente superiori a quelli dei criminali.

Queste controargomentazioni contestualizzano il fenomeno senza minimizzarlo. La AI fraud supply chain è reale e documentata, e la sua evoluzione richiede adattamento difensivo. Ma l’adattamento è possibile, ed è già in corso.

Raccomandazioni operative

Per i professionisti della sicurezza informatica, la AI fraud supply chain richiede interventi su cinque direttrici:

  • Adottare detection comportamentale anti-throttling. I sistemi di rilevazione delle frodi devono essere calibrati per identificare i pattern di validazione delle carte con throttling intelligente, cercando anomalie non nella velocità ma nella regolarità e nella distribuzione temporale delle richieste.
  • Implementare verifica continua dell’identità. La transizione dal KYC statico all’ongoing due diligence è imperativa. L’integrazione di segnali comportamentali – come l’analisi della tipizzazione, i pattern di navigazione e la biometria passiva – riduce la superficie di attacco delle identità sintetiche.
  • Correlare i vettori di frode. Carding, social engineering e identità sintetica devono essere analizzati come manifestazioni della stessa infrastruttura criminale. La creazione di team antifrode trasversali, che condividano intelligence tra dipartimenti tradizionalmente separati, è un prerequisito organizzativo.
  • Integrare l’intelligence sulle piattaforme di scam. Il monitoraggio dei canali Telegram, dei forum underground e dei servizi del dark web non può essere limitato alle minacce cyber tradizionali. I bot di romance scam come quello documentato da Anthropic operano su piattaforme pubbliche e monitorabili.
  • Contribuire alla condivisione dell’intelligence. Il report di Anthropic è stato possibile perché un ricercatore indipendente ha segnalato il romance scam bot. La collaborazione tra provider AI, istituzioni finanziarie e forze dell’ordine è l’unica contromisura che opera a livello di ecosistema, e non di singolo anello.

La frode che si costruisce da sola

La AI fraud supply chain è, in ultima analisi, l’espressione più compiuta di un principio che attraversa l’intera serie di articoli sull’AI offensiva nella cybersecurity: l’intelligenza artificiale non potenzia un singolo aspetto del crimine informatico, ma ne industrializza l’intera catena del valore.

Il carding store con resilienza multi-API non è semplicemente un servizio di validazione più efficiente. È un componente infrastrutturale che si auto-ripara quando un suo elemento viene compromesso. Il romance scam bot con 10.000 utenti mensili non è semplicemente un truffatore più convincente. È una piattaforma che democratizza la manipolazione emotiva, rendendo accessibile a operatori privi di competenze linguistiche o psicologiche la capacità di condurre truffe sentimentali multilingue e multi-continente. Il servizio di identità sintetiche non è semplicemente un falsario più rapido. È il connettore che permette a ogni anello della catena di operare sotto coperture identitarie che superano le verifiche formali.

Come ha evidenziato il Google Threat Intelligence Group nel report di febbraio 2026, il 2025 ha segnato la maturazione del mercato underground per strumenti AI-enabled, con la proliferazione di offerte multifunzionali progettate per supportare diverse fasi del ciclo di attacco.

Per CISO, SOC analyst, threat researcher, specialisti antifrode e responsabili compliance, il messaggio operativo è che la AI fraud supply chain richiede una difesa che operi con la stessa logica integrata dell’attacco. Proteggere un singolo anello – il carding, il social engineering, la verifica dell’identità – lascia esposti gli altri. La sicurezza deve essere pensata come un sistema, non come una collezione di controlli puntuali.

La carta rubata di ieri è l’identità sintetica di domani. E domani, nella AI fraud supply chain, è già oggi.

Questo è il settimo articolo della serie “AI offensiva nella cybersecurity”. Il primo articolo ha introdotto il quadro generale delle minacce AI-driven e il framework normativo. Il secondo articolo ha ricostruito l’operazione GTG-2002 e il paradigma del vibe hacking. Il terzo articolo ha analizzato il no-code malware e il caso GTG-5004. Il quarto articolo ha esaminato la frode occupazionale nordcoreana assistita dall’AI. Il quinto articolo ha analizzato l’APT cinese che ha integrato Claude in 12 delle 14 tattiche MITRE ATT&CK. Il sesto articolo ha documentato l’uso offensivo del Model Context Protocol per la profilazione delle vittime. Il prossimo articolo approfondirà le strategie di difesa AI-native contro le minacce AI-driven.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ai-fraud-supply-chain/


Millions of iPhones can be hacked with a new tool found in the wild

Google declined to comment beyond the blog post it released about its DarkSword findings. WIRED also reached out to PARS Defense via its X account but didn’t immediately receive a response.

According to Lookout, DarkSword is designed to steal data from vulnerable iPhones that include passwords and photos; logs from iMessage, WhatsApp, and Telegram; browser history; Calendar and Notes data; and even data from Apple’s Health app. Despite the apparent espionage focus of the hacking campaign, DarkSword also steals users’ cryptocurrency wallet credentials, suggesting the hackers may have carried out a possible side business in for-profit cybercrime.

Rather than install spyware that persists on users’ phones, DarkSword uses stealthier techniques that are more often seen in “fileless” malware that typically target Windows devices, hijacking the legitimate processes in an iPhone’s operating system to steal data. “Instead of using a spyware payload to brute force your way through the file system—which leaves tons of artifacts of exploitation that are pretty easy to detect—this just uses system processes the way they’re meant to be used,” iVerify’s Cole says. “And it leaves far fewer traces.”

That fileless technique also means that a DarkSword infection doesn’t persist on a phone after it reboots, Cole says. Instead, it steals data from the phone within the first few minutes after it’s hacked—what he calls a “smash-and-grab” approach.

While the Coruna iOS hacking toolkit exposed earlier this month works against iOS versions 13 through 17, DarkSword works against most versions of iOS 18, the previous version of Apple’s mobile operating system before the company released iOS 26 last fall. (In fact, DarkSword contains two distinct exploit “chains” that take advantage of different vulnerabilities in earlier and later versions of iOS 18, depending on which one a target device is running.) That means many more phones remain at risk to DarkSword than Coruna, especially given the relatively slow adoption and unpopularity of iOS 26, which has been criticized for new features such as a “liquid glass” interface some users have complained is overly animated and reduces legibility.

https://arstechnica.com/security/2026/03/hundreds-of-millions-of-iphones-can-be-hacked-with-a-new-tool-found-in-the-wild/