Discussing Use of Force in Security: A Challenging Discussion?

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’); @import url(‘https://fonts.googleapis.com/css2?family=Handlee&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #C72026; } .pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Handlee”, Arial, sans-serif; font-size: 20px; text-align: center; color: #0067A6; } .pqFull:before { content: ‘\275D’; position: absolute; top: -.10em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 4rem; height: 2rem; color: #666; text-align: center; } .pqFull:after { “\2013 \2003” attr(cite); display: block; text-align: center; font-size: 18px; color: #404144; }

I was recently asked about use of force within the security industry. It was brought up as if it was a difficult topic, or a topic that should be avoided. The questions were asked:

  • When is it necessary?
  • When is it overboard?
  • Can it be done ethically and humanely?
  • Can it be avoided entirely?
  • Can Use of Force Be Avoided Entirely?

No, not entirely. Security personnel are assigned to a variety of sites. Some can have no need for use of force while others may require use of force interventions on a regular basis.

What can’t be controlled completely is human behavior. Security assigned to a quiet post may unexpectedly be called upon to intervene. This intervention may include the use of force, or it may be limited to calling law enforcement and trying to calm the situation in the meantime.

A site assessment should be conducted at security posts to identify threats and risks that may require use of force interventions. Sites with higher likelihood for resistive behavior should have security personnel assigned who have use of force training.

This training needs to be robust and not just a 4-hour course where the guard is handed a set of handcuffs at the end. Security personnel require in-depth training that teaches them legal authorities, liabilities and tactical controls. In addition to use of force tactics training, security personnel need to be trained in de-escalation techniques, professional communication and situational awareness.

Although use of force cannot be avoided entirely, it can be strategically used only when other lesser options fail.

When Is Use of Force Overboard?

Use of force is overboard when it is not the minimum force needed to overcome the situation. If a situation can be overcome by security presence at a situation or through verbal dialogue, force should not be used.

Discussing use of force in security should not be a controversial topic. If the correct steps are taken, using force becomes an additional tool that security personnel have to respond to an incident.

Unfortunately, there are cases where tempers flare and security personnel are drawn to using force before considering other, lesser options. To use force within the boundaries of the law, the force used must be reasonable. This is where other non-force options must have been attempted or considered. Security must be able to articulate the offender’s level of resistance to justify the level of force used.

Can It Be Done Ethically and Humanely?

Use of force can be used ethically and humanely, when used appropriately.

Before security personnel resort to using force, there are a few things that need to be considered and assessed:

  1. Does security have the correct knowledge? Did they observe a criminal offence, and do they know the requirements to use force lawfully in the current situation?
  2. Does security have the authority? This is both legal authority as well as the authority of their employer (policy).
  3. Does security have justification? Can security justify why force is required and not another option? Could security disengage while waiting for police or is there a threat that needs immediate intervention?
  4. Does security have the ability? Security personnel need to assess if they have the ability to carry out their actions safely. Security needs to factor in the environment, number of offenders, number of security personnel, and the potential for injury to security, offender, or the general public. Trained and experienced security can complete this assessment in a matter of seconds when facing a heightened situation.

If this type of assessment is conducted before force is used, force will be applied in the most ethical and humane manner possible.

When Is Force Required?

Force is required to overcome the resistance of an offender where non-force options have failed or are likely to fail. Force should only be applied when it is necessary. Using force should be in response to the amount of resistance given by the offender.

If there is low-level resistance, force may not be required. When force is required, it should be done by trained security who have completed a quick situational assessment and have decided that force is the appropriate and reasonable action to overcome the resistance.

A Challenging Discussion?

Discussing use of force in security should not be a controversial topic. If the correct steps are taken, using force becomes an additional tool that security personnel have to respond to an incident. When force is used properly, it is measured and can be easily articulated. Ongoing conversations should be had about use of force within the security industry so that continual improvement can occur.

https://www.securitymagazine.com/articles/102161-discussing-use-of-force-in-security-a-challenging-discussion


The who, what, and why of the attack that has shut down Stryker’s Windows network

What else is known about Handala Hack?

The group has existed since at least 2023. It takes its name from a character in the political cartoons of Palestinian artist Naji al-Ali. The group’s logo depicts a small Palestinian boy who is a symbol associated with Palestinian resistance.

Check Point and other security firms have said Handala Hack is affiliated with Iran’s Ministry of Intelligence and Security and maintains multiple online personas. Compared to other nation-state-sponsored hacking groups, Handala Hack has kept a comparatively lower profile. Still, it has carried out a series of destructive wiping attacks and influence operations over the years.

Around the same time the Stryker attack came to light, posts to a Telegram account and website controlled by Handala Hack took credit for the takedown. Handala posts cited last week’s killing of 165 civilians at a girls’ school in Iran by an American Tomahawk missile and past hacking operations that the US and Israel have perpetrated on Iran.

What is the point of striking a corporation in retaliation for airstrikes carried out by the US and Israel?

Such actions are taken for their psychological effects, which are often disproportionately larger than the resources required to bring them about. With limited means for Iran to strike back militarily, the Stryker disruption allows an alternative means for the country and its allies to retaliate. The success is intended to demonstrate that pro-Iranian forces can still exact a price that has a material effect on large populations in the US, Israel, and countries allied with them.

As a major supplier of lifesaving medical devices relied on throughout the US and its allies, Stryker plays a strategic and symbolic role in their security, researchers at Flash Point said Thursday. “By operating behind a persona styled as a grassroots, pro-Palestinian resistance movement, Iranian state-nexus actors are able to conduct destructive cyber operations against Western organizations while maintaining a degree of plausible deniability.”

https://arstechnica.com/security/2026/03/whats-known-about-wiper-attack-on-stryker-a-major-supplier-of-lifesaving-devices/


QR Code Phishing Ledger: lettere truffa con codici QR colpiscono i possessori di crypto wallet

Il QR code phishing contro i possessori di hardware wallet Ledger rappresenta una delle convergenze più significative emerse nel panorama del cybercrime nel 2026: l’uso della posta tradizionale – il vettore di comunicazione più antico e apparentemente innocuo – per colpire i detentori di dispositivi crittografici, il target più tecnologicamente avanzato dell’ecosistema finanziario digitale.

A partire da febbraio 2026, possessori di dispositivi Ledger e Trezor hanno iniziato a ricevere lettere cartacee (scam letters) che riproducono fedelmente la comunicazione ufficiale dei due produttori, complete di loghi, ologrammi, intestazioni corporate e persino firme attribuite ai rispettivi dirigenti. Le lettere contengono un QR code e un messaggio urgente: completare un “Authentication Check” o un “Transaction Check” obbligatorio entro una data precisa, pena la perdita delle funzionalità del dispositivo.

Non si tratta di un fenomeno isolato o marginale. Questa campagna rappresenta un salto qualitativo nell’evoluzione del quishing – un attacco che aggira per design ogni filtro anti-spam, ogni sandbox, ogni sistema di rilevamento automatizzato, perché non transita attraverso alcun canale digitale. La domanda che pone ai professionisti della sicurezza è radicale: come si difende un perimetro che non esiste più?

Anatomia dell’attacco: dalla lettera alla seed phrase rubata

Il meccanismo operativo della campagna è tanto semplice quanto efficace, e merita un’analisi dettagliata perché rivela una sofisticazione psicologica notevole, anche in assenza di complessità tecnica.

La vittima riceve una lettera cartacea recapitata al proprio indirizzo di residenza. La lettera è stampata su carta intestata che replica fedelmente il branding ufficiale di Ledger o Trezor. Nel caso delle lettere a tema Trezor, il documento reca la firma del CEO Matěj Žák, sebbene in almeno un esemplare documentato il nome compaia erroneamente come “Ledger CEO” – un indizio di produzione massiva con controllo qualità approssimativo che, paradossalmente, molte vittime non notano. Le scam letters includono ologrammi apparentemente autentici e un QR code stampato in posizione prominente.

Il testo della comunicazione è costruito secondo i principi classici dell’ingegneria sociale. Un esemplare analizzato da BleepingComputer invitava l’utente a completare l’Authentication Check entro il 15 febbraio 2026, scansionando il QR code con il proprio dispositivo mobile e seguendo le istruzioni sul sito web indicato. Il messaggio presenta tre elementi chiave: un’azione apparentemente ragionevole (verifica di sicurezza), una deadline precisa (che genera urgenza) e una conseguenza negativa in caso di mancata azione (perdita di accesso). Una variante destinata agli utenti Ledger richiede di completare un “Transaction Check” con scadenza al 15 ottobre 2025 e include l’avvertimento di non condividere la seed phrase online – un dettaglio che costruisce falsa credibilità prima di reindirizzare la vittima esattamente verso quella trappola.

La scansione del QR code conduce a siti web che replicano con precisione le interfacce ufficiali di configurazione dei dispositivi, ospitati su domini come “trezor.authentication-check.io” o “ledger.setuptransactioncheck.com”. Il percorso di navigazione è progettato per simulare un processo di verifica plausibile: una landing page che spiega la necessità dell’”Authentication Check”, un pulsante “Get Started”, una serie di avvertenze su possibili malfunzionamenti in caso di mancata verifica (errori nella firma delle transazioni, incompatibilità con futuri aggiornamenti firmware) e infine la pagina critica che richiede l’inserimento della recovery phrase da 12, 20 o 24 parole.

La recovery phrase – o seed phrase – è la rappresentazione testuale della chiave privata che controlla l’accesso a un wallet crittografico. Chi la possiede può ripristinare il wallet su qualsiasi dispositivo compatibile e trasferire tutti i fondi. L’inserimento della seed phrase su un sito controllato dagli attaccanti equivale alla consegna totale e irreversibile di tutti gli asset custoditi nel wallet. I fondi vengono tipicamente drenati nel giro di minuti.

La supply chain delle informazioni: da dove vengono gli indirizzi

Ogni campagna di QR code phishing mirato richiede dati di targeting. Nella fattispecie, gli attaccanti necessitano di un dato particolarmente sensibile: l’indirizzo fisico di residenza di persone che possiedono un hardware wallet crittografico. Questo dato non è banale da ottenere, e la sua disponibilità è direttamente riconducibile a una catena di data breach che coinvolge Ledger da quasi sei anni.

La breach del 2020: il peccato originale

Nel giugno 2020, un attaccante ha sfruttato una chiave API mal configurata per accedere al database e-commerce e marketing di Ledger. L’incidente, inizialmente sottostimato, si è rivelato devastante: quando il contenuto integrale dei database rubati è stato pubblicato su un forum nel dicembre 2020, è emerso che oltre un milione di indirizzi email erano stati esposti e, dato cruciale, circa 272.000 record contenenti nomi completi, numeri di telefono e indirizzi postali dei clienti. Come documentato da Have I Been Pwned, i dati sono stati inizialmente venduti e poi resi integralmente di pubblico dominio.

A questa breach si è aggiunto un secondo incidente legato a Shopify: dipendenti infedeli del partner e-commerce di Ledger hanno esfiltrato record di clienti in due episodi distinti, ad aprile e giugno 2020. Secondo le indagini forensi condotte da Ledger con Orange Cyberdefense, la breach Shopify ha coinvolto complessivamente circa 292.000 record, di cui circa 20.000 erano nuovi record non compresi nella breach precedente, contenenti email, nomi, indirizzi postali, prodotti ordinati e numeri di telefono. Il risultato complessivo è stato un database di centinaia di migliaia di individui identificabili come acquirenti di hardware wallet, con tanto di indirizzo di casa.

La breach Trezor del 2024

Nel gennaio 2024, Trezor ha reso noto che un accesso non autorizzato al portale di supporto gestito da un provider terzo aveva potenzialmente esposto i dati di contatto di circa 66.000 utenti – email e nomi/nickname – che avevano interagito con il supporto dal dicembre 2021. Sebbene in questo caso non risultino compromessi indirizzi postali, l’incidente ha fornito un ulteriore set di dati per la correlazione e il targeting.

La breach Global-e del gennaio 2026: l’ultima goccia

Il 5 gennaio 2026, come riportato da CoinDesk e confermato da The Register, Ledger ha informato i propri clienti di un nuovo incidente di esposizione dati, riconducibile a Global-e, il processore di pagamenti utilizzato per gli ordini internazionali su Ledger.com. Un soggetto non autorizzato ha ottenuto accesso a un sistema cloud di Global-e contenente dati ordine di clienti di diversi brand, incluso Ledger. I dati esposti comprendono nomi, informazioni di contatto e dettagli degli ordini (prodotti acquistati e prezzi), sebbene non risultino compromesse informazioni di pagamento o credenziali.

Ledger ha specificato in una comunicazione a BleepingComputer che l’incidente non ha riguardato la piattaforma, l’hardware o il software Ledger, e che Global-e non ha accesso alle 24 parole della recovery phrase, ai saldi blockchain o ad alcun segreto relativo agli asset digitali. Tuttavia, il valore operativo di questa breach non risiede nell’accesso a chiavi crittografiche, bensì nella possibilità di costruire un profilo di targeting preciso: questa persona ha acquistato un dispositivo Ledger, risiede a questo indirizzo, e il suo ordine è datato.

La cronologia è significativa: la breach Global-e viene resa nota il 5 gennaio 2026, le prime scam letters con QR code phishing iniziano a circolare nelle settimane successive. Sebbene non sia possibile stabilire con certezza un collegamento causale diretto – gli attaccanti potrebbero utilizzare anche i dati del 2020, ampiamente disponibili – la coincidenza temporale suggerisce quantomeno che i dati freschi abbiano alimentato o ampliato la campagna.

Il pattern ricorrente: Ledger e il debito di fiducia sulla supply chain commerciale

L’analisi più rilevante per un professionista della sicurezza non riguarda la singola campagna di crypto scams, ma il pattern strutturale che la rende possibile.

Ledger produce un dispositivo la cui ragion d’essere è la sicurezza: un hardware wallet che custodisce chiavi private in un elemento sicuro isolato, offline, inaccessibile da remoto. Il paradosso è che il dispositivo stesso non è mai stato compromesso. In nessuno degli incidenti documentati gli attaccanti hanno violato il secure element, estratto chiavi private o bypassato le protezioni crittografiche. Ciò che viene compromesso, sistematicamente e ripetutamente, è l’infrastruttura commerciale attorno al prodotto: il database e-commerce (2020), il partner logistico Shopify (2020), il processore di pagamenti Global-e (2026).

Questo schema solleva una questione strategica che trascende il caso specifico: il modello di self-custody promette di eliminare i trusted third party dalla custodia degli asset digitali, ma non può eliminare i trusted third party dal processo di acquisto e distribuzione del dispositivo fisico che rende possibile la self-custody stessa.

Ogni acquisto online genera una traccia di dati personali – nome, indirizzo, email, dati ordine – che transita attraverso una catena di fornitori terzi (piattaforme e-commerce, processori di pagamento, provider logistici, servizi di localizzazione valutaria). Ciascuno di questi anelli rappresenta una superficie d’attacco. E nel caso specifico dei clienti di hardware wallet, quei dati identificano con certezza una persona come detentore di criptovalute – un’informazione che ha valore sia per i phisher digitali sia per i criminali nel mondo fisico.

La psicologia della lettera: perché il cartaceo funziona

La domanda che ogni CISO dovrebbe porsi è: perché una lettera cartacea è più efficace di un’email di phishing?

La risposta risiede in un’asimmetria cognitiva che vent’anni di cybersecurity awareness non hanno affrontato. L’intera infrastruttura di formazione anti-phishing è costruita attorno ai canali digitali: non cliccare su link sospetti, verificare l’indirizzo del mittente, diffidare delle email con senso di urgenza. Secondo Keepnet Labs, il 12% di tutti gli attacchi phishing nel 2025 conteneva un QR code, e i dirigenti C-level risultano 40 volte più esposti al quishing rispetto ai dipendenti ordinari. Ma queste statistiche si riferiscono al quishing digitale. La variante fisica opera in un territorio cognitivo sostanzialmente non presidiato.

Una lettera cartacea attiva almeno tre bias cognitivi che l’email non può replicare con la stessa intensità. Il primo è l’autorità percepita del medium fisico: nella percezione comune, la posta cartacea è associata a comunicazioni ufficiali, istituzionali, importanti – banche, enti pubblici, studi legali. Il secondo è l’assenza di sospetto contestuale: abbiamo interiorizzato che le minacce informatiche arrivano attraverso schermi, non attraverso la cassetta delle lettere. Il terzo è l’investimento percepito: una lettera stampata su carta intestata con ologrammo comunica un impegno di risorse che un’email di massa non trasmette, generando una credibilità implicita.

A questi si aggiunge un fattore tecnico determinante: il QR code phishing fisico bypassa per design l’intero stack di sicurezza digitale. Non transita attraverso gateway email che possono intercettare link malevoli. Non viene analizzato da sandbox o filtri anti-phishing. Il QR code non è ispezionabile prima della scansione (a meno di non utilizzare scanner con funzione di anteprima dell’URL, ancora poco diffusi). Il passaggio dal mondo fisico a quello digitale avviene nel momento in cui la vittima punta la fotocamera del proprio smartphone personale – un dispositivo che tipicamente non è protetto con la stessa profondità di un endpoint aziendale.

Dal phishing fisico al wrench attack: la catena che arriva al corpo

Il QR code phishing contro i possessori di wallet Ledger non può essere analizzato come fenomeno isolato. Si inscrive in un trend più ampio e più grave: la convergenza tra cybercrime e crimine fisico.

Il caso più emblematico è quello di David Balland, cofondatore di Ledger, rapito insieme alla compagna nel gennaio 2025 dalla propria abitazione a Méreau, nel centro della Francia. Come riportato da Fortune, CoinDesk e France 24, i rapitori hanno tenuto i coniugi separati in due località diverse, hanno contattato un altro cofondatore di Ledger chiedendo un riscatto in criptovalute e hanno amputato un dito a Balland per forzare il pagamento. L’unità d’élite GIGN della Gendarmerie nazionale è intervenuta liberando Balland mercoledì notte, mentre la compagna è stata ritrovata giovedì legata in un veicolo nella zona di Essonne. Dieci persone, di età compresa tra i 20 e i 40 anni, sono state arrestate, come confermato dalla procura di Parigi.

Il caso Balland non è isolato. Nel novembre 2024, Dean Skurka, CEO della più grande crypto company canadese WonderFi, è stato sequestrato a Toronto da criminali che chiedevano un riscatto di un milione di dollari canadesi. L’escalation è documentata e sistematica: i dati digitali rubati nelle breach – indirizzi, abitudini di acquisto, patrimoni stimabili – forniscono l’intelligence necessaria per identificare e localizzare fisicamente i target.

In questo contesto, il QR code phishing fisico via posta rappresenta il livello iniziale di una scala di rischio che può arrivare fino alla violenza fisica. La lettera con QR code è l’equivalente di un probe: testa la reattività della vittima, raccoglie la seed phrase se va a buon fine, e in ogni caso conferma che a quell’indirizzo risiede effettivamente un possessore di crypto wallet. Come ha osservato DL News, il confine tra rischio online e rischio nel mondo reale è più sottile di quanto la maggior parte delle persone voglia ammettere.

Il quishing nel 2025-2026: un trend in esplosione

Le scam letters con QR code ai possessori di wallet sono un sottoinsieme di un fenomeno molto più ampio: l’esplosione del quishing (QR code phishing) a livello globale.

I dati raccolti da Keepnet Labs tratteggiano un quadro allarmante: gli attacchi phishing basati su QR code sono aumentati di cinque volte nel 2025. Le email di quishing sono passate da circa 47.000 nel mese di agosto a oltre 249.000 a novembre 2025. Il 68% degli attacchi quishing ha preso di mira specificamente utenti mobile. Secondo Abnormal Security, gli attacchi basati su QR code sono cresciuti del 400% tra il 2023 e il 2025, con energia, sanità e manifattura tra i settori più colpiti.

La ragione di questa esplosione è strutturale: i QR code rappresentano un punto cieco per le difese tradizionali. Un QR code in un’email è un’immagine, non un link testuale, e molti sistemi di filtraggio non lo decodificano. Nel contesto fisico – cartelli, parchimetri, volantini, lettere – non esiste alcun livello di protezione automatizzato. L’utente è completamente solo nella decisione di scansionare o meno.

Tra le autorità che hanno già riconosciuto la gravità del fenomeno, lo United States Postal Inspection Service (USPIS) ha pubblicato advisory specifici sul quishing postale, mentre la Federal Trade Commission (FTC) ha emesso alert dedicati ai QR code contenuti in pacchi non richiesti. Nel Regno Unito, tra aprile 2024 e aprile 2025, Action Fraud ha registrato 784 segnalazioni di quishing con perdite prossime a 3,5 milioni di sterline, un dato citato anche nell’analisi annuale di CloudSEK sulle tendenze phishing 2026.

Contromisure: cosa può fare concretamente un’organizzazione

Il QR code phishing fisico pone sfide di difesa non convenzionali. Le contromisure tradizionali – filtri email, sandbox, DNS sinkholing – sono strutturalmente irrilevanti. La risposta deve operare su tre livelli: consapevolezza, procedura e architettura.

Consapevolezza: estendere la formazione al mondo fisico

I programmi di security awareness devono essere aggiornati per includere esplicitamente il phishing fisico come vettore di attacco. Il messaggio chiave è semplice ma ancora poco diffuso: nessun produttore di hardware wallet chiederà mai di inserire la seed phrase su un sito web, tramite QR code, o in qualsiasi contesto diverso dal dispositivo fisico stesso. Come ribadisce Ledger nella propria pagina dedicata alle campagne di phishing: non esiste mai un motivo legittimo per digitare la propria recovery phrase su un computer. Questa regola è assoluta e non ammette eccezioni, indipendentemente dal canale di comunicazione.

Procedura: verificare sempre attraverso canali ufficiali

Qualsiasi comunicazione che richieda azioni urgenti relative a dispositivi di sicurezza – sia essa digitale o cartacea – deve essere verificata attraverso i canali ufficiali del produttore, navigando manualmente verso il sito web noto (non attraverso link o QR code forniti nella comunicazione). Per gli utenti Ledger, la pagina di stato delle campagne phishing e il supporto ufficiale sulla truffa postale elencano le varianti note, inclusa espressamente la variante postale. Per gli utenti Trezor, il blog ufficiale e i canali di supporto verificati sono gli unici punti di riferimento attendibili.

Architettura: minimizzare l’esposizione dei dati personali

Per chi deve ancora acquistare un hardware wallet, la contromisura più efficace è la minimizzazione dei dati personali ceduti durante l’acquisto. Questo include l’utilizzo di indirizzi di consegna alternativi (ufficio postale, punto di ritiro, indirizzo aziendale), email dedicate non collegate all’identità principale e, dove possibile, metodi di pagamento che non richiedano la divulgazione di dati anagrafici completi.

Per i possessori attuali i cui dati sono già potenzialmente esposti, le azioni prioritarie includono: monitoraggio attivo dell’attività del proprio wallet, valutazione della migrazione a un wallet con nuova seed phrase non correlata alle informazioni compromesse, adozione di configurazioni multi-signature che distribuiscano il rischio e implementazione di setup air-gapped che eliminino la connettività di rete dal processo di firma delle transazioni.

Per le organizzazioni: non sottovalutare il phishing fisico come vettore

Per i CISO e i responsabili della sicurezza aziendale, questa campagna di crypto scams ha implicazioni che vanno oltre il mondo crypto. Se il QR code phishing fisico funziona per i wallet crittografici, quanto tempo prima che venga adottato sistematicamente per il CEO fraud, l’ingegneria sociale aziendale o gli attacchi alle infrastrutture critiche? I settori dove la corrispondenza cartacea è la norma – bancario, assicurativo, sanitario, legale, fiscale – sono naturalmente esposti. Le policy di sicurezza devono prevedere procedure di verifica anche per le comunicazioni ricevute su canale fisico, specialmente quando richiedono azioni digitali come la scansione di QR code.

La questione strutturale: i dati personali come arma persistente

Il QR code phishing contro i clienti Ledger illumina una verità scomoda che l’industria della cybersecurity non ha ancora pienamente metabolizzato: i dati personali rubati in una breach non perdono valore con il tempo. Anzi, il loro valore come strumento di targeting può aumentare man mano che vengono correlati, arricchiti e combinati con dati provenienti da breach successive.

I 272.000 indirizzi rubati nel 2020 sono stati utilizzati per campagne di phishing via email nel 2020-2021, per l’invio di dispositivi Ledger contraffatti nel 2021, e ora per scam letters con QR code nel 2025-2026. I dati della breach Global-e del 2026 non fanno che aggiornare e arricchire un database di targeting già esistente. Ogni nuova breach nella supply chain commerciale di Ledger non è un incidente isolato: è un aggiornamento dell’infrastruttura di intelligence a disposizione degli attaccanti.

Questo ha implicazioni profonde per il framework normativo. Il GDPR impone la minimizzazione dei dati e la limitazione della conservazione, ma non può impedire che dati già esfiltrati continuino a circolare e a essere sfruttati per anni. La Direttiva NIS2 richiede la gestione del rischio supply chain, ma la catena di fornitori e-commerce di un produttore di hardware raramente rientra nel perimetro delle valutazioni di sicurezza tradizionali.

Prospettive: il QR code phishing fisico è qui per restare

L’evoluzione del quishing fisico nel 2025-2026 suggerisce che non si tratta di un episodio estemporaneo ma di un nuovo vettore stabile nel repertorio del cybercrime. Le ragioni sono tre.

La prima è economica: il costo di produzione e spedizione di lettere cartacee è sceso drasticamente, e il ritorno potenziale per lettera (l’intero contenuto di un crypto wallet) giustifica ampiamente l’investimento. La seconda è tattica: il QR code phishing fisico aggira le difese digitali per design, e l’infrastruttura di consapevolezza e prevenzione è ancora inadeguata. La terza è strategica: le breach passate e presenti hanno creato un bacino permanente di dati di targeting che non può essere bonificato.

Come osservato da Secrets of Privacy, il pattern che rende possibile questa campagna – un settore dove la corrispondenza fisica è consueta, dove esiste urgenza reale, e dove una breach ha già messo gli indirizzi di casa nel dominio pubblico – descrive la maggior parte della vita moderna. I criminali hanno dimostrato il modello sui possessori di crypto perché il ritorno giustificava l’investimento. La fase successiva sarà la scalabilità: volumi più alti, valori unitari più bassi, settori più ampi.

Il QR code phishing fisico contro i clienti Ledger non è solo una notizia di cybersecurity. È un segnale che la separazione tra mondo digitale e mondo fisico – sulla quale è costruita gran parte della nostra architettura di sicurezza – si sta dissolvendo. E chi non aggiorna le proprie difese per riflettere questa realtà rischia di trovarsi esposto su un fronte che non sapeva nemmeno di dover presidiare.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/senza-categoria/qr-code-phishing/


Cracking Cyber’s Talent Gap Challenge

Cybersecurity leaders continue to face a familiar scenario: there aren’t enough qualified people to fill open roles. However, industry reports frequently reference large quantities of open roles within some of the leading organizations in the sector. As the threat versus talent gap widens, who is telling the truth? What is the catalyst? And is it as bad as they are claiming? 

The reality is a lot more nuanced than a straightforward talent shortage. Organizations claim they can’t find talent, while candidates say they can’t find jobs. Cybersecurity’s hiring challenges do not originate from a low volume of candidates — it’s how these professionals are shaped by how organizations define talent, structure roles, and invest in developing the workforce they already have.

The Talent Gap Isn’t What It Seems

Hiring strategies are frequently underpinned by outdated assumptions of what cybersecurity talent should look like and where they should be sourced from. When job descriptions narrow technical requirements, extensive years of experience, or highly specific credentials, organizations miss out on candidates that provide unique value due to their diverse backgrounds and viewpoints. 

According to the latest SANS workforce data, organizations may be bypassing junior talent entirely in an effort to hire more experienced workers through rapid AI adoption, as skills requirements and competencies are changing. AI isn’t simply automating existing work; it’s generating entirely new categories of expertise. As organizations create highly specialized AI security roles requiring cross-functional expertise, they risk further widening the gap between entry-level capabilities and organizational needs.

Outdated Hiring Practices

Here’s what is most often overlooked: the hardest thing to find isn’t technical skills; rather, it’s “historians” inside the organization. People who know how to have a conversation with the business unit lead are the ones who understand it’s’ always a negotiation, and those that possess knowledge of the company’s culture, information, and relationships. Hiring practices that fail to adapt to those shifts will then exacerbate the appearance of scarce qualified candidates — even when they are present in adjacent roles or within the organization itself.

While technical skills remain important, they are not the only success indicators. Curiosity, adaptability, and willingness to learn new concepts are equally critical in a field where tools and threats evolve quickly. Hiring strategies that focus exclusively on static credentials risk overlooking candidates who could grow into the role.

SANS’ workforce data shows that about a third of organizations are creating new, AI-specific responsibilities that require different skills, workflows, and organizational structures. This includes AI/ML security specialists, AI security engineers, AI governance analysts, and more who have an understanding of how AI systems can be attacked or defended.

In addition to seeking talent with core competencies, it is critical to align experience to the type of role that’s trying to be filled. Expecting senior-level experience for junior roles makes positions difficult to fill, delays the development of new talent, and opens an organization to risk. Flexible approaches that prioritize foundational and soft skills along with learning potential will help organizations build stronger occupational pipelines over time.

Underutilized Internal Talent

One of the most effective ways to address these challenges is to develop talent already inside the organization. Upskilling and reskilling are strategic survival requirements for operational readiness, including both security teams and those in non-security roles. This should include talent development programs, cross training of existing IT staff, and targeted outreach to under-resourced communities.

These employees bring institutional knowledge that is simply too hard to replace — to do so would take years and a hefty budget. Recognizing and developing these internal “historians,” people who understand how the organization operates, can strengthen your business’s operational resilience and continuity.

However, it’s equally important to understand that the skills that build a program won’t sustain it. Training must be approached intentionally as a skills development strategy instead of a talent retention tool. As threats and technologies evolve, so must the skills of the workforce. With appropriate training and investment, employees across other departments can contribute to security efforts in ways that complement technical specialists. This redefinition requires leaders to look inwards, rather than seeing talent solely as new hires.

Rethinking the Role for What’s to Come

“Solving” the cybersecurity workforce challenge requires a shift in perspective — it’s not a shortage of available professionals but rather requires a fundamental rethink of how hiring models, training investments, and role definitions influence outcomes. 

This shift also requires acknowledging that the skills needed today will differ from those needed just a few years ago. AI-centered competencies are becoming increasingly important, and teams must be prepared to understand how emerging technologies affect both defense and risk.

Building resilient security teams will depend not only on recruiting new talent but also on redefining how talent is identified, developed, and supported. The gap is not an unsolvable mystery, but addressing it requires intentional changes in how organizations think about and invest in their people.

https://www.securitymagazine.com/articles/102169-cracking-cybers-talent-gap-challenge


Cyber Proxies: capacità cibernetiche degli attori non statali filo-iraniani

Gli attori non statali filo-iraniani sfruttano i cyber proxies come strumenti strategici per proiettare potere, condurre operazioni cibernetiche e perseguire obiettivi politici regionali. Questo testo inaugura una serie di approfondimenti sul tema Cyber Proxies. Capacità Cibernetiche degli Attori Non Statali Filo-Iraniani, analizzando come l’Iran coordini reti di proxy, dall’organizzazione di Hezbollah e Hamas fino alle unità cyber dedicate, per espandere la propria influenza e influenzare dinamiche geopolitiche complesse. La lettura offre un quadro chiaro e dettagliato delle infrastrutture, delle strategie operative e delle metodologie impiegate, introducendo i lettori al mondo dei cyber proxies filo-iraniani.

Introduzione ai cyber proxies e attori non statali filo-iraniani

Nell’attuale panorama geopolitico si assiste ad una progressiva proliferazione di entità che, parallelamente agli stati, svolgono un ruolo significativo nella determinazione delle dinamiche internazionali e trasformando i vuoti di potere in opportunità. Allo stesso tempo, sempre più stati-nazione fanno uso di queste entità per supportare i propri interessi politici, economici e di sicurezza in tutto il mondo, talvolta mettendo in discussione i perimetri giuridici globali. Come accennato, sempre più spesso gli Stati demandano attività storicamente prerogative della compagine statale ad attori non statali di vario titolo, al punto da configurare dei veri e propri proxy.

Il concetto di proxy è ampiamente utilizzato in letteratura per indicare quell’insieme di entità che sono controllate ed agiscono per conto di un’altra entità gerarchicamente superiore. L’impiego di questi attori permette agli stati di raggiungere obiettivi nazionali limitando i costi, riducendo il rischio di conflitti diretti, appaltando a tutti gli effetti compiti ad organismi spesso tecnicamente preparati (e organizzati) e, dissipando la responsabilità delle loro azioni certe a un certo grado di distacco dalle azioni di questi attori nel caso fosse necessario negare mantenendo una plausibile negabilità. Questo significa che, nonostante questi attori perseguano precisamente le agende politiche degli stati padrone, quest’ultimi possano sempre smentire ogni tipo di responsabilità sulle azioni dei proxy.

Questo tipo di dinamica trova un terreno fertile nel panorama delle minacce, dove il concetto di operazione informatica offensiva mercenaria è ampiamente diffuso. Gli attori di minaccia offrono ad attori statali e non diverse tipologie di operazioni e strumenti “as a Service”.

Un esempio chiave in questo ecosistema è quello dei Ransomware-as-a-Service (RaaS), ovvero quell’insieme di attori di minaccia sviluppatori del ransomware che forniscono il ransomware (e talvolta anche l’infrastruttura e supporto tecnico) ad altri attori (detti “affiliati”) per svolgere attività di estorsione economica delle vittime. Ancora, un altro esempio è costituito dagli Initial Access Broker. Questi attori di minaccia sono specializzati nella compromissione iniziale e, una volta ottenuto l’accesso a reti aziendali (o delle istituzioni), rivendono questi accessi ad altri attori (esempio per la distribuzione di ransomware) o a vere e proprie entità statali (per svolgere attività di sorveglianza).

A questi si aggiungono tutta una serie di attori coinvolti nell’erogazione di:

  • Phishing-as-a-Service: pacchetti completi per campagne di phishing che possono includere template, pagine clone di siti bancari o aziendali, strumenti per inviare mail massive. L’obiettivo è appaltare la parte di delivery della catena di attacco informatico.
  • Malware-as-a-Service (MaaS): può essere intesa come versione malevola del Software-as-a-Service (SaaS). Esistono diversi market in cui è possibile acquistare strumenti malevoli pronti all’uso come trojan, spyware o RAT, completi di interfacce grafiche, pannelli di controllo e guide all’uso. Questi strumenti possono essere impiegati per lo spionaggio aziendale, la raccolta intelligence o per azioni distruttive.
  • DDoS-as-a-Service: come i precedenti, ma in questo caso è possibile arruolare dei veri e propri attacchi DDoS contro le infrastrutture designate dell’acquirente (sito web o un server), per vendetta, competizione o semplice attivismo.

Parallelamente al mondo del cybercrime si inserisce quell’insieme di attori di minaccia direttamente sponsorizzati da attori statali per perseguire le proprie agende politiche. Questi attori possono condurre o contribuire (attivamente o passivamente) a operazioni informatiche offensive, di spionaggio o anche distruttive in funzione delle necessità dello Stato sponsor.

Questo li rende particolarmente preziosi nel raggiungimento di specifici bisogni informativi (favoriti anche dalla progressiva digitalizzazione delle pubbliche amministrazioni) o anche come parte integrata della strategia bellica di un paese. Questo tipo di attività ha tipicamente costi notevolmente inferiori rispetto agli strumenti di guerra convenzionale e tutte le criticità di un attacco frontale sul campo di battaglia. Come la maggior parte delle strategie del conflitto asimmetrico, si sposa perfettamente la sua caratteristica intrinseca: eludere la capacità muscolare dell’avversario per spostarla su un terreno di confronto più favorevole.

Inoltre, analogamente al fenomeno dei proxy nel mondo reale, questo fenomeno pone una nuova sfida per il diritto internazionale nel determinare precisamente i confini di responsabilità e di applicazione del diritto internazionale nel cyberspazio. Infatti, quando si tratta di operazioni clandestine o di sorveglianza, il processo di attribuzione è spesso molto complicato. Una volta individuato il cluster o l’attore di minaccia dietro le attività tracciate diventa ancora più complesso attribuire l’operazione a uno Stato sponsor. Questi attori potrebbero operare indipendentemente (es per attivismo politico) o essere assoldati in modo confidenziale da intermediari.

Proxy iraniani: asse della resistenza

Dalla rivoluzione khomeinista del 1979 e la conseguente nascita della Repubblica islamica, l’Iran si è proiettato nella scena medio orientale come una teocrazia sciita orientata a: espandere geopoliticamente ed ideologicamente la sua sfera di influenza e perpetrare una costante politica di destabilizzazione e contrasto verso Stati Uniti e alleati regionali. Infatti, in quarantacinque anni, la politica regionale dell’Iran è ruotata in modo persistente principalmente attorno tre obiettivi:

  • cacciare gli Stati Uniti dal Medio Oriente,
  • eliminare Israele, considerata una entità illegittima e principale avversario ideologico
  • affermarsi come attore egemone nell’area.

Per perseguire queste ambizioni, l’Iran è riuscito a creare quello che viene definito un vero e proprio “Asse della Resistenza”, ovvero una rete di attori proxy che comprende Hamas nella Striscia di Gaza, Hezbollah in Libano, gli Houthi in Yemen e diverse milizie sciite in Iraq. Questo “asse” si configura come un vero e proprio strumento di proiezione di potenza regionale, coordinato dalle Forze Quds del Corpo delle Guardie della rivoluzione islamica (IRGC) ed alimentato attraverso un incessante flusso di erogazione di fondi, armamenti, addestramento e guida strategica.

In altre parole, la politica estera iraniana si regge su un equilibrio di deterrenza e proiezione indiretta, fondato su attori non-statali che moltiplicano la pressione su avversari regionali e potenze esterne. Sebbene singoli fronti (come in Siria e Libano) conoscano battute d’arresto e mutamenti, la vera capacità di Teheran è stata quella di ridisegnare costantemente l’ordine mediorientale attraverso la creazione di attori, partiti o milizie pronti ad allinearsi alla sua direzione politica e strategica.

Dagli anni ’80, l’IRGC ha sponsorizzato gruppi armati non statali in Afghanistan, Iraq, Libano, Territori Palestinesi, Yemen e altri paesi, fornendo loro addestramento, armamenti, dotazioni militari, denaro e, come vedremo in alcuni casi anche le competenze per dotarsi di apparati cyber offensivi. Sebbene alcuni di questi attori operino anche indipendentemente dall’Iran (e dagli altri), possono essere considerati a tutti gli effetti come parte di un ”asse della resistenza” sotto la direzione strategica iraniana, in chiave anti-occidentale e anti-israeliana. Infatti, sponsorizzando questi gruppi, l’obiettivo iraniano è stato quello di esportare la sua rivoluzione, ma allo stesso tempo, di scoraggiare le aggressioni dei paesi stranieri e del suo principale avversario Israele.

Il primo esperimento di proiezione extra-statale fu Hezbollah. Con l’aiuto siriano, la Forza Quds riuscì a strutturare un prototipo di organizzazione altamente specializzata, fortemente allineata all’ideologia e agli interessi politici iraniani, che condivideva un’ostilità endemica verso Stati Uniti e Israele. Dal 1982, le Forze Quds hanno addestrato, armato e finanziato un complesso insieme di milizie sciite nel Libano meridionale, da impiegare per liberare il paese dall’occupazione israeliana. Nel tempo Hezbollah, soprattutto grazie al finanziamento iraniano, oltre al ruolo di difensore del Libano dall’invasore, è riuscito a penetrare capillarmente nel territorio, sostituirsi progressivamente nel vuoto statale come fornitore di servizi essenziali ai cittadini fino a diventare parte attiva della politica nazionale.

Negli anni ’90, Hamas, nonostante emergesse come branca jihadista sunnita dei Fratelli Musulmani egiziani, redasse una carta formale che sanciva gli obiettivi di distruggere Israele. In questo periodo, il gruppo iniziò a sviluppare contatti di alto livello con l’Iran e ad acquisire notorietà partecipando all’intifada palestinese contro Israele, spingendo nel 1992 il governo israeliano a deportare in Libano 418 figure di spicco di Hamas. L’IRGC e Hezbollah ospitarono questi deportati e cominciarono ad addestrarli alle tattiche sulla base della strategia consolidata da Hezbollah e, l’Iran inizierà a finanziare il gruppo, permettendogli di strutturarsi come partner pragmatico dell’asse di resistenza iraniano[1].

In seguito alla Primavera araba del 2011, le Forza Quds spostarono le proprie competenze in Siria, formalmente a difesa dei santuari sciiti, ma di fatto fornendo aiuto all’ex-presidente siriano Bashar al-Assad a reprimere i disordini tra la popolazione a maggioranza sunnita. Quando scoppiò la guerra civile, la Forza Quds ed Hezbollah (e altre milizie proxy) svolsero un ruolo cruciale, combattendo in prima linea a fianco delle forze del regime siriano. Parallelamente, le rivolte arabe scatenarono la guerra civile anche in Yemen.

Le rivolte del 2011 saranno anche il contesto di affermazione di un altro membro dell’asse, gli Houthi. In seguito al rovesciamento del presidente yemenita Ali Abdullah Salih, l’Iran fornì il suo supporto al gruppo, permettendogli di prendere il controllo del governo a Sana’a[2]. In tale contesto, l’IRGC svolse un ruolo di primo piano nel supporto intelligence, di addestramento e armando il movimento ribelle Houthi contro le forze congiunte del governo del paese e l’Arabia Saudita[3].

Dal 2013, in risposta all’ascesa dello Stato Islamico, le Forze Quds aumentarono la loro presenza in Iraq e Siria. In Iraq ci fu una forte mobilitazione di miliziani sciiti, molti dei quali avevano già collaborato con le Forze Quds durante l’occupazione statunitense. Molte di queste milizie che giurarono fedeltà alla Guida Suprema fornirono un importante contributo (da partner tacito) agli Stati Uniti a respingere lo Stato Islamico. Tuttavia, questa “partnership” si concluse intorno al 2019 con la sconfitta dello Stato Islamico. Da quel momento gli Stati Uniti iniziarono a cercare di sopprimere la forte influenza regionale creata dall’Iran.

Infatti, a gennaio 2020 attraverso un attacco con drone gli Stati Uniti eliminarono Abu Mahdi al-Muhandis, vice capo delle Forze di Mobilitazione Popolare e Qasem Soleimani comandante della Forza Quds dal 1997, entrambi protagonisti dell’opera di contrasto dello Stato islamico. Dalla morte di Soleimani, l’Iran e i suoi alleati giurarono vendetta e il complesso di attori sponsorizzati intensificarono gli attacchi contro le forze della coalizione statunitense in Iraq e Siria.

Tra il 2016 e il 2022 l’asse della resistenza raggiunge la maturità. Dalla Striscia di Gaza al Golfo di Aden, gruppi alleati furono finanziati e armati come eserciti convenzionali. Inoltre, legami tra IRGC e la sua rete regionale di proxy diventano ancora più evidente nell’attacco del 7 ottobre 2023 contro Israele. Sebbene la Guida Suprema abbia negato ogni forma di coinvolgimento con l’attacco di Hamas, diverse fonti sostengono che l’Iran fosse a conoscenza dell’offensiva e che abbia contribuito a facilitarla attraverso i decenni di sostegno ai combattenti palestinesi.

Mentre Israele concentrava la sua offensiva su Gaza, Hezbollah apriva il fronte settentrionale, le milizie irachene colpivano basi statunitensi in Siria e gli Houthi minacciavano le rotte marittime. La direzione strategica iraniana fu ancora più chiara nell’aprile 2024, quando per la prima volta l’IRGC, in risposta al bombardamento israeliano all’ambasciata iraniana a Damasco, lanciò un attacco con circa 300 droni e numerosi missili balistici sul territorio israeliano.

Ad oggi, la rete di proxy costruita dall’IRGC in quattro decenni costituisce il fulcro della strategia iraniana. Questa infrastruttura gli consente un approccio flessibile, in grado di modulare il coinvolgimento in un conflitto, passare da un ruolo offuscato ad operazioni frontali, tenendo la guerra sempre distante dal suo territorio.

Questo significa che il baricentro del potere iraniano non è all’interno dei suoi confini nazionali ma è disseminato in una galassia di attori che agiscono a doppio filo tra autonomia operativa e fedeltà all’ideologia della Guida Suprema. Questo significa che per comprendere l’attribuzione e la previsione delle intenzioni politiche di questo paese, occorre tener conto della sua infrastruttura nel suo insieme, ma anche delle singole parti che la compongono. Complessivamente, la Repubblica islamica iraniana può contare sui seguenti attori proxy[4]:

  • Bahrein: Brigate Al-Ashtar
  • Iraq: Kata’ib Hezbollah, Organizzazione Badr, Asa’ib Ahl al-Haq, Hezbollah Harakat al-Nujaba e Kata’ib Sayyed al-Shuhada.
  • Libano: Hezbollah
  • Palestina: Hamas e Jihad islamica palestinese.
  • Siria: Brigata Fatemiyoun, Brigata Zainabiyoun, Quwat al-Ridha e Brigata Baqir
  • Yemen: movimento Houthi

Negli anni la rete costruita dall’Iran si è strutturata attraverso ingenti finanziamenti orientati innanzitutto a rafforzarne la forza militare e la capacità operativa, ma anche a consolidare la loro posizione infiltrandosi capillarmente come entità politiche ed economiche nei rispettivi paesi. A loro volta, questi attori sono riusciti nel tempo a strutturarsi e a generare diverse forme di entrate per sostentarsi, soprattutto quando questi finanziamenti subivano battute di arresto. Questo approccio ha permesso agli attori dell’asse della resistenza di poter operare senza soluzione di continuità nei settori formali e informali delle rispettive economie (a livello nazionale e transnazionale), spesso usufruendo della rete clientelare locale, eludendo le regolamentazioni e mantenendo l’impunità[5].

L’accesso a questi flussi finanziari diviene un pilastro dell’autorità dell’Asse, sia a livello nazionale che transnazionale. Infatti, l’interconnessione della rete gli ha consentito una fluida circolazione di denaro, armi, risorse e competenze attraverso i confini.

Questi trasferimenti transfrontalieri rafforzarono la resilienza alle pressioni esterne come le sanzioni, gli permettono di inserirsi in modo parassitario nell’economia degli Stati e, di svilupparsi in ambito di dotazioni e capacità militari. In ogni paese, imprenditori, burocrati governativi, funzionari locali e attori armati collaborarono per facilitare il trasferimento (sia virtuale che fisico) di denaro attraverso i confini. La rete impiegata per questi trasferimenti è composta da individui che operano sia nel settore formale (come banche, agenzie, servizi pubblici etc.), sia in quello informale (es. contrabbandieri di denaro).

Come accennato precedentemente, in seguito al celebre caso Stuxnet, l’Iran ha progressivamente rafforzato le proprie dotazioni e strutture delegate alle operazioni informatiche e di sorveglianza. Infatti, già nel 2015 il governo iraniano aveva aumentato il budget destinato alla cybersicurezza dell’1.200% in un biennio.

La letteratura esaminata mostra come questo investimento nella strutturazione di capacità cyber si sia esteso anche al suo “asse della resistenza”. La formazione e l’impiego di proxy nella cyberwar conferisce a Teheran un doppio vantaggio in termini strategici:

  • Ampliamento di alleati coinvolti in azioni coerenti con gli obiettivi strategici iraniani;
  • Un certo grado di deresponsabilizzazione a livello internazionale per le azioni compiute da questi attori;
  • È possibile che le potenze straniere colpite decidano di non colpire obiettivi iraniani in seguito ad un attacco proveniente da uno di questi attori. Inoltre, non essendo attori statali, i loro asset rappresentano bersagli limitati in caso di rappresaglia da parte di un governo straniero.

Struttura e funzionamento dei cyber proxy di Hezbollah

Il primo proxy iraniano a strutturarsi come partner strategico anche nel dominio cyber sarà proprio Hezbollah. Le Forze Quds contribuirono fornendo formazione e dotazioni tecnologiche, alla nascita e strutturazione di una unità di controspionaggio informatico. Alcune fonti indicano che questa unità fosse localizzata nel quartiere meridionale di Dahieh, a Beirut, e disponesse di dotazioni informatiche simili a quelle dell’Università Sharif di Teheran. Dalla sua nascita, sotto la direzione dei Pasdaran, questa unità fu incaricata principalmente di raccogliere informazioni sulle istituzioni statali libanesi, straniere in particolare nei paesi del Golfo[6].

Questa sorta di partenariato cyber tra Iran e Hezbollah determinerà un’evoluzione significativa nello sviluppo delle capacità operative del proxy, poiché implica non solo la condivisione di competenze ma anche di infrastrutture cyber da impiegare come parte di un’alleanza per specifiche finalità d’interesse geopolitico.

Nel 2018, Carnegie Endowment for Peace, un think tank statunitense, segnalava come “ci fossero poche prove di un trasferimento diretto di strumenti informatici” tra l’Iran e Hezbollah. Dopo il crollo del califfato dello Stato Islamico, Hezbollah ha assunto il ruolo di organizzazione terroristica mediorientale più sofisticata e influente nel cyberspazio. Gli attacchi informatici condotti da Lebanese Cedar APT, come vedremo, hanno interessato numerosi paesi, infiltrandosi nelle reti attraverso strumenti e metodologie sofisticate e qualificando l’attore come uno delle minacce ibride più tecnologicamente avanzate al mondo.

Tra i proxy iraniani, Hezbollah ha una reputazione consolidata per le proprie PsyOps, che si sono rivelate cruciali nei conflitti del 2002, 2006 e anche recentemente. Il gruppo ha compreso l’importanza di documentare le proprie operazioni militari al punto di rendere celebre la frase “Se non hai filmato, non hai combattuto”. Hezbollah mantiene un’unità dedicata esclusivamente alla guerra psicologica specializzata nel gestire l’immagine pubblica di Hezbollah e dei suoi avversari. Inoltre, possiede un complesso sistema di giornali, social media, siti internet e programmazione televisiva che gli permettono sia di riverberare la propria propaganda (e quindi di socializzazione della popolazione), sia di alimentare il ventaglio operativo di guerra informativa.

A riprova dell’elevato livello di specializzazione, alcune fonti sostengono che, durante la pandemia di Covid-19, Hezbollah ha fornito corsi di formazione in materia di propaganda e disinformazione finalizzati a promuovere i propri interessi strategici. L’obiettivo, oltre quello di reperire fondi, sembra essere quello di ampliare l’influenza regionale dell’Iran, diffondendone la strategia espansiva attraverso la sponsorizzazione di attori non statali in Paesi instabili come l’Iraq. Infatti, molti degli “allievi” di Hezbollah in ambito cyber provengono dall’Iraq e sostengono il gruppo terroristico pro-iraniano iracheno Kata’ib Hezbollah[7].

Grazie all’importante dose di risorse fornite dall’Iran, Hezbollah ha nel tempo dato prova di elevate capacità cyber offensive, consentendogli importanti risultati in termini strategici. Nel 2006, durante la seconda guerra israelo-libanese, gli hacker israeliani hanno interrotto il servizio sui siti web del Partito di Dio. In risposta, gli hacker di Hezbollah hanno attacchi informatici contro siti web in diversi paesi che hanno supportato Israele durante la guerra[8]. Negli Stati Uniti rete sono riusciti ad appropriarsi di siti e canali di comunicazione in diverse località (dal Texas alla Virginia, fino a provider di hosting a Delhi, Montreal, Brooklyn e nel New Jersey) con l’obiettivo di trasmettere messaggi e contenuti di Al-Manar, principale emittente televisivo portavoce del gruppo (ancora in attiva).

Questa strategia, definita “whack-a-mole”: ogni volta che un sito collegato ad Al-Manar o ad altre piattaforme di propaganda di Hezbollah veniva chiuso (“whacked down”), ne compariva subito uno nuovo (“pops up”) su un altro server o con un diverso indirizzo IP. Un esempio è stato l’hijacking di una piccola società via cavo nel sud del Texas, avvenuto grazie a un “collegamento improprio” all’interno della catena di distribuzione di un aggregatore di contenuti satellitari a New York. In questo modo Hezbollah ha collegato il proprio traffico all’indirizzo IP dell’operatore texano, invitando via e-mail e blog a seguire i contenuti di Al-Manar su quel portale[9].

In definitiva, oggi l’asse della resistenza può contare non solo su una complessa infrastruttura di divisioni cyber dipendenti dallo Stato, ma anche su una serie di attori di minaccia, direttamente parte di divisioni, o associati ai principali attori non statali della rete. La letteratura esaminata mi ha permesso di individuare cinque principali attori di minaccia, a tutti gli effetti “sponsorizzati” da Hezbollah, Hamas e ribelli Houthi. Nelle sezioni successive andremo a ricostruire la storia delle attività di questi attori dalla loro nascita ad oggi, cercando di identificarne le intenzioni, le metodologie e gli strumenti tipicamente impiegati.

Come vedremo, questi cyber-proxy non costituiscono un’unica entità monolitica, ma una costellazione di gruppi altamente specializzati nell’uso del dominio cyber per svolgere attività di spionaggio e sabotaggio. L’elemento centrale è l’appartenenza ideologica che, pur con distinzioni religiose, trova nella sfera di influenza iraniana l’universo simbolico condiviso, spingendo tali gruppi ad agire come parte integrante del medesimo Asse della Resistenza. La capacità di adattarsi nel tempo e l’enorme supporto fornito dall’Iran per lo sviluppo di questo network rende questi attori uno strumento estremamente pericoloso che alimenta il panorama globale delle minacce.

Lebanese Cedar Gaza Cybergang OilAlpha
Affiliation: Hezbollah Hamas Houthi
Structure: Threat actor Group of Threat Actors (Molerats, Arid Viper, Wirte) Threat actor
Firs seen: 2012 · Molerats 2012

· Arid Viper 2012

· Wirte 2018

2023
Targeted Regions: Middle East, North America, UE. Middle East. Yemen, Saudi Arabia.
Common Vector of Infection: Scanning server web. Spear phishing, Smishing, Social network catfishing. Smishing
Operational frequency: Low-frequency but prolonged attacks over time, interspersed with long periods of inactivity. High frequency Growing since 2022, with potential for expansion.

Hezbollah cyber-unit: Lebanese Cedar

Threat actor name: Lebanese Cedar
Aliases: DeftTorero, Volatile Cedar, Dancing Salome.
Location: Lebanon.
Motivation: Political (espionage).
Threat actor type: State-sponsored (Hezbollah).
Targeted Countries: Afghanistan, Canada, Egypt, Europe, France, Germany, Iran, Israel, Jordan, Lebanon, Middle East, Palestine, Russia, Saudi Arabia, Turkey, UAE, United Kingdom, United States.
Target Industries: Education, Government, Defense, finance, Telecommunication, Internet Service Provider, Media, Entertainment, Civil Services, Technology, Education.
Malware: Explosive (RAT), Madi, Tempting Cedar, Caterpillar, Mamad Warning Sheller, SharPyShell, ASPXSpy, Devilzshell, Lazagne.
TTP: Reconnaissance T1590, T1595.002, T1595.003
Initial Access T1190
Persistence T1505.003
Discovery T1083
Collection T1213, T1005, T1105
C&C T1008

Lebanese Cedar, attivo almeno dal 2012, è probabilmente l’attore più sofisticato e meglio supportato di quelli presi in analisi. Per quanto riguarda la vittimologia, l’attore ha concentrato le sue attività di spionaggio prevalentemente nel Medio Oriente (Israele, Libano, Arabia Saudita, Giordania, Emirati), Nord America e in alcuni Paesi europei, soprattutto nei settori telecomunicazione e governativi.

A differenza dei cluster legati ad Hamas, Lebanese Cedar conta poche ma durature campagne, intervallate da lunghi periodi di silenzio. Il “basso profilo” mantenuto nel tempo gli ha permesso di esfiltrare dati per mesi, se non per anni, restando quasi del tutto invisibile alla stampa specializzata.
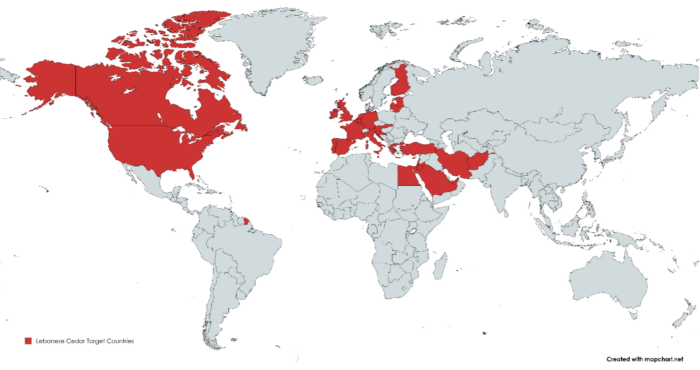
Dal 2022 non sono emerse ulteriori informazioni su questo attore di minaccia, ma si ritiene che continui a operare in linea con gli obiettivi strategici di Hezbollah. A gennaio 2024, la National Cyber Directorate (NCD) israeliana ha dichiarato che l’attacco condotto a novembre 2023 dall’attore AGRIUS (soggetto collegato al MOISE) contro il Safed Ziv Medical Center è avvenuto con il supporto di Lebanese Cedar. Tale evento suggerisce che il gruppo sia ancora attivo e che stia svolgendo un ruolo anche nel conflitto con Hamas, poiché lo scopo dell’operazione era interrompere le attività ospedaliere israeliane[10].

Catena di attacco e metodologie operative dei cyber proxies

Per quanto riguarda le catene di attacco tipicamente impiegate, fino al 2015, Lebanese Cedar ha sperimentato varie tecniche di ingegneria sociale attraverso la diffusione di documenti malevoli (prevalentemente PowerPoint) compressi in archivi RAR (e protetti da password). Questi documenti includevano una serie di immagini e contenuti esca di vario genere (come paesaggi con scritte motivazionali, immagini religiose o illusioni ottiche).

Una volta abilitato il contenuto dei file, veniva eseguito automaticamente il payload che recuperava e installava i componenti essenziali del backdoor. In questo periodo, la catena di attacco portava alla distribuzione di “Madi”, un dropper scritto in Delphi. Una volta eseguito il dropper, venivano caricati diversi componenti aggiuntivi con funzionalità infostealer per raccogliere credenziali, documenti e altri dati sensibili. Infine, il dropper caricava anche il backdoor vero e proprio, che includeva funzionalità di:

  • Keylogging;
  • Catturare screenshot a intervalli regolari o quando la vittima usa specifici servizi (come webmail, social network, messaggistica);
  • Registrazione dell’audio via microfono;
  • Recupero di vari tipi di file;
  • Enumerazione dei dischi;
  • Cancellazione di file.

È importante notare che le prime attività di questo attore non erano direttamente riconducibili a un attore specifico. Tuttavia, dal 2015, il pattern di selezione dei target ha iniziato a sovrapporsi in modo evidente a interessi geopolitici di Stati-nazione o gruppi politici, escludendo la pista di attori mossi da fini economici e portando gli analisti a collegare queste attività alla Cyber Unit di Hezbollah[11].

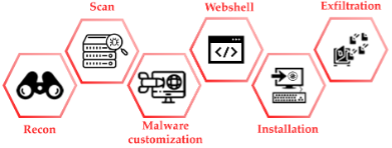
Dal 2015, la metodologia di infezione di Lebanese Cedar inizia a prendere forma, consolidandosi come il modello principale per gli attacchi successivi. La catena di attacco iniziava con un’attenta attività di information gathering, con l’obiettivo di personalizzare ogni infezione al target. In questo contesto l’attore cominciava lo scanning prendendo di mira i server web pubblicamente accessibili (come Atlassian Confluence o Oracle Web Application), con l’obiettivo di individuare (in modo sia automatico che manuale) vulnerabilità. Secondo i ricercatori è probabile che l’attore effettuasse le ricognizioni, usando strumenti pubblici di scansione come Shodan, Censys, ZoomEye. Successivamente vengono impiegati tool di brute force (GoBuster, DirBuster) per identificare directory esposte per installare la WebShell.
cyber proxies

Spesso questi server erano impiegati per funzionalità aziendali comuni e la loro sicurezza veniva sacrificata in funzione della produttività, rendendoli un bersaglio facile per gli attaccanti. Inoltre, una volta preso il controllo di un server, questo può essere usato come punto di pivot per esplorare, identificare e attaccare ulteriori target all’interno della rete interna[12].

Tipicamente, una volta trovata una vulnerabilità sfruttabile, l’attore la usa per iniettare codice web shell nel server. La web shell viene poi utilizzata per controllare il server della vittima e per inoculare il RAT. Questo approccio, meno rumoroso del phishing, consente di mimetizzarsi nelle reti bersaglio per lunghi periodi, puntando ad esfiltrare informazioni di rilevanza strategica. Nel dettaglio, gli strumenti impiegati in queste campagne di spionaggio sono[13]:

  • Explosive RAT (presente in diverse infezioni dal 2015);
  • WebShell custom “Caterpillar” (principalmente dal 2019);
  • WebShell open source come Mamad Warning Sheller[14], SharPyShell, ASPXSpy e devilzshell (dal 2019)

Una volta installata la webshell, l’attore esegue vari comandi per comprendere meglio il sistema compromesso e la rete circostante. Tra cui:

  • Verifica della connettività (ping di siti esterni);
  • Elenco di cartelle e file locali;
  • Rilevamento dei privilegi utente;
  • Enumerazione di utenti locali e di dominio;
  • Individuazione dei siti web ospitati dal server;
  • Enumerazione delle relazioni di trust del dominio.

Queste informazioni sono propedeutiche per le fasi successive dell’attacco e forniscono un contesto per caricare diversi strumenti. Dal 2020 la catena di attacco dell’attore è rimasta invariata. Tuttavia, l’analisi storica e la documentazione disponibile non hanno portato alla luce nuove rilevazioni di Explosive RAT, ma solo vecchi set di strumenti leggermente modificati, suggerendo un potenziale spostamento di Lebanese Cedar verso tecniche più fileless/LOLBINS e l’uso di strumenti offensivi noti/comuni disponibili su Internet (come ASPXSpy o devilzshell) utilizzati in versione originale o con piccole modifiche [15].

La variazione più significativa (ed unica eccezione) del modus operandi di Lebanese Cedar è stata individuata nella campagna del 2017. Un elemento interessante di questa campagna è stato proprio l’impiego di catene di infezione tipicamente adottate dagli attori associati ad Hamas[16].

In questo caso, la catena di infezione iniziava attraverso il tentativo di adescamento dei target su Facebook attraverso falsi profili di giovani donne attraenti. Una volta ottenuta la fiducia della vittima e spostato i toni della conversazione su tematiche “sessuali”, il catfish la invitava a installare una versione malevola dell’app di messaggistica “Kik Messenger”. Una volta interagito con il link, le vittime venivano indirizzate a un sito web di phishing e, successivamente ad installare l’APK dell’app trojanizzata. Una volta installato, l’APK richiede l’accesso ad una serie di autorizzazioni intrusive e all’installazione dello spyware.

Questa campagna è particolarmente importante nell’analisi di questo attore, in quanto l’infrastruttura impiegata confermò l’ipotesi che il gruppo fosse localizzato in Libano[17]. Tuttavia, secondo quanto riferito dai servizi segreti della Repubblica Ceca (BIS), alcuni dei server C2 erano in Repubblica Ceca. Inoltre, successivamente sono stati individuati altri server localizzati in varie parti dell’Unione Europea e negli Stati Uniti[18].

Questo approfondimento ha mostrato come l’Iran strutturi e utilizzi i cyber proxies per perseguire obiettivi strategici, dalla raccolta intelligence alle operazioni offensive cibernetiche, integrando attori non statali nell’Asse della Resistenza. Il lettore è invitato a proseguire con il prossimo articolo dedicato agli attori di minaccia di Hamas tra cui Gaza Cybergang, Molerats e Arid Viper per comprendere meglio le strategie operative dei proxy palestinesi. Per una visione completa, è possibile scaricare gratuitamente il white paper di Ivano Chiumarulo “Cyber Proxies. Capacità Cibernetiche degli Attori Non Statali Filo-Iraniani”, che raccoglie tutte le informazioni analizzate e ulteriori dettagli sul dominio cyber degli attori filo-iraniani.

Note

[1] https://www.washingtoninstitute.org/policy-analysis/how-iran-fuels-hamas-terrorism

[2] https://www.chathamhouse.org/2025/03/shape-shifting-axis-resistance/02-how-axis-was-formed-and-how-it-has-evolved

[3] https://www.cfr.org/backgrounder/irans-revolutionary-guards

[4] https://www.cfr.org/backgrounder/irans-revolutionary-guards

[5] https://www.chathamhouse.org/2025/03/shape-shifting-axis-resistance/03-uncovering-axiss-economic-support-networks

[6] https://nationalinterest.org/blog/techland-when-great-power-competition-meets-digital-world/how-iran-built-hezbollah-top-cyber/

[7] Ivi.

[8] Addis C. L., Blanchard C. M., Hezbollah: Background and Issues for Congress, 2010.

[9] https://web.archive.org/web/20220128225409/http://content.time.com/time/world/article/0,8599,1224273,00.html

https://time.com/archive/6939536/how-hizballah-hijacks-the-internet/

[10] https://oodaloop.com/analysis/ooda-original/critical-infrastructure-remains-the-brass-ring-for-cyber-attackers-in-2024/

[11] https://blog.checkpoint.com/security/volatilecedar/

[12] https://media.kasperskycontenthub.com/wp-content/uploads/sites/43/2015/03/20082004/volatile-cedar-technical-report.pdf

https://threatpost.com/volatile-cedar-apt-group-first-operating-out-of-lebanon/111895/

[13] Ivi.

[14] Mamad Warning Sheller è WebShell associata all’hacker Mamad Warning (o Bax 026”5), noto per attività di defacement di siti web (soprattutto governativi) in Medio Oriente, probabilmente affiliato al gruppo hacktivist iraniano “Persian Hacker”.

[15] https://nationalinterest.org/blog/techland-when-great-power-competition-meets-digital-world/how-iran-built-hezbollah-top-cyber/

[16] https://blog.avast.com/avast-tracks-down-tempting-cedar-spyware

[17] https://blog.avast.com/avast-tracks-down-tempting-cedar-spyware

[18] https://www.binarydefense.com/resources/threat-watch/hezbollahs-cyber-operations-killed-by-czech-authorities/

Profilo Autore

Ivano Chiumarulo ricopre ruoli in ambito Cyber Intelligence presso società di consulenza ICT. Vanta un percorso formativo multidisciplinare, avendo conseguito una laurea in Criminologia e, successivamente, una in Sicurezza Internazionale. Ha consolidato la sua preparazione approfondendo tematiche di Human Intelligence e Computer Science.
Appassionato di Open Source Intelligence (OSINT), Offensive Security e Red Teaming, è attivamente coinvolto nella ricerca sulle nuove metodologie offensive nel panorama delle minacce e sulle loro implicazioni nel contesto geopolitico. Attualmente (2025) partecipa alle attività di ricerca della Commissione di Studio su Cyber Threat Intelligence e Cyber Warfare della Società Italiana di Intelligence (SOCINT).

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cyber-proxies/


Nuclear Facility Cyberattack Investigated as Possible Iranian Exploit

Poland’s National Centre for Nuclear Research defended against a cyberattack. This attack targeted the organization’s IT infrastructure but was thwarted, according to a statement regarding the event, and the systems were not compromised. Professor Jakub Kupecki, Director of the National Centre for Nuclear Research, says the reactor is operating and at full capacity. Furthermore, production, operations and research efforts were not interrupted. 

Krzysztof Gawkowski, the country’s digital minister, told the media the attack spanned “the past few days.” Additionally, he stated that early signs of the attack suggest it originated from Iran. This would fall in line with the expectation that Iran will target critical infrastructure entities as the Iranian conflict unfolds.

However, Gawkowski emphasizes that the hackers may be using these indicators to replicate Iran’s playbook and conceal their true origins, as Poland has been the subject of cyberattacks since the war in Ukraine began. 

This incident is still under investigation. It follows shortly after a suspected Iranian cyberattack targeted a prominent U.S. medical technology company. 

https://www.securitymagazine.com/articles/102170-nuclear-facility-cyberattack-investigated-as-possible-iranian-exploit


14,000 routers are infected by malware that’s highly resistant to takedowns

Researchers say they have uncovered a takedown-resistant botnet of 14,000 routers and other network devices—primarily made by Asus—that have been conscripted into a proxy network that anonymously carries traffic used for cybercrime.

The malware—dubbed KadNap—takes hold by exploiting vulnerabilities that have gone unpatched by their owners, Chris Formosa, a researcher at security firm Lumen’s Black Lotus Labs, told Ars. The high concentration of Asus routers is likely due to botnet operators acquiring a reliable exploit for vulnerabilities affecting those models. He said it’s unlikely that the attackers are using any zero-days in the operation.

A botnet that stands out among others

The number of infected routers averages about 14,000 per day, up from 10,000 last August, when Black Lotus discovered the botnet. Compromised devices are overwhelmingly located in the US, with smaller populations in Taiwan, Hong Kong, and Russia. One of the most salient features of KadNap is a sophisticated peer-to-peer design based on Kademlia, a network structure that uses distributed hash tables to conceal the IP addresses of command-and-control servers. The design makes the botnet resistant to detection and takedowns through traditional methods.

“The KadNap botnet stands out among others that support anonymous proxies in its use of a peer-to-peer network for decentralized control,” Formosa and fellow Black Lotus researcher Steve Rudd wrote Wednesday. “Their intention is clear: avoid detection and make it difficult for defenders to protect against.”

Distributed hash tables have long been used to create hardened peer-to-peer networks, most notably BitTorrent and the Inter-Planetary File System. Rather than having one or more centralized servers that directly control nodes and provide them with the IP addresses of other nodes, DHTs allow any node to poll other nodes for the device or server it’s looking for. The decentralized structure and the substitution of IP addresses with hashes give the network resilience against takedowns or denial of service attacks.

https://arstechnica.com/security/2026/03/14000-routers-are-infected-by-malware-thats-highly-resistant-to-takedowns/


Rapporto Clusit 2026: gli attacchi cyber crescono del 49%


Il 2025 segna un nuovo record storico per la criminalità informatica a livello globale. Secondo il Rapporto Clusit 2026, presentato a Milano dall’Associazione Italiana per la Sicurezza Informatica, nel corso dell’ultimo anno sono stati registrati 5.265 attacchi cyber gravi nel mondo, con un aumento del 49% rispetto al 2024. Si tratta del valore più alto mai rilevato dalla comunità di ricerca che monitora l’evoluzione delle minacce informatiche su scala internazionale.

All’interno di questo scenario l’Italia continua a distinguersi come uno dei Paesi più esposti. Nel 2025 il 9,6% degli incidenti globali ha riguardato organizzazioni italiane, un dato che conferma il nostro Paese tra i bersagli preferiti dei cybercriminali. In termini assoluti, il numero di attacchi gravi è passato da 357 nel 2024 a 507 nel 2025, segnando un incremento del 42%.

Il campione analizzato dal Clusit prende in considerazione esclusivamente attacchi noti e andati a buon fine che hanno prodotto impatti significativi dal punto di vista economico, tecnologico, legale o reputazionale. Pur rappresentando solo una parte degli incidenti realmente avvenuti, questa base statistica permette di osservare con chiarezza l’evoluzione dello scenario delle minacce.

Negli ultimi cinque anni gli incidenti cyber sono cresciuti del 157%, una dinamica alimentata sia dalla crescente digitalizzazione delle infrastrutture sia dall’utilizzo sempre più diffuso dell’Intelligenza Artificiale da parte degli attaccanti. Come ha sottolineato la presidente di Clusit Anna Vaccarelli, l’AI rappresenta oggi un potente moltiplicatore di rischio, capace di accelerare l’automazione degli attacchi, ma anche di introdurre nuove superfici di vulnerabilità legate ai modelli e ai dati di addestramento.

Cybercrime dominante e crescita dell’attivismo digitale

L’analisi delle motivazioni degli attaccanti mostra una continuità con gli anni precedenti: il cybercrime rimane di gran lunga il principale motore degli attacchi informatici, con finalità prevalentemente economiche. Nel 2025 questa categoria ha rappresentato l’89% degli incidenti globali, registrando una crescita del 55% rispetto al 2024.

Secondo i ricercatori di Clusit, questo trend conferma la progressiva integrazione tra criminalità tradizionale e criminalità digitale. I proventi delle attività illegali vengono reinvestiti nello sviluppo di infrastrutture di attacco sempre più sofisticate, trasformando il cybercrime in un vero e proprio settore industriale.

Accanto alla criminalità economica continua a espandersi anche il fenomeno del cyber-attivismo. Nel corso del 2025 gli attacchi di matrice attivista sono cresciuti del 145% rispetto all’anno precedente, arrivando a rappresentare il 64% degli episodi censiti a livello mondiale. La crescita è fortemente correlata al contesto geopolitico internazionale e ai conflitti in corso che alimentano campagne di attacco a scopo dimostrativo o propagandistico.

In Italia lo scenario appare leggermente diverso rispetto al quadro globale. Nel nostro Paese gli attacchi sono stati attribuiti per il 61% a cybercriminali e per il 39% ad attori attivisti, mentre gli episodi riconducibili a operazioni di spionaggio o sabotaggio restano marginali, con una quota pari allo 0,4% del totale.

Secondo Luca Bechelli, membro del Comitato Direttivo Clusit, l’Italia è particolarmente esposta al cyber-attivismo soprattutto per ragioni reputazionali e mediatiche. Molti attacchi hanno un impatto tecnico limitato ma generano forte visibilità pubblica, amplificata da una comunicazione spesso poco contestualizzata e da una preparazione non sempre adeguata delle organizzazioni colpite.

I settori più colpiti: dalla pubblica amministrazione al manifatturiero

Uno degli elementi più significativi del rapporto riguarda la distribuzione delle vittime. A livello globale quasi un incidente su cinque nel 2025 ha colpito obiettivi multipli, cioè campagne indiscriminate rivolte a organizzazioni di diversi settori e dimensioni. Questa categoria ha registrato una crescita del 96% rispetto all’anno precedente, segnalando la capacità degli attaccanti di scalare le operazioni sfruttando vulnerabilità diffuse nelle infrastrutture tecnologiche.

Subito dopo compaiono il settore governativo, militare e delle forze dell’ordine, colpito dal 12% degli attacchi globali, e il comparto sanitario, che rappresenta l’11% degli incidenti. Il settore manifatturiero, invece, ha registrato una crescita particolarmente significativa: nel 2025 gli attacchi sono aumentati del 79% anno su anno, arrivando a rappresentare l’8% degli incidenti globali.

Anche il comparto ICT ha evidenziato una forte esposizione. Nel 2025 gli incidenti contro aziende tecnologiche sono cresciuti del 46% rispetto al 2024, un dato che sorprende considerando la maggiore concentrazione di competenze e investimenti in sicurezza tipica di questo settore.

Nel contesto italiano emergono alcune peculiarità. Il settore governativo, militare e delle forze dell’ordine è stato il più colpito, con oltre il 28% degli incidenti registrati nel Paese, un dato che rappresenta una crescita in valore assoluto del 290% rispetto al 2024. Segue il comparto manifatturiero con il 12,6% degli attacchi.

Particolarmente rilevante è anche la situazione del settore manifatturiero italiano: il 16% degli incidenti registrati a livello globale in questo comparto ha riguardato aziende del nostro Paese. Un segnale che evidenzia la centralità dell’industria italiana nelle catene del valore internazionali, ma anche la sua crescente esposizione alle minacce informatiche.

Il settore Trasporti e Logistica ha registrato un incremento del 134,6% degli incidenti, mentre il comparto commerciale ( che include sia il retail sia il wholesale) ha visto quasi raddoppiare il numero di attacchi rispetto all’anno precedente.

In controtendenza, invece, il settore sanitario italiano ha mostrato un calo relativo degli incidenti, scendendo all’1,8% del totale nel 2025.

Geografia degli attacchi: Europa e America ancora nel mirino

Dal punto di vista geografico, il 58% degli incidenti globali si concentra in Europa e nelle Americhe, con una crescita del 41% nel continente americano e del 21% in Europa.

Il dato più sorprendente riguarda però l’Asia, dove gli attacchi sono cresciuti del 131%, arrivando a rappresentare il 19% degli incidenti globali. Questo aumento riflette l’intensificazione della digitalizzazione e delle tensioni geopolitiche in molte aree del continente.

Parallelamente cresce il numero di attacchi senza una precisa collocazione geografica. Nel 2025 gli incidenti indirizzati verso località multiple sono aumentati del 61%, segno di campagne sempre più automatizzate e scalabili.

Secondo gli esperti Clusit, la distribuzione geografica degli incidenti riflette anche l’evoluzione normativa. Nei Paesi dove sono in vigore obblighi più stringenti di notifica delle violazioni, il numero di incidenti noti tende a crescere nel tempo, rendendo più visibile la reale dimensione del fenomeno.

Tecniche di attacco: malware ancora dominante, ma cresce il peso dell’AI

Dal punto di vista tecnico, il malware rimane la tecnica di attacco più diffusa, responsabile di un incidente su quattro nel mondo e in crescita del 18% rispetto al 2024.

Un dato particolarmente rilevante riguarda però la categoria degli attacchi “undisclosed”. Nel 2025 oltre un terzo degli incidenti non ha una tecnica identificata, nonostante l’aumento degli obblighi normativi di comunicazione delle violazioni. Secondo i ricercatori Clusit questo fenomeno è legato alla scarsa trasparenza tecnica nelle comunicazioni pubbliche sugli incidenti.

Tra le tecniche in crescita spicca lo sfruttamento delle vulnerabilità software, che rappresenta il 16,5% degli attacchi globali, con un incremento del 65%. Anche il phishing e le operazioni di social engineering sono aumentati significativamente, con una crescita del 75%, favorita dall’utilizzo dell’Intelligenza Artificiale per generare messaggi sempre più credibili.

Nel contesto italiano emergono alcune differenze importanti. La tecnica più diffusa è stata il DDoS, responsabile del 38,5% degli incidenti, quasi il doppio rispetto al 2024. Il malware, invece, è sceso al 23% degli attacchi, con una riduzione di 14 punti percentuali.

Secondo gli esperti Clusit, l’aumento degli attacchi DDoS è coerente con la crescita del cyber-attivismo e con l’aumento degli attacchi contro la pubblica amministrazione. Il DDoS resta infatti uno degli strumenti preferiti nelle operazioni dimostrative, grazie alla sua semplicità di esecuzione e al forte impatto mediatico.

Il phishing e l’ingegneria sociale hanno rappresentato il 12,4% degli incidenti nel nostro Paese, con un aumento del 66% rispetto al 2024, un trend che riflette l’uso sempre più diffuso dell’AI nella generazione di contenuti fraudolenti.

Incidenti sempre più gravi e complessi

L’analisi della gravità degli incidenti conferma un ulteriore peggioramento dello scenario. Nel 2025 gli attacchi ad alto impatto sono cresciuti del 66%, arrivando a rappresentare il 55% del totale degli incidenti analizzati.

Gli eventi classificati come Critici o Estremi costituiscono complessivamente circa un terzo del campione globale, mentre gli incidenti di media o bassa gravità sono scesi sotto il 15% del totale.

Gli attacchi legati allo spionaggio e alla guerra dell’informazione risultano particolarmente distruttivi: il 70% di questi incidenti ha avuto una gravità classificata come critica o estrema. Il settore più colpito da eventi di elevata gravità è stato quello sanitario, dove il 64% degli attacchi ha avuto impatti molto significativi.

Il quadro italiano presenta tuttavia alcune differenze rispetto alla media globale. Nel nostro Paese gli incidenti ad alto impatto rappresentano poco più del 39% del totale, mentre quelli di gravità medio-bassa hanno raggiunto il 52%, quasi raddoppiando rispetto al 2024.

Secondo gli analisti del Clusit, questa divergenza potrebbe riflettere una combinazione di fattori: da un lato una maggiore incidenza di attacchi dimostrativi o opportunistici, dall’altro una diversa capacità delle organizzazioni di mitigare gli impatti più gravi.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/03/11/rapporto-clusit-2026-gli-attacchi-cyber-crescono-del-49/?utm_source=rss&utm_medium=rss&utm_campaign=rapporto-clusit-2026-gli-attacchi-cyber-crescono-del-49


Explosives Thrown in Attempted Terrorist Attack Near NYC Mayor’s Home

On Mar. 8, devices were ignited in the midst of an anti-Islam protest and a counterprotest outside of the residence of New York City Mayor Zohran Mamdani. According to Police Commissioner Jessica Tisch, the devices thrown were “improvised explosive devices made to injure, maim or worse.” While none of the devices detonated, at least one was confirmed to contain a highly volatile homemade explosive. No one was injured. 

Tisch also asserted that at this time, there is no evidence that connects this act to the conflict overseas in Iran. 

Attack Investigated as ‘ISIS-inspired’ Terrorism

As reported by CNN, right-wing influencer Jake Lang organized an anti-Islam protest which was soon met with a counterprotest. It reached around 125 participants. 

Then, Emir Balat, 18, threw an explosive device at the protest. It struck a barrier and extinguished itself, and Balat received a second device from Ibrahim Kayumi, 19, lit it, and ran. The device was dropped, emanating smoke, but likewise did not detonate. Balat and Kayumi were arrested at the scene.

Authorities state both suspects asserted ISIS inspired their actions. 

Balat and Kayumi
“have been charged with committing a heinous act of terrorism and proclaiming their allegiance to ISIS,” said Mamdani. “They should be held fully accountable for their actions. We will continue to keep New Yorkers safe. We will not tolerate terrorism or violence in our city.”

Both suspects face the following charges: 

  • Unlawful possession/use of a weapon of mass destruction
  • Transporting explosives
  • Attempting to aid a foreign terrorist organization

Political Violence and Security  

Politico asserts that as the first Muslim mayor of New York City, Mamdani “is facing uniquely fraught cultural, religious and political forces” and this incident could be considered “a grim preview of what may await.” 

For many security professionals, political violence may feel like a new, daunting challenge on the horizon, but oftentimes these incidents possess many of the same warning signs as workplace violence. 

Alan Saquella, CPP, CPE, who serves as Assistant Professor at the College of Business, Security and Intelligence for Embry-Riddle Aeronautical University, asserts that political violence doesn’t often occur at random. Instead, there are well-documented steps many potential perpetrators follow before enacting acts of violence. By educating oneself on these steps and recognizing the warning signs, security leaders can be prepared to meet the threat of political violence. 

Saquella stated, “Whether the trend [of political violence] grows or fades, security professionals must stay grounded in training and proven models: recognize the pathway to violence, assess threats systematically, intervene early, and resist the temptation to inflate threats based on sensational headlines.” 

https://www.securitymagazine.com/articles/102167-explosives-thrown-in-attempted-terrorist-attack-near-nyc-mayors-home


Security Leaders Discuss Trump’s Cyber Strategy for America

The Trump Administration’s Cyber Strategy for America was recently released, revealing six pillars of policy that lay the foundation of this strategy. These policies are: 

  • Erode adversary cyber capacity 
  • Emphasize “common sense” regulation 
  • Secure federal government networks
  • Secure critical infrastructure 
  • Continuously innovate in emerging/critical technologies 
  • Build and educate the cyber workforce

These pillars of action are intended to direct implementation and establish measures of success. 

Below, security leaders share their thoughts on this new cyber strategy. 

Security Leaders Weigh In

Dave Gerry, CEO at Bugcrowd:

Anytime that an administration is publicly prioritizing cybersecurity at a very strategic level is a positive sign for the industry and for broader national security implications. It’s a meaningful first step. 

Seeing that cyber is being broken out into its own distinct national security strategy document elevates it to a first order national security issue, not just a piece of a broader defense or technology policy.

The document focuses on a number of important points: offensive deterrents, reforming the regulatory environment, modernizing the federal government and its networks, securing critical infrastructure, and workforce development. Generally speaking, these core topics align well to what the industry feels is important and shows that the Administration has been listening to industry, academia, and the government experts across the various agencies. 

The challenge with the document is the vagueness. It reads more like a high-level messaging document, which while aligned to the needs of the nation and industry, lacks the specificity needed to make decisions. The details will likely come with follow-on Executive Orders, legislation, etc. Specifically, the details need to include: timing, responsible agencies, funding and execution plans, etc.

Today, the biggest gap in the U.S. government’s approach to disrupting global cybercrime operations is speed. Adversaries move faster than the government. This is just the reality of the environment we’re in and AI has only amplified this fact. This forces the government to be in a constant state of catch up. 

The majority of federal cybersecurity policy is based on compliance frameworks, post-breach policy and incident response instead of proactive vulnerability discovery to avoid the issue before it happens. While we’ve seen things like bug bounty and vulnerability disclosure programs be successful all across the federal government, they’re still not standard practice or required for every agency or critical infrastructure operators. 

State and local governments are falling behind in terms of capability, capacity and funding. The federal programs get the attention and funding, but the cybercriminal groups are disproportionately targeting smaller, less sophisticated organizations. The same is happening in the private sector across large versus small healthcare systems, large versus small utilities, etc. 

Organizations are still paying ransom which continues the operation of the cybercrime groups by providing financial incentives to continue operating. The government appears reluctant to ban these payments outright because of the collateral damage to the victims, but until this is solved, the cybercriminals still have a path to earning and will continue to operate. 

The biggest gap isn’t in strategy, it’s in the speed of operating. Adversaries today are operating at machine speed and the government is operating at bureaucracy speed. Proactive security must become the default to help offset this velocity gap.

Alex Kreilein, Vice President, Product Security & Public Sector Solutions at Qualys:

These priorities laid out in the Cyber Strategy for America intersect at precisely the right time and place with our national goals and our adversaries’ capabilities.

The most effective way to shape adversary behavior is to fundamentally rethink how we manage and regulate our systems and operation; ensuring they are modern, risk-focused, reward-oriented, and capable of securing America’s critical infrastructure. This requires that we embrace agentic and autonomous systems to build capacity and adopt risk management as a centerpiece of national security, delivering efficiency for defenders, opportunity to organizations, and imposing high costs on attackers.

We urge the Administration to consider two additional imperatives: ensuring competition and welcoming new entrants in government contracting — so the American people receive the right tools at the best value — and redefining what “qualified” means in cybersecurity. This field is fundamentally a vocation built on skill, not solely a credentialed profession.

Execution on these strategies is foundational to America’s national security and to the security of the West.

Bruce Jenkins, Chief Information Security Officer at Black Duck:

President Trump’s Cyber Strategy for America puts operational effect ahead of “compliance theater.” From a practitioner’s perspective, the emphasis on modernizing federal systems with zero trust, post quantum cryptography, and AI enabled defense — while streamlining duplicative regulation — is directionally appropriate. The real test and historical challenge will be in execution: translating these pillars into clear requirements, faster procurement, and measurable risk reduction across government and the defense industrial base.

Kevin E. Greene, Chief Cybersecurity Technologist, Public Sector at BeyondTrust:

The new cyber strategy from the White House will necessitate a zero trust 2.0 approach that builds upon its foundational principles while incorporating deterrence and disruption concepts. Zero trust must evolve to become the core engine for cyber deterrence.

We must (re)shape adversary behavior. I use “reshape” because our cybersecurity posture has been reactive which has enabled our adversaries with the ability to preposition and gain meaningful control.

I’m excited about the new cyber strategy for several reasons: 

  • It emphasizes the need to shift from reactive to proactive cybersecurity practices.  
  • Defensive and offensive capabilities become central components in (re)shaping adversary behavior.
  • Modernization through a zero trust 2.0 will operationalize privilege disruption and cyber deterrence capabilities.  
  • AI is a privilege control plane that requires visibility plus intelligence plus protection 
  • It’s an opportunity for cyber to be less risk adverse, fail fast and try new things.  

Shifting to active cyber defense will greatly maximize and enhance our offensive capabilities. Offensive capabilities are most lethal when the adversary operations are physically constrained, it’s the idea of shortening the playing field to yield greater offensive impact to further shape adversary behavior. This is a seismic shift we need to defend and protect forward.

https://www.securitymagazine.com/articles/102166-security-leaders-discuss-trumps-cyber-strategy-for-america