Il ransomware continua a evolvere come una delle minacce più pervasive per organizzazioni pubbliche e private e i dati emersi dal Crypto Crime Report 2026 di Chainalysis fotografano un fenomeno apparentemente contraddittorio. Nel 2025 i pagamenti legati al ransomware sono diminuiti per il secondo anno consecutivo, ma allo stesso tempo il numero di attacchi e di vittime rivendicate ha raggiunto livelli record, segnando un nuovo punto di svolta nell’economia dell’estorsione digitale.
Secondo il report, i gruppi ransomware hanno incassato circa 820 milioni di dollari nel 2025, con un calo dell’8% rispetto all’anno precedente. La quota di vittime disposte a pagare è scesa al minimo storico del 28%, segnale di una maggiore resilienza organizzativa, di politiche di risposta più mature e di una crescente pressione normativa e assicurativa contro il pagamento dei riscatti. Tuttavia, questa apparente buona notizia è controbilanciata da un incremento significativo delle richieste economiche: il riscatto mediano è passato da 12.738 dollari nel 2024 a 59.556 dollari nel 2025, evidenziando una strategia criminale orientata a massimizzare il valore di ogni singolo attacco.
Volume record e frammentazione dell’ecosistema criminale
Il vero elemento distintivo del 2025 non è stato il valore complessivo dei riscatti, bensì il volume degli attacchi. I dati eCrime.ch indicano un aumento del 50% anno su anno delle vittime, rendendo il 2025 l’anno più attivo mai registrato per il ransomware. Questa crescita riflette una trasformazione strutturale del panorama delle minacce, dove la pressione estorsiva non è più dominata esclusivamente dai grandi brand criminali.
Il panorama dei gruppi ransomware appare infatti sempre più frammentato. Le operazioni delle forze dell’ordine, le sanzioni internazionali e gli arresti hanno colpito nomi storici come LockBit e BlackCat, ma il vuoto è stato rapidamente riempito da spin-off, affiliati opportunisti e nuovi attori meno strutturati. Questi gruppi minori contribuiscono a un numero crescente di tentativi di estorsione, molti dei quali non si traducono in pagamenti tracciabili, rendendo più complessa la valutazione economica reale del fenomeno.
Gli eventi di maggiore impatto mediatico hanno comunque contribuito a definire il 2025 come un anno critico. Il caso Jaguar Land Rover è stato descritto come l’incidente cyber più costoso nella storia del Regno Unito, mentre Marks & Spencer ha subito una prolungata interruzione operativa dopo una violazione attribuita a un gruppo legato a Scattered Spider, con conseguenze rilevanti sul valore di mercato. Tuttavia, il report sottolinea che la vera storia non è quella dei mega-breach, ma la crescita costante del volume complessivo degli attacchi, spesso rivolti a organizzazioni di dimensioni medie o a supply chain complesse.
Leak site e pressione reputazionale come leva strategica
I dati di Emsisoft rafforzano questa lettura, indicando che oltre 8.000 organizzazioni sono state pubblicamente nominate sui leak site nel 2025, un incremento significativo rispetto agli anni precedenti. L’esposizione pubblica continua a rappresentare uno degli strumenti più efficaci per forzare le vittime alla negoziazione, soprattutto in contesti regolamentati o ad alta visibilità.
Le economie avanzate restano nel mirino privilegiato degli attaccanti. Gli Stati Uniti guidano la classifica delle vittime, seguiti da Canada, Germania, Regno Unito e dal resto dell’Europa occidentale. I settori più colpiti includono manifatturiero, finanziario e servizi professionali, mentre in Canada e Germania emerge un interesse particolare verso supply chain, logistica e infrastrutture critiche. Negli Stati Uniti, invece, l’aumento delle vittime ha interessato trasversalmente tutti i comparti, compresi governo e infrastrutture essenziali.
Questa distribuzione geografica e settoriale evidenzia come il ransomware sia ormai una minaccia sistemica, capace di colpire ecosistemi economici complessi e di generare impatti a cascata su partner, fornitori e clienti. L’effetto reputazionale e operativo derivante dalla pubblicazione sui leak site si conferma quindi un elemento centrale della strategia estorsiva moderna.
Il ransomware come supply chain criminale
Uno degli insight più rilevanti del report Chainalysis riguarda l’evoluzione del ransomware verso un modello simile a una supply chain criminale. In questo contesto, gli Initial Access Broker (IAB) svolgono un ruolo sempre più determinante, fungendo da intermediari che vendono accessi compromessi alle reti aziendali già pronti all’uso. Nel 2025, gli IAB hanno ricevuto almeno 14 milioni di dollari in pagamenti on-chain, una cifra modesta rispetto al totale ransomware ma strategicamente significativa.
L’analisi di Chainalysis evidenzia infatti una correlazione temporale tra l’aumento dei pagamenti agli IAB e la successiva crescita degli attacchi ransomware: i picchi nelle transazioni verso questi intermediari precedono di circa 30 giorni l’aumento dei pagamenti ransomware e delle pubblicazioni sui leak site. Questo pattern suggerisce una filiera operativa strutturata, in cui l’accesso iniziale viene acquistato, monetizzato e trasformato in campagne estorsive con tempistiche relativamente prevedibili.
Il report conclude che il ransomware non sta diminuendo, ma si sta trasformando. Meno organizzazioni pagano, ma più organizzazioni vengono colpite, le richieste economiche aumentano e il mercato degli accessi compromessi continua a prosperare, preparando il terreno per nuove ondate di disclosure e campagne di estorsione. Ma questo significa anche che la promozione della resilienza aziendale ha funzionato, iniziando a minare il terreno che ha portato alla crescita del ransomware: la sua redditività.
Security has become a primary concern of many organizations and property owners worldwide. The rising number of incidents and changing threats have teams continually on their toes to integrate solutions that both mitigate and effectively combat different scenarios.
Operational resilience is often a topic of debate among business leaders, which can tie directly to a security team’s capabilities in incident response. Research indicates that most companies aren’t providing practitioners with sufficient resources to effectively respond to crises or uncertainties, prompting many to seek improved security solutions to this issue.
Advancing technology and unified security strategies are proving to be an effective asset in improving protection throughout organizations. This guide will look at enhancing incident response with integrated access control and video verification.
The Role of Technology in Incident Response
The most effective incident responses often require proven tactics, dedicated infrastructure and situational clarity in security. That’s why technology is playing a leading role in the development of security strategies for organizations globally.
Around 60% of companies over the past five years have encountered physical breaches in their security, often leaving administrators concerned about the effectiveness of their response. As a result, many organizations are integrating comprehensive, unified solutions that are scalable with needs to help address the various, evolving security threats to businesses and personal assets.
Integrated access control and video verification are a primary example of how technology is enhancing incident response, helping personnel appropriately prepare and take faster action in security scenarios.
What is Integrated Access Control and Video Verification?
Integrated access control is a security system that incorporates various security technologies to manage authorization and access to an organization’s various physical locations. The connected solutions often include video verification technologies that confirm security incidents through visual identification, where the combined systems help identify and verify situations for faster and more effective response.
Integrated access control systems can include video security cameras and internet of things (IoT) sensors to help identify threats and confirm their legitimacy through visual verification. Teams responsible can use the unified approach to quickly authorize or revoke access to specific locations, helping prevent intrusions and protect assets from scenarios like vandalism or theft.
How Can Integrated Access Control and Video Verification Enhance Incident Response?
Technology-driven security systems today lead the line in protecting businesses from damage and disruption. Many organizations with growing security concerns are implementing integrated access control and video verification to assist teams in security incident response.
Many organizations with growing security concerns are implementing integrated access control and video verification to assist teams in security incident response.
Here’s how the technologies enhance overall protection:
Create a multi-layered security system: Integrated access control with video verification can play a significant role in an organization looking to develop a comprehensive security strategy. The multiple layers of protection, combining authorization control and visual incident confirmation, can help security teams make faster, more informed decisions on how to act on an evolving range of threats.
The multi-layered system also provides teams with increased capabilities such as remote access management, better detection, improved communication channels and captured footage to provide incident evidence if required. Examples of a multi-layered security system in action include security gates with vehicle ramming defense systems that integrate with motion detectors within the perimeter and access control systems in the building itself to detect potential breaches at every level.
Quicker confirmation of incidents: Pairing video verification with integrated access control can help identify potential security incidents and confirm breaches faster. The system’s process of quickly passing information means less time for operators to switch between platforms or log into disparate systems to verify what’s happening, allowing for swifter responses in the event of an incident. Video cameras at each of the defense points can enable verification through alerting, without the need for guards to be watching the video feeds at all times.
Improved support for security teams: Modern integrated access control systems often have data analytics software that provides real-time information on access logs, incidents and events. With state-of-the-art Security Operations Center (SOC) software, AI can analyze the video feeds from these alerts and rule out false alarms to reduce the workload on the security staff. These insights can help security teams make more informed decisions about their security strategies, scaling up or down depending on the specific needs of an organization.
Real-time notifications and automated responses: Security teams can use integrated access control with video verification to implement more detailed notifications of incidents in real-time. The system can send the nature of the incident and location with video clips, providing more direct, detailed information for personnel on where to go and how to respond.
Supervisors can also create automated access responses upon video verification, such as audible warnings via speakers, lockdowns or emergency service access for specific events.
Streamline response protocols: Integrated access control systems with video verification technology help teams create a more comprehensive security strategy. The data, insights and unified technology approach can help security designers streamline response protocols for a broad range of incidents, facilitating faster response times with more appropriate action.
Improve Security Operations with Integrated Access Control and Video Verification
Security administrators seeking to improve their overall operations can benefit from integrated access control with video verification. The technology can provide the foundations for more effective and faster responses where threats continue to grow and evolve.
There are many scalable solutions available to adapt to your organization’s needs, fitting into various interior and exterior circumstances. If your facilities need an enhanced incident response, integrated access control with video verification could be the first step to improved overall security.
ClickFix: la tecnica di social engineering che ha fatto +517% e trasforma la vittima nel vettore d’attacco
ClickFix attacco social engineering, questa è la combinazione di parole che ogni professionista della sicurezza informatica dovrebbe avere in cima alla lista delle priorità operative nel 2026. Non perché sia l’ennesima tecnica di phishing con un nome accattivante, ma perché rappresenta un ribaltamento concettuale nella dinamica attaccante-vittima: per la prima volta su scala industriale e con questo livello di esplicitezza, è la vittima stessa a eseguire il codice malevolo, con le proprie mani, credendo di risolvere un problema.
Certo, le macro nei documenti Office richiedevano un’azione utente, il clic su “Abilita contenuto”. Ma ClickFix porta questo principio a un livello qualitativamente diverso: la vittima non si limita ad autorizzare un’esecuzione nascosta, copia e incolla attivamente un comando che non comprende in un terminale di sistema. La differenza non è di grado. È di paradigma.
I numeri parlano senza ambiguità. Secondo il report H1 2025 di ESET, le detection legate a ClickFix sono cresciute del 517% in sei mesi, attestandosi come la seconda tecnica di attacco più intercettata dopo il phishing classico, con quasi l’8% di tutti gli attacchi bloccati attribuibili a varianti HTML/FakeCaptcha.
Microsoft Threat Intelligence ha confermato che ClickFix è diventato il metodo di accesso iniziale in più rapida crescita, con campagne che colpiscono migliaia di dispositivi enterprise e consumer ogni giorno a livello globale. Il Center for Internet Security (CIS) ha rilevato che la tecnica ha costituito oltre un terzo di tutti gli alert non-malware sulla rete Albert Network nel primo semestre 2025. Quanto alla distribuzione geografica, i dati ESET Research collocano le maggiori concentrazioni in Giappone (23%), Perù (6%), Polonia, Spagna e Slovacchia (ciascuna oltre il 5%), con il sud Europa tra le aree a crescita più rapida.
Quando un attacco cresce a questa velocità, non è un trend, è un cambiamento strutturale nel panorama delle minacce. Eppure, nel panorama informativo italiano, l’analisi approfondita di ClickFix è pressoché assente. Questo articolo colma quella lacuna.
ClickFix: come funziona l’attacco che sfrutta la fiducia dell’utente
Per comprendere perché ClickFix è così devastante, bisogna partire dalla sua meccanica operativa. L’attacco si articola in tre passaggi che, nella loro semplicità, rappresentano un capolavoro di ingegneria psicologica.
Primo passo: il pretesto. La vittima raggiunge una pagina web – tramite phishing, malvertising, sito compromesso o risultato di ricerca manipolato che presenta un elemento familiare: un CAPTCHA di Cloudflare, un messaggio di errore del browser, una richiesta di verifica dell’identità. Secondo Sekoia TDR, i cluster ClickFix più diffusi impersonano pagine Google Meet con falsi problemi audio, aggiornamenti di sicurezza Microsoft e verifiche reCAPTCHA.
Secondo passo: la manipolazione della clipboard. Quando la vittima interagisce con il falso prompt, tipicamente cliccando un pulsante “Verifica” o “Fix it” – un JavaScript nascosto copia silenziosamente un comando malevolo nella clipboard del sistema, sfruttando API come navigator.clipboard.writeText()
o document.execCommand('copy')
. La vittima non sa che i propri appunti sono stati sovrascritti con codice PowerShell, un comando mshta.exe o un one-liner cmd offuscato. In alcune varianti meno sofisticate, il comando è visualizzato direttamente sulla pagina e l’utente lo copia manualmente seguendo le istruzioni: il risultato è identico.
Terzo passo: l’auto-infezione. La pagina istruisce la vittima ad aprire la finestra Run di Windows (Win+R), incollare il contenuto (Ctrl+V) e premere Invio. Poiché il processo eseguito nasce come figlio di Explorer.exe, esattamente come qualsiasi comando lanciato dall’utente, i controlli preventivi di accesso iniziale vengono completamente aggirati: filtri email, web gateway, sandbox non vedono nulla di sospetto, perché il payload non transita per quei canali.
Per quanto riguarda gli EDR, la situazione è più sfumata: un’azione user-initiated è intrinsecamente più difficile da classificare come malevola, ma gli EDR moderni con behavioral analysis possono rilevare le catene di processo successive (PowerShell che scarica un payload, connessioni C2 anomale). Come ha documentato Microsoft, Defender for Endpoint è in grado di rilevare e mitigare le attività post-esecuzione. Il problema è che la prevenzione dell’accesso iniziale – la prima linea di difesa – è cieca.
Questa è la genialità distruttiva di ClickFix: non sfrutta una vulnerabilità software, ma una vulnerabilità cognitiva. Come ha osservato Kaspersky nel febbraio 2026, l’essenza di ClickFix si riduce a “convincere la vittima, sotto vari pretesti, a eseguire un comando malevolo sul proprio computer”.
La psicologia dell’obbedienza automatica: perché ClickFix funziona così bene
Il successo di ClickFix non si spiega con la sofisticazione tecnica – il codice è spesso banale, un one-liner PowerShell offuscato. Si spiega con la psicologia, e in particolare con tre principi ben documentati nella letteratura sulla persuasione e sul comportamento decisionale.
Il primo è il principio di autorità teorizzato da Robert Cialdini in “Influence: The Psychology of Persuasion” (1984):
le persone tendono a obbedire a richieste provenienti da fonti percepite come autorevoli.
Un CAPTCHA Cloudflare, un messaggio di errore con il logo Chrome, una notifica di sicurezza Microsoft non sono solo pretesti, sono segnali di autorità che il cervello della vittima processa in modo automatico. Nessun utente si ferma a chiedersi se quel CAPTCHA sia reale, perché ne ha superati migliaia di identici.
Il secondo principio è il task completion bias, o compulsione al completamento: una volta iniziata un’azione (visitare un sito, verificare la propria identità), il cervello resiste all’interruzione. L’utente che ha già cliccato “Verifica” percepisce il passaggio aggiuntivo – aprire Run, incollare, eseguire – come la naturale prosecuzione di un processo già avviato, non come un’azione radicalmente diversa.
Il terzo è il condizionamento operante costruito da decenni di interazione con i sistemi Microsoft. Pulsanti “Fix it”, wizard di troubleshooting, prompt di aggiornamento che richiedono azioni manuali: ogni clic su “Ripara”, “Aggiorna”, “Verifica” ha rinforzato un pattern comportamentale automatico. ClickFix sfrutta esattamente questo condizionamento, trasformando la diligenza dell’utente nella sua vulnerabilità.
Il report di Proofpoint ha evidenziato un ulteriore elemento: ClickFix esternalizza la responsabilità percepita. L’utente non sta “scaricando un file sospetto”, sta “risolvendo un problema tecnico”. Questa riformulazione cognitiva disattiva le difese critiche, comprese quelle dei professionisti IT. E qui sta il paradosso più sottile: la tecnica è più efficace contro utenti motivati e diligenti che contro quelli distratti.
L’evoluzione in un ecosistema di varianti: da ClickFix a CrashFix, FileFix e oltre
Ciò che rende ClickFix particolarmente insidioso è la sua capacità di mutare. Dalla tecnica osservata per la prima volta nell’ottobre 2023 e documentata sistematicamente da Proofpoint nel marzo 2024 tramite l’initial access broker TA571, si è sviluppata un’intera famiglia di varianti, ciascuna adattata a un contesto specifico.
FileFix (giugno 2025, ricercatore mr.d0x, analisi SOCRadar): sposta la superficie d’attacco dalla finestra Run alla barra degli indirizzi di Esplora File di Windows. Una pagina web malevola apre silenziosamente una finestra legittima di File Explorer tramite un elemento HTML nascosto, mentre JavaScript copia un comando PowerShell mascherato nella clipboard. La vittima incolla quello che crede essere un percorso file nella barra di Explorer e il codice viene eseguito. L’intuizione è brillante: gli utenti incollano percorsi file quotidianamente, rendendo l’azione del tutto naturale.
CrashFix (febbraio 2026, Microsoft via SOCRadar): combina il crash deliberato del browser con il social engineering. Gli attaccanti distribuiscono un’estensione Chrome malevola mascherata da ad blocker legittimo che, a un certo punto, provoca il crash del browser e visualizza una falsa notifica di sicurezza che richiede l’esecuzione di un “scan” correttivo.
Variante DNS via nslookup (febbraio 2026, Microsoft Security/The Hacker News): la più recente e sofisticata. Dopo che la vittima esegue il comando iniziale, questo lancia una query nslookup verso un server DNS controllato dall’attaccante. La risposta DNS contiene, all’interno dei record, una stringa con uno script malevolo che scarica il payload finale (nell’attacco documentato, ModeloRAT). Il traffico malevolo appare come una normale risoluzione DNS, complicando enormemente la detection a livello di rete.
Variante Finger protocol (febbraio 2026, Kaspersky): l’utente viene persuaso ad aprire la riga di comando ed eseguire un comando che stabilisce una connessione via protocollo Finger (porta TCP 79) con il server dell’attaccante. Il protocollo trasferisce solo testo, ma questo è sufficiente per scaricare un ulteriore script che installa il malware. L’uso di un protocollo legacy e poco monitorato è un indicatore dell’evoluzione tattica degli attaccanti.
Variante crypto-scam via Pastebin (febbraio 2026, Kaspersky): nei commenti su Pastebin, gli attaccanti diffondono un messaggio su un presunto difetto nell’exchange Swapzone.io. La vittima viene istruita a digitare manualmente “javascript:” nella barra degli indirizzi di Chrome e incollare uno script che, anziché manipolare tassi di cambio, sostituisce gli indirizzi dei wallet Bitcoin con quelli dell’attaccante.
Altre varianti documentate includono TerminalFix, ConsentFix, GlitchFix e JackFix, ciascuna con differenze nell’approccio al social engineering ma con lo stesso principio fondante: convincere l’utente a eseguire un comando che non comprende.
Piattaforma, non solo Windows: ClickFix è cross-platform
Un errore comune è pensare a ClickFix come una minaccia esclusivamente Windows. Non lo è.
Su macOS, le campagne ClickFix dirigono le vittime verso il Terminale, dove vengono istruite a eseguire comandi che scaricano ed eseguono malware in formato .dmg. Sekoia TDR ha documentato campagne che distribuiscono Atomic macOS Stealer (AMOS) tramite ClickFix sin da maggio 2025, sfruttando landing page che impersonano Google Meet o servizi di videoconferenza. Una campagna più recente, riportata da The Hacker News, ha distribuito Odyssey Stealer – un fork evoluto di AMOS capace di esfiltare credenziali da 203 estensioni wallet browser e 18 applicazioni wallet desktop. Odyssey opera come un RAT completo, con persistenza via LaunchDaemon, polling C2 ogni 60 secondi e supporto per proxy SOCKS5.
Su Linux, le varianti ClickFix sfruttano il terminale nativo con comandi bash. Il report CIS conferma l’efficacia cross-platform come uno dei fattori chiave della diffusione della tecnica. Il dato è significativo: un singolo kit ClickFix può colpire tutti e tre i sistemi operativi con adattamenti minimi.
Quando gli APT statali copiano il cybercrime: l’adozione da parte di Russia, Iran e Corea del Nord
Il segnale più eloquente della maturità di una tecnica cybercriminale è la sua adozione da parte dei gruppi APT sponsorizzati da stati nazionali. ClickFix ha raggiunto questo traguardo in tempi record.
Proofpoint ha documentato in modo dettagliato come, in una finestra di appena tre mesi tra la fine del 2024 e l’inizio del 2025, almeno quattro gruppi APT statali abbiano integrato ClickFix nelle proprie operazioni. È importante notare che, secondo la stessa Proofpoint, ciascun attore è stato osservato con una sola campagna o ondata ClickFix, a suggerire una fase di sperimentazione piuttosto che un’adozione sistematica. Ciononostante, l’adozione parallela da parte di nazioni diverse e indipendenti è un indicatore forte dell’efficacia percepita della tecnica.
TA427/Kimsuky (Corea del Nord), noto anche come Emerald Sleet, ha utilizzato ClickFix tra gennaio e febbraio 2025 per colpire organizzazioni nel settore dei think tank che si occupano di affari nordcoreani. L’attacco iniziava con email di spear-phishing che impersonavano diplomatici giapponesi. Dopo un’interazione iniziale per costruire fiducia, una tattica caratteristica di Kimsuky, i target venivano indirizzati a un sito controllato dall’attaccante dove erano istruiti a eseguire un comando PowerShell. La catena d’infezione multi-stadio portava all’installazione di QuasarRAT, un malware commodity diffuso anche nell’ecosistema cybercriminale.
TA450/MuddyWater (Iran), alias Mango Sandstorm, ha sfruttato ClickFix in una finestra di due giorni, il 13 e 14 novembre 2024, inviando email di phishing a 39 organizzazioni prevalentemente in Medio Oriente (con la maggiore concentrazione in Emirati Arabi e Arabia Saudita). Le email impersonavano Microsoft con oggetto “Urgent Security Update Required – Immediate Action Needed” e richiedevano l’esecuzione di un comando PowerShell con privilegi di amministratore. Il comando installava silenziosamente Level, un tool RMM legittimo utilizzato per mantenere accesso persistente ai sistemi.
TA422/APT28 (Russia), il noto gruppo affiliato al GRU (attribuzione a media confidenza da CERT-UA), ha impiegato ClickFix il 17 ottobre 2024. Le email di phishing imitavano un foglio Google Spreadsheet e conducevano a un prompt reCAPTCHA che, al click, copiava un comando PowerShell e istruiva la vittima ad eseguirlo. Il comando creava un tunnel SSH e lanciava moduli Metasploit, fornendo accesso backdoor completo al sistema.
UNK_RemoteRogue (Russia), un gruppo meno noto, ha utilizzato email inviate da server Zimbra probabilmente compromessi con link a documenti Microsoft Office fasulli. La pagina conteneva istruzioni per copiare codice nel terminale, accompagnate da un tutorial YouTube su come eseguire PowerShell. Il codice JavaScript eseguiva PowerShell collegato al framework di C2 Empire. La campagna ha colpito individui in due organizzazioni collegate a un importante produttore di armamenti nel settore difesa.
Come ha sintetizzato Proofpoint, “l’incorporazione di ClickFix non sta rivoluzionando le campagne di questi attori, ma sta sostituendo le fasi di installazione ed esecuzione nelle catene d’infezione esistenti”. In altre parole, ClickFix è diventato un componente modulare, un upgrade del vettore di accesso iniziale compatibile con qualsiasi toolset offensivo.
ClickFix come vettore ransomware: il caso Interlock e la timeline di un’intrusione
ClickFix non è solo un veicolo per infostealer e RAT. È diventato un vettore di accesso per operazioni ransomware complete.
Il caso più documentato è quello del gruppo Interlock, oggetto di un advisory congiunto FBI-CISA-HHS-MS-ISAC nel luglio 2025 (AA25-203A). Interlock ha integrato ClickFix nella propria catena d’attacco, utilizzando pagine che imitano il sito di Advanced IP Scanner – uno strumento usato quotidianamente dai professionisti IT – con un falso CAPTCHA Cloudflare. La scelta del target è chirurgica: colpire chi lavora in ambito IT, chi ha privilegi elevati sulle reti aziendali.
La CISA ha confermato che l’FBI ha osservato gli attori Interlock utilizzare ClickFix come tecnica di accesso iniziale, in cui “le vittime vengono indotte a eseguire un payload malevolo cliccando un falso CAPTCHA che contiene istruzioni per aprire la finestra Run, incollare il contenuto della clipboard ed eseguire un processo PowerShell codificato in Base64”. Tra le vittime documentate, DaVita Inc. – attacco dell’aprile 2025, 1,5 terabyte di dati rubati e impatto su oltre 200.000 pazienti – e la città di St. Paul, Minnesota (luglio 2025).
Anatomia temporale di un’intrusione ClickFix
Per dare concretezza operativa, la campagna ClickFix che distribuisce Matanbuchus 3.0 documentata da Huntress nel febbraio 2026 offre una ricostruzione temporale esemplare:
T+0 min – La vittima riceve un’email o raggiunge una landing page con falso errore browser;
T+1 min – ClickFix: la vittima esegue il comando nella finestra Run. Viene lanciato msiexec.exe
per scaricare silenziosamente un installer MSI da un dominio malevolo;
T+3 min – L’MSI estrae file in percorsi che imitano software di sicurezza legittimo ( %APPDATA%\Cybernetics Ltd\Threat Fabric
) e utilizza binari Zillya Antivirus per eseguire il loader Matanbuchus 3.0;
T+10 min – Matanbuchus deploya AstarionRAT, stabilisce comunicazioni C2 mascherate come telemetria legittima;
T+15 min – Gli attaccanti preparano strumenti in C:\ProgramData\USOShared
(mimando Windows Update), creano account “DefaultService” e impostano esclusioni in Defender;
T+40 min – Movimento laterale verso server e domain controller tramite PsExec.
Dall’esecuzione del comando ClickFix alla compromissione dei domain controller: meno di 40 minuti. Questo dato definisce la finestra operativa entro cui un SOC deve rilevare e contenere. Il dwell time di Interlock, per confronto, è in media di 15-24 giorni tra accesso iniziale e deployment del ransomware, secondo Forescout.
L’ecosistema dei payload: cosa viene distribuito e cosa è cambiato dopo il takedown Lumma
La versatilità di ClickFix come vettore di accesso iniziale si riflette nell’ampiezza del malware distribuito. Ma il panorama dei payload ha subito un cambiamento significativo nel maggio 2025.
Il caso Lumma Stealer. Lumma è stato per mesi il payload dominante nelle campagne ClickFix: distribuito tramite false pagine reCAPTCHA, malvertising e siti compromessi, con un modello Malware-as-a-Service a partire da 250 dollari al mese. Il 21 maggio 2025, un’operazione congiunta tra Microsoft Digital Crimes Unit, FBI, DOJ, Europol e Japan Cybercrime Control Center ha smantellato circa 2.300 domini dell’infrastruttura Lumma.
Microsoft aveva identificato oltre 394.000 PC Windows infetti nei soli due mesi precedenti; l’FBI stima circa 10 milioni di infezioni totali. L’effetto è stato reale ma temporaneo: secondo i dati Lumu, i nuovi indicatori di compromissione sono crollati a 57 il giorno del takedown (21 maggio), per poi risalire a 287 il giorno successivo e raggiungere picchi di 457 entro una settimana. L’ecosistema ClickFix non ha perso un colpo: i competitor (SnakeStealer, Vidar, Odyssey Stealer) hanno rapidamente colmato il vuoto e RedLine ha offerto sconti speciali agli ex affiliati Lumma.
Infostealer attualmente distribuiti: Lumma Stealer (tornato operativo con infrastruttura ricostruita), Atomic macOS Stealer (AMOS), Odyssey Stealer, Vidar, SnakeStealer e Berserk Stealer. Rubano credenziali browser, cookie di sessione, dati wallet crypto e contenuti clipboard.
RAT: AsyncRAT, NetSupport RAT, QuasarRAT, DarkGate, ModeloRAT e AstarionRAT. NetSupport RAT è particolarmente insidioso perché è un tool RMM legittimo trojanizzato, rendendo più difficile la sua classificazione come malevolo.
Ransomware: Interlock e Epsilon Red hanno utilizzato ClickFix come vettore di accesso iniziale. Epsilon Red, in una campagna globale scoperta da CloudSEK nel luglio 2025, ha impiegato pagine ClickFix che impersonavano Discord Captcha Bot e piattaforme di streaming come Twitch, Kick e OnlyFans.
Framework di C2: Metasploit (usato da APT28), Empire (usato da UNK_RemoteRogue), Cobalt Strike e Havoc C2 (documentato da FortiGuard Labs, con comunicazioni mascherate tramite Microsoft Graph API).
Il marketplace ClickFix: la commercializzazione della tecnica
La commercializzazione è il segnale definitivo che una tecnica è diventata infrastruttura criminale permanente. ClickFix ha raggiunto anche questo stadio.
Come riportato da SOCRadar e confermato da ESET, i builder ClickFix sono in vendita su marketplace e canali Telegram del dark web. Questi kit forniscono landing page weaponizzate, personalizzabili per brand e contesto, con cui anche un attaccante a bassa competenza può lanciare campagne sofisticate. Kit phishing preconfezionati, log di credenziali, builder ClickFix: la barriera d’ingresso si è abbattuta.
Jiří Kropáč, Director of Threat Prevention Labs di ESET, ha dichiarato che “la lista di minacce a cui gli attacchi ClickFix conducono cresce di giorno in giorno, includendo infostealer, ransomware, RAT, cryptominer, tool di post-exploitation e persino malware custom di attori allineati a stati nazionali”.
Mappatura MITRE ATT&CK: ClickFix nel framework offensivo
Per i professionisti che operano con MITRE ATT&CK come linguaggio comune, ClickFix attraversa diverse tattiche e tecniche del framework:
Initial Access: T1189 (Drive-by Compromise) per la landing page iniziale; T1566.002 (Phishing: Spearphishing Link) per le email che conducono alla pagina ClickFix;
Execution: T1204.001 (User Execution: Malicious Link) e T1204.004 (User Execution: Malicious Copy-Paste) – quest’ultimo citato specificamente nell’advisory CISA AA25-203A per descrivere la meccanica ClickFix; T1059.001 (Command and Scripting Interpreter: PowerShell) per la fase di esecuzione dei comandi;
Defense Evasion: T1027.006 (Obfuscated Files: HTML Smuggling) per l’offuscamento JavaScript nelle landing page. La manipolazione della clipboard è un componente della catena di social engineering che abilita T1204 ma non ha un mapping ATT&CK diretto autonomo;
Command and Control: T1071.004 (Application Layer Protocol: DNS) per la variante nslookup; T1219 (Remote Access Software) per i payload RAT/RMM.
Questa mappatura è operativamente critica: consente ai team SOC di costruire detection rule allineate alle tecniche specifiche e di verificare la copertura delle proprie capability difensive contro ogni fase della catena ClickFix.
ClickFix attacco social engineering: come rilevarlo, guida operativa per SOC analyst
La detection di ClickFix presenta sfide peculiari: non c’è un file malevolo scaricato in fase iniziale (nessun hash da bloccare al perimetro), non c’è un exploit (nessuna firma IDS), l’azione parte dall’utente (nessuna anomalia di processo iniziale evidente). Tuttavia, la catena d’attacco lascia tracce forensi specifiche e rilevabili.
Monitoraggio del registro RunMRU
Ogni comando eseguito tramite la finestra Run viene registrato nella chiave di registro HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\RunMRU
. Il repository Sigma ufficiale include una regola specifica (ID: f5fe36cf-f1ec-4c23-903d-09a3110f6bbb
) che monitora le modifiche a questa chiave cercando la presenza di URL HTTP/HTTPS – un indicatore forte di ClickFix, poiché un utilizzo legittimo della finestra Run raramente include URL completi.
Detection delle catene di processo
La catena di processo tipica di ClickFix è: explorer.exe → cmd.exe/powershell.exe → [payload]
. Questo pattern è specifico perché il comando lanciato dalla finestra Run ha Explorer come processo padre. Le regole Sigma della community (regola correlata, ID: d487ed4a-fd24-436d-a0b2-f4e95f7b2635
) rilevano specificamente le catene dove Explorer.exe genera processi con righe di comando contenenti URL o comandi PowerShell offuscati.
Indicatori chiave da monitorare nelle righe di comando:
Stringhe come “I am not a robot”, “reCAPTCHA”, “I am Human” nella RunMRU;
Esecuzioni di mshta.exe
con parametri URL;
Comandi powershell -nop -w hidden -c
originati da Explorer.exe;
Esecuzioni di nslookup
verso server DNS non standard (variante DNS);
Invocazioni di curl
o Invoke-WebRequest
con URL a bassa reputazione;
Utilizzo del protocollo Finger (porta TCP 79).
Regole YARA per la detection in memoria
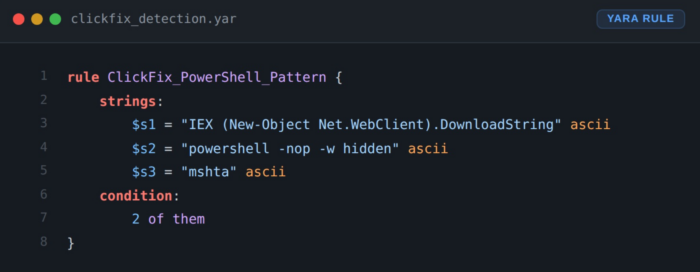
Per le varianti ClickFix che operano prevalentemente in memoria, le regole YARA possono intercettare pattern caratteristici:
Nota operativa: questa regola è un punto di partenza illustrativo che va affinato per l’ambiente specifico. La condition 2 of them
(anziché any of them
) riduce i falsi positivi, ma in contesti enterprise con uso intensivo di PowerShell per l’amministrazione Active Directory, i threshold vanno ulteriormente calibrati per evitare alert fatigue. L’integrazione con context-aware detection (es. correlazione con attività browser recente e RunMRU) migliora significativamente la precision.
Microsoft Defender: ASR, SmartScreen e AMSI
Le regole ASR (Attack Surface Reduction) di Microsoft Defender rappresentano una delle difese più efficaci. Tra le regole rilevanti per ClickFix: quella che blocca l’esecuzione di script potenzialmente offuscati, quella che impedisce l’esecuzione di contenuti scaricati da Internet, e la restrizione dei child process di mshta.exe. Si raccomanda di consultare la documentazione Microsoft aggiornata per i GUID specifici e le modalità di enforcement/audit, poiché la configurazione varia per versione e ambiente.
Microsoft Defender SmartScreen è in grado di segnalare le landing page ClickFix in Microsoft Edge, aggiungendo un livello di protezione a monte dell’esecuzione. AMSI (Antimalware Scan Interface) analizza i contenuti degli script PowerShell al momento dell’esecuzione, intercettando pattern malevoli anche quando offuscati.
Monitoraggio di rete
Per la variante DNS, il monitoraggio delle query DNS verso server non autorizzati è critico. Traffico nslookup verso IP esterni non presenti nei resolver aziendali configurati dovrebbe generare alert. Come suggerito da Sekoia, monitorare connessioni di rete iniziate da PowerShell verso domini a bassa prevalenza o con TLD sospetti è un indicatore efficace. Per la variante Finger, monitorare il traffico sulla porta TCP 79 – un protocollo sostanzialmente in disuso negli ambienti moderni.
Risposta all’incidente: cosa fare quando ClickFix è già stato eseguito
Se l’analisi degli indicatori conferma un’esecuzione ClickFix, la risposta deve essere immediata e strutturata.
Contenimento (primi 15 minuti). Isolare l’endpoint dalla rete (network isolation tramite EDR o stacco fisico). Non spegnere la macchina: le evidenze in memoria sono preziose. Verificare se l’utente ha privilegi elevati (domain admin, admin locale) per stimare il blast radius potenziale.
Analisi forense iniziale (primi 60 minuti). Esaminare la chiave RunMRU ( HKCU\...\Explorer\RunMRU
) per identificare il comando eseguito. Analizzare i log di processo (EventID 4688 con audit delle command line abilitato) per ricostruire la catena explorer.exe → shell → payload. Verificare connessioni di rete attive e recenti verso IP/domini sospetti. Estrarre artefatti dai percorsi di staging noti (%APPDATA%, %TEMP%, %ProgramData%).
Contenimento esteso. Verificare se ci sono stati movimenti laterali: controllare autenticazioni anomale nei log del domain controller, verificare nuovi account creati, esclusioni Defender impostate, sessioni RDP/PsExec. Se il payload è un infostealer, considerare compromesse tutte le credenziali salvate nei browser e i cookie di sessione: forzare il reset delle password e la revoca delle sessioni attive per l’utente colpito.
Eradication e recovery. Reimaging dell’endpoint compromesso. Rotazione delle credenziali enterprise a cui l’utente aveva accesso. Verifica e revoca dei token di sessione (particolarmente critico se vengono utilizzati servizi cloud come Microsoft 365 o Salesforce). Aggiornamento delle regole di detection con gli IoC specifici della campagna.
Strategie di mitigazione: dal contenimento tecnico alla policy organizzativa
La difesa contro ClickFix richiede un approccio multilivello che combina controlli tecnici, policy organizzative e formazione mirata.
Controlli tecnici prioritari
Disabilitare o restringere la finestra Run. Tramite Group Policy ( User Configuration > Administrative Templates > Start Menu and Taskbar > Remove Run menu from Start Menu
) o, in ambienti gestiti tramite Intune/Endpoint Manager, la policy equivalente nei Configuration Profiles. Questo elimina il vettore primario di ClickFix senza impattare le operazioni IT, che utilizzano terminali dedicati.
Restringere l’esecuzione di PowerShell. Implementare policy di PowerShell Constrained Language Mode e Windows Defender Application Control (WDAC) per limitare l’esecuzione di script PowerShell non firmati. La combinazione con AMSI garantisce l’analisi dei contenuti anche quando gli script sono offuscati.
Blocco dei LOLBin abusati. Tramite AppLocker o WDAC, bloccare o limitare l’esecuzione di mshta.exe
, wscript.exe
e cscript.exe
per gli utenti standard. Questi Living-off-the-Land Binaries sono i vettori di esecuzione più comuni nelle catene ClickFix.
Application allowlisting. Come raccomandato dal CIS (CIS Control 2), implementare allowlist applicative che permettano l’installazione e l’esecuzione solo di software autorizzato.
DNS filtering. Utilizzare servizi di DNS filtering per bloccare i domini malevoli noti. Il servizio Malicious Domain Blocking and Reporting (MDBR) del CIS aggiorna continuamente gli indicatori di compromissione legati a ClickFix.
Policy organizzative
Stabilire e comunicare in modo inequivocabile che nessun CAPTCHA legittimo, nessun aggiornamento software e nessuna procedura di verifica richiederà mai all’utente di aprire un terminale, una finestra Run o di incollare comandi. Questa regola, nella sua semplicità, è la contromisura più efficace contro ClickFix.
Implementare procedure di segnalazione rapida per i sospetti ClickFix, con canali dedicati e tempi di risposta definiti. Come evidenziato dalla timeline Matanbuchus, il tempo tra l’esecuzione del comando e il lateral movement verso i domain controller può essere inferiore a 40 minuti: la velocità di segnalazione è critica.
Formazione mirata: oltre l’awareness tradizionale
La formazione anti-phishing tradizionale, “non cliccare link sospetti, non aprire allegati”, non copre ClickFix. Come osservato da Todyl, ClickFix richiede un aggiornamento specifico dei programmi di security awareness che includa simulazioni di falsi CAPTCHA con richieste di esecuzione di comandi. I dipendenti devono essere addestrati a riconoscere che un prompt proveniente da una pagina web o da un’email che chiede di aprire la finestra Run (Win+R) e incollare un comando è sempre un indicatore di attacco. L’unica eccezione legittima, l’assistenza tecnica IT interna verificata tramite canale out-of-band, va esplicitamente definita nella policy aziendale.
Implicazioni normative: ClickFix e gli obblighi NIS2, DORA e GDPR
Un’infezione ClickFix che porta a esfiltrazione di dati personali configura un data breach notificabile ai sensi del GDPR (Art. 33 e 34), con obbligo di comunicazione all’Autorità Garante entro 72 ore e, nei casi di rischio elevato, anche agli interessati.
La Direttiva NIS2, recepita in Italia con il D.Lgs. 138/2024 (in vigore dal 16 ottobre 2024), impone alle entità essenziali e importanti l’adozione di misure tecniche e organizzative proporzionate, che includono esplicitamente la formazione e la sensibilizzazione del personale in materia di sicurezza informatica (Art. 24 del decreto, corrispondente all’Art. 21, comma 2, lettera g della Direttiva). Una formazione awareness che non copra tecniche come ClickFix potrebbe essere considerata inadeguata rispetto allo stato dell’arte delle minacce.
Il Regolamento DORA (Digital Operational Resilience Act), applicabile dal 17 gennaio 2025, richiede alle entità finanziarie la gestione dei rischi ICT (Art. 13) con misure che includano la protezione contro il social engineering avanzato e il testing periodico della resilienza operativa. ClickFix, con la sua capacità di colpire specificamente professionisti IT con privilegi elevati (come nel caso Interlock/Advanced IP Scanner), rappresenta esattamente il tipo di minaccia che DORA intende contrastare.
Il futuro di ClickFix
La traiettoria evolutiva di ClickFix è chiara: specializzazione crescente, adattamento ai contesti e sfruttamento delle nuove interfacce.
Todyl prevede che le prossime evoluzioni sfrutteranno WebAssembly per eseguire operazioni malevole che attraversano il confine tra sandbox browser e sistema operativo, Progressive Web App (PWA) per ottenere accesso persistente e permessi espansi, e manipolazione delle estensioni browser tramite social engineering in stile ClickFix.
La variante DNS del febbraio 2026 indica una direzione precisa: mascherare il traffico malevolo all’interno di protocolli legittimi, rendendo la detection progressivamente più complessa. Quando il payload arriva tramite una risposta DNS anziché un download HTTP, i tradizionali indicatori di compromissione basati su URL e hash perdono efficacia.
È importante riconoscere anche i limiti strutturali di ClickFix. La tecnica richiede un’interazione manuale significativa – più passaggi rispetto a un exploit drive-by tradizionale, e questo ne riduce intrinsecamente il tasso di conversione. Non tutti gli utenti che vedono un falso CAPTCHA eseguiranno il comando: i dati precisi sui tassi di successo non sono pubblicamente disponibili, ma la necessità di più passaggi manuali implica un funnel con perdite significative a ogni stadio. Ciononostante, l’enorme volume di distribuzione (builder commerciali, campagne automatizzate) compensa ampiamente questa limitazione: anche un tasso di conversione basso genera un numero assoluto elevato di compromissioni.
Il fattore più preoccupante resta la commercializzazione. Con builder ClickFix disponibili sul dark web a prezzi accessibili e kit che si aggiornano con nuove varianti, la barriera d’ingresso è crollata. Non serve più essere APT28 per condurre una campagna ClickFix efficace: servono un kit da qualche centinaio di dollari e una lista di email.
ClickFix attacco social engineering: il paradigma che i difensori non possono ignorare
ClickFix rappresenta qualcosa di più profondo di una singola tecnica d’attacco. Segna il passaggio da un paradigma in cui l’attaccante deve superare le difese tecniche a uno in cui l’attaccante recluta la vittima come complice involontaria della propria compromissione.
Questa inversione ha implicazioni operative concrete. I controlli preventivi perimetrali – filtri email, sandbox, web gateway – non vedono nulla di anomalo, perché il payload non transita per quei canali. Gli EDR rilevano le attività post-esecuzione ma partono in svantaggio: l’azione iniziale è user-initiated e quindi intrinsecamente ambigua. Le soluzioni di network security vedono traffico DNS apparentemente normale nella variante più recente. Il cerchio si chiude con una constatazione scomoda: quando l’attaccante trasforma l’utente nel vettore, l’intero modello difensivo basato sulla sola prevenzione automatizzata mostra i suoi limiti strutturali.
La risposta non è abbandonare quel modello, ma integrarlo con ciò che ClickFix ha reso non più opzionale: detection comportamentale granulare (monitoraggio RunMRU, catene di processo Explorer → PowerShell, query DNS anomale), hardening degli endpoint (restrizione Run dialog, PowerShell Constrained Language Mode, blocco LOLBin), incident response con tempi compatibili con la velocità dell’attacco (40 minuti al lateral movement), e soprattutto una formazione utente che abbandoni le formule generiche per affrontare lo scenario specifico. La frase “un CAPTCHA non ti chiederà mai di aprire il terminale” vale più di cento slide sull’importanza di verificare il mittente delle email.
ClickFix attacco social engineering: tre parole che definiscono il 2025-2026 della sicurezza informatica. Non perché sia la minaccia più sofisticata, non lo è. Ma perché è la più efficace nel colpire il punto cieco più grande di qualsiasi architettura di sicurezza: l’essere umano che crede di fare la cosa giusta.
Montana National Guard Appoints First Ever Cyber Warfare Officer
As reported by KTVH, Montana has appointed its first cyber warfare officer, Chief Warrant Officer Joshua Williams. This move aims to improve the state’s proactive cyber defense capabilities.
“We have seen warfare utilize not just kinetic but cyber-attacks as well to support their endgame and their goals, so being able to anticipate what our adversaries are doing in the cyber landscape is critical to our ability to conduct warfare,” Williams stated.
Williams has experience in managing cyber threats, with cyberattacks such as the 2019 incident against Thompson Falls schools and the 2023 incident at Montana State University under his belt.
The establishment of the state’s first cyber warfare officer aims to defend Montana’s critical infrastructure against attacks.
Conformità NIS2: una guida pratica ai requisiti di cybersecurity
La conformità NIS2 segna un punto di non ritorno per la cultura della sicurezza informatica in Europa. Non si tratta più di adeguarsi a un obbligo normativo, ma di ripensare in profondità il rapporto tra organizzazioni e rischio digitale.
Con la scadenza di ottobre 2024 alle spalle e il recepimento italiano ormai operativo attraverso il D.Lgs. 138/2024, il messaggio è chiaro: la cybersecurity non è più delegabile a un reparto tecnico, ma diventa responsabilità diretta del vertice aziendale. Chi ancora la considera un costo accessorio si troverà esposto non solo a sanzioni fino a 10 milioni di euro, ma a un deficit di resilienza che nessun piano di recovery potrà colmare a posteriori.
Per sopravvivere in questo nuovo scenario, è necessario andare oltre le checklist dei requisiti NIS2 e iniziare a progettare per una reale resilienza operativa.
Punti chiave
Gli organi di gestione sono ora direttamente responsabili dell’approvazione delle misure di cybersecurity e possono affrontare responsabilità personali per violazioni della nuova direttiva.
Le entità essenziali devono implementare un rigoroso sistema di allerta precoce per segnalare incidenti significativi di cybersecurity entro 24 ore dalla rilevazione.
Le organizzazioni sono tenute a stabilire strategie solide di continuità operativa, che includano test regolari di simulazioni di recupero e la documentazione dei Recovery Time Objectives (RTO).
Cosa significa la conformità NIS2 e perché è importante
La Network and Information Security Directive 2 (NIS2), formalmente designata come Direttiva UE 2022/2555, stabilisce un quadro giuridico unificato per garantire standard elevati di cybersecurity in 18 settori critici dell’UE.
Con la trasposizione di questo mandato nella legislazione nazionale – in Italia, in particolare, tramite il Decreto Legislativo 138/2024 – il campo di applicazione si estende rispetto al suo predecessore per includere le entità “essenziali” e “importanti”, obbligando migliaia di organizzazioni a elevare la gestione del rischio e gli obblighi di reportistica.
Perché è Importante:
Sanzioni Finanziarie Drastiche: Le entità essenziali rischiano multe fino a 10 milioni di euro o al 2% del fatturato annuo globale, a seconda di quale importo sia maggiore.
Responsabilità della Leadership: Gli organi di gestione devono approvare le misure di cybersecurity e possono essere ritenuti personalmente responsabili per le violazioni.
Pressione sulla Supply Chain: Anche se non sei un’entità essenziale, devi rispettare questi standard per rimanere un fornitore valido per chi lo è.
I requisiti di cybersecurity della Direttiva NIS2
L’Articolo 21 della direttiva NIS2 stabilisce dieci specifiche misure di gestione del rischio informatico che le entità “essenziali” e “importanti” devono implementare.
Si tratta di requisiti tecnici, operativi e organizzativi obbligatori, progettati per gestire i rischi di sicurezza e ridurre al minimo l’impatto degli incidenti sui destinatari dei servizi.
Gestione degli Incidenti: Le organizzazioni devono stabilire un protocollo dedicato per la rilevazione e gestione immediata degli incidenti, garantendo una risposta rapida che minimizzi l’interruzione dei servizi.
Politiche di Analisi del Rischio e Sicurezza dei Sistemi Informativi: NIS2 impone la creazione di politiche chiare per valutare le vulnerabilità di tutti i sistemi e reti IT, al fine di prioritizzare la gestione dei rischi rilevati.
Processi di Continuità Operativa: Questo requisito menziona esplicitamente la gestione dei backup e il disaster recovery come componenti chiave per mantenere le operazioni durante e dopo un attacco informatico rilevante.
Sicurezza della Supply Chain: Le entità sono responsabili della valutazione della postura di sicurezza dei fornitori diretti e dei service provider per evitare che le vulnerabilità si propaghino lungo la catena di fornitura software.
Sicurezza nell’Acquisizione e Manutenzione dei Sistemi Informativi: La sicurezza deve essere integrata nello sviluppo e nella manutenzione di tutti i sistemi informativi e di rete, incluso il trattamento sistematico e la comunicazione delle vulnerabilità.
Formazione e Igiene Informatica: Le entità qualificanti devono implementare pratiche di igiene informatica di base e fornire formazione regolare al personale per mitigare rischi legati all’errore umano, come il phishing.
Sicurezza delle Risorse Umane e Controllo degli Accessi: Devono essere applicate rigorose politiche sulla gestione degli asset e sul controllo degli accessi, per garantire che solo il personale autorizzato possa interagire con infrastrutture digitali critiche.
Uso Efficace della Crittografia e della Protezione dei Dati: Le organizzazioni devono implementare politiche per l’utilizzo di crittografia e protezione dei dati ove appropriato, per garantire la riservatezza e l’integrità delle informazioni sensibili.
Autenticazione Multi-Fattore e Comunicazioni Sicure: La direttiva richiede l’uso di autenticazione multi-fattore (MFA) o autenticazione continua per proteggere i sistemi di comunicazione interna, voce, video e di emergenza.
Procedure di Valutazione dell’Efficacia: Le entità devono stabilire procedure formali per audit e valutazioni periodiche dell’efficacia complessiva delle misure di gestione del rischio informatico.
Come Object First può aiutare a conformarsi alla NIS2
Object First supporta tutti i clienti Veeam nell’UE assicurando che i loro backup storage superino gli standard NIS2, offrendo uno storage sicuro, semplice e potente, assolutamente immutabile.
Object First è basato sulle best practice di Zero Trust, testato da terzi per la sicurezza, facile da implementare e gestire senza competenze specifiche in cybersecurity, e abbastanza potente da potenziare Instant Recovery e scalare con il tuo business.
David Bennett, CEO di Object First, ha dichiarato:
“Le organizzazioni non possono permettersi ritardi quando colpisce un ransomware, sono in gioco ricavi, reputazione e posti di lavoro. La resilienza non riguarda solo la protezione dei dati; riguarda la rapidità con cui puoi recuperare quando conta di più. Object First offre agli utenti Veeam una soluzione facile da usare e resistente al ransomware per recuperare più rapidamente e diventare semplicemente resilienti.“
L’introduzione di funzionalità di intelligenza artificiale generativa nelle piattaforme cloud sta ridefinendo il perimetro di sicurezza delle credenziali applicative. Un caso emblematico è stato scoperto dai ricercatori di Truffle Security Co. e riguarda l’ecosistema Google Cloud dove le tradizionali API key — storicamente considerate semplici identificatori di progetto — hanno acquisito nuovi privilegi con l’arrivo di Gemini. Il risultato è una superficie d’attacco inattesa, in cui migliaia di chiavi pubbliche possono essere sfruttate per accedere a dati privati, consumare risorse e generare costi anche elevati.
Un cambio di paradigma nella gestione delle API key
Per oltre un decennio Google ha comunicato in modo esplicito che le API key non erano né andavano trattate come segreti. La documentazione di servizi come Google Maps e Firebase invitava infatti gli sviluppatori a inserirle direttamente nel codice client o nelle pagine HTML, poiché il loro scopo principale era identificare il progetto ai fini di fatturazione e monitoraggio. Eventuali restrizioni, come l’allow-listing dei referer HTTP, venivano considerate controlli accessori e non meccanismi di autenticazione.
L’arrivo della Generative Language API, che abilita l’accesso a Gemini, ha però modificato radicalmente questa premessa. Quando l’API viene attivata in un progetto Google Cloud, tutte le API key esistenti associate a quel progetto possono ottenere automaticamente accesso agli endpoint sensibili di Gemini, senza notifiche, conferme o cambiamenti visibili nell’interfaccia di gestione. In altri termini, una chiave creata anni prima per un widget di Maps può trasformarsi silenziosamente in una credenziale capace di interrogare modelli generativi a nome di qualcun altro e accedere ai dati del progetto.
Questa dinamica introduce una forma di espansione retroattiva dei privilegi, in cui la sequenza temporale degli eventi diventa determinante. La chiave nasce come identificatore pubblico, l’API Gemini viene attivata successivamente e, senza alcun intervento dell’utente, la stessa chiave assume un ruolo autentico e sensibile. Il problema non è dunque una configurazione errata, ma un difetto architetturale legato a default permissivi e alla mancanza di separazione tra chiavi pubbliche e segrete.
Default insicuri e rischio di privilege escalation
Alla base della vulnerabilità vi è il fatto che Google utilizza un formato unico di API key (prefisso AIza…) per scenari con requisiti di sicurezza profondamente diversi. Quando una nuova chiave viene generata, la configurazione predefinita è “unrestricted”, rendendola valida per tutte le API abilitate nel progetto, incluse quelle generative. L’interfaccia segnala genericamente il rischio di uso non autorizzato, ma l’impostazione di default resta permissiva.
Questo scenario si allinea a due debolezze note: posture di sicurezza con default insicuri e assegnazione impropria dei privilegi. L’assenza di separazione tra chiavi pubbliche e segrete favorisce confusione operativa e compromissioni, mentre l’upgrade implicito dei privilegi applicato a chiavi già esposte in ambienti pubblici rappresenta una forma di trust escalation difficilmente individuabile dagli sviluppatori.
Lo scenario di attacco: scraping e accesso ai dati Gemini
Dal punto di vista operativo, l’exploit è estremamente semplice. Un attaccante può visitare un sito web, recuperare dal codice sorgente una API key utilizzata per servizi come Maps e inviarla a un endpoint Gemini. In diversi casi analizzati, la richiesta non restituisce un errore ma una risposta valida, segno che la chiave è accettata per operazioni sensibili.
Una volta ottenuto l’accesso, il threat actor può interrogare endpoint che contengono file caricati, dataset, documenti e contenuti cache del progetto. Oltre alla compromissione della riservatezza dei dati, emerge il rischio economico: l’uso massivo delle API generative può generare costi elevati e saturare le quote disponibili, causando interruzioni ai servizi legittimi. L’attaccante non deve compromettere infrastrutture o credenziali interne, ma semplicemente sfruttare una chiave pubblica già esposta.
L’impatto reale: migliaia di chiavi vulnerabili online
Un’analisi condotta sul dataset Common Crawl di novembre 2025 ha individuato 2.863 API key Google attive potenzialmente sfruttabili attraverso questo vettore. Tra le organizzazioni coinvolte figurano istituzioni finanziarie, aziende di sicurezza e realtà globali del recruiting, a dimostrazione di quanto il problema non sia limitato a progetti marginali.
Particolarmente significativo è il fatto che anche Google stessa presentasse chiavi pubbliche esposte su siti di prodotto che, una volta testate, risultavano valide per interrogare endpoint Gemini. Durante un test, una chiave pubblicata da anni per finalità innocue ha restituito una risposta positiva alla richiesta di elenco modelli generativi disponibili, confermando la trasformazione silenziosa dei privilegi.
La disclosure e la risposta di Google
La vulnerabilità è stata segnalata a Google nel novembre 2025 attraverso il Vulnerability Disclosure Program. In una prima fase il comportamento è stato classificato come previsto, ma l’evidenza fornita — inclusi esempi interni a Google — ha portato a una riclassificazione come bug e a un aumento della severità. L’azienda ha quindi avviato un piano di mitigazione che include la rilevazione automatica delle chiavi esposte e la limitazione del loro accesso a Gemini.
A gennaio 2026 il problema è stato formalmente catalogato come privilege escalation limitata a un singolo servizio, mentre a febbraio risultava ancora in fase di remediation strutturale. Nonostante le difficoltà iniziali nel triage, Google ha riconosciuto il rischio e ha ampliato i meccanismi di protezione per i clienti potenzialmente esposti. Ad oggi, però, la soluzione completa è ancora mancante. Google ha indicato alcune direttrici di miglioramento, tra cui default più restrittivi per le nuove chiavi generate tramite AI Studio, blocco automatico delle chiavi individuate come compromesse e notifiche proattive ai proprietari dei progetti.
PCLOB paralizzato: come lo smantellamento del watchdog USA mina il Data Privacy Framework
Il PCLOB (Privacy and Civil Liberties Oversight Board) è oggi al centro di una crisi istituzionale senza precedenti, con ricadute dirette sulla tenuta giuridica del Data Privacy Framework (DPF) e, di conseguenza, sulla legalità di milioni di trasferimenti di dati personali dall’Unione Europea verso gli Stati Uniti. Quello che a prima vista può sembrare un tecnicismo burocratico di Washington è, in realtà, il punto di rottura potenziale dell’intero impianto su cui poggiano i flussi digitali transatlantici.
Il 27 gennaio 2025, l’amministrazione Trump ha rimosso i tre membri democratici del Board – Travis LeBlanc, Edward Felten e Sharon Bradford Franklin – lasciando l’organismo con un solo componente, la repubblicana Beth Williams, e privo del quorum legale di tre membri necessario per operare. Una mossa che non ha semplicemente indebolito un’agenzia federale, ma ha colpito al cuore uno dei pilastri su cui la Commissione Europea aveva fondato la propria decisione di adeguatezza del 2023.
Per chi opera nella sicurezza informatica – CISO, DPO, compliance officer, security architect – la questione non è accademica. È operativa, immediata e potenzialmente devastante per le architetture di trasferimento dati su cui si reggono infrastrutture cloud, piattaforme SaaS e intere catene di fornitura digitale.
Il ruolo del PCLOB nell’architettura del Data Privacy Framework
Per comprendere la gravità dello scenario attuale, occorre partire da un dato strutturale: la decisione di adeguatezza della Commissione Europea cita il PCLOB 31 volte. Non si tratta di un riferimento marginale. L’organismo è descritto come garanzia essenziale di indipendenza e trasparenza, incaricato di funzioni precise e insostituibili.
Il PCLOB, istituito come agenzia indipendente del ramo esecutivo dopo le raccomandazioni della Commissione sull’11 settembre, è composto da cinque membri nominati dal Presidente con conferma del Senato, per mandati scaglionati di sei anni. Non più di tre membri possono appartenere allo stesso partito. Questa struttura bipartisan non è un dettaglio organizzativo: è la condizione che ne garantisce l’indipendenza dall’esecutivo, requisito imprescindibile agli occhi del diritto europeo.
All’interno del DPF, il PCLOB svolge funzioni critiche:
Revisione annuale dell’attuazione dell’Executive Order 14086 da parte delle agenzie di intelligence statunitensi
Consultazione obbligatoria nella nomina dei giudici della Data Protection Review Court (DPRC)
Certificazione pubblica annuale sul funzionamento del meccanismo di ricorso per i cittadini europei
Produzione del rapporto che la Commissione Europea utilizza per le proprie valutazioni periodiche sull’adeguatezza
Senza un PCLOB operativo, nessuna di queste funzioni può essere esercitata a livello di Board. L’unico membro rimasto, Beth Williams, può emettere dichiarazioni a titolo personale, ma queste non hanno il peso istituzionale né la legittimità bipartisan di un rapporto formale del Board. Come ha osservato il Center for Democracy and Technology, il PCLOB è stato reso un meccanismo di garanzia puramente nominale ai fini del DPF.
La battaglia legale: dal tribunale distrettuale alla Corte Suprema
La vicenda non si è conclusa con le rimozioni di gennaio. Due dei tre membri rimossi – LeBlanc e Felten – hanno contestato i licenziamenti in sede giudiziaria, aprendo un contenzioso che ha assunto rapidamente dimensioni costituzionali.
Il 21 maggio 2025, il giudice federale Reggie B. Walton del Tribunale Distrettuale di Washington D.C. ha emesso una sentenza di 71 pagine dichiarando le rimozioni illegali e ordinando il reintegro di entrambi i membri. La motivazione è netta: la struttura e la funzione del PCLOB sono incompatibili con la rimozione a discrezione del Presidente, e il Congresso ha inteso proteggere i membri del Board da interferenze politiche, invocando il precedente di Humphrey’s Executor v. United States (1935).
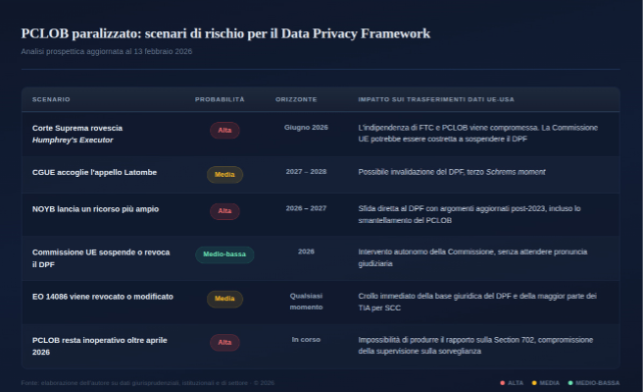
Il Dipartimento di Giustizia ha immediatamente presentato appello alla DC Circuit Court, che ha sospeso il procedimento in attesa della decisione della Corte Suprema nel caso Trump v. Slaughter – una causa che riguarda la rimozione dei commissari della Federal Trade Commission e che potrebbe ridefinire l’intero concetto di indipendenza delle agenzie federali americane.
Il 29 maggio 2025, il giudice Walton ha respinto la richiesta del governo di sospendere il reintegro durante l’appello, consentendo temporaneamente a LeBlanc e Felten di restare in carica. Ma la situazione resta in bilico: la Corte Suprema ha ascoltato le argomentazioni orali nel caso Trump v. Slaughter l’8 dicembre 2025, e gli osservatori riportano che la maggioranza conservatrice appare orientata a sostenere la posizione dell’amministrazione Trump.
Il Chief Justice Roberts ha definito il precedente Humphrey’s Executor – che da novant’anni protegge l’indipendenza delle agenzie multimembro – come un involucro vuoto rispetto a ciò che la gente pensava che fosse. Se la Corte Suprema dovesse rovesciare questo precedente, le conseguenze per il PCLOB sarebbero dirette e potenzialmente irreversibili: il Presidente potrebbe rimuovere i membri del Board a piacimento, rendendo l’indipendenza dell’organismo una finzione giuridica.
Il paradosso della Commissione Europea: garante di un framework svuotato
La Commissione Europea si trova oggi in una posizione istituzionalmente paradossale. È tenuta a garantire l’adeguatezza di un framework il cui principale organo di supervisione indipendente è stato svuotato, e il cui funzionamento dipende da un Executive Order – l’EO 14086 – che, per sua natura giuridica, può essere revocato in qualsiasi momento dal Presidente degli Stati Uniti senza alcun passaggio legislativo.
La risposta iniziale della Commissione è stata cauta. Il portavoce Markus Lammert ha dichiarato che le norme alla base del framework restano applicabili indipendentemente dalla composizione del PCLOB, aggiungendo che la Commissione stava monitorando gli sviluppi e valutando tutti gli strumenti necessari per reagire. Una posizione comprensibile sul piano diplomatico, ma sempre più difficile da sostenere sul piano giuridico.
Nel frattempo, il Parlamento Europeo non è rimasto in silenzio. Il 5 febbraio 2025, l’europarlamentare Raquel García Hermida-Van Der Walle ha presentato un’interrogazione formale chiedendo alla Commissione se condividesse le preoccupazioni sull’indipendenza del PCLOB e se intendesse sospendere il DPF fino al ripristino del Board. Il presidente della Commissione LIBE, Javier Zarzalejos, ha scritto direttamente al Commissario Michael McGrath chiedendo se le modifiche al PCLOB minino il framework e se questo soddisfi ancora lo standard di equivalenza sostanziale stabilito dalla CGUE nella sentenza Schrems II.
Il 5 marzo 2025, l’autorità svedese per la protezione dei dati (Datatilsynet) ha avvertito che la mancanza di quorum del PCLOB non invalida immediatamente la decisione di adeguatezza, ma ha raccomandato alle imprese di preparare piani di contingenza e strategie di uscita – un linguaggio inusualmente diretto per un’autorità garante.
Il test giudiziario europeo: Latombe, la Corte Generale e l’appello alla CGUE
Il DPF ha superato il suo primo test giudiziario europeo il 3 settembre 2025, quando la Corte Generale dell’UE ha respinto l’azione di annullamento presentata dal deputato francese Philippe Latombe. La Corte ha ritenuto che, al momento dell’adozione della decisione di adeguatezza nel luglio 2023, il quadro giuridico statunitense garantisse un livello di protezione adeguato.
Tuttavia, la sentenza presenta limiti significativi che ne riducono la portata rassicurante:
La Corte ha valutato la situazione giuridica e fattuale al momento dell’adozione della decisione, non al momento della contestazione – un approccio che diverge dalla giurisprudenza consolidata della CGUE in Schrems I e Schrems II
Non si è pronunciata sullo standing di Latombe, lasciando aperta la questione procedurale per futuri ricorsi
Ha esplicitamente richiamato l’obbligo della Commissione di monitorare continuamente il framework e di sospenderlo, modificarlo o revocarlo in caso di deterioramento delle garanzie
Latombe ha presentato appello alla Corte di Giustizia dell’UE il 31 ottobre 2025, come riportato da WilmerHale. La CGUE – storicamente più scettica della Corte Generale nella valutazione delle pratiche di sorveglianza statunitensi – potrebbe adottare un approccio diverso, soprattutto alla luce degli sviluppi successivi al luglio 2023: lo smantellamento del PCLOB, la rimozione dei commissari FTC, l’accesso del DOGE ai database governativi.
Parallelamente, NOYB ha criticato duramente la sentenza della Corte Generale e ha indicato che una sfida più ampia e articolata potrebbe essere in preparazione. Max Schrems ha dichiarato a marzo 2025 che i cambiamenti alle agenzie indipendenti statunitensi potrebbero da soli costringere la Commissione a sospendere il DPF, senza attendere una nuova pronuncia della CGUE.
L’effetto domino: UK Extension, DPA europee e il fronte italiano
Le conseguenze dello smantellamento del PCLOB non si limitano ai trasferimenti regolati dal DPF in senso stretto. La UK Extension al Data Privacy Framework – il meccanismo che consente i trasferimenti di dati personali dal Regno Unito verso gli USA dopo la Brexit – poggia sulle medesime basi giuridiche statunitensi: l’EO 14086, la DPRC e il PCLOB. Se queste fondamenta cedono per il DPF europeo, cedono anche per la UK Extension. Le organizzazioni con flussi di dati che transitano attraverso il Regno Unito verso gli Stati Uniti non possono considerarsi al riparo da questo rischio.
Il panorama delle autorità garanti europee mostra una crescente preoccupazione, anche se con sfumature diverse. L’autorità norvegese Datatilsynet è stata tra le prime a emettere raccomandazioni esplicite nel marzo 2025, suggerendo alle imprese di predisporre strategie di uscita dal DPF. L’autorità svedese IMY ha espresso preoccupazioni analoghe. La CNIL francese ha rafforzato il 31 gennaio 2025 le proprie raccomandazioni sui Transfer Impact Assessment, enfatizzando che le aziende non possono affidarsi alle sole SCC senza documentare misure specifiche di mitigazione del rischio basate sulle leggi e le pratiche di sorveglianza del paese destinatario.
In Italia, il Garante per la Protezione dei Dati Personali partecipa attivamente al monitoraggio del DPF attraverso l’EDPB. Il componente del Collegio Guido Scorza ha osservato, in un intervento pubblicato sul sito del Garante, che il dialogo continuo tra UE e Stati Uniti, unito a un monitoraggio rigoroso, sono fondamentali per garantire la protezione dei dati dei cittadini europei trasferiti negli USA, e che la loro assenza produrrebbe un rapido ritorno al passato.
Un’affermazione che, letta alla luce dello svuotamento del PCLOB, suona come un avvertimento profetico. Il Garante italiano, tra le autorità più attive in Europa con oltre 484 provvedimenti sanzionatori pubblicati, ha storicamente adottato posizioni rigorose sui trasferimenti internazionali – e il contesto attuale non lascia spazio a un ammorbidimento.
L’EDPB, nel suo rapporto sulla prima revisione del DPF pubblicato a novembre 2024, ha raccomandato che la prossima revisione avvenga entro tre anni o meno, invitando la Commissione a prestare particolare attenzione al rapporto del PCLOB sull’attuazione dell’EO 14086 e alla nomina di nuovi membri del Board. Entrambe queste condizioni sono oggi inattuabili: il rapporto non può essere emesso senza quorum, e nessuna nuova nomina è stata avviata dall’amministrazione Trump.
Il fattore DOGE: sorveglianza di massa senza controlli
Il quadro è aggravato da un elemento che, al momento dell’adozione del DPF nel 2023, non era nemmeno immaginabile: il Department of Government Efficiency (DOGE), inizialmente guidato da Elon Musk, ha ottenuto accesso a database governativi contenenti dati sensibili di centinaia di milioni di americani – informazioni fiscali, sanitarie, previdenziali, militari, finanziarie.
Come documentato dal Brookings Institution, il progetto di creare un database governativo centralizzato solleva preoccupazioni fondamentali sulla compatibilità con il Privacy Act del 1974. Diversi tribunali federali hanno già emesso ordini restrittivi contro l’accesso del DOGE ai sistemi del Tesoro e di altre agenzie, e un whistleblower ha riferito che dati sensibili sulle indagini del National Labor Relations Board potrebbero essere stati rimossi mentre il DOGE era presente, poche ore prima di un tentativo di accesso con indirizzo IP russo.
Per il Data Privacy Framework, il DOGE rappresenta un problema di credibilità sistemica che potrebbe avere conseguenze giudiziarie dirette. Se gli Stati Uniti non riescono a proteggere i dati dei propri cittadini dall’accesso non autorizzato di un’entità governativa priva di mandato legislativo chiaro, come possono garantire una protezione sostanzialmente equivalente a quella del GDPR per i dati dei cittadini europei? Questa domanda non è retorica: la Corte Generale, nella sentenza Latombe, ha esplicitamente limitato la propria analisi ai fatti e al diritto vigenti al momento dell’adozione della decisione di adeguatezza (luglio 2023).
Ciò significa che sviluppi successivi – inclusi lo smantellamento del PCLOB, l’accesso incontrollato del DOGE ai database federali e la rimozione dei commissari FTC – potrebbero diventare elementi centrali in un eventuale appello davanti alla CGUE o in una nuova sfida più ampia da parte di NOYB. In altre parole, ciò che il giudice europeo ha ritenuto irrilevante nella sentenza di primo grado potrebbe rivelarsi determinante in sede di impugnazione.
Il precedente Uber: quando il rischio di trasferimento diventa sanzione miliardaria
Per chi fosse tentato di considerare questa analisi puramente speculativa, il caso Uber offre un precedente concreto e recente. Nel luglio 2024, l’autorità olandese per la protezione dei dati (Autoriteit Persoonsgegevens) ha inflitto a Uber una sanzione di 290 milioni di euro per aver trasferito i dati personali di oltre 170 autisti europei negli Stati Uniti senza adeguate garanzie, in violazione dell’articolo 44 del GDPR.
La sanzione riguardava il periodo agosto 2021 – novembre 2023: ventisette mesi durante i quali, dopo l’invalidazione del Privacy Shield con la sentenza Schrems II e prima dell’adesione di Uber al DPF, i dati di localizzazione, documenti d’identità, licenze taxi e persino dati sanitari e giudiziari degli autisti sono stati conservati su server statunitensi senza Standard Contractual Clauses né altre garanzie adeguate. La CNIL francese, che aveva ricevuto il reclamo originario dalla Ligue des Droits de l’Homme, ha cooperato strettamente con l’autorità olandese nell’indagine.
Il caso Uber dimostra tre punti cruciali per l’analisi attuale:
Le DPA europee sanzionano effettivamente i trasferimenti non conformi con importi proporzionali al fatturato globale, non con ammonimenti simbolici
Il vuoto normativo tra un framework e l’altro genera responsabilità retroattive: le aziende che operano senza garanzie adeguate durante i periodi di incertezza giuridica sono esposte a rischi concreti
La protezione offerta dal DPF è condizionata alla permanenza delle sue precondizioni: se il PCLOB paralizzato mina le basi della decisione di adeguatezza, le organizzazioni che si affidano esclusivamente al DPF potrebbero trovarsi nella stessa posizione di Uber nel 2021-2023
Questo precedente rende le raccomandazioni operative di questo articolo non già precauzionali, ma urgenti.
Trump v. Slaughter: il caso che potrebbe demolire l’indipendenza delle agenzie USA
Il caso Trump v. Slaughter, attualmente pendente davanti alla Corte Suprema, ha implicazioni che vanno ben oltre la FTC. Se la Corte dovesse rovesciare o indebolire significativamente il precedente Humphrey’s Executor, il principio secondo cui il Congresso può proteggere i membri delle agenzie indipendenti dalla rimozione presidenziale at will verrebbe compromesso.
Le conseguenze per il DPF sarebbero dirette e molteplici:
FTC: è l’organo di enforcement che vigila sul rispetto dei principi del DPF da parte delle aziende certificate. L’indipendenza del suo enforcement – un requisito esplicito dell’articolo 45(2)(b) del GDPR – verrebbe compromessa alla radice
PCLOB: ha una struttura analoga alla FTC, con membri protetti da rimozione senza giusta causa. Se questa protezione cade per la FTC, cade anche per il PCLOB
DPRC: la Data Protection Review Court, il meccanismo di ricorso per i cittadini europei, è stata istituita tramite Executive Order e regolamento del Dipartimento di Giustizia, non per via legislativa – una base giuridica ancora più fragile
Come ha osservato NOYB nel suo recente rapporto, se già le agenzie con indipendenza statutaria vengono de facto svuotate, cosa significa per un organismo che non ha nemmeno indipendenza statutaria, ma solo quella derivante da un ordine esecutivo?
La decisione della Corte Suprema è attesa entro giugno 2026.
La scadenza critica: FISA Section 702 e il PCLOB che non può operare
Un ulteriore elemento di urgenza è rappresentato dalla scadenza dell’autorizzazione della Section 702 del Foreign Intelligence Surveillance Act (FISA), prevista per aprile 2026. Storicamente, il PCLOB ha prodotto il rapporto di riferimento sulla Section 702 in occasione di ogni ciclo di riautorizzazione – un documento che ha influenzato direttamente quasi la metà delle riforme approvate dal Congresso nell’ultimo ciclo.
Senza un quorum stabile, il Board non può emettere questo rapporto. Può al massimo produrre un rapporto dello staff su progetti già avviati prima della perdita del quorum, ma con limitazioni significative: l’unico membro rimasto può unilateralmente bloccare la pubblicazione, e lo staff non può espandere l’ambito dell’indagine anche di fronte a nuove informazioni rilevanti. Come documentato in un amicus brief presentato dal Brennan Center for Justice alla DC Circuit, questo equivale a conferire a un singolo membro un controllo effettivo sull’intera produzione del Board.
Per la cybersecurity e la data protection, questa situazione è particolarmente allarmante: la Section 702 è il fondamento legale che autorizza le agenzie di intelligence statunitensi a raccogliere comunicazioni di soggetti stranieri – inclusi i dati di cittadini europei in transito. Senza la supervisione indipendente del PCLOB, il Congresso sarà chiamato a riautorizzare un potere di sorveglianza enormemente invasivo senza il supporto analitico dell’unico organismo progettato per fornire un contrappeso bipartisan e indipendente.
Implicazioni operative per CISO, DPO e compliance officer
Lo scenario descritto non è uno scenario futuro: è lo scenario attuale. I professionisti della sicurezza informatica e della data protection devono agire ora, non dopo la sentenza della Corte Suprema o la prossima revisione della Commissione Europea. Ecco le azioni prioritarie.
Audit dei flussi di dati verso gli USA
Mappare con precisione tutti i trasferimenti di dati personali verso organizzazioni statunitensi, distinguendo tra quelli che si basano esclusivamente sul DPF e quelli che utilizzano meccanismi alternativi o complementari. Identificare le dipendenze critiche e i single points of failure normativi.
Implementazione di meccanismi di trasferimento alternativi
Non attendere l’invalidazione del DPF per implementare le Standard Contractual Clauses (SCC) aggiornate dalla Commissione Europea. Le SCC, combinate con Transfer Impact Assessment (TIA) rigorosi, offrono una base giuridica alternativa, anche se non immune da contestazioni. La CNIL ha rafforzato le proprie raccomandazioni sui TIA il 31 gennaio 2025, enfatizzando la necessità di valutazioni dettagliate dei rischi specifici per paese.
Per i gruppi multinazionali con strutture stabili e flussi di dati intra-gruppo ricorrenti, le Binding Corporate Rules (BCR) rappresentano un meccanismo più robusto delle SCC, in quanto richiedono l’approvazione delle autorità garanti competenti e prevedono impegni vincolanti a livello di gruppo. L’investimento iniziale per l’adozione delle BCR è significativo – tipicamente da sei a diciotto mesi per l’approvazione – ma la resilienza normativa che offrono è superiore, soprattutto in scenari di invalidazione del DPF.
È tuttavia essenziale notare che anche le SCC e le BCR non sono impermeabili ai rischi derivanti da cambiamenti radicali nel quadro giuridico statunitense: se l’EO 14086 venisse revocato o la Corte Suprema eliminasse le protezioni delle agenzie indipendenti, le valutazioni d’impatto alla base di qualsiasi meccanismo di trasferimento verso gli USA ne risulterebbero compromesse.
Misure tecniche supplementari
Implementare misure tecniche che riducano l’esposizione dei dati alla giurisdizione statunitense: crittografia end-to-end con chiavi gestite in Europa, pseudonimizzazione prima del trasferimento, minimizzazione dei dati trasferiti, limitazione dei periodi di conservazione nei sistemi USA.
Valutazione dei fornitori cloud
Riesaminare i contratti con i fornitori di servizi cloud statunitensi alla luce dello scenario normativo attuale. Valutare l’offerta di provider europei o di soluzioni cloud sovrane, in particolare per i dati ad alta sensibilità. L’European Cloud Certification Scheme (EUCS), attualmente in fase di definizione, potrebbe diventare un riferimento importante.
Piano di contingenza documentato
Predisporre un piano di contingenza formale che preveda le azioni da intraprendere in caso di sospensione o revoca della decisione di adeguatezza del DPF. Questo piano dovrebbe includere timeline, responsabilità, comunicazioni agli stakeholder e procedure di migrazione dei dati.
Monitoraggio attivo degli sviluppi
Istituire un processo di monitoraggio continuo che copra: la sentenza della Corte Suprema in Trump v. Slaughter (attesa entro giugno 2026), l’appello di Latombe alla CGUE, eventuali nuove azioni di NOYB, la prossima revisione periodica del DPF da parte della Commissione Europea, lo stato del PCLOB e la riautorizzazione della Section 702.
La tabella dei rischi: scenari a confronto
Le valutazioni di probabilità nella tabella seguente si basano sull’analisi incrociata di tre fattori: la giurisprudenza consolidata (storico delle sentenze Schrems I e Schrems II, orientamento della CGUE); i segnali istituzionali attuali (posizioni espresse da DPA, EDPB, Parlamento Europeo, NOYB); e la dinamica giudiziaria statunitense in corso (orientamento della Corte Suprema in Trump v. Slaughter, come emergente dalle argomentazioni orali di dicembre 2025).
Impatti settoriali differenziati
Il rischio non è uniforme. Alcuni settori sono esposti in modo sproporzionato:
Sanità e life sciences: i trasferimenti di dati sanitari verso gli USA (trial clinici, piattaforme di telemedicina, health-tech) coinvolgono categorie particolari di dati ai sensi dell’articolo 9 del GDPR. L’invalidazione del DPF imporrebbe misure supplementari particolarmente gravose, potenzialmente incompatibili con le tempistiche della ricerca clinica
Servizi finanziari: le istituzioni soggette a DORA (Digital Operational Resilience Act) e alla vigilanza BCE/EBA devono già dimostrare la resilienza dei propri fornitori ICT. La dipendenza da provider cloud statunitensi, combinata con l’incertezza sul DPF, introduce un rischio regolamentare aggiuntivo che i CISO del settore finanziario devono quantificare nei propri assessment
Pubblica Amministrazione: le PA europee che utilizzano servizi cloud USA (e-mail, produttività, storage) sono particolarmente vulnerabili, poiché l’invalidazione del DPF le esporrebbe non solo a rischi sanzionatori ma anche a contestazioni da parte dei cittadini i cui dati vengono trasferiti. Il Coordinated Enforcement Framework dell’EDPB del 2022 aveva già evidenziato criticità nell’uso del cloud pubblico statunitense da parte delle PA europee
Settore tecnologico e SaaS: le aziende che utilizzano stack tecnologici interamente basati su provider USA (analytics, CRM, marketing automation, infrastruttura) presentano il profilo di rischio più elevato in caso di invalidazione, data la difficoltà di migrazione rapida verso alternative europee
La controtesi: perché il DPF potrebbe comunque reggere
Un’analisi onesta richiede anche di considerare gli argomenti a favore della tenuta del framework. Non sono trascurabili.
La Commissione Europea, pur riconoscendo le criticità, ha finora scelto di non sospendere il DPF. Il portavoce Lammert ha sottolineato che le norme alla base del framework restano applicabili indipendentemente dalla composizione del PCLOB. L’EO 14086 è formalmente in vigore. La DPRC esiste e dispone di giudici nominati. Lo staff del PCLOB continua a lavorare su progetti già avviati. Beth Williams, l’unico membro rimasto, ha dichiarato che l’agenzia prosegue la propria attività con lo staff completo.
Sul piano giudiziario, il reintegro di LeBlanc e Felten – seppure contestato in appello – indica che il sistema giudiziario statunitense ha ancora la capacità di correggere le interferenze dell’esecutivo. La sentenza della Corte Generale nella causa Latombe, per quanto limitata, ha confermato la validità del DPF sulla base del diritto vigente al momento della sua adozione. E il contesto geopolitico – la guerra commerciale transatlantica, la necessità di cooperazione su AI e semiconduttori – crea incentivi potenti per entrambe le parti a preservare i flussi di dati.
Tuttavia, questi argomenti presentano un limite comune: sono tutti fragili rispetto a un singolo evento avverso. Basta una sentenza della Corte Suprema che abolisca le protezioni for-cause removal, o la revoca dell’EO 14086, o una decisione della CGUE sull’appello Latombe, perché l’intero edificio crolli. La storia dei trasferimenti transatlantici di dati – Safe Harbor, Privacy Shield, e ora il DPF – insegna che la domanda non è se un framework cadrà, ma quando. E questa volta, i segnali di cedimento strutturale sono più numerosi e simultanei che mai.
La lezione strutturale: quando la privacy dipende dalla politica
C’è una lezione più profonda in questa vicenda, una lezione che trascende il caso specifico del PCLOB e del Data Privacy Framework. L’intero impianto dei trasferimenti transatlantici di dati è stato costruito su fondamenta intrinsecamente fragili: ordini esecutivi che possono essere revocati, agenzie indipendenti la cui indipendenza può essere smantellata, organi di supervisione il cui funzionamento dipende dalla volontà politica dell’amministrazione in carica.
Tre framework sono stati adottati e due sono già caduti. Il terzo è sotto assedio da più fronti contemporaneamente. Ogni volta, il ciclo si ripete: la Commissione Europea negozia un accordo, lo dichiara adeguato, le imprese vi si affidano, un cambiamento politico o una sentenza giudiziaria ne rivela l’inadeguatezza, e milioni di organizzazioni si trovano in una zona grigia normativa.
Come ha osservato Max Schrems, il problema non è europei contro americani, ma cittadini contro un sistema di ordini esecutivi instabili su cui sia le imprese europee sia quelle americane hanno costruito la legalità dei propri flussi di dati.
Per i professionisti della cybersecurity, la conclusione operativa è chiara: la resilienza normativa deve essere trattata con la stessa serietà della resilienza tecnica. Un piano di disaster recovery che non contempli lo scenario di invalidazione del PCLOB e del DPF è un piano incompleto.
Conclusione: il PCLOB come cartina tornasole della fiducia transatlantica
Il PCLOB paralizzato non è un incidente isolato. È il sintomo di una tensione strutturale tra il modello europeo di protezione dei dati – fondato su diritti fondamentali e organi indipendenti – e un sistema statunitense in cui la privacy è storicamente subordinata alla sicurezza nazionale e l’indipendenza delle agenzie è oggi apertamente contestata dal vertice dell’esecutivo.
La decisione della Corte Suprema in Trump v. Slaughter, l’appello di Latombe alla CGUE, il futuro del PCLOB, la riautorizzazione della Section 702: sono tutti fili di una stessa trama. E questa trama racconta una storia che i professionisti della sicurezza informatica non possono permettersi di ignorare.
Il Data Privacy Framework potrebbe reggere ancora per mesi, forse anni. Ma costruire strategie di compliance su una base giuridica la cui solidità è contestata da tribunali, parlamenti, autorità garanti e attivisti su entrambe le sponde dell’Atlantico non è prudenza. È azzardo.
Il momento di agire – mappare i flussi, diversificare i meccanismi di trasferimento, implementare misure tecniche supplementari, predisporre piani di contingenza – non è domani. È oggi. Perché quando il prossimo Schrems moment arriverà, e la storia insegna che arriverà, non ci sarà un periodo di grazia.
New AirSnitch attack bypasses Wi-Fi encryption in homes, offices, and enterprises
“In a normal Layer-2 switch, the switch learns the MAC of the client by seeing it respond with its source address,” Moore explained. “This attack confuses the AP into thinking that the client reconnected elsewhere, allowing an attacker to redirect Layer-2 traffic. Unlike Ethernet switches, wireless APs can’t tie a physical port on the device to a single client; clients are mobile by design.”
The back-and-forth flipping of the MAC from the attacker to the target, and vice versa, can continue for as long as the attacker wants. With that, the bidirectional MitM has been achieved. Attackers can then perform a host of other attacks, both related to AirSnitch or ones such as the cache poisoning discussed earlier. Depending on the router the target is using, the attack can be performed even when the attacker and target are connected to separate SSIDs connected by the same AP. In some cases, Zhou said, the attacker can even be connected from the Internet.
“Even when the guest SSID has a different name and password, it may still share parts of the same internal network infrastructure as your main Wi-Fi,” the researcher explained. “In some setups, that shared infrastructure can allow unexpected connectivity between guest devices and trusted devices.”
No, enterprise defenses won’t protect you
Variations of the attack defeat the client isolation promised by makers of enterprise routers, which typically use credentials and a master encryption key that are unique to each client. One such attack works across multiple APs when they share a wired distribution system, as is common in enterprise and campus networks.
Although port stealing was originally devised for hosts on the same switch, we show that attackers can hijack MAC-to-port mappings at a higher layer, i.e., at the level of the distribution switch—to intercept traffic to victims associated with different APs. This escalates the attack beyond its traditional limits, breaking the assumption that separate APs provide effective isolation.
This discovery exposes a blind spot in client isolation: even physically separated APs, broadcasting different SSIDs, offer ineffective isolation if connected to a common distribution system. By redirecting traffic at the distribution switch, attackers can intercept and manipulate victim traffic across AP boundaries, expanding the threat model for modern Wi-Fi networks.
The researchers demonstrated that their attacks can enable the breakage of RADIUS, a centralized authentication protocol for enhanced security in enterprise networks. “By spoofing a gateway MAC and connecting to an AP,” the researchers wrote, “an attacker can steal uplink RADIUS packets.” The attacker can go on to crack a message authenticator that’s used for integrity protection and, from there, learn a shared passphrase. “This allows the attacker to set up a rogue RADIUS server and associated rogue WPA2/3 access point, which allows any legitimate client to connect, thereby intercepting their traffic and credentials.”
Weaponization del cloud: quando Microsoft diventa un’arma geopolitica
La weaponization del cloud non è più un’ipotesi teorica da white paper accademico. È una realtà operativa che nel corso del 2025 ha assunto contorni nitidi, documentati e – per molti professionisti della sicurezza – profondamente inquietanti. In meno di dodici mesi, Microsoft ha sospeso servizi cloud a un’università cinese, a un colosso della genomica sotto sanzioni statunitensi, al procuratore capo della Corte Penale Internazionale e ha ristretto l’accesso al proprio programma di early warning sulle vulnerabilità per aziende cinesi. Singoli episodi, se presi isolatamente. Ma collegati tra loro, disegnano un pattern strategico che ogni CISO, ogni security architect e ogni responsabile compliance dovrebbe analizzare con estrema attenzione.
Il punto non è se Microsoft abbia agito legittimamente – nella maggior parte dei casi, lo ha fatto in conformità con le normative statunitensi sulle sanzioni e il controllo delle esportazioni. Il punto è un altro, ben più strutturale: l’infrastruttura cloud su cui il mondo intero ha costruito la propria operatività digitale può essere disattivata con un clic, in funzione di decisioni politiche prese a Washington. E la scala di questa dipendenza è misurabile. Microsoft genera il 55% dei propri ricavi – pari a circa 138 miliardi di dollari nel solo fiscal year 2025 – dai servizi cloud.
Outlook serve oltre 400 milioni di utenti globali. Azure è il secondo cloud provider mondiale. Secondo le stime di settore, il costo medio di un minuto di downtime per le grandi imprese è di 23.750 dollari, mentre le interruzioni IT nel Global 2000 drenano complessivamente 400 miliardi di dollari l’anno. Quando questa infrastruttura diventa uno strumento di proiezione geopolitica, ogni contratto SaaS si trasforma in un potenziale vettore di rischio sistemico.
Maggio 2025: Microsoft spegne l’interruttore in Cina
Il 13 maggio 2025, la Sun Yat-sen University di Guangzhou ha inviato una comunicazione d’urgenza a docenti e studenti: i servizi Microsoft 365 – OneDrive, OneNote, SharePoint – sarebbero stati disattivati entro 48 ore. L’help desk dell’ateneo ha confermato che la decisione era di Microsoft, non dell’università. Pochi giorni prima, BGI Group – tra le più grandi aziende di analisi genomica al mondo, con diverse sussidiarie inserite nella Entity List del Bureau of Industry and Security (BIS) del Dipartimento del Commercio statunitense a partire dal 2020 e con ulteriori designazioni nel marzo 2023 – aveva perso improvvisamente l’accesso a Outlook e OneDrive. Il personale è stato costretto a migrare d’urgenza sulla suite WPS Office di Kingsoft.
Nessun preavviso formale. Nessuna comunicazione pubblica da parte di Microsoft. Come ha rilevato l’analisi di Trivium China, la Sun Yat-sen University non è direttamente nella Entity List, ma ospita il National Supercomputing Center di Guangzhou, che invece lo è. Microsoft, con ogni probabilità, stava riducendo la propria esposizione al rischio di compliance con le normative statunitensi sul controllo delle esportazioni.
L’episodio ha messo in luce una dinamica che i professionisti della sicurezza conoscono bene in teoria ma raramente affrontano nella pratica: la dipendenza da un singolo fornitore cloud extraterritoriale è un single point of failure geopolitico. Le entità colpite non hanno avuto voce in capitolo nella decisione: il servizio è stato semplicemente interrotto sulla base di valutazioni di compliance condotte unilateralmente dal provider.
Per le aziende e le istituzioni che operano in contesti geopoliticamente sensibili, il messaggio è inequivocabile: un contratto commerciale con un provider statunitense è implicitamente subordinato alle priorità di politica estera di Washington. E questo vale per qualsiasi organizzazione, in qualsiasi Paese.
Il caso ICC: il clic che ha paralizzato la giustizia internazionale
Se il blocco delle istituzioni cinesi poteva essere letto come un atto di compliance normativa, quanto accaduto alla Corte Penale Internazionale ha spostato la questione su un piano completamente diverso.
Nel febbraio 2025, l’amministrazione Trump ha imposto sanzioni alla CPI dopo l’emissione dei mandati d’arresto nei confronti del primo ministro israeliano Benjamin Netanyahu e del suo ex ministro della Difesa Yoav Gallant, in relazione a presunti crimini di guerra nella Striscia di Gaza. Il procuratore capo Karim Khan ha visto il proprio account Outlook bloccato da Microsoft, in ottemperanza alle disposizioni federali statunitensi. Tutti i 900 dipendenti della Corte sono stati colpiti dal divieto d’ingresso negli Stati Uniti. I conti bancari britannici di Khan sono stati congelati. Il procuratore è stato costretto a migrare su Proton Mail, il servizio svizzero di posta con crittografia end-to-end.
Microsoft, per voce del presidente Brad Smith, ha successivamente negato di aver sospeso i servizi alla CPI nel suo complesso, affermando di aver mantenuto il contatto con l’organizzazione durante la transizione dell’account di Khan. Ma l’impatto operativo e politico era irreversibile. Il governo olandese ha avviato una rivalutazione urgente della propria infrastruttura digitale. Klaas Knot, presidente della banca centrale olandese DNB, ha pubblicamente avvertito che persino il sistema di pagamento iDEAL dipende da due aziende americane che controllano oltre il 60% del mercato europeo. Nell’ottobre 2025, la CPI ha annunciato la migrazione completa verso OpenDesk, la suite open source sviluppata dal Centro tedesco per la Sovranità Digitale (ZenDiS).
Questo episodio rappresenta il caso più emblematico di weaponization del cloud applicata alla diplomazia internazionale. Non si tratta di un attacco cyber, non c’è un exploit né un threat actor nel senso tradizionale del termine. C’è un’azienda privata che, obbedendo alla legislazione del proprio Paese, può interrompere le comunicazioni di un organo giudiziario internazionale. Il CLOUD Act del 2018 – il Clarifying Lawful Overseas Use of Data Act – obbliga le aziende statunitensi a fornire dati sotto il loro controllo indipendentemente da dove siano fisicamente ubicati e a conformarsi alle disposizioni sulle sanzioni federali. Quando questo potere si interseca con le decisioni di politica estera, il cloud smette di essere un’infrastruttura neutrale e diventa una leva di coercizione.
L’obiezione: il rischio è davvero sistemico?
Va riconosciuto che esiste una controargomentazione legittima. I casi documentati di sospensione dei servizi riguardano finora entità specificamente colpite da sanzioni statunitensi o associate a soggetti nella Entity List – non organizzazioni qualunque. Microsoft e altri provider statunitensi hanno interesse commerciale a mantenere la fiducia dei clienti globali: un uso indiscriminato del “kill switch” digitale distruggerebbe il loro modello di business. Amazon Web Services, nel proprio documento ufficiale sul CLOUD Act, sottolinea che dalla sua introduzione nel 2018 non è mai stata effettuata alcuna divulgazione di contenuti di clienti enterprise o governativi memorizzati all’estero al governo statunitense.
Tuttavia, questa obiezione coglie solo metà del quadro. Il rischio non si misura sulla frequenza degli episodi passati, ma sulla severità dell’impatto potenziale e sulla totale assenza di controllo da parte della vittima. Un CISO non dimensiona la protezione antincendio sulla base del numero di incendi subiti in passato, ma sull’entità del danno che un singolo incendio potrebbe causare. Inoltre, l’arco temporale è significativo: nel giro di sei mesi del 2025, il “kill switch” è stato attivato contro un’università, un’azienda di genomica, un procuratore internazionale e – indirettamente – un intero ecosistema di threat intelligence.
La traiettoria è espansiva, non stazionaria. E come ha avvertito Owen Sayers di Secon Solutions su Tech Monitor, se il GCC del Pentagono era supportato dalla Cina, i governi europei che utilizzano servizi Microsoft dovrebbero chiedersi se possono ancora estendere la propria fiducia ai Paesi e alle persone nella supply chain che forniscono supporto cloud.
Weaponization del cloud e threat intelligence: il caso MAPP-SharePoint
L’estate 2025 ha aggiunto un terzo livello a questo scenario, spostando la weaponization del cloud dal piano dei servizi commerciali a quello della condivisione di intelligence sulle vulnerabilità.
A partire dal 24 giugno 2025, una campagna di attacchi zero-day ha colpito decine di migliaia di server SharePoint on-premise in tutto il mondo, sfruttando le vulnerabilità CVE-2025-53770 e CVE-2025-53771, ribattezzate “ToolShell”. Microsoft Threat Intelligence ha attribuito lo sfruttamento a due attori state-sponsored cinesi – Linen Typhoon e Violet Typhoon – e a un terzo gruppo, Storm-2603, associato al deployment di ransomware. Oltre 400 organizzazioni tra agenzie governative, telecomunicazioni e aziende tecnologiche sono state compromesse. Sophos ha confermato che gli attaccanti utilizzavano lo stesso payload su tutti i server colpiti, indicando un coordinamento centralizzato.
Il sospetto, alimentato da analisti come Dustin Childs di Trend Micro ZDI, era che le informazioni sulle vulnerabilità fossero trapelate dal Microsoft Active Protections Program (MAPP). Il MAPP fornisce ai vendor di sicurezza – tipicamente con almeno 24 ore di anticipo rispetto alla divulgazione pubblica e fino a due settimane prima del Patch Tuesday – dettagli sulle falle nei prodotti Microsoft, incluso proof-of-concept code, affinché possano preparare protezioni aggiornate per i propri clienti. Il programma include almeno una dozzina di aziende cinesi, tra cui unità di Alibaba e Baidu.
Ad agosto 2025, Microsoft ha comunicato – tramite il portavoce David Cuddy a Bloomberg e confermato da Reuters – che le aziende nei Paesi dove la legge impone la segnalazione obbligatoria delle vulnerabilità al governo non avrebbero più ricevuto proof-of-concept code, ma solo descrizioni generiche delle falle, contestualmente al rilascio delle patch.
Il riferimento è diretto alla normativa cinese del settembre 2021 – le Provisions on Administration of Security Vulnerability of Network Products (RMSV, note anche come Regulations on the Management of Network Product Security Vulnerabilities) – emanate congiuntamente dal MIIT, dalla Cyberspace Administration of China (CAC) e dal Ministero della Pubblica Sicurezza (MPS). Queste disposizioni obbligano qualsiasi azienda operante in Cina a segnalare le vulnerabilità scoperte al MIIT entro 48 ore, vietano la pubblicazione di proof-of-concept code e proibiscono la divulgazione di dettagli sulle vulnerabilità a organizzazioni estere, eccetto il produttore del software interessato.
Come documentato dal rapporto Sleight of Hand dell’Atlantic Council (marzo 2025), le informazioni raccolte dal MIIT vengono condivise con il Ministero della Pubblica Sicurezza e con il CNCERT/CC, creando un pipeline strutturale tra ricerca sulle vulnerabilità e apparato offensivo statale.
Non è la prima volta che il MAPP è teatro di sospette fughe di informazioni. Nel 2012, Microsoft aveva sospettato l’azienda cinese Hangzhou DPtech Technologies di aver fatto trapelare dati dal programma. Nel 2021, almeno due partner cinesi erano ritenuti responsabili di aver contribuito alla campagna Hafnium contro Exchange Server, che aveva esposto circa 140.000 organizzazioni statunitensi – tra cui istituti di ricerca, studi legali, università e contractor della difesa – prima che Microsoft potesse rilasciare le patch.
La sequenza temporale degli attacchi SharePoint del 2025 rafforza ulteriormente l’ipotesi del leak: Microsoft ha osservato i primi tentativi di sfruttamento il 7 luglio, ovvero prima del rilascio pubblico delle patch l’8 luglio, e gli attaccanti erano già in grado di bypassare le correzioni iniziali – un indizio che suggerisce conoscenza anticipata sia delle vulnerabilità sia delle contromisure. Come ha dichiarato Dustin Childs di Trend Micro ZDI: “Una fuga di informazioni è avvenuta da qualche parte. E ora hai un exploit zero-day in natura, e peggio ancora, un exploit zero-day che bypassa la patch”.
La decisione di restringere il MAPP configura una forma diversa di weaponization: non la sospensione di servizi commerciali, ma la frammentazione deliberata dell’ecosistema globale di threat intelligence.
Dakota Cary di SentinelOne ha definito la scelta “un cambiamento fantastico”, dato che le aziende cinesi nel MAPP sono obbligate per legge a rispondere agli incentivi del proprio governo. Ma altri analisti hanno messo in guardia sugli effetti collaterali. Keith Prabhu di Confidis ha sottolineato che un gran numero di imprese cinesi legittime dipendono dal MAPP per la propria sicurezza, e che restringere la condivisione riduce la sicurezza complessiva dell’intero ecosistema. Rik Turner di Omdia ha evidenziato che la misura alza un muro tra aziende cinesi e Microsoft, ma potrebbe avere effetti pratici limitati dato che le aziende cinesi dispongono di proprie capacità di intelligence e di molteplici feed globali.
Digital Escorts: quando il supporto cloud arriva da Pechino
La weaponization del cloud ha anche una dimensione speculare, meno visibile ma altrettanto critica. A luglio 2025, un’inchiesta di ProPublica ha rivelato che per quasi un decennio, Microsoft ha utilizzato ingegneri basati in Cina per fornire supporto tecnico ai sistemi cloud del Dipartimento della Difesa statunitense attraverso un programma noto come “digital escorts”.
Il meccanismo funzionava così: gli ingegneri cinesi preparavano script, comandi e configurazioni tecniche, che venivano poi eseguiti da personale statunitense con security clearance – i cosiddetti escorts – i quali, nella maggior parte dei casi, non disponevano delle competenze tecniche per verificare cosa stessero effettivamente inserendo nei sistemi federali. Un annuncio di lavoro per escort, pubblicato da un contractor Microsoft nel gennaio 2025, richiedeva come requisito principale un security clearance del DoD e offriva 18 dollari l’ora. Un escort intervistato da ProPublica ha dichiarato: “Ci fidiamo che quello che fanno non sia malevolo, ma in realtà non possiamo dirlo con certezza”.
La portata del problema si è rivelata più ampia del previsto. Un secondo rapporto di ProPublica ha documentato che il personale cinese forniva supporto non solo al Pentagono, ma anche ai sistemi cloud dei Dipartimenti di Giustizia, Tesoro e Commercio, dell’EPA e del Dipartimento dell’Istruzione, all’interno del Government Community Cloud (GCC) – la piattaforma progettata per dati sensibili non classificati, il cui livello di impatto “moderate” implica che la compromissione di confidenzialità, integrità o disponibilità causerebbe effetti avversi significativi. Un successivo rapporto di ProPublica di agosto 2025 ha inoltre rivelato che Microsoft aveva omesso di menzionare l’utilizzo di personale cinese nel proprio piano di sicurezza 2025 presentato al DoD nell’ambito del programma FedRAMP.
Il Segretario alla Difesa Pete Hegseth ha reagito dichiarando su X che “ingegneri stranieri – da qualsiasi Paese, inclusa ovviamente la Cina – non dovrebbero MAI essere autorizzati a manutenere o accedere ai sistemi del DoD”. Microsoft ha annunciato la cessazione immediata della pratica e l’avvio di una revisione delle procedure per tutti i clienti governativi GCC. È significativo che Amazon Web Services, Google Cloud e Oracle abbiano dichiarato di non utilizzare personale basato in Cina per i contratti federali.
L’ironia amara di questa vicenda non è solo aneddotica – è strutturalmente rivelatrice delle contraddizioni interne alla weaponization del cloud. Mentre Microsoft sospendeva servizi a istituzioni cinesi per ragioni legate alle sanzioni, contemporaneamente affidava a ingegneri cinesi la manutenzione dei sistemi cloud più sensibili del governo statunitense. Il fatto che questa pratica sia proseguita per quasi un decennio senza che FedRAMP – il programma federale di accreditamento cloud – la identificasse come rischio, indica un fallimento sistemico nella valutazione della supply chain, non un incidente isolato.
Azure genera oltre 68 miliardi di dollari di ricavi nei primi tre trimestri del fiscal year 2025 e il gruppo riceve “ricavi sostanziali dai contratti governativi”. Questa dipendenza economica bidirezionale – il governo statunitense dipende da Microsoft, Microsoft dipende da competenze globali incluse quelle cinesi per abbattere i costi – crea un conflitto di interessi strutturale che nessun assessment di sicurezza convenzionale è progettato per intercettare. Harry Coker, ex dirigente senior di CIA e NSA, ha avvertito che agenzie di intelligence straniere potrebbero sfruttare le informazioni ottenute dai sistemi GCC per “risalire la corrente” verso sistemi più sensibili o classificati.
Come ha scritto Owen Sayers di Secon Solutions su Tech Monitor, i governi europei che utilizzano servizi Microsoft dovrebbero chiedersi se possono ancora estendere la propria fiducia ai Paesi e alle persone nella supply chain che forniscono il loro supporto cloud.
L’Europa al bivio: sovranità digitale o dipendenza strutturale?
La sequenza di eventi del 2025 ha avuto un impatto sismico sul dibattito europeo sulla sovranità digitale. Secondo un rapporto del Parlamento Europeo citato dall’Atlantic Council, l’UE dipende da Paesi extra-UE per oltre l’80% di prodotti, servizi, infrastrutture e proprietà intellettuale digitale. AWS, Microsoft Azure e Google Cloud detengono circa il 70% del mercato cloud europeo, contro il 15% circa dei provider continentali. Solo l’1% dello stack cloud della Commissione Europea gira su OVHCloud, il principale provider europeo.
Il blocco dell’email di Karim Khan ha funzionato da detonatore politico. Come riportato da Computer Weekly, la disconnessione del procuratore è stata “un clic sentito in tutto il mondo” che ha dato a chiunque utilizzi o stia valutando l’adozione di tecnologie cloud Microsoft motivo di riflessione profonda. Questo è accaduto peraltro a poche settimane dalla “charm offensive” di Brad Smith in Europa, nella quale Microsoft aveva annunciato ingenti investimenti in data center europei e impegni per l’allineamento alle normative continentali.
Le risposte europee si sono mosse su più fronti:
Paesi Bassi: rivalutazione urgente dell’infrastruttura digitale governativa; aumento della domanda di provider cloud nazionali come Intermax
Germania: completamento da parte del Land Schleswig-Holstein della migrazione di 40.000 account da Microsoft a soluzioni Linux e LibreOffice; il governo federale ha pubblicamente riconosciuto la dipendenza critica da aziende statunitensi per cloud, sistemi operativi e networking
Francia: sviluppo del progetto NUBO, un cloud privato basato su OpenStack per dati governativi sensibili
A livello UE, a luglio 2025 Germania, Francia, Italia e Paesi Bassi hanno istituito l’European Digital Infrastructure Consortium for Digital Commons, e la Commissione ha pubblicato nell’ottobre 2025 l’EU Cloud Security Framework con otto obiettivi di sovranità per l’approvvigionamento cloud pubblico
Tuttavia, il percorso verso una sovranità digitale effettiva resta pieno di ostacoli. Come ha evidenziato l’economista dell’antitrust Cristina Caffarra, citata da The Register, c’è il rischio concreto di “sovereignty-washing”: le stesse aziende americane che generano la dipendenza promuovono offerte “sovereign cloud” che restano soggette al CLOUD Act e alla FISA Section 702. L’iniziativa Gaia-X, nata con l’ambizione di creare un cloud federato europeo, è stata sostanzialmente neutralizzata quando Microsoft, Google e AWS sono stati ammessi al consorzio.
Il progetto di Cloud and AI Development Act (CADA), atteso per il 2025-2026, mira a triplicare la capacità europea di data center in sette anni, ma le code per le connessioni alla rete elettrica nei principali hub europei (Francoforte, Londra, Amsterdam, Parigi, Dublino) arrivano a sette-dieci anni.
Per i CISO europei, la weaponization del cloud impone una revisione profonda delle strategie di vendor risk management. Non è più sufficiente valutare SLA, uptime e conformità GDPR: occorre integrare nel risk assessment il rischio giurisdizionale – la possibilità concreta che un governo straniero ordini la sospensione dei servizi o acceda ai dati in base alla propria legislazione extraterritoriale.
La Cina risponde: vulnerabilità come arma e decoupling tecnologico
La risposta cinese alla weaponization del cloud è tutt’altro che passiva. BGI Group ha accelerato l’adozione di alternative domestiche. Il governo di Pechino ha intensificato gli investimenti nel proprio ecosistema cloud, con Alibaba Cloud, Huawei Cloud e Tencent Cloud che hanno rafforzato la propria presenza nel mercato domestico e nei Paesi del Global South.
Ma la mossa più significativa sul piano cyber è anteriore e, a suo modo, altrettanto aggressiva. La legge cinese del settembre 2021 sulla gestione delle vulnerabilità (RMSV) rappresenta l’altra faccia della stessa medaglia. Se Washington weaponizza il cloud attraverso la sospensione dei servizi e la restrizione dell’intelligence sharing, Pechino weaponizza le vulnerabilità software attraverso la centralizzazione obbligatoria della disclosure.
La correlazione tra l’entrata in vigore della RMSV e l’aumento dello sfruttamento di zero-day da parte di attori cinesi è documentata da fonti indipendenti e convergenti. Il Microsoft Digital Defense Report 2022 ha concluso che “l’aumento dell’uso di zero-day nell’ultimo anno da parte di attori cinesi riflette verosimilmente il primo anno completo dei requisiti di divulgazione delle vulnerabilità della Cina e un passo significativo nell’uso degli zero-day exploit come priorità statale”.
Microsoft ha attribuito a gruppi state-sponsored cinesi lo sviluppo e il deployment di almeno sei zero-day nel solo periodo 2021-2022, tra cui le falle in SolarWinds Serv-U (CVE-2021-35211), Zoho ManageEngine (CVE-2021-40539, CVE-2021-44077), Exchange (CVE-2021-42321) e Atlassian Confluence (CVE-2022-26134). Il rapporto congiunto Google TAG/Mandiant del 2024 conferma la tendenza: i gruppi APT cinesi hanno sfruttato 12 zero-day nel 2023, rispetto ai 7 del 2022, consolidando la Cina come il principale attore statale nello sfruttamento di vulnerabilità non note – dato confermato anche da Ben Read, responsabile dell’analisi di cyber espionage in Mandiant.
È importante notare che correlazione non implica necessariamente causalità diretta. Molteplici fattori contribuiscono all’aumento degli zero-day, tra cui il miglioramento delle capacità di ricerca cinesi, l’evoluzione degli strumenti offensivi e l’ampliamento della superficie d’attacco globale. Tuttavia, il meccanismo causale è strutturalmente plausibile: la RMSV costringe le aziende a segnalare le vulnerabilità al MIIT entro 48 ore, prima di poterle divulgare pubblicamente o condividere proof-of-concept code.
Questo crea una finestra di esclusività informativa a favore dell’apparato statale cinese. Come ha documentato l’Atlantic Council, il MIIT non sembra trasmettere sistematicamente le vulnerabilità ricevute ai produttori software, e la media di tempo necessaria alle aziende per applicare una patch (il cosiddetto MTTP, mean time to patch) oscilla tra 60 e 200 giorni. In questa finestra temporale, una vulnerabilità nota al MIIT ma non al vendor resta sfruttabile dall’apparato offensivo cinese.
I dati sul versante della divulgazione sono altrettanto eloquenti. Dopo l’entrata in vigore della RMSV, le vulnerabilità ICS (Industrial Control Systems) pubblicamente divulgate in Cina sono crollate da centinaia a sole dieci nel 2022, suggerendo un reindirizzamento massiccio della ricerca verso canali statali opachi. L’agenzia di intelligence civile – il Ministero della Sicurezza di Stato (MSS) – è stata collegata già nel 2017 da Recorded Future a pratiche di ritardo nella pubblicazione di vulnerabilità ad alta criticità nel database nazionale CNNVD, presumibilmente per preservarne lo sfruttamento operativo prima della divulgazione pubblica.
Il Tianfu Cup – la competizione di hacking cinese istituita nel 2017, quando Pechino ha vietato ai propri ricercatori di partecipare a contest internazionali come il Pwn2Own – funziona come hub di reclutamento e come fonte di vulnerabilità. Il MIT Technology Review ha documentato nel 2021 che una vulnerabilità scoperta durante il Tianfu Cup è stata utilizzata dal governo cinese entro un giorno per operazioni di sorveglianza contro gli Uiguri nello Xinjiang.
Come ha sottolineato Katie Moussouris, pioniera del settore bug bounty e fondatrice di Luta Security, la disposizione che obbliga alla segnalazione al governo entro due giorni dalla scoperta è “la parte più preoccupante della legge”, perché concentra una quantità senza precedenti di dati su vulnerabilità non corrette nelle mani di un singolo attore statale.
Si profila dunque uno scenario di frammentazione cyber permanente: due ecosistemi paralleli, ciascuno con i propri standard, i propri repository di vulnerabilità, le proprie piattaforme cloud e le proprie regole di ingaggio. Per le organizzazioni multinazionali, questo significa operare in un campo minato normativo dove la compliance in una giurisdizione può configurare un rischio nell’altra.
L’esempio più concreto: un’azienda europea con operazioni in Cina è obbligata dalla RMSV a segnalare le vulnerabilità scoperte nei propri sistemi al MIIT entro 48 ore, ma al contempo potrebbe essere soggetta – in virtù del CLOUD Act e delle sanzioni OFAC – al divieto di condividere informazioni tecniche con entità cinesi. Un cortocircuito normativo che non ammette soluzioni semplici e che trasforma la funzione compliance da costo operativo a variabile strategica di primo livello.
Implicazioni operative: cosa deve fare un CISO oggi
La weaponization del cloud non è un problema geopolitico astratto – è un rischio operativo concreto che richiede azioni specifiche e misurabili. Le aree di intervento prioritarie si articolano su quattro direttrici.
Revisione del rischio di concentrazione sul provider
Mappare la dipendenza effettiva da ciascun cloud provider, includendo non solo i contratti diretti ma anche le dipendenze indirette nella supply chain (API di terze parti, integrazioni SaaS, identity provider)
Classificare i dati e i workload per sensibilità giurisdizionale: quali dati, se improvvisamente inaccessibili, causerebbero un’interruzione critica delle operazioni?
Integrare il rischio giurisdizionale nella valutazione dei fornitori, includendo l’analisi della legislazione extraterritoriale applicabile (CLOUD Act, FISA Section 702, legge cinese sulla sicurezza dei dati)
Definire soglie di tolleranza per il rischio di sospensione dei servizi legato a sanzioni o decisioni politiche
Strategie di uscita e multi-cloud reale
Sviluppare exit strategy documentate e testate per ogni servizio cloud critico, con tempi di migrazione realistici (secondo il provider olandese Intermax, una migrazione da Microsoft può richiedere da sei mesi a tre anni a seconda della complessità)
Adottare architetture multi-cloud genuine, evitando il multi-cloud cosmetico dove l’intera gestione delle identità dipende comunque da Azure Active Directory
Investire in competenze interne su piattaforme alternative e open source, riducendo la path dependency anche nei processi di assunzione
Valutare la portabilità dei dati alla luce dell’EU Data Act, le cui disposizioni sulla rimozione degli switching charges entreranno in vigore nel gennaio 2027
Sovranità dei dati e backup giurisdizionale
Implementare backup geograficamente diversificati in giurisdizioni non soggette alla stessa legislazione extraterritoriale del provider primario
Adottare soluzioni di encryption client-side dove le chiavi crittografiche rimangano sotto il controllo esclusivo dell’organizzazione, rendendo tecnicamente impossibile la divulgazione di dati in chiaro anche su ordine giudiziario straniero
Considerare provider europei certificati per i workload più sensibili, monitorando l’evoluzione del framework EUCS (EU Cloud Services Certification Scheme) attualmente in fase di negoziazione tra gli Stati membri
Threat intelligence diversificata
Non dipendere da un singolo canale di threat intelligence, specialmente se controllato da un vendor potenzialmente soggetto a restrizioni geopolitiche
Integrare feed di intelligence da fonti multiple e indipendenti, inclusi CERT nazionali (in Italia, il CSIRT Italia), ISAC di settore e provider specializzati europei
Monitorare attivamente le evoluzioni normative sia statunitensi (Entity List, OFAC, sanzioni) sia cinesi (RMSV, legge sulla sicurezza dei dati) per anticipare impatti sulle proprie operations
Prospettive: verso un ordine cloud multipolare
Il 2025 ha segnato un punto di non ritorno. La weaponization del cloud non è un incidente isolato ma una tendenza strutturale destinata a intensificarsi con l’inasprirsi delle tensioni geopolitiche tra Stati Uniti e Cina, e – sempre più – tra Stati Uniti e chiunque si trovi dalla parte sbagliata di una decisione di politica estera americana.
Per i professionisti della sicurezza informatica, la lezione è tanto semplice quanto radicale: il cloud non è neutrale. Ogni servizio SaaS, ogni piattaforma IaaS, ogni strumento PaaS porta con sé il DNA giuridico e politico del Paese in cui ha sede il provider. Il CLOUD Act statunitense, le RMSV cinesi, il GDPR europeo, la NIS2 – non sono framework intercambiabili. Sono espressioni di visioni del mondo incompatibili sulla governance dei dati e sul rapporto tra Stato, imprese e cittadini.
La risposta non è il ritorno al on-premise per principio, né l’isolazionismo tecnologico – un’opzione che per la maggior parte delle organizzazioni sarebbe semplicemente impraticabile e controproducente. È la costruzione consapevole di architetture resilienti che incorporino il rischio giurisdizionale come variabile di progetto, al pari della latenza, della disponibilità e del costo. È l’investimento in standard aperti e interoperabili che riducano il vendor lock-in. È la partecipazione attiva alla definizione dei framework europei di certificazione cloud. È, in ultima analisi, il riconoscimento che la cybersecurity nel 2026 è inscindibile dalla geopolitica.
La weaponization del cloud ci costringe a ripensare i fondamenti stessi della fiducia digitale. E per i CISO che devono proteggere le proprie organizzazioni in questo nuovo ordine multipolare, il tempo per agire non è domani. È adesso.
Italia-Cina: dal Golden Power all’intelligence economica per la sicurezza degli asset nazionali
Questo approfondimento conclude la nostra serie dedicata alla sicurezza economica italiana e alle sfide geopolitiche contemporanee. Il pezzo esamina l’evoluzione del golden power italiano, dalle origini del golden share fino alle attuali applicazioni, approfondendo il ruolo dell’intelligence economica nella tutela del know-how nazionale. Particolare attenzione viene dedicata agli investimenti cinesi in Italia, al caso emblematico del porto di Trieste e al recente riallineamento della politica estera italiana verso Washington. Un’analisi che offre una visione d’insieme delle strategie di sicurezza economica in un contesto di crescente competizione globale.
L’economia italiana tra crisi e opportunità: scenario post-Covid e tensioni internazionali
L’economia italiana è passata dall’essere una delle economie più deboli in Europa dopo la Seconda guerra mondiale ad una delle più industrializzate al mondo Il sistema italiano comprende un nord industrializzato e sviluppato e un sud largamente agricolo, altamente sovvenzionato, contraddistinto da una forte disoccupazione e scarso sviluppo industriale. Spesso pensiamo all’Italia come a un Paese poco competitivo, con un debito elevato e una burocrazia inefficiente.
Questo è in parte vero, ma bisogna anche ricordare che l’Italia è uno dei Paesi più ricchi dell’Unione Europea e del mondo. Secondo i dati del 2021 è l’ottava economia più grande al mondo[1] e l’ottavo esportatore mondiale[2]. L’economia è trainata in gran parte dalla produzione di beni di consumo di alta qualità. L’imprenditoria è caratterizzata da un numero molto elevato di PMI, che rappresentano circa il 99,9% del totale delle attività[3], con una predominanza di microimprese e una quota relativamente bassa di medie imprese.
Anche in questa delicata fase, l’Italia può contare su alcuni punti di forza che rendono più solida la sua economia nonostante le tensioni internazionali, l’impennata dell’inflazione e la stretta monetaria avviata dalle banche centrali.
Il mercato italiano conta circa 60 milioni di abitanti e un PIL pro capite, nel 2021, di 30 mila e 213 euro[4]. L’Italia è un grande produttore ed esportatore di una notevole varietà di prodotti tra cui: macchinari, veicoli, prodotti farmaceutici e chimici, metalli, mobili, cibo, pelletteria e abbigliamento[5]. Il settore manifatturiero è altamente competitivo e rinomato, in grado di affrontare la concorrenza della Cina e di altre economie asiatiche emergenti basate su un costo del lavoro più basso, con prodotti di qualità superiore e dal design creativo.
L’Italia è leader mondiale nella produzione di beni di lusso, in termini di numero di imprese[6]. Ad affermarlo è la nona edizione del rapporto Global Powers of Luxury pubblicato da Deloitte, che ha preso in esame le 100 principali aziende del lusso globale, classificate sulla base delle vendite consolidate nell’anno fiscale 2021. I pilastri portanti di questo settore sono rappresentati dalle 3F (Fashion, Food, Furniture), alle quali si aggiungono Ceramica, Cosmetica, Nautica e Industria automobilistica.
Nonostante questi importanti risultati, l’economia del Paese soffre oggi di problemi strutturali e non. Sulla scia della pandemia di Covid-19, l’Italia e l’Europa hanno dovuto far fronte a livelli di inflazione senza precedenti, insieme all’incredibile aumento delle spese mensili fisse per bollette energetiche, carburante e alimentari.
La recessione innescata dal Covid-19 ha rappresentato il primo shock economico, dopo la crisi petrolifera del 1979, che ha coinvolto sia la domanda sia l’offerta, introducendo un circolo vizioso sul sistema finanziario e produttivo nazionale e globale[7]. Le catene globali del valore sono state interrotte e centinaia di migliaia di persone hanno perso il lavoro[8], almeno temporaneamente. La recessione economica, unita all’elevata disoccupazione, alle gravi perdite di reddito, ai problemi di liquidità e alla chiusura obbligatoria di negozi, hotel, ristoranti e alla cessazione del trasporto aereo, hanno portato a una caduta libera della domanda, soprattutto nel settore turistico.
Questa combinazione ha provocato interruzioni in quasi tutti i settori dell’economia, con il settore alimentare ed energetico particolarmente colpiti. In Italia, i dati Istat del 2020 hanno attestato una diminuzione dell’attività economica pari all’8,9% e l’aumento del debito al 155,6% del Pil[9].
In seguito, la forte crescita del 2021, con un aumento del PIL del 6,7%[10] e il debito pubblico in calo del 7,2%[11], hanno permesso all’economia italiana di riprendersi in gran parte dalle perdite legate alla pandemia da Covid-19, raggiungendo quasi il livello pre-crisi nel 4° trimestre 2021 (-0,3% nel 4° trimestre 2019). La fine dell’anno è stata comunque segnata da un evidente rallentamento dovuto soprattutto all’aumento dei costi delle materie prime, in particolare dell’energia, che ha penalizzato imprese e famiglie.
Nel terzo trimestre del 2021, l’IPCA[12] complessivo ha accelerato, passando su base annua dall’1,3% di giugno al 2,9% di settembre e al 4,2% di dicembre 2021 (Grafico 23). Come accennato tale aumento è stato trainato in gran parte dall’energia e dall’alimentare, la cui percentuale è compresa tra il 65 e il 75%. A dicembre 2022, secondo le stime provvisorie, l’IPCA generale ha raggiunto un tasso di crescita mensile dello 0,3% e dell’11,6% su base annua, metà del quale attribuibile alle componenti core[13]. Nonostante ciò, secondo l’Istat, il PIL italiano dovrebbe crescere a ritmi ancora sostenuti nel 2022 (+3,9%) per poi rallentare significativamente nel 2023 (+0,4%) [14].
Mai come oggi, infatti, il vento sembra soffiare a sfavore. Lo scenario globale odierno è dominato dalle tensioni estreme e dalle incertezze generate dall’invasione russa dell’Ucraina. Economicamente, per l’Italia, questo conflitto non poteva arrivare in un momento peggiore. La crisi militare si è aggiunta a un quadro già reso difficile dalla pandemia ancora in corso, dalle pressioni al rialzo sui prezzi di diverse materie prime e dalle strozzature produttive in alcune catene di approvvigionamento globali, creando una situazione insostenibile sia per le imprese sia per i consumatori.
Tuttavia, gli effetti della crisi sono fortemente eterogenei tra aree e settori, in base alla vicinanza al conflitto, alla dipendenza da petrolio, gas e altre materie prime e, soprattutto, ai legami produttivi e finanziari con i Paesi direttamente coinvolti nel conflitto (Russia e Ucraina). Questi aumenti sono stati in parte assorbiti dalle aziende nei loro margini, in alcuni casi addirittura annullandoli, invece di trasferirli alle fasi successive della produzione[15].
Tuttavia, questo andamento dei prezzi e dei margini non è sostenibile nel lungo periodo. Per questo motivo, diverse aziende stanno interrompendo la produzione o hanno intenzione di farlo nei prossimi mesi. D’altra parte, l’aumento dei prezzi dell’energia (la bolletta elettrica in Italia si stima sarà di circa 95 miliardi di euro nel 2022 a fronte dei 44 miliardi spesi nel 2019[16]) sta riducendo il potere d’acquisto delle famiglie e inciderà sull’entità e sul ritmo di crescita dei consumi, la cui ripresa è stata ostacolata prima dall’aumento dei contagi e ora anche dalla maggiore incertezza generale che grava sulla fiducia dei consumatori.
L’Italia e la Germania sono i Paesi europei più dipendenti dalle materie prime russe (petrolio e gas) per soddisfare il proprio consumo energetico. L’Italia ha reagito riducendo la sua dipendenza dalle importazioni di energia dalla Russia. Dall’inizio del conflitto in Ucraina, la fornitura di gas naturale russo è diminuita dal 43,8% totale nel 2020 a circa il 25% di oggi[17].
A differenza di altri Paesi europei, l’Italia ha una maggiore possibilità di diversificare i propri fornitori, grazie alla molteplicità di punti di ingresso del gas sul proprio territorio. Il nostro Paese è collegato ad Algeria, Libia e Azerbaigian grazie ai gasdotti Transmed, GreenStream e Tap Growth. Tuttavia, consapevole della difficoltà di compensare le forniture provenienti dalla Russia, il governo Draghi ha agito su due fronti.
Il primo ha riguardato l’ottimizzazione delle infrastrutture esistenti, aumentando le importazioni di gas da altri partner come l’Algeria. Il secondo fronte si è concentrato sia sulla ridistribuzione geografica delle forniture verso il Nord Africa, il Medio Oriente e gli Stati Uniti, sia sulla varietà, puntando sul gas naturale liquefatto.
Tra le strade esplorate, la principale consisterebbe nell’acquisizione di due nuovi depositi galleggianti di rigassificazione, uno a Ravenna e uno a Piombino, con una capacità produttiva di 5-6 miliardi di m3 all’anno. Tuttavia, la principale debolezza di questo piano risiede nella sua tempistica, che rimane molto ambiziosa e risponde solo parzialmente all’emergenza di breve termine.
Al fine di attutire l’impatto dell’aumento dei prezzi dell’energia, nel 2022 l’Italia ha adottato un pacchetto di misure a sostegno di imprese e consumatori del valore di 49,5 miliardi di euro [18], cui si è aggiunto un pacchetto di 14 miliardi[19] e un ulteriore da 9 miliardi. Successivamente, nella nuova legge di bilancio, il governo Meloni ha stanziato ulteriori 21 miliardi di euro [20] per calmierare i prezzi di luce e gas.
Mentre la crisi energetica prende piede e la crescita economica nazionale rallenta via via, secondo le stime della Banca centrale europea l’inflazione media si dovrebbe attestare intorno al 6,3% nel 2023 per poi raggiungere una media del 3,4% nel 2024 e del 2,3% nel 2025[21]. L’aumento dei tassi di interesse stabilito dalla BCE avrà un impatto sul debito pubblico italiano: nel biennio 2023-25 la spesa per interessi del Paese sarà di 270,2 miliardi di euro contro i 186 miliardi calcolati nel Documento di economia e finanza dell’Aprile scorso[22].
Il 5 agosto 2022 l’agenzia di rating Moody’s ha abbassato l’outlook sul debito sovrano italiano da stabile a negativo, pur mantenendo il rating a Baa3, citando il rallentamento della crescita, l’aumento degli oneri finanziari e, a livello politico, il rischio che si ostacoli l’attuazione delle riforme strutturali, comprese quelle contenute nel piano nazionale di ripresa e resilienza (PNRR)[23].
Le incertezze sull’approvvigionamento energetico hanno fatto salire i rendimenti obbligazionari in tutta l’UE. Al 24 di Febbraio 2023 lo spread decennale tra il Btp italiano e il Bund tedesco risulta in lievissima risalita, raggiungendo i 186 punti base rispetto ai 185,68 punti di inizio seduta[24]. Tuttavia, se il conflitto in atto dovesse perdurare i suoi effetti potrebbero ampliarsi, annullando la crescita economica nel 2023.
La sfida del PNRR, il cui ammontare è di 191,5 miliardi di euro, è quella di modernizzare l’Italia attraverso riforme strutturali (burocrazia, concorrenza, giustizia, semplificazione amministrativa, digitalizzazione, ecc.) combinate con investimenti per rilanciare la crescita e la produttività. Il Recovery Fund rappresenta la maggiore opportunità per affrontare le debolezze strutturali dell’economia italiana e invertire la rotta del declino. Per quanto il Sistema Paese si sia dimostrato in grado di rispondere rapidamente all’emergenza pandemica, l’Italia paga lo scotto di problemi strutturali che la attanagliano da decenni.
Diversi fattori hanno contribuito a questa situazione, tra cui un tessuto produttivo costituito da un numero elevato di PMI familiari e un livello insufficiente di investimenti pubblici e privati, un’amministrazione complessa, i ritardi della giustizia e un mercato del lavoro poco efficiente[25].
In questo contesto di vulnerabilità, si comprende come sussista la preoccupazione relativa all’acquisizione di imprese nazionali, soprattutto in settori strategici, da parte di attori europei ed extraeuropei. La grave situazione debitoria in cui versano numerose imprese italiane, rese più fragili dalle conseguenze economiche della pandemia e della guerra, potrebbe incentivare l’acquisto di comparti considerati strategici per l’interesse nazionale.
Come noto, l’Italia soffre soprattutto di un insufficiente dimensionamento delle imprese, per cui va incoraggiata e sostenuta la crescita di potenziali imprese strategiche di taglia maggiore per poter meglio competere a livello internazionale[26]. Alla luce di questi avvenimenti, il governo ha optato per un rafforzamento del “golden power”, cioè l’intervento autoritativo dello Stato nelle transazioni tra privati, al fine di assicurare un’adeguata tutela delle aziende nazionali che operano in settori critici.
Dal Golden Share al Golden Power: evoluzione della normativa italiana per i settori strategici
Allo scopo di salvaguardare gli assetti di società operanti in settori considerati strategici e di interesse nazionale, il legislatore italiano ha regolamentato e modificato nel tempo la disciplina inerente all’esercizio dei poteri speciali da parte del governo. Originariamente, il primo strumento ideato era rappresentato dalla normativa in materia di golden share[27], introdotta dall’art.2 del Decreto Legge 31 Maggio 1994 n.332 convertito in legge n.474 del 30 Luglio 1994.
La normativa prevedeva l’attribuzione al Ministero dell’Economia e delle Finanze la titolarità di uno o più poteri speciali in grado di influenzare le decisioni delle imprese interessate, come per esempio: opposizione all’acquisizione di partecipazioni rilevanti o di un veto su alcune delibere societarie, nonché l’esercizio del diritto di nomina dei membri degli organi amministrativi. Tale disciplina è parsa necessaria a seguito del processo di privatizzazione delle imprese, avvenuto sia in Italia sia in altri Paesi europei, in vista della creazione di un mercato concorrenziale.
Tale meccanismo di tutela fu tuttavia fortemente criticato, soprattutto in ambito comunitario, perché incompatibile con i principi di libera circolazione dei capitali sanciti dai trattati comunitari. Inoltre, questo strumento si poneva in contrasto anche con il progetto di un mercato unico europeo propugnato dall’Ue, il quale richiede di sottoporre le imprese pubbliche e private alle medesime regole in materia di concorrenza[28].
L’Italia venne quindi sanzionata dalla Corte di Giustizia europea[29] per le modalità di intervento prescelte, essendo venuta meno agli obblighi ad essa incombenti in forza degli art. 43 CE e 56 CE. A fronte quindi di tale ammonimento, il legislatore è intervenuto per correggere la normativa con il Decreto Legge n.21 del 15 Marzo 2012 convertito in legge n.56 dell’11 Maggio 2012, recante “Norme in materia di poteri speciali sugli assetti societari nei settori della difesa e della sicurezza nazionale, nonché per le attività di rilevanza strategica nei settori dell’energia, dei trasporti e delle comunicazioni”[30]. Tale intervento normativo ha segnato il passaggio dal golden share al golden power.
Qualora sussista “un’effettiva minaccia di grave pregiudizio”[31] per gli interessi nazionali, il governo può intervenire alla luce di criteri oggettivi e non discriminatori secondo i canoni del buon agire amministrativo, applicando i principi di proporzionalità e ragionevolezza. L’intervento governativo può espletarsi sulla base di tre modalità diverse:
Opponendosi all’acquisto di partecipazioni in quelle società che svolgono attività di rilevanza strategica per il sistema difesa e sicurezza nazionale da parte di soggetti esteri.
Ponendo il veto all’adozione di determinate delibere assembleari.
Imponendo prescrizioni e condizioni relative alla sicurezza degli approvvigionamenti, alla sicurezza delle informazioni, ai trasferimenti tecnologici e al controllo delle esportazioni.
Lo strumento ideato deve tenere conto di due esigenze contrapposte: da un lato, la necessità di salvaguardare i settori strategici del Paese, dall’altro, il rispetto della concorrenza nel libero mercato. Per capire se fare ricorso o meno ai poteri speciali, il governo dovrà valutare la capacità economica, finanziaria, tecnica e organizzativa dell’acquirente nonché del progetto industriale che intende perseguire, il rispetto dei principi costituzionali, la sicurezza dei rapporti e la prosecuzione degli obblighi contrattuali assunti con la pubblica amministrazione.
Per meglio districarsi e comprendere la materia, è opportuno ripercorrere i principali provvedimenti normativi, nazionali ed europei, che si sono susseguiti negli anni. Come detto, la prima disciplina in materia di poteri speciali è stata introdotta dal governo Monti con il decreto legislativo n.21 del 15 marzo 2012, per poi svilupparsi attraverso una serie di leggi e regolamenti[32] man mano che si palesava l’urgenza di difendere la portata strategica del patrimonio detenuto dal sistema economico nazionale.
Con i decreti legge: n.148 del 16 ottobre 2017, art 14, (convertito in legge n.172 del 4 dicembre 2017)[33] e n.105 del 21 settembre 2019 (convertito in legge n.133 del 18 novembre 2019)[34], l’ambito di applicazione del golden power è stato esteso ai settori ad alta intensità tecnologica come: le reti di telecomunicazione a banda larga, tecnologia 5G; le infrastrutture finanziarie; l’immagazzinamento e la gestione dei dati; l’intelligenza artificiale; la robotica; i semiconduttori; le tecnologie con potenziali applicazioni a doppio uso; la sicurezza in rete e la tecnologia spaziale e nucleare[35].
Il contesto normativo nazionale si è ulteriormente arricchito, con l’approvazione del Regolamento (UE) 2019/452 del 19 marzo 2019, che istituisce un quadro di cooperazione europeo per il controllo degli investimenti esteri diretti nell’Unione, il quale entrerà pienamente in vigore in Italia nell’ottobre 2020. In seguito, in risposta all’emergenza Covid-19 e a seguito delle linee guida della Commissione UE emanate il 25 marzo 2020 in materia di tutela degli asset e delle tecnologie strategiche europee, il governo italiano ha emanato il Decreto Legge n.23 dell’8 aprile 2020[36] (il c.d. “Decreto Liquidità”), recante misure speciali per la tutela del patrimonio italiano.
Il nuovo decreto ha esteso ulteriormente l’ambito di applicazione dei poteri speciali a settori[37] che fino a quel momento ne erano stati esclusi al fine di evitare che settori strategici nazionali fossero preda di speculazioni dettate dal periodo di grave crisi economica.
Originariamente, la normativa entrata in vigore il 9 aprile aveva una durata limitata fino al 31 dicembre 2020. Tuttavia, a seguito del perdurare della crisi pandemica ed economica, il governo ha optato per una proroga della norma fino al 30 giugno 2021[38]. Successivamente, la Presidenza del Consiglio dei Ministri ha emanato due decreti attuativi, rispettivamente il DPCM n.179 del 18 dicembre 2020[39] e il DPCM n.180 del 23 dicembre 2020[40].
A livello comunitario inoltre, nel giugno del 2021 la Commissione ha emanato il nuovo regolamento in materia di “controllo delle esportazioni, dell’intermediazione, dell’assistenza tecnica, del transito e del trasferimento di prodotti a duplice uso”[41] che ha abrogato di fatto il precedente regolamento UE n. 428/2009.
La nuova normativa ha ampliato la nozione di prodotti a duplice uso, introducendo un nuovo elenco e, al contempo, modificato le regole su tali prodotti, prevedendo anche strumenti di sorveglianza informatica. In ultimo, si segnalano due provvedimenti nazionali. Il primo è il decreto legge n.21 del 21 marzo 2022 (il c.d.Decreto energia) convertito in legge con modificazioni n.51 del 20 maggio 2022[42], recante “Misure urgenti per contrastare gli effetti economici e umanitari della crisi ucraina”. Tale norma ha rafforzato la disciplina del golden power mediante le seguenti modifiche:
L’ampliamento dei settori ritenuti strategici per l’economia, in particolare in relazione ai settori del 5G e dei servizi cloud
La modifica delle procedure di notifica del golden power
La conferma del regime introdotto nel 2020 col Decreto Liquidità che sarebbe dovuto scadere il 31 dicembre 2022
Il secondo provvedimento concerne il DPCM 133/2022 recante la semplificazione della disciplina del golden power, volto a snellirne il procedimento. La novità introdotta dal regolamento riguarda la definizione della procedura di prenotifica, attraverso una valutazione sull’applicabilità della normativa, in riferimento a un caso specifico. La procedura serve ad ovviare al crescente numero di notifiche arrivate al governo negli ultimi anni. L’impresa impegnata nella definizione di acquisizioni, delibere o altri atti, potrà notificare mediante informative la Presidenza del Consiglio in merito all’iniziativa intrapresa al fine di ricevere, entro 30 giorni, una delle seguenti decisioni[43]:
Inapplicabilità della normativa e non sussistenza dell’obbligo di notifica
Applicabilità della normativa e presentazione di una notifica formale
Applicabilità della normativa e non sussistenza dell’obbligo di notifica per mancanza degli estremi per l’esercizio dei poteri speciali
In questi ultimi due casi, le decisioni prese potranno essere accompagnate da raccomandazioni non vincolanti. Secondo la relazione annuale del Copasir[44], le operazioni sottoposte a notifica sono passate dalle 342 del 2020 alle 465 del 2021. I settori coinvolti sono soprattutto difesa, tecnologia 5G, energia e trasporti. Il trend in crescita rappresentate una delle “rivelanti trasformazioni” registrate e sottolineate dal sottosegretario nell’introduzione[45] (Tabella 8).
Tabella 8. Relazione al Parlamento in materia di esercizio dei poteri speciali
Nella Relazione, il Copasir caldeggia l’ipotesi che la normativa sul golden power possa essere estesa anche alla fase di due diligence preliminare[46]. L’ex presidente del Copasir, il senatore Adolfo Urso, che è anche il relatore del documento, dichiara: “Il sistema di protezione potrebbe essere ulteriormente migliorato valutando l’opportunità di disciplinare anche quelle fasi che precedono l’eventuale manifestazione di interesse da parte di un soggetto straniero nei confronti di una realtà produttiva strategica italiana.
Si pensi ad esempio alla fase della cosiddetta due diligence, nella quale molte delle informazioni sensibili e dei segreti industriali, se pur a fronte della sottoscrizione di accordi di confidenzialità, vengono già condivisi col soggetto straniero che ha manifestato interesse nei confronti della azienda italiana”[47]. In conclusione, ricordiamo che in virtù dello scenario politico ed economico che l’Italia (e il mondo) stanno affrontando negli anni, il governo ha profondamente riconsiderato la strategicità di alcuni settori e asset, decidendo di estendere i poteri speciali ad altri settori al fine di evitare scalate ostili.
Intelligence economica italiana: il ruolo del DIS nella tutela del know-how nazionale
In un contesto economico globalizzato il controllo sugli investimenti è diventato un fattore determinante nella competizione globale. Come conseguenza di ciò, lo stesso concetto di “sicurezza economica” va aggiornato sulla base della complessità e della mutevolezza dei fenomeni in atto, richiedendo pertanto un approccio strutturato e organizzato per identificare possibili minacce o al contrario rilevare opportunità.
L’intelligence economica, le cui prime testimonianze risalgono al Medioevo, è apparsa come una delle soluzioni in mano ai governi nazionali. Secondo Alain Juillet “l’intelligence economica consiste nel controllo delle informazioni strategiche per qualsiasi attore economico. Il suo triplice scopo è la competitività del tessuto industriale, la sicurezza economica delle imprese e il rafforzamento dell’influenza del nostro Paese” [48].
Pertanto, l’obbiettivo delle agenzie di intelligence è fornire un “valore aggiunto al processo decisionale governativo, rafforzando il vantaggio comparato nazionale”[49]. In Italia, gli organismi preposti ai servizi di intelligence e sicurezza, disciplinati dalla legge n.124 del 3 agosto 2007[50], sono il DIS (Dipartimento delle informazioni per la sicurezza) e le due agenzie operative riguardanti le operazioni interne (AISI) ed esterne (AISE). L’attività informativa nel campo economico-finanziario trova riscontro nel ruolo ricoperto dal DIS, a sostegno delle politiche per migliorare la competitività economica italiana nel contesto internazionale.
In un rapporto del 2017[51], l’ex direttore generale del DIS Alessandro Pansa identifica il ruolo dell’intelligence in campo economico come un complesso di interventi che si articolano su tre livelli di complessità crescente. In primo luogo, fornisce all’autorità politica informazioni e valutazioni utili al decisore per: salvaguardare gli assetti strategici e le filiere della sicurezza, tutelare il sistema creditizio e finanziario, perseguire condotte economiche illegali e individuare quegli investimenti esteri motivati da “intenti di spoliazione o di depauperamento del nostro patrimonio di conoscenze e di know-how tecnologico”[52].
Un secondo livello si riferisce alle misure sia difensive sia offensive, per contrastare attività clandestine, riconducibili anche ad attori non statali, volte a carpire segreti industriali e proprietà intellettuale. Il terzo livello di intervento si configura nelle azioni d’intelligence, sulla base di scenari interni e globali, mirate a “potenziare le condizioni strutturali di competitività dell’economia italiana”[53].
Va sottolineato come il ruolo e gli strumenti a disposizione dell’intelligence economica siano anche influenzati dalle caratteristiche del sistema economico e finanziario nazionale, specialmente per un Paese quale l’Italia, duramente colpita dalla crisi economica e da un tessuto industriale caratterizzato dalla presenza di piccole e medie imprese.
Il nostro Paese, infatti, si trova a fronteggiare “il perdurante interesse da parte di attori esteri nei confronti del comparto produttivo nazionale, specialmente delle PMI, colpite dal prolungato stato di crisi”[54]. In particolare, il monitoraggio di settori economici strategici, individuati dal CISR (Comitato Interministeriale per la Sicurezza della Repubblica) conferma il perdurare degli interessi stranieri sul nostro comparto produttivo, concretizzatosi in acquisizioni totalitarie oppure mediante forme di partenariato di diversa natura. Il Comitato si adopera al fine di individuare e definire periodicamente il fabbisogno informativo e operativo a cui l’intelligence nazionale deve provvedere. Ad oggi, risulterebbero prioritari due obiettivi[55]:
la tutela della solidità del mercato creditizio e finanziario dai rischi della tecnofinanza e da strategie ostili adottate da grandi fondi di investimento o da istituzioni finanziarie estere
la difesa del patrimonio industriale: la ricerca informativa deve essere finalizzata alla tutela degli asset nazionali da interessi stranieri in settori considerati strategici dalla normativa sul golden power
Da quando ha avuto inizio la pandemia, si è consumato non solo un dramma sanitario ma anche economico e sociale. Ciò ha posto in evidenza il ruolo fondamentale svolto dalle agenzie di intelligence economica, servendosi di strumenti come il golden Power sum menzionato.
L’emergenza pandemica ha infatti fornito il pretesto per un rafforzamento permanente dell’architettura istituzionale e normativa del comparto di intelligence economico-finanziaria. Il golden power rappresenta un prezioso strumento nell’attuale quadro di competizione economica. Tuttavia, un’impostazione basata principalmente sul controllo ex-post degli accordi non evita che nel corso delle trattative gli attori stranieri possano venire a conoscenza di capacità, segreti, tecnologie e know-how nonostante il mancato acquisto per via dell’utilizzo dei poteri speciali.
Il supporto dell’intelligence ai fini dell’esercizio del golden power è al momento l’espressione più evidente del nuovo ruolo dei servizi a protezione degli interessi industriali, scientifici e tecnologici. In questo contesto, come già sottolineato nella Relazione del DIS al Parlamento del 2012, “l’attenzione dell’intelligence si è prevalentemente appuntata sulla natura dei singoli investimenti per verificare se gli stessi siano dettati da meri intenti speculativi o da strategie di sottrazione di know-how e di svuotamento tecnologico delle imprese, con effetti depressivi sul tessuto produttivo e sui livelli occupazionali”[56].
Negli ultimi anni, le nostre agenzie d’informazione hanno lavorato attivamente per mettere a disposizione del governo un patrimonio informativo più ricco possibile riguardo alle operazioni notificate, agli attori coinvolti, alle loro capacità finanziarie e alle loro intenzioni. Inoltre, i dirigenti di DIS, AISE e AISI partecipano al procedimento amministrativo, presenziando al tavolo di coordinamento per l’esercizio dei poteri speciali[57]. Sebbene tale presenza non sia in realtà prevista dalla legge, si è tuttavia affermata nella prassi.
Il Prefetto Pansa ha riassunto il contributo dell’intelligence all’esercizio del golden power in “un triplice ruolo: concorso informativo, presenza nelle fasi procedimentali attuative della normativa vigente e partecipazione al dibattito, anche internazionale, sui profili evolutivi dei pertinenti istituti giuridici”[58].
Tale ruolo è significativo della perdurante “forza propulsiva dell’architettura normativa del Sistema di informazione per la sicurezza della Repubblica, che si pone, per l’appunto, sempre al passo con il cambiamento del contesto e dei conseguenti profili di rischio”[59]. In conclusione, in relazione alla nuova disciplina del golden Power, è lecito supporre che il ruolo dei servizi ne uscirà rafforzato. L’aumento dei casi da valutare accrescerà a sua volta il fabbisogno informativo del governo[60]. Il maggiore impegno a cui le agenzie d’intelligence dovranno provvedere è da intendersi sia in termini quantitativi sia qualitativi, di conoscenza di nuovi settori economici nonché di supervisione sulle operazioni economico-finanziarie.
Il caso Alpi Aviation
Nel 2018 la società Mars Information Technology, registrata a Hong Kong e presumibilmente controllata dal governo cinese, aveva acquisito l’impresa italiana, Alpi Aviation Srl, produttrice di velivoli leggeri e droni militari. Il principale prodotto realizzato dall’azienda di Pordenone è l’UAV Strix, un drone con un peso di circa 10 kg e un’apertura alare di 3 metri, in grado di trasmettere immagini e video a infrarossi in tempo reale.
Il drone, in uso all’Aeronautica Militare Italiana, fa sì che l’impresa produttrice rientri a pieno diritto nella disciplina del golden Power, che limita le proprietà straniera in determinati settori considerati strategici. Il caso suscitò fin da subito un grande eco mediatico, sia in Italia[61] sia all’estero[62], in quanto illustrò bene l’importanza, ma anche i limiti, dei meccanismi di controllo sugli investimenti esteri.
Nel luglio 2018 l’azienda Mars aveva acquistato una partecipazione del 75% dell’impresa italiana per 3,9 milioni di euro, ossia, secondo i calcoli degli inquirenti, 90 volte il valore nominale dell’azienda[63]. Dalle indagini portate avanti dalla Guardia di Finanza emerse che l’acquisto risultava “perfezionato con modalità opache tese a non farne emergere la riconducibilità del nuovo socio straniero”[64], mediante complesse partecipazioni societarie (Figura 5).
Gli inquirenti conclusero che Mars era una società di facciata al cui interno figuravano la China Railway Rolling Stock Corp e China Corporate United Investment Holding, un fondo di investimento controllato dal governo municipale di Wuxi, una città vicino a Shanghai. Inoltre, passarono ben due anni prima che l’azienda cinese comunicasse l’acquisto e in seguito, su sollecito dei funzionari ministeriali, la variazione della compagine societaria al ministero della Difesa. Pertanto, la proprietà cinese ha omesso di comunicare preventivamente alla presidenza del Consiglio dei Ministri l’acquisizione del 75% del capitale sociale dell’impresa italiana, in violazione della vigente normativa sul golden power.
È importante notare che, sempre secondo gli inquirenti, l’acquisto non rientrava in alcuna forma di investimento ma piuttosto è stato mosso “esclusivamente per l’acquisizione del suo know-how tecnologico e militare”[65], attraverso il trasferimento della struttura produttiva nel polo tecnologico di Wuxi, ritenuta la città laboratorio dell’intelligenza artificiale cinese.
A seguito dei fatti emersi, il Consiglio dei Ministri ha imposto alla compagnia cinese l’obbligo di cedere le quote di Alpi Aviation entro un anno, interdicendo la stessa dall’esercizio dei diritti di voto[66]. La natura delicata della transazione ha evidenziato l’utilità di meccanismi di screening per evitare il trasferimento transfrontaliero di conoscenze a duplice uso. Il caso ha dimostrato quanto sia facile che i trasferimenti di proprietà passino inosservati, in un momento in cui negli Stati Uniti e in Europa sta aumentando la pressione per monitorare i potenziali rischi per la sicurezza nazionale derivanti dagli investitori cinesi. Da sola, quest’operazione ha attestato la vulnerabilità del nostro apparato di intelligence nel settore economico.
Le relazioni tra Italia e Repubblica Popolare Cinese e la firma del Memorandum of Understanding per la BRI
Storicamente, per l’Italia la Cina non è mai stata una priorità di politica estera. In linea con il tradizionale atteggiamento di una media potenza che cerca di resistere a pressioni esterne e di ottenere il massimo dall’impegno bilaterale con le altre grandi potenze, la neonata Repubblica italiana del secondo dopoguerra cercò di bilanciare il solido atlantismo con una certa apertura verso partner esterni al contesto europeo e americano.
Con la sua posizione geografica unica al centro del Mar Mediterraneo, l’Italia ricoprì un ruolo geopolitico privilegiato durante la Guerra Fredda, permettendo a Roma di beneficiare del continuo interesse e sostegno degli Stati Uniti, pur mantenendo o instaurando ex novo rapporti rispettivamente con l’Unione Sovietica e la Cina Popolare. Attratti dalle opportunità economiche offerte dalla Cina, anche se tale interesse si è spesso basato su una comprensione piuttosto limitata delle reali condizioni del mercato cinese, il governo italiano ha periodicamente considerato i rapporti italo-cinesi come uno strumento per dimostrare il ruolo internazionale dell’Italia[67].
Pertanto, pur non essendo certo una priorità, negli anni la Cina ha rappresentato un obbiettivo ricorrente per le ambizioni italiane, spinte da un mix di motivazioni economiche e politiche. A partire dal 1958, con il sostegno del Presidente della Repubblica Gronchi e del Presidente del Consiglio Fanfani, l’ENI guidata da Enrico Mattei svolse un ruolo di primo piano nella costruzione della presenza italiana in Cina. Nel 1963, la SNAM firmò il primo contratto per la costruzione di un nuovo impianto di idrocarburi in Cina[68].
Tuttavia, fu solo dagli anni Ottanta che le relazioni commerciali italo-cinesi conobbero un periodo d’oro, quando il governo italiano, su iniziativa del ministro degli Esteri De Michelis, stanziò 600 miliardi di lire per progetti di sviluppo in Cina[69].
A livello politico, il governo italiano riconobbe ufficialmente la RPC nel 1970, ben otto anni prima degli Stati Uniti. Tuttavia, oggi come allora, Roma incontrò una notevole resistenza alle sue iniziative da parte di Washington, per lo più attribuita al timore dell’influenza del Partito Comunista sulla politica estera italiana.
A tre decenni di distanza questo orientamento regionale continua a caratterizzare la politica estera italiana, pur in un contesto completamente alterato dalla crisi economica, dallo scontro economico-politico tra Cina e Stati Uniti e dall’instabilità europea, a seguito del conflitto russo-ucraino.
A partire dagli anni ’90 del Ventesimo secolo, Pechino ha iniziato a costruire una rete di partnership strategiche in tutto il mondo, ampliando efficacemente il suo spazio strategico di manovra. Attualmente, la strategia cinese si è focalizzata sulla creazione di una solida rete di partenariati al fine di contribuire a realizzare un ambiente internazionale favorevole al suo sviluppo interno[70]. Come ha affermato il presidente Xi Jinping, “giunti a un crocevia della storia, dobbiamo continuare ad approfondire la partnership e unire le mani per affrontare le sfide comuni”[71].
Col passare degli anni, l’Italia ha smesso di considerare la Cina solo come un’opportunità, in quanto potenziale fonte di investimenti, ma anche come un concorrente nel settore manifatturiero. Di conseguenza, la riduzione del deficit commerciale e l’attrazione di investimenti cinesi sono diventati due obiettivi chiave della politica italiana.
Pertanto, sotto la presidenza di Silvio Berlusconi nel 2004, l’Italia ha sancito un partenariato strategico globale con la Cina, ampliando non solo i legami politici ed economici bilaterali, ma anche la cooperazione su questioni multilaterali, le relazioni Ue-Cina e tematiche inerenti allo sviluppo sostenibile e di pace[72]. Successivamente, durante la visita del premier Matteo Renzi a Pechino nel giugno 2014, le due parti hanno firmato il Piano d’azione 2014-2016 per la cooperazione economica tra Italia e Cina e un Memorandum d’intesa sulla cooperazione in cinque settori principali: protezione dell’ambiente e dell’energia, sicurezza alimentare, prodotti agricoli, urbanizzazione, medicina e aviazione[73].
Entrambi i Presidenti del Consiglio, Matteo Renzi prima e Paolo Gentiloni dopo, hanno espresso interesse per la BRI, lanciata da Pechino nel 2013. Renzi ha visto la BRI come un’opportunità per lo sviluppo dei porti italiani[74], mentre Gentiloni è stato l’unico leader del G-7 a partecipare al Belt and Road Forum for International Cooperation a Pechino nel maggio 2017.
Più recentemente, nel marzo 2019 Italia e Cina hanno firmato il Memorandum of Understanding (Mou) sulla BRI, che ha visto la partecipazione di numerose personalità sia pubbliche sia della società civile. La firma del MoU sulla BRI è stata tra le priorità del Ministero dello Sviluppo Economico italiano, e in particolare del Sottosegretario di Stato Michele Geraci, che nell’agosto 2018 ha istituito una China Task Force sotto il suo ministero per promuovere più stretti legami economici e politici con Pechino.
Le motivazioni addotte alla firma furono almeno tre. In primo luogo, l’obiettivo primario consisteva nel ridurre il disavanzo commerciale italiano con la Cina[75]. In particolare, il mercato cinese attualmente assorbe solo una quota residua dei beni di consumo italiani mentre gli investimenti cinesi nell’economia reale rimangono esigui, nonostante il trend in crescita[76]. In secondo luogo, l’intento del governo italiano era quello di attrarre maggiormente gli investimenti cinesi in Italia al fine di rafforzare il tessuto industriale e migliorare la competitività economica del Paese nel medio e lungo periodo. Infine, alcuni membri della maggioranza dell’epoca, avevano individuato nei rapporti con la Cina un elemento cruciale per una politica estera più propositiva[77], in contrapposizione al presunto servilismo dei governi precedenti agli Stati Uniti e alle istituzioni europee[78].
Dal punto di vista italiano, Roma avrebbe molto da guadagnare dalla sua partecipazione alla BRI. In primo luogo, l’Italia si colloca in una posizione geograficamente vantaggiosa al centro del Mar Mediterraneo, configurandosi come un ponte tra due contesti regionali di particolare rilevanza per gli interessi cinesi: l’Europa continentale e l’area mediterranea del Nord Africa e del Medio Oriente. Essendo il trasporto marittimo la parte più rilevante della BRI, dato che il 93% dei traffici commerciali tra Cina ed Europa viaggia su navi[79], l’accresciuta centralità del Mar Mediterraneo è un’enorme opportunità per un Paese costiero come il nostro.
Pertanto, l’Italia si trova nella posizione ideale per diventare il terminale della BRI per l’Europa del sud e quindi una destinazione naturale per gli investimenti cinesi, nonostante l’investimento compiuto nel Porto del Pireo in Grecia. In secondo luogo, poiché sia l’Italia sia la Cina condividono dei crescenti interessi nelle regioni dell’Europa centro-orientale, del Nord Africa e dell’Asia centrale, ciò crea le condizioni per una proficua cooperazione bilaterale nei Paesi terzi[80].
Dal punto di vista cinese, Pechino vede l’Italia prima di tutto come un Paese membro dell’Ue; la sua politica verso l’Italia fa quindi parte di una più ampia politica verso l’Unione europea e l’Europa nel suo insieme. Dal punto di vista economico, Bruxelles è un interlocutore chiave per Pechino, essendo il principale partner commerciale della Cina[81]. Inoltre, in quanto seconda potenza manifatturiera dell’UE[82], l’Italia è una destinazione interessante per gli investimenti cinesi. In particolare, l’Italia possiede un variegato tessuto industriale e un know-how tecnologico e asset strategici come tecnologie, processi produttivi e capitale umano che la maggior parte dei partner BRI della Cina non possiede.
Per questo motivo, l’approvazione della BRI da parte dell’Italia ha provocato una certa inquietudine non solo negli Stati Uniti ma anche tra i principali leader dell’Unione Europea, che hanno espresso preoccupazione per il crescente peso politico cinese in Europa e del suo uso del commercio come strumento di coercizione.
Gli Stati Uniti sono stati critici nei confronti del progetto e hanno messo in guardia Roma sui rischi legati alla Belt and Road Initiative, in particolare sugli investimenti diretti esteri[83]. I Paesi membri dell’UE temono a loro volta che la firma del MoU possa provocare disunione in un contesto già teso[84]. Inoltre, il crescente consolidamento dei finanziatori cinesi in Italia potrebbe a sua volta facilitare gli investimenti in attività strategiche nel nostro Paese, conferendo a Pechino un certo grado di influenza o addirittura un controllo su tali attività. Tuttavia, come visto precedentemente, l’Italia dispone di una disciplina normativa che mitiga in parte tali rischi.
Per la Cina, d’altro canto, il protocollo d’intesa è stato un grande colpo diplomatico. Prima di tale accordo, 22 Paesi europei avevano aderito al progetto della BRI, ma erano Paesi di piccole dimensioni. Il più grande tra loro, la Polonia, ha un’economia grande quasi un quarto di quella italiana[85]. Al contrario, l’Italia è la terza economia dell’Unione Europea.
In definitiva però, nonostante il valore politico altamente simbolico, il protocollo d’intesa firmato non ha portato finora a risultati economici significativi, né ha posto rischi strategici a breve termine per l’Italia. Casomai, ha potuto solo fornire alla cooperazione economica tra Italia e Cina una vaga direzione, lasciando poco chiara la questione dell’appartenenza alla BRI in sé e come tale cooperazione potrà essere ulteriormente attuata in futuro[86].
Gli investimenti cinesi in Italia e le implicazioni securitarie per il Sistema Paese
Dall’inizio della crisi globale nel 2008, il mondo si è reso conto di quanto la crescita mondiale dipenda dal destino dell’economia cinese. La Cina non è solo un grande esportatore di prodotti a basso prezzo, quindi un formidabile competitor industriale, ma anche un importante Paese importatore. A partire dalla crisi dell’euro, l’Italia ha guardato alla Cina come fonte di capitale per la propria economia, in un contesto di stagnazione economica con elevati livelli di debito pubblico e di disoccupazione giovanile[87].
Per anni, quindi, l’Italia ha offerto alla Cina un ambiente accogliente per i suoi investimenti. I governi italiani susseguitesi negli anni, schiacciati dal debito nazionale e da una crescita anemica, sono stati partner entusiasti per gli investitori cinesi colmi di liquidità. Pertanto, date le circostanze, le acquisizioni e gli investimenti cinesi, in particolare dal 2014, sono apparsi non solo come una “opportunità” per le merci italiane di accedere al gigantesco mercato cinese ma anche come l’unica alternativa al fallimento delle imprese. Questo è per esempio il caso del marchio di moda Krizia, acquistato dalla stilista cinese Zhu Chongyun; del produttore di motociclette Benelli, acquisito dal gruppo Qianjiang e dell’azienda di yacht di lusso Ferretti, acquisita dalla cinese Weichai[88].
Negli anni, la presenza cinese e con essa la sua influenza si è espansa in diversi settori nazionali. Nel 2014 le SOE cinesi Shanghai Electric e State Grid Corporation of China hanno acquisito rispettivamente il 40% di Ansaldo Energia e il 35% di CDP Reti, che a sua volta gestisce le partecipazioni in Snam (costruzione e gestione integrata delle infrastrutture del gas naturale), Italgas e Terna (rete di trasmissione elettrica)[89].
La People’s Bank of China ha acquistato partecipazioni di minoranza di otto grandi società italiane come: Eni, Enel, Prysmian, Fca, Telecom Italia, Generali, Mediobanca e Saipem, mentre la SOE ChemChina ha acquisito la maggioranza delle quote di Pirelli[90]. Gli interessi imprenditoriali cinesi si sono concentrati inoltre su alcuni asset più visibili al grande pubblico come le squadre di calcio Internazionale Milano e AC Milan.
L’espansionismo economico cinese ha riguardato anche il settore immobiliare italiano, mediante la costruzione di appartamenti di lusso a Milano da parte della China Construction Group nonché attraverso importanti acquisizioni come la ex zecca dello Stato a Roma e il palazzo Brogi di Milano, ex sede della borsa italiana. Inoltre, durante la fiera dell’alimentazione e della nutrizione EXPO tenutasi a Milano nel 2015, la Cina era l’unico Paese presente con tre padiglioni: uno per sé, uno per la città di Shanghai e un terzo sponsorizzato dal più grande gruppo immobiliare cinese, la Vanke[91].
Dal canto loro, le aziende italiane sembrano apprezzare il modo cinese di condurre gli affari in quanto sia la progettazione sia la produzione sono rimaste in Italia, utilizzando le risorse cinesi per sostenere lo sviluppo industriale e ottenere al contempo l’accesso al ricco mercato asiatico e, in ultima analisi, aumentando la propria competitività sul mercato globale[92]. A questo proposito, l’acquisizione da parte di Chem China nel 2015 delle quote di maggioranza della Pirelli, leader mondiale nella produzione di pneumatici, fornisce un buon esempio di sinergie industriali italo-cinesi. In cambio del know-how tecnologico sviluppato da Pirelli, l’azienda ha ottenuto l’accesso al crescente mercato cinese degli pneumatici agricoli, incrementando l’export e il giro d’affari[93].
Per quanto riguarda la diffusione territoriale, a fine 2017 risultavano presenti in Italia, attraverso almeno un’impresa partecipata, circa 300 gruppi cinesi (di cui 84 con sede a Hong Kong), concentrate perlopiù nelle regioni settentrionali. La prima regione è la Lombardia con 214 imprese, seguono Lazio con 71 imprese, Emilia Romagna con 46, Piemonte con 40 e Veneto con 36[94].
Tuttavia, si tratta di una tendenza in costante aumento, come registrato anche dal Copasir nella sua relazione annuale sulla tutela degli asset strategici nazionali nei settori bancario e assicurativo[95], da cui si evince che, a fine 2019, le imprese italiane partecipate da gruppi cinesi abbiano raggiunto un totale di 760, con un’occupazione di poco superiore a 43.700 unità e un giro d’affari di oltre 25,2 miliardi di euro. L’aumento del volume degli investimenti e della presenza cinese in Italia può essere meglio compreso se messo in prospettiva con il più ampio contesto degli investimenti cinesi in Europa, dove l’Italia si posiziona terza dietro a economie come la Germania o il Regno Unito (grafico 24).
I target ricercati hanno riguardato perlopiù imprese europee con consolidate e riconosciute competenze in tema di gestione, produzione e innovazione. Gli investimenti cinesi si estendono a un’ampia varietà di settori in Italia, tra cui componentistica, metallurgia, robotica, oltre al settore calzaturiero e life science. Con i suoi quasi 260 milioni di euro, l’affare con il valore economico più elevato del 2021 è stato l’acquisizione della holding italiana Camfin da parte di Niu Family. Camfin è controllata da Marco Tronchetti Provera e detiene una partecipazione del 14% in Pirelli[96]. Sempre nello stesso anno, si è poi concluso l’ingresso nella società di pagamenti digitali Satispay del colosso del tech Tencent[97], avvenuto in concomitanza con l’ingresso della statunitense Square.
Dapprima visti con favore, con il passare degli anni e in seguito al loro aumento, gli investimenti cinesi hanno generato una crescente preoccupazione sotto il profilo della sicurezza nazionale. Nel solo biennio 2020-21, la maggior parte dei casi pubblicamente noti di investimenti cinesi esaminati si è concentrata sulle infrastrutture critiche e sulle tecnologie strategiche a duplice uso (Tabella 9). La metà delle verifiche ha inoltre riguardato acquisizioni di produttori di semiconduttori, un settore in cui la Cina vuole rendersi indipendente dai fornitori stranieri.
Tabella 9. Esercizio del golden power sugli investimenti cinesi in Italia nel biennio 2020-2021
La natura delicata di queste transazioni evidenzia l’utilità dei meccanismi di screening per evitare il trasferimento transfrontaliero di know-how, competenze specifiche e informazioni sensibili. Tuttavia, i meccanismi di screening potrebbero non essere sempre efficaci, come nel caso Alpi, potendo anche sfuggire al controllo normativo.
La relazione del Copasir[98] sull’attività svolta, ha delineato un quadro aggiornato degli asset strategici nazionali a rischio acquisizione straniera. In particolare, il rapporto avverte: “la Cina rappresenta un avversario strategico la cui presenza viene registrata a livello nazionale nel mondo accademico e delle start-up nazionali. Si tratta di una precisa strategia di lungo periodo che ha come obiettivo mercati strategici come quello dell’innovazione tecnologica che punta a penetrare sia il tessuto imprenditoriale sia ad avvantaggiarsi degli incentivi alla cooperazione scientifica internazionale con il fine ultimo di guadagnare posizioni di grande vantaggio in un ambito così cruciale”[99].
Pertanto, la tutela degli interessi economici nazionali appare fondamentale. L’impulso del Copasir in merito a un rinnovato slancio verso uno sviluppo più proattivo dell’intelligence economica nazionale si inquadra proprio in questo contesto. Attraverso il concetto di intelligence economica, il comitato estende il perimetro della sicurezza nazionale oltre i suoi confini tradizionali, verso una comprensione che includa al suo interno anche la protezione degli interessi economici strategici. Una sicurezza che “non è più sicurezza dello Stato-apparato, ma sicurezza della Nazione, ovvero del benessere dei suoi cittadini”[100].
La presenza cinese nel Mediterraneo: il caso del porto di Trieste
Il Mar Mediterraneo è una delle più importanti arterie marittime delle rotte commerciali internazionali. Tra il 1995 e il 2018, i porti del Mediterraneo hanno registrato un aumento del 477% nella quantità di merci movimentate; in particolare, la regione mediterranea serve attualmente il 20% del trasporto marittimo globale[101] e il 27% del traffico container[102].
Data la sua posizione strategica, col passare degli anni, la Cina ha intensificato la sua presenza nella regione acquisendo, costruendo, ammodernando, ampliando e gestendo importanti porti e terminal logistici nella regione. Questi investimenti rientrano nel più ampio contesto della BRI. L’intento cinese è quello di integrare al meglio le reti ferroviarie e marittime, al fine di creare nuovi collegamenti commerciali tra la Cina e la zona eurasiatica-africana, con il potenziale di rivoluzionare le attuali rotte commerciali.
La tabella 10 mostra in modo dettagliato quanto sia alto l’interesse di Pechino per i terminal portuali europei nel Mediterraneo. La ramificazione cinese nei porti passa sia dalle sue aziende statali come: COSCO e China Merchant Port, sia da quelle non statali come: Hutchinson Port Holding, Shanghai International Port Group e la Qingdao Port International CO Ltd.
Tabella 10. Le partecipazioni cinesi nei porti del Mediterraneo
Porto
Asset
Acquirente
Partecipazione
Pireo (Grecia)
Terminal container
COSCO
100%
Valencia (Spagna)
Terminal container
COSCO
51%
Vado Ligure (Italia)
Terminal container
COSCO & Qingdao Port International CO ldt
40% COSCO &
9,9% Qingdao Port International
Tanger Med (Marocco)
Terminal Link
China Merchant Port
49%
Marsiglia (Francia)
Terminal Link
China Merchant Port
49%
Marsaxlokk (Malta)
Terminal Link
China Merchant Port
49%
Salonicco (Grecia)
Terminal Link
China Merchant Port
49%
Ambarli (Turchia)
Kumport
COSCO
26%
Port Said (Egitto)
Suez Canal Container Terminal
COSCO
20%
Haifa & Ashdod (Israele)
Terminal container
Shanghai International Port Group & China Harbour Engineering Corporation
N.A.
Barcellona (Spagna)
Terminal container
Hutchinson Port Holding
N.A.
Cherchell & El Hamdaina (Algeria)
Terminal construction
China Harbour Engineering Corporation & China State Construction Engineering Corporation
Questa tabella ci mostra solo una parte delle numerose partecipazioni cinesi in Europa[103]. Tale dinamismo è frutto di un’oculata strategia da parte di Pechino al fine di inserirsi, attraverso ingenti investimenti, nella logistica e nelle infrastrutture europee, consolidando la sua posizione come principale partner europeo e nord africano. Tuttavia, la regione del Mediterraneo è ampia e diversificata, composta da 23 Paesi che differiscono in termini di popolazione, lingue, dimensioni economiche, livello di sviluppo e status politico. Di conseguenza, la Cina non possiede una strategia comune nei confronti della regione, ma intrattiene rapporti bilaterali con ciascun Paese, soprattutto in tema di investimenti e commercio.
I due grafici di seguito indicano chiaramente l’importanza della regione per la strategia cinese. Da un lato, quasi la metà del petrolio e del gas naturale che la Cina importa continua ad essere fornita dai Paesi del Medio Oriente e, in misura minore, dal Nord Africa, nonostante la strategia di diversificazione energetica perseguita da Pechino. Questo dato ci mostra l’importanza della regione per la sicurezza energetica cinese. D’altra parte, la conquista dei mercati esteri è di vitale importanza per l’economia cinese[104]. Pertanto, gli investimenti cinesi in infrastrutture sono proporzionali all’importanza del mercato euro-mediterraneo per la Cina.
L’impatto di questo sviluppo sulle economie dei Paesi mediterranei e dei loro vicini regionali è notevole. La dimensione della connettività delle infrastrutture di trasporto costruite e finanziate dalla Cina è ben progredita nella regione. I porti, le tratte ferroviarie e le autostrade costruite dalle imprese cinesi hanno stabilito delle profonde radici nei Paesi interessati. Pertanto, mentre la crescente presenza cinese nei collegamenti logistici eurasiatici accresce la centralità del Mediterraneo, i Paesi coinvolti diventano sempre più ricettivi all’influenza cinese e disposti ad assecondarne gli interessi.
Ciò solleva anche nuove questioni in termini di indipendenza strategica. Alcune società cinesi hanno ora la possibilità di limitare l’accesso ad alcuni porti del Mediterraneo o potrebbero svolgere altre attività come ospitare forze navali o raccogliere informazioni. Se non vi è sufficiente attenzione, la Cina potrebbe presto prendere decisioni strategiche in Europa, in termini di flussi commerciali, attraverso rotte marittime su cui gli europei non hanno alcun controllo.
Queste preoccupazioni sono di per sé amplificate dal fatto che una grande quota di investimenti cinesi è effettuata da aziende statali, nel cui processo decisionale vengono presi in considerazione non solo gli interessi commerciali ma anche gli interessi strategici e politici di Pechino. Per prevenire le manipolazioni cinesi è necessaria una solida politica europea. Gli Stati membri dell’UE devono agire insieme, parlare con una sola voce e non lasciare che la Cina li divida.
Nella stessa Cina, si applicano condizioni rigorose agli investitori stranieri[105], che rendono impensabile per un’azienda europea acquisire in Cina un controllo equivalente a quello cinese nel porto del Pireo. Nel frattempo, indisturbata, la Cina ha potuto acquistare aziende in settori di importanza strategica come quello tecnologico, dei trasporti e dell’energia.
In merito alla questione, l’ex presidente della Commissione europea, Jean-Claude Juncker, nel 2017 lanciò un fervido appello per un maggiore controllo sugli investimenti. “Non siamo ingenui liberisti. L’Europa deve difendere i suoi interessi strategici. Se una società straniera vuole acquistare un porto europeo, una parte delle nostre infrastrutture energetiche o un’azienda di tecnologia della difesa, ciò deve avvenire solo in trasparenza, con un controllo e un dibattito. È una responsabilità politica sapere cosa succede nel nostro cortile, in modo da poter proteggere la nostra sicurezza collettiva, se necessario”[106]. Pertanto, gli strumenti di controllo sugli investimenti esteri potrebbero dare i loro frutti se attuati: la vicenda del Porto di Trieste ne è un esempio.
A marzo 2019 il Porto di Trieste è stato tra i firmatari del Memorandum of Understanding (MoU) tra l’Italia e la Repubblica Popolare Cinese nell’ambito della Belt and Road Initiative[107]. L’accordo ha gettato le basi per partnership generali in diverse aree di sviluppo infrastrutturale del porto, mediante un secondo accordo firmato a Shanghai nel novembre 2019. Tuttavia, il timore che si ripetesse qualcosa di simile a quanto accaduto al porto del Pireo in Grecia era forte, portando all’espansione dell’influenza cinese nell’area.
Situati nel cuore del trafficato Mar Mediterraneo, i terminal marittimi italiani possono facilmente configurarsi come sbocchi strategici per collegare il commercio marittimo dall’Estremo Oriente attraverso il Canale di Suez con Svizzera, Austria, Germania, Slovenia e Ungheria, rendendo tutti i suoi porti una valida alternativa ai terminal del Nord Europa. Essendo i porti delle infrastrutture critiche, alle istituzioni governative non è sembrato saggio consentire a una potenza straniera sempre più ostile, che usa regolarmente le dipendenze economiche come strumento di coercizione politica, il controllo parziale o totale di qualsiasi elemento di una sua infrastruttura considerata strategica.
Sin dalla sua firma, l’accordo tra l’Autorità portuale di Trieste e CCCC ha ricevuto la forte contrarietà internazionale dell’Unione Europea e degli Stati Uniti[108]. I successivi sviluppi hanno poi posto fine al progetto pianificato. In primo luogo, nel settembre del 2019, il nuovo governo italiano è stato più propenso del precedente governo ad ascoltare le preoccupazioni europee e americane. Sia il governo sia il Copasir hanno peraltro evidenziato i rischi derivanti dalla presenza cinese nelle infrastrutture portuali, tecnologie comunicative e universitarie italiane[109].
In secondo luogo, dopo un anno, la compagnia cinese CCCC non aveva ancora presentato una bozza di proposta per il progetto, necessaria all’autorità portuale per avviare la procedura di gara pubblica. Infine, le considerazioni tecniche sopra menzionate hanno sollevato seri dubbi sulla fattibilità del progetto. Pertanto, in seguito a una rapida trattativa con la piattaforma logistica triestina PLT, la società tedesca di trasporti, HHLA, è diventata il primo azionista del terminal italiano, con una partecipazione del 50,1%[110].
Come abbiamo visto, in questa vicenda lo Stato ha potuto opporsi all’acquisizione di un’infrastruttura sensibile da parte di investitori stranieri pur non facendo ricorso ai poteri speciali. La riflessione su che cosa dovrebbe o non dovrebbe essere un asset strategico deve quindi essere seriamente considerata e, pertanto, devono essere messe in atto efficaci misure di protezione economica da parte delle autorità pubbliche per evitare dei subentri che potrebbero mettere in pericolo l’attività.
In conclusione, gli investimenti esteri comportano sempre un rischio e, innegabilmente, ci sono stati casi in cui gli investimenti cinesi hanno portato a un’eccessiva concentrazione di assetti strategici da parte della controparte cinese[111]. L’Europa non ha saputo elaborare finora una risposta strategica organica alla crescente presenza cinese nel Mediterraneo. Servirebbe una strategia ad ampio spettro che affronti sia la dimensione economico-commerciale sia quella di sicurezza: l’Italia è nella posizione ideale per farsene promotrice grazie al suo ruolo centrale, sia politico sia economico nell’area.
Il riallineamento italiano con Washington
I numerosi cambi di governo susseguitesi negli ultimi anni hanno notevolmente influito sullo sviluppo della politica estera italiana. Quando è stato firmato il protocollo d’intesa per la BRI nel 2019, l’Italia era governata da una coalizione formata dal Movimento 5 Stelle e dalla Lega. Tuttavia, nel settembre 2019, il governo è stato sostituito da una nuova coalizione, formata dal M5S e dal Partito Democratico. Il premier, Giuseppe Conte, è rimasto lo stesso ma la nuova coalizione ha seguito un differente approccio in politica estera, adottando un approccio più europeista.
L’Italia ha continuato a mantenere un rapporto piuttosto positivo con la Cina, unendosi però agli altri Paesi europei in occasionali critiche a Pechino. All’inizio del 2021, l’Italia ha subito un ulteriore cambio di governo, con Mario Draghi come Presidente del Consiglio. Rispetto al governo precedente, il nuovo governo di “unità nazionale” ha strettamente allineato l’Italia con le posizioni espresse dall’Unione Europea e dagli Stati Uniti nei confronti della Cina.
Tenendo presente quanto fin qui detto, appare evidente il cambiamento intercorso nella politica estera italiana. La Diciottesima legislatura, tra marzo 2018 e agosto 2021, offre pertanto un caso studio particolarmente utile nel comprendere le posizioni politiche italiane relative alla Cina. Non solo perché è quella in carica durante i negoziati del MoU, sotto il primo governo Conte (giugno 2018 – settembre 2019), ma anche perché ha assistito alle conseguenze dell’accordo, consentendo la formazione di altri due governi fondamentalmente diversi tra loro. L’analisi condotta da Giovanni Andornino[112] ha infatti svelato che oltre l’80% di tutti gli atti non legislativi contenenti posizioni rilevanti sulla Cina presentava una connotazione negativa.
Come emerso dalla ricerca, l’unico partito italiano che ha mostrato, in media, un sentimento prevalentemente positivo è stato il Movimento 5Stelle. Pertanto, l’indagine ha evidenziato una prima fase costituita da atteggiamenti relativamente più positivi, che coincide con il primo governo Conte, successivamente, durante i 17 mesi del secondo governo Conte si è notato una netta riduzione delle prese di posizione positive, fino ad arrivare all’ultima fase politica con il governo Draghi, in cui sono state generate il maggior numero di prese di posizione negative nei confronti della Cina.
Dal suo insediamento nel febbraio 2021, il governo Draghi ha segnato una svolta nella politica italiana verso un riscoperto atlantismo ed europeismo[113], tenendo una linea dura ma pragmatica nei confronti della Repubblica popolare cinese. Oggi, l’attuale governo di Giorgia Meloni sembra intenzionato a continuare sul percorso tracciato dal precedente esecutivo[114]. Sebbene persistano degli interrogativi sull’unità della coalizione di governo su diverse tematiche chiave di politica estera, che vanno dall’entità del suo sostegno all’Ucraina al suo impegno nei confronti di varie istituzioni dell’Unione europea, sulla questione Cina, invece, il nuovo governo del premier Giorgia Meloni pare unito.
La linea critica della Meloni nei confronti della Cina si riflette nella composizione del suo governo, che ha espresso timori dalla dipendenza cinese. Il ministro delle Imprese e del made in Italy, Adolfo Urso, ha criticato il governo tedesco per aver consentito alla cinese COSCO di acquistare una partecipazione nel porto di Amburgo. Urso ha sostenuto che il suo governo si adopererà per evitare la dipendenza tecnologica o in una certa misura commerciale con la Cina.
I commenti del ministro sintetizzano bene l’atteggiamento del nuovo governo italiano. Significativo anche il suo rifiuto di consegnare “l’Italia nelle mani dei cinesi”[115]. Una delle questioni più importanti infatti nei rapporti Italia-Cina riguarda appunto le acquisizioni di aziende italiane da parte della controparte cinese. In quest’ambito, l’attuale governo ha dichiarato, attraverso il ministro Urso, di voler rafforzare il meccanismo di screening sugli investimenti diretti esteri[116] in continuità con quanto fatto dai governi Conte II e Draghi.
Nonostante la popolarità di un tale approccio, sorgono tuttavia delle preoccupazioni legate alle conseguenze indesiderate che questo tipo di misure protezionistiche potrebbe avere sulle PMI italiane e sulle capacità di ricerca e sviluppo, che sono attualmente sottofinanziate. Ciò è particolarmente vero per il contesto nazionale, in cui una confluenza di venti geopolitici e macroeconomici contrari sta affossando la ripresa economica.
Tuttavia, nel corso del 2022, il clima politico tra Italia e Cina non ha inciso negativamente sul livello degli scambi commerciali. In particolare, sono stati registrati scambi per 77,8 miliardi di dollari, con un incremento del 5,4 per cento annuo, meglio di Germania (-3.1 per cento) e Francia (-4,4 per cento)[117].
Più di recente è emersa la controversa questione delle presunte “stazioni di polizia cinese” sul territorio italiano, scoppiata a seguito della pubblicazione di un rapporto redatto dall’organizzazione non governativa spagnola Safeguard Defenders che denunciava la presenza di tali stazioni in diversi Paesi europei, tra cui l’Italia, accusate di svolgere attività di monitoraggio e repressione di dissidenti cinesi all’estero[118]. Il rapporto ha richiamato l’attenzione sul fatto che dal maggio 2016, grazie a un accordo firmato dall’allora governo Renzi, le principali città italiane avevano visto pattugliamenti congiunti tra polizia cinese e italiana per garantire la sicurezza dei turisti dalla Repubblica popolare nel nostro Paese[119].
Secondo il rapporto, l’accordo voluto dal governo Renzi avrebbe condotto all’istituzione di stazioni segrete di polizia cinese. Si segnala, tuttavia, che i centri a cui si riferisce il rapporto sono “centri di servizi” legati a governi provinciali della RPC (Nantong, Wenzhou, Qingtian e Fuzhou) e incaricati di svolgere attività burocratiche, ma che non hanno alcuna autorità in materia di sicurezza, né hanno alcuna attinenza con gli accordi per i pattugliamenti di polizia congiunti[120]. Attualmente, tali “centri di servizi” sono oggetto d’indagine da parte delle autorità giudiziaria italiana al fine di accertare che non vi siano delle irregolarità, sebbene ad oggi non ne siano ancora state rilevate[121].
Consapevole del modo in cui l’energia, il commercio e la tecnologia possono essere usati come leva politica, il nuovo governo italiano, in linea con l’Unione Europea, sta adottando un approccio cauto nei confronti della Cina. Da un lato, la RPC ha un mercato enorme ed è anche una potenziale fonte di capitali, tuttavia, al contempo, Pechino ha dimostrato di poter utilizzare il commercio e le connessioni commerciali come leva strategica[122].
La recente controversia su Taiwan e le successive sanzioni economiche contro la Lituania forniscono una valida dimostrazione di come la Cina sia disposta a sfruttare il suo peso economico come strumento politico[123]. Sebbene sia stata in precedenza critica nei confronti di Bruxelles, il governo Meloni rimane fedele ai valori europei, esprimendo anche un forte e fermo sostegno alle relazioni transatlantiche. Questo, nel breve termine, segnala che la politica estera italiana è destinata a prendere le distanze dalla Cina e a riaffermare la propria posizione al centro dell’Europa e dell’alleanza atlantica.
Conclusioni
In questo lavoro sono stati descritti alcuni dei fatti più rilevanti collegati alla proiezione internazionale della Cina. A differenza del passato, quando abbiamo assistito all’ascesa di potenze globali che hanno imposto la propria supremazia militare prima di quella economica, l’affermazione cinese nel mondo ha avuto inizio mediante la tessitura capillare di relazioni commerciali e finanziarie bilaterali. Certamente, la Cina non rappresenta sempre un’opportunità per i Paesi occidentali, tuttavia, credo anche che per discriminarla laddove c’è rischio, si debba conoscere il Paese e, in questo senso, non la conosciamo abbastanza.
Pertanto, in un contesto mondiale profondamente interconnesso e globalizzato, comprenderne le motivazioni è un utile strumento per cogliere l’entità dell’espansionismo cinese sulla base di un approccio cooperativo e non conflittuale[124].
In quest’ottica, la disinformazione relativa all’iniziativa cinese della Belt and Road Initiative non aiuta di certo. Come analizzato brevemente, la nozione di “diplomazia della trappola del debito” vede la Cina come un creditore pericoloso e Paesi come lo Sri Lanka delle vittime ingenue. A ben vedere, però, la situazione è molto più complessa.
Come accaduto per il suo sviluppo interno, la proiezione esterna della Cina è sperimentale, attraverso un processo di apprendimento segnato da frequenti aggiustamenti. Coloro che accusano la RPC di esercitare la trappola del debito ignorano deliberatamente il fatto che molti dei prestiti cinesi avvengono sotto forma di sovvenzioni o prestiti agevolati. La narrativa occidentale ha deliberatamente eluso i vantaggi economici che il miglioramento delle infrastrutture ha creato come sviluppo economico, promozione dell’industrializzazione e posti di lavoro [125].
In questo senso, l’approccio europeo appare piuttosto limitato agli occhi dei Paesi in via di sviluppo. I motivi storici per cui questi ultimi preferiscano rivolgersi alla Cina emergono dalle dichiarazioni rilasciate dall’ex presidente del Kenya, Uhuru Kenyatta negli anni?? Del Ventesimo secolo: “Non abbiamo bisogno che vengano a darci lezioni su quello che serve al nostro Paese, abbiamo bisogno di partner che ci aiutino a ottenere quello che chiediamo e la nostra partnership con la Cina (..) è una relazione tra amici che lavorano insieme per lo sviluppo del Kenya”[126].
Il bilancio che si può trarre da questo lavoro e da queste affermazioni dà luogo ad alcune considerazioni finali. Innanzitutto, bisogna tenere a mente che le varie partnership che si sono consolidate nel tempo con la potenza asiatica hanno non solo contribuito a risollevare il destino di Paesi destinati a soccombere per via del loro debito pubblico e dunque ad evitare, almeno per ora, una devastante crisi economica, ma ha anche favorito sia la creazione di un numero significativo di nuovi posti di lavoro, sia lo sviluppo di nuove infrastrutture, le quali, anche se finanziate dai cinesi, hanno permesso anche alla stessa Ue di valorizzare l’area strategica in cui è collocata[127].
Nonostante sia convinto che la risposta europea di ridurre la sua dipendenza dalla Cina, in un’ottica di diversificazione e rafforzamento della nostra sovranità nelle catene del valore strategiche[128], sia da intendersi positivamente, ritengo anche che non possiamo semplicemente pensare di poter “fare a meno” della Cina, considerando l’importanza strategica che entrambi gli attori rivestono, nonché gli ingenti investimenti fatti da ambo le parti[129].
Pertanto, in futuro, i Paesi europei dovranno valutare se e in che misura accogliere gli investimenti cinesi, ponderandone attentamente i costi e i benefici. Un’accorta valutazione delle implicazioni della strategia cinese può e deve condurre alla valorizzazione delle opportunità offerte dagli investimenti cinesi, preservando le imprese e le tecnologie critiche, essenziali per la nostra sicurezza e l’ordine pubblico.
Dal canto suo, l’Italia dovrà sviluppare una propria strategia politica sulla Cina, che si muova su due binari complementari, uno a livello nazionale e uno a livello europeo. Appare evidente, infatti, che solamente una strategia comune a livello europeo permetterà al nostro Paese di modellare le relazioni bilaterali con la Cina sulla base delle rispettive esigenze e specifici interessi nazionali. Sebbene, il posizionamento italiano all’interno delle alleanze transatlantiche non sia certamente in discussione, in futuro, l’Italia dovrà essere abile nell’evitare di trovarsi imprigionata dalla crescente competizione sino-americana[130].
A livello nazionale, l’agguerrita competizione tra Stati a cui stiamo assistendo tutt’oggi, anche all’interno dell’Unione Europea, per la conquista di nuovi mercati, maggiori risorse (soprattutto energetiche), conferma che la sicurezza dei cittadini passa attraverso la sicurezza economica del Paese, resa possibile anche grazie all’intelligence economica. Da ciò deriva la necessità per il nostro Paese di dotarsi di un sistema nazionale articolato di intelligence economica capace di coordinare, e valorizzare, la relazioni che intercorrono tra imprese e Stato con l’obiettivo di dar vita a scelte operative mirate, sulla falsariga di quanto avviene in altri contesti nazionali[131], si pensi al contesto francese.
Al contempo, sarà utile approfondire gli intelligence studies[132] che è bene diventino presto materia scolastica ed accademica[133], non per individuare improbabili sbocchi lavorativi ma per sviluppare una reale cultura di intelligence e di sicurezza, che “consideri le imprese non solo beneficiarie, ma anche raccoglitrici di informazioni da condividere per consolidare posizioni economiche”[134], accrescendo la sensazione generale di sicurezza. L’educazione è infatti il tempo del futuro: noi studiamo oggi per programmare quello che saremo domani.
L’analisi presentata ha delineato il complesso scenario della sicurezza economica italiana nell’era della competizione sino-americana. Dall’evoluzione normativa del golden power alla crescente presenza cinese nei settori strategici nazionali, emerge chiaramente come la protezione degli asset critici richieda strumenti sempre più sofisticati e coordinamento internazionale.
Il caso italiano dimostra che la sicurezza economica non può più limitarsi alla protezione ex-post delle acquisizioni straniere, ma deve svilupparsi attraverso un’intelligence economica proattiva, capace di anticipare le minacce e valorizzare le opportunità. Il riallineamento atlantico del Paese conferma l’importanza di bilanciare apertura economica e tutela della sovranità nazionale.
Per approfondire tutti gli aspetti della sicurezza economica italiana e accedere all’analisi completa delle strategie di intelligence economica, scarica il white paper “La difesa dell’interesse nazionale e gli investimenti cinesi in Italia”scritto da Matteo Marras, che offre una panoramica dettagliata su strumenti, casi studio e prospettive future per la protezione degli interessi strategici nazionali.
[12] L’IPCA (l’indice dei prezzi al consumo armonizzato per i paesi dell’Unione Europea), è un indicatore sviluppato dall’Eurostat per verificare la convergenza delle economie dei paesi membri dell’Unione Europea, ai fini dell’accesso e della permanenza nell’Unione monetaria.
[13] L’inflazione core è un particolare tipo di inflazione che viene calcolata senza tenere conto dei beni soggetti a forte volatilità: dalla misura dell’aumento medio dei prezzi sono esclusi infatti i generi alimentari, alcool, tabacco e i costi dell’energia.
[27] Il nome ha origine in Gran Bretagna ed indica la conservazione, da parte dello Stato, di una partecipazione azionaria mediante l’utilizzo di poteri speciali.
[28] Grazia D’Alpa, “La golden share e i golden powers nel diritto europeo”, Sistema di informazione per la sicurezza della Repubblica, 1 dicembre 2017. https://www.sicurezzanazionale.gov.it/sisr.nsf/wp-content/uploads/2017/12/golden-share-e-golden-powers-DAlpa.pdf
[32] Per un approfondimento si vedano i regolamenti: DPR n.35 del 19 febbraio 2014 recante l’introduzione del “Regolamento per l’individuazione delle procedure per l’attivazione dei poteri speciali nei settori della difesa e della sicurezza nazionale, a norma dell’art 1, comma 8, del decreto legge 15 marzo 2012 n.21; il DPR n.85 del 25 marzo 2014 recante l’introduzione del “Regolamento per l’individuazione degli attività di rilevanza strategica nei settori dell’energia, dei trasporti e delle comunicazioni a norma dell’art 2, comma 1, del decreto legge 15 marzo 2012 n.21; il DPR n.86 del 25 marzo 2014 recante l’introduzione del “Regolamento per l’individuazione delle procedure per l’attivazione dei poteri speciali nei settori dell’energia, dei trasporti e delle comunicazioni a norma dell’art 2, comma 9, del decreto legge 15 marzo 2012 n.21; il DPCM n.108 del 6 giugno 2014 recante l’introduzione del “Regolamento per l’individuazione delle attività di rilevanza strategica per il sistema difesa e sicurezza nazionale, a norma dell’art 1, comma 1, del decreto legge 15 marzo 2012 n.21, convertito, con modificazioni, dalla legge n.56 dell’11 maggio 2012; il DPCM del 6 agosto 2014 che ha introdotto “l’individuazione delle modalità organizzative e procedimentali per lo svolgimento delle attività propedeutiche all’esercizio dei poteri speciali”; il DPCM n.179 del 18 dicembre 2020 recante il “Regolamento per l’individuazione dei beni e dei rapporti di interesse nazionale nei settori di cui all’art 4, paragrafo 1, del regolamento UE 2019/452 del 19 marzo 2019 del Parlamento europeo e del Consiglio, a norma dell’art 2 comma 1-ter del decreto legge 15 marzo 2012 n.21, convertito, con modificazioni, dalla legge n.56 dell’11 maggio 2012.
[46] La due diligence aziendale consiste in un’indagine conoscitiva attraverso la quale sono raccolte informazioni su un’impresa, nell’ottica di accertarne lo stato di salute e per valutarne in modo più consapevole le opportunità e le criticità in relazione a differenti ambiti e possibili operazioni.
[47] Adolfo Urso, “Relazione sull’attività svolta dal 1 gennaio 2021 al 9 febbraio 2022”, op. cit. pag. 34.
[54] Adriano Soi, “I servizi di informazione e la tutela degli interessi economici nazionali. Il caso italiano alla luce dei più recenti documenti governativi e parlamentari”, in Intelligence e Interesse nazionale, a cura di Umberto Gori & Luigi Martino, (Ariccia: Aracne editrice, 2015), pag 387.
[55] Alessandro Pansa, “Il sistema di informazione per la tutela degli interessi economici nazionali”, op. cit. pag. 13-14.
[57] Luca Livadiotti, “Intelligence economica e nuovo Golden Power: il caso Molmed”, Analytica, Torino, dicembre 2020, pp. 17. https://www.analyticaintelligenceandsecurity.it/wp-content/uploads/Livadiotti-Caso-MolMed.pdf
[58] Alessandro Pansa, “Sintesi intervento del 20 novembre 2018 in materia di poteri speciali in Golden Powers”, GNOSIS, Sistema di informazione per la sicurezza della repubblica, 2019, pag 103. https://www.sicurezzanazionale.gov.it/sisr.nsf/wp-content/uploads/2020/01/GNOSIS-golden-power-intelligence.pdf.
[67] Simone Dossi, “Italy-China relations and Belt and Road Initiative. The need for a long term vision”, in Italian Political Sciences, vol. 15, no. 1, 2020, pag. 8.
[68] Mario Filippo Pini, Italia e Cina: 60 anni tra passato e futuro, (Roma: L’Asino d’oro edizioni, 2011), pag. 82.
[69] Giovanni Andornino, “Strategic ambition in times of transition: key patterns in contemporary Italy-China relations”, in Italy’s Encounters with Modern China, Imperial Dreams, Strategic Ambitions, a cura di Maurizio Marinelli e Giovanni Andornino, New York, Palgrave Macmillan, 2014, pag. 150.
[86] Nicola Bilotta, “China’s Belt and Road Initiative in Italy: An Analysis of Financial Cooperation”, Istituto Affari Internazionali, IAI Papers 21, 2021, pag.17-18.
[89] Nicola Casarini, “Chinese Investments in Italy: Changing the Game?”, in Chinese Investment in Europe: A Country-level Approach. A Report by the European Think-tank Network on China (ETNC), a cura di John Seaman, Mikko Huotari & Miguel Otero-Iglesias, Institute of International Relations, December 2017, pag. 81-86.
[90] Simone Dossi, “Italy-China relations and Belt and Road Initiative. The need for a long term vision”, op. cit. pag 8-9.
[102] Alessandro Gili, “Mediterraneo di nuovo al centro”, ISPI, 11 novembre 2022. https://www.ispionline.it/it/pubblicazione/mediterraneo-di-nuovo-al-centro-36669
[127] Si pensi ad esempio al fatto che la maggioranza dei porti europei è a partecipazione cinese con il conseguente incremento dei flussi commerciali bilaterali.
[130] Giuseppe Gabusi & Giorgio Prodi, “Presa nel mezzo? Italia e Cina dopo il COVID-19”, in L’economia italiana dopo il covid-19. Come ricominciare a crescere, a cura di Giorgio Bellettini e Andrea Goldstein, Bonomia University Press, 2020, pag. 306.
[131] Laris Gaiser, “Intelligence economica: una proposta per l’Italia”, in Sicurezza, Terrorismo e Società, Milano, issue 1 – 2/2015, pag 70. https://www.sicurezzanazionale.gov.it/sisr.nsf/wp-content/uploads/2016/03/Gaiser_SicTerSoc_book-4.pdf
[132] Maria Luisa Maniscalco, “Gli Intelligence Studies in Italia. A proposito del volume Intelligence e scienze umane. Una disciplina accademica per il XXI secolo”, in Democrazia e Sicurezza – Democracy & Security Review a cura di Mario Caligiuri, (Soveria Mannelli: Rubbettino, 2016), pag. 164.
[133] Mario Caligiuri, Intelligence e scienze umane. Una disciplina accademica per il XXI secolo, (Soveria Mannelli: Rubbettino, 2016).
Ho iniziato il mio percorso accademico conseguendo una laurea triennale in Amministrazione e Organizzazione presso l’Università di Cagliari, periodo durante il quale ho sviluppato un particolare interesse per le dinamiche internazionali attraverso la redazione di una tesi incentrata sull’immigrazione irregolare via mare. Successivamente, ho proseguito gli studi con una laurea magistrale in Scienze Internazionali, curriculum China and Global Studies, presso l’Università di Torino con una votazione finale di 105 su 110. La mia passione per gli studi sulla sicurezza e per le relazioni internazionali rappresenta una delle principali motivazioni per cui ho intrapreso questo progetto di tesi intitolato: La difesa dell’interesse nazionale e gli investimenti cinesi in Italia. Il lavoro è risultato essere tra i vincitori della sesta edizione del premio “Una tesi per la sicurezza nazionale” indetto dalla Presidenza del Consiglio dei Ministri. Il percorso accademico si è sviluppato in un contesto multidisciplinare che ha integrato le relazioni internazionali, l’economia politica, la sicurezza e l’analisi dei rischi con una particolare attenzione ai rapporti tra Italia e Cina e alle nuove sfide inerenti alla sicurezza economica. Negli anni ho maturato competenze nel monitoraggio e nella valutazione delle dinamiche politico-economiche nazionali e internazionali, nella redazione di report e approfondimenti. Ho partecipato a tavoli di lavoro e progetti formativi che hanno rafforzato la mia attitudine al lavoro di squadra, all’organizzazione e nell’analisi geopolitica. In futuro ambisco a contribuire allo sviluppo di analisi, strategie e progetti che operino in contesti pubblici o privati, supportando le organizzazioni nella valutazione delle dinamiche globali e nella mitigazione dei rischi legati agli scenari geopolitici ed economici.