AI-Generated Image-Based Harm Is Becoming a Security Issue — Organizations Must Prepare

We have seen this pattern before. A new technology lowers the cost of attack, bad actors move faster than expected, and organizations are left scrambling to catch up. AI-generated image-based harm is on that same track. That was phishing, then credential theft, then ransomware. That’s the trajectory, and it is accelerating. 

What makes this different is not the technology itself. It is who gets hurt and how quickly the damage spreads. These incidents often target students and private individuals. The impact is immediate. Confusion, distress, and reputational harm can escalate in hours, sometimes minutes. By the time traditional processes kick in, the damage is already done.

The reality is this is hitting real organizations right now, and the window to respond is short. Leaders are being forced to make decisions quickly, often before they have a clear plan or a playbook in place. That makes this a safety issue, a risk management issue, and increasingly a security issue.

AI-generated manipulated images are getting easier to create, harder to detect, and faster to distribute. When incidents occur, the first call rarely goes to a lawyer or a platform trust team. It goes to a principal, an HR leader, a campus safety officer, or a corporate security team that is suddenly expected to act.

Most organizations are not prepared for that moment.

Why the Law Is Struggling to Keep Up

Many of the laws governing nonconsensual intimate imagery were written before generative AI tools were widely available. They assume there is an original image and a clear act of misuse. AI-generated content does not fit cleanly into that model.

When an image is entirely synthetic, victims can struggle to find clear legal remedies. That uncertainty matters because it slows down response at exactly the wrong time. Legislative efforts like the DEFIANCE Act are an important step toward updating these definitions and acknowledging the reality of AI-generated harm.

But even good law operates on a slower timeline. Legal processes take time. AI-generated harm moves much faster.

That gap creates an operational problem for organizations. Someone still has to respond before a statute applies, before a court weighs in, and often before a platform takes action. Preparedness has to exist well in advance of any formal legal process.

The Real Challenge Security Teams Face

Most platforms and institutions are not equipped to respond to AI-generated image-based harm at the speed it demands. Moderation systems rely on reports, manual review, and known content signatures. AI-generated images can be altered endlessly, which makes detection inconsistent and leaves platforms removing content only after it has already spread.

From a security standpoint, the first 24 hours matter most. This is when uncertainty compounds and harm accelerates. In schools, that window overlaps with class schedules and social media activity. In companies, it quickly pulls in HR, legal, communications, and security at the same time.

When this happens, the same questions come up every time. Who owns the response? What happens first? How do we support the affected individual? When do we escalate?

If those answers are not already defined, response slows down and risk increases.

What Preparedness Actually Looks Like

Organizations should approach AI-generated image-based harm the same way they approach other emerging risks: clarity, controls, and training.

Start with ownership and basic readiness:

  • Assign a clear owner to coordinate response across security, legal, and leadership.

  • Make reporting simple and non-punitive so students or employees feel safe coming forward early.
  • Ensure coverage outside normal business hours. These incidents do not wait for office time.

Then focus on the first day. Speed matters:

  • Document what happened and preserve evidence without amplifying harm.

  • Loop in legal and communications early, before rumors and screenshots spread further.
  • Use pre-identified platform reporting channels to initiate takedowns quickly.

Finally, invest in prevention through education:

  • Train for awareness using realistic scenarios and decision-making, not technical detail.

  • Teach people to pause, verify, and escalate to the right person instead of reacting in the moment.
  • Reinforce dignity-first messaging so responses protect the individual as much as the organization.

This Is a Leadership Issue

One of the most consistent gaps security teams run into is overconfidence. Many people still believe they will be able to tell when an image has been manipulated. That assumption is becoming less reliable as the technology improves.

For leaders, this requires a broader definition of safety. Protecting systems alone is no longer enough. Duty of care now extends beyond physical safety to include digital dignity and well-being, especially for students and younger populations.

This is not about fear. It is about responsibility.

The Path Forward

AI-generated image-based harm is not a future concern. It is already affecting schools, campuses, and organizations today. Legislative efforts like the DEFIANCE Act are necessary and welcome. They set important guardrails.

But security leaders cannot wait for regulation to catch up.

Preparedness means having clear ownership, response plans, and training in place before the first incident occurs. Organizations that handle this well will be the ones that move quickly, communicate clearly, and center their response on the people they are responsible for protecting.

The technology will keep evolving. Security leadership has to evolve with it.

https://www.securitymagazine.com/blogs/14-security-blog/post/102143-ai-generated-image-based-harm-is-becoming-a-security-issue-organizations-must-prepare


Sovereignty-washing dei Big Tech: come gli hyperscaler vendono Sovranità Digitale senza garantirla

Il sovereignty-washing dei Big Tech è la nuova frontiera del marketing ingannevole nell’ecosistema cloud europeo. Dietro white paper patinati, keynote rassicuranti e impegni contrattuali dal linguaggio studiato, i principali hyperscaler statunitensi – Microsoft, Amazon Web Services e Google Cloud – stanno vendendo ai governi e alle imprese del Vecchio Continente un’idea di sovranità digitale che, quando messa alla prova dei fatti, si rivela strutturalmente vuota.

Il termine ricalca dinamiche già note in altri settori: così come il greenwashing traveste pratiche ambientali superficiali da impegni ecologici autentici, il sovereignty-washing confeziona soluzioni cloud “sovrane” che, nella sostanza, non modificano il rapporto di dipendenza giurisdizionale tra il cliente europeo e il fornitore statunitense. La differenza, in questo caso, è che la posta in gioco non riguarda l’immagine aziendale, ma la sicurezza nazionale, la protezione dei dati sensibili dei cittadini e l’autonomia strategica di un intero continente.

Per i professionisti della sicurezza informatica – CISO, SOC analyst, security architect, esperti di compliance – comprendere i meccanismi del sovereignty-washing non è un esercizio accademico. È una necessità operativa. Perché ogni decisione di procurement cloud che ignora la distinzione tra data residency e data sovereignty espone l’organizzazione a rischi giuridici, geopolitici e di continuità operativa che nessun Service Level Agreement può mitigare.

Sovereignty-washing: definizione e anatomia di una strategia

Che cos’è il sovereignty-washing

Il sovereignty-washing descrive la pratica con cui i fornitori cloud commercializzano soluzioni di data residency – ovvero la localizzazione geografica dei server – come se fossero soluzioni di data sovereignty autentica, cioè il pieno controllo giurisdizionale e operativo sui dati.

Nella sua forma più comune, il sovereignty-washing si manifesta attraverso un repertorio prevedibile: apertura di data center sul territorio europeo, assunzione di personale locale, creazione di entità giuridiche sussidiarie nell’UE, partnership con operatori nazionali e, soprattutto, un’intensa attività comunicativa che utilizza il lessico della sovranità – “controllo locale”, “residenza dei dati”, “trasparenza”, “indipendenza operativa” – per descrivere architetture che restano, nella loro struttura profonda, soggette alla giurisdizione statunitense.

Come ha osservato l’economista della concorrenza Cristina Caffarra, tra le promotrici dell’iniziativa EuroStack, il sovereignty-washing rappresenta una versione più sofisticata della stessa tattica che ha già neutralizzato Gaia-X: cooptare il linguaggio dell’autonomia per consolidare la dipendenza.

La distinzione cruciale: residenza vs. sovranità dei dati

Per i professionisti della sicurezza, la distinzione tecnico-giuridica tra questi due concetti è il punto di partenza per qualsiasi valutazione:

  • Data residency: indica dove i dati sono fisicamente archiviati. È una questione geografica. Risponde alla domanda: “In quale Paese si trovano i server?”
  • Data sovereignty: è un principio più ampio, legato al controllo giurisdizionale. Risponde alla domanda: “Le leggi di chi governano questi dati? Chi può accedervi e a quali condizioni?”

Per anni si è assunto che la residenza determinasse la sovranità: se i dati erano in Germania, la legge tedesca ed europea si applicava. Questa assunzione è stata demolita dalla portata extraterritoriale di legislazioni come il CLOUD Act statunitense e il FISA Section 702. La localizzazione fisica dei server non garantisce più la protezione giurisdizionale.

Il CLOUD Act: l’elefante nella stanza

Il CLOUD Act (Clarifying Lawful Overseas Use of Data Act), approvato nel 2018, obbliga le aziende tecnologiche statunitensi a fornire dati alle autorità USA su richiesta legale, indipendentemente dal luogo fisico in cui tali dati sono conservati. Questo significa che un server Microsoft a Francoforte, un bucket S3 di AWS a Milano o un’istanza Google Cloud a Parigi sono tutti potenzialmente accessibili dal governo americano.

L’articolo 48 del GDPR stabilisce che i trasferimenti di dati verso autorità di Paesi terzi richiedono una base giuridica, come un trattato di mutua assistenza giudiziaria (MLAT). Il CLOUD Act, tuttavia, aggira esplicitamente il meccanismo MLAT, creando un conflitto giuridico strutturale e irrisolto tra diritto europeo e diritto statunitense.

Quando le promesse crollano: i fatti del 2025

La testimonianza sotto giuramento al Senato francese

Il momento più emblematico del fallimento narrativo del sovereignty-washing si è consumato il 10 giugno 2025, nelle aule del Senato francese. Anton Carniaux, direttore degli affari pubblici e legali di Microsoft France, interrogato sotto giuramento nell’ambito di un’indagine sugli appalti pubblici e la sovranità digitale, ha risposto alla domanda se potesse garantire che i dati dei cittadini francesi non sarebbero mai stati trasmessi alle autorità USA senza il consenso delle autorità francesi.

La risposta è stata inequivocabile: non posso garantirlo. Carniaux ha confermato che, in presenza di una richiesta giuridicamente valida da parte del governo americano, Microsoft sarebbe obbligata a ottemperare – anche se ciò configura una violazione del GDPR e della legislazione francese.

Nelle settimane successive, dichiarazioni analoghe sono emerse da rappresentanti di AWS, Google e Salesforce, tutti i quali hanno ammesso che consegnerebbero dati di clienti europei alle autorità statunitensi se obbligati da un ordine giudiziario. Kevin Miller, VP dei data center globali di AWS, ha dichiarato esplicitamente di non poter garantire che i dati di una PMI tedesca non vengano divulgati alle autorità americane.

Queste ammissioni hanno fatto crollare in poche settimane una narrazione costruita con investimenti miliardari in marketing e relazioni istituzionali. Come ha sintetizzato Frank Karlitschek, CEO di Nextcloud: ciò che i Big Tech dichiarano in un’aula di tribunale rivela molto più di quanto dicano in un comunicato stampa.

Il caso ICC-Microsoft: il kill switch non è più ipotetico

A febbraio 2025, l’amministrazione Trump ha imposto sanzioni alla Corte Penale Internazionale (ICC) dell’Aja, in risposta ai mandati di arresto emessi nei confronti del primo ministro israeliano Benjamin Netanyahu. La conseguenza diretta e immediata è stata la disconnessione dell’account di posta Outlook del Procuratore Capo Karim Khan, che si è trovato impossibilitato ad accedere alle comunicazioni ufficiali dell’istituzione.

Microsoft ha successivamente contestato la ricostruzione, sostenendo di non aver “sospeso i servizi” all’ICC. Tuttavia, il danno – tanto operativo quanto reputazionale – era già compiuto. Il Procuratore Khan è stato costretto a migrare su Proton Mail, servizio svizzero con crittografia end-to-end. Entro ottobre 2025, l’ICC ha annunciato la migrazione completa dei propri sistemi verso openDesk, una piattaforma open source sviluppata nell’ambito dell’iniziativa tedesca per la sovranità digitale.

Il caso ICC ha trasformato il concetto di “digital kill switch” – il rischio che un governo straniero possa, attraverso le proprie aziende tecnologiche, interrompere servizi digitali critici di organizzazioni o Stati – da scenario teorico a precedente documentato. Per qualsiasi CISO di un’istituzione europea, la lezione è brutale: un SLA non protegge dalla geopolitica.

L’ecosistema del sovereignty-washing: tattiche e architetture

Le “sovereign cloud” degli hyperscaler: un’analisi critica

Nel corso del 2025, tutti e tre gli hyperscaler principali hanno rilanciato le proprie offerte “sovrane” per il mercato europeo:

  • Microsoft ha presentato gli “European Digital Sovereignty Commitments”, rinominando i precedenti “European Cloud Principles”, con promesse di elaborazione dati in-country per Microsoft 365 Copilot in 15 Paesi e l’espansione di Azure Local
  • Google ha introdotto il servizio “Cloud Air-Gapped”, con tenancy completamente isolata per clienti con requisiti normativi stringenti
  • AWS ha annunciato la creazione di un’unità cloud con sede nell’UE, nel tentativo di creare una separazione giurisdizionale

Ciascuna di queste offerte presenta miglioramenti tecnici reali: crittografia gestita dal cliente, personale residente nell’UE, separazione logica e fisica delle infrastrutture. Tuttavia, nessuna di esse risolve il problema fondamentale: il control plane – il livello di gestione e orchestrazione dell’infrastruttura cloud – resta sotto il controllo della società madre statunitense. E con esso, resta l’esposizione alla giurisdizione americana.

Come ha osservato il VMware Cloud Foundation Blog in un’analisi dettagliata: la vera domanda non è dove si trovano i dati, ma chi li controlla.

Il modello partnership-con-operatore-locale: il caso Bleu

Un’architettura particolarmente insidiosa di sovereignty-washing è quella che interpone un operatore locale tra l’hyperscaler e il cliente. Il caso emblematico è Bleu, la joint venture tra Orange, Capgemini e Microsoft per offrire servizi cloud “sovrani” alla pubblica amministrazione francese.

Il modello promette che un’entità giuridica francese operi il data center, utilizzando la tecnologia Microsoft sotto licenza. Tuttavia, la dipendenza tecnologica permane: aggiornamenti software, patch di sicurezza, funzionalità del control plane e, in ultima analisi, la continuità del servizio dipendono dalla collaborazione attiva di Microsoft. Il senatore Simon Uzenat, presidente della commissione d’inchiesta, ha sottolineato la contraddizione: l’istituzione promette sovranità, ma la catena del valore rimane ancorata a un fornitore extraeuropeo.

Il precedente Gaia-X: lezioni non apprese

L’iniziativa Gaia-X, lanciata nel 2019 come progetto franco-tedesco per un ecosistema cloud federato europeo, rappresenta il precedente più istruttivo. L’intenzione originaria era valida: creare un framework di interoperabilità e fiducia per i cloud provider europei. Il problema, come ha ricostruito Cristina Caffarra, è stato che Microsoft, Google e AWS hanno ottenuto di essere inclusi nel consorzio. Una volta dentro, l’iniziativa ha perso la propria ragion d’essere, producendo principalmente standard e specifiche tecniche senza impatto commerciale reale.

Il rapporto Draghi sulla competitività del 2024 ha sostanzialmente certificato il fallimento di Gaia-X nel modificare il panorama competitivo del mercato cloud europeo. Le quote di mercato dei provider europei sono scese dal 27% del 2017 al 15% attuale, mentre i tre hyperscaler statunitensi controllano quasi i due terzi dell’intero mercato cloud continentale.

Il quadro normativo europeo: strumenti contro il sovereignty-washing

Il Cloud Sovereignty Framework della Commissione Europea

A ottobre 2025, la Commissione Europea ha pubblicato il Cloud Sovereignty Framework (CSF), un sistema di criteri per valutare e classificare il livello di sovranità dei servizi cloud negli appalti pubblici dell’UE. Il framework definisce otto obiettivi di sovranità:

  • Sovranità strategica: radicamento nel tessuto giuridico, finanziario e industriale dell’UE
  • Sovranità legale e giurisdizionale: protezione da ingerenze giuridiche extraeuropee
  • Sovranità operativa: controllo effettivo sulle operazioni da parte del cliente
  • Trasparenza della supply chain: visibilità completa sulla catena di fornitura
  • Apertura tecnologica: interoperabilità e assenza di lock-in proprietario
  • Sicurezza e compliance: allineamento a NIS2, DORA, GDPR
  • Sostenibilità ambientale
  • Resilienza e continuità operativa

Il framework introduce i Sovereignty Effectiveness Assurance Level (SEAL) come soglia minima per la partecipazione ai bandi e un Sovereignty Score (SOV) per la valutazione competitiva. La prima applicazione concreta è stata il bando da 180 milioni di euro per servizi cloud sovrani, pubblicato contestualmente.

L’EUCS e l’impasse sui requisiti di sovranità

Lo schema di certificazione EUCS (European Cybersecurity Certification Scheme for Cloud Services), sviluppato dall’ENISA ai sensi del Cybersecurity Act, avrebbe dovuto armonizzare i requisiti di sicurezza cloud a livello europeo. Tuttavia, il dibattito sulla possibilità di includere requisiti di sovranità – come l’obbligo di sede legale nell’UE per i livelli di assurance più elevati – ha paralizzato il processo decisionale.

I requisiti di sovranità erano presenti nelle bozze iniziali del 2023, poi rimossi nel 2024 sotto la pressione diplomatica e industriale statunitense. Diversi Stati membri, in particolare Francia e Italia, ne chiedono il ripristino. La revisione del Cybersecurity Act, prevista per la fine del 2025, potrebbe rappresentare l’occasione per superare lo stallo, introducendo “fattori di rischio non tecnici” nei framework di certificazione.

NIS2, DORA e Data Act: la rete normativa si stringe

Il quadro regolamentare europeo offre già strumenti significativi:

  • La Direttiva NIS2, in vigore dal 2024, impone obblighi stringenti di gestione del rischio ICT e incident reporting anche ai fornitori di servizi cloud, con implicazioni dirette sulla valutazione dei rischi legati alla giurisdizione
  • Il Regolamento DORA (Digital Operational Resilience Act), applicabile dal gennaio 2025, obbliga le istituzioni finanziarie a valutare i rischi geopolitici ed economici della propria catena di fornitura ICT, inclusa la lunghezza delle supply chain quando fornitori di Paesi terzi supportano funzioni critiche
  • Il Data Act, in applicazione dal 12 settembre 2025, rafforza i diritti di portabilità e switching tra provider cloud, riducendo il lock-in contrattuale e tecnico che perpetua le dipendenze

La Dichiarazione per la Sovranità Digitale Europea, adottata dagli Stati membri il 18 novembre 2025, pur non essendo vincolante, sancisce formalmente l’ambizione di rafforzare la sovranità digitale come pilastro della resilienza economica e della sicurezza.

L’alternativa europea: tra EuroStack e migrazioni concrete

L’iniziativa EuroStack: dal manifesto all’azione

EuroStack è un’iniziativa industriale lanciata a settembre 2024 che riunisce oltre 200 organizzazioni – da PMI innovative a gruppi come Airbus – con l’obiettivo di costruire un ecosistema digitale europeo integrato, dalla connettività al cloud, dall’IA ai chip.

La proposta si articola su tre pilastri:

  • Buy European: riformare le regole di procurement pubblico per dare priorità ai provider europei nelle infrastrutture critiche, come accade già in USA e Asia
  • Build European: investimento del settore privato nello sviluppo di alternative europee, senza dipendere esclusivamente da sussidi pubblici
  • Fund European: un veicolo finanziario dedicato, potenzialmente alimentato dal Digital Europe Programme o dalle sanzioni DMA/DSA, per sostenere lo sviluppo dello stack tecnologico europeo

I numeri della dipendenza sono allarmanti: l’80% della spesa cloud e software delle istituzioni europee va a fornitori statunitensi. Il 99% dello stack cloud della Commissione Europea stessa gira su infrastrutture non europee, con la sola OVHCloud a rappresentare l’1% “sovrano”.

Le migrazioni in corso: segnali dal campo

Nonostante la complessità della sfida, alcune migrazioni concrete sono in corso e offrono modelli replicabili:

  • Schleswig-Holstein (Germania): il Land ha cancellato circa il 70% delle licenze Microsoft, sostituendole con alternative open source, con l’obiettivo di utilizzare servizi Big Tech solo in casi eccezionali entro la fine del decennio
  • ICC (L’Aja): migrazione completa da Microsoft Office a openDesk, piattaforma open source sviluppata nell’ambito dell’iniziativa tedesca per la sovranità digitale
  • Francia – Progetto NUBO: cloud privato basato su OpenStack sviluppato dal Ministero dell’Economia e delle Finanze per la gestione di dati sensibili
  • Consorzio EDIC Digital Commons: istituito nel luglio 2025 da Germania, Francia, Italia e Paesi Bassi per sviluppare e scalare strumenti digitali sovrani

Queste esperienze dimostrano che, sebbene una rottura completa con gli hyperscaler USA sia irrealistica nel breve termine, migrazioni mirate per applicazioni ad alto rischio sono possibili e già in corso.

Sovereignty-washing e cybersecurity: le implicazioni operative

Per il CISO: valutare il rischio giurisdizionale

Il sovereignty-washing introduce una classe di rischio che i framework tradizionali di risk management spesso sottovalutano: il rischio giurisdizionale. Questo rischio non è mitigabile con controlli tecnici convenzionali (crittografia, segmentazione, access control), perché opera a un livello superiore – quello del potere legale di uno Stato estero di forzare l’accesso ai dati, indipendentemente dalle protezioni implementate.

Per un CISO, le implicazioni operative includono:

  • Revisione delle valutazioni di rischio: integrare il rischio giurisdizionale nelle analisi di impatto per tutti i servizi cloud erogati da provider soggetti a legislazione extraeuropea
  • Due diligence sulla supply chain: verificare non solo il provider diretto, ma l’intera catena di controllo, incluso il control plane, i sistemi di billing e il supporto tecnico
  • Pianificazione di exit strategy: sviluppare piani di migrazione verso alternative europee o multi-cloud per i workload più sensibili
  • Clausole contrattuali rafforzate: richiedere trasparenza su tutti gli accessi ai dati, inclusi quelli derivanti da richieste governative, con meccanismi di notifica al cliente

Checklist anti-sovereignty-washing per security architect

Un security architect chiamato a valutare un’offerta “sovereign cloud” dovrebbe porsi le seguenti domande:

  • Controllo: chi opera la piattaforma e ha accesso al control plane?
  • Indipendenza giuridica: il provider è interamente governato dal diritto UE, o esistono società madri extraeuropee?
  • Standard aperti: è possibile migrare i workload verso un altro provider senza riscrivere tutto?
  • Trasparenza: lo stack software è open source o verificabile, oppure vincolato ad API proprietarie?
  • Crittografia: le chiavi di cifratura sono gestite dal cliente in modo crittograficamente indipendente dal provider?
  • Aggiornamenti: il provider può cessare unilateralmente gli aggiornamenti o le patch di sicurezza?

Se la risposta alla maggior parte di queste domande è negativa, l’offerta presenta caratteristiche di sovereignty-washing.

Il rischio del “digital kill switch” nella gestione della continuità operativa

Il caso ICC ha reso tangibile uno scenario che, fino a pochi mesi prima, veniva liquidato come ipotesi estrema: un fornitore tecnologico che, in ottemperanza a sanzioni governative, disconnette unilateralmente un cliente dai servizi essenziali.

Per i responsabili della continuità operativa, questo scenario richiede un aggiornamento dei Business Impact Assessment (BIA) e dei Business Continuity Plan (BCP) che includa:

  • La possibilità di interruzione improvvisa di servizi cloud per motivi geopolitici
  • L’identificazione dei servizi critici per i quali non esistono alternative pronte all’uso
  • Test periodici di migrazione d’emergenza verso provider alternativi
  • Valutazione della resilienza degli strumenti di comunicazione interna in caso di disconnessione forzata

Prospettive: verso una sovranità digitale autentica

Il Cloud and AI Development Act (CAIDA)

La Commissione Europea sta preparando il Cloud and AI Development Act (CAIDA), che dovrebbe introdurre un quadro regolamentare più strutturato per la politica cloud del settore pubblico. L’iniziativa si inserisce nel più ampio AI Continent Action Plan e potrebbe rendere operativi i principi del Cloud Sovereignty Framework, trasformandoli da strumenti di procurement volontari a requisiti vincolanti.

La revisione del Cybersecurity Act

La revisione del Cybersecurity Act, prevista per il 2026, rappresenta l’occasione decisiva per integrare i requisiti di sovranità nel framework di certificazione EUCS. L’introduzione di “fattori di rischio non tecnici” – una formula che riconosce che la sicurezza dei dati non può essere ridotta a misure puramente tecniche – potrebbe costringere gli Stati membri a esplicitare le considerazioni politiche alla base delle proprie posizioni.

Il rischio del sovereignty-washing nel Global South

Come ha evidenziato un’analisi pubblicata da Lawfare, le conseguenze del sovereignty-washing non si limitano all’Europa. Le stesse soluzioni “sovrane” confezionate per il mercato europeo vengono riproposte ai Paesi del Global South, dove la capacità di scrutinio tecnico e giuridico è spesso inferiore. La centralizzazione della risoluzione DNS nelle mani di pochi grandi attori, l’estensione dei servizi “air-gapped” a contesti di regolamentazione debole e la standardizzazione di pratiche di data governance progettate per compiacere un regolatore europeo anziché proteggere realmente la sovranità locale sono tutti vettori di preoccupazione.

Conclusioni – Oltre il sovereignty-washing: decidere di costruire

Il sovereignty-washing dei Big Tech non è un difetto del sistema: è una caratteristica. È la risposta razionale di aziende che operano sotto la giurisdizione statunitense a una domanda di mercato che non possono soddisfare autenticamente. Nessuna architettura tecnica, per quanto sofisticata, può annullare il vincolo giuridico del CLOUD Act. Nessun contratto può prevalere su un ordine esecutivo del presidente degli Stati Uniti.

La domanda reale per l’Europa – e per ogni professionista della sicurezza che opera al suo interno – non è se gli hyperscaler stiano praticando sovereignty-washing. Lo stanno facendo, lo hanno ammesso sotto giuramento, e le evidenze empiriche lo confermano quotidianamente.

La domanda reale è: l’Europa ha la volontà collettiva di passare dalla denuncia alla costruzione? Di investire non solo in regolamenti e framework – dove eccelle – ma in infrastrutture, competenze e mercati – dove accusa un ritardo strutturale?

L’alternativa, come ha sintetizzato il report EuroStack, è chiara: un continente ridotto a colonia digitale, con industrie svuotate, cittadini sotto sorveglianza straniera e obiettivi climatici in ostaggio di monopoli.

Per i CISO, i security architect e i compliance officer europei, il sovereignty-washing non è un tema di policy lontano. È un rischio operativo presente, da valutare, mitigare e – dove possibile – eliminare. Iniziando, oggi, dalla domanda più semplice e più scomoda: chi controlla davvero i dati che ci sono stati affidati?

Fonti principali:

Nextcloud Blog – Big Tech’s “Sovereign Cloud” Promises Just Collapsed (ottobre 2025)

The Register – Europe Gets Serious About Cutting Digital Umbilical Cord (dicembre 2025)

Lawfare – Tech’s Sovereignty Washing in Europe Will Ripple in the Global South (ottobre 2025)

The Register – Microsoft Exec Admits It Cannot Guarantee Data Sovereignty (luglio 2025)

VMware Cloud Foundation Blog – The Great Cloud Charade: Why Data Residency Isn’t Data Sovereignty (novembre 2025)

Commissione Europea – Cloud Sovereignty Framework v1.2.1 (ottobre 2025)

Atlantic Council – Digital Sovereignty: Europe’s Declaration of Independence? (gennaio 2026)

ECFR – Get Over Your X: A European Plan to Escape American Technology (dicembre 2025)

Grohmann, R. e Costa Barbosa, A. – Sovereignty-as-a-Service, Media, Culture & Society (2025)

EU ISS – Technical Is Political: When a Cloud Certification Scheme Divides Europe (novembre 2025)

Eurojust – The CLOUD Act

Commissione Europea – Data Act (in applicazione dal settembre 2025)

TechPolicy.Press – Europe Tried to Take Control of Its Digital Stack in 2025 (dicembre 2025)

CMS Law-Now – Demystifying the Debate on the US CLOUD Act vs European Data Sovereignty (febbraio 2026)

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/sovereignty-washing/


Ring: una taglia a 4 zeri per forzare l’esecuzione in locale


Per chi vuole spezzare il legame tra le videocamere Ring e i server di Amazon, ora c’è un incentivo economico concreto: una taglia da 10.000 dollari per trovare un modo di far girare il sistema in locale e inviare lo streaming solo verso i computer del proprietario, senza che i flussi video o la telemetria finiscano nel cloud. L’iniziativa arriva nel pieno della polemica innescata dallo spot del Super Bowl e dalle discussioni sulla funzione “Search Party”, percepita da una parte dell’opinione pubblica come l’ennesimo passo verso un modello di sorveglianza “di quartiere” basato su AI.

La taglia della Fulu Foundation e l’obiettivo “subscription-busting”

L’iniziativa di “bug-bounty” è stata lanciata dalla Fulu Foundation, organizzazione non profit che dichiara di voler aumentare la consapevolezza sul tema della “tech ownership”, cioè il fatto che molti utenti, pur comprando l’hardware, restino dipendenti da firmware, back-end e abbonamenti imposti dal vendor. La fondazione mette sul tavolo 10.000 dollari iniziali e promette di eguagliare le donazioni della community fino a ulteriori 10.000 dollari.

Non basta una vulnerabilità qualunque, però: serve un percorso pratico per “staccare” Ring dal cloud

Il punto centrale è che non basta segnalare una vulnerabilità generica. La submission vincente dovrà dimostrare un metodo per far funzionare una Ring camera/doorbell in locale, mantenendo l’operatività e bloccando il traffico verso l’infrastruttura cloud di Amazon. L’idea, spiegata dalla fondazione, è consentire ai proprietari di scegliere se instradare i flussi su un proprio PC o server domestico, senza dipendere dal back-end per funzioni avanzate.

Lo sfondo: “Search Party”, backlash e timori da sorveglianza diffusa

Il lancio della bounty è una reazione alle critiche suscitate dallo spot di Ring mostrato durante il Super Bowl dove si promuoveva “Search Party” come strumento per ritrovare animali smarriti. Il timore, sollevato da più parti, è che l’uso di AI su una rete capillare di videocamere di quartiere possa spostare l’equilibrio tra sicurezza e privacy, anche al netto delle rassicurazioni pubbliche del vendor.

La Fulu Foundation motiva l’iniziativa anche richiamando i trascorsi di Ring sul fronte privacy. In particolare, la Federal Trade Commission statunitense ha annunciato rimborsi per oltre 5,6 milioni di dollari collegati a un accordo del 2023, citando contestazioni su accessi impropri a video dei clienti e carenze di protezione che avrebbero esposto account, camere e contenuti. In un ecosistema di sorveglianza domestica, la fiducia nel fornitore è un requisito di sicurezza, non solo un tema di reputazione.

Il modello di business: live view sì, ma registrazione e “plus” restano nel perimetro paywall

Sul piano pratico, la discussione si intreccia con la monetizzazione. Ring consente l’uso base dell’hardware (live view, motion alert, two-way talk), ma registrazione e funzioni avanzate restano legate al pagamento di un’abbonamento. È esattamente qui che la bounty vuole colpire: creare un’opzione che permetta di sfruttare l’hardware senza essere “obbligati” a un percorso cloud-first.

Sezione 1201 del DMCA: il vero muro non è tecnico, è legale

La parte più delicata è che l’operazione non è solo ingegneria inversa: entra in gioco la Sezione 1201 del DMCA che negli Stati Uniti limita la circonvenzione di “misure tecnologiche di protezione” e, di conseguenza, può rendere rischiosa la pubblicazione o distribuzione di strumenti e metodi di bypass. Esistono esenzioni periodiche gestite dal Copyright Office, ma il punto della fondazione è che l’attuale impianto normativo non facilita interventi che “rompono” i vincoli di ecosistema o abbonamento

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/23/ring-una-taglia-a-4-zeri-per-forzare-lesecuzione-in-locale/?utm_source=rss&utm_medium=rss&utm_campaign=ring-una-taglia-a-4-zeri-per-forzare-lesecuzione-in-locale


Whistleblowing e ritorsioni: le sentenze del 2025 che cambiano le regole del gioco

Whistleblowing e ritorsioni non sono mai stati così al centro del dibattito giuridico e organizzativo italiano come nel 2025. In un solo anno, tre pronunce giurisprudenziali – del Tribunale di Milano, del Tribunale di Bergamo e della Corte di Cassazione – hanno ridisegnato il perimetro delle tutele per chi segnala illeciti, trasformando principi rimasti a lungo sulla carta in strumenti operativi con effetti concreti sui rapporti di lavoro, sui modelli organizzativi e, per estensione, sull’intera architettura di compliance delle organizzazioni pubbliche e private.

Per chi opera nella sicurezza informatica – CISO, SOC analyst, compliance officer, DPO – queste sentenze non sono un esercizio accademico. Il canale di segnalazione interno è un’infrastruttura critica tanto quanto un SIEM o un sistema di endpoint detection: se mal progettato, mal gestito o, peggio ancora, utilizzato come strumento di ritorsione indiretta, espone l’organizzazione a sanzioni fino a 50.000 euro, alla nullità degli atti disciplinari e a risarcimenti danni il cui quantum è destinato a crescere.

Questo articolo analizza le sentenze cardine del 2025, le colloca nel quadro normativo aggiornato alle Linee Guida ANAC n. 1/2025 sui canali interni e al piano ispettivo del Garante Privacy, e ne estrae le implicazioni operative per chi deve progettare, gestire e difendere i sistemi di segnalazione.

Il contesto: dal D.Lgs. 24/2023 alla giurisprudenza vivente

Il D.Lgs. 10 marzo 2023, n. 24, che ha recepito la Direttiva (UE) 2019/1937, ha introdotto un impianto normativo ambizioso: canali interni ed esterni di segnalazione, divieto di ritorsione, inversione dell’onere della prova, sanzioni amministrative. Eppure, nei primi due anni di applicazione, la giurisprudenza italiana ha faticato a dare corpo a queste tutele. Le prime sentenze di merito – come già accaduto in Germania con il Hinweisgeberschutzgesetz – hanno spesso privilegiato la posizione datoriale, mantenendo un’impostazione formalistica che scaricava sul lavoratore-segnalante l’intero onere probatorio.

Il 2025 segna un’inversione di tendenza netta. Non si tratta di un singolo precedente isolato, ma di una convergenza giurisprudenziale che, su piani diversi, consolida tre principi fondamentali: la presunzione di ritorsività basata sulla contiguità temporale, il danno morale presuntivo del whistleblower e i limiti soggettivi della tutela.

Whistleblowing e ritorsioni: la sentenza del Tribunale di Milano n. 1680/2025

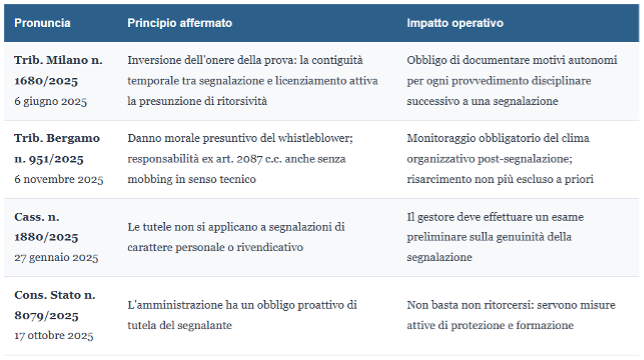
La pronuncia del Tribunale di Milano del 6 giugno 2025 (n. 1680) rappresenta il primo vero spartiacque nella giurisprudenza italiana sul whistleblowing post-riforma. Un lavoratore del settore privato, dopo aver effettuato una segnalazione secondo le procedure previste dal D.Lgs. 24/2023, era stato sottoposto a procedimento disciplinare e licenziato per giusta causa con effetto immediato.

Il Tribunale ha dichiarato la nullità del licenziamento, riconoscendo la natura ritorsiva del provvedimento. Il passaggio chiave della motivazione riguarda l’applicazione dell’art. 17 del D.Lgs. 24/2023, che introduce il concetto di ritorsione qualificata: una deroga alla disciplina generale dell’onere probatorio, specificamente calibrata sul contesto del whistleblowing. In concreto, il giudice ha ritenuto che la stretta contiguità temporale tra segnalazione e licenziamento attivasse una presunzione legale di ritorsività, invertendo l’onere della prova.

Per il datore di lavoro, questo significa che non basta contestare la fondatezza della segnalazione: occorre dimostrare l’esistenza di motivi oggettivi, autonomi e completamente scollegati dalla segnalazione stessa. Una prova che, nella pratica, è estremamente difficile da fornire quando i due eventi – segnalazione e provvedimento disciplinare – sono ravvicinati nel tempo.

Whistleblowing e ritorsioni

Implicazione operativa per CISO e compliance officer: ogni azione disciplinare avviata nei confronti di un soggetto che abbia effettuato una segnalazione nei mesi precedenti deve essere sottoposta a un vaglio preventivo di compatibilità con la normativa whistleblowing. È consigliabile predisporre un registro cronologico delle segnalazioni e dei provvedimenti disciplinari, accessibile all’Organismo di Vigilanza, per prevenire contestazioni di contiguità temporale.

Il danno morale si presume: la sentenza del Tribunale di Bergamo n. 951/2025

Se Milano ha fissato il principio dell’inversione dell’onere della prova, Bergamo ha fatto un passo ulteriore. Con la sentenza n. 951 del 6 novembre 2025, il Tribunale ha per la prima volta riconosciuto un risarcimento economico a un whistleblower vittima di ritorsioni, qualificando il danno morale in termini presuntivi.

Il caso riguarda un’agente di polizia locale che aveva segnalato irregolarità nell’erogazione di buoni pasto, indennità di turno, permessi studio e nell’utilizzo di fondi regionali. In cambio, per tre anni ha subito isolamento, umiliazioni, dequalificazione professionale e un clima di ostilità sistematica da parte dei colleghi e del Comandante. Il Tribunale ha dichiarato la nullità delle azioni disciplinari, ha accertato la responsabilità dell’ente ai sensi dell’art. 2087 c.c. per il mantenimento di un ambiente lavorativo stressogeno e nocivo, e ha riconosciuto un risarcimento di 25.000 euro per danno morale.

La distinzione tra mobbing e responsabilità datoriale

Un aspetto particolarmente innovativo della pronuncia riguarda il superamento della categoria tradizionale del mobbing. La giudice ha riconosciuto che i comportamenti subiti dalla segnalante, pur non integrando gli estremi tecnici del mobbing per l’assenza di un intento persecutorio unitario, configuravano comunque una violazione dell’obbligo di sicurezza ex art. 2087 c.c. Non serve dimostrare un disegno persecutorio organico: è sufficiente che il datore di lavoro abbia tollerato o non prevenuto un ambiente ostile conseguente alla segnalazione.

La giudice ha inoltre valorizzato il ricorso alle presunzioni semplici e alle massime di comune esperienza: tre anni di umiliazioni e isolamento non possono che tradursi in una sofferenza intensa e in una lesione della dignità personale. Non è necessario produrre un accertamento medico-legale di danno biologico per ottenere il risarcimento del danno morale.

Il nodo irrisolto: l’adeguatezza del risarcimento

L’importo di 25.000 euro, pur rappresentando un precedente storico, apre un problema di coerenza con gli standard europei. La Direttiva (UE) 2019/1937 impone sanzioni effettive, proporzionate e dissuasive. La Convenzione OIL n. 190/2019 qualifica le ritorsioni come una forma di violenza sul lavoro da contrastare secondo il principio della tolleranza zero. Un risarcimento che copre poco più di 8.000 euro l’anno di sofferenza documentata rischia di non soddisfare il requisito della deterrenza, incentivando di fatto le organizzazioni a calcolare il costo della ritorsione come un rischio gestibile.

I confini della tutela: Cassazione n. 1880/2025 e l’uso improprio del whistleblowing

Il quadro non sarebbe completo senza la sentenza della Corte di Cassazione n. 1880 del 27 gennaio 2025, che ha tracciato con precisione i limiti soggettivi della tutela del segnalante. La Suprema Corte ha stabilito che le protezioni previste dal D.Lgs. 24/2023 non si applicano quando la segnalazione persegue scopi essenzialmente personali o si riduce a rivendicazioni inerenti al rapporto di lavoro nei confronti dei superiori.

La ratio è duplice: da un lato, tutelare il segnalante virtuoso che agisce nell’interesse dell’integrità dell’organizzazione; dall’altro, favorire l’emersione di illeciti dall’interno delle strutture pubbliche e private. Quando la segnalazione è strumentale a un conflitto personale, viene meno la funzione pubblica dell’istituto e, con essa, la giustificazione della tutela rafforzata.

Questa pronuncia è fondamentale per chi gestisce i canali di segnalazione: il gestore deve essere in grado di distinguere, in sede di esame preliminare, tra una segnalazione genuina e un utilizzo improprio dell’istituto. Una valutazione delicata, che richiede competenze giuridiche specifiche e che le nuove Linee Guida ANAC affidano a un soggetto dotato di autonomia, indipendenza e formazione adeguata.

Il Consiglio di Stato e il settore pubblico: sentenza n. 8079/2025

La sentenza del Consiglio di Stato (Sezione Sesta), n. 8079 del 17 ottobre 2025, ha consolidato il principio secondo cui la tutela dei lavoratori pubblici che segnalano illeciti deve essere una prerogativa dell’amministrazione stessa, non un onere che il dipendente è costretto a farsi riconoscere in sede giudiziaria. Il caso, riferito al comparto sicurezza, è particolarmente significativo perché si innesta su un settore tradizionalmente caratterizzato da rigide gerarchie e da una cultura della riservatezza che mal si concilia con la logica della segnalazione.

La pronuncia ribadisce che l’amministrazione è tenuta non solo a non ritorcersi contro il segnalante, ma a predisporre attivamente le condizioni affinché la segnalazione possa avvenire senza conseguenze negative. Un obbligo di protezione proattiva che si traduce in requisiti organizzativi precisi: formazione, canali sicuri, monitoraggio del clima interno successivo alla segnalazione.

Le Linee Guida ANAC n. 1/2025: dal principio alla procedura

Le sentenze del 2025 non operano nel vuoto. Il 26 novembre 2025, l’ANAC ha approvato le Linee Guida n. 1/2025 (Delibera n. 478) sui canali interni di segnalazione, completando il quadro regolatorio avviato nel 2023. Contestualmente, con la Delibera n. 479, ha aggiornato le Linee Guida sul canale esterno.

L’intervento nasce dalle criticità emerse nel primo biennio di applicazione del D.Lgs. 24/2023, documentate dal monitoraggio ANAC del 2024 e dalla consultazione pubblica. I numeri raccontano un sistema in crescita ma ancora fragile: nel 2024, ANAC ha aperto 1.350 fascicoli (970 dal settore pubblico, 243 dal privato); nel 2025, i fascicoli sono saliti a 1.931 (1.517 pubblici, 414 privati), con un incremento del 43%. Il dato del settore privato è particolarmente significativo se si considera che l’accesso al canale esterno ANAC ha natura sussidiaria.

Le novità operative più rilevanti

Le Linee Guida 2025 trasformano i principi generali del 2023 in regole operative vincolanti. Tra le novità più rilevanti per i professionisti della sicurezza informatica e della compliance:

  • Piattaforma informatica certificata: l’ente è tenuto ad adottare una piattaforma che garantisca cifratura dei dati a riposo, non tracciabilità della connessione dalla rete aziendale (firewall e proxy non devono registrare l’accesso al canale) e conformità ai requisiti dell’Agenzia per la Cybersicurezza Nazionale.
  • Gestore autonomo e formato: il soggetto incaricato della gestione delle segnalazioni deve possedere competenze giuridiche, conoscenza della normativa privacy e del funzionamento dell’ente, oltre a operare in piena autonomia. In caso di conflitto di interessi, deve essere sostituito.
  • Coinvolgimento sindacale obbligatorio: il mancato coinvolgimento delle organizzazioni sindacali nella definizione delle procedure rende la procedura non conforme e sanzionabile da ANAC.
  • Integrazione con il Modello 231: per gli enti che adottano un MOG, l’adeguamento è imprescindibile sotto tre profili: canale interno conforme, divieto espresso di ritorsione, sistema disciplinare aggiornato con sanzioni per violazioni della normativa whistleblowing.
  • Sanzioni da 10.000 a 50.000 euro: per ritorsioni accertate, ostruzione delle segnalazioni, violazione della riservatezza, mancata istituzione dei canali o procedure non conformi.

Il Garante Privacy entra in campo: piano ispettivo e DPIA obbligatoria

Un ulteriore livello di pressione regolatoria proviene dal Garante per la protezione dei dati personali. Con la deliberazione n. 451 del 4 agosto 2025, l’Autorità ha inserito i sistemi di gestione delle segnalazioni tra le otto aree prioritarie del piano ispettivo per il secondo semestre 2025, prevedendo almeno 35 controlli mirati. L’attenzione del Garante si concentra sulla conformità al GDPR dei trattamenti connessi al whistleblowing: registro dei trattamenti, DPIA obbligatoria, informative aggiornate, misure tecniche di pseudonimizzazione e cancellazione sicura dei dati.

Per i CISO, questo significa che il canale di segnalazione non è solo un tema di compliance normativa, ma un asset da proteggere con lo stesso rigore applicato ai sistemi critici. Un data breach che coinvolga l’identità di un segnalante avrebbe conseguenze devastanti non solo sotto il profilo sanzionatorio, ma anche sul piano della fiducia organizzativa: nessun dipendente segnalerà mai più nulla in un’organizzazione che non ha saputo proteggere chi ha avuto il coraggio di parlare.

Il Whistleblower Tool europeo per l’AI Act: la governance multilivello

Il 24 novembre 2025, l’European AI Office ha lanciato un Whistleblower Tool dedicato al Regolamento sull’Intelligenza Artificiale. Lo strumento consente a chiunque di segnalare in modo sicuro e riservato presunte violazioni dell’AI Act direttamente alla Commissione europea, bypassando le strutture nazionali.

Per le imprese italiane, già impegnate nell’adeguamento alle Linee Guida ANAC e alla Legge 132/2025 sull’intelligenza artificiale, si configura una governance a tre livelli: canale interno aziendale, canale esterno ANAC, canale europeo AI Office. Non si tratta di duplicare presidi, ma di costruire un’architettura integrata in cui ogni canale è presidiato e monitorato. Il rischio concreto è che un segnalante, trovando inadeguato il canale interno, si rivolga direttamente all’autorità sovranazionale, con effetti reputazionali e regolatori amplificati.

Whistleblowing e ritorsioni: implicazioni per la cybersecurity

La convergenza tra normativa whistleblowing e sicurezza informatica è più profonda di quanto appaia a prima vista. Il canale di segnalazione è, a tutti gli effetti, un sistema informativo che tratta dati ad altissima sensibilità: l’identità del segnalante, il contenuto della segnalazione, l’identità della persona segnalata. Un compromesso di questi dati non è un incidente IT ordinario; è un evento che mina la capacità dell’organizzazione di intercettare illeciti futuri.

Le Linee Guida ANAC 2025 richiedono esplicitamente:

  • Cifratura dei dati a riposo e in transito;
  • Non tracciabilità dell’accesso al canale dalla rete aziendale;
  • Generazione di un key code per comunicazioni riservate senza rivelare l’identità;
  • Segregazione degli accessi: solo il gestore può accedere alle segnalazioni relative al proprio ente;
  • DPIA conforme al GDPR, con parere del Garante Privacy.

Per il CISO, queste non sono solo specifiche tecniche: sono requisiti il cui mancato rispetto espone l’organizzazione a sanzioni da parte di ANAC e del Garante simultaneamente. La progettazione del canale deve coinvolgere fin dall’inizio il security team, il DPO e la funzione compliance, secondo un approccio security-by-design e privacy-by-design.

Quadro sinottico: le sentenze chiave del 2025

Whistleblowing e ritorsioni

Prospettive: cosa aspettarsi nel 2026

Il 2025 ha posto le fondamenta; il 2026 sarà l’anno dell’applicazione sistemica. Tre dinamiche meritano attenzione.

La prima è l’evoluzione del quantum risarcitorio. La sentenza di Bergamo ha aperto un varco, ma l’importo riconosciuto è lontano dagli standard europei. È ragionevole attendersi che i tribunali italiani, sotto la pressione della giurisprudenza della Corte di Giustizia UE e dei principi della Convenzione OIL n. 190/2019, adeguino progressivamente gli importi verso una funzione realmente deterrente.

La seconda riguarda l’enforcement congiunto ANAC-Garante Privacy. Con il piano ispettivo del Garante e il consolidamento del potere sanzionatorio di ANAC, le organizzazioni che non hanno ancora adeguato i propri canali interni si trovano esposte a un doppio fronte di controllo. La campagna europea Open the Whistle, lanciata in occasione del World Whistleblower Day 2025, segnala una volontà istituzionale di normalizzare culturalmente la segnalazione.

La terza dinamica è tecnologica: l’integrazione tra canali di segnalazione e sistemi di intelligenza artificiale. Il Whistleblower Tool dell’AI Office europeo anticipa un futuro in cui la segnalazione di violazioni algoritmiche diventerà routinaria. Le organizzazioni che adottano sistemi di AI devono già oggi predisporre procedure per la segnalazione di bias, discriminazioni automatizzate e violazioni degli obblighi di trasparenza previsti dalla Legge 132/2025.

Conclusioni

Le sentenze del 2025 hanno trasformato il whistleblowing e ritorsioni da tema prevalentemente teorico a questione operativa con ricadute immediate sull’organizzazione aziendale, sulla sicurezza dei sistemi informativi e sulla governance complessiva. L’inversione dell’onere della prova, il danno morale presuntivo, la responsabilità datoriale anche in assenza di mobbing tecnico: sono principi che impongono un ripensamento profondo del modo in cui le organizzazioni progettano, gestiscono e difendono i propri canali di segnalazione.

Per i professionisti della cybersecurity e della compliance, il messaggio è chiaro: il canale di whistleblowing non è un adempimento burocratico da delegare e dimenticare. È un presidio di legalità che richiede investimenti tecnologici, competenze dedicate e una cultura organizzativa in cui segnalare non sia un atto di coraggio, ma una prassi ordinaria e protetta. Chi saprà costruire questo ecosistema avrà un vantaggio competitivo reale; chi lo ignorerà, troverà le sentenze del 2025 non come monito, ma come anticipazione del proprio contenzioso futuro.

Le regole del gioco sono cambiate. Il whistleblowing e le ritorsioni sono oggi al centro di un sistema di tutele che la giurisprudenza ha reso vivo e operativo. È tempo di adeguarsi.

Fonti e riferimenti normativi

D.Lgs. 10 marzo 2023, n. 24 – Attuazione della Direttiva (UE) 2019/1937

Direttiva (UE) 2019/1937 – Protezione delle persone che segnalano violazioni del diritto dell’Unione

Delibera ANAC n. 478 del 26 novembre 2025 – Linee Guida n. 1/2025 sui canali interni

Delibera ANAC n. 479 del 26 novembre 2025 – Aggiornamento Linee Guida canale esterno

Parere Garante Privacy del 9 ottobre 2025 – Sugli schemi di Linee Guida ANAC

ANAC – Relazione annuale 2025 al Parlamento (presentata il 20 maggio 2025)

Tribunale di Milano, sentenza n. 1680/2025 – Inversione onere della prova

Tribunale di Bergamo, sentenza n. 951/2025 – Risarcimento danno morale

Corte di Cassazione, sentenza n. 1880/2025 – Limiti soggettivi della tutela

Consiglio di Stato, sentenza n. 8079/2025 – Obbligo proattivo di tutela nel settore pubblico

Commissione Europea – Whistleblower Tool per l’AI Act (24 novembre 2025)

Transparency International Italia – Commento alle Linee Guida ANAC 2025

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/whistleblowing-e-ritorsioni/


e-Health: verso una sanità digitale

E-Health e sanità digitale rappresentano oggi il cuore pulsante dell’innovazione in ambito sanitario, ma anche il terreno più esposto alle nuove minacce informatiche. Questo contributo inaugura la serie “La cybercriminalità nel settore sanitario: anamnesi, diagnosi e prognosi di una ‘patologia’ informatica”, con l’obiettivo di analizzare come la trasformazione digitale stia rivoluzionando il sistema salute e, al tempo stesso, aprendo vulnerabilità cruciali.

Sanità digitale ed e-Health: l’impatto della trasformazione tecnologica in ambito sanitario

Nel pieno dell’attuale Darwinismo digitale l’innovazione tecnologica non è più sentita quale requisito distintivo di aziende migliori o particolarmente capaci, ma anzi quale prerequisito imprescindibile, pena il diventare anelli deboli di una catena evolutiva in cui soltanto coloro che sono dotati di capacità d’adattamento possono sopravvivere. Fra gli svariati settori assoggettati a tale digitalizzazione rientra a piena regola quello sanitario, dove i sistemi informativi ne costituiscono ad oggi indispensabile ossatura.

È innegabile invero come la sanità sia stata sottoposta negli ultimi anni ad un inarrestabile processo di innovazione, ne sono un chiaro esempio l’evolversi della telemedicina, le cartelle cliniche elettroniche, la nanorobotica chirurgica, i dispositivi wearables, od altresì l’utilizzo delle intelligenze artificiali in ambito diagnostico.

Sebbene i benefici sottesi a tale digitalizzazione siano d’immediata percezione in termini di maggiore celerità, organizzazione ed efficienza delle cure, parimenti evidenti risultano essere i rischi, le vulnerabilità e le minacce, derivanti sia da una ingente mole di dati ed informazioni in circolo, difficilmente controllabili, sia dall’utilizzo di sistemi, apparecchiature e devices spesso non congegnati seguendo elevati standard di sicurezza by design.

In particolar modo si sta attualmente assistendo all’emergere di innovative cyber-minacce, sempre più sofisticate, che privilegiano lo strumento cibernetico al fine di acquisire dati sanitari sensibili o per compromettere l’erogazione di un servizio essenziale dello Stato, pertanto la nuova “patologia” informatica che la sanità tutta si ritrova a dover fronteggiare risulta essere una rinnovata forma di criminalità informatica, contraddistinta dalle tipiche caratteristiche di impresa.

Si è ritenuto di condurre la qui presente trattazione servendosi del lessico medico, in particolar modo mutuandone l’iter operativo, per come costituito dalle fasi di anamnesi, diagnosi, passando per la terapia in atto, per giungere poi ad una prognosi del fenomeno oggetto di analisi.

Il quadro sintomatologico vede le infrastrutture critiche sanitarie del Paese, quali soggetti estremamente vulnerabili, contraddistinte sovente da arretratezza tecnologica e strutturale, dalla mancanza di risorse (sia umane che fisiche) e da una cybercultura inadeguata, nonostante siano al contempo bacini di un ingente patrimonio informativo ultrasensibile, e parimenti garanti di funzioni cruciali della società, quali salute, sicurezza e benessere comuni. Sono le statistiche a parlar chiaro: la sanità risulta essere attualmente nel mirino di svariati attacchi hacker, le aggressioni digitali indirizzate a colpire tale settore sono in costante aumento, divenendo col tempo sempre più frequenti, gravi e pervasive.

Volendo diagnosticare le principali tipologie delle anzidette minacce cyber si è ritenuto opportuno tripartirle, in base al target di riferimento, nei sottogruppi: data breach, ransomware ed intrusioni nei dispositivi medicali.

La frase celebre di Lavoisier, recitante: “nulla si crea, nulla si distrugge e tutto si trasforma” sembra trovare smentita al sopraggiungere dell’informatica, una informazione può infatti ad oggi esser distrutta, alterata od altresì duplicata infinite volte, seguendo metodi tanto leciti quanto fraudolenti. Ed è così la sanità in primis dovrebbe risultare in grado di proteggere e vigilare su valori quali la riservatezza, l’integrità e la disponibilità circa la mole di dati ultrasensibili di cui è custode, quei medesimi dati che, in forma singola quanto aggregata, si figurano attualmente come ricco bacino di approvvigionamento per il cybercrimine, data la loro ampia versatilità ed il conseguente valore economico.

La minaccia principe comunque, per larga diffusione ed impatto, rimane il ransomware, quale malware rivolto a colpire le stesse infrastrutture, cifrandone i dati, danneggiando e causando la temporanea indisponibilità dei sistemi.

I settori critici, quale quello sanitario, rappresentano terreno fertile per tale tipologia di attacco, data la loro alta propensione a pagare ingenti riscatti al fine di difendere la propria business continuity, evitando le conseguenze economico sociali devastanti che potrebbero derivare da eventuali disservizi e rallentamenti operativi. Ancora, dato il pieno approdo nell’era dell’Internet of Medical Things, non sono da escludere tutta una serie di cyberminacce impattanti su dispositivi, strumenti ed apparecchiature medicali, ossia tanto sulla disponibilità del servizio che un dato device supporta, quanto sulla riservatezza dei dati da esso raccolti, nonché altresì sulla sicurezza del paziente stesso che ne stia facendo uso.

D’altronde se ad oggi i dispositivi medicali condividono gran parte della propria architettura con quella dei normali personal computer, ossia la presenza di un sistema operativo, di una componentistica elettronica e di una interfaccia di comunicazione per connettersi con l’esterno, avranno parimenti in comune le stesse tipologie di minacce ed i conseguenti approcci di security.

Pertanto l’attuale terapia in atto, nonché conditio sine qua non della stessa innovazione tecnologica, risulta essere la cybersicurezza, intesa quale attività preventiva finalizzata a rafforzare la resilienza delle infrastrutture e la continuità dei servizi essenziali erogati.

Di conseguenza l’attuale normativa tenderà ad incentivare l’adozione di una strategia olistica di “difesa in profondità”, attuata mediante una metodologia di gestione del ciclo di vita della cybersecurity, che parta dall’analisi e dalla valutazione dei livelli di rischio, all’adozione di misure ed architetture di sistema atte alla mitigazione, gestione e recovery dai possibili incidenti, per giungere poi al continuo monitoraggio in tempo reale di sistemi e servizi sanitari, il tutto attraverso soluzioni sì intrinsecamente sicure e resilienti che, pur offrendo un alto livello di security e di continuity, non ostacolino mai la piena efficienza operativa dei sistemi medesimi.

In sede propriamente di prognosi non potrà che andarsi a delineare una sfida comune, rivolta a tutti quei soggetti appartenenti all’ecosistema sanitario, affinché siano informati, coinvolti, attivi e proattivi sul tema, riconoscendone la pressante urgenza e negando la marginalità che sovente in passato ha dovuto rivestire. Temi quali l’empowerment delle figure professionali in ambito cyber, la autonomia strategica, l’awareness e la responsabilizzazione saranno pertanto i traguardi a cui gli stakeholders della cybersecurity nazionale (istituzioni centrali o locali, nonché società civile) mireranno, attuando tutte quelle misure atte a far sì che il livello di resilienza possa incrementare e che i settori critici strategici necessari alla sussistenza dello Stato possano rivelarsi adeguatamente tutelati e protetti.

Dalla Scuola Ippocratica alla Digital Health

Si vuol dare avvio alla presente trattazione con un rapido excursus storico, senza alcuna pretesa di esaustività, sulle origini e sull’evoluzione della scienza medica, così da comprenderne il valore e l’intrinseca capacità di procedere di pari passo col progresso umano.

Una prima radicale svolta si registra nel V secolo a.C. con l’arrivo della medicina greca, la quale permise di abbandonare le precedenti pratiche rituali e divinatorie, tramutando la figura del medico da sciamano o sacerdote che fosse, a quella di un razionale pensatore, padrone di un sapere scientifico dedito all’osservazione, all’interpretazione dei fenomeni e alla ricerca delle loro cause.

Da qui Ippocrate, ritenuto il padre della medicina moderna, egli assegnava un compito puntuale alla medicina: “Descrivere il passato, comprendere il presente e prevedere il futuro”, in pratica, agile viene il richiamo: l’anamnesi, la diagnosi, la prognosi della odierna medicina.[1] Una volta divenuto controllabile, disponibile alla discussione, nonché confutazione, il sapere medico, seguito dai primordiali studi anatomici e fisiologici, divenne oggetto di studio nelle prime scuole e, a seguire, nelle università.

Seguì poi per tutto il decorso storico un costante progredire della scienza medica parallelamente da una parte alle esigenze collettive: si sviluppò la pratica chirurgica a supporto delle campagne di guerra, si approfondirono gli studi sull’origine delle malattie epidemiche a seguito dell’arrivo in Europa della cosiddetta peste nera, e d’altra parte in parallelo all’evoluzione tecnologica: la diffusione del microscopio portò allo sviluppo dell’istologia, si svilupparono le prime tecniche radiologiche, vennero implementati gli esami fisico-chimici e biologici fino ad arrivare alle moderne sperimentazioni di laboratorio.[2]

Si approda così al fenomeno che si erge a nucleo duro di questo lavoro tutto: l’avvento della rivoluzione digitale.

Non esiste settore della vita quotidiana (si pensi al settore bancario, finanziario, dei trasporti etc.) che non sia stato profondamente influenzato, modificato ed orientato dalle nuove tecnologie[3], e l’ambito sanitario non si è mostrato di certo immune da tale digitalizzazione.

Si è assistito infatti ad un mutamento del paradigma della medicina tradizionale[4]: da una sanità basata su un sistema di comunicazione burocratico-cartaceo novecentesco, in cui le informazioni viaggiavano alla velocità di gambe e mani di assistenti ed impiegati, ad un sanità digitale, caratterizzata da istantaneità, celerità, nonché contraddistinta dalla de-materializzazione e dalle connessioni sociali.

Chiaro è come alle innovazioni tecnologiche si siano simultaneamente affiancati notevoli mutamenti sociali: l’invecchiamento della popolazione, la crescita delle aspettative di cura, la prevalenza delle patologie cronico-degenerative; tutti fattori che hanno contribuito a dare alla luce nuove domande indirizzate al sistema sanitario, in merito soprattutto alle modalità di erogazione delle prestazioni sanitarie stesse.[5]

Così ad oggi la piattaforma Image-guided therapy, lanciata da Philips, permette ad un medico di osservare a distanza un paziente valutando se una operazione sia necessaria o meno; oppure il progetto di intelligenza artificiale “Watson” della IBM è capace di processare in contemporanea una immensa mole di immagini (quali radiografie, risonanze, tomografie) e informazioni (dati medici, cartelle cliniche, sperimentazioni etc.) al fine di individuare velocemente specifici percorsi diagnostico-terapeutici; ed ancora il sevizio telematico di monitoraggio da remoto Doctorplus, destinato a pazienti affetti da diabete e scompenso cardiaco, permette di inviare via bluetooth le misurazioni fatte autonomamente dai pazienti ad una centralina, che a sua volta le inoltrerà ad una piattaforma cloud a cui avranno accesso il medico, lo specialista, ed altresì la centrale infermieristica.[6]

L’elenco sarebbe assai vasto: stampanti tridimensionali, dossier e fascicoli sanitari elettronici, dispositivi wireless, servizi di telesoccorso, terapie digitali, nanotecnologia e robotica chirurgica, tutto si trova ad essere inglobato nel capiente “termine ombrello” che prende il nome di e-Health (o sanità digitale).

Definizione e aree tecnologiche di e-Health

Il termine e-Health è divenuto popolare a partire dalla fine degli anni Novanta, coniato per essere in linea con le altre “parole elettroniche” quali e-commerce, e-business nel tentativo di trasmettere quello stesso entusiasmo che già ruotava attorno al commercio elettronico e per render conto delle nuove possibilità che Internet stava gradualmente aprendo al settore sanitario.[7]

Per cogliere il carattere multidisciplinare che si cela dietro a tale terminologia si voglia di seguito riportare la definizione offerta dal ricercatore tedesco-canadese Gunter Eysebanch: “L’e-Health è un campo emergente dall’intersezione tra l’informatica medica, il sistema sanitario pubblico ed il mercato, che si riferisce ai servizi ed alle informazioni sanitarie forniti attraverso Internet e le tecnologie correlate. In senso più ampio, il termine caratterizza non solo uno sviluppo tecnico, ma anche una forma mentis, un’attitudine ed un impegno a pensare in senso globale, al fine di migliorare la sanità a livello locale, regionale e mondiale attraverso l’utilizzo di tecnologie dell’informazione e della comunicazione”.[8]

Ancora, per maggiore chiarezza, può esser utile richiamare la definizione per come fornita dalla Commissione Europea, che così recita: “L’e-Health risulta un insieme di strumenti e servizi digitali al servizio della salute e delle cure mediche, implicanti l’uso di tecnologie informatiche e di telecomunicazione (ICTs) per migliorare attività come la prevenzione, la diagnosi e il trattamento delle patologie, nonché il monitoraggio e la gestione delle abitudini e stili di vita che incidono sulla salute”.

È stato dunque il notevole sviluppo delle ICTs come pure il passaggio dal web 1.0 alla fase 2.0 ad aver ampliato il ventaglio dei servizi fruibili dai cittadini in ambito di salute, e benché l’e-Health sia un settore estremamente dinamico ed in costante evoluzione, si può qui tentare di elencarne le principali aree tecnologiche: la telemedicina (nelle sue forme di tele-diagnostica, tele-consulto, tele-assistenza, tele-chirurgia), le cartelle cliniche elettroniche, il telesoccorso, i dispositivi mobili indossabili e portabili, la robotica ed ancora la diagnostica avanzata assistita da algoritmi di intelligenza artificiale.[9]

L’esser catapultati nell’era dell’Internet of Things[10]ha permesso poi di coniare un sottoinsieme dell’e-Health : la m-Health (o mobile health) che vuole riferirsi a tutti i sensori, mobile devices, apps, e wearable technologies tramite cui l’utente interviene nella gestione della propria salute, potendo monitorare una vasta serie di parametri vitali (quali battito cardiaco, temperatura corporea, attività cerebrale, funzionamento metabolico etc.) dando così vita al fenomeno sociale del c.d. self-tracking consistente nel misurare, registrare e condividere quella grande mole di dati autoprodotti relativi al funzionamento del proprio organismo.[11]

Si vogliono concludere queste preliminari riflessioni evidenziando come i vantaggi offerti da una sanità digitale siano facilmente ed immediatamente percepibili: maggiore efficienza e qualità delle cure (si pensi all’accuratezza delle diagnosi o alla precisione delle procedure mediche etc.), riduzione dei costi economici, maggiore partecipazione informata del paziente, prevenzione delle condizioni mediche gravi, riduzione del costo umano delle patologie ed anche un generale miglioramento del benessere personale.

Se i benefici sono senza dubbio evidenti tuttavia occorre volgere l’occhio anche agli elementi più di criticità: produrre e consumare contenuti elettronici implica la circolazione di una grande mole di dati ed informazioni, difficilmente controllabili e per questo potenzialmente esposti ad elevati livelli di rischio.[12]

È stato proprio l’irrompere dell’evoluzione tecnologica a far sorgere nuove problematiche di sicurezza, rectius cyber-sicurezza, e nello scenario sanitario tali preoccupazioni si sono materializzate col verificarsi di, sempre più frequenti, attacchi informatici (miranti ad esempio alla sottrazione di dati sensibili), tali da minare tanto la privacy quanto la dignità dei pazienti.

Si avrà comunque modo di analizzare compiutamente le questioni inerenti la cyber-sicurezza nonché il cyber-crimine in ambito sanitario più avanti nella trattazione, a cui si rimanda.

La Telemedicina

Risulta preliminare, per comprendere a pieno gli argomenti che in seguito verranno esaminati, chiarire cosa si debba intendere col termine di medicina a distanza (o telemedicina), anzitutto tramite qualche cenno storico.

È agli inizi del ‘900 che si fanno risalire i primi tentativi di quella che si può definire una telemedicina ante litteram: nel 1906 Willem Einthoven, uno dei padri dell’elettrocardiografia, fu il primo a studiare un elettrocardiogramma attraverso la linea telefonica, nel 1920, negli Stati Uniti, alcuni medici vennero ingaggiati per l’assistenza sanitaria via radio alle navi che avevano emergenze mediche, nel 1955 l’Istituto Psichiatrico del Nebraska, tramite un collegamento che utilizzava la televisione a circuito chiuso, realizzò consulti fra specialisti per finalità didattiche nonché per effettuare terapie di gruppo, e ancora nel 1971 fu utilizzata, per la prima volta, la trasmissione satellitare.[13]

Indubbiamente però fu l’avvento di Internet a determinare una svolta rivoluzionaria: grazie alla rete infatti si è reso possibile registrare ed inviare enormi quantità di immagini, dati e audio consentendone l’accesso ad un numero praticamente illimitato di persone contemporaneamente, ed è così che la telemedicina ha potuto superare la prorpia fase di sperimentazione per radicarsi sempre di più nella quotidianità, modificando e migliorando il sistema socio-sanitario tutto.

Pertanto la telemedicina altro non è che un nuovo modo di concepire l’attività del medico, il quale grazie all’ausilio delle nuove tecnologie, riesce a controllare e monitorare i pazienti senza che questi ultimi siano fisicamente presenti: non è più il paziente a spostarsi, ma le informazioni che lo riguardano.

Seppur risulti difficile darne un’univoca definizione, essendo una disciplina in costante e dinamica evoluzione, si possono richiamare le parole di sintesi utilizzate nel 1997 dall’Organizzazione Mondiale della Sanità: “La telemedicina è l’erogazione dell’assistenza sanitaria, quando la distanza è un fattore critico, da parte degli operatori sanitari; ed a tal fine sono utilizzate le tecnologie informatiche e le telecomunicazioni per lo scambio di informazioni per la diagnosi, la terapia, la prevenzione di patologie, per l’istruzione permanente degli operatori sanitari e per la ricerca e lo studio in tutti i settori di interesse per il miglioramento dello stato di salute dell’individuo e della comunità”.

Si ricava dunque che la prestazione in telemedicina non sostituisce la prestazione sanitaria tradizionale, ma la integra per potenzialmente migliorarne efficacia, efficienza ed appropriatezza, pur conservando le implicazioni di un qualsiasi atto medico dal punto di vista professionale, etico, nonché legale.

Per provvedere ivi ad una rapida classificazione, i servizi di telemedicina possono essere suddivisi in tre differenti macro-categorie: la telemedicina specialistica, la telesalute e la teleassistenza.[14]

Per quanto concerne la prima macro-categoria, a seconda del tipo di attori coinvolti (che siano medico-paziente od anche medico-altri operatori sanitari) la telemedicina specialistica segue tre distinte modalità:

  1. La televisita: che consente al medico di vedere ed interagire a distanza col paziente, in tempo reale o differito, e ciò che scaturirà da tale rapporto sarà proprio un atto diagnostico contenente prescrizioni di farmaci o di terapie;
  2. Il teleconsulto: un’attività di consulenza a distanza fra medici finalizzata ad ottenere pareri e consigli, in ragione di una specifica competenza medica, nella scelta di una terapia legata alla presa in carico di un paziente;
  3. La telecooperazione sanitaria: ossia l’assistenza concreta fornita da un medico (od altro operatore sanitario) ad un altro medico impegnato in un determinato atto sanitario, ed è il termine utilizzato soprattutto per la consulenza fornita a quanti prestano un soccorso d’urgenza.

La seconda macro-categoria, quella della telesalute, comprende i sistemi che collegano i pazienti, in particolar modo coloro affetti da malattie croniche, con gli stessi medici affinché questi ultimi possano prestare loro assistenza a livello diagnostico, di monitoraggio, di gestione e di responsabilizzazione. Si rende necessario allora tanto un ruolo attivo del medico quanto del paziente che monitorerà e trasmetterà i propri dati (solitamente i parametri vitali di base) provvedendo alla propria autocura, autonomamente o con l’ausilio di un operatore sanitario.

Infine la terza macro-categoria è quella della teleassistenza, un sistema socio-assistenziale per la presa in carico di una persona anziana o fragile, che vedrà la gestione di allarmi, l’attivazione di servizi di emergenza o chiamate di supporto, chiaro è come quest’ultima abbia contenuto prevalentemente sociale, con confini prettamente sfumati sul versante sanitario, con cui si dovrà in ogni caso connettere al fine di garantire una vera e propria continuità assistenziale.

Ancora una volta appaiono chiari e manifesti i benefici sottesi allo sviluppo e all’adozione di tecniche e strumenti di telemedicina, quali: l’equità di accesso all’assistenza sanitaria (si pensi alle aree rurali poco collegate alla città di riferimento, alle aree di montagna, alle piccole isole; od anche al miglioramento dell’assistenza sanitaria in carcere), una migliore qualità dell’assistenza atta a garantire continuità delle cure (si pensi al telemonitoraggio come strumento per migliorare la vita dei pazienti cronici attraverso soluzioni di auto-gestione), una migliore efficacia, efficienza ed appropriatezza delle cure prestate (si pensi al confronto multidisciplinare fra medici, all’ausilio per i servizi di emergenza-urgenza), la riduzione dei tempi di attesa e del ricorso alla ospedalizzazione, nonché la possibilità di ottimizzare l’uso delle risorse disponibili.

Altrettanto ovvia però appare l’esigenza di evitare un uso improprio della telemedicina: è indispensabile che i professionisti sanitari ed i pazienti siano adeguatamente formati e preparati a riguardo, così da garantire in primo luogo la sicurezza dei dati e di conseguenza la privacy degli individui.

Si può già anticipare in questa sede che il semplice utilizzo di ICTs per il trattamento di informazioni sanitarie o la condivisione online di tali dati non costituiscono di per sé strumenti di telemedicina, per esser più chiari: non rientrano nella telemedicina social network, forum, newsgroup, posta elettronica od altri canali non autorizzati.

A tal proposito si riportino a seguire le parole di Peter Zeggel, CEO di arztkonsultation.de, il principale fornitore di telemedicina in Germania: “L’utilizzo di app che non sono progettate specificatamente per il settore sanitario comporta dei rischi. Le applicazioni di telemedicina sono progettate e certificate specificatamente per salvaguardare i dati personali sensibili. Bypassare questo alto livello di protezione significa rischiare di incorrere in una perdita di fiducia, nonché in misure disciplinari e sanzioni pesanti”.

Da ultimo si sottolinei come ad oggi questo tipo di problematiche appaiano del tutto attuali: un report del 2021 commissionato da Kaspersky ad Arlington Research, condotto a livello globale e composto da 389 interviste fra coloro che operano nel campo della telemedicina ha dato alla luce tali risultati: il 54% dei fornitori di servizi di telemedicina concordano sul fatto che alcuni dei propri medici conducano abitualmente sessioni di medicina a distanza utilizzando app non specificamente progettate a tal fine quali FaceTime, Facebook Messenger, WhatsApp e Zoom.

Inoltre sentimento diffuso fra gli operatori sanitari risulta essere proprio il timore di non riuscire a garantire la sicurezza e riservatezza dei dati sensibili: solo tre intervistati su dieci (30%) si dichiara infatti fiducioso che la propria azienda sanitaria sia in grado di intervenire efficacemente e bloccare eventuali intrusioni e violazioni informatiche.

Ciò inevitabilmente si riverbera anche sul versante dei pazienti: il 52% degli operatori sanitari ha sperimentato infatti casi di pazienti che si sono rifiutati di tenere videochiamate proprio per la diffidenza verso le tecnologie ed il timore in ambito di sicurezza e protezione dei dati.[15]

Il Fascicolo sanitario elettronico

Un referto scaturito da una sopraccitata prestazione di telemedicina e firmato digitalmente dal medico, dovrà poter essere condiviso, su richiesta del paziente, con altri sanitari in formato digitale, usando le più aggiornate soluzioni tecnologiche, fra cui il Fascicolo sanitario elettronico (d’ora in avanti indicato in breve come FSE). Decisive appaiono in materia nozioni quali la comunicabilità e l’interconnessione: le prestazioni sanitarie a distanza e il FSE possono e devono comunicare l’un l’altro in modo tale da innescare un flusso continuo di informazioni tali da consentire ai sanitari di poter sempre disporre di un quadro clinico corretto e il più esaustivo possibile rispetto i dati clinici di un paziente.

Il FSE è stato istituito con il decreto legge 179/2012, coordinato con la legge di conversione 221/2012, che si vuol qui richiamare a livello definitorio: “Il fascicolo sanitario elettronico è l’insieme dei dati e documenti digitali di tipo sanitario e sociosanitario generati da eventi clinici presenti e trascorsi, riguardanti l’assistito, riferiti anche alle prestazioni erogate al di fuori del Servizio sanitario nazionale”. [16]

La normativa de quo prosegue poi delineandone in dettaglio le finalità : “Il Fascicolo sanitario elettronico è istituito dalle regioni e province autonome […] nel rispetto della normativa vigente in materia di protezione dei dati personali, a fini di: prevenzione, diagnosi, cura e riabilitazione; studio e ricerca scientifica in campo medico, biomedico ed epidemiologico; programmazione sanitaria, verifica delle qualità delle cure e valutazione dell’assistenza sanitaria”. Si noti come delle tre finalità, soltanto la prima sia rivolta propriamente alla cura del cittadino, le rimanenti due riguardano invece la gestione della sanità pubblica, sia nella accezione di ricerca e sviluppo, sia per quanto riguarda la governance nazionale del sistema sanitario.[17]

Nel FSE confluiranno pertanto sia dati sanitari che amministrativi riferibili all’assistito, quali: dati identificativi del paziente; documenti sanitari e socio-sanitari (referti di laboratori, prescrizioni di medicinali, terapie, anamnesi, verbali di pronto soccorso etc.); il Patient Summary (anche “profilo sanitario sintetico”) documento atto a riassumere la storia clinica del paziente e la sua situazione corrente, curato ed aggiornato dal medico di medicina generale; ed ancora vi sarà una autonoma sezione dedicata specificatamente al cittadino in cui inserire dati ed informazioni personali (dati sul nucleo famigliare, attività sportiva etc.).[18]

Il sopraindicato decreto legge 179/2012 all’art 12, comma 3-bis prevedeva che il FSE potesse essere alimentato esclusivamente sulla base del consenso libero e informato da parte dell’assistito, il quale avrebbe avuto quindi la facoltà di permettere o meno la costituzione del proprio FSE, come anche di decidere se e quali dati relativi alla propria salute inserire nel fascicolo medesimo.

Tale comma è stato tuttavia abrogato dal decreto legge 34/2020 recante “Misure urgenti in materia di salute e di sostegno al lavoro e all’economia” (c.d. decreto “Rilancio”), con simile abrogazione si è voluta facilitare l’alimentazione del FSE, in precedenza “limitata” dalla necessità del consenso, permettendo che in esso vadano a confluire direttamente i documenti sanitari appartenenti all’interessato (anche se generati da strutture sanitarie private o situate al di fuori della propria regione di appartenenza).[19]

Con tale mutamento allora si è voluta garantire una maggior completezza del FSE, ma di certo ciò non andrà ad incidere in alcun modo sul versante della privacy poiché l’accesso al FSE potrà comunque avvenire solamente previo consenso del soggetto interessato: sarà il cittadino invero a dover fornire l’autorizzazione affinché gli esercenti professioni sanitarie, sia pubblici che privati, possano accedere ai contenuti del FSE che lo riguardano, senza il suo consenso pertanto il FSE rimarrebbe comunque inaccessibile. A ciò fanno ovvia eccezione le Regioni ed il Ministero della Salute, che potranno trattare tali dati sanitari per finalità di governo e di ricerca, purchè in forma anonima e nel rispetto dei principi di indispensabilità, necessità, pertinenza e non eccedenza.

Ad ogni modo si specifichi ancora come la normativa privacy non sarà mai di intralcio alla tutela della salute: sia il decreto legge 179/2012, sia il GDPR prevedono infatti la possibilità di accedere al FSE nel caso in cui il paziente non sia nelle condizioni di prestare il suo consenso, ma l’accesso risulti comunque necessario per salvaguardare la propria vita o quella di terzi.

I brevi cenni che si sono fin qui voluti fornire miravano essenzialmente a presentare il FSE quale il vero e proprio fulcro della connected care italiana, un nodo di aggregazione e condivisione di dati, documenti, analisi e statistiche.

Ciò tornerà senz’altro utile al prosieguo della trattazione dal momento che, come si vedrà, i dati sanitari protetti, quali informazioni altamente sensibili, non sono immuni da possibili interessi di mercato e possono pertanto rivelarsi ricco bacino di approvvigionamento per il cybercrimine.[20]

Nuovi scenari nell’e-Health: la Telechirurgia

Dal nome dall’aviatore americano, Charles Lindbergh, che effettuò il primo volo senza scalo attraverso l’Oceano Atlantico, è passata alla storia come “Operazione Lindbergh”, uno dei primi interventi chirurgici a distanza eseguito nel Settembre 2001 da un team di chirurghi con sede a New York su di un paziente ospedalizzato a Strasburgo.[21]

È dalla dimostrazione della fattibilità di tale procedura transatlantica che si sono poste le basi per la globalizzazione delle procedure chirurgiche: l’impiego della chirurgia robotica è ad oggi una realtà clinica invero pienamente inserita nella telemedicina, che va guadagnandosi sempre maggiori consensi.

Per telechirurgia in particolare si intende in una tecnica operatoria che consente al medico di eseguire un intervento chirurgico a distanza, ossia su di un paziente che non si trova fisicamente nello stesso luogo. L’operatore umano infatti si servirà di una apposita console, fornita di un monitor atto a consentire l’osservazione continua della regione operatoria, andando ad eseguire così tutte le varie manovre necessarie dell’intervento che, teletrasmesse, verranno con estrema precisione ripetute sul paziente da un robot chirurgico.[22]

La chirurgia a distanza allora, avvalendosi di reti wireless e tecnologie robotiche, potrebbe consentire la realizzazione di interventi chirurgici di alta qualità in luoghi con scarsa assistenza medica (si pensi ad aree rurali, o zone di guerra) eliminando la necessità di viaggi a lunga distanza; o permettere la collaborazione in tempo reale fra chirurghi situati in diversi centri medici; od ancora permettere di migliorare l’accuratezza chirurgica (ad esempio il tremore fisiologico dell’operatore può essere annullato).[23]

Si è pensato di inserire anche tale argomento in trattazione dal momento che il cyber-crimine in ambito sanitario non va ad esaurirsi nella mera violazione e sottrazione di dati ed informazioni sanitarie ultrasensibili, ma anzi la stessa telesurgery non si presenta immune da diversi aspetti critici legati proprio alla sua cyber-sicurezza.

A tal proposito, già in questa sede, si può riportare una sperimentazione portata avanti nel 2015 dalla ricercatrice Tamara Bonaci e dal suo team dell’Università di Washington, mirante ad analizzare le possibili minacce legate al settore della telechirurgia, in particolar modo guardando ai possibili attacchi informatici che possono andare ad interferire direttamente sul comportamento di un Telerobot.[24]

Bonaci e i suoi collaboratori hanno in tale sede testato il robot per la telechirurgia denominato Raven II, analizzandone la capacità operativa sotto attacco informatico.

Il sopradetto sistema Raven II risulta composto da due bracci chirurgici, controllati a distanza dall’operatore umano, progettato con l’obiettivo di lavorare con la massima efficienza in condizioni estreme, ed è proprio tale connotato a far sorgere una prima complicazione: i sistemi di telesurgery, dovendo operare in aree a rischio dispongono infatti di connessioni condivise, nonché di bassa qualità, con ovvie ripercussioni per quanto concerne privacy e sicurezza.

Nel condurre la sperimentazione il team di ricerca de quo è riuscito ad intromettersi nei comandi del robot, verificando la possibilità di prenderne il controllo, come anche di modificarne comandi ed operazioni effettuate nel corso dell’intervento chirurgico simulato.

Così spiega Bonaci: “A causa della natura aperta e incontrollabile delle reti di comunicazione diventa facile per malintenzionati od hacker interrompere o interferire con la comunicazione tra un robot e un chirurgo”.

Simulando un possibile attacco hacker pertanto i ricercatori sono stati quindi in grado di cancellare, riordinare e ritardare i comandi inviati tramite la console, di portare il telerobot ad uno stato di blocco ed altresì di prenderne il completo controllo.

Non può che essere allora una attuale preoccupazione quella di garantire requisiti minimi di sicurezza anche e soprattutto nell’ambito della telechirurgia, perché gravi ed irreversibili sarebbero le conseguenze di un reale cyber attack laddove vi sia concretamente la vita di un paziente sul tavolo operatorio.

L’analisi ha evidenziato come l’e-Health sia ormai un pilastro imprescindibile della sanità moderna, capace di migliorare cure, accessibilità ed efficienza, ma al tempo stesso vulnerabile alle minacce del cybercrime sanitario. Le nuove sfide riguardano la protezione dei dati ultrasensibili, la continuità dei servizi e la fiducia dei pazienti. Nel prossimo approfondimento della serie ci concentreremo proprio sul tema cruciale del trattamento dei dati sanitari, per comprendere come la gestione, la sicurezza e la governance delle informazioni cliniche possano garantire il futuro della sanità digitale.

Per un inquadramento più completo, invitiamo a consultare il white paper gratuito di Maria Vittoria Zucca dal titolo “La cybercriminalità nel settore sanitario: anamnesi, diagnosi e prognosi di una ‘patologia’ informatica”.

Fonti:

[1] R. Brischetto, F. Cosmi, Imparare il metodo scientifico. Da Ippocrate a Garattini, Edizioni LSWR, Milano, 2022.

[2] Jean-Charles Sournia, Storia della Medicina, Edizioni Dedalo S.r.l., Bari, 1994.

[3] A. Antonilli, “Sicurezza informatica e trattamento dei dati in ambito sanitario”, in Salute e società, XVI, suppl. 3/2017, pp. 84-100.

[4] M. Moruzzi, “La nuova cultura della sanità dematerializzata”, in Recenti Progressi in Medicina, vol. 105, n.11, 2014, pp. 407-409.

[5] C. Cipolla, A. Ardissone, “Un paradigma cittadino-centrico nella m-Health”, in Salute e società, XVI, n.2, 2017, pp. 12-28.

[6] Ivi, p.15.

[7] G. Eysebench, “What is e-Health”, in Journal of Medical Internet Research, 3(2), 2001.

[8] Ibidem.

[9] Con l’espressione “web 1.0” si suole indicare un primordiale flusso comunicativo di tipo unidirezionale in cui viene fortemente limitata la possibilità di interazione tra una azienda ed i propri clienti, invece col passaggio allo stadio del “web 2.0” si approda ad una comunicazione di tipo partecipativo, contraddistinta dai tre pilastri di: interazione, condivisione e partecipazione.

[10] “Internet delle cose” è una espressione coniata nel 2011 da Dave Evans, il quale ne parlava in questi termini “L’internet delle cose indica semplicemente il momento in cui a Internet hanno incominciato ad esser più cose (o oggetti) che persone”.

[11] C. Cipolla, A. Ardissone, op. cit. supra a nota 5, p.21.

[12] A. Antonilli, op. cit. supra a nota 3, p. 88.

[13] E. Manzi, S. Selvaggi, V. Sica, “Tecnologie informatiche e delle comunicazioni in medicina: la telemedicina”, in V. Sica, S. Selvaggi (a cura di), La telemedicina. Approccio multidisciplinare alla gestione dei dati sanitari, Springer-Verlag, Milano, 2010, pp. 1-9.

[14] Linee di indirizzo nazionali sulla Telemedicina approvate nella seduta del 10 Luglio 2012, dall’Assemblea generale del Consiglio Superiore di Sanità.

[15] Kaspersky, Telehealth take-up: the risks and opportunities, healthcare report 2021.

[16] Legge 17 Dicembre 2012 n. 221, “Conversione in legge con modificazioni del decreto-legge 18 Ottobre 2012 n. 179, recante ulteriori misure urgenti per la crescita del Paese”, entrata in vigore il 19 Dicembre 2012.

[17] NETPATROL, “Sanità digitale e telemedicina: privacy, cybersicurezza e intelligenza artificiale nella sanità digitale”, in GDPR insight series, n° 6, 2020, pp. 2-16.

[18] G. Ducci, “Pianificare la comunicazione dei servizi di e-health: attori, sistemi, relazioni. Il caso del fascicolo sanitario elettronico”, in Sociologia della comunicazione, fascicolo 48, 2014, pp. 26-37.

[19] Decreto legge 19 Maggio 2020, n. 34, “Misure urgenti in materia di salute, sostegno al lavoro ed all’economia, nonché di politiche sociali connesse all’emergenza epidemiologica da COVID-19”, convertito con modificazioni dalla legge 17 Luglio 2020, n.77.

[20] Peraltro non si confonda il Fascicolo sanitario elettronico con il diverso strumento del Dossier sanitario elettronico (o DSE), la cui gestione viene affidata di norma ad un unico titolare del trattamento, con la finalità di rendere più efficienti i processi di diagnosi e di cura del paziente all’interno di un’unica struttura sanitaria, consentendo ai diversi professionisti che vi operano di accedere a tutte le informazioni cliniche relative a precedenti interventi (ricoveri, visite ambulatoriali etc.) purché siano effettuati dall’assistito presso quella medesima struttura.

[21] J. Marescaux, J. Leroy et al., “Transatlantic robot-assisted telesurgery”, in Nature, vol. CDXIII, n. 6854, September 2001, pp. 379-380.

[22] E. Santoro, V. Pansadoro, La chirurgia robotica in Italia : indagine nazionale, 2011.

[23] Ovvio è che il chirurgo a sua volta riceverà informazioni dal campo operatorio, come immagini stereoscopiche tridimensionali e stimoli pressocettivi, che gli permetteranno di operare avendo l’illusione di essere in sala operatoria.

[24] T. Bonaci, To make a robot secure: An experimental analysis of cyber security threats against teleoperated surgical robotics, Department of Engineering, University of Washington, 2015.

Profilo Autore

Maria Vittoria Zucca, laureata con lode in Giurisprudenza presso l’università degli Studi di Trento, è attualmente dottoranda nel Programma di Dottorato di Interesse Nazionale in Cybersecurity, con istituzione capofila la Scuola IMT Alti Studi di Lucca, ed è affiliata alla Scuola Superiore Sant’Anna, presso l’Istituto Dirpolis (Diritto, Politica e Sviluppo).
La sua attività di ricerca si concentra sulla prevenzione, l’indagine ed il contrasto della criminalità informatica, includendo le discipline del diritto penale dell’informatica e della criminologia digitale. Su questi temi è autrice di diverse pubblicazioni scientifiche e partecipa regolarmente a conferenze nazionali e internazionali.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/e-health/


Human-related security risks rose 90% in 2025

A recent report by KnowBe4 found that cybersecurity incidents relating to human elements surged by 90% in 2025. Examples of ways these incidents can occur include social engineering attacks such as phishing or Business Email Compromise (BEC), risky or malicious behavior, and human error.  

According to the report, 93% of surveyed leaders reported incidents caused by cybercriminals exploiting employees. A 57% increase in email-related incidents means email remains the primary battleground. The report also found that 64% of organizations fell victim to external attacks that exploited employees through email. 

Human error persists as a critical vulnerability, according to the report, as 90% of organizations experience incidents caused by employee mistakes. Additionally, malicious insiders continue to threaten from within, accounting for incidents at 36% of organizations. A majority (97%) of cybersecurity leaders feel the need for increased budget allocations to bolster the security of the human element. 

AI applications saw a 43% increase in security incidents over the past 12 months, the second-largest increase across all channels. Despite 98% taking steps to address AI-related risks, the report found that cybersecurity leaders rank AI-powered threats as their top security risk, with 45% citing constantly evolving AI threats as their greatest challenge when tackling behavioral risk. 

The report found that 32% of organizations reported increased incidents related to deepfakes. While 98% of organizations have taken steps to address AI-related cybersecurity risks, 56% of employees are unhappy with their company’s approach to AI tools, which can drive them toward unsanctioned platforms and creating “shadow AI” risks.  

Download the report.

https://www.securitymagazine.com/articles/102139-human-related-security-risks-rose-90-in-2025


41% of Organizations Have Hired a Fake Candidate

A report by GetReal Security analyzed how artificial intelligence (AI) transformed identity attacks in 2025. According to the report, 41% of IT, cybersecurity, risk, and fraud leaders say their company has hired and onboarded a fraudulent candidate. The results also show that 88% of organizations encounter deepfake or impersonation attacks at least occasionally, and 45% of all leaders surveyed report that these types of attacks are now frequent occurrences. 

At the same time, 40% believe their current defenses are “definitely” adequate, underscoring a widening gap between the scale and effectiveness of AI-enabled identity attacks and enterprise confidence in defenses that lag behind. 

The survey revealed an understanding gap that underlies growing risk. Phishing scams, video impersonation, and synthetic identity fraud emerged as the top concerns for roughly half of cyber leaders, but there’s a lack of clear consensus on the most pressing risk. Despite 41% of enterprises admitting to having hired and onboarded a fake candidate, only 35% listed fake candidates as a primary concern. 

All top concerns cited by respondents tie directly to identity integrity, showing that identity-related issues are top of mind. However, there is work to be done connecting the dots to security. Only 52% say they’re definitely rethinking identity and access management (IAM) strategies to address AI-driven identity threats. And only 28% say deepfake-resistant verification tools are a priority for IAM modernization. 

Download the report.

https://www.securitymagazine.com/articles/102140-41-of-organizations-have-hired-a-fake-candidate


The 25 Most Vulnerable Passwords of 2026

Recent research reveals the most vulnerable passwords of 2026 — additionally, the research determined the most commonly hacked categories of passwords.

This research was conducted by Plasma. The methodology involved assessing Comparitech’s Most Common Password report and NordPass’s Top 200 Most Common Passwords list, then leveraging KeywordTool to determine search volumes to find the 25 most common passwords based on global popularity. According to the research, higher search volumes could suggest higher public interest, which could lead to higher password usage. Therefore, this places those passwords at a greater risk of being hacked. 

The Most Vulnerable Password of 2026: “password” 

With a search volume of 10,304,600 in the past year, “password” is the most insecure password of 2026. This finding corroborates recent reports that password convenience is favored over password security in many instances. 

Top 25 Most Vulnerable Passwords of 2026 

  1. password
  2. admin
  3. qwerty
  4. 111111
  5. 12345678910
  6. minecraft
  7. 1111
  8. 654321
  9. 12345
  10. 123456
  11. admin123
  12. 123
  13. Pass@123
  14. 1234567
  15. 1234567890
  16. Aa123456
  17. 123456789
  18. 112233
  19. 12345678
  20. qwerty123
  21. admintelecom
  22. 123123
  23. P@ssw0rd
  24. abcd1234
  25. 102030

The research additionally assessed the most insecure password categories, finding the most vulnerable to be ascending/descending letters or numbers. 

10 Most Vulnerable Password Categories of 2026 

  1. Ascending/Descending
  2. Patterned 
  3. Alphanumeric combinations
  4. Typing patterns 
  5. Repeated digits
  6. Capitalization
  7. Common words 
  8. “Password” variants 
  9. Admin
  10. Names

A spokesperson from Plasma told Security magazine, “Our research indicates that a significant number of users continue to believe that combining letters, symbols, and numbers is sufficient to secure their accounts in 2026. While a password may appear robust, attackers can rapidly exploit predictable patterns such as sequential numbers, repeated characters, or common keyboard layouts through brute force methods. A strong password should function as an access point, designed to resist systematic attack rather than prioritise memorability. Combined with multifactor authentication, this approach materially reduces the risk of unauthorised access.”

https://www.securitymagazine.com/articles/102132-the-25-most-vulnerable-passwords-of-2026


Implementing Meaningful De-Escalation Training in Your Security Program

@import url(‘https://fonts.googleapis.com/css2?family=Nunito+Sans:ital,opsz,wght@0,6..12,400;0,6..12,500;0,6..12,600;0,6..12,700;1,6..12,400;1,6..12,500;1,6..12,600;1,6..12,700&family=Nunito:ital,wght@0,400;0,500;0,600;0,700;1,400;1,500;1,600;1,700&display=swap’); @import url(‘https://fonts.googleapis.com/css2?family=Handlee&display=swap’); h3 { font-weight: bold; font-size: 18px; color: #C72026; } h4 { font-weight: bold; font-size: 16px; color: #58526F; } figure { padding: 4px; margin: auto; } figcaption { background-color: #f4f5f6; color: #404144; Nunito Sans’, Arial, sans-serif; font-size: 14px; padding: 10px; text-align: left; } .pqFull { display: block; border-width: 2px 0; border-style: solid; border-color: #404144; padding: 1.5em 0 0.5em; margin: 1.5em 0; position: relative; Handlee”, Arial, sans-serif; font-size: 20px; text-align: center; color: #0067A6; } .pqFull:before { content: ‘\275D’; position: absolute; top: -.10em; left: 50%; transform: translate(-50%, -50%); background: #fff; width: 4rem; height: 2rem; color: #666; text-align: center; } .pqFull:after { content: attr(cite); display: block; text-align: center; font-size: 18px; color: #404144; }

For modern security programs, the traditional “tough on crime” approach is being increasingly replaced with a strategy that encompasses the use of empathy and verbal de-escalation. We live in an era of viral video’s that only show part of the story, of “influencers” with no accountability but lots of followers, and of tired people with short fuses. Interactions with these types or people generally don’t result in positive reviews on your company’s website. In this era a security guard’s most powerful tool on their proverbial tool belt is not their baton or handcuffs — it’s their ability to effectively recognize and professionally manage human emotion in stressful situations.

Implementing effective de-escalation training can no longer be a luxury offered only to personnel in high-risk roles; it is a critical risk-mitigation strategy that protects the employer, the employee and the client in all aspects of our industry.

But Does De-Escalation Actually Work?

Many may still believe that forceful communication is the best way to enforce a rule or solve a problem, though there are increasing numbers of professionals in many industries that attest the benefits of de-escalation training.

It would be easy for me to say that my experience in the industry as a guard, training and manager speaks for itself, but I don’t want you to just take my word for it. A study published in the journal Frontier in Psychiatry in 2022 investigated and reported significantly lower rates of aggressive and violent events between psychiatric patients and personnel. The study measured the rates of such events during a five-month period prior to personnel receiving de-escalation training and directly compared their data to that of the same five-month period the following year, after de-escalation training was provided to personnel.

In the study, titled: “Effectiveness of De-Escalation in Reducing Aggression and Coercion in Acute Psychiatric Unit. A Cluster Randomized Study,” Celofiga, Plesnicar, Koprivsek, Moskon, Benkovic and Kumperscak reported that the data collected following de-escalation training being provided showed that the rate of aggressive incidents was more than 70% lower than the pre-training rates, while the rate of severe events was more than 85% lower.

4 Focus Points of Meaningful De-Escalation Training

There are countless focus points and training methods that can be applied to de-escalation courses. The challenge is determining which to include in your program to ensure that it is a meaningful experience that is worth the investment.

Many may still believe that forceful communication is the best way to enforce a rule or solve a problem, though there are increasing numbers of professionals in many industries that attest the benefits of de-escalation training.

Here are a few key learning objectives that all de-escalation programs should highlight:

1. How to Recognize Verbal and Non-verbal Cues

Not all communication is verbal, and not all verbal communication is direct. The manner in which something is said, and someone’s body language can speak volumes when you know what you are looking for.

The Lesson: Teach guards to recognize changes in body language and speech patterns to aid them in recognizing such changes in others, and themselves.

The Strategy: Use scenario-based demonstrations to show learners how to recognize and anticipate shifts in behaviour based on body language and speech.

2. How to Understand and Support the 5 Universal Truths

We have all likely heard some variation of the Five Universal Truths in one way or another. The premise in most examples is usually the same as they general all follow the same key concepts:

Everyone wants…

  • To be treated with dignity & respect,
  • To be asked,
  • To know “why,”
  • To get options, not threats,
  • A second chance.

The Lesson: Encourage learners to understand each truth as a way of understanding people in all aspects of life: Whether they are friends or family, subordinates or superiors, servers or vulnerable persons, perceived to be good or bad.

The Strategy: Give learners the opportunity to use their own experiences to prove each truth to be true and provide scenarios in which they can practice recognizing and supporting them.

3. Active Listening

It usually goes without saying, but I am going to say it anyway. Everyone expects that their side of the story will be heard. Partially because everyone believes they are right, and partially because everyone just wants someone to talk to. Genuinely listening to someone may take time and energy but will also go a long way in gaining compliance and understanding.

The Lesson: Teach learners that many problems can be solved through listening.

The Strategy: Introduce scenarios involving distressed persons or mental health concerns to expose learners to situations in which a calmer, listening focused approach would aid in de-escalation.

4. Scenario Based Learning

This pillar is the most important part of any meaningful training program — learners can listen to a facilitator talk for as long as they are willing to talk, but lectures rarely result in skill development.

The Strategy: An effective training program should introduce concepts and skills using both facilitator lead discussions and demonstrations, followed by direct exposure to scenarios that force learners to directly practice these skills.

I encourage the use of volunteers or actors to play roles in a scenario to increase the realistic nature of the training. Additionally, slowly increasing the intensity or difficulty of the actor and scenario will increase the learner’s ability to apply these skills in increasingly difficult situations.

The Security Industry Shift

The security industry must shift from viewing de-escalation training as an unnecessary cost to seeing it as a strategic requirement. Adding it to your security program is essential for proactively mitigating risk to your personnel, clients and brand.

https://www.securitymagazine.com/articles/102131-implementing-meaningful-de-escalation-training-in-your-security-program


Finanza nel mirino, incidenti raddoppiati nel 2025


Il settore finanziario sta vivendo una fase di forte pressione: secondo la ricerca Exposure Management Research di Check Point, nel 2025 gli incidenti informatici a livello globale che hanno colpito banche e servizi finanziari sono più che raddoppiati rispetto al 2024, passando da 864 a 1.858 casi, con un incremento del 114,8%.

Europa: DDoS in prima linea e supply chain sotto pressione

Nel perimetro europeo, lo scenario evidenziato dalla ricerca mostra una forte concentrazione di attività DDoS diretta contro portali finanziari, sistemi di pagamento e servizi esposti al pubblico. A questa ondata si affiancano dinamiche tipiche dell’ecosistema ransomware contemporaneo, dove la supply chain diventa un moltiplicatore d’impatto e consente di scalare rapidamente su più obiettivi, soprattutto in contesti interconnessi come quelli dell’UE.

Il report attribuisce un ruolo centrale anche alle superfici d’attacco “moderne”: cloud e SaaS. Le configurazioni errate e la governance insufficiente dell’identità vengono indicate come fattori ricorrenti dietro violazioni e fughe di dati, con una crescita coerente con campagne a matrice geopolitica e hacktivista che, nel continente, trovano spesso terreno fertile quando i servizi digitali sono ad alta visibilità.

Italia tra i Paesi colpiti: pressione combinata e attacchi multi-vettore

Nel ranking europeo dei Paesi maggiormente colpiti, l’Italia risulta settima con 14 attacchi, dietro Regno Unito (61), Francia (47), Germania (42), Spagna (30), Polonia e Finlandia (20). Il dato va letto come indicatore di esposizione, non come misura “assoluta” di sicurezza, perché la pressione si distribuisce in modo non uniforme a seconda del peso dei sistemi finanziari nazionali, della loro digitalizzazione e della loro visibilità nel contesto geopolitico.

A livello europeo, nel 2025 sono stati conteggiati 74 incidenti ransomware nel settore finanziario, 47 episodi di defacement – spesso legati a tensioni geopolitiche e hacktiviste – e 43 violazioni o fughe di dati. La combinazione di disruption, estorsione e data exposure descrive un rischio “sistemico” che colpisce la continuità operativa e, contemporaneamente, la fiducia dei clienti e l’aderenza regolatoria.

DDoS: da estorsione a strumento di pressione ideologica

Il report indica gli attacchi DDoS come la minaccia più dirompente del 2025: i casi globali passano da 329 a 674, con un incremento del 105%. La novità è la motivazione che non è più solo economica: in molti casi l’obiettivo è negare l’accesso ai cittadini e generare impatto mediatico, colpendo portali bancari, interfacce di pagamento e fornitori di servizi finanziari.

Dal punto di vista operativo, emerge un pattern: campagne rapide, ad alto volume, ripetute, spesso concentrate in finestre temporali brevi ma con frequenza tale da trasformare l’interruzione “spot” in una pressione continua. Questo tipo di stress mette in crisi non solo la capacità di assorbimento della banda, ma anche i processi di risposta e la gestione della comunicazione verso clienti e stakeholder.

Un elemento rilevante è la “centralizzazione” dei gruppi che rivendicano gli attacchi: una porzione importante degli eventi osservati viene attribuita a pochi operatori molto attivi, come Keymous+ (121 attacchi) e NoName057 (98 attacchi). Il modello è tipico dell’hacktivism contemporaneo, che fa leva su botnet facilmente reperibili e su infrastrutture condivise, abbassando la soglia tecnica necessaria per generare impatto.

Sul piano difensivo, il comunicato sottolinea implicitamente un limite: lo scrubbing “on demand” tende a non bastare quando gli attacchi diventano persistenti e multi-ondata. In scenari di questo tipo, la resilienza richiede monitoraggio continuo, architetture di mitigazione sempre attive e strategie di routing capaci di sostenere stress prolungati.

Data breach e leak: l’ombra lunga degli errori nella configurazione di identity e cloud

Le violazioni e fughe di dati salgono da 256 a 443 incidenti globali (+73%). Qui l’impatto è meno “visibile” nell’immediato rispetto ai DDoS, ma spesso più corrosivo: accessi di lunga durata, esfiltrazione silenziosa e disclosure ritardata sono coerenti con campagne furtive che mirano a monetizzare dati o a costruire leve di ricatto e influenza.

Gli Stati Uniti restano l’area più colpita con 177 casi, pari al 40% del totale globale, mentre India e Indonesia vengono indicate come nuovi hotspot. La lettura tecnica è legata alla crescita rapida di ecosistemi finanziari cloud-centrici, dove l’aumento dei volumi di transazioni digitali e l’estensione delle integrazioni con terze parti ampliano la superficie d’attacco e il valore dei dati disponibili.

Attribuzione più difficile: 33% di incidenti senza un responsabile identificato

Un dato che merita attenzione è che il 33% degli incidenti di data breach viene attribuito ad attori sconosciuti. Non è un vuoto statistico: è un segnale di maturità offensiva, con maggiore sicurezza operativa, infrastrutture effimere, identità decentralizzate e account temporanei che rendono più complessa l’attribuzione, soprattutto quando le tracce vengono “sporcate” tra deep e dark web.

Restano attivi anche gruppi specializzati in compromissione e monetizzazione dei dati, descritti come capaci di sfruttare errori di configurazione, acquistare accessi iniziali e usare credenziali in vendita per alimentare estorsioni. La persistenza di bucket aperti, controlli permissivi e API non monitorate viene indicata come sintomo di una governance dell’accesso ancora insufficiente, nonostante gli investimenti.

Ransomware: 451 casi e multi-estorsione come standard operativo

Nel 2025 gli incidenti ransomware rilevati da Check Point nel settore finanziario sono stati 451, in crescita rispetto ai 269 del 2024. Il report lega l’aumento alla maturità del ransomware-as-a-service e all’evoluzione dell’estorsione: non più solo cifratura, ma esfiltrazione, pressione reputazionale e targeting di figure apicali. La posta in gioco cresce perché gli istituti finanziari hanno una bassa tolleranza al downtime e dipendono da catene di servizi interconnessi.

Gli Stati Uniti guidano anche qui con 196 casi (43,5%), seguiti da Corea del Sud (31), Regno Unito (22) e Canada (16). La distribuzione riflette dove il digital banking è più denso e quindi più “monetizzabile”, perché l’attaccante può massimizzare l’effetto leva su servizi essenziali e su basi clienti ampie.

Pochi gruppi, grande impatto: affiliazioni e toolchain condivise

Il comunicato evidenzia una forte concentrazione anche sul fronte ransomware: Qilin guida con 83 incidenti (18,4%), seguito da Akira (37) e Clop (19). Il modello “a programma di affiliazione” rende l’ecosistema resiliente e scalabile, con malware modulari, toolchain condivise e attori che sfruttano vulnerabilità VPN, credenziali rubate e fornitori terzi come punto d’ingresso per colpire più vittime.

Con la multi-estorsione, le contromisure classiche non bastano più: backup e ripristino restano essenziali, ma non eliminano il rischio di esposizione, sanzioni regolatorie e danno reputazionale quando i dati sono già usciti o quando l’attaccante “sposta” la pressione su clienti e management.

Verso il 2026: difesa sempre attiva e intelligence condivisa

Nel passaggio al 2026, Check Point sottolinea la necessità di rafforzare la preparazione agli attacchi DDoS e migliorare la condivisione transfrontaliera delle informazioni sulle minacce. La richiesta è di aumentare la consapevolezza situazionale in tempo reale, unificando threat intelligence, insight dal dark web, analisi delle vulnerabilità e alzando il livello su cloud posture e identity governance, perché gli avversari continuano a sfruttare le fragilità dei sistemi interconnessi europei.

Il messaggio di fondo è che la finanza è entrata in una fase in cui disruption ideologica, compromissione furtiva e estorsione industrializzata convivono. E dove la resilienza non può più essere un insieme di controlli isolati, ma un modello continuo, “always on”, capace di leggere il contesto e anticipare le campagne prima che arrivino sui servizi critici.

Condividi l’articolo


Articoli correlati

Altro in questa categoria


https://www.securityinfo.it/2026/02/20/finanza-nel-mirino-incidenti-raddoppiati-nel-2025/?utm_source=rss&utm_medium=rss&utm_campaign=finanza-nel-mirino-incidenti-raddoppiati-nel-2025