La formazione in cybersecurity funziona? Efficacia percepita e cambiamenti comportamentali
Questo articolo sulla formazione in cybersecurity fa parte di una serie di approfondimenti su una survey di cybersecurity awareness condotta su 65 dipendenti di un’azienda IT, tutti caduti in una simulazione di phishing nel 2025. Nell’approfondimento precedente è stato presentato il framework teorico multidisciplinare di riferimento (modello euristico-sistematico, teoria IBLT, teoria delle attività di routine e dissonanza cognitiva) utile a spiegare perché individui formati e consapevoli cadano comunque vittime di attacchi.
Il presente articolo applica queste lenti ai dati empirici: nonostante l’86% del campione possedesse formazione pregressa in cybersecurity e ne giudicasse l’utilità molto alta, tutti i partecipanti sono risultati vulnerabili, confermando l’intention-behavior gap e la preferenza per approcci formativi esperienziali. Vengono inoltre presentate le correlazioni chiave emerse dallo studio quali stress e decisioni affrettate, differenze di genere, impatto della formazione sulle reazioni emotive post-errore con particolare attenzione al fenomeno dell’overconfidence: tutti i partecipanti “completamente sicuri” (5/5) sono caduti nella simulazione.
Esposizione pregressa alla formazione
Un elemento centrale dell’analisi riguarda l’elevata esposizione pregressa dei partecipanti a programmi di Cybersecurity Awareness. L’82% dei rispondenti dichiara di aver seguito almeno un corso di sicurezza informatica prima della simulazione, mentre un ulteriore 4% riporta esperienze professionali dirette nel settore. Complessivamente, l’86% del campione possedeva quindi una qualche forma di preparazione specifica sulle minacce informatiche.
Questo dato rende particolarmente significativo – e per certi versi paradossale – il fatto che tutti i partecipanti siano risultati vulnerabili all’attacco simulato. La formazione ricevuta non ha impedito il click sul link malevolo, evidenziando uno scollamento tra conoscenza teorica acquisita e comportamento effettivo in condizioni operative reali.
Tale discrepanza non è inedita in letteratura. Bada, Sasse e Nurse (2019) hanno documentato come le campagne di awareness tradizionali spesso falliscano nel modificare i comportamenti, pur riuscendo ad aumentare le conoscenze dichiarate. Analogamente, Kumaraguru et al. (2010) hanno osservato che gli effetti della formazione tendono a decadere nel tempo se non rinforzati attraverso esperienze pratiche ripetute. I risultati del presente studio confermano queste evidenze, suggerendo che la formazione una tantum, per quanto ben progettata, non garantisce una protezione duratura.
Percezione dell’efficacia della formazione
Nonostante l’evidente vulnerabilità dimostrata, la percezione dell’efficacia dei corsi risulta molto elevata tra i partecipanti. L’86% attribuisce ai programmi di formazione un livello di utilità alto o molto alto, con il 59% che assegna il punteggio massimo (5 su 5). Solo il 3% esprime valutazioni negative.
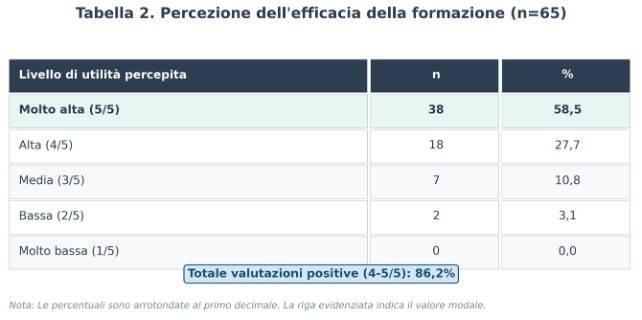
Questo dato presenta un’apparente contraddizione: i partecipanti valutano positivamente una formazione che, nei fatti, non li ha protetti dall’attacco. Diverse interpretazioni sono possibili. Da un lato, i corsi potrebbero effettivamente aver migliorato le competenze teoriche e la consapevolezza generale, pur non essendo sufficienti a prevenire errori in condizioni specifiche. Dall’altro, potrebbe operare un bias di desiderabilità sociale o una razionalizzazione retrospettiva (“i corsi erano utili, sono io che ho sbagliato questa volta”).
Indipendentemente dall’interpretazione, il dato conferma che la formazione è percepita come rilevante e necessaria dai dipendenti – una base su cui costruire interventi più efficaci.
Cambiamenti comportamentali auto-riferiti
Il 51% dei rispondenti afferma di aver modificato le proprie abitudini digitali in seguito alla formazione ricevuta, mentre un ulteriore 43% dichiara di averlo fatto solo parzialmente. Complessivamente, il 94% riconosce almeno un qualche miglioramento nelle proprie pratiche di sicurezza.
I cambiamenti più frequentemente riportati includono:
- Maggiore attenzione nel verificare il mittente delle email (67%);
- Aumento della cautela verso link e allegati non attesi (58%);
- Miglioramento nella gestione delle password (34%);
- Maggiore propensione a segnalare email sospette (29%).
Tuttavia, la persistenza di comportamenti a rischio – testimoniata dalla vulnerabilità alla simulazione – suggerisce che tali cambiamenti non siano sempre stabili o applicati in modo sistematico. Come evidenziato nella letteratura sull’intention-behavior gap (Sheeran & Webb, 2016), esiste spesso un divario tra le intenzioni dichiarate e i comportamenti effettivi, soprattutto quando questi ultimi richiedono sforzo cognitivo aggiuntivo o entrano in conflitto con pressioni situazionali come urgenza e sovraccarico lavorativo.
Preferenze formative
L’analisi delle preferenze formative rivela una chiara predilezione per approcci pratici ed esperienziali rispetto a modalità teoriche tradizionali.
Contenuti preferiti:
- Riconoscimento pratico delle email di phishing (78%);
- Simulazioni di attacco con feedback (71%);
- Test in scenari realistici (64%);
- Case study di incidenti reali (52%);
- Nozioni teoriche sulle minacce (31%).
Formati preferiti:
- Video interattivi brevi (69%);
- Simulazioni pratiche (65%);
- Gamification (quiz, sfide, badge) (47%);
- Workshop in presenza (38%);
- Manuali e documentazione scritta (18%).
Questo orientamento è coerente con le indicazioni della teoria IBLT discussa nel capitolo precedente: l’apprendimento esperienziale, basato sulla creazione di istanze memorizzabili, risulta più efficace della trasmissione passiva di conoscenze astratte. I partecipanti sembrano intuire, sulla base della propria esperienza, ciò che la ricerca scientifica ha dimostrato: si impara meglio facendo che ascoltando.
Implicazioni per la progettazione formativa. I dati suggeriscono la necessità di ripensare i programmi di awareness secondo alcuni principi chiave:
- Modularità: contenuti brevi e mirati (micro-learning) piuttosto che sessioni lunghe e intensive;
- Continuità: interventi ripetuti nel tempo per contrastare il decadimento degli effetti;
- Esperienzialità: simulazioni realistiche che creino istanze memorizzabili;
- Interattività: formati coinvolgenti che mantengano l’attenzione;
- Personalizzazione: contenuti calibrati sul livello di competenza e sul profilo di rischio.
Formazione in cybersecurity necessaria ma non sufficiente
In sintesi, la formazione emerge come uno strumento percepito come efficace e necessario dai dipendenti, ma non sufficiente se considerato isolatamente. L’elevata esposizione formativa del campione (86%) non ha impedito la vulnerabilità all’attacco, evidenziando i limiti di un approccio puramente cognitivo alla sicurezza.
La formazione tradizionale trasferisce conoscenze, ma non garantisce che tali conoscenze vengano attivate nel momento critico. Perché ciò avvenga, è necessario integrare la formazione con:
- Rinforzi continui che mantengano alta l’attenzione nel tempo;
- Esercitazioni pratiche che creino memoria procedurale;
- Interventi sui fattori contestuali (riduzione della pressione temporale, gestione del sovraccarico);
- Interventi sui fattori emotivi (gestione dello stress, calibrazione della fiducia).
Come osservano Wash e Cooper (2018), la sfida non è solo insegnare alle persone cosa sia il phishing, ma aiutarle a riconoscerlo e a reagire correttamente nel momento in cui lo incontrano – un momento spesso caratterizzato da fretta, distrazione e multitasking.
Stress, genere e overconfidence: le correlazioni chiave nella vulnerabilità al phishing
L’analisi statistica ha evidenziato diverse correlazioni significative tra variabili emotive, cognitive e comportamentali. Questa sezione presenta i principali risultati, interpretandoli alla luce del framework teorico delineato nei capitoli precedenti.
L’influenza dello stress sulle decisioni affrettate
Una delle relazioni più rilevanti emerse dall’analisi riguarda l’influenza dello stress sulla qualità delle decisioni. I partecipanti che attribuiscono un’elevata influenza all’ansia e alla pressione temporale mostrano una probabilità significativamente maggiore di aver preso decisioni impulsive in presenza di potenziali minacce.
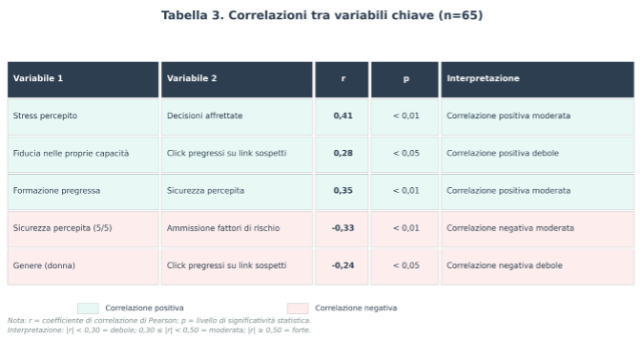
La correlazione tra stress percepito e propensione a decisioni affrettate risulta positiva e statisticamente significativa (r = 0,41; p < 0,01). Questo significa che all’aumentare del livello di stress auto-riferito, aumenta anche la probabilità di comportamenti impulsivi di fronte a email sospette.
Il dato è coerente con il modello euristico-sistematico: lo stress riduce le risorse cognitive disponibili per l’elaborazione sistematica, favorendo il ricorso a scorciatoie decisionali. In termini pratici, un dipendente sotto pressione per una scadenza imminente è più propenso a cliccare rapidamente su un link piuttosto che fermarsi a verificarne la legittimità.
Genere e comportamento a rischio
Il genere mostra correlazioni interessanti con il comportamento a rischio, confermando parzialmente le evidenze della letteratura e aggiungendo nuove sfumature interpretative.
Essere donna risulta associato negativamente all’aver cliccato in passato su link sospetti (r = -0,24; p < 0,05). In altre parole, le donne del campione riportano meno episodi pregressi di interazione con contenuti potenzialmente malevoli rispetto agli uomini. Questo dato potrebbe riflettere una maggiore prudenza generale o una minore propensione al rischio nel contesto digitale.
Tuttavia, le donne si attribuiscono mediamente livelli inferiori di sicurezza nella propria capacità di riconoscere le minacce. Questa apparente contraddizione suggerisce una dinamica interessante: una minore fiducia nelle proprie competenze potrebbe tradursi in comportamenti più cauti, riducendo paradossalmente l’esposizione al rischio. Al contrario, gli uomini, che mostrano livelli più elevati di fiducia soggettiva, tendono a esporsi con maggiore disinvoltura.
Questi risultati sono in linea con le meta-analisi di Byrnes, Miller e Schafer (1999) sulla propensione al rischio, che documentano una maggiore tendenza maschile ad assumere rischi in diversi domini. Nel contesto del phishing, questa propensione può tradursi in una minore attivazione dei comportamenti di verifica.
Formazione pregressa, sicurezza percepita ed esposizione al rischio
La relazione tra formazione pregressa ed esposizione al rischio presenta elementi di complessità che meritano attenzione.
I partecipanti con esperienza formativa in cybersecurity dichiarano meno episodi di click su link sospetti in passato e mostrano livelli più elevati di sicurezza percepita nelle proprie capacità (r = 0,35; p < 0,01). La formazione sembra quindi associarsi a una maggiore fiducia e a comportamenti pregressi più prudenti.
Tuttavia, quando questi stessi individui risultano vittime di phishing – come nella simulazione oggetto dello studio – tendono a sperimentare un impatto emotivo più marcato rispetto ai colleghi non formati. L’intensità delle reazioni di vergogna e rabbia auto-diretta risulta positivamente correlata con il livello di formazione pregressa (r = 0,31; p < 0,05).
Questa dinamica è interpretabile attraverso la lente della dissonanza cognitiva: maggiore è la percezione di competenza costruita attraverso la formazione, maggiore è la tensione generata dall’errore che contraddice tale percezione. Il “costo psicologico” del fallimento è più alto per chi si considerava preparato.
Implicazioni. Questo risultato ha importanti implicazioni per la gestione del post-simulazione. I dipendenti con maggiore formazione potrebbero necessitare di un supporto emotivo più attento dopo aver fallito un test, per evitare che la dissonanza si traduca in reazioni difensive (negazione, minimizzazione) piuttosto che in apprendimento costruttivo.
L’eccesso di fiducia: quando sentirsi esperti aumenta il rischio
Il fenomeno dell’overconfidence emerge come uno dei risultati più rilevanti e controintuitivi dello studio. Un aspetto di dissonanza chiaramente quantificabile è che tutti i partecipanti che si erano dichiarati “completamente sicuri” (5/5) di saper riconoscere link malevoli hanno cliccato sul phishing simulato.
Questo dato rappresenta un monito inequivocabile sul pericolo dell’eccesso di fiducia. Chi si percepiva come massimamente competente è risultato altrettanto vulnerabile – se non di più – rispetto a chi esprimeva maggiore incertezza sulle proprie capacità.
L’analisi delle risposte rivela un pattern coerente: chi ha indicato il punteggio massimo di sicurezza (5/5) mostra anche una minore probabilità di aver identificato fretta o distrazione come possibili cause di errore (r = -0,33; p < 0,01). Esiste dunque una correlazione inversa tra il sentirsi molto sicuri e l’ammettere la possibilità di sbagliare per fattori situazionali.
Interpretazione. I “super confidenti” tendono a non riconoscere le proprie vulnerabilità finché un evento concreto non dimostra il contrario. Questa cecità ai propri limiti può derivare da diversi fattori:
- Bias di conferma: tendenza a ricordare i casi in cui si è riconosciuta una minaccia, dimenticando quelli in cui si è stati fortunati;
- Illusione di controllo: sovrastima della propria capacità di gestire situazioni complesse;
- Effetto Dunning-Kruger: nei casi più estremi, incompetenza nel valutare la propria competenza (Kruger & Dunning, 1999).
Al contrario, i partecipanti che si attribuivano punteggi intermedi o bassi di sicurezza (3/5 o inferiori) hanno più frequentemente indicato molteplici fattori di rischio potenziali, dimostrando una maggiore consapevolezza metacognitiva delle condizioni che potrebbero comprometterne la vigilanza.
Implicazioni per la formazione. Questi risultati suggeriscono che gli interventi formativi dovrebbero mirare esplicitamente a calibrare la fiducia degli utenti più esperti. Strategie possibili includono:
- Simulazioni sofisticate che “mettano alla prova” anche i più preparati;
- Feedback che evidenzi le vulnerabilità residue senza colpevolizzare;
- Esercizi di metacognizione che invitino a riflettere sui propri limiti;
- Condivisione di casi in cui anche esperti sono caduti vittime di attacchi.
L’obiettivo non è generare insicurezza paralizzante, ma promuovere quella che potremmo definire “umiltà epistemica calibrata”: la consapevolezza che nessuno è immune e che la vigilanza deve rimanere costante.
Dissonanza cognitiva in azione: le reazioni all’errore
L’esperienza dell’errore genera reazioni emotive intense che confermano la rilevanza del framework della dissonanza cognitiva. La presa di coscienza di aver cliccato su un link di phishing – soprattutto per chi si considerava competente – attiva meccanismi difensivi e risposte emotive che meritano attenzione.
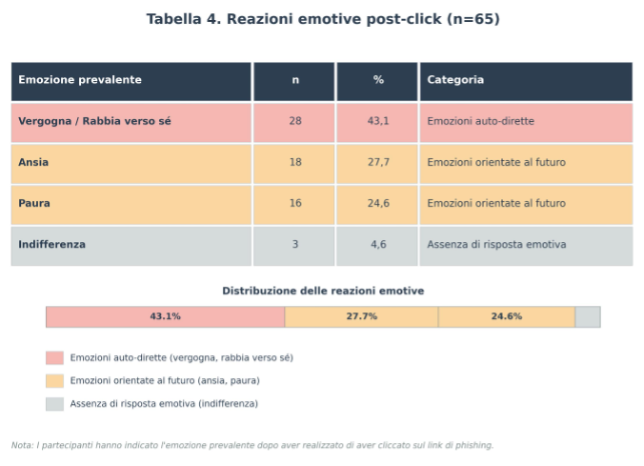
Vergogna e rabbia auto-diretta. Il 43% dei partecipanti riporta come emozione prevalente vergogna o rabbia verso sé stessi. Queste emozioni auto-consapevoli emergono quando l’individuo percepisce di aver violato standard personali o aspettative sociali. Nel contesto aziendale, cadere vittima di phishing può essere vissuto come un fallimento professionale che mette in discussione la propria competenza e affidabilità.
Ansia e paura. Il 28% riferisce ansia, mentre il 25% riporta paura. Queste emozioni orientate al futuro riflettono la preoccupazione per le possibili conseguenze dell’errore – sia in termini di sicurezza (cosa potrebbe succedere?) sia in termini reputazionali (cosa penseranno di me?).
Indifferenza. Solo il 4% dichiara indifferenza, suggerendo che l’evento ha un impatto emotivo sulla grande maggioranza dei partecipanti.
Strategie di coping osservate. Le risposte aperte rivelano diverse strategie di gestione della dissonanza:
- Razionalizzazione esterna (“l’email era davvero convincente”, “chiunque ci sarebbe cascato”): strategia difensiva che riduce la dissonanza attribuendo l’errore a fattori esterni;
- Auto-critica costruttiva (“devo stare più attento”, “ho imparato la lezione”): strategia adattiva che orienta verso il cambiamento comportamentale;
- Minimizzazione (“tanto era solo una simulazione”): strategia che riduce l’importanza percepita dell’evento;
- Condivisione sociale (“ne ho parlato con i colleghi”): strategia che normalizza l’errore attraverso il confronto.
Implicazioni organizzative. Questi dati rafforzano l’importanza di una gestione costruttiva del post-simulazione. Le organizzazioni dovrebbero:
- Normalizzare l’errore come opportunità di apprendimento, non come fallimento da stigmatizzare;
- Fornire debrief tempestivi che orientino la dissonanza verso strategie adattive;
- Evitare feedback colpevolizzanti che attivano meccanismi difensivi;
- Creare spazi di condivisione in cui l’esperienza possa essere elaborata collettivamente.
Come osserva Chaudhary (2024), il cambiamento comportamentale duraturo in cybersecurity richiede non solo interventi cognitivi (formazione), ma anche interventi emotivi e sociali che creino un contesto favorevole all’apprendimento dall’errore.
Il prossimo approfondimento analizzerà i fattori emotivi e cognitivi che hanno favorito il click, dagli stati emotivi alla ricezione dell’email (sicurezza, ansia, curiosità) alle leve di manipolazione più efficaci (urgenza, curiosità) fino ai fattori situazionali come fretta, stanchezza e pressione temporale.
Per approfondire i risultati della ricerca e le implicazioni per la cybersecurity aziendale, si rimanda alla lettura dell’Empirical Research Paper “Phishing aziendale: perché i dipendenti formati cliccano comunque?”, a cura di Riccardo Laurenti, Veronica Vacchi e Ilenia Mercuri del team Cybersecurity di Dinova.
Fonti:
Byrnes, J. P., Miller, D. C., & Schafer, W. D. (1999). Gender differences in risk taking: A meta-analysis. Psychological Bulletin, 125(3), 367-383. https://doi.org/10.1037/0033-2909.125.3.367
Kruger, J., & Dunning, D. (1999). Unskilled and unaware of it: How difficulties in recognizing one’s own incompetence lead to inflated self-assessments. Journal of Personality and Social Psychology, 77(6), 1121-1134. https://doi.org/10.1037/0022-3514.77.6.1121
Sheeran, P., & Webb, T. L. (2016). The intention-behavior gap. Social and Personality Psychology Compass, 10(9), 503-518. https://doi.org/10.1111/spc3.12265
https://www.ictsecuritymagazine.com/articoli/formazione-in-cybersecurity/