Sophos: ecco come sta cambiando il cyber crimine
Il report della società di sicurezza delinea le nuove strategie dei pirati informatici: dal ransomware as a service ai software commerciali.
Uno scenario sempre più complesso, in cui la cyber security deve districarsi tra mille difficoltà. È questo il quadro che emerge dal nuovo report di Sophos, intitolato significativamente “Interrelated threats target an interdependent world”.
Ed è proprio la complessità, come si legge nello studio pubblicato su Internet, a rappresentare il fulcro intorno al quale ruota l’analisi degli specialisti di Sophos. A partire, per esempio, dal fenomeno ransomware.
In questo ambito, spiegano gli autori, si assiste a una sempre maggiore strutturazione degli schemi estorsivi che sfruttano sistemi di affiliazione sempre più sofisticati. Un modello che nel 2022 probabilmente continuerà a prosperare, nonostante le recenti “defezioni” da parte di gruppi piuttosto noti.
Altro elemento evidenziato nel report è la crescita di strumenti commerciali come Cobalt Strike, il pacchetto software utilizzato normalmente dagli esperti che si occupano di penetration testing ma che ormai è diventato appannaggio anche dei cyber criminali.
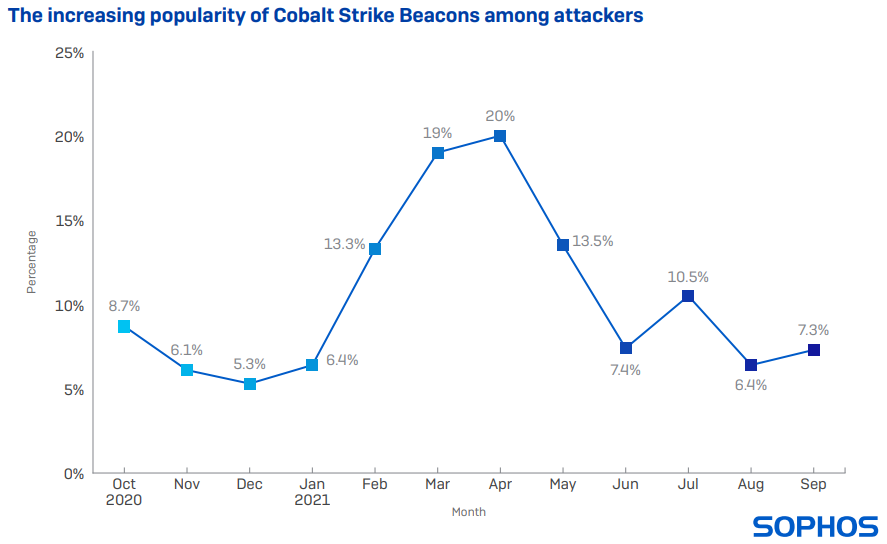
L’uso di programmi “legali”, come gli strumenti di controllo remoto, sta infatti diventando sempre più comune e rappresenta una delle strategie che permette ai pirati informatici di aggirare i controlli dei tradizionali sistemi antivirus.
Tra i fenomeni segnalati, anche quello dei “malware framewrok”, la cui origine nel report viene ricondotta a Emotet, il primo malware che si è proposto come una vera e propria piattaforma per la diffusione di ulteriori componenti malevoli.
L’evoluzione delle strategie di attacco riguarda anche l’individuazione delle vittime. Se in passato gli attacchi potevano essere incasellati in due categorie (quelli “diffusi” e quelli “mirati”) nel corso del 2021 i ricercatori di Sophos hanno registrato una nuova tendenza: l’avvio di campagne “a pioggia” che selezionano però le vittime sulla base di determinate caratteristiche.
Il caso di Gootloader, in cui gli attacchi selezionano i bersagli sulla base di un’analisi a livello di geolocalizzazione, rappresenterebbe secondo gli autori del report la dimostrazione della complessità che caratterizza gli attacchi stessi.
Il vero spauracchio per il prossimo futuro è però rappresentato dall’intelligenza artificiale. Se le piattaforme di AI sono attualmente utilizzate dalle società di sicurezza in chiave di contrasto ai malware, la loro sempre più ampia disponibilità apre alla possibilità che possano essere utilizzate anche dai cyber criminali.
Secondo gli autori del report si tratterebbe solo di una questione di tempo prima che i pirati informatici trovino il modo di sfruttare l’AI per creare varianti dei loro malware sfruttando le capacità delle reti neurali per renderli “invisibili” ai sistemi di protezione.
Condividi l’articolo
Articoli correlati
Altro in questa categoria
https://www.securityinfo.it/2021/11/09/sophos-ecco-come-sta-cambiando-il-cyber-crimine/?utm_source=rss&utm_medium=rss&utm_campaign=sophos-ecco-come-sta-cambiando-il-cyber-crimine