Fastweb lancia il supercomputer della Neext AI Factory: “Addestrerà il modello italiano Miia”

Nell’era dell’intelligenza artificiale generativa, non ci sono solo iniziative pubbliche a incentivare la nascita di sistemi intelligenti e modelli innovativi di AI. Adesso tocca a Fastweb, che presso il Data Center di Aruba a Ponte San Pietro, nella bergamasca, ha presentato la sua Nexxt AI Factory. Si tratta di un’iniziativa che porta all’interno della facility di Aruba, già un’eccellenza del settore nel nostro Paese, un supercomputer dedicato all’intelligenza artificiale, in modo particolare per l’addestramento del modello dell’azienda, Miia.

“Negli ultimi sei mesi abbiamo corso come da pazzi per mettere in piedi un ecosistema unica” ha detto Walter Renna, Ceo di Fastweb. “L’AI è un mercato centrale che richiede competenze e hardware giusti. Ogni anno, Fastweb investe circa il 24% dei suoi ricavi in innovazione. Ed è così che siamo giunti qui, dopo una roadmap partita nel dicembre del 2023”.

Walter Renna, Ceo di Fastweb

Di fatto, Nexxt AI Factory è il primo supercomputer in Italia di un’azienda privata totalmente dedicato all’AI generativa. Grazie ad una partnership con Nvidia, Fastweb è riuscita a tagliare i tempi di attesa delle componenti necessari per realizzare la sua macchina. “Il supercomputer è inserito all’interno dell’ecosistema Fastweb e ciò assicurare sicurezza, resilienza e potenza, collegata alla fibra di Fastweb. Quale vantaggio vogliamo dare? Sicuramente i dati: questi sono l’asset più importante di aziende e PA e con noi restano in Italia. Ogni singola impresa che vorrà supportarci nello sviluppo di progetti di AI potrà beneficiare del sistema con la sicurezza di una governance delle informazioni con le massime forme di difesa”.

Approccio responsabile

A potenziare Neext AI Factory sono 1.500 miliardi di token, l’equivalente di 11 milioni di libri. Mondadori, Bignami, Istat tra i partner che hanno permesso a Fastweb di raggiungere un tale dataset. Infrastrutture, dati e quindi “Miia”. La parola sta per Modello Italiano di intelligenza Artificiale, ed è una soluzione che punta tutto su rapidità e validità delle risposte. “Non vogliamo competere con ChatGpt ma portare l’AI all’interno delle aziende, che rispecchi la lingua e la tradizione italiana, con qualità e riduzione dei bias”. Su Miia, Fastweb sta sviluppando sistemi di controllo, in modo da circoscrivere gli ambiti di utilizzo e rispecchiare le necessità di imprese e pubbliche amministrazioni”.

Contenuti di qualità

“Vada per l’AI generativa ma non dobbiamo dimenticare che il settore, per crescere, ha bisogno di una certa trasversalità nelle competenze. Servono matematici, tecnici ma anche filosofi e umanisti, che comprendano come integrare al meglio la tecnologia nel tessuto quotidiano” le parole di Augusto Di Genova, Chief Enterprise Officer di Fastweb. L’importanza di un modello nazionale arriva dall’intervento di Andrea Santagata, AD di Mondadori Media. “Avere un modello italiano con presupposti di personalizzazione e localizzazione è importante almeno quanto affidarsi ad un’infrastruttura capace di offrire il necessario grado di protezione alle informazioni. È importante inoltre avere una trasparenza massima su ciò che sta alla base di un LLM. C’è un’azienda che investe in Italia, Fastweb, e che abilita altre a innovare nel contesto, spostando più in avanti il limite delle possibilità. Per dotare il paese di una soluzione di qualità bisogna avere dati di qualità e Mondadori è qui per questo”.

Il tema delle competenze

“Oggi stiamo facendo in Italia e in Lombardia un salto quantico straordinario” sottolinea Alessandro Fermi, Assessore all’università ricerca e innovazione della Regione Lombardia. “Al mio insediamento, abbiamo scelto di costruire un percorso di ausilio a chiunque intenda accelerare i progetti responsabili di intelligenza artificiale. Come ente, dobbiamo aiutare sia le piccole e medie imprese a capire come trarre il meglio dalla tecnologia che estendere il brand italiano dell’AI all’estero”.

Alessandro Fermi, Assessore all’università ricerca e innovazione della Regione Lombardia

“Dobbiamo lavorare insieme, sia sul tema delle risorse che su quello delle competenze, sfruttando le università per favorire un processi di formazione in linea e con i tempi che l’AI richiede, molto rapidi e concreti”. Poi Massimiliano Capitanio, Commissario Autorità per le garanzie nelle comunicazioni. “Le regole diventano necessarie a rendere possibile l’attuazione corretta dell’intelligenza artificiale. L’Autorità in Italia esiste da oltre 26 anni e accompagna il futuro delle tecnologie sotto vari aspetti. Dalla concessione delle frequenze al copyright, abbiamo dimostrato di voler essere in prima linea per adattare la normativa alle novità per i consumatori, dando la possibilità agli utenti di sfruttare al massimo i servizi senza limitarli”.

Brando Benifei, Europarlamentare e co-relatore AI Act, ha ricordato che in due anni e mezzo, il Parlamento UE ha cercato di disegnare regole non per contrastare lo sviluppo dell’AI ma facilitarlo. “Il modello europeo vuole raggiungere un equilibrio per tutelare i valori democratici e le idee di business. Sostenere chi oggi crea i contenuti è fondamentale ma niente può funzionare senza la formazione permanente, senza una cultura dell’AI diffusa e in assenza di infrastrutture e di strategie di concerto. Se sommiamo la capacità dei computer nazionali europei siamo oltre gli Usa e la Cina. Serve dunque collaborazione e una politica internazionale di supporto all’adozione dei sistemi di intelligenza artificiale”.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/fastweb-lancia-il-supercomputer-della-neext-ai-factory-addestrera-il-modello-italiano-mia/496848/


Vodafone investe 140 milioni di euro in AI generativa per il customer care  

Basandosi sulla sua relazione strategica e di ampio respiro con Microsoft, inaugurata nel gennaio di quest’anno, e riallocando 140 milioni di euro di investimenti, il Gruppo Vodafone punta a mettere a frutto la tecnologia dell’intelligenza artificiale generativa (GenAI) per migliorare l’esperienza dei clienti.

Vodafone ha annunciato una “trasformazione di ampia portata dell’esperienza del cliente” che farà affidamento in gran parte sulle capacità della piattaforma GenAI di Microsoft, Azure OpenAI, che sosterrà la funzionalità di SuperTOBi, una versione aggiornata del suo chatbot di assistenza clienti tramite l’assistente digitale di TOBi, per “fornire un’esperienza cliente altamente personalizzata e differenziata su più canali”.

TOBi, che è già distribuito come agente di assistenza clienti virtuale in 13 paesi in Europa e Africa e comprende 11 lingue diverse, è stato lanciato già nel 2017 ed era inizialmente sostenuto dalla piattaforma Watson di IBM e dal software dello specialista di commercio conversazionale LivePerson.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/vodafone-investe-140-milioni-di-euro-in-ai-generativa-per-il-customer-care/496840/


ChatGPT’s much-heralded Mac app was storing conversations as plain text

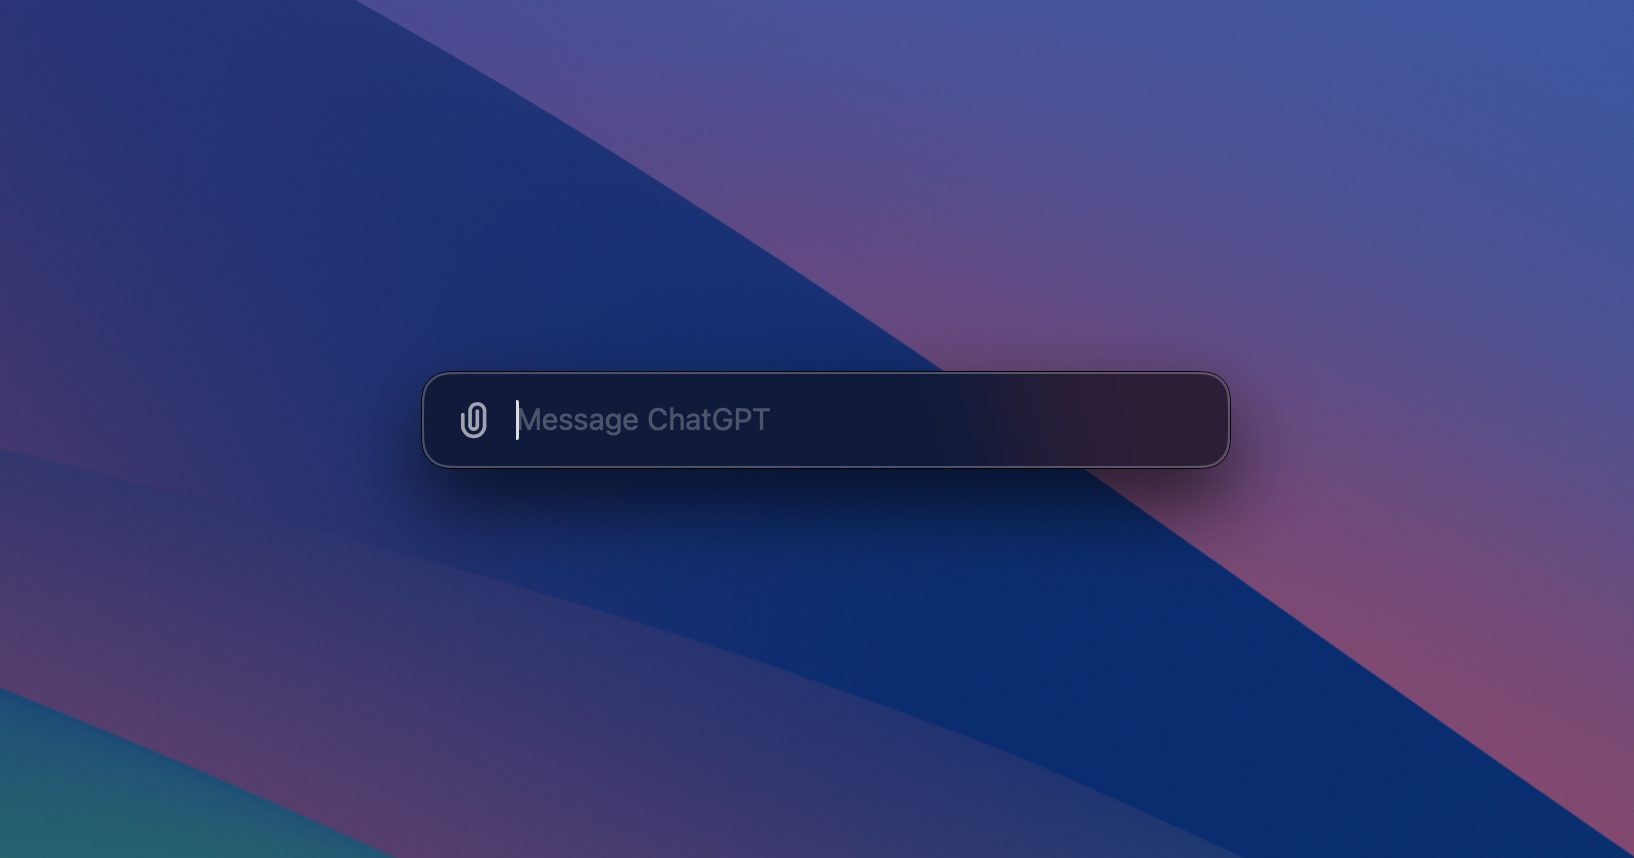
A message field for ChatGPT pops up over a Mac desktop
Enlarge / The app lets you invoke ChatGPT from anywhere in the system with a keyboard shortcut, Spotlight-style.
Samuel Axon

OpenAI announced its Mac desktop app for ChatGPT with a lot of fanfare a few weeks ago, but it turns out it had a rather serious security issue: user chats were stored in plain text, where any bad actor could find them if they gained access to your machine.

As Threads user Pedro José Pereira Vieito noted earlier this week, “the OpenAI ChatGPT app on macOS is not sandboxed and stores all the conversations in plain-text in a non-protected location,” meaning “any other running app / process / malware can read all your ChatGPT conversations without any permission prompt.”

He added:

macOS has blocked access to any user private data since macOS Mojave 10.14 (6 years ago!). Any app accessing private user data (Calendar, Contacts, Mail, Photos, any third-party app sandbox, etc.) now requires explicit user access.

OpenAI chose to opt-out of the sandbox and store the conversations in plain text in a non-protected location, disabling all of these built-in defenses.

OpenAI has now updated the app, and the local chats are now encrypted, though they are still not sandboxed. (The app is only available as a direct download from OpenAI’s website and is not available through Apple’s App Store where more stringent security is required.)

Many people now use ChatGPT like they might use Google: to ask important questions, sort through issues, and so on. Often, sensitive personal data could be shared in those conversations.

It’s not a great look for OpenAI, which recently entered into a partnership with Apple to offer chat bot services built into Siri queries in Apple operating systems. Apple detailed some of the security around those queries at WWDC last month, though, and they’re more stringent than what OpenAI did (or to be more precise, didn’t do) with its Mac app, which is a separate initiative from the partnership.

If you’ve been using the app recently, be sure to update it as soon as possible.

https://arstechnica.com/?p=2035362


Cina e Usa, c’è l’ombra di Pechino dietro la violazione del 2023 a ChatGpt

All’inizio dell’anno scorso, un hacker ha avuto accesso ai sistemi di messaggistica interna di OpenAI, il produttore di ChatGPT, e ha rubato dettagli sulla progettazione delle tecnologie di intelligenza artificiale dell’azienda.

Secondo quanto riferito da due persone a conoscenza dell’accaduto, l’hacker ha carpito i dettagli dalle discussioni in un forum online in cui i dipendenti parlavano delle ultime tecnologie di OpenAI, ma non è entrato nei sistemi in cui l’azienda ospita e costruisce la sua intelligenza artificiale.

I dirigenti di OpenAI hanno rivelato l’incidente ai dipendenti durante una riunione nell’aprile 2023, informando il consiglio di amministrazione, senza condividere la notizia pubblicamente perché non erano state rubate informazioni su clienti o partner. I dirigenti non hanno considerato l’incidente una minaccia alla sicurezza nazionale perché ritenevano che l’hacker fosse un privato senza legami noti con un governo straniero. Ma il New York Times adesso cambia le carte in tavola.

ChatGpt è un obiettivo

C’è infatti il timore che paesi stranieri come la Cina abbiano potuto rubare codici e dati per mettere in pericolo la sicurezza nazionale degli Stati Uniti. Inoltre, la testata ha sollevato dubbi sulla serietà con cui OpenAI ha trattato la sicurezza, mettendo in luce le fratture all’interno dell’azienda sui rischi dell’intelligenza artificiale.

Dopo la violazione, Leopold Aschenbrenner, un responsabile del programma tecnico di OpenAI che si occupa di garantire che le future tecnologie di intelligenza artificiale non causino gravi danni, ha inviato una nota al consiglio di amministrazione di OpenAI, sostenendo che la società non stava facendo abbastanza per impedire al governo cinese e ad altri avversari stranieri di rubare i suoi segreti.

Aschenbrenner ha dichiarato che OpenAI lo ha licenziato in primavera per aver divulgato altre informazioni al di fuori, sostenendo che il suo licenziamento era causato da motivi di policy.

Indizi da Pechino

Eppure, la paura che un hackeraggio ai danni di un’azienda tecnologica americana possa avere legami con la Cina non è irragionevole. Il mese scorso, Brad Smith, presidente di Microsoft, ha testimoniato a Capitol Hill su come gli hacker cinesi abbiano utilizzato i sistemi del gigante tecnologico per lanciare un attacco ad ampio raggio alle reti del governo federale.

Tuttavia, in base alle leggi federali e californiane, OpenAI non può impedire alle persone di lavorare presso l’azienda a causa della loro nazionalità, e i ricercatori hanno affermato che impedire ai talenti stranieri di partecipare ai progetti statunitensi potrebbe ostacolare in modo significativo il progresso dell’IA negli Stati Uniti.

OpenAI non è l’unica azienda che sta costruendo sistemi sempre più potenti utilizzando una tecnologia in rapida evoluzione. Meta, ad esempio, sta condividendo i progressi con il resto del mondo come software open source, ritendendo che i pericoli posti dalle attuali tecnologie siano minimi e che la condivisione del codice consenta a ingegneri e ricercatori di identificare e risolvere i problemi.

Il dragone esporta talenti

Aziende come OpenAI e i suoi concorrenti Anthropic e Google hanno deciso di aggiungere protezioni ai prodotti di AI, prima di offrirli a privati e aziende, nella speranza di evitare che le persone utilizzino le applicazioni per diffondere disinformazione o causare altri problemi. Del resto, proprio gli studi condotti da OpenAI, Anthropic e altri nell’ultimo anno hanno dimostrato che l’AI non è significativamente più pericolosa dei motori di ricerca. Daniela Amodei, cofondatrice di Anthropic e presidente dell’azienda, ha dichiarato che la sua ultima tecnologia non costituirebbe un rischio grave se i suoi progetti venissero rubati o condivisi liberamente con altri.

Di certo, le aziende cinesi stanno costruendo sistemi propri altrettanto potenti dei principali sistemi statunitensi. Secondo alcuni parametri, la Cina ha eclissato gli Stati Uniti come maggior produttore di talenti dell’AI, con il Paese che ha generato quasi la metà dei migliori ricercatori specializzati nel mondo secondo il monitoraggio di Macro Polo.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/cina-e-usa-ce-lombra-di-pechino-dietro-la-violazione-del-2023-a-chatgpt/496679/


Semiconduttori, bandi UE per 325 milioni di euro

I nuovi bandi europei per sviluppare industria e ricerca sui semiconduttori

Negli ultimi anni, i semiconduttori sono emersi come un elemento chiave per la competitività globale e la sicurezza economica dell’Unione europea (UE). Questi componenti, fondamentali per l’industria tecnologica avanzata e la transizione energetica, sono alla base di tutto, dai dispositivi elettronici quotidiani ai sistemi di difesa avanzati, rendendo la loro produzione e approvvigionamento una questione di importanza strategica.

La Chips Joint Undertaking (Chips JU) ha annunciato l’apertura di diversi bandi: per sostenere iniziative di ricerca e innovazione sui semiconduttori nella fotonica, per i centri di competenza e per la piattaforma di progettazione di semiconduttori basata su cloud (nell’ambito dell’iniziativa Chips for Europe ai sensi del Chips Act).

Il finanziamento complessivo è di 325 milioni di euro, ma alte risorse economiche saranno integrate con finanziamenti degli Stati membri del Chips JU.

Circuiti integrati fotonici, centri di competenza e la piattaforma di progettazione cloud based

Tra i bandi attivati c’è quello dedicato alla linea pilota per i circuiti integrati fotonici (PIC). Questi semiconduttori utilizzano la luce per elaborare e trasmettere informazioni a velocità più elevate, utilizzando meno energia. Ciò sarà particolarmente importante per la prossima generazione di computer ad alte prestazioni, comunicazioni ad alta velocità e data center.

Il finanziamento sosterrà anche la creazione, il lancio e la messa in rete di “centri di competenza per i chip” in ognuno degli stati partecipanti.  

Come partecipare e le scadenze

Gli attori industriali e le organizzazioni di ricerca possono presentare domanda di finanziamento tramite il portale Funding and Tender Opportunities e il sito web Chips JU .

Potranno essere inviate proposte per la linea pilota di fotonica, i centri di competenza e la piattaforma di progettazione rispettivamente entro il 17 settembre 2024, il 2 ottobre 2024 e il 10 ottobre 2024.

La centralità dei semiconduttori

I semiconduttori sono essenziali per il funzionamento di una vasta gamma di dispositivi elettronici, inclusi smartphone, computer, automobili e apparecchiature industriali. La loro importanza va oltre l’elettronica di consumo: sono fondamentali per la produzione di tecnologie emergenti come l’intelligenza artificiale, la rete 5G, l’Internet delle cose (IoT) e le tecnologie dedicate alle energie rinnovabili (compresa l’elettrificazione di trasporti e mobilità).

Senza un approvvigionamento stabile e affidabile di semiconduttori, l’industria tecnologica europea rischia di perdere terreno rispetto ai principali concorrenti globali.

La fragilità delle catene di approvvigionamento e il percorso dell’Europa verso l’autosufficienza

Le tensioni geopolitiche tra Stati Uniti e Cina hanno evidenziato la fragilità delle catene di approvvigionamento globali di semiconduttori. Gli Stati Uniti hanno imposto restrizioni sull’esportazione di tecnologie avanzate alla Cina, mentre quest’ultima sta investendo massicciamente per diventare autosufficiente nella produzione di semiconduttori.

Questa competizione ha conseguenze dirette per l’Europa, che dipende pesantemente dalle importazioni di semiconduttori da entrambi i Paesi.

l successo delle iniziative europee per il rafforzamento dell’autosufficienza tecnologica in questo settore così vitale per l’economia continentale dipenderà dalla capacità di attrarre investimenti privati e pubblici, nonché dalla cooperazione tra Stati membri e industrie. L’EU Chips Act va in questa direzione.

La creazione di un ecosistema europeo solido e competitivo per la produzione di semiconduttori richiede una strategia coordinata e a lungo termine, che tenga conto delle dinamiche globali e delle esigenze specifiche del mercato europeo.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/semiconduttori-bandi-ue-per-325-milioni-di-euro/496646/


Inside Out 2. ChatGPT ci spiega le emozioni: gioia, tristezza, rabbia e paura

Inside Out 2, le emozioni prendono vita

In una ragazzina di nome Riley convivono diverse emozioni fortissime, che cambiano con il tempo: alcune da sono arrivate all’età di 11 anni, come la gioia, la tristezza, la rabbia e la paura, altre come invidia, noia e ansia con la crescita, all’età di 13 anni.

Da tutte queste emozioni nascono i personaggi di “Inside Out 2”, che sono versione antropomorfa delle stesse e che abitano nella mente della ragazzina.

È così che già possiamo immaginare facilmente anche il terzo episodio, perché con l’adolescenza ne arriveranno di nuove di emozioni e quindi nuovi personaggi, nuove avventure per Riley.

Il film della Disney-Pixar, diretto da Kelsey Mann, come si dice in questi casi, ha letteralmente sbancato al botteghino internazionale, passando il miliardo di dollari e chiuso un weekend da oltre 108 milioni di dollari globali, un dato che proietta il film attorno al miliardo e mezzo complessivo di incassi.

ChatGPT spiega le emozioni

Silvia Prieto, direttrice di innovazione presso Universidad a Distancia de Madrid (Udima), in un post social ha presentato un esperimento di rete: “ho chiesto a ChatGPT come si manifestano le varie emozioni nell’uso dell’intelligenza artificiale”.

Il risultato è un’infografica che illustra in che modo le emozioni di “Gioia”, “Rabbia”, “Tristezza” e “Paura” sono riferita all’intelligenza artificiale generativa.

Per ogni emozione c’è una prospettiva diversa sul modo in cui tale tecnologia impatta sulla nostra vita e sulla nostra società.

Primo caso: la tristezza

Qui l’uso dell’intelligenza artificiale generativa ha suscitato tristezza, si legge nel riquadro dedicato, poiché queste tecnologie stanno rapidamente trasformando il mondo. C’è una sensazione di desolazione nel vedere lavori creativi, frutto di anni di sforzo e passione, sostituiti da macchine che imitano senza poter provare vere emozioni.

Si teme la disinformazione, la manipolazione della realtà e un logoramento della fiducia verso il prossimo, minando la stessa convivenza pacifica all’interno di una società.

Secondo caso: la gioia

L’AI generativa ha di fatto entusiasmato la società per le sue ampie possibilità creative e innovative. Queste tecnologie permettono di creare testi, immagini e musica rapidamente e facilmente, aprendo nuove opportunità nei campi dell’arte, della letteratura e dell’intrattenimento.

In poche parole, la tecnologia, se ben usata e regolamentata, è uno strumento che può aprire tante porte, sia a livello lavorativo, sia personale, perché amplifica le nostre capacità e la nostra immaginazione.

Terzo caso: la rabbia

L’uso dell’intelligenza artificiale generativa ha suscitato rabbia in diversi settori della società, che la vedono come una minaccia crescente. La frustrazione deriva dalla percezione che l’IA stia disumanizzando lavori creativi e sostituendo professionisti che hanno dedicato anni a sviluppare le loro abilità.

L’indignazione è ulteriormente alimentata dal potenziale dell’IA generativa di essere usata per creare disinformazione e manipolare la verità.

Quarto caso: la paura

Come spesso capita, last but not least, c’è l’emozione arcaica della paura, in questo caso legata all’uso dell’intelligenza artificiale generativa, soprattutto a livello sociale, per le sue potenziali implicazioni, tra cui la sostituzione dei lavoratori umani nei settori creativi, con conseguente aumento della disoccupazione e della disuguaglianza economica.

Inoltre, c’è preoccupazione per l’uso improprio dell’IA nella creazione di disinformazione, in grado di produrre contenuti convincenti ma falsi.

Profondità delle emozioni e dell’AI

L’aggettivo “profondo” caratterizza in maniera forte tutte e quattro le interpretazioni che chatGPT ha dato delle nostre emozioni nell’utilizzo dell’AI generativa.

Seguendo la Traccani, con questo termine si indica generalmente: qualcosa che è difficile da comprendere perché molto complesso e ricco di significati e di sfumature. Esattamente come le emozioni e come la tecnologia in questione.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/inside-out-2-chatgpt-ci-spiega-le-emozioni-gioia-tristezza-rabbia-e-paura/496515/


Fibra e 5G: la Ue non raggiungerà i target al 2030. Gap Italia su digital skills, AI e Cloud

L’Eurobarometro digitale della Ue non volge al sereno e i target ambiziosi di copertura ultraboradband e di trasformazione digitale fissati al 2030 nel Digital Compass non saranno raggiunti. E’ quanto emerge dall’ultimo report sullo stato di avanzamento del Digital Decade, che tra l’altro comprende una mappa dettagliata paese per paese della roadmap da seguire.

L’analisi ha evidenziato che, sulla traiettoria attuale, l’azione collettiva degli Stati membri non raggiungerà gli obiettivi di trasformazione digitale dell’UE.

Sul fronte della connettività, la Ue raccomanda all’Italia di “garantire un accesso sufficiente di nuovi operatori allo spettro per applicazioni innovative business-to-business (B2B) e business-to-consumer (B2C) e di incoraggiare gli operatori per accelerare la realizzazione delle reti centrali standalone 5G”, ancora assenti nel nostro paese.

Le principali lacune nel panorama digitale dell’UE includono:

• Competenze digitali

• Connettività di alta qualità

• Adozione dell’intelligenza artificiale

• Analisi dei dati da parte delle imprese

• Produzione di semiconduttori

• Ecosistemi di startup

Il rapporto chiede uno scatto di reni, un’azione rafforzata tra gli Stati membri per avviare la trasformazione digitale dell’Europa.

Migliorare la connettività

Il rapporto mostra che l’UE è in ritardo rispetto agli obiettivi di connettività DDPP. Le reti in fibra raggiungono soltanto il 64% delle famiglie e il 5G di alta qualità copre appena il 50% del territorio con prestazioni inadeguate.

Per risolvere questo problema, gli Stati membri e la Commissione dovranno collaborare di più per creare un efficace mercato unico digitale.

Migliorare l’adozione dell’IA

Nel 2023, le aziende europee non hanno raggiunto l’obiettivo del 75% per l’adozione di AI, cloud e big data. Si prevede che entro il 2030 solo il 64% della popolazione utilizzerà il cloud, il 50% i big data e il 17% l’intelligenza artificiale.

Per stimolare la digitalizzazione, l’UE mirerà a incentivare le PMI ad adottare queste tecnologie e ad aumentare gli investimenti privati ​​nelle startup, che sono cruciali per la competitività dell’Europa nell’innovazione, nell’efficienza e nella crescita.

Aumentare l’accesso alle tecnologie digitali

Il rapporto ha evidenziato che una sfida fondamentale nella trasformazione digitale dell’UE è la portata limitata delle tecnologie digitali al di fuori delle grandi città.

Affrontare questo divario digitale richiede una cooperazione transfrontaliera e locale attraverso iniziative come progetti multinazionali, hub europei di innovazione digitale e consorzi europei di infrastrutture digitali.

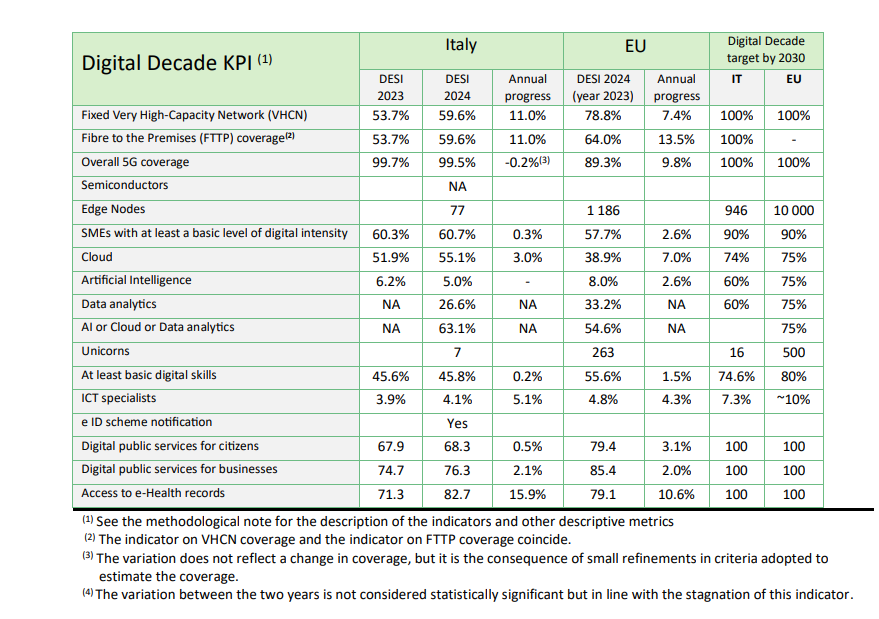
KPI del Digitale Decade Report

Il quadro italiano

Il rapporto “Digital Decade” 2024 per l’Italia indica alcuni progressi nella digitalizzazione ma i gap sono molti.
– Infrastrutture Digitali: La copertura di Fibre to the Premises (FTTP) e delle Reti Fisse ad Alta Capacità (VHCN) è del 53,7%, inferiore alla media UE, ma con progressi significativi. La copertura complessiva del 5G è del 99,7%.

Punti di forza e di debolezza dell’Italia

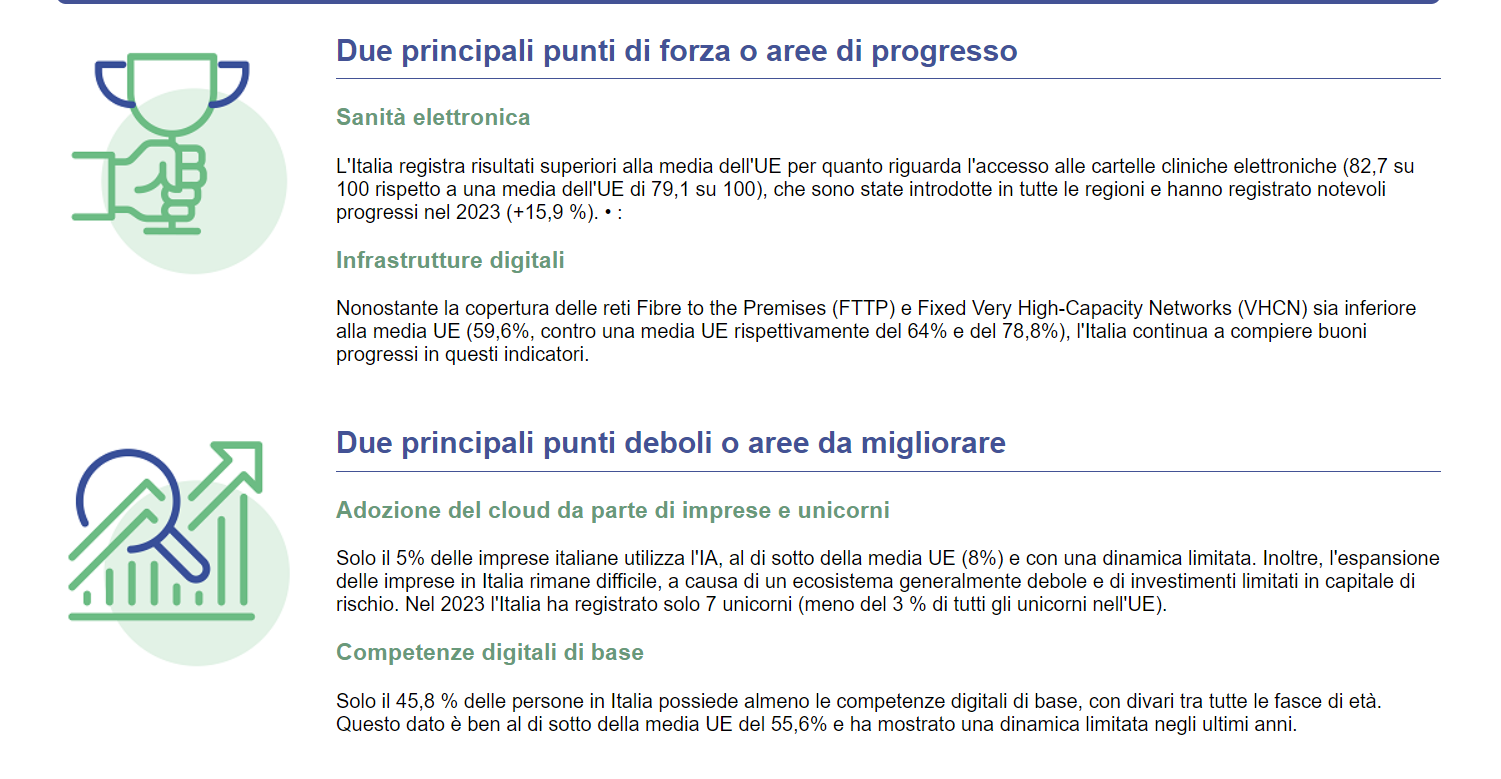
– e-Health: L’Italia ha superato la media UE nell’accesso ai record di e-health, con un punteggio di 82,7 su 100 rispetto alla media UE di 79,1.
– Competenze Digitali: Solo il 45,8% degli italiani possiede competenze digitali di base, rispetto alla media UE del 55,6%.

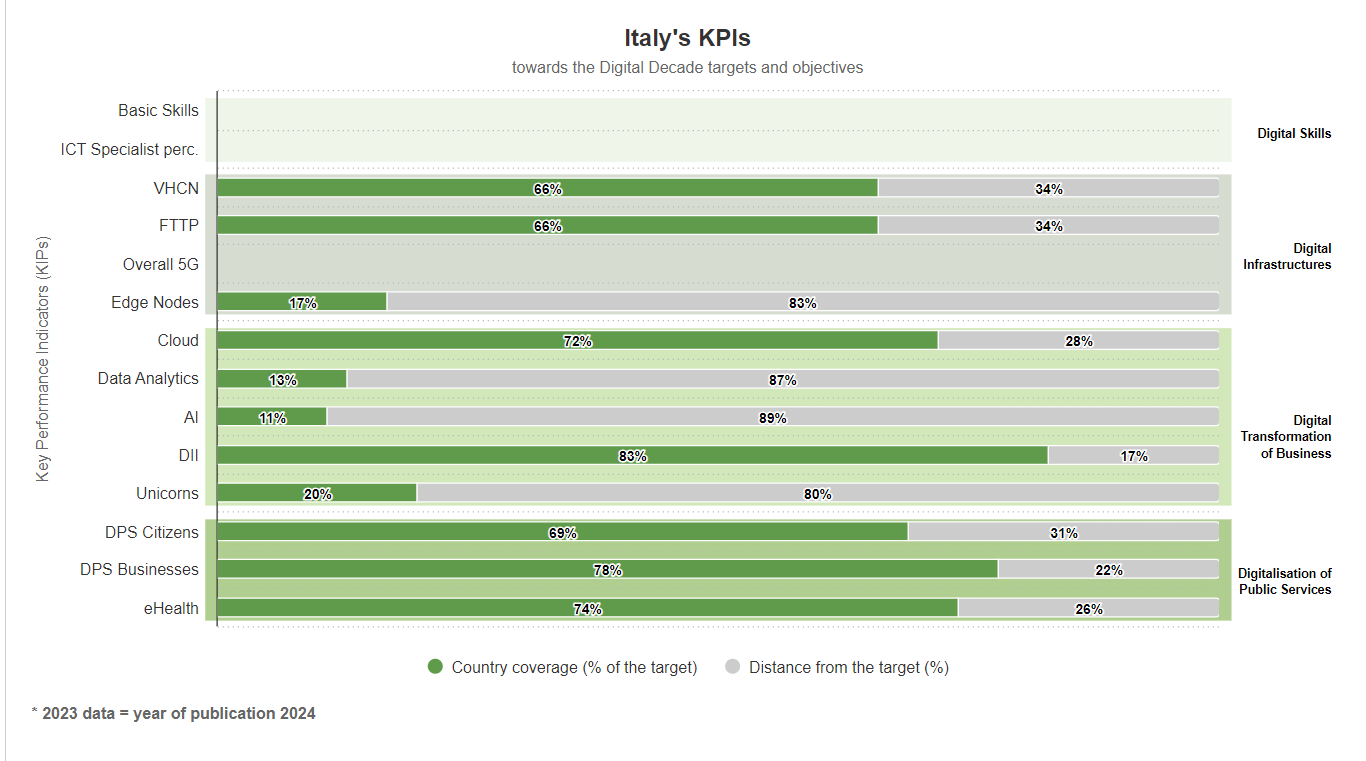
KPI relativi all’Italia sulla Digital Decade

– Adozione di Tecnologie Avanzate: Solo il 5% delle imprese italiane utilizza l’IA, rispetto all’8% della media UE. L’Italia ha registrato solo 7 unicorni nel 2023, meno del 3% di tutti gli unicorni nell’UE.
– L’Italia ha pianificato un significativo sforzo per raggiungere gli obiettivi del Decennio Digitale, con un budget totale stimato di oltre 32,5 miliardi di euro (1,6% del PIL) per la trasformazione digitale.
– Il 49% degli italiani ritiene che l’UE protegga bene i loro diritti digitali, con una fiducia nella privacy digitale al 57%. Tuttavia, il 45% esprime preoccupazioni sulla sicurezza degli ambienti digitali per i bambini e il 40% sulla gestione dei dati personali.

Il Report dedicato all’Italia in PDF

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/fibra-e-5g-la-ue-non-raggiungera-i-target-al-2030-gap-italia-su-digital-skills-ai-e-cloud/496476/


Garante Privacy, principali interventi del 2023. Tutti i numeri

Il 2023 ha visto una serie di interventi centrati sulle grandi questioni legate alla tutela dei diritti fondamentali delle persone nel mondo digitale: in particolare, le implicazioni etiche della tecnologia; l’Intelligenza Artificiale generativa; l’economia fondata sui dati; le grandi piattaforme e la tutela dei minori; i sistemi di age verification; i big data; le problematiche poste dagli algoritmi; la sicurezza dei sistemi e la protezione dello spazio cibernetico; la monetizzazione delle informazioni personali; i fenomeni del revenge porn e del cyberbullismo.

Leggi anche: Garante Privacy, Stanzione ‘AI ormai nella nostra vita. Ma non sappiamo ancora bene cosa vuol dire’

Il 2023 è stato l’anno dell’AI

Il 2023 è stato l’anno della diffusione massiva dell’Intelligenza Artificiale con importanti interventi del Garante. Dopo un iniziale blocco di ChatGPT, per raccolta illecita di dati personali e assenza di sistemi per la verifica dell’età dei minori, la piattaforma è stata riaperta garantendo più trasparenza e più diritti agli utenti. Nel frattempo è stata costituita una task force ad hoc a livello europeo e sono in corso ulteriori verifiche dell’Autorità. Il Garante ha imposto lo stop anche al chatbot Replika: troppi i rischi per i minori e le persone emotivamente fragili, ed ha avviato un’istruttoria su Sora il modello di intelligenza artificiale che crea brevi video da poche righe di testo.

Leggi anche: AI e web scraping, come difendersi? Le indicazioni del Garante Privacy

Sotto la lente dell’Autorità anche Pornhub, chiesti chiarimenti su profilazione degli utenti e sistemi di tracciamento. Sempre in questo ambito, il provvedimento del Garante Privacy che detta le regole per difendere i dati personali dal webscraping.

Digitalizzazione

L’accelerazione del processo di digitalizzazione ha visto numerosi interventi dell’Autorità riguardanti in particolare la gestione centralizzata delle credenziali dell’identità digitale CIE (CIEId), il Single digital gateway (SDG) per lo scambio transfrontaliero di prove, la Piattaforma unica per le notifiche digitali di atti amministrativi. Proseguite anche le attività connesse ai trattamenti dell’Agenzia delle entrate che prevedono l’interscambio di informazioni fra amministrazioni per garantire l’esattezza e completezza della dichiarazione dei redditi precompilata, così come quelle legate all’operatività dell’Anagrafe nazionale dei residenti. Sempre per quanto riguarda la pubblica amministrazione, il Garante ha richiamato Ministeri, Enti locali e Regioni ad evitare diffusioni illecite di dati personali e a contemperare obblighi di pubblicità degli atti e dignità delle persone.

Digitalizzazione della giustizia

Un significativo contributo è stato fornito dal Garante per la piena realizzazione del processo di digitalizzazione della giustizia, rispetto sia al processo (ordinario) telematico, sia alla costituzione delle infrastrutture digitali per le intercettazioni.

Fascicolo sanitario elettronico

Importanti in ambito sanitario, gli interventi sulla riforma del Fascicolo sanitario elettronico 2.0 (FSE) e la realizzazione del sistema nazionale di telemedicina, che sono parte delle azioni di attuazione della Missione 6 (salute) del PNRR. Significativa anche la pubblicazione di un decalogo per la realizzazione di servizi sanitari nazionali attraverso sistemi di intelligenza artificiale e la recente segnalazione inviata al Governo sulle difformità riscontrate tra le varie Regioni nella realizzazione del FSE.

Riconoscimento facciale

Particolare attenzione è stata posta all’uso dei dati biometrici e al diffondersi di sistemi di riconoscimento facciale. In particolare, l’Autorità ha inviato un avvertimento a Worldcoin in relazione al progetto di scansione dell’iride in cambio di criptovalute, senza adeguate garanzie e la necessaria consapevolezza da parte degli utenti.

Age verification e revenge porn

Sul fronte della tutela on line dei minori nell’anno trascorso è proseguita l’azione di vigilanza sull’età di iscrizione ai social, anche attraverso sistemi di age verification. In questa direzione si muove il tavolo di lavoro istituito con un protocollo d’intesa tra Garante e Agcom.

Firmati anche nuovi protocolli tra Garante e Co. Re.Com di diverse Regioni per combattere revenge porn e cyberbullismo. Realizzati numerosi incontri con i giovani in diverse città italiane e premiate le scuole vincitrici del contest “Ambasciatori della Privacy”.

In particolare, proprio il fenomeno del revenge porn risulta in preoccupante aumento: 299 le segnalazioni di persone che temono la diffusione di foto e video a contenuto sessualmente esplicito, raddoppiate rispetto allo scorso anno. Le segnalazioni ricevute sono state trattate tempestivamente e nella maggior parte dei casi l’esame si è concluso con un provvedimento diretto alle piattaforme coinvolte per ottenere il blocco preventivo della diffusione delle foto e dei video.

Garante Privacy e ACN, linee guida per la conservazione delle password

Sul fronte della cybersecurity, Garante Privacy e Agenzia per la Cybersicurezza Nazionale (ACN) hanno messo a punto le Linee guida per la conservazione delle password.

Data breach

Significativo a questo proposito il numero dei data breach notificati nel 2023 al Garante da parte di soggetti pubblici e privati: 2.037. Nel settore pubblico (37% dei casi), le violazioni hanno riguardato soprattutto Comuni, istituti scolastici e strutture sanitarie; nel settore privato (63% dei casi) sono stati coinvolte sia PMI e professionisti sia grandi società del settore delle telecomunicazioni, energetico, bancario, dei servizi e delle telecomunicazioni.

Nei casi più gravi sono stati adottati provvedimenti di tipo sanzionatorio.

Videosorveglianza

Numerosi, come in passato, i provvedimenti assunti nell’ambito del rapporto di lavoro, soprattutto con riguardo all’utilizzo della posta elettronica sul luogo di lavoro e all’impiego di sistemi di videosorveglianza. Da sottolineare due documenti di indirizzo elaborati nel corso dell’anno: uno dedicato alla gestione della posta elettronica nel contesto lavorativo e al trattamento dei metadati, l’altro elaborato con ANAC e dedicato alla gestione delle procedure connesse al whistleblowing.

Sul fronte della tutela dei consumatori il Garante è intervenuto con decisione contro il telemarketing aggressivo con l’applicazione di pesanti sanzioni, la maggior parte delle quali riguardano l’utilizzo senza consenso dei dati degli abbonati. L’Autorità ha inoltre approvato il Codice di condotta per le attività di telemarketing e di teleselling.

Un capitolo importante ha riguardato il rapporto tra privacy e diritto di cronaca.

Il Garante è intervenuto più volte per stigmatizzare l’eccesso di dettagli e le derive di morbosità e spettacolarizzazione di vicende tragiche e per assicurare le necessarie tutele.

LE CIFRE

Nel 2023 sono stati adottati 634 provvedimenti collegiali. L’Autorità ha fornito riscontro a 19.281 reclami e segnalazioni riguardanti, tra l’altro il marketing e le reti telematiche; i dati on line delle pubbliche amministrazioni; la sanità; la giustizia, il cyberbullismo e il revenge porn, la sicurezza informatica; il settore bancario e finanziario; il lavoro.

I pareri resi dal Collegio su atti normativi e amministrativi sono stati 59 ed hanno riguardato la digitalizzazione della P.a.; la sanità; il fisco; la giustizia; l’istruzione; funzioni di interesse pubblico. 6 sono stati i pareri su norme di rango primario: in particolare, riguardo accertamento fiscale, digitalizzazione della Pa, giustizia, open data.

Le comunicazioni di notizie di reato all’autorità giudiziaria sono state 7 e hanno riguardato violazioni in materia di controllo a distanza dei lavoratori, falsità nelle dichiarazioni e notificazioni al Garante, accesso abusivo a un sistema informatico.

I provvedimenti correttivi e sanzionatori sono stati 394. Le sanzioni riscosse sono state di circa 8 milioni. 2037 i data breach notificati all’Autorità. Le ispezioni effettuate nel 2023 sono state 144 in linea rispetto a quelle dell’anno precedente. Gli accertamenti svolti, anche con il contributo del Nucleo speciale tutela privacy e frodi tecnologiche della Guardia di finanza, hanno riguardato diversi settori, sia nell’ambito pubblico che privato: in particolare, SPID, ricerca scientifica, tecnologie di riconoscimento facciale, data breach, telemarketing, siti web ed uso dei cookie.

Effettuate le verifiche periodiche al VIS (Visa Information System), il sistema sui visti d’ingresso nello spazio Schengen.

Per quanto riguarda l’attività di relazione con il pubblico si è dato riscontro a oltre 19.200 quesiti, che hanno riguardato, in maniera preponderante, gli adempimenti connessi all’applicazione del Regolamento Ue e all’attività dei Responsabili del trattamento, seguiti dalle questioni legate al telemarketing indesiderato; al rapporto di lavoro pubblico e privato; alla videosorveglianza; alle problematiche poste dal web; alla salute e alla ricerca; all’intelligenza artificiale.

Oltre 4 milioni e 200 mila gli accessi al sito web dell’Autorità. Per quanto riguarda l’attività di informazione e comunicazione istituzionale, nel 2023 l’Autorità ha diffuso 62 comunicati stampa, 17 Newsletter, realizzato 4 campagne informative, e prodotto 45 video informativi su temi di maggiore interesse per il pubblico, di cui 9 diffusi sui canali Rai Radio e Tv, sul web e sui social media.

L’ATTIVITÀ INTERNAZIONALE

Non meno rilevante e intensa l’attività del Garante a livello internazionale, con 235 riunioni, molte delle quali svolte in presenza. Oltre agli organismi da sempre attivamente seguiti dall’Autorità, come il Consiglio d’Europa e l’Ocse, nel 2023 si è registrata la crescita delle attività legate ad altre istanze internazionali, come nel caso della Global Privacy Assembly e delle iniziative delle Autorità di protezione del Paesi G7, anche in preparazione delle Presidenza italiana del 2024.

Nell’ambito del Comitato europeo per la protezione dei dati (Edpb), che riunisce le Autorità di protezione dati dello Spazio Economico Europeo, il Garante ha contribuito all’adozione di linee-guida su tematiche complesse tra le quali figurano quelle riguardanti le modifiche alle Linee guida per l’individuazione dell’Autorità capofila e le Linee guida sulla composizione delle controversie.

Sempre nel corso del 2023 l’Edpb ha adottato in via definitiva le Linee guida in materia di diritto di accesso, quelle sul riconoscimento facciale nel settore delle attività di polizia e giustizia e quelle sul calcolo delle sanzioni pecuniarie.

Adottate, inoltre, le Linee guida aggiornate sulle notifiche dei data breach e quelle sui modelli di progettazione ingannevoli.

Fra i più importanti pareri resi dall’Edpb e ai quali ha contribuito il Garante, va sottolineato il parere con il quale il Comitato ha accolto con favore i miglioramenti sostanziali del Data Privacy Framework UE – USA, che come il Privacy Shield, è un sistema di autocertificazione attraverso il quale le organizzazioni statunitensi aderenti, si impegnano a rispettare una serie di principi sulla privacy emanati dal Dipartimento del commercio degli Stati Uniti.

Importanti anche le indagini sull’utilizzo del cloud da parte del settore pubblico e quella sul ruolo del Responsabile della protezione dati realizzate nell’ambito dell’attività di enforcement dell’Edpb.

Tra i punti cardine in materia finanziaria vanno evidenziati i lavori relativi all’euro digitale e il trattamento dei dati nell’ambito delle disposizioni in materia di antiriciclaggio e contrasto al finanziamento del terrorismo.

Il Garante ha partecipato attivamente alle riunioni dei gruppi di lavoro in ambito europeo in materia di sicurezza e giustizia (sistema di informazione Schengen, Europol, Eurojust, Procura europea). Da sottolineare l’attività svolta nell’ambito del Consiglio d’Europa, in particolare attraverso la partecipazione al Comitato consultivo della Convenzione 108/1981, cd T-PD e al gruppo ristretto T-PD Bureau incaricato di preparare i documenti da sottoporre alla plenaria.

Significativo anche il contributo dato dall’Autorità in seno all’Ocse, in particolare attraverso la partecipazione al DGP (Working Party on Data Governance and Privacy), di cui il Garante detiene la vicepresidenza dal 2012, confermata nelle elezioni della Plenaria di novembre anche per il 2024.

Nel corso del 2023 il WP ha lavorato sul tema dell’IA discutendo dei progressi nell’IA Generativa e dando conto dell’azione del Garante italiano nei confronti di ChatGPT, anche alla luce del provvedimento di aprile 2023 con il quale l’Autorità ha fornito le prescrizioni su trasparenza, diritti degli interessati e base giuridica del trattamento.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/garante-privacy-principali-interventi-del-2023-tutti-i-numeri/496364/


Garante Privacy, Stanzione: ‘AI ormai nella nostra vita. Ma non sappiamo ancora bene cosa vuol dire’

Il 2023 è stato l’anno dell’Intelligenza Artificiale, una tecnologia che ha già oggi un impatto dirompente sulla vita privata e lavorativa di tutti e con cui il Garante Privacy ha già avuto il suo bel da fare per arginarne i potenziali rischi per la tutela dei dati personali. Questo in estrema sintesi il messaggio di Pasquale Stanzione, Presidente dell’Autorità garante della protezione dei dati personali, che oggi alla Camera ha presentato la relazione annuale sottolineando con una punta di inquietudine che “l’AI è ormai entrata nella nostra quotidianità, ma noi non siamo ancora ben consapevoli di cosa tutto ciò voglia dire”, ha detto Stanzione, ricordando che già il 65% dei ragazzi usa l’AI per fare i compiti, che due studenti su tre hanno usato Chat GPT per preparare la maturità (con quali risultati non è però chiaro). Senza dimenticare che l’AI sempre più spesso viene usata nelle aziende per assumere nuove risorse e persino per sostituire degli artisti alla Scala.

Tra l’altro ieri il presidente e il Collegio del Garante sono stati ricevuti al Quirinale dal Presidente della Repubblica Sergio Mattarella, sempre particolarmente interessato agli ultimi sviluppi del digitale.

Il Presidente della Repubblica Sergio Mattarella, Pasquale Stanzione presidente dell’autorità garante per la protezione dei dati personali.

AI, sviluppo sfrenato negli ultimi 12 mesi

Stanzione nel suo intervento odierno ha ripercorso le tappe della rapida diffusione dell’AI generativa nella nostra quotidianità negli ultimi 12 mesi. Tanto che l’ultima riunione del G7 a Borgo Egnazia ha visto i grandi della Terra, con il Papa in prima linea (citato da Stanzione a proposito dell’algoretica), impegnati a tentare di perimetrare una sorta di pensiero condiviso, di una sorta di standard di base sui principi fondanti dell’uso e dello sviluppo dell’AI.

Missione alquanto difficile, anche se la Ue, grazie all’AI Act, è all’avanguardia in questo processo di normazione che vede il Garante Privacy in prima fila per quanto attiene il delicato versante della tutela dei nostri dati più intimi, che non possono andare a foraggiare l’algoritmo dei modelli di addestramento dell’AI (per ora).

Fra gli altri temi più sensibili affrontati da Stanzione il difficile percorso di digitalizzazione della nostra sanità con un fascicolo sanitario elettronico che rischia di avanzare a macchia di leopardo. E la violenza clamorosa che si sprigiona online, soprattutto da parte di troppi ragazzi che in molti casi non si rendono conto dell’uso aggressivo che fanno dei social. Altri temi di rilievo il revenge porn, fenomeno odioso e quanto mai diffuso online, con video di stupri di gruppo condivisi troppo spesso in normali chat, e la monetizzazione dei nostri dati che rischia di rendere la protezione dei nostri dati personali un lusso.


AI, Garante Privacy ‘Straordinario fattore di sviluppo. Ma resti a servizio dell’uomo’

“L’intelligenza artificiale è ormai entrata a far parte del nostro orizzonte quotidiano di vita e sempre più ne sarà elemento costitutivo, con effetti della cui portata (in senso lato antropologica) non siamo, forse, del tutto consapevoli. Il diritto ha il compito di colmare questo vuoto di consapevolezza, fornendoci gli strumenti per capire come porre realmente al servizio dell’uomo ciò che può rappresentare tanto uno straordinario fattore di sviluppo, benessere, promozione del pubblico interesse quanto anche, se non ben governato, una fonte di rischi tutt’altro che trascurabili, per la persona, la società, la democrazia”, ha detto Stanzione.

“La sfida principale che si delinea all’orizzonte – sottolinea – è tutta nel rendere l’evoluzione tecnologica davvero mimetica e non soltanto protesica (capace cioè di simulare l’uomo e la sua razionalità, prima e oltre che colmarne le carenze) un fattore di progresso non solo tecnico ma sociale, temperando – per riprendere le parole del Pontefice – con l’algoretica gli eccessi dell’algocrazia”.

AI: Garante Privacy, ‘creerà 97 mln nuovi posti lavoro, rischio ulteriori diseguaglianze’

“Un’impresa su quattro, nel nostro Paese, ha già integrato l’intelligenza artificiale nei propri processi produttivi ed entro un anno – si stima – il 60% delle aziende la utilizzerà nei procedimenti assunzionali. Si ritiene, inoltre, che l’intelligenza artificiale potrebbe sostituire, nei prossimi anni, circa 85 milioni di posti di lavoro creandone, tuttavia, 97 (milioni) di nuovi, sebbene con un rischio di nuove, ulteriori diseguaglianze, evidenziato con preoccupazione dal Fondo monetario internazionale. E non si tratta, del resto, di un rischio così peregrino, se si considerano le profonde diseguaglianze che, anche sul terreno del lavoro, il capitalismo digitale ha prodotto, rispetto ai lavoratori ‘invisibili’ della gig economy”. Così Pasquale Stanzione, presidente del Garante per la protezione dei dati personali, presentando alla Camera la Relazione sull’attività svolta nel 2023.

Stanzione ha ricordato che “il 2023 è stato l’anno della diffusione massiva dell’intelligenza artificiale” e in ambito sanitario sempre più significative le applicazioni dell’Ia a fini diagnostici, sperimentali, terapeutici. “A dimostrazione delle straordinarie potenzialità delle neotecnologie, basti pensare che si ricorre già al Metaverso per effettuare visite mediche a detenuti, così da coniugare il diritto alla salute – che neppure in carcere può ammettere limitazione – ed esigenze di sicurezza (è il progetto della colonia penale di Mamone)”.

AI, Garante privacy: governance compete ad Autorità protezione dati

Il Garante ha poi rivendicato il ruolo dell’autorità per il monitoraggio dell’AI, che, lo ricordiamo, è stato invece affidato all’Agid e all’ACN.

“L’AI Act, nel delineare il sistema di governance dell’intelligenza artificiale, sancisce una specifica riserva di competenza in favore delle Autorità di protezione dei dati, in particolare in settori nei quali la potenza algoritmica rischia di amplificare la strutturale asimmetria del rapporto in cui si inscrive o le vulnerabilità proprie, per condizione soggettiva o circostanza, degli interessati. Ed e’ anche questa la ragione per cui, l’individuazione nel Garante dell’Autorità competente per l’AI Act sarebbe la piu’ coerente con l’incidenza, profonda e trasversale, dell’intelligenza artificiale, sui diritti fondamentali”. Lo ha affermato il presidente del Garante per la protezione dei dati personali, Pasquale Stanzione, durante la relazione annuale in corso alla Camera.

“Essa suggerisce infatti di attribuirne la competenza ad Autorità caratterizzate da requisiti d’indipendenza – ha aggiunto Stanzione -, in ragione dei ‘limiti e delle aporie’ che la regola maggioritaria presenta, come insegnava Norberto Bobbio, di fronte a quel ‘territorio di frontiera’ rappresentato dai diritti di liberta’; la sfera dell’indecidibile, appunto”.

Web: Garante Privacy, ‘preoccupa l’odio digitale, degenerazione deve interrogarci’

“La vicenda di Asia, la ragazza insultata in rete perché (!) malata, così come quella, di pochi mesi precedente, della ristoratrice toltasi la vita per non aver retto alla ‘condanna’ dello spietato tribunale di internet, simboleggiano, drammaticamente, le aberrazioni cui può giungere l’odio digitale. Preoccupa l’uso offensivo del web, la diffusione anche tra i giovani di messaggi istigativi, discriminatori nei confronti, generalmente, di minoranze, delle donne o di chiunque sia percepito come ‘altro-da-noi’, con rivendicazioni identitarie in forma aggressiva”, ha detto Stanzione.

“Se la rete esprime la morfologia sociale dell’oggi – evidenzia Stanzione – questa sua degenerazione non può non interrogarci con la drammaticità dei problemi epocali, a partire dagli episodi, susseguitisi la scorsa estate e sui quali il Garante è più volte intervenuto, di diffusione sui social di immagini di stupri commessi da ragazzi, in gruppo, su ragazze, sole. Le interrelazioni tra il web e la violenza sono, infatti, più profonde e ambivalenti di quanto una drammatica contabilità delle loro aberrazioni possa restituire. La rete mostra infatti – accanto a innegabili, straordinarie, potenzialità di progresso anche sociale – sempre più un lato oscuro”.

Secondo il Garante privacy “molto più dei divieti” occorre “la pedagogia digitale” cui il Garante ha dedicato una parte significativa della propria attività, al fine di “costruire un futuro democraticamente sostenibile”.

Sanità, Garante privacy: Fse 2.0 dia stesse garanzie a tutte le Regioni

“Con riguardo alla digitalizzazione della sanità, sono particolarmente rilevanti le criticità segnalate al Governo rispetto alle difformità riscontrate, tra le varie Regioni, nella realizzazione del Fascicolo sanitario elettronico 2.0 (Fse 2.0), concepito invece proprio per assicurare omogeneità nelle garanzie di fruizione tra le varie aree del Paese. Diritti fondamentali come quello alla salute – e, per altro verso, la protezione dei dati – non possono, infatti, tollerare garanzie a geometria variabile, con le diseguaglianze ratione loci suscettibili di derivarne”, ha detto.

“E’ quanto, del resto, ha recentemente ribadito la Corte costituzionale nel dichiarare illegittima, per violazione del riparto di attribuzione della potestà legislativa tra Stato e Regioni, una legge regionale volta a legittimare la videosorveglianza nelle strutture di cura, in assenza di norme legislative statali in materia” ha ricordato Stanzione, sottolineando che “quest’esigenza è tanto maggiore in ragione della progressiva integrazione dei sistemi (soprattutto) informativi in ambito sanitario prevista dal Regolamento sullo spazio europeo dei dati sanitari”. Esso, infatti, pur promuovendo la destinazione a fini solidaristici dei dati sanitari – ha concluso – introduce tuttavia significative garanzie anche per la c.d. group privacy, con specifici divieti di utilizzo discriminatorio dei dati sanitari nei confronti di singoli o gruppi di persone, anche per quanto riguarda offerte di lavoro o condizioni contrattuali”.

Scarica il discorso integrale del Presidente Pasquale Stanzione in PDF

Leggi anche: Garante Privacy, principali interventi del 2023. Tutti i numeri

Relazione annuale 2023 scarica il documento in PDF

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/garante-privacy-stanzione-ai-ormai-nella-nostra-vita-ma-non-sappiamo-ancora-bene-cosa-vuol-dire/496136/


Meta, anche il Brasile blocca l’uso dei dati personali per addestrare la sua AI generativa

Anche in Brasile, come già nella Ue, Meta finisce sotto scrutinio per l’uso dei dati degli utenti per addestrare i suoi modelli di AI generativa. Il Garante Privacy brasiliano ha sospeso l’uso dei dati personali degli utenti del social media per addestrare la sua tecnologia AI. Un provvedimento che fa il paio con quello emanato pochi giorni fa dalla Ue. In altre parole la Ue non è più sola in questa attività di scrutinio nei confronti dell’uso che in alcuni casi rischia di essere spregiudicato dei nostri dati personali per l’addestramento dell’AI della Big Tech.  C’è da dire che la stessa Meta, in modo corretto e trasparente, ha messo a disposizione degli utenti un form che consente loro di opporsi all’uso dei loro dati personali a questo scopo.  

A segnalare in un post su Linkedin l’azione brasiliana Ernesto Belisario, Avvocato esperto in diritto delle tecnologie digitali e dell’innovazione.  

“L’Autorità per la protezione dei dati del Brasile ha adottato un provvedimento d’urgenza in cui ordina a Meta di sospendere immediatamente la sua nuova privacy policy. La policy avrebbe consentito a Meta di utilizzare i dati personali degli utenti di Instagram e Facebook per addestrare i sistemi di intelligenza artificiale generativa.

Due veloci considerazioni:
1) non è vero, quindi, che solo le Autorità UE mettono paletti all’addestramento dei modelli di IA;
2) gli interventi del Garante irlandese e di quello brasiliano sono stati possibili (e tempestivi) solo perché Meta è stata trasparente”.

La delibera dell’Autorità brasiliana

Tornando al Brasile, l’Autorità nazionale per la protezione dei dati personali di quel paese, ha emanato ieri una delibera con una misura preventiva nei confronti di Meta Platforms INC – Facebook Serviços Online do Brasil, fino a nuova decisione di questa Autorità, che impone l’immediata sospensione in Brasile: (i) della validità della nuova privacy policy della società, per quanto riguarda la parte relativa all’utilizzo dei dati personali ai fini dell’addestramento di sistemi di IA generativa; e (ii) il trattamento dei dati personali degli interessati per questa finalità in tutti i Prodotti Meta, compresi quelli che non utilizzano le sue piattaforme, pena una multa giornaliera di R$ 50.000,00 (cinquantamila reais) per ogni giorno di inadempienza, a causa del rischio imminente di danni gravi e irreparabili o di difficile riparazione dei diritti fondamentali dei titolari interessati.

Il rispetto della misura preventiva imposta deve essere dimostrato dall’azienda al Coordinamento Generale delle Verifiche, entro cinque giorni lavorativi, contati dalla notifica della decisione, aggiungendo al processo di:

(a) documentazione attestante l’adeguatezza dell’Informativa sulla privacy, eliminando la sezione corrispondente al trattamento dei dati personali ai fini dell’addestramento dell’IA generativa; e

(b) una dichiarazione firmata dal responsabile, da un membro dell’organo direttivo o da un rappresentante legalmente costituito, attestante la sospensione del trattamento dei dati personali ai fini dell’addestramento dell’IA generativa in Brasile.

Successivamente, viene pubblicata nella Gazzetta Ufficiale dell’Unione e la società viene convocata ai fini della conoscenza e dell’immediata osservanza di tale decisione.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/meta-anche-il-brasile-blocca-luso-dei-dati-personali-per-addestrare-la-sua-ai-generativa/496095/