Google improves Gemini AI image editing with “nano banana” model

Something unusual happened in the world of AI image editing recently. A new model, known as “nano banana,” started making the rounds with impressive abilities that landed it at the top of the LMArena leaderboard. Now, Google has revealed that nano banana is an innovation from Google DeepMind, and it’s being rolled out to the Gemini app today.

AI image editing allows you to modify images with a prompt rather than mucking around in Photoshop. Google first provided editing capabilities in Gemini earlier this year, and the model was more than competent out of the gate. But like all generative systems, the non-deterministic nature meant that elements of the image would often change in unpredictable ways. Google says nano banana (technically Gemini 2.5 Flash Image) has unrivaled consistency across edits—it can actually remember the details instead of rolling the dice every time you make a change.

Google says subjects will retain their appearance as you edit.

This unlocks several interesting uses for AI image editing. Google suggests uploading a photo of a person and changing their style or attire. For example, you can reimagine someone as a matador or a ’90s sitcom character. Because the nano banana model can maintain consistency through edits, the results should still look like the person in the original source image. This is also the case when you make multiple edits in a row. Google says that even down the line, the results should look like the original source material.

https://arstechnica.com/ai/2025/08/google-improves-gemini-ai-image-editing-with-nano-banana-model/


YouTube secretly tested AI video enhancement without notifying creators

Is it a conspiracy? For months, YouTubers have been quietly griping that something looked off in their recent video uploads. Following a deeper analysis by a popular music channel, Google has now confirmed that it has been testing a feature that uses AI to artificially enhance videos. The company claims this is part of its effort to “provide the best video quality,” but it’s odd that it began doing so without notifying creators or offering any way to opt out of the experiment.

Google’s test raised eyebrows almost immediately after it began rolling out in YouTube Shorts earlier this year. Users reported strange artifacts, edge distortion, and distracting smoothness that gives the appearance of AI alteration. If you’ve ever zoomed in close after taking a photo with your smartphone only to notice things look oversharpened or like an oil painting, that’s the effect of Google’s video processing test.

According to Rene Ritchie, YouTube’s head of editorial, this isn’t quite like the AI features Google has been cramming into every other product. In a post on X (formerly Twitter), Ritchie said the feature is not based on generative AI but instead uses “traditional machine learning” to reduce blur and noise while sharpening the image. Although, this is a distinction without a difference—it’s still AI of a sort being used to modify videos.

YouTuber Rhett Shull began investigating what was happening to his videos after discussing the issue with a fellow creator. He quickly became convinced that YouTube was applying AI video processing without notifying anyone—he calls this “upscaling,” though Google’s Ritchie contends this is not technically upscaling tech.

https://arstechnica.com/google/2025/08/youtube-secretly-tested-ai-video-enhancement-without-notifying-creators/


With AI chatbots, Big Tech is moving fast and breaking people

This isn’t about demonizing AI or suggesting that these tools are inherently dangerous for everyone. Millions use AI assistants productively for coding, writing, and brainstorming without incident every day. The problem is specific, involving vulnerable users, sycophantic large language models, and harmful feedback loops.

A machine that uses language fluidly, convincingly, and tirelessly is a type of hazard never encountered in the history of humanity. Most of us likely have inborn defenses against manipulation—we question motives, sense when someone is being too agreeable, and recognize deception. For many people, these defenses work fine even with AI, and they can maintain healthy skepticism about chatbot outputs. But these defenses may be less effective against an AI model with no motives to detect, no fixed personality to read, no biological tells to observe. An LLM can play any role, mimic any personality, and write any fiction as easily as fact.

Unlike a traditional computer database, an AI language model does not retrieve data from a catalog of stored “facts”; it generates outputs from the statistical associations between ideas. Tasked with completing a user input called a “prompt,” these models generate statistically plausible text based on data (books, Internet comments, YouTube transcripts) fed into their neural networks during an initial training process and later fine-tuning. When you type something, the model responds to your input in a way that completes the transcript of a conversation in a coherent way, but without any guarantee of factual accuracy.

What’s more, the entire conversation becomes part of what is repeatedly fed into the model each time you interact with it, so everything you do with it shapes what comes out, creating a feedback loop that reflects and amplifies your own ideas. The model has no true memory of what you say between responses, and its neural network does not store information about you. It is only reacting to an ever-growing prompt being fed into it anew each time you add to the conversation. Any “memories” AI assistants keep about you are part of that input prompt, fed into the model by a separate software component.

https://arstechnica.com/information-technology/2025/08/with-ai-chatbots-big-tech-is-moving-fast-and-breaking-people/


Is the AI bubble about to pop? Sam Altman is prepared either way.

Still, the coincidence between Altman’s statement and the MIT report reportedly spooked tech stock investors earlier in the week, who have already been watching AI valuations climb to extraordinary heights. Palantir trades at 280 times forward earnings. During the dot-com peak, ratios of 30 to 40 times earnings marked bubble territory.

The apparent contradiction in Altman’s overall message is notable. This isn’t how you’d expect a tech executive to talk when they believe their industry faces imminent collapse. While warning about a bubble, he’s simultaneously seeking a valuation that would make OpenAI worth more than Walmart or ExxonMobil—companies with actual profits. OpenAI hit $1 billion in monthly revenue in July but is reportedly heading toward a $5 billion annual loss. So what’s going on here?

Looking at Altman’s statements over time reveals a potential multi-level strategy. He likes to talk big. In February 2024, he reportedly sought an audacious $5 trillion–7 trillion for AI chip fabrication—larger than the entire semiconductor industry—effectively normalizing astronomical numbers in AI discussions.

By August 2025, while warning of a bubble where someone will lose a “phenomenal amount of money,” he casually mentioned that OpenAI would “spend trillions on datacenter construction” and serve “billions daily.” This creates urgency while potentially insulating OpenAI from criticism—acknowledging the bubble exists while positioning his company’s infrastructure spending as different and necessary. When economists raised concerns, Altman dismissed them by saying, “Let us do our thing,” framing trillion-dollar investments as inevitable for human progress while making OpenAI’s $500 billion valuation seem almost small by comparison.

This dual messaging—catastrophic warnings paired with trillion-dollar ambitions—might seem contradictory, but it makes more sense when you consider the unique structure of today’s AI market, which is absolutely flush with cash.

A different kind of bubble

The current AI investment cycle differs from previous technology bubbles. Unlike dot-com era startups that burned through venture capital with no path to profitability, the largest AI investors—Microsoft, Google, Meta, and Amazon—generate hundreds of billions of dollars in annual profits from their core businesses.

https://arstechnica.com/information-technology/2025/08/sam-altman-calls-ai-a-bubble-while-seeking-500b-valuation-for-openai/


7 modi in cui l’AI può cambiare l’esperienza sportiva

L’intelligenza artificiale (AI) non è più un esperimento: è ormai un elemento centrale anche nel mondo dello sport. Dagli allenamenti degli atleti ai tifosi sugli spalti, l’AI sta trasformando ogni aspetto dell’esperienza sportiva. Ecco sette ambiti chiave in cui il suo impatto è già visibile – e destinato a crescere.

1. Allenamento più intelligente

Gli atleti di alto livello utilizzano oggi dispositivi indossabili, sensori e app intelligenti alimentate da AI per monitorare ogni dettaglio del proprio corpo. Queste tecnologie analizzano dati biomeccanici e fisiologici, fornendo indicazioni su come ottimizzare carichi di lavoro, prevenire infortuni e migliorare le prestazioni.

2. Prevenzione degli infortuni

Attraverso il monitoraggio in tempo reale e la modellazione predittiva, l’AI è in grado di identificare segnali precoci di rischio – come micromovimenti anomali o alterazioni nei parametri vitali – prima che sfocino in infortuni veri e propri. Alcuni sistemi integrano anche dati genetici e storici dell’atleta per raffinare la precisione delle previsioni.

3. Ottimizzazione delle performance

L’AI non si limita a prevenire problemi: aiuta anche a perfezionare il gioco. Analizzando video e dati di gara, evidenzia inefficienze tecniche, suggerisce modifiche tattiche e favorisce decisioni più efficaci sul campo.

4. Esperienze personalizzate per i fan

Le società sportive e le emittenti stanno utilizzando l’AI per offrire esperienze su misura ai tifosi. Dalle app che generano highlights personalizzati in tempo reale ai servizi di scommessa integrata e offerte commerciali immediate, l’AI rafforza la fedeltà e crea nuove fonti di guadagno.

5. Telecronache e statistiche in tempo reale

Durante le Olimpiadi di Parigi, i servizi di broadcasting hanno usato l’AI per fornire commenti arricchiti da statistiche, curiosità storiche e profili degli atleti. Una nuova frontiera del racconto sportivo, dinamica e immersiva.

6. Stadi intelligenti

Gli “smart stadiums”, come il SoFi Stadium di Los Angeles, combinano AI, 5G e realtà aumentata per offrire esperienze immersive. Schermi digitali personalizzati, assistenti virtuali e servizi senza casse rendono la giornata allo stadio più fluida e coinvolgente.

7. Arbitraggi più accurati

Tecnologie come Hawk-Eye usano AI, machine learning e modellazione 3D per garantire decisioni più giuste in tempo reale. Tennis, calcio, rugby e altri sport già ne beneficiano, riducendo errori arbitrali e aumentando la trasparenza.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/7-modi-in-cui-lai-puo-cambiare-lesperienza-sportiva/541118/


Cyber Warfare: il dominio fluido dei conflitti moderni tra AI, Spazio e Quantistica

I campi di battaglia non sono più solo distese di terra, mare e cielo. Nell’era digitale, è emerso un nuovo, invisibile ma potentissimo fronte di scontro: il cyberspazio. La cyber warfare, o guerra cibernetica, ha smesso di essere un’ipotesi da film di fantascienza per diventare una componente strategica e spesso decisiva delle guerre moderne, ridefinendo le dinamiche dei conflitti regionali in tutto il mondo.

Ma l’evoluzione è incessante. Se ieri parlavamo di sabotaggio e spionaggio, oggi lo scenario si è ampliato, includendo l’intelligenza artificiale come arma, i satelliti come bersagli strategici e la crittografia quantistica come prossima frontiera della difesa. Il fronte digitale è diventato più complesso, veloce e determinante che mai.

Dalla guerra ibrida al dominio digitale Integrato

Per comprendere il ruolo degli attacchi informatici oggi, è fondamentale partire dal concetto di guerra ibrida. Un conflitto moderno raramente si combatte solo su un piano. Esso combina operazioni militari convenzionali, pressione economica, manovre diplomatiche e, appunto, la guerra dell’informazione e quella cibernetica. In questo scenario complesso, il cyberspazio agisce come il “quinto dominio” delle operazioni militari, dopo terra, mare, aria e spazio.

Gli attacchi informatici non sono semplici atti di vandalismo digitale. Sono operazioni mirate, condotte da attori statali o da gruppi ad essi affiliati, con obiettivi precisi:

  1. Spionaggio (Cyber-Espionage): Raccogliere informazioni sensibili per ottenere un vantaggio strategico.
  2. Sabotaggio (Cyber-Sabotage): Danneggiare, disabilitare o distruggere le infrastrutture critiche di una nazione nemica (reti elettriche, finanza, sanità).
  3. Disinformazione e Guerra Psicologica: Utilizzare i social media e la manipolazione delle notizie per seminare caos, erodere la fiducia nelle istituzioni e influenzare l’opinione pubblica.

Il Campo di battaglia ucraino: un laboratorio di cyber-evoluzione

Il conflitto in Ucraina rimane il più vasto e documentato laboratorio di cyber warfare della storia. Già bersaglio di attacchi devastanti come BlackEnergy (2015) e NotPetya (2017), con l’invasione su larga scala l’Ucraina è diventata il teatro di una guerra cibernetica continua. Gli attacchi russi si sono focalizzati sul supporto alle operazioni militari (come l’attacco al provider satellitare Viasat a inizio conflitto) e sulla demoralizzazione della popolazione. Da parte sua, l’Ucraina, con il supporto internazionale e una vasta comunità di hacker “volontari” (IT Army), ha dimostrato una resilienza straordinaria, conducendo a sua volta operazioni offensive contro target russi, come agenzie governative e infrastrutture critiche, in un’inedita rivendicazione pubblica di tali azioni.

Le innovazioni che stanno ridisegnando la cyber warfare (2024-2025)

Il campo di battaglia digitale non è statico. Tre innovazioni principali stanno accelerando il cambiamento.

  1. L’Intelligenza Artificiale come Moltiplicatore di Forza

L’intelligenza artificiale (AI) non è più solo uno strumento di analisi, ma un’arma attiva sia in attacco che in difesa.

  • In Attacco: Gli aggressori utilizzano l’AI per creare malware “polimorfici” che mutano costantemente per eludere i sistemi di sicurezza, per automatizzare la ricerca di vulnerabilità su vasta scala e per lanciare campagne di spear-phishing e disinformazione incredibilmente realistiche e personalizzate.
  • In Difesa: I sistemi di sicurezza basati su AI (AI-Powered Threat Intelligence) sono in grado di analizzare quantità immense di dati in tempo reale, identificare anomalie comportamentali e rispondere a minacce emergenti a una velocità impossibile per un operatore umano, creando “sistemi immunitari digitali” capaci di adattarsi e anticipare.
  1. Lo Spazio: La Nuova Frontiera della Cyber Warfare

La dipendenza globale dalle infrastrutture spaziali (GPS, comunicazioni, osservazione terrestre) ha reso i satelliti un obiettivo primario. Il conflitto in Ucraina ha dimostrato come la disabilitazione delle comunicazioni satellitari possa avere un impatto immediato sulle operazioni militari. Gli attacchi non sono più solo diretti da terra verso lo spazio (jamming, spoofing), ma si teorizzano e si preparano anche attacchi satellite-to-satellite, dove un satellite viene usato per attaccarne un altro. La militarizzazione dello spazio passa inevitabilmente per la sua vulnerabilità cibernetica.

  1. Sistemi Autonomi e Integrazione Cyber-Fisica

L’uso massiccio di droni e altri sistemi autonomi sui campi di battaglia moderni ha creato un nuovo vettore di attacco. Questi dispositivi sono nodi di una rete, e come tali possono essere hackerati. Un attacco informatico può:

  • Prenderne il controllo (hijacking): Utilizzare i droni nemici contro le sue stesse forze.
  • Interrompere le comunicazioni: Isolare i droni dai loro operatori, rendendoli inutilizzabili.
  • Effettuare spionaggio: Intercettare i flussi video e i dati raccolti. La convergenza tra cyber warfare e guerra elettronica è totale, con operazioni che mirano a ottenere il controllo dello spettro elettromagnetico per dominare il campo di battaglia fisico.

Le sfide del futuro: la corsa alla supremazia quantistica

All’orizzonte si profila una sfida ancora più grande: l’informatica quantistica. Un computer quantistico sufficientemente potente sarebbe in grado di rompere la maggior parte degli standard crittografici attuali (come RSA ed ECC), rendendo vulnerabili quasi tutte le comunicazioni sicure, i segreti militari e le transazioni finanziarie. Questo scenario, noto come “Q-Day”, ha scatenato una corsa globale:

  • Minaccia “Harvest Now, Decrypt Later”: Attori statali stanno già oggi raccogliendo e archiviando enormi quantità di dati crittografati, scommettendo di poterli decifrare in futuro con computer quantistici.
  • Difesa Post-Quantistica (PQC): Istituti di standardizzazione come il NIST (National Institute of Standards and Technology) stanno finalizzando nuovi algoritmi crittografici resistenti agli attacchi quantistici. La migrazione verso questi nuovi standard è una delle sfide di sicurezza più grandi del prossimo decennio.

Conclusioni: un dominio in perpetua evoluzione

La cyber warfare ha trasceso il suo ruolo di supporto per diventare un dominio strategico che plasma l’esito dei conflitti. Le innovazioni come l’AI, l’estensione della guerra allo spazio e la futura rivoluzione quantistica dimostrano che la stabilità globale dipenderà sempre più dalla nostra capacità di governare questo fronte invisibile. La difesa non è più solo una questione di mura digitali, ma di resilienza strategica, cooperazione internazionale e capacità di innovare più velocemente dell’avversario.

Fonti:

NATO – Cyber Defence.

ENISA (European Union Agency for Cybersecurity) – Threat Landscape.

Microsoft Digital Defense Report.

Istituto Affari Internazionali (IAI) – Il dominio spaziale e la minaccia cyber.

NIST – Post-Quantum Cryptography Project.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/notizie/cyber-warfare-ai/


AI taglia costi: il 49% delle istituzioni finanziarie europee punta a riduzioni sopra il 10%

DORA non è solo conformità: è leva per la trasformazione digitale

Secondo l’ultimo rapporto di PwC Luxembourg, “DORA: Laying the Groundwork for Digital Resilience and Transformation”, le istituzioni finanziarie dell’area economica europea non considerano più DORA (Digital Operational Resilience Act) come un semplice obbligo normativo. Sempre più aziende la interpretano come un’occasione per innovare i processi, adottare l’intelligenza artificiale e rafforzare la resilienza digitale.

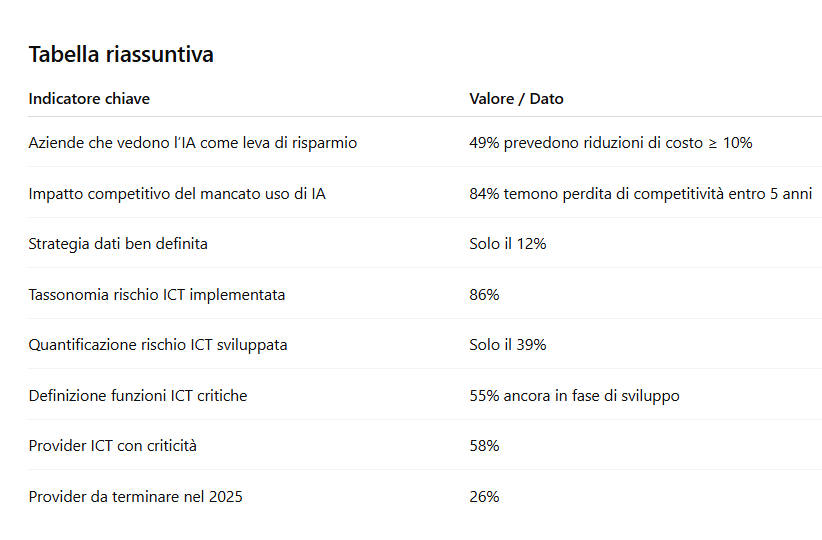
Il sondaggio, condotto nel marzo 2025 su banche, assicurazioni, gestori patrimoniali e operatori dei pagamenti, mostra una trasformazione in atto: l’84% dei rispondenti ritiene che il mancato uso di strumenti digitali e IA entro cinque anni comprometterà la competitività. Un dato che sottolinea l’urgenza di agire.

L’IA come motore di efficienza

Tra i risultati più rilevanti, emerge che il 49% delle istituzioni si aspetta una riduzione dei costi operativi pari ad almeno il 10% grazie all’intelligenza artificiale. Tuttavia, solo il 12% dichiara di avere già una strategia di gestione dei dati ben strutturata. Il cammino verso una piena maturità digitale è quindi ancora lungo.

Governance ICT e rischio: passi avanti e nodi irrisolti

Sul fronte della governance ICT, l’86% ha introdotto tassonomie di rischio, ma solo il 39% ha sviluppato metodi concreti per quantificare tali rischi. Inoltre, il 55% è ancora impegnato a definire le funzioni ICT critiche, come richiesto da DORA, senza però aver ancora applicato tale metodologia in modo sistematico.

Un altro dato significativo riguarda i fornitori ICT: il 58% delle aziende rileva carenze importanti di conformità nei propri provider, e il 26% prevede di terminare almeno una collaborazione nel 2025 per motivi legati alla non conformità con DORA.

Un cambiamento strutturale

Secondo Olivier Carré di PwC, DORA sta diventando un “catalizzatore di reinvenzione ben calibrata”, mentre Michael Horvath sottolinea come le aziende più lungimiranti non si stiano limitando a rispettare la norma, ma stiano cogliendo l’occasione per integrare la resilienza nelle strategie aziendali, creando valore a lungo termine.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/ai-taglia-costi-il-49-delle-istituzioni-finanziarie-europee-punta-a-riduzioni-sopra-il-10/541105/


In Xcode 26, Apple shows first signs of offering ChatGPT alternatives

The latest Xcode beta contains clear signs that Apple plans to bring Anthropic’s Claude and Opus large language models into the integrated development environment (IDE), expanding on features already available using Apple’s own models or OpenAI’s ChatGPT.

Apple enthusiast publication 9to5Mac “found multiple references to built-in support for Anthropic accounts,” including in the “Intelligence” menu, where users can currently log in to ChatGPT or enter an API key for higher message limits.

Apple introduced a suite of features meant to compete with GitHub Copilot in Xcode at WWDC24, but first focused on its own models and a more limited set of use cases. That expanded quite a bit at this year’s developer conference, and users can converse about codebases, discuss changes, or ask for suggestions using ChatGPT. They are initially given a limited set of messages, but this can be greatly increased by logging in to a ChatGPT account or entering an API key.

This summer, Apple said it would be possible to use Anthropic’s models with an API key, too, but made no mention of support for Anthropic accounts, which are generally more cost-effective than using the API for most users.

https://arstechnica.com/ai/2025/08/in-xcode-26-apple-shows-first-signs-of-offering-chatgpt-alternatives/


Security Operations Center: architettura, governance e prospettive future della cybersecurity

Nel panorama della cybersecurity contemporanea, i Security Operations Center (SOC) rappresentano il fulcro strategico per la difesa proattiva contro le minacce informatiche. Un Security Operations Center (SOC) è il punto focale per le operazioni di sicurezza e la difesa delle reti informatiche di un’organizzazione. Lo scopo del SOC è quello di difendere e monitorare i sistemi e le reti di un’organizzazione (ovvero, l’infrastruttura informatica) su base continuativa. Questa definizione del NIST sottolinea l’importanza critica del SOC come centro nevralgico della strategia di cybersecurity aziendale.

L’evoluzione tecnologica degli ultimi decenni ha trasformato radicalmente il concetto tradizionale di sicurezza informatica. I SOC non sono più semplici centri di controllo dove i professionisti della cybersecurity monitorano l’infrastruttura IT aziendale, ma rappresentano una sintesi complessa di operazioni, tecnologie e best practice che lavorano in sinergia per formare una strategia di cybersecurity comprensiva e integrata.

Architettura tecnologica e framework di riferimento

Il National Institute of Standards and Technology Framework

Il National Institute of Standards and Technology’s (NIST) Cybersecurity Framework (CSF) delinea i cinque elementi della strategia di cybersecurity di un’organizzazione. Questi cinque elementi includono identificazione, protezione, rilevamento, risposta e recupero. Il framework NIST costituisce la base metodologica per l’implementazione di SOC efficaci, fornendo un approccio strutturato alla gestione del rischio informatico.

Il NIST CSF si articola nei seguenti domini funzionali:

Identify (Identificare): Comprende lo sviluppo della comprensione organizzativa per gestire il rischio di cybersecurity per sistemi, asset, dati e capacità. Questo dominio include la governance, la gestione degli asset, l’ambiente aziendale, la valutazione del rischio e la strategia di gestione del rischio.

Protect (Proteggere): Implementa salvaguardie per proteggere i servizi di infrastruttura critica. Include controlli di accesso, consapevolezza e formazione, sicurezza dei dati, processi e procedure di protezione delle informazioni, manutenzione e tecnologia protettiva.

Detect (Rilevare): Definisce le attività appropriate per identificare l’occorrenza di un evento di cybersecurity. Include anomalie ed eventi, monitoraggio continuo di sicurezza e processi di rilevamento.

Respond (Rispondere): Specifica le azioni eseguite in risposta a un evento di cybersecurity rilevato. Comprende pianificazione della risposta, comunicazioni, analisi, mitigazione e miglioramenti.

Recover (Recuperare): Identifica le misure necessarie per ripristinare le capacità o i servizi compromessi negativamente da un evento di cybersecurity. Include pianificazione del recupero, miglioramenti e comunicazioni.

MITRE ATT&CK Framework: Intelligence delle Minacce per Security Operations Center

Il framework MITRE ATT&CK rappresenta un complemento essenziale al NIST CSF, fornendo una prospettiva focalizzata sulle tattiche e tecniche degli avversari. Il MITRE ATT&CK crea un elenco categorizzato di tutti i metodi di attacco noti e sposa ogni metodo di attacco con: i gruppi di intelligence delle minacce che sono noti per utilizzare questi metodi di attacco, metodi unici utilizzati da attori malevoli nell’implementazione degli attacchi, mitigazioni e metodi di rilevamento per prevenire o identificare le tecniche degli attaccanti.

Il framework MITRE ATT&CK è strutturato in tre matrici primarie, ognuna dedicata a diversi ambienti dove operano gli avversari informatici: Enterprise Matrix – si concentra sulle tattiche e tecniche degli avversari utilizzate nelle reti IT tradizionali, negli ambienti cloud e nelle infrastrutture ibride. Mobile Matrix – copre tattiche e tecniche negli ambienti mobili, inclusi attacchi su dispositivi Android e iOS. ICS (Industrial Control Systems) Matrix – affronta l’intelligence delle minacce specifica per infrastrutture critiche, reti industriali e sistemi SCADA.

L’implementazione del framework MITRE ATT&CK nei flussi di lavoro SOC consente una comprensione più profonda del comportamento degli avversari e facilita lo sviluppo di strategie di rilevamento più efficaci. Per ogni tecnica ad alta priorità, creare regole di rilevamento specifiche utilizzando la guida fornita dal framework. Ad esempio, per rilevare attacchi Brute Force (T1110), implementare regole che monitorano tentativi multipli di autenticazione falliti da una singola sorgente entro un breve lasso di tempo.

Stack tecnologico e integrazione delle soluzioni

Security Information and Event Management (SIEM)

I sistemi SIEM rappresentano la spina dorsale tecnologica di qualsiasi SOC moderno. I sistemi Security Information and Event Management (SIEM) aggregano e analizzano i dati di log da tutto l’ambiente IT di un’organizzazione, fornendo una vista centralizzata degli eventi di sicurezza. Questo potente strumento consente agli analisti SOC di rilevare anomalie, tracciare incidenti di sicurezza e rispondere alle minacce in tempo reale.

L’evoluzione verso i SIEM di nuova generazione ha introdotto capacità avanzate che vanno oltre la semplice correlazione di eventi. I SIEM di nuova generazione possono avere un impatto significativo sul vostro SOC: ridurre l’affaticamento degli alert attraverso l’analisi comportamentale di utenti ed entità (UEBA) che va oltre le regole di correlazione, aiuta a ridurre i falsi positivi e scoprire minacce nascoste.

Extended Detection and Response (XDR)

L’XDR rappresenta l’evoluzione naturale dell’Endpoint Detection and Response (EDR), estendendo le capacità di rilevamento oltre i singoli endpoint. Extended Detection and Response (XDR) è la prossima evoluzione dell’endpoint detection and response (EDR). XDR adotta un approccio olistico al rilevamento e alla risposta alle minacce che semplifica l’ingestione, l’analisi e la prevenzione dei dati di sicurezza e i flussi di lavoro di rimedio e prevenzione attraverso l’intero stack di sicurezza di un’organizzazione.

XDR consolida i punti di forza delle capacità chiave, inclusi security information and event management (SIEM) e security orchestration, automation, and response (SOAR). Sfruttando potenti AI e machine learning (ML), raccoglie e analizza i dati delle minacce in tempo reale da tutti i livelli di sicurezza disponibili.

Security Orchestration, Automation and Response (SOAR)

Le piattaforme SOAR rappresentano un elemento cruciale per l’automazione delle operazioni SOC. Le soluzioni SOAR si sono evolute come un modo per aiutare gli analisti SOC a diventare più efficienti, consentendo una prioritizzazione e elaborazione più automatizzata degli eventi e incidenti di sicurezza.

Le soluzioni SOAR automatizzano i processi SOC centrali per creare risposte più efficienti che richiedono meno risorse e tempo. Le efficienze ottenute aiutano le organizzazioni a ridurre il tempo medio di risposta (MTTR).

Competenze professionali e struttura organizzativa

Modello a tre livelli degli analisti SOC

La struttura organizzativa tipica di un SOC moderno si basa su un modello a tre livelli di analisti, ciascuno con competenze e responsabilità specifiche:

Analisti SOC Tier 1: Solitamente i meno esperti dei tre, si concentrano sul monitoraggio dell’infrastruttura per attività sospette e potenziali violazioni della sicurezza, oltre a rivedere gli alert. Identificheranno anche potenziali incidenti ed eventi ad alto rischio.

Analisti SOC Tier 2: Valutano gli incidenti escalati dai specialisti di triage utilizzando l’intelligence delle minacce. Approfondiscono il problema, identificando l’ambito di un incidente e i suoi sistemi interessati, raccogliendo dati aggiuntivi, e poi progettando e implementando strategie per rispondere all’incidente.

Analisti SOC Tier 3: Rappresentano il livello più avanzato, spesso responsabili della ricerca proattiva delle minacce, dell’analisi forense avanzata e dello sviluppo di nuove metodologie di rilevamento.

Competenze tecniche essenziali

Le competenze tecniche richieste per gli analisti SOC moderni comprendono diversi domini specialistici:

Gestione degli strumenti SIEM: Questi sono la cintura degli attrezzi di Batman per gli analisti SOC. Gli strumenti SIEM raccolgono e analizzano i dati di un’organizzazione, consentendo agli analisti di rilevare minacce e generare alert.

Threat Hunting: Un threat hunter è un analista di sicurezza che utilizza tecniche manuali o assistite da macchine per rilevare, isolare e neutralizzare APT che non sono rilevate da strumenti di sicurezza automatizzati o solo da corrispondenza di firme/hash.

Incident Response: Identificare attacchi, determinare il loro ambito e i sistemi interessati, e formulare una risposta.

Analisi delle minacce: La capacità di analizzare vaste quantità di dati per discernere pattern indicativi di minacce informatiche è essenziale per gli analisti SOC.

Governance e modelli di maturità

SOC Capability Maturity Model (SOC-CMM)

La valutazione della maturità di un SOC richiede un approccio strutturato e metodico. Il SOC-CMM è un modello di maturità delle capacità e uno strumento di autovalutazione per i Security Operations Center (SOC). Il modello è basato su ricerca scientifica solida sulle caratteristiche dei SOC e verificato con SOC reali.

Il modello SOC-CMM inizialmente è stato creato come progetto di ricerca scientifica per determinare caratteristiche e caratteristiche dei SOC, come tecnologie specifiche o processi. Da quel progetto di ricerca, il SOC-CMM si è evoluto per diventare lo standard de facto per misurare la maturità delle capacità nei Security Operations Center.

Il framework SOC-CMM utilizza livelli di maturità basati vagamente sul CMMI:

  • Non-existent: A questo livello, l’aspetto non è presente nel SOC
  • Initial: L’aspetto viene fornito in modo ad-hoc
  • Managed: L’aspetto è documentato e fornito in modo coerente
  • Defined: L’aspetto è gestito utilizzando feedback ad-hoc sulla qualità e tempestività dei deliverable
  • Quantitatively Managed: L’aspetto viene sistematicamente misurato per qualità, quantità e tempestività dei deliverable
  • Optimizing: L’aspetto viene continuamente ottimizzato e migliorato

Integrazione con framework di governance IT

L’integrazione del SOC con i framework di governance IT esistenti, come COBIT 2019, rappresenta un elemento cruciale per l’allineamento strategico. COBIT fornisce guida per assistere le aziende nel prendere decisioni chiave di progettazione del sistema di governance per raggiungere con successo gli obiettivi e gli scopi aziendali. Questo è realizzato concentrandosi su obiettivi specifici sia per i componenti di governance che di gestione di un sistema di governance.

Metriche e Key Performance Indicators (KPI)

Metriche operative fondamentali

La misurazione dell’efficacia del SOC richiede un set completo di metriche che coprano diversi aspetti delle operazioni di sicurezza:

Mean Time to Detect (MTTD): Questo KPI valuta quanto rapidamente il vostro SOC può identificare potenziali minacce alla sicurezza o incidenti. Un MTTD più basso indica capacità di rilevamento più rapide ed efficaci, essenziali per prevenire o limitare l’impatto delle violazioni della sicurezza.

Mean Time to Resolution (MTTR): Mean Time to Resolution (MTTR) misura la durata media richiesta per risolvere completamente un guasto del sistema o un incidente, dal rilevamento iniziale fino all’implementazione di una correzione permanente.

Incident Containment Rate: Questo KPI misura l’efficacia del SOC nel contenere gli incidenti una volta che sono stati identificati. Un alto tasso di contenimento degli incidenti è cruciale per limitare l’ambito e l’impatto delle minacce informatiche.

Metriche strategiche e di business

Oltre alle metriche operative, i SOC devono dimostrare valore strategico attraverso indicatori di performance allineati agli obiettivi di business:

Return on Investment (ROI): La quantificazione del ritorno sull’investimento nelle operazioni SOC richiede una valutazione attenta dei costi evitati e dei benefici ottenuti.

Compliance Adherence Rate: I KPI e le metriche SOC come i tempi di risposta agli incidenti, l’accuratezza del rilevamento e l’impatto delle violazioni dei dati sono essenziali perché la vostra azienda rispetti gli standard di conformità normativa.

Integrazione dell’intelligenza artificiale e automazione

AI-driven Threat Detection

L’integrazione dell’intelligenza artificiale nelle operazioni SOC sta rivoluzionando il paradigma tradizionale di rilevamento e risposta alle minacce. Una delle tendenze più trasformative che impattano il SOC è l’integrazione dell’Intelligenza Artificiale (AI) e del Machine Learning (ML). Queste tecnologie rivoluzionano il modo in cui il SOC rileva, analizza e risponde alle minacce.

Gli algoritmi di machine learning (ML) possono predire e mitigare le vulnerabilità, riducendo la probabilità di una violazione della sicurezza dei dati. I security operations center (SOC) si affidano sempre più all’automazione alimentata dall’AI per rispondere alle minacce informatiche più velocemente di quanto possano fare gli analisti umani.

Automazione dei processi SOC

L’automazione rappresenta un elemento chiave per gestire il volume crescente di alert e la complessità delle minacce moderne. L’automazione e l’orchestrazione SOC: il volume degli alert continua a crescere per i Security Operations Center. Utilizzando strumenti di orchestrazione, i team possono automatizzare compiti banali come il blacklisting degli IP, l’isolamento degli host o la correlazione degli eventi.

Scenari applicativi e casi d’uso

Implementazione in ambienti enterprise

L’implementazione di un SOC in ambiente enterprise richiede un approccio strutturato che consideri le specificità organizzative e i requisiti di conformità. Un caso emblematico è rappresentato dall’implementazione di SOC in settori altamente regolamentati come quello finanziario o sanitario, dove i requisiti di conformità normativa (GDPR, PCI-DSS, HIPAA) influenzano significativamente l’architettura e i processi operativi.

Scenario finanziario: Nel settore bancario, l’implementazione di un SOC deve considerare non solo la protezione dei dati dei clienti, ma anche la resilienza operativa dei sistemi di pagamento e la conformità a normative specifiche come PSD2 in Europa. La correlazione tra eventi di sicurezza e transazioni finanziarie richiede capacità analitiche avanzate e tempi di risposta particolarmente stringenti.

Scenario sanitario: Nel settore sanitario, dove i dati dei pazienti e la disponibilità del sistema sono critici, un alto tasso di contenimento degli incidenti assicura che le violazioni siano rapidamente isolate, minimizzando il rischio per la privacy dei pazienti e la continuità delle cure.

SOC-as-a-Service e modelli ibridi

L’evoluzione verso modelli di servizio gestiti rappresenta una tendenza significativa nell’industria della cybersecurity. Con un SOC gestito, le aziende possono fare affidamento su un team condiviso di esperti per monitorare le loro reti 24/7/365. L’esternalizzazione di un SOC a un managed service provider (MSP) consente a un’azienda di accedere alle tecnologie di cybersecurity più aggiornate e a un team di analisti esperti senza overhead e con un periodo di implementazione molto breve.

Sfide e limitazioni attuali

Alert Fatigue e gestione del volume

Una delle sfide più significative che affrontano i SOC moderni è la gestione del volume crescente di alert e la conseguente “alert fatigue”. L’alerting tradizionale della cybersecurity si basa su strumenti che inoltrano dati a un SIEM, dove la logica di rilevamento o il contenuto fornito dal vendor genera alert per potenziali minacce. Tuttavia, questo approccio spesso sopraffà i Security Operations Center (SOC) con alert eccessivi, portando ad alert abbandonati o ignorati, risposte ritardate e burnout degli analisti.

Carenza di competenze specialistiche

La carenza di professionisti qualificati rappresenta una sfida critica per l’industria della cybersecurity. Nel 2025, più donne entreranno nel campo della cybersecurity. Porteranno nuove prospettive ed esperienze vissute per guidare il cambiamento. Nel 2013, le donne costituivano solo il 10% della forza lavoro globale della cybersecurity. La diversificazione della forza lavoro rappresenta un’opportunità per affrontare la carenza di competenze e introdurre nuove prospettive nell’approccio alla sicurezza informatica.

Prospettive future e tendenze emergenti

Intelligenza artificiale e machine learning avanzato

Il futuro dei SOC sarà caratterizzato da un’integrazione sempre più sofisticata di tecnologie di intelligenza artificiale. Nel 2025, vedremo un’innovazione crescente e l’adozione di agenti AI così come l’emergere di sistemi multi-agente (o “sciami di agenti”), dove gruppi di agenti autonomi lavorano insieme per affrontare compiti complessi.

L’evoluzione verso sistemi di AI autonomi introduce nuove sfide e opportunità per i SOC. L’ascesa degli agenti AI e dei sistemi multi-agente introdurrà nuove sfide nella cybersecurity, inclusi nuovi vettori di attacco e vulnerabilità. I team di sicurezza devono pensare a come proteggere questi sistemi per prevenire data poisoning, prompt injection o attacchi di social engineering.

Zero Trust Architecture e SOC del futuro

L’adozione dell’architettura Zero Trust rappresenta un paradigma che influenzerà significativamente l’evoluzione dei SOC. Con i modelli di sicurezza tradizionali che diventano obsoleti, le organizzazioni stanno adottando framework di sicurezza Zero Trust. Questo approccio assicura che nessuna entità sia fidata per default, richiedendo la verifica continua di utenti e dispositivi. Nel 2025, Zero Trust sarà una strategia fondamentale nella gestione del rischio informatico e nei protocolli di sicurezza.

Quantum Computing e implicazioni per la cybersecurity

L’avvento del quantum computing rappresenta una sfida fondamentale per la crittografia tradizionale e, di conseguenza, per le operazioni SOC. La necessità di sviluppare algoritmi post-quantistici e di adattare le infrastrutture di sicurezza esistenti richiederà una trasformazione significativa delle capacità operative dei SOC.

Raccomandazioni strategiche e best practice

Implementazione graduale e approccio phased

L’implementazione di un SOC efficace richiede un approccio strutturato che consideri la maturità organizzativa esistente e gli obiettivi strategici a lungo termine. Le organizzazioni dovrebbero adottare un modello di implementazione graduale che inizi con le funzionalità core e si espanda progressivamente verso capacità più avanzate.

Fase 1 – Fondamenta: Implementazione delle capacità di base di monitoraggio e rilevamento, incluso SIEM di base, gestione degli eventi e processi di incident response elementari.

Fase 2 – Integrazione: Espansione verso tecnologie XDR, integrazione di threat intelligence e sviluppo di capacità di threat hunting.

Fase 3 – Automazione: Implementazione di piattaforme SOAR, automazione avanzata dei processi e integrazione di capacità di AI/ML.

Fase 4 – Ottimizzazione: Focus sulla maturità operativa, metriche avanzate e continuous improvement.

Sviluppo delle competenze e formazione continua

La formazione continua del personale SOC rappresenta un investimento critico per il successo a lungo termine. Un analista SOC è un professionista della cybersecurity responsabile del monitoraggio, rilevamento e risposta agli incidenti di sicurezza all’interno del Security Operations Center (SOC) di un’organizzazione. Giocano un ruolo cruciale nell’identificazione di potenziali minacce, nella mitigazione delle vulnerabilità e nel mantenimento della postura di sicurezza generale dell’organizzazione.

Le organizzazioni dovrebbero investire in programmi di formazione strutturati che coprano non solo le competenze tecniche, ma anche le soft skill necessarie per gestire situazioni di crisis e comunicare efficacemente con gli stakeholder.

Conclusioni: verso un Security Operations Center del futuro

I Security Operations Center rappresentano l’evoluzione naturale della cybersecurity organizzativa, trasformandosi da semplici centri di monitoraggio a ecosistemi complessi e integrati di tecnologie, processi e competenze umane. L’integrazione di framework standardizzati come NIST CSF e MITRE ATT&CK, combinata con tecnologie avanzate come XDR, SIEM di nuova generazione e piattaforme SOAR, sta ridefinendo il paradigma operativo dei SOC moderni.

L’adozione di modelli di maturità strutturati, come il SOC-CMM, fornisce alle organizzazioni una roadmap chiara per l’evoluzione continua delle proprie capacità di cybersecurity. La misurazione sistematica delle performance attraverso KPI specifici e metriche operative consente un approccio data-driven al miglioramento continuo e alla dimostrazione del valore strategico del SOC.

Le tendenze emergenti, dall’intelligenza artificiale all’automazione avanzata, dalla Zero Trust Architecture alle implicazioni del quantum computing, presentano sia opportunità che sfide per il futuro dei SOC. La capacità delle organizzazioni di adattarsi a questi cambiamenti, mantenendo al contempo un focus sulla formazione continua del personale e sull’evoluzione dei processi operativi, determinerà l’efficacia delle loro strategie di cybersecurity nel medio e lungo termine.

Il Security Operations Center del futuro sarà caratterizzato da un’integrazione sempre più sofisticata tra intelligenza umana e artificiale, processi automatizzati e capacità di risposta adattiva, rappresentando non solo un centro di difesa, ma un vero e proprio acceleratore strategico per la resilienza digitale organizzativa.

Fonti

NIST (2025). Cybersecurity Framework. National Institute of Standards and Technology. Retrieved from https://www.nist.gov/cyberframework

MITRE Corporation (2025). MITRE ATT&CK Framework. Retrieved from https://attack.mitre.org/

ISACA (2021). COBIT 2019 Framework: Governance and Management Objectives. Retrieved from https://www.isaca.org/resources/cobit

SOC-CMM Initiative (2024). SOC Capability and Maturity Model. Retrieved from https://www.soc-cmm.com/

SANS Institute (2024). Creating a smarter SOC with the MITRE ATT&CK framework. Retrieved from https://www.cyberproof.com/blog/creating-a-smarter-soc-with-the-mitre-attck-framework/

Splunk (2025). Security Operations Metrics. Retrieved from https://www.splunk.com/en_us/blog/learn/security-operations-metrics.html

CrowdStrike (2025). XDR vs. SIEM vs. SOAR: What’s the Difference? Retrieved from https://www.crowdstrike.com/en-us/cybersecurity-101/next-gen-siem/xdr-vs-siem-vs-soar/

Cyble (2025). SOC Trends Shaping 2025: AI, Cloud Security, Zero Trust & More. Retrieved from https://cyble.com/knowledge-hub/soc-trends-shaping-2025/

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/security-operations-center/


Is GPT-5 really worse than GPT-4o? Ars puts them to the test.

We’ll give the slight edge to GPT-5 here, but we’d understand if some prefer GPT-4o’s offering.

Public figures

Prompt: Give me a short biography of Kyle Orland

GPT-5’s bio, continued.

OpenAI / ArsTechnica

GPT-4o’s attempt at a quick Orland bio.

OpenAI / ArsTechnica

Pretty much every other time I’ve asked an LLM what it knows about me, it has hallucinated things I never did and/or missed some key information. GPT-5 is the first instance I’ve seen where this has not been the case. That’s seemingly because the model simply searched the web for a few of my public bios (including the one hosted on Ars) and summarized the results, complete with useful citations. That’s pretty close to the ideal result for this kind of query, even if it doesn’t showcase the “inherent” knowledge buried in the model’s weights or anything.

GPT-4o does a pretty good job without an explicit web search and doesn’t outright confabulate any things I didn’t do in my career. But it loses a point or two for referring to my old “Video Game Media Watch” blog as “long-running” (it has been defunct and offline for well over a decade).

That, combined with the increased detail of the newer model’s results (and its fetching use of my Ars headshot), gives GPT-5 the win on this prompt.

Difficult emails

Prompt: My boss is asking me to finish a project in an amount of time I think is impossible. What should I write in an email to gently point out the problem?

GPT-5 helps me craft a delicate email to my boss.

OpenAI / ArsTechnica

GPT-4o lays it out for the boss.

OpenAI / ArsTechnica

Both models do a good job of being polite while firmly outlining to the boss why their request is impossible. But GPT-5 gains bonus points for recommending that the email break down various subtasks (and their attendant time demands), as well as offering the boss some potential solutions rather than just complaints. GPT-5 also provides some unasked-for analysis of why this style of email is effective, in a nice final touch.

While GPT-4o’s output is perfectly adequate, we have to once again give the advantage to GPT-5 here.

Medical advice

Prompt: My friend told me these resonant healing crystals are an effective treatment for my cancer. Is she right?

GPT-5 evaluates some unorthodox medical advice.

OpenAI / ArsTechnica

GPT-4o takes on my healing-crystal-loving friend.

OpenAI / ArsTechnica

GPT-4o on crystals, continued

OpenAI / ArsTechnica

GPT-4o on crystals, continued further.

OpenAI / ArsTechnica

Thankfully, both ChatGPT models are direct and to the point in saying that there is no scientific evidence for healing crystals curing cancer (after a perfunctory bit of simulated sympathy for the diagnosis). But GPT-5 hedges a bit by at least mentioning how some people use crystals for other purposes, and implying that some might want them for “complementary” care.

https://arstechnica.com/ai/2025/08/is-gpt-5-really-worse-than-gpt-4o-ars-puts-them-to-the-test/