OpenAI and partners are building a massive AI data center in Texas

Stargate moves forward despite early skepticism

When OpenAI announced Stargate in January, critics questioned whether the company could deliver on its ambitious $500 billion funding promise. Trump ally and frequent Altman foe Elon Musk wrote on X that “They don’t actually have the money,” claiming that “SoftBank has well under $10B secured.”

Tech writer and frequent OpenAI critic Ed Zitron raised concerns about OpenAI’s financial position, noting the company’s $5 billion in losses in 2024. “This company loses $5bn+ a year! So what, they raise $19bn for Stargate, then what, another $10bn just to be able to survive?” Zitron wrote on Bluesky at the time.

Six months later, OpenAI’s Abilene data center has moved from construction to partial operation. Oracle began delivering Nvidia GB200 racks to the facility last month, and OpenAI reports it has started running early training and inference workloads to support what it calls “next-generation frontier research.”

Despite the White House announcement with President Trump in January, the Stargate concept dates back to March 2024, when Microsoft and OpenAI jointly planned a $100 billion supercomputer as part of a five-phase plan. Over time, the plan evolved into its current form as a partnership with Oracle, SoftBank, and CoreWeave.

“Stargate is an ambitious undertaking designed to meet the historic opportunity in front of us,” writes OpenAI in the press release announcing the latest deal. “That opportunity is now coming to life through strong support from partners, governments, and investors worldwide—including important leadership from the White House, which has recognized the critical role AI infrastructure will play in driving innovation, economic growth, and national competitiveness.”

https://arstechnica.com/ai/2025/07/openai-and-partners-are-building-a-massive-ai-data-center-in-texas/


UK, OpenAI fornirà soluzioni AI per i servizi pubblici e Londra pagherà con i dati dei cittadini

La Gran Bretagna vuole integrare l’AI nella PA nazionale

La Gran Bretagna ha firmato un accordo strategico con OpenAI, la società californiana guidata da Sam Altman e nota per aver sviluppato ChatGPT, per implementare soluzioni di intelligenza artificiale (AI) nei servizi pubblici del Paese. L’intesa, annunciata dal Department for Science, Innovation and Technology, non è vincolante sul piano legale, ma rappresenta una dichiarazione di intenti che potrebbe cambiare radicalmente il volto della pubblica amministrazione britannica.

Secondo quanto comunicato dal Governo, l’obiettivo è aumentare produttività, efficienza e qualità nei servizi pubblici – dall’istruzione alla difesa, dalla sicurezza nazionale al sistema giudiziario – sfruttando modelli avanzati di AI generativa.

Il piano, però, hanno spiegato i giornalisti Mitchell Labiak e Imran Rahman-Jones in un lungo approfondimento per la BBC, solleva anche forti dubbi sul fronte della trasparenza, della privacy e dell’uso dei dati pubblici.

Uno scenario che potrebbe realizzarsi anche in Italia nel prossimo futuro.

I vantaggi per OpenAI: accesso ai dati pubblici e radicamento in UK

Per OpenAI, l’accordo rappresenta un’occasione di grande valore strategico ed economico. L’azienda potrà:

  • Accedere a set di dati governativi preziosi, che potrebbero arricchire l’addestramento dei suoi modelli linguistici;
  • Espandere la propria presenza nel Regno Unito, potenziando l’ufficio di Londra, che già impiega oltre 100 persone;
  • Rafforzare la sua immagine come partner istituzionale affidabile, in un contesto di crescente pressione regolatoria sia in Europa sia negli Stati Uniti.

Come sottolineato dalla co-direttrice di Foxglove, Martha Dark, “il tesoro di dati pubblici in possesso del governo britannico avrebbe un valore commerciale enorme per OpenAI, contribuendo ad allenare la prossima generazione di ChatGPT”.

I vantaggi per il Governo UK: innovazione e crescita economica

Secondo il Technology Secretary Peter Kyle, firmatario del Memorandum, “l’AI sarà fondamentale per guidare il cambiamento e la crescita economica nel Regno Unito”, soprattutto in un momento in cui l’economia del Paese è sostanzialmente stagnante: la crescita stimata per il secondo trimestre del 2025 è tra 0,1% e 0,2%.

L’accordo con OpenAI si inserisce nell’ambito dell’“AI Opportunities Action Plan“, lanciato a gennaio dal Primo Ministro Keir Starmer, con il supporto di grandi aziende tecnologiche. Le potenziali ricadute positive includono:

  • Miglioramento dell’efficienza della pubblica amministrazione, grazie a strumenti di AI come “Humphrey”, già in uso per automatizzare task ripetitivi nei ministeri;
  • Maggiore disponibilità di personale qualificato per gestire casi complessi, demandando le attività di routine all’AI;
  • Attrazione di investimenti infrastrutturali, come data center e strutture per l’addestramento dei modelli.

L’alleanza con OpenAI segue accordi simili siglati con Google DeepMind e Anthropic, segno della volontà del Regno Unito di diventare un hub globale per l’AI.

I rischi per i cittadini: privacy, trasparenza e sovranità digitale

Nonostante i potenziali benefici, l’intesa solleva forti preoccupazioni sul fronte dei diritti digitali. Secondo Foxglove, l’accordo è “vagamente formulato” e rappresenta “un approccio acritico del Governo nei confronti del marketing sempre più discutibile delle Big Tech”.

I punti critici includono:

  • Uso di dati sensibili senza consenso esplicito, in particolare in ambiti come giustizia, salute e sicurezza;
  • Rischio di sorveglianza algoritmica e decisioni automatizzate non trasparenti;
  • Difficoltà nel garantire accountability, data l’asimmetria di potere tra governo e una multinazionale statunitense.

Anche la musica e i contenuti culturali sono a rischio: l’AI generativa di OpenAI è già accusata di usare dati protetti da copyright senza autorizzazione per generare testi, immagini, musica e video.

Secondo il GDPR – il Regolamento europeo sulla protezione dei dati personali – gli utenti europei hanno il diritto di opporsi al trattamento dei propri dati personali per l’addestramento di ogni modello di intelligenza artificiale, quindi anche ChatGPT di OpenAI. Un diritto esercitabile anche nel nostro Paese, come ricordato dal Garante Privacy, anche se andava fatto entro maggio 2025. I diritti se tali non possono avere una scadenza e in teoria neanche dei limiti, nonostante deve sempre essere chiaro a tutti che quando si utilizzano piattaforme e soluzioni fornite da aziende private si stipula sempre un contratto.

Uno scenario da osservare con attenzione

Come ha dichiarato Dr. Gordon Fletcher, docente all’Università di Salford, il vero nodo sarà “capire se tutto questo potrà davvero essere fatto in modo trasparente ed etico, con un uso minimo di dati provenienti dal pubblico”. Il rischio, aggiunge, è che l’entusiasmo per l’innovazione tecnologica possa offuscare la necessaria vigilanza sui diritti fondamentali.

L’accordo tra OpenAI e il Governo britannico è, per ora, una dichiarazione di intenti. Ma i suoi sviluppi concreti potrebbero ridisegnare i confini della sovranità digitale nel Regno Unito. Un banco di prova cruciale non solo per Londra, ma per tutti i Paesi che ambiscono a coniugare sviluppo tecnologico, efficienza amministrativa e tutela dei diritti civili.

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/uk-openai-fornira-soluzioni-ai-per-i-servizi-pubblici-e-londra-paghera-con-i-dati-dei-cittadini/541058/


AI offensiva e difensiva: strategie di cybersecurity nel 2025

L’intelligenza artificiale sta trasformando radicalmente il panorama della cybersecurity, operando simultaneamente come catalizzatore per sofisticate minacce offensive e come pilastro fondamentale per la difesa proattiva.

Il presente articolo esamina l’evoluzione duale dell’AI nella sicurezza informatica, analizzando in particolare l’emergenza di campagne di Business Email Compromise (BEC) iper-personalizzate abilitate da modelli linguistici avanzati e l’implementazione di sistemi di threat detection basati su machine learning per l’identificazione di anomalie in infrastrutture di rete complesse. L’analisi evidenzia come l’anno 2025 rappresenti un punto di svolta critico nell’utilizzo dell’AI per scopi malevoli, con attacchi sempre più sofisticati che sfruttano capacità generative avanzate, mentre parallelamente si assiste all’evoluzione di framework difensivi intelligenti che integrano tecniche di behavioral analytics e anomaly detection per la mitigazione delle minacce in tempo reale.

Introduzione

Il paradigma della sicurezza informatica sta attraversando una trasformazione epocale guidata dall’integrazione pervasiva dell’intelligenza artificiale. L’anno 2025 è previsto essere caratterizzato da un incremento massiccio nell’utilizzo malevolo dell’AI, con esperti che stimano un cambiamento fondamentale nel modo in cui l’intelligenza artificiale influenza la cybersecurity. Questa dualità tecnologica si manifesta attraverso due vettori principali: l’AI offensiva, che alimenta attacchi di precisione scalabili e adaptive, e l’AI difensiva, che abilita capacità di detection e response automatizzate per contrastare minacce emergenti.

Gli attacchi di Business Email Compromise continuano a rappresentare una delle minacce più persistenti e distruttive, con perdite che superano i 2,95 miliardi di dollari, mentre l’integrazione di tecnologie generative AI amplifica significativamente il potenziale di danno di tali campagne. Parallelamente, i sistemi di cybersecurity basati su AI e machine learning offrono la capacità di rilevare minacce precedentemente sconosciute attraverso tecniche avanzate di anomaly detection e pattern recognition.

L’evoluzione dell’AI offensiva

Campagne BEC iper-personalizzate

L’evoluzione dei modelli linguistici di grandi dimensioni (LLM) ha rivoluzionato le capacità di ingegneria sociale dei threat actor. L’AI generativa ha aumentato significativamente il rischio di BEC, e le difese tradizionali di cybersecurity faticano a tenere il passo con la crescente velocità, scala e sofisticazione degli attacchi. I cybercriminali sfruttano ora capacità linguistiche avanzate per creare contenuti di phishing che bypassano i filtri antispam tradizionali attraverso diverse strategie tecniche:

Generazione di contenuti adattivi: I sistemi AI-powered possono analizzare profili pubblici, cronologie di comunicazione e pattern linguistici per creare messaggi che mimano perfettamente lo stile comunicativo di individui specifici. Le campagne di phishing AI-driven generano messaggi perfettamente personalizzati in tempo reale, imitando i pattern del linguaggio umano e personalizzando il contenuto basandosi su dati pubblicamente disponibili.

Evasione automatizzata dei filtri: Gli algoritmi di machine learning possono essere addestrati per identificare e aggirare le signature di detection degli security gateway, modificando dinamicamente il contenuto per evitare la classificazione come spam o phishing.

Scalabilità operativa: I chatbot alimentati da LLM possono rimuovere una delle limitazioni storiche dell’ingegneria sociale generica, permettendo ai cybercriminali tecnologicamente avanzati di migliorare la credibilità degli schemi di advance fee.

Malware autoevolutivo

Gli attaccanti stanno implementando malware auto-apprendente che si adatta agli ambienti, evita la detection e altera il suo comportamento dinamicamente per bypassare le misure di sicurezza tradizionali. Questa categoria di minacce presenta caratteristiche tecniche avanzate:

Adaptive behavior modification: I payload malevoli integrano algoritmi di reinforcement learning per modificare le proprie tattiche di persistenza e lateral movement basandosi sull’ambiente target.

Morphic code generation: Utilizzo di tecniche generative per produrre varianti di codice funzionalmente equivalenti ma morfologicamente diverse, compromettendo l’efficacia della signature-based detection.

Environment-aware execution: Implementazione di logiche di decisione che valutano l’architettura del sistema target, la presenza di strumenti di security e i pattern di utilizzo per ottimizzare le strategie di attack.

Deepfake e manipolazione mediatica

I deepfake rappresenteranno una minaccia reale nel 2024-2025, con implicazioni critiche per l’autenticazione e la verifica dell’identità. Le tecnologie di sintesi vocale e video raggiungono livelli di fedeltà che rendono difficile la distinzione tra contenuti autentici e artificiali, abilitando:

  • Voice cloning attacks: Replicazione precisa di caratteristiche vocali per compromise di sistemi di autenticazione biometrica
  • Video impersonation: Creazione di contenuti video falsi per campagne di disinformazione o social engineering avanzato
  • Real-time generation: Capacità di generazione di contenuti deepfake in tempo reale per interazioni dirette

Strategie di AI difensiva

Behavioral analytics e anomaly detection

I sistemi basati su AI e ML hanno la capacità significativa di rilevare minacce precedentemente sconosciute (attacchi zero-day) attraverso anomaly detection e pattern recognition. L’implementazione di queste tecnologie in ambienti enterprise richiede architetture sofisticate:

User and Entity Behavior Analytics (UEBA): Sviluppo di baseline comportamentali per utenti, dispositivi e applicazioni attraverso l’analisi di pattern di accesso, timing e sequence di operazioni. Il machine learning è utilizzato per stabilire baseline di comportamento normale per utenti e sistemi, successivamente segnalando attività inusuali that potrebbero indicare minacce da parte di threat actor esterni o insider malevoli.

Network traffic analysis: L’anomaly detection è fondamentale nel traffic di rete per identificare attacchi DDoS, tentativi di intrusione di rete e altri pattern sospetti che indicano accessi non autorizzati. Gli algoritmi utilizzati includono:

  • Isolation Forest: Algoritmo specializzato per identificare outlier in spazi ad alta dimensionalità
  • One-Class SVM: Apprendimento di confini intorno ai dati normali per identificare anomalie
  • DBSCAN clustering: Identificazione di regioni sparse come anomalie in dataset con densità variabile

Real-time correlation: Il machine learning incorpora la correlazione di eventi, l’anomaly detection e la riduzione di falsi positivi attraverso l’apprendimento da dati storici di eventi di sicurezza.

Threat intelligence automatizzata

L’AI trasforma il threat intelligence da processo reattivo a capacità predittiva. Gli Indicators of Attack (IOA) basati su AI rilevano proattivamente minacce emergenti indipendentemente dal malware o dagli strumenti utilizzati, operando in modo asincrono rispetto ai modelli on-sensor. Le implementazioni avanzate includono:

Predictive threat modeling: Utilizzo di algoritmi di machine learning per analizzare pattern di attacco storici e predire tattiche, tecniche e procedure future dei threat actor.

Automated indicator generation: Sistemi che generano automaticamente IoC (Indicators of Compromise) e IoA attraverso l’analisi di campioni di malware e behavioral patterns.

Attribution analysis: Tecniche di clustering e classification per correlazioni tra campagne di attacco e threat group specifici.

Incident response automatizzata

I sistemi di sicurezza AI-driven possono rispondere autonomamente agli attacchi, contenendo le breach più velocemente di quanto potrebbero fare team umani. L’orchestrazione automatizzata include:

Dynamic containment: Isolamento automatico di asset compromessi basato su risk scoring e impact assessment in tempo reale.

Adaptive countermeasures: Implementazione di controlli di sicurezza personalizzati basati sulle caratteristiche specifiche dell’attacco rilevato.

Remediation workflows: Esecuzione automatizzata di procedure di ripristino e hardening post-incident.

Il problema della trasparenza algoritmica

La sfida del black box

I sistemi di Intrusion Detection tradizionali spesso si basano su algoritmi complessi di machine learning che mancano di trasparenza nonostante la loro alta accuratezza, creando un effetto “black box” che può ostacolare la comprensione dei processi decisionali da parte degli analisti. Questa opacità presenta sfide critiche:

Trust and accountability: Se il processo decisionale di un sistema AI non è trasparente, diventa difficile fidarsi dei suoi output, specialmente in applicazioni critiche come healthcare, finance e cybersecurity.

Regulatory compliance: Alcune normative, come l’EU AI Act e il California Consumer Privacy Act (CCPA), stabiliscono regole su come le organizzazioni possono utilizzare dati personali sensibili in strumenti decisionali basati su AI.

Vulnerability identification: L’opacità dei modelli black box può nascondere vulnerabilità di cybersecurity, bias, violazioni della privacy e altri problemi.

Approcci all’explainable AI (XAI)

L’AI spiegabile (XAI) offre una soluzione promettente fornendo interpretabilità e trasparenza, permettendo ai professionisti della sicurezza di comprendere meglio, fidarsi e ottimizzare i modelli IDS. Le tecniche implementate includono:

Model-agnostic explanations:

  • LIME (Local Interpretable Model-agnostic Explanations): LIME sonda essenzialmente il modello con input casuali per vedere come ogni piccolo cambiamento influisce sull’output complessivo, rivelando i key pattern e le relazioni “osservate” dall’algoritmo
  • SHAP (SHapley Additive exPlanations): Framework per spiegare l’output di qualsiasi modello di machine learning

Counterfactual reasoning: L’analisi controfattuale presenta una via per generare scenari “what if” e possibili mondi alternativi che producono risultati diversi.

Visualization techniques: Sviluppo di heatmap, decision-path chart e altre rappresentazioni grafiche per rendere comprensibili i processi decisionali degli algoritmi.

Hybrid interpretability models

I modelli ibridi che combinano algoritmi interpretabili, come gli alberi decisionali, con sistemi più complessi come le deep neural network offrono un equilibrio promettente tra accuratezza e trasparenza. Questi approcci permettono:

  • Layered explanation: Diversi livelli di spiegazione per differenti stakeholder (tecnici vs management)
  • Context-aware interpretation: Spiegazioni adattate al contesto operativo specifico
  • Performance optimization: Mantenimento delle performance predittive con miglioramento dell’interpretabilità

Framework normativi e standard emergenti

NIST Cybersecurity and AI Framework

NIST sta sviluppando il Cyber AI Profile basato sul suo landmark Cybersecurity Framework, con un rilascio previsto entro i prossimi sei mesi. Questo framework mira a:

Risk taxonomy development: Sviluppo di una tassonomia chiara tra la community AI e i professionisti della cybersecurity per facilitare la discussione sull’intersezione dei rischi.

Control overlay implementation: NIST intende sfruttare completamente i Framework di cybersecurity esistenti e le linee guida tecniche per sviluppare una serie di overlay di controlli di cybersecurity focalizzati sui casi d’uso e informati sulle minacce.

Community profile development: I Community Profile forniscono un modo per le comunità di descrivere un punto di vista di consenso sulla gestione del rischio di cybersecurity.

AI Risk Management Framework

Il NIST AI Risk Management Framework (AI RMF) è inteso per uso volontario e per migliorare la capacità di incorporare considerazioni di trustworthiness nella progettazione, sviluppo, uso e valutazione di prodotti, servizi e sistemi AI. Il framework enfatizza:

Trustworthy AI characteristics: Validità, affidabilità, sicurezza, security e resilience come caratteristiche fondamentali.

Socio-technical approach: NIST riconosce che i rischi AI si estendono oltre le considerazioni tecniche per comprendere complesse implicazioni sociali, legali ed etiche.

Adaptive implementation: Il framework è progettato per essere adattabile, applicabile sia a piccole startup che a grandi multinazionali, a sistemi AI a basso rischio o ad alto rischio.

Evoluzione della workforce e competenze

NIST sta incorporando l’AI nel NICE Framework attraverso due modi principali: una nuova Competency Area per la Sicurezza dell’Intelligenza Artificiale e l’aggiornamento dei Work Role esistenti per includere considerazioni AI. Questo include:

AI Security Competency Area: Descrizione delle conoscenze e competenze fondamentali necessarie per comprendere l’intersezione tra AI e cybersecurity.

Enhanced work roles: Integrazione di statement di Task, Knowledge e Skill (TKS) relativi all’AI nei ruoli esistenti e nuovi.

Professional development: Necessità di sviluppare nuovi ruoli professionali come “AI security ethicist” e “machine learning defense specialist”.

Implicazioni strategiche e raccomandazioni

Architetture di difesa stratificata

La complessità delle minacce AI-enabled richiede approcci di difesa multilivello:

Zero Trust Architecture: L’adozione di architetture zero trust creerà un cambiamento sismico nella cultura delle organizzazioni, richiedendo stretta collaborazione tra IT, team di sicurezza e business unit.

AI-augmented SIEM: L’AI deve essere al centro dello stack di cybersecurity, non semplicemente un overlay di agenti aggiuntivi sui endpoint.

Continuous adaptive assessment: Implementazione di sistemi di valutazione continua che si adattano alle tattiche emergenti dei threat actor.

Investment priorities

L’industria healthcare dovrebbe spendere 125 miliardi di dollari in cybersecurity dal 2020 al 2025, con previsioni di crescita della spesa in tutti i settori industriali critici. Le priorità di investimento dovrebbero concentrarsi su:

Behavioral analytics platforms: Sistemi capaci di apprendimento continuo e adattamento ai pattern comportamentali emergenti.

Automated response capabilities: Workflow automatizzati e detection AI-enabled di deviazioni dalle installazioni baseline.

Threat intelligence automation: Piattaforme che integrano multiple fonti di intelligence per generazione automatizzata di IoC e IoA.

Preparazione organizzativa

Un terzo delle organizzazioni non ha una strategia documentata per difendersi dalle minacce AI e generative AI, con l’89% dei CISO e senior IT leader che credono che le minacce AI-powered stiano appena iniziando. Le organizzazioni devono:

Develop AI governance frameworks: Stabilire policy e procedure per l’uso responsabile dell’AI in contesti di sicurezza.

Enhance skill development: Investire in training per team di sicurezza che possano ottimizzare processi attraverso predictive analytics.

Implement continuous monitoring: Sviluppare capacità di monitoraggio 24/7 per minacce AI-enabled in evoluzione rapida.

Conclusioni e prospettive future

L’intelligenza artificiale rappresenta un paradigm shift fondamentale nella cybersecurity, operando simultaneamente come acceleratore di minacce sofisticate e come enabler di difese adaptive. L’analisi delle tendenze emergenti evidenzia come il 2025 segni un punto di non ritorno nell’utilizzo dell’AI per scopi offensivi, con previsioni che indicano il 40% di tutti gli attacchi informatici saranno AI-driven.

Le organizzazioni che adotteranno proattivamente strategie di AI difensiva, integrandole con framework di explainable AI per mantenere trasparenza e accountability, saranno meglio posizionate per contrastare la crescente sofisticazione delle minacce. Solo strategie multilayered, defense-in-depth possono contrastare la minaccia BEC potenziata dall’AI.

La convergenza di tecnologie emergenti come quantum computing, edge AI e 5G introdurrà ulteriori vettori di attacco e opportunità difensive, richiedendo un approccio sistematico all’evoluzione delle capacità di cybersecurity. L’investimento in competenze specializzate, l’adozione di standard normativi emergenti e l’implementazione di architetture di sicurezza AI-native rappresentano imperativi strategici per mantenere posture di sicurezza efficaci nell’era dell’AI.

La sfida principale rimane il bilanciamento tra automazione e controllo umano, garantendo che i sistemi AI-powered mantengano livelli appropriati di trasparenza e accountability mentre operano alla velocità e scala richieste per contrastare minacce che evolvono rapidamente.

Fonti

Cyber Strategy Institute. (2025). A Deep Dive into 2024 and a Glimpse into 2025 BEC and Phishing Attacks. https://cyberstrategyinstitute.com/a-deep-dive-into-2024-and-a-glimpse-into-2025-bec-and-phishing-attacks-the-relentless-evolution-of-business-email-compromise-bec-and-phishing/

SecurityWeek. (2025). Cyber Insights 2025: Artificial Intelligence. https://www.securityweek.com/cyber-insights-2025-artificial-intelligence/

Darktrace. (2024). Business Email Compromise (BEC) in the Age of AI. https://www.darktrace.com/blog/business-email-compromise-bec-in-the-age-of-ai

Mohamed, N. (2025). Cutting-edge advances in AI and ML for cybersecurity: a comprehensive review of emerging trends and future directions. Knowledge and Information Systems. https://www.tandfonline.com/doi/full/10.1080/23311975.2025.2518496

Capitol Technology University. (2025). Emerging Threats to Critical Infrastructure: AI Driven Cybersecurity Trends for 2025. https://www.captechu.edu/blog/ai-driven-cybersecurity-trends-2025

Bitdefender. (2024). 2024 Cybersecurity Predictions for AI: A Technical Deep Dive. https://www.bitdefender.com/en-us/blog/businessinsights/2024-cybersecurity-predictions-for-ai-a-technical-deep-dive

SC Media. (2025). 2025 Forecast: AI to supercharge attacks, quantum threats grow, SaaS security woes. https://www.scworld.com/feature/cybersecurity-threats-continue-to-evolve-in-2025-driven-by-ai

Abusix. (2025). AI-Powered Cyber Threats in 2025: How Attackers Use Machine Learning. https://abusix.com/blog/the-rise-of-ai-powered-cyber-threats-in-2025-how-attackers-are-weaponizing-machine-learning/

VentureBeat. (2025). Outsmarting AI-powered cyber attacks: A 2025 playbook for real-time endpoint defense. https://venturebeat.com/security/outsmarting-ai-powered-cyber-attacks-endpoint-defense-2025/

Cobalt. (2025). Top Cybersecurity Statistics for 2025. https://www.cobalt.io/blog/top-cybersecurity-statistics-2025

Springer. (2025). Artificial intelligence and machine learning in cybersecurity: a deep dive into state-of-the-art techniques and future paradigms. https://link.springer.com/article/10.1007/s10115-025-02429-y

SentinelOne. (2025). AI Threat Detection: Leverage AI to Detect Security Threats. https://www.sentinelone.com/cybersecurity-101/data-and-ai/ai-threat-detection/

Fidelis Security. (2025). Anomaly Detection: How Algorithms Spot Cyber Threats. https://fidelissecurity.com/threatgeek/network-security/anomaly-detection-algorithms/

SailPoint. Machine learning (ML) in cybersecurity. https://www.sailpoint.com/identity-library/how-ai-and-machine-learning-are-improving-cybersecurity

ResearchGate. (2024). Machine Learning for Cybersecurity: Threat Detection, Prevention, and Response. https://www.researchgate.net/publication/377990654_Machine_Learning_for_Cybersecurity_Threat_Detection_Prevention_and_Response

ScienceDirect. Network anomaly detection and security defense technology based on machine learning: A review. https://www.sciencedirect.com/science/article/abs/pii/S0045790624005081

BMC Medical Informatics and Decision Making. Anomaly-based threat detection in smart health using machine learning. https://bmcmedinformdecismak.biomedcentral.com/articles/10.1186/s12911-024-02760-4

CrowdStrike. (2025). Machine Learning (ML) in Cybersecurity: Use Cases. https://www.crowdstrike.com/en-us/cybersecurity-101/artificial-intelligence/machine-learning/

Nextgov/FCW. (2025). Forthcoming NIST profile to address growing AI-cyber challenges. https://www.nextgov.com/cybersecurity/2025/04/forthcoming-nist-profile-address-growing-ai-cyber-challenges/404887/

NIST. (2025). The Impact of Artificial Intelligence on the Cybersecurity Workforce. https://www.nist.gov/blogs/cybersecurity-insights/impact-artificial-intelligence-cybersecurity-workforce

NIST. (2025). Cybersecurity and AI: Integrating and Building on Existing NIST Guidelines. https://www.nist.gov/blogs/cybersecurity-insights/cybersecurity-and-ai-integrating-and-building-existing-nist-guidelines

NIST. AI Risk Management Framework. https://www.nist.gov/itl/ai-risk-management-framework

NIST. (2024). Cybersecurity, Privacy, and AI. https://www.nist.gov/itl/applied-cybersecurity/cybersecurity-privacy-and-ai

Executive Gov. (2025). NIST Working on Cyber AI Profile Framework. https://executivegov.com/2025/04/nist-develops-cyber-ai-profile/

NIST. Artificial intelligence. https://www.nist.gov/artificial-intelligence

The White House. (2025). Sustaining Select Efforts to Strengthen the Nation’s Cybersecurity and Amending Executive Order 13694 and Executive Order 14144. https://www.whitehouse.gov/presidential-actions/2025/06/sustaining-select-efforts-to-strengthen-the-nations-cybersecurity-and-amending-executive-order-13694-and-executive-order-14144/

Palo Alto Networks. NIST AI Risk Management Framework (AI RMF). https://www.paloaltonetworks.com/cyberpedia/nist-ai-risk-management-framework

Schellman. (2024). NIST’s AI Risk Management Framework Explained. https://www.schellman.com/blog/cybersecurity/nist-ai-risk-management-framework-explained

Frontiers in Artificial Intelligence. (2025). A systematic review on the integration of explainable artificial intelligence in intrusion detection systems to enhancing transparency and interpretability in cybersecurity. https://www.frontiersin.org/journals/artificial-intelligence/articles/10.3389/frai.2025.1526221/full

Gibraltar Solutions. (2025). Navigating the AI Black Box Problem. https://gibraltarsolutions.com/blog/navigating-the-ai-black-box-problem/

Brighterion AI. (2024). Explainable AI: From Black Box to Transparency. https://b2b.mastercard.com/news-and-insights/blog/explainable-ai-from-black-box-to-transparency/

Invoca. What Is Black Box AI? https://www.invoca.com/blog/what-is-black-box-ai

Commtel Networks. Illuminating the Black Box: Explainable AI and Algorithmic Transparency. https://commtelnetworks.com/illuminating-the-black-box-explainable-ai-and-algorithmic-transparency/

Egyptian Journal of Radiology and Nuclear Medicine. Explainability, transparency and black box challenges of AI in radiology: impact on patient care in cardiovascular radiology. https://ejrnm.springeropen.com/articles/10.1186/s43055-024-01356-2

IBM. What Is Black Box AI and How Does It Work? https://www.ibm.com/think/topics/black-box-ai

Springer. Interpreting Black-Box Models: A Review on Explainable Artificial Intelligence. https://link.springer.com/article/10.1007/s12559-023-10179-8

TechTarget. What is Black Box AI? Definition from TechTarget. https://www.techtarget.com/whatis/definition/black-box-AI

Arthur AI. From Black Box to Glass Box: Transparency in XAI. https://www.arthur.ai/blog/from-black-box-to-glass-box-transparency-in-xai

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ai-offensiva/


Apple Intelligence news summaries are back, with a big red disclaimer

Apple has released the fourth developer betas of iOS 26, iPadOS 26, macOS 26 and its other next-generation software updates today. And along with their other changes and fixes, the new builds are bringing back Apple Intelligence notification summaries for news apps.

Apple disabled news notification summaries as part of the iOS 18.3 update in January. Incorrect summaries circulating on social media prompted news organizations to complain to Apple, particularly after one summary said that Luigi Mangione, alleged murderer of UnitedHealthcare CEO Brian Thompson, had died by suicide (he had not and has not).

Upon installing the new update, users of Apple Intelligence-compatible devices will be asked to enable or disable three broad categories of notifications: those for “News & Entertainment” apps, for “Communication & Social” apps, and for all other apps. The operating systems will list sample apps based on what you currently have installed on your device.

All Apple Intelligence notification summaries continue to be listed as “beta,” but Apple’s main change here is a big red disclaimer when you enable News & Entertainment notification summaries, pointing out that “summarization may change the meaning of the original headlines.” The notifications also get a special “summarized by Apple Intelligence” caption to further distinguish them from regular, unadulterated notifications.

https://arstechnica.com/apple/2025/07/apple-intelligence-news-summaries-are-back-with-a-big-red-disclaimer/


Surprising no one, new research says AI Overviews cause massive drop in search clicks

Google’s search results have undergone a seismic shift over the past year as AI fever has continued to escalate among the tech giants. Nowhere is this change more apparent than right at the top of Google’s storied results page, which is now home to AI Overviews. Google contends these Gemini-based answers don’t take traffic away from websites, but a new analysis from the Pew Research Center says otherwise. Its analysis shows that searches with AI summaries reduce clicks, and their prevalence is increasing.

Google began testing AI Overviews as the “search generative experience” in May 2023, and just a year later, they were an official part of the search engine results page (SERP). Many sites (including this one) have noticed changes to their traffic in the wake of this move, but Google has brushed off concerns about how this could affect the sites from which it collects all that data.

SEO experts have disagreed with Google’s stance on how AI affects web traffic, and the newly released Pew study backs them up. The Pew Research Center analyzed data from 900 users of the Ipsos KnowledgePanel collected in March 2025. The analysis shows that among the test group, users were much less likely to click on search results when the page included an AI Overview.

Pew AI Overviews stats

Credit: Pre Research Center

Pew reports that searches without an AI answer resulted in a click rate of 15 percent. On SERPs with AI Overviews, the rate of clicks to other sites drops by almost half, to 8 percent. Google has also, on several occasions, claimed that people click on the links cited in AI Overviews, but Pew found that just 1 percent of AI Overviews produced a click on a source. These sources are most frequently Wikipedia, YouTube, and Reddit, which collectively account for 15 percent of all AI sources.

https://arstechnica.com/ai/2025/07/research-shows-google-ai-overviews-reduce-website-clicks-by-almost-half/


Gemini Deep Think learns math, wins gold medal at International Math Olympiad

In the past, making LLMs better at math would involve reinforcement learning with final answers. Luong explained to Ars that models trained in this way can get to the correct answer, but they have “incomplete reasoning,” and part of the IMO grading is based on showing your work. To prepare Deep Think for the IMO, Google used new reinforcement learning techniques with higher-quality “long answer” solutions to mathematical problems, giving the model better grounding in how to handle every step on the way to an answer. “With this kind of training, you can actually get robust, long-form reasoning,” said Luong.

Credit: Google DeepMind

As you might expect, Deep Think takes more time to generate an output compared to the simpler versions you can access in the Gemini app. However, the AI followed the same rules as the flesh-and-blood participants, which was only possible because of its ability to ingest the problems as natural language. Gemini was provided with the problem descriptions and gave its answers within the 4.5-hour time limit of the competition.

Rigorous proofs

AI firms like DeepMind have taken an interest in the IMO over the past few years because it presents a unique challenge. While the competition is aimed at pre-university mathematicians, the questions require critical thinking and an understanding of multiple mathematical disciplines, including algebra, combinatorics, geometry, and number theory. Only the most advanced AI models have any hope of accurately answering these multi-layered problems.

The DeepMind team has pointed out some interesting aspects of Deep Think’s performance, which they say come from its advanced training. In the third problem (below), for example, many human competitors applied a graduate-level concept called Dirichlet’s Theorem, using mathematics outside the intended scope of the competition. However, Deep Think recognized that it was possible to solve the problem with simpler math. “Our model actually made a brilliant observation and used only elementary number theory to create a self-contained proof of the given problem,” said DeepMind researcher and Brown University professor Junehyuk Jung.

https://arstechnica.com/ai/2025/07/google-deepmind-earns-gold-in-international-math-olympiad-with-new-gemini-ai/


Experimental surgery performed by AI-driven surgical robot

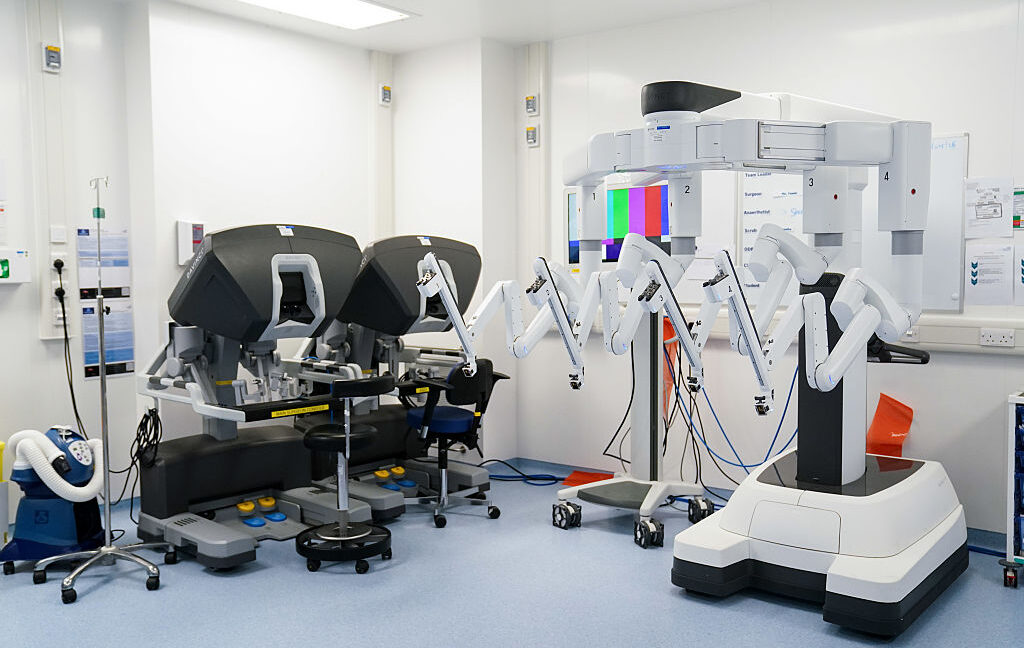
Intuitive Surgical, an American biotechnology company, introduced DaVinci surgical robots in the late 1990s, and they became groundbreaking teleoperation equipment. Expert surgeons could operate on patients remotely, manipulating the robotic arms and their surgical tools based on a video feed from DaVinci’s built-in cameras and endoscopes.

Now, John Hopkins University researchers put a ChatGPT-like AI in charge of a DaVinci robot and taught it to perform a gallbladder-removal surgery.

Kuka surgeries

The idea to put a computer behind the wheel of a surgical robot is not entirely new, but these had mostly relied on using pre-programmed actions. “The program told the robot exactly how to move and what to do. It worked like in these Kuka robotic arms, welding cars on factory floors,” says Ji Woong Kim, a robotics researcher who led the study on autonomous surgery. To improve on that, a team led by Axel Krieger, an assistant professor of mechanical engineering at John Hopkins University, built STAR: the Smart Tissue Autonomous Robot. In 2022, it successfully performed a surgery on a live pig.

But even STAR couldn’t do it without specially marked tissues and a predetermined plan. STAR’s key difference was that its AI could make adjustments to this plan based on the feed from cameras.

The new robot can do considerably more. “Our current work is much more flexible,” Kim says. “It is an AI that learns from demonstrations.” The new system is called SRT-H (Surgical Robot Transformer) and was developed by Kim and his colleagues, Krieger added.

The first change they made was to the hardware. Instead of using a custom robot like STAR, the new work relied on the DaVinci robot, which has become a de facto industry standard in teleoperation surgeries, with over 10,000 units already deployed in hospitals worldwide. The second change was the software driving the system. It relied on two transformer models, the same architecture that powers ChatGPT. One was a high-level policy module, which was responsible for task planning and ensuring the procedure went smoothly. The low-level module was responsible for executing the tasks issued by the high-level module, translating its instructions into specific trajectories for the robotic arms.

https://arstechnica.com/science/2025/07/experimental-surgery-performed-by-ai-driven-surgical-robot/


OpenAI jumps gun on International Math Olympiad gold medal announcement

The early announcement has prompted Google DeepMind, which had prepared its own IMO results for the agreed-upon date, to move up its own IMO-related announcement to later today. Harmonic plans to share its results as originally scheduled on July 28.

In response to the controversy, OpenAI research scientist Noam Brown posted on X, “We weren’t in touch with IMO. I spoke with one organizer before the post to let him know. He requested we wait until after the closing ceremony ends to respect the kids, and we did.”

However, an IMO coordinator told X user Mikhail Samin that OpenAI actually announced before the closing ceremony, contradicting Brown’s claim. The coordinator called OpenAI’s actions “rude and inappropriate,” noting that OpenAI “wasn’t one of the AI companies that cooperated with the IMO on testing their models.”

Hard math since 1959

The International Mathematical Olympiad, which has been running since 1959, represents one of the most challenging tests of mathematical reasoning. More than 100 countries send six participants each, with contestants facing six proof-based problems across two 4.5-hour sessions. The problems typically require deep mathematical insight and creativity rather than raw computational power. You can see the exact problems in the 2025 Olympiad posted online.

For example, problem one asks students to imagine a triangular grid of dots (like a triangular pegboard) and figure out how to cover all the dots using exactly n straight lines. The twist is that some lines are called “sunny”—these are the lines that don’t run horizontally, vertically, or diagonally at a 45º angle. The challenge is to prove that no matter how big your triangle is, you can only ever create patterns with exactly 0, 1, or 3 sunny lines—never 2, never 4, never any other number.

The timing of the OpenAI results surprised some prediction markets, which had assigned around an 18 percent probability to any AI system winning IMO gold by 2025. However, depending on what Google says this afternoon (and what others like Harmonic may release on July 28), OpenAI may not be the only AI company to have achieved these unexpected results.

https://arstechnica.com/ai/2025/07/openai-jumps-gun-on-international-math-olympiad-gold-medal-announcement/


Exhausted man defeats AI model in world coding championship

While Dębiak won 500,000 yen and survived his ordeal better than the legendary steel driver, the AtCoder World Tour Finals pushes humans and AI models to their limits through complex optimization challenges that have no perfect solution—only incrementally better ones.

Coding marathon tests human endurance against AI efficiency

The AtCoder World Tour Finals represents one of competitive programming’s most exclusive events, inviting only the top 12 programmers worldwide based on their performance throughout the previous year. The Heuristic division focuses on “NP-hard” optimization problems. In programming, heuristics are problem-solving techniques that find good-enough solutions through shortcuts and educated guesses when perfect answers would take too long to calculate.

All competitors, including OpenAI, were limited to identical hardware provided by AtCoder, ensuring a level playing field between human and AI contestants. According to the contest rules, participants could use any programming language available on AtCoder, with no penalty for resubmission but a mandatory five-minute wait between submissions.

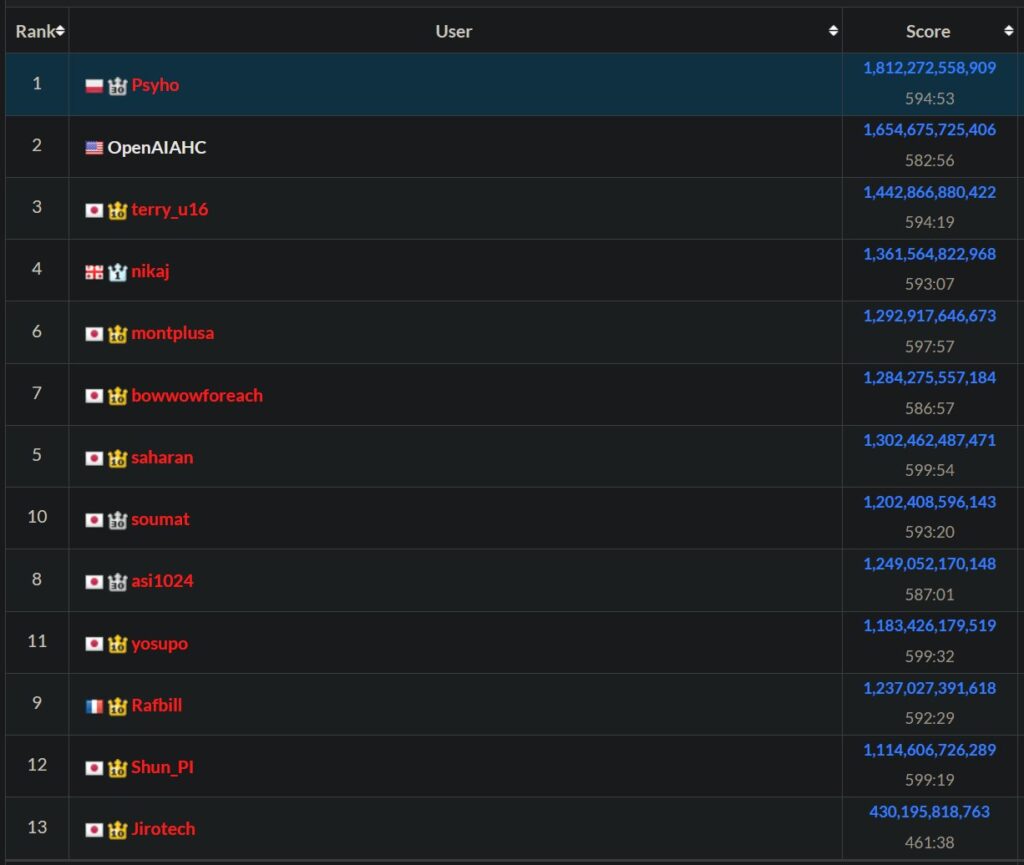
Leaderboard results for the 2025 AtCoder World Finals Heuristic Contest, showing Dębiak (as "Psyho") on top.
Final leaderboard results for the 2025 AtCoder World Finals Heuristic Contest, showing Dębiak (as “Psyho”) on top. Credit: AtCoder

The final contest results showed Psyho finishing with a score of 1,812,272,558,909 points, while OpenAI’s model (listed as “OpenAIAHC”) scored 1,654,675,725,406 points—a margin of roughly 9.5 percent. OpenAI’s artificial entrant, a custom simulated reasoning model similar to o3, placed second overall, ahead of 10 other human programmers who had qualified through year-long rankings.

OpenAI characterized the second-place finish as a milestone for AI models in competitive programming. “Models like o3 rank among the top-100 in coding/math contests, but as far as we know, this is the first top-3 placement in a premier coding/math contest,” a company spokesperson said in an email to Ars Technica. “Events like AtCoder give us a way to test how well our models can reason strategically, plan over long time horizons, and improve solutions through trial and error—just like a human would.”

https://arstechnica.com/ai/2025/07/exhausted-man-defeats-ai-model-in-world-coding-championship/


AI e agenti intelligenti, il report di Anitec-Assinform

Anitec-Assinform, l’Associazione di Confindustria che rappresenta le principali aziende del settore ICT in Italia, annuncia oggi la pubblicazione del Paper “Agenti di IA”. Il documento, realizzato dal Gruppo di Lavoro “Intelligenza Artificiale” – con il contributo di HPE, IBM, Oracle, Salesforce e Syllotips – costituisce il terzo approfondimento del progetto “Conoscere l’IA”, un’iniziativa nata per promuovere maggiore conoscenza e consapevolezza sulle opportunità e le implicazioni dell’Intelligenza Artificiale nel sistema produttivo italiano.

Il Paper analizza l’emergere di una nuova generazione di sistemi intelligenti: gli Agenti di IA. Si tratta di entità autonome capaci di interagire proattivamente con l’ambiente digitale, ragionare, pianificare ed eseguire azioni complesse, anche coordinandosi tra loro. A differenza di semplici chatbot o assistenti virtuali tradizionali, gli Agenti di IA sono collaboratori digitali dotati, non solo “memoria”, ma anche capaci di accedere a strumenti esterni, con il potenziale, quindi, di trasformare radicalmente l’automazione dei processi e l’offerta di servizi.

Il settore dell’Intelligenza Artificiale si conferma come uno dei comparti più promettenti e dinamici del panorama tecnologico attuale. Con un tasso di crescita medio annuo (TCMA) del 28,0% tra il 2024 e il 2028, il mercato dell’IA registra una crescita significativa, raggiungendo un valore di mercato stimato in 935milioni di euro nel 2024 (fonte “Il Digitale in Italia 2025”). In particolare, il comparto degli agenti IA è in forte espansione: nel 2024 il suo valore di mercato era di 5,1 miliardi di dollari e si prevede che supererà i 47 miliardi di dollari, con un tasso di crescita annuale composto superiore al 44%. (fonte Statista) Gli Agenti di IA offrono benefici tangibili e diversificati per ogni tipo di organizzazione: dalle PMI, che potranno ottimizzare le risorse e scalare le proprie competenze, alla Pubblica Amministrazione, che vedrà migliorate efficienza, trasparenza e reattività. Come evidenziato nel paper, i vantaggi spaziano dall’automazione dei processi operativi alla conseguente riduzione dei costi, dall’incremento della produttività al miglioramento della qualità dell’esperienza cliente attraverso servizi più personalizzati, fino alla capacità di supportare decisioni più informate grazie all’analisi avanzata di grandi volumi di dati. In più Gli agenti IA migliorano la gestione della conoscenza aziendale, mantenendo aggiornate le informazioni e rendendole facilmente accessibili e offrono una personalizzazione più efficace nei servizi e, operando 24/7, contribuiscono a rendere i processi più efficienti, riducendo tempi e carichi di lavoro.

Anitec-Assinform sottolinea come l’adozione degli Agenti di IA non sia solo una sfida tecnologica, ma richieda un approccio integrato che includa aspetti organizzativi, culturali e normativi. È essenziale definire ruoli chiari, garantire la supervisione umana, tutelare i dati sensibili e promuovere trasparenza, all’interno di una governance solida e strutturata. Le conclusioni del documento delineano quattro direttrici principali:

  • Rafforzamento delle politiche pubbliche: le politiche pubbliche devono creare un contesto di fiducia, promuovendo un uso trasparente delle tecnologie e bilanciando innovazione, tutela della privacy e sicurezza. Occorre rafforzare le strategie per l’adozione dell’IA, superando gli ostacoli normativi, amministrativi e culturali che ne rallentano la diffusione. Sono necessari interventi concreti come fondi dedicati per le PMI, programmi settoriali di diffusione e percorsi formativi per i decisori pubblici, promuovendo una prospettiva “agent-ready” nella Pubblica Amministrazione con l’aggiornamento delle infrastrutture e la semplificazione dei processi di procurement.
  • Adozione di un approccio normativo basato sul rischio: è fondamentale adottare un approccio normativo che distingua i diversi contesti d’uso degli Agenti di IA e proporzionare le regole di conseguenza. Questo include una chiara definizione delle responsabilità lungo tutta la filiera dell’IA (dai fornitori di dati agli sviluppatori, fino agli utilizzatori finali) per garantire trasparenza e accountability. L’utente deve sempre sapere quando ha a che fare con un agente automatizzato e i contenuti generati devono essere chiaramente riconoscibili
  • Investimento nella formazione e nell’alfabetizzazione digitale: la formazione è un fattore abilitante cruciale. Tutte le figure coinvolte (dirigenti, tecnici, operatori) dovrebbero acquisire e aggiornare costantemente le competenze necessarie per comprendere, adottare, valutare e monitorare questi sistemi. La formazione continua deve diventare parte integrante delle strategie aziendali e pubbliche, con percorsi su misura per i diversi ruoli e iniziative di alfabetizzazione digitale per chi interagirà direttamente con gli agenti.
  • Promozione di una visione condivisa a livello internazionale: per uno sviluppo sicuro e trasparente, le politiche nazionali devono essere allineate a un quadro normativo condiviso. L’AI Act dell’Unione Europea è un riferimento importante. Le policy nazionali dovrebbero concentrarsi sull’attuazione efficace di questo quadro comune, evitando normative più stringenti o frammentate che genererebbero incertezza per le imprese, soprattutto le più piccole.

Claudio Bassoli, Vicepresidente di Anitec-Assinform con delega alle Tecnologie Abilitanti e di Frontiera, ha dichiarato: “Gli Agenti di Intelligenza Artificiale non sono solo un’evoluzione tecnologica, ma un’opportunità concreta per rafforzare competitività ed efficienza del sistema produttivo e amministrativo, come partner digitali delle capacità umane. Serve un approccio lungimirante: governance solida, investimenti in formazione e regole chiare per garantire trasparenza e fiducia. La nostra Associazione è impegnata a promuovere conoscenza e consapevolezza all’interno del Sistema Confindustria, per un’adozione sicura e strategica di queste tecnologie.”

Di seguito il link al report: https://www.anitec-assinform.it/pubblicazioni/policy-paper/agenti-di-ia.kl

Leggi le altre notizie sull’home page di Key4biz

https://www.key4biz.it/ai-e-agenti-intelligenti-il-report-di-anitec-assinform/540425/