Secure Configuration Management (SCM): fondamenti, sfide e strategie di implementazione per la cybersecurity aziendale

Il secure configuration management (gestione sicura della configurazione) rappresenta uno dei pilastri fondamentali della moderna cybersecurity aziendale. In un panorama digitale caratterizzato da minacce sempre più sofisticate e da infrastrutture IT in rapida evoluzione, la capacità di mantenere configurazioni sicure e consistenti costituisce un fattore critico per la protezione degli asset informativi organizzativi.

La configurazione non sicura dei sistemi rappresenta una delle principali cause di violazioni della sicurezza informatica. Secondo le statistiche più recenti, le misconfigurazione rappresentano oltre il 30% degli incidenti di sicurezza nelle aziende, evidenziando la criticità di implementare strategie di gestione della configurazione basate su principi di sicurezza by design.

Definizione e ambito del Secure Configuration Management (SCM)

Il secure configuration management può essere definito come “la gestione e il controllo delle configurazioni per un sistema informativo per abilitare la sicurezza e facilitare la gestione del rischio”. Questa disciplina si estende oltre la tradizionale gestione della configurazione, integrando considerazioni di sicurezza in ogni fase del ciclo di vita dei sistemi IT.

L’ambito del secure configuration management include:

  • La definizione di configurazioni di base sicure (secure baseline configurations)
  • L’implementazione di controlli per le modifiche della configurazione
  • Il monitoraggio continuo delle deviazioni dalle configurazioni approvate
  • La documentazione e la tracciabilità delle modifiche
  • L’integrazione con i processi di gestione del rischio organizzativo

Framework di Riferimento: NIST SP 800-128

Il NIST Special Publication 800-128 fornisce linee guida per le organizzazioni responsabili della gestione e dell’amministrazione della sicurezza dei sistemi informativi federali. Il framework proposto dal NIST identifica quattro fasi principali del secure configuration management:

  1. Pianificazione (Planning): Sviluppo di politiche e procedure organizzative
  2. Identificazione e implementazione delle configurazioni (Identifying and Implementing Configurations): Stabilimento di configurazioni di base sicure
  3. Controllo delle modifiche (Controlling Configuration Changes): Gestione strutturata delle modifiche
  4. Monitoraggio (Monitoring): Verifica continua dell’aderenza alle configurazioni approvate

L’Evoluzione del Cybersecurity Framework NIST 2.0

Il NIST ha aggiornato il Cybersecurity Framework (CSF) nella versione 2.0, rilasciata nel febbraio 2024, per aiutare tutte le organizzazioni a gestire e ridurre i rischi. La versione 2.0 si concentra su sei funzioni principali: Govern, Identify, Protect, Detect, Respond e Recover.

L’introduzione della funzione “Govern” rappresenta un’evoluzione significativa, enfatizzando l’allineamento strategico tra cybersecurity e gestione del rischio. Questa nuova funzione sottolinea l’importanza di integrare la gestione della configurazione sicura nei processi decisionali strategici dell’organizzazione.

Controlli CIS: una prospettiva operativa

I CIS Controls v8.1, rilasciati nel giugno 2024, hanno introdotto una nuova funzione di sicurezza “Governance” per allinearsi con il NIST Cybersecurity Framework 2.0. La versione 8.1 si focalizza sull’importanza della gestione della sicurezza in ambienti cloud o ibridi.

I CIS Controls forniscono un approccio pratico al secure configuration management attraverso:

  • Controllo 1: Inventario e controllo degli asset hardware
  • Controllo 2: Inventario e controllo degli asset software
  • Controllo 4: Configurazione sicura degli asset aziendali

I CIS Controls offrono tre gruppi di implementazione (IG) che forniscono raccomandazioni per dare priorità all’implementazione e un metodo semplificato per assistere le aziende di tutte le dimensioni nel dirigere le proprie risorse di sicurezza.

ISO/IEC 27001:2022 e la Gestione della Configurazione

La norma ISO 27001:2022 Annex A Control 8.9 sulla gestione della configurazione enfatizza la necessità di politiche strutturate, configurazioni standardizzate e controlli di sicurezza per garantire operazioni IT sicure ed efficienti.

Il controllo A.8.9 è critico per garantire l’integrità e la sicurezza dei sistemi informativi attraverso la gestione sistematica delle configurazioni, includendo aspetti hardware e software con l’obiettivo di stabilire configurazioni di base sicure.

Elementi chiave del controllo ISO 27001 A.8.9

La norma richiede alle organizzazioni di:

  • Stabilire e mantenere configurazioni di base sicure per tutti i sistemi
  • Implementare processi strutturati per la gestione delle modifiche
  • Condurre revisioni periodiche delle configurazioni
  • Mantenere documentazione completa e controllo delle versioni

Sfide tecniche e operative

Complessità e scala

La gestione delle configurazioni sicure in un ambiente IT vasto e diversificato può essere incredibilmente complessa. Le organizzazioni spesso hanno vari sistemi, applicazioni e dispositivi con requisiti di configurazione.

Configuration Drift

Il configuration drift si verifica quando i sistemi si discostano dalle loro configurazioni di base sicure nel tempo. Questo può accadere a causa di modifiche non autorizzate, aggiornamenti del sistema o nuove implementazioni che non aderiscono agli standard stabiliti.

Vincoli di risorse

Un SCM efficace richiede risorse significative, incluso personale qualificato, tempo e investimenti finanziari. Budget limitati possono limitare la capacità di investire in strumenti automatizzati, audit regolari e monitoraggio continuo.

Strategie di automazione e strumenti

Infrastructure as Code (IaC)

L’adozione di approcci Infrastructure as Code rappresenta una strategia fondamentale per il secure configuration management. L’utilizzo di strumenti di configuration as code (CaC) per documentare gli stati desiderati in modo dichiarativo riduce le discrepanze e semplifica i processi di ripristino.

Strumenti di gestione della configurazione

Chef, Puppet, Ansible e Microsoft System Center Configuration Manager (SCCM) automatizzano la distribuzione, il monitoraggio e la riparazione della configurazione. Questi strumenti migliorano l’efficienza e la precisione, garantendo l’applicazione coerente delle impostazioni di sicurezza su tutti i sistemi.

Security Content Automation Protocol (SCAP)

Il Security Content Automation Protocol (SCAP) è una suite di specifiche che standardizza il formato e la nomenclatura con cui le informazioni sui difetti del software e le configurazioni sicure possono essere comunicate. L’utilizzo di strumenti SCAP-validati facilita l’automazione delle valutazioni di sicurezza e la gestione delle configurazioni.

Implementazione delle best practices

Stabilimento di configurazioni di base

La ricerca indica che fino all’80% degli attacchi riusciti sfrutta misconfigurazione, rendendo necessario stabilire una configurazione di sicurezza di base su tutti i sistemi.

Le best practices includono:

  • Utilizzo di configurazioni comuni sicure basate su standard riconosciuti
  • Personalizzazione delle configurazioni in base alla funzione del sistema
  • Implementazione del principio di funzionalità minima
  • Gestione rigorosa delle password e dell’autenticazione

Gestione delle modifiche

Il controllo delle modifiche della configurazione è il processo documentato per gestire e controllare le modifiche alla configurazione di un sistema o dei suoi CI costituenti.

Un processo efficace di gestione delle modifiche deve includere:

  • Valutazione dell’impatto sulla sicurezza
  • Approvazione attraverso un Configuration Control Board (CCB)
  • Testing in ambiente controllato
  • Implementazione monitorata
  • Verifica post-implementazione

Monitoraggio continuo

Le attività di monitoraggio sono utilizzate come meccanismo all’interno del SecCM per validare che il sistema aderisca alle politiche, procedure e configurazione di base sicura approvata dall’organizzazione.

Il monitoraggio continuo comprende:

  • Scansioni automatizzate per rilevare deviazioni
  • Analisi dei log di audit
  • Verifica dell’integrità del sistema
  • Reporting degli stati di compliance

Integrazione con la gestione del rischio

Risk Assessment e Configuration Management

Il SecCM supporta la gestione del rischio organizzativo fornendo maggiore controllo e assicurando l’integrità delle risorse IT. L’integrazione tra gestione del rischio e configuration management richiede:

  • Identificazione degli asset critici
  • Classificazione dei rischi associati alle configurazioni
  • Implementazione di controlli proporzionati al rischio
  • Monitoraggio continuo dell’efficacia dei controlli

Compliance e conformità normativa

Il secure configuration management supporta la conformità a diverse normative e standard:

  • SOX (Sarbanes-Oxley): Per controlli finanziari e IT
  • HIPAA: Per la protezione dei dati sanitari
  • PCI DSS: Per la sicurezza dei dati di pagamento
  • GDPR: Per la protezione dei dati personali

Tecnologie emergenti e sfide future

Cloud e Hybrid Environments

La versione 8.1 dei CIS Controls affronta la sicurezza dei sistemi man mano che le aziende si spostano sempre più verso ambienti cloud e ibridi e utilizzano tecnologie mobili.

Le sfide specifiche per gli ambienti cloud includono:

  • Gestione delle configurazioni multi-tenant
  • Sicurezza dei container e dell’orchestrazione
  • Configurazione di servizi cloud nativi
  • Gestione delle identità e degli accessi in ambienti distribuiti

Artificial Intelligence e Machine Learning

L’integrazione di tecnologie AI/ML nel secure configuration management presenta opportunità e sfide:

  • Opportunità: Rilevamento automatico di anomalie, predizione di vulnerabilità, ottimizzazione delle configurazioni
  • Sfide: Sicurezza dei modelli AI, gestione dei bias, interpretabilità delle decisioni automatizzate

Metriche e KPI per il Secure Configuration Management

Indicatori di efficacia

Le organizzazioni dovrebbero implementare metriche specifiche per valutare l’efficacia del proprio programma di secure configuration management:

  • Percentuale di sistemi conformi: Rapporto tra sistemi configurati secondo standard sicuri e totale dei sistemi
  • Tempo medio di rilevamento delle deviazioni: Efficacia del monitoraggio continuo
  • Tempo medio di correzione: Capacità di risposta alle non conformità
  • Numero di incidenti legati a misconfigurazione: Efficacia complessiva del programma

ROI e benefici economici

Le organizzazioni che utilizzano il controllo delle versioni sperimentano un aumento del 50% nella collaborazione del team e nella risoluzione degli errori. Altri benefici misurabili includono:

  • Riduzione dei tempi di ripristino
  • Diminuzione dei costi di audit
  • Miglioramento della disponibilità dei servizi
  • Riduzione dei rischi operativi

Raccomandazioni per l’implementazione dell’SCM

Approccio graduale

  1. Fase 1: Assessment dello stato attuale e identificazione dei gap
  2. Fase 2: Definizione di politiche e procedure
  3. Fase 3: Implementazione di configurazioni di base per sistemi critici
  4. Fase 4: Estensione graduale a tutti i sistemi
  5. Fase 5: Ottimizzazione e automazione completa

Fattori di successo critici

  • Supporto del management: Commitment della direzione aziendale
  • Competenze tecniche: Formazione del personale IT e di sicurezza
  • Integrazione con processi esistenti: Allineamento con ITIL e altri framework
  • Cultura della sicurezza: Sensibilizzazione di tutto il personale

Conclusioni

Il secure configuration management rappresenta un elemento strategico per la sicurezza informatica aziendale moderna. Stabilire una configurazione di sicurezza di base su tutti i sistemi è cruciale, dato che la ricerca indica che fino all’80% degli attacchi riusciti sfrutta misconfigurazione.

L’evoluzione verso architetture cloud-native, l’adozione di tecnologie DevOps e l’integrazione di soluzioni AI/ML richiedono un approccio sempre più sofisticato alla gestione della configurazione sicura. Le organizzazioni che investono in programmi strutturati di secure configuration management non solo migliorano la propria postura di sicurezza, ma ottengono anche benefici operativi significativi in termini di efficienza, compliance e riduzione dei rischi.

La chiave del successo risiede nell’adozione di un approccio olistico che integri persone, processi e tecnologie, supportato da framework consolidati come NIST, CIS Controls e ISO 27001, e implementato attraverso strumenti di automazione appropriati per il contesto organizzativo specifico.

Fonti

NIST Special Publication 800-128: Guide for Security-Focused Configuration Management of Information Systems

NIST Cybersecurity Framework 2.0 (2024)

CIS Controls v8.1 (2024)

ISO/IEC 27001:2022 Information Security Management Systems

Center for Internet Security Benchmarks

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/scm/


Ethical hacking e CTF: formazione della prossima generazione di professionisti della cybersecurity

L’evoluzione del panorama della cybersecurity ha portato all’emergere di metodologie di formazione innovative che combinano competenze tecniche avanzate con principi etici rigorosi. Le competizioni Capture the Flag (CTF) rappresentano oggi un paradigma formativo fondamentale per la preparazione di professionisti qualificati nell’ambito dell’ethical hacking e della sicurezza informatica. Questo articolo analizza l’impatto delle competizioni CTF sulla formazione professionale, con particolare focus sul contributo dell’eccellenza italiana rappresentata dai mHackeroni, e delinea le implicazioni strategiche per lo sviluppo delle competenze nel settore della cybersecurity.

Introduzione all’ethical hacking: paradigmi e metodologie

L’ethical hacking, definito dal NIST come “testing that verifies the extent to which a system, device or process resists active attempts to compromise its security”, costituisce una disciplina fondamentale nell’ecosistema della cybersecurity moderna. La metodologia penetration testing del NIST specifica che gli assessment devono “attempt to circumvent or defeat the security features of an information system”, stabilendo parametri rigorosi per la conduzione di test di sicurezza autorizzati.

Le certificazioni professionali nell’ethical hacking hanno registrato una crescita esponenziale, con la certificazione CEH (Certified Ethical Hacker) che conta oltre 22.000 posizioni lavorative disponibili a livello globale secondo un’analisi LinkedIn del settembre 2024. Il framework curriculare delle competenze di ethical hacking si articola attraverso domini tecnici specializzati che includono:

  • Reconnaissance e information gathering: Metodologie sistematiche per la raccolta di intelligence sui target
  • Vulnerability assessment: Identificazione e classificazione delle vulnerabilità secondo standard CVSS
  • Exploitation techniques: Implementazione controllata di tecniche di attacco per la validazione delle vulnerabilità
  • Post-exploitation e privilege escalation: Analisi degli impatti potenziali e delle catene di compromissione
  • Reporting e risk assessment: Documentazione professionale e valutazione del rischio secondo framework standardizzati

La crescente domanda di ethical hacker è supportata da statistiche che indicano salari medi di $83,000 negli Stati Uniti, con possibilità di incrementi significativi in contesti metropolitani e aziendali Fortune 500.

Competizioni CTF: architettura formativa e metodologie di assessment

Le competizioni Capture the Flag rappresentano un ecosistema formativo strutturato che simula scenari di sicurezza reali attraverso challenge multi-disciplinari. Il formato CTF fu sviluppato inizialmente nel 1996 durante DEF CON, la più grande conferenza di cybersecurity negli Stati Uniti, evolvendo successivamente in due principali tipologie:

Jeopardy-style CTF

Le competizioni in formato jeopardy presentano challenge categorizzate per domini tecnici specifici:

  • Cryptography: Implementazione e analisi di algoritmi crittografici, protocolli di sicurezza e tecniche di cryptanalysis
  • Web exploitation: Identificazione e sfruttamento di vulnerabilità in applicazioni web secondo la OWASP Top 10
  • Reverse engineering: Analisi statica e dinamica di binari, malware analysis e techniques di code obfuscation
  • Forensics: Digital forensics, network traffic analysis e incident response procedures
  • Binary exploitation: Buffer overflow, ROP chains, format string attacks e moderne tecniche di exploit development
  • OSINT: Open Source Intelligence gathering e social engineering techniques

Attack-defense CTF

Nel formato attack-defense, i team competitori devono difendere i propri sistemi vulnerabili mentre attaccano quelli degli avversari, simulando scenari di red team vs blue team operations tipici degli ambienti enterprise.

Il caso studio mHackeroni: eccellenza italiana nel panorama internazionale

I mHackeroni rappresentano un paradigma di eccellenza nel panorama italiano della cybersecurity competitiva. Il team, fondato nel 2018 dalla fusione di cinque team CTF italiani (@towerofhanoi, @c00kiesATvenice, @n0pwnintended, @TheRomanXpl0it, @aboutblankets), ha conseguito risultati di livello mondiale.

Achievements internazionali

Nel maggio 2018, i mHackeroni hanno ottenuto il secondo posto nelle qualificazioni DEF CON CTF su oltre 600 team globali, qualificandosi per le finali di Las Vegas dove hanno conseguito il settimo posto. Più recentemente, durante DEF CON 31, il team ha conquistato la vittoria nella competizione Hack-a-Sat 4 Finals, diventando i primi “Certified Satellite Hackers” al mondo.

Composizione e background accademico

Il team comprende circa 40 membri provenienti da istituzioni accademiche di prestigio (Politecnico di Milano, La Sapienza Roma, Università di Padova, Ca’ Foscari Venezia, Vienna University of Technology, ETH Zurich) e realtà industriali affermate.

Impatto delle CTF sulla formazione professionale

Skill-based hiring e evoluzione del mercato del lavoro

Le tendenze per il 2025 indicano che il 45% delle aziende statunitensi intende sostituire i requisiti di laurea con competenze skill-based, posizionando le CTF come strumento privilegiato per la dimostrazione pratica delle competenze.

Secondo il Cyber Attack Readiness Report (CARR) 2024 di Hack the Box, oltre il 67% dei team di cybersecurity utilizza certificazioni o laboratori hands-on per il benchmarking delle competenze, evidenziando la preferenza per approcci formativi pratici rispetto alla formazione teorica tradizionale.

Competenze emergenti e specializzazioni

Le CTF moderne integrano challenge che riflettono le evolute minacce del panorama cyber:

  • Cloud security: Challenge focalizzate su AWS, Azure, GCP security misconfigurations
  • IoT e Industrial Control Systems (ICS): HTB ha sviluppato partnership con Dragos per l’Alchemy Lab specializzato in sicurezza ICS
  • Active Directory security: Lancio della certificazione HTB Certified Active Directory Pentesting Expert (CAPE) nel dicembre 2024
  • AI/ML security: Challenge emergenti su adversarial machine learning e model poisoning.

Framework normativi e standard di riferimento

NIST cybersecurity framework integration

Il NIST Penetration Testing Framework (SP 800-115) fornisce una metodologia strutturata per la conduzione di test di penetrazione, articolata nelle fasi di Planning, Discovery, Attack e Reporting. L’integrazione delle competenze CTF con i framework NIST permette:

  • Identify function: Sviluppo di competenze per l’asset inventory e risk assessment
  • Protect function: Implementazione di controlli di sicurezza basati su threat intelligence
  • Detect function: Capacità di identificazione di indicators of compromise (IoC)
  • Respond function: Incident response e threat hunting capabilities
  • Recover function: Business continuity e disaster recovery planning

Certificazioni professionali e career pathway

Il percorso formativo nell’ethical hacking si articola attraverso certificazioni progressive:

Entry-level certifications:

  • CompTIA Security+: Fondamenti di cybersecurity con focus su network security e threat detection
  • CompTIA PenTest+: Specializzazione in penetration testing con componenti performance-based

Intermediate certifications:

  • CEH v13 AI: Certified Ethical Hacker con capabilities AI-enhanced, 20 moduli formativi e 550+ tecniche di attacco
  • GIAC Penetration Tester (GPEN): Certificazione avanzata per security tester con minimo due anni di esperienza

Advanced certifications:

  • OSCP (Offensive Security Certified Professional): Metodologia hands-on con simulazione di live network environment
  • CISSP: Comprehensive management-level certification per security practitioners senior.

Tendenze future e skill gap analysis

Panorama del deficit di competenze

L’ISC2 Cybersecurity Workforce Study 2024 riporta un gap globale di 4.763.963 professionisti, con un incremento del 19,1% rispetto al 2023. CompTIA stima una crescita dell’employment cybersecurity del 267% sopra il tasso nazionale negli Stati Uniti.

Impatto dell’intelligenza artificiale

Il 68% dei professionisti ritiene che entro due anni sarà in grado di utilizzare efficacemente GenAI nel proprio ruolo, con aspettative di miglioramento nel threat detection e riduzione dei costi organizzativi. Le competizioni CTF stanno integrando challenge AI-focused per preparare i professionisti alle nuove frontiere della cybersecurity.

Specialized domains e emerging technologies

Industrial Control Systems (ICS) security: L’espansione delle tecnologie IoT e automation nel settore manifatturiero ha creato nuove superficie di attacco, evidenziando la necessità di specialisti ICS.

Cloud-native security: La migrazione verso architetture cloud-first richiede competenze specializzate in container security, Kubernetes hardening e cloud security posture management (CSPM).

Metodologie di training e practical application

Hands-on learning approaches

Le competizioni business-focused come Global Cyber Skills Benchmark 2025 offrono esperienze immersive con storyline interattive e contenuti basati su latest attack techniques. Queste piattaforme implementano:

  • Red team simulations: Scenari avanzati di persistent threat simulation
  • Purple team exercises: Integrazione tra offensive e defensive operations
  • Threat intelligence integration: Challenge basati su real-world threat actor TTPs

Assessment e benchmarking

L’approccio skill-based hiring richiede metodologie di assessment oggettive, con le CTF che forniscono metrics quantitativi per la valutazione delle competenze tecniche. I parametri di assessment includono:

  • Technical proficiency: Velocità di risoluzione e accuratezza nelle soluzioni
  • Methodology adherence: Aderenza a standard e best practices consolidate
  • Innovation capability: Capacità di sviluppare soluzioni creative per challenge complessi
  • Collaboration skills: Efficacia nel team working e knowledge sharing.

Implicazioni strategiche per l’industria

Corporate training programs

Con cybercrime costs stimati a $10.5 trilioni USD entro il 2025, le organizzazioni stanno investendo massivamente in corporate training programs basati su CTF methodologies. Piattaforme come Hack the Box Business CTF permettono team benchmarking e skill assessment su scala enterprise.

Government e critical infrastructure

Competizioni governative come DARPA Cyber Grand Challenge e ENISA European Cybersecurity Challenge evidenziano l’importanza strategica delle CTF per la national cybersecurity preparedness.

Conclusioni e raccomandazioni

Le competizioni Capture the Flag rappresentano un ecosistema formativo maturo e consolidato per lo sviluppo di competenze avanzate nell’ethical hacking. L’eccellenza italiana rappresentata dai mHackeroni dimostra la capacità di competere ai massimi livelli internazionali, contribuendo significativamente alla reputation nazionale nel settore cybersecurity.

Raccomandazioni strategiche:

  1. Institutional investment: Potenziamento degli investimenti istituzionali in programmi CTF universitari e corporate training
  2. Industry-academia collaboration: Sviluppo di partnership strutturate tra università e industria per practical skill development
  3. Certification integration: Integrazione delle competenze CTF nei pathway di certificazione professionale
  4. Emerging technologies focus: Adattamento dei curriculum CTF per includere AI/ML security, quantum cryptography e post-quantum security

L’evoluzione del panorama delle minacce cyber richiede un approccio formativo dinamico e pratico. Le CTF, combinate con framework standardizzati e certificazioni professionali, offrono una metodologia comprovata per la formazione della prossima generazione di ethical hacker e cybersecurity professionals.

Fonti

National Institute of Standards and Technology (NIST) – Penetration Testing Guidelines: https://csrc.nist.gov/glossary/term/penetration_testing

EC-Council – Certified Ethical Hacker (CEH) Certification: https://www.eccouncil.org/train-certify/certified-ethical-hacker-ceh/

mHACKeroni Official Website: http://mhackeroni.it/

CTFtime.org – Global CTF Rankings: https://ctftime.org/team/57788/

ISC2 Cybersecurity Workforce Study 2024: https://www.isc2.org/Insights/2024/10/ISC2-2024-Cybersecurity-Workforce-Study

CompTIA State of Cybersecurity 2025: https://www.comptia.org/en-us/resources/research/state-of-cybersecurity-2025/

Hack The Box Cybersecurity Skills Gap Trends 2025: https://www.hackthebox.com/blog/cybersecurity-skills-gap-trends-2025

NIST Cybersecurity Framework Guidelines: https://csf.tools/reference/nist-sp-800-53/

Wikipedia – Capture the Flag (Cybersecurity): https://en.wikipedia.org/wiki/Capture_the_flag_(cybersecurity)

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ethical-hacking/


Business Impact Analysis BIA: Calcolo RTO RPO e analisi Impatto per la continuità operativa

Questo articolo prosegue la serie di approfondimenti dedicati alla Business Continuity ISO 22301, concentrandosi sulla fase operativa cruciale: l’implementazione del template di Business Impact Analysis (BIA). Dopo aver analizzato contesto organizzativo e leadership, entriamo nel vivo del processo di identificazione dei processi critici, calcolo di RTO e RPO, e definizione delle soluzioni di continuità operativa per garantire la resilienza aziendale.

Implementazione Template BIA: dalla teoria alla pratica

Una volta identificato il contesto organizzativo e ottenuto il supporto del Top Management, è possibile avviare il processo di realizzazione e implementazione di un programma di Business Continuity.

Il programma inizia con l’identificazione delle linee di business critiche e vitali per l’organizzazione e il Risk Assessment propedeutico a determinare il Risk Appetite e la Risk Tolerance dell’organizzazione.

L’identificazione delle linee di business critiche e vitali può avvenire in tre modi differenti:

  1. viene comunicata dal Top Management;
  2. viene identificata grazie alle Business Impact Analysis;
  3. viene identificata tramite analisi di mercato e dei competitor.

Riprendendo l’esempio dell’istituto finanziario, il Top Management, dopo aver effettuato il Risk Assesment, fornisce il Risk Appetite, la Risk Tolerance e la Risk Capacity, che rispettivamente indicano:

  • Risk Appetite – l’ammontare e tipo di rischio che un’organizzazione è disposta a perseguire o ritenere (ISO Guide 73:2009 – Risk Management Vocabulary);
  • Risk Tolerance – la disponibilità dell’organizzazione o delle parti interessate a sostenere il rischio, dopo il suo trattamento, al fine di raggiungere i propri obiettivi (ISO Guide 73:2009 – Risk Management Vocabulary);
  • Risk Capacity – l’ammontare di rischio massimo sopportabile per l’azienda.

È doveroso ricordare che l’attività di Risk Assessment è un processo volto a individuare e analizzare i rischi identificati all’interno dell’organizzazione ed è un’attività, come già riportato nella Parte I, strettamente collegata alla gestione della Business Continuity.

Non esistono tecniche o metodologie universali per identificare tali valori, in quanto essi variano in base alle esigenze aziendali.

Un buon punto di partenza potrebbe comunque essere il Margine di Contribuzione aziendale[1]

A titolo esemplificativo, le metriche economiche si potrebbero dunque così suddividere:

MARGINE DI CONTRIBUZIONE: € 1.000.000,00

RISK APPETITE: € 250.000,00

RISK TOLERANCE: € 500.000,00

RISK CAPACITY: € 750.000,00

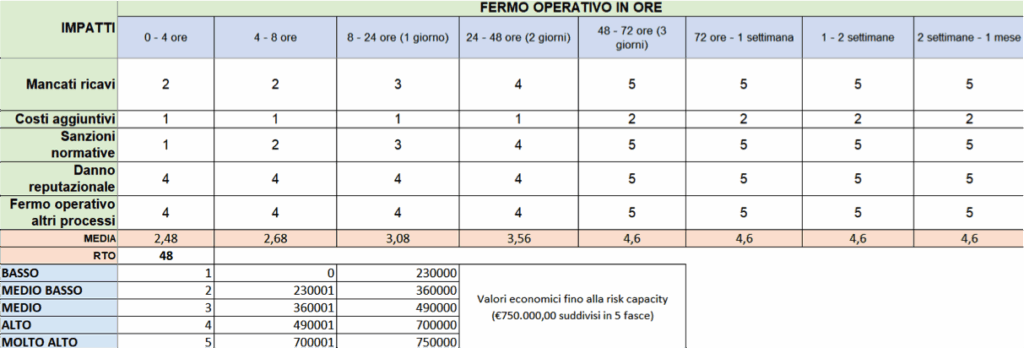
La figura 2 rappresenta, a titolo esemplificativo, come tali metriche economiche possano essere suddivise in base ai livelli di gravità (in questo caso 5) al fine di creare delle scale di impatto da utilizzare durante lo svolgimento della Business Impact Analysis (BIA). Tali scale possono essere variate e personalizzate anche in base al grado di precisione delle analisi che si intende perseguire.

Prendiamo ad esempio il processo bancario “Gestione Assegni Bancari”, che è stato (in questa casistica ipotetica) definito come vitale.

Al fine di analizzare tale processo, è possibile condurre l’analisi BIA in due modalità:

  1. intervista 1 to 1 con il process owner (alternativa sempre altamente consigliabile)
  2. sottoporre al process owner il template BIA, che dovrà compilare in autonomia e restituire al Business Continuity Manager o chi per lui.

Al fine di redigere un’analisi BIA il più corretta possibile, è necessario che il process owner recuperi o rediga anticipatamente un report o estratto dei movimenti e transazioni registrate, a cadenza giornaliera, almeno nell’ultimo trimestre, includendo anche particolari periodi di picco noti.

Inoltre, è sempre consigliabile (ove possibile) analizzare il processo nel modo più quantitativo possibile.

Di fatto, un’analisi troppo qualitativa potrebbe portare a un risultato finale troppo basato sulla soggettività del process owner.

Una BIA correttamente impostata, invece, deve permettere di raccogliere almeno le seguenti informazioni:

  • informazioni circa il compilatore, il ruolo e l’ufficio di appartenenza;
  • il processo oggetto di analisi;
  • una tabella, o elenco, in cui valorizzare i potenziali impatti economici, reputazionali e normativi (almeno) che il processo porterebbe all’organizzazione in caso di fermo (si veda figura 2);
  • i razionali di impatto che hanno portato alla valorizzazione degli impatti;
  • il sito (o siti) in cui viene erogato il processo;
  • il processo in input (ossia da quale processo il processo oggetto di analisi riceve informazioni);
  • il processo in output (ossia il processo che riceve i dati dal processo oggetto di analisi);
  • i potenziali periodi di picco del processo (ad esempio, il processo “buste paga” potrebbe avere come periodo di picco i giorni precedenti l’addebito degli stipendi) ed eventuali scadenze giornaliere;
  • gli applicativi / sistemi / software utilizzati, indicandone le criticità;
  • i fornitori a supporto di tale processo, indicandone la criticità;
  • le attività svolte dal processo;
  • le risorse ordinarie coinvolte (se il processo viene erogato per più sedi, è opportuno suddividere questo elenco per sedi);
  • il numero di risorse necessarie in caso di emergenza (solitamente inferiore al numero ordinario) e dopo quanto tempo è necessaria la loro attivazione (ad esempio durante la prima ora potrebbe essere sufficiente l’operatività di una sola risorsa, dopo 2 ore tre risorse e così via);
  • le risorse di backup, identificate in risorse in grado di svolgere il minimo dell’attività nel caso in cui quelle ordinarie non siano disponibili. Per tale motivo è sconsigliabile identificare risorse di backup che rientrino nello stesso Team/Ufficio delle risorse ordinarie. È possibile identificare risorse di backup primarie e secondarie per garantire una maggiore resilienza in caso di evento;
  • gli apparati e strumenti utilizzati dalle risorse;
  • i documenti critici (indicare se sono cartacei o digitali);
  • dove sono salvati i documenti digitali (specialmente le cartelle di rete).
IMPATTI FERMO OPERATIVO IN ORE
0 – 4 ore 4 – 8 ore 8 – 24 ore (1 giorno) 24 – 48 ore (2 giorni) 48 – 72 ore (3 giorni) 72 ore – 1 settimana 1 – 2 settimane 2 settimane – 1 mese
Mancati ricavi
Costi aggiuntivi
Sanzioni normative
Danno reputazionale
Fermo operativo altri processi
RTO
BASSO MEDIO BASSO MEDIO ALTO MOLTO ALTO
Da € 100.000,00 a € 230.000,00 Da € 230.000,01 a € 360.000,00 Da € 360.000,01 a € 490.000,00 Da € 490.000,01 a € 700.000,00 Da € 700.000,01 a € 750.000,00

Figura 2. Tabella quantificazione impatti creata da Chiara Cavicchioli

Al fine di agevolare il process owner nella corretta identificazione e classificazione degli impatti in caso di fermo del processo, alcune domande da porre potrebbero essere:

  • A quanto ammontano i mancati ricavi a seguito di fermo del processo nelle varie fasce temporali?
  • In caso di fermo, l’istituto dovrebbe sostenere spese per far ripartire il processo, come l’ingaggio di fornitori terzi, il pagamento di straordinari dei dipendenti etc?
  • Se sì, a quanto ammontano queste spese per ogni fascia temporale?
  • Sono presenti delle scadenze ricorrenti che, se non rispettate, potrebbero dar seguito a sanzioni normative? A quanto ammontano?
  • Un fermo comporterebbe risonanza mediatica o impatti diretti sulla clientela, con conseguente danno reputazionale?
  • Un fermo del presente processo porterebbe, a catena, al fermo operativo di altri processi? Se sì, con quali impatti?

Tali analisi e la conseguente compilazione del template BIA vengono ripetute a cadenza annuale od ogni qualvolta vi siano particolari modifiche al processo, alla struttura organizzativa e/o a seguito di incidenti.

Al termine dell’analisi, si avrà dunque un quadro preciso relativo ai processi più o meno critici e da cosa sono supportati e composti.

Informazioni aggiuntive BIA

Se volessimo creare un’analisi di impatto ancora più dettagliata e granulare, andrebbero tenuti in considerazione i seguenti fattori.

  1. Siti di Erogazione: andrebbe assegnata una criticità che non tenga solo conto delle attività e un numero di risorse che vi lavora, ma anche la criticità del sito da un punto di vista geopolitico.
  2. Applicativi: potrebbe essere aggiunto il valore “RTO” e “RPO” del singolo applicativo, che può essere fornito dalle funzioni che gestiscono gli applicativi utilizzati dall’organizzazione. Così facendo, nella BIA si avrebbero non solo l’RTO e RPO del processo ma anche dei singoli applicativi, che potrebbero non essere identici (i desiderata sarebbero inferiori o uguale agli RTO e RPO del processo).
  3. CIA Triad: un ulteriore fattore di vitale importanza è analizzare il rischio di perdita di Confidenzialità, Integrità e Disponibilità del dato (CIA Triad), le cui definizioni sono così distinte:
    1. Confidenzialità (Confidentiality) – indica la protezione dei dati durante tutto il ciclo di vita e ha lo scopo di proteggere e preservare la riservatezza dei dati degli utenti;
    2. Integrità (Integrity): indica il mantenimento dell’incolumità e la salvaguardia dei dati, ossia la protezione da qualsiasi tentativo di compromissione non autorizzato;
    3. Disponibilità (Availability): intende garantire il diritto di accesso ai dati per gli utenti dotati dei permessi necessari.

Al fine di analizzare e quantificare tale rischio, è necessario individuare e classificare i dati ritenuti sensibili (tale attività generalmente può essere svolta prima delle analisi di impatto, creando una sorta di registro delle classificazioni con il supporto del DPO ed eventualmente delle funzioni IT). Ai sensi della normativa GDPR, tra i dati sensibili troviamo:

  1. origine razziale ed etnica;
  2. convinzioni religiose o filosofiche;
  3. opinioni politiche;
  4. orientamento sessuale;
  5. situazione giudiziaria;
  6. informazioni relative alle comunicazioni elettroniche (indirizzo IP, social network etc);
  7. dati di geolocalizzazione;
  8. dati genetici e biometrici;

Inoltre, ulteriori tipologie di dati/assets da tenere in considerazione e da analizzare possono essere:

  1. proprietà intellettuali;
  2. software o sistemi tecnologici operativi;
  3. licenze;
  4. etc.

Durante le BIA, è importante valutare se le informazioni trattate dal processo oggetto di analisi o dal fornitore a supporto di tale processo (in quanto l’istituto continuerebbe ad essere Titolare del trattamento dei dati, mentre il fornitore risulterebbe come Responsabile) siano critiche, in quanto dati sensibili; e se, a seguito di un incidente, vi possano essere perdite di confidenzialità, integrità e disponibilità del dato.

A differenza della valutazione degli impatti suddivisa su fasce orarie riportata alla figura 2 – che non si focalizza sullo scenario ma sul fermo del processo, indipendentemente dalla causa – durante l’analisi dei dati è opportuno considerare anche le minacce e le possibili conseguenze.

Ad esempio, un attacco ransomware che comprometta un processo dove le attività vengono svolte in modalità manuale e cartacea non avrà alcun impatto sulla CIA Triad; mentre un’alluvione che distrugga tale documentazione avrà un impatto almeno sull’integrità e sulla disponibilità del dato. Inoltre, è importante considerare anche la quantità dei dati trattati.

Ipotizzando di riprendere l’analisi precedentemente effettuata per il processo “Gestione Assegni Bancari”, un esempio su come svolgere la valutazione sul rischio legato ai dati può essere il seguente.

DATO EVENTO RISCHIO
Perdita di Confidenzialità Perdita di Integrità Perdita di Disponibilità
ALTO MEDIO BASSO ALTO MEDIO BASSO ALTO MEDIO BASSO
Licenza Applicativo XX Ransomware x x x
Licenza Applicativo XX Violazione sicurezza fisica x x x
Informazioni anagrafiche emittente assegno Ransomware x x X
Informazioni anagrafiche mittente Phishing x x X
Informazioni anagrafiche destinatario Ransomware x x X
Informazioni anagrafiche destinatario cartacee Phishing x x x

Figura 4. Tabella valutazione del dato creata da Chiara Cavicchioli

L’analisi sopra riportata (a scopo esemplificativo) può essere personalizzata sulla base delle necessità aziendali. I valori “alto-medio-basso” potrebbero, per esempio, riferirsi al numero degli utenti impattati, oppure al danno economico o reputazionale che potrebbe derivare dalla perdita di tali informazioni.

La valutazione e la mappatura del rischio legato ai dati può essere svolta all’interno della BIA, oppure con analisi separata che andrà comunque a concorrere alla valutazione finale della definizione del perimetro dei processi critici. Tale analisi potrà inoltre essere utilizzata e migliorata dalle funzioni IT che dovranno identificare e implementare soluzioni di sicurezza atte a preservare la confidenzialità, l’integrità e la disponibilità dei dati considerati particolarmente critici.

  1. Risorse: sia per le risorse di emergenza che di backup, si possono individuare le risorse “primarie” e “secondarie” secondo il seguente criterio:
    1. nel caso in cui le primarie risorse di emergenza non siano disponibili, ingaggio quelle secondarie;
    2. nel caso in cui le primarie risorse di backup non siano disponibili, ingaggio quelle secondarie.

Così facendo avremo:

  • risorse di emergenza primarie e secondarie;
  • risorse di backup primarie e secondarie.

È utile, specialmente per i processi critici, definire quale sia il numero minimo di risorse umane necessarie per svolgere i processi in ordinario e, tra quelle attualmente presenti, quali siano quelle con il maggiore know-how.

In questo modo, in caso di pensionamenti e/o dimissioni, si saprà immediatamente quante risorse umane sia necessario assumere e con quale livello di seniority.

  1. Arco temporale di svolgimento – cut off: l’arco temporale di svolgimento di un processo/attività può essere più o meno critico a seconda delle tempistiche necessarie per lo svolgimento, appunto, dell’attività.

Un ufficio che si occupa della gestione della compravendita di titoli avrà un arco di svolgimento quantificato in minuti e ore; mentre l’ufficio che si occupa di preparare e pubblicare l’informativa finanziaria ogni qualvolta venga rilasciato un nuovo prodotto (ipotizzando ne venga lanciato uno ogni 4 mesi) avrà un arco temporale di svolgimento di 4 mesi, quindi con una criticità bassa.

Quando si valuta questo driver è importante non confondere la disorganizzazione con un’emergenza. Pertanto, ipotizzando che il lancio del prodotto avvenga il giorno 16 del mese di riferimento e che la relativa documentazione debba quindi essere pubblicata in tale giornata, un’obiezione che potrebbe essere posta in fase di analisi BIA è che un incidente che avviene il giorno 15 avrebbe un impatto alto.

Se si valutassero i processi sotto questa prospettiva, avrebbero tutti una criticità medio-alta/alta.

Inoltre, la presa in considerazione del worst-case scenario è utile nei casi in cui sia difficile stimare un impatto su attività/processi che sappiamo essere critici, ma non “quanto” critici, specialmente per quelli con arco temporale di svolgimento basso (ad esempio, un incidente informatico che impatti un processo alle ore 14.00, quando alle 16.00 di ogni giorno vi è una scadenza per la rendicontazione della compravendita dei titoli).

Per i processi con arco temporale di svolgimento ampio, riprendendo l’esempio della documentazione informativa, è difficile che le risorse inizino a scriverla in concomitanza della data della pubblicazione.

Se l’ufficio è ben organizzato, le risorse addette avranno quindi 4 mesi per predisporre il documento ed essere pronte al lancio del prodotto; anche nel caso di incidenti che avvengano qualche giorno prima di tale data, l’azienda avrà predisposto backup e soluzioni di continuità propedeutiche alla ripresa dell’attività da dove è stata interrotta, senza quindi dover affrontare una perdita totale dei dati e garantendo così il rispetto della scadenza.

Nel caso in cui tali soluzioni non siano adeguate, dovranno essere modificate e migliorate queste ultime e non la criticità dell’arco temporale di svolgimento.

Una sintesi di tale valutazione del presente driver può essere riassunta dal seguente schema.

ARCO TEMPORALE DI SVOLGIMENTO IN ORE

ARCO TEMPORALE DI SVOLGIMENTO CRITICITÀ ARCO TEMPORALE
1 – 8 ORE BASSO MOLTO ALTO
8 – 24 ORE MEDIO – BASSO ALTO
24 – 48 ORE MEDIO MEDIO – ALTO
48 – 72 ORE MEDIO MEDIO
72 ORE – 1 SETTIMANA BASSO BASSO
> 1 SETTIMANA MOLTO BASSO MOLTO BASSO

Figura 5. Arco temporale di svolgimento creato da Chiara Cavicchioli

Calcolo RTO

A ciascun driver precedentemente indicato (sito di erogazione, applicativi, etc.) può essere associato un valore che concorrerà alla definizione dell’RTO.

Nella BIA in questione, è stato creato un modello di calcolo che assegna un valore aggiuntivo pari ad un 0,5% qualora vengano selezionate le criticità “alto” e “molto alto”; questo perché in alcuni casi è consigliabile ragionare in ottica di worst-case scenario e mantenere un approccio prudenziale.

Di fronte a processi la cui criticità potrebbe oscillare tra “Medio” e “Alto / Medio Alto”, sarà dunque possibile applicare la fascia più alta, garantendo un presidio maggiormente accurato.

La scala dei valori è quindi così definita:

Basso = 1

Medio Basso = 2

Medio = 3

Alto = 4 (+ 0,5%)

Molto Alto = 5 (+ 0,5%)

La media aritmetica definisce la criticità del processo come di seguito esemplificato.

Figura 6. Valorizzazione tabella quantificazione impatti creato da Chiara Cavicchioli

Riprendendo le soglie di Risk Appetite, Tolerance e Capacity riportate al paragrafo 4.1 (rispettivamente € 250.000,00, € 500.000,000 e € 750.000,00), nel caso analizzato la prima fascia temporale in cui viene raggiunta la soglia risk tolerance – risk capacity è quella delle 24-48 ore (è possibile arrotondare per difetto e per eccesso, quindi in questo caso il 3,56 può diventare un 4[3]) e la media aritmetica ci suggerisce che, in caso di fermo, il processo arrecherebbe impatti economici che superano il risk appetite e la risk tolerance.

Sappiamo quindi che l’RTO oltre il quale il danno economico risulterebbe inaccettabile è di 48 ore, in quanto si avvicina alla risk capacity che non deve mai essere oltrepassata.

L’organizzazione potrebbe stabilire che tutti i processi con RTO inferiore e/o uguale a 72h sono considerati critici (tale valore può ovviamente essere cambiato sulla base delle esigenze aziendali) e che quindi richiedono maggiori test annuali, soluzioni di Business Continuity specifiche e maggiori controlli.

Ogni driver tramite cui elaborare la BIA e calcolare l’RTO può essere variato sulla base delle esigenze aziendali.

Un ulteriore strumento di vitale importanza, che può essere utilizzato durante le analisi BIA al fine di quantificare gli impatti nella maniera più accurata possibile, è relativo agli incidenti pregressi e “near missed”.

Le aziende dovrebbero predisporre e mantenere un elenco degli incidenti, dei relativi impatti e delle azioni implementate al fine di mitigarli. Tale elenco dovrebbe essere accessibile durante le analisi BIA, in quanto permette di quantificare un danno effettivo che la società potrebbe subire a seguito di fermo, sulla base di quanto già avvenuto in passato.

Tale strumento è utile anche poiché potrebbe rivelare che, per i processi rispetto ai quali è difficile stabilire gli impatti e la relativa criticità, negli anni precedenti si sono verificati fermi operativi superiori alle 48 ore a seguito dei quali non sono stati riscontrati danni ingenti.

In questo caso sapremo quindi se, da quando è avvenuto l’incidente, non ci sono state variazioni in termini di criticità e numero delle attività svolte; e, se tale attività non è diventata parte del core business, tale processo non andrà ritenuto critico.

Calcolo dell’RPO

L’RPO (Recovery Point Object) può essere fornito dal process owner che sta compilando l’analisi di impatto, oppure da funzioni esterne che hanno preventivamente calcolato la criticità dei dati, stabilendo entro quanto debbano essere resi nuovamente disponibili, oltre a quantificare il margine di informazioni che è accettabile perdere (i.e. maximum data loss).

Solitamente – come già spiegato nella Parte I – l’RPO coincide con la periodicità del backup.

Probabilità di accadimento

Nell’esempio specifico di BIA finora analizzata, si è data enfasi al potenziale impatto derivante da un fermo operativo (indipendentemente dalla sua natura), suddiviso per un determinato numero di fasce orarie.

Tuttavia, alcune organizzazioni potrebbero avere la necessità di considerare anche la probabilità di accadimento di un determinato evento e di analizzare gli impatti rispetto ad ogni singolo scenario[4].

Tale necessità spesso deriva dal fatto che le soluzioni di mitigazione da implementare hanno sia costi iniziali, sia costi di manutenzione molto onerosi; quindi, se la probabilità di accadimento di un evento è particolarmente bassa, la soluzione più economica risulta essere quella di assumersi il rischio.

Un esempio di definizione delle percentuali da attribuire alle probabilità di accadimento di un evento, finalizzate a classificare un rischio, può essere il seguente:

  • Estremamente probabile (si verifica almeno 1 volta all’anno) – 1 punto
  • Probabile (si verifica almeno 1 volta ogni 2 anni) – 0,7 punti
  • Probabilità media (si verifica 1 volta ogni 5/6 anni) – 0,5 punti
  • Poco probabile (si verifica 1 volta ogni 10/20 anni) – 0,3 punti
  • Raro (si verifica 1 volta ogni 50/70 anni) – 0,1 punti

Riprendendo l’analisi precedente, in cui abbiamo determinato che un fermo operativo di 48 ore può arrecare un danno dai € 490.000 agli € 700.000, possiamo applicare le probabilità sulla base degli scenari di rischio, come nell’esempio seguente.

  • Alluvione – dai dati storici dell’istituto, i siti da cui viene erogato il processo non sono situati in zone soggette ad alluvioni; inoltre il rischio che tutti gli stabili da cui vengono erogati i processi siano colpiti contemporaneamente da alluvione è estremamente raro, quindi:
    • € 595.000,00 (la metà tra € 490.000,00 e € 700.000,00) * 0,1 = € 59.500,00 (nuovo impatto economico) – rientra nel risk appetite.
  • Blackout – in base ai dati storici dell’istituto e ai precedenti eventi, ogni anno a Milano e a Verona si registrano due blackout, quindi:
    • € 595.000,00 * 0,5 (dividiamo a metà il punto attribuito alla classificazione del “estremamente probabile” in quanto il processo viene svolto su 4 siti differenti e solo due sono coinvolti dai blackout) = € 297.000,00 – è nella soglia risk appetite/risk tolerance.
  • Indisponibilità applicativo – dai dati storici dell’istituto, almeno una volta ogni 2 anni sono state riscontrate anomalie negli applicativi con una durata superiore alle 24h, quindi:
    • € 595.000,00 * 0,7 = €416.000,00 – è nella soglia risk appetite/risk tolerance.

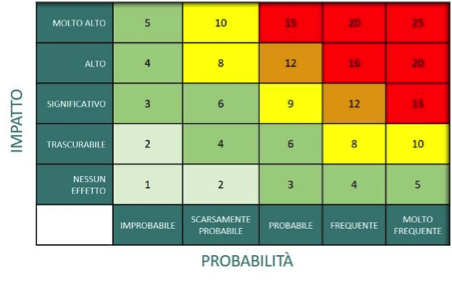
Tali valutazioni fanno riferimento alla “Risk Matrix”, dove un rischio è calcolato secondo l’equazione

RISCHIO = PROBABILITÀ X MAGNITUDO

Figura 8. Risk Matrix

Perimetro dei processi oggetto di analisi

Le BIA possono essere svolte secondo diverse modalità:

  1. Analisi di tutti i processi;
  2. Analisi dei macro-processi e dei processi sottostanti solo per i macro-processi che risultano essere critici.

L’analisi di tutti i processi è consigliabile in quanto permette di avere una fotografia e una mappatura completa di tutte le attività svolte, indipendentemente dalla criticità delle terze parti – interne ed esterne – a supporto di tali processi.

Nel caso in cui tale modalità, a causa dello scarso numero di risorse operanti in ambito Business Continuity o per il poco tempo a disposizione, non sia perseguibile, può essere svolta l’analisi del macro-processo utilizzando il template BIA precedentemente riportato, compilando solo la parte iniziale relativa agli impatti (con un’analisi che sarà, ovviamente, ad alto livello) e, successivamente, procedere ad analizzare i processi sottostanti, compilando anche le restanti sezioni.

Nel caso in cui l’informazione relativa ai macro-processi e alle aree di business critiche sia fornita dal Top Management o dalla Funzione Rischi, è a discrezione delle risorse coinvolte nella Business Continuity scegliere se analizzare comunque il macro-processo ad alto livello o se intraprendere direttamente le BIA per tutti i processi sottostanti.

Qualora non sia presente una mappatura dei processi, o non vi siano chiare indicazioni su dove partire con le BIA – si pensi ad un’azienda appena costituita, oppure a una società che ha la necessità di costruire e avviare un sito secondario – è consigliabile intraprendere una delle seguenti strade.

  1. Identificare, con il supporto del Top Management, le aree lavorative che garantiscono un introito consistente e hanno rilevanza sul bilancio annuale, andando poi ad analizzare tutti i processi sottostanti; successivamente si procederà all’analisi di tutti gli altri processi.
  2. Identificare i processi con output aventi impatti diretti sulla clientela (es. tutti i processi che gestiscono e sono a supporto dell’home banking o degli applicativi e sistemi per le operazioni di pagamento fisico o virtuale) e procedere a ritroso, analizzando successivamente i processi di supporto a questi ultimi; successivamente, si procederà all’analisi di tutti gli altri processi.

La BIA è estremamente importante in quanto non solo consente di avere una mappa di tutti i processi, interdipendenze e risorse dell’organizzazione, ma permette altresì, in caso di incidente, di assegnare priorità ai processi che devono ripartire prima di altri, al fine di limitare l’impatto economico, reputazionale e legale sull’organizzazione.

Soluzioni di Continuità Operativa

È doveroso evidenziare che, al termine della raccolta delle informazioni, andranno individuate delle soluzioni di Business Continuity da applicare ai vari processi, distinguendo tra processi critici e non.

Esempi di soluzioni a protezione dei processi critici potrebbe essere:

  • Indisponibilità del sistema informativo: al fine di garantire la continua disponibilità del sistema informativo, ogni suo componente viene costantemente sottoposto a “hot backup”. Le copie dei backup sono salvate in modalità virtuale e cloud (modalità di backup ibrida).
  • Indisponibilità di dati e documenti critici: ogni documento critico viene digitalizzato e salvato in modalità ibrida su server fisici e in cloud. I backup sono automatici e le copie sono conservate tramite storage immutabile (ad esempio) per 5 anni.
  • Indisponibilità del personale critico: in caso di indisponibilità del personale critico possono essere ingaggiate le risorse di backup che vengono formate ogni anno sulle principali attività che saranno chiamate a svolgere attività in caso di emergenza. Tali risorse possono essere variate durante il corso dell’anno e dovranno in ogni caso essere sottoposte a sessioni formative.
  • Indisponibilità dei siti: in caso di indisponibilità dei siti, le risorse in possesso di accordi vigenti per il lavoro da remoto possono riprendere l’operatività da sito alternativo (es. la propria abitazione), purché vengano rispettati tutti i criteri relativi alla privacy. Qualora questa soluzione non sia percorribile, è possibile ingaggiare le risorse di backup.
  • Indisponibilità di fornitori critici: in caso di indisponibilità di fornitori critici è previsto l’ingaggio di fornitori alternativi con i quali sono stati precedentemente presi accordi al fine di farli subentrare al fornitore principale e, dove possibile, rispettando gli RTO del processo. Nel caso in cui non siano presenti accordi contrattuali con fornitori di backup, è possibile valutare di re-internalizzare le attività finché non verrà identificato un nuovo fornitore.
  • Indisponibilità di applicativi critici: in caso di indisponibilità di applicativi critici è previsto l’utilizzo di applicativi secondari per i quali sono già state predisposte funzionalità aggiuntive propedeutiche allo svolgimento di attività non ordinarie. Nel caso in cui questa soluzione non sia percorribile, è possibile valutare il ripristino delle attività per mezzo di documenti cartacei.
  • Indisponibilità dell’infrastruttura critica: in caso di indisponibilità delle reti di telecomunicazione ed energia elettrica, è prevista l’attivazione di reti secondarie di backup già contrattualizzate; nel caso non siano presenti, gli stabili sono dotati di UPS e/o gruppi elettrogeni che sono sottoposti a test e manutenzione continua e formalizzata.
  • Indisponibilità dei servizi ICT: in caso di indisponibilità di sistemi ICT a supporto dei processi critici, è prevista l’attivazione di sistemi di backup secondari e/o il ricorso a funzioni/fornitori terzi precedentemente testati e verificati.

Una soluzione applicabile alla maggior parte dei processi – non solo a quelli critici – potrebbe essere l’adozione del lavoro da remoto.

Tale soluzione, ovviamente, non si applica a tutte le attività che devono essere svolte in loco.

Per approfondire ulteriormente questi concetti metodologici e scoprire le tecniche avanzate di implementazione, ti invitiamo a scaricare il white paper completo elaborato da Chiara Cavicchioli e Federica Maria Rita Livelli dal titolo “Business Continuity: mito o realtà? La continuità nella discontinuità”.

Nel prossimo approfondimento della serie esploreremo la fase successiva fondamentale: il testing delle soluzioni identificate. Scoprirai come una volta identificate le soluzioni è indispensabile testarle al fine di verificare se, attivandole, vengano rispettati gli RTO, nonché di identificare la Recovery Time Capability (RTC) per garantire l’efficacia operativa del programma di Business Continuity.

Note

[1]Intesa come la differenza tra il fatturato e i costi variabili.

[2]La decisione di arrotondare per eccesso o per difetto può variare in base alla propensione al rischio dell’azienda; il presente esempio ha solo scopo illustrativo.

[3]La decisione di arrotondare per eccesso o per difetto può variare in base alla propensione al rischio dell’azienda; il presente esempio ha solo scopo illustrativo.

[4] È opportuno precisare che la mappatura del rischio e delle relative probabilità di accadimento è generalmente a carico di chi si occupa di risk management all’interno dell’organizzazione. Dal punto di vista della continuità operativa, è consigliabile analizzare un processo sulla base del fermo operativo suddiviso in diverse fasce orarie e considerare, con il supporto della funzione rischi, anche la probabilità di accadimento durante l’analisi BIA in situazioni eccezionali in cui sia difficile quantificare gli impatti, o a fronte di spese particolarmente ingenti.

Profilo Autore

Digital and Operational Resilience and Crisis Management Specialist. Certificata FERMA Rimap & AMBCI.

Ha maturato esperienza nell’ambito della Continuità Operativa, Crisis Management e Resilienza Digitale in ambito finanziario, anche grazie alle esperienze lavorative svolte presso primari istituti bancari.

Autrice di alcuni articoli pubblicati dal Business Continuity Institute (BCI).

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/business-impact-analysis-bia-calcolo-rto-rpo-e-analisi-impatto-per-la-continuita-operativa/


ISO 22301: Business Continuity Plan e BCMS

Questo contenuto fa parte della serie dedicata alla Business Continuity e rappresenta un approfondimento pratico sull’implementazione della ISO 22301.

L’articolo esplora come progettare Business Continuity Plan (BCP) resilienti, analizza la struttura dello standard internazionale e fornisce una panoramica completa sui vantaggi dell’implementazione di un Business Continuity Management System (BCMS). Particolare attenzione viene dedicata ai concetti chiave come Business Impact Analysis (BIA), Recovery Time Objective (RTO) e Maximum Acceptable Outage (MAO), fondamentali per garantire la continuità operativa aziendale.

Ogni organizzazione è unica e può integrare la disciplina della Business Continuity in modi diversi, tenendo conto di vari fattori come le dimensioni dell’organizzazione, i Paesi in cui opera, la cultura aziendale, il settore di attività e le risorse disponibili.

Business Continuity Plan (BCP) resilienti: come progettarli?

I gestori della Business Continuity sviluppano i Business Continuity Plan (BCP) per garantire il ripristino delle operazioni dopo incidenti o crisi, concentrandosi sul ritorno alla normalità.

Tuttavia, eventi come il Covid-19, le crisi geopolitiche e geoeconomiche o gli eventi atmosferici estremi hanno evidenziato la necessità di adattare questi piani a cambiamenti radicali nella domanda e nei modelli operativi, richiedendo modifiche strategiche e ottimizzazione dei costi. I BCP devono essere integrati con l’intera organizzazione e allineati al processo decisionale strategico per gestire nuovi paradigmi senza difficoltà.

È fondamentale sincronizzare i processi di Business Continuity con quelli di gestione del rischio strategico e operativo, coinvolgendo i Business Continuity Manager nel processo decisionale per adattare il piano alle esigenze emergenti.

Sebbene la certificazione ISO 22301 non sia obbligatoria, molte organizzazioni adottano i suoi principi per garantire la resilienza. La certificazione, valida per tre anni con verifiche annuali, è rilasciata da un Organismo di Certificazione indipendente che valuta l’implementazione del sistema di gestione.

Esaminare la ISO 22301 passo dopo passo aiuta a comprendere come applicare i suoi principi nelle organizzazioni.

Vediamo di che si tratta.

Standard ISO 22301:2019 – struttura e requisiti BCMS

La ISO 22301:2019, primo Standard realmente accettato a livello internazionale sulla Business Continuity, si articola come segue:

  1. Introduzione
  2. Ambito
  3. Riferimenti normativi
  4. Termini e definizioni
  5. Contesto dell’organizzazione
  6. Leadership
  7. Pianificazione
  8. Supporto
  9. Attività Operative
  10. Valutazione delle prestazioni

Punti da “0” a “3”

Queste sezioni forniscono un background dello standard, illustrando come dovrebbe essere compreso e applicato (ad esempio Premessa, Introduzione, Scopo e Campo di Applicazione, Riferimenti Normativi, Terminologia).

Punti da “4” a “10”

Le seguenti sezioni stabiliscono gli obiettivi della norma.

Chiarire i risultati della Business Continuity per:

  • Permettere alle organizzazioni di proteggersi e ridurre la probabilità di incidenti, crisi, o interruzioni, preparandosi a rispondere e recuperare attraverso l’implementazione e il miglioramento continuo di un Business Continuity Management System (BCMS).
  • Stabilire i tempi di ripristino e progettare i piani.
  • Mitigare il rischio associato a incidenti, crisi, o interruzioni.
  • Assicurare che i processi e le risorse siano recuperabili e ripristinabili per soddisfare le aspettative delle parti interessate riguardo alla fornitura di prodotti e servizi.

Garantire focus e allineamento strategico per:

  • Concentrarsi sui prodotti e servizi più importanti e critici per l’organizzazione.
  • Assicurare l’allineamento con gli obiettivi e obblighi organizzativi.

Coinvolgere il Top Management per:

  • Ottenerne il supporto e coinvolgimento nella definizione degli obiettivi del BCMS.
  • Garantire l’adeguata e continua allocazione delle risorse necessarie, insieme al miglioramento continuo, in risposta ai cambiamenti nell’ambito di applicazione e ai risultati della misurazione delle prestazioni.
  • Assicurare una maggiore integrazione con il Risk Management per rispondere alle esigenze e obblighi legali, normativi e contrattuali.

Analizziamo ora alcuni punti strategici della ISO 22301, fondamentali per l’avvio del BCMS.

Punto 3.0 – Termini & Definizioni

Tra i principali termini e definizioni ricordiamo:

  • Business Continuity (BC) – la capacità di un’organizzazione di continuare a fornire servizi e prodotti a un livello accettabile dopo un evento destabilizzante.
  • Business Continuity Management System (BCMS) – il sistema di gestione che stabilisce, implementa, gestisce, monitora, revisiona, mantiene e migliora la Business Continuity. Come definito dal DRI (Disaster Recovery Institute), è un processo di gestione che identifica i rischi, le minacce e le vulnerabilità che potrebbero influenzare la continuità delle attività, fornendo un metodo per costruire la resilienza organizzativa e la capacità di rispondere efficacemente agli incidenti.
  • Business Impact Analysis (BIA) – è un processo fondamentale per valutare le attività critiche di un’organizzazione e comprendere l’effetto che un’interruzione operativa potrebbe avere su di esse.
  • Crisi – si tratta di una situazione caratterizzata da un elevato livello di incertezza che compromette le attività principali e/o la credibilità di un’organizzazione. In tale contesto, è necessario intraprendere azioni urgenti per mitigare i rischi e ripristinare la normalità operativa.
  • Incidente – si tratta di una situazione che potrebbe costituire, o portare a, un’interruzione delle attività, una perdita, un’emergenza o una crisi.
  • Informazioni Documentate – il riferimento è a tutte le informazioni che un’organizzazione deve periodicamente controllare e aggiornare, specificando anche come vengono archiviate. In un contesto di revisione e/o certificazione, è fondamentale dimostrare le azioni intraprese attraverso documentazioni quali: verbali di riunioni, procedure, registri di formazione e risultati scaturiti da test ed esercitazioni di continuità.
  • Maximum Acceptable Outage (MAO) – è il tempo massimo considerato accettabile durante il quale un prodotto o servizio non viene fornito, o un’attività non viene svolta, a causa di un evento avverso.
  • Maximum Tolerable Period of Disruption (MTDP) – è il tempo massimo che può trascorrere considerando gli impatti negativi derivanti da un incidente, come la mancata fornitura di un prodotto, la mancata erogazione di un servizio o il mancato svolgimento di un’attività operativa. È importante notare che il MTDP può essere più lungo del MAO, poiché gli effetti negativi di un’interruzione possono perdurare oltre la durata dell’interruzione stessa.
  • Minimum Business Continuity Objective (MBCO) – è il livello minimo di servizi o di prodotti che un’organizzazione considera accettabile per raggiungere i propri obiettivi operativi durante un’interruzione.
  • Business Continuity Plan (BCP) – si tratta dello sviluppo di un piano attuabile per prepararsi a probabili eventi di crisi, garantire la sicurezza del personale e riprendere le operazioni aziendali dopo un incidente.
  • Recovery Point Objective (RPO) – è il punto temporale in cui le informazioni sono coerenti e possono essere ripristinate per consentire la ripresa delle attività. È spesso denominato Maximum Data Loss e solitamente coincide con l’ultimo backup dei dati.
  • Recovery Time Objective (RTO) – indica il tempo entro il quale i servizi, la produzione, i servizi di supporto e le funzionalità operative devono essere ripristinati dopo un incidente che abbia causato discontinuità.

Perché è importante implementare un BCMS?

I vantaggi dell’implementazione di un BCMS sono molteplici; di seguito, a titolo esemplificativo, se ne evidenziano i principali.

Migliore performance dei processi, grazie a:

  • mappatura accurata dei processi aziendali;
  • riconoscimento dei processi fondamentali per l’attività aziendale;
  • individuazione di strategie per il recupero dei processi;
  • abilità di rispondere prontamente grazie a procedure operative precise e specifiche;
  • definizione dei team con ruoli e responsabilità ben delineati e membri adeguatamente formati.

Migliore posizionamento competitivo, grazie a:

  • impatto positivo sui clienti, garantito da una maggiore affidabilità nella fornitura;
  • ottimizzazione dell’offerta per specifici segmenti di mercato;
  • crescente capacità di affrontare nuovi mercati con resilienza;
  • miglioramento del rating di rischio per l’accesso al credito e maggiore attrattiva per i fondi di investimento;
  • riduzione dei costi assicurativi.

Ulteriori benefici in termini di:

  • maggiore sicurezza e migliore gestione del personale in caso di interruzioni dell’operatività;
  • riduzione dei costi in caso di interruzioni dell’operatività;
  • migliore gestione della crisi vs. interlocutori interni ed esterni, attraverso pianificazione della comunicazione esterna e interna;
  • duplicazione delle risorse per prevenire perdite di dati.

Questo contenuto prosegue la serie dedicata alla Business Continuity, focalizzandosi sull’implementazione pratica del BCMS secondo la ISO 22301. L’implementazione di un Business Continuity Management System (BCMS) conforme alla ISO 22301 rappresenta un investimento strategico fondamentale per la resilienza aziendale. Dalla progettazione di Business Continuity Plan (BCP) efficaci alla comprensione dei parametri critici come Recovery Time Objective (RTO) e Business Impact Analysis (BIA), le organizzazioni possono ottenere significativi vantaggi competitivi e operativi. Nel prossimo approfondimento, analizzeremo nel dettaglio le fasi del ciclo di vita del BCMS, offrendo una guida strutturata per supportare le organizzazioni in ogni passaggio del processo di implementazione.

Per una comprensione completa di tutte le metodologie di implementazione e per approfondire gli aspetti pratici della Business Continuity, vi invitiamo a consultare il white paper completo elaborato da Federica Maria Rita Livelli e Chiara Cavicchioli dal titolo “Business Continuity: mito o realtà? La continuità nella discontinuità – Guida teorica e pratica”, che fornisce una roadmap dettagliata per l’implementazione di sistemi di gestione della continuità operativa di successo.

Profilo Autore

Consulente in Risk Management & Business Continuity, svolge un’attività di diffusione e sviluppo della cultura della resilienza presso varie istituzioni e università italiane e straniere.

Membro de: BCI – Cyber Resilience Group, CLUSIT – Direttivo & Comitato Scientifico, ENIA – Comitato Scientifico, FERMA – Digital Committee, UNI – Comitato Tecnico UNI/CT 016/GL 89 “Gestione dell’innovazione” (ISO/TC 279).
Relatrice e moderatrice in diversi seminari, conferenze nazionali ed internazionali, è anche autrice di numerosi articoli su diverse riviste online italiane e straniere.

Ha partecipato, in qualità di co-autrice, a: Edizioni 2020, 2021, 2022 ,2023 e 2024 del Rapporto Clusit – Cyber Security; Libri tematici CLUSIT rif. Intelligenza Artificiale (2020) e Rischio Cyber (2021), Supply Chain Risk (2023); Libro “Lo Stato in Crisi” ed. Angeli (2022).

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/iso-22301-bcms/


Endpoint security: evoluzione strategica delle difese perimetrali nell’ecosistema cyber del 2025

_*]:min-w-0 !gap-3.5″>

L’Endpoint Security rappresenta oggi l’evoluzione più significativa nella protezione informatica aziendale, ridefinendo completamente i paradigmi tradizionali di sicurezza perimetrale. Questo approfondimento esamina le tecnologie avanzate EDR e XDR, l’implementazione dell’architettura Zero Trust e l’integrazione dell’intelligenza artificiale nelle strategie difensive contro ransomware e minacce sofisticate. Attraverso l’analisi dei framework NIST, casi d’uso enterprise e best practices operative, viene delineato un percorso strategico per trasformare la sicurezza degli endpoint da vincolo operativo a fattore abilitante della trasformazione digitale aziendale.

Il paradigma dell’endpoint nell’architettura di sicurezza contemporanea

L’evoluzione del panorama delle minacce informatiche ha trasformato radicalmente l’approccio alla sicurezza degli endpoint, ridefinendo i parametri operativi e strategici delle organizzazioni moderne. Nel contesto del 2025, la sicurezza degli endpoint non rappresenta più una mera implementazione di controlli perimetrali tradizionali, ma costituisce un ecosistema integrato di tecnologie avanzate, metodologie predittive e architetture adattive che rispondono alle crescenti complessità del panorama delle minacce.

Le piattaforme di protezione degli endpoint (EPP) si configurano come salvaguardie implementate attraverso software per proteggere le macchine degli utenti finali, come workstation e laptop, contro gli attacchi, includendo antivirus, anti-spyware, anti-adware, firewall personali e sistemi di rilevamento e prevenzione delle intrusioni basati su host.

Analisi del panorama delle minacce contemporanee

L’ascesa del ransomware e delle tecniche di evasione avanzate

Il panorama delle minacce del 2025 presenta caratteristiche di particolare sofisticazione e aggressività. Nel 2025 Global Incident Response Report di Unit 42, si evidenzia che l’86% degli incidenti ha comportato interruzioni operative, spaziando da downtime operativo a danni reputazionali. La proliferazione di gruppi ransomware sempre più organizzati ha introdotto tattiche innovative che sfidano i paradigmi di sicurezza tradizionali.

I gruppi di ransomware stanno ora utilizzando strumenti noti come “EDR killers”, progettati specificamente per terminare il software difensivo, rendendo più facile per gli aggressori crittografare vaste quantità di dati prima che qualcuno se ne accorga. Questa evoluzione tattica ha generato un’accelerazione nell’adozione di tali strumenti all’interno della comunità degli affiliati, trasformandoli in risorse favorite nel toolkit degli aggressori.

Statistiche critiche del panorama delle minacce

L’analisi quantitativa delle minacce rivela tendenze preoccupanti che definiscono il contesto operativo del 2025:

  • LockBit ha rappresentato 91 milioni di dollari in pagamenti di ransomware nel 2025, rendendolo il gruppo più prolifico dell’anno, mentre RansomHub è stato il più costantemente attivo
  • Sono stati registrati oltre 5.263 attacchi nel 2024, il numero più alto mai registrato da quando NCC ha iniziato il monitoraggio nel 2021
  • Il pagamento medio del riscatto è salito a 2,73 milioni di dollari nel 2024, quasi raddoppiando rispetto all’anno precedente

Evoluzione delle tecniche di attacco: living-off-the-land e AI-driven malware

Il malware guidato dall’intelligenza artificiale sta utilizzando l’machine learning per mutare il codice maligno in tempo reale al fine di evitare il rilevamento statico. Questa tecnologia consente al malware di approfondire la sua installazione, rilevare ambienti sandbox e adattarsi alle difese degli endpoint.

La proliferazione delle tecniche living-off-the-land (LOTL) rappresenta una sfida particolare per le difese tradizionali, poiché una proporzione enorme degli strumenti utilizzati dagli aggressori è costituita da software legittimo, con il malware che tende ad essere distribuito con parsimonia e potrebbe apparire solo alla conclusione di un attacco.

Architetture di endpoint detection and response (EDR): fondamenti tecnici e implementazione

Definizione e funzionalità core dell’EDR

L’endpoint detection and response (EDR) è una soluzione di sicurezza degli endpoint che monitora continuamente i dispositivi degli utenti finali per rilevare e rispondere alle minacce informatiche. L’EDR è definito come una soluzione che registra e memorizza i comportamenti a livello di sistema degli endpoint, utilizza varie tecniche di analisi dei dati per rilevare comportamenti sospetti del sistema, fornisce informazioni contestuali, blocca le attività dannose e fornisce suggerimenti di rimedio per ripristinare i sistemi compromessi.

Componenti tecnologiche avanzate dell’EDR

L’implementazione efficace di soluzioni EDR richiede l’integrazione di diverse componenti tecnologiche:

Monitoraggio comportamentale e analytics predittive

Le soluzioni EDR più efficaci leveranno machine learning, analisi comportamentale avanzata e capacità di monitoraggio in tempo reale. Queste tecnologie permettono l’identificazione proattiva di indicators of attack (IOA) attraverso l’analisi di miliardi di eventi in tempo reale.

Capacità di threat hunting proattiva

I dati raccolti dall’EDR dovrebbero creare visibilità approfondita nell’endpoint, includendo tipicamente modifiche di dati o file, attività degli utenti, esecuzioni di processi, connessioni di rete e altro. Le soluzioni EDR hanno accesso a database che mantengono un elenco aggiornato delle firme di attacco, domini e indirizzi IP maligni.

Evoluzione verso extended detection and response (XDR)

Mentre l’EDR fornisce protezione necessaria ed efficace contro gli attacchi degli endpoint, la protezione è limitata solo a ciò che viene analizzato dai dati degli endpoint. XDR è un’evoluzione dell’EDR, estendendo la protezione oltre l’endpoint analizzando multiple fonti di telemetria.

L’architettura XDR integra le capacità associate a strumenti SIEM, UEBA, NDR ed EDR separati, correlando e unendo questi dati ricchi per raggruppare insieme gli allarmi correlati in un’interfaccia web consolidata.

Zero trust architecture e sicurezza degli endpoint

Principi fondamentali del modello zero trust

“Never trust, always verify” è il principio fondamentale del Zero Trust. Questo principio richiede che nessuna entità – sia essa un utente, dispositivo o applicazione – sia considerata attendibile per impostazione predefinita, indipendentemente dal fatto che si trovi all’interno o all’esterno del perimetro di rete.

La verifica deve essere applicata continuamente e dinamicamente per garantire che l’accesso sia concesso sulla base di valutazioni del rischio in tempo reale.

Implementazione del zero trust negli endpoint

Il principio fondamentale alla base della sicurezza degli endpoint zero trust è che tutti gli utenti e dispositivi, sia all’interno che all’esterno della rete, devono essere verificati prima di ottenere l’accesso all’infrastruttura IT, alle applicazioni e ai dati dell’organizzazione.

L’estensione del Zero Trust all’endpoint crea un’architettura di sicurezza olistica per l’organizzazione, integrando la sicurezza degli endpoint con la sicurezza di rete. Questo approccio consente di sfruttare l’intelligenza acquisita sugli endpoint per impostare politiche firewall che isolano specifici endpoint quando sperimentano eventi di sicurezza.

Tecnologie abilitanti per il zero trust

Le reti Zero Trust utilizzano micro-segmentazione, perimetri definiti dal software (SDP) e crittografia per limitare il movimento laterale e minimizzare le superfici di attacco. Queste tecnologie sono particolarmente efficaci nell’ambiente dinamico odierno dove i modelli di sicurezza perimetrale tradizionali sono insufficienti.

Framework normativi e standard di compliance: NIST SP 800-53 e CSF 2.0

Evoluzione del cybersecurity framework NIST

Il 3 aprile 2025, NIST ha pubblicato la versione finale di NIST Special Publication 800-61r3, Raccomandazioni e Considerazioni per la Risposta agli Incidenti per la Gestione del Rischio di Cybersecurity: un Profilo di Comunità CSF 2.0. Questa pubblicazione mira ad assistere le organizzazioni nell’incorporare le raccomandazioni e considerazioni per la risposta agli incidenti di cybersecurity in tutte le loro attività di gestione del rischio di cybersecurity come descritto dal NIST Cybersecurity Framework (CSF) 2.0.

Controlli di sicurezza per gli endpoint secondo NIST SP 800-53

NIST SP 800-53 risponde alla necessità urgente di rafforzare ulteriormente i sistemi informativi sottostanti, i prodotti componenti e i servizi da cui dipende la Nazione in ogni settore dell’infrastruttura critica, assicurando che tali sistemi, componenti e servizi siano sufficientemente affidabili e forniscano la necessaria resilienza per supportare gli interessi economici e di sicurezza nazionale degli Stati Uniti.

La pubblicazione adotta un approccio proattivo e sistematico per sviluppare e rendere disponibili a un’ampia base di organizzazioni del settore pubblico e privato un set completo di misure di salvaguardia per tutti i tipi di piattaforme informatiche.

Implementazione dei controlli tecnici

I controlli tecnici sfruttano la tecnologia per salvaguardare reti, endpoint, server e altre infrastrutture. L’obiettivo è prevenire l’accesso non autorizzato permettendo al contempo un accesso senza interruzioni per gli utenti autorizzati.

L’implementazione efficace richiede un approccio strutturato che includa:

  • Valutazione e pianificazione degli endpoint di copertura
  • Implementazione di sensori e agenti di monitoraggio
  • Configurazione di politiche di risposta automatizzata
  • Integrazione con sistemi SIEM e SOAR esistenti

Scenari di implementazione e casi d’uso enterprise

Caso d’uso 1: organizzazione sanitaria con infrastruttura ibrida

Nel settore sanitario, il costo medio di una violazione ha raggiunto 9,77 milioni di dollari tra il 2022-2024, mostrando quanto sia intensivo il recupero in termini di risorse. Le organizzazioni sanitarie richiedono:

  • Crittografia robusta degli endpoint e segmentazione zero trust
  • Monitoraggio continuo dei dispositivi medici IoT
  • Gestione centralizzata delle identità privilegiate
  • Controlli di accesso basati sul ruolo per i dati dei pazienti

Caso d’uso 2: istituzione finanziaria con workforce remoto

Le istituzioni finanziarie devono affrontare sfide specifiche legate alla conformità normativa e alla protezione di dati sensibili:

  • Implementazione di soluzioni EDR/XDR integrate
  • Controlli di data loss prevention (DLP) avanzati
  • Autenticazione multi-fattore adattiva
  • Monitoraggio comportamentale degli utenti privilegiati

Caso d’uso 3: azienda manifatturiera con OT/IT convergence

I settori più presi di mira che Rapid7 ha osservato sono stati manifatturiero, servizi professionali, retail e sanitario. Le aziende manifatturiere richiedono:

  • Segmentazione di rete tra ambienti IT e OT
  • Protezione degli endpoint industriali e SCADA
  • Monitoraggio delle comunicazioni machine-to-machine
  • Resilienza operativa contro attacchi di ransomware

Prospettive future e tendenze emergenti

Integrazione dell’intelligenza artificiale nelle difese

L’integrazione dell’intelligenza artificiale nelle operazioni di ransomware segna un punto di svolta nell’evoluzione del cybercrime. Con l’avvicinarsi del 2025, l’AI non è più un vettore di minaccia teorico; sta attivamente rimodellando come il ransomware viene sviluppato, distribuito ed eseguito.

Le organizzazioni devono sviluppare contromisure AI-driven che includano:

  • Sistemi di rilevamento delle anomalie basati su machine learning
  • Analisi comportamentale predittiva degli utenti
  • Automazione della risposta agli incidenti
  • Threat intelligence alimentata dall’AI

Evoluzione verso continuous adaptive trust

Man mano che le organizzazioni maturano nel loro percorso Zero Trust, il 2025 evolve verso quello che gli esperti chiamano “Continuous Adaptive Trust” (CAT). A differenza dei modelli di sicurezza statici, CAT comporta “valutazione continua e aggiustamento dei permessi di accesso e livelli di fiducia basati sui rischi attuali e altre informazioni contestuali nel sistema”.

Sfide normative e di compliance emergenti

Le normative sulla compliance stanno imponendo regole sempre più rigorose per la gestione dei dati con pesanti sanzioni per le violazioni, che si tratti di GDPR o HIPAA. Le organizzazioni devono prepararsi per:

  • Requisiti di data residency più stringenti
  • Audit di sicurezza più frequenti e dettagliati
  • Reporting obbligatorio degli incidenti in tempo reale
  • Certificazioni di sicurezza settoriali specifiche

Raccomandazioni strategiche per l’implementazione

Approccio graduale e risk-based

Il documento NIST enfatizza che le organizzazioni intraprendano un percorso graduale verso il zero trust, che include:

  1. Scoperta e inventario dell’ambiente esistente: identificare e catalogare tutti gli asset – hardware, software, applicazioni, dati e servizi
  2. Valutazione del rischio e prioritizzazione: determinare le vulnerabilità critiche e i vettori di minaccia più probabili
  3. Implementazione incrementale: sviluppare una roadmap di implementazione basata su priorità di rischio e impatto operativo
  4. Monitoraggio e ottimizzazione continua: stabilire metriche di performance e processi di miglioramento continuo

Integrazione tecnologica e interoperabilità

L’implementazione efficace richiede un approccio ecosistemico che integri:

  • Piattaforme EDR/XDR native del cloud: per scalabilità e flessibilità operativa
  • Sistemi SIEM/SOAR di nuova generazione: per correlazione avanzata degli eventi e automazione della risposta
  • Soluzioni di identity and access management (IAM): per gestione centralizzata delle identità e controlli di accesso granulari
  • Tecnologie di crittografia avanzata: inclusa la preparazione per la crittografia post-quantistica

Formazione e awareness del personale

L’social engineering nel 2024 era orientato verso un facile accesso iniziale attraverso lo sfruttamento dei servizi di supporto. È cruciale implementare:

  • Programmi di formazione continua sulla sicurezza
  • Simulazioni di attacchi di phishing e social engineering
  • Certificazioni di sicurezza per il personale IT
  • Cultura della sicurezza a livello organizzativo

Conclusioni: verso un ecosistema di sicurezza resiliente e adattivo

L’endpoint security del 2025 rappresenta un paradigma fondamentalmente diverso rispetto agli approcci tradizionali. La convergenza di tecnologie avanzate come l’intelligenza artificiale, l’architettura zero trust, e le soluzioni EDR/XDR di nuova generazione sta ridefinendo il panorama della sicurezza informatica.

Per il secondo anno consecutivo, NIST è stato classificato come il più prezioso per i professionisti della cybersecurity, confermando l’importanza dei framework standardizzati nell’implementazione di strategie di sicurezza efficaci.

Le organizzazioni che intendono mantenere una postura di sicurezza robusta devono abbracciare un approccio olistico che integri tecnologie avanzate, processi operativi maturi e una cultura della sicurezza pervasiva. La sfida non è più semplicemente quella di proteggere il perimetro, ma di creare un ecosistema di sicurezza resiliente, adattivo e capace di evolversi in risposta alle minacce emergenti.

L’implementazione di successo dell’endpoint security nel 2025 richiede una visione strategica che equilibri innovazione tecnologica, compliance normativa e sostenibilità operativa, posizionando la sicurezza come un fattore abilitante per la trasformazione digitale piuttosto che come un vincolo operativo.

Fonti

National Institute of Standards and Technology (NIST)

Unit 42 Palo Alto Networks

CrowdStrike

SentinelOne

Trend Micro

Cyber Security Tribe

Fonti aggiuntive specializzate

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/endpoint-security/


Analisi intersettoriale: pattern emergenti

L’analisi intersettoriale rivela pattern comuni che trascendono i confini industriali:

Convergenza delle minacce

Tutti i settori stanno sperimentando una convergenza delle minacce, dove attacchi tradizionalmente mirati a specifiche industrie si stanno diffondendo orizzontalmente. Gli attacchi supply chain, in particolare, dimostrano come una compromissione in un settore possa avere effetti a cascata su molteplici industrie. L’attacco Kaseya del 2021 ha colpito simultaneamente MSP, supermercati, servizi IT e istituzioni educative, evidenziando l’interconnessione dell’ecosistema digitale moderno.

Professionalizzazione degli attacchi

Tra i settori si osserva una crescente professionalizzazione degli attacchi, con cybercriminali che sviluppano expertise specifiche per industrie target. Questa specializzazione si manifesta nella comprensione approfondita dei processi operativi, delle vulnerabilità tecniche specifiche e delle dinamiche economiche di ciascun settore.

Impatti operativi critici

In tutti i settori analizzati, gli attacchi cyber stanno causando interruzioni operative significative che vanno oltre il mero danneggiamento dei dati. Nel settore sanitario, gli attacchi possono compromettere direttamente la cura dei pazienti; nel manifatturiero, possono interrompere le catene di produzione globali; nelle telecomunicazioni, possono compromettere le comunicazioni nazionali.

Impatto macroeconomico e tendenze finanziarie

Costi diretti e proiezioni future

Il panorama economico del cybercrime presenta dimensioni che trascendono la comprensione tradizionale del crimine informatico, assumendo proporzioni macroeconomiche di portata globale. I costi mondiali del cybercrime sono stimati raggiungere i 10,5 trilioni di dollari annui entro il 2025 (fonte), sottolineando la necessità di misure di cybersecurity potenziate. Tuttavia, le proiezioni a lungo termine sono ancora più allarmanti: il costo annuale medio del cybercrime dovrebbe superare i 23 trilioni di dollari entro il 2027, in aumento dagli 8,4 trilioni di dollari del 2022 (fonte).

Queste cifre rappresentano più del PIL di molti paesi sviluppati e indicano un panorama di minacce in rapida escalation. La crescita del 15,63 trilioni di dollari entro il 2029 (fonte) evidenzia come il cybercrime stia diventando una delle forze economiche più significative del XXI secolo.

Analisi dei costi per incidente

Il costo medio globale di una violazione dati nel 2024 è di 4,88 milioni di dollari, con un aumento del 10% rispetto all’anno precedente (fonte). Tuttavia, questi dati rappresentano solo la superficie dell’iceberg economico, non considerando gli impatti a lungo termine sulla reputazione, la fiducia dei clienti e la competitività di mercato.

Le organizzazioni che utilizzano estensivamente l’AI per la sicurezza registrano costi di violazione significativamente inferiori, evidenziando come gli investimenti in tecnologie avanzate possano tradursi in risparmi economici sostanziali (fonte). Le organizzazioni che coinvolgono le forze dell’ordine risparmiano in media 1 milione di dollari nei pagamenti ransomware (fonte).

Settore assicurativo e mercato del rischio cyber

Il mercato assicurativo cyber sta sperimentando una trasformazione fondamentale in risposta all’escalation delle minacce. Nel 2022, sono state registrate 2.123 richieste di risarcimento assicurativo cyber dovute ad attacchi ransomware (fonte). Uno studio ha mostrato che il ransomware ha contribuito come causa numero uno di perdita in quasi 6.000 richieste di risarcimento assicurativo cyber, con il riscatto medio in aumento a 247.000 dollari e il costo dell’incidente a 352.000 dollari.

Il 40% delle aziende ha acquistato assicurazione cybersecurity quando si è verificato un cyberattacco su un’altra organizzazione nello stesso settore (fonte), evidenziando come la percezione del rischio si stia traducendo in decisioni di investimento concrete.

Quando si tratta di ransomware, il costo medio di una richiesta assicurativa ammonta a circa 485.000 dollari, mentre il costo medio di un attacco ransomware è stato di 1,85 milioni di dollari nel 2023 (fonte).

Mercato delle criptovalute e monetizzazione criminale

Il mercato delle criptovalute continua a servire come principale veicolo di monetizzazione per i cybercriminali. I furti di criptovalute tramite ransomware sono aumentati del 2%, da 449,1 milioni di dollari a 459,8 milioni di dollari (fonte), evidenziando la persistente attrattiva delle valute digitali per le attività criminali.

L’analisi blockchain di Elliptic ha rivelato che 90 milioni di dollari in pagamenti ransomware Bitcoin sono stati effettuati a DarkSide o affiliati DarkSide nell’ultimo anno, originati da 47 portafogli distinti (fonte). Secondo un rilascio DarkTracer di 2.226 organizzazioni vittima dal maggio 2019, 99 organizzazioni sono state infettate con il malware DarkSide, suggerendo che circa il 47% delle vittime ha pagato un riscatto e che il pagamento medio è stato di 1,9 milioni di dollari.

Investimenti in cybersecurity e ROI

Il mercato globale dell’AI cybersecurity dovrebbe crescere da 22,4 miliardi di dollari nel 2023 a 60,6 miliardi di dollari entro il 2028, riflettendo un tasso di crescita annuale composto del 21,9% (fonte). Questa crescita esplosiva evidenzia come le organizzazioni stiano riconoscendo il valore strategico degli investimenti in tecnologie di sicurezza avanzate.

Il 15,1% delle organizzazioni pianifica di aumentare la spesa per la sicurezza delle informazioni nel 2025 secondo Gartner (fonte). Questo incremento degli investimenti riflette una maturazione nella comprensione del rischio cyber come fattore critico di business.

Impatti settoriali specifici

Settore manifatturiero

MKS Instruments, un fornitore dell’industria dei semiconduttori, ha riportato un impatto negativo di 200 milioni di dollari sui suoi ricavi a causa di un attacco ransomware (fonte). Questo caso illustra come singoli attacchi possano avere implicazioni finanziarie enormi per aziende specifiche.

Settore sanitario

Dal 2020 al 2025, il settore sanitario spenderà 125 miliardi di dollari per difendersi dalle violazioni (fonte). Questa cifra astronomica evidenzia come i costi di difesa stiano diventando una componente significativa dei budget sanitari globali.

Effetti macroeconomici sistemici

Interruzioni della supply chain

Le interruzioni cyber della supply chain stanno creando effetti macroeconomici che si propagano attraverso l’economia globale. L’attacco Colonial Pipeline ha causato carenze di carburante lungo la costa orientale degli Stati Uniti, con prezzi medi nazionali della benzina che sono saliti al livello più alto in oltre sei anni, raggiungendo una media di 3,04 dollari al gallone il 18 maggio (fonte).

Impatti valutari e di mercato

SolarWinds ha visto il prezzo delle sue azioni scendere significativamente all’indomani dell’attacco, affrontando scrutinio e critiche significative per il suo fallimento nel proteggere adeguatamente il processo di aggiornamento software (fonte). Questi impatti sui mercati finanziari dimostrano come gli incidenti cyber possano avere conseguenze immediate sulla valutazione del mercato.

Costi di conformità e regolamentazione

I costi di conformità stanno aumentando significativamente in risposta al inasprimento del panorama normativo. Le organizzazioni devono investire non solo in tecnologie di sicurezza, ma anche in processi, personale e audit per rispettare i requisiti normativi in evoluzione.

L’Italia ha emesso 117 multe GDPR nel 2022 (fonte), con la multa GDPR più alta mai emessa in Italia a carico di Telecom Italia (TIM) per circa 27,8 milioni di euro nel gennaio 2020 (fonte). Questi costi normativi rappresentano una componente crescente del costo totale del rischio cyber.

Contromisure e strategie difensive

Approccio Zero Trust: ridefinizione del perimetro di sicurezza

L’architettura Zero Trust rappresenta una trasformazione paradigmatica nell’approccio alla cybersecurity, abbandonando il tradizionale modello perimetrale in favore di un principio di “never trust, always verify”. Entro il 2025, la maggior parte delle nuove implementazioni di accesso remoto si baserà su Zero Trust Network Access (ZTNA) piuttosto che su VPN tradizionali (fonte), rappresentando un ripensamento fondamentale della sicurezza aziendale.

Il 30% delle organizzazioni adotterà modelli Zero Trust Network Access (ZTNA) entro il 2024 secondo Gartner (fonte). Zero Trust sostituisce le VPN tradizionali fornendo accesso basato sull’identità per singola applicazione invece dell’accesso network-wide, verificando continuamente utenti, dispositivi e segnali contestuali prima di consentire le connessioni.

In Italia, il 77% delle organizzazioni ha adottato Zero Trust per motivi di sicurezza e protezione dei dati (fonte), mentre il 43% delle aziende italiane non aveva un modello Zero Trust in atto ma stava pianificando di adottarlo, e il 19% non stava pianificando di farlo.

Il mercato delle soluzioni Zero Trust Network Access è proiettato a crescere rapidamente nei prossimi anni, riflettendo l’adozione diffusa in tutte le industrie (fonte). Questo shift rappresenta un movimento fondamentale verso la microsegmentazione e l’autenticazione continua come principi di sicurezza centrali.

Intelligenza artificiale difensiva: l’automazione della sicurezza

Le organizzazioni stanno sfruttando l’AI per ridurre i tempi medi di rilevamento, risposta e recupero (MTTR), mantenendosi al passo con attaccanti avanzati (fonte). I sistemi AI difensivi possono analizzare enormi quantità di dati in tempo reale, fornendo contesto attraverso silos e identificando anomalie e potenziali violazioni prima che escalino.

Il 66% delle organizzazioni vede l’AI come il più grande game-changer per la cybersecurity quest’anno, ma solo il 37% ha salvaguardie per valutare gli strumenti AI prima dell’uso (fonte). Questo gap tra riconoscimento del valore e implementazione pratica evidenzia le sfide nell’adozione sicura dell’AI difensiva.

Le organizzazioni che utilizzano estensivamente l’AI per la sicurezza registrano costi di violazione significativamente inferiori (fonte), dimostrando il ROI tangibile degli investimenti in tecnologie AI per la cybersecurity.

Gestione avanzata delle vulnerabilità

CISA mantiene il catalogo KEV (Known Exploited Vulnerabilities) come fonte autorevole delle vulnerabilità che sono state sfruttate in natura (fonte). Le organizzazioni dovrebbero utilizzare il catalogo KEV come input per il loro framework di prioritizzazione della gestione delle vulnerabilità, rappresentando un approccio data-driven alla sicurezza proattiva.

L’implementazione di programmi di gestione delle vulnerabilità maturi include:

Scansione continua e assessment

Le organizzazioni devono implementare sistemi di scansione continua che identifichino vulnerabilità in tempo reale attraverso l’intero stack tecnologico. Questo include non solo i sistemi tradizionali, ma anche i dispositivi IoT, i sistemi OT (Operational Technology) e l’infrastruttura cloud.

Threat intelligence integration

L’integrazione di threat intelligence nelle decisioni di patching consente alle organizzazioni di prioritizzare le vulnerabilità basandosi non solo sul CVSS score, ma anche sull’evidenza di sfruttamento attivo nel wild e sulla rilevanza per il profilo di minaccia specifico dell’organizzazione.

Automated patching e orchestrazione

L’automazione del processo di patching, quando possibile, riduce significativamente la finestra di esposizione. Questo include l’implementazione di sistemi di orchestrazione che possano coordinare il patching attraverso ambienti eterogenei mantenendo la continuità operativa.

Preparazione e risposta agli incidenti

Incident Response Planning

Meno di un quinto (19%) delle aziende britanniche ha un piano formale di risposta agli incidenti (fonte), evidenziando un gap critico nella preparazione organizzativa. Solo il 39% delle aziende britanniche ha assegnato ruoli nel caso si verifichi un incidente cyber.

L’implementazione di piani di incident response efficaci deve includere:

  • Definizione di ruoli e responsabilità chiari durante un incidente
  • Procedure di escalation ben documentate e testate
  • Comunicazione delle crisi sia interna che esterna
  • Processi di preservazione delle evidenze per supportare investigazioni forensi

Business Continuity e Disaster Recovery

Il 86% degli incidenti ha comportato interruzioni operative secondo il 2025 Unit 42 Global Incident Response Report (fonte), evidenziando la necessità critica di capacità di business continuity robuste.

La preparazione alla business continuity deve contemplare:

  • Backup immutabili e testati regolarmente per garantire la capacità di ripristino
  • Sistemi ridondanti per operazioni critiche
  • Piani di comunicazione alternativa che non dipendano dall’infrastruttura IT primaria
  • Processi manuali di backup per operazioni essenziali

Sicurezza della Supply Chain

Vendor Risk Management

Il 60% delle organizzazioni utilizzerà i rischi di cybersecurity come criterio chiave per valutare nuove opportunità di business entro il 2025 secondo Gartner (fonte). Questo approccio riflette una maturazione nella comprensione dei rischi sistemici della supply chain.

L’implementazione di programmi efficaci di vendor risk management include:

  • Due diligence di sicurezza approfondita durante la selezione dei fornitori
  • Monitoraggio continuo della postura di sicurezza dei fornitori critici
  • Clausole contrattuali che richiedano standard di sicurezza specifici
  • Piani di contingenza per la sostituzione rapida di fornitori compromessi

Software Supply Chain Security

Il controllo dei rischi della supply chain software è più efficace nel processo di integrazione continua e sviluppo (CI/CD), quindi la verifica accurata di partner e fornitori e il requisito di buoni controlli di sicurezza nei contratti sono modi essenziali per migliorare la sicurezza di terze parti (fonte).

Le best practice includono:

  • Software Bill of Materials (SBOM) per tutti i componenti software
  • Firma digitale e verifica di tutti gli artefatti software
  • Scanning di sicurezza automatizzato nel processo CI/CD
  • Isolation e sandboxing di componenti di terze parti

Formazione e Awareness del personale

Security Awareness Training

Il 90% di tutti gli incidenti cyber è il risultato di errore umano o comportamentale (fonte), sottolineando l’importanza critica della formazione del personale. Solo il 19% delle aziende implementa sessioni di formazione extra dopo un cyberattacco, evidenziando un’opportunità mancata per l’apprendimento organizzativo.

I programmi di formazione efficaci devono includere:

  • Training personalizzato per ruolo che rifletta i rischi specifici di ciascuna funzione
  • Simulazioni di phishing regolari per testare e migliorare la preparazione
  • Aggiornamenti continui sulle nuove minacce e tecniche di attacco
  • Metriche di performance per misurare l’efficacia del training

Insider Threat Management

Il 48% delle organizzazioni riporta che gli attacchi insider stanno diventando più frequenti nell’ultimo anno (fonte). La gestione delle minacce insider richiede un approccio equilibrato che combini controlli tecnici con sensibilità per la privacy e la cultura aziendale.

Tecnologie emergenti per la difesa

Behavioral Analytics e UEBA

L’implementazione di User and Entity Behavior Analytics (UEBA) consente alle organizzazioni di identificare attività anomale che potrebbero indicare compromise o insider threats. Questi sistemi utilizzano machine learning per stabilire baseline comportamentali e identificare deviazioni significative.

Threat Hunting proattivo

L’implementazione di capacità di threat hunting proattivo consente alle organizzazioni di identificare minacce avanzate che potrebbero evadere i controlli di sicurezza tradizionali. Questo include l’uso di threat intelligence, analisi forense e tecniche di detection avanzate.

Extended Detection and Response (XDR)

Le piattaforme XDR forniscono visibilità e capacità di risposta integrate attraverso endpoint, network, email e cloud, consentendo una detection e response più efficaci degli attacchi sofisticati che utilizzano tecniche multi-vettore.

Collaborazione Internazionale e risposta istituzionale

Iniziative Governative e coordinamento internazionale

La risposta istituzionale al cybercrime ha assunto una dimensione sempre più coordinata e strategica a livello internazionale. Nel gennaio 2025, il Dipartimento del Tesoro degli Stati Uniti ha sanzionato Beijing-based Integrity Technology Group Inc., citando il suo ruolo nell’abilitare le operazioni cyber del gruppo Flax Typhoon dal 2022 al 2023, particolarmente contro organizzazioni di telecomunicazioni, media e agenzie governative statunitensi (fonte).

L’esempio italiano del gennaio 2025 illustra perfettamente la dimensione geopolitica del cybercrime contemporaneo: un gruppo hacker pro-russo ha rivendicato la responsabilità di un cyberattacco contro siti web del governo italiano, inclusi ministeri, servizi pubblici e piattaforme di trasporto in città come Roma e Palermo (fonte). L’attacco è stato una risposta all’incontro della Premier Giorgia Meloni con il Presidente ucraino Volodymyr Zelenskyy, evidenziando come gli attacchi cyber siano diventati strumenti di pressione diplomatica.

Framework normativi emergenti

Cyber Resilience Act Europeo

Il Cyber Resilience Act, adottato nell’ottobre 2024 dal Consiglio Europeo, rappresenta l’ultimo sforzo politico per rendere più coerente il framework legislativo europeo esistente per la cybersecurity e per garantire che i prodotti con componenti digitali siano realizzati in modo sicuro attraverso la supply chain e il loro ciclo di vita (fonte).

CIRCIA (Cyber Incident Reporting for Critical Infrastructure Act)

Negli Stati Uniti, il CIRCIA del 2022 rappresenta una svolta nel requisito di reporting degli incidenti cyber per le infrastrutture critiche, stabilendo tempistiche specifiche e metodologie standardizzate per la notifica degli incidenti alle autorità competenti.

Operazioni Law Enforcement coordinate

Takedown Operations

L’FBI ha chiuso 13 marketplace DDoS-for-hire nella prima metà del 2023 (fonte). Similarmente, nel luglio 2024, le autorità del Regno Unito hanno interrotto DigitalStress, un servizio illegale per lanciare attacchi DDoS.

Queste operazioni coordinate dimostrano l’efficacia della cooperazione internazionale nel contrastare l’infrastruttura criminale cyber. Il successo nel recupero di 63,7 bitcoin dal pagamento del riscatto Colonial Pipeline da parte del Dipartimento di Giustizia americano (fonte) illustra come le capacità forensi avanzate possano recuperare asset criminali anche in ecosistemi pseudonimi come le criptovalute.

Arresti e processi

L’arresto di Yaroslav Vasinskyi in Polonia nell’ottobre 2021 in connessione con l’attacco ransomware Kaseya (fonte), e la sua successiva estradizione negli Stati Uniti nel marzo 2022, rappresenta un precedente significativo per la cooperazione internazionale nell’perseguire cybercriminali transnazionali.

L’Ucraina ha giocato un ruolo particolare in questi sforzi di law enforcement, con l’arresto di membri del gruppo REvil e la collaborazione con autorità internazionali per smantellare infrastrutture criminali.

Diplomazia Cyber e deterrenza

Dialogo bilaterale

Dopo l’attacco Kaseya del 9 luglio 2021, il Presidente Biden ha chiamato il Presidente russo Putin, dichiarando successivamente alla stampa: “Gli ho reso molto chiaro che gli Stati Uniti si aspettano che quando un’operazione ransomware proviene dal suo territorio, anche se non è sponsorizzata dallo stato, ci aspettiamo che agiscano se gli forniamo informazioni sufficienti per agire su chi sia” (fonte).

Norme internazionali

Nel 2024, l’ONU ha adottato il primo trattato globale completo alla sua convenzione sul cybercrime (fonte), rappresentando un passo significativo verso la standardizzazione delle risposte internazionali al cybercrime.

Iniziative di Capacity Building

Programma cyber dell’Ucraina

Per aiutare a proteggere l’infrastruttura critica ucraina contro gli attacchi russi, il Regno Unito ha lanciato il ‘Ukraine Cyber Programme’ nel 2022 (fonte). Il Regno Unito ha mobilitato un pacchetto iniziale di 6,35 milioni di sterline in risposta all’aumentata attività cyber russa immediatamente dopo l’invasione dell’Ucraina.

Questo programma fornisce incident response per proteggere le entità del governo ucraino contro gli attacchi, oltre a protezione DDoS così che i cittadini ucraini possano ancora accedere a informazioni critiche e firewall per bloccare gli attacchi.

Pubblico-privato partnership

Joint Cyber Defense Collaborative (JCDC)

CISA ha stabilito il Joint Cyber Defense Collaborative (JCDC) per catalizzare una comunità di esperti in prima linea nella difesa cyber – dal settore pubblico e privato – per condividere insights e informazioni in tempo reale per comprendere le minacce e ridurre il rischio per la nazione (fonte).

Dal suo stabilimento, il JCDC ha guidato la risposta nazionale a una delle vulnerabilità software più estese mai scoperte, ha giocato un ruolo centrale nella campagna Shields Up di CISA per proteggere l’infrastruttura critica da potenziali cyberattacchi russi, e ha riunito più di 25 principali operatori di pipeline e partner di sistemi di controllo industriale per rafforzare le pratiche di sicurezza.

Intelligence Sharing e Threat Intelligence

Programmi di Intelligence Sharing

L’espansione di programmi come il CISA’s vulnerability scanning service, che invia alert alle organizzazioni iscritte quando il servizio identifica vulnerabilità note per essere sfruttate da APT (fonte), rappresenta un evoluzione significativa nella condivisione proattiva di intelligence.

Attribution e Naming Conventions

La standardizzazione delle convention di naming per gruppi APT attraverso organizzazioni come MITRE ATT&CK, Mandiant e Microsoft ha migliorato la capacità della comunità di sicurezza di condividere intelligence actionable e coordinarsi nelle response.

Previsioni e Scenari Futuri

Evoluzione del Threat Landscape

I leader di sicurezza anticipano un panorama di minacce sempre più complesso nel 2025, con il 54% delle grandi organizzazioni che cita le sfide della supply chain come la maggiore barriera alla resilienza cyber (fonte). Questa complessità è guidata dall’interdipendenza crescente dei sistemi digitali e dalla convergenza di minacce tradizionalmente separate.

Il World Economic Forum’s Global Cybersecurity Outlook 2025 rivela che quasi il 60% delle organizzazioni afferma che le questioni geopolitiche influenzano la loro strategia di cybersecurity, con CEO preoccupati per lo spionaggio cyber e il furto di proprietà intellettuale, mentre i leader cyber si concentrano sull’interruzione delle operazioni (fonte).

Intelligenza artificiale: la nuova frontiera

Il 2025 sarà probabilmente l’anno dell’AI agentica, con strumenti di AI agentica (o agenti AI) che possono prendere decisioni ed eseguire una serie di compiti complicati per conto dell’utente (fonte). Questa evoluzione trasformerà l’AI generativa da un “giocattolo divertente” in un’applicazione automatizzata con implicazioni profonde sia per l’attacco che per la difesa.

L’Hao Yang, VP di intelligenza artificiale presso Cisco-owned Splunk, spiega: “In precedenza, eravamo concentrati su assistenti AI che potevano rispondere a prompt o input da un utente. Ora stiamo guardando a strumenti di AI agentica che possono prendere decisioni e portare avanti una serie di compiti complicati per conto dell’utente” (fonte).

Minacce quantistiche: l’orizzonte della crittografia

Forse la minaccia a lungo termine più significativa identificata per il 2025 è l’avanzamento delle capacità di quantum computing (fonte). Mentre i computer quantistici potrebbero rivoluzionare molti campi, pongono anche rischi esistenziali per i metodi crittografici attuali che proteggono l’infrastruttura digitale globale.

Le organizzazioni devono iniziare a preparare le transizioni verso algoritmi post-quantici per proteggere i dati sensibili a lungo termine. Questa transizione richiederà anni di pianificazione e implementazione graduale, rendendo essenziale iniziare i preparativi ora.

Geopolitica cyber: tensioni Crescenti

Minacce State-Sponsored

La U.S.## Settori Verticali: Analisi per Industria

Settore sanitario: target privilegiato dell’ecosistema criminale

Il settore sanitario continua a rappresentare il target più popolare per gli attacchi ransomware nel 2023 (fonte), evidenziando una vulnerabilità sistemica che ha implicazioni critiche per la sicurezza pubblica. L’Healthcare Industry Cybersecurity Report rivela che dal 2016, gli attacchi ransomware hanno causato perdite totali di 157 milioni di dollari ai fornitori sanitari negli Stati Uniti (fonte).

Le statistiche del settore sanitario presentano un quadro particolarmente preoccupante: si stima che nel 2019 gli attacchi ransomware abbiano costato all’industria sanitaria 25 miliardi di dollari. L’8% delle richieste di violazione dati nel settore sanitario è stato innescato da attacchi ransomware (fonte), evidenziando come questa tipologia di attacco rappresenti una componente significativa del panorama delle minacce sanitarie.

Per il tredicesimo anno consecutivo, l’industria sanitaria ha riportato le violazioni dati più costose, con un costo medio di 10,93 milioni di dollari secondo IBM (fonte). Nel 2020, 560 strutture sanitarie sono state colpite da attacchi ransomware in 80 incidenti separati, mentre gli attacchi ransomware che colpiscono le organizzazioni di erogazione sanitaria sono raddoppiati dal 2016 al 2021.

I tempi e i costi di recupero nel settore sanitario variano significativamente: in media, il 64,8% dei dati sanitari è stato ripristinato dopo aver pagato il riscatto (fonte). Tuttavia, i costi di recupero sono sostanziali: 1,58 milioni di dollari per l’istruzione inferiore e 1,42 milioni di dollari per l’istruzione superiore, con processi di ripristino che possono richiedere mesi.

Settore manifatturiero: la vulnerabilità dell’automazione

Il settore manifatturiero è emerso come il più vulnerabile agli attacchi cyber, con punteggi di rischio cyber inferiori dell’11,7% rispetto alla media globale secondo Cowbell (fonte). Questa vulnerabilità è principalmente attribuibile alla dipendenza crescente dall’automazione e alla sensibilità della proprietà intellettuale che caratterizza il settore.

Le aziende manifatturiere con fatturato superiore a 50 milioni di dollari hanno probabilità 2,5 volte maggiori di subire incidenti cyber rispetto ad organizzazioni più piccole (fonte). Questa correlazione riflette sia la maggiore superficie di attacco delle grandi organizzazioni sia la loro attrattività come target per cybercriminali motivati finanziariamente.

Il settore manifatturiero è particolarmente esposto agli attacchi alla supply chain, rappresentando uno dei 22 settori colpiti nei primi cinque mesi del 2025 secondo l’analisi Cyble (fonte). Solo i settori Mining e Real Estate sono rimasti intoccati dagli attacchi supply chain in questo periodo.

Settore educativo: l’escalation degli attacchi

Le istituzioni educative stanno affrontando un’escalation drammatica degli attacchi cyber. Secondo Cowbell, gli attacchi contro le istituzioni educative sono aumentati del 70% nell’ultimo anno (fonte), riflettendo la crescente attenzione dei cybercriminali verso infrastrutture tradizionalmente considerate “soft target”.

Il report Verizon evidenzia che l’istruzione, che ha rappresentato il 30% delle violazioni dati nel 2022, ha sperimentato un aumento significativo degli attacchi ransomware, risultando in 1.241 incidenti di violazione dati (fonte). Di questi attacchi, 282 hanno confermato perdita o divulgazione di dati.

La distribuzione degli attacchi nel settore educativo mostra pattern specifici: gli attacchi all’istruzione inferiore (56%) e superiore (64%) sono aumentati, con attori di minaccia esterni che causano il 75% delle violazioni, mentre il 25% proviene da fonti interne (fonte).

Nonostante quasi la metà di coloro che sono stati attaccati abbia pagato il riscatto per recuperare i propri dati, solo il 2% ha ottenuto indietro tutti i dati, evidenziando l’inefficacia del pagamento come strategia di recupero.

Settore finanziario: sofisticazione e persistenza degli attacchi

Il settore finanziario/banking rappresenta il principale utilizzatore finale della sicurezza IT in Italia (fonte), seguito dal settore delle utility. Questa prioritizzazione riflette tanto la criticità dell’infrastruttura finanziaria quanto la sua attrattività per gli attaccanti.

Il settore finanziario è stato identificato come il più targetizzato nei tentativi di phishing, con un aumento del 58,2% nel 2023 secondo Z Scaler (fonte). Questa concentrazione di attacchi riflette il valore intrinseco dei dati finanziari e l’accesso diretto alle risorse monetarie che caratterizza questo settore.

L’analisi CyberEdge rivela che le aziende di servizi finanziari sono considerate a maggior rischio di subire cyberattacchi nei prossimi 12 mesi, evidenziando una percezione di vulnerabilità elevata tra gli operatori del settore (fonte).

Pubblica amministrazione: obiettivi geopolitici

La pubblica amministrazione e i servizi educativi affrontano rischi elevati, particolarmente da attacchi ransomware (fonte). Nel marzo 2025, le agenzie governative hanno rappresentato il 47% dei target primari dei gruppi APT, seguite da organizzazioni e individui che rappresentano il 16% (fonte).

Gli attacchi contro la pubblica amministrazione spesso hanno motivazioni geopolitiche oltre che finanziarie. L’esempio dell’attacco ai siti web del governo italiano nel gennaio 2025, rivendicato da un gruppo hacker pro-russo come risposta all’incontro della Premier Meloni con il Presidente ucraino, illustra perfettamente questa dimensione geopolitica (fonte).

Settore delle telecomunicazioni: infrastruttura critica sotto assedio

Il settore delle telecomunicazioni rappresenta un target strategico privilegiato per gli attaccanti, come evidenziato dalla campagna Salt Typhoon che ha colpito almeno 8 fornitori di telecomunicazioni statuniteniti (fonte). Questo settore è particolarmente vulnerabile perché fornisce l’infrastruttura di comunicazione critica di cui dipendono tutti gli altri settori.

Gli attacchi alle telecomunicazioni hanno spesso implicazioni che vanno oltre il danno immediato, potendo compromettere le comunicazioni nazionali e facilitare operazioni di spionaggio su larga scala. Il caso Salt Typhoon ha dimostrato come gli attaccanti possano acquisire accesso ai sistemi di intercettazione legale, compromettendo potenzialmente la sicurezza nazionale.

Analisi intersettoriale: pattern emergenti

L’analisi intersettoriale rivela pattern comuni che trascendono i confini industriali:

Convergenza delle minacce

Tutti i settori stanno sperimentando una convergenza delle minacce, dove attacchi tradizionalmente mirati a specifiche industrie si stanno diffondendo orizzontalmente. Gli attacchi supply chain, in particolare, dimostrano come una compromissione in un settore possa av# Cybercrime: Ultimi Accadimenti nel Mondo – Analisi Tecnica per Professionisti della Sicurezza Informatica

Sommario esecutivo

Il panorama del cybercrime nel 2025 si caratterizza per un’escalation senza precedenti in termini di sofisticazione, frequenza e impatto economico. I costi globali del cybercrime sono destinati a raggiungere i 10,5 trilioni di dollari annui entro il 2025, con una proiezione di crescita fino a 15,63 trilioni di dollari entro il 2029. Questa crescita esponenziale riflette non solo l’aumento numerico degli attacchi, ma anche la loro crescente complessità e l’integrazione di tecnologie emergenti come l’intelligenza artificiale.

Fonti:

Center for Strategic and International Studies (CSIS) – Significant Cyber Incidents.

AAG IT Support – Latest Cyber Crime Statistics.

Bright Defense – Cybercrime Statistics for 2025.

SentinelOne – Key Cyber Security Statistics for 2025.

Sophos – The State of Ransomware 2025.

CrowdStrike – 2025 Global Threat Report.

FBI – Cyber Crime News and Press Releases.

Palo Alto Networks Unit 42 – Ransomware Trends 2025.

Cybersecurity and Infrastructure Security Agency (CISA).

World Economic Forum – Global Cybersecurity Outlook 2025.

Associazione Italiana per la Sicurezza Informatica (CLUSIT).

National Cybersecurity Centre (NCSC) UK.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/analisi-intersettoriale/


Security by Obscurity nel contrasto al cybercrime: una strategia inadeguata per la cybersecurity moderna

Nel panorama contemporaneo della cybersecurity, caratterizzato da minacce in costante evoluzione e attacchi sempre più sofisticati, l’approccio noto come “security by obscurity” o “sicurezza tramite oscuramento” rappresenta una metodologia controversa e spesso inefficace. Questo articolo esamina criticamente tale strategia, analizzandone le limitazioni intrinseche, i rischi associati e le alternative più efficaci nel contesto della protezione contro il cybercrime. Attraverso un’analisi approfondita della letteratura scientifica e delle raccomandazioni istituzionali, si dimostra come la security by obscurity non debba mai costituire il pilastro principale di una strategia di cybersecurity.

Security by Obscurity: definizione e rischi nella cybersecurity moderna

La security by obscurity, definita come la pratica di nascondere i dettagli o i meccanismi di un sistema per migliorarne la sicurezza, ha radici storiche profonde nella crittografia militare e civile. Il principio di Kerckhoffs, formulato nel 1883, stabiliva che un sistema crittografico dovrebbe essere sicuro anche se tutto del sistema, eccetto la chiave, è di conoscenza pubblica³. Questo principio fondamentale ha plasmato l’approccio moderno alla cybersecurity, mettendo in discussione l’efficacia dell’oscuramento come strategia primaria di difesa.

Nel contesto odierno del cybercrime, dove il costo globale è stimato a quasi 1 trilione di dollari nel 2020, con un incremento superiore al 50% rispetto al 2018¹, è cruciale comprendere perché la security by obscurity rappresenti un approccio fondamentalmente inadeguato come strategia principale di protezione.

Definizione e caratteristiche della Security by Obscurity

Concetti fondamentali

La security by obscurity è la pratica di nascondere i dettagli o i meccanismi di un sistema per migliorarne la sicurezza, basandosi sul principio di nascondere qualcosa in piena vista, simile ai giochi di prestigio di un mago o all’uso del camuffamento². Questa metodologia diverge dai metodi di sicurezza tradizionali e si concentra sull’offuscare informazioni o caratteristiche per scoraggiare potenziali minacce.

Esempi pratici nel cybercrime

Nel panorama del cybercrime contemporaneo, la security by obscurity si manifesta in diverse forme:

  • Nascondere interfacce amministrative: Modificare gli URL di default delle pagine di amministrazione
  • Offuscamento del codice: Rendere difficile la lettura del codice sorgente
  • Port knocking: Nascondere servizi dietro sequenze di connessioni specifiche
  • Mascheramento delle tecnologie: Rimuovere header HTTP che rivelano versioni di software

L’Opposizione istituzionale alla Security by Obscurity

Raccomandazioni del NIST

Il National Institute of Standards and Technology (NIST) degli Stati Uniti raccomanda esplicitamente contro questa pratica: “La sicurezza del sistema non dovrebbe dipendere dalla segretezza dell’implementazione o dei suoi componenti”⁴. Questa posizione istituzionale si basa su evidenze empiriche e ricerche approfondite che dimostrano l’inefficacia dell’oscuramento come strategia primaria.

Common Weakness Enumeration (CWE-656)

Il progetto Common Weakness Enumeration elenca “Reliance on Security Through Obscurity” come CWE-656, definendola come una debolezza che si verifica quando un prodotto utilizza un meccanismo di protezione la cui forza dipende pesantemente dalla sua oscurità⁵. Questa classificazione ufficiale sottolinea come l’affidamento primario sull’oscuramento sia riconosciuto a livello internazionale come una vulnerabilità significativa.

Principi OWASP

L’Open Web Application Security Project (OWASP) stabilisce chiaramente che “la security by obscurity non dovrebbe mai essere utilizzata come unico meccanismo di sicurezza”⁶. Tra i dieci principi fondamentali di sicurezza OWASP, il principio “Avoid security by obscurity” occupa una posizione centrale, enfatizzando l’importanza di controlli di sicurezza solidi indipendenti dall’occultamento.

Analisi critica: perché la Security by Obscurity Fallisce

Vulnerabilità intrinseche

La security by obscurity presenta diverse vulnerabilità fondamentali che la rendono inadeguata come strategia primaria:

  1. Falso senso di sicurezza

L’affidamento esclusivo sull’oscurità può portare a un falso senso di sicurezza, poiché una volta che “il gatto è fuori dal sacco”, la sicurezza può essere severamente compromessa⁷. Questa caratteristica rappresenta un rischio sistemico significativo nelle infrastrutture critiche.

  1. Facilità di Reverse Engineering

Nel panorama contemporaneo del cybercrime, gli attaccanti dispongono di strumenti sofisticati per il reverse engineering. La pubblicazione di algoritmi crittografici non compromette la sicurezza, poiché è solo questione di tempo prima che un attaccante scopra come funziona il sistema crittografico⁸.

  1. Scalabilità limitata

L’oscuramento presenta sfide significative in termini di scalabilità e manutenzione. L’eccessivo tentativo di nascondere tutti i dettagli del sistema può sovraccaricare i team di sicurezza IT, contribuendo al burnout e riducendo l’efficacia⁹.

Evidenze storiche di fallimenti

La storia della cybersecurity è costellata di esempi in cui la security by obscurity ha fallito:

Un gran numero di sistemi crittografici per telecomunicazioni e gestione dei diritti digitali utilizzano la security by obscurity, ma sono stati infine violati, inclusi componenti di GSM, crittografia GMR, crittografia GPRS, numerosi schemi di crittografia RFID e più recentemente Terrestrial Trunked Radio (TETRA)¹⁰.

Il Principio di Kerckhoffs: fondamento teorico dell’opposizione

Origini e formulazione

Auguste Kerckhoffs formulò alla fine del diciannovesimo secolo il principio secondo cui un sistema crittografico dovrebbe essere sicuro anche se tutto del sistema, eccetto la chiave, è di conoscenza pubblica¹¹. Questo principio, noto come Principio di Kerckhoffs, costituisce il fondamento teorico dell’opposizione moderna alla security by obscurity.

Reformulazione di Shannon

Il principio di Kerckhoffs è stato riformulato da Claude Shannon come “Il nemico conosce il sistema”, forma in cui è conosciuto come massima di Shannon¹². Questa reformulazione enfatizza l’importanza di progettare sistemi di sicurezza assumendo che gli attaccanti abbiano accesso completo alle informazioni sul sistema.

Applicazioni moderne

Il principio di Kerckhoffs è applicato in virtualmente tutti gli algoritmi di crittografia contemporanei (DES, AES, ecc.), che sono considerati sicuri e accuratamente studiati, dove la sicurezza del messaggio crittografato dipende esclusivamente dalla sicurezza della chiave di crittografia segreta¹³.

Alternative efficaci: Security by Design e Defense in Depth

Security by Design

La security by design è un approccio che implementa misure di sicurezza fin dalle prime fasi del ciclo di vita dello sviluppo software (SDLC), riconoscendo l’importanza di minimizzare i rischi basati su software nell’ambito dell’open source enterprise¹⁴.

Principi fondamentali

La security by design si basa su principi consolidati:

  1. Principio del Privilegio Minimo: I sistemi e i processi dovrebbero essere progettati in modo che l’accesso e i permessi siano limitati, con ruoli che devono essere rivisti, concordati e regolarmente verificati dal personale aziendale¹⁵
  2. Defense in Depth: Costruire difese in più livelli che si supportino a vicenda, costringendo gli attaccanti a sconfiggere livelli indipendenti, evitando così singoli punti di fallimento¹⁶
  3. Fail Secure: Progettare sistemi che falliscano in modalità sicura quando si verificano errori

Implementazione pratica

La security by design significa impostare sistemi che comunicheranno quando la sicurezza designata fallisce, utilizzando principi come la separazione fisica degli accessi e la riduzione della superficie di attacco¹⁷.

Framework di riferimento per professionisti della cybersecurity

NIST Cybersecurity Framework 2.0

Il NIST Cybersecurity Framework fornisce una guida completa e best practice che le organizzazioni del settore privato possono seguire per migliorare la sicurezza delle informazioni e la gestione del rischio di cybersecurity¹⁸. Il framework è strutturato intorno a cinque funzioni principali:

  1. Identify (Identificare)
  2. Protect (Proteggere)
  3. Detect (Rilevare)
  4. Respond (Rispondere)
  5. Recover (Recuperare)

Implementazione strategica

Il NIST CSF non è una checklist che le organizzazioni possono utilizzare per “risolvere” i rischi di cybersecurity, ma definisce un insieme di risultati che il programma di cybersecurity dovrebbe essere in grado di raggiungere¹⁹.

Ruolo limitato ma legittimo dell’oscuramento

Difesa in profondità

Nonostante le criticità evidenziate, è importante riconoscere che l’oscuramento può avere un ruolo limitato all’interno di una strategia di difesa stratificata. Il framework di cyber resilienza NIST 800-160 Volume 2 raccomanda l’uso della security by obscurity come parte complementare di un ambiente informatico resiliente e sicuro²⁰.

Condizioni per l’uso appropriato

L’oscuramento può essere appropriato quando:

  1. Non costituisce la difesa primaria: Deve essere sempre un livello aggiuntivo, mai principale
  2. È trasparente ai processi operativi: Non deve interferire con le operazioni normali
  3. È combinato con controlli robusti: Deve supportare, non sostituire, misure di sicurezza solide

L’oscurità può essere una piccola parte della defense in depth, poiché può creare più lavoro per un attaccante; tuttavia, rappresenta un rischio significativo se utilizzata come mezzo primario di protezione²¹.

Raccomandazioni per i professionisti della cybersecurity

Strategie di implementazione

  1. Prioritizzazione delle Difese: Implementare prima i livelli di sicurezza più efficaci: aggiornamenti, password forti, autenticazione a due fattori, SSL e limitazione dei tentativi di login²²
  2. Threat Modeling Integrato: Il threat modeling dovrebbe essere integrato nelle sessioni di perfezionamento, cercando cambiamenti nei flussi di dati e nel controllo degli accessi o altri controlli di sicurezza²³
  3. Monitoraggio Continuo: Implementare sistemi di monitoraggio che non dipendano dall’oscuramento per la loro efficacia

Metriche e valutazione

I professionisti dovrebbero implementare metriche che valutino l’efficacia della sicurezza indipendentemente dall’oscuramento:

  • Tempo di rilevamento delle intrusioni
  • Efficacia dei controlli di accesso
  • Robustezza della crittografia
  • Resilienza agli attacchi automatizzati

Implicazioni per la gestione del rischio cyber

Quantificazione del rischio

Con il costo medio delle richieste di risarcimento per assicurazioni cyber aumentato da 145.000 USD nel 2019 a 359.000 USD nel 2020, c’è una crescente necessità di migliori fonti di informazioni cyber, database standardizzati, reporting obbligatorio e consapevolezza pubblica²⁴.

Impatto sui modelli di business

L’adozione di strategie di sicurezza basate principalmente sull’oscuramento può avere impatti significativi sui modelli di business:

  1. Responsabilità Legale: Maggiore esposizione a responsabilità in caso di violazione
  2. Compliance: Difficoltà nel soddisfare requisiti normativi che richiedono trasparenza
  3. Assicurabilità: Problemi nell’ottenere copertura assicurativa cyber adeguata

Tendenze emergenti e ricerca futura

Moving Target Defense

Negli anni recenti, versioni più avanzate di “security through obscurity” hanno guadagnato supporto come metodologia nella cybersecurity attraverso Moving Target Defense e cyber deception²⁵. Questi approcci rappresentano evoluzioni più sofisticate che mantengono alcuni elementi di oscuramento ma li integrano in framework di sicurezza più robusti.

Artificial Intelligence e Machine Learning

Con l’evoluzione sempre più complessa dei cybercrime, è imperativo che le misure di cybersecurity diventino più robuste e sofisticate, utilizzando tecniche di Artificial Intelligence (AI) come il Machine Learning per monitorare ambienti di rete e combattere attivamente le minacce cyber²⁶.

Conclusioni e raccomandazioni finali

L’analisi condotta dimostra inequivocabilmente che la security by obscurity non deve mai costituire la strategia principale di protezione contro il cybercrime. Le evidenze scientifiche, le raccomandazioni istituzionali e i casi storici convergono nel sottolineare i rischi intrinseci di questo approccio.

Raccomandazioni chiave

  1. Adozione di Security by Design: Implementare principi di sicurezza fin dalla fase di progettazione
  2. Implementazione di Defense in Depth: Creare sistemi di sicurezza stratificati e ridondanti
  3. Conformità ai Framework Standard: Adottare framework riconosciuti come NIST CSF 2.0
  4. Uso Limitato dell’Oscuramento: Utilizzare l’oscuramento solo come livello aggiuntivo, mai primario
  5. Formazione Continua: Investire nella formazione del personale sui principi di sicurezza moderni

Riflessioni finali

Nel panorama in evoluzione del cybercrime, dove il cybercrime in tutte le sue forme rappresenta ora tra il 40 e il 50% di tutti i crimini nelle società industrializzate²⁷, è cruciale che i professionisti della cybersecurity adottino approcci basati su evidenze scientifiche e best practice riconosciute.

La sicurezza efficace non può essere costruita su fondamenta di segretezza, ma deve basarsi su principi robusti, implementazioni trasparenti e difese stratificate. Solo attraverso questo approccio metodico e scientificamente fondato sarà possibile affrontare efficacemente le sfide crescenti del cybercrime contemporaneo.

L’abbandono della security by obscurity come strategia primaria non rappresenta una perdita, ma un’evoluzione verso approcci più maturi e efficaci che caratterizzano la cybersecurity moderna. I professionisti del settore sono chiamati a guidare questa transizione, implementando strategie di sicurezza che resistano non solo agli attacchi di oggi, ma anche a quelli di domani.

Fonti

PMC – Cyber risk and cybersecurity: a systematic review of data availability

Wikipedia – Security through obscurity

Kerckhoffs’s Principle – Crypto-IT

NIST Security recommendations

Common Weakness Enumeration CWE-656

OWASP Security Design Principles

PacketLabs – The Security Through Obscurity Debate

Cryptography Stack Exchange – Kerckhoffs’ principles

PacketLabs – Security team challenges

Wikipedia – Historical failures of obscurity-based systems

Crypto-IT – Kerckhoffs principle origins

Shannon’s reformulation of Kerckhoffs principle

Modern cryptographic applications

Red Hat – Security by Design

Red Hat – Principle of Least Privilege

Red Hat – Defense in Depth

Security by Design implementation

IBM – NIST Cybersecurity Framework

NIST CSF strategic implementation

NIST 800-160 Volume 2

Defense in depth with limited obscurity

Solid Help Center – Security prioritization

Red Hat – Threat modeling integration

Geneva Papers – Cyber insurance trends

Moving Target Defense evolution

AI in Cybersecurity – comprehensive review

Journal of Crime and Justice – Cybercrime statistics

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/security-by-obscurity/


Cloud Security Landscape: una guida per il 2025-2026

Il panorama della sicurezza cloud ha raggiunto un punto di svolta critico: le organizzazioni si trovano a fronteggiare un incremento del 388% negli alert di sicurezza cloud e un aumento del 47% negli attacchi informatici settimanali, mentre devono al contempo confrontarsi con la realtà che il 99% dei fallimenti nella sicurezza cloud è attribuibile a errori di configurazione dei clienti. Questa analisi approfondita evidenzia come, a fronte di un’adozione del cloud sempre più rapida, la maturità della sicurezza debba evolvere drasticamente per tenere il passo con la sofisticazione delle minacce contemporanee e la complessità degli ambienti cloud moderni.

Lo scenario attuale delle minacce evidenzia sfide senza precedenti

L’ambiente di sicurezza cloud 2024-2025 è caratterizzato da attacchi privi di malware che costituiscono il 79% delle intrusioni cloud, segnando un cambiamento fondamentale nelle tattiche degli avversari. I cybercriminali si sono evoluti oltre il malware tradizionale, sfruttando credenziali legittime: il 35% degli incidenti cloud coinvolge l’abuso di credenziali valide, e si registra un impressionante aumento del 442% delle operazioni di vishing tra la prima e la seconda metà del 2024.

Gli attacchi cross-domain sono diventati la norma, con il 70% degli incidenti di sicurezza che coinvolgono tre o più superfici di attacco, tra endpoint, reti e ambienti cloud. Il tempo più rapido registrato per l’espansione di un attacco eCrime si è ridotto a soli 51 secondi, dimostrando la velocità con cui le minacce possono propagarsi nelle infrastrutture cloud. Questi attacchi sono sempre più sofisticati: l’86% degli attacchi hands-on-keyboard è condotto da attori eCrime che mescolano attività malevole e operazioni legittime per eludere i sistemi di rilevamento.

L’emergere delle minacce potenziate dall’intelligenza artificiale (IA) rappresenta probabilmente l’evoluzione più significativa nello scenario delle minacce: le organizzazioni segnalano un incremento del 67% degli attacchi basati su IA rispetto al 2023, mentre il 61% delle imprese teme che attacchi alimentati dall’IA possano compromettere dati sensibili. Tuttavia, solo il 25% si ritiene adeguatamente preparato a contrastare queste minacce potenziate, creando un pericoloso divario che gli avversari stanno sfruttando attivamente.

Gli errori di configurazione continuano a rappresentare un tallone d’Achille: il 23% degli incidenti di sicurezza cloud deriva da errori di configurazione, mentre il 27% delle aziende ha subito violazioni nelle infrastrutture cloud pubbliche. Il problema è aggravato dal fatto che il 96% degli exploit nel 2024 ha sfruttato vulnerabilità divulgate prima di quest’anno, segno che le organizzazioni faticano a risolvere efficacemente problemi noti.

Strategie di difesa Cloud Security: approccio defense-in-depth

Un’implementazione efficace della sicurezza cloud richiede un approccio defense-in-depth che copra tutti i livelli architetturali. Le Security Guidance v5 della Cloud Security Alliance offrono un framework che copre 12 domini critici di sicurezza, mentre la Cloud Computing Security Reference Architecture del NIST sottolinea l’importanza di controlli su layer fisici, virtuali, applicativi, di piattaforma e di infrastruttura.

La gestione delle identità e degli accessi (IAM) emerge come pilastro fondamentale della sicurezza cloud, con l’architettura Zero Trust che sta diventando lo standard de facto nelle implementazioni moderne. Le organizzazioni che adottano Zero Trust riportano notevoli miglioramenti nella postura di sicurezza: il 61% ha già definito iniziative Zero Trust, mentre un ulteriore 35% prevede di implementarle a breve. Il principio cardine del never trust, always verify richiede la verifica continua e il monitoraggio costante di tutte le richieste di accesso, indipendentemente dalla posizione o dalle credenziali dell’utente.

Le strategie di protezione e cifratura dei dati devono coprire l’intero ciclo di vita delle informazioni, dalla creazione alla cancellazione. È indispensabile implementare la cifratura dei dati a riposo, in transito e sempre più spesso anche in uso, grazie a tecnologie di confidential computing. Le chiavi di cifratura gestite dal cliente stanno diventando standard per la classificazione dei dati sensibili, con politiche di rotazione automatica delle chiavi essenziali per mantenere un’adeguata postura di sicurezza.

L’integrazione del DevSecOps rappresenta un cambiamento radicale nell’implementazione della sicurezza, passando da un modello a checkpoint a un’integrazione continua della sicurezza lungo l’intero ciclo di sviluppo. Questo include il Static Application Security Testing (SAST) nei pipeline CI/CD, il Dynamic Application Security Testing (DAST) per la protezione in runtime e la scansione di Infrastructure as Code (IaC) per prevenire errori di configurazione prima del rilascio.

Le configurazioni di sicurezza di rete devono prevedere strategie di microsegmentazione per isolare applicazioni, ambienti e accessi utente. Le soluzioni di Zero Trust Network Access (ZTNA) stanno sostituendo le tradizionali VPN, offrendo controlli di accesso specifici per applicazione e un monitoraggio continuo del traffico di rete.

Framework e standard come roadmap di conformità

Il panorama normativo della sicurezza cloud si sta facendo sempre più complesso, con il 75% della popolazione mondiale che sarà coperta da normative sulla privacy entro il 2025. Le organizzazioni devono orientarsi tra diversi framework sovrapposti, ciascuno con requisiti e criteri di audit specifici.

Il NIST Cybersecurity Framework rappresenta la struttura di riferimento globale, con le cinque funzioni principali (Identify, Protect, Detect, Respond, Recover) che offrono un approccio completo alla gestione del rischio cibernetico. I tier di implementazione del framework permettono alle organizzazioni di scalare l’adozione in base alla tolleranza al rischio e alle risorse disponibili.

Lo standard ISO 27001 costituisce la base del sistema di gestione, mentre l’ISO 27017 introduce 44 controlli specifici per il cloud (37 migliorati da ISO 27002 più 7 nuovi) e l’ISO 27018 disciplina la protezione dei dati personali (PII) in ambienti cloud. Questi standard forniscono framework certificabili da terze parti, con obbligo di audit di sorveglianza annuale.

Il Cloud Controls Matrix (CCM) v4.0 della Cloud Security Alliance offre 197 obiettivi di controllo su 17 domini, con una guida dettagliata per le implementazioni di sicurezza cloud. Il CCM mappa i controlli con i principali standard come NIST 800-53, ISO 27001, PCI DSS e HIPAA, consentendo di soddisfare più requisiti di conformità in un’unica implementazione.

Le normative specifiche di settore introducono ulteriori complessità: FedRAMP richiede l’implementazione dei controlli NIST SP 800-53 Rev. 5 per le agenzie federali, con monitoraggio continuo e audit annuali; HIPAA impone Business Associate Agreements (BAA) e salvaguardie tecniche per i dati sanitari; PCI DSS 4.0 introduce requisiti rafforzati per gli ambienti cloud, con obbligo di conformità entro marzo 2025.

I modelli di responsabilità condivisa definiscono i confini della sicurezza

Comprendere i modelli di responsabilità condivisa dei fornitori cloud è fondamentale per un’implementazione efficace della sicurezza, soprattutto considerando che, secondo Gartner, il 99% dei fallimenti di sicurezza nel cloud fino al 2025 sarà imputabile ai clienti. Ogni grande provider ha sviluppato approcci distinti per definire questi confini.

Il modello AWS “Sicurezza DEL cloud vs. sicurezza NEL cloud” offre una chiara distinzione: AWS è responsabile di infrastruttura fisica, sistemi operativi host e layer di virtualizzazione, mentre i clienti devono gestire sistemi operativi guest, applicazioni e protezione dei dati. La suddivisione delle responsabilità varia significativamente a seconda del tipo di servizio, con IaaS che richiede la massima responsabilità da parte del cliente e SaaS che la riduce al minimo.

Microsoft Azure sottolinea le responsabilità costanti del cliente in tutti i modelli di deployment, inclusi classificazione dei dati, gestione degli endpoint, degli account e delle identità. L’approccio di Azure evidenzia che le responsabilità del cliente rimangono coerenti a prescindere dal modello di servizio, sebbene il loro ambito vari sensibilmente tra IaaS, PaaS e SaaS.

Google Cloud Platform ha superato il tradizionale modello di responsabilità condivisa, introducendo il concetto di “Shared Fate”, un approccio più collaborativo che prevede linee guida proattive sulla sicurezza, configurazioni sicure di default e programmi di protezione del rischio. Questo modello rappresenta l’evoluzione verso partnership di sicurezza più integrate tra provider e clienti.

Le variazioni specifiche per servizio creano ulteriori complessità: le implementazioni IaaS richiedono ai clienti la gestione di sistemi operativi, applicazioni e configurazioni di rete, mentre negli ambienti PaaS la gestione di OS e runtime è trasferita al provider. Le implementazioni SaaS riducono al minimo le responsabilità del cliente, ma richiedono comunque una scrupolosa governance dei dati e gestione degli accessi utente.

Gli strumenti moderni consolidano le capacità di sicurezza

Il panorama degli strumenti di sicurezza cloud ha subito una profonda trasformazione, con l’emergere delle Cloud-Native Application Protection Platforms (CNAPP) come architettura dominante. Secondo Gartner, entro il 2029 il 60% delle imprese prive di un CNAPP unificato non avrà visibilità sufficiente sul cloud e non riuscirà a raggiungere gli obiettivi di zero trust.

Le soluzioni CNAPP leader includono Wiz (che ha raggiunto un fatturato ricorrente annuale di 100 milioni di dollari in soli 18 mesi, conquistando il 40% delle aziende Fortune 100), Palo Alto Networks Prisma Cloud (con una quota di mercato del 26%) e Microsoft Defender for Cloud (che offre integrazione conveniente per organizzazioni con ecosistemi Microsoft). Queste piattaforme integrano in un’unica soluzione funzionalità di Cloud Security Posture Management (CSPM), Cloud Workload Protection Platforms (CWPP) e Cloud Infrastructure Entitlements Management (CIEM).

L’integrazione di IA e machine learning è diventata uno standard in questi strumenti: il 63% dei professionisti della sicurezza ritiene che l’IA migliori la sicurezza, mentre il 55% delle organizzazioni ha implementato soluzioni di IA generativa per la protezione cloud. Google Cloud Security Operations è stato il primo grande provider a offrire IA generativa in disponibilità generale per la sicurezza, abilitando query di sicurezza in linguaggio naturale e generazione automatizzata di playbook di risposta agli incidenti.

La sicurezza di container e Kubernetes si è evoluta per affrontare le sfide specifiche dei workload containerizzati: SentinelOne offre protezione K8s in tempo reale e rilevamento del configuration drift, mentre Aqua Security garantisce sicurezza completa sul ciclo di vita del container con scanning delle vulnerabilità e gestione della conformità. Soluzioni open source come Falco e Kubescape rappresentano alternative community-driven per le organizzazioni che necessitano di personalizzazioni specifiche.

La gestione della sicurezza multi-cloud è ormai essenziale, dato che il 79% delle organizzazioni utilizza più provider cloud e il 69% segnala difficoltà nella gestione delle configurazioni. Le soluzioni leader offrono visibilità e controllo unificati su AWS, Azure e Google Cloud Platform, semplificando la gestione di policy di sicurezza coerenti in ambienti cloud eterogenei.

Le tendenze emergenti ridefiniscono le strategie di sicurezza

L’integrazione dell’intelligenza artificiale rappresenta la trasformazione più significativa nelle capacità di sicurezza cloud: le soluzioni di rilevamento basate su IA consentono analisi comportamentale, rilevamento in tempo reale di anomalie e risposta automatizzata agli incidenti. Tuttavia, l’IA introduce anche nuovi rischi, come le implementazioni shadow AI che sfuggono al controllo delle organizzazioni e gli attacchi assistiti dall’IA sempre più sofisticati.

L’adozione dell’architettura Zero Trust continua ad accelerare, con il 61% delle organizzazioni che ha già definito iniziative Zero Trust e oltre il 90% che ne riconosce l’importanza. Le principali sfide di implementazione includono la resistenza culturale all’adozione di misure di sicurezza più rigide, la complessità tecnica nell’integrazione con sistemi legacy e gli elevati costi di implementazione, soprattutto in ambienti ibridi.

L’evoluzione della sicurezza per serverless e container affronta la natura effimera dei workload moderni: il mercato globale della sicurezza serverless ha raggiunto 1,82 miliardi di dollari nel 2022, con un CAGR previsto del 29,9%. Le soluzioni moderne offrono sensori runtime per ambienti serverless, analisi comportamentale delle funzioni basata su IA e miglioramento delle capacità di logging e osservabilità.

La preparazione alla cifratura quantum-safe è iniziata, con organizzazioni che iniziano a implementare tecniche di crittografia post-quantistica per prepararsi alle minacce dei computer quantistici. Questo include crittografia basata su reticoli per ambienti ad alta sicurezza e la preparazione ai futuri standard quantum-safe attesi nei prossimi anni.

Errori comuni come fonte di vulnerabilità persistenti

Nonostante la crescente consapevolezza, le organizzazioni continuano a commettere errori critici nella sicurezza cloud, esponendosi a rischi significativi. Le chiavi di accesso esposte restano la principale causa di violazioni, con una rotazione inadeguata delle credenziali che incide sul 45% degli incidenti e account con privilegi eccessivi coinvolti nel 37% dei casi.

Le errate configurazioni dei bucket di storage pubblici rappresentano un’altra fonte di vulnerabilità: il 68,97% dei bucket Amazon S3 risulta configurato in modo errato, con impostazioni di blocco dell’accesso pubblico disabilitate che creano rischi di esposizione dei dati. Questi errori derivano spesso da policy dei bucket non corrette, mancata implementazione della cifratura e controlli di accesso insufficienti.

Le configurazioni di rete insicure costituiscono una categoria di vulnerabilità particolarmente critica, includendo security group configurati in modo improprio, porte aperte e protocolli non protetti, oltre a mancanza di segmentazione di rete. A questi problemi si somma una gestione IAM carente, con permessi di default troppo permissivi, assenza di autenticazione a più fattori e scarsa gestione dei privilegi.

Le lacune di competenze interessano il 98% delle organizzazioni e compromettono in modo significativo l’efficacia delle strategie di sicurezza: il 95% ritiene che il gap di competenze abbia un impatto negativo sul business, mentre il 53% segnala carenze problematiche di competenze in ambito cybersecurity. Si stima che la carenza di professionisti della sicurezza cloud superi i 3 milioni a livello globale, creando sfide significative per una protezione efficace.

Indicazioni pratiche per un’implementazione efficace

Per implementare strategie di sicurezza cloud efficaci, le organizzazioni dovrebbero adottare un approccio a fasi, iniziando con i controlli di sicurezza fondamentali e progredendo verso una protezione avanzata dalle minacce. Nella fase 1 (mesi 1-3) è essenziale definire un framework di governance per la sicurezza cloud, costruire le basi della gestione delle identità e degli accessi e implementare le prime capacità di logging e monitoraggio. La fase 2 (mesi 4-6) dovrebbe concentrarsi sull’implementazione di controlli di sicurezza di rete, protezione e cifratura dei dati e sulle pratiche di DevSecOps.

Il budget deve riflettere la centralità della sicurezza cloud: il 60% delle organizzazioni prevede un aumento del budget per la sicurezza cloud, con una spesa globale stimata di 7 miliardi di dollari nel 2024. È consigliabile destinare dal 10% al 20% del budget IT alla cybersecurity, investendo in soluzioni cloud-native che garantiscano copertura completa e capacità di automazione.

Il monitoraggio e il miglioramento continuo sono indispensabili: occorre effettuare scansioni di conformità quotidiane, monitorare le configurazioni in tempo reale e attivare workflow di remediation automatizzati. Gli obiettivi dovrebbero comprendere il mantenimento di una compliance del 95% rispetto ai baseline di sicurezza e tempi di rilevamento inferiori a un’ora per eventuali deviazioni di configurazione.

Raccomandazioni strategiche

La strategia tecnologica deve privilegiare piattaforme unificate rispetto a soluzioni puntuali, con l’implementazione di CNAPP per offrire capacità di sicurezza integrate su tutta l’infrastruttura cloud. Gli investimenti in IA e automazione devono concentrarsi su rilevamento e risposta alle minacce, accompagnati da un’adeguata governance per le implementazioni IA.

La gestione dei talenti richiede programmi di formazione completi, collaborazioni con managed security service provider e percorsi di aggiornamento del personale esistente sui principi della sicurezza cloud. È fondamentale sviluppare strategie di retention per i professionisti qualificati e definire chiari percorsi di crescita professionale per affrontare il problema delle carenze di competenze.

La gestione del rischio deve adottare strategie orientate alla prevenzione, con pratiche di Infrastructure as Code, monitoraggio continuo della compliance e valutazioni regolari della sicurezza. Le organizzazioni devono prepararsi alla crittografia quantum-safe, pur mantenendo aggiornati gli standard e i protocolli di sicurezza attuali.

Il panorama della sicurezza cloud continuerà a evolversi rapidamente: l’IA diventerà essenziale per gestire la sicurezza su larga scala, i framework di governance delle identità dovranno affrontare la sfida delle identità non umane, che superano quelle umane con un rapporto di 45 a 1, mentre le normative sulla privacy copriranno il 75% della popolazione mondiale entro il 2025. Il successo richiede di considerare la sicurezza cloud come un processo continuo, anziché un’implementazione una tantum, con revisioni, aggiornamenti e miglioramenti regolari in base alle minacce emergenti e ai cambiamenti nei requisiti di business.

Le organizzazioni che sapranno implementare strategie di sicurezza cloud complete otterranno vantaggi competitivi in termini di continuità operativa, riduzione dei costi legati alle violazioni e maggiore fiducia da parte dei clienti. Gli investimenti in sicurezza cloud si traducono in benefici economici concreti, con ambienti semplificati che permettono risparmi medi di 1,64 milioni di dollari e un’adeguata dotazione di personale che riduce i costi di violazione di circa 550.000 dollari. La chiave è bilanciare innovazione e gestione del rischio, investendo in tecnologie e risorse umane, mantenendo al contempo un atteggiamento proattivo verso le minacce e le opportunità emergenti.

Fonti

Threat Intelligence e analisi delle minacce

Statistiche e dati di mercato

Framework e standard di sicurezza

Zero Trust e architetture moderne

Modelli di responsabilità condivisa

Strumenti e tecnologie di sicurezza

Compliance e normative

Trend e previsioni future

Intelligenza artificiale e sicurezza

DevSecOps e sviluppo sicuro

Strumenti open source

Formazione e certificazioni

Misconfigurazioni e vulnerabilità

Ricerca Accademica e Analisi Settoriali

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cloud-security/


Quantum Readiness: la preparazione strategica alla crittografia post-quantistica nell’era dell’informatica quantistica

La quantum readiness rappresenta una priorità critica per le organizzazioni moderne che devono prepararsi all’avvento di computer quantistici criptograficamente rilevanti (CRQC). L’implementazione di strategie di migrazione verso la crittografia post-quantistica (PQC) non è più un’opzione futura, ma una necessità immediata per contrastare minacce attuali come gli attacchi “harvest now, decrypt later” (HNDL). Questo articolo fornisce una guida tecnica completa per professionisti della sicurezza informatica, analizzando framework di migrazione, standard NIST finalizzati e strategie di implementazione enterprise-grade.

Introduzione: il paradigma della quantum readiness

La quantum readiness definisce lo stato in cui un’organizzazione ha implementato misure proattive per proteggere i propri asset crittografici contro le minacce derivanti dall’informatica quantistica. Il National Institute of Standards and Technology (NIST) ha finalizzato nel 2024 i primi tre standard di crittografia post-quantistica progettati per resistere agli attacchi di computer quantistici, segnando un momento di svolta nell’evoluzione della cybersecurity.

Secondo le stime del Global Risk Institute, la probabilità che un computer quantistico criptograficamente rilevante sia sviluppato entro il 2034 varia tra il 17% e il 34%, aumentando al 79% entro il 2044. Tuttavia, un recente studio MITRE suggerisce che un computer quantistico capace di compromettere la crittografia RSA-2048 sia improbabile prima del 2055-2060, sebbene alcuni esperti prevedano che progressi nell’error correction e nel design algoritmico potrebbero accelerare questa timeline al 2035.

La minaccia immediata: attacchi “harvest now, decrypt later”

Meccanismi di attacco e implicazioni strategiche

Gli attacchi HNDL rappresentano una minaccia presente e tangibile, in cui adversary raccolgono e archiviano dati crittografati con l’intenzione di decifrarli quando diventeranno disponibili computer quantistici sufficientemente potenti. Questa strategia di attacco compromette la sicurezza a lungo termine di informazioni sensibili come:

  • Proprietà intellettuale e segreti commerciali
  • Dati di identificazione personale (PII) con requisiti di riservatezza pluriennali
  • Comunicazioni diplomatiche e intelligence governativa
  • Transazioni finanziarie e protocolli di autenticazione

Le tecnologie di machine learning stanno riducendo significativamente i tempi di sfruttamento dei dati rubati, accelerando i processi di decrittazione attraverso tecniche di predizione delle strutture matematiche e approssimazione di funzioni complesse.

Valutazione del rischio temporale: il teorema di Mosca

Il teorema di Michele Mosca stabilisce che il tempo necessario per mantenere sicuri i dati (X) più il tempo richiesto per aggiornare i sistemi crittografici (Y) deve essere maggiore del tempo in cui i computer quantistici acquisiranno la capacità di compromettere la crittografia (Z). Questo framework temporale evidenzia l’urgenza di iniziare immediatamente le attività di preparazione quantistica.

Standard NIST e algoritmi post-quantistici

Algoritmi standardizzati FIPS

Il NIST ha pubblicato tre standard finali per la crittografia post-quantistica: FIPS 203 (ML-KEM, basato su CRYSTALS-Kyber), FIPS 204 (ML-DSA, basato su CRYSTALS-Dilithium) e FIPS 205 (SLH-DSA, basato su SPHINCS+). Questi algoritmi sono progettati per due funzioni crittografiche essenziali:

  1. Crittografia generale (Key Encapsulation Mechanism): ML-KEM protegge informazioni scambiate su reti pubbliche
  2. Firme digitali: ML-DSA e SLH-DSA forniscono autenticazione dell’identità e integrità dei dati

Algoritmi di backup e diversificazione crittografica

Il NIST ha selezionato HQC come quinto algoritmo per la crittografia post-quantistica, che servirà come backup per ML-KEM basato su matematica differente. Questa strategia di diversificazione crittografica mitiga il rischio che vulnerabilità in un singolo approccio matematico compromettano l’intera infrastruttura di sicurezza.

Un quarto standard draft (FIPS 206) basato sull’algoritmo FALCON sarà rilasciato entro la fine del 2024, completando la suite iniziale di standard PQC.

Framework di migrazione enterprise

Cryptographic Discovery e Asset Inventory

Il processo di migrazione deve iniziare con un inventario crittografico completo che identifichi dove e come viene utilizzata la crittografia a chiave pubblica in hardware, firmware, sistemi operativi, protocolli di comunicazione e applicazioni. Questo inventario deve includere:

  • Sistemi IT e OT: identificazione di algoritmi quantum-vulnerabili in infrastrutture personalizzate e Commercial Off-The-Shelf (COTS)
  • Servizi cloud: valutazione delle dipendenze da crittografia tradizionale nei provider cloud
  • Supply chain: analisi delle dipendenze crittografiche nei fornitori esterni

Quantum-Readiness Roadmap

CISA, NSA e NIST raccomandano lo sviluppo di una Quantum-Readiness Roadmap che includa prioritizzazione dei sistemi ad alto impatto, sistemi di controllo industriale (ICS) e sistemi con requisiti di riservatezza a lungo termine.

Fasi di implementazione strategica

  1. Assessment e Discovery Phase:
    • Conduzione di audit crittografici automatizzati
    • Mappatura delle dipendenze tra asset di dati e crittosistemi
    • Classificazione del rischio basata sulla criticità dei dati
  2. Risk Assessment e Prioritization:
    • Applicazione di framework di valutazione del rischio quantistico
    • Identificazione di sistemi legacy incompatibili con profili crittografici moderni
    • Definizione di timeline di migrazione per categoria di asset
  3. Hybrid Implementation Strategy: Implementazione di architetture ibride che combinano algoritmi tradizionali e post-quantistici, garantendo protezione e compatibilità durante la transizione verso sistemi completamente quantum-resistant
  4. Vendor Engagement e Supply Chain Security:
    • Valutazione delle strategie PQC dei fornitori
    • Negoziazione di contratti con clausole di quantum readiness
    • Monitoraggio continuo dello stato di migrazione della supply chain

Considerazioni tecniche per l’implementazione

Performance e Interoperabilità

Gli algoritmi PQC presentano requisiti di risorse differenti rispetto ai crittosistemi asimmetrici tradizionali, incluse chiavi significativamente più lunghe che possono richiedere aggiornamenti hardware e software. Le considerazioni tecniche includono:

  • Overhead computazionale: valutazione dell’impatto sulle performance di sistemi critici
  • Bandwidth requirements: adattamento dei protocolli di rete per gestire chiavi più grandi
  • Hardware Security Modules (HSM): compatibilità e aggiornamento dei moduli crittografici hardware

Protocolli di comunicazione

L’interoperabilità degli algoritmi NIST PQC con protocolli di comunicazione come Transport Layer Security (TLS) e Secure Shell (SSH) richiede valutazioni specifiche per garantire implementazioni sicure.

Tecnologie quantistiche per la cybersecurity

Quantum Key Distribution (QKD)

La QKD sfrutta principi di meccanica quantistica come entanglement e sovrapposizione per generare chiavi di crittografia inviolabili, creando interferenze rilevabili quando un sistema viene intercettato. Istituzioni governative e finanziarie stanno già implementando reti QKD per comunicazioni ultra-sicure.

Quantum Random Number Generators (QRNG)

I QRNG utilizzano fenomeni quantistici per generare numeri veramente casuali, migliorando l’entropia e la randomizzazione nei sistemi crittografici. Questa tecnologia è particolarmente critica per la generazione di chiavi crittografiche robuste in ambienti PQC.

Strategie di gestione del rischio quantistico

Crypto-Agility Implementation

Le organizzazioni devono implementare architetture crypto-agili che permettano la sostituzione rapida di algoritmi crittografici senza richiedere modifiche sostanziali all’infrastruttura. Questo approccio facilita:

  • Aggiornamenti algoritmici dinamici in risposta a nuove minacce
  • Testing e validazione di nuovi standard crittografici
  • Rollback sicuro in caso di vulnerabilità scoperte

Zero Trust Architecture Integration

L’integrazione di tecnologie quantum-safe in architetture zero trust fornisce defense-in-depth contro minacce quantistiche, combinando principi di verifica continua con crittografia post-quantistica.

Quantum-Enhanced Threat Detection

Gli algoritmi di machine learning quantistici possono identificare pattern sottili indicativi di attacchi multi-vettore, abilitando risposte proattive a potenziali violazioni e detection in tempo reale di anomalie.

Compliance e framework normativi

Iniziative governative statunitensi

Il Quantum Computing Cybersecurity Preparedness Act 2022 e il National Security Memorandum “Promoting US Leadership in Quantum Computing While Mitigating Risk to Vulnerable Cryptographic Systems” stabiliscono requisiti per la preparazione PQC nelle organizzazioni federali.

Framework internazionali

La Monetary Authority of Singapore ha pubblicato l’advisory MAS/TCRS/2024/01 sui rischi di cybersecurity associati al quantum computing, mentre il World Economic Forum ha collaborato con la Financial Conduct Authority per sviluppare approcci normativi globali per la sicurezza quantistica nel settore finanziario.

Implementazione pratica: case studies e best practices

Settore finanziario

Il 50% dei leader IT federali sta attivamente sviluppando strategie per accelerare la transizione a PQC, mentre il 35% è in fase di definizione di piani e budget per la quantum readiness. Le istituzioni finanziarie stanno prioritizzando:

  • Protezione di transazioni ad alto valore
  • Securing di comunicazioni interbancarie
  • Implementazione di QKD per trasferimenti critici

Infrastrutture critiche

Le organizzazioni che supportano infrastrutture critiche devono dare priorità a sistemi di controllo industriale (ICS) e sistemi con necessità di riservatezza a lungo termine, implementando:

  • Segmentazione di rete quantum-safe
  • Monitoring continuo delle comunicazioni OT
  • Backup crittografici per sistemi legacy

Roadmap tecnologica e raccomandazioni strategiche

Timeline di implementazione

  1. 2025-2026: Completamento dell’inventario crittografico e implementazione pilota degli standard NIST
  2. 2027-2030: Migrazione scalare di sistemi critici e integrazione enterprise-wide
  3. 2030-2035: Transizione completa di tutti i sistemi ad alta priorità verso crittografia quantum-resistant, in linea con l’obiettivo NIST di migrazione entro il 2035

Investimenti tecnologici prioritari

  • Hardware Security Modules compatibili con algoritmi PQC
  • Network infrastructure ottimizzata per overhead crittografici maggiori
  • Training e certificazione del personale tecnico su tecnologie quantistiche
  • Quantum-safe development frameworks per nuove applicazioni

Conclusioni e prospettive future

La quantum readiness non rappresenta semplicemente una sfida tecnica futura, ma una necessità strategica immediata che richiede azione coordinata tra leadership aziendale, team di cybersecurity e fornitori tecnologici. Il 2025 potrebbe rappresentare l’ultima opportunità per iniziare la migrazione verso la crittografia post-quantistica prima che computer quantistici criptograficamente rilevanti compromettano i sistemi di sicurezza attuali.

Le organizzazioni che implementano proattivamente strategie di quantum readiness non solo proteggono i propri asset critici contro minacce future, ma acquisiscono anche vantaggi competitivi significativi in un panorama tecnologico in rapida evoluzione. La combinazione di standard NIST finalizzati, tecnologie quantistiche emergenti e framework di migrazione strutturati fornisce le fondamenta per una transizione sicura verso l’era dell’informatica quantistica.

L’investimento in quantum readiness deve essere considerato non come un costo operativo, ma come un investimento strategico nella resilienza e nella competitività a lungo termine dell’organizzazione. La finestra temporale per la preparazione si sta rapidamente chiudendo, rendendo imperativa l’azione immediata per garantire la sicurezza dei dati critici nell’era post-quantistica.

Fonti

NIST Releases First 3 Finalized Post-Quantum Encryption Standards

Post-Quantum Cryptography | CSRC

NIST Selects HQC as Fifth Algorithm for Post-Quantum Encryption

Cyber Insights 2025: Quantum and the Threat to Encryption – SecurityWeek

Quantum Threat Timeline 2025: Executive Perspectives on Barriers to Action – Global Risk Institute

Quantum Computing is a Long-Term Cybersecurity Risk, But Deserves Immediate Attention

Harvest Now Decrypt Later – Qrypt

Quantum-Readiness: Migration to Post-Quantum Cryptography | CISA

Migration to Post-Quantum Cryptography | NCCoE

Post-Quantum Cryptography 2025: The Enterprise Readiness Gap

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/quantum-readiness/


I pionieri della cybersecurity che hanno rivoluzionato il settore

La sicurezza informatica, come la conosciamo oggi, è il risultato di un’evoluzione scientifica e tecnologica che ha attraversato oltre cinquant’anni di innovazioni rivoluzionarie. Dalle prime vulnerabilità dei sistemi mainframe degli anni ’60 alle sofisticate architetture di sicurezza contemporanee, il settore è stato plasmato da visionari, matematici, crittografi e informatici che hanno gettato le basi teoriche e pratiche della cybersecurity moderna.

L’analisi delle figure pioneristiche e delle loro contribuzioni teoriche rivela un ecosistema intellettuale complesso, caratterizzato da breakthrough scientifici che hanno ridefinito paradigmi consolidati e aperto nuove frontiere nella protezione dei sistemi informatici. Questi contributi non rappresentano meramente progressi tecnologici isolati, ma costituiscono un corpus teorico-metodologico coerente che ha determinato l’architettura concettuale della sicurezza informatica contemporanea.

Bob Thomas: Il padre della cybersecurity e la nascita del malware

Il Creeper Program e la genesi della sicurezza informatica

Bob Thomas è universalmente riconosciuto come il “padre della cybersecurity” per aver creato nel 1971 il primo computer worm conosciuto, denominato Creeper Program. Lavorando presso BBN Technologies, Thomas sviluppò questo software auto-replicante che si propagava attraverso ARPANET, precursore di Internet, visualizzando il messaggio iconico “I’m the creeper, catch me if you can!” sui computer infetti.

Il Creeper Program non era concepito come malware malevolo, ma piuttosto come esperimento per dimostrare le vulnerabilità intrinseche dei sistemi interconnessi. La capacità senza precedenti del programma di propagarsi attraverso diversi computer evidenziò la necessità di misure proattive di cybersecurity. Questo esperimento rivoluzionario sottolineò per la prima volta le vulnerabilità dei sistemi in rete, stimolando i ricercatori futuri a sviluppare soluzioni difensive.

Contributi teorici e pratici

Thomas non si limitò alla creazione del primo virus informatico, ma fu uno dei pionieri nel campo della sicurezza informatica, sviluppando alcuni dei primi protocolli di sicurezza che sono ancora utilizzati oggi. La sua opera ha stabilito i fondamenti concettuali per comprendere le minacce informatiche e ha catalizzato lo sviluppo dell’intera disciplina della cybersecurity.

Ray Tomlinson: l’inventore dell’email e il primo antivirus

Il programma REAPER e la nascita delle contromisure

Ray Tomlinson, l’inventore dell’email, creò il programma REAPER, considerato il primo software antivirus, progettato per rimuovere il virus CREEPER dai sistemi infetti, inaugurando l’era delle contromisure di sicurezza informatica. Il REAPER rappresentò il primo esempio di software difensivo nella storia della cybersecurity, stabilendo il principio fondamentale che ogni minaccia informatica richiede una contromisura specifica.

Rivoluzione concettuale nella sicurezza informatica

L’approccio di Tomlinson introdusse un paradigma rivoluzionario: l’idea che la sicurezza informatica non dovesse limitarsi alla prevenzione, ma dovesse includere anche capacità di rilevamento, risposta e remediation. Questo modello concettuale è alla base delle moderne architetture di sicurezza multi-layer.

Dorothy Denning: la matriarca della crittografia e della sicurezza informatica

Contributi teorici fondamentali

Dorothy Elizabeth Denning è riconosciuta come una delle massime autorità mondiali nella sicurezza informatica, nota per il controllo degli accessi basato su reticoli (LBAC), i sistemi di rilevamento delle intrusioni (IDS), e altre innovazioni di cybersecurity. Ha pubblicato quattro libri e oltre 200 articoli, ed è stata inserita nella National Cyber Security Hall of Fame nel 2012.

Il modello Lattice e la sicurezza delle informazioni

Il suo lavoro “A Lattice Model of Secure Information Flow” presentato nel 1976 fornì un metodo per controllare l’accesso ai dati che è ancora utilizzato oggi. Questo modello teorico rivoluzionò la comprensione del flusso delle informazioni sicure nei sistemi informatici, introducendo formalismi matematici rigorosi per la gestione della confidenzialità e dell’integrità dei dati.

Innovazioni nei sistemi di rilevamento delle intrusioni

Mentre lavorava presso SRI International, Denning e Peter G. Neumann svilupparono un modello di sistema di rilevamento delle intrusioni (IDS) utilizzando statistiche per il rilevamento delle anomalie che è ancora la base per i sistemi di rilevamento delle intrusioni odierni. Il loro Intrusion Detection Expert System (IDES) combinava un sistema esperto basato su regole con un componente statistico di rilevamento delle anomalie, stabilendo l’architettura concettuale dei moderni sistemi di sicurezza adattivi.

Contributi alla crittografia e alla protezione dei dati

Denning migliorò la sicurezza dei dati attraverso la tecnologia di crittografia. Introdusse timestamp nei protocolli di distribuzione delle chiavi, checksum crittografici per la sicurezza dei database multilivello, e un metodo per migliorare la sicurezza delle firme digitali con RSA e altri sistemi crittografici a chiave pubblica.

Whitfield Diffie e Martin Hellman: i rivoluzionari della crittografia a chiave pubblica

La rivoluzione crittografica del 1976

L’articolo di Diffie e Martin Hellman “New Directions in Cryptography”, pubblicato nel 1976, risolse uno dei problemi fondamentali della crittografia: lo scambio delle chiavi tra due parti, introducendo il metodo che oggi porta i loro nomi: l’algoritmo Diffie-Hellman.

Il loro articolo iniziava con la profetica dichiarazione: “We stand today on the brink of a revolution in cryptography” – una rivoluzione che le loro intuizioni della metà degli anni ’70 furono fondamentali per portare a compimento negli anni e decenni successivi.

Impatto teorico e pratico

A metà degli anni ’70, Whitfield Diffie e Martin Hellman inventarono la crittografia a chiave pubblica, un’innovazione che alla fine cambiò il mondo. Oggi la crittografia a chiave pubblica fornisce la base primaria per la comunicazione sicura su Internet, consentendo lavoro online, socializzazione, shopping, servizi governativi e molto altro.

La loro innovazione introdusse il concetto rivoluzionario della crittografia asimmetrica, dove le chiavi di cifratura e decifratura sono matematicamente correlate ma distinte, risolvendo il problema secolare della distribuzione sicura delle chiavi crittografiche.

Conflitti con la NSA e implicazioni politiche

Diffie e Hellman si scontrarono con la NSA per le loro pubblicazioni, includendo uno studio che sosteneva che l’agenzia aveva spinto IBM a indebolire il Data Encryption Standard (DES) del National Bureau of Standards limitando la dimensione della chiave a 56 bit invece di un’opzione più forte di 64 bit o superiore.

Il Trio RSA: Rivest, Shamir e Adleman

L’algoritmo RSA e la sua genesi

Ron Rivest, Adi Shamir, e Leonard Adleman al Massachusetts Institute of Technology fecero diversi tentativi nel corso di un anno per creare una funzione difficile da invertire. Rivest e Shamir, come informatici, proposero molte funzioni potenziali, mentre Adleman, come matematico, era responsabile di trovare le loro debolezze.

Nell’aprile 1977, trascorsero la Pasqua a casa di uno studente e bevvero una buona quantità di vino prima di tornare alle loro case verso mezzanotte. Rivest, incapace di dormire, si distese sul divano con un libro di matematica e iniziò a pensare alla loro funzione unidirezionale. Trascorse il resto della notte formalizzando la sua idea, e aveva gran parte del paper pronto all’alba.

Contributi teorici e impatto

Rivest Shamir Adleman (RSA) è un algoritmo crittografico a chiave pubblica o asimmetrico ben noto. Protegge i dati sensibili attraverso crittografia e decrittografia utilizzando una coppia di chiavi private e pubbliche. Introdotto per la prima volta nel 1977 da Ron Rivest, Adi Shamir e Leonard Adleman del Massachusetts Institute of Technology, RSA prende il nome dalle loro iniziali.

L’algoritmo RSA risolse praticamente il problema della implementazione della crittografia a chiave pubblica, fornendo un sistema matematicamente robusto basato sulla difficoltà computazionale di fattorizzare grandi numeri primi.

Innovatori nell’antivirus e nella protezione endpoint

I pionieri dell’antivirus commerciale

I primi software antivirus emersero alla fine degli anni ’80 in risposta al problema crescente dei virus informatici. Bernd Fix creò un programma nel 1987 per rimuovere il virus “Vienna”, segnando l’inizio dello sviluppo di software antivirus. Lo stesso anno, Andreas Lüning e Kai Figge rilasciarono il primo prodotto antivirus commerciale, “Antivirus Toolkit” sotto la compagnia G Data Software.

L’evoluzione delle tecnologie di protezione

Dalla fine degli anni ’80, il numero di campioni di malware prodotti esplose. Da alcune decine di migliaia di campioni noti nei primi anni ’90, la cifra raggiunse circa 5 milioni di nuovi campioni ogni anno entro il 2007. Entro il 2014, si stimava che circa 500.000 campioni di malware unici venissero prodotti ogni giorno.

Questa escalation quantitativa ha guidato l’evoluzione dalle soluzioni antivirus tradizionali basate su firme verso architetture più sofisticate come Endpoint Protection Platforms (EPP) e Endpoint Detection and Response (EDR).

Figure contemporanee e hall of fame della cybersecurity

I membri della Cyber Security Hall of Fame

La Global Cyber Security Hall of Fame, fondata da Larry Letow e Rick Geritz, fu istituita nel 2012 per riconoscere i contributi di individui chiave nel campo della cybersecurity; la sua mission è “Respect the Past – Protect the Future”.

Tra i membri illustri troviamo:

  • Rebecca Bace: pioniera nel campo del rilevamento delle intrusioni, lavorò per la NSA e successivamente nel settore privato high-tech
  • Howard Schmidt: creò il primo laboratorio di computer forensics del governo statunitense, servì come consulente per la cybersecurity della Casa Bianca nelle amministrazioni Bush e Obama
  • Matthew Bishop: professore all’Università della California a Davis
  • Alan Paller: ex presidente del SANS Technology Institute

Innovatori contemporanei

Alan Paller è stato fondatore del SANS Institute e critico nel lancio della Global Information Assurance Certification (GIAC), guidando l’educazione specializzata in cybersecurity per milioni di professionisti.

Teorici della sicurezza e dell’accesso ai sistemi

Contributi alla teoria della sicurezza informatica

La sicurezza informatica iniziò negli anni ’60 quando i ricercatori notarono vulnerabilità nei sistemi mainframe multi-utente. Il Project MAC al MIT assunse un ruolo guida, sviluppando uno dei primi protocolli di sicurezza per isolare i dati degli utenti. Il Compatible Time-Sharing System (CTSS) introdusse i permessi dei file per garantire la sicurezza individuale dei dati.

L’evoluzione verso Internet

Progetti come ARPANET, precursore di Internet, evidenziarono ulteriormente la necessità di misure di sicurezza robuste quando i sistemi divennero interconnessi.

Breakthrough crittografici e il loro impatto

La rivoluzione della crittografia simmetrica e asimmetrica

Nel 1976: Il protocollo di scambio chiavi Diffie-Hellman rivoluziona la crittografia e la comunicazione sicura. Questo protocollo permette alle parti di stabilire una chiave segreta condivisa su un canale insicuro, aprendo la strada alle tecniche di crittografia moderne.

L’era degli standard crittografici

Gli anni ’80 segnarono l’emergere dell’era antivirus mentre i virus informatici proliferavano. Con l’introduzione dei primi software antivirus come VirusScan di John McAfee, iniziarono gli sforzi per combattere le minacce emergenti, gettando le basi per la battaglia continua tra difensori informatici e attaccanti.

Hacker etici e consulenti di sicurezza

Kevin Mitnick: dal crimine alla consulenza

Sebbene Kevin Mitnick abbia avuto un passato controverso di hacking, ha trasformato le conoscenze e le competenze acquisite dai crimini in consulenza. Ora Mitnick, con la sua azienda Mitnick Security, esegue servizi di penetration testing. Lui e il suo team simulano attacchi, e poi procedono con piani su come rafforzare la cybersecurity dei loro clienti.

Con il suo passato di hacking nelle reti di quaranta aziende negli anni ’90 e finendo nella lista dei più ricercati dell’FBI, Mitnick ha l’intuizione delle vulnerabilità che gli hacker attaccano. Le aziende Fortune 500 si rivolgono a lui per la sua consulenza ed esperienza.

Impatti tecnologici e sociali delle innovazioni

La trasformazione del panorama digitale

Le innovazioni pionieristiche nella cybersecurity hanno facilitato la nascita dell’economia digitale moderna. Senza i contributi teorici e pratici di questi visionari, l’Internet commerciale, l’e-commerce, il cloud computing e le moderne architetture di rete non avrebbero potuto svilupparsi nella forma attuale.

Evoluzione delle minacce e delle difese

Nel 1988, Robert Morris creò un worm informatico, che rallentò significativamente i primi Internet. Quindi, abbiamo il primo attacco DoS nella storia. Sorprendentemente, Morris non scrisse il worm per causare danni.

Nel 2000: Il worm ILOVEYOU infettò milioni di computer in tutto il mondo nel giro di poche ore dal suo rilascio. Il worm è uno dei più dannosi nella storia.

Eredità scientifica e metodologica dei dei pionieri della cybersecurity

Paradigmi teorici consolidati

I contributi dei pionieri della cybersecurity hanno stabilito paradigmi teorici duraturi che continuano a guidare la ricerca e lo sviluppo contemporanei:

  1. Modelli di controllo degli accessi: I formalismi matematici introdotti da Denning continuano a essere la base teorica per i moderni sistemi di autorizzazione
  2. Crittografia a chiave pubblica: I principi di Diffie-Hellman e RSA rimangono fondamentali per la sicurezza delle comunicazioni digitali
  3. Rilevamento delle intrusioni: Le architetture ibride statistiche-esperte sviluppate negli anni ’80 sono ancora il paradigma dominante nei sistemi di security monitoring
  4. Filosofia defense-in-depth: L’approccio multi-layer derivato dalle prime esperienze con malware e contromisure

Metodologie di ricerca scientifica

L’evoluzione della cybersecurity ha anche stabilito metodologie di ricerca specifiche, caratterizzate da:

  • Approccio interdisciplinare: Integrazione di matematica, informatica, psicologia e scienze sociali
  • Ricerca orientata alla sicurezza: Metodologie che considerano simultaneamente aspetti offensivi e difensivi
  • Validazione empirica: Necessità di testare teorie su sistemi reali e con minacce concrete
  • Etica della ricerca: Bilanciamento tra disclosure responsabile e progresso scientifico

Conclusioni: L’eredità intellettuale della cybersecurity

L’analisi delle figure pioneristiche e delle loro contribuzioni rivela che la sicurezza informatica moderna è il risultato di un processo intellettuale complesso e stratificato, caratterizzato da breakthrough scientifici che hanno ridefinito i paradigmi della protezione digitale. I contributi di Bob Thomas, Dorothy Denning, Whitfield Diffie, Martin Hellman, e del trio RSA non rappresentano eventi isolati, ma costituiscono un ecosistema teorico coerente che ha determinato l’architettura concettuale della cybersecurity contemporanea.

Le loro innovazioni hanno trasceso i confini puramente tecnologici per diventare fondamenti epistemologici di una nuova disciplina scientifica. L’integrazione di crittografia avanzata, teoria dell’informazione, matematica computazionale e ingegneria dei sistemi ha creato un corpus metodologico che continua a guidare la ricerca e lo sviluppo nelle tecnologie di sicurezza.

Per i professionisti della cybersecurity contemporanea, la comprensione di questa eredità intellettuale è essenziale non solo per apprezzare l’evoluzione storica del settore, ma anche per anticipare le direzioni future della ricerca e dello sviluppo tecnologico. I principi fondamentali stabiliti da questi pionieri rimangono validi e costituiscono la base teorica per affrontare le sfide emergenti dell’era digitale, dall’intelligenza artificiale alla computazione quantistica.

L’eredità di questi visionari dimostra che la cybersecurity è, in ultima analisi, una disciplina intellettuale che richiede rigore scientifico, innovazione concettuale e visione strategica per continuare a proteggere efficacemente l’infrastruttura digitale della società contemporanea.

Fonti

University of Fairfax. (2023). Five Pioneers of the Cybersecurity Field. Disponibile: https://ufairfax.edu/five-pioneers-of-the-cybersecurity-field/

Wikipedia. (2024). National Cyber Security Hall of Fame. Disponibile: https://en.wikipedia.org/wiki/National_Cyber_Security_Hall_of_Fame

Cyber Magazine. (2021). The history of cybersecurity. Disponibile: https://cybermagazine.com/cyber-security/history-cybersecurity

Cybersecurity Ventures. (2024). The Beginnings Of Cyber Security, And The Next 30 Years. Disponibile: https://cybersecurityventures.com/the-beginnings-of-cyber-security-and-the-next-30-years/

Cyber Security Hall of Fame. Respect the Past | Protect the Future. Disponibile: https://www.cybersecurityhalloffame.org/

Cyber Skills Centre. Who Invented Cybersecurity? Unraveling the Pioneers and Evolution of Digital Safety. Disponibile: https://cyberskillscentre.com/who-invented-cybersecurity/

Maryville University. (2024). The History of Cybersecurity. Disponibile: https://online.maryville.edu/blog/history-of-cybersecurity/

Testbook. Father of Cybersecurity: Brief History, Contributions Explained. Disponibile: https://testbook.com/articles/father-of-cybersecurity

United States Cybersecurity Magazine. (2020). A Brief and Incomplete History of Cybersecurity. Disponibile: https://www.uscybersecurity.net/history/

SentinelOne. (2024). History of Cybersecurity: Everything You Need to Know. Disponibile: https://www.sentinelone.com/blog/history-of-cyber-security/

Wikipedia. (2024). Dorothy E. Denning. Disponibile: https://en.wikipedia.org/wiki/Dorothy_E._Denning

ScienceDirect. Dorothy Denning on infosec and physical security. Disponibile: https://www.sciencedirect.com/science/article/abs/pii/S1353485805702439

Indiana University. Dorothy Denning: Modern Cybersecurity Trailblazers. Disponibile: https://womenandtech.indiana.edu/programs/cybersecurity/profiles-current-trailblazers/denning.html

Purdue University. Professor Dorothy Denning. Disponibile: https://www.cs.purdue.edu/diversity/womens-history/dorothy_denning.html

Wikipedia. (2024). Whitfield Diffie. Disponibile: https://it.wikipedia.org/wiki/Whitfield_Diffie

Wikipedia. (2025). Diffie–Hellman key exchange. Disponibile: https://en.wikipedia.org/wiki/Diffie%E2%80%93Hellman_key_exchange

ACM. Whitfield Diffie – A.M. Turing Award Laureate. Disponibile: https://amturing.acm.org/award_winners/diffie_8371646.cfm

ACM Digital Library. Democratizing Cryptography: The Work of Whitfield Diffie and Martin Hellman. Disponibile: https://dl.acm.org/doi/book/10.1145/3549993

Stanford. (2022). Stanford cryptography pioneers Whitfield Diffie and Martin Hellman win ACM A.M. Turing Award. Disponibile: https://cisac.fsi.stanford.edu/news/stanford-cryptography-pioneers-whitfield-diffie-and-martin-hellman-win-acm-2015-am-turing-award

National Inventors Hall of Fame. Martin Hellman and Public Key Cryptography History. Disponibile: https://www.invent.org/inductees/martin-hellman

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/pionieri-della-cybersecurity/