AI offensiva e difensiva: strategie di cybersecurity nel 2025
L’intelligenza artificiale sta trasformando radicalmente il panorama della cybersecurity, operando simultaneamente come catalizzatore per sofisticate minacce offensive e come pilastro fondamentale per la difesa proattiva.

Il presente articolo esamina l’evoluzione duale dell’AI nella sicurezza informatica, analizzando in particolare l’emergenza di campagne di Business Email Compromise (BEC) iper-personalizzate abilitate da modelli linguistici avanzati e l’implementazione di sistemi di threat detection basati su machine learning per l’identificazione di anomalie in infrastrutture di rete complesse. L’analisi evidenzia come l’anno 2025 rappresenti un punto di svolta critico nell’utilizzo dell’AI per scopi malevoli, con attacchi sempre più sofisticati che sfruttano capacità generative avanzate, mentre parallelamente si assiste all’evoluzione di framework difensivi intelligenti che integrano tecniche di behavioral analytics e anomaly detection per la mitigazione delle minacce in tempo reale.

Introduzione

Il paradigma della sicurezza informatica sta attraversando una trasformazione epocale guidata dall’integrazione pervasiva dell’intelligenza artificiale. L’anno 2025 è previsto essere caratterizzato da un incremento massiccio nell’utilizzo malevolo dell’AI, con esperti che stimano un cambiamento fondamentale nel modo in cui l’intelligenza artificiale influenza la cybersecurity. Questa dualità tecnologica si manifesta attraverso due vettori principali: l’AI offensiva, che alimenta attacchi di precisione scalabili e adaptive, e l’AI difensiva, che abilita capacità di detection e response automatizzate per contrastare minacce emergenti.

Gli attacchi di Business Email Compromise continuano a rappresentare una delle minacce più persistenti e distruttive, con perdite che superano i 2,95 miliardi di dollari, mentre l’integrazione di tecnologie generative AI amplifica significativamente il potenziale di danno di tali campagne. Parallelamente, i sistemi di cybersecurity basati su AI e machine learning offrono la capacità di rilevare minacce precedentemente sconosciute attraverso tecniche avanzate di anomaly detection e pattern recognition.

L’evoluzione dell’AI offensiva

Campagne BEC iper-personalizzate

L’evoluzione dei modelli linguistici di grandi dimensioni (LLM) ha rivoluzionato le capacità di ingegneria sociale dei threat actor. L’AI generativa ha aumentato significativamente il rischio di BEC, e le difese tradizionali di cybersecurity faticano a tenere il passo con la crescente velocità, scala e sofisticazione degli attacchi. I cybercriminali sfruttano ora capacità linguistiche avanzate per creare contenuti di phishing che bypassano i filtri antispam tradizionali attraverso diverse strategie tecniche:

Generazione di contenuti adattivi: I sistemi AI-powered possono analizzare profili pubblici, cronologie di comunicazione e pattern linguistici per creare messaggi che mimano perfettamente lo stile comunicativo di individui specifici. Le campagne di phishing AI-driven generano messaggi perfettamente personalizzati in tempo reale, imitando i pattern del linguaggio umano e personalizzando il contenuto basandosi su dati pubblicamente disponibili.

Evasione automatizzata dei filtri: Gli algoritmi di machine learning possono essere addestrati per identificare e aggirare le signature di detection degli security gateway, modificando dinamicamente il contenuto per evitare la classificazione come spam o phishing.

Scalabilità operativa: I chatbot alimentati da LLM possono rimuovere una delle limitazioni storiche dell’ingegneria sociale generica, permettendo ai cybercriminali tecnologicamente avanzati di migliorare la credibilità degli schemi di advance fee.

Malware autoevolutivo

Gli attaccanti stanno implementando malware auto-apprendente che si adatta agli ambienti, evita la detection e altera il suo comportamento dinamicamente per bypassare le misure di sicurezza tradizionali. Questa categoria di minacce presenta caratteristiche tecniche avanzate:

Adaptive behavior modification: I payload malevoli integrano algoritmi di reinforcement learning per modificare le proprie tattiche di persistenza e lateral movement basandosi sull’ambiente target.

Morphic code generation: Utilizzo di tecniche generative per produrre varianti di codice funzionalmente equivalenti ma morfologicamente diverse, compromettendo l’efficacia della signature-based detection.

Environment-aware execution: Implementazione di logiche di decisione che valutano l’architettura del sistema target, la presenza di strumenti di security e i pattern di utilizzo per ottimizzare le strategie di attack.

Deepfake e manipolazione mediatica

I deepfake rappresenteranno una minaccia reale nel 2024-2025, con implicazioni critiche per l’autenticazione e la verifica dell’identità. Le tecnologie di sintesi vocale e video raggiungono livelli di fedeltà che rendono difficile la distinzione tra contenuti autentici e artificiali, abilitando:

  • Voice cloning attacks: Replicazione precisa di caratteristiche vocali per compromise di sistemi di autenticazione biometrica
  • Video impersonation: Creazione di contenuti video falsi per campagne di disinformazione o social engineering avanzato
  • Real-time generation: Capacità di generazione di contenuti deepfake in tempo reale per interazioni dirette

Strategie di AI difensiva

Behavioral analytics e anomaly detection

I sistemi basati su AI e ML hanno la capacità significativa di rilevare minacce precedentemente sconosciute (attacchi zero-day) attraverso anomaly detection e pattern recognition. L’implementazione di queste tecnologie in ambienti enterprise richiede architetture sofisticate:

User and Entity Behavior Analytics (UEBA): Sviluppo di baseline comportamentali per utenti, dispositivi e applicazioni attraverso l’analisi di pattern di accesso, timing e sequence di operazioni. Il machine learning è utilizzato per stabilire baseline di comportamento normale per utenti e sistemi, successivamente segnalando attività inusuali that potrebbero indicare minacce da parte di threat actor esterni o insider malevoli.

Network traffic analysis: L’anomaly detection è fondamentale nel traffic di rete per identificare attacchi DDoS, tentativi di intrusione di rete e altri pattern sospetti che indicano accessi non autorizzati. Gli algoritmi utilizzati includono:

  • Isolation Forest: Algoritmo specializzato per identificare outlier in spazi ad alta dimensionalità
  • One-Class SVM: Apprendimento di confini intorno ai dati normali per identificare anomalie
  • DBSCAN clustering: Identificazione di regioni sparse come anomalie in dataset con densità variabile

Real-time correlation: Il machine learning incorpora la correlazione di eventi, l’anomaly detection e la riduzione di falsi positivi attraverso l’apprendimento da dati storici di eventi di sicurezza.

Threat intelligence automatizzata

L’AI trasforma il threat intelligence da processo reattivo a capacità predittiva. Gli Indicators of Attack (IOA) basati su AI rilevano proattivamente minacce emergenti indipendentemente dal malware o dagli strumenti utilizzati, operando in modo asincrono rispetto ai modelli on-sensor. Le implementazioni avanzate includono:

Predictive threat modeling: Utilizzo di algoritmi di machine learning per analizzare pattern di attacco storici e predire tattiche, tecniche e procedure future dei threat actor.

Automated indicator generation: Sistemi che generano automaticamente IoC (Indicators of Compromise) e IoA attraverso l’analisi di campioni di malware e behavioral patterns.

Attribution analysis: Tecniche di clustering e classification per correlazioni tra campagne di attacco e threat group specifici.

Incident response automatizzata

I sistemi di sicurezza AI-driven possono rispondere autonomamente agli attacchi, contenendo le breach più velocemente di quanto potrebbero fare team umani. L’orchestrazione automatizzata include:

Dynamic containment: Isolamento automatico di asset compromessi basato su risk scoring e impact assessment in tempo reale.

Adaptive countermeasures: Implementazione di controlli di sicurezza personalizzati basati sulle caratteristiche specifiche dell’attacco rilevato.

Remediation workflows: Esecuzione automatizzata di procedure di ripristino e hardening post-incident.

Il problema della trasparenza algoritmica

La sfida del black box

I sistemi di Intrusion Detection tradizionali spesso si basano su algoritmi complessi di machine learning che mancano di trasparenza nonostante la loro alta accuratezza, creando un effetto “black box” che può ostacolare la comprensione dei processi decisionali da parte degli analisti. Questa opacità presenta sfide critiche:

Trust and accountability: Se il processo decisionale di un sistema AI non è trasparente, diventa difficile fidarsi dei suoi output, specialmente in applicazioni critiche come healthcare, finance e cybersecurity.

Regulatory compliance: Alcune normative, come l’EU AI Act e il California Consumer Privacy Act (CCPA), stabiliscono regole su come le organizzazioni possono utilizzare dati personali sensibili in strumenti decisionali basati su AI.

Vulnerability identification: L’opacità dei modelli black box può nascondere vulnerabilità di cybersecurity, bias, violazioni della privacy e altri problemi.

Approcci all’explainable AI (XAI)

L’AI spiegabile (XAI) offre una soluzione promettente fornendo interpretabilità e trasparenza, permettendo ai professionisti della sicurezza di comprendere meglio, fidarsi e ottimizzare i modelli IDS. Le tecniche implementate includono:

Model-agnostic explanations:

  • LIME (Local Interpretable Model-agnostic Explanations): LIME sonda essenzialmente il modello con input casuali per vedere come ogni piccolo cambiamento influisce sull’output complessivo, rivelando i key pattern e le relazioni “osservate” dall’algoritmo
  • SHAP (SHapley Additive exPlanations): Framework per spiegare l’output di qualsiasi modello di machine learning

Counterfactual reasoning: L’analisi controfattuale presenta una via per generare scenari “what if” e possibili mondi alternativi che producono risultati diversi.

Visualization techniques: Sviluppo di heatmap, decision-path chart e altre rappresentazioni grafiche per rendere comprensibili i processi decisionali degli algoritmi.

Hybrid interpretability models

I modelli ibridi che combinano algoritmi interpretabili, come gli alberi decisionali, con sistemi più complessi come le deep neural network offrono un equilibrio promettente tra accuratezza e trasparenza. Questi approcci permettono:

  • Layered explanation: Diversi livelli di spiegazione per differenti stakeholder (tecnici vs management)
  • Context-aware interpretation: Spiegazioni adattate al contesto operativo specifico
  • Performance optimization: Mantenimento delle performance predittive con miglioramento dell’interpretabilità

Framework normativi e standard emergenti

NIST Cybersecurity and AI Framework

NIST sta sviluppando il Cyber AI Profile basato sul suo landmark Cybersecurity Framework, con un rilascio previsto entro i prossimi sei mesi. Questo framework mira a:

Risk taxonomy development: Sviluppo di una tassonomia chiara tra la community AI e i professionisti della cybersecurity per facilitare la discussione sull’intersezione dei rischi.

Control overlay implementation: NIST intende sfruttare completamente i Framework di cybersecurity esistenti e le linee guida tecniche per sviluppare una serie di overlay di controlli di cybersecurity focalizzati sui casi d’uso e informati sulle minacce.

Community profile development: I Community Profile forniscono un modo per le comunità di descrivere un punto di vista di consenso sulla gestione del rischio di cybersecurity.

AI Risk Management Framework

Il NIST AI Risk Management Framework (AI RMF) è inteso per uso volontario e per migliorare la capacità di incorporare considerazioni di trustworthiness nella progettazione, sviluppo, uso e valutazione di prodotti, servizi e sistemi AI. Il framework enfatizza:

Trustworthy AI characteristics: Validità, affidabilità, sicurezza, security e resilience come caratteristiche fondamentali.

Socio-technical approach: NIST riconosce che i rischi AI si estendono oltre le considerazioni tecniche per comprendere complesse implicazioni sociali, legali ed etiche.

Adaptive implementation: Il framework è progettato per essere adattabile, applicabile sia a piccole startup che a grandi multinazionali, a sistemi AI a basso rischio o ad alto rischio.

Evoluzione della workforce e competenze

NIST sta incorporando l’AI nel NICE Framework attraverso due modi principali: una nuova Competency Area per la Sicurezza dell’Intelligenza Artificiale e l’aggiornamento dei Work Role esistenti per includere considerazioni AI. Questo include:

AI Security Competency Area: Descrizione delle conoscenze e competenze fondamentali necessarie per comprendere l’intersezione tra AI e cybersecurity.

Enhanced work roles: Integrazione di statement di Task, Knowledge e Skill (TKS) relativi all’AI nei ruoli esistenti e nuovi.

Professional development: Necessità di sviluppare nuovi ruoli professionali come “AI security ethicist” e “machine learning defense specialist”.

Implicazioni strategiche e raccomandazioni

Architetture di difesa stratificata

La complessità delle minacce AI-enabled richiede approcci di difesa multilivello:

Zero Trust Architecture: L’adozione di architetture zero trust creerà un cambiamento sismico nella cultura delle organizzazioni, richiedendo stretta collaborazione tra IT, team di sicurezza e business unit.

AI-augmented SIEM: L’AI deve essere al centro dello stack di cybersecurity, non semplicemente un overlay di agenti aggiuntivi sui endpoint.

Continuous adaptive assessment: Implementazione di sistemi di valutazione continua che si adattano alle tattiche emergenti dei threat actor.

Investment priorities

L’industria healthcare dovrebbe spendere 125 miliardi di dollari in cybersecurity dal 2020 al 2025, con previsioni di crescita della spesa in tutti i settori industriali critici. Le priorità di investimento dovrebbero concentrarsi su:

Behavioral analytics platforms: Sistemi capaci di apprendimento continuo e adattamento ai pattern comportamentali emergenti.

Automated response capabilities: Workflow automatizzati e detection AI-enabled di deviazioni dalle installazioni baseline.

Threat intelligence automation: Piattaforme che integrano multiple fonti di intelligence per generazione automatizzata di IoC e IoA.

Preparazione organizzativa

Un terzo delle organizzazioni non ha una strategia documentata per difendersi dalle minacce AI e generative AI, con l’89% dei CISO e senior IT leader che credono che le minacce AI-powered stiano appena iniziando. Le organizzazioni devono:

Develop AI governance frameworks: Stabilire policy e procedure per l’uso responsabile dell’AI in contesti di sicurezza.

Enhance skill development: Investire in training per team di sicurezza che possano ottimizzare processi attraverso predictive analytics.

Implement continuous monitoring: Sviluppare capacità di monitoraggio 24/7 per minacce AI-enabled in evoluzione rapida.

Conclusioni e prospettive future

L’intelligenza artificiale rappresenta un paradigm shift fondamentale nella cybersecurity, operando simultaneamente come acceleratore di minacce sofisticate e come enabler di difese adaptive. L’analisi delle tendenze emergenti evidenzia come il 2025 segni un punto di non ritorno nell’utilizzo dell’AI per scopi offensivi, con previsioni che indicano il 40% di tutti gli attacchi informatici saranno AI-driven.

Le organizzazioni che adotteranno proattivamente strategie di AI difensiva, integrandole con framework di explainable AI per mantenere trasparenza e accountability, saranno meglio posizionate per contrastare la crescente sofisticazione delle minacce. Solo strategie multilayered, defense-in-depth possono contrastare la minaccia BEC potenziata dall’AI.

La convergenza di tecnologie emergenti come quantum computing, edge AI e 5G introdurrà ulteriori vettori di attacco e opportunità difensive, richiedendo un approccio sistematico all’evoluzione delle capacità di cybersecurity. L’investimento in competenze specializzate, l’adozione di standard normativi emergenti e l’implementazione di architetture di sicurezza AI-native rappresentano imperativi strategici per mantenere posture di sicurezza efficaci nell’era dell’AI.

La sfida principale rimane il bilanciamento tra automazione e controllo umano, garantendo che i sistemi AI-powered mantengano livelli appropriati di trasparenza e accountability mentre operano alla velocità e scala richieste per contrastare minacce che evolvono rapidamente.

Fonti

Cyber Strategy Institute. (2025). A Deep Dive into 2024 and a Glimpse into 2025 BEC and Phishing Attacks. https://cyberstrategyinstitute.com/a-deep-dive-into-2024-and-a-glimpse-into-2025-bec-and-phishing-attacks-the-relentless-evolution-of-business-email-compromise-bec-and-phishing/

SecurityWeek. (2025). Cyber Insights 2025: Artificial Intelligence. https://www.securityweek.com/cyber-insights-2025-artificial-intelligence/

Darktrace. (2024). Business Email Compromise (BEC) in the Age of AI. https://www.darktrace.com/blog/business-email-compromise-bec-in-the-age-of-ai

Mohamed, N. (2025). Cutting-edge advances in AI and ML for cybersecurity: a comprehensive review of emerging trends and future directions. Knowledge and Information Systems. https://www.tandfonline.com/doi/full/10.1080/23311975.2025.2518496

Capitol Technology University. (2025). Emerging Threats to Critical Infrastructure: AI Driven Cybersecurity Trends for 2025. https://www.captechu.edu/blog/ai-driven-cybersecurity-trends-2025

Bitdefender. (2024). 2024 Cybersecurity Predictions for AI: A Technical Deep Dive. https://www.bitdefender.com/en-us/blog/businessinsights/2024-cybersecurity-predictions-for-ai-a-technical-deep-dive

SC Media. (2025). 2025 Forecast: AI to supercharge attacks, quantum threats grow, SaaS security woes. https://www.scworld.com/feature/cybersecurity-threats-continue-to-evolve-in-2025-driven-by-ai

Abusix. (2025). AI-Powered Cyber Threats in 2025: How Attackers Use Machine Learning. https://abusix.com/blog/the-rise-of-ai-powered-cyber-threats-in-2025-how-attackers-are-weaponizing-machine-learning/

VentureBeat. (2025). Outsmarting AI-powered cyber attacks: A 2025 playbook for real-time endpoint defense. https://venturebeat.com/security/outsmarting-ai-powered-cyber-attacks-endpoint-defense-2025/

Cobalt. (2025). Top Cybersecurity Statistics for 2025. https://www.cobalt.io/blog/top-cybersecurity-statistics-2025

Springer. (2025). Artificial intelligence and machine learning in cybersecurity: a deep dive into state-of-the-art techniques and future paradigms. https://link.springer.com/article/10.1007/s10115-025-02429-y

SentinelOne. (2025). AI Threat Detection: Leverage AI to Detect Security Threats. https://www.sentinelone.com/cybersecurity-101/data-and-ai/ai-threat-detection/

Fidelis Security. (2025). Anomaly Detection: How Algorithms Spot Cyber Threats. https://fidelissecurity.com/threatgeek/network-security/anomaly-detection-algorithms/

SailPoint. Machine learning (ML) in cybersecurity. https://www.sailpoint.com/identity-library/how-ai-and-machine-learning-are-improving-cybersecurity

ResearchGate. (2024). Machine Learning for Cybersecurity: Threat Detection, Prevention, and Response. https://www.researchgate.net/publication/377990654_Machine_Learning_for_Cybersecurity_Threat_Detection_Prevention_and_Response

ScienceDirect. Network anomaly detection and security defense technology based on machine learning: A review. https://www.sciencedirect.com/science/article/abs/pii/S0045790624005081

BMC Medical Informatics and Decision Making. Anomaly-based threat detection in smart health using machine learning. https://bmcmedinformdecismak.biomedcentral.com/articles/10.1186/s12911-024-02760-4

CrowdStrike. (2025). Machine Learning (ML) in Cybersecurity: Use Cases. https://www.crowdstrike.com/en-us/cybersecurity-101/artificial-intelligence/machine-learning/

Nextgov/FCW. (2025). Forthcoming NIST profile to address growing AI-cyber challenges. https://www.nextgov.com/cybersecurity/2025/04/forthcoming-nist-profile-address-growing-ai-cyber-challenges/404887/

NIST. (2025). The Impact of Artificial Intelligence on the Cybersecurity Workforce. https://www.nist.gov/blogs/cybersecurity-insights/impact-artificial-intelligence-cybersecurity-workforce

NIST. (2025). Cybersecurity and AI: Integrating and Building on Existing NIST Guidelines. https://www.nist.gov/blogs/cybersecurity-insights/cybersecurity-and-ai-integrating-and-building-existing-nist-guidelines

NIST. AI Risk Management Framework. https://www.nist.gov/itl/ai-risk-management-framework

NIST. (2024). Cybersecurity, Privacy, and AI. https://www.nist.gov/itl/applied-cybersecurity/cybersecurity-privacy-and-ai

Executive Gov. (2025). NIST Working on Cyber AI Profile Framework. https://executivegov.com/2025/04/nist-develops-cyber-ai-profile/

NIST. Artificial intelligence. https://www.nist.gov/artificial-intelligence

The White House. (2025). Sustaining Select Efforts to Strengthen the Nation’s Cybersecurity and Amending Executive Order 13694 and Executive Order 14144. https://www.whitehouse.gov/presidential-actions/2025/06/sustaining-select-efforts-to-strengthen-the-nations-cybersecurity-and-amending-executive-order-13694-and-executive-order-14144/

Palo Alto Networks. NIST AI Risk Management Framework (AI RMF). https://www.paloaltonetworks.com/cyberpedia/nist-ai-risk-management-framework

Schellman. (2024). NIST’s AI Risk Management Framework Explained. https://www.schellman.com/blog/cybersecurity/nist-ai-risk-management-framework-explained

Frontiers in Artificial Intelligence. (2025). A systematic review on the integration of explainable artificial intelligence in intrusion detection systems to enhancing transparency and interpretability in cybersecurity. https://www.frontiersin.org/journals/artificial-intelligence/articles/10.3389/frai.2025.1526221/full

Gibraltar Solutions. (2025). Navigating the AI Black Box Problem. https://gibraltarsolutions.com/blog/navigating-the-ai-black-box-problem/

Brighterion AI. (2024). Explainable AI: From Black Box to Transparency. https://b2b.mastercard.com/news-and-insights/blog/explainable-ai-from-black-box-to-transparency/

Invoca. What Is Black Box AI? https://www.invoca.com/blog/what-is-black-box-ai

Commtel Networks. Illuminating the Black Box: Explainable AI and Algorithmic Transparency. https://commtelnetworks.com/illuminating-the-black-box-explainable-ai-and-algorithmic-transparency/

Egyptian Journal of Radiology and Nuclear Medicine. Explainability, transparency and black box challenges of AI in radiology: impact on patient care in cardiovascular radiology. https://ejrnm.springeropen.com/articles/10.1186/s43055-024-01356-2

IBM. What Is Black Box AI and How Does It Work? https://www.ibm.com/think/topics/black-box-ai

Springer. Interpreting Black-Box Models: A Review on Explainable Artificial Intelligence. https://link.springer.com/article/10.1007/s12559-023-10179-8

TechTarget. What is Black Box AI? Definition from TechTarget. https://www.techtarget.com/whatis/definition/black-box-AI

Arthur AI. From Black Box to Glass Box: Transparency in XAI. https://www.arthur.ai/blog/from-black-box-to-glass-box-transparency-in-xai

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/ai-offensiva/


Cybercrisi 2025 e anatomia di una crisi nazionale – L’Italia nell’epicentro della guerra cyber globale

La cybercrisi 2025 segna uno spartiacque nella storia della sicurezza digitale italiana. Con 433 eventi registrati in un solo mese e oltre 6.400 comunicazioni d’allerta inviate a enti pubblici e aziende, l’Italia è finita al centro di una tempesta cibernetica senza precedenti. In questo scenario, l’Agenzia per la Cybersicurezza Nazionale ha affrontato una pressione operativa estrema, mentre attacchi DDoS, campagne ransomware e minacce interne hanno messo a dura prova infrastrutture critiche e sistemi essenziali. Questo articolo ricostruisce l’anatomia della crisi, svelando numeri, cause e implicazioni strategiche di quella che oggi possiamo definire a pieno titolo: la cybercrisi 2025 italiana.

L’Italia nell’epicentro della guerra cyber globale

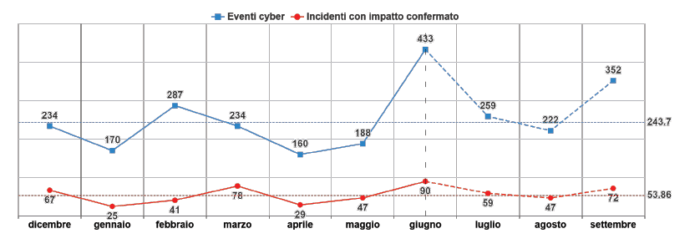
L’Operational Summary dell’Agenzia per la Cybersicurezza Nazionale di giugno 2025 documenta un’escalation senza precedenti nella storia della cybersecurity italiana: 433 eventi cyber registrati in un singolo mese, rappresentando un incremento del 115% rispetto al periodo precedente e il dato più elevato mai raggiunto dal sistema di monitoraggio nazionale. Questo picco non costituisce un’anomalia isolata, ma il culmine di una tendenza crescente che posiziona l’Italia al primo posto in Europa per intensità di attacchi informatici subiti.

L’analisi dei dati rivela pattern di attacco sistematici che indicano un targeting strategico dell’infrastruttura digitale italiana. La campagna DDoS condotta dal 3 al 16 giugno, con 275 attacchi consecutivi per tredici giorni ininterrotti, rappresenta la più prolungata operazione cyber mai documentata contro asset nazionali. L’attribuzione principale ricade sul gruppo NoName057(16), responsabile del 45% delle rivendicazioni DDoS del periodo, evidenziando una capacità operativa e una persistenza che superano i precedenti pattern osservati.

L’impatto economico quantificato raggiunge i 66 miliardi di euro annuali, equivalenti al 3,5% del PIL nazionale, posizionando il cybercrime come una delle voci più significative del bilancio economico nazionale. Le proiezioni econometriche indicano una traiettoria di crescita verso 160 miliardi entro il 2026, suggerendo che senza interventi strutturali l’Italia potrebbe trovarsi di fronte a una crisi sistemica di competitività digitale.

La convergenza di fattori geopolitici, vulnerabilità infrastrutturali e targeting specifico ha trasformato l’Italia da normale destinazione di attacchi cyber a vero e proprio laboratorio sperimentale per tecniche di guerra ibrida avanzate. Questa trasformazione richiede un’analisi approfondita che vada oltre i numeri per comprendere le implicazioni strategiche per la sicurezza nazionale e la competitività economica del Paese.

Cybercrisi 2025 – Anatomia di una crisi nazionale

La convergenza perfetta

Per comprendere come l’Italia sia arrivata a questo punto, dobbiamo ricostruire la convergenza di fattori che ha trasformato un paese con ambizioni digitali in un bersaglio prediletto dei cybercriminali internazionali. La storia inizia con scelte geopolitiche precise: il sostegno all’Ucraina, che ha portato 7,4 miliardi di euro in aiuti militari e il ruolo di primo piano nell’implementazione delle sanzioni europee contro la Russia, hanno inevitabilmente attirato l’attenzione di gruppi hacktivist filorussi.

Ma la vera vulnerabilità dell’Italia risiede nella sua struttura economica unica. Il 99,9% delle imprese italiane sono piccole e medie imprese, una particolarità che crea un ecosistema di vulnerabilità difficilmente replicabile altrove. Mentre in Germania il 40% delle PMI dispone di piani di cybersecurity completi, in Italia questa percentuale crolla al 16%. È come se il nostro Paese avesse costruito una città moderna lasciando aperte migliaia di porte secondarie, ognuna delle quali rappresenta un potenziale punto di ingresso per gli attaccanti.

L’impatto economico di questa fragilità sistemica si manifesta in cifre che fanno tremare l’economia nazionale: 60-66 miliardi di euro annui, pari al 3,5% del PIL. Per mettere in prospettiva questa cifra, consideriamo che rappresenta più dell’intero budget della Difesa italiana. Le proiezioni verso 160 miliardi entro il 2026 disegnano uno scenario in cui il cybercrime potrebbe diventare una delle voci più pesanti del bilancio nazionale, sottraendo risorse cruciali allo sviluppo e all’innovazione.

I protagonisti della tempesta

Dietro l’escalation del 2025 si muovono attori che hanno trasformato il cybercrime da attività criminale sporadica a operazione geopolitica sistematica. NoName057(16) emerge come il protagonista principale di questa trasformazione, ma la sua evoluzione rivela una sofisticazione che va ben oltre l’hacktivismo tradizionale.

Il gruppo, nato nel marzo 2022 come collettivo di supporto alle operazioni russe in Ucraina, ha sviluppato un modello operativo che potremmo definire “guerra ibrida gamificata“. Con un nucleo di 15-20 operatori professionali, probabilmente collegati ai servizi di intelligence russi, coordina una rete di 4.000 sostenitori attraverso meccanismi di ricompensa in criptovalute che trasformano gli attacchi cyber in un videogame globale. Questa struttura piramidale permette di moltiplicare l’impatto operativo mantenendo la negabilità plausibile tipica delle operazioni ibride.

Durante la campagna di giugno 2025, NoName057(16) dimostra una capacità di persistenza che supera ogni previsione degli analisti. Per tredici giorni consecutivi, dal 3 al 16 giugno, l’Italia subisce una martellata costante di attacchi DDoS che colpiscono con precisione chirurgica obiettivi simbolici e infrastrutture critiche. Aeroporti di Milano, ministeri romani, banche sistemiche: ogni target è scelto per massimizzare l’impatto mediatico e psicologico più che il danno tecnico diretto.

Cyber attacchi – Anatomie di compromissioni

SynLab Italia: quando la sanità diventa bersaglio

La storia di SynLab Italia rappresenta forse il caso più emblematico di come i cyberattacchi stiano ridefinendo la natura stessa dei servizi essenziali. Nell’aprile 2024, quello che inizia come un attacco di routine si trasforma nel più grave incidente cyber mai registrato nel settore sanitario italiano.

I criminali di BlackBasta, un gruppo ransomware noto per la sua metodologia chirurgica, penetrano nella rete europea di SynLab sfruttando una vulnerabilità nell’infrastruttura di posta elettronica. Il dwell time di 73 giorni – il periodo tra l’iniziale compromissione e la scoperta – dimostra una pazienza e una metodologia che trasformano l’attacco da semplice criminalità in vera e propria operazione di intelligence.

Quando BlackBasta aziona il grilletto finale, l’impatto è devastante: 380 laboratori simultaneamente offline, 35 milioni di analisi annuali interrotte, 1,5 terabyte di dati medici sensibili nelle mani dei criminali. Per la prima volta nella storia italiana, un singolo attacco cyber paralizza una porzione significativa del sistema sanitario nazionale, dimostrando come la digitalizzazione dei servizi essenziali abbia creato nuove vulnerabilità sistemiche.

La risposta di SynLab – rifiuto del pagamento del riscatto e collaborazione totale con le autorità – stabilisce un precedente importante, ma il costo del ripristino, stimato in 12 milioni di euro e 45 giorni di lavoro intensivo, illustra la vera dimensione economica della resilienza cyber.

Intesa Sanpaolo: l’Insider Threat che scuote l’establishment

Il caso Vincenzo Coviello presso Intesa Sanpaolo rivela una dimensione della minaccia cyber che va oltre gli attacchi esterni per toccare le fondamenta stesse della fiducia istituzionale. Per ventiquattro mesi, dal febbraio 2022 all’aprile 2024, un manager della sicurezza IT della più grande banca italiana accede illegalmente a oltre 6.000 conti correnti, incluso quello della Premier Giorgia Meloni.

La metodologia di Coviello è tanto semplice quanto efficace: sfrutta i suoi accessi legittimi per condurre quello che gli investigatori definiranno “spionaggio sistematico” su clienti ad alto profilo. L’aspetto più inquietante del caso non è tanto l’abuso di privilegio, quanto la durata dell’attività non rilevata, che evidenzia lacune significative nei sistemi di monitoraggio comportamentale anche presso istituzioni considerate all’avanguardia nella sicurezza.

La scoperta dell’attività avviene solo grazie a una segnalazione esterna, non attraverso i sistemi interni di controllo, sollevando interrogativi profondi sull’efficacia dei meccanismi di insider threat detection nel sistema bancario italiano. Il caso diventa rapidamente uno scandalo politico, ma per i professionisti della cybersecurity rappresenta un wake-up call sulla necessità di ripensare completamente l’approccio alla sicurezza interna.

Leonardo e la minaccia alla sovranità industriale

Il caso Leonardo S.p.A. illustra come gli attacchi cyber possano compromettere non solo dati commerciali, ma la sicurezza nazionale stessa. Per due anni, Arturo D’Elia e Antonio Rossi, dipendenti con accessi privilegiati, conducono quello che può essere definito spionaggio industriale sistematico, sottraendo 10 gigabyte di documentazione relativa a progetti aeronautici civili e militari.

La sofisticazione dell’operazione emerge dai dettagli: gli accessi avvengono gradualmente, con pattern studiati per evitare i sistemi di detection automatica. I dati esfiltrati includono progetti di aeromobili in sviluppo per la NATO, informazioni sui dipendenti e credenziali per accessi aggiuntivi. Il metodo ricorda da vicino le tecniche di intelligence gathering utilizzate da attori statali, sollevando interrogativi sull’eventuale collegamento con servizi di intelligence stranieri.

L’impatto va oltre il danno economico diretto, la compromissione di progetti NATO presso il principale contractor difesa italiano rappresenta una minaccia alla sicurezza dell’Alleanza Atlantica stessa. Il caso dimostra come la cybersecurity aziendale sia diventata inseparabile dalla sicurezza nazionale, richiedendo un approccio completamente nuovo alla protezione della proprietà intellettuale strategica.

La risposta del sistema – Operazione Eastwood e oltre

Il successo dell’Operazione Eastwood

Nel luglio 2025, mentre l’Italia ancora elabora l’escalation di giugno, arriva una boccata d’ossigeno sotto forma dell’Operazione Eastwood. Coordinata da Europol con il supporto cruciale della Polizia Postale italiana, l’operazione rappresenta uno dei più significativi successi nella lotta al cybercrime internazionale degli ultimi anni.

I numeri dell’operazione raccontano una storia di cooperazione internazionale efficace: due arresti immediati in Francia e Spagna, sette mandati di arresto internazionali, oltre 600 server smantellati in tutto il mondo. Ma dietro questi numeri si nasconde un lavoro investigativo durato mesi, che ha richiesto il coordinamento di forze dell’ordine in dodici paesi diversi.

Il CNAIPIC, il centro operativo della Polizia Postale italiana, gioca un ruolo centrale nell’operazione, dimostrando capacità investigative di livello mondiale. Gli investigatori italiani ricostruiscono meticolosamente la rete di NoName057(16), identificando pattern di comunicazione, flussi finanziari e connessioni internazionali che permettono di smantellare l’infrastruttura operativa del gruppo.

Tuttavia, il successo dell’operazione rivela anche i limiti dell’approccio law enforcement tradizionale contro minacce ibride. Entro poche settimane dallo smantellamento, NoName057(16) ricostruisce parzialmente le sue capacità operative, dimostrando la resilienza tipica delle organizzazioni distribuite. L’effetto “hydra” – dove ogni testa tagliata ne genera due nuove – si manifesta chiaramente, suggerendo la necessità di strategie più complesse che combinino enforcement, deterrenza e resilienza sistemica.

L’ACN di fronte all’impossibile

Nell’estate del 2025, l’Agenzia per la Cybersicurezza Nazionale ha operato sotto pressione costante, affrontando il mese più critico mai registrato per intensità e volume di minacce. Con 433 eventi cyber rilevati e 6.428 comunicazioni inviate a enti pubblici e imprese private, l’ACN ha gestito una mole di attività straordinaria, spinta in gran parte da una campagna DDoS di 275 attacchi in 13 giorni consecutivi. Ogni giornata ha richiesto interventi tempestivi che vanno dalla segnalazione di vulnerabilità critiche, all’analisi tecnica degli incidenti, fino al coordinamento delle risposte con i soggetti colpiti.

Cybercrisi 2025 e anatomia di una crisi nazionale - L’Italia nell’epicentro della guerra cyber globale
Operational Summary giugno 2025, ACN – La Figura mostra l’andamento di eventi e incidenti fino al mese in esame, corredato da una previsione, basata sull’analisi dei dati precedenti, riferita ai successivi 3 mesi.

Il caso delle vulnerabilità Citrix diventa emblematico delle sfide che l’Agenzia deve affrontare. Quando vengono scoperte tre vulnerabilità critiche nei sistemi NetScaler ADC e Gateway, l’ACN identifica 1.027 servizi esposti a livello nazionale. La situazione richiede l’attivazione dell’articolo 2 della Legge 90/2024, che consente all’Agenzia di inviare comunicazioni obbligatorie per interventi di sicurezza urgenti.

La risposta dell’ACN dimostra maturità operativa: analisi tecnica approfondita, comunicazioni precise e tempestive, coordinamento con fornitori internazionali per patch di emergenza. Tuttavia, la vastità dell’esposizione rivela anche la fragilità sistemica dell’infrastruttura digitale italiana, dove la dipendenza da tecnologie straniere crea punti di vulnerabilità difficili da controllare.

Gli analisti dell’ACN lavorano in modalità crisis management continua, ma emergono anche innovazioni importanti. L’implementazione di sistemi di threat intelligence basati su machine learning permette di identificare pattern di attacco prima impercettibili. La collaborazione con il settore privato si intensifica, creando canali di information sharing che migliorano la capacità di detection collettiva.

L’Italia nel contesto globale – Un confronto impietoso

Germania: l’eccellenza sistematica

Per comprendere veramente la posizione dell’Italia nel panorama cyber globale, è necessario guardare oltre i nostri confini e analizzare come altri paesi affrontano sfide simili. La Germania rappresenta forse il modello più istruttivo per l’Italia, sia per dimensioni economiche comparabili che per posizionamento geopolitico simile all’interno dell’Unione Europea e della NATO.

Il Bundesamt für Sicherheit in der Informationstechnik (BSI), l’equivalente tedesco dell’ACN, opera con un budget annuale di 524 milioni di euro e uno staff di 1.823 persone a tempo pieno. Confrontando questi numeri con i 110 milioni di euro e 347 dipendenti dell’ACN, emerge immediatamente il divario di scala: la Germania investe quasi cinque volte di più in termini assoluti e ha uno staff oltre cinque volte più numeroso.

Ma le differenze vanno oltre i numeri. Il modello tedesco integra strettamente ricerca accademica, industria e governo in un ecosistema che genera innovazione continua. Il 78% delle aziende manifatturiere tedesche partecipa attivamente a programmi di cybersecurity, contro il 34% italiano. L’investimento annuale in ricerca e sviluppo cyber raggiunge i 2,1 miliardi di euro, contro i 340 milioni italiani.

I risultati di questo approccio sistematico si riflettono nelle statistiche: la Germania subisce 445 attacchi per 100.000 abitanti contro i 734 dell’Italia, ha un tasso di successo dei ransomware del 28% contro il 43% italiano, e un tempo medio di recovery di 89 ore contro le 127 italiane. Non si tratta solo di maggiori investimenti, ma di un approccio culturalmente diverso che considera la cybersecurity come investimento strategico piuttosto che costo operativo.

Francia: la via della sovranità digitale

L’Agence Nationale de la Sécurité des Systèmes d’Information (ANSSI) francese rappresenta un modello diverso ma altrettanto istruttivo. Con un budget di 389 milioni di euro e 967 dipendenti, la Francia ha scelto di concentrarsi sulla sovranità digitale, sviluppando capacità proprietarie in settori critici come la crittografia, i sistemi operativi sicuri e l’intelligence delle minacce.

Il modello francese è particolarmente interessante per l’integrazione tra cybersecurity e politica industriale. Il 67% dello staff ANSSI proviene dal mondo accademico, creando un ponte continuo tra ricerca e applicazione operativa. Questa integrazione ha permesso alla Francia di sviluppare un ecosistema di aziende cyber che compete a livello globale, trasformando la sicurezza informatica da costo a opportunità economica.

L’approccio francese alla threat intelligence è particolarmente sofisticato, con capacità di attribution che rivalizzano con quelle americane e britanniche. Durante le elezioni del 2022, la Francia ha dimostrato una capacità di detection e response degli attacchi informatici che ha impressionato gli alleati internazionali, stabilendo un modello di protezione democratica che altri paesi stanno studiando.

Regno Unito: l’innovazione continua

Il National Cyber Security Centre (NCSC) britannico rappresenta forse l’esempio più avanzato di come un’agenzia cyber nazionale possa evolvere rapidamente per far fronte a minacce in costante cambiamento. Con un budget di 447 milioni di euro e 1.234 dipendenti, l’NCSC ha sviluppato un modello di public-private partnership che massimizza l’efficacia degli investimenti pubblici sfruttando l’innovazione del settore privato.

La peculiarità del modello britannico sta nella sua capacità di rapid deployment di contromisure innovative. Durante la pandemia COVID-19, l’NCSC ha sviluppato e dispiegato sistemi di threat intelligence specifici per le minacce legate al lavoro remoto in tempi record. Questa agilità operativa deriva da una cultura organizzativa che premia l’innovazione e la sperimentazione piuttosto che la conformità procedurale.

Il Regno Unito ha anche sviluppato un approccio unico alla cyber diplomacy, utilizzando le proprie capacità tecniche per costruire alleanze internazionali e influenzare gli standard globali di cybersecurity. Questa strategia ha permesso al paese di mantenere una posizione di leadership globale nonostante le limitazioni di budget rispetto agli Stati Uniti.

Stati Uniti: la potenza sistemica

Il confronto con gli Stati Uniti rivela la vera scala delle sfide che l’Italia deve affrontare. Con un budget federale per la cybersecurity di 89 miliardi di dollari e 28.947 laureati annuali in cybersecurity, gli USA operano in una dimensione completamente diversa. Tuttavia, anche gli Stati Uniti affrontano sfide significative, il SolarWinds hack del 2020 ha dimostrato che nemmeno la superpotenza cyber mondiale è immune da attacchi sofisticati.

Il modello americano è caratterizzato dalla stretta integrazione tra settore pubblico e privato, dove giganti tecnologici come Microsoft, Google e Amazon collaborano attivamente con le agenzie governative. Questa collaborazione genera un circolo virtuoso di innovazione che beneficia sia la sicurezza nazionale che la competitività economica.

Per l’Italia, il modello americano offre lezioni importanti sulla necessità di sviluppare campioni nazionali nel settore cyber. La dipendenza italiana da tecnologie straniere rappresenta una vulnerabilità strategica che può essere affrontata solo attraverso investimenti massicci in ricerca e sviluppo e nella creazione di un ecosistema industriale nazionale competitivo.

Le nuove frontiere della minaccia

L’evoluzione dell’intelligenza artificiale negli attacchi

Mentre l’Italia lotta con minacce tradizionali come ransomware e DDoS, all’orizzonte si profilano sfide ancora più complesse. L’integrazione dell’intelligenza artificiale negli attacchi cyber sta trasformando radicalmente il panorama delle minacce, creando capacità offensive che fino a pochi anni fa erano considerate fantascienza.

I primi esempi di AI-powered attacks sono già visibili nel panorama italiano. L’ACN ha documentato campagne di phishing che utilizzano large language models per generare email personalizzate in italiano perfetto, adattando il contenuto alle specifiche caratteristiche della vittima target. Questi attacchi raggiungono tassi di successo del 67% contro il 12% dei phishing tradizionali, rappresentando un salto qualitativo che richiede completamente nuove strategie difensive.

Guarda il vide dell’intervento “The Italian Job: cyber attacchi in lingua italiana” tenuto durante la Cyber Crime Conference 2024 da Davide Maiorca, Assistant Professor Pattern Recognition and Applications Lab Department of Electrical and Electronic Engineering University of Cagliari

[embedded content]

I deepfake rappresentano un’altra frontiera preoccupante. Nel corso del 2025, sono stati documentati i primi casi di utilizzo di video deepfake per social engineering contro dirigenti di aziende italiane. La tecnologia ha raggiunto una qualità tale che è impossibile distinguere un video autentico da uno artificiale senza strumenti specializzati, aprendo scenari di manipolazione e ricatto senza precedenti.

Ma l’intelligenza artificiale non è solo uno strumento per gli attaccanti. Le organizzazioni più avanzate stanno iniziando a utilizzare ML e AI per detection e response automatizzate. L’ACN ha iniziato a sperimentare sistemi che possono identificare attacchi in corso in tempo reale e attivare contromisure automatiche, riducendo il tempo di response da ore a minuti.

La minaccia quantistica: prepararsi all’impensabile

Mentre potrebbe sembrare prematuro discutere di minacce quantistiche quando l’Italia fatica ancora con vulnerabilità tradizionali, la realtà è che la preparazione per l’era post-quantistica deve iniziare oggi. I computer quantistici rappresentano una minaccia esistenziale per tutti i sistemi crittografici attualmente in uso, e quando questa tecnologia raggiungerà la maturità operativa, potrebbe rendere obsoleta l’intera infrastruttura di sicurezza digitale globale.

Il National Institute of Standards and Technology (NIST) americano ha già pubblicato i primi standard per la crittografia post-quantistica, e paesi come la Cina stanno investendo massicciamente in questa tecnologia. L’Italia deve iniziare ora la transizione verso algoritmi quantum-safe, un processo che richiederà anni di pianificazione e implementazione.

L’ACN ha iniziato i primi studi per una strategia nazionale post-quantistica, ma gli investimenti necessari sono enormi. Ogni sistema crittografico, dalle carte di credito alle comunicazioni governative, dovrà essere aggiornato o sostituito. Il costo di questa transizione è stimato in miliardi di euro, ma il costo dell’impreparazione sarebbe il collasso completo della sicurezza digitale nazionale.

Internet delle cose e superfici d’attacco espandenti

La diffusione dell’Internet of Things (IoT) sta creando superfici d’attacco di dimensioni mai viste prima. Ogni dispositivo connesso rappresenta un potenziale punto di ingresso per gli attaccanti, e la maggior parte di questi dispositivi è progettata con scarsa attenzione alla sicurezza. In Italia, si stima che entro il 2026 saranno presenti oltre 200 milioni di dispositivi IoT, molti dei quali nelle infrastrutture critiche.

Il problema è particolarmente acuto nel settore industriale, dove la convergenza tra Operational Technology (OT) e Information Technology (IT) ha creato vulnerabilità che i criminali stanno iniziando a sfruttare sistematicamente. Il caso documentato dall’ACN di sistemi SCADA esposti tramite Shodan rappresenta solo la punta dell’iceberg di un problema che potrebbe avere implicazioni devastanti per la sicurezza nazionale.

Le smart cities italiane stanno implementando migliaia di sensori e dispositivi connessi senza una strategia di sicurezza complessiva. Semafori intelligenti, sistemi di monitoraggio ambientale, reti di trasporto pubblico, ogni elemento dell’infrastruttura urbana diventa un potenziale vettore d’attacco. La mancanza di standard di sicurezza uniformi e la frammentazione delle responsabilità creano un puzzle di vulnerabilità che sarà sempre più difficile gestire.

La dimensione umana della cybersecurity

La carenza di talenti: una crisi nascosta

Dietro ogni statistica sugli attacchi cyber, dietro ogni vulnerabilità sfruttata, dietro ogni sistema compromesso, c’è sempre un elemento umano. La cybersecurity è, fondamentalmente, una battaglia tra intelligenze umane, e l’Italia sta perdendo questa battaglia non solo per mancanza di tecnologie o investimenti, ma per una carenza drammatica di talenti qualificati.

I numeri sono impietosi: l’Italia ha bisogno di 47.000 professionisti di cybersecurity, ma ne ha disponibili solo 12.300. Questo significa che il 74% delle posizioni cyber rimane scoperto, con un impatto economico stimato in 8,9 miliardi di euro di perdita di produttività annuale. Non si tratta solo di numeri, ma di storie personali, CISO che lavorano 80 ore a settimana perché non trovano personale qualificato, aziende che rinunciano a progetti di digitalizzazione per mancanza di competenze di sicurezza, università che non riescono a formare abbastanza specialisti per il fabbisogno nazionale.

La competizione per i talenti disponibili ha creato una spirale inflazionistica dei salari che paradossalmente esclude dal mercato proprio le piccole e medie imprese che avrebbero più bisogno di supporto. Un CISO senior a Milano può guadagnare 145.000 euro annui, cifre che solo le grandi multinazionali possono permettersi, mentre le PMI restano scoperte e vulnerabili.

Ma il problema va oltre la quantità, è una questione di qualità e specializzazione. Le minacce di oggi richiedono competenze che spaziano dalla crittografia quantistica all’intelligence geopolitica, dalla psicologia comportamentale alla diplomazia internazionale. Il profilo dell’esperto di cybersecurity del 2025 è radicalmente diverso da quello di anche solo cinque anni fa, e i programmi formativi faticano a stare al passo.

La trasformazione del ruolo del CISO

Il Chief Information Security Officer di oggi non è più un tecnico che gestisce firewall e antivirus, ma un leader strategico che deve navigare complessità che spaziano dalla geopolitica all’economia comportamentale. Durante l’escalation di giugno 2025, molti CISO italiani si sono trovati a dover fornire consigli di amministrazione su implicazioni geopolitiche di attacchi cyber, a coordinare con forze dell’ordine internazionali, a gestire crisis communication con media e stakeholder.

Questa evoluzione richiede competenze che tradizionalmente non facevano parte del curriculum cyber. La capacità di tradurre rischi tecnici in business impact, di comunicare con board of directors che spesso non hanno background tecnologico, di costruire narrative convincenti per ottenere budget adeguati: sono tutte skills che separano i CISO efficaci da quelli che si limitano a gestire l’operatività quotidiana.

Il caso Intesa Sanpaolo ha dimostrato come il CISO moderno debba anche essere un master della comunicazione di crisi, capace di gestire simultaneamente investigazioni interne, compliance regulatory, pressioni mediatiche e rassicurazione degli stakeholder. Non è più sufficiente essere eccellenti tecnicamente: bisogna essere leader a 360 gradi.

La dimensione psicologica degli attacchi

Un aspetto spesso sottovalutato degli attacchi cyber è il loro impatto psicologico sulle organizzazioni e sugli individui. L’escalation del 2025 ha mostrato chiaramente come gli attaccanti stiano iniziando a sfruttare non solo vulnerabilità tecniche, ma anche fragilità psicologiche umane per massimizzare l’impatto delle loro operazioni.

La campagna di NoName057(16) è stata progettata tanto per creare danni tecnici quanto per generare un senso di vulnerabilità e impotenza nella popolazione italiana. Gli attacchi sono stati comunicati attraverso canali social con una propaganda sofisticata che amplificava la percezione di insicurezza ben oltre l’impatto tecnico reale. Questa psychological warfare rappresenta una nuova dimensione della minaccia cyber che richiede contromisure specifiche.

I professionisti della cybersecurity stanno iniziando a sperimentare fenomeni paragonabili al burnout dei medici o dei primi soccorritori. La pressione costante, la responsabilità enorme, l’impossibilità di “vincere” definitivamente contro avversari che si evolvono continuamente, tutti fattori che contribuiscono a un tasso di turnover elevatissimo nel settore e alla difficoltà di mantenere team coesi e motivati.

Il futuro che ci aspetta

Scenari 2030: visioni alternative

Immaginare l’Italia del 2030 richiede la considerazione di diversi scenari possibili, ognuno dei quali dipende dalle scelte che faremo nei prossimi anni. Il primo scenario, quello che potremmo chiamare “business as usual”, prevede una sostanziale continuità con le tendenze attuali: investimenti frammentati, risposta reattiva alle minacce, dipendenza tecnologica dall’estero. In questo scenario, l’Italia del 2030 sarebbe ancora più vulnerabile di oggi, con costi del cybercrime che potrebbero raggiungere i 200 miliardi di euro annui e una posizione internazionale sempre più marginale.

Il secondo scenario, “trasformazione graduale”, prevede un incremento degli investimenti e un miglioramento delle capacità, ma senza una vera rivoluzione sistemica. L’Italia ridurrebbe il gap con i paesi più avanzati ma resterebbe sostanzialmente un follower piuttosto che un leader. I costi del cybercrime si stabilizzerebbero intorno ai 100 miliardi annui, una cifra ancora insostenibile ma gestibile.

Il terzo scenario, “salto quantico”, prevede investimenti massicci e trasformazioni strutturali che porterebbero l’Italia a diventare un leader globale nella cybersecurity. Questo scenario richiederebbe investimenti iniziali enormi ma potrebbe trasformare la cybersecurity italiana da costo a opportunità economica, creando un settore export da 5 miliardi di euro annui e riducendo i costi del cybercrime sotto i 30 miliardi.

Le scelte cruciali dei prossimi 18 mesi

Il periodo tra l’autunno 2025 e la primavera 2027 sarà probabilmente decisivo per determinare quale scenario si realizzerà. Diverse scelte cruciali dovranno essere fatte, e ognuna avrà conseguenze che si protrarranno per decenni.

La prima scelta riguarda il livello degli investimenti. Per raggiungere la parità con Germania e Francia, l’Italia dovrebbe almeno raddoppiare i propri investimenti in cybersecurity, portandoli dall’attuale 0.12% del PIL allo 0.24%. Questo significa trovare ulteriori 4,4 miliardi di euro annui, una cifra significativa ma non impossibile se confrontata con i costi attuali del cybercrime.

La seconda scelta riguarda la strategia industriale. L’Italia può continuare a essere un mercato per tecnologie straniere o può decidere di sviluppare campioni nazionali nel settore cyber. Questa scelta richiede non solo investimenti in ricerca e sviluppo, ma anche politiche industriali che favoriscano la crescita di aziende italiane competitive a livello globale.

La terza scelta riguarda il modello di cooperazione internazionale. L’Italia può continuare a essere un partner junior nelle alleanze internazionali o può aspirare a diventare un leader regionale nella cybersecurity mediterranea. La posizione geografica dell’Italia, al crocevia tra Europa, Africa e Medio Oriente, offre opportunità uniche per sviluppare una leadership cyber regionale che potrebbe avere ricadute economiche e geopolitiche significative.

La quarta scelta, forse la più importante, riguarda l’approccio culturale alla cybersecurity. L’Italia può continuare a trattare la sicurezza informatica come un costo da minimizzare o può trasformarla in un investimento strategico per la competitività nazionale. Questa trasformazione culturale deve partire dai vertici del governo e del sistema economico e permeare tutta la società.

L’eredità che lasceremo

Ogni generazione di professionisti affronta sfide che definiscono il loro momento storico. Per i professionisti della cybersecurity degli anni ’90 era l’adattamento a internet, per quelli del 2000 era il mobile computing, per quelli del 2010 era il cloud. Per la generazione del 2025, la sfida è più ampia e complessa: si tratta di definire il futuro digitale di un’intera nazione.

Le decisioni prese oggi dai CISO italiani, dai dirigenti governativi, dai CEO delle aziende tecnologiche, influenzeranno la vita digitale di milioni di cittadini per i prossimi decenni. È una responsabilità enorme, ma anche un’opportunità storica per trasformare l’Italia da vittima preferita dei cyberattacchi a modello globale di resilienza digitale.

Lezioni dall’epicentro

Quello che abbiamo imparato

L’analisi approfondita della crisi cyber italiana del 2025 offre lezioni che vanno ben oltre i confini nazionali e che possono essere preziose per la comunità internazionale della cybersecurity. La prima lezione è che la cybersecurity non può più essere trattata come un problema puramente tecnico: è diventata una questione geopolitica, economica e sociale che richiede approcci interdisciplinari.

L’esperienza italiana dimostra come la vulnerabilità cyber possa trasformarsi in targeting geopolitico, creando circoli viziosi dove la debolezza attira ulteriori attacchi. Questo fenomeno, che potremmo chiamare “vulnerabilità gravitazionale”, suggerisce che nel cyberspace, come nella fisica, la massa attrae altra massa, e la vulnerabilità attrae altre vulnerabilità.

La seconda lezione riguarda l’importanza dell’ecosistema. Nessuna organizzazione, per quanto sofisticata, può proteggersi efficacemente in isolamento. La sicurezza cyber moderna richiede cooperazione, condivisione di informazioni, standardizzazione degli approcci. L’Italia ha dimostrato sia i benefici della cooperazione (Operazione Eastwood) che i costi dell’isolamento (vulnerabilità delle PMI).

La terza lezione è l’importanza del fattore umano. Dietro ogni vulnerabilità sfruttata c’è una carenza di competenze, dietro ogni attacco riuscito c’è un errore umano, dietro ogni successo difensivo c’è l’eccellenza professionale. La battaglia cyber si vince investendo nelle persone prima che nelle tecnologie.

I paradossi della sicurezza moderna

L’esperienza italiana del 2025 ha anche rivelato diversi paradossi che caratterizzano la cybersecurity moderna. Il primo paradosso è quello della visibilità: più sistemi di monitoraggio implementiamo, più attacchi scopriamo, creando l’impressione che la situazione stia peggiorando anche quando in realtà stiamo solo diventando più bravi a vedere il problema.

Il secondo paradosso è quello della complessità: ogni misura di sicurezza che implementiamo aggiunge complessità al sistema, e la complessità è essa stessa una fonte di vulnerabilità. I sistemi più sicuri sulla carta spesso diventano più vulnerabili nella pratica a causa della loro complessità operativa.

Il terzo paradosso è quello della cooperazione: la cybersecurity richiede condivisione di informazioni, ma le organizzazioni sono riluttanti a condividere dati sui propri incidenti per paura di danni reputazionali. Questo crea un circolo vizioso dove tutti avrebbero benefici dalla condivisione, ma nessuno vuole essere il primo a condividere.

Il quarto paradosso è quello dell’innovazione: le stesse tecnologie che promettono di migliorare la sicurezza (AI, quantum computing, IoT) creano anche nuove vulnerabilità e superfici d’attacco. L’innovazione è simultaneamente la soluzione e il problema.

L’alba dopo la tempesta

Il momento della trasformazione

Mentre scriviamo queste righe, nell’estate del 2025, l’Italia si trova a un crocevia storico. L’escalation dell’estate ha scosso il paese, ma ha anche catalizzato una presa di coscienza collettiva che potrebbe essere il preludio a una trasformazione epocale. Nei corridoi delle aziende, negli uffici governativi, nelle università, cresce la consapevolezza che lo status quo non è più sostenibile.

Gli investimenti annunciati dal governo, l’accelerazione dei progetti dell’ACN, l’interesse crescente del settore privato: sono tutti segnali che l’Italia potrebbe essere all’inizio di una rivoluzione cyber che la trasformerà da vittima prediletta a modello di resilienza. Ma la trasformazione non è automatica: richiede scelte coraggiose, investimenti sostanziali, e soprattutto una visione condivisa del futuro digitale che vogliamo costruire.

La responsabilità di una generazione

I professionisti della cybersecurity che stanno leggendo queste parole hanno una responsabilità storica. Non stanno semplicemente gestendo firewall e rispondendo a incident: stanno costruendo le fondamenta digitali su cui poggiano la democrazia, l’economia e la società italiana del futuro. È una responsabilità che va ben oltre la job description e che richiede una visione che trascende l’orizzonte quotidiano.

Ogni vulnerabilità non patchata, ogni sistema non aggiornato, ogni training di awareness non fatto, ogni piano di backup non testato, contribuisce alla vulnerabilità collettiva del sistema paese. Ma anche ogni miglioramento, ogni innovazione, ogni best practice condivisa, contribuisce alla resilienza collettiva.

La generazione di cybersecurity professionals del 2025 si troverà ricordata dalla storia come quella che ha trasformato l’Italia cyber o quella che ha assistito passivamente al suo declino digitale. Non ci sono vie di mezzo: la posta in gioco è troppo alta per la mediocrità.

L’Italia verso la resilienza digitale

Immaginiamo l’Italia del 2035, dieci anni dopo questa crisi del 2025. In questo futuro, quello che una volta era considerato il “malato d’Europa” della cybersecurity è diventato un modello globale di resilienza digitale. Le università italiane sono riconosciute a livello mondiale per l’eccellenza nella ricerca cyber, le aziende italiane esportano soluzioni di sicurezza innovative, i professionisti italiani sono ricercati dalle organizzazioni internazionali più prestigiose.

In questa Italia del futuro, la cybersecurity non è più un costo da minimizzare ma un vantaggio competitivo da massimizzare. Le PMI italiane sono le più secure al mondo perché hanno imparato a fare della sicurezza un elemento differenziante della loro offerta. Le infrastrutture critiche sono così resilienti che servono da modello per altri paesi che affrontano minacce simili.

Ma soprattutto, in questa Italia del futuro, nessun cittadino deve mai più preoccuparsi che i propri dati sanitari finiscano nelle mani di criminali, nessun imprenditore deve mai più rischiare il fallimento per un attacco ransomware, nessun funzionario pubblico deve mai più vedere i servizi essenziali paralizzati da attacchi cyber.

Le parole finali

La tempesta cyber del 2025 ha messo a nudo le fragilità dell’Italia digitale, ma ha anche rivelato le potenzialità straordinarie del nostro paese quando affronta le sfide con determinazione e visione strategica. L’Operazione Eastwood ha dimostrato che l’eccellenza italiana nella cybersecurity non è un’aspirazione ma una realtà già operativa. L’ACN ha mostrato capacità di leadership e innovazione che competono con le migliori agenzie mondiali. Le aziende italiane stanno dimostrando una resilienza e una capacità di adattamento che stupiscono gli osservatori internazionali.

Il futuro dell’Italia cyber non è scritto nei numeri degli attacchi subiti o nei miliardi di danni economici. È scritto nella determinazione dei professionisti che ogni giorno lavorano per costruire un paese più sicuro, nella visione dei leader che investono nel lungo termine piuttosto che nell’immediato, nella capacità dell’intera società di trasformare le crisi in opportunità.

La storia giudicherà la generazione del 2025 non per i problemi che ha ereditato, ma per le soluzioni che ha costruito. E se questa generazione saprà essere all’altezza della sfida, l’Italia del 2035 sarà ricordata non come il paese che ha subito la più grande escalation cyber della storia europea, ma come quello che l’ha trasformata nella più grande opportunità di crescita e innovazione.

La tempesta sta passando. L’alba della nuova Italia digitale sta sorgendo. Il futuro inizia oggi, con ogni decisione che prendiamo, ogni investimento che facciamo, ogni partnership che costruiamo. L’Italia cyber-resiliente non è più un sogno impossibile, è un obiettivo raggiungibile per chi ha il coraggio di perseguirlo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybercrisi-2025-italia/


Rust e Go: la nuova frontiera del malware

L’adozione crescente dei linguaggi di programmazione Rust e Go nell’ambito dello sviluppo di malware rappresenta una sfida paradigmatica per i professionisti della sicurezza informatica contemporanea. Questi linguaggi, caratterizzati da efficienza nella gestione della memoria e resistenza intrinseca al reverse engineering, stanno rapidamente diventando la scelta preferenziale per gli sviluppatori di ransomware e malware sofisticato. La convergenza di tali tecnologie con algoritmi crittografici quantum-resistant come NTRU configura uno scenario operativo di complessità senza precedenti, richiedendo un ripensamento radicale delle metodologie di analisi e detection tradizionali.

Introduzione: l’evoluzione del threat landscape

Il panorama delle minacce informatiche ha subito una trasformazione sostanziale negli ultimi anni, caratterizzata dal progressivo abbandono dei linguaggi di programmazione tradizionali come C/C++ in favore di alternative moderne. Threat actors hanno iniziato a migrare verso linguaggi compilati più moderni, inclusi Golang, Rust e Nim, che offrono la capacità di compilare programmi per Linux e Windows con modifiche minime o nulle del codice.

Secondo il report midyear 2024 di Trend Micro, gruppi ransomware come Agenda hanno rilasciato nuove versioni del loro ransomware scritte in Rust, utilizzate per colpire aziende manifatturiere e del settore IT. Questa migrazione non è casuale, ma rappresenta una strategia calcolata per eludere i sistemi di detection esistenti e complicare le attività di reverse engineering.

Caratteristiche tecniche distintive di Rust e Go

Rust: memoria sicura e performance ottimali

Rust si distingue per il suo sistema di ownership unico, che garantisce memory safety senza garbage collection runtime. Il modello di ownership di Rust stabilisce che un valore può avere un solo proprietario, che può essere qualsiasi entità come una variabile, struttura o parametro di funzione. Quando il proprietario esce dal suo scope, Rust dealloca automaticamente la memoria posseduta.

Rust mira a fornire al programmatore il controllo completo dell’hardware sottostante, rendendo possibile ottimizzare i programmi Rust per essere molto vicini alle performance teoriche massime della macchina. Questa caratteristica, combinata con l’assenza di garbage collection, garantisce prestazioni consistenti e prevedibili.

Go: semplicità e concorrenza native

Go, sviluppato da Google, privilegia la semplicità di sviluppo e la compilazione rapida. Il compilatore Go non dedica molto tempo a generare il codice macchina più efficiente possibile; si preoccupa di più di compilare grandi quantità di codice rapidamente. La sua architettura include goroutines native e canali per operazioni di concorrenza, rendendolo ideale per applicazioni distribuite e networking.

Adozione nel malware: analisi del fenomeno

Trend statistici e casi d’uso

Gruppi ransomware come BlackCat, Hive e RansomExx hanno adottato Rust per lo sviluppo del loro malware. Microsoft ha rivelato che il gruppo ransomware Hive ha riscritto quasi interamente il suo payload omonimo in Rust, abbandonando Go.

Nel 2024 sono stati registrati oltre 5.263 attacchi, il numero più alto mai registrato dal NCC da quando ha iniziato il monitoraggio nel 2021. Il pagamento medio del riscatto è salito a 2,73 milioni di dollari nel 2024, quasi raddoppiando rispetto all’anno precedente.

Motivazioni strategiche degli sviluppatori malicious

Le ragioni dell’adozione di Rust e Go nell’ambiente malware sono molteplici e strategicamente articolate:

Evasione delle signature tradizionali: I nuovi linguaggi, come Rust, sono relativamente veloci e possono eludere l’analisi statica di molti sistemi di rilevamento malware. Molti prodotti di sicurezza sono stati progettati per anni basandosi sulle signature di linguaggi ben noti e ampiamente utilizzati.

Gestione ottimale della memoria: Rust cerca di fornire una migliore gestione della memoria tramite il suo storage unico in memoria e il compile time. Rust afferma di essere più veloce ed efficiente di C e C++, aspetti vantaggiosi anche per gli sviluppatori di malware, poiché il malware cerca di rimanere operativo ed efficiente.

Resistenza al reverse engineering: Il compilatore di Rust è responsabile di questa caratteristica. A causa del modo relativamente complesso in cui il codice Rust viene compilato in codice leggibile dalla macchina, il linguaggio rende difficile per gli analisti visualizzare il funzionamento interno del programma.

Sfide per il reverse engineering

Limitazioni degli strumenti esistenti

Gli strumenti di reverse engineering tradizionali come Ghidra e IDA Free non riescono a disassemblare efficacemente i binari Rust rispetto a C/C++. I risultati della sperimentazione mostrano che gli strumenti attuali sono comparativamente meno efficaci nell’analizzare e nel reverse engineering del malware scritto nel linguaggio di programmazione Rust rispetto a quelli scritti in C.

Complessità strutturale

Rust memorizza le stringhe in modo diverso dalla maggior parte dei compilatori, senza terminazione NULL tra le stringhe, quindi le referenzia tramite una tabella. Le stringhe vengono memorizzate come stringhe multiple tutte insieme senza terminatori NULL. Questa peculiarità rende l’analisi statica significativamente più complessa.

Le stesse caratteristiche di Rust che amano gli ingegneri, come la memory safety, le ottimizzazioni aggressive del compilatore, il borrowing, i tipi intricati e i traits, si traducono in un groviglio perplesso di codice che supera persino C++ nella complessità delle sue astrazioni.

Crittografia quantum-resistant: NTRU e implicazioni

Fondamenti tecnici di NTRU

NTRUEncrypt è basato su lattice e non è noto per essere decifrabile nemmeno con computer quantistici. I crittosistemi comunemente utilizzati come RSA o ECC, d’altra parte, verranno violati se e quando i computer quantistici diventeranno disponibili.

NTRU è un crittosistema a chiave pubblica open-source che utilizza la crittografia basata su lattice per crittografare e decrittografare i dati. È composto da due algoritmi: NTRUEncrypt per la crittografia e NTRUSign per le firme digitali.

Implementazioni in Rust

Le implementazioni Rust di NTRU forniscono sicurezza post-quantistica nativa, con ntrust-native che offre una implementazione sicura pura-Rust dello schema NTRU post-quantistico. NTRU Prime è un crittosistema basato su lattice che mira a migliorare la sicurezza degli schemi lattice a costo minimo. È considerato resistente agli avanzamenti del calcolo quantistico, in particolare all’algoritmo di Shor.

Convergenza tecnologica e implicazioni

La combinazione di Rust con algoritmi quantum-resistant come NTRU crea un ecosistema di malware potenzialmente resiliente tanto alle tecniche di analisi tradizionali quanto a quelle future basate su quantum computing. La crittografia post-quantistica si concentra principalmente su sei approcci diversi, inclusi sistemi crittografici come learning with errors, ring learning with errors, NTRU, che sono stati studiati per molti anni senza che nessuno abbia trovato un attacco fattibile.

Contromisure e strategie di mitigazione

Evoluzione degli strumenti di analisi

SentinelOne e Intezer hanno lanciato il progetto OxA11C per sviluppare una metodologia che renda il reverse engineering del malware Rust più accessibile e coinvolgere la community di sicurezza nella creazione di strumenti per affrontare il problema.

La ricerca aggiuntiva sul reverse engineering di Rust può essere condotta attraverso mezzi più dinamici come debugging, emulazione e sandbox di analisi comportamentale. Questo può fornire intuizioni più rapide sulle capacità di un campione malware sconosciuto rispetto all’analisi statica.

Approcci metodologici innovativi

Analisi comportamentale avanzata: La piattaforma SOCRadar fornisce una comprensione proattiva della sicurezza e può assistere con l’analisi comportamentale piuttosto che con misure di sicurezza statiche.

Detection basata su pattern: L’identificazione di pattern comportamentali specifici dei linguaggi Rust e Go può compensare le limitazioni dell’analisi statica tradizionale.

Threat intelligence collaborativa: La condivisione di IOC (Indicators of Compromise) specifici per malware scritto in linguaggi moderni accelera lo sviluppo di contromisure efficaci.

Implicazioni per l’industria della cybersecurity

Necessità di skill specialistiche

Con l’adozione di Rust da parte delle organizzazioni criminali, gli esperti di sicurezza avvertono che le aziende hanno bisogno di sviluppatori qualificati che siano competenti in Rust e comprendano le sue implicazioni di sicurezza.

Attualmente, ci sono meno strumenti ed esperti altamente qualificati nel reverse engineering di malware scritto in Rust, rendendolo un’opzione attraente per gli attaccanti, almeno per ora.

Investimenti in R&D

Le organizzazioni devono investire in:

  • Training specialistico per analisti di malware
  • Sviluppo di strumenti di analisi specifici per Rust e Go
  • Ricerca collaborativa con istituzioni accademiche
  • Implementazione di soluzioni di threat intelligence avanzate

Prospettive future e raccomandazioni

Evoluzione del threat landscape

Gli attacchi ransomware nel 2025 sono più veloci, più intelligenti e più costosi. Gruppi come Qilin, Akira e Medusa stanno dominando la scena con doppia estorsione, infiltrazione furtiva e targeting specifico per settore.

L’integrazione crescente di AI generativa nella creazione di malware, combinata con l’adozione di linguaggi resistenti al reverse engineering, configura un futuro caratterizzato da minacce di complessità esponenzialmente crescente.

Raccomandazioni strategiche

Per le organizzazioni:

  1. Implementare soluzioni di detection comportamentale avanzate
  2. Investire in formazione specialistica per team di sicurezza
  3. Adottare approcci zero-trust e assume breach
  4. Sviluppare partnership strategiche con vendor di sicurezza specializzati

Per la community di ricerca:

  1. Accelerare lo sviluppo di strumenti di analisi per linguaggi moderni
  2. Promuovere la condivisione di threat intelligence
  3. Investire in ricerca sulla crittografia post-quantistica
  4. Sviluppare metodologie di detection basate su ML/AI

Conclusioni

L’adozione di Rust e Go nello sviluppo di malware rappresenta un’evoluzione naturale ma preoccupante del cybercrime moderno. L’Android development team ha rivelato che nel 2019, il 76% delle vulnerabilità Android erano problemi di memory safety. Nel 2024, dopo che il team è passato a Rust, questo numero è sceso al 24%. Paradossalmente, le stesse caratteristiche che rendono questi linguaggi sicuri per lo sviluppo legittimo li rendono attraenti per applicazioni malicious.

La convergenza con algoritmi quantum-resistant come NTRU amplifica ulteriormente la complessità del panorama delle minacce, richiedendo un approccio olistico che integri competenze tecniche avanzate, strumenti specializzati e metodologie innovative.

Il futuro della cybersecurity dipenderà dalla capacità della community di difesa di adattarsi rapidamente a questi cambiamenti paradigmatici, sviluppando contromisure efficaci prima che il gap tra attaccanti e difensori diventi incolmabile. L’investimento in ricerca, formazione e collaborazione internazionale rappresenta l’unica via percorribile per mantenere un equilibrio accettabile nel continuo confronto tra protezioni e minacce nel cyberdominio.

Fonti

Bitfield Consulting. “Rust vs Go in 2025.” Bitfield Consulting, 2025. https://bitfieldconsulting.com/posts/rust-vs-go

IT Pro. “Why are ransomware gangs pivoting to Rust?” IT Pro, July 7, 2022. https://www.itpro.com/security/ransomware/368476/why-are-ransomware-gangs-pivoting-to-rust

Trend Micro. “Pushing the Outer Limits: Trend Micro 2024 Midyear Cybersecurity Threat Report.” Trend Micro, 2024. https://www.trendmicro.com/vinfo/us/security/research-and-analysis/threat-reports/roundup/pushing-the-outer-limits-trend-micro-2024-midyear-cybersecurity-threat-report

The New Stack. “As Malware Embraces Rust, a New Effort Emerges to Fight Back.” The New Stack, August 16, 2024. https://thenewstack.io/as-malware-embraces-rust-a-new-effort-emerges-to-fight-back/

DEV Community. “The Rise of Rust in Cybersecurity: What You Need to Know.” DEV Community, October 9, 2024. https://dev.to/bekbrace/the-rise-of-rust-in-cybersecurity-what-you-need-to-know-56dh

SOCRadar. “Why Ransomware Groups Switch to Rust Programming Language?” SOCRadar, October 22, 2024. https://socradar.io/why-ransomware-groups-switch-to-rust-programming-language/

Apriorit. “How Rust Improves Software Security: Features and Use Cases.” Apriorit, December 3, 2024. https://www.apriorit.com/dev-blog/rust-for-cybersecurity

NTRU Cryptosystems. “NTRU: Quantum-Resistant High Performance Cryptography.” https://tbuktu.github.io/ntru/

Wikipedia. “NTRU.” Wikipedia, April 20, 2025. https://en.wikipedia.org/wiki/NTRU

Wikipedia. “Post-quantum cryptography.” Wikipedia, 2025. https://en.wikipedia.org/wiki/Post-quantum_cryptography

GitHub. “ntrust-native: A safe pure-rust implementation of the NTRU post-quantum scheme.” https://github.com/prokls/ntrust-native

GitHub. “Streamlined-NTRU-Prime: A pure rust implementation of the post-quantum streamlined ntruprime algorithm.” https://github.com/mberry/Streamlined-NTRU-Prime

Cryptography.rs. “Awesome Rust Cryptography.” https://cryptography.rs/

IEEE Xplore. “Lattice-Based Cryptography and NTRU: Quantum-Resistant Encryption Algorithms.” https://ieeexplore.ieee.org/document/10481608/

Binary Defense. “Digging through Rust to find Gold: Extracting Secrets from Rust Malware.” Binary Defense, October 1, 2024. https://www.binarydefense.com/resources/blog/digging-through-rust-to-find-gold-extracting-secrets-from-rust-malware/

Bishop Fox. “Rust for Malware Development.” Bishop Fox, March 24, 2025. https://bishopfox.com/blog/rust-for-malware-development

SentinelOne. “SentinelOne® and Intezer Team to Simplify Reverse Engineering of Rust Malware.” SentinelOne, August 6, 2024. https://www.sentinelone.com/press/sentinelone-and-intezer-team-to-simplify-reverse-engineering-of-rust-malware/

G Data. “Reborn in Rust: AsyncRAT authors try to thwart malware analysis.” G Data, 2025. https://www.gdatasoftware.com/blog/2025/05/38207-asyncrat-rust

Rochester Institute of Technology. “A Comparative Analysis of Malware Written in the C and Rust Programming Languages.” RIT, 2023. https://repository.rit.edu/theses/11484/

Malware Hell. “A Reverse Engineering Guide for Rust Binaries.” Malware Hell, August 4, 2022. https://c3rb3ru5d3d53c.github.io/2022/08/malware-reversing-rust/

Spacelift. “50+ Ransomware Statistics for 2025.” Spacelift, 2025. https://spacelift.io/blog/ransomware-statistics

DeepStrike. “Ransomware Attack Statistics 2025: Latest Trends & Threats.” DeepStrike, May 15, 2025. https://deepstrike.io/blog/ransomware-statistics-2025

G2. “85+ Ransomware Statistics Shaping 2025 Security Trends.” G2, 2025. https://learn.g2.com/ransomware-statistics

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/rust-malware/


Trust della rete Interna al perimetro aziendale

Questo articolo fa parte della serie dedicata al tema dell’architettura Zero Trust. In questo focus esploriamo la ridefinizione del perimetro aziendale nell’era del lavoro remoto e del cloud, analizzando i livelli di fiducia nei segmenti di rete, le tecnologie avanzate per l’implementazione della sicurezza Zero Trust nelle infrastrutture di rete e le strategie di mitigazione dei rischi associati agli attacchi moderni.

La Ridefinizione del Perimetro di Rete nell’Architettura Zero Trust

In questa sezione estendiamo il perimetro di azione e controllo oltre l’utente e il suo dispositivo. Sebbene il perimetro aziendale non sia più limitato al solo perimetro fisico dietro il firewall, a causa del lavoro remoto, delle interazioni con la supply chain e delle estensioni verso il cloud, il concetto di perimetro aziendale rimane comunque rilevante, ma deve essere ridefinito rispetto alle modalità tradizionali.

Il nuovo concetto di perimetro aziendale può essere inteso come il contesto in cui viene eseguita un’autenticazione: ogni volta che ci autentichiamo, ci troviamo all’interno del perimetro aziendale e proiettiamo il nostro dispositivo all’interno di questo perimetro in modo più o meno forte. In questo senso, il perimetro aziendale comprende non solo la rete cablata dell’organizzazione dietro il firewall, ma anche le VPN, i servizi cloud, le reti wireless autenticate e le aree riservate dei siti web aziendali.

Tutto ciò che non rientra in queste definizioni deve essere considerato come non trusted e, quindi, come una potenziale fonte di rischio. Analogamente a quanto fatto per utenti e dispositivi, anche i segmenti di rete del perimetro devono essere differenziati in base al livello di fiducia.

Una prima suddivisione è tra ciò che è esterno e ciò che è interno al perimetro aziendale, ma all’interno del perimetro stesso esistono ulteriori livelli di fiducia che possiamo classificare come segue:

  • Reti o segmenti di rete a bassa fiducia: Questi segmenti di rete, pur rientrando all’interno del perimetro aziendale, sono caratterizzati da un basso livello di fiducia, poiché sono popolati principalmente da dispositivi non gestiti dall’organizzazione o soggetti a un’autenticazione debole. Un esempio comune sono le reti Wi-Fi, che richiedono cautele particolari, come l’isolamento dei dispositivi tra loro e l’accesso limitato solo a servizi pubblici o a risorse ben definite. Un altro esempio sono i segmenti di rete in cui vengono posizionati i dispositivi che non hanno ancora soddisfatto le policy di conformità o che non riescono ad autenticarsi con successo con i sistemi di Network Access Control (NAC). Alcune tipologie di VPN possono rientrare in questa categoria, specialmente quando l’autenticazione richiesta è debole e consente l’accesso solo a servizi secondari.
  • Reti o segmenti di rete con livello di fiducia normale: Questi segmenti consentono il collegamento tra dispositivi all’interno del perimetro aziendale e l’accesso a settori non protetti da ulteriori livelli di firewall. Rappresentano il perimetro normale in cui operano dispositivi e utenti che soddisfano i criteri di sicurezza necessari per essere considerati affidabili.
  • Reti privilegiate o segmenti di infrastruttura: Questi segmenti di rete sono particolarmente sensibili e limitano l’accesso solo a utenti e dispositivi con elevati privilegi. Sono generalmente protetti da più livelli di firewall e spesso implementano una micro-segmentazione all’interno delle VLAN per garantire il massimo isolamento. Includono i segmenti dedicati alla gestione dell’infrastruttura, dei servizi di rete, dei sistemi e della sicurezza. L’accesso è spesso consentito solo tramite bastion host o VPN specifiche, anche quando ci si trova all’interno del perimetro aziendale.

Collegarsi fisicamente a una porta di rete cablata, a una rete Wi-Fi o a una VPN non deve garantire un accesso indiscriminato alle risorse più sensibili. Ad esempio, anche se ci si collega alla rete cablata, solo nel caso in cui il dispositivo disponga di certificati adeguati e sia conforme alle policy di conformità, sarà possibile proiettare il dispositivo in una rete con livello di fiducia normale; altrimenti, verrà relegato a un segmento a bassa fiducia fino a quando non saranno soddisfatte tutte le condizioni per una sua promozione.

Evoluzione della Sicurezza di Rete: dal Perimetro Tradizionale allo Zero Trust

L’evoluzione del concetto di perimetro di rete ha portato all’emergere del “Software-Defined Perimeter” (SDP), un approccio che secondo il Cloud Security Alliance offre vantaggi significativi rispetto alle tradizionali architetture di rete. L’SDP implementa il principio “Black Cloud”, dove le risorse di rete sono invisibili sia agli utenti interni che esterni fino a quando non viene stabilita un’identità verificata e autorizzata con un dispositivo che rispetti i vincoli relativi alla postura di sicurezza richiesta per l’accesso a quella risorsa.

La diffusione delle tecnologie (SDN) Software-defined Networking permettono di andare incontro alle necessità di limitazione della visibilità con le tecnologie di micro-segmentazione, componente cruciale del modello Zero Trust, che si sono evolute anche oltre la semplice separazione intra-VLAN; le organizzazioni stanno adottando infatti anche approcci basati su:

  1. Identity-Based Micro-Segmentation in cui la segmentazione di rete non viene effettuata solo in base all’IP ma anche all’identità ed agli attributi o metadati di chi cerca di connettersi alla risorsa. L’accesso quindi si basa non solo sull’identità ma anche sulla postura dell’utente collegato in quel momento sulla base dei metadati di riferimento;
  2. Intent-Based Networking: Permette di definire policy di sicurezza definite ad alto livello in termini di intenti di business, che sono poi automaticamente convertite in configurazioni di degli apparati di rete.

Il NIST ha recentemente pubblicato linee guida per l’implementazione di “Zero Trust Architecture” (SP 800-207) che enfatizzano l’importanza di:

  • Policy Engine centralizzato
  • Policy Administrator per l’enforcement delle decisioni
  • Policy Enforcement Points distribuiti
  • Continuous Diagnostics and Mitigation (CDM)
  • Industry Compliance Monitor
  • Threat Intelligence Feed
  • Network and System Activity Logs
  • Data Access Policy

Tecnologie Utili

Per implementare i diversi livelli di sicurezza nell’accesso ai vari segmenti di rete, è possibile utilizzare sistemi di Network Access Control (NAC) che consentono una gestione dinamica degli accessi, proiettando i dispositivi nei segmenti appropriati in base alla loro postura di sicurezza. Tecnologie VPN, mediate da autenticazione multi-fattore, gestione passwordless o basata su certificati e verifica della postura di sicurezza del dispositivo, possono contribuire a migliorare la sicurezza e garantire l’accesso ai segmenti di rete più sensibili.

L’uso di bastion host o di infrastrutture di Virtual Desktop Infrastructure (VDI) gestite dall’organizzazione rappresenta un’altra tecnologia utile per mediare l’accesso, consentendo che sia il bastion host o la VDI il dispositivo di accesso effettivo, piuttosto che il dispositivo fisico dell’utente. Inoltre l’evoluzione delle architetture di rete moderne ha portato a un significativo ampliamento delle tecnologie disponibili per implementare un modello Zero Trust efficace nel contesto della rete interna.

Di seguito alcuni spunti di approfondimento per tecnologie utili e comunque correlate alla messa in sicurezza ed al controllo dell’accesso alla rete.

Software-Defined Networking (SDN)

L’implementazione di reti definite via software rappresenta un elemento fondamentale per una moderna architettura Zero Trust. Le piattaforme SDN moderne offrono capacità avanzate di:

  • Orchestrazione dinamica della rete basata su policy
  • Micro-segmentazione adattiva
  • Routing intelligente basato sul contesto
  • Automazione della configurazione di rete
  • Visibilità granulare sul traffico

Le SDN permettono di implementare controlli di sicurezza dinamici che si adattano automaticamente alle condizioni della rete e al comportamento degli utenti. La capacità di programmare dinamicamente gli apparati di rete attraverso API multi-vendor consente l’integrazione con sistemi di sicurezza e automazione, creando un ambiente di rete più resiliente e adattivo.

Network Detection and Response (NDR)

I sistemi NDR moderni rappresentano un’evoluzione significativa rispetto ai tradizionali IDS/IPS, offrendo:

  • Analisi comportamentale del traffico di rete
  • Rilevamento di minacce basato su machine learning
  • Risposta automatizzata agli incidenti
  • Integrazione con threat intelligence
  • Capacità di threat hunting
  • Analisi forense del traffico di rete

L’NDR permette di identificare e rispondere a minacce sofisticate che potrebbero sfuggire ai controlli tradizionali, fornendo visibilità profonda sul traffico di rete e capacità avanzate di analisi delle minacce.

Secure Access Service Edge (SASE)

L’architettura SASE rappresenta una convergenza tra networking e sicurezza in tutte le situazioni in cui l’infrastruttura aziendale si ibridi fortemente verso il cloud, offrendo:

  • SD-WAN integrato con sicurezza
  • Cloud Access Security Broker (CASB)
  • Zero Trust Network Access (ZTNA)
  • Secure Web Gateway (SWG)
  • Firewall as a Service (FWaaS)
  • Data Loss Prevention (DLP)

SASE permette di estendere i controlli di sicurezza Zero Trust oltre il perimetro tradizionale, proteggendo gli accessi alle risorse aziendali indipendentemente dalla loro localizzazione, ma in maniera centralizzata e seguendo policy univoche indipendenti dai provider e dalla localizzazione.

Network Access Control (NAC) di Nuova Generazione

I sistemi NAC moderni hanno evoluto le loro capacità includendo:

  • Posture assessment continuo
  • Integrazione con sistemi EDR/XDR
  • Orchestrazione automatizzata delle policy
  • Quarantena dinamica
  • Remediation guidata
  • Profiling IoT avanzato

Questi sistemi permettono un controllo granulare degli accessi alla rete basato non solo sull’identità ma anche sullo stato di sicurezza dei dispositivi e sul contesto dell’accesso.

Microsegmentation Platforms

Come riportato in precedenza le piattaforme di micro-segmentazione moderne con il contributo in alcuni contesti dei firewall distribuiti, offrono:

  • Segmentazione basata sull’identità
  • Policy automation e orchestration
  • Visualizzazione delle dipendenze applicative
  • Analisi del rischio in tempo reale
  • Enforcement distribuito delle policy
  • Integrazione con cloud native security

La micro-segmentazione permette di implementare un modello Zero Trust granulare, limitando efficacemente la superficie di attacco e il potenziale impatto di una compromissione.

Cloud Native Network Security

Per le architetture cloud native, sono disponibili tecnologie specifiche come:

  • Service mesh security
  • Container network security
  • Kubernetes network policies
  • API gateway security
  • Serverless security controls
  • Cloud workload protection

Queste tecnologie permettono di estendere i controlli Zero Trust agli ambienti cloud moderni, mantenendo coerenza nelle policy di sicurezza.

Hybrid Cloud Networking

Per ambienti ibridi, sono essenziali tecnologie che permettono:

  • Network connectivity management
  • Multi-cloud networking
  • Transit gateway security
  • Cloud interconnect security
  • Hybrid cloud segmentation
  • Policy consistency across environments

Queste soluzioni permettono di mantenere un modello di sicurezza coerente attraverso diversi ambienti cloud e on-premise.

Network Performance Monitoring and Diagnostics (NPMD)

I sistemi NPMD moderni integrano funzionalità di sicurezza come:

  • Network behavior analytics
  • Performance baseline monitoring
  • Anomaly detection
  • Application performance correlation
  • Network forensics
  • Capacity planning

L’integrazione di monitoring avanzato permette di identificare rapidamente anomalie che potrebbero indicare problemi di sicurezza.

L’orchestrazione efficace di queste tecnologie richiede una piattaforma di gestione centralizzata che permetta:

  • Policy management unificato
  • Visibilità end-to-end
  • Automazione dei workflow di sicurezza
  • Reporting integrato
  • Analisi predittiva
  • Gestione degli incidenti

La chiave per il successo sta nella capacità di integrare queste diverse tecnologie in modo coerente, creando un ecosistema di sicurezza che possa adattarsi dinamicamente alle minacce emergenti mentre mantiene la semplicità operativa necessaria per una gestione efficace.

Rischi mitigati

La moderna architettura Zero Trust applicata alla rete interna permette di mitigare una gamma sempre più ampia di rischi di rete, che si sono evoluti significativamente con la digitalizzazione delle organizzazioni e l’emergere di nuove minacce.

I Movimenti Laterali consistono nella capacità di un attaccante di muoversi lateralmente all’interno della rete una volta ottenuto l’accesso iniziale e rappresentano una delle minacce più significative per le organizzazioni moderne, in quanto l’attaccante non cerca di forzare direttamente i sistemi di sicurezza centrali, ma inizia ad infiltrarsi tramite vulnerabilità di sistemi satellite per poi spostarsi verso i sistemi di interesse.

L’implementazione di controlli Zero Trust a livello di rete mitiga questo rischio attraverso diversi meccanismi. La micro-segmentazione dinamica, combinata con policy basate sull’identità, crea barriere efficaci che impediscono agli attaccanti di espandere il loro raggio d’azione anche se riescono a compromettere un singolo segmento. Il monitoraggio continuo del traffico di rete permette di identificare pattern di movimento anomali che potrebbero indicare un tentativo di movimento laterale in corso.

L’implementazione di un sistema di Network Access Control (NAC) permette di limitare e segmentare l’accesso alla rete sulla base di una valutazione dinamica della postura di sicurezza sia dell’utente che del dispositivo, indipendentemente dal mezzo di connessione. Questo approccio consente di garantire che l’accesso sia circoscritto unicamente alle aree e ai segmenti di rete coerenti con il livello di sicurezza rilevato. Nel caso in cui una porta di rete rimanesse attiva per errore, qualsiasi utente che tenti di connettersi non acquisirà privilegi superiori unicamente per il fatto di essersi collegato fisicamente. L’accesso sarà infatti regolato attraverso verifiche in tempo reale dell’identità dell’utente e del livello di fiducia assegnato alla postura di sicurezza del dispositivo.

Diversi rischi possono essere mitigati con la corretta applicazione di una logica zero trust a livello di rete.

Advanced Persistent Threats (APT)

Le APT rappresentano una minaccia sofisticata che richiede una strategia di mitigazione complessa proprio perché una volta infitrati nella rete possono rimanere silenti per un lungo periodo andando quindi a rendere più difficoltosa la correlazione di eventi lontani nel tempo.

L’architettura Zero Trust moderna fornisce protezione attraverso:

  • Rilevamento precoce di comportamenti anomali nella rete
  • Identificazione di comunicazioni Command & Control
  • Blocco di tecniche di evasione avanzate
  • Prevenzione dell’esfiltrazione dei dati attraverso canali nascosti

La combinazione di questi controlli rende significativamente più difficile per un APT stabilire una presenza persistente nella rete senza essere individuato.

Attacchi alla Supply Chain

Gli attacchi attraverso la supply chain, come dimostrato da incidenti recenti, possono bypassare i controlli di sicurezza tradizionali. L’architettura Zero Trust mitiga questo rischio attraverso:

  • Isolamento dei fornitori in segmenti di rete dedicati
  • Monitoraggio continuo delle comunicazioni con i fornitori
  • Controlli granulari sugli accessi dei partner
  • Rilevamento di comportamenti anomali nelle interazioni con la supply chain

Minacce Insider

Le minacce interne, sia malintenzionate che accidentali, vengono mitigate attraverso:

  • Visibilità completa sul traffico di rete interno
  • Controlli granulari sugli accessi alle risorse
  • Identificazione di pattern di accesso anomali
  • Prevenzione dell’accesso non autorizzato a risorse sensibili

Man-in-the-Middle e Attacchi di Rete

Gli attacchi di rete tradizionali vengono mitigati attraverso:

  • Crittografia end-to-end delle comunicazioni
  • Autenticazione forte di tutti gli endpoint
  • Controllo dell’integrità delle comunicazioni
  • Prevenzione dello spoofing di rete

Rischi legati al Cloud e agli Ambienti Ibridi

La migrazione verso il cloud introduce nuovi rischi che vengono mitigati attraverso:

  • Controlli di sicurezza coerenti tra ambienti on-premise e cloud
  • Visibilità centralizzata sul traffico multi-cloud
  • Policy di sicurezza unificate per tutti gli ambienti
  • Protezione delle interconnessioni cloud

Attacchi DDoS e Volumetrici

  • Gli attacchi volumetrici vengono mitigati attraverso:
  • Distribuzione intelligente del traffico
  • Capacità di assorbimento degli attacchi
  • Filtri anti-DDoS distribuiti
  • Protezione delle applicazioni critiche

Rischi legati all’IoT e OT

La proliferazione di dispositivi IoT e OT introduce nuovi rischi che vengono mitigati attraverso:

  • Segmentazione dedicata per dispositivi IoT/OT
  • Monitoraggio comportamentale specifico
  • Controlli di accesso basati sul profilo del dispositivo
  • Protezione dalle vulnerabilità specifiche IoT/OT

Data Exfiltration

Il rischio di esfiltrazione dei dati viene mitigato attraverso:

  • Monitoraggio avanzato del traffico di rete
  • Identificazione di canali di comunicazione non autorizzati
  • Controlli DLP integrati nella rete
  • Prevenzione dell’uso di protocolli non autorizzati

Zero-Day Exploits

La protezione contro minacce sconosciute viene implementata attraverso:

  • Analisi comportamentale del traffico
  • Identificazione di anomalie nella rete
  • Risposta automatica alle minacce emergenti
  • Isolamento rapido delle minacce sconosciute

Rischi di Compliance

La conformità normativa viene garantita attraverso:

  • Logging completo delle attività di rete
  • Segregazione efficace dei dati regolamentati
  • Controlli di accesso conformi alle normative
  • Reporting automatizzato per audit

L’efficacia di queste mitigazioni dipende dalla capacità dell’organizzazione di mantenere una visibilità continua sulla propria rete e di rispondere rapidamente alle minacce emergenti. L’approccio Zero Trust alla sicurezza della rete deve evolversi continuamente per affrontare nuove classi di minacce, mantenendo al contempo l’equilibrio tra sicurezza e funzionalità operativa.

In questo approfondimento abbiamo esaminato il ruolo cruciale del Network Trust nell’architettura Zero Trust, evidenziando come la segmentazione avanzata della rete e le tecnologie di nuova generazione possano mitigare significativamente i rischi di movimenti laterali e altre minacce sofisticate. Nel prossimo articolo della serie esploreremo il Trust delle Applicazioni e dei privilegi essenziali, un altro elemento fondamentale nell’ecosistema Zero Trust. Per una comprensione più approfondita dell’integrazione di tutti questi elementi in una strategia Zero Trust coerente, vi invitiamo a scaricare il white paper del Dott. Ing. Fabrizio Fioravanti “Zero Trust: solo un problema tecnologico?” che offre prospettive innovative sull’implementazione di questi principi nelle organizzazioni moderne.

Profilo Autore

Fabrizio Fioravanti è attualmente responsabile dell’Unità di Processo Sistemi, tecnologie cloud e di sicurezza informatica presso l’Università degli Studi di Firenze.

Laureato in Ingegneria Elettronica, ha successivamente conseguito il dottorato di ricerca in Ingegneria Informatica e delle Telecomunicazioni e da oltre 25 anni lavora nel settore ICT.

Ha diverse pubblicazioni scientifiche al suo attivo sia su riviste italiane che internazionali, sia che in conferenze, oltre a monografie complete o contributi a monografie.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/trust-della-rete/


FiveHands: il ransomware quantisticamente resistente che ridefinisce la minaccia cibernetica

Il ransomware FiveHands rappresenta un’evoluzione sofisticata della famiglia DeathRansom, emerso come minaccia critica nel panorama della cybersecurity nel 2021. Operato dal gruppo UNC2447, questo malware implementa tecniche crittografiche avanzate basate su NTRU e tattiche di doppia estorsione, risultando in impatti devastanti per organizzazioni in Europa e Nord America. L’analisi tecnica rivela un’architettura modulare che combina evasione avanzata, persistenza sofisticata e capacità di movimento laterale, rendendo FiveHands uno dei ransomware più pericolosi dell’ecosistema criminale contemporaneo.

Negli ultimi anni, la corsa alla crittografia post-quantistica non è rimasta confinata ai laboratori accademici o agli enti di standardizzazione. Anche l’ecosistema criminale ha iniziato a integrare algoritmi resistenti agli attacchi quantistici nei propri strumenti offensivi, segnando una svolta preoccupante per la cybersecurity. Il ransomware FiveHands è tra i primi esempi documentati di questa tendenza, adottando NTRUEncrypt, un algoritmo lattice-based noto per la sua resistenza agli attacchi da parte di computer quantistici.

Questa scelta non è casuale: rappresenta un chiaro salto di qualità rispetto ai ransomware tradizionali basati su RSA o ECC, vulnerabili all’algoritmo di Shor in scenari futuri dominati dalla tecnologia quantistica. L’uso di crittografia quantisticamente resistente consente agli attori minacciosi non solo di rafforzare l’efficacia dei loro attacchi, ma anche di aumentare la longevità dei dati cifrati, rendendone la decrittazione ancora più complessa e potenzialmente impossibile, anche nel lungo periodo.

FiveHands dimostra così come l’evoluzione della minaccia ransomware stia già anticipando gli sviluppi tecnologici futuri, spingendo verso una nuova fase di cyber warfare in cui le organizzazioni devono prepararsi a difendersi non solo dalle minacce attuali, ma anche da quelle post-quantistiche.

Architettura tecnica e implementazione del malware

FiveHands rappresenta una riscrittura completa di DeathRansom in C++, abbandonando l’implementazione originale in C per ottenere prestazioni superiori e capacità avanzate di gestione dei thread. Il dropper memory-only ServeManager.exe richiede un parametro chiave a 16 caratteri per decrittare e eseguire il payload direttamente in memoria, evitando la scrittura su disco e complicando l’analisi forense.

L’architettura del malware utilizza IoCompletionPorts invece del tradizionale QueueUserWorkItem, permettendo una gestione efficiente dei thread di crittografia e migliorando significativamente le prestazioni durante l’operazione di cifratura. Il payload embedded è protetto con crittografia AES-128 utilizzando l’IV hardcoded “85471kayecaxaubv”, mentre l’imphash comune 8517cf209c905e801241690648f36a97 facilita l’identificazione tra campioni diversi.

La validazione dell’header PE e l’integrazione con Windows Restart Manager rappresentano caratteristiche uniche che distinguono FiveHands dai suoi predecessori. Il malware implementa controlli di integrità per verificare la struttura PE prima dell’esecuzione del payload, mentre l’utilizzo del Restart Manager consente la chiusura forzata dei file in uso per garantire una crittografia completa.

Schema crittografico avanzato e protezione dei dati

FiveHands implementa un sistema crittografico ibrido che combina la crittografia lattice-based NTRU con AES-128 per ottenere un livello di sicurezza quantisticamente resistente. L’algoritmo NTRUEncrypt rappresenta un’alternativa avanzata a RSA/ECC, basato sul problema del vettore più corto nei reticoli matematici e resistente agli attacchi quantistici.

Il processo di crittografia segue una metodologia rigorosa:

  1. Generazione della chiave AES univoca (16 byte casuali) per ogni file;
  2. Crittografia del contenuto con AES-128;
  3. Protezione della chiave tramite crittografia NTRU della chiave AES, dimensione file originale e magic value (DE C0 AD BA);
  4. Appendimento dei metadati crittografati al file cifrato;
  5. Aggiunta del marker finale (DB DC CC AB) per prevenire la ri-crittografia;
  6. Modifica dell’estensione in.crypt.

La generazione dell’identificativo vittima utilizza un hash SHA-512 della chiave pubblica NTRU, con i primi 32 byte utilizzati come identificatore unico. Questo approccio garantisce la correlazione tra vittima e chiave di decrittazione mantenendo l’anonimato operativo.

Vettori di attacco e tattiche del threat actor UNC2447

L’attore della minaccia UNC2447 dimostra capacità tecniche avanzate attraverso lo sfruttamento di CVE-2021-20016, una vulnerabilità di SQL injection critica negli appliance VPN SonicWall SMA 100. Questa tecnica di accesso iniziale consente l’estrazione remota non autenticata di credenziali e informazioni di sessione, fornendo un punto d’ingresso privilegiato nelle reti target.

La catena di attacco segue una progressione metodica:

  • Reconnaissance: Scansione della rete con SoftPerfect Network Scanner e RouterScan per identificare servizi, hostname e credenziali deboli;
  • Movimento laterale: Distribuzione via PsExec con privilegi di sistema;
  • Persistenza: Deployement di SombRAT tramite catena PowerShell multi-stage con offuscamento XOR;
  • Esfiltrazione: Utilizzo di Rclone e S3 Browser per trasferimento dati verso storage cloud;
  • Estorsione doppia: Crittografia sistemica combinata con minacce di pubblicazione dati.

Il modulo SombRAT rappresenta un componente critico dell’arsenale UNC2447, implementando un’architettura plugin con comunicazioni C2 diversificate attraverso DNS tunneling, TLS-encrypted TCP e WebSockets. La configurazione criptata (59fb3174bb34e803) utilizza la chiave AES “ujnchdyfngtreaycnbjgi837157fncae” e comunica con i domini feticost.com e celomito.com.

Mappatura delle tecniche MITRE ATT&CK

FiveHands dimostra una copertura completa del framework MITRE ATT&CK attraverso implementazioni sofisticate:

Initial Access: T1190 (Exploit Public-Facing Application) via vulnerabilità SonicWall zero-day.
Execution: T1059.001 (PowerShell), T1059.003 (Command Shell), T1569.002 (Service Execution).
Persistence: T1105 (Ingress Tool Transfer) tramite sistema plugin SombRAT.
Defense Evasion: T1027 (Obfuscated Files), T1036 (Masquerading), T1140 (Deobfuscate Files).
Credential Access: T1110.001 (Password Guessing), T1555.003 (Browser Credentials).
Discovery: T1046 (Network Service Scanning), T1083 (File Discovery), T1124 (System Time Discovery).
Lateral Movement: T1021 (Remote Services) via PsExec.
Collection: T1005 (Data from Local System).
C2: T1071 (Application Layer Protocol), T1573.002 (Asymmetric Cryptography), T1090 (Proxy).
Exfiltration: T1567.002 (Cloud Storage Exfiltration).
Impact: T1486 (Data Encryption), T1490 (Inhibit System Recovery).

Attributi del gruppo criminale e ecosistema affiliato

L’attribuzione di FiveHands a UNC2447 si basa su analisi forensi approfondite di sovrapposizioni infrastrutturali, riutilizzo del codice e pattern operativi. Il gruppo dimostra evoluzione da operazioni CostaRicto “hackers-for-hire” verso modelli ransomware-as-a-service più redditizi, suggerendo una transizione strategica da spionaggio industriale a criminalità finanziaria.

Le connessioni tecniche con HelloKitty includono condivisione di infrastruttura TOR (favicon HelloKitty osservato nei portali FiveHands), similarità architetturali nel codice e utilizzo di schemi crittografici analoghi. La progressione DeathRansom → HelloKitty → FiveHands rappresenta un’evoluzione continua di capacità tecniche e operative.

L’ecosistema criminale include condivisione di strumenti con operazioni DARKSIDE e SUNCRYPT (WARPRISM, FOXGRABBER), indicando collaborazione tra gruppi affiliati e specializzazione funzionale nell’economia criminale underground. La presenza di tool legittimi (Cobalt Strike BEACON, PsExec, Rclone) dimostra strategie di living-off-the-land per minimizzare l’attribuzione.

Casi documentati e impatto organizzativo

L’analisi CISA (AR21-126A/B) documenta attacchi riusciti contro organizzazioni in settori critici: sanità, telecomunicazioni, costruzioni, ingegneria, educazione, immobiliare e alimentare. I dati accademici rivelano che il 53% degli incidenti presenta gravità elevata con interruzioni operative superiori a due settimane nel 21% dei casi.

Impatti finanziari significativi emergono attraverso:

  • Richieste di riscatto: 75-100 bitcoin (~$352,000-$470,000);
  • Costi medi per incidente: ~$485,000 (media industriale 2021);
  • Costi breach dati: $4.62 milioni per attacchi ransomware;
  • Tempi di recovery: 59% entro una settimana, 19% superiori a diversi mesi.

Il caso CD Projekt Red (HelloKitty, tecnica correlata) illustra l’impatto reputazionale con furto del codice sorgente di Cyberpunk 2077, rifiuto del pagamento e asta underground per $1-7 milioni. CEMIG (utilities brasiliane) ha subito interruzioni temporanee dei servizi clienti, dimostrando vulnerabilità infrastrutturali critiche.

Strategie di rilevamento e regole YARA

La regola YARA CISA_10324784_01 fornisce rilevamento tecnico basato su pattern binari specifici:

Ransomware FiveHandsIndicatori comportamentali critici includono:
  • Enumerazione sistematica delle estensioni target (.txt, .chm, .dat, .js, .xml, .jpg, .log, .zip, .htm, .ini, .gif, .html, .css);
  • Creazione di “read_me_unlock.txt” in tutte le directory;
  • Query WMI per Volume Shadow Copy (select * from Win32_ShadowCopy);
  • Comunicazioni DNS con pattern di sottodomini casuali (7-9 caratteri esadecimali).

Network IoCs comprendono domini C2 feticost.com (51.89.50.152), celomito.com e pattern di comunicazione DNS tunneling con crittografia TLS per evasione del monitoraggio.

Procedure di incident response e forensics

La risposta immediata (0-1 ora) richiede isolamento network, valutazione dell’ambito attraverso monitoring, preservazione delle evidenze forensi e attivazione del team di risposta. La comunicazione con stakeholder, consulenti legali e forze dell’ordine deve seguire procedure prestabilite per compliance normativa.

Fase investigativa (1-24 ore):

  • Determinazione variante ransomware e vettori di attacco.
  • Mappatura percorsi di movimento laterale attraverso log network.
  • Valutazione potenziale esfiltrazione dati.
  • Analisi timeline eventi per comprensione tattica.

Fase di recovery (24+ ore):

  • Validazione backup puliti e isolati.
  • Ricostruzione sistemi da immagini golden.
  • Ripristino dati da backup verificati.
  • Implementazione controlli di sicurezza aggiuntivi prima della riconnessione.

L’analisi forense deve focalizzarsi su:

  • Collezione ransom note e pattern di crittografia.
  • Analisi memory dump per artefatti maligni.
  • Forensics network per tracking movimento laterale e C2.
  • Preservazione chain of custody per potenziale azione legale.

Strategie di mitigazione e hardening

Controlli preventivi primari:

  • Implementazione MFA universale per VPN, servizi esterni e account privilegiati;
  • Patch management rigoroso con focus su vulnerabilità VPN;
  • Segmentazione network con microsegmentazione per asset critici;
  • Controlli applicativi per PowerShell e strumenti amministrativi.

Strategia backup 3-2-1:

  • 3 copie dati critici;
  • 2 tipi media differenti;
  • 1 copia offline/offsite con storage immutabile WORM.

Configurazioni SIEM avanzate:

jsonRansomware FiveHandsThreat hunting proattivo:

  • Monitoring esecuzioni PowerShell con parametri di bypass;
  • Rilevamento query WMI anomale per Volume Shadow Copy;
  • Analisi pattern DNS per comunicazioni C2;
  • Behavioral analytics per attività di crittografia di massa.

Conclusioni e raccomandazioni

FiveHands rappresenta l’evoluzione dello stato dell’arte nel desenvolvimento ransomware, incorporando crittografia quantisticamente resistente (NTRU), architetture memory-only e tecniche di evasione sofisticate. La sua operatività da parte di UNC2447 attraverso exploit zero-day dimostra la crescente sofisticazione degli operatori ransomware finanziariamente motivati.

Le innovazioni tecniche – particolarmente l’architettura dropper memory-only e l’implementazione crittografica NTRU – rappresentano advancement significativi nello sviluppo ransomware. La professionalità dello sviluppo, l’attenzione alla sicurezza operazionale e l’ottimizzazione delle prestazioni rendono FiveHands una minaccia considerevole per organizzazioni mondiali.

Priorità strategiche per i professionisti cybersecurity:

  1. Implementazione immediata delle regole di rilevamento YARA e comportamentali;
  2. Rafforzamento strategie backup con storage immutabile offline;
  3. Segmentazione network completa per limitare movimento laterale;
  4. Programmi threat hunting proattivi focalizzati su pattern UNC2447;
  5. Tabletop exercise per testare procedure incident response.

L’efficacia difensiva richiede approcci multi-layer che combinino prevenzione tecnologica, rilevamento comportamentale, risposta rapida e recovery resiliente. La natura evolutiva di FiveHands e l’ecosistema criminale affiliato richiedono monitoraggio continuo e adattamento delle strategie difensive.

Fonti:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/fivehands-il-ransomware-quantisticamente-resistente-che-ridefinisce-la-minaccia-cibernetica/


Sicurezza nel Metaverso: nuove frontiere della cybersecurity nell’era degli ambienti virtuali immersivi

Il metaverso rappresenta una delle evoluzioni più significative dell’internet contemporaneo, configurandosi come uno spazio virtuale condiviso dove utenti, rappresentati da avatar digitali, possono comunicare, collaborare e socializzare tra loro e interagire con oggetti digitali in mondi virtuali generati dal computer. Questa convergenza tecnologica, che integra realtà virtuale (VR), realtà aumentata (AR), intelligenza artificiale (AI) e blockchain, sta creando un ecosistema digitale di complessità senza precedenti, caratterizzato da vulnerabilità di sicurezza emergenti e sfide crittografiche inedite.

L’espansione accelerata degli ambienti virtuali ha comportato l’emergere di rischi multidimensionali che trascendono i tradizionali paradigmi di cybersecurity. Con l’espansione degli ambienti virtuali, emergono rischi legati alla proprietà digitale (NFT), alla contraffazione di avatar e agli attacchi cross-platform, richiedendo approcci innovativi per la protezione delle transazioni e dell’identità digitale.

Tassonomia delle vulnerabilità nel Metaverso

Minacce alla proprietà digitale e NFT

Il paradigma degli NFT (Non-Fungible Tokens) nel metaverso ha introdotto nuove dimensioni di vulnerabilità relative alla proprietà intellettuale digitale. Gli NFT sono più che semplici collezioni — sono la spina dorsale dell’economia del metaverso, consentendo la creazione e lo scambio di valore in forma puramente digitale. Tuttavia, questa rivoluzione porta con sé rischi significativi:

Violazioni del copyright digitale: Artisti come Banksy Lois van Baarle hanno avuto i loro nomi impersonati o le loro opere “rubate” e trasformate in NFT per la vendita su piattaforme di trading famose come OpenSea. Questo fenomeno evidenzia la necessità di meccanismi robusti di autenticazione e verifica della proprietà intellettuale.

Falsificazione di contenuti digitali: Le blockchain sono sicure per progettazione, ma le applicazioni costruite sopra di esse possono essere vulnerabili a hack, phishing o difetti nel codice dei contratti intelligenti. La natura immutabile della blockchain, paradossalmente, può perpetuare frodi se contenuti falsificati vengono registrati permanentemente.

Impersonificazione di avatar e minacce all’identità digitale

L’autenticazione dell’identità negli ambienti virtuali presenta sfide uniche che richiedono approcci crittografici avanzati:

Spoofing e identity theft: Nel metaverso, è possibile per un individuo creare un avatar o un account utente che assomigli a qualcun altro, per ottenere accesso ad aree riservate o informazioni. Questo tipo di attacco può essere utilizzato per scopi malevoli, come il furto di informazioni sensibili o il danneggiamento della reputazione della persona impersonata.

Clonazione comportamentale: Gli attaccanti possono impersonare le vittime nel metaverso sfruttando i dati comportamentali e biologici raccolti dai dispositivi AR/VR per creare un avatar falso per uso criminale. Questa forma sofisticata di impersonificazione sfrutta algoritmi di machine learning per replicare pattern comportamentali specifici.

Vulnerabilità cross-platform: Nel metaverso, gli utenti possono accedere ai mondi virtuali da una varietà di piattaforme e dispositivi diversi, come computer, smartphone e visori per realtà virtuale. Questo può creare sfide per l’autenticazione, poiché piattaforme diverse possono avere meccanismi di autenticazione diversi.

Attacchi Cross-Platform e interoperabilità

La natura interconnessa del Metaverso introduce vulnerabilità sistemiche che possono propagarsi attraverso multiple piattaforme:

Man-in-the-Room (MitR) attacks: L’attacco Man-in-the-Room (MitR), realizzato da un’applicazione di social networking vulnerabile, ha portato a capacità sia di worm che di botnet adattate per VR con potenziali impatti critici che interessano milioni di utenti.

Propagazione di malware in ambienti immersivi: Il malware ha colpito tutti i consumatori della stanza immersiva. L’esecuzione JavaScript e altre vulnerabilità nel meccanismo di autenticazione portano a diversi altri attacchi come phishing, intercettazioni, condivisione desktop illegittima, attacco man-in-the-room (MITR) e denial of service.

Standard crittografici post-quantistici per il Metaverso

La minaccia quantistica agli attuali paradigmi crittografici

L’avvento del quantum computing rappresenta una minaccia esistenziale per gli attuali standard crittografici utilizzati nel Metaverso. La maggior parte degli algoritmi di chiave pubblica ampiamente utilizzati si basa sulla difficoltà di uno di tre problemi matematici: il problema della fattorizzazione degli interi, il problema del logaritmo discreto o il problema del logaritmo discreto della curva ellittica. Tutti questi problemi potrebbero essere facilmente risolti su un computer quantistico sufficientemente potente che esegue l’algoritmo di Shor.

Impatto sulle transazioni blockchain: È previsto che entro il 2035 circa, i computer quantistici raggiungeranno un livello di sofisticazione tale da poter efficacemente frantumale algoritmi di sicurezza come RSA-2048. Questo scenario minaccia direttamente la sicurezza delle transazioni NFT e delle criptovalute utilizzate nel metaverso.

Crittografia Lattice-Based per ambienti virtuali

I sistemi crittografici basati su reticoli rappresentano una delle soluzioni più promettenti per la sicurezza post-quantistica nel Metaverso:

CRYSTALS-Kyber e CRYSTALS-Dilithium: FIPS 203, FIPS 204 e FIPS 205, che specificano algoritmi derivati da CRYSTALS-Dilithium, CRYSTALS-KYBER e SPHINCS+, sono stati pubblicati il 13 agosto 2024. Questi standard NIST rappresentano la frontiera della crittografia resistente ai quantum per applicazioni ad alta sicurezza.

Implementazioni ottimizzate per IoT: La ricerca ha dimostrato implementazioni efficienti di algoritmi post-quantistici su dispositivi a risorse limitate. L’implementazione di Kyber su processori ARM64 a 64 bit mostra che la loro implementazione raggiunge un buon equilibrio tra prestazioni e utilizzo della memoria, rendendola adatta per dispositivi con risorse limitate.

Blockchain quantistico per il Metaverso

L’integrazione di tecnologie quantistiche nelle infrastrutture blockchain del Metaverso offre soluzioni innovative:

Quantum Multiparty Secret Computation (QMSC): Il documento propone Multiparty Space Sharing and Authentication (MSSA), un approccio innovativo per il login sicuro degli utenti e il controllo degli accessi alla posizione all’interno di piattaforme metaverso specializzate. MSSA sfrutta Quantum Multiparty Secret Computation (QMSC) integrato con una rete blockchain quantistica.

Delegated Proof-of-Stake quantistico: La blockchain quantistica sottostante impiega un meccanismo di consenso Delegated Proof-of-Stake (DPoS) con uno schema di voto Borda per la selezione dei nodi autorità, offrendo resistenza sia agli attacchi classici che a quelli quantistici futuri.

Architetture di sicurezza avanzate

Sistemi di autenticazione continua biometrica

L’autenticazione nel Metaverso richiede approcci multi-dimensionali che sfruttano le caratteristiche uniche degli ambienti immersivi:

Autenticazione biometrica multimodale: I ricercatori hanno proposto vari tipi di autenticazione continua utilizzando dispositivi indossabili, inclusa la misurazione delle onde sonore nell’orecchio e dei segnali pulsatili da un sensore di fotopletismografia (PPG).

Crittografia a curva ellittica e blockchain: Ryu et al. hanno proposto uno schema di autenticazione reciproca per il metaverso utilizzando informazioni biometriche, crittografia a curva ellittica e tecnologia blockchain, combinando multiple tecnologie per una sicurezza robusta.

Protezione della privacy comportamentale

La raccolta massiva di dati comportamentali nel Metaverso richiede framework di privacy sofisticati:

Biometric Psychography Protection: La psicografia biometrica è un tipo di informazione centrata sul corpo che può rivelare dettagli intimi sui gusti, antipatie, preferenze e interessi degli utenti. La protezione di questi dati richiede tecniche crittografiche avanzate e protocolli di consenso granulari.

Anonimato differenziale: L’autenticazione è la verifica dell’identità e non implica il conferimento dell’identità o il contenuto dell’identità di per sé. L’autenticazione ha le sue radici nei meccanismi di fiducia nello spazio virtuale. A differenza del mondo fisico, l’identità digitale si basa sulla fiducia crittografica piuttosto che sulla fiducia umanistica.

Sicurezza delle transazioni in realtà virtuale

Le transazioni economiche nel Metaverso richiedono protocolli crittografici specifici che garantiscano integrità e non-ripudiabilità:

Smart contracts quantum-resistant: I contratti intelligenti abilitano pagamenti automatici di royalty e verifica della proprietà, garantendo una gestione senza soluzione di continuità dell’asset durante tutto il suo ciclo di vita. L’implementazione di algoritmi post-quantistici in questi contratti è essenziale per la sicurezza a lungo termine.

Hybrid NFTs con NFC sicuro: Gli NFT ibridi combinano token digitali con asset del mondo reale, segnando un passo trasformativo nella tecnologia blockchain. Gli articoli fisici incorporano chip NFC collegati a token digitali unici, garantendo una connessione ininterrotta tra i due.

Governance e compliance normativa

Framework normativi emergenti

La regolamentazione del Metaverso richiede approcci innovativi che bilancino innovazione e protezione:

Standards tecnici per la governance: TS-MG dovrebbe abilitare il vantaggio del first-mover della formulazione di standard per le organizzazioni di standardizzazione. Include anche politiche di governance per fasi che bilanciano la compatibilità e la sicurezza degli standard nelle fasi iniziali, di crescita e mature del metaverso.

Interoperabilità regolamentata: I sub-universi, le piattaforme virtuali formeranno gradualmente un set completo di standard e protocolli nei prossimi 15 anni (2035-2050) per realizzare l’aggregazione dei sub-universi e formare un metaverso.

Ethical AI e controllo algoritmico

L’integrazione di sistemi AI nel Metaverso solleva questioni etiche che richiedono governance tecnica:

Trasparenza algoritmica: Per esempio, il metaverso potrebbe essere usato per manipolare l’opinione pubblica o interferire con le elezioni diffondendo disinformazione o propaganda, specialmente se manca la trasparenza rispetto agli account automatizzati (bot/AI) e agli avatar.

Audit di sicurezza AI: I sistemi AI affrontano due minacce di sicurezza: sicurezza del modello e privacy del modello/dati. La sicurezza del modello riguarda le minacce affrontate dai modelli AI durante i loro cicli di vita, inclusi potenziali attacchi e problemi di robustezza intrinseci.

Implementazioni pratiche e case studies

Architetture di riferimento

Metaverse Security Center: Il Metaverse Security Center offre informazioni sulla formazione di sicurezza del metaverso e la certificazione Certified Metaverse Security Consultant (CMSC). Questo rappresenta un approccio sistematico alla formazione professionale nella cybersecurity del metaverso.

Implementazioni blockchain: Algorand è il leader nella resilienza quantistica blockchain, proteggendo già l’intera storia della catena contro le minacce future dei computer quantistici attraverso l’implementazione delle firme FALCON, uno standard di crittografia post-quantistica riconosciuto globalmente basato su reticoli.

Metriche di sicurezza e KPI

La valutazione della sicurezza nel Metaverso richiede metriche specifiche che tengano conto della natura immersiva degli ambienti:

Presenza e sicurezza: La misurazione della presenza negli ambienti virtuali è una sfida significativa nello sviluppo del metaverso. La presenza, o la sensazione di essere presenti in un ambiente virtuale, è un aspetto critico dell’immersione e del godimento dell’esperienza virtuale.

Validazione multi-dimensionale: È cruciale per i creatori del metaverso utilizzare una combinazione di misure soggettive e oggettive, così come condurre studi utente e sondaggi, per ottenere una comprensione completa del senso di presenza dell’utente negli ambienti virtuali.

Prospettive future e raccomandazioni tecniche

Roadmap tecnologica

Transizione post-quantistica: Ethereum riconosce la minaccia quantistica e ha preso misure proattive per integrare la resistenza quantistica nella sua roadmap. Questa transizione rappresenta un modello per altre piattaforme blockchain nel metaverso.

zk-STARKs per la privacy: Gli zk-STARK utilizzano un sistema di prova a conoscenza zero per abilitare la verifica di dati crittografati senza rivelare alcuna informazione sottostante. Gli STARK offrono miglioramenti rispetto agli zk-SNARK basandosi su funzioni hash resistenti alle collisioni piuttosto che su curve ellittiche e setup fidati.

Raccomandazioni per professionisti della sicurezza

Implementazione graduale: I professionisti dovrebbero adottare un approccio graduale nell’implementazione di soluzioni post-quantistiche, iniziando con sistemi ibridi che combinano algoritmi classici e post-quantistici.

Formazione continua: Gli esperti del settore saranno preoccupati per i rischi di sicurezza emergenti del metaverso che includeranno nuove forme di minacce alla sicurezza e alla protezione dei dati, furto di identità e frode. La formazione continua è essenziale per mantenere competenze aggiornate.

Collaborazione inter-industriale: La sicurezza del metaverso richiede collaborazione tra settori tecnologici, finanziari e normativi per sviluppare standard condivisi e best practices efficaci.mi classici e post-quantistici.

Formazione Continua: Gli esperti del settore saranno preoccupati per i rischi di sicurezza emergenti del metaverso che includeranno nuove forme di minacce alla sicurezza e alla protezione dei dati, furto di identità e frode. La formazione continua è essenziale per mantenere competenze aggiornate.

Collaborazione Inter-industriale: La sicurezza del Metaverso richiede collaborazione tra settori tecnologici, finanziari e normativi per sviluppare standard condivisi e best practices efficaci.

Conclusioni

Il Metaverso rappresenta una frontiera tecnologica che ridefinisce i paradigmi tradizionali della cybersecurity. L’emergere di minacce legate alla proprietà digitale, all’impersonificazione di avatar e agli attacchi cross-platform richiede l’adozione di standard crittografici post-quantistici e architetture di sicurezza innovative.

La transizione verso sistemi resistenti ai quantum computing non è più una questione di “se” ma di “quando”. Le organizzazioni che operano nel Metaverso devono iniziare immediatamente l’implementazione di soluzioni crittografiche avanzate, con particolare attenzione agli algoritmi lattice-based e alle tecnologie blockchain quantistiche.

L’integrazione di sistemi di autenticazione biometrica continua, la protezione della privacy comportamentale e l’implementazione di smart contracts quantum-resistant rappresentano gli elementi fondamentali per un ecosistema Metaverso sicuro e resiliente.

La collaborazione tra ricerca accademica, industria e organismi di standardizzazione sarà cruciale per sviluppare framework normativi adeguati e garantire che l’evoluzione del Metaverso proceda in modo sicuro e sostenibile, proteggendo gli utenti e preservando l’integrità dell’ecosistema digitale globale.

Fonti

Dong, Y., & Wang, C. (2023). Copyright protection on NFT digital works in the Metaverse. Security and Safety (S&S). https://sands.edpsciences.org/articles/sands/full_html/2023/01/sands20220012/sands20220012.html

NFT News Today. (2025). NFTs in 2025: Key Trends, Innovations, and Market Shifts. https://nftnewstoday.com/2024/12/24/nfts-in-2025-key-trends-innovations-and-market-shifts/

Identity Management Institute. (2022). Metaverse Security and Privacy Threats. https://identitymanagementinstitute.org/metaverse-security-and-privacy-threats/

World Economic Forum. (2022). Here’s how to prevent crime in the metaverse. https://www.weforum.org/stories/2022/08/crime-punishment-metaverse/

NIST Computer Security Resource Center. (2024). Post-Quantum Cryptography Standardization. https://csrc.nist.gov/projects/post-quantum-cryptography

Nature Scientific Reports. (2024). Leveraging quantum blockchain for secure multiparty space sharing and authentication on specialized metaverse platform. https://www.nature.com/articles/s41598-024-74213-x

Frontiers in Big Data. (2023). The metaverse digital environments: a scoping review of the challenges, privacy and security issues. https://www.frontiersin.org/journals/big-data/articles/10.3389/fdata.2023.1301812/full

Algorand Foundation. (2024). Algorand’s post-quantum blockchain technology. https://algorand.co/technology/post-quantum

Metaverse Security Center. (2024). Metaverse in 2040 – Extensive Report. https://metaversesecuritycenter.org/metaverse-security-center/f/metaverse-in-2040—extensive-report

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/metaverso/


Lone Wolf e Ransomware-as-a-Service (RaaS) nell’era della commoditizzazione – L’evoluzione del panorama ransomware

Il panorama delle minacce informatiche ha subito una trasformazione radicale negli ultimi anni, caratterizzata dall’emergere di due fenomeni interconnessi che stanno ridefinendo l’ecosistema del ransomware: la proliferazione di attaccanti solitari (lone wolf) e la continua evoluzione del modello Ransomware-as-a-Service (RaaS). Questa dicotomia rappresenta una paradossale convergenza tra l’individualizzazione degli attacchi e la democratizzazione delle capacità offensive avanzate.

La crescente disponibilità di toolkit open-source e la commoditizzazione delle tecniche di attacco hanno significativamente abbassato le barriere d’ingresso per aspiranti cybercriminali, consentendo l’operatività di attori privi di legami con gruppi strutturati. Parallelamente, il modello RaaS continua a evolversi, con gruppi mid-tier che competono per reclutare affiliati attraverso regole di ingaggio sempre meno restrittive e modelli di business innovativi.

Il fenomeno dei lone wolf: democratizzazione del cybercrime

Definizione e caratteristiche operative

Gli attaccanti lone wolf rappresentano una categoria emergente di threat actor che operano in modo indipendente, senza affiliazione a gruppi ransomware strutturati. Le ricerche di Coveware indicano che il 10% di tutti gli attacchi ransomware monitorati nel secondo trimestre del 2024 proveniva da operatori solitari, rappresentando un incremento massiccio rispetto ai periodi precedenti.

Questi attori sono probabilmente ex-affiliati di gruppi come Alphv (BlackCat) o LockBit, o rappresentano individui che hanno scelto di operare indipendentemente a causa del crescente rischio di esposizione, interruzione e perdita di profitti associati ai “brand ransomware tossici”.

Fattori abilitanti

La proliferazione di attaccanti solitari è facilitata da diversi fattori tecnologici e operativi:

Toolkit open-source e builders pubblici

L’esempio più emblematico è rappresentato dal Prince Ransomware builder, uno strumento automatizzato open-source disponibile su GitHub, che ha consentito la creazione di varianti come “CrazyHunter”, utilizzato nell’attacco al Mackay Memorial Hospital di Taiwan. Il builder, scritto in linguaggio Go, permette agli attaccanti di personalizzare facilmente varianti ransomware modificando i file di configurazione, con varianti identificate come “Black (Prince)”, “Wenda” e “UwU” che differiscono solo per estensioni di file e note di riscatto.

Strumenti legittimi weaponizzati

Un caso paradigmatico è rappresentato da ShrinkLocker, un ransomware che sfrutta BitLocker, l’utility di crittografia nativa di Windows, per bloccare l’accesso ai dati delle vittime. ShrinkLocker è inusuale per due ragioni: è scritto in VBScript e sfrutta BitLocker per crittografare e bloccare i sistemi delle vittime, un approccio atipico per il ransomware moderno che suggerisce una strategia unica o un threat actor meno sofisticato.

Il malware opera attraverso un processo sofisticato:

  1. Verifica la presenza di BitLocker sul sistema e, se non presente, lo installa utilizzando ServerManagerCmd o PowerShell
  2. Modifica le chiavi di registro per configurare il sistema per l’esecuzione di BitLocker con le impostazioni richieste dall’attaccante
  3. Riduce le partizioni di sistema di 100MB utilizzando l’utilità diskpart per creare spazio per una nuova partizione di boot
  4. Disabilita e rimuove tutti i protettori BitLocker predefiniti per impedire il recupero delle chiavi
Impatto operativo e sfide investigative

L’attribuzione di tali attacchi a specifici affiliati ransomware o collettivi è particolarmente impegnativa a causa della diffusa disponibilità e utilizzo di questi strumenti open-source che abilitano attaccanti lone wolf. Nel 2024, WithSecure non è riuscita ad attribuire il 38% dei suoi incidenti ransomware a franchise Ransomware-as-a-Service identificabili, indicando l’aumento di eventi ransomware lone wolf abilitati da strumenti offensivi facilmente disponibili.

Il modello RaaS: evoluzione e strategie competitive

Architettura del modello di business

Il Ransomware-as-a-Service è un modello di business tra operatori ransomware e affiliati in cui gli affiliati pagano per lanciare attacchi ransomware sviluppati dagli operatori. I kit RaaS sono pubblicizzati sui forum del dark web attraverso l’ecosistema underground, e alcuni operatori ransomware reclutano attivamente nuovi affiliati, investendo milioni in campagne di marketing.

Modelli di revenue

I modelli di revenue per le operazioni RaaS includono diverse varianti:

  • Modello ad affiliazione: I profitti vengono condivisi tra operatori e affiliati, tipicamente con split del 20-30% per gli sviluppatori
  • Modello subscription: Pagamento di una fee ricorrente mensile, talvolta ridotta a soli 40 dollari al mese
  • Licenza lifetime: Pagamento una tantum per accesso illimitato
  • Partnership RaaS: Split dei profitti definito al momento dell’accesso, generalmente più elevato del modello affiliato

Strategie di reclutamento e competizione

Gruppi tier-1 vs mid-tier

Intel 471 traccia oltre 25 crew RaaS, che spaziano dai gruppi “tier 1” più noti, ai gruppi “tier 2” legati a “varianti di nuova formazione sorte dai fallimenti di gruppi precedenti”, fino ai “tier 3” che descrive come “varianti completamente nuove che potrebbero avere la capacità di scalzare le attuali cabale di primo livello”.

Una differenza chiave tra i diversi tier di operazioni ransomware, oltre ai profitti relativi che vedono, è chi permettono di unirsi al loro programma di affiliazione. Gli operatori dietro le offerte ransomware di primo livello “sono decisamente molto più rigorosi riguardo a chi permettono nel loro gruppo criminale”, mentre altri apparentemente non possono permettersi di essere troppo selettivi.

Innovazioni nel reclutamento

Gruppi RaaS più piccoli stanno cercando di reclutare affiliati nuovi e “displaced” di LockBit e Alphv/BlackCat rinunciando a depositi e abbonamenti a pagamento, offrendo migliori split di pagamento, supporto 24/7 e altri “vantaggi”.

Esempi specifici includono:

  • Medusa: Offre una scala di pagamento variabile, iniziando con uno split 70/30 affiliato/core, aumentando fino a 90/10, dipendente dalla dimensione del pagamento del riscatto ottenuto
  • RansomHub: Permette agli affiliati di raccogliere personalmente i pagamenti del riscatto prima di pagare il servizio
  • Cloak: Opta per uno split 85/15 affiliato/core del riscatto e non richiede deposito o pagamento per l’adesione, solo un’intervista

Modelli innovativi emergenti

DragonForce: il modello “cartel”

Nel marzo 2025, DragonForce si è ribrandizzato come “cartel” e ha annunciato il passaggio a un modello distribuito che consente agli affiliati di creare i propri “brand”. In questo modello, DragonForce fornisce la sua infrastruttura e strumenti ma non richiede agli affiliati di implementare il suo ransomware.

Anubis: diversificazione dei servizi

Anubis offre tre modalità operative:

  1. RaaS tradizionale: Crittografia dei file con affiliati che ricevono l’80% del riscatto
  2. Data ransom: Opzione di estorsione solo per furto dati con affiliati che ricevono il 60% del riscatto
  3. Monetizzazione degli accessi: Servizio che aiuta i threat actor a estorcere vittime già compromesse, offrendo agli affiliati il 50% del riscatto

Implicazioni per la sicurezza informatica

Sfide per la detection e l’attribution

La commoditizzazione delle operazioni ransomware ha come aspetto positivo che le tecniche utilizzate sono condivise tra gli attori e quindi diventano più facili da rilevare su larga scala. Tuttavia, l’attribuzione di tali attacchi a specifici affiliati ransomware o collettivi è particolarmente impegnativa a causa della diffusa disponibilità e utilizzo di strumenti open-source.

Evoluzione delle superfici di attacco

Gli attaccanti Fog ransomware stanno utilizzando un toolset insolito che include utility open-source di penetration testing e software legittimo di monitoraggio dei dipendenti chiamato Syteca. Il toolset implementato dagli attaccanti è piuttosto atipico per un attacco ransomware, includendo strumenti come Adapt2x C2 (alternativa open-source a Cobalt Strike), Process Watchdog, PsExec e Impacket SMB.

Impatto economico e trend dei pagamenti

Il panorama ransomware ha sperimentato cambiamenti significativi nel 2024, con il volume totale dei pagamenti di riscatto diminuito del 35% anno su anno, guidato da maggiori azioni delle forze dell’ordine, migliore collaborazione internazionale e un crescente rifiuto delle vittime di pagare.

Il pagamento mediano è sceso del 45% nel Q4 2024 a $110.890. I pagamenti continuano a rimanere principalmente un’opzione di ultima istanza per coloro che non hanno alternative per recuperare dati critici.

Contromisure e strategie di difesa

Approcci tecnologici

Monitoraggio comportamentale

Il monitoraggio proattivo di specifici log eventi Windows può aiutare le organizzazioni a identificare e rispondere a potenziali attacchi BitLocker, anche nelle loro fasi iniziali, tracciando eventi dalla fonte “Microsoft-Windows-BitLocker-API/Management”, in particolare quelli con ID evento 776 (rimozione protettori) e 773 (sospensione BitLocker).

Principio del minimo privilegio

Assicurarsi che gli utenti abbiano solo privilegi minimi in modo che non possano abilitare funzionalità di crittografia o modificare chiavi di registro da soli.

Strategie organizzative

Gestione dei backup

Fare backup frequentemente, conservarli offline e testarli. La strategia 3-2-1 (3 copie, 2 supporti diversi, 1 offsite) rimane fondamentale.

Network segmentation

L’incidente dell’ospedale Mackay Memorial evidenzia anche l’importanza di proteggere i punti di accesso fisico come le porte USB e implementare robuste misure di protezione degli endpoint. Le organizzazioni devono dare priorità alla segmentazione di rete, al monitoraggio continuo e agli aggiornamenti tempestivi.

Conclusioni e prospettive future

Il panorama ransomware nel 2025 dovrebbe continuare a evolversi con un aumento della sofisticazione e adattabilità da parte dei threat actor. Con un Q4 2024 da record, che ha registrato 1.827 incidenti ransomware, i gruppi ransomware probabilmente intensificheranno le loro operazioni, prendendo di mira industrie ad alto valore e sfruttando tecnologie avanzate come l’intelligenza artificiale per migliorare l’efficacia dei loro attacchi.

La convergenza tra attaccanti lone wolf e modelli RaaS sempre più sofisticati rappresenta una sfida multidimensionale per i professionisti della sicurezza informatica. L’abbassamento delle barriere tecniche, combinato con l’innovazione continua nei modelli di business criminali, richiede un approccio olistico che integri tecnologie avanzate di detection, strategie di threat intelligence e robuste pratiche di cyber hygiene.

La proliferazione di piattaforme RaaS complica ulteriormente gli sforzi delle forze dell’ordine abilitando una gamma più ampia di individui a partecipare ad attività illecite, causando l’aumento del numero di attacchi e la decentralizzazione delle reti criminali ransomware.

Il futuro della sicurezza informatica dipenderà dalla capacità delle organizzazioni di adattarsi a questa evoluzione del panorama delle minacce, implementando strategie difensive proattive che possano contrastare efficacemente sia gli attacchi individuali sofisticati che le campagne massive orchestrate attraverso modelli RaaS.

Fonti

Kaspersky. (2024). How ShrinkLocker ransomware leverages BitLocker. https://www.kaspersky.com/blog/shrinklocker-ransomware-encrypts-with-bitlocker/51462/

Coveware. (2025). Will Law Enforcement success against ransomware continue in 2025?. https://www.coveware.com/blog/2025/1/31/q4-report

Arctic Wolf. (2024). RaaS Will Grow In 2024. https://arcticwolf.com/resources/blog/ransomware-as-a-service-will-continue-to-grow-in-2024/

Chainalysis. (2025). Crypto Ransomware 2025: 35.82% YoY Decrease in Ransomware Payments. https://www.chainalysis.com/blog/crypto-crime-ransomware-victim-extortion-2025/

Cyberint. (2025). Ransomware Annual Report 2024. https://cyberint.com/blog/research/ransomware-annual-report-2024/

Splunk. (2024). ShrinkLocker Malware: Abusing BitLocker to Lock Your Data. https://www.splunk.com/en_us/blog/security/shrinklocker-malware-abusing-bitlocker-to-lock-your-data.html

Bitdefender. (2024). ShrinkLocker (+Decryptor): From Friend to Foe, and Back Again. https://www.bitdefender.com/en-us/blog/businessinsights/shrinklocker-decryptor-from-friend-to-foe-and-back-again

Kaspersky. (2024). How ransomware abuses BitLocker. https://securelist.com/ransomware-abuses-bitlocker/112643/

BankInfoSecurity. (2024). Ever More Toxic Ransomware Brands Breed Lone Wolf Operators. https://www.bankinfosecurity.com/blogs/ever-more-toxic-ransomware-brands-breed-lone-wolf-operators-p-3682

WithSecure Labs. (2025). CrazyHunter: The Rising Threat of Open-Source Ransomware. https://labs.withsecure.com/publications/crazyhunter-ransomware

GBHackers. (2025). Prince Ransomware – An Automated Open-Source Ransomware Builder Freely Available on GitHub. https://gbhackers.com/prince-ransomware-an-automated-open-source-ransomware/

BankInfoSecurity. (2021). More Ransomware-as-a-Service Operations Seek Affiliates. https://www.bankinfosecurity.com/more-ransomware-as-a-service-operations-seek-affiliates-a-15378

Help Net Security. (2024). RaaS groups increasing efforts to recruit affiliates. https://www.helpnetsecurity.com/2024/03/20/raas-recruit-affiliates/

Secureworks. (2025). Ransomware Groups Evolve Affiliate Models. https://www.secureworks.com/blog/ransomware-groups-evolve-affiliate-models

ISACA. (2024). The Commoditization of Ransomware as a Service. https://www.isaca.org/resources/news-and-trends/newsletters/atisaca/2024/volume-4/the-commoditization-of-ransomware-as-a-service

CrowdStrike. (2025). What is Ransomware as a Service (RaaS)? https://www.crowdstrike.com/en-us/cybersecurity-101/ransomware/ransomware-as-a-service-raas/

IBM. (2025). What Is Ransomware-as-a-Service (RaaS)? https://www.ibm.com/think/topics/ransomware-as-a-service

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/lone-wolf-raas/


Privacy-Enhancing Technologies (PETs) – Crittografia per la protezione dei dati sensibili nell’era dell’intelligenza artificiale

Le Privacy-Enhancing Technologies (PETs) rappresentano una frontiera paradigmatica nella protezione dei dati, consentendo l’elaborazione computazionale di informazioni sensibili senza comprometterne la riservatezza. Tecnologie avanguardistiche come la crittografia omomorfa e il calcolo multi-party sicuro stanno ridefinendo i protocolli di sicurezza in settori critici quali sanità e finanza, offrendo soluzioni innovative che conciliano utilità dei dati e privacy by design.

Introduzione alle Privacy-Enhancing Technologies

Le Privacy-Enhancing Technologies costituiscono un ecosistema complesso di metodologie crittografiche progettate per garantire la protezione della privacy durante l’intero ciclo di vita dei dati. Secondo la definizione dell’European Union Agency for Cybersecurity (ENISA), le PETs sono “sistemi software e hardware che comprendono processi tecnici, metodi o conoscenze per ottenere funzionalità specifiche di privacy o protezione dei dati”.

L’implementazione delle PETs è diventata cruciale nell’attuale panorama digitale, dove il 68% dei consumatori esprime preoccupazioni significative riguardo alla privacy online. Questa crescente sensibilità verso la protezione dei dati ha catalizzato l’evoluzione delle PETs dalla ricerca accademica all’adozione commerciale su larga scala.

Classificazione tecnica delle PETs

Le PETs possono essere categorizzate secondo diverse tassonomie. La classificazione dell’ICO del Regno Unito distingue tre tipologie principali:

  1. PETs di Derivazione: Tecnologie che riducono o eliminano l’identificabilità degli individui, come la differential privacy e i dati sintetici
  2. PETs di Protezione: Soluzioni che nascondono e proteggono i dati, inclusa la crittografia omomorfa e le zero-knowledge proofs
  3. PETs di Controllo: Tecnologie che dividono o controllano l’accesso ai dati personali, come i trusted execution environments e il secure multiparty computation

Crittografia omomorfa: computazione su dati cifrati

Fondamenti teorici e implementazione

La crittografia omomorfa (HE) rappresenta una tecnica crittografica che consente il calcolo diretto su dati cifrati, producendo risultati criptati che corrispondono alle operazioni sui dati in chiaro. Esistono tre varianti principali:

  • Fully Homomorphic Encryption (FHE): Supporta tutti i tipi di operazioni senza limitazioni sul numero di computazioni
  • Somewhat Homomorphic Encryption (SHE): Supporta addizione e moltiplicazione su dati cifrati con limitazioni sul numero di operazioni
  • Partial Homomorphic Encryption (PHE): Supporta solo addizione o moltiplicazione, ma non entrambe

La FHE è un algoritmo Turing-completo, il che significa che è capace di processare virtualmente qualsiasi combinazione di operazioni su dati completamente cifrati, rendendola incredibilmente potente. Tuttavia, questa potenza comporta un costo computazionale significativo.

Applicazioni settoriali e performance

Nel settore sanitario, la crittografia omomorfa può abilitare l’outsourcing computazionale per analisi intensive come l’analisi genetica. Le organizzazioni possono sfruttare la HE per attività di data mining e machine learning. Tuttavia, il suo overhead computazionale estremo la rende impraticabile per la maggior parte delle applicazioni real-time.

Un esempio concreto è rappresentato dalla collaborazione tra il Dana-Farber Cancer Institute e Duality Technologies, che hanno utilizzato la HE per analizzare dati genomici multi-sorgente criptati senza mai decifrarli, abilitando studi di associazione genome-wide su larga scala.

Standard e Normative

Gli standard internazionali per la crittografia omomorfa includono:

  • ISO/IEC 18033-6:2019 IT Security techniques — Encryption algorithms — Part 6: Homomorphic encryption
  • ISO/IEC AWI 18033-8 Information security — Encryption algorithms — Part 8: Fully Homomorphic Encryption
  • Homomorphic Encryption Standard 2018

Secure Multiparty Computation: collaborazione sicura multi-entità

Architettura e protocolli crittografici

Il Secure Multi-Party Computation (SMPC), noto anche come secure computation o privacy-preserving computation, è un sottocampo della crittografia con l’obiettivo di creare metodi per consentire a più parti di calcolare congiuntamente una funzione sui loro input mantenendo privati tali input.

Andrew Yao ha introdotto per primo il concetto di SMPC nei primi anni ’80 con il protocollo Yao’s Garbled Circuits, che consente a due parti di calcolare congiuntamente una funzione, codificando la funzione come un circuito e crittografando i gate in modo che le parti possano valutare il circuito senza apprendere gli input reciproci.

Implementazioni e mercato

Il mercato del secure multiparty computation è proiettato a crescere da 950 milioni di USD nel 2025 a 2,65 miliardi di USD entro il 2035, rappresentando un CAGR del 10,80% durante il periodo di previsione.

Il settore sanitario guida il segmento degli utenti finali, rappresentando il 25,3% della quota di mercato nel 2024, spinto dalla necessità critica di collaborazione sui dati preservando la privacy.

Applicazioni cliniche e finanziarie

Microsoft Research ha sviluppato applicazioni SMPC per l’analisi di immagini mediche fMRI, permettendo a più istituzioni sanitarie di analizzare congiuntamente dati cerebrali mantenendo la privacy dei pazienti. Questo approccio consente la ricerca collaborativa su campioni più ampi senza compromettere la riservatezza.

Nel settore sanitario, l’SMPC è utilizzato per database distribuiti che permettono agli ospedali di calcolare collettivamente il numero di persone colpite da pandemie senza rivelare informazioni confidenziali.

Standard tecnici

Gli standard relativi all’SMPC includono:

  • IEEE 2842-2021 IEEE Recommended Practice for Secure Multi-Party Computation
  • IETF Privacy Preserving Measurement (PPM) protocol standard
  • ISO/IEC 19592-2:2017 Information technology — Security techniques — Secret sharing — Part 2: Fundamental mechanisms
  • ISO/IEC CD 4922-1:2023 Information security — Secure multiparty computation — Part 1: General

Differential Privacy: quantificazione matematica della privacy

Framework teorico e implementazione

La differential privacy (DP) è un framework matematico per garantire la privacy degli individui nei dataset. Raggiunge questo obiettivo introducendo una quantità controllata di rumore casuale nei dati, nascondendo efficacemente il contributo dei singoli data point.

Il NIST ha recentemente aggiornato le linee guida per la differential privacy, che sono state implementate con successo da grandi corporazioni tecnologiche e dall’U.S. Census Bureau. La DP funziona aggiungendo “rumore” casuale ai dati in modo da oscurare l’identità degli individui mantenendo il database utile come fonte di informazioni statistiche.

Standard e regolamentazione

In risposta all’Executive Order sull’Intelligenza Artificiale Sicura e Affidabile (ottobre 2023), il NIST ha pubblicato la bozza “Guidelines for Evaluating Differential Privacy Guarantees” (SP 800-226), finalizzata nel marzo 2025.

La differential privacy rappresenta la forma più robusta di output privacy conosciuta. È un framework formale di privacy che può essere applicato in molti contesti, con tecniche per il machine learning differenzialmente privato che aggiungono rumore casuale al modello durante l’addestramento per difendersi da attacchi alla privacy.

Zero-Knowledge Proofs: verificazione senza rivelazione

Principi crittografici fondamentali

Le zero-knowledge proofs (ZKPs) sono un metodo crittografico utilizzato per dimostrare la conoscenza di un dato senza rivelarlo. Nel contesto delle reti blockchain, le ZKPs rivelano solo che una informazione nascosta è valida e conosciuta dal prover con un alto grado di certezza.

Le ZKPs aprono la porta a una vasta gamma di applicazioni, dai sistemi di voto privato alle transazioni finanziarie confidenziali, dove l’integrità del processo è mantenuta senza compromettere la privacy degli individui o delle entità coinvolte.

Applicazioni Blockchain e DeFi

L’integrazione delle ZKPs nei blockchain fornisce privacy migliorata, rendendoli ideali per gestire dati sensibili in settori come sanità e finanza. Le proiezioni mostrano che entro il 2025, il 55% delle applicazioni sanitarie adotterà blockchain e ZKPs per implementazioni commerciali per proteggere dati sensibili.

Le ZKPs possono oscurare indirizzi di mittente e destinatario, importi delle transazioni e codice degli smart contract sia dai nodi validatori che dal ledger blockchain pubblico. Né terze parti esterne né il peer con cui un utente effettua transazioni vedranno i dettagli completi di una transazione.

Standard e specifiche tecniche

Gli standard correlati alle ZKP includono:

  • ISO/IEC 9798-5:2009 Information technology — Security techniques — Entity authentication — Part 5: Mechanisms using zero-knowledge techniques
  • ZKProof Community Reference

Federated Learning: apprendimento distribuito preservando la privacy

Architetture centralizzate e decentralizzate

Il Federated Learning (FL) è una tecnologia architetturale PET che consente a più parti di addestrare modelli sui propri dati locali. Le parti combinano poi alcuni pattern identificati da questi modelli in un singolo modello globale più accurato senza dover condividere dati di addestramento.

Tuttavia, recenti ricerche sugli attacchi alla privacy hanno dimostrato che è possibile estrarre una quantità sorprendente di informazioni sui dati di addestramento, anche quando viene utilizzato il federated learning. Queste tecniche rientrano in due categorie principali: attacchi che prendono di mira gli aggiornamenti del modello e attacchi che estraggono dati dal modello di AI dopo che l’addestramento è terminato.

Implementazioni pratiche e sfide

Una sfida importante nello scalare i sistemi PPFL a dataset di grandi dimensioni e molti client deriva dalle sfide computazionali della crittografia utilizzata per implementare le difese PPFL. Tecniche come la fully-homomorphic encryption (FHE) e la multiparty computation (MPC) possono proteggere calcoli sensibili, ma spesso introducono overhead di performance significativi.

Google utilizza FL per migliorare modelli di machine learning on-device come “Hey Google” in Google Assistant e per la predizione della parola successiva su tastiere virtuali per smartphone.

Trusted Execution Environments: sicurezza Hardware-Assisted

Architettura e proprietà di sicurezza

I Trusted Execution Environment (TEE) sono aree dedicate su un processore computer separate e protette dal sistema operativo. Un TEE fornisce garanzie per tre proprietà principali:

  • Riservatezza dei Dati: Nessun accesso in visualizzazione ai dati per parti non autorizzate
  • Integrità dei Dati: Nessuna capacità di aggiungere, rimuovere o modificare dati per parti non autorizzate
  • Integrità del Codice: Nessuna capacità di aggiungere, rimuovere o modificare codice per parti non autorizzate

Standard e implementazioni commerciali

Gli standard relativi ai TEE includono:

  • ISO/IEC 11889-4:2015 Information Technology — Trusted Platform Module Library
  • IETF Trusted Execution Environment Provisioning (TEEP) Architecture
  • IEEE 2830-2021 IEEE Standard for Technical Framework and Requirements of Trusted Execution Environment based Shared Machine Learning

Apple’s Secure Enclave è un sottosistema sicuro dedicato nelle versioni più recenti di iPhone, iPad, Mac e Apple Watch, isolato dal processore principale non fidato. Google’s Trusty è un OS sicuro che fornisce un TEE per Android, eseguendo in parallelo con Android ma isolato dal resto del sistema.

Analisi del mercato e proiezioni future

Crescita del settore PETs

Il mercato globale del secure multiparty computation è proiettato a crescere da 824 milioni di USD nel 2024 a 1.412 milioni di USD entro il 2029 con un CAGR dell’11,4% durante il periodo di previsione. L’emergere dell’AI, ML e tecnologie blockchain nelle soluzioni SMPC guida una crescita significativa assicurando la computazione e migliorando la sicurezza dei dati.

Secondo l’analisi SMR, il 40% delle grandi imprese ha pianificato di implementare SMPC entro il 2025 per rafforzare i propri framework di sicurezza dei dati.

Settori di applicazione prioritari

Nel settore sanitario, l’SMPC ha un immenso potenziale per rivoluzionare la sanità salvaguardando i dati sensibili dei pazienti abilitando al contempo analisi e ricerche collaborative. Questa tecnologia facilita collaborazioni sicure tra istituzioni sanitarie, ricercatori e professionisti.

Challenges e limitazioni tecniche

Overhead computazionale e scalabilità

La fully homomorphic encryption richiede migliaia di volte le risorse computazionali di un programma equivalente non cifrato. Anche negli scenari migliori, un programma FHE altamente ottimizzato richiede overhead computazionale estremo, con operazioni che spesso richiedono milioni di volte più tempo delle operazioni in testo chiaro.

Nei settori come finanza e sanità, dove vengono gestiti grandi volumi di dati sensibili, l’implementazione di SMPC su larga scala può portare a considerevoli problemi di latenza. I calcoli sicuri nell’analisi del rischio finanziario possono aumentare i tempi di elaborazione da minuti a ore.

Compliance regolatoria e incertezze legali

Le PETs sono in continua evoluzione e non si mappano esplicitamente alle leggi attuali. È difficile stabilire se una particolare PET o combinazione di esse sia legalmente accettabile per un caso d’uso specifico. Dove l’implementazione di PET coinvolge più giurisdizioni, diversi regolatori possono avere opinioni diverse sull’adeguatezza di una PET per uno scenario specifico.

Conclusioni e prospettive future

Le Privacy-Enhancing Technologies rappresentano una evoluzione paradigmatica nella protezione dei dati, offrendo soluzioni tecniche sofisticate per bilanciare utilità e privacy. Le PETs possono svolgere un ruolo essenziale in un approccio privacy-by-design alla data governance quando supportate da appropriata guidance legale e garanzie di privacy.

Le soluzioni commerciali e le librerie open-source hanno contribuito a ridurre i costi di implementazione delle PETs, assistendo nella promozione dell’adozione per piccole e medie imprese. Le PETs sono state utilizzate con successo in produzione attraverso vari settori, inclusi sanità, finanza, assicurazioni, telecomunicazioni e law enforcement.

Le sfide future includono la standardizzazione dei protocolli, l’ottimizzazione delle performance computazionali e lo sviluppo di framework regolatori adeguati. Tuttavia, il potenziale trasformativo delle PETs nel garantire collaborazioni sicure sui dati sensibili promette di rivoluzionare settori critici come sanità e finanza, aprendo nuove frontiere per l’innovazione preservando la privacy.

Fonti

AIM Multiple Research – Privacy Enhancing Technologies (Marzo 2025)

ISACA White Paper – Exploring Practical Considerations and Applications for Privacy Enhancing Technologies (2024)

Blind Insight – Privacy-enhancing Technologies Decoded (2025)

NIST Special Publication 800-226 – Guidelines for Evaluating Differential Privacy Guarantees (Marzo 2025)

Roots Analysis – Secure Multiparty Computation Market (Marzo 2025)

Microsoft Community Hub – SMPC for Machine Learning in Healthcare (Febbraio 2024)

NIST Cybersecurity Insights – Privacy Attacks in Federated Learning (Gennaio 2024)

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/pets/


Device Trust: gestione e sicurezza dei dispositivi nell’architettura Zero Trust

Questo articolo fa parte di una serie di approfondimenti dedicati al modello Zero Trust: il seguente testo si concentra sul pilastro fondamentale del Device Trust. Il contenuto esplora le strategie di gestione dei dispositivi in un contesto Zero Trust, analizzando le diverse categorie di dispositivi, le tecnologie di sicurezza essenziali e i rischi mitigati attraverso un approccio strutturato alla sicurezza degli endpoint.

Una volta verificata l’identità dell’utente, è fondamentale valutare il dispositivo che l’utente sta utilizzando. Come accennato nella sezione introduttiva, le modalità di lavoro agile e in mobilità hanno ampliato l’utilizzo non solo di dispositivi aziendali, ma anche di dispositivi di proprietà dell’utente (Bring Your Own Device, BYOD) o dispositivi utilizzati in contesti estemporanei, come quelli di terzi, di internet café o stazioni condivise pubbliche.

La classificazione del livello di fiducia da riporre in un dispositivo è un aspetto cruciale, poiché determina se il dispositivo può accedere ai sistemi dell’organizzazione e a quali risorse. Questa classificazione dipende dal controllo che l’organizzazione ha sul dispositivo e dal suo stato di sicurezza. Con l’evoluzione delle modalità di lavoro e la varietà di dispositivi nelle organizzazioni di medio-grandi dimensioni, è essenziale categorizzare i dispositivi in base al livello di sicurezza e al controllo esercitato dall’organizzazione.

Le principali categorie di dispositivi sono:

Dispositivi completamente gestiti dall’organizzazione

Questi dispositivi sono dotati di un client specifico per la gestione degli endpoint e dei dispositivi mobili, siano essi on-premise o in cloud. La presenza di un client di gestione consente all’organizzazione di assicurarsi che il dispositivo sia aggiornato, protetto da sistemi antivirus, anti-malware ed EDR/XDR, e conforme alle policy di sicurezza. Inoltre, permette di controllare il software installato, operare remotamente sul dispositivo e applicare policy per garantire la sicurezza, nonché configurare l’accesso alla rete.

Questo rappresenta il livello più alto di protezione possibile, poiché i dispositivi possono essere resi sicuri tramite l’applicazione delle policy di conformità prima di concedere l’accesso ai sistemi. Di solito, questi dispositivi sono di proprietà dell’organizzazione, ma potrebbero essere inclusi anche dispositivi personali con il consenso del proprietario, che deve accettare una riduzione del controllo sul proprio dispositivo. I dispositivi particolarmente critici, come quelli utilizzati dagli amministratori di sistema, possono essere integrati con tecnologie di Security Information and Event Management (SIEM) per raccogliere dettagli sugli eventi del dispositivo e correlare queste informazioni con altre attività di rete, al fine di individuare potenziali segnali di attacco.

Dispositivi con gestione limitata

Questi dispositivi utilizzano sistemi di endpoint management limitato, come antivirus, anti-malware o EDR con console di gestione centralizzata. Sebbene il livello di sicurezza e controllo non sia paragonabile a quello dei dispositivi completamente gestiti, è comunque possibile intervenire in caso di incidente, ad esempio disconnettendo il dispositivo dalla rete aziendale o rimuovendo minacce identificate. Questa categoria può includere dispositivi personali, oltre a quelli aziendali, purché siano dotati di agenti software adeguati. Il livello di fiducia è intermedio, consentendo un certo grado di accesso ai sistemi aziendali, ma con restrizioni in funzione del profilo di rischio.

Dispositivi non gestiti

Questa categoria include dispositivi privi di agenti di gestione o con agenti che non sono sotto il controllo dell’organizzazione. Tipicamente, si tratta di dispositivi personali, dispositivi dei fornitori o altri dispositivi esterni che non sono stati integrati nella gestione centralizzata dell’organizzazione. Tali dispositivi non sono considerati affidabili e il loro accesso alla rete e ai sistemi dell’organizzazione deve essere limitato, per evitare il rischio di compromissioni e movimenti laterali che potrebbero compromettere altri dispositivi connessi alla rete.

Gli accessi dei dispositivi sono strettamente correlati alle modalità di accesso alla rete dell’organizzazione, un aspetto che sarà trattato più approfonditamente nella sezione dedicata alla gestione della rete e degli accessi. La questione di come permettere l’accesso a utenti con dispositivi non gestiti rappresenta una sfida complessa, ma può essere affrontata mediante l’uso di macchine virtuali o infrastrutture di desktop virtuale (VDI), ospitate su infrastrutture gestite dall’organizzazione. In questo modo, il dispositivo dell’utente diventa un mero visualizzatore di un ambiente remoto sicuro, controllato dall’amministrazione.

Un livello maturo di gestione dei dispositivi, supportato da policy di conformità attive, consente all’organizzazione di mantenere il controllo anche quando l’utente ha privilegi di amministratore sul proprio dispositivo, come la possibilità di installare o rimuovere applicazioni. In tali situazioni, quando il dispositivo si connette alla rete aziendale, viene classificato come dispositivo a basso livello di fiducia fino a quando non viene ristabilita la conformità con i requisiti di sicurezza stabiliti dall’amministrazione. Questo controllo della conformità deve essere un processo continuo e aggiornato, adattandosi ai cambiamenti nei rischi e nella consapevolezza dell’organizzazione stessa.

Evoluzione e Tecnologie del Device Trust

La gestione dei dispositivi in un contesto Zero Trust si è evoluta significativamente con l’emergere di nuove minacce e modalità di lavoro. Il National Security Agency (NSA) ha pubblicato linee guida specifiche che enfatizzano l’importanza della “Advance Device Security Posture”, definendo criteri stringenti per la valutazione continua dello stato di sicurezza dei dispositivi.

Un aspetto cruciale, non completamente affrontato nel modello tradizionale, è la gestione dei dispositivi IoT e OT (Operational Technology). Secondo un recente studio di Gartner, entro il 2025 oltre il 75% dei dati aziendali sarà generato e processato al di fuori del tradizionale data center aziendale.

L’architettura di gestione dei dispositivi necessita quindi di essere potenziata con capacità di:

  • Continuous Diagnostics and Mitigation (CDM)
  • Asset Discovery and Classification automatizzata
  • Security Configuration Assessment in tempo reale
  • Vulnerability Assessment continuo
  • Patch Management automatizzato

La MITRE Corporation ha sviluppato un framework specifico per la valutazione della postura di sicurezza dei dispositivi, che include:

  • Hardware Root of Trust
  • Secure Boot
  • Runtime Integrity Monitoring
  • Secure Storage
  • Secure Communication

Tecnologie Avanzate per il Device Trust Management

Molte delle tecnologie che rientrano nell’approccio Zero Trust possono facilitare il processo di gestione e conformità dei dispositivi. Tra queste, i sistemi di gestione degli endpoint e gli EMM (Enterprise Mobility Management) per dispositivi mobili, insieme ai relativi client da installare, rappresentano un punto centrale per l’enforcement delle policy di conformità e per il monitoraggio continuo dello stato del dispositivo.

Questi strumenti consentono aggiornamenti costanti e controllati, l’aggiornamento dei sistemi antivirus, anti-malware e EDR/XDR, nonché l’assistenza remota e la gestione centralizzata del dispositivo. L’integrazione degli strumenti antivirus con EDR/XDR in un contesto di gestione centralizzata consente non solo di proteggere il dispositivo, ma anche di analizzare le interazioni tra il dispositivo e l’ambiente esterno o altri dispositivi interni alla rete, identificando tempestivamente movimenti laterali e potenziali gruppi di dispositivi a rischio.

Inoltre, l’integrazione dei log, in particolare quelli di EDR/XDR, con tecnologie SIEM permette di alzare ulteriormente il livello di sicurezza e di migliorare la risposta agli incidenti. Anche l’adozione di infrastrutture di virtualizzazione del desktop, pur non essendo una misura strettamente legata alla sicurezza informatica, può contribuire a risolvere problematiche organizzative, fornendo soluzioni di accesso sicuro per specifiche categorie di utenti. Le tecnologie per il Trust dei Dispositivi si sono evolute significativamente negli ultimi anni, introducendo capacità avanzate di gestione e protezione. Un’architettura attuale di Device Trust richiede l’integrazione di molteplici tecnologie che operano in sinergia per garantire un controllo completo e granulare dei dispositivi aziendali.

Le piattaforme UEM rappresentano l’evoluzione dei tradizionali sistemi MDM/MAM ed EMM, offrendo una gestione unificata di tutti i tipi di endpoint, dai laptop ai dispositivi mobili, fino ai dispositivi IoT. Queste piattaforme integrano diverse funzionalità avanzate che spaziano dalla gestione del ciclo di vita alla detection di incidenti fino ad un controllo dell’integrità dell’hardware.

La gestione del ciclo di vita completo del dispositivo, dalla registrazione iniziale alla dismissione, viene automatizzata attraverso policy granulari. Il sistema può orchestrare automaticamente l’installazione di applicazioni e configurazioni di sicurezza, mantenendo un inventario accurato e aggiornato di tutti i dispositivi gestiti. La capacità di applicare policy contestuali permette di adattare le configurazioni di sicurezza in base alla posizione del dispositivo, al livello di rischio rilevato e al profilo dell’utente.

I sistemi Endpoint Detection and Response (EDR) hanno evoluto le loro capacità ben oltre il semplice rilevamento di malware. Utilizzando tecniche di machine learning e analisi comportamentale, questi sistemi possono infatti coadiuvare nelle operazioni legate a:

  • Identificare attacchi fileless e zero-day
  • Analizzare il comportamento delle applicazioni in tempo reale
  • Correlare eventi su multiple dimensioni temporali
  • Automatizzare la risposta agli incidenti
  • Fornire threat hunting proattivo

Extended Detection and Response (XDR) L’XDR rappresenta l’evoluzione naturale dell’EDR, estendendo la visibilità e il controllo oltre il singolo endpoint. Questa tecnologia permette di:

  • Correlare eventi tra endpoint, rete e cloud
  • Identificare minacce complesse che si manifestano su multiple superfici
  • Automatizzare la risposta attraverso l’integrazione con altri sistemi di sicurezza
  • Fornire analisi predittive basate su machine learning

L’implementazione di un hardware root of trust rappresenta un elemento fondamentale per garantire l’integrità dei dispositivi. Tecnologie come TPM 2.0 e secure enclaves permettono di:

  • Verificare l’integrità del boot process
  • Proteggere le chiavi crittografiche, incluse quelle di cifratura dei device
  • Implementare attestazione remota
  • Garantire l’isolamento delle applicazioni sensibili

Le soluzioni Mobile Threat Defense (MTD) proteggono i dispositivi mobili da minacce sofisticate attraverso:

  • Analisi delle app in tempo reale
  • Rilevamento di reti malevole
  • Protezione da phishing su tutti i canali di comunicazione Identificazione di configurazioni pericolose
  • Rilevamento di jailbreak e root

L’integrazione di Cloud Access Security Broker (CASB) con il device trust permette di:

  • Controllare l’accesso alle applicazioni cloud in base allo stato del dispositivo
  • Applicare policy di Data Loss Prevention (DLP) contestuali Monitorare il comportamento delle app cloud
  • Proteggere i dati aziendali su dispositivi non gestiti

I sistemi Network Access Control (NAC) integrano capacità avanzate di:

  • Posture assessment continuo
  • Micro-segmentazione dinamica
  • Quarantena automatica dei dispositivi compromessi Integrazione con sistemi di threat intelligence

La gestione automatizzata dei certificati dei dispositivi permette di:

  • Implementare autenticazione forte basata su certificati Automatizzare il lifecycle dei certificati
  • Integrare con sistemi di PKI enterprise
  • Supportare protocolli moderni come EST (Enrollment over Secure Transport)

L’integrazione con piattaforme Secure Access Service Edge (SASE) permette alle organizzazioni fortemente ibridate verso il cloud di:

  • Applicare policy di sicurezza consistenti indipendentemente dalla location
  • Proteggere l’accesso alle risorse cloud e on-premise Implementare Zero Trust Network Access (ZTNA)
  • Fornire protezione web e email contestuale

Le piattaforme moderne di asset intelligence forniscono:

  • Discovery continuo dei dispositivi
  • Valutazione automatica della compliance
  • Analisi delle vulnerabilità in tempo reale
  • Reporting automatizzato per audit e compliance

Le soluzioni di application control e Software Management permettono di:

  • Implementare whitelisting dinamico delle applicazioni
  • Gestire il patching automatizzato
  • Controllare l’uso di software non autorizzato
  • Monitorare le licenze software

L’integrazione tra questi sistemi permette di implementare un controllo granulare e contestuale dei dispositivi, bilanciando sicurezza e usabilità. La chiave del successo sta nella capacità di automatizzare la maggior parte delle operazioni di gestione e sicurezza, riducendo il carico operativo sul team IT e garantendo una risposta rapida agli incidenti di sicurezza.

Gestione dei Rischi e Mitigazione delle Minacce

Una gestione completa dei dispositivi, supportata da policy di conformità rigorose, riduce significativamente il rischio che un dispositivo compromesso possa accedere in modo incontrollato alla rete e ai sistemi critici dell’organizzazione. Inoltre, consente di bloccare i dispositivi sospetti non appena vengono rilevate anomalie operative.

Vengono anche ridotti i rischi associati al mancato aggiornamento del sistema operativo o dei componenti di sicurezza, poiché la gestione centralizzata garantisce che tutti i dispositivi siano costantemente aggiornati e conformi alle policy di sicurezza stabilite dall’organizzazione.

L’evoluzione del panorama delle minacce ha reso necessario un approccio più sofisticato alla protezione dei dispositivi endpoint.

Rischi legati ai Dispositivi Compromessi

La compromissione dei dispositivi rappresenta una delle minacce più significative per le organizzazioni al giorno d’oggi. Un sistema maturo di Device Trust permette di mitigare questi rischi attraverso livelli diversificati di protezione. Gli attacchi cyber spesso utilizzano tecniche di living-off-the-land (LotL), sfruttando strumenti legittimi già presenti sul sistema per evitare il rilevamento con lo scopo di eseguire azioni dannose rispetto a tali sistemi.

L’implementazione di controlli granulari sull’esecuzione dei processi e il monitoraggio comportamentale permettono di identificare l’uso anomalo anche di applicazioni legittime. Il rischio di compromissione della supply chain software, evidenziato da incidenti come SolarWinds e Kaseya, viene mitigato attraverso il controllo rigoroso delle fonti software e la verifica dell’integrità delle applicazioni. I sistemi moderni di application control possono verificare non solo le firme digitali ma anche l’integrità del codice e il comportamento delle applicazioni in esecuzione.

Rischi di Data Exfiltration

La perdita di dati attraverso i dispositivi endpoint rappresenta un rischio significativo per le organizzazioni. I sistemi di Device Trust implementano controlli multilivello per prevenire l’esfiltrazione dei dati andando anche oltre i tradizionali controlli DLP. Il sistema può identificare e bloccare tentativi di esfiltrazione attraverso canali nascosti, come la modulazione del traffico di rete o l’uso di protocolli legittimi per scopi malevoli.

Rischi di Credential Theft

Il furto delle credenziali direttamente dai dispositivi endpoint rappresenta una minaccia crescente. I sistemi di Device Trust implementano protezioni avanzate per le credenziali:

  • Prevenzione del dumping della memoria
  • Protezione delle credenziali cached
  • Monitoraggio dell’accesso ai processi di gestione delle credenziali
  • Identificazione di tentativi di pass-the-hash e pass-the-ticket

Rischi di Lateral Movement

I movimenti laterali all’interno della rete aziendale vengono significativamente limitati attraverso:

  • Micro-segmentazione dinamica della rete
  • Controllo granulare delle comunicazioni tra dispositivi
  • Monitoraggio delle connessioni di rete anomale
  • Identificazione di pattern di movimento sospetti

Rischi legati ai Dispositivi IoT

La proliferazione di dispositivi IoT introduce nuovi rischi che vengono mitigati attraverso:

  • Isolamento dei dispositivi IoT in segmenti di rete dedicati
  • Monitoraggio continuo del comportamento dei dispositivi
  • Implementazione di policy di accesso restrittive
  • Aggiornamenti automatici del firmware

Rischi di Configuration Drift

Il drift delle configurazioni di sicurezza viene prevenuto attraverso:

  • Monitoraggio continuo delle configurazioni
  • Ripristino automatico delle configurazioni corrette
  • Alerting su modifiche non autorizzate
  • Reporting delle deviazioni dalle baseline

Rischi legati al BYOD

I rischi specifici dei dispositivi personali vengono gestiti attraverso:

  • Containerizzazione dei dati aziendali
  • Controlli di accesso contestuali
  • Monitoraggio selettivo delle attività business
  • Capacità di wipe remoto selettivo

Rischi di Compliance

La non conformità normativa viene prevenuta attraverso:

  • Monitoraggio automatico della compliance
  • Enforcement delle policy di sicurezza
  • Documentazione automatica delle configurazioni
  • Reporting regolare sullo stato di conformità

Rischi legati al Remote Work

Il lavoro remoto introduce rischi specifici che vengono mitigati attraverso:

  • Verifica continua dello stato di sicurezza dei dispositivi
  • Controllo dell’accesso basato sulla postura di sicurezza
  • Protezione delle comunicazioni remote
  • Monitoraggio del comportamento in contesti remoti

Rischi Emergenti

Le tecnologie moderne di Device Trust permettono anche di affrontare rischi emergenti come:

  • Attacchi basati su intelligenza artificiale
  • Minacce firmware e hardware
  • Attacchi alla supply chain
  • Tecniche di evasione avanzate

L’efficacia di queste mitigazioni dipende non solo dall’implementazione tecnica ma anche dalla maturità dei processi di gestione e dalla consapevolezza degli utenti.

Un programma completo di Device Trust deve includere:

  • Formazione continua degli utenti
  • Aggiornamento regolare delle policy di sicurezza
  • Monitoraggio continuo dell’efficacia dei controlli
  • Adattamento rapido a nuove minacce

Il sistema deve essere in grado di evolvere continuamente per affrontare nuove classi di minacce man mano che emergono, mantenendo al contempo un equilibrio tra sicurezza e usabilità per garantire l’accettazione da parte degli utenti e l’efficacia operativa.

In questo approfondimento abbiamo esaminato come il Device Trust rappresenti un elemento cruciale nell’architettura Zero Trust, fornendo una panoramica completa delle strategie di gestione, delle tecnologie disponibili e dei rischi mitigati. Nel prossimo articolo della serie esploreremo il tema legato al trust della Rete Interna al perimetro aziendale. Per approfondire ulteriormente questi concetti, vi invitiamo a scaricare il white paper del Dott. Ing. Fabrizio Fioravanti “Zero Trust: solo un problema tecnologico?”, che offre un’analisi completa sull’integrazione tra aspetti tecnologici e organizzativi nell’implementazione dello Zero Trust.

Profilo Autore

Fabrizio Fioravanti è attualmente responsabile dell’Unità di Processo Sistemi, tecnologie cloud e di sicurezza informatica presso l’Università degli Studi di Firenze.

Laureato in Ingegneria Elettronica, ha successivamente conseguito il dottorato di ricerca in Ingegneria Informatica e delle Telecomunicazioni e da oltre 25 anni lavora nel settore ICT.

Ha diverse pubblicazioni scientifiche al suo attivo sia su riviste italiane che internazionali, sia che in conferenze, oltre a monografie complete o contributi a monografie.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/device-trust/


Zero Trust Onboarding

Questo approfondimento conclude la serie dedicata all’onboarding dei dispositivi IoT, con un focus specifico sullo zero trust onboarding e la sua implementazione pratica. L’articolo esplora le strategie di verifica continua dell’identità, la micro-segmentazione delle reti, l’implementazione del Software-defined Perimeter (SDP) e le tecniche di protezione contro minacce zero-day. Viene presentata una visione completa delle moderne architetture di sicurezza IoT basate sullo zero trust onboarding, con particolare attenzione ai sistemi di monitoraggio continuo e alla gestione delle minacce emergenti.

Verifica Continua e Policy Enforcement nell’IoT Zero Trust

La verifica continua dell’identità dei dispositivi avviene tramite Il “Policy Enforcement Point” (PEP) si riferisce a un componente di sicurezza che applica le politiche di accesso e sicurezza in un sistema. Il PEP è responsabile della decisione di consentire o negare l’accesso a risorse specifiche in base alle politiche definite.

Micro-segmentazione durante onboarding

Un’impresa può scegliere di implementare un’architettura Zero Trust (ZTA) basata sul posizionamento di singole risorse o gruppi di risorse su un segmento di rete unico protetto da un componente di sicurezza del gateway. In questo approccio, l’impresa posiziona dispositivi infrastrutturali come switch intelligenti (o router) o next generation firewall (NGFW) o dispositivi gateway di scopo speciale per fungere da PEP (Policy Enforcement Point) che proteggono ciascuna risorsa o piccolo gruppo di risorse.

In alternativa (o in aggiunta), l’impresa può scegliere di implementare la micro-segmentazione basata su host utilizzando agenti software o firewall sugli asset endpoint. Questi dispositivi gateway concedono dinamicamente l’accesso a singole richieste da un client, asset o servizio. A seconda del modello, il gateway può essere l’unico componente PEP o parte di un PEP multipart composto dal gateway e da un agente lato client.

Ogni risorsa sarà quindi protetta da un firewall dedicato e il traffico in ingresso e uscita monitorato da appositi strumenti quali IDS/IPS e relativi EDD/XDR sulle relative macchine. Questa difesa a strati con richieste d’accesso controllato e continuo monitoraggio consentono un elevato livello di sicurezza delle risorse. Inoltre qualora la macchina in essere risulti compromessa sarà sufficiente isolare solo una specifica area garantendo la continuità degli altri processi, laddove possibile.

Il Software-defined perimeter (SDP), o “Black Cloud”, è un framework di sicurezza “identity-centric” sviluppato dalla Cloud Security Alliance (CSA) che controlla l’accesso alle risorse in base all’identità. L’SDP consente alle organizzazioni di implementare un accesso sicuro personalizzato ai sistemi di rete e di limitare l’accesso agli utenti autorizzati. Il modello “need-to-know” garantisce che ogni dispositivo e utente siano verificati prima di consentire l’accesso alla risorsa.

L’SDP riduce la superficie di attacco a zero creando una connessione di rete personalizzata, micro-segmentata e uno-a-uno tra l’utente e le risorse a cui accede. Pertanto, questo sistema supera tutti gli svantaggi del tradizionale controllo degli accessi alla rete in modo efficace.

L’SDP implementa un modello di zero-trust, che si basa sul principio “Never trust, always verify”. Qualsiasi dispositivo che desideri entrare a far parte della rete dovrà essere verificato e approvato dagli amministratori della rete. Nessun dispositivo non autorizzato potrà dunque accedere alla rete, previa autorizzazione. In tale approccio inoltre ogni utente/dispositivo avrà solo e soltanto le autorizzazioni di cui ha bisogno per effettuare i propri compiti.

Dunque qualora tentasse di accedere ad un’area non consentita dovrà procedere con un iter preposto. Tendenzialmente queste autorizzazione sono a termine, ovvero, solo per il tempo necessario ad eseguire l’attività richiesta. L’SDP funziona da firewall logico, adattando in modo dinamico l’accesso alla rete secondo le politiche stabilite.

Come firewall dinamico, l’SDP segue un’unica regola: negare l’accesso a tutte le connessioni, consentendo l’accesso esclusivamente agli utenti e ai dispositivi autorizzati per interagire con host e/o servizi specifici, in conformità con le politiche.

Architettura SDP e Componenti per Zero Trust IoT

L’architettura dell’SDP ha tre componenti principali:

  • Client (initiating host): eseguito su ogni dispositivo dell’utente. Il client comunica con il controller per stabilire una connessione con il gateway. Prima di concedere il permesso, il controller può richiedere ulteriori informazioni sull’hardware e/o software.
  • Controller: è un punto di autenticazione che valuta la politica per concedere o negare l’accesso all’utente. Il controller determina quali client e gateway possono comunicare e invia le informazioni ai servizi di autenticazione esterni (attestazione, geolocalizzazione, identity services, ecc.).
  • Gateway (accepting host): protegge le risorse del sistema. Il traffico di rete dal client passa attraverso un tunnel crittografato e raggiunge il gateway, dove viene de- crittografato e inviato alle risorse protette. Il gateway stabilisce comunicazione solo su richiesta del controller.
Figura 11. Architettura dell’SDP

Quindi l’SDP client invierà una richiesta di accesso alle risorse verso il controller il quale verificherà che tutti i permessi siano presenti e che le varie utenze e certificati siano validi. In caso di necessità interrogherà l’SDP Gataway per avere maggior dettaglio sull’hardware e/o software richiesto. A tal punto, ultimate le verifiche, il controller autorizzerà il client ad accedere alle sole risorse di competenza tramite l’SDP Gateway.

Le VPN seguono un approccio ”trust-based” e “network-centric” con un focus sulla sicurezza per proteggere le risorse interne dalle minacce esterne. Le VPN sono difficili da configurare e gestire. Quelle tradizionali offrono un ampio accesso alle risorse di rete e non sono adatte al cloud. I principali rischi di sicurezza delle VPN includono il furto di credenziali e un accesso eccessivo alle risorse. Inoltre, le VPN non offrono supporto alla segmentazione della rete e visibilità del traffico; pertanto, non sono appropriate per reti dinamiche. Di seguito alcuni SDP tool:

  • SafeConnect SDP
  • Open Source SDP
  • Pulse SDP
  • Check Point SDP
  • Meta Networks SDP
  • PantherTM

Numerosi nuovi dispositivi IoT si connettono a Internet ogni giorno. Le applicazioni di back-end non solo gestiscono i dati, ma estraggono anche informazioni dai dispositivi gestendo le informazioni sensibili. Gli SDP possono oscurare i server e le loro interazioni sulla rete, migliorandone così la sicurezza.

Grazie all’implementazione del modello di zero-trust e alla fornitura di un accesso remoto sicuro, l’SDP distingue l’accesso alle applicazioni da quello alla rete, creando segmenti sicuri tra utenti e applicazioni per garantire un accesso preciso e controllato. L’SDP è anche compatibile con il cloud e si integra facilmente con esso. Offre tutte le funzionalità di una VPN e supera anche molti dei suoi svantaggi. Blocca inoltre tutte le porte, crittografa il traffico e previene attacchi attraverso la rete. Implementa inoltre la multi-factor authentication (MFA) su ogni risorsa aiutando a mitigare gli attacchi di tipo lateral movement da parte di insider. Implementa più livelli di controllo degli accessi, migliorandone la sicurezza delle applicazioni e dei dati sulla rete.

Di seguito alcuni esempi di MFA:

  • Google authenticator
  • Microsoft authenticator
  • Okta authenticator.

Questo ulteriore livello di verifica è altamente consigliato in quanto, anche in caso di esfiltrazione di credenziali riesce a bloccare momentaneamente accessi non consentiti. Pertanto se ne raccomanda sempre l’implementazione laddove possibile. L’SDP consente una sicurezza dinamica e centrata sull’identità a livello di rete. Implementando controlli di accesso mirati e verificati prima che gli utenti possano accedere alle risorse. Inoltre, previene gli attacchi DDoS sulle risorse di rete rendendo queste ultime invisibili.

Figura 12. Private Cloud Network

SDP abilita inoltre la gestione dei dispositivi tramite BYOD (Bring Your Own Device) garantendo dunque:

  • NAC (Network access Control) che rende visibili i dispositivi che hanno accesso alle risorse di rete.
  • Devices e users validation dinamica.
  • Sistemi di autenticazione sicuri e controllati (con abilitazione MFA laddove possibile).
  • All’interno del perimetro assegnato, viene effettuato un controllo dettagliato dell’accesso degli utenti.

Protezione Zero-Day e Strategie di Monitoraggio IoT

L’approccio ZTA consente inoltre un monitoraggio più efficiente in merito alle minacce zero- day, ovvero, minacce non note o prive di fix/patch. Gli attacchi zero-day coinvolgono solitamente attività che si discostano da quelle “normali”, quindi è importante documentare le linee base di un comportamento ritenuto lecito. Inoltre, instradare il traffico attraverso un servizio di sicurezza interno può garantire che eventuali correzioni influenzino tutto il traffico nel modo più efficace.

L’abilitazione di whitelist può aiutare a mitigare gli attacchi assicurando che solo i servizi/host approvati utilizzino determinate applicazioni. Tuttavia è fondamentale anche comprendere quale sia il comportamento atteso dei vari software in quanto gli attaccanti potrebbero utilizzare dei sistemi legittimi per effettuare delle azioni malevole. In tal senso è fondamentale un sistema di monitoraggio tramite l’uso di SIEM, EDR, IPD/IDS e firewall. Tra i sistemi di passlist noti vi è “AppLock” che consente appunto la definizione di software autorizzati. Infine, è fondamentale un sistema di backup per assicurare che, una volta mitigata e risolta la minaccia, si possa ripristinare il corretto funzionamento.

Uno dei modi per prevenire gli attacchi zero-day è implementando pratiche di progettazione, codifica e testing efficienti per individuare il prima possibile eventuali bug che consentano accessi o attività non autorizzate. Monitorare i siti web della comunità hacker note può spesso aiutare a rilevare attacchi precocemente, poiché gli hacker condividono spesso informazioni sugli exploit zero-day. Tale compito è svolto dai team di threat intelligence, che puntualmente creano e inviano report giornalieri sulle nuove vulnerabilità al fine di ridurre e mitigare quanto prima ogni potenziale minaccia.

Un ulteriore sistema difensivo contro gli zero-day sono le honeypot e/o honeynet. Queste forniscono informazioni sul come gli attaccanti effettuano le loro azioni e quali tool a supporto utilizzano per gli attacchi zero-day. Sono infatti strumenti molto utili per definire le tecniche, tattiche e procedure (TTP) di un attaccante. Il framework del MITRE in tal senso è un ottimo strumento a supporto: https://attack.mitre.org/versions/v10/.

Nuovi attacchi zero-day contro un’ampia gamma di sistemi tecnologici vengono annunciati regolarmente. E’ fondamentale creare un inventario delle applicazioni e mantenere un elenco dei sistemi critici per gestire i rischi di questi vettori di attacco. Poiché gli attacchi zero-day si verificano prima che venga rilasciata una correzione o una patch, prevenirli è molto complicato. Come per molti altri attacchi, è importante mantenere aggiornati alle ultime versioni. Abilitare il monitoraggio del traffico di rete e degli audit può aiutare a ricostruire il percorso di un attacco zero-day. Gli analisti possono ispezionare i log per determinare la presenza di un attacco nella rete, stimare i danni e identificare le azioni correttive.

Le euristiche vengono spesso utilizzate dai software antivirus per identificare minacce che l’analisi delle signature non può scoprire, poiché queste non sono ancora note. Molte soluzioni IDS/IPS possono utilizzano le euristiche per identificare le minacce e prontamente bloccarle.

Per fronteggiare questo fenomeno molte case produttrici di software utilizzano dei “mercati intermediari” in cui vengono convalidate le vulnerabilità zero-day scoperte e, in base alla loro criticità, pagano coloro che l’hanno segnalata. Tra le realtà più consolidate ci sono:

  • zeronomi.com
  • zerodium.com
  • netragard.com
  • zerodaytechnology.com
  • zerodayinitiative.com

I siti di questo tipo sono completamente legali, in quanto si limitano a validare e retribuire le vulnerabilità scoperte dai diversi “ethical hacker” e simili. Un altro modo per mitigare e/o individuare queste vulnerabilità, oltre alla condivisione delle informazioni con strumenti di threat intelligence quali MISP e framework come il NIST e simili, è far uso di sandbox al fine di individuare prontamente comportamenti “inattesi”. Questi ambienti sono tipicamente protetti ed isolati dall’ambiente di produzione così da garantire la sicurezza. Di seguito alcuni esempi di sandbox:

  • Fireeye
  • Cuckoo
  • Hybrid Analysis
  • AnyRun

Le sandbox sono dunque uno strumento molto utile per gli analisti e consentono lo studio di malware in ambienti protetti e controllati. Permettono infatti di verificare se durante l’esecuzione avvengono delle chiamate a siti fraudolento e/o tentativi di contattare eventuali sistemi di botnet per instaurare eventuali backdoor e sistemi di command and control (C2C). Inoltre qualora si eseguisse un ransomware, con l’abilitazione ad esempio di macro come nel caso del malware Emotet, l’unico sistema afflitto sarà la sandbox che sarà prontamente ripristinata una volta terminata l’analisi. Ogni sandbox al termine della sua esecuzione tipicamente produrrà un report a supporto dell’analista che potrà arricchirlo con sue ulteriori considerazioni.

In questo ultimo articolo della serie abbiamo esplorato l’implementazione pratica del modello Zero Trust nell’onboarding IoT, dalla micro-segmentazione alla protezione contro minacce zero-day. Per approfondire tutti gli aspetti dell’onboarding sicuro dei dispositivi IoT, dalle basi teoriche alle implementazioni pratiche, vi invitiamo a scaricare il white paper completo “Onboarding dei dispositivi IoT” di Fabrizio Giorgione e Giovanni Cappabianca.

Fonti:

Profilo Autore

Fabrizio Giorgione si è laureato nel 2018 alla magistrale in ingegneria informatica presso l’università degli studi del Sannio con una tesi dal titolo “Analisi della superficie di attacco di un sistema SCADA”. Nello stesso anno ha iniziato a lavorare nel settore della Cyber Defense in NTT Data come Cyber Security Expert all’interno dello zenSOC in molteplici contesti internazionali occupandosi anche di tematiche relative all’incident response, email security, malware analysis e threat intelligence.Ha conseguito numerose certificazioni tra cui: CompTIA CySA+, Splunk, Proofpoint, Microsoft, FireEye e Fortinet e utilizza le sue conoscenze e competenze per guidare e supportare colleghi e amici su tematiche legate alla cyber security e all’ingegneria dell’informazione.

Profilo Autore

Giovanni Cappabianca, classe 1992, ha conseguito la laurea magistrale in Ingegneria Informatica presso l’Università degli Studi del Sannio (BN) nel 2016.

La sua carriera professionale è iniziata in Ernst & Young, dove ha ricoperto il ruolo di Data Analyst, acquisendo competenze fondamentali nell’analisi dei dati. Nel 2017, ha partecipato a una competizione indetta dal Gruppo Ferrovie dello Stato, distinguendosi tra i primi 28 candidati su un ampio numero di partecipanti. Questo successo lo ha portato a trascorrere due anni presso la capogruppo “Ferrovie dello Stato S.p.A.” come ICT Project Manager, dove ha affinato le sue capacità nella gestione di progetti complessi. Successivamente, Giovanni è entrato a far parte del Gruppo Enel come ingegnere del software specializzato nell’Internet of Things (IoT).

Attualmente, ricopre il ruolo di Architetto IoT, occupandosi dell’analisi dei requisiti di business e della progettazione di soluzioni architetturali IoT end-to-end. Le sue responsabilità includono la fornitura di stime e tempi di realizzazione, la gestione tecnica dei progetti come team leader e l’analisi dei costi dei servizi cloud AWS, con l’obiettivo di individuare opportunità di ottimizzazione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/zero-trust-onboarding/