NIS2: ruoli, responsabilità e autorità nella cybersecurity – Implementazione strategica del punto 1.2 del Regolamento (UE) 2024/2690
L’evoluzione del panorama normativo europeo in materia di cybersecurity, culminata con l’adozione della Direttiva NIS2 (Direttiva UE 2022/2555) e del Regolamento (UE) 2024/2690, ha ridefinito significativamente i paradigmi di governance della sicurezza informatica nelle organizzazioni soggette a regolamentazione. Il Regolamento (UE) 2024/2690 stabilisce un quadro giuridico unificato per mantenere la cybersecurity in 18 settori critici nell’UE e richiede agli Stati membri di definire strategie nazionali di cybersecurity e collaborare con l’UE per la reazione e l’applicazione transfrontaliera.

Il punto 1.2 dell’allegato al Regolamento (UE) 2024/2690, dedicato ai “Ruoli, responsabilità e autorità”, rappresenta un elemento cardine nell’architettura normativa contemporanea, delineando un framework strutturale che trascende la mera compliance per abbracciare una visione strategica della governance cybersecurity. Questo articolo analizza le implicazioni tecniche e organizzative dell’implementazione di tale framework, esaminando le correlazioni con i principali standard internazionali e offrendo prospettive operative per i professionisti della sicurezza informatica.

Framework normativo di riferimento

La Direttiva NIS2 e l’evoluzione della governance cybersecurity

La NIS2 solleva il livello comune di ambizione dell’UE sulla cybersecurity, attraverso un ambito più ampio, regole più chiare e strumenti di supervisione più forti. L’introduzione di requisiti specifici per la definizione dei ruoli e delle responsabilità rappresenta un cambiamento paradigmatico rispetto all’approccio precedente, enfatizzando la necessità di una governance strutturata e documentata.

Per garantire una reale responsabilità per le misure di cybersecurity a livello organizzativo, NIS2 introduce disposizioni sulla responsabilità delle persone fisiche che ricoprono posizioni dirigenziali senior nelle entità che rientrano nell’ambito della nuova Direttiva NIS. Questa evoluzione normativa riflette una crescente consapevolezza dell’importanza del fattore umano nell’ecosistema della cybersecurity.

Correlazioni con gli standard internazionali

L’analisi comparativa del punto 1.2 con i principali framework internazionali rivela significative convergenze metodologiche. ISO 27001 richiede che la direzione assicuri che i ruoli, le responsabilità e le autorità siano chiari per il sistema di gestione della sicurezza delle informazioni, mentre il NIST Cybersecurity Framework 2.0 stabilisce che i ruoli, le responsabilità e le autorità relative alla gestione del rischio cybersecurity devono essere stabiliti, comunicati, compresi e applicati.

Analisi tecnica del punto 1.2: architettura implementativa

1.2.1 Definizione e assegnazione dei ruoli

La definizione dei ruoli costituisce il fondamento architetturale dell’intero sistema di governance cybersecurity. Il ruolo del top management è critico nell’implementazione di ISO 27001, poiché fornisce leadership e impegno nell’implementazione del sistema di gestione della sicurezza delle informazioni (ISMS). L’implementazione efficace richiede:

Mappatura delle competenze cybersecurity: ENISA, in linea con gli articoli 6 e 10 del Cybersecurity Act, ha preparato questo documento di orientamento sulle competenze e i ruoli per i professionisti della cybersecurity necessari per soddisfare efficacemente questi requisiti legali. La definizione dei ruoli deve basarsi su un’analisi approfondita delle competenze richieste, utilizzando framework strutturati come l’European Cybersecurity Skills Framework (ECSF).

Allocazione dinamica delle responsabilità: L’allocazione deve considerare non solo le dimensioni organizzative, ma anche la criticità degli asset informativi e la complessità dell’infrastruttura tecnologica. L’obiettivo principale nella creazione dei ruoli è incoraggiare la specializzazione, dimostrare competenza, ridurre i conflitti e definire chiaramente le responsabilità.

1.2.2 Applicazione delle politiche di sicurezza

L’enforcement delle politiche rappresenta un elemento critico nell’architettura di governance. NIS2 richiede che le organizzazioni abbiano processi in atto per la segnalazione tempestiva di incidenti di sicurezza con impatto significativo sulla loro fornitura di servizi o sui destinatari. L’implementazione efficace richiede:

Meccanismi di controllo procedurale: La definizione di procedure operative standardizzate che garantiscano l’applicazione uniforme delle politiche di sicurezza attraverso tutti i livelli organizzativi.

Sistemi di monitoraggio e audit: L’implementazione di sistemi di controllo continuo che verifichino l’aderenza alle politiche stabilite, con particolare attenzione ai processi critici e alle interfacce con terze parti.

1.2.3 Reporting diretto al management

Il requisito di reporting diretto costituisce un elemento di particolare rilevanza nell’architettura di governance. Almeno cinque ‘tipi di ruolo’ sono un requisito minimo per qualsiasi programma di sicurezza e un requisito per soddisfare i requisiti delineati nelle clausole 4-10 di ISO 27001.

Strutture di reporting executive: La definizione di canali di comunicazione diretti con il management esecutivo garantisce che le questioni di cybersecurity ricevano l’attenzione strategica necessaria, evitando filtri organizzativi che potrebbero compromettere la tempestività e l’accuratezza delle informazioni.

Metriche e KPI di sicurezza: L’implementazione di sistemi di misurazione che forniscano al management una visione quantitativa dello stato di sicurezza organizzativo, facilitando decisioni informate sull’allocazione delle risorse e sulla prioritizzazione degli interventi.

1.2.4 Ruoli dedicati o aggiuntivi

La flessibilità nell’organizzazione dei ruoli rappresenta un aspetto cruciale per l’adattabilità del framework a contesti organizzativi diversificati. Non significa che l’organizzazione debba nominare diversi nuovi membri del personale o sovra-ingegnerizzare le risorse coinvolte.

Scalabilità organizzativa: Per le organizzazioni di dimensioni ridotte, l’implementazione può prevedere l’assegnazione di responsabilità cybersecurity aggiuntive a ruoli esistenti, purché sia garantita l’adeguata competenza e la disponibilità di tempo necessaria.

Specializzazione funzionale: Nelle organizzazioni di maggiori dimensioni, la creazione di ruoli dedicati (CISO, Security Architect, Incident Response Manager) consente una maggiore specializzazione e profondità tecnica nella gestione della sicurezza.

1.2.5 Segregazione dei compiti

Il principio di segregazione rappresenta un controllo fondamentale nella prevenzione di conflitti di interesse e nella riduzione dei rischi di frode interna. I compiti in conflitto e le aree di responsabilità in conflitto devono essere segregati, ove applicabile.

Analisi dei conflitti di interesse: L’identificazione sistematica di potenziali conflitti richiede un’analisi approfondita dei processi critici e delle relative autorizzazioni, con particolare attenzione alle funzioni di controllo e quelle operative.

Implementazione di controlli compensativi: Nei casi in cui la segregazione completa non sia praticabile per ragioni organizzative o economiche, l’implementazione di controlli compensativi (supervisione, audit, autorizzazioni multiple) può mitigare i rischi residui.

1.2.6 Revisione periodica

La dinamicità del panorama delle minacce cyber richiede un approccio evolutivo nella gestione dei ruoli e delle responsabilità. Le organizzazioni devono comprendere come tutte le leggi europee esistenti e imminenti su dati, cybersecurity e tecnologia sono interconnesse, in modo che possa essere adottato un approccio olistico nella progettazione e implementazione delle strategie di compliance.

Cicli di revisione strutturati: L’implementazione di processi di revisione periodica che considerino non solo l’evoluzione del business e delle tecnologie, ma anche l’emergere di nuove minacce e l’evoluzione del quadro normativo.

Gestione del cambiamento: La definizione di procedure per la gestione proattiva dei cambiamenti organizzativi, tecnologici e normativi che possano impattare l’architettura dei ruoli e delle responsabilità.

Implementazione strategica: best practices e considerazioni operative

Approccio metodologico all’implementazione

L’implementazione efficace del framework richiede un approccio sistematico che consideri le specificità organizzative e settoriali. Un processo tipico di compliance NIS2, incluse valutazioni di sicurezza, audit, consulenza e implementazione di strumenti, richiede circa 12 mesi.

Fase di assessment iniziale: La valutazione dello stato attuale dell’organizzazione attraverso gap analysis strutturate che confrontino le pratiche esistenti con i requisiti normativi.

Progettazione dell’architettura di governance: La definizione di una struttura organizzativa che bilanci efficacia operativa, compliance normativa e sostenibilità economica.

Implementazione incrementale: L’adozione di un approccio incrementale che consenta l’implementazione graduale delle modifiche organizzative, minimizzando i disruption operativi.

Integrazione con i framework esistenti

ISO 27001 gioca un ruolo significativo nell’allineamento con i framework normativi chiave, come GDPR e NIS 2, per migliorare la protezione dei dati e semplificare l’aderenza normativa.

Mappatura delle correlazioni: L’identificazione delle sovrapposizioni e delle sinergie tra diversi framework normativi per ottimizzare l’investimento in compliance e ridurre la duplicazione degli sforzi.

Armonizzazione procedurale: La definizione di procedure integrate che soddisfino simultaneamente requisiti multipli, massimizzando l’efficienza operativa.

Gestione delle competenze e formazione

La Direttiva suggerisce non solo di formare il management, ma anche i dipendenti, per una conoscenza più approfondita della cybersecurity.

Programmi di capacity building: Lo sviluppo di programmi formativi strutturati che sviluppino le competenze necessarie per l’efficace esecuzione dei ruoli assegnati.

Certificazione e accreditamento: L’implementazione di percorsi di certificazione che garantiscano il mantenimento di standard qualitativi elevati nelle competenze cybersecurity.

Sfide implementative e soluzioni innovative

Complessità organizzativa

La gestione della complessità organizzativa rappresenta una sfida significativa, particolarmente per le organizzazioni multinazionali soggette a framework normativi multipli e potenzialmente conflittuali.

Standardizzazione globale vs. localizzazione: La definizione di approcci che bilancino la necessità di standardizzazione globale con i requisiti di adattamento alle specificità normative locali.

Governance multilivello: L’implementazione di strutture di governance che operino efficacemente attraverso diversi livelli organizzativi e geografici.

Sostenibilità economica

L’implementazione di strutture di governance elaborate deve essere bilanciata con considerazioni di sostenibilità economica, particolarmente per le organizzazioni di dimensioni medio-piccole.

Ottimizzazione costi-benefici: L’adozione di approcci che massimizzino l’efficacia della governance minimizzando i costi implementativi attraverso l’utilizzo di tecnologie e processi innovativi.

Condivisione delle risorse: L’esplorazione di modelli di condivisione delle risorse specialistiche tra organizzazioni di dimensioni simili o appartenenti allo stesso settore.

Evoluzione tecnologica

La rapida evoluzione delle tecnologie digitali richiede strutture di governance sufficientemente flessibili da adattarsi a scenari tecnologici in continua evoluzione.

Governance agile: L’implementazione di modelli di governance che incorporino principi di agilità e adattabilità, consentendo risposte rapide ai cambiamenti tecnologici.

Integrazione dell’intelligenza artificiale: La considerazione dell’impatto dell’IA e delle tecnologie emergenti sui modelli di governance tradizionali e l’adattamento conseguente delle strutture organizzative.

Conclusioni e prospettive future

L’implementazione del punto 1.2 sui ruoli, responsabilità e autorità rappresenta un elemento fondamentale nell’evoluzione della governance cybersecurity contemporanea. NIS2 richiede che gli Stati membri migliorino le loro capacità di cybersecurity, introducendo al contempo misure di gestione del rischio e requisiti di segnalazione per le entità di più settori.

La convergenza tra i diversi framework normativi internazionali suggerisce un’evoluzione verso modelli di governance sempre più standardizzati e interoperabili. Tuttavia, l’efficacia dell’implementazione dipenderà criticamente dalla capacità delle organizzazioni di adattare questi framework alle proprie specificità operative e strategiche.

Le prospettive future indicano una crescente integrazione tra governance cybersecurity e governance aziendale generale, con una sempre maggiore enfasi sulla responsabilità esecutiva e sulla misurazione quantitativa delle performance di sicurezza. L’evoluzione tecnologica continuerà a porre nuove sfide, richiedendo strutture di governance sufficientemente flessibili da evolvere in risposta a scenari tecnologici e di minaccia in continua trasformazione.

L’investimento nella definizione e implementazione di strutture di governance robuste rappresenta non solo un requisito di compliance, ma un elemento strategico fondamentale per la resilienza organizzativa nell’era digitale. La capacità di bilanciare efficacemente standardizzazione e personalizzazione, compliance e innovazione, rappresenterà il fattore differenziante per le organizzazioni che sapranno eccellere nella gestione della cybersecurity.

Fonti e riferimenti:
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/nis2-responsabilita/


Intelligenza Artificiale e sicurezza nazionale: la metamorfosi irreversibile del panorama strategico globale

Viviamo un’epoca in cui la rivoluzione tecnologica conduce a vivere simultaneamente in più dimensioni, ridefinendo alla radice il concetto di sicurezza.

Questa liquidità è provocata dall’evoluzione della tecnologia, che pone al centro del dibattito il confronto tra intelligenza umana e artificiale come sfida decisiva per l’umanità[1].

Intelligenza artificiale e sicurezza nazionale: la nuova frontiera della cybersecurity

Gli otto contributi raccolti in questo numero dei QUADERNI DI CYBER INTELLIGENCE – collana nata dalla collaborazione tra la rivista ICT Security Magazine e la Società Italiana di Intelligence (SOCINT) – esplorano i rapporti tra Intelligenza Artificiale (IA) e sicurezza, offrendo un’ampia prospettiva su una trasformazione dagli esiti inevitabilmente incerti.

Il significato di questa pubblicazione risiede nella capacità di illuminare i diversi aspetti di una trasformazione inedita nella storia del mondo, che sta ridefinendo i concetti e gli strumenti della sicurezza, richiedendo innovative e mutanti risposte per contrastarla.

Come emerge dai contributi, non abbiamo ancora maturato piena coscienza dell’Intelligenza Artificiale e delle conseguenze che il suo sviluppo può comportare per la sicurezza delle società e delle istituzioni.

Il tema dell’Intelligenza Artificiale è contemporaneamente controverso e aperto, perché si confrontano posizioni del tutto opposte: da una parte c’è chi sostiene che l’intelligenza umana non potrà mai essere superata da quella artificiale, dall’altra chi invece ritiene esattamente il contrario.

Nello stesso tempo la situazione è aperta, in quanto si può verificare qualunque tipo di esito, poichè le circostanze sono davvero imprevedibili.

Di sicuro non abbiamo ancora maturato una coscienza dell’intelligenza artificiale, così come l’umanità ha realizzato con la minaccia nucleare.

Infatti, Norberto Bobbio aveva teorizzato una “coscienza atomica”, identificandola con la consapevolezza del genere umano sulle conseguenze dell’uso della bomba nucleare[2].

Consapevolezza che stiamo toccando con mano in questi ultimi anni: la Russia dispone della bomba nucleare ma non l’ha utilizzata e non la utilizzerà certamente nei confronti dell’Ucraina; Israele dispone della bomba nucleare, ma non l’ha utilizzata e non la utilizzerà certamente nei confronti di Hamas, dell’Iran o del Libano.

E c’è una differenza sostanziale: la bomba nucleare è in mano agli Stati, mentre l’Intelligenza Artificiale è controllata dai privati. Questo cambia tutto[1].

L’avvento dell’IA rappresenta una metamorfosi del mondo, perché l’umanità non sarà più come prima, in ogni caso[2].

Noi oggi stiamo utilizzando parole, concetti culturali, categorie mentali, teorie pedagogiche, norme giuridiche che fanno riferimento a un mondo in via di estinzione.

E se incerta è la definizione, incertissima ne sarà la comprensione.

Dal mio punto di vista, l’esempio più evidente è rappresentato dall’AI Act, con il quale l’Unione Europea – prima al mondo – sta provando a regolamentare l’Intelligenza Artificiale[3].

È un atteggiamento responsabile, in quanto dove non ci sono regole regna il Far West; e nel Far West, com’è noto, prevalgono sempre i più forti.

Bisogna però, nello stesso tempo, chiedersi come sia possibile disciplinare un fenomeno che si modifica di minuto e minuto con uno strumento rigido come la legge, soprattutto di derivazione dal diritto romano.

Nell’Unione vivono meno di 450 milioni di persone, sugli oltre 8 miliardi di abitanti del pianeta. E poi, soprattutto, quali piattaforme digitali europee regolamentiamo?

Si tratta di un provvedimento necessario, ma che rischia di rimanere in gran parte dimostrativo.

Nello stesso tempo, l’intelligenza artificiale sta mutando per sempre la struttura del lavoro.

Senza sapere degli algoritmi, quasi un secolo fa l’economista John Keynes aveva ipotizzato che il problema del futuro sarebbe stato il tempo libero[4].

Infatti, si ipotizza che nei prossimi anni lavoreremo solo un sesto della nostra esistenza: per cui scuole e università, oltre a insegnare a come si lavora e a trasmettere il sapere, dovranno insegnare a come si vive, per utilizzare in maniera vantaggiosa per noi e per la società il tempo libero di cui disporremo[5].

Tutti i lavori saranno profondamente investiti dall’intelligenza artificiale, inclusi quelli più celebrati, come il medico, il giudice e addirittura l’informatico, poiché tante funzioni di base svolte oggi dai programmatori verranno svolte dall’intelligenza artificiale generativa.

Anche il mondo dell’istruzione sarà per forza coinvolto. La Banca Mondiale ha condotto una ricerca in Nigeria, in una scuola di Benin City, sperimentando che l’utilizzo di un tutor di intelligenza artificiale generativa corrisponde a due anni di educazione tradizionale[1].

Bisognerà poi ovviamente verificare gli effetti indesiderati e non previsti, il ruolo degli insegnanti, le conseguenze nel lungo periodo. Si va però in questa direzione.

L’umanità dovrà trovare delle forme di resistenza, progettando per esempio algoritmi educativi, che si oppongano a quelli commerciali.

Oppure utilizzare i poteri nascosti della mente, quelli che venivano studiati durante la Guerra Fredda dalla CIA e dal KGB.

O addirittura stimolare la mente con sostanze naturali o artificiali, proprio quelle che ha utilizzato Steve Jobs, che nel 2007 ha lanciato l’iPhone cambiando il mondo[2].

L’integrazione tra persone e macchine, nell’ibridazione tra intelligenze umane e intelligenze artificiali, potrà comportare la salvezza o la dannazione dell’umanità.

Sono tutti temi controversi, urticanti, pericolosi: ma non possiamo precluderci nessuna strada, perché la guerra tra intelligenze potrebbe essere definitiva.

Le idee di Elon Musk si possono – e in alcuni casi si debbono – non condividere, ma sono estremamente chiare: l’IA è destinata a prevalere su quella umana, la terra è destinata a implodere e le forme di sopravvivenza si spostano nello spazio.

Uno scenario del genere mette a dura prova l’organizzazione sociale, che rischia di essere drammaticamente superata; e con essa il concetto stesso di sicurezza, che si allarga a dismisura.

Più tecnologia richiede più fattore umano.

Lo stesso obiettivo che si è posta la DARPA (Defense Advanced Research Projects Agency[3]), l’agenzia governativa americana che nel 1969 fu la culla di Internet e che nel 1994 avviò il programma “Augmented Cognition”[4].

Appunto per questo, l’Intelligence può rappresentare una riserva dell’umano, perché può avvicinarci alla sempre difficile comprensione della realtà.

L’Intelligence, dunque, è la forma più raffinata di intelligenza umana, perché consente di andare oltre le apparenze.

Di conseguenza ci serve per contestualizzare le informazioni, individuare quelle rilevanti, unire i punti, cogliere i segnali deboli, esercitare il pensiero laterale, verificare la credibilità delle fonti e, in definitiva, per difendere la democrazia da sé stessa e dalle sue inevitabili degenerazioni.

Occorre quindi considerare ogni fenomeno nella sua corretta natura, che è quella culturale, intendendo con “cultura” sia una visione del mondo e sia la capacità, più che di conoscere il passato, di anticipare il futuro[1].

Minacce cyber emergenti nell’era dell’IA

La profondità delle analisi emerge fin dal primo articolo, dove Alessio Garofalo esplora il fenomeno dell’Intelligenza Artificiale Avversaria con una lucidità che trascende la descrizione tecnica[2]. Il suo lavoro rivela come l’evoluzione delle minacce cibernetiche stia raggiungendo livelli di sofisticazione inimmaginabili, con sistemi intelligenti capaci di apprendere e adattarsi in tempo reale alle difese che incontrano. Il caso DeepLocker, citato nel saggio, rappresenta un campanello d’allarme sulla natura mutevole delle minacce contemporanee: la capacità di questi sistemi di rimanere dormienti, fino al riconoscimento di specifici indicatori del bersaglio, segna un salto qualitativo che rende superate quasi tutte le strategie difensive tradizionali[3].

La rapida e incontrollabile evoluzione delle minacce è stata approfondita nel lavoro di Fabrizio D’Amore sui Large Language Models (LLM)[4]. La metafora della “lama dalla punta spezzata” cattura l’essenza ambivalente di questi strumenti, potenti ma strutturalmente limitati, capaci tanto di accrescere le nostre capacità quanto di amplificare le vulnerabilità esistenti. L’analisi della dualità di questi sistemi nel contesto della cybersecurity evidenzia come l’efficacia della sicurezza risieda sempre più nella capacità di gestire questa ambivalenza tecnologica.

Lo studio di Francesco Arruzzoli sulla convergenza tra IA e calcolo quantistico sposta la discussione a livello globale[5]. L’esplorazione della competizione tra Stati Uniti e Cina nel campo dell’Intelligenza Artificiale Quantistica (QAI) mette in luce implicazioni che possono ridefinire gli equilibri planetari del potere. A differenza della corsa agli armamenti nucleari del XX secolo, dove le capacità erano quantificabili e tracciabili, il potenziale della QAI risulta sfuggente e difficilmente misurabile, introducendo nuovi elementi di incertezza nelle dinamiche internazionali[6].

La dimensione strategica del “fatto tecnologico viene affrontata nel saggio di Achille Pierre Paliotta e Dario Alessandro Maria Sgobbi[7]. Il contributo analizza un aspetto determinante: il possesso e la tutela delle tecnologie, al fine di comprendere le trasformazioni in corso. La differenza tra l’approccio anglosassone (orientato agli aspetti tecnici e funzionali) e quello europeo (focalizzato sulle dimensioni etiche e normative) evidenzia un divario tecnologico con profonde implicazioni per la sicurezza nazionale. Il caso dei semiconduttori dimostra come la dipendenza tecnologica possa compromettere l’autonomia strategica di un Paese[8].

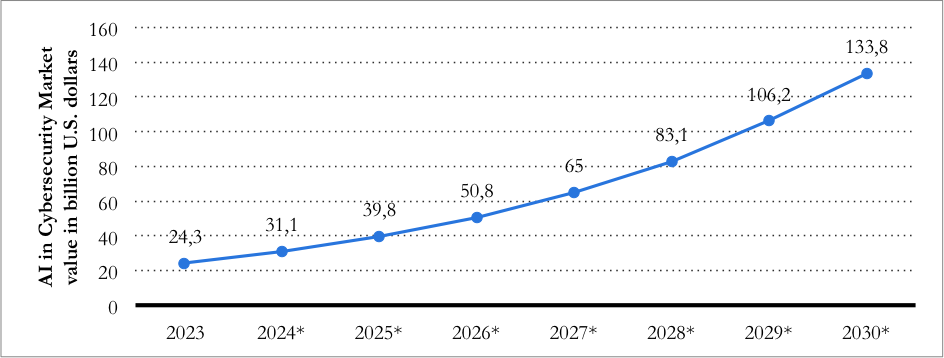
Sul fronte operativo, Flavio Marangi e Mattia Brambilla Pisoni presentano una ricerca sul ruolo dell’IA nella gestione del rischio cyber[1]. Le proiezioni sull’espansione del mercato globale dell’IA nella cybersecurity anticipano che dai 31,1 miliardi di dollari del 2024 si passerà a oltre 130 miliardi entro il 2030. Si tratta di una trasformazione sistemica del settore. L’analisi condotta dagli autori permette di comprendere come questa tecnologia stia ridefinendo tanto gli strumenti operativi di difesa quanto i processi decisionali e di gestione della sicurezza, evidenziando l’importanza di mantenere un difficile ma indispensabile equilibrio tra automazione e supervisione umana.

Gabriele Minniti ha analizzato in profondità i dati del Rapporto Clusit 2023[2]. I 2.779 incidenti gravi registrati a livello mondiale, con un aumento del 12% rispetto all’anno precedente, e la situazione particolare dell’Italia, con 310 attacchi gravi e una crescita del 65% rispetto al 2022, forniscono un quadro molto realistico della minaccia. L’analisi dell’Adversarial Machine Learning[3], arricchita dagli studi di Stefano Tomasin[4], evidenzia come anche i sistemi di difesa più avanzati possano essere compromessi attraverso manipolazioni sottili dei dati di addestramento.

L’innovazione nella formazione costituisce il fulcro dell’analisi di Mattia Siciliano e Piero Fioretti sulle Virtual Escape Room[5]. La ricerca dell’integrazione tra gamification e IA Generativa delinea un nuovo modello nell’addestramento del personale specializzato, articolato su tre livelli: fattore umano, gestione dei processi e utilizzo delle tecnologie. In particolare, l’impiego del Digital Twin[6] per replicare l’ambiente formativo rappresenta una soluzione che coniuga le esigenze di conoscenza delle nuove generazioni con il rigore necessario per una valutazione approfondita delle competenze realmente necessarie.

Il saggio sulle radiocomunicazioni di Simone Filippi completa il quadro[7], analizzando l’integrazione dell’IA nel contesto della SIGINT[8]. Viene osservato come le nuove tecnologie possano potenziare capacità consolidate, creando collegamenti innovativi nella protezione delle comunicazioni. L’applicazione di algoritmi personalizzati dimostra che l’innovazione nasce spesso dall’integrazione creativa di competenze diverse: come esemplificato dall’adattamento delle tecniche di “caccia alla volpe” dal contesto radioamatoriale all’ambito militare[9].

Futuro della sicurezza nazionale: sfide e opportunità dell’IA

Dall’esame dei contributi emergono linee di sviluppo che possono anticipare l’immediato futuro della sicurezza nazionale e internazionale.

In primo luogo, la trasformazione radicale delle minacce. Non si tratta più di gestire vulnerabilità isolate, ma di governare un sistema dove gli effetti delle azioni si possono diffondere in modo imprevedibile, richiedendo modelli di contrasto molto flessibili.

Anche la questione della sovranità tecnologica è un argomento rilevante, poiché è destinato a determinare la geopolitica globale.

L’Unione Europea è molto indietro in questo settore; e probabilmente sarà destinata a rimanere tale. La rapidità degli sviluppi, sostenuti da ingenti finanziamenti privati che superano i 50 miliardi di dollari, evidenzia come il controllo delle tecnologie di frontiera sia già fondamentale per la sicurezza nazionale, l’autonomia nazionale e il primato della politica in Occidente.

La scelta strategica che l’Italia e l’Europa si trovano ad affrontare – tra il rafforzamento del rapporto bilaterale con gli Stati Uniti o il perseguimento di una “via europea all’Intelligenza Artificiale” – ha conseguenze dirette sulle politiche della difesa.

In tale quadro, assume particolare rilevanza il rapporto uomo-macchina nell’ambito delle politiche per la sicurezza.

La sfida non è tanto tecnologica quanto culturale e organizzativa: sviluppare modelli di integrazione che permettano di utilizzare le capacità dell’IA, mantenendo il controllo dell’uomo sulle decisioni strategiche. È certamente la strada auspicabile, che ci auguriamo sia anche possibile.

La velocità dell’innovazione impone un ripensamento della formazione, che va radicalmente rivista poiché le persone non sono più analogiche ma vivono nello stesso tempo in tre dimensioni sovrapposte e sempre più indistinguibili: fisica, digitale e “ibridata”. Quest’ultima destinata a essere, secondo alcuni, inevitabile[1].

Un segnale di novità è rappresentato dal protocollo d’intesa che è stato recentemente sottoscritto dal Ministro dell’Istruzione e del Merito Giuseppe Valditara con il Direttore Generale dell’Agenzia Nazionale per la Cybersicurezza Bruno Frattasi, sulla diffusione della cultura della sicurezza informatica nelle scuole italiane[2].

Si parte dalla premessa fondamentale di considerare la conoscenza dei rischi digitali come un’inedita opportunità per cogliere le straordinarie opportunità di conoscenza che la Rete consente, se saputa consultare.

Come osserva ottimisticamente il fisico Michio Kaku, “le generazioni odierne sono probabilmente le più importanti che abbiano mai camminato sulla superficie della Terra. A differenza delle generazioni precedenti, abbiamo nelle nostre mani il destino della nostra specie”[3].

Questa responsabilità emerge con particolare forza nel campo della sicurezza, dove le strade che imboccheremo oggi sull’IA avranno ripercussioni profonde sul futuro della nostra civiltà.

Per concludere, i contributi del Quaderno, nel loro insieme, non si limitano a fotografare lo stato dell’arte ma indicano una direzione dove la sicurezza diventa parte di un più ampio progetto di profonda innovazione sociale.

Come suggeriva Benjamin Barber, “la tecnologia può essere utile alla democrazia solo se viene programmata per fare ciò”[1].

Pertanto il dibattito sulla sicurezza e l’IA richiede di essere ampliato, considerando la possibilità di promuovere algoritmi educativi, in grado in grado di potenziare il pensiero critico e la responsabilità[2].

Si tratta di elementi imprescindibili per la sopravvivenza dei sistemi democratici, dovunque sotto assedio in questo inizio del XXI secolo; soprattutto, dal mio punto di vista, a causa dell’inadeguatezza delle classi dirigenti a cogliere le linee del futuro[3].

Fonti

[1]Mario CALIGIURI, professore ordinario all’Università della Calabria, è considerato uno dei massimi studiosi europei di intelligence a livello accademico. Dal 2018 è il Presidente della Società Italiana di Intelligence, che si prefigge di fare diventare l’Intelligence materia di studio nelle università del nostro Paese. Insegna nelle Alte Scuole della Repubblica e ha tenuto corsi, seminari e presentazioni di libri in oltre cinquanta atenei. Ha scritto numerosi saggi sul tema dell’Intelligence ed è autore della voce “Intelligence” nella X Appendice della “Enciclopedia Italiana”, edita dall’Istituto Treccani.

[2] L. ALEXANDER, La guerra delle intelligenze. Intelligenza artificiale «contro» intelligenza umana, EDT, Torino 2018.

[3] N. BOBBIO, Il problema della guerra e le vie della pace, il Mulino, Bologna 1979.

[4] M. CALIGIURI, Geopolitica della mente. L’intelligence nel campo di battaglia definitivo, Mazzanti, Venezia 2023.

[5] U. BECK, La metamorfosi del mondo, Laterza, Roma-Bari 2017.

[6] PARLAMENTO EUROPEO, Regolamento (UE) 2024/1689 del Parlamento europeo e del Consiglio, del 13 giugno 2024, che stabilisce regole armonizzate sull’intelligenza artificiale e modifica i regolamenti (CE) n, 300/2008, (UE) n, 167/2013, (UE) n, 168/2013, (UE) 2018/858, (UE) 2018/1139 e (UE) 2019/2144 e le direttive 2014/90/UE, (UE) 2016/797 e (UE) 2020/1828 (regolamento sull’intelligenza artificiale), https://eur-lex.europa.eu/legal-content/IT/TXT/?uri=CELEX%3A32024R1689

[7] Il testo della conferenza tenuta a Madrid nel 1930 si trova in J.M KEYNES, Possibilità economiche per i nostri nipoti, Adelphi, Milano 2009.

[8] D. DE MASI, Che futuro ci attende? https://www.youtube.com/watch?v=wkfehtedmye&t=3077s

[9] M.E. DE SIMONE, F. TIBERTI, W. MOSURO, F. MANOLIO, M. BARRON, E. DIKORU, From chalkboards to chatbots: Transforming learning in Nigeria, one prompt at a time, January 09, 2025, https://blogs.worldbank.org/en/education/From-chalkboards-to-chatbots-Transforming-learning-in-Nigeria

[10] M. CALIGIURI, Pensare con il corpo: dove l’hi tech non potrà mai batterci, “Il Sole 24 Ore”, 4.9.2024, p. 10.

[11] https://www.darpa.mil/about

[12] M. ST. JOHN, D.A. KOBUS, J.G. MORRISON, D.D. SCHMORROW, Overview of the DARPA Augmented Cognition Technical Integration Experiment, https://apps.dtic.mil/sti/tr/pdf/ADA475406.pdf

[13] M. CALIGIURI, Intelligence, in “Enciclopedia Italiana”, X Appendice, Volume I, Roma 2020, pp. 791-795.

[14] A. GAROFALO, L’AI Avversaria e il nuovo fronte della guerra cibernetica: l’arma invisibile del futuro, pag.

[15] Con il termine DeepLocker ci si riferisce al prototipo di malware presentato dai ricercatori di IBM nel 2018, che integra tecniche di IA e deep learning, rappresentando un salto qualitativo nelle minacce informatiche e rendendo gli attacchi altamente mirati e virtualmente impossibili da rilevare con le tecniche di analisi tradizionali.

[16] F. D’AMORE, Gli LLM: lama dalla punta spezzata?, pag.

[17] F. ARRUZZOLI, Quantum AI: il ritorno del dominio tecnologico dell’Occidente, pag.

[18] Per un inquadramento culturale sull’evoluzione quantistica, si veda M. CALIGIURI, L. RUCCO, Quantum intelligence. Le nuove frontiere dell’informazione per Stati, aziende e persone, Rubbettino, Soveria Mannelli 2020.

[19] A.P. PALIOTTA, D.A.M. SGOBBI, IA e sicurezza: cambia davvero qualcosa?, pag.

[20] Per un inquadramento complessivo, A. ARESU, Geopolitica dell’intelligenza artificiale, Feltrinelli, Milano 2024.

[21] F. MARANGI, M. BRAMBILLA PISONI, Il ruolo dell’Intelligenza Artificiale nell’incremento della scalabilità e dell’efficienza operativa nella gestione del rischio cyber, pag.

[22] G. MINNITI, Intelligenza Artificiale e Cybersecurity: sinergia per un futuro sicuro, pag. CLUSIT, Rapporto Clusit sulla Sicurezza Informatica ICT in Italia, Milano 2023, https://clusit.it/wp-content/uploads/download/Rapporto_Clusit_aggiornamento_10-2023_web.pdf

[23] Adversarial Machine Learning è un campo di studi che esamina come manipolare intenzionalmente i sistemi di intelligenza artificiale progettati per causare errori. Comprende tecniche come l’evasione (ingannare modelli esistenti), l’avvelenamento dei dati (corrompere il training) e il furto di modelli (estrarre informazioni proprietarie). Evidenzia vulnerabilità critiche dei sistemi di IA in applicazioni sensibili.

[24] H. FANG, X. WANG, S. TOMASIN, Machine Learning for Intelligent Authentication in 5G and Beyond Wireless Networks, IEEE Wireless Communications, October 2019, pp. 55-61.

[25] M. SICILIANO, P. FIORETTI, Virtual Escape Room: innovazione per Recruitment e Awareness in un mondo digitale, pag.Virtual Escape Room: esperienza digitale interattiva in cui i partecipanti risolvono enigmi e sfide per completare obiettivi in un ambiente virtuale, solitamente con limite di tempo. Utilizzata per intrattenimento e team building.

[26] Digital Twin: replica virtuale di un oggetto o sistema fisico che utilizza dati in tempo reale per simularne il comportamento, consentendo monitoraggio, analisi predittiva e ottimizzazione.

[27] S. FILIPPI, Intelligenza artificiale e radiocomunicazioni, pag.

[28] SIGINT (SIGnals INTelligence): attività di intelligence basata sull’intercettazione e analisi di segnali elettromagnetici, includendo comunicazioni tra persone, tra macchine (ELINT) o ibride. Frequentemente richiede l’impiego di tecniche di crittoanalisi per decifrare comunicazioni criptate.

[29] Caccia alla volpe: tecnica di localizzazione di sorgenti radio evoluta dall’ambito amatoriale a quello militare per identificare trasmettitori nemici in operazioni di guerra elettronica e Intelligence.

[30] D. KELLY, L’inevitabile. Le tendenze tecnologiche che condizioneranno il nostro futuro, il Saggiatore, Milano 2017.

[31] Mim e Acn firmano protocollo per l’Educazione cibernetica, 13.12.2024, https://www.ilsole24ore.it/art/mim-e-acn-firmano-protocollo-l-educazione-cibernetica-AGVVtMkB?refresh_ce=1

[32] M. KAKU, Mondi paralleli. Un viaggio attraverso la creazione, le dimensioni superiori e il futuro del cosmo, Codice, Torino 2019, p. 394

[33] B. BARBER, Passion for democracy, Princeton University Press, Princeton 1998.

[34] M. CALIGIURI, Abbiamo bisogno di algoritmi ad hoc per allenare l’intelligenza,6.1.2025, http://www.wired.it/article/intelligenza-artificiale-algoritmi-educativi-scuola/

[35] M. CALIGIURI, L’insostenibile leggerezza delle Élite democratiche, in “Gnosis”, n. 1, marzo 2017, pp. 164-173.

Bibliografia

ALEXANDER L., La guerra delle intelligenze. Intelligenza artificiale «contro» intelligenza umana, EDT, Torino 2018.

ARESU A., Geopolitica dell’intelligenza artificiale, Feltrinelli, Milano 2024.

BARBER B., Passion for democracy, Princeton University Press, Princeton 1998.

BECK U., La metamorfosi del mondo, Laterza, Roma-Bari 2017.

BOBBIO N., Il problema della guerra e le vie della pace, il Mulino, Bologna 1979.

CALIGIURI M., Geopolitica della mente. L’intelligence nel campo di battaglia definitivo, Mazzanti, Venezia 2023.

CALIGIURI M., Intelligence, in “Enciclopedia Italiana”, X Appendice, Volume I, Roma 2020.

CALIGIURI M., L’insostenibile leggerezza delle Élite democratiche, in “Gnosis”, n. 1, marzo 2017.

CALIGIURI M., Pensare con il corpo: dove l’hi tech non potrà mai batterci, “Il Sole 24 Ore”, 4.9.2024.

CALIGIURI M., RUCCO L., Quantum intelligence. Le nuove frontiere dell’informazione per Stati, aziende e persone, Rubbettino, Soveria Mannelli 2020.

CLUSIT, Rapporto Clusit sulla Sicurezza Informatica ICT in Italia, Milano 2023.

FANG H., WANG X., TOMASINS., Machine Learning for Intelligent Authentication in 5G and Beyond Wireless Networks, IEEE Wireless Communications, October 2019.

KAKU M., Mondi paralleli. Un viaggio attraverso la creazione, le dimensioni superiori e il futuro del cosmo, Codice, Torino 2019, p. 394.

KELLY D., L’inevitabile. Le tendenze tecnologiche che condizioneranno il nostro futuro, il Saggiatore, Milano 2017.

KEYNES J.M., Possibilità economiche per i nostri nipoti, Adelphi, Milano 2009.

PARLAMENTO EUROPEO, Regolamento (UE) 2024/1689 del Parlamento europeo e del Consiglio, del 13 giugno 2024, che stabilisce regole armonizzate sull’intelligenza artificiale e modifica i regolamenti (CE) n, 300/2008, (UE) n, 167/2013, (UE) n, 168/2013, (UE) 2018/858, (UE) 2018/1139 e (UE) 2019/2144 e le direttive 2014/90/UE, (UE) 2016/797 e (UE) 2020/1828 (regolamento sull’intelligenza artificiale).

Webgrafia

http://www.wired.it

https://apps.dtic.mil

https://blogs.worldbank.org/

https://clusit.it

https://eur-lex.europa.eu

https://www.darpa.mil

https://www.ilsole24ore.it

https://www.youtube.com

Profilo Autore

Mario CALIGIURI, professore ordinario all’Università della Calabria, è considerato uno dei massimi studiosi europei di intelligence a livello accademico. Dal 2018 è il Presidente della Società Italiana di Intelligence, che si prefigge di fare diventare l’Intelligence materia di studio nelle università del nostro Paese. Insegna nelle Alte Scuole della Repubblica e ha tenuto corsi, seminari e presentazioni di libri in oltre cinquanta atenei. Ha scritto numerosi saggi sul tema dell’Intelligence ed è autore della voce “Intelligence” nella X Appendice della “Enciclopedia Italiana”, edita dall’Istituto Treccani e nel 2016 del primo volume sulla Cyberintelligence nel nostro Paese edito da Donzelli.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/intelligenza-artificiale-sicurezza-nazionale/


Virtual Escape Room: innovazione per Recruitment e Awareness in un mondo digitale

Le Virtual Escape Room non rappresentano solo un trend, ma una trasformazione digitale cruciale per le risorse umane e la sensibilizzazione alla sicurezza informatica. Come evidenziato dal report di McKinsey sullo “Stato dell’Intelligenza Artificiale nel 2023”, l’adozione di tecnologie immersive e dell’intelligenza artificiale generativa (GenAI) sta portando vantaggi competitivi significativi per le aziende, consentendo una riduzione dei costi e un aumento dei ricavi per le organizzazioni più all’avanguardia.

Una delle aziende leader in Italia è Versy Solutions che, con le sue soluzioni avanzate, offre piattaforme immersive di valutazione per consentire alle aziende di osservare e comprendere le competenze trasversali dei candidati in modo più naturale e coinvolgente.

L’approccio di Versy, integrando la GenAI nelle sue Virtual Escape Room, risponde alla necessità crescente di processi di selezione e formazione che vadano oltre le tradizionali valutazioni, per fornire insight profondi e completi sulle soft skill dei candidati.

In fase di recruitment, queste Escape Room virtuali offrono un ambiente digitale in cui i candidati affrontano scenari di lavoro realistici. Questo metodo consente ai selezionatori di valutare come i partecipanti risolvano problemi, gestiscano lo stress e collaborino tra loro, analizzandone in modo olistico le potenzialità.

Il Digital Twin, replicando l’ambiente di lavoro, permette di connettere il mondo fisico con quello digitale, fornendo una visione completa delle capacità dei candidati: specialmente delle generazioni Alpha e Zeta, abituate a interazioni digitali fluide e dinamiche.

Di seguito un esempio di un’interazione umana in una Escape Room.

virtual escape room

Esempi pratici nel contesto della Cyber Awareness possono essere:

  1. People (fattore umano e minacce informatiche) – Virtual Escape Room dedicate alla cyber awareness legata al fattore umano. In queste simulazioni l’utente deve affrontare minacce comuni, come phishing e social engineering, in un ambiente digitale interattivo. Tale approccio consente ai partecipanti di sperimentare scenari di attacco simulati, imparando a riconoscere e gestire email sospette, chiamate ingannevoli e altre tecniche di manipolazione psicologica.
  2. Gestione dei Processi (Cyber Governance) – in questo livello, l’utente applica le policy aziendali in scenari complessi simulati. La piattaforma permette ai dipendenti di testare e consolidare le proprie competenze di governance, gestendo situazioni che richiedono monitoraggio continuo delle conformità, gestione dei rischi e comunicazione chiara per il mantenimento della sicurezza.
  3. Utilizzo delle Tecnologie (protezione informatica avanzata) – in questo livello è possibile utilizzare strumenti di sicurezza informatica come firewall, VPN o sistemi di monitoraggio SIEM, in un ambiente digitale avanzato e realistico. Ciò consente ai partecipanti di acquisire le competenze necessarie per gestire l’infrastruttura IT aziendale, mettendo in evidenza l’importanza di un utilizzo corretto delle tecnologie di sicurezza.

GenAI: Potenza Analitica e Insight per il Recruitment e la Awareness

L’Intelligenza Artificiale generativa (GenAI) si configura come elemento centrale, consentendo di analizzare i dati comportamentali raccolti durante le Virtual Escape Room. Grazie agli algoritmi avanzati di GenAI, piattaforme di questo tipo sono in grado di monitorare e analizzare aspetti come linguaggio del corpo, espressioni facciali e scelte compiute dai candidati, offrendo insight dettagliati e personalizzati sulle loro soft skill, come resilienza, capacità di collaborazione e gestione delle emozioni.

Un esempio di output è rappresentato dal seguente report:

virtual escape room

Nel report è possibile distinguere due diversi soggetti, che affrontano il problema con tempi e modi differenti. Questo crea un profilo personalizzato per ogni singolo soggetto, con la possibilità di comprendere a pieno le soft skill di ciascuno.

In tale contesto, lo Stanford Institute for Human-Centered AI (HAI) ha recentemente pubblicato ricerche che evidenziano il potenziale delle tecnologie AI nel fornire una comprensione più approfondita delle soft skill dei candidati tramite interazioni digitali.

Questi studi sottolineano come la GenAI, applicata a contesti di Digital Twin come quello di Versy, consenta una valutazione precisa e su misura delle competenze, riducendo i bias inconsapevoli e così migliorando la precisione dei processi di selezione e formazione aziendale.

Conclusioni e implicazioni future per le aziende

Le tecnologie immersive e la GenAI stanno ridefinendo il recruitment e le attività di awareness aziendale.

Le aziende che adotteranno strumenti avanzati potranno migliorare l’efficienza e l’efficacia delle proprie attività di selezione e sensibilizzazione, creando esperienze digitali coinvolgenti che attraggono i talenti e formano i dipendenti in modo più intuitivo.

Integrando i concetti di Digital Twin e simulazioni avanzate, queste soluzioni offrono un quadro completo delle competenze e promuovono una cultura aziendale incentrata sulla consapevolezza digitale e sulla sicurezza informatica.

Per esplorare in dettaglio le metodologie, i framework e le best practice per implementare efficacemente le Virtual Escape Room nella tua strategia di cybersecurity e sviluppo delle risorse umane, consulta il white paper Quaderni di Cyber Intelligence #7.

Bibliografia

  • McKinsey & Company (2023). “The Future of Work: How New Technologies Are Transforming Recruitment and Workplace Training”.
  • Human-Centered Artificial Intelligence Center, Stanford University (2022). “Behavioral Insights Through AI: Evaluating Soft Skills in Digital Interactions”, Stanford University Press.
  • Kapp, K. M. (2012). The Gamification of Learning and Instruction: Game-based Methods and Strategies for Training and Education, Wiley.
  • Mejias, U. A. (2022). Artificial Intelligence in Human Resources: Opportunities, Risks, and Ethical Considerations, Harvard Business Review Press.
  • Johnson, R. & Smith, M. (2021). AI-Powered Recruitment and Immersive Technologies: Shaping the Future of Talent Acquisition, Oxford University Press.
Profilo Autore

Partner di DeepCyber, una newco specializzata in Advanced Cyber Threat Intelligence, Protection e Antifrode. Precedentemente è stato co-fondatore e Chief Operation Officer della practice di Forensic Technology & Discovery Services (FTDS) all’interno della practice Fraud Investigation & Dispute Services (FIDS) di EY. Per molti anni ha lavorato in consulting company come EY, KPMG e Mazars. Laureato in Ingegneria delle Telecomunicazioni e Master in Security Management con significativa esperienza in entrambi gli aspetti di Governance/Auditing e Forensic/Investigation. Ha lavorato principalmente per compagnie del settore del Finanziario, Difesa, Telecomunicazioni e Gaming.

Profilo Autore

CEO e co-fondatore con una forte esperienza nel mondo delle startup e del gaming. Ha fondato tre startup (Natwork, Hack My Mom, Elderblaze) e ha ricoperto il ruolo di Head of HR presso Fracture Labs, lavorando sul videogioco AAA Decimated. Laureato in Ingegneria Meccanica, ha poi conseguito un Master in Computer Graphics, combinando competenze tecniche e creative per guidare team e progetti innovativi.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/virtual-escape-room/


NIS2: i 13 pilastri dell’implementazione tecnica

La direttiva europea Network and Information Security 2 (NIS2) rappresenta una pietra miliare nell’evoluzione del panorama normativo della cybersecurity europea, introducendo requisiti tecnici e metodologici significativamente più stringenti rispetto al predecessore NIS. L’implementazione di questa direttiva richiede un approccio strutturato e metodico che tenga conto delle specificità operative di ciascuna organizzazione, rappresentando al contempo una sfida e un’opportunità per elevare il livello complessivo di sicurezza informatica.

Il framework normativo di riferimento

La Commissione Europea ha pubblicato il regolamento di attuazione (UE) 2024/2690 del 17 ottobre 2024, che stabilisce i requisiti tecnici e metodologici per le misure di gestione del rischio di cybersecurity previste dall’articolo 21(2) della direttiva (UE) 2022/2555. Questo regolamento si applica a entità essenziali e importanti operanti in settori critici quali infrastrutture digitali, energia, trasporti e sanità.

La pubblicazione della guida tecnica ENISA nel giugno 2025 segna un momento cruciale per l’ecosistema europeo della cybersecurity. Questa tempistica, che precede di pochi mesi le scadenze implementative più stringenti, evidenzia la volontà delle istituzioni europee di fornire un supporto concreto alle organizzazioni nell’interpretazione e applicazione dei requisiti normativi.

Entità soggette alla normativa

Il perimetro di applicazione comprende:

  • Fornitori di servizi del sistema dei nomi di dominio (DNS);
  • Registri di domini di primo livello;
  • Fornitori di servizi di cloud computing;
  • Fornitori di servizi di data center;
  • Fornitori di reti di distribuzione dei contenuti;
  • Fornitori di servizi gestiti e di sicurezza gestiti;
  • Fornitori di piattaforme di marketplace online, motori di ricerca e social network;
  • Fornitori di servizi fiduciari.

La scelta di concentrare l’armonizzazione europea su questi specifici settori riflette una comprensione matura dell’interconnessione digitale moderna. Tuttavia, l’esclusione di altri settori critici dall’armonizzazione europea potrebbe creare disparità normative significative tra Stati membri, con potenziali implicazioni per la competitività e la sicurezza dell’ecosistema digitale nel suo complesso.

I 13 pilastri dell’implementazione tecnica

L’ENISA ha strutturato la guida implementativa attorno a tredici requisiti tecnici e metodologici fondamentali, che rappresentano un framework integrato di cybersecurity enterprise-grade. Questi pilastri costituiscono l’architettura portante per la conformità NIS2 e richiedono un’implementazione coordinata e sinergica.

1. Politica sulla sicurezza dei sistemi di rete e informativi

La politica deve definire l’approccio dell’entità alla gestione della sicurezza, essere complementare agli obiettivi strategici aziendali e includere un impegno al miglioramento continuo. Elementi essenziali includono:

  • Approvazione formale da parte degli organi di gestione;
  • Comunicazione sistematica a tutto il personale pertinente e parti esterne interessate;
  • Definizione di ruoli e responsabilità secondo quanto previsto dal punto 1.2 dell’Allegato al Regolamento (UE) 2024/2690;
  • Elenco della documentazione da conservare e durata di conservazione;
  • Indicatori e misure per monitorare l’implementazione e il livello di maturità.

Questo primo pilastro sottolinea l’importanza della governance di alto livello. La richiesta di approvazione formale da parte degli organi di gestione non è meramente procedurale ma rappresenta un cambio paradigmatico verso la cybersecurity governance, ponendo la responsabilità strategica direttamente sul top management.

2. Politica di gestione del rischi

L’implementazione richiede l’adozione di metodologie strutturate per l’identificazione, analisi e valutazione dei rischi. Il framework deve integrare:

  • Approccio all-hazards considerando minacce cyber, naturali e antropiche;
  • Metodologia di gestione del rischio strutturata;
  • Livelli di tolleranza e criteri di accettazione del rischio;
  • Identificazione dei punti critici di fallimento (single point of failure);
  • Monitoraggio continuo dell’implementazione delle misure di trattamento;
  • Revisioni indipendenti della sicurezza delle informazioni e della rete.

L’approccio all-hazards rappresenta un’evoluzione significativa nella gestione del rischio informatico, riconoscendo l’interconnessione tra rischi fisici, ambientali e digitali. Questa visione olistica riflette le lezioni apprese da eventi recenti quali la pandemia COVID-19 e i conflitti geopolitici, dove le disruptions fisiche hanno avuto impatti digitali significativi.

3. Gestione degli incidenti

Il processo di incident handling deve comprendere un ecosistema integrato di capacità:

3.1 Politica di gestione degli incidenti
  • Sistema di categorizzazione coerente con la valutazione e classificazione degli eventi;
  • Piani di comunicazione efficaci inclusi escalation e reporting;
  • Assegnazione di ruoli per rilevamento e risposta appropriata;
  • Documentazione operativa inclusi manuali, grafici di escalation e modelli.
3.2 Monitoraggio e logging
  • Procedure e strumenti per monitoraggio e registrazione delle attività;
  • Automazione per minimizzare falsi positivi e negativi;
  • Sincronizzazione temporale tra tutti i sistemi per correlazione;
  • Protezione dell’integrità dei log da accessi non autorizzati.
3.3 Meccanismi di segnalazione degli eventi
  • Canali semplificati per dipendenti, fornitori e clienti;
  • Formazione regolare sull’utilizzo dei meccanismi;
  • Comunicazione del meccanismo a fornitori e clienti.
3.4 Valutazione e classificazione degli eventi
  • Criteri predefiniti per determinare se eventi sospetti costituiscono incidenti;
  • Processo di triage per prioritizzazione;
  • Analisi di correlazione dei log;
  • Riclassificazione basata su nuove informazioni.
3.5 Risposta agli incidenti
  • Procedure documentate per contenimento, eradicazione e recupero;
  • Piani di comunicazione con CSIRT e autorità competenti;
  • Registrazione delle attività di risposta e raccolta delle evidenze;
  • Test periodici delle procedure.
3.6 Revisioni post-incidente
  • Analisi delle cause principali quando possibile;
  • Lezioni apprese documentate per ridurre occorrenze future;
  • Miglioramento continuo dell’approccio alla sicurezza.

4. Continuità operativa e gestione delle crisi

La business continuity richiede un approccio strutturato su quattro componenti fondamentali:

4.1 Piano di continuità operativa e disaster recovery
  • Piani basati sui risultati della valutazione del rischio,
  • Ordine di recupero per le operazioni;
  • Obiettivi di recupero specifici per operazioni;
  • Risorse richieste inclusi backup e ridondanze.
4.2 Gestione di backup e ridondanza
  • Copie di backup complete e accurate;
  • Ubicazioni sicure per conservazione;
  • Controlli di accesso appropriati;
  • Tempi di recupero che non superino gli obiettivi definiti;
  • Verifiche di integrità regolari.
4.3 Gestione delle crisi
  • Processi per gestione delle situazioni di crisi;
  • Criteri di attivazione per dichiarazione di crisi;
  • Mezzi di comunicazione appropriati con autorità competenti;
  • Misure per mantenimento della sicurezza durante le crisi.

L’introduzione del concetto di Service Delivery Objective (SDO) accanto ai tradizionali RTO e RPO rappresenta un affinamento significativo nella pianificazione della continuità operativa. Questo riconosce che la resilienza moderna non riguarda solo il “quando” (RTO) e il “quanto” (RPO) del recupero, ma anche il “come” – ovvero il livello di servizio durante le fasi di degradazione operativa.

5. Sicurezza della catena di fornitura

L’approccio alla supply chain security deve includere:

5.1 Politica di sicurezza della catena di fornitura
  • Criteri di selezione per fornitori e prestatori di servizi;
  • Requisiti contrattuali inclusi accordi di livello di servizio;
  • Identificazione del ruolo nella catena di fornitura;
  • Monitoraggio e valutazione continui.
5.2 Registro di fornitori e prestatori di servizi
  • Registro aggiornato di fornitori diretti;
  • Punti di contatto per ciascun fornitore;
  • Elenco di prodotti, servizi e processi ICT forniti.

I requisiti di sicurezza della catena di fornitura acquisiscono particolare rilevanza nel contesto geopolitico attuale. La richiesta di valutare la “giurisdizione legale” dei fornitori e la considerazione delle “valutazioni nazionali delle minacce” riflette una crescente consapevolezza delle implicazioni di sicurezza nazionale nella digitalizzazione.

6. Sicurezza nell’acquisizione, sviluppo e manutenzione

Questo pilastro comprende dieci sotto-componenti che coprono l’intero ciclo di vita dei sistemi:

6.1 Sicurezza nell’acquisizione di servizi o prodotti ICT
  • Processi per gestione dei rischi da acquisizione;
  • Requisiti di sicurezza per servizi/prodotti da acquisire;
  • Informazioni sui componenti hardware e software;
  • Metodi di validazione per conformità ai requisiti.
6.2 Ciclo di vita sicuro dello sviluppo
  • Regole per sviluppo sicuro covering tutte le fasi;
  • Analisi dei requisiti di sicurezza;
  • Principi di cybersecurity-by-design;
  • Processi di security testing.
6.3 Gestione della configurazione
  • Configurazioni documentate per hardware, software, servizi e reti;
  • Processi automatizzati per applicazione e verifica;
  • Controllo delle modifiche con procedure di approvazione.
6.4 Change management, riparazioni e manutenzione
  • Procedure di controllo per modifiche ai sistemi;
  • Test e valutazione dell’impatto prima dell’implementazione;
  • Documentazione dei risultati e spiegazioni per emergenze.
6.5 Security testing
  • Politica e procedure per test di sicurezza;
  • Metodologie documentate per test;
  • Documentazione dei risultati con azioni di mitigazione.
6.6 Gestione delle patch di sicurezza
  • Procedure per applicazione tempestiva delle patch;
  • Test prima dell’applicazione in sistemi di produzione;
  • Verifica dell’integrità delle patch da fonti fidate;
  • Misure aggiuntive quando patch non disponibili.
6.7 Sicurezza di rete
  • Architettura di rete documentata e aggiornata;
  • Controlli per protezione da accessi non autorizzati;
  • Configurazioni per prevenire comunicazioni non necessarie;
  • Controlli per accesso remoto.
6.8 Segmentazione di rete
  • Segmentazione basata sui risultati della valutazione del rischio;
  • Zone demilitarizzate per comunicazioni sicure;
  • Separazione delle reti amministrative da quelle operative;
  • Controlli di accesso tra zone diverse.
6.9 Protezione contro software malevolo e non autorizzato
  • Misure di rilevamento e prevenzione;
  • Software di rilevamento e risposta aggiornato regolarmente;
  • Configurazioni per scansioni periodiche e in tempo reale.
6.10 Gestione e divulgazione delle vulnerabilità
  • Monitoraggio delle informazioni sulle vulnerabilità;
  • Scansioni periodiche e registrazione dei risultati;
  • Gestione tempestiva delle vulnerabilità critiche;
  • Procedure di divulgazione coordinate,

L’integrazione obbligatoria del SSDLC rappresenta probabilmente la sfida implementativa più significativa per molte organizzazioni, particolarmente quelle con pratiche di sviluppo legacy. Tuttavia, l’investimento iniziale può tradursi in benefici economici sostanziali attraverso la riduzione dei costi di rimediazione post-deployment.

7. Politiche e procedure per valutare l’efficacia delle misure

Questo pilastro richiede:

  • Politica per valutazione dell’efficacia dell’implementazione;
  • Determinazione delle misure da monitorare e misurare;
  • Metodi per monitoraggio e valutazione;
  • Tempistiche per analisi e valutazione dei risultati;
  • Responsabilità per monitoraggio e analisi.

8. Pratiche di igiene informatica e formazione sulla sicurezza

8.1 Sensibilizzazione e pratiche di igiene informatica
  • Programmi di sensibilizzazione per tutti i dipendenti;
  • Copertura delle misure di gestione del rischio;
  • Pratiche di igiene informatica per utenti;
  • Test di efficacia e aggiornamenti periodici.
8.2 Formazione sulla sicurezza
  • Identificazione di dipendenti con competenze di sicurezza;
  • Programmi di formazione in linea con le politiche;
  • Formazione specifica per ruolo e funzione;
  • Valutazione dell’efficacia della formazione.

9. Crittografia

La politica crittografica deve stabilire:

  • Tipo, forza e qualità delle misure crittografiche;
  • Protocolli e algoritmi approvati;
  • Approccio alla gestione delle chiavi crittografiche;
  • Revisioni periodiche considerando lo stato dell’arte.

L’enfasi sull’approccio crypto-agile anticipa la transizione post-quantistica, riconoscendo che le organizzazioni devono prepararsi oggi per le minacce crittografiche di domani. Questa lungimiranza normativa è particolarmente apprezzabile considerando i tempi di sviluppo tipici dei sistemi enterprise.

10. Sicurezza delle risorse umane

10.1 Sicurezza delle risorse umane
  • Responsabilità di sicurezza per dipendenti e fornitori;
  • Meccanismi per igiene informatica;
  • Consapevolezza per utenti con accesso privilegiato;
  • Procedure di assunzione qualificate.
10.2 Verifica dei precedenti
  • Criteri per ruoli che richiedono verifica;
  • Processo di verifica prima dell’inizio delle responsabilità;
  • Considerazioni per leggi e requisiti aziendali.
10.3 Procedure di terminazione o cambio di impiego
  • Responsabilità definite contrattualmente;
  • Clausole di riservatezza e doveri post-impiego;
  • Revoca tempestiva degli accessi.
10.4 Processo disciplinare
  • Processo per gestione delle violazioni delle politiche;
  • Considerazioni legali e requisiti aziendali;
  • Comunicazione e mantenimento del processo.

11. Controllo degli accessi

11.1 Politica di controllo degli accessi
  • Politiche documentate per controllo logico e fisico;
  • Accesso per persone inclusi personale e visitatori;
  • Accesso per processi dei sistemi informatici;
  • Autenticazione adeguata degli utenti;
11.2 Gestione dei diritti di accesso
  • Principi di need-to-know e privilegio minimo;
  • Autorizzazione da persone pertinenti;
  • Registro dei diritti di accesso concessi;
  • Registrazione della gestione dei diritti.
11.3 Account privilegiati e di amministrazione sistema
  • Politiche per gestione di account privilegiati;
  • Autenticazione forte inclusa multi-fattore;
  • Account specifici per operazioni di amministrazione;
  • Individualizzazione dei privilegi.
11.4 Sistemi di amministrazione
  • Restrizione e controllo dell’uso;
  • Uso esclusivo per scopi amministrativi;
  • Separazione logica da altri software;
  • Protezione dell’accesso tramite autenticazione e crittografia.
11.5 Identificazione
  • Gestione del ciclo di vita delle identità;
  • Identità univoche per sistemi e utenti;
  • Collegamento dell’identità utente a singola persona;
  • Registrazione della gestione delle identità.
11.6 Autenticazione
  • Procedure e tecnologie di autenticazione sicura;
  • Forza appropriata alla classificazione dell’asset;
  • Gestione delle informazioni di autenticazione segrete;
  • Metodi all’avanguardia quando fattibile.
11.7 Autenticazione multi-fattore
  • Fattori multipli o meccanismi di autenticazione continua;
  • Forza appropriata alla classificazione dell’asset;
  • Implementazione basata sui requisiti di accesso.

12. Gestione degli asset

12.1 Classificazione degli asset
  • Livelli di classificazione per tutti gli asset;
  • Sistema di livelli di classificazione;
  • Associazione di tutti gli asset con livelli;
  • Revisioni periodiche delle classificazioni.
12.2 Gestione degli asset
  • Politica per gestione appropriata degli asset;
  • Copertura del ciclo di vita completo;
  • Istruzioni per uso, conservazione e trasporto sicuri;
  • Trasferimento sicuro secondo il tipo di asset.
12.3 Politica sui supporti rimovibili
  • Politica sulla gestione dei supporti di memorizzazione rimovibili;
  • Proibizione tecnica della connessione senza motivo organizzativo;
  • Disabilitazione dell’auto-esecuzione e scansione per codice malevolo;
  • Misure per controllo e protezione dei dispositivi.
12.4 Inventario degli asset
  • Inventario completo e accurato;
  • Granularità appropriata alle esigenze dell’entità;
  • Elenco delle operazioni e servizi;
  • Aggiornamenti regolari e documentazione delle modifiche.
12.5 Deposito, restituzione o cancellazione degli asset
  • Procedure per garanzia del deposito, restituzione o cancellazione;
  • Documentazione del processo;
  • Misure alternative quando non possibile la restituzione.

13. Sicurezza ambientale e fisica

13.1 Servizi di supporto
  • Prevenzione di perdite dovute a guasti dei servizi di supporto;
  • Protezione da interruzioni di corrente e altre disruptions;
  • Ridondanza nei servizi di pubblica utilità;
  • Monitoraggio dei servizi di pubblica utilità.
13.2 Protezione contro minacce fisiche e ambientali
  • Prevenzione o riduzione delle conseguenze di eventi fisici e ambientali;
  • Misure di protezione contro minacce fisiche e ambientali;
  • Soglie di controllo minime e massime;
  • Monitoraggio dei parametri ambientali.
13.3 Controllo del perimetro e degli accessi fisici
  • Prevenzione e monitoraggio dell’accesso fisico non autorizzato;
  • Perimetri di sicurezza per protezione delle aree;
  • Controlli di ingresso e punti di accesso appropriati;
  • Monitoraggio continuo per accesso fisico non autorizzato.

I requisiti di segmentazione di rete riflettono l’evoluzione dalle architetture di sicurezza perimetrali verso modelli zero-trust. Questa transizione, sebbene tecnicamente complessa, è essenziale per la resilienza contro le minacce avanzate che caratterizzano il panorama contemporaneo.

Sfide implementative e considerazioni operative

Gestione del software open source

La direttiva NIS2 riconosce le specificità del software libero e open source (FOSS), richiedendo alle organizzazioni di:

  • Valutare i rischi associati alle dipendenze open source;
  • Supportare le comunità di sviluppo quando tecnicamente ed economicamente fattibile;
  • Implementare processi di vulnerability management specifici per i componenti FOSS.

Il riconoscimento esplicito del ruolo del FOSS nella sicurezza informatica rappresenta un approccio pragmatico e lungimirante. Tuttavia, la richiesta di “supportare le comunità” potrebbe creare disparità competitive tra organizzazioni di diverse dimensioni e capacità finanziarie.

Approccio scalabile per diverse dimensioni organizzative

L’implementazione deve essere proporzionata alle dimensioni e alla complessità dell’organizzazione. Le entità di dimensioni ridotte possono adottare processi meno complessi mantenendo l’efficacia dei controlli di sicurezza.

Mentre la flessibilità per le organizzazioni più piccole è apprezzabile, rimane la sfida di mantenere un livello di sicurezza efficace senza compromettere l’integrità del framework complessivo. La definizione di “proporzionalità” richiederà ulteriori chiarimenti implementativi.

Implicazioni economiche e competitive

Costi di implementazione

L’implementazione completa dei 13 pilastri NIS2 comporta investimenti significativi in:

  • Tecnologie di sicurezza e monitoraggio;
  • Formazione e sviluppo delle competenze;
  • Processi e governance;
  • Consulenza specializzata.

Sebbene i costi iniziali siano sostanziali, la ricerca indica che ogni euro investito in cybersecurity preventiva può generare risparmi di 3-5 euro in costi di rimediazione post-incidente. La NIS2, pertanto, può essere vista come un investimento strategico piuttosto che un mero costo di conformità.

Competitività del mercato europeo

La standardizzazione dei requisiti di sicurezza può:

  • Livellare il campo competitivo tra Stati membri;
  • Aumentare la fiducia dei consumatori nei servizi digitali europei;
  • Migliorare la posizione competitiva dell’Europa nel mercato globale digitale.

Considerazioni di implementazione pratica

Timeline e prioritizzazione

Le organizzazioni dovrebbero adottare un approccio phased:

Fase 1 (Immediata): Governance e policy foundation
  • Sviluppo delle politiche di sicurezza (Pilastri 1, 2);
  • Identificazione degli asset critici (Pilastro 12);
  • Baseline risk assessment (Pilastro 2);
Fase 2 (6-12 mesi): Controlli tecnici fondamentali
  • Implementazione MFA e controlli di accesso (Pilastro 11);
  • Sistemi di monitoraggio e logging (Pilastro 3);
  • Incident response procedures (Pilastro 3).
Fase 3 (12-24 mesi): Maturità avanzata
  • SSDLC completo (Pilastro 6);
  • Automazione della conformità (Pilastro 7);
  • Programmi di miglioramento continuo (tutti i pilastri).

Integrazione con altri framework

L’approccio più efficiente consiste nell’integrare NIS2 con:

  • ISO 27001: per la gestione sistematica della sicurezza dell’informazione;
  • NIST Cybersecurity Framework: per l’implementazione operativa;
  • Framework nazionali: per la conformità locale.

Le organizzazioni che hanno già implementato ISO 27001 si trovano in una posizione vantaggiosa, potendo leveraggiare strutture di governance esistenti per accelerare la conformità NIS2.

Monitoraggio e misurazione dell’efficacia

Key Performance Indicators (KPI)

Le organizzazioni dovrebbero sviluppare metriche che includano:

  • Indicatori di resilienza: Mean Time to Detection (MTTD), Mean Time to Response (MTTR);
  • Indicatori di conformità: percentuale di asset inventariati, copertura dei controlli di sicurezza;
  • Indicatori di maturità: livello di automazione dei processi, efficacia della formazione.

Benchmarking settoriale

L’ENISA sta sviluppando meccanismi per il benchmarking anonimo tra organizzazioni dello stesso settore, permettendo:

  • Valutazione relativa della postura di sicurezza;
  • Identificazione di best practice settoriali;
  • Ottimizzazione degli investimenti in sicurezza.

Prospettive future e evoluzioni normative

Evoluzione tecnologica

La guida ENISA è progettata come “documento vivente”, con revisioni periodiche per incorporare:

  • Minacce emergenti;
  • Nuove tecnologie (AI, quantum computing, IoT);
  • Evoluzione delle best practice settoriali.
Armonizzazione internazionale

L’approccio NIS2 influenzerà probabilmente:

  • Standard ISO/IEC in sviluppo;
  • Regolamentazioni di cybersecurity in altre giurisdizioni;
  • Accordi internazionali di cooperazione nella cybersecurity.

L’Europa si sta posizionando come leader globale nella standardizzazione della cybersecurity, con potenziali benefici per l’export di soluzioni e servizi di sicurezza europei.

Conclusioni e raccomandazioni

L’implementazione della direttiva NIS2 rappresenta una trasformazione fondamentale nel panorama della cybersecurity europea. I 13 pilastri tecnici non costituiscono semplicemente una checklist di conformità, ma piuttosto un framework integrato per la cyber-resilienza enterprise.

Raccomandazioni per i CISO

  1. Approccio olistico: Non trattare NIS2 come un progetto isolato, ma come catalizzatore per la trasformazione digitale sicura dell’organizzazione;
  2. Investimento in competenze: Prioritizzare lo sviluppo delle competenze interne, particolarmente in aree critiche come threat intelligence, incident response e security architecture;
  3. Automazione intelligente: Leverage dell’automazione non solo per l’efficienza operativa ma come enabler di controlli di sicurezza più efficaci e consistenti;
  4. Partnership strategiche: Sviluppare relazioni collaborative con fornitori, autorità competenti e peer dell’industria per condividere intelligence e best practice.

Considerazioni per il management

La NIS2 richiede un commitment organizzativo che va oltre l’investimento tecnologico. Il successo dipenderà dalla capacità di:

  • Integrare la cybersecurity nella strategia aziendale;
  • Sviluppare una cultura di sicurezza diffusa;
  • Bilanciare controlli di sicurezza con agilità operativa;
  • Mantenere la competitività mentre si incrementa la resilienza.

Impatto sull’ecosistema europeo

A lungo termine, l’implementazione uniforme di NIS2 dovrebbe:

  • Ridurre la superficie di attacco complessiva dell’ecosistema digitale europeo;
  • Aumentare la fiducia dei cittadini nei servizi digitali;
  • Posizionare l’Europa come benchmark globale per la cybersecurity.

La direttiva NIS2 rappresenta più di una normativa di cybersecurity; è una dichiarazione di intenti per un’Europa digitalmente sovrana e resiliente. Il successo della sua implementazione determinerà non solo la sicurezza dei sistemi informatici europei, ma anche la competitività dell’economia digitale europea nel contesto globale.

La sfida ora è trasformare questi requisiti normativi in vantaggi competitivi sostenibili, dimostrando che sicurezza e innovazione non sono forze opposte ma complementari nell’ecosistema digitale del futuro. I 13 pilastri forniscono una roadmap dettagliata per questa trasformazione, richiedendo un approccio metodico ma flessibile per adattarsi alle specificità di ciascuna organizzazione.

Fonti:
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/nis2-implementazione/


Intelligenza artificiale e radiocomunicazioni

L’intelligenza artificiale sta rivoluzionando il mondo delle radiocomunicazioni. Recentemente siamo stati spettatori di operazioni d’intelligence molto sofisticate, risultato di un perfetto bilanciamento tra l’utilizzo di nuove tecnologie e l’impiego di apparati tradizionali.

I sistemi di radiocomunicazione operano su diverse bande radio, utilizzando modalità che possono essere molto diverse tra loro.

Esistono sistemi che ricetrasmettono su diverse onde radio: quelle corte, tra i 3 e 30 MHz, denominate HF (high frequency), adatte per trasmissioni su lunghe distanze; quelle UHF (ultra-high frequency) che operano in frequenza tra i 300 MHz e 3 GHz, adatte per contesti con barriere fisiche presentano una portata limitata, incrementabile sfruttando la propagazione troposferica; quelle VHF (very-high frequency), con frequenza operativa tra i 30 MHz e 300 MHz, ideali per trasmissioni in ambienti con pochi ostacoli fisici ad esempio non sono ideali per i contesti urbani; quelle SHF (super high frequency) con operatività dai 3 GHz a 30 GHz; infine, le microonde (µWave) operanti nella gamma dai 300 MHz ai 300 GHz.

Per rendere un’idea più chiara del largo uso delle frequenze bisogna pensare ai vari esempi del loro impiego, quali:

  • i sistemi di radiocomunicazione satellitare;
  • i sistemi di radiocomunicazione marittima GMDSS e AI;
  • i sistemi di radiocomunicazione dedicati alla telefonia mobile, ossia GSM (Global System for Mobile Communication) in modalità 2G, 3G, 4G e 5G;
  • l’utilizzo di router e hotspot per lo scambio dati internet;
  • i sistemi di comunicazione dedicati al mondo aeronautico, denominati ACARS;
  • i sistemi dedicati alle trasmissioni bidirezionali utilizzando apparati portatili in modalità radio PMR (personal mobile radio) o in modalità ibrida radio e internet DMR (Digital Mobile Radio), compresi i più recenti TETRA (Terrestrial Trunked Radio).

Inoltre, alcuni spettri di frequenza sono riservati in via esclusiva alla sperimentazione radioamatoriale: ad esempio i sistemi EME (Earth-Moon-Earth), che utilizzano la luna come satellite passivo sulla cui superficie far rimbalzare segnali radio in microonde.

L’utilizzo delle frequenze e dei sistemi radio è disciplinato dalla CEPT (Conferenza Europea delle amministrazioni delle Poste e delle Telecomunicazioni), parzialmente regolamentati dalla IARU (International Amateur Radio Union) e supervisionati dalla ITU (International Telecommunication Union) delle Nazioni Unite.

La maggior parte dei dispositivi che utilizziamo quotidianamente permette lo scambio dei dati in modalità senza fili, ovvero utilizzando specifiche frequenze radio; ed è ragionevolmente possibile compromettere il flusso delle informazioni scambiate mediante atti ostili da remoto. Questa problematica riguarda anche tutta un’altra serie di apparati hardware come, ad esempio, i sistemi di guida avanzata delle autovetture (ADAC); i radar, i radiofari degli aeroporti e dei porti nautici civili e militari; i sistemi d’arma avanzati; i sistemi antintrusione delle abitazioni e dei locali commerciali e statali; i droni civili e militari; le comunicazioni satellitari, etc.

L’intelligenza artificiale al servizio delle radiocomunicazioni

L’utilizzo dell’intelligenza artificiale applicata ai sistemi wireless ha apportato benefici in termini di sicurezza ed efficientamento delle trasmissioni radio. Nello specifico, attraverso l’utilizzo di algoritmi personalizzati è possibile svolgere una serie di azioni difensive, come ad esempio l’applicazione di crittografia avanzata, la misurazione e prevenzione da attacchi di jamming, la capacità di decidere – attraverso il monitoraggio costante dello spettro radio – quali siano le frequenze migliori da utilizzare in base alla propagazione delle onde radio e alle caratteristiche dell’ambiente circostante, o ancora la prevenzione delle intrusioni da parte di apparati esterni alla rete, anche mediante l’utilizzo di azioni di deep learning.

intelligenza artificiale e radiocomunicazioni
Fonte: nasa.org

intelligenza artificiale e radiocomunicazioni

intelligenza artificiale e radiocomunicazioni
Fonte: ARRL and The Ham Radio License Manual

Si sta, tuttavia, intensificando l’utilizzo dell’intelligenza artificiale anche con finalità malevole: i target sono sistemi radio ad uso sia civile, sia militare.

I potenziali attaccanti sfruttano diverse metodologie per compromettere i sistemi radio.

Tra queste, figurano le manipolazioni di sistemi che utilizzano il riconoscimento vocale utilizzando false tracce sonore; la misurazione in tempo reale e il relativo attacco di apparati radio mediante tecniche che possono prevedere l’utilizzo di phishing audio; la ricerca e sfruttamento delle vulnerabilità dei sistemi SDR (Software Defined Radio); la clonazione dei segnali radio, come ad esempio avviene per i droni; le azioni mirate di interruzione delle comunicazioni con possibilità di selezione automatica della modulazione di frequenza e potenza del segnale radio; lo sfruttamento delle capacità previsionali nell’ambito delle reti di cognitive radio, anticipando quali saranno le frequenze utilizzate dal sistema attaccato; la capacità di analizzare enormi flussi radio, individuando comunicazioni criptate e applicando metodologie di deep learning per decriptare (e rendere accessibile) la fonte.

Per il futuro, in un’ottica predittiva, sarà necessario focalizzare la ricerca e l’implementazione degli algoritmi per aumentare la velocità di reazione dell’intelligenza artificiale. Si dovrà, inoltre, porre attenzione nella creazione di reti cognitive in grado di creare dei perimetri difensivi efficaci.

L’intelligenza artificiale nell’ambito delle radiocomunicazioni è ampiamente utilizzata e implementata, in ambito sia civile che militare, per effettuare una serie di operazioni di intelligence che rientrano nel perimetro operativo della SIGINT (Signal Intelligence).

Uno dei principali scopi dell’intelligence applicata alle radiocomunicazioni è poter prevenire eventuali minacce contro obiettivi civili e militari: per questa ragione è importante mantenere costante lo scopo difensivo e preventivo costituito da un insieme di operazioni per il monitoraggio delle radiocomunicazioni, siano esse analogiche, ibride o digitali.

Signal Intelligence e il ruolo dell’intelligenza artificiale nelle operazioni militari

Attualmente i metodi utilizzati per le intercettazioni dei segnali radio sono basati sull’ascolto selettivo delle frequenze radio con l’ausilio dell’intelligenza artificiale, implementata da appositi algoritmi. Vi sono situazioni particolari, in cui il monitoraggio dei segnali radio ricopre un ruolo strategico per assicurare la sicurezza dei civili e del personale militare. Di fondamentale importanza sono la raccolta delle informazioni e il monitoraggio delle trasmissioni nelle zone in cui sono presenti contingenti militari, ove la minaccia principale è data dai rapidi attacchi a sorpresa per opera di piccole unità operative che utilizzano tecniche di guerriglia.

Nel caso di personale militare che è dislocato a presidio di una determinata zona e risiede in compound, diventa fondamentale unire diverse tecniche di intelligence per la raccolta delle informazioni, ossia tecniche HUMINT e tecniche atte al monitoraggio attivo delle frequenze radio.

Le intercettazioni si devono eseguire sulle frequenze in VHF, UHF, SHF, utilizzando antenne che possano individuare la provenienza del segnale, come ad esempio le antenne direzionali, le antenne loop magnetiche o le classiche antenne verticali ad ampio spettro. Normalmente il vantaggio di un compound è poter fornire alimentazione elettrica con un’ottima capacità di erogazione e spazio per il posizionamento di antenne, anche di grandi dimensioni, che in taluni casi possono essere posizionate su alti tralicci o strutture equivalenti. Le caratteristiche elencate concorrono alla creazione di un perimetro radio di sicurezza.

Nel caso in cui il personale militare, per esigenze operative, si trova nella situazione di muoversi in un determinato territorio ostile, è necessario attivare la raccolta informativa attraverso personale appositamente inviato in loco che utilizzerà tecniche HUMINT per comprendere l’eventuale presenza di guerriglieri mediante contatti con la popolazione locale.

Nello specifico, si dovrà tenere sotto controllo l’eventuale scambio di apparecchiature idonee a costruire una ricetrasmittente e la presenza di compravendita di batterie di piccole dimensioni adatte all’alimentazione di apparati radio, come ad esempio batterie da 12v 7,2 Ah. In testa al personale militare, durante la fase operativa dello spostamento, sarebbe utile organizzare tre squadre da ricognizione rapida che possono essere composte da uno a tre operatori ciascuna.

Ispirandosi alla cosiddetta attività di “caccia alla volpe o caccia alle radiosonde”, diffusa in ambito radioamatoriale, è possibile anticipare il passaggio del personale militare andando a intercettare eventuali segnali di apparati radio a bassa potenza. Per massimizzare l’azione di monitoraggio, le tre squadre potrebbero identificare il luogo dell’emissione effettuando una triangolazione del segnale.

L’integrazione tra intelligenza artificiale e radiocomunicazioni rappresenta oggi un punto nevralgico per garantire la cybersecurity in ambito civile e militare. Per un approfondimento completo sul tema e sulle implicazioni strategiche trattate, ti invitiamo a consultare il white paper Quaderni di Cyber Intelligence #7.

Fonti

  • Chen Huang; Ruisi He; Bo Ai; Andreas F. Molisch; Buon Kiong Lau; Katsuyuki Haneda – Artificial Intelligence Enabled Radio Propagation for Communications – Part I: Channel Characterization and Antenna-Channel Optimization, https://ieeexplore.ieee.org/document/9713745
  • Tao Chen; Hsiao-Hwa Chen; Zheng Chang; Shiwen Mao – Intelligent Radio: When Artificial Intelligence Meets the Radio Network, https://ieeexplore.ieee.org/document/9023916
  • Krayani A. – Learning Self-Awareness Models for Physical Layer Security in Cognitive and AI-enabled Radios, https://arxiv.org/pdf/2211.12784
  • An He; Kyung Kyoon Bae; Timothy R. Newman; Joseph Gaeddert; Kyouwoong Kim; Rekha Menon – A Survey of Artificial Intelligence for Cognitive Radios, https://ieeexplore.ieee.org/document/5420026
  • Małgorzata Wasilewska, Adrian Kliks, Hanna Bogucka, Krzysztof Cichoń, Julius Ruseckas, Gediminas Molis, Aušra Mackute-Varoneckien, Tomas Krilavičius – Artificial Intelligence for Radio Communication Context-Awareness, https://ieeexplore.ieee.org/document/9568860
  • Gieffe-IW20AP – Amplificatori di potenza a radio frequenza, Sandit Libri (2013)
  • Sarti C. – Notebook del radioascolto. Le antenne, C&C Edizioni (2008)
  • Tomassini D., Fondamenti dei campi elettromagnetici, Sandit Libri (2024)
  • Zella G. – Antenne tattiche. Teoria, applicazioni, progetti, Sandit Libri (2009)
Profilo Autore

Appassionato del mondo digitale, durante gli studi accademici ha potuto lavorare e studiare in tre atenei negli Stati Uniti dove ha consolidato la passione per l’ambito digitale. Concluso il percorso accademico con la laurea magistrale in Economia e Marketing ha maturato esperienze lavorative diversificate specializzandosi nella cybersecurity con focus nell’intelligence economica e nella geopolitica attraverso corsi specializzanti. Svolge la sua attività come libero professionista, collabora attivamente con la piattaforma Wikistrat in qualità di Analyst Expert.
È Socio Ordinario della Società Italiana di Intelligence e membro della Commissione di Studio su Cyber Threat Intelligence e Cyber Warfare. Inoltre, è Socio della Società Italiana di Storia Militare SISM. È appassionato nello studio della storia, della filosofia ed entusiasta radioamatore.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/intelligenza-artificiale-radiocomunicazioni/


Legge italiana sulla Cybersecurity: cosa prevede

La legge italiana sulla cybersecurity 90/2024 segna una svolta decisiva nella protezione digitale del Paese, introducendo per la prima volta un quadro normativo organico e uniforme. Approvata il 28 giugno 2024, questa normativa pionieristica stabilisce nuovi obblighi stringenti per Pubbliche Amministrazioni e aziende private, allineandosi agli standard europei della Direttiva NIS2. L’analisi che segue esamina in dettaglio l’istituzione del Centro Nazionale di Crittografia, il rafforzamento dei poteri dell’Agenzia per la Cybersicurezza Nazionale, il nuovo sistema sanzionatorio con multe fino a 125.000 euro e le modifiche al codice penale che introducono l’estorsione informatica.

Introduzione alla legge italiana sulla cybersecurity 90/2024

Il 28 giugno del 2024 il Parlamento italiano ha approvato la legge n. 90 (“Disposizioni in materia di rafforzamento della cybersicurezza nazionale e di reati informatici”), nota come “Legge sulla Cybersecurity”.

La normativa rappresenta il primo tentativo del legislatore nazionale di fornire un’organica disciplina in ambito di sicurezza informatica, allineandosi agli standard internazionali ed europei.

A un anno dalla sua approvazione, analizziamo i principali contenuti della legge per valutarne la rispondenza alle sfide poste dall’attuale quadro tecnologico e normativo.

Obblighi per Pubbliche Amministrazioni e aziende private

La legge 90/2024 prevede nuovi obblighi a carico di aziende e Pubbliche Amministrazioni, con doveri particolarmente stringenti a carico di queste ultime.

Come conferma l’Agenzia per la Cybersicurezza Nazionale (ACN), le P.A. sono infatti tra i primi bersagli del crimine informatico in Italia, soprattutto in settori critici quali la sanità; senza dimenticare le campagne di attacco che prendono di mira – con motivazioni prettamente geopolitiche – Ministeri o altri enti istituzionali.

Ma le nuove norme riguardano anche aziende private, includendo tra i destinatari le società in house che forniscono alle Pubbliche Amministrazioni “servizi informatici, servizi di trasporto […] ovvero servizi di raccolta, smaltimento o trattamento di acque reflue urbane, domestiche o industriali […] o di gestione dei rifiuti”.

Al fine di prevenire rischi reputazionali o perdite di dati, che sempre più spesso si annidano lungo le catene di fornitura dei servizi, tutti i soggetti così individuati sono tenuti a una serie di adempimenti.

Tra questi:

  • l’obbligo di tempestiva segnalazione all’ACN degli attacchi o incidenti informatici rilevanti ai sensi del Perimetro di sicurezza nazionale cibernetica;
  • la predisposizione e il costante aggiornamento di “un piano per la gestione del rischio informatico”, che includa la definizione di ruoli e responsabilità rispetto alla “sicurezza di dati, sistemi e infrastrutture”;
  • l’implementazione di misure per il “potenziamento delle capacità per la gestione dei rischi informatici”, in riferimento alla necessità sia di adottare soluzioni tecnologiche adeguate sia di formare tutte le risorse per migliorarne la preparazione cyber.

Ai medesimi obblighi, oltre alle Pubbliche Amministrazioni nazionali, vanno soggette “le regioni e le province autonome di Trento e di Bolzano, le città metropolitane, i comuni con popolazione superiore a 100.000 abitanti e, comunque, i comuni capoluoghi di regione, nonché le società di trasporto pubblico urbano con bacino di utenza non inferiore a 100.000 abitanti, le società di trasporto pubblico extraurbano operanti nell’ambito delle città metropolitane e le aziende sanitarie locali”.

Conformità agli standard dettati dalla Direttiva NIS 2

Recepita in Italia con il decreto legislativo n. 138/2024, la Direttiva UE nota come NIS 2 aveva già introdotto significativi adempimenti in materia di cybersicurezza per imprese e pubbliche amministrazioni europee.

Oltre a imporre l’adozione di un “Modello di Gestione della Cybersecurity” che includa misure di sicurezza proporzionate agli specifici rischi da fronteggiare, la NIS 2 pone particolare accento sulla segnalazione tempestiva degli incidenti. Un’indicazione recepita dalla L. 90/2024, che all’art. 1 chiede ad aziende e P.A. di segnalare “senza ritardo e comunque entro il termine massimo di ventiquattro ore” ogni evento che abbia avuto “impatto su reti, sistemi informativi e servizi informatici”.

A rispondere alle richieste della Direttiva è anche l’ampliamento delle funzioni dell’ACN. Questa viene infatti investita di un ruolo più attivo nel monitoraggio e nella valutazione delle misure adottate da enti e organizzazioni, da attuare coordinandosi – ove opportuno – con i Servizi di informazione per la sicurezza nazionale: un approccio che considera il dialogo tra attori istituzionali e l’interscambio di flussi informativi strutturati come strumenti di contrasto alle minacce digitali.

Sempre per garantire rispondenza alla NIS2, tra i destinatari della legge italiana sulla cybersecurity sono stati inclusi anche i fornitori di varie tipologie di servizi, nella consapevolezza dei molteplici rischi sottesi alle articolazioni della Supply Chain.

Misure tecniche richieste: crittografia, monitoraggio e gestione dei rischi

La legge 90/2024 ha introdotto anche un nuovo organismo di settore: il Centro Nazionale di Crittografia (CNC), istituito presso l’Agenzia per la Cybersicurezza Nazionale.

Il CNC dovrà favorire “la diffusione di standard, linee guida e raccomandazioni al fine di rafforzare la cybersicurezza dei sistemi informatici […] nonché all’organizzazione e alla gestione di attività di divulgazione finalizzate a promuovere l’utilizzo della crittografia, anche a vantaggio della tecnologia blockchain, come strumento di cybersicurezza”.

Al nuovo organo spetterà inoltre il compito di sviluppare, in sinergia con università e centri di ricerca italiani ed esteri, soluzioni crittografiche avanzate per la protezione dei dati “anche per il rafforzamento dell’autonomia industriale e tecnologica dell’Italia”, riducendo la dipendenza da tecnologie straniere nell’ottica di una maggiore sovranità digitale nazionale.

Contratti pubblici e requisiti di cybersecurity: il D.P.C.M. del 30 aprile 2025

La sovranità digitale è, inoltre, alla base della scelta di includere nella nuova legge anche disposizioni relative ai contratti pubblici, stabilendo criteri di premialità per l’adozione di tecnologie EU/NATO ed esigendo la successiva adozione di un decreto attuativo al riguardo.

È stato il D.P.C.M. del 30 aprile 2025 ad adempiere a tale previsione, individuando gli elementi che i destinatari della legge 90 devono considerare al momento di acquistare prodotti o servizi digitali da impiegare in contesti rilevanti per la tutela degli interessi strategici nazionali.

Si tratta in primo luogo di requisiti di cybersecurity, che includono la verifica di aspetti tecnici e capacità di gestione delle vulnerabilità informatiche; ma sono altresì contemplati criteri di opportunità geopolitica, nel preferire partner tecnologici afferenti a Paesi alleati o, comunque, affini all’Italia nella postura di sicurezza e nella protezione delle informazioni classificate.

Sistema sanzionatorio della legge italiana sulla cybersecurity

Organizzazioni ed enti interessati dalle nuove disposizioni, qualora senza giustificato motivo tardino nel notificare un incidente di sicurezza (o nell’adeguarsi alle segnalazioni dell’ACN “circa specifiche vulnerabilità cui essi risultino potenzialmente esposti”), vanno soggetti alle misure di cui agli art. 1 e 2 della legge 90/2024.

All’Agenzia spetta pertanto un ruolo preminente anche rispetto all’apparato sanzionatorio previsto: è infatti incaricata non solo di monitorare gli adempimenti previsti ma di attivare i relativi procedimenti disciplinari, che possono culminare in sanzioni assai severe.

Queste possono includere multe fino a 125.000 € in caso di violazioni reiterate, potendo altresì “costituire causa di responsabilità disciplinare e amministrativo-contabile per i funzionari e i dirigenti responsabili”; aspetto che solleva numerosi dubbi circa la concreta possibilità di attribuire con esattezza tale responsabilità all’interno di organizzazioni complesse.

L’inasprimento delle pene pecuniarie riguarda anche gli enti, che per di più possono trovarsi a fronteggiare sanzioni interdittive della durata minima di due anni.

Oltre ad ampliare i poteri dell’ACN circa l’erogazione di tali sanzioni, con la l. 90/2024 il legislatore ha scelto di attribuire al personale dell’Agenzia impegnato presso il CSIRT Italia la qualifica di Pubblico Ufficiale nello svolgimento delle proprie funzioni.

Ciò assegna agli operatori dell’Agenzia funzioni di Polizia Giudiziaria quanto alla trasmissione alla magistratura delle notifiche di incidenti informatici, prevedendo al contempo sistemi automatizzati di allerta precoce per il law enforcement attraverso il monitoraggio dell’ACN.

Nuovi poteri investigativi: cosa cambia per le agenzie di law enforcement

In caso di attacchi che coinvolgano infrastrutture critiche o sistemi di interesse pubblico, l’ACN è tenuta a segnalarli immediatamente al Procuratore nazionale antimafia e antiterrorismo.

A sua volta, il Pubblico Ministero che abbia notizia di reati informatici rilevanti deve tempestivamente informarne l’Agenzia e coordinarsi con il Ministero dell’Interno, in un meccanismo di cooperazione rafforzata concepito per affrontare eventi cyber di particolare gravità.

La legge 90/2024 ha altresì modificato il quadro esistente in tema di intercettazioni e accertamenti tecnici – prevedendo la partecipazione dell’ACN alle operazioni irripetibili – nonché di protezione dei collaboratori di giustizia, estendendo l’applicabilità delle relative norme ai reati informatici particolarmente gravi.

Per tutti i principali crimini digitali, tenuto conto della complessità investigativa che comportano, la durata massima delle indagini preliminari è stata estesa a 2 anni, con la possibilità di prorogarle ulteriormente anche inaudita altera parte (ossia senza necessità di contraddittorio con i soggetti indagati).

Nel corso delle indagini, il PM ha inoltre facoltà di imporre la posticipazione di eventuali attività di resilienza informatica, se ritenga che le stesse possano interferire con lo svolgimento delle attività investigative.

A livello di codice penale la legge ha infine modificato numerose norme (art. 615 ter e seguenti) inasprendo le pene previste, che ora arrivano fino a 10 anni nei casi di accesso abusivo aggravato a sistemi informatici; e prevedendo circostanze aggravanti specifiche per gli attacchi rivolti a sistemi o infrastrutture di interesse pubblico, nei quali la condanna può raggiungere i 12 anni di reclusione.

Un’ultima novità della l. 90/2924 riguarda l’introduzione del reato di “estorsione informatica” all’art. 629, co. 3 c.p., mirato con ogni evidenza a contrastare il fenomeno ransomware, di gran lunga la più pervasiva e persistente tra le minacce informatiche contemporanee.

Conclusioni

A meno di un anno dalla sua entrata in vigore (avvenuta il 17 luglio 2024) e ad appena 6 mesi dalla scadenza di conformità concessa ad aziende ed enti locali (17 gennaio 2025), la Legge sulla Cybersecurity deve ancora ricevere una piena esecuzione.

Pur con talune criticità, relative anche alle nuove sfide in campo di Security Testing, si tratta di un oggettivo avanzamento nella difesa dell’ecosistema cyber italiano.

Inserendosi nella scia della Strategia nazionale di cybersicurezza e definendo un’organica cornice normativa per l’implementazione degli standard internazionali sulla cybersecurity, la l. 90/2024 è infatti la prima normativa italiana a imporre ad aziende e P.A. obblighi uniformi per la protezione dei loro asset digitali – primi fra tutti i dati di utenti e cittadini – e la difesa delle infrastrutture critiche nazionali.

La legge ha, inoltre, significativamente ampliato sia gli strumenti d’indagine sia i meccanismi di cooperazione nazionale e internazionale a livello di law enforcement, potenziando altresì il ruolo dell’ACN.

Resta da valutare quanto sarà concretamente fatto per favorire l’attuazione delle nuove previsioni e per garantirne l’aggiornamento alla luce di minacce informatiche sempre più pervasive, nonché di un panorama tecnologico in costante evoluzione.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/legge-italiana-sulla-cybersecurity/


Onboarding dei sistemi IoT

In questo primo articolo di una serie dedicata all’onboarding dei sistemi IoT, esploreremo le fondamenta della sicurezza nella gestione dei dispositivi connessi. Dal momento in cui l’Internet of Things ha superato il numero di esseri umani sul pianeta, la necessità di processi sicuri per l’identificazione e l’autenticazione dei dispositivi è diventata cruciale. Attraverso un’analogia con i controlli aeroportuali, analizzeremo i protocolli e le infrastrutture di sicurezza necessarie per garantire un onboarding affidabile, concentrandoci su VPN, certificati digitali e PKI in un’architettura IoT centralizzata.

L’internet of things (IoT) è stato concepito tra il 2008 e il 2009, quando il numero di dispositivi connessi ha superato quello degli esseri umani sul pianeta. Questi dispositivi possono supportare applicazioni progettate per risolvere problemi reali nel mondo della salute, della sicurezza, dell’energia, dei trasporti e di altri settori attraverso il monitoraggio, l’allerta e la consapevolezza dei dati e degli indici di processo.

Stack Tecnologico e Competenze IoT

Dietro il mondo IoT è richiesto un insieme di competenze che variano dalla conoscenza di programmazione embedded, di protocolli e reti distribuite, di architetture di sistemi su campo ed in cloud sino alle competenze nella cybersecurity.
Una rete di dispositivi è IoT quando la comunicazione avviene su rete internet.

Anche negli impianti industriali sono presenti dispositivi in grado di comunicare tra loro su stack TCP/IP o usando altri protocolli di trasporto e di rete alla base di internet, ma se la comunicazione resta dentro l’impianto o in una rete privata, in quel caso si parla di rete OT (Operational technology). Questa infrastruttura è adottata nei sistemi di controllo industriale e di produzione critici per un’organizzazione. Per ragioni di sicurezza viene mantenuta segregata dalla rete internet per cui è fuori dal perimetro di questo articolo.

Rendere disponibili dati e dispositivi su rete pubblica internet presenta delle sfide. Ricordiamoci che il protocollo di rete offre un livello di servizio best effort. Sta ai protocolli a livello di trasporto e applicativi garantire l’affidabilità nella comunicazione.

Data l’eterogeneità dei dispositivi, con differenti capacità computazionali, e dei protocolli disponibili a livello applicativo, è necessario stabilire dei ruoli e delle regole con cui controllare e monitorare tutti gli host in gioco. I dispositivi possono essere gestiti:

  • in maniera distribuita, con logiche di controllo locali su campo che periodicamente si allineano alle indicazioni presenti in una piattaforma di coordinamento.
  • in maniera decentralizzata, con sistemi di gestione separati con in carico diversi sottoinsiemi di dispositivi
  • in maniera centralizzata, con un’unica piattaforma che assume il pieno controllo della flotta.

Il Processo di Onboarding IoT: Sicurezza e Autenticazione

L’Onboarding è un processo con cui il dispositivo viene identificato ed accolto per la prima volta nella piattaforma che lo gestirà. è la prima fase del ciclo di vita di un dispositivo e determina se sarà o meno sotto il nostro controllo. Uno dei problemi da risolvere in questa fase è: come facciamo a capire se il dispositivo che tenta di entrare in contatto con noi è legittimo?

Pensiamo allo screening svolto in un aeroporto. Dal momento in cui ci presentiamo al check- in, il documento su cui facciamo affidamento per indicare alle autorità chi siamo è la nostra carta d’identità o il nostro passaporto per paesi extra UE. L’identificazione non basta. Come facciamo a comprendere se siamo anche autorizzati a raggiungere la nostra destinazione? Come cittadini dell’Unione Europea, siamo autorizzati a muoverci da un Paese ad un altro.
Immaginiamo però di dover andare negli Stati Uniti.

Nella data di realizzazione di questo articolo la condizione propedeutica per poter accedere è quella di completare la compilazione del modulo del visto elettronico online (ESTA). Allo stesso modo, il dispositivo deve fornire un insieme di informazioni che identificano la natura della richiesta di comunicazione ed il motivo per cui sta contattando la piattaforma.

All’aeroporto ci sottoponiamo ad un processo rigoroso di controllo, partendo dalla scansione del nostro volto con quello presente sul passaporto per verificarne la coincidenza, fino al controllo degli oggetti che portiamo con noi nel nostro bagaglio a mano. La cyber security entra in gioco in questo processo proprio per accertare che il dispositivo sia legittimo e che non ci siano azioni fraudolente ai danni del servizio offerto dalla piattaforma e degli altri dispositivi.

In questo articolo ci metteremo nei panni dei proprietari dell’ “aeroporto” dei dispositivi iot, considerando un sistema di gestione centralizzato. Valuteremo quali sono i mezzi e gli strumenti usati nella letteratura per accogliere i dispositivi autorizzati e respingere quelli malevoli. Infine, percorreremo insieme un esempio di soluzione che garantisce il rispetto dei requisiti previsti.

Cybersecurity nell’Ecosistema IoT

Nei processi di cybersecurity andiamo a valutare la superficie di esposizione dell’architettura del sistema software messa in piedi. In un’architettura IoT centralizzata abbiamo i dispositivi, la piattaforma che li monitora e controlla, e sistemi terze parti che interagiscono con la piattaforma per recuperare dati o per inviare comandi.

Figura 1. Architettura di una piattaforma IoT centralizzata

Ogni strato ed ogni fase del processo presenta le sue minacce e le relative misure di contenimento dei rischi.

  • Il dato che viaggia dal campo fino alla sua destinazione di utilizzo è esposto a possibili eventi di manomissione (tampering), di intercettazione, di compromissione. Un dispositivo malevolo può assumere una falsa identità per interagire con la piattaforma o creare insieme ad un insieme di dispositivi un disservizio.
  • I sistemi di terze parti che interagiscono con la piattaforma possono violare la Segregation of Duties (SoD), accedendo a dati non attinenti al progetto o all’ambito di visibilità previsto. Se consentito, possono eseguire azioni malevole di controllo dei dispositivi, assegnando loro dei task di esecuzione con parametri irregolari o con tempistiche che arrestano la continuità del servizio o influenzano la qualità.
  • Accessi federati e politiche di Identity Access Management (IAM) possono limitare i rischi descritti nel secondo punto. Per il primo punto, la tutela del dato avviene intervenendo sulla comunicazione tra dispositivo e piattaforma.

Comunicazione dei sistemi IoT

Per proteggere le comunicazioni dei vari dispositivi IoT è fondamentale far uso di sistemi di cifratura al fine di preservare la confidenzialità delle informazioni. In letteratura sono disponibili diversi modelli, tra cui:

  • Le VPN;
  • I certificati digitali;
  • La PKI.

Le VPN (Virtual Private Network) aggiungono un livello aggiuntivo di sicurezza per la trasmissione del dato, operando al livello di trasporto e/o applicativo del modello ISO/OSI. In particolare tutti i dati vengono veicolati all’interno di un “VPN tunnel” in cui sono cifrati garantendo la protezione anche da attacchi come il man in the middle (MitM). Solo alla fine del tunnel, giunti a destinazione, i dati potranno poi essere decifrati. Si fa quindi uso di chiavi di cifratura per cifrare e decifrare i dati durante la comunicazione.

La crittografia impedisce di conseguenza il monitoraggio, il logging o il tampering (ovvero la manomissione) dei dati che vengono veicolati in rete. La VPN abiliterà quindi una connessione sicura tra un utente e una public network e tramite il VPN tunnel, che opera al livello 2 e 3 del modello ISO/OSI, il dato sarà protetto.

Tra i protocolli di sicurezza più utilizzati nel tunnel abbiamo IPsec, point-to- point tunneling protocol (PPTP), layer 2 tunneling protocol (L2TP) e SSL che garantiranno la confidenzialità del dato trasmesso. Si noti che il protocollo IPsec agisce al di sotto del livello di trasporto, rendendo trasparente il servizio di crittografia alle applicazioni con cui si interagisce.

Esempi di VPN presenti sul mercato sono:

  • OpenVPN
  • ExpressVPN
  • GlobalProtect
  • F5 VPN

Esistono dei browser che includono la possibilità di usare un servizio VPN, come Opera e Brave.

Il mittente, prima di avviare la comunicazione, cifrerà il dato che intende inviare attraverso la rete e successivamente il destinatario, tramite l’uso di un’apposita chiave, riuscirà a decifrare e quindi a leggere il dato di interesse.

Si parlerà di crittografia sincrona, nel caso in cui si fa uso di una sola chiave per cifrare e decifrare il dato (più semplice da implementare e gestire su grandi quantità di dati ma anche più vulnerabile), mentre di crittografia asincrona se si fa uso di più chiavi per cifrare e decifrare il dato (crittografia più forte ma anche più complessa da implementare e gestire su grandi quantità di dati). In particolare nella crittografia asincrona si fa uso di una private key (chiave privata) per la cifratura del messaggio e di una public key (chiave pubblica) a supporto della decifratura.

Si fa comunque presente che la VPN da sola non è sufficiente a proteggerci ma va utilizzata come strumento aggiuntivo al perimetro di sicurezza in comunione con altri sistemi quali EDR, siem, firewall, IPS/IDS e molto altro.

Tra gli algoritmi di cifratura più comuni e utilizzati nelle VPN ci sono:

  • Triple Data Encryption Standard (3DES): fa uso di un “key bundle” costituito da tre chiavi ognuna da 56-bit. In questo algoritmo si ripeterà per tre volte l’algoritmo DES tramite tre chiavi ognuna con un compito specifico: K1 cifrare, K2 decifrare e K3 nuovamente cifrare. Le tre chiavi possono essere implementate in tre modalità:
  • Tutte indipendenti e diverse tra loro, soluzione complessa ma garantisce un forte livello di sicurezza;
  • K1 e K3 uguali, soluzione intermedia;
  • Tutte le chiavi uguali, opzione meno sicura ma di più semplice implementazione.

Applicando quindi per tre volte il processo dell’algoritmo DES si raggiungerà una cifratura di sicurezza molto simile ad algoritmi avanzati quali AES (Advanced Encryption Standard).

Tuttavia, dal 2017 il NIST ha indicato l’utilizzo del 3DES deprecato a causa di vulnerabilità note, invitando all’adozione dell’Advanced Encryption Standard.

  • Advanced Encryption Standard (AES). Introdotta dal NIST nel 2001 come cifratura “byte oriented”, rispetto al DES che è bit oriented, questa soluzione di cifratura asimmetrica teme solo attacchi teorici. La loro complessità computazionale è tale da non essere fisicamente realizzabile dalle capacità correnti dei calcolatori in questo momento storico e nei prossimi anni a seguire. L’algoritmo prende in input e restituisce in output blocchi di 128 bit può essere usato con chiavi di cifratura, a lunghezza variabile pari a 128, 197 o 256 bit.
  • Secure Sockets Layer (SSL): protocollo di sicurezza che abilità le comunicazioni tra server e client. SSL garantisce transazioni sicure per credit card, login credentials e molto altro
Figura 2. VPN e Certification authority

Si fa comunque presente che la VPN da sola non è sufficiente a proteggerci ma va utilizzata come strumento aggiuntivo al perimetro di sicurezza in comunione con altri sistemi quali EDR, siem, firewall, IPS/IDS e molto altro.

Un ulteriore livello di sicurezza per lo scambio di informazioni avviene tramite l’utilizzo di certificati digitali; questi garantiscono che l’informazione tra un mittente e un destinatario avvenga in maniera sicura. Ogni certificato digitale avrà diversi attributi, tra cui:

  • Serial number: univoco per ogni certificato;
  • Subject: “owner” del certificato, persona o organizzazione;
  • Signature algorithm: nome dell’algoritmo utilizzato;
  • Key-usage: obiettivo della chiave pubblica, ovvero se per cifrare, verificare o entrambe;
  • Public key: usata per cifrare un messaggio o verificare la firma dell’owner;
  • Issuer: fornisce le identità degli intermediari coinvolti;
  • Valid from: data dal quale è valido il certificato;
  • Valid to: data di scadenza del certificato;
  • Thumbprint algorithm: specifica l’algoritmo di hashing utilizzato per cifrare la firma digitale;
  • Thumbprint: specifica l’hash per ogni certificato, utilizzato per verificarne l’integrità.

Il mittente richiede un certificato digitale alla certificate authority (CA). La certificate Authority, prima di restituire il certificato, lo firma con una propria chiave privata. Il mittente cifrerà il messaggio con la propria chiave privata (private key) e fornirà una public key a supporto della convalida dell’identità e dell’informazione. Il destinatario accetterà il messaggio criptato e utilizzerà la public key della CA per decodificare il certificato digitale e successivamente consentire la lettura del messaggio.

Un certificato digitale può contenere diverse informazioni in merito a:

  • Nome del mittente che ha applicato il certificato;
  • Data di scadenza;
  • Una copia della public key fornita dalla CA.

Il destinatario potrà quindi, tramite il certificato digitale, controllare la validità utilizzando la signature allegata e fornita dalla CA. Il principale obiettivo dei certificati digitali è garantire la non-repudiation del dato proteggendo l’informazione lungo tutto il trasferimento e validando il tutto con una signature (firma digitale). In figura 3 è possibile osservare il funzionamento del certificato digitale.

Esempio di consegna di un messaggio cifrato con CA

Attori

  • Dispositivo → mittente
  • Piattaforma → destinatario

Passi

  • Step a. Il dispositivo genera una Private key, una Public key e crea un messaggio m1
  • Step b. il dispositivo manda la propria chiave pubblica alla CA, che chiameremo pkd (public key device)
  • Step c. La CA cifra con la sua chiave privata la pkd (chiave pubblica del dispositivo) e restituisce un certificato, definito in questo esempio come pkd_ca_crypted
  • Step d. Il Dispositivo cifra il messaggio m1 con la sua chiave privata (m1_d_crypted) e lo invia insieme al certificato pkd_ca_crypted alla piattaforma
  • Step e. La piattaforma recupera public key della CA e decodifica il pkd_ca_crypted. Grazie a questa operazione ottiene il pkd.
  • Step f. La piattaforma decodifica il messaggio m1_d_crypted con pkd del passo e.
    La piattaforma riesce così ad ottenere il messaggio originale m1.

Tra i protocolli di sicurezza più utilizzati abbiamo secure sockets layer (SSL) e transport layer security (TLS) a protezione contro attacchi come il tampering del dato. I certificati digitali sono ampiamente utilizzati in e-mail server e code signing.

Figura 3. Funzionamento dei certificati digitali

Public Key Infrastructure (PKI)

La public key infrastructure è un’Infrastruttura composta da hardware, software, persone, policies e procedure per la creazione, gestione, distribuzione, utilizzo, “storage” e revoca dei certificati digitali.

Le componenti principali sono:

  • Certificate authority (CA): emette e verifica i certificati digitali;
  • Registration authority (RA): agisce come controllore per la CA;
  • Certificate management system: genera, distribuisce, memorizza e verifica i certificati;
  • Locazione di dove i certificati (e le chiavi pubbliche) sono memorizzate.

La PKI rafforza la confidenzialità del dato e dell’informazione. Consente l’uso di public-key encryption e digital signature services attraverso un’ampia varietà di applicativi. L’autenticazione della PKI dipende dai certificati digitali (noti anche come certificati public-key) che la CA firma e fornisce. In figura 4 è possibile osservare il funzionamento dell’infrastruttura sin qui descritta. La PKI è ampiamente riconosciuta come best practice per assicurare la verifica digitale durante una transizione elettronica.

In particolare la digital signature supportata dalla PKI include:

  • Con chi si ha a che fare (identificazione)
  • Chi è autorizzato ad accedere a quelle informazioni (diritti)
  • Un record per la verifica della transazione (verifica)
Figura 4. Public Key Infrastructure (PKI)

La PKI è ampiamente utilizzata per servizi di sicurezza come:

  • Protocolli di sicurezza per la comunicazione come SSL, IPsec e HTTPs;
  • Protocolli di mail security come il secure/multipurpose internet mail extensions (S/MIME) and pretty good privacy (PGP);
  • Protocolli per le transazioni come il secure electronic transaction (SET).

L’infrastruttura PKI riduce il rischio di esposizione agli attacchi, rafforzando la sicurezza delle crittografie simmetriche rendendo maggiormente sicure le transazioni che coinvolgono pagamenti, accessi a sistemi e scambi di dati sensibili.
Tra gli algoritmi di cifratura più comuni e utilizzati nelle VPN ci sono:

  • Triple Data Encryption Standard (3DES): fa uso di un “key bundle” costituito da tre chiavi ognuna da 56-bit. In questo algoritmo si ripeterà per tre volte l’algoritmo DES tramite tre chiavi ognuna con un compito specifico: K1 cifrare, K2 decifrare e K3 nuovamente cifrare. Le tre chiavi possono essere implementate in tre modalità:
  • Tutte indipendenti e diverse tra loro, soluzione complessa ma garantisce un forte livello di sicurezza;
  • K1 e K3 uguali, soluzione intermedia;
  • Tutte le chiavi uguali, opzione meno sicura ma di più semplice implementazione.

Abbiamo esplorato i fondamenti della sicurezza nell’onboarding IoT, dalle VPN alla PKI, evidenziando l’importanza di un’infrastruttura robusta per proteggere le comunicazioni dei dispositivi connessi. Nel prossimo articolo della serie approfondiremo il tema legato alle tecniche di onboarding dei dispositivi. Per un’analisi più dettagliata di questi temi, vi invitiamo a scaricare il white paper “Onboarding dei dispositivi IoT” di Fabrizio Giorgione e Giovanni Cappabianca, che offre una prospettiva completa sulle sfide e le soluzioni nella gestione sicura dei dispositivi connessi.

Profilo Autore

Fabrizio Giorgione è nato a Napoli (NA) nel 1992. Si è laureato in ingegneria informatica presso l’università degli studi del Sannio il 17 dicembre del 2018 con una tesi dal titolo: “Analisi della superficie di un sistema SCADA”. Ha sviluppato, presso il laboratorio ISWATlab, un’applicazione Android denominata “Privacy Guard” la quale valuta il rischio di privacy leakage, ovvero il furto di informazioni, sugli smartphone (http://www.iswatlab.eu/?page_id=499). Ha effettuato il tirocinio presso lo “ZLab” di “Cse Cyber Sec” nell’ambito “SOC”, “Forensic” e “Malware Analysis”. Attualmente lavora presso la società di “NTT DATA” come “Cyber security Analyst” nel SOC di Napoli. Il suo compito è quello di effettuare analisi di log, di malware e di prevenire minacce interne ed esterne alla sua azienda e ai clienti della società. Si è occupato, inoltre, del montaggio e della gestione di sonde IDS/IPS presso Telecom Italia nella sede di Roma (RM).

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/onboarding-iot/


Zero Trust: solo un problema tecnologico?

Questo approfondimento fa parte di una serie dedicata all’adozione del modello Zero Trust nelle organizzazioni moderne. L’articolo esplora i principi fondamentali, le componenti essenziali e le strategie di implementazione di un’architettura Zero Trust, evidenziando come questo approccio rappresenti molto più di una semplice soluzione tecnologica, ma un vero e proprio cambio di paradigma nella sicurezza informatica aziendale.

L’approccio a un’architettura di sicurezza Zero Trust, sebbene utilizzi tecnologie avanzate in diversi settori della sicurezza, è essenzialmente un processo organizzativo che deve permeare l’intera struttura aziendale per essere efficace.

Questo white paper esplora le componenti essenziali per l’adozione di un modello Zero Trust e le modalità con cui tali approcci organizzativi possano essere implementati gradualmente, fino a raggiungere un modello maturo e realmente efficace per la protezione degli asset aziendali e IT. Viene analizzata la fiducia negli utenti, nei dispositivi, nella rete e nelle applicazioni, insieme alle modalità di monitoraggio e miglioramento continuo del modello per adattarlo alle nuove minacce. Ogni aspetto è supportato da tecnologie utili all’implementazione del modello stesso, nonché dai rischi mitigati grazie a una corretta integrazione degli elementi dell’architettura Zero Trust.

Zero Trust: Evoluzione e Principi Fondamentali

Il concetto di Zero Trust è stato inizialmente proposto da John Kindervag nel 2010 mentre lavorava presso Forrester Research. Da allora, questo approccio ha guadagnato sempre più rilevanza, specialmente alla luce delle crescenti minacce cyber e della digitalizzazione accelerata causata dalla pandemia COVID-19. Il National Institute of Standards and Technology (NIST) ha formalizzato questo approccio nel Special Publication 800-207, definendolo come un modello di sicurezza informatica che nega l’accesso per impostazione predefinita e richiede la verifica esplicita di ogni tentativo di accesso alle risorse, indipendentemente dalla posizione. come punto di partenza per la sicurezza, rispetto a meno del 10% nel 2021.

Questo cambiamento paradigmatico è guidato dalla crescente consapevolezza che il tradizionale modello di sicurezza perimetrale non è più sufficiente in un’era di cloud computing, lavoro remoto e minacce cyber sempre più sofisticate. Le nuove modalità di lavoro agile, sempre più diffuse anche in Italia, spesso attraverso l’uso di dispositivi non aziendali e mobili, la necessità di essere operativi sempre e ovunque, il contesto geopolitico internazionale, la transizione verso il cloud e le recenti evoluzioni dell’intelligenza artificiale, rendono necessario ripensare il modello di sicurezza per aziende e enti pubblici, al fine di mitigare i rischi crescenti legati alla sicurezza informatica.

Le architetture di sicurezza Zero Trust, se ben integrate nel contesto aziendale, consentono di minimizzare i rischi relativi alla sicurezza informatica in un ambiente sempre più dinamico, caratterizzato da minacce “zero-day” in costante crescita, perimetri aziendali frammentati e operatività ubiqua, rendendo così gli utenti sempre più vulnerabili.

Zero Trust si basa sul principio di non fidarsi di nulla e di nessuno, concedendo l’accesso solo quando è possibile verificare l’identità dell’utente, il dispositivo utilizzato e l’autorizzazione a compiere una determinata azione. Mentre per l’autenticazione dell’utente ormai siamo tutti abituati a fornire conferme della propria identità sul cellulare o mezzi analoghi, l’identità di un dispositivo necessità di essere verificata tramite appositi certificati rilasciati o software che svolgano funzioni di controllo. In risposta alla domanda del titolo, si può affermare che la tecnologia da sola non è sufficiente per Zero Trust.

La tecnologia è necessaria per raggiungere gli obiettivi di Zero Trust, ma la scelta delle tecnologie da introdurre deve essere preceduta da un lavoro organizzativo che crei le condizioni per l’applicabilità di Zero Trust, che deve essere percepito come un valore aggiunto e non come un appesantimento delle procedure. È essenziale sviluppare una cultura orientata al miglioramento continuo, per mitigare i rischi in modo efficace.

Implementazione Graduale del Modello Zero Trust

Per evitare che la delusione di un eventuale fallimento nell’adozione di Zero Trust possa portare ad abbandonare gli sforzi per la sua adozione anche John Kindervag nel 2020 suggerisce di iniziare con un approccio sperimentale per imparare a dominare il modello limitato ad ambienti in cui si possa sperimentare senza produrre effetti collaterali spiacevoli, per poi passare ad ambienti più complesso in cui fare pratica e solo successivamente andare a proteggere i sistemi più critici, per poi iniziare a dedicarsi a sistemi meno sensibili fino a coprire l’intero perimetro dei dati e servizi aziendali.

Le unità elementari da proteggere devono contenere un solo elemento DAAS (Data, Assets, Application and Service) in modo da semplificare l’adozione e non essere costretti ad una adozione del modello massiva e troppo complessa poi da gestire. Zero Trust rappresenta un approccio olistico alla sicurezza, che coinvolge tutte le componenti necessarie per mitigare i rischi e ridurre l’impatto degli attacchi informatici.

Per facilitare la comprensione di un’architettura Zero Trust, possiamo fare riferimento alla Figura 1, dove il modello è suddiviso in componenti adottabili progressivamente anche per ogni singolo elemento DAAS, partendo dal centro per estendersi agli strati più esterni, rappresentando così la maturità del modello. Nei paragrafi seguenti approfondiremo ciascuna componente della figura, definendo meglio i concetti e le tecnologie di supporto, nonché i rischi mitigati in ogni fase di questo complesso processo.

Componenti e Stratificazione dell’Architettura Zero Trust

Il modello Zero Trust si basa su tre principi fondamentali identificati dal NIST:

  1. Verifica esplicita di ogni accesso: Ogni richiesta deve essere autenticata e autorizzata in base all’identità dell’entità richiedente e al contesto della richiesta. Questo include non solo l’identità dell’utente, ma anche fattori contestuali come il dispositivo utilizzato, la posizione geografica e il comportamento storico.
  2. Privilegio minimo: Gli accessi devono essere limitati a ciò che è strettamente necessario per svolgere le attività richieste. Larga parte degli attacchi cyber sfrutta infatti privilegi eccessivi per muoversi lateralmente all’interno delle reti compromesse.
  3. Assunzione della compromissione: Il sistema deve operare presumendo che sia già stato compromesso. Questo principio si traduce in pratiche come la micro-segmentazione della rete, il monitoraggio continuo e la risposta automatizzata agli incidenti.

L’implementazione di questi principi richiede un’architettura stratificata che integri molteplici tecnologie e processi. Il Cloud Security Alliance (CSA) ha identificato sette pilastri fondamentali per un’implementazione efficace:

  • Identità, Credenziali e Gestione degli Accessi
  • Gestione dei Dispositivi
  • Sicurezza della Rete/Software-Defined Perimeter
  • Protezione delle Applicazioni e dei Workload
  • Protezione dei Dati
  • Visibilità e Analytics
  • Automazione e Orchestrazione

Nel presente whitepaper, i pilastri sopra citati sono stati leggermente rivisti ed accorpati, ma concettualmente l’approccio è analogo. L’unico elemento che non è trattato nel dettaglio che merita è relativo al concetto di Data Protection e Data Loss Prevention che richiederebbe probabilmente un intero whitepaper dedicato per fornire almeno una parziale visione di questo complesso mondo sia dal punto di vista tecnologico che dal punto di vista giuridico/normativo.

Nel prossimo articolo della serie dedicata al modello Zero Trust approfondiremo ulteriormente gli aspetti pratici dell’implementazione e le best practice per una transizione di successo. Per una comprensione ancora più approfondita dell’argomento, ti invitiamo a scaricare il white paper completo del Dott. Ing. Fabrizio Fioravanti “Zero Trust – Solo un problema tecnologico?” che offre un’analisi dettagliata e professionale di tutti gli aspetti del modello Zero Trust.

Profilo Autore

Fabrizio Fioravanti è attualmente responsabile dell’Unità di Processo Sistemi, tecnologie cloud e di sicurezza informatica presso l’Università degli Studi di Firenze.

Laureato in Ingegneria Elettronica, ha successivamente conseguito il dottorato di ricerca in Ingegneria Informatica e delle Telecomunicazioni e da oltre 25 anni lavora nel settore ICT.

Ha diverse pubblicazioni scientifiche al suo attivo sia su riviste italiane che internazionali, sia che in conferenze, oltre a monografie complete o contributi a monografie.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/zero-trust/


I migliori strumenti di cybersecurity per startup: una guida tecnica approfondita per il 2025

La superficie d’attacco digitale delle startup contemporanee presenta un panorama di vulnerabilità complesso e multidimensionale, esacerbato dalla crescente dipendenza da infrastrutture cloud-native e dalla proliferazione di dispositivi endpoint eterogenei. Nel contesto economico attuale, caratterizzato da vincoli finanziari stringenti e risorse umane limitate, le startup devono adottare strategie di cybersecurity costo-efficaci che non compromettano l’efficacia protettiva.

L’ecosistema delle minacce informatiche ha registrato un incremento esponenziale della sofisticazione degli attacchi. Secondo ricerche consolidate del settore, il 43% di tutti gli attacchi informatici è diretto verso aziende con risorse limitate[1]. Particolarmente allarmante è il dato che evidenzia come circa il 60% delle piccole imprese cessi l’attività entro sei mesi da un attacco informatico[2], sottolineando l’imperativo categorico di implementare robuste misure di protezione fin dalle fasi iniziali dello sviluppo aziendale.

Il paradigma della sicurezza informatica per le startup richiede un approccio olistico che integri soluzioni tecnologiche avanzate con politiche organizzative strutturate, considerando l’evolversi del threat landscape contemporaneo caratterizzato da minacce persistenti avanzate (APT), ransomware-as-a-service e attacchi basati su intelligenza artificiale.

Software di sicurezza a basso costo per nuove imprese

L’implementazione di soluzioni di cybersecurity economicamente sostenibili rappresenta una sfida paradigmatica per le startup, che devono bilanciare l’imperativo della protezione con la necessità di ottimizzare l’allocazione delle risorse finanziarie. L’analisi del panorama attuale rivela un ecosistema diversificato di strumenti caratterizzati da rapporti costo-efficacia ottimali. Secondo ricerche di settore consolidate, si registra un incremento del 91% negli attacchi informatici contro piccole imprese nel periodo 2012-2013, con trend in continua crescita negli anni successivi[6]. Il costo medio globale di una violazione aziendale raggiunge i 4,35 milioni di dollari[7], mentre il costo annuale delle perdite finanziarie da crimini informatici supera i 10 miliardi di dollari[8].

Strategie di implementazione economica

L’approccio strategico alla sicurezza informatica budget-oriented richiede una comprensione approfondita delle architetture security-by-design. Il costo degli strumenti di cybersecurity può variare considerevolmente secondo analisi di mercato specializzate: alcuni strumenti base, come il software antivirus, possono costare circa 30 dollari all’anno, mentre strumenti più avanzati, come i sistemi SIEM o le piattaforme di rilevamento delle minacce, possono costare centinaia o migliaia di dollari annualmente[5].

Le startup possono implementare strategie di sicurezza scalabile attraverso l’adozione di soluzioni modulari che consentano l’espansione progressiva delle capacità protettive in concomitanza con la crescita organizzativa. Questa metodologia permette di evitare l’over-provisioning iniziale mantenendo al contempo la flessibilità necessaria per l’adattamento alle esigenze evolutive.

Soluzioni antivirus Next-Generation

L’ecosistema degli strumenti antivirus ha subito una trasformazione paradigmatica, evolvendosi da soluzioni signature-based tradizionali verso piattaforme di protezione endpoint integrate con capacità di machine learning e behavioral analysis. Secondo analisi tecniche specializzate, per la maggior parte delle operazioni di basso livello, le soluzioni antivirus integrate nei sistemi operativi moderni sono sufficientemente efficaci[3]. Tuttavia, per le startup che gestiscono dati sensibili o operano in settori regolamentati, l’implementazione di soluzioni antivirus enterprise-grade diventa imperativa. Le piattaforme antivirus avanzate offrono architetture multi-layered che integrano protezione proattiva, sandboxing comportamentale e threat intelligence in tempo reale.

Firewall software e hardware ibridi

L’implementazione di architetture firewall rappresenta il primo baluardo difensivo contro le intrusioni non autorizzate. Le startup possono beneficiare di soluzioni firewall software-defined che offrono granularità di controllo comparabile a quella degli appliance hardware dedicati, ma con costi significativamente inferiori.

Le soluzioni open-source per firewall forniscono funzionalità enterprise-grade includendo inspection stateful, filtering basato su application layer e capacità VPN integrate. Queste piattaforme supportano architetture high-availability e load balancing, caratteristiche tipicamente riservate a soluzioni commerciali di fascia alta.

Password Management e Identity Protection

La gestione delle credenziali rappresenta un vettore critico di vulnerabilità nelle organizzazioni contemporanee. Le soluzioni di password management enterprise offrono gestione password, monitoraggio dark web e condivisione sicura delle credenziali, con modelli di pricing che variano da $2.50 per utente al mese per soluzioni base fino a costi più elevati per piattaforme enterprise.

L’implementazione di architetture zero-trust password management richiede l’integrazione di capacità di auditing, policy enforcement e breach detection. Le soluzioni enterprise includono funzionalità avanzate di provisioning automatico e integrazione con directory services.

Vulnerability Management e Security Assessment

Le piattaforme di vulnerability management automatizzano il processo di identificazione, prioritizzazione e remediation delle vulnerabilità attraverso l’infrastruttura IT. Questi strumenti integrano scanning engines sofisticati con databases di vulnerabilità continuamente aggiornati, fornendo assessment risk-based e guidance per la remediation.

L’implementazione di vulnerability management richiede una strategia coordinata che includa network scanning, web application testing e configuration compliance monitoring, elementi essenziali per mantenere una postura di sicurezza robusta.

Soluzioni di Sicurezza Cloud-Based per Startup

L’adozione massiva di infrastrutture cloud-native ha ridefinito il perimetro di sicurezza tradizionale, richiedendo paradigmi protettivi specificamente progettati per architetture distribuite e dinamiche. Le startup, caratterizzate da una propensione naturale verso soluzioni cloud-first, devono implementare strategie di sicurezza che sfruttino appieno le potenzialità delle piattaforme as-a-service.

Cloud Security Posture Management (CSPM)

L’implementazione di soluzioni CSPM rappresenta un requisito fondamentale per mantenere la conformità e la sicurezza in ambienti cloud complessi. Le piattaforme CSPM offrono capacità di security assessment automatizzato che forniscono insights contestualizzati sull’esposizione critica, consentendo alle startup di visualizzare e gestire la sicurezza cloud attraverso approcci graph-based che correlano assets, vulnerabilities e potential attack paths.

Queste architetture integrano continuous compliance monitoring, misconfiguration detection e risk assessment automatizzato, elementi essenziali per mantenere standard di sicurezza elevati in ambienti cloud dinamici.

Cloud Access Security Broker (CASB)

Le soluzioni CASB forniscono un livello di astrazione securitario tra gli utenti cloud e le applicazioni SaaS, implementando controlli granulari su data loss prevention, threat protection e compliance monitoring. Le piattaforme CASB leader offrono capacità avanzate di protezione per ambienti cloud ibridi. L’architettura CASB permette l’implementazione di politiche di sicurezza uniformi across multiple cloud services, providing centralized visibility e control su shadow IT, data exfiltration e malicious insider threats.

Container Security e Kubernetes Protection

L’ecosistema containerizzato presenta sfide securitarie uniche legate alla natura effimera e dinamica dei workload. Le piattaforme di container security automatizzano la cattura e l’elaborazione dei dati attraverso ambienti cloud e container, fornendo capacità di investigation e response ottimizzate per architetture cloud-native.

Le soluzioni di container security devono integrare capacità di vulnerability scanning, runtime protection e compliance monitoring across l’intero container lifecycle, dalla build pipeline alla production runtime. L’integrazione con orchestration platforms come Kubernetes richiede policy engines sofisticati che possano gestire security controls dinamici.

Multi-Cloud Security Management

La gestione della sicurezza multi-cloud richiede architetture unified che possano fornire visibilità e controllo consistent across diverse cloud platforms. Le soluzioni multi-cloud security management consentono ai team di sicurezza di ottimizzare in modo prevedibile, affidabile ed efficiente la loro postura di sicurezza cloud minimizzando l’impatto operativo.

L’approccio multi-cloud security deve considerare le specificità di ciascun cloud provider mentre mantenendo policy uniformi e centralized monitoring capabilities. Questo richiede l’implementazione di abstraction layers che possano normalizzare security controls across provider eterogenei.

Cloud-Native Application Protection Platforms (CNAPP)

Le piattaforme CNAPP rappresentano l’evoluzione naturale delle soluzioni cloud security, integrando multiple security functions in architetture unified. Queste piattaforme combinano CSPM, CWPP (Cloud Workload Protection Platform), CIEM (Cloud Infrastructure Entitlement Management) e altre capabilities in ecosistemi security comprehensive. L’implementazione di CNAPP richiede una strategia coordinata che consideri l’integrazione con existing DevOps workflows e la compatibility con cloud-native development practices.

Strumenti open-source per la sicurezza informatica

L’ecosistema open-source della cybersecurity offre un ventaglio di soluzioni tecnicamente sofisticate che consentono alle startup di implementare architetture di sicurezza enterprise-grade senza i vincoli economici tipici delle soluzioni proprietarie. L’adozione strategica di strumenti open-source richiede una comprensione approfondita delle implicazioni architetturali e operative.

Network Security Monitoring

Gli strumenti di network security monitoring open-source forniscono capacità di monitoraggio passivo del traffico di rete, offrendo insights su potenziali minacce alla sicurezza. L’architettura event-driven di questi strumenti consente l’analisi in tempo reale del traffico di rete attraverso framework di scripting personalizzabili che supportano detection rules complesse e correlation analysis.

L’implementazione di network monitoring tools richiede competenze specialistiche nella configurazione di network taps e nella gestione di volumi significativi di log data, ma offre capacità di visibility unprecedented in ambienti network complessi.

Vulnerability Assessment e Penetration Testing

I scanner di vulnerabilità open-source identificano e prioritizzano i problemi di sicurezza all’interno delle infrastrutture di rete. Queste piattaforme integrano database di vulnerabilità costantemente aggiornati con capabilities di scanning automatizzato e reporting dettagliato.

I framework di penetration testing open-source offrono ecosistemi completi per la simulazione di attacchi che includono exploit development, payload generation e post-exploitation capabilities. Questi strumenti sono utilizzati universalmente dai security professionals per valutare la resilienza delle architetture security.

Le piattaforme di web application security testing automatizzano l’identificazione di vulnerabilità in applicazioni web, fornendo capabilities di scanning automatizzato e manual testing attraverso proxy intercepting e vulnerability analysis engines.

Security Information and Event Management (SIEM)

Le soluzioni SIEM open-source offrono capacità di rilevamento delle minacce e risposta agli incidenti attraverso architetture modulari che integrano correlation engines, vulnerability assessment e behavioral monitoring in piattaforme unified.

Le implementazioni SIEM open-source richiedono investimenti significativi in termini di configurazione e tuning, ma offrono flessibilità e customization capabilities superiori rispetto alle soluzioni commerciali. L’integrazione con log management platforms e threat intelligence feeds consente la creazione di security operations centers (SOC) cost-effective.

Incident Response e Digital Forensics

Gli strumenti open-source per digital forensics e incident response consentono analisi dettagliate degli incidenti di sicurezza attraverso architetture client-server scalabili che supportano artifact collection, memory analysis e timeline reconstruction across distributed environments. Questi strumenti offrono capabilities di live response, disk imaging e network forensics che sono essenziali per condurre investigations comprehensive in seguito a security incidents. Network Analysis e Protocol Inspection Gli analizzatori di protocolli di rete open-source forniscono capabilities di deep packet inspection e network troubleshooting attraverso architetture che supportano real-time packet capture e analysis. Questi strumenti offrono compatibilità cross-platform e integration capabilities estensive.

L’implementazione di network analysis tools richiede competenze approfondite nella configurazione di capture interfaces e nell’interpretazione di protocol-level data, ma fornisce insights granulari sul network behavior e security posture.

Emerging Open-Source Security Tools

Il panorama degli strumenti open-source si arricchisce costantemente di nuove soluzioni innovative. Gli strumenti di vulnerability management moderni automatizzano il processo di identificazione e gestione delle vulnerabilità di sicurezza, fornendo approcci proattivi alla security maintenance.

Gli strumenti di event monitoring per ambienti Linux offrono capacità di deep monitoring e precise event tracking, mentre le soluzioni di DNS auditing automatizzano la detection di domain e subdomain takeover vulnerabilities.

Le piattaforme di honeypot framework offrono ambienti controllati per la detection e analysis di cyber threats, implementando deception technologies che consentono early warning di attacker reconnaissance activities.

Protezione endpoint per startup: le migliori opzioni

L’evoluzione del panorama delle minacce endpoint ha determinato una transizione paradigmatica dalle soluzioni antivirus tradizionali verso piattaforme di protezione next-generation caratterizzate da capacità di detection behavioral-based e response automatizzata. Le startup devono implementare architetture endpoint security che bilancino efficacia protettiva, usabilità operativa e sostenibilità economica.

Next-Generation Endpoint Protection (NGEP)

La protezione endpoint di nuova generazione utilizza rilevamento basato su AI, remediation automatizzata e monitoraggio continuo attraverso i dispositivi. Questa evoluzione tecnologica rappresenta un salto qualitativo rispetto alle soluzioni signature-based tradizionali, implementando analisi comportamentale, rilevamento basato su AI e telemetria in tempo reale per proteggere gli endpoint da malware noto e sconosciuto.

Le architetture NGEP integrano multiple detection engines che operano sinergicamente per identificare zero-day exploits, fileless malware e advanced persistent threats attraverso behavioral analysis e machine learning algorithms. Questi sistemi implementano autonomous response capabilities che possono contenere minacce senza intervento umano.

Endpoint Detection and Response (EDR)

Le soluzioni di endpoint detection and response forniscono monitoraggio continuo e analisi delle attività endpoint. A differenza delle soluzioni EPP (Endpoint Protection Platform), che si concentrano principalmente sulla prevenzione, EDR enfatizza la rilevazione e la risposta alle minacce attraverso continuous monitoring e forensic analysis.

Le piattaforme EDR offrono capabilities di threat hunting, forensic analysis e automated containment che consentono la detection di attacchi sofisticati che potrebbero eludere le protezioni preventive tradizionali. L’integrazione di machine learning algorithms permette l’identificazione di behavioral anomalies e attack patterns complessi.

Endpoint Protection Platform (EPP) Architecture

Le piattaforme di protezione endpoint integrano capacità antivirus, anti-malware e firewall in soluzioni unified che forniscono multilayered defense attraverso prevention-focused approaches. Queste architetture implementano signature-based detection, heuristic analysis e cloud-based threat intelligence per identificare e neutralizzare minacce conosciute. Le soluzioni EPP moderne incorporano application control, device control e web filtering capabilities che consentono granular policy enforcement e comprehensive endpoint hardening.

Advanced Endpoint Security Features

Le soluzioni endpoint security avanzate implementano protection capabilities che includono:

  • AI-powered threat protection: Utilizzo di AI/ML per rilevare e bloccare malware, fileless attacks e zero-day threats precocemente nella catena di attacco
  • Unified visibility: Visibilità cross-domain attraverso cloud, endpoint e identità per prevenire lateral movement degli attaccanti
  • Behavioral analysis: Monitoraggio comportamentale che identifica suspicious activities e potential compromise indicators
  • Automated response: Capabilities di containment e remediation automatizzate che riducono i tempi di response
  • Forensic capabilities: Strumenti di investigation che consentono root cause analysis e attack reconstruction

Managed Endpoint Security Services

Per le startup con risorse tecniche limitate, i servizi managed EDR rappresentano un’alternativa strategica che combina protezione enterprise-grade con operational simplicity. I servizi managed endpoint security forniscono expertise specialistico attraverso security operations centers (SOC) dedicati che gestiscono monitoring, analysis e response activities.

Questi servizi includono 24/7 monitoring, threat hunting, incident response e forensic analysis, consentendo alle startup di beneficiare di expertise enterprise-level senza investimenti significativi in personale specializzato.

Ricerche settoriali recenti evidenziano che il 73% delle organizzazioni ritiene probabile subire una disruption di cybersecurity entro i prossimi 12-24 mesi[9]. Inoltre, il 73% delle imprese ha subito almeno un incidente di sicurezza legato all’AI negli ultimi 12 mesi, con un costo medio dell’incidente di 4,8 milioni di dollari[10].

Endpoint Security Architecture Considerations

L’implementazione efficace della protezione endpoint richiede un approccio architetturale olistico che consideri l’integrazione con existing security stack, scalability requirements e operational workflows. Secondo ricerche settoriali recenti, il 68% delle aziende è stato vittima di uno o più attacchi endpoint che hanno causato perdita di dati o sistemi IT, mentre l’81% delle aziende è stato vittima di attacchi malware negli ultimi anni[4].

L’architettura endpoint security deve considerare la diversificazione dei device types (desktop, laptop, mobile, IoT), operating system heterogeneity e network connectivity models (on-premises, remote, hybrid).

Compliance e Regulatory Considerations

Le soluzioni endpoint security moderne includono capabilities di compliance monitoring che automatizzano il reporting e la gestione delle policy per standard regolamentari come GDPR, HIPAA e PCI DSS. Questi strumenti assistono le organizzazioni nel mantenere compliance standards attraverso continuous monitoring, policy enforcement e audit trail generation.

L’integrazione di compliance capabilities nelle soluzioni endpoint security rappresenta un valore aggiunto significativo per le startup che operano in settori regolamentati o che gestiscono dati sensibili, riducendo complexity operativa e risk exposure.

Conclusioni e raccomandazioni strategiche

L’implementazione di un framework di cybersecurity comprehensive per startup richiede un approccio strategico multidimensionale che integri soluzioni tecnologiche avanzate con processi organizzativi strutturati. Il panorama attuale offre un ecosistema diversificato di strumenti che consentono alle organizzazioni emergenti di implementare protezioni enterprise-grade mantenendo sostenibilità economica.

La strategia ottimale prevede l’adozione di un approccio layered che combini soluzioni open-source per funzionalità specialistiche, piattaforme cloud-native per scalabilità e servizi managed per expertise operativa. Le startup devono prioritizzare investimenti in protezione endpoint, cloud security posture management e security awareness training, componenti che rappresentano il foundation di una postura di sicurezza resiliente.

L’evoluzione continua del threat landscape richiede l’implementazione di architetture adaptive che possano evolvere in risposta alle minacce emergenti, mantenendo al contempo l’agilità operativa caratteristica delle organizzazioni startup. L’investimento strategico in cybersecurity rappresenta non solo una necessità protettiva ma un enabler competitivo che consente la crescita sostenibile in un ambiente digitale sempre più complesso e minaccioso.

Le raccomandazioni strategiche specifiche includono:

Prioritizzazione degli Investimenti: Focalizzazione su endpoint security, cloud security posture management e employee security awareness come componenti foundational del security stack.

Approccio Architetturale: Implementazione di architetture security-by-design che integrino security controls nei development workflows e operational processes.

Scalabilità e Flessibilità: Adozione di soluzioni modulari che consentano scaling progressivo delle capabilities security in alignment con la crescita organizzativa.

Risk-Based Approach: Sviluppo di strategie security basate su risk assessment comprehensive che considerino threat landscape, asset criticality e business impact.

Continuous Improvement: Implementazione di processes di security monitoring, assessment e improvement continui che consentano adaptation alle minacce emergenti.

L’ecosistema cybersecurity contemporaneo offre opportunità unprecedented per le startup di implementare security postures robuste attraverso combinazioni strategiche di tecnologie innovative, expertise managed e best practices consolidate, creando foundation solide per la crescita sostenibile in un ambiente digitale sempre più challenging.

Fonti

[1]PR Newswire – “43% of cyberattacks target small businesses” – https://www.prnewswire.com/news-releases/43-of-cyberattacks-target-small-businesses-300729384.html

[2]Cybersecurity Ventures – “60 percent of small companies close within 6 months of being hacked” – https://cybersecurityventures.com/60-percent-of-small-companies-close-within-6-months-of-being-hacked/

[3]The CTO Club – “20 Best Cybersecurity Software Reviewed for 2025” – https://thectoclub.com/tools/best-cybersecurity-software/

[4]SentinelOne – “7 Endpoint Security Vendors for 2025” – https://www.sentinelone.com/cybersecurity-101/endpoint-security/endpoint-security-vendors/

[5]Sattrix – “Best Cybersecurity Tools for 2025: Essential Solutions for Business Protection” – https://www.sattrix.com/blog/best-cybersecurity-tools-for-business-protection/

[6]Fox Business – “Cyber attacks against small businesses nearly doubled in 2013” – https://www.foxbusiness.com/features/cyber-attacks-against-small-businesses-nearly-doubled-in-2013

[7]Sprinto – “16 Top Cyber Security tools You Must Know in 2025” – https://sprinto.com/blog/best-cybersecurity-tools/

[8]The CTO Club – “20 Best Cybersecurity Software Reviewed for 2025” – https://thectoclub.com/tools/best-cybersecurity-software/

[9]Huntress – “Why Every Business Needs Endpoint Protection in 2025” – https://www.huntress.com/blog/why-every-business-needs-endpoint-protection-in-2025

[10]Y Combinator – “Security Startups funded by Y Combinator (YC) 2025” – https://www.ycombinator.com/companies/industry/security

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybersecurity-startup/


Il ruolo dell’intelligenza artificiale nell’incremento della scalabilità e dell’efficienza operativa nella gestione del rischio cyber

Negli ultimi anni, a seguito della sua diffusione sempre più massiva, l’intelligenza artificiale (di seguito, IA) ha assunto un ruolo centrale nella trasformazione dell’approccio alla cybersecurity da parte delle organizzazioni, diventando una risorsa essenziale per affrontare le sfide derivanti da tutte le sfere legate alla gestione della cybersicurezza, sia a livello corporate che di operations.

In particolare si stima che il mercato globale dell’IA nella cybersecurity, il quale si attestava già nel 2023 in 24.3 miliardi di dollari e in 31.1 nel 2024, raggiungerà la soglia di oltre 130 miliardi di dollari entro il 2030[1]; a fronte di un incremento di ricavi, per le aziende che impiegano nei processi interni strumenti di IA generativa, passato da 11 miliardi di dollari nel 2020 e 128 del 2024 a una prospettiva di oltre 1360 miliardi previsti per il 2030[2] (cfr. Grafico 1).

Grafico 1

La capacità dell’IA di analizzare grandi quantità di dati eterogenei e di trarne correlazioni utili agli scopi dell’utente, identificando pattern ricorrenti e relative anomalie, sta rivoluzionando il panorama della sicurezza digitale, grazie a strumenti quali il machine learning, il deep learning e l’elaborazione del linguaggio naturale.

In particolare, le intersezioni tra IA e cybersecurity non si limitano all’utilizzo di tali strumenti per l’automazione o l’incremento di precisione e affidabilità nelle operazioni di offensive security – quali i processi di threat intelligence, vulnerability assessment e penetration test – potendosi estendere anche alla gestione della cybersecurity governance, laddove per governance s’intenda l’attività di costruzione dei processi interni funzionali al raggiungimento degli obiettivi di business dell’organizzazione e, al contempo, in grado di intercettare gli interessi degli stakeholder.

A riprova della concretezza dei risultati ottenibili dall’impiego delle predette tecnologie, vi è la circostanza per cui l’efficientamento del comparto sicurezza sia uno degli ambiti dove si riscontra la minor discrepanza tra i benefici attesi e quelli conseguiti attraverso l’impiego dell’IA, unitamente all’efficientamento di costo nella gestione del comparto operations (cfr. Grafico 2)[3].

Grafico 2

Le applicazioni in ambito operations

Dal punto di vista dell’ambito operations, è importante sottolineare come l’IA possieda diverse caratteristiche che la rendono adatta ad essere impiegata a supporto della maggior parte delle attività rientranti in questa macroarea.

La capacità dell’IA di analizzare grandi volumi di dati in tempo reale agevola l’identificazione di bug o feature, rendendo possibile correlare eventi e generare insight predittivi estremamente funzionali allo svolgimento di attività che comprendono – inter alia – la threat intelligence, attraverso l’analisi di grandi quantità di dati provenienti da fonti eterogenee, come log di sistema o feed derivanti da attività di business intelligence, social media e dark web.

In particolare, attraverso strumenti di c.d. machine learning sia supervisionato che non, l’IA identifica eventuali discrepanze e anomalie rispetto ai pattern appresi, identificando potenziali segnali di attività malevole e rivelando così una potenziale vulnerabilità.

Ad esempio, i predetti modelli di machine learning possono analizzare flussi di dati in tempo reale per rilevare i c.d. indicatori di compromissione (IOC)[4] o correlare eventi apparentemente isolati per scoprire campagne di attacco coordinate.

Anche le operazioni di vulnerability assessment possono beneficiare delle caratteristiche dei tool di IA, attraverso l’automatizzazione delle attività di scansione di reti, sistemi e applicazioni per analizzare vulnerabilità note, nonché per identificarne di nuove e potenziali. Grazie alla capacità di apprendimento a partire dai dati storici delle analisi svolte in precedenza, l’IA può prevedere quali vulnerabilità saranno più suscettibili di essere sfruttate, fornendo indicazioni di priorità basate sul contesto specifico dell’organizzazione.

Inoltre, le proprietà di machine e deep learning permettono di analizzare le configurazioni di rete attuali e identificare eventuali errori o differenze rispetto allo standard di sicurezza emerso da processi di apprendimento della macchina, spesso difficili da rilevare con metodi tradizionali[5].

Analogamente l’IA permette lo svolgimento di penetration test attraverso simulazioni di attacco specifiche, grazie alle predette tecnologie di reinforcement e deep learning, quali la privilege escalation, l’esfiltrazione e la simulazione di tentativi di compromissione delle infrastrutture critiche.

Questi strumenti automatizzati non solo migliorano la velocità e l’efficienza dei test, ma identificano anche vulnerabilità che potrebbero essere trascurate da approcci manuali.

È, dunque, evidente come l’ambito operations possa beneficiare di numerosi vantaggi dall’impiego delle tecnologie di IA che hanno carattere trasversale, trasformando le modalità con cui le organizzazioni possono approcciarsi all’attività di individuazione e mitigazione delle minacce e delle vulnerabilità.

In particolare, preme sottolineare come i vantaggi si possano sintetizzare nei concetti di scalabilità ed efficientamento delle operazioni.

Infatti, la riduzione dei tempi operativi è uno dei principali vantaggi: la capacità dell’IA di analizzare grandi volumi e flussi di dati in tempo reale permette di svolgere le attività descritte riducendo in modo determinante le dilazioni temporali a cui le stesse sarebbero soggette qualora venissero svolte da operatori tradizionali, così come il relativo costo.

È del tutto evidente quali siano i vantaggi derivanti dal poter svolgere le predette attività ad un costo minore, in minor tempo e con un’efficienza superiore.

Un ulteriore vantaggio significativo derivante dall’impiego dell’IA nei processi di offensive security risiede nella sua scalabilità.

L’impiego dell’IA permette infatti lo svolgimento dell’estensione dei predetti processi su sistemi e perimetri complessi e distribuiti, adattandosi dinamicamente a infrastrutture in evoluzione nonché a volumi di dati e perimetri sempre più ampi[6].

Ciò risulta ancora più rilevante, come verrà discusso anche successivamente (v. infra, par. 3), a fronte dell’estensione del perimetro della responsabilità delle organizzazioni, dovuta all’aggiornamento della normativa applicabile, in termini di gestione del rischio in materia di sicurezza dei sistemi informativi e delle reti.

In particolare, preme sottolineare gli obblighi in tema di gestione del rischio cyber in ambito supply chain di cui all’art. 21, par. 2, lett. d), Direttiva UE 2022/2555 – Network Information Security Directive II (c.d. Direttiva NIS2)[7], che estende in modo significativo il perimetro rilevante per le organizzazioni, portando a livello di obbligo normativo la gestione del rischio derivante da tutta la catena di fornitura.

È chiaro come siffatte previsioni normative, estendendo ex lege il perimetro rilevante in tema di gestione del rischio cyber, rendono ancora più importante il contributo di soluzioni innovative in grado di rendere la gestione della ICT governance quanto più possibile scalabile, mantenendo elevati livelli di affidabilità e precisione nella generazione degli output.

Alla luce di ciò, la capacità degli strumenti di IA di analizzare in modo integrato i grandi volumi i dati ricavati dalle attività sopra descritte, di determinare pattern di correlazione tra gli stessi e, sulla base di essi, formulare previsioni a carattere deduttivo, permette non solo di migliorare la coordinazione tra le diverse attività di cui si compone la gestione della cybersecurity; ma aumenta anche la resilienza complessiva dell’organizzazione, permettendo la creazione di un ecosistema di governance ICT più robusto, proattivo e, soprattutto, in grado di agevolare l’assunzione di decisioni strategiche[8].

L’IA non sostituisce quindi il ruolo degli esperti di sicurezza (o l’importanza del fattore umano nella governance in generale) bensì lo potenzia, fornendo uno strumento ulteriore per individuare le informazioni rilevanti in grado di mettere in luce l’impatto della sicurezza digitale sugli aspetti strategici del business e facilitando, di conseguenza, l’assunzione di decisioni strategiche in tal senso (v. infra, par. 3).

Le applicazioni in ambito corporate

I profili corporate della gestione del rischio cyber comprendono la definizione dell’approccio strategico e integrato adottato dalle organizzazioni per identificare, valutare e mitigare i rischi associati alle minacce informatiche.

In particolare, tali profili[9] attengono alla definizione delle decisioni e all’implementazione delle conseguenti azioni che il top management dovrebbe intraprendere con l’obiettivo di creare valore e garantire un vantaggio competitivo all’organizzazione stessa, alla luce dei suoi obiettivi di business.

La gestione della cybersecurity a livello corporate si basa infatti sulla definizione di presidi di governance, declinati nella forma di politiche, procedure, linee guida, manuali operativi ecc., volti alla regolazione di processi operativi che disciplinano i vari aspetti della governance ICT.

Da una diversa prospettiva, a valle della definizione della propria postura strategica in tema di gestione del rischio cyber, l’Organizzazione ha la necessità di attuare concretamente ciò che è stato disegnato in precedenza. L’esecuzione pratica di quanto definito dai presidi di governance di cui sopra attiene all’ambito operations.

Infatti, mentre il livello corporate stabilisce quali siano gli obiettivi in tema di sicurezza dei sistemi informativi e delle reti, cosa è necessario fare per raggiungerli e perché sia necessario raggiungerli, il livello operation si focalizza sul “come”, traducendo le strategie in azioni concrete e coerenti con il business dell’organizzazione e con il suo contesto[10]. Appare dunque evidente il rapporto di complementarietà tra le due sfere della gestione del rischio cyber.

Dei robusti benefici dell’IA nella sfera operations si è già parlato in precedenza (v. supra, par. 2). È tuttavia altrettanto meritevole di approfondimento la tematica dell’applicabilità dell’IA nella sfera corporate, in particolare con riferimento alle potenzialità della stessa in tema di analisi e comparazione documentale.

Sul tema, è necessario premettere il ruolo fondamentale del contributo di metodologie e best practices riconosciute, come quelle fornite da framework e standard internazionali (NIST CSF 2.0, ISO/IEC 27001:2022, ISO/IEC 27002:2022, ISO/IEC 27701:2019, ISO 22301:2019, ecc.), i quali forniscono ottimi strumenti di indirizzo per supportare la definizione e la struttura dei presidi di governance di cui si compone la strategia dell’organizzazione.

Il punto è meritevole di attenzione, in quanto i predetti standard e framework non solo forniscono modelli di indirizzo a cui ispirare la costruzione della propria postura di governance ICT ma offrono, altresì, un parametro funzionale a valutarne il livello di maturità, laddove per maturità si intenda il livello di sviluppo/integrazione e ottimizzazione dei processi, delle tecnologie e delle pratiche di sicurezza informatica all’interno di un’organizzazione.

In particolare, la valutazione del livello di maturità si basa sull’analisi delle evidenze documentali dell’impianto di governance aziendale, al fine di valutarne l’aderenza ai requisiti posti dallo standard o framework selezionato[11].

Proprio con riferimento alla valutazione e monitoraggio del livello di maturità della postura di cyber governance di un’organizzazione emergono i vantaggi portati dall’impiego dell’IA in tema di analisi e raffronto documentale (v. supra, par. 3).

Infatti, le capacità di analisi documentale offerte da piattaforme che sfruttano agents di Large Language Models (LLMs) rappresentano un supporto fondamentale nell’accelerazione e ottimizzazione di operazioni di analisi caratterizzate da elevati coefficienti di effort, dal punto di vista sia temporale sia economico.

In particolare, tali processi implicano l’analisi e il raffronto sistematico di grandi volumi di dati in formato documentale, al fine di evidenziare analogie ed eventuali difformità o discrepanze: operazioni che le caratteristiche specifiche degli LLMs, quali l’elaborazione e comprensione di testi complessi, l’apprendimento contestuale, l’interoperabilità tra contesti predefiniti (e.g. tra diversi standard specifici), l’elaborazione multilingua e l’apprendimento supervisionato, permetterebbero di scalare in termini di tempo e volumi[12].

Il ruolo del contesto

Pare rilevante sottolineare come, in ragione delle caratteristiche dei tool riconducibili alla tecnologia LLM, sia possibile aumentare ulteriormente la precisione dei risultati ottenibili, così come della definizione del perimetro di riferimento entro cui l’LLM dovrà operare, attraverso l’integrazione dei dati a sua disposizione con elementi di provenienza esterna rispetto al perimetro dell’organizzazione, ottenibili mediante strumenti di cyber intelligence.

Mediante la cyber intelligence è possibile, infatti, effettuare operazioni di raccolta, analisi e interpretazione di dati e informazioni relative a un dominio cibernetico (i.e. un contesto) determinato, per supportare decisioni strategiche in tema di gestione del rischio cyber[13].

Appare del tutto evidente quali benefici tali informazioni possano apportare nell’utilizzo degli strumenti di IA, sia nella sfera corporate che nelle operations.

In particolare, la possibilità di basarsi sull’utilizzo delle informazioni addizionali raccolte mediante operazioni di cyber intelligence mirate permette agli algoritmi impiegati di beneficiare, da un lato, di un contesto di riferimento più preciso e definito; dall’altro, di poter contare su elementi ulteriori per alimentare il proprio processo di apprendimento, incrementando di conseguenza la qualità e la pertinenza dell’output finale.

All’esito di quanto sopra, pare ragionevole affermare che – nella misura in cui l’IA venga impiegata nell’ambito di attività specifiche, in contesti adeguatamente descritti e perimetrati e per la produzione di output altrettanto specifici – non ci si debba più rifare all’utilizzo di algoritmi ad uso generale e orizzontale, ma di agent di IA modellati e programmati alla luce di attività e contesti ben delineati[14].

Conclusioni

L’integrazione dell’IA nella cybersecurity rappresenta un’evoluzione strategica fondamentale per affrontare le sfide poste da un panorama di minacce in continua evoluzione e da normative sempre più stringenti.

Le capacità dell’IA di impattare sia in ambito corporate che operations dimostra un potenziale nell’ottimizzazione e la scalabilità di tutti i processi di governance ICT.

In questo contesto l’IA non si limita a potenziare le capacità operative e strategiche, contribuendo a ridefinire la stessa natura della gestione del rischio cyber; nonché promuovendo un equilibrio dinamico tra automazione, precisione e adattabilità.

Per un’analisi approfondita delle metodologie di cyber intelligence, delle best practices di implementazione AI e delle strategie avanzate di risk management, consultate il Quaderni di Cyber Intelligence #7, dove esperti del settore forniscono insights tecnici, case study reali e roadmap strategiche per navigare con successo l’intersezione tra intelligenza artificiale e rischio cyber.

Note

[1] Artificial Intelligence (AI) in Cybersecurity, Statista, 2023, slide 18, slide 3.

[2] Ibidem, slide 4.

[2] Ibidem, slide 4.

[3]V. Artificial Intelligence (AI) in Cybersecurity, Statista, 2023, slide 19

[4] Sul punto, si precisa come per Indicatore di Compromissione si intenda una traccia osservabile o un artefatto digitale che suggerisce una possibile compromissione della sicurezza di un sistema o di una rete. Gli IOC includono informazioni come indirizzi IP sospetti, hash di file malevoli, nomi di dominio utilizzati in campagne di phishing, stringhe specifiche all’interno di file o log e comportamenti anomali rilevabili all’interno di infrastrutture IT. Tali elementi vengono raccolti e analizzati congiuntamente nel contesto delle attività di threat intelligence. Cfr. H. Jahankhani – G. Bowen – M. S. Sharif – O. Hussein, Cybersecurity and Artificial Intelligence, Transformation Strategies and Disruptive Innovation, Springer, 2024.

[5] Cfr. H. Jahankhani – G. Bowen – M. S. Sharif – O. Hussein, Cybeersecurity and Artificial Intelligence, Transformation Strategies and Disruptive Innovation, Springer, 2024.

[6] Cfr. H. Jahankhani – G. Bowen – M. S. Sharif – O. Hussein, Cybeersecurity and Artificial Intelligence, Transformation Strategies and Disruptive Innovation, Springer, 2024, e S. Kumar et al. – Artificial Intelligence: Revolutionizing Cybersecurity in the Digital Era, in Journal of Computers, Mechanical and Management (JCMM), Vol. 2, Issue 3.

[7] Sul punto, il medesimo obbligo viene ripreso all’interno del D.lgs. 138/2024 che recepisce la Direttiva NIS2 all’interno dell’Ordinamento Italiano, in particolare all’art. 24, co. 1, lett. d).

[8] V. Nota 5.

[9] In generale, il concetto di corporate strategy include la determinazione delle attività che un’impresa dovrebbe gestire internamente o esternamente, l’identificazione delle sinergie tra le diverse unità aziendali e la gestione di transazioni come fusioni, acquisizioni, alleanze strategiche e dismissioni. Il top management dovrebbe coordinare le risorse all’interno dell’organizzazione, gestire relazioni interorganizzative e decidere quali attività includere o escludere dai confini aziendali. Una strategia aziendale ben eseguita non solo migliora la performance finanziaria dell’impresa, ma influenza anche il modo in cui le risorse vengono allocate e le interazioni con partner esterni vengono strutturate. Cfr. E. R. Feldmand – Corporate Strategy: Past, Present and Future, in Strategic Management Review 1, 2020.

[10] La maturità non riguarda solo la presenza di controlli tecnici o procedure operative ma anche la loro efficacia, adattabilità e allineamento agli obiettivi strategici dell’impresa. Un’organizzazione con un elevato grado di anticipare, identificare, mitigare e rispondere efficacemente alle minacce informatiche, riducendo al minimo l’impatto su operazioni, risorse e reputazione.

[11] Sul punto, preme sottolineare come tale analisi debba implicitamente avere carattere di terzietà ed imparzialità, al fine di rendere quanto più credibile e affidabile il risultato, ad esempio, applicando i principi propri degli audit di terza parte di cui alla ISO 19011:2018.

[12] Sul punto si vedano H. Jahankhani – G. Bowen – M. S. Sharif – O. Hussein, Cybeersecurity and Artificial Intelligence, Transformation Strategies and Disruptive Innovation, Springer, 2024; e S. Kumar et al. – Artificial Intelligence: Revolutionizing Cybersecurity in the Digital Era, in Journal of Computers, Mechanical and Management (JCMM), Vol. 2, Issue 3.

[13] Sul punto si veda Fahim Sufi, Novel Application of Open-Socurce Cyber Intelligence, in Electronics, 2023, 12, 3610.

[14] Sul punto si veda S. Kapoor, B. Stroebl et al., AI Agents that Matter, in airXiv.com, Princeton University, July 2, 2024; e Cristiano Castelfranchi, Modelling Social Action for AI Agent, in Artificial Intelligence 103 (1998), Elsevier.

Profilo Autore

Esperto in materia di governance dei processi di security, con particolare rilevanza per quelli in ambito Network and Information, Golden Power e Intelligenza Artificiale, ha maturato significative esperienze in attività di indirizzo, coordinamento e controllo implementate sia nel settore delle istituzioni nazionali e internazionali sia nel settore privato.
In tali ambiti, grazie ad una solida e concreta preparazione anche post-universitaria, avendo frequentato corsi di specializzazione sia nella sfera della Business Administration che in ambiente accademico e della Difesa, sorretto da un vasto network relazionale, ha gestito rapporti interistituzionali e attività di ricerca, analisi ed elaborazione di informazioni, nel settore della sicurezza e delle strategie innovative, ai fini della tutela di know-how di rilevanza scientifica e industriale.

Profilo Autore

Avvocato esperto in cybersecurity, protezione dei dati e corporate governance. Laureato in Giurisprudenza presso l’Università Cattolica del Sacro Cuore (2020), ha svolto pratica forense in ambito Corporate & Capital Markets ed è iscritto all’Ordine degli Avvocati di Milano dal 2022. Dal 2021 al 2023 ha lavorato come Cybersecurity & Data Protection Consultant in settori strategici come finanza, trasporti, telecomunicazioni e assicurazioni. È Auditor certificato su schemi ISO 27001 e ISO 22301 e ha maturato competenze avanzate in conformità e gestione del rischio. Attualmente frequenta un Master di II livello in Corporate Governance e Diritto Penale dell’Economia (2024-2025). Il suo profilo unisce competenze legali e tecniche, offrendo supporto multidisciplinare a imprese e istituzioni su sicurezza, compliance e governance.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/intelligenza-artificiale-rischio-cyber/