Cybersecurity nel 2025: l’indipendenza tecnologica europea come pilastro di sicurezza

In un contesto globale in rapida trasformazione, la cybersecurity assume un ruolo sempre più cruciale nella strategia di resilienza delle nazioni e delle organizzazioni.

Nel corso della 13ª Cyber Crime Conference, Luca Bonora (Cyber Security Evangelist di Cyberoo) ha offerto una disamina delle nuove dinamiche che caratterizzano il panorama della sicurezza informatica nel 2025, mettendo in luce l’interconnessione tra geopolitica e vulnerabilità digitali.

«Il mondo è cambiato: oggi è già qualcosa di diverso rispetto a quello che avevamo sotto gli occhi soltanto l’anno scorso o due anni fa» ha esordito Bonora, sottolineando come questa metamorfosi abbia investito simultaneamente la comunità della cybersecurity e l’ecosistema del crimine informatico, nonché il posizionamento strategico dell’Europa e dell’Italia nel contesto globale.

La trasformazione costante del panorama tecnologico richiede un adattamento continuo delle strategie difensive, rendendo necessario un approccio sistemico che trascenda le singole soluzioni tecniche per abbracciare una visione onnicomprensiva.

Guarda il video completo dell’intervento di Luca Bonora, Cyber Security Evangelist di Cyberoo durante la 13ª Cyber Crime Conference:

[embedded content]

L’imperativo dell’indipendenza tecnologica europea secondo la visione di Draghi

Il fulcro dell’analisi proposta da Bonora si articola attorno a un documento recentemente presentato alla Comunità Europea. «Mario Draghi ha detto che le strategie europee devono accrescere l’innovazione, la competitività e l’indipendenza dell’Europa» ha evidenziato Bonora, individuando in questi tre pilastri le direttrici su cui costruire il futuro tecnologico del continente.

Il concetto di indipendenza assume una connotazione particolare nell’interpretazione offerta da Bonora: «Indipendenti non vuol dire “ognuno per sé”; vuol dire anzi cominciare a lavorare insieme, consapevoli di voler creare relazioni forti, solide, stabili e vicine». Questa visione si configura dunque non in termini isolazionisti, ma come forma di autonomia strategica che consenta all’Europa di determinare il proprio destino tecnologico attraverso la creazione di ecosistemi interni collaborativi.

Approfondendo ulteriormente il documento presentato da Draghi, Bonora ha illustrato come l’Europa debba «finanziare le aziende innovative e favorire la scalabilità, la standardizzazione e l’interoperabilità». Questi elementi costituiscono i prerequisiti essenziali per la creazione di un ambiente in cui gli investimenti possano diventare «sempre più auto consistenti e rilevanti», permettendo al continente di aumentare la propria competitività «in tutto: nelle infrastrutture, nei dati, nella tecnologia».

La questione cruciale – secondo Bonora – riguarda la capacità dell’Europa di trattenere i capitali all’interno dei propri confini: «È evidente che, se portiamo i capitali all’esterno della Comunità europea, arricchiamo qualcun altro e soprattutto ci rendiamo dipendenti da qualcun altro».

Questa riflessione pone l’accento sulla necessità di sviluppare un ecosistema finanziario e industriale che consenta all’Europa di mantenere il controllo sui propri asset strategici, riducendo al contempo le dipendenze da tecnologie e servizi esterni.

Il dilemma europeo: tra regolamentazione e innovazione tecnologica

Un aspetto particolarmente critico sollevato da Bonora concerne il delicato equilibrio tra la necessità di regolamentare e l’imperativo dell’innovazione.
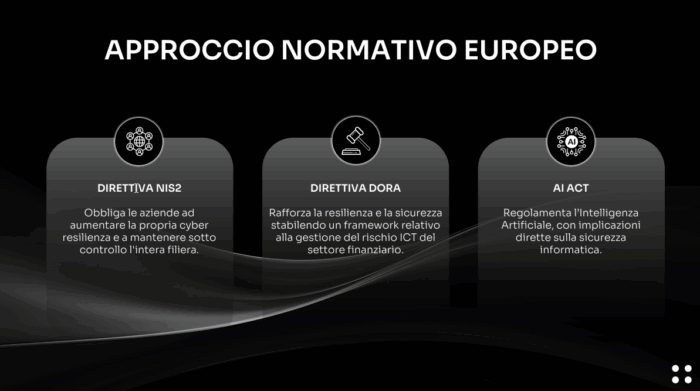
APPROCCIO NORMATIVO EUROPEO - Cybersecurity nel 2025: sfide e cambiamenti, l'Europa leader di sicurezza: Luca Bonora Cyberoo Evangelist

Riferendosi al panorama normativo europeo, caratterizzato da strumenti come la direttiva NIS2, il regolamento DORA e l’AI Act, Bonora ha osservato come «l’approccio normativo oggi privilegia ancora la precauzione rispetto all’innovazione».

Una tendenza che – pur rispondendo a legittime preoccupazioni in materia di sicurezza ed etica – rischia di porre l’Europa in una posizione di svantaggio competitivo rispetto ad altre potenze tecnologiche: «Non possiamo pensare che gli Stati Uniti producano delle intelligenze artificiali che tutti utilizziamo e la Cina produca delle intelligenze artificiali che in molti utilizziamo, mentre noi in Europa restiamo a guardare».

Bonora ha quindi condiviso un’esortazione a ripensare il rapporto tra regolamentazione e innovazione. «Non possiamo continuare a dire “prima regolamentiamo e poi produciamo”. No: cominciamo a produrre, cominciamo a rispondere alle nostre esigenze».

Secondo il relatore questa inversione di priorità non implica un abbandono delle preoccupazioni etiche e di sicurezza, tendendo piuttosto a una loro integrazione entro processi di sviluppo tecnologico non ostacolati da un eccesso di cautela.

La riflessione sull’intelligenza artificiale generativa offre un esempio pratico di questo dilemma. Bonora ha sottolineato come questa tecnologia stia «cambiando il mondo dell’industria» consentendo «lo sviluppo di software a una velocità pazzesca» e aprendo la strada a innovazioni, come i robot domestici, che prima erano confinati agli ambienti industriali.

Entro un contesto in rapida evoluzione, un approccio eccessivamente cauto rischia di relegare l’Europa al ruolo di “spettatore passivo” di una rivoluzione tecnologica guidata da altri.

La resilienza come paradigma della cybersecurity moderna

Nel delineare le sfide della cybersecurity contemporanea, Bonora ha posto particolare enfasi sul concetto di resilienza, definendola come «la capacità di un’azienda di mantenere attivo il proprio business mentre è sotto attacco».

Una definizione che sposta il focus dalla mera prevenzione degli attacchi alla capacità di garantire la continuità operativa nonostante essi. Come ha sintetizzato il relatore, «ormai siamo certi che saremo attaccati. La differenza è: il nostro business continua a funzionare o no?».

Questo approccio pragmatico riconosce l’inevitabilità degli attacchi informatici in un contesto di crescente sofisticazione delle minacce e di espansione della superficie di attacco. La questione non è più “se” un’organizzazione sarà attaccata, ma quando lo sarà e come risponderà.

In questa prospettiva, Bonora ha invitato le aziende ad adottare un approccio proattivo che trascenda il semplice adempimento normativo: «dobbiamo cominciare ad aprire gli occhi, cominciare a lavorare e a pensare in modo proattivo».

L’intervento ha anche sollevato un interrogativo fondamentale sulla scelta delle tecnologie e dei partner di sicurezza: «nel momento in cui scegliete una tecnologia, un servizio o una soluzione, fra le caratteristiche importanti, valutate se è un’azienda vicino a voi, se è un’azienda italiana, se è un’azienda europea, se è qualcuno che comprende a fondo la vostra realtà?».

Una domanda che pone l’accento sull’importanza di considerare non solo le caratteristiche tecniche delle soluzioni di sicurezza ma anche il contesto normativo, culturale e strategico in cui queste si inseriscono.

L’Osservatorio Cyberoo 2025: uno specchio delle minacce contemporanee

L’analisi proposta da Bonora ha incluso la dimensione empirica attuale attraverso la presentazione dei dati raccolti dall’Osservatorio Cyberoo 2025, che offre una panoramica delle minacce informatiche registrate nell’anno precedente.
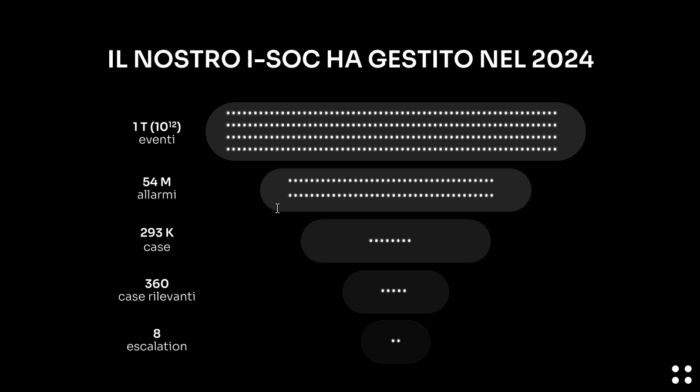
I-SOC Cyberoo - Cybersecurity nel 2025: sfide e cambiamenti, l'Europa leader di sicurezza: Luca Bonora Cyberoo Evangelist

Basandosi sull’esperienza con i propri clienti (principalmente medie e grandi imprese italiane), l’Osservatorio ha rivelato un quadro preoccupante: «[nel 2024] abbiamo 293.000 casi per 700 aziende. È un numero pazzesco. Vuol dire che c’è una quantità di attacchi veramente importante».

Questi attacchi hanno dato luogo a ben 360 casi rilevanti, definiti come «attacchi complessi, dove anche noi siamo stati messi in difficoltà», a conferma della crescente sofisticazione delle minacce. Oltre a tali numeri, l’analisi dell’Osservatorio ha identificato diverse tendenze preoccupanti.

In primo luogo un aumento delle violazioni dei dati personali, fenomeno che assume particolare rilevanza nel contesto normativo europeo caratterizzato dal GDPR.

In secondo luogo un incremento delle campagne ransomware, che continuano a rappresentare una delle minacce più significative per la continuità operativa delle organizzazioni.

In terzo luogo un maggiore utilizzo dell’intelligenza artificiale negli attacchi, che conferisce agli aggressori nuove capacità di automazione e personalizzazione.

Infine una crescita degli attacchi attraverso la supply chain, strategia che sfrutta le vulnerabilità dei fornitori per penetrare nelle organizzazioni target.

Quest’ultimo punto è stato oggetto di particolare attenzione da parte di Bonora: «I vostri fornitori, a cui fornite accesso ai dati e ai sistemi, vengono attaccati perché ad oggi hanno meno consapevolezza di voi, probabilmente hanno anche investito meno budget [nella sicurezza] e vengono sfruttati per entrare “in casa vostra”».

L’osservazione evidenzia come la sicurezza di un’organizzazione sia intrinsecamente legata a quella dell’ecosistema in cui opera, rendendo necessario un approccio che comprenda l’intera catena del valore.

L’etica distorta dei gruppi di attaccanti

Un ulteriore aspetto dell’intervento di Bonora ha riguardato la caratterizzazione dei gruppi di attaccanti e la loro presunta etica.
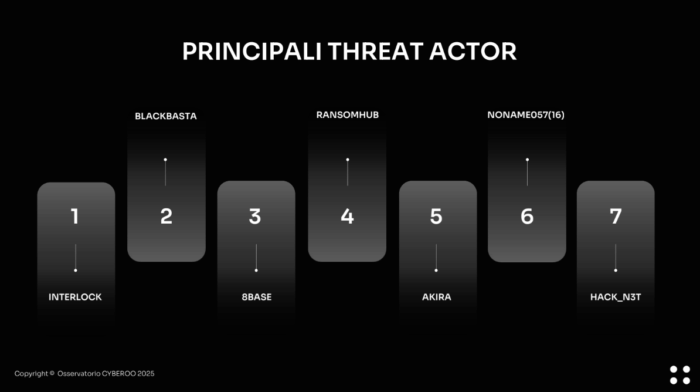
PRINCIPALI THREAT ACTOR - Cybersecurity nel 2025: sfide e cambiamenti, l'Europa leader di sicurezza Luca Bonora, Cyberoo Evangelist

«Abbiamo visto più di 350 threat actor» ha dichiarato, sottolineando come alcuni di questi gruppi criminali si presentino con una propria morale: «Interlock dice “ti attacco solo se non sei già stato attaccato”, Ransom Hub “io non attacco le ONLUS”, qualcun altro “faccio un attacco solo per dimostrarti che hai usato male i dati dei tuoi dipendenti, dei tuoi clienti o dei tuoi fornitori”».

Questa autoproclamata etica viene tuttavia ritenuta da Bonora una mera facciata: «sono etici? No, sono criminali». Questa demistificazione è fondamentale per comprendere la vera natura delle minacce informatiche contemporanee, che non rispondono a principi genuini ma a logiche di profitto criminale.

Come sottolineato da Bonora, «l’attaccante lo fa per profitto. Certo, tutti lavoriamo per ottenere un profitto; peccato che l’attaccante lo faccia a scapito di qualcun altro».

I 6 fondamenti per una strategia di cybersecurity efficace

Nella parte conclusiva del suo intervento, Bonora ha proposto un framework articolato in sei domande fondamentali che ogni organizzazione dovrebbe porsi per sviluppare una strategia di cybersecurity efficace.
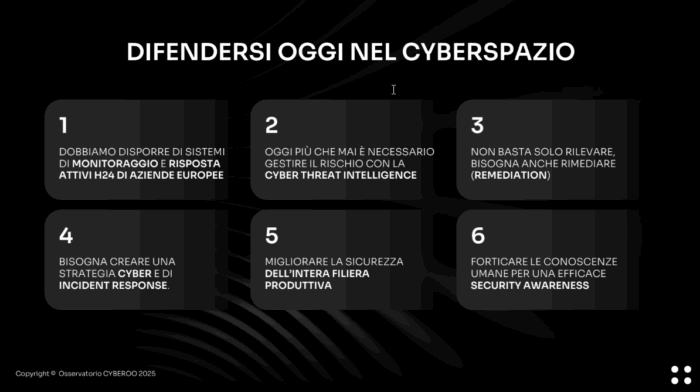
DIFENDERSI OGGI NEL CYBERSPAZIO - Cybersecurity nel 2025: sfide e cambiamenti, l'Europa leader di sicurezza, Luca Bonora, Cyberoo Evangelist

A differenza di quanto avviene in matematica, dove «cambiando l’ordine dei fattori il prodotto non cambia», nella cybersecurity la sequenzialità assume infatti un’importanza cruciale.

La prima domanda – “Come mi accorgo di essere sotto attacco?” – pone l’accento sulla capacità di rilevamento precoce delle minacce. «Accorgersi di avere un problema è un elemento fondamentale» ha sottolineato Bonora, evidenziando come la consapevolezza tempestiva di un attacco possa fare la differenza tra un incidente gestibile e una compromissione disastrosa. La capacità di rilevamento deve estendersi oltre i confini dell’organizzazione, monitorando ad esempio «se esternamente in Internet ci sono dei tuoi dati in vendita, qualcuno dimostra interesse nei confronti della tua azienda, della tua proprietà, del tuo CDA…»

La seconda domanda – “Se mi accorgo di essere sotto attacco, cosa faccio?” – sposta l’attenzione dalla rilevazione alla risposta. Allo stesso modo, “Chi me lo dice? Ho le competenze per farlo?”, sono interrogativi che mettono in luce la necessità di disporre non solo di strumenti tecnologici adeguati ma anche delle competenze necessarie per interpretare gli allarmi e attivare le procedure di risposta appropriate.

La terza domanda – “Se sono sotto attacco non sono ancora fermo, non sono ancora bloccato, posso porvi rimedio?” – riguarda la capacità di contenimento e mitigazione degli attacchi. Bonora ha osservato come in alcuni casi esistano sistemi che lo fanno in automatico, mentre in altri sia necessario “intervenire a mano”, sottolineando l’importanza di disporre di processi chiari e di personale adeguatamente formato.

La quarta domanda – “Cosa succede se mi fermano i servizi o mi rubano dei dati?” – affronta il tema della gestione degli incidenti e della continuità operativa. “Ho un incident response plan, ho i processi coerenti e corretti?”. Queste domande assumono particolare rilevanza alla luce delle statistiche citate da Bonora, secondo cui «in media un’azienda [colpita da un attacco] resta ferma 22 giorni», con conseguenze potenzialmente devastanti in termini economici e reputazionali.

La quinta domanda – “Come migliorare la visione del livello di rischio di tutta la filiera?” – amplia la prospettiva dalla singola organizzazione all’intero ecosistema in cui opera. Richiamando la direttiva NIS2, Bonora ha sottolineato come essa imponga di «tenere sotto controllo anche i fornitori, perché tutto è forte quanto l’anello debole». In merito ha auspicato la creazione di standard condivisi per la valutazione della sicurezza dei fornitori, così da evitare la proliferazione di questionari eterogenei che disperdono tempo e risorse senza garantire valutazioni significative.

La sesta e ultima domanda – “Cosa fate per formare il primo firewall della vostra azienda: le vostre persone?” – pone l’accento sulla dimensione umana della cybersecurity.

In merito il relatore ha contestato l’idea secondo cui “l’anello debole della catena”, definendola «una sciocchezza enorme»; al contrario, ha sostenuto che «le persone sono il firewall più diffuso che avete in azienda».

Il fattore umano: da anello debole a risorsa strategica

L’approccio di Bonora al fattore umano nella cybersecurity si distingue per la sua visione delle persone non come vulnerabilità ma come risorsa strategica, sottolineando l’importanza di investire nella loro formazione e sensibilizzazione alla sicurezza informatica.

Particolarmente significativa è la riflessione sulla gestione degli errori umani, rispetto ai quali ha proposto un approccio costruttivo e non punitivo. «A quella persona dico: “guarda, ti sei comportato nel modo sbagliato ma non ti preoccupare, non hai combinato nulla di grave. Però non devi più farlo, perché per noi tu sei importante nel processo”».

Riconoscendo la fallibilità umana come una componente inevitabile della sicurezza, questo paradigma la inserisce in un processo di apprendimento continuo che rafforza – anziché indebolirla – la postura complessiva dell’organizzazione.

Conclusione: verso una visione integrata di cybersecurity

L’intervento ha offerto una visione articolata della cybersecurity nel contesto geopolitico attuale. Integrando considerazioni strategiche, analisi empiriche e riflessioni pragmatiche, il relatore ha delineato un approccio alla sicurezza informatica che trascende la dimensione puramente tecnologica per abbracciare aspetti normativi, organizzativi e umani.

La visione proposta si fonda su un presupposto fondamentale: la sicurezza informatica non è più una questione meramente tecnica, incarnando una componente essenziale della strategia aziendale e, più in generale, della sovranità tecnologica europea, intesa come capacità di autodeterminazione basata su un ecosistema di relazioni solide e collaborative all’interno del continente.

Bonora ha concluso il suo intervento ribadendo l’impegno di Cyberoo nel contribuire concretamente alla costruzione di un’autonomia tecnologica europea che non si limiti alla retorica, traducendosi in soluzioni accessibili e concrete.

In ultima analisi, la cybersecurity nel 2025 si configura come un test cruciale rispetto alla capacità dell’Europa di affermare la propria autonomia strategica in un mondo sempre più digitalizzato.

La risposta a questa sfida richiederà investimenti in tecnologie e competenze ma soprattutto un profondo ripensamento del rapporto tra regolamentazione e innovazione, sicurezza e competitività, dimensione tecnica e umana: solo una visione integrata che abbracci questi diversi aspetti potrà costruire un ecosistema digitale comunitario sicuro, resiliente e competitivo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cybersecurity-nel-2025/


DragonForce Exploits: Ransomware-as-a-Service

Nel panorama evolutivo delle minacce informatiche contemporanee, DragonForce emerge come un attore particolarmente sofisticato che ha rivoluzionato il tradizionale paradigma del ransomware-as-a-service. Questo threat actor, manifestatosi per la prima volta nell’agosto 2023, ha sviluppato un modello operativo che trascende le metodologie convenzionali del cybercrime, introducendo concetti innovativi di franchising criminale e white-labeling che stanno ridefinendo l’intero ecosistema del ransomware.

La peculiarità di DragonForce risiede nella sua capacità di combinare sofisticazione tecnica con un approccio imprenditoriale al crimine informatico, creando un framework operativo che democratizza l’accesso agli strumenti ransomware mantenendo al contempo standard professionali elevati. Questa evoluzione rappresenta un salto qualitativo significativo nel panorama delle minacce, con implicazioni che si estendono ben oltre il tradizionale modello di attacco ransomware.

Genesi ed evoluzione operativa

L’analisi cronologica delle attività di DragonForce rivela un percorso di sviluppo strategicamente pianificato. Inizialmente, il gruppo ha operato secondo modalità relativamente tradizionali, basandosi sul codice sorgente trapelato di LockBit 3.0 per costruire la propria infrastruttura malware. Tuttavia, già nel dicembre 2023, con l’establishment del “DragonLeaks” dark web portal, il gruppo aveva dimostrato ambizioni che andavano oltre la semplice distribuzione di ransomware.

Il punto di svolta si è verificato nel luglio 2024, quando DragonForce ha integrato nel proprio arsenale una variante customizzata basata sul codebase di Conti V3. Questa decisione tecnica non rappresenta semplicemente un upgrade tecnologico, ma riflette una strategia a lungo termine volta a creare un ecosistema ransomware più resiliente e adattabile.

Nel marzo 2025, DragonForce ha annunciato la propria trasformazione in quello che definisce un “cartello ransomware”, introducendo un modello operativo federato che consente agli affiliati di operare sotto brand personalizzati pur mantenendo l’accesso all’infrastruttura centralizzata. Questa evoluzione rappresenta un’innovazione paradigmatica nel settore del cybercrime, introducendo dinamiche di franchising che ricordano quelle dei modelli di business legittimi.

Architettura tecnica e infrastruttura

Dal punto di vista tecnico, DragonForce presenta un’architettura sofisticata che combina elementi derivati da multiple famiglie di ransomware consolidate. L’analisi del reverse engineering condotta dai ricercatori di sicurezza ha evidenziato come il gruppo abbia saputo integrare le migliori caratteristiche di LockBit 3.0 e Conti V3, creando un payload ibrido che mantiene la robustezza e l’efficacia dei progenitori.

Il sistema di crittografia implementato da DragonForce utilizza algoritmi di encryption avanzati, principalmente AES-256 e RSA, per garantire l’irrecuperabilità dei dati senza la chiave di decrittazione. Particolarmente interessante è l’uso della codifica Base32 per i nomi dei file crittografati, accompagnata dall’estensione .dragonforce_encrypted, che rappresenta una firma distintiva del gruppo.

L’infrastruttura operativa di DragonForce si distingue per la sua scalabilità e flessibilità. Il gruppo ha sviluppato una piattaforma centralizzata che fornisce agli affiliati accesso a strumenti di negoziazione, sistemi di storage per i dati esfiltrati, e console di amministrazione malware. Questa architettura consente di supportare quello che il gruppo definisce “brand illimitati”, targetizzando multiple piattaforme inclusi sistemi ESXi, NAS, BSD e Windows.

Modello economico e struttura organizzativa

L’aspetto più innovativo di DragonForce risiede nel suo modello economico. Il gruppo applica una commissione del 20% sui riscatti pagati, significativamente inferiore rispetto al 30-40% standard nel settore RaaS. Questa strategia di pricing aggressiva è chiaramente volta ad attrarre un maggior numero di affiliati, creando un effetto di scala che compensa i margini ridotti attraverso volumi maggiori.

Il modello di white-labeling implementato da DragonForce consente agli affiliati di operare sotto brand personalizzati, mantenendo l’accesso all’infrastruttura centralizzata. Questa flessibilità operativa attrae non solo threat actor meno esperti che beneficiano dell’infrastruttura professionale, ma anche gruppi più sofisticati che desiderano mantenere la propria identità di brand pur sfruttando capabilities tecniche avanzate.

Interessante è anche la dichiarata adesione del gruppo a specifici “codici etici”, che prevedono restrizioni nel targeting di determinate tipologie di infrastrutture sanitarie. Sebbene possa sembrare paradossale per un’organizzazione criminale, questa policy riflette probabilmente una strategia di risk management volta a minimizzare l’attenzione delle forze dell’ordine evitando attacchi che potrebbero causare vittime dirette.

Analisi delle vulnerabilità exploited

La campagna SimpleHelp: un caso di studio

Uno degli esempi più significativi della sophistication tecnica di DragonForce è rappresentato dalla campagna di gennaio-maggio 2025 che ha sfruttato una serie di vulnerabilità critiche nel software SimpleHelp Remote Monitoring and Management. Questa campagna rappresenta un perfetto esempio di come i threat actor moderni siano in grado di weaponizzare rapidamente le vulnerabilità zero-day per condurre attacchi su larga scala.

Le tre vulnerabilità sfruttate – CVE-2024-57726, CVE-2024-57727, e CVE-2024-57728 – sono state concatenate in una chain of exploitation particolarmente efficace. La CVE-2024-57726, con un punteggio CVSS di 9.9, rappresenta una vulnerabilità di privilege escalation che consente agli attaccanti di elevare i propri privilegi da utente standard ad amministratore di sistema. Questa vulnerabilità deriva da controlli di autorizzazione insufficienti nelle funzioni amministrative di SimpleHelp, permettendo a utenti con privilegi limitati di creare API key con permessi elevated.

La CVE-2024-57727, con punteggio CVSS di 7.5, comprende multiple vulnerabilità di path traversal che consentono ad attaccanti non autenticati di accedere a file arbitrari sul server SimpleHelp. Questa vulnerabilità è particolarmente pericolosa perché consente l’accesso a file di configurazione contenenti credenziali crittografate con chiavi hardcoded, inclusi credenziali LDAP, client secret OIDC, API key, e seed TOTP utilizzati per l’autenticazione multi-fattore.

La CVE-2024-57728, con punteggio CVSS di 7.2, rappresenta una vulnerabilità di arbitrary file upload sfruttabile attraverso attacchi di tipo zip slip. Questa vulnerabilità consente agli amministratori di caricare file arbitrari in qualsiasi posizione del filesystem, abilitando l’esecuzione di codice remoto attraverso l’upload di file executable o la modifica di librerie di sistema.

Metodologia di Attack Chaining

La campagna SimpleHelp dimostra la capacità di DragonForce di implementare sophisticated attack chain che massimizzano l’impatto delle vulnerabilità disponibili. Il gruppo ha utilizzato queste vulnerabilità in sequenza per ottenere accesso iniziale, escalare i privilegi, e infine deployare il proprio payload ransomware attraverso l’infrastruttura compromessa.

Particolarmente significativo è l’approccio di supply chain compromise adottato dal gruppo. Invece di targetizzare direttamente le organizzazioni finali, DragonForce ha focalizzato i propri sforzi sui Managed Service Provider che utilizzano SimpleHelp per gestire i propri clienti. Questa strategia consente di massimizzare l’impatto dell’attacco, consentendo la compromissione simultanea di multiple organizzazioni attraverso un singolo punto di ingresso.

Tattiche, Tecniche e Procedure (TTPs)

L’analisi delle TTPs di DragonForce rivela un approccio multiforme che combina tecniche tradizionali con metodologie innovative. Il gruppo dimostra una particolare predilezione per gli attacchi basati su social engineering, utilizzando campagne di phishing sofisticate per ottenere l’accesso iniziale alle reti target.

Una delle tecniche più interessanti implementate da DragonForce è l’approccio Bring Your Own Vulnerable Driver (BYOVD). Questa metodologia prevede il deployment di driver kernel legittimi ma vulnerabili sui sistemi target, che vengono poi exploited per ottenere privilegi di kernel e disabilitare i software di sicurezza. Il gruppo ha dimostrato di utilizzare driver come RogueKiller Anti-Rootkit Driver, sfruttando le vulnerabilità note per neutralizzare i sistemi di protezione endpoint.

Dal punto di vista dell’evasion, DragonForce implementa diverse tecniche anti-forensics per impedire la detection e l’analisi dei propri attacchi. Il gruppo utilizza script automatizzati per cancellare i log di sistema, tecniche di obfuscation del codice, e metodologie di process injection per nascondere la propria presenza sui sistemi compromessi.

Particolarmente sofisticata è la metodologia di lateral movement implementata dal gruppo. DragonForce utilizza commercial red-team framework come Cobalt Strike per stabilire canali di command-and-control persistenti e caricare payload aggiuntivi sui sistemi compromessi. Questo approccio consente al gruppo di mantenere l’accesso alle reti target anche dopo la detection iniziale, facilitando operazioni di reconnaissance prolungate e data exfiltration.

Convergenza con Scattered Spider

Un aspetto particolarmente interessante dell’ecosistema DragonForce è la sua convergenza operativa con Scattered Spider (UNC3944), un threat actor noto per le sue sofisticate tecniche di social engineering e per i high-profile attack contro organizzazioni del settore gaming e hospitality.

L’analisi intelligence condotta da Mandiant ha identificato significative sovrapposizioni operative tra i due gruppi, suggerendo forme di collaborazione o condivisione di risorse.

Questa convergenza è particolarmente evidente nelle recenti campagne contro il settore retail britannico, dove tecniche tipiche di Scattered Spider sono state utilizzate in combinazione con payload DragonForce.

Gli attacchi contro Marks & Spencer, Co-op, e Harrods rappresentano un esempio paradigmatico di questa collaborazione. Le tecniche di initial access utilizzate – inclusi phishing targeting platform SSO, SIM swapping, e social engineering per impersonare il personale IT – sono signature tipiche di Scattered Spider. Tuttavia, il payload finale deployato sui sistemi ESXi delle vittime è chiaramente identificabile come DragonForce ransomware.

Questa convergenza operativa rappresenta una tendenza preoccupante nel panorama delle minacce, suggerendo una crescente specializzazione e collaborazione tra diversi threat actor. Mentre Scattered Spider eccelle nelle tecniche di initial access e social engineering, DragonForce fornisce l’infrastruttura ransomware e le capabilities di data exfiltration necessarie per monetizzare gli attacchi.

Innovazioni tecnologiche e automazione

DragonForce si distingue per la sua capacità di integrare tecnologie emergenti nelle proprie operazioni. Il gruppo ha iniziato a sperimentare con l’intelligenza artificiale per automatizzare diversi aspetti delle proprie campagne, dalle fasi di reconnaissance alla generazione di payload personalizzati.

L’utilizzo di large language model per la generazione automatica di codice malware rappresenta un’innovazione significativa che riduce le barriere tecniche per gli affiliati meno esperti. Questi strumenti consentono la creazione di variant personalizzate del ransomware senza richiedere competenze di programmazione avanzate, democratizzando ulteriormente l’accesso agli strumenti di cybercrime.

Particolarmente interessante è l’implementazione di algoritmi di machine learning per l‘adaptive evasion. DragonForce utilizza queste tecnologie per analizzare le misure difensive implementate dalle organizzazioni target e adattare automaticamente le proprie tecniche di attacco per massimizzare le probabilità di successo.

Alleanze e dinamiche di mercato

DragonForce opera all’interno di un ecosistema complesso di alleanze e rivalità che caratterizza il mercato del ransomware contemporaneo. Il gruppo fa parte di quella che viene definita “The Five Families” alliance, un framework collaborativo che facilita la condivisione di risorse, intelligenza, e capabilities tecniche tra diversi threat actor.

Questa alleanza consente a DragonForce di accedere a un pool di risorse e competenze più ampio di quello che potrebbe sviluppare autonomamente. La collaborazione include sharing di exploit zero-day, metodologie di attacco innovative, e intelligence sulle misure difensive implementate dalle organizzazioni target.

Contemporaneamente, DragonForce ha condotto quella che può essere definita una “guerra di territorio” contro gruppi rivali. Il gruppo ha deliberatamente compromesso e deface i leak site di competitor come BlackLock e Mamona, in quello che rappresenta un chiaro tentativo di consolidamento del mercato.

Particolarmente significativo è il presunto takeover dell’infrastruttura di RansomHub, un prolific gruppo ransomware che ha cessato le operazioni nel marzo 2025. DragonForce sembra aver assorbito non solo l’infrastruttura tecnica di RansomHub, ma anche parte dei suoi affiliati, consolidando ulteriormente la propria posizione nel mercato RaaS.

Implicazioni geopolitiche

L’attribuzione geopolitica di DragonForce presenta diverse ambiguità che riflettono la complessità del panorama del cybercrime contemporaneo. Sebbene il gruppo implementi policy che escludono il targeting di organizzazioni nei paesi del Commonwealth of Independent States, questa restrizione non rappresenta necessariamente un indicatore definitivo di origine geografica.

L’analisi linguistica delle comunicazioni del gruppo rivela un mix di competenze native in inglese e russo, suggerendo una composizione multinazionale. Questa diversità linguistica potrebbe riflettere la natura sempre più globalizzata del cybercrime organizzato, dove threat actor di diverse nazionalità collaborano per massimizzare l’efficacia delle proprie operazioni.

Le accuse di collaborazione con servizi intelligence russi, mosse da gruppi rivali, devono essere considerate nel contesto delle dinamiche competitive del mercato ransomware. Tuttavia, non possono essere completamente ignorate, considerando i precedenti storici di collaborazione tra gruppi cybercriminali e apparati statali.

Contromisure e strategie difensive

La sofisticazione tecnica e operativa di DragonForce richiede un approccio difensivo multi-layered che combini controlli tecnici avanzati con procedure organizzative robuste. Le organizzazioni devono implementare strategie che vanno oltre i tradizionali perimetri di sicurezza per affrontare efficacemente le minacce rappresentate da questo threat actor.

Dal punto di vista tecnico, è essenziale implementare soluzioni di endpoint detection and response (EDR) capaci di rilevare comportamenti anomali e tecniche di evasion sofisticate. I sistemi di detection devono essere configurati per identificare indicatori specifici associati alle TTPs di DragonForce, inclusi i pattern behavior caratteristici degli attack BYOVD e delle tecniche di process injection.

La gestione delle vulnerabilità assume un’importanza critica, considerando la rapidità con cui DragonForce è in grado di weaponizzare exploit zero-day. Le organizzazioni devono implementare processi di patching accelerati, particolarmente per software di gestione remota e applicazioni internet-facing che rappresentano target privilegiati per i threat actor.

L’implementazione di architetture zero-trust rappresenta una strategia difensiva fondamentale per limitare l’impatto degli attacchi di lateral movement. Queste architetture devono includere controlli granulari di accesso, segmentazione di rete avanzata, e monitoraggio continuo delle attività di rete per identificare rapidamente movimenti laterali anomali.

Dal punto di vista procedurale, è essenziale implementare programmi di security awareness training specificamente focalizzati sulle tecniche di social engineering utilizzate da threat actor come Scattered Spider. Questi programmi devono includere simulazioni realistiche di attacchi di phishing e vishing, con particolare attenzione alla formazione del personale di help desk e IT che rappresenta target privilegiato per queste tecniche.

Prospettive future

L’evoluzione di DragonForce rappresenta un indicatore delle direzioni future del panorama delle minacce informatiche. Il successo del modello di business del gruppo suggerisce che vedremo probabilmente un’ulteriore proliferazione di approcci simili, con altri threat actor che adotteranno metodologie di franchising e white-labeling per espandere le proprie operazioni.

L’integrazione crescente di tecnologie di intelligenza artificiale nelle operazioni di cybercrime rappresenta una tendenza che avrà implicazioni significative per la sicurezza informatica.

Man mano che questi strumenti diventano più accessibili e sofisticati, è probabile che vedremo un’ulteriore democratizzazione degli strumenti di attacco, con conseguente aumento del numero di threat actor capaci di condurre operazioni sofisticate.

La convergenza operativa tra diversi gruppi di cybercriminali, come dimostrato dalla collaborazione tra DragonForce e Scattered Spider, suggerisce un’evoluzione verso modelli di specializzazione e collaborazione più sofisticati. Questa tendenza potrebbe portare alla formazione di ecosistemi criminali più complessi e resilienti, capaci di resistere meglio agli sforzi di disruption delle forze dell’ordine.

Conclusioni

DragonForce rappresenta un esempio paradigmatico dell’evoluzione contemporanea del cybercrime organizzato. Il gruppo ha dimostrato una capacità straordinaria di innovare non solo dal punto di vista tecnico, ma anche sotto il profilo del modello di business, creando un framework operativo che sta influenzando l’intero ecosistema del ransomware.

La sophistication tecnica dimostrata nelle recenti campagne, combinata con l’approccio imprenditoriale all’organizzazione delle operazioni criminali, pone sfide significative per la comunità della sicurezza informatica. Le organizzazioni devono prepararsi ad affrontare threat actor sempre più sofisticati, capaci di combinare tecniche di attacco avanzate con strategie operative resilienti.

L’analisi di DragonForce offre insight preziosi non solo sulle capabilities attuali di questo specifico threat actor, ma anche sulle tendenze evolutive del panorama delle minacce informatiche. Comprendere questi sviluppi è essenziale per sviluppare strategie difensive efficaci e anticipare le future evoluzioni del cybercrime organizzato.

Il caso DragonForce dimostra che il futuro della sicurezza informatica richiederà approcci sempre più sofisticati e adattivi, capaci di confrontarsi con avversari che combinano sophistication tecnica, risorse economiche significative, e modelli organizzativi innovativi. Solo attraverso una comprensione approfondita di queste dinamiche sarà possibile sviluppare le contromisure necessarie per proteggere efficacemente le infrastrutture digitali contemporanee.

Fonti:

  • Sophos News – “DragonForce actors target SimpleHelp vulnerabilities to attack MSP, customers” (27 maggio 2025) – https://news.sophos.com/en-us/2025/05/27/dragonforce-actors-target-simplehelp-vulnerabilities-to-attack-msp-customers/
  • SecurityWeek – “DragonForce Ransomware Hackers Exploiting SimpleHelp Vulnerabilities” (27 maggio 2025) – https://www.securityweek.com/dragonforce-ransomware-hackers-exploiting-simplehelp-vulnerabilities/
  • BleepingComputer – “DragonForce expands ransomware model with white-label branding scheme” (26 aprile 2025) – https://www.bleepingcomputer.com/news/security/dragonforce-expands-ransomware-model-with-white-label-branding-scheme/
  • The Register – “What we know about DragonForce ransomware” (15 maggio 2025) – https://www.theregister.com/2025/05/15/dragonforce_ransomware_uk_retail_attacks/
  • Check Point Blog – “DragonForce Ransomware: Redefining Hybrid Extortion in 2025” (maggio 2025) – https://blog.checkpoint.com/security/dragonforce-ransomware-redefining-hybrid-extortion-in-2025/
  • Dragos Industrial Ransomware Analysis Q1 2025 (maggio 2025) – https://www.dragos.com/blog/dragos-industrial-ransomware-analysis-q1-2025/
  • Google Cloud Blog – “Defending Against UNC3944” (maggio 2025) – https://cloud.google.com/blog/topics/threat-intelligence/unc3944-proactive-hardening-recommendations
  • Qualys ThreatPROTECT – “SimpleHelp Multiple Vulnerabilities” (febbraio 2025) – https://threatprotect.qualys.com/2025/02/07/simplehelp-remote-monitoring-and-management-multiple-vulnerabilities-cve-2024-57726-cve-2024-57727-cve-2024-57728/
  • Resecurity – “DragonForce Ransomware Reverse Engineering Report” – https://www.resecurity.com/blog/article/dragonforce-ransomware-reverse-engineering-report
  • Wiz Threat Research – “DragonForce Exploits SimpleHelp Vulnerabilities” (28 maggio 2025) – https://threats.wiz.io/all-incidents/dragonforce-exploits-simplehelp-vulnerabilities-in-ransomware-campaign
  • SOCRadar – “DragonForce Exploits SimpleHelp Flaws in Targeted MSP Ransomware Attack” (maggio 2025) – https://socradar.io/dragonforce-exploits-simplehelp-msp-ransomware/
  • The Hacker News – “DragonForce Exploits SimpleHelp Flaws” (29 maggio 2025) – https://thehackernews.com/2025/05/dragonforce-exploits-simplehelp-flaws.html
  • Dark Reading – “DragonForce Ransomware Strikes MSP in Supply Chain Attack” (27 maggio 2025) – https://www.darkreading.com/application-security/dragonforce-ransomware-msp-supply-chain-attack
Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/dragonforce-exploits/


La sovranità digitale tra sicurezza nazionale e diritti fondamentali

La seconda Tavola Rotonda svoltasi il 16 aprile 2025, durante la 13a Edizione della Cyber Crime Conference, ha coinvolto:

  • Federico Casolari, Professore ordinario di Diritto dell’Unione europea e Direttore del Dipartimento di Scienze Giuridiche dell’Università di Bologna;
  • Ginevra Cerrina Feroni, Professoressa ordinaria di Diritto costituzionale italiano e comparato, Vice Presidente dell’Autorità Garante per la protezione dei dati personali;
  • Stefania Ducci, Capo della Divisione strategia e politiche di cybersicurezza in ambito UE, del Servizio Strategie e Cooperazione di ACN;
  • Giusella Finocchiaro, Professoressa ordinaria di diritto privato e di diritto di Internet, Università di Bologna;
  • Giorgio Martellino, General Counsel & Compliance Officer di AVIO S.p.A.;
  • Antonio Teti, Responsabile del Settore Sistemi Informativi di Ateneo, Innovazione Tecnologica e Sicurezza Informatica e docente di Cyber Intelligence, IT Governance e Big Data dell’Università di Chieti-Pescara; componente del Comitato di Coordinamento per la Strategia Nazionale sull’Intelligenza Artificiale.

Moderatore:

Mauro Santaniello, Professore Associato in Scienza Politica presso il Dipartimento di Scienze Aziendali – Management e Innovation Systems (DISA-MIS) dell’Università degli Studi di Salerno.

In un mondo sempre più frammentato da tensioni geopolitiche e conflitti regionali, il concetto di sovranità digitale si trasforma ed evolve, assumendo significati più ampi e complessi.

Nel corso della Tavola Rotonda, esperti di diversi settori hanno offerto una panoramica articolata e multidimensionale di come stia cambiando questo concetto fondamentale per gli equilibri globali contemporanei.

Il prof. Mauro Santaniello, introducendo il dibattito, ha tracciato con precisione il quadro storico in cui si inserisce l’attuale discussione sulla sovranità digitale.

Mauro Santaniello cybercrime conference

Il moderatore ha ricordato come ci si trovi, oggi, all’intersezione di due grandi trasformazioni storiche. Da un lato una crisi strutturale dell’ordine internazionale liberale, caratterizzata da crescenti tensioni geopolitiche e conflitti armati; dall’altra una profonda riconfigurazione delle politiche tecnologiche globali, che genera instabilità nei mercati e vulnerabilità nelle catene di approvvigionamento strategiche.

«In questo contesto, il concetto di sovranità digitale assume nuovi significati e prospettive», ha sottolineato Santaniello, ricordando come questo concetto non sia affatto nuovo nel panorama delle relazioni internazionali: già negli anni ’90, infatti, una coalizione di Stati guidati da Russia e Cina aveva invocato il principio di sovranità per contestare l’ordine tecno-giuridico imposto dall’amministrazione Clinton nella gestione delle risorse critiche di Internet.

La vera novità dell’epoca contemporanea risiede piuttosto nell’espansione di questo principio, rispetto sia all’ambito interessato che agli attori coinvolti: «Il discorso sulla sovranità digitale oggi si è notevolmente espanso, andando oltre i protocolli per raggiungere il livello delle applicazioni, dei dati, delle infrastrutture. Ed è andato anche oltre la rete: parliamo di sovranità digitale in riferimento ai processori e alle nuove tecnologie, come l’intelligenza artificiale».

La strategia europea: tra ambizione e ricerca di identità tecnologica

Nel contesto europeo, il concetto di sovranità digitale ha acquisito una centralità inedita all’interno dell’agenda politica comunitaria.

Come ha ricordato Santaniello questa evoluzione è avvenuta nel secondo decennio del XXI° secolo, guidata principalmente da Germania e Francia, che nella prima Commissione von der Leyen e nei due semestri di Presidenza del Consiglio UE hanno tematizzato la sovranità digitale europea; interpretandola inizialmente come limitazione dei poteri delle grandi piattaforme digitali e tutela dei diritti fondamentali dei cittadini europei, sebbene in seguito tale nesso tra sovranità e diritti sia andato affievolendosi.

Stefania Ducci ha approfondito questo aspetto, illustrando come l’Unione Europea abbia sviluppato una complessa strategia per affermare la propria autonomia tecnologica: «Il tema della sovranità digitale è stato oggetto di numerosi interventi da parte dell’Unione Europea, anche perché è un tema strettamente correlato alla sovranità sui dati».

Stefania Ducci cybercrime conference

Ducci ha evidenziato come, negli ultimi anni, questa visione si sia tradotta in iniziative concrete «in campo di cybersicurezza e protezione dei dati personali, ma anche per lo sviluppo su basi etiche di tecnologie strategiche come l’intelligenza artificiale».

Un elemento particolarmente significativo è rappresentato dalla recente “Strategia Europea per la Sicurezza Interna” (ProtectEu) pubblicata dalla Commissione nel 2025, che dedica un intero capitolo «al mondo della resilienza rispetto alle minacce ibride e altre attività ostili, con una sezione dedicata alla sovranità tecnologica in riferimento a tecnologie quali l’intelligenza artificiale, il quantum computing e la crittografia post-quantistica».

Come ha ricordato la relatrice, un’assoluta novità riguarda le certificazioni di cybersicurezza: «la Strategia contiene delle novità importanti: va ricordato che questi certificati devono essere rilasciati valutando non solo requisiti tecnici, ma anche sulla base di esigenze politico-strategiche».

Questo rappresenta un significativo cambio di paradigma nell’approccio regolatorio europeo, introducendo nel processo di validazione tecnica considerazioni di natura politica e strategica.
Del resto – ha sottolineato Ducci – il percorso verso l’autonomia tecnologica europea si scontra con un contesto globale altamente competitivo.

«A livello globale abbiamo da un lato la Cina, attore avanzato nello sviluppo di sistemi di AI, soprattutto generativa. Dall’altro lato abbiamo startup europee che hanno l’esigenza di testare i propri prodotti e le proprie tecnologie, facendo ricorso anche alle risorse computazionali dei “colossi” tech, per poi metterle sul mercato al fine di essere più concorrenziali; ma che al tempo stesso sono sempre più oggetto di un approccio “predatorio” da parte di soggetti extra-UE, in particolar modo statunitensi».

Ne risulta uno scenario complesso, dove la sfida è bilanciare le esigenze di mercato con la difesa della sovranità tecnologica.

In merito Ducci ha ricordato come l’ACN abbia già in campo una serie di iniziative e investimenti sia per la costruzione di competenze avanzate che per la creazione di Cyber Hub transnazionali, al fine di rafforzare le risorse mirate ad agevolare l’implementazione coordinata di tecnologie avanzate, come la crittografia quantistica, nel contesto europeo.

La relatrice ha infine ricordato come anche al di là dei confini comunitari – in particolare a livello di G7 – l’Italia stia attivamente lavorando con i paesi alleati per rafforzare i meccanismi di cooperazione a tutela della sicurezza delle infrastrutture critiche, nonché delle catene di approvvigionamento sottostanti alle tecnologie strategiche, prima fra tutte l’intelligenza artificiale.

Le tensioni costituzionali nell’era della tecno-sovranità

Un contributo fondamentale alla discussione è venuto da Ginevra Cerrina Feroni, che ha esplorato le frizioni tra il concetto di sovranità digitale e i principi fondamentali del costituzionalismo democratico.

Ginevra Cerrina Feroni cybercrime conference

Cerrina Feroni ha subito messo in discussione una premessa implicita del dibattito: «Non sempre i regimi democratici, di fronte alle crisi, si muovono nell’alveo dei principi costituzionali. In realtà, spesso la storia insegna che è proprio una situazione di emergenza a dare il via libera per un sovvertimento di tali principi».

A titolo di esempio, la vicepresidente del Garante per la protezione dei dati personali ha ricordato che durante la recente pandemia sono stati compressi «diritti e libertà costituzionali come mai era successo in oltre 70 anni di storia repubblicana, incidendo su tutti i diritti compreso pure il lavoro, che – nelle parole di Costantino Mortati – è l’asse portante della forma di Stato».

Introducendo il concetto di “costituzionalismo digitale”, la relatrice ha offerto una prospettiva illuminante: «Lo spazio digitale ci pone di fronte a interrogativi e paradigmi nuovi. E io sostengo che lo spazio digitale non sia una nuova tecnologia, ma un nuovo mondo con il quale dobbiamo confrontarci. Con quali strumenti? Io non ne vedo altri che quelli del costituzionalismo “analogico”».

La professoressa ha ricordato come il costituzionalismo nasca per due finalità fondamentali: limitare il potere statale, nonché garantire diritti e libertà fondamentali. «Queste sono le due stelle polari; e mi sembra siano principi che funzionano anche in questa nuova dimensione tecnologica».

Proseguendo nell’analisi, Cerrina Feroni ha poi identificato tre aree di tensione fra sovranità digitale e costituzionalismo. In primo luogo «un affievolimento della responsabilità politica e giuridica», poiché i gestori delle piattaforme tecnologiche incarnano «nuovi poteri privati che si sottraggono alla cosiddetta accountability istituzionale, cioè al dovere di rendere conto delle proprie azioni». Si tratta di «soggetti potentissimi che immuni da qualsiasi tipo di controllo»; una situazione aggravata dalle questioni di giurisdizione, nonché dalla difficoltà di «esercitare un controllo su azioni ad alto tasso di complessità tecnica».

In secondo luogo, la vicepresidente ha evidenziato le potenziali violazioni dei diritti fondamentali: dalla privacy all’autodeterminazione informativa, fino alla libertà di espressione e a quello che il grande giurista Guido Alpa definiva “il diritto di essere sé stessi”.

La relatrice ha osservato come questo diritto venga minacciato «laddove i nostri desideri e i nostri bisogni vengono anticipati, nel momento in cui si interagisce col sistema ancor prima che il bisogno e il desiderio si configuri». In questo contesto «chi raccoglie, aggrega e analizza dati, ovvero chi fa profilazione, ha un potere enorme», tale da sollevare interrogativi fondamentali: «E come lo fa, con quali garanzie, quali principi? Proporzionalità? Minimizzazione? Esattezza del dato?».

Il terzo punto di tensione riguarda il ricorso alla “disciplina emergenziale”, in quanto «pandemie, guerre ibride o altre emergenze sono da sempre fattori di aumento del potere».

Cerrina Feroni ha quindi ribadito come oggi la principale sfida sia far sì che «aumentino in parallelo gli anticorpi, affinché ci sia una barriera a questo decisionismo tecnologico», citando tra i rischi emergenti i bias ancora ricorrenti nei processi deduttivi dell’intelligenza artificiale.

La professoressa ha infine ricordato che «i principi costituzionali – legalità, trasparenza, proporzionalità – non vanno ritenuti ostacoli al progresso ma servono a evitare che una democrazia si trasformi in tecnocrazia», ribadendo come la tecnologia debba sempre essere utilizzata a servizio delle persone «e non viceversa».

L’architettura normativa europea: complessità, frammentazione e necessità di coerenza

Nel suo intervento, Giusella Finocchiaro ha offerto un’analisi sistematica della normativa sviluppata dall’Unione Europea nell’ambito digitale.

Giusella Finocchiaro cybercrime conference

«La sovranità digitale è un tema centrale nell’ambito politico europeo», ha esordito la docente, ricordando come tale centralità sia stata ribadita già nel 2020 dalla prima Commissione von der Leyen.

Finocchiaro ha quindi classificato il corpus normativo europeo in quattro macro-ambiti: «Il primo comprende la privacy e la protezione (ma anche la valorizzazione) dei dati, personali e non; il secondo è relativo alle piattaforme digitali; il terzo grande ambito è quello dell’identità digitale, oggetto del nuovo regolamento eIDAS2; mentre l’ultimo riguarda il tema dell’intelligenza artificiale».

Un elemento comune è la sicurezza, che caratterizza l’intero quadro regolatorio nelle diverse aree.
«La sicurezza è trasversale», ha osservato Finocchiaro, portando ad esempio la protezione dei dati personali: «Abbiamo una serie di regole di responsabilità e di accountability, aventi tutte come presupposto la sicurezza dei dati personali, non solo dal punto di vista tecnologico». Garantire la sicurezza richiede infatti strutture adeguate e una cultura multidisciplinare, oltre a investimenti «tanto nelle misure di sicurezza tecnologiche e giuridiche, quanto negli aspetti di compliance e contrattuali».

La relatrice ha evidenziato come il principale obiettivo perseguito sia «evidentemente, affermare la sovranità digitale europea: ma questo passa attraverso la limitazione dei poteri privati». Queste grandi piattaforme, ha ribadito, «sono fondamentalmente extra europee» e la regolamentazione diventa, allora, «un modo di affermare i valori e i diritti fondamentali europei».

Guardando al futuro, Finocchiaro ha identificato due esigenze fondamentali per l’evoluzione del quadro normativo comunitario.

La prima è quella del consolidamento: «abbiamo moltissime norme europee (e alcune italiane) che andrebbero consolidate e razionalizzate, perché spesso le imprese e gli attori che oggi devono applicarle rischiano di perdersi in un ambiente ormai un po’ troppo ricco di soluzioni».

La seconda esigenza riguarda la valutazione circa l’efficacia dell’approccio regolatorio europeo. «L’Europa vuole tutelare i suoi valori e i suoi diritti fondamentali: è però necessario fare una riflessione autocritica, chiedendosi se lo strumento utilizzato sia sempre adeguato agli obiettivi o se – forse – siano opportuni degli interventi di semplificazione».

Valori, normativa e realtà operativa: il divario da colmare

Federico Casolari ha esordito ricordando come la sovranità digitale europea altro non sia che un’emanazione della sua autonomia strategica: un concetto sviluppato dall’Unione europea sin dal 2013, nell’ambito della Politica Estera di Sicurezza Comune (PESC), e poi divenuto trasversale a tutti i suoi ambiti di azione.

Federico Casolari cybercrime conference

In questa prospettiva, la sovranità digitale è uno dei numerosi ambiti in cui si concretizza oggi la sfida – tutt’altro che semplice – di conciliare i valori identitari dell’Unione con gli specifici interessi di volta in volta in gioco.

In effetti, la normativa europea sul digitale, ed in particolare quella sull’IA, rappresenta un esempio paradigmatico di come il sovranismo digitale dell’Unione determini lo sviluppo di normative che cercano di concretizzare la tutela dei valori dell’Unione – anche attraverso l’imposizione di obblighi in capo ai privati – rispetto a minacce e interferenze esterne. In particolare, il relatore ha citato l’interesse dell’Unione ad avviare – anche nell’ambito digitale – una decisa azione di contrasto nei confronti delle c.d. minacce ibride, rispetto alle quali l’implementazione della strategia sovranazionale si sta traducendo in una crescente «ibridazione degli strumenti normativi UE».

Ad esempio, anche rispetto al dominio digitale, è sempre più frequente il ricorso a « strumenti teoricamente non vincolanti che in realtà sembrano imporre degli obblighi in capo agli Stati membri, richiedendo ad un’implementazione di dettaglio da affidare ad organi ad hoc». Perfino gli strumenti di diritto derivato che rientrano nelle categorie classiche del diritto dell’Unione europea, come i regolamenti, le direttive o le decisioni, «sembrano non rispondere più alle definizioni di esse date nei Trattati ».

Il prof. Casolari ha poi ricordato «la sfida enorme dell’implementazione» del quadro regolatorio introdotto dall’Unione ed il rischio – insito in tale quadro – di creare «un giardino dell’Eden dal punto di vista normativo, che risulti, però, un inferno sul piano economico per imprenditori ed attori del settore».

Quale deve essere, allora, «la “bussola” che i giuristi devono utilizzare per cercare di orientarsi e di orientare gli operatori?» Concordando con quanto già osservato nei precedenti interventi, il relatore ha ribadito come sia cruciale «tornare ai principi generali dell’ordinamento giuridico dell’Unione europea, applicando quelli che sono gli elementi fondanti del costituzionalismo nazionale e sovranazionale per mettere in contesto la nostra capacità di affrontare le attuali transizioni».

Il ruolo delle aziende nel processo regolamentare

Focalizzandosi sulla partecipazione degli attori economici al processo regolamentare, l’intervento di Giorgio Martellino ha richiamato l’importanza di «coinvolgere le aziende nelle consultazioni pubbliche sulle normative».

Giorgio Martellino cybercrime conference

Attribuire al mondo aziendale un ruolo attivo nell’iter di adozione di nuove regole che lo riguardino consente infatti di verificare, prima dell’implementazione, se le soluzioni individuate dal legislatore «siano realmente sostenibili in termini di risorse economiche e umane», facilitando una «compliance integrata» che garantisce la piena e consapevole attuazione delle normative.

Iniziative come il progetto GaiaX o il programma Copernicus dimostrano, del resto, che il partenariato pubblico-privato ha già permesso lo sviluppo di tecnologie innovative a livello comunitario. Ma va considerato che delegare interamente alle aziende la gestione di processi cruciali – tra cui la valutazione del rischio – può portare al diffondersi di «sistemi autoreferenziali» in cui manca una visione d’insieme del quadro regolatorio; senza tralasciare l’esposizione degli attori europei ai rischi insiti nella supply chain globale, ulteriore minaccia per la sovranità digitale.

Sulla scorta della sua esperienza professionale Martellino ha citato l’ambito spaziale, ricordando che il Regolamento UE in materia (annunciato da tempo ma non ancora elaborato) avrebbe il merito di garantire la sicurezza del dominio spaziale comunitario; e soprattutto ribadendo che, oggi, «chi non ha accesso allo spazio rinuncia a una parte importante della propria sovranità».

L’evoluzione auspicabile va quindi verso un coordinamento tra istituzioni e aziende che consenta a queste ultime un’effettiva partecipazione al processo regolamentare, nonché una puntuale valutazione della sostenibilità economica delle previsioni normative.

In merito a tale aspetto, il relatore ha concluso l’intervento sollevando una questione fondamentale: «O riconosciamo che sulla sovranità digitale – come sulla cybersecurity o sulla privacy – servono investimenti e budget adeguati, oppure c’è qualcosa che non va».

L’intelligenza artificiale come nuovo terreno di competizione geopolitica

Antonio Teti ha offerto un’analisi illuminante sulle implicazioni dell’IA nel contesto della competizione tecnologica globale, illustrando come essa stia rivoluzionando le dinamiche dell’intelligence globale.

Antonio Teti cybercrime conference

Il professore ha esordito ponendo alla platea una domanda provocatoria: «immaginando piattaforme di intelligenza artificiale sviluppate in Europa, con tutte le relative garanzie e conseguenti limitazioni, pensate che le aziende sceglieranno di utilizzarle o privilegeranno altri strumenti, sviluppati in Paesi extra-UE?»

Teti ha aggiunto che «Naturalmente anche il settore dell’intelligence è particolarmente interessato allo sviluppo di queste piattaforme; e stiamo assistendo già ad alcune evoluzioni in tal senso».

Portando come esempio il caso cinese, ha poi ricordato che «due anni fa la Cina ha condotto attività di spionaggio certificate, attraverso le quali è riuscita a prelevare informazioni da un’azienda olandese che realizza macchine che servono a produrre i semiconduttori». Questa operazione ha consentito alla Cina di «raggiungere, non più tardi di sei mesi fa, l’autonomia nella produzione di semiconduttori»: un risultato di straordinaria importanza strategica e geopolitica.

Un altro caso, dai risvolti inquietanti, citato nell’intervento riguarda l’utilizzo dell’IA per operazioni di spionaggio su larga scala. «Nel 2018 la Cina ha condotto un’attività di cyber intelligence contro circa 10.000 funzionari governativi tedeschi». Il relatore ha osservato come sarebbe illusorio credere che tali attività siano state condotte manualmente: «In realtà, funzionari e dipendenti interagivano con chatbot alimentati dall’intelligenza artificiale».

La vera minaccia di questi sistemi, secondo Teti, risiede nella loro capacità di apprendimento. «Questi chatbot imparano da noi chi siamo, come pensiamo, cosa vogliamo […] e inoltre rappresentano un amico con cui confidarsi, traendone tutta una serie di informazioni».

È intuitivo che le implicazioni per il futuro dell’intelligence siano profonde.
Questi sistemi, infatti, «oltre a produrre delle operazioni di spionaggio, possono essere utilizzati anche per realizzare dei modelli previsionali, per capire quale sarà il contesto geografico su cui proiettare particolari operazioni di intelligence, come attingere le informazioni e come raffinarle: stiamo parlando, in pratica, di tutte le operazioni sinora svolte da un analista di intelligence».

Anticipando le future tendenze nel settore, Teti ha concluso il suo intervento con una fosca previsione sul relativo mercato del lavoro. «Fino a qualche tempo fa, le agenzie di intelligence a livello mondiale erano alla disperata ricerca di laureati in informatica e in ingegneria dell’informazione»; mentre oggi «Michael Hayden, ex direttore della NSA statunitense, sostanzialmente afferma che “queste lauree non servono più”».

La ragione di questo cambiamento è che «è possibile far sviluppare un linguaggio, un programma, un’architettura o un’infrastruttura di rete e di sistemi di un’azienda, ad una piattaforma di intelligenza artificiale. Quindi non avremo più bisogno di sviluppatori o di amministratori di rete e di sistemi; semplicemente perché queste piattaforme non mangiano, non bevono, non dormono, non vanno in vacanza, non si ammalano e, soprattutto, non vengono retribuite mensilmente».

Verso una nuova sintesi tra sovranità tecnologica e costituzionalismo democratico

La Tavola Rotonda ha offerto una panoramica straordinariamente ricca e sfaccettata delle molteplici dimensioni – giuridica, tecnologica, geopolitica ed economica – della sovranità digitale, nonché delle sfide da essa poste alle democrazie contemporanee.

Emerge con chiarezza che, in un mondo caratterizzato da crescenti tensioni geopolitiche e da una rapida evoluzione tecnologica, la sovranità digitale non possa più essere concepita semplicemente come affermazione di autonomia tecnologica, né vada limitata alla protezione dei dati dei cittadini.

La vera sfida, sottolineata da tutti i relatori, è costruire un modello di sovranità digitale che non sacrifichi i principi fondamentali del costituzionalismo democratico sull’altare della sicurezza nazionale o dell’efficienza tecnologica; un modello che, come suggerito da Cerrina Feroni, integri la necessità di proteggere l’autonomia tecnologica con il rispetto dei diritti fondamentali e del principio di accountability.

In questo contesto, l’Unione europea ricopre una posizione unica e delicata.
Se da un lato, infatti, deve costruire una propria autonomia tecnologica per ridurre la dipendenza da attori extra-europei, dall’altro è tenuta a farlo in modo coerente con i valori fondanti dell’Unione, in particolare con il rispetto dello stato di diritto e delle libertà fondamentali.

Come emerso dal dibattito, la “via europea alla sovranità digitale” passa necessariamente dalla costruzione di un quadro normativo coerente ed efficace, che limiti il potere degli attori privati senza soffocare l’innovazione e la competitività; e che, soprattutto, garantisca la sicurezza senza compromettere i diritti delle persone.

In un’epoca in cui la tecnologia ridefinisce costantemente i confini tra pubblico e privato, nazionale e globale, sicurezza e libertà, individuare questo equilibrio rappresenta molto più di una sfida tecnica o normativa, rivelandosi una questione centrale – e non ulteriormente rimandabile – per il futuro delle democrazie nell’era digitale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sovranita-digitale-sicurezza-nazionale/


Oltre l’Intelligence e l’Intelligenza Artificiale: la metamorfosi del mondo secondo Mario Caligiuri alla 13a Cyber Crime Conference

In occasione della 13ª Cyber Crime Conference, il Prof. Mario Caligiuri – ordinario all’Università della Calabria e Presidente della Società Italiana di Intelligence – ha offerto un’analisi critica sul rapporto tra società contemporanea, intelligenza artificiale e sistemi di intelligence, delineando le sfide che attendono il futuro dell’umanità in questa fase di transizione epocale.

Un salto di specie nell’era digitale

«Secondo l’ultimo rapporto Eurispes, il 68% degli italiani ritiene di sapere poco o nulla sull’Intelligenza Artificiale, mentre il restante 32% ritiene di saperne qualcosa. Personalmente ritengo che non si tratti della caduta dell’Impero romano, né della scoperta dell’America o della presa della Bastiglia: ma piuttosto dell’uomo di Neanderthal che sta diventando Homo sapiens, del bruco che sta diventando farfalla», ha esordito Caligiuri, definendo la rivoluzione tecnologica attuale come un vero e proprio “salto di specie”.

Secondo il professore, quindi, oggi stiamo utilizzando «parole, concetti culturali, categorie mentali e teorie giuridiche che fanno riferimento a un mondo in estinzione».

Questa riflessione è emersa commentando l’AI Act dell’Unione Europea, il primo tentativo al mondo di regolamentare l’intelligenza artificiale.

Pur riconoscendo la necessità di regole per evitare il “far west digitale”, Caligiuri si domanda: «possiamo regolamentare con uno strumento rigido come la legge un fenomeno inedito nella storia del mondo, che si modifica in misura velocissima?», aggiungendo un’osservazione geopolitica fondamentale: «Noi in Europa siamo 455 milioni, su oltre 8 miliardi di abitanti del pianeta. Quali piattaforme regolamentiamo? A chi ci stiamo rivolgendo?».

Guarda il video integrale dell’intervento:

[embedded content]

La società della disinformazione

Una parte centrale dell’intervento ha riguardato quello che Caligiuri definisce «l’emergenza educativa e democratica di questo tempo», ossia la disinformazione.

«La metamorfosi del mondo è resa opaca dalla disinformazione» ha affermato il professore, descrivendo un contesto caratterizzato dalla «dismisura dell’informazione da un lato e il basso livello di istruzione sostanziale dall’altro», che concorrono nell’allontanare sempre più le persone dalla comprensione della realtà.

Condividendo dati allarmanti, Caligiuri ha ricordato che «secondo Tullio De Mauro, il 76% dei nostri concittadini non comprende una frase complessa della nostra lingua» e «oltre il 30% degli italiani, secondo l’OCSE, è analfabeta funzionale». E ha aggiunto con preoccupazione: «Stiamo parlando delle stesse persone che rispondono ai sondaggi, navigano sui social e votano».

«Siamo come i pesci nell’acqua» ha spiegato, citando una metafora efficace: «quello di cui i pesci non sanno assolutamente nulla è proprio l’acqua. Proprio perché siamo totalmente immersi nella disinformazione, non ce ne rendiamo affatto conto».

Intelligence: comprendere la complessità

Ricordando che il ruolo degli intellettuali è quello di rendere accessibile la complessità, il relatore ha chiarito come il termine “intelligence” identifichi realtà diverse: «un apparato dello Stato dei cosiddetti, impropriamente definiti, “Servizi Segreti”; poi un metodo di trattazione delle informazioni che utilizziamo tutti per supportare le nostre decisioni; e infine il complesso di queste funzioni».

Sottolineando che «un dato da solo non serve a nulla», Caligiuri ha sottolineato che l’intelligence «è fondamentale perché contestualizza i dati», aiutandoci a «individuare le informazioni rilevanti, unire punti che sembrano dispersi e ridurre i bias cognitivi».

In definitiva, «l’intelligence serve per difendere la democrazia da sé stessa, dalle proprie inevitabili degenerazioni».

Richiamando Aristotele, il professore ha ribadito che «ogni sistema politico inevitabilmente degenera: la monarchia in tirannide, l’aristocrazia in oligarchia e la democrazia in demagogia. Oggi la chiamiamo populismo, ma è la stessa identica cosa».

Il futuro dell’Italia tra crisi e opportunità

Dopo aver ricordato che la crisi fiscale – oggi riecheggiata dall’aumento vertiginoso del debito pubblico e dalla “battaglia dei dazi” condotta dall’amministrazione Trump – storicamente è stata all’origine di grandi cambiamenti, come la rivoluzione francese o quella americana, Caligiuri è passato ad analizzare la situazione italiana, evidenziandone i principali punti di debolezza.

Innanzitutto, «la demografia: saremo sempre di meno e ciò significa essere sempre più poveri. Poi il problema dell’istruzione, rispetto a cui abbiamo un sistema molto debole, che per di più registra un abisso tra nord e sud del paese».

Il professore ha sottolineato che «studiare al sud è una cosa, studiare al nord è un’altra; curarsi al sud è una cosa, curarsi al nord un’altra; chiedere prestiti in banca al nord è una cosa, farlo al sud un’altra. L’Italia è divisa in due». Ampliando l’analisi a livello globale, ha poi ricordato che «in base ai dati OCSE, i paesi del Sud-Est asiatico dal punto di vista dell’istruzione volano, mentre tutto l’Occidente è in regressione».

Infine, «un problema gigantesco» è rappresentato dalla criminalità organizzata.

L’educazione come strumento cruciale

Di fronte ai molteplici problemi della società contemporanea, «si invoca sempre più l’educazione. Perché? Perché tutte le altre ricette sono già fallite». Tuttavia, Caligiuri ha avvertito che «per come sono strutturate, scuole e università non sono la soluzione ma fanno parte del problema».

Al riguardo il relatore ha identificato due criticità fondamentali: «Ogni apparato burocratico è autoreferenziale, quindi la scuola e l’università pensano prima di tutto a se stesse»; inoltre, «nell’educazione tutto accade cinquant’anni più tardi».

Un dato sorprendente citato da Caligiuri riguarda l’impatto dell’IA nell’apprendimento.
«La Banca Mondiale ha sperimentato un tutor di intelligenza artificiale per il periodo di giugno-luglio 2024 e ha verificato che sei settimane di utilizzo del tutor di intelligenza artificiale corrispondono a circa due anni di educazione tradizionale»; in merito ai nuovi strumenti di conoscenza, il relatore ha ricordato «l’importanza di conoscere i rischi per poter cogliere le opportunità».

Oltre l’intelligenza artificiale

In conclusione del suo intervento, Caligiuri ha sollevato una questione cruciale: «Se le intelligenze artificiali diventano efficaci ed efficienti, ma solo poche persone sono in grado di utilizzarle, noi escludiamo le moltitudini».

Richiamando il pensiero di Harari ha ricordato come si prospettino, così, «due distinte razze umane: una piccola minoranza che utilizzerà i vantaggi dell’intelligenza artificiale e le moltitudini che ne saranno dominate».

Per contrastare questa deriva, secondo il professore, «dovremmo investire per migliorare le qualità dell’uomo, accorciando i tempi di apprendimento», senza tuttavia dimenticare di «coltivare l’umanità».

In merito si potrebbe riscoprire l’importanza dell’oralità nell’educazione, immaginando «il ritorno a quello che c’era nelle università medievali: la disputatio, ossia la discussione tra studenti e docenti, senza la quale non si poteva accedere a sostenere l’esame».

Guardando al futuro Caligiuri si è interrogato su cosa ci sarà oltre l’intelligenza artificiale, menzionando «la fisica quantistica, il metaverso, persino il teletrasporto» e ricordando che «nella storia del mondo la frontiera dell’impossibile si è sempre spostata progressivamente più in là».

«La realtà è sempre davanti agli occhi di tutti, ma noi non la vediamo» ha concluso il professore, citando il filosofo sudcoreano Byung-Chul Han che «parla di crisi della verità, spiegando che nei paesi autoritari la verità non si può dire; mentre nelle società democratiche la si può dire ma viene ignorata, perché oggi non comporta alcuna conseguenza».

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/intelligence-e-ia/


Governance dei Dati nell’era digitale: analisi delle dinamiche tra Big Tech, Privacy e Sicurezza Nazionale

La governance dei dati, in un mondo sempre più frammentato da tensioni geopolitiche crescenti, emerge come fondamentale crocevia tra interessi economico-strategici e diritti fondamentali.

Il panel conclusivo della 13ª Cyber Crime Conference ha riunito cinque brillanti esperte di sicurezza nazionale, diritti e tecnologie per sviscerare le complesse dinamiche degli equilibri di potere nell’era digitale, offrendo una lettura multidimensionale di un fenomeno in continua evoluzione.

La Tavola Rotonda ha visto la partecipazione di:

  • Alessandra Guidi, Vice Direttore Generale del Dipartimento delle informazioni per la sicurezza (DIS);
  • Elena Bassoli, Avvocato, Docente in Diritto dell’Informatica presso Unige, Presidente ANGIF;
  • Angela Procaccino, Professor of Criminal Procedure, Attorney at Law, PhD;
  • Valentina Vincenza Cuocci, professoressa ordinaria di diritto privato comparato – Università di Foggia;
  • Laura Liguori, Partner presso lo studio legale Portolano Cavallo.

Moderatrice:

  • Monica Senor, Funzionario di area direttiva dell’Autorità Garante per protezione dei dati personali.

La nuova geopolitica dei dati: equilibri in trasformazione

«Mai come in quest’ultimo periodo, il tema della governance dei dati appare importante e attuale» ha esordito Monica Senor in veste di moderatrice, introducendo un quadro internazionale in profonda trasformazione.

Monica Senor cybercrime conference - Governance dei Dati nell'era digitale: analisi delle dinamiche tra Big Tech, Privacy e Sicurezza Nazionale

Gli equilibri mondiali – già tesi da tempo – hanno infatti subito un’ulteriore perturbazione dopo la presidenza Trump, creando un clima di crescente incertezza.

In questo scenario, i dati hanno cessato di essere mere informazioni per assurgere al rango di «risorsa strategica» capace di ridefinire i rapporti di forza tra nazioni, plasmando il destino di intere economie.

L’avvento dell’intelligenza artificiale generativa, che ha dominato la scena tecnologica globale dalla fine del 2023, ha ulteriormente accentuato queste dinamiche, generando linee di frattura persino all’interno dell’ecosistema tecnologico statunitense.

Parallelamente, l’Europa si è trovata costretta a riconsiderare il proprio posizionamento strategico: la Presidente von der Leyen ha recentemente annunciato nuove strategie di implementazione dell’intelligenza artificiale che includono la creazione di grandi centri per la standardizzazione dei dati a livello europeo.

Questa iniziativa si accompagna all’annunciato ripensamento del Regolamento Generale sulla Protezione dei Dati (GDPR), con l’obiettivo di semplificarlo per dare maggiore slancio economico e tecnologico al vecchio continente, pur mantenendo intatta la tutela dei diritti fondamentali.

Il caso TikTok: microcosmo delle tensioni sino-americane

Valentina Vincenza Cuocci ha offerto un’analisi del caso TikTok vs. Garland, deciso dalla Corte Suprema federale degli Stati Uniti il 17 gennaio 2025, utilizzandolo come prisma attraverso cui osservare le complesse dinamiche di potere nell’ecosistema digitale contemporaneo.

Valentina Vincenza Cuocci cybercrime conference - Governance dei Dati nell'era digitale: analisi delle dinamiche tra Big Tech, Privacy e Sicurezza Nazionale

«L’economia digitale si basa su milioni e milioni di dati: e questo ha innescato una vera e propria rincorsa di tutti gli ordinamenti ad adottare misure preordinate a gestire e controllare questi dati» ha osservato la professoressa, evidenziando come questa corsa al controllo dell’informazione digitale abbia generato «nuovi rischi non solo in termini di impatto sui diritti fondamentali, ma anche di sicurezza nazionale e cybersecurity».

Cuocci ha scavato sotto la superficie delle giustificazioni ufficiali per il cosiddetto “TikTok ban”, rivelando un intricato mosaico di disposizioni normative cinesi che, nel loro insieme, conferiscono a Pechino un controllo significativo su ByteDance, società madre della piattaforma.

La relatrice ha citato la legge sulle società della Repubblica cinese del 2023, in particolare l’art. 19, che conferisce al governo cinese una “Golden share” su ByteDance: questa partecipazione privilegiata non solo consente al governo di incidere sulle strategie aziendali ma implica che, in base al diritto cinese, l’azienda sia «invitata a collaborare con i servizi di intelligence e promuovere in ogni caso l’interesse del governo cinese».

Queste preoccupazioni sembrano aver trovato riscontro in eventi recenti e inquietanti: «Un gruppo di informatici statunitensi ha scoperto che un cane-robot cinese, utilizzato per una ricerca nelle università statunitensi, in realtà era collegato attraverso una backdoor a server cinesi ed effettuava attività di spionaggio» ha rivelato Cuocci, specificando che le vittime includono istituzioni prestigiose come il MIT di Boston. Un episodio che concretizza il timore che i dati raccolti da TikTok possano essere utilizzati per fini di spionaggio o manipolazione.

La risposta statunitense al problema – la richiesta a ByteDance di vendere TikTok a un’impresa USA – si scontra però con un’insormontabile barriera normativa cinese. Cuocci ha infatti evidenziato l’esistenza di una “Regulation of Technology Import and Export” che vieta l’esportazione di tecnologie strategiche, tra cui il codice sorgente di TikTok.

Questo stallo normativo illustra con chiarezza la complessità dell’attuale competizione tecnologica tra superpotenze, con i dati personali degli utenti intrappolati al centro di questo conflitto.

Il paradosso della tutela dei dati come strumento geopolitico

Una delle osservazioni più penetranti di Cuocci riguarda la trasformazione concettuale della protezione dei dati personali: «La tutela dei dati personali non è vista come tutela di diritti fondamentali, ma in chiave di sicurezza nazionale».

Questa metamorfosi segna un passaggio epocale nella concezione della privacy, che da diritto fondamentale della persona si trasforma in asset strategico nazionale.

La decisione della Corte Suprema USA, che ha ritenuto il ban di TikTok non in contrasto con la Costituzione, riflette questo nuovo paradigma «ritenendo che gli interessi della sicurezza nazionale prevalgono, senza però restringere eccessivamente la libertà di manifestazione del pensiero e la libertà di espressione».

Tale bilanciamento, tuttavia, appare maggiormente sbilanciato verso considerazioni di natura geopolitica piuttosto che verso la tutela dei diritti individuali.

La sicurezza nazionale nell’era digitale: la visione dell’intelligence

Il contributo di Alessandra Guidi, Vice Direttrice del Dipartimento Informazioni per la Sicurezza, ha offerto una prospettiva privilegiata dall’osservatorio dell’intelligence nazionale.

Alessandra Guidi cybercrime conference - Governance dei Dati nell'era digitale: analisi delle dinamiche tra Big Tech, Privacy e Sicurezza Nazionale

«Sulla sicurezza nazionale spesso esiste un po’ di confusione», ha esordito Guidi, ridefinendo il concetto al di là delle anguste vesti tradizionali.

Ha poi delineato come questo perimetro sia andato via via espandendosi: «Per molto tempo si è associata [la sicurezza nazionale] ad aspetti militari e difensivi», mentre oggi esso comprende «la cybersecurity, la sicurezza economica, energetica, ambientale», fino ad ambiti come la distorsione della libera concorrenza, la manipolazione delle informazioni o le attività di propaganda online: un’espansione che riflette la metamorfosi delle minacce contemporanee, sempre più sfumate nei confini e pervasive nella loro natura

La relatrice ha quindi esaminato il caso in cui il ministero degli Interni britannico ha richiesto ad Apple l’accesso ai dati crittografati conservati su iCloud. Una richiesta che alcuni commentatori hanno assimilato a «una forma di sorveglianza praticata in Cina», evidenziando come, anche nelle democrazie occidentali, la tensione tra sicurezza collettiva e tutela dei diritti individuali generi approcci divergenti e talvolta contraddittori.

«Il contesto operativo dell’intelligence è profondamente cambiato» ha spiegato Guidi; «non si tratta più solo di raccogliere informazioni, ma di comprendere e anticipare dinamiche complesse in cui la tecnologia gioca un ruolo determinante». In questo scenario, sebbene l’accesso ai dati si configuri come necessità operativa imprescindibile per le agenzie di intelligence, esso richiede al contempo di essere inquadrato in un sistema di garanzie robuste e articolate.

L’analisi di Guidi si è poi concentrata sull’esame del complesso rapporto tra agenzie di intelligence e big tech.

«Le grandi piattaforme tecnologiche detengono oggi un potere senza precedenti, rappresentando entità sovrane con regole d’ingaggio tutte loro; e in ambito di accesso ai dati, crittografia e collaborazione con le autorità, queste regole hanno implicazioni dirette sulla sicurezza nazionale».

Questa osservazione illumina uno degli aspetti più problematici del panorama attuale: la formazione di un triangolo di potere tra Stati, corporazioni tecnologiche e cittadini, in cui gli interessi di ciascun vertice non sempre trovano punti di convergenza.

La Vice Direttrice ha affrontato anche l’annosa questione delle “backdoor” nei sistemi di crittografia, che accende periodicamente il dibattito sulla sicurezza digitale. «La richiesta di accessi privilegiati nei sistemi di crittografia solleva legittimi timori» ha riconosciuto con schiettezza, «ma d’altro canto una crittografia impenetrabile può creare zone d’ombra dove attività illecite possono proliferare indisturbate».

Senza proporre soluzioni semplicistiche, Guidi ha ribadito la necessità di un approccio che tenga conto della natura specifica delle minacce, nonché delle peculiarità del contesto in cui si manifestano.

In conclusione del suo intervento, la relatrice ha delineato un possibile modello di equilibrio tra imperativi di sicurezza e tutela dei diritti fondamentali: «È necessario un sistema di autorizzazioni e controlli che garantisca la legittimità e la proporzionalità degli interventi» ha affermato, «insieme a meccanismi di supervisione indipendente che assicurino che i poteri speciali concessi all’intelligence siano utilizzati solo quando strettamente necessario».

La frammentazione di Internet e i tre modelli concorrenti di governance

Elena Bassoli ha delineato con grande chiarezza l’emergere di un’ulteriore trasformazione: ossia di «quella che è stata definita “l’Internet parcellizzata”, con istanze differenti a seconda dell’area del mondo nella quale ci troviamo».

Elena Bassoli cybercrime conference - Governance dei Dati nell'era digitale: analisi delle dinamiche tra Big Tech, Privacy e Sicurezza Nazionale

Ha poi articolato questa definizione individuando tre modelli archetipici di governance digitale.
Il primo, caratteristico del continente europeo – «antropocentrico, concentrato sulla trasparenza, sui diritti e le libertà fondamentali» – incarna una visione in cui la dignità della persona rappresenta il baricentro irrinunciabile dell’ecosistema digitale.

Il modello statunitense, «improntato all’economia e al liberismo», privilegia invece la libertà di impresa e l’innovazione tecnologica, considerando la regolamentazione un potenziale freno alla creatività e allo sviluppo economico.

Citando ad esempio il noto caso di San Bernardino – in cui Apple rifiutò strenuamente di fornire all’FBI l’accesso al dispositivo utilizzato da un terrorista – la relatrice ha ricordato che «in seguito al rifiuto di mettere i dati del dispositivo a disposizione degli investigatori, le azioni della Apple sono schizzate alle stelle». Questa reazione rivela un fenomeno di straordinario interesse: la protezione della privacy non è più solo un imperativo etico o giuridico, essendo diventata un asset commerciale capace di influenzare significativamente il valore di mercato delle aziende tecnologiche.

Infine, il modello cinese appare «orientato al controllo, all’ordine e alla sicurezza nazionale», subordinando le libertà individuali agli interessi collettivi, interpretati e definiti dall’autorità statale.

Questa tripartizione non rappresenta un mero esercizio classificatorio, illuminando visioni del mondo e gerarchie valoriali profondamente diverse, che rendono particolarmente ardua una convergenza globale nel breve periodo.

Tuttavia, Bassoli ha suggerito che questa frammentazione abbia anche «risvolti interessanti, perché rende visibili i conflitti valoriali sottesi alla tecnologia» costringendoci a porci interrogativi fondamentali: «Che tipo di Internet vogliamo? Un’infrastruttura al servizio dell’economia? Uno spazio di controllo statale sul modello cinese? Oppure un bene comune globale fondato su diritti, responsabilità e partecipazione?»

Sovranità algoritmica: il nuovo orizzonte della competizione globale

Angela Procaccino ha introdotto il concetto di “sovranità algoritmica”, evoluzione della più familiare sovranità digitale: una nozione che si riferisce al «potere di disegnare quelle regole invisibili che governano i processi decisionali automatizzati», illuminando una dimensione spesso trascurata del potere nell’era digitale.

Angela Procaccino cybercrime conference - Governance dei Dati nell'era digitale: analisi delle dinamiche tra Big Tech, Privacy e Sicurezza Nazionale

Tale potere, ha osservato Procaccino, è attualmente concentrato nelle mani delle big tech, ovvero soggetti «che hanno una penetrazione globale ma un’accountability assolutamente limitata. Quindi, grandi capacità d’azione e ben poca responsabilizzazione». Un’osservazione che coglie il principale squilibrio dell’attuale ecosistema digitale: la sproporzione tra il potere esercitato dalle grandi piattaforme tecnologiche e i meccanismi di controllo a cui sono sottoposte.

Gli Stati, dal canto loro, cercano di recuperare terreno attraverso una produzione normativa sempre più intensa, come dimostrano le numerose previsioni europee – dal GDPR al Digital Services Act o al Digital Markets Act – e il già citato “TikTok ban” americano.

Questo sforzo regolatorio, tuttavia, si scontra con la natura intrinsecamente transnazionale delle piattaforme digitali, alimentando quella che Procaccino ha definito «una tensione crescente» tra governance globale e normative locali. Il risultato è una sorta di “balcanizzazione normativa”, in cui una rete tecnicamente unitaria viene frammentata in innumerevoli giurisdizioni con regole spesso incompatibili o contrastanti tra loro.

Ѐ allora imperativo avere ben chiari i principi fondamentali che possano fungere da denominatore comune per gli interpreti.

In merito la relatrice ha citato un’importante sentenza della Corte EDU di Strasburgo, che nel 2024 si è pronunciata sul caso Podchasov c. Russia (relativo all’accesso a dati telematici tramite backdoor) riscontrando una violazione delle garanzie democratiche previste dalla CEDU. I giudici europei hanno ribadito che, prima di ricorrere a strumenti lesivi della libertà individuale, andrebbero applicati strumenti investigativi tradizionali «valutandone la proporzionalità alla luce dei principi di uno Stato democratico».

Le nuove forme di sanzione e il coinvolgimento del management

Un aspetto particolarmente innovativo emerso dalla discussione riguarda le nuove sanzioni previste per le violazioni in ambito di cybersicurezza.

Come evidenziato da Laura Liguori, nel recepire la Direttiva NIS2 il legislatore italiano ha introdotto «una sanzione inusuale che può essere imposta dall’Agenzia per la Cybersicurezza Nazionale: ossia, qualora un ente sia ritenuto inadempiente rispetto alle previsioni normative, è possibile comminare la sospensione temporanea dalle funzioni dirigenziali per i legali rappresentanti o altre figure che abbiano adottato le decisioni contestate».

Laura Liguori cybercrime conference - Governance dei Dati nell'era digitale: analisi delle dinamiche tra Big Tech, Privacy e Sicurezza Nazionale

Questa soluzione, «insolita in ambito privatistico», rappresenta un tentativo audace di superare i limiti delle tradizionali sanzioni pecuniarie, puntando sulla responsabilizzazione diretta del management aziendale nell’obiettivo di creare «una sensibilizzazione forzata» sui temi della cybersicurezza.

Una novità che merita particolare attenzione, perché segna un possibile punto di svolta nell’approccio regolatorio: non più solo sanzioni rivolte all’ente giuridico – spesso percepite dalle grandi aziende come semplici costi operativi – ma conseguenze dirette per i decisori aziendali.

Resta da vedere se questa disposizione verrà applicata concretamente e quali saranno le sue implicazioni nel lungo periodo, «soprattutto considerando che l’ACN è un’agenzia governativa, quindi non un’autorità indipendente»; nonché come evolverà il quadro anche alla luce nel nuovo DDL sull’intelligenza artificiale.

L’Executive Order di Trump e il nuovo corso americano sull’intelligenza artificiale

La prof.ssa Cuocci ha anche posto l’accento su un recente sviluppo normativo di rilevanza internazionale: l’ordine esecutivo firmato dal Presidente Trump il 23 gennaio 2025, denominato “Executive Order on American Leadership in Artificial Intelligence”. Questo documento, emanato all’indomani dell’insediamento presidenziale, segna una netta discontinuità con l’amministrazione precedente.

L’ordine, infatti, «revoca gli executive order e tutte le altre linee guida adottati dall’amministrazione Biden», incluso l’Executive Order del 2023 che affermava che «gli Stati Uniti avrebbero implementato un’intelligenza artificiale “safe, secure and trustworthy”».

Il nuovo paradigma proclama invece che «i sistemi di intelligenza artificiale devono essere “free from government control”», segnando un deciso cambio di rotta nella politica statunitense sull’IA.

Questo mutamento di approccio – da un modello regolatorio a uno marcatamente liberista – potrebbe accentuare ulteriormente il divario tra modelli USA e UE rispetto alla governance tecnologica, con profonde implicazioni per il futuro dell’intelligenza artificiale a livello globale.

L’Europa come faro normativo: potenzialità e vulnerabilità

Nonostante la frammentazione del panorama globale e le crescenti tensioni geopolitiche, le partecipanti alla Tavola Rotonda hanno individuato nell’approccio europeo un modello virtuoso, capace di bilanciare innovazione tecnologica e tutela dei diritti fondamentali.

cyber crime conference 2025 - Governance dei Dati nell'era digitale: analisi delle dinamiche tra Big Tech, Privacy e Sicurezza Nazionale

Cuocci ha sottolineato con particolare enfasi l’importanza di preservare «la trama dei valori fondamentali su cui è costruito il GDPR» durante la revisione prevista per maggio, ribadendo che il ruolo del giurista è quello di «tracciare in qualche modo il confine, ponendo come limite quello della protezione dei diritti fondamentali ma soprattutto della dignità umana».

Questa visione antropocentrica è il cuore pulsante del modello europeo, rappresentando il suo tratto distintivo rispetto agli approcci concorrenti.

Bassoli, pur riconoscendo che «una governance algoritmica condivisa a livello internazionale sia ciò a cui si debba tendere», ne ha ammesso con realismo le difficoltà di realizzazione nel breve periodo.

Nel frattempo, «risulta cruciale che l’Europa continui a farsi propulsore della regolamentazione. Il modello europeo è corretto, funziona, è quello che ci serve: ha però bisogno di rafforzarsi, per non rischiare di restare quello che potremmo definire “un gigante normativo dai piedi d’argilla”».

Questa metafora coglie lucidamente la vulnerabilità intrinseca nell’approccio europeo: elaborare norme di altissimo profilo etico e giuridico ma rischiare di vederle svuotate di efficacia, a causa della mancanza di un equivalente potere tecnologico ed economico.

La sfida per l’Europa è dunque tradurre la propria leadership normativa in una reale capacità di influenzare lo sviluppo tecnologico globale, evitando di essere marginalizzata dalla competizione sino-americana.

Epilogo: verso un equilibrio sostenibile

Il dibattito ha illuminato con chiarezza la complessità e la multidimensionalità della governance dei dati nell’era digitale.

Come ha efficacemente sintetizzato la moderatrice, oggi «i dati sono una risorsa strategica» e, di conseguenza, «sembra quasi che le norme sulla protezione dei dati non siano più poste a salvaguardia dei diritti individuali, ma come strategia di politica economica».

In questo scenario l’Europa sembra offrire un modello alternativo sia all’approccio ultraliberista statunitense sia al controllo centralizzato di stampo cinese, offrendo una visione antropocentrica che pone la dignità umana al centro dell’ecosistema digitale. Tuttavia, per essere efficace, questo modello deve dimostrare la propria capacità di coniugare protezione dei diritti e innovazione tecnologica.

Come ha suggerito una relatrice, citando un’espressione coniata dalla Corte Suprema USA nell’esaminato caso del “TikTok ban”, dobbiamo cercare di «non imbarazzare il futuro» con decisioni affrettate o miopi su questioni così complesse.

Al contrario, la sfida della governance dei dati richiede una visione a lungo termine, capace di anticipare le evoluzioni tecnologiche senza sacrificare i principi fondamentali che definiscono la nostra civiltà.

Il futuro della governance digitale si giocherà probabilmente su questa capacità di bilanciamento: tra sicurezza e libertà, innovazione e regolamentazione, interessi nazionali e cooperazione globale. Un equilibrio difficile ma necessario, in un mondo in cui i dati sono diventati – a tutti gli effetti – la nuova materia prima dell’economia e della geopolitica del XXI secolo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/governance-dei-dati-sicurezza/


Lotta alla criminalità informatica: operazioni e strategie di Europol nel 2024 e 2025

Nell’ambito della 13ª Cyber Crime Conference, Emanuele Iovini (Specialist in Prevention & Outreach at EC3 Cybercrime Centre) ha presentato un’analisi dettagliata delle più recenti operazioni di Europol contro la criminalità informatica.

Il suo intervento ha offerto uno sguardo privilegiato sulle strategie adottate dallo European Cybercrime Centre (EC3) e sugli importanti risultati ottenuti negli ultimi mesi.

Il Centro europeo per il cybercrime: l’hub della sicurezza informatica in Europa

«In veste di specialista nel team di prevenzione e sensibilizzazione del Centro europeo per il cybercrime di Europol, voglio descrivervi le operazioni dell’ultimo anno e perché sono così importanti nel contesto della cooperazione internazionale», ha dichiarato Iovini in apertura dell’intervento.

L’EC3 rappresenta il fulcro della lotta contro la criminalità informatica nel continente: il centro strategico dispone di strumenti all’avanguardia per la cooperazione internazionale e di sofisticati mezzi analitici, a livello forense e di Cyber Threat Intelligence, per contrastare efficacemente le minacce informatiche.

Al cuore delle operazioni troviamo la Joint Cybercrime Action Task Force (J-CAT), una task force permanente che riunisce esperti provenienti da tutti i paesi membri; questa struttura garantisce un’azione coordinata e tempestiva contro le minacce emergenti, superando le barriere nazionali che spesso ostacolano le indagini sui crimini cyber.

Guarda il vedo completo dell’intervento:

[embedded content]

International Ransomware Response Model: la risposta europea ai ransomware

Particolarmente efficace è l’International Ransomware Response Model (IRM), con un’innovativa interfaccia che offre assistenza tecnica di alto livello alle aziende colpite da attacchi ransomware.

«Oltre a servizi di cifratura e chiusura dei server, il portale NoMoreRansom.org fornisce supporto a tutte le organizzazioni che hanno bisogno di combattere contro gli attacchi ransomware», ha spiegato Iovini.

Il portale rappresenta solo la punta dell’iceberg di una più ampia strategia di contrasto alle infrastrutture utilizzate dai criminali informatici: un approccio che permette non solo di rispondere agli attacchi già avvenuti, ma anche di prevenirne di ulteriori in futuro.

La cooperazione pubblico-privato: un’alleanza strategica

Un elemento fondamentale della strategia di Europol è la stretta collaborazione con il settore privato. Gli accordi di cooperazione con aziende tecnologiche e di sicurezza informatica forniscono un prezioso flusso di intelligence nella lotta contro il cybercrimine.

«In questo ambito, il settore privato riveste un ruolo essenziale» ha sottolineato Iovini.

Gli investigatori, infatti, non possono fronteggiare efficacemente la minaccia del cybercrime senza il supporto di competenze e informazioni provenienti dal settore privato.

Questa sinergia consente di identificare rapidamente nuove minacce e di sviluppare contromisure efficaci, in un contesto in cui la velocità di risposta è spesso determinante per il successo delle operazioni.

Operazione Stargrew: il colpo al Phishing-as-a-Service

Nel corso dell’ultimo anno, Europol ha condotto diverse operazioni di successo contro piattaforme criminali.

Grazie alla cooperazione di ben 19 paesi, l’operazione Stargrew ha inferto un duro colpo al fenomeno del “Phishing-as-a-Service”, neutralizzando una rete che utilizzava oltre 40.000 domini per orchestrare sofisticati attacchi di phishing.

Lotta alla criminalità informatica:, cybercrime: Operazione Stargrew, Europol

Con un’impressionante cifra di utenti registrati, la piattaforma consentiva anche a criminali con competenze tecniche limitate di condurre efficaci attacchi di ingegneria sociale: questo esempio evidenzia la preoccupante democratizzazione degli strumenti di attacco informatico, che rende il crimine cyber accessibile a un numero sempre maggiore di malintenzionati.

Operazione Morpheus: la lotta contro l’uso illecito di strumenti legittimi

Non meno significativa è stata l’operazione Morpheus, mirata a contrastare l’uso illecito di Cobalt Strike. Questo strumento, originariamente sviluppato con finalità di testing per la sicurezza, è diventato incredibilmente popolare tra gli attaccanti in ragione della sua versatilità.

Lotta alla criminalità informatica:, cybercrime: Operazione Morpheus, Europol

«Cobalt Strike è nato come strumento legittimo ma è estremamente efficace nelle mani degli hacker, perché è altamente personalizzabile» ha spiegato Iovini «e rende possibile modifiche per adattarlo alle caratteristiche della vittima, nonché modifiche ai comandi e al codice sorgente per consentire di attaccare il target nel modo più efficace possibile».

Grazie al coordinamento di Europol sono stati organizzati circa 40 incontri per combattere risorse informatiche malevole distribuite in 27 diversi paesi, dimostrando l’importanza della cooperazione internazionale nella lotta al cybercrimine.

Operazione Kaerb: oltre i confini europei

Anche l’operazione Kaerb ha segnato un’importante evoluzione nella cooperazione internazionale, estendendo le partnership oltre i confini europei, in particolare con l’Argentina.

Lotta alla criminalità informatica:, cybercrime: Operazione Kaerb, Europol

Il suo successo mostra come la lotta al cybercrimine richieda un approccio veramente globale, in cui le barriere geografiche e giurisdizionali vengono superate in nome di un obiettivo comune.

In merito Iovini ha ribadito che «È necessaria una cooperazione serrata», sottolineando come la rapidità di risposta sia fondamentale per contrastare efficacemente le minacce informatiche in un contesto sempre più interconnesso.

Operazione Matrix: contro le comunicazioni criptate dei criminali

L’operazione Matrix ha portato alla chiusura di una piattaforma che consentiva ai criminali informatici di comunicare tra loro in forma anonima, rendendo estremamente difficile l’intercettazione da parte delle forze dell’ordine.

Lotta alla criminalità informatica:, cybercrime: Operazione Matrix, Europol

«La piattaforma consentiva ai criminali, sulla base di un pagamento mensile, di registrarsi e di ottenere tutta una serie di supporti; ma soprattutto permetteva loro di comunicare in modo totalmente anonimo, con crittografia end-to-end», ha spiegato Iovini.

Questo tipo di piattaforme rappresenta una sfida crescente per le autorità, poiché offrono ai criminali informatici spazi virtuali sicuri in cui pianificare e coordinare le loro attività.

Il successo dell’operazione Matrix dimostra, pertanto, la capacità di Europol di adattarsi alle nuove tecnologie utilizzate dalla criminalità organizzata.

Operazione Talent: il colpo ai marketplace del cybercrimine nel 2025

Passando ad attività più recenti, il relatore ha descritto l’operazione Talent, avviata a gennaio 2025 dalle autorità tedesche, che ha portato alla chiusura di due risorse fondamentali nell’ecosistema del cybercrime internazionale.

Lotta alla criminalità informatica:, cybercrime: Operazione Talent, Europol

«L’operazione si è concentrata sulle piattaforme “cracked.to” and “nulled.io”, che contavano su una platea di 10 milioni di utenti e che molti esperti conosceranno come “marketplace del cybercrime”», ha sintetizzato Iovini; «in questo caso Europol ha agito come vero e proprio broker della conoscenza, consentendo la condivisione rapida e sicura di risorse di intelligence tra i vari paesi coinvolti, nonché fornendo supporto analitico e forense alle autorità investigative nazionali».

Ciò che rende particolarmente preoccupanti questi mercati virtuali è la loro crescente capacità di offrire strumenti basati su AI, che rendono possibili «azioni automatiche personalizzate, permettendo di customizzare le attività di attacco anche senza essere esperti» e abbassando drasticamente la barriera tecnica per condurre attacchi informatici sofisticati.

L’operazione Phobos e 8Base: la lotta al ransomware-as-a-service

Di grande rilevanza è stata anche l’operazione che ha portato alla chiusura dei gruppi ransomware Phobos e 8Base, con l’arresto di due importanti criminali informatici: uno in Italia, nel 2023 (su mandato di arresto francese) e l’altro in Corea del Sud, nel 2024.

Lotta alla criminalità informatica:, cybercrime: operazione Phobos e 8Base, Europol

«A rendere importante questa operazione è il fatto che Phobos sia uno dei primi esempi di ransomware-as-a-service, a cui è seguito 8Base, una variante del primo che gli attaccanti avevano personalizzato in base alle loro esigenze», ha spiegato Iovini.

Questi gruppi adottavano tecniche particolarmente aggressive, come la “double extortion”. Con l’emergere di nuovi attori, però, si osserva un’evoluzione verso la “quadruple extortion”, in cui gli attaccanti, oltre a cifrare i dati e minacciarne la diffusione, contattano anche agenzie partner della vittima e spesso lanciano attacchi DDoS per impedire il ripristino dei servizi, aumentando così la pressione affinché venga pagato il riscatto.

L’operazione – che ha coinvolto 14 paesi, permettendo di identificare e neutralizzare ben 27 server utilizzati per attacchi ransomware – ha beneficiato del supporto essenziale di Eurojust, evidenziando come la lotta al cybercrimine richieda una cooperazione non solo esecutiva ma anche giudiziaria.

«Purtroppo sappiamo che diverse giurisdizioni hanno leggi e regolamenti diversi, quindi a volte è molto difficile coordinare le attività sul piano esecutivo» ha osservato Iovini, sottolineando una delle principali sfide nella lotta transnazionale al crimine cyber.

Sfide future: dall’anonimizzazione all’intelligenza artificiale

In conclusione del suo intervento, Iovini ha delineato le sfide attuali e future nel contrasto alla criminalità informatica transnazionale.

Lotta alla criminalità informatica:, cybercrime: sfide future 2025, Europol

Nella sintesi offerta, la cifratura e l’anonimizzazione – spesso strettamente collegate, come dimostrato dalla piattaforma Matrix – rappresentano ancora ostacoli significativi; inoltre nuovi tipi di attacchi, con obiettivi su larga scala ma dal minor impatto individuale, stanno diventando sempre più comuni grazie alla diffusione del “cybercrime-as-a-service”, che facilita l’accesso a tecniche precedentemente riservate ad attaccanti esperti.

Lotta alla criminalità informatica:, cybercrime: sfide future 2025, Europol

Anche la difficoltà nel tracciamento di pagamenti e comunicazioni continua ad essere una sfida tecnica significativa per le forze dell’ordine. Al riguardo un’efficace cooperazione transfrontaliera richiede in primo luogo operazioni investigative e giudiziarie realmente coordinate, nonché un rafforzamento della collaborazione pubblico/privato.

Iovini ha infine evidenziato come le nuove frontiere tecnologiche stiano aprendo nuovi scenari per il cybercrimine: «Tra le nuove frontiere a cui dovremo prestare attenzione figurano la blockchain, il Quantum Computing e, naturalmente, l’intelligenza artificiale, che sta davvero trasformando il nostro mondo grazie alla sua accessibilità e versatilità, capaci di renderla uno strumento molto attraente per i criminali».

Conclusioni: il futuro della sicurezza informatica in Europa

Iovini ha ricordato come i rapporti “Internet Organised Crime Threat Assessment“ e ”Serious and Organised Crime Threat Assessment” (entrambi pubblicati da Europol) offrano un’analisi approfondita delle tendenze citate nell’intervento, a conferma del ruolo sempre più centrale del cybercrime nello scenario globale.

La presentazione ha fornito uno sguardo privilegiato sugli sforzi comunitari per contrastare questa minaccia in rapida evoluzione, evidenziando come solo mediante una cooperazione internazionale rafforzata sia possibile affrontare efficacemente le sfide poste dalla criminalità informatica contemporanea.

Come illustrato nell’intervento, le operazioni condotte da Europol negli ultimi mesi dimostrano la capacità dell’agenzia di adattarsi rapidamente alle nuove minacce, sviluppando strategie innovative ma soprattutto costruendo alleanze strategiche per proteggere cittadini e imprese europee da minacce informatiche sempre più diffuse e sofisticate.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/criminalita-informatica-europol/


Il modello italiano di contrasto al Cybercrime: un ecosistema in trasformazione nell’era digitale

Nella prima Tavola Rotonda tenutasi durante la 13a Edizione della Cyber Crime Conference, il 16 aprile 2025, sono intervenuti:

  • Luigi Birritteri, Capo del Dipartimento per gli affari di Giustizia;
  • Ivano Gabrielli, Direttore del Servizio Polizia Postale per la Sicurezza Cibernetica;
  • Gianluca Galasso, Direttore del Servizio Operazioni dell’Agenzia per la Cybersicurezza Nazionale;
  • Pasquale Stanzione, Presidente dell’Autorità Garante per la Protezione dei Dati Personali;

Moderatrice:

● Donatella Curtotti, Professoressa ordinaria in Diritto processuale penale presso il Dipartimento di Giurisprudenza dell’Università di Foggia.

L’incontro ha analizzato – attraverso le prospettive dei principali attori istituzionali coinvolti – l’ecosistema italiano di contrasto al cybercrime, evidenziando l’interazione tra aspetti investigativi e giudiziari, nonché le metodologie operative attuali e le sfide future nella lotta al crimine informatico.

Ne è emersa con chiarezza la necessità di un approccio investigativo multidisciplinare, che sappia contemperare le esigenze di sicurezza con il rispetto dei diritti fondamentali.

Nel panorama della sicurezza nazionale sta prendendo forma, con la discrezione che spesso accompagna le rivoluzioni più profonde, una trasformazione tale da sovvertire categorie consolidate da decenni.

La Tavola Rotonda “Il Modello Italiano di Contrasto al Cybercrime: dalla Prevenzione all’Azione Giudiziaria” ha portato alla luce questo fermento sotterraneo, rivelando come le architetture istituzionali tradizionali stiano subendo una metamorfosi tanto ineludibile quanto necessaria: le rigide distinzioni tra gli ambiti della prevenzione e della repressione, come anche tra le dimensioni della sicurezza e della giustizia, stanno cedendo il passo a un approccio sempre più osmotico e integrato.

Guarda la registrazione video del panel:

[embedded content]

La prof.ssa Donatella Curtotti, inaugurando la discussione, ha sintetizzato l’essenza di questa transizione epocale: «Nell’università italiana siamo abituati a insegnare che i vari comparti della sicurezza appartengono a funzioni diverse dello Stato: prevenzione e repressione da un lato, giustizia penale dall’altro. In questo quadro è stata poi calata, all’improvviso, la privacy».

donatella curtotti cybercrime conference

Un’impostazione profondamente radicata nell’architettura costituzionale e nel principio di legalità che ne costituisce il fondamento, a lungo tradotta nella netta separazione funzionale tra vari organi che raccoglievano e gestivano informazioni «in proprio»; con un’osmosi tra le diverse Agenzie che, quando avveniva, restava sempre «un po’ sotto il radar».

È proprio questa impalcatura concettuale e istituzionale che l’avvento del cyberspazio ha irreversibilmente destabilizzato.

Il cybercrime – fenomeno proteiforme per sua natura, caratterizzato da un’intrinseca transnazionalità, da una complessità tecnica in costante evoluzione e da una fulminea velocità di mutazione – ha fatto implodere le distinzioni spazio-temporali su cui si fondava l’intero edificio delle competenze separate.

«Con l’avvento del cyber», ha osservato la prof.ssa Curtotti, «tutto è cambiato. Il cyber altera completamente le dimensioni della vita, anche sul piano temporale; ed è ormai fondamentale anche in materia di investigazione».

In questo nuovo universo digitale, la tradizionale distinzione tra operazioni di intelligence e indagini di polizia giudiziaria è da ritenersi, nelle parole della moderatrice, «ormai obsoleta». L’urgenza della minaccia, la sua capacità di metamorfosi in tempo reale e la sua intrinseca extraterritorialità richiedono non solo una risposta coordinata ma un ripensamento fondamentale delle stesse categorie attraverso cui concepiamo la sicurezza e la giustizia nell’era digitale.

L’Agenzia per la Cybersicurezza Nazionale: architettura di una resilienza sistemica

Al cuore di questa trasformazione si colloca, con crescente autorevolezza, l’Agenzia per la Cybersicurezza Nazionale (ACN), istituita nel 2021.

Il dott. Gianluca Galasso, Direttore del Servizio Operazioni dell’Agenzia, ha tracciato con precisione la traiettoria evolutiva del nostro Paese: «Storicamente, l’Italia si è mossa in ritardo rispetto ad altre nazioni con cui ci confrontiamo. Se da qualche anno abbiamo colmato questo ritardo, rilevo che ancora c’è bisogno di raccontare il ruolo dell’Agenzia in questo ecosistema cibernetico».

Gianluca Galasso cybercrime conference

Tale riflessione svela due elementi significativi: la consapevolezza del ritardo italiano in ambito di cybersicurezza, nonché la natura ancora in divenire dell’architettura istituzionale di settore. La stessa denominazione del campo d’azione dell’ACN – la “cyber resilienza” – trascende la mera protezione dai rischi informatici, per abbracciare un concetto più ampio e dalla portata sistemica: «Occupandoci di cyber resilienza», ha precisato Galasso, «le nostre iniziative sono finalizzate a creare le condizioni affinché l’ecosistema digitale del paese sia protetto a livello adeguato».

In questa formulazione si coglie un elemento distintivo della strategia italiana, dove l’attenzione non è rivolta al singolo cittadino ma all’ecosistema digitale nel suo complesso, quindi alle infrastrutture che i cittadini utilizzano quotidianamente: «Il nostro compito non è proteggere la singola persona, bensì le infrastrutture digitali che poi le persone utilizzano, in ambito sia personale che professionale».

L’orizzonte operativo dell’ACN delinea, quindi, una cartografia delle priorità nazionali che può tradursi in una mappatura delle vulnerabilità sistemiche, includendo le infrastrutture critiche nazionali nonché gli apparati della Pubblica Amministrazione centrale e periferica, fino al vasto arcipelago delle PMI.

«Il tessuto produttivo delle piccole e medie imprese è ciò su cui sostanzialmente si regge il PIL nazionale», ha sottolineato Galasso; mettendo in luce una peculiarità dell’ecosistema economico italiano che, risultando particolarmente vulnerabile agli attacchi informatici, necessariamente si riflette nell’architettura della sicurezza cibernetica.

In tale contesto, accanto al rafforzamento del Perimetro di Sicurezza Nazionale cibernetica (PSNC), il recente recepimento della direttiva NIS2 ha rappresentato un punto di svolta sia quantitativo che qualitativo nell’approccio regolatorio. Il perimetro dei soggetti obbligati a conformarsi a requisiti di cybersicurezza ha subìto una dilatazione esponenziale, che riflette la crescente pervasività delle tecnologie digitali in tutti i settori dell’economia e della società; di conseguenza si è ampliato anche il ruolo dell’ACN, a cui spetta supportare tali realtà nel loro percorso di conformità ai nuovi requisiti.

Tuttavia, secondo l’analisi di Galasso, l’elemento rivoluzionario risiede nel “salto culturale” imposto dalla normativa europea: «Il vero messaggio della NIS2 è che la sicurezza è un tema di rischio aziendale, che quindi deve essere trattato al massimo livello all’interno dell’organizzazione».

In questa affermazione si coglie una transizione fondamentale: l’elevazione della cybersicurezza dal dominio puramente tecnico-operativo – tradizionalmente confinato ai reparti IT – a quello strategico-manageriale, che la colloca sullo stesso piano dei rischi finanziari, legali o reputazionali nel quadro della governance aziendale.

La Polizia Postale, dall’investigazione all’approccio multilivello

Sotto la guida del dott. Ivano Gabrielli, la Polizia Postale e delle Comunicazioni ha attraversato una profonda metamorfosi per fronteggiare le nuove sfide del cybercrime contemporaneo.

Ivano Gabrielli cybercrime conference

Un’evoluzione che, a ben vedere, ha riguardato le agenzie investigative di molti Paesi.
Gabrielli ha rievocato un momento topico di questa mutazione: nel 2006, in un contesto di crescente consapevolezza delle vulnerabilità digitali, una direttiva dell’allora Presidente USA Barack Obama stabilì che tutte le indagini concernenti attacchi a infrastrutture critiche nazionali dovessero essere affidate all’FBI.

Insieme al consolidamento del framework normativo internazionale (a cominciare dalla Convenzione di Budapest) il provvedimento, solo apparentemente settoriale, segnò l’inizio di un percorso che avrebbe portato a ripensare l’approccio investigativo ai reati informatici in tutto il pianeta.

Tale rivoluzione concettuale – nell’analisi di Gabrielli – consiste nell’adozione di un approccio multilivello, che vede sulla “scena del crimine informatico” diversi attori istituzionali, ciascuno portatore di competenze specifiche ma complementari.

«Oggi sulla stessa scena si presentano varie istituzioni», ha spiegato, «in risposta alle varie esigenze che si manifestano in seguito a un attacco cyber: l’esigenza di investigare, di rimettere in piedi i sistemi colpiti e di proteggere altri sistemi analoghi, nonché l’esigenza della lettura del fatto dal punto di vista della sicurezza nazionale ed eventualmente anche in termini di difesa nazionale».

Questa multidimensionalità del fenomeno, oltre alla compresenza di diversi attori, richiede anche una loro istituzionalizzazione. Se infatti sono sempre esistiti momenti di contatto tra Polizia giudiziaria e agenzie di intelligence, oggi ciò avviene attraverso organismi di coordinamento dedicati, come il Nucleo per la Cyber Sicurezza (NCS) o il Comitato di Analisi Strategica per la Sicurezza Cibernetica del Ministero dell’Interno; quest’ultimo esplicitamente modellato sull’esperienza delle strutture Antiterrorismo, a riprova della percezione della minaccia cyber come questione prioritaria di sicurezza nazionale.

La crescente complessità delle minacce informatiche ha imposto altresì un’evoluzione degli strumenti giuridici a disposizione degli investigatori. In merito, la Legge 137 del 2023 ha esteso al campo dei crimini digitali la possibilità di condurre operazioni sotto copertura, permettendo operazioni più incisive contro fenomeni come gli attacchi ransomware.

«Oggi», ha sottolineato Gabrielli, «non possiamo pensare di condurre attività investigative sulle organizzazioni responsabili di attacchi ransomware senza poter svolgere attività undercover, che ci danno la possibilità di andare oltre la semplice trattativa».

A questi strumenti si aggiungono le intercettazioni telematiche e l’introduzione della figura del collaboratore di giustizia nel settore cyber, anch’essa mutuata dall’esperienza nel contrasto alla criminalità organizzata tradizionale.

«Stiamo parlando veramente di un modo nuovo di concepire istituti giuridici che un tempo erano puntualmente riconducibili all’interno di singole competenze od organismi dello Stato: ora è tempo di ridefinire ruoli e responsabilità, per evitare il rischio di lasciare zone grigie e disperdere energie investigative» ha concluso Gabrielli, delineando così i contorni di un’autentica rivoluzione metodologica nell’approccio alle indagini sui reati informatici.

La ridefinizione della giurisdizione: il contributo del Dipartimento per gli Affari di Giustizia

L’intervento del dott. , Capo del Dipartimento per gli Affari di Giustizia, ha introdotto nel dibattito un’ulteriore dimensione fondamentale, relativa al tema della giurisdizione.

Luigi Birritteri Cybercrime conference

Laddove infatti i crimini digitali travalicano sistematicamente i confini nazionali, il tradizionale principio di giurisdizione su base territoriale affronta una crisi epistemologica senza precedenti.

Birritteri ha esordito mettendo in guardia la platea dall’eccessiva “procedimentalizzazione” in tema di prove digitali, che rischia di ritardare la risposta ai reati cyber.

Ha quindi condiviso riflessioni maturate nell’esperienza da capo della delegazione italiana alle Nazioni Unite per l’elaborazione della Convenzione ONU sul Cybercrime, evocando «lo “squagliarsi” del concetto di giurisdizione come l’abbiamo conosciuta negli ultimi 100 anni, connessa al territorio inteso come spazio fisico».

In altre parole, la giurisdizione – tradizionalmente ancorata ai confini geografici e politici, delimitazione fondamentale degli Stati moderni – va oggi applicata a una realtà in cui le azioni criminali si compiono in uno spazio virtuale, senza confini definiti, sfuggendo così alle maglie tradizionali dell’esercizio del potere giurisdizionale.

Coerentemente, il relatore ha sottolineato come la risposta a questa sfida debba necessariamente collocarsi sul piano degli accordi sovranazionali.

Se la Convenzione rappresenta un passo nella giusta direzione, il cammino verso un sistema giurisdizionale adeguato all’era digitale è ancora lungo e irto di ostacoli sia pratici che concettuali; primo fra tutti l’obbligo di bilanciare le previsioni normative con la tutela dei diritti umani, senza lasciare che le differenze giuridiche e culturali tra diversi Stati consentano di “forzare la mano” rispetto alla difesa delle libertà democratiche.

L’intervento di Birritteri, necessariamente cauto dato il suo ruolo istituzionale – «la mia attuale delicata posizione non mi consente di spoilerare», ha precisato con una punta di ironia – ha tuttavia lasciato intendere che il Ministero della Giustizia stia lavorando attivamente per adeguare il quadro normativo alle sfide poste dalla criminalità informatica transnazionale, nell’ambito di un più ampio ripensamento degli strumenti giuridici tradizionali.

Il Settore Privato: da oggetto passivo a soggetto attivo della sicurezza informatica

Un elemento distintivo e innovativo del modello italiano in via di definizione è il progressivo riposizionamento del settore privato nel panorama della cybersicurezza.

Se tradizionalmente le aziende erano considerate semplici vittime degli attacchi informatici – o, nel migliore dei casi, testimoni durante la fase investigativa – oggi si assiste a una loro progressiva responsabilizzazione e integrazione come partner attivi nel sistema di prevenzione e risposta alle minacce.

Gabrielli ha delineato questa evoluzione in termini concreti e operativi, citando l’individuazione di referenti aziendali specializzati in cybersicurezza e l’istituzione della figura degli ausiliari di Polizia giudiziaria specificamente formati per il contesto cyber, nonché lo sviluppo di protocolli che chiariscono le responsabilità e i poteri dei privati.

«A questo punto, anche la parte privata deve avere un ruolo; e deve essere un ruolo a mio avviso strutturato», ha affermato, argomentando che ciò consentirebbe anche di «responsabilizzare e dare adeguati poteri a chi oggi è chiamato a intervenire, a vario titolo, nelle fasi di risposta agli incidenti e successive indagini».

Questa formalizzazione del ruolo del settore privato risponde a una necessità pratica imprescindibile: evitare di lasciare “zone grigie” in cui gli operatori, nel tentativo legittimo di proteggere i propri sistemi, rischiano di compromettere prove fondamentali o, paradossalmente, di diventare essi stessi oggetto di indagine per aver manipolato dati rilevanti per le indagini.

La costruzione di questo nuovo ruolo del settore privato si inserisce in una più ampia ridefinizione dell’ecosistema della cybersicurezza nazionale, in cui pubblico e privato non incarnano più entità separate (e talvolta contrapposte) ma nodi di una rete integrata di competenze e responsabilità, ciascuno con un proprio ruolo specifico eppure interconnesso con gli altri, in una logica sistemica basata sulla cooperazione.

La Privacy come baluardo democratico: la visione di Stanzione

In questa complessa trama di trasformazioni istituzionali e normative, l’intervento del prof. Pasquale Stanzione ha approfondito una dimensione fondamentale: quella del rapporto dialettico tra sicurezza e libertà all’interno delle società democratiche contemporanee.

Pasquale Stanzione Cybercrime conference

«Il rapporto tra privacy ed esigenze investigative» – ha esordito il Presidente dell’Autorità Garante per la Protezione dei Dati Personali – «è uno degli indici più significativi della resilienza di una democrazia».

Cruciale, nella costante (ri)modulazione di questo rapporto, è il principio di proporzionalità richiamato tanto dalla Costituzione italiana quanto dalla Carta dei diritti fondamentali dell’UE; principio sul quale la Corte di Giustizia europea ha basato un’innovativa giurisprudenza volta a «rivedere la disciplina della data retention sotto il duplice profilo dell’estensione temporale e delle garanzie di terzietà, con conseguente giurisdizionalizzazione della procedura acquisitiva dei dati».

Se è infatti vero che nelle strategie di contrasto alla criminalità e al terrorismo dobbiamo diventare più efficaci, ciò non deve mai portarci ad accettare di essere meno liberi, soprattutto perché non tutte le limitazioni delle libertà sono davvero in grado di renderci più sicuri.

In merito Stanzione ha citato i bias tipici dei sistemi di riconoscimento facciale basati sull’AI, rispetto alle quali esiste il concreto rischio di accettare forme di controllo che, peraltro, «non potrebbero mai indurre una reale sicurezza».

Rafforzare il sistema di “checks and balances” a tutela dei diritti fondamentali, mediante previsioni tassative che limitino l’ammissibilità di strumenti invasivi ai soli casi necessari, è allora il solo modo per scongiurare il rischio che l’azione investigativa finisca per degenerare in sorveglianza di massa, portandoci a «rinnegare le radici stesse della democrazia».

Stanzione ha ricordato come ciò costituisca un elemento dirimente delle libertà democratiche: «Non dobbiamo mai dimenticare che la logica del “nulla da nascondere” è stata da sempre il leitmotiv dei regimi totalitari».

Un’affermazione che vede la privacy non più in contrapposizione ma, anzi, in sinergia con una sicurezza intesa come condizione abilitante per l’esercizio delle libertà fondamentali entro un contesto digitale sempre più pervasivo.

Rispondendo a una domanda sul complesso tema del “dossieraggio”, Stanzione ha infatti concluso il proprio intervento con una nota cautamente positiva. «Nell’età dell’ansia e dell’incertezza, vorrei dare qualche elemento di tranquillità. Per quanto gravissime, le recenti vicende (su cui sono in corso le dovute istruttorie del Garante) rappresentano fatti “patologici”, senza essere di certo la normalità; e confermano, semmai, la necessità di una governance lungimirante che ponga al centro la protezione dei dati, tra i pochi presidi capaci di orientare l’innovazione in direzioni compatibili con la tutela delle persone».

Il “nodo gordiano” del processo penale: bilanciare efficacia e garanzie nell’era digitale

Al cuore del dibattito si colloca, pertanto, una tensione fondamentale e per certi versi irrisolta: quella tra esigenze operative della cybersicurezza – che richiedono rapidità di intervento e flessibilità degli strumenti – e principi del garantismo penale, ancorati a una tradizione consolidatasi nei secoli.

La prof.ssa Curtotti ha ribadito come l’impianto valoriale della Costituzione italiana, concepito in un’epoca pre-digitale, ponga talvolta limiti significativi alla velocità e all’efficacia della risposta investigativa.

Questo divario genera una tensione strutturale che vede, da un lato, l’urgenza di rispondere in tempo reale alle minacce informatiche; dall’altro, la necessità di rispettare le garanzie processuali e i diritti individuali che costituiscono l’ossatura dello Stato di diritto.

La sfida principale è stata identificata dalla moderatrice in quella che ha definito «eccessiva procedimentalizzazione dell’acquisizione probatoria», con cui si rischia di creare «momenti endoprocedimentali» tali da rallentare la risposta investigativa.

In un contesto dove gli attacchi informatici possono svilupparsi in pochi attimi e propagarsi a velocità esponenziale, nonché dove le prove possono essere cancellate o alterate con la medesima rapidità, le tempistiche del processo tradizionale rischiano di tradursi in inefficacia; d’altronde, sacrificare le garanzie processuali sull’altare dell’efficienza investigativa significherebbe minare i fondamenti stessi dello Stato di diritto.

Emerge così un complesso bilanciamento tra esigenze di sicurezza e rapidità d’azione, garanzie individuali e diritti fondamentali, efficacia investigativa e utilizzabilità processuale delle prove digitali.

«È un problema di bilanciamento di interessi e di valori: sicurezza e garanzie individuali, sicurezza e processo penale, sicurezza e diritti fondamentali…» ha sintetizzato Curtotti, delineando il nucleo di una questione che trascende gli aspetti puramente tecnici o procedurali per investire i fondamenti stessi della concezione di giustizia nell’era digitale.

L’Ecosistema italiano della sicurezza informatica: un laboratorio di innovazione normativa

Grazie alle diverse voci coinvolte nel dibattito, è stato possibile delineare un modello italiano di contrasto al cybercrime caratterizzato da svariati elementi distintivi, che configurano un approccio originale alle sfide della sicurezza nell’era digitale.

cybercrime conference

In primo luogo un’integrazione istituzionale che, pur rispettando le diverse competenze, favorisce il dialogo e la collaborazione tra autorità diverse: l’ACN come perno della strategia preventiva, la Polizia Postale con il suo ruolo investigativo in evoluzione, i servizi di intelligence con la loro capacità di lettura geopolitica delle minacce e la magistratura con il suo ruolo di garanzia giurisdizionale e l’Autorità per la protezione dei dati come presidio dei diritti fondamentali nell’ecosistema digitale.

In secondo luogo, un approccio sistemico che non si limita alla protezione delle infrastrutture critiche ma abbraccia l’intero tessuto economico e sociale; con un’attenzione particolare alle PMI, in quanto peculiarità del sistema produttivo italiano e, al contempo, uno tra gli anelli più vulnerabili nella sicurezza digitale del paese.

Un terzo elemento caratterizzante è il crescente coinvolgimento del settore privato, che da destinatario passivo di misure di protezione diventa partner attivo nella prevenzione e risposta agli incidenti, con ruoli e responsabilità formalmente definiti all’interno del sistema.

A questi si aggiunge l’evoluzione degli strumenti giuridici che cerca di adattarsi alle specificità del dominio cyber, introducendo risorse come le operazioni sotto copertura o la figura del collaboratore di giustizia nel settore informatico, mutuati dall’esperienza nel contrasto ad altre forme di criminalità organizzata.

Il tutto si inscrive in un costante – e talvolta complesso – bilanciamento tra esigenze di sicurezza e tutela dei diritti fondamentali, con una particolare attenzione al valore della privacy come elemento costitutivo della democrazia, in una dialettica che non contrappone sicurezza e libertà ma le concepisce come dimensioni sempre più complementari.

Infine, il modello italiano si caratterizza per una forte proiezione internazionale; nella consapevolezza che le sfide poste dal cybercrime possono essere affrontate efficacemente solo nel quadro di una cooperazione globale che richiede di ripensare profondamente alcuni concetti fondamentali, tra cui la giurisdizione su base territoriale.

Questo modello, ancora in evoluzione e per certi versi sperimentale, qualifica l’Italia come laboratorio di innovazione istituzionale e normativa, nonché potenziale modello di riferimento per altri paesi. La vera sfida per il futuro sarà mantenere l’equilibrio dinamico tra efficacia operativa e rispetto dei principi fondamentali in un contesto tecnologico caratterizzato da minacce cyber sempre più sofisticate e pervasive.

Il panel si è concluso con un approfondimento sulla regolamentazione normativa dell’Intelligenza Artificiale: i relatori hanno concordato sulla necessità di proseguire nella ricerca e nella sperimentazione sull’AI, senza lasciare che le pur necessarie cautele rallentino eccessivamente lo sviluppo di una tecnologia dall’enorme potenziale.

A emergere dalla Tavola Rotonda è allora l’immagine di un paese che, sebbene sia partito in ritardo nella corsa alla cybersicurezza, sta recuperando terreno grazie a un approccio che combina pragmatismo operativo e sensibilità ai valori dello Stato di diritto. Un equilibrio difficile, frutto di costanti negoziazioni, che tuttavia – in un’epoca in cui la dimensione digitale e fisica appaiono ormai indissolubilmente intrecciate – costituisce l’autentica peculiarità del “modello italiano” di contrasto al cybercrime.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/contrasto-cybercrime/


La nuova Convenzione ONU contro il Cybercrime: un passo storico nella lotta alla criminalità informatica globale

Intervenendo alla 13ª Cybercrime Conference, Glen Prichard – Capo della Sezione Cybercrime e Riciclaggio di Denaro dell’Ufficio delle Nazioni Unite contro la Droga e il Crimine (UNODC) – ha illustrato i punti salienti della Convenzione ONU sulla criminalità informatica, che ridefinisce la cooperazione tra 155 nazioni contro le minacce digitali.

Dal 2019 al 2024: Il complesso cammino negoziale verso un consenso globale

Dopo anni di negoziati e confronti diplomatici, le Nazioni Unite hanno finalmente raggiunto un accordo su un nuovo trattato internazionale: la “Convenzione delle Nazioni Unite sulla lotta contro l’uso delle tecnologie dell’informazione e della comunicazione a fini criminali” rappresenta una pietra miliare nella cooperazione internazionale contro la criminalità informatica, introducendo un quadro giuridico condiviso per affrontare le sfide dell’ecosistema digitale.Convenzione ONU contro il Cybercrime: Ad Hoc Committee to Elaborate a Comprehensive International Convention on Countering the Use of Information and Communications Technologies for Criminal PurposesCome ha spiegato Prichard, il nuovo trattato è il risultato di un processo negoziale iniziato nel 2019 e conclusosi nell’agosto 2023, con l’adozione formale del testo definitivo da parte dell’Assemblea Generale delle Nazioni Unite nel dicembre 2024.
«È una vittoria per il multilateralismo», ha sottolineato il relatore: «il fatto che siamo riusciti a ottenere un consenso tra 155 paesi per concordare una via da seguire in relazione a come combattere e prevenire il cybercrime è un risultato importante, particolarmente in questo mondo geopoliticamente diviso in cui viviamo al momento».

UNODC: Custode di un nuovo paradigma giuridico internazionale contro il crimine digitale

L’UNODC (Ufficio delle Nazioni Unite contro la Droga e il Crimine) è l’organismo depositario di una serie di trattati dedicati alla giustizia penale, tra cui la Convenzione delle Nazioni Unite contro la Criminalità Organizzata Transnazionale (conosciuta come Convenzione di Palermo) e la Convenzione contro la Corruzione (UNCAC).

La nuova Convenzione sul Cybercrime rappresenta il primo nuovo trattato degli ultimi 21 anni in campo di giustizia penale.

Prichard ha spiegato che persino il titolo della Convenzione riflette la complessità dei negoziati: «Non siamo riusciti a raggiungere una posizione unanime, per cui l’abbiamo semplicemente chiamata “Convenzione delle Nazioni Unite contro il Cybercrime”. Penso che questo sia rappresentativo di quanto siano delicate e complesse le questioni che affrontiamo».

Dalla firma alla piena operatività: tempistiche e sfide dell’implementazione mondiale

La Convenzione è stata formalmente adottata dall’Assemblea Generale delle Nazioni Unite nel dicembre 2024.

Convenzione ONU contro il Cybercrime, firma e piena operativitàPrichard ha ricordato che nell’ottobre 2025 si terrà la cerimonia di firma ad Hanoi, in Vietnam; a partire da quel momento, il trattato rimarrà aperto alla firma fino al dicembre 2026. Successivamente i paesi dovranno procedere con il processo di ratifica, che varia da nazione a nazione. La Convenzione entrerà in vigore dopo che almeno 40 paesi l’avranno ratificata.
«Abbiamo molto lavoro davanti a noi prima che sia effettivamente operativa», ha avvertito il relatore.

I quattro pilastri fondamentali: cooperazione, assistenza tecnica, armonizzazione legale e scambio di prove

Il fulcro della Convenzione è il rafforzamento della cooperazione internazionale, in relazione sia al cybercrime sia alle prove elettroniche necessarie alle indagini su altre tipologie di reati.

Inoltre, il trattato prevede forme di assistenza tecnica ai paesi a basso e medio reddito, per garantire che le loro capacità digitali siano portate a un livello tale da poter cooperare con altri paesi.

Un ulteriore aspetto fondamentale è l’armonizzazione normativa: la Convenzione introduce «disposizioni per lo scambio di prove elettroniche in relazione a qualsiasi reato» e per «ogni reato grave in termini di cooperazione internazionale», intendendosi per reato grave «qualsiasi reato punito con una pena detentiva di almeno quattro anni».

Nuovi reati digitali e procedure transfrontaliere: un framework penale per l’era digitale

La Convenzione definisce i tipici crimini informatici (come l’hacking e l’accesso illegale) in cinque distinti articoli. Prichard ha sottolineato l’importanza di queste definizioni: «Creare un’armonizzazione legale ci permette di cooperare oltre i confini nazionali».

Il trattato introduce anche una serie di reati facilitati dal cyberspazio, tra cui alcuni che non erano mai stati menzionati dal diritto internazionale in precedenza, come l’adescamento online di minori e la diffusione non consensuale di immagini intime.

Convenzione ONU: Nuovi reati digitali e procedure transfrontaliere: un framework penale per l'era digitalePer quanto riguarda le procedure, la Convenzione distingue tra cooperazione nazionale e internazionale; e parla di «misure provvisorie in situazioni di emergenza», ad esempio in materia di conservazione ed emissione di ordini di produzione, acquisizione o scambio di prove digitali.
Inoltre «si crea una rete di comunicazione 24 ore su 24, 7 giorni su 7, istituendo una modalità in cui i paesi possono comunicare tra loro in tempo quasi reale», ha evidenziato Prichard.

Equilibrio tra sicurezza e libertà: le garanzie per i diritti umani nel contesto digitale

Le garanzie relative ai diritti umani sono incorporate nel trattato, sebbene Prichard abbia ammesso che questo aspetto ha richiesto «una difficile negoziazione durante il processo negoziale per la Convenzione».

Queste garanzie, «in linea con tutti gli standard internazionali», costituiscono «il più forte insieme di tutele dei diritti umani che si possano trovare in qualsiasi trattato di giustizia penale»; Prichard ha aggiunto che sono «equivalenti a ciò che si trova nella Convenzione di Budapest».

La Convenzione prevede inoltre casi in cui è possibile rifiutare l’assistenza se c’è un conflitto con la legge nazionale, nonché motivazioni per respingere richieste di estradizione su queste stesse basi.

Complementarietà strategica: come la Convenzione ONU si integra e si distingue dalla Convenzione di Budapest

La Convenzione di Budapest, sviluppata dal Consiglio d’Europa, è stata finora il principale strumento internazionale per combattere il cybercrime.

Prichard ha sottolineato che la nuova Convenzione ONU è «molto simile alla Convenzione di Budapest nella maggior parte delle sue disposizioni operative» ed è «deliberatamente concepita come sua integrazione».Convenzione ONU si integra e si distingue dalla Convenzione di BudapestEsistono, tuttavia, alcune differenze tra i due trattati: la Convenzione ONU introduce nuovi reati non previsti dalla Convenzione di Budapest, come l’adescamento online di minori, la diffusione non consensuale di immagini intime e il riciclaggio dei proventi di reati inclusi nella convenzione stessa.
D’altra parte, la Convenzione di Budapest includeva un reato non presente nella Convenzione ONU, relativo alla violazione della proprietà intellettuale o del copyright.

Un’altra differenza riguarda la condivisione delle prove elettroniche: nella Convenzione di Budapest questa si estende a qualsiasi reato previsto nel testo, mentre nella Convenzione ONU la cooperazione internazionale è limitata ai reati gravi (punibili con quattro anni o più di reclusione).

Inclusività globale: perché il mondo aveva bisogno di un nuovo trattato oltre alla Convenzione di Budapest?

Prichard ha affrontato una domanda frequente: perché era necessaria una nuova Convenzione sulla criminalità informatica, se esisteva già quella di Budapest?

La risposta principale è che molti paesi – soprattutto appartenenti al cosiddetto “Sud globale” – non avevano partecipato ai negoziati della Convenzione di Budapest, che era stata sviluppata principalmente dagli Stati membri dell’Unione Europea.

«I paesi del Sud del mondo sentono di non aver fatto parte di quel processo, mentre questa volta hanno partecipato ai negoziati», ha spiegato.

«Nel caso della Convenzione ONU, ben 155 diversi paesi erano riuniti attorno al tavolo. E vi hanno portato visioni differenti, sistemi non concordanti tra loro, questioni culturali… tutto ha giocato un ruolo nello sviluppo di questa nuova Convenzione».

Verso un futuro di cooperazione digitale: prospettive e sfide dell’implementazione globale

Prichard ha concluso il suo intervento esprimendo un cauto ottimismo sul futuro della Convenzione ONU.

Nelle sue parole, questa «sarà uno strumento significativo per consentire ai diversi paesi di cooperare a livello globale; ma ci vorrà del tempo prima che venga ratificata e sia effettivamente operativa».

La Convenzione delle Nazioni Unite contro il Cybercrime rappresenta quindi un passo importante verso un approccio globale alla lotta contro la criminalità informatica, creando un quadro comune rispettoso delle diverse tradizioni giuridiche e culturali, nonché fornendo strumenti concreti per una cooperazione internazionale capace di affrontare le sfide del mondo digitale.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/convenzione-onu-cyber/


Cyber Defense in Depth: un approccio stratificato alla Sicurezza Digitale

La sicurezza informatica contemporanea si trova ad affrontare un panorama di minacce in continua evoluzione, dove gli attacchi si fanno sempre più sofisticati e persistenti. In questo contesto, un approccio monolitico alla protezione si rivela invariabilmente insufficiente. La difesa in profondità (Defense in Depth, DiD) emerge come paradigma strategico essenziale, fondato sul principio militare secondo cui un avversario incontra maggiore difficoltà nel superare una serie di meccanismi difensivi eterogenei piuttosto che un’unica barriera, per quanto robusta.

Cyber Defense in Depth: fondamenti concettuali

Il modello di difesa in profondità trascende la mera sovrapposizione di soluzioni tecnologiche, configurandosi come una filosofia olistica che permea l’intera architettura di sicurezza. L’origine del concetto risale alle strategie militari classiche, dove la stratificazione di barriere fisiche, come fossati e mura concentriche, amplificava l’efficacia dell’apparato difensivo. Nella sua trasposizione digitale, questo paradigma si articola attraverso l’implementazione coordinata di controlli preventivi, detective e reattivi, orchestrati in modo da proteggere sistematicamente ogni dimensione dell’ecosistema informativo.

Architettura Multilivello

Una difesa in profondità efficace si struttura attraverso diversi strati concettuali, ciascuno con peculiari obiettivi protettivi:

  1. Perimetro di Rete: Costituisce la prima linea di difesa e include firewall di nuova generazione, sistemi di prevenzione delle intrusioni (IPS) e gateway sicuri. Questo livello filtra il traffico indesiderato prima che raggiunga i sistemi interni.
  2. Segmentazione di Rete: Compartimentalizza l’infrastruttura attraverso VLAN e microsegmentazione, limitando il movimento laterale in caso di compromissione e contenendo l’estensione di eventuali violazioni.
  3. Protezione degli Endpoint: Implementa soluzioni avanzate di rilevamento e risposta (EDR) che combinano metodi euristici e comportamentali per identificare anomalie non riconoscibili tramite firme tradizionali.
  4. Autenticazione e Autorizzazione: Adotta paradigmi Zero Trust e implementa autenticazione multi-fattore (MFA), privilegiando l’identificazione contestuale e la validazione continua delle credenziali.
  5. Protezione dei Dati: Applica crittografia pervasiva, sia per i dati in transito che per quelli a riposo, integrata con soluzioni di Data Loss Prevention (DLP) per prevenire l’esfiltrazione non autorizzata.
  6. Monitoraggio e Analisi: Utilizza Security Information and Event Management (SIEM) potenziati da intelligenza artificiale per correlare eventi apparentemente scollegati, identificando pattern di attacco complessi.
    Risposta agli Incidenti: Predispone procedure formalizzate e automatizzate per contenere, eradicare e ripristinare i sistemi compromessi, minimizzando l’impatto operativo.

Cyber Defense in Depth: evoluzione paradigmatica

La difesa in profondità contemporanea ha subito un’evoluzione significativa rispetto alle implementazioni tradizionali. Il National Institute of Standards and Technology (NIST) ha proposto una riformulazione del paradigma attraverso il Cybersecurity Framework, che integra funzioni di identificazione, protezione, rilevamento, risposta e recupero in un modello ciclico e adattivo. Questo approccio riconosce la natura dinamica delle minacce e la necessità di un continuo riallineamento delle strategie difensive.

Parallelamente, l’European Union Agency for Cybersecurity (ENISA) ha elaborato linee guida che enfatizzano l’importanza dell’interoperabilità tra i diversi strati difensivi, sottolineando come l’efficacia complessiva del sistema dipenda non solo dalla robustezza dei singoli componenti, ma anche dalla loro coerenza architetturale.

Implementazione Strategica

L’implementazione efficace di una strategia di difesa in profondità richiede un processo metodico che comprende:

  1. Valutazione del Rischio: Analisi sistematica delle minacce, vulnerabilità e potenziali impatti sugli asset critici, calibrando l’intensità delle misure protettive in base alla criticità degli asset.
  2. Architettura Resiliente: Progettazione di sistemi intrinsecamente resistenti alle compromissioni, privilegiando architetture che mantengono funzionalità essenziali anche in condizioni degradate.
  3. Orchestrazione dei Controlli: Coordinamento sinergico delle misure difensive per massimizzare la copertura e minimizzare le ridondanze inefficienti.
  4. Automazione e Orchestrazione: Implementazione di processi automatizzati per accelerare la risposta agli incidenti, riducendo il tempo di permanenza degli attaccanti nei sistemi compromessi.
  5. Formazione e Consapevolezza: Potenziamento del fattore umano attraverso programmi di sensibilizzazione continua e simulazioni di attacco controllate.

Sfide Emergenti

Il paradigma della difesa in profondità affronta sfide significative nell’era della trasformazione digitale:

  • Perimetro Dissolto: L’adozione massiva del cloud computing, l’Internet of Things (IoT) e il lavoro remoto hanno dissolto i confini tradizionali del perimetro aziendale, richiedendo una ridefinizione del concetto stesso di difesa stratificata.
  • Complessità Gestionale: La proliferazione di soluzioni di sicurezza eterogenee introduce complessità operativa, con potenziali vulnerabilità derivanti da configurazioni errate o incompatibilità tra sistemi.
  • Sofisticazione degli Attacchi: L’emergere di minacce persistenti avanzate (APT) e campagne supportate da stati-nazione ha elevato il livello di sofisticazione degli attacchi, rendendo più ardua l’identificazione delle compromissioni.
  • Equilibrio tra Sicurezza e Usabilità: L’implementazione di controlli multipli può impattare negativamente sull’esperienza utente, generando resistenza organizzativa e potenziali tentativi di elusione.

Il Modello Zero Trust e la sua Integrazione con la Difesa in Profondità

Negli ultimi anni, il modello Zero Trust è emerso come un’evoluzione significativa del concetto di sicurezza perimetrale tradizionale. A differenza degli approcci convenzionali che si basano sul principio di “fiducia ma verifica”, il paradigma Zero Trust opera secondo la filosofia di “non fidati mai, verifica sempre”. Questo approccio presuppone che nessuna entità, interna o esterna, debba essere considerata intrinsecamente affidabile.

Il modello Zero Trust si integra perfettamente con la difesa in profondità, offrendo un ulteriore strato di protezione che rafforza l’intera architettura di sicurezza. Mentre la difesa in profondità si concentra sulla creazione di barriere multiple per rallentare e contenere gli attacchi, il modello Zero Trust aggiunge un livello di scrutinio continuo che verifica costantemente l’identità e l’autorizzazione di ogni utente, dispositivo o applicazione che interagisce con le risorse aziendali.

Gli elementi chiave dell’integrazione tra Zero Trust e difesa in profondità includono:

  • Autenticazione Contestuale: L’implementazione di meccanismi di autenticazione che considerano non solo le credenziali, ma anche il contesto della richiesta, come la posizione geografica, il dispositivo utilizzato e il comportamento dell’utente.
  • Principio del Privilegio Minimo: L’applicazione rigorosa del principio secondo cui ogni utente o sistema deve avere accesso solo alle risorse strettamente necessarie per svolgere le proprie funzioni, limitando così l’ambito potenziale di un’eventuale compromissione.
  • Segmentazione Microscopica: La suddivisione dell’infrastruttura in segmenti estremamente granulari, con policy di accesso specifiche per ciascun segmento, impedendo il movimento laterale degli attaccanti.
  • Monitoraggio Continuo: L’implementazione di sistemi di monitoraggio che valutano costantemente il comportamento degli utenti e dei sistemi, identificando anomalie che potrebbero indicare una compromissione.
  • Validazione dell’Integrità del Dispositivo: La verifica dello stato di salute e della configurazione di sicurezza dei dispositivi prima di consentire loro l’accesso alle risorse aziendali.

L’integrazione di questi principi Zero Trust nella strategia di difesa in profondità crea un ambiente di sicurezza più resiliente, in cui anche se un attaccante riesce a superare un livello di difesa, si trova comunque di fronte a continui controlli di autenticazione e autorizzazione che ostacolano significativamente la sua capacità di movimento e di accesso alle risorse critiche.

Cyber Deception: l’arte dell’inganno come strategia difensiva

La cyber deception (inganno informatico) rappresenta un’evoluzione sofisticata nel panorama della difesa in profondità, trasformando la postura passiva tradizionale in una strategia attiva che manipola la percezione degli attaccanti. Questo approccio si basa sul principio militare dell’inganno tattico, creando un ambiente informativo artificioso che induce l’avversario a dedicare risorse ed energie a obiettivi fittizi, rivelando al contempo le sue tecniche e intenzioni.

Evoluzione dalle Honeypot tradizionali ai sistemi di inganno avanzati

Il concetto di cyber deception ha origini nelle primitive honeypot degli anni ’90, semplici sistemi esca progettati per attirare e studiare gli attaccanti. L’evoluzione di questa tecnologia ha portato a piattaforme di inganno moderne caratterizzate da:

  • Decoy Dinamici e Adattivi: Sistemi esca che si modificano automaticamente in risposta all’ambiente circostante e alle tattiche degli attaccanti, mantenendo un elevato livello di credibilità.
  • Breadcrumb Strategici: Disseminazione di “briciole digitali” (credenziali false, file esca, collegamenti apparentemente legittimi) che indirizzano gli intrusi verso ambienti controllati, lontano dai sistemi reali.
  • Emulazione Comportamentale: Simulazione di attività umane e automatizzate che replicano modelli comportamentali autentici, rendendo indistinguibili i sistemi esca dalle risorse legittime.
  • Honeytoken e Canaries: Elementi di dati specificamente contrassegnati che, quando utilizzati o acceduti, attivano allarmi immediati, funzionando come sensori di violazione ad alta affidabilità.

Integrazione con l’Intelligenza Artificiale

L’innovazione più significativa nella cyber deception contemporanea è l’incorporazione di algoritmi di intelligenza artificiale che potenziano le capacità di inganno:

  • Deployment Automatizzato: Algoritmi che analizzano continuamente l’infrastruttura e posizionano automaticamente le trappole nei punti più strategici dell’ambiente.
  • Analisi Comportamentale: Sistemi che studiano in tempo reale come gli attaccanti interagiscono con le esca, adattando dinamicamente le risposte per massimizzare l’engagement e raccogliere intelligence preziosa.
  • Personalizzazione Contestuale: Creazione di scenari di inganno specificamente calibrati sul profilo dell’attaccante, aumentando la probabilità che cadano nella trappola.
  • Rilevamento delle Anomalie: Monitoraggio continuo per identificare comportamenti insoliti che potrebbero indicare tentativi di eludere o identificare i meccanismi di inganno.

Valore strategico nella Difesa in Profondità

La cyber deception si integra perfettamente nel framework di difesa in profondità, offrendo vantaggi distintivi:

  1. Rilevamento Precoce: Intercetta gli attaccanti nelle fasi iniziali del kill chain, prima che possano raggiungere sistemi critici, riducendo drasticamente il tempo di permanenza e il potenziale impatto.
  2. Intelligence Tattica: Fornisce osservazioni dirette sulle tecniche, tattiche e procedure (TTP) degli avversari, consentendo di rafforzare proattivamente le difese contro minacce specifiche.
  3. Economia dell’Attacco Alterata: Aumenta significativamente il costo operativo per gli attaccanti, costringendoli a investire risorse considerevoli per distinguere tra obiettivi reali e fittizi.
  4. Riduzione dei Falsi Positivi: A differenza dei tradizionali sistemi di rilevamento, gli allarmi generati dalle tecnologie di inganno hanno un’elevata affidabilità, essendo innescati solo da comportamenti esplicitamente malevoli.
  5. Difesa Attiva Non Aggressiva: Consente un approccio proattivo alla sicurezza senza ricorrere a contromisure offensive che potrebbero sollevare questioni legali o etiche.

La cyber deception rappresenta quindi un elemento essenziale nella moderna architettura di difesa in profondità, trasformando ogni intrusione in un’opportunità per apprendere, adattarsi e rafforzare la postura di sicurezza complessiva dell’organizzazione.

Prospettive Future

L’evoluzione futura della difesa in profondità si orienta verso paradigmi emergenti:

  1. Sicurezza Adattiva: Implementazione di sistemi difensivi che si riconfigurino dinamicamente in risposta all’evoluzione del contesto operativo e delle minacce rilevate.
  2. Deception Technology: Integrazione di honeypot avanzati e sistemi di inganno che distraggono e rallentano gli attaccanti, fornendo contemporaneamente intelligence sulle loro tattiche.
  3. Resilienza by Design: Incorporazione di principi di resilienza nella progettazione iniziale dei sistemi, privilegiando architetture intrinsecamente sicure rispetto a soluzioni sovrapposte successivamente.
  4. Approccio Zero Trust Evoluto: Superamento del modello perimetrale tradizionale verso un paradigma in cui nessuna entità è implicitamente fidata, e ogni accesso richiede validazione continua basata sul contesto.
  5. Automatizzazione Cognitiva: Impiego di sistemi di intelligenza artificiale avanzata per l’identificazione proattiva di vulnerabilità e la risposta automatizzata agli incidenti, riducendo i tempi di reazione e migliorando l’efficacia della risposta.
  6. Quantum-Safe Security: Preparazione per l’era del quantum computing attraverso l’implementazione di algoritmi crittografici resistenti agli attacchi quantistici, garantendo la sicurezza delle informazioni anche di fronte a capacità computazionali esponenzialmente superiori.
  7. Security Mesh Architecture: Adozione di un’architettura di sicurezza distribuita che consente di applicare policy coerenti attraverso ambienti eterogenei, facilitando la protezione di ecosistemi digitali complessi e multicloud.
  8. Compliance Integrata: Incorporazione nativa di requisiti normativi nei controlli di sicurezza, semplificando la conformità e riducendo il carico amministrativo associato alla governance.
  9. Threat Hunting Proattivo: Implementazione di strategie di ricerca attiva delle minacce che anticipano le mosse degli attaccanti, identificando indicatori di compromissione prima che si manifestino danni tangibili.
  10. Orchestrazione Security-as-Code: Definizione e gestione dell’infrastruttura di sicurezza attraverso codice versionabile e testabile, migliorando l’agilità e la ripetibilità delle implementazioni difensive.

Conclusioni

La difesa in profondità rimane un paradigma fondamentale nella sicurezza informatica contemporanea, ma richiede un’interpretazione evolutiva che trascenda la mera stratificazione tecnologica. Un’implementazione efficace deve integrare dimensioni tecnologiche, procedurali e umane in un sistema coeso e adattivo, capace di rispondere alle minacce emergenti con resilienza e proattività.

La convergenza tra difesa in profondità, Zero Trust e tecnologie di cyber deception rappresenta la frontiera più avanzata nella protezione degli ambienti digitali. Questa triade strategica offre un approccio complessivo che non solo aumenta significativamente la difficoltà per gli attaccanti, ma trasforma ogni tentativo di intrusione in un’opportunità di apprendimento e rafforzamento.

In un contesto in cui la domanda non è più se un’organizzazione subirà un attacco, ma quando questo avverrà, questo approccio integrato rappresenta non solo uno scudo contro le minacce attuali, ma un framework evolutivo per anticipare e contrastare le sfide future. La sua efficacia risiede non tanto nell’impermeabilità assoluta, quanto nella capacità di trasformare il compromesso da evento catastrofico a incidente gestibile, preservando la continuità operativa anche di fronte ad attacchi sofisticati e persistenti.

L’adozione di questa strategia richiede un cambio di paradigma nella concezione stessa della sicurezza, passando da un modello statico e reattivo a uno dinamico e anticipatorio, dove la resilienza diventa il principio guida e la capacità di adattamento la metrica fondamentale di successo. Le organizzazioni che abbracceranno questa visione saranno meglio equipaggiate per navigare il panorama di minacce in continua evoluzione che caratterizza l’era digitale contemporanea.

Bibliografia:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/cyber-defense-in-depth/


Software Bill of Materials (SBOM) e Sicurezza Digitale: trasparenza nell’ecosistema software

Nel panorama contemporaneo della cybersecurity, caratterizzato da minacce sempre più sofisticate e supply chain sempre più complesse, il Software Bill of Materials (SBOM) emerge come architettura epistemica fondamentale, capace di trasformare la conoscenza componenziale in resilienza sistemica attraverso meccanismi di trasparenza strutturata e verificabilità algoritmica.

Prolegomeni: genealogia della trasparenza nel dominio digitale

La concezione di trasparenza come canone epistemico nella sicurezza informatica costituisce un fenomeno relativamente recente nella storia dell’informatica. Se negli albori dell’era computazionale l’attenzione era focalizzata primariamente sulla funzionalità, nella contemporaneità assistiamo ad una metamorfosi paradigmatica in cui la conoscibilità delle strutture interne del software assurge a principio fondante delle architetture securitarie.

Il Software Bill of Materials (SBOM) emerge in questo contesto quale manifestazione concreta di un cambiamento epistemologico: dall’opacità funzionale del software – concepito quale “black box” valutabile esclusivamente attraverso i comportamenti osservabili – alla trasparenza strutturale, in cui la conoscenza granulare della composizione interna diviene prerequisito per qualsiasi valutazione di sicurezza. Tale trasformazione non è meramente tecnica, ma riflette un mutamento ontologico nella concettualizzazione stessa del software, non più entità monolitica ma ecosistema complesso di interdipendenze articolate.

L’Architettura concettuale dello SBOM: dimensioni ontologiche e strutturali

Lo SBOM rappresenta la formalizzazione tecno-epistemica di un principio fondamentale: la trasparenza come propedeutica alla sicurezza. Attraverso la metafora della “distinta base” mutuata dall’industria manifatturiera, l’SBOM si configura come inventario sistematico e strutturato di ogni elemento costitutivo di un prodotto software, delineando un’articolata cartografia delle interdipendenze architetturali.

La morfologia strutturale degli SBOM si articola attraverso tre dimensioni fondamentali: l’architettura informativa, l’automatizzazione generativa e i processi operativi. L’architettura informativa si materializza attraverso campi dati standardizzati che costituiscono l’ossatura semantica dell’SBOM:

  • Indicatori identitari del fornitore: Entità che origina o mantiene il componente;
  • Nomenclatura del componente: Designazione ufficiale assegnata dal fornitore:
  • Identificativo versionistico: Specificatore di variazione incrementale;
  • Identificatori univoci supplementari: Designatori addizionali come CPE, SWID o PURL;
  • Relazioni di dipendenza: Mappatura topologica delle interdipendenze gerarchiche;
  • Metadati di attestazione: Autore e timestamp dell’istanziazione dell’SBOM.

La dimensione dell’automatizzazione si concretizza attraverso formati standardizzati che garantiscono l’interoperabilità semantica e l’integrazione nei processi di sviluppo softwaretico. Tre paradigmi di standardizzazione hanno acquisito prominenza nel panorama contemporaneo:

SPDX (Software Package Data Exchange)

SPDX, elaborato sotto l’egida della Linux Foundation e formalizzato come standard ISO/IEC 5962:2021, implementa un’ontologia semantica estensiva per la descrizione dei metadati, con particolare enfasi sulle informazioni relative alle licenze. La sua architettura informativa consente una granularità descrittiva che si estende dal singolo frammento di codice fino all’intero ecosistema software, supportando così analisi di conformità multilivello.

La formalizzazione di SPDX attraverso il processo ISO ha conferito a questo standard una legittimazione istituzionale che ne ha accelerato l’adozione in contesti enterprise dove i requisiti di compliance normativa costituiscono fattori determinanti. La grammatica descrittiva di SPDX, articolata attraverso sintassi RDF/XML, JSON o YAML, supporta la rappresentazione di relazioni gerarchiche complesse tra componenti, consentendo la modellazione di dipendenze transitive multilivello.

CycloneDX

Concepito originariamente dall’OWASP Foundation e successivamente elevato a standard Ecma International (ECMA-424), CycloneDX si distingue per la sua focalizzazione architettonica sulle dimensioni securitarie. La sua struttura semantica integra nativamente meccanismi di risk assessment e vulnerability tracking, configurandosi come ponte epistemico tra la dimensione inventariale e quella securitaria.

CycloneDX implementa un modello di dati che trascende la mera enumerazione dei componenti, estendendosi alla rappresentazione di servizi API, dipendenze dinamiche e vulnerabilità, configurandosi così come framework olistico per la security supply chain. La sua adozione è particolarmente significativa in contesti caratterizzati da cicli di sviluppo agili e in settori industriali dove la gestione dinamica delle vulnerabilità costituisce imperativo categorico.

SWID (Software Identification Tags)

Standardizzato come ISO/IEC 19770-2:2015, SWID propone un’architettura XML per l’identificazione univoca delle entità software. Il suo paradigma concettuale è incentrato sul ciclo di vita del software, con tag che vengono associati al punto di installazione e rimossi durante la disinstallazione, creando così un mapping diretto tra la presenza di un tag e l’esistenza del software corrispondente.

SWID si distingue per la sua integrazione con i paradigmi di gestione degli asset informatici, collocandosi all’interno dell’ecosistema ISO/IEC 19770 per l’IT Asset Management. La sua relativa semplicità strutturale lo rende particolarmente adatto a contesti dove la priorità è l’inventariazione software piuttosto che l’analisi approfondita delle vulnerabilità.

Epistemologia della sicurezza: SBOM come vettore di resilienza sistemica

L’implementazione degli SBOM trascende la mera dimensione tecnica per configurarsi come paradigma epistemologico nella conceptualizzazione della sicurezza informatica. La rilevanza securitaria degli SBOM si manifesta attraverso molteplici dimensioni:

Gestione Proattiva delle Vulnerabilità

Nell’ecosistema contemporaneo, caratterizzato da un’accelerazione esponenziale nella scoperta di vulnerabilità, la capacità di identificare tempestivamente i componenti vulnerabili all’interno delle proprie infrastrutture costituisce elemento differenziale nella postura di sicurezza organizzativa. L’SBOM abilita un modello di sicurezza predittivo anziché reattivo, consentendo la mappatura automatizzata tra componenti software e database di vulnerabilità.

La CISA (Cybersecurity and Infrastructure Security Agency) ha sottolineato come “gli SBOM abilitano un modello di risposta agli incidenti basato su consapevolezza situazionale amplificata” Cisa, riducendo significativamente il tempo medio di identificazione delle vulnerabilità e, conseguentemente, comprimendo la finestra di esposizione. Questo cambio paradigmatico dalla sicurezza reattiva alla sicurezza predittiva rappresenta una delle dimensioni più trasformative dell’implementazione degli SBOM.

Mitigazione del rischio Supply-Chain

Gli attacchi alla catena di approvvigionamento software rappresentano una delle vettorialità di attacco più insidiose nell’attuale panorama delle minacce cibernetiche. L’incidente SolarWinds del 2020 ha esemplificato drammaticamente la vulnerabilità sistemica derivante dall’opacità delle dipendenze software, evidenziando la necessità di meccanismi strutturati di trasparenza.

L’SBOM, attraverso la delineazione cartografica delle interdipendenze tra componenti, consente l’individuazione precoce di potenziali infiltrazioni nella catena di fornitura. La trasparenza diviene così meccanismo di difesa: rendendo visibili le relazioni tra componenti, si abilita la rilevazione di anomalie e l’identificazione di elementi potenzialmente compromessi.

Compliance normativa e conformità regolamentare

Il panorama regolamentare relativo alla sicurezza informatica ha subito una significativa evoluzione negli ultimi anni, con l’emergere di framework normativi che pongono enfasi crescente sulla trasparenza della software supply chain. L’Executive Order 14028 “Improving the Nation’s Cybersecurity” emanato dall’amministrazione Biden nel maggio 2021 ha istituzionalizzato gli SBOM nel contesto governativo statunitense, mentre iniziative analoghe si stanno sviluppando nel contesto europeo con il Cyber Resilience Act.

L’Ordine Esecutivo 14028 definisce l’SBOM come “formal record containing the details and supply chain relationships of various components used in building software,” NIST sottolineando l’analogia con le etichette degli ingredienti alimentari. Questa formalizzazione normativa ha accelerato l’adozione degli SBOM, traslando un concetto tecnico nella dimensione della compliance regolamentare.

Nel contesto europeo, il Cyber Resilience Act proposto dalla Commissione Europea incorpora elementi di trasparenza della catena di fornitura software, prefigurando un’armonizzazione transatlantica nell’approccio regolamentare alla sicurezza software.

Implementazione pragmatica: sfide e metodologie

L’operazionalizzazione degli SBOM nel ciclo di sviluppo software presenta sfide non triviali che trascendono la mera dimensione tecnica per abbracciare aspetti organizzativi, procedurali e culturali.

Complessità ecosistemica

L’articolazione complessa delle dipendenze transitive nel software contemporaneo genera SBOM potenzialmente mastodontici, caratterizzati da intricati reticoli di interdipendenze multilivello. Questa complessità pone sfide significative nella generazione, manutenzione e interpretazione degli SBOM, richiedendo strategie sofisticate di gestione dell’informazione.

La NTIA (National Telecommunications and Information Administration) ha elaborato linee guida specifiche per affrontare la complessità ecosistemica, introducendo il concetto di “known unknowns” – l’esplicitazione formale delle aree di incompletezza informativa nell’SBOM. Il report “The Minimum Elements For a Software Bill of Materials (SBOM)” pubblicato dalla NTIA specifica che “per istanze in cui il grafo completo delle dipendenze non è enumerato nell’SBOM, l’autore deve identificare esplicitamente i ‘known unknowns’” Doc, stabilendo così un principio di trasparenza epistemica anche rispetto alle lacune informative.

Automazione generativa

L’integrazione degli SBOM nelle pipeline CI/CD (Continuous Integration/Continuous Delivery) costituisce prerequisito fondamentale per garantire l’accuratezza e l’aggiornamento continuo dell’inventario software. Questo richiede strumenti automatizzati che analizzino le dipendenze software in tempo reale, generando o aggiornando gli SBOM ad ogni modifica significativa del codebase.

L’ecosistema di strumentazione per la generazione automatizzata di SBOM ha conosciuto un’espansione significativa negli ultimi anni, con l’emergere di tool specializzati per diversi ecosistemi di sviluppo. Strumenti come CycloneDX Generator, SPDX Tool, Syft e Anchore hanno implementato algoritmi sofisticati per l’analisi delle dipendenze e la generazione automatica di SBOM conformi agli standard principali.

Granularità semantica

La definizione del livello ottimale di dettaglio nell’SBOM rappresenta un equilibrio delicato tra completezza informativa e utilizzabilità pragmatica. Un SBOM eccessivamente dettagliato può risultare ingestibile e difficilmente processabile, mentre un’eccessiva semplificazione rischia di omettere informazioni critiche per la valutazione delle vulnerabilità.

La NTIA raccomanda un approccio modulato alla granularità, specificando come elemento minimo l’inclusione di tutte le dipendenze dirette (primary components) con sufficiente dettaglio per consentire l’identificazione ricorsiva delle dipendenze transitive. Questo approccio pragmatico bilancia la necessità di completezza informativa con considerazioni di utilizzabilità operativa.

Casistica applicativa: implementazioni reali e impatti misurabili

Le implementazioni concrete degli SBOM in organizzazioni reali hanno dimostrato impatti significativi sulla postura di sicurezza e sull’efficienza operativa.

Caso studio: settore sanitario

Nel contesto sanitario, dove dispositivi medici software-defined hanno criticità elevata per la sicurezza dei pazienti, l’adozione degli SBOM ha modificato radicalmente la gestione delle vulnerabilità. Un’importante struttura ospedaliera americana ha implementato un sistema di gestione delle vulnerabilità basato su SBOM per i propri dispositivi medici, riducendo del 78% il tempo medio di identificazione delle vulnerabilità critiche e migliorando la capacità di risposta agli incidenti di sicurezza.

Il Healthcare Proof of Concept, coordinato dalla NTIA, ha dimostrato la fattibilità dell’implementazione degli SBOM anche in contesti caratterizzati da elevata complessità regolamentare e tecnica, stabilendo un precedente significativo per l’adozione in settori critici.

Caso studio: settore finanziario

Un’importante istituzione finanziaria globale ha integrato gli SBOM nei propri processi di valutazione del rischio fornitore, richiedendo SBOM certificati per tutte le acquisizioni software strategiche. Questa implementazione ha consentito l’identificazione preventiva di vulnerabilità critiche in componenti di terze parti, evitando potenziali compromissioni e riducendo significativamente il rischio complessivo della supply chain software.

L’integrazione degli SBOM nei processi di procurement ha inoltre abilitato una valutazione comparativa oggettiva tra diversi fornitori basata su metriche quantitative di sicurezza, promuovendo così pratiche virtuose nell’ecosistema dei fornitori.

Dimensione internazionale: convergenze e divergenze regolamentari

Sebbene l’Executive Order 14028 costituisca il riferimento normativo più noto nell’ambito degli SBOM, il panorama internazionale presenta una pluralità di iniziative con diversi gradi di maturazione.

Contesto europeo

L’Unione Europea, attraverso il proposto Cyber Resilience Act, sta sviluppando un framework regolamentare che incorpora elementi di trasparenza della software supply chain analogamente all’approccio statunitense. L’ENISA (European Union Agency for Cybersecurity) ha pubblicato linee guida sulla sicurezza della supply chain che enfatizzano l’importanza della trasparenza componenziale, prefigurando un’armonizzazione regolamentare transatlantica.

Parallelamente, il BSI tedesco (Bundesamt für Sicherheit in der Informationstechnik) ha sviluppato linee guida tecniche per l’implementazione degli SBOM nel contesto dell’approvvigionamento software governativo, stabilendo requisiti minimi allineati ma non identici a quelli del NTIA.

Contesto asiatico

Giappone e Corea del Sud hanno sviluppato iniziative analoghe, con particolare enfasi sull’integrazione degli SBOM nei processi di certificazione di sicurezza per settori critici. Il METI giapponese (Ministry of Economy, Trade and Industry) ha pubblicato linee guida per la sicurezza della supply chain software che includono specifiche raccomandazioni sull’implementazione degli SBOM.

Armonizzazione globale

L’emergere di standard internazionali come ISO/IEC 5962:2021 (SPDX) e ECMA-424 (CycloneDX) rappresenta un significativo passo verso l’armonizzazione globale delle pratiche di trasparenza software. Questi standard, sviluppati attraverso processi collettivi aperti con partecipazione internazionale, stanno gradualmente convergendo verso un framework comune che trascende le specificità regionali.

Prospettive future e direttrici evolutive

Il paradigma SBOM evidenzia traiettorie evolutive significative che prefigurano un’ulteriore espansione del suo ruolo nell’ecosistema della sicurezza informatica.

Integrazione con Framework VEX (Vulnerability Exploitability eXchange)

L’evoluzione più immediata degli SBOM è rappresentata dalla loro integrazione con meccanismi di valutazione dell’esposizione alle vulnerabilità. Il VEX (Vulnerability Exploitability eXchange) emerge come complemento naturale dell’SBOM, consentendo ai fornitori di comunicare informazioni contestuali sull’effettiva esposizione alle vulnerabilità identificate nei componenti.

Il VEX, implementato come profilo del Common Security Advisory Framework (CSAF), arricchisce il potenziale analitico degli SBOM consentendo valutazioni di rischio contestualizzate: una vulnerabilità presente in un componente potrebbe non essere sfruttabile nel contesto specifico dell’implementazione, riducendo così i falsi positivi e consentendo una priorizzazione più efficace delle attività di remediation.

SBOM dinamici e monitoraggio continuo

L’evoluzione verso SBOM dinamici, capaci di riflettere in tempo reale le modifiche all’architettura software, rappresenta la frontiera innovativa del settore. Questi SBOM “viventi” si integrano con sistemi di monitoraggio continuo che identificano nuove vulnerabilità o cambiamenti nella postura di sicurezza complessiva.

L’integrazione degli SBOM con tecnologie emergenti come Continuous Assurance e Runtime Application Self-Protection (RASP) prefigura un paradigma di sicurezza adattiva in cui la trasparenza componenziale alimenta meccanismi di protezione dinamica.

Standardizzazione e interoperabilità avanzata

L’emergere di metastandard e ontologie unificate promette di risolvere le attuali frammentazioni dell’ecosistema SBOM. Iniziative come l’Open Source Security Foundation (OpenSSF) stanno promuovendo l’armonizzazione dei formati SBOM e lo sviluppo di toolchain interoperabili che consentano l’integrazione seamless degli SBOM nei processi di sviluppo e security operations.

La standardizzazione delle API per lo scambio di dati SBOM tra sistemi eterogenei costituisce un’altra area di evoluzione significativa, con l’emergere di protocolli come MUD (Manufacturer Usage Description) e OpenC2 specificatamente adattati per la comunicazione efficiente dei dati SBOM.

Espansione verso nuovi domini: intelligenza artificiale e SaaS

L’espansione del paradigma SBOM verso nuovi domini tecnologici rappresenta un’ulteriore direttrice evolutiva. Nel contesto dell’Intelligenza Artificiale, l’AI-BOM emerge come estensione concettuale degli SBOM tradizionali, catalogando non solo componenti software ma anche modelli, dataset di addestramento e parametri algoritmici, consentendo così una valutazione olistica del rischio associato ai sistemi AI.

Parallelamente, il SaaS-BOM estende il concetto di trasparenza componenziale agli ambienti cloud, catalogando non solo componenti software ma anche servizi API, dipendenze dinamiche e configurazioni infrastrutturali, abilitando così una comprensione più profonda dell’architettura di sicurezza dei servizi cloud-based.

Epilogo: verso un’epistemologia della trasparenza digitale

Il Software Bill of Materials trascende la dimensione meramente tecnica per configurarsi come paradigma epistemologico nella sicurezza informatica contemporanea. La sua adozione sistematica prefigura un ecosistema software caratterizzato da trasparenza strutturale, accountability diffusa e resilienza sistemica.

In un contesto di minacce cibernetiche in continua evoluzione, gli SBOM incarnano il principio fondamentale secondo cui la conoscenza granulare costituisce il fondamento irrinunciabile di qualsiasi strategia securitaria efficace. La trasparenza non è semplicemente una pratica tecnica, ma un principio architettonico che ridefinisce la relazione tra sviluppatori, operatori e utilizzatori del software, creando un ecosistema basato sulla visibilità reciproca e sulla comprensione condivisa dei rischi.

La traiettoria evolutiva degli SBOM prefigura non solo innovazioni tecniche, ma un cambiamento paradigmatico nella concezione stessa della sicurezza: dalla sicurezza come proprietà emergente di sistemi opachi alla sicurezza come attributo intrinseco di sistemi trasparenti, misurabili e verificabili. Questa è l’essenza dell’epistemologia della trasparenza digitale che gli SBOM incarnano e promuovono.

Bibliografia:

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/software-bill-of-materials/