Gli attori della minaccia ransomware

A cura di Pasquale Digregorio, Chiara Ferretti e Daniele Filoscia – CERT Banca d’Italia [1]

Gli attacchi ransomware sono in continua evoluzione e rappresentano uno strumento funzionale al perseguimento degli obiettivi di un crescente numero di attori della minaccia cyber che si specializzano nello sviluppo e nell’utilizzo di specifiche tattiche, tecniche e procedure, oppure fanno ricorso a servizi resi disponibili da terze parti in cambio di un corrispettivo in denaro.

Ransomware[2] è un termine che deriva dalla sincrasi delle parole malware[3] e ransom (riscatto) e fa riferimento all’utilizzo di codice malevolo per condurre attacchi cyber con finalità estorsiva. Originariamente l’estorsione si basava esclusivamente sulla cifratura dei dati della vittima per renderli indisponibili e sulla conseguente richiesta del pagamento di un riscatto, per l’ottenimento della chiave crittografica necessaria per decifrarli. Attualmente il termine ha assunto un’accezione più ampia, includendo anche altri tipi di cyber extortion basati, ad esempio, sulla compromissione della disponibilità dei sistemi e servizi ICT e della riservatezza dei dati[4].

Ransomware: i principali threat actor

Gli attacchi ransomware nascono e si evolvono come strumento utilizzato dalla criminalità per l’ottenimento di guadagni illeciti. Tuttavia nel tempo anche altre tipologie di attori della minaccia cyber, come ad esempio gli hacktivist e organismi statuali (nation-state), hanno iniziato ad impiegare attacchi ransomware con finalità diverse, sfruttandone le capacità estorsive e/o distruttive.

Con l’intento di poter qualificare i più importanti attori della minaccia ransomware, in Tabella 1 si riportano le principali categorie di threat actor, classificate in base a intento e capacità.

Categoria Descrizione
Insider threat Dipendenti o contractor che, utilizzando autorizzazioni e conoscenze aziendali, impiegano impropriamente informazioni o sistemi informatici dell’organizzazione per cui lavorano al fine di arrecarvi danno o per un vantaggio personale
Cyber-terrorist Gruppi o singoli terroristi in grado di sfruttare le opportunità offerte dal cyberspazio con la finalità di fare propaganda, proselitismo, radicalizzazione e/o per la diffusione del terrore attraverso la minaccia o l’interruzione di servizi critici mediante attacchi cyber
Hacktivist Gruppi o singoli attivisti che organizzano e conducono attacchi cyber con movente ideologico e principalmente con finalità dimostrativa
Cyber-criminal Criminali che, attraverso l’utilizzo abusivo di sistemi informatici o telematici, perpetrano azioni di matrice criminale con il fine di ottenere un vantaggio economico
State-sponsored Soggetti dotati di elevate capacità che conducono azioni illecite nel cyberspazio per conto e negli interessi di uno Stato, che li sostiene e/o finanzia
Nation-state Individui appartenenti ad apparati statuali in grado di organizzare e condurre cyber operation di tipo offensivo nell’interesse nazionale, sotto l’egida del proprio vertice politico

Tabella 1 – Tassonomia delle principali categorie degli attori della minaccia cyber

L’individuazione e la profilazione degli attori della minaccia ransomware è un’attività particolarmente complessa che risente delle difficoltà connesse con il problema dell’attribuzione, ovvero l’individuazione a posteriori dell’autore di un attacco cyber.

Questa attività presenta diversi fattori critici, come ad esempio:

(a) la limitatezza e la volatilità delle evidenze digitali disponibili ex post,

(b) la transnazionalità del dominio cyber,

(c) l’utilizzo da parte degli attaccanti di tecniche di anonimizzazione, offuscamento e anti-forensics.

Inoltre, le caratteristiche del cyber-spazio consentono a threat actor con adeguate capacità di porre in essere strategie per dissimulare l’origine degli attacchi, come ad esempio l’ingaggio di terze parti per la conduzione di cyber-operation (proxy warfare[5]) o l’adozione di tecniche di disinformazione e operazioni volte a far ricadere la paternità dell’attacco verso altri threat actor (false flag operation[6]).

A queste si affiancano le difficoltà di tipo tecnico e giuridico che consentono anche a threat actor nation-state di perseguire i propri obiettivi strategici conducendo attività ostili a bassa intensità, attraverso attacchi cyber considerabili sotto la soglia del conflitto armato e in grado di permettere agli autori dell’attacco di dichiararsi estranei allo stesso (plausible deniability[7]).

Gli attacchi ransomware presentano delle peculiarità che incidono sul processo di attribuzione di queste attività malevole. Al fine di portare avanti il piano estorsivo, gli attori della minaccia ransomware hanno difatti la necessità di svolgere alcune attività che potrebbero agevolare il processo di raccolta di evidenze funzionali alla loro individuazione e profilazione, come ad esempio le comunicazioni con la vittima, l’utilizzo di specifici algoritmi di crittografia e le comunicazioni con i server di Comando e Controllo o la transazione economica per la riscossione del riscatto.

In base alle loro capacità, gli attori della minaccia ransomware sviluppano e adottano specifiche tattiche per ridurre la probabilità che le sopra citate attività possano agevolare il processo di attribuzione, esponendoli alle conseguenti azioni repressive.

La Figura 1 rappresenta le attività di analisi funzionali all’attribuzione di un attacco ransomware evidenziando le conseguenti tattiche di anti-attribution attuate dagli attori della minaccia con tre livelli di profondità (Livello 1, 2 e 3).
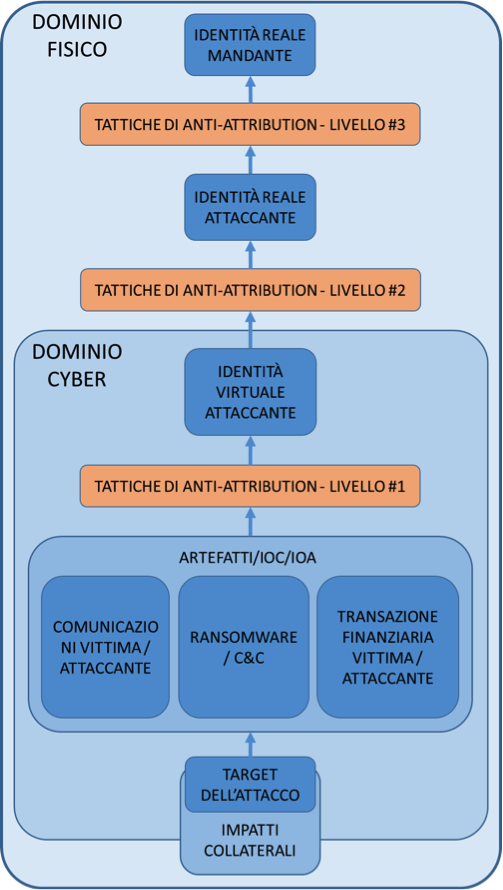
Figura 1 – Attribuzione di un attacco ransomware attraverso l’analisi retrospettiva delle evidenze raccolte

Il Livello 1 comprende le tattiche di anti-attribution descritte di seguito in relazione a tre specifiche attività:

1.Le comunicazioni attaccante-vittima

Gli attaccanti per le comunicazioni con le vittime utilizzano specifici strumenti per garantire l’anonimato, come i servizi di posta elettronica e di messaggistica istantanea crittografati.

2.Gli artefatti relativi al ransomware e ai server di Comando e Controllo

Per rendere più difficoltosa l’individuazione del server di Comando e Controllo si introducono layer di anonimizzazione (come ad esempio catene di proxy e reti decentralizzate) fra quest’ultimo e il ransomware operante nel sistema compromesso della vittima. Per rendere più complesse le attività di estrazione di indicatori di compromissione funzionali all’attribuzione del ransomware rispetto al proprio sviluppatore, si impiegano alcuni espedienti come l’utilizzo di librerie di cifratura standard e la compilazione del ransomware con tecniche di anti-forensics (che prevede ad esempio l’offuscamento del codice sorgente).

3.La transazione finanziaria

Il riscatto viene solitamente richiesto in valuta virtuale, con la finalità di rendere più difficile la tracciabilità dei flussi finanziari. Una volta ricevuto il pagamento, l’importo indebitamente acquisito viene tipicamente frazionato e convertito in diverse differenti criptovalute. Ciò ad esempio avviene facendo uso dei cosiddetti “Crypto Mixer”. Infine, gli attaccanti cercano di trasformare in moneta a corso legale gli importi derivanti dall’attività criminale facendo uso di intermediari (come ad esempio Crypto Exchange o money mule)[8].

Il Livello 2 delle tattiche anti-attribution fa riferimento all’impiego di tecniche di anonimizzazione dell’identità attaccante, come ad esempio l’uso di server situati nel dark web o di identità digitali di terze parti compromesse.

Il Livello 3 è infine relativo al già citato ingaggio di terze parti per la conduzione operativa delle attività malevole.

Vi sono inoltre altri elementi che impattano in maniera trasversale il processo di attribuzione, che riguardano il rebranding dei gruppi ransomware, la crescente fluidità della loro composizione e la diffusione del paradigma del Ransomware as a Service (RaaS).

Ecosistema Criminale dei Ransomware: Modelli e Strategie

La crescente percezione di remuneratività degli attacchi ransomware ha catalizzato l’evoluzione di questa minaccia verso logiche di mercato, industrializzazione e stratificazione della catena del valore. Si è assistito alla conseguente creazione di un indotto di servizi specializzati, funzionali all’orchestrazione di attacchi efficaci anche da parte di attori dotati di scarse capacità. Questo ha determinato una diversificazione dei cyber-criminali in sottogruppi altamente qualificati, che erogano “servizi” gli uni verso gli altri o verso terze parti, secondo il modello di business criminale denominato Ransomware as a Service. Si riportano in Tabella 2 i ruoli e le relative attività specialistiche dei principali attori che nel modello RaaS partecipano all’organizzazione e alla conduzione di un attacco ransomware.

Tabella 2 – Principali ruoli degli attori dell’ecosistema RaaS e rispettive specializzazioni

Una delle dirette conseguenze della diffusione del modello RaaS è il riuso di strumenti e procedure fra diversi threat actor. Accade quindi che uno stesso threat actor può utilizzare più varianti di ransomware, oppure che la stessa variante può essere impiegata da diversi gruppi criminali. Mentre, quindi, in passato l’attribuzione di un attacco ransomware poteva beneficiare dell’individuazione di strumenti e TTP riconducibili ad un threat actor dotato di specifiche capacità, oggi gli indizi digitali acquisibili durante l’analisi tecnica di un attacco ransomware hanno un ruolo sempre meno determinante per le attività di analisi funzionali all’attribuzione.

La crescente efficacia delle azioni di contrasto della minaccia ransomware poste in essere a livello internazionale ha consentito, in taluni casi, la neutralizzazione delle infrastrutture tecnologiche impiegate da alcuni gruppi e il contestuale arresto di parte dei relativi membri. Questo ha contribuito a determinare il rebranding dei gruppi in questione e ad alimentare il transito di figure professionali verso altri gruppi criminali. Di seguito, e schematizzati in Figura 2, la descrizione di due casi rilevanti relativi alle dinamiche descritte[9] :

1.REvil

Nel novembre del 2021 l’FBI ha arrestato uno dei membri del gruppo REvil e ha sequestrato parte dei fondi del gruppo[10]; poco dopo, le attività malevole del gruppo cyber-criminale sono cessate; nel giro di alcuni mesi si sono rilevate campagne ransomware condotte da un nuovo attore della minaccia, al tempo non noto ma successivamente ricondotte al gruppo REvil, operante sotto altra identità.

2.DarkSide

Nel maggio del 2021 il gruppo ransomware DarkSide[11] ha dichiarato di aver perso l’accesso alle proprie infrastrutture tecnologiche e di voler quindi porre conseguentemente termine alle proprie attività, anche a causa della pressione ricevuta da parte del governo degli Stati Uniti[12] ; alcuni mesi dopo è emerso un nuovo gruppo ransomware, denominato BlackMatter, nel quale è risultato che siano confluiti alcuni ex membri del gruppo DarkSide, unitamente a membri di REvil. In breve tempo il gruppo BlackMatter ha poi effettuato un rebranding, denominandosi BlackCat.
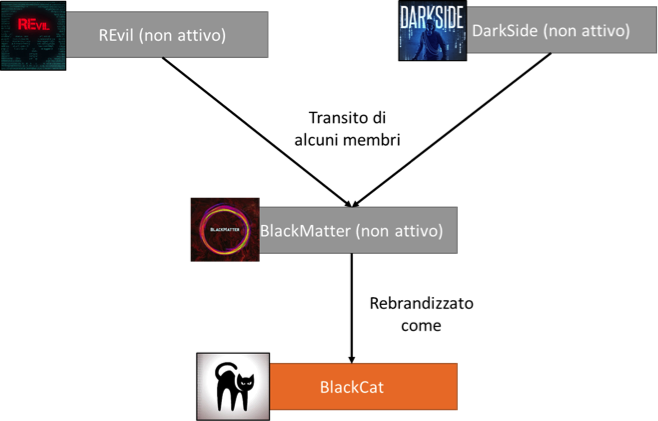
Figura 2 – Schematizzazione dei cambiamenti relativi a nomi e composizione di alcuni threat actor ransomware

Minacce Ransomware a Livello Internazionale

Al netto delle sopra elencate difficoltà nell’eseguire l’attribuzione di un attacco ransomware, l’applicazione di tecniche di cyber intelligence da parte di entità statuali e non, ha consentito nel tempo lo sviluppo di conoscenza utile per la profilazione di alcuni attori della minaccia, soprattutto con riferimento a quelli operanti con finalità economica[13]]. In Tabella 3 si propone un elenco dei threat actor più attivi nel corso degli ultimi anni, con le relative caratteristiche peculiari.

Threat Actor Attivo da – a Nazione di appartenenza Aspetti caratterizzanti
DarkSide 2013 – 2021 Russia Presumibilmente composto da ex membri del gruppo FIN7. A partire dall’agosto 2020, DarkSide ha sviluppato una piattaforma per attacchi Ransomware-as-a-Service (RaaS) che consente di veicolare, eseguire e controllare il malware durante le fasi dell’attacco, negoziare il riscatto mediante un canale anonimo di messaggistica e ricevere l’eventuale pagamento in valuta digitale. Per l’utilizzo dei servizi offerti, DarkSide richiede una quota compresa tra il 10% e il 25% dei proventi realizzati. Tra ottobre 2020 e maggio 2021, DarkSide avrebbe riscosso riscatti da oltre 47 vittime per un ammontare di circa 90 milioni di dollari, di cui 15.5 milioni come sua quota di profitto. Il gruppo è noto per l’attacco alla società di gestione dell’infrastruttura di distribuzione del carburante Colonial Pipeline, che ha causato elevati impatti sia dal punto di vista economico che operativo[14]]. Nel 2021 alcuni affiliati di DarkSide sono confluiti nel gruppo BlackMatter.
Conti 2015 – 2022 Russia A seguito dell’invasione russa in Ucraina, il gruppo si è apertamente schierato a favore di Mosca indirizzando le proprie offensive contro target governativi di Stati filo-ucraini. A casa di un leak di dati sensibili relativi al gruppo, lo stesso a partire da aprile 2022 ha ridotto le proprie operazioni fino a dismettere, il mese successivo, i siti web e le infrastrutture principali utilizzate per condurre gli attacchi. Conti ha poi avviato una profonda riorganizzazione interna, suddividendosi in diversi nuclei autonomi e stringendo partnership con altri gruppi di matrice cyber-criminale con l’obiettivo di eludere le forze dell’ordine e continuare a operare.
LockBit 2019 – oggi Russia e Paesi dell’ex Unione Sovietica Lockbit è un gruppo che ha sviluppato nel tempo le proprie attività criminali specializzandosi nell’offerta di servizi RaaS particolarmente evoluti. Gli affiliati di LockBit hanno la possibilità di accedere ad un pannello di amministrazione web mediante il quale possono generare, in modo autonomo, nuove varianti del ransomware, gestire le vittime, trattare i riscatti, ottenere statistiche e decifrare file. Negli ultimi mesi il gruppo ha lanciato un programma di bug bounty per ransomware, al fine di individuare prontamente eventuali vulnerabilità nel codice dei propri strumenti e poterle sanare prima che possano essere sfruttate dalle forze dell’ordine. Tra le grandi organizzazioni che sono state colpite da Lockbit si annovera l’azienda statunitense Entrust, fornitrice di servizi e prodotti di sicurezza informatica[15], colpita a giugno 2022.
REvil 2019 – 2021 Russia Plausibilmente costituitosi in seguito allo scioglimento del gruppo GandCrab, dal quale ha ereditato gran parte delle capacità offensive, il gruppo ha sviluppato una piattaforma tecnologica che offre servizi per la conduzione degli attacchi “acquistati” e per il supporto dei “clienti” secondo il modello RaaS, a fronte di un pagamento pari al 30% dei proventi realizzati. REvil è ritenuto responsabile di attacchi ransomware che hanno permesso nel solo 2020 di sottrarre complessivamente circa 120 milioni di dollari a enti e società occidentali. Il gruppo è autore dell’attacco, perpetrato a luglio 2021, ai danni del Managed Service Provider (MSP) Kaseya[16]. Nel 2021 alcuni affiliati di REvil sono confluiti nel gruppo BlackMatter.
BlackCat (ALPHV) 2021 – oggi Russia Alimentato da ex appartenenti del gruppo BlackMatter, ALPHV si contraddistingue per l’utilizzo di strumenti di attacco che impiegano tecniche innovative come la crittografia intermittente e la corruzione dei dati, per ridurre il tempo necessario a completare il processo funzionale a rendere indisponibili alla vittima i dati compromessi. Tra le aziende colpite dal gruppo figura il Gestore di Servizi Energetici (GSE) italiano, che ha subìto un attacco ransomware[17] ad agosto 2022.
Lapsus$ 2021 – oggi Inghilterra, Russia, Turchia, Germania, Portogallo Lapsus$ si caratterizza per l’utilizzo di insider (dipendenti, consulenti o fornitori infedeli) funzionale all’accesso abusivo ai sistemi informatici delle vittime e al perseguimento delle attività necessarie a supportare l’azione estorsiva. I potenziali insider vengono individuati e reclutati attraverso i principali canali social. L’applicazione Telegram è, invece, utilizzata per pubblicare i dati indebitamente sottratti alle vittime con finalità estorsiva. L’esfiltrazione dei dati è spesso accompagnata da azioni di sabotaggio utili a cancellare le tracce dell’attacco e a distogliere l’attenzione della vittima.
BlackBasta 2022 – oggi Russia Presumibilmente composto da ex membri provenienti dalle cyber-gang russofone Conti e REvil. Al pari di altri cyber-criminali, anche Black Basta ha un proprio sito accessibile nel dark web in cui vengono pubblicati i dati esfiltrati appartenenti alle organizzazioni che non hanno corrisposto la cifra richiesta. Il gruppo utilizza tipicamente email di phishing per carpire credenziali di accesso alle reti informatiche da violare e strumenti di cifratura particolarmente efficienti (ad es. la crittografia intermittente) per velocizzare le operazioni volte a rendere indisponibili i dati dei sistemi infettati dal ransomware. Sebbene di recente formazione, il gruppo si è fatto notare per la conduzione di offensive cyber ai danni di molteplici organizzazioni collocate principalmente negli Stati Uniti in Canada e in Europa (soprattutto Francia, Germania e Italia), come ad esempio l’attacco a febbraio 2023 ai danni di Acea[18].
Hive 2021- oggi Russia, Bulgaria Hive è un gruppo cyber-criminale russo-bulgaro a doppia estorsione, apparso per la prima volta nel giugno 2021, che opera secondo il modello di business del RaaS allo scopo di ottenere profitti economici a scapito dei target colpiti con la tattica della doppia estorsione. Gli attacchi hanno l’obiettivo di esfiltrare e cifrare i dati presenti sui dispositivi della vittima, alla quale viene richiesto il pagamento di un riscatto sia per la relativa decodifica, sia per evitare di diffondere e/o vendere illegalmente i dati e i file sottratti. Hive è un threat actor particolarmente attivo ed è stato autore di attacchi rivolti a numerose organizzazioni, tra cui si annovera l’attacco condotto a marzo 2022 nei confronti di Ferrovie dello Stato Italiane[19].

Tabella 3 – Principali threat actors correlati alla minaccia ransomware

Anche se i principali attori della minaccia ransomware afferiscono alla categoria del cyber-crime e agiscono con finalità economica, negli ultimi anni si riscontra un crescente utilizzo di attacchi ransomware anche per il perseguimento di obiettivi strategici nazionali.

In particolare, si osserva come alcuni attori afferenti alle categorie nation-state e state-sponsored (cfr. Tabella 1) sfruttano le potenzialità distruttive ed estorsive degli attacchi ransomware per il perseguimento dei propri interessi strategici.

Gli attacchi ransomware possono rappresentare, infatti, un diversivo per le attività di cyber-espionage o uno strumento per l’interruzione di servizi essenziali attraverso attacchi ai danni di infrastrutture critiche. Nell’ottobre 2022, ad esempio, Sandworm[20] ha perpetrato un attacco cyber contro alcune organizzazioni ucraine e polacche del settore dei trasporti e della logistica, attraverso la campagna ransomware Prestige. Sandworm è noto soprattutto per la campagna ransomware NotPetya del 2017, che ha colpito diversi settori e infrastrutture critiche in Ucraina e in altri Paesi europei, con effetti anche a livello globale, generando danni stimati in oltre un miliardo di dollari[21].

Attori di matrice statuale ricorrono ad attacchi ransomware anche per l’acquisizione illecita di fondi funzionali a sostenere economicamente gli interessi nazionali. Un esempio è rappresentato dalla campagna del 2017 nota con il nome di WannaCry, la cui responsabilità è stata attribuita ufficialmente al threat actor nordcoreano Lazarus, che ha colpito più di 300.000 computer in 150 Paesi causando perdite globali stimate in circa 4 miliardi di dollari[22].

L’alta efficacia dell’attacco è stata garantita anche dallo sfruttamento della vulnerabilità EternalBlue[23]. Più recentemente attori della minaccia di matrice statuale nord-coreana hanno preso di mira anche obiettivi operanti nel settore sanitario statunitense colpiti con il ransomware Maui[24], con il presumibile intento di massimizzare l’effetto estorsivo degli attacchi e di conseguenza la probabilità del pagamento del riscatto.

Si rilevano anche casi in cui gli attacchi ransomware sono impiegati da attori nation-state o state-sponsored come strumento di ingerenza nelle decisioni di politica estera dei governi stranieri. Ad esempio, nella seconda metà di luglio 2022, i sistemi informativi del governo albanese sono stati oggetto di un attacco cyber rivendicato dal gruppo HomeLand Justice composto da diversi threat actor di presunta matrice statuale iraniana.

Tale azione è stata portata avanti come ritorsione per il sostegno offerto, da parte di Tirana, all’Esercito di Liberazione Nazionale dell’Iran (Mojaheddin-E Khalq o più brevemente MEK), organizzazione politica iraniana tra le più attive nell’opposizione al governo di Teheran. Dal 2016 l’Albania ospita sul proprio territorio la principale sede operativa dell’Esercito di Liberazione (MEK) e da allora i rapporti diplomatici tra i due Paesi si sono progressivamente deteriorati, fino alla loro interruzione nel settembre 2022.

A fronte del mutamento dello scenario della minaccia cyber connesso al conflitto russo-ucraino, si è rilevato un crescente utilizzo di attacchi ransomware per l’ottenimento di obiettivi strategici nazionali anche da categorie di attori della minaccia che generalmente perseguono guadagni economici. Infatti, secondo la strategia della proxy warfare, threat actor afferenti alla sfera del cybercrime hanno plausibilmente agito nell’interesse di Mosca (cfr. Figura 3). Il governo russo ha recentemente rilasciato una dichiarazione in cui afferma che si dovrebbero stabilire delle garanzie legislative per gli hacker che lavorano nell’interesse della Russia[25].
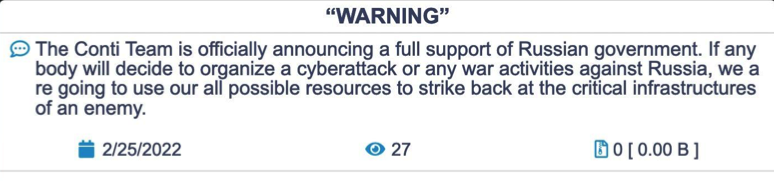
Figura 3 – Dichiarazione di supporto del gruppo Conti al governo di Mosca a seguito dello scoppio del conflitto in Ucraina

Si registrano, infine, casi di attacchi ransom rivendicati da attori della minaccia cyber che si qualificano utilizzando impropriamente identità di altri, con la finalità di ricondurre a terzi la responsabilità dell’attacco. In particolare si osserva il ricorso all’identità di un attore statuale nella fase di richiesta del riscatto con l’intento di incrementare il potere intimidatorio dell’estorsione, sfruttando la diffusa percezione di alta pericolosità di questa categoria di attaccanti.

Un modus operandi comunemente impiegato prevede l’invio di una e-mail intimidatoria che informa la vittima di un imminente attacco DDoS a scopo dimostrativo, richiedendo il pagamento di un riscatto entro una scadenza stabilita per non incorrere in un attacco dagli impatti ben più rilevanti. In Figura 4 è riportato, a titolo di esempio, la rivendicazione di un attacco ransom eseguito da un gruppo criminale che si spaccia per il noto threat actor di matrice statuale Fancy Bear[26].
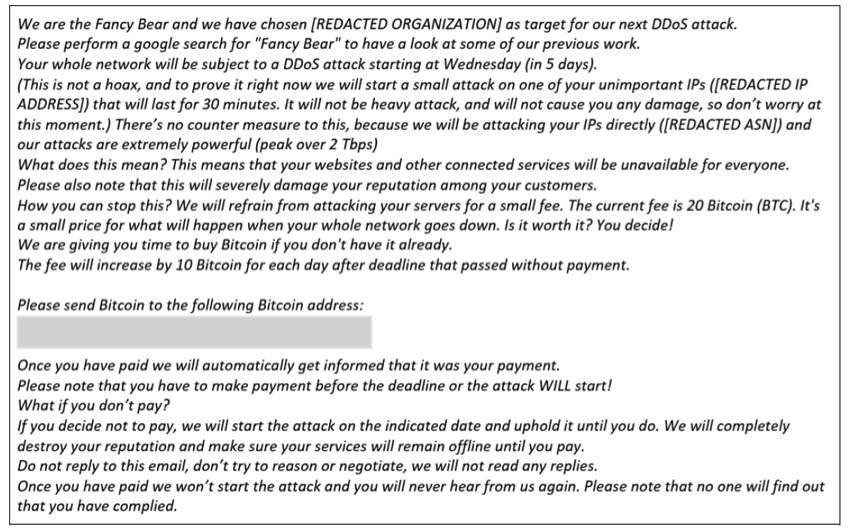
Figura 4 – Messaggio e-mail impiegato in un tentativo di estorsione messo in atto da un gruppo criminale che, spacciandosi per il noto threat actor di matrice statuale “Fancy Bear”, minaccia di effettuare un attacco ransom DDoS

Evoluzione Tecnologica degli Attacchi

La minaccia ransomware è caratterizzata da una capacità, particolarmente marcata, di innovarsi ed evolvere rapidamente. Per tale ragione, al fine di contrastare efficacemente questo fenomeno a livello locale e sistemico, è importante individuarne i principali attori e seguirne costantemente i profili evolutivi in modo da sviluppare e mantenere un adeguato livello di situational awareness[27]. Per questo sono essenziali le capacità di cyber threat intelligence[28] e di difesa partecipata attraverso la cooperazione e lo scambio volontario di informazioni sulla minaccia cyber.

Considerando l’attuale scenario delle minacce cyber, è possibile desumere che l’inversione di tendenza nella continua espansione di questo genere di fenomeno potrà avvenire quando gli attaccanti considereranno meno profittevole il ricorso ad attacchi ransomware per l’ottenimento dei propri obiettivi, in termini di costi e rischi.

Note

[1] Le opinioni sono espresse a titolo personale e non impegnano la responsabilità dell’Istituto.

[2] Ransomware sono, nella maggioranza dei casi, dei trojan diffusi tramite siti web malevoli o compromessi, ovvero per mezzo della posta elettronica. Questi si presentano come allegati apparentemente innocui (come, ad esempio, file PDF) provenienti da mittenti legittimi (soggetti istituzionali o privati). Tale elemento induce gli ignari utenti ad aprire l’allegato, il quale riporta come oggetto diciture che richiamano fatture, bollette, ingiunzioni di pagamento e altri oggetti similari. Fonte: Glossario ACN CSIRT Italia: https://www.csirt.gov.it/glossario/23

[3] Malware: contrazione di malicious software. Programma inserito in un sistema informatico, generalmente in modo abusivo e occulto, con l’intenzione di compromettere la riservatezza, l’integrità o la disponibilità dei dati, delle applicazioni o dei sistemi operativi dell’obiettivo. Fonte: Glossario ACN CSIRT Italia: https://www.csirt.gov.it/glossario/22

[4] Cfr. Articolo “Lo scenario evolutivo della minaccia ransomware” in Rapporto Clusit 2023.

[5] Nel contesto del conflitto tra Stati nel dominio cibernetico, l’espressione proxy warfare identifica la strategia che prevede la conduzione di operazioni cyber offensive da parte di “forze non convenzionali”, ovvero da intermediari (proxy) non appartenenti all’entità statuale che li ingaggia.

[6] Operazioni che vengono poste in essere utilizzando tecniche tali da indurre il target a ritenere che le stesse siano riconducibili ad un attore diverso da quello che ha condotto l’attacco.

[7] L’espressione definisce i casi in cui sia possibile dichiararsi formalmente estranei a qualsivoglia fattispecie deprecabile commessa da terzi dei quali si abbia responsabilità o comando diretto.

[8] Nonostante ciò le potenzialità derivanti dai moderni sistemi di analisi delle blockchain consentono di superare, almeno in parte, i problemi di tracciabilità di flussi finanziari in criptovalute, abilitando anche per questo tipo di investigazioni l’utilizzo del principio espresso sinteticamente con la locuzione “Follow-the-money”.

[9] Gli aspetti caratterizzanti dei diversi threat actor di seguito citati sono riportati in Tabella 3.

[10] https://www.justice.gov/opa/pr/ukrainian-arrested-and-charged-ransomware-attack-kaseya

[11] Aspetti caratterizzanti del gruppo sono riportati in Tabella 3.

[12] https://www.privacy.com.sg/cybersecurity/darkside-ransomware-servers-reportedly-seized-operation-shuts-down/

[13] Il movente economico rappresenta la principale vulnerabilità per l’attribuzione di un attacco ransomware in considerazione degli aspetti di dettaglio descritti in Figura 1.

[14] A seguito dell’attacco perpetrato da DarkSide ai danni della società di gestione dell’infrastruttura di distribuzione del carburante Colonial Pipeline, per una settimana sono state interrotte forniture equivalenti a 2,5 milioni di barili al giorno di benzina, diesel e altri prodotti petroliferi, provenienti dalle raffinerie del Golfo del Messico e destinate a rifornire diversi centri nevralgici della costa atlantica.

L’indisponibilità di carburante ha determinato la dichiarazione, da parte del Federal Motor Carrier Safety Administration (FCMSA), dello stato di emergenza nei 17 stati USA coinvolti. Il 19 maggio, a valle del ritorno alla normale operatività, l’amministratore delegato della società ha ammesso di aver pagato, già il giorno dopo l’attacco, un riscatto in criptovaluta (Bitcoin) equivalente a circa 4,4 milioni di dollari, parte dei quali sono stati successivamente recuperati dall’FBI. Rif. https://www.justice.gov/opa/pr/department-justice-seizes-23-million-cryptocurrency-paid-ransomware-extortionists-darkside

[15] L’azienda, a luglio 2022, ha inviato una comunicazione ai propri clienti per informarli di aver rilevato un accesso non autorizzato ai propri sistemi informatici, avvenuto il 18 giugno, non escludendo possibili impatti sulla riservatezza e/o integrità dei servizi erogati.

[16] L’offensiva, oltre ad essere di tipo ransomware, è stata classificata anche come supply chain avendo portato alla compromissione di circa 1.500 aziende correlate a Kaseya tra clienti diretti e indiretti. Rif. https://www.csoonline.com/article/3626703/the-kaseya-ransomware-attack-a-timeline.html

[17] L’attacco in questione non ha comunque causato l’interruzione di servizi critici, né impatti di tipo sistemico.

[18] L’attacco ha comportato la non raggiungibilità di tutti i siti web pubblici di Acea a partire dalla mattina del 2 fino al 5 febbraio. Il disservizio informatico generato dall’attacco ransomware non ha interessato i servizi essenziali di distribuzione elettrica e idrica che sono stati sempre regolarmente garantiti: https://www.gruppo.acea.it/media/avvisi/2023/02/acea-dopo-attacco-cyber-ripristinata-l-operativita-dei-sistemi-it

[19] L’attacco ha provocato disservizi in tutta la penisola, bloccando temporaneamente l’acquisto dei titoli di viaggio nelle biglietterie e nei self service presenti nelle stazioni ferroviarie. Non sono stati, invece, riscontrati malfunzionamenti nei servizi di vendita online, né disservizi alla circolazione dei convogli.

[20] Sandworm, noto anche come IRIDIUM, è un attore statuale ritenuto legato al GRU, il Servizio d’intelligence militare russo.

[21] https://www.justice.gov/opa/pr/six-russian-gru-officers-charged-connection-worldwide-deployment-destructive-malware-and

[22] https://www.justice.gov/opa/pr/three-north-korean-military-hackers-indicted-wide-ranging-scheme-commit-cyberattacks-and

[23] Un exploit sviluppato dalla National Security Agency (NSA) degli Stati Uniti per i sistemi Windows. EternalBlue, è stato rubato e fatto trapelare da un gruppo chiamato The Shadow Brokers un mese prima dell’attacco.

[24] North Korean State-Sponsored Cyber Actors Use Maui Ransomware to Target the Healthcare and Public Health Sector | CISA

[25] https://www.vedomosti.ru/politics/news/2023/02/10/962551-v-gosdume-predlozhili-ne-nakazivat

[26] È un gruppo filogovernativo russo di matrice state-sponsored attivo almeno dal 2007 e legato a doppio filo con il GRU del Ministero della Difesa. L’avversario ha colpito con operazioni di CNE (Computer Network Exploitation) una pluralità di obiettivi di alto profilo principalmente nei Paesi NATO e dell’ex blocco sovietico, nell’ottica di reperire intelligence utile al Cremlino o influenzare opinioni ed eventi di portata internazionale, sempre in chiave anti-NATO ed anti-europeista. Risulta collegato ad altri gruppi di Mosca tra cui Sandworm e Gallmaker.

[27] Capacità di comprendere adeguatamente l’evoluzione dello scenario della minaccia cyber in relazione alle caratteristiche dell’entità da proteggere.

[28] Applicazione della dottrina intelligence all’analisi di informazioni utili a conoscere le caratteristiche degli attori della minaccia cyber.

Profilo Autore

Pasquale Digregorio è un ex-Ufficiale d’Accademia, attualmente Capo Divisione del Computer Emergency Response Team della Banca d’Italia, dove mette al servizio dell’Istituto la sua esperienza in cyber intelligence e cybersecurity, sviluppata in 20 anni di servizio, svolti presso il Ministero della Difesa e la Presidenza del Consiglio.

Profilo Autore

Chiara Ferretti si è occupata per oltre 15 anni di sicurezza delle informazioni e gestione di progetti IT per aziende operanti nei settori finanziario, delle telecomunicazioni, alimentare, dei trasporti e logistico. Dal 2022 lavora presso il Computer Emergency Response Team della Banca d’Italia.

Profilo Autore

Daniele Filoscia è un ex-Ufficiale d’Accademia, specializzato in cyber threat intelligence. Ha prestato servizio presso l’Aeronautica Militare per 15 anni. Dal 2021 lavora presso il Computer Emergency Response Team della Banca d’Italia in qualità di Cyber Security Analyst.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/minaccia-ransomware/


Sistemi di Pagamento Quantum-Safe: evoluzione e sicurezza nell’era della computazione quantistica

La sicurezza dei sistemi di pagamento si basa oggi fortemente su sistemi crittografici avanzati. Il modello di continuità operativa adottato dall’Eurosistema per tutti i sistemi di regolamento prevede la replicazione dei dati tra più data center, la cui integrità e riservatezza è garantita da appropriati sistemi di crittografia. Tuttavia, l’avvento dei computer quantistici rappresenta una minaccia concreta per questi sistemi di sicurezza. Secondo gli studi del National Institute of Standards and Technology (NIST), i principali algoritmi crittografici basati su chiavi asimmetriche sono vulnerabili agli attacchi basati sul calcolo quantistico. Un recente studio ha dimostrato che è possibile derivare i fattori primi di una chiave RSA a 2048 bit in circa 8 ore utilizzando 20 milioni di qubit rumorosi.

Generazione di numeri casuali quantistici per una maggiore resilienza dei sistemi di pagamento

Una componente fondamentale per migliorare la sicurezza è l’implementazione di generatori di numeri casuali quantistici (QRNG). A differenza dei generatori tradizionali, i QRNG sfruttano le proprietà intrinseche della meccanica quantistica per produrre sequenze di bit veramente casuali con entropia massima. La superposizione quantistica di stati e il principio di indeterminazione di Heisenberg garantiscono che le sequenze generate siano imprevedibili e non riproducibili.

Questi sistemi possono essere integrati nelle infrastrutture esistenti attraverso server centralizzati che distribuiscono le sequenze casuali in modo sicuro ai vari sistemi che ne necessitano. L’architettura prevede l’utilizzo di multiple schede QRNG in configurazione ridondante, con un componente di “Selective XOR” che combina i flussi casuali per aumentare l’entropia complessiva e la resilienza del sistema.

Distribuzione quantistica delle chiavi: un nuovo paradigma di sicurezza

La distribuzione quantistica delle chiavi (QKD) rappresenta un’evoluzione fondamentale per la sicurezza delle comunicazioni. Questa tecnologia permette di generare e distribuire chiavi crittografiche attraverso canali non sicuri, sfruttando le leggi della fisica quantistica. La peculiarità della QKD è che qualsiasi tentativo di intercettazione può essere rilevato, grazie al teorema di non-clonazione quantistica che impedisce la copia di stati quantistici sconosciuti.

I sistemi QKD moderni utilizzano la fibra ottica come mezzo di trasmissione, con prestazioni ottimali su distanze fino a qualche centinaio di chilometri. Per coprire distanze maggiori, è possibile implementare reti QKD con nodi intermedi fidati o utilizzare satelliti come ripetitori quantistici. Le tecnologie QKD sono già disponibili commercialmente e stanno raggiungendo la maturità necessaria per l’implementazione in ambienti di produzione.

[embedded content]

Agilità crittografica: la chiave per l’adattabilità futura

Per gestire efficacemente la transizione verso sistemi quantum-safe, è essenziale implementare il concetto di agilità crittografica. Questo approccio permette di aggiornare o sostituire rapidamente gli algoritmi crittografici compromessi senza dover modificare l’infrastruttura sottostante. L’architettura deve prevedere livelli di astrazione tra le applicazioni e le funzioni crittografiche, consentendo una gestione flessibile e dinamica dei protocolli di sicurezza.

La transizione verso un’architettura crypto-agile richiede una riprogettazione significativa dei sistemi esistenti, ma è fondamentale per garantire la sicurezza a lungo termine. Il teorema di Mosca evidenzia l’importanza di iniziare questa transizione tempestivamente, considerando sia il tempo necessario per l’implementazione che la durata richiesta per la protezione dei dati.

Implementazione pratica nelle infrastrutture di pagamento europee

Le principali infrastrutture di pagamento europee come T2, T2S e TIPS possono beneficiare significativamente dall’integrazione di tecnologie quantum-safe. L’implementazione di server QRNG centralizzati in ogni data center, combinata con collegamenti QKD tra siti, può garantire una sicurezza superiore nella generazione e distribuzione delle chiavi crittografiche.

La stima delle necessità attuali indica una richiesta di circa 1.000 chiavi al secondo con una lunghezza media di 256 bit, ma è prudente dimensionare i sistemi per il doppio della capacità per gestire la crescita futura. I QRNG disponibili sul mercato superano già ampiamente questi requisiti, con capacità di generazione sufficienti per supportare almeno 2.000 chiavi al secondo per singola scheda.

Sfide e opportunità nell’implementazione

L’implementazione di tecnologie quantum-safe presenta sfide significative, ma anche opportunità di miglioramento sostanziale della sicurezza. La standardizzazione delle tecnologie QKD è in corso attraverso organizzazioni come ITU, ETSI, ISO/IEC e IEEE, facilitando l’interoperabilità tra diverse soluzioni commerciali.

L’Unione Europea sta investendo significativamente in queste tecnologie attraverso iniziative come il Quantum Technologies Flagship e EuroQCI, che mirano a creare un’infrastruttura di comunicazione quantistica sicura a livello europeo. Queste iniziative forniscono un contesto favorevole per l’adozione di tecnologie quantum-safe nelle infrastrutture di pagamento.

Conclusioni e prospettive future

La sicurezza dei sistemi di pagamento nell’era quantistica richiede un approccio multifaceted che combini QRNG, QKD e agilità crittografica. L’implementazione di queste tecnologie nelle infrastrutture esistenti rappresenta una sfida significativa ma necessaria per garantire la sicurezza a lungo termine dei sistemi di pagamento.

Il panorama tecnologico globale sta cambiando rapidamente, richiedendo un’evoluzione delle fondamenta tecnologiche su cui si basa la sicurezza dei sistemi di pagamento attuali. La maturità raggiunta da queste tecnologie e la loro disponibilità commerciale rendono possibile iniziare questa transizione, preparando le infrastrutture di pagamento alle sfide future della computazione quantistica.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sistemi-di-pagamento/


La Sicurezza nella Distribuzione Quantistica delle Chiavi (QKD): sfide e vulnerabilità nell’era della Crittografia Post-Quantum

La distribuzione quantistica delle chiavi (QKD) rappresenta una tecnologia crittografica all’avanguardia che permette lo scambio sicuro di chiavi private tra parti geograficamente distanti attraverso canali non sicuri. La sua evoluzione, iniziata con il protocollo BB84 proposto da Bennett e Brassard nel 1984, si basa sui principi della fisica quantistica, in particolare sul principio di indeterminazione e sul teorema di non clonazione.

L’importanza della Distribuzione Quantistica delle Chiavi (QKD) nell’era Post-Quantum e le sue vulnerabilità pratiche

La crescente minaccia rappresentata dai computer quantistici ha reso la QKD particolarmente rilevante per la sicurezza delle comunicazioni future. Gli algoritmi quantistici come Shor e Grover potrebbero potenzialmente compromettere molti dei protocolli crittografici pubblici attualmente in uso. La QKD offre una sicurezza teoricamente inattaccabile quando combinata con l’algoritmo one-time-pad, poiché la sua sicurezza non dipende dalla potenza computazionale dell’attaccante.

Implementazioni e varianti dei Sistemi QKD

I sistemi QKD si distinguono principalmente in tre categorie: sistemi a variabili discrete (DV-QKD), sistemi a variabili continue (CV-QKD) e sistemi basati sul riferimento di fase distribuito (DPR-QKD). Ogni implementazione presenta vantaggi e sfide specifiche in termini di sicurezza e prestazioni. I sistemi DV-QKD, basati sulla polarizzazione dei fotoni singoli, offrono un’elevata sicurezza teorica ma sono più sensibili alle imperfezioni del canale di trasmissione. I sistemi CV-QKD, che utilizzano stati coerenti della luce, risultano più robusti nelle implementazioni pratiche ma richiedono una gestione più complessa del rumore.

Vulnerabilità dei Sistemi QKD: analisi delle principali minacce

L’attacco Trojan-horse rappresenta una delle minacce più significative, dove un attaccante può sondare la configurazione interna del dispositivo utilizzando impulsi luminosi per ottenere informazioni sulla preparazione degli stati quantistici. Gli attacchi multi-fotone sfruttano invece le imperfezioni delle sorgenti laser, che possono emettere più fotoni contemporaneamente, permettendo potenzialmente a un attaccante di intercettare parte dell’informazione senza essere rilevato.

La sicurezza del canale classico autenticato rappresenta un altro punto critico: un attaccante che riesca a compromettere l’autenticazione potrebbe effettuare attacchi man-in-the-middle, compromettendo l’intero processo di distribuzione delle chiavi. Gli attacchi denial-of-service, sebbene non compromettano direttamente la sicurezza delle chiavi, possono rendere il sistema inutilizzabile.

Contromisure e soluzioni per la Sicurezza QKD

Per contrastare queste vulnerabilità, sono state sviluppate diverse contromisure. L’uso degli stati esca (decoy states) rappresenta una delle soluzioni più efficaci contro gli attacchi multi-fotone, permettendo di rilevare tentativi di intercettazione. L’amplificazione della privacy nel post-processing delle chiavi aiuta a ridurre qualsiasi potenziale fuga di informazioni durante il processo di correzione degli errori.

L’implementazione di protocolli QKD device-independent e measurement-device-independent offre ulteriori livelli di sicurezza, riducendo la dipendenza dall’affidabilità dei dispositivi di misura. Questi approcci innovativi stanno guadagnando sempre più attenzione nella comunità scientifica e industriale.

[embedded content]

Standardizzazione e integrazione QKD: le ultime novità dal NIST

Il NIST ha recentemente completato gli standard per gli algoritmi di crittografia post-quantica, segnando una pietra miliare per la sicurezza delle comunicazioni future. Tre nuovi standard sono stati finalizzati:

  • FIPS 203 (ML-KEM): standard primario per la crittografia generale, basato su CRYSTALS-Kyber;
  • FIPS 204 (ML-DSA): standard primario per firme digitali, basato su CRYSTALS-Dilithium;
  • FIPS 205 (SLH-DSA): standard di backup per firme digitali, basato su Sphincs+

Il NIST incoraggia gli amministratori di sistema ad iniziare l’integrazione immediata di questi standard, poiché la transizione richiederà tempo. Un quarto standard (FIPS 206) basato su FALCON è previsto per fine 2024.

Questi sviluppi sono fondamentali per l’integrazione della QKD nelle infrastrutture esistenti, fornendo un framework di sicurezza post-quantica standardizzato. Gli standard permetteranno l’interoperabilità tra sistemi QKD di diversi produttori, accelerando l’adozione di questa tecnologia nelle reti di comunicazione attuali.

Le reti QKD metropolitane come quelle di Vienna e Tokyo hanno dimostrato la fattibilità dell’integrazione della QKD in infrastrutture di rete reali. Queste implementazioni hanno evidenziato l’importanza di:

  • Architetture di rete gerarchiche con nodi fidati per la gestione delle chiavi;
  • Interfacce standardizzate tra i diversi livelli dell’architettura;
  • Meccanismi di failover e routing dinamico per garantire la continuità del servizio;
  • Integrazione con applicazioni di comunicazione sicura esistenti.

La standardizzazione e l’integrazione della QKD nelle reti attuali rappresentano passaggi cruciali per l’adozione diffusa di questa tecnologia nel campo della sicurezza delle comunicazioni.

Prospettive future e sfide nella Sicurezza QKD

Il campo della QKD sta vivendo una significativa evoluzione, con importanti sviluppi sia nella ricerca fondamentale che nelle applicazioni pratiche. Le sfide future includono il miglioramento dell’efficienza su lunghe distanze, la gestione di reti QKD multi-nodo e lo sviluppo di soluzioni più economiche per rendere la tecnologia accessibile a un pubblico più ampio.

La ricerca continua nelle contromisure contro le vulnerabilità identificate e lo sviluppo di nuovi protocolli più resistenti agli attacchi stanno aprendo la strada a implementazioni sempre più sicure e pratiche della tecnologia QKD. L’integrazione con altre tecnologie emergenti, come la blockchain e le prove a conoscenza zero, potrebbe offrire nuove soluzioni per migliorare ulteriormente la sicurezza dei sistemi QKD.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/distribuzione-quantistica-delle-chiavi/


GenAI: sicurezza e protezione

Questo articolo fa parte di una serie di approfondimenti dedicati all’evoluzione e alle sfide della GenAI. In questa puntata, esploreremo i meccanismi di sicurezza, protezione e gestione dei rischi nei sistemi basati sulla GenAI, offrendo una prospettiva tecnica e strategica sulle attuali complessità tecnologiche.

Tassonomia dei Rischi nella GenAI

In questo paragrafo si analizza il tema della sicurezza e della protezione nel contesto dell’AI, applicata allo sviluppo di sistemi critici, attraverso l’esame di specifici esempi di fragilità e vulnerabilità dell’AI generativa. I rischi a cui è esposta la GenAI sono organizzati seguendo una tassonomia analoga agli attributi di confidenzialità, integrità e disponibilità (CIA) adoperati nel contesto dei rischi informatici:

  • rischi di confidenzialità: si palesano nel caso in cui i risultati di un modello di AI rivelano dati di input che i progettisti avevano intenzione di mantenere riservati.
  • rischi di integrità: si presentano nel caso in cui i risultati di un modello di AI sono errati, involontariamente o tramite manipolazione deliberata da parte degli avversari.
  • rischi di governance: si rivelano nel caso in cui i risultati di un modello di AI, o l’utilizzo di tale modello in un sistema, possono avere impatti negativi nel contesto delle applicazioni, spesso anche quando i risultati del modello sono corretti rispetto alla formazione.

Partiamo dall’assunto che la gestione del rischio per l’AI, compresa la modellazione e la valutazione, è distinguibile in tre livelli:

  1. le capacità del “core AI” dei singoli modelli di reti neurali,
  2. le scelte effettuate su come tali capacità siano incorporate nell’ingegneria dei sistemi basati sull’AI,
  3. come tali sistemi siano integrati in workflow operativi incentrati sulle applicazioni.

Questi workflow possono includere sia applicazioni autonome, che applicazioni abilitate a interagire con soggetti umani. Questa ampia flessibilità è importante perché l’intelligenza artificiale generativa può portare non solo aumenti significativi della produttività e dell’efficacia della mission all’interno di processi organizzativi consolidati, ma può anche generare nuove capacità basate sulla reingegnerizzazione delle attività sul posto di lavoro incentrate sulla mission e sull’operatività.

Considerazioni sulla GenAI

La natura stocastica dei modelli di GenAI, combinata con una quasi totale assenza di trasparenza rispetto all’interrogazione e all’analisi, rende complessa la loro descrizione, il testing, l’analisi e il monitoraggio. Ciò che si percepisce come somigliante tra i vari input di un modello, non corrisponde necessariamente al modo in cui risponde il modello.

Durante l’addestramento, le differenziazioni possono essere effettuate in base a dettagli che normalmente consideriamo accidentali. Un esempio noto è quello in cui il lupo è distinto dagli altri cani non per la morfologia, ma perché c’è neve sullo sfondo, come rivelato dalle mappe di salienza[1]. Infatti, la metrologia[2] della GenAI è appena agli inizi.

Un altro esempio rappresentativo dell’aleatorietà del ML è quello che riguarda l’autonomia dei veicoli. In questo caso, la combinazione tra la scarsa capacità di valutazione dei test e le pressanti direttive aziendali ha portato alla produzione di intere flotte di autoveicoli a guida autonoma e al successivo ritiro dal mercato a causa di comportamenti inaspettati. Inoltre, sono stati individuati diversi bias negli algoritmi predittivi applicati alla stipula di contratti di credito, oppure al reclutamento del personale e all’elaborazione delle richieste di rimborso sanitario. Questi sono i motivi per cui è facilmente realizzabile l’”adversarial machine learning”[3].

Analizziamo i principali fattori che caratterizzano i sistemi basati sul GenAI.

Dal punto di vista della mission

Molto spesso i modelli di intelligenza artificiale generativi, addestrati sui dati, sono inclusi all’interno di “mission system”[4] sottoforma di componenti o servizi subordinati e, come già visto, spesso questi sistemi rappresentano dei componenti di workflow operativi che supportano un’applicazione all’interno di un determinato processo. Per tanto, affinché si possano misurare e valutare, occorre comprendere tutti e tre i livelli: componente, sistema e workflow.

Per esempio, i problemi dei “bias” (preconcetto/pregiudizio/parzialità) possono essere il risultato della mancata corrispondenza tra i dati utilizzati per addestrare il modello con i dati reali di input. Nel contesto del “Test and Evaluation (T&E)” significa che è fondamentale caratterizzare e valutare i tre livelli di classificazione indicati in precedenza:

  1. le caratteristiche delle capacità di intelligenza artificiale integrate,
  2. il modo in cui tali capacità vengono utilizzate nei sistemi basati sull’intelligenza artificiale,
  3. il modo in cui tali sistemi sono destinati a essere integrati nei workflow operativi.

L’UK National Cyber Center ha pubblicato le “Guidelines for secure AI system development”[5], a cui ha aderito anche l’Agenzia per la cybersicurezza nazionale, che si concentrano sulla sicurezza, intesa come resilienza, privacy, correttezza ed affidabilità, della progettazione, dello sviluppo, della distribuzione, del funzionamento e della manutenzione dei sistemi di AI.

Fusione di Codice e Dati: Nuove Vulnerabilità

La tecnologia su cui si basa l’attuale AI non è come quella del software tradizionale. La tipica separazione tra codice e dati, fondamentale per valutare la sicurezza del software, è assente nei modelli di intelligenza artificiale e, al contrario, tutti i dati elaborati possono fungere da istruzioni, analogamente al “code injection” nella sicurezza del software.

Le centinaia di miliardi di parametri che controllano il comportamento dei modelli di intelligenza artificiale spesso sono derivate dai dati di addestramento, ma in una forma generalmente opaca all’analisi. Per esempio, la pratica che introduce questa separazione per realizzare l’allineamento degli LLM, si è dimostrata inadeguata in presenza di avversari. Attualmente, i sistemi di intelligenza artificiale possono essere controllati da input malevoli. Infatti, le barriere di sicurezza di un LLM possono essere “jailbroken” dopo solo 10 esempi di tuning.

Gli sviluppatori non hanno ancora adottato una modalità rigorosa per correggere queste vulnerabilità, e tanto meno per identificarle in maniera affidabile; quindi, è fondamentale misurare l’efficacia delle misure di sicurezza “best-effort” a livello di sistema e a livello operativo. La prassi dell’ingegneria dell’intelligenza artificiale offre stime di progettazione per sistemi e workflow per mitigare queste criticità.

Questa attività è simile a quella utilizzata nell’ingegneria dei sistemi altamente affidabili, che sono inevitabilmente costruiti da componenti meno affidabili, ma occorre tenere presente che i modelli di ingegneria incentrati sull’intelligenza artificiale sono molto diversi dalle tradizionali metodologie di progettazione fault-tolerant.

Infatti, gran parte della progettazione fault-tolerant si basa su ipotesi di indipendenza statistica rispetto ai guasti (p.e. transitori, intermittenti, permanenti) e, in genere, si impiega la ridondanza degli elementi del sistema, per diminuire le probabilità di guasto, e il controllo interno, per rilevare gli errori prima che diventino guasti, al fine di ridurre le conseguenze o il pericolo.

Interazione Uomo-Sistema: Rischi e Percezioni

Attualmente molti processi coinvolgono i sistemi basati sull’intelligenza artificiale esclusivamente per svolgere ruoli di supporto o di consulenza nei confronti degli operatori del processo stesso.

Per esempio, da molto tempo i radiologi, i patologi, i gruppi antifrode e gli analisti delle immagini, fruiscono dell’ausilio dell’intelligenza artificiale. Poi, vi sono altri casi in cui i sistemi basati sull’intelligenza artificiale operano in maniera semi-autonoma (per esempio, nello screening delle candidature ad una posizione lavorativa). Questi modelli che comprendo l’interazione umana possono introdurre rischi specifici (per esempio, il sistema di screening potrebbe essere più autonomo nella realizzazione delle esclusioni e rimanere consultivo per le accettazioni e, di conseguenza, eliminare candidature con ottimi requisiti).

In altre parole, esiste uno spettro di gradi di controllo condiviso e, pertanto, la natura di tale condivisione deve essere essa stessa un obiettivo del processo di valutazione del rischio. A riguardo, una soluzione potrebbe considerare il coinvolgimento degli esseri umani nel processo di valutazione delle proposte di esclusione e di accettazione, nonché nell’impiego di uno schema di monitoraggio, per migliorare la responsabilità e fornire un riscontro al sistema e ai progettisti.

Un altro rischio connesso all’interazione uomo-sistema, legato a una debolezza umana piuttosto che a una debolezza del sistema, consiste nella tendenza ad antropomorfizzarne l’utilizzo sulla base dell’uso del linguaggio e della voce umana. Un noto esempio è il programma Eliza [6] scritto negli anni ‘60 al MIT da Joseph Weizenbaum. Eliza “conversava” con il suo utente umano attraverso la digitazione di un testo. Le 10 pagine di codice di Eliza facevano principalmente tre cose: rispondere in modo strutturato ad alcune parole “trigger”, riflettere occasionalmente sugli input che gli venivano passati e invertire i pronomi.

Sembrava, quindi, che Eliza capisse e, di conseguenza, le persone trascorrevano ore a conversare con lei nonostante il suo funzionamento fosse estremamente semplice. Esempi più recenti sono rappresentati da Siri, Alexa e Gemini, che, nonostante i nomi umani e le voci amichevoli, sono principalmente gateway di pattern-matching per la ricerca sul Web. Tuttavia, gli attribuiamo proprietà relative alla personalità e pronomi di genere per renderli più human friendly. Il punto è che gli esseri umani tendono a conferire ai testi significati e profondità, mentre i testi LLM sono una sequenza, statisticamente derivata, di previsioni delle parole successive.

Superfici di Attacco e Innovazione nella GenAI

Un’altra serie di minacce che mina lo sviluppo dei sistemi di AI sicuri e protetti è rappresentata del ricco e diversificato set di superfici di attacco associate agli attuali modelli di AI. L’esposizione di queste superfici di attacco è determinata, da un lato, dalle scelte ingegneristiche dell’AI e, dall’altra, dalla realizzazione di nuove interazioni Uomo-Macchina e, più in generale, dalla progettazione dei workflow operativi. In questo contesto, è opportuno definire l’ingegneria dell’AI non solo come l’ambito di progettazione, sviluppo, test e valutazione dei componenti di AI, ma anche dei sistemi che li contengono e dei workflow che incorporano le capacità dell’AI nelle principali attività.

A seconda del tipo di applicazione a cui sono adibiti i sistemi basati sull’intelligenza artificiale, e di come vengono progettati, le azioni avversarie possono manifestarsi sottoforma di input diretti da utenti malevoli, oppure sotto forma di “training cases” e “retrieval augmentations” (per esempio, sottoforma di file caricati, di siti web recuperati o di risposte da un plug-in o da uno strumento subordinato come la ricerca web).

Possono essere forniti anche come parte di una query, sottoforma di dati non destinati ad essere interpretati come istruzioni (per esempio un documento fornito dall’utente per essere riassunto o elaborato). Nei fatti, queste superfici di attacco sono molto simili ad altre tipologie di minacce informatiche, solo che nel contesto dell’intelligenza artificiale è più difficile prevedere l’impatto di piccoli cambiamenti negli input nei confronti dei risultati, attraverso una qualsiasi di queste superfici di attacco. Infatti, c’è un’asimmetria informatica, adattata alle peculiarità dei modelli a rete neurale, in cui i difensori cercano una prevedibilità completa nell’intero dominio di input, mentre l’avversario necessita di prevedibilità solo per piccoli segmenti.

Fortunatamente, la tecnica dell’adversarial ML consente di realizzare una specifica prevedibilità con più facilità e ciò conferisce un vantaggio per gli aggressori. Paradossalmente, questi attacchi sono ottenuti tramite l’utilizzo di altri modelli ML costruiti allo scopo di prevederli.

Inoltre, esistono diverse opportunità di attacco alla supply chain in grado di sfruttare la sensibilità dei risultati di training nelle scelte effettuate nella preferenza dei dati utilizzati per il processo di training. La robustezza di un modello, e delle relative misure di sicurezza, deve essere commisurata in relazione a ciascuno delle diverse tipologie di attacco. A riguardo, ognuno di questi tipi di attacco richiede nuovi metodi di analisi, di testing e una metrica specifica.

È importante che sia raggiunto l’obiettivo di progettare schemi di valutazione ampiamente onnicomprensivi, anche in relazione allo stato dell’arte (in rapida evoluzione) e di ciò che è noto sui diversi metodi di attacco. È probabile che la completezza di questo traguardo rimanga inafferrabile, poiché continuano a svelarsi nuove vulnerabilità, debolezze e vettori di attacco.

Velocità dell’Innovazione e Sfide di Valutazione

Gli obiettivi di un progetto IT spesso si trovano in uno stato di rapida evoluzione, in parte guidata dai cambiamenti dell’ambiente operativo/strategico e dallo sviluppo di nuove tecnologie, tra cui gli algoritmi di intelligenza artificiale e le relative infrastrutture informatiche. Questa continua evoluzione crea ulteriori minacce sotto forma di pressione continua nell’effettuare l’aggiornamento degli algoritmi, delle infrastrutture informatiche, dell’immissione dei dati di training e degli altri elementi relativi alle potenzialità dell’intelligenza artificiale. Molto spesso, l’evoluzione accelerata anticipa le fasi di testing e valutazione, perché gli stakeholder vengono coinvolti nella fase iniziale della sequenza temporale del processo (c.d. “move to the left”) e in modo continuato.

Ciò consente, da un lato, di selezionare i progetti di sistema per migliorare la testabilità e, dall’altro, di configurare processi e strumenti in grado di produrre non solo modelli distribuibili, ma anche dataset di prova destinati a supportare un processo di testing e valutazione continuo e affidabile. È risaputo che un coinvolgimento anticipato delle attività di T&E nel ciclo di vita del sistema comporta notevoli benefici e ricadute in termini di efficienza e sicurezza.

Questo approfondimento ha esplorato le complesse sfide di sicurezza e gestione dei rischi nei sistemi GenAI, evidenziando la necessità di approcci dinamici e multidimensionali. Nel prossimo articolo, approfondiremo le prospettive future della GenAI, analizzando le traiettorie di sviluppo e le potenziali soluzioni alle criticità emerse. Per una comprensione più dettagliata, invitiamo i lettori a scaricare il nostro white paper dedicato alle strategie di sicurezza in relazione dal titolo “Generative Artificial Intelligence: Punti di forza, rischi e contromisure”.

Note bibliografiche

[1]Le mappe di salienza sono stabilite sulla base di proprietà visive come le discontinuità dell’immagine. Così, per esempio, le discontinuità cromatiche, un oggetto in movimento su uno sfondo statico o le zone più luminose spiccano e catturano l’attenzione.

[2] La metrologia è la scienza che si occupa della misurazione e delle sue applicazioni.

[3] L’Adversarial machine learning (Apprendimento automatico antagonistico) è una serie di tecniche volte a compromettere il corretto funzionamento di un sistema informatico che faccia uso di algoritmi di apprendimento automatico, tramite la costruzione di input speciali in grado di ingannare tali algoritmi: più nello specifico, lo scopo di tali tecniche è quello di causare la classificazione errata in uno di questi algoritmi.

[4] Per mission system si intende uno strumento sviluppato per, o utilizzati in, programmi e progetti per un obiettivo ovvero strutture tecniche critiche specificamente sviluppate o significativamente modificate per sistemi specifici.

[5] Guidelines for secure AI system development, https://www.ncsc.gov.uk/files/Guidelines-for-secure-AI-system-development.pdf, NCSC, 2023

[6] J. Weizenbaum, ELIZA – a computer program for the study of natural language communication between man and machine, https://dl.acm.org/doi/10.1145/365153.365168, MIT, 1966

Profilo Autore

È laureato in Ingegneria Informatica ed in Sicurezza Informatica presso le Università di Roma La Sapienza e di Milano. Ha indirizzato la sua formazione nei settori della Cyber Security e Digital Forensics ottenendo i diplomi di perfezionamento in Data Protection e Data Governance; Criminalità Informatica e Investigazioni Digitali e Big Data, Artificial Intelligence.

Ha, altresì, conseguito l’Advanced Cybersecurity Graduate Certificate alla School of Engineering della Stanford University; Professional Certificates in Information Security; Incident Response Process; Digital Forensics e Cybersecurity Engineering and Software Assurance presso il Software Engineering Institute della Carnegie Mellon University.

Dal 1992 è nei ruoli del Ministero dell’Interno ove ricopre lincarico di Funzionario alla Sicurezza CIS. In tale veste contribuisce alla valutazione dei rischi cyber, all’implementazione delle misure di sicurezza e la risoluzione di incidenti informatici. Inoltre, offre consulenza tecnica nel campo della Digital Forensics per l’Autorità giudiziaria, la Polizia giudiziaria e gli Studi legali.

Dal 2017 è Professore a contratto di Tecnologie per la Sicurezza Informatica presso alcune Università ove sviluppa le tematiche di Attack and Defense Strategies quali il penetration testing, la risk analysis, l’information security assessment, l’incident response e la digital forensics. Infine, è Autore di alcuni articoli e saggi sui temi della Sicurezza Informatica e
dell’Informatica Giuridica consultabili su https://www.vincenzocalabro.it

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/sicurezza-genai/


Direttiva NIS 2 e Sicurezza Informatica in Italia: implementazione, impatti, scadenze e sanzioni per le organizzazioni

Il panorama della sicurezza informatica sta attraversando una trasformazione epocale con l’introduzione della Direttiva NIS 2, recepita in Italia attraverso il D.Lgs. 138/2024. In un’era caratterizzata da minacce cyber sempre più sofisticate e da una crescente interconnessione digitale, questa normativa rappresenta la risposta dell’Unione Europea alla necessità di costruire un framework di sicurezza uniforme e resiliente.

La NIS 2 introduce un approccio rivoluzionario alla cybersecurity, estendendo significativamente il perimetro di applicazione e introducendo obblighi più stringenti per le organizzazioni. Dal coinvolgimento diretto dei vertici aziendali alla gestione della supply chain, dalla tempestività nella notifica degli incidenti all’implementazione di misure tecniche avanzate, la direttiva ridisegna completamente l’architettura della sicurezza informatica.

In questo contesto, l’Agenzia per la Cybersicurezza Nazionale (ACN) emerge come figura centrale, dotata di poteri di vigilanza e sanzionatori senza precedenti. Le organizzazioni si trovano di fronte a sfide significative, con scadenze ravvicinate e la necessità di adeguare non solo le proprie infrastrutture tecniche, ma anche la propria cultura organizzativa.

Questa analisi approfondita esplora tutti gli aspetti chiave della NIS 2, fornendo una guida completa per comprendere e implementare efficacemente le nuove disposizioni, in un momento in cui la sicurezza informatica diventa sempre più cruciale per la sopravvivenza e la competitività delle organizzazioni nel mercato globale.

Il Nuovo Framework: la trasformazione della Sicurezza Informatica in Italia

L’avvento della NIS 2 segna una trasformazione radicale nella gestione della sicurezza informatica in Italia, introducendo un framework che trasforma profondamente il modo in cui le organizzazioni affrontano le minacce cyber. Non si tratta più di una semplice questione di conformità normativa, ma di un ripensamento completo dell’architettura di sicurezza nazionale.

Al centro di questa rivoluzione troviamo l’Agenzia per la Cybersicurezza Nazionale (ACN), che assume un ruolo fondamentale con poteri e responsabilità notevolmente ampliati. L’ACN non si limita a supervisionare passivamente le attività di sicurezza, ma diventa un attore proattivo nel panorama della cybersecurity nazionale. L’Agenzia fornisce supporto tecnico alle organizzazioni, coordina le risposte agli incidenti, definisce standard operativi e monitora costantemente le minacce emergenti attraverso una piattaforma digitale dedicata.

La gestione del rischio cyber assume una dimensione più strutturata e strategica. Le organizzazioni devono ora implementare sistemi di early warning e programmi di threat intelligence, sviluppare protocolli di sicurezza predittivi e condurre valutazioni continue delle vulnerabilità. La risposta agli incidenti diventa più organizzata, con la creazione di team specializzati e l’implementazione di protocolli di comunicazione sicuri e procedure di escalation ben definite.

Un aspetto innovativo riguarda il sistema di coordinamento multilivello. A livello nazionale, si prevede una stretta integrazione con le strutture di sicurezza esistenti, i CERT settoriali e le forze dell’ordine. Sul piano europeo, il framework promuove una cooperazione transfrontaliera più intensa, con lo scambio di informazioni e la partecipazione a esercitazioni congiunte.

La componente umana assume un ruolo centrale in questo nuovo framework. Le organizzazioni devono investire significativamente nella formazione continua del personale, organizzare simulazioni di attacchi e risposte, e sviluppare una cultura della sicurezza diffusa. Si prevede anche l’introduzione di certificazioni specialistiche per ruoli chiave all’interno delle organizzazioni.

Questa trasformazione richiede un cambiamento culturale profondo nel modo in cui le organizzazioni approcciano la sicurezza informatica. Non si tratta più di una questione puramente tecnologica, ma di una visione integrata che coinvolge aspetti organizzativi, formativi e strategici. Le aziende devono passare da un approccio reattivo, basato sulla risposta agli incidenti, a uno proattivo, fondato sulla prevenzione e sulla costruzione di una resilienza sistemica.

Il successo di questo nuovo framework dipenderà dalla capacità delle organizzazioni di adattarsi e evolvere. La sfida non è solo tecnica, ma anche culturale: è necessario sviluppare una nuova consapevolezza della sicurezza informatica a tutti i livelli aziendali, dal vertice fino agli operatori sul campo. Solo attraverso questo cambiamento completo sarà possibile costruire un sistema di difesa efficace contro le minacce cyber sempre più sofisticate che caratterizzano il panorama digitale contemporaneo.

Il nuovo framework rappresenta una risposta ambiziosa alle sfide della sicurezza informatica moderna. La sua implementazione richiederà tempo, risorse e un impegno significativo da parte di tutte le organizzazioni coinvolte, ma costituisce un passo necessario per garantire la sicurezza e la resilienza del sistema Paese nell’era digitale.

Ambito di applicazione e soggetti coinvolti: un’analisi dettagliata della NIS 2

La Direttiva NIS 2 introduce un sistema di classificazione complesso e articolato per determinare quali organizzazioni ricadano nel suo ambito di applicazione. Il legislatore europeo ha adottato un approccio multilivello che considera sia le dimensioni aziendali che la criticità del settore di appartenenza, creando così una rete di protezione che copre le infrastrutture più strategiche del tessuto economico europeo.

Il Criterio Dimensionale

Per quanto riguarda le dimensioni organizzative, la direttiva stabilisce due parametri fondamentali: il numero di dipendenti e il fatturato annuo. In linea generale, sono soggette alla normativa le entità che superano almeno una delle seguenti soglie:

  • Più di 50 dipendenti
  • Fatturato annuo superiore a 10 milioni di euro

Tuttavia, questi criteri dimensionali non sono assoluti. La direttiva prevede infatti importanti eccezioni per quelle organizzazioni che, pur non raggiungendo tali soglie, operano in settori considerati critici per l’infrastruttura nazionale ed europea.

La Categorizzazione dei Settori

Il decreto opera una distinzione fondamentale tra due macro-categorie di settori, ciascuna con specifici obblighi e responsabilità:

Settori ad Alta Criticità

Questi settori sono considerati essenziali per il funzionamento della società e dell’economia:

  • Energia: incluse le infrastrutture di produzione, trasmissione e distribuzione;
  • Telecomunicazioni: con particolare attenzione alle reti e ai servizi di comunicazione elettronica;
  • Trasporti: comprendendo aviazione, ferrovie, navigazione e infrastrutture stradali;
  • Settore bancario e finanziario: includendo istituti di credito e infrastrutture dei mercati finanziari;
  • Sanità: con focus su strutture sanitarie, laboratori e produzione di farmaci essenziali;
  • Gestione delle acque reflue: considerando l’impatto ambientale e sulla salute pubblica;
  • Servizi ICT B2B: riconoscendo il ruolo cruciale dei fornitori di servizi digitali;
  • Pubblica amministrazione: includendo enti centrali e locali;
  • Settore spaziale: considerando le infrastrutture critiche per le comunicazioni satellitari.
Altri Settori Critici

Questa categoria include settori che, pur non essendo di primaria criticità, rimangono fondamentali per il funzionamento dell’economia:

  • Servizi postali e di corriere;
  • Gestione dei rifiuti;
  • Industria chimica;
  • Settore alimentare e della produzione agricola;
  • Produzione di dispositivi medici;
  • Industria elettronica;
  • Produzione di macchinari e apparecchiature;
  • Industria automobilistica e dei trasporti specializzati.

Implicazioni per le PMI

Un aspetto particolarmente rilevante riguarda le piccole e medie imprese che operano come fornitori o partner di organizzazioni più grandi nei settori critici. Anche se non direttamente soggette alla normativa, queste PMI potrebbero dover adeguare i propri standard di sicurezza per mantenere relazioni commerciali con le entità regolate dalla NIS 2. Questo “effetto cascata” della normativa sta creando un nuovo standard de facto nella gestione della cybersecurity anche per le organizzazioni formalmente escluse dall’ambito di applicazione diretto.

La complessità di questa categorizzazione riflette la volontà del legislatore di creare un sistema di protezione capillare ma proporzionato, che tenga conto sia della dimensione delle organizzazioni che del loro ruolo strategico nell’ecosistema digitale europeo.

L’architettura del sistema di Compliance: un nuovo paradigma per la Sicurezza Digitale

Il sistema di compliance introdotto dalla NIS 2 rappresenta un cambio di paradigma fondamentale nella gestione della sicurezza informatica, introducendo un’architettura sofisticata che va ben oltre il tradizionale approccio alla conformità normativa.

Il primo pilastro di questa architettura si basa su un approccio risk-based che richiede alle organizzazioni di implementare misure di sicurezza calibrate sul proprio profilo di rischio specifico. Questo significa che ogni organizzazione deve condurre una valutazione approfondita delle proprie vulnerabilità, considerando non solo gli aspetti tecnici ma anche quelli organizzativi e procedurali. Le misure di protezione devono essere proporzionate e adeguate, tenendo conto di fattori come la criticità dei dati gestiti, l’esposizione a minacce esterne e la complessità dell’infrastruttura IT.

Il secondo elemento chiave riguarda la gestione degli incidenti di sicurezza. La normativa impone un sistema di notifica tempestiva che rivoluziona il modo in cui le organizzazioni devono rispondere agli eventi cyber. Non si tratta solo di rispettare la scadenza delle 24 ore per la segnalazione, ma di implementare un sistema di monitoraggio continuo che permetta di rilevare, classificare e analizzare gli incidenti in tempo reale. Le organizzazioni devono stabilire processi chiari per la raccolta delle informazioni, la valutazione dell’impatto e la comunicazione con le autorità competenti.

La terza componente, forse la più innovativa, è l’adozione di un Modello Organizzativo di Gestione della Cybersecurity. Questo modello deve integrare la sicurezza informatica in ogni aspetto dell’organizzazione, dalla governance ai processi operativi. Si richiede la creazione di una struttura organizzativa dedicata, con ruoli e responsabilità chiaramente definiti, procedure documentate e meccanismi di controllo interno. Il modello deve essere dinamico e adattabile, capace di evolversi in risposta alle nuove minacce e alle mutevoli esigenze di business.

Un aspetto particolarmente significativo è l’integrazione di questi tre elementi in un sistema coerente. Non è sufficiente implementare singole misure di sicurezza o procedure isolate; è necessario creare un ecosistema di sicurezza in cui ogni componente supporta e rafforza le altre. Per esempio, le informazioni raccolte attraverso il sistema di reporting degli incidenti devono alimentare il processo di valutazione dei rischi, che a sua volta influenza l’evoluzione del modello organizzativo.

La compliance alla NIS 2 richiede anche un approccio maturo alla documentazione e alla verifica. Le organizzazioni devono mantenere registri dettagliati delle misure implementate, delle valutazioni dei rischi effettuate e degli incidenti gestiti. Questo non solo per dimostrare la conformità alle autorità di controllo, ma anche per costruire una base di conoscenza che permetta di migliorare continuamente le proprie pratiche di sicurezza.

L’ACN svolge un ruolo cruciale in questo sistema, non solo come organo di controllo ma anche come punto di riferimento per le organizzazioni. L’Agenzia fornisce linee guida, supporto tecnico e feedback sulle misure implementate, contribuendo a creare un ecosistema di sicurezza più resiliente a livello nazionale.

La vera sfida per le organizzazioni non è tanto l’implementazione tecnica delle misure richieste, quanto la creazione di una cultura organizzativa che integri naturalmente questi elementi nella propria operatività quotidiana. Il successo dell’architettura di compliance dipende dalla capacità di trasformare requisiti normativi in pratiche operative efficaci e sostenibili nel lungo periodo.

La Supply Chain Security

La NIS 2 introduce un concetto rivoluzionario nel panorama della sicurezza informatica europea: la protezione integrata della catena di approvvigionamento digitale. Questo approccio innovativo riconosce che nell’era dell’interconnessione globale, la sicurezza di un’organizzazione è strettamente legata a quella dei suoi partner commerciali, fornitori e collaboratori esterni.

La normativa impone un cambio di prospettiva fondamentale: non è più sufficiente proteggere il proprio perimetro aziendale, ma diventa essenziale estendere il controllo di sicurezza all’intero ecosistema di business. Questo significa che le organizzazioni devono sviluppare una visione olistica della sicurezza che comprenda tutti gli attori della loro rete di relazioni commerciali.

Un aspetto cruciale di questa nuova visione è l’implementazione di processi di due diligence approfonditi per i fornitori. Le organizzazioni devono condurre valutazioni sistematiche che vadano oltre i tradizionali parametri commerciali, includendo criteri specifici di cybersecurity. Questo processo deve essere continuo e dinamico, non limitandosi a una verifica iniziale ma monitorando costantemente lo stato di sicurezza dei fornitori.

La qualità dei prodotti e servizi acquisiti assume una nuova dimensione nella NIS 2. Non si tratta più solo di valutare le caratteristiche funzionali o il rapporto qualità-prezzo, ma di considerare la sicurezza come un attributo fondamentale del prodotto stesso. Le organizzazioni devono implementare procedure di verifica che includano test di sicurezza, analisi del codice sorgente quando applicabile, e valutazioni delle pratiche di sviluppo sicuro utilizzate dai fornitori.

Particolare attenzione viene posta sulle procedure di sviluppo software. I fornitori di soluzioni digitali devono dimostrare di seguire metodologie di secure development lifecycle, implementando best practice di sicurezza in tutte le fasi del ciclo di vita del software, dalla progettazione al rilascio. Questo include l’utilizzo di tecniche di programmazione sicura, test di vulnerabilità regolari e processi di patch management strutturati.

La normativa introduce anche il concetto di “responsabilità a catena”. Se un fornitore subisce un incidente di sicurezza che impatta sui servizi forniti, l’organizzazione deve essere in grado di gestire rapidamente le conseguenze e attivare piani di contingenza. Questo richiede la definizione di clausole contrattuali specifiche che regolino le responsabilità in caso di incidenti e stabiliscano protocolli di comunicazione chiari.

Un elemento innovativo è l’approccio alla gestione dei rischi di terze parti. Le organizzazioni devono implementare sistemi di categorizzazione dei fornitori basati sul livello di criticità dei servizi forniti e sul potenziale impatto sulla sicurezza complessiva. Questo permette di calibrare le misure di controllo e monitoraggio in base al profilo di rischio specifico di ciascun fornitore.

La normativa spinge anche verso una maggiore trasparenza nelle relazioni commerciali. I fornitori devono essere pronti a condividere informazioni sulle proprie pratiche di sicurezza, certificazioni ottenute e incidenti rilevanti. Questo livello di apertura, seppur bilanciato con le necessità di riservatezza commerciale, è fondamentale per costruire una catena di approvvigionamento veramente resiliente.

L’impatto di queste nuove disposizioni si estende ben oltre il perimetro delle singole organizzazioni, creando un effetto domino positivo sull’intero ecosistema digitale europeo. Le aziende che forniscono servizi a organizzazioni soggette alla NIS 2 dovranno necessariamente elevare i propri standard di sicurezza, contribuendo a innalzare il livello generale di protezione cyber del mercato.

Il successo di questo nuovo approccio alla supply chain security dipenderà dalla capacità delle organizzazioni di trasformare requisiti normativi in pratiche operative concrete ed efficaci, sviluppando una nuova cultura della sicurezza che permei l’intera catena del valore.

La Roadmap della Compliance: tempistiche, sanzioni e responsabilità direttive nella NIS 2

La Direttiva NIS 2 delinea un percorso di implementazione graduale ma rigoroso, stabilendo una serie di scadenze critiche che riflettono la complessità e l’importanza delle misure da adottare. Questo approccio scaglionato permette alle organizzazioni di pianificare e implementare le necessarie modifiche strutturali in modo organico, garantendo al contempo il rispetto dei termini imposti dalla normativa.

Il percorso di adeguamento

Il primo appuntamento cruciale è fissato al 28 febbraio 2025, data entro la quale tutte le organizzazioni interessate devono completare la registrazione sulla piattaforma digitale dell’ACN. Questa non è una semplice formalità amministrativa, ma rappresenta il primo passo concreto verso la costruzione di un ecosistema di sicurezza coordinato a livello nazionale. La designazione del punto di contatto, parte integrante di questo processo, stabilisce un canale di comunicazione diretto e permanente tra l’organizzazione e l’autorità di controllo.

A partire dal 1° gennaio 2026, entra in vigore l’obbligo di notifica degli incidenti, una milestone che richiede non solo l’implementazione di procedure tecniche, ma anche un ripensamento dei processi organizzativi interni. Le organizzazioni devono essere in grado di rilevare, analizzare e comunicare gli incidenti di sicurezza entro tempistiche estremamente stringenti, mantenendo al contempo un elevato standard di accuratezza e completezza nelle informazioni fornite.

La scadenza del 1° ottobre 2026 segna un punto di svolta nella governance aziendale, richiedendo un profondo adeguamento degli organi di amministrazione e direttivi alle nuove responsabilità. Questo cambiamento va ben oltre la semplice conformità normativa, rappresentando una trasformazione culturale nella gestione della sicurezza informatica a livello executive.

L’architettura sanzionatoria

Il legislatore ha previsto un sistema sanzionatorio articolato e proporzionato, che riflette la gravità delle potenziali violazioni e la dimensione delle organizzazioni coinvolte. Per i soggetti essenziali, le sanzioni possono raggiungere i 10 milioni di euro o il 2% del fatturato mondiale annuo, mentre per i soggetti importanti il limite è fissato a 7 milioni di euro o l’1,4% del fatturato. Queste cifre significative sono pensate per garantire un effetto deterrente reale, spingendo le organizzazioni a prendere sul serio i propri obblighi di sicurezza.

Particolarmente innovativa è l’introduzione di sanzioni accessorie che possono colpire direttamente i vertici aziendali. La possibilità di sospendere le autorizzazioni operative o inibire le funzioni direttive rappresenta un cambio di paradigma nella responsabilizzazione del management, rendendo la cybersecurity una priorità non più delegabile ai soli reparti tecnici.

La nuova Governance della Sicurezza

La direttiva ridisegna completamente il ruolo degli organi di amministrazione e direttivi nella gestione della sicurezza informatica. Questi non sono più semplici supervisori ma diventano attori protagonisti, con responsabilità dirette e personali. Il loro coinvolgimento deve essere attivo e continuo, dalla fase di approvazione delle misure di sicurezza fino al monitoraggio della loro implementazione.

Un aspetto fondamentale è l’obbligo di formazione specifica in materia di cybersecurity per i vertici aziendali. Questa formazione non deve essere un mero adempimento formale, ma deve fornire le competenze necessarie per comprendere e gestire efficacemente i rischi cyber. Gli amministratori devono essere in grado di valutare criticamente le proposte tecniche, comprendere le implicazioni delle scelte strategiche e guidare l’organizzazione verso una maggiore resilienza digitale.

La responsabilizzazione diretta degli organi direttivi per eventuali violazioni rappresenta forse l’elemento più rivoluzionario della normativa. Questa disposizione crea un legame diretto tra le decisioni strategiche in materia di sicurezza e le loro conseguenze, spingendo il management a considerare la cybersecurity come una componente fondamentale della gestione aziendale.

La Direttiva NIS 2 si inserisce in un contesto geopolitico complesso dove la cybersecurity assume un ruolo sempre più strategico nelle relazioni internazionali. L’Unione Europea, attraverso questa normativa, afferma la propria volontà di giocare un ruolo da protagonista nella definizione degli standard globali di sicurezza informatica, posizionandosi come terzo polo tra Stati Uniti e Cina.

La sfida della Sovranità Digitale

La NIS 2 rappresenta un pilastro fondamentale nella strategia europea per la sovranità digitale. In un mondo dove il controllo delle infrastrutture critiche digitali equivale al controllo strategico del territorio, l’Europa cerca di definire un proprio modello di governance della cybersecurity che bilanci sicurezza, innovazione e tutela dei diritti fondamentali. Questo approccio si distingue sia dal modello americano, fortemente orientato al mercato, sia da quello cinese, caratterizzato da un forte controllo statale.

Le implicazioni internazionali

La normativa ha significative implicazioni per le relazioni commerciali internazionali. Le organizzazioni extra-UE che operano nel mercato europeo devono adeguarsi agli standard della NIS 2, creando un effetto di “esportazione normativa” che estende l’influenza europea ben oltre i confini dell’Unione. Questo fenomeno, noto come “Brussels Effect”, rafforza il ruolo dell’UE come regolatore globale nel campo della cybersecurity.

La Supply Chain Globale

Particolare attenzione viene posta sulla sicurezza della supply chain tecnologica globale. La NIS 2 introduce criteri stringenti per la valutazione dei fornitori di tecnologia, con implicazioni significative per le aziende di paesi terzi, specialmente quelle cinesi. Questo aspetto riflette le crescenti preoccupazioni sulla dipendenza tecnologica e sui rischi di spionaggio industriale.

Cooperazione e Competizione

La direttiva promuove la cooperazione internazionale nella gestione delle minacce cyber, riconoscendo la natura transnazionale delle sfide alla sicurezza. Tuttavia, questa cooperazione si sviluppa in un contesto di crescente competizione tecnologica tra le grandi potenze. L’Europa cerca di posizionarsi come partner affidabile nella gestione della sicurezza globale, mantenendo al contempo la propria autonomia strategica.

Le sfide future

Le prossime sfide includeranno la gestione delle tensioni tra:

  • Apertura dei mercati e protezione delle infrastrutture critiche;
  • Cooperazione internazionale e tutela degli interessi strategici europei;
  • Innovazione tecnologica e sicurezza;
  • Standardizzazione globale e specificità regionali.

La NIS 2 rappresenta quindi non solo un framework normativo per la cybersecurity, ma uno strumento di politica estera attraverso il quale l’Unione Europea cerca di affermare il proprio ruolo nel nuovo ordine digitale mondiale. Il successo di questa strategia dipenderà dalla capacità dell’UE di bilanciare le esigenze di sicurezza con quelle di competitività e innovazione, mantenendo al contempo la propria indipendenza strategica in un mondo sempre più polarizzato.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/nis-2-e-sicurezza-informatica/


Big Data e Fast Data: Velocità e Sicurezza in Tempo Reale

In questo articolo ci concentreremo sull’importanza dei Big Data e Fast Data e l’interazione con la sicurezza nell’era digitale. Con l’avvento delle nuove tecnologie e l’aumento del volume di dati, la gestione efficace e sicura di questi dati è diventata una sfida centrale per molte organizzazioni. In particolare, il Fast Data si riferisce alla capacità di elaborare e analizzare rapidamente grandi volumi di dati in tempo reale, permettendo alle aziende di prendere decisioni informate e tempestive, un vantaggio fondamentale in un contesto di mercato in continua evoluzione.

Questo è il quarto articolo tratto dal white paper “Big e Fast Data: tra sfida per la sicurezza e privacy“.

I Big Data e la Sfida della Sicurezza

I Big Data sono considerati come un vasto volume di dati generato dall’avvento delle nuove tecnologie. Con la Big Data Analytics vengono estrapolate, da questo immenso flusso di dati, le informazioni utili per migliorare processi e servizi. Viene anche definito da alcuni come uno strumento predittivo in grado di prevedere guasti o eventuali problemi ad un macchinario[1].

L’Importanza della Sicurezza nei Big Data

Le aziende che possono beneficiare dell’analisi di questi dati sono ben poche, merito degli ingenti investimenti necessari per creare e mantenere un’infrastruttura informatica in grado di effettuare calcoli ed immagazzinare notevoli quantità di dati.

Infatti, la gestione dei Big Data, richiede un notevole dispiegamento di risorse IT che devono garantire elevate performance e maggiore “scalabilità[2]”.

Fasi dell’Analisi dei Big Data

Il corretto flusso per l’analisi dei Big Data prevede tre distinte fasi:

1. Ricerca dei Dati:

La prima è la ricerca dei dati da diverse fonti come social media, database, e-commerce. Dopodiché si passa alla fase di trasformazione.

2. Trasformazione e Pulizia dei Dati

La fase di trasformazione prevede il prelievo di dati in vari formati e il loro spostamento in un formato unificato in modo che possano essere elaborati dal sistema di destinazione. Questa fase prevede la fase di pulizia, che comporta l’eliminazione di duplicati e dei dati ritenuti obsoleti.

3. Generazione delle Informazioni

Infine, con l’ausilio di specifici software vengono generate le informazioni dettagliate caratteristiche dei Big Data.

Requisiti Tecnologici per la Gestione dei Big Data

Per far sì che questo processo funzioni correttamente le infrastrutture a supporto di questa tecnologia devono possedere determinati requisiti, quali:

Rete Veloce e Potenza di Calcolo

Alta capacità di storage per l’archiviazione e protezione dei dati:

  • una rete veloce per la trasmissione real-time delle informazioni;
  • potenza di calcolo necessaria a processare enormi quantità di dati.
  • La privacy e la sicurezza dei dati sono concetti strettamente correlati ed essenziali per proteggere le informazioni sensibili.

Privacy e Sicurezza dei Dati

Differenze tra Privacy e Sicurezza dei Dati

La privacy dei dati si riferisce alla protezione delle informazioni personali, garantendo che le persone abbiano il controllo su come i loro dati vengono raccolti, utilizzati e condivisi. Ciò comporta la conformità a normative e standard, come il GDPR in Europa, per salvaguardare i dati personali da accessi non autorizzati e usi impropri.

D’altra parte, la sicurezza dei dati si concentra sulla salvaguardia dei dati da accesso, uso, divulgazione, interruzione, modifica o distruzione non autorizzati. Implica l’implementazione di misure tecniche e organizzative per prevenire violazioni della sicurezza e proteggere la riservatezza, l’integrità e la disponibilità dei dati.

In sostanza, la privacy dei dati riguarda la gestione appropriata delle informazioni personali, mentre la sicurezza dei dati si concentra sulla protezione di tutti i tipi di dati da varie minacce. Entrambi sono fondamentali per mantenere la fiducia e garantire l’uso responsabile delle informazioni nell’era digitale.

Cos’è il Fast Data?

La Valorizzazione dei Dati in Tempo Reale

La tendenza Fast Data è il riconoscimento che le informazioni su cui si agisce in tempo reale sono significativamente più preziose per un’organizzazione rispetto a quando vengono esaminate in un report regolarmente pianificato. Gli approcci tradizionali all’assunzione, al magazzino, all’elaborazione e alla reportistica non consentono alle aziende di reagire ad alcuni tipi di dati prima che diventino irrilevanti.

Applicazioni come le implementazioni IoT, i social media, l’analisi web e l’utilizzo dei dispositivi mobili possono richiedere l’esecuzione di azioni in tempo reale sulle tendenze contenute in molti terabyte di dati. Se i clienti trarranno vantaggio dal prendere decisioni aziendali in tempo reale basate su grandi quantità di dati, avranno bisogno di aiuto. Fast Data non riguarda solo la tecnologia che li rende possibili. Si tratta di investire in pratiche aziendali relative al monitoraggio e all’analisi, agli avvisi di eventi significativi e ai piani per intraprendere azioni rapide e correttive.

Analisi in Tempo Reale

I dati veloci nei Big Data si riferiscono all’applicazione dell’analisi dei Big Data a set di dati più piccoli. Questo può essere fatto quasi in tempo reale o reale per risolvere un problema o creare valore aziendale. “Poiché i dati vengono raccolti a un ritmo crescente e poiché la maggior parte di questi dati è in tempo reale, i vantaggi dei Big Data possono andare persi se le informazioni non vengono elaborate rapidamente.

L’elaborazione di “dati veloci nei Big Data” a una velocità vertiginosa richiede due cose: un sistema in grado di gestire gli sviluppi con la stessa rapidità con cui appaiono e un data warehouse che abbia la capacità di lavorare su ogni elemento una volta arrivato”[3]. Questi database orientati alla velocità possono facilmente supportare analisi in tempo reale e processi decisionali complessi, elaborando così efficacemente un feed di dati in entrata incessante. Uno dei modi migliori per catturare il valore dei dati in entrata è reagire ad essi nell’istante in cui arrivano. Se si stanno elaborando i dati in ingresso in batch diversi, si perde tempo e, di conseguenza, il valore di tali dati.

Tecnologie per la Gestione del Fast Data: Sistemi di Streaming e Archiviazione

Per l’elaborazione di dati che arrivano a decine di migliaia o milioni di eventi al secondo, sono necessarie due tecnologie: un sistema di streaming in grado di recapitare gli eventi con la stessa velocità con cui arrivano e un archivio dati in grado di elaborare ogni elemento con la stessa velocità con cui arriva. “L’obiettivo principale dei dati veloci è quello di raccogliere ed estrarre rapidamente dati strutturati e non strutturati in modo da poter intraprendere azioni rapide. Poiché il flusso di dati provenienti da dispositivi, sensori, attuatori e comunicazioni machine-to-machine (M2M) nell’Internet of Things (IoT) continua a crescere, diventa fondamentale per le organizzazioni identificare quale tipo di dati è sensibile al fattore tempo e deve essere utilizzato immediatamente”[4].

Il Ruolo del Fast Data nelle Applicazioni Cloud Native e Casi d’Uso per il Fast Data

“Il concetto di dati veloci svolge un ruolo importante nelle applicazioni cloud native che richiedono una bassa latenza e dipendono dall’elevata capacità di I/O fornita dagli array di storage flash all-flash o ibridi. Nei prossimi anni, si prevede che alcune applicazioni di dati veloci si baseranno su dati batch rapidi, mentre altre richiederanno flussi in tempo reale. I potenziali casi d’uso per i dati veloci includono”[5]:

“Applicazioni intelligenti che possono aiutare ad analizzare in tempo reale l’utilizzo dell’energia elettrica in decine di migliaia di località. Inoltre, avvierà automaticamente la riduzione del carico per bilanciare l’offerta con la domanda in specifiche regioni geografiche”[6]. “Sviluppo di applicazioni intelligenti per l’esposizione di vetrine in grado di identificare efficacemente il profilo demografico di un potenziale cliente e, quindi, generare un codice sconto o altre offerte speciali per il cliente”[7].

Telecamere di sorveglianza intelligenti in grado di registrare gli eventi in modo continuo e di utilizzare l’analisi predittiva per identificare le anomalie di sicurezza nel momento in cui si verificano.

Benefici del Fast Data per la Competitività Aziendale

Poiché i dati veloci aumentano la capacità di ottenere informazioni dettagliate dai dati nel momento in cui vengono generati e ti consentono di prendere decisioni immediate, la loro implementazione può aumentare il valore delle iniziative di Big Data. La velocità è solo uno degli imperativi per rimanere rilevanti sul mercato. Una volta creata un’infrastruttura che consente ai dati di muoversi più velocemente e senza interruzioni, si sbloccano anche le chiavi per rimanere competitivi.

NVMe e l’Evoluzione dello Storage Aziendale

Per stare al passo con i server ad alte prestazioni di oggi che supportano centinaia, se non migliaia, di carichi di lavoro virtuali e applicazioni aziendali critiche, la progettazione dei sistemi di oggi e i data center di nuova generazione richiederanno un’infrastruttura dati in grado di trasferire i dati in modi migliori.

Una di queste evoluzioni che sta avvenendo in questo momento è NVMe, che porta lo storage aziendale da una lenta strada di campagna a due corsie™ alimentata da SAS e SATA a una veloce autostrada a 12 corsie guidata da Non-Volatile Memory Express (NVMe), per fornire l’infrastruttura di cui l’azienda ha bisogno per rimanere rilevante. La velocità è solo uno degli imperativi per rimanere rilevanti. Una volta creata un’infrastruttura che consente ai dati di muoversi più velocemente e senza interruzioni, si sbloccano anche le chiavi non solo per rimanere rilevanti, ma anche per garantire la competitività, tra cui:

  • Approfondimenti tempestivi – I dati rapidi forniscono informazioni tempestive e monitoraggio in tempo reale per la previsione di eventi che hanno il potenziale per influire sulle prestazioni aziendali. La possibilità di accedere a questo tipo di dati è estremamente importante per migliorare i processi e ridurre i rischi.[8]
  • Accelerazione del carico di lavoro – Le applicazioni di dati veloci utilizzano una tecnologia di archiviazione avanzata per risolvere i problemi che aiutano a ottimizzare i risultati. Con i dati a portata di mano, i reparti IT possono aiutare i leader aziendali a collegare i punti e interpretare le statistiche necessarie per prendere decisioni informate.
  • Gestione incentrata sui dati – L’archiviazione rapida dei dati fornisce ai dipendenti una piattaforma tangibile per valutare e migliorare le proprie prestazioni lavorative attraverso aggiornamenti tempestivi e analisi semplificate. I professionisti IT possono utilizzare entrambe le forme di dati per aiutare i dipendenti a rimanere informati sull’analisi aziendale e valutare la qualità delle loro prestazioni[9].

Ti invitiamo a leggere il prossimo articolo dedicato al tema “Open Source Intelligence (OSINT) e Sicurezza” e a scaricare liberamente e gratuitamente il documento completo intitolato “Big e Fast Data: tra sfida per la sicurezza e privacy“.

Note e Biografia:

[1] Vgs. nota 8.

[2] Nikolia “Scalabilità: capacità di un sistema di aumentare o diminuire di scala in funzione delle necessità e disponibilità”. Tecnologico.wiki.

[3] Vgs. nota 29.

[4] Vgs. nota 29.

[5] Vgs. nota 29.

[6] Vgs. nota 29.

[7] Vgs. nota 29.

[8] Vgs. nota 16.

[9] Vgs. nota 16.

Profilo Autore

É un esperto di sicurezza informatica, con una formazione che combina conoscenze giuridiche e tecniche. Ha conseguito una laurea triennale in Operatore Giuridico di Impresa presso l’Università degli Studi de L’Aquila, seguita da una laurea magistrale in Giurisprudenza presso l’Università Telematica Pegaso. La sua formazione si arricchisce di quattro master: uno in Criminologia e Studi Forensi, uno in Programmazione e Sviluppo Backend e Frontend, un master in Cybersecurity presso l’Ethical Hacker Academy, e un master di II livello in Homeland Security presso l’Università Campus Bio-Medico di Roma.

Grazie a diverse certificazioni EIPASS, tra cui quella di Data Protection Officer (DPO/RDP), e licenze OPSWAT, ha acquisito competenze avanzate in sicurezza delle reti, protezione delle infrastrutture critiche e gestione dei dati. La sua passione per il mondo informatico e tecnologico e il costante aggiornamento professionale lo hanno reso un punto di riferimento nel settore, incluse aree emergenti come l’intelligenza artificiale.

È autore di due pubblicazioni scientifiche: “Contrasto al Terrorismo: La Normativa dell’Unione Europea” e “La Cyber Security: La Riforma Europea in Materia di Cybersicurezza ed il Cyber- Crime”, entrambe edite da Currenti Calamo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/big-data-e-sicurezza/


Healthcare Providers: Sanità e sicurezza, il nuovo Piano europeo

Com’è noto, oggi la sanità digitale e gli Healthcare Providers affrontano sfide sempre più complesse in tema di sicurezza informatica.

Il settore sanitario, infatti, rientra da anni tra i più colpiti da attacchi e incidenti cyber: una tendenza preoccupante, che impone di individuare soluzioni adeguate a garantire la continuità dei servizi e la protezione dei dati sensibili coinvolti.

Non stupisce, allora, che uno dei primi atti dell’Unione Europea per il 2025 sia dedicato proprio al potenziamento delle risorse a difesa delle infrastrutture sanitarie.

Il Piano d’azione europeo per sanità e Healthcare Providers: tempistiche e obiettivi

Nello scorso gennaio la Commissione ha annunciato un Piano d’azione mirato a proteggere le infrastrutture sanitarie europee dagli attacchi informatici, la cui implementazione è prevista nell’arco dei prossimi due anni.

Una prima fase di natura consultiva avrà luogo nel 2025; il risultato atteso è una serie di raccomandazioni che contribuiranno a definire organi e procedure per attuare le misure individuate entro la fine del 2026.

L’obiettivo – definito dalla Presidente von der Leyen come una priorità chiave del suo nuovo mandato, che terminerà nel 2029 – è creare un ambiente più sicuro per pazienti e professionisti sanitari, promuovendo politiche e meccanismi volti a potenziare la cybersecurity delle strutture ospedaliere nonché, più in generale, di ogni tipologia di “healthcare provider”.

Il Piano trova la propria ragion d’essere nel contesto di crescente digitalizzazione che caratterizza la sanità moderna.

Se infatti l’innovazione tecnologica ha sicuramente portato enormi benefici, ad esempio in termini di diagnostica di precisione o accesso alle cure, allo stesso tempo ha esposto il settore a nuovi e concreti rischi sul fronte della sicurezza.

A complicare il quadro contribuisce la crescente complessità dell’Healthcare Supply Chain: analogamente ad altri settori, infatti, anche nella sanità i fornitori esterni, spesso non adeguatamente protetti, rappresentano la strada più semplice attraverso cui gli attaccanti possono arrivare al cuore delle infrastrutture.

Contesto e contenuti del Piano: prevenzione dei cyber attacchi nella sanità

In merito la Commissione cita i report dell’ENISA, evidenziando come gli attacchi informatici rivolti al mondo Healthcare – la maggior parte di tipo ransomware – possano determinare serie conseguenze, che spaziano dalla perdita di dati sensibili al ritardo nella formulazione delle diagnosi; fino ad arrivare talvolta al blocco degli accessi ai servizi d’emergenza, con effetti potenzialmente letali per i pazienti.

La Direttiva NIS2, il Cyber Resilience Act (CRA) e il Cyber Solidarity Act (CSA) sono richiamati nel Piano a riprova dell’impegno verso la creazione di uno spazio digitale europeo più sicuro.

L’iniziativa della Commissione si presenta, perciò, come un ulteriore sforzo per proteggere le infrastrutture critiche comunitarie, contribuire alla creazione di un solido European Health Data Space (EHDS) e garantire i diritti delle persone entro un panorama di minacce in costante evoluzione.

A tali scopi vengono individuati quattro principali filoni d’azione:

  1. Enhanced Prevention. Il Piano aiuterà a rafforzare le capacità difensive del settore sanitario, fornendo linee guida e risorse (anche finanziarie) per diffondere le migliori pratiche di cybersecurity al fine di irrobustire i livelli di maturità degli operatori europei, nonché di uniformare la preparazione del personale attivo nei differenti sistemi nazionali rispetto alla prevenzione degli attacchi informatici.
  2. Better detection and identification of threats. Entro il 2026 si prevede l’istituzione (in seno all’ENISA) di un Cybersecurity Support Centre specificamente dedicato ad ospedali e altri fornitori di servizi sanitari, a cui spetterà la gestione di un sistema comunitario di alert sulle minacce più rilevanti per il settore.
  3. Response to Cyberattacks to minimise impact. Nel Piano rientra la creazione di un apposito “rapid response service” per il comparto sanitario, basato sui meccanismi di cooperazione previsti dal Cyber Solidarity Act. Inoltre, gli Stati sono incoraggiati a chiedere alle entità colpite di riportare tempestivamente gli attacchi informatici e di collaborare alle indagini svolte dalle autorità nazionali.
  4. Deterrence: protecting European healthcare systems. Al fine di disincentivare i cyber threat actors dai loro intenti di attacco contro il settore sanitario è raccomandato il ricorso al Cyber Diplomacy Toolbox, che prevede di mettere in campo una serie di risposte (sul piano sia diplomatico, sia penale) alle attività malevole condotte nel dominio cyber.

Prevenzione, dialogo e cooperazione: verso l’implementazione del Piano europeo

Nelle parole di Henna Virkkunen (Executive Vice-President for Tech Sovereignty, Security and Democracy) “Prevention is better than cure, so we need to prevent cyber-attacks from happening. But if they happen, we need to have everything in place to detect them and to quickly respond and recover”.

A fronte di tali obiettivi la definizione in dettaglio del Piano d’azione, così come la sua successiva implementazione, richiederà un costante dialogo e confronto con gli operatori del settore, individuati in “healthcare providers, Member States and the cybersecurity community”.

La Commissione ha dichiarato di voler istituire un Health Cybersecurity Advisory Board composto da rappresentanti di alto livello della sicurezza e della sanità, che avrà funzioni consultive per il Cybersecurity Support Centre istituito presso l’ENISA; assumendosi inoltre l’impegno di avviare quanto prima una consultazione pubblica “open to all citizens and stakeholders”.

Alla luce dei sempre più frequenti attacchi informatici rivolti al mondo Healthcare – nonché delle loro conseguenze potenzialmente devastanti per la salute, la privacy e la stessa vita dei cittadini – il Piano sembra rappresentare un positivo passo in avanti in merito all’armonizzazione e alla messa in sicurezza del settore sanitario europeo.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/healthcare-providers/


Threat actors made in China

Focus sulle campagne di cyber spionaggio del governo cinese nei confronti delle aziende HiTech americane ed europee.

Con il processo di riforma iniziato negli anni ’70 e ’80 da Deng Xiaoping, la Cina ha compiuto progressivamente una trasformazione radicale che ha portato il Paese verso un futuro di grande crescita economica e di sviluppo industriale. Internet arriva in Cina negli anni ’90 e il governo di Pechino intravede immediatamente le sue grandi potenzialità, tanto da concentrare impressionanti risorse sullo sviluppo delle infrastrutture di telecomunicazione e tecnologiche del Paese.

Il 2015 è un anno molto particolare per la Cina: è l’anno in cui la Cina ha mostrato al mondo il suo piano.

Made in China 2025: la strategia di Cyber Espansione Globale

Rilasciato nel 2015, “Made in China 2025” è il piano decennale del governo cinese per sviluppare rapidamente una politica industriale mirata a rendere la Cina dominante nella produzione high-tech globale, in particolare dieci industrie high-tech, tra cui: auto elettriche, tecnologie dell’informazione (IT) e delle telecomunicazioni di prossima generazione, robotica avanzata, intelligenza artificiale, ingegneria aerospaziale, biomedicina avanzata e nuovi materiali sintetici.

Se consideriamo ciò che è scritto nel piano industriale del governo, risulta evidente che l’obiettivo strategico di Pechino è ridurre la dipendenza della Cina dalla tecnologia straniera e promuovere i produttori high-tech cinesi per conquistare la leadership tecnologica mondiale nel modo più rapido possibile. Il piano prevede un forte investimento del governo in programmi per aumentare la posizione competitiva delle aziende cinesi sul mercato globale; e sicuramente anche l’impiego di operazioni di cyber spionaggio risulta determinante nel velocizzare il raggiungimento di tale scopo.

Lo spionaggio di segreti industriali e commerciali mira principalmente ad ottenere informazioni su come realizzare nuove tecnologie, processi industriali e commerciali in tempi brevi e con risorse proprie, saltando completamente la catena del valore, senza quindi dover investire in risorse economiche e umane necessarie a inventarle e progettarle: una pratica che nei fatti la Cina sta sempre più dimostrando di attuare, in particolar modo, attraverso il cyber spionaggio.

Threat Actors cinesi e operazioni di spionaggio internazionale

Il 6 luglio 2022 il direttore dell’FBI Christopher Wray e il capo dell’MI5 Ken McCallum, in una conferenza congiunta senza precedenti svoltasi nella sede dell’MI5 a Thames House (Londra), hanno evidenziato come le attività di contrasto di entrambi i governi, inglese e statunitense, alle azioni di spionaggio del governo cinese siano più che raddoppiate negli ultimi tre anni.

Wray ha affermato in particolare che la Cina ha sviluppato il più grande programma di cyber spionaggio per rubare know-how mai realizzato da qualsiasi altro paese; e McCallum ha reso note attività di contrasto a diverse cyber-minacce cinesi, come quella che nel maggio 2022 l’MI5 ha bloccato contro il settore aerospaziale.

Wray ha inoltre affermato che la Cina sta traendo molte informazioni dal conflitto tra Russia e Ucraina, dalla sperimentazione di nuove tecniche di cyber spionaggio alle strategie per evitare qualsiasi tipo di sanzione nel caso invadesse Taiwan: evento che causerebbe una crisi economica molto più grave di quella avuta con la produzione dei chip nel 2022, sia per l’acquisizione indebita di know-how tecnologico sia perché causerebbe l’interruzione delle catene di approvvigionamento e gli investimenti occidentali in Cina verrebbero così trasformati in “ostaggi”.

Wray ha infine affermato che il governo cinese “rappresenta la più grande minaccia a lungo termine” alla sicurezza economica e nazionale per il Regno Unito, gli USA e gli alleati europei.

Nei mesi successivi alla conferenza gli Stati Uniti hanno cominciato a rallentare i progressi della Cina nell’industria chiave dei semiconduttori, vietando ai cittadini statunitensi di lavorare per aziende di chip cinesi, incrementando i controlli sulle esportazioni nonché richiedendo licenze e autorizzazioni alle aziende che esportano chip in Cina e che utilizzano strumenti o software statunitensi, suscitando notevoli malumori da parte del governo cinese.

La particolarità di questa conferenza – oltre al fatto di essere stata indetta per la prima volta congiuntamente da Stati Uniti e Regno Unito – è di fatto un ultimatum ufficiale per richiamare la Cina all’accordo del 2015 (fatto proprio in concomitanza della presentazione del piano industriale cinese), in cui Stati Uniti e Cina si impegnavano comunemente a non effettuare “furti informatici di proprietà intellettuale, inclusi segreti commerciali o altre informazioni commerciali riservate per vantaggio commerciale”. Accordo che, secondo gli Stati Uniti, ebbe fin da subito un risultato blando, in quanto gli attacchi di cyber spionaggio cinesi diminuirono in termini quantitativi, ma proseguirono invece quelli più sofisticati.

Cyber espionage escalation

Da diversi anni ormai sempre più campagne di cyber spionaggio sono attribuite alla Cina, che sembra continuare le proprie operazioni in maniera sempre più “disinvolta”. E mentre l’abbattimento del sospetto pallone spia cinese, il 4 febbraio 2023, nello spazio aereo canadese, rimane ancora un mistero da svelare, l’India ha cautelativamente attivato il 6 marzo 2023 un protocollo operativo militare per abbattere ad alta quota eventuali palloni spia cinesi che dovessero sorvolare i propri cieli.

Un mese prima, nel gennaio 2023, Zheng Xiaoqing, un ex dipendente del conglomerato energetico General Electric Power (GE), è stato condannato dalla Corte di Giustizia americana a due anni di carcere per spionaggio di segreti industriali: Zheng inviava sui social foto di paesaggi naturalistici che in realtà contenevano all’interno file riservati rubati alla GE, attraverso una tecnica denominata steganografia[1].

Basta effettivamente verificare la cronaca degli ultimi anni, relativa alle operazioni di cyber spionaggio, per constatare la massiccia attività che la Cina sta sviluppando non solo verso gli Stati Uniti (dove l’attribuzione arriva al 90% dei casi totali) ma anche verso altri Paesi.

Ovviamente il settore delle telecomunicazioni risulta essere particolarmente esposto alle attenzioni delle campagne di cyber spionaggio cinesi, sia come target da colpire sia come vettore per le loro attività di spionaggio. A titolo di esempio vale la pena citare il caso del malware MESSAGETAP, sviluppato nel 2019 dal gruppo di spionaggio Wicked Panda (APT41), sponsorizzato dallo Stato cinese, che monitorava il traffico globale di messaggi SMS selezionando specifiche parole chiave, numeri di telefono e IMSI (International Mobile Subscriber Identity), relativamente a target operanti in settori come: difesa, governativo, energia, finanza, trasporti.

Spionaggio elevato a sistema

Un errore da non commettere è considerare il modello di spionaggio cinese simile a quello dei governi occidentali. La cultura dello spionaggio in Cina ha origini antichissime, si ritrova nella dottrina di Confucio e negli scritti di Sun Tzu. Lo spionaggio è parte del sistema sociale cinese. Ogni cittadino cinese è tenuto a mantenere riservate le informazioni sulla propria attività lavorativa e contestualmente educato a riferire qualsiasi informazione possa essere di interesse per il governo di Pechino; e, nonostante i meccanismi di funzionamento dei servizi segreti cinesi siano noti, rimane ancora incomprensibile come una tale mole di informazioni fornita da miliardi di fonti possa essere vagliata e classificata.

Ancor prima dell’ambizioso piano “Made in China 2015”, da oltre 50 anni l’autoritario governo della Repubblica Popolare Cinese ha fortemente investito nello sviluppo delle tecnologie digitali connesse ad Internet, sviluppo che non ha mai rallentato e che ha prodotto una capacità di spiare e applicare una sorveglianza di massa sempre maggiore, che oggi risulta tra le più avanzate del mondo.

Analizzando il tasso di penetrazione della connettività Internet sulle popolazioni degli Stati , notiamo che ad oggi la Cina, nonostante abbia un tasso del 64.1% – di molto inferiore a quello di altri Stati, come ad es. il Nord America con il 93.4% o l’Europa con l’88.4% (fonte Atlas VPN) – con il suo miliardo di utenti in rete è al primo posto in termini di utenti connessi ad Internet, seguita dall’India e con notevole distacco dall’Europa e dagli USA.

L’e-commerce nel Paese ha raggiunto un livello di maturità superiore a quello italiano e degli Stati europei. La sua politica autoritaria permette di controllare l’immenso mercato online da oltre 1 miliardo di persone: lo fa addirittura piegando i “modus operandi” dei mercati americani e occidentali, comprese le “Big Tech” GAFA (acronimo di Google, Apple, Facebook e Amazon), alle regole imposte dal governo di Pechino. Ad es. nel 2019 Google, pur di poter essere presente sul territorio cinese, è stato costretto a sviluppare una versione riveduta e corretta del suo motore di ricerca (progetto Dragonfly) secondo i voleri del governo cinese.

Ma il governo di Pechino è andato oltre, sviluppando i suoi “Gafa” sotto l’acronimo di BAT (Baidu, Alibaba, Tencent). Per avere successo e competere nel mercato cinese si deve utilizzare il motore di ricerca Baidu, primo motore di ricerca in Cina e terzo tra i più usati nel mondo. Baidu è molto di più di un semplice motore di ricerca: è un’enorme realtà tecnologica specializzata in servizi e prodotti, che sta sempre più utilizzando l’intelligenza artificiale nelle proprie soluzioni, diventando di fatto una delle più grandi società mondiali di Internet e intelligenza artificiale.

Alibaba è una piattaforma che opera nel segmento dell’e-commerce, l’equivalente cinese di Amazon; mentre Tencent è il gruppo cinese che, tra le sue varie attività, ha sviluppato e gestisce app di messaggistica e comunicazione come QQ e WeChat, una piattaforma di instant messaging che unisce al suo interno funzioni per lo shopping, prenotazioni, pagamenti digitali, richiesta documenti, etc., estremamente più evoluta dell’americana WhatsApp o Messenger (di proprietà di Meta).

BAT rappresenta uno strumento di cyber spionaggio multifunzionale efficientissimo e sotto il completo controllo di Pechino, in grado di spiare tanto i cittadini cinesi quanto le attività delle aziende estere che commerciano con la Cina e di bloccare qualsiasi informazioni vada contro il pensiero del governo cinese.

La crescita del potere di mercato globale delle società tecnologiche cinesi attraverso le politiche di finanziamento del governo si trasforma in un vantaggio tecnologico anche a grazie ai prezzi particolarmente accessibili sul mercato estero; inoltre, l’applicazione di una politica interna preferenziale nel trattamento dei fornitori nazionali permette il controllo del mercato interno (oltre il 75%) e imbattibili economie di scala. L’influenza cinese nel mercato globale delle tecnologie è cresciuta anche nelle organizzazioni per la normazione come ad es. ITU, 3G Partnership Project, etc. permettendogli di ricoprire, attraverso i suoi rappresentanti, posizioni decisionali chiave.

TikTok e Social Media: nuove frontiere dello Spionaggio Digitale

E se l’ex NSA Edward Snowden, nel 2019, aveva fatto delle rivelazioni riguardo le piattaforme social come Facebook e Instagram che spiavano gli utenti, anche la Cina sta dimostrando le sue capacità di spionaggio pervasivo di massa ben oltre i suoi confini, utilizzando sofisticate tecnologie di spionaggio cognitivo: in questo senso, uno dei migliori strumenti di “story telling” è senza dubbio TikTok.

Nel 2016 la società cinese ByteDance sviluppa l’app Douyin, una piattaforma social, per gli utenti cinesi. L’anno seguente l’app cambia nome in TikTok e la ByteDance acquista l’americana Musical.ly per entrare nel mercato americano, migrando così tutti gli account di Musical.ly su TikTok. L’app di TikTok ha la medesima versione software sia in Cina che nel resto del mondo ma i dati e i contenuti vengono mantenuti su reti separate, per rispettare le restrizioni alla censura dei diversi governi, in particolare quello cinese.

Nonostante questo, nel dicembre 2022 TikTok è arrivato all’attenzione della cronaca internazionale per aver spiato alcuni giornalisti di Forbes che stavano raccogliendo informazioni per degli articoli riguardanti proprio il social network. La vicenda ha poi acceso un riflettore su TikTok, facendo emergere successivamente ulteriori preoccupazioni e indizi di attività di spionaggio governative condotte attraverso la sede in Cina di TikTok, che avrebbe così avuto accesso ai dati degli utenti statunitensi (oltre 100 milioni) e di altri utenti stranieri.

La paura principale è che Pechino, supervisionando tutte le società tecnologiche nel suo Paese, possa richiedere a TikTok, essendo una società cinese, di trasferire all’intelligence nazionale tutti i dati richiesti, senza bisogno di un ordine del tribunale.

Sull’onda sensazionalistica delle vicende di spionaggio di TikTok da parte del governo cinese, a partire dalla metà di marzo 2023, funzionari e rappresentanti dell’UE (Parlamento e Commissione Europea) non potranno più utilizzare TikTok sui propri dispositivi di lavoro. Stessa sorte per i dipendenti del governo canadese (che ha già bandito l’app dai dispositivi mobili governativi) e degli Stati Uniti, dove il Congresso sta inoltre lavorando ad un disegno di legge che potrebbe portare al suo divieto totale entro il 2023.

Oggettivamente TikTok non rappresenta alcun rischio aggiuntivo rispetto ad altre piattaforme come Facebook, Instagram, etc.: TikTok è stata progettata prendendo spunto da quelle americane, migliorata e potenziata in termini cognitivi, cosa che l’ha resa molto più “avvincente” nell’utilizzo, più fluida nella comunicazione e nell’interazione.

Sicuramente anch’essa è in grado di spiare o veicolare disinformazione e probabilmente lo fa meglio delle sorelle americane ma – in questo specifico momento storico – il divieto dell’utilizzo di TikTok nelle istituzioni governative da parte degli USA e degli Stati occidentali ha soprattutto una lettura geopolitica: gli Stati Uniti e l’UE stanno cercando di limitare il potere tecnologico della Cina anche per paura di un suo coinvolgimento nella guerra in Ucraina. Ma questa tensione tecno-politica, soprattutto tra Washington e Pechino, potrebbe portare i governi stranieri a dover scegliere se commerciare con gli Stati Uniti o con la Cina, istituendo una sorta di nuova “cortina di ferro” tecnologica.

Huawei: “forza Cina”

La Cina ha da decenni capito che gestendo la produzione tecnologica del mondo occidentale, che gliel’ha delegata per via dei suoi bassi costi di produzione, poteva sfruttare questa sua posizione per sviluppare politiche di spionaggio su tutti i livelli dell’ambito ICT, dagli utenti finali alle grandi infrastrutture, fino ai governi stranieri.

Uno dei primi casi noti è quello di Huawei. In cinese antico, la parola Huawei significa “forza Cina”: e mai un nome è stato più adeguato a rappresentare un’azienda cinese. Huawei Technologies Co. Ltd è una multinazionale cinese che fornisce tecnologie dell’informazione e della comunicazione (ICT) a più di 3 miliardi di persone in tutto il mondo. Conta oltre 180.000 dipendenti in oltre 170 paesi e nel 2022 ha fatturato 91,53 miliardi di dollari.

Nonostante il successo a livello internazionale, Huawei ha incontrato difficoltà su alcuni mercati stranieri a causa del fin troppo evidente e indebito sostegno statale nonché per via dei suoi stretti collegamenti con il Ministero della sicurezza statale (MSS) cinese, che hanno generato preoccupazioni sul fatto che i dispositivi Huawei potessero consentire attività di spionaggio da parte del governo cinese.

Huawei non produce solamente dispositivi per il mercato consumer ma è il più grande produttore al mondo di apparecchiature per le telecomunicazioni di reti infrastrutturali come ad es. router, switch, centralini telefonici, etc., quindi sistemi progettati per essere installati anche su infrastrutture aziendali, governative e critiche di un Paese. Le reti di comunicazione di base costituiscono un’infrastruttura fondamentale, con evidenti implicazioni per la sicurezza nazionale. Il fatto che la tecnologia Huawei venga impiegata ad es. per le reti di comunicazione backbone implica che Huawei fornirebbe componenti critici in sistemi di importanza strategica per la società di uno Stato, tra cui i servizi di sicurezza o le funzioni sociali ed economiche principali.

Huawei negli anni ha sollevato diversi sospetti casi di spionaggio: nel 2003 fu accusata dalla CISCO Systems di copia illegale della proprietà intellettuale, avendo immesso sul mercato apparati di networking simili a quelli della CISCO sia in termini di hardware che software. Nel 2018 è tornata alla ribalta delle cronache di spionaggio soprattutto per via della tecnologia 5G. Gli intrinseci aspetti tecnologici legati alle vulnerabilità del 5G e i dubbi sul fornitore della stessa, che si traducono nella stretta relazione con gli apparati di intelligence di Pechino, hanno spinto diversi governi a vietare l’utilizzo della tecnologia Huawei.

All’inizio del 2018 il governo australiano vietò a Huawei di prendere parte al lancio dell’infrastruttura mobile 5G per motivi di sicurezza nazionale, esempio seguito poi anche dall’agenzia per la sicurezza nazionale della Nuova Zelanda e dagli Stati Uniti. Nel 2020 il governo di Boris Johnson ha ordinato l’esclusione delle forniture 5G di Huawei in UK, con l’obiettivo di smantellare entro il 2027 l’esistente. Nello stesso periodo, anche l’Italia ha bloccato l’accordo in base al quale Fastweb avrebbe dovuto ricevere da Huawei apparecchiature per la sua rete core 5G.

The Big Hack: hardware backdoor nelle supply chain globali

Le posizioni di divieto imposte da diversi Stati nei confronti della tecnologia 5G della Huawei non sono frutto di particolari atteggiamenti paranoici da parte delle agenzie di intelligence o della propaganda politica dei governi . In realtà esistono fondate motivazioni per sospettare dei dispositivi realizzati dalle aziende cinesi: e più questi sistemi e dispositivi vanno a occupare ruoli strategici nella riservatezza delle informazioni di una nazione, più è probabile che l’interesse del governo di Pechino “stimoli” le sue aziende ad operare in modo da acquisire quelle informazioni.

Nel 2018 Bloomberg pubblicò un’inchiesta relativa ad Amazon Inc. che nel 2015 aveva iniziato la valutazione di una startup chiamata Elemental Technologies per una potenziale acquisizione. L’Elemental aveva sviluppato un software di compressione e streaming video che interessava ad Amazon per un suo servizio di entertainment, oggi noto come Amazon Prime Video.

L’Elemental aveva utilizzato il suo software per trasmettere in streaming i Giochi Olimpici, per comunicare con la Stazione Spaziale Internazionale e grazie ad una partnership di sviluppo con In-Q-Tel Inc., società d’investimento della CIA, per la gestione di flussi video di droni alla Central Intelligence Agency. I contratti di sicurezza nazionale di Elemental erano un ulteriore valore aggiunto per le attività governative che Amazon stava implementando per la CIA attraverso la creazione di un cloud sicuro con Amazon Web Services (AWS). Durante l’attività di due diligence propedeutica all’acquisizione della Elemental, i consulenti preposti da AWS rilevarono delle anomalie sui server che Elemental aveva venduto ai suoi clienti e che utilizzavano il loro software di streaming video.

In particolare, nei server che i clienti (Dipartimento della Difesa, NASA, CIA, etc.) avevano installato nelle loro reti e che erano stati assemblati per Elemental dalla Super Micro Computer Inc. (Supermicro), società con sede a San Jose in California e tra i maggiori fornitori al mondo di schede madri per server, fu individuato – proprio nelle schede madri – un minuscolo microchip, grande quanto la punta di una matita (Fig.1), che non faceva parte del design originario delle schede.

Amazon segnalò l’anomalia alle autorità, cosa che portò subito l’attenzione delle agenzie di intelligence statunitensi ai massimi livelli; FBI e CIA aprirono un’indagine top secret che durò oltre tre anni. Gli investigatori stabilirono che i chip consentivano agli aggressori di creare una backdoor per accedere in modalità stealth in qualsiasi rete che includesse le macchine alterate e, seguendo la catena di produzione, gli investigatori scoprirono inoltre che i chip erano stati inseriti in fabbriche gestite da subappaltatori di componenti di produzione in Cina.

Secondo Bloomberg gli investigatori arrivarono alla conclusione che un’unità militare cinese aveva progettato i microchip per assomigliare a comuni transistor ma che incorporavano all’interno componenti di memoria, capacità di rete e potenza di elaborazione sufficiente per un cyber attacco; inoltre piccole differenze nella dimensione dei chip “canaglia” rivelavano che la produzione degli stessi era stata fatta in aziende diverse. Il caso fece emergere tutti i timori ipotizzati, cioè che i server della Elemental erano solo alcuni rispetto alle migliaia di clienti che aveva Supermicro in tutto il mondo.

L’inchiesta di Bloomberg rivelò che questa attività di cyber spionaggio altamente sofisticata e orchestrata con successo aveva compromesso silenziosamente la catena di fornitura globale di hardware per computer, infiltrandosi in quasi 30 società statunitensi tra cui Amazon e Apple. Nei mesi successivi molte delle aziende coinvolte negarono i fatti descritti da Bloomberg, ma nessuno mosse mai alcuna azione legale nei confronti della testata .

Questo (presunto) attacco è stato più grave degli incidenti basati su malware e a cui siamo ormai abituati:, gli attacchi basati sull’hardware sono più difficili da realizzare, richiedono ingenti risorse, infrastrutture e soggetti “autorizzati” nella catena di produzione, sono potenzialmente più devastanti, producono effetti a lungo termine e qualsiasi agenzia di spionaggio è disposta ad investire milioni di dollari pur di ottenere le informazioni a cui possono dare accesso.

Fig 1

Inoltre, a differenza dei software di spionaggio, la manipolazione dell’hardware richiede una pianificazione sofisticata, in quanto lascia tracce nel mondo reale. I componenti hardware hanno specifiche catene di approvvigionamento, bolle di spedizione, fatture, numeri di serie che identificano specifiche fabbriche. Per individuare la fonte dei chip “canaglia”, le agenzie di intelligence statunitensi analizzarono l’intera supply chain di Supermicro fino ad appurare che i tre produttori principali che costruivano le sue schede madri, due con sede a Taiwan e una a Shanghai, avevano subappaltato le forniture a quattro fabbriche già da due anni prima dell’attacco.

Le agenzie di intelligence statunitensi, spiando le comunicazioni delle persone chiave delle varie aziende, identificarono quindi come responsabile un’unità dell’Esercito popolare di liberazione specializzata in attacchi hardware. I responsabili delle aziende sub-appaltanti erano contattati da persone che affermavano di rappresentare Supermicro o che ricoprivano posizioni che suggerivano un legame con il governo. Gli intermediari avrebbero richiesto le modifiche ai progetti originali delle schede madri, offrendo anche tangenti in caso di resistenza.

L’episodio causò un notevole imbarazzo diplomatico tra Stati Uniti e Cina, in quanto l’attribuzione dell’attacco, almeno per quanto riguardava la fonte geografica, risultava inequivocabile.

Il Ministero degli Affari Esteri cinese smentì fermamente le accuse di spionaggio e diffuse una dichiarazione che si concludeva in maniera evasiva:

“Speriamo che le parti facciano accuse e sospetti meno gratuiti, ma conducano colloqui e collaborazioni più costruttivi in modo da poter lavorare insieme alla costruzione di un cyberspazio pacifico, sicuro, aperto, cooperativo e ordinato”.

La Cina e il “Cyber Superpower”

Nel recente congresso nazionale del Partito Comunista Cinese, il Segretario Generale Xi Jinping ha sottolineato che i funzionari del PCC che attuano le politiche cibernetiche devono avere una visione “corretta” del cyberspazio perché “le idee determinano le azioni” e che l’aspirazione della Cina è diventare una superpotenza cibernetica, nonché controllare il cyberspazio per proteggere la sicurezza nazionale e come luogo di competizione strategica internazionale.

L’espressione “superpotenza cibernetica” è sia uno slogan politico che un concetto strategico fondamentale in ambito di cyber warfare e di guerra asimmetrica [2], ambito in cui la Cina sta focalizzando sempre maggiori risorse. Parte integrante di questa strategia è la costituzione di gruppi di hacker apparentemente indipendenti, ma che spesso rivelano collegamenti con l’Esercito di liberazione cinese (PLA), la Forza di supporto strategico (SSF) e l’intelligence cinese.

Ad avvalorare l’ipotesi di forti legami tra questi gruppi e il governo cinese è l’utilizzo delle risorse durante gli attacchi, la collaborazione tra gruppi e i Paesi target, che rivelano un unico profilo comune come attore di minaccia.

Questi gruppi si concentrano quasi esclusivamente su Stati che hanno legami conflittuali con il governo cinese: Paesi occidentali (ad es. Stati Uniti) e asiatici (ad es. Taiwan, Giappone) che sono percepiti come una minaccia politica e industriale per la Cina.

Un’altra caratteristica è che tali gruppi spesso operano congiuntamente e quando un gruppo viene individuato, spesso si ferma e cambia alias (cosa piuttosto inconsueta per gruppi hacker che perseguono un ideologia) e i membri non attivi si spostano ad operare in altri gruppi: questo denota un’organizzazione centrale che dirige le risorse di tutti i gruppi.

Uno studio dell’International Institute for counter terrorism IDC HERZLIYA ha effettuato una classificazione dei gruppi hacker cinesi in base al livello di priorità delle loro attività. Di seguito i principali gruppi operativi in Cina per azioni di cyber spionaggio con evidenti collegamenti all’intelligence nazionale cinese.

APT1 aka Unit 61398, Comment Crew: il gruppo, ritenuto collegato al PLA e più specificamente al General Staff Department’s (GSD) 3rd Department, ha capacità che denotano un gruppo numeroso, focalizzato principalmente su obiettivi di tecnologia di difesa e di alta tecnologia, compreso il sistema israeliano Iron Dome, situati in particolare negli Stati Uniti, a Taiwan e in Giappone.

APT3 aka Gothic Panda, Pirpi, UPS Team, Buckeye, Threat Group-0110, TG-0110: è considerato uno dei più sofisticati gruppi di hacker cinesi ed è collegato al gigante tecnologico Huawei. Il gruppo, i cui obiettivi includono un’ampia gamma di Paesi e industrie bersaglio, è sospettato di essere finanziato dallo Stato e conduce attività di spionaggio informatico.

APT12 aka Calc Team, DynCalc, DNSCALC, Numbered Panda: il gruppo è focalizzato su varie organizzazioni governative, dei media e dell’alta tecnologia. Nel 2013 APT12 è stato responsabile di una serie di attacchi al New York Times: il gruppo si è infiltrato nelle reti e nei sistemi informatici della testata, esfiltrando dati dei giornalisti e di altri dipendenti. Il mandante fu associato al governo cinese in quanto all’epoca un’inchiesta del New York Times riguardava la raccolta di miliardi di dollari da parte dei parenti dell’allora primo ministro cinese Wen Jiabao.

APT18 aka DYNAMITE PANDA, TG-0416, SCANDIUM, PLA Navy, Wekby, G0026: gruppo attivo da diversi anni che si rivolge a vari settori come le telecomunicazioni, l’aerospaziale, la difesa, l’alta tecnologia e la biotecnologia. Noto per sfruttare gli exploit zero-day, come nel caso dell’exploit Flash di HackingTeams, è anche sospettato di aver preso di mira il gruppo terroristico Daesh in Iraq nel 2014 per proteggere gli interessi petroliferi nella regione.

APT27 aka GreedyTaotie, TG-3390, EMISSARY PANDA, TEMP.Hippo, Red Phoenix, Budworm, Gruppo 35, ZipToken, Iron Tiger, BRONZE UNION, Lucky Mouse, G0027, Iron Taurus: gruppo cinese finanziato dallo stato, altamente sofisticato, prende di mira gli Stati Uniti, i sistemi di difesa dei Paesi asiatici e la tecnologia dei droni europea.

APT41 aka WINNTI UMBRELLA: gruppo identificato come divisione dell’intelligence cinese. È attivo da molto tempo e i suoi obiettivi principali sono politici di vari Paesi, inclusi Stati Uniti, Tibet, Giappone e Corea del Sud. Il nome Umbrella identifica una raccolta di gruppi di hacker sponsorizzati dallo Stato cinese che include un certo numero di singoli gruppi (tra cui LEAD, BARIUM, Wicked Panda, GREF, PassCV e altri).

ELDERWOOD aka Beijing Group, Sneaky Panda: è un gruppo di spionaggio informatico cinese che sarebbe stato responsabile dell’intrusione di Google del 2009 nota come Operazione Aurora[3]. Il gruppo ha preso di mira organizzazioni di difesa, produttori di catene di approvvigionamento, organizzazioni per i diritti umani non governative (ONG) e fornitori di servizi IT.

HIDDEN LYNX: è stato collegato al Gruppo di Elderwood con una serie di importanti attacchi, inclusa l’Operazione Aurora e gli attacchi “VOHO” a banche e siti web di servizi, istruzione e politiche pubbliche nel 2012.

DRAGONOK: gruppo di minaccia specializzato nelle organizzazioni giapponesi, noto per gli attacchi con e-mail di phishing e l’utilizzo di malware come Sysget/HelloBridge, PlugX, PoisonIvy, FormerFirstRat, NFlog e NewCT, è stato associato anche al gruppo Moafee con cui condivide stesse tecniche e target.

I limiti del diritto internazionale in tema di spionaggio

L’influenza esercitata sulle aziende cinesi dal governo di Pechino pone la problematica di dover limitare il comportamento della Cina in attività di carattere spionistico anche attraverso la normativa internazionale, al fine di offrire maggiori garanzie di sicurezza ai governi occidentali.

Gli atti di spionaggio all’interno di un Paese in cui si opera sono normalmente puniti in base alla relativa legge nazionale e lo spionaggio in quanto tale non è direttamente disciplinato dal diritto internazionale. Questo, in generale, limita significativamente le azioni legali da Stato a Stato: uno Stato esercita in modo esclusivo la sua sovranità all’interno del proprio territorio e questo include la sua autorità su infrastrutture informatiche, persone e attività informatiche nel suddetto territorio, nel rispetto dei suoi obblighi giuridici internazionali. Di conseguenza, le azioni di uno Stato che ignorano od ostacolano l’esercizio della sovranità di un altro Stato costituiscono una violazione del diritto internazionale.

Affinché una particolare operazione cibernetica di spionaggio venga identificata come violazione della sovranità è però necessario valutare il grado di violazione dell’integrità territoriale dello Stato vittima, nonché il grado di coinvolgimento dello Stato attaccante nell’operazione di spionaggio: elementi, questi, decisivi per determinare se l’attività costituisca una violazione del diritto internazionale.

La presenza di vulnerabilità (come ad es. backdoor) all’interno di prodotti di aziende cinesi avrebbe quindi poco significato dal punto di vista del diritto internazionale; l’autorità cinese, sui propri affari interni, può imporre obblighi alla propria industria anche a fini di collaborazione con l’intelligence nazionale. Viceversa la sovranità degli Stati occidentali può vietare la vendita e l’utilizzo dei prodotti cinesi sul proprio territorio, rispettando i loro obblighi nell’ambito degli accordi commerciali internazionali, in particolare l’Accordo generale sulle tariffe e il commercio (GATT) dell’OMC che riguarda il commercio internazionale di beni. L’articolo XXI del GATT contiene infatti un’eccezione che consente a una parte di adottare le azioni o le misure “che ritiene necessarie per la sicurezza”.

Conclusioni

Le notizie sulle cyber minacce rappresentate dalla Cina appaiono regolarmente. La comunità dell’intelligence statunitense (IC) ha recentemente presentato la sua nuova valutazione annuale delle minacce 2023[4], identificando come principali minacce informatiche predominanti alla sicurezza nazionale la Cina, la Russia, l’Iran e la Corea del Nord.

Per quanto riguarda la Cina, ancora una volta il rapporto dell’IC conferma che Pechino utilizza una serie di strumenti – dagli investimenti pubblici allo spionaggio – per cercare di far progredire le proprie capacità tecnologiche, proteggere le imprese nazionali dalla concorrenza straniera e facilitare la loro tecnologia per facilitarne l’espansione sul mercato globale . La volontà di Pechino è di utilizzare lo spionaggio, i sussidi e la politica commerciale per cercare di dare un vantaggio competitivo alle proprie imprese tale da assumere la leadership del progresso tecnologico e degli standard mondiali.

Il sospetto sulle capacità e le intenzioni delle cyber minacce cinesi potrebbe portare a un conflitto tra Stati, in particolare tra Cina e Stati Uniti, a causa del ruolo che gli strumenti informatici possono svolgere nelle operazioni militari. Per questo è necessario approfondire alcuni aspetti delle strategie cinesi sulla guerra informatica da una prospettiva diversa rispetto alla narrazione secondo cui la Cina starebbe usando il potere informatico per crescere e infine conquistare il dominio globale.

La Cina di oggi è difficile da definire: ha il capitalismo senza la democrazia, lo sviluppo economico senza libertà politiche, fonde la modernizzazione cosmopolita con il nazionalismo. La più grande economia di mercato a livello mondiale, governata da un regime autoritario che limita la libertà di espressione e non ammette opposizioni.

Questa situazione permette di avere però una guida stabile e di definire strategie economiche e politiche a lungo termine, a differenza degli Stati occidentali dove ormai, da circa 40 anni, assistiamo al continuo avvicendamento delle forze politiche al governo che operano strategie di “sopravvivenza” a brevissimo termine e che, soprattutto, lasciano il completo controllo delle politiche del Paese alle influenze delle lobbies economiche e della finanza, che spesso sono manifestazioni dell’influenza di Super potenze straniere.

L’assoluta centralità che riveste la stabilità nella politica di Pechino si palesa ad esempio in ambito di controllo del cyber spazio. Da quando, negli anni ’90, la Cina è rimasta stupita dall’applicazione delle tecnologie delle forze armate statunitensi nella Guerra del Golfo e nelle successive operazioni in Kosovo, Afghanistan e Iraq, ha sviluppato una precisa strategia riguardo l’uso delle tecnologie dell’informazione nei ruoli più critici, strategia che ha poi per la prima volta esposto pubblicamente nel 2013 con uno studio dell’Accademia delle scienze militari, “The Science of Military Strategy”.

Uno studio dove veniva affrontata la guerra cibernetica da un punto di vista olistico, dove il cyberspazio diventava un nuovo ed essenziale dominio militare nel mondo moderno. Visione rafforzata nel documento del Ministero della Difesa Nazionale del 2015 intitolato “China’s Military Strategy” proprio in concomitanza con della pubblicazione del piano decennale “Made in China 2025”.

La “China’s Military Strategy” affrontava per la prima volta il tema della sicurezza informatica in un documento militare ufficiale, definendo il cyberspazio come nuovo pilastro dello sviluppo economico e sociale e nuovo dominio della sicurezza nazionale, dichiarando apertamente che la sicurezza dell’infrastruttura cibernetica cinese era a rischio, poiché la concorrenza internazionale nel cyberspazio stava sviluppando forze militari cibernetiche.

Un altro aspetto fondamentale è che le infrastrutture critiche della Cina, comprese quelle della Difesa, come in tutti gli Stati sono sempre più dipendenti dalle infrastrutture informatiche . Nonostante disponga di un’industria tecnologica su larga scala, potenzialmente in grado di competere con gli Stati Uniti in alcuni settori, la maggior parte delle tecnologie cinesi sono ancora fornite da società statunitensi. Apple, Cisco, Google, IBM, Intel, Microsoft, Oracle e Qualcomm sono le principali aziende da cui la Cina è fortemente dipendente e che cerca di superare con lo sviluppo dell’industria tecnologica nazionale, al fine di rendere più sicura l’infrastruttura Internet interna del Paese: cosa che fa pensare che il suo obiettivo principale nel cyberspazio sia difensivo e non offensivo.

Nei fatti, ad oggi, non esistono prove inconfutabili che dimostrino che la Cina sia stata coinvolta in cyber attacchi mirati a distruggere altri Stati; mentre lo spionaggio informatico a scopo economico è un’accusa a cui il governo cinese ha spesso risposto motivando le relative attività come rientranti nella sicurezza nazionale, un’azione comunemente condotta anche dalla maggior parte degli altri Paesi.

Come descritto nel documento “China’s Military Strategy” del 2015, la Cina ha sviluppato una linea guida strategica nel cyberspazio mirata alla difesa attiva e questo comprende anche campagne di cyber spionaggio. La strategia ha quindi come obiettivo principale, nella guerra informatica, quello di migliorare le capacità di difesa per sopravvivere e contrastare un attacco cibernetico offensivo. Nel cyberspazio il principio secondo cui la migliore difesa è l’attacco non è applicabile: infatti nella prima fase di un attacco cibernetico la parte attaccata potrà rispondere con un preciso contrattacco solo se dispone di una forte difesa e l’attaccante, a sua volta, subirà esiti sfavorevoli se la sua difesa non sarà sufficientemente robusta.

Note

[1] Steganografia: evoluzione digitale dell’antica arte di occultare le informazioni, da strumento di riservatezza a strumento di offesa per dispositivi mobili, Francesco Arruzzoli, settembre 2017 (https://www.ictsecuritymagazine.com/articoli/steganografia-evoluzione-digitale-dellantica-arte-occultare-le-informazioni-strumento-riservatezza-strumento-offesa-dispositivi-mobili/)

[2] CYBER-ENABLED INFORMATION WARFARE, Francesco Arruzzoli, aprile 2022, pag. 48 (https://www.ictsecuritymagazine.com/pubblicazioni/quaderni-di-cyber-intelligence-1/)

[3] OPERAZIONE AURORA. STORIA, ANALISI ATTACCO, OBIETTIVI, PERPETRATORI (https://italiawiki.com/pages/virus-informatico/operazione-aurora-storia-analisi-attacco-obiettivi-perpetratori.html)

[4] ANNUAL THREAT ASSESSMENT OF THE U.S. INTELLIGENCE COMMUNITY, February 6, 2023 (https://www.dni.gov/files/ODNI/documents/assessments/ATA-2023-Unclassified-Report.pdf)

Profilo Autore

Con oltre 25 anni di esperienza nell’ambito della sicurezza delle informazioni Francesco Arruzzoli è Senior Cyber Security Threat Intelligence Architect presso la Winitalia srl di cui è cofondatore. Si occupa di progettare infrastrutture e soluzioni per la Cyber Security di aziende ed enti governativi. In passato ha lavorato per multinazionali, aziende della sanità italiana, enti governativi e militari. Esperto di Cyber Intelligence e contromisure digitali svolge inoltre attività di docenza presso alcune università italiane.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/threat-actors-made-in-china/


Data Loss Prevention: Mitigare il Rischio di Perdita di Dati

Questo è il primo articolo di una serie di approfondimenti redatti da Vito Sinforoso, dedicati alle soluzioni di Data Loss Prevention (DLP) e alla normativa sulla privacy e sui diritti dei lavoratori. In questo articolo, si esplora l’origine di Internet, l’evoluzione delle minacce alla sicurezza dei dati e l’importanza sempre più centrale delle strategie di protezione, con particolare attenzione alla Data Loss Prevention.

La Data Loss Prevention viene presentata come un insieme di processi, tecniche e strumenti volti a prevenire la perdita e la violazione dei dati sensibili. L’articolo descrive come le soluzioni DLP operino attraverso l’identificazione dei dati da proteggere, il monitoraggio delle azioni degli utenti e l’applicazione di regole di protezione. Si evidenzia l’importanza di implementare queste soluzioni in modo mirato, per garantire la sicurezza senza compromettere l’operatività aziendale.

Dalle Origini Militari di ARPANET all’Internet Moderno: Un Viaggio nella Storia della Rete

L’origine della rete Internet deve rinvenirsi in un progetto di ricerca militare condotto negli Stati Uniti negli anni ‘60, noto come ARPANET (Advanced Research Projects Agency Network). Il progetto, finanziato dall’ARPA[1], aveva lo scopo di creare una rete di comunicazioni in grado di resistere a eventuali interruzioni o guasti, in particolare in contesti di guerra o di altre emergenze.

Il concetto chiave che permise lo sviluppo di ARPANET e, successivamente di Internet, è stato quello della commutazione a pacchetto. Questa tecnologia, proposta indipendentemente da Paul Baran e Donald Davies negli anni ‘60, consente la trasmissione di dati in piccoli blocchi (pacchetti) che vengono inviati attraverso la rete in modo indipendente e possono seguire percorsi diversi per raggiungere la medesima destinazione, dove vengono nuovamente assemblati nell’ordine corretto[2].

Il primo collegamento di ARPANET fu stabilito il 29 ottobre 1969, collegando quattro nodi universitari: le Università della California, Los Angeles (UCLA) e Santa Barbara (UCSB), l’Istituto di Ricerca di Stanford (SRI) e l’Università dello Utah. Questo collegamento ha segnato la nascita di quello che sarebbe diventato Internet.

L’Espansione della Rete: Dal TCP/IP alla Globalizzazione di Internet

Negli anni ‘70 e ‘80, la rete si è espansa significativamente, includendo non solo istituzioni militari e di ricerca, ma anche università e, infine, altri settori pubblici e privati. Un momento cruciale per lo sviluppo di Internet è stato l’introduzione del protocollo TCP/IP (Transmission Control Protocol/Internet Protocol)[3] il 1° gennaio 1983, che ha standardizzato la comunicazione tra i diversi sistemi informatici, rendendo possibile l’interconnessione di reti eterogenee in un’unica “rete di reti” globale.

La Sicurezza dei Dati nell’Era Digitale

Una semplice riflessione consente di realizzare come la sicurezza nella trasmissione dei dati fosse un’esigenza già avvertita agli albori di Internet, anzi forse è più corretto affermare che fosse un prerequisito del progetto ARPANET.

Con il dilagante diffondersi di Internet e di tutte le sue applicazioni, questa tecnologia ha raggiunto masse enormi di soggetti, differenti tra loro quanto a capacità di intuirne le potenzialità ed i rischi: Internet ha messo in comunicazione istituzioni civili e militari, aziende di ogni dimensione e soprattutto miliardi di persone, ma anche singoli criminali ed intere organizzazioni dedite a traffici illeciti di ogni genere

Gli utilizzatori normali (intendendo per tali le persone che normalmente utilizzano la rete per lavoro, divertimento, comunicazione, informazione e quant’altro), in particolare, sono apparsi sin da subito i soggetti più vulnerabili, sebbene non gli unici, in quanto meno tecnologicamente strutturati e consapevoli dei pericoli connessi; al contempo, sono stati i soggetti più ammaliati dalle innovazioni rivoluzionarie messe a loro disposizione da Internet.

Anche gli altri attori (le istituzioni e le imprese), veri depositari di strabilianti quantità di dati, il più delle volte di tipo personale, continuano a conoscere, a spese loro e dei loro utenti, le proprie vulnerabilità e quanto siano oggetto nel mirino del cyber crime.

La Tutela dei Dati Personali: Un’Esigenza Crescente nell’Era di Internet

La tutela dei dati, in particolare di quelli personali[4], e dei procedimenti secondo cui vengono trattati ha assunto un’importanza sempre più rilevante, cresciuta di pari passo con lo svilupparsi della rete e dell’intrusività delle sue applicazioni nella vita di ogni cittadino.

In questo contesto e per queste ragioni, sono stati emanati vari provvedimenti normativi, sia a livello internazionale che nazionale, che hanno posto sempre più l’attenzione, tra l’altro, sugli aspetti di sicurezza connessi alle criticità ed alle problematiche derivanti dal diffuso uso di Internet e dallo scambio di dati attraverso di essa.

A detta normativa, si sono affiancati, anche perché in più occasioni espressamente richiamati dalla prima, documenti pubblicati da vari enti, governativi, universitari e privati, che hanno proposto degli standard di sicurezza a cui attenersi per mitigare i rischi connessi con il trattamento e la trasmissione dei dati.

Data Loss Prevention: Cause, Rischi e Strategie di Prevenzione

Con l’aumentare della raccolta di dati da parte di istituzioni e di aziende e a causa di un uso sempre più frequente di dispositivi e servizi online, i dati personali vengono sempre più facilmente condivisi in rete, con una conseguente maggior probabilità che si verifichi una perdita o una fuga degli stessi, ossia una c.d. Data Loss (perdita di dati).

Molteplici sono i canali attraverso cui si può verificare una Data Loss, tra i quali i più comuni sono la trasmissione di email e l’impiego di dispositivi rimovibili, tipo chiavette USB, hard disk esterni o CD/DVD.

A ciò si aggiunga quella che può essere, a ragione, considerata la causa principale della perdita di dati ossia il comportamento umano, in considerazione della non sufficiente consapevolezza con cui gli esseri umani, nel loro essere imperfetti, manipolano quotidianamente una enorme quantità di dati che possono essere accidentalmente eliminati, sovrascritti o inconsapevolmente divulgati.

Attacchi Informatici e Malware: Minacce Crescenti alla Sicurezza dei Dati

Un’altra delle cause principali della Data Loss è connessa agli attacchi informatici e alla inoculazione di malware o virus che infettano i computer degli utenti, risultando fonte potenziale di furti ed eliminazione di file non protetti.

Per mitigare il rischio di perdita di dati, le organizzazioni devono adottare una strategia di protezione dei dati multilivello che includa backup regolari, piani di disaster recovery, formazione degli utenti sulla sicurezza dei dati, soluzioni di sicurezza informatica avanzate e politiche rigorose di gestione degli accessi e controllo degli insider.

Data Loss Prevention (DLP): Una Soluzione Avanzata per la Protezione dei Dati

Una delle opzioni in grado di mitigare il rischio di potenziali Data Loss consiste nell’implementazione di una soluzione di Data Loss Prevention (DLP), ossia l’insieme dei processi, delle tecniche e degli strumenti per prevenire perdite e violazioni dei dati.

Si tratta, quindi, di un sistema che ha l’obiettivo di proteggere i dati ed evitare che questi vengano persi o resi inaccessibili, nell’intento di garantire un elevato livello di sicurezza rispettando gli standard a cui rinvia la legge. Un processo di trattamento dei dati basato su una soluzione DLP permette di identificare i dati da proteggere e monitorare le azioni svolte dagli utenti che li manipolano, al fine di evitare che ci sia una perdita degli stessi, mediante la definizione di un insieme di regole di classificazione e di protezione.

Le regole di classificazione permettono di identificare i soli dati da tutelare attraverso l’applicazione di un tag o di un’etichetta di classificazione, mentre le regole di protezione consentono di monitorare le azioni svolte dagli utenti che utilizzano i dati ed eventualmente bloccarne l’azione svolta per evitare che ci sia una fuga o una perdita di dati.

Implementazione Efficace di Soluzioni di Data Loss Prevention

Queste regole vengono applicate ad un perimetro ristretto di utenti e quindi a un numero ristretto di apparati, ossia quelli utilizzati dai soli operatori che manipolano dati da tutelare e senza impattare negativamente sulla loro operatività.

Affinché una regola possa ritenersi efficace, è necessario che questa sia anche in grado di individuare nuove fonti di dati in tempi ragionevoli e che sia in condizione di continuare a funzionare in modo appropriato anche a seguito di un cambio delle condizioni, quale potrebbe essere l’applicazione di una nuova release.

L’articolo sottolinea l’importanza crescente della Data Loss Prevention nell’ecosistema della sicurezza informatica. Si evidenzia come una strategia di Data Loss Prevention efficace non solo protegga i dati sensibili, ma contribuisca anche al rispetto delle normative sulla privacy e alla salvaguardia della reputazione aziendale.

Nei prossimi articoli della serie, verranno approfondite le cause specifiche della perdita di dati e saranno esaminati in dettaglio i fondamenti tecnici e operativi della Data Loss Prevention, offrendo ai lettori una comprensione completa di questa tecnologia essenziale per la sicurezza dei dati nell’era digitale.

Per approfondire il tema vi invitiamo alla lettura del white paper completo a cura di Vito Sinforoso “Data Loss Prevention: Privacy e Diritti dei Lavoratori“.

Note bibliografiche

[1] Ora DARPA, Defense Advanced Research Projects Agency, un’Agenzia del Dipartimento della Difesa degli Stati Uniti. Obiettivo dell’ARPA era quello di creare una rete di computer che potesse funzionare anche in caso di danneggiamento degli elaboratori principali.

[2]Paul Baran pubblicò nel 1964 uno studio sulla trasmissione dei dati, che venne subito apprezzato dal Ministero della Difesa degli Stati Uniti. L’obiettivo di Baran era neutralizzare la posizione instabile di due potenze nucleari nevrotiche che cercavano di distruggersi l’un l’altra. Egli ritenne che con un sistema di comunicazione vulnerabile, ci poteva essere una pericolosa tentazione per entrambe le parti di fraintendere le azioni dell’altra e quindi attaccare per primi. Baran utilizzò l’esempio di una rete telefonica per descrivere il suo progetto. La rete telefonica nei suoi punti centrali, quelli che gestivano il traffico delle comunicazioni, era chiaramente vulnerabile; se qualcuno di questi fosse stato neutralizzato l’intera rete telefonica sarebbe stata inutilizzabile.

Occorreva quindi costruire una rete in cui, anche se i centri nevralgici fossero andati distrutti, le comunicazioni sarebbero state in grado di circolare comunque, permettendo così ai comandi militari di mantenere il controllo. L’idea di Baran era di prevedere una rete in cui ogni computer sarebbe stato connesso a diversi altri vicini (almeno tre o quattro).

Calcolò quante connessioni erano necessarie affinché un elaboratore avesse una probabilità ragionevole di rimanere connesso in seguito a un attacco. Con questo calcolo giunse al risultato che uno qualsiasi dei nodi (computer) sopravvissuto a un attacco, sarebbe quasi sempre stato in grado di comunicare col gruppo più vasto di computer rimasti funzionanti. L’assenza di nodi principali eliminava ogni possibile attacco strategico.

Dopo aver concluso che era possibile costruire, con relativa facilità, una rete decentralizzata, ridondante e sufficientemente robusta, Baran cominciò a riflettere sulla trasmissione dei messaggi in rete. I risultati del suo studio lo portarono a dedurre che i messaggi piuttosto che essere spediti in un blocco unico, potevano essere spezzati in “blocchi a formato standardizzato” ottenendo così una maggiore velocità di trasmissione e una comunicazione più sicura.

In quegli stessi anni, Donald Davies, un fisico inglese che lavorava al National Physical Laboratory, in modo del tutto indipendente, giunse a conclusioni assai simili a quelle di Baran, partendo da premesse diverse.

Il suo scopo, infatti, era quello di creare una rete pubblica abbastanza veloce ed efficiente per permettere agli utenti di sfruttare le capacità di elaborazione dei computer anche a notevole distanza, senza che le differenze di sistema operativo condizionassero la comunicazione. La soluzione trovata da Davies si basava sull’idea di suddividere i messaggi da inviare in più parti: in questo modo un computer avrebbe potuto gestire l’invio e la ricezione di molti messaggi contemporaneamente, suddividendo il tempo di elaborazione per ciascun messaggio in ragione dei blocchi di dati. Denominò tali parti di messaggio “pacchetto (packet) di dati” e il sistema di comunicazione “commutazione di pacchetto” (packet switching), alternativo alla “commutazione di circuito” dei sistemi tradizionali.

Fonte: https://storiadiinternet.wordpress.com/le-origini-di-internet/commutazione-a-pacchetto/ (consultato in data: 30/01/2024).

[3] Il TCP/IP assicura la comunicazione fra reti formate da nodi basati su un’ampia gamma di hardware e architetture di sistemi operativi. E in altre parole realizza efficacemente la connessione di sistemi e reti eterogenei. Oggi il TCP/IP è diventato il protocollo più utilizzato al mondo e supporta tutte piattaforme di rete sul mercato. TCP/IP è una specifica che definisce una serie di protocolli usati per standardizzare come due o più computer scambiano informazioni gli uni con gli altri.

Fonte: https://www3.diism.unisi.it/~giambene/reti_di_telecomunicazioni_materiale/materiale_didattico/Vecchio_Ordinamento_e_Specialistica/TCP_IP_Pasqualetti.pdf (consultato in data 22/02/2024).

[4]Il Regolamento (UE) 2016/679 del Parlamento europeo e del Consiglio del 27 aprile 2016, “Regolamento generale sulla protezione dei dati” (RGPD/GDPR), all’art. 4 definisce il “«dato personale»: qualsiasi informazione riguardante una persona fisica identificata o identificabile («interessato»)”.

Profilo Autore

Vito Sinforoso è dipendente presso una pubblica amministrazione centrale, nell’ambito della quale ha svolto vari incarichi, dedicandosi negli ultimi anni alla gestione di alcuni degli aspetti relativi al settore telematico della p.a., con particolare riferimento a quelli delle telecomunicazioni.

Laureato in giurisprudenza presso l’Università Tor Vergata di Roma, ha seguito nel 2023 un Master di 2° livello dal titolo “Informatica giuridica, nuove tecnologie e diritto dell’informatica” presso l’Università Sapienza di Roma.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/data-loss-prevention/


Quantum Cybersecurity in Europa: sfide e strategie per la transizione crittografica post-quantum 

Nel cuore dell’innovazione tecnologica europea, la Quantum Cybersecurity emerge come elemento cruciale per proteggere le infrastrutture digitali del continente dalle minacce dei computer quantistici, capaci di decifrare i sistemi crittografici tradizionali e compromettere la sicurezza dei dati sensibili.

La rapida evoluzione delle tecnologie quantistiche stanno creando nuove sfide significative per la sicurezza delle comunicazioni digitali. In particolare, l’avvento dei computer quantistici minaccia di compromettere i sistemi crittografici attualmente in uso, rendendo vulnerabili dati sensibili e infrastrutture critiche. Un recente studio suggerisce che entro il 2026 esiste una probabilità del 14% che i computer quantistici riescano a violare i sistemi crittografici più diffusi, percentuale che potrebbe salire al 50% entro il 2031, con implicazioni devastanti per la sicurezza informatica.

L’impatto rivoluzionario della computazione quantistica sulla sicurezza digitale

Nel panorama delle minacce alla cybersecurity, la computazione quantistica rappresenta una sfida unica e particolarmente insidiosa. A differenza dei tradizionali attacchi informatici, dove le vulnerabilità scoperte possono essere corrette con patch o aggiornamenti, l’impatto del quantum computing sulla crittografia è fondamentale e richiede anni di preparazione per implementare contromisure efficaci. La peculiarità dei computer quantistici risiede nella loro capacità di manipolare bit quantistici (qubit) che possono esistere simultaneamente in stati 0 e 1, permettendo di esplorare molteplici configurazioni contemporaneamente.

Questa caratteristica rivoluzionaria non rappresenta semplicemente un incremento di velocità computazionale, ma un cambio di paradigma che richiede lo sviluppo di una nuova “immunità cibernetica” basata su crittografia quantum-safe e protocolli di comunicazione quantistica. La sfida non è solo tecnologica ma anche organizzativa: le aziende devono valutare attentamente la “shelf-life” delle informazioni sensibili, considerando che i dati crittografati oggi potrebbero essere decifrati in futuro da computer quantistici sufficientemente potenti.

Una delle preoccupazioni più urgenti riguarda i cosiddetti attacchi “harvest now, decrypt later“, in cui gli aggressori raccolgono oggi informazioni crittografate per decifrarle in futuro quando avranno accesso a computer quantistici sufficientemente potenti. Questa minaccia è particolarmente rilevante per documenti classificati europei che seguono regole di declassificazione dopo 20-50 anni. Un avversario dotato di capacità quantistiche potrebbe potenzialmente accedere a questi contenuti sensibili molto prima della loro naturale declassificazione, compromettendo seriamente la sicurezza nazionale e degli interessi strategici europei.

Il divario strategico nella sicurezza quantistica tra USA e UE

Gli Stati Uniti hanno assunto un ruolo guida nella transizione verso la crittografia post-quantum. Dal 2016, il National Institute of Standards and Technology (NIST) ha avviato un processo di standardizzazione degli algoritmi crittografici resistenti agli attacchi quantistici, con l’obiettivo di completare gli standard entro il 2024. Inoltre, gli USA hanno implementato politiche concrete come il Quantum Cybersecurity Preparedness Act del 2022 e hanno incluso la protezione dagli attacchi quantistici come obiettivo strategico nella National Cybersecurity Strategy del 2023.

L’approccio europeo, invece, si è concentrato principalmente sulla distribuzione quantistica delle chiavi (QKD) attraverso il progetto EuroQCI, che mira a creare una rete di comunicazione quantistica sicura entro il 2027. Questo progetto ha visto nel 2021 la prima comunicazione quantistica interstatale tra Trieste, Lubiana e Zagabria, coprendo una distanza di 100,5 km. Tuttavia, questa focalizzazione rischia di trascurare le minacce immediate come gli attacchi “harvest now, decrypt later“. È significativo notare che 13 dei 19 ricercatori coinvolti negli algoritmi selezionati dal NIST sono affiliati a istituzioni di ricerca europee, evidenziando il paradosso di un’Europa leader nella ricerca ma in ritardo nell’implementazione pratica.

Quantum Cybersecurity: l’urgenza di una risposta europea coordinata

Per affrontare queste sfide, l’Europa necessita di un Piano d’Azione Coordinato che definisca obiettivi chiari e tempistiche per la migrazione verso sistemi crittografici post-quantum. Tale piano dovrebbe colmare il divario tra l’obiettivo a lungo termine di EuroQCI e le esigenze immediate di sicurezza, considerando anche le significative disparità tra gli Stati membri in termini di risorse e competenze nel campo della Quantum Cybersecurity.

L’UE potrebbe facilitare il coordinamento sia a livello tecnico che politico. Sul fronte tecnico, è necessario affrontare le lacune nella ricerca sulle tecnologie quantum-safe, come lo sviluppo di nodi quantistici per connessioni a lungo raggio. A livello politico, l’UE dovrebbe promuovere una transizione armonizzata verso la crittografia post-quantum, supportando gli Stati membri nella creazione di inventari crittografici e nell’identificazione delle priorità di migrazione.

Implementazione e prospettive future

La creazione di un nuovo gruppo di esperti all’interno dell’ENISA, con esperti nazionali distaccati, potrebbe facilitare lo scambio di buone pratiche e stimolare l’elaborazione di piani di migrazione nazionali. Inoltre, l’esplorazione di sandbox per accelerare lo sviluppo di applicazioni quantum-safe potrebbe seguire l’esempio americano, adattandolo alle esigenze europee.

Il programma IRIS2, parte dell’infrastruttura GOVSATCOM, rappresenta un passo importante verso la realizzazione di una rete di comunicazione quantistica spaziale, che potrebbe diventare un programma spaziale di punta insieme a Copernico e Galileo. Tuttavia, la sua efficacia dipenderà dalla capacità dell’UE di integrare queste tecnologie con soluzioni di crittografia post-quantum.

Le sfide poste dal computing quantistico alla cybersecurity europea richiederanno un approccio multiforme che combini innovazione tecnologica, coordinamento politico e cooperazione internazionale. Solo attraverso un’azione tempestiva e coordinata l’Europa potrà mantenere la sua sovranità digitale e proteggere efficacemente i suoi interessi strategici nell’era quantistica.

Condividi sui Social Network:

https://www.ictsecuritymagazine.com/articoli/quantum-cybersecurity-europa/